
実行属性
プロファイルに関連付けられた実行属性は、そのプロファイルが割り当てられているユーザーや役割によって実行できる (特別なセキュリティ属性をもつ) コマンドです。特別なセキュリティ属性とは、コマンドを実行するときにプロセスに追加できる UID、EUID、GID、EGID などの属性のことです。
実行属性の定義は exec_attr データベースに格納されます。
exec_attr データベースのフィールドは次のようにコロンで区切って指定します。
name:policy:type:res1:res2:id:attr |
フィールドの意味は次のとおりです。
|
フィールド名 |
意味 |
|---|---|
|
name |
プロファイル名。プロファイル名では大文字と小文字が区別される |
|
policy |
このエントリに関連付けるセキュリティポリシー。現在は、suser (スーパーユーザーポリシーモデル) が唯一の有効なポリシーである |
|
type |
属性が指定されるエンティティのタイプ。現在は、cmd (コマンド) が唯一の有効なタイプである |
|
res1 |
将来、使用される |
|
res2 |
将来、使用される |
|
id |
このエンティティを表す文字列。ワイルドカードとしてアスタリスクを使用できる。コマンドには、完全パスかワイルドカードをもつパスを指定する。引数を指定する場合は、引数をもつスクリプトを作成し、そのスクリプトを id に指定する |
|
attr |
実行時にそのエンティティに適用するセキュリティ属性を記述するキーと値のペアをセミコロン (;) で区切ったリスト (省略可能)。ゼロまたは 1 つ以上のキーを指定できる。キーワードのリストは、適用するポリシーによって異なる。有効なキーは euid、uid、egid、および gid である euid と uid には、単一のユーザー名か数値ユーザー ID を指定する。euid を使用すると、コマンドは指定された実効 UID で動作する。これは、実行可能ファイルの setuid ビットを有効にするのと同じことである。uid を使用すると、コマンドは指定された実 UID と実効 UID で動作する egid と gid には、単一のグループ名か数値グループ ID を指定する。egid を使用すると、コマンドは指定された実効 GID で動作する。これは、実行可能ファイルの setgid ビットを有効にするのと同じことである。gid を使用すると、コマンドは指定された実 GID と実効 GID で動作する |
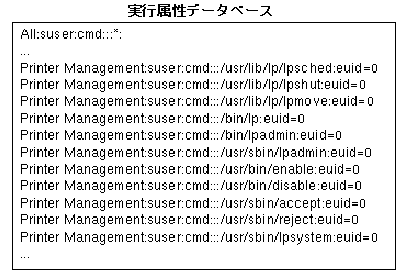
一般的な値を使用した exec_attr データベースの例を次に示します。
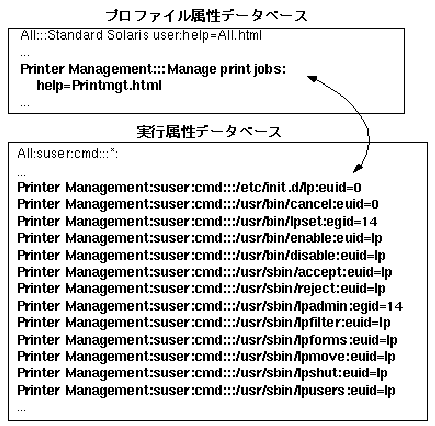
exec_attr と prof_attr データベースの関係を次の例で示します。Printer Management プロファイルは prof_attr データベースに定義されています。このプロファイルには 13 の実行属性があり、適切なセキュリティ属性が exec_attr データベースで割り当てられています。
- © 2010, Oracle Corporation and/or its affiliates