暗号化キーの構成
すべてのテナンシのすべてのリージョンで、1つのテスト環境と1つの本番環境に対して顧客管理キーを構成します。
たとえば、2つのテナンシがあり、各テナンシに4つの本番環境と4つのテスト環境が2つの異なるリージョンに分散されている場合は、8つの暗号化キー(各テナンシの各リージョンで1つのテスト環境に1つのキー、各テナンシの各リージョンで1つの本番環境に1つのキー)を構成します。
前提条件
顧客管理暗号化キーを使用するために、必要なポリシーを作成します。BYOKアクセスのためのポリシーの作成を参照してください。
暗号化キーの構成
環境の暗号化キーを構成するには:
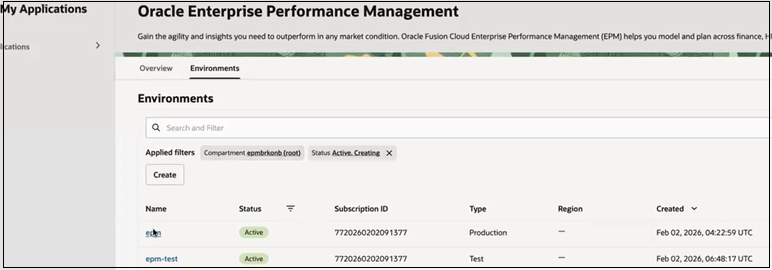
- 「ナビゲーション」メニューから、「マイ・アプリケーション」を選択し、「Oracle Enterprise Performance Management」をクリックします。
- リストから環境を選択します。
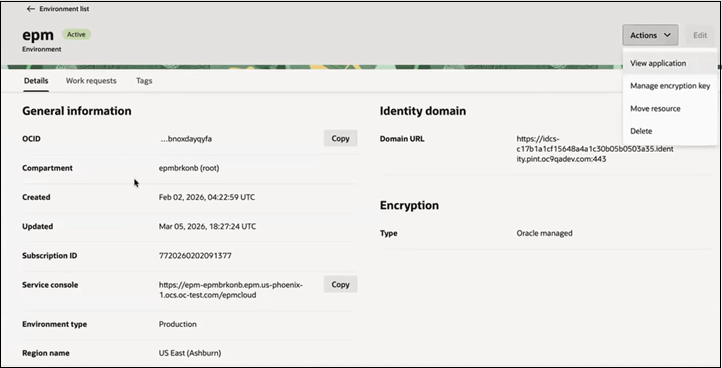
- 環境の詳細ページで、「アクション」をクリックし、「暗号化キーの管理」を選択します。
- 「顧客管理キーを使用した暗号化」を選択します。現在のテナンシ内のリージョンで使用可能なボールトおよびキーが表示されます。
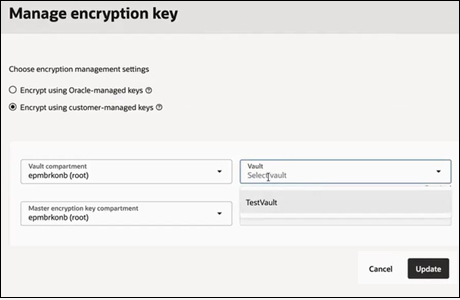
- ボールトおよびキーを選択し、「更新」をクリックします。
重要な考慮事項
- 暗号化を有効にした後に、キーを無効化または削除しないでください
- サービスの中断を回避するために、キーのローテーションを慎重に計画してください
さらに学習
詳細な設定手順、IAMポリシーおよび拡張構成については、ボールト・サービスでの独自キーの持込み(BYOK)の使用を参照してください。