Szenario E: Zwei Mandanten mit sich überschneidenden IP-Adressen verbinden
Erfahren Sie, wie Sie zwei Oracle Cloud Infrastructure-(OCI-)Mandanten verbinden, wenn beide sich überschneidende IP-Adressen verwenden. Die Lösung verwendet NAT-(Network Address Translation-)Policys mit dynamischen Routinggateways (DRGs) und mandantenübergreifenden RPC-(Remote Peering Connection-)Anhängen.
Sie können diese Lösung in den folgenden Szenarios verwenden:
- Zwei Mandanten mit virtuellen Cloud-Netzwerken (VCNs), die sich überschneidende IP-CIDR-Blöcke verwenden und Konnektivität erfordern.
- Zwei Mandanten mit einer Kombination aus sich überschneidenden On-Premise- und VCN-IP-CIDR-Blöcken, die Konnektivität erfordern.
Zu den Highlights bei der Verwendung dieser Lösung gehören:
- Zentralisiert Konfiguration und Vorgänge in großen, Multi-Netzwerk-Umgebungen mithilfe von NAT-Policys, die DRGs mit mandantenübergreifenden RPCs zugeordnet sind.
- Gilt für mehrere DRGs innerhalb eines Mandanten und über mehrere Mandanten hinweg, indem jedem DRG-RPC-Anhang benutzerdefinierte NAT-Policys zugewiesen werden.
- Unterstützt die Erweiterung auf andere Architekturen, wie Remote-On-Ramps, das Routing von Traffic über eine zentrale virtuelle Netzwerk-Appliance, FastConnect mit mehreren DRGs und VCNs sowie Remote-VCN-Peering.
- Aktiviert sowohl lokale als auch globale Konnektivität. RPC-Anhänge unterstützen die regions- und regionsübergreifende DRG-Konnektivität.
Es wird empfohlen, einen CIDR-Block aus den privaten IPv4-Adressbereichen zu verwenden, die in RFC 1918 für Ihre VCNs angegeben sind. Da diese Bereiche privat sind, können sie von vielen Organisationen verwendet werden. Dies führt häufig zu sich überschneidenden Adressbereichen, wenn sich Netzwerke verbinden.
Die Neunummerierung von Netzwerken zur Lösung von Konflikten ist eine Herausforderung und kann zu Ausfallzeiten führen. Während die Verwendung von öffentlichem IPv4-Adressraum Überschneidungen verhindern kann, sind öffentliche Adressen begrenzt und immer teurer. Viele Unternehmen überlappen private IPs nach Fusionen und Übernahmen oder wenn sie sich mit mehreren Serviceprovidern verbinden.
Zu den gängigen Szenarios gehören:
- Fusionen und Übernahmen: Wenn Unternehmen IT-Infrastrukturen kombinieren, haben beide unabhängig voneinander überlappende IP-Bereiche ausgewählt.
- Serviceanbieterintegrationen:
- Clients in OCI-VCNs: Serviceprovider, die mehreren Kunden private Services anbieten, können sich überschneiden.
- Clients mit On-Premise-Konnektivität: Wenn Sie FastConnect oder VPN verwenden, können On-Premise-Netzwerke, die ohne Public Cloud erstellt wurden, mit OCI-VCNs oder untereinander in Konflikt stehen.
Ein VCN ist ein isoliertes Cloud-Netzwerk für Ihre Workloads. Mehrere VCNs können dieselben CIDR-Blöcke für privaten IP-Speicherplatz verwenden, da NAT- und Internetgateway-Services diese Adressen für den öffentlichen Zugriff übersetzen. Überschneidungen sind nur dann ein Problem, wenn eine private (Nicht-NAT-)Konnektivität zwischen Netzwerken erforderlich ist.
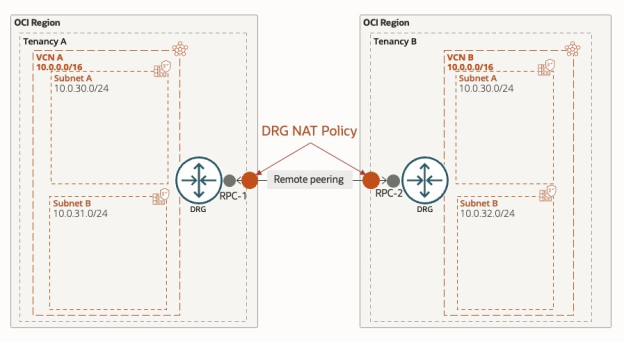
Beispiel: Zwei Mandanten mit sich überschneidender IP-Adressnutzung verbinden
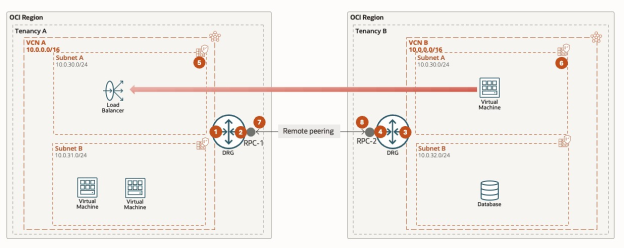
| Ziel-CIDR | Routenziel | Dynamisch oder statisch? |
|---|---|---|
| 100.96.0.0/16 | RPC-Anschluss | Statisch |
| Ziel-CIDR | Routenziel | Dynamisch oder statisch? |
|---|---|---|
| 10.0.0.0/16 | VCN - Ein Anhang | Dynamisch |
| Ziel-CIDR | Routenziel | Dynamisch oder statisch? |
|---|---|---|
| 100.64.0.0/16 | RPC-Anschluss | Statisch |
| Ziel-CIDR | Routenziel | Dynamisch oder statisch? |
|---|---|---|
| 10.0.0.0/16 | VCN-B-Anhang | Dynamisch |
| Ziel-CIDR | Routenziel |
|---|---|
| 100.96.0.0/16 | DRG-Anhang |
| Ziel-CIDR | Routenziel |
|---|---|
| 100.64.0.0/16 | DRG-Anhang |
| Ursprüngliche Quelle | Übersetzte Quelle | Ursprüngliches Ziel | Übersetztes Ziel |
|---|---|---|---|
| 0.0.0.0/0 | 0.0.0.0/0 | 100.64.30.0/24 | 10.0.30.0/24 |
| Ursprüngliche Quelle | Übersetzte Quelle | Ursprüngliches Ziel | Übersetztes Ziel |
|---|---|---|---|
| 0.0.0.0/0 | 0.0.0.0/0 | 100.96.30.0/24 | 10.0.30.0/24 |
Auswirkungen von Peering
Informationen zu den wichtigen Auswirkungen von Zugriffskontrolle, Sicherheit und Performance auf Peer-VCNs finden Sie unter Wichtige Auswirkungen von Peering.
Beim Peering von VCNs in verschiedenen Mandanten treten einige Komplikationen mit Berechtigungen auf, die in beiden Mandanten gelöst werden müssen. Einzelheiten zu den erforderlichen Berechtigungen finden Sie unter IAM-Policys für das Routing zwischen VCNs.
Bevor Sie beginnen
Bevor Sie DRG-NAT-Richtlinien für sich überschneidende IP-Adressen einrichten, stellen Sie Folgendes sicher:
- Für jeden Mandanten ist ein DRG bereitgestellt.
- Jeder Mandant enthält mindestens ein VCN mit sich überschneidenden IP-Bereichen, die Konnektivität erfordern.
-
Sie haben alle sich überschneidenden IP-Netzwerke identifiziert und diese Informationen zwischen Mandanteneigentümern gemeinsam verwendet. Beispiel: Beide Mandanten verwenden den RFC 1918-Bereich 10.0.0.0/16, der sich unter 10.0.30.0/24 überschneidet.
-
Jeder Mandant verfügt über einen eindeutigen Netzwerkadressraum, der für die NAT-Übersetzung definiert ist. Beispiel:
- Mandant A: 100.64.0.0/16
- Mandant B: 100.96.0.0/16
(Diese Bereiche stammen aus RFC 6598 für CGNAT.)
- Alle erforderlichen IAM-Policys sind zum Erstellen und Anhängen mandantenübergreifender RPCs vorhanden. Weitere Informationen finden Sie unter IAM-Policys für Das Routing zwischen VCNs.
- (Optional) Erstellen und teilen Sie DNS-Datensätze für die übersetzten Adressbereiche, damit Remote-Mandanten Ressourcen mit vollqualifizierten Domainnamen (FQDNs) adressieren können.
Aufgabe 1: DRG-Importroutenverteilung in Mandant A erstellen
- Wählen Sie im Navigationsmenü die Option Networking aus.
- Wählen Sie unter Kundenkonnektivität Dynamisches Routinggateway aus.
- Wählen Sie das DRG für mandantenübergreifendes Remote-Peering aus.
- Wählen Sie Arbeitsplan aus.
- Wählen Sie unter Routenkontierungen importieren die Option Importroutenverteilung erstellen aus.
- Geben Sie einen Namen ein (Beispiel: Route-Distribution-for-NAT-RT).
- Wählen Sie Importroutenverteilung erstellen aus.
Aufgabe 2: Benutzerdefinierte DRG-Routentabelle für sich überschneidende VCN-Anhänge in Mandant A erstellen
- Gehen Sie mit demselben DRG zu Routing, und wählen Sie DRG-Routentabelle erstellen aus.
- Geben Sie einen Namen ein (z.B. NAT-RT).
- Aktivieren Sie unter Routentabelleneinstellungen die Option Routenverteilung importieren.
- Wählen Sie die in Aufgabe 1 erstellte Routenverteilung aus der Liste aus.
- Wählen Sie DRG-Routentabelle erstellen aus.
Aufgabe 3: VCN mit der benutzerdefinierten Routentabelle an das DRG anhängen
- Wählen Sie in demselben DRG unter Anhänge die Option Virtuellen Cloud-Netzwerkanhang erstellen aus.
- Geben Sie einen Namen ein (Beispiel: Overlapping-IP-VCN-Attachment).
- Wählen Sie unter Compartment des virtuellen Cloud-Netzwerks das Compartment für das VCN aus.
- Wählen Sie unter Virtuelles Cloud-Netzwerk das VCN mit IP-Überschneidung aus.
- Setzen Sie den VCN-Routentyp auf VCN-CIDR-Blöcke.
Aufgabe 4: In Mandant B wiederholen
Wiederholen Sie die Aufgaben 1–3 in Mandant B für das sich überschneidende VCN.
Aufgabe 5: NAT-Policy in Mandant A für den RPC-Anhang erstellen
- Wählen Sie im Mandanten A im Navigationsmenü die Option Networking aus.
- Wählen Sie unter Kundenkonnektivität die Option DRG-NAT-Policy aus.
- Wählen Sie Erstellen, um eine neue NAT-Policy zu erstellen.
- NAT-Regel hinzufügen:
- Ursprüngliches Ziel-CIDR: Geben Sie den eindeutigen Bereich "Mandant A" ein (Beispiel: 100.64.30.0/24).
- Übersetztes Ziel-CIDR: Geben Sie das ursprüngliche sich überschneidende CIDR ein (Beispiel: 10.0.30.0/24).
- Priorität: Geben Sie 1 ein.
- Wählen Sie Erstellen.
Aufgabe 6: NAT-Policy in Mandant B für den RPC-Anhang erstellen
Befolgen Sie dasselbe Verfahren wie in Aufgabe 5, verwenden Sie jedoch den eindeutigen Bereich von Mandant B (z.B. 100.96.30.0/24).
Aufgabe 7: Mandantenübergreifenden RPC-Peering-Anhang erstellen
Befolgen Sie die Schritte unter Remote-VCN-Peering über ein upgegradetes DRG, insbesondere die Aufgaben A, B und C, um die mandantenübergreifende RPC zu erstellen. Führen Sie hier keine weiteren Schritte aus. Diese Schritte werden später behandelt.
Aufgabe 8: DRG-NAT-Policy mit dem RPC-Anhang verknüpfen
- Gehen Sie für jeden Mandanten zum DRG mit dem RPC-Anhang.
- Wählen Sie auf der Registerkarte Anhänge unter Remote-Peering-Verbindungsanhänge den entsprechenden RPC-Anhang aus.
- Wählen Sie Bearbeiten aus.
- Ordnen Sie unter NAT-Policys die in Aufgabe 5 oder Aufgabe 6 erstellte DRG-NAT-Policy zu.
- Wählen Sie Änderungen speichern aus.
Aufgabe 9: Statische Route zum eindeutigen B-Netzwerk in Mandant A erstellen
- Öffnen Sie in Mandant A das dynamische Routinggateway.
- Wählen Sie das DRG mit dem mandantenübergreifenden RPC aus.
- Wählen Sie unter Routing die benutzerdefinierte Routentabelle aus (z.B. NAT-RT).
- Wählen Sie Statische Routingregeln > Statische Routingregeln hinzugefügt aus.
- Geben Sie unter Ziel-CIDR-Block den eindeutigen IP-Bereich von Mandant B ein (Beispiel: 100.96.0.0/16).
- Wählen Sie unter Anhangstyp für nächsten Hop die Option Remote-Peering-Verbindung aus, und wählen Sie den richtigen Anhang aus.
- Wählen Sie Routingregeln hinzufügen.
Aufgabe 10: Statische Route zum eindeutigen Netzwerk in Mandant B erstellen
Wiederholen Sie Aufgabe 9 in Mandant B, indem Sie den eindeutigen IP-Bereich von Mandant A verwenden (Beispiel: 100.64.0.0/16).
Aufgabe 11: Statische Routen in Routentabellen des VCN-Subnetzes hinzufügen
-
Mandant A: Fügen Sie in jeder relevanten Subnetzroutentabelle eine statische Route hinzu:
- Zieltyp: Dynamisches Routinggateway (DRG des VCN wird automatisch ausgewählt)
- Ziel-CIDR-Block: Das eindeutige Netzwerk von Mandant B (Beispiel: 100.96.0.0/16)
- Beschreibung: (Optional)
-
Mandant B: Fügen Sie in jeder relevanten Subnetzroutentabelle eine statische Route hinzu:
- Zieltyp: Dynamisches Routinggateway
- Ziel-CIDR-Block: Das eindeutige Netzwerk von Mandant A (Beispiel: 100.64.0.0/16)
- Beschreibung: (Optional)
Aufgabe 12: Mandantensicherheitsregeln aktualisieren
Aktualisieren Sie die Sicherheitslisten für jedes betroffene Subnetz, um Ingress und Egress aus den eindeutigen Adressbereichen des anderen Mandanten zuzulassen. Weitere Informationen finden Sie unter Sicherheitsregeln.