VCN und Subnetze
In diesem Artikel werden die Verwaltung virtueller Cloud-Netzwerke (VCNs) und der darin enthaltenen Subnetze beschrieben.
Überblick
Ein VCN ist ein softwaredefiniertes Netzwerk, das Sie in Data Centern in Oracle Cloud Infrastructure (OCI) in einer bestimmten Region einrichten. Ein Subnetz ist eine Unterteilung eines VCN.
Bevor Sie ein DB-System einrichten, müssen Sie ein VCN und andere Networking-Servicekomponenten einrichten.
DB-Systeme unterstützen Subnetze, die entweder nur mit IPv4- oder mit IPv4/IPv6-Dual-Stack-Adressen konfiguriert sind.
Um ein DB-System zu starten, benötigen Sie Folgendes:
- Ein VCN in der Region, in der sich das DB-System befinden soll.
- Mindestens ein Subnetz im VCN (öffentliches oder privates Subnetz).
- Konnektivität zu Oracle Services Network.
- Benutzerdefinierte Routentabelle mit entsprechenden Regeln.
- Sicherheitsregeln.
Hinweis: Oracle empfiehlt, das Internetgateway für öffentliche Subnetze und das Servicegateway für private Subnetze zusammen mit den entsprechenden Sicherheitslisten- und Routingtabellenregeln zu verwenden.
Sie können Availability-Domain-spezifische Subnetze oder regionale Subnetze verwenden, die alle Availability-Domains in der Region umfassen.
Hinweis:
- Oracle empfiehlt die Verwendung regionaler Subnetze, die alle Availability-Domains in der Region umfassen.
- Einige Details der VCN- und Subnetzkonfiguration hängen von Ihrer ausgewählten DNS-Auflösung im VCN ab.
Weitere Informationen über:
- VCNs und Subnetze siehe VCNs und Subnetze - Überblick.
- Networking siehe Networking - Überblick.
- DNS, siehe DNS für das DB-System.
Unterstützung für IPv4/IPv6-Dual Stack Network
Sie können DB-Systeme jetzt mit IPv4/IPv6-Dual-Stack-Netzwerken bereitstellen. Auf diese Weise können Anwendungen nahtlos skaliert werden, indem der erweiterte IPv6-Adressraum genutzt, Probleme mit der Erschöpfung von IPv4 behoben und die Bereitschaft für zukünftiges Wachstum ohne Netzwerkeinschränkungen sichergestellt wird.
Base Database Service unterstützt GUA-, BYOIP- und ULA-IPv6-Präfixe. Beim Provisioning eines DB-Systems darf ein Subnetz nur ein IPv6-Präfix aufweisen. Base Database Service unterstützt keine Subnetze mit mehreren IPv6-Präfixen. Weitere Informationen finden Sie unter IPv6-Adressen.
Virtuelle IPs (VIPs) und Single Client Access Names (SCANs) werden für IPv4- und IPv6-Netzwerke konfiguriert. Das private Interconnect von Oracle Clusterware verwendet weiterhin nur IPv4. Weitere Informationen finden Sie unter Voraussetzungen für den IP-Adressraum.
Die folgenden Objekte werden für dieses Release unterstützt:
- Stellen Sie ein neues DB-System in dem Subnetz bereit, das mit Dual-Stack-Adressen konfiguriert ist.
- Klonen Sie ein DB-System von einer reinen IPv4-Netzwerkkonfiguration in eine Dual-Stack-Netzwerkkonfiguration und umgekehrt.
- Die Data Guard-Verknüpfung kann zwischen DB-Systemen in Nur-IPv4-Netzwerken und Dual-Stack-Netzwerken vorhanden sein. Oracle empfiehlt einen offenen Traffic für IPv4- und IPv6-Peers für Data Guard.
- Ein DB-System in einem Nur-IPv4-Netzwerk kann mit Oracle Data Guard in ein Dual-Stack-Netzwerk migriert werden. Ausführliche Schritte finden Sie unter Zu einem Dual Stack-Netzwerk migrieren.
- Dual-Stack-Networking für DB-Systeme mit einem Knoten mit Grid Infrastructure ist nur für Oracle AI Database-Versionen 26ai und 19c ab Release 23.8.0.25.04, 19.27.0.0 und höher (RU) verfügbar.
- Bei einem DB-System in einem IPv6-Netzwerk kann Grid Infrastructure nur auf Version 23.8.0.25.04 oder höher upgegradet werden.
Privates Subnetz mit Servicegateway
Sie können mit dem Servicegateway für private Subnetze eine Verbindung zu Oracle Services Network herstellen. Das Subnetz ist privat und kann nicht über das Internet erreicht werden. Oracle empfiehlt diese Option für Produktionssysteme. Die folgende Abbildung stellt die Architektur für das private Subnetz mit dem Servicegateway bereit.
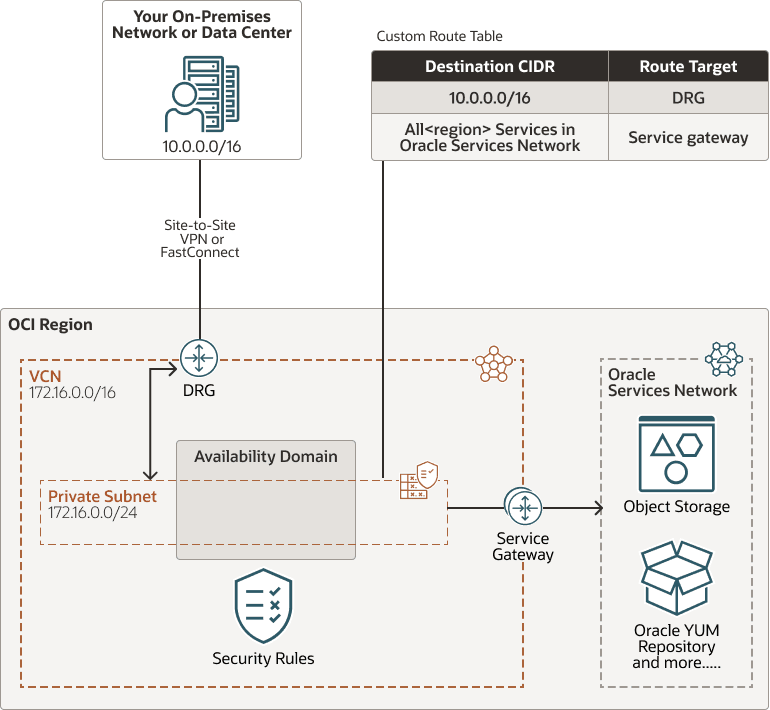
Beschreibung der Abbildung network_dbsystem_private.png
Führen Sie die folgenden Schritte aus, um ein privates Subnetz mit einem Servicegateway einzurichten.
- Privates Subnetz.
- Gateways für das VCN:
- Dynamisches Routinggateway (DRG), mit einer FastConnect- oder Site-to-Site-VPN-Verbindung zu Ihrem On-Premise-Netzwerk.
- Servicegateway zum Zugriff auf Oracle Service Network für Datenbank-Provisioning, Datenbankbackups und -Patching sowie auf Oracle YUM-Repositorys für BS-Updates.
- Routentabelle: Eine benutzerdefinierte Routentabelle für das Subnetz mit folgenden Regeln:
- Eine Route für das CIDR des On-Premise-Netzwerks und
target = DRG. - Eine Regel für das CIDR-Label
All *\<region>* Services in Oracle Services Networkundtarget = the service gateway.
- Eine Route für das CIDR des On-Premise-Netzwerks und
- Sicherheitsregeln zur Aktivierung des erforderlichen Traffics zu und von den DB-Systemknoten.
- Mit der folgenden Regel kann das DB-System mit den Oracle-Services (für öffentliches Subnetz mit Internetgateway) oder mit dem Oracle Services Network kommunizieren, das alle Oracle-Services enthält (für privates Subnetz mit Servicegateway). Die Regel ist mit der allgemeinen Egress-Regel für grundlegende Konnektivität (und in der Standardsicherheitsliste) redundant. Sie ist optional, wird jedoch für den Fall empfohlen, dass die allgemeine Regel (oder die Standardsicherheitsliste) versehentlich geändert wird.
- Zustandslos: Nein (alle Regeln müssen zustandsbehaftet sein)
- Zieltyp: Service
- Zielservice:
- Wenn Sie die öffentliche Subnetz (mit Internetgateway) verwenden, verwenden Sie die CIDR
0.0.0.0/0 - Verwenden Sie bei Verwendung des privaten Subnetzes (mit Servicegateway) das CIDR-Label
All *\<region>* Services in Oracle Services Network.
- Wenn Sie die öffentliche Subnetz (mit Internetgateway) verwenden, verwenden Sie die CIDR
- IP-Protokoll: TCP
- Quellportbereich: Alle
- Zielportbereich: 443 (HTTPS)
- Beschreibung: Eine optionale Beschreibung der Regel.
- Mit der folgenden Regel kann das DB-System mit den Oracle-Services (für öffentliches Subnetz mit Internetgateway) oder mit dem Oracle Services Network kommunizieren, das alle Oracle-Services enthält (für privates Subnetz mit Servicegateway). Die Regel ist mit der allgemeinen Egress-Regel für grundlegende Konnektivität (und in der Standardsicherheitsliste) redundant. Sie ist optional, wird jedoch für den Fall empfohlen, dass die allgemeine Regel (oder die Standardsicherheitsliste) versehentlich geändert wird.
Weitere Informationen über:
- private Subnetze siehe Privates Subnetz.
- das Servicegateway siehe Zugriff auf Oracle Services: Servicegateway.
- das dynamische Routinggateway siehe Dynamisches Routinggateway (DRG).
- FastConnect siehe FastConnect.
- Site-to-Site-VPN siehe Site-to-Site-VPN.
- Routentabellen siehe Routentabelle.
- Sicherheitsregeln werden unter Sicherheitsregeln und Sicherheitsregeln für das DB-System beschrieben.
- Networking siehe Networking - Überblick.
Öffentliches Subnetz mit Internetgateway
Sie können mit dem Internetgateway für öffentliche Subnetze eine Verbindung zum Oracle Services Network herstellen. Sie können dieses Setup in der Produktion verwenden, wenn Sie ein Internetgateway mit dem VCN verwenden möchten oder Services nutzen, die nur in einem öffentlichen Netzwerk ausgeführt werden und Zugriff auf die Datenbank benötigen. Diese Option kann bei einem Proof of Concept oder Entwicklungsarbeit nützlich sein. Die Abbildung unten zeigt die Architektur für das öffentliche Subnetz mit Internetgateway.
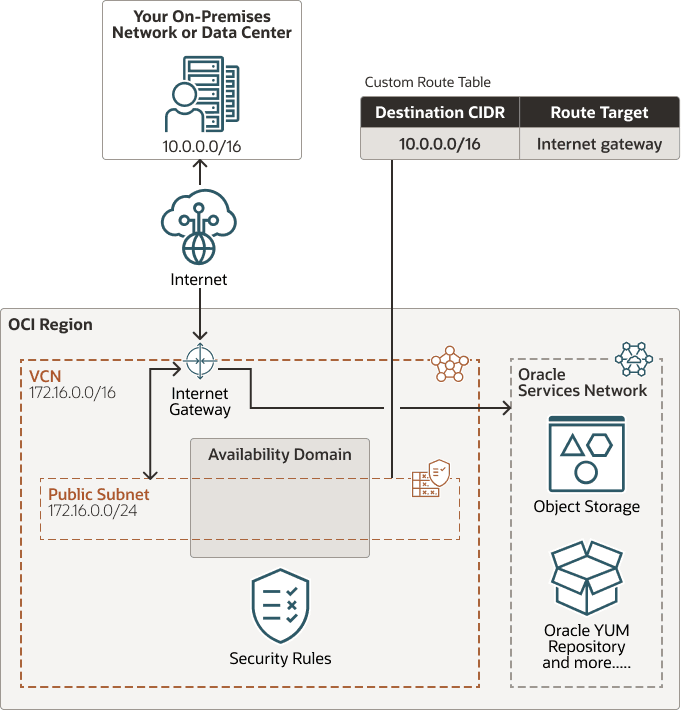
Beschreibung der Abbildung network_dbsystem_public.png
Führen Sie die folgenden Schritte aus, um ein öffentliches Subnetz mit einem Internetgateway einzurichten.
- Öffentliches Subnetz.
- Internetgateway.
- Routentabelle: Eine benutzerdefinierte Routentabelle für das Subnetz mit einer Regel für CIDR
0.0.0.0/0undtarget = internet gateway. - Sicherheitsregeln für den gewünschten Traffic zu und von den DB-Systemknoten.
Weitere Informationen über:
- das öffentliche Subnetz siehe Öffentliches Subnetz.
- das Internetgateway siehe Internetgateway.
- Routentabellen siehe Routentabelle.
- Sicherheitsregeln werden unter Sicherheitsregeln und Sicherheitsregeln für das DB-System beschrieben.
Hinweis: Dieses bekannte Problem enthält Informationen zur Konfiguration von Routingregeln mit Servicegateway als Ziel in Routentabellen, die mit öffentlichen Subnetzen verknüpft sind.
Anforderungen an IP-Adressbereich
Wenn Sie DB-Systeme (und somit VCNs) in mehreren Regionen einrichten, stellen Sie sicher, dass sich die IP-Adressbereiche der VCNs nicht überschneiden.
Das Subnetz, das Sie für ein DB-System erstellen, darf sich mit 192.168.16.16/28 nicht überschneiden, das vom privaten Interconnect für Oracle Clusterware auf der Datenbankinstanz verwendet wird.
Achtung:
Jede Änderung im VCN kann sich auf die RAC-DB-Funktionalität auswirken. Oracle empfiehlt, die erforderlichen Änderungen auf der CRS-Seite zu bewerten, bevor Sie Änderungen im VCN vornehmen.
Weitere Informationen finden Sie unter How to Modify Public Network Information including VIP in Oracle Clusterware (Doc ID 276434.1).
Hinweis: Während das Subnetz selbst standardmäßig 192.168.16.0/24 verwendet, lautet die tatsächliche Adresse, die das private Interconnect von Oracle Clusterware verwendet, 192.168.16.16/28. Obwohl Sie ein DB-System nicht mit 192.168.16.0/24 bereitstellen können, kann das private Interconnect effektiv mit Hosts kommunizieren, die diese Adressen verwenden, wenn Sie das private Interconnect-Subnetz in 192.168.16.16/28 ändern.
In der folgenden Tabelle wird die minimale erforderliche Subnetzgröße aufgeführt.
Hinweis:
Der Networking-Service reserviert drei IP-Adressen in jedem Subnetz. Die Zuweisung eines größeren Bereichs für das Subnetz als das erforderliche Minimum (z.B. /25 anstelle von /28) kann die relative Auswirkung dieser reservierten Adressen auf den verfügbaren Bereich im Subnetz reduzieren.
Weitere Informationen finden Sie unter Für die Verwendung durch Oracle reservierte IP-Adressen.
| DB-Systemtyp | Anzahl erforderliche IP-Adressen | Minimale Subnetzgröße |
|---|---|---|
| Virtuelle Maschine mit einem Knoten | 1 + 3 in Subnetz reserviert = 4 | /30 (4 IP-Adressen) |
| Virtuelle RAC-Maschine mit 2 Knoten | (2 Adressen * 2 Knoten) + 3 für SCANs + 3 reserviert in Subnetz = 10 | /28 (16 IP-Adressen) |
Assistent zur VCN-Erstellung
Hinweis: Oracle empfiehlt, diesen Assistenten zur VCN-Erstellung nicht für Produktion zu verwenden.
Der Abschnitt "Networking" der Konsole enthält einen Assistenten, der ein VCN zusammen mit den zugehörigen Ressourcen erstellt. Er kann nützlich sein, wenn Sie lediglich versuchen möchten, eine Instanz zu starten. Der Assistent erstellt jedoch automatisch ein öffentliches Subnetz und ein Internetgateway. Da Sie das für Ihr Produktionsnetzwerk möglicherweise nicht wünschen, empfiehlt Oracle, dass Sie das VCN und andere Ressourcen selbst erstellen, anstatt den Assistenten zu verwenden.
Weitere Informationen zum Assistenten finden Sie unter Virtuelle Netzwerke - Schnellstart.