Benutzer zu einem Deployment hinzufügen
Jedes Deployment verfügt über eine eigene Gruppe von Benutzern mit bestimmten Rollen. Der Service Manager-Administratorbenutzer wird im Fenster "Administrator" des OGGCA Service Managers erstellt. Dieser Benutzer kann eine Verbindung zum Service Manager herstellen. Dieser Benutzer hat keinen Zugriff auf andere Microservices.
Wenn Sie jedoch das Administratorkonto für die Microservices im Fenster "Benutzer-Deployment-Administrator" in OGGCA konfigurieren, können Sie auch die Service Manager-Administratorzugangsdaten für den Zugriff auf die Microservices verwenden.
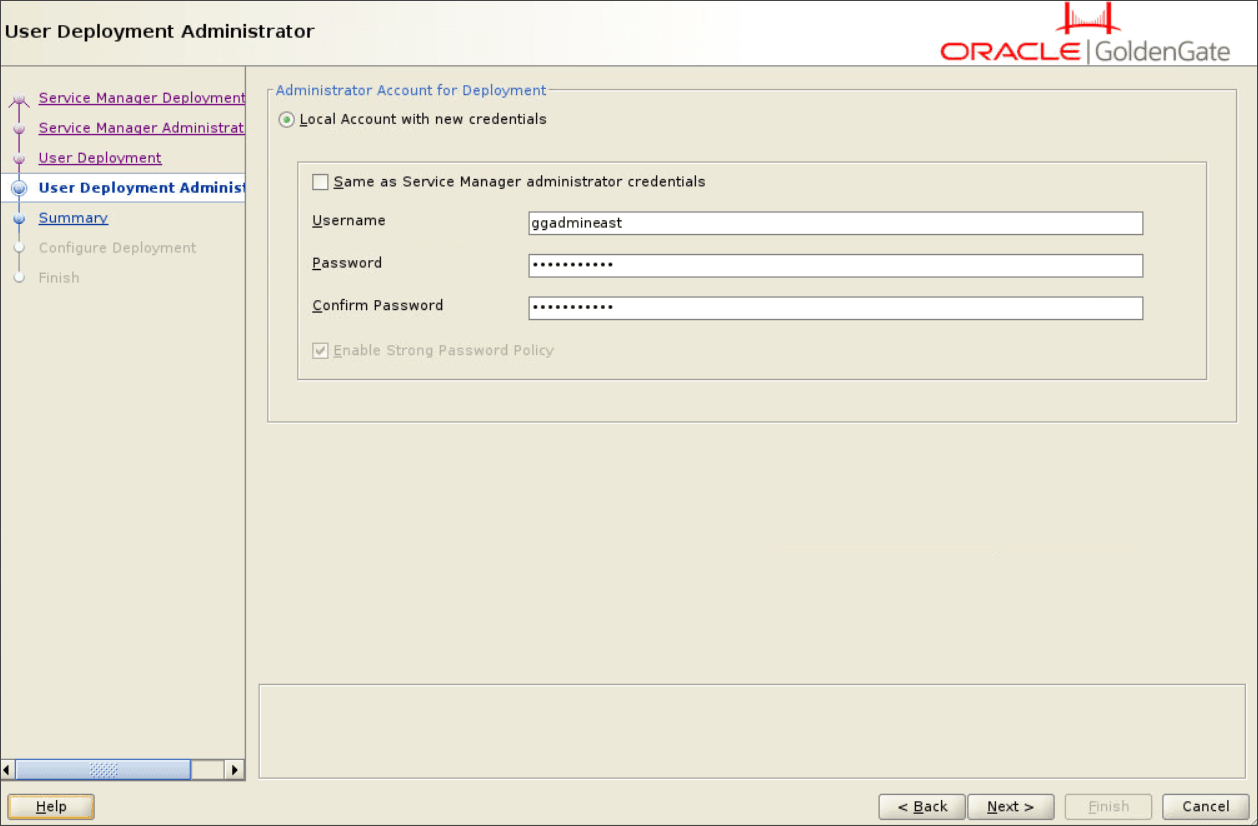
Wie im Bild dargestellt, werden die anderen Felder deaktiviert, wenn Sie die "Identisch mit Service Manager-Administratorzugangsdaten" aktivieren, da dieselben Benutzerzugangsdaten für den Zugriff auf den Service Manager und die Deployment-Microservices verwendet werden.
Andere Benutzer, die mit Service Manager erstellt wurden, können nur auf Service Manager zugreifen. Benutzer, die über die Administration Service-Weboberfläche erstellt wurden, können auf alle Microservices zugreifen, aber nicht auf den Service Manager zugreifen.
Diese Benutzer sind nicht mit anderen Deployments auf demselben Hostserver verfügbar.
So erstellen Sie Benutzer aus Service Manager oder Administration Service:
-
Melden Sie sich beim Service Manager oder Administration Service an.
-
Wählen Sie im linken Navigationsbereich die Option Benutzerverwaltung.
-
Klicken Sie auf Benutzer (+), um Benutzer hinzuzufügen.
-
Geben Sie einen eindeutigen Benutzernamen ein.
-
Wählen Sie eine der Rollen im Listenfeld Rolle aus. Die Optionen sind Benutzer, Operator, Administrator und Sicherheit.
Tabelle 1: Oracle GoldenGate-Benutzer
Rollen-ID Berechtigungsebene Benutzer Ermöglicht Serviceanfragen ausschließlich zu Informationszwecken, die den Betrieb der MA nicht ändern oder beeinflussen. Beispiele für Informationen vom Typ "Abfrage/Schreibgeschützt" umfassen Informationen zur Performancemetrik sowie Informationen zum Ressourcenstatus und Monitoring. Bediener Benutzer können nur Vorgänge wie das Erstellen, Starten und Stoppen der Ressourcen ausführen. Operatoren können die Betriebsparameter oder Profile des MA-Servers nicht ändern. Administrator Erteilt dem Benutzer vollständigen Zugriff, einschließlich der Möglichkeit, allgemeine, nicht sicherheitsbezogene Betriebsparameter und Profile des Servers zu ändern. Sicherheit Erteilt die Verwaltung von sicherheitsbezogenen Objekten und ruft sicherheitsbezogene Serviceanfragen auf. Diese Rolle verfügt über vollständige Berechtigungen. -
Wählen Sie den Benutzertyp im Listenfeld Typ als Kennwort oder Zertifikat aus.
Wenn Sie den Benutzertyp als Kennwort auswählen, erfolgt die Authentifizierung basierend auf Benutzername und Kennwort.
Wenn Sie den Benutzertyp als Zertifikat auswählen, authentifiziert sich der Benutzer selbst, indem er ein Clientzertifikat vorlegt. Nachdem Sie die Option Zertifikat ausgewählt haben, müssen Sie den allgemeinen Namen eingeben (im Zertifikat, das wie CN="certuser" angezeigt wird).
Hinweis: Das Zertifikat ist mit dem Benutzer verknüpft und wird nicht vom Oracle GoldenGate-Service gespeichert. Wenn der Oracle GoldenGate-Service zur Authentifizierung angezeigt wird, authentifiziert er zunächst, dass das präsentierte Zertifikat vertrauenswürdig ist, und prüft dann, ob der allgemeine Name im Zertifikat als gültiger Benutzer registriert wurde. Wenn ja, wird die entsprechende Benutzerrolle zugewiesen.
-
Geben Sie Informationen ein, die den Benutzer beschreiben.
-
Klicken Sie auf Weiterleiten. Der Benutzer ist registriert.