Verwenden des Plug-in-Service für die Traildateiverschlüsselung
Erfahren Sie mehr über die Voraussetzungen, Anforderungen und Schritte zum Konfigurieren eines Plug-in-Service eines Drittanbieters für die Verschlüsselung und zum Erstellen eines Verschlüsselungsprofils in Oracle GoldenGate, um die Traildateiverschlüsselung mit dem konfigurierten Plug-in zuzulassen.
Hinweis: Der Plug-in-Service ist nur auf der Linux-Plattform verfügbar.
Plug-in-Service einrichten und Plug-in erstellen
Um den Plug-in-Service für Verschlüsselungsprofile einzurichten und zu erstellen, führen Sie die folgenden Schritte in der cURL-Eingabeaufforderung aus:
-
Aktivieren Sie den Plug-in-Service im Service Manager:
OGG_ADMIN_PASSWORD="oggadmin-A1" curl -svu "oggadmin:${OGG_ADMIN_PASSWORD}" http://127.0.0.1:9011/services/v2/deployments/ServiceManager/services/pluginsrvr -XPOST --data '{"$schema":"ogg:service", "config":"external", "enabled":true, "critical":true, "status":"running"}' -
Erstellen Sie ein Verschlüsselungs-Plug-in mit dem Plug-in
Encryption-Minimal:cd $OGG_HOME/src/PluginExamples/Encryption-Minimal -
Fügen Sie Variablennamen in der Funktion
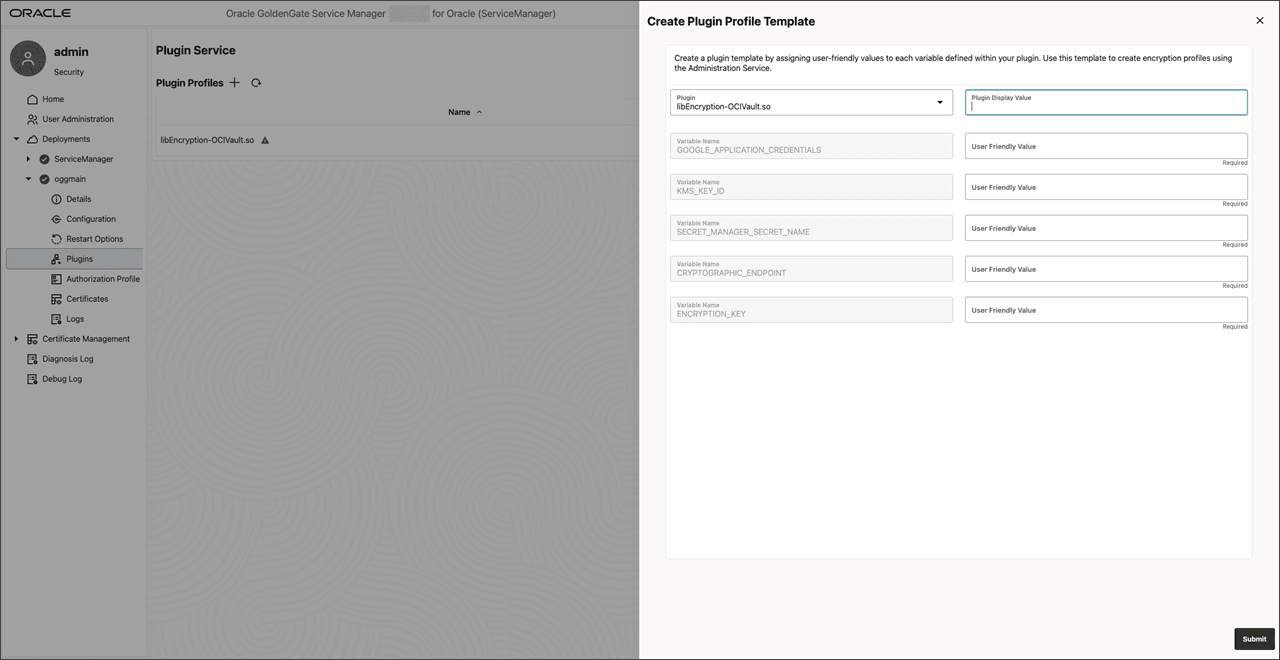
Encryption-Minimal.c. Replace getManifest()hinzu, wie in der folgenden Syntax gezeigt:const char * getManifest() { return "{ "$schema": "ogg:plugin", "version": "23.7", "variables": [ "GOOGLE_APPLICATION_CREDENTIALS", "KMS_KEY_ID", "SECRET_MANAGER_SECRET_NAME", "CRYPTOGRAPHIC_ENDPOINT", "ENCRYPTION_KEY" ] }"; }Die Variablen, die in diesem Schritt hinzugefügt werden, speichern die erforderlichen Informationen zum Zugriff auf Tools von Drittanbietern. Sie werden in den späteren Schritten angezeigt, wenn die Vorlage für dieses Plug-in erstellt werden muss.
Sie müssen die Funktionen
encryptunddecryptkonfigurieren, damit der ausgewählte Verschlüsselungs-/Entschlüsselungsendpunkt eines Drittanbieters alle Verschlüsselungs-/Entschlüsselungstools eines Drittanbieters aufrufen kann. -
Encryption-Minimal-Plug-in erstellen:make && cp libEncryption-Minimal.so <OGG_deployment_home>/ServiceManager/var/lib/plugins/libEncryption-OCIVault.soHinweis: Der Name der Plug-in-Bibliotheksdatei, die in das Verzeichnis
var/lib/pluginsdes Service Managers kopiert wurde, wird in der Service Manager-Weboberfläche als Plug-in-Name für die Vorlagenerstellung angezeigt.
Plug-in-Vorlage im Service-Manager erstellen
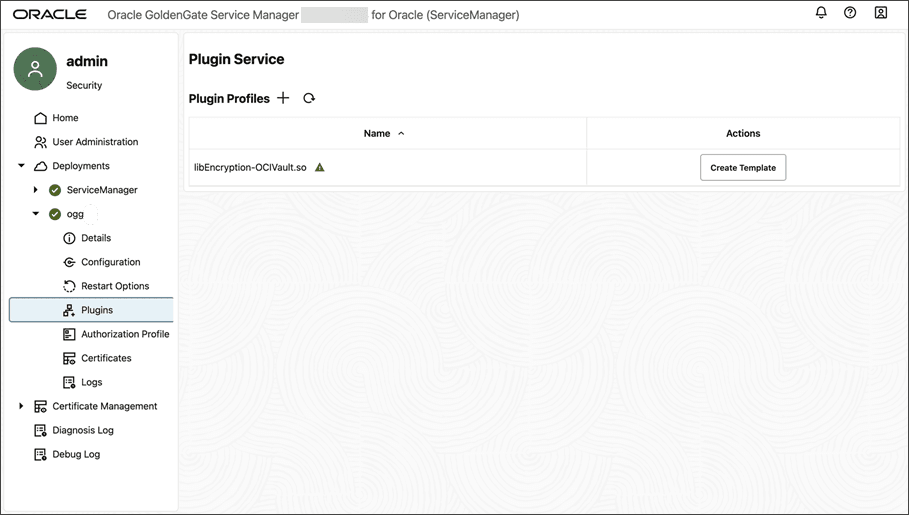
Melden Sie sich beim Service Manager an, und führen Sie die folgenden Schritte aus, um die Plug-in-Vorlage für das Verschlüsselungsprofil zu erstellen: 1. Gehen Sie zu "Deployments", wählen Sie den Deployment-Namen aus, und klicken Sie auf Plug-ins.
If the plugin name is not visible under the **Plugin Profiles** table, click the Refresh button. The Service Manager scans all the library files under `SM_HOME/var/lib/plugins` and refreshes the list.
-
Erstellen Sie eine Vorlage für ein verfügbares Plug-in (falls die Vorlage nicht erstellt wurde):
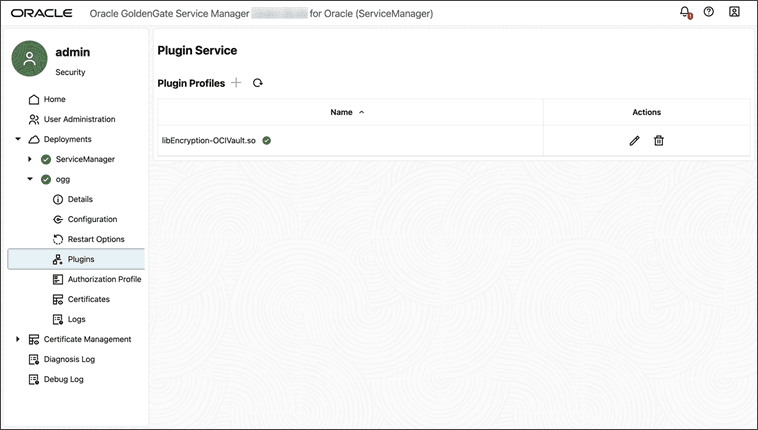
Nachdem die Plug-in-Vorlage erstellt wurde, wird sie auf der Seite "Plug-in-Service" mit einem grünen Häkchen angezeigt.
Plug-in-Verschlüsselungsprofil aus dem Administrationsservice erstellen
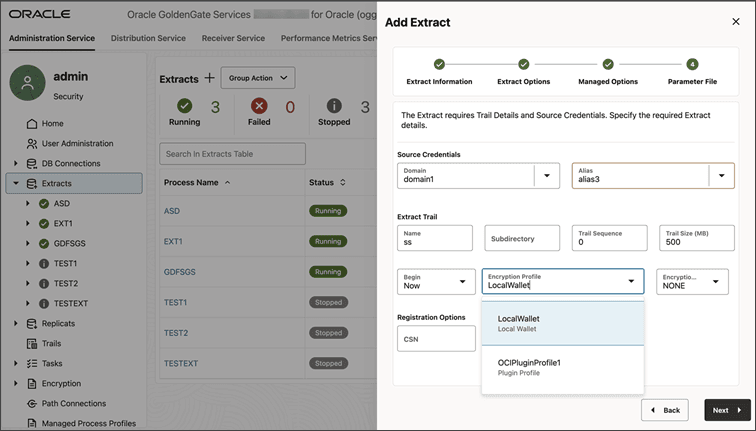
Gehen Sie zur Seite "Administrationsservice", um das Verschlüsselungsprofil zu erstellen und auf den spezifischen Extract-, Replicat- oder Distributionspfadprozess anzuwenden: 1. Gehen Sie zur Seite "Verschlüsselung, Profile". Eine neue Tabelle für die Plug-in-Vorlage ist verfügbar. Spaltennamen entsprechen den Namen, die für jede Variable im Service Manager definiert sind.
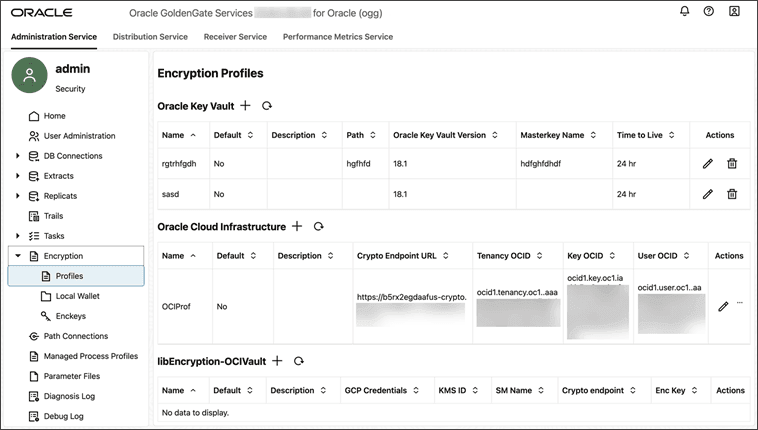
-
Fügen Sie ein Verschlüsselungsprofil hinzu, geben Sie Werte ein, und klicken Sie auf Weiterleiten.
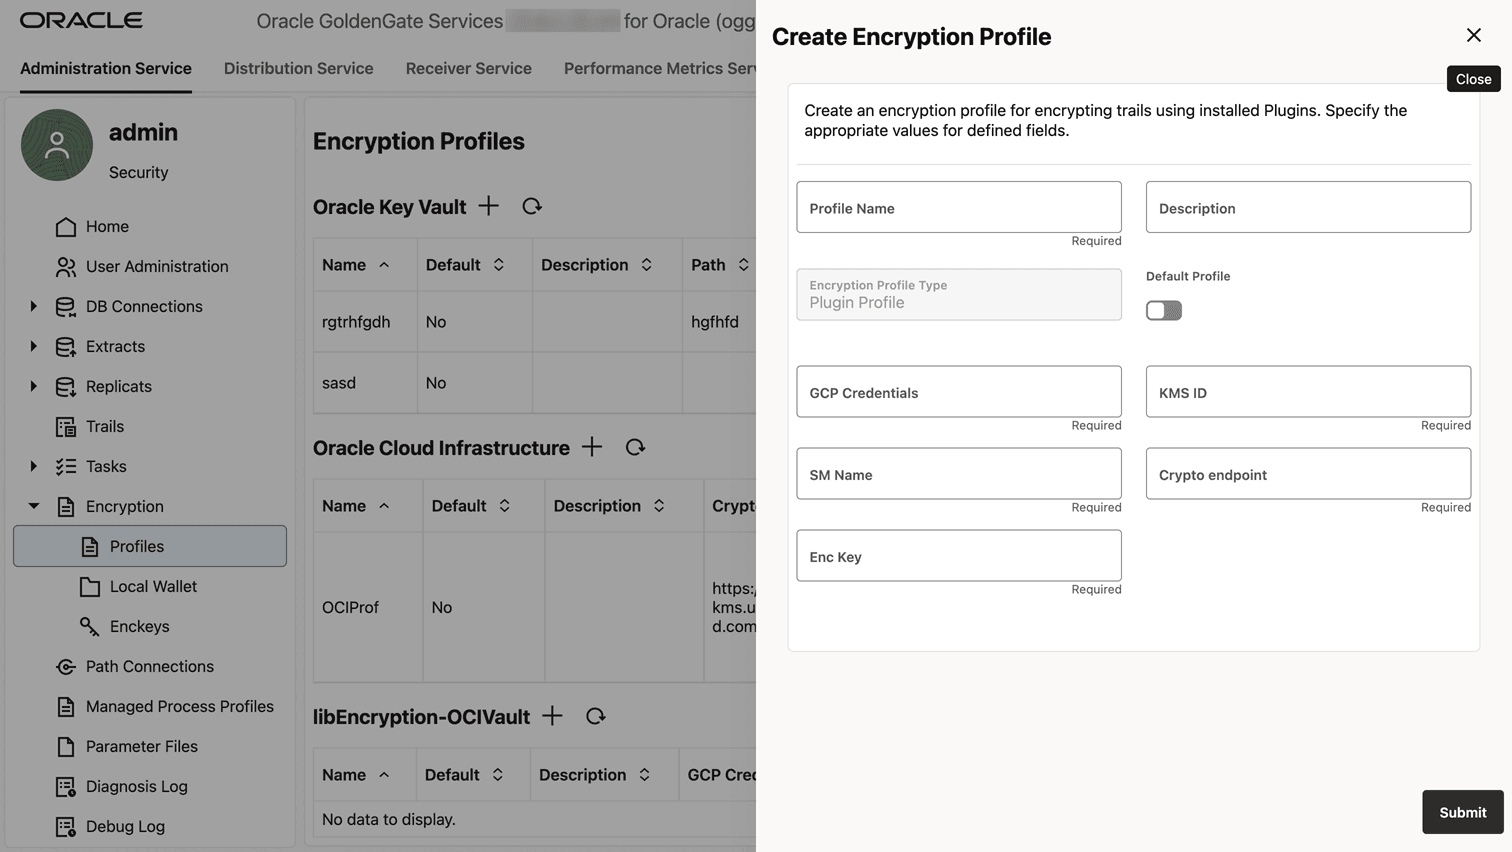
-
Erstellen Sie Extract, Replicat, Distribution Path, und wählen Sie den Verschlüsselungsprofil-Plug-in-Service als Verschlüsselungsprofil aus.