Katalogobjektspeicher konfigurieren
Konfigurieren Sie einen Oracle Cloud Infrastructure-(OCI-)Objektspeicher-Bucket für den Essbase-Dateikatalog. Essbase in Autonomous AI Lakehouse verwendet den Dateikatalog intern für viele Features. Führen Sie diese einmalige Konfiguration aus, bevor Benutzer Essbase verwenden.
Bevor Sie beginnen
Stimmen Sie sich mit einem OCI-Administrator oder Object Storage-Administrator im OCI-Mandanten ab, in dem Ihre Autonomous AI Database-Instanz bereitgestellt wird. Weitere Informationen finden Sie unter Überblick über Object Storage.
Stellen Sie sicher, dass die folgenden Aufgaben abgeschlossen sind:
-
Ein OCI-Benutzer hat einen Objektspeicher-Bucket für den Essbase-Dateikatalog erstellt.
-
Der OCI-Benutzer hat den Bucket-Namen, den Object Storage-Namespace und die OCI-Region aufgezeichnet.
-
Ein OCI-Benutzer, der Zugriff auf den Bucket hat, verfügt über einen API-Signaturschlüssel.
-
Sie haben die folgenden Informationen für diesen API-Schlüsselbenutzer erhalten:
- Benutzer-OCID
- API-Schlüssel-Fingerprint
- Mandanten-OCID
- Privater API-Signaturschlüssel
- Private-Key-Passphrase, falls zutreffend
-
Sie sind berechtigt, auf die Konsole in der Essbase-Weboberfläche zuzugreifen.
Der Benutzer, der den Bucket erstellt hat, und der Benutzer, dessen API-Schlüssel Sie angeben, können unterschiedliche Benutzer sein. Der API-Schlüsselbenutzer muss jedoch Zugriff auf den Bucket haben.
Der Private Key muss im PEM-Format vorliegen. Behandeln Sie den Private Key als vertrauliche Informationen, und übertragen Sie ihn mit einer genehmigten, sicheren Methode. Sie dürfen sie nicht für reguläre Essbase-Benutzer freigeben.
Informationen zum Abrufen von OCI-API-Schlüsseldetails finden Sie unter Erforderliche Schlüssel und OCIDs. Informationen zu Object Storage-Namespaces finden Sie unter Object Storage-Namespaces.
Katalogobjektspeicher konfigurieren
-
Melden Sie sich bei der Essbase-Weboberfläche an.
-
Klicken Sie im Navigationsbereich auf Konsole.
-
Klicken Sie auf Catalog Object Storage.
-
Wenn die Felder nicht bearbeitet werden können, klicken Sie auf Bearbeiten.
-
Geben Sie die OCI-Informationen in die Felder ein:
Feld Eingabetaste Benutzer-ID Die OCID des OCI-Benutzers, der mit dem API-Signaturschlüssel und Private Key verknüpft ist. Geben Sie weder den Benutzernamen noch die E-Mail-Adresse ein. Fingerabdruck Der Fingerprint des öffentlichen API-Schlüssels, der mit dem Private Key verknüpft ist. Fingerprint, Benutzer-ID und Private Key müssen zu demselben OCI-Benutzer und API-Schlüssel gehören. Mandant Die OCID des OCI-Mandanten, in dem Ihre autonome KI-Datenbankinstanz bereitgestellt wird. Teilsektor Die OCI-Regions-ID für den Objektspeicher-Bucket, wie us-phoenix-1. Schlüsseldatei Wählen Sie die private API-Signaturschlüsseldatei aus, oder ziehen Sie sie. Schlüsseldateiinhalt Wenn Sie keine Schlüsseldatei auswählen, fügen Sie den vollständigen Inhalt des PEM-Private Keys ein, einschließlich der Zeilen BEGIN und END. Namespace Der mit dem Bucket verknüpfte Object Storage-Namespace. Bucket-Name Der genaue Name des Objektspeicher-Buckets. Geben Sie keine Bucket-URL oder OCID ein. Private Key Passphrase Die Passphrase für die Private Key, sofern der Schlüssel verschlüsselt ist. Lassen Sie dieses Feld leer, wenn der Schlüssel keine Passphrase enthält. 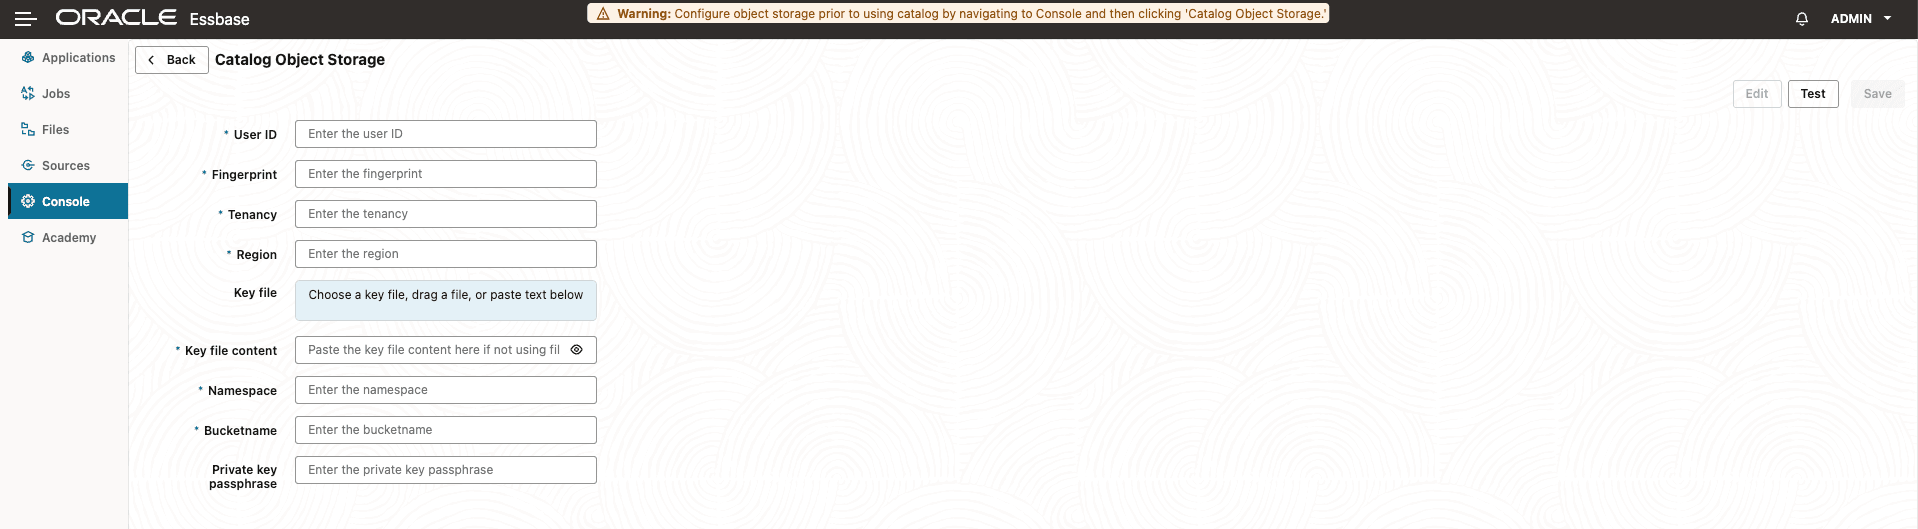
-
Geben Sie den Private Key mit Schlüsseldatei oder Schlüsseldateiinhalt an.
-
Klicken Sie auf Testen.
-
Wenn der Test erfolgreich ist, klicken Sie auf Speichern.
Nachdem die Konfiguration gespeichert wurde, kann Essbase den Objektspeicher-Bucket für den Essbase-Dateikatalog verwenden. Um die Konfiguration zu prüfen, klicken Sie auf Dateien, und öffnen Sie den Katalog.
Fehler in der Konfiguration beheben
-
Wenn die Option Catalog Object Storage nicht verfügbar ist, prüfen Sie, ob Sie Essbase in Autonomous AI Lakehouse verwenden und die Berechtigung für den Zugriff auf die Konsole haben.
-
Wenn die Authentifizierung oder Signaturvalidierung nicht erfolgreich verläuft, prüfen Sie, ob Benutzer-ID, Fingerprint und der Private Key zum selben OCI-Benutzer und API-Schlüssel gehören.
-
Wenn OCI einen Autorisierungsfehler zurückgibt, bitten Sie den OCI-Administrator oder Object Storage-Administrator, zu prüfen, ob der API-Schlüsselbenutzer Zugriff auf den Object Storage-Bucket hat.
-
Wenn der Bucket nicht gefunden werden kann, prüfen Sie die Werte für Region, Namespace und Bucketname. Geben Sie die Regions-ID und nicht den Anzeigenamen der Region ein.
-
Wenn der Private Key nicht gelesen werden kann, prüfen Sie, ob es sich um einen Private Key im PEM-Format handelt und ob die Passphrase korrekt ist.
Übergeordnetes Thema: Schnellstart