NAT auf DRG - Teil 2 - Sich überschneidende CIDRs zwischen mehreren Remote-VCNs
Einführung
In NAT in DRG - Teil 1 - Sich überschneidende CIDRs zwischen zwei lokalen VCNs wurden zwei VCNs mit demselben CIDR an ein dynamisches Routinggateway (DRG) in einer Region angehängt. In der Praxis sind sich überschneidende Netzwerke oft weiter voneinander entfernt: eine Produktionsumgebung in einer Oracle Cloud Infrastructure-(OCI-)Region und eine Kopie davon in einer anderen Region oder zwei Geschäftseinheiten, die jeweils ihre eigene Landing Zone in ihrer eigenen Region mit demselben Adressplan erstellt haben.
Regionen sind mit einer Remote-Peering-Verbindung (RPC) zwischen zwei DRGs verbunden. Ein RPC weigert sich normalerweise, nützlich zu sein, wenn beide Seiten dasselbe CIDR veröffentlichen, da kein DRG lokal von einem Remote-Server aus erkennen kann. NAT auf DRG löst dieses Problem, indem die Adressen im RPC-Anhang übersetzt werden, sodass jede Region der anderen unter einem eindeutigen "Schatten"-CIDR bekannt ist.
| Teilsektor | VCN | Real-Subnetz-CIDR | Schatten-CIDR in der anderen Region |
|---|---|---|---|
| Kanada Südosten (Montreal), YUL | uc2-vcn-yul |
10.0.1.0/24 |
192.168.10.0/24 |
| Kanada Südosten (Toronto), YYZ | uc2-vcn-yyz |
10.0.1.0/24 |
192.168.20.0/24 |
Der Unterschied zu Teil 1 ist der Ort, an dem die NAT-Richtlinie sitzt. Im 1. Teil wurden die Policys mit den VCN-Anhängen verknüpft. In diesem Tutorial werden sie mit den RPC-Anhängen verknüpft, und die VCN-Anhänge haben überhaupt keine Policy. Dies hat einen nützlichen Nebeneffekt: Die Übersetzung gilt für alles, was über die RPC hinausgeht, unabhängig davon, von welchem VCN in der Region es stammt, und VCNs, die sich nicht überschneiden, sind nicht betroffen.
[!] HINWEIS] Eine NAT-Regel beschreibt den Traffic, der das DRG über den Anhang, der die Policy enthält, eingibt. Für einen RPC-Anhang, bei dem es sich um Traffic handelt, der aus der anderen Region ankommt. Bei Traffic, der denselben Anhang durchläuft, wendet das DRG die umgekehrte Übersetzung automatisch an.
In diesem Tutorial werden zwei Möglichkeiten zum Konfigurieren der Regeln gezeigt, und beide werden getestet:
- Option 1: Eine einzelne Regel in einer Region. Eine Regel auf der Montrealer Seite übersetzt Quelle und Ziel. Die Toronto-Seite hat keine Regeln.
- Option 2: eine Regel in jeder Region. Jede Region verfügt über eine NAT-Zielregel für ihr eigenes Schatten-CIDR.
Weitere Anwendungsfälle
Dieses Tutorial ist Teil einer Serie von fünf. Jedes Teil löst ein anderes Überschneidungsszenario mit denselben Bausteinen.
- Teil 1: NAT in DRG - Teil 1 - Sich überschneidende CIDRs zwischen zwei lokalen VCNs
- Teil 2 (dieses Tutorial): NAT auf DRG - Teil 2 - Sich überschneidende CIDRs zwischen mehreren Remote-VCNs
- Teil 3: NAT auf DRG - Teil 3 - Sich überschneidende CIDRs zwischen OCI und On-Premises
- Teil 4: NAT auf DRG - Teil 4 - Shared Services-VCN
- Teil 5: NAT auf DRG - Teil 5 - Sich überschneidende CIDRs zwischen OCI und On-Premises mit BGP
Diagramm
Überlappende Subnetz-CIDRs in verschiedenen OCI-Regionen, die mit zustandslosem 1:1-NAT in DRG aufgelöst werden (Dieses Szenario verwaltet die Übersetzung für alle VCNs in der Region, einschließlich sich nicht überschneidender VCNs)
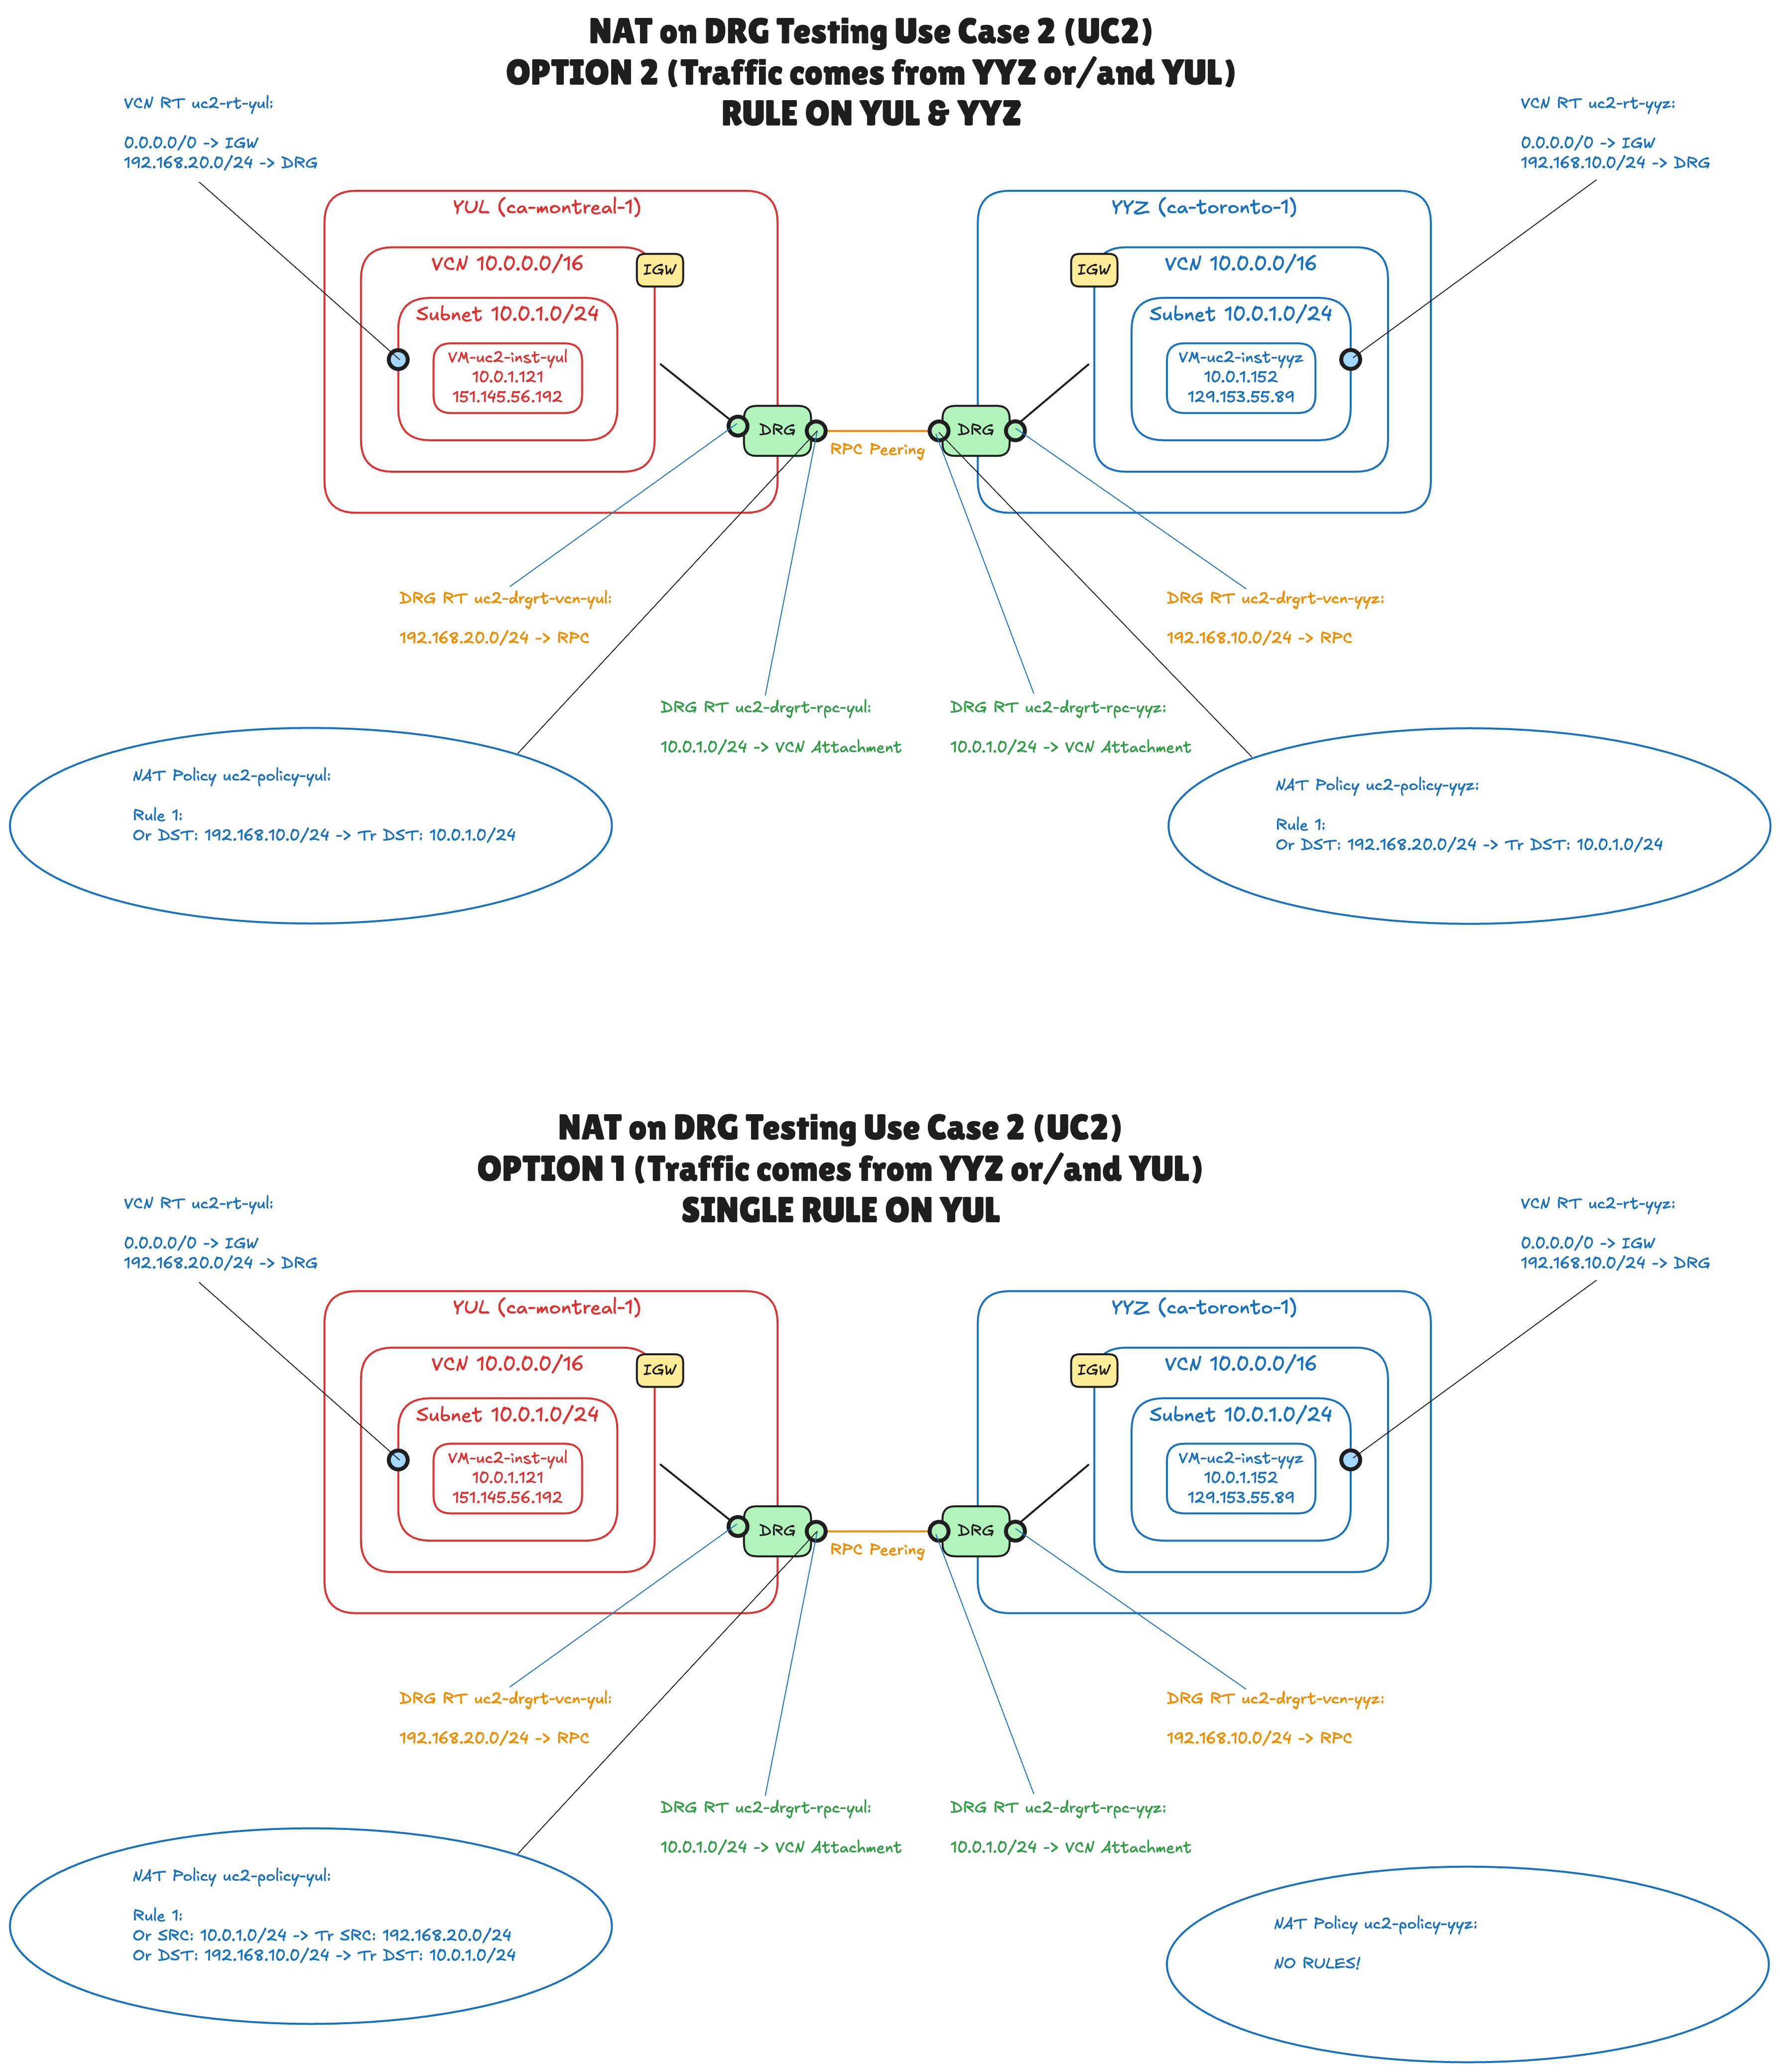
Das Diagramm zeigt dieselbe Topologie zweimal, einmal für jede Regeloption. Mit Ausnahme der NAT-Regeln ist alles identisch:
- Zwei VCNs, eines in Montreal und eines in Toronto, beide
10.0.0.0/16mit einem Subnetz10.0.1.0/24, jeweils mit einer Testinstanz. - Zwei DRGs, eines pro Region, verbunden mit einer Remote-Peering-Verbindung.
- Zwei VCN-Routentabellen (blauer Text). Jedes einzelne sendet das Schatten-CIDR der anderen Region an das lokale DRG.
- Vier DRG-Routentabellen (orange Text), zwei pro DRG. Die Tabelle im VCN-Anhang sendet das Schatten-CIDR der anderen Region an die RPC. Die Tabelle im RPC-Anhang sendet
10.0.1.0/24an das lokale VCN. - Zwei DRG-NAT-Policys (die Auslassungspunkte), eine pro Region, die jeweils mit dem RPC-Anhang des DRG verknüpft sind.
Voraussetzungen
- Ein OCI-Mandant, der zwei Regionen abonniert hat, und ein Compartment, in dem Sie Netzwerkressourcen (VCNs, DRGs, Remote-Peering-Verbindungen, DRG-Routentabellen und DRG-NAT-Policys) und Compute-Instanzen verwalten dürfen.
- Zwei VCNs mit sich überschneidenden bereits vorhandenen CIDRs, eines in jeder Region. Dieses Tutorial erstellt sie nicht. In der Übung sind es
uc2-vcn-yulunduc2-vcn-yyz, beide10.0.0.0/16, jedes mit einem öffentlichen Subnetz10.0.1.0/24, einem Internetgateway und einer Routentabelle (uc2-rt-yulunduc2-rt-yyz), die dem Subnetz zugewiesen ist und0.0.0.0/0an das Internetgateway sendet. Die Schritte 01 und 04 führen durch diesen Ausgangspunkt. - DRGs, die NAT unterstützen. NAT auf DRG ist in Legacy-(V1-)DRGs nicht verfügbar, und nicht in DRGs, für die Disintermediation, High-Throughput-Modus oder Routenvereinigung aktiviert sind. Neu erstellte DRGs arbeiten.
- Zwei Compute-Instanzen zum Testen, eine in jeder Region. In diesem Tutorial werden sie
uc2-inst-yul(10.0.1.121) unduc2-inst-yyz(10.0.1.152) genannt. Jeder hat eine öffentliche IP-Adresse, so dass Sie sie mit SSH erreichen können. - Ein SSH-Schlüsselpaar für die Instanzen und die öffentliche IP-Adresse, von der aus Sie eine Verbindung herstellen (um dies in den Sicherheitslisten zuzulassen).
- Grundlegende Kenntnisse über Remote-Peering, VCN-Routentabellen und DRG-Routentabellen.
[!] HINWEIS] Die Namen, CIDRs und IP-Adressen in diesem Tutorial stammen aus der Übung in den Screenshots. Sie können Ihre eigenen verwenden, solange sich die Schatten-CIDRs nicht mit anderen CIDRs in Ihrem Netzwerk überschneiden und die gleiche Präfixlänge wie das CIDR haben, das sie ersetzen.
Schritte
- SCHRITT 01: Überprüfen Sie das Netzwerk in Montreal (YUL)
- SCHRITT 02: Erstellen Sie das DRG, die RPC und die DRG-Routentabellen in Montreal
- SCHRITT 03: Erstellen der DRG-NAT-Richtlinie in Montreal
- SCHRITT 04: Überprüfung des Netzwerks in Toronto (YYZ)
- SCHRITT 05: DRG, RPC und DRG-Routentabellen in Toronto erstellen
- SCHRITT 06: DRG-NAT-Richtlinie in Toronto erstellen
- SCHRITT 07: Konfigurieren der NAT-Regeln, Option 1: eine einzelne Regel in einer Region
- SCHRITT 08: Konfigurieren der NAT-Regeln, Option 2: eine Regel in jeder Region
Schritt 01: Überprüfen Sie das Netzwerk in Montreal (YUL)
Wir beginnen in der ersten Region. Das VCN ist hier ein gewöhnliches VCN mit einem öffentlichen Subnetz. Das einzige, was für dieses Tutorial wichtig ist, ist der Adressraum, der mit dem VCN in der anderen Region identisch ist.
- Wählen Sie die Region Canada Southeast (Montreal) aus.
- Öffnen Sie das Navigationsmenü, klicken Sie auf Networking und dann auf Virtuelle Cloud-Netzwerke.
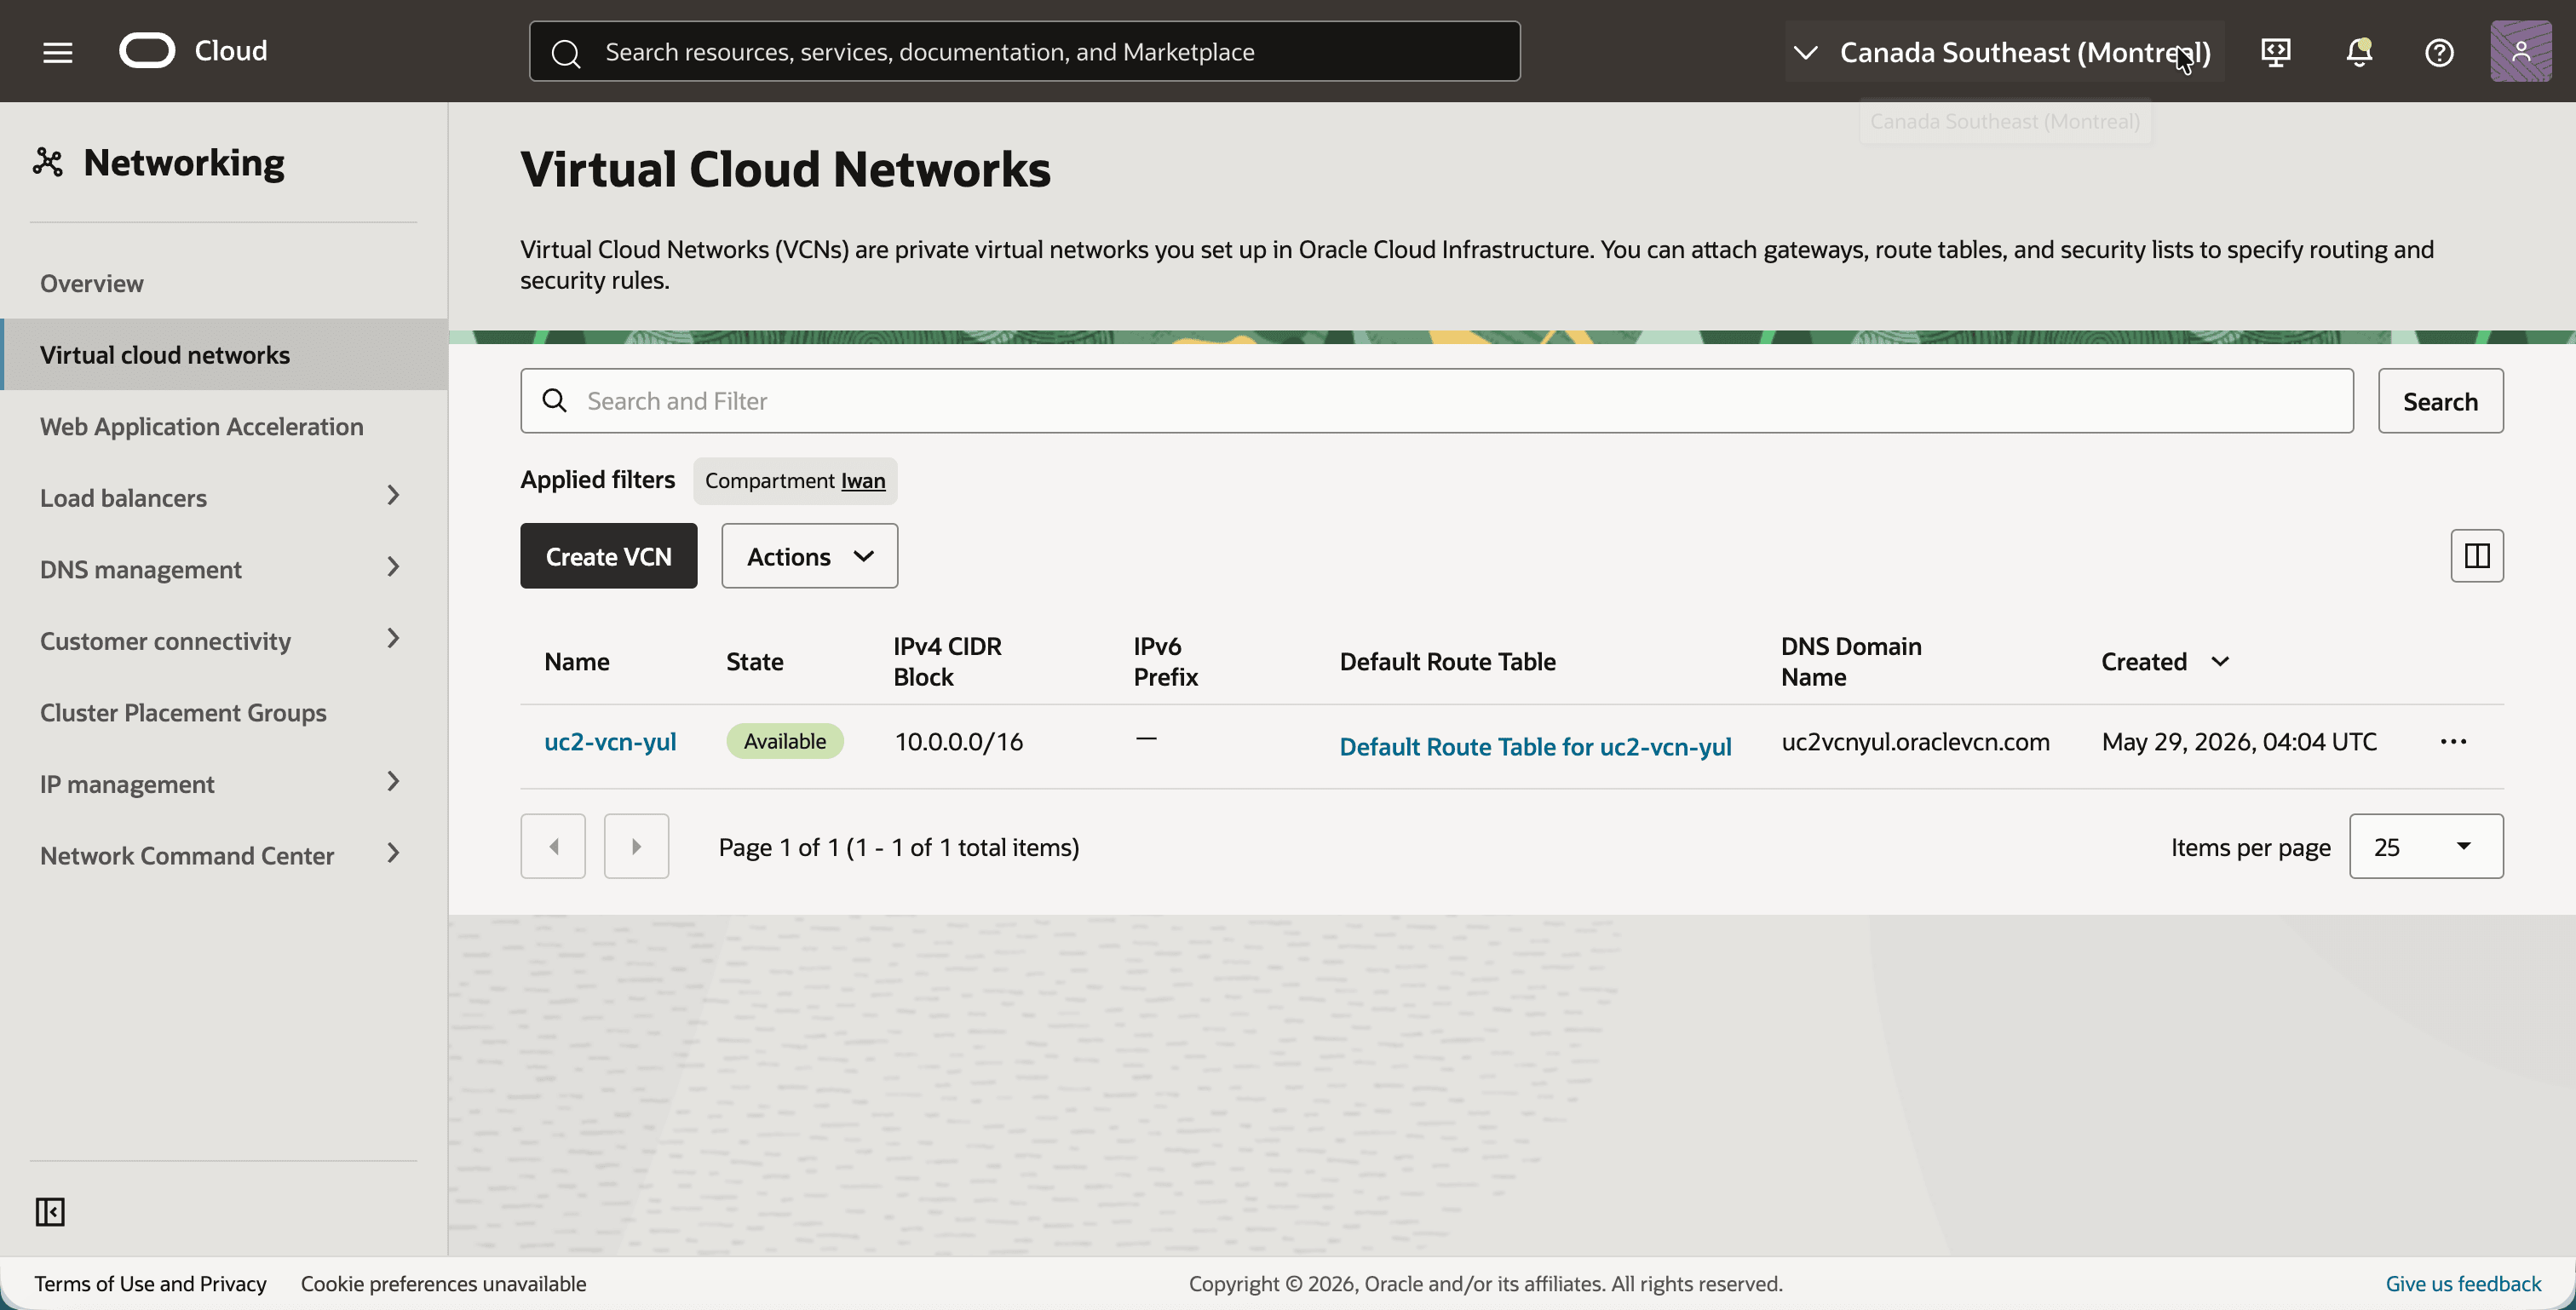
- Beachten Sie das VCN
uc2-vcn-yulmit dem IPv4 CIDR-Block10.0.0.0/16.
- Klicken Sie auf
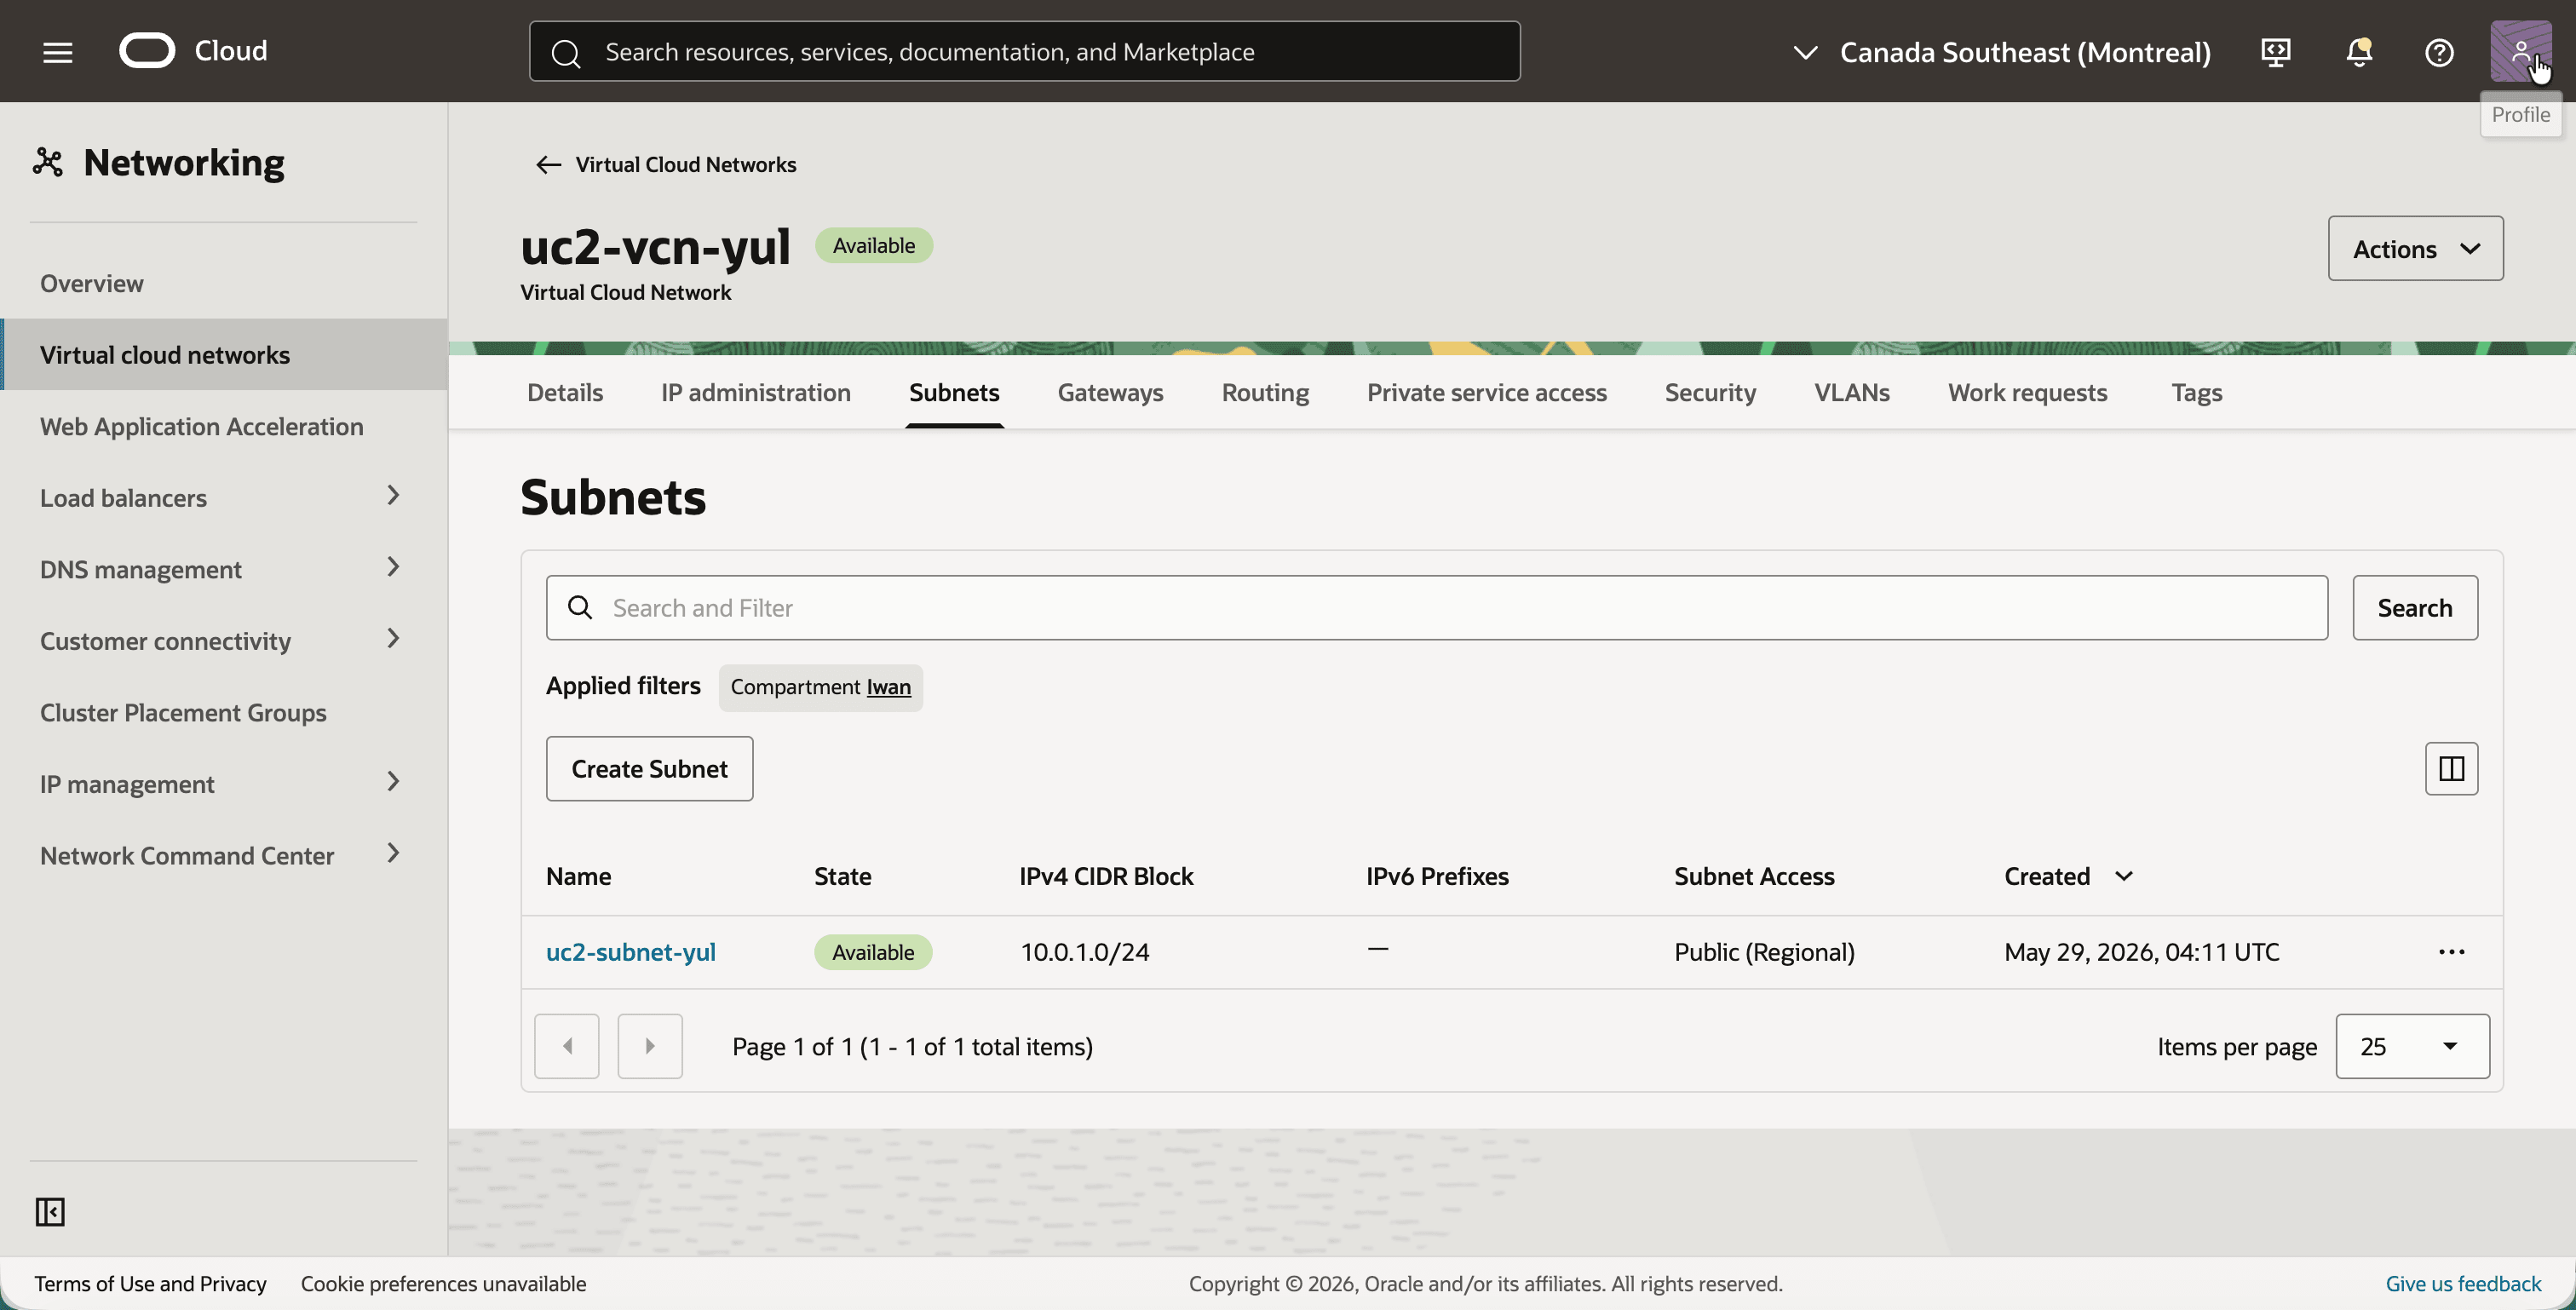
uc2-vcn-yulund dann auf die Registerkarte Subnetze. - Beachten Sie das Subnetz
uc2-subnet-yulmit dem IPv4 CIDR-Block10.0.1.0/24.
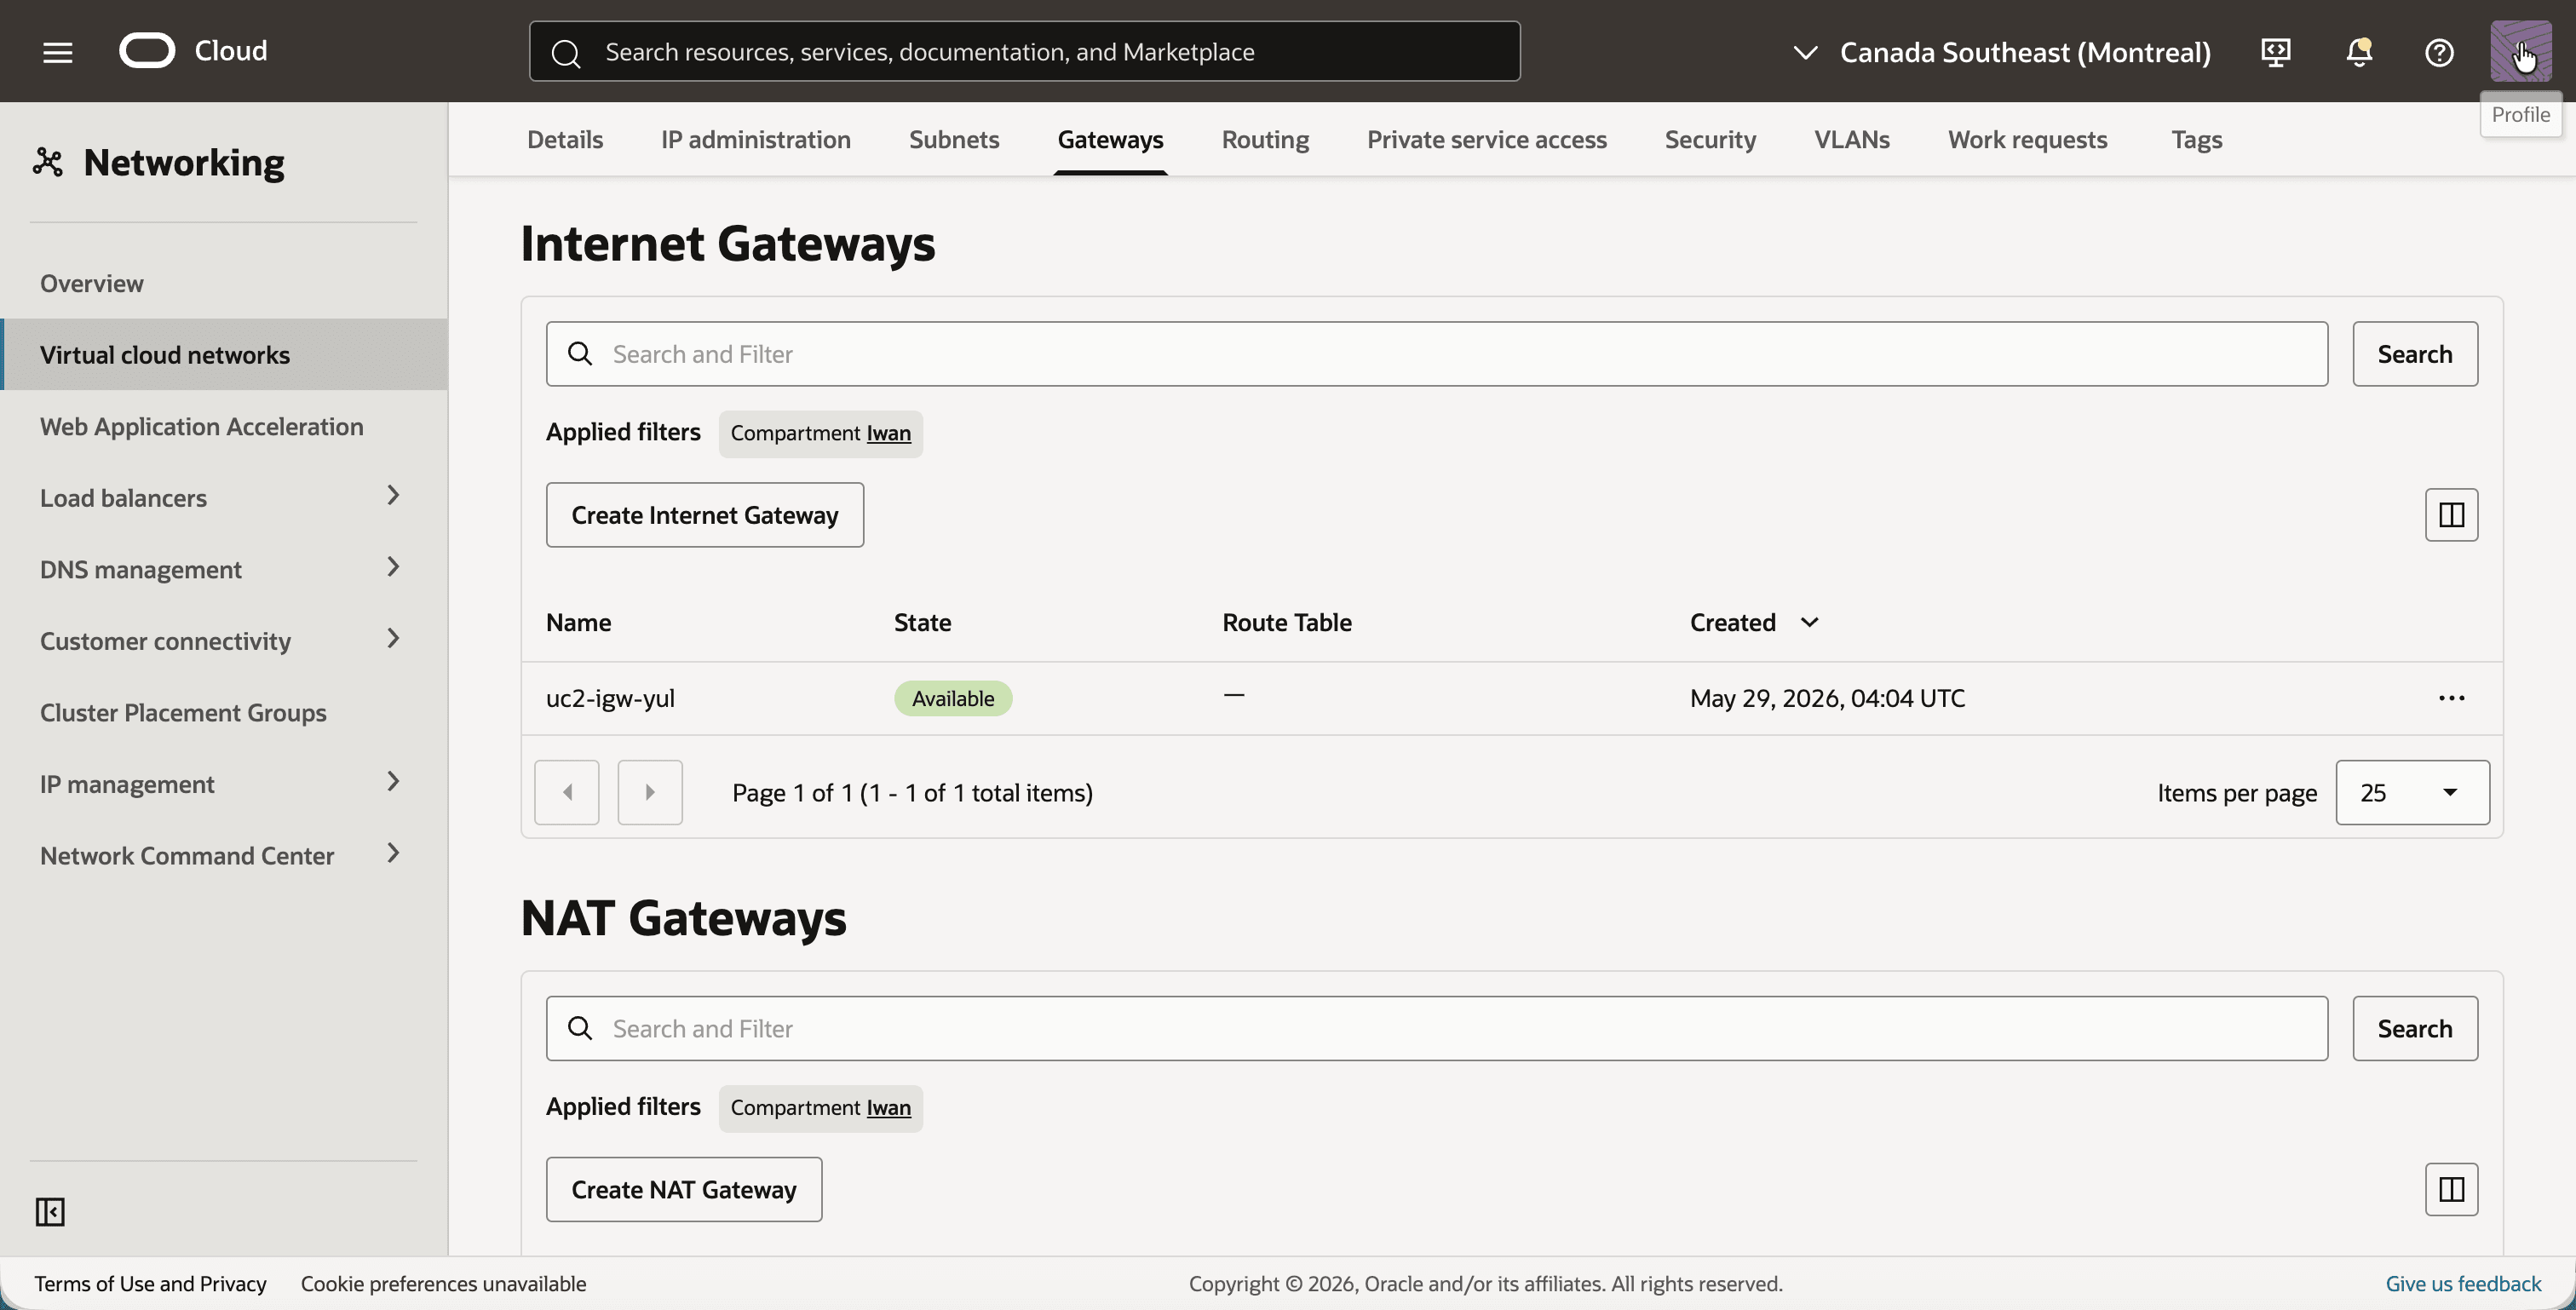
Das Internetgateway ist nur hier, damit Sie die Testinstanz über SSH erreichen können.
- Klicken Sie auf die Registerkarte Gateways.
- Beachten Sie das Internetgateway
uc2-igw-yul.
Die Instanzen in Montreal erreichen Toronto mit ihrem Schatten-CIDR 192.168.20.0/24, also das Ziel, das an das DRG geht.
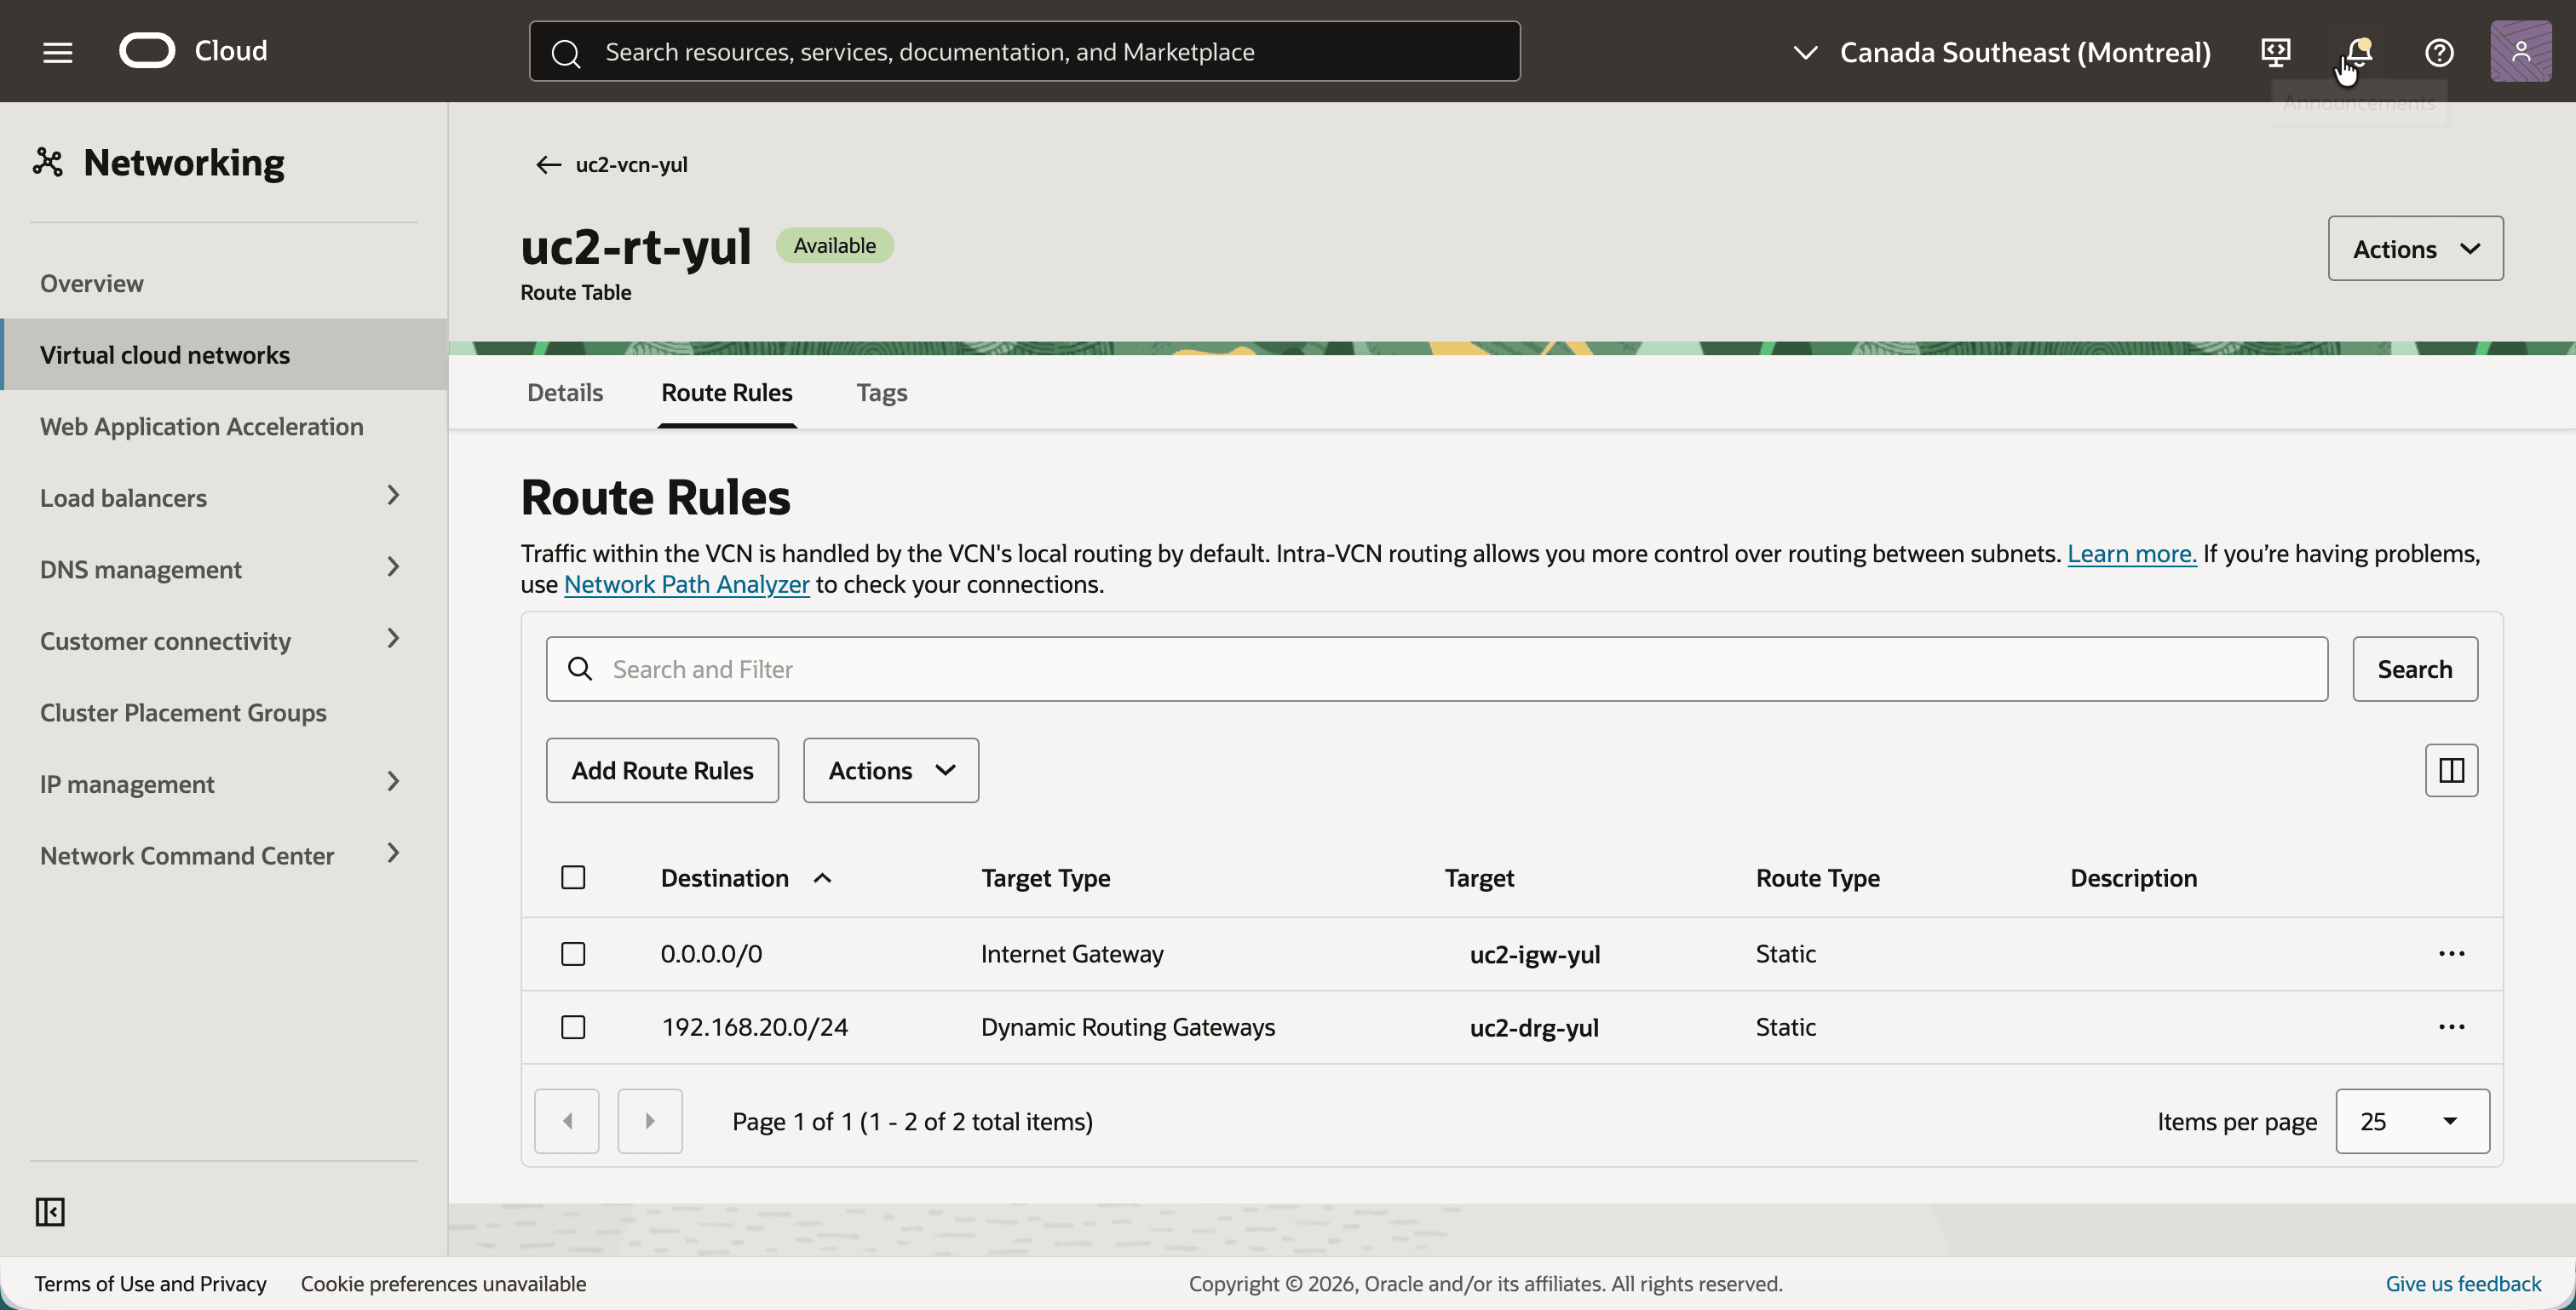
- Klicken Sie auf die Registerkarte Routing und dann auf die Routentabelle
uc2-rt-yul. Dies ist die Routentabelle, dieuc2-subnet-yulzugewiesen ist. - Klicken Sie auf die Registerkarte Routingregeln.
- Stellen Sie sicher, dass die Routentabelle diese beiden Routingregeln enthält. Fügen Sie nach Schritt 02 das zweite hinzu, da das Ziel das DRG ist, das Sie dort erstellen:
0.0.0.0/0mit dem Zieluc2-igw-yulfür SSH-Zugriff über das Internet.192.168.20.0/24(das Schatten-CIDR von Toronto) mit dem Zieluc2-drg-yul.
Der Test ist ein Ping, daher muss die Sicherheitsliste ICMP zulassen. Ein Ping aus Toronto kommt mit einer Quelladresse in einem Schattenbereich an, nicht in 10.0.1.0/24.
Das Labor ermöglicht ICMP aus allen drei privaten Bereichen. Das ist breiter als dieses Tutorial benötigt. Das Minimum ist eine ICMP-Regel pro VCN, wobei das Schatten-CIDR der anderen Region die Quelle 192.168.20.0/24 in Montreal und 192.168.10.0/24 in Toronto ist.
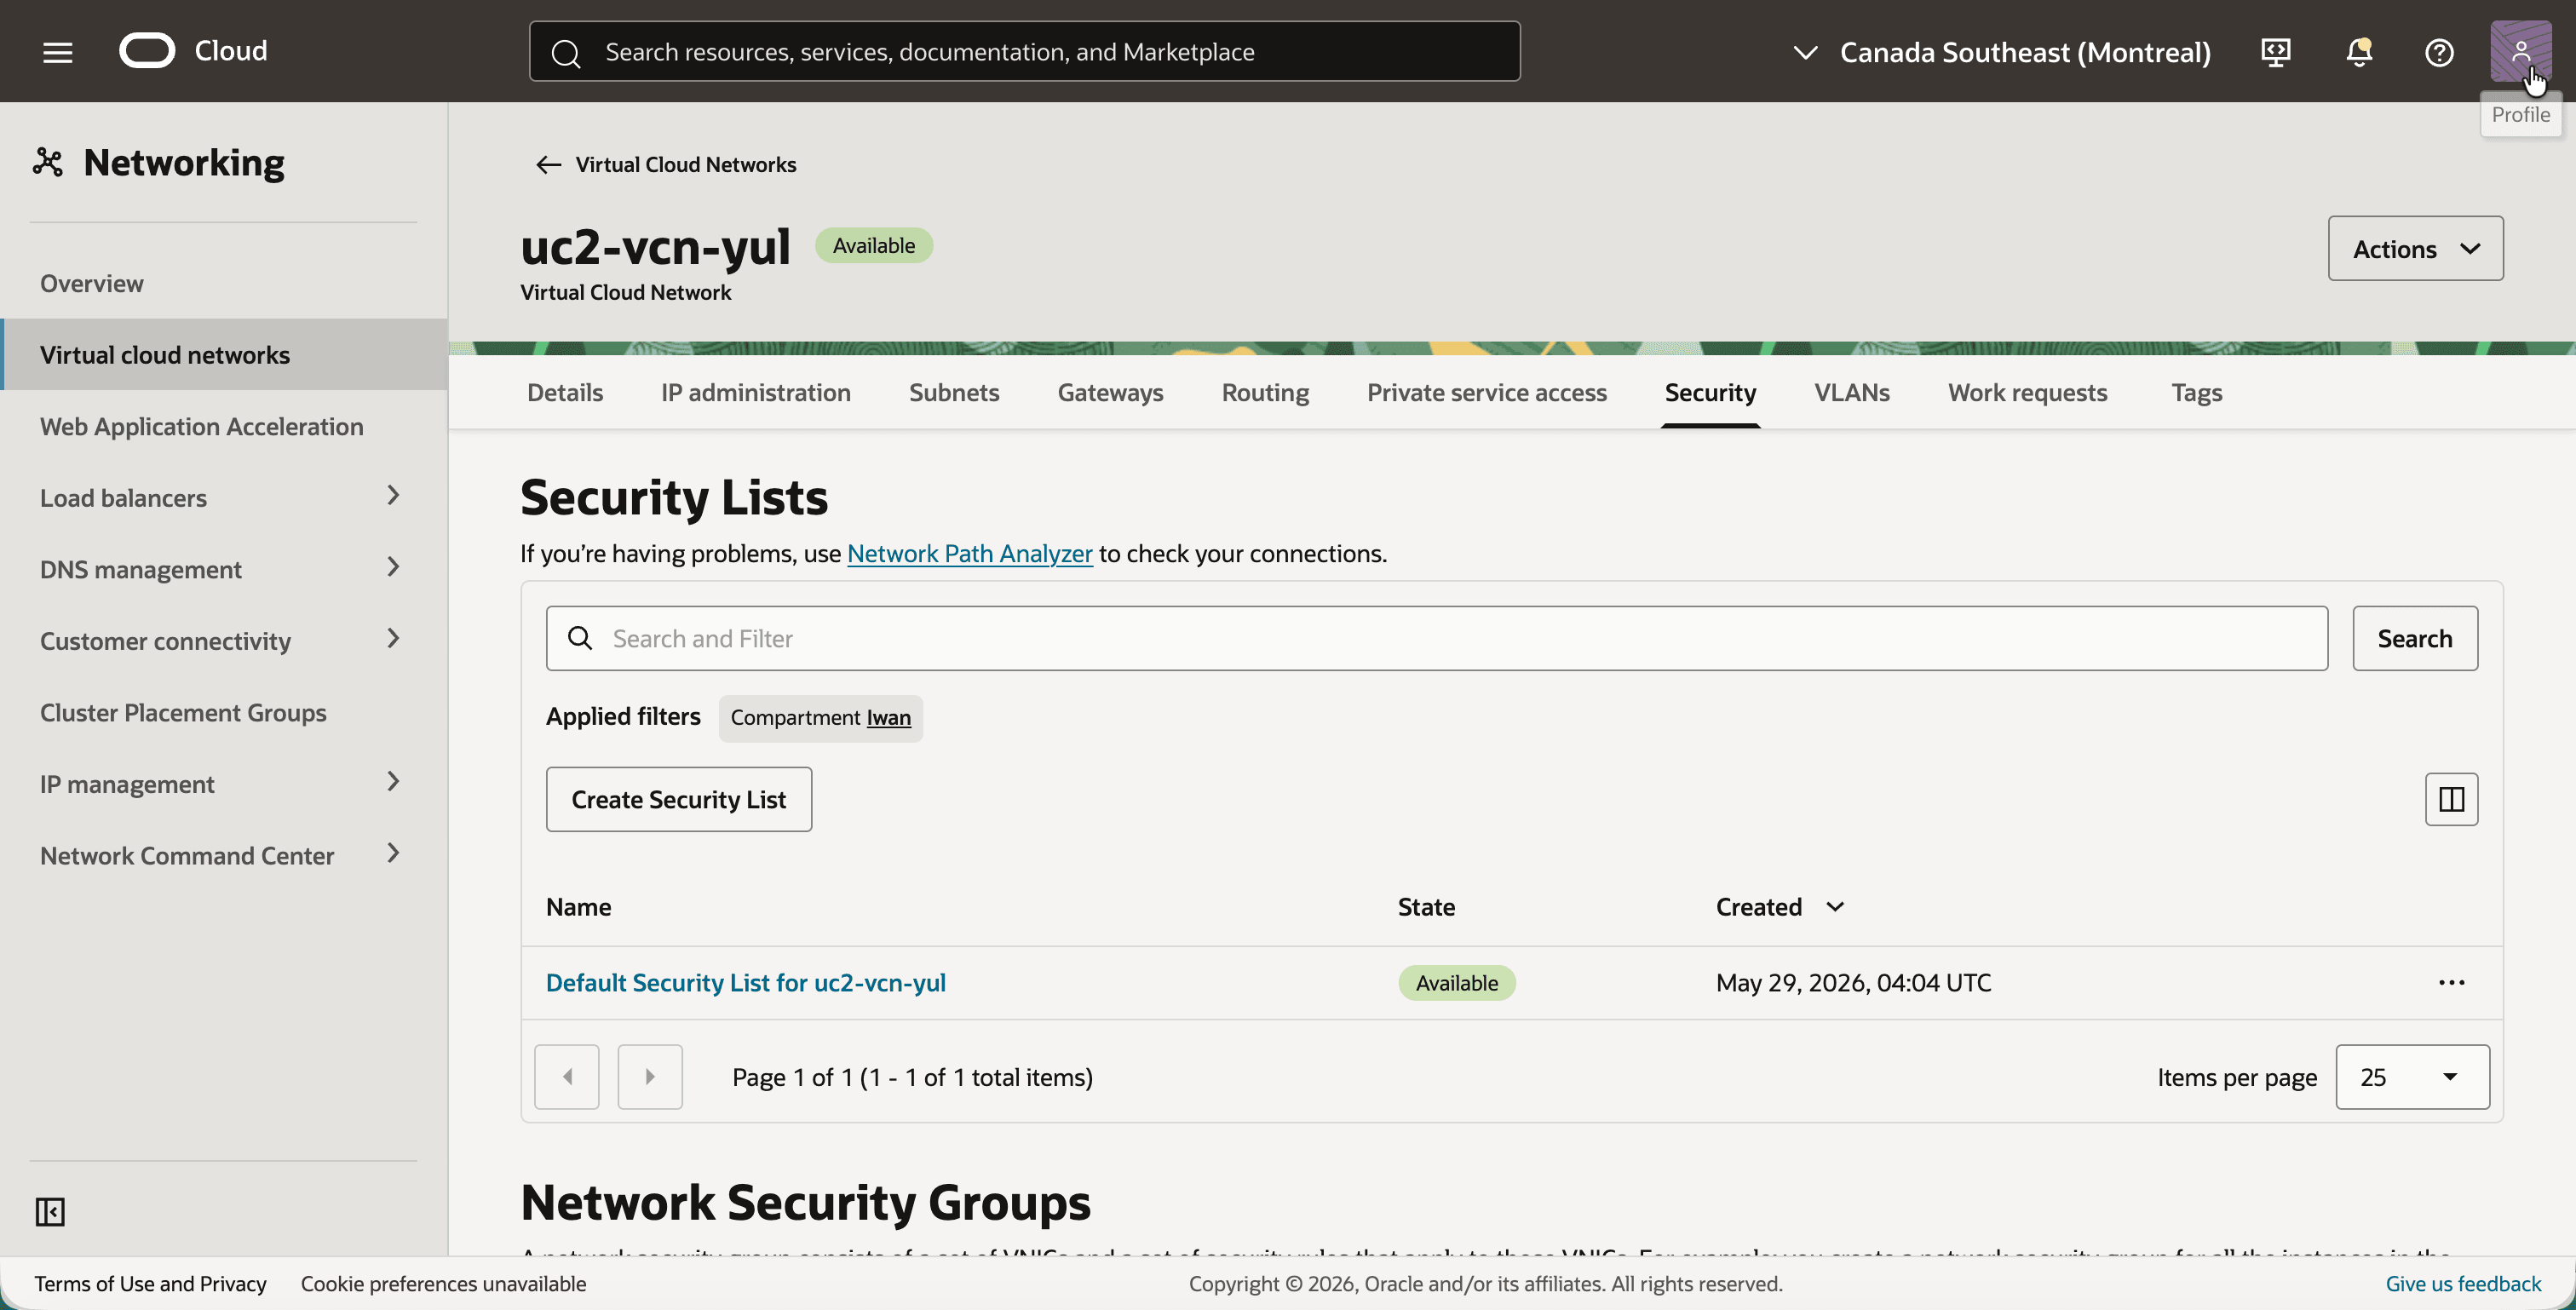
- Gehen Sie zurück zum VCN, und klicken Sie auf die Registerkarte Sicherheit.
- Klicken Sie auf Standardsicherheitsliste für uc2-vcn-yul.
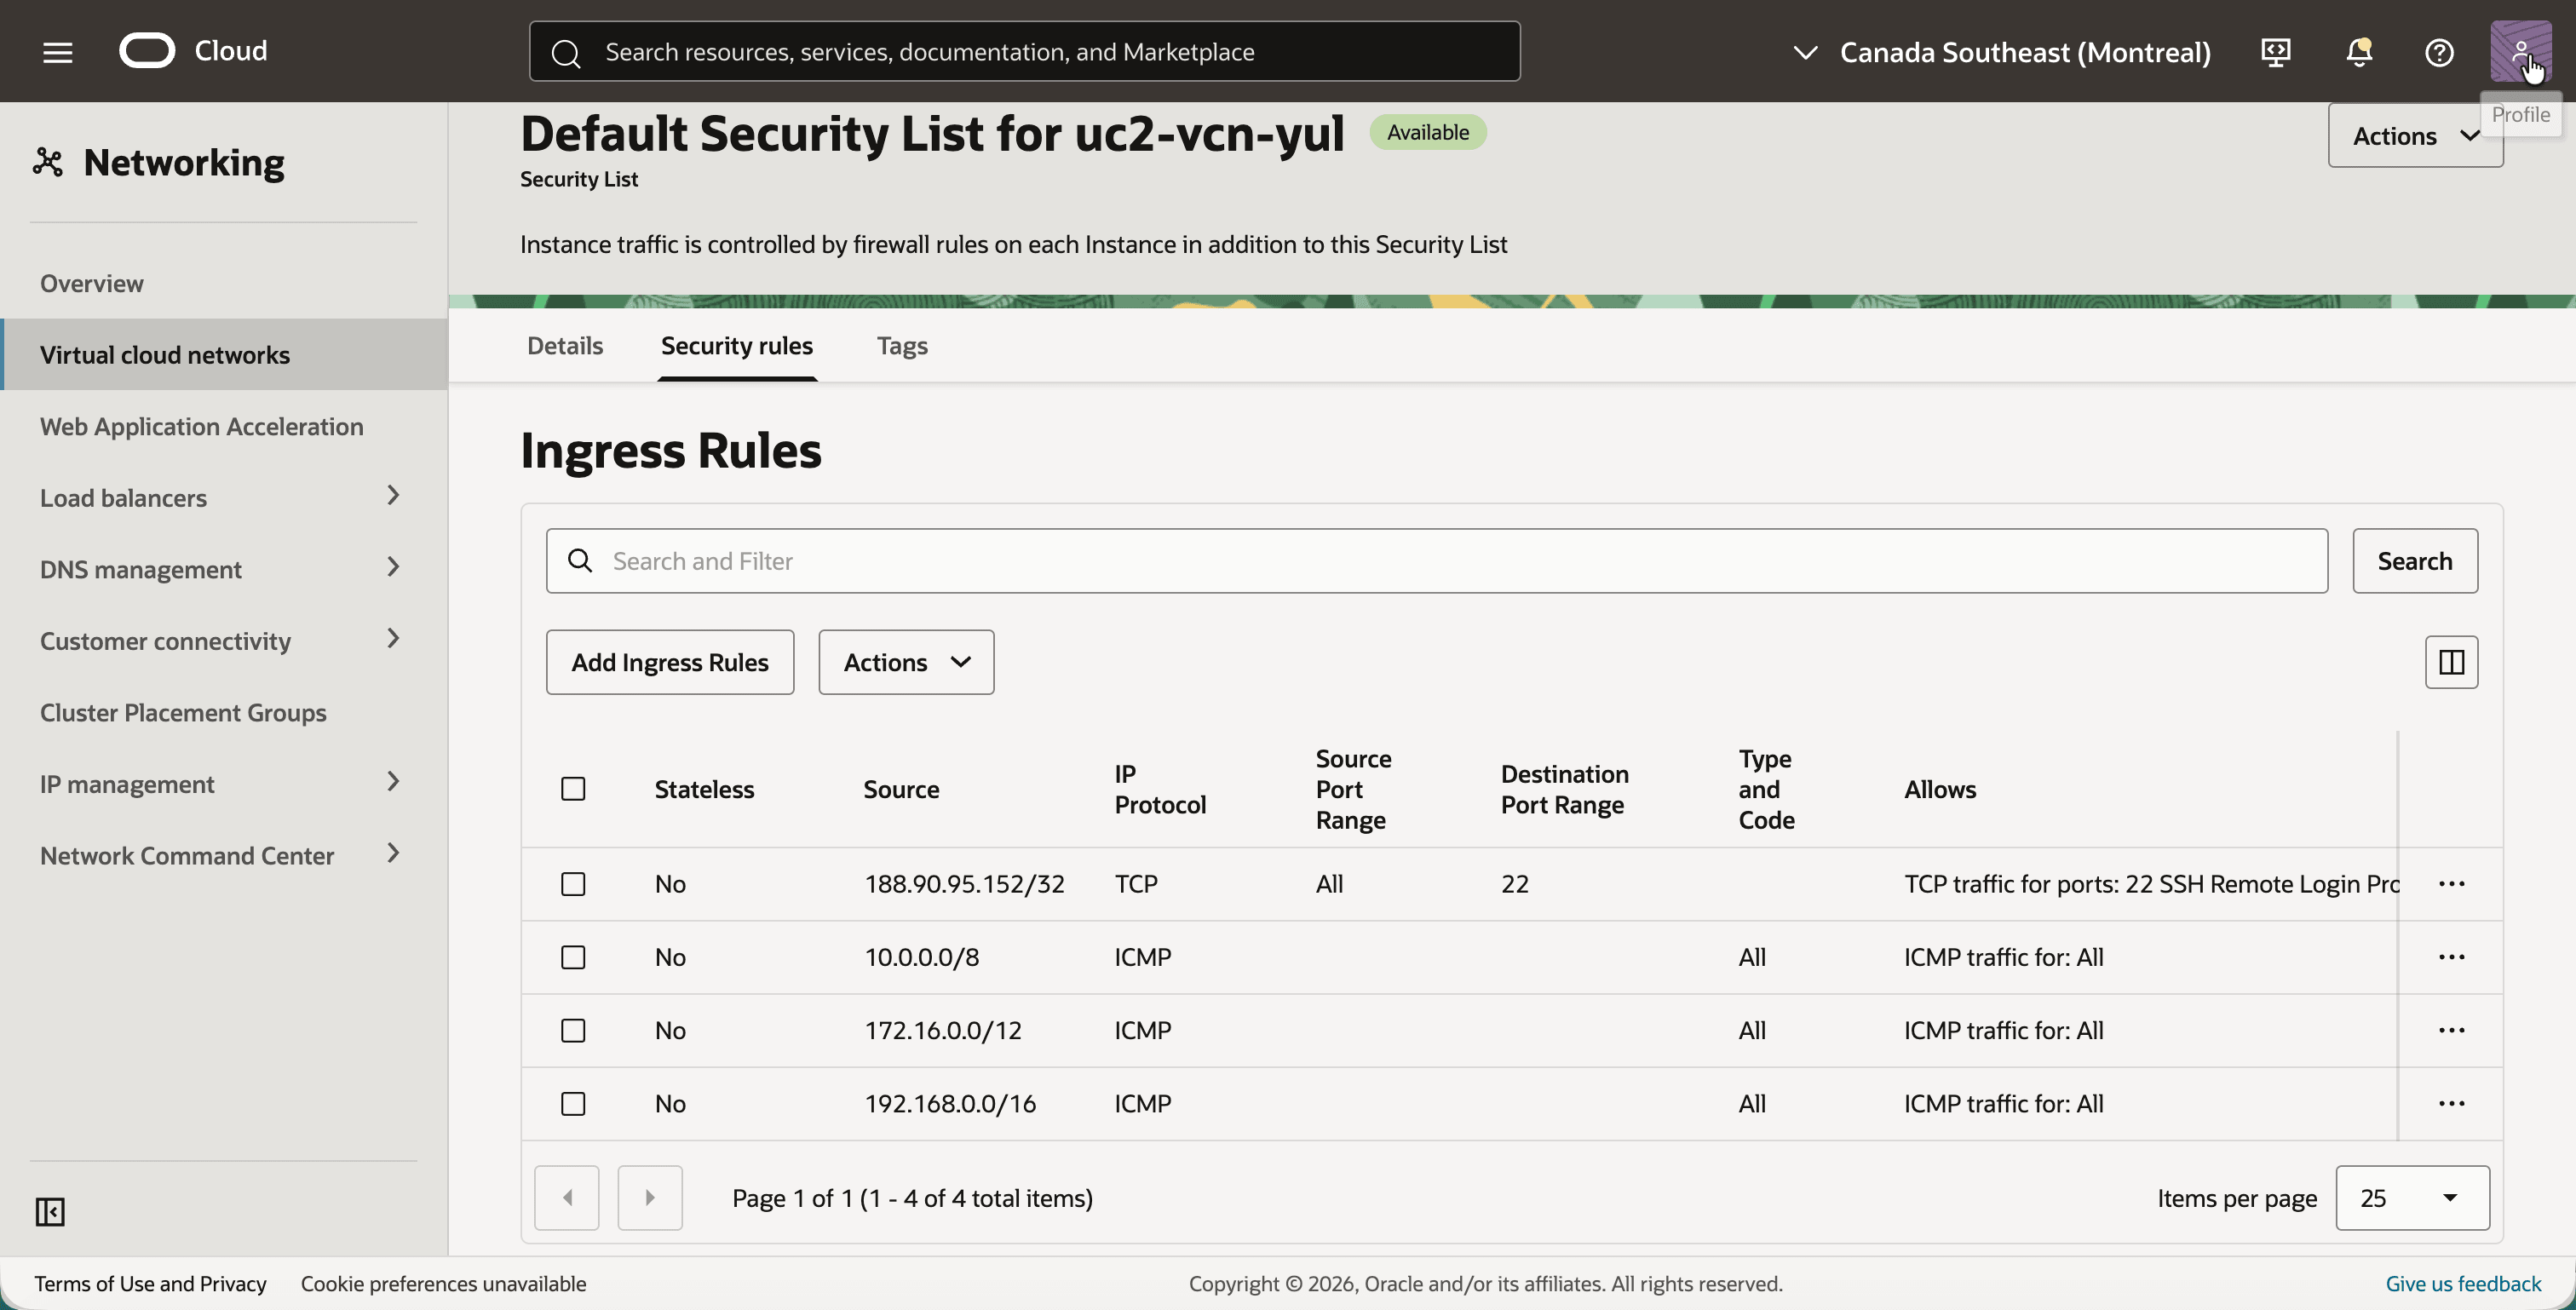
- Klicken Sie auf die Registerkarte Sicherheitsregeln.
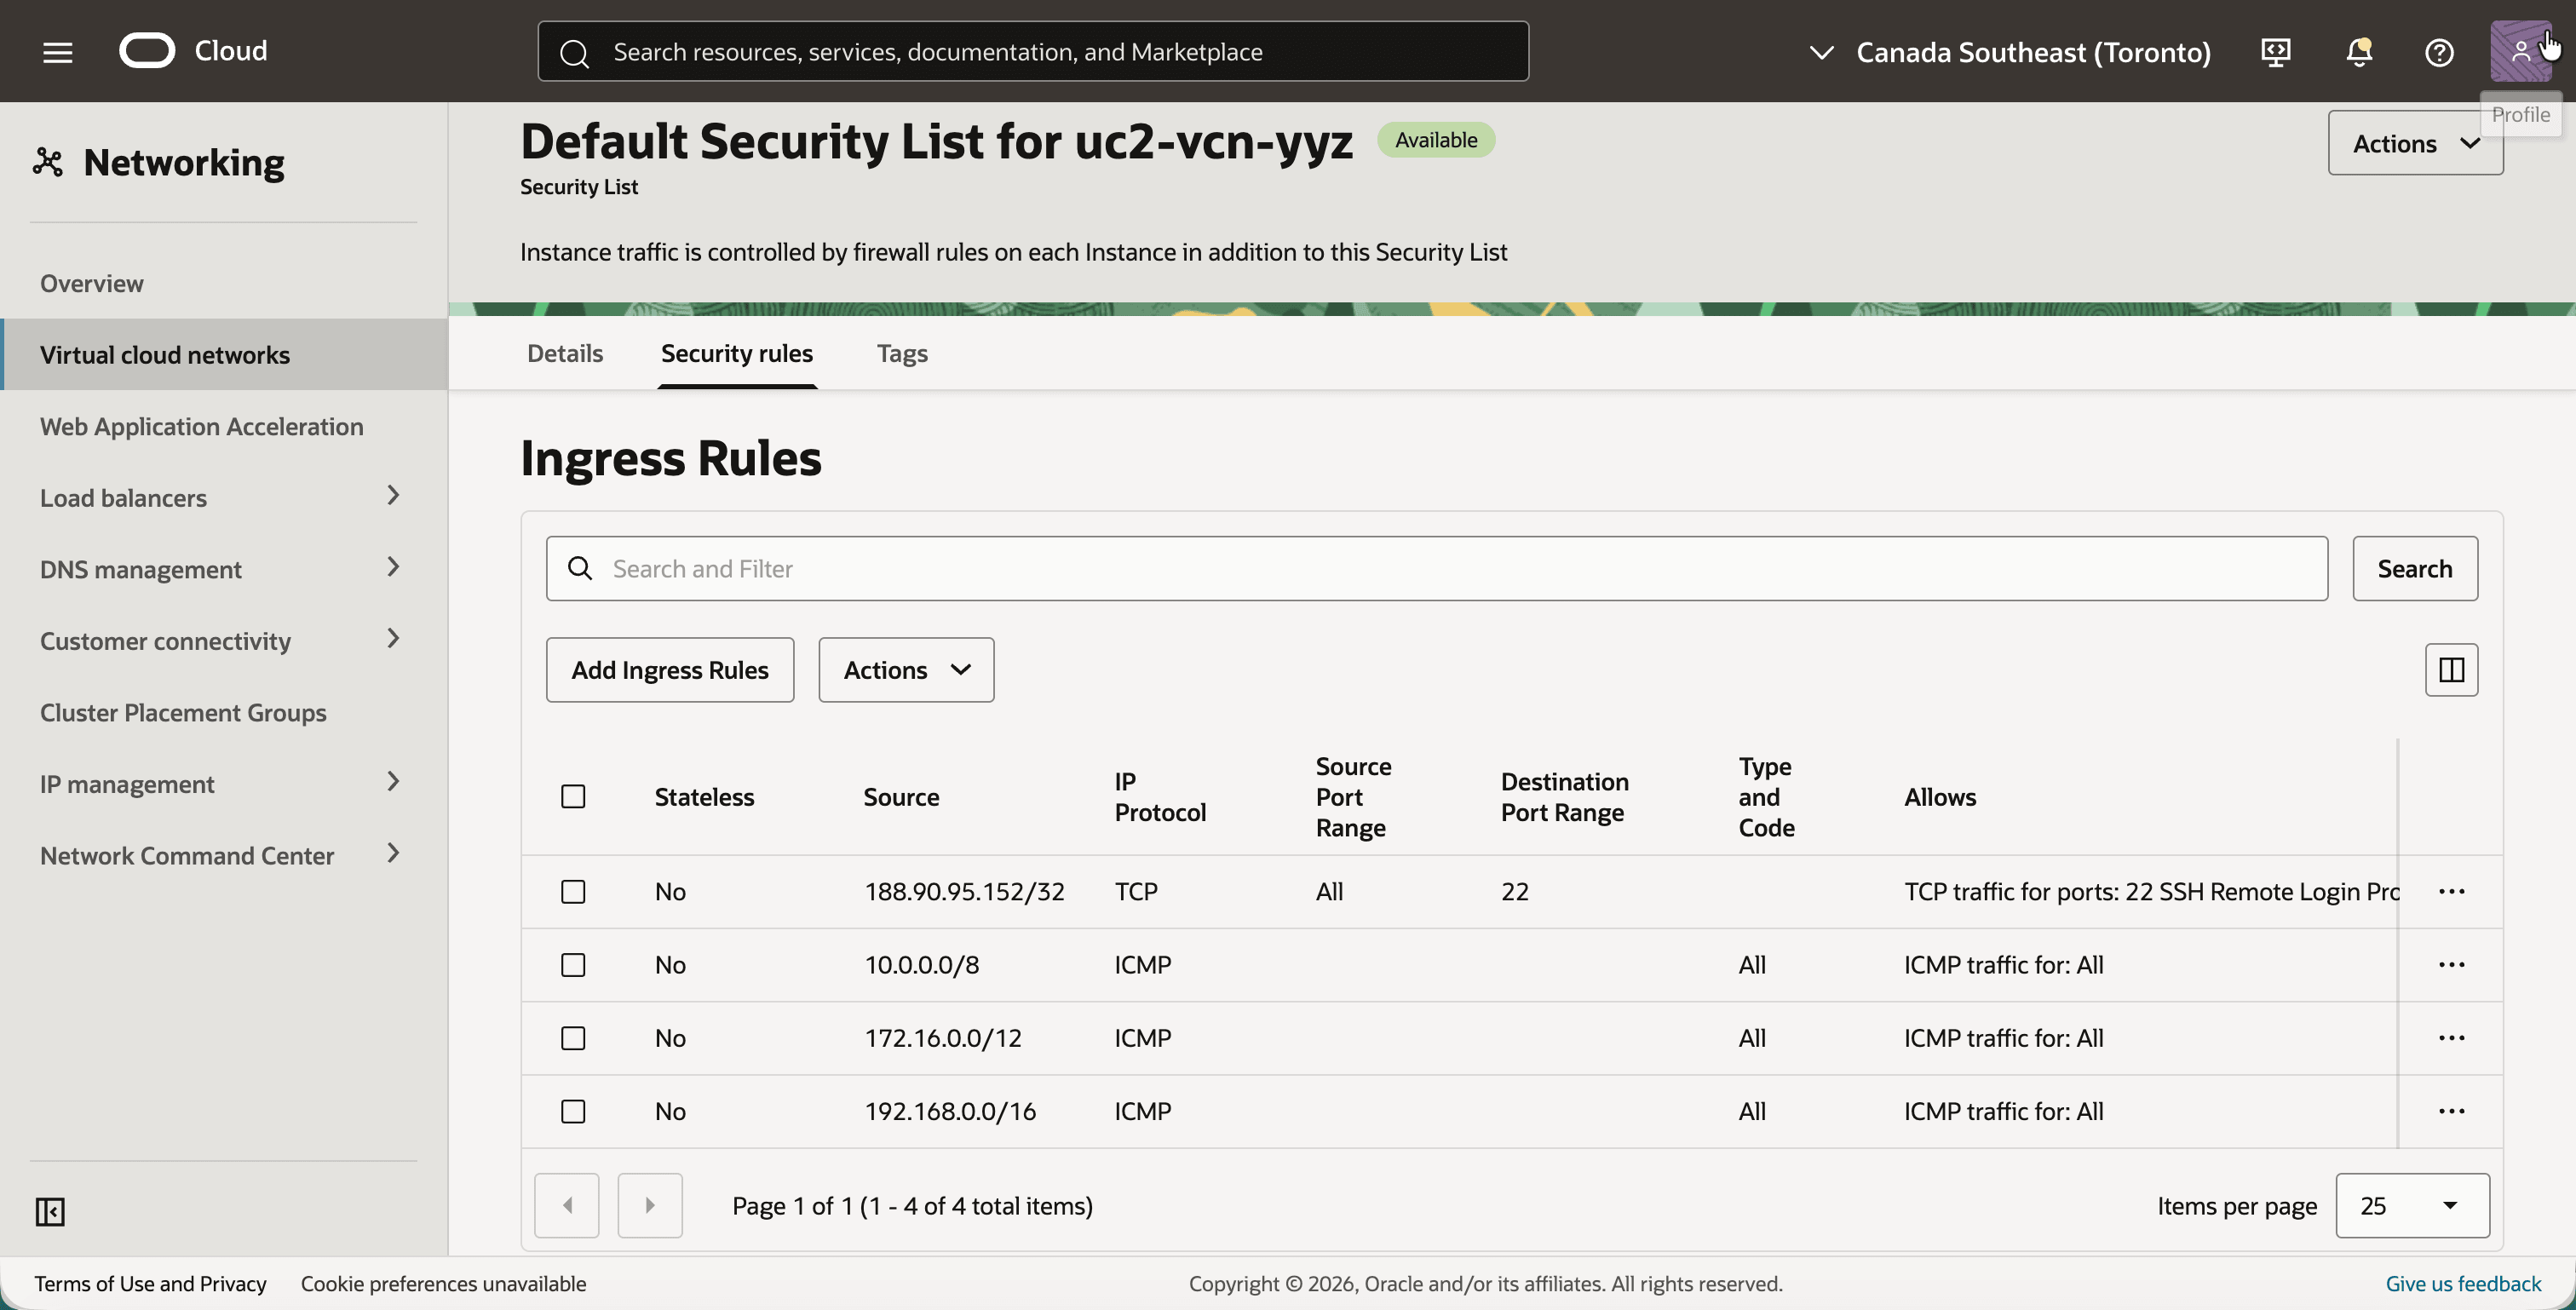
- Stellen Sie sicher, dass die Sicherheitsliste die folgenden Ingress-Regeln enthält, und fügen Sie die fehlenden Regeln hinzu:
- TCP-Port
22von Ihrer eigenen öffentlichen IP-Adresse für SSH. - ICMP von
10.0.0.0/8,172.16.0.0/12und192.168.0.0/16.
- TCP-Port
Schritt 02: DRG, RPC und DRG-Routentabellen in Montreal erstellen
Jede Region besitzt ein eigenes DRG. Das DRG in Montreal erhält zwei Anhänge: einen für das VCN und einen für die Remote-Peering-Verbindung zu Toronto. Jeder Anhang erhält eine eigene DRG-Routentabelle. Die automatisch generierten Tabellen helfen hier nicht: Das Schatten-CIDR von Toronto wird von keiner Anlage beworben, so dass der Weg dorthin eine statische Route sein muss. Zwei kleine Tabellen mit jeweils einer statischen Route halten das Routing explizit.
Die Screenshots in diesem Schritt zeigen das Endergebnis. Die DRG-Routentabellen uc2-drgrt-vcn-yul und uc2-drgrt-rpc-yul werden nicht automatisch erstellt. Erstellen Sie sie auf der Registerkarte Routing des DRG, fügen Sie die statische Route hinzu, die für jede davon angezeigt wird, und wählen Sie sie als DRG-Routentabelle des VCN-Anhangs und des RPC-Anhangs aus. Die statische Route zum RPC kann erst hinzugefügt werden, nachdem der RPC vorhanden ist.
- Öffnen Sie das Navigationsmenü, klicken Sie auf Networking, dann auf Kundenkonnektivität und dann auf Dynamisches Routinggateway.
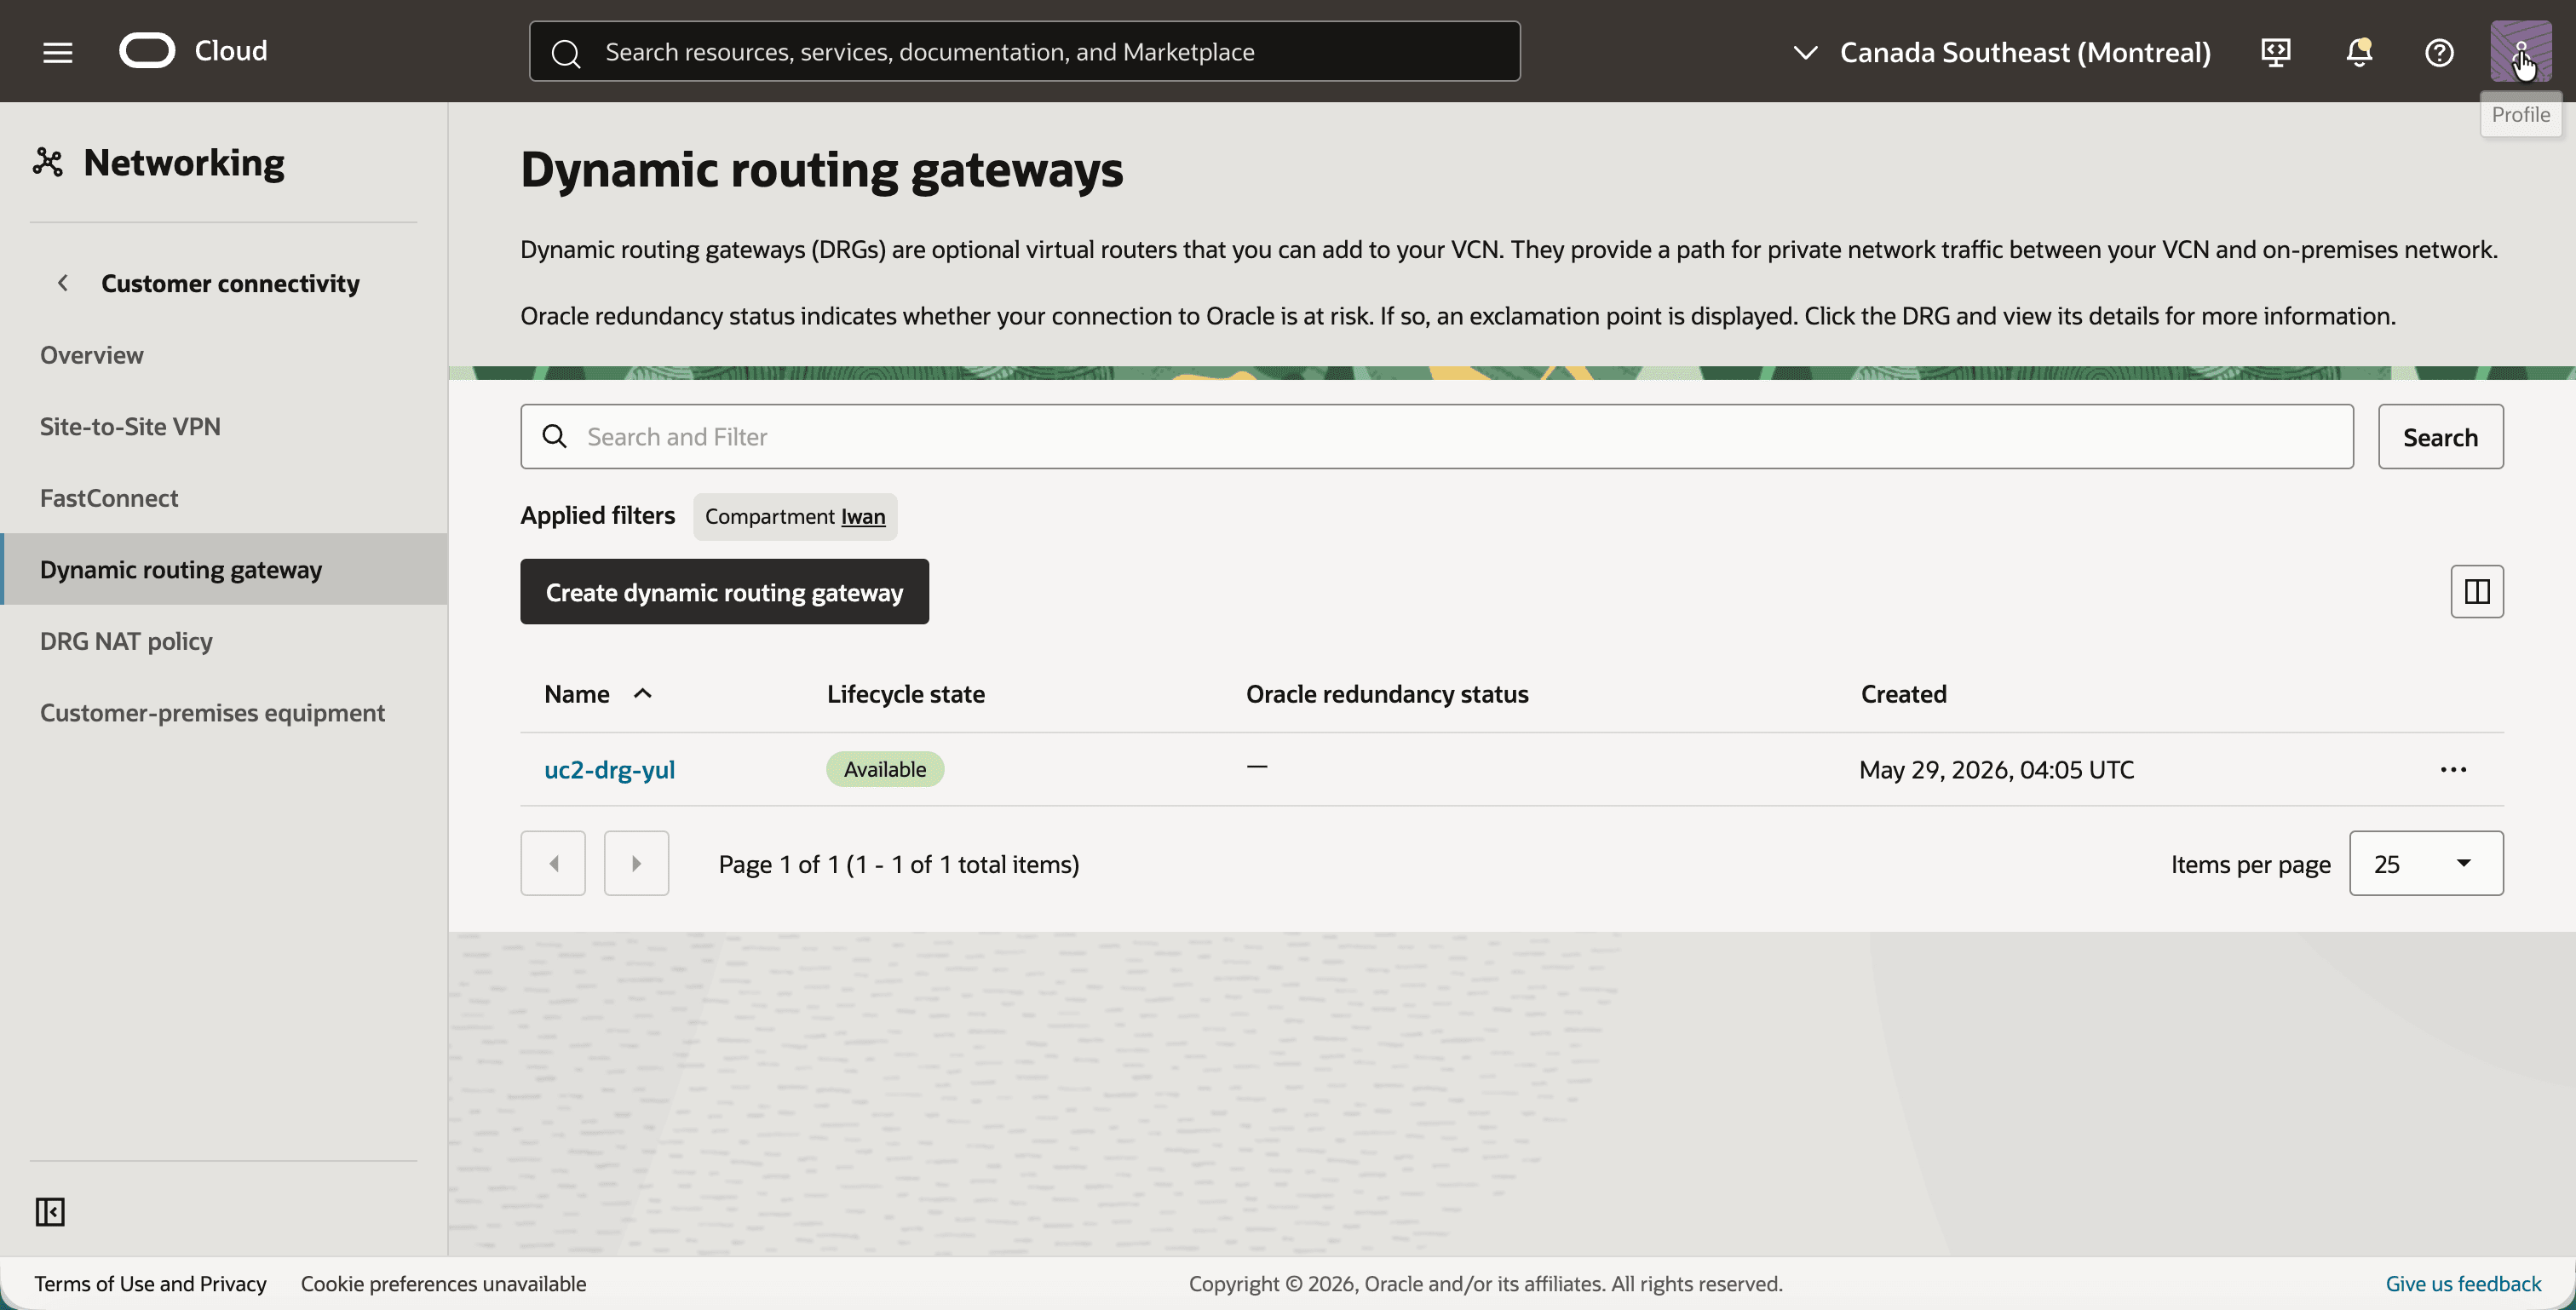
- Klicken Sie auf die Schaltfläche Dynamisches Routinggateway erstellen, und erstellen Sie ein DRG mit dem Namen
uc2-drg-yul. - Beachten Sie, dass das DRG Verfügbar ist.
- Klicken Sie auf
uc2-drg-yulund dann auf die Registerkarte Anhänge. - Klicken Sie auf die Schaltfläche Virtuellen Cloud-Netzwerkanhang erstellen, und erstellen Sie den Anhang
uc2-att-vcn-yulfür das VCNuc2-vcn-yul. - Beachten Sie, dass der Anhang die DRG-Routentabelle
uc2-drgrt-vcn-yulverwendet und die keine DRG-NAT-Policy enthält.
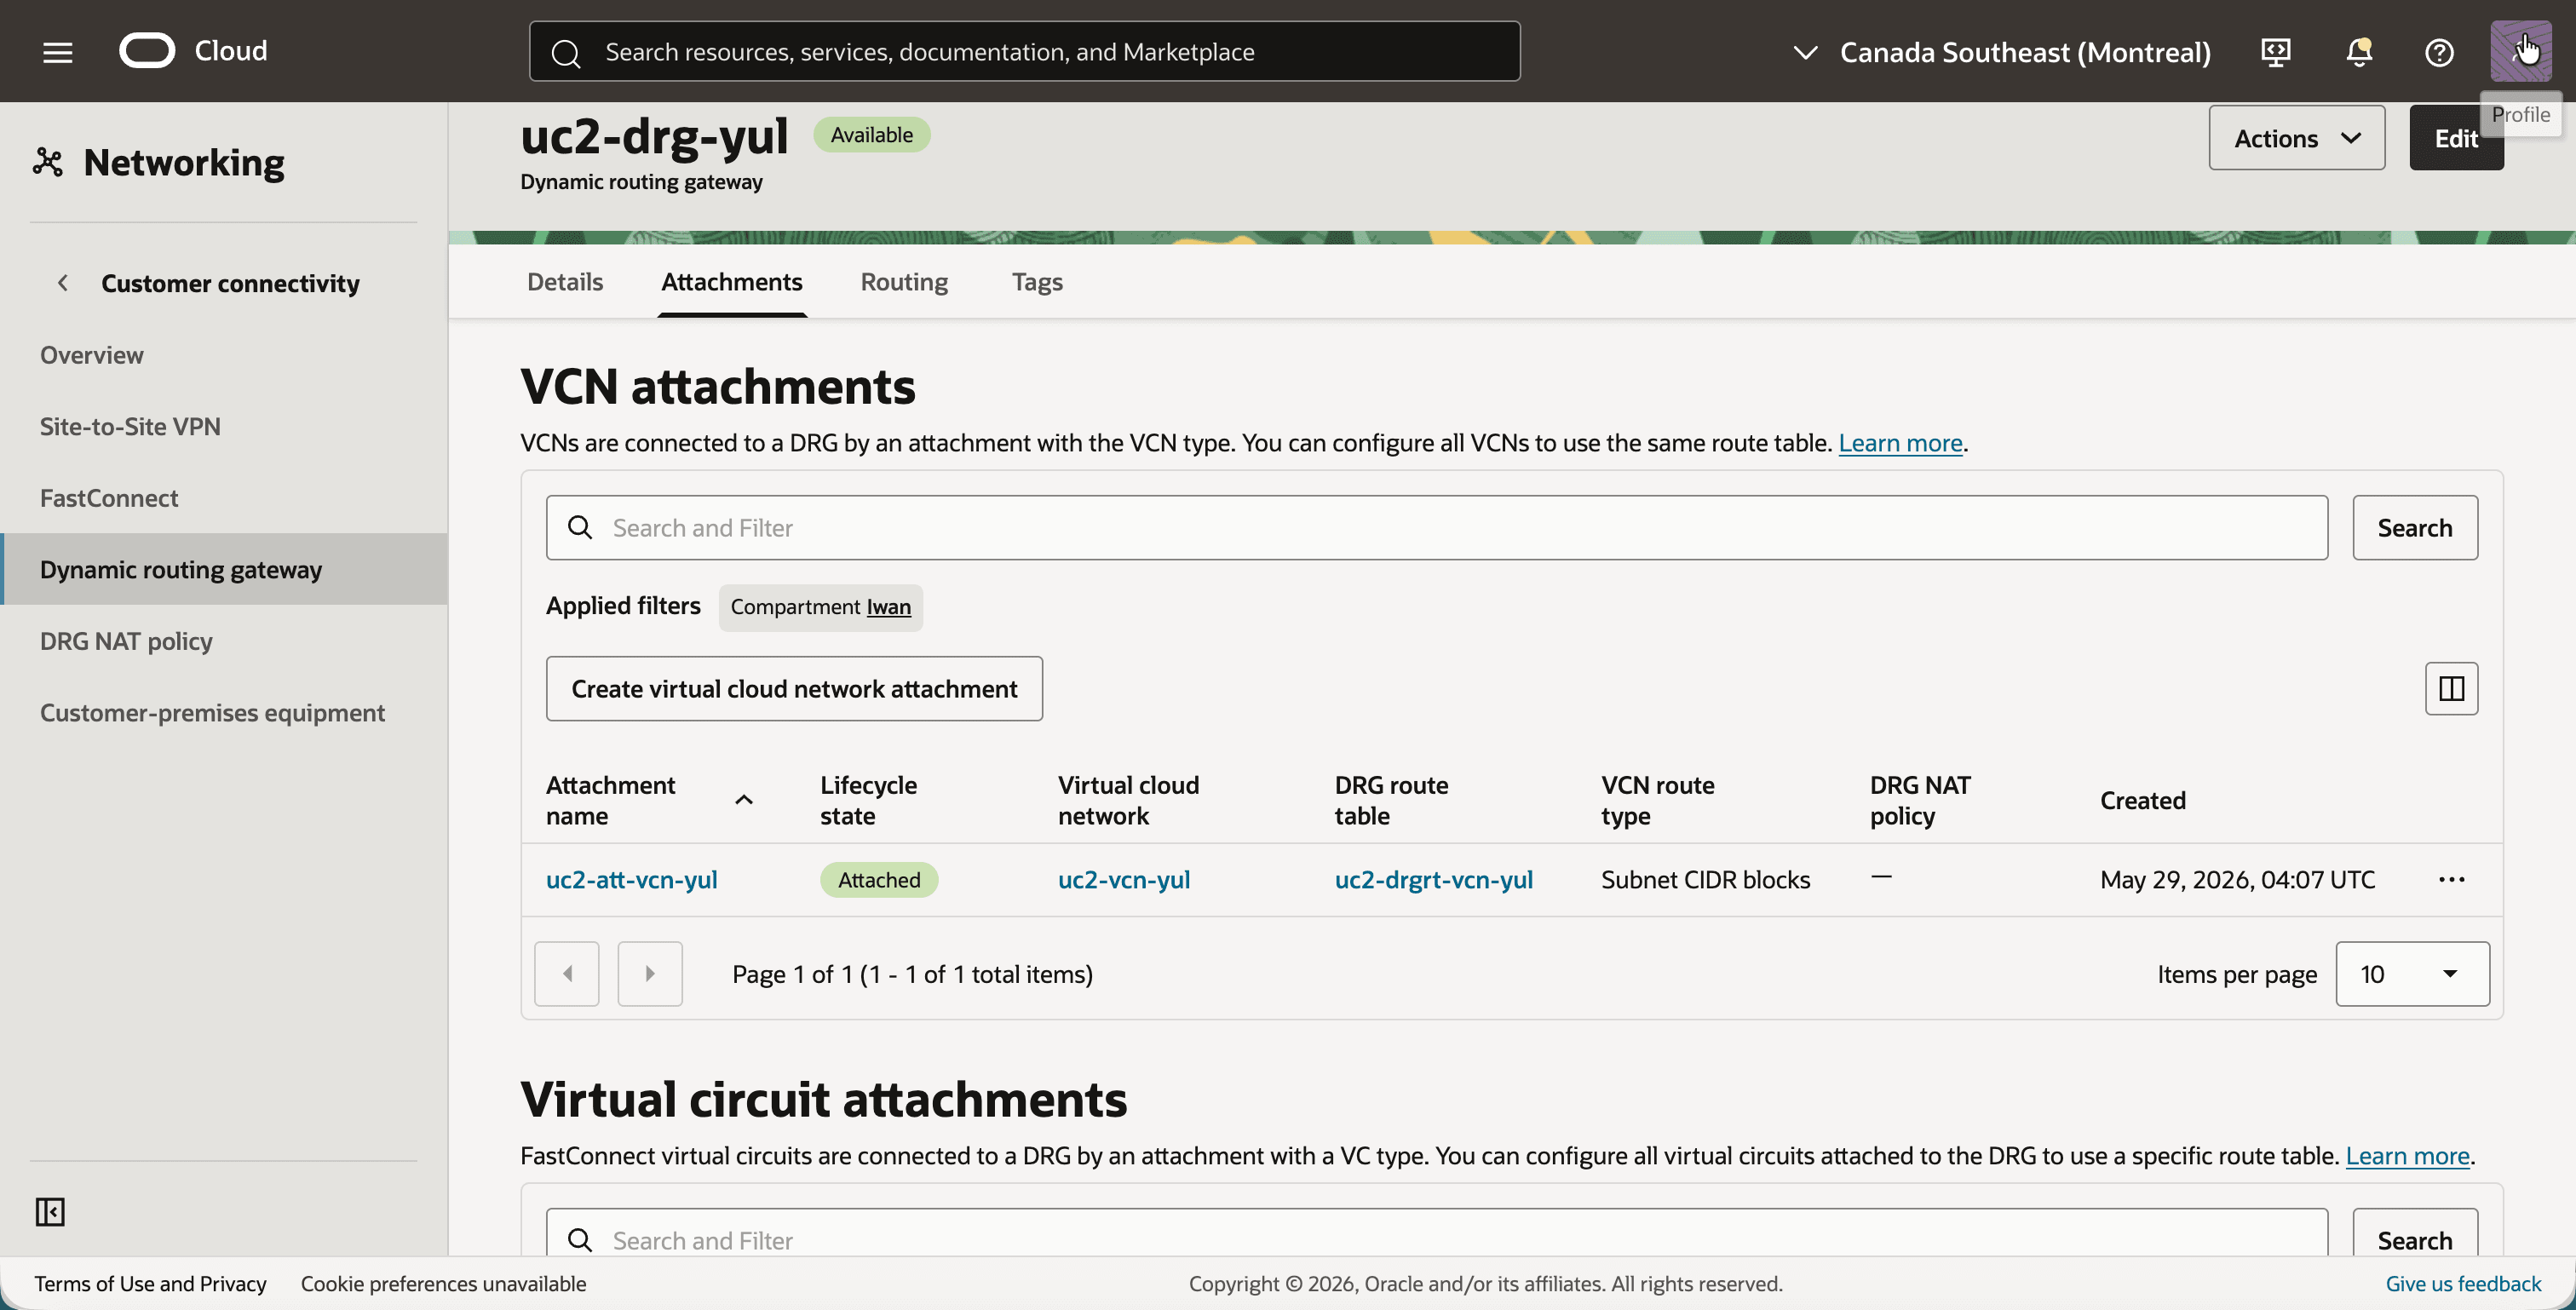
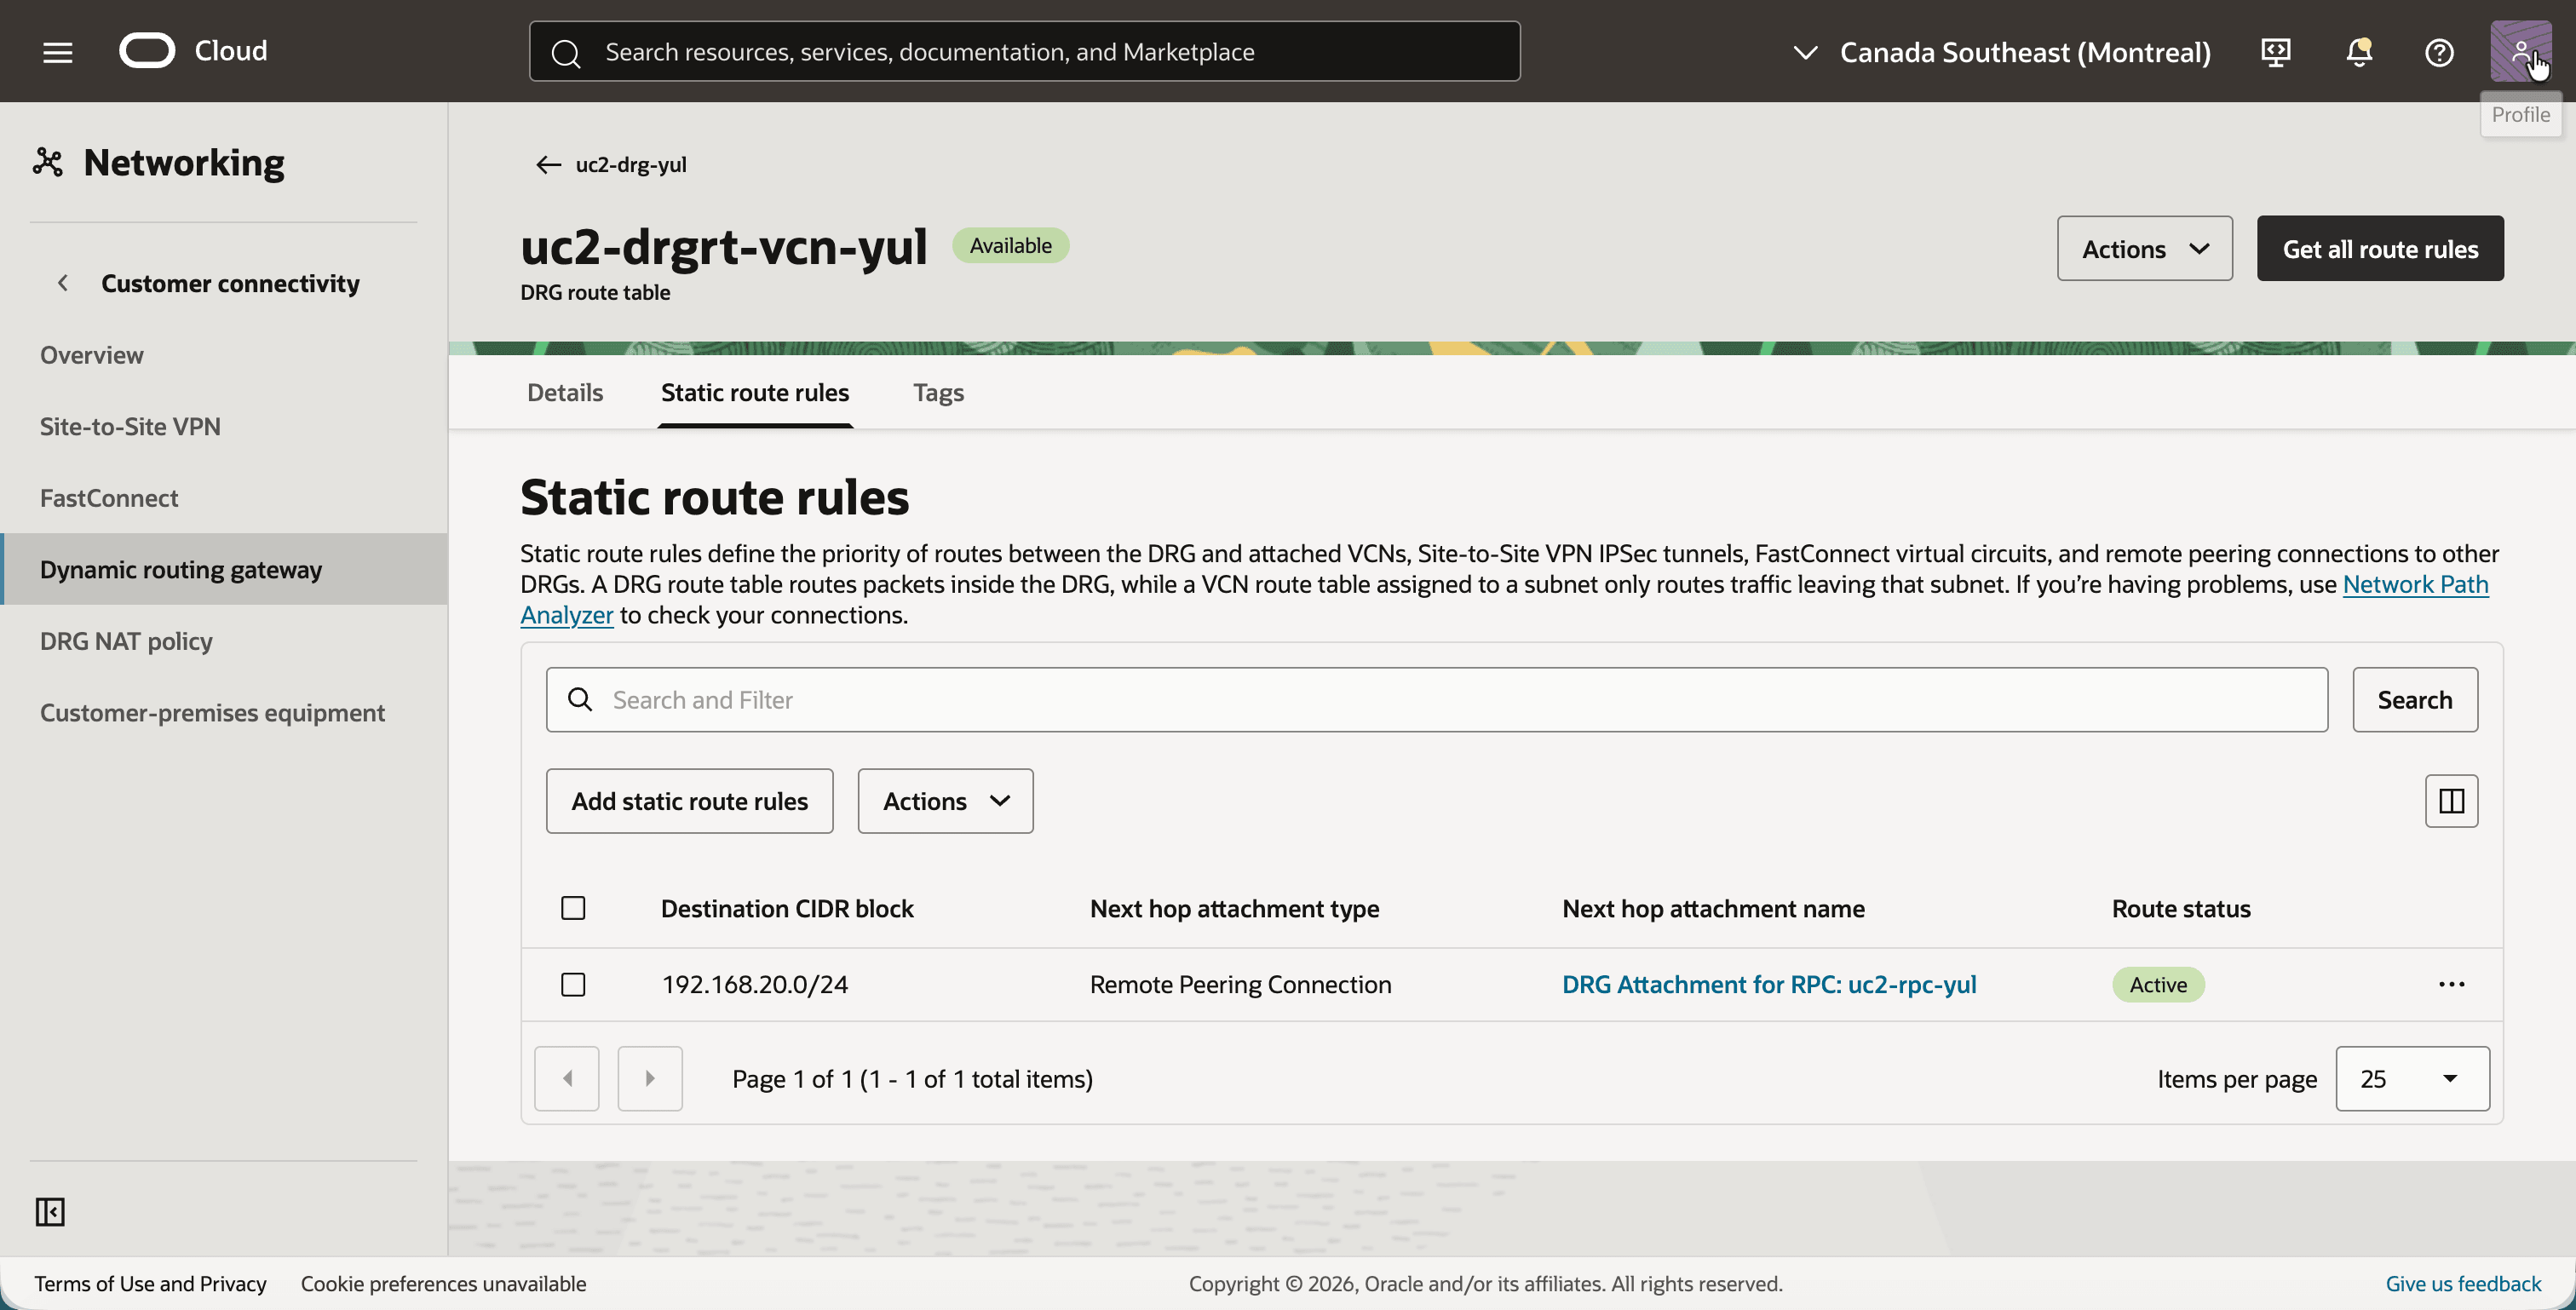
Die DRG-Routentabelle des VCN-Anhangs verarbeitet Traffic, der vom VCN stammt. Es sendet das Schatten-CIDR von Toronto an den RPC.
- Klicken Sie auf die DRG-Routentabelle
uc2-drgrt-vcn-yulund dann auf die Registerkarte Statische Routingregeln. - Beachten Sie die statische Route mit dem Ziel-CIDR-Block
192.168.20.0/24und dem nächsten Hop-DRG-Anhang für RPC: uc2-RPC-yul.
- Gehen Sie zurück zur Registerkarte Anhänge von
uc2-drg-yul, und scrollen Sie nach unten zu Remote-Peering-Verbindungsanhänge. - Klicken Sie auf die Schaltfläche Remote-Peering-Verbindung erstellen, und erstellen Sie eine RPC mit dem Namen
uc2-rpc-yul. - Beachten Sie, dass der RPC-Anhang automatisch erstellt wird. Nach den nächsten Schritten werden die DRG-Routentabelle
uc2-drgrt-rpc-yul, der Peering-Status Peering und die DRG-NAT-Policyuc2-policy-yulangezeigt.
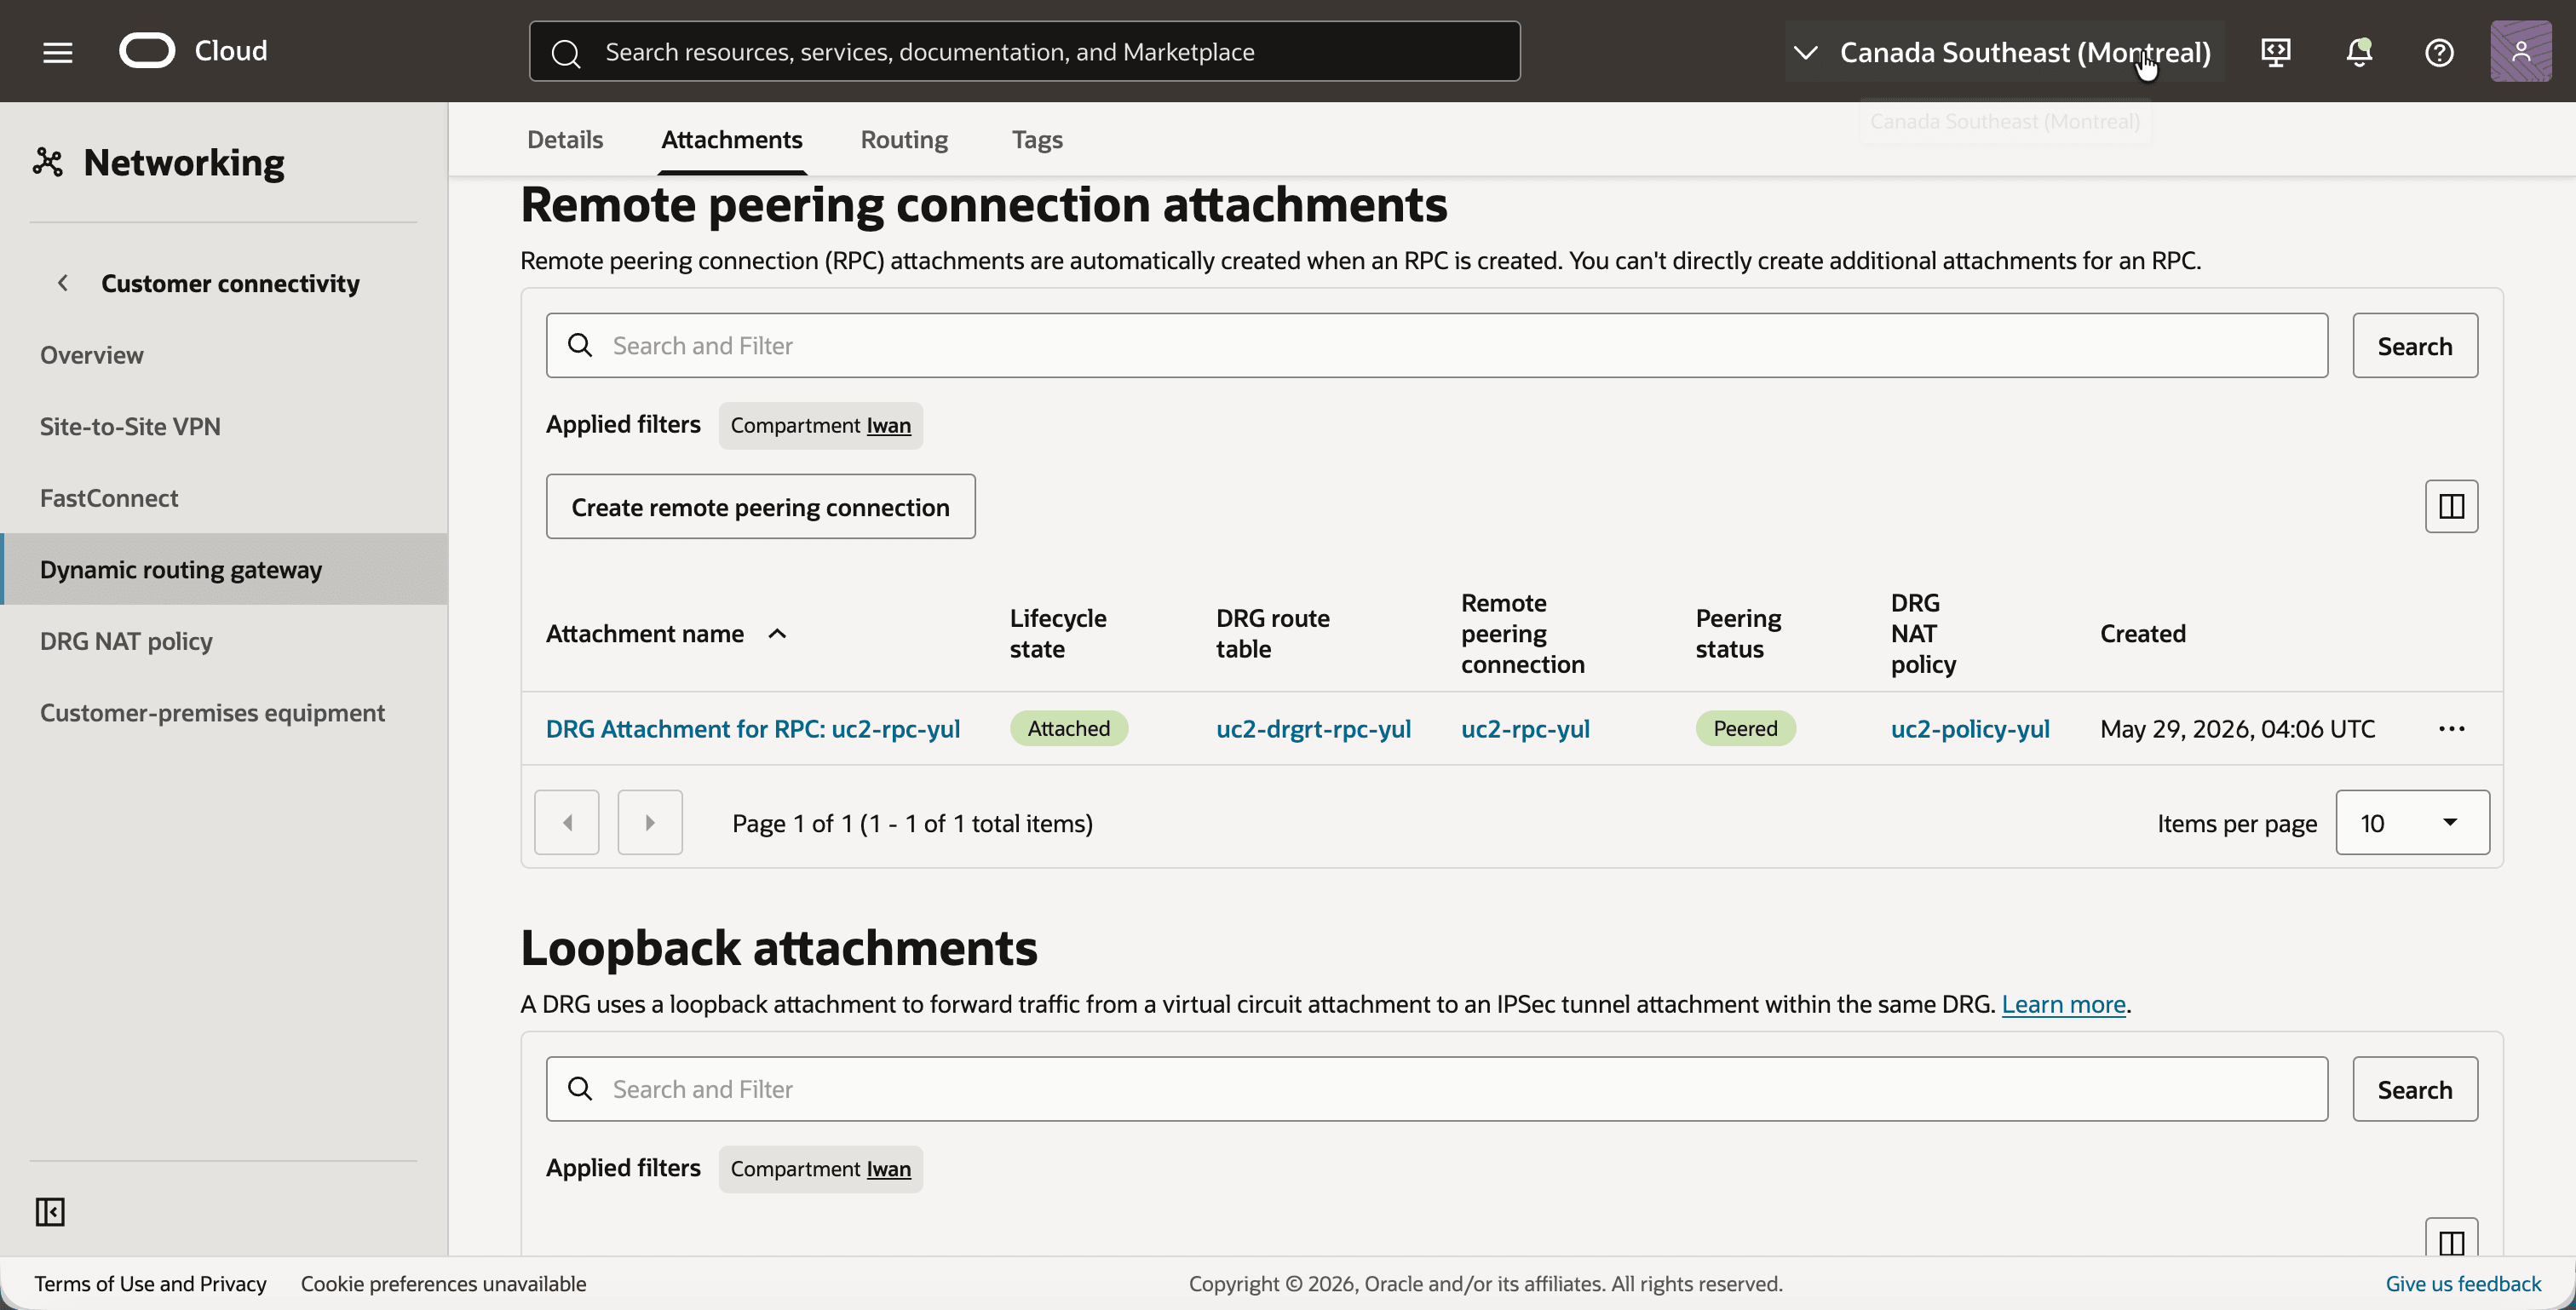
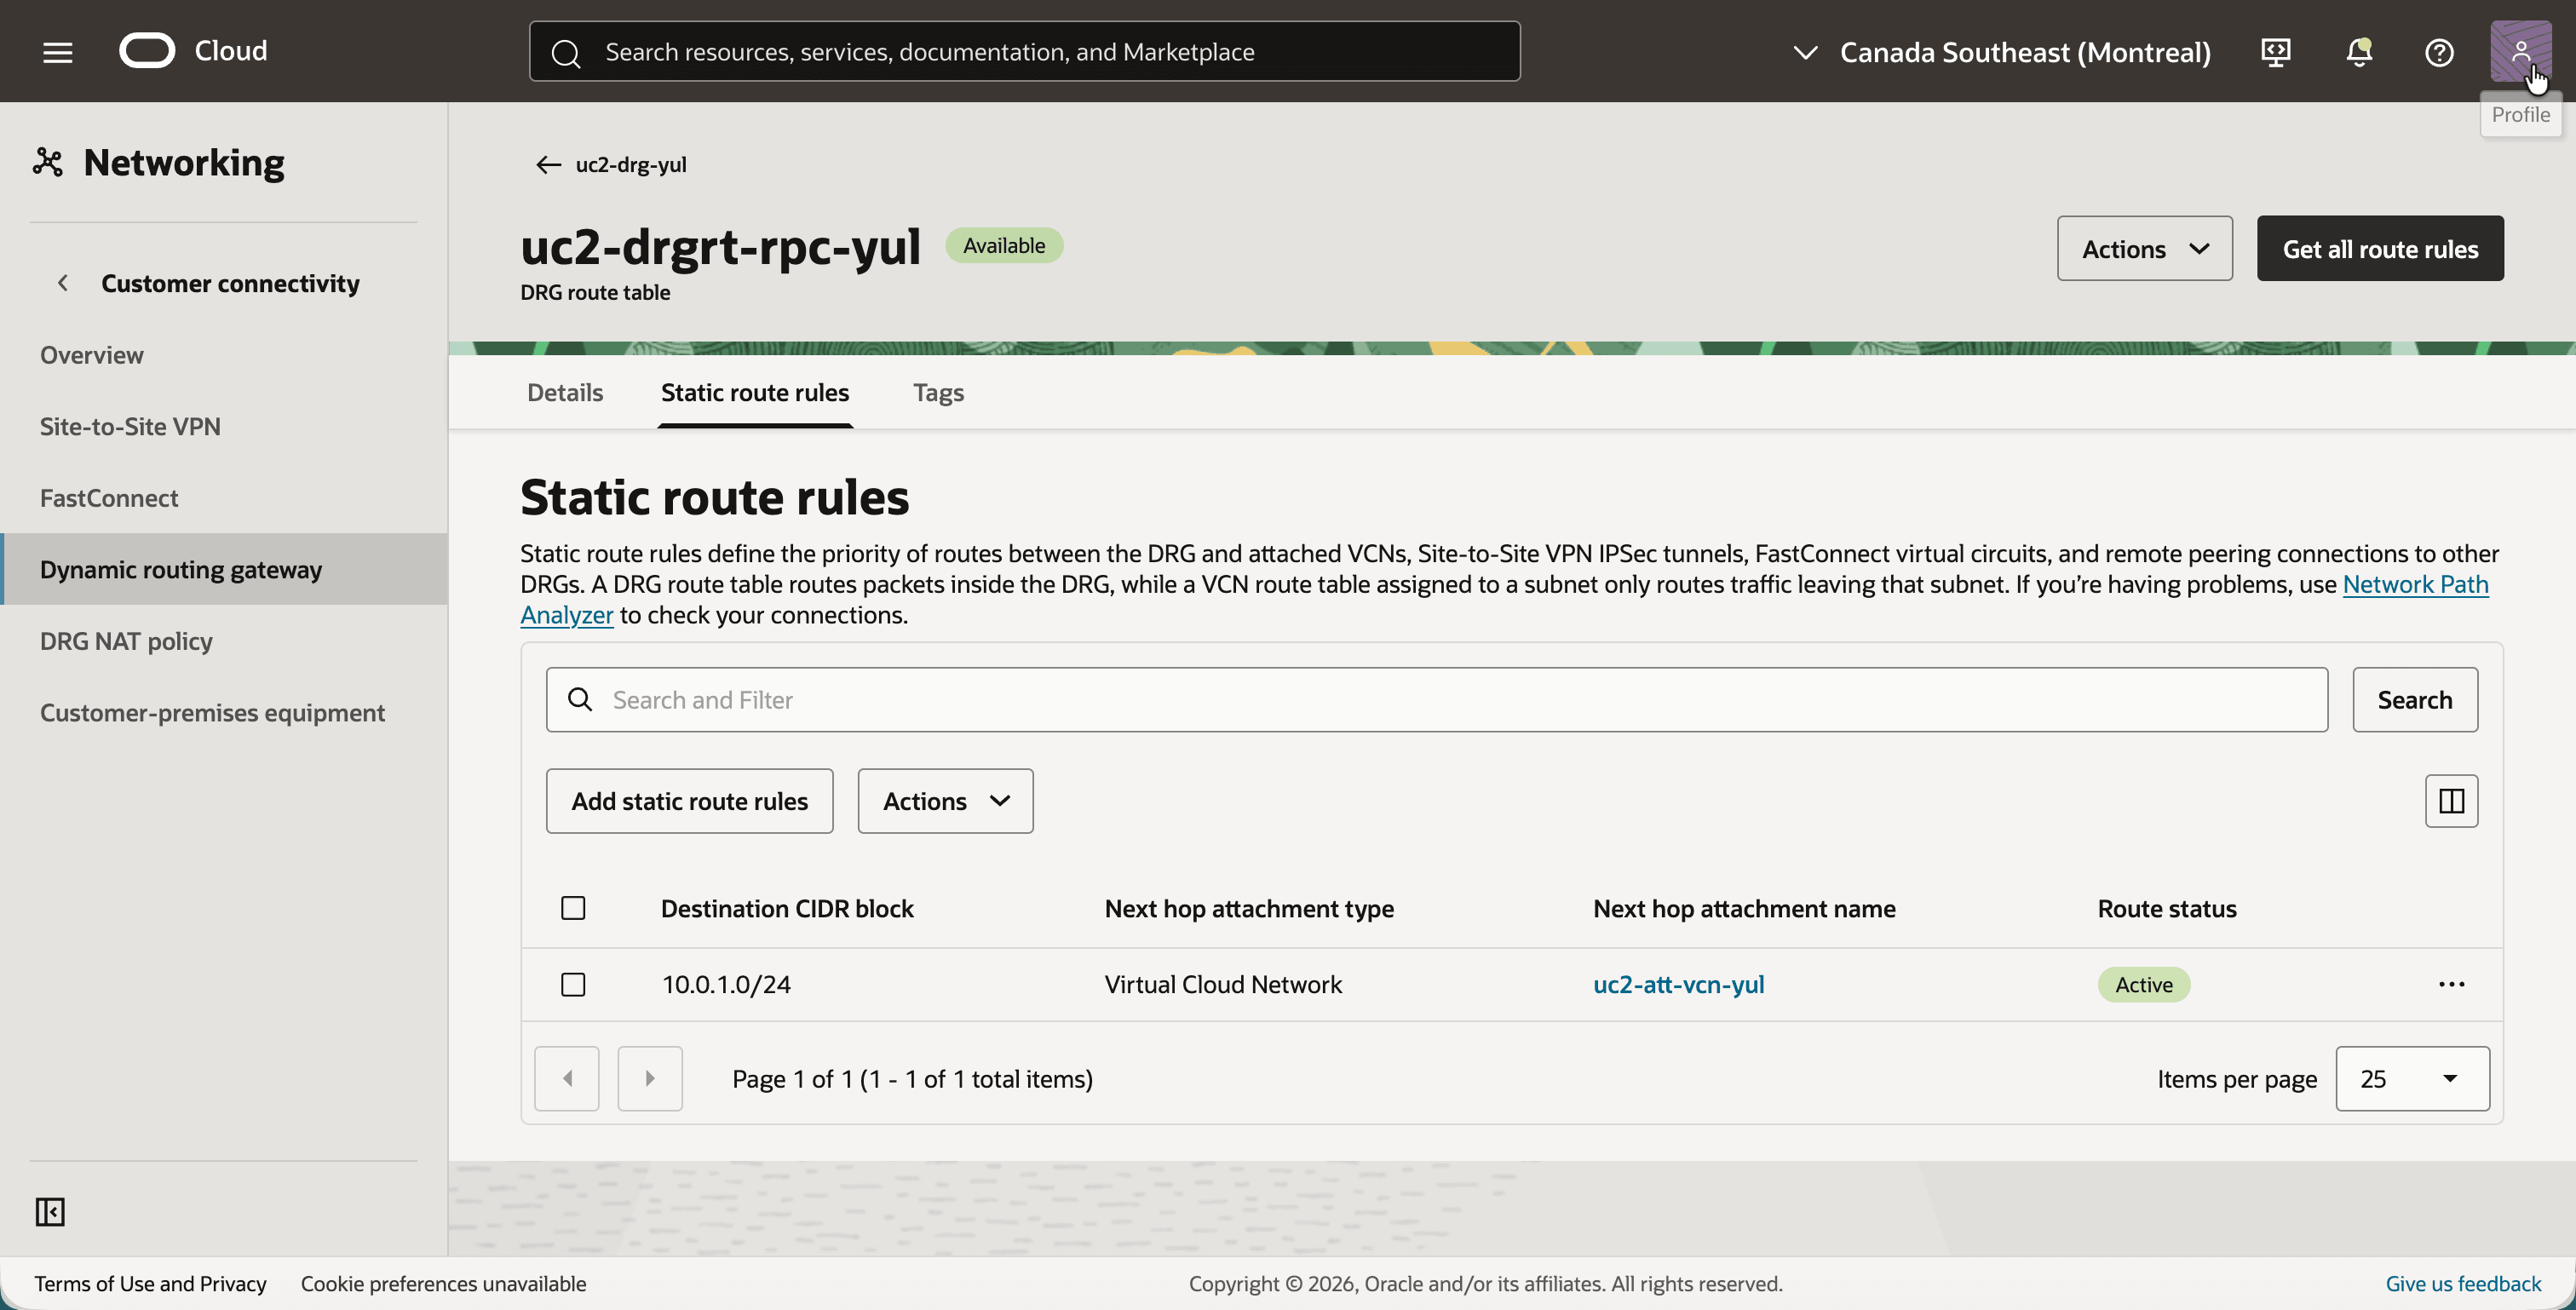
Die DRG-Routentabelle des RPC-Anhangs verarbeitet Traffic, der aus Toronto eintrifft. Das Ziel in dieser Tabelle ist das echte CIDR 10.0.1.0/24, da die NAT-Policy im RPC-Anhang das Ziel bereits übersetzt hat, wenn das DRG seine Routensuche durchführt.
- Klicken Sie auf die DRG-Routentabelle
uc2-drgrt-rpc-yulund dann auf die Registerkarte Statische Routingregeln. - Beachten Sie die statische Route mit dem Ziel-CIDR-Block
10.0.1.0/24und dem nächsten Hopuc2-att-vcn-yul.
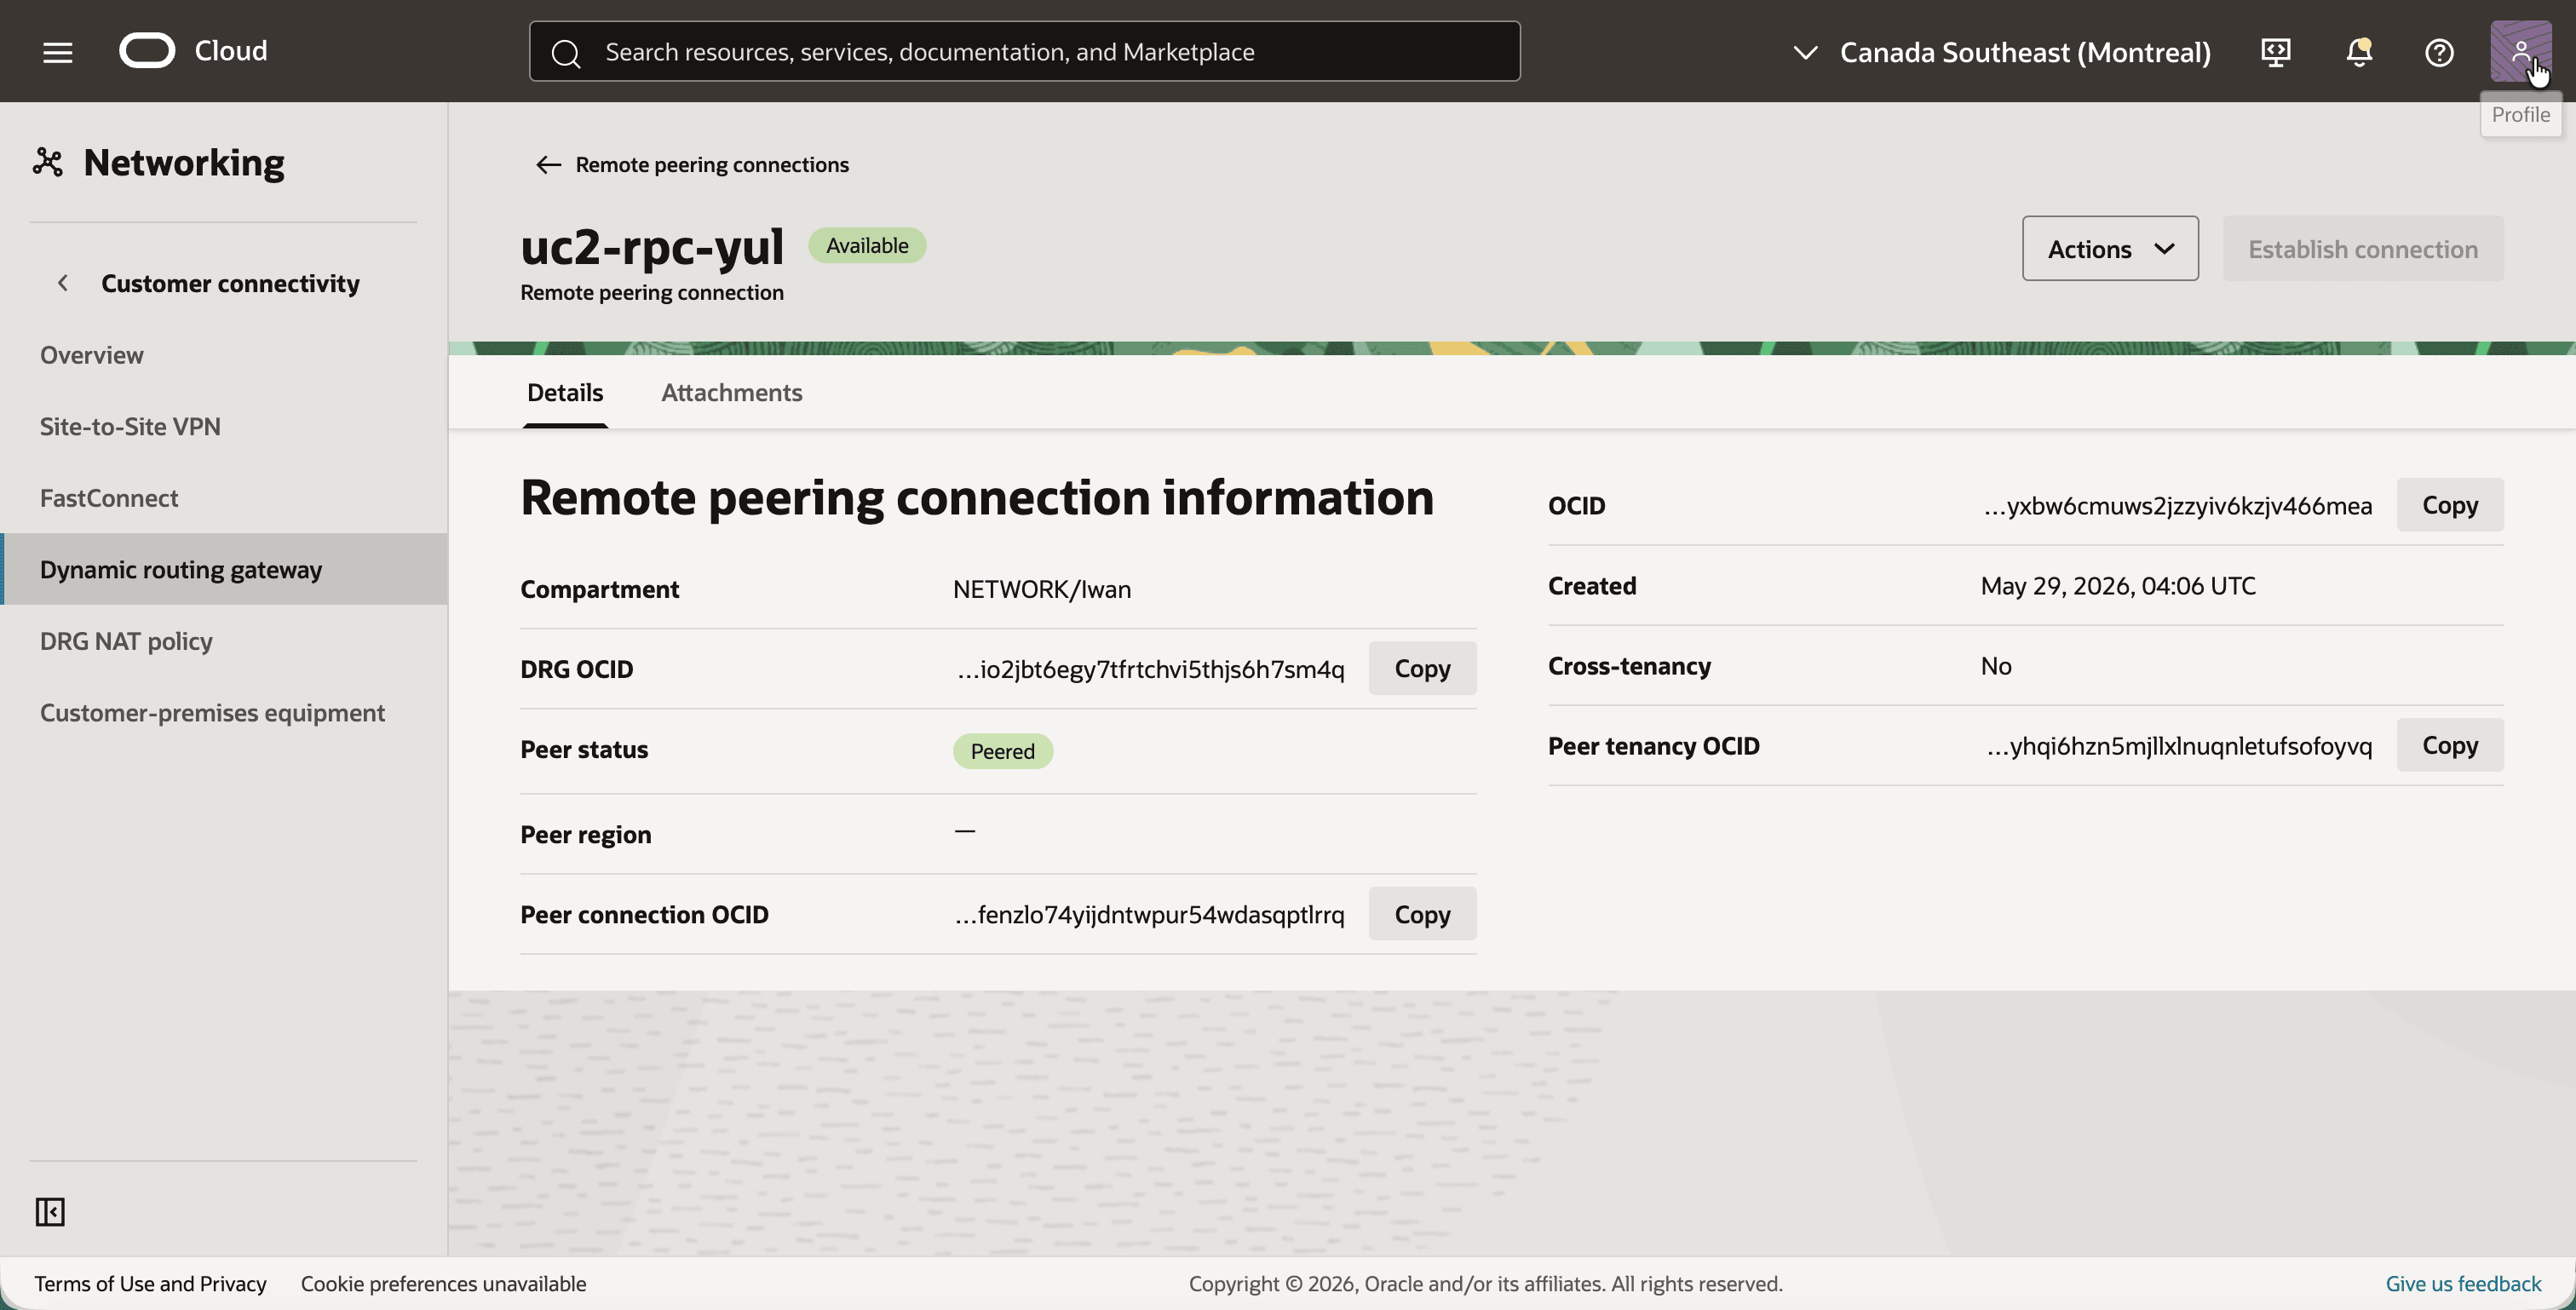
- Gehen Sie zurück, und klicken Sie auf die Remote-Peering-Verbindung
uc2-rpc-yul. - Beachten Sie den Peerstatus. Es wird Peered, wenn die Verbindung mit dem RPC in Toronto in Schritt 05 hergestellt wird.
Schritt 03: Erstellen der DRG-NAT-Richtlinie in Montreal
Die NAT-Policy wird zuerst erstellt und später mit Regeln gefüllt. Eine Policy ohne Regeln übersetzt nichts, daher ist es sicher, sie bereits mit dem RPC-Anhang zu verknüpfen.
- Öffnen Sie das Navigationsmenü, klicken Sie auf Networking, dann auf Kundenkonnektivität und dann auf DRG-NAT-Policy.
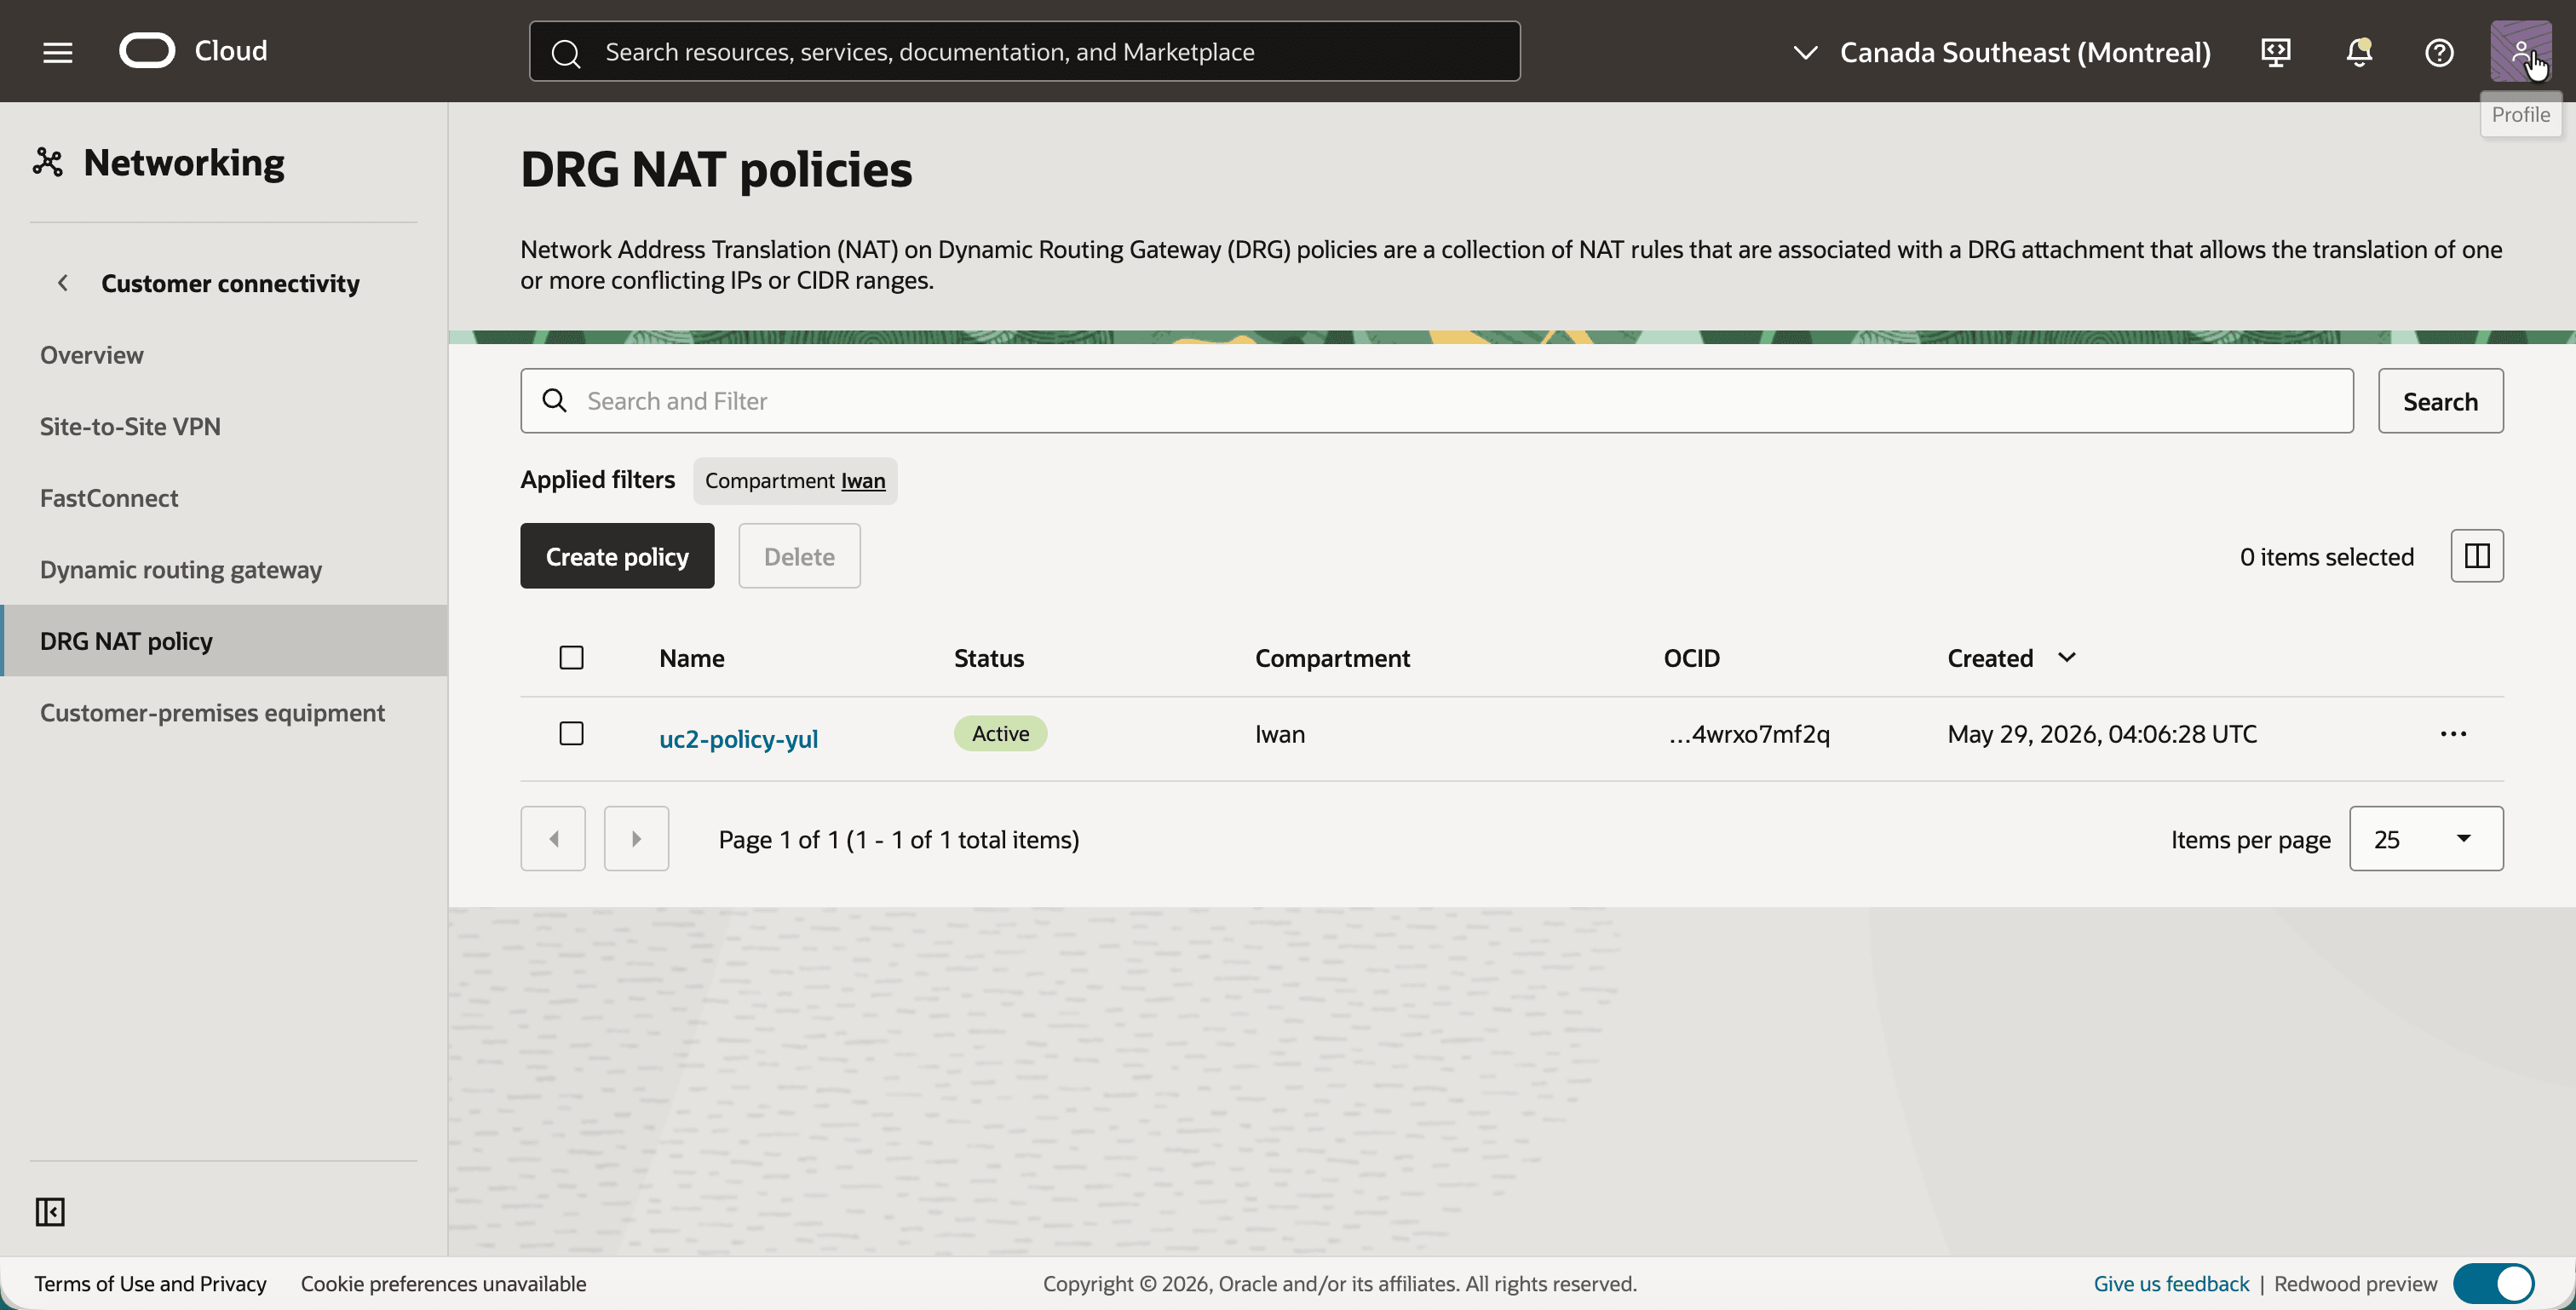
- Klicken Sie auf die Schaltfläche Policy erstellen, und erstellen Sie eine Policy mit dem Namen
uc2-policy-yul. - Beachten Sie, dass die Policy Aktiv ist.
- Klicken Sie auf
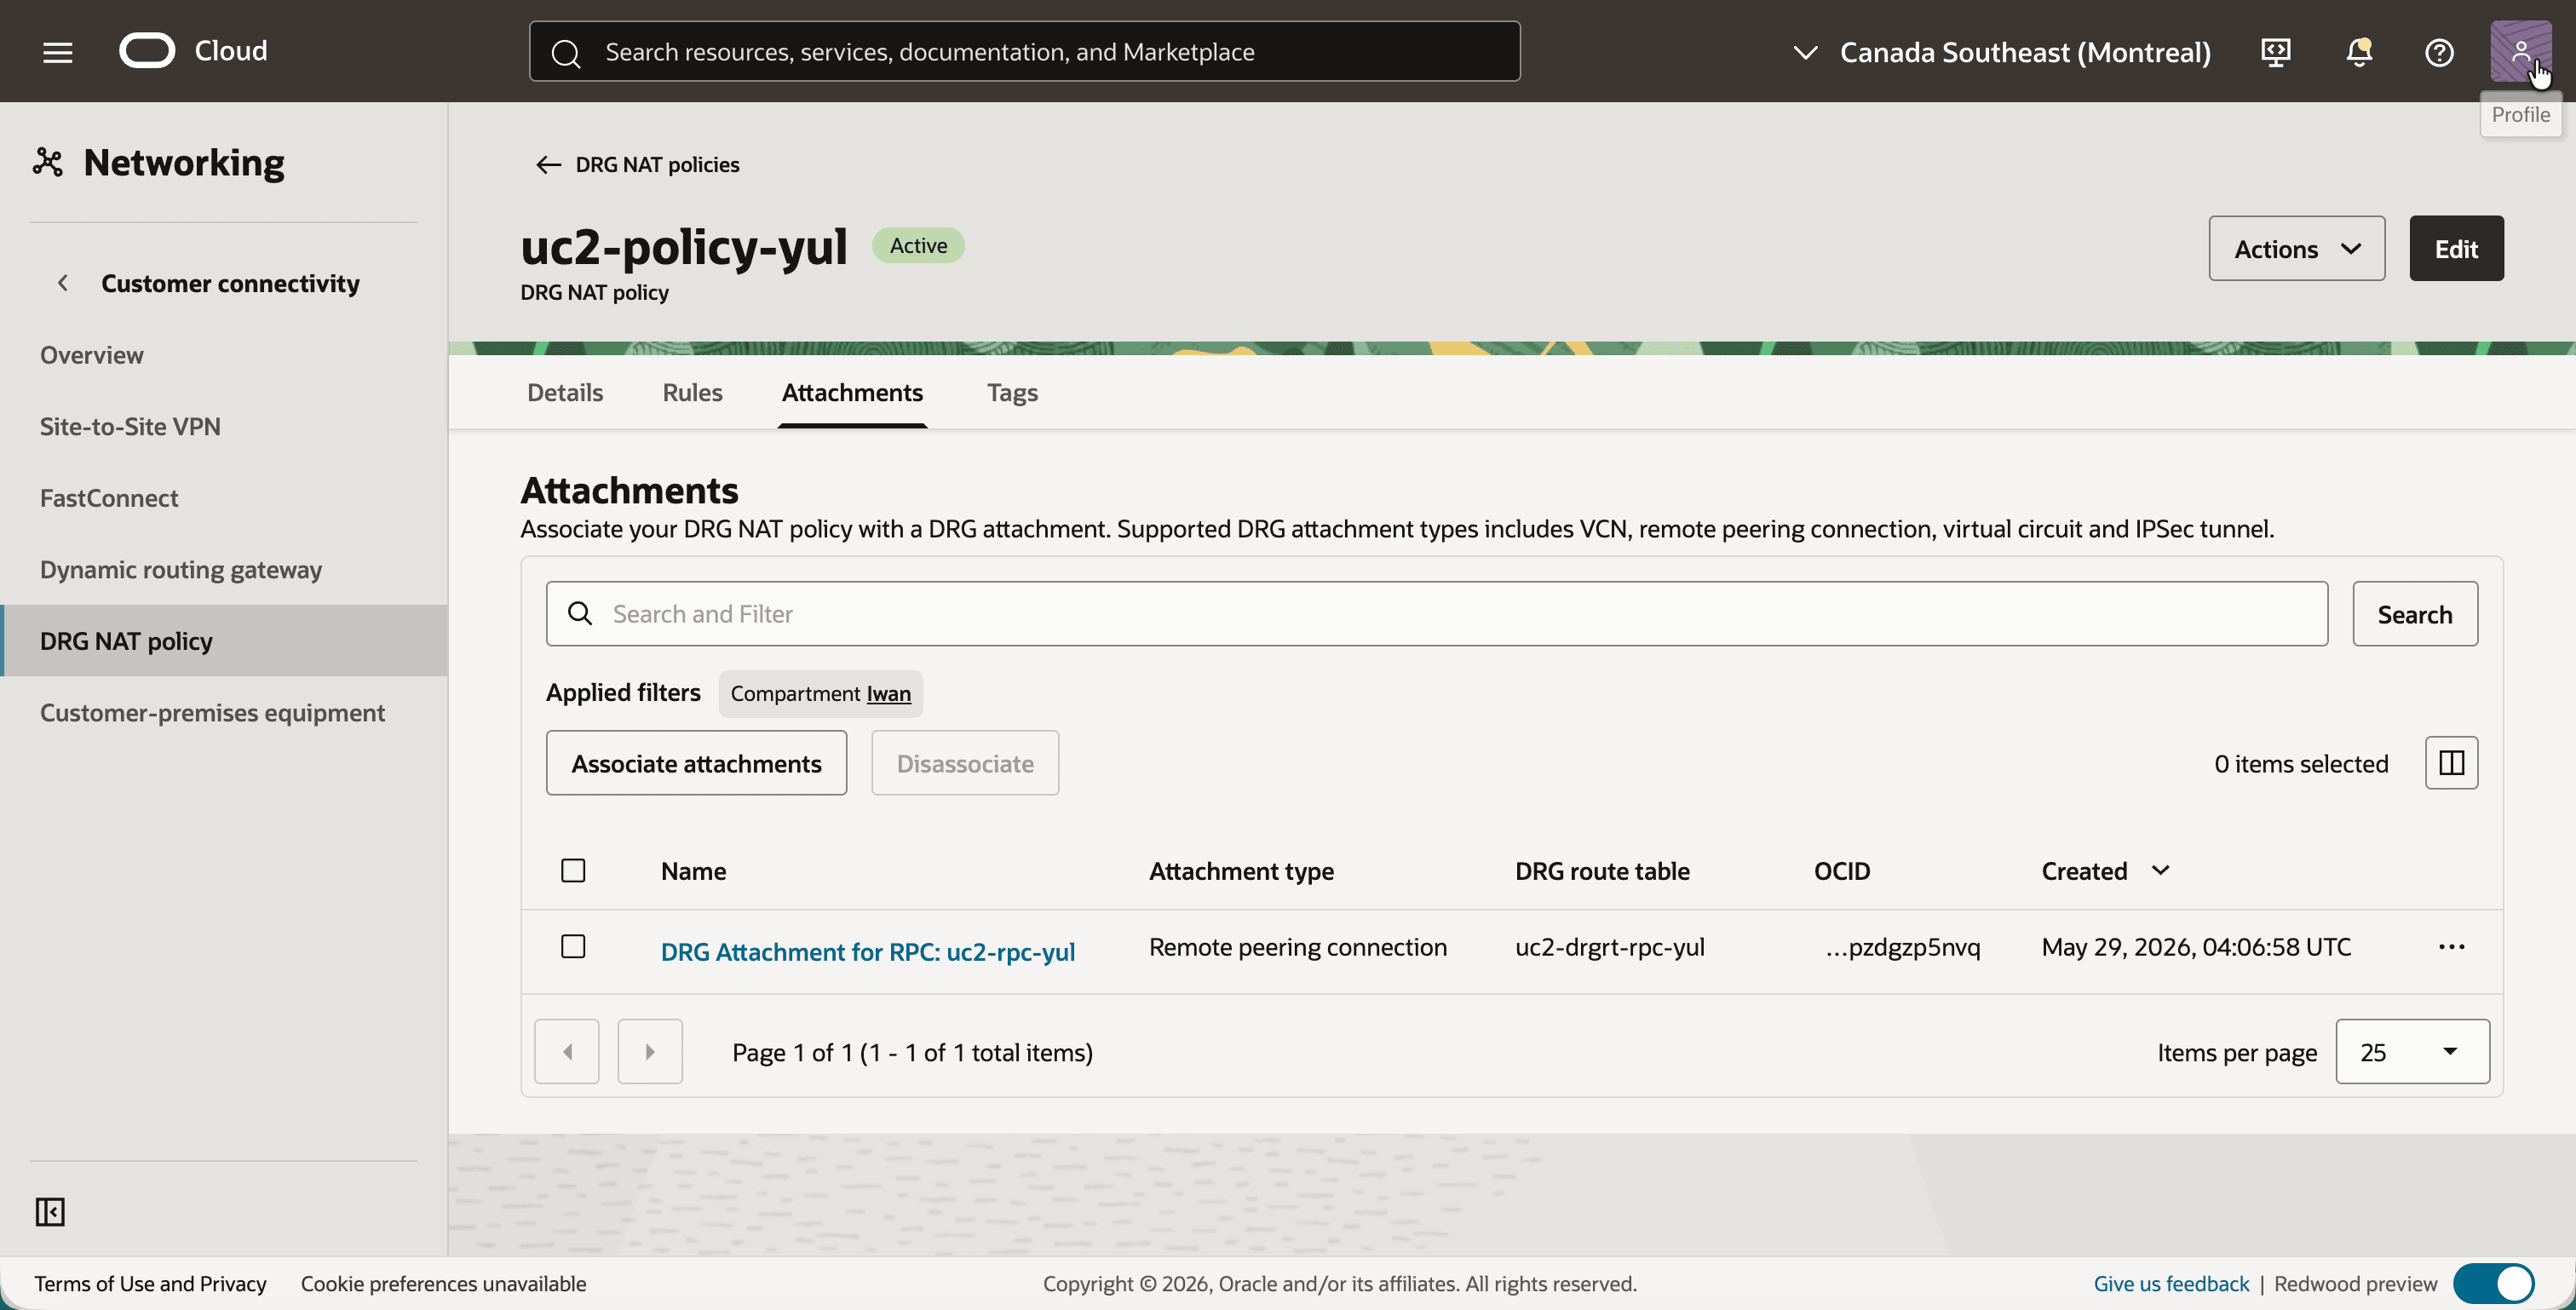
uc2-policy-yulund dann auf die Registerkarte Anhänge. - Klicken Sie auf die Schaltfläche Anhänge zuordnen, wählen Sie DRG-Anhang für RPC: uc2-RPC-yul aus, und bestätigen Sie.
- Beachten Sie, dass der RPC-Anhang zusammen mit der DRG-Routentabelle
uc2-drgrt-rpc-yulmit dem Anhangstyp Remote-Peering-Verbindung aufgeführt wird.
Schritt 04: Überprüfen Sie das Netzwerk in Toronto (YYZ)
Toronto ist das Spiegelbild von Montreal. Das VCN hat dasselbe CIDR, und die Routentabelle verweist auf das Schatten-CIDR von Montreal.
- Wählen Sie die Region Canada Southeast (Toronto) aus.
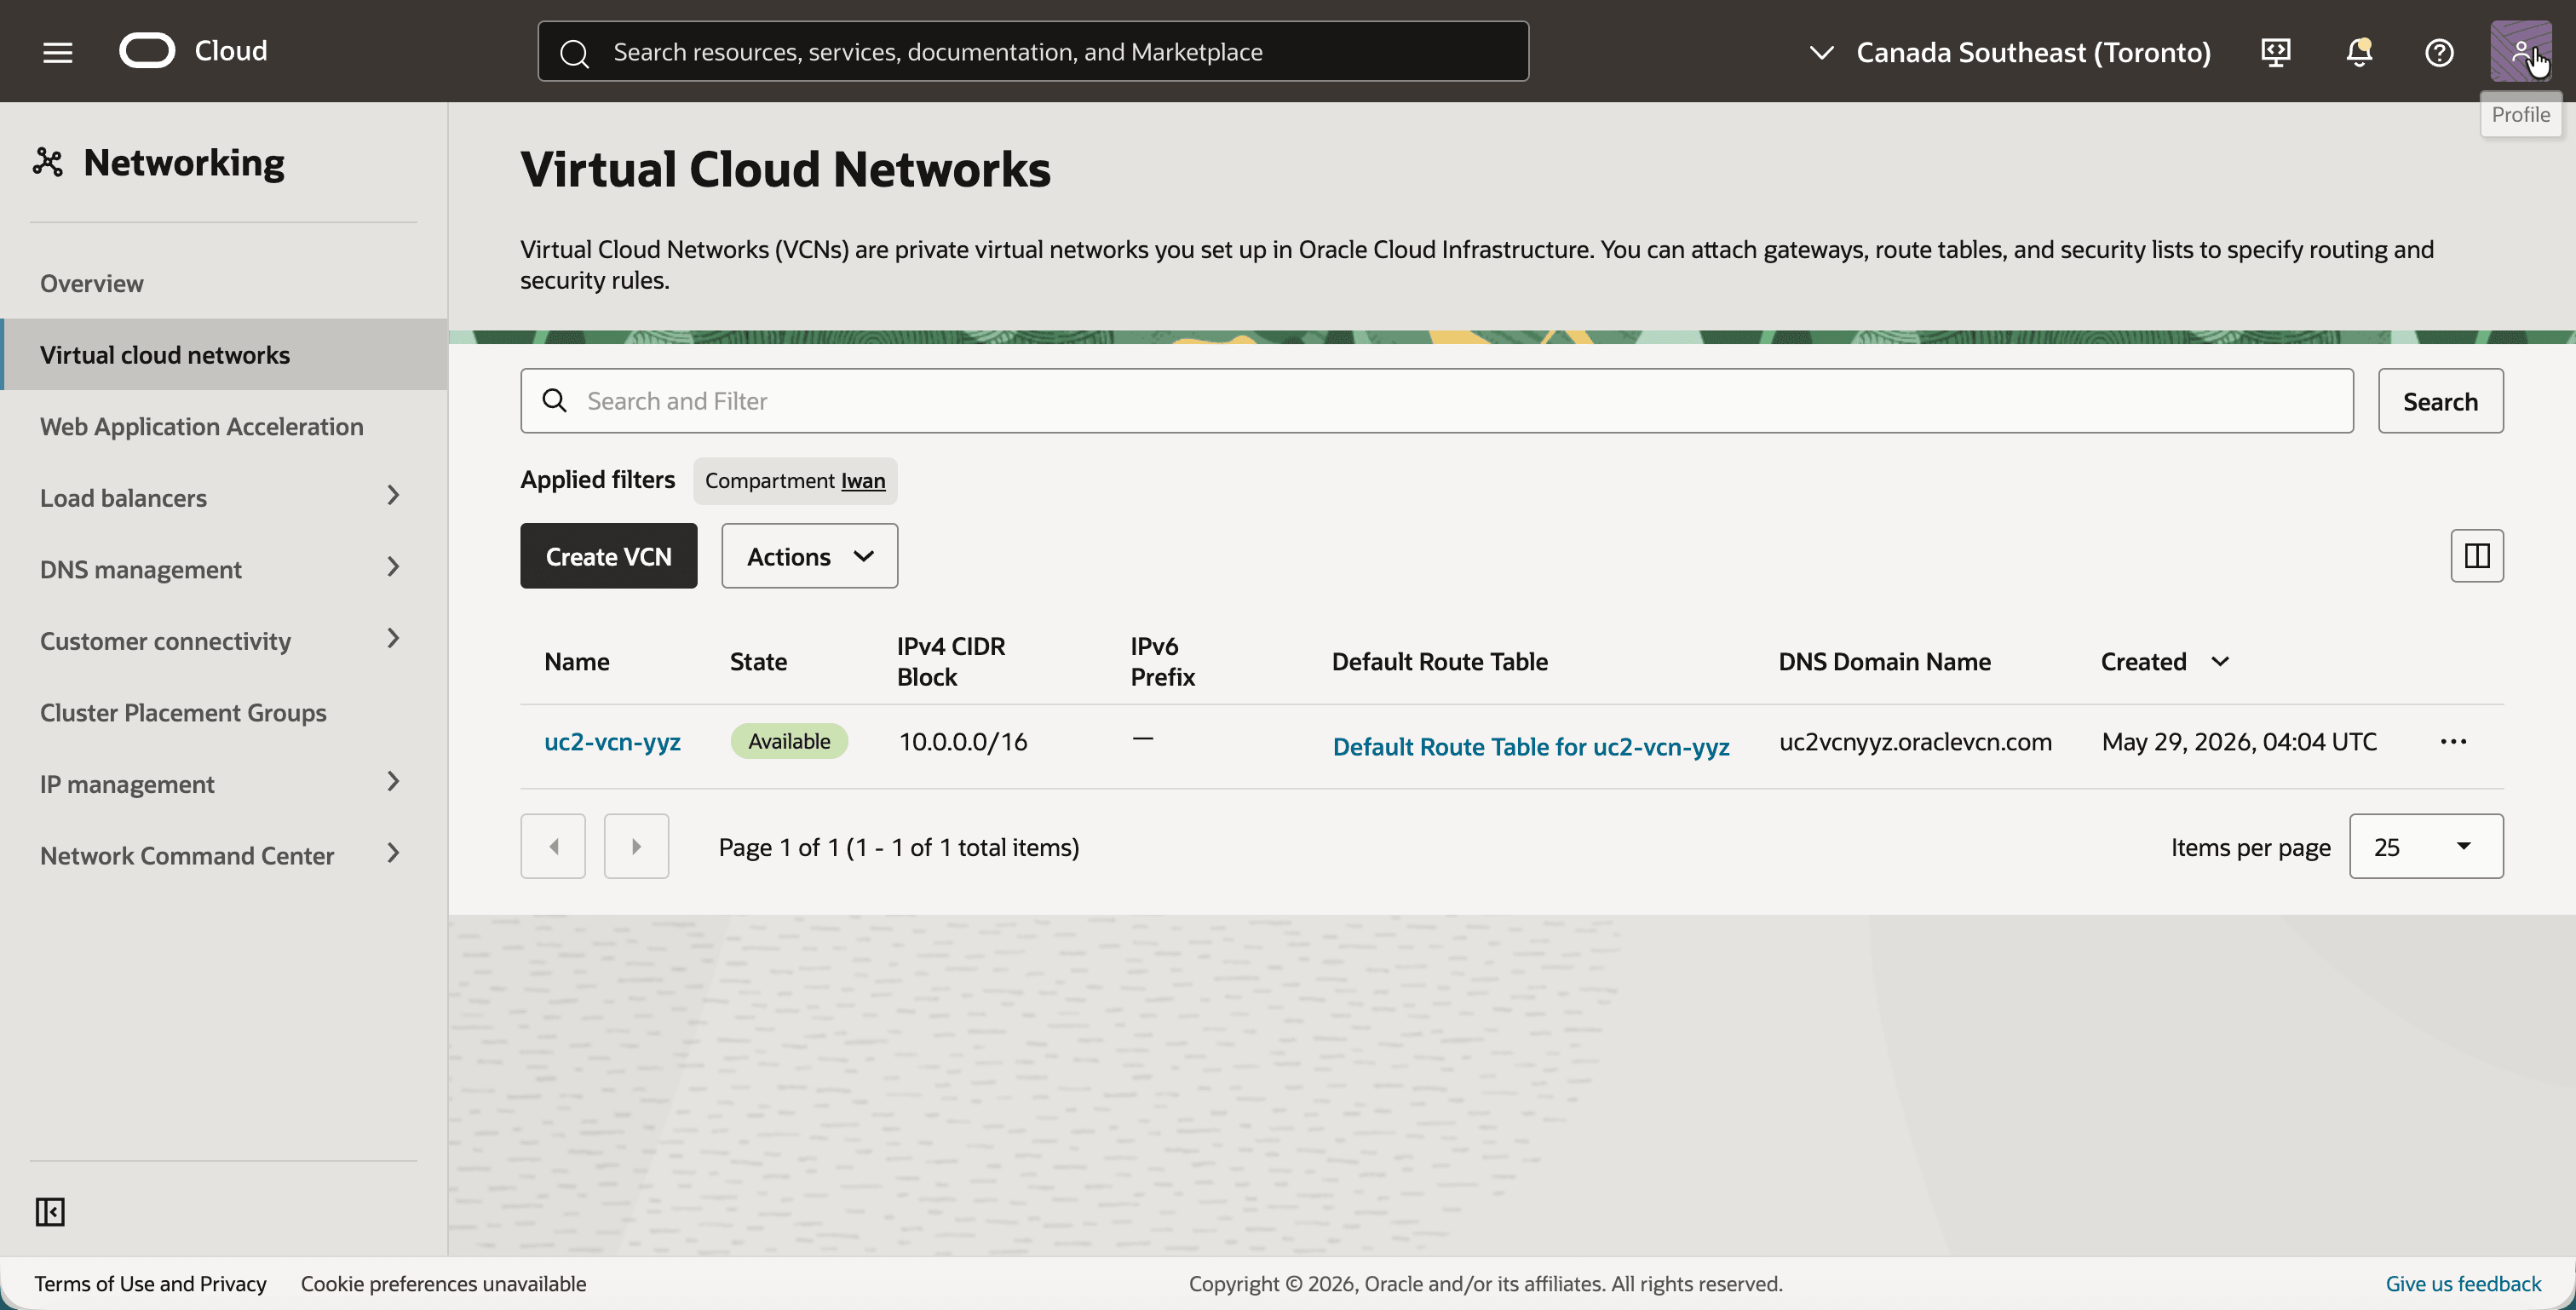
- Öffnen Sie das Navigationsmenü, klicken Sie auf Networking und dann auf Virtuelle Cloud-Netzwerke.
- Beachten Sie das VCN
uc2-vcn-yyzmit demselben IPv4 CIDR-Block10.0.0.0/16.
- Klicken Sie auf
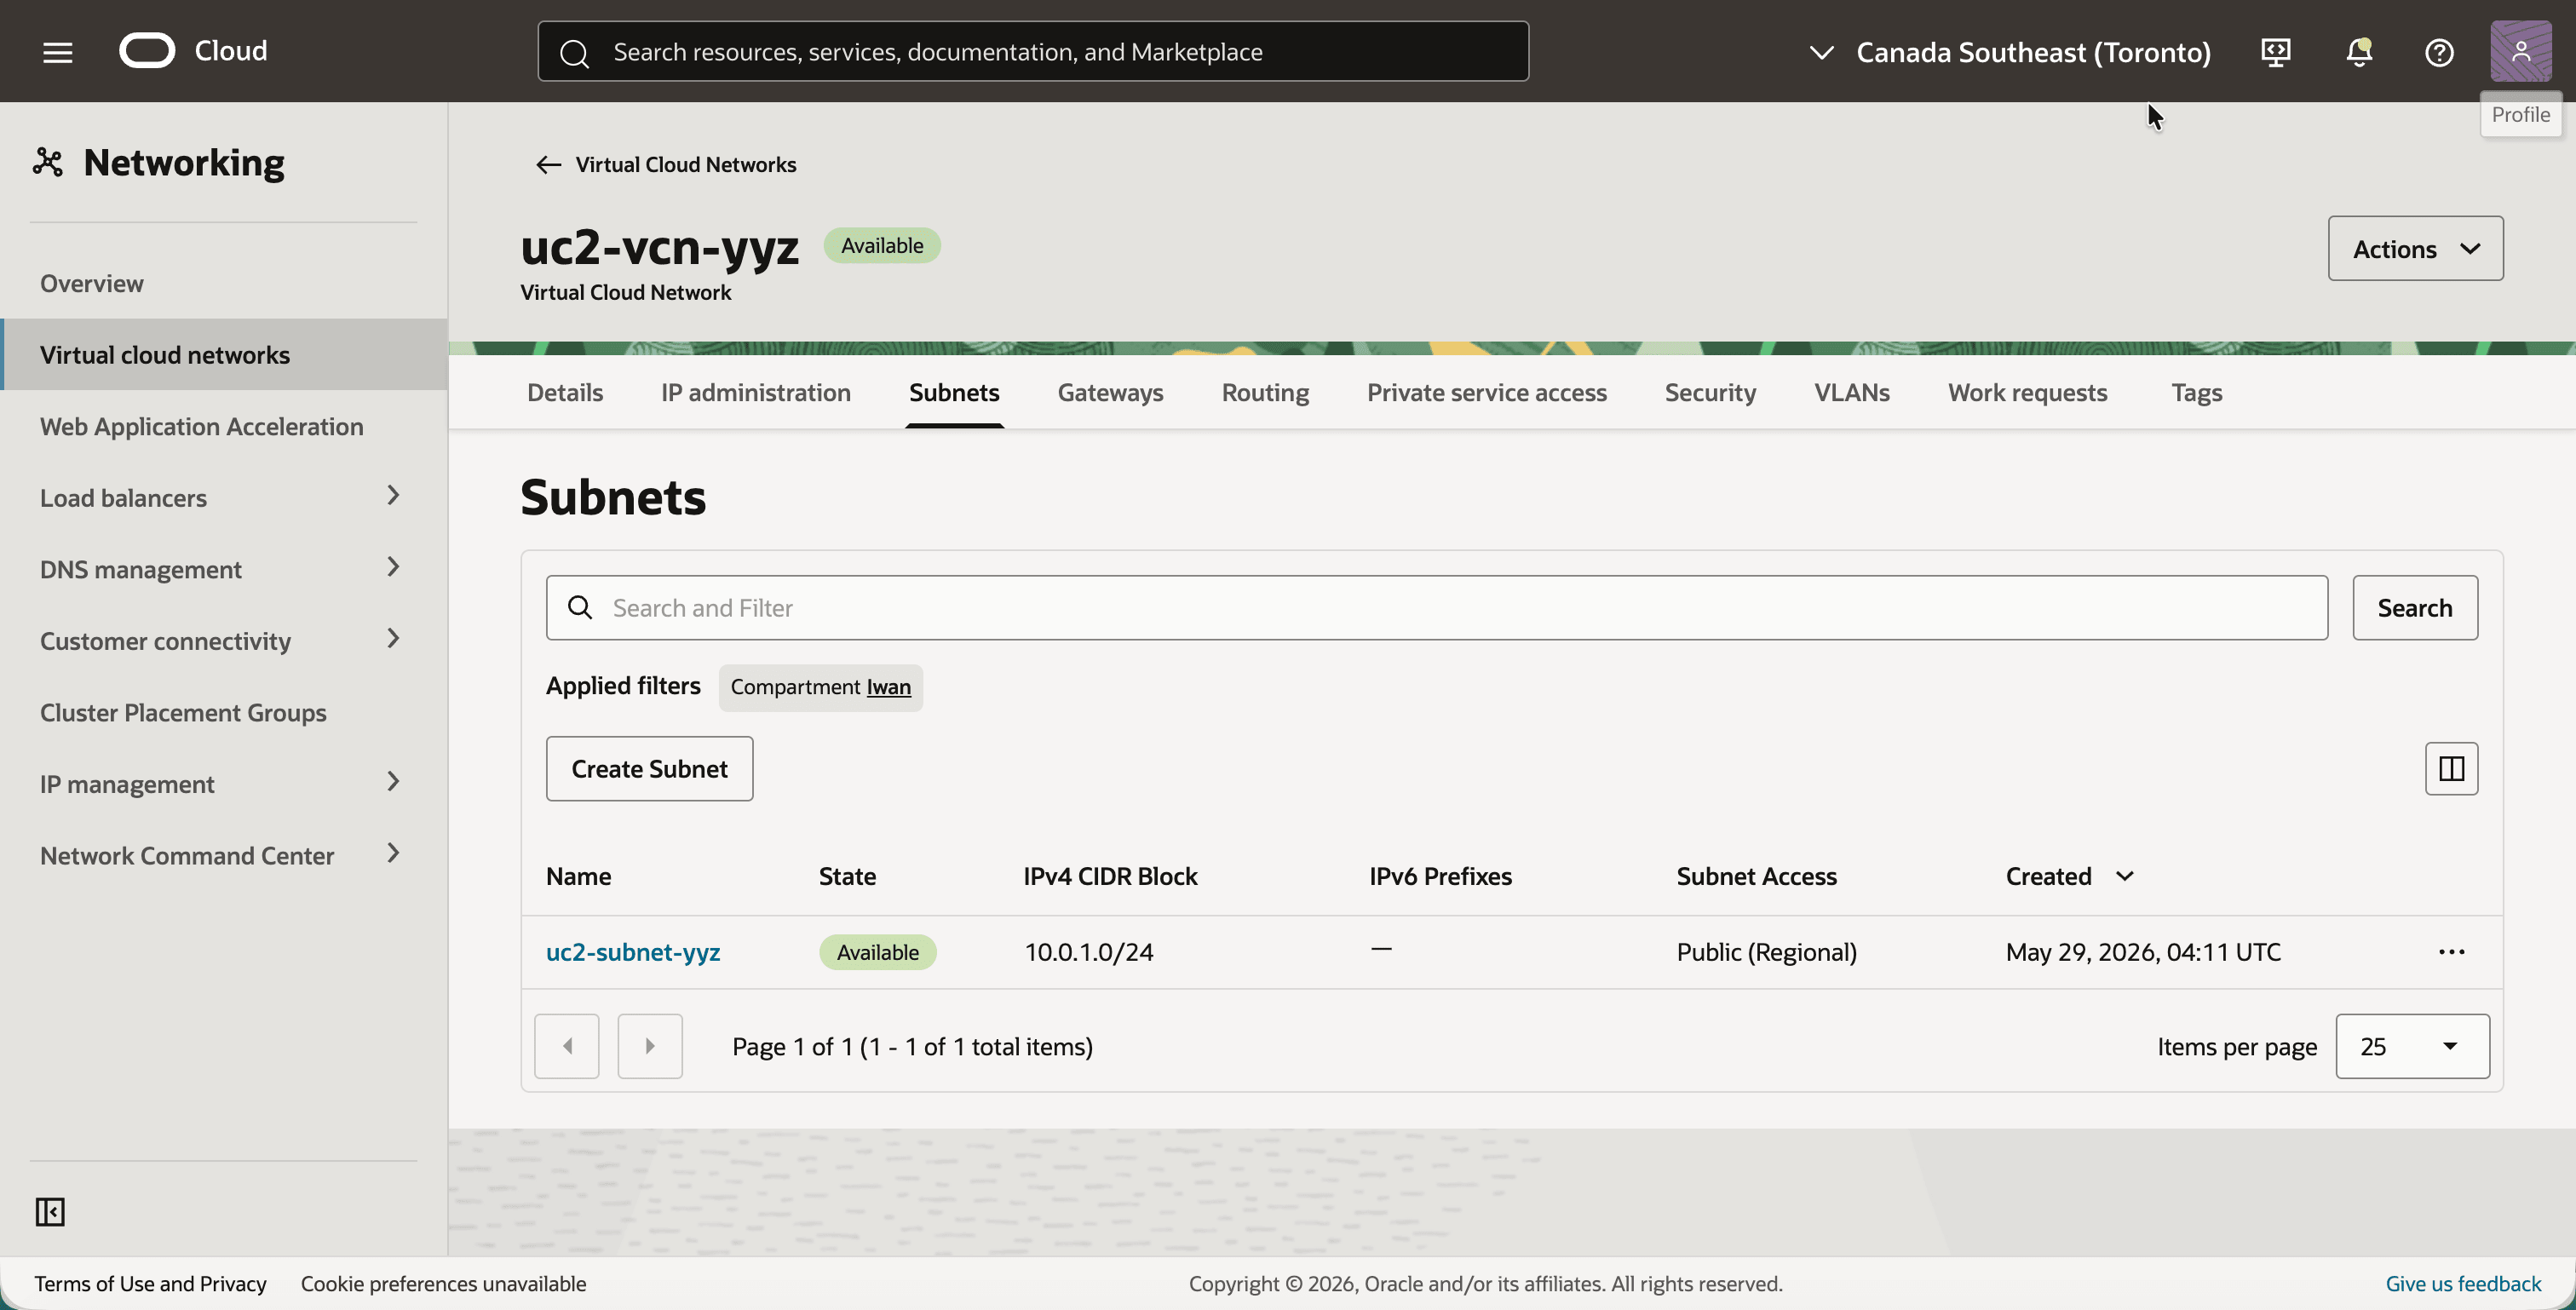
uc2-vcn-yyzund dann auf die Registerkarte Subnetze. - Beachten Sie das Subnetz
uc2-subnet-yyzmit dem gleichen IPv4 CIDR-Block10.0.1.0/24.
- Klicken Sie auf die Registerkarte Gateways.
- Beachten Sie das Internetgateway
uc2-igw-yyz.
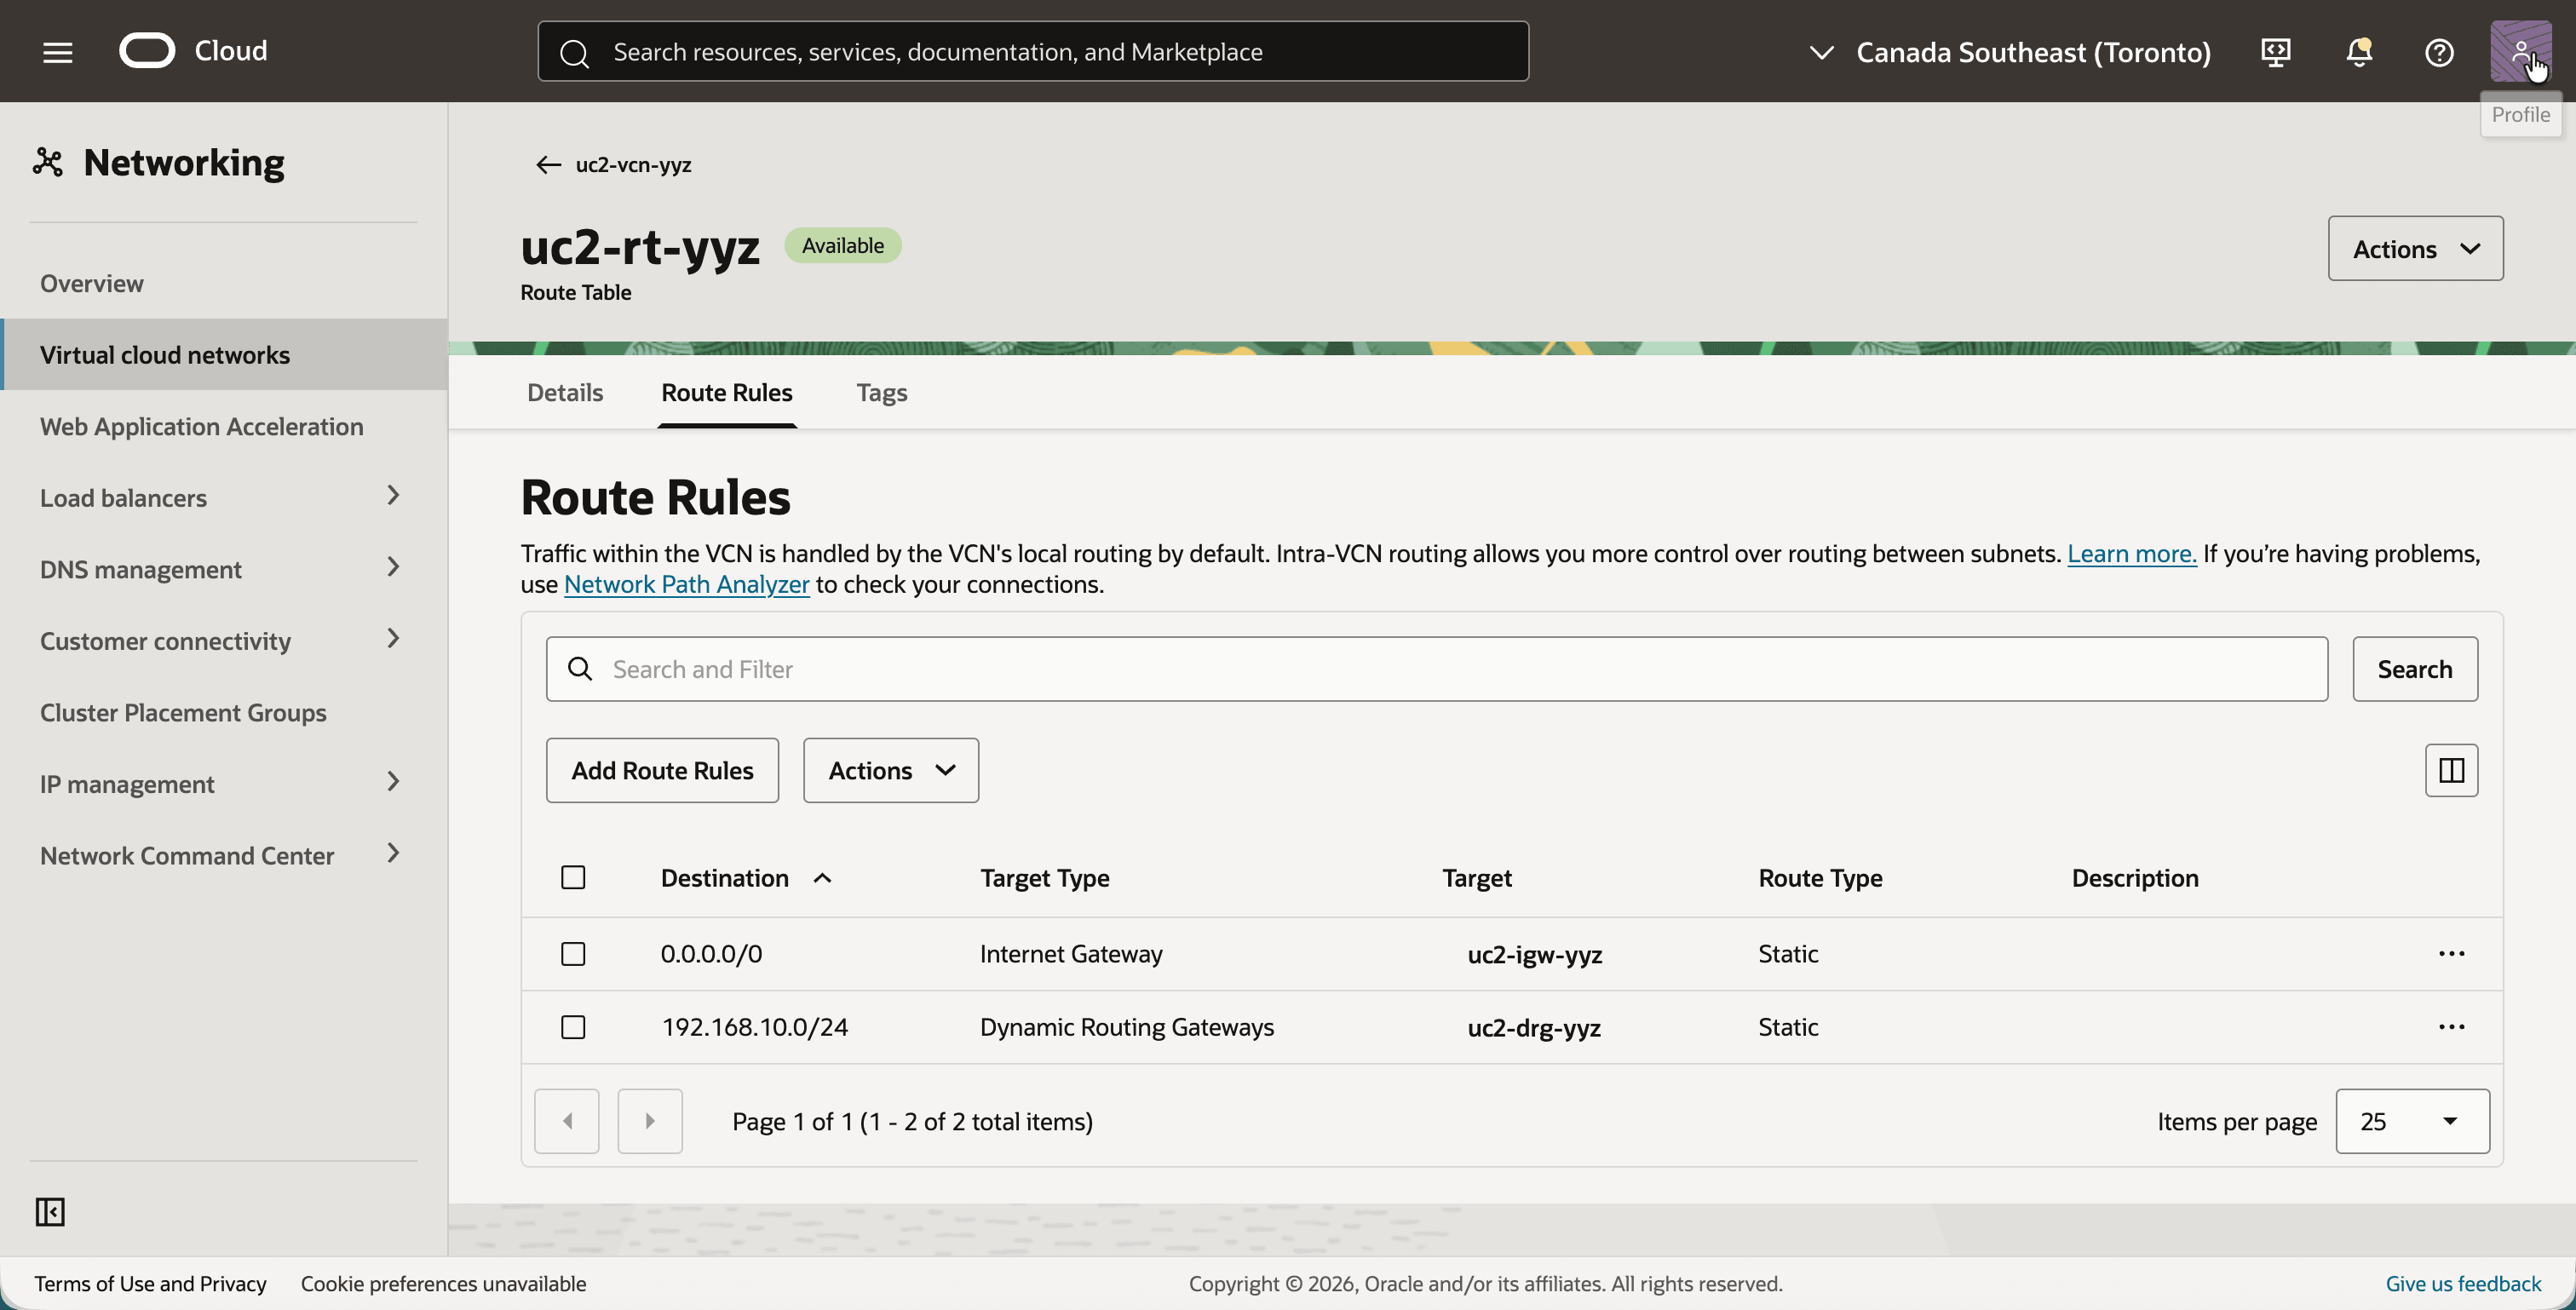
- Klicken Sie auf die Registerkarte Routing und dann auf die Routentabelle
uc2-rt-yyz. - Klicken Sie auf die Registerkarte Routingregeln.
- Stellen Sie sicher, dass die Routentabelle diese beiden Routingregeln enthält. Fügen Sie nach Schritt 05 das zweite hinzu, da das Ziel das DRG ist, das Sie dort erstellen:
0.0.0.0/0mit dem Zieluc2-igw-yyz.192.168.10.0/24(das Schatten-CIDR von Montreal) mit dem Zieluc2-drg-yyz.
- Gehen Sie zurück zum VCN, und klicken Sie auf die Registerkarte Sicherheit.
- Klicken Sie auf Standardsicherheitsliste für uc2-vcn-yyz.
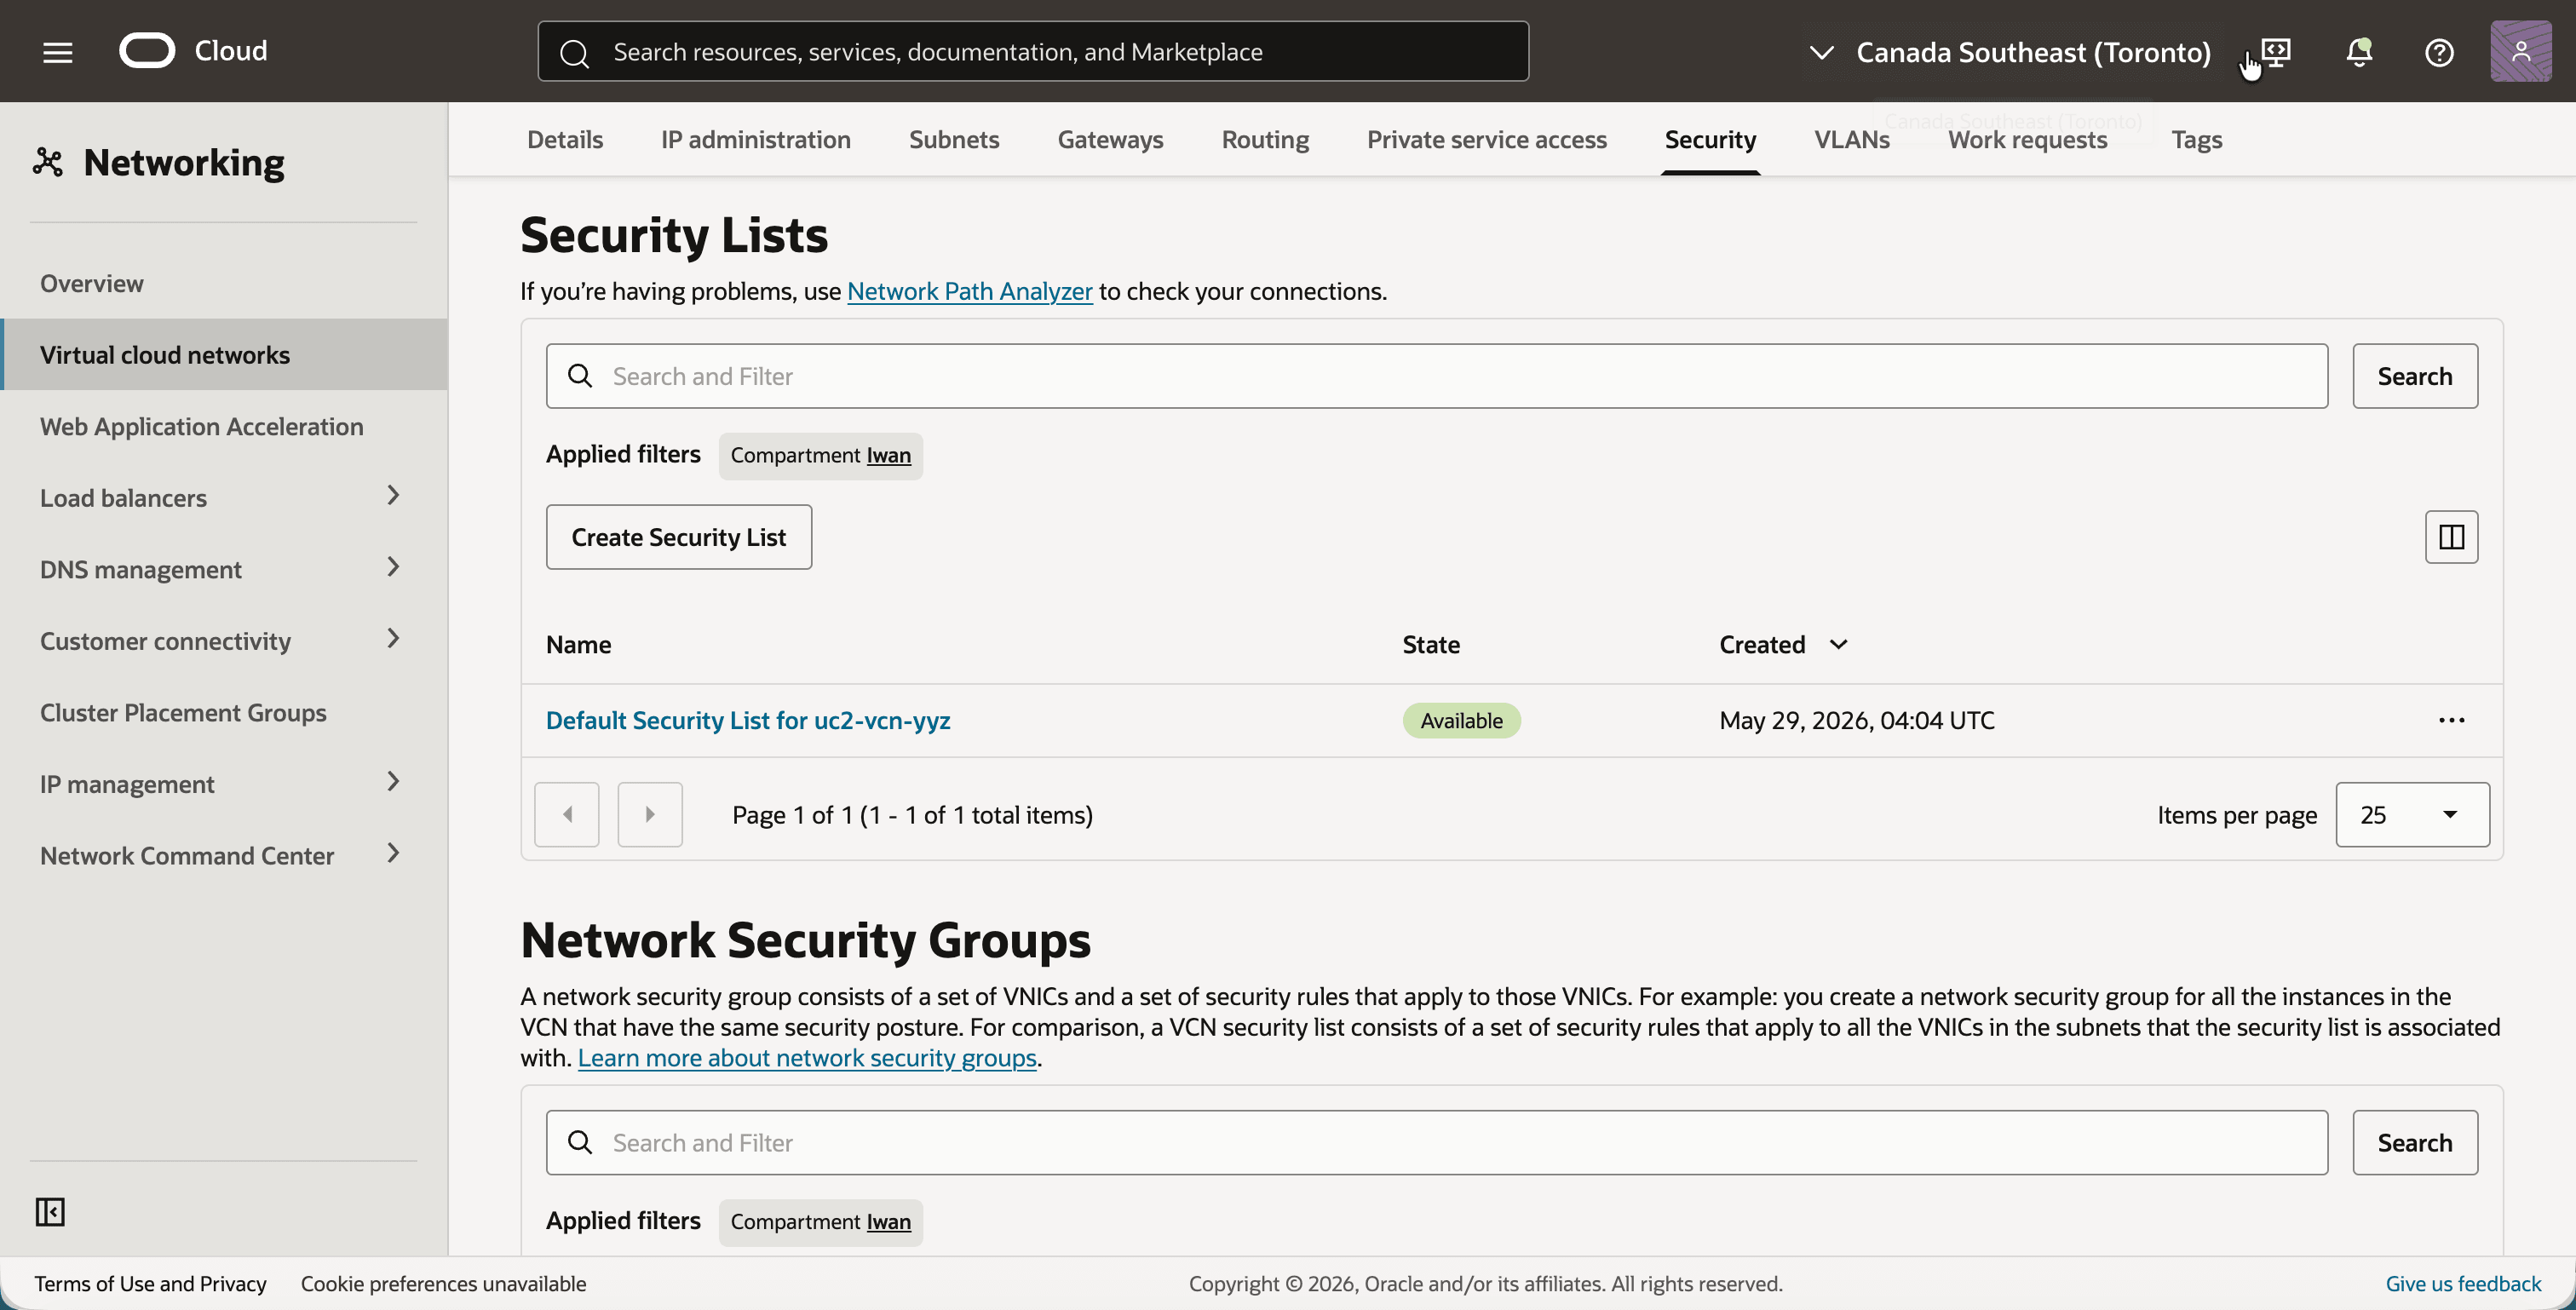
- Klicken Sie auf die Registerkarte Sicherheitsregeln.
- Stellen Sie sicher, dass die Ingress-Regeln mit denen in Montreal identisch sind.
Schritt 05: DRG, RPC und DRG-Routentabellen in Toronto erstellen
Das DRG in Toronto wird auf die gleiche Weise gebaut, und am Ende dieses Schritts sind die beiden RPCs miteinander verbunden.
Wie in Montreal werden die DRG-Routentabellen uc2-drgrt-vcn-yyz und uc2-drgrt-rpc-yyz nicht automatisch erstellt. Erstellen Sie sie, fügen Sie die statische Route hinzu, die für jeden von ihnen angezeigt wird, und wählen Sie sie in den beiden Anhängen aus.
- Öffnen Sie das Navigationsmenü, klicken Sie auf Networking, dann auf Kundenkonnektivität und dann auf Dynamisches Routinggateway.
- Klicken Sie auf die Schaltfläche Dynamisches Routinggateway erstellen, und erstellen Sie ein DRG mit dem Namen
uc2-drg-yyz. - Beachten Sie, dass das DRG Verfügbar ist.
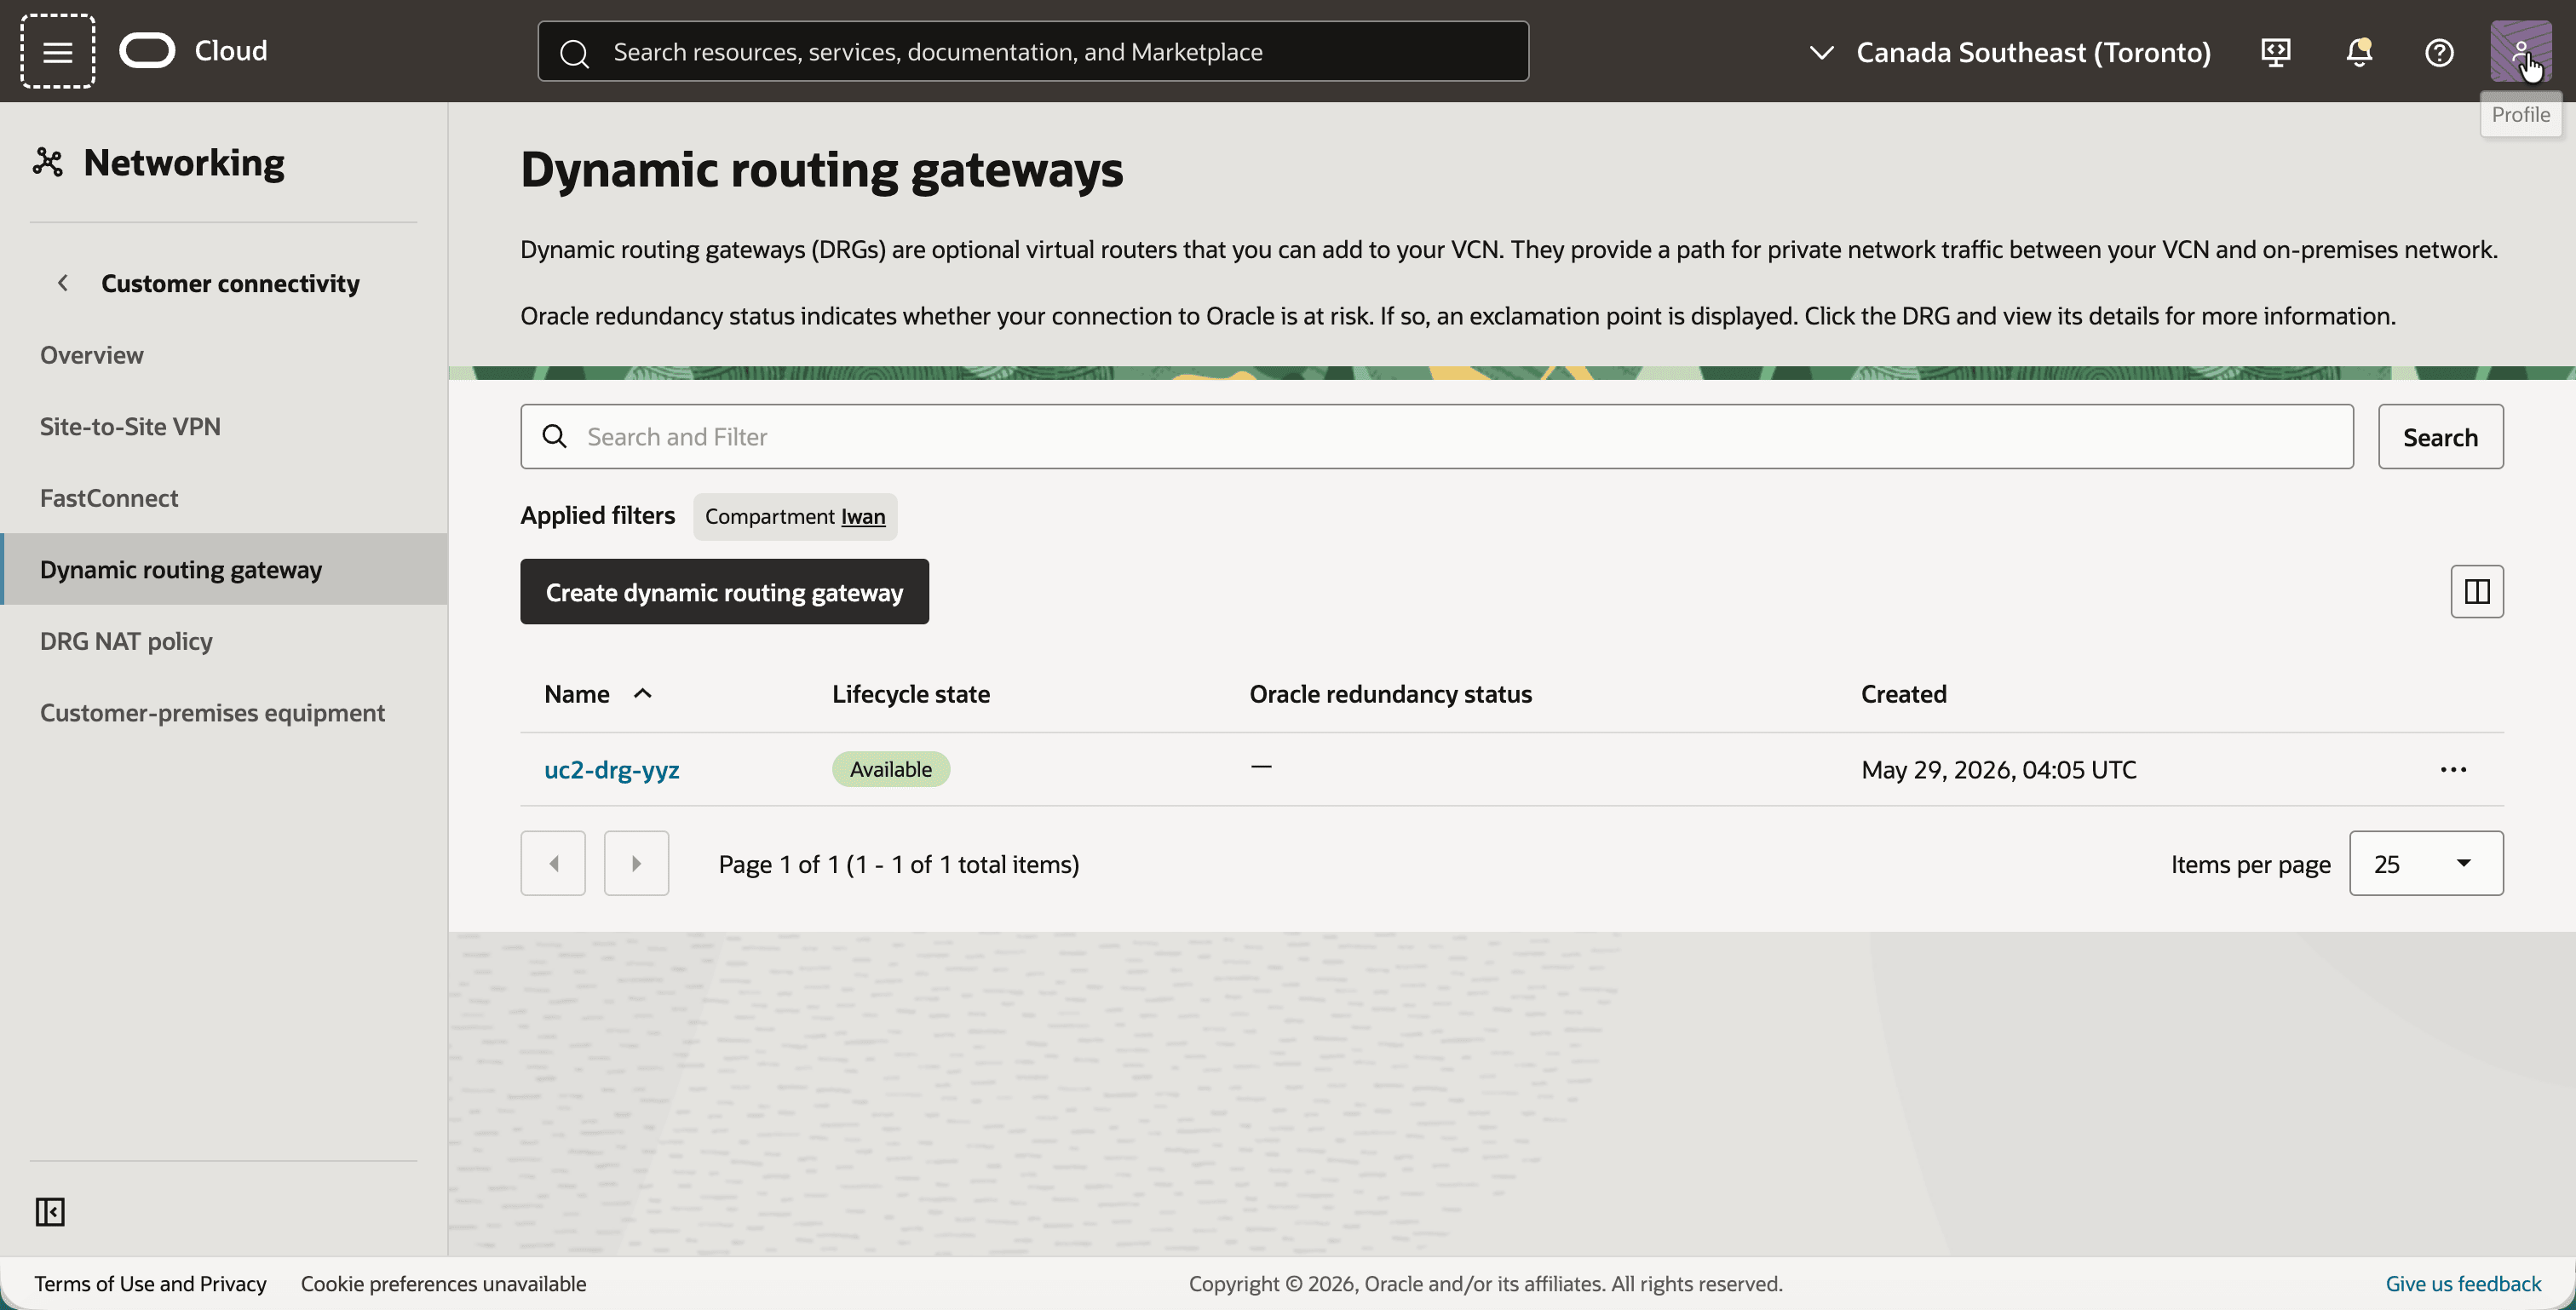
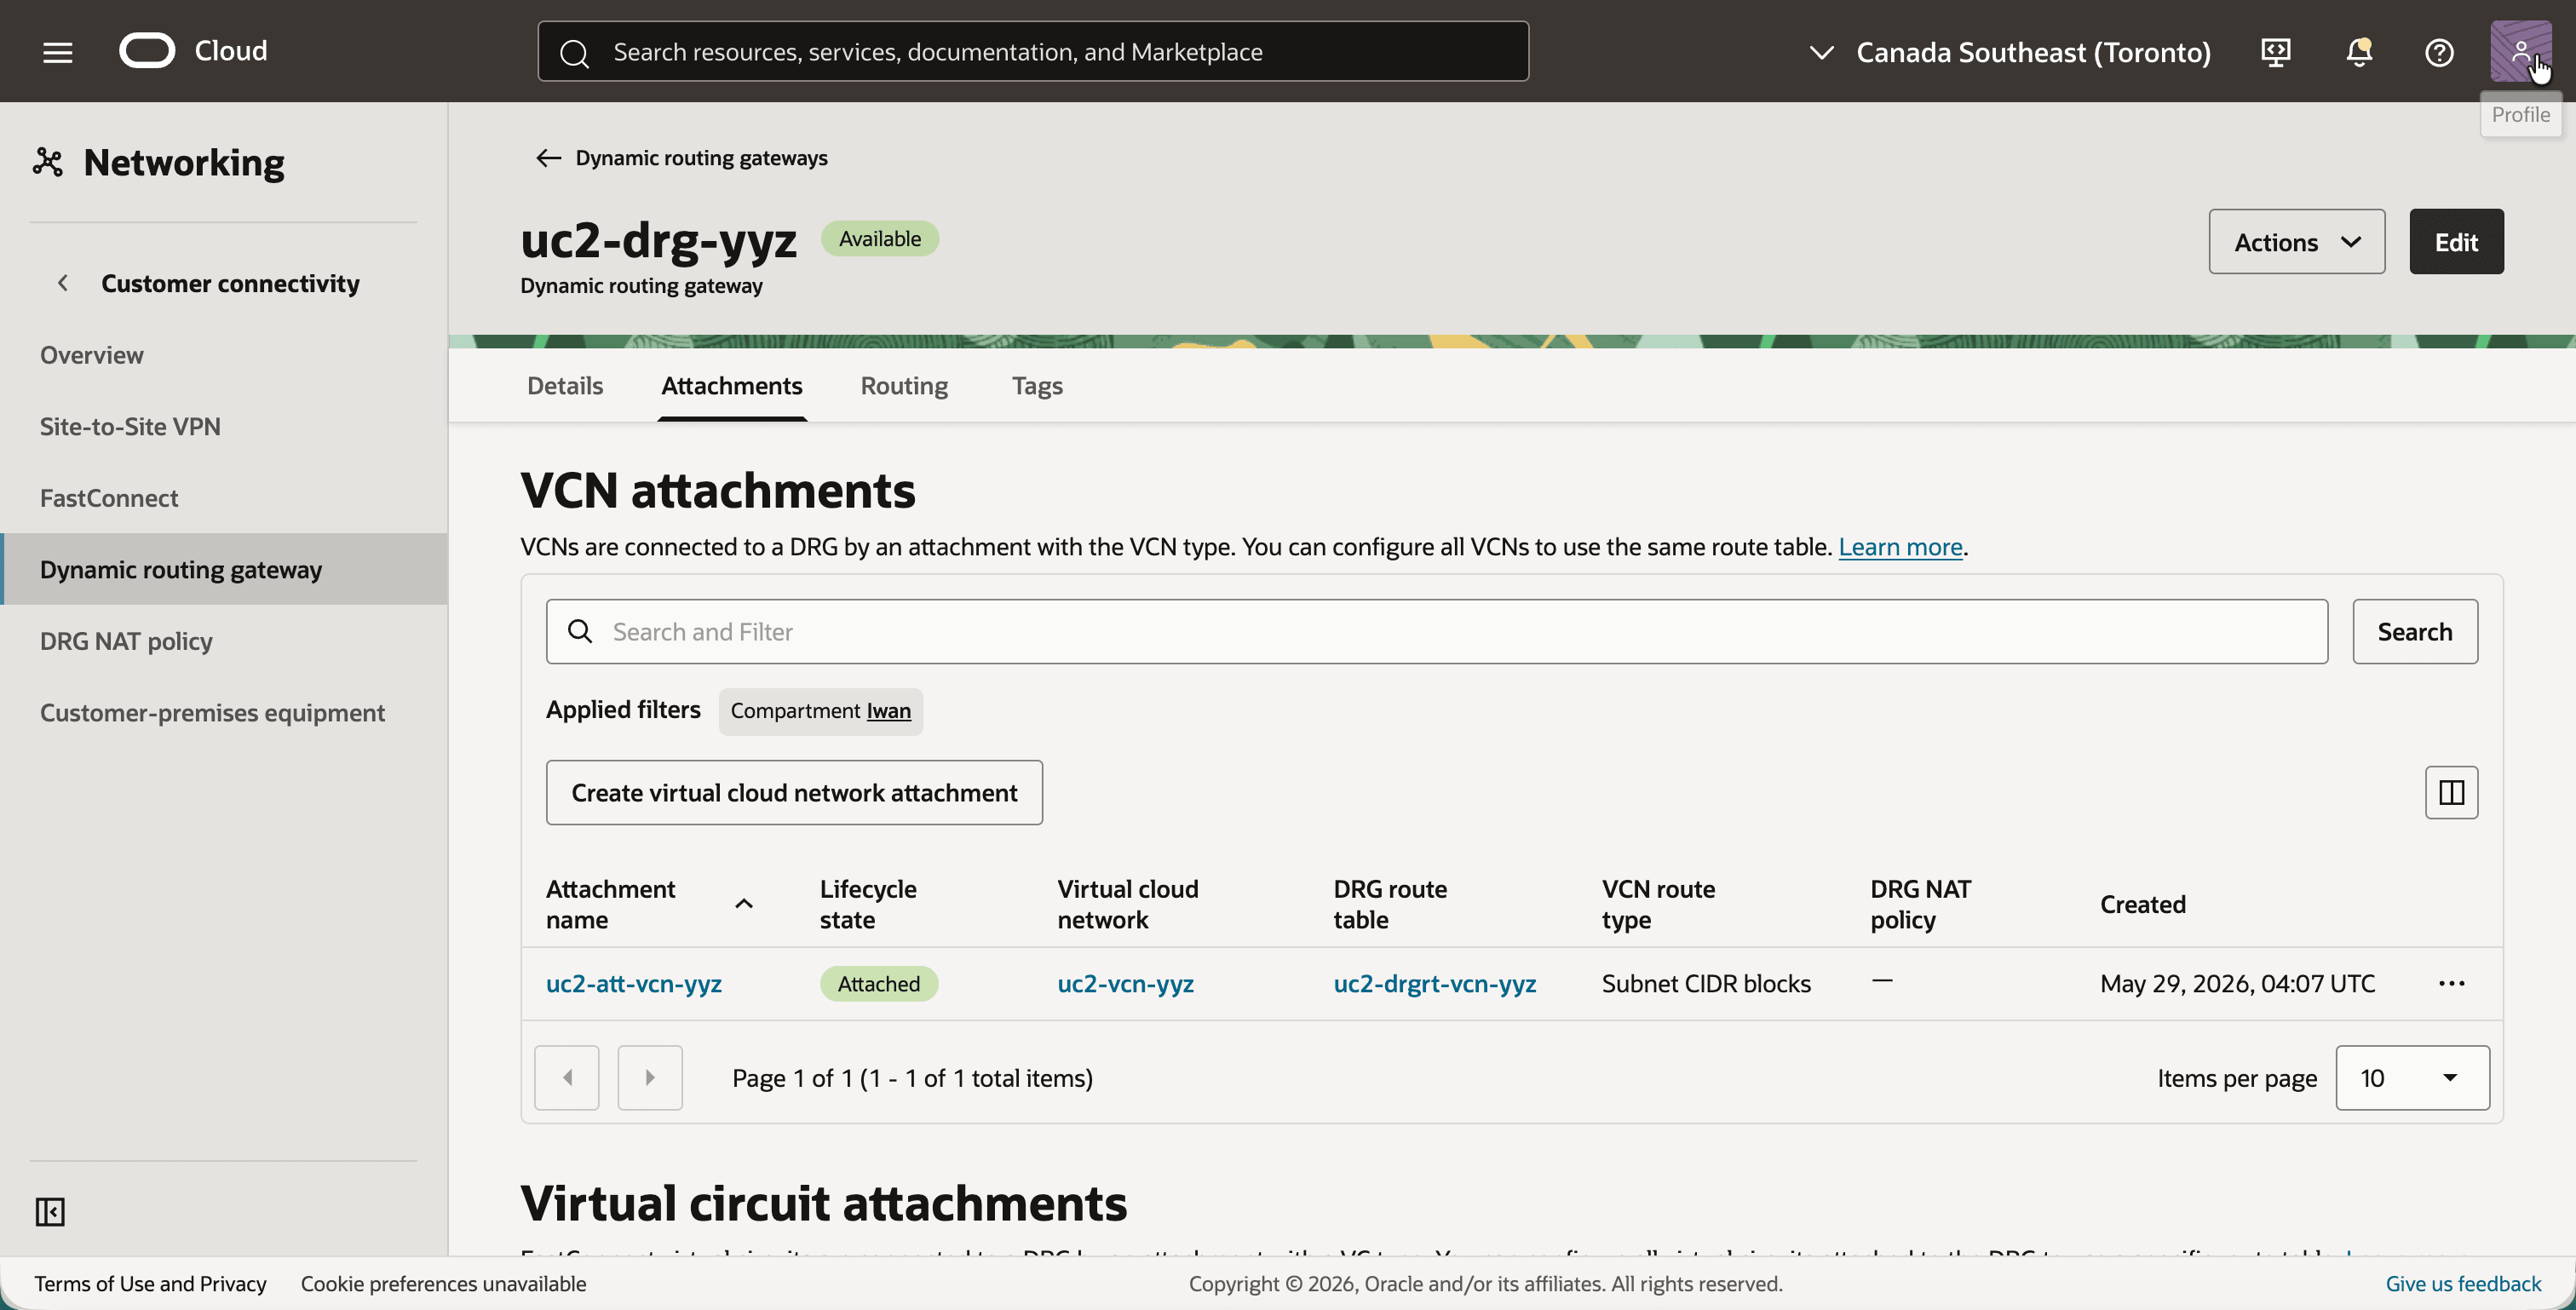
- Klicken Sie auf
uc2-drg-yyzund dann auf die Registerkarte Anhänge. - Klicken Sie auf die Schaltfläche Virtuellen Cloud-Netzwerkanhang erstellen, und erstellen Sie den Anhang
uc2-att-vcn-yyzfür das VCNuc2-vcn-yyz. - Beachten Sie, dass der Anhang die DRG-Routentabelle
uc2-drgrt-vcn-yyzverwendet und die keine DRG-NAT-Policy enthält.
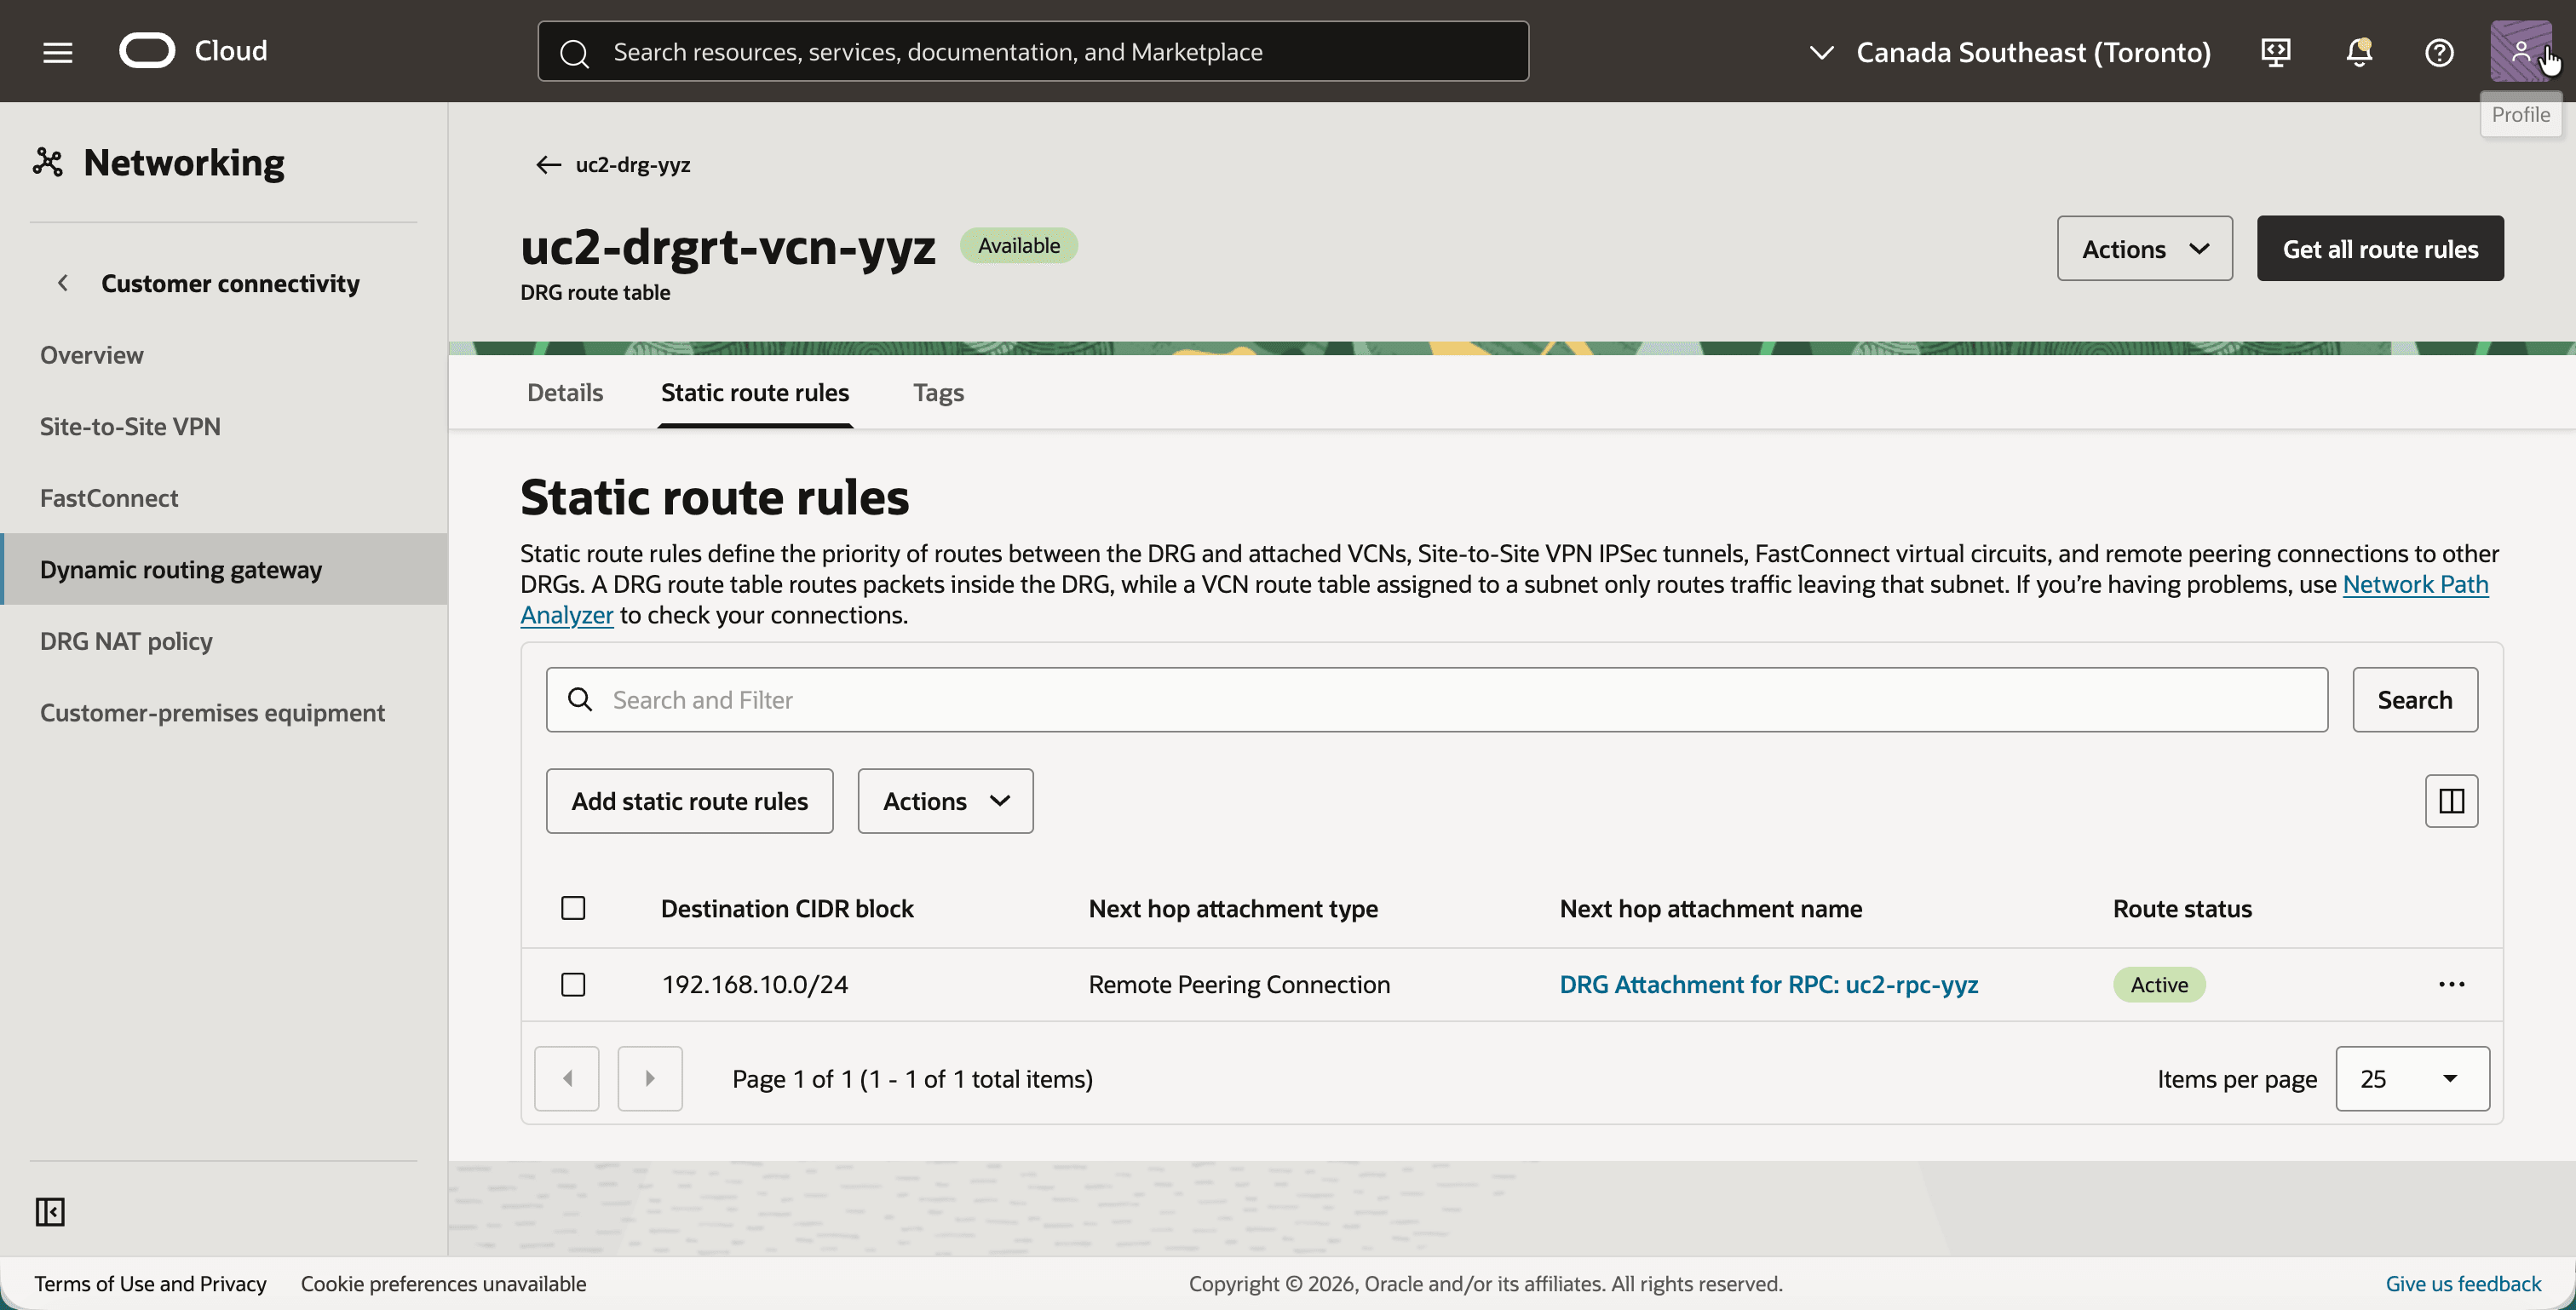
- Klicken Sie auf die DRG-Routentabelle
uc2-drgrt-vcn-yyzund dann auf die Registerkarte Statische Routingregeln. - Beachten Sie die statische Route mit dem Ziel-CIDR-Block
192.168.10.0/24und dem nächsten Hop-DRG-Anhang für RPC: uc2-RPC-yyz.
- Gehen Sie zurück zur Registerkarte Anhänge von
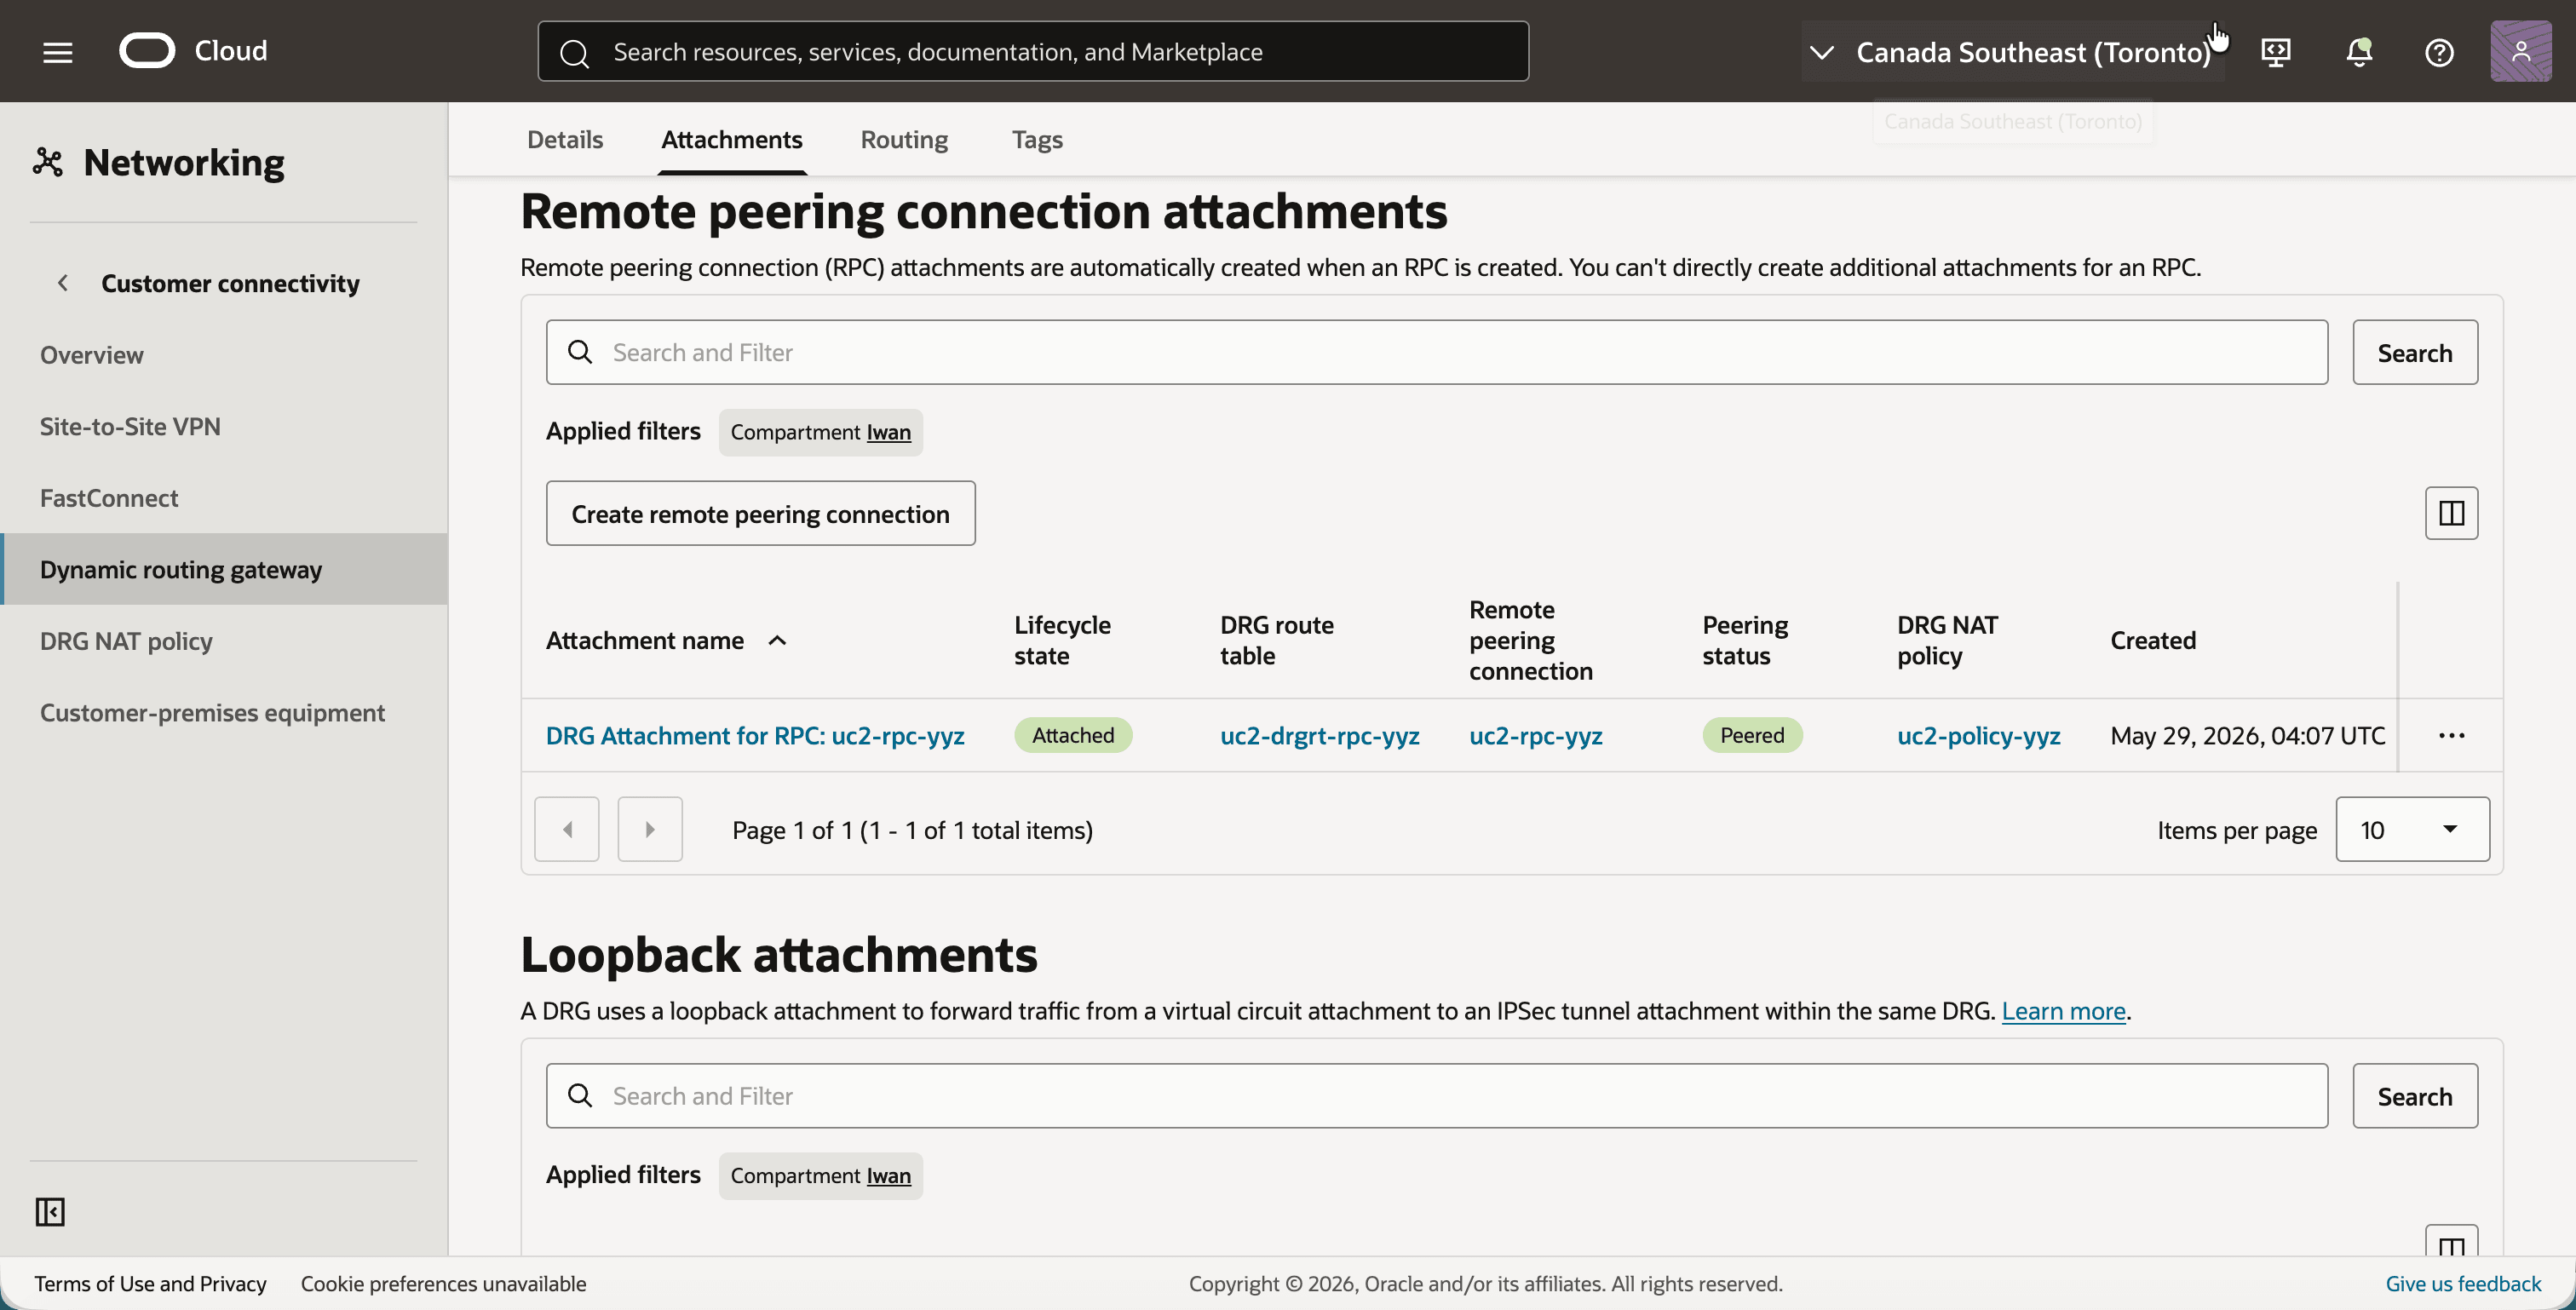
uc2-drg-yyz, und scrollen Sie nach unten zu Remote-Peering-Verbindungsanhänge. - Klicken Sie auf die Schaltfläche Remote-Peering-Verbindung erstellen, und erstellen Sie eine RPC mit dem Namen
uc2-rpc-yyz. - Beachten Sie den RPC-Anhang mit der DRG-Routentabelle
uc2-drgrt-rpc-yyz, dem Peering-Status Peering und der DRG-NAT-Policyuc2-policy-yyz.
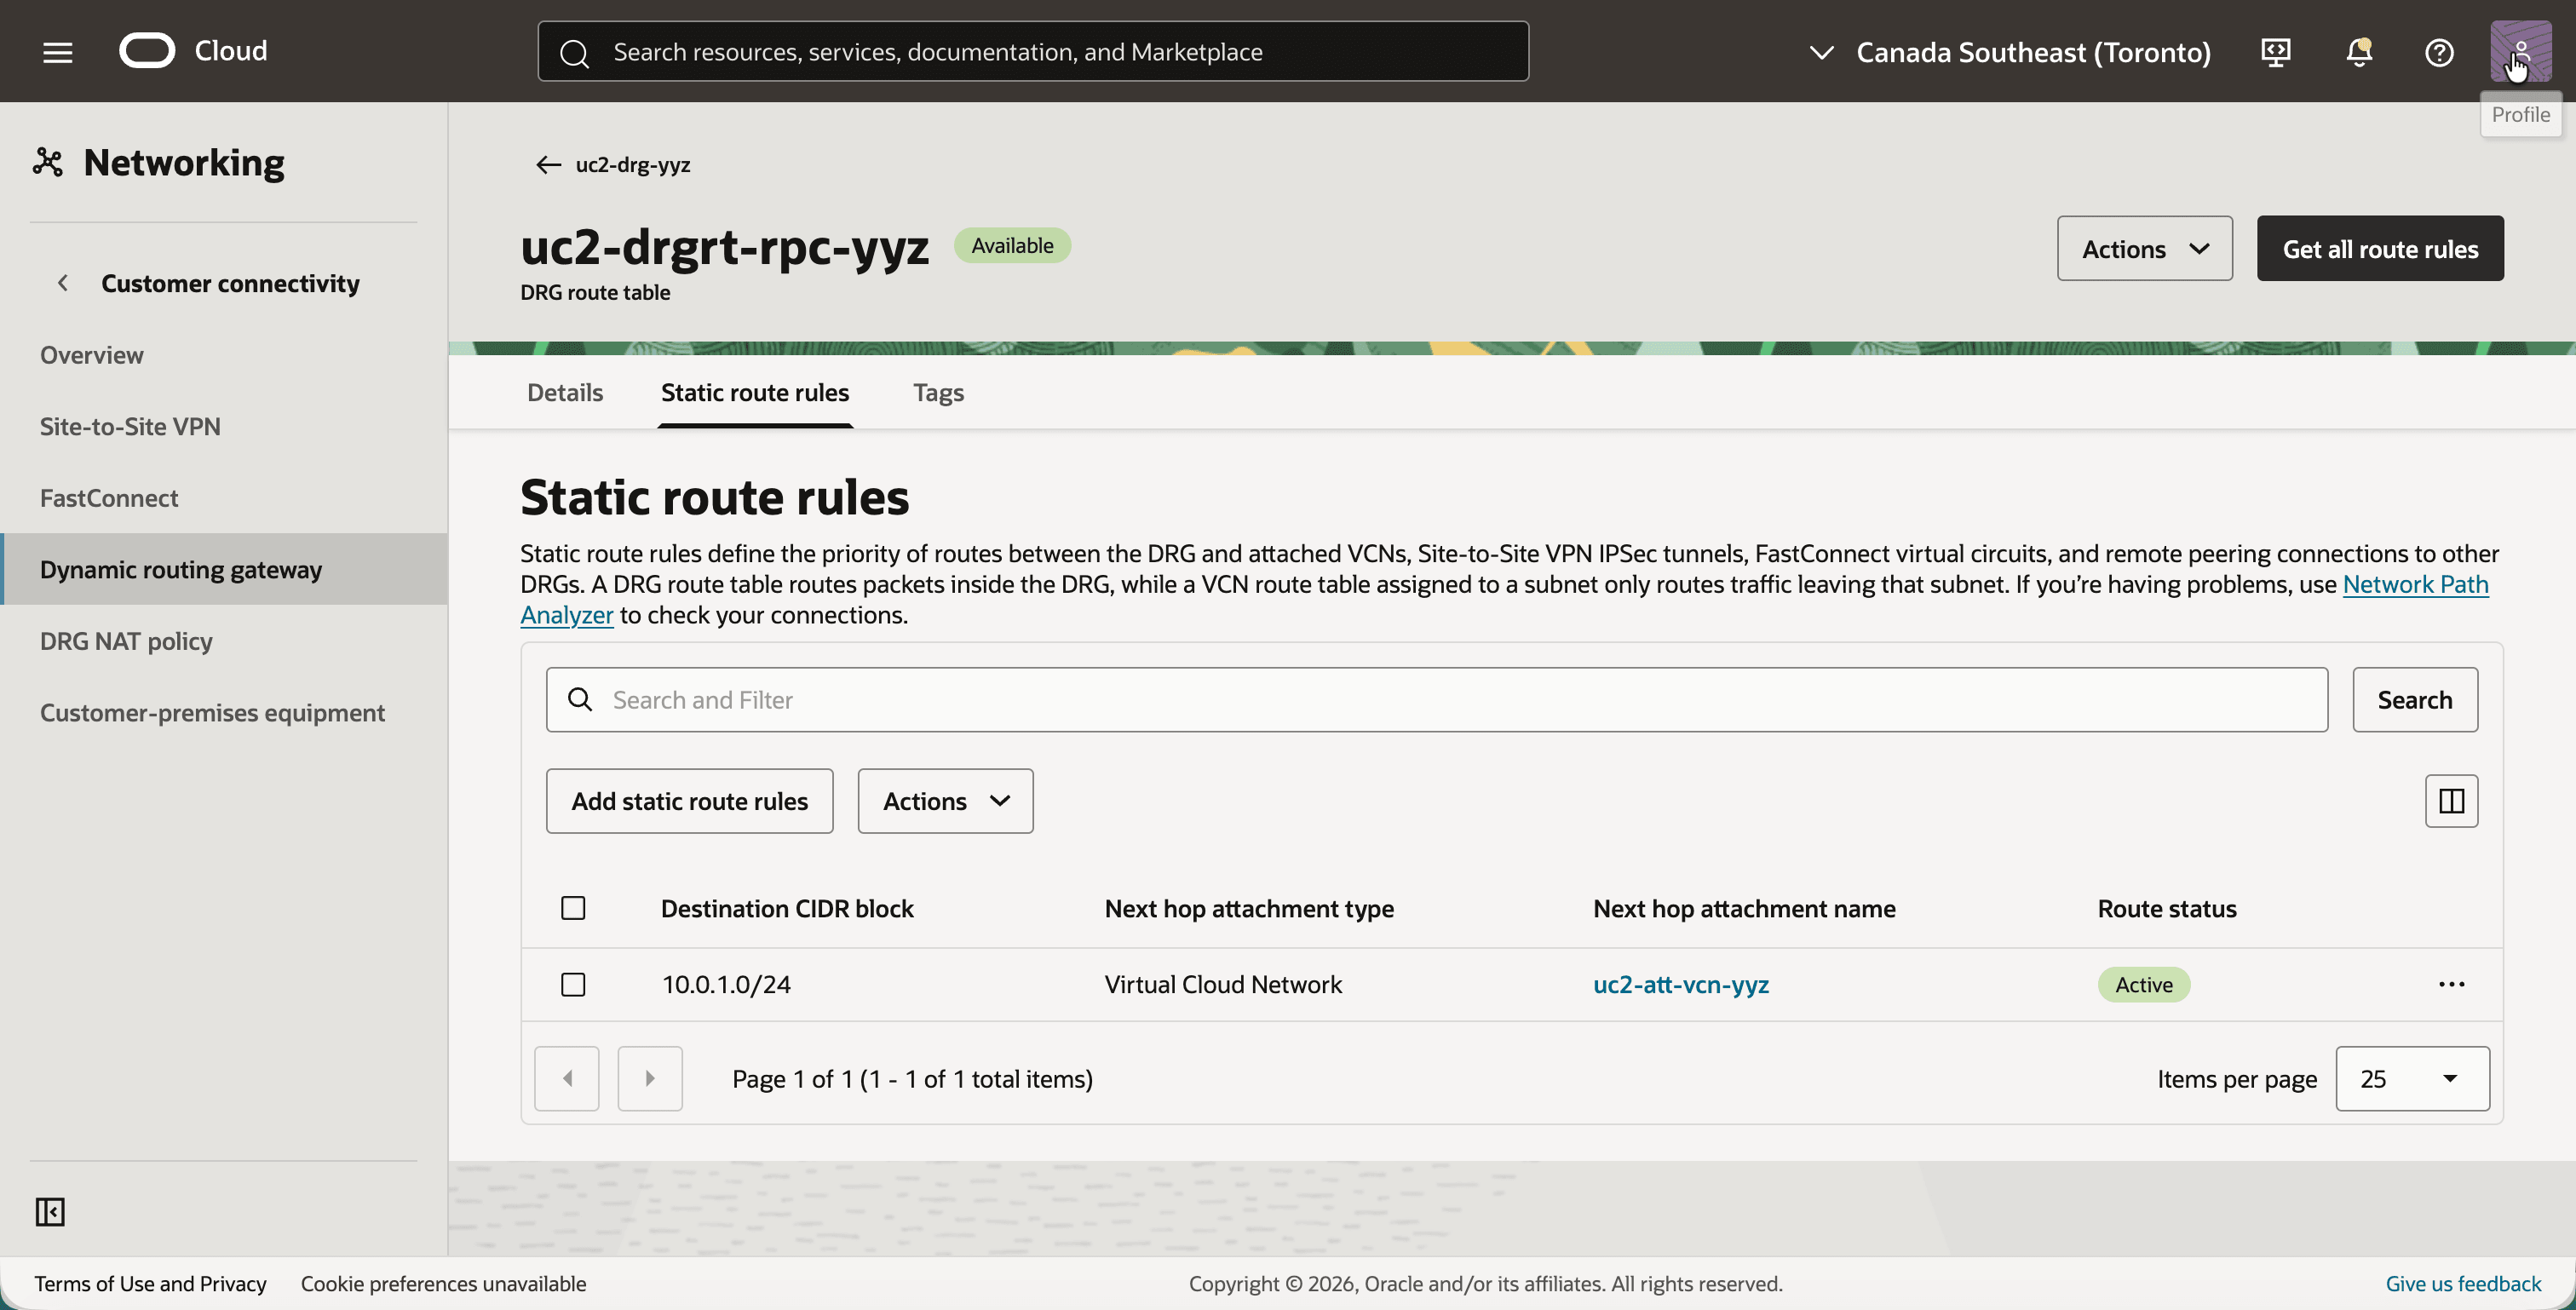
- Klicken Sie auf die DRG-Routentabelle
uc2-drgrt-rpc-yyzund dann auf die Registerkarte Statische Routingregeln. - Beachten Sie die statische Route mit dem Ziel-CIDR-Block
10.0.1.0/24und dem nächsten Hopuc2-att-vcn-yyz.
Nun können die beiden Regionen miteinander verbunden werden. Sie tun dies nur von einer Seite.
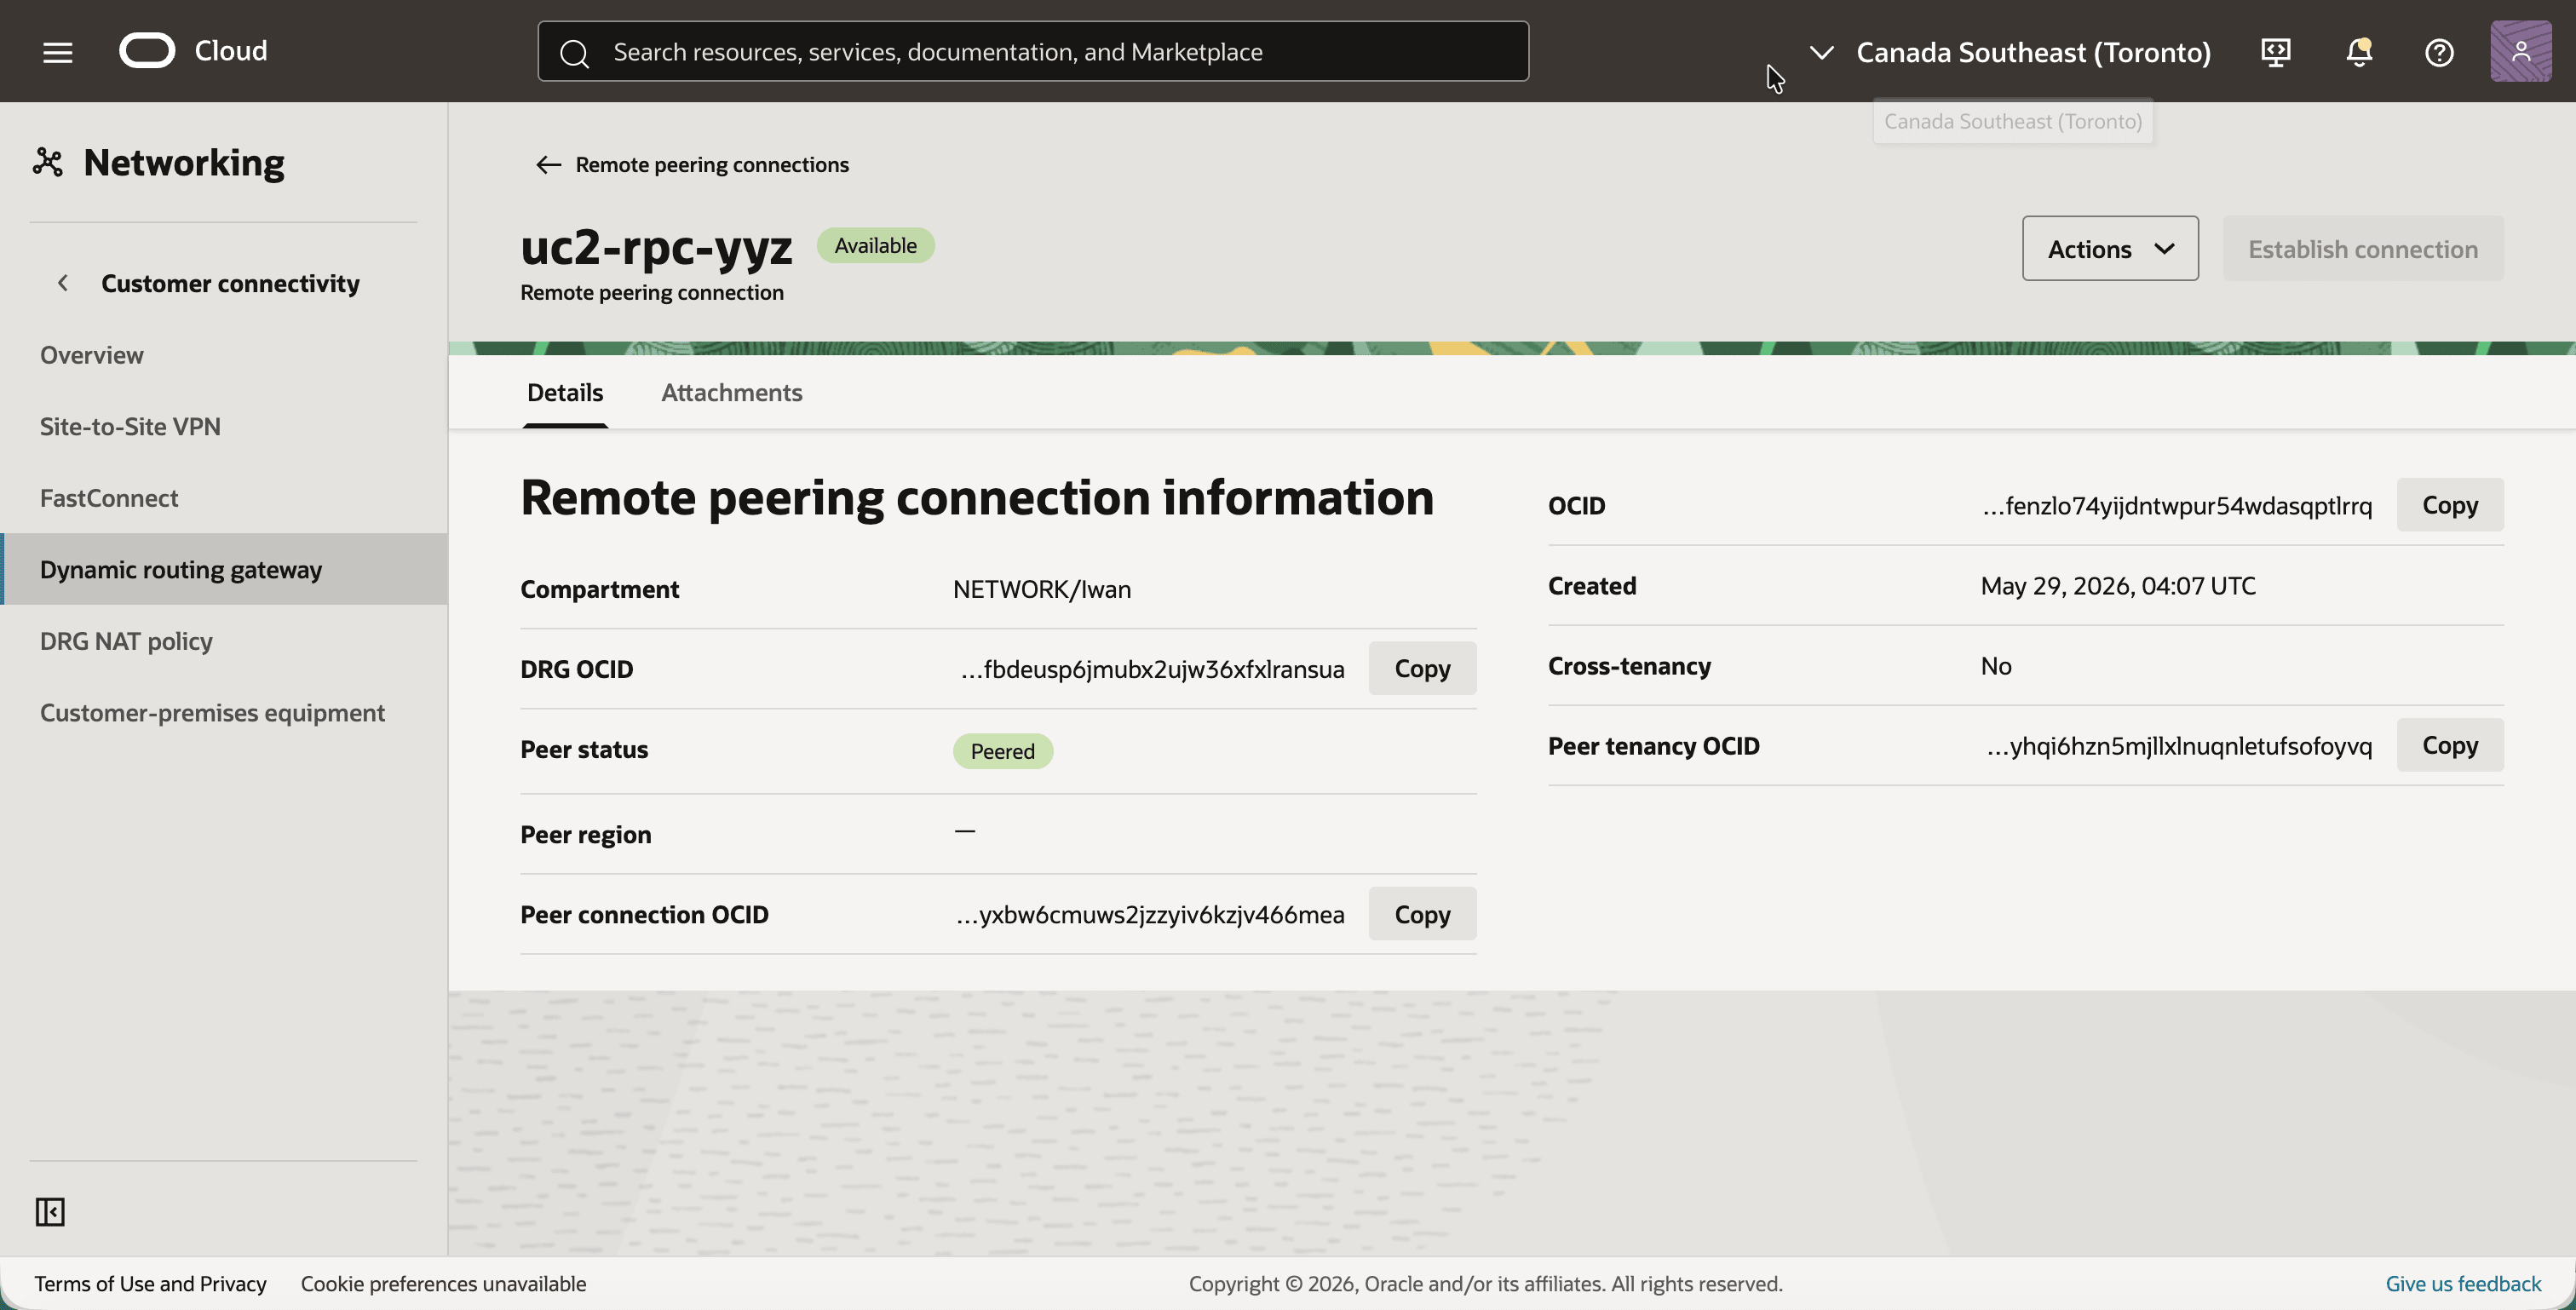
- Gehen Sie zurück, und klicken Sie auf die Remote-Peering-Verbindung
uc2-rpc-yyz. - Klicken Sie auf die Schaltfläche Verbindung herstellen, wählen Sie die Region Canada Southeast (Montreal) aus, und geben Sie die OCID
uc2-rpc-yulein. - Beachten Sie, dass der Peerstatus in Peer geändert wird.
Schritt 06: DRG-NAT-Policy in Toronto erstellen
Toronto erhält eine eigene Richtlinie, die auch mit dem RPC-Anhang verbunden ist.
- Öffnen Sie das Navigationsmenü, klicken Sie auf Networking, dann auf Kundenkonnektivität und dann auf DRG-NAT-Policy.
- Klicken Sie auf die Schaltfläche Policy erstellen, und erstellen Sie eine Policy mit dem Namen
uc2-policy-yyz. - Beachten Sie, dass die Policy Aktiv ist.
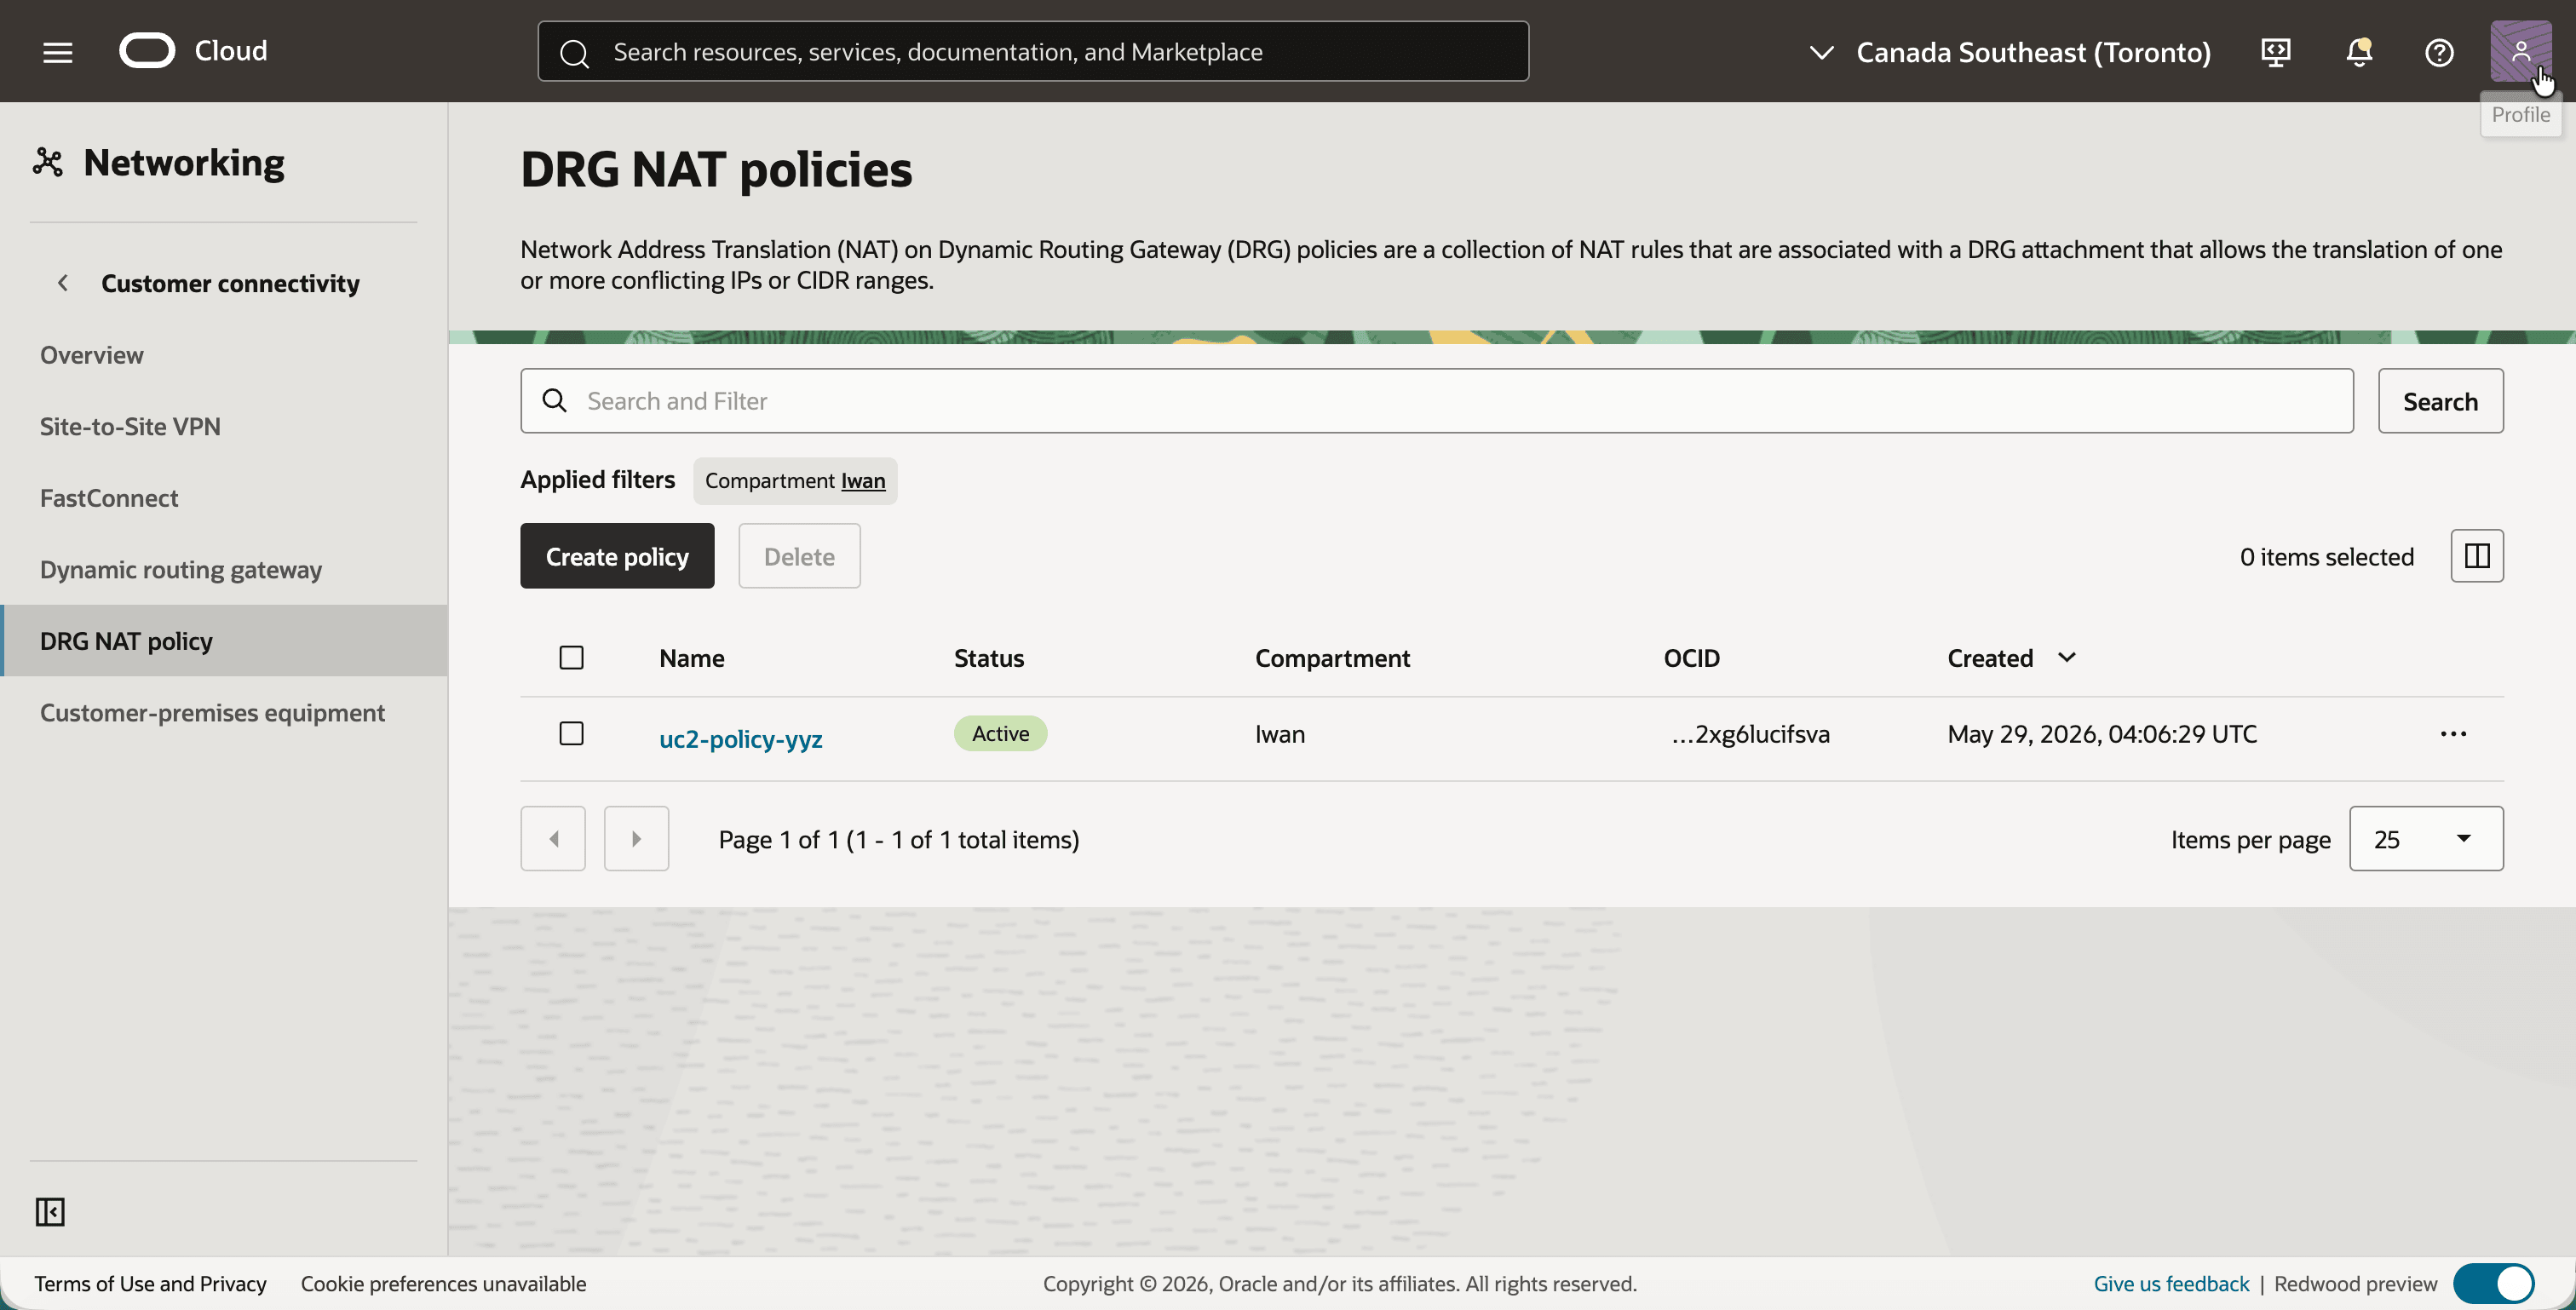
- Klicken Sie auf
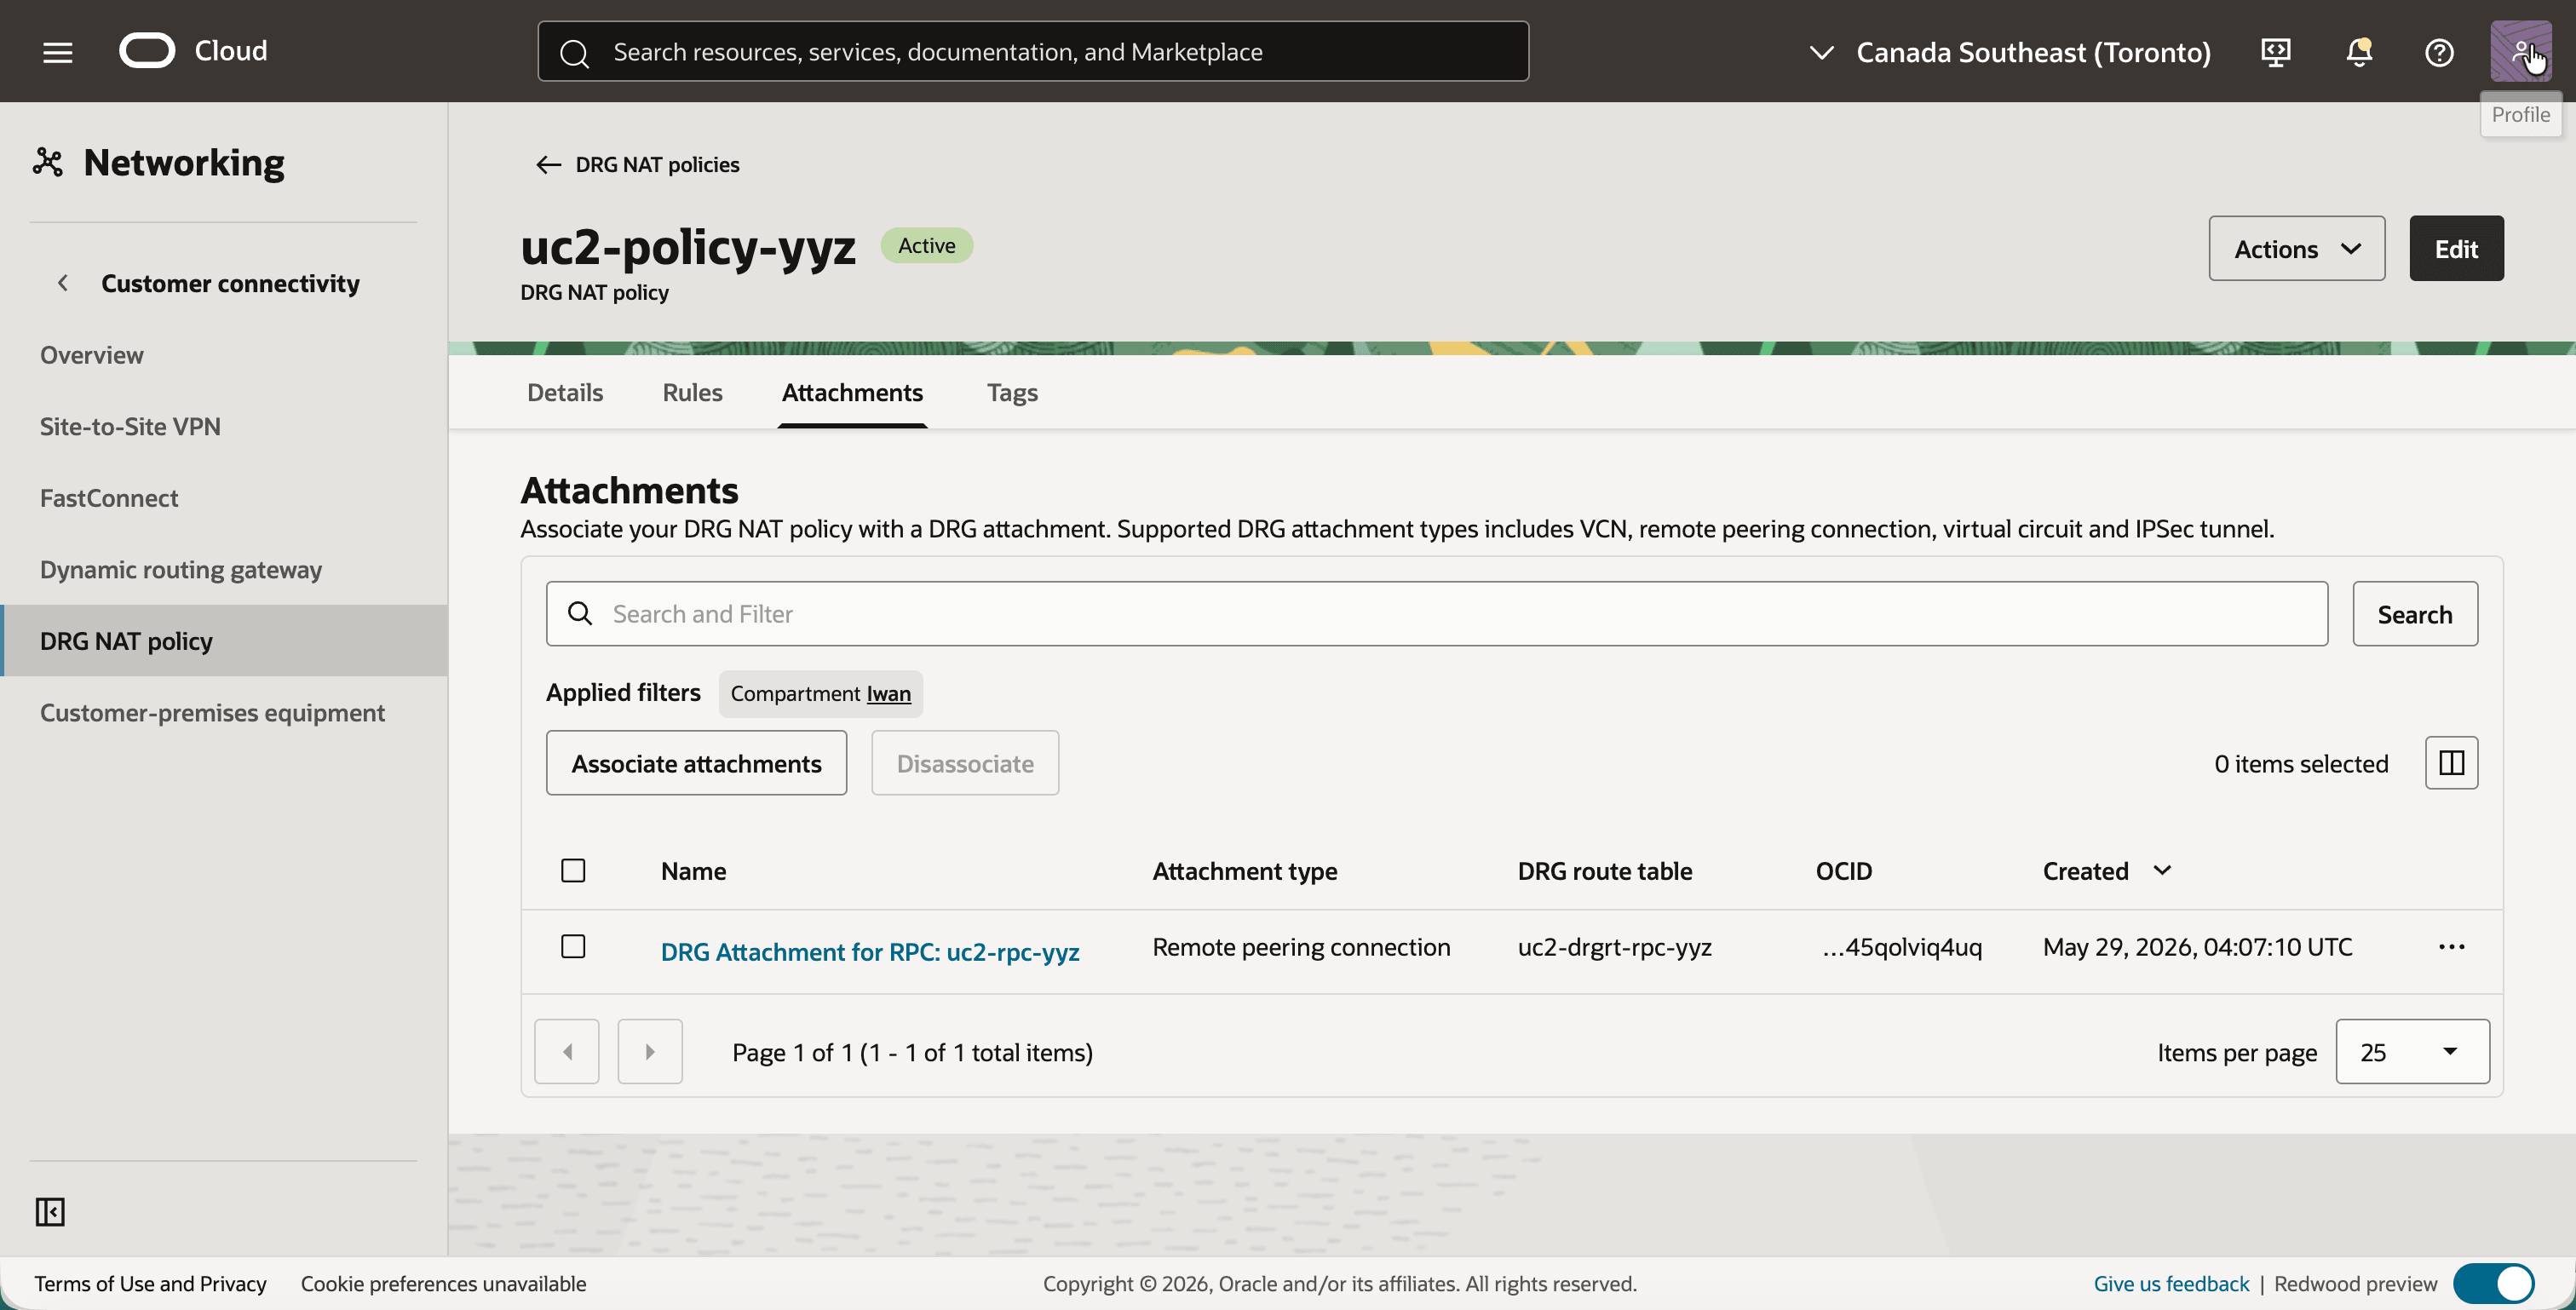
uc2-policy-yyzund dann auf die Registerkarte Anhänge. - Klicken Sie auf die Schaltfläche Anhänge zuordnen, wählen Sie DRG-Anhang für RPC: uc2-RPC-yyz aus, und bestätigen Sie.
- Beachten Sie, dass der RPC-Anhang zusammen mit der DRG-Routentabelle
uc2-drgrt-rpc-yyzaufgeführt wird.
Beide Regionen sind nun voll vorbereitet. Das Routing ist vorhanden, und beide RPC-Anhänge verfügen über eine NAT-Richtlinie. Das einzige, was fehlt, sind die Regeln, und da unterscheiden sich die beiden Optionen.
Schritt 07: Konfigurieren der NAT-Regeln, Option 1: eine einzelne Regel in einer Region
In der ersten Option wird die gesamte Übersetzung in Montreal durchgeführt. Die Richtlinie in Montreal erhält eine Regel, die Quelle und Ziel übersetzt, und die Richtlinie in Toronto bleibt leer.
Die Regel befindet sich auf dem RPC-Anhang in Montreal. Sie wird daher für Traffic geschrieben, der von Toronto ankommt:
| Ursprünglich | Übersetzt | Bedeutung | |
|---|---|---|---|
| Quelle | 10.0.1.0/24 |
192.168.20.0/24 |
Die wahren Adressen von Toronto werden in Montreal als 192.168.20.0/24 präsentiert. |
| Ziel | 192.168.10.0/24 |
10.0.1.0/24 |
Das Schatten-CIDR von Montreal wird durch das echte CIDR von Montreal ersetzt. |
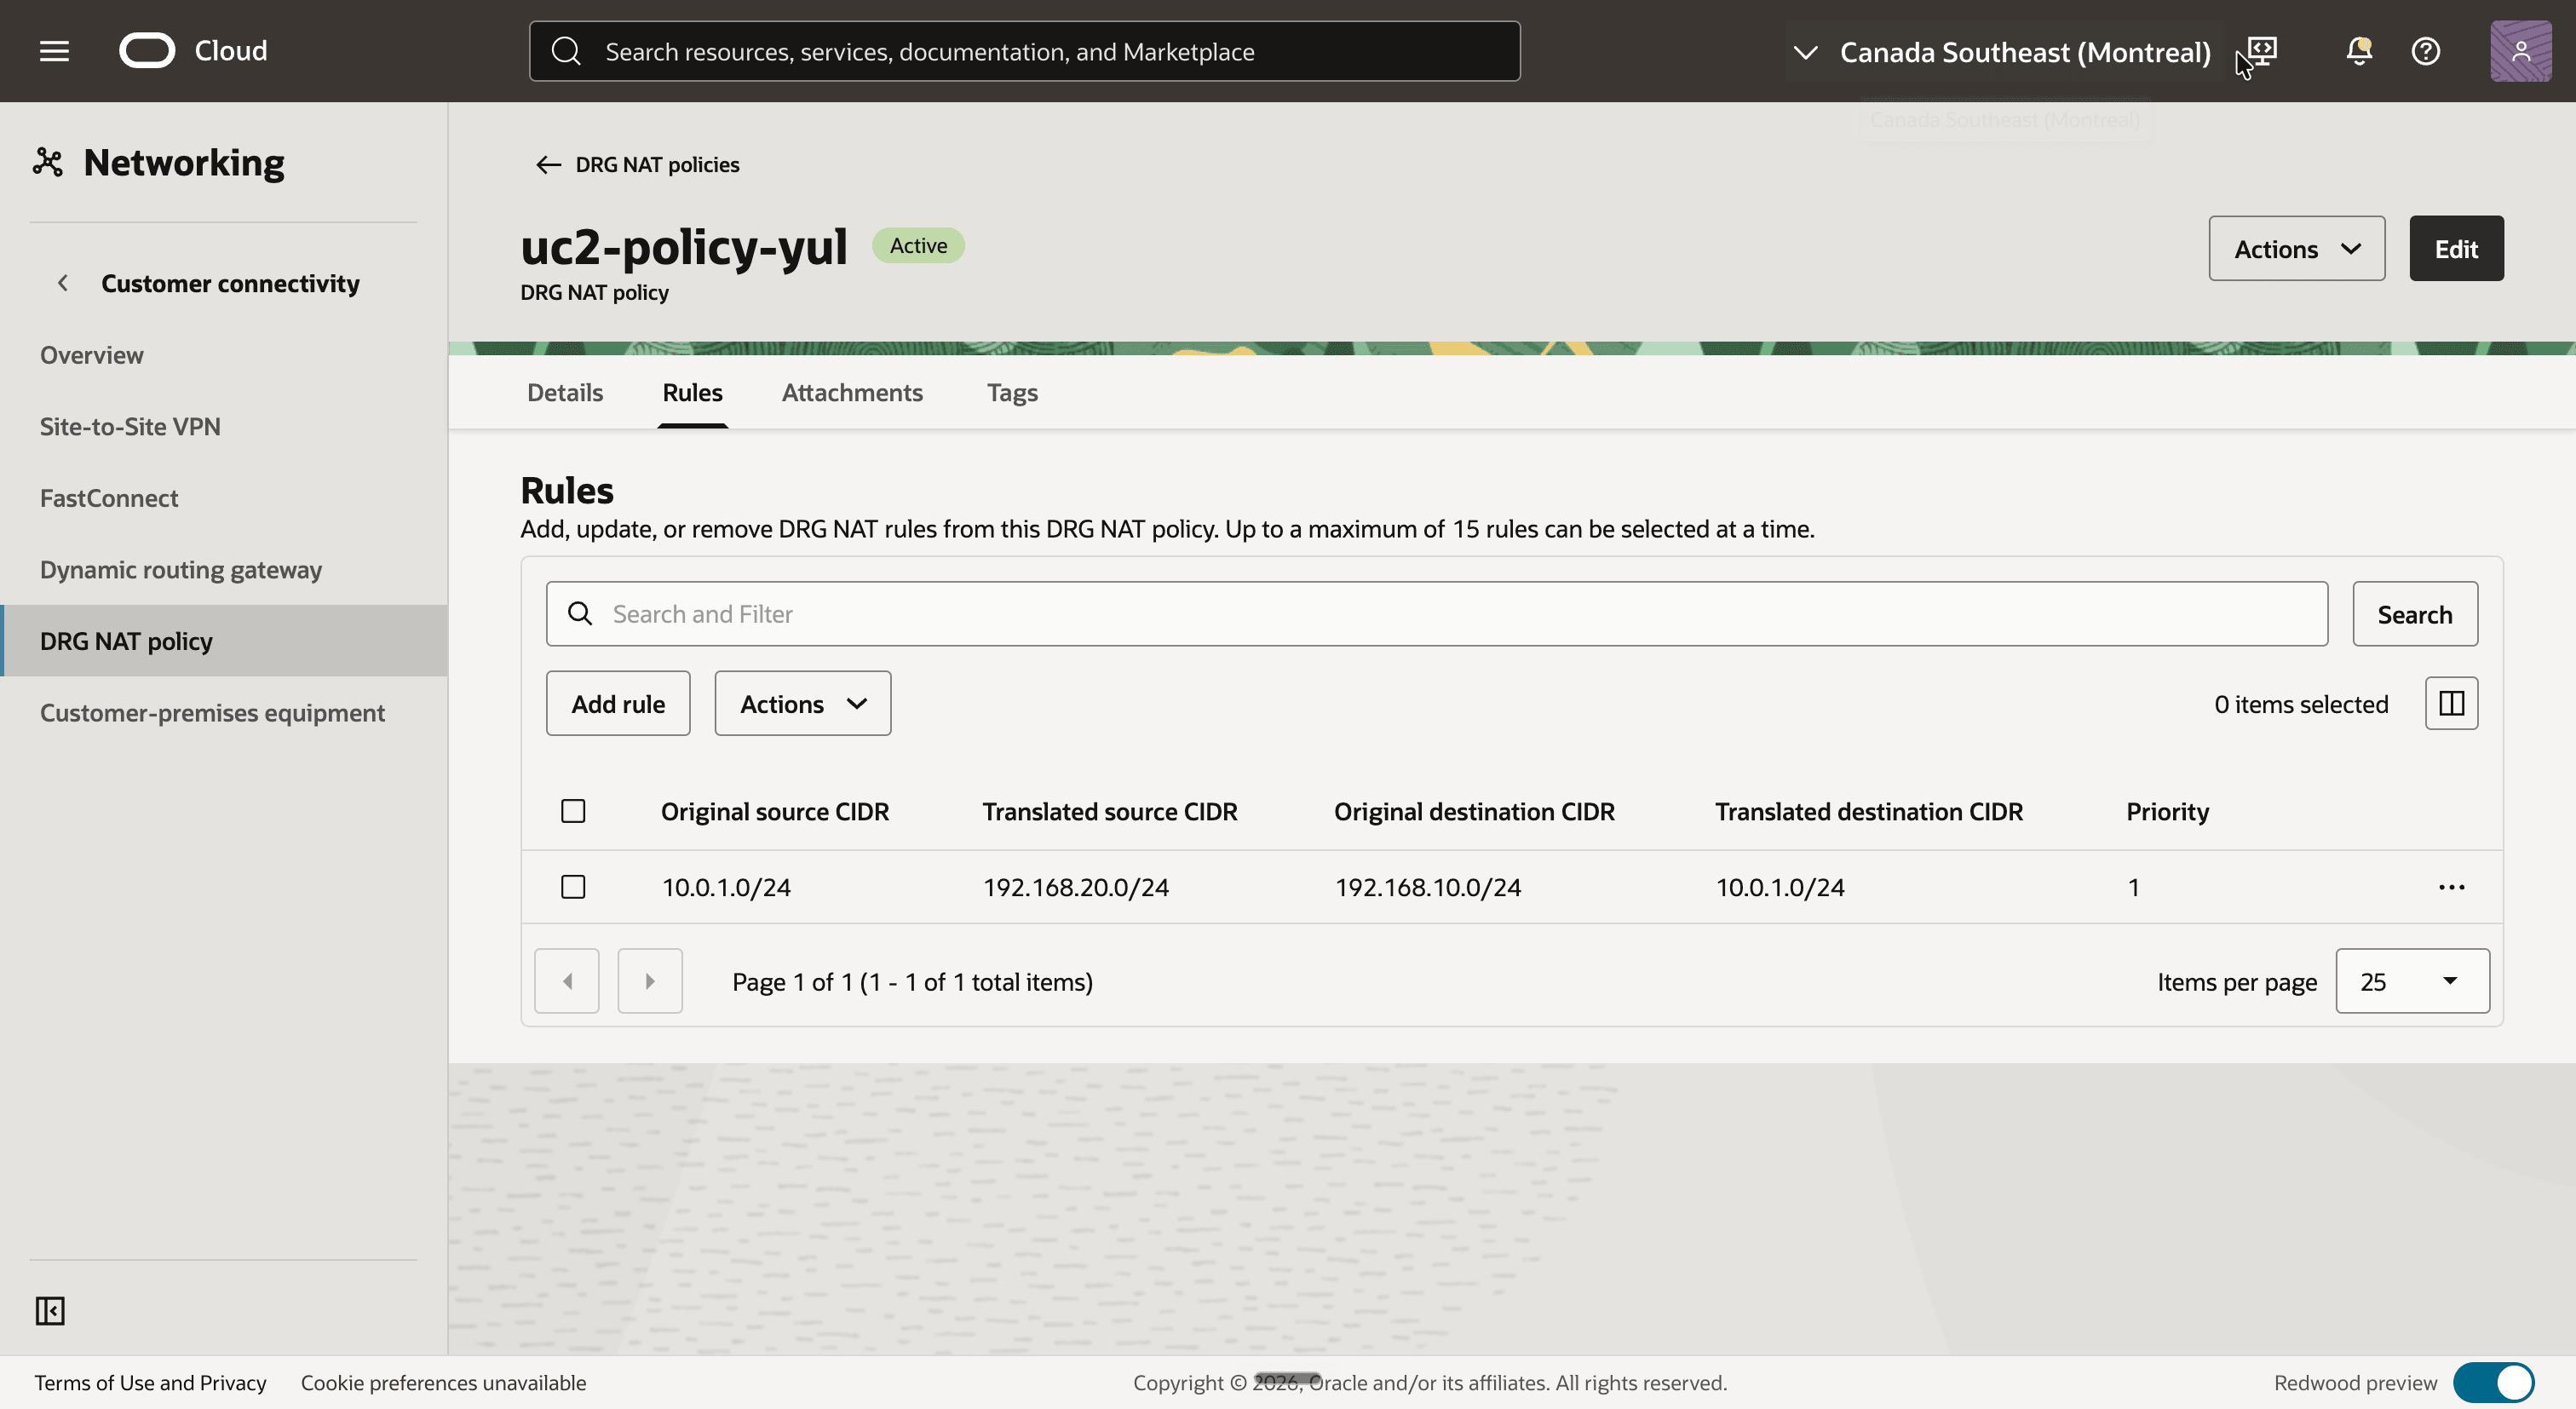
- Wählen Sie die Region Canada Southeast (Montreal), und öffnen Sie die DRG-NAT-Policy
uc2-policy-yul. - Klicken Sie auf die Registerkarte Regeln, und klicken Sie auf die Schaltfläche Regel hinzufügen.
- Fügen Sie eine Regel mit folgenden Werten hinzu:
- Priorität:
1 - Ursprüngliche Quell-CIDR:
10.0.1.0/24 - Übersetzte Quell-CIDR:
192.168.20.0/24 - Urspüngliches Ziel-CIDR:
192.168.10.0/24 - Übersetzte Ziel-CIDR:
10.0.1.0/24
- Priorität:
- Beachten Sie, dass die Regel auf der Registerkarte Regeln aufgeführt wird.
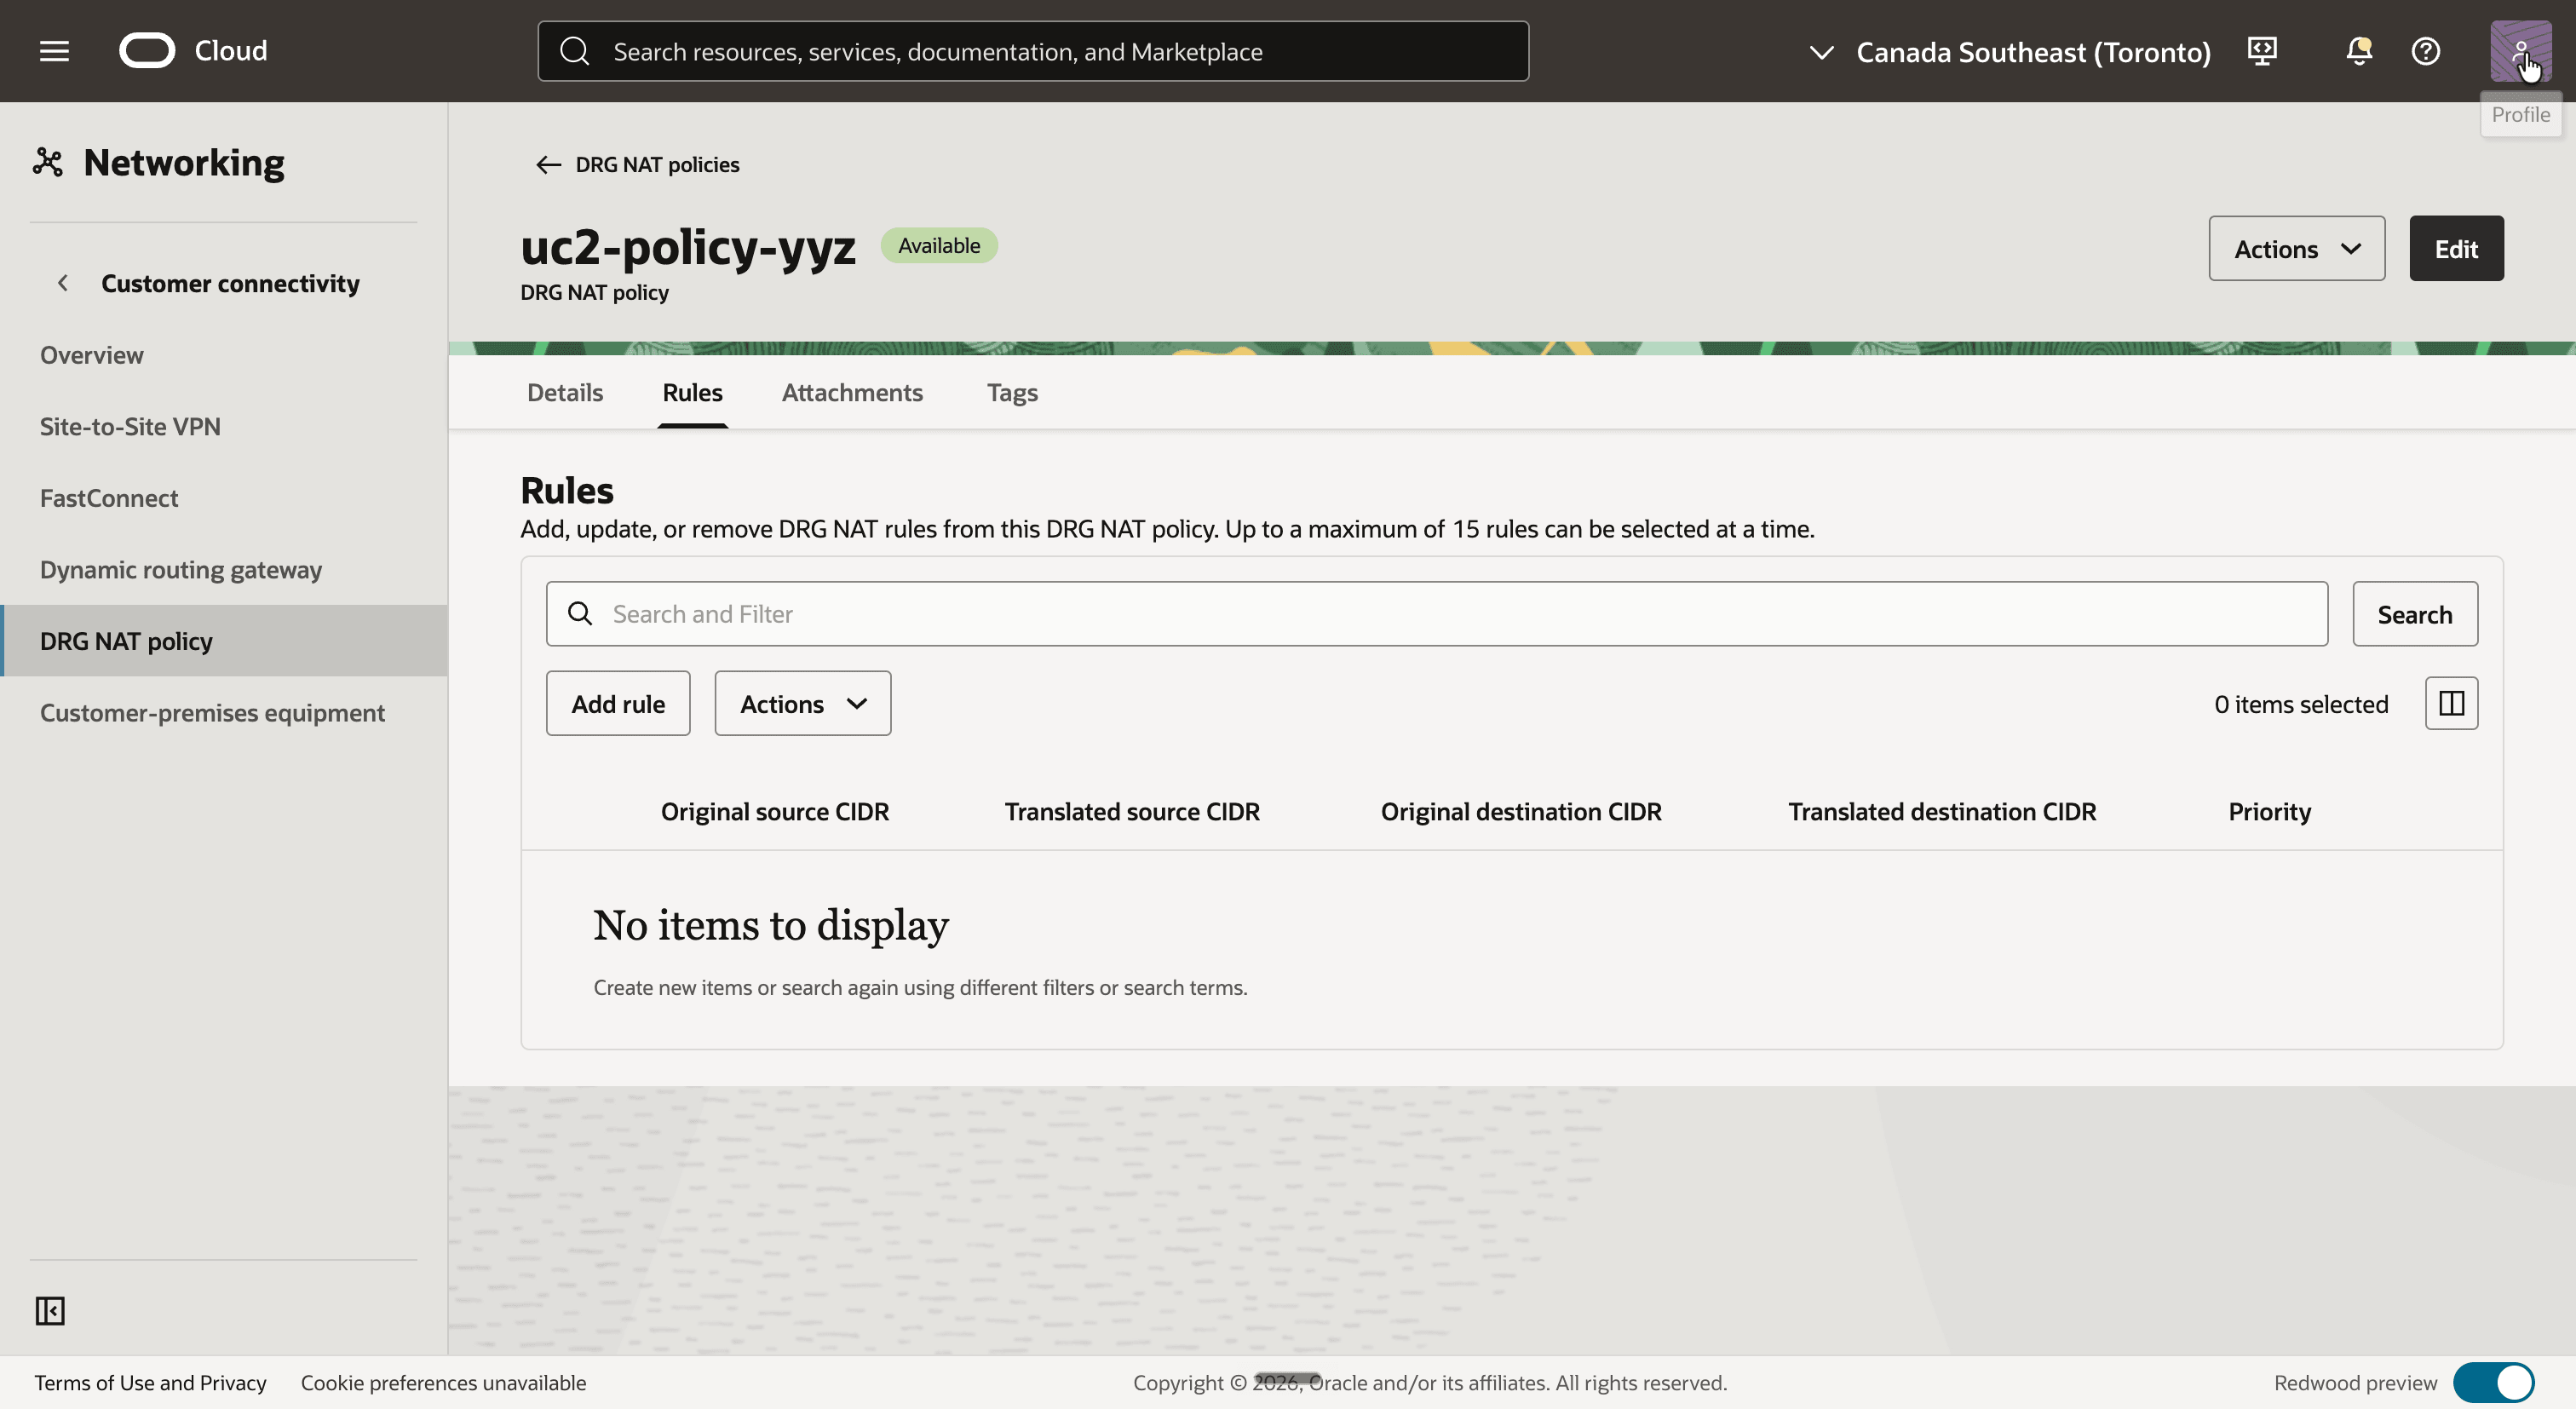
- Wählen Sie die Region Canada Southeast (Toronto) aus, und öffnen Sie die DRG-NAT-Policy
uc2-policy-yyz. - Klicken Sie auf die Registerkarte Regeln.
- Beachten Sie, dass diese Policy keine Regeln enthält.
Dies ist, was passiert mit einem ping von uc2-inst-yyz in Toronto zu uc2-inst-yul in Montreal:
| Wo | Quelle | Ziel | Was geschieht |
|---|---|---|---|
Verlässt uc2-inst-yyz |
10.0.1.152 |
192.168.10.121 |
Die Routentabelle uc2-rt-yyz sendet 192.168.10.0/24 an das DRG. |
| DRG in Toronto | 10.0.1.152 |
192.168.10.121 |
uc2-drgrt-vcn-yyz sendet 192.168.10.0/24 an die RPC. Keine Regeln, also wird nichts übersetzt. |
| Betritt das DRG in Montreal auf dem RPC-Anschluss | 192.168.20.152 |
10.0.1.121 |
Die Regel in uc2-policy-yul übersetzt Quelle und Ziel. |
Routen-Lookup in uc2-drgrt-rpc-yul |
192.168.20.152 |
10.0.1.121 |
10.0.1.0/24 verweist auf uc2-att-vcn-yul. |
Und das ist die Antwort:
| Wo | Quelle | Ziel | Was geschieht |
|---|---|---|---|
Verlässt uc2-inst-yul |
10.0.1.121 |
192.168.20.152 |
Die Routentabelle uc2-rt-yul sendet 192.168.20.0/24 an das DRG. |
Routen-Lookup in uc2-drgrt-vcn-yul |
10.0.1.121 |
192.168.20.152 |
192.168.20.0/24 verweist auf den RPC. |
| Verlässt das DRG in Montreal auf dem RPC-Anschluss | 192.168.10.121 |
10.0.1.152 |
Das DRG wendet das Gegenteil der Regel in uc2-policy-yul an. |
| DRG in Toronto | 192.168.10.121 |
10.0.1.152 |
uc2-drgrt-rpc-yyz sendet 10.0.1.0/24 an uc2-att-vcn-yyz. |
Das letzte Oktett einer Adresse wird durch die 1:1 Übersetzung beibehalten, die Ihnen sagt, welche Adresse zu ping:
| Instanz | Echte IP-Adresse | Adresse, die aus der anderen Region verwendet wird |
|---|---|---|
uc2-inst-yul |
10.0.1.121 |
192.168.10.121 |
uc2-inst-yyz |
10.0.1.152 |
192.168.20.152 |
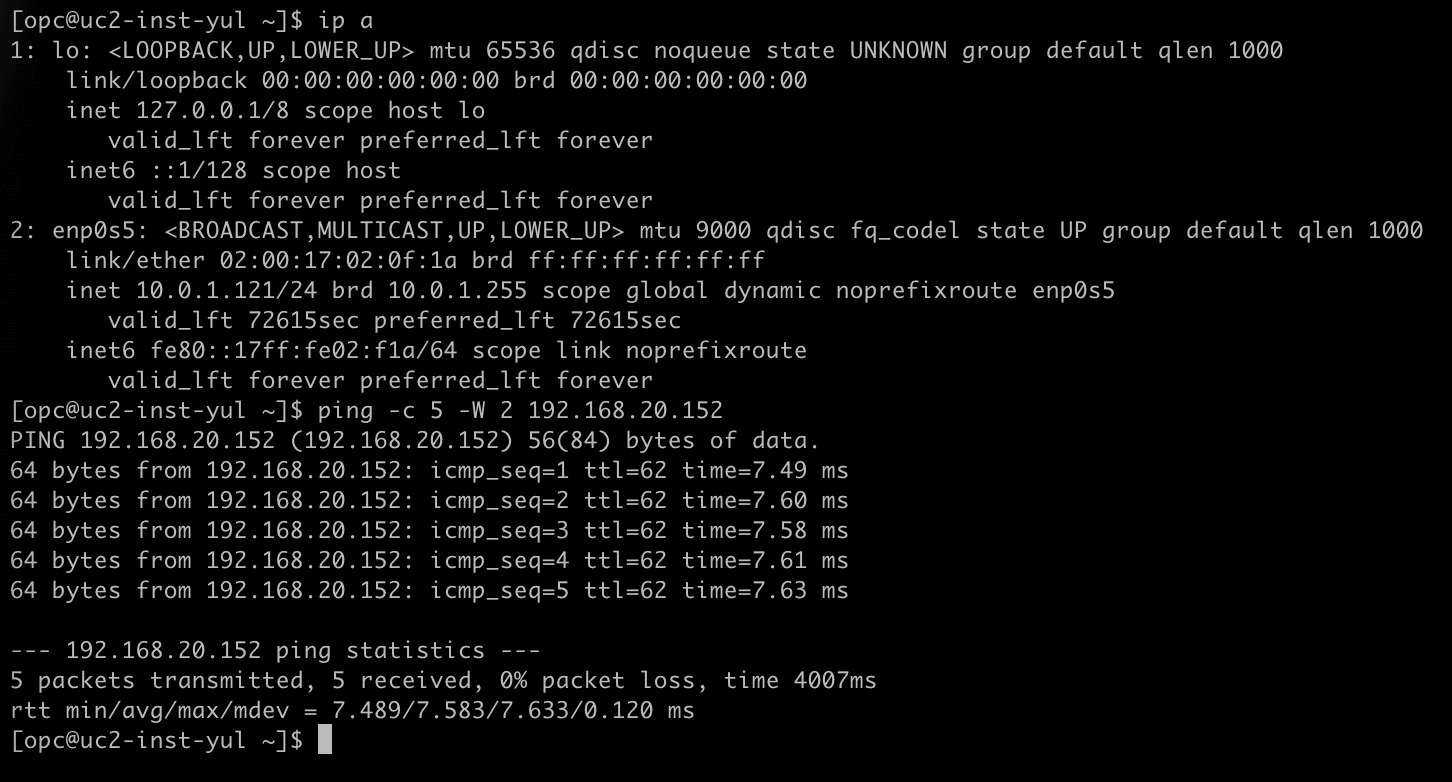
- Stellen Sie mit SSH eine Verbindung zu
uc2-inst-yulher. - Führen Sie
ip aaus, und beachten Sie, dass die Instanz die IP-Adresse10.0.1.121aufweist. - Führen Sie
ping -c 5 -W 2 192.168.20.152aus, um die Schattenadresseuc2-inst-yyzzu pingen. - Beachten Sie, dass alle fünf Pakete beantwortet werden.
- Stellen Sie mit SSH eine Verbindung zu
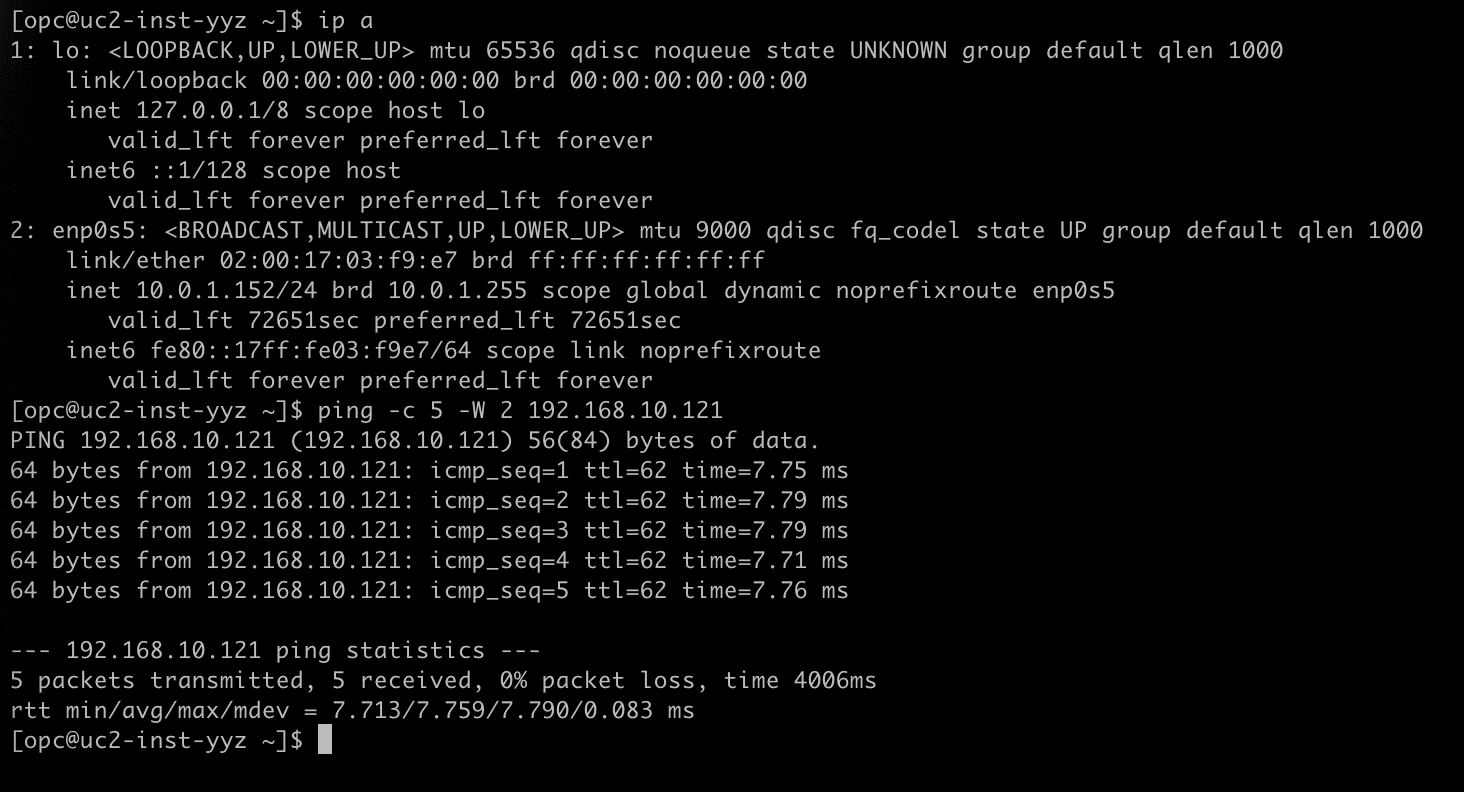
uc2-inst-yyzher. - Führen Sie
ip aaus, und beachten Sie, dass die Instanz die IP-Adresse10.0.1.152aufweist. - Führen Sie
ping -c 5 -W 2 192.168.10.121aus, um die Schattenadresseuc2-inst-yulzu pingen. - Beachten Sie, dass alle fünf Pakete beantwortet werden.
[!] HINWEIS] Mit dieser Option wird die gesamte NAT-Konfiguration in einer Region gespeichert. Das ist praktisch, wenn Sie nur eine Seite des Peering verwalten, z.B. wenn die andere Region zu einem anderen Team oder einem anderen Mandanten gehört.
Schritt 08: Konfigurieren der NAT-Regeln, Option 2: eine Regel in jeder Region
Bei der zweiten Option ist jede Region für ihr eigenes Schatten-CIDR verantwortlich. Beide Policys erhalten eine Regel, und beide Regeln übersetzen nur das Ziel.
Jede Regel wird erneut für Traffic geschrieben, der aus der anderen Region eintrifft:
| Police | Ursprüngliches Ziel | Übersetztes Ziel | Bedeutung |
|---|---|---|---|
uc2-policy-yul |
192.168.10.0/24 |
10.0.1.0/24 |
Der Verkehr für das Schatten-CIDR von Montreal wird an das echte CIDR von Montreal geliefert. |
uc2-policy-yyz |
192.168.20.0/24 |
10.0.1.0/24 |
Der Traffic für das Schatten-CIDR von Toronto wird an das echte CIDR von Toronto geliefert. |
Es ist keine Quell-NAT-Regel vorhanden, und es ist keine erforderlich. Die umgekehrte Übersetzung, die das DRG für den Abgang des Traffics über den RPC-Anhang anwendet, funktioniert: Wenn ein Paket von 10.0.1.121 Montreal verlässt, wandelt die umgekehrte Montreal-Regel seine Quelle in 192.168.10.121 um.
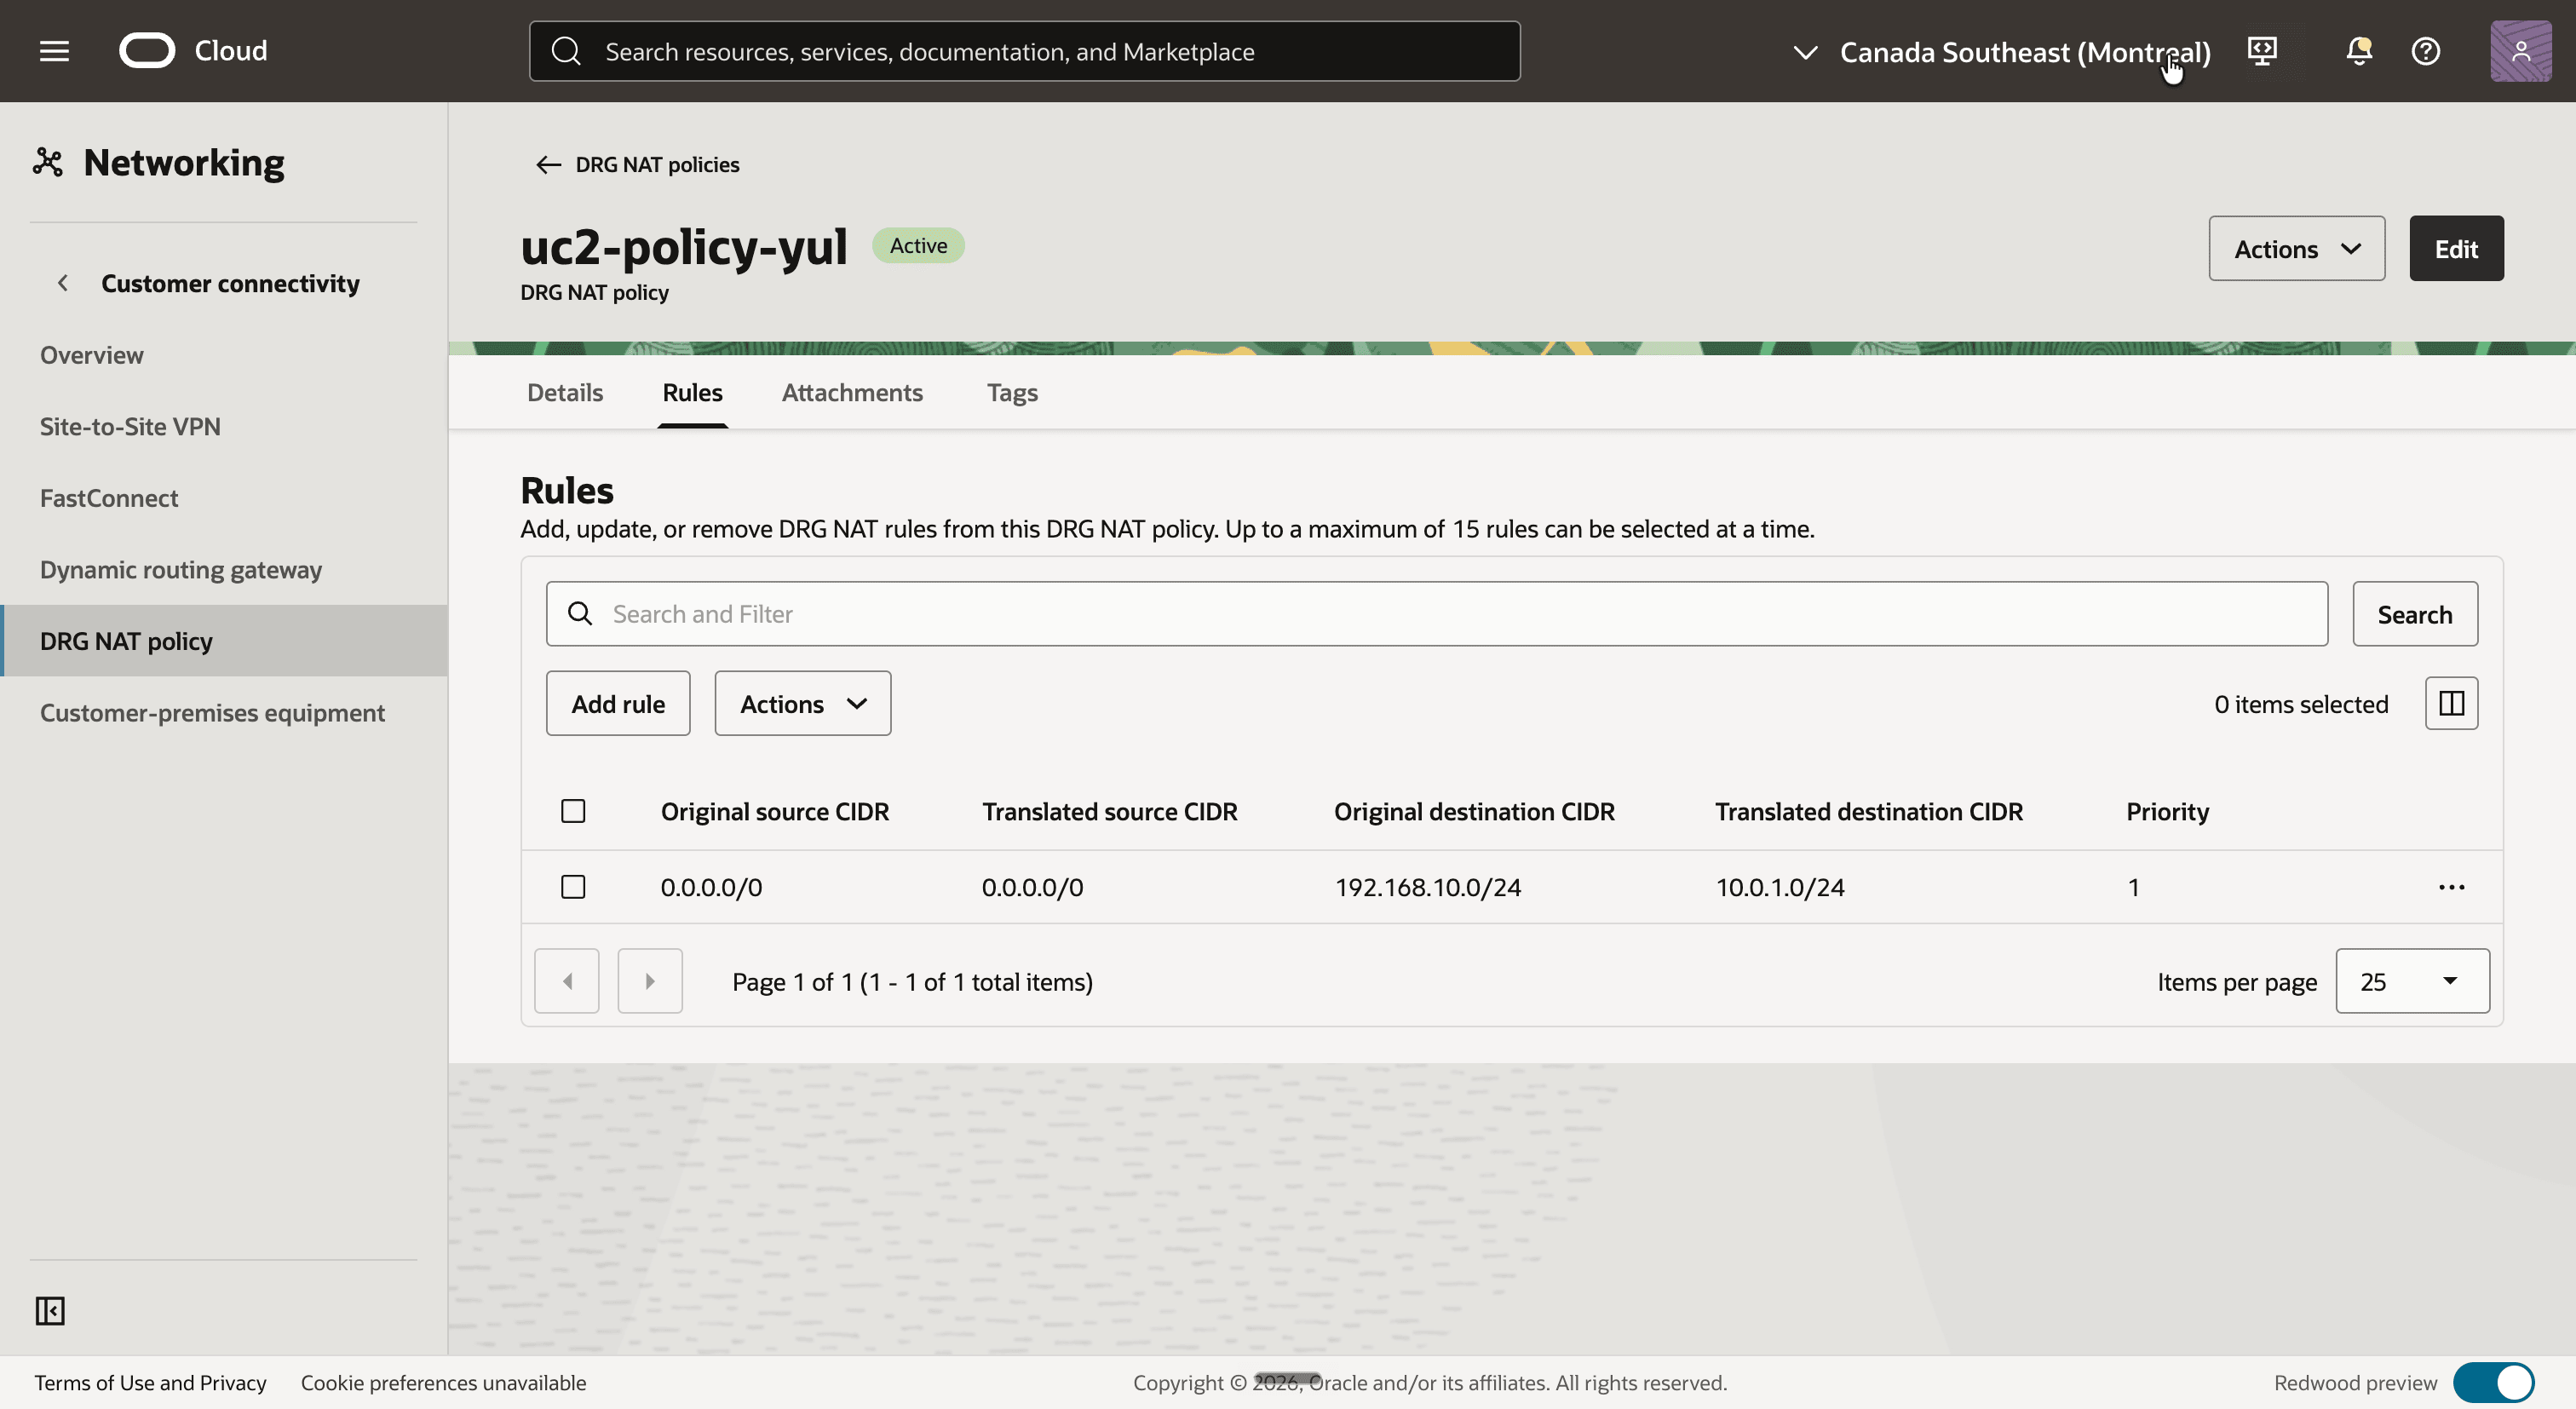
- Wählen Sie die Region Canada Southeast (Montreal), und öffnen Sie die DRG-NAT-Policy
uc2-policy-yul. - Klicken Sie auf die Registerkarte Regeln, entfernen Sie die Regel aus Option 1, und klicken Sie auf die Schaltfläche Regel hinzufügen.
- Fügen Sie eine Regel mit folgenden Werten hinzu:
- Priorität:
1 - Ursprüngliches Quell-CIDR: Leer lassen
- Übersetztes Quell-CIDR: Leer lassen
- Urspüngliches Ziel-CIDR:
192.168.10.0/24 - Übersetzte Ziel-CIDR:
10.0.1.0/24
- Priorität:
- Beachten Sie, dass die Regel auf der Registerkarte Regeln aufgeführt wird. In den Quellspalten wird
0.0.0.0/0angezeigt. Das bedeutet, dass die Regel mit jeder Quelle übereinstimmt und sie nicht übersetzt.
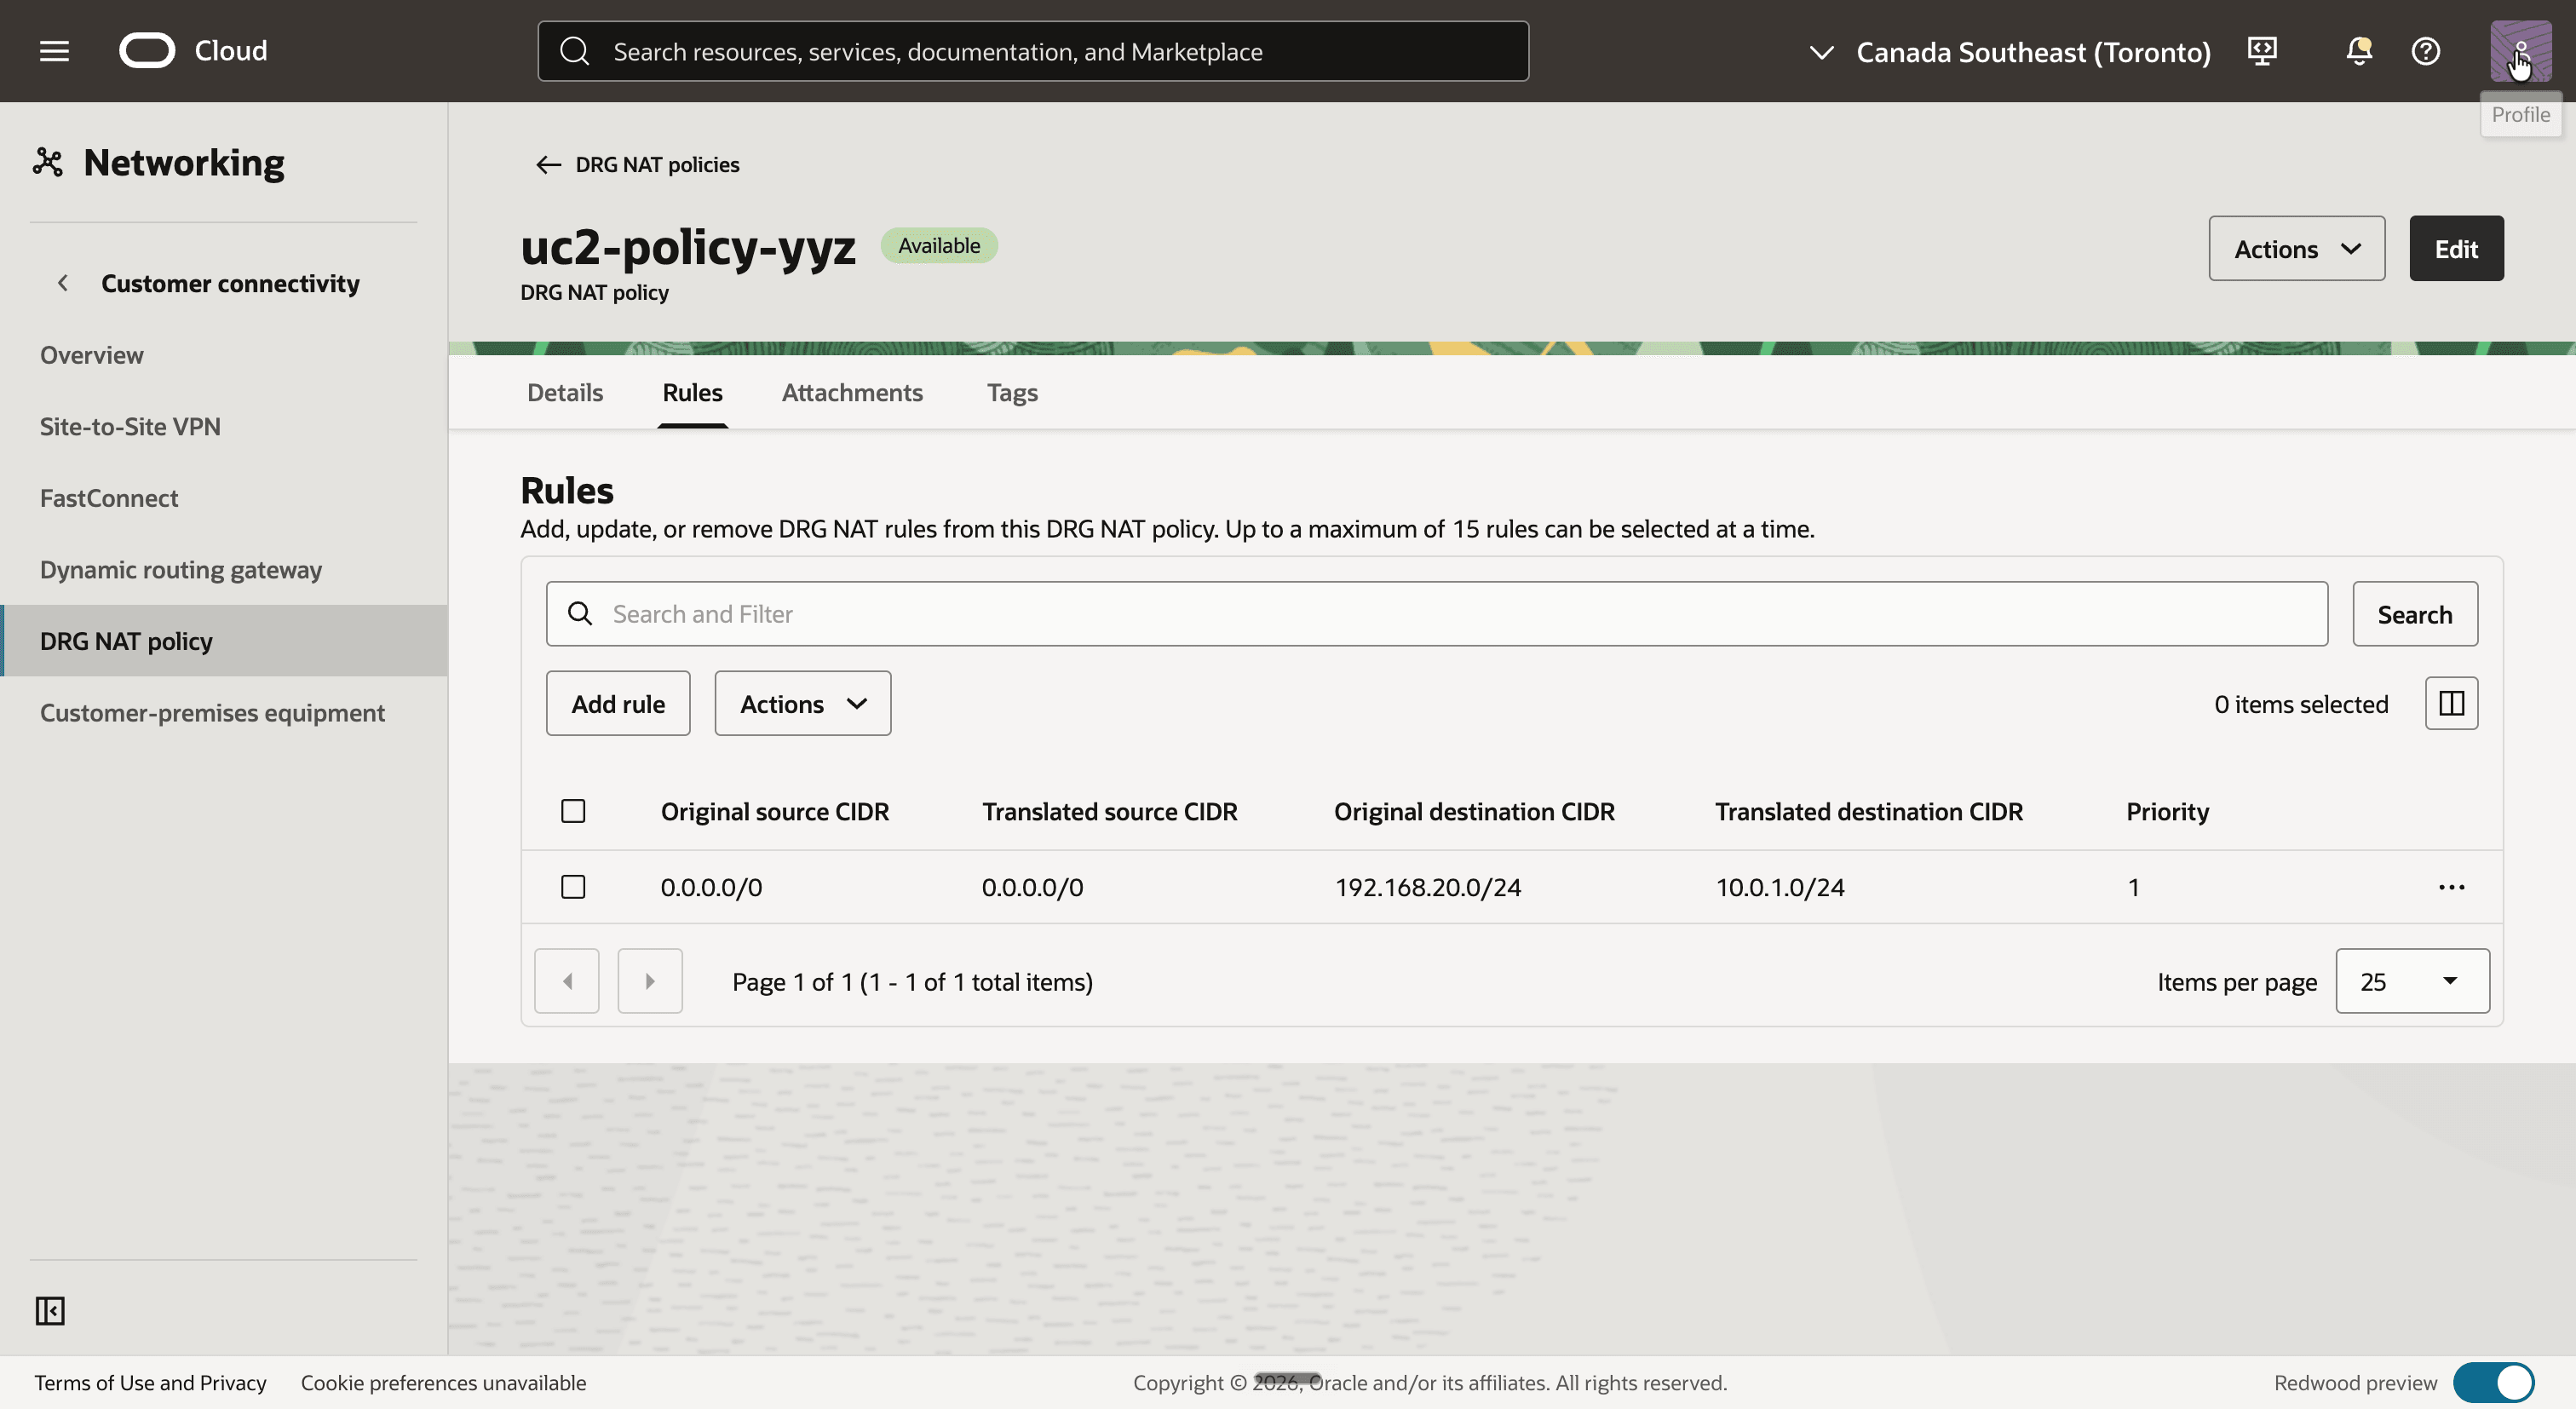
- Wählen Sie die Region Canada Southeast (Toronto) aus, und öffnen Sie die DRG-NAT-Policy
uc2-policy-yyz. - Klicken Sie auf die Registerkarte Regeln, und klicken Sie auf die Schaltfläche Regel hinzufügen.
- Fügen Sie eine Regel mit folgenden Werten hinzu:
- Priorität:
1 - Ursprüngliches Quell-CIDR: Leer lassen
- Übersetztes Quell-CIDR: Leer lassen
- Urspüngliches Ziel-CIDR:
192.168.20.0/24 - Übersetzte Ziel-CIDR:
10.0.1.0/24
- Priorität:
- Beachten Sie, dass die Regel auf der Registerkarte Regeln aufgeführt wird.
Dies ist, was passiert mit einem ping von uc2-inst-yul in Montreal zu uc2-inst-yyz in Toronto:
| Wo | Quelle | Ziel | Was geschieht |
|---|---|---|---|
Verlässt uc2-inst-yul |
10.0.1.121 |
192.168.20.152 |
Die Routentabelle uc2-rt-yul sendet 192.168.20.0/24 an das DRG. |
Routen-Lookup in uc2-drgrt-vcn-yul |
10.0.1.121 |
192.168.20.152 |
192.168.20.0/24 verweist auf den RPC. |
| Verlässt das DRG in Montreal auf dem RPC-Anschluss | 192.168.10.121 |
192.168.20.152 |
Das DRG wendet das Reverse der Regel in uc2-policy-yul auf die Quelle an. |
| Betritt das DRG in Toronto auf dem RPC-Anhang | 192.168.10.121 |
10.0.1.152 |
Die Regel in uc2-policy-yyz übersetzt das Ziel. |
Routen-Lookup in uc2-drgrt-rpc-yyz |
192.168.10.121 |
10.0.1.152 |
10.0.1.0/24 verweist auf uc2-att-vcn-yyz. |
Zwischen den beiden Bereichen trägt das Paket nur Schattenadressen. Die echten 10.0.1.x-Adressen verlassen nie ihre eigene Region. Die Antwort folgt den gleichen Schritten in die andere Richtung.
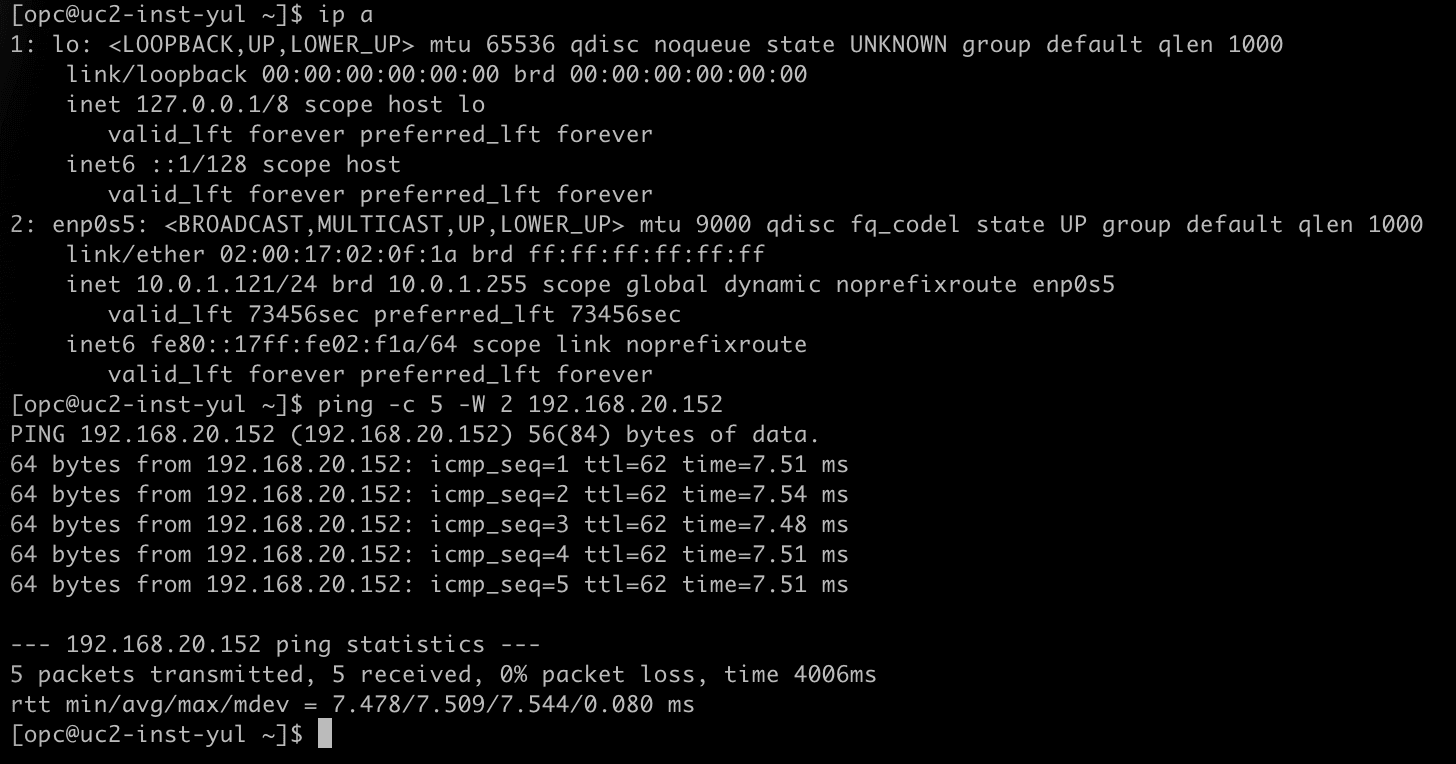
- Stellen Sie mit SSH eine Verbindung zu
uc2-inst-yulher. - Führen Sie
ip aaus, und beachten Sie, dass die Instanz die IP-Adresse10.0.1.121aufweist. - Führen Sie
ping -c 5 -W 2 192.168.20.152aus, um die Schattenadresseuc2-inst-yyzzu pingen. - Beachten Sie, dass alle fünf Pakete beantwortet werden.
- Stellen Sie mit SSH eine Verbindung zu
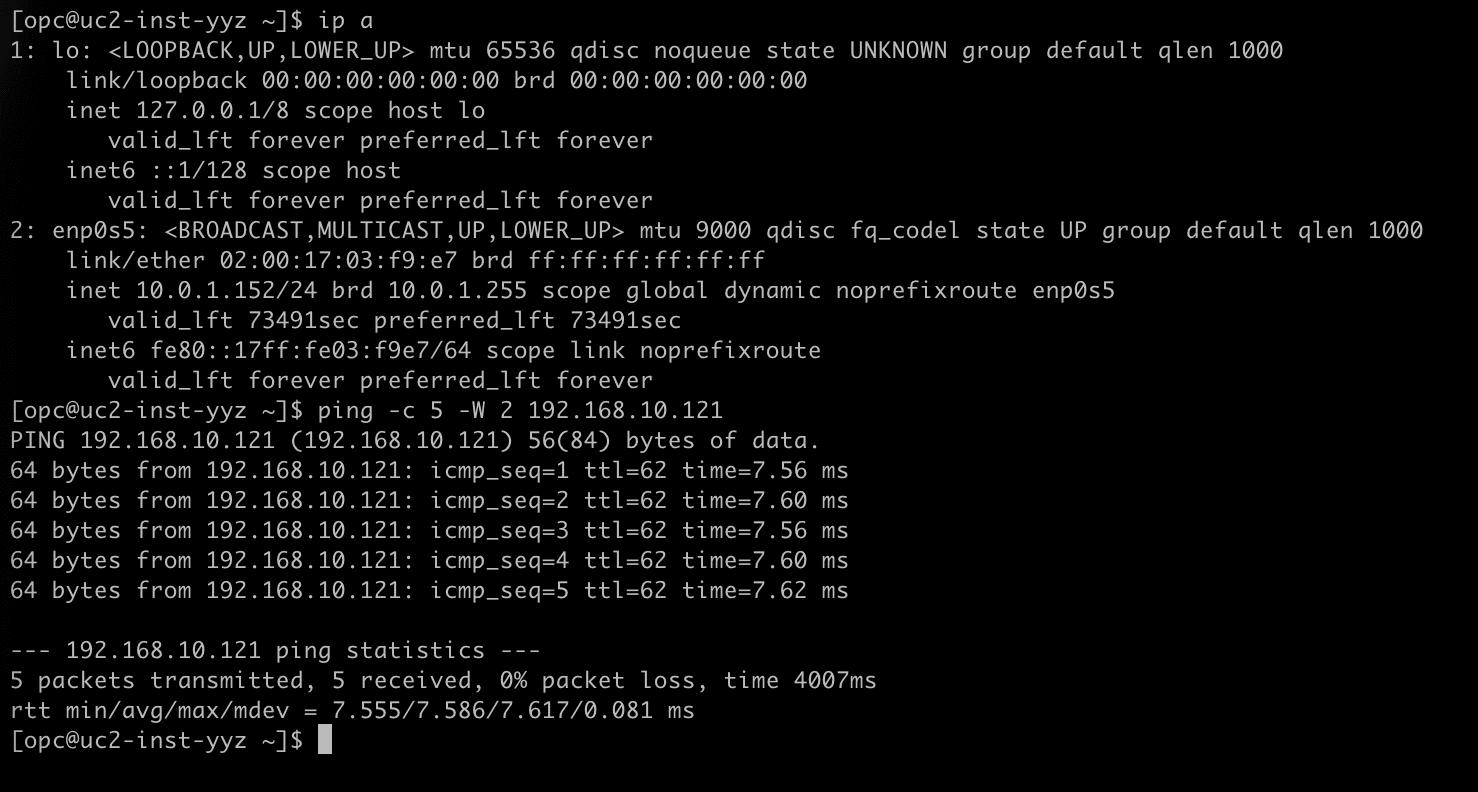
uc2-inst-yyzher. - Führen Sie
ip aaus, und beachten Sie, dass die Instanz die IP-Adresse10.0.1.152aufweist. - Führen Sie
ping -c 5 -W 2 192.168.10.121aus, um die Schattenadresseuc2-inst-yulzu pingen. - Beachten Sie, dass alle fünf Pakete beantwortet werden.
[!] HINWEIS: Verwenden Sie die eine oder die andere Option, nicht beide gleichzeitig. Option 2 ist das sauberere Design, wenn Sie beide Regionen verwalten: Jede Region besitzt die Übersetzung ihres eigenen CIDR, die Regeln sind identisch in der Form, und nur Schattenadressen bewegen sich zwischen den Regionen.
[!] HINWEIS] NAT in DRG übersetzt DNS nicht. Wenn Ihre Anwendungen sich nach Namen finden, müssen die DNS-Datensätze, die in der anderen Region verwendet werden, auf die Schattenadressen verweisen, nicht auf die tatsächlichen.
Abschluss
Zwei VCNs mit demselben Subnetz-CIDR in zwei verschiedenen Regionen kommunizieren jetzt privat über eine Remote-Peering-Verbindung. Keines der VCN wurde erneut adressiert, und es ist keine Firewall oder NAT-Appliance im Pfad vorhanden. Die Übersetzung erfolgt durch die DRGs auf den RPC-Anhängen.
Wenn Sie die Policy im RPC-Anhang platzieren, ändert sich der Speicherort des VCN-Anhangs. Die DRG-Routentabelle der VCN-Anhangsrouten im Schatten-CIDR, da beim Eintreffen des Pakets aus dem VCN noch nichts übersetzt wurde. Die DRG-Routentabelle der RPC-Anhangs-Routen auf dem echten CIDR, da das Paket auf dem Weg dorthin übersetzt wurde. Da die Policy auf dem Link zwischen den Regionen sitzt, deckt sie jedes VCN hinter dem DRG ab, ohne die VCN-Anhänge zu berühren.
Die beiden Regeloptionen führen zu demselben Ergebnis für die Instanzen. Eine einzelne Regel in einer Region hält die gesamte Konfiguration an einem Ort, und eine Ziel-NAT-Regel in jeder Region gibt ein symmetrisches Design, bei dem die echten Adressen in ihrer eigenen Region bleiben. In NAT auf DRG - Teil 3 - Sich überschneidende CIDRs zwischen OCI und On-Premise ist die Remoteseite keine OCI-Region mehr, sondern ein On-Premise-Netzwerk hinter einem IPSec-Tunnel.
Bestätigungen
- Autor - Iwan Hoogendoorn (Black Belt für Cloud-Netzwerke)
Weitere Lernressourcen
Sehen Sie sich weitere Übungen zu docs.oracle.com/learn an, oder greifen Sie auf weitere kostenlose Lerninhalte im Oracle Learning YouTube-Kanal zu. Besuchen Sie außerdem education.oracle.com/learning-explorer, um ein Oracle Learning Explorer zu werden.
Die Produktdokumentation finden Sie im Oracle Help Center.
NAT on DRG - Part 2 - Overlapping CIDRs between multiple remote VCNs
G62508-01