NAT auf DRG - Teil 3 - Sich überschneidende CIDRs zwischen OCI und On-Premise
Einführung
Der schmerzhafteste Ort, um eine IP-Überschneidung zu finden, ist zwischen Oracle Cloud Infrastructure (OCI) und einem On-Premise-Netzwerk. Innerhalb von OCI können Sie ein VCN mit einem anderen CIDR erneut erstellen. Ein On-Premise-Netzwerk mit Tausenden von Geräten wird nicht erneut angesprochen, weil ein Cloud-Projekt dieselbe 10.0.0.0/16 ausgewählt hat. Das gleiche Problem tritt auf, wenn Sie einen Partner oder einen Kunden über ein VPN verbinden und in seinem Adressplan kein Mitspracherecht haben.
Mit NAT auf DRG kann das dynamische Routinggateway (DRG) die Adressen im Site-to-Site-VPN selbst übersetzen. Eine DRG-NAT-Policy ist mit den IPSec-Tunnelanhängen verknüpft, und jede Seite wird der anderen Seite unter einem eindeutigen "Schatten"-CIDR angezeigt:
| Rand | Real-Subnetz-CIDR | Schatten-CIDR von der anderen Seite gesehen |
|---|---|---|
OCI-VCN uc3-vcn-oci |
10.0.1.0/24 |
192.168.10.0/24 |
| On-Premise-LAN | 10.0.1.0/24 |
192.168.20.0/24 |
Eine Instanz in OCI erreicht einen On-Premise-Host auf 192.168.20.x, und ein On-Premise-Host erreicht OCI auf 192.168.10.x. Der On-Premise-Router benötigt überhaupt keine NAT-Konfiguration: Die gesamte Übersetzung erfolgt durch das DRG.
Dieser Teil hat mehr bewegliche Teile als die früheren, weil ein VPN zwei Dinge für sich bringt:
- Die Verschlüsselungsdomain. Ein richtlinienbasierter IPSec-Tunnel überträgt nur Traffic, der seinen Trafficselektoren entspricht. Diese Selektoren müssen mit den Adressen übereinstimmen, die sich tatsächlich auf der Leitung befinden, und zwar nach der Übersetzung durch das DRG.
- Weg zum Tunnel. Eine statische Route in einer DRG-Routentabelle kann nicht auf einen IPSec-Tunnel verweisen. Das DRG muss die Route zum On-Premise-Schatten-CIDR dynamisch aus dem Tunnel erlernen. Dieses Tutorial zeigt, wie dies geschehen kann.
[!] HINWEIS] Eine NAT-Regel beschreibt den Traffic, der das DRG über den Anhang, der die Policy enthält, eingibt. Für einen IPSec-Tunnelanhang, der Traffic ist, der von On-Premise ankommt. Für den Traffic, der durch den Tunnel verlässt, wendet das DRG die umgekehrte Übersetzung automatisch an.
In diesem Tutorial wird das On-Premise-Netzwerk mit einem zweiten VCN in einer anderen Region simuliert, wobei eine Libreswan-Instanz als Customer-Premise-Equipment (CPE) dient. Alles auf der OCI-Seite ist genau das, was Sie mit einem echten On-Premises-Router konfigurieren würden.
Weitere Anwendungsfälle
Dieses Tutorial ist Teil einer Serie von fünf. Jedes Teil löst ein anderes Überschneidungsszenario mit denselben Bausteinen.
- Teil 1: NAT in DRG - Teil 1 - Sich überschneidende CIDRs zwischen zwei lokalen VCNs
- Teil 2: NAT auf DRG - Teil 2 - Sich überschneidende CIDRs zwischen mehreren Remote-VCNs
- Teil 3 (dieses Tutorial): NAT auf DRG – Teil 3 – Sich überschneidende CIDRs zwischen OCI und On-Premises
- Teil 4: NAT auf DRG - Teil 4 - Shared Services-VCN
- Teil 5: NAT auf DRG - Teil 5 - Sich überschneidende CIDRs zwischen OCI und On-Premises mit BGP
Diagramm
Sich überschneidende IPs zwischen VCN-Subnetz-CIDR und On-Premise- oder Remotenetzwerk mit zustandsloser 1:1-NAT im DRG
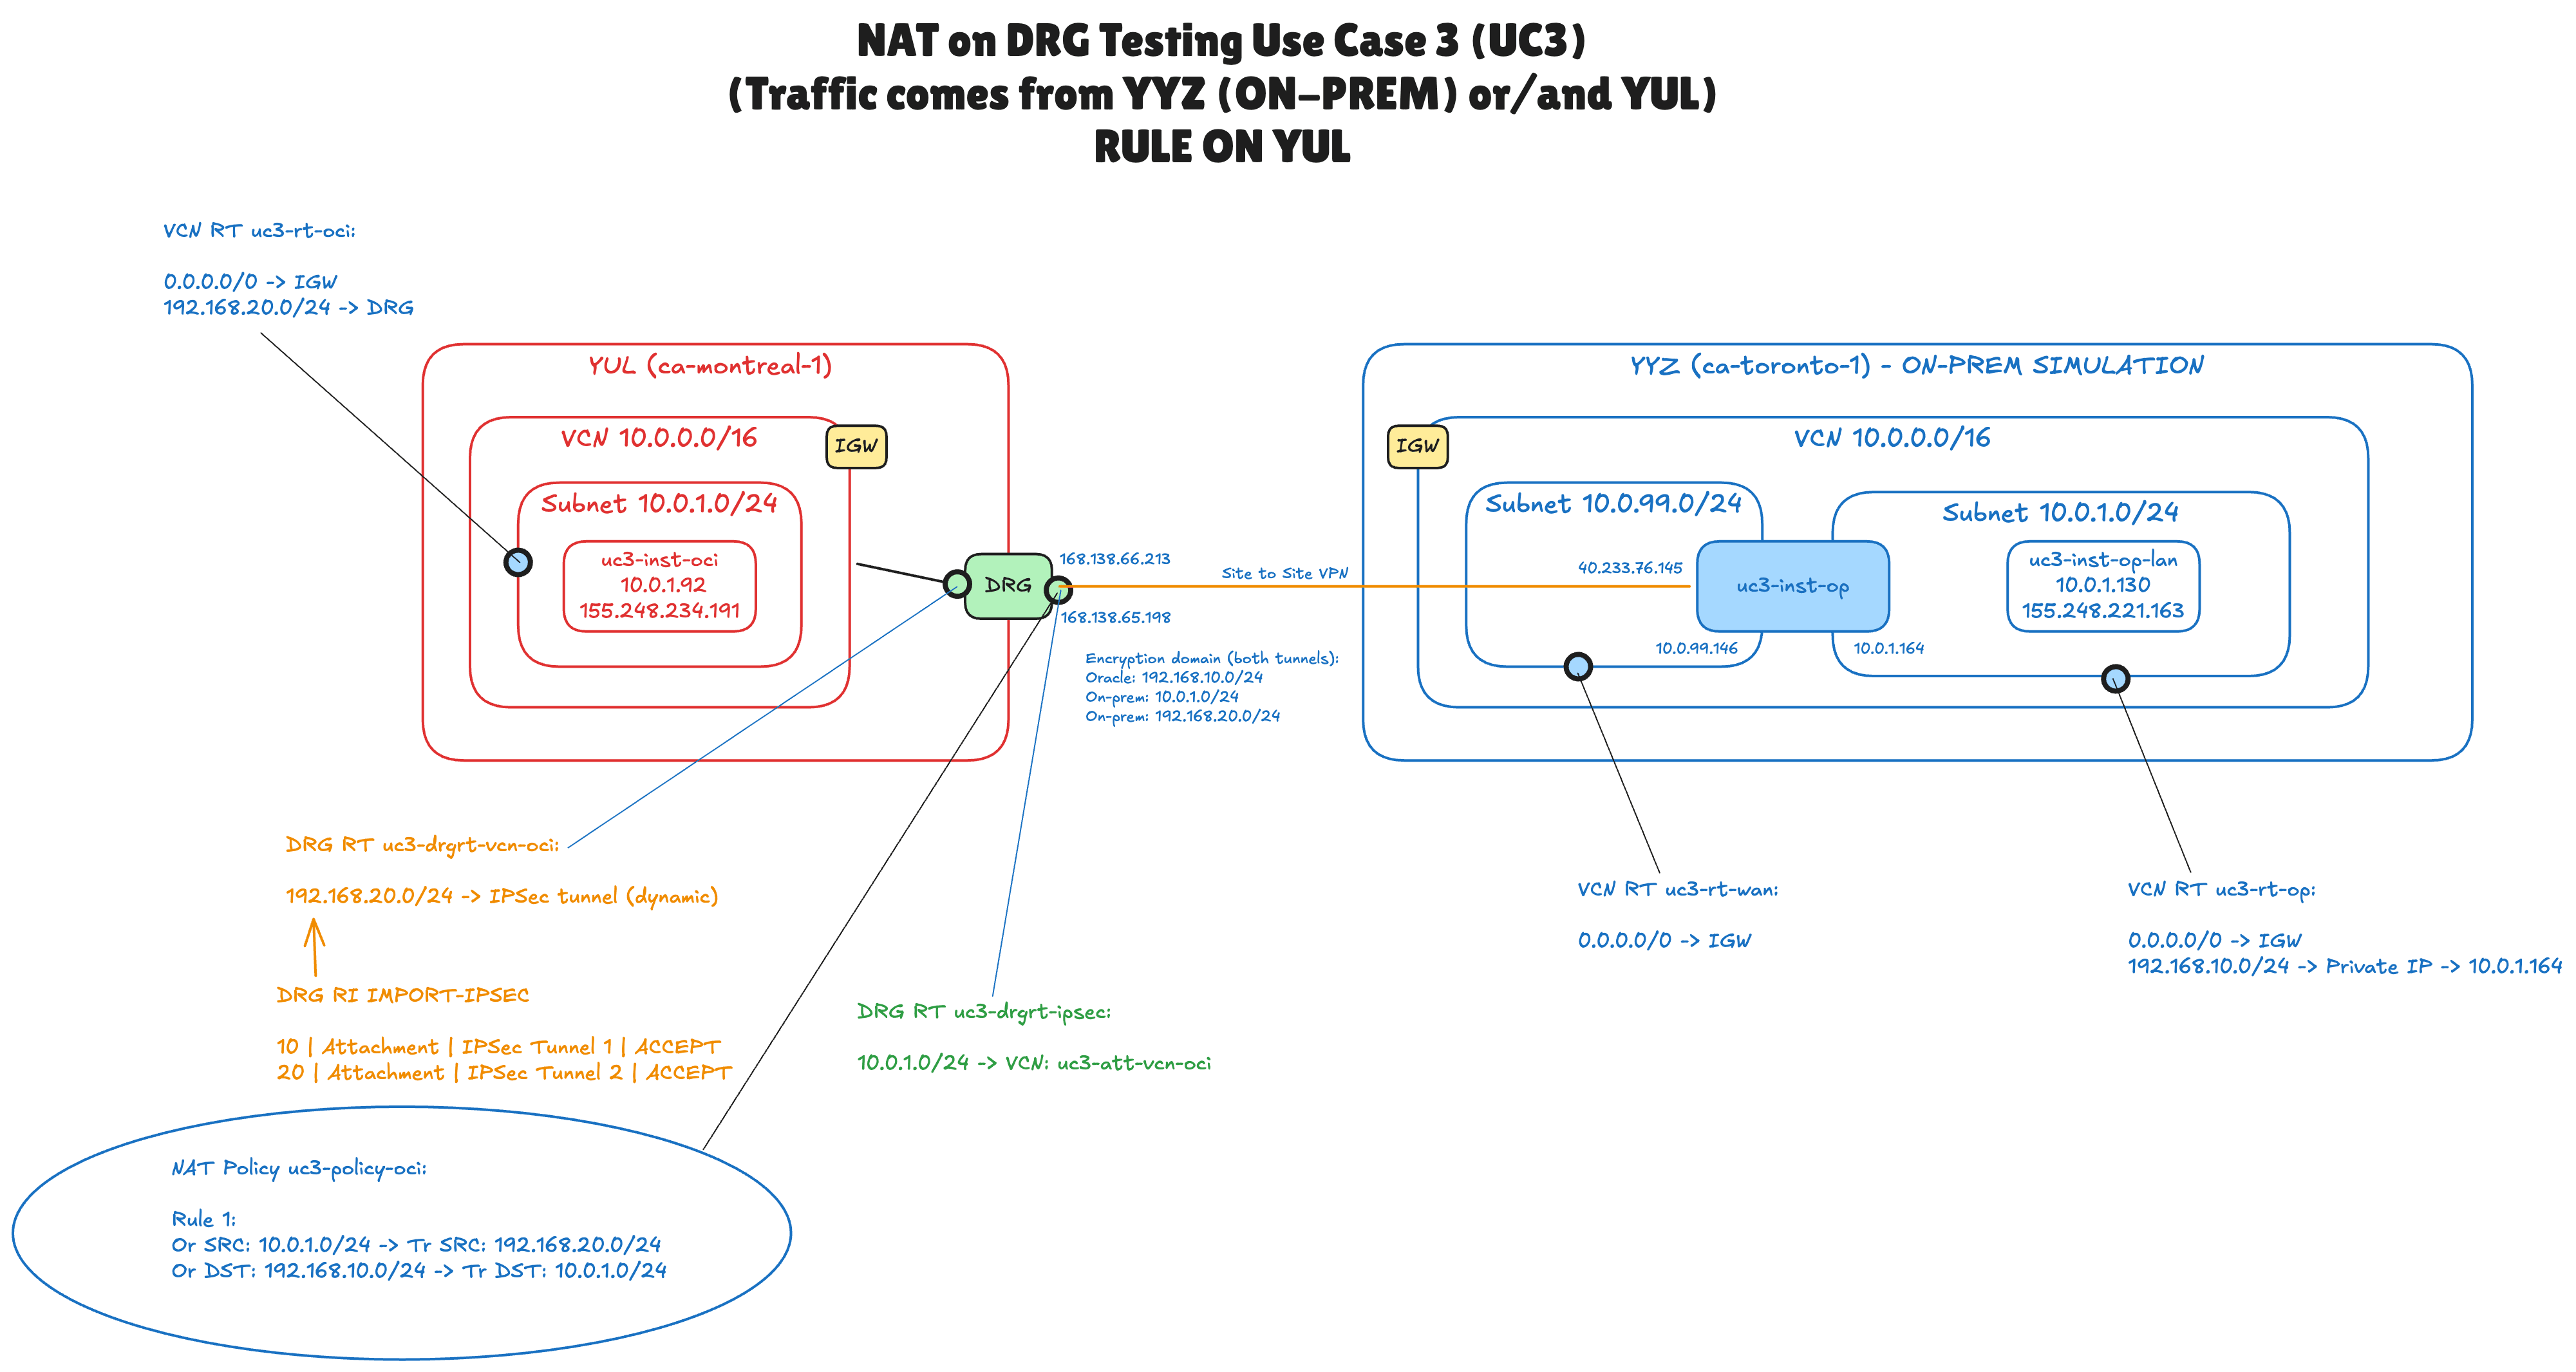
Das Diagramm zeigt alle Objekte, die Sie in diesem Tutorial konfigurieren:
- Die OCI-Seite in der Region "Kanada Südosten (Montreal)": das VCN
uc3-vcn-oci(10.0.0.0/16) mit dem Subnetz10.0.1.0/24und der Testinstanzuc3-inst-oci(10.0.1.92). - Die simulierte On-Premise-Seite in der Region "Kanada Südosten" (Toronto): ein VCN mit einem WAN-Subnetz
10.0.99.0/24und einem LAN-Subnetz10.0.1.0/24. Die Libreswan-Instanzuc3-inst-ophat eine Teilstrecke in beiden Subnetzen (10.0.99.146und10.0.1.164), unduc3-inst-op-lan(10.0.1.130) ist ein Host im LAN. - Ein DRG mit einem VCN-Anhang und einem Site-to-Site-VPN mit zwei IPSec-Tunneln zur öffentlichen IP-Adresse der Libreswan-Instanz.
- Verschlüsselungsdomain der Tunnel (kleiner blauer Text unter der VPN-Zeile):
192.168.10.0/24auf Oracle-Seite und10.0.1.0/24plus192.168.20.0/24auf On-Premise-Seite. - Zwei DRG-Routentabellen:
uc3-drgrt-vcn-oci(orange Text) für den VCN-Anhang, der die Route192.168.20.0/24aus den Tunneln durch die ImportroutenverteilungIMPORT-IPSECunduc3-drgrt-ipsec(grüner Text) für die Tunnelanhänge IPSec mit einer statischen Route zum VCN lernt. - Eine DRG-NAT-Policy (die Ellipse) mit einer einzelnen Regel, die beiden IPSec-Tunnelanhängen zugeordnet ist.
Voraussetzungen
- Ein OCI-Mandant, der zwei Regionen abonniert hat, und ein Compartment, in dem Sie Netzwerkressourcen (VCNs, DRGs, Site-to-Site-VPN, DRG-Routentabellen und DRG-NAT-Policys) und Compute-Instanzen verwalten dürfen.
- Die Netzwerke auf beiden Seiten existieren bereits. Dieses Tutorial erstellt sie nicht. In der Übung sind es das VCN
uc3-vcn-ociund das VCNuc3-vcn-onprem, das das On-Premise-Netzwerk simuliert, jedes mit seinen Subnetzen, einem Internetgateway und Routentabellen, die0.0.0.0/0an das Internetgateway senden. Die Schritte 01 und 02 führen durch diesen Ausgangspunkt. - Ein DRG, das NAT unterstützt. NAT auf DRG ist in Legacy-(V1-)DRGs nicht verfügbar, und nicht in DRGs, für die Disintermediation, High-Throughput-Modus oder Routenvereinigung aktiviert sind. Ein neu erstelltes DRG funktioniert.
- Ein On-Premise-Router, der Policy-basiertes IPSec unterstützt, oder das simulierte aus diesem Tutorial: eine Oracle Linux-Instanz mit Libreswan, eine öffentliche IP-Adresse und eine zweite VNIC im LAN-Subnetz.
- Compute-Instanzen zum Testen. In diesem Tutorial werden sie auf der OCI-Seite
uc3-inst-oci(10.0.1.92) und auf der On-Premise-Seiteuc3-inst-op-lan(10.0.1.130) genannt. - Ein SSH-Schlüsselpaar für die Instanzen und die öffentliche IP-Adresse, von der aus Sie eine Verbindung herstellen (um dies in den Sicherheitslisten zuzulassen).
- Grundlegende Kenntnisse über Site-to-Site-VPN, VCN-Routentabellen und DRG-Routentabellen. Wenn NAT in DRG neu für Sie ist, beginnen Sie mit NAT in DRG - Teil 1 - Sich überschneidende CIDRs zwischen zwei lokalen VCNs.
[!] HINWEIS] Die Namen, CIDRs und IP-Adressen in diesem Tutorial stammen aus der Übung in den Screenshots. Sie können Ihre eigenen verwenden, solange sich die Schatten-CIDRs nicht mit anderen CIDRs in Ihrem Netzwerk überschneiden und die gleiche Präfixlänge wie das CIDR haben, das sie ersetzen.
Schritte
- SCHRITT 01: VCN auf OCI-Seite prüfen
- SCHRITT 02: Überprüfung des simulierten On-Premises-Netzwerks
- SCHRITT 03: Konfigurieren der Sicherheitslisten
- SCHRITT 04: Routing auf On-Premise-Seite konfigurieren
- SCHRITT 05: DRG erstellen und VCN anhängen
- SCHRITT 06: Site-to-Site-VPN erstellen
- SCHRITT 07: Konfigurieren der Verschlüsselungsdomain der Tunnel
- SCHRITT 08: Libreswan auf der On-Premise-Seite konfigurieren
- SCHRITT 09: DRG-Routentabellen konfigurieren
- SCHRITT 10: VCN-Routentabelle auf OCI-Seite konfigurieren
- SCHRITT 11: DRG-NAT-Policy und -Regel erstellen
- SCHRITT 12: Verknüpfen Sie die NAT-Richtlinie mit den Tunnelanhängen IPSec
- SCHRITT 13: Konnektivität testen
Schritt 01: VCN auf OCI-Seite prüfen
Wir beginnen auf der OCI-Seite mit einem normalen VCN, einem öffentlichen Subnetz und einer Testinstanz.
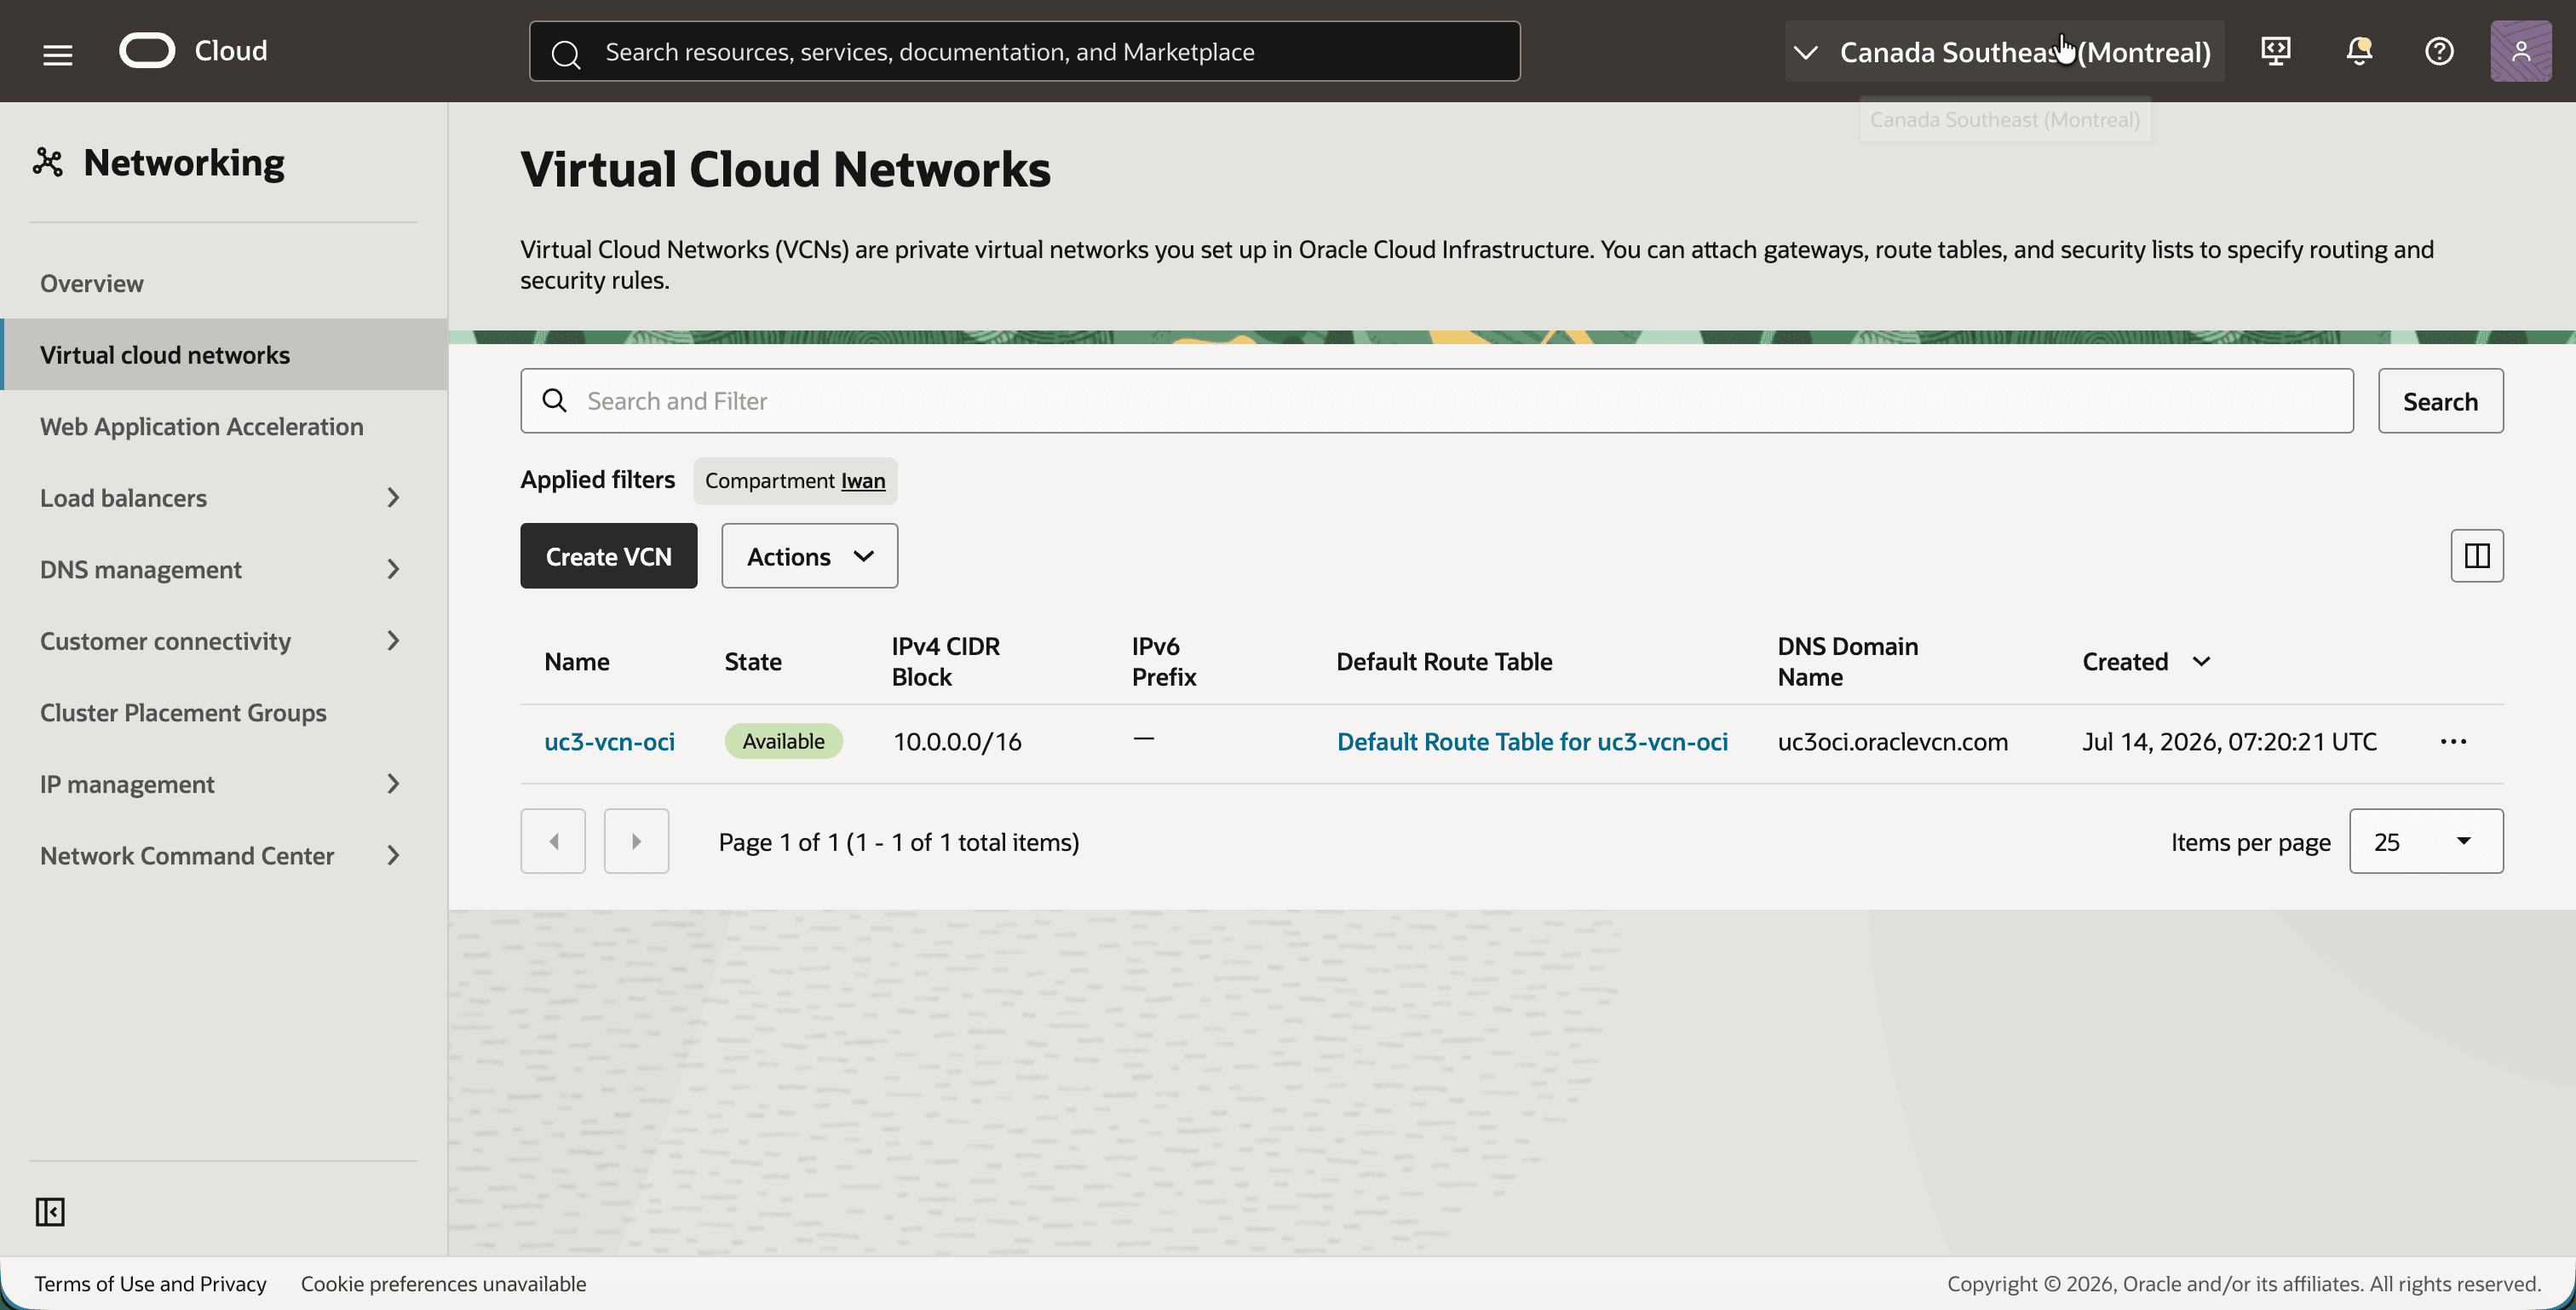
- Wählen Sie die Region Canada Southeast (Montreal) aus.
- Öffnen Sie das Navigationsmenü, klicken Sie auf Networking und dann auf Virtuelle Cloud-Netzwerke.
- Beachten Sie das VCN
uc3-vcn-ocimit dem IPv4 CIDR-Block10.0.0.0/16.
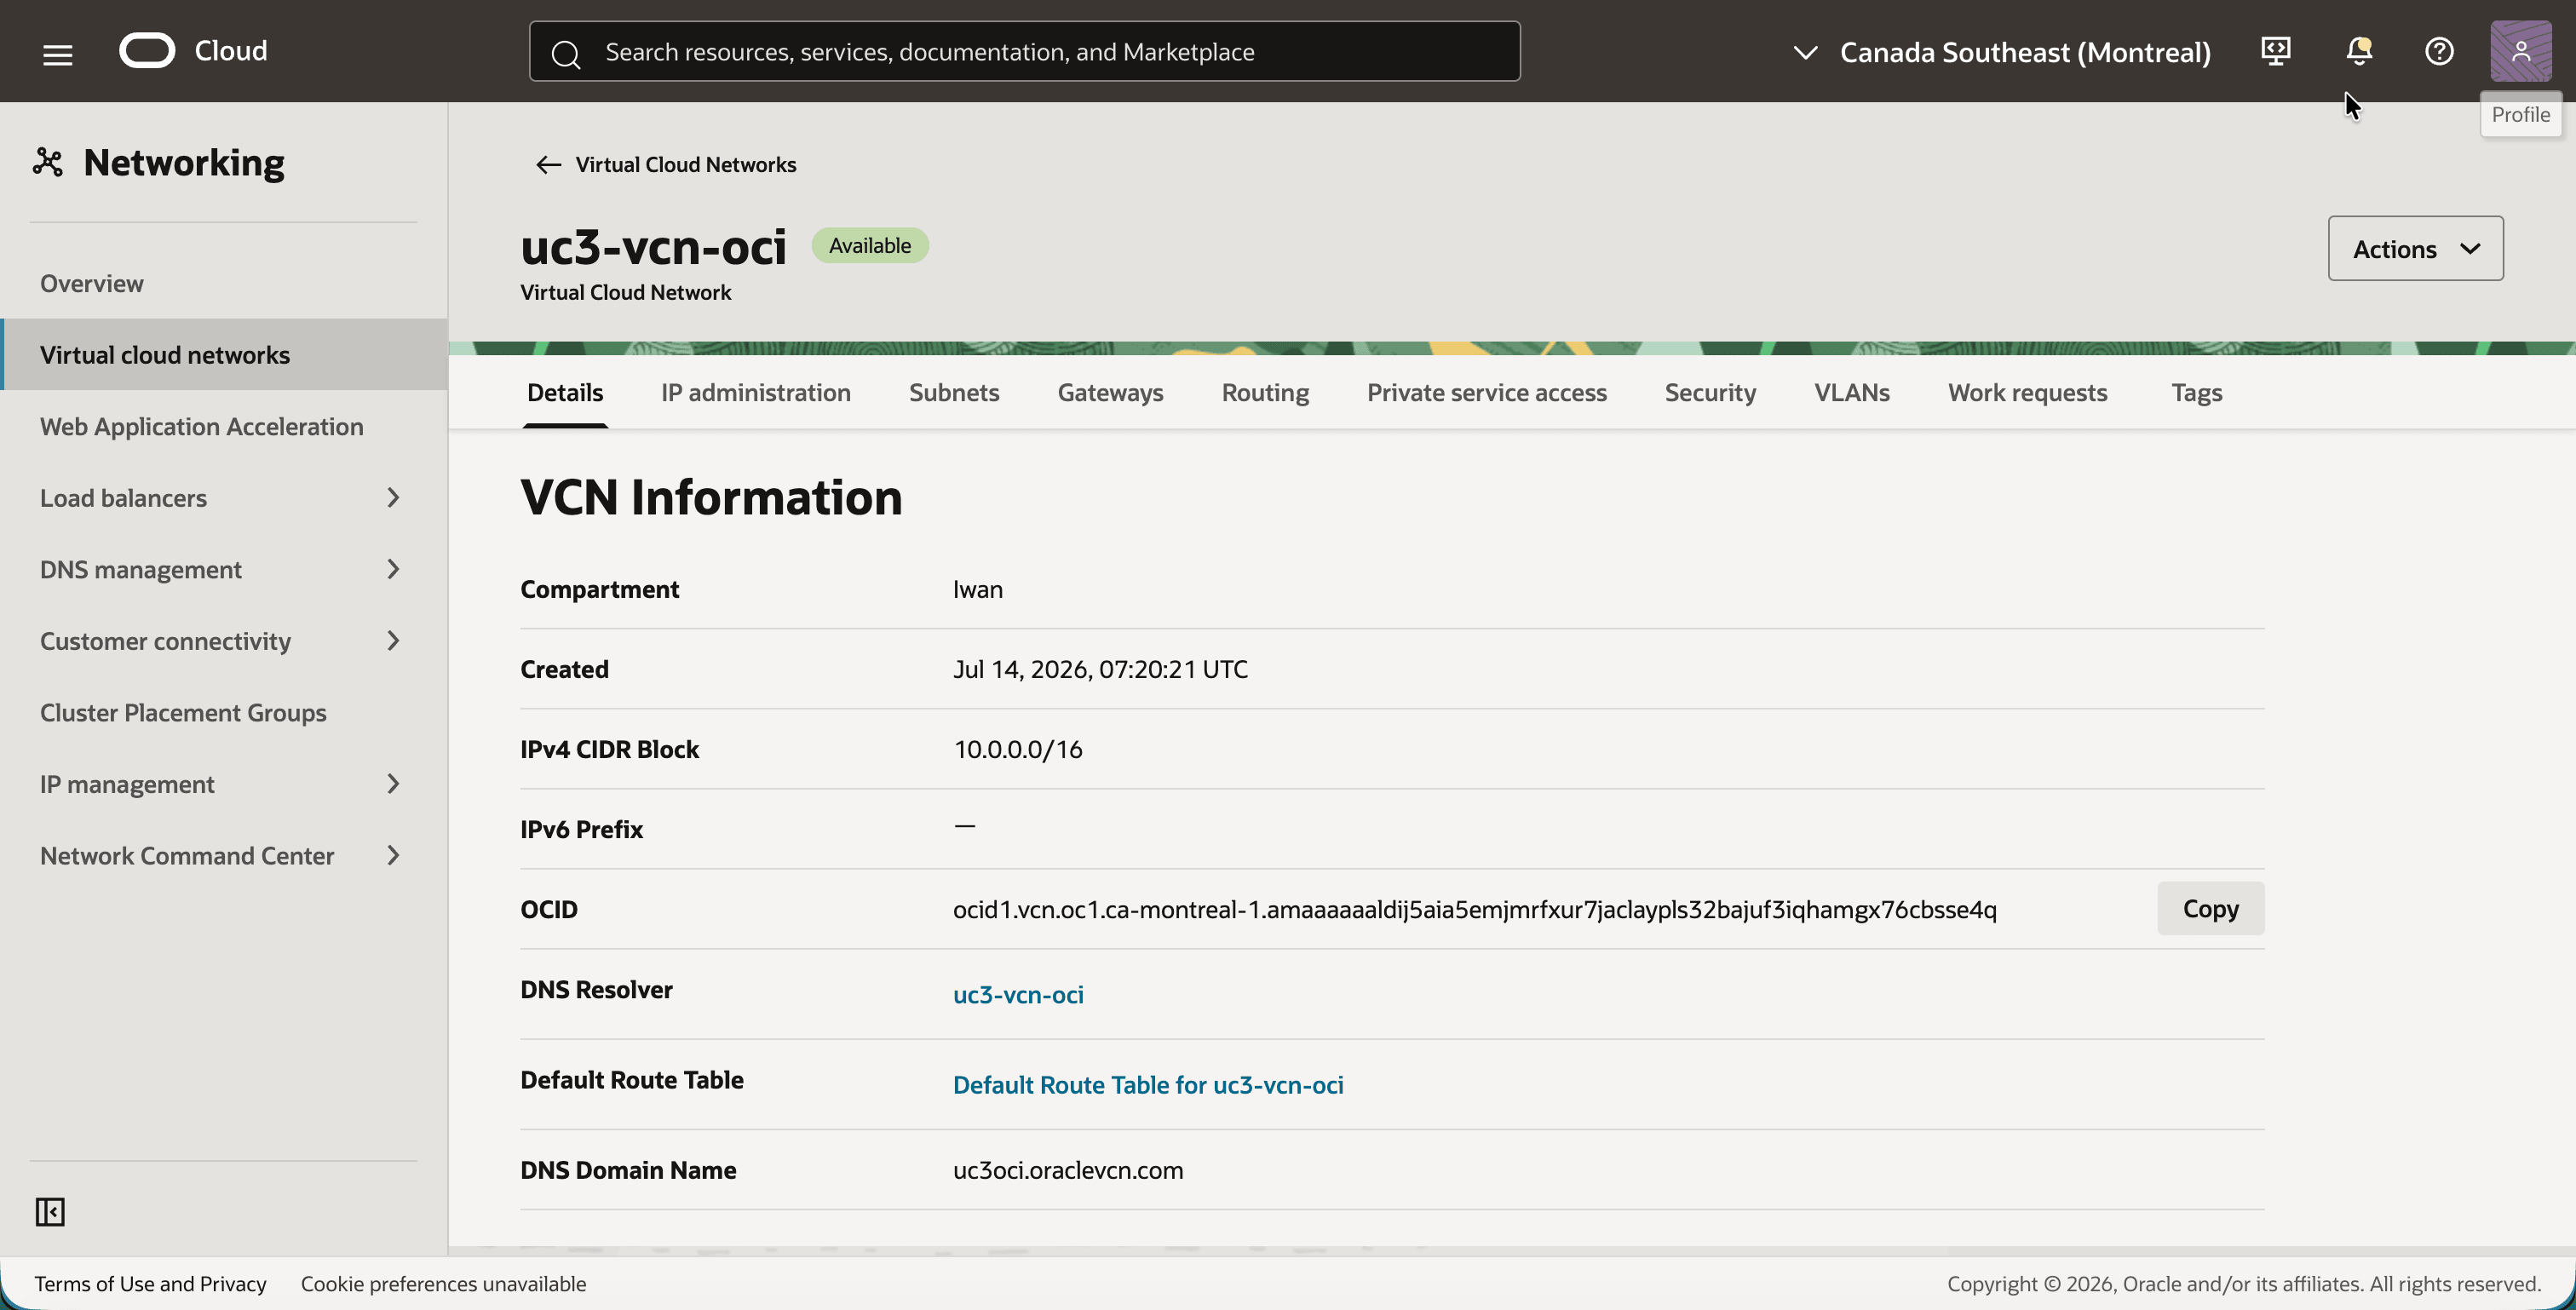
- Klicken Sie auf
uc3-vcn-oci. - Beachten Sie den IPv4 CIDR-Block
10.0.0.0/16auf der Registerkarte Details.
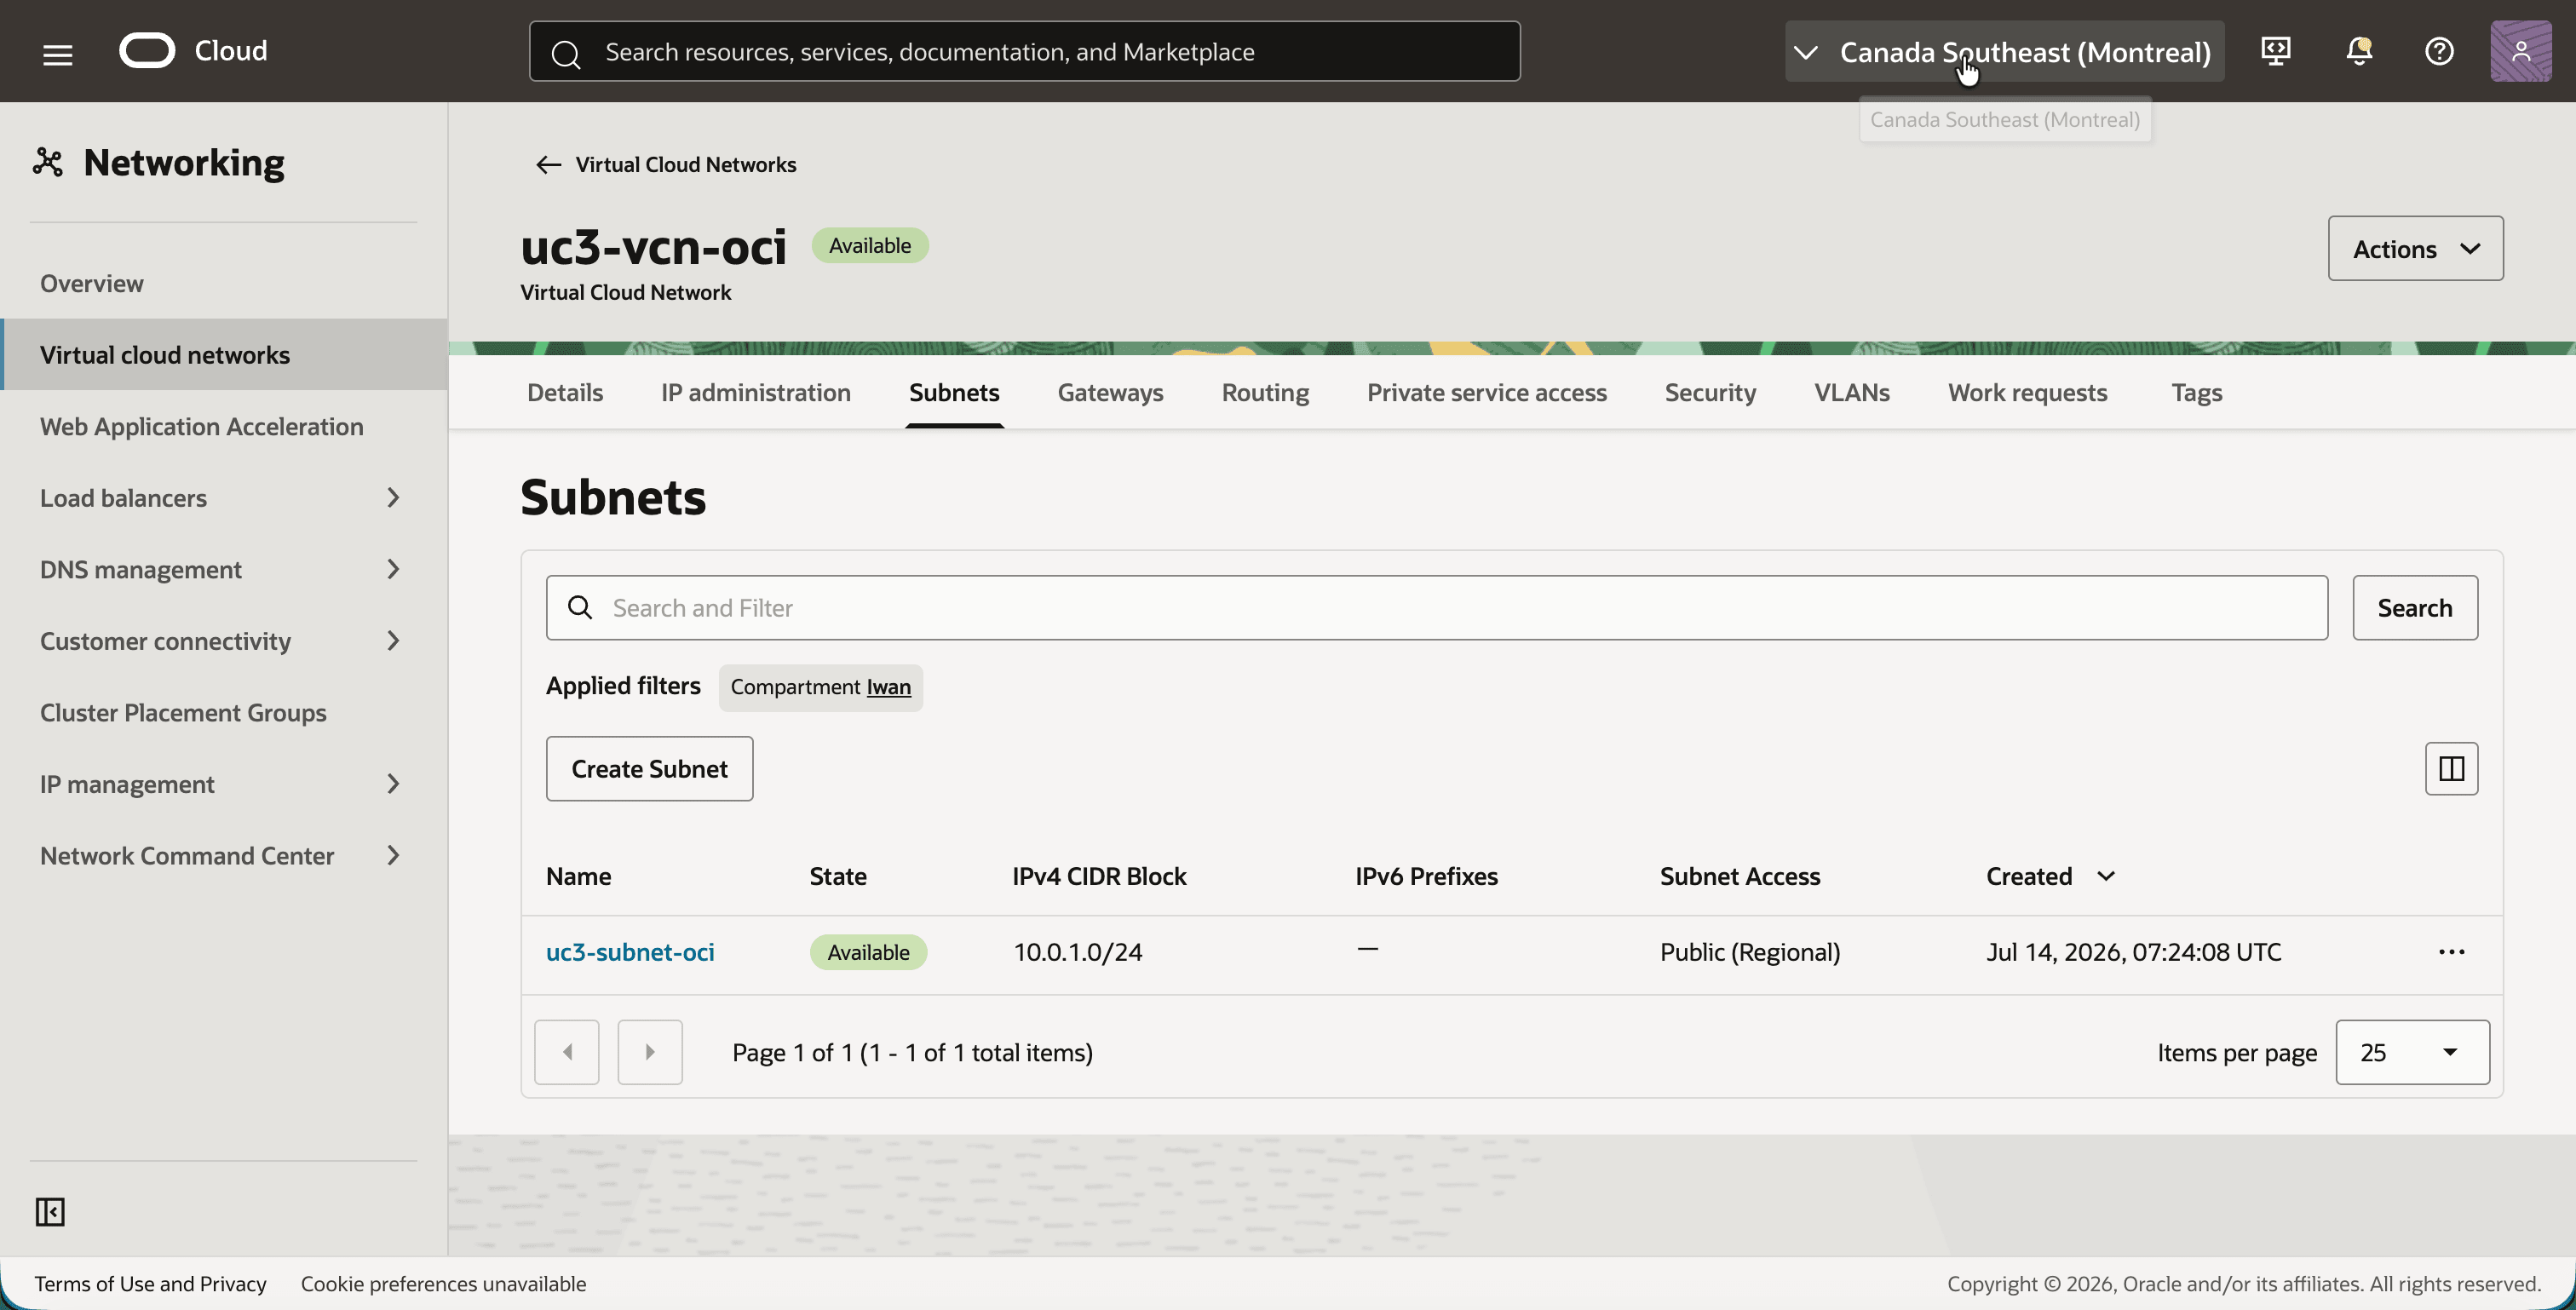
- Klicken Sie auf die Registerkarte Subnetze.
- Beachten Sie das Subnetz
uc3-subnet-ocimit dem IPv4 CIDR-Block10.0.1.0/24.
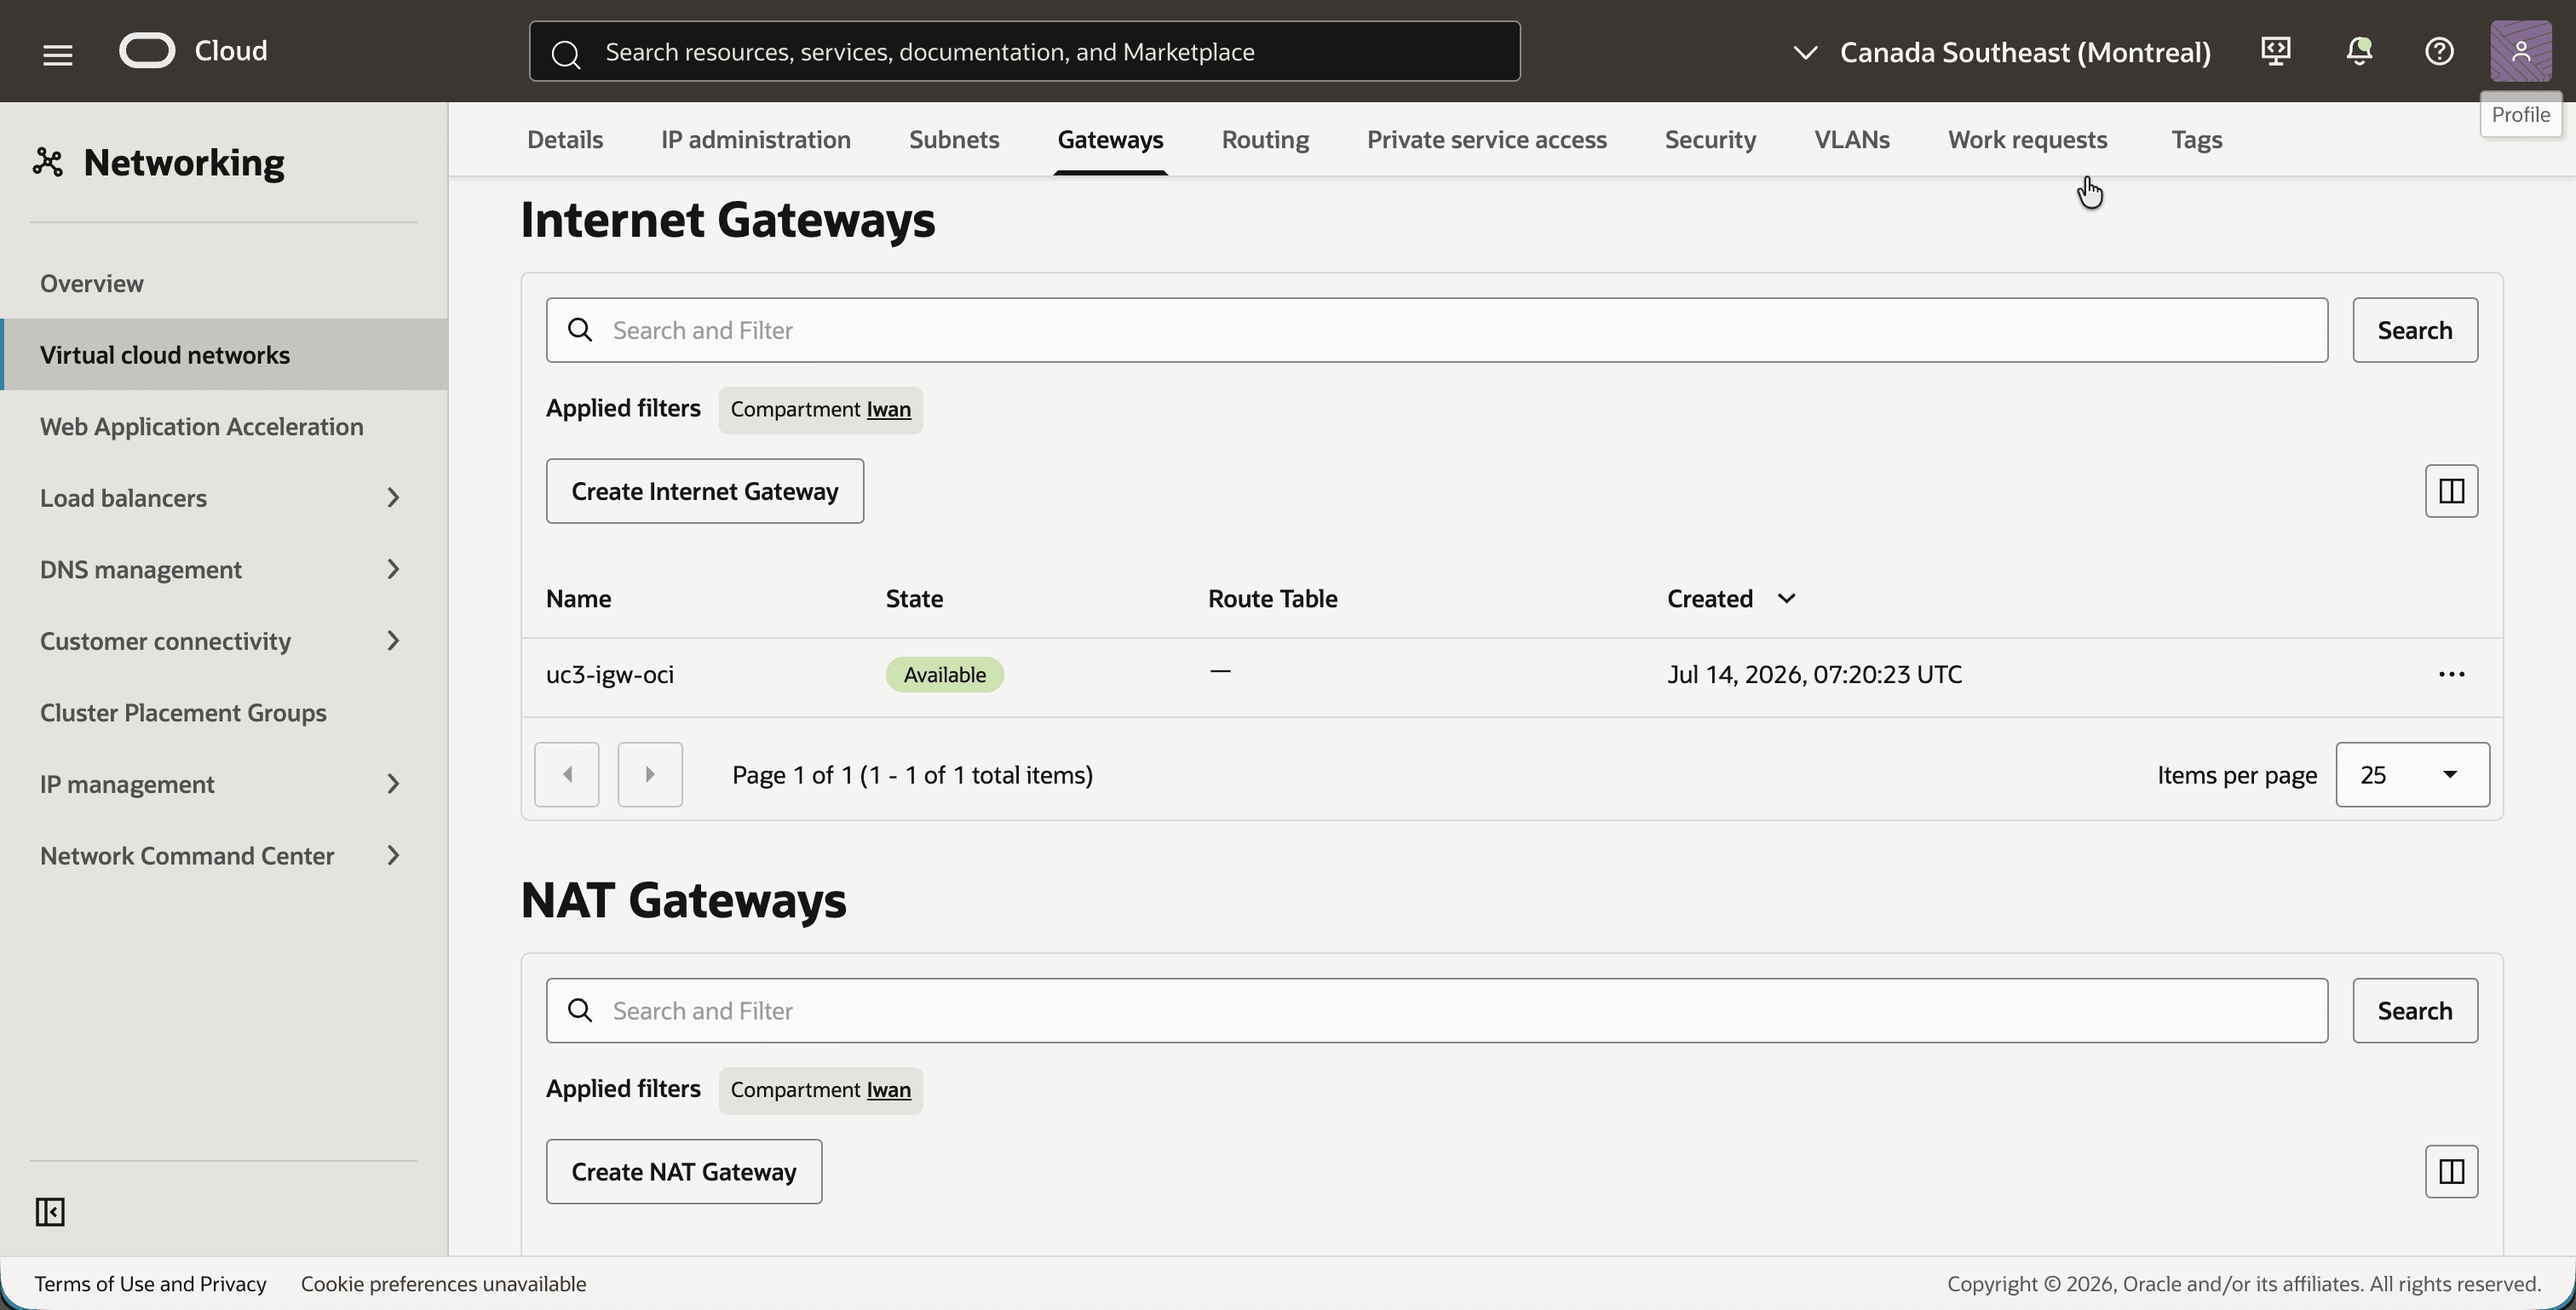
Das Internetgateway ist nur hier, damit Sie die Testinstanz über SSH erreichen können.
- Klicken Sie auf die Registerkarte Gateways.
- Beachten Sie das Internetgateway
uc3-igw-oci.
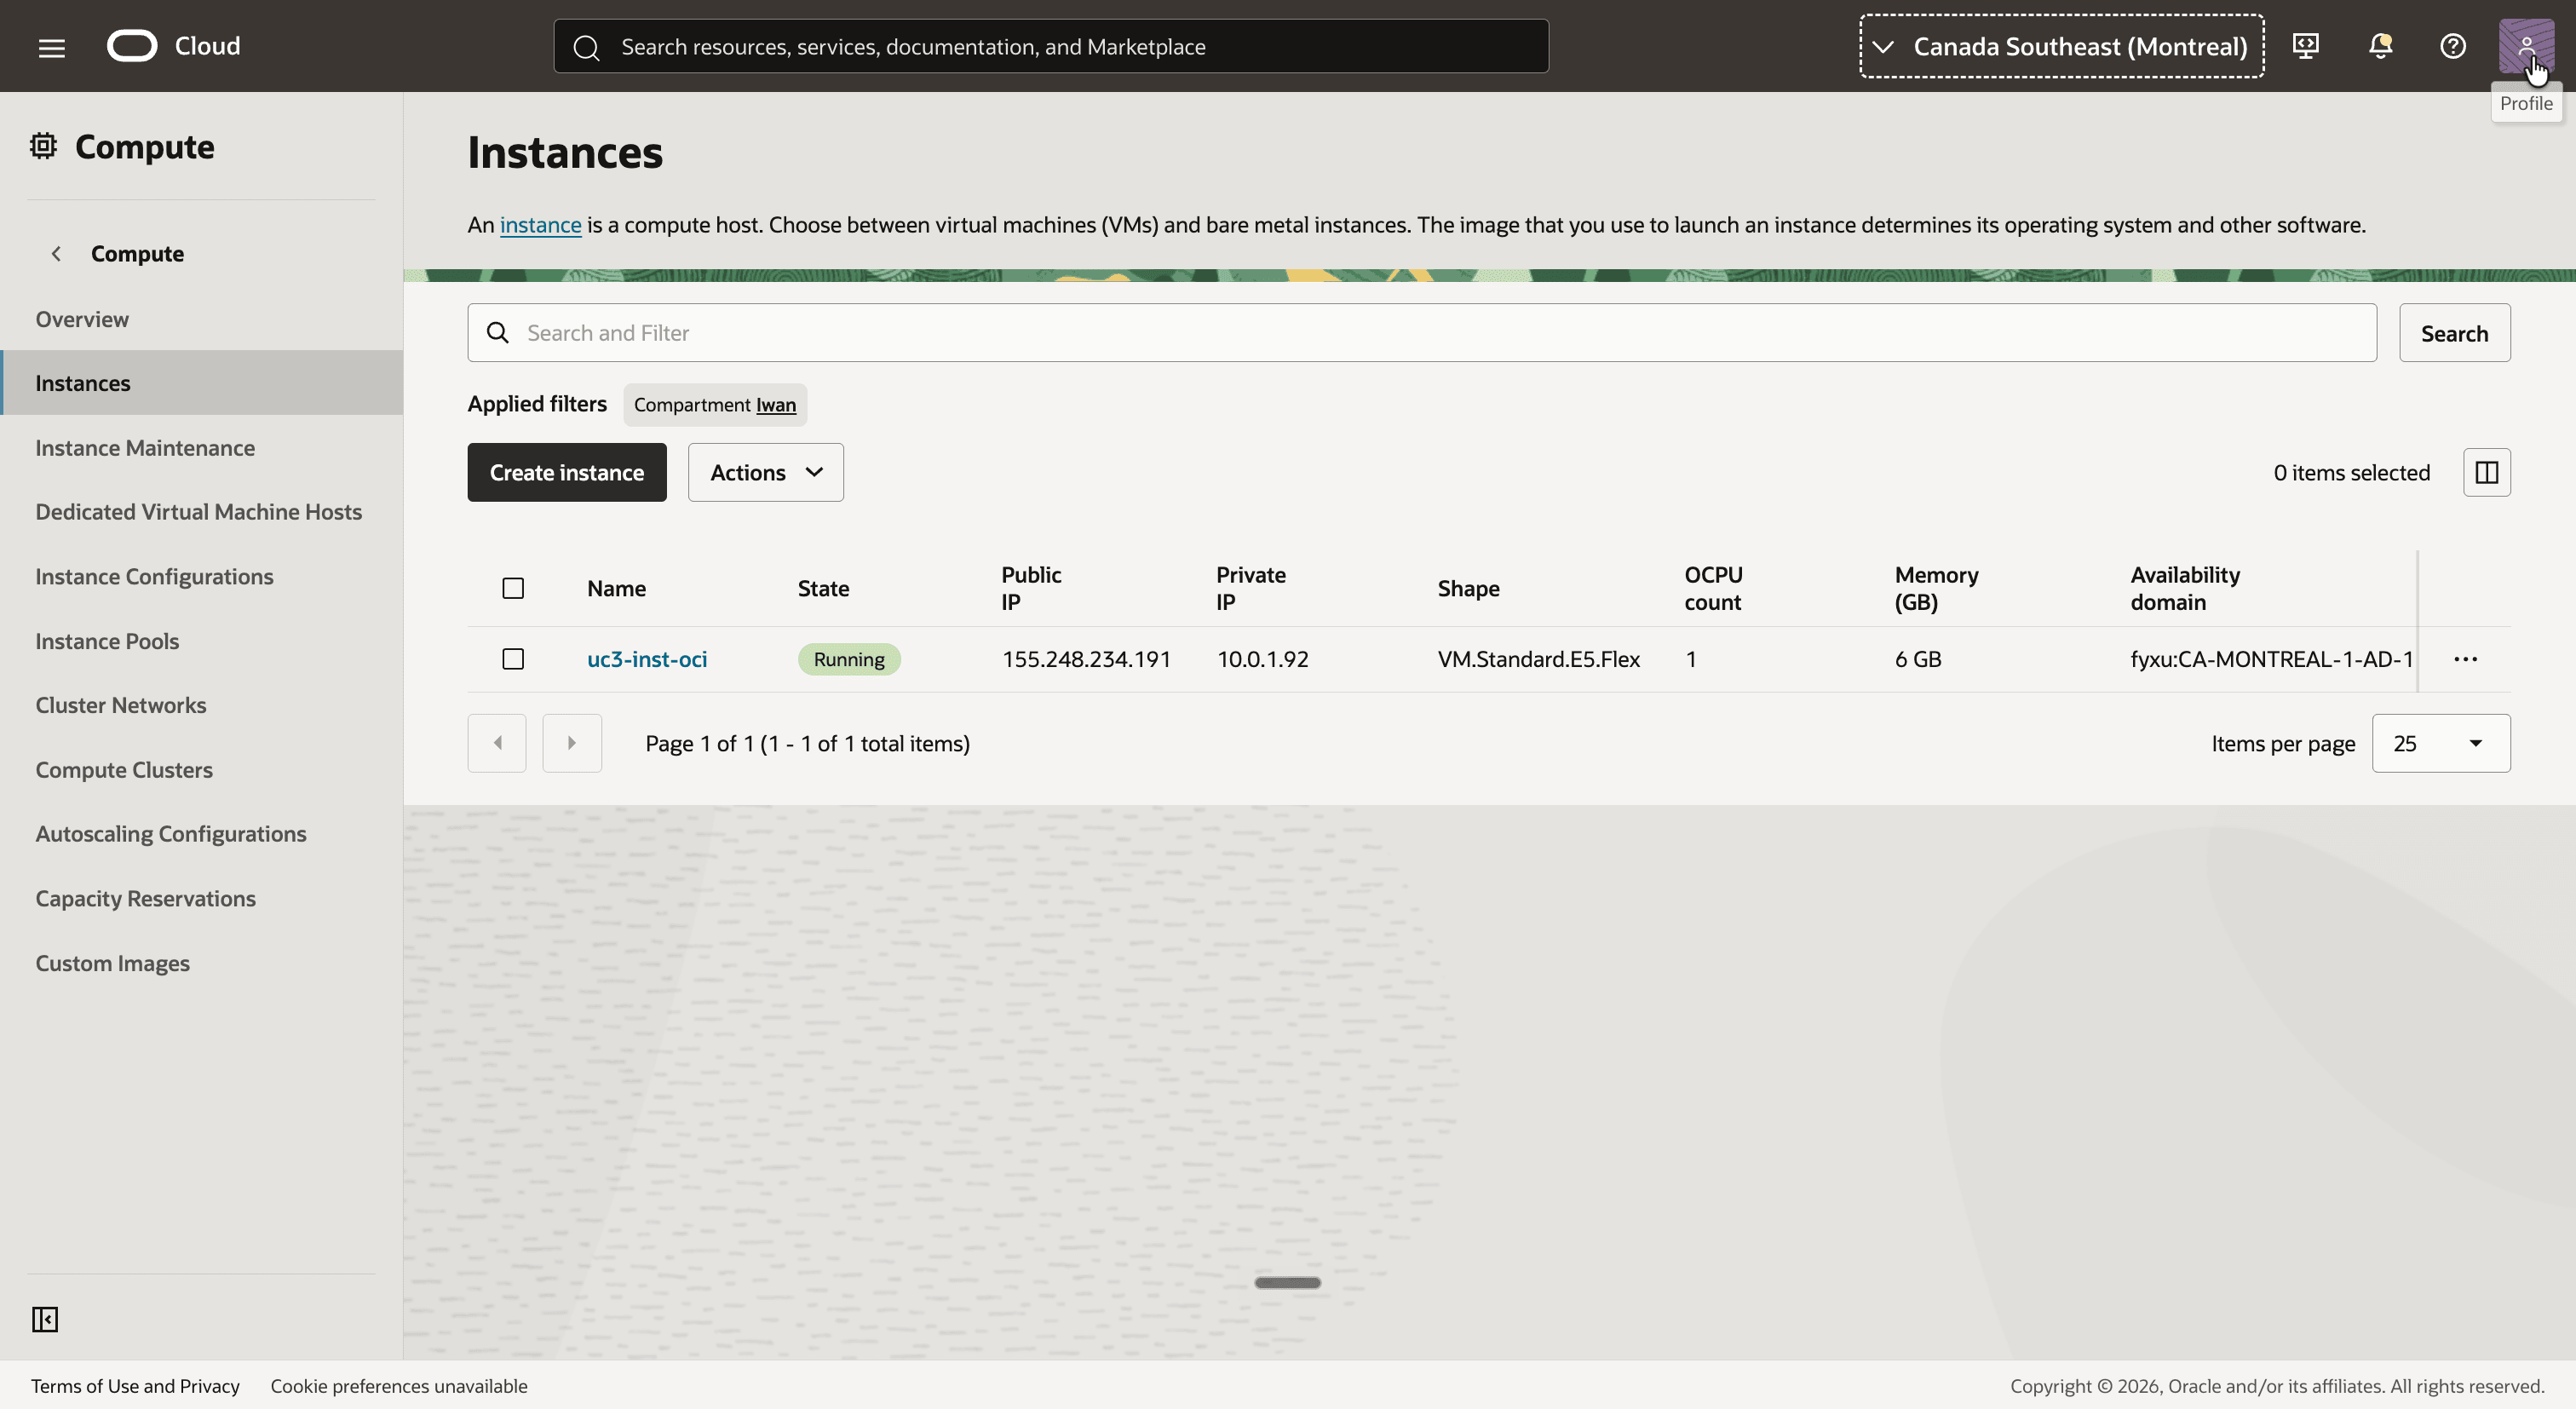
- Öffnen Sie das Navigationsmenü, klicken Sie auf Compute und dann auf Instanzen.
- Beachten Sie die Instanz
uc3-inst-ocimit der privaten IP-Adresse10.0.1.92.
Schritt 02: Prüfen Sie das simulierte On-Premise-Netzwerk
Das On-Premise-Netzwerk wird mit einem VCN in einer anderen Region simuliert. Es verwendet denselben Adressraum wie die OCI-Seite, was der ganze Punkt dieses Tutorials ist. Wenn Sie über ein echtes On-Premise-Netzwerk und einen echten Router verfügen, können Sie diesen Schritt zur Referenz lesen und mit Schritt 05 fortfahren.
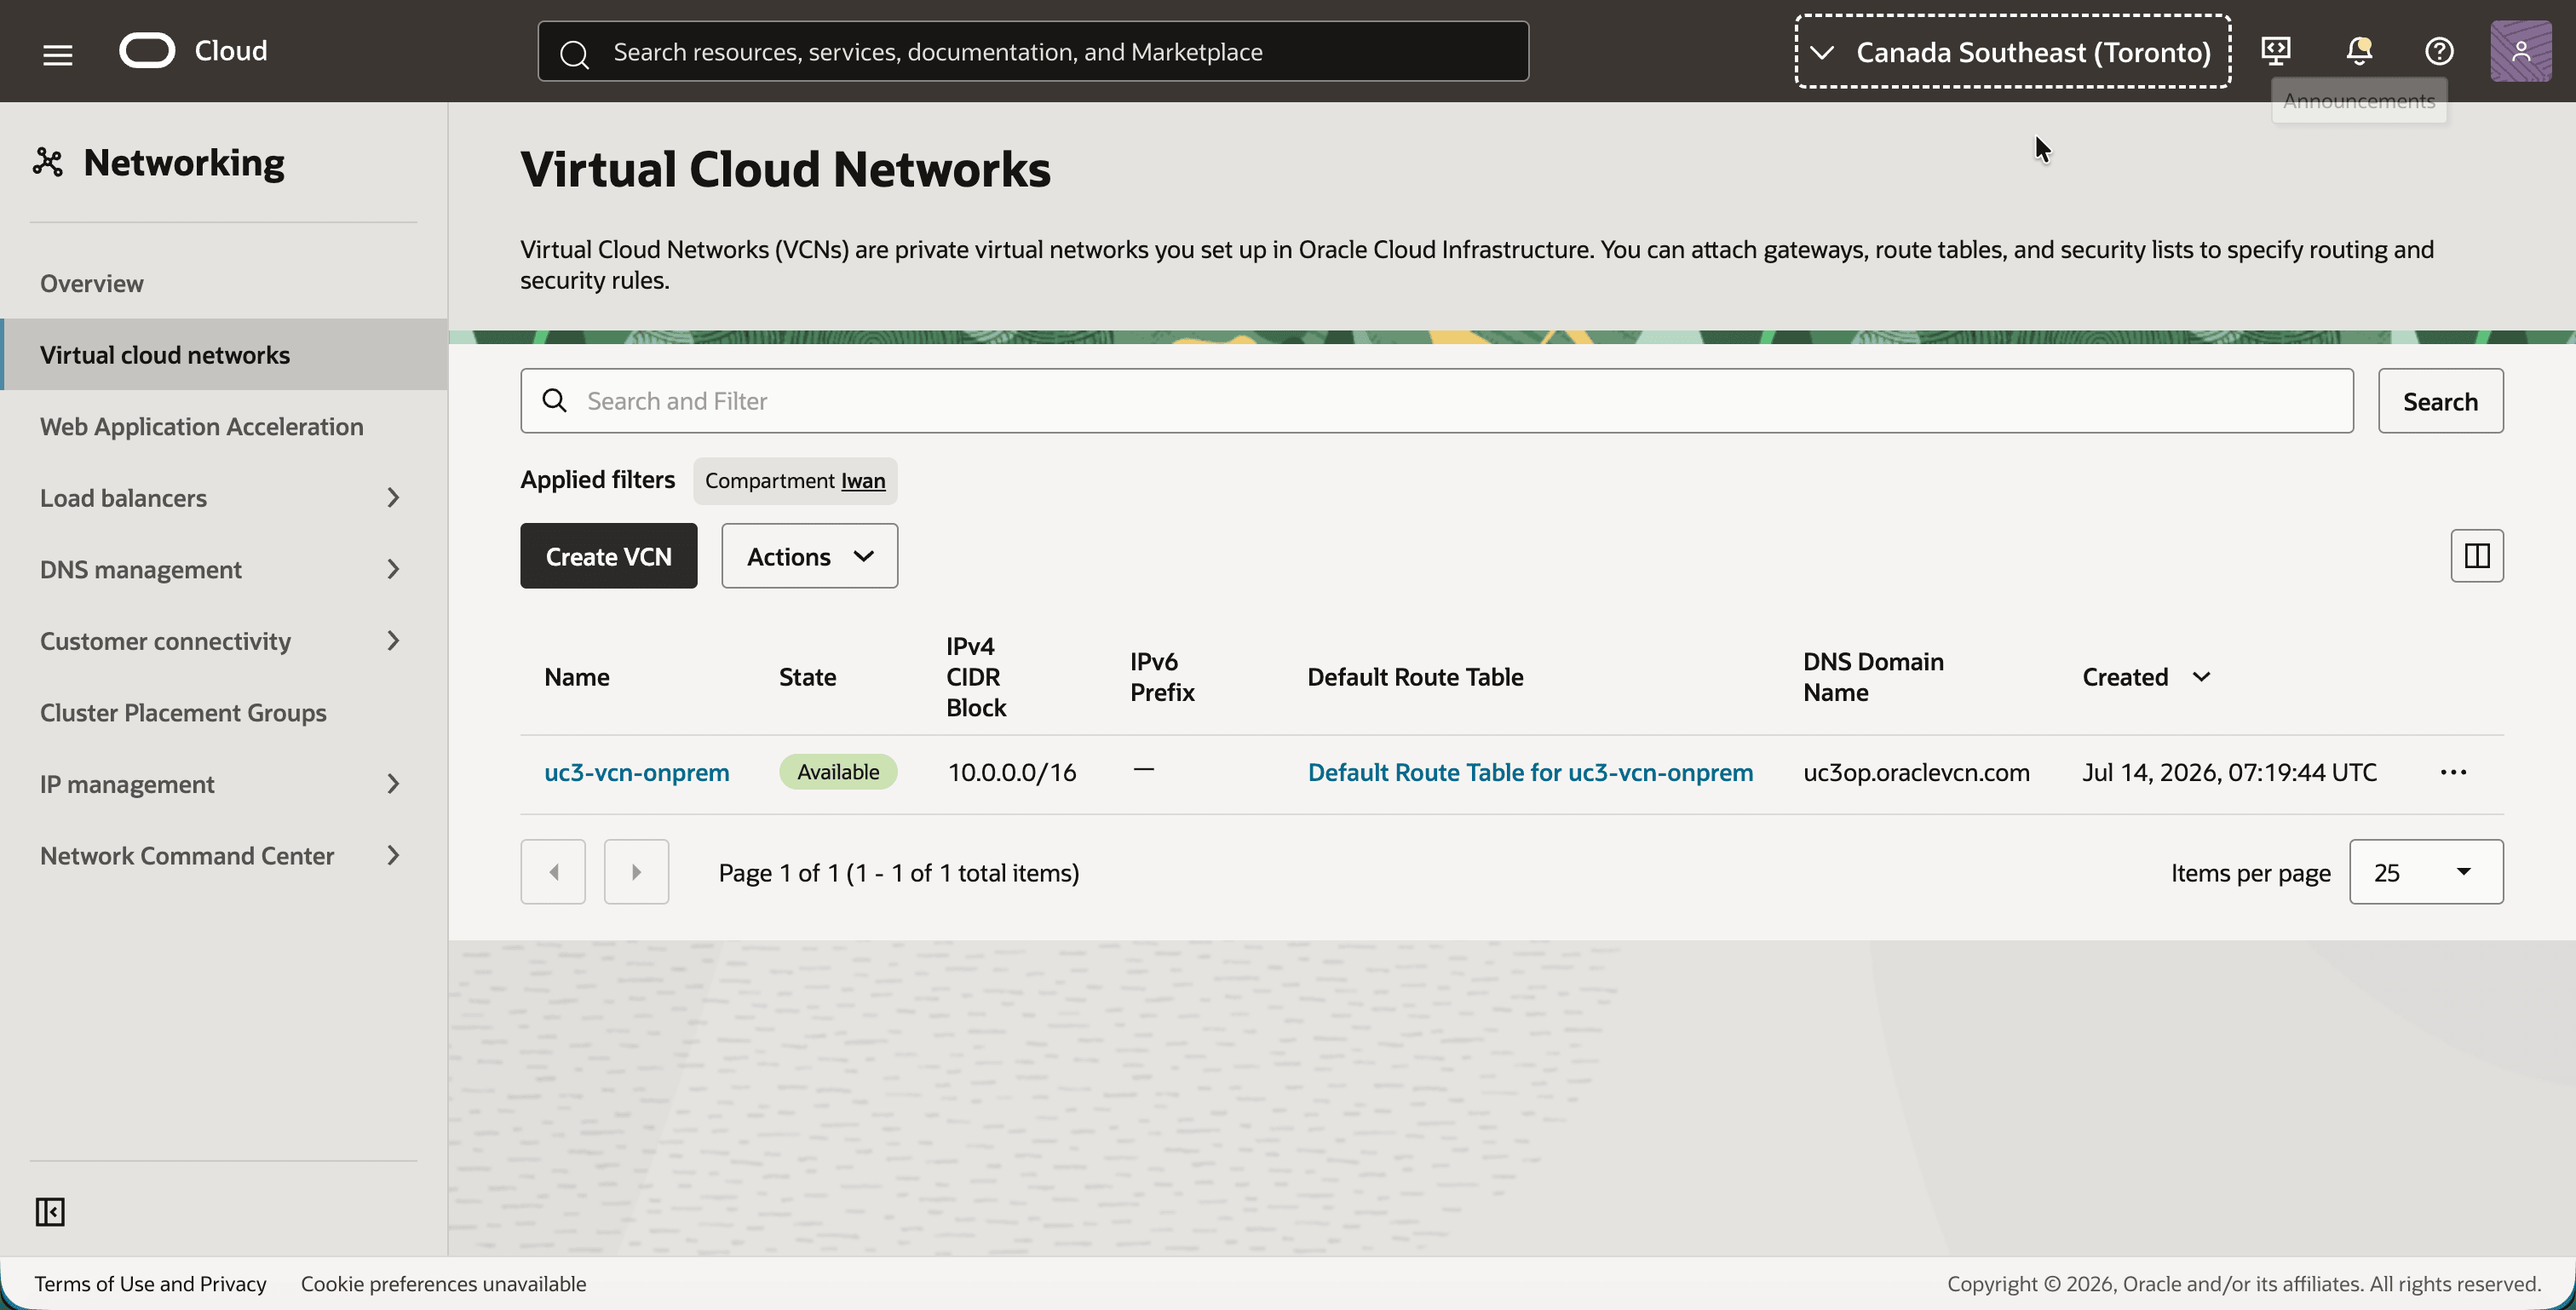
- Wählen Sie die Region Canada Southeast (Toronto) aus.
- Öffnen Sie das Navigationsmenü, klicken Sie auf Networking und dann auf Virtuelle Cloud-Netzwerke.
- Beachten Sie das VCN
uc3-vcn-onpremmit demselben IPv4 CIDR-Block10.0.0.0/16.
- Klicken Sie auf
uc3-vcn-onprem. - Beachten Sie den IPv4 CIDR-Block
10.0.0.0/16auf der Registerkarte Details.
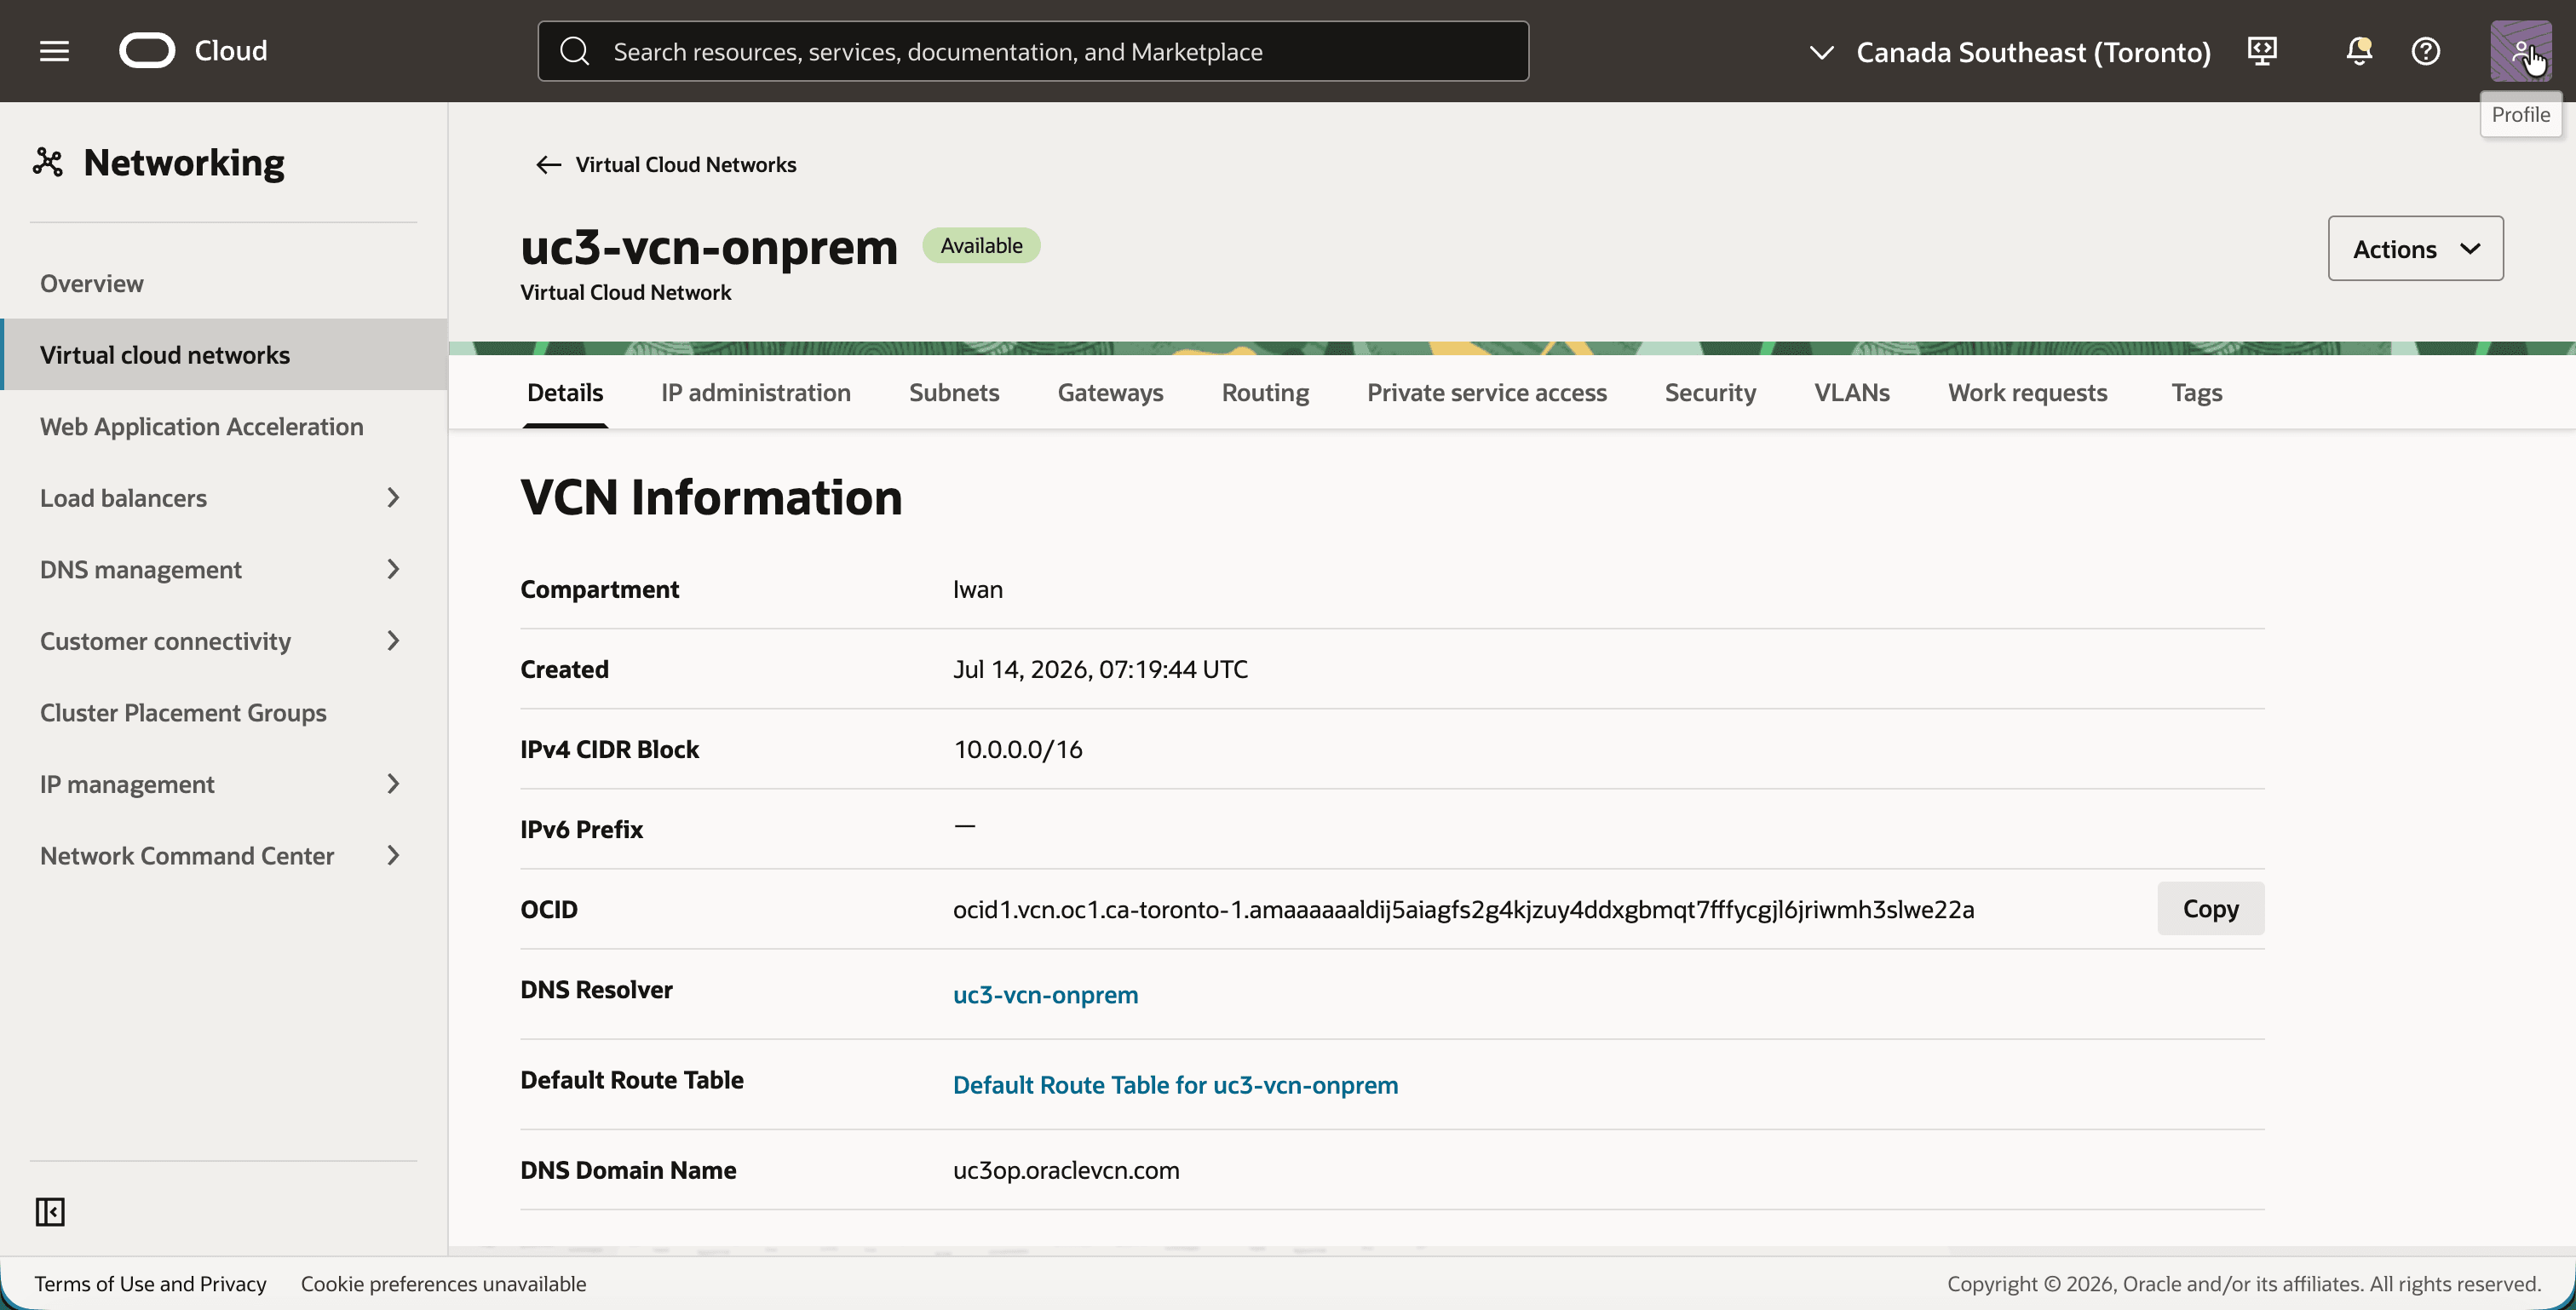
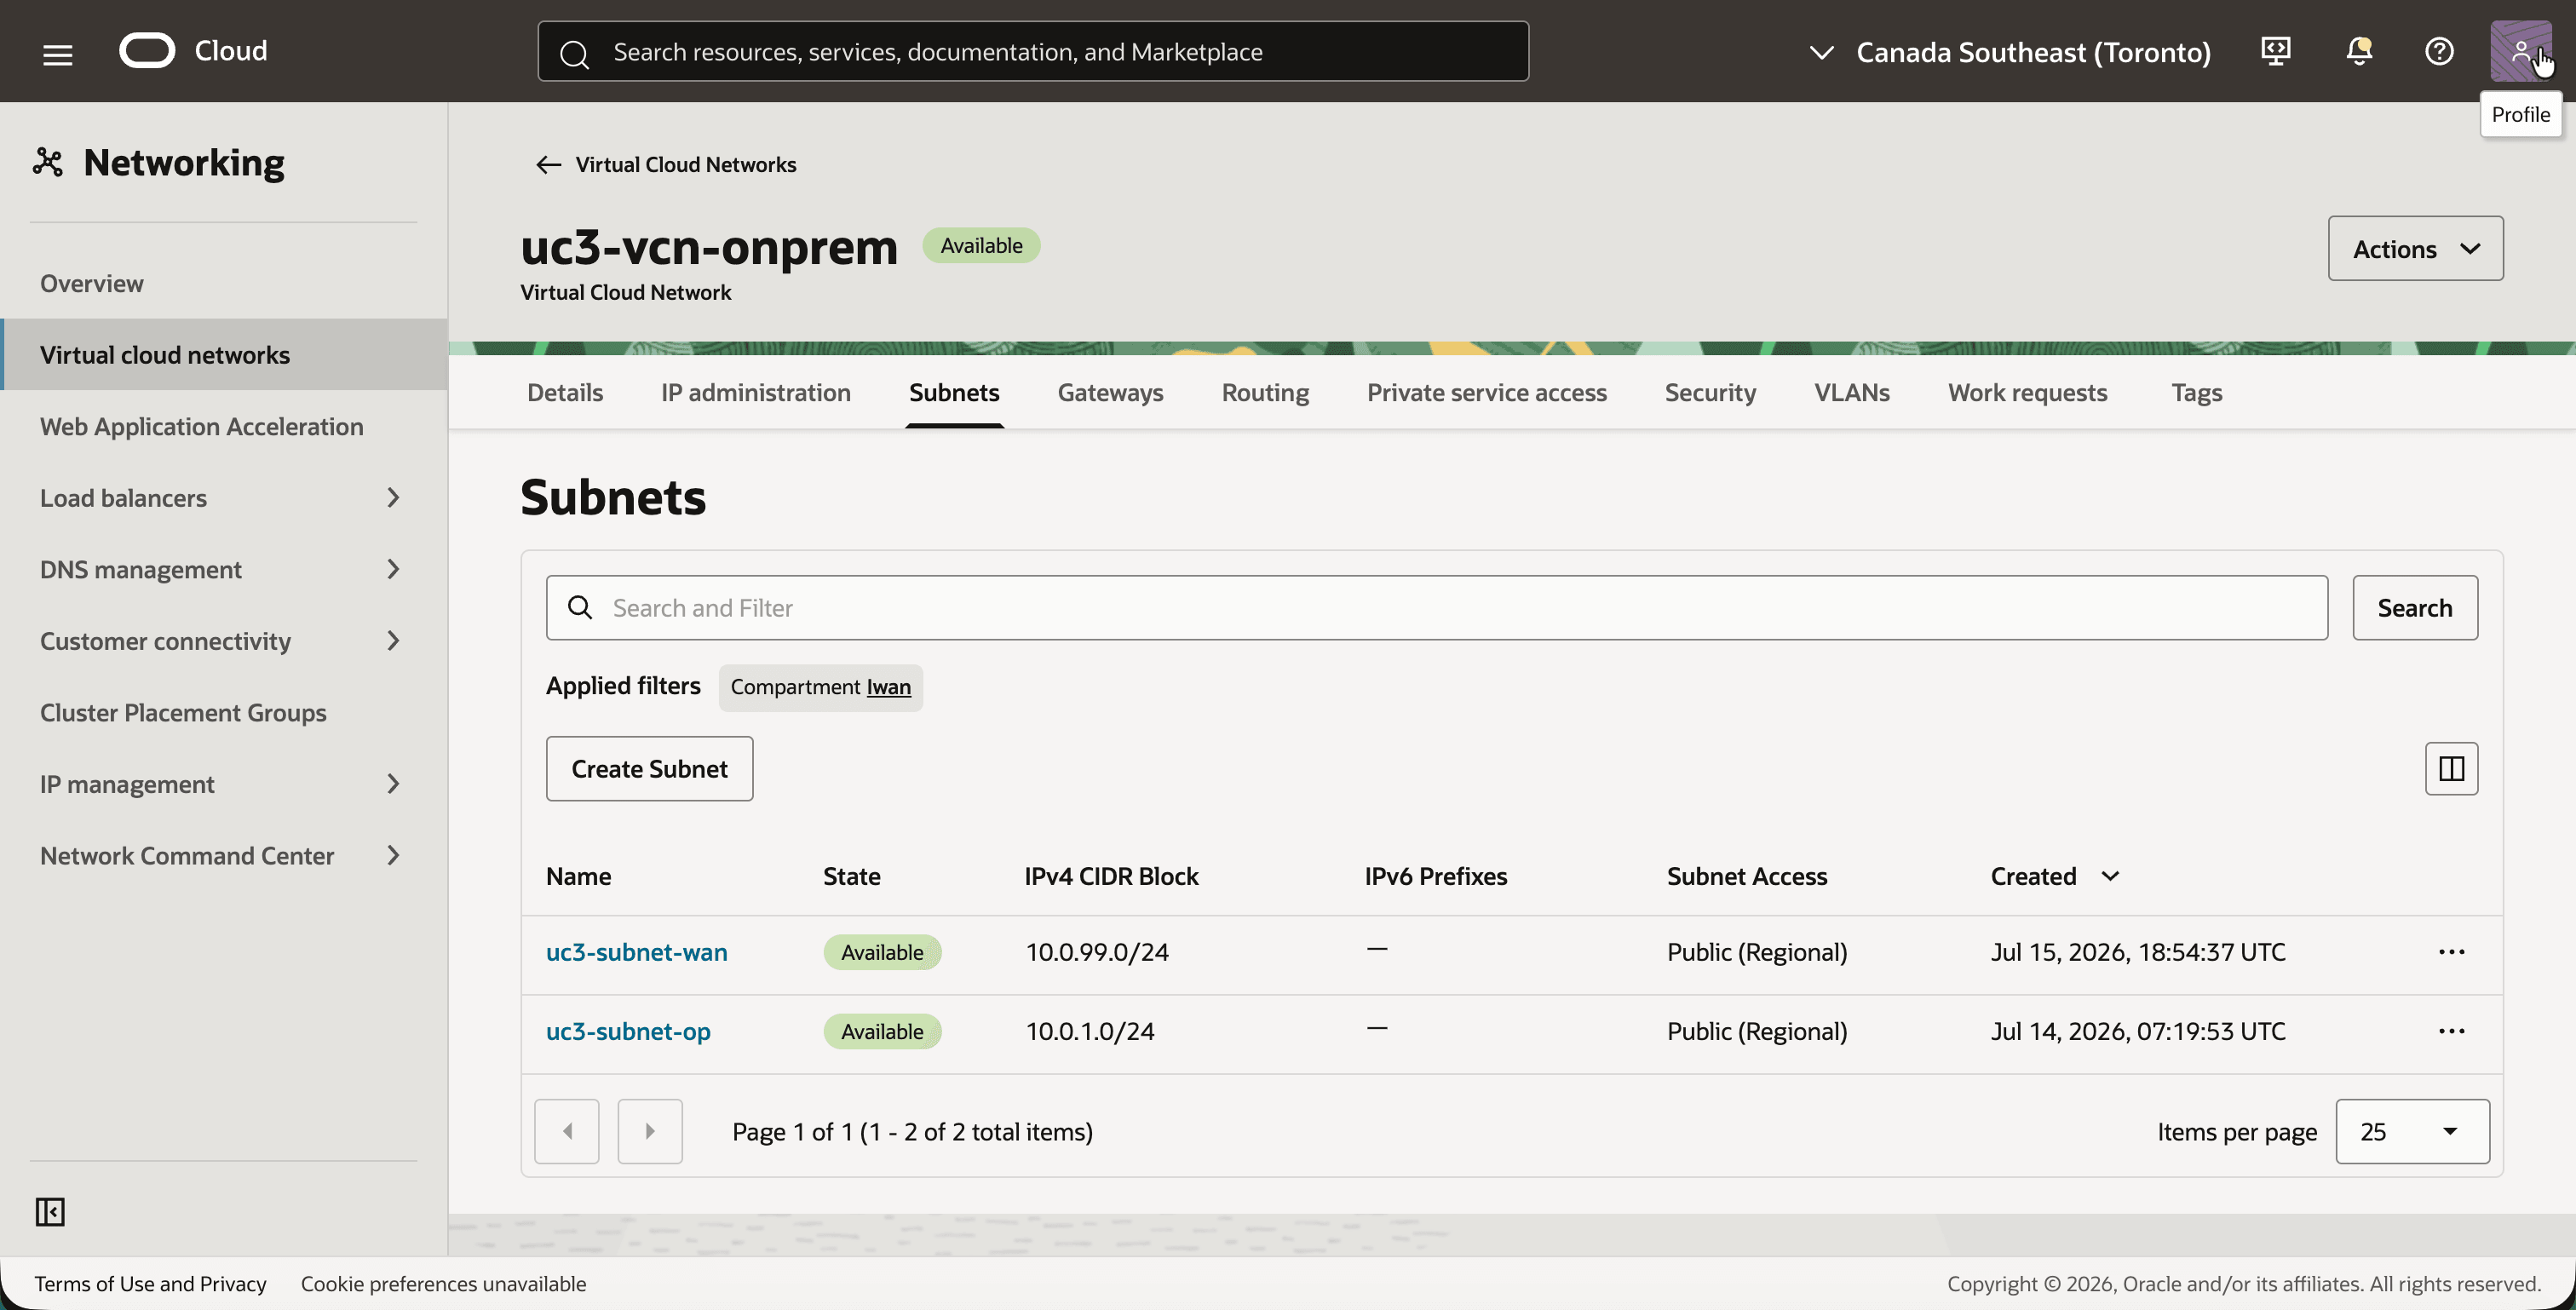
Das VCN verfügt über zwei Subnetze. Zusammen geben sie der Libreswan-Instanz die beiden Seiten, die ein echter Router hat.
- Klicken Sie auf die Registerkarte Subnetze.
- Beachten Sie die beiden Subnetze:
uc3-subnet-wan(10.0.99.0/24), die Außenseite des On-Premise-Routers.uc3-subnet-op(10.0.1.0/24), das On-Premise-LAN. Dieser Bereich überschneidet sich mit der OCI-Seite.
- Klicken Sie auf die Registerkarte Gateways.
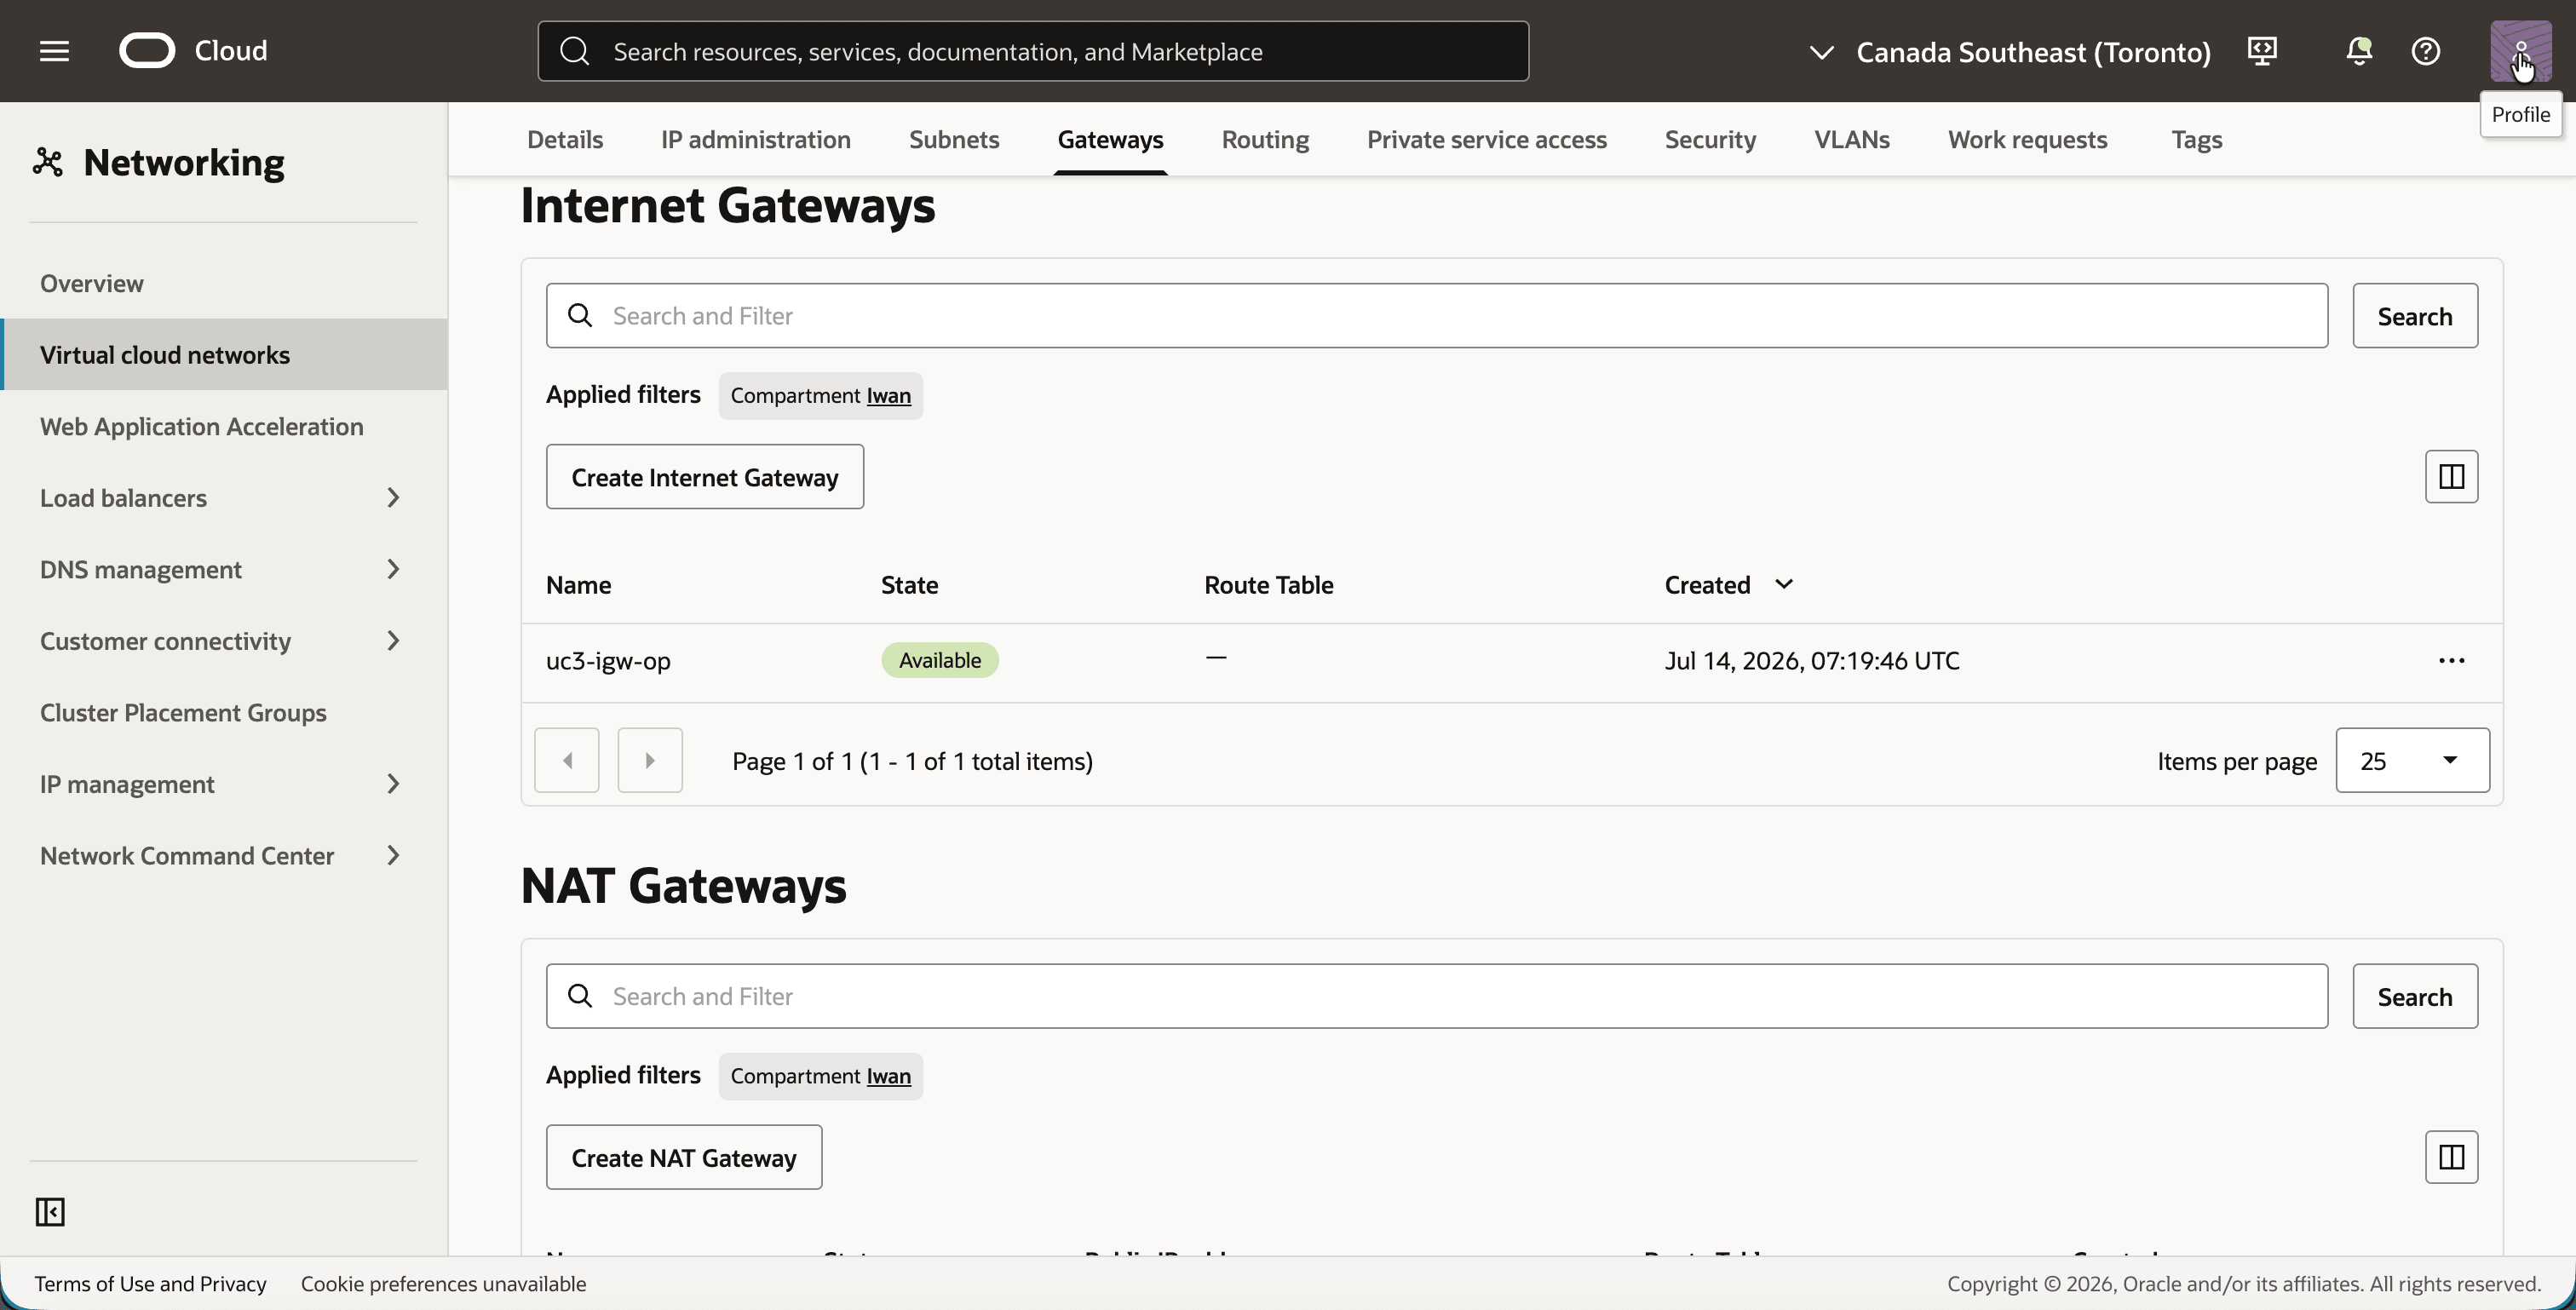
- Beachten Sie das Internetgateway
uc3-igw-op. In dieser Simulation spielt es die Rolle der On-Premises-Internetverbindung.
- Öffnen Sie das Navigationsmenü, klicken Sie auf Compute und dann auf Instanzen.
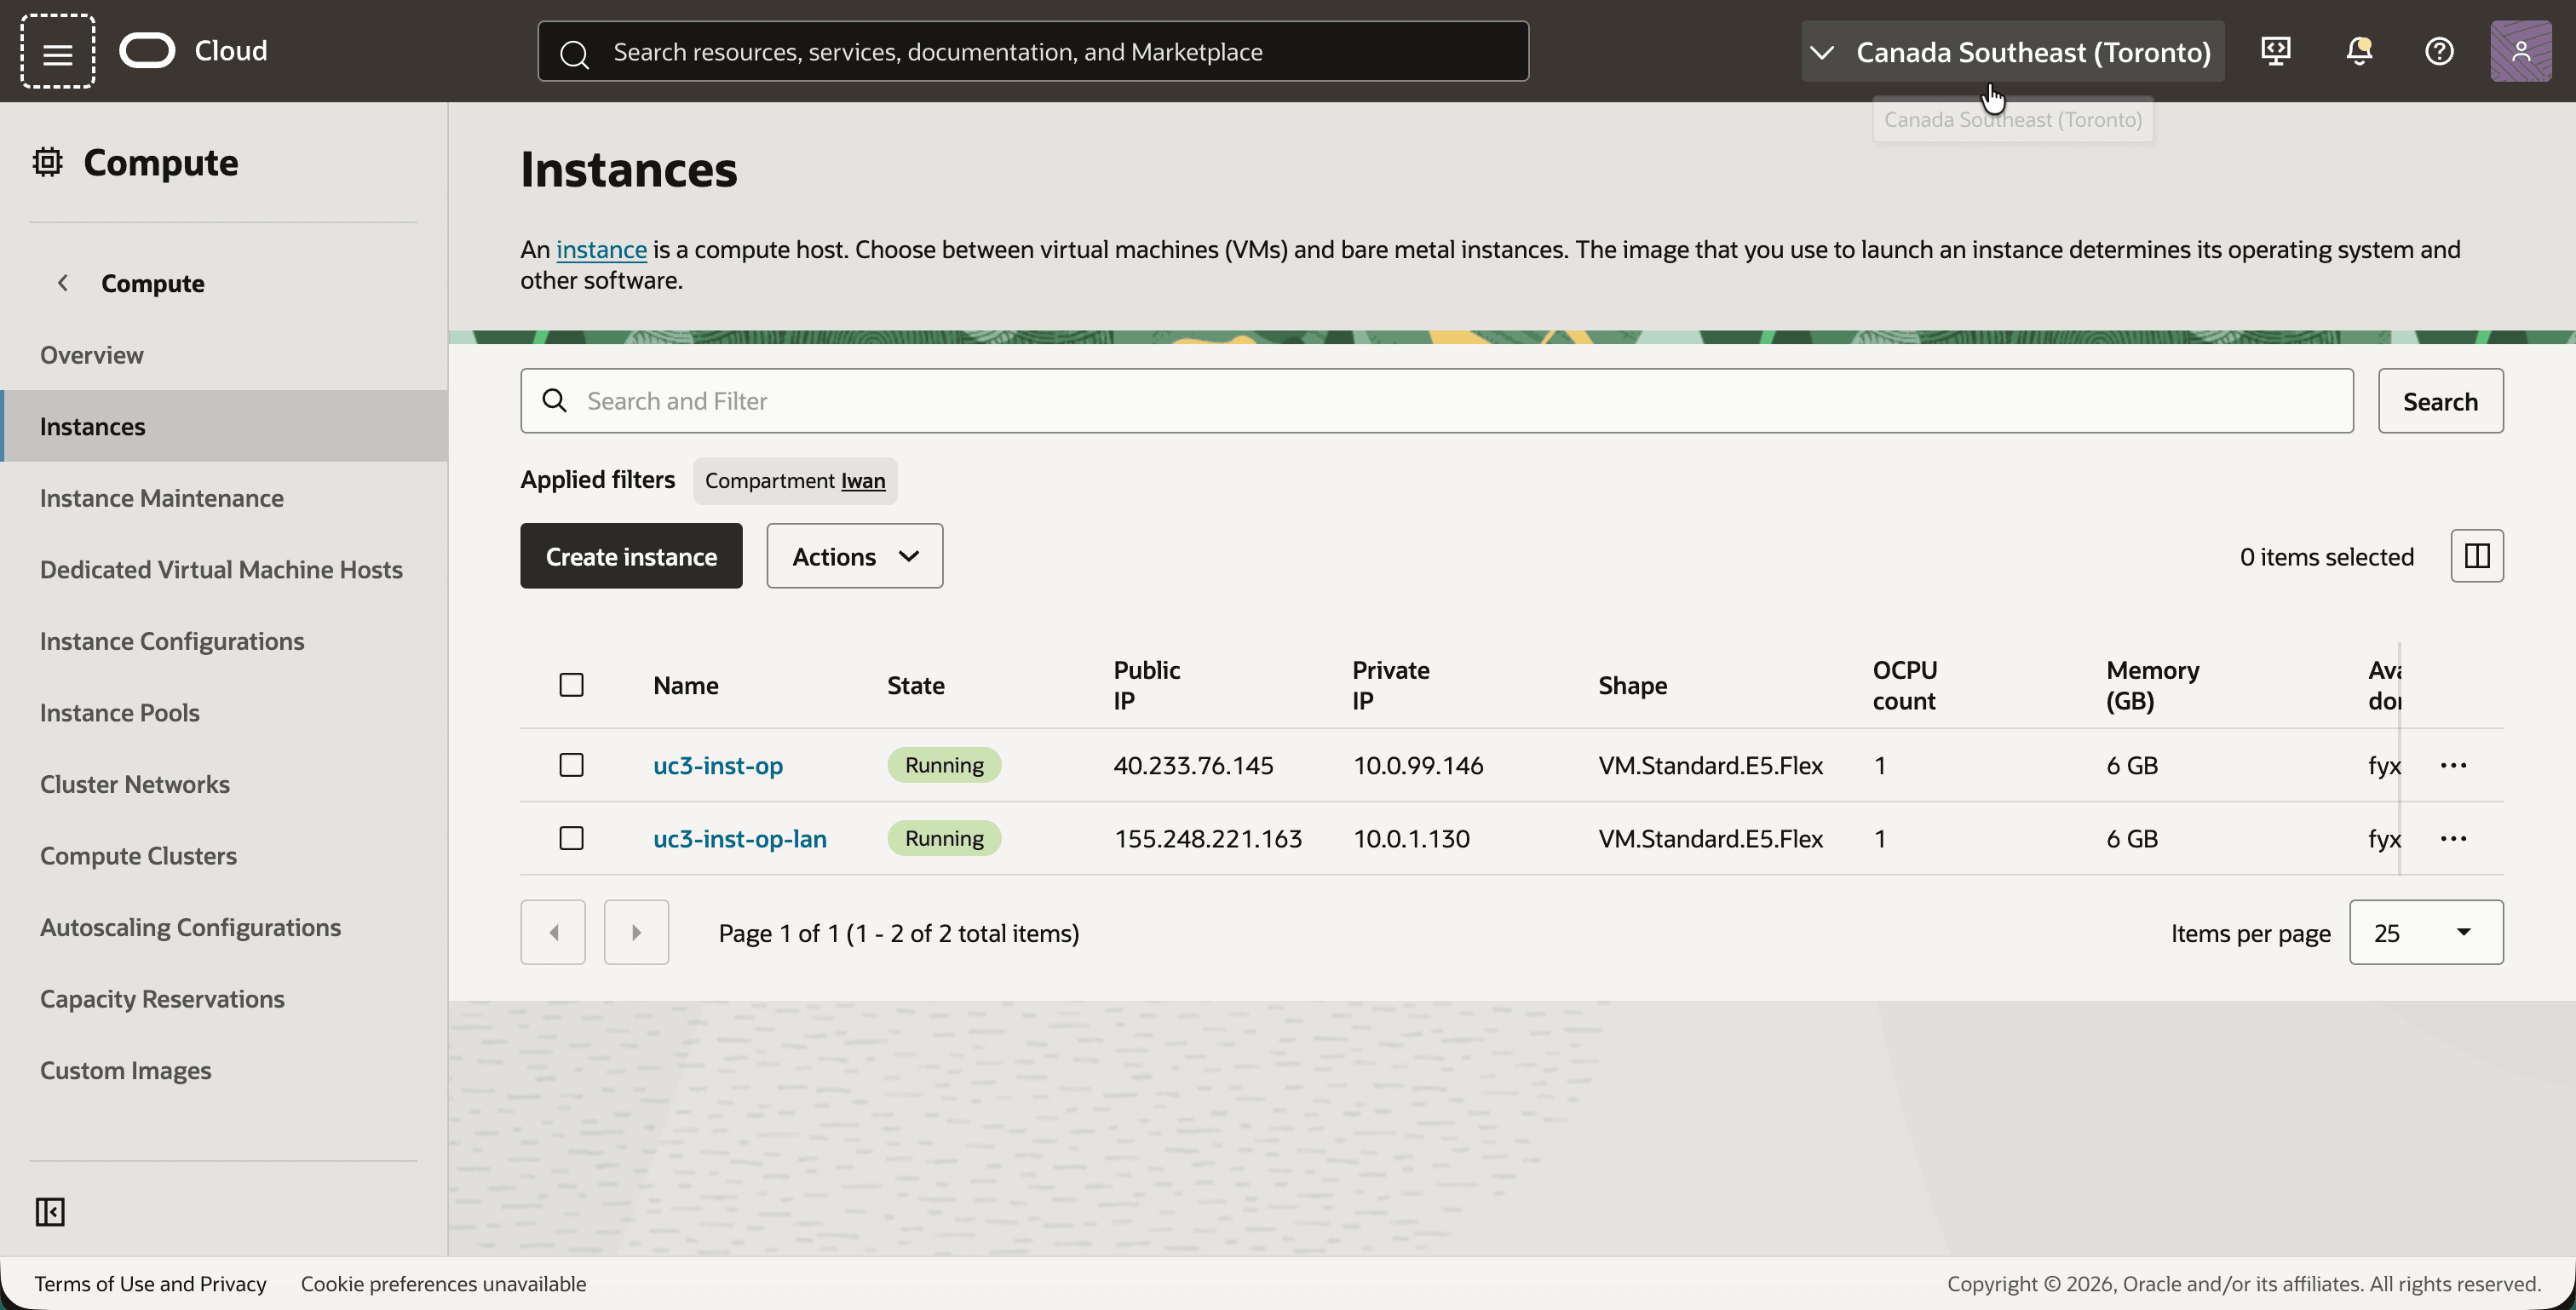
- Beachten Sie die beiden Instanzen:
uc3-inst-op, der Libreswan-Router, mit der öffentlichen IP-Adresse40.233.76.145und der privaten IP-Adresse10.0.99.146im WAN-Subnetz. Sie verfügt über eine zweite VNIC im LAN-Subnetz mit der IP-Adresse10.0.1.164.uc3-inst-op-lan, ein Host im LAN, mit der privaten IP-Adresse10.0.1.130.
[!] HINWEIS] Die Instanz
uc3-inst-opleitet den Traffic weiter, der nicht an sich selbst adressiert ist. Damit dies funktioniert, muss die Quell-/Zielprüfung überspringen auf den VNICs aktiviert sein, und die IP-Weiterleitung muss im Betriebssystem (net.ipv4.ip_forward = 1) aktiviert sein.
Schritt 03: Sicherheitslisten konfigurieren
Die Sicherheitslisten müssen zwei Arten von Traffic zulassen: den Tunnel IPSec selbst und den Ping, den wir als Test verwenden.
- IPSec: UDP-Port
500(IKE), UDP-Port4500(NAT-Durchlauf) und das ESP-Protokoll. - ICMP: aus den privaten Bereichen. Aufgrund der Übersetzung kommt ein Ping von On-Premises in OCI mit einer Quelladresse in
192.168.20.0/24an, und ein Ping von OCI kommt On-Premises mit einer Quelladresse in192.168.10.0/24an.
Das Labor ermöglicht ICMP aus allen drei privaten Bereichen. Das ist breiter als dieses Tutorial benötigt. Auf der OCI-Seite ist das On-Premise-Shadow-CIDR 192.168.20.0/24 der einzige wichtige Bereich. Auf der simulierten On-Premise-Seite benötigen Sie das OCI-Shadow-CIDR 192.168.10.0/24 und auch das lokale 10.0.1.0/24, da der Datenverkehr von den LAN-Hosts die LAN-VNIC des Libreswan-Routers durchläuft und dort auch die Sicherheitsliste geprüft wird.
- Klicken Sie in
uc3-vcn-ociauf die Registerkarte Sicherheit, und klicken Sie auf die Standardsicherheitsliste. - Klicken Sie auf die Registerkarte Sicherheitsregeln.
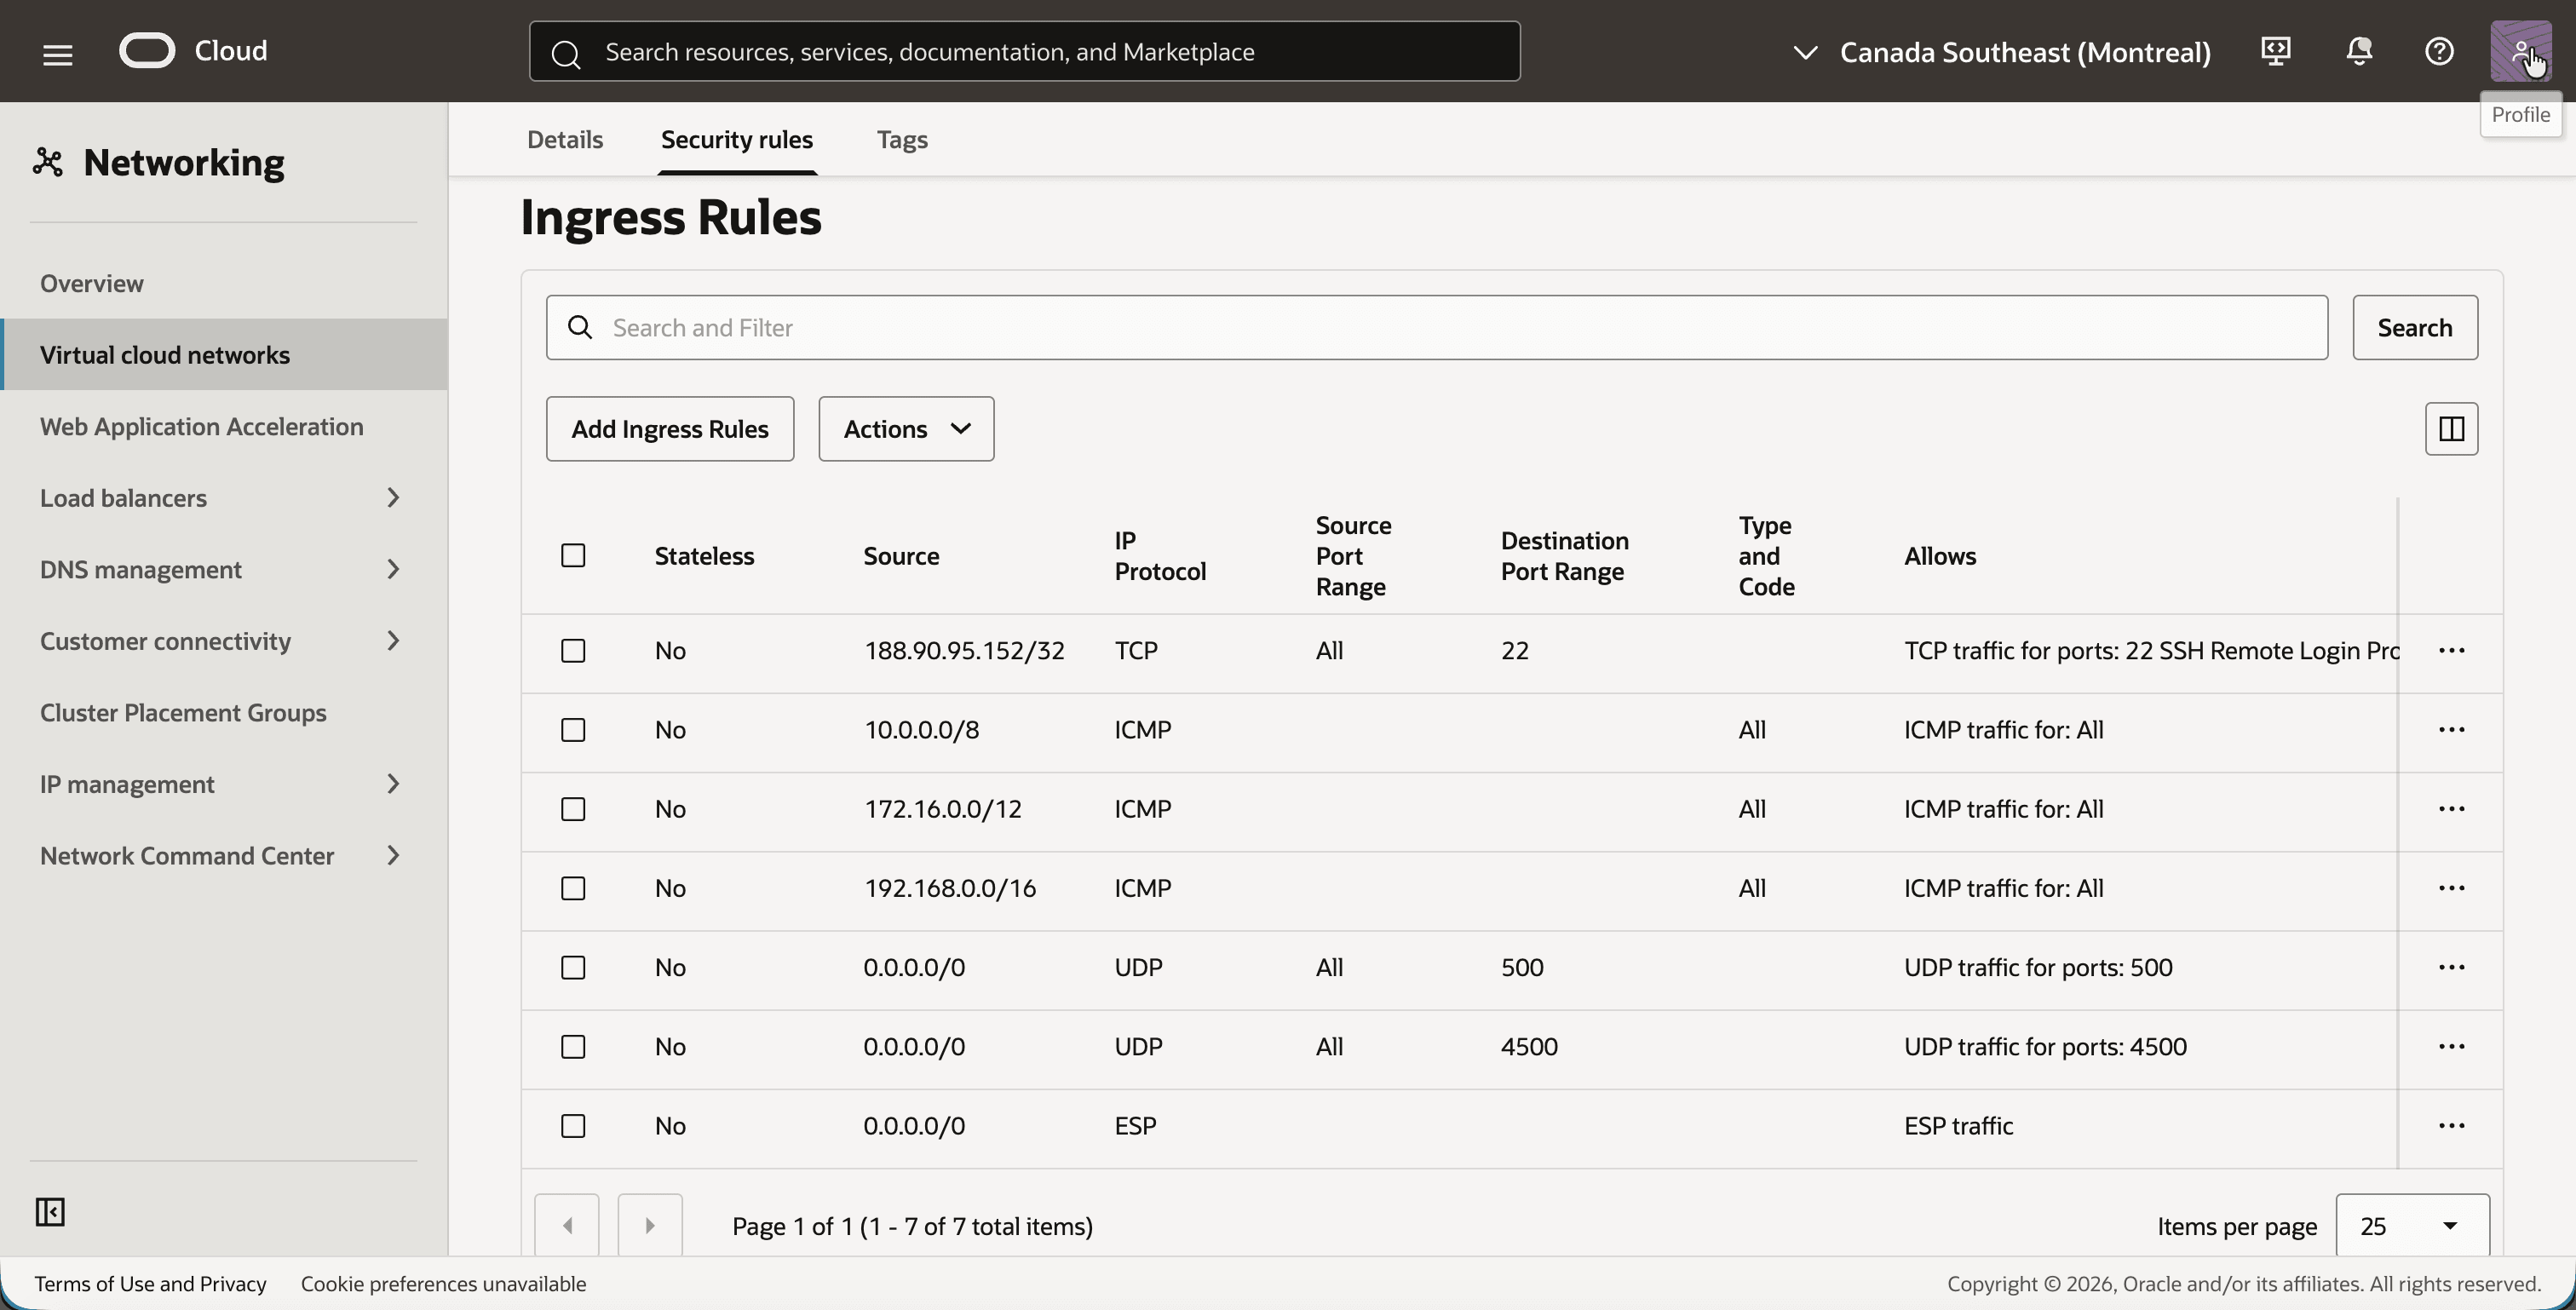
- Stellen Sie sicher, dass die Sicherheitsliste die folgenden Ingress-Regeln enthält, und fügen Sie die fehlenden Regeln hinzu:
- TCP-Port
22von Ihrer eigenen öffentlichen IP-Adresse für SSH. - ICMP von
10.0.0.0/8,172.16.0.0/12und192.168.0.0/16. - UDP-Port
500, UDP-Port4500und ESP von0.0.0.0/0.
- TCP-Port
- Öffnen Sie die Standardsicherheitsliste von
uc3-vcn-onpremauf dieselbe Weise. - Stellen Sie sicher, dass es die gleichen Ingress-Regeln hat.
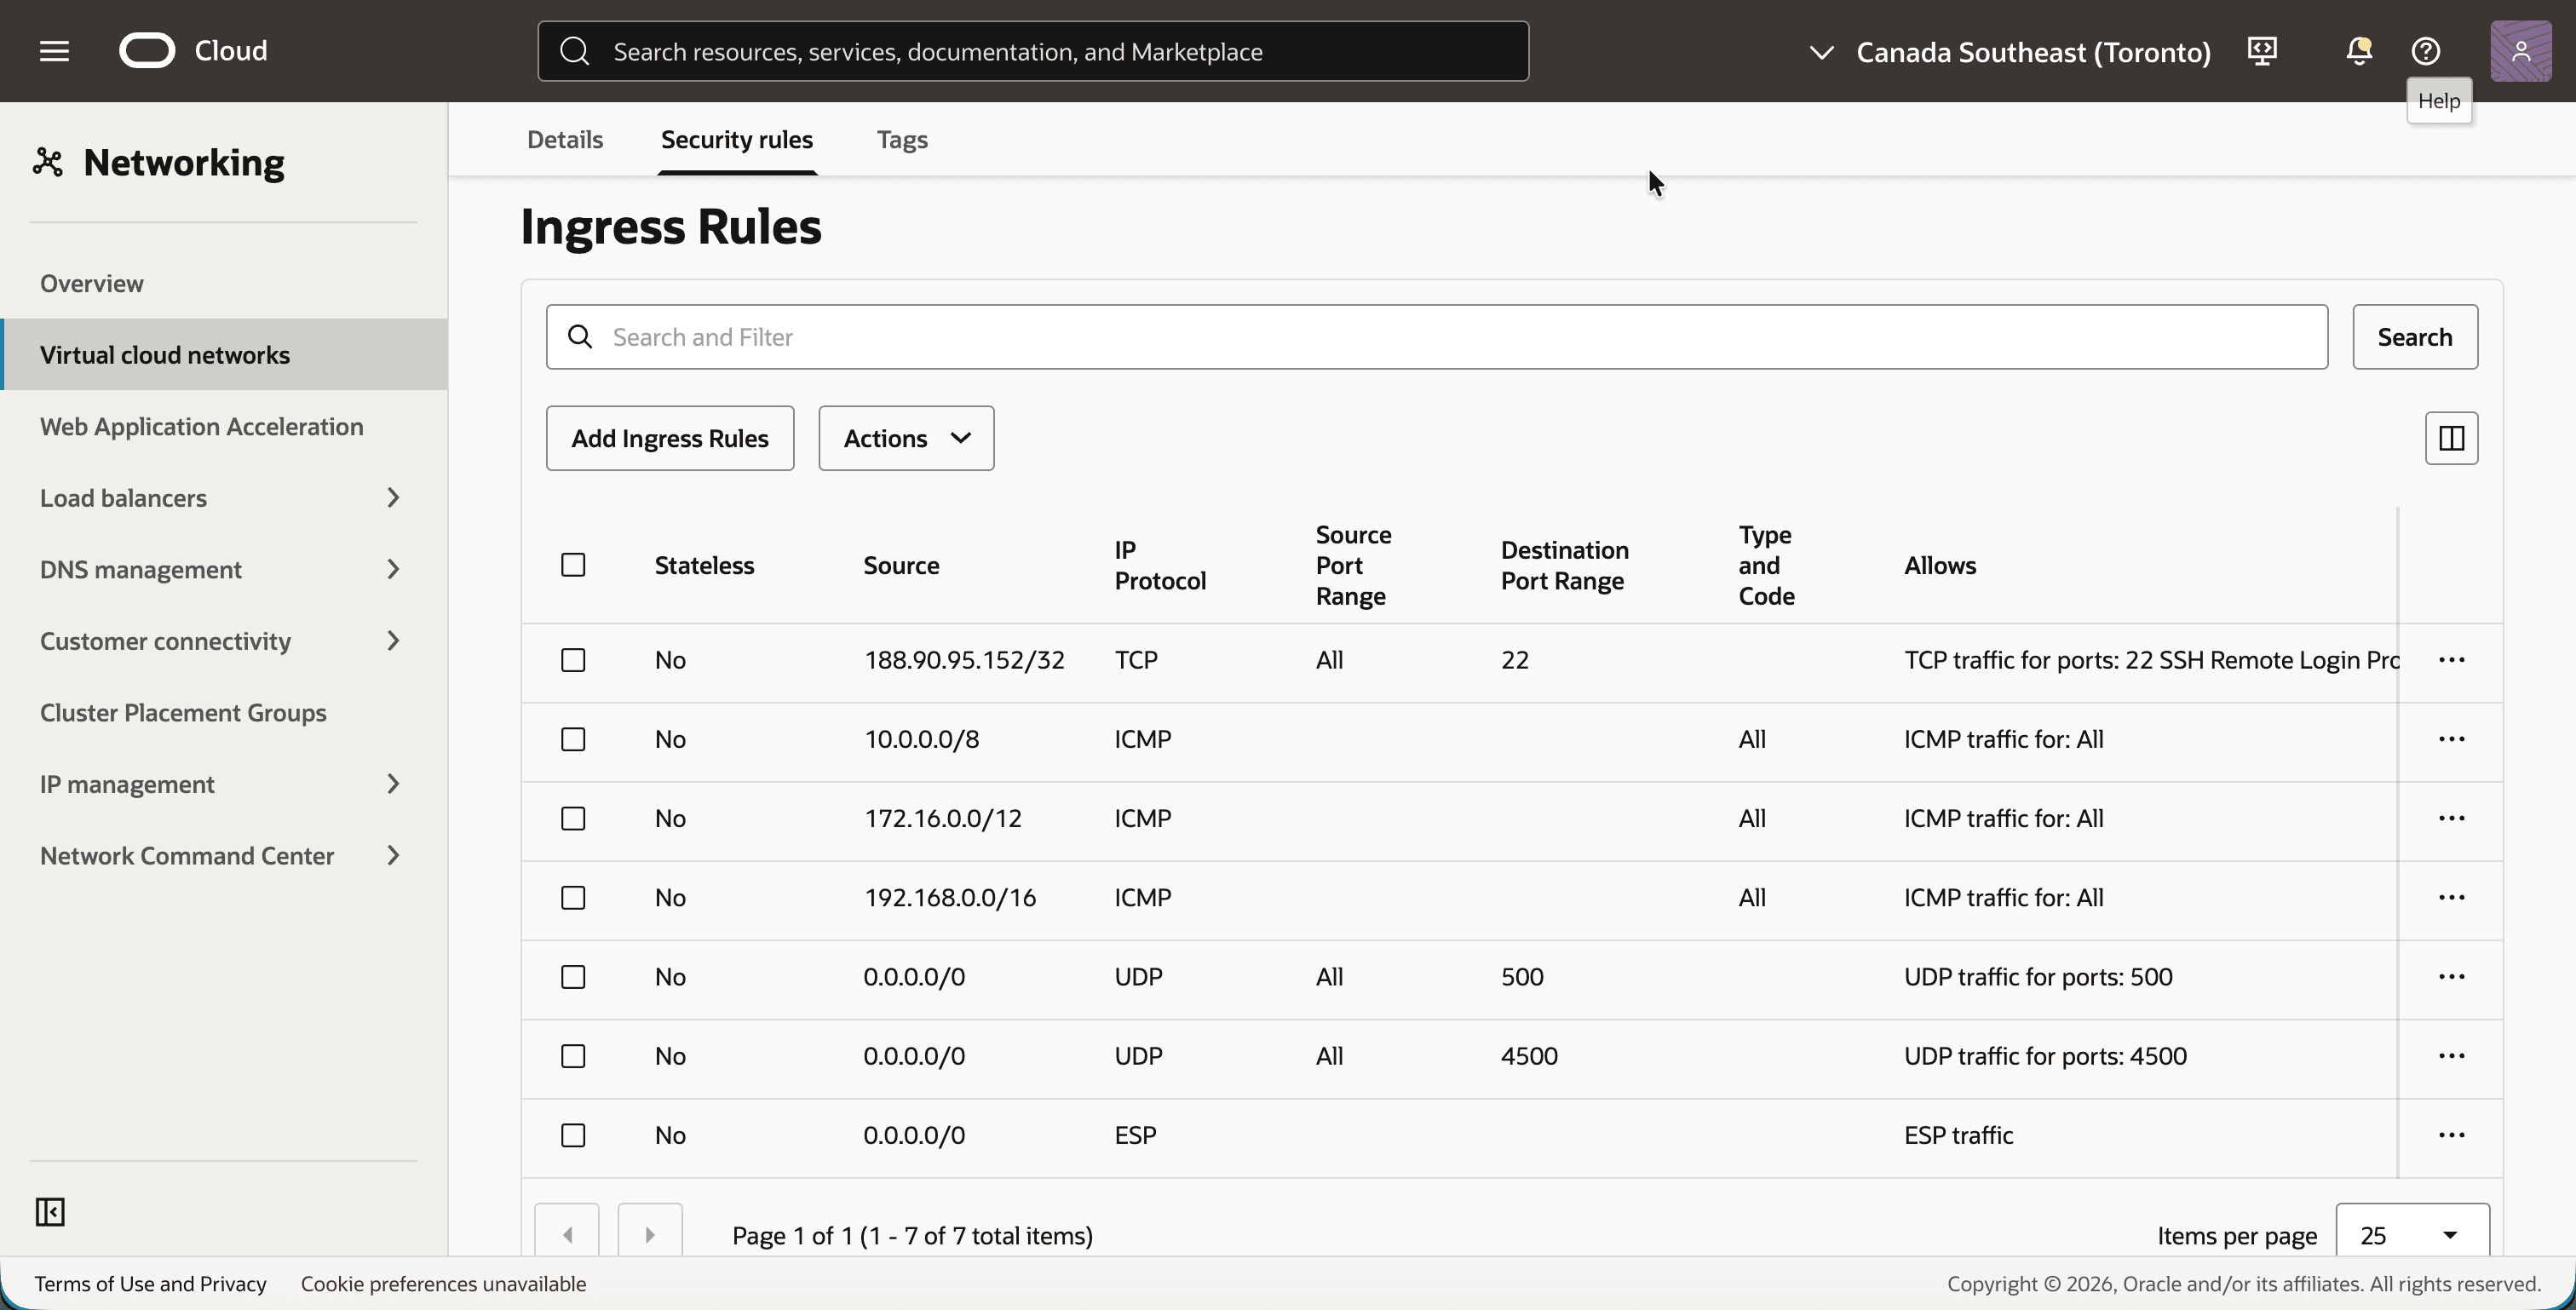
[!] HINWEIS] Auf OCI-Seite sind die IPSec-Regeln nicht erforderlich, da die Tunnel auf dem DRG enden und nicht auf einer Instanz im VCN. Sie werden auf der simulierten On-Premise-Seite benötigt, wo die Tunnel auf der Libreswan-Instanz enden.
Schritt 04: Konfigurieren Sie das Routing auf der On-Premise-Seite
On-Premises-Hosts müssen wissen, wie sie OCI erreichen. Sie verwenden das Schatten-CIDR der OCI-Seite, 192.168.10.0/24, und die Route dafür verweist auf den On-Premise-Router. Das ist das einzige, was das On-Premises-Netzwerk über die Übersetzung wissen muss.
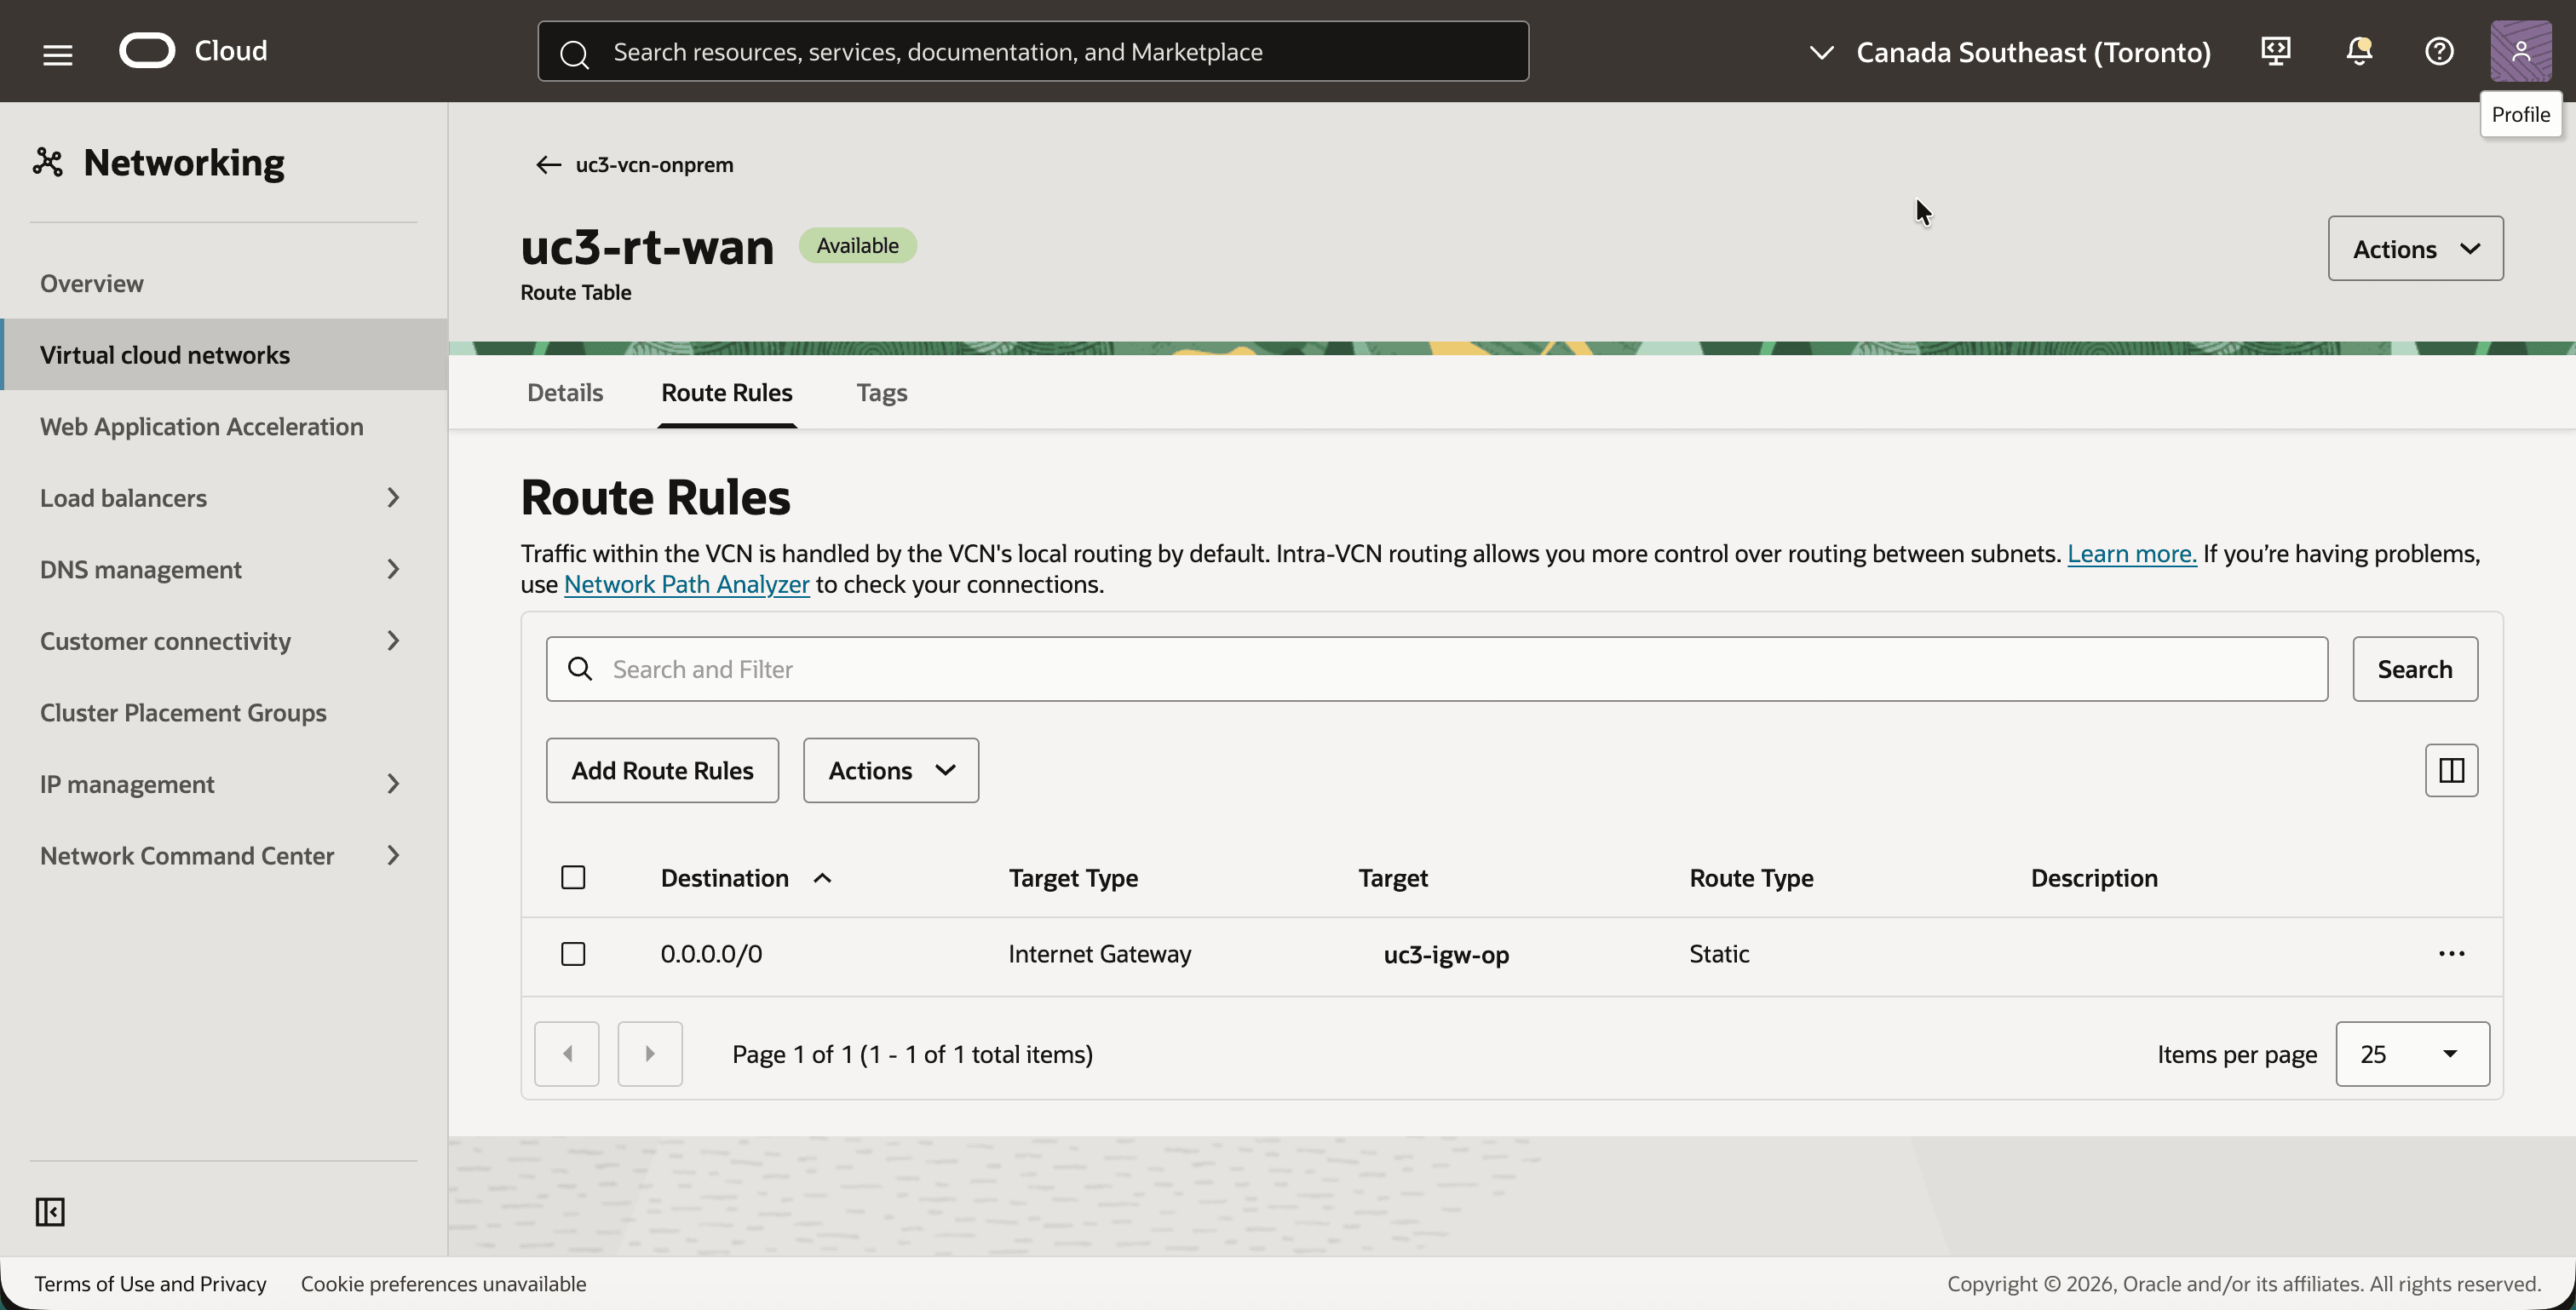
- Klicken Sie in
uc3-vcn-onpremauf die Registerkarte Routing, und klicken Sie auf die Routentabelleuc3-rt-wan. Dies ist die Routentabelle des WAN-Subnetzes. - Beachten Sie die Single-Routing-Regel
0.0.0.0/0mit dem Zieluc3-igw-op. Der Router verwendet ihn, um die Oracle-VPN-Endpunkte über das Internet zu erreichen.
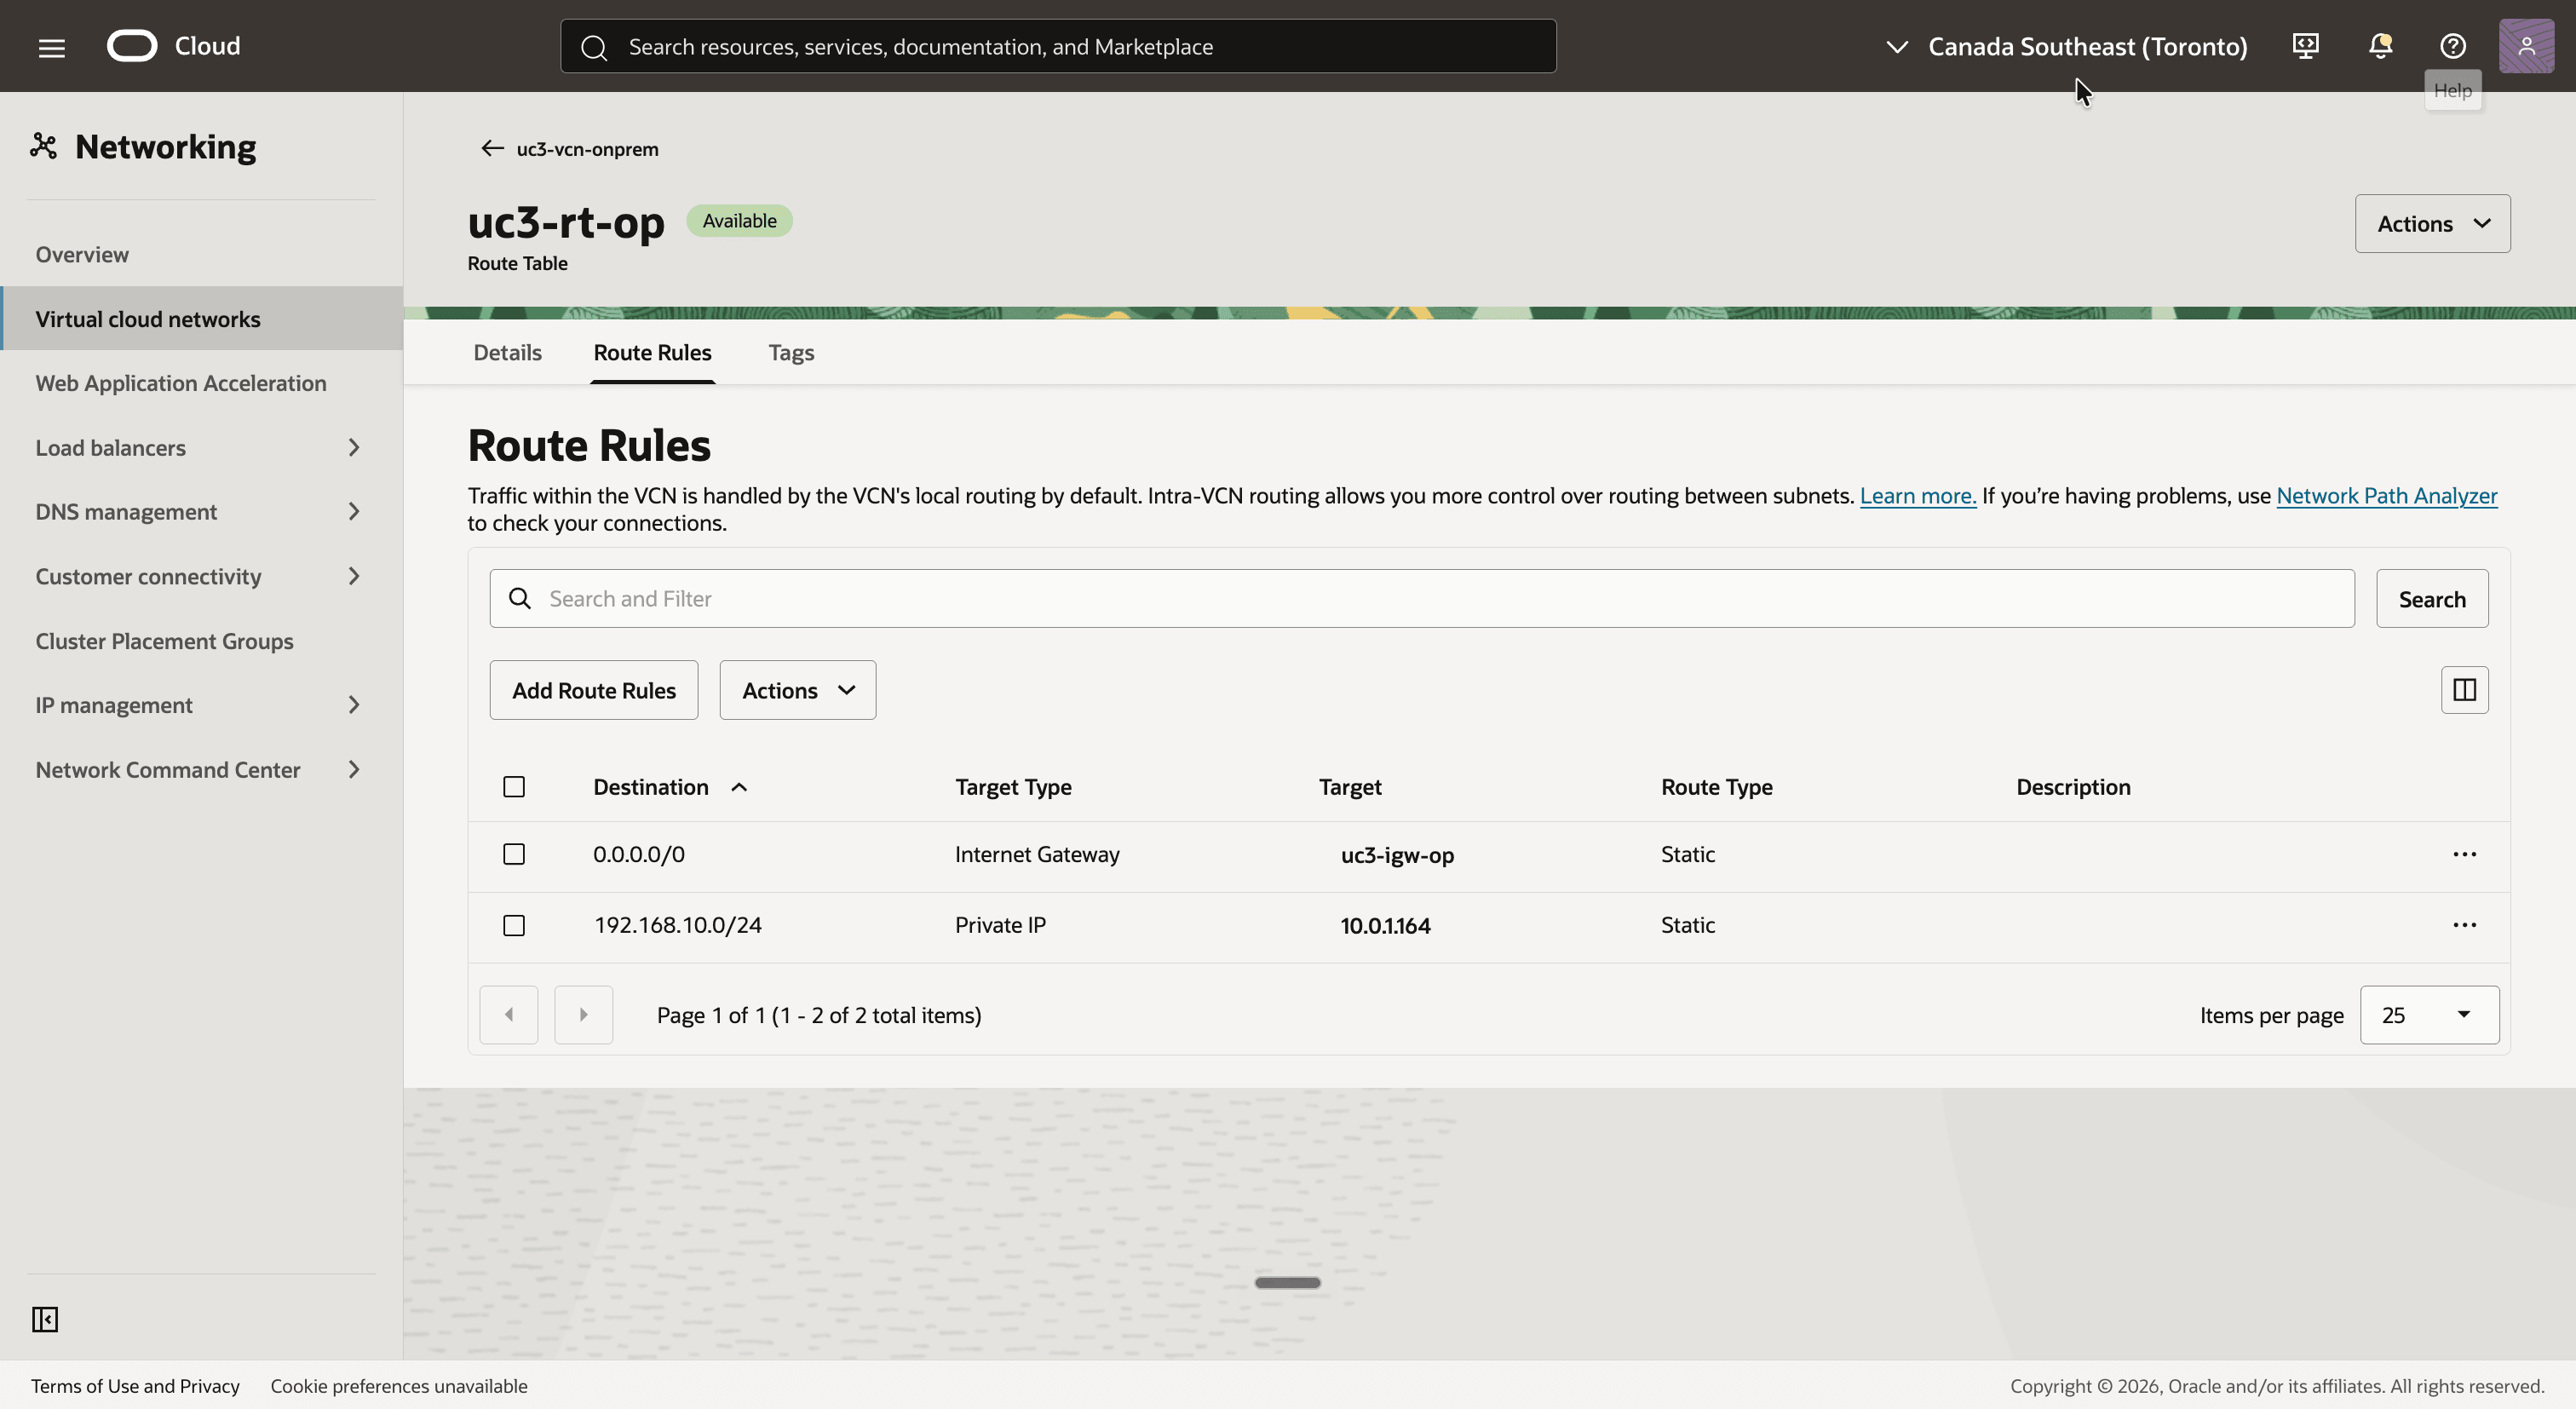
- Gehen Sie zurück und klicken Sie auf die Routentabelle
uc3-rt-op. Dies ist die Routentabelle des LAN-Subnetzes. - Fügen Sie eine Routingregel für das Schatten-CIDR der OCI-Seite hinzu, sodass die Routentabelle die folgenden beiden Routingregeln enthält:
0.0.0.0/0mit dem Zieluc3-igw-opfür SSH-Zugriff über das Internet.192.168.10.0/24(das Schatten-CIDR der OCI-Seite) mit dem Zieltyp Private IP und dem Ziel10.0.1.164, der LAN-Adresse des Libreswan-Routers.
Schritt 05: DRG erstellen und VCN anhängen
Auf der OCI-Seite erstellen wir das DRG. Er ruft jetzt einen VCN-Anhang ab. Im nächsten Schritt werden zwei IPSec-Tunnelanhänge automatisch hinzugefügt.
- Wählen Sie die Region Canada Southeast (Montreal) aus.
- Öffnen Sie das Navigationsmenü, klicken Sie auf Networking, dann auf Kundenkonnektivität und dann auf Dynamisches Routinggateway.
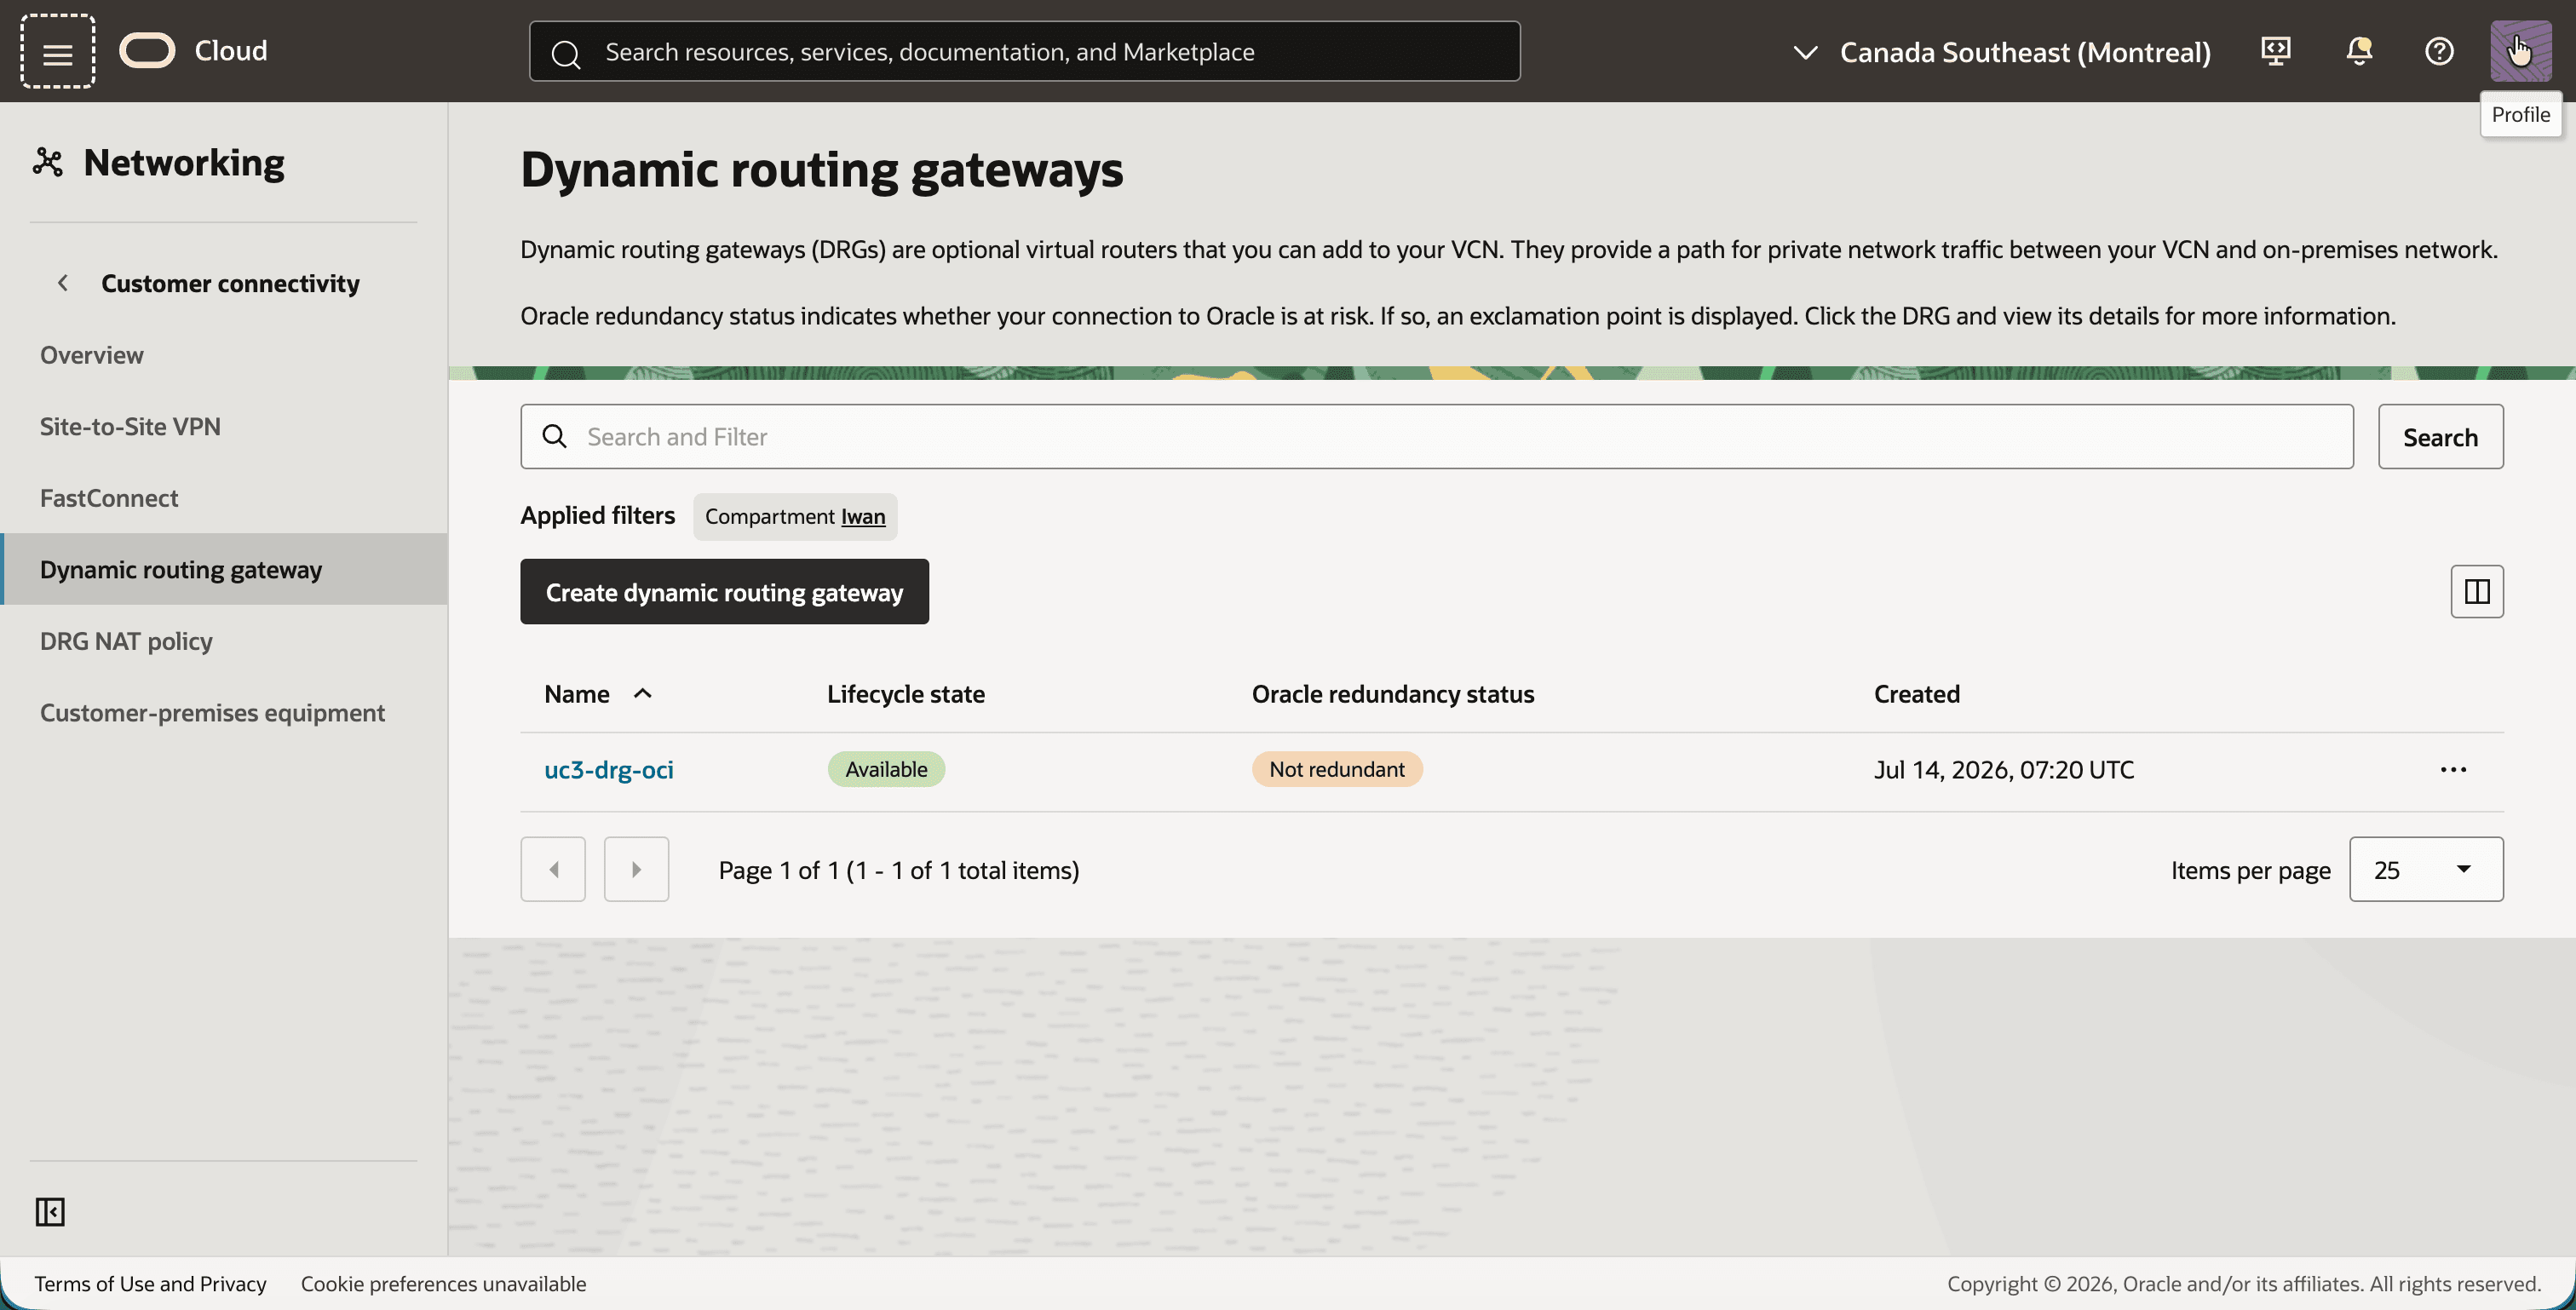
- Klicken Sie auf die Schaltfläche Dynamisches Routinggateway erstellen, und erstellen Sie ein DRG mit dem Namen
uc3-drg-oci. - Beachten Sie, dass das DRG Verfügbar ist.
- Klicken Sie auf
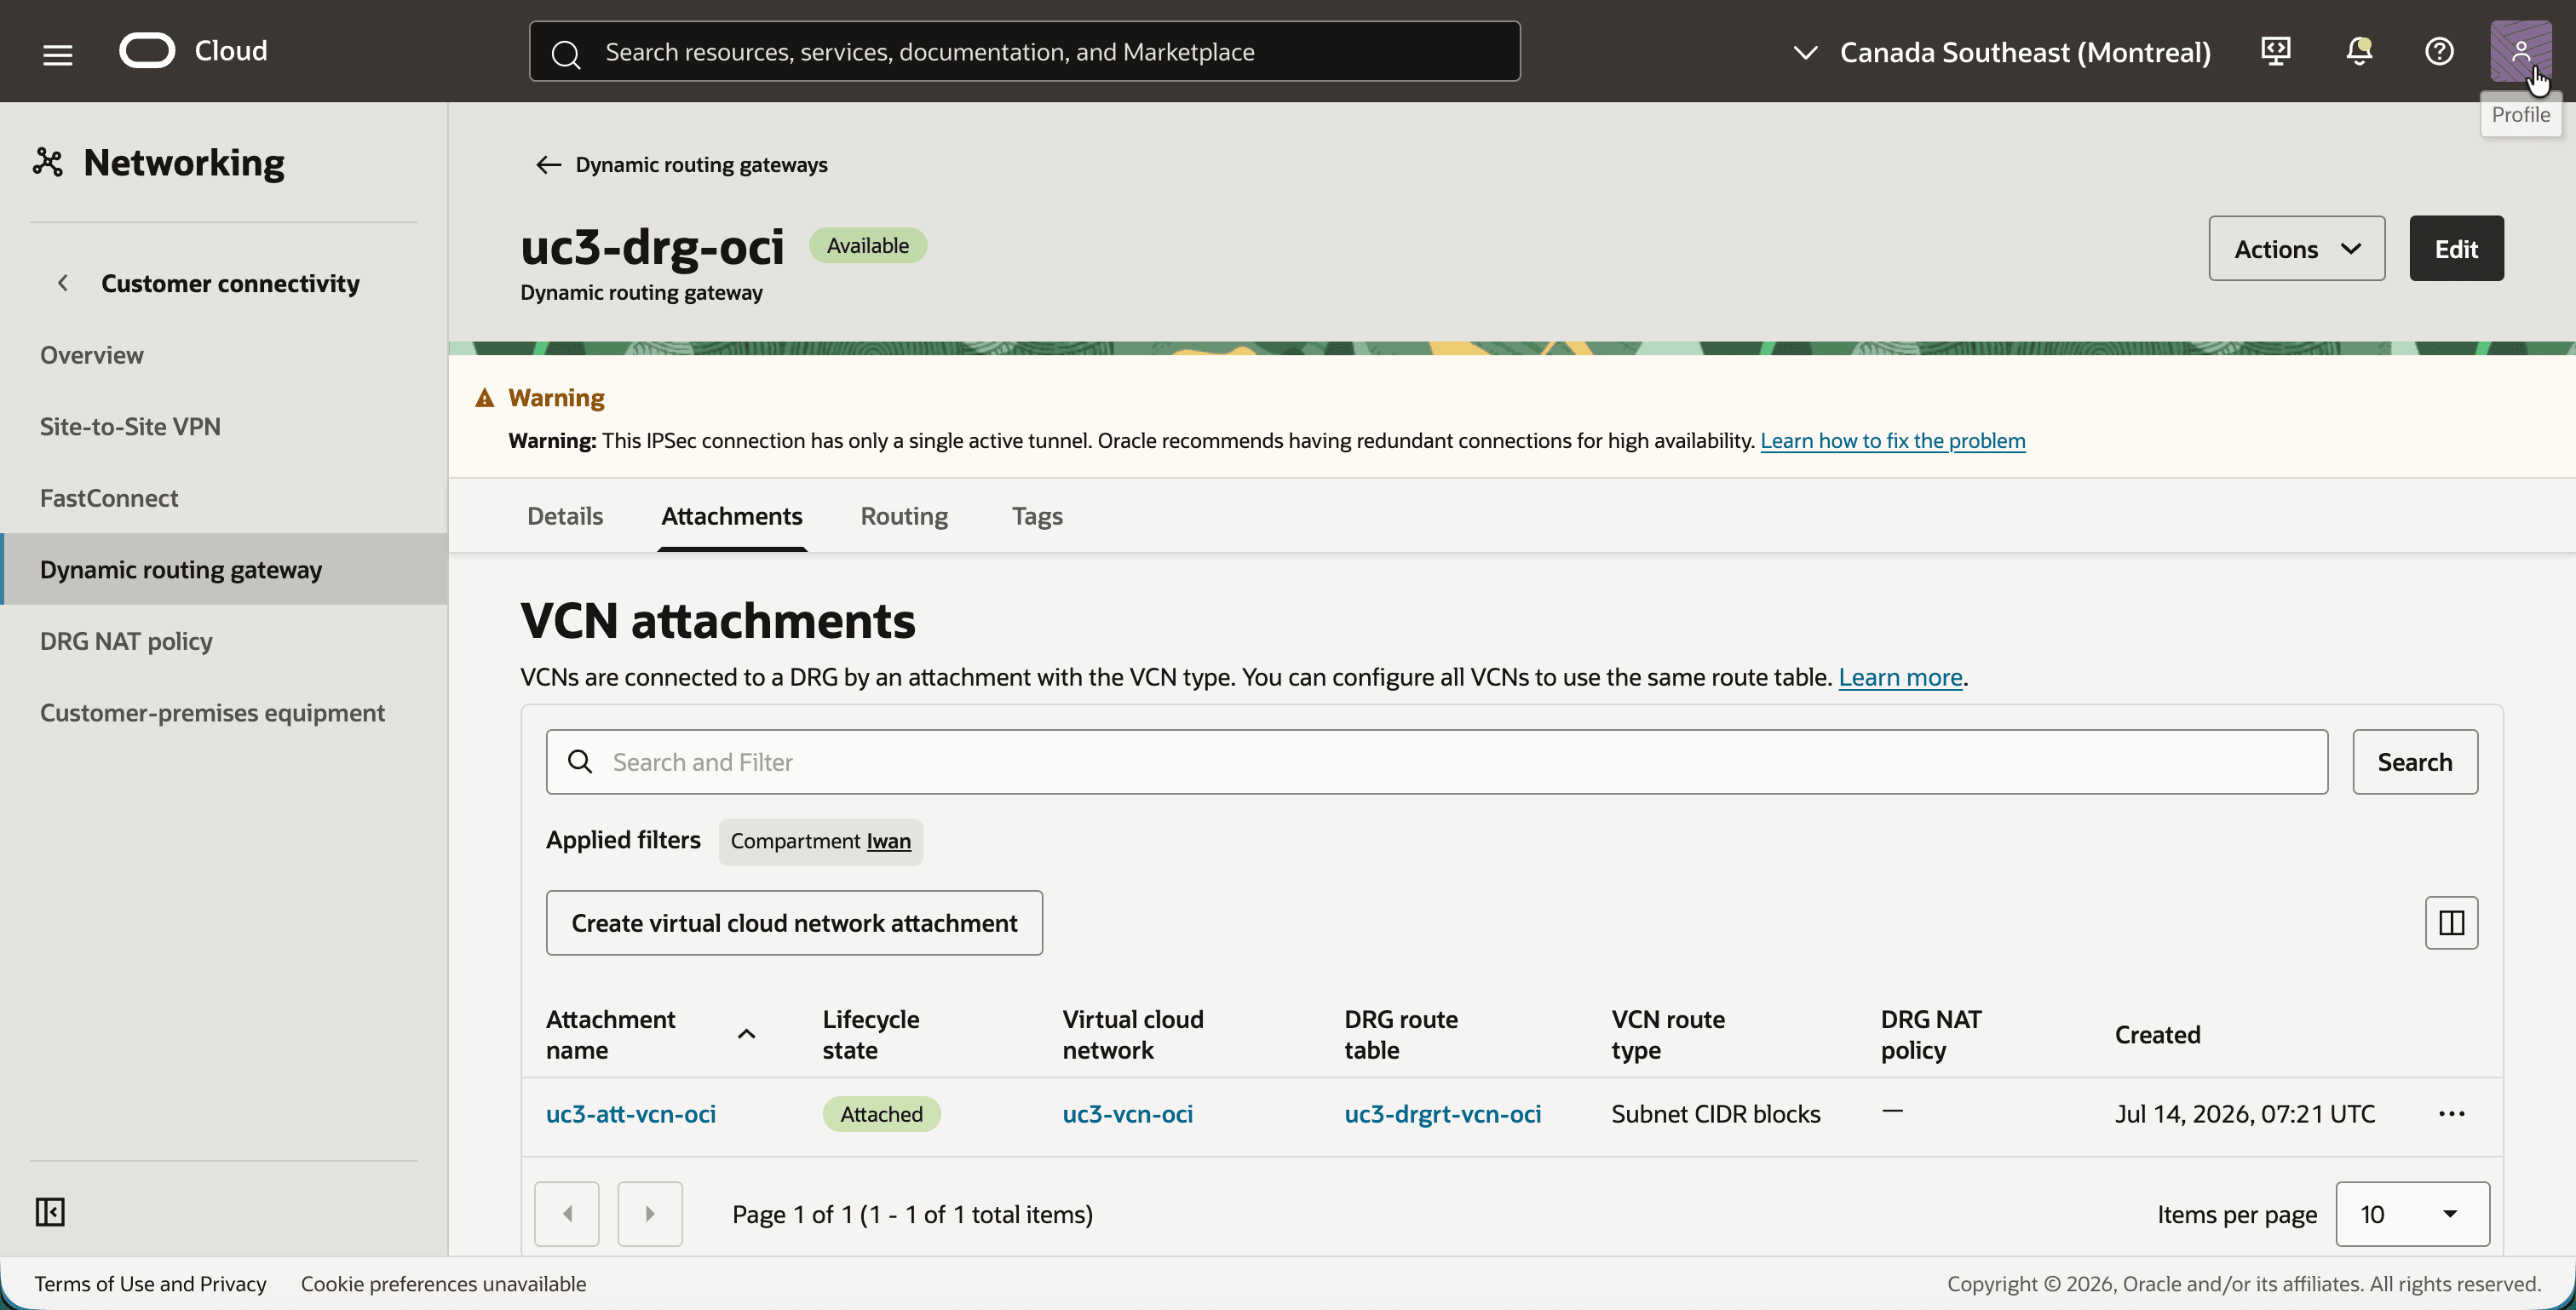
uc3-drg-ociund dann auf die Registerkarte Anhänge. - Klicken Sie auf die Schaltfläche Virtuellen Cloud-Netzwerkanhang erstellen, und erstellen Sie den Anhang
uc3-att-vcn-ocifür das VCNuc3-vcn-oci. - Beachten Sie, dass der Anhang die DRG-Routentabelle
uc3-drgrt-vcn-ociverwendet und die keine DRG-NAT-Policy enthält. Die DRG-Routentabellen werden in Schritt 09 konfiguriert.
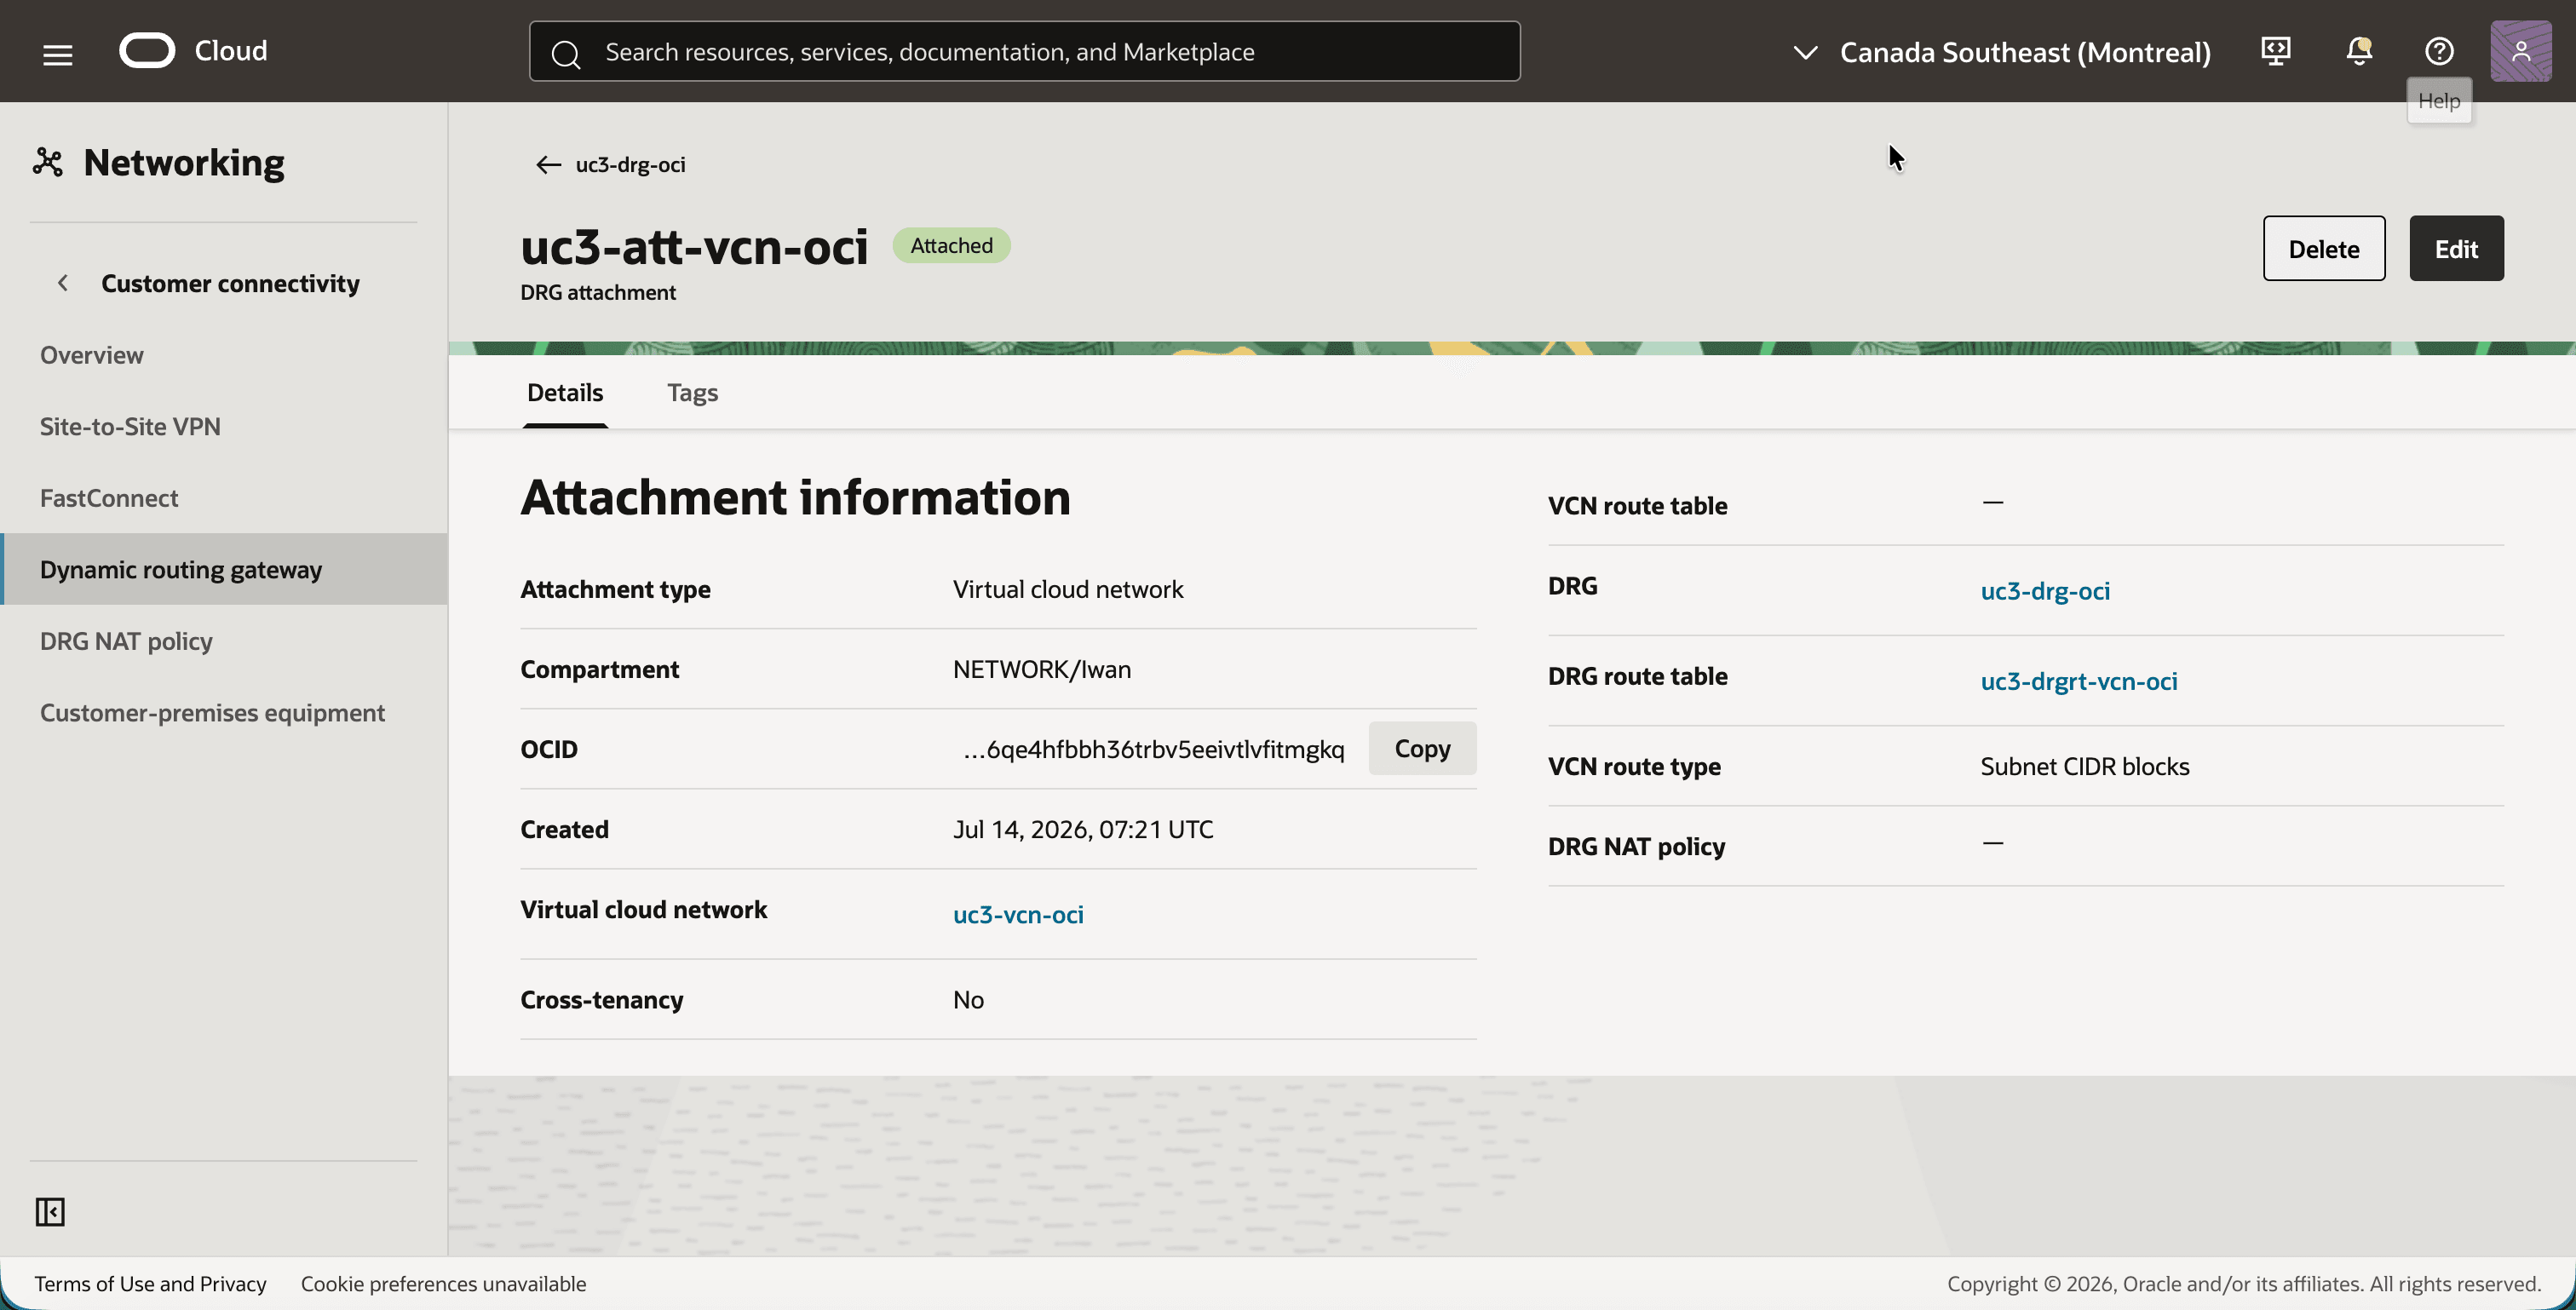
- Klicken Sie auf den Anhang
uc3-att-vcn-oci. - Beachten Sie die DRG-Routentabelle
uc3-drgrt-vcn-ociund das leere Feld DRG-NAT-Policy.
[!] HINWEIS: In den Screenshots wird eine Warnung angezeigt, dass die IPSec-Verbindung nur einen einzelnen aktiven Tunnel enthält. In der DRG-Liste wird Nicht redundant angezeigt. Sie wurden genommen, während einer der beiden Tunnel heruntergefahren war. Die Warnung verschwindet, wenn beide Tunnel hoch sind.
Schritt 06: Site-to-Site-VPN erstellen
Das Site-to-Site-VPN verbindet das DRG mit dem On-Premise-Router. Es benötigt ein Customer-Premise-Equipment-(CPE-)Objekt, das die öffentliche IP-Adresse des Routers darstellt, und eine IPSec-Verbindung, die zwei Tunnel zur Redundanz erstellt.
- Öffnen Sie das Navigationsmenü, klicken Sie auf Networking, dann auf Kundenkonnektivität und dann auf Customer-Premise-Equipment.
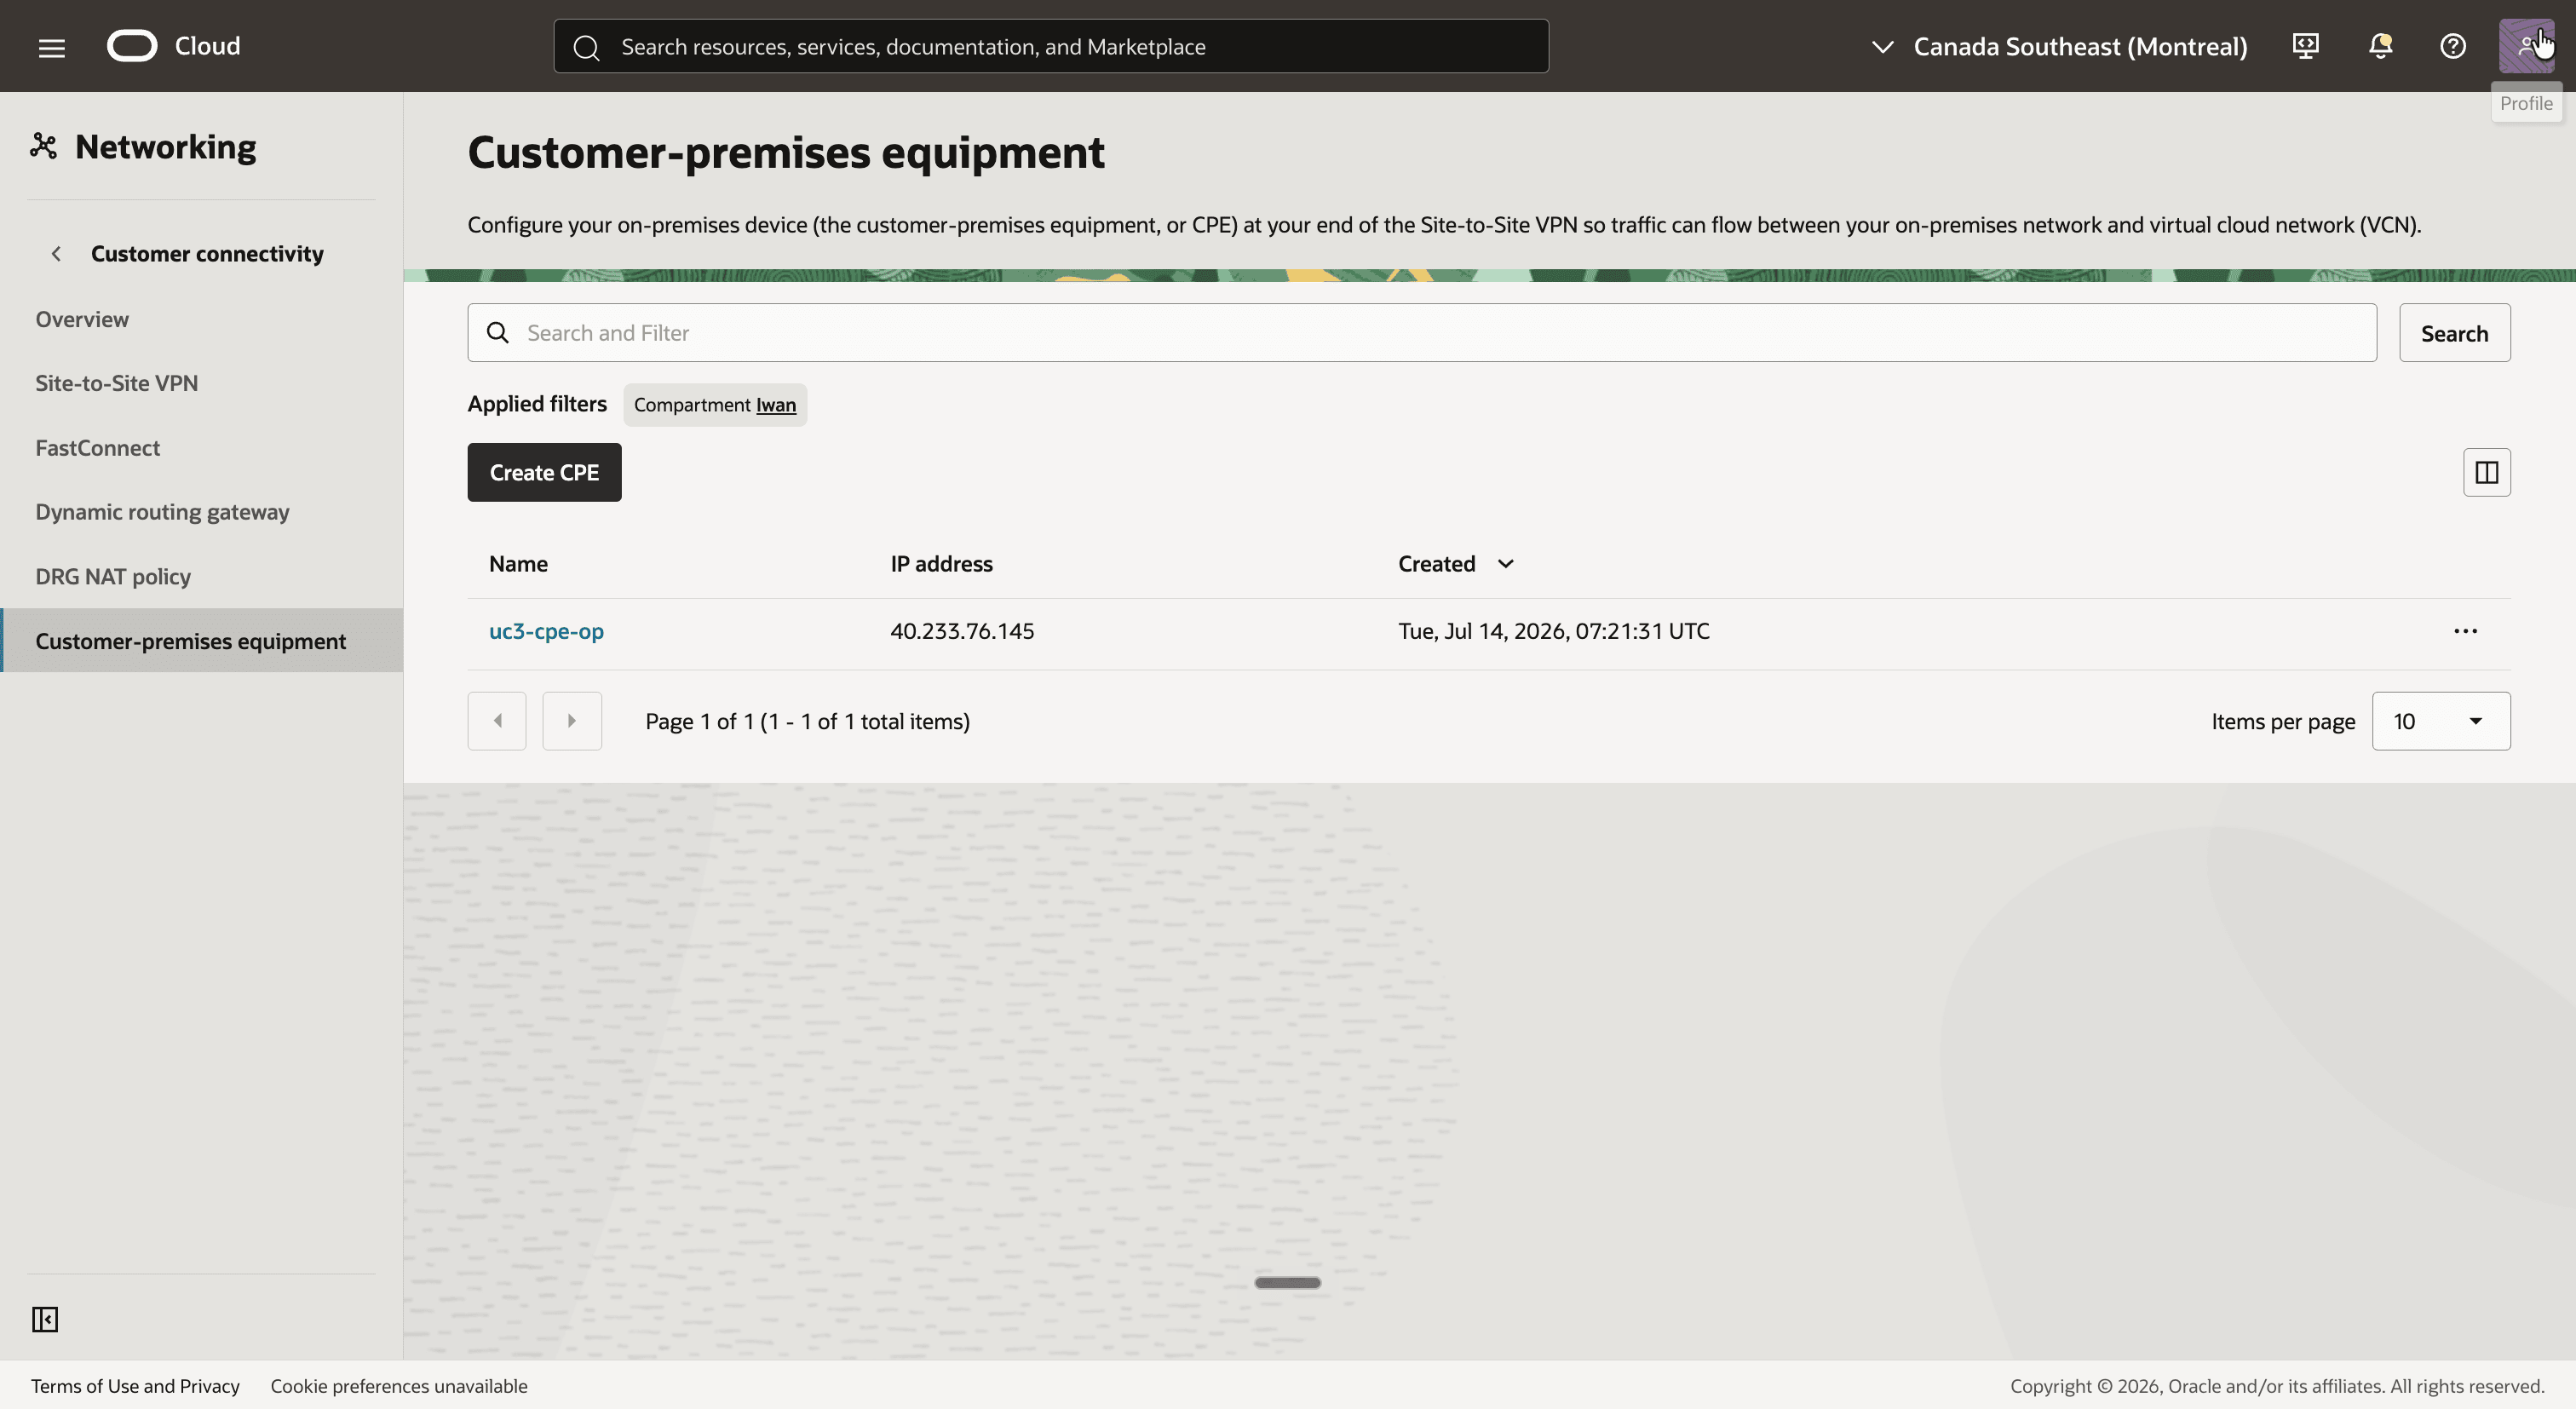
- Klicken Sie auf die Schaltfläche CPE erstellen, und erstellen Sie ein CPE mit dem Namen
uc3-cpe-opund der IP-Adresse40.233.76.145, der öffentlichen IP-Adresse des On-Premise-Routers. - Beachten Sie das CPE
uc3-cpe-opmit der IP-Adresse40.233.76.145.
- Klicken Sie im Menü auf der linken Seite auf Site-to-Site-VPN.
- Klicken Sie auf die Schaltfläche Verbindung IPSec erstellen, und erstellen Sie eine Verbindung mit den folgenden Werten:
- Name:
uc3-ipsec - Customer-Premises-Ausrüstung:
uc3-cpe-op - Dynamisches Routinggateway:
uc3-drg-oci - Routingtyp für beide Tunnel: Policy-basiertes Routing
- IKE-Version für beide Tunnel: IKEv1
- Name:
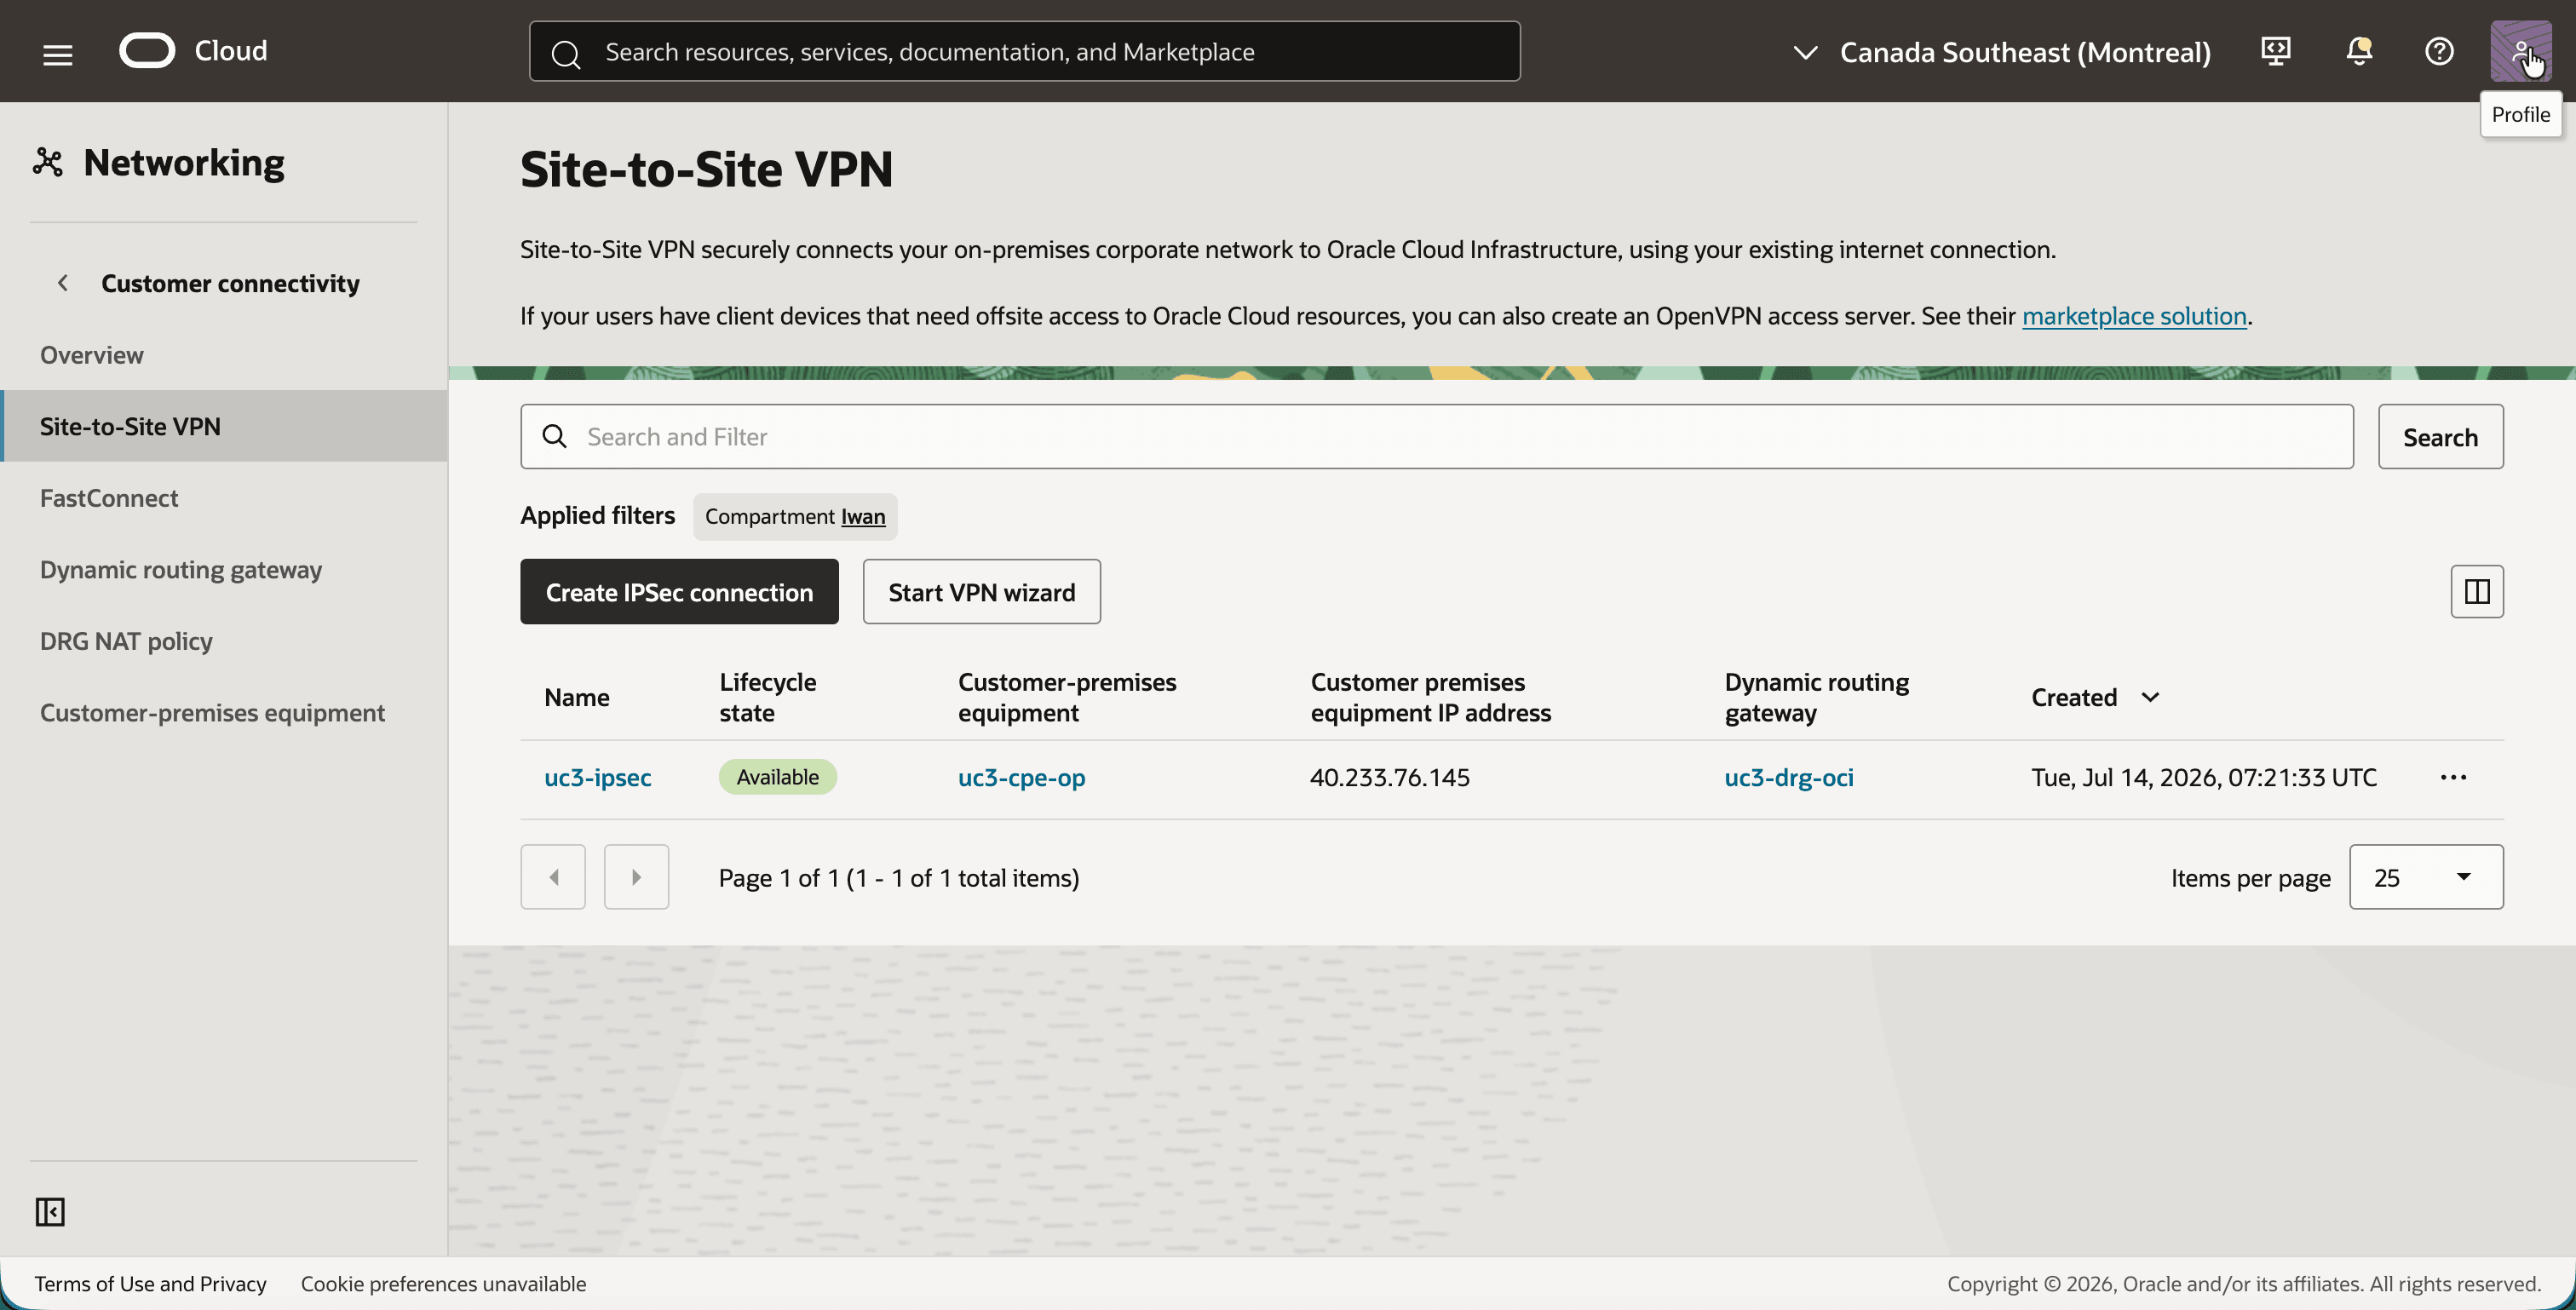
- Beachten Sie die Verbindung IPSec
uc3-ipsecmit dem CPEuc3-cpe-opund dem DRGuc3-drg-oci.
- Klicken Sie auf
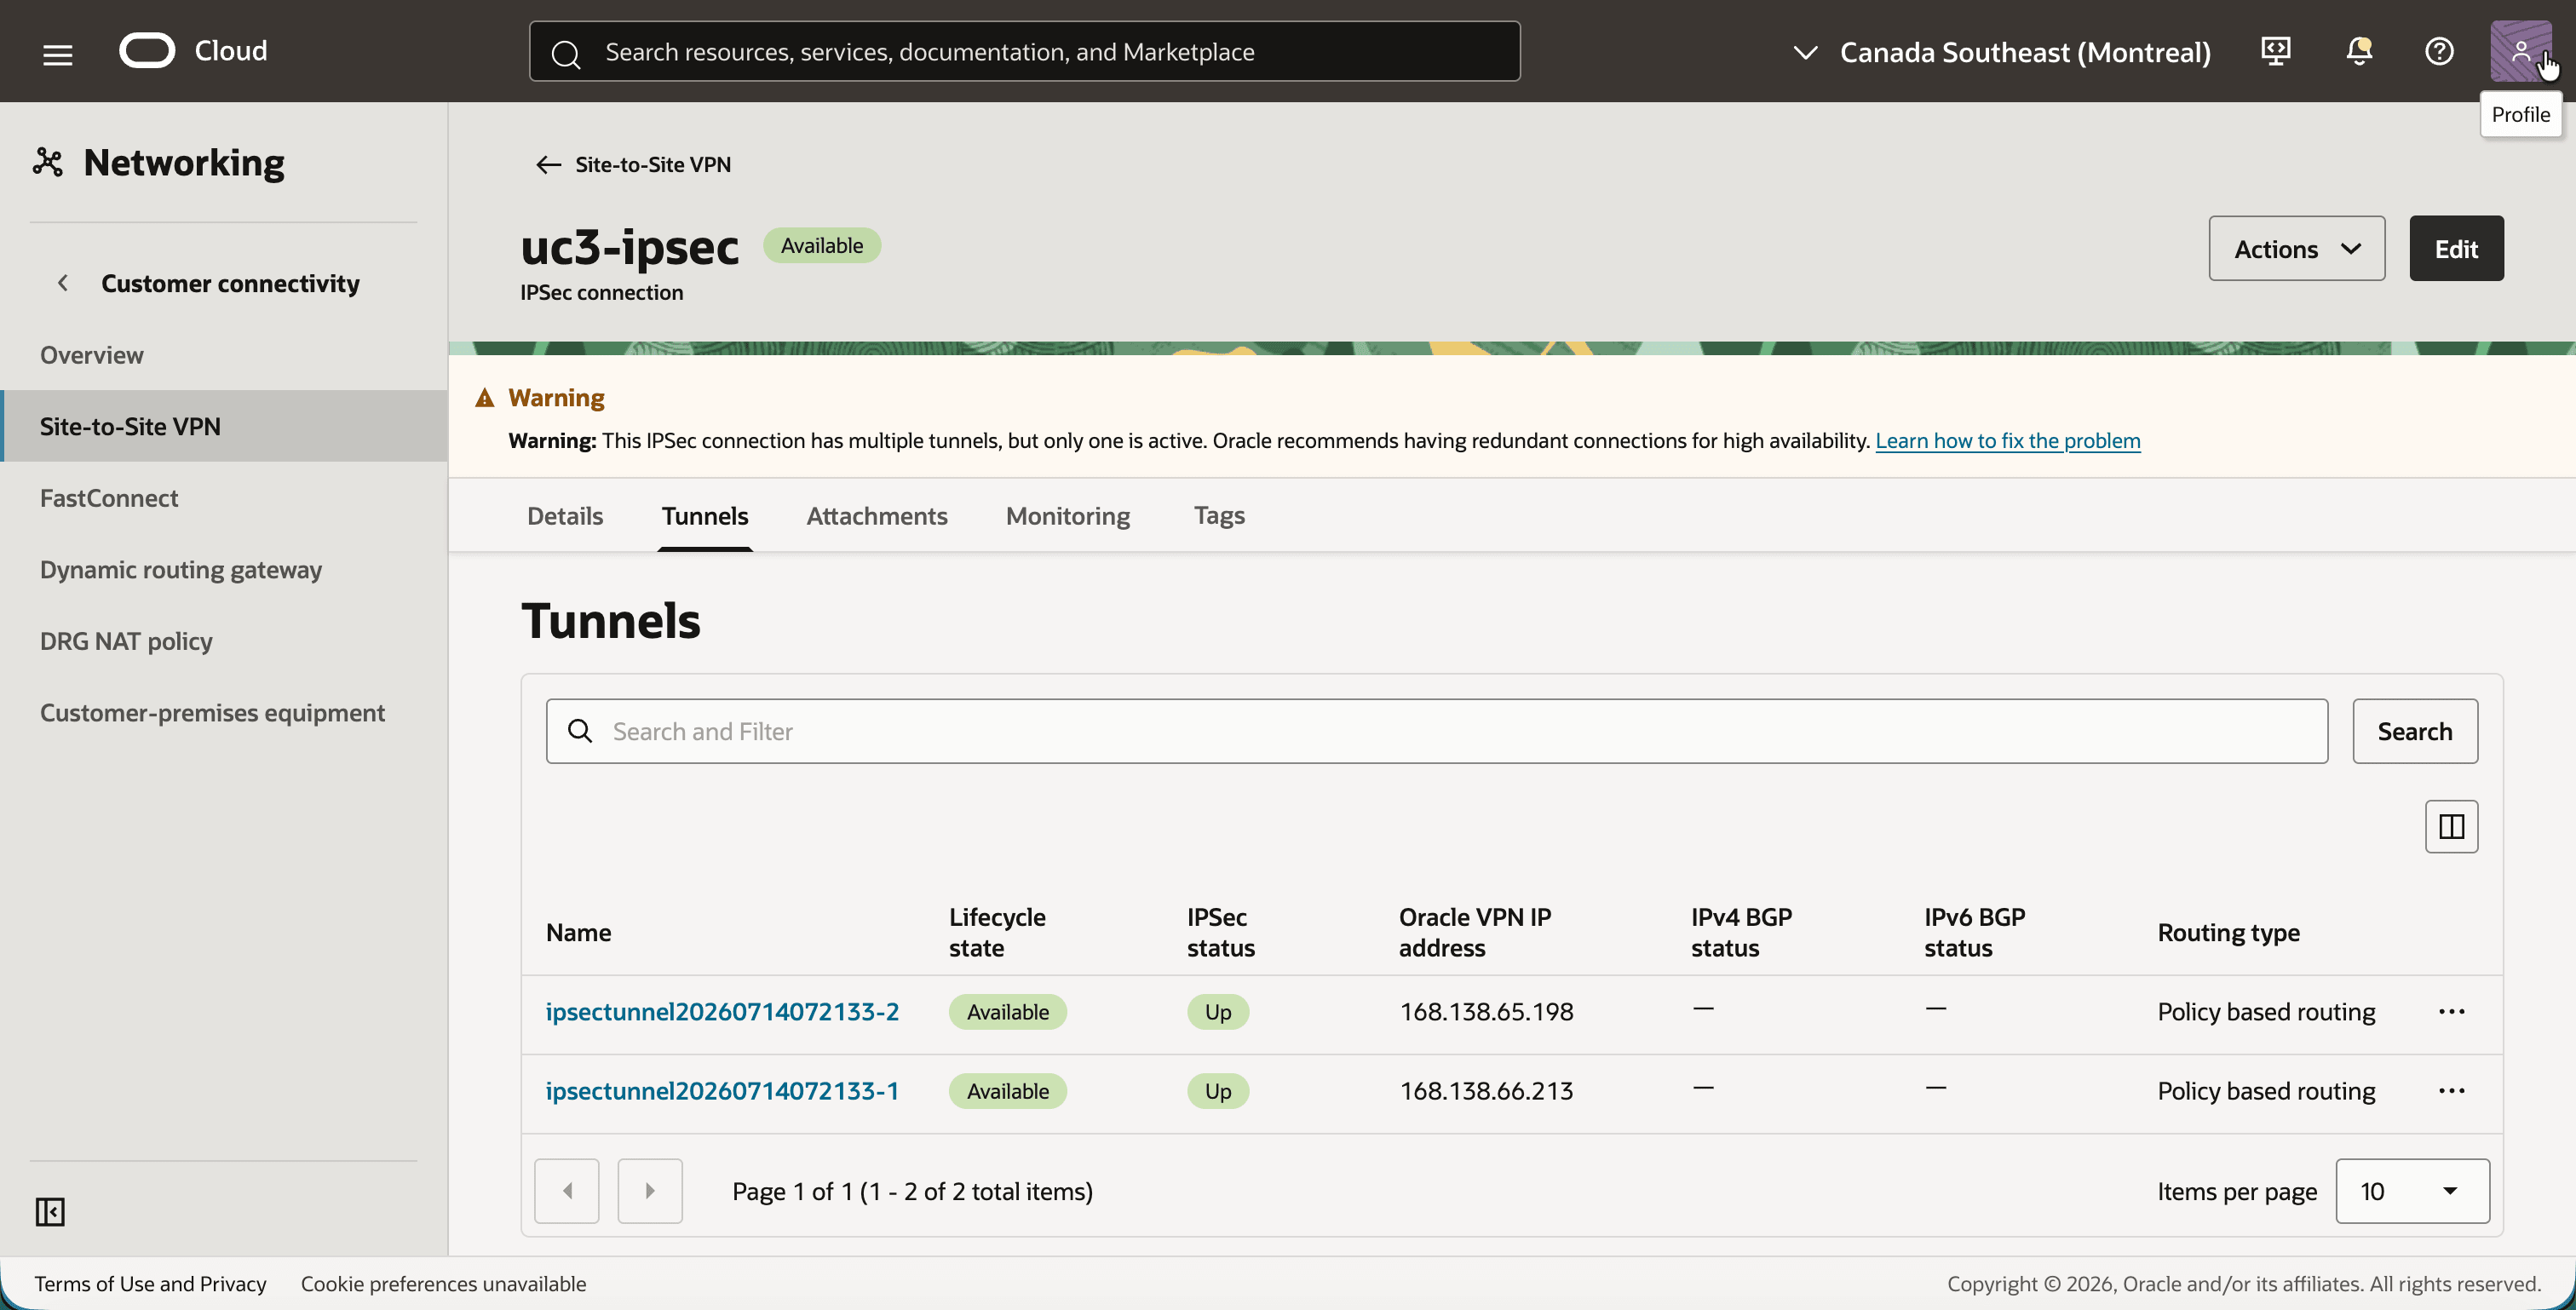
uc3-ipsecund dann auf die Registerkarte Tunnel. - Beachten Sie die beiden Tunnel, die jeweils eine eigene Oracle-VPN-IP-Adresse (
168.138.66.213und168.138.65.198) und den Routingtyp Policy-basierten Routing aufweisen. Der IPSec-Status wird nach Schritt 08 zu Hochgefahren.
- Klicken Sie auf jeden Tunnel, und notieren Sie sich die Oracle-VPN-IP-Adresse und das zugehörige Shared Secret. Sie benötigen beides für die Konfiguration des On-Premise-Routers.
Schritt 07: Konfigurieren der Verschlüsselungsdomain der Tunnel
Dieser Schritt ist spezifisch für NAT auf DRG über ein richtlinienbasiertes VPN, und hier geht am häufigsten eine Konfiguration schief. Ein Policy-basierter Tunnel verfügt über eine Verschlüsselungsdomain: eine Liste der CIDRs auf der Oracle-Seite und eine Liste der CIDRs auf der On-Premise-Seite. Der Tunnel führt nur Verkehr zwischen diesen CIDRs.
Das DRG wendet die NAT-Regel an, bevor ein Paket in den Tunnel gelangt und danach herauskommt. Die Pakete im Tunnel sehen also so aus:
| Seite des Tunnels | Adresse im Tunnel | Warum |
|---|---|---|
| Oracle | 192.168.10.0/24 |
Die OCI-Seite wurde bereits in ihr Schatten-CIDR übersetzt. |
| On Premise | 10.0.1.0/24 |
Die On-Premises-Seite verwendet ihre echten Adressen. Es ist keine NAT bekannt. |
Die Oracle-Seite der Verschlüsselungsdomain ist also das Schatten-CIDR von OCI, nicht das echte CIDR des VCN.
Es gibt einen zweiten Grund, die Verschlüsselungsdomain zu bearbeiten. Im Policy-basierten Modus lernt das DRG seine Routen zum Tunnel von den On-Premise-CIDRs der Verschlüsselungsdomain. Das echte On-Premise-CIDR 10.0.1.0/24 überschneidet sich mit dem VCN und gibt dem DRG keine verwendbare Route. Die Instanzen in OCI senden ihren Traffic an das On-Premise-Schatten-CIDR 192.168.20.0/24, sodass das DRG eine Route benötigt. Diese Route erhalten Sie, indem Sie 192.168.20.0/24 als zweites On-Premise-CIDR hinzufügen.
- Öffnen Sie in der Registerkarte Tunnel von
uc3-ipsecden ersten Tunnel, und klicken Sie auf die Schaltfläche Bearbeiten. - Legen Sie die Verschlüsselungsdomain wie folgt fest:
- Oracle Cloud-CIDR-Blöcke:
192.168.10.0/24 - On-Premise-CIDR-Blöcke:
10.0.1.0/24und192.168.20.0/24
- Oracle Cloud-CIDR-Blöcke:
- Speichern Sie die Änderungen, und wiederholen Sie diese für den zweiten Tunnel. Sie prüfen das Ergebnis in Schritt 08, wenn die Tunnel hochgefahren sind.
Das gleiche können Sie mit der OCI-CLI tun. Wiederholen Sie den Befehl für beide Tunnel:
cat > tunnel-encryption-domain.json <<'EOF'
{
  "routing": "POLICY",
  "encryptionDomainConfig": {
    "oracleTrafficSelector": ["192.168.10.0/24"],
    "cpeTrafficSelector": ["10.0.1.0/24", "192.168.20.0/24"]
  }
}
EOF

oci raw-request --http-method PUT \
  --target-uri "https://iaas.ca-montreal-1.oraclecloud.com/20160918/ipsecConnections/<ipsec_connection_ocid>/tunnels/<tunnel_ocid>" \
  --request-body file://tunnel-encryption-domain.json
[!] HINWEIS] HINWEIS Das On-Premise-CIDR
192.168.20.0/24führt niemals Traffic durch den Tunnel. Der einzige Zweck besteht darin, dem DRG eine Route für das On-Premise-Schatten-CIDR zu geben, das auf den Tunnel zeigt. Der On-Premise-Router wird mit dem einzelnen Paar10.0.1.0/24und192.168.10.0/24konfiguriert, wie im nächsten Schritt dargestellt.
[!] HINWEIS] Wenn Sie die Verschlüsselungsdomain ändern, wird der Tunnel erneut bearbeitet. Erwarten Sie, dass es für etwa eine halbe Minute nach unten geht.
Schritt 08: Libreswan auf On-Premise-Seite konfigurieren
Jetzt ist der On-Premise-Router so konfiguriert, dass beide Tunnel hochgefahren werden. Wenn Sie einen echten Router verwenden, konfigurieren Sie ihn mit den Werten aus diesem Schritt: IKEv1, einem Pre-Shared Key und den Trafficselektoren 10.0.1.0/24 (lokal) und 192.168.10.0/24 (remote).
Mit Libreswan gibt es eine Sache zu kümmern. Beide Tunnel verwenden genau dieselben Trafficselektoren, und der Linux-Kernel kann nur eine IPSec-Policy für ein bestimmtes Subnetzpaar enthalten. Zwei einfache Verbindungen mit identischen Selektoren nehmen diese Richtlinie immer wieder voneinander ab, und die Tunnel klappen. Die Lösung besteht darin, jeder Verbindung ein eigenes mark und eine eigene VTI-Schnittstelle zu geben, damit der Kernel sie voneinander unterscheiden kann.
- Stellen Sie mit SSH eine Verbindung zu
uc3-inst-opher. - Erstellen Sie die Datei
/etc/ipsec.d/uc3-t2.conffür den ersten Tunnel (168.138.66.213):
conn uc3-t2
    auto=start
    authby=secret
    keyexchange=ike
    ikev2=no
    type=tunnel
    left=%defaultroute
    leftid=40.233.76.145
    leftsubnet=10.0.1.0/24
    right=168.138.66.213
    rightid=168.138.66.213
    rightsubnet=192.168.10.0/24
    ike=aes256-sha256;modp1536
    phase2alg=aes256-sha256
    pfs=yes
    encapsulation=yes
    ikelifetime=28800s
    salifetime=3600s
    mark=1/0xffffffff
    vti-interface=vti1
    vti-routing=no
vti-shared=no- Erstellen Sie die Datei
/etc/ipsec.d/uc3.conffür den zweiten Tunnel (168.138.65.198). Sie ist mit Ausnahme des Namens, der Oracle-VPN-IP-Adresse, der Marke und der VTI-Schnittstelle identisch:
conn uc3
    auto=start
    authby=secret
    keyexchange=ike
    ikev2=no
    type=tunnel
    left=%defaultroute
    leftid=40.233.76.145
    leftsubnet=10.0.1.0/24
    right=168.138.65.198
    rightid=168.138.65.198
    rightsubnet=192.168.10.0/24
    ike=aes256-sha256;modp1536
    phase2alg=aes256-sha256
    pfs=yes
    encapsulation=yes
    ikelifetime=28800s
    salifetime=3600s
    mark=2/0xffffffff
    vti-interface=vti2
    vti-routing=no
vti-shared=no- Erstellen Sie eine Secrets-Datei für jeden Tunnel mit dem Shared Secret aus Schritt 06, und schränken Sie die Berechtigungen mit
chmod 600ein:
# /etc/ipsec.d/uc3-t2.secrets
40.233.76.145 168.138.66.213 : PSK "<shared secret of tunnel 1>"

# /etc/ipsec.d/uc3.secrets
40.233.76.145 168.138.65.198 : PSK "<shared secret of tunnel 2>"- Starten Sie Libreswan:
sudo systemctl enable --now ipsec
sudo systemctl restart ipsec
Beachten Sie, dass leftsubnet das echte On-Premise-CIDR und rightsubnet das Schatten-CIDR von OCI ist. Dies entspricht der Verschlüsselungsdomain aus Schritt 07.
Das letzte Stück ist die Route zum OCI-Schatten-CIDR. Bei vti-routing=no fügt Libreswan keine Routen selbst hinzu. Daher wird eine Route pro Tunnel mit einer anderen Metrik hinzugefügt. Der erste Tunnel wird bevorzugt und der zweite übernimmt, wenn der erste ausfällt.
sudo ip route replace 192.168.10.0/24 dev vti1 metric 100
sudo ip route replace 192.168.10.0/24 dev vti2 metric 200
[!] HINWEIS: Eine Route, die mit
ip routehinzugefügt wird, geht nach einem Neustart verloren, und eine Route über einen Tunnel, der heruntergefahren ist, sendet Traffic in ein Schwarzes Loch. In der Übung prüft ein kleiner systemd-Service alle paar Sekunden, welche Tunnel eine aktive Sicherheitsverknüpfung aufweisen (ipsec whack --trafficstatus) und fügt die Route jedes Tunnels entsprechend hinzu oder entfernt sie. Ein Produktionsrouter hat dafür einen eigenen Mechanismus.
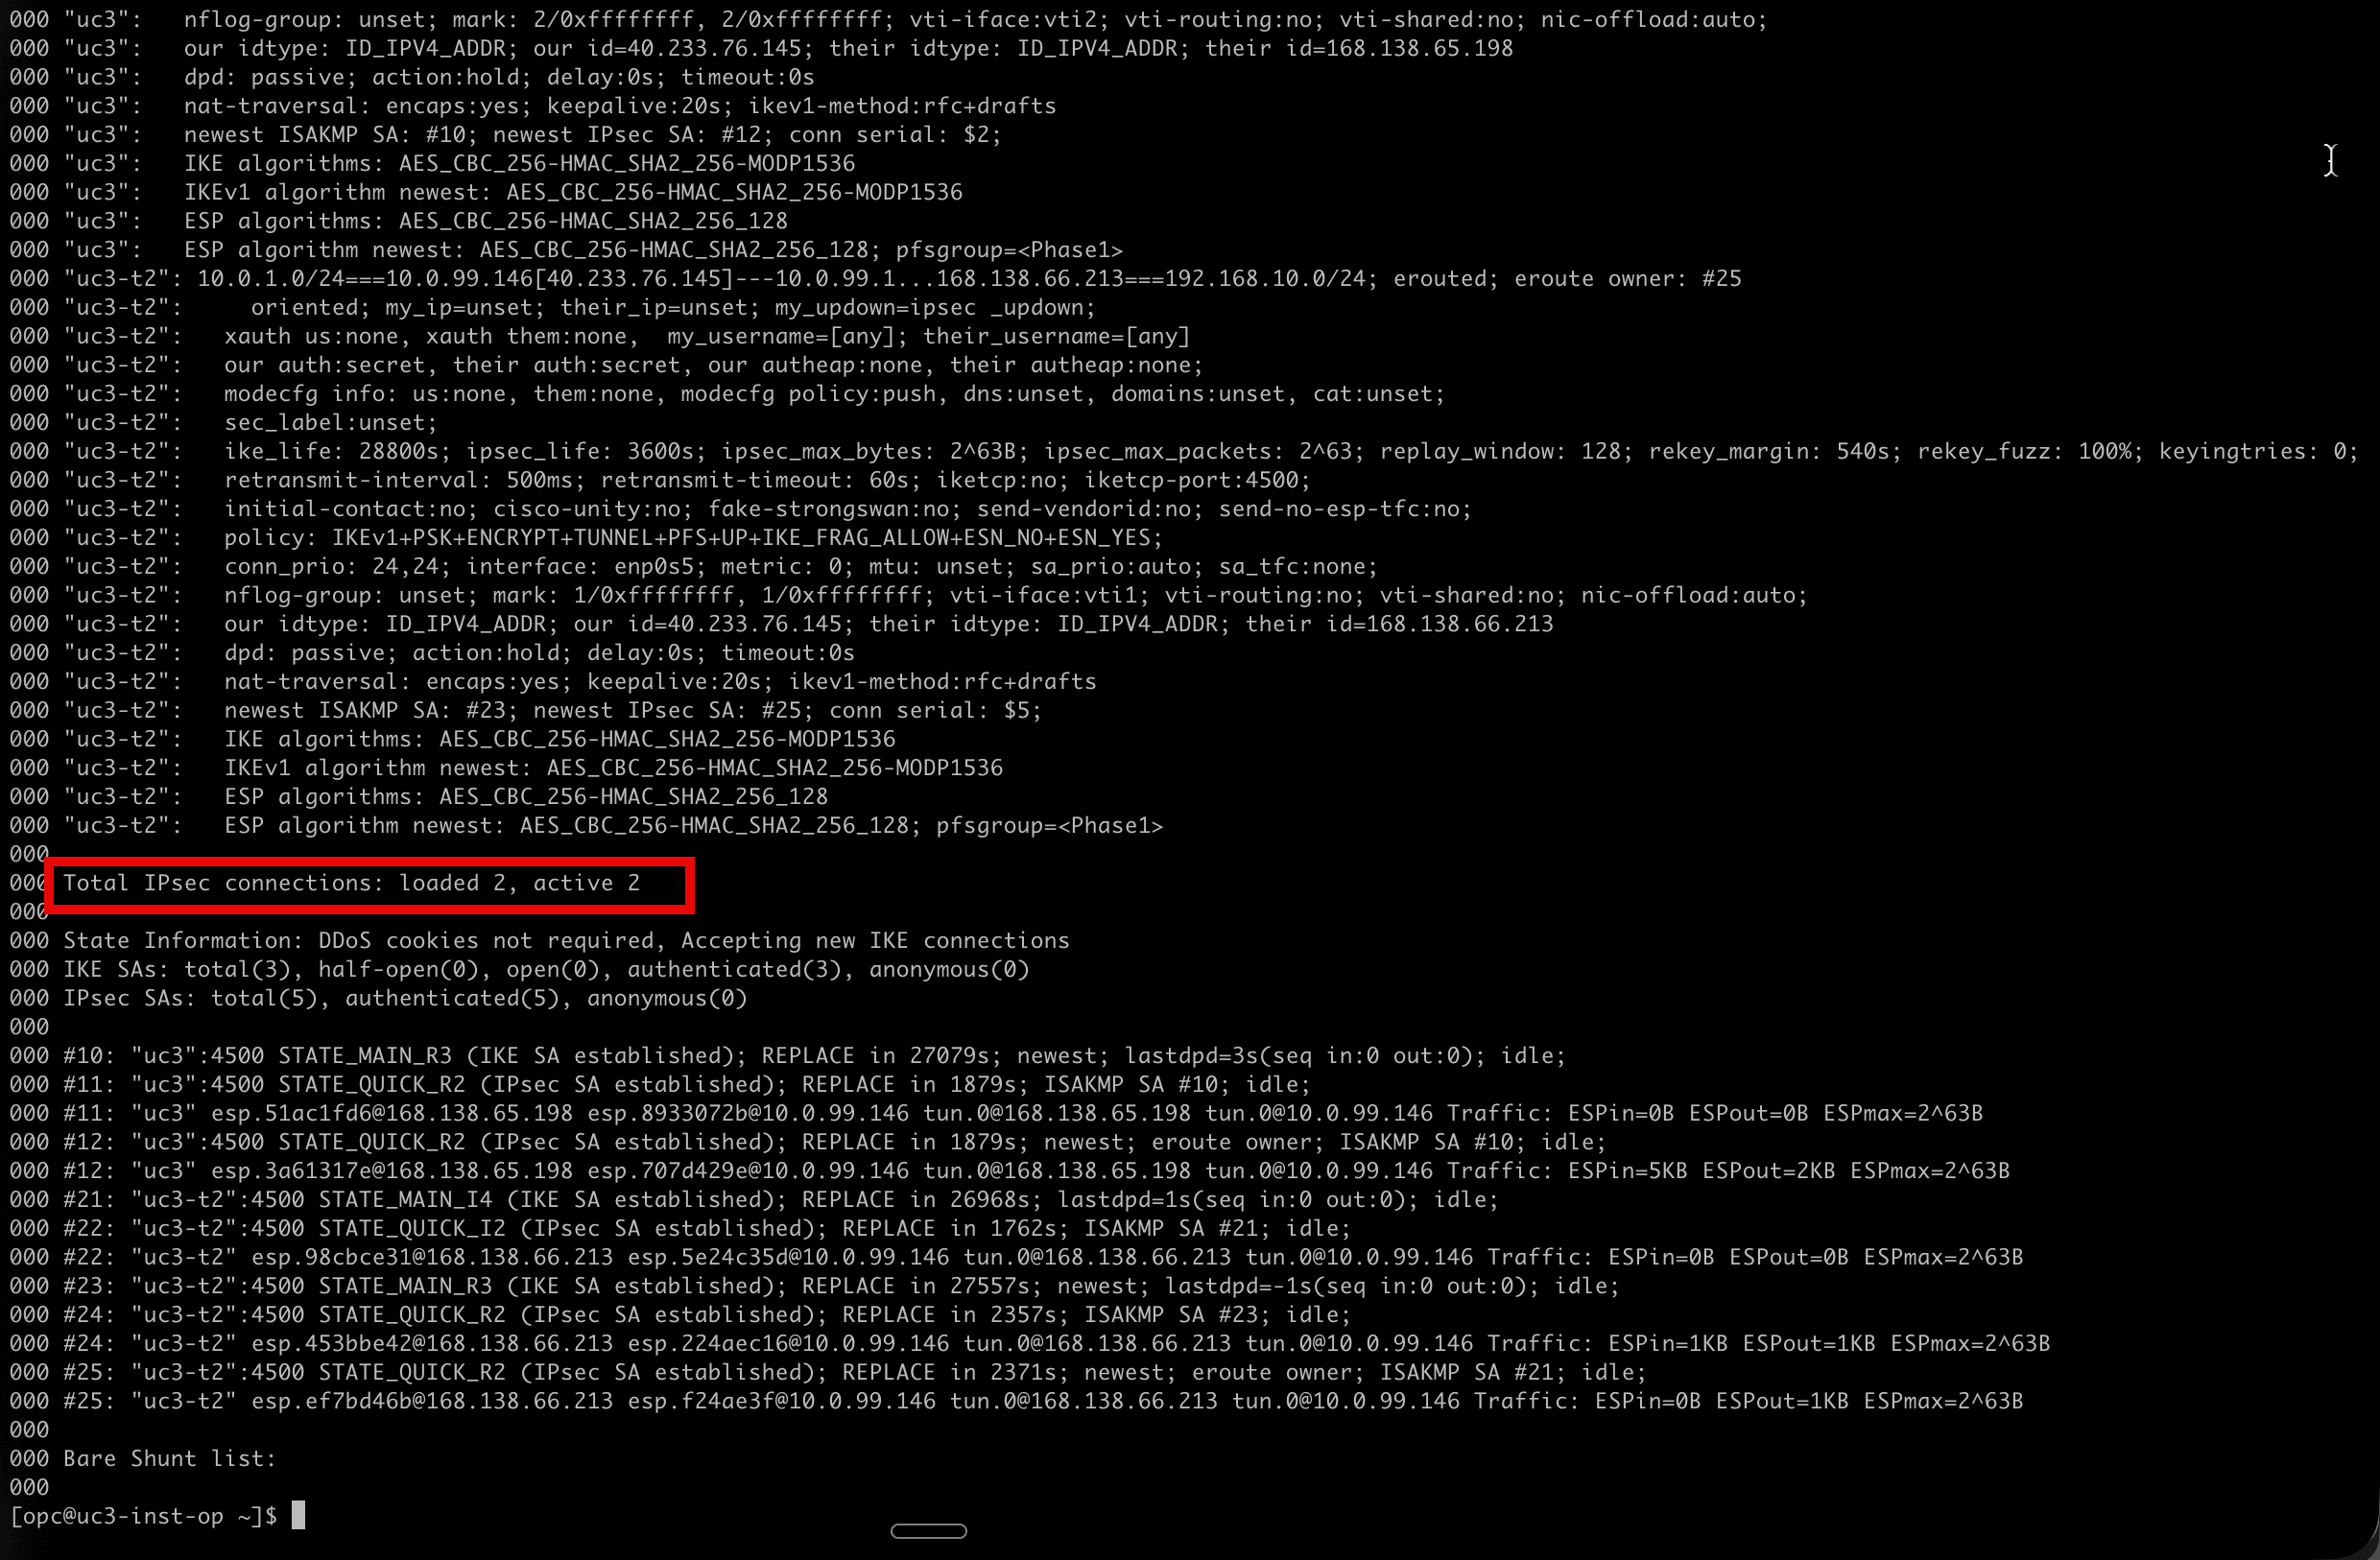
- Führen Sie
sudo ipsec statusaus, um das Ergebnis zu prüfen. - Beachten Sie die Zeile Gesamte IPsec-Verbindungen: geladen 2, aktiv 2, und beachten Sie, dass jede Verbindung ihre eigene Markierung und VTI-Schnittstelle hat (
mark: 1/0xffffffffmitvti-iface:vti1undmark: 2/0xffffffffmitvti-iface:vti2).
- Gehen Sie zurück zur OCI-Konsole, und öffnen Sie die Registerkarte Tunnel von
uc3-ipsec. - Beachten Sie, dass der IPSec-Status beider Tunnel Hochgefahren ist.
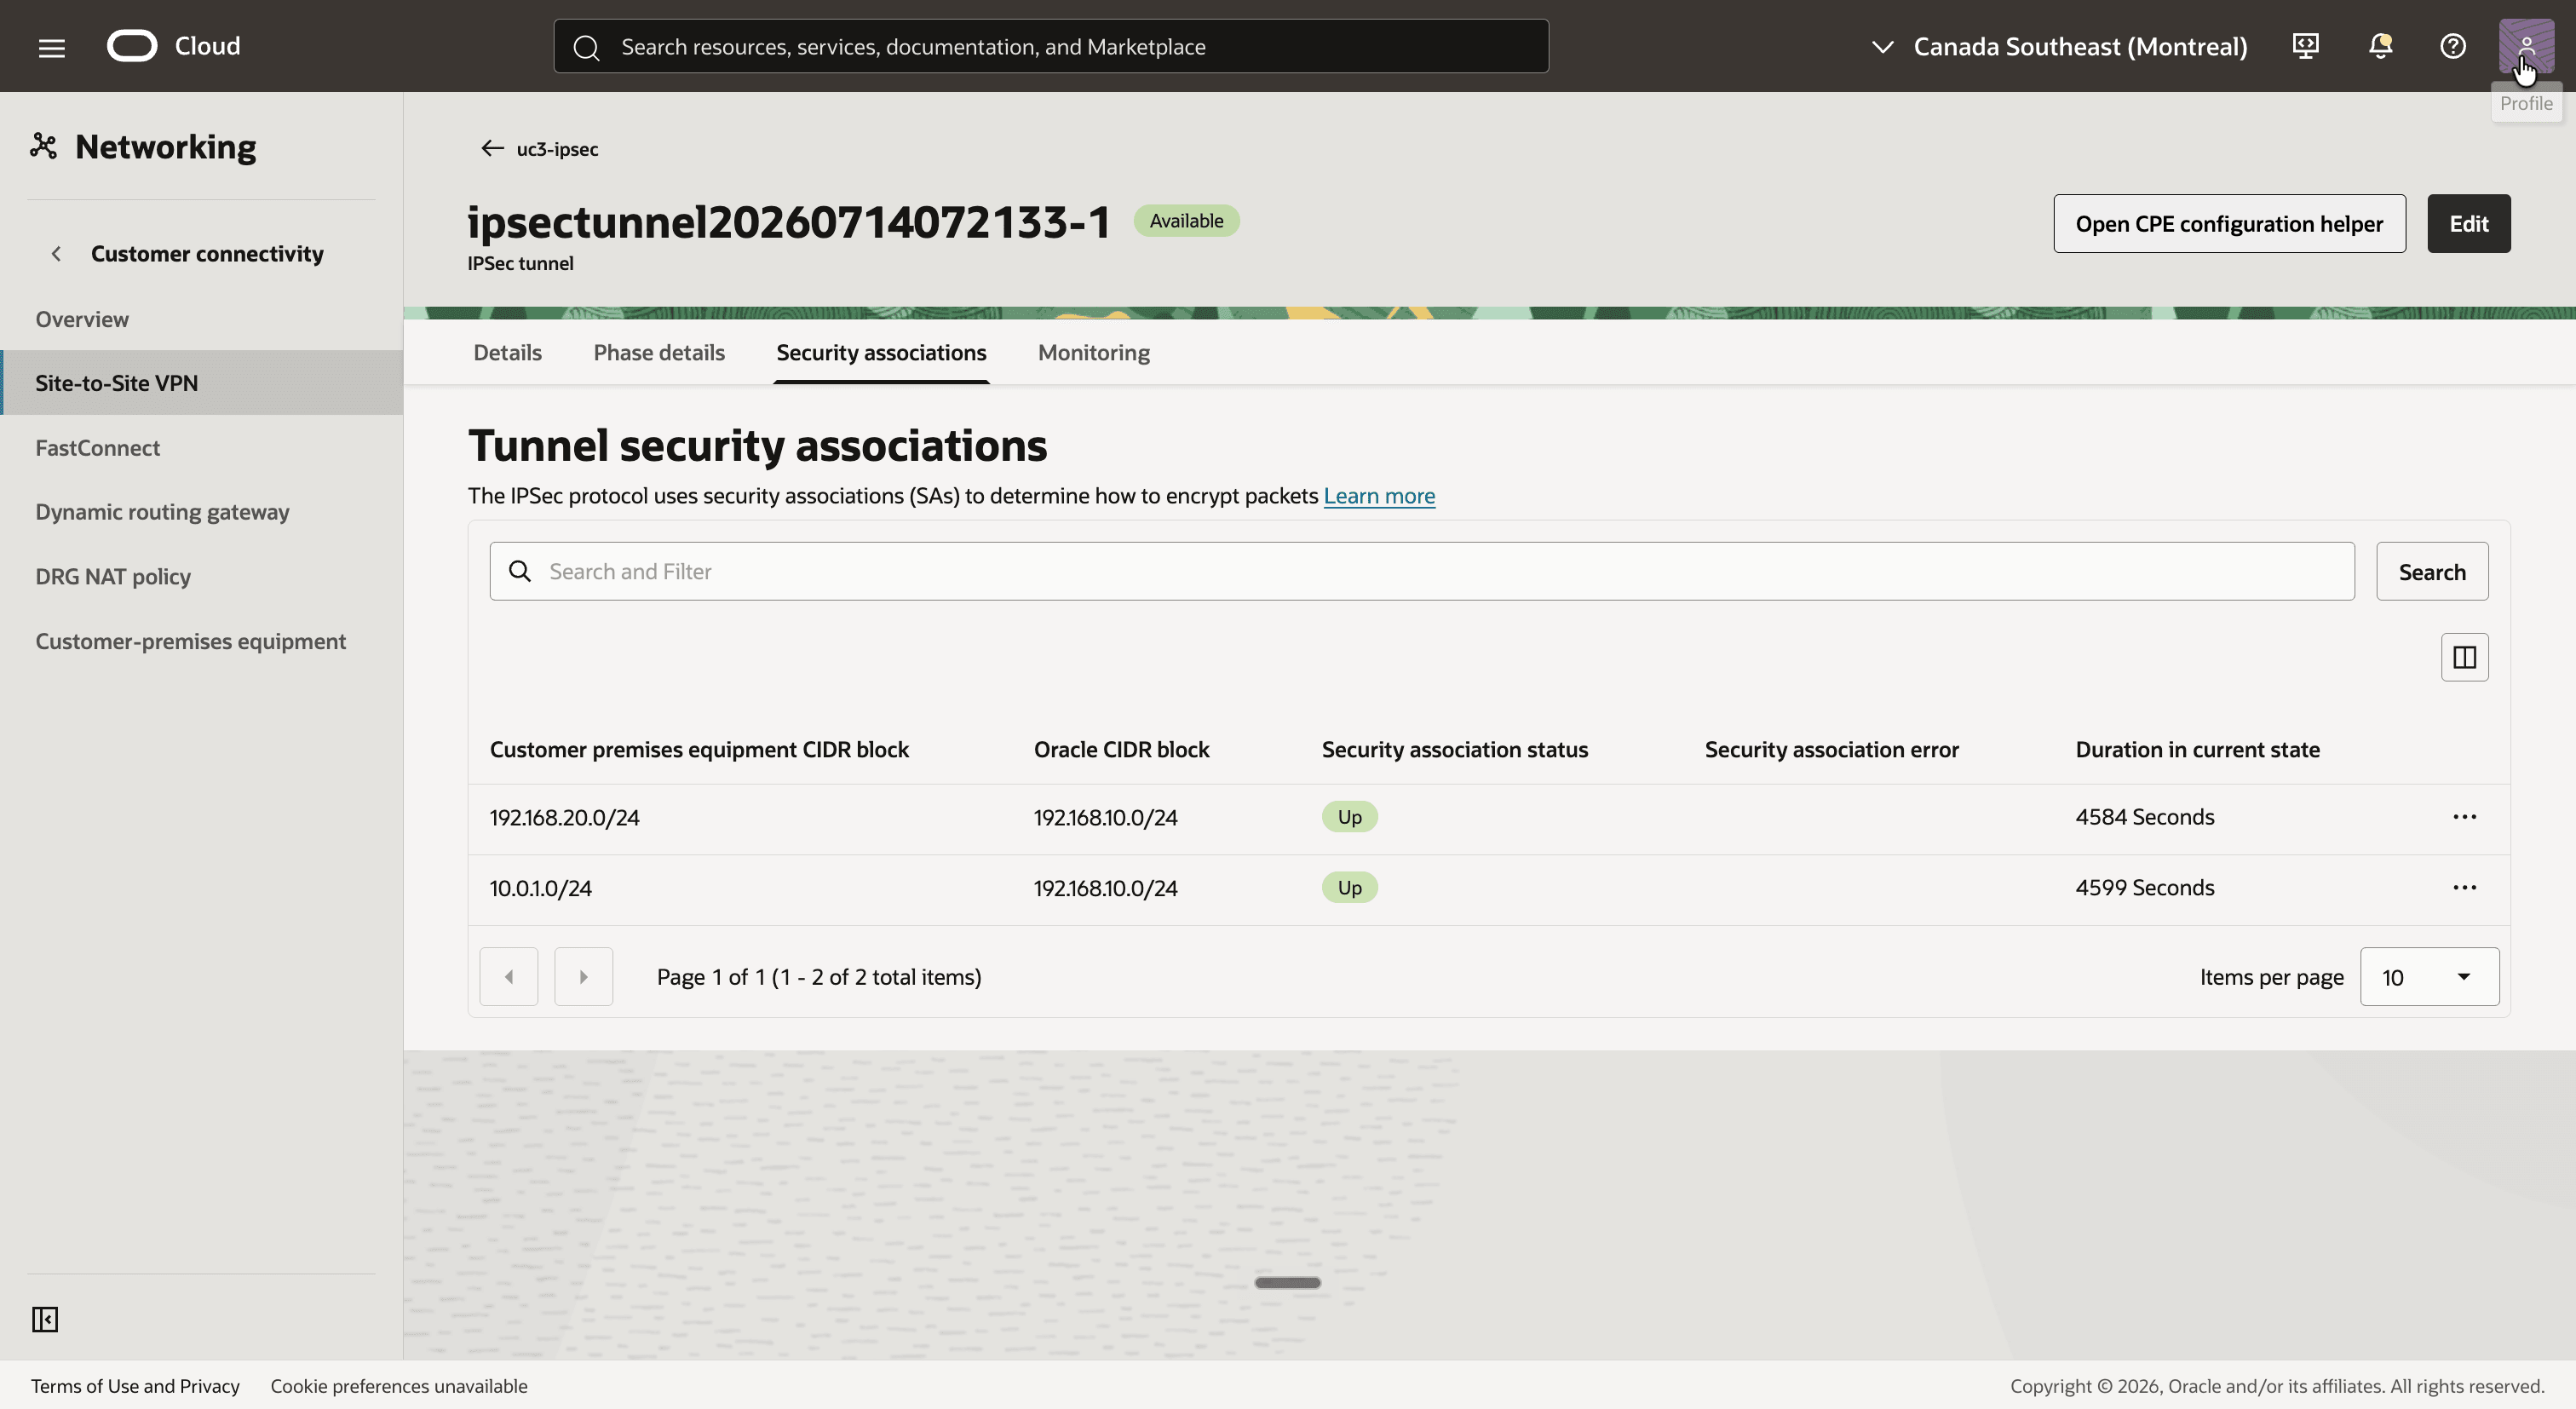
- Klicken Sie auf den ersten Tunnel und dann auf die Registerkarte Sicherheitszuordnungen.
- Beachten Sie die beiden Einträge, einen für jedes On-Premise-CIDR der Verschlüsselungsdomain aus Schritt 07, sowohl mit dem Oracle-CIDR-Block
192.168.10.0/24als auch mit dem Status Nach oben.
- Gehen Sie zurück, klicken Sie auf den zweiten Tunnel, und klicken Sie auf die Registerkarte Sicherheitszuordnungen.
- Beachten Sie die gleichen beiden Einträge mit dem Status Hochgefahren.
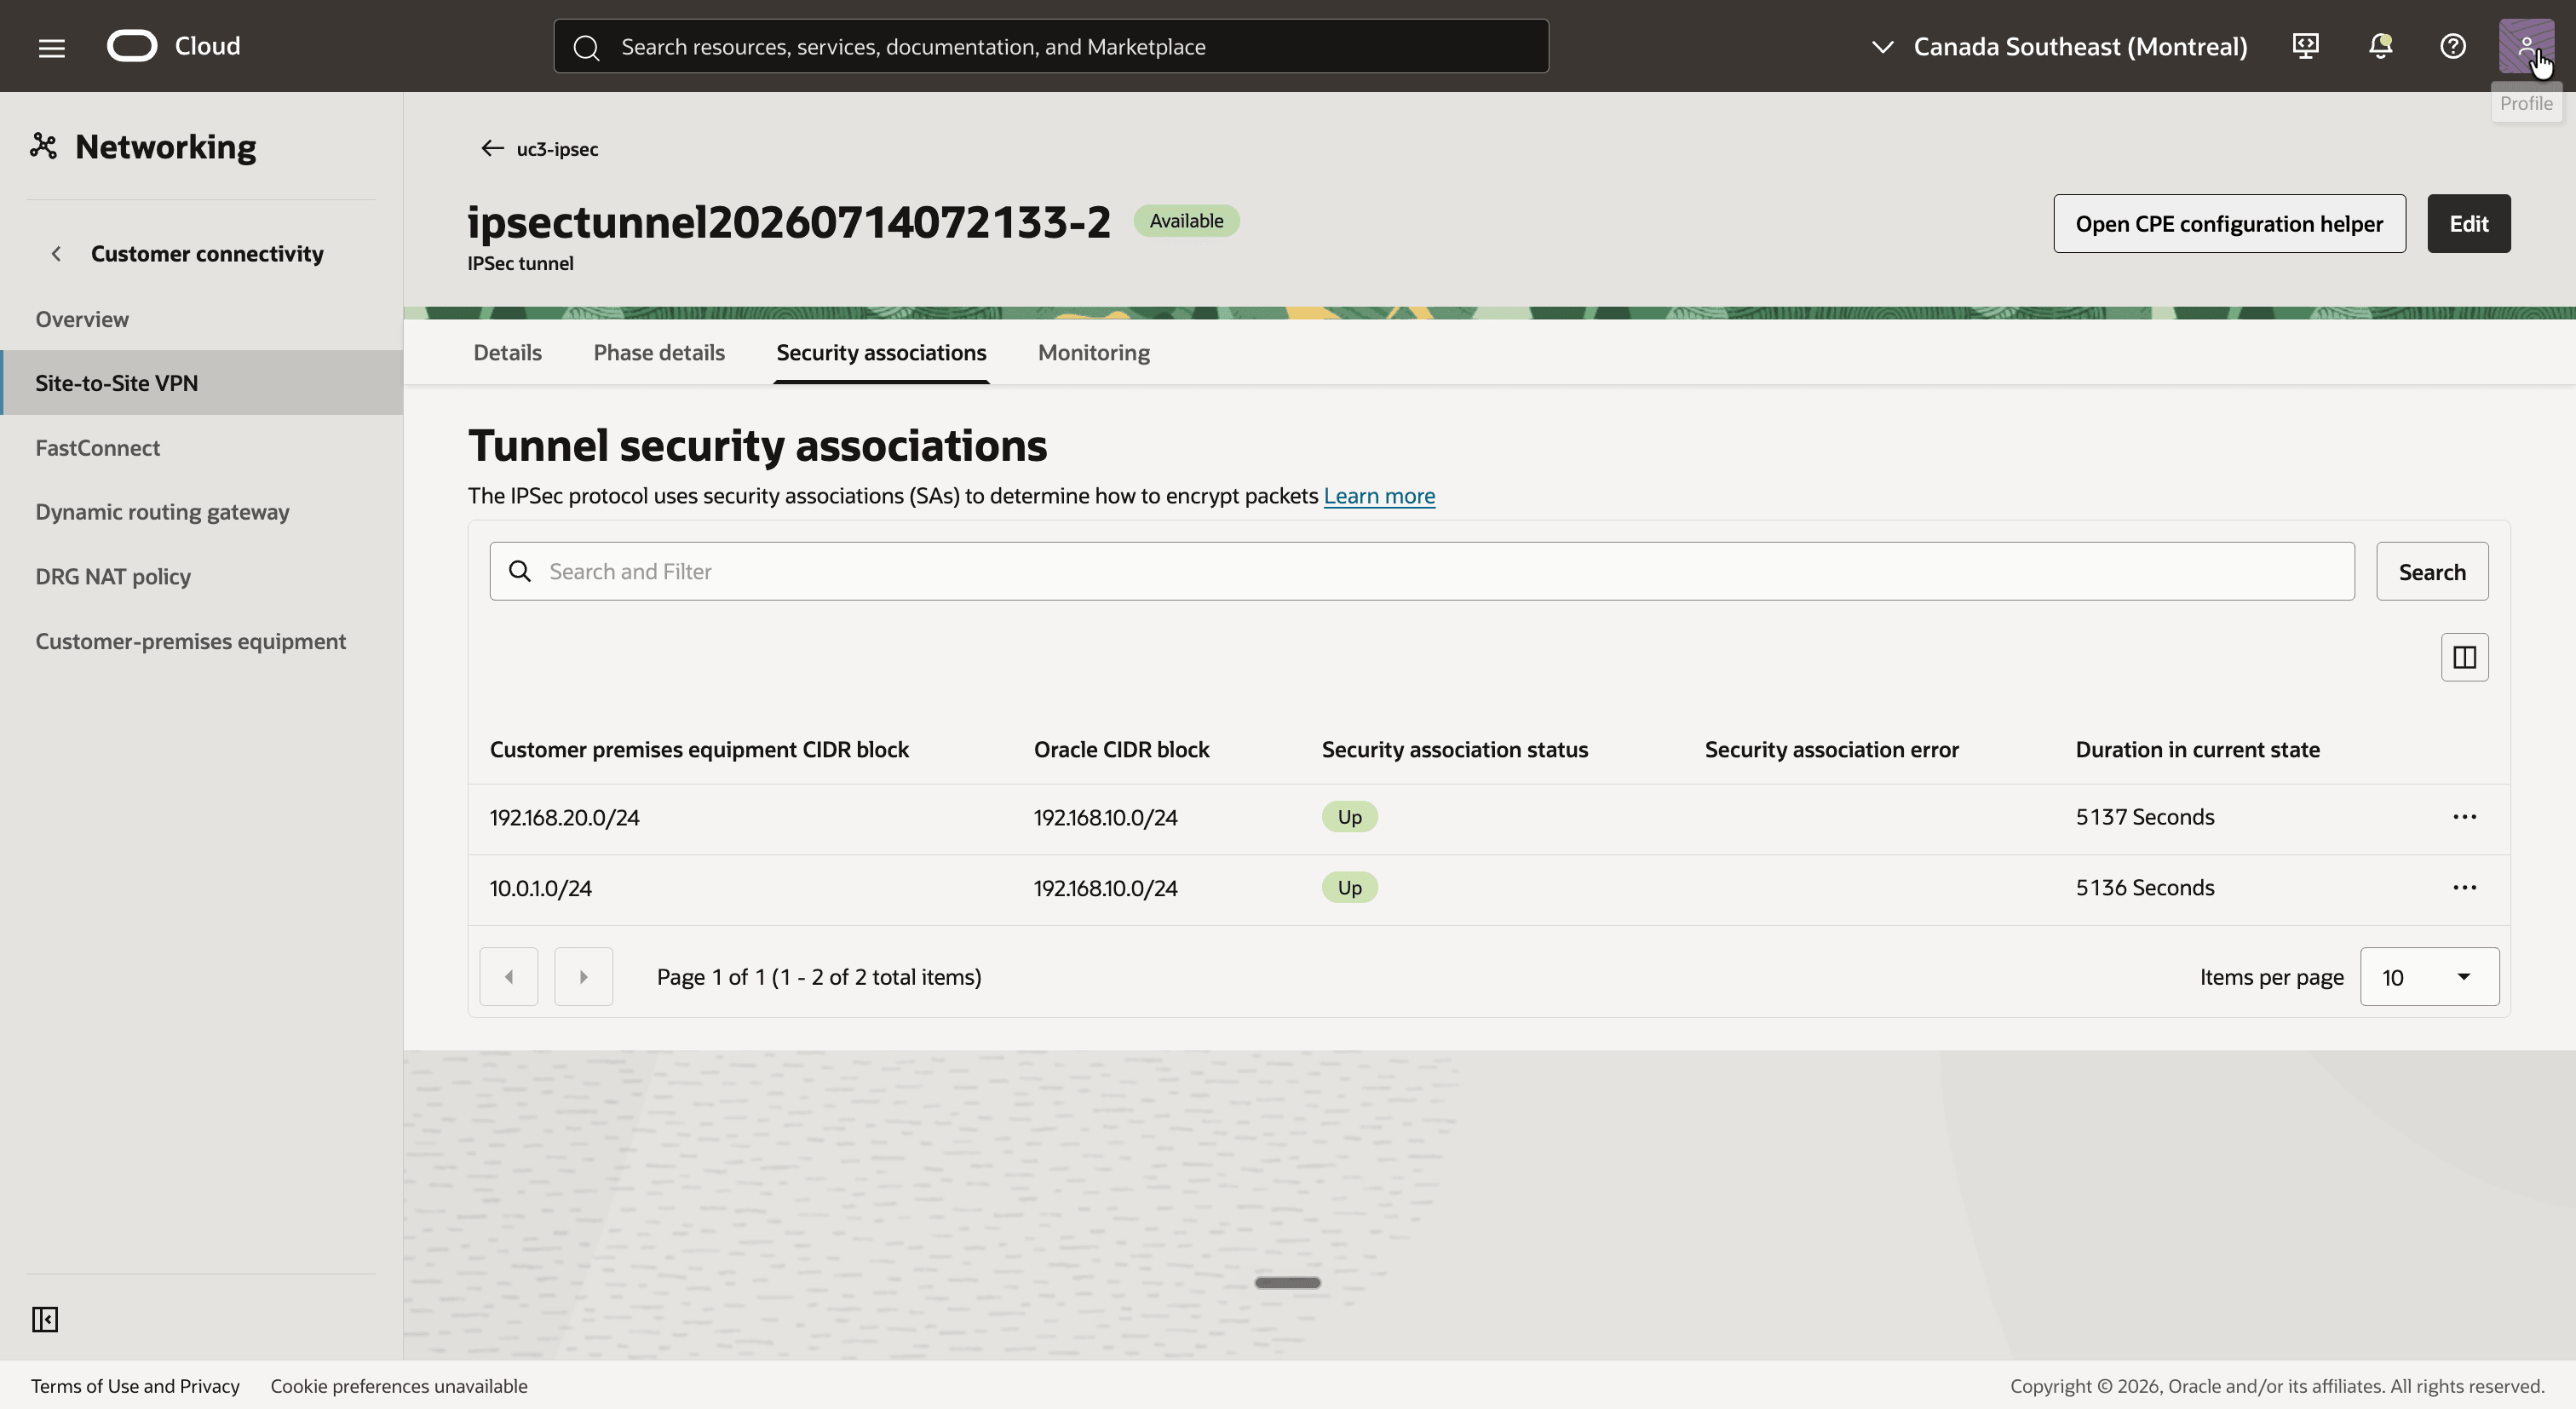
[!] HINWEIS: Die Konsole listet auch einen Eintrag für
192.168.20.0/24auf, aber der On-Premise-Router ist nur mit dem Paar10.0.1.0/24und192.168.10.0/24konfiguriert. Dies ist das einzige Paar, das Traffic transportiert.
Schritt 09: DRG-Routentabellen konfigurieren
Das DRG verfügt jetzt über zwei Arten von Anhängen, und jede Art erhält ihre eigene DRG-Routentabelle.
Die Routentabelle der Tunnelanhänge IPSec verarbeitet Traffic, der von On-Premise eintrifft. Die NAT-Richtlinie im Tunnelanhang übersetzt das Paket zuerst, und das DRG sucht das übersetzte Ziel. Dieses Ziel ist das echte CIDR des VCN, sodass die Tabelle eine statische Route für 10.0.1.0/24 zum VCN-Anhang enthält.
- Klicken Sie in
uc3-drg-ociauf die Registerkarte Routing, und erstellen Sie eine DRG-Routentabelle mit dem Namenuc3-drgrt-ipsec. - Klicken Sie auf die Registerkarte Statische Routingregeln, und klicken Sie auf die Schaltfläche Statische Routingregeln hinzufügen.
- Fügen Sie eine Regel mit dem Ziel-CIDR-Block
10.0.1.0/24und dem Anhang für nächsten Hopuc3-att-vcn-ocihinzu. - Beachten Sie, dass die statische Route Aktiv ist.
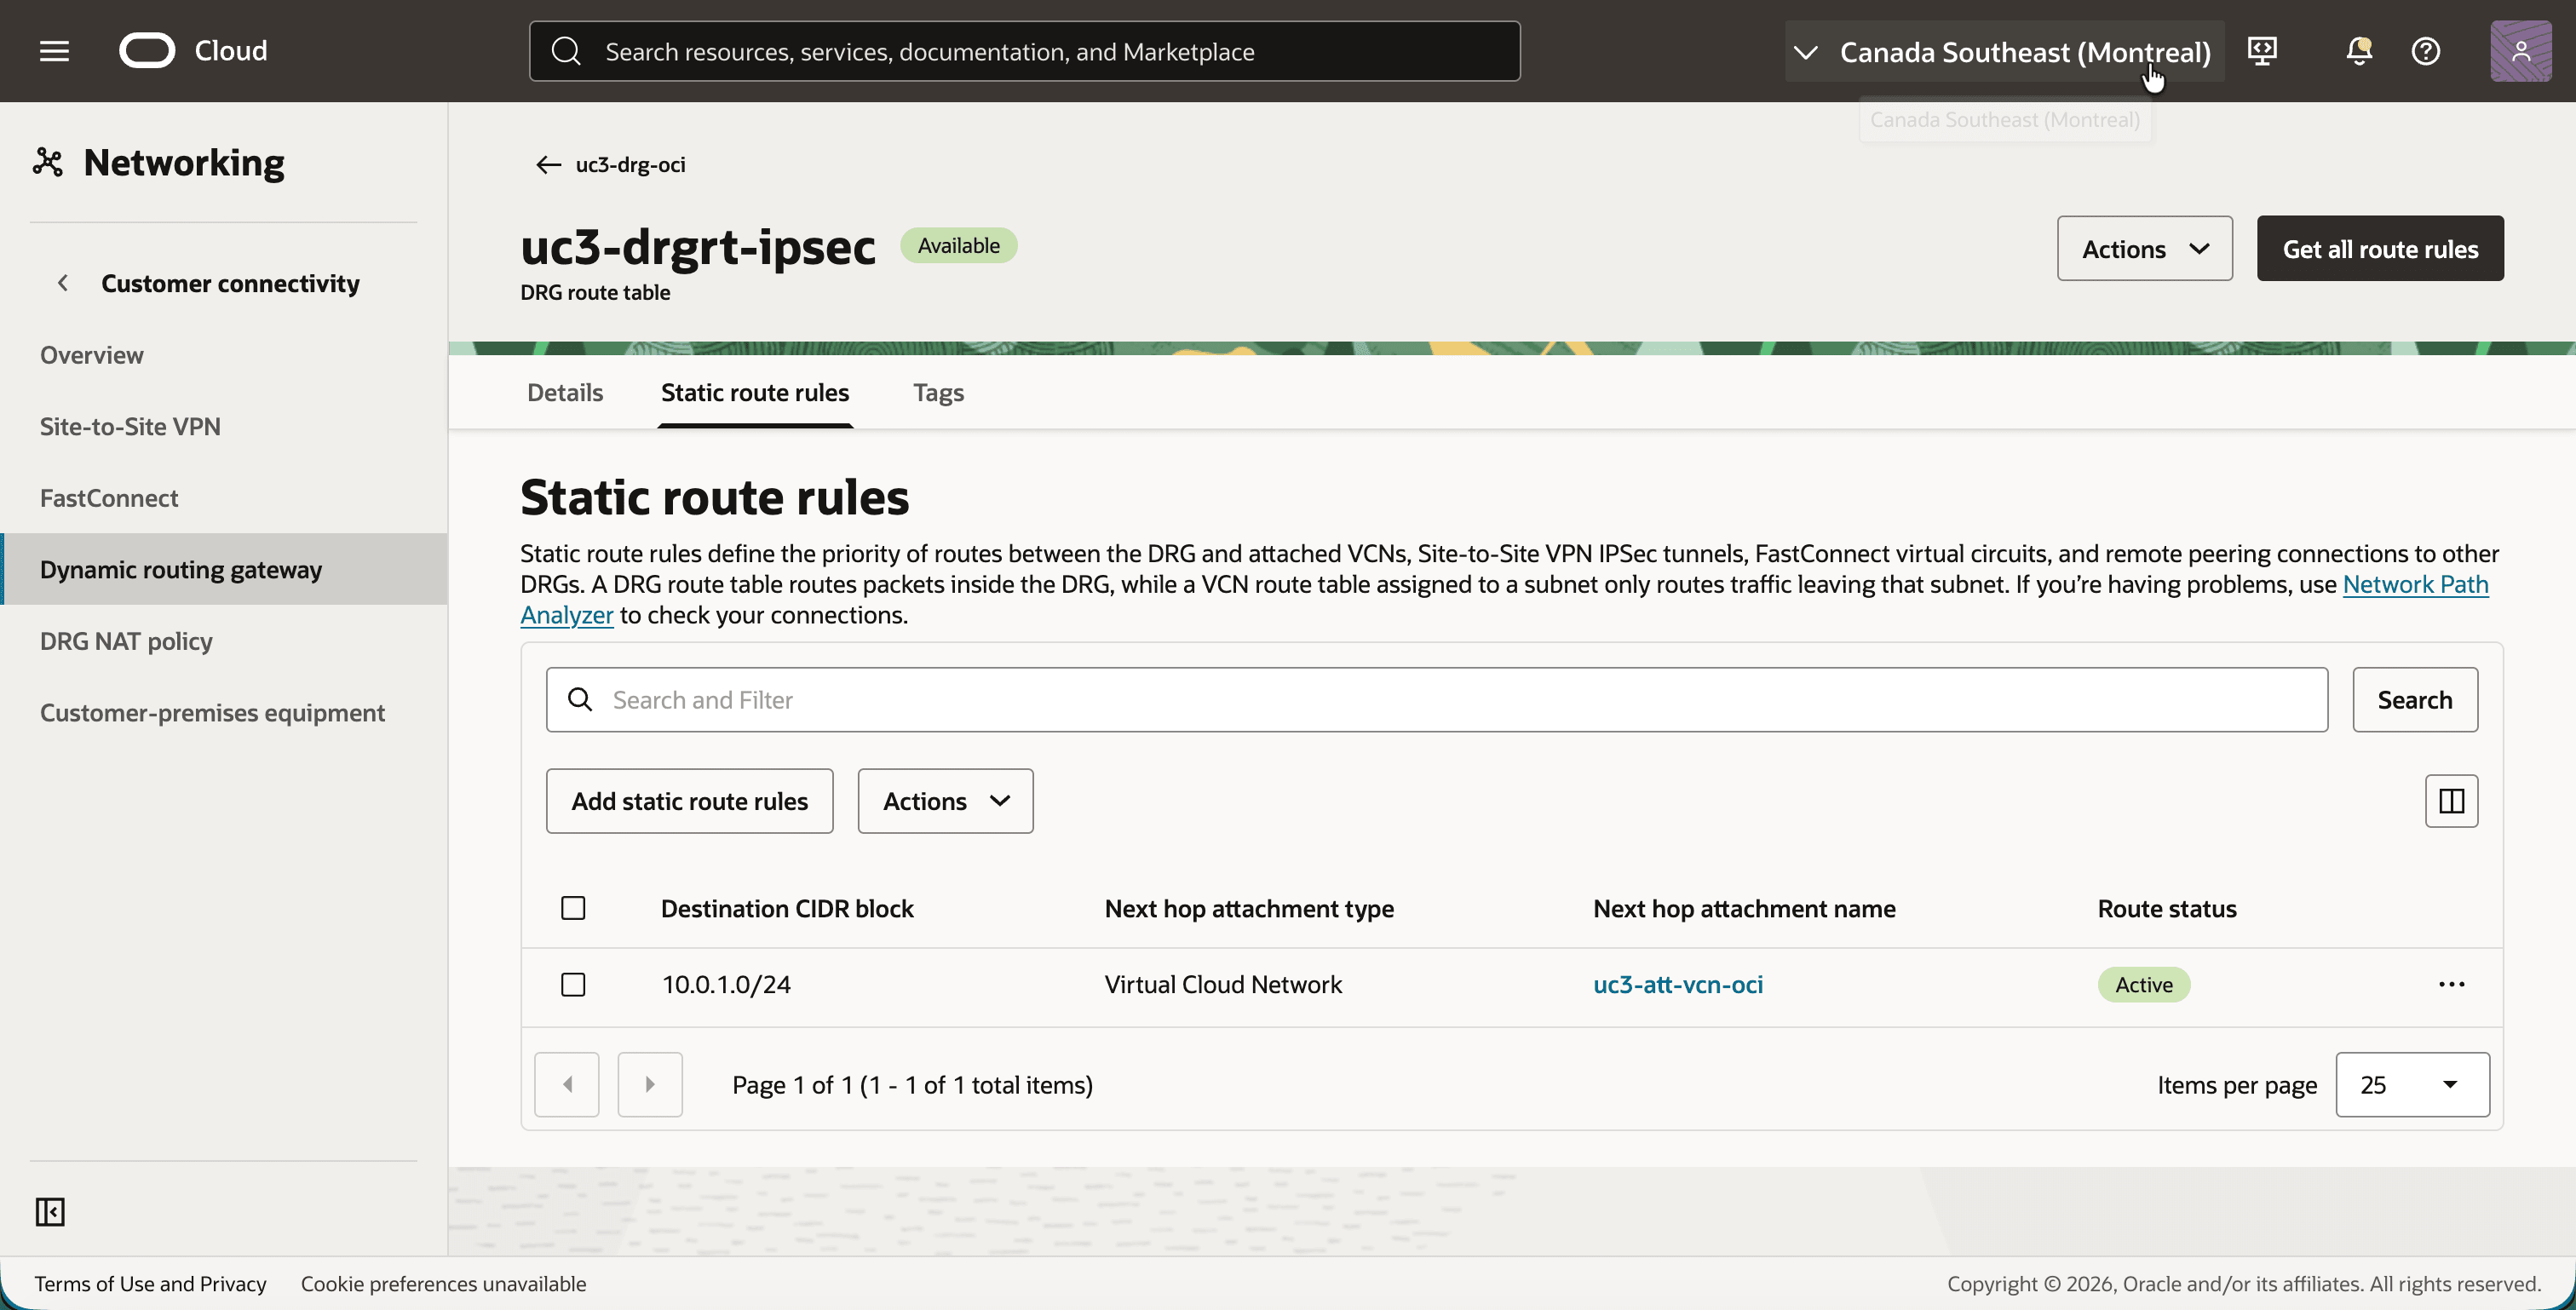
[!] HINWEIS: Diese Route ist statisch, da in diesem Tutorial eine benutzerdefinierte DRG-Routentabelle ohne Importroutenverteilung verwendet wird. Die automatisch generierte DRG-Routentabelle für IPSec-Anhänge lernt
10.0.1.0/24dynamisch aus dem VCN-Anhang, und eine Importroutenverteilung, die den VCN-Anhang akzeptiert, tut dasselbe für eine benutzerdefinierte Tabelle.
- Gehen Sie zurück zur Registerkarte Anhänge von
uc3-drg-oci, scrollen Sie nach unten zu IPSec Tunnelanhänge, und bearbeiten Sie beide Tunnelanhänge, umuc3-drgrt-ipsecals DRG-Routentabelle auszuwählen.
Die Routentabelle des VCN-Anhangs verarbeitet Traffic, der aus dem VCN stammt und an das On-Premise-Schatten-CIDR 192.168.20.0/24 adressiert ist. Dieser Verkehr muss in den Tunnel. Sie können diese Route nicht als statische Route erstellen: Eine statische Routingregel in einer DRG-Routentabelle akzeptiert einen VCN-Anhang oder eine Remote-Peering-Verbindung als nächsten Hop, jedoch keinen IPSec-Tunnel. Die Route muss dynamisch erlernt werden, mit einer Importroutenverteilung.
- Erstellen Sie auf der Registerkarte Routing von
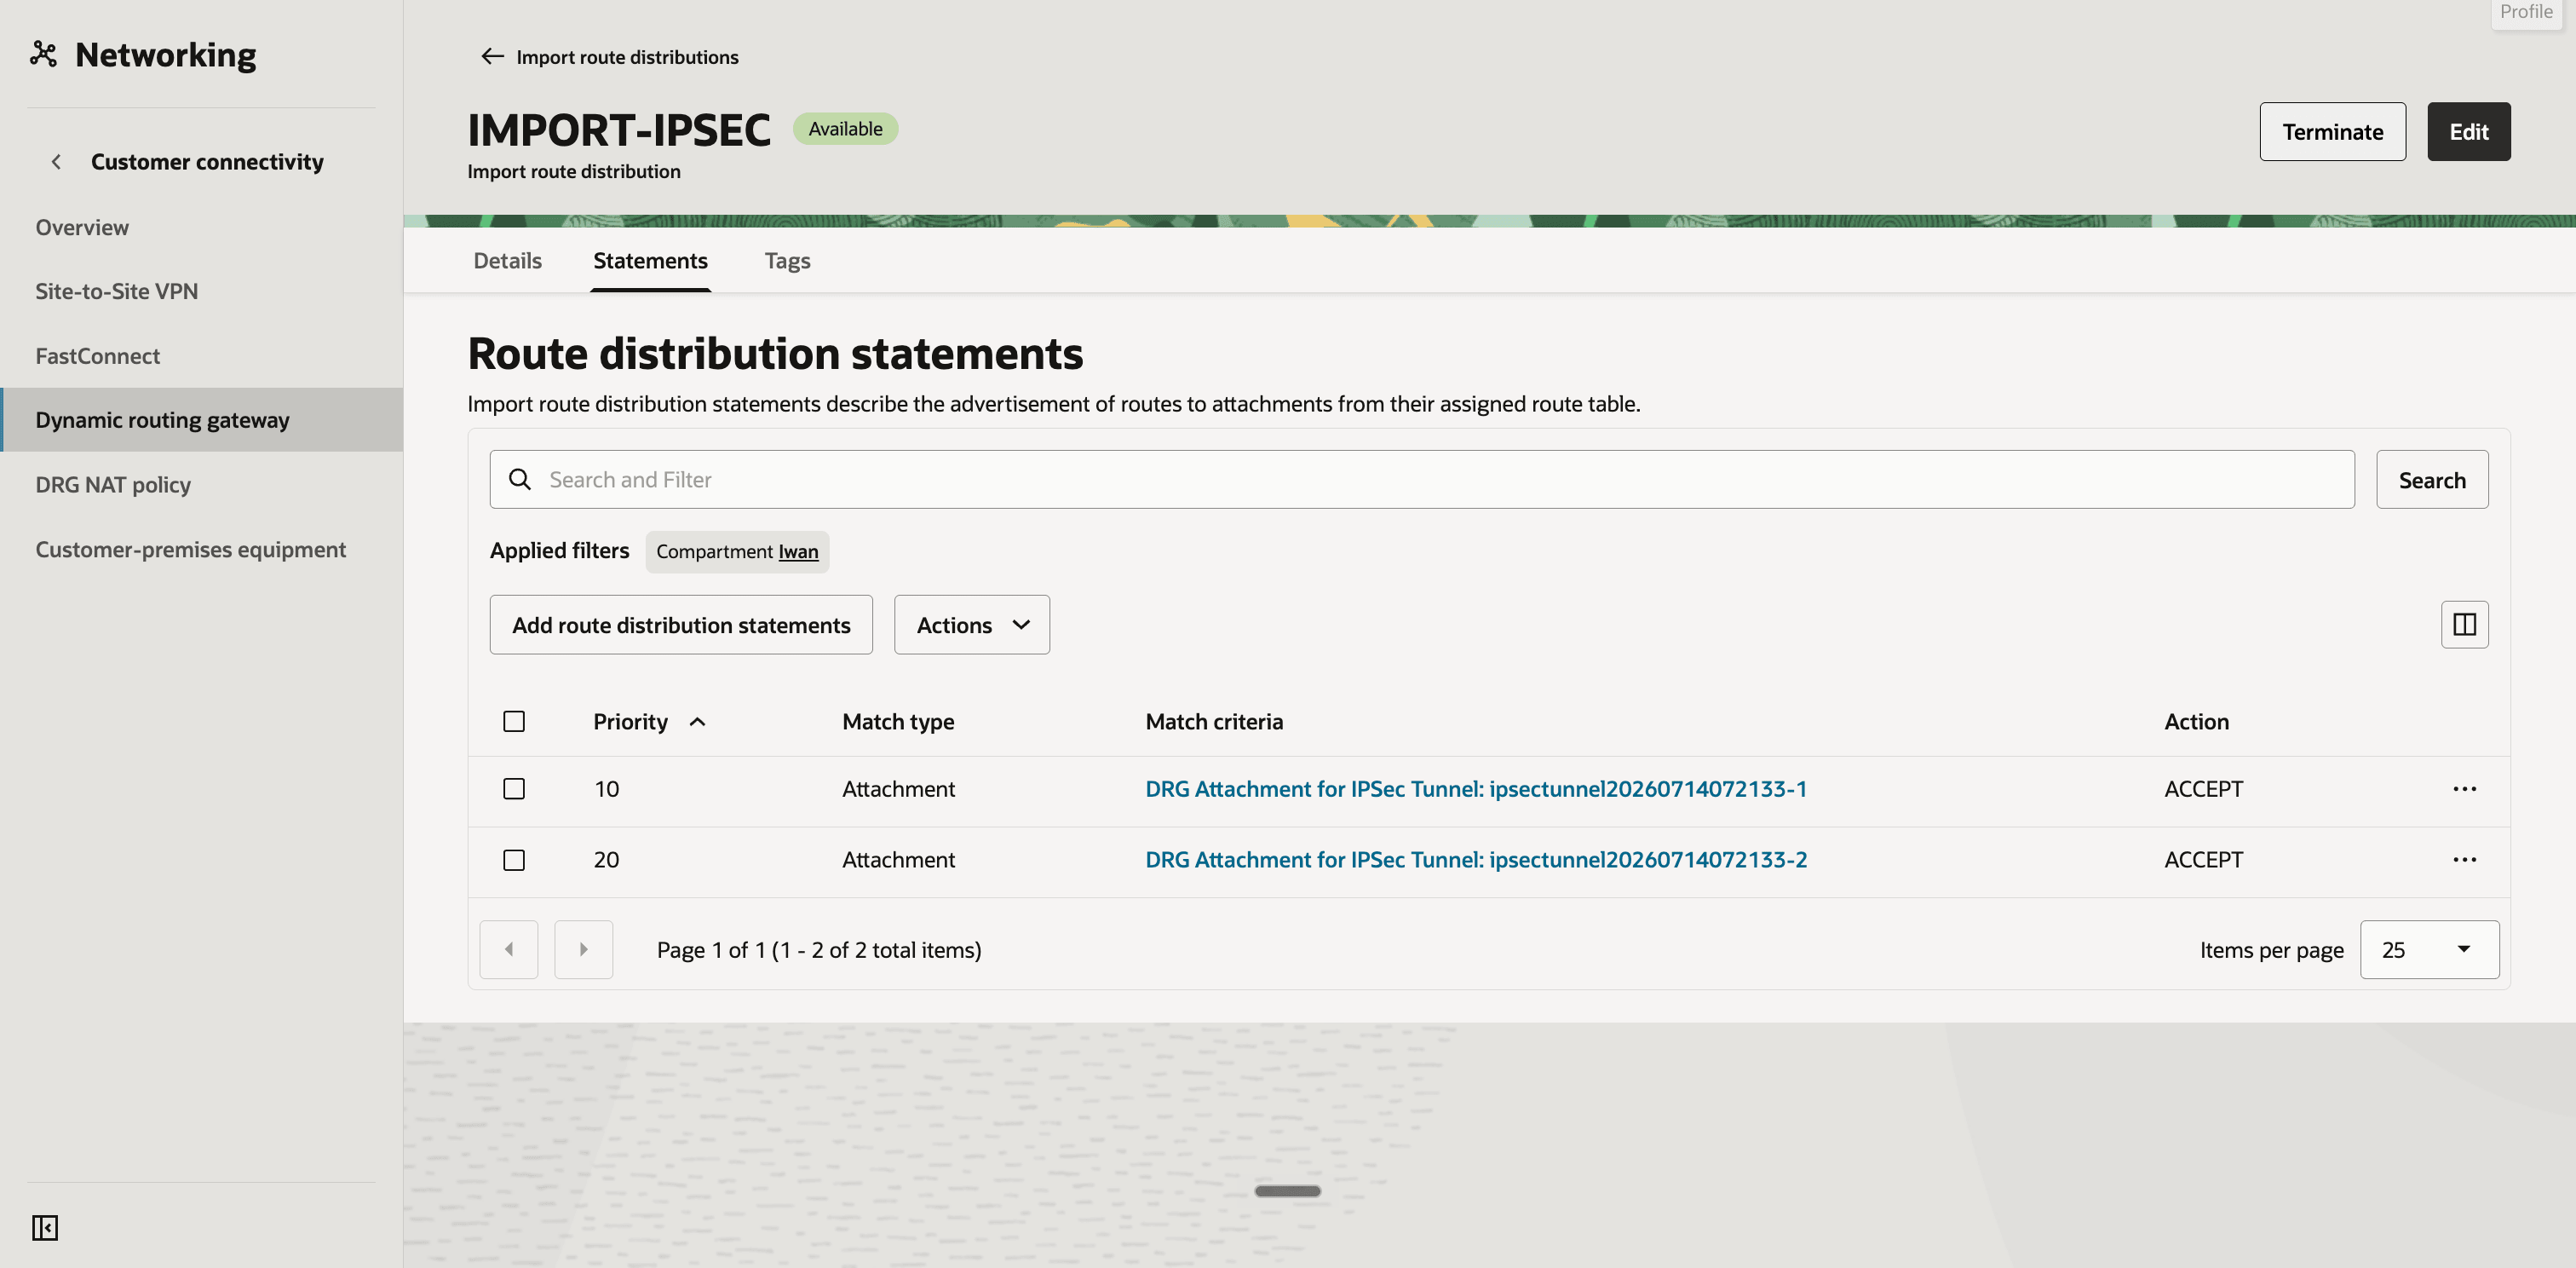
uc3-drg-ocieine Importroutenverteilung mit dem NamenIMPORT-IPSEC, und fügen Sie zwei Anweisungen hinzu:- Priorität
10, Abgleichstyp Anhang, der Anhang des ersten IPSec-Tunnels, Aktion Akzeptieren. - Priorität
20, Abgleichstyp Anhang, der Anhang des zweiten IPSec-Tunnels, Aktion Akzeptieren.
- Priorität
- Erstellen Sie eine DRG-Routentabelle mit dem Namen
uc3-drgrt-vcn-oci, und wählen SieIMPORT-IPSECals Routendistribution importieren aus. -
Bearbeiten Sie den Anhang
uc3-att-vcn-oci, und wählen Sieuc3-drgrt-vcn-ocials DRG-Routentabelle aus. - Klicken Sie auf die Importroutenverteilung
IMPORT-IPSEC, und klicken Sie auf die Registerkarte Anweisungen. - Beachten Sie die beiden Anweisungen, eine für jeden IPSec-Tunnelanhang, beide mit der Aktion ACCEPT.
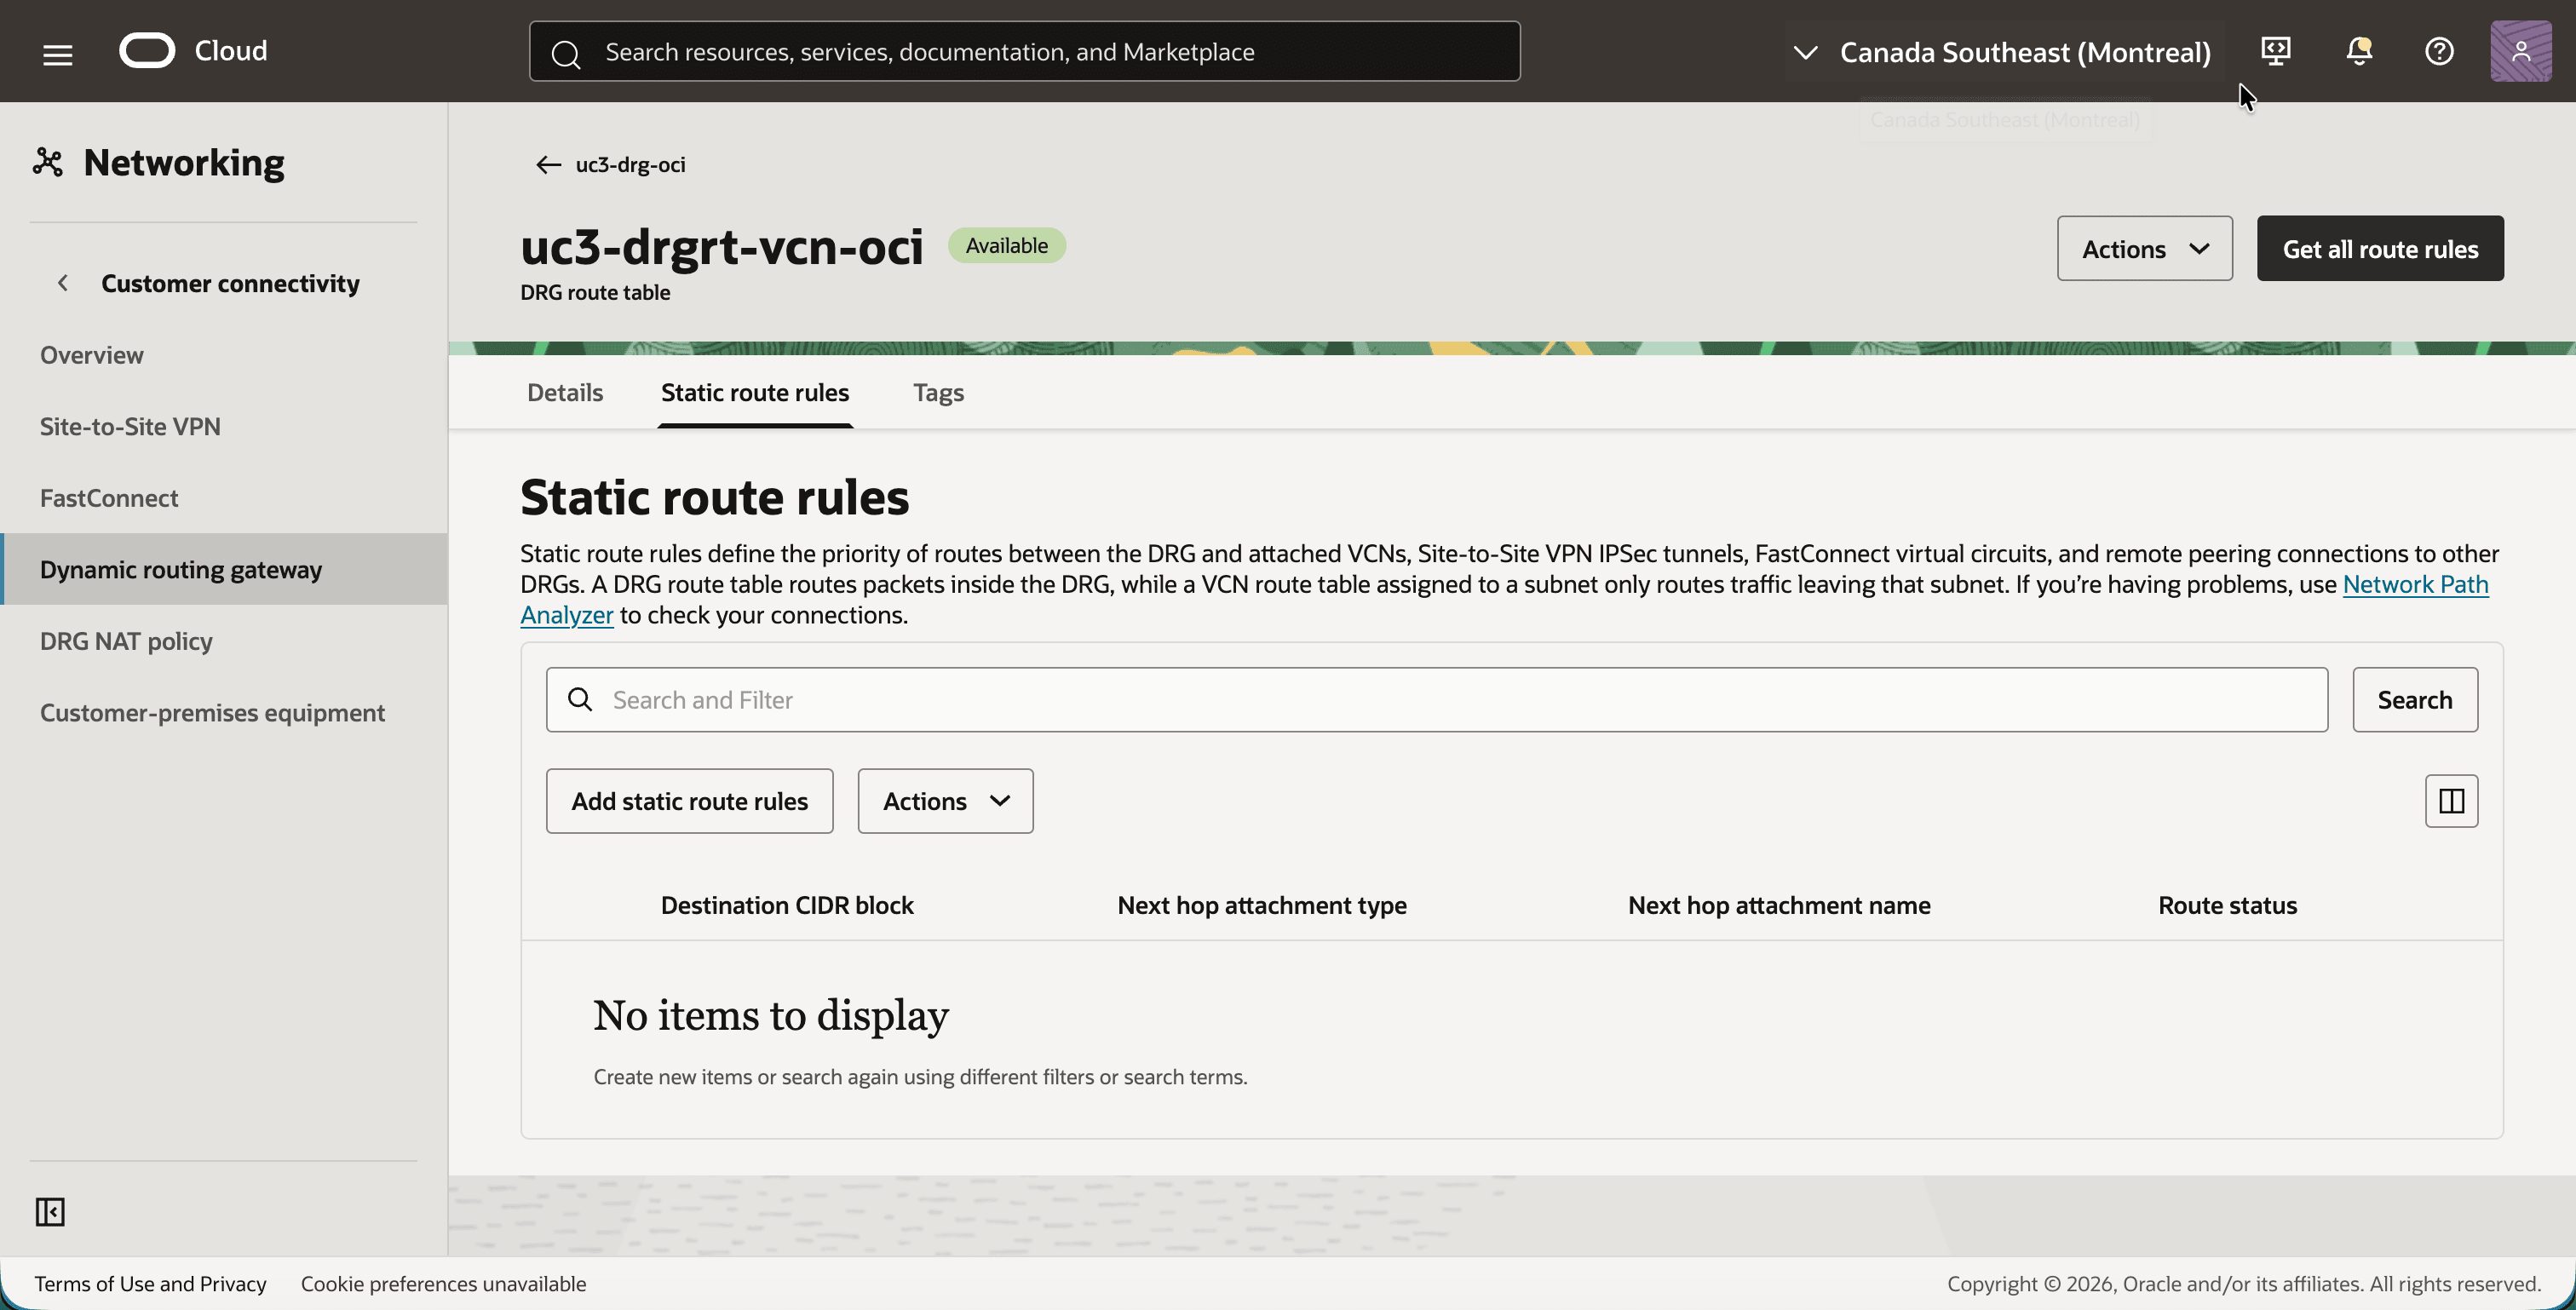
- Klicken Sie auf die DRG-Routentabelle
uc3-drgrt-vcn-ociund dann auf die Registerkarte Statische Routingregeln. - Beachten Sie, dass die Tabelle keine statischen Routingregeln enthält. Dies wird erwartet.
- Kehren Sie zur Registerkarte Details zurück, und klicken Sie auf die Schaltfläche Alle Routingregeln abrufen.
- Beachten Sie die beiden Routen des Typs DYNAMIC für
192.168.20.0/24, die jeweils einen IPSec-Tunnelanhang als nächsten Hop aufweisen. Dies ist das On-Premise-CIDR, das Sie der Verschlüsselungsdomain in Schritt 07 hinzugefügt haben. - Beachten Sie den Routestatus. Das DRG verwendet die Route mit dem Status Aktiv. Die Route durch den anderen Tunnel hat den Status Konflikt, was hier nur bedeutet, dass sie die Standbydatenbank für dasselbe Ziel ist.
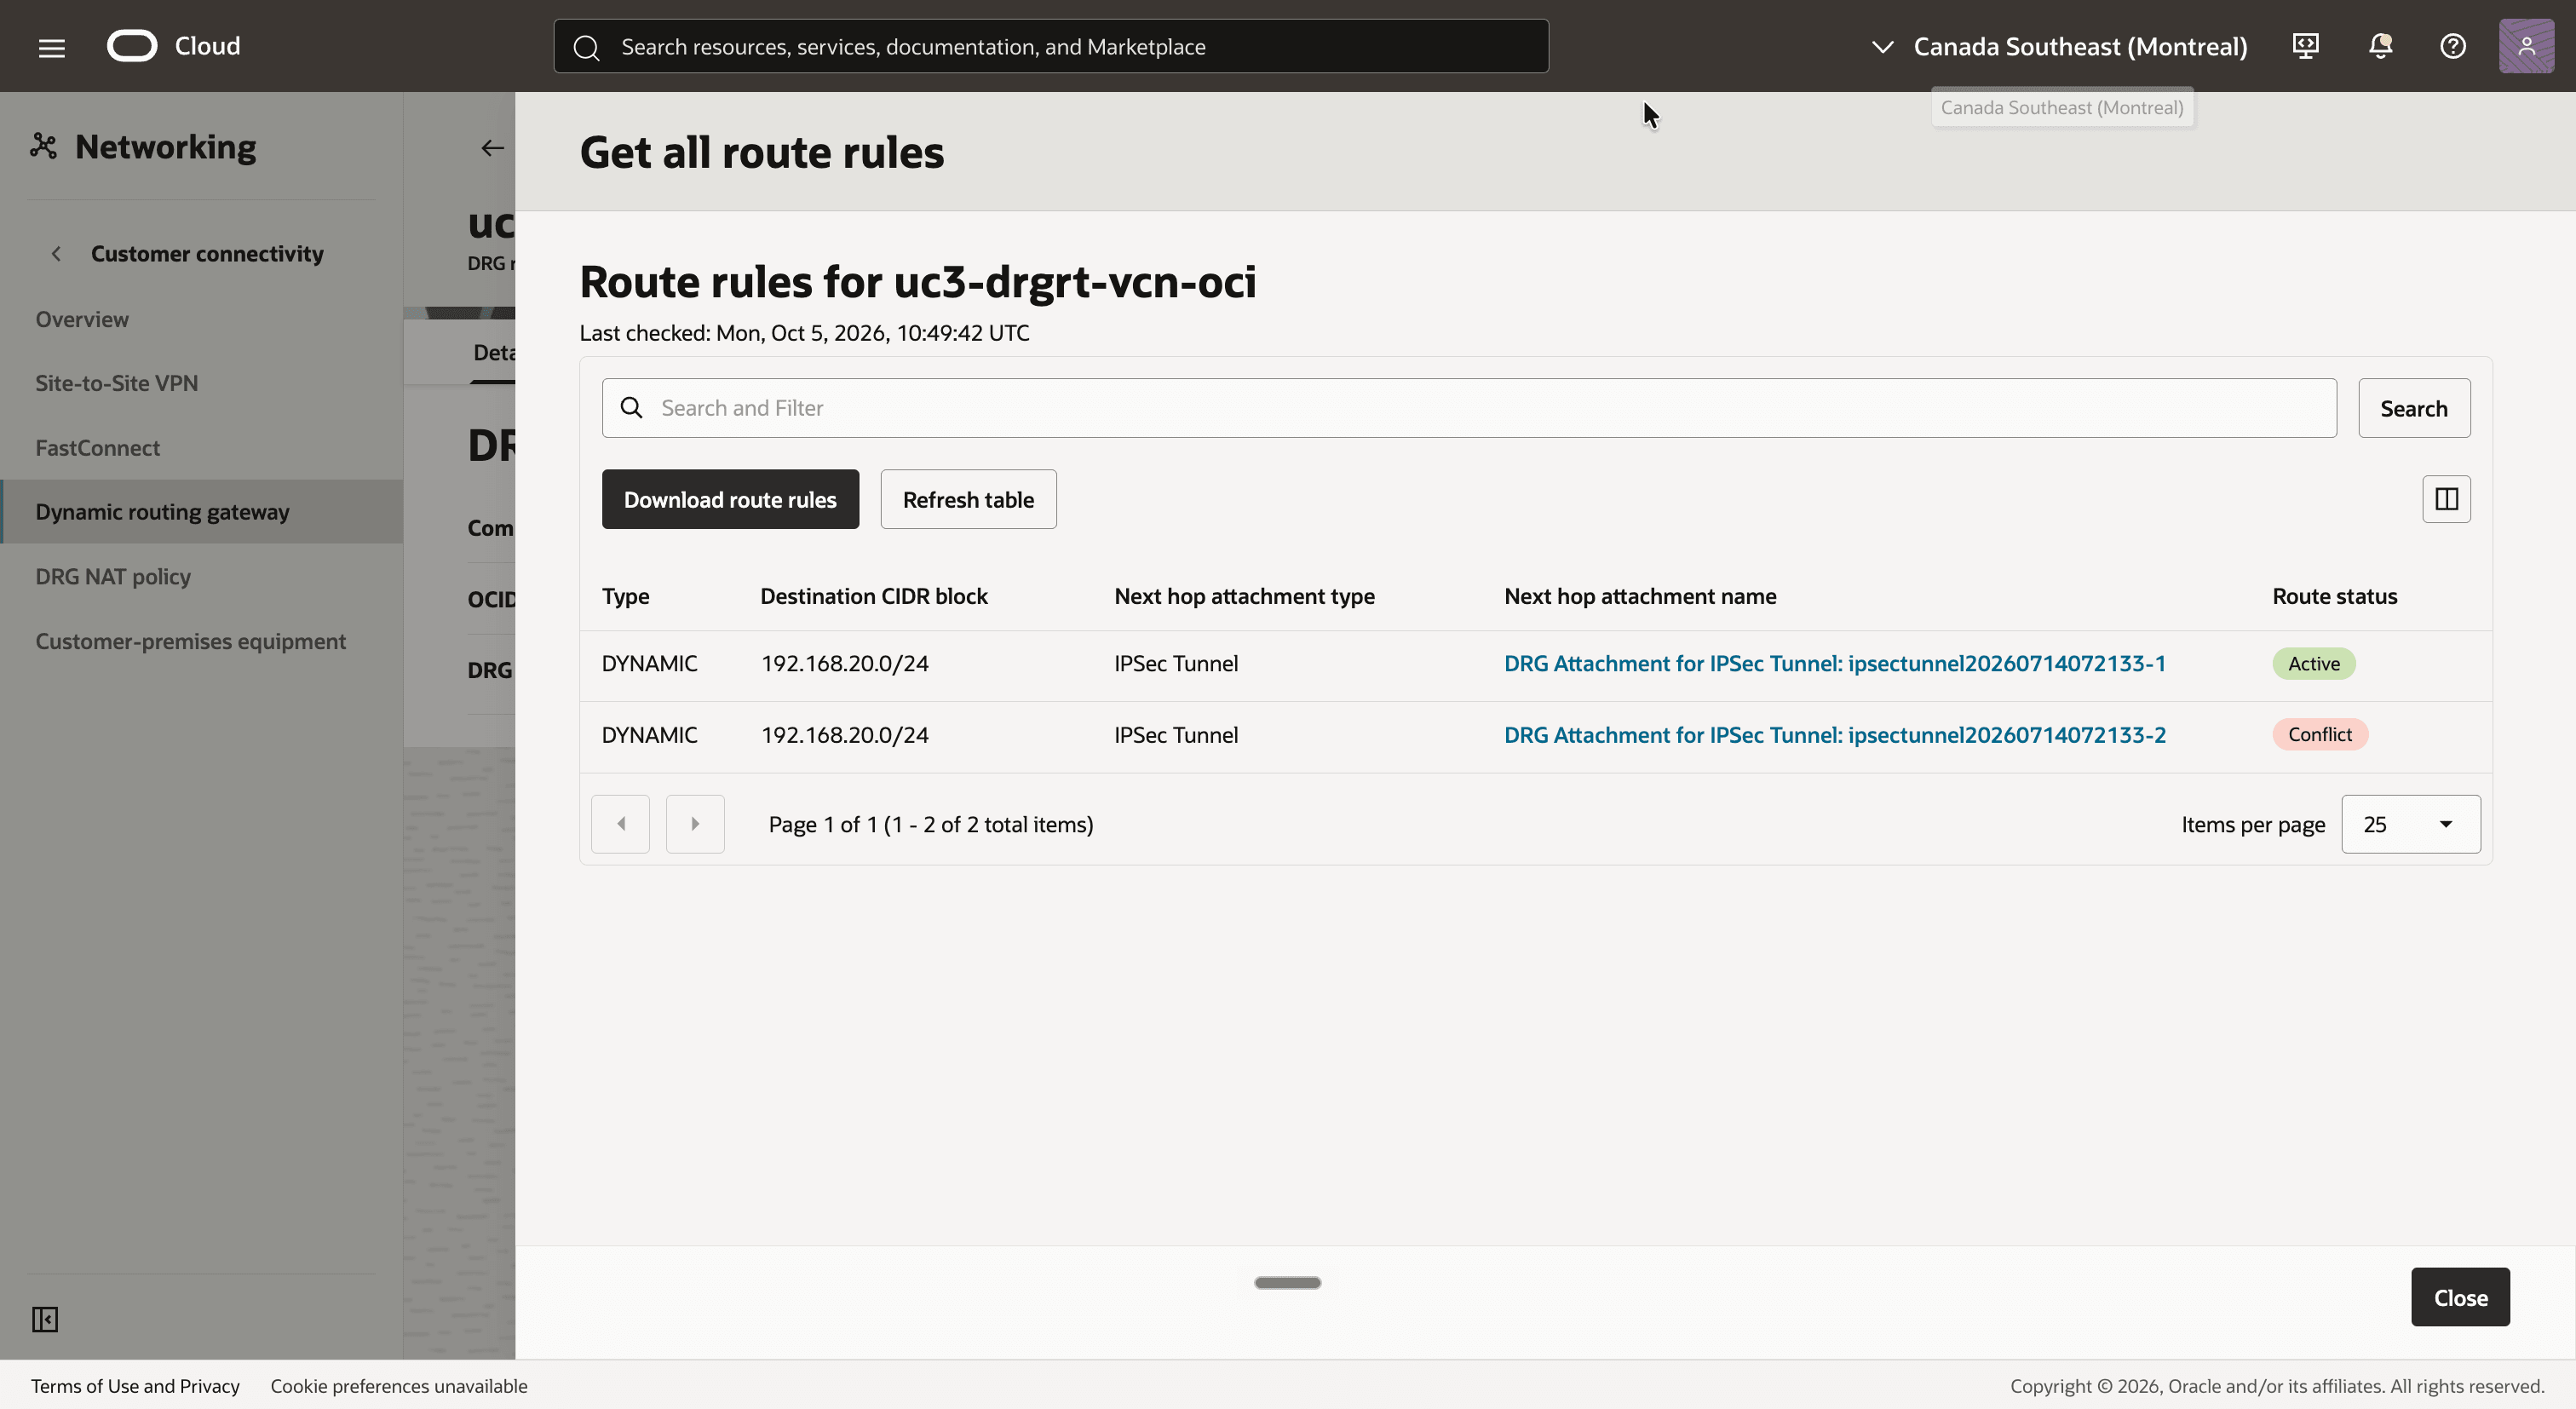
[!] HINWEIS: Wenn diese Route fehlt, wird der Traffic vom VCN zu On-Premise im DRG gelöscht, obwohl die Tunnel hochgefahren sind und die NAT-Regel korrekt ist. Prüfen Sie zuerst die On-Premise-CIDR-Blöcke der Verschlüsselungsdomain (Schritt 07).
Schritt 10: VCN-Routentabelle auf OCI-Seite konfigurieren
Die Instanzen im VCN müssen Traffic für das On-Premise-Schatten-CIDR an das DRG senden.
- Klicken Sie in
uc3-vcn-ociauf die Registerkarte Routing, und klicken Sie auf die Routentabelleuc3-rt-oci. Dies ist die Routentabelle, dieuc3-subnet-ocizugewiesen ist. - Klicken Sie auf die Registerkarte Routingregeln.
- Fügen Sie eine Routingregel für das On-Premise-Schatten-CIDR hinzu, sodass die Routentabelle die folgenden beiden Routingregeln enthält:
0.0.0.0/0mit dem Zieluc3-igw-ocifür SSH-Zugriff über das Internet.192.168.20.0/24(das Schatten-CIDR von On-Premise) mit dem Zieluc3-drg-oci.
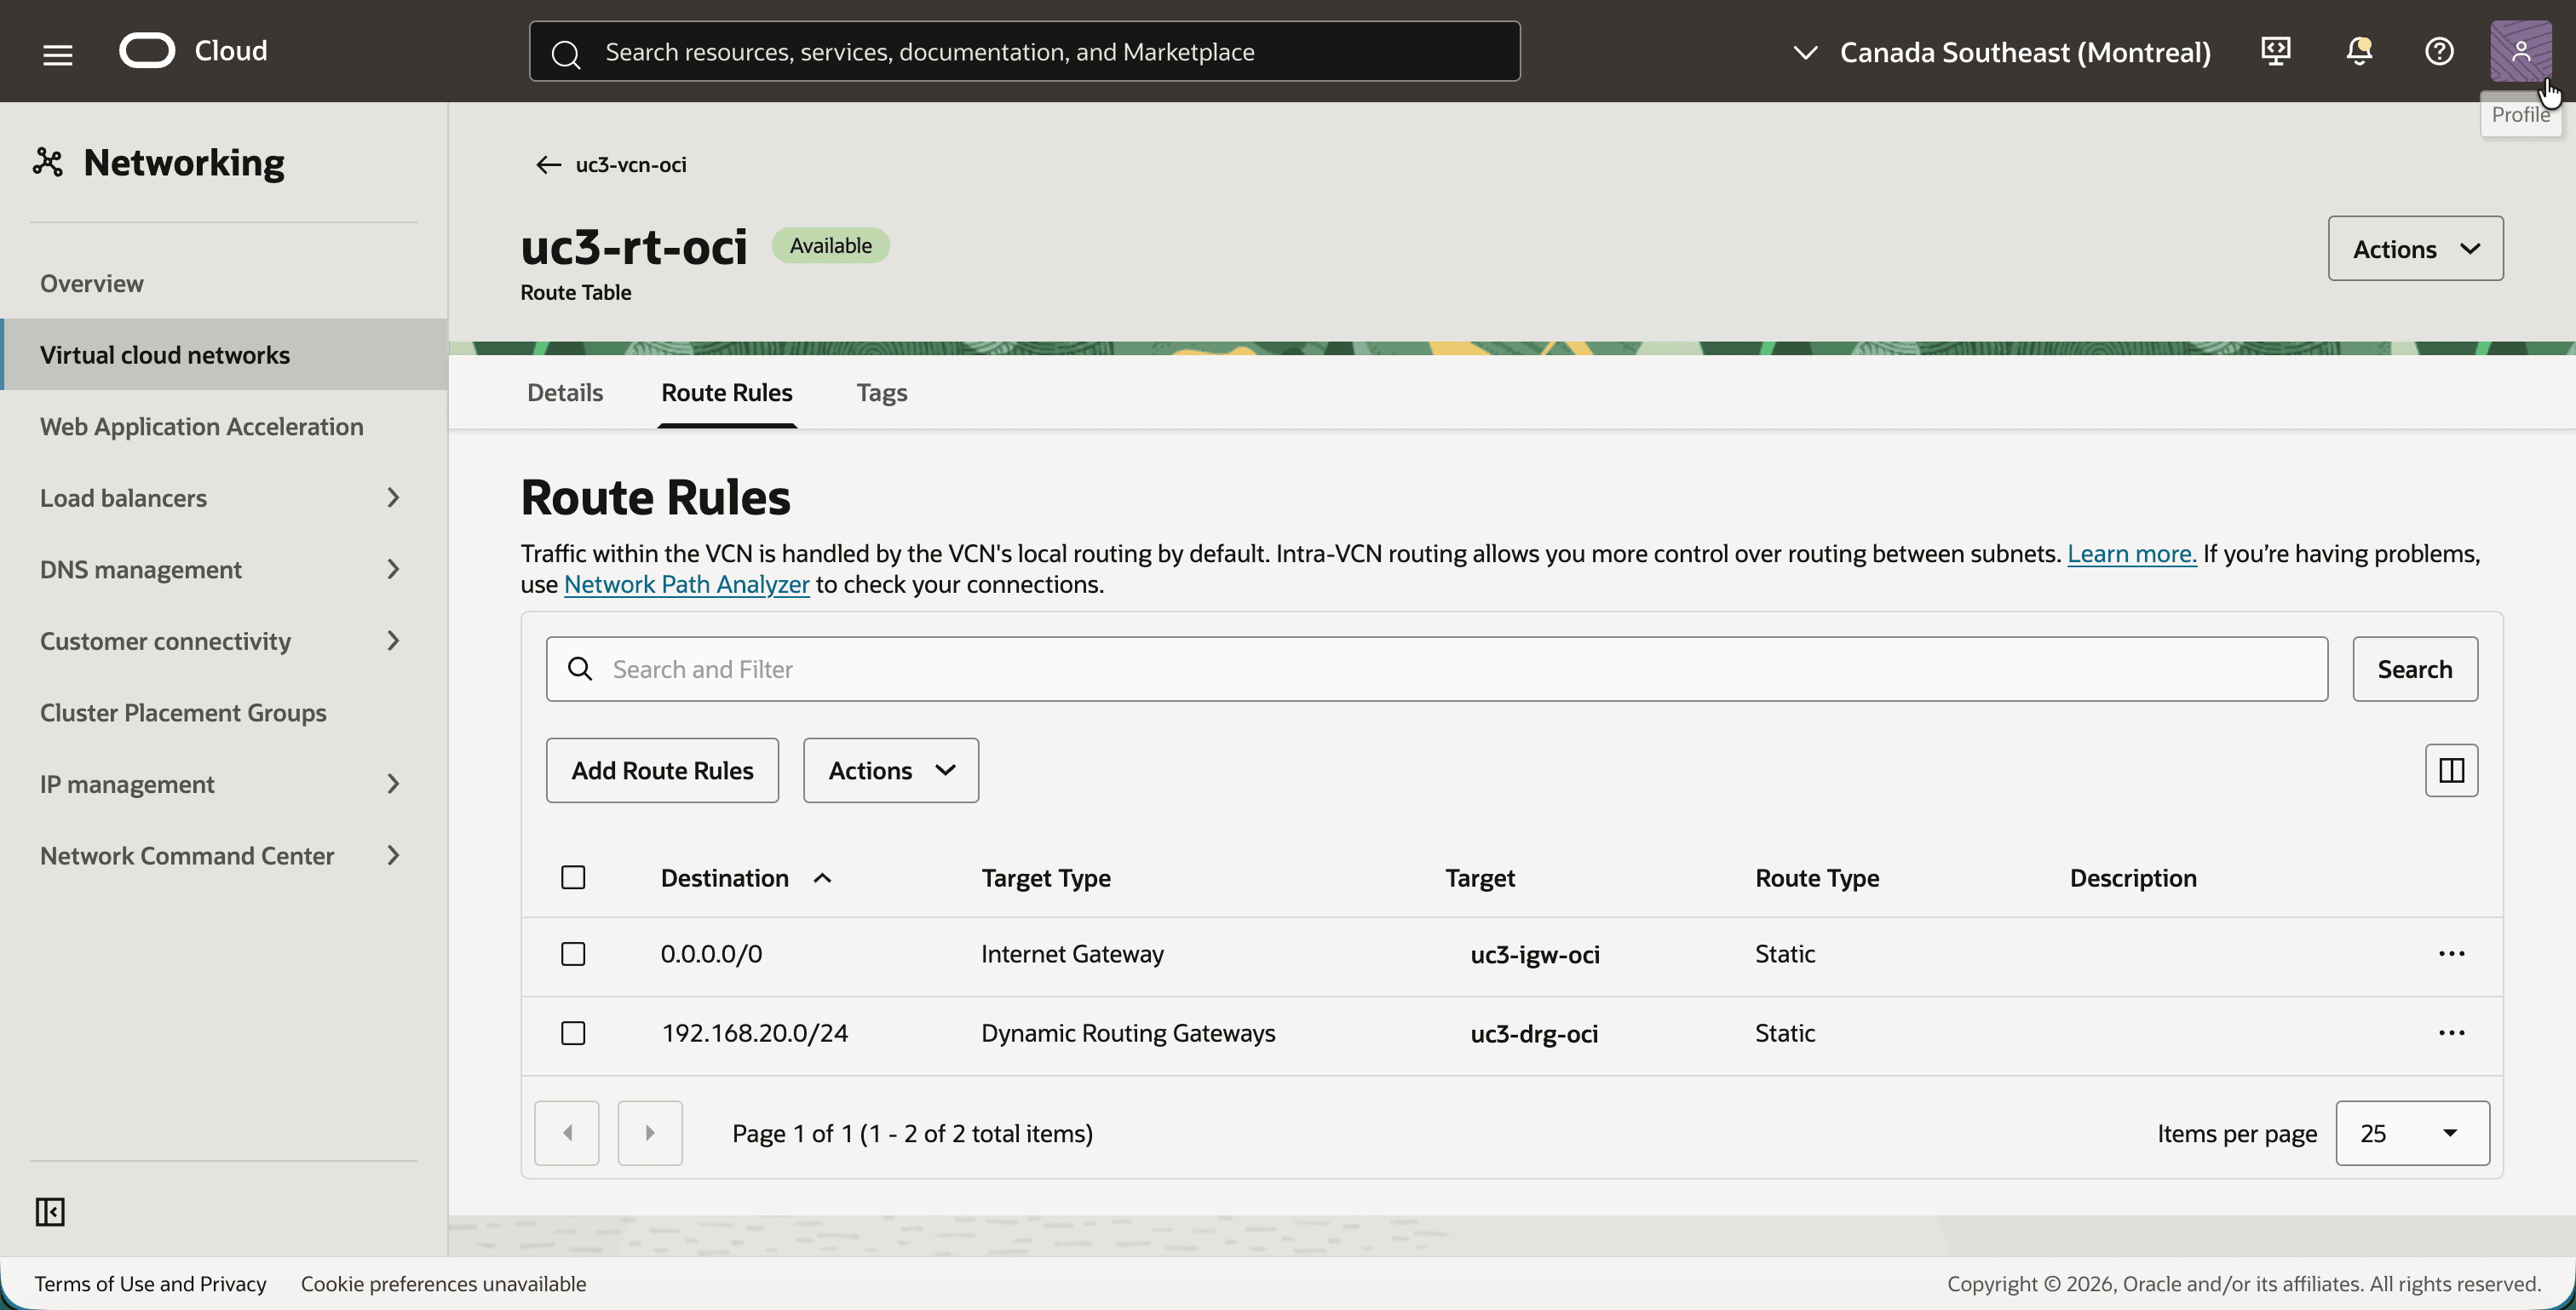
Schritt 11: DRG-NAT-Policy und -Regel erstellen
Dies ist der Schritt, um den das gesamte Tutorial geht. Eine DRG NAT-Policy mit einer Regel führt die gesamte Übersetzung in beide Richtungen durch.
Die Policy ist mit den Tunnelanhängen IPSec verknüpft. Daher wird die Regel für Traffic geschrieben, der von On-Premise stammt. Ein solches Paket hat einen On-Premise-Host als Quelle (10.0.1.x) und die Schattenadresse einer OCI-Instanz als Ziel (192.168.10.x):
| Ursprünglich | Übersetzt | Bedeutung | |
|---|---|---|---|
| Quelle | 10.0.1.0/24 |
192.168.20.0/24 |
Die echten Adressen von On-Premises werden in OCI als 192.168.20.0/24 dargestellt. |
| Ziel | 192.168.10.0/24 |
10.0.1.0/24 |
Das Schatten-CIDR von OCI wird durch das echte CIDR des VCN ersetzt. |
- Öffnen Sie das Navigationsmenü, klicken Sie auf Networking, dann auf Kundenkonnektivität und dann auf DRG-NAT-Policy.
- Klicken Sie auf die Schaltfläche Policy erstellen, und erstellen Sie eine Policy mit dem Namen
uc3-policy-oci. - Beachten Sie, dass die Policy Aktiv ist.
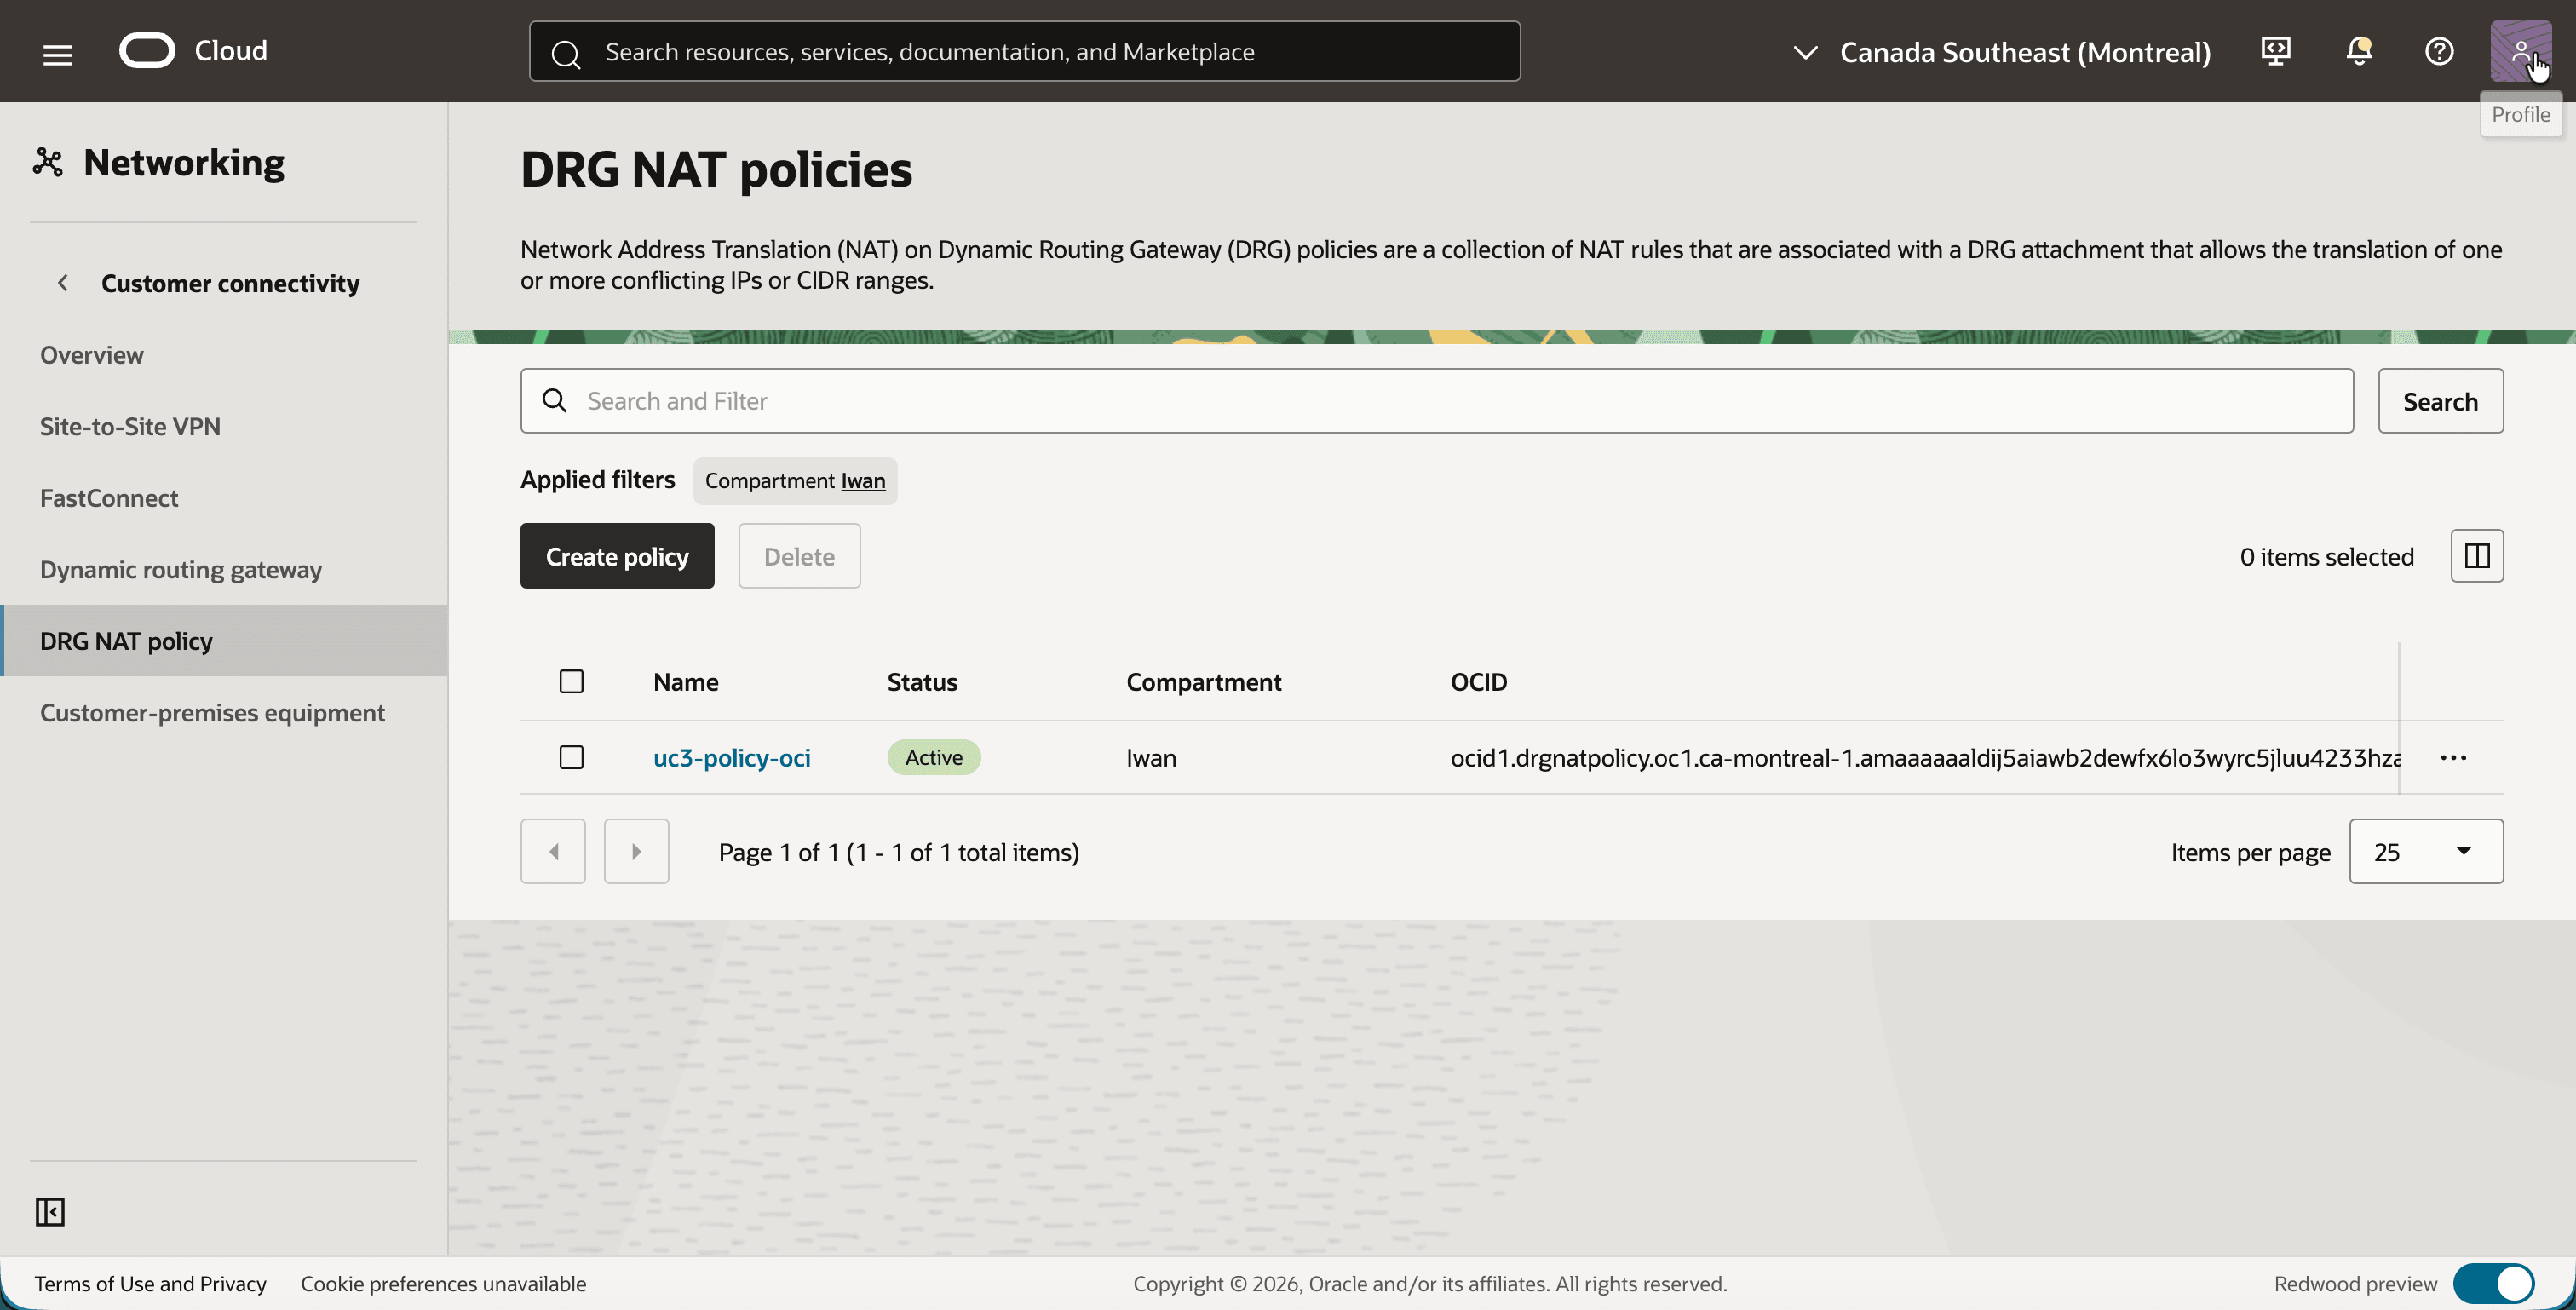
- Klicken Sie auf
uc3-policy-ociund dann auf die Registerkarte Regeln. - Klicken Sie auf die Schaltfläche Regel hinzufügen, und fügen Sie eine Regel mit den folgenden Werten hinzu:
- Priorität:
10 - Ursprüngliche Quell-CIDR:
10.0.1.0/24 - Übersetzte Quell-CIDR:
192.168.20.0/24 - Urspüngliches Ziel-CIDR:
192.168.10.0/24 - Übersetzte Ziel-CIDR:
10.0.1.0/24
- Priorität:
- Beachten Sie, dass die Regel auf der Registerkarte Regeln aufgeführt wird.
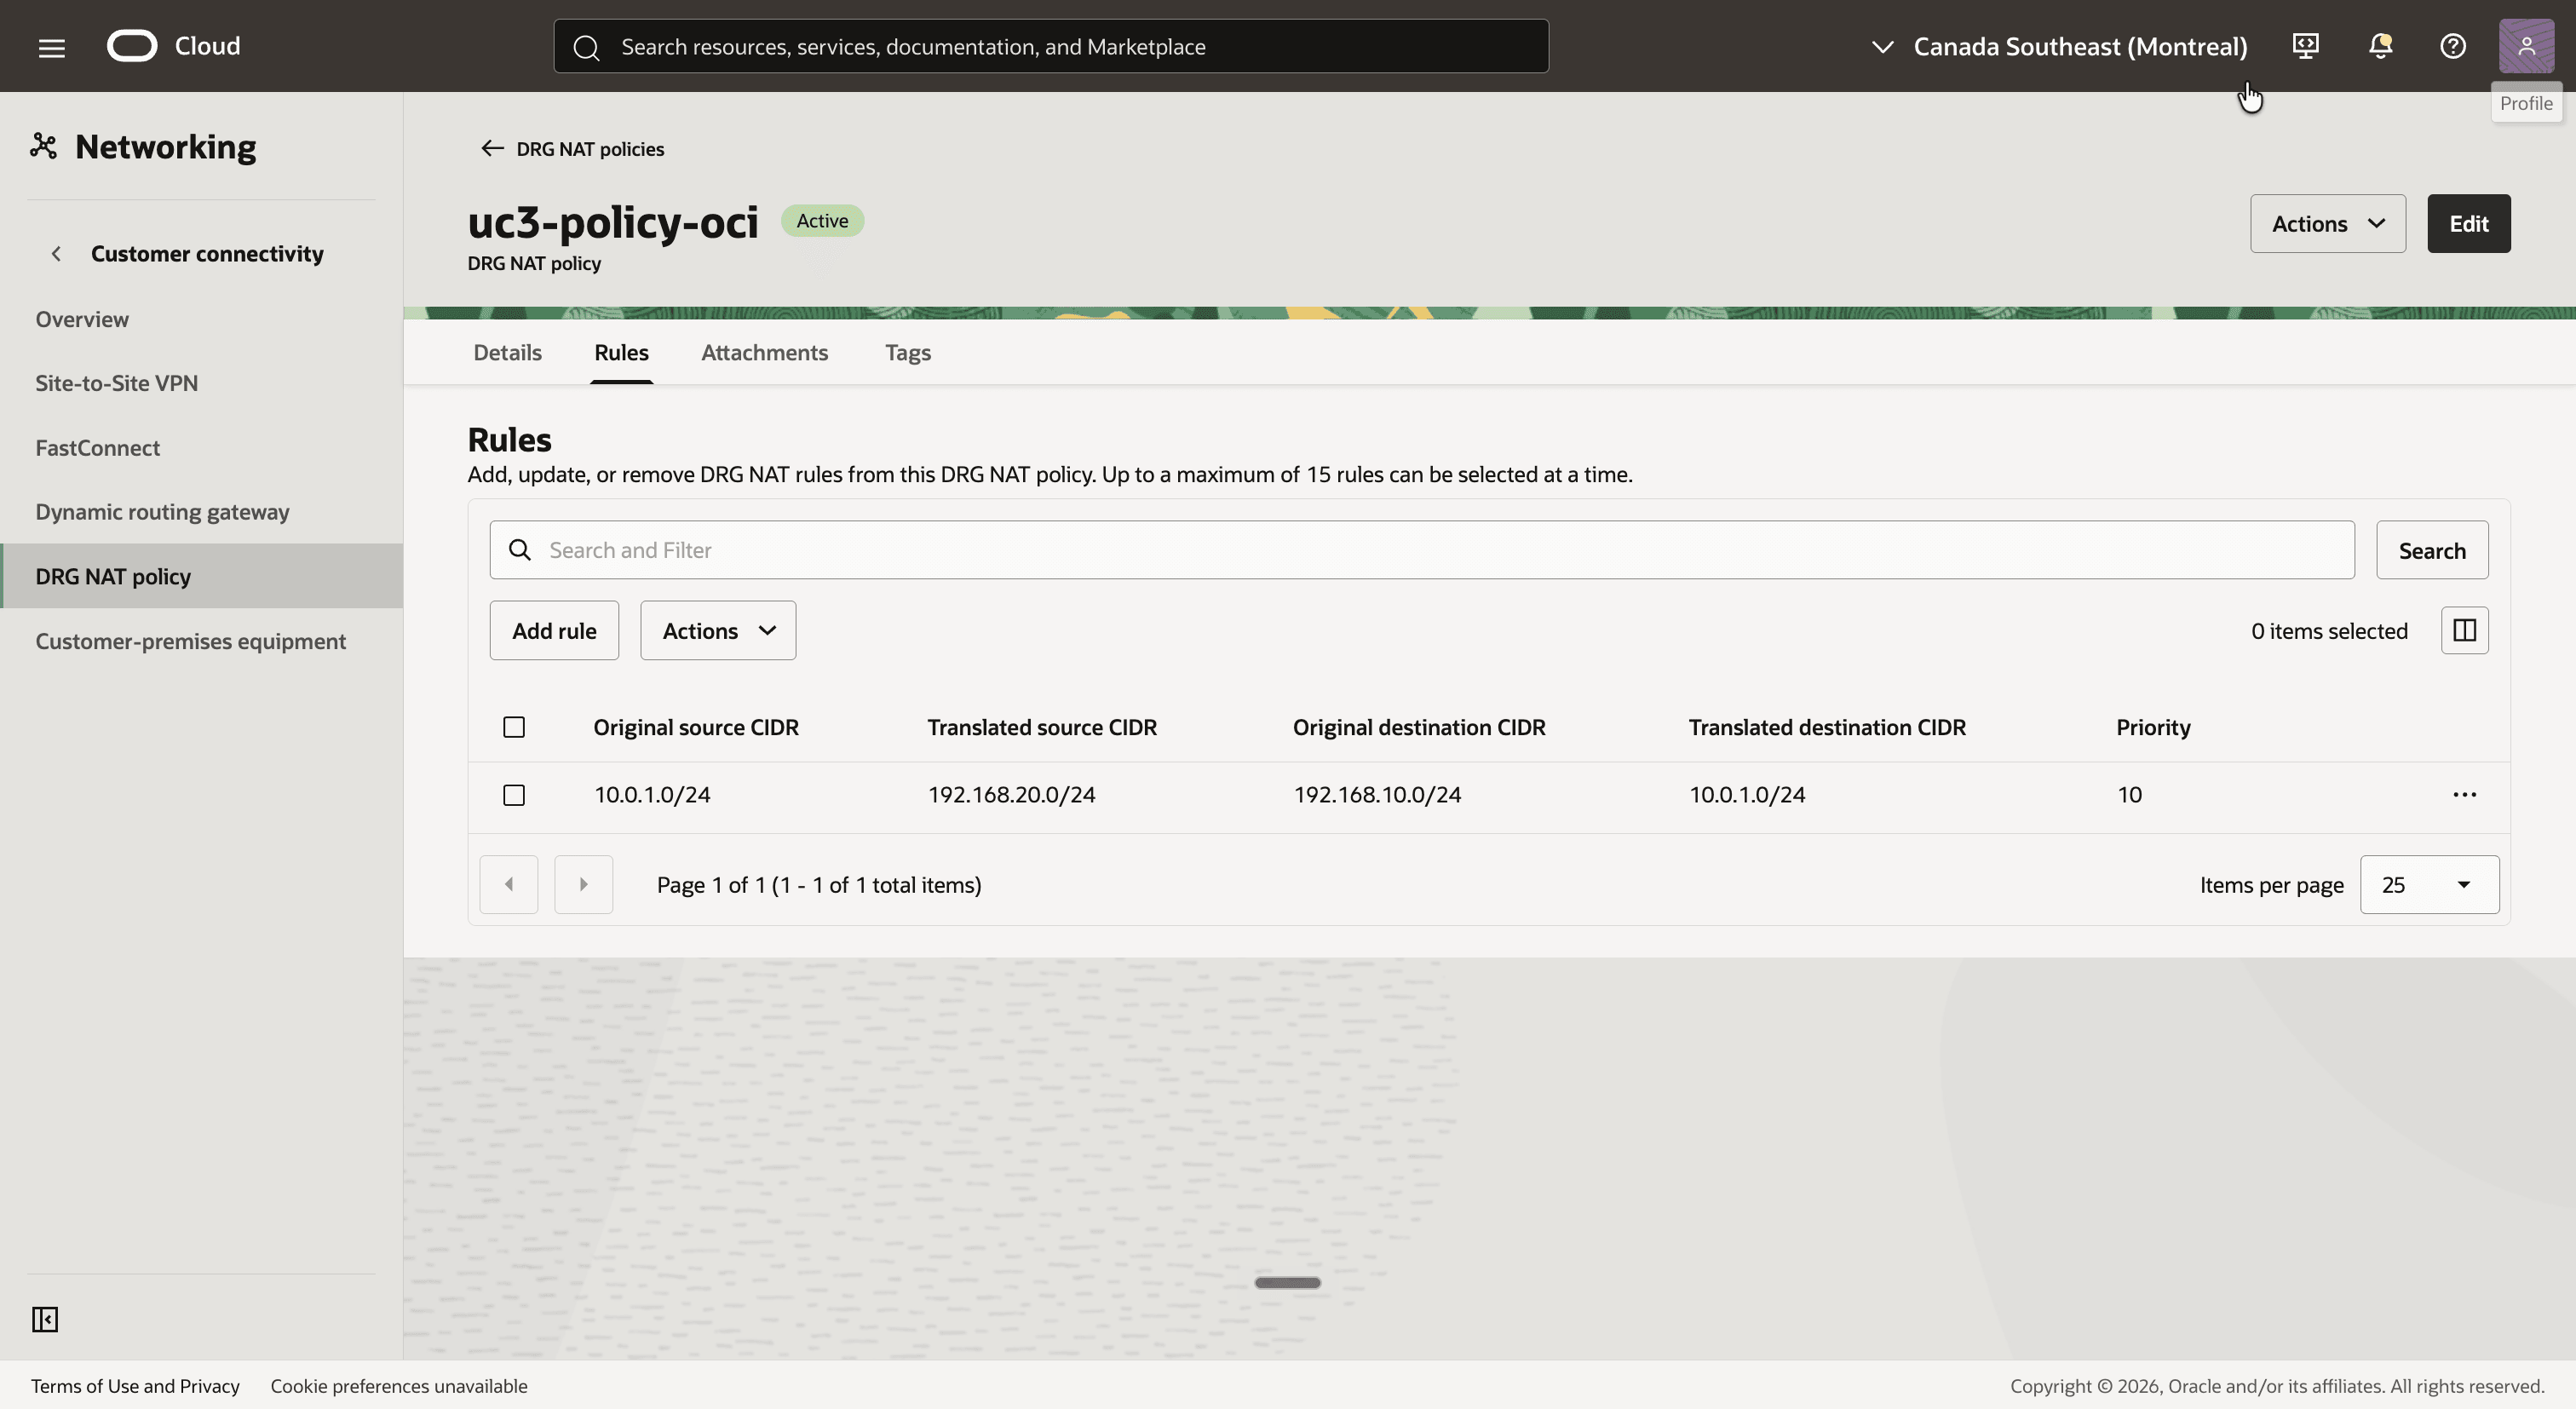
[!] HINWEIS] Es ist verlockend, diese Regel aus der Sicht des VCN zu schreiben: Quelle
10.0.1.0/24bis192.168.10.0/24und Ziel192.168.20.0/24bis10.0.1.0/24. Diese Regel wird ohne Warnung akzeptiert, aber bei einem IPSec-Tunnelanhang stimmt sie nie mit einem Paket überein, und es wird kein Datenverkehr übertragen. Schreiben Sie immer die Regel für den Traffic, der über den Anhang, der die Policy enthält, in das DRG eintritt.
Schritt 12: Verknüpfen Sie die NAT-Policy mit den Tunnelanhängen IPSec
Die Policy ist mit beiden IPSec-Tunnelanhängen verknüpft, sodass die Übersetzung unabhängig davon, welcher Tunnel den Traffic überträgt, identisch ist.
- Klicken Sie in
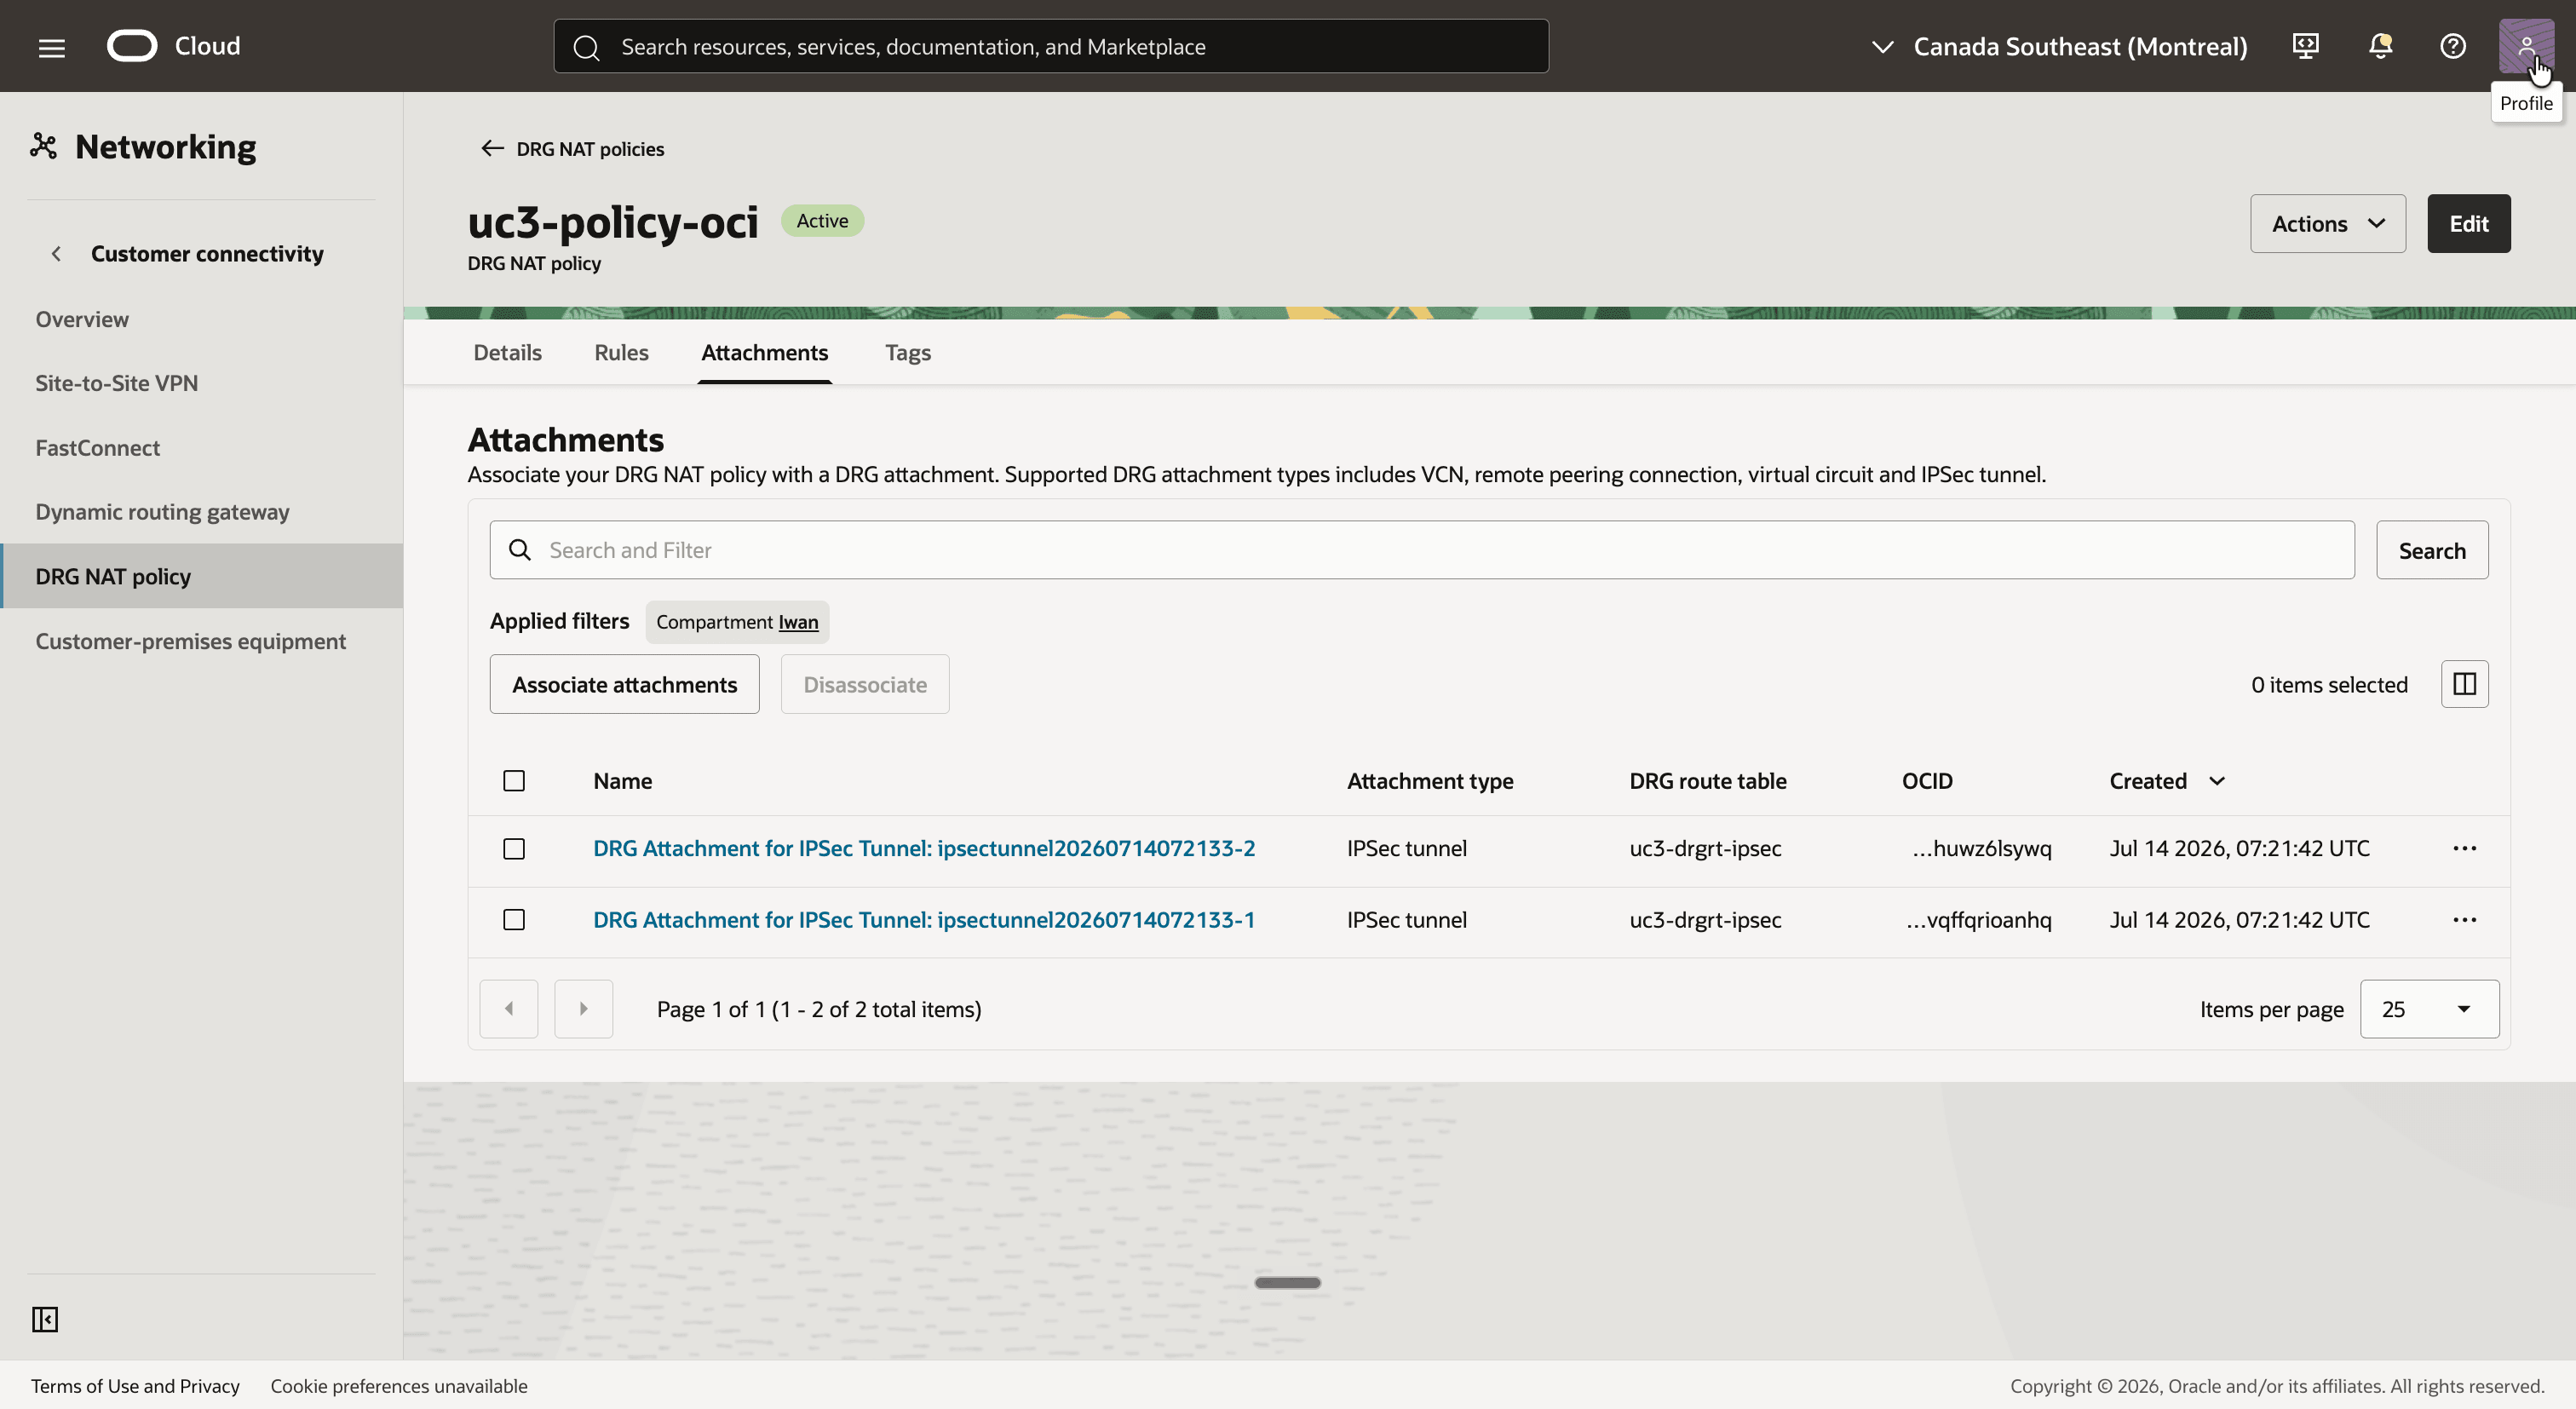
uc3-policy-ociauf die Registerkarte Anhänge. - Klicken Sie auf die Schaltfläche Anhänge zuordnen, wählen Sie die beiden DRG-Anhänge für Tunnel IPSec aus, und bestätigen Sie.
- Beachten Sie, dass beide Anhänge zusammen mit der DRG-Routentabelle
uc3-drgrt-ipsecmit dem Anhangstyp IPSec-Tunnel aufgeführt werden.
Schritt 13: Konnektivität testen
Alles ist vorhanden, also ist es an der Zeit, ein Paket zu senden. Das letzte Oktett einer Adresse wird durch die 1:1 Übersetzung beibehalten, die Ihnen sagt, welche Adresse zu ping:
| Instanz | Echte IP-Adresse | Adresse, die von der anderen Seite verwendet werden soll |
|---|---|---|
uc3-inst-oci |
10.0.1.92 |
192.168.10.92 |
uc3-inst-op-lan |
10.0.1.130 |
192.168.20.130 |
Dies geschieht mit einem Ping von uc3-inst-oci zum On-Premise-Host:
| Wo | Quelle | Ziel | Was geschieht |
|---|---|---|---|
Verlässt uc3-inst-oci |
10.0.1.92 |
192.168.20.130 |
Die Routentabelle uc3-rt-oci sendet 192.168.20.0/24 an das DRG. |
Routen-Lookup in uc3-drgrt-vcn-oci |
10.0.1.92 |
192.168.20.130 |
Die dynamische Route für 192.168.20.0/24 verweist auf einen IPSec-Tunnel. |
| Lässt das DRG auf dem Tunnelanhang | 192.168.10.92 |
10.0.1.130 |
Das DRG wendet das Gegenteil der Regel in uc3-policy-oci an. Das Paket stimmt jetzt mit der Verschlüsselungsdomain überein. |
Ankunft auf uc3-inst-op-lan |
192.168.10.92 |
10.0.1.130 |
Der Host sieht einen Ping von der Schattenadresse der OCI-Instanz. |
Und das ist die Antwort:
| Wo | Quelle | Ziel | Was geschieht |
|---|---|---|---|
Verlässt uc3-inst-op-lan |
10.0.1.130 |
192.168.10.92 |
Die Routentabelle uc3-rt-op sendet 192.168.10.0/24 an den Router 10.0.1.164. |
| On-Premise-Router | 10.0.1.130 |
192.168.10.92 |
Das Paket entspricht den Tunnelselektoren und ist verschlüsselt. |
| Gibt das DRG im Tunnelanhang ein | 192.168.20.130 |
10.0.1.92 |
Die Regel in uc3-policy-oci übersetzt Quelle und Ziel. |
Routen-Lookup in uc3-drgrt-ipsec |
192.168.20.130 |
10.0.1.92 |
10.0.1.0/24 verweist auf uc3-att-vcn-oci. |
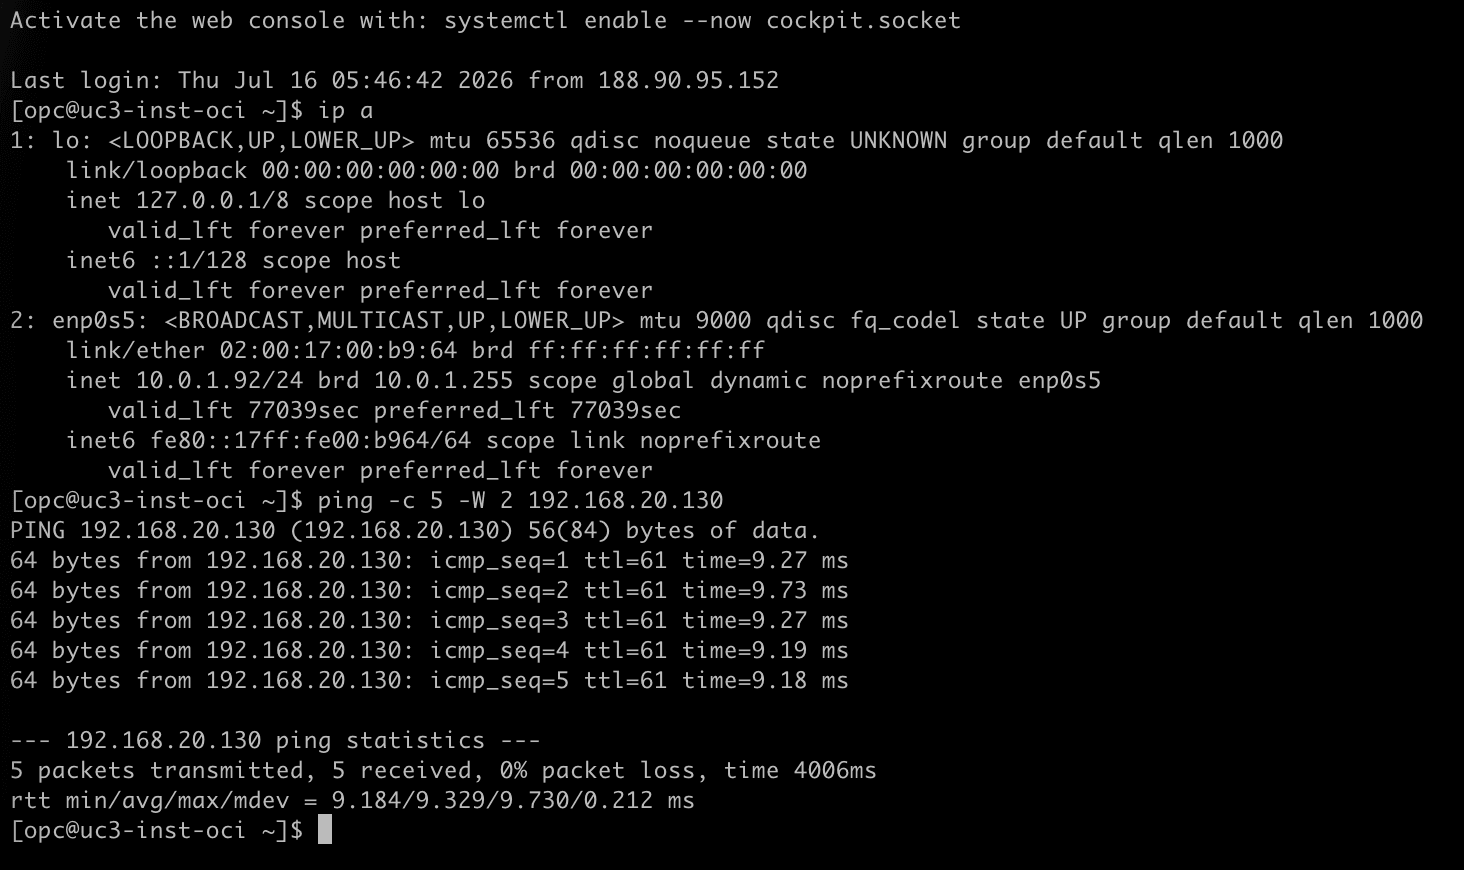
- Stellen Sie mit SSH eine Verbindung zu
uc3-inst-ociher. - Führen Sie
ip aaus, und beachten Sie, dass die Instanz die IP-Adresse10.0.1.92aufweist. - Führen Sie
ping -c 5 -W 2 192.168.20.130aus, um die Schattenadresse des On-Premise-Hosts zu pingen. - Beachten Sie, dass alle fünf Pakete beantwortet werden.
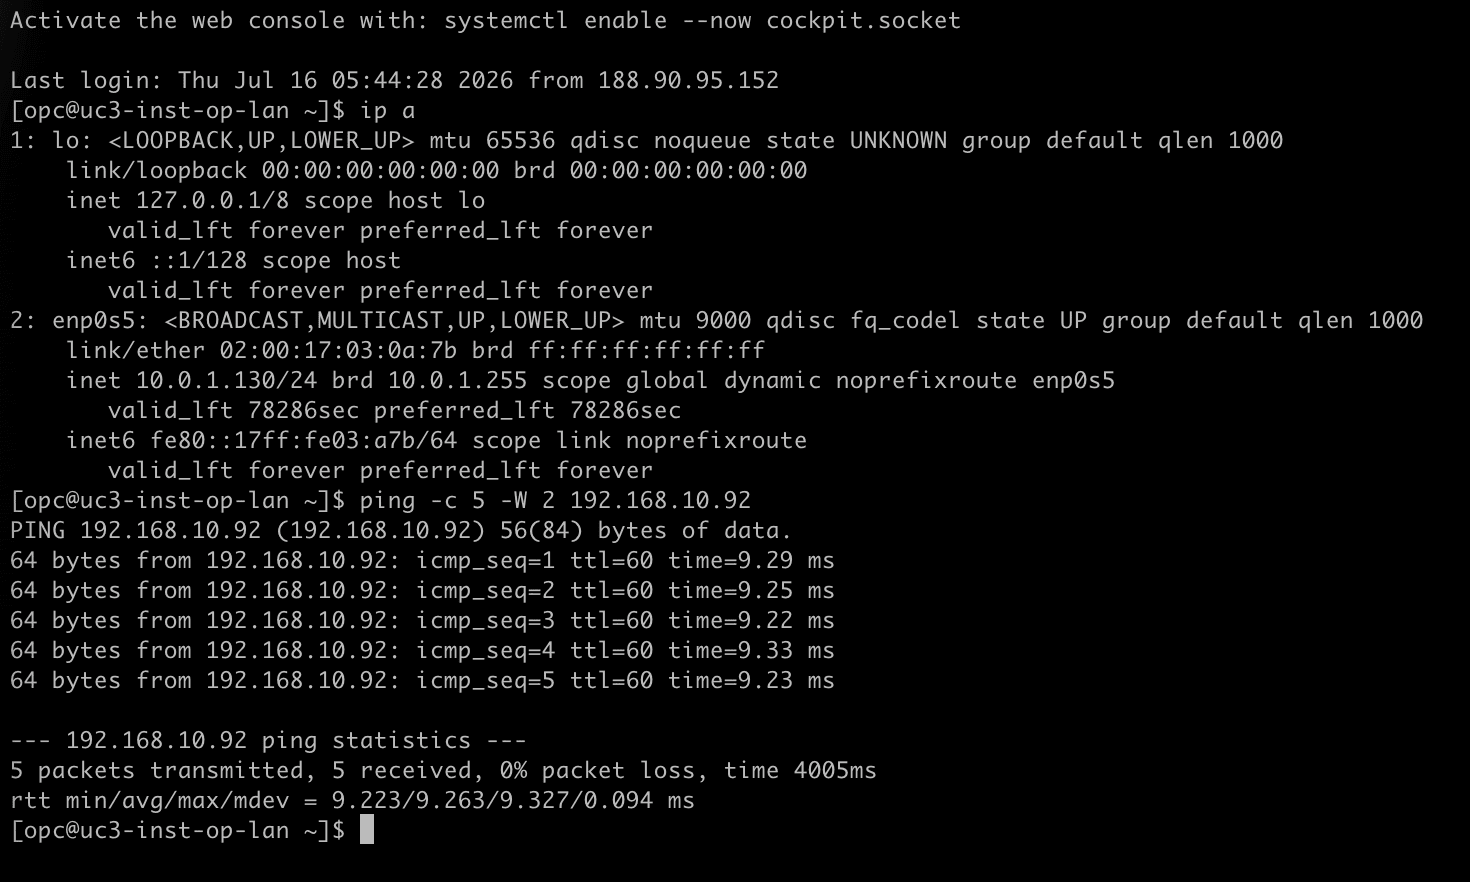
- Stellen Sie mit SSH eine Verbindung zu
uc3-inst-op-lanher. - Führen Sie
ip aaus, und beachten Sie, dass der Host die IP-Adresse10.0.1.130im selben Subnetzbereich wie die OCI-Instanz aufweist. - Führen Sie
ping -c 5 -W 2 192.168.10.92aus, um die Schattenadresseuc3-inst-ocizu pingen. - Beachten Sie, dass alle fünf Pakete beantwortet werden.
Eine Paketerfassung auf dem On-Premise-Host zeigt die Übersetzung bei der Arbeit an. Der Host sieht nie die echte Adresse 10.0.1.92 der OCI-Instanz, sondern nur die Schattenadresse:
[opc@uc3-inst-op-lan ~]$ sudo tcpdump -ni any icmp
IP 192.168.10.92 > 10.0.1.130: ICMP echo request, id 11, seq 1, length 64
IP 10.0.1.130 > 192.168.10.92: ICMP echo reply, id 11, seq 1, length 64
[!] HINWEIS] NOTE NAT auf DRG übersetzt DNS nicht. Wenn On-Premises-Systeme die OCI-Systeme nach Namen oder umgekehrt finden, müssen die verwendeten DNS-Datensätze auf die Schattenadressen verweisen, nicht auf die echten.
Abschluss
Ein OCI-VCN und ein On-Premise-Netzwerk mit genau demselben Subnetz-CIDR kommunizieren jetzt über ein Site-to-Site-VPN. Nichts wurde erneut adressiert, und der On-Premise-Router führt überhaupt keine NAT aus. Es benötigt nur einen Tunnel mit den richtigen Selektoren und eine Route zum OCI-Schatten-CIDR. Die Übersetzung wird vom DRG in den Tunnelanhängen IPSec mit einer einzelnen Regel ausgeführt.
Im Vergleich zu den früheren Teilen fügt das VPN zwei Anforderungen hinzu, die leicht zu verpassen sind. Die Verschlüsselungsdomain muss die Pakete innerhalb des Tunnels beschreiben, d.h. das Schatten-CIDR auf der Oracle-Seite und das echte CIDR auf der On-Premise-Seite. Da eine statische DRG-Route nicht auf einen IPSec-Tunnel verweisen kann, muss die Route zum On-Premise-Schatten-CIDR aus dem Tunnel ermittelt werden, indem dieses Schatten-CIDR der On-Premise-Seite der Verschlüsselungsdomain hinzugefügt und in die DRG-Routentabelle des VCN-Anhangs importiert wird.
Die Regel selbst folgt dem gleichen Prinzip wie im Rest der Serie: Sie wird für Traffic geschrieben, der über den Anhang, der die Policy enthält, in das DRG eintritt. In NAT auf DRG - Teil 4 - Shared Services-VCN wird dieselbe Technik nur mit Quell-NAT verwendet, um mehreren sich überschneidenden VCNs Zugriff auf ein Shared Services-VCN zu erteilen.
Bestätigungen
- Autor - Iwan Hoogendoorn (Black Belt für Cloud-Netzwerke)
Weitere Lernressourcen
Sehen Sie sich weitere Übungen zu docs.oracle.com/learn an, oder greifen Sie auf weitere kostenlose Lerninhalte im Oracle Learning YouTube-Kanal zu. Besuchen Sie außerdem education.oracle.com/learning-explorer, um ein Oracle Learning Explorer zu werden.
Die Produktdokumentation finden Sie im Oracle Help Center.
NAT on DRG - Part 3 - Overlapping CIDRs between OCI and On-Premises
G62513-01