NAT auf DRG - Teil 5 - Sich überschneidende CIDRs zwischen OCI und On-Premise mit BGP
Einführung
In NAT auf DRG - Teil 3 - Sich überschneidende CIDRs zwischen OCI und On-Premise wurden ein Oracle Cloud Infrastructure-(OCI-)VCN und ein On-Premise-Netzwerk mit demselben IP-Bereich über ein Site-to-Site-VPN verbunden, wobei NAT auf DRG die Übersetzung in den Tunnelanhängen IPSec ausführte. Die Tunnel in diesem Teil waren richtlinienbasiert: Die Verschlüsselungsdomain entschied, welcher Traffic in den Tunnel ging, und es war auch der Ort, an dem das dynamische Routinggateway (DRG) seinen Weg zu On-Premises erfuhr.
Dieser Teil erstellt denselben Anwendungsfall mit dynamischem BGP-Routing. So werden die meisten Produktions-VPNs erstellt, und es ist auch, wie ein FastConnect-Virtual Circuit Routen austauscht, so dass das Routing-Modell in diesem Tutorial auch dort zu erwarten ist. Topologie, Adressen und NAT-Regel sind identisch mit Teil 3:
| Rand | Real-Subnetz-CIDR | Schatten-CIDR von der anderen Seite gesehen |
|---|---|---|
OCI-VCN uc3-vcn-oci |
10.0.1.0/24 |
192.168.10.0/24 |
| On-Premise-LAN | 10.0.1.0/24 |
192.168.20.0/24 |
Was sich ändert, ist, wie jede Seite lernt, wo die andere Seite ist. Bei BGP gibt es eine Frage, die alles bestimmt: Übersetzt das DRG die Routen, die über BGP ausgetauscht werden? Die Antwort, die für dieses Tutorial getestet wurde, lautet:
- Routen, die das DRG bekannt gibt, werden nicht übersetzt. Das DRG veröffentlicht den Inhalt der DRG-Routentabelle des Tunnelanhangs unverändert. Das echte CIDR des VCN wird nicht durch das Schatten-CIDR ersetzt.
- Routen, die das DRG empfängt, werden nicht übersetzt. Wenn der On-Premise-Router sein echtes CIDR
10.0.1.0/24bekannt gibt, wandelt das DRG es nicht in192.168.20.0/24um. Da sich dieses Präfix mit dem angehängten VCN überschneidet, ignoriert das DRG es vollständig.
NAT in DRG übersetzt Pakete, nicht Routen. Bei BGP müssen Sie daher die Schatten-CIDRs auf beiden Seiten selbst in den Routenaustausch einfügen:
| Richtung | Was zu werben ist | Vorgehensweise |
|---|---|---|
| On-Premises zu Oracle | 192.168.20.0/24 (das Schatten-CIDR von On-Premise) |
Der On-Premise-Router veröffentlicht ihn mit BGP. |
| Oracle zu On-Premises | 192.168.10.0/24 (das Schatten-CIDR von OCI) |
Eine statische Route dafür in der DRG-Routentabelle der Tunnelanhänge, die das DRG dann bekannt gibt. |
[!] HINWEIS] Eine NAT-Regel beschreibt den Traffic, der das DRG über den Anhang, der die Policy enthält, eingibt. Für einen IPSec-Tunnelanhang, der Traffic ist, der von On-Premise ankommt. Für den Traffic, der durch den Tunnel verlässt, wendet das DRG die umgekehrte Übersetzung automatisch an.
Das On-Premise-Netzwerk wird mit einem VCN in einer anderen Region simuliert, wobei eine Oracle Linux-Instanz Libreswan für die IPSec-Tunnel und FRRouting (FRR) für BGP ausführt. Die Übung ist die Übung aus Teil 3 mit dem in BGP konvertierten VPN, weshalb die Ressourcen in den Screenshots uc3-... genannt werden.
Weitere Anwendungsfälle
Dieses Tutorial ist Teil einer Serie. Jedes Teil löst ein anderes Überschneidungsszenario mit denselben Bausteinen.
- Teil 1: NAT in DRG - Teil 1 - Sich überschneidende CIDRs zwischen zwei lokalen VCNs
- Teil 2: NAT auf DRG - Teil 2 - Sich überschneidende CIDRs zwischen mehreren Remote-VCNs
- Teil 3: NAT auf DRG - Teil 3 - Sich überschneidende CIDRs zwischen OCI und On-Premises
- Teil 4: NAT auf DRG - Teil 4 - Shared Services-VCN
- Teil 5 (dieses Tutorial): NAT auf DRG - Teil 5 - Sich überschneidende CIDRs zwischen OCI und On-Premises mit BGP
Diagramm
IPs, die sich zwischen dem VCN-Subnetz-CIDR und dem On-Premise- oder Remote-Netzwerk mit zustandsloser 1:1-NAT im DRG überschneiden, mit BGP-Routenaustausch über die IPSec-Tunnel
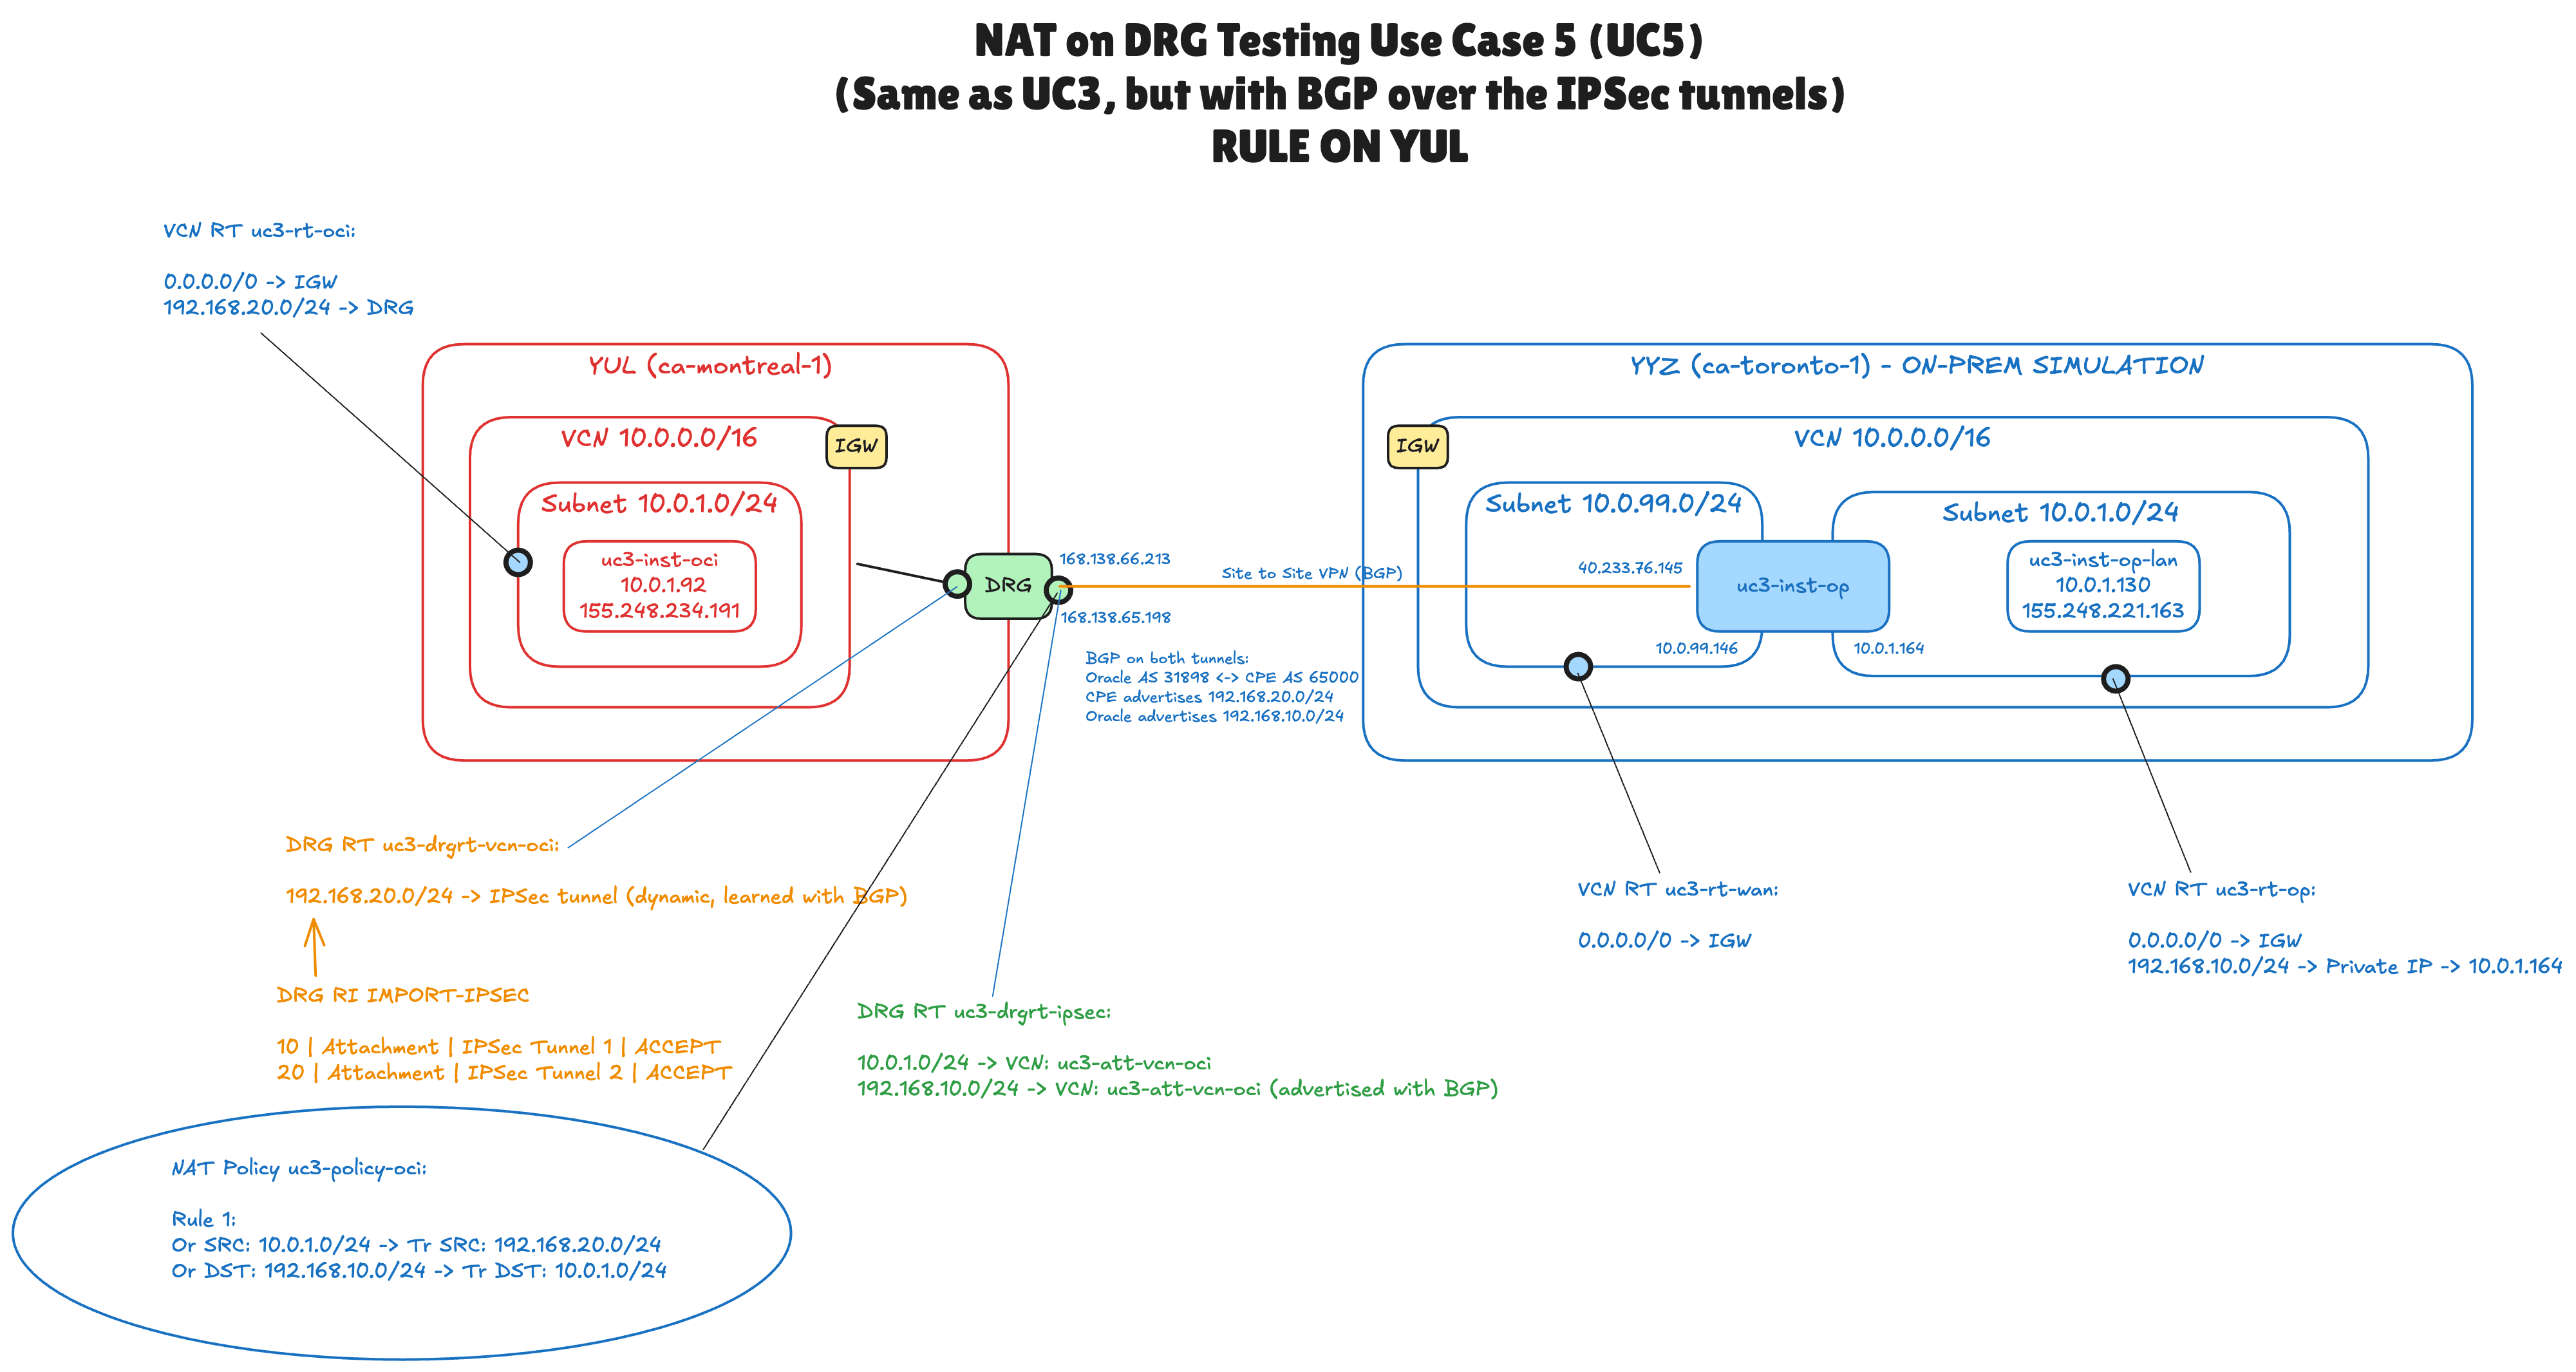
Das Diagramm zeigt alle Objekte, die Sie in diesem Tutorial konfigurieren:
- Die OCI-Seite in der Region "Kanada Südosten (Montreal)": das VCN
uc3-vcn-oci(10.0.0.0/16) mit dem Subnetz10.0.1.0/24und der Testinstanzuc3-inst-oci(10.0.1.92). - Die simulierte On-Premise-Seite in der Region "Kanada Südosten" (Toronto): ein VCN mit einem WAN-Subnetz
10.0.99.0/24und einem LAN-Subnetz10.0.1.0/24. Die Routerinstanzuc3-inst-ophat eine Teilstrecke in beiden Subnetzen (10.0.99.146und10.0.1.164), unduc3-inst-op-lan(10.0.1.130) ist ein Host im LAN. - Ein DRG mit einem VCN-Anhang und einem Site-to-Site-VPN mit zwei IPSec-Tunneln, wobei jeder eine BGP-Session zwischen Oracle (AS
31898) und dem On-Premise-Router (AS65000) aufweist. - Zwei DRG-Routentabellen:
uc3-drgrt-vcn-oci(orange Text) für den VCN-Anhang, der192.168.20.0/24aus den Tunneln lernt, unduc3-drgrt-ipsec(grüner Text) für die Tunnelanhänge IPSec mit zwei statischen Routen zum VCN. Die zweite für192.168.10.0/24soll vor Ort beworben werden. - Eine DRG-NAT-Policy (die Ellipse) mit einer einzelnen Regel, die beiden IPSec-Tunnelanhängen zugeordnet ist.
Voraussetzungen
- Ein OCI-Mandant, der zwei Regionen abonniert hat, und ein Compartment, in dem Sie Netzwerkressourcen (VCNs, DRGs, Site-to-Site-VPN, DRG-Routentabellen und DRG-NAT-Policys) und Compute-Instanzen verwalten dürfen.
- Die Netzwerke auf beiden Seiten existieren bereits. Dieses Tutorial erstellt sie nicht. In der Übung sind es das VCN
uc3-vcn-ociund das VCNuc3-vcn-onprem, das das On-Premise-Netzwerk simuliert, jedes mit seinen Subnetzen, einem Internetgateway und Routentabellen, die0.0.0.0/0an das Internetgateway senden. Die Schritte 01 und 02 führen durch diesen Ausgangspunkt. - Ein DRG, das NAT unterstützt. NAT auf DRG ist in Legacy-(V1-)DRGs nicht verfügbar, und nicht in DRGs, für die Disintermediation, High-Throughput-Modus oder Routenvereinigung aktiviert sind. Ein neu erstelltes DRG funktioniert.
- Ein On-Premise-Router, der routenbasiertes IPSec und BGP unterstützt, oder der simulierte aus diesem Tutorial: eine Oracle Linux 8-Instanz mit Libreswan und FRR, eine öffentliche IP-Adresse und eine zweite VNIC im LAN-Subnetz.
- Eine private BGP-AS-Nummer für den On-Premise-Router (
65000in diesem Tutorial) und zwei kleine Subnetze für das Innere der Tunnel (10.255.255.0/30und10.255.255.4/30in diesem Tutorial). - Compute-Instanzen zum Testen. In diesem Tutorial werden sie auf der OCI-Seite
uc3-inst-oci(10.0.1.92) und auf der On-Premise-Seiteuc3-inst-op-lan(10.0.1.130) genannt. - Ein SSH-Schlüsselpaar für die Instanzen und die öffentliche IP-Adresse, von der aus Sie eine Verbindung herstellen (um dies in den Sicherheitslisten zuzulassen).
- Grundlegende Kenntnisse zu Site-to-Site-VPN, BGP, VCN-Routentabellen und DRG-Routentabellen. Wenn NAT in DRG neu für Sie ist, beginnen Sie mit NAT in DRG - Teil 1 - Sich überschneidende CIDRs zwischen zwei lokalen VCNs.
[!] HINWEIS] Die Namen, CIDRs und IP-Adressen in diesem Tutorial stammen aus der Übung in den Screenshots. Sie können Ihre eigenen verwenden, solange sich die Schatten-CIDRs nicht mit anderen CIDRs in Ihrem Netzwerk überschneiden und die gleiche Präfixlänge wie das CIDR haben, das sie ersetzen.
Schritte
- SCHRITT 01: VCN auf OCI-Seite prüfen
- SCHRITT 02: Überprüfung des simulierten On-Premises-Netzwerks
- SCHRITT 03: Konfigurieren der Sicherheitslisten
- SCHRITT 04: Routing auf On-Premise-Seite konfigurieren
- SCHRITT 05: DRG erstellen und VCN anhängen
- SCHRITT 06: Site-to-Site-VPN mit dynamischem BGP-Routing erstellen
- SCHRITT 07: Libreswan auf On-Premise-Seite konfigurieren
- SCHRITT 08: BGP auf der On-Premise-Seite konfigurieren
- SCHRITT 09: DRG-Routentabellen konfigurieren
- SCHRITT 10: VCN-Routentabelle auf OCI-Seite konfigurieren
- SCHRITT 11: DRG-NAT-Policy und -Regel erstellen
- SCHRITT 12: Verknüpfen Sie die NAT-Richtlinie mit den Tunnelanhängen IPSec
- SCHRITT 13: BGP-Routenaustausch prüfen
- SCHRITT 14: Konnektivität testen
Schritt 01: VCN auf OCI-Seite prüfen
Wir beginnen auf der OCI-Seite mit einem normalen VCN, einem öffentlichen Subnetz und einer Testinstanz.
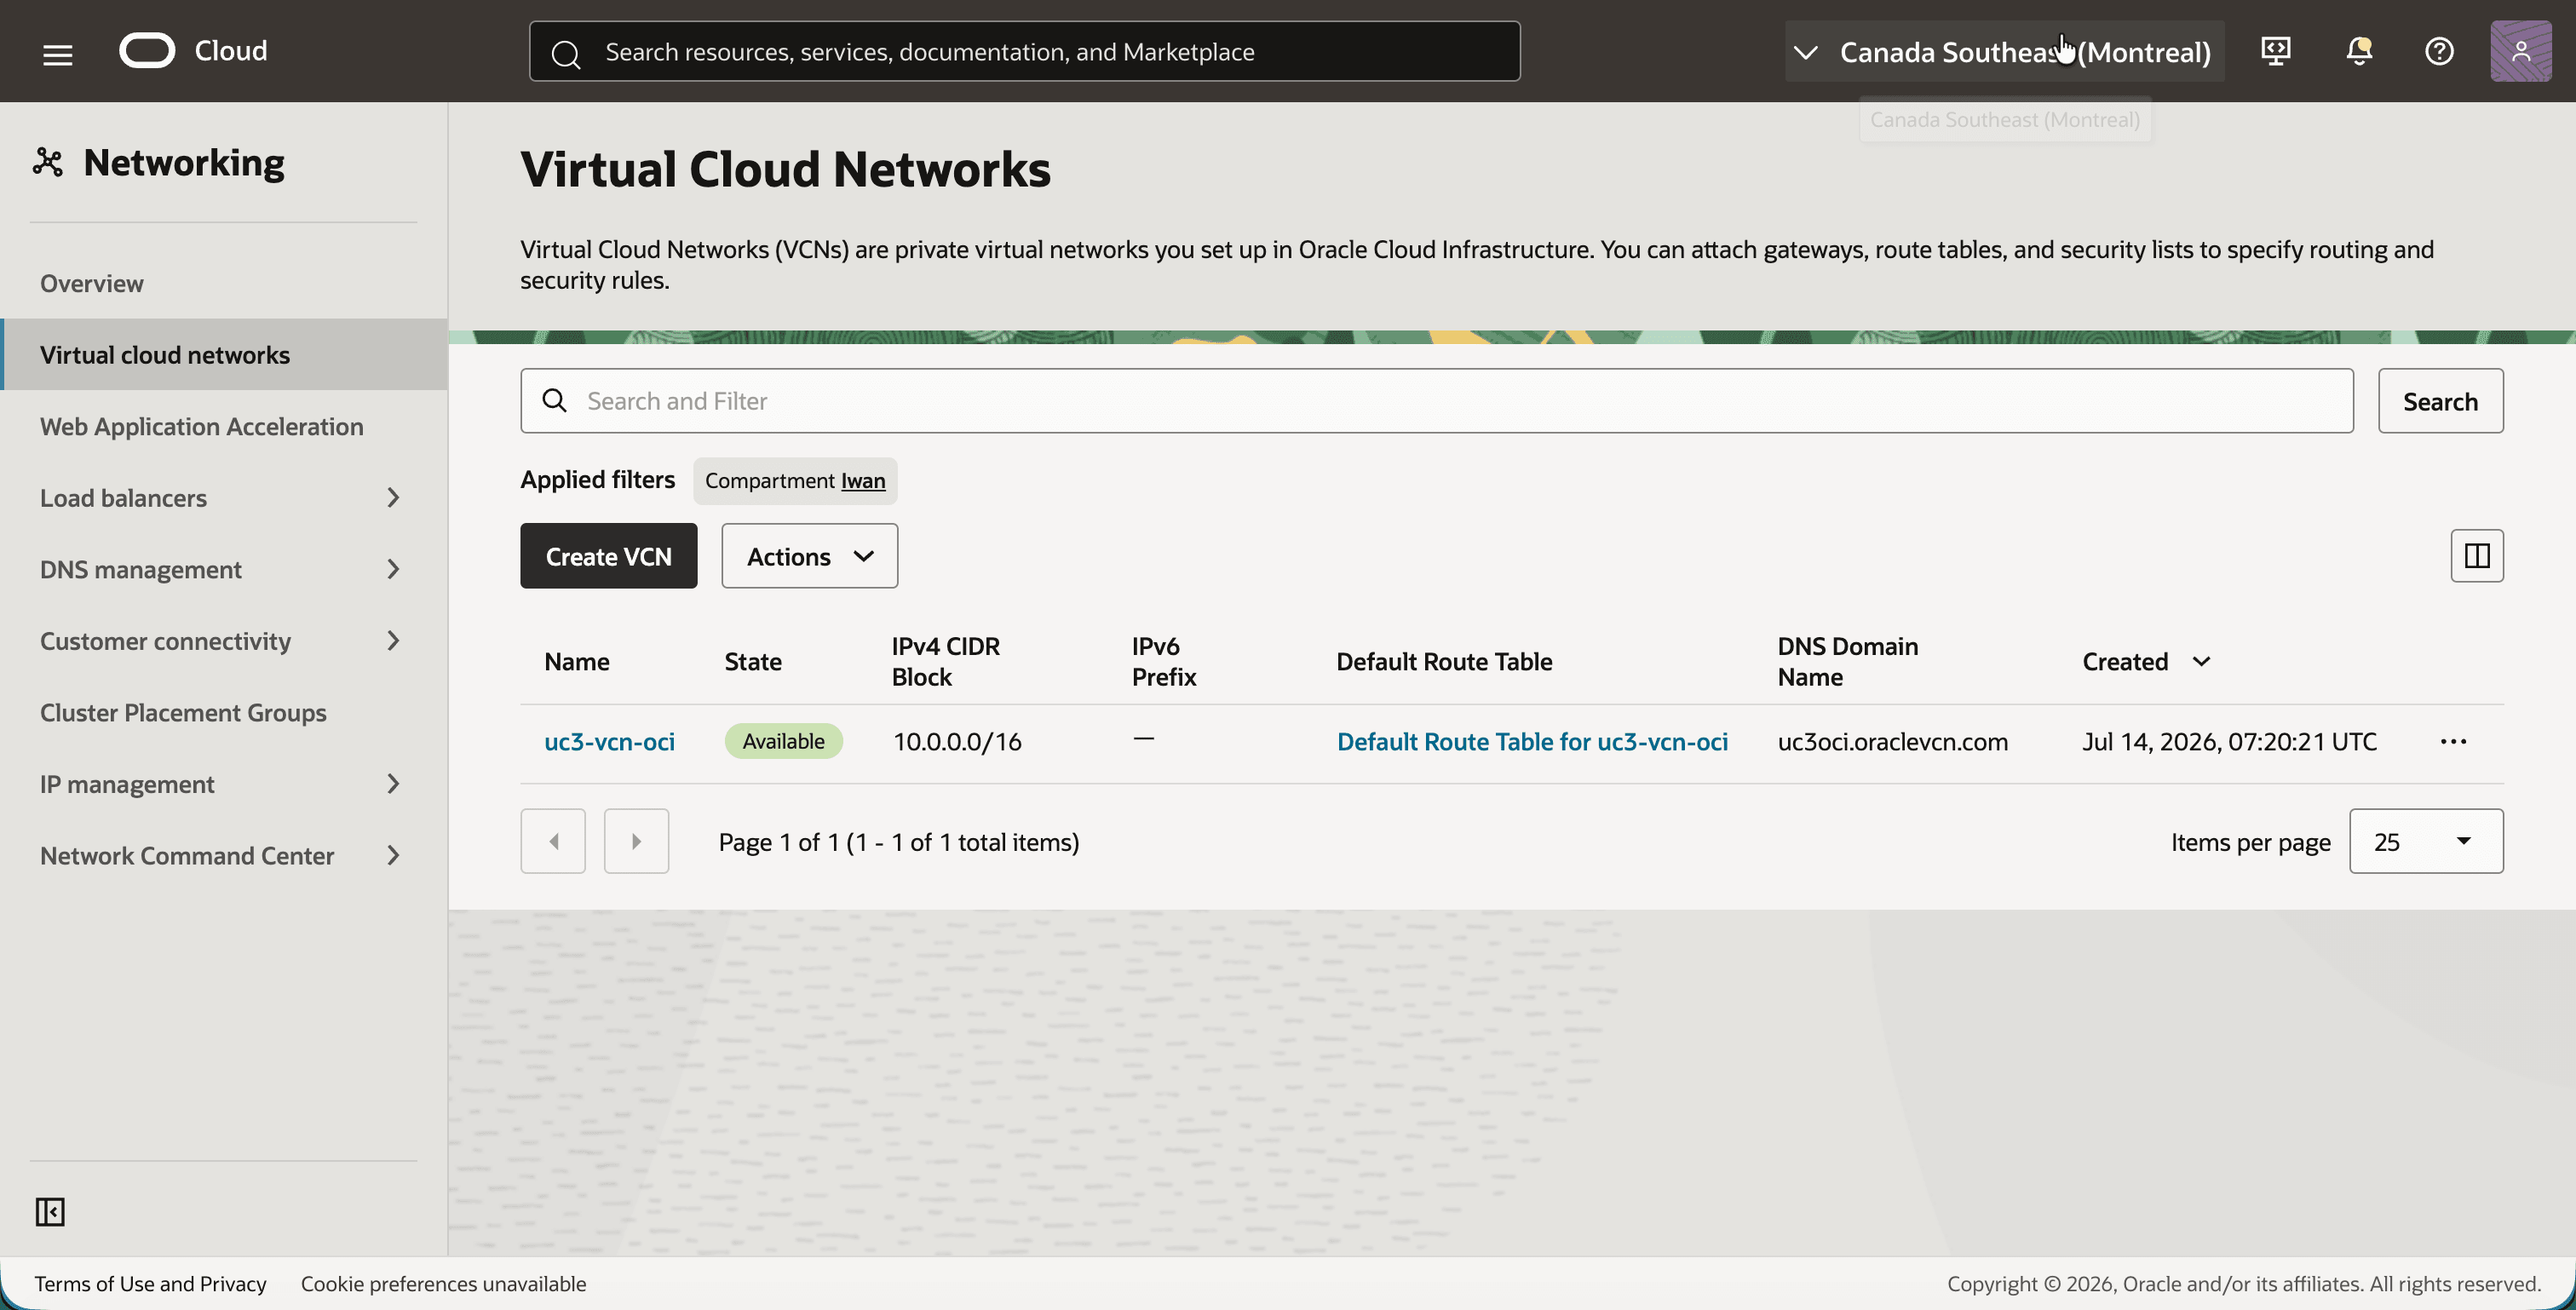
- Wählen Sie die Region Canada Southeast (Montreal) aus.
- Öffnen Sie das Navigationsmenü, klicken Sie auf Networking und dann auf Virtuelle Cloud-Netzwerke.
- Beachten Sie das VCN
uc3-vcn-ocimit dem IPv4 CIDR-Block10.0.0.0/16.
- Klicken Sie auf
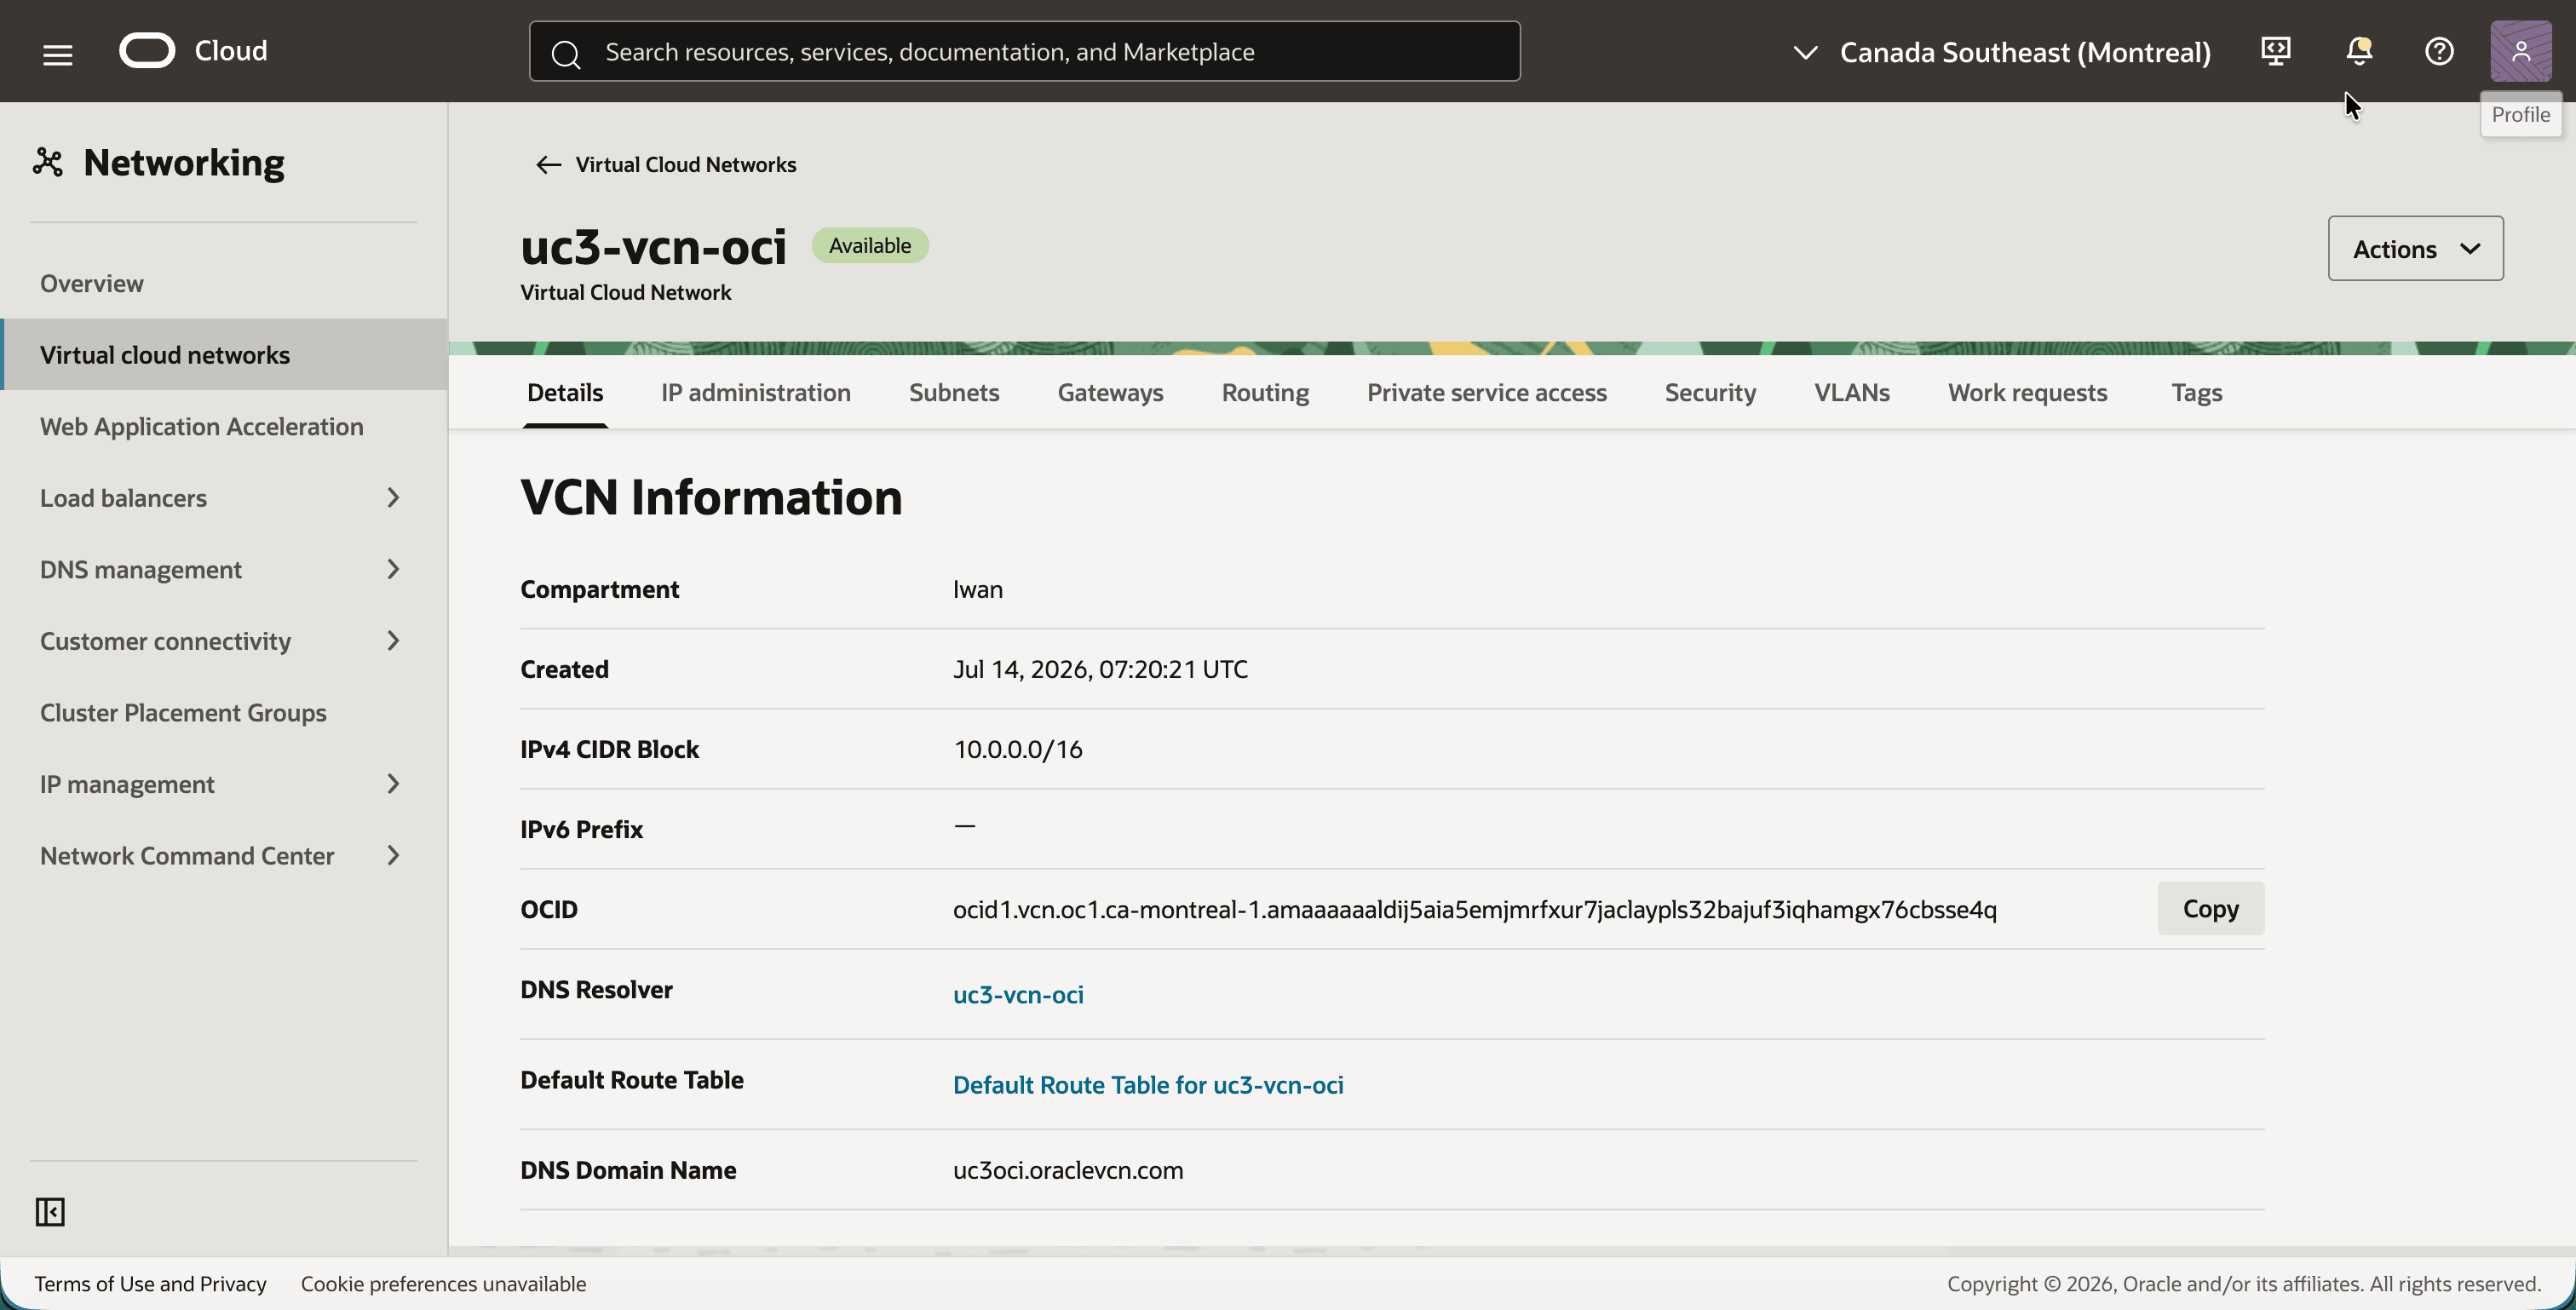
uc3-vcn-oci. - Beachten Sie den IPv4 CIDR-Block
10.0.0.0/16auf der Registerkarte Details.
- Klicken Sie auf die Registerkarte Subnetze.
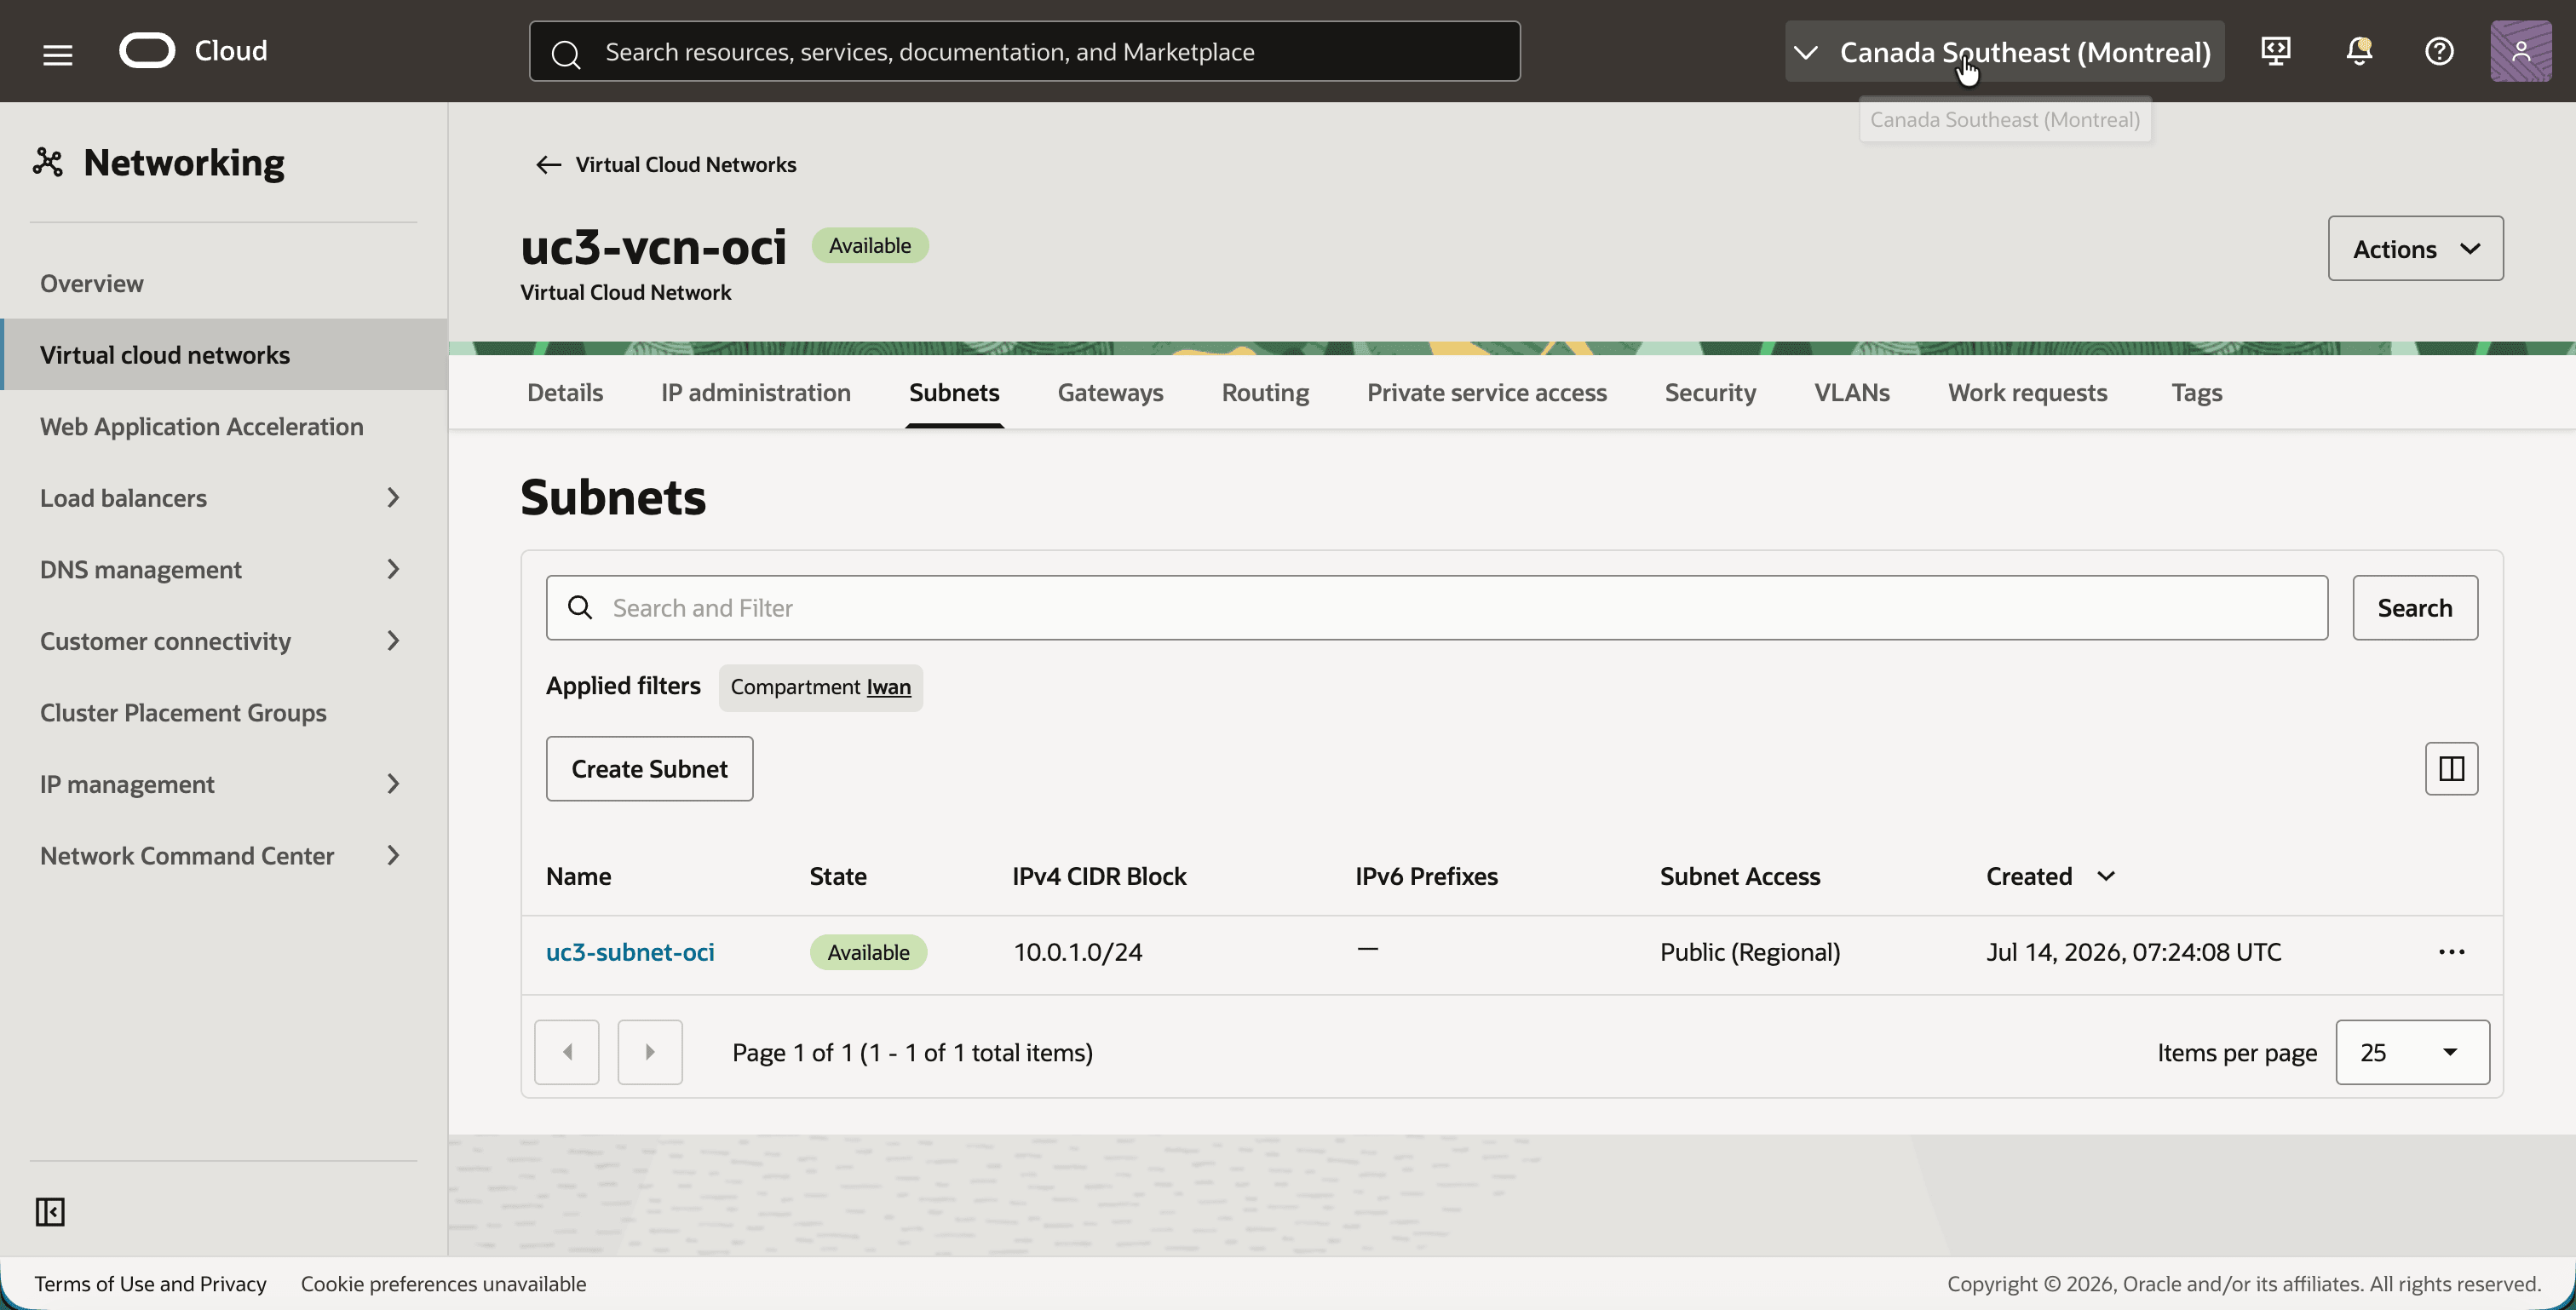
- Beachten Sie das Subnetz
uc3-subnet-ocimit dem IPv4 CIDR-Block10.0.1.0/24.
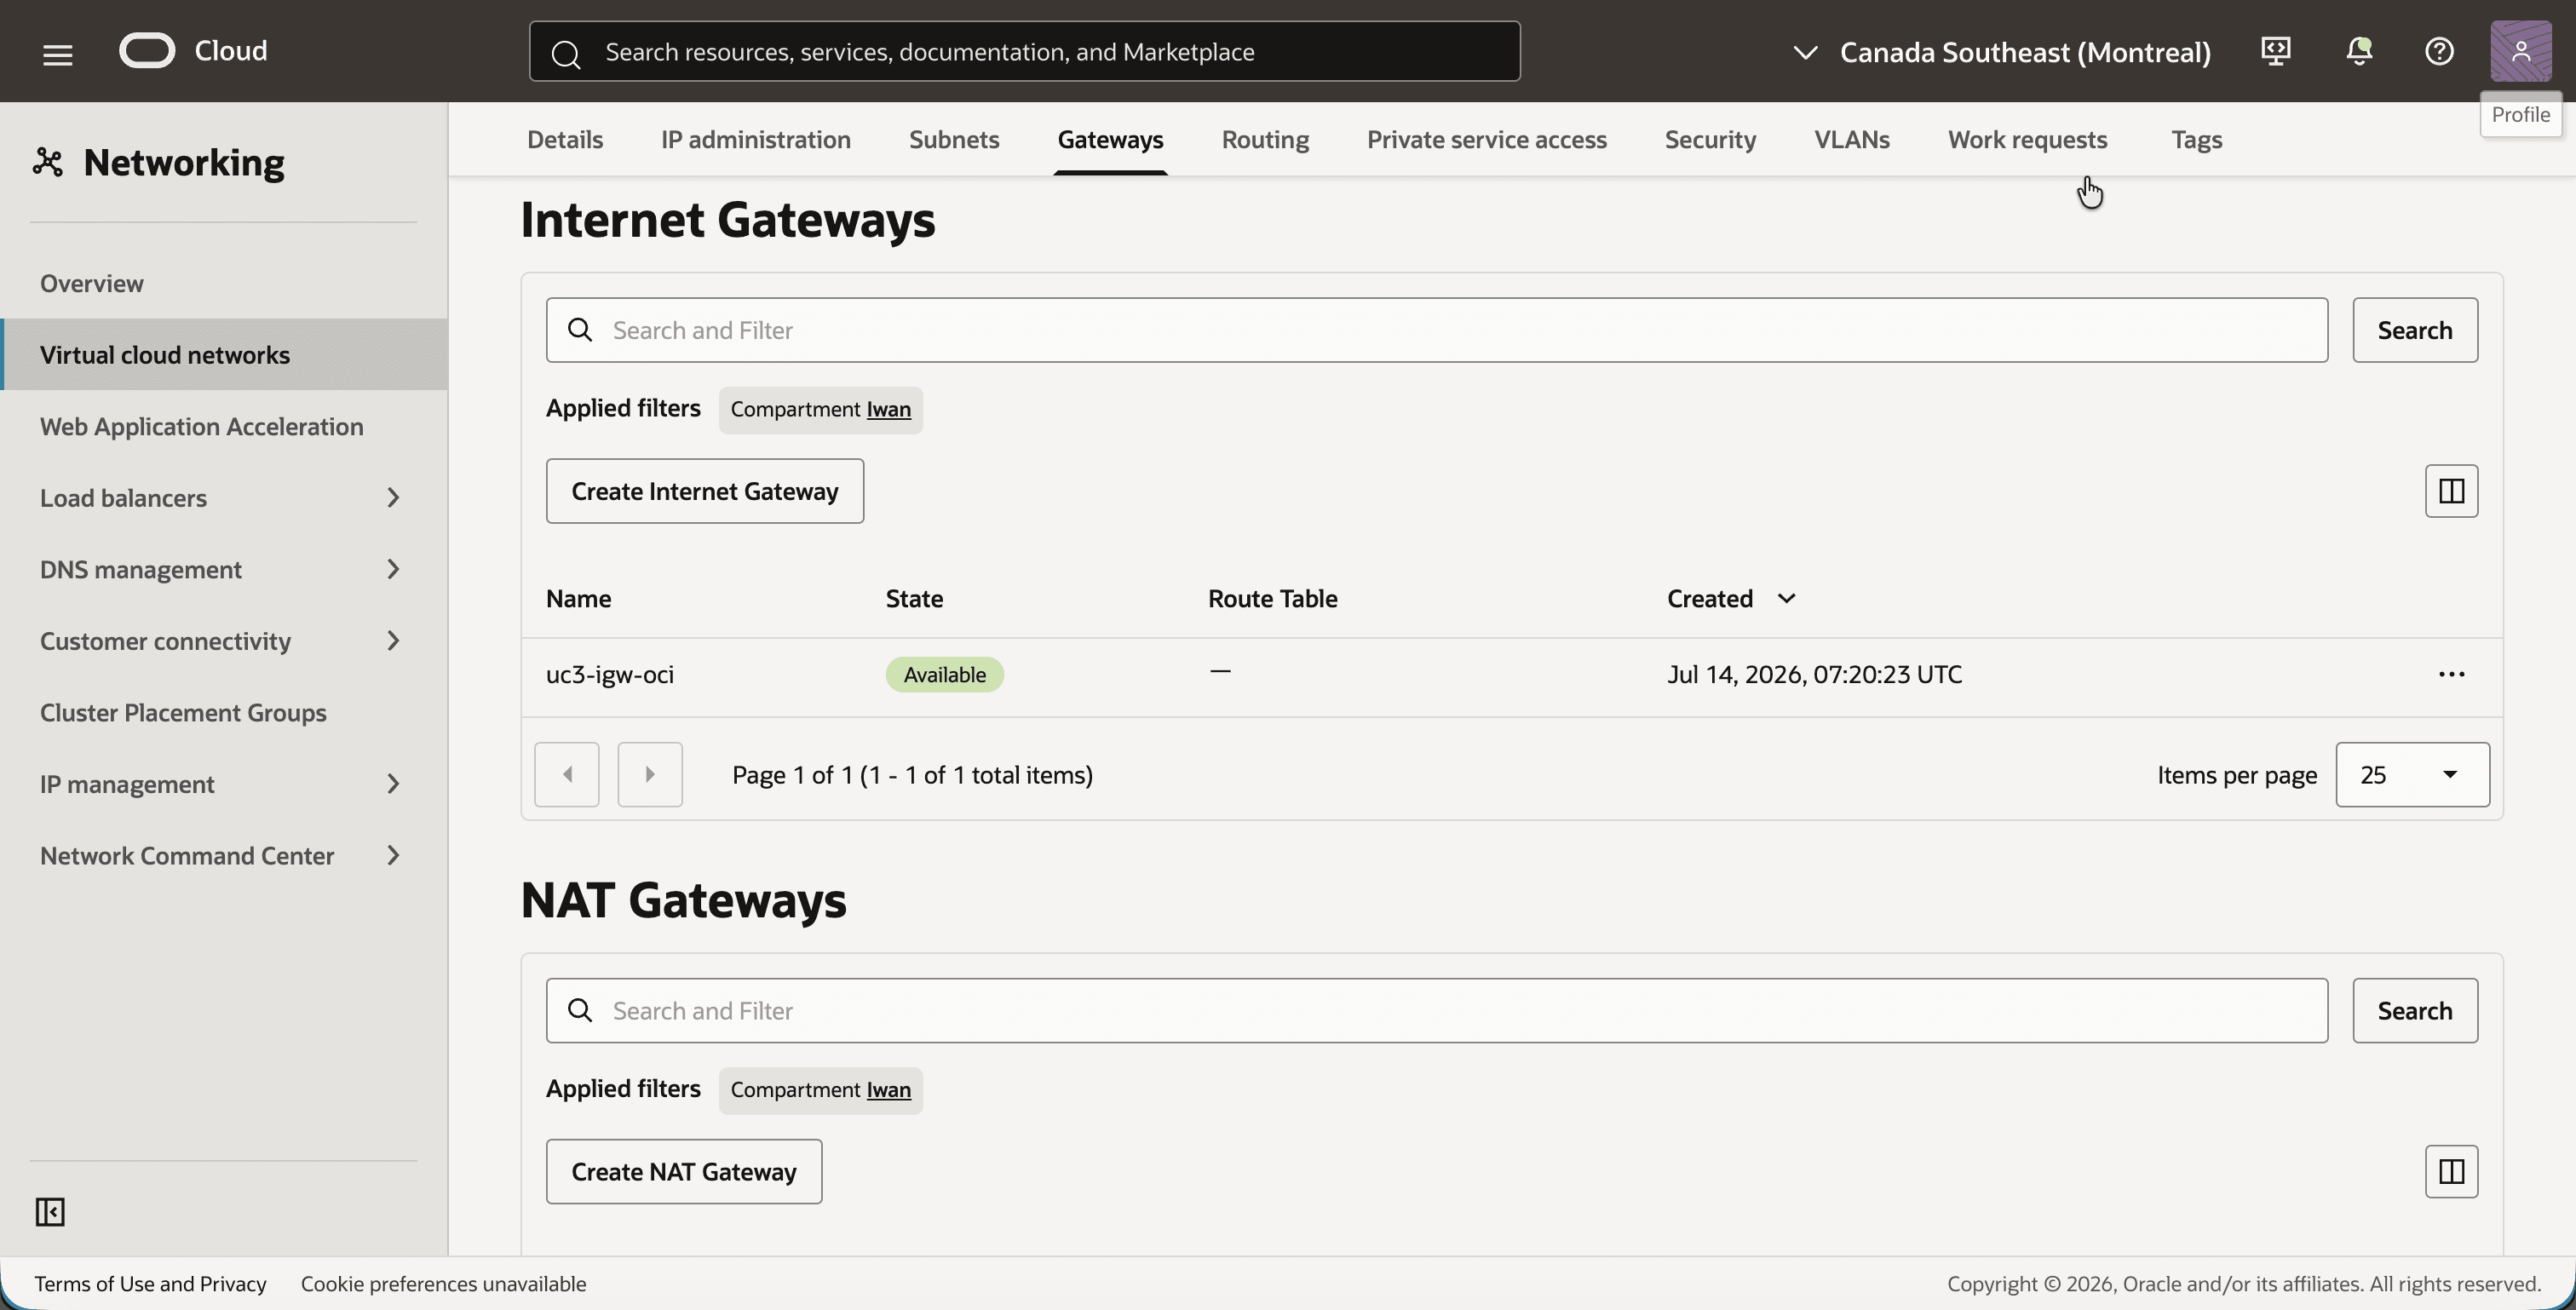
Das Internetgateway ist nur hier, damit Sie die Testinstanz über SSH erreichen können.
- Klicken Sie auf die Registerkarte Gateways.
- Beachten Sie das Internetgateway
uc3-igw-oci.
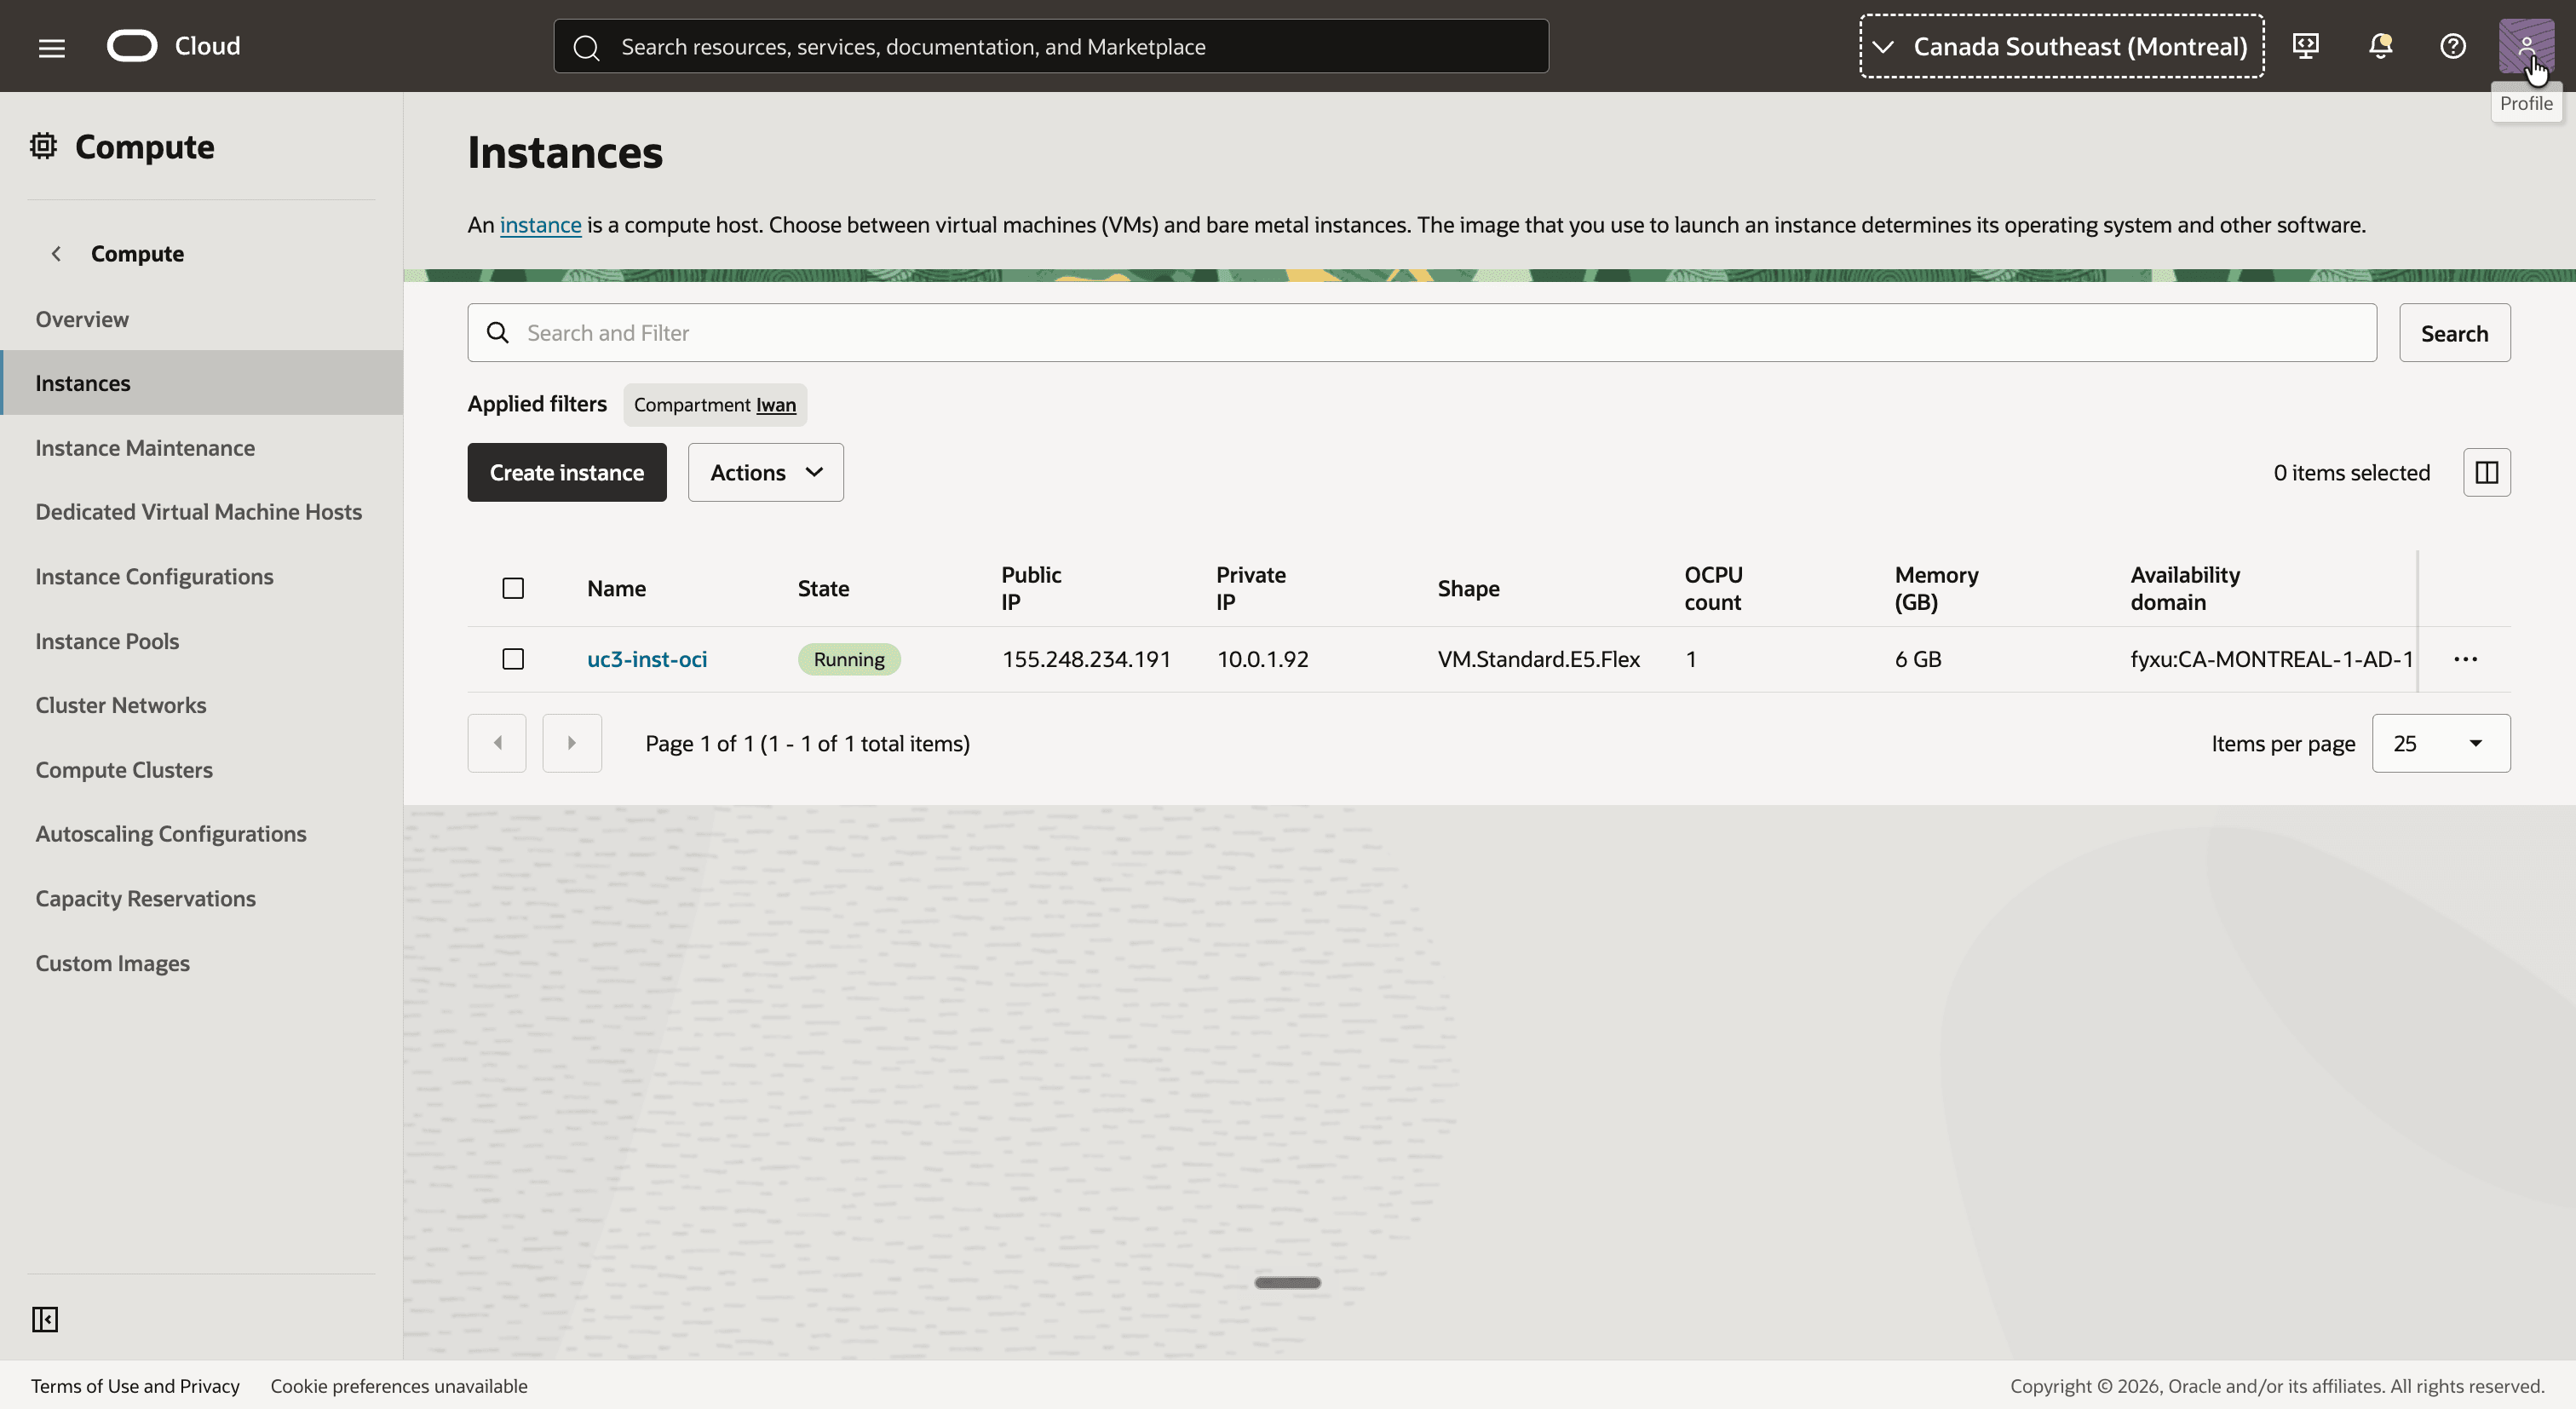
- Öffnen Sie das Navigationsmenü, klicken Sie auf Compute und dann auf Instanzen.
- Beachten Sie die Instanz
uc3-inst-ocimit der privaten IP-Adresse10.0.1.92.
Schritt 02: Prüfen Sie das simulierte On-Premise-Netzwerk
Das On-Premise-Netzwerk wird mit einem VCN in einer anderen Region simuliert. Es verwendet denselben Adressraum wie die OCI-Seite, was der ganze Punkt dieses Tutorials ist. Wenn Sie über ein echtes On-Premise-Netzwerk und einen echten Router verfügen, können Sie diesen Schritt zur Referenz lesen und mit Schritt 05 fortfahren.
- Wählen Sie die Region Canada Southeast (Toronto) aus.
- Öffnen Sie das Navigationsmenü, klicken Sie auf Networking und dann auf Virtuelle Cloud-Netzwerke.
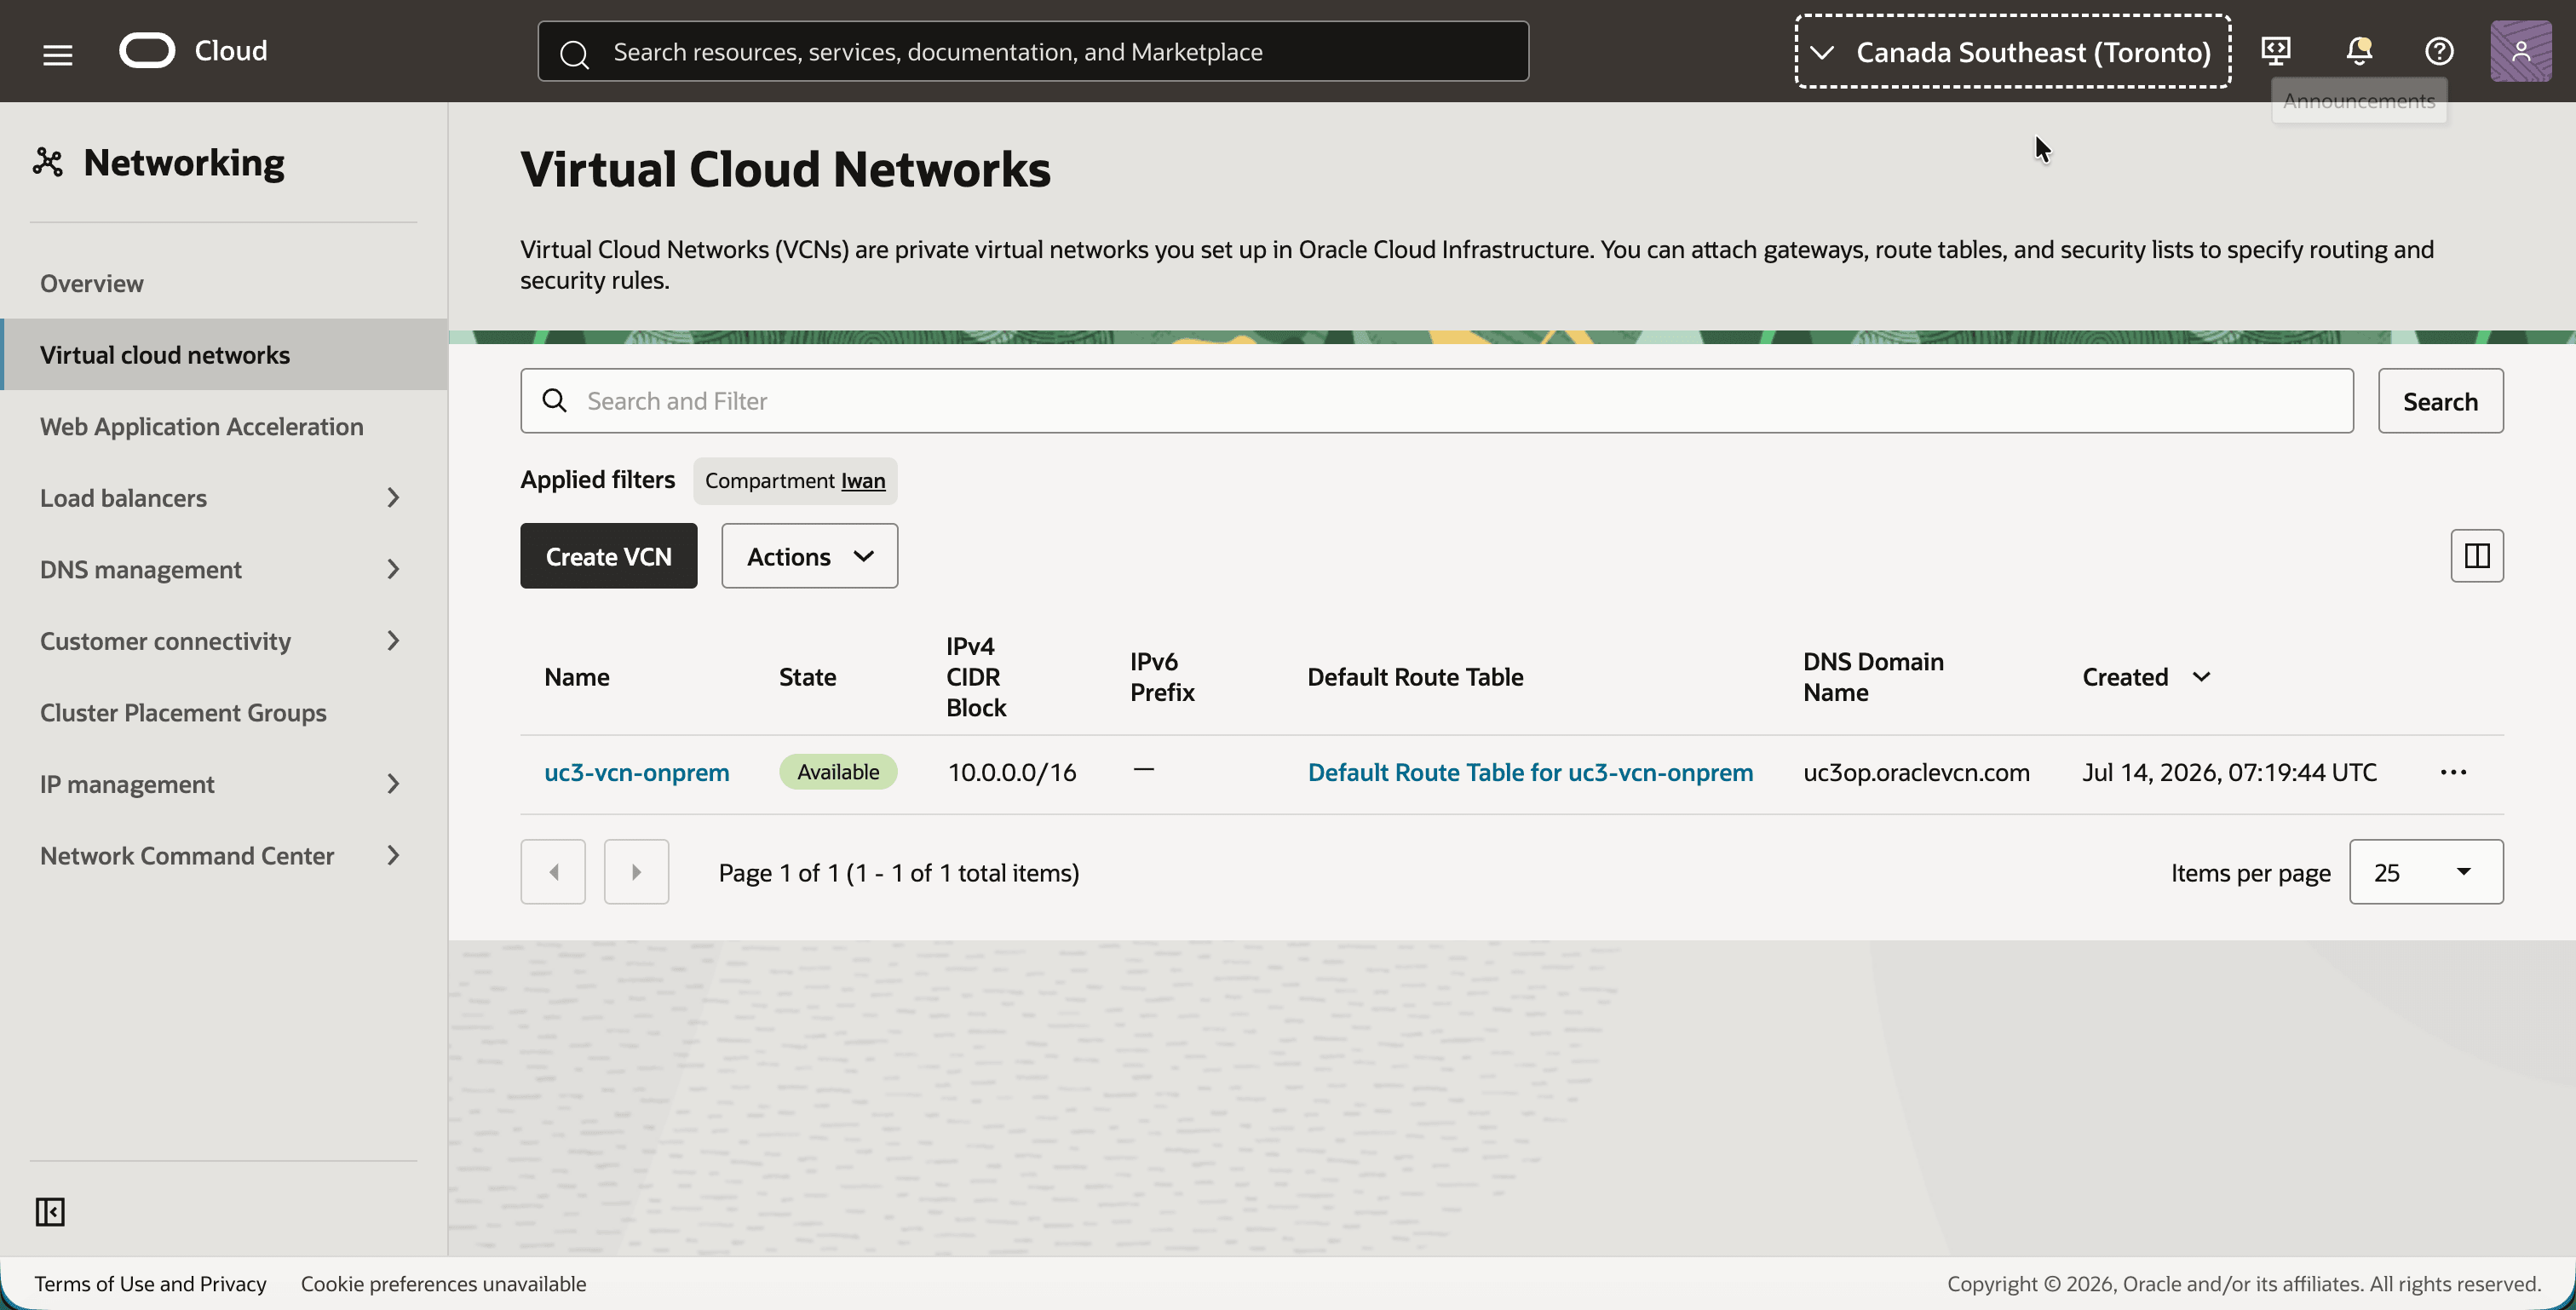
- Beachten Sie das VCN
uc3-vcn-onpremmit demselben IPv4 CIDR-Block10.0.0.0/16.
- Klicken Sie auf
uc3-vcn-onprem. - Beachten Sie den IPv4 CIDR-Block
10.0.0.0/16auf der Registerkarte Details.
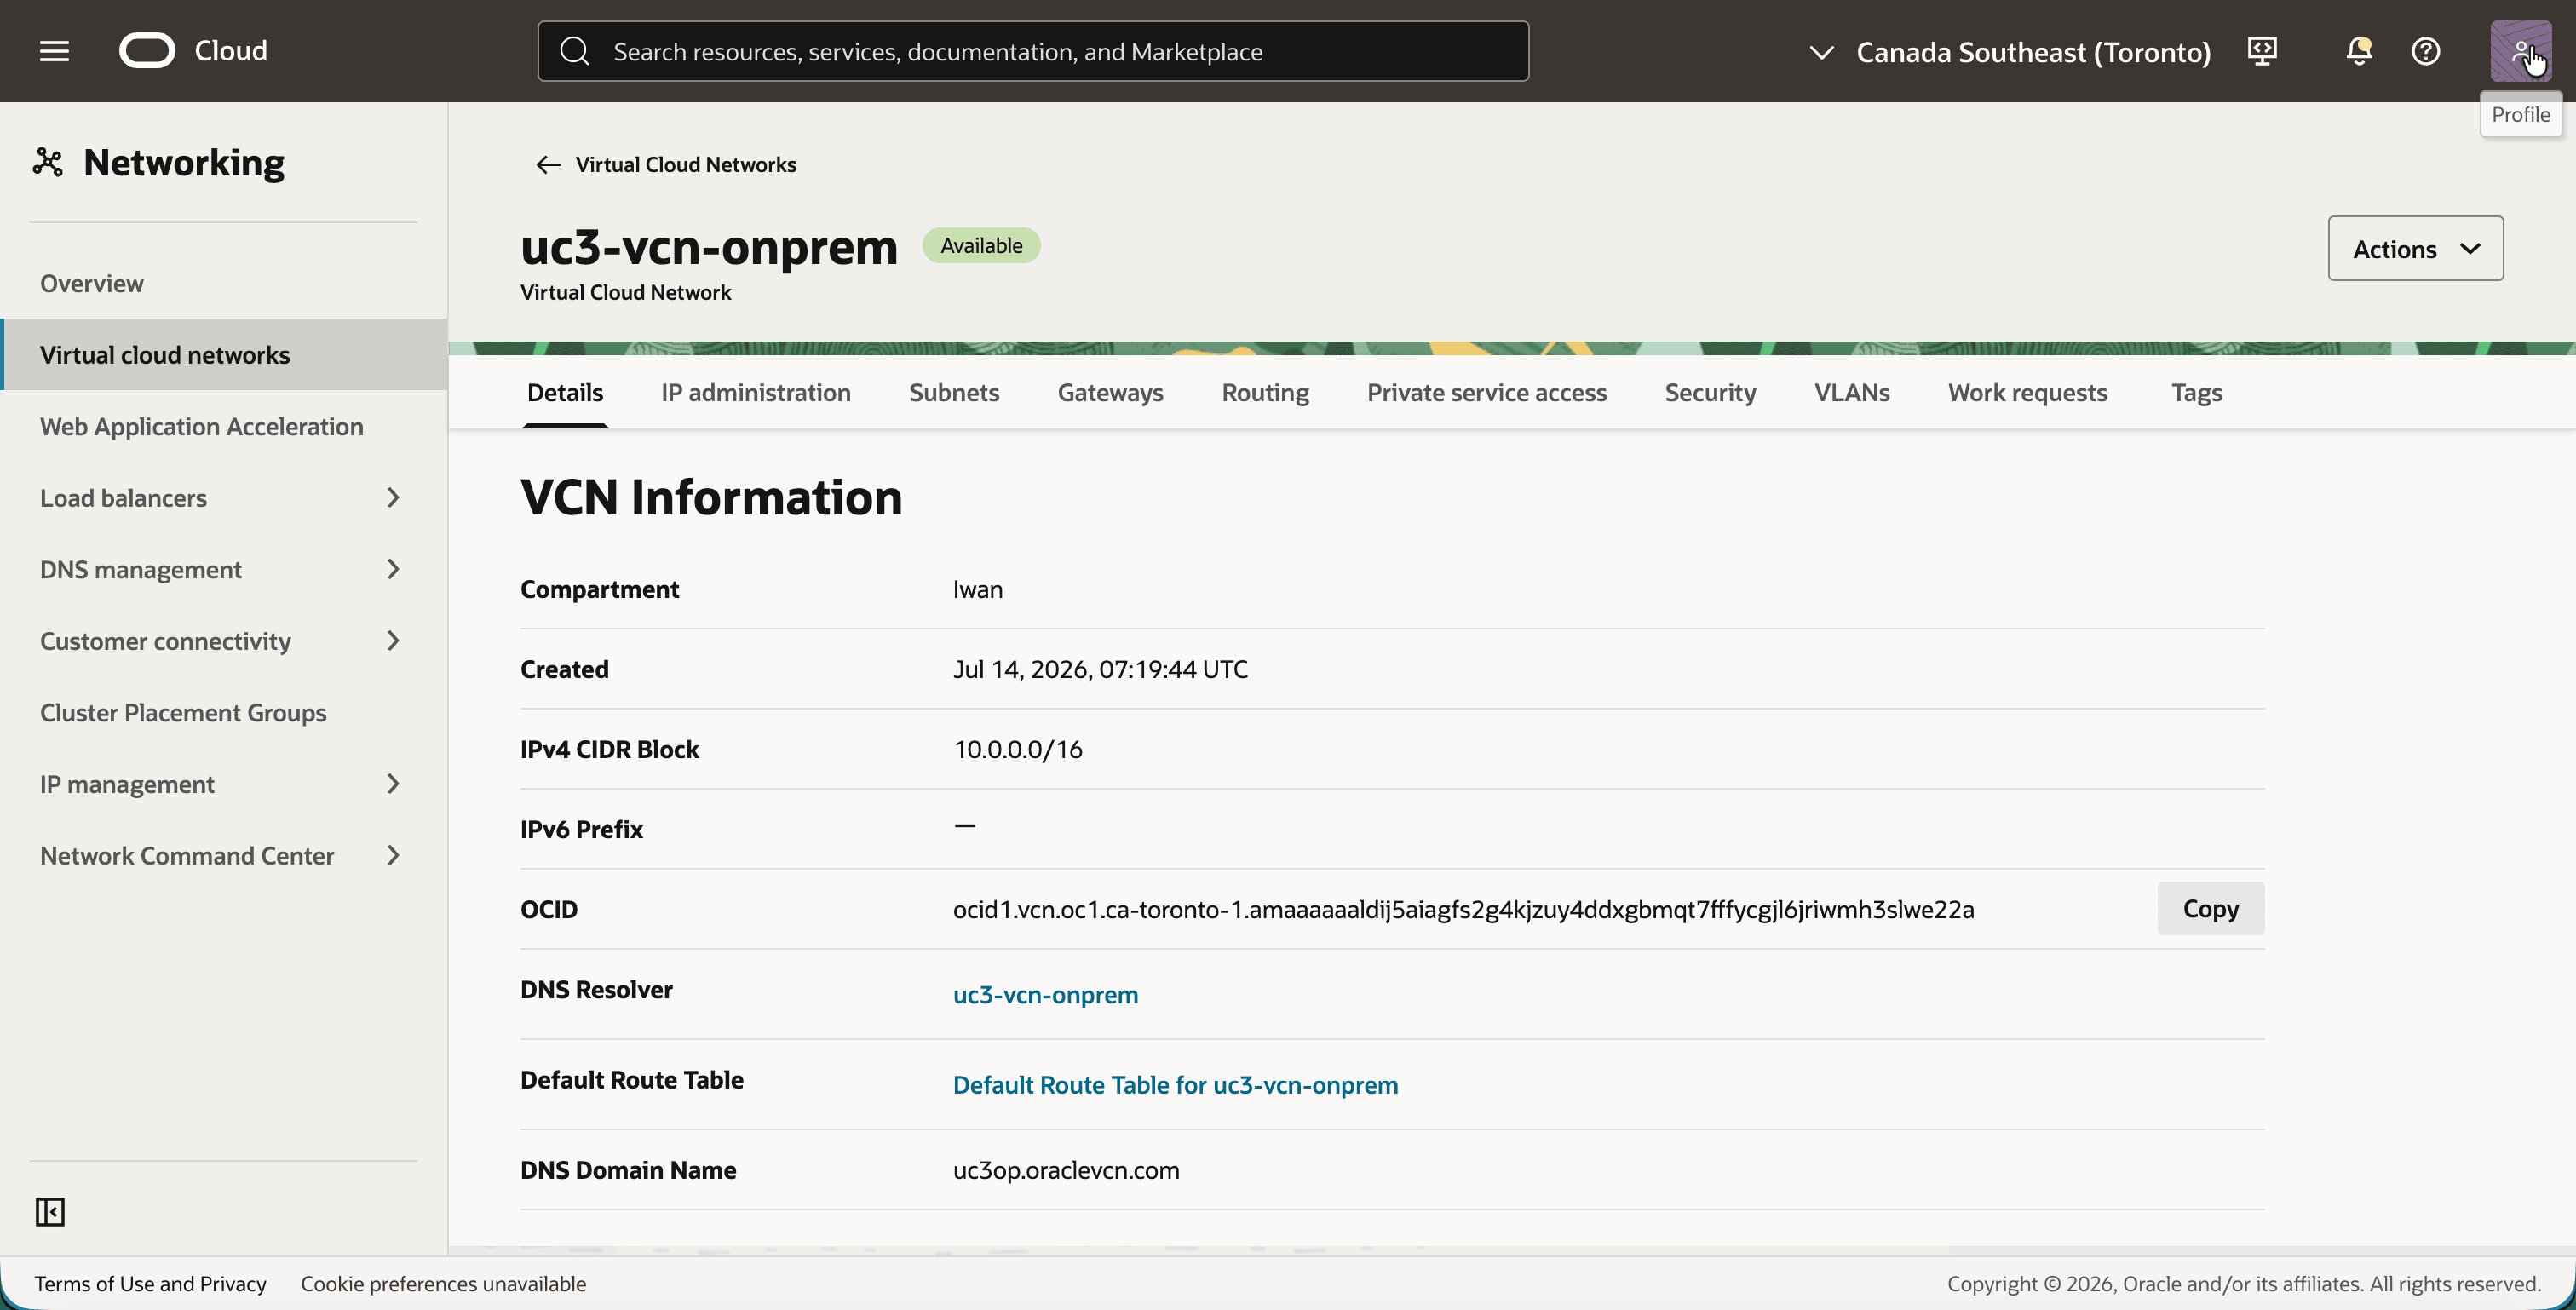
Das VCN verfügt über zwei Subnetze. Zusammen geben sie der Libreswan-Instanz die beiden Seiten, die ein echter Router hat.
- Klicken Sie auf die Registerkarte Subnetze.
- Beachten Sie die beiden Subnetze:
uc3-subnet-wan(10.0.99.0/24), die Außenseite des On-Premise-Routers.uc3-subnet-op(10.0.1.0/24), das On-Premise-LAN. Dieser Bereich überschneidet sich mit der OCI-Seite.
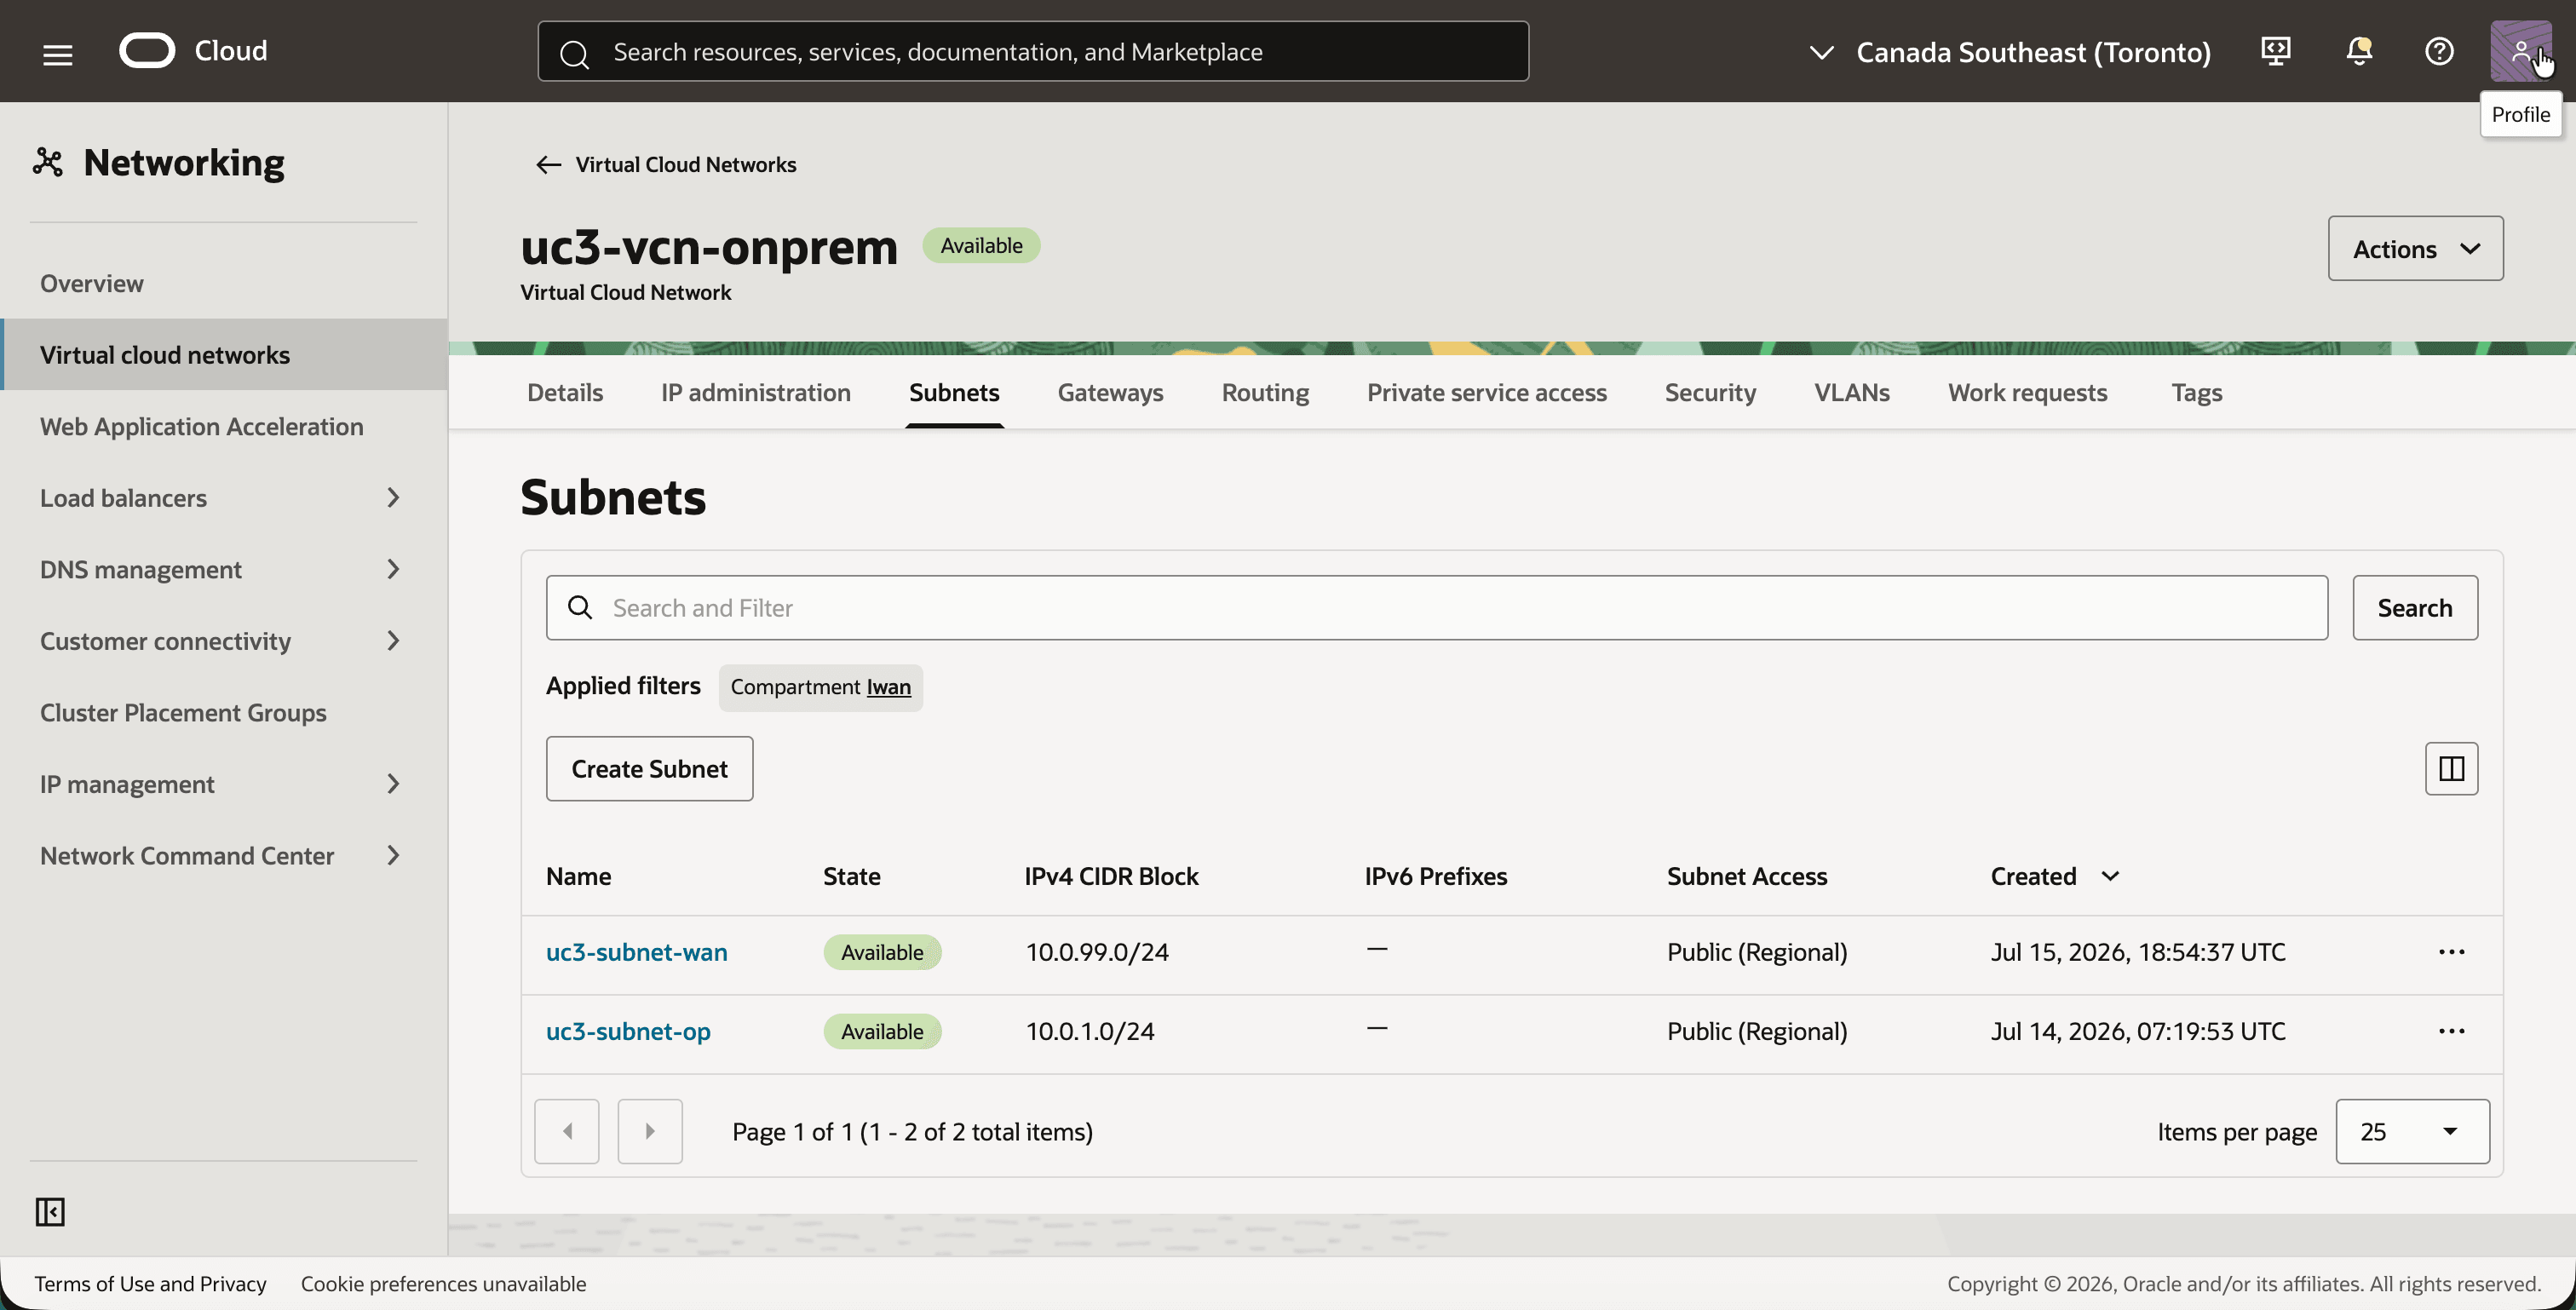
- Klicken Sie auf die Registerkarte Gateways.
- Beachten Sie das Internetgateway
uc3-igw-op. In dieser Simulation spielt es die Rolle der On-Premises-Internetverbindung.
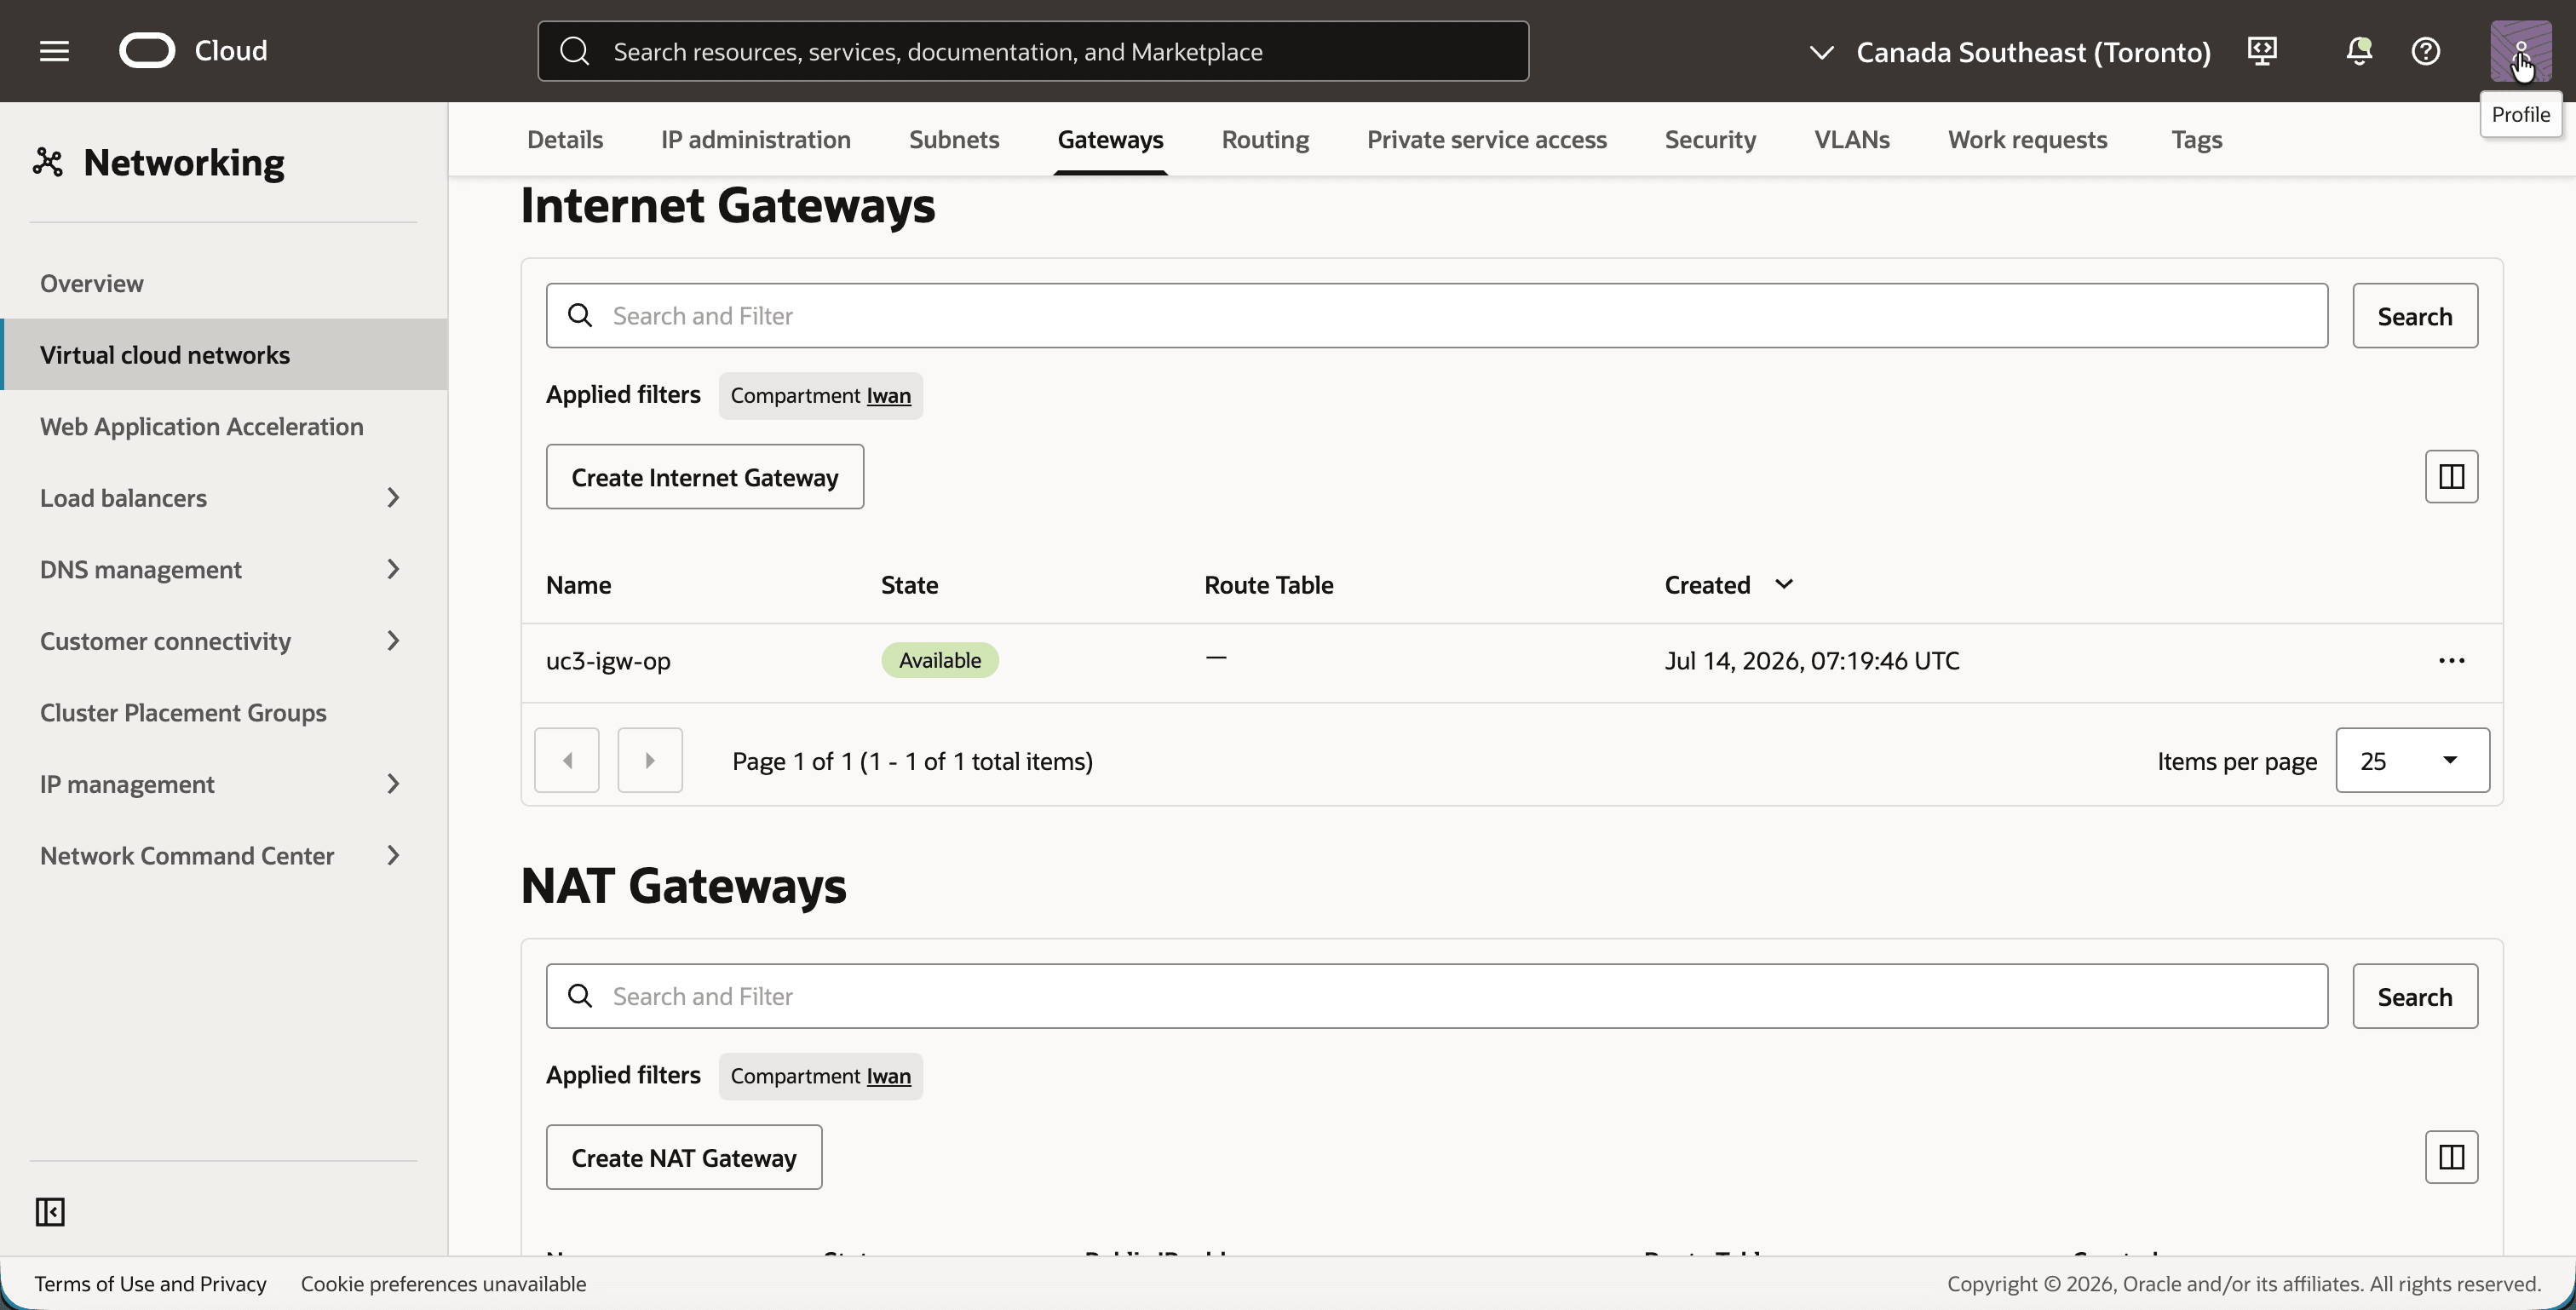
- Klicken Sie auf Compute und dann auf Instanzen, um das Navigationsmenü zu öffnen.
- Beachten Sie die beiden Instanzen:
uc3-inst-op, der Libreswan-Router, mit der öffentlichen IP-Adresse40.233.76.145und der privaten IP-Adresse10.0.99.146im WAN-Subnetz. Sie verfügt über eine zweite VNIC im LAN-Subnetz mit der IP-Adresse10.0.1.164.uc3-inst-op-lan, ein Host im LAN, mit der privaten IP-Adresse10.0.1.130.
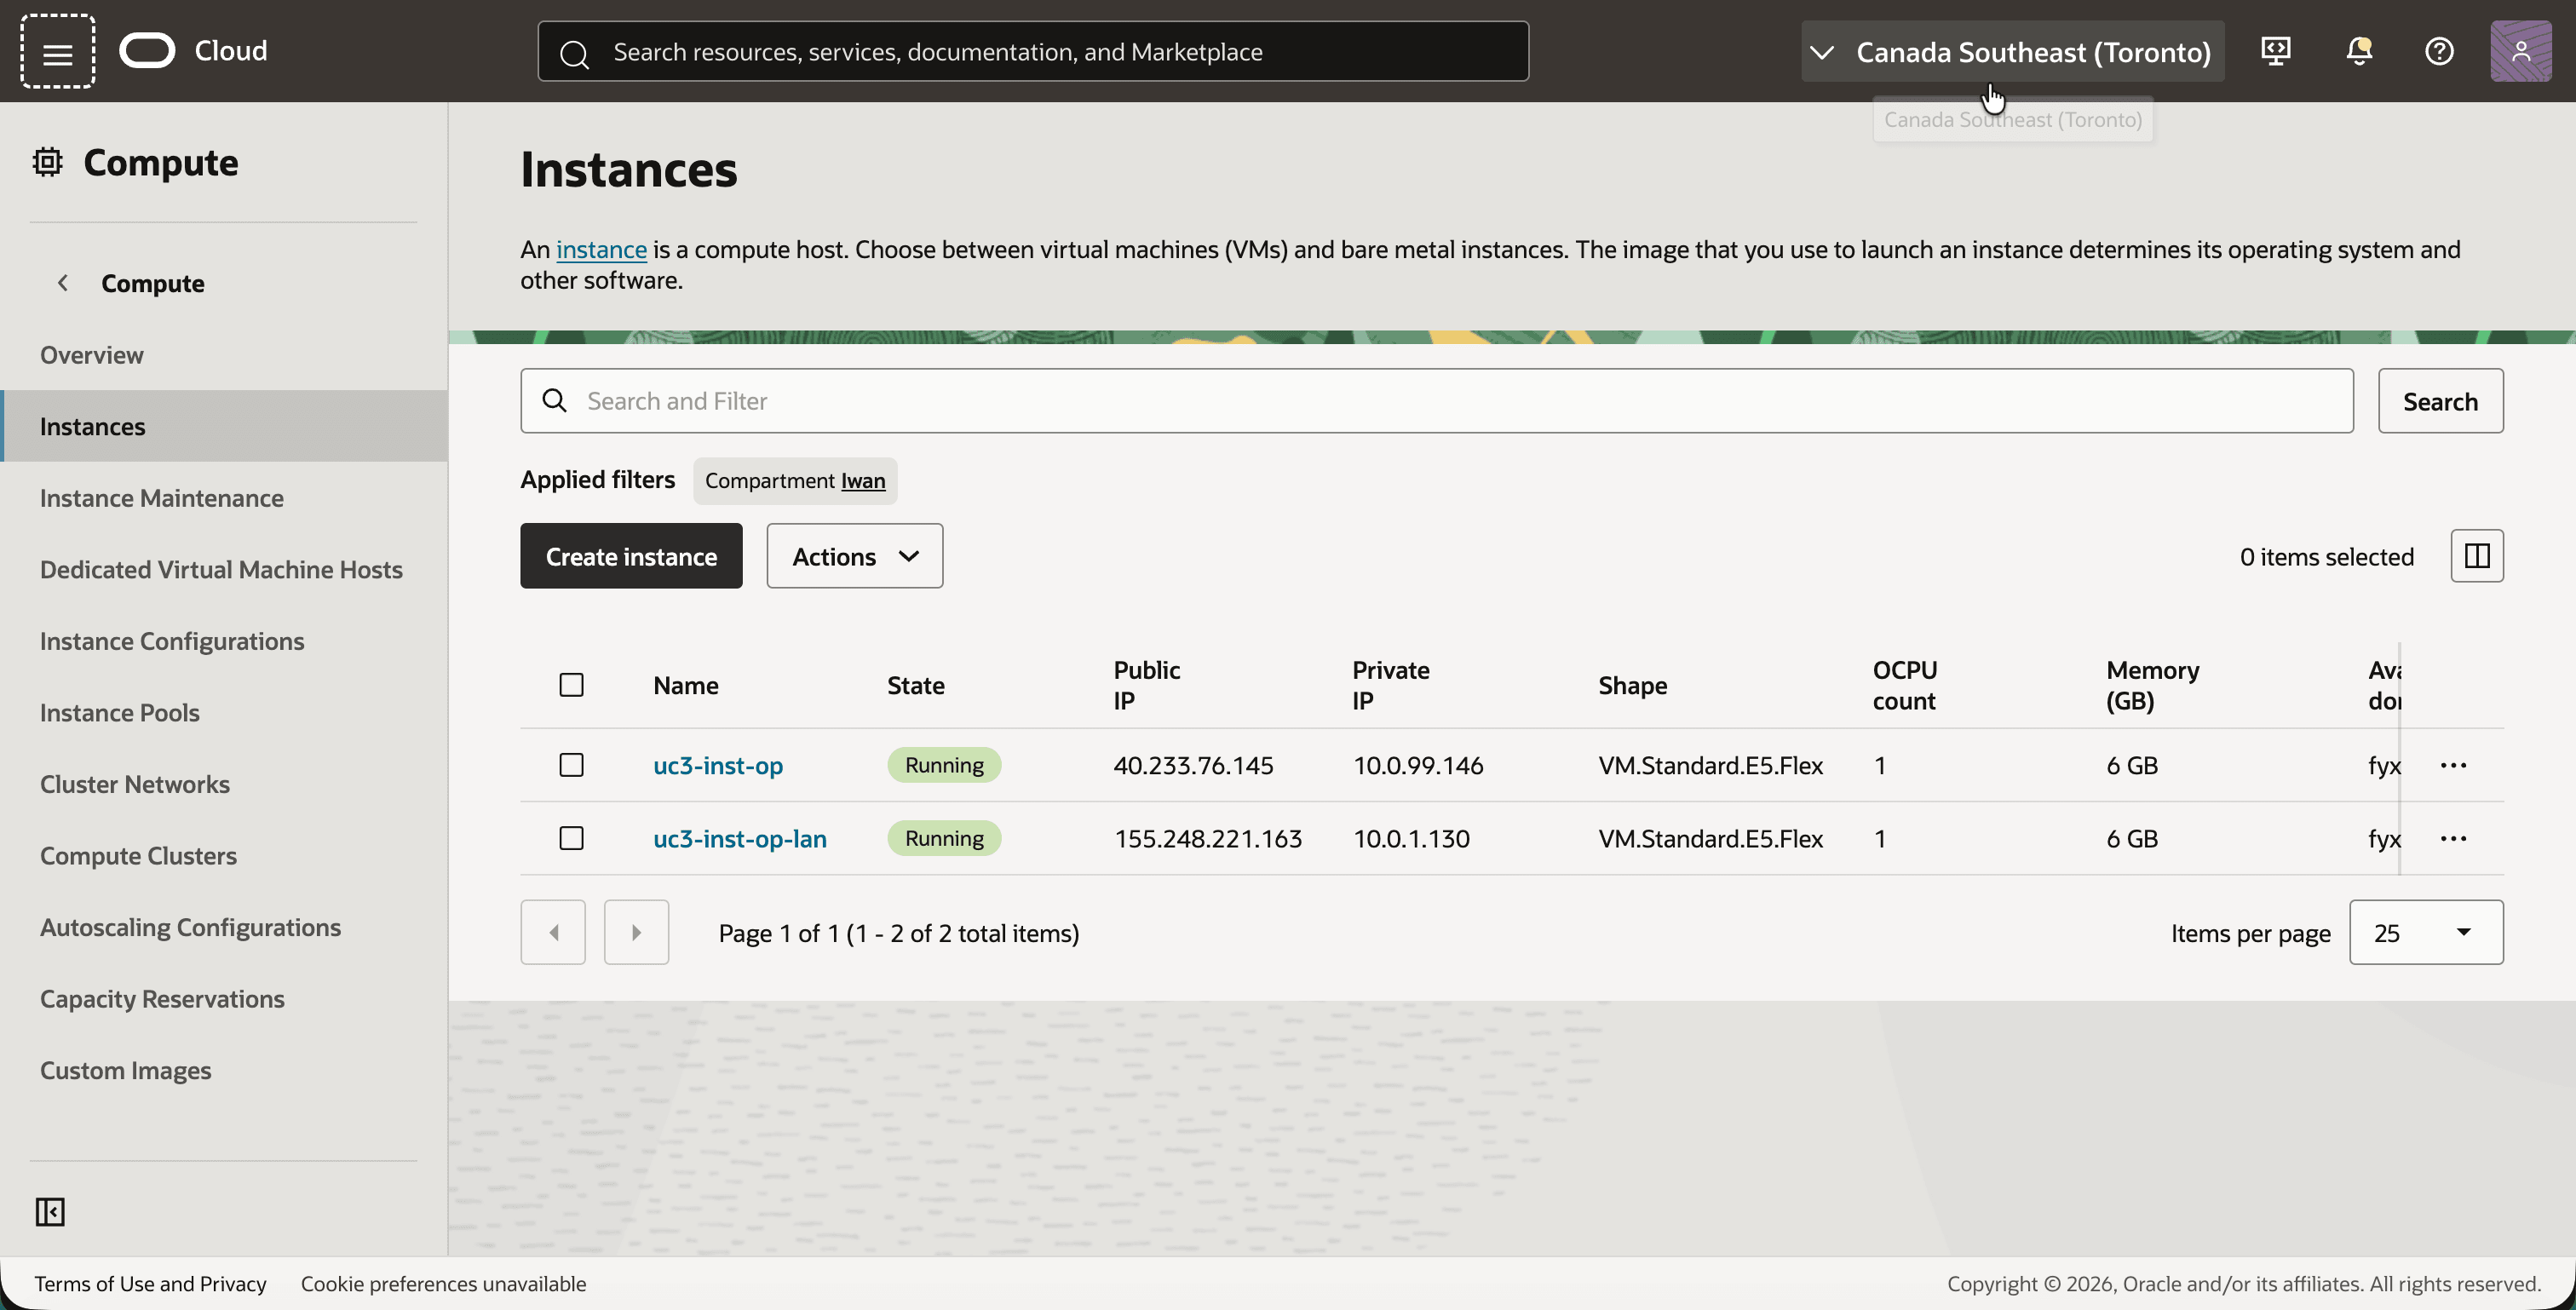
[!] HINWEIS] Die Instanz
uc3-inst-opleitet den Traffic weiter, der nicht an sich selbst adressiert ist. Damit dies funktioniert, muss die Quell-/Zielprüfung überspringen auf den VNICs aktiviert sein, und die IP-Weiterleitung muss im Betriebssystem (net.ipv4.ip_forward = 1) aktiviert sein.
Schritt 03: Sicherheitslisten konfigurieren
Die Sicherheitslisten müssen zwei Arten von Traffic zulassen: den Tunnel IPSec selbst und den Ping, den wir als Test verwenden.
- IPSec: UDP-Port
500(IKE), UDP-Port4500(NAT-Durchlauf) und das ESP-Protokoll. - ICMP: aus den privaten Bereichen. Aufgrund der Übersetzung kommt ein Ping von On-Premises in OCI mit einer Quelladresse in
192.168.20.0/24an, und ein Ping von OCI kommt On-Premises mit einer Quelladresse in192.168.10.0/24an.
Das Labor ermöglicht ICMP aus allen drei privaten Bereichen. Das ist breiter als dieses Tutorial benötigt. Auf der OCI-Seite ist das On-Premise-Shadow-CIDR 192.168.20.0/24 der einzige wichtige Bereich. Auf der simulierten On-Premise-Seite benötigen Sie das OCI-Shadow-CIDR 192.168.10.0/24 und auch das lokale 10.0.1.0/24, da der Datenverkehr von den LAN-Hosts die LAN-VNIC des Libreswan-Routers durchläuft und dort auch die Sicherheitsliste geprüft wird.
- Klicken Sie in
uc3-vcn-ociauf die Registerkarte Sicherheit, und klicken Sie auf die Standardsicherheitsliste. - Klicken Sie auf die Registerkarte Sicherheitsregeln.
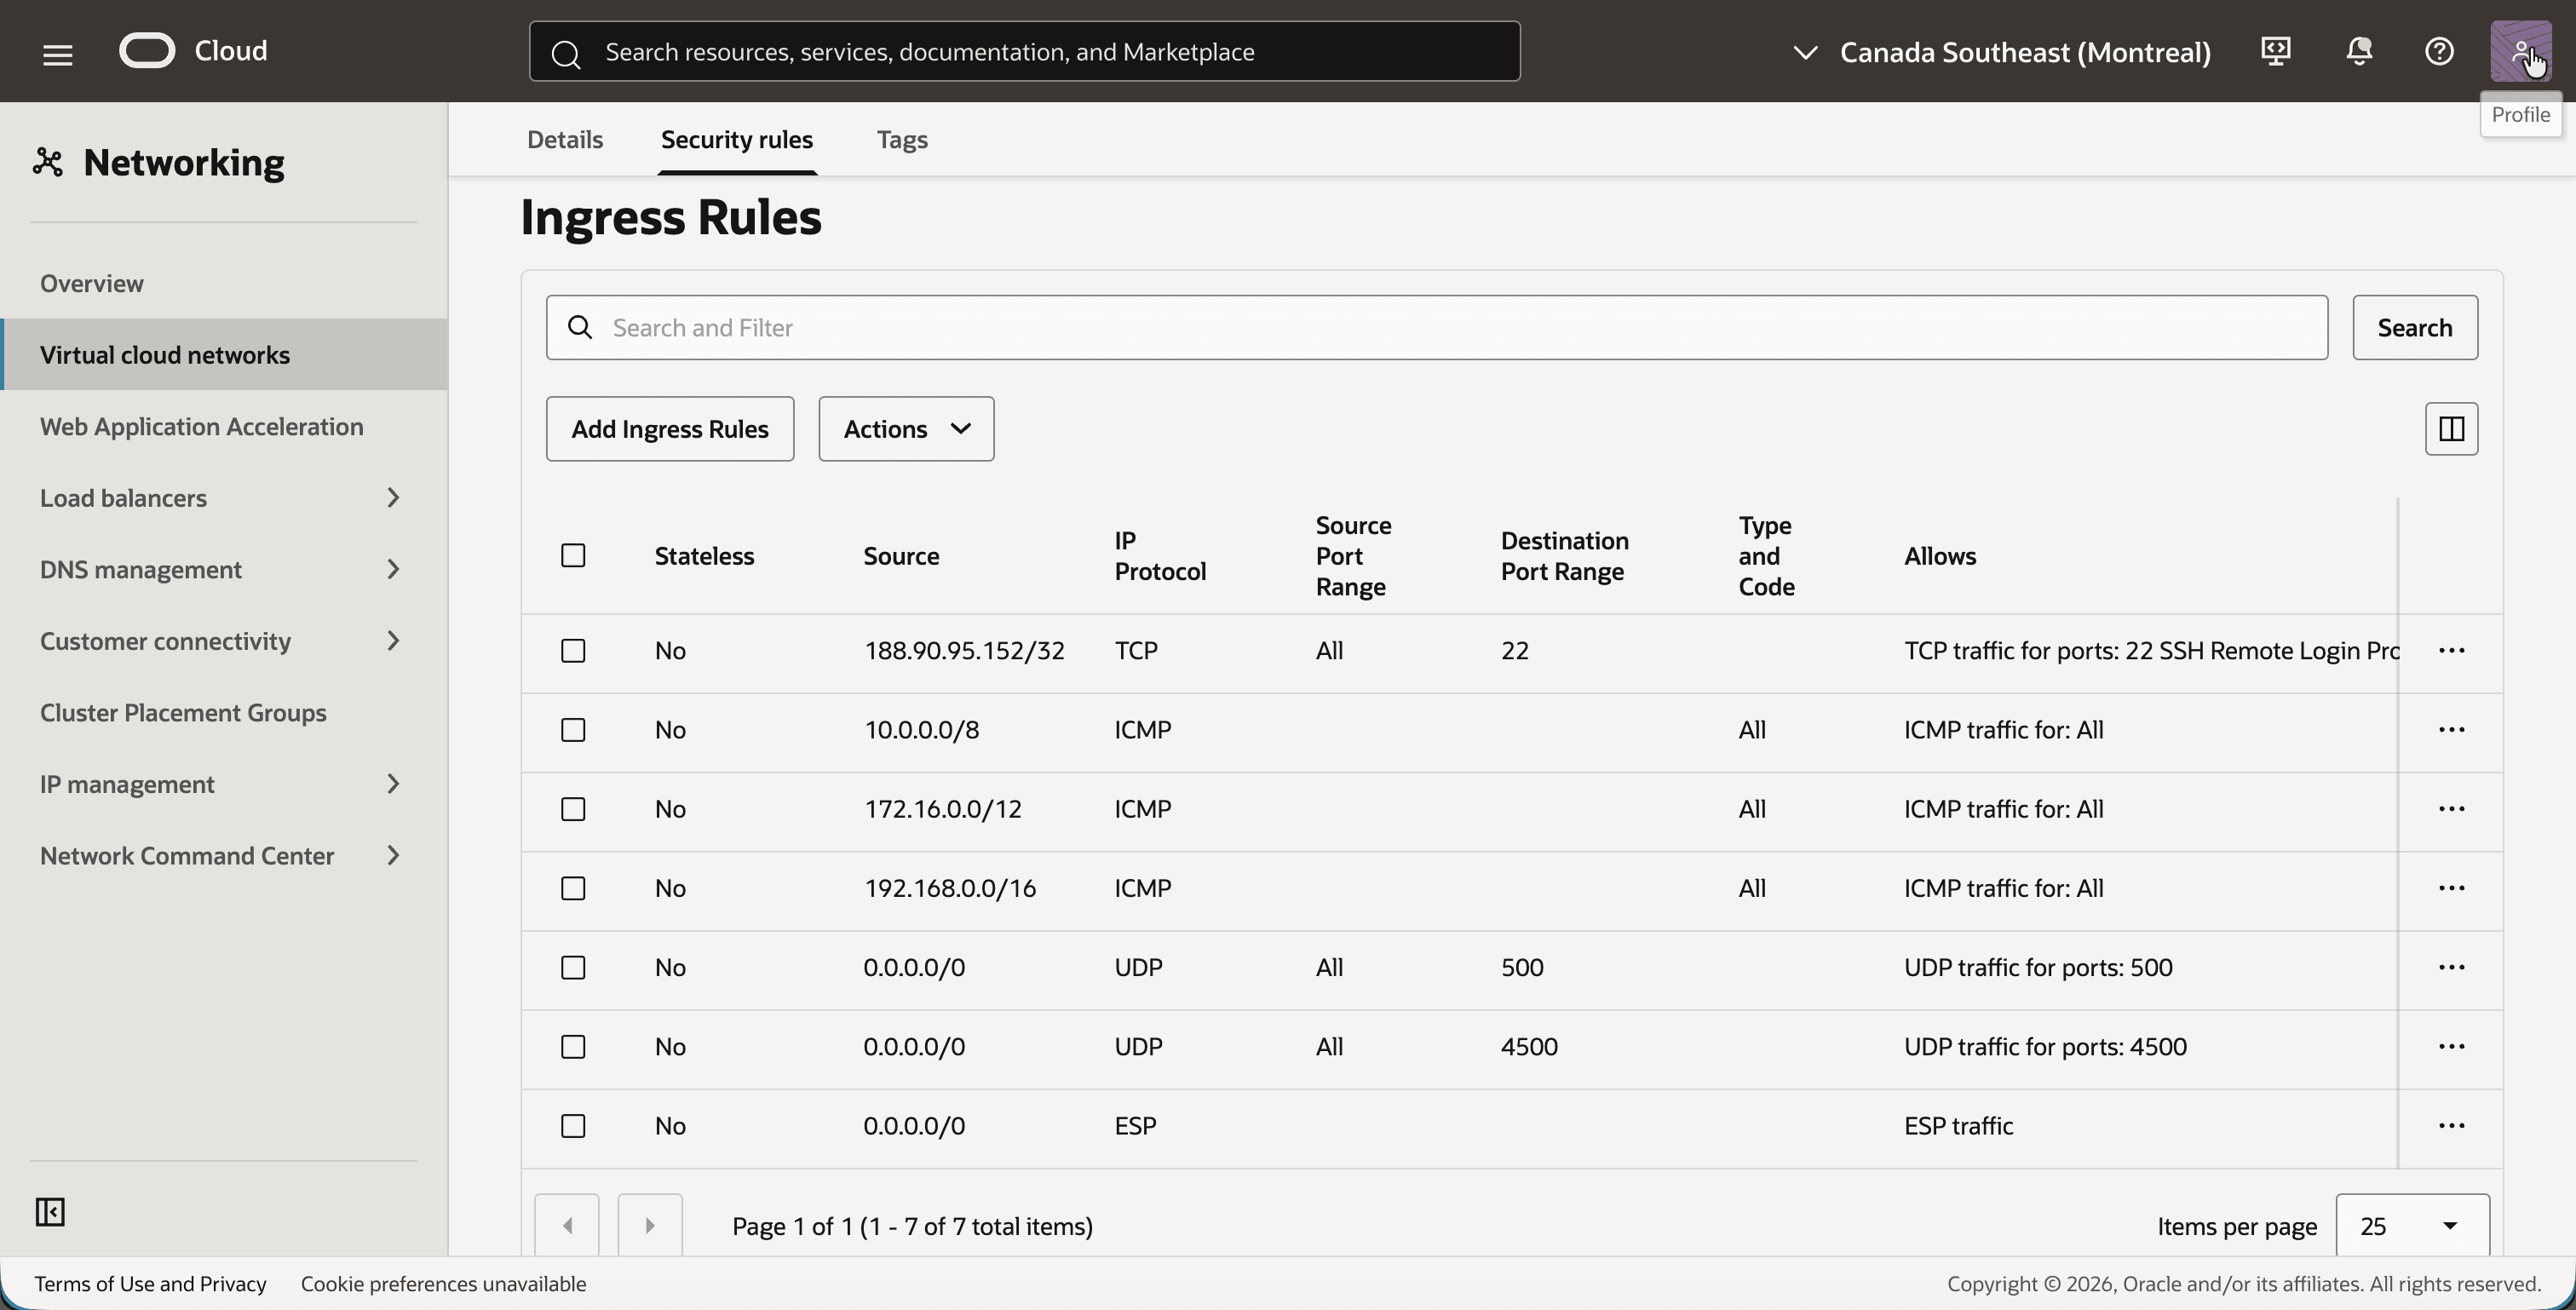
- Stellen Sie sicher, dass die Sicherheitsliste die folgenden Ingress-Regeln enthält, und fügen Sie die fehlenden Regeln hinzu:
- TCP-Port
22von Ihrer eigenen öffentlichen IP-Adresse für SSH. - ICMP von
10.0.0.0/8,172.16.0.0/12und192.168.0.0/16. - UDP-Port
500, UDP-Port4500und ESP von0.0.0.0/0.
- TCP-Port
- Öffnen Sie die Standardsicherheitsliste von
uc3-vcn-onpremauf dieselbe Weise. - Stellen Sie sicher, dass es die gleichen Ingress-Regeln hat.
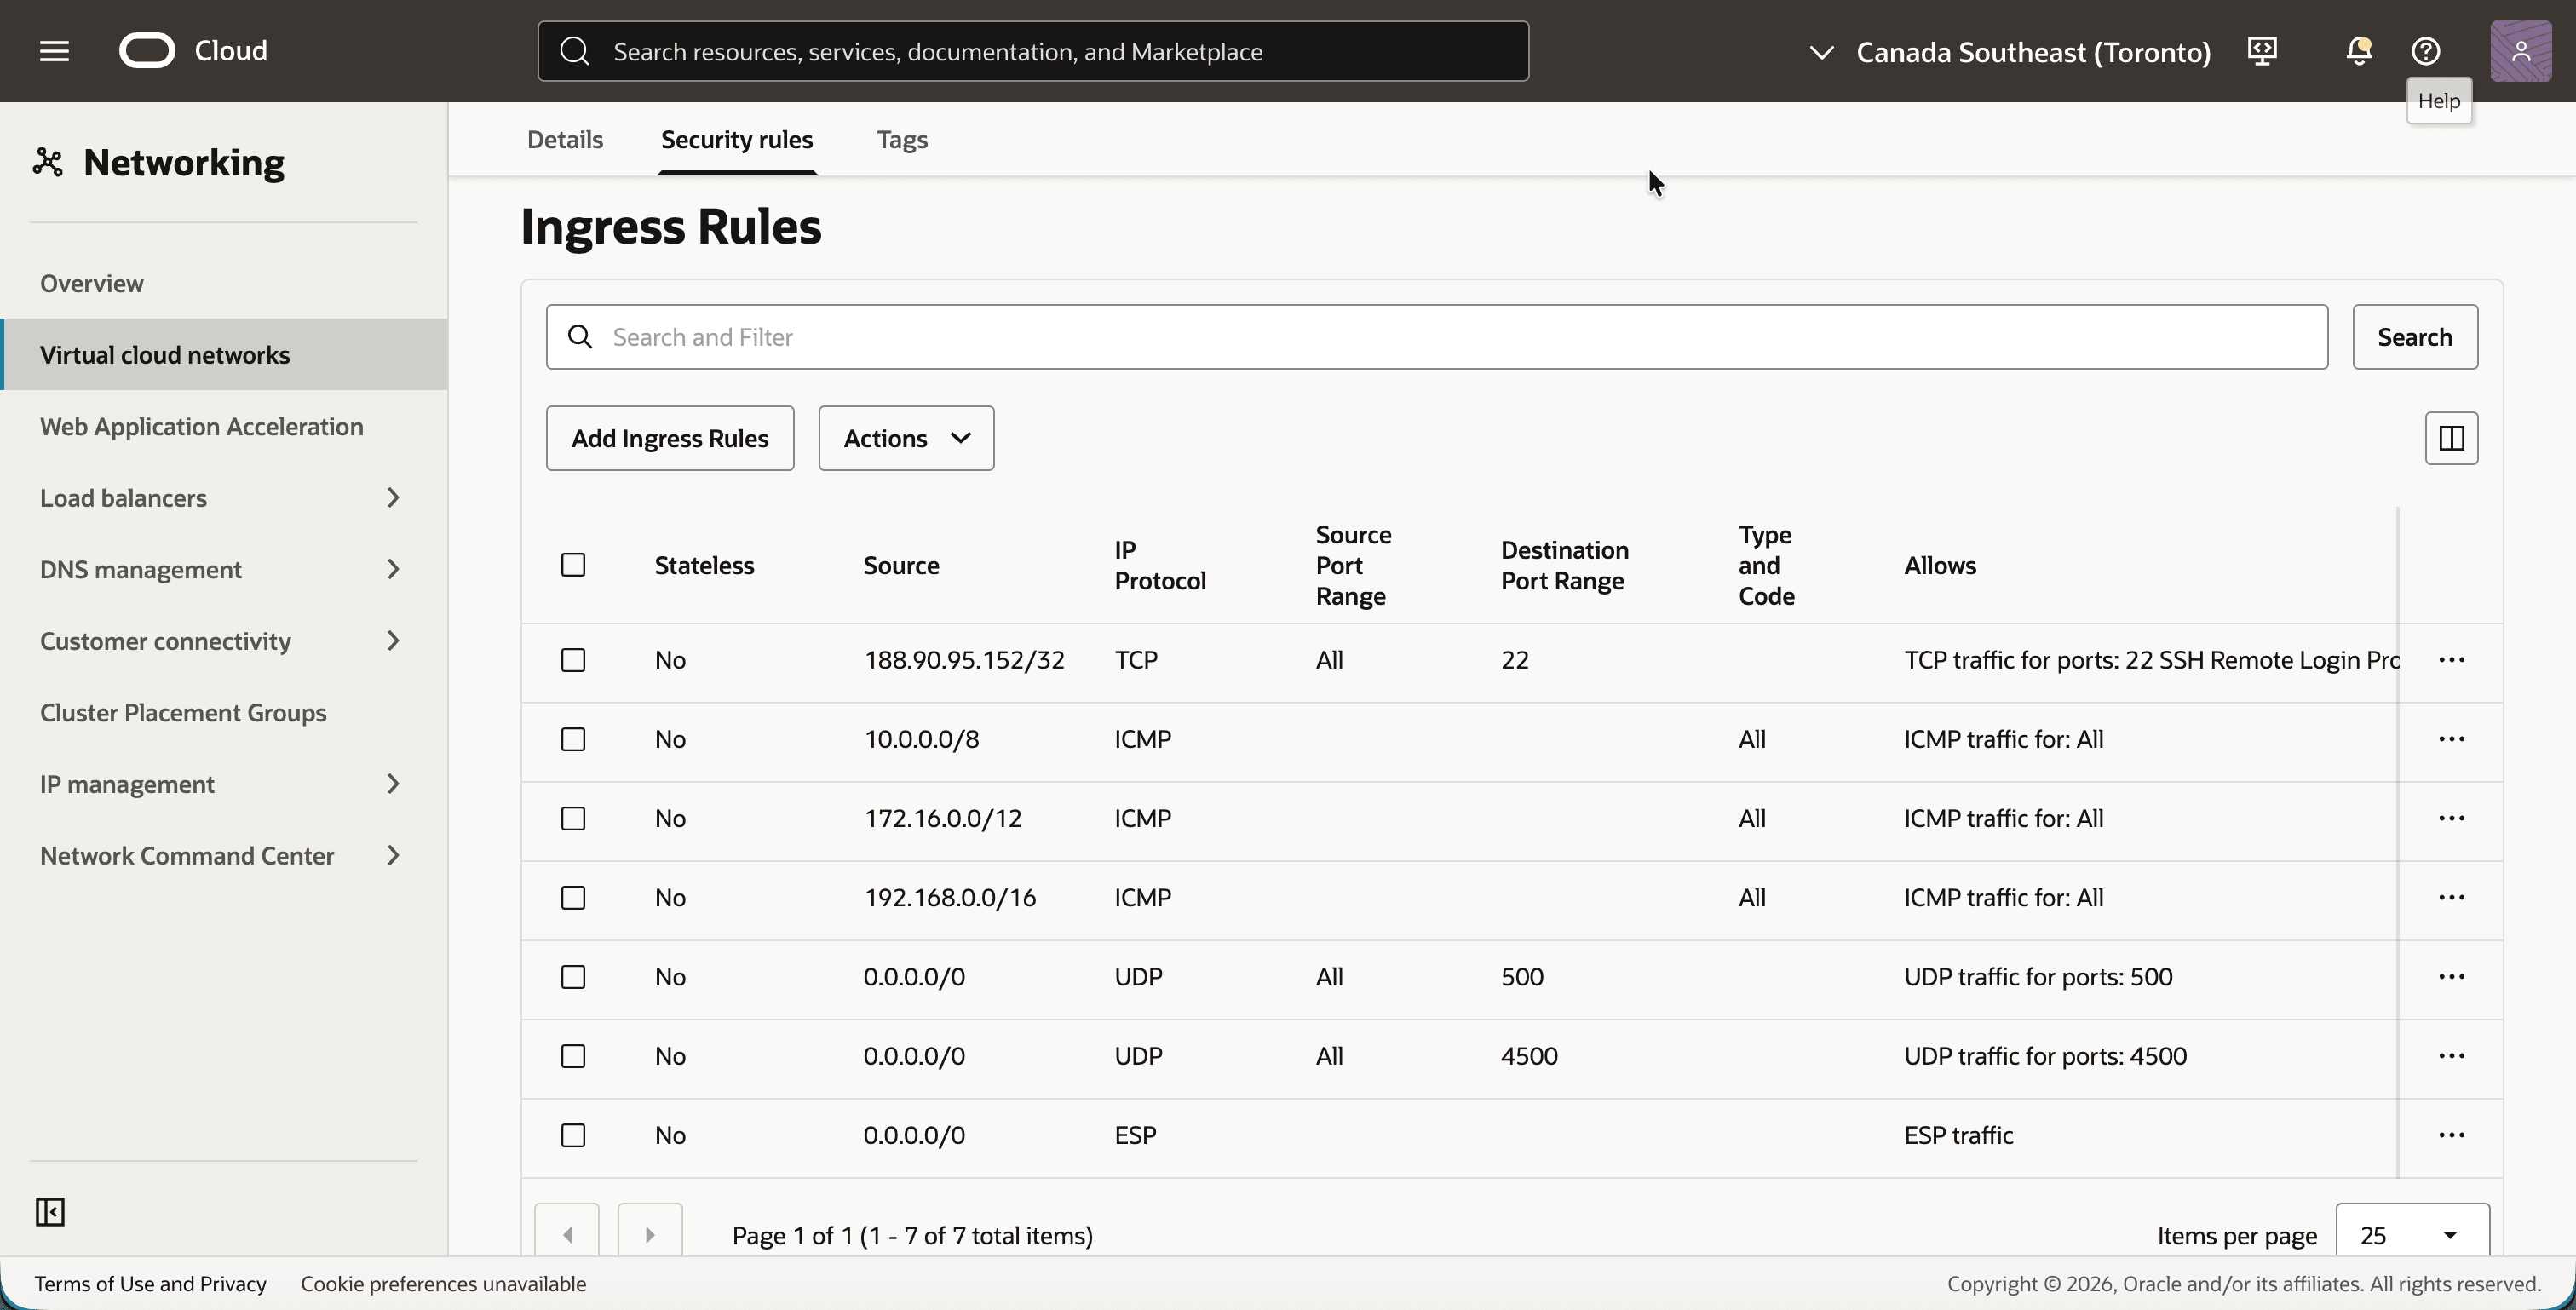
[!] HINWEIS] Auf OCI-Seite sind die IPSec-Regeln nicht erforderlich, da die Tunnel auf dem DRG enden und nicht auf einer Instanz im VCN. Sie werden auf der simulierten On-Premise-Seite benötigt, wo die Tunnel auf der Libreswan-Instanz enden.
Schritt 04: Konfigurieren Sie das Routing auf der On-Premise-Seite
On-Premises-Hosts müssen wissen, wie sie OCI erreichen. Sie verwenden das Schatten-CIDR der OCI-Seite, 192.168.10.0/24, und die Route dafür verweist auf den On-Premise-Router. Der Router selbst lernt dieses Präfix mit BGP in Schritt 08.
- Klicken Sie in
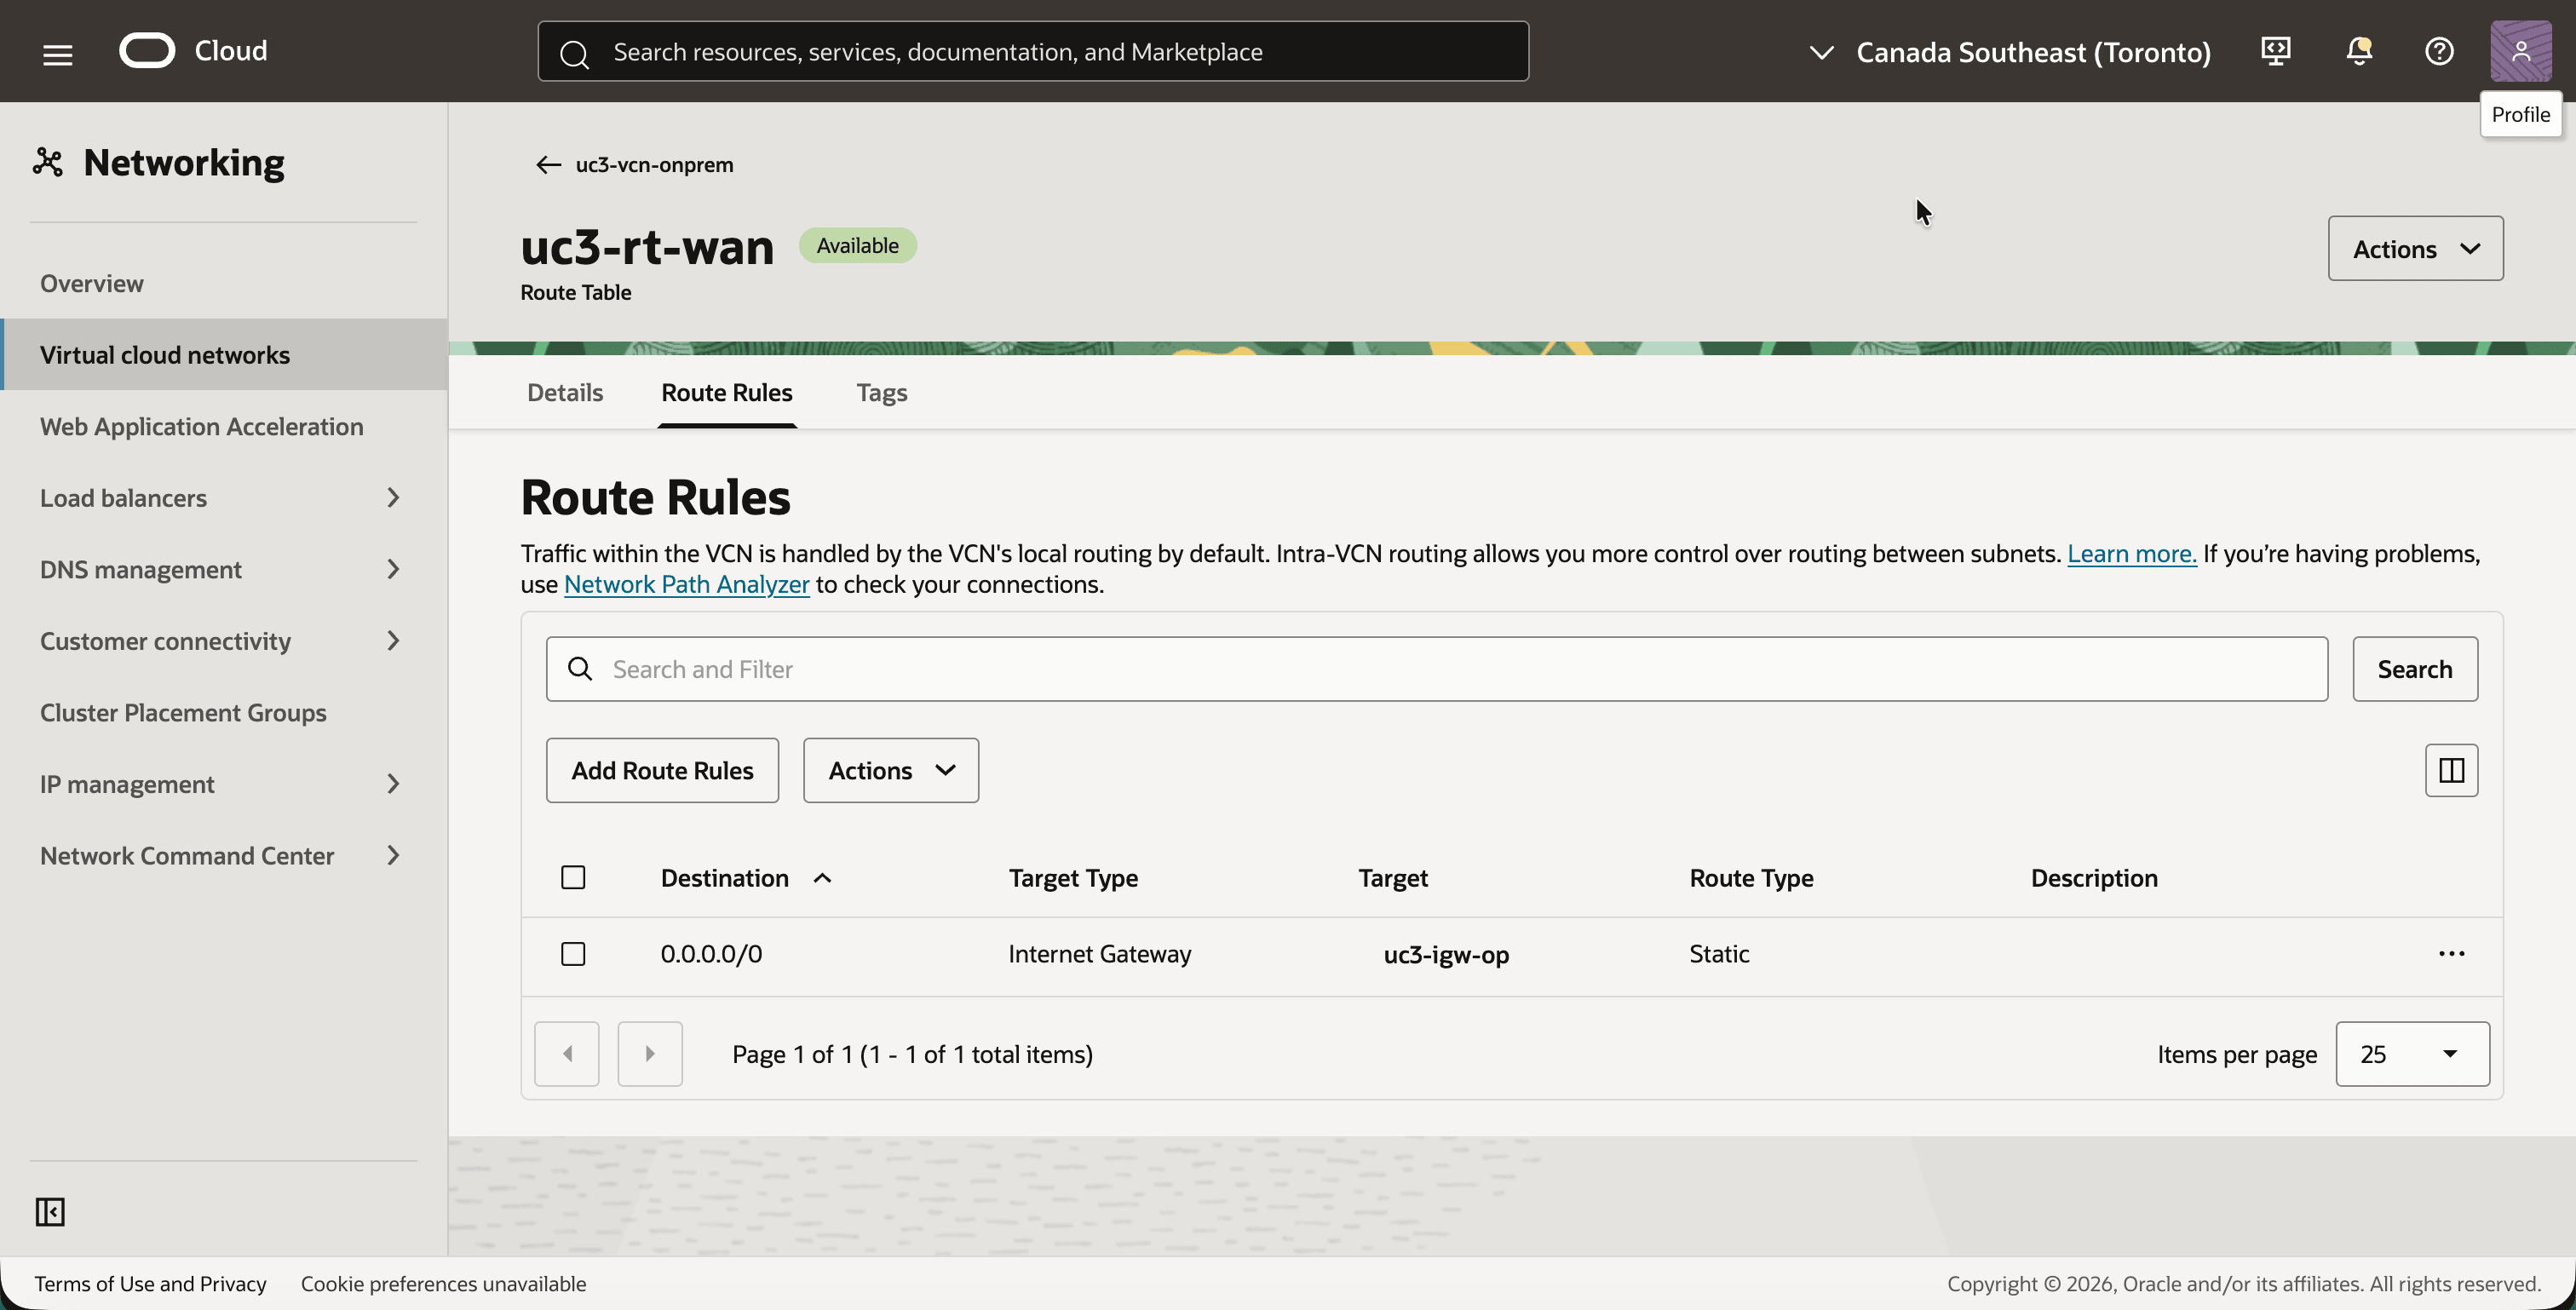
uc3-vcn-onpremauf die Registerkarte Routing, und klicken Sie auf die Routentabelleuc3-rt-wan. Dies ist die Routentabelle des WAN-Subnetzes. - Beachten Sie die Single-Routing-Regel
0.0.0.0/0mit dem Zieluc3-igw-op. Der Router verwendet ihn, um die Oracle-VPN-Endpunkte über das Internet zu erreichen.
- Gehen Sie zurück und klicken Sie auf die Routentabelle
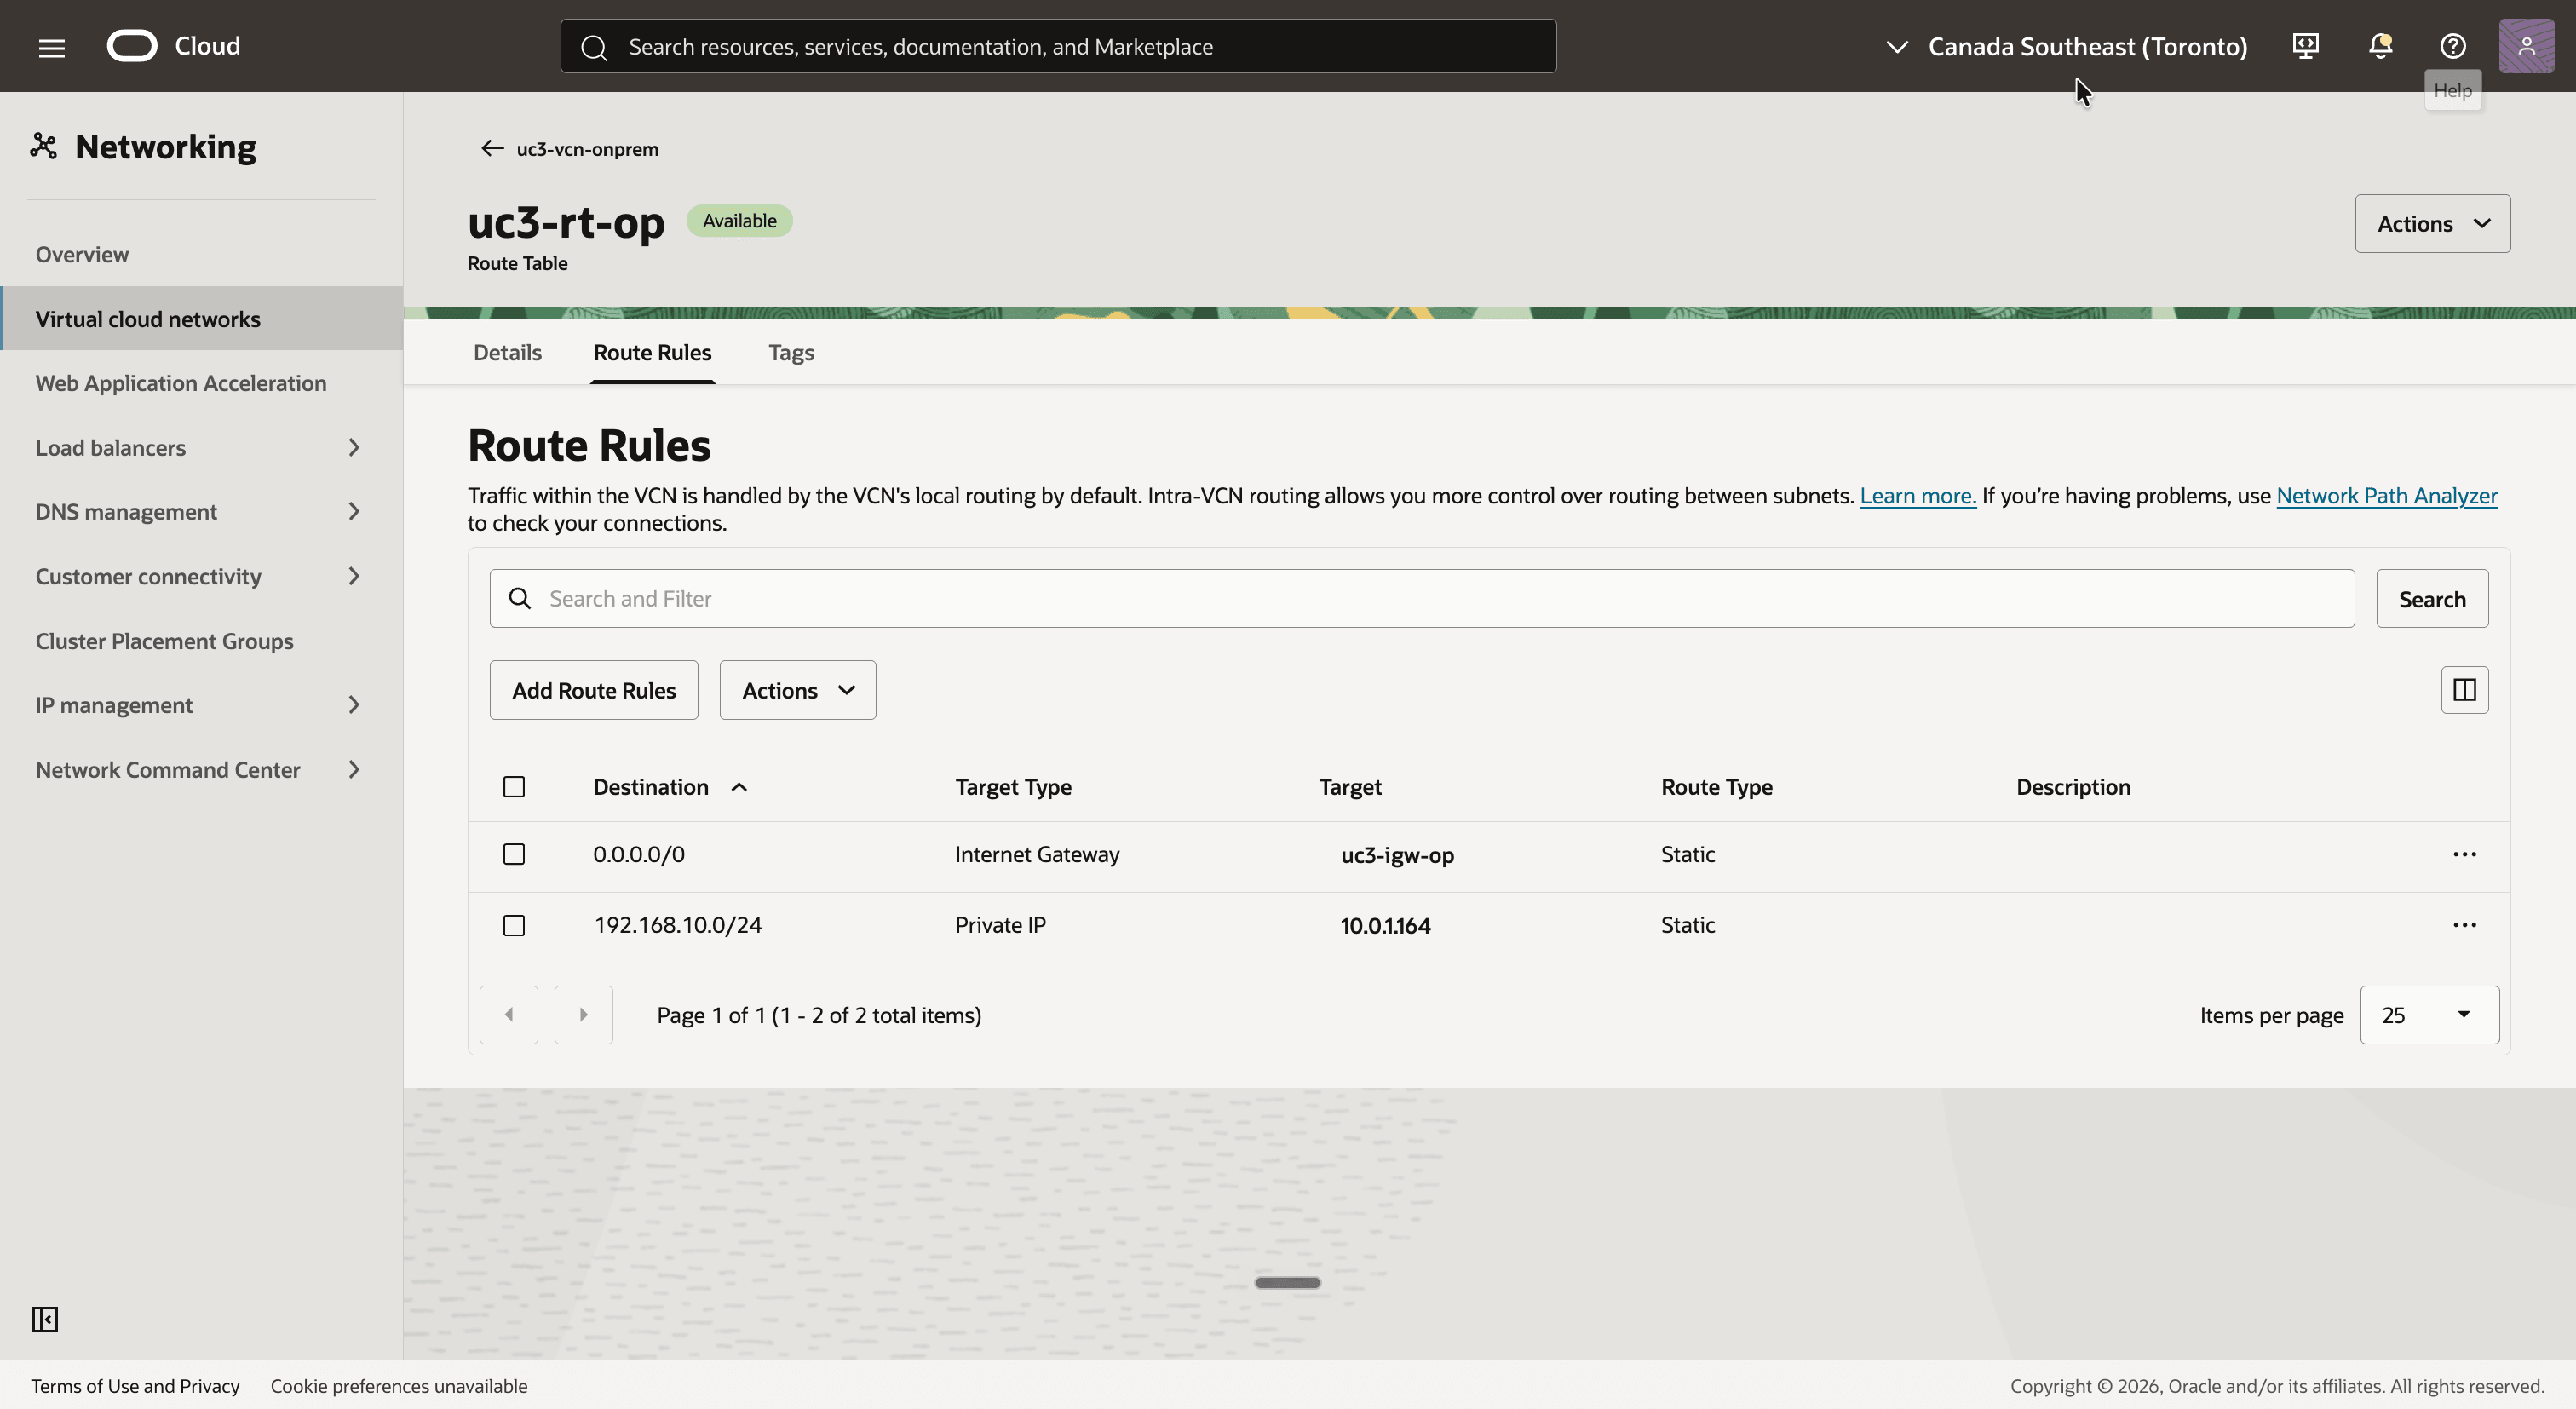
uc3-rt-op. Dies ist die Routentabelle des LAN-Subnetzes. - Fügen Sie eine Routingregel für das Schatten-CIDR der OCI-Seite hinzu, sodass die Routentabelle die folgenden beiden Routingregeln enthält:
0.0.0.0/0mit dem Zieluc3-igw-opfür SSH-Zugriff über das Internet.192.168.10.0/24(das Schatten-CIDR der OCI-Seite) mit dem Zieltyp Private IP und dem Ziel10.0.1.164, der LAN-Adresse des Libreswan-Routers.
Schritt 05: DRG erstellen und VCN anhängen
Auf der OCI-Seite erstellen wir das DRG. Er ruft jetzt einen VCN-Anhang ab. Im nächsten Schritt werden zwei IPSec-Tunnelanhänge automatisch hinzugefügt.
- Wählen Sie die Region Canada Southeast (Montreal) aus.
- Öffnen Sie das Navigationsmenü, klicken Sie auf Networking, dann auf Kundenkonnektivität und dann auf Dynamisches Routinggateway.
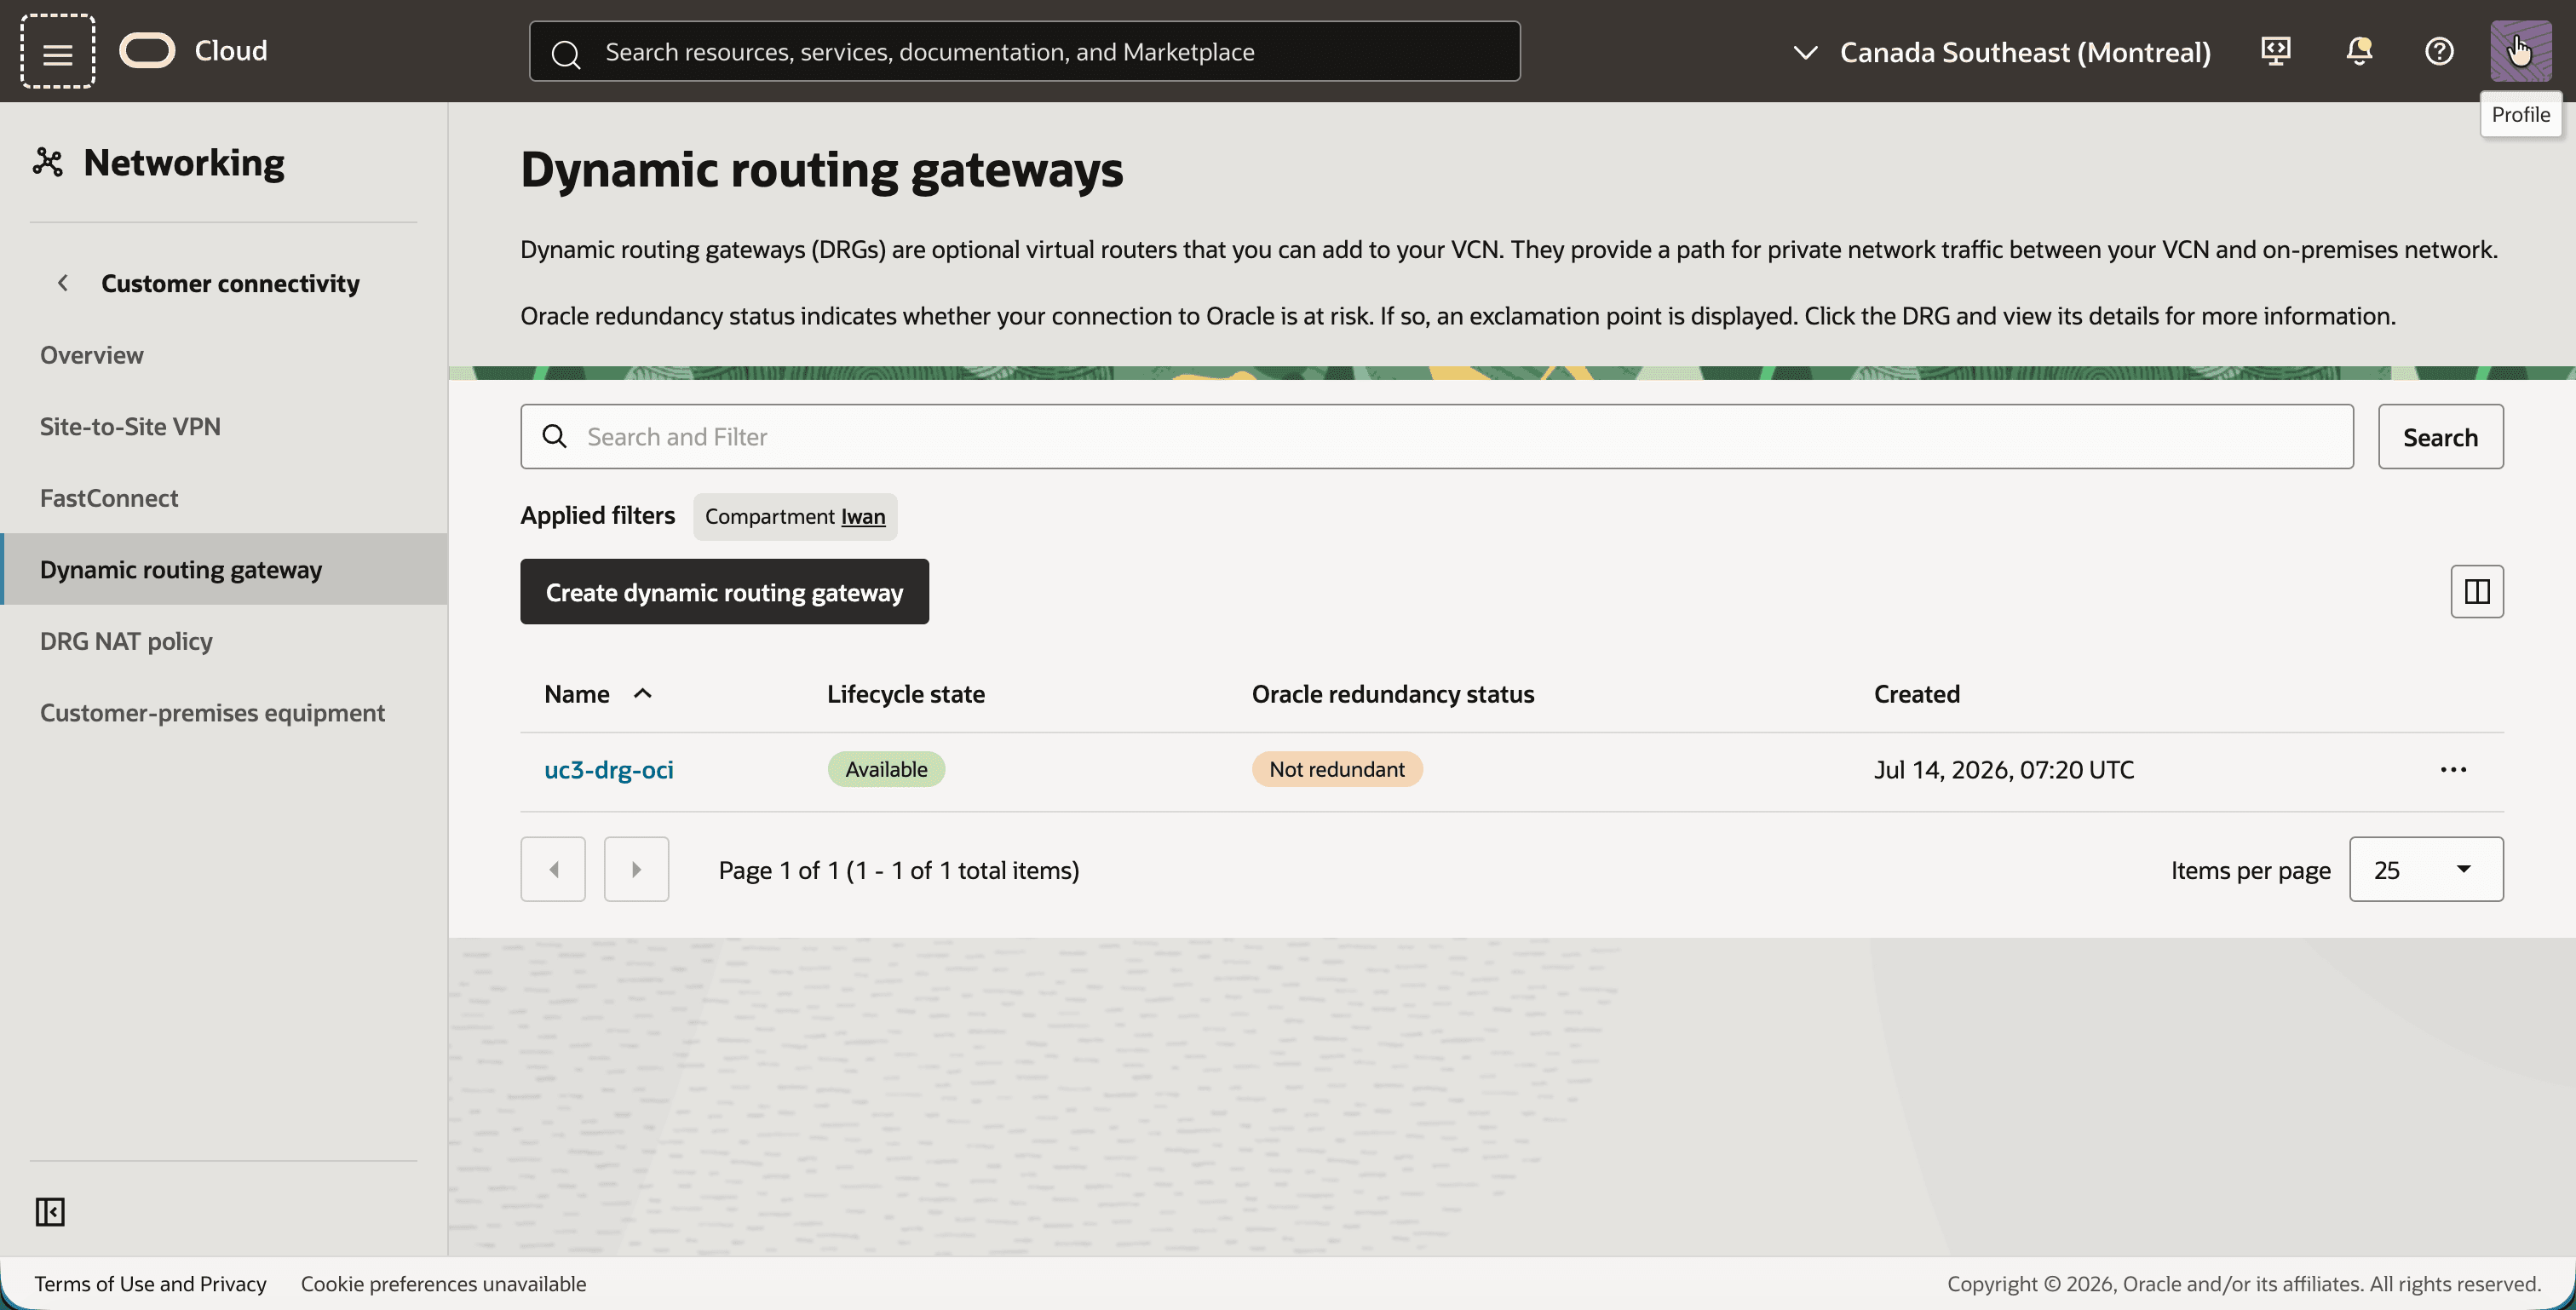
- Klicken Sie auf die Schaltfläche Dynamisches Routinggateway erstellen, und erstellen Sie ein DRG mit dem Namen
uc3-drg-oci. - Beachten Sie, dass das DRG Verfügbar ist.
- Klicken Sie auf
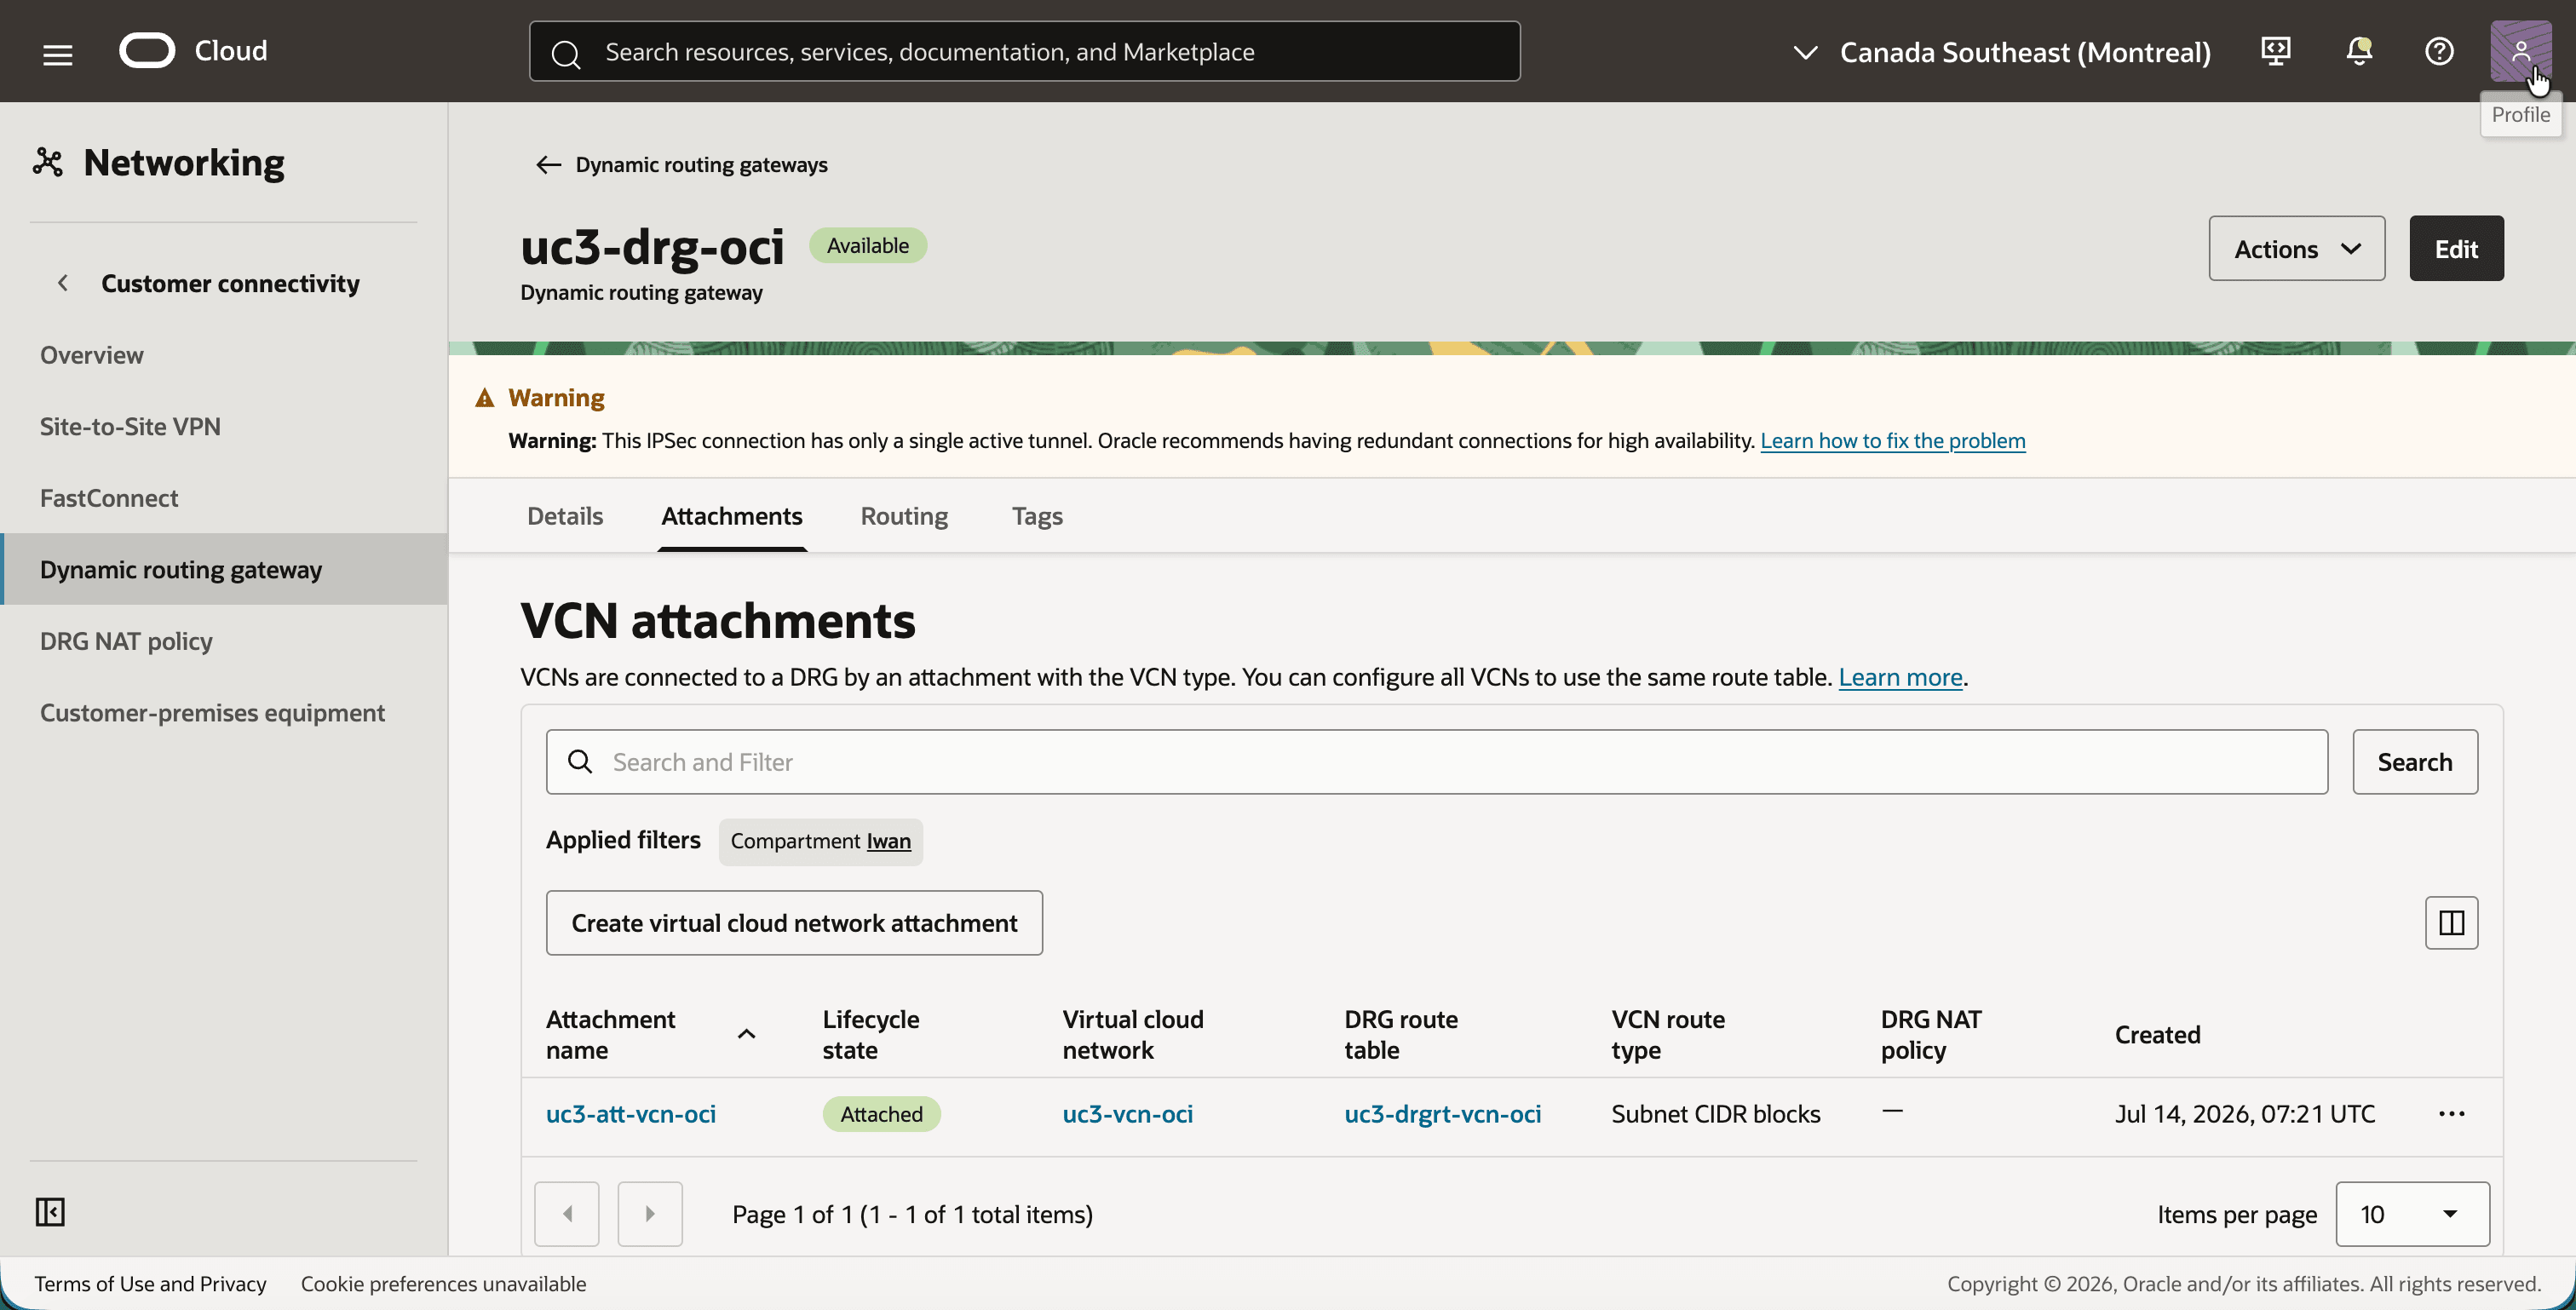
uc3-drg-ociund dann auf die Registerkarte Anhänge. - Klicken Sie auf die Schaltfläche Virtuellen Cloud-Netzwerkanhang erstellen, und erstellen Sie den Anhang
uc3-att-vcn-ocifür das VCNuc3-vcn-oci. - Beachten Sie, dass der Anhang die DRG-Routentabelle
uc3-drgrt-vcn-ociverwendet und die keine DRG-NAT-Policy enthält. Die DRG-Routentabellen werden in Schritt 09 konfiguriert.
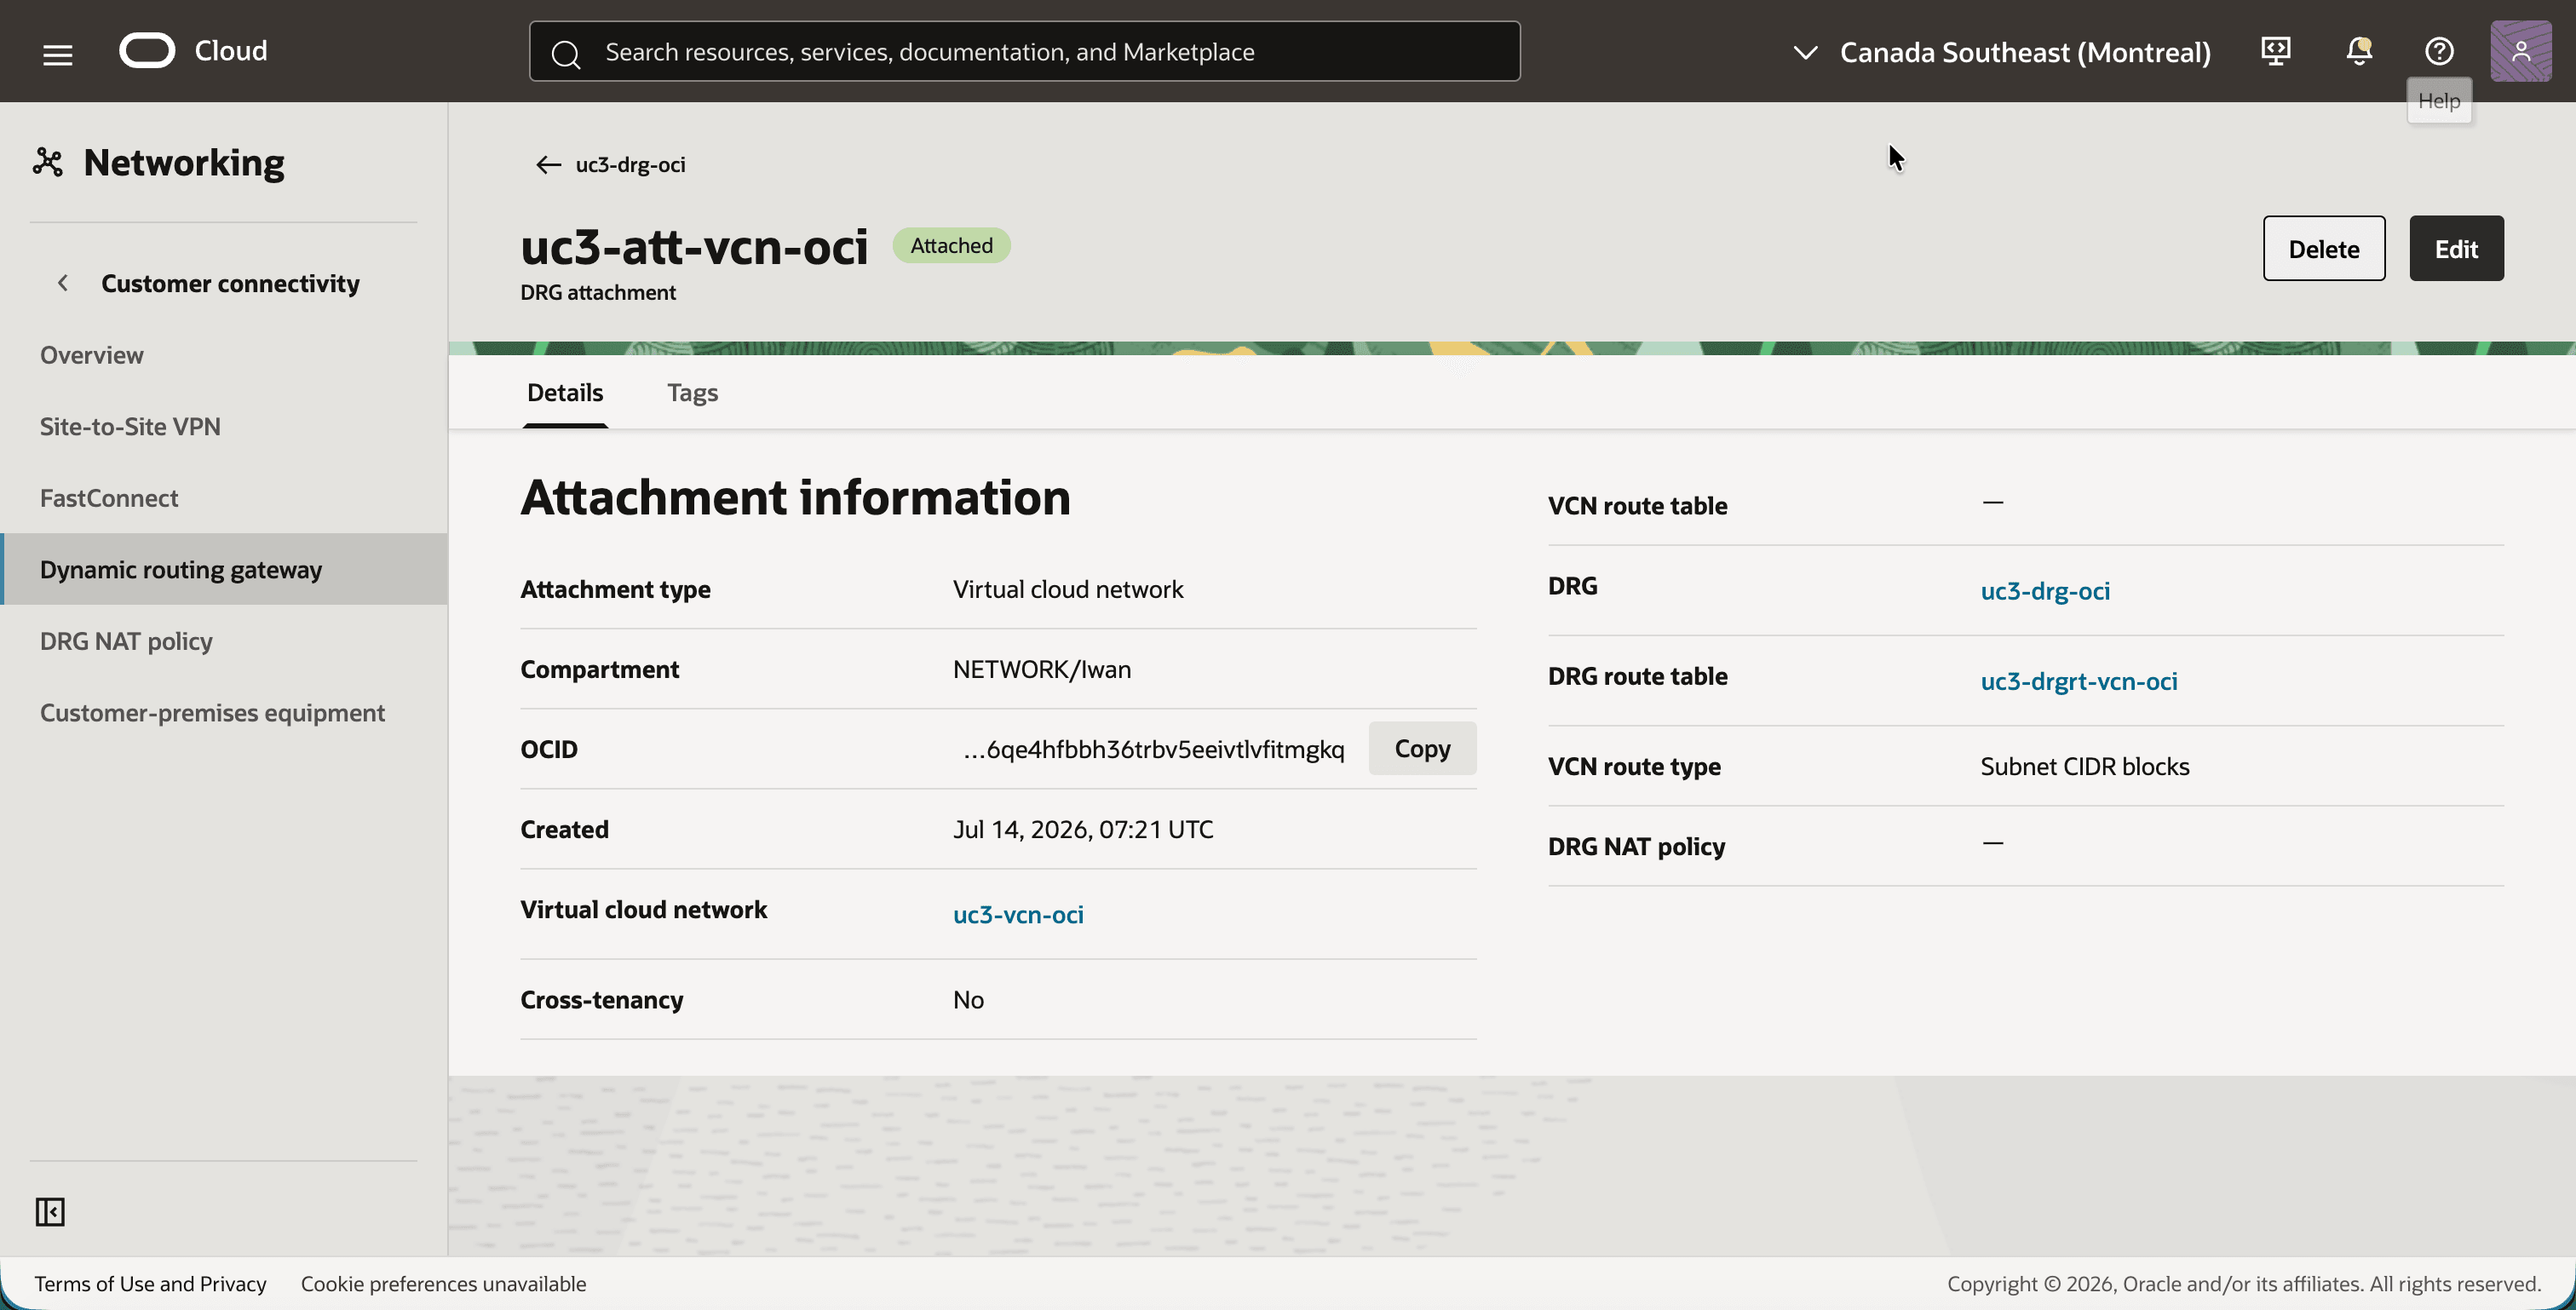
- Klicken Sie auf den Anhang
uc3-att-vcn-oci. - Beachten Sie die DRG-Routentabelle
uc3-drgrt-vcn-ociund das leere Feld DRG-NAT-Policy.
[!] HINWEIS] Die Screenshots des DRG wurden gemacht, während einer der beiden Tunnel heruntergefahren war. Sie zeigen eine Warnung an, dass die IPSec-Verbindung nur einen einzelnen aktiven Tunnel enthält. In der DRG-Liste wird Nicht redundant angezeigt. Die Warnung verschwindet, wenn beide Tunnel hoch sind.
Schritt 06: Site-to-Site-VPN mit dynamischem BGP-Routing erstellen
Das Site-to-Site-VPN verbindet das DRG mit dem On-Premise-Router. Es benötigt ein Customer-Premise-Equipment-(CPE-)Objekt, das die öffentliche IP-Adresse des Routers darstellt, und eine IPSec-Verbindung, die zwei Tunnel zur Redundanz erstellt. Der Unterschied zu Teil 3 ist der Routing-Typ der Tunnel. Bei dynamischem BGP-Routing erhält jeder Tunnel Folgendes:
- Eine innere Tunnelschnittstelle an beiden Enden, ein kleines Subnetz, das nur innerhalb des Tunnels vorhanden ist. Die BGP-Session wird zwischen diesen beiden Adressen ausgeführt.
- Eine BGP-AS-Nummer für den On-Premise-Router. Oracle verwendet immer AS
31898. - Keine Verschlüsselungsdomain zum Konfigurieren vorhanden. Ein routenbasierter Tunnel trägt jeglichen Traffic (
0.0.0.0/0auf beiden Seiten), und die Routing-Tabellen entscheiden, was darin enthalten ist.
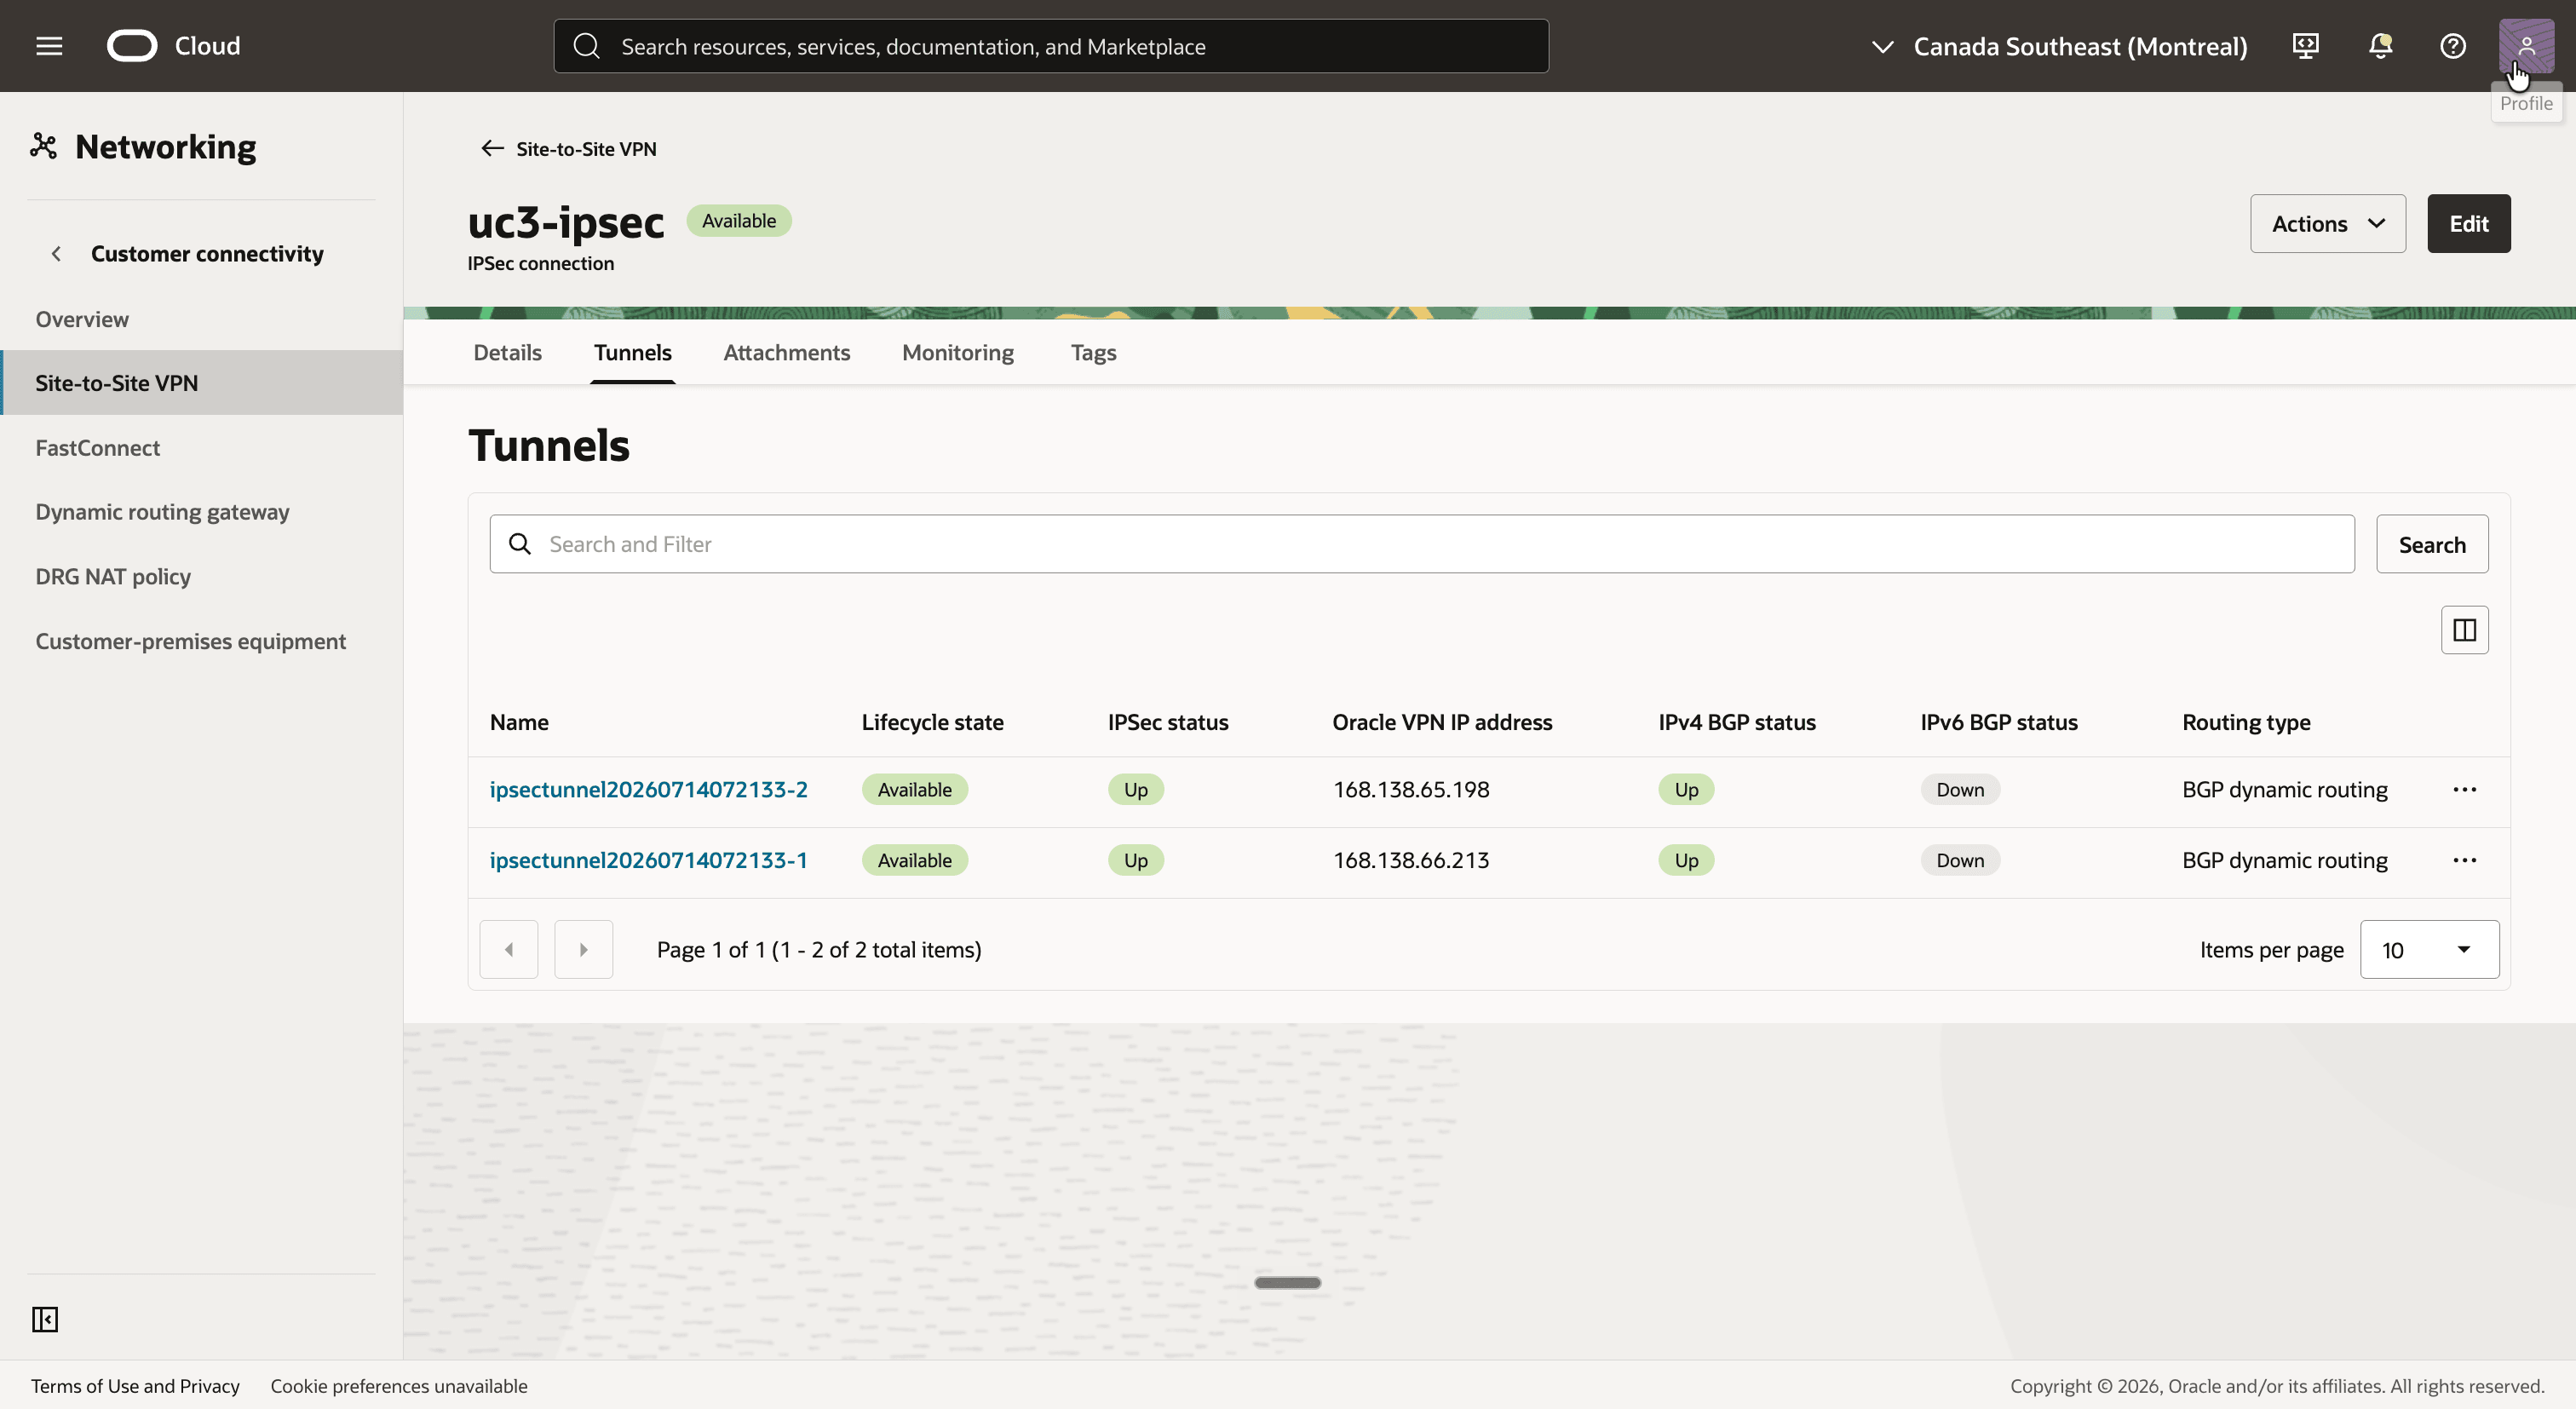
| Tunnel | Oracle VPN-IP-Adresse | Interne IP, Oracle | Interne IP, On Premise | On-Premise-AS |
|---|---|---|---|---|
| 1 | 168.138.66.213 |
10.255.255.1/30 |
10.255.255.2/30 |
65000 |
| 2 | 168.138.65.198 |
10.255.255.5/30 |
10.255.255.6/30 |
65000 |
- Öffnen Sie das Navigationsmenü, klicken Sie auf Networking, dann auf Kundenkonnektivität und dann auf Customer-Premise-Equipment.
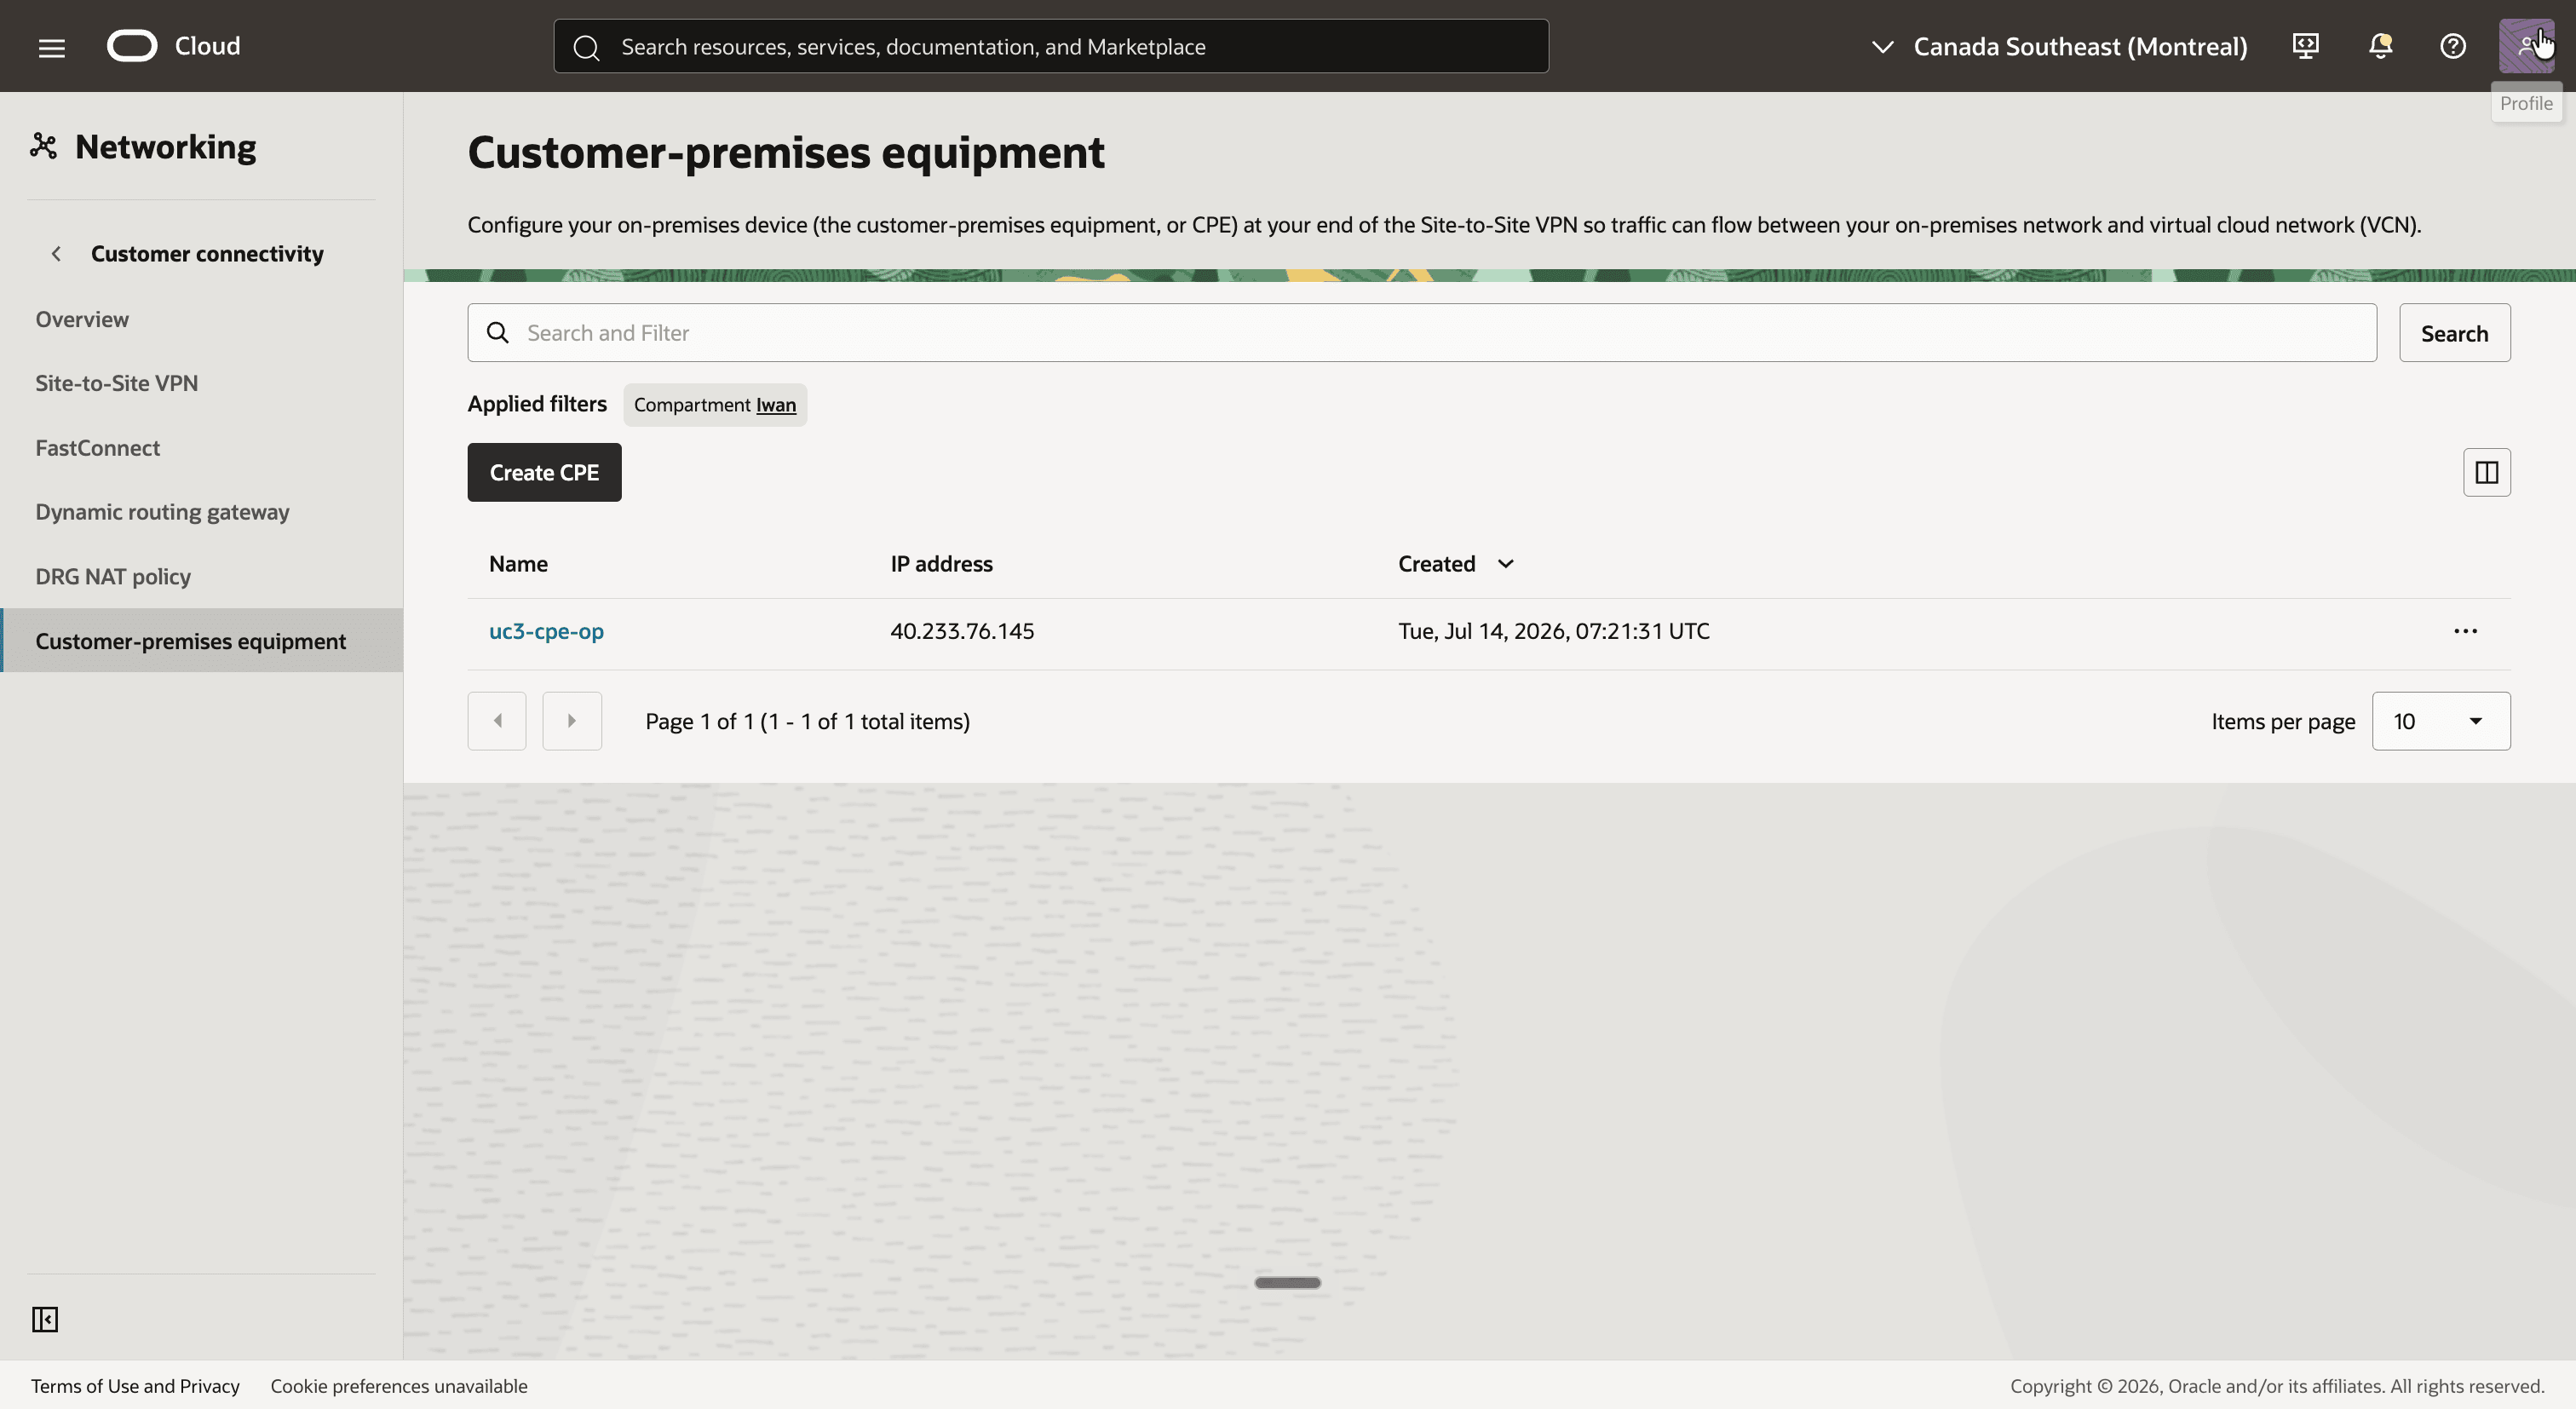
- Klicken Sie auf die Schaltfläche CPE erstellen, und erstellen Sie ein CPE mit dem Namen
uc3-cpe-opund der IP-Adresse40.233.76.145, der öffentlichen IP-Adresse des On-Premise-Routers. - Beachten Sie das CPE
uc3-cpe-opmit der IP-Adresse40.233.76.145.
- Klicken Sie im Menü auf der linken Seite auf Site-to-Site-VPN.
- Klicken Sie auf die Schaltfläche Verbindung IPSec erstellen, und erstellen Sie eine Verbindung mit den folgenden Werten:
- Name:
uc3-ipsec - Customer-Premises-Ausrüstung:
uc3-cpe-op - Dynamisches Routinggateway:
uc3-drg-oci - Routingtyp für beide Tunnel: Dynamisches BGP-Routing
- Ihre BGP-ASN für beide Tunnel:
65000 - IPv4 inside tunnel interface - CPE und IPv4 inside tunnel interface - Oracle: Die Adressen aus der obigen Tabelle
- IKE-Version für beide Tunnel: IKEv1
- Name:
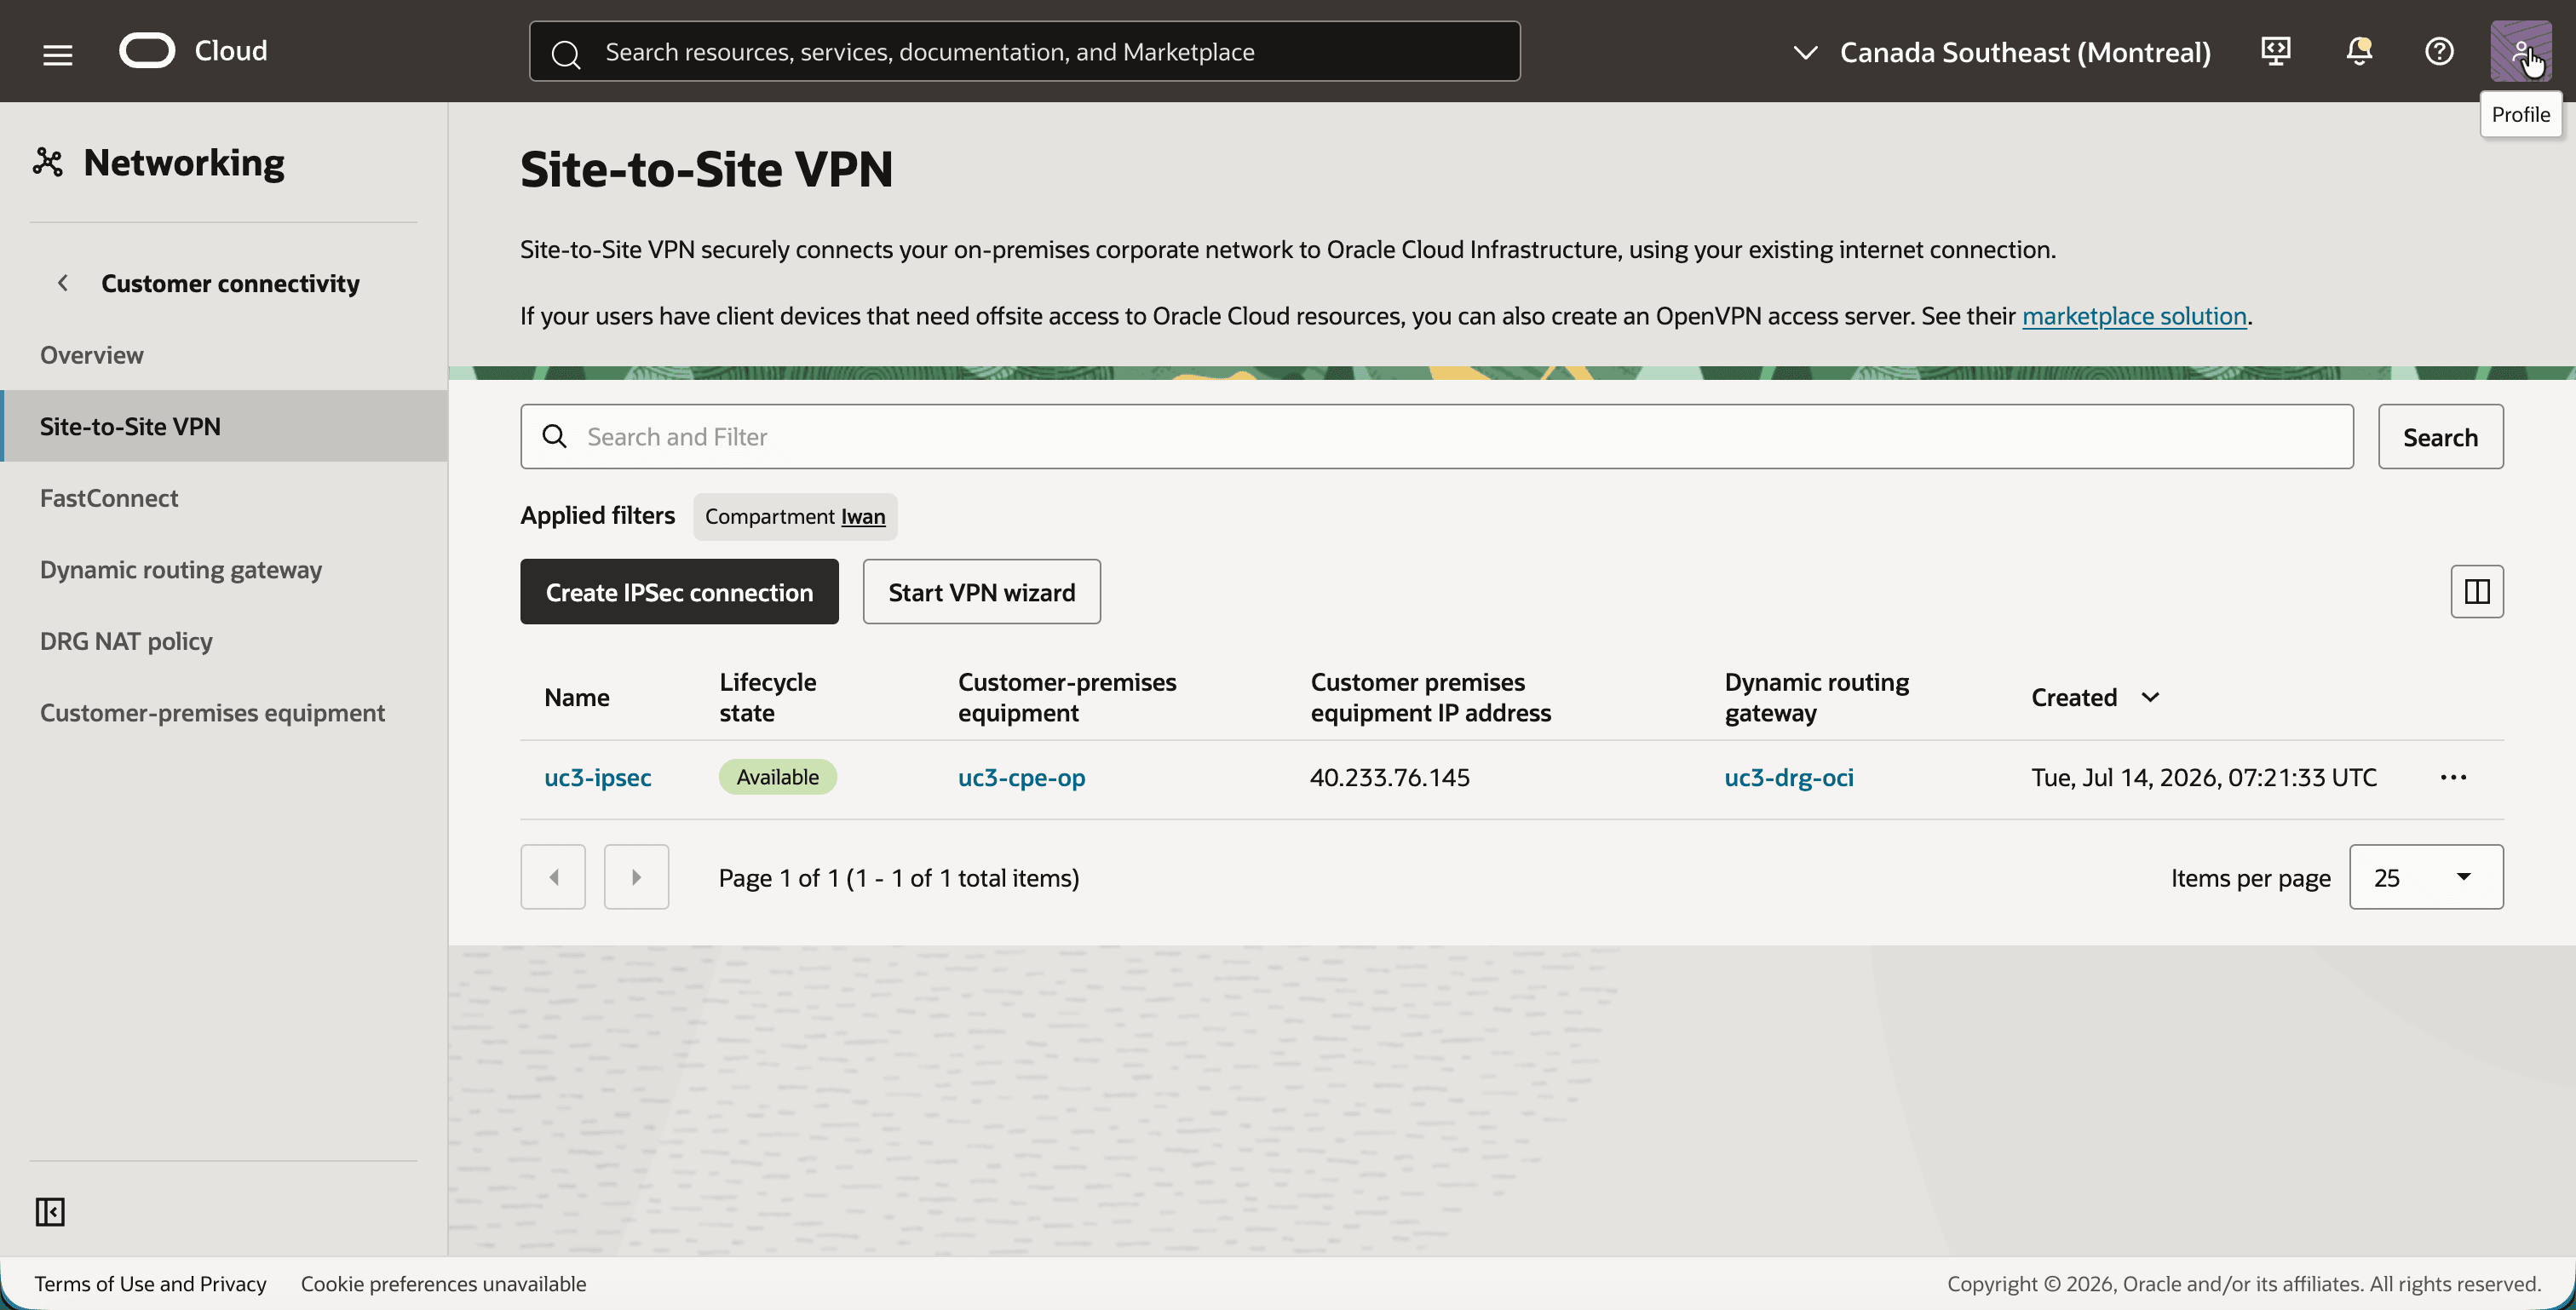
- Beachten Sie die Verbindung IPSec
uc3-ipsecmit dem CPEuc3-cpe-opund dem DRGuc3-drg-oci.
- Klicken Sie auf
uc3-ipsecund dann auf die Registerkarte Tunnel. - Beachten Sie die beiden Tunnel, die jeweils eine eigene Oracle-VPN-IP-Adresse und den Routingtyp dynamisches BGP-Routing aufweisen. Der IPSec-Status und der IPv4-BGP-Status werden nach Schritt 08, dem Status im Screenshot, Hochgefahren. Der BGP-Status IPv6 bleibt Heruntergefahren, da dieses Tutorial nur IPv4 verwendet.
- Klicken Sie auf den ersten Tunnel.
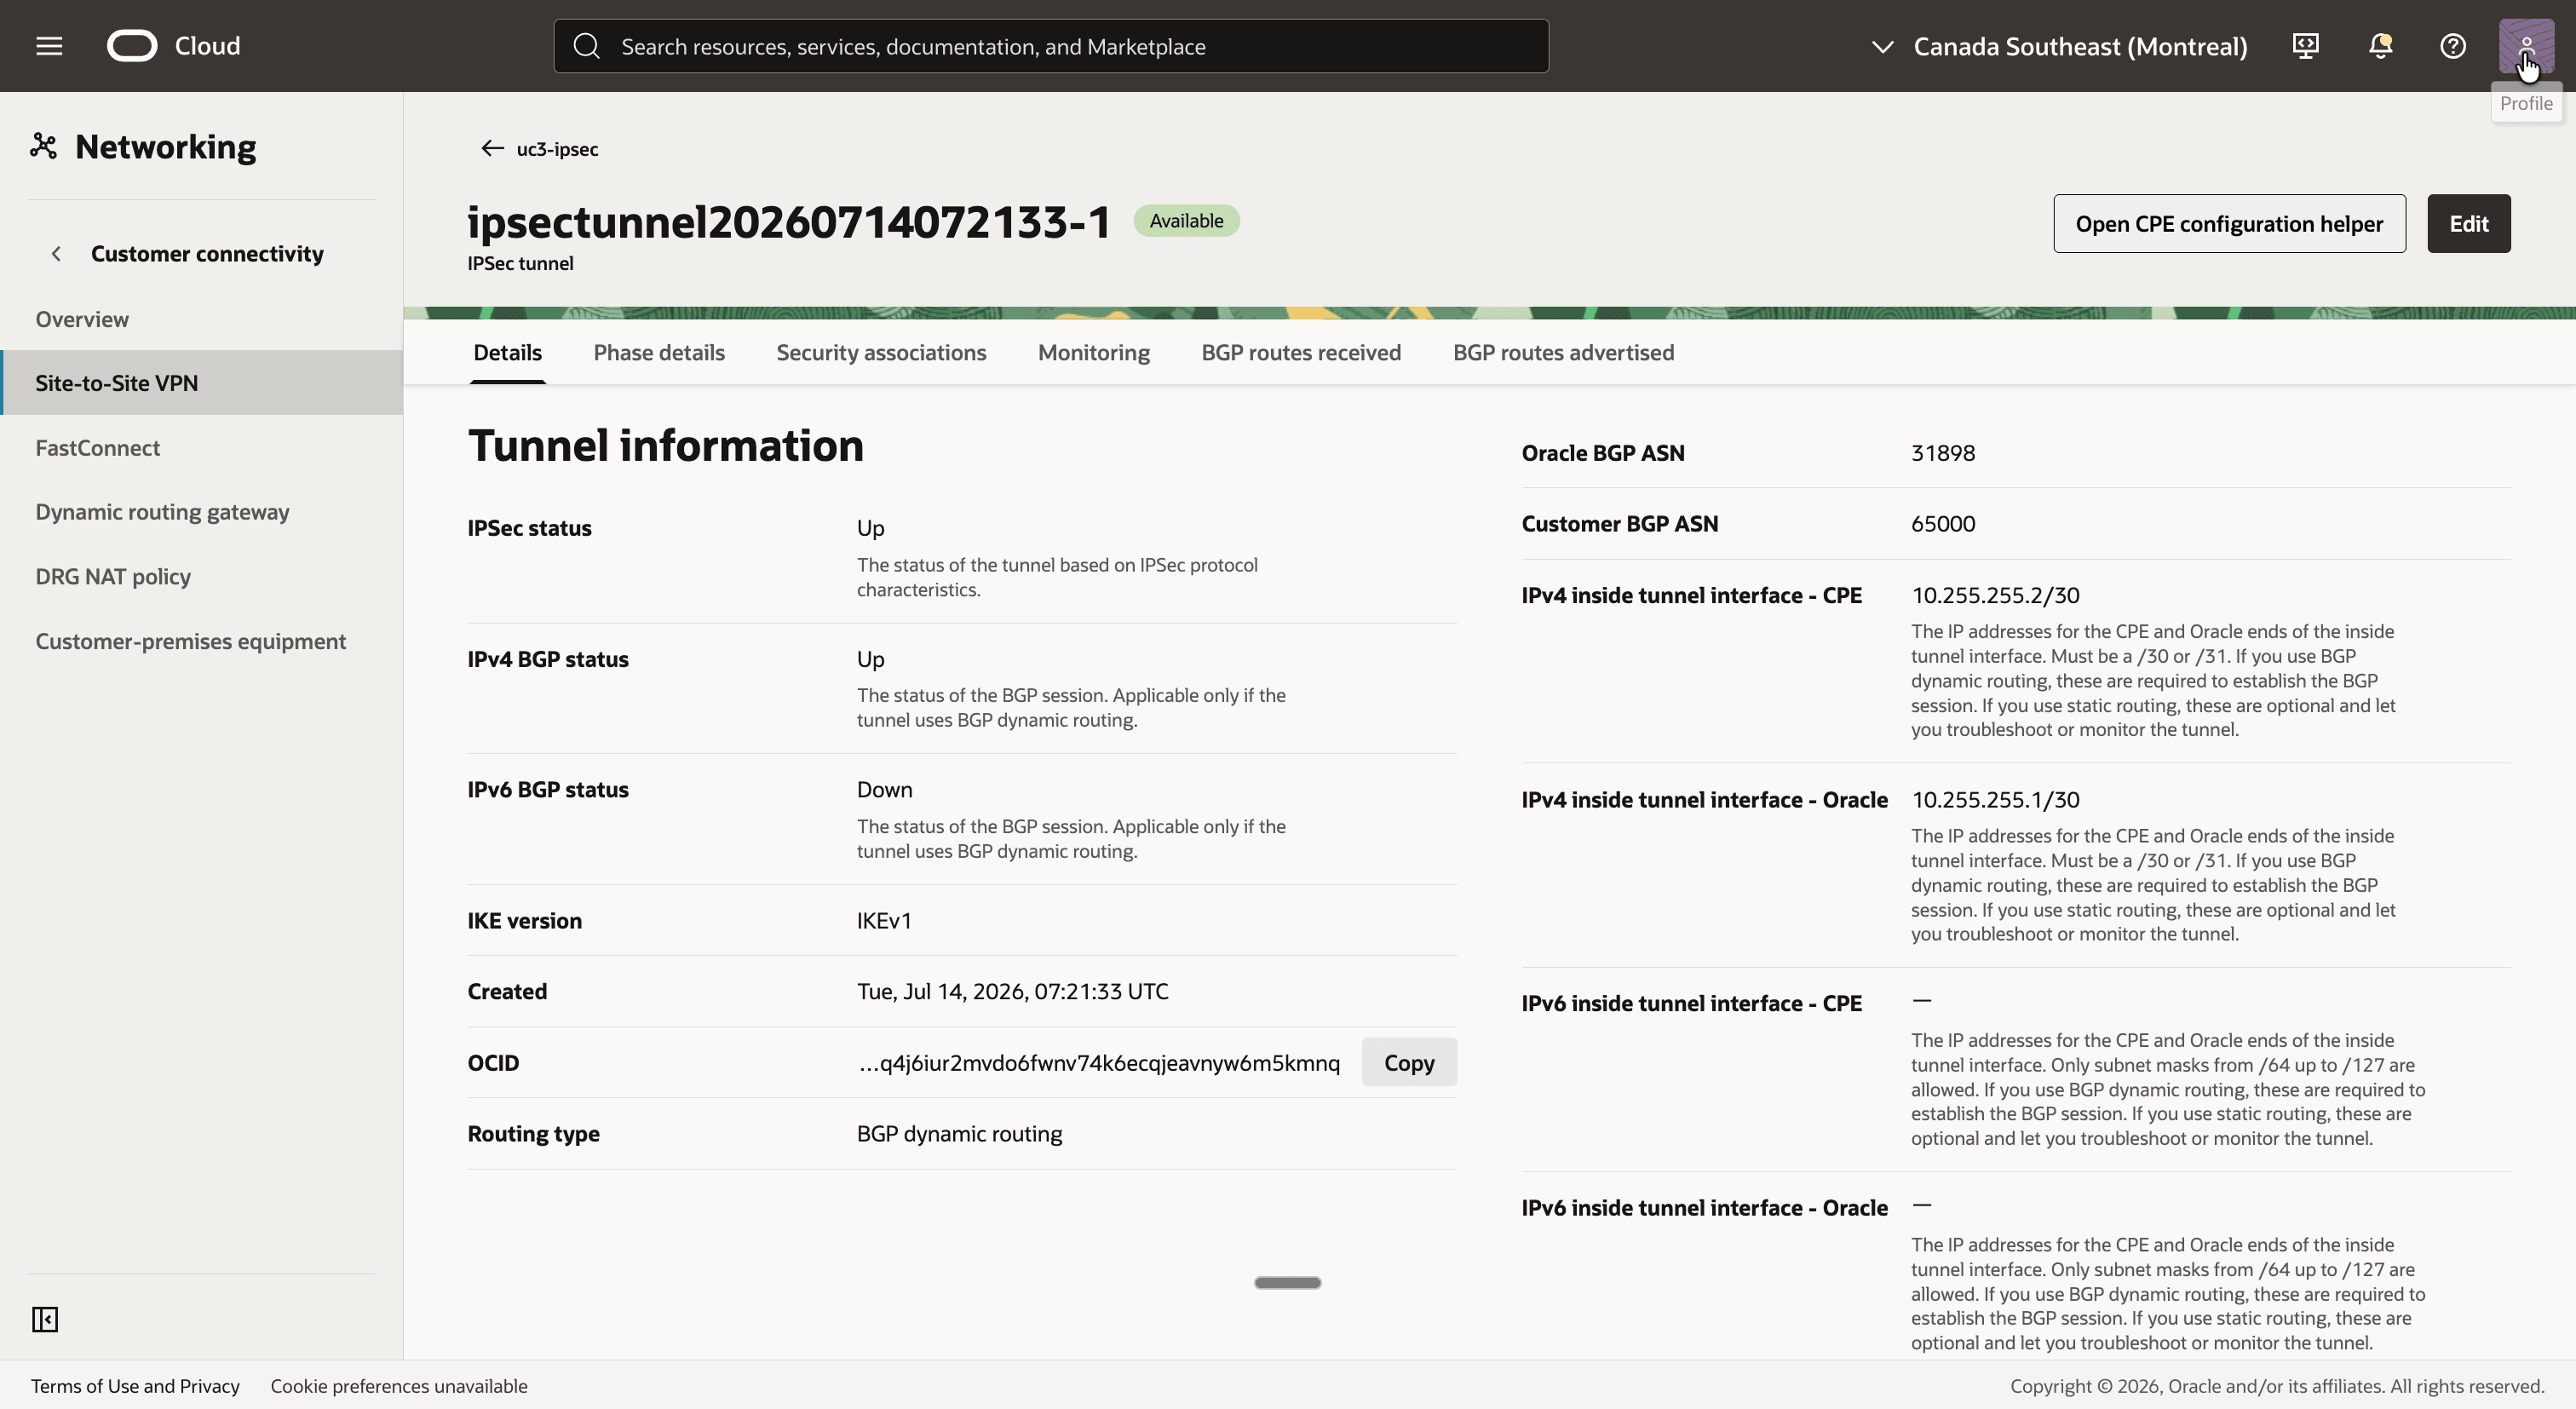
- Beachten Sie die BGP-Informationen des Tunnels: die Oracle-BGP-ASN
31898, die Kunden-BGP-ASN65000und die inneren Tunnelschnittstellen10.255.255.2/30(CPE) und10.255.255.1/30(Oracle).
- Gehen Sie zurück und klicken Sie auf den zweiten Tunnel.
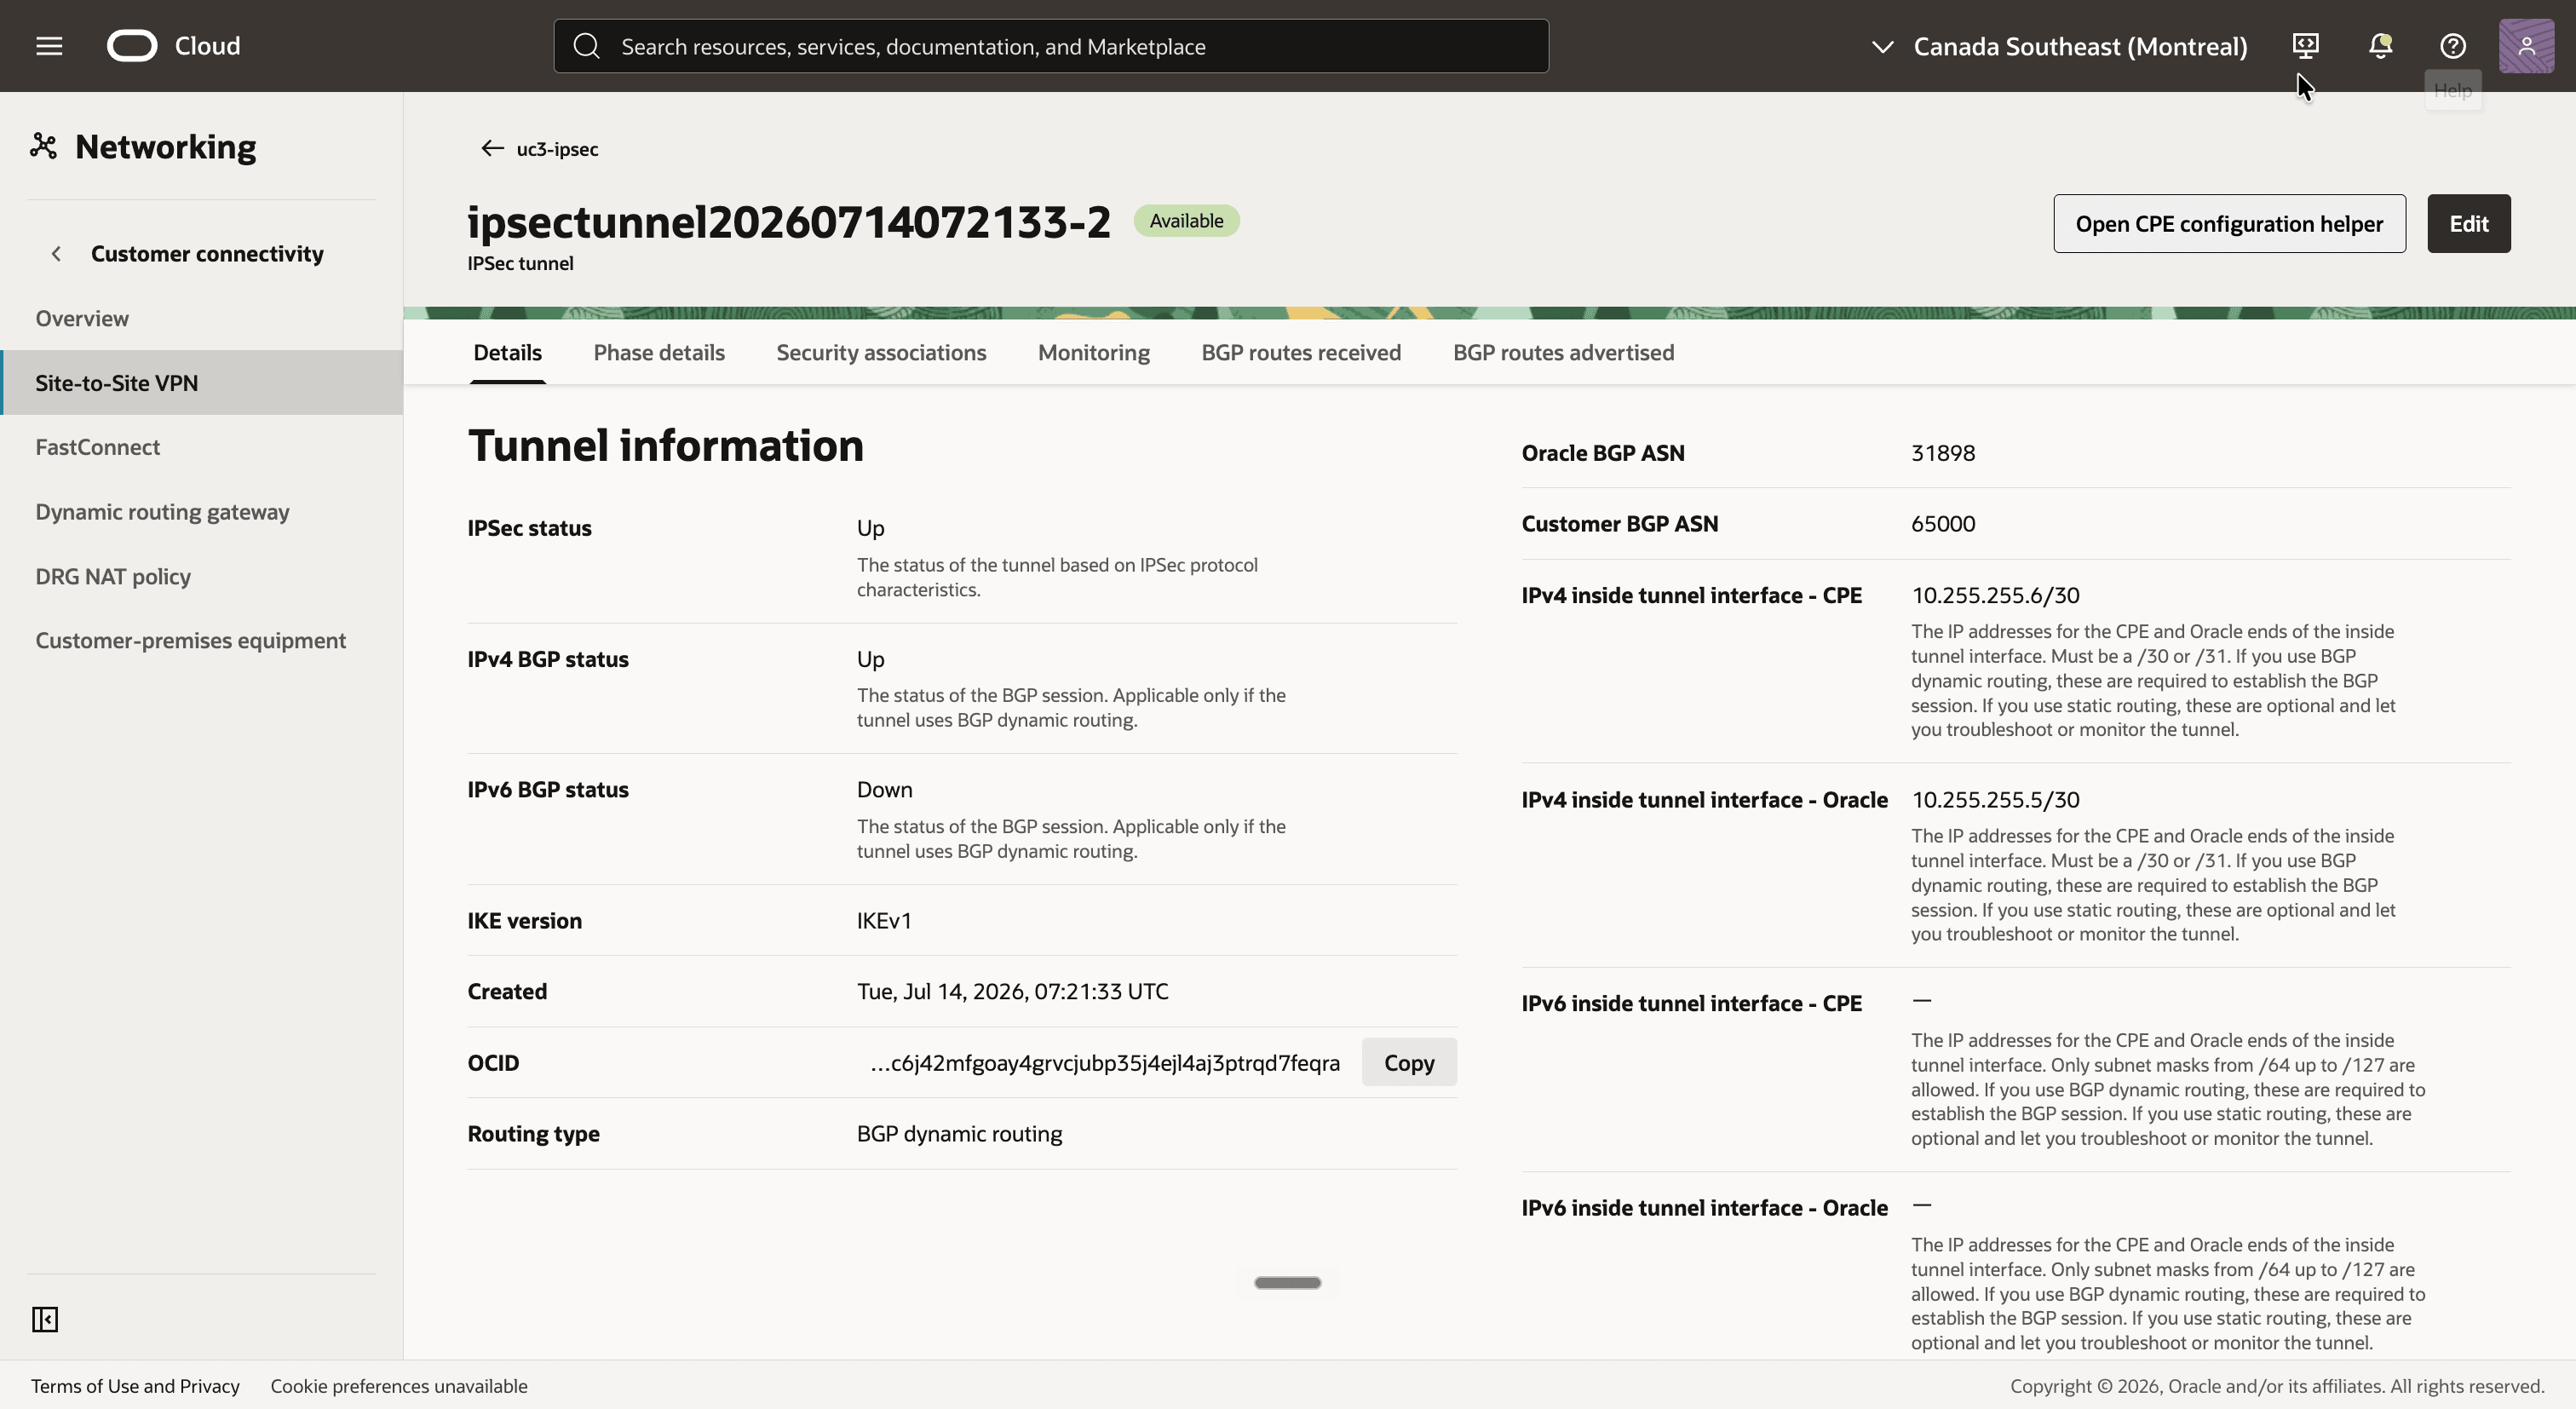
- Beachten Sie die gleichen AS-Nummern und die inneren Tunnelschnittstellen
10.255.255.6/30(CPE) und10.255.255.5/30(Oracle).
- Klicken Sie auf jeden Tunnel, und notieren Sie sich die Oracle-VPN-IP-Adresse und das zugehörige Shared Secret. Sie benötigen beides für die Konfiguration des On-Premise-Routers.
Wenn Sie mit dem Policy-basierten VPN von Teil 3 beginnen, müssen Sie keine neue IPSec-Verbindung erstellen. Sie können jeden Tunnel bearbeiten und seinen Routingtyp ändern. Mit der OCI-CLI, die für den ersten Tunnel wie folgt aussieht:
cat > tunnel-1-bgp.json <<'EOF'
{
  "routing": "BGP",
  "bgpSessionConfig": {
    "oracleInterfaceIp": "10.255.255.1/30",
    "customerInterfaceIp": "10.255.255.2/30",
    "customerBgpAsn": "65000"
  }
}
EOF

oci raw-request --http-method PUT \
  --target-uri "https://iaas.ca-montreal-1.oraclecloud.com/20160918/ipsecConnections/<ipsec_connection_ocid>/tunnels/<tunnel_ocid>" \
  --request-body file://tunnel-1-bgp.json
[!] HINWEIS] Wenn Sie den Routingtyp ändern, wird der Tunnel erneut bearbeitet und seine Verschlüsselungsdomain entfernt. Der Tunnel bleibt so lange unten, bis der On-Premise-Router ebenfalls in eine routenbasierte Konfiguration geändert wird.
Schritt 07: Libreswan auf On-Premise-Seite konfigurieren
Der On-Premise-Router benötigt eine routenbasierte IPSec-Konfiguration: eine Tunnelschnittstelle pro Tunnel und Trafficselektoren, die alles akzeptieren. Wenn Sie einen echten Router verwenden, konfigurieren Sie ihn mit IKEv1, einem Pre-Shared Key, einer Tunnelschnittstelle pro Tunnel mit den Innenadressen aus Schritt 06 und 0.0.0.0/0 als Selektor für lokalen und Remote-Datenverkehr.
Bei Libreswan ist eine Tunnelschnittstelle eine VTI-Schnittstelle. Beide Verbindungen haben dieselben Selektoren (0.0.0.0/0 auf beiden Seiten), sodass jede Verbindung ihr eigenes Mark erhält. Die Markierung ermöglicht es dem Linux-Kernel, die beiden Tunnel auseinander zu halten, und es ist auch das, was die 0.0.0.0/0-Selektoren davon abhält, den gesamten anderen Datenverkehr des Routers zu erfassen: Nur Datenverkehr, der in eine VTI-Schnittstelle geleitet wird, erhält die Markierung und wird verschlüsselt.
- Stellen Sie mit SSH eine Verbindung zu
uc3-inst-opher. - Erstellen Sie die Datei
/etc/ipsec.d/uc3-t2.conffür den ersten Tunnel (168.138.66.213):
conn uc3-t2
    auto=start
    authby=secret
    keyexchange=ike
    ikev2=no
    type=tunnel
    left=%defaultroute
    leftid=40.233.76.145
    leftsubnet=0.0.0.0/0
    right=168.138.66.213
    rightid=168.138.66.213
    rightsubnet=0.0.0.0/0
    ike=aes256-sha256;modp1536
    phase2alg=aes256-sha256
    pfs=yes
    encapsulation=yes
    ikelifetime=28800s
    salifetime=3600s
    mark=1/0xffffffff
    vti-interface=vti1
    vti-routing=no
    vti-shared=no
leftvti=10.255.255.2/30- Erstellen Sie die Datei
/etc/ipsec.d/uc3.conffür den zweiten Tunnel (168.138.65.198). Dies gilt mit Ausnahme des Namens, der Oracle-VPN-IP-Adresse, der Marke, der VTI-Schnittstelle und der Innenadresse:
conn uc3
    auto=start
    authby=secret
    keyexchange=ike
    ikev2=no
    type=tunnel
    left=%defaultroute
    leftid=40.233.76.145
    leftsubnet=0.0.0.0/0
    right=168.138.65.198
    rightid=168.138.65.198
    rightsubnet=0.0.0.0/0
    ike=aes256-sha256;modp1536
    phase2alg=aes256-sha256
    pfs=yes
    encapsulation=yes
    ikelifetime=28800s
    salifetime=3600s
    mark=2/0xffffffff
    vti-interface=vti2
    vti-routing=no
    vti-shared=no
leftvti=10.255.255.6/30- Erstellen Sie eine Secrets-Datei für jeden Tunnel mit dem Shared Secret aus Schritt 06, und schränken Sie die Berechtigungen mit
chmod 600ein:
# /etc/ipsec.d/uc3-t2.secrets
40.233.76.145 168.138.66.213 : PSK "<shared secret of tunnel 1>"

# /etc/ipsec.d/uc3.secrets
40.233.76.145 168.138.65.198 : PSK "<shared secret of tunnel 2>"- Starten Sie Libreswan:
sudo systemctl enable --now ipsec
sudo systemctl restart ipsec
Es gibt zwei Einstellungen, die darauf hinweisen:
vti-routing=noverhindert, dass Libreswan Routen selbst hinzufügt. Mit den Selektoren von0.0.0.0/0würde sonst alles in den Tunnel geleitet. Die Routen kommen im nächsten Schritt aus der BGP.-
Mit
leftvtiwird die Innenadresse des Tunnels in die VTI-Schnittstelle eingefügt. Libreswan tut dies nur, wenn es die Schnittstelle erstellt. Wennvti1undvti2bereits aus einer früheren Konfiguration vorhanden sind, löschen Sie sie zuerst mitsudo ip link del vti1undsudo ip link del vti2, und starten Sie dann Libreswan neu. - Führen Sie
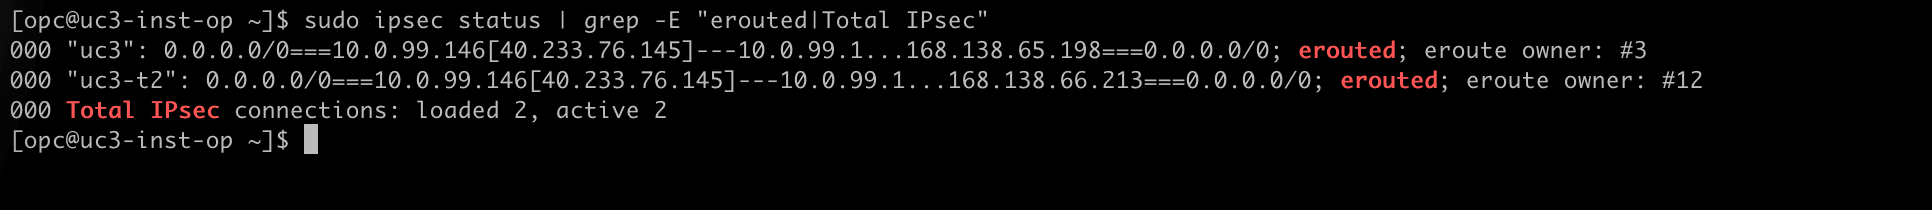
sudo ipsec status | grep -E "erouted|Total IPsec"aus. - Beachten Sie, dass beide Verbindungen die Trafficselektoren
0.0.0.0/0auf beiden Seiten verwenden, und beachten Sie die Zeile Gesamtanzahl IPsec-Verbindungen: geladen 2, aktiv 2.
- Führen Sie
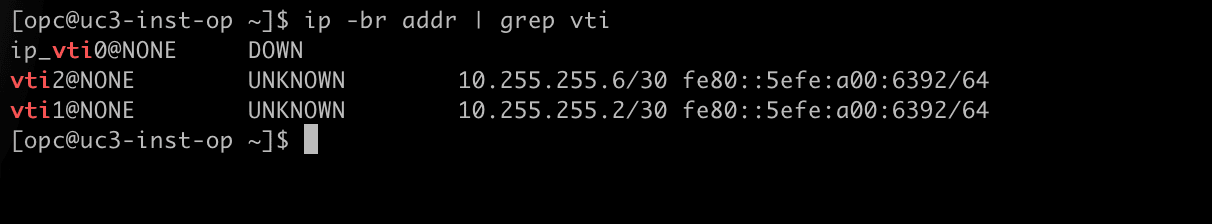
ip -br addr | grep vtiaus. - Beachten Sie die beiden VTI-Schnittstellen mit ihren Innenadressen
10.255.255.2/30und10.255.255.6/30.
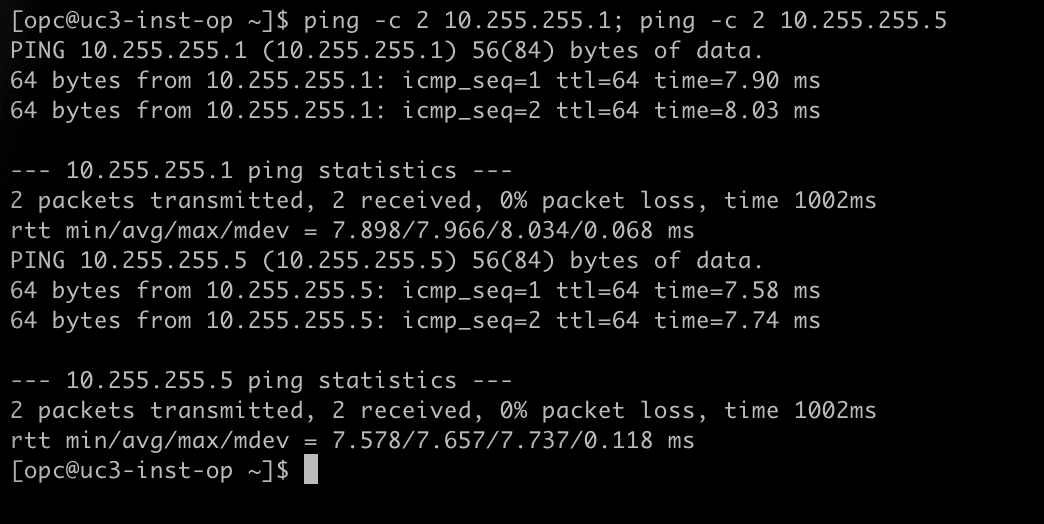
- Führen Sie
ping -c 2 10.255.255.1; ping -c 2 10.255.255.5aus, um die Oracle-Seite beider Tunnel zu pingen. - Beachten Sie, dass beide Adressen antworten. Die Tunnel übertragen Traffic, und die BGP-Sessions können darüber aufgebaut werden.
Schritt 08: BGP auf On-Premise-Seite konfigurieren
Die Tunnel sind hoch, aber noch wird nichts durch sie geleitet. Das ist die Aufgabe der BGP. Auf dem simulierten On-Premise-Router wird BGP von FRRouting (FRR) bereitgestellt.
Dies ist der Schritt, bei dem die Überschneidung auf der On-Premises-Seite behandelt werden muss. Der Router darf sein echtes LAN 10.0.1.0/24 nicht veröffentlichen: Das DRG ignoriert dieses Präfix, da es sich mit dem angehängten VCN überschneidet, und NAT auf dem DRG übersetzt es nicht in das Schatten-CIDR. Der Router veröffentlicht stattdessen das Schatten-CIDR 192.168.20.0/24. Keine Schnittstelle auf dem Router verfügt über eine Adresse in diesem Bereich. Daher legt eine statische Route zu Null0 das Präfix in die Routing-Tabelle, die BGP veröffentlichen muss. Diese Route verarbeitet niemals ein Paket: Traffic für On-Premises kommt mit dem Ziel an, das bereits in 10.0.1.x übersetzt wurde.
Die beiden Präfixlisten machen den Austausch explizit. Der Router veröffentlicht nur sein eigenes Schatten-CIDR, und er akzeptiert nur das Schatten-CIDR von OCI. Der zweite Filter ist wichtig, da Oracle auch die echte 10.0.1.0/24 des VCN ankündigt (Sie sehen, warum in Schritt 09). Dieses Präfix ist das On-Premise-LAN selbst.
- Installieren Sie FRR, und aktivieren Sie den BGP-Daemon:
sudo dnf -y install frr
sudo sed -i 's/^bgpd=no/bgpd=yes/' /etc/frr/daemons- Erstellen Sie die Datei
/etc/frr/frr.conf:
frr defaults traditional
hostname uc3-inst-op
log syslog informational
service integrated-vtysh-config
!
! The on-premises shadow CIDR. It only exists so that BGP has something to advertise.
ip route 192.168.20.0/24 Null0
!
ip prefix-list TO-OCI seq 10 permit 192.168.20.0/24
ip prefix-list FROM-OCI seq 10 permit 192.168.10.0/24
!
router bgp 65000
 bgp router-id 10.0.99.146
 no bgp ebgp-requires-policy
 neighbor 10.255.255.1 remote-as 31898
 neighbor 10.255.255.1 description OCI-tunnel-1
 neighbor 10.255.255.1 timers 5 15
 neighbor 10.255.255.5 remote-as 31898
 neighbor 10.255.255.5 description OCI-tunnel-2
 neighbor 10.255.255.5 timers 5 15
 !
 address-family ipv4 unicast
  network 192.168.20.0/24
  neighbor 10.255.255.1 soft-reconfiguration inbound
  neighbor 10.255.255.1 prefix-list FROM-OCI in
  neighbor 10.255.255.1 prefix-list TO-OCI out
  neighbor 10.255.255.5 soft-reconfiguration inbound
  neighbor 10.255.255.5 prefix-list FROM-OCI in
  neighbor 10.255.255.5 prefix-list TO-OCI out
 exit-address-family
!
line vty- FRR starten:
sudo chown frr:frr /etc/frr/frr.conf
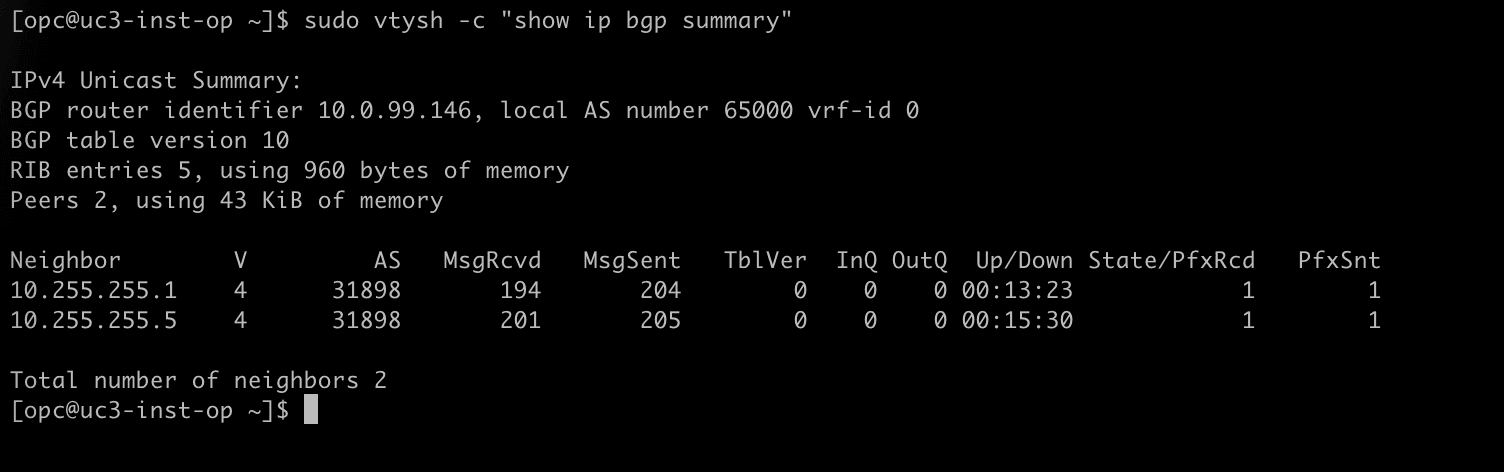
sudo systemctl enable --now frr- Führen Sie
sudo vtysh -c "show ip bgp summary"aus. - Beachten Sie, dass beide Neighbors eingerichtet sind: In der letzten Spalte werden mehrere empfangene Präfixe und kein Status wie Aktiv oder Verbinden angezeigt.
[!] HINWEIS] Die Zeile
timers 5 15setzt den BGP-Keepalive und die Haltezeit auf 5 und 15 Sekunden. Bei der standardmäßigen Haltezeit von 180 Sekunden dauert es bis zu drei Minuten, bis der Router feststellt, dass ein Tunnel weg ist. Im Labor verursachte ein Ausfall eines Tunnels etwa 14 Sekunden Paketverlust mit diesen Timern, und kein Verlust, als der Tunnel zurückkam.
Schritt 09: DRG-Routentabellen konfigurieren
Das DRG verfügt über zwei Arten von Anhängen, und jede Art erhält ihre eigene DRG-Routentabelle. Mit BGP führen diese Tabellen zwei Aufgaben gleichzeitig aus: Sie leiten Pakete weiter und entscheiden, was über BGP ausgetauscht wird.
Die Routentabelle der IPSec-Tunnelanhänge ruft zwei statische Routen ab, sowohl zum VCN-Anhang, als auch aus einem anderen Grund:
| Ziel | Warum es da ist |
|---|---|
10.0.1.0/24 |
Wird weitergeleitet. Ein Paket von On-Premise wird zuerst von der NAT-Policy übersetzt, und das DRG sucht dann das übersetzte Ziel. Dabei handelt es sich um das echte CIDR des VCN. |
192.168.10.0/24 |
Advertisement wird ausgeführt. Das DRG veröffentlicht die Routen dieser Tabelle an den On-Premise-Router. Diese Route gibt das Schatten-CIDR von OCI bekannt. Kein Paket verwendet es jemals, da ein Paket für 192.168.10.x vor der Routensuche in 10.0.1.x übersetzt wurde. |
Dies ist die Hälfte der Antwort von Oracle auf die Überschneidung: Das DRG übersetzt die von ihm angebotenen Routen nicht, sodass das Schatten-CIDR manuell in den Tisch gestellt werden muss.
[!] Hinweis: Nur die zweite Route muss statisch sein. Die erste,
10.0.1.0/24, ist hier statisch, da in diesem Tutorial eine benutzerdefinierte DRG-Routentabelle ohne Importroutenverteilung verwendet wird. Die automatisch generierte DRG-Routentabelle für IPSec-Anhänge lernt, dass sie dynamisch vom VCN-Anhang weitergeleitet wird. Eine Importroutenverteilung, die den VCN-Anhang akzeptiert, tut dasselbe für eine benutzerdefinierte Tabelle. Das Schatten-CIDR192.168.10.0/24hat keine solche Quelle: Kein Anhang ist Eigentümer dieser Quelle, und die NAT-Policy erstellt keine Route dafür. Daher ist eine statische Route die einzige Möglichkeit, sie in die Tabelle zu übernehmen.
- Klicken Sie in
uc3-drg-ociauf die Registerkarte Routing, und erstellen Sie eine DRG-Routentabelle mit dem Namenuc3-drgrt-ipsec. - Klicken Sie auf die Registerkarte Statische Routingregeln, und klicken Sie auf die Schaltfläche Statische Routingregeln hinzufügen.
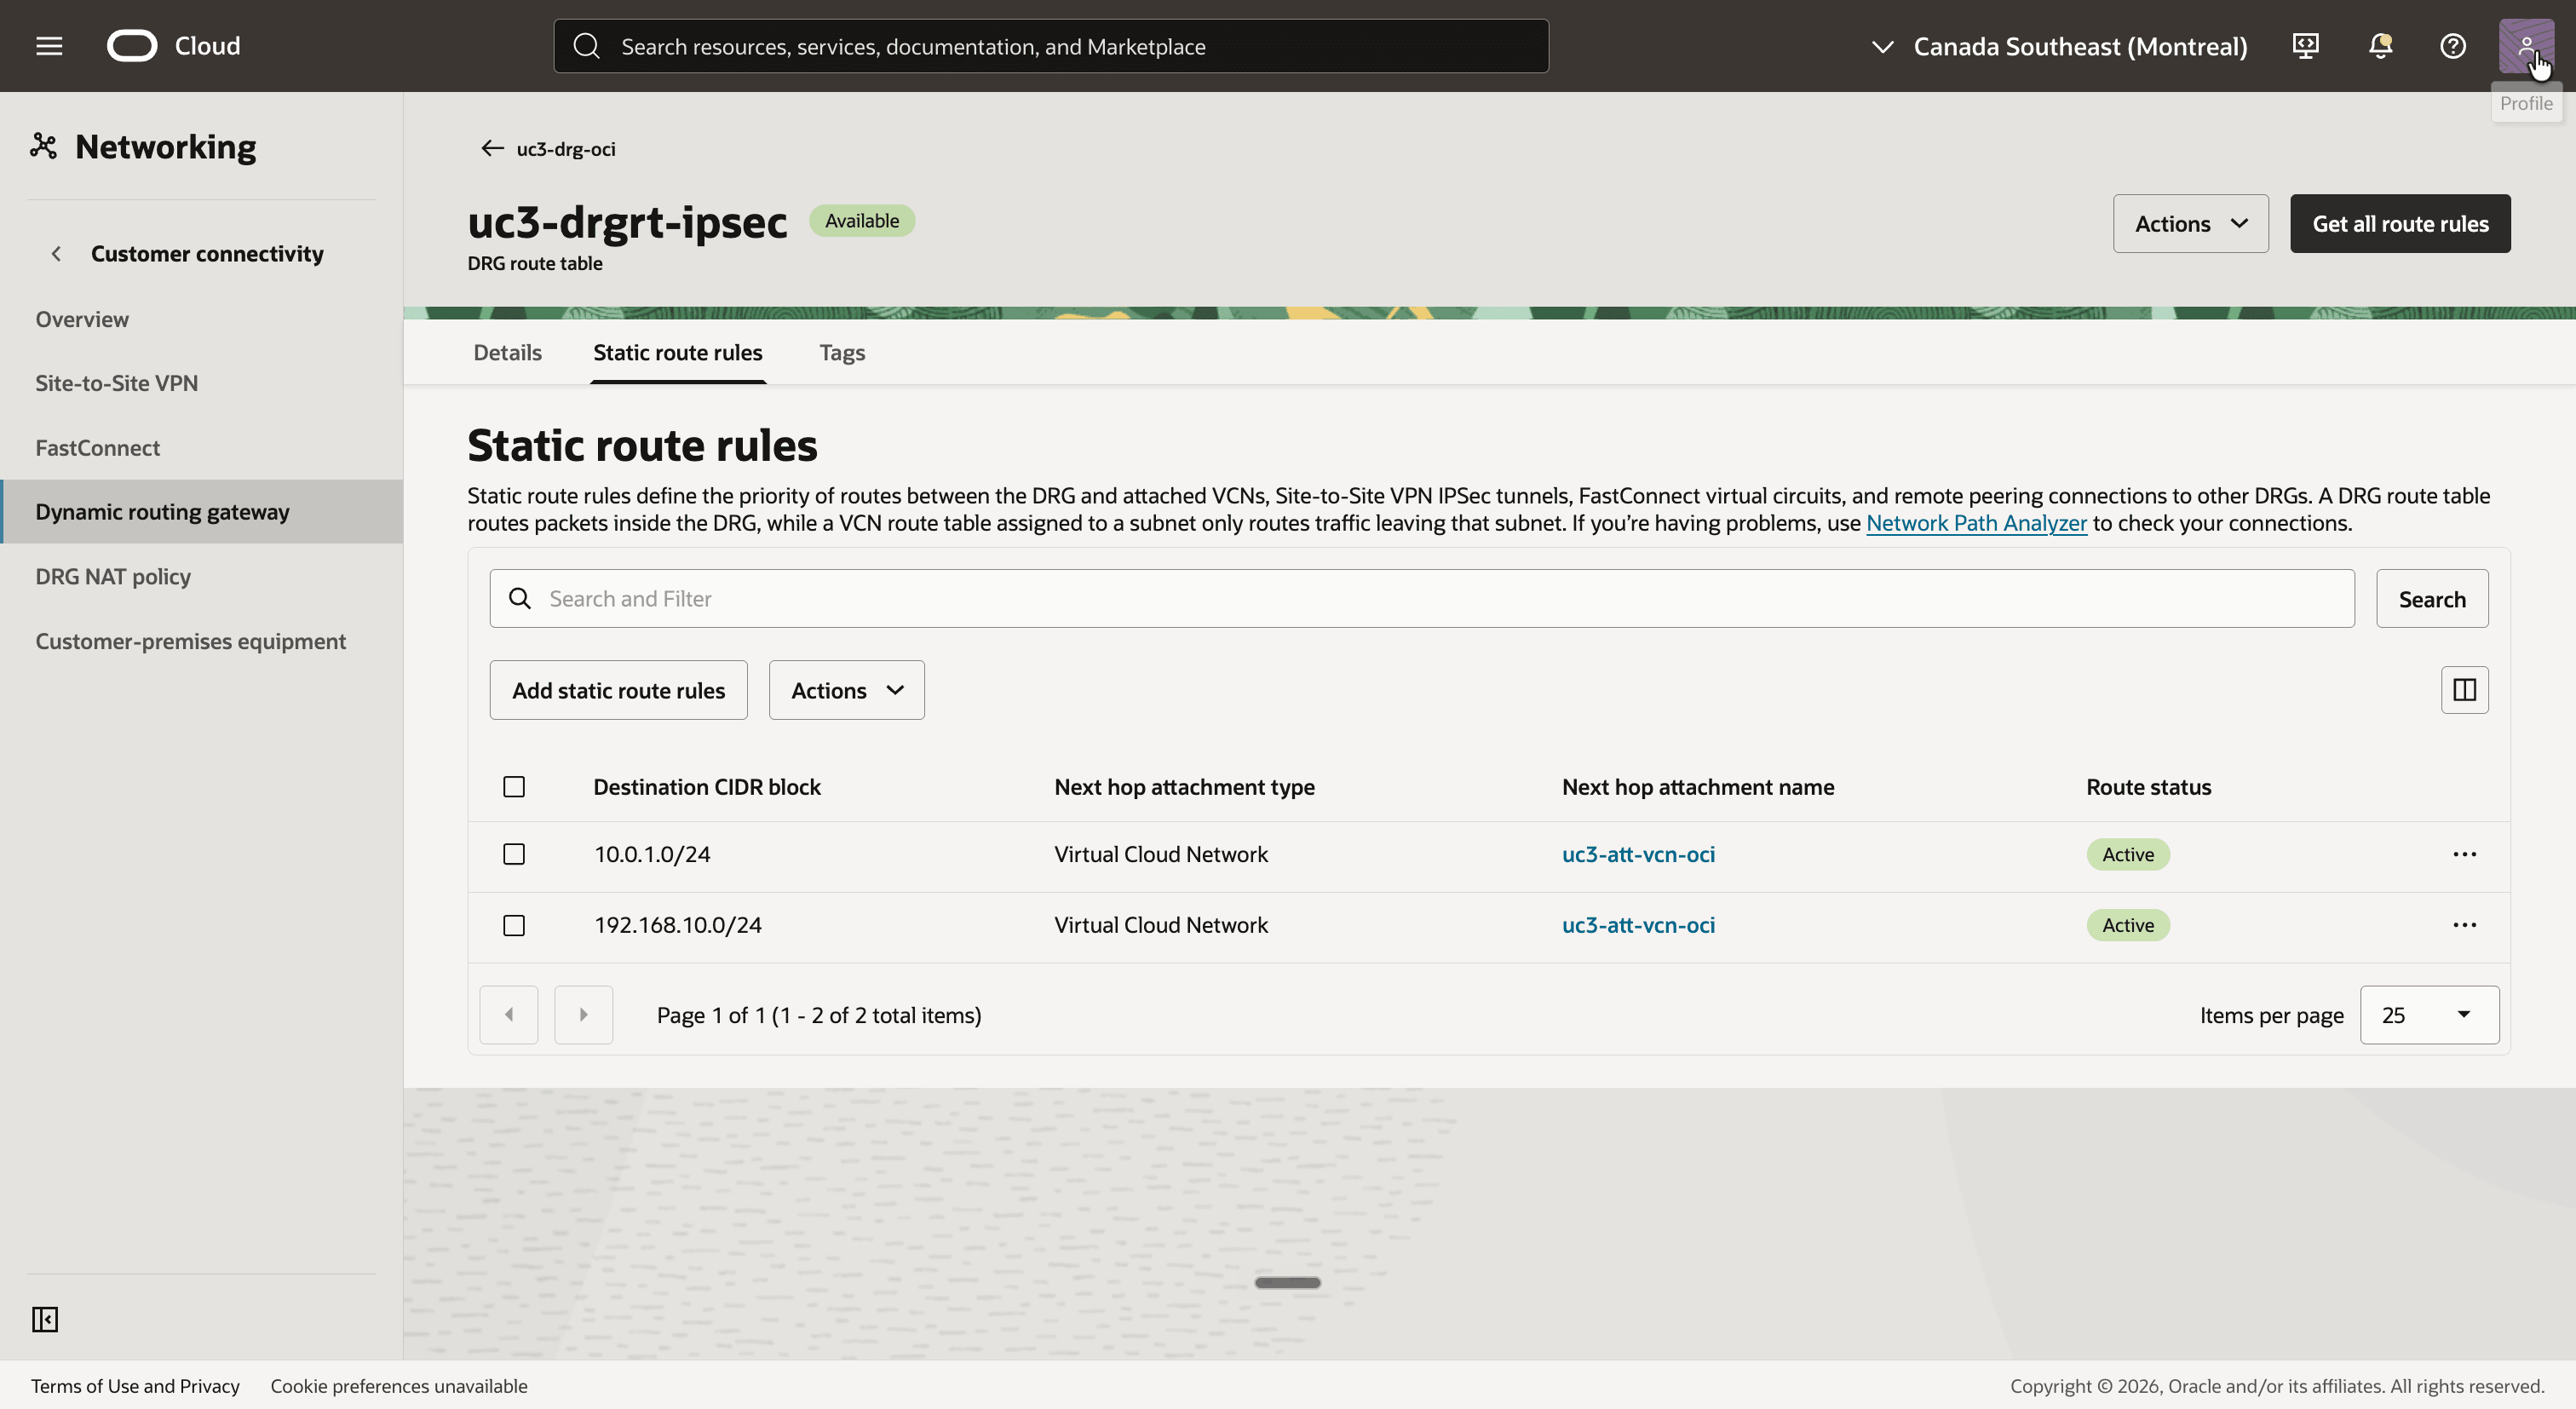
- Fügen Sie zwei Regeln hinzu, beide mit dem Anhang für nächsten Hop
uc3-att-vcn-oci:- Ziel-CIDR-Block
10.0.1.0/24 - Ziel-CIDR-Block
192.168.10.0/24
- Ziel-CIDR-Block
- Beachten Sie, dass beide statischen Routen Aktiv sind.
- Gehen Sie zurück zur Registerkarte Anhänge von
uc3-drg-oci, scrollen Sie nach unten zu IPSec Tunnelanhänge, und bearbeiten Sie beide Tunnelanhänge, umuc3-drgrt-ipsecals DRG-Routentabelle auszuwählen.
Die Routentabelle des VCN-Anhangs verarbeitet Traffic, der aus dem VCN stammt und an das On-Premise-Schatten-CIDR 192.168.20.0/24 adressiert ist. Dieser Verkehr muss in einen Tunnel gehen. Eine statische Routingregel in einer DRG-Routentabelle kann nicht auf einen IPSec-Tunnel verweisen. Daher wird die Route aus den Tunneln mit einer Importroutenverteilung importiert. Bei BGP ist die importierte Route die Route, die der On-Premise-Router bekannt gibt.
- Erstellen Sie auf der Registerkarte Routing von
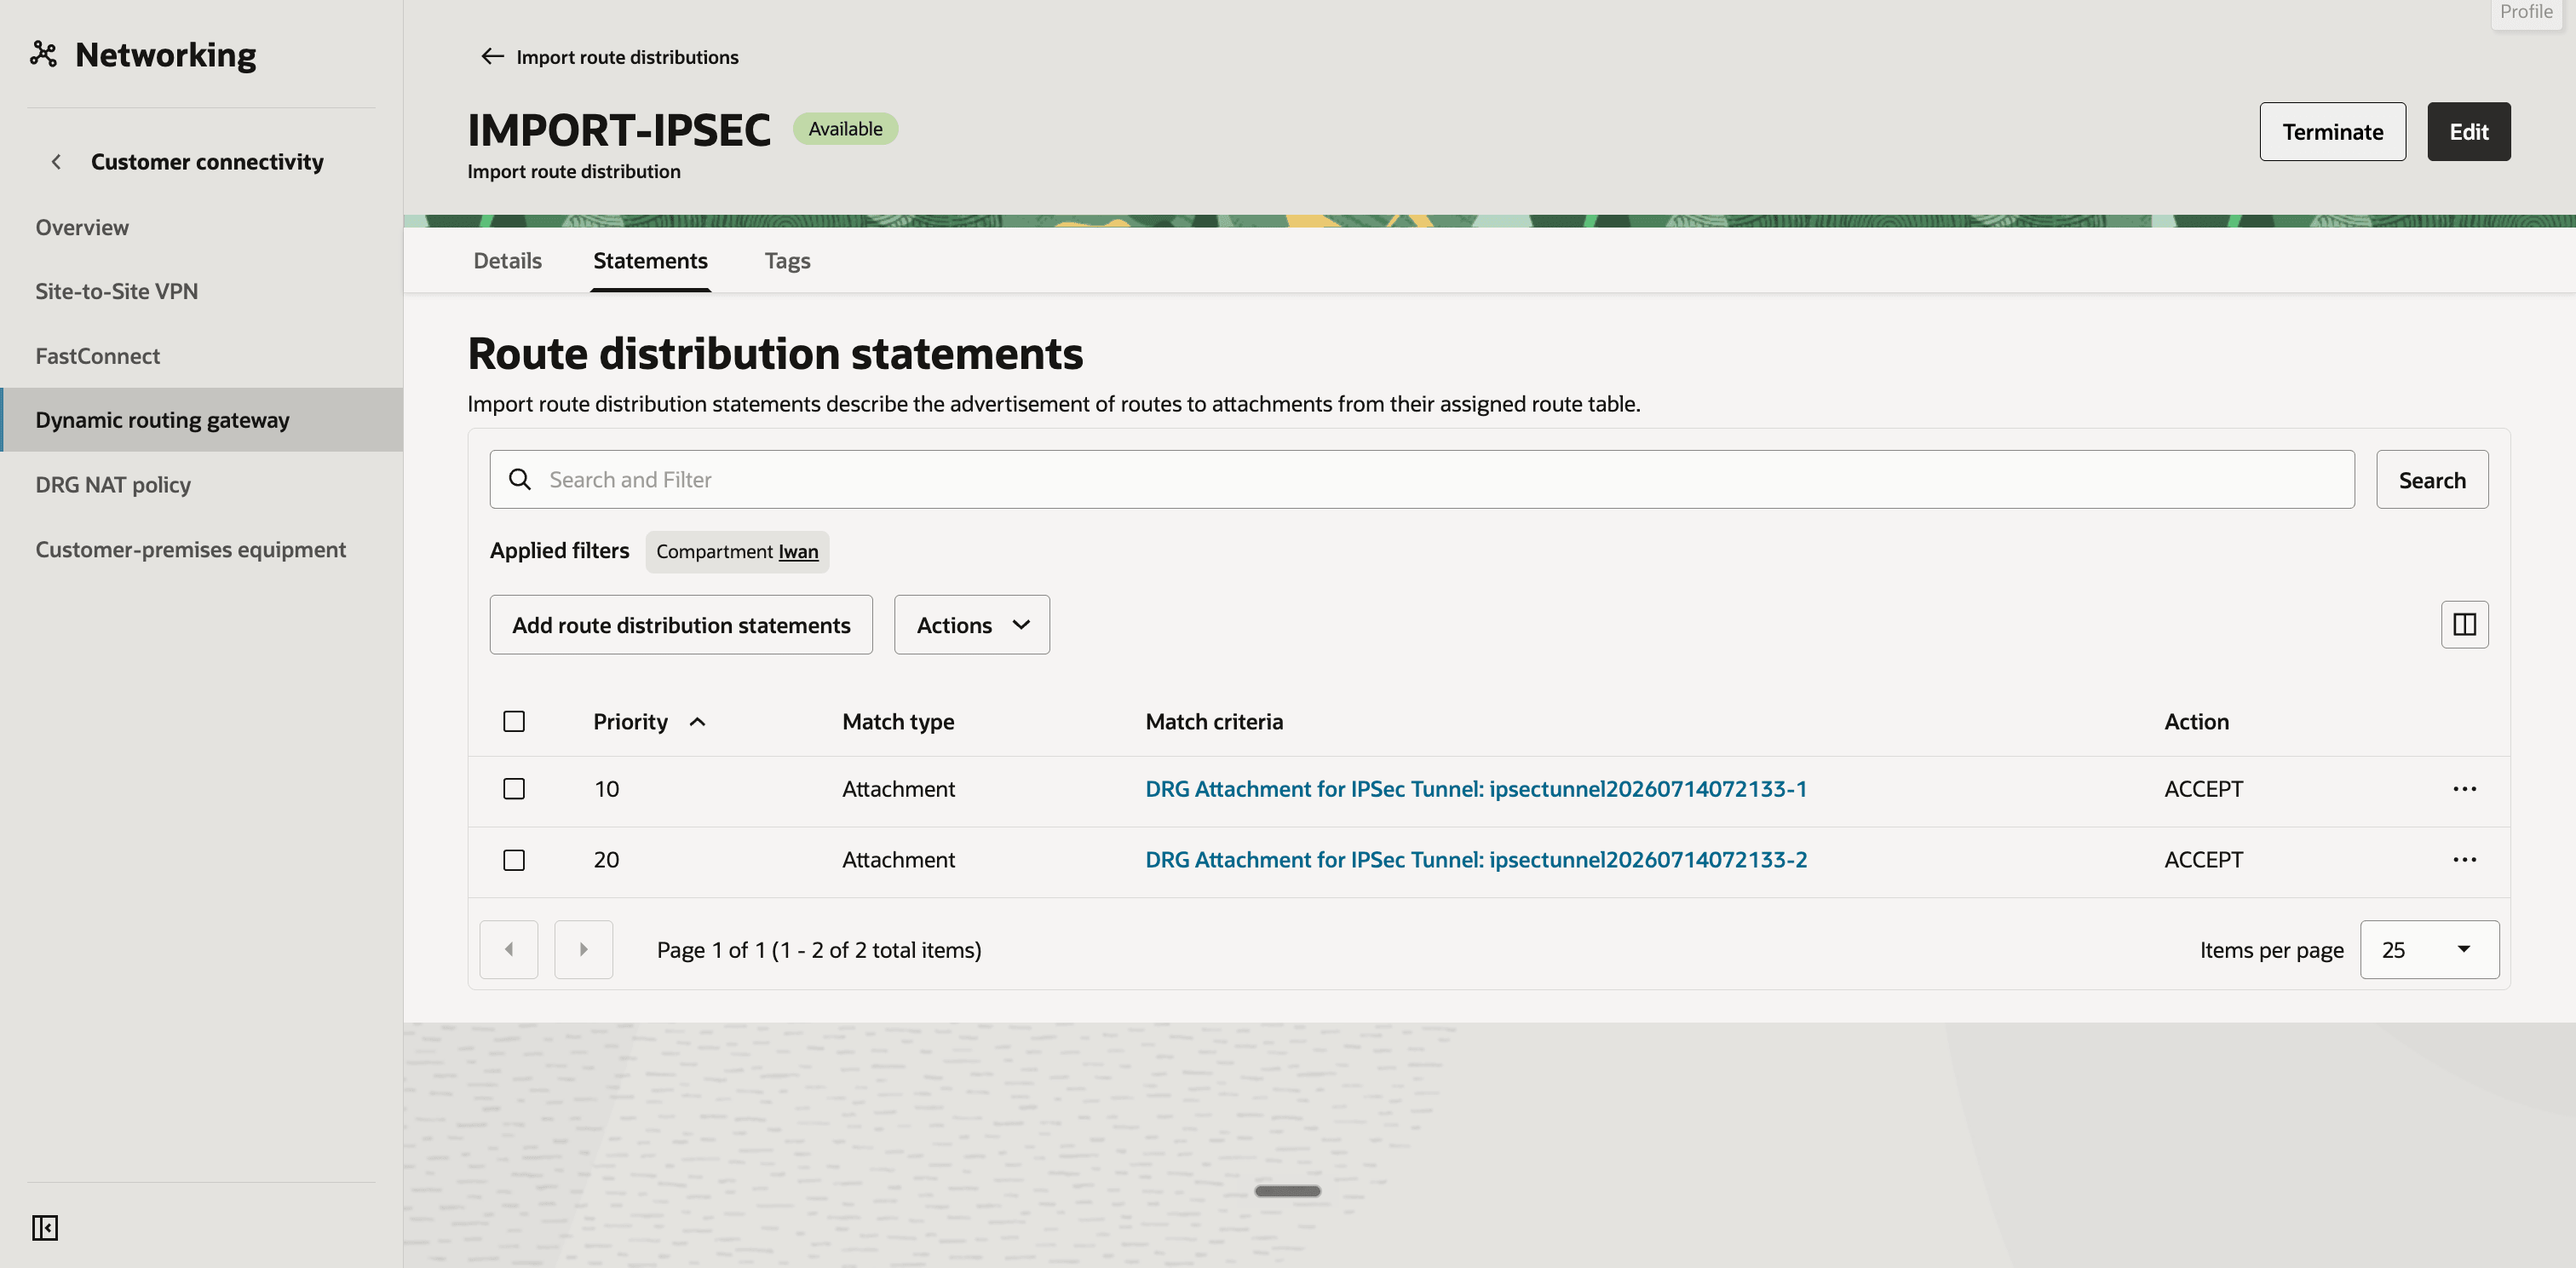
uc3-drg-ocieine Importroutenverteilung mit dem NamenIMPORT-IPSEC, und fügen Sie zwei Anweisungen hinzu:- Priorität
10, Abgleichstyp Anhang, der Anhang des ersten IPSec-Tunnels, Aktion Akzeptieren. - Priorität
20, Abgleichstyp Anhang, der Anhang des zweiten IPSec-Tunnels, Aktion Akzeptieren.
- Priorität
- Erstellen Sie eine DRG-Routentabelle mit dem Namen
uc3-drgrt-vcn-oci, und wählen SieIMPORT-IPSECals Routendistribution importieren aus. - Bearbeiten Sie den Anhang
uc3-att-vcn-oci, und wählen Sieuc3-drgrt-vcn-ocials DRG-Routentabelle aus. - Klicken Sie auf die Importroutenverteilung
IMPORT-IPSEC, und klicken Sie auf die Registerkarte Anweisungen. - Beachten Sie die beiden Anweisungen, eine für jeden IPSec-Tunnelanhang, beide mit der Aktion ACCEPT.
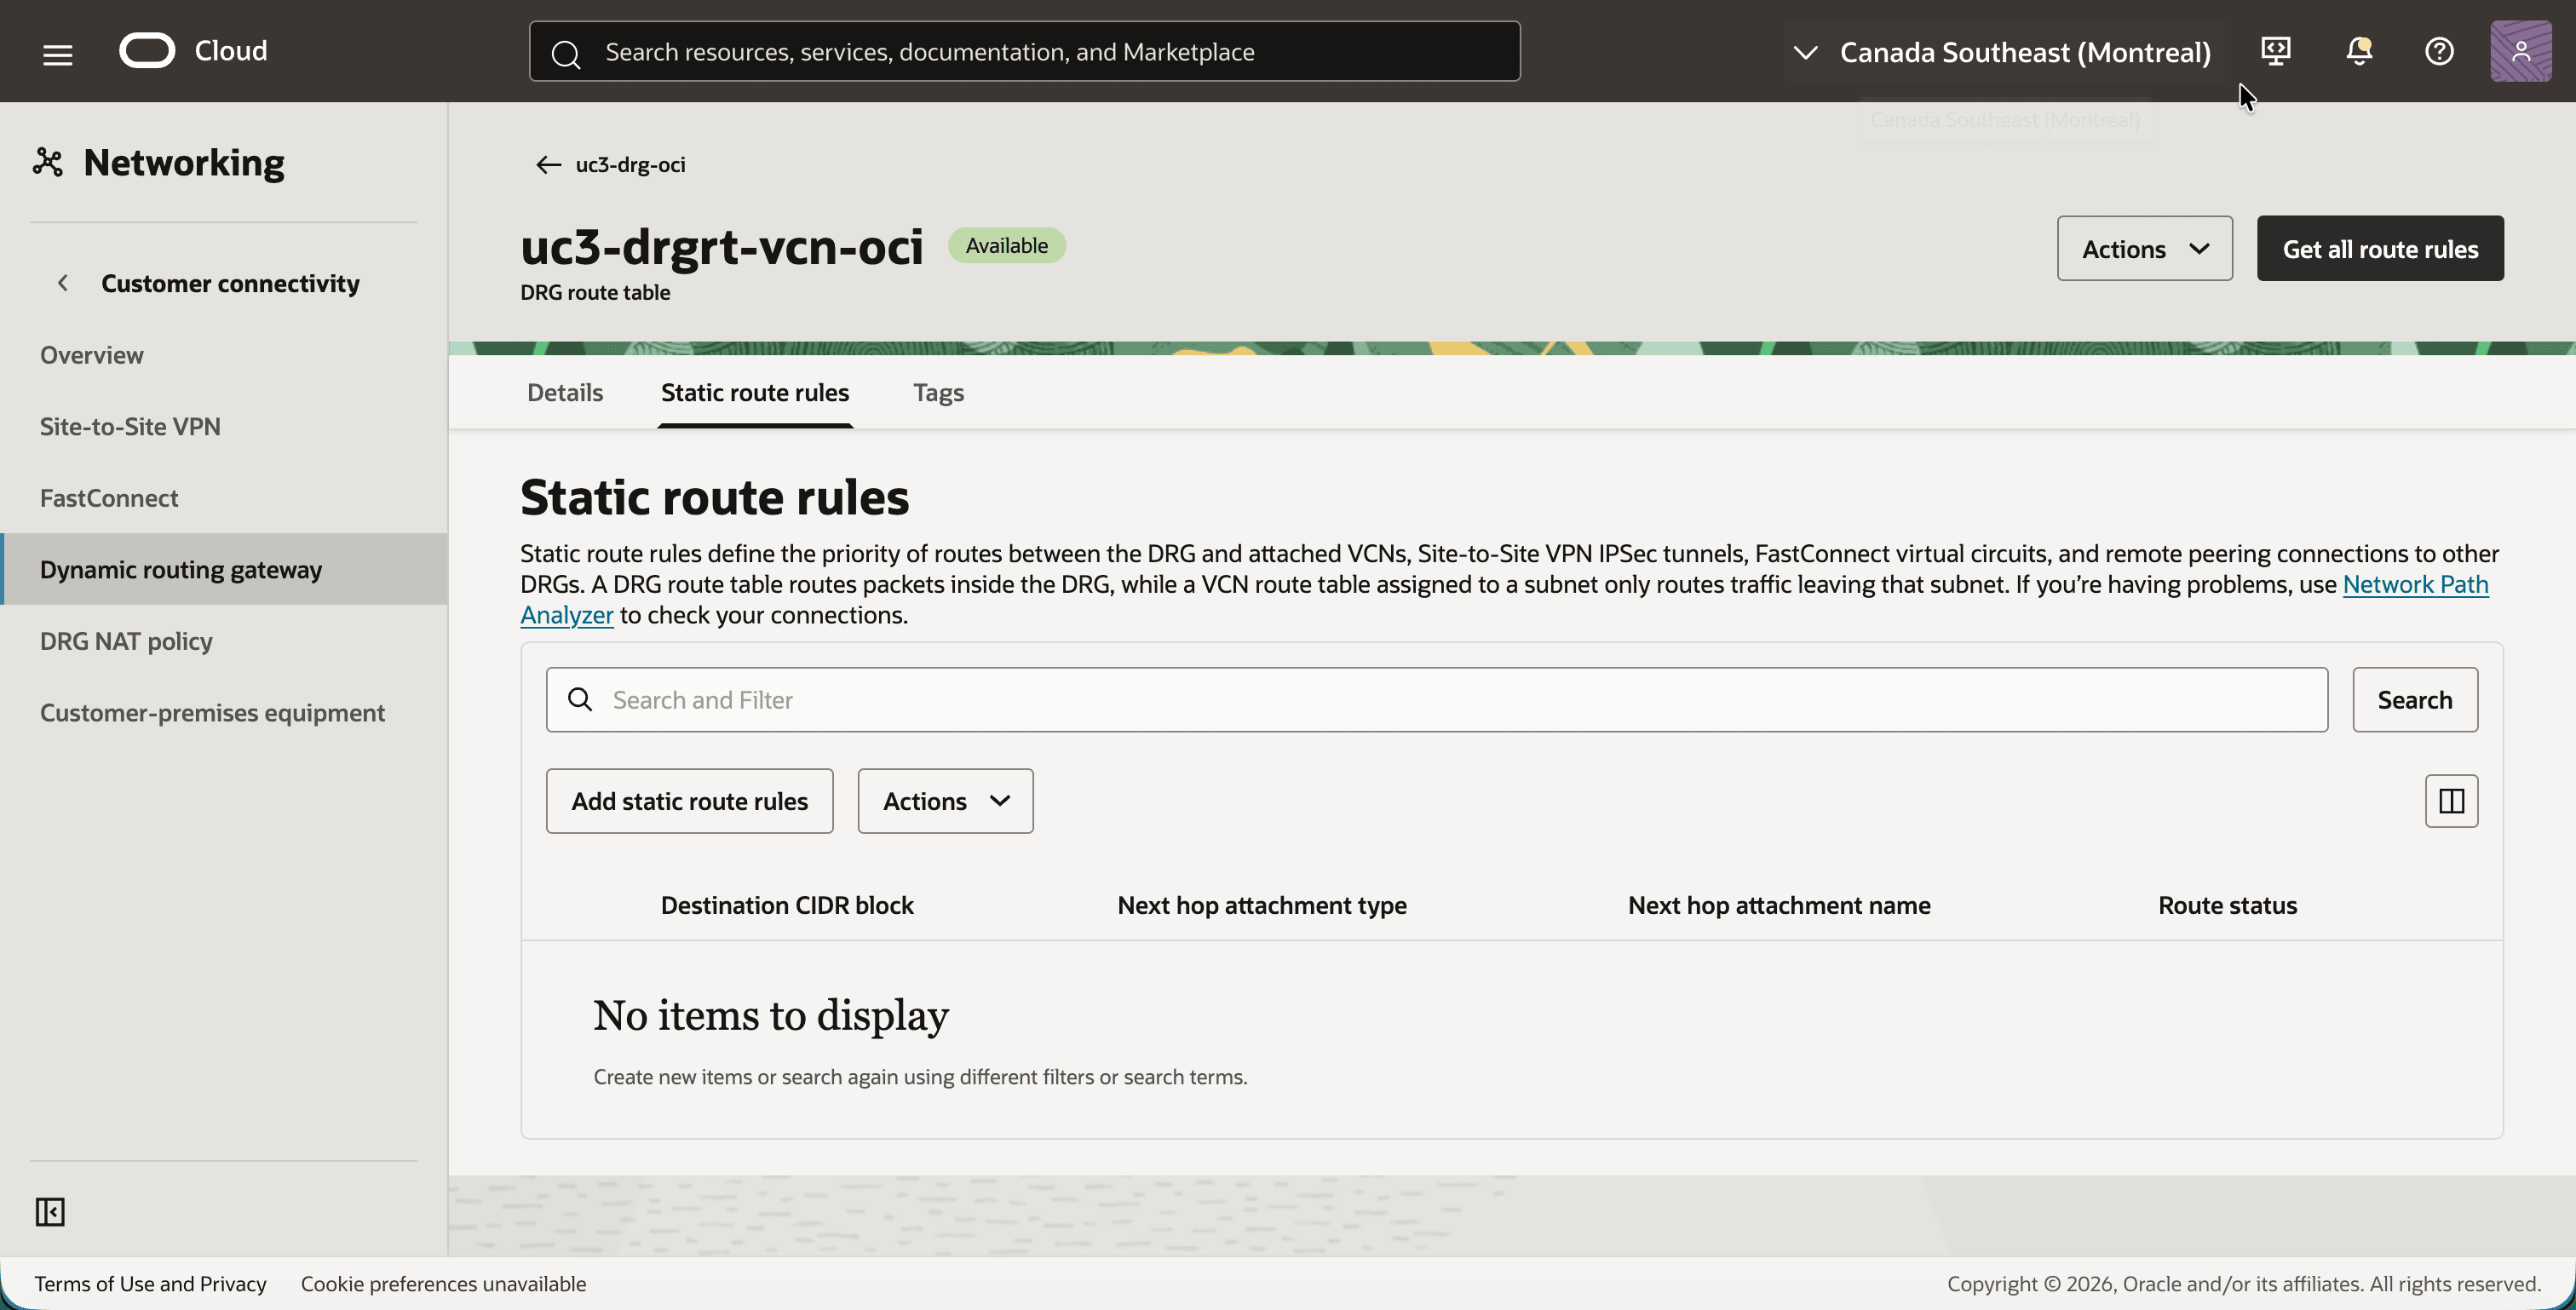
- Klicken Sie auf die DRG-Routentabelle
uc3-drgrt-vcn-ociund dann auf die Registerkarte Statische Routingregeln. - Beachten Sie, dass die Tabelle keine statischen Routingregeln enthält. Dies wird erwartet.
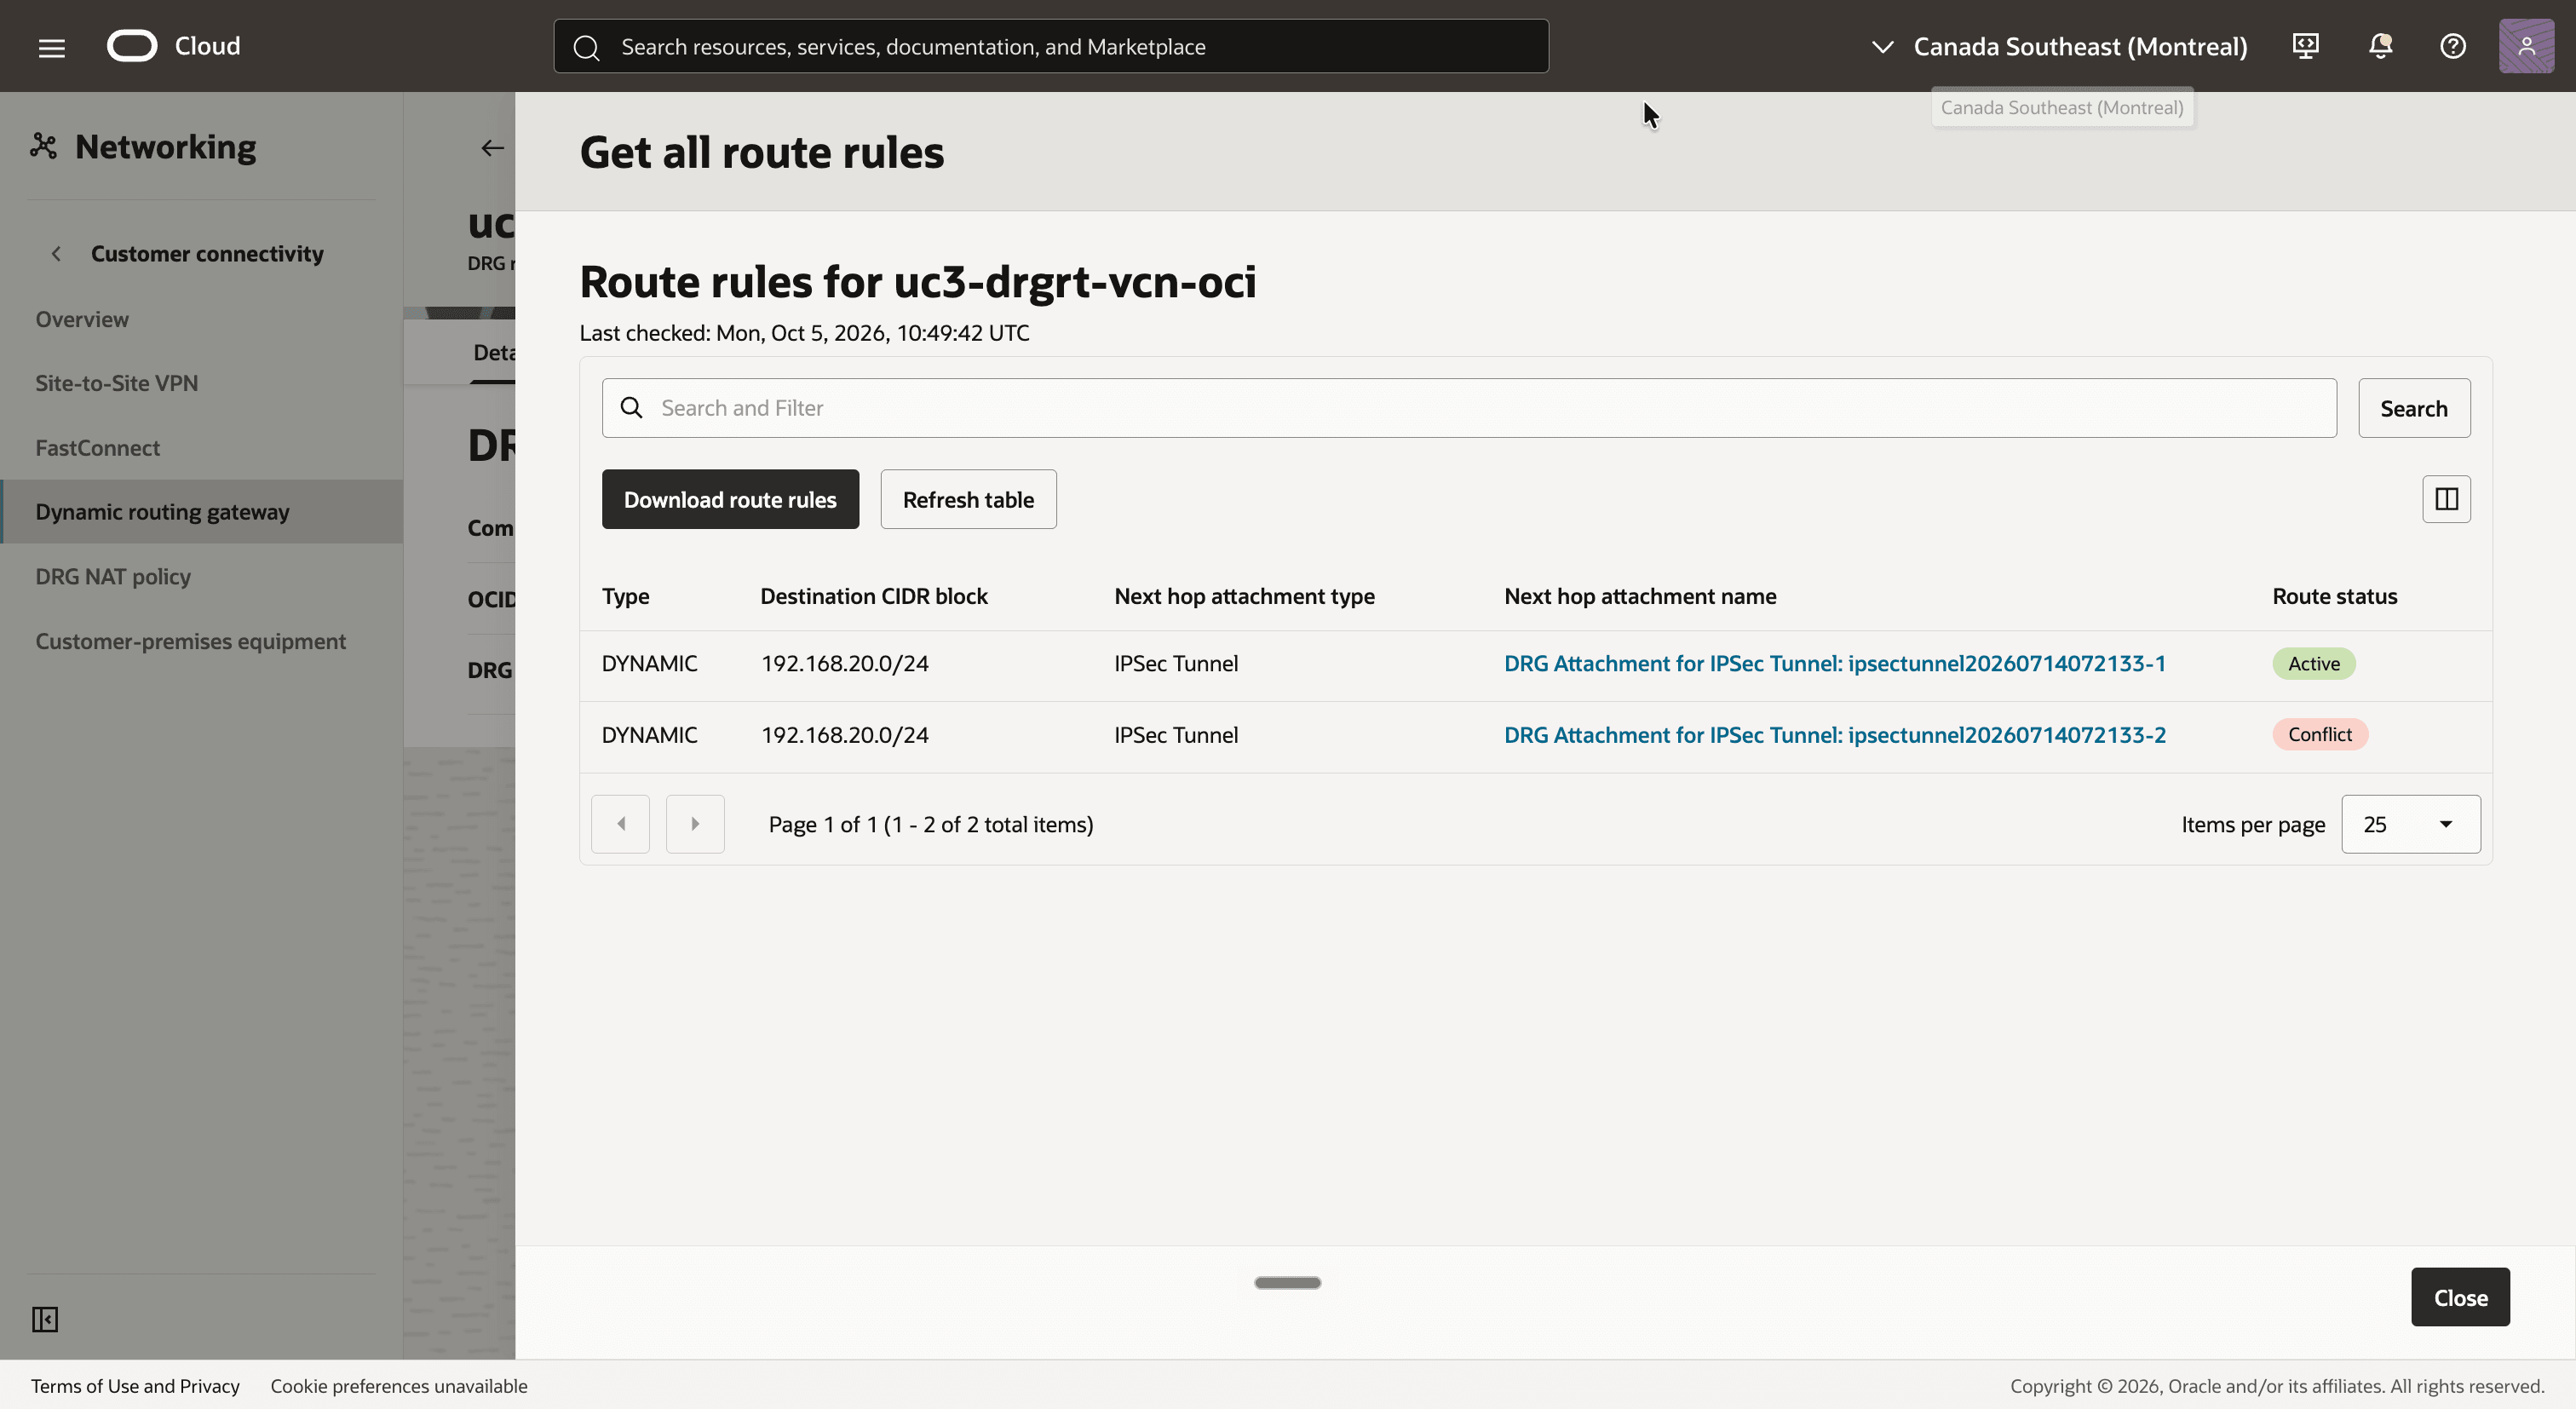
- Kehren Sie zur Registerkarte Details zurück, und klicken Sie auf die Schaltfläche Alle Routingregeln abrufen.
- Beachten Sie die beiden Routen des Typs DYNAMIC für
192.168.20.0/24, die jeweils einen IPSec-Tunnelanhang als nächsten Hop aufweisen. Dies ist das Präfix, das der On-Premise-Router in Schritt 08 mit BGP bekannt gibt. - Beachten Sie den Routestatus. Das DRG verwendet die Route mit dem Status Aktiv. Die Route durch den anderen Tunnel hat den Status Konflikt, was hier nur bedeutet, dass sie die Standbydatenbank für dasselbe Ziel ist.
[!] HINWEIS] Wenn diese Route fehlt, wird der Traffic vom VCN zu On-Premise im DRG gelöscht, obwohl die Tunnel und die BGP-Sessions hochgefahren sind. Prüfen Sie zuerst, was der On-Premise-Router bekannt gibt (Schritt 13).
Schritt 10: VCN-Routentabelle auf OCI-Seite konfigurieren
Die Instanzen im VCN müssen Traffic für das On-Premise-Schatten-CIDR an das DRG senden.
- Klicken Sie in
uc3-vcn-ociauf die Registerkarte Routing, und klicken Sie auf die Routentabelleuc3-rt-oci. Dies ist die Routentabelle, dieuc3-subnet-ocizugewiesen ist. - Klicken Sie auf die Registerkarte Routingregeln.
- Fügen Sie eine Routingregel für das On-Premise-Schatten-CIDR hinzu, sodass die Routentabelle die folgenden beiden Routingregeln enthält:
0.0.0.0/0mit dem Zieluc3-igw-ocifür SSH-Zugriff über das Internet.192.168.20.0/24(das Schatten-CIDR von On-Premise) mit dem Zieluc3-drg-oci.
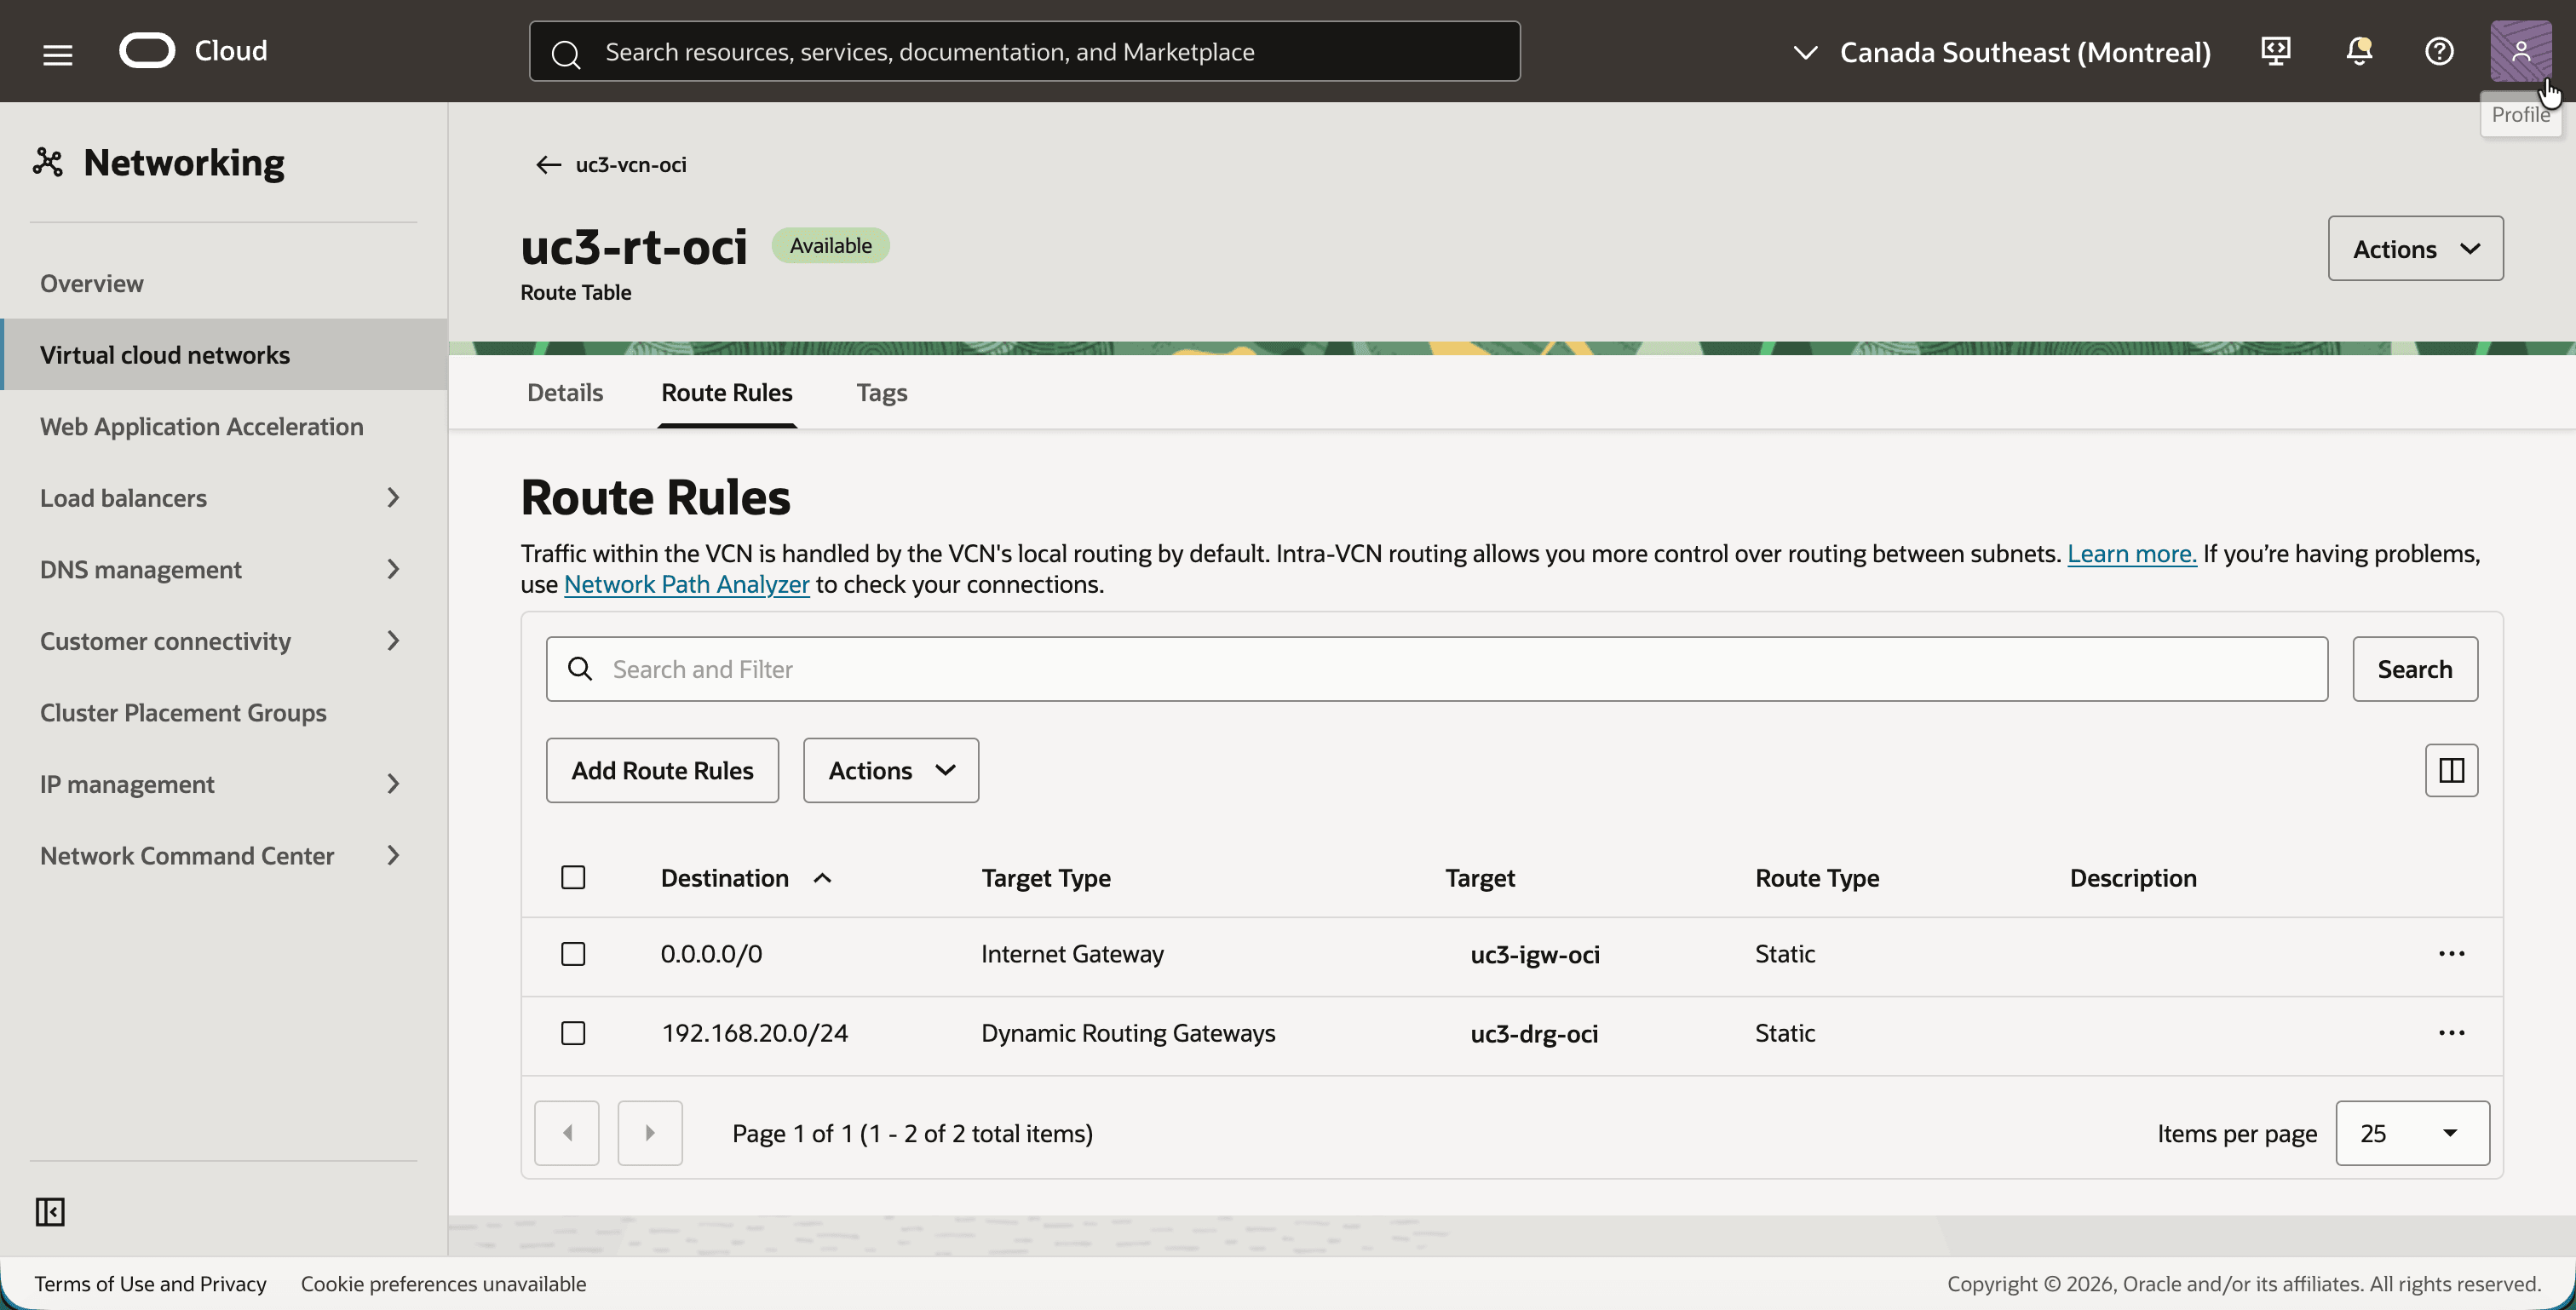
Schritt 11: DRG-NAT-Policy und -Regel erstellen
Dies ist der Schritt, um den das gesamte Tutorial geht. Eine DRG NAT-Policy mit einer Regel führt die gesamte Übersetzung in beide Richtungen durch.
Die Policy ist mit den Tunnelanhängen IPSec verknüpft. Daher wird die Regel für Traffic geschrieben, der von On-Premise stammt. Ein solches Paket hat einen On-Premise-Host als Quelle (10.0.1.x) und die Schattenadresse einer OCI-Instanz als Ziel (192.168.10.x):
| Ursprünglich | Übersetzt | Bedeutung | |
|---|---|---|---|
| Quelle | 10.0.1.0/24 |
192.168.20.0/24 |
Die echten Adressen von On-Premises werden in OCI als 192.168.20.0/24 dargestellt. |
| Ziel | 192.168.10.0/24 |
10.0.1.0/24 |
Das Schatten-CIDR von OCI wird durch das echte CIDR des VCN ersetzt. |
- Öffnen Sie das Navigationsmenü, klicken Sie auf Networking, dann auf Kundenkonnektivität und dann auf DRG-NAT-Policy.
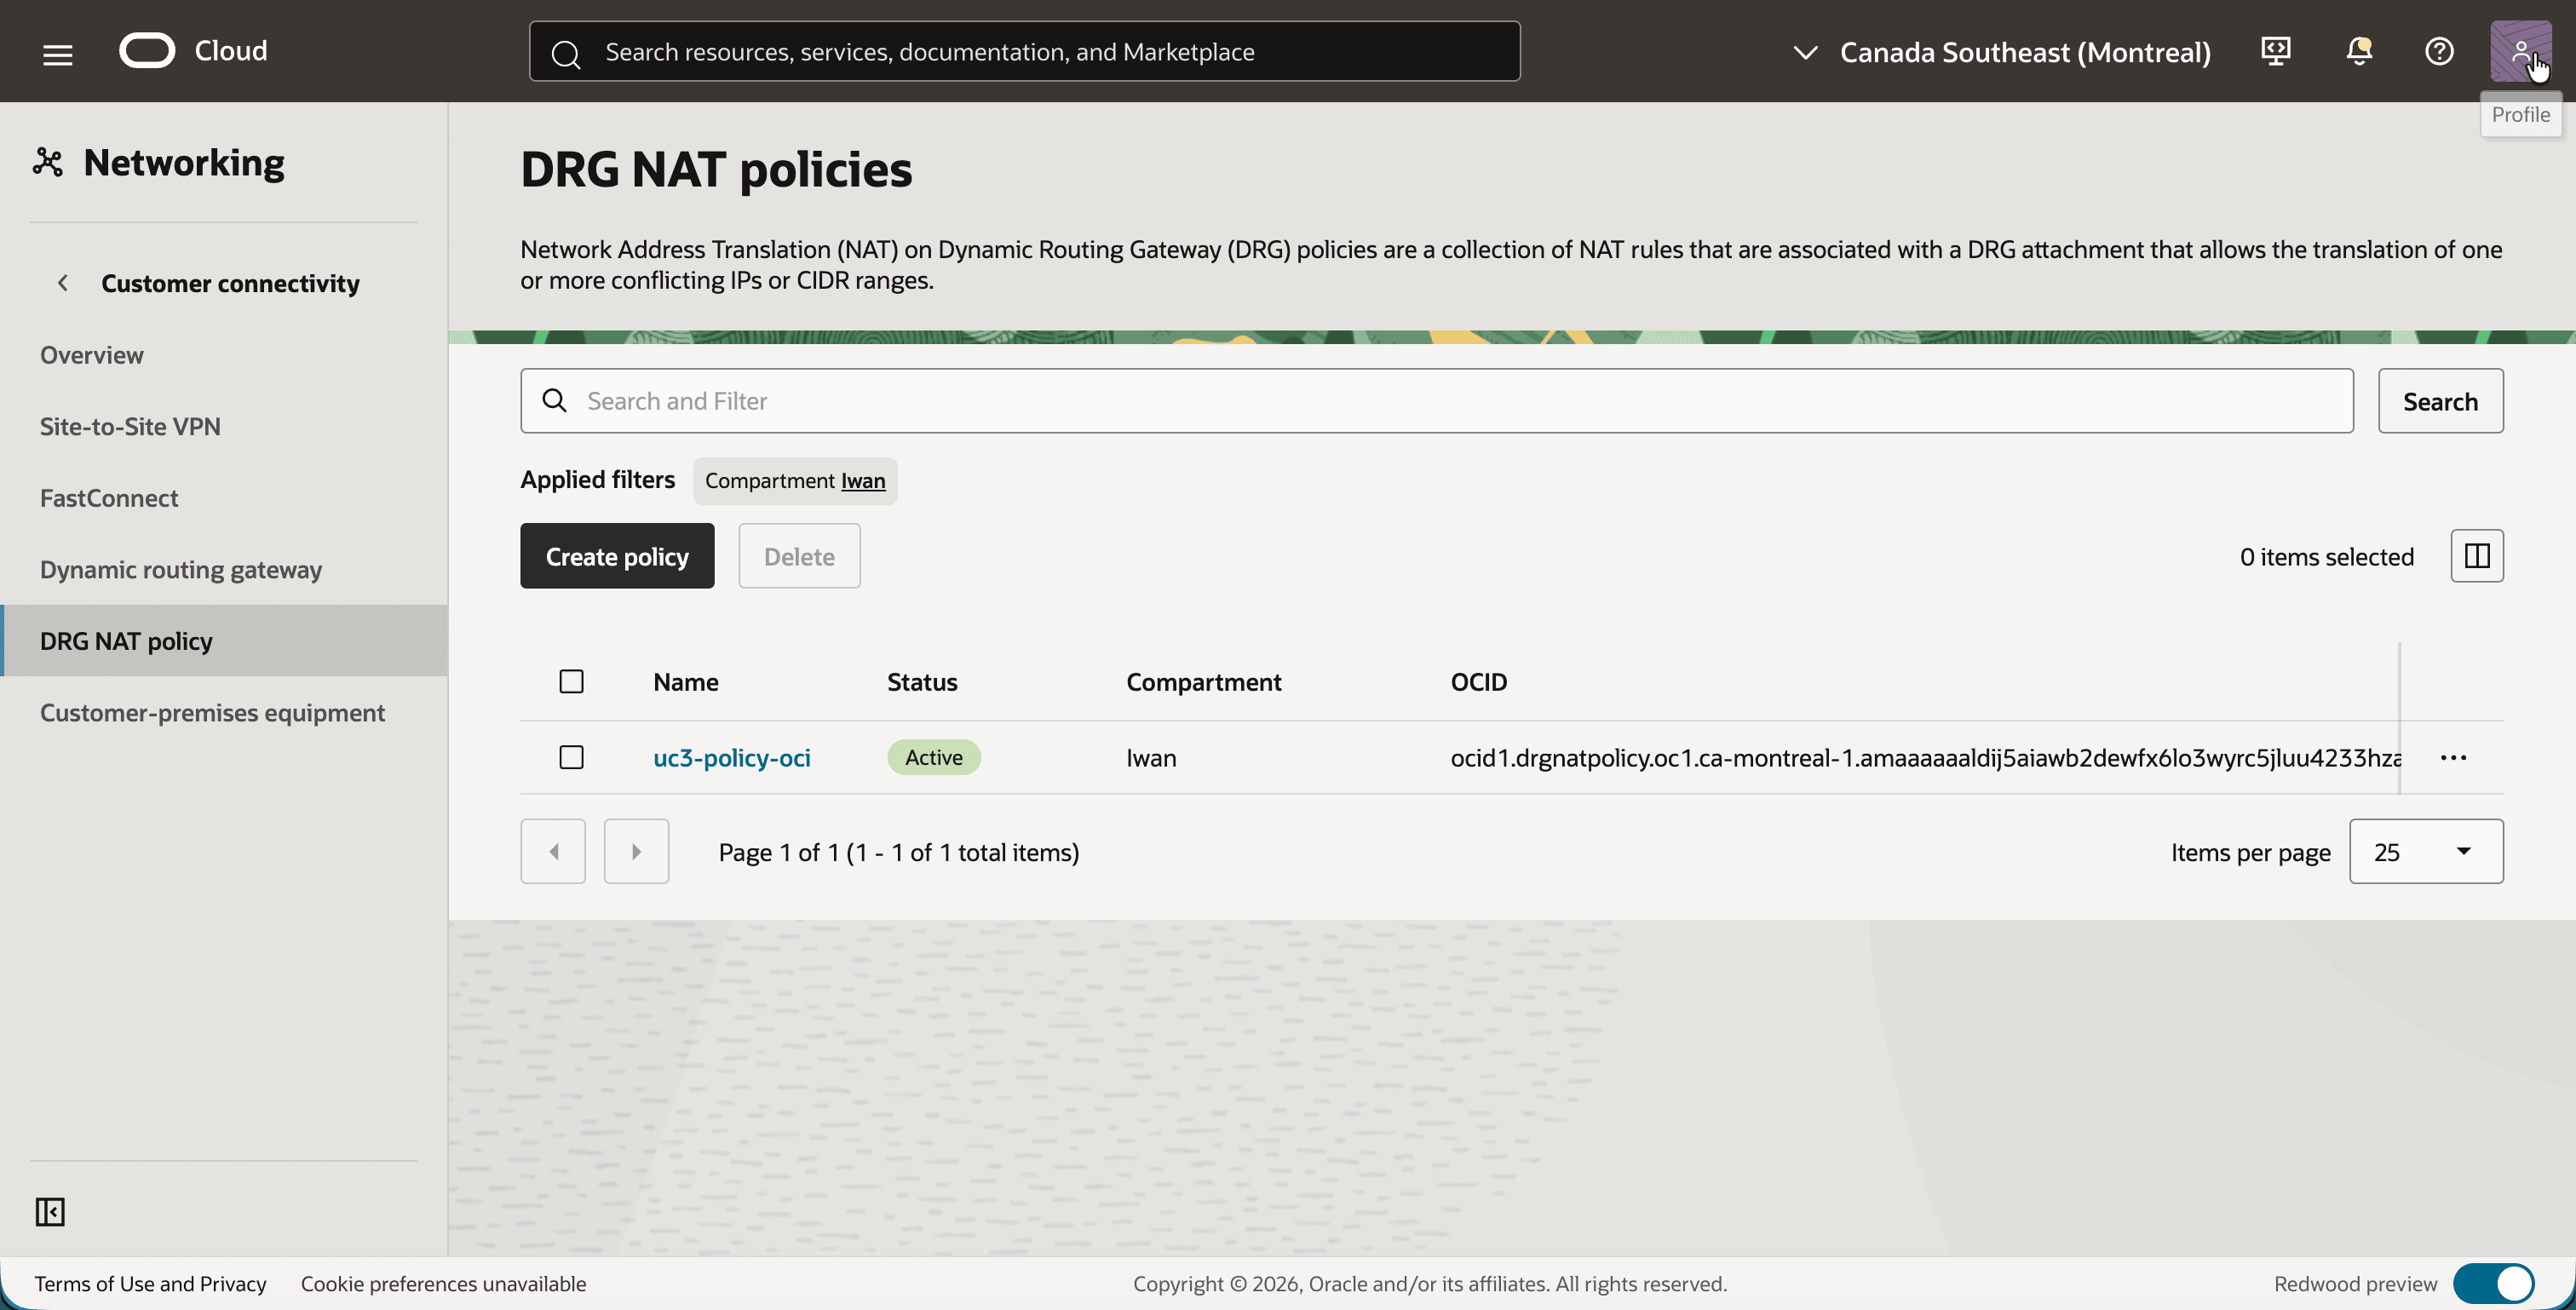
- Klicken Sie auf die Schaltfläche Policy erstellen, und erstellen Sie eine Policy mit dem Namen
uc3-policy-oci. - Beachten Sie, dass die Policy Aktiv ist.
- Klicken Sie auf
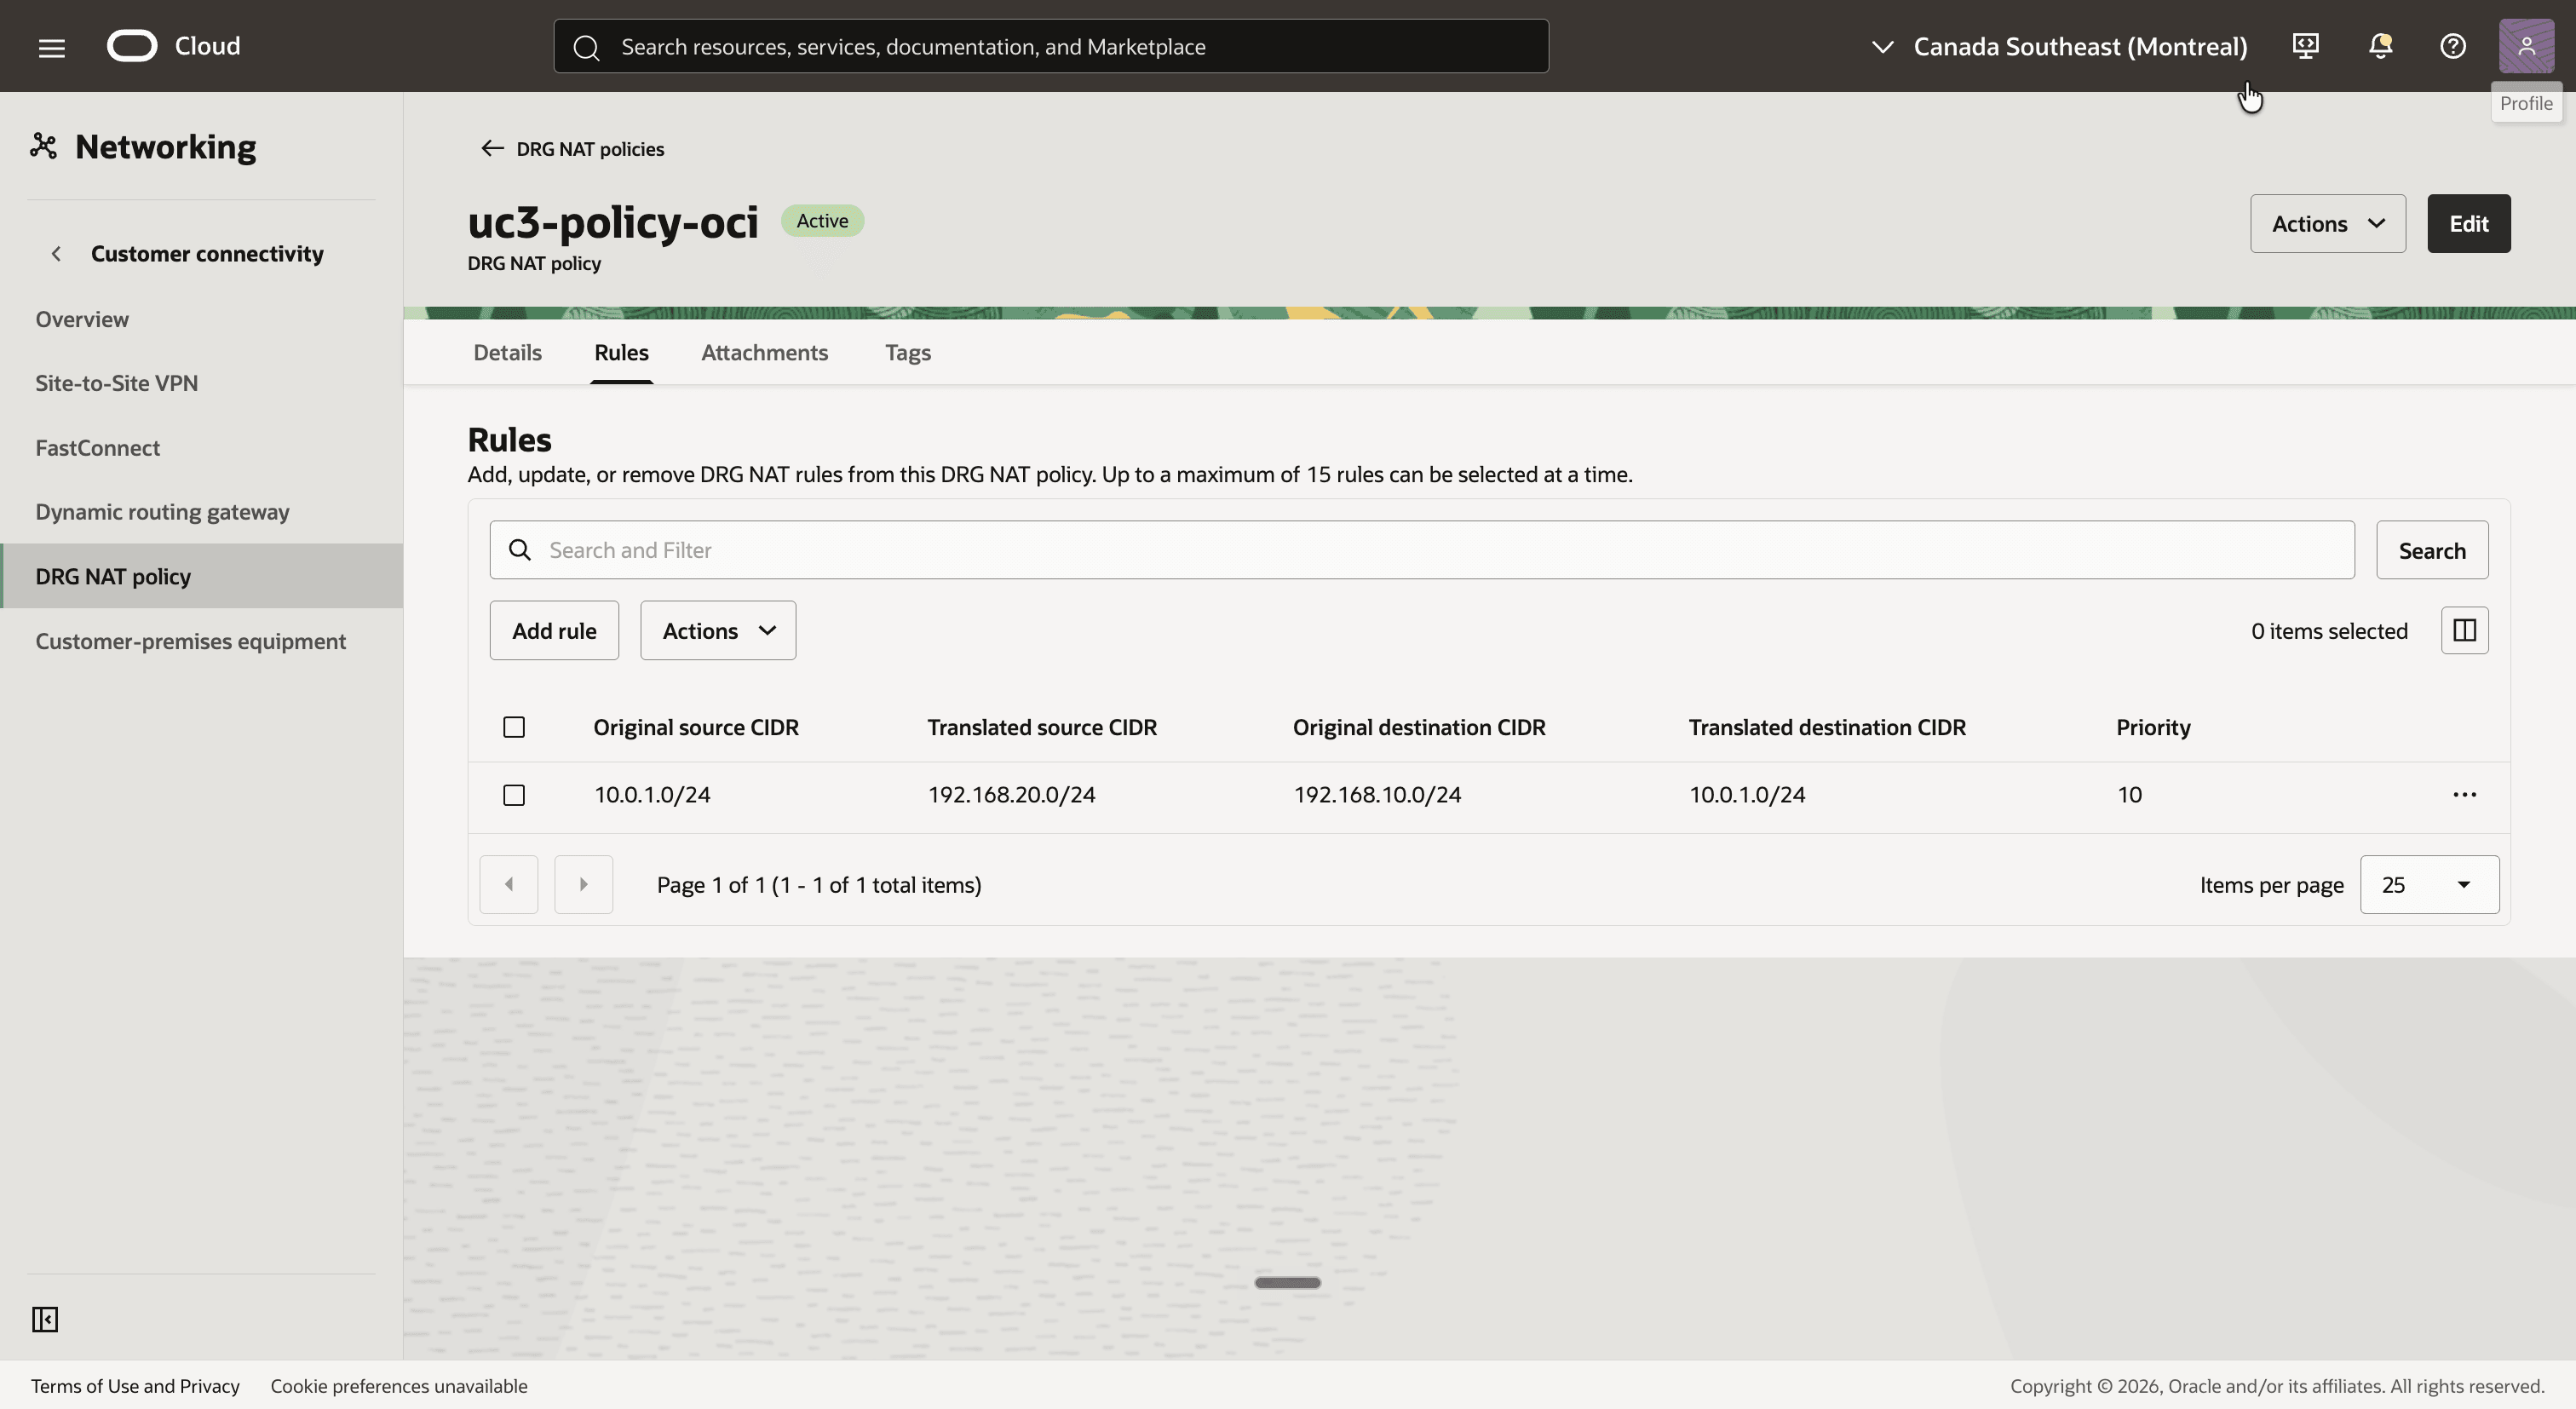
uc3-policy-ociund dann auf die Registerkarte Regeln. - Klicken Sie auf die Schaltfläche Regel hinzufügen, und fügen Sie eine Regel mit den folgenden Werten hinzu:
- Priorität:
10 - Ursprüngliche Quell-CIDR:
10.0.1.0/24 - Übersetzte Quell-CIDR:
192.168.20.0/24 - Urspüngliches Ziel-CIDR:
192.168.10.0/24 - Übersetzte Ziel-CIDR:
10.0.1.0/24
- Priorität:
- Beachten Sie, dass die Regel auf der Registerkarte Regeln aufgeführt wird.
[!] HINWEIS] Es ist verlockend, diese Regel aus der Sicht des VCN zu schreiben: Quelle
10.0.1.0/24bis192.168.10.0/24und Ziel192.168.20.0/24bis10.0.1.0/24. Diese Regel wird ohne Warnung akzeptiert, aber bei einem IPSec-Tunnelanhang stimmt sie nie mit einem Paket überein, und es wird kein Datenverkehr übertragen. Schreiben Sie immer die Regel für den Traffic, der über den Anhang, der die Policy enthält, in das DRG eintritt.
Schritt 12: Verknüpfen Sie die NAT-Policy mit den Tunnelanhängen IPSec
Die Policy ist mit beiden IPSec-Tunnelanhängen verknüpft, sodass die Übersetzung unabhängig davon, welcher Tunnel den Traffic überträgt, identisch ist.
- Klicken Sie in
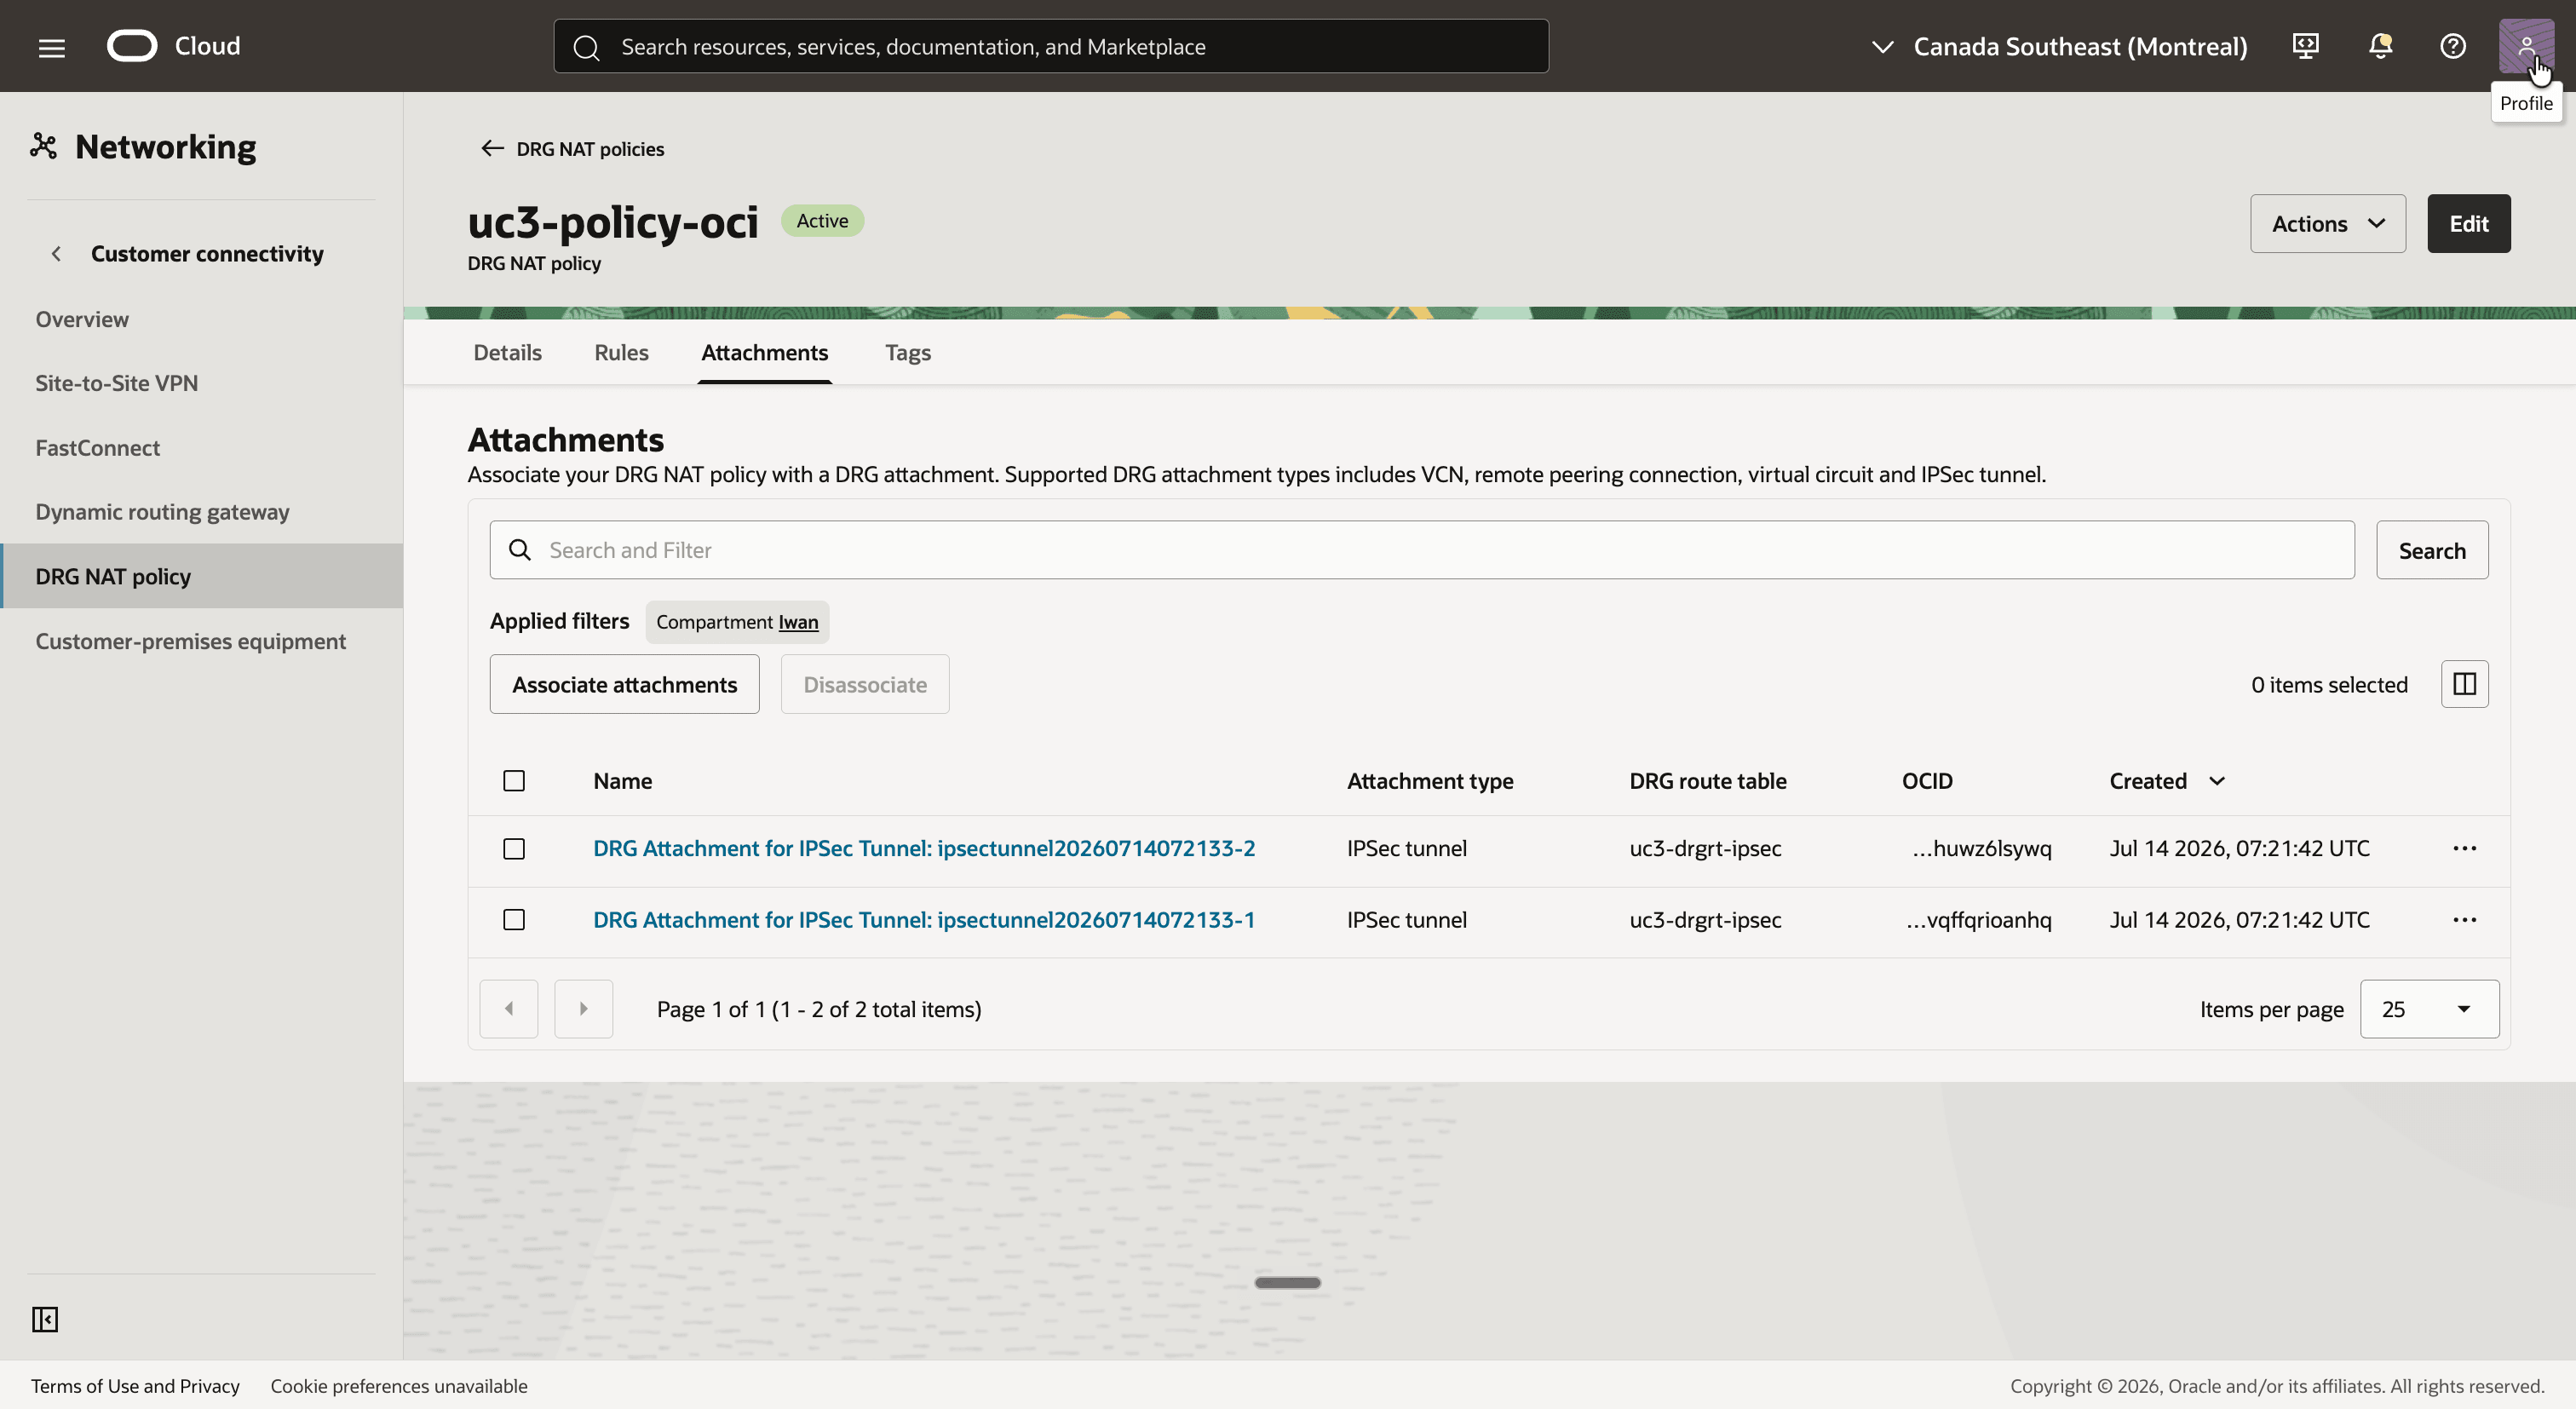
uc3-policy-ociauf die Registerkarte Anhänge. - Klicken Sie auf die Schaltfläche Anhänge zuordnen, wählen Sie die beiden DRG-Anhänge für Tunnel IPSec aus, und bestätigen Sie.
- Beachten Sie, dass beide Anhänge zusammen mit der DRG-Routentabelle
uc3-drgrt-ipsecmit dem Anhangstyp IPSec-Tunnel aufgeführt werden.
Schritt 13: BGP-Routenaustausch prüfen
Vor dem Senden von Traffic lohnt es sich, sich anzusehen, was über BGP ausgetauscht wird, denn hier unterscheidet sich dieses Tutorial von jedem anderen Teil der Serie. Die Prüfung erfolgt auf dem On-Premise-Router.
- Stellen Sie mit SSH eine Verbindung zu
uc3-inst-opher. - Führen Sie
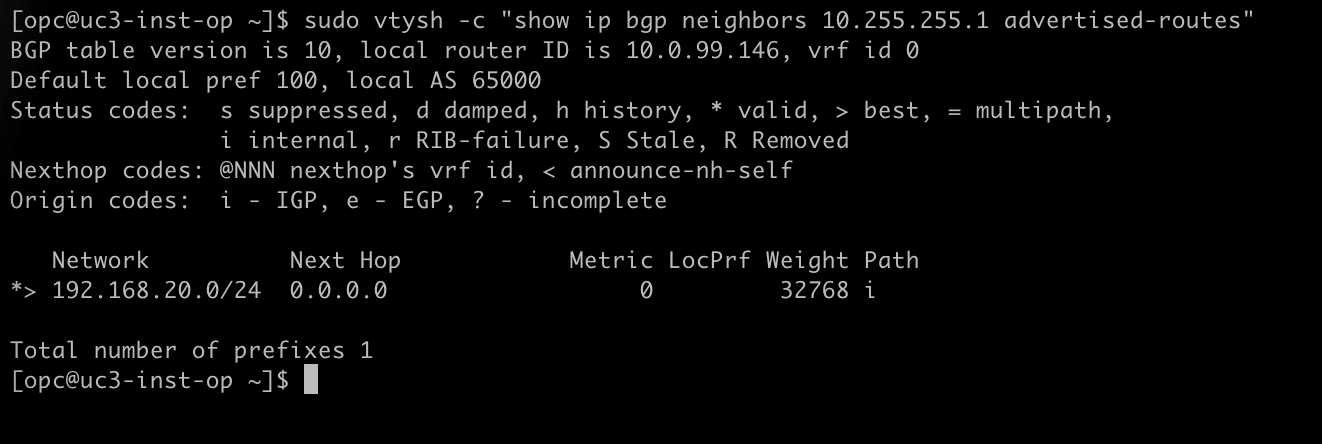
sudo vtysh -c "show ip bgp neighbors 10.255.255.1 advertised-routes"aus. - Beachten Sie, dass der Router ein einzelnes Präfix bekannt gibt: sein Schatten-CIDR
192.168.20.0/24.
- Führen Sie
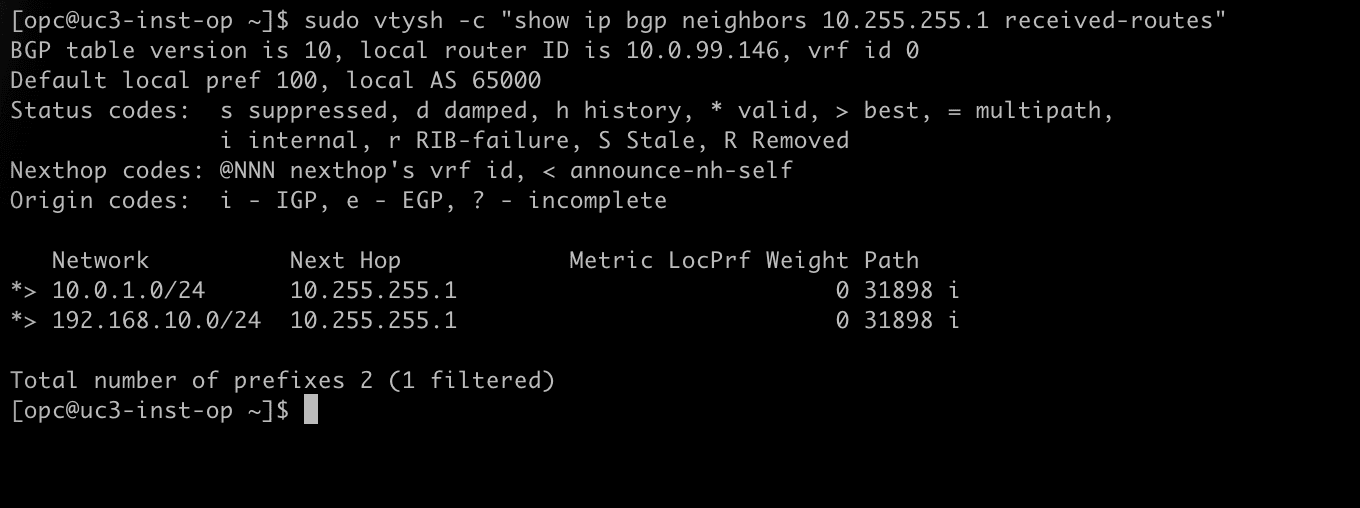
sudo vtysh -c "show ip bgp neighbors 10.255.255.1 received-routes"aus. - Beachten Sie, dass Oracle zwei Präfixe veröffentlicht: das echte CIDR des VCN
10.0.1.0/24und das Schatten-CIDR192.168.10.0/24. Dies sind die beiden statischen Routen der DRG-Routentabelleuc3-drgrt-ipsec, die unverändert veröffentlicht wurde. - Beachten Sie die letzte Zeile: Gesamtzahl der Präfixe 2 (1 gefiltert). Das gefilterte Präfix ist
10.0.1.0/24, das von der Präfixliste aus Schritt 08 nicht akzeptiert wird.
- Führen Sie
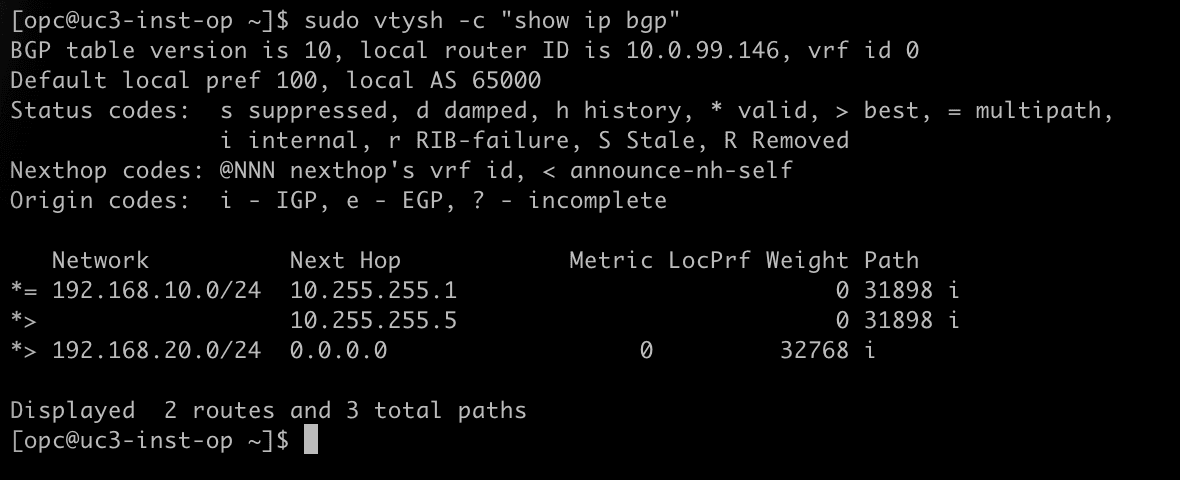
sudo vtysh -c "show ip bgp"aus. - Beachten Sie, dass nur
192.168.10.0/24von Oracle über beide Tunnel neben dem eigenen192.168.20.0/24des Routers akzeptiert wird.
- Führen Sie
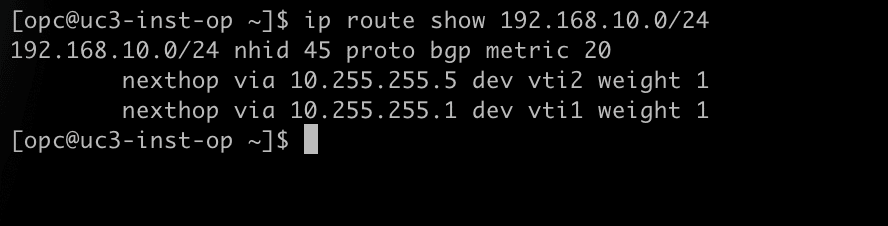
ip route show 192.168.10.0/24aus. - Beachten Sie, dass die Route zum Schatten-CIDR von OCI mit beiden Tunnelschnittstellen als nächstem Hop installiert wird.
Die OCI-Konsole zeigt denselben Austausch von der Oracle-Seite.
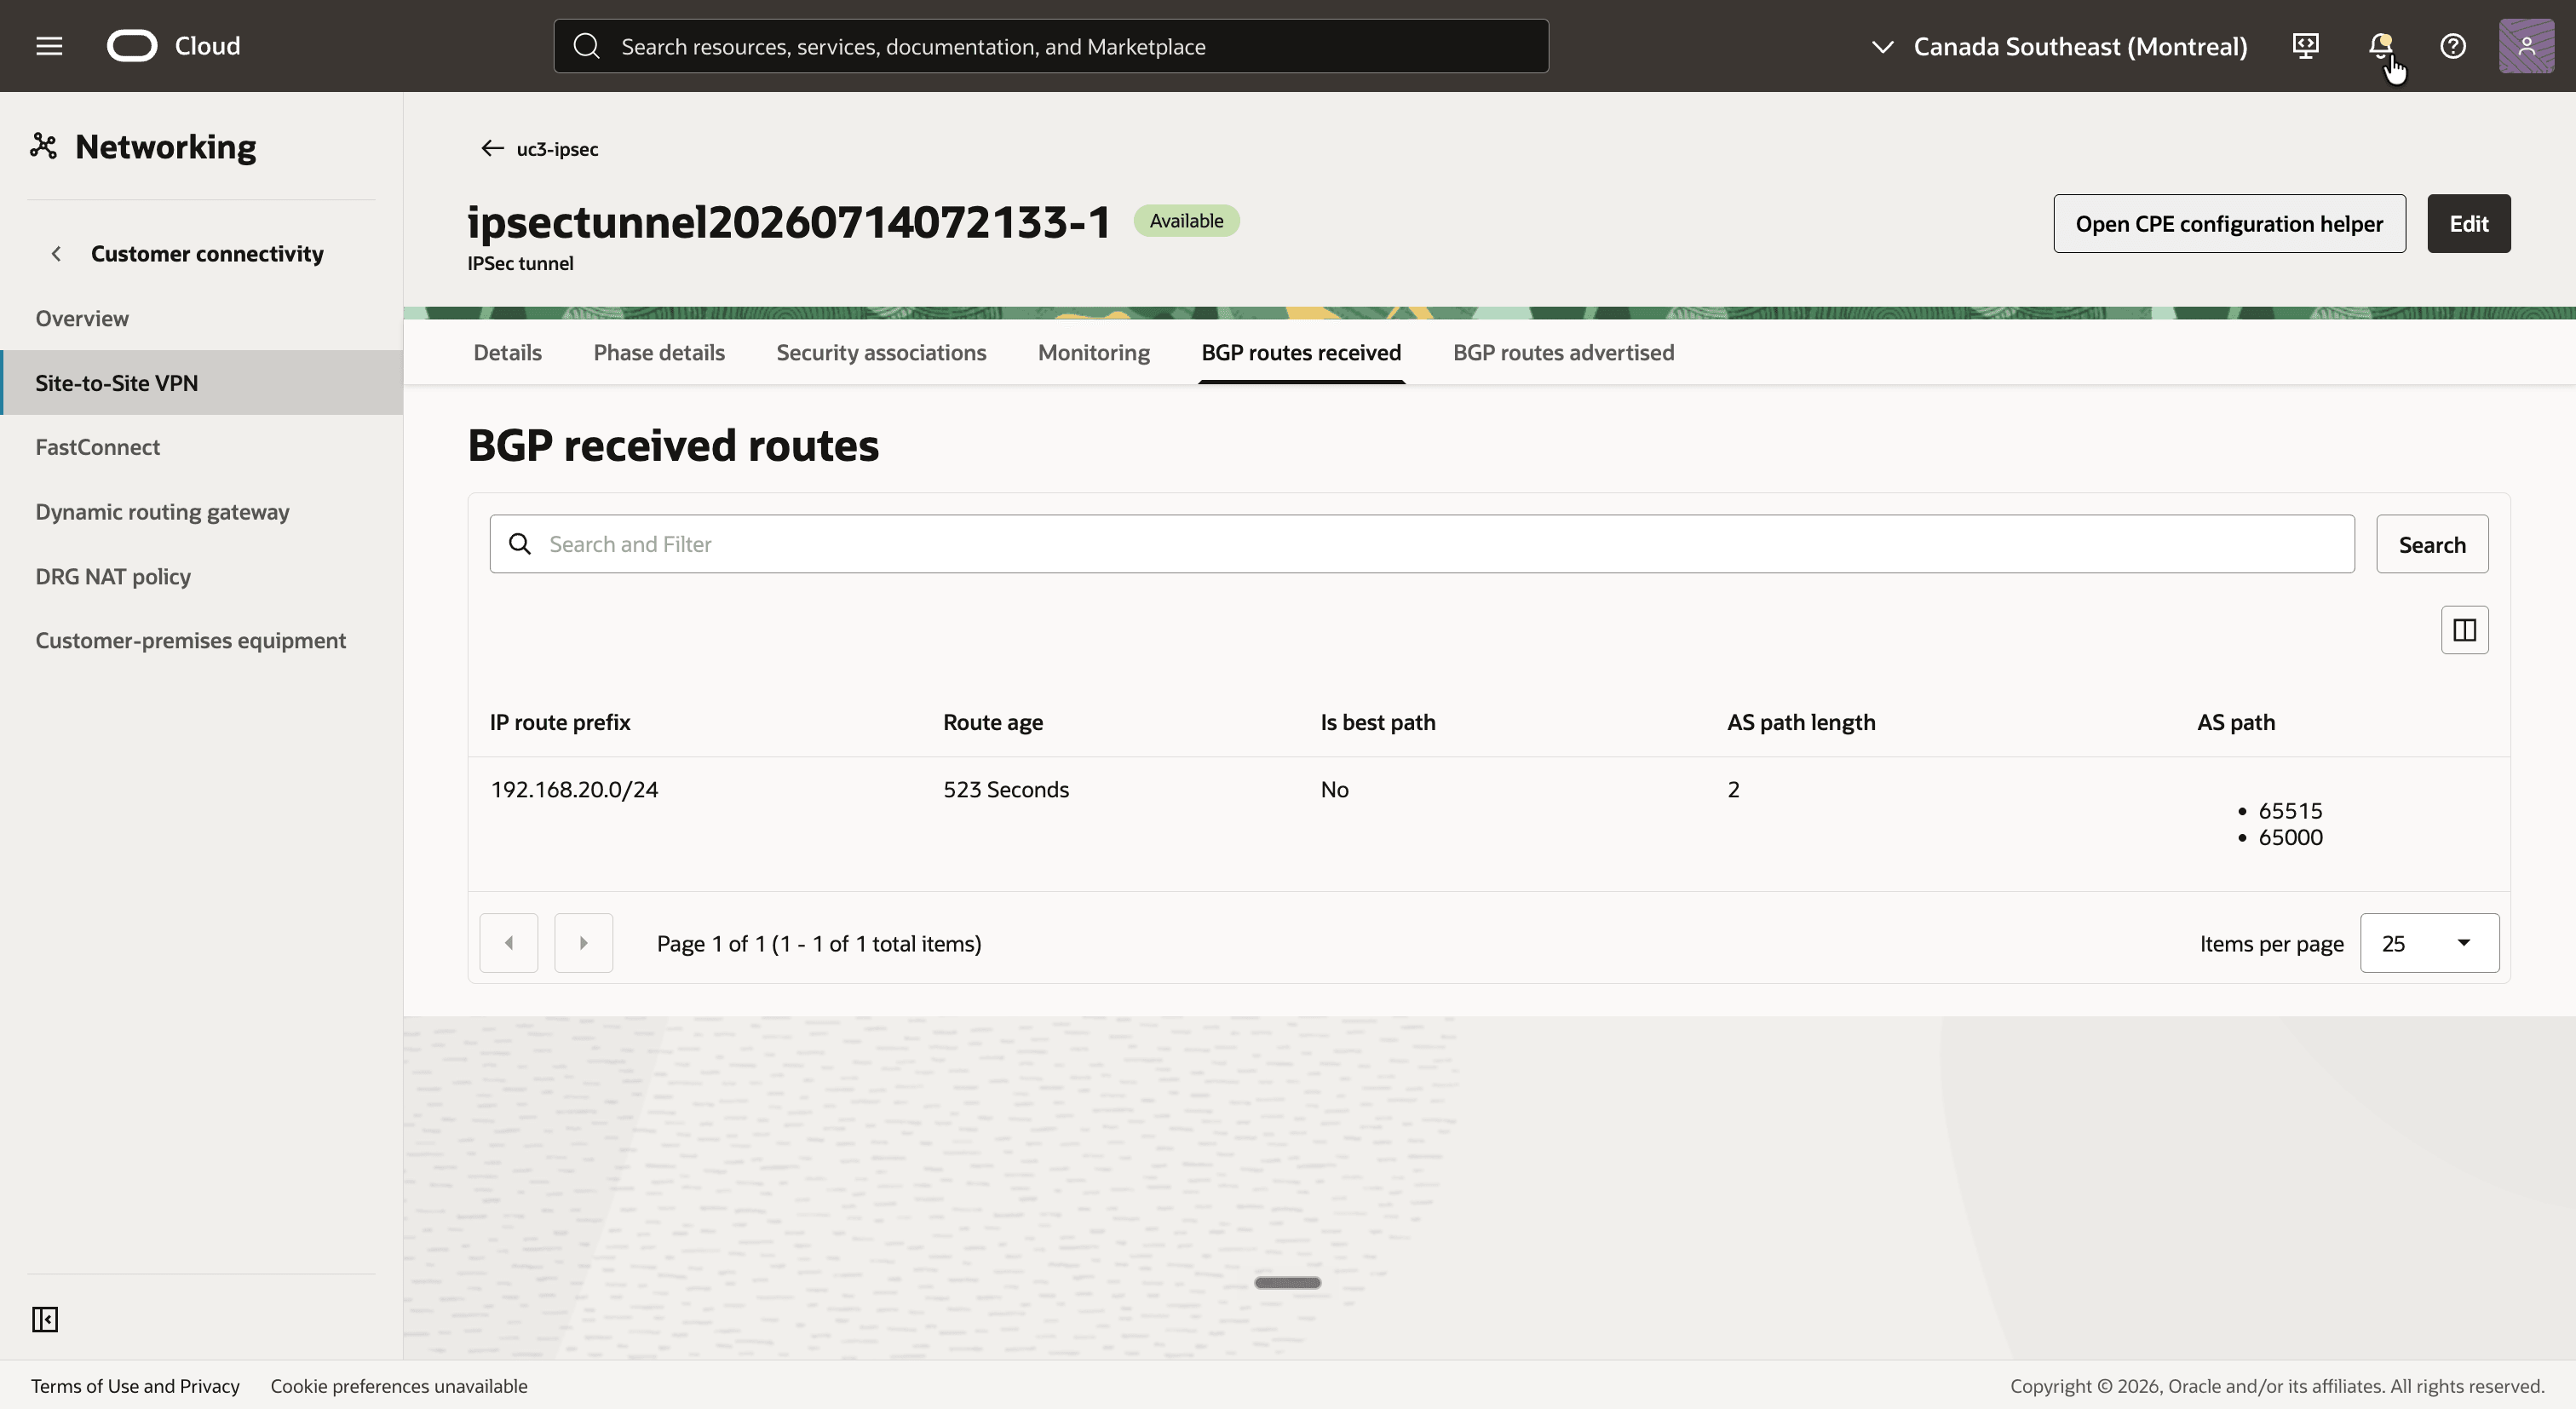
- Gehen Sie zurück zur OCI-Konsole, öffnen Sie die IPSec-Verbindung
uc3-ipsec, und klicken Sie auf den ersten Tunnel. - Klicken Sie auf die Registerkarte Empfangene BGP-Routen.
- Beachten Sie das einzelne Präfix
192.168.20.0/24, das vom On-Premise-Router (AS65000) empfangen wurde.
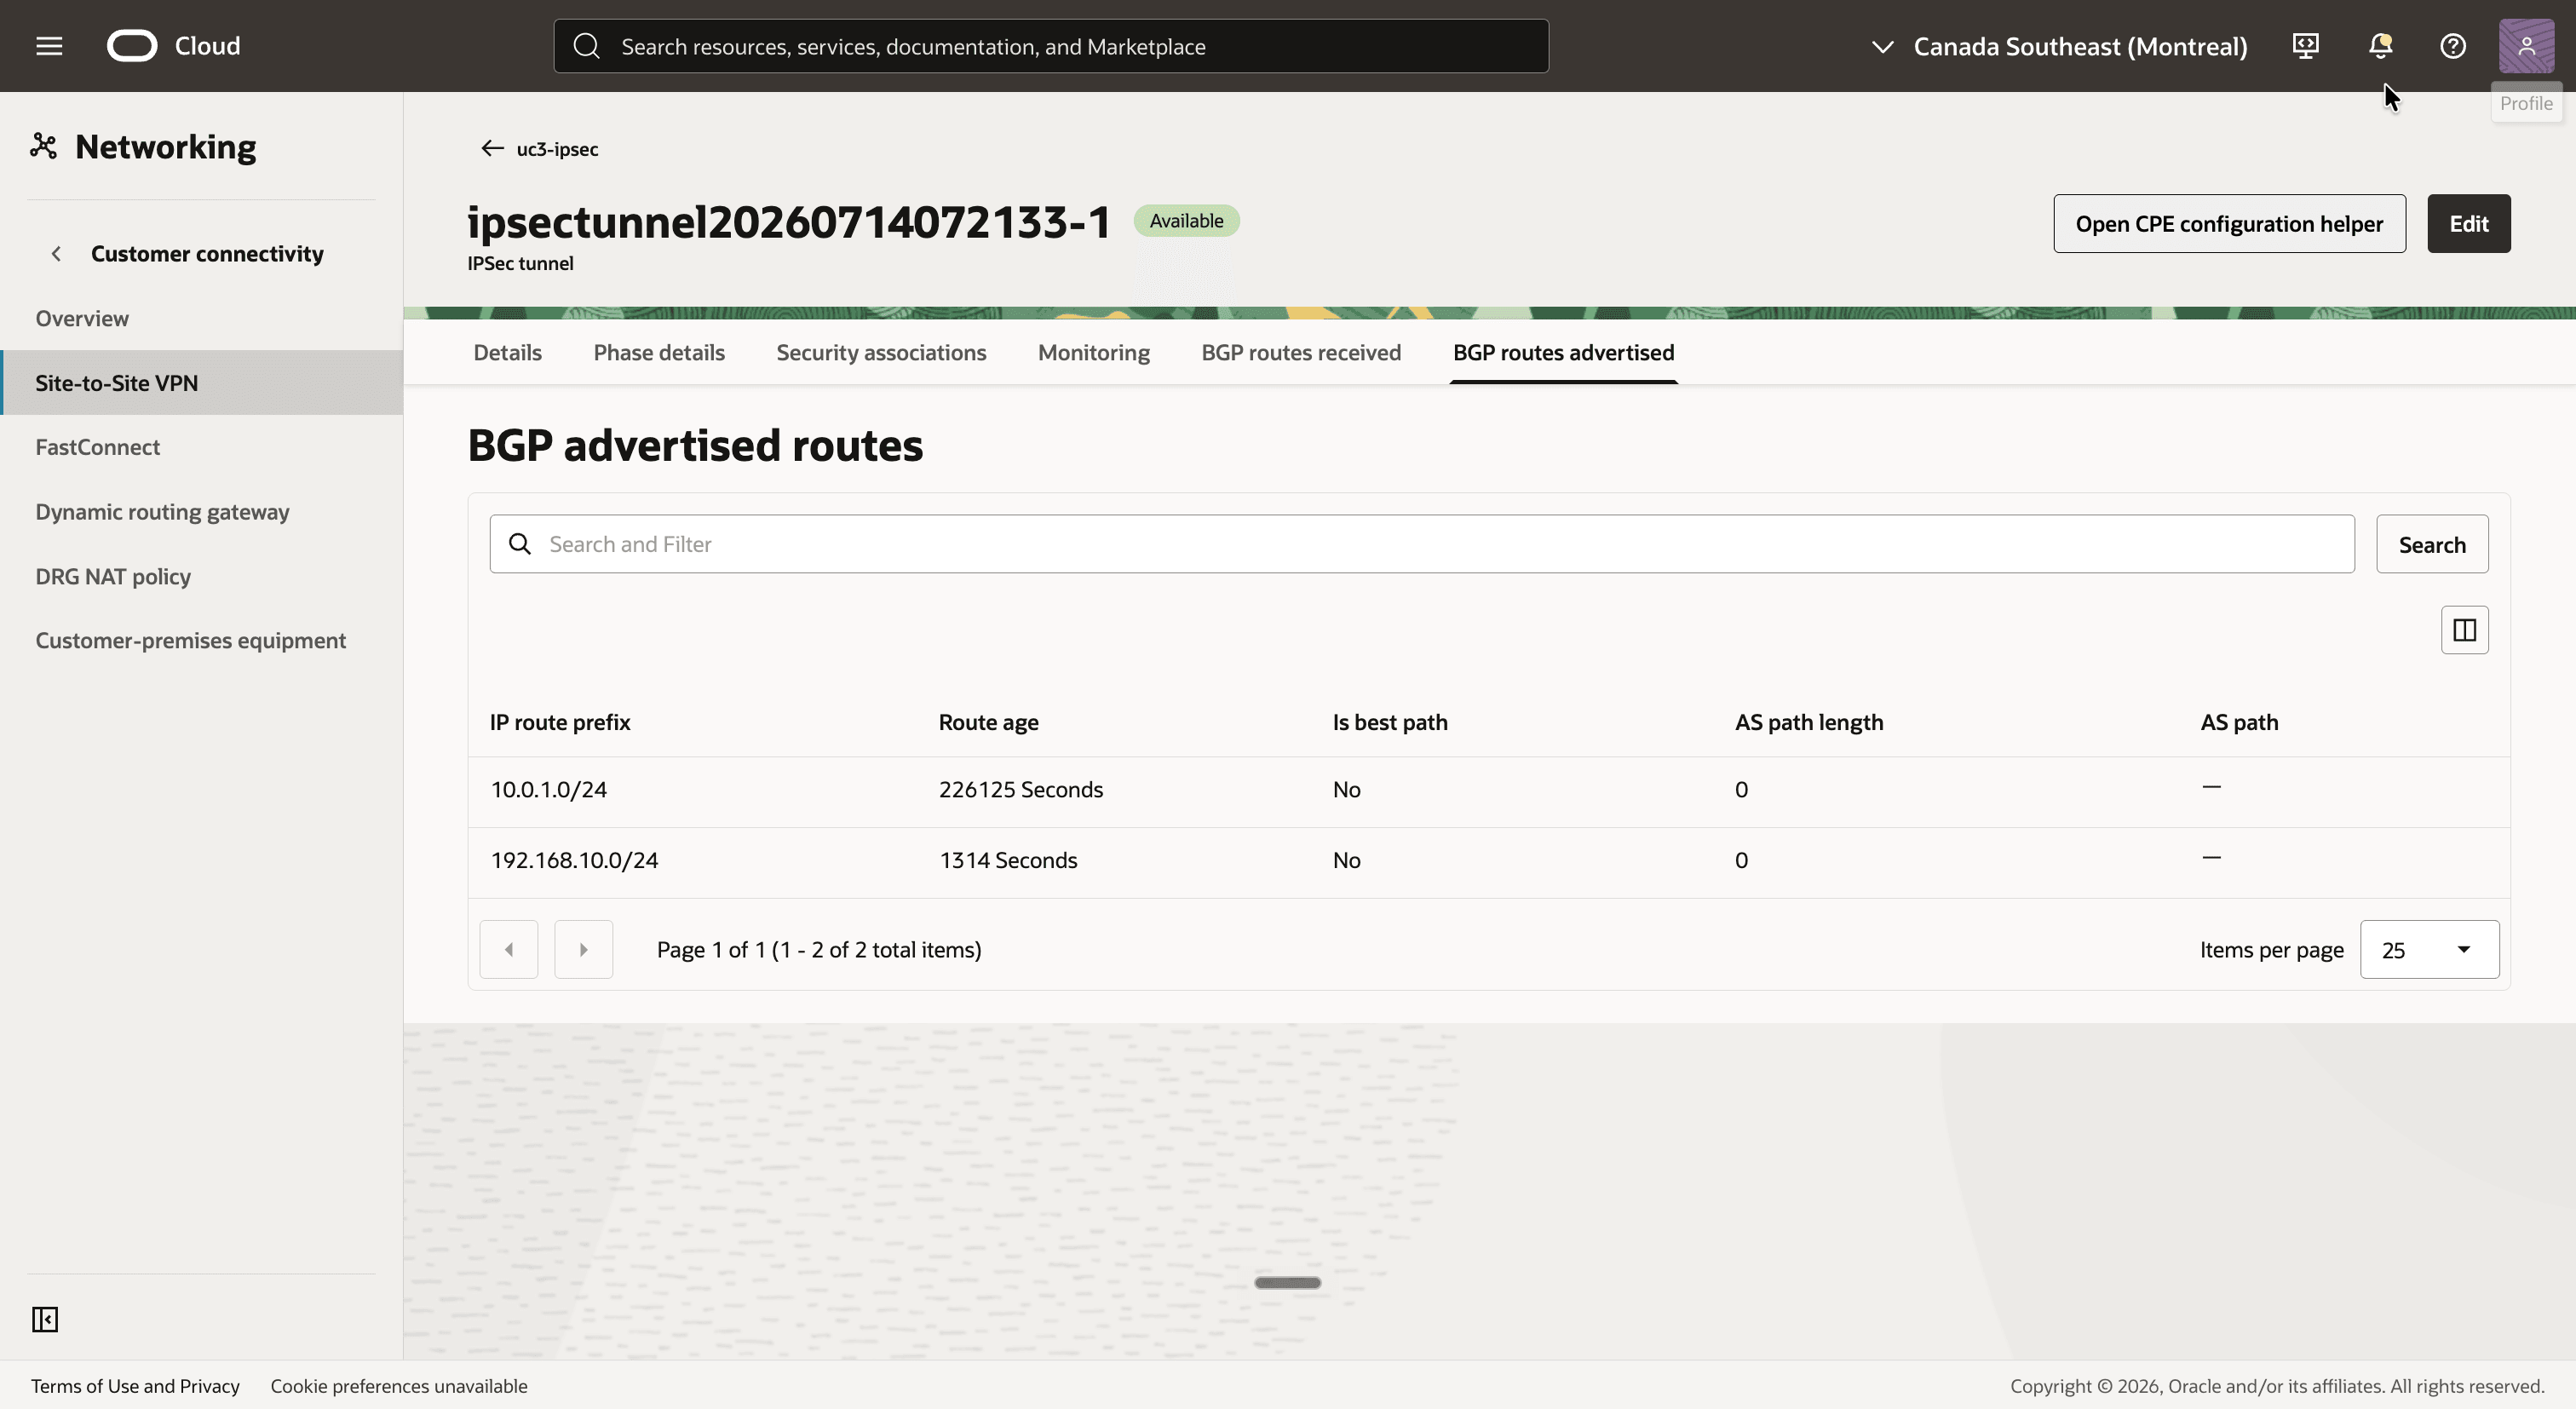
- Klicken Sie auf die Registerkarte Veröffentlichte BGP-Routen.
- Beachten Sie die beiden Präfixe, die Oracle veröffentlicht:
10.0.1.0/24und192.168.10.0/24.
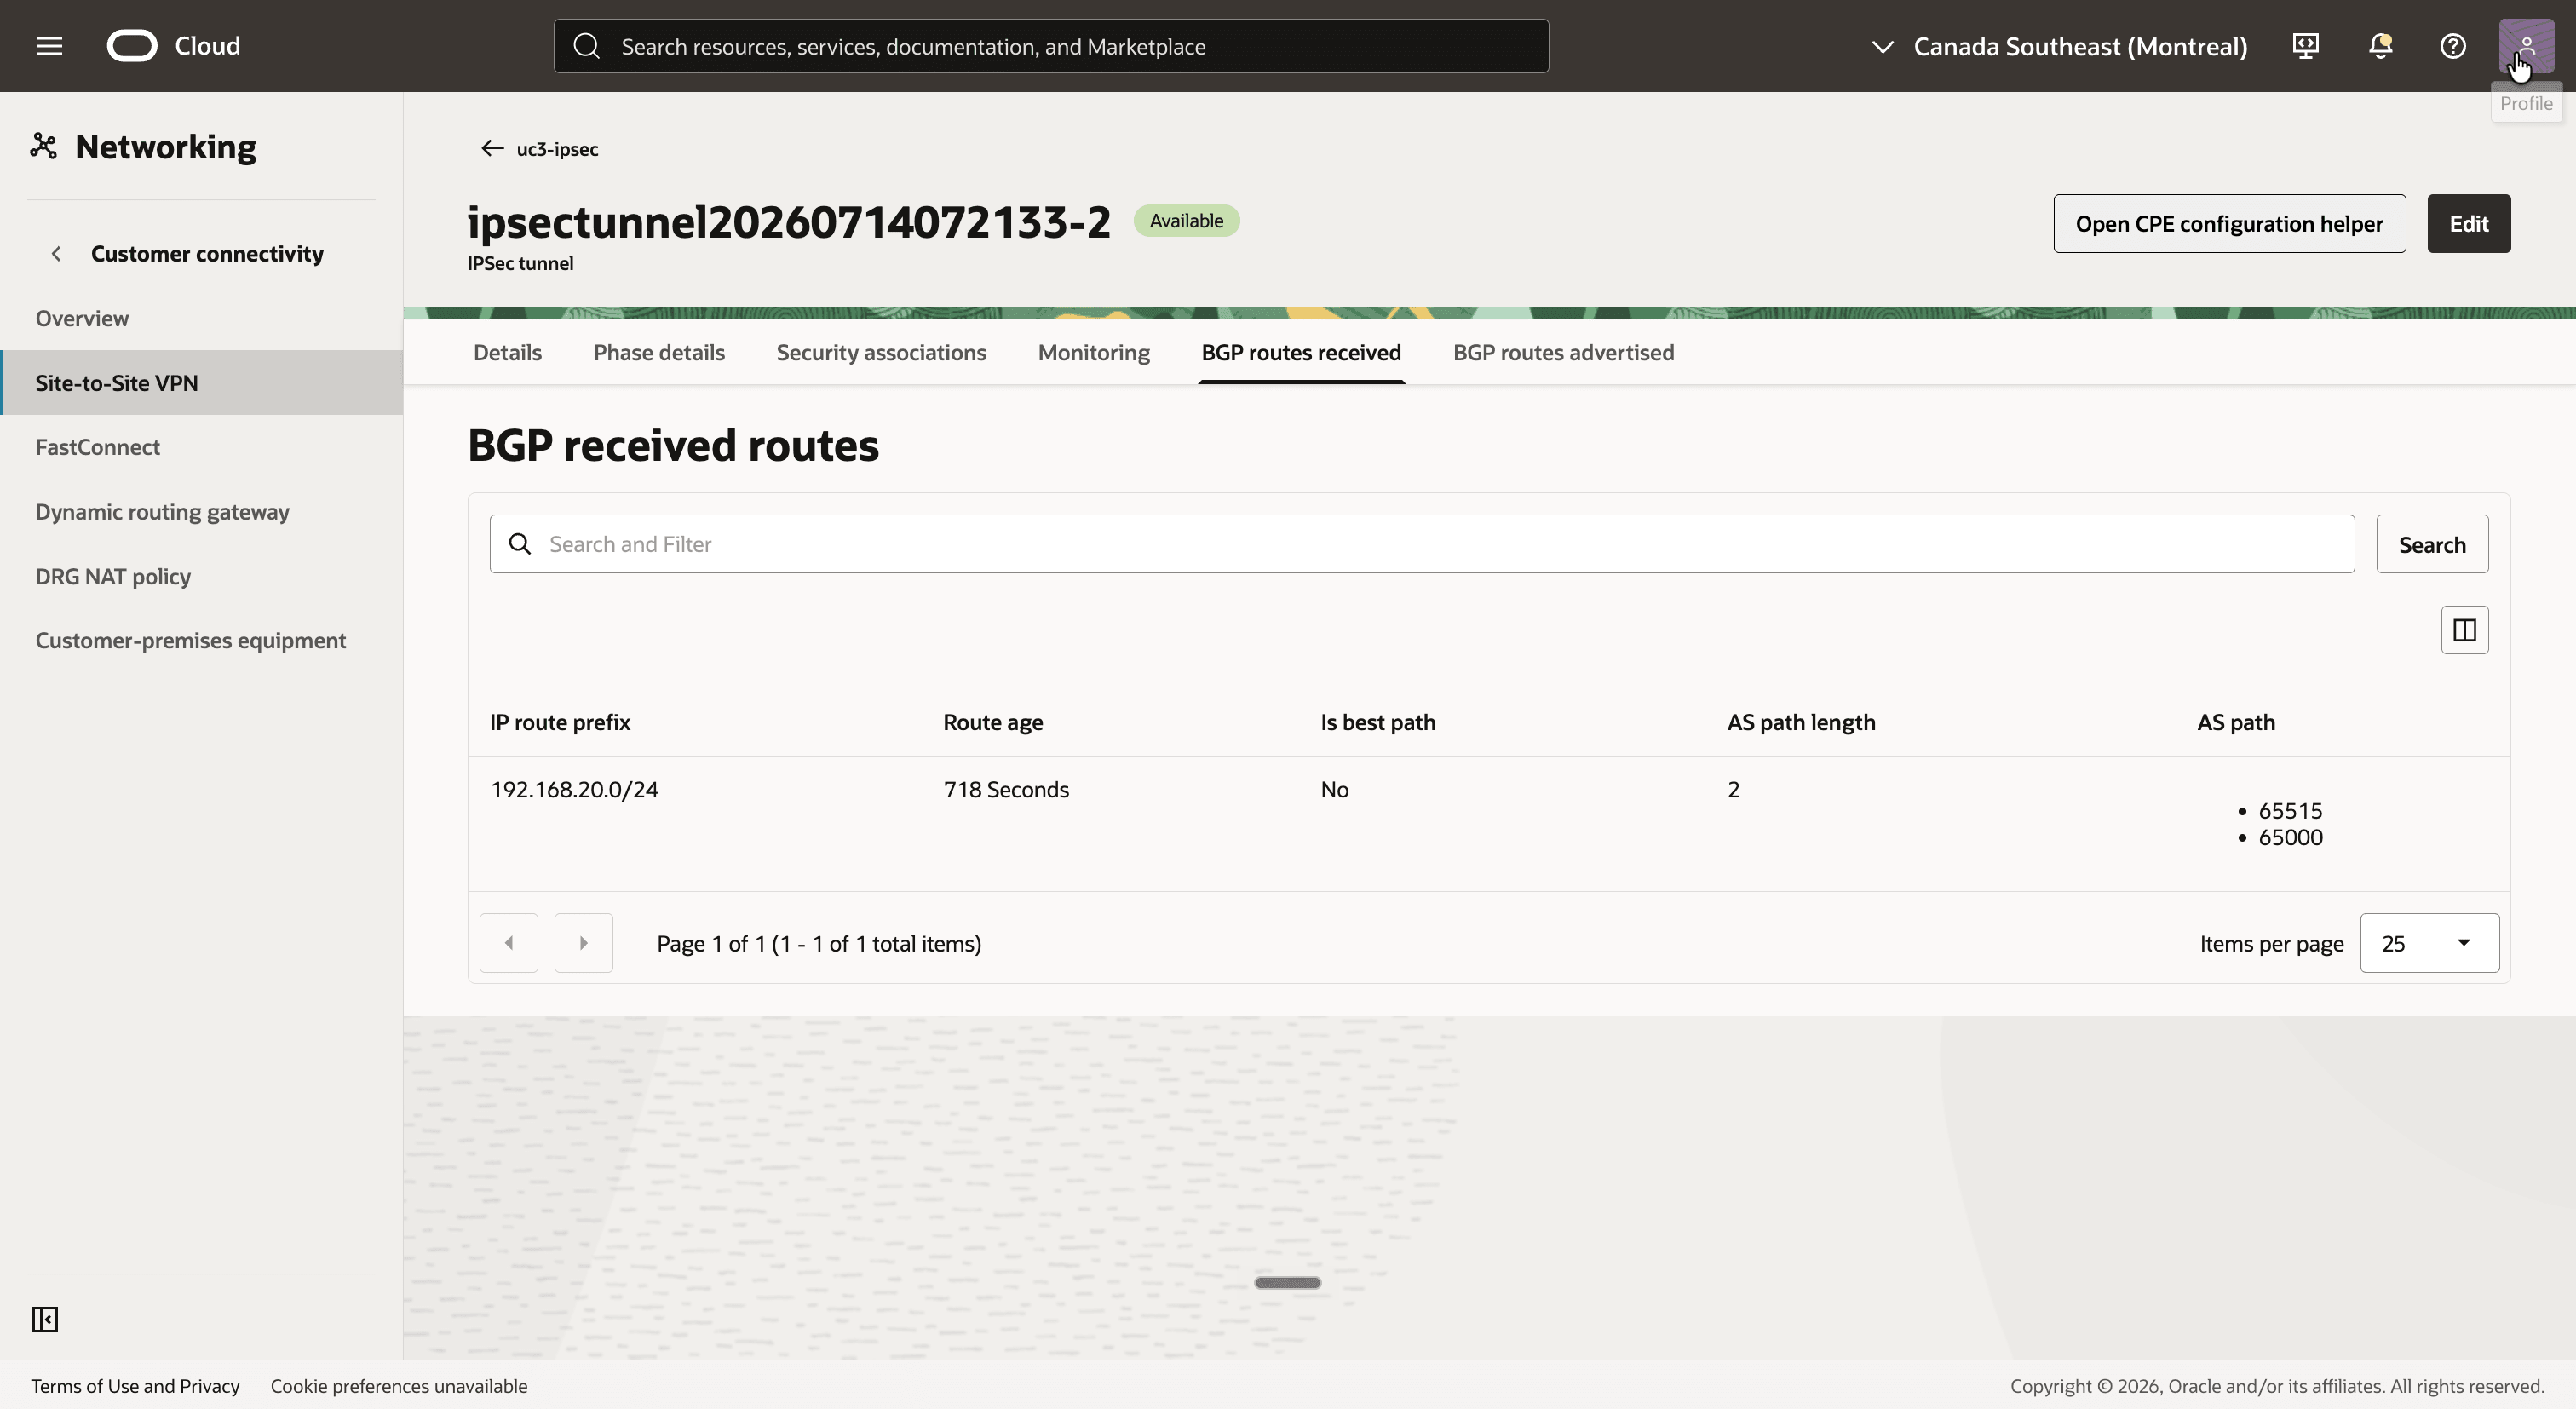
- Gehen Sie zurück, klicken Sie auf den zweiten Tunnel, und klicken Sie auf die Registerkarte Empfangene BGP-Routen.
- Beachten Sie dasselbe Präfix
192.168.20.0/24.
- Klicken Sie auf die Registerkarte Veröffentlichte BGP-Routen.
- Beachten Sie die beiden Präfixe
10.0.1.0/24und192.168.10.0/24.
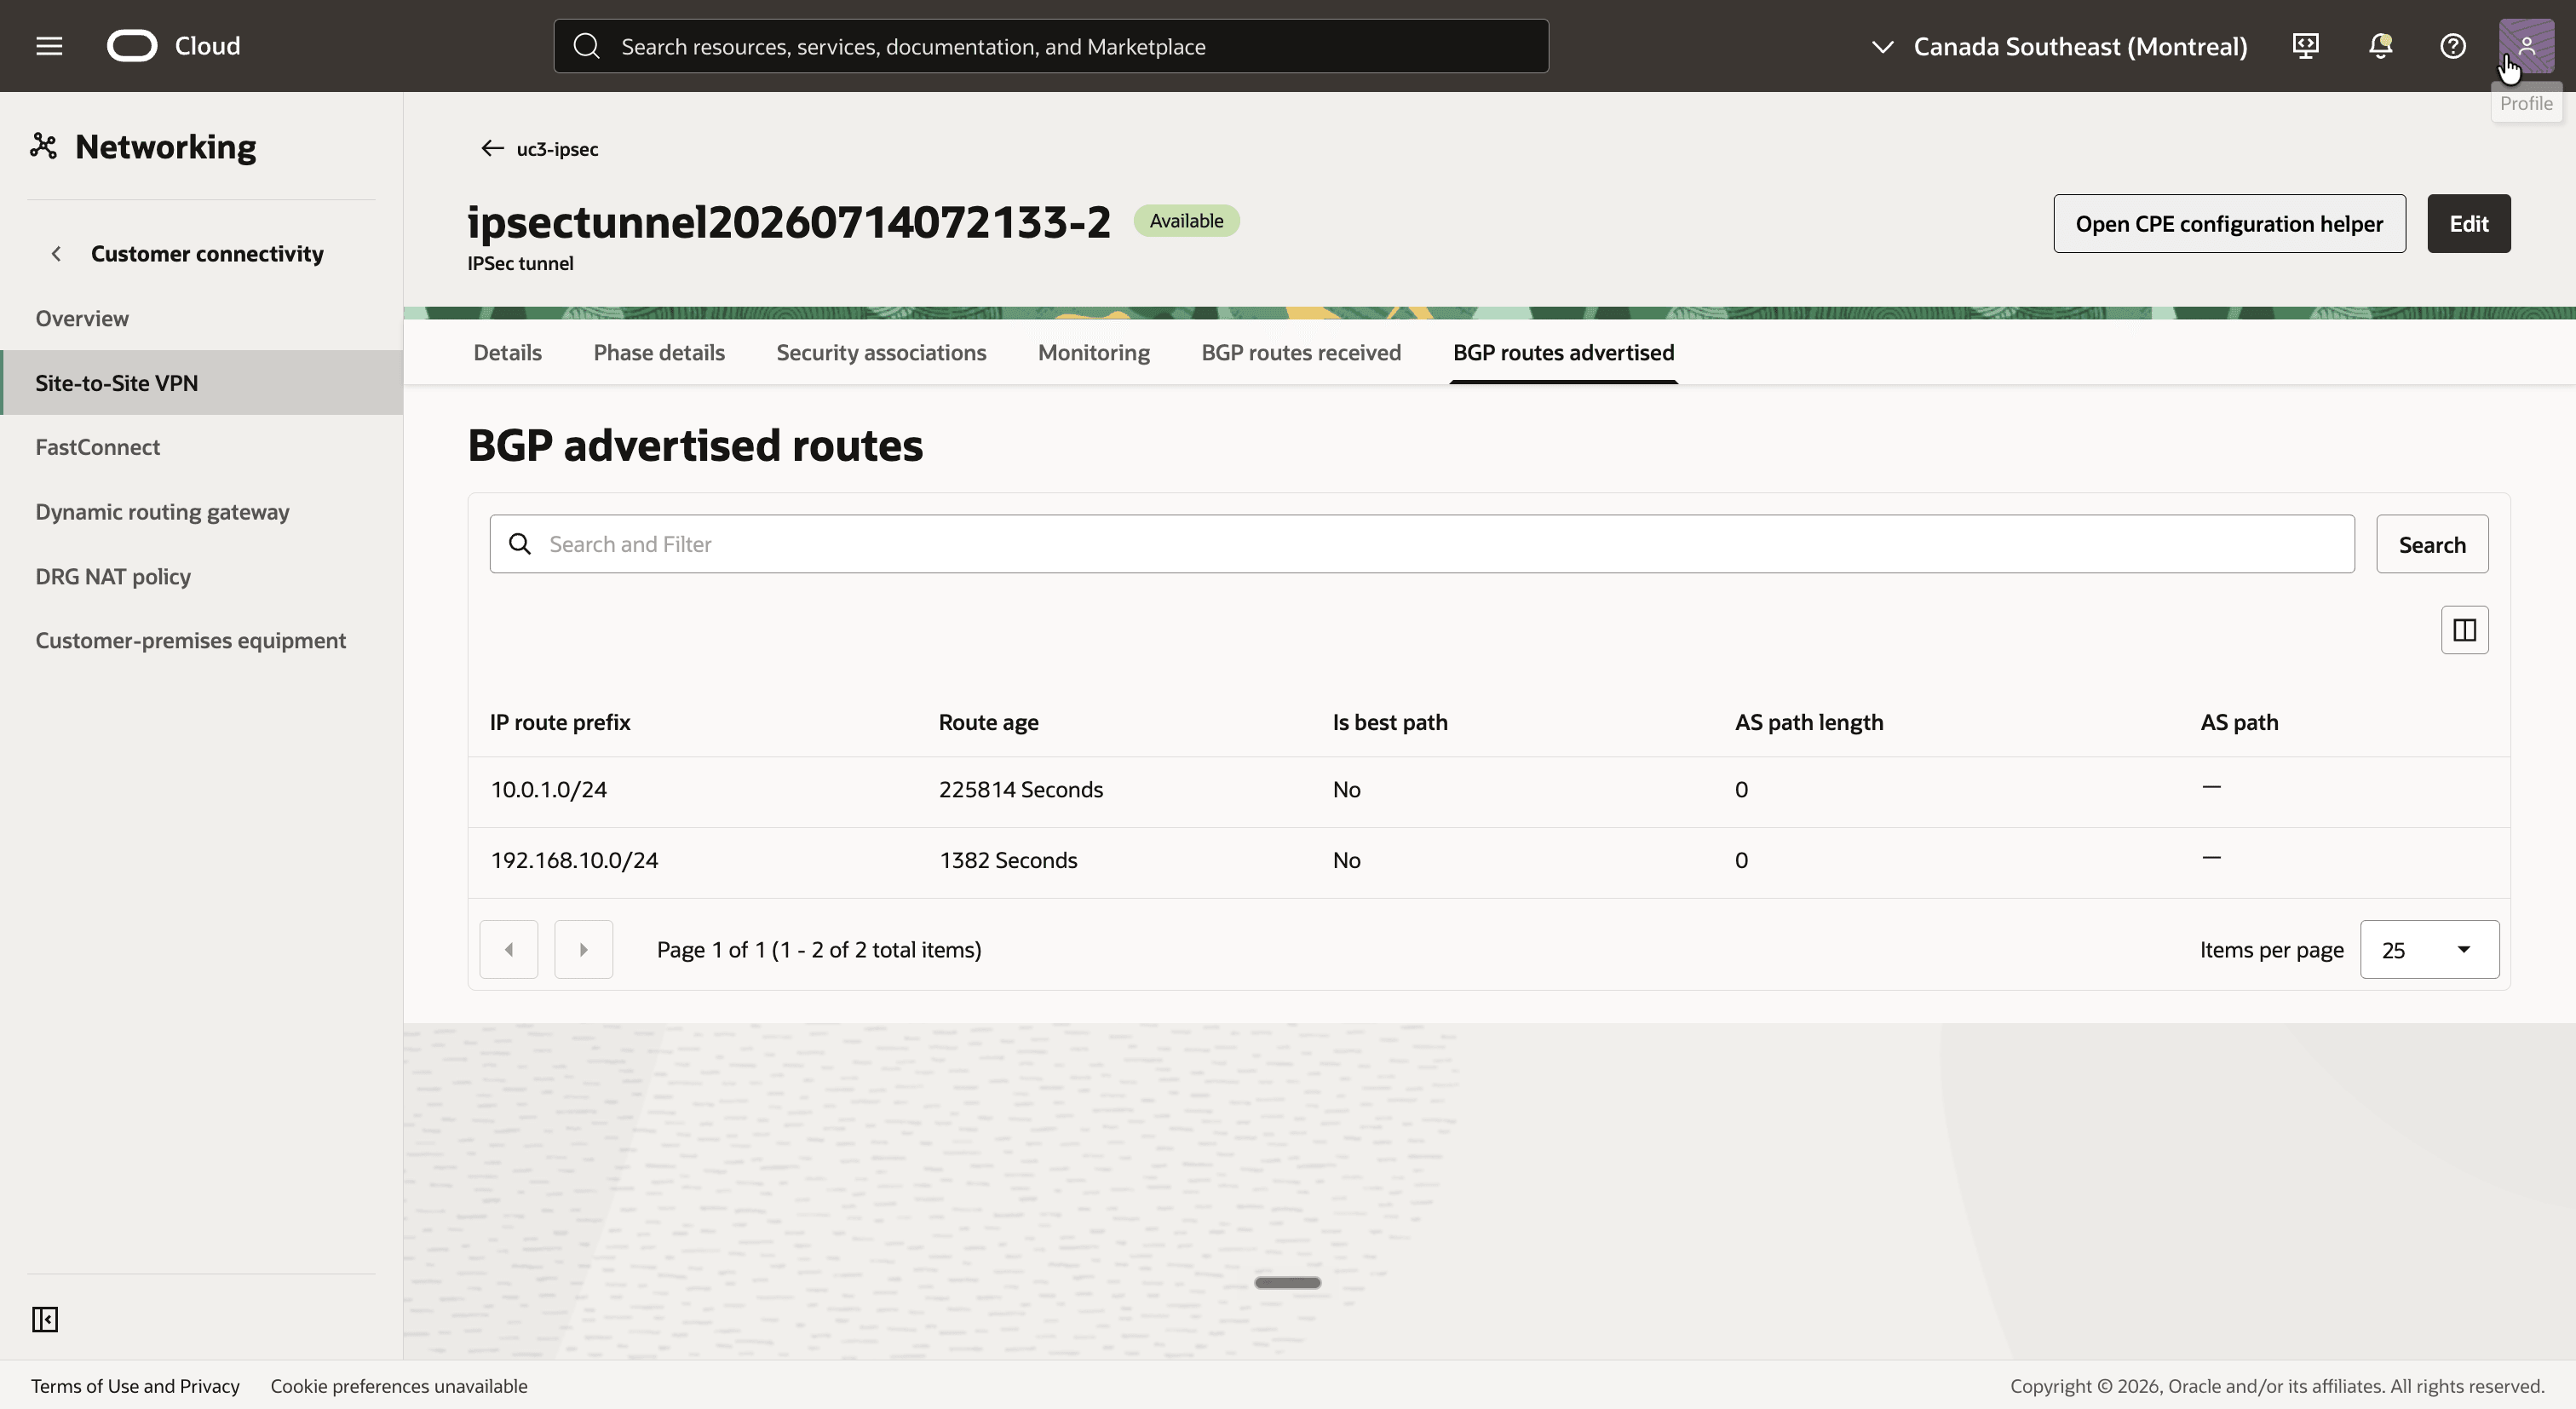
Die erhaltenen Routen sind der Nachweis der Erklärung in der Einleitung. Mit diesen Tunnelanhängen ist eine NAT-Policy verknüpft, und das DRG veröffentlicht weiterhin 10.0.1.0/24 nicht übersetzt. Das Schatten-CIDR 192.168.10.0/24 ist nur aufgrund der statischen Route vorhanden, die in Schritt 09 hinzugefügt wurde.
[!] HINWEIS] Was geschieht, wenn der On-Premise-Router sein echtes CIDR
10.0.1.0/24bekannt gibt? In der Übung importierte das DRG es nicht in eine DRG-Routentabelle, und es wurde nicht einmal unter den im Tunnel empfangenen Routen aufgeführt. Erst nachdem der Router192.168.20.0/24angekündigt hatte, wurde die Route inuc3-drgrt-vcn-ociangezeigt.
Schritt 14: Konnektivität testen
Alles ist vorhanden, also ist es an der Zeit, ein Paket zu senden. Das letzte Oktett einer Adresse wird durch die 1:1 Übersetzung beibehalten, die Ihnen sagt, welche Adresse zu ping:
| Instanz | Echte IP-Adresse | Adresse, die von der anderen Seite verwendet werden soll |
|---|---|---|
uc3-inst-oci |
10.0.1.92 |
192.168.10.92 |
uc3-inst-op-lan |
10.0.1.130 |
192.168.20.130 |
Dies geschieht mit einem Ping von uc3-inst-oci zum On-Premise-Host:
| Wo | Quelle | Ziel | Was geschieht |
|---|---|---|---|
Verlässt uc3-inst-oci |
10.0.1.92 |
192.168.20.130 |
Die Routentabelle uc3-rt-oci sendet 192.168.20.0/24 an das DRG. |
Routen-Lookup in uc3-drgrt-vcn-oci |
10.0.1.92 |
192.168.20.130 |
Die mit BGP erlernte Route für 192.168.20.0/24 verweist auf einen IPSec-Tunnel. |
| Lässt das DRG auf dem Tunnelanhang | 192.168.10.92 |
10.0.1.130 |
Das DRG wendet das Gegenteil der Regel in uc3-policy-oci an. |
| On-Premise-Router | 192.168.10.92 |
10.0.1.130 |
Das Paket kommt aus dem Tunnel und wird an das LAN weitergeleitet. |
Und das ist die Antwort:
| Wo | Quelle | Ziel | Was geschieht |
|---|---|---|---|
Verlässt uc3-inst-op-lan |
10.0.1.130 |
192.168.10.92 |
Die Routentabelle uc3-rt-op sendet 192.168.10.0/24 an den Router 10.0.1.164. |
| On-Premise-Router | 10.0.1.130 |
192.168.10.92 |
Die mit BGP erlernte Route für 192.168.10.0/24 verweist auf eine Tunnelschnittstelle. |
| Gibt das DRG im Tunnelanhang ein | 192.168.20.130 |
10.0.1.92 |
Die Regel in uc3-policy-oci übersetzt Quelle und Ziel. |
Routen-Lookup in uc3-drgrt-ipsec |
192.168.20.130 |
10.0.1.92 |
10.0.1.0/24 verweist auf uc3-att-vcn-oci. |
- Stellen Sie mit SSH eine Verbindung zu
uc3-inst-ociher. - Führen Sie
ip aaus, und beachten Sie, dass die Instanz die IP-Adresse10.0.1.92aufweist. - Führen Sie
ping -c 5 -W 2 192.168.20.130aus, um die Schattenadresse des On-Premise-Hosts zu pingen. - Beachten Sie, dass alle fünf Pakete beantwortet werden.
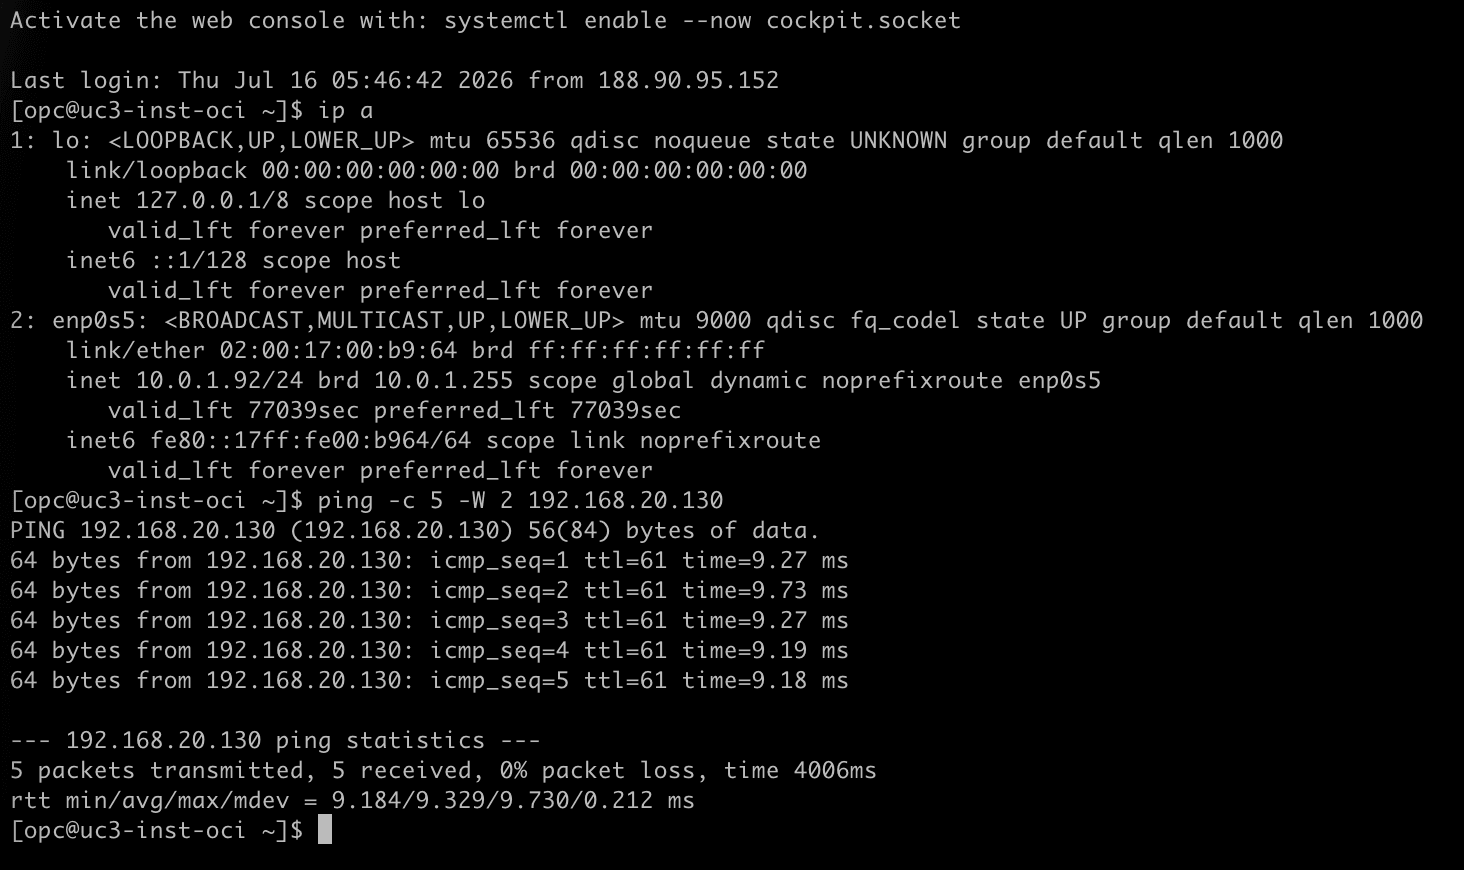
- Stellen Sie mit SSH eine Verbindung zu
uc3-inst-op-lanher. - Führen Sie
ip aaus, und beachten Sie, dass der Host die IP-Adresse10.0.1.130im selben Subnetzbereich wie die OCI-Instanz aufweist. - Führen Sie
ping -c 5 -W 2 192.168.10.92aus, um die Schattenadresseuc3-inst-ocizu pingen. - Beachten Sie, dass alle fünf Pakete beantwortet werden.
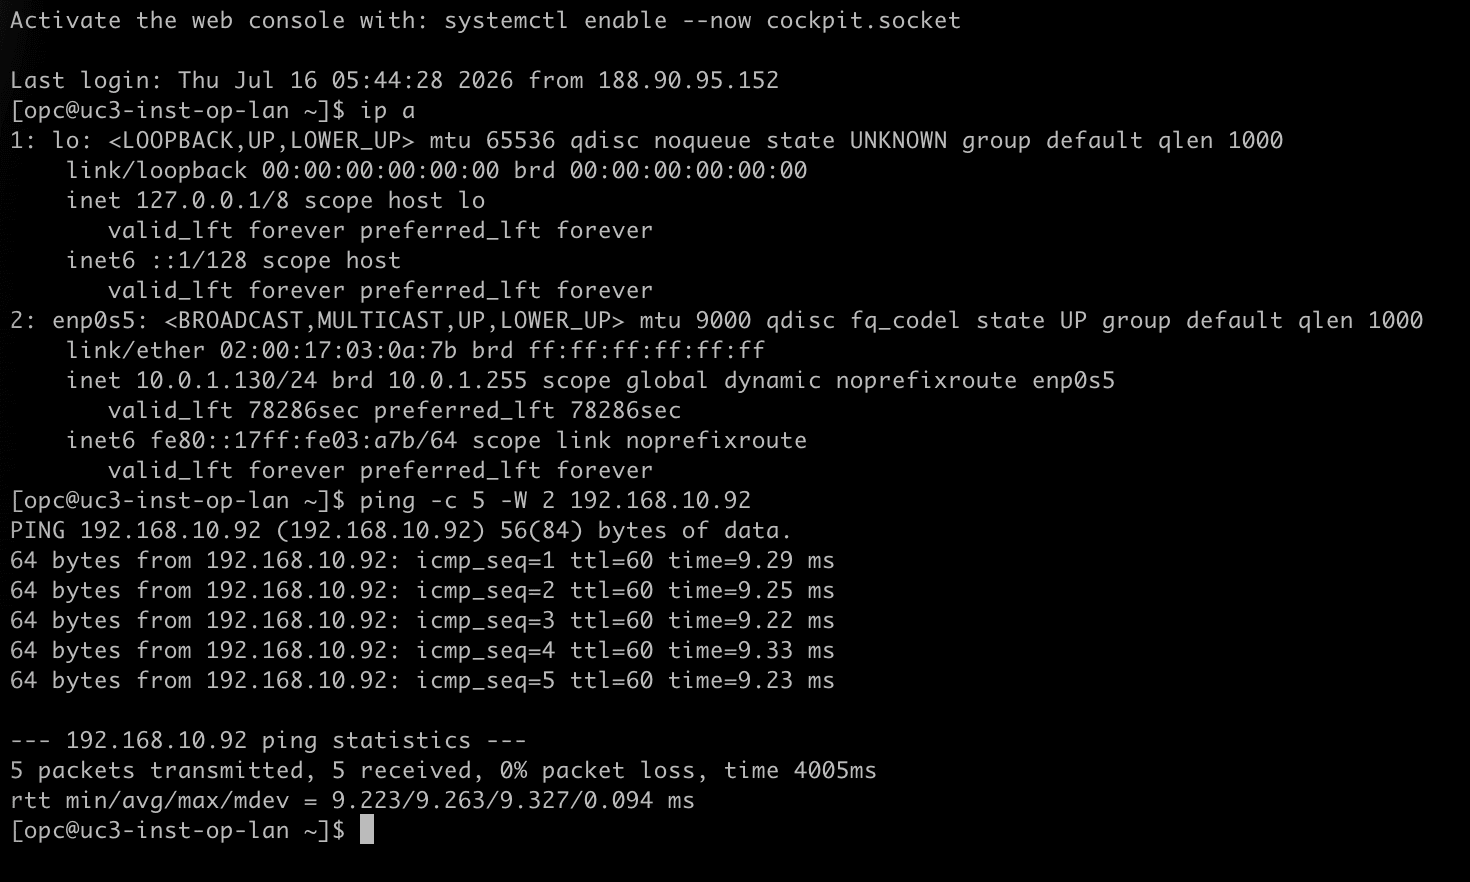
Eine Paketerfassung auf dem On-Premise-Host zeigt die Übersetzung bei der Arbeit an. Der Host sieht nie die echte Adresse 10.0.1.92 der OCI-Instanz, sondern nur die Schattenadresse:
[opc@uc3-inst-op-lan ~]$ sudo tcpdump -ni any icmp
IP 10.0.1.130 > 192.168.10.92: ICMP echo request, id 18, seq 1, length 64
IP 192.168.10.92 > 10.0.1.130: ICMP echo reply, id 18, seq 1, length 64
[!] HINWEIS] NAT in DRG übersetzt DNS nicht. Wenn On-Premises-Systeme die OCI-Systeme nach Namen oder umgekehrt finden, müssen die verwendeten DNS-Datensätze auf die Schattenadressen verweisen, nicht auf die echten.
Abschluss
Ein OCI-VCN und ein On-Premise-Netzwerk mit genau demselben Subnetz-CIDR kommunizieren über ein Site-to-Site-VPN mit dynamischem BGP-Routing. Die NAT-Regel ist dieselbe Einzelregel wie in Teil 3 in denselben IPSec-Tunnelanhängen. Was anders ist, ist die Art und Weise, wie die Routen dorthin gelangen, wo sie sein müssen.
Das wichtigste Ergebnis dieses Teils ist, dass NAT auf DRG und BGP unabhängig voneinander sind. Das DRG übersetzt Pakete und übersetzt nicht die Routen, die es bekannt gibt oder empfängt. Ein echtes CIDR, das sich mit einem angehängten VCN überschneidet, wird im Austausch nicht verwendet: Oracle veröffentlicht es nicht übersetzt, und das DRG ignoriert es beim Empfang. Beide Seiten veröffentlichen daher ihr Schatten-CIDR. Auf der On-Premise-Seite, bei der es sich um ein Präfix handelt, stammt der Router von sich selbst. Auf der Oracle-Seite handelt es sich um eine statische Route in der DRG-Routentabelle der Tunnelanhänge, deren einziger Zweck es ist, bekannt zu geben.
Im Vergleich zum Policy-basierten VPN von NAT auf DRG - Teil 3 - Sich überschneidende CIDRs zwischen OCI und On-Premise gibt es keine Verschlüsselungsdomain, die mit der Übersetzung im Einklang bleiben muss, und der Failover zwischen den Tunneln wird von BGP verarbeitet. Dasselbe Routingmodell, ein Austausch von Schattenpräfixen über BGP, ist zu erwarten, wenn die NAT-Policy mit einem FastConnect-Virtual Circuit-Anhang verknüpft ist, obwohl dies nicht für diese Serie getestet wurde.
Bestätigungen
- Autor - Iwan Hoogendoorn (Black Belt für Cloud-Netzwerke)
Weitere Lernressourcen
Sehen Sie sich weitere Übungen zu docs.oracle.com/learn an, oder greifen Sie auf weitere kostenlose Lerninhalte im Oracle Learning YouTube-Kanal zu. Besuchen Sie außerdem education.oracle.com/learning-explorer, um ein Oracle Learning Explorer zu werden.
Die Produktdokumentation finden Sie im Oracle Help Center.
NAT on DRG - Part 5 - Overlapping CIDRs between OCI and On-Premises with BGP
G62552-01