NAT auf DRG - Teil 1 - Sich überschneidende CIDRs zwischen zwei lokalen VCNs
Einführung
Zwei Netzwerke, die denselben IP-Bereich verwenden, können nicht mit einfachem Routing miteinander kommunizieren. Ein Router, der ein Paket für 10.0.1.25 empfängt, kann nicht feststellen, ob diese Adresse im Netzwerk auf der linken Seite oder im Netzwerk auf der rechten Seite lebt. In Oracle Cloud Infrastructure (OCI) geschieht dies häufiger als Sie möchten: Zwei Teams haben für ihr virtuelles Cloud-Netzwerk (VCN) 10.0.0.0/16 ausgewählt, ein Unternehmen erworben oder eine Anwendung zusammen mit der Adressierung geklont.
Bisher waren die üblichen Antworten, eines der Netzwerke neu anzusprechen oder eine Firewall oder NAT-Appliance zwischen ihnen zu platzieren. NAT in DRG macht beide Anforderungen überflüssig. Das dynamische Routinggateway (DRG) kann jetzt IPv4-Adressen selbst übersetzen, wenn der Traffic einen seiner Anhänge durchläuft. Die Übersetzung lautet:
- Zustandslos und 1:1. Eine
/24wird in eine andere/24übersetzt, und der Hostteil der Adresse wird beibehalten, sodass10.0.1.81immer zu192.168.10.81wird. - In einer DRG-NAT-Policy konfiguriert. Eine Richtlinie ist ein Container für NAT-Regeln. Eine Regel kann die Quelladresse, die Zieladresse oder beides übersetzen.
- An einen Anhang gebunden. Eine Policy führt nichts aus, bis Sie sie mit einem DRG-Anhang verknüpfen. Ein Paket wird nur übersetzt, wenn es einen Anhang durchläuft, der über eine Richtlinie mit einer Übereinstimmungsregel verfügt.
Es gibt ein Konzept, das entscheidet, ob Ihre Konfiguration funktioniert oder nicht, also lohnt es sich, frühzeitig anzugeben:
[!] HINWEIS] Eine NAT-Regel beschreibt den Traffic, der das DRG über den Anhang, der die Policy enthält, eingibt. Schreiben Sie die Regel immer aus der Sicht des Netzwerks hinter diesem Anhang.
In diesem ersten Teil verwenden wir die einfachste mögliche Topologie: zwei VCNs in derselben Region, die an dasselbe DRG angehängt sind, beide mit dem Subnetz 10.0.1.0/24. Jedes VCN erhält eine eigene NAT-Policy, die es unter einem eindeutigen "Schatten"-CIDR auf der anderen Seite präsentiert:
| VCN | Real-Subnetz-CIDR | Schatten-CIDR, das vom anderen VCN angezeigt wird |
|---|---|---|
uc1-vcn-a |
10.0.1.0/24 |
192.168.10.0/24 |
uc1-vcn-b |
10.0.1.0/24 |
192.168.20.0/24 |
Eine Instanz in VCN A erreicht daher die Instanz in VCN B auf 192.168.20.x, und eine Instanz in VCN B erreicht VCN A auf 192.168.10.x. Keine der beiden Seiten sieht jemals die echte 10.0.1.x-Adresse der anderen Seite.
Weitere Anwendungsfälle
Dieses Tutorial ist Teil einer Serie von fünf. Jedes Teil löst ein anderes Überschneidungsszenario mit denselben Bausteinen.
- Teil 1 (dieses Tutorial): NAT in DRG - Teil 1 - Sich überschneidende CIDRs zwischen zwei lokalen VCNs
- Teil 2: NAT auf DRG - Teil 2 - Sich überschneidende CIDRs zwischen mehreren Remote-VCNs
- Teil 3: NAT auf DRG - Teil 3 - Sich überschneidende CIDRs zwischen OCI und On-Premises
- Teil 4: NAT auf DRG - Teil 4 - Shared Services-VCN
- Teil 5: NAT auf DRG - Teil 5 - Sich überschneidende CIDRs zwischen OCI und On-Premises mit BGP
Diagramm
Mit zustandslosem 1:1-NAT auf DRG aufgelöste Subnetz-CIDRs überschneiden
(Zwei VCNs mit demselben CIDR kommunizieren privat, indem eine Seite in ein eindeutiges privates CIDR übersetzt wird, während der Traffic das DRG durchläuft.)
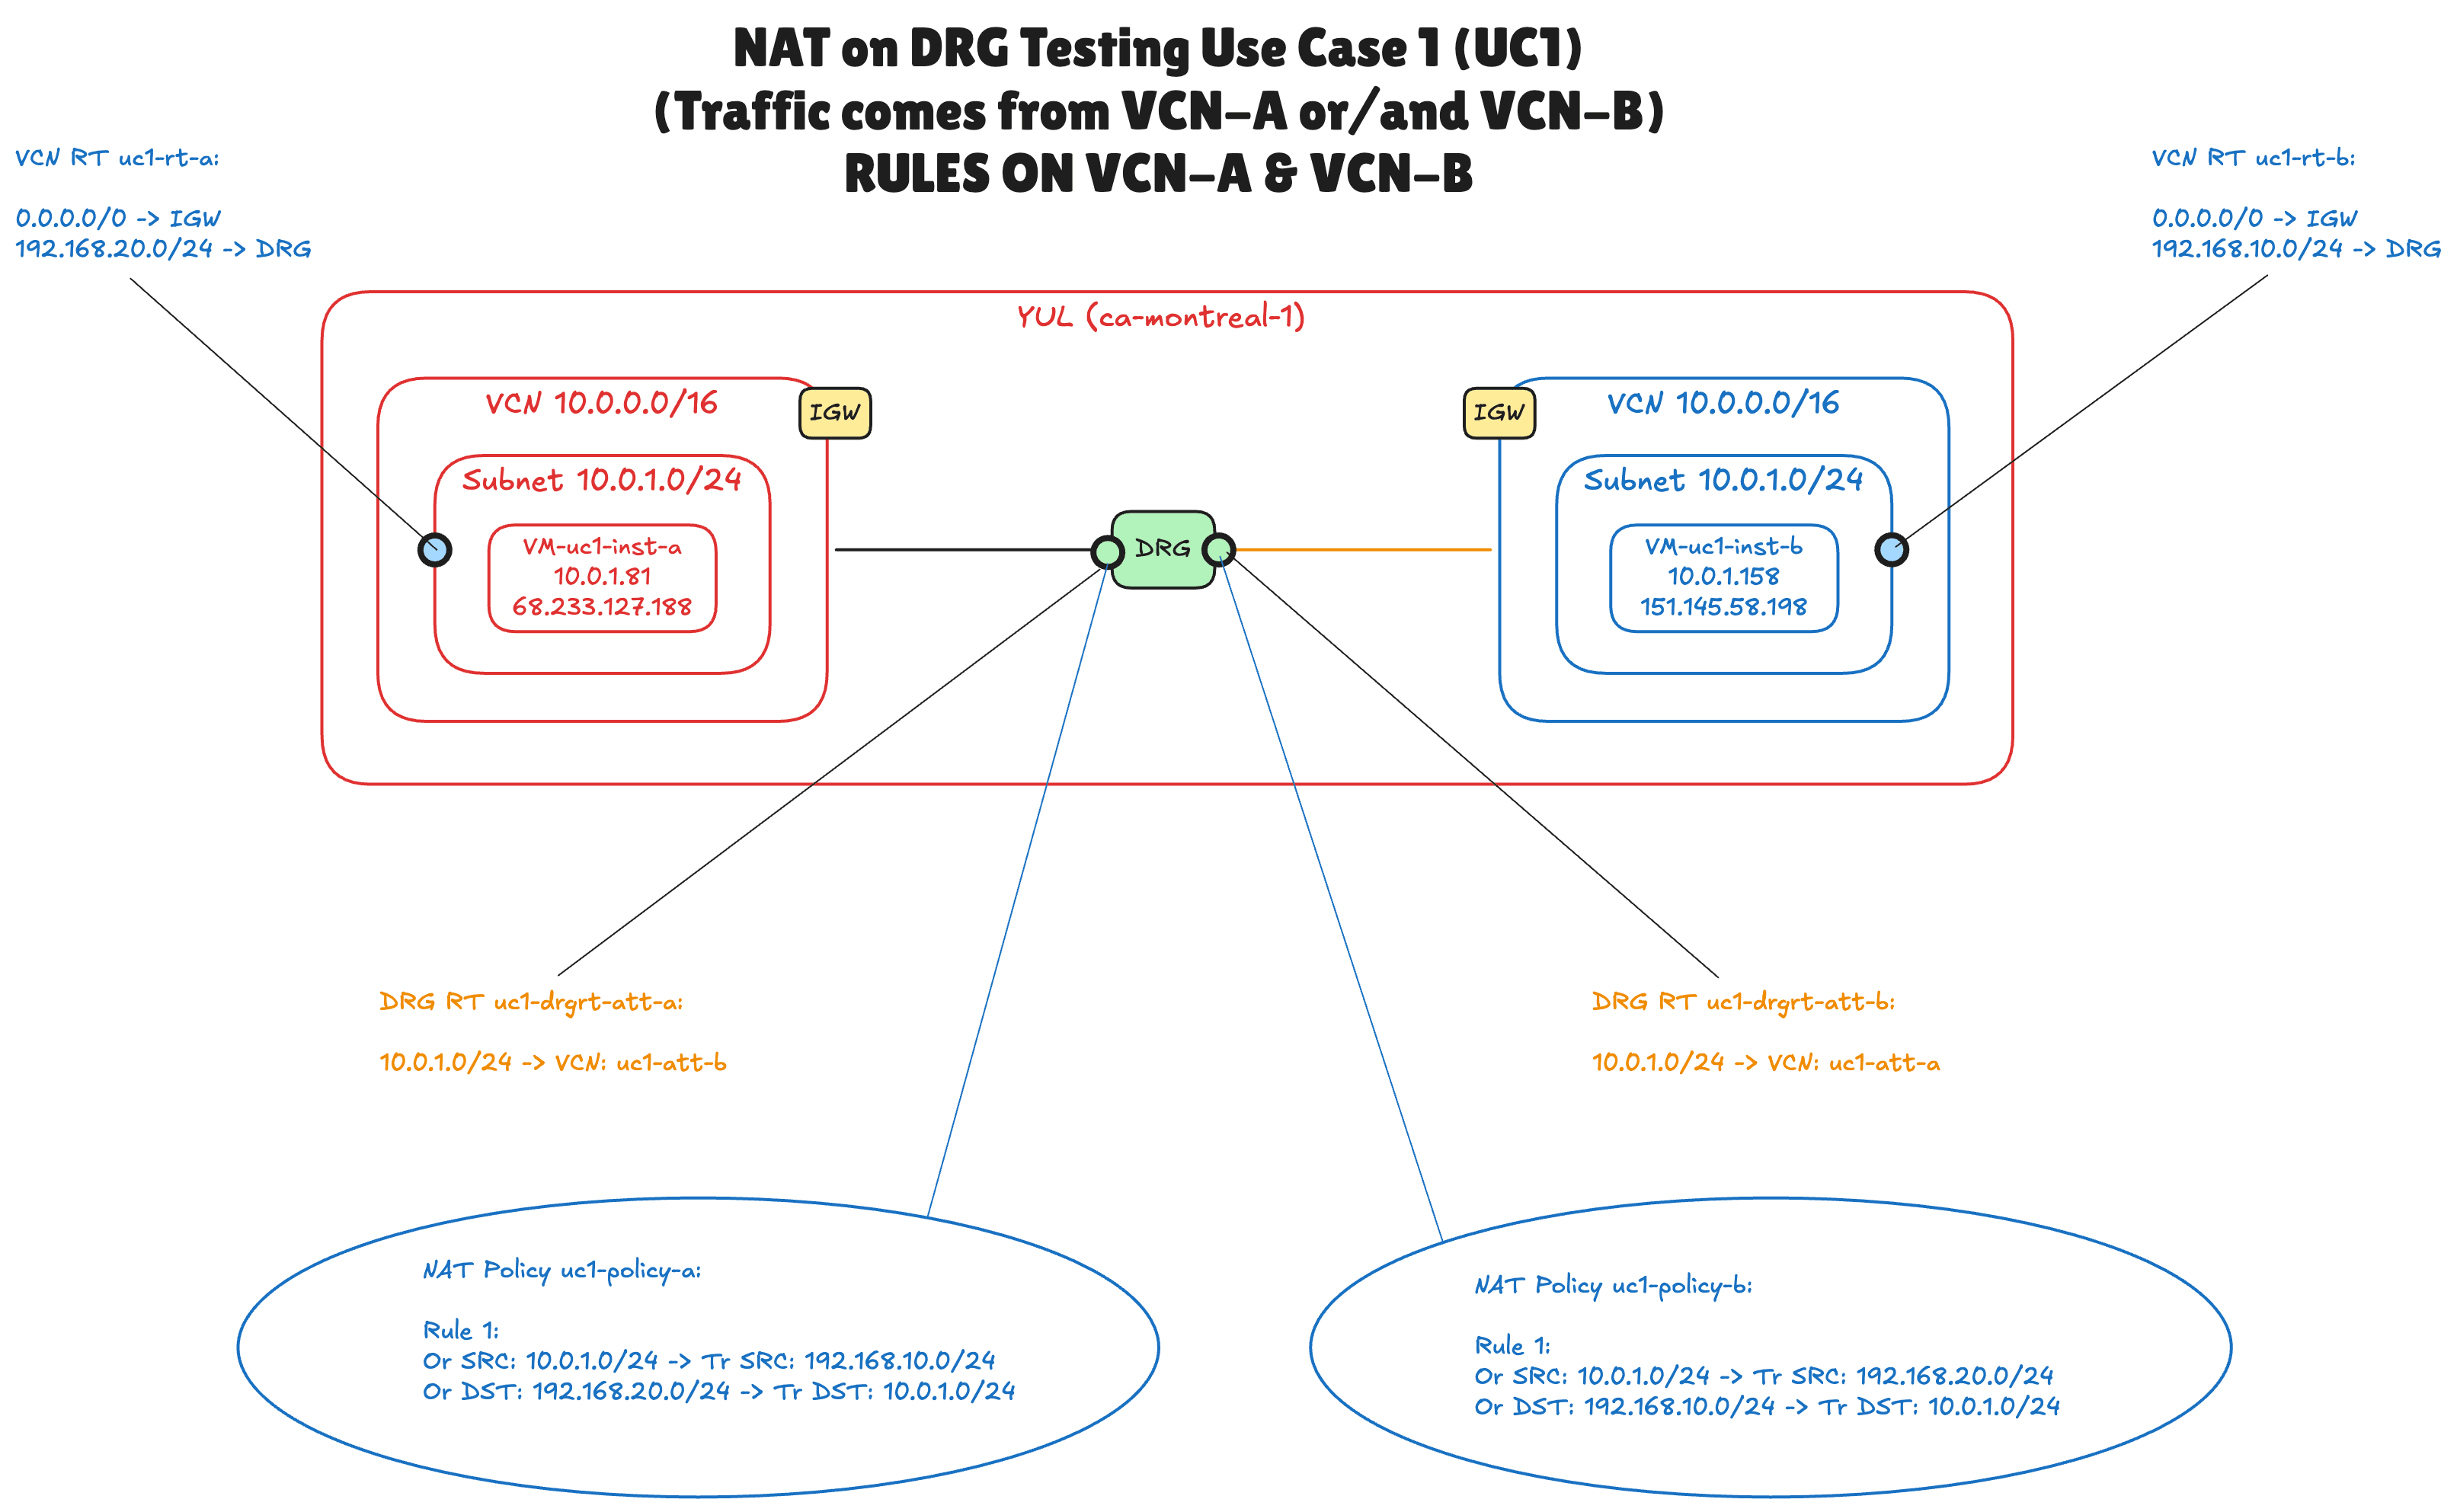
Das Diagramm zeigt alle Objekte, die Sie in diesem Tutorial konfigurieren:
- Zwei VCNs in der Region Canada Southeast (Montreal), beide
10.0.0.0/16mit einem Subnetz10.0.1.0/24, jeweils mit einer Testinstanz. - Ein DRG mit einem VCN-Anhang für jedes VCN (
uc1-att-aunduc1-att-b). - Zwei VCN-Routentabellen (blauer Text). Jedes einzelne sendet das Schatten-CIDR des anderen VCN an das DRG.
- Zwei DRG-Routentabellen (orange Text), eine pro Anhang. Jede davon sendet
10.0.1.0/24an den anderen Anhang. - Zwei DRG-NAT-Policys (Auslassungspunkte), eine pro Anhang, jede mit einer einzigen Regel, die Quelle und Ziel gleichzeitig übersetzt.
Voraussetzungen
- Ein OCI-Mandant und ein Compartment, in dem Sie Netzwerkressourcen (VCNs, DRGs, DRG-Anhänge, DRG-Routentabellen und DRG-NAT-Policys) und Compute-Instanzen verwalten können.
- Zwei bereits vorhandene VCNs mit sich überschneidenden CIDRs. Dieses Tutorial erstellt sie nicht. In der Übung sind es
uc1-vcn-aunduc1-vcn-b, beide10.0.0.0/16, jedes mit einem öffentlichen Subnetz10.0.1.0/24, einem Internetgateway und einer Routentabelle (uc1-rt-aunduc1-rt-b), die dem Subnetz zugewiesen ist und0.0.0.0/0an das Internetgateway sendet. Die Schritte 01 bis 03 führen durch diesen Ausgangspunkt. - Ein DRG, das NAT unterstützt. NAT auf DRG ist in Legacy-(V1-)DRGs nicht verfügbar, und nicht in DRGs, für die Disintermediation, High-Throughput-Modus oder Routenvereinigung aktiviert sind. Ein neu erstelltes DRG funktioniert.
- Zwei Compute-Instanzen, eine in jedem VCN, mit denen getestet werden soll. In diesem Tutorial werden sie
uc1-inst-a(10.0.1.81) unduc1-inst-b(10.0.1.158) genannt. Jeder hat eine öffentliche IP-Adresse, so dass Sie sie mit SSH erreichen können. - Ein SSH-Schlüsselpaar für die Instanzen und die öffentliche IP-Adresse, von der aus Sie eine Verbindung herstellen (um dies in den Sicherheitslisten zuzulassen).
- Grundlegende Kenntnisse der VCN-Routentabellen und DRG-Routentabellen.
[!] HINWEIS] Die Namen, CIDRs und IP-Adressen in diesem Tutorial stammen aus der Übung in den Screenshots. Sie können Ihre eigenen verwenden, solange sich die Schatten-CIDRs nicht mit anderen CIDRs in Ihrem Netzwerk überschneiden und die gleiche Präfixlänge wie das CIDR haben, das sie ersetzen.
Schritte
- SCHRITT 01: Zwei VCNs mit sich überschneidenden CIDRs prüfen
- SCHRITT 02: Subnetze prüfen
- SCHRITT 03: Überprüfen Sie die Internetgateways
- SCHRITT 04: Konfigurieren der Sicherheitslisten
- SCHRITT 05: DRG erstellen und beide VCNs anhängen
- SCHRITT 06: DRG-Routentabelle für jeden Anhang erstellen
- SCHRITT 07: VCN-Routentabellen konfigurieren
- SCHRITT 08: DRG-NAT-Policys und -Regeln erstellen
- SCHRITT 09: NAT-Policys mit VCN-Anhängen verknüpfen
- SCHRITT 10: Konnektivität testen
Schritt 01: Prüfen Sie die beiden VCNs mit sich überschneidenden CIDRs
Wir beginnen mit dem Problem selbst: zwei VCNs, die mit genau demselben Adressraum erstellt wurden. Nichts in OCI hindert Sie daran, dies zu tun, und solange die VCNs isoliert bleiben, verursacht dies keinen Schaden. Es wird nur in dem Moment zum Problem, in dem Sie sie verbinden möchten.
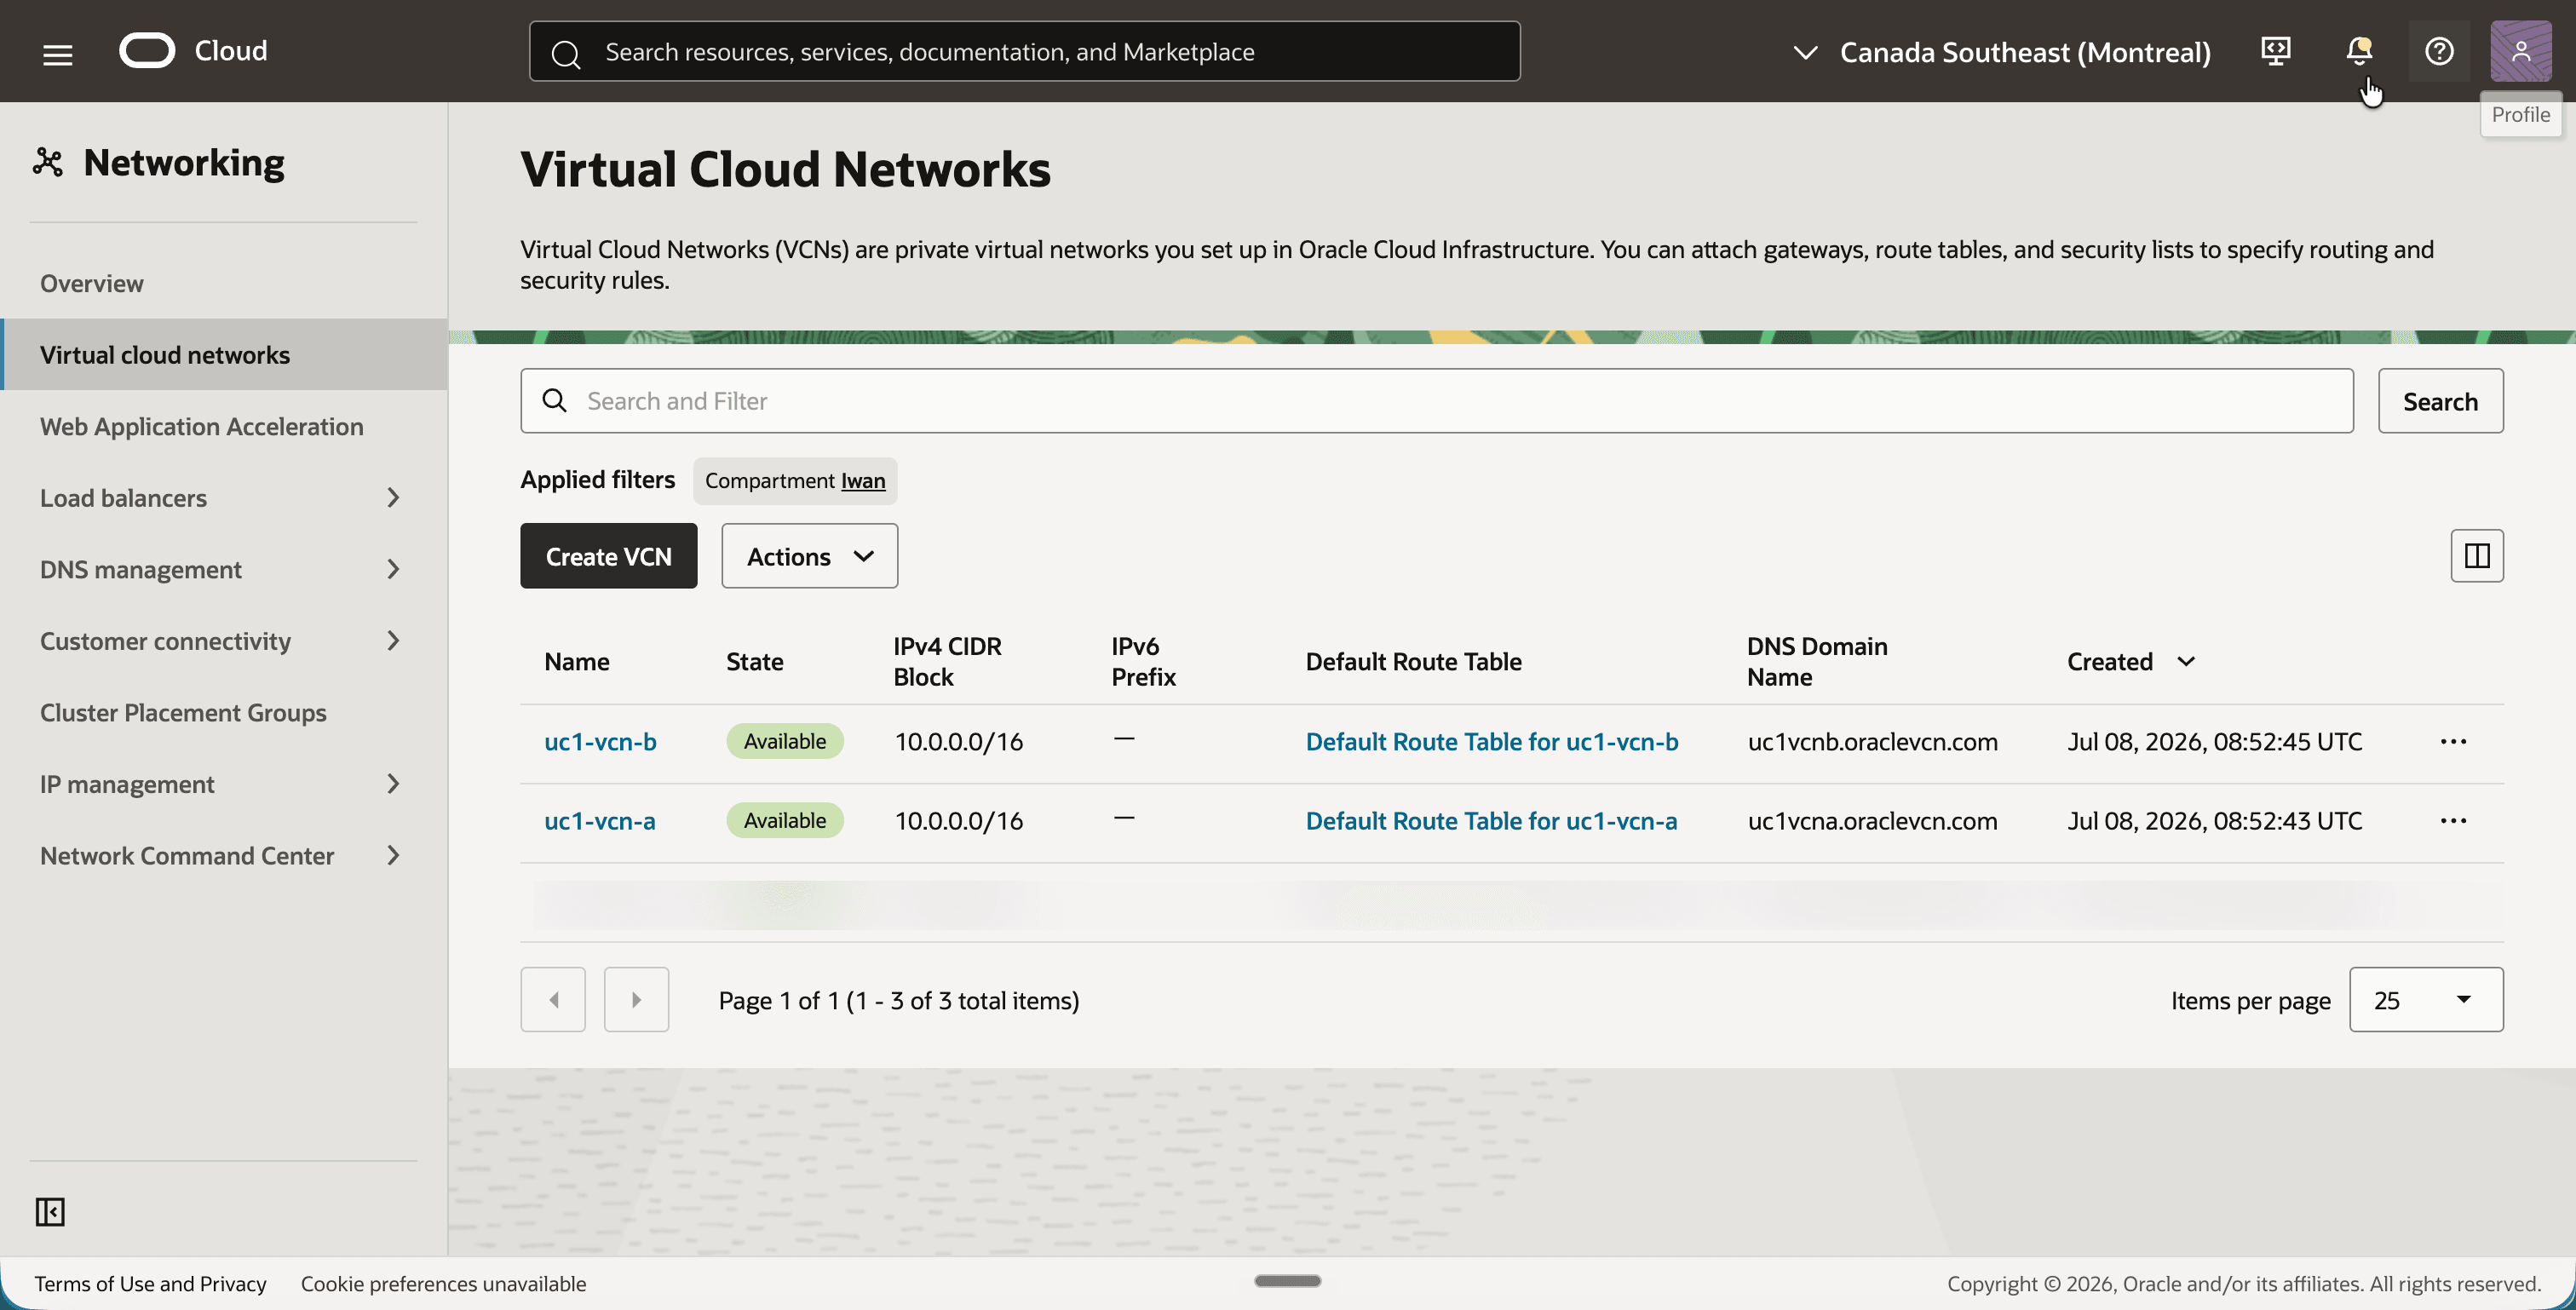
- Öffnen Sie das Navigationsmenü, klicken Sie auf Networking und dann auf Virtuelle Cloud-Netzwerke.
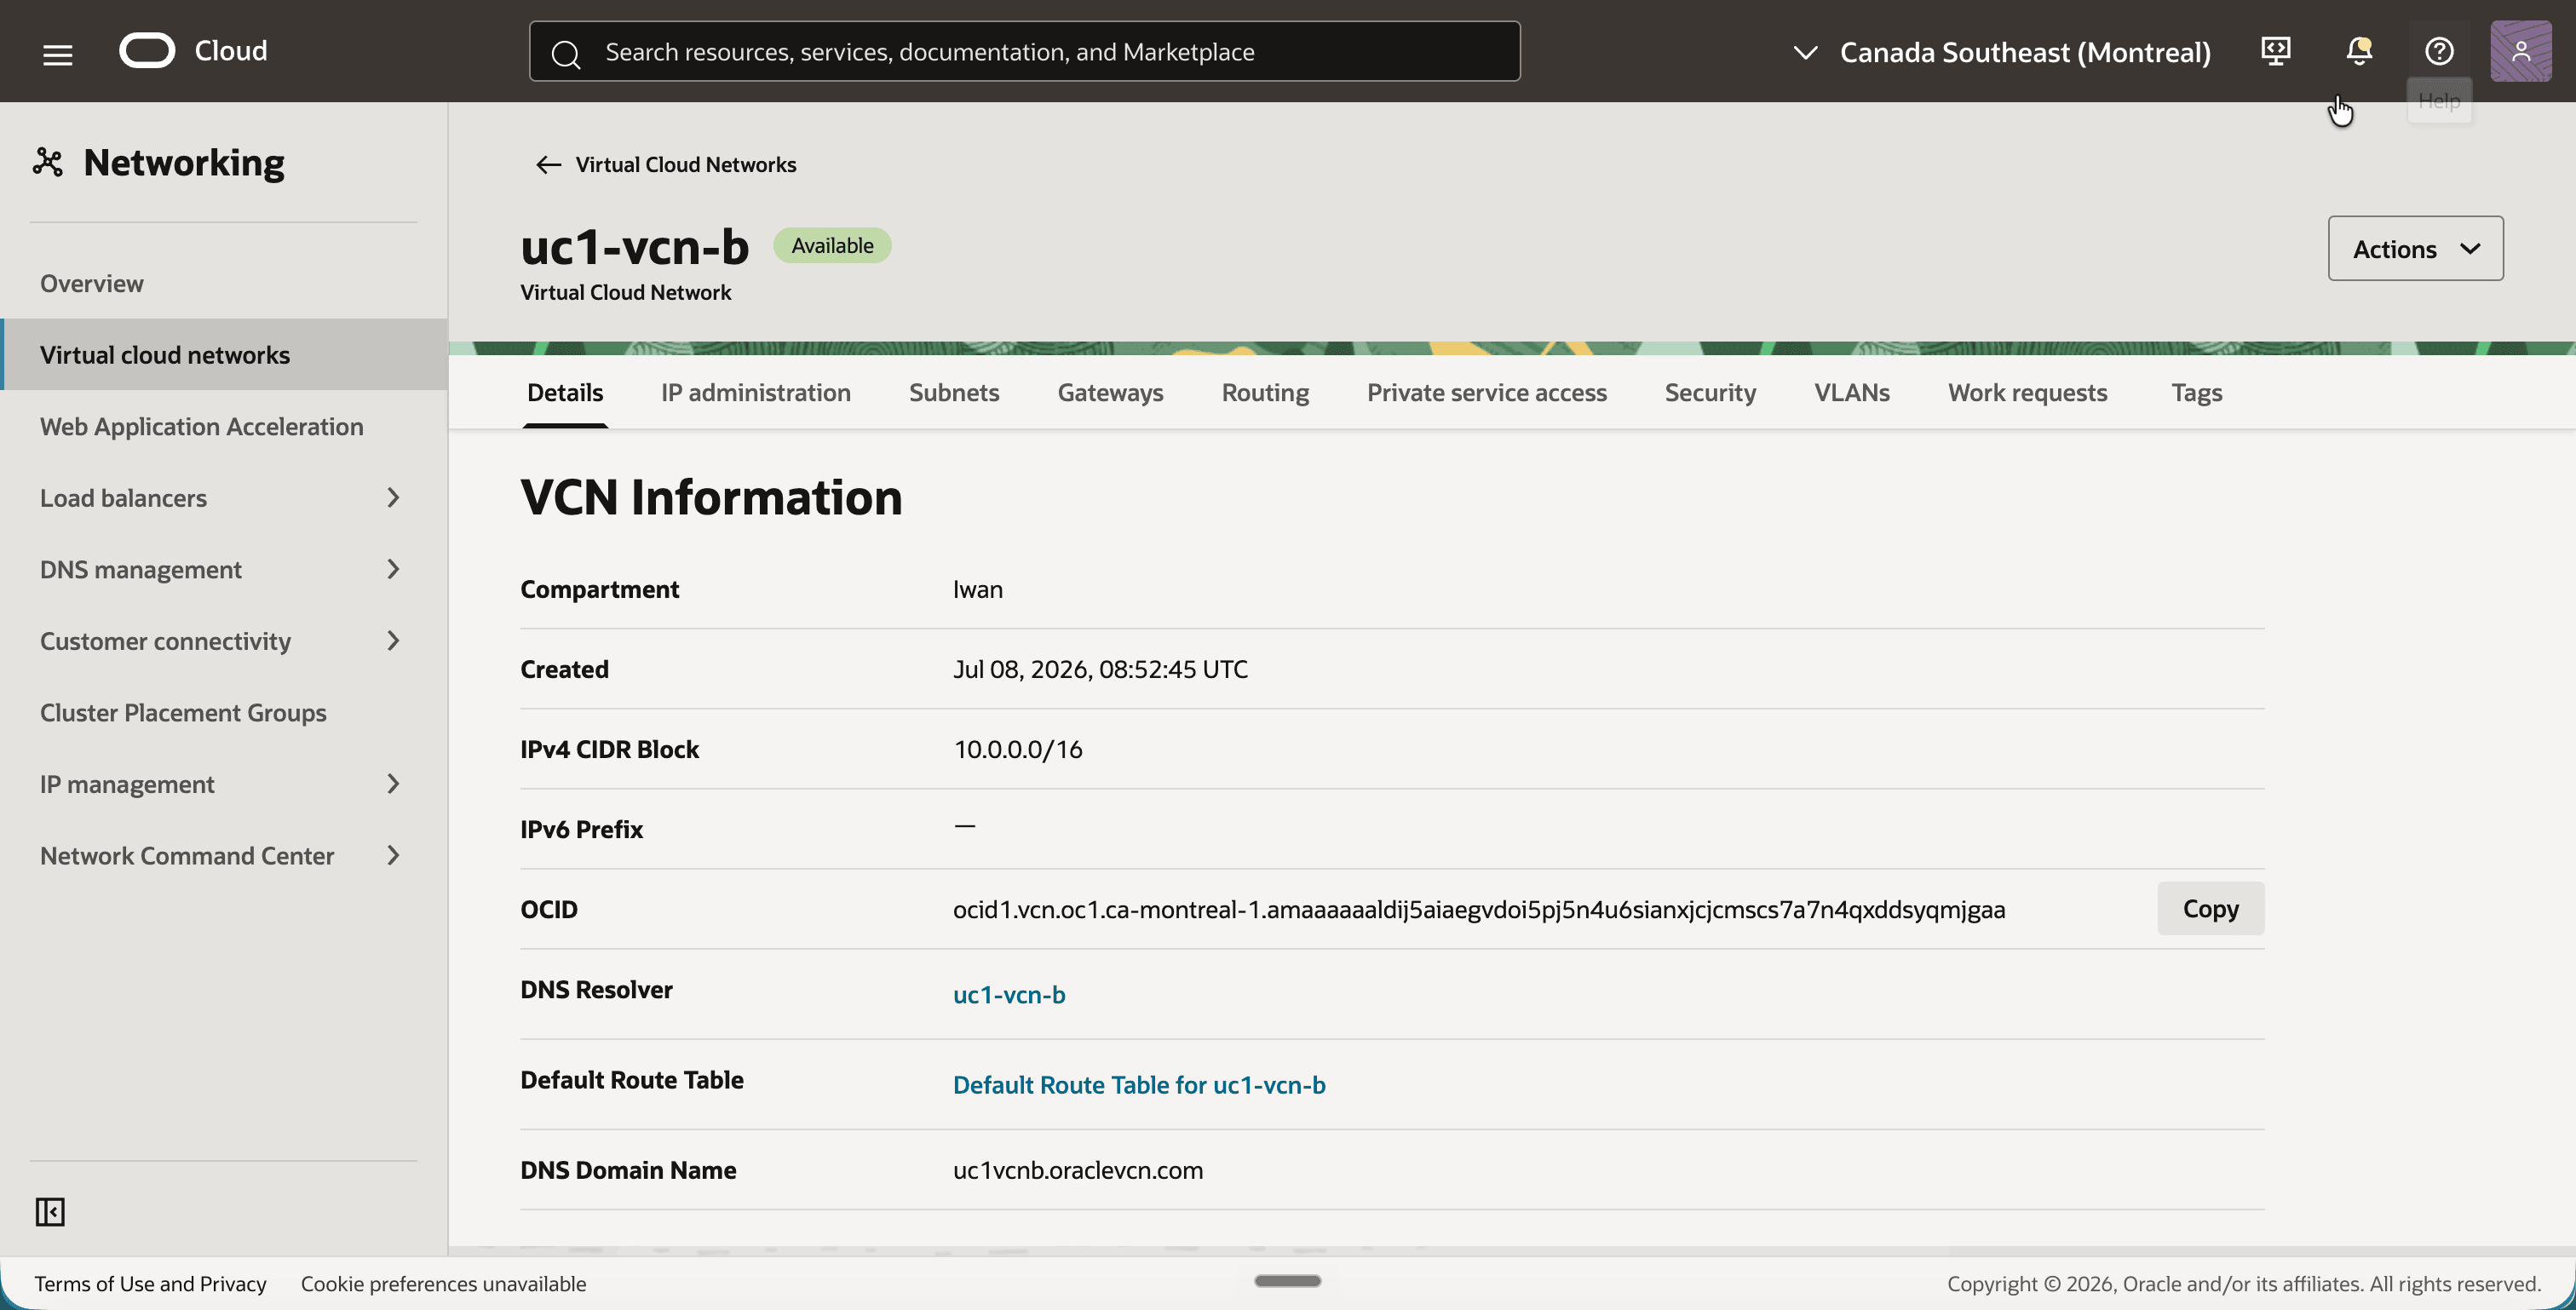
- Beachten Sie, dass zwei VCNs,
uc1-vcn-aunduc1-vcn-b, vorhanden sind und beide den IPv4 CIDR-Block10.0.0.0/16aufweisen.
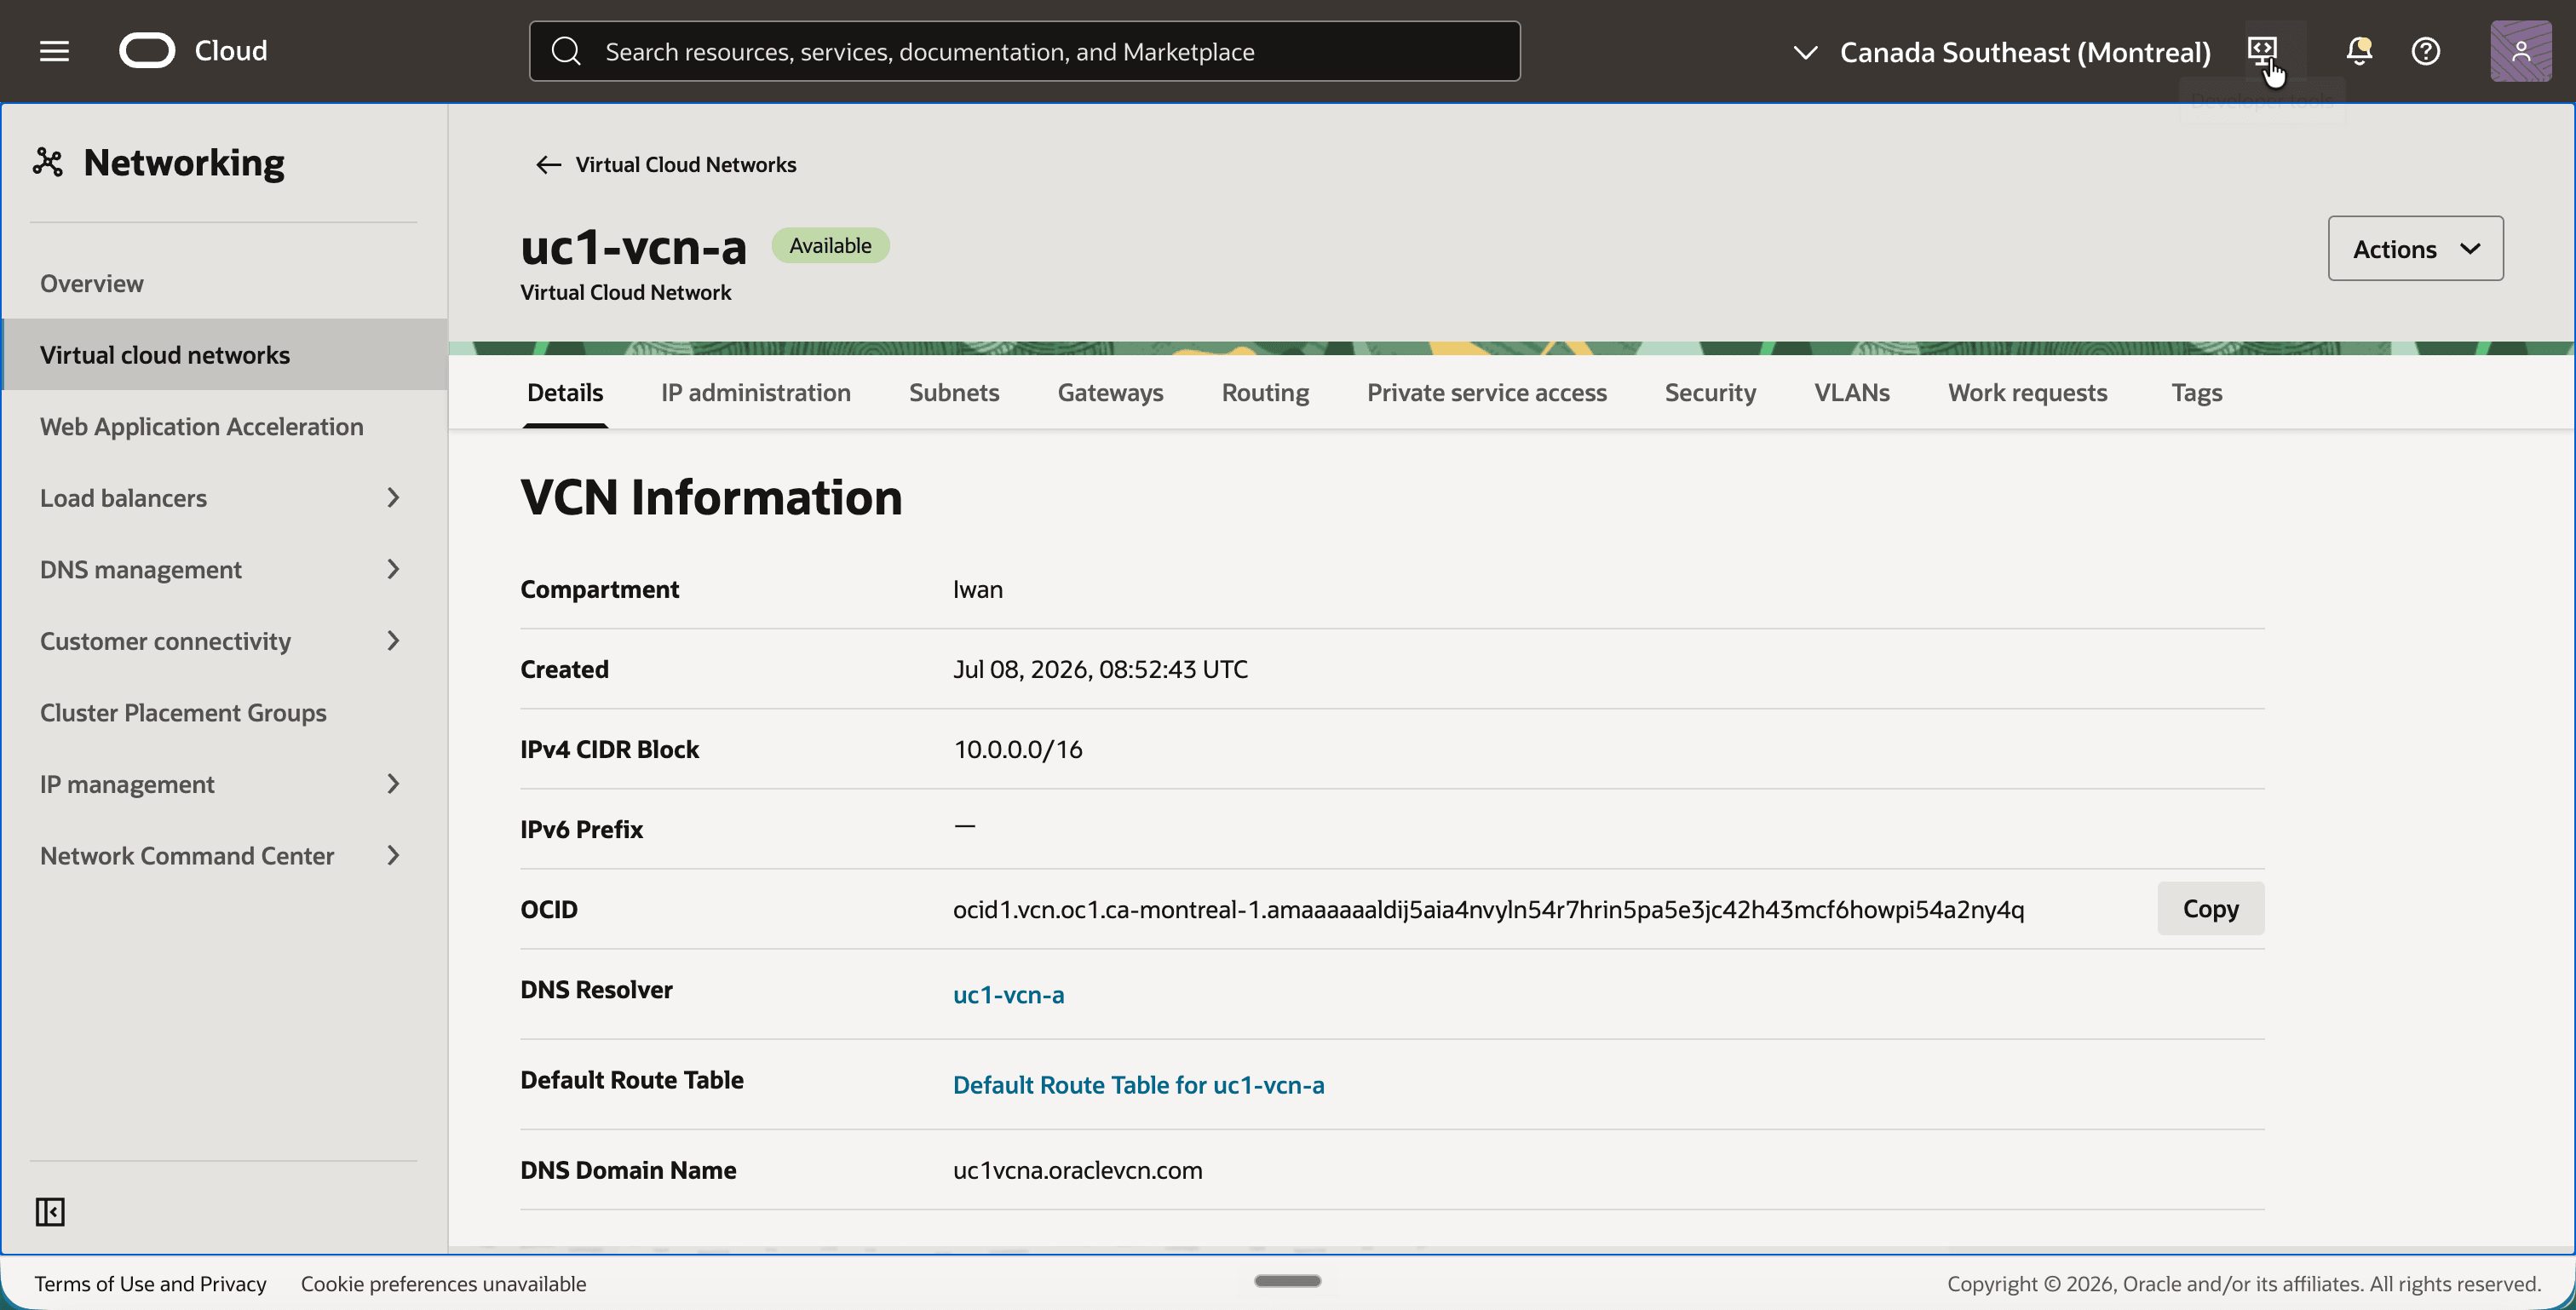
- Klicken Sie auf
uc1-vcn-a. - Beachten Sie den IPv4 CIDR-Block
10.0.0.0/16auf der Registerkarte Details.
- Gehen Sie zurück und klicken Sie auf
uc1-vcn-b. - Beachten Sie, dass dieses VCN denselben IPv4 CIDR-Block
10.0.0.0/16aufweist.
Schritt 02: Subnetze prüfen
Die Überschneidung setzt sich eine Ebene nach unten fort. Beide VCNs verfügen über ein einziges öffentliches Subnetz, und beide Subnetze verwenden 10.0.1.0/24. Diese /24 ist der Bereich, den die NAT-Regeln später übersetzen, also denken Sie daran.
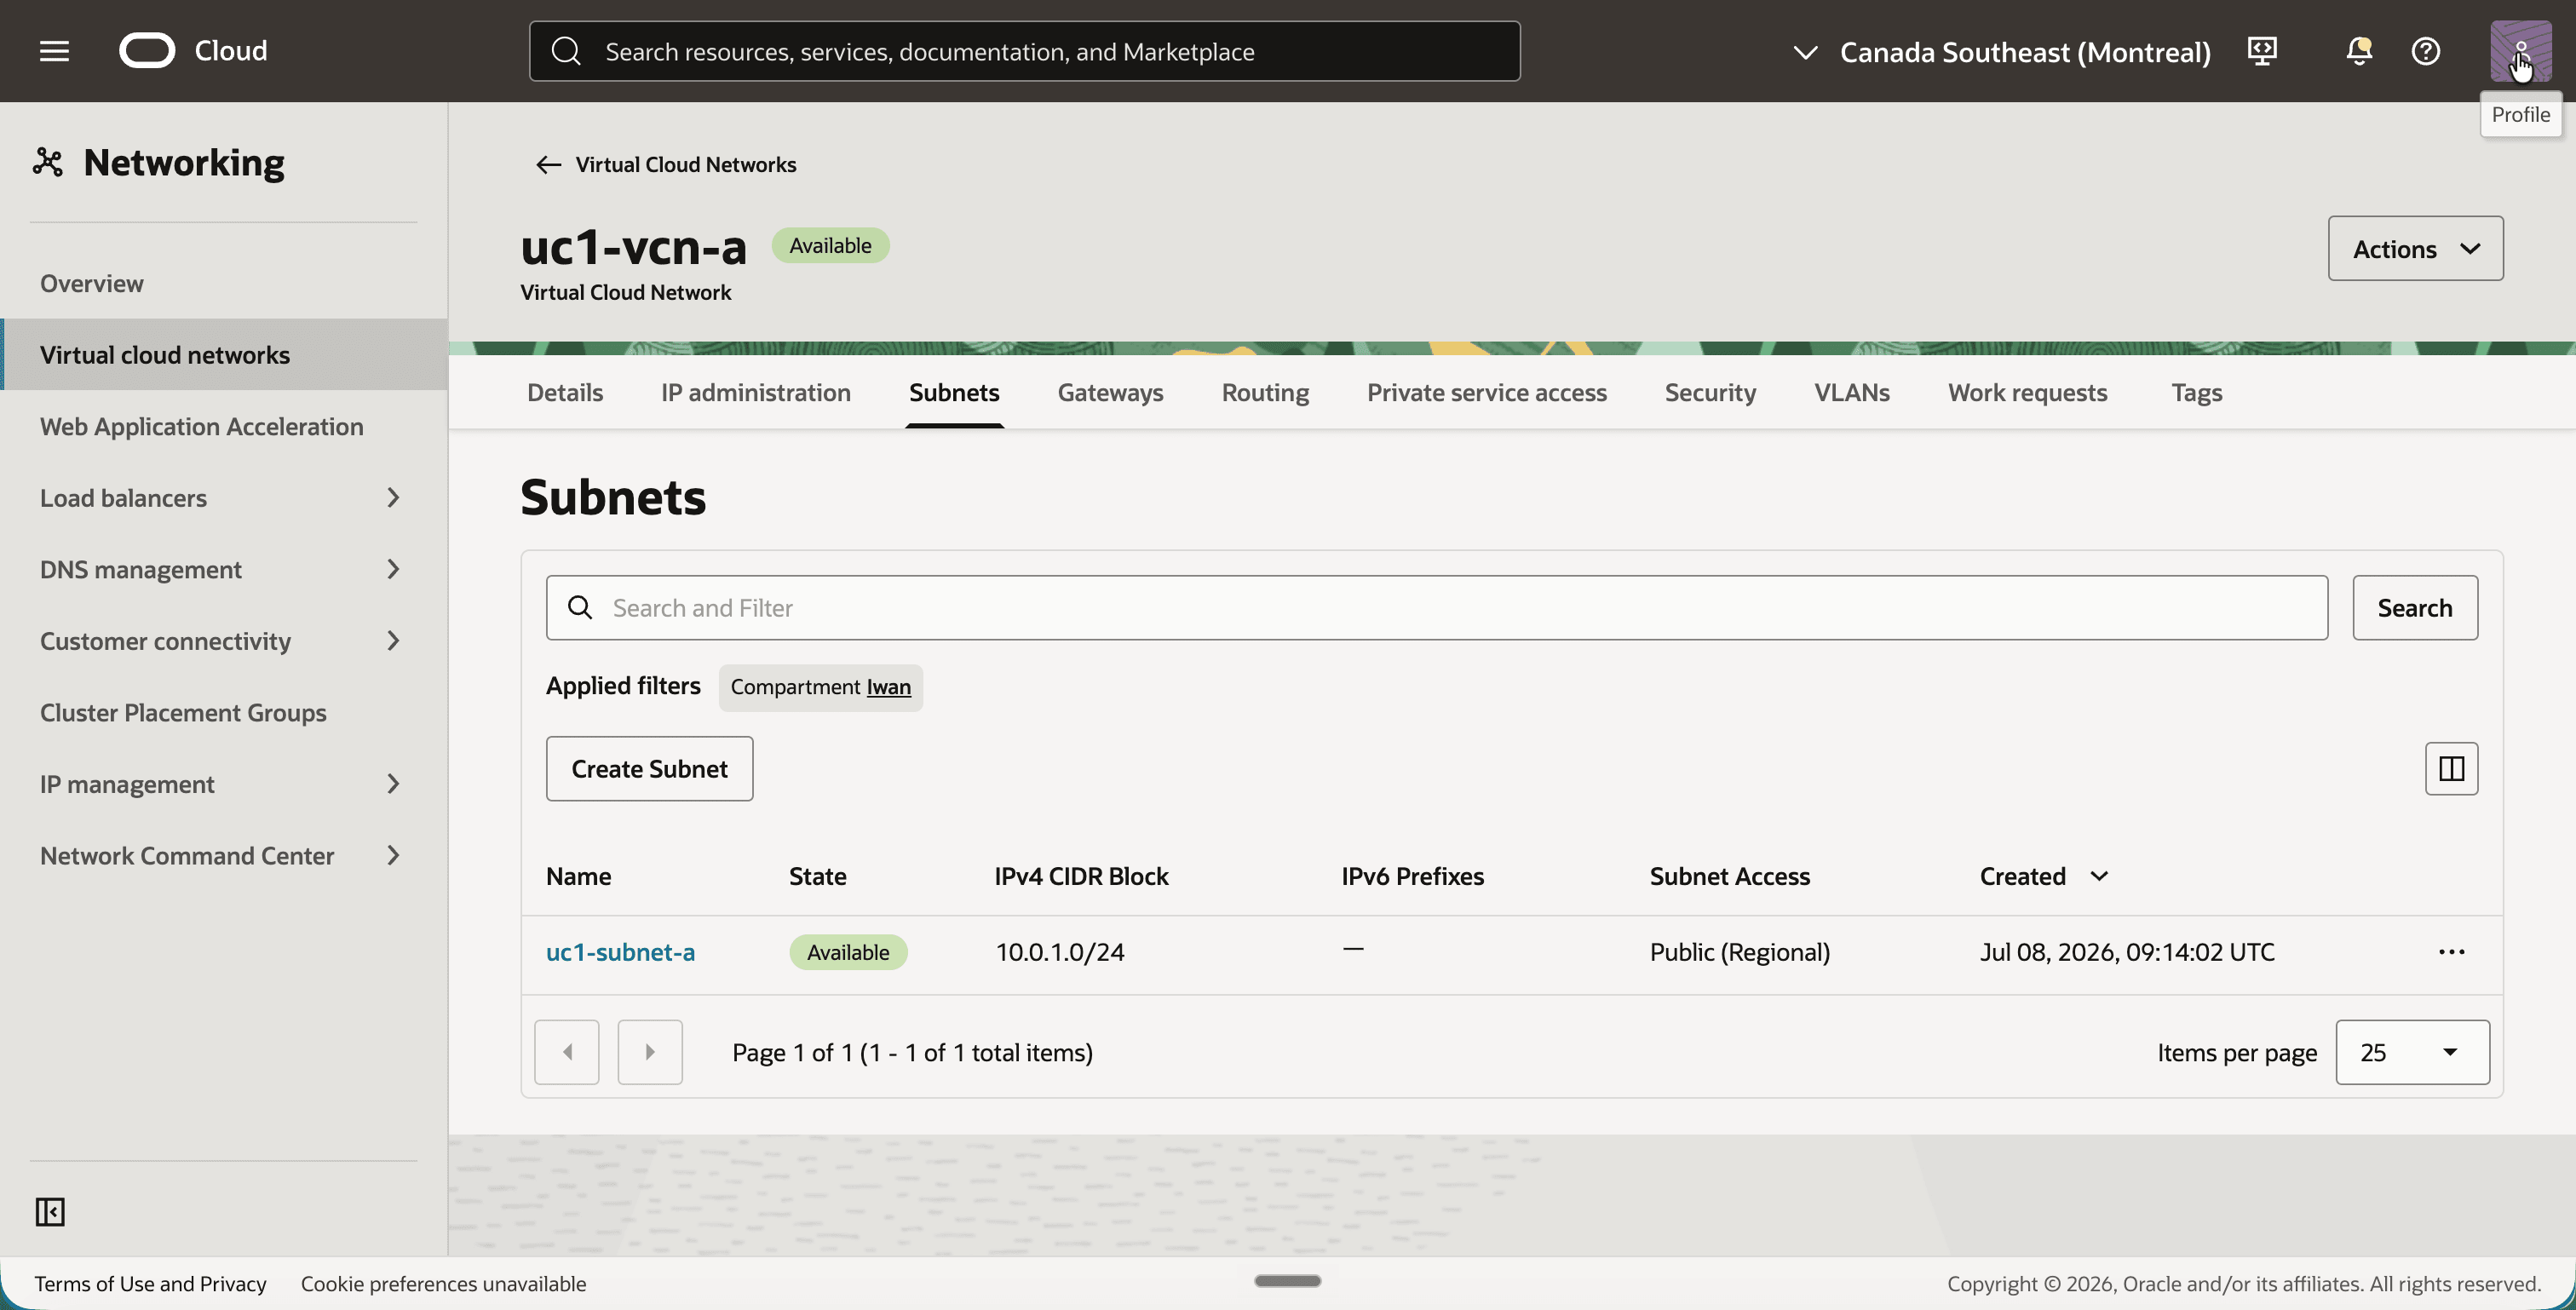
- Klicken Sie in
uc1-vcn-aauf die Registerkarte Subnetze. - Beachten Sie das Subnetz
uc1-subnet-amit dem IPv4 CIDR-Block10.0.1.0/24.
- Klicken Sie in
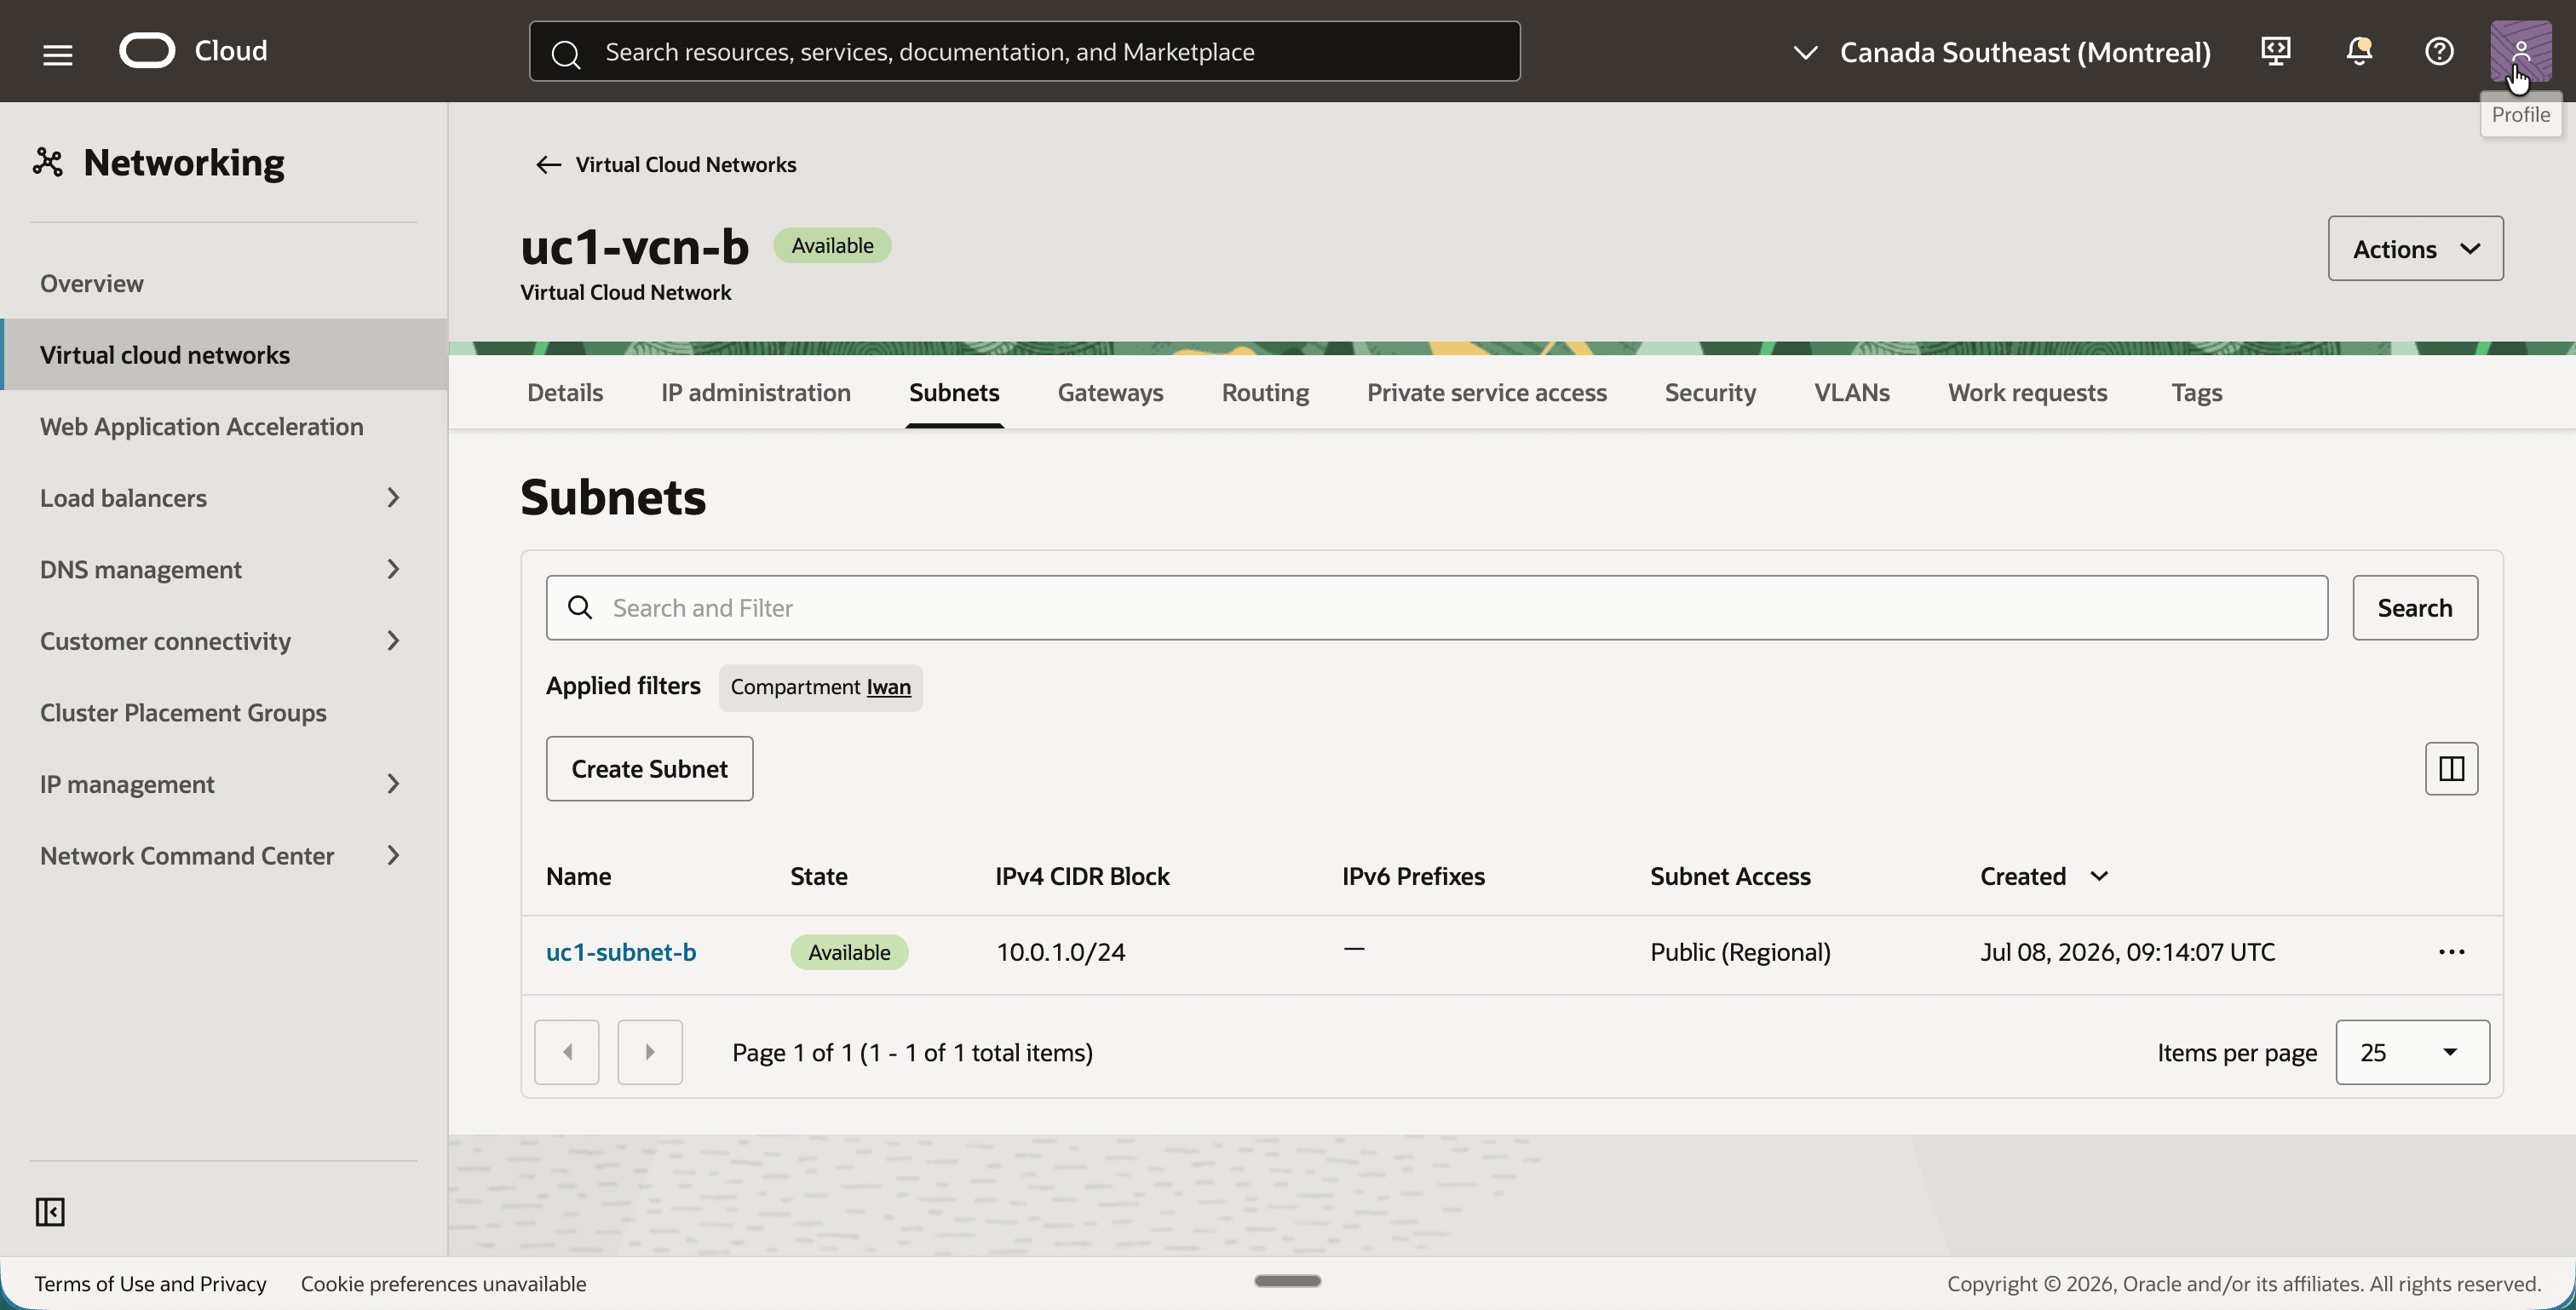
uc1-vcn-bauf die Registerkarte Subnetze. - Beachten Sie das Subnetz
uc1-subnet-bmit dem gleichen IPv4 CIDR-Block10.0.1.0/24.
Schritt 03: Überprüfen Sie die Internetgateways
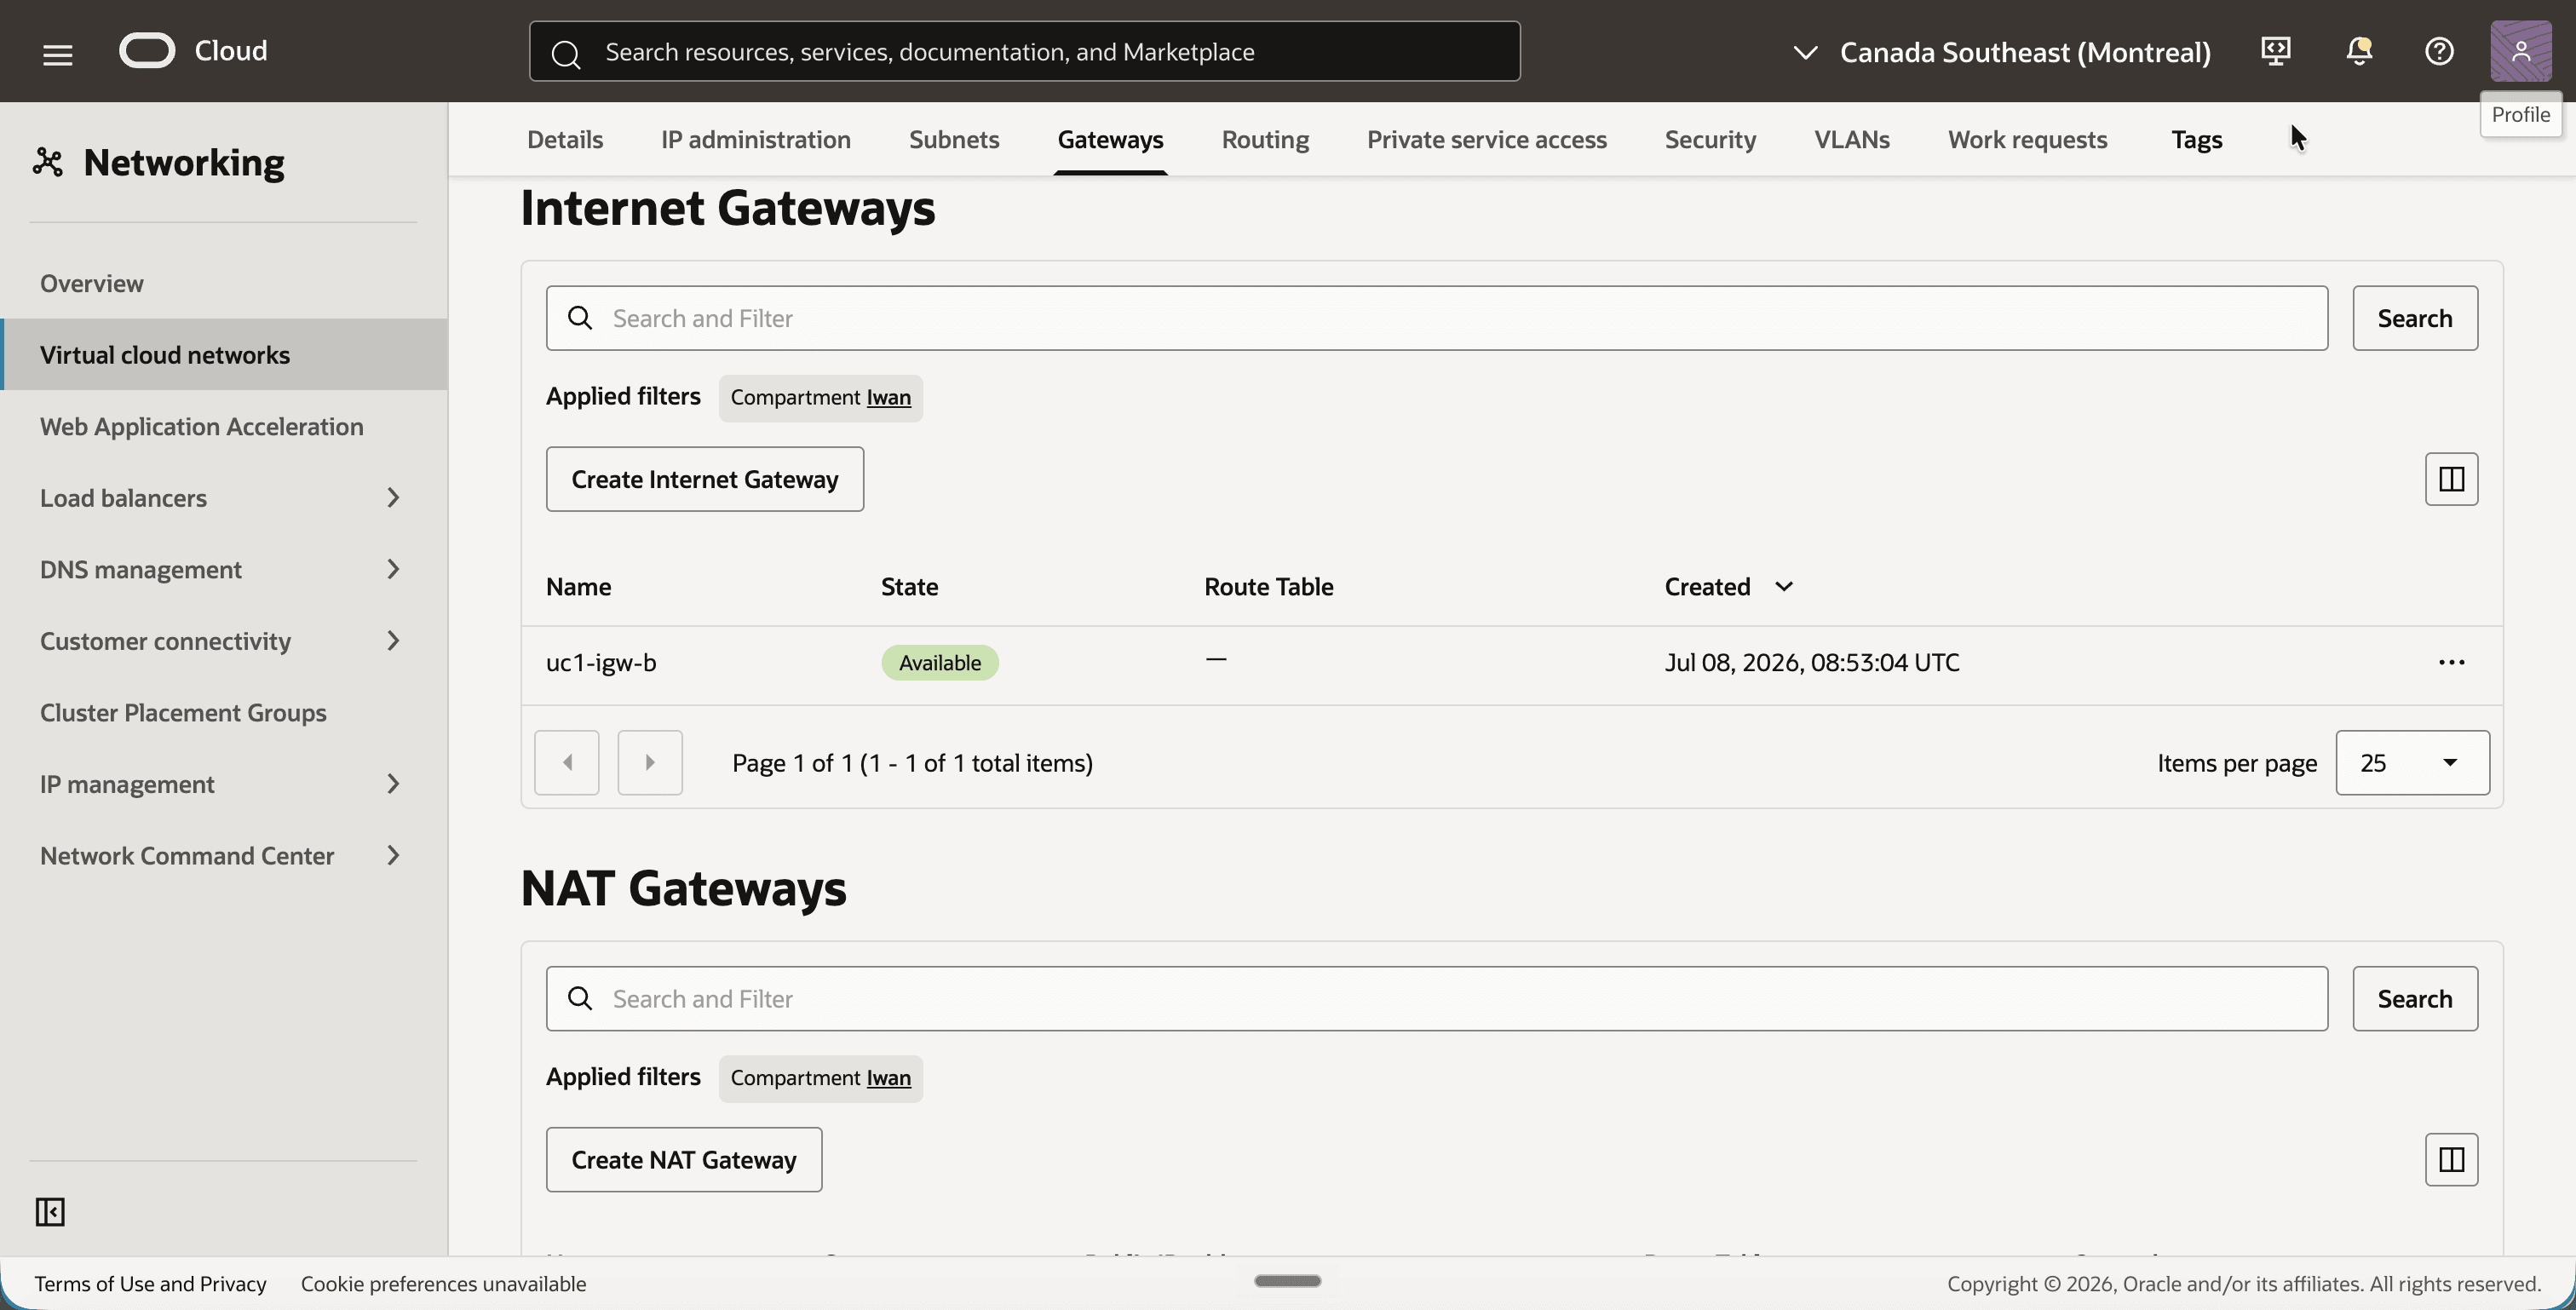
Die Internetgateways haben nichts mit NAT auf DRG zu tun. Sie sind nur hier, damit Sie die Testinstanzen über SSH an ihren öffentlichen IP-Adressen erreichen können.
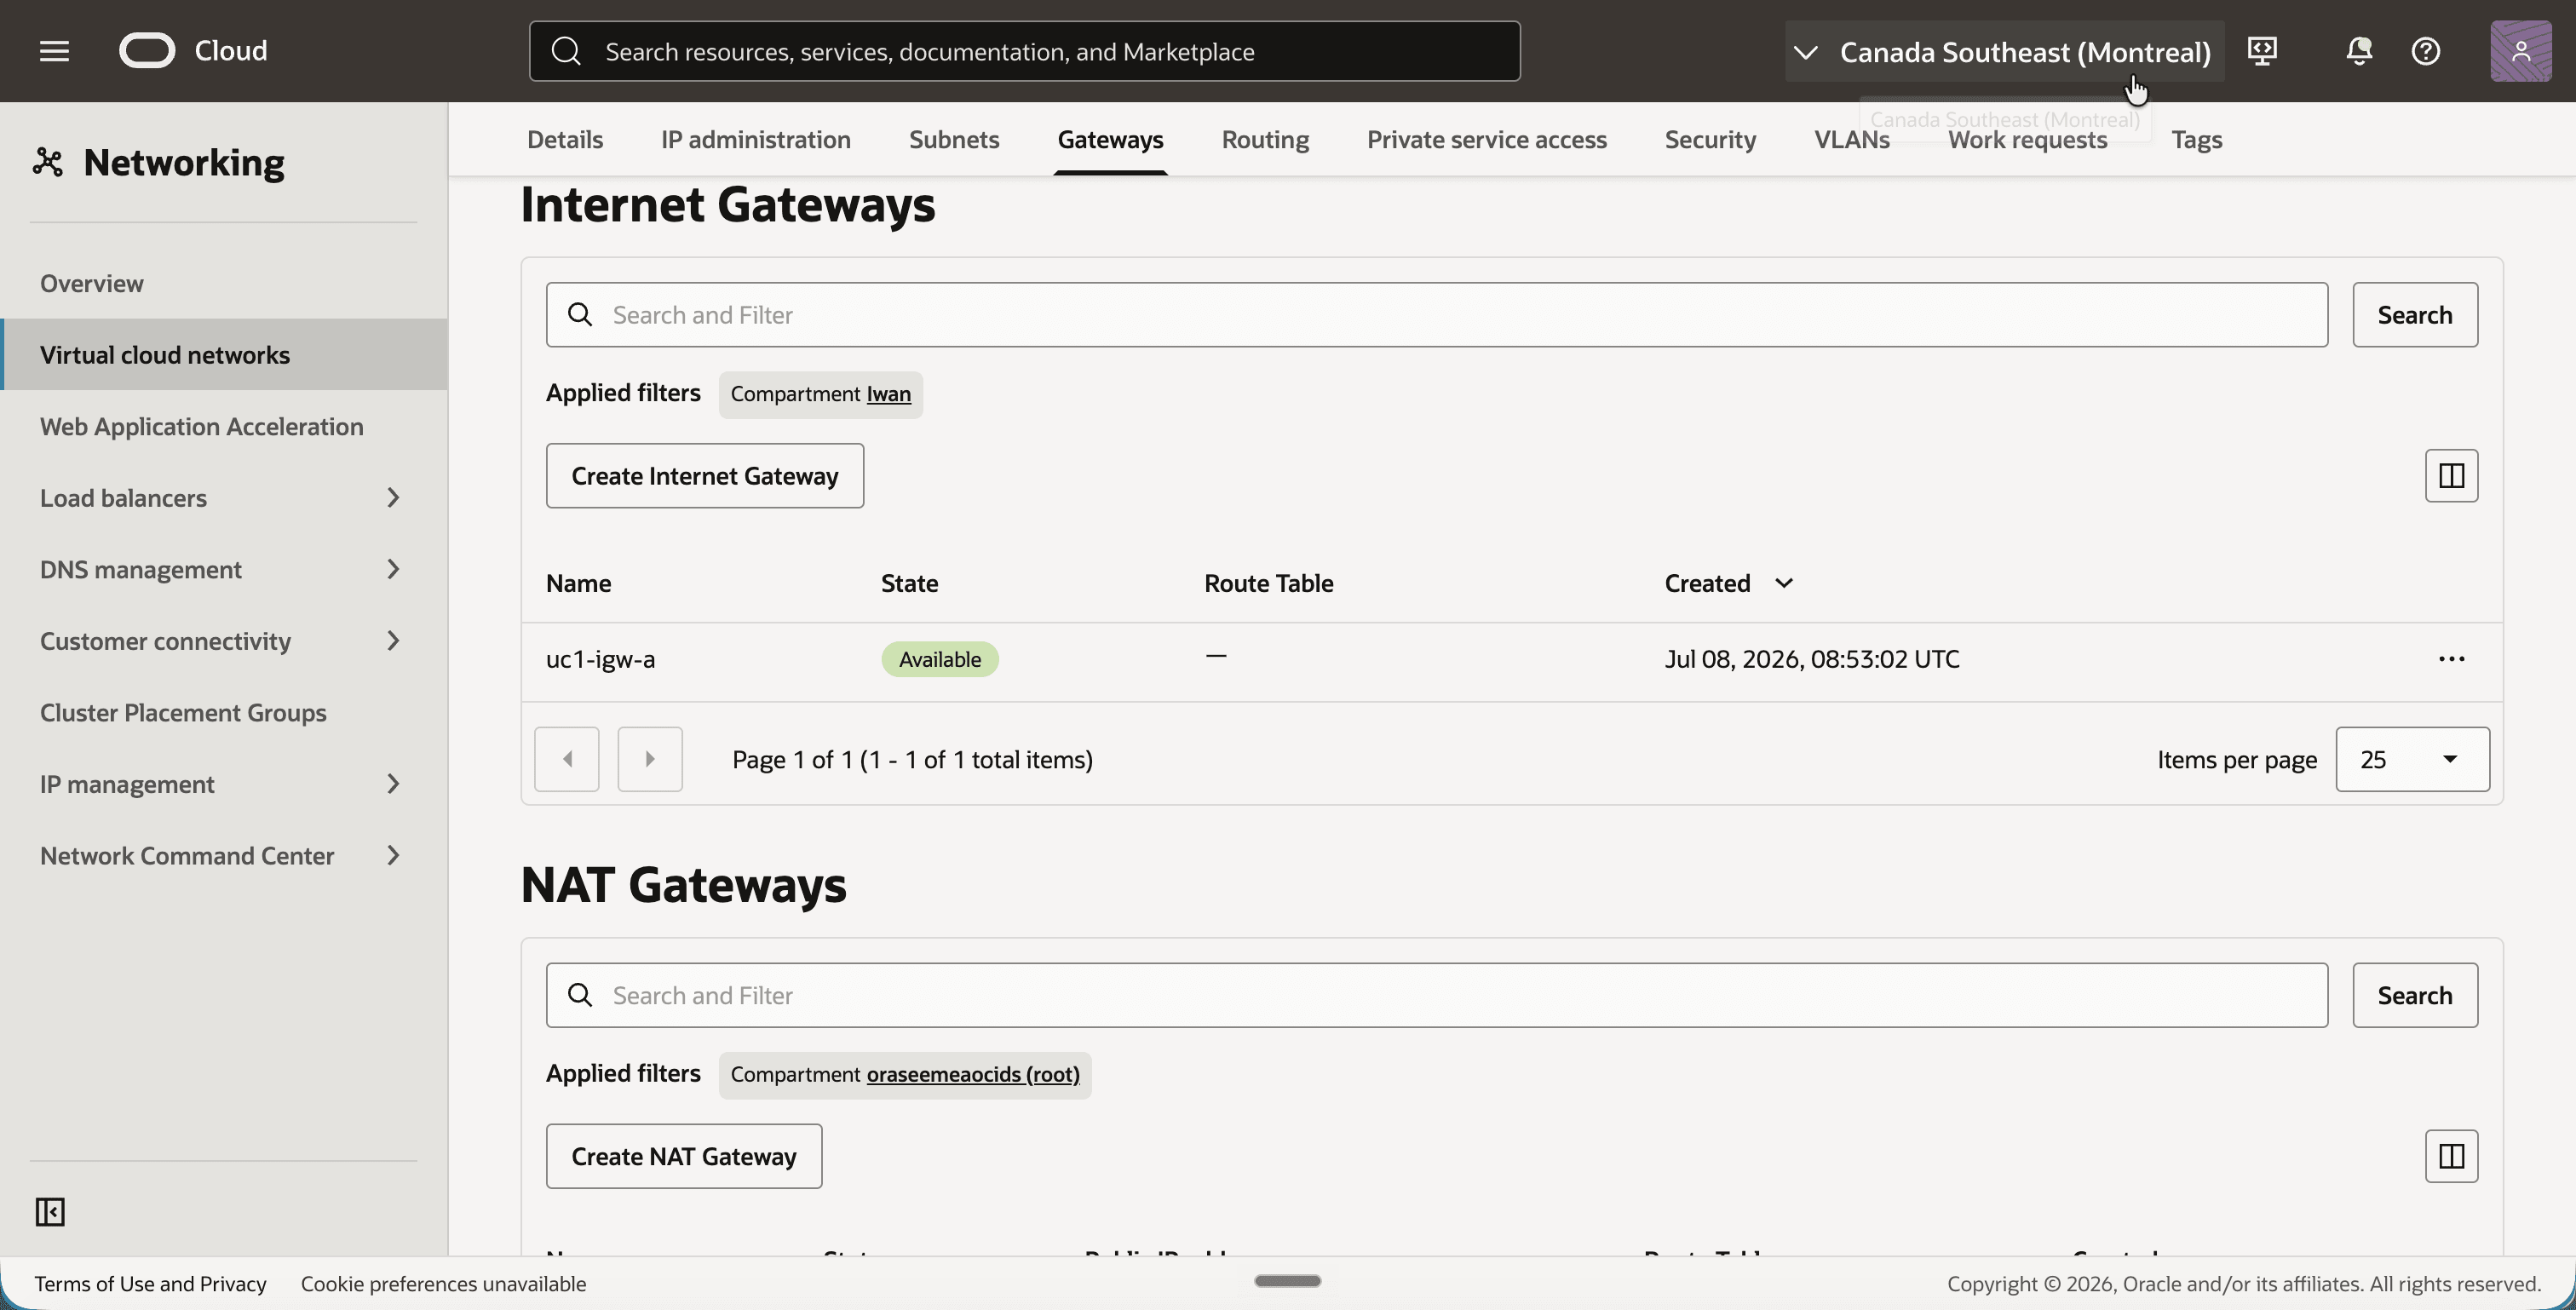
- Klicken Sie in
uc1-vcn-aauf die Registerkarte Gateways. - Beachten Sie das Internetgateway
uc1-igw-a.
- Klicken Sie in
uc1-vcn-bauf die Registerkarte Gateways. - Beachten Sie das Internetgateway
uc1-igw-b.
Schritt 04: Sicherheitslisten konfigurieren
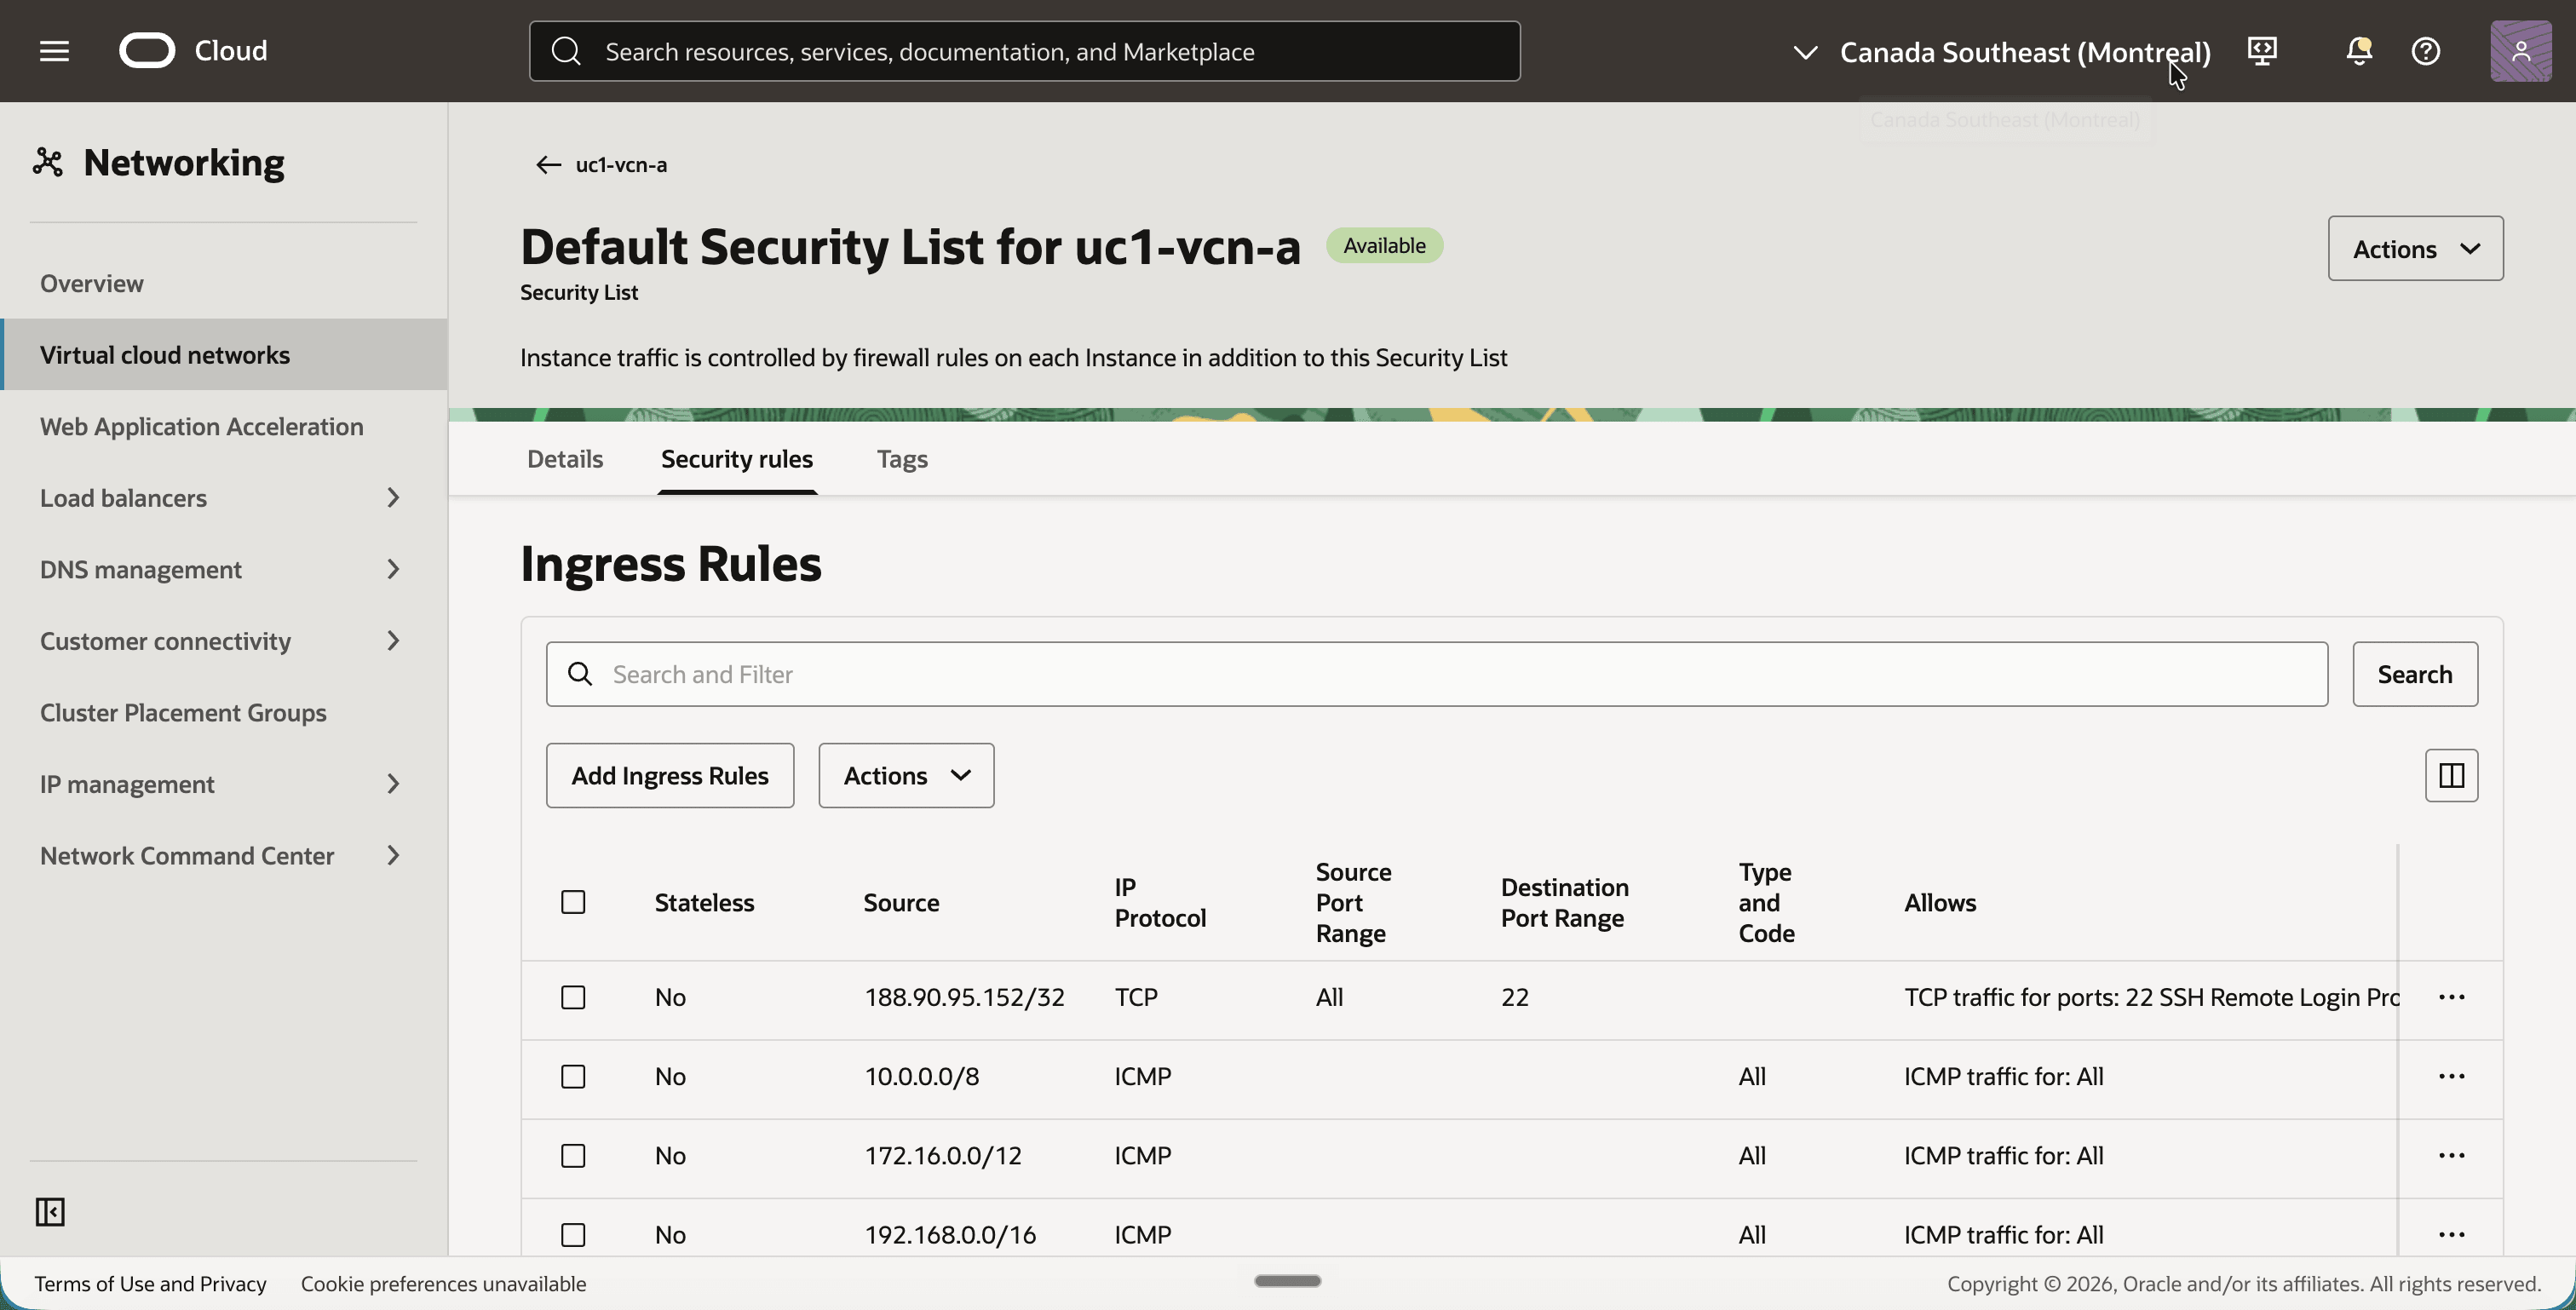
Der Test in diesem Tutorial ist ein Ping zwischen den beiden Instanzen. Daher müssen die Sicherheitslisten ICMP zulassen. Beachten Sie, welche Quelladresse den Instanzen angezeigt wird. Aufgrund der Übersetzung kommt ein Ping aus VCN A in VCN B mit einer Quelladresse in 192.168.10.0/24 und nicht in 10.0.1.0/24 an. Die Regel, die ICMP aus 192.168.0.0/16 zulässt, ist daher wichtig.
Das Labor ermöglicht ICMP aus allen drei privaten Bereichen. Das ist breiter als dieses Tutorial benötigt. Mindestens eine ICMP-Regel pro VCN mit dem Schatten-CIDR des anderen VCN als Quelle: 192.168.20.0/24 in uc1-vcn-a und 192.168.10.0/24 in uc1-vcn-b.
- Klicken Sie in
uc1-vcn-aauf die Registerkarte Sicherheit und dann auf Standardsicherheitsliste für uc1-vcn-a. - Klicken Sie auf die Registerkarte Sicherheitsregeln.
- Stellen Sie sicher, dass die Sicherheitsliste die folgenden Ingress-Regeln enthält, und fügen Sie die fehlenden Regeln hinzu:
- TCP-Port
22von Ihrer eigenen öffentlichen IP-Adresse für SSH. - ICMP von
10.0.0.0/8,172.16.0.0/12und192.168.0.0/16.
- TCP-Port
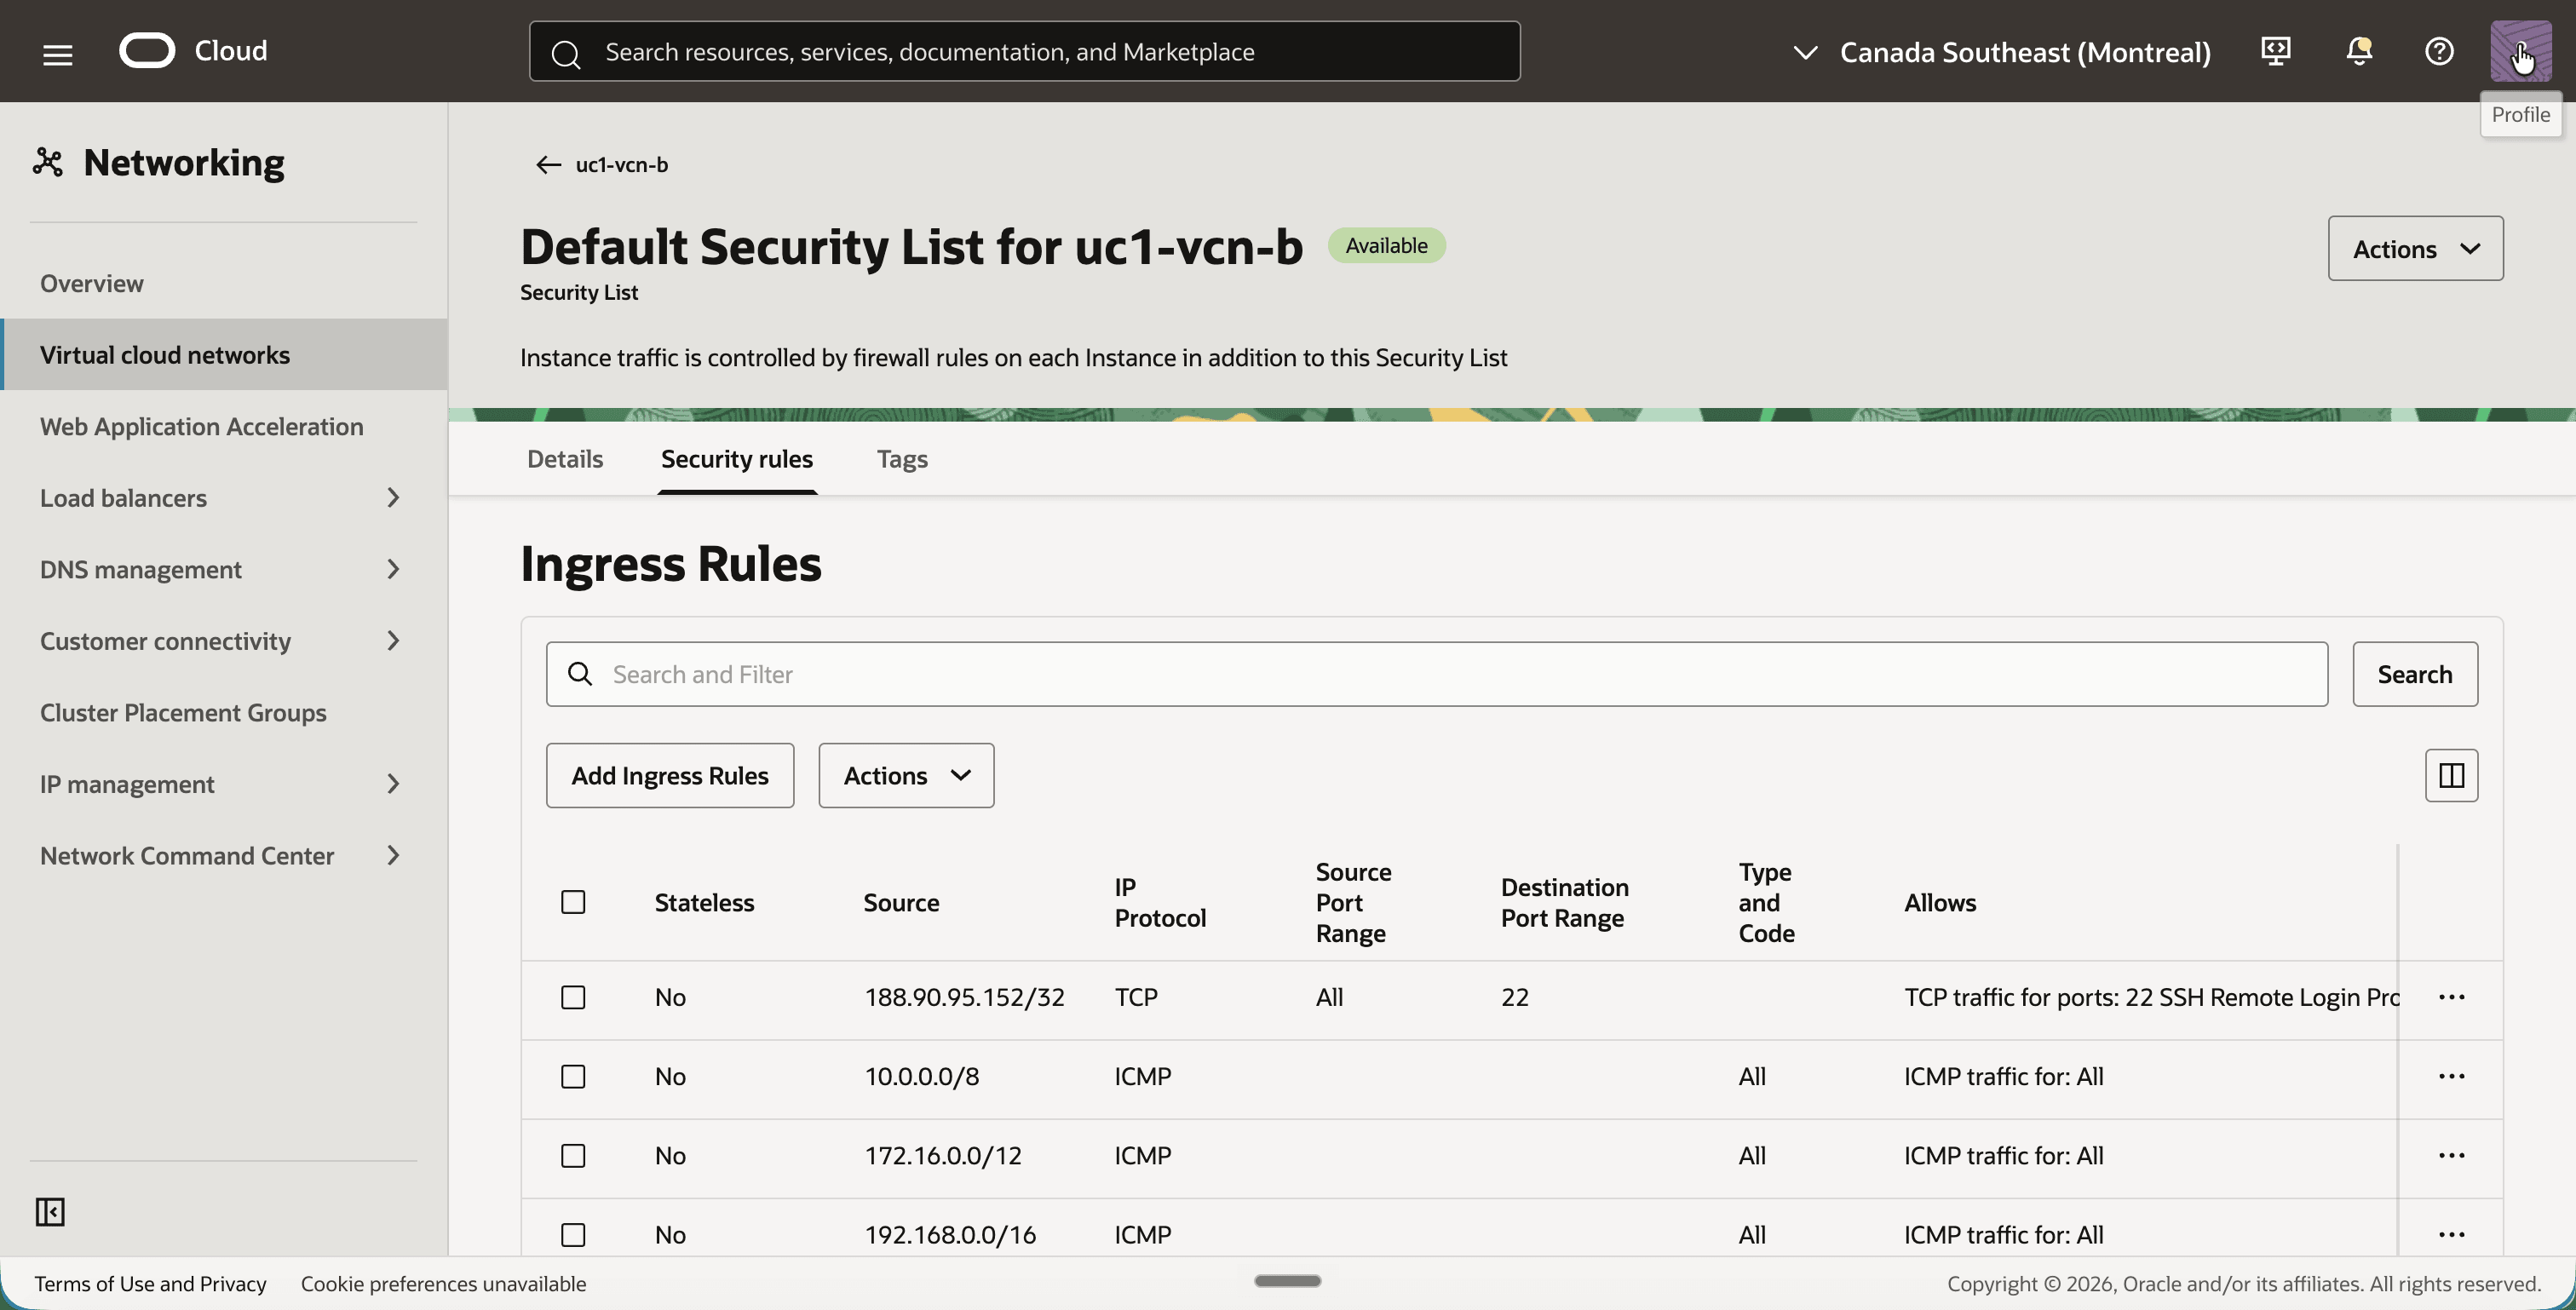
- Öffnen Sie die Standardsicherheitsliste für uc1-vcn-b auf dieselbe Weise.
- Stellen Sie sicher, dass es die gleichen Ingress-Regeln hat.
Schritt 05: DRG erstellen und beide VCNs anhängen
Das DRG ist der Router zwischen den beiden VCNs und dem Ort, an dem die Übersetzung stattfindet. Beide VCNs sind an dasselbe DRG angehängt, jedes mit einem eigenen VCN-Anhang. Die Anhänge sind in diesem Tutorial wichtig, da die Routentabellen und die NAT-Policys alle an einen Anhang und nicht an das DRG als Ganzes gebunden sind.
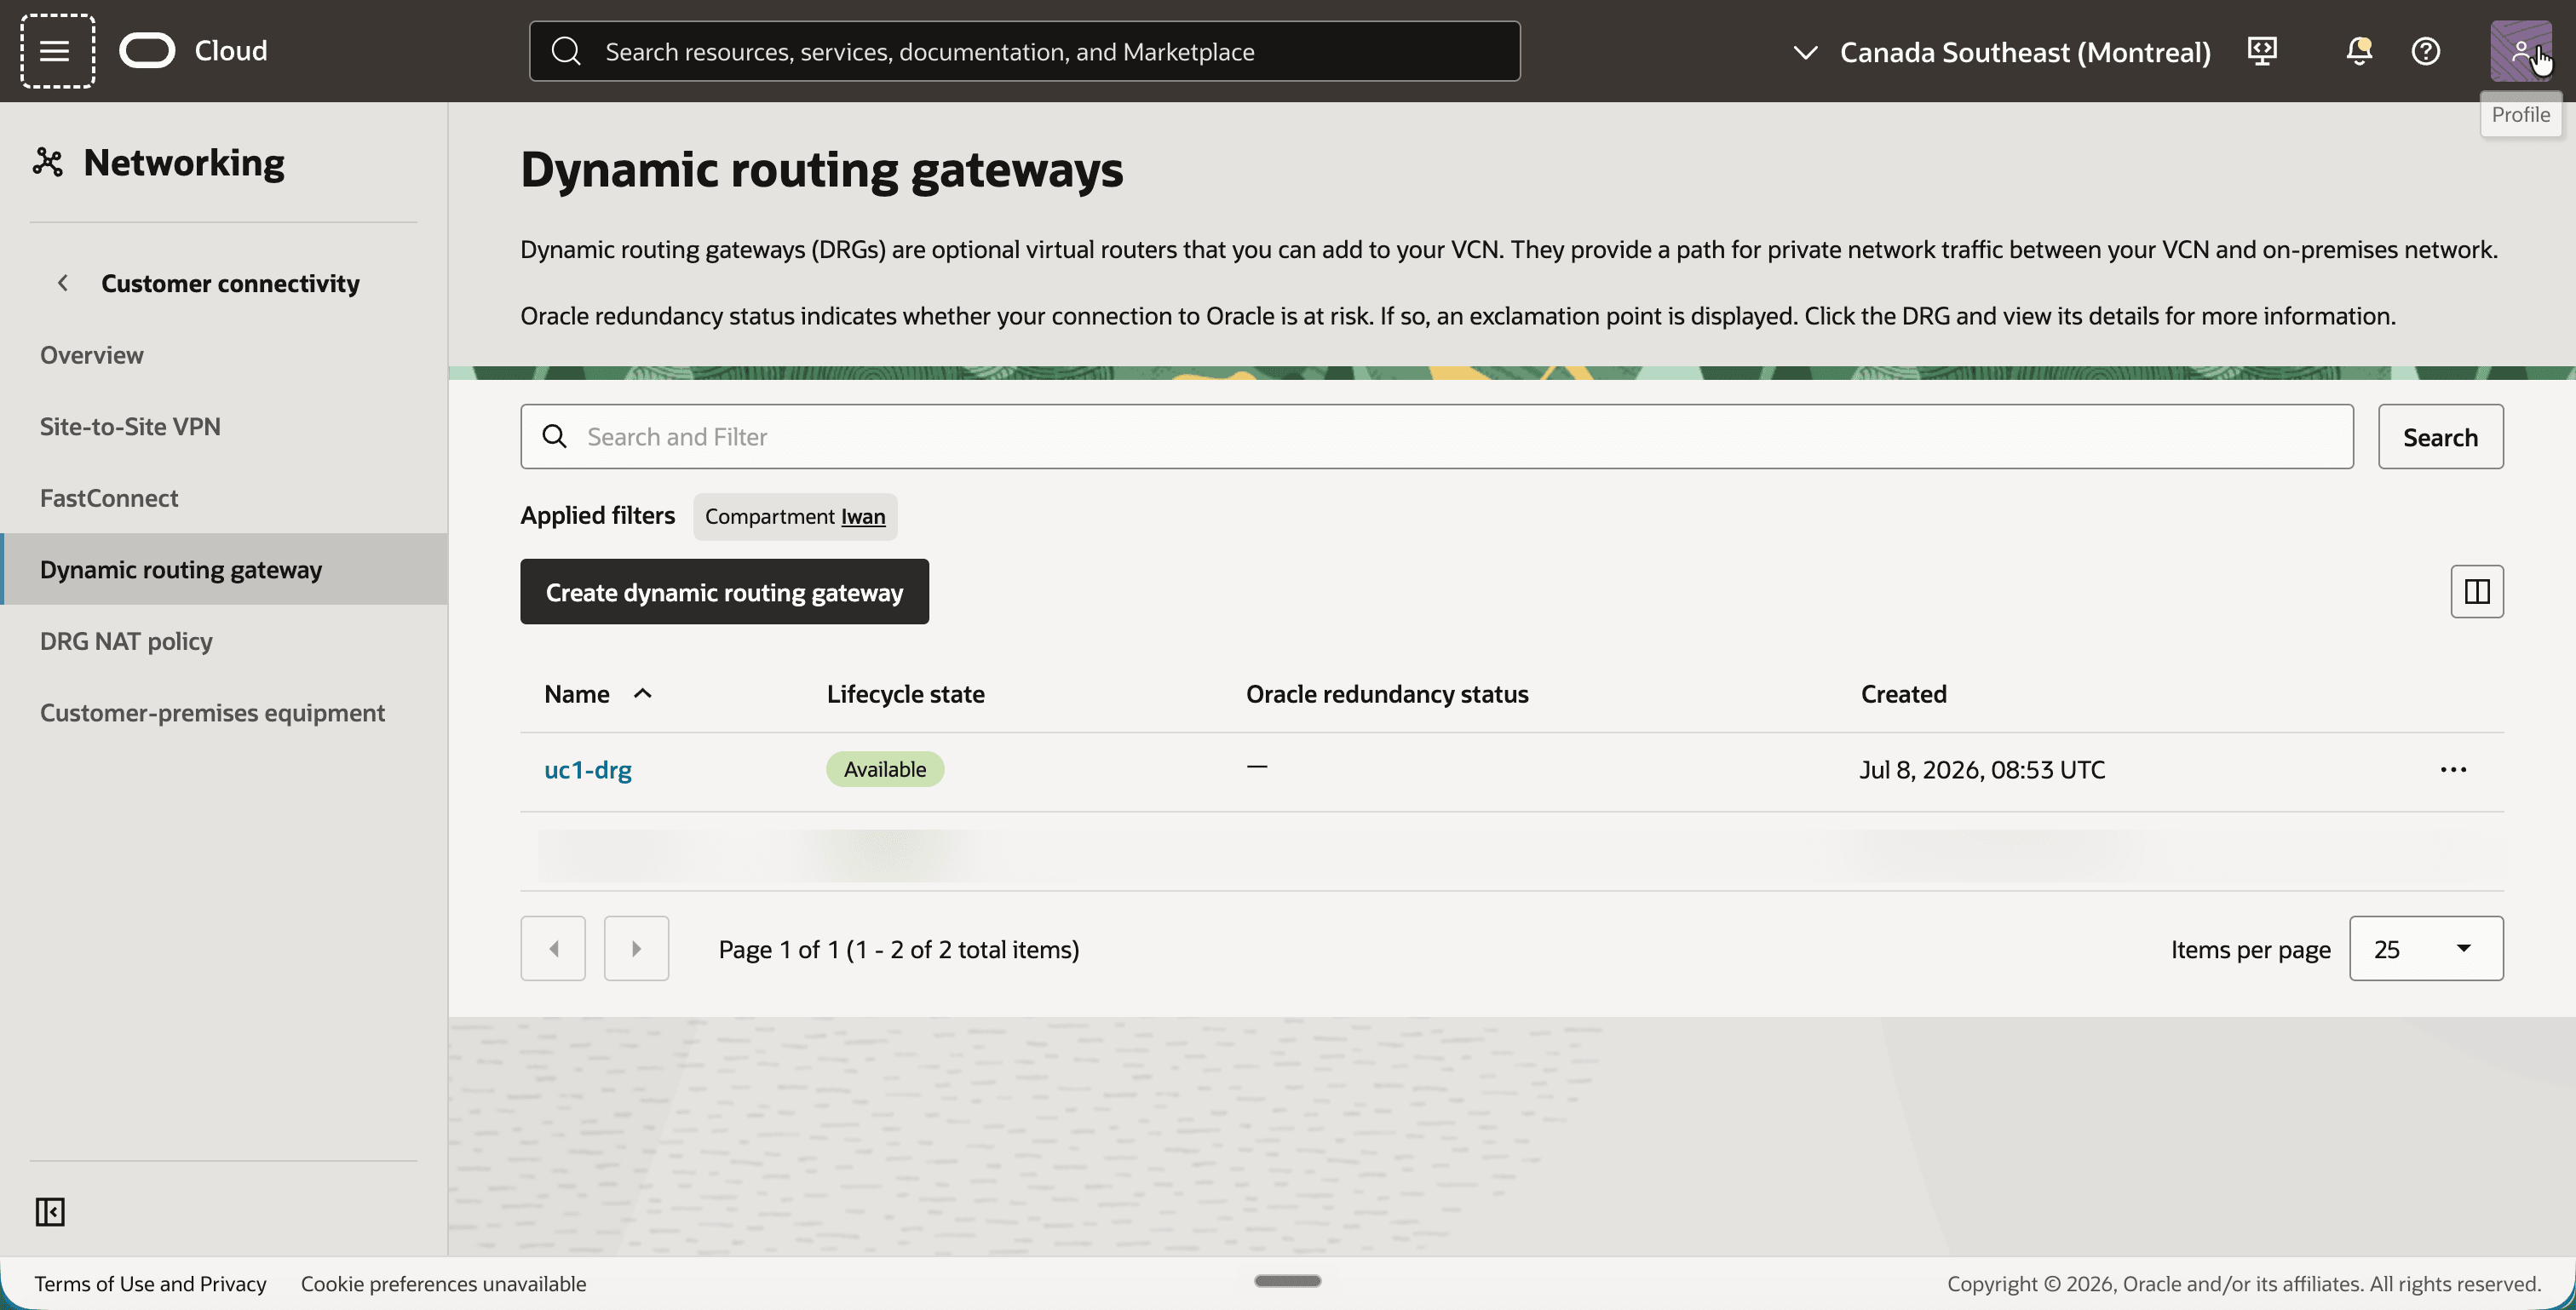
- Öffnen Sie das Navigationsmenü, klicken Sie auf Networking, dann auf Kundenkonnektivität und dann auf Dynamisches Routinggateway.
- Klicken Sie auf die Schaltfläche Dynamisches Routinggateway erstellen, und erstellen Sie ein DRG mit dem Namen
uc1-drg. - Beachten Sie, dass das DRG Verfügbar ist.
- Klicken Sie auf
uc1-drgund dann auf die Registerkarte Anhänge. - Klicken Sie auf die Schaltfläche Anhang für virtuelles Cloud-Netzwerk erstellen, und erstellen Sie zwei Anhänge:
uc1-att-afür das VCNuc1-vcn-a.uc1-att-bfür das VCNuc1-vcn-b.
[!] HINWEIS] In Schritt 09 kehren wir zu dieser Registerkarte Anhänge zurück. Zu diesem Zeitpunkt zeigt jeder Anhang auch seine eigene DRG-Routentabelle und seine DRG-NAT-Policy an.
Schritt 06: DRG-Routentabelle für jeden Anhang erstellen
Eine DRG-Routentabelle bestimmt, wohin ein Paket geht, nachdem es über einen Anhang in das DRG eingegeben wurde. Standardmäßig verwenden alle VCN-Anhänge eine automatisch generierte Routentabelle gemeinsam, die mit den CIDRs der angehängten VCNs gefüllt ist. Bei zwei VCNs, die denselben 10.0.1.0/24 veröffentlichen, kann diese Tabelle nur eine aktive Route für dieses CIDR enthalten. Das DRG wählt einen der beiden Anhänge und markiert die andere Route als Konflikt. Was auch immer man gewinnt, jedes Paket für 10.0.1.0/24 geht an den gleichen Anhang, egal von welcher Seite es stammt, so dass nur eine Richtung jemals funktionieren kann. Dieses Tutorial benötigt das Gegenteil: dasselbe Ziel muss zu einem anderen Anhang führen, je nachdem, wo das Paket in das DRG eingegeben wurde. Jeder Anhang erhält daher eine eigene DRG-Routentabelle mit einer einzelnen statischen Route, die auf den anderen Anhang verweist.
Das Ziel in diesen Routen ist das echte CIDR 10.0.1.0/24, kein Schatten-CIDR. Dies liegt an der Reihenfolge, in der das DRG arbeitet:
- Das Paket tritt über einen Anhang in das DRG ein.
- Die NAT-Richtlinie in diesem Anhang übersetzt das Paket.
- Das DRG sucht das übersetzte Ziel in der DRG-Routentabelle dieses Anhangs.
Ein Paket von VCN A nach 192.168.20.158 wurde bereits zum Zeitpunkt des Routensuchens in Ziel 10.0.1.158 übersetzt.
- Klicken Sie in
uc1-drgauf die Registerkarte Routing, und erstellen Sie eine DRG-Routentabelle mit dem Namenuc1-drgrt-att-a. - Klicken Sie auf die Registerkarte Statische Routingregeln, und klicken Sie auf die Schaltfläche Statische Routingregeln hinzufügen.
- Fügen Sie eine Regel mit dem Ziel-CIDR-Block
10.0.1.0/24und dem Anhang für nächsten Hopuc1-att-bhinzu. - Beachten Sie, dass die statische Route Aktiv ist.
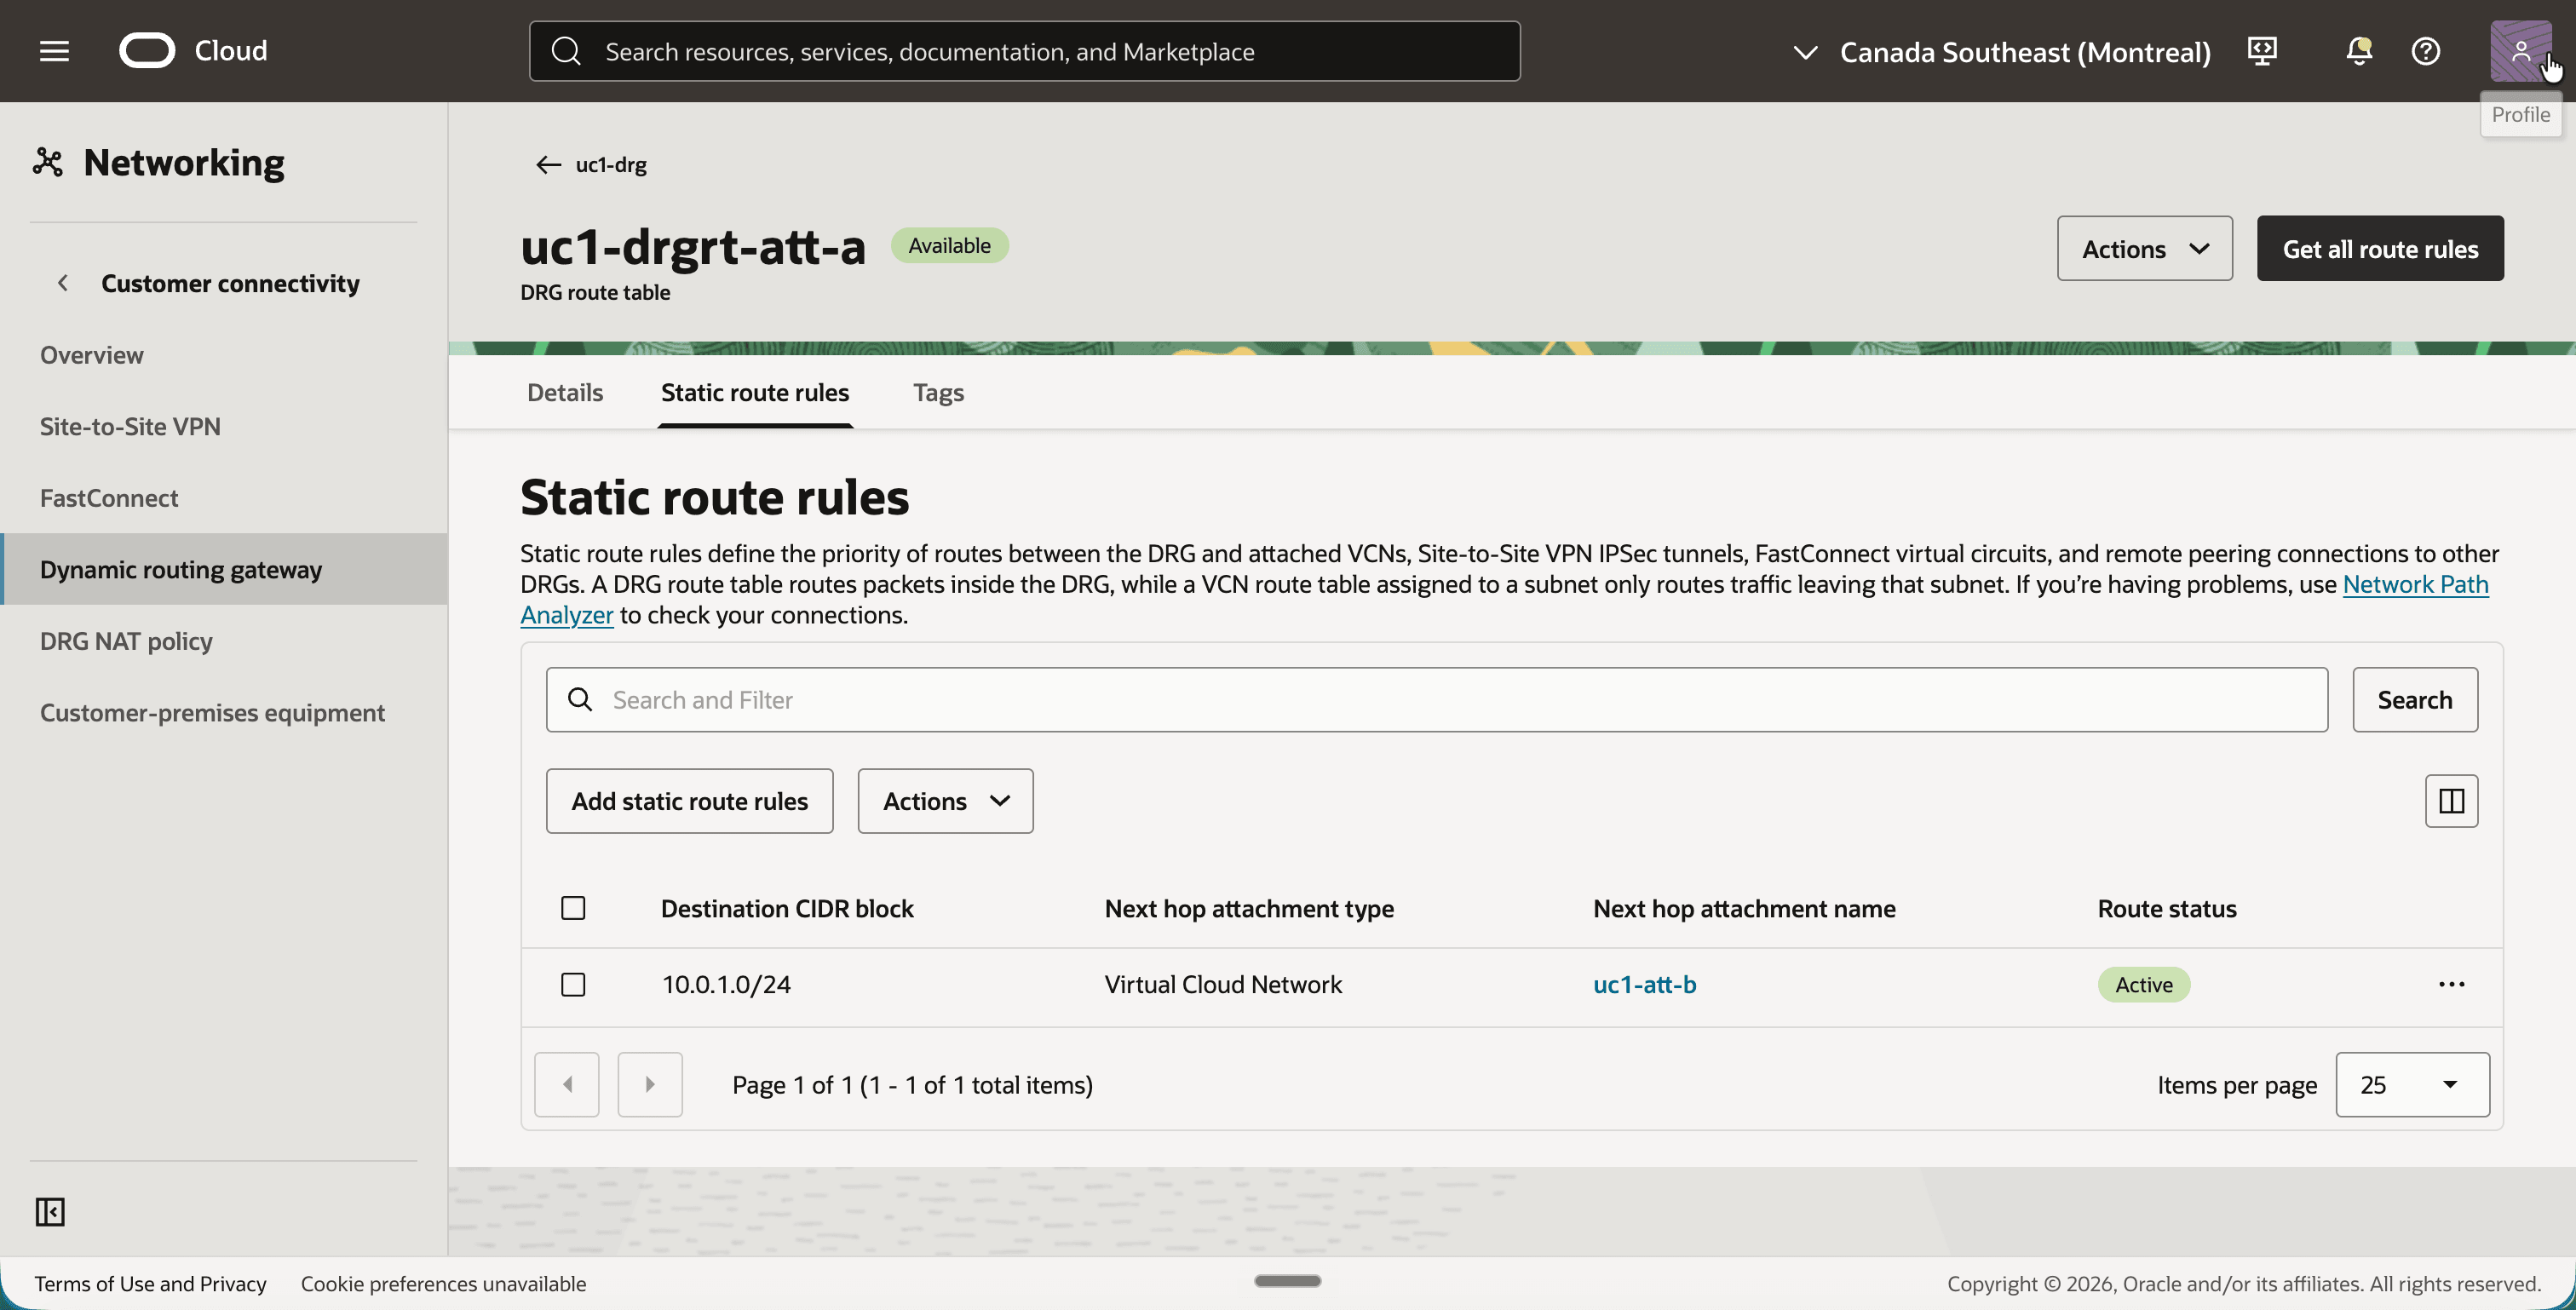
- Erstellen Sie eine zweite DRG-Routentabelle mit dem Namen
uc1-drgrt-att-b. - Fügen Sie eine statische Routingregel mit dem Ziel-CIDR-Block
10.0.1.0/24und dem Anhang des nächsten Hopuc1-att-ahinzu. - Beachten Sie, dass die statische Route Aktiv ist.
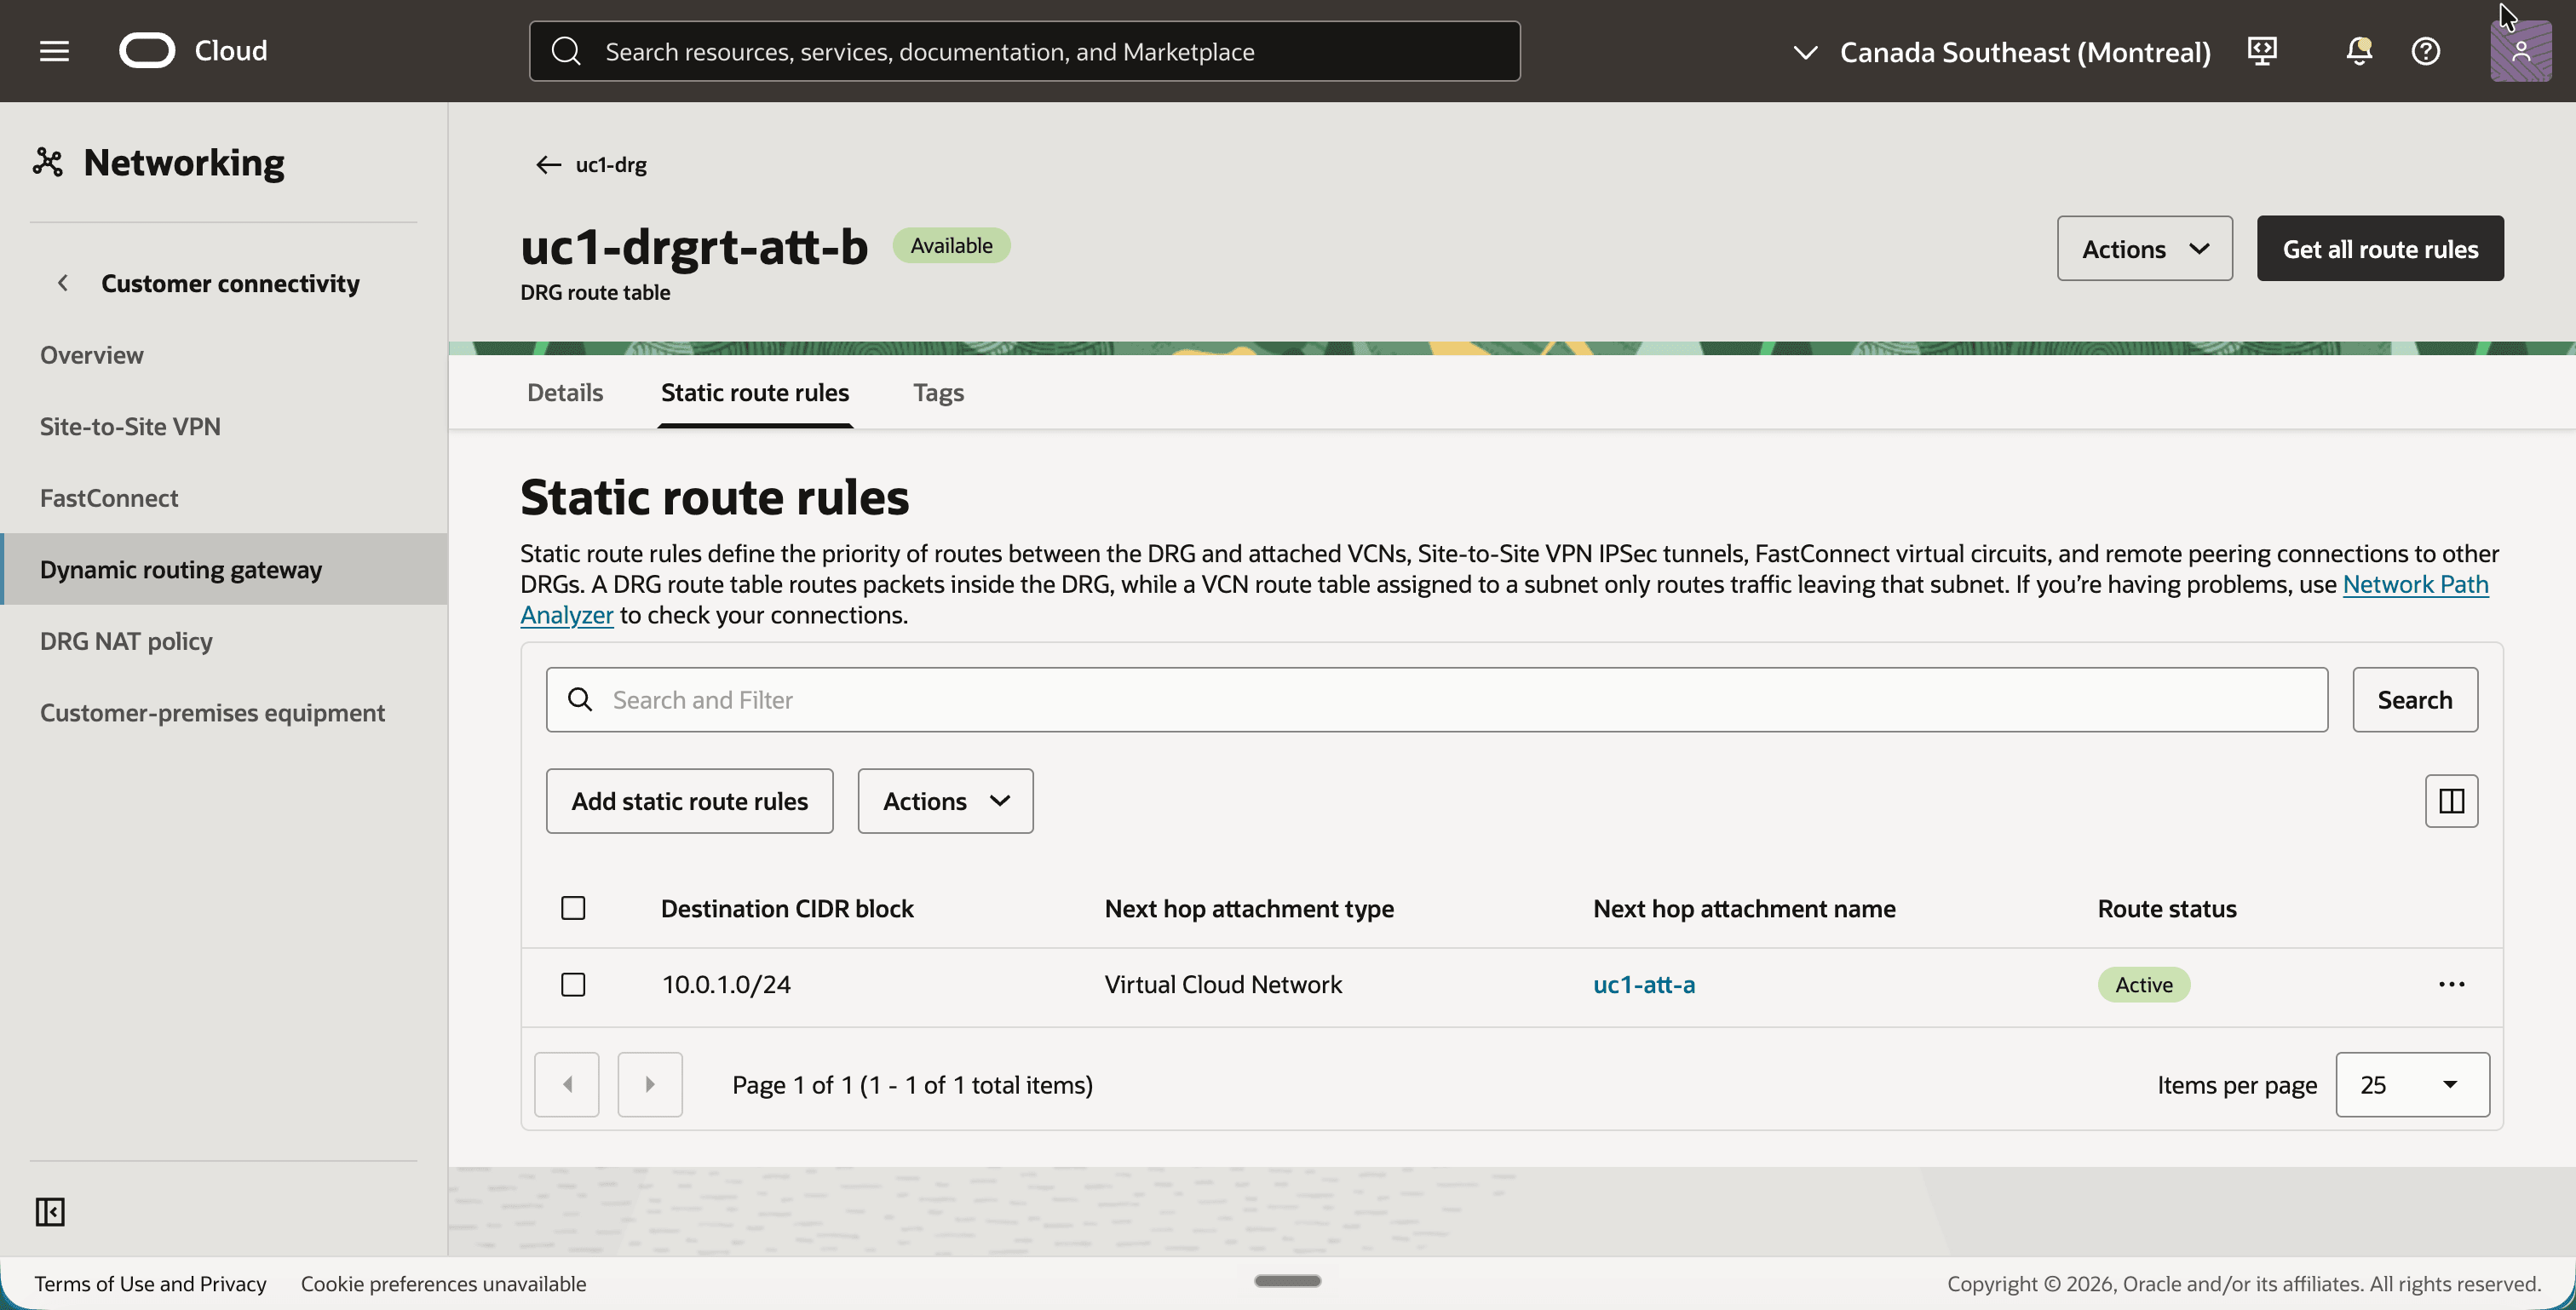
- Gehen Sie zurück zur Registerkarte Anhänge von
uc1-drg, bearbeiten Sie den Anhanguc1-att-a, und wählen Sieuc1-drgrt-att-aals DRG-Routentabelle aus. - Bearbeiten Sie den Anhang
uc1-att-b, und wählen Sieuc1-drgrt-att-bals DRG-Routentabelle aus.
Schritt 07: VCN-Routentabellen konfigurieren
Die Instanzen müssen wissen, dass das Schatten-CIDR des anderen VCN über das DRG erreichbar ist. Eine Instanz in VCN A spricht mit VCN B unter 192.168.20.0/24. Das ist das Ziel, das Sie an das DRG in VCN A weiterleiten. Das echte CIDR 10.0.1.0/24 wird nie an das DRG weitergeleitet, da dieser Bereich für die Instanz ein eigenes lokales Subnetz ist.
- Klicken Sie in
uc1-vcn-aauf die Registerkarte Routing, und klicken Sie auf die Routentabelleuc1-rt-a. Dies ist die Routentabelle, dieuc1-subnet-azugewiesen ist. - Klicken Sie auf die Registerkarte Routingregeln.
- Fügen Sie eine Routingregel für das Schatten-CIDR des anderen VCN hinzu, sodass die Routentabelle die folgenden beiden Routingregeln enthält:
0.0.0.0/0mit dem Zieluc1-igw-afür SSH-Zugriff über das Internet.192.168.20.0/24(das Schatten-CIDR von VCN B) mit dem Zieluc1-drg.
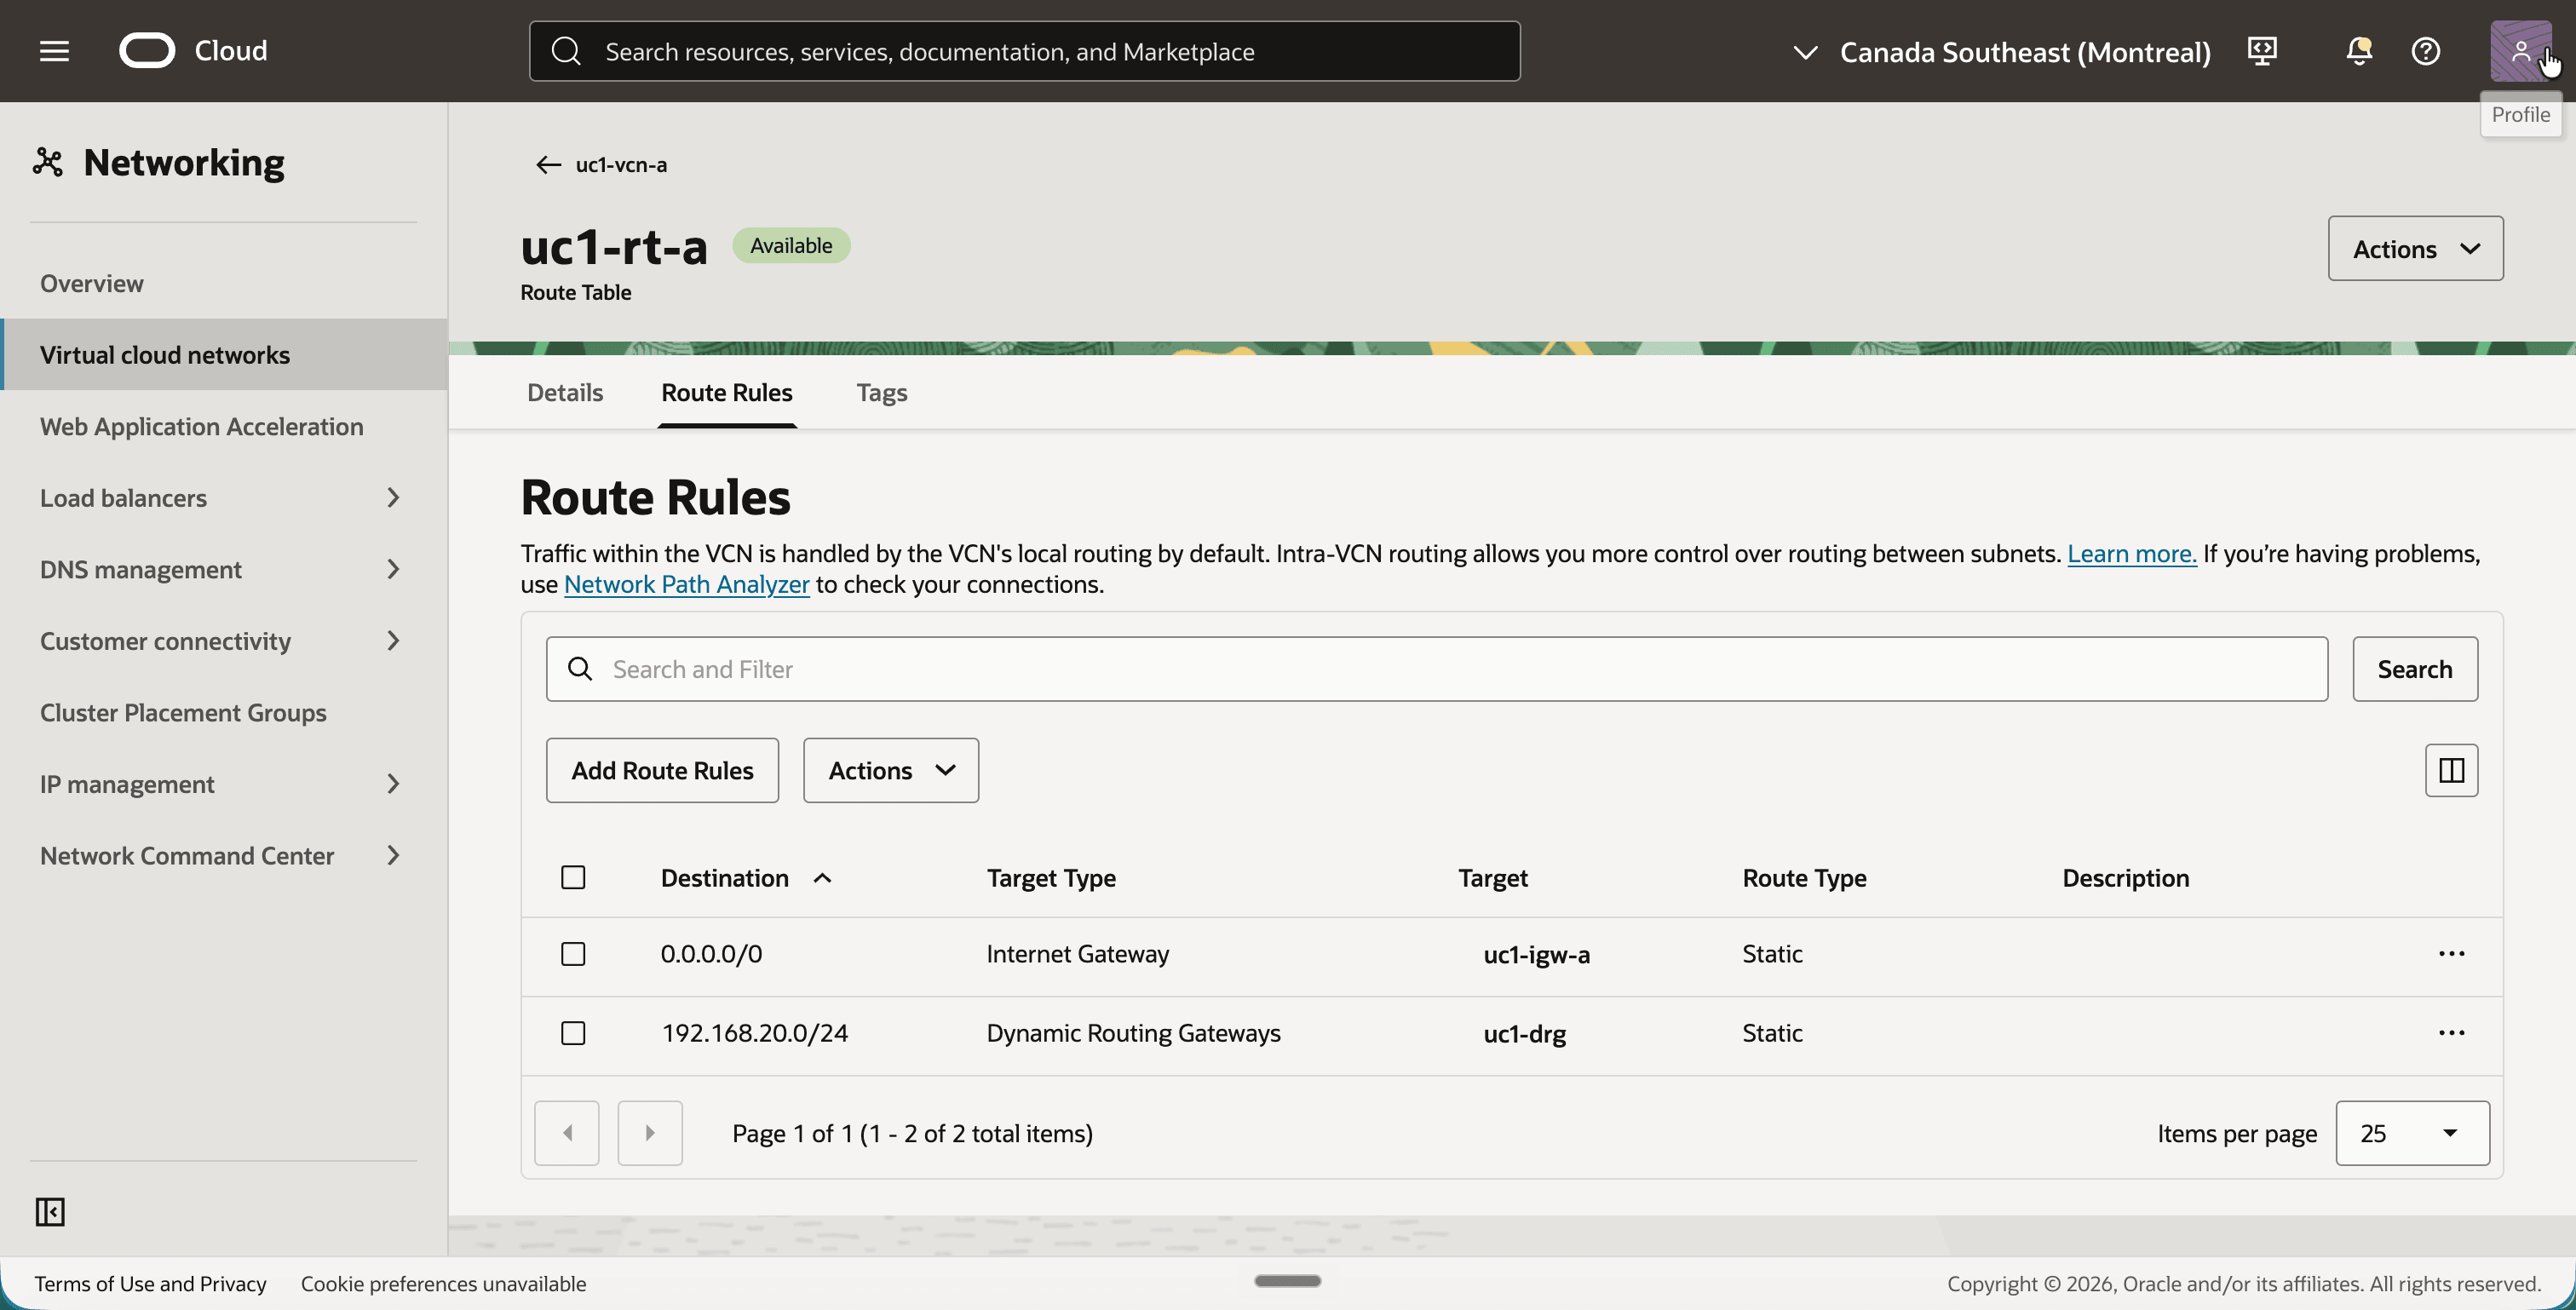
- Öffnen Sie in
uc1-vcn-bdie Routentabelleuc1-rt-bauf dieselbe Weise. - Fügen Sie eine Routingregel für das Schatten-CIDR des anderen VCN hinzu, sodass die Routentabelle die folgenden beiden Routingregeln enthält:
0.0.0.0/0mit dem Zieluc1-igw-b.192.168.10.0/24(das Schatten-CIDR von VCN A) mit dem Zieluc1-drg.
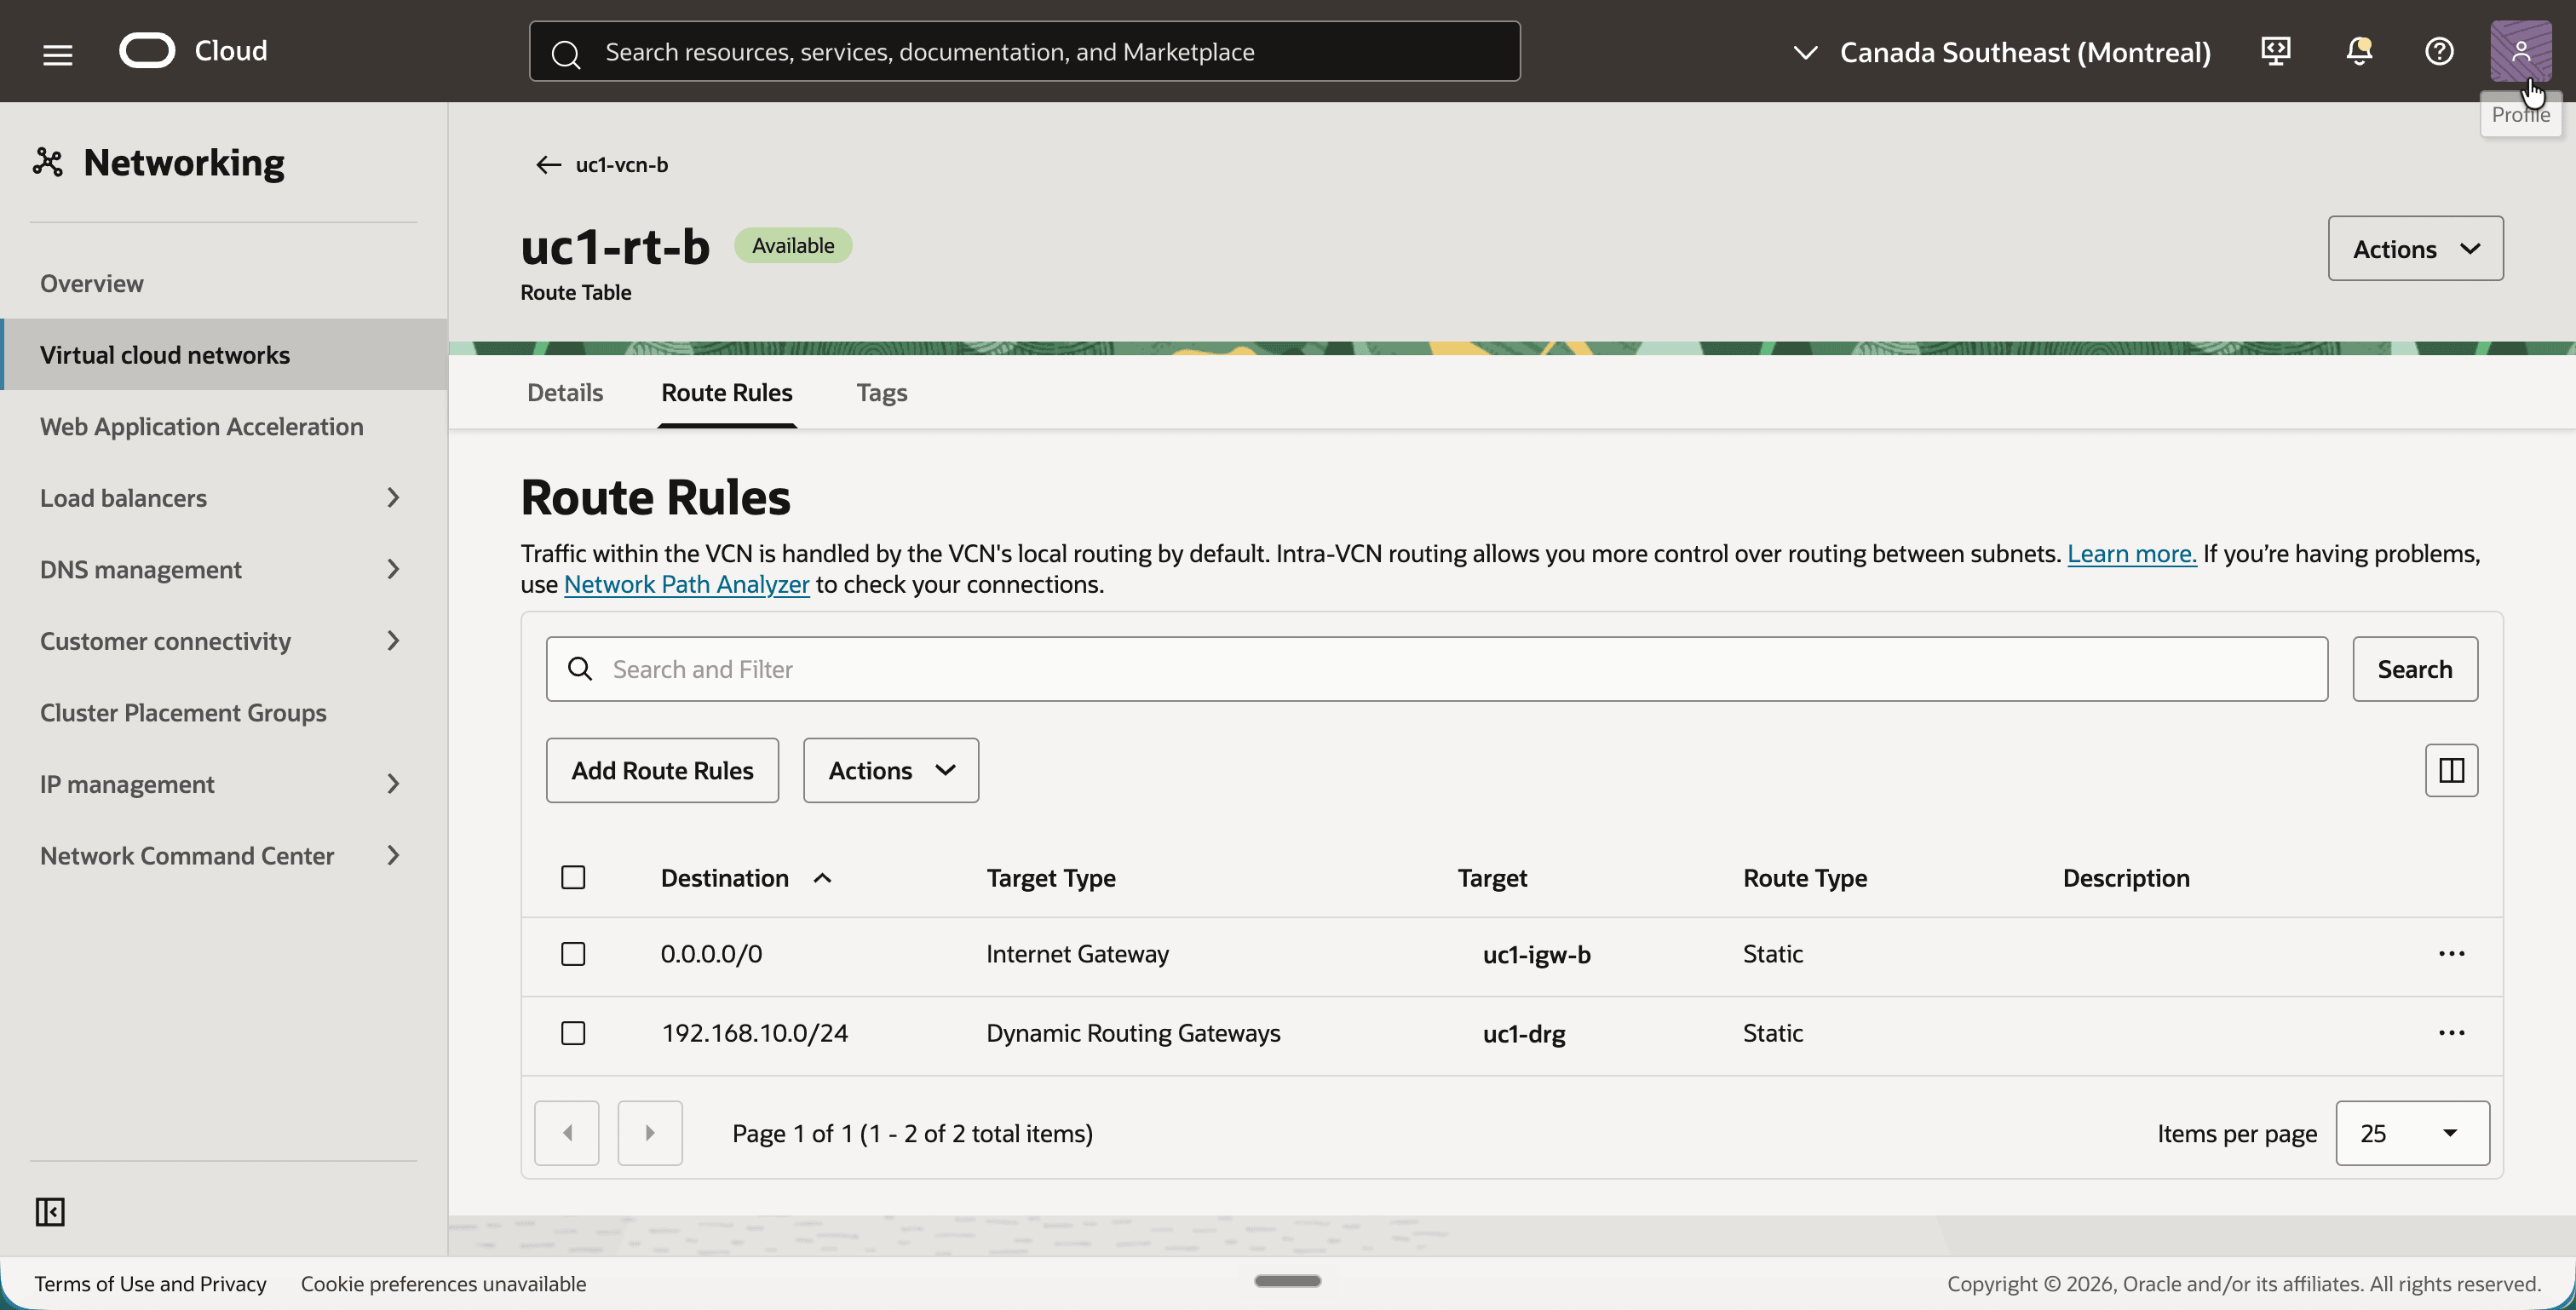
Schritt 08: DRG-NAT-Policys und -Regeln erstellen
Dies ist der Schritt, um den das gesamte Tutorial geht. Pro VCN wird eine DRG-NAT-Policy erstellt, und jede Policy erhält eine Regel. Jede Regel führt zwei Übersetzungen auf einmal durch:
- Quell-NAT: Blenden Sie die echte Adresse des Absenders hinter seinem Schatten-CIDR aus.
- Ziel-NAT: Ersetzen Sie die Schattenadresse des Absenders durch die echte Adresse des Empfängers.
Beachten Sie, dass eine Regel den Datenverkehr beschreibt, der über den Anhang, der die Policy enthält, in das DRG gelangt. Die Policy für VCN A wird daher aus der Sicht von VCN A geschrieben:
| Ursprünglich | Übersetzt | Bedeutung | |
|---|---|---|---|
| Quelle | 10.0.1.0/24 |
192.168.10.0/24 |
VCN A wird als 192.168.10.0/24 dargestellt. |
| Ziel | 192.168.20.0/24 |
10.0.1.0/24 |
Das Schatten-CIDR von VCN B wird durch das echte CIDR von VCN B ersetzt. |
Die Policy für VCN B ist das Mirror-Image:
| Ursprünglich | Übersetzt | Bedeutung | |
|---|---|---|---|
| Quelle | 10.0.1.0/24 |
192.168.20.0/24 |
VCN B wird als 192.168.20.0/24 dargestellt. |
| Ziel | 192.168.10.0/24 |
10.0.1.0/24 |
Das Schatten-CIDR von VCN A wird durch das echte CIDR von VCN A ersetzt. |
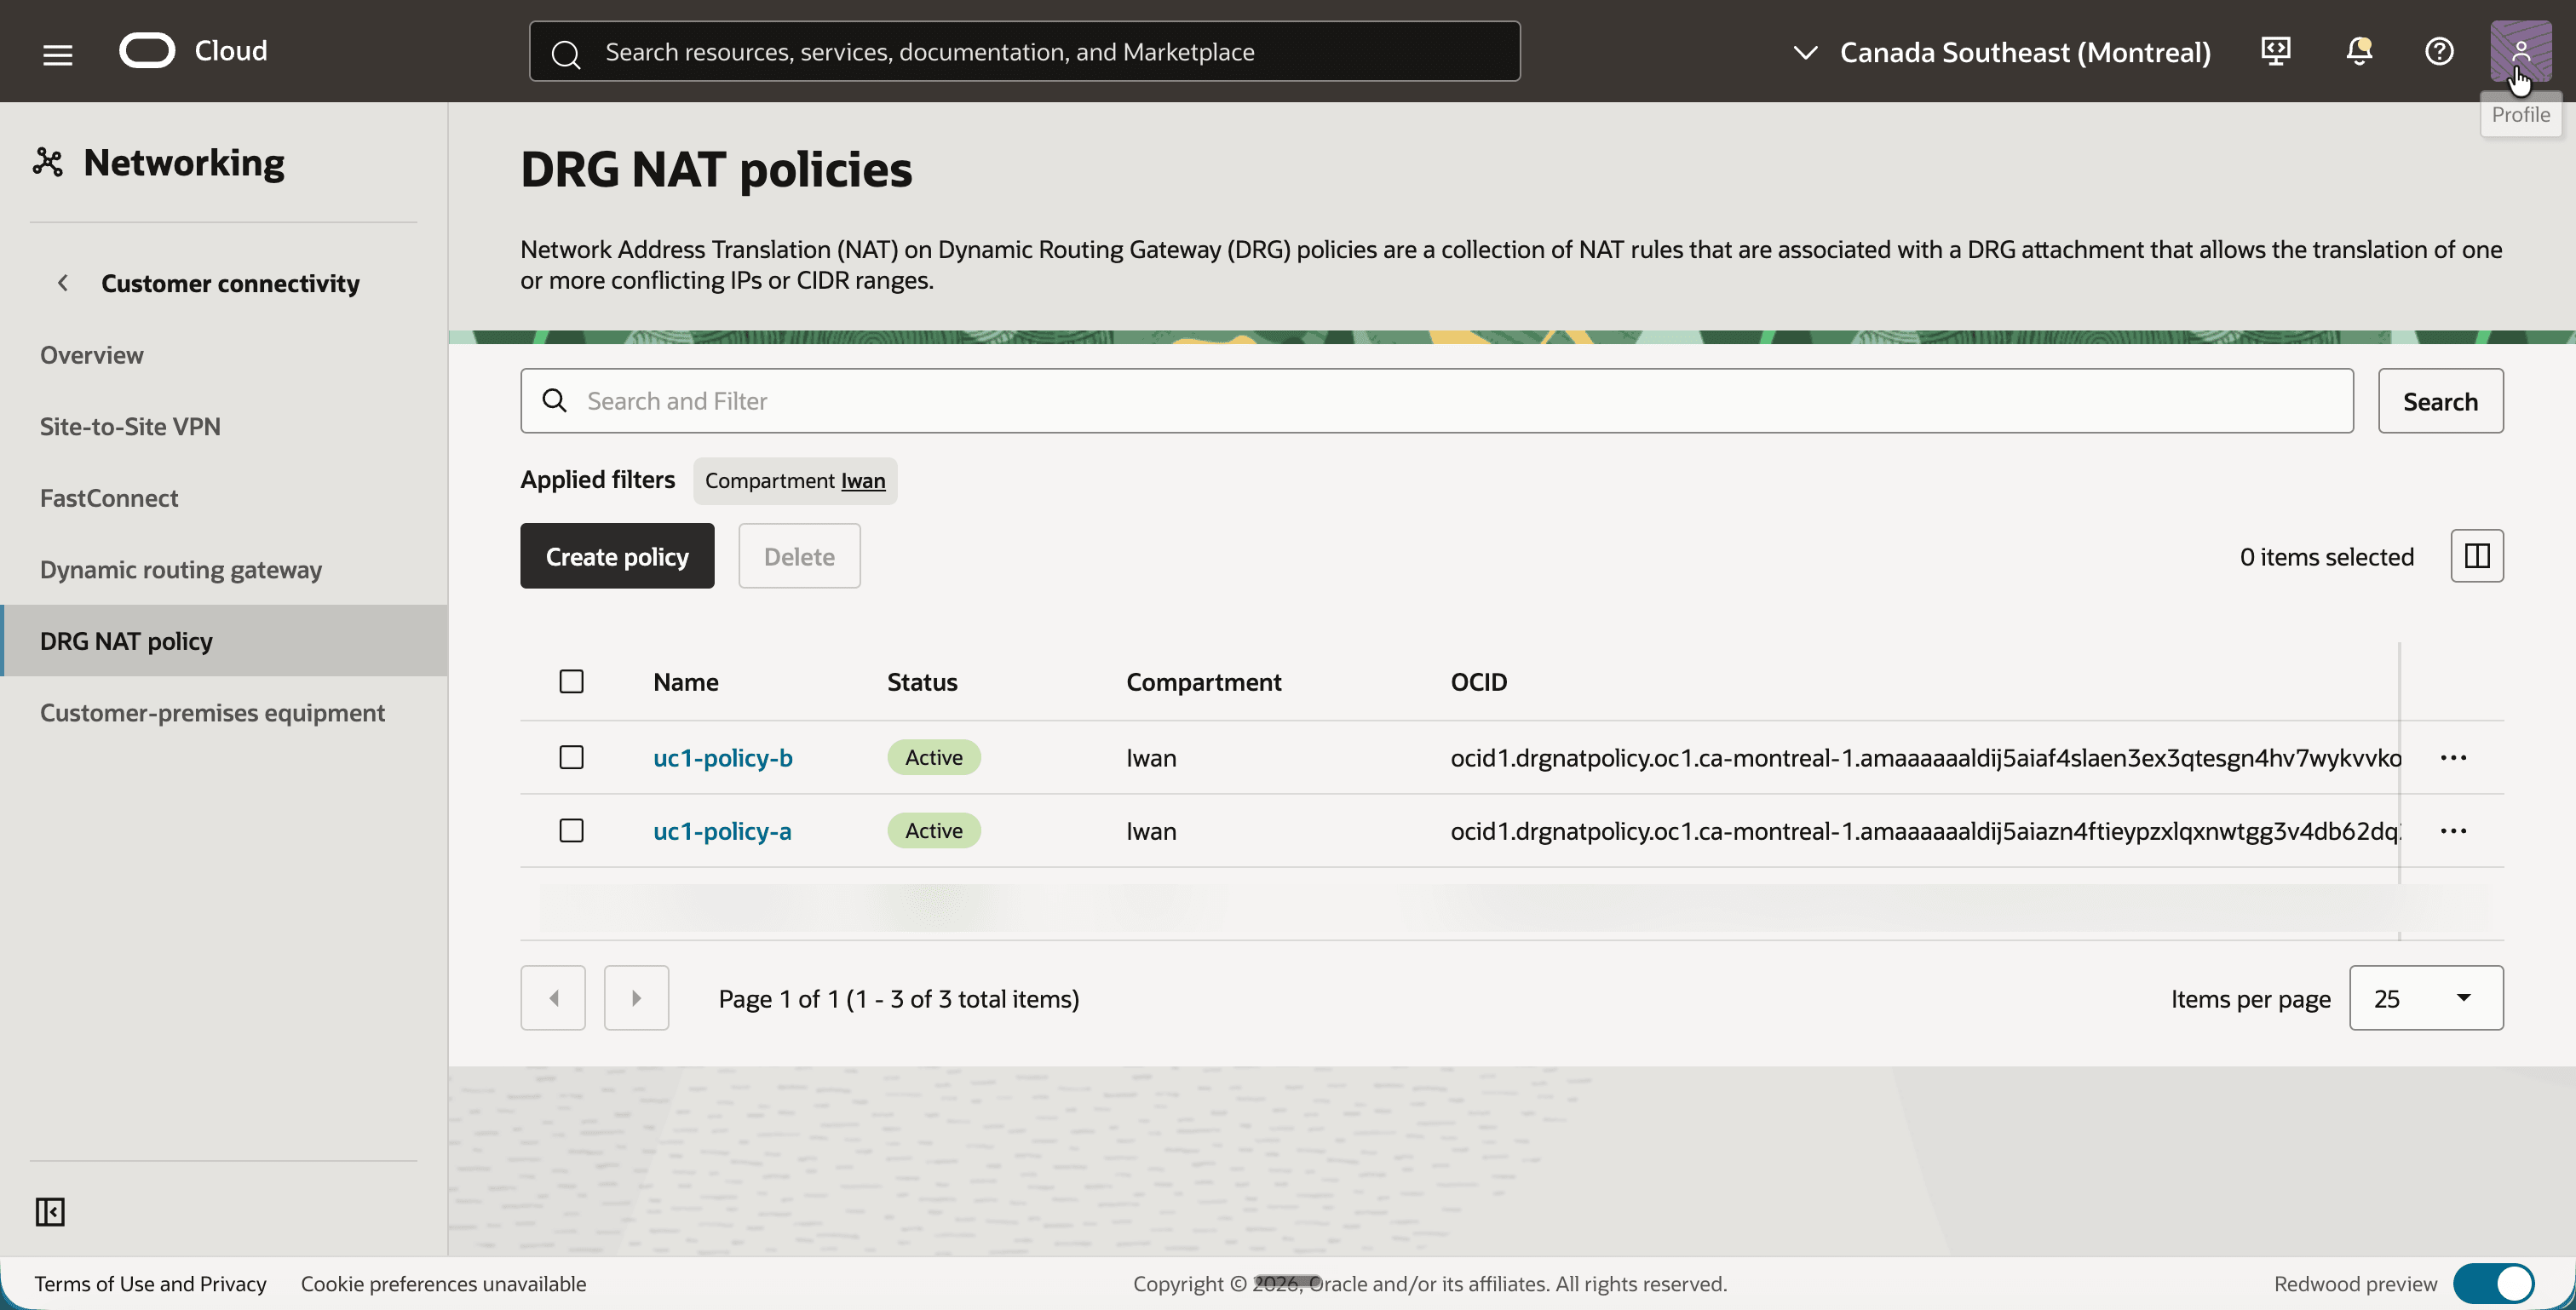
- Öffnen Sie das Navigationsmenü, klicken Sie auf Networking, dann auf Kundenkonnektivität und dann auf DRG-NAT-Policy.
- Klicken Sie auf die Schaltfläche Policy erstellen, und erstellen Sie eine Policy mit dem Namen
uc1-policy-a. - Erstellen Sie eine zweite Policy mit dem Namen
uc1-policy-b. - Beachten Sie, dass beide Policys Aktiv sind.
- Klicken Sie auf
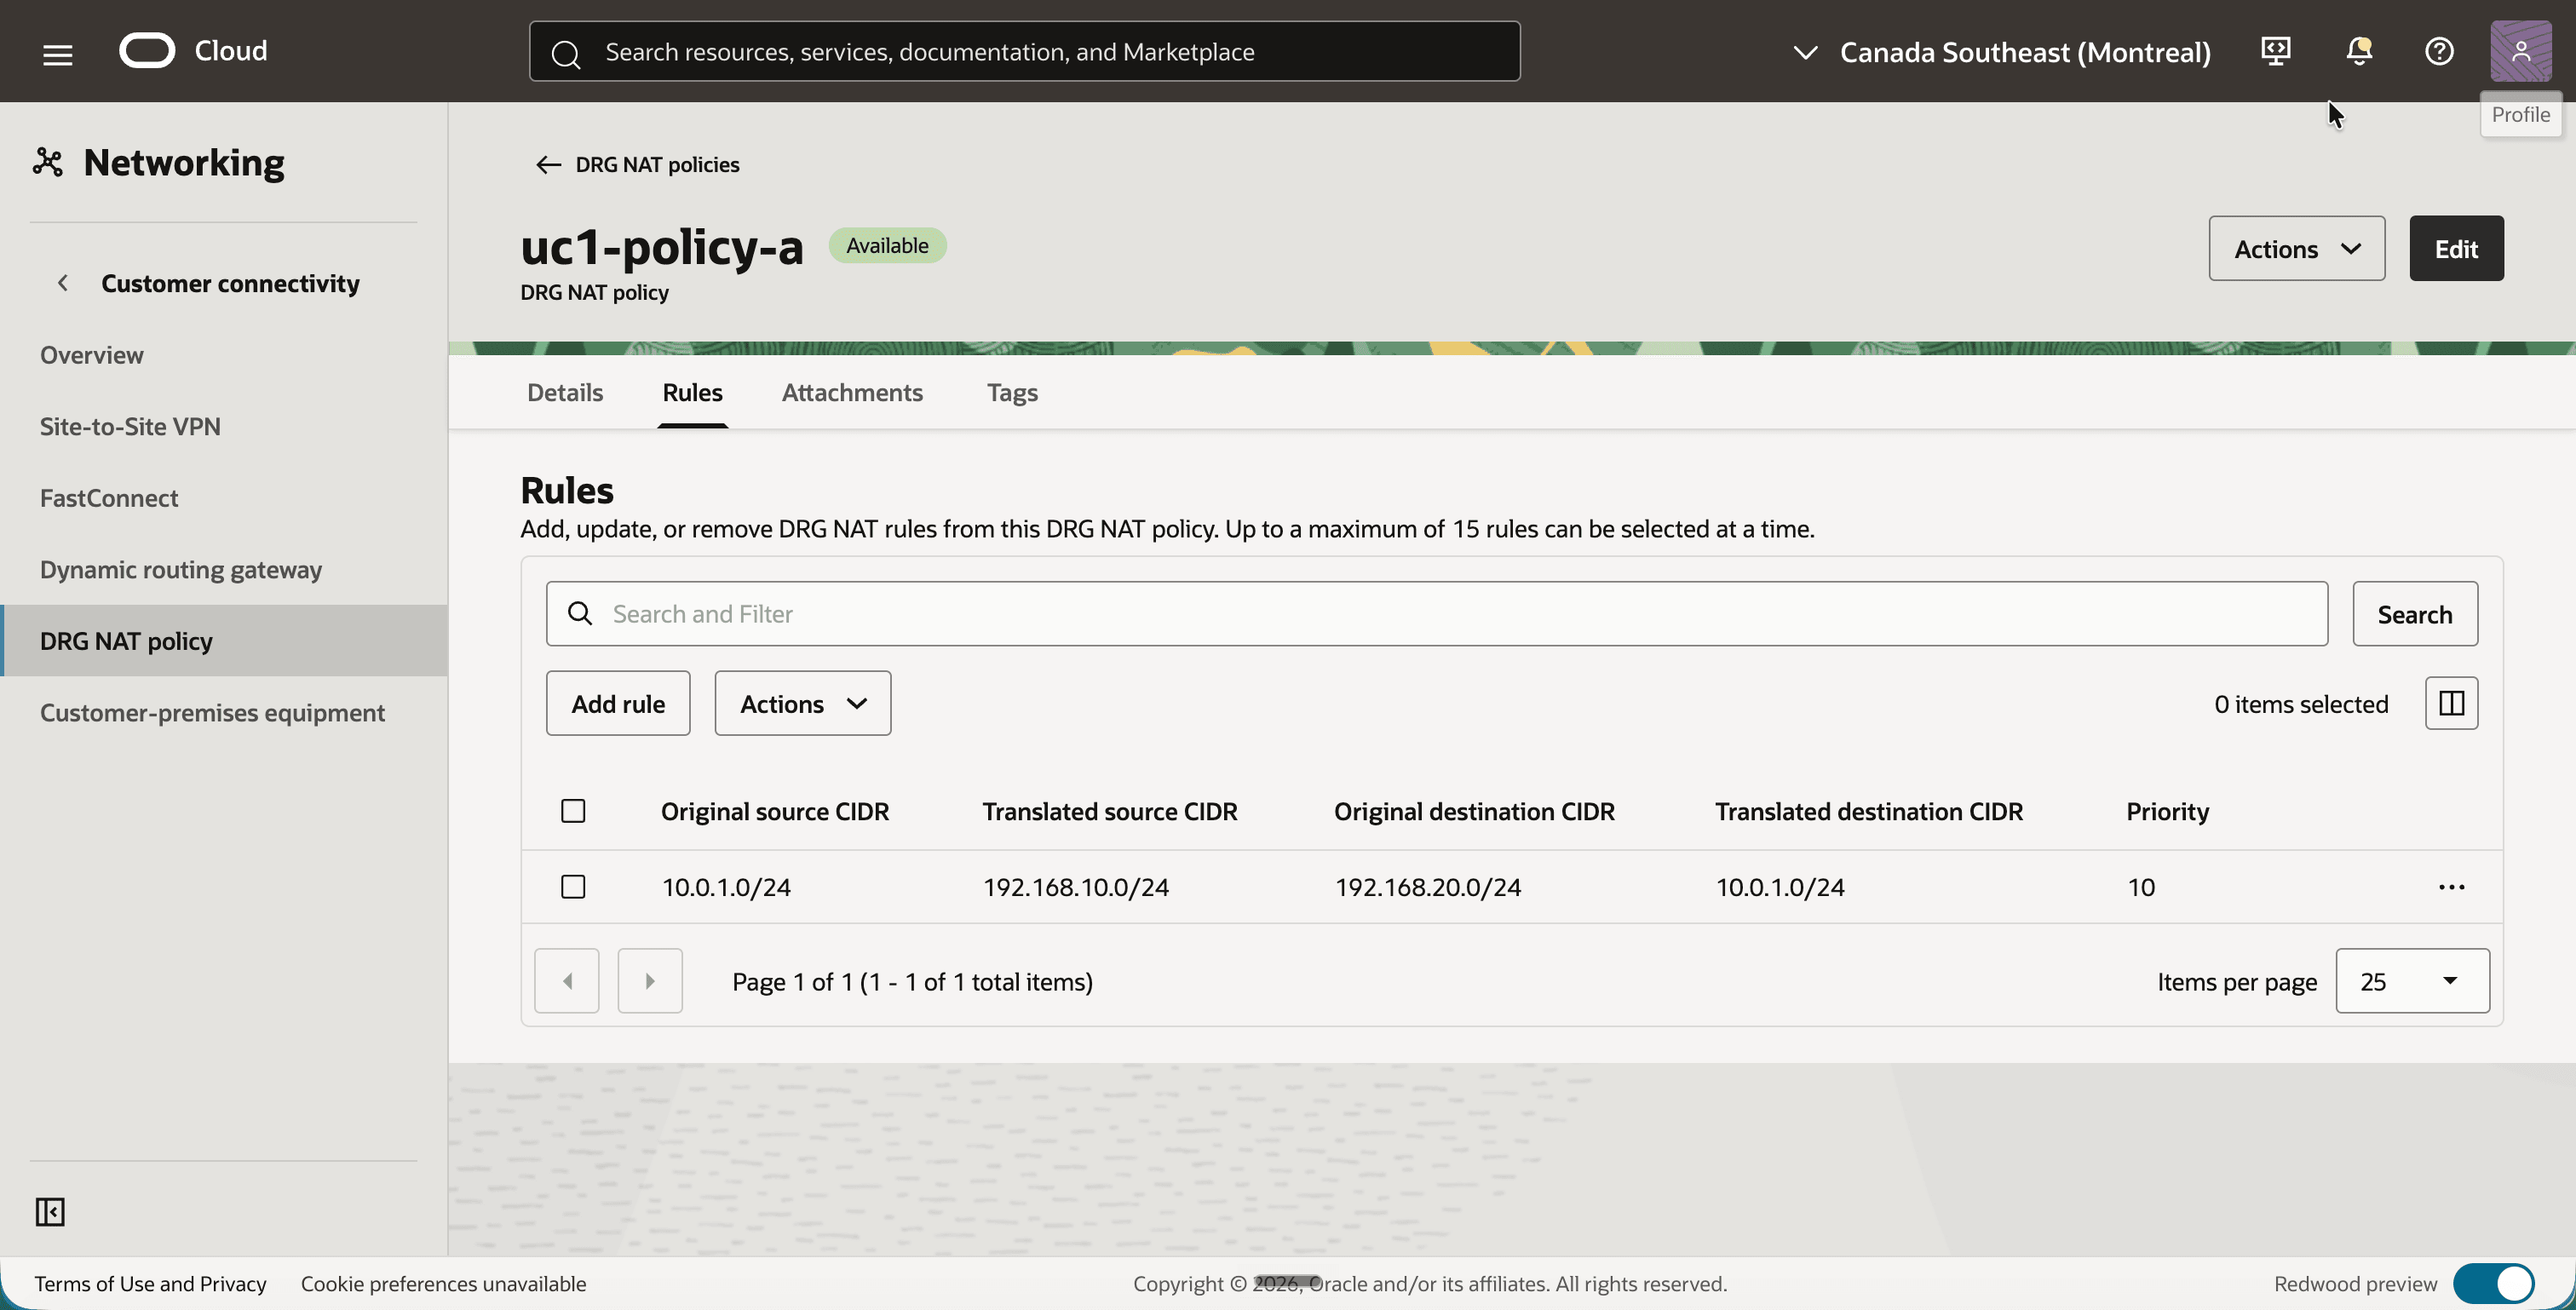
uc1-policy-aund dann auf die Registerkarte Regeln. - Klicken Sie auf die Schaltfläche Regel hinzufügen, und fügen Sie eine Regel mit den folgenden Werten hinzu:
- Priorität:
10 - Ursprüngliche Quell-CIDR:
10.0.1.0/24 - Übersetzte Quell-CIDR:
192.168.10.0/24 - Urspüngliches Ziel-CIDR:
192.168.20.0/24 - Übersetzte Ziel-CIDR:
10.0.1.0/24
- Priorität:
- Beachten Sie, dass die Regel auf der Registerkarte Regeln aufgeführt wird.
- Gehen Sie zurück, klicken Sie auf
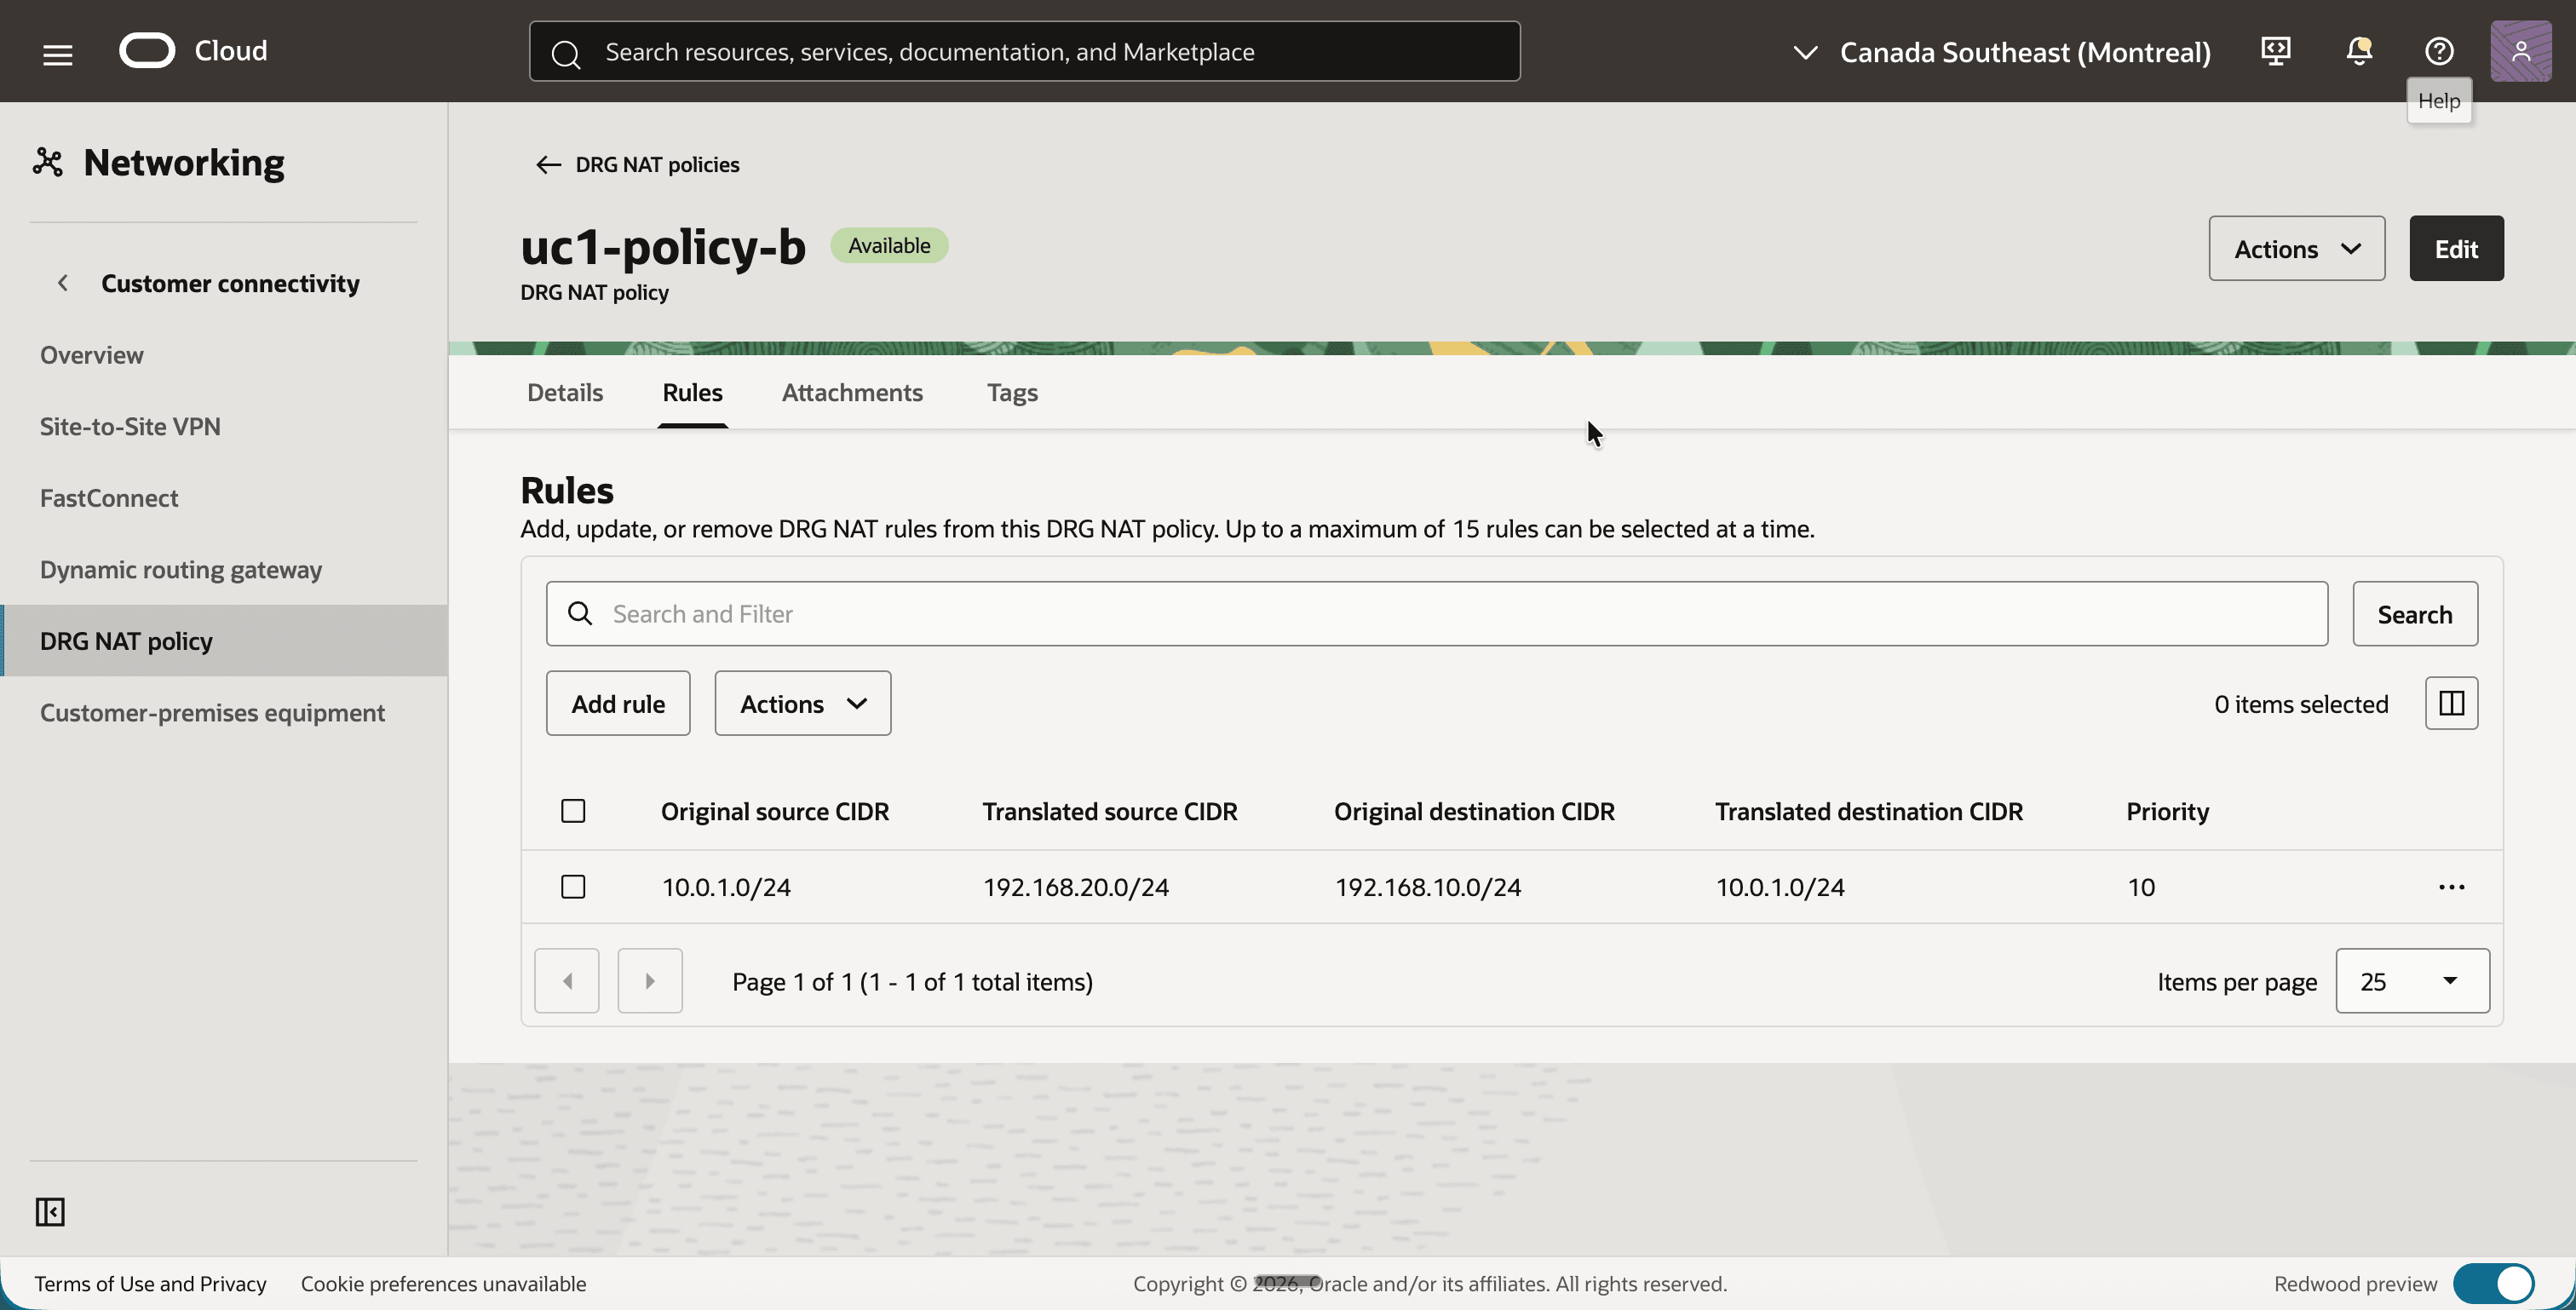
uc1-policy-b, und klicken Sie auf die Registerkarte Regeln. - Klicken Sie auf die Schaltfläche Regel hinzufügen, und fügen Sie eine Regel mit den folgenden Werten hinzu:
- Priorität:
10 - Ursprüngliche Quell-CIDR:
10.0.1.0/24 - Übersetzte Quell-CIDR:
192.168.20.0/24 - Urspüngliches Ziel-CIDR:
192.168.10.0/24 - Übersetzte Ziel-CIDR:
10.0.1.0/24
- Priorität:
- Beachten Sie, dass die Regel auf der Registerkarte Regeln aufgeführt wird.
[!] HINWEIS] Das ursprüngliche und das übersetzte CIDR eines Paares müssen dieselbe Präfixlänge aufweisen. Regeln werden nach Priorität, der niedrigsten Zahl zuerst und nur die erste Abgleichsregel ausgewertet. Eine Policy mit Regeln übersetzt nichts, bis sie mit einem Anhang verknüpft ist. Dies ist der nächste Schritt.
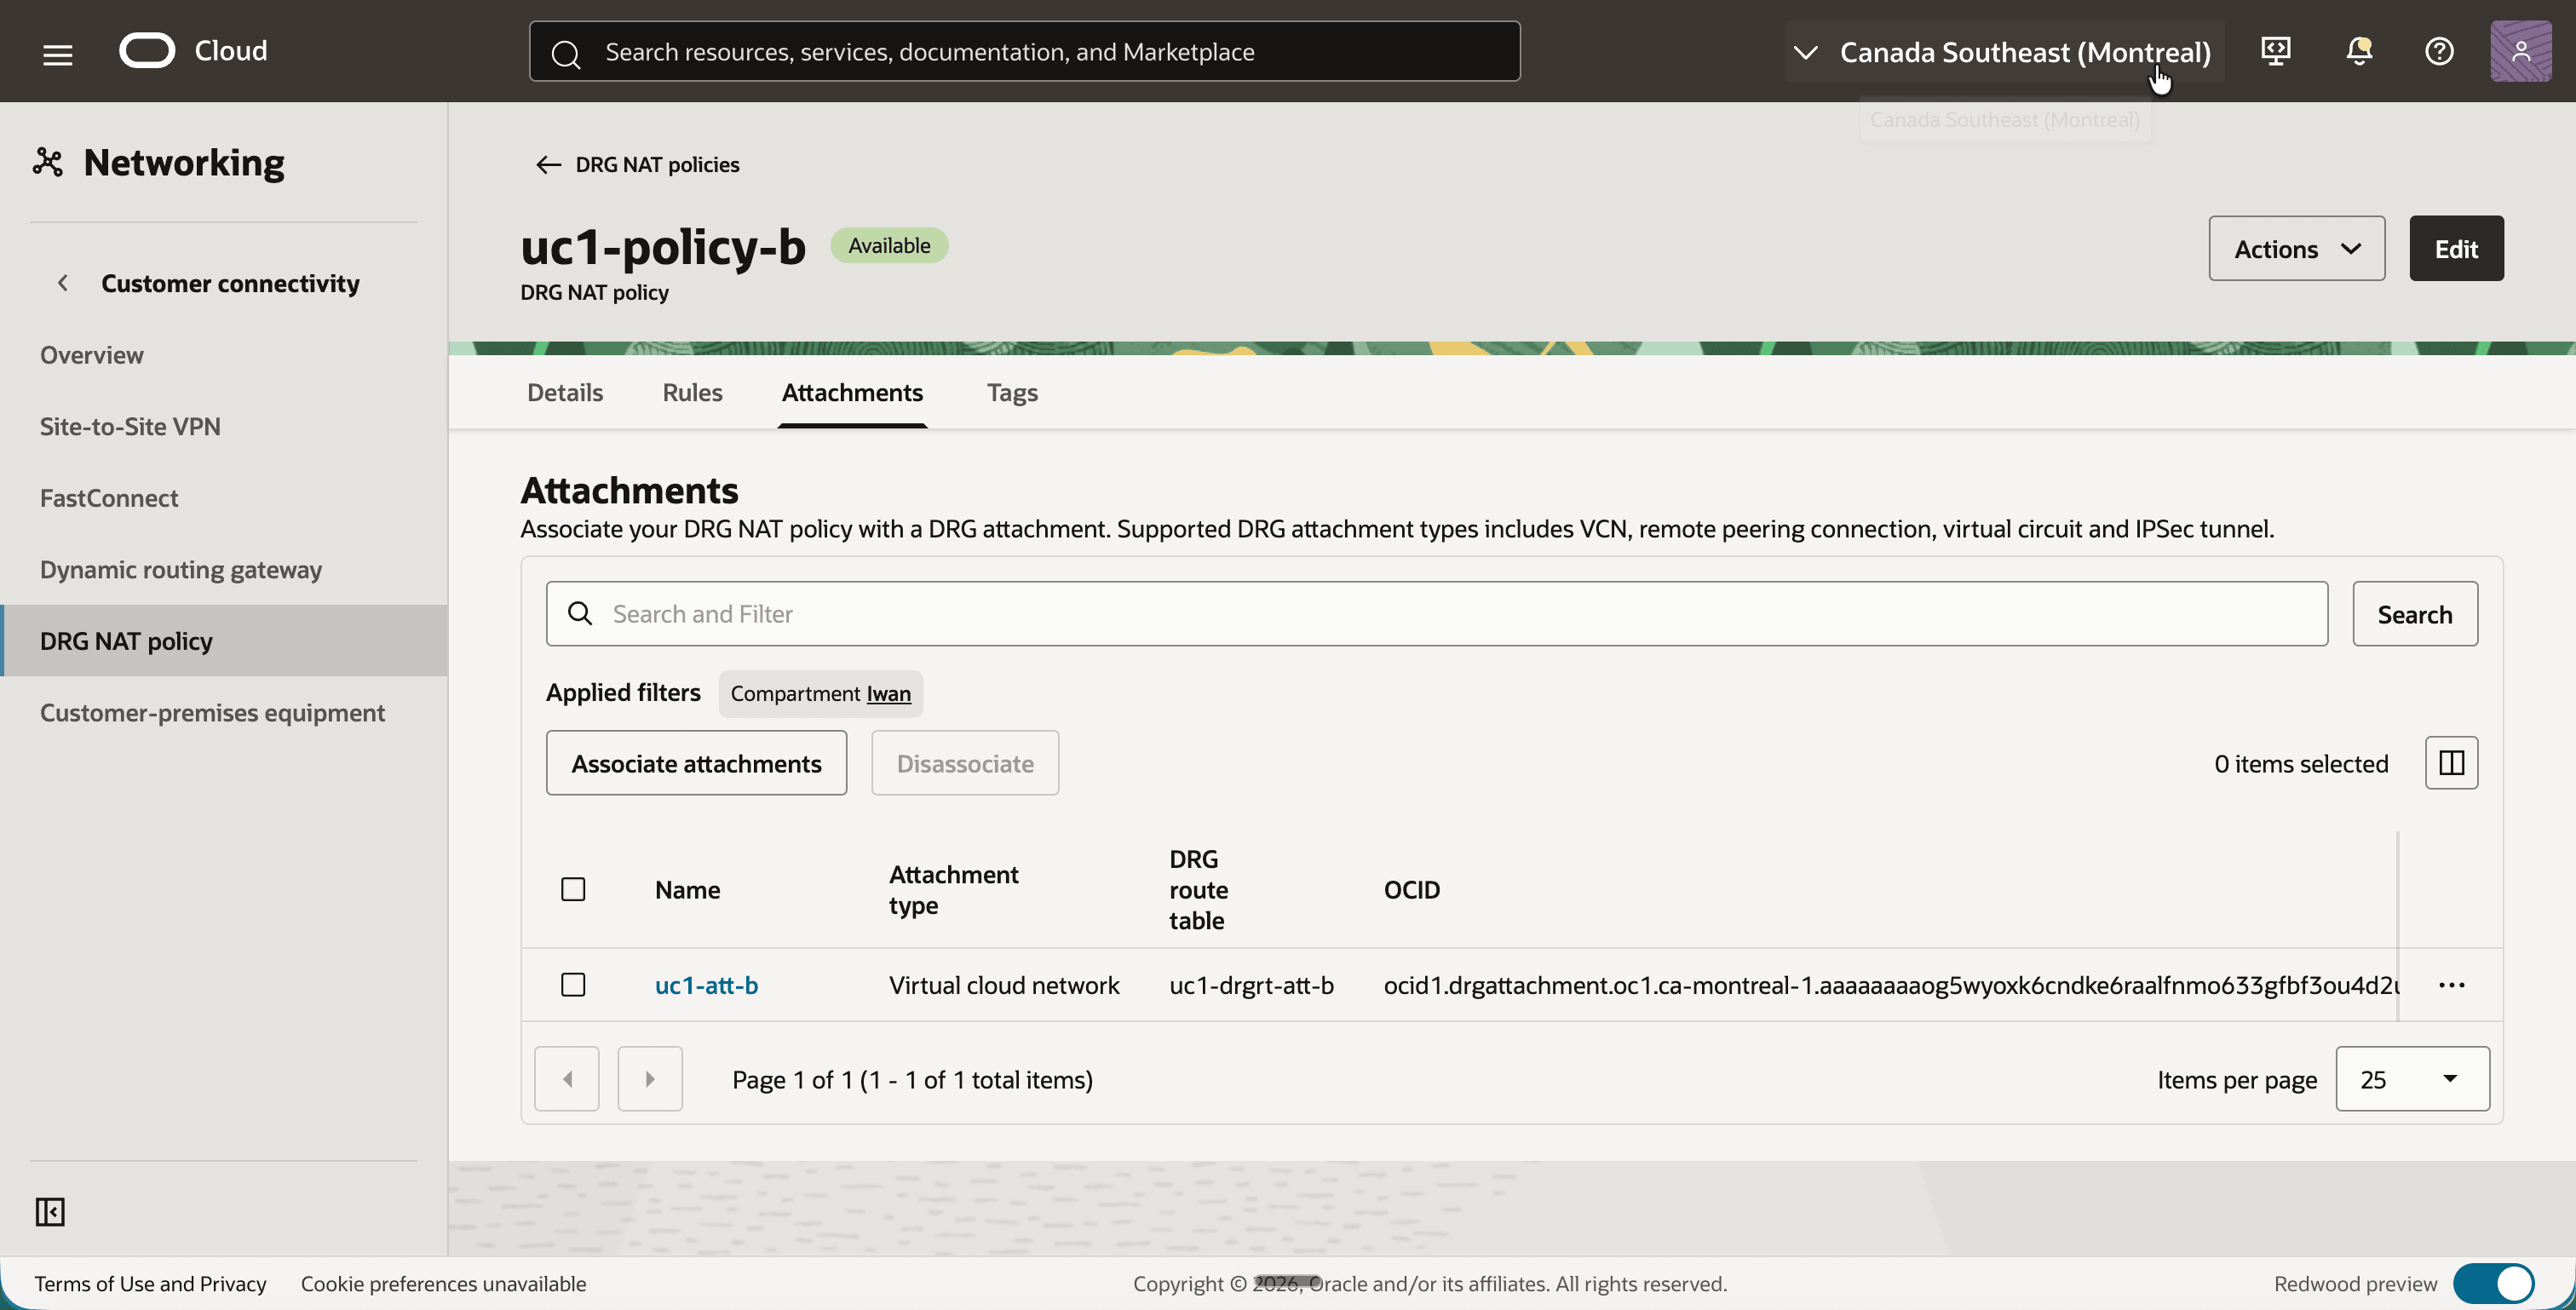
Schritt 09: NAT-Policys mit den VCN-Anhängen verknüpfen
Eine Policy wird für Traffic aktiv, wenn sie mit einem DRG-Anhang verknüpft ist. Jeder Anhang kann über eine NAT-Policy verfügen. uc1-policy-a wird mit dem Anhang von VCN A und uc1-policy-b mit dem Anhang von VCN B verknüpft.
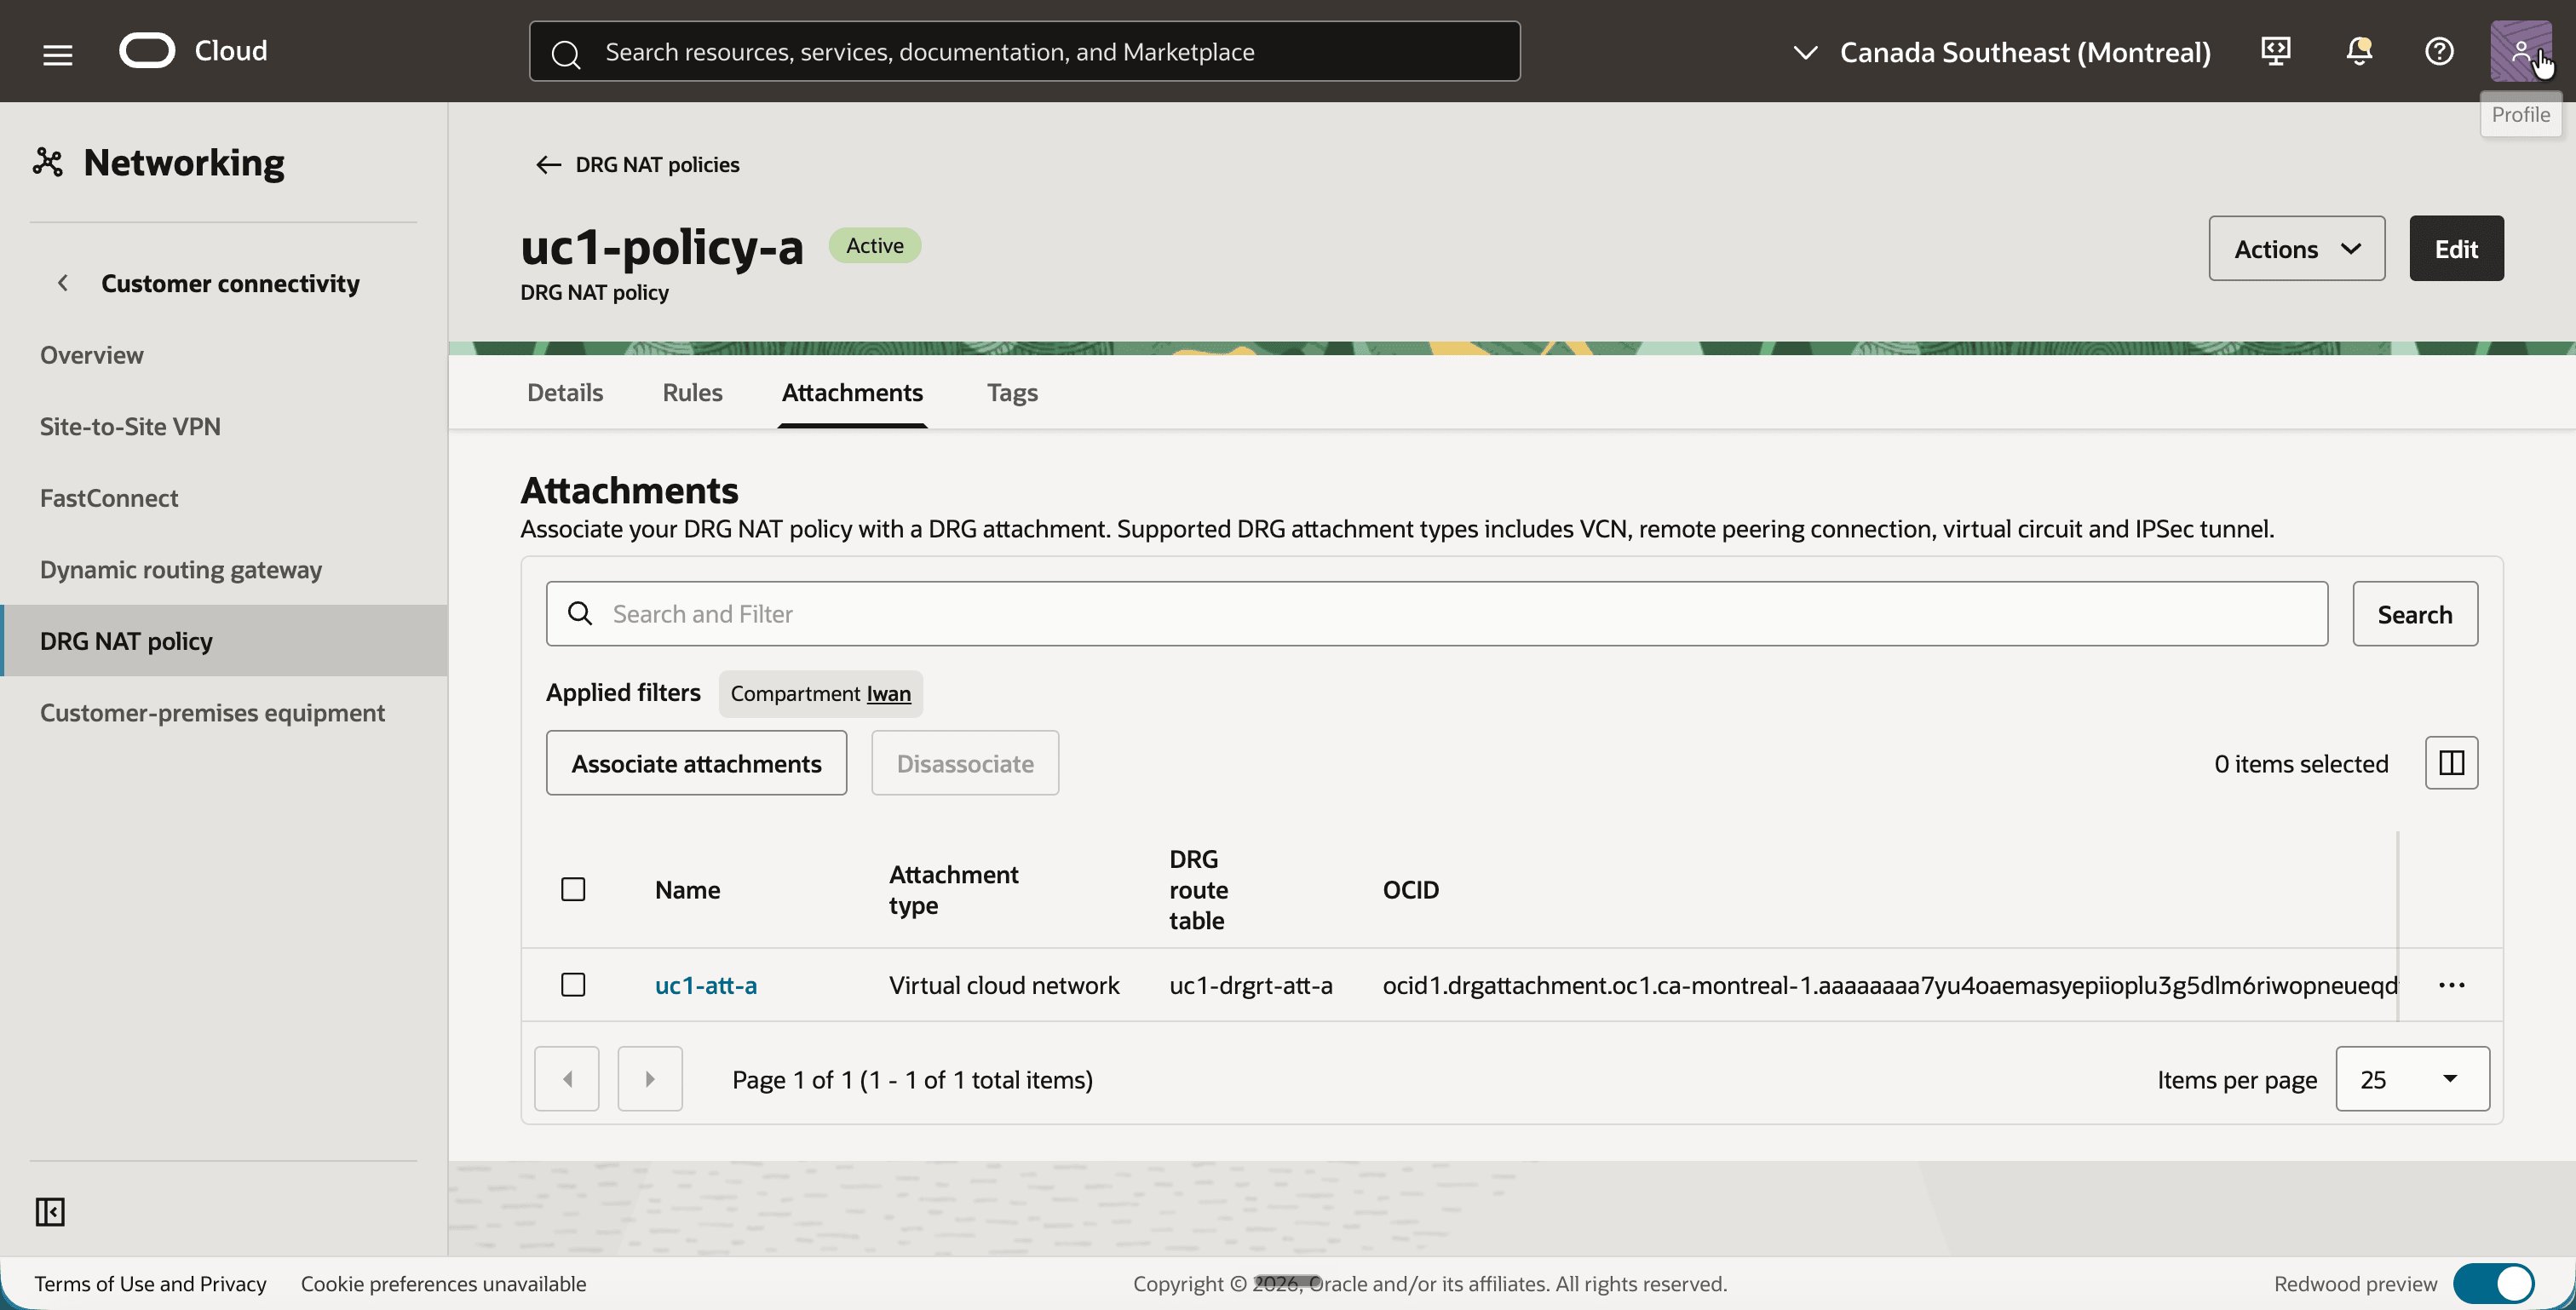
- Klicken Sie auf
uc1-policy-aund dann auf die Registerkarte Anhänge. - Klicken Sie auf die Schaltfläche Anhänge zuordnen, wählen Sie
uc1-att-aaus, und bestätigen Sie. - Beachten Sie, dass
uc1-att-azusammen mit der DRG-Routentabelleuc1-drgrt-att-aaufgeführt wird.
- Klicken Sie auf
uc1-policy-bund dann auf die Registerkarte Anhänge. - Klicken Sie auf die Schaltfläche Anhänge zuordnen, wählen Sie
uc1-att-baus, und bestätigen Sie. - Beachten Sie, dass
uc1-att-bzusammen mit der DRG-Routentabelleuc1-drgrt-att-baufgeführt wird.
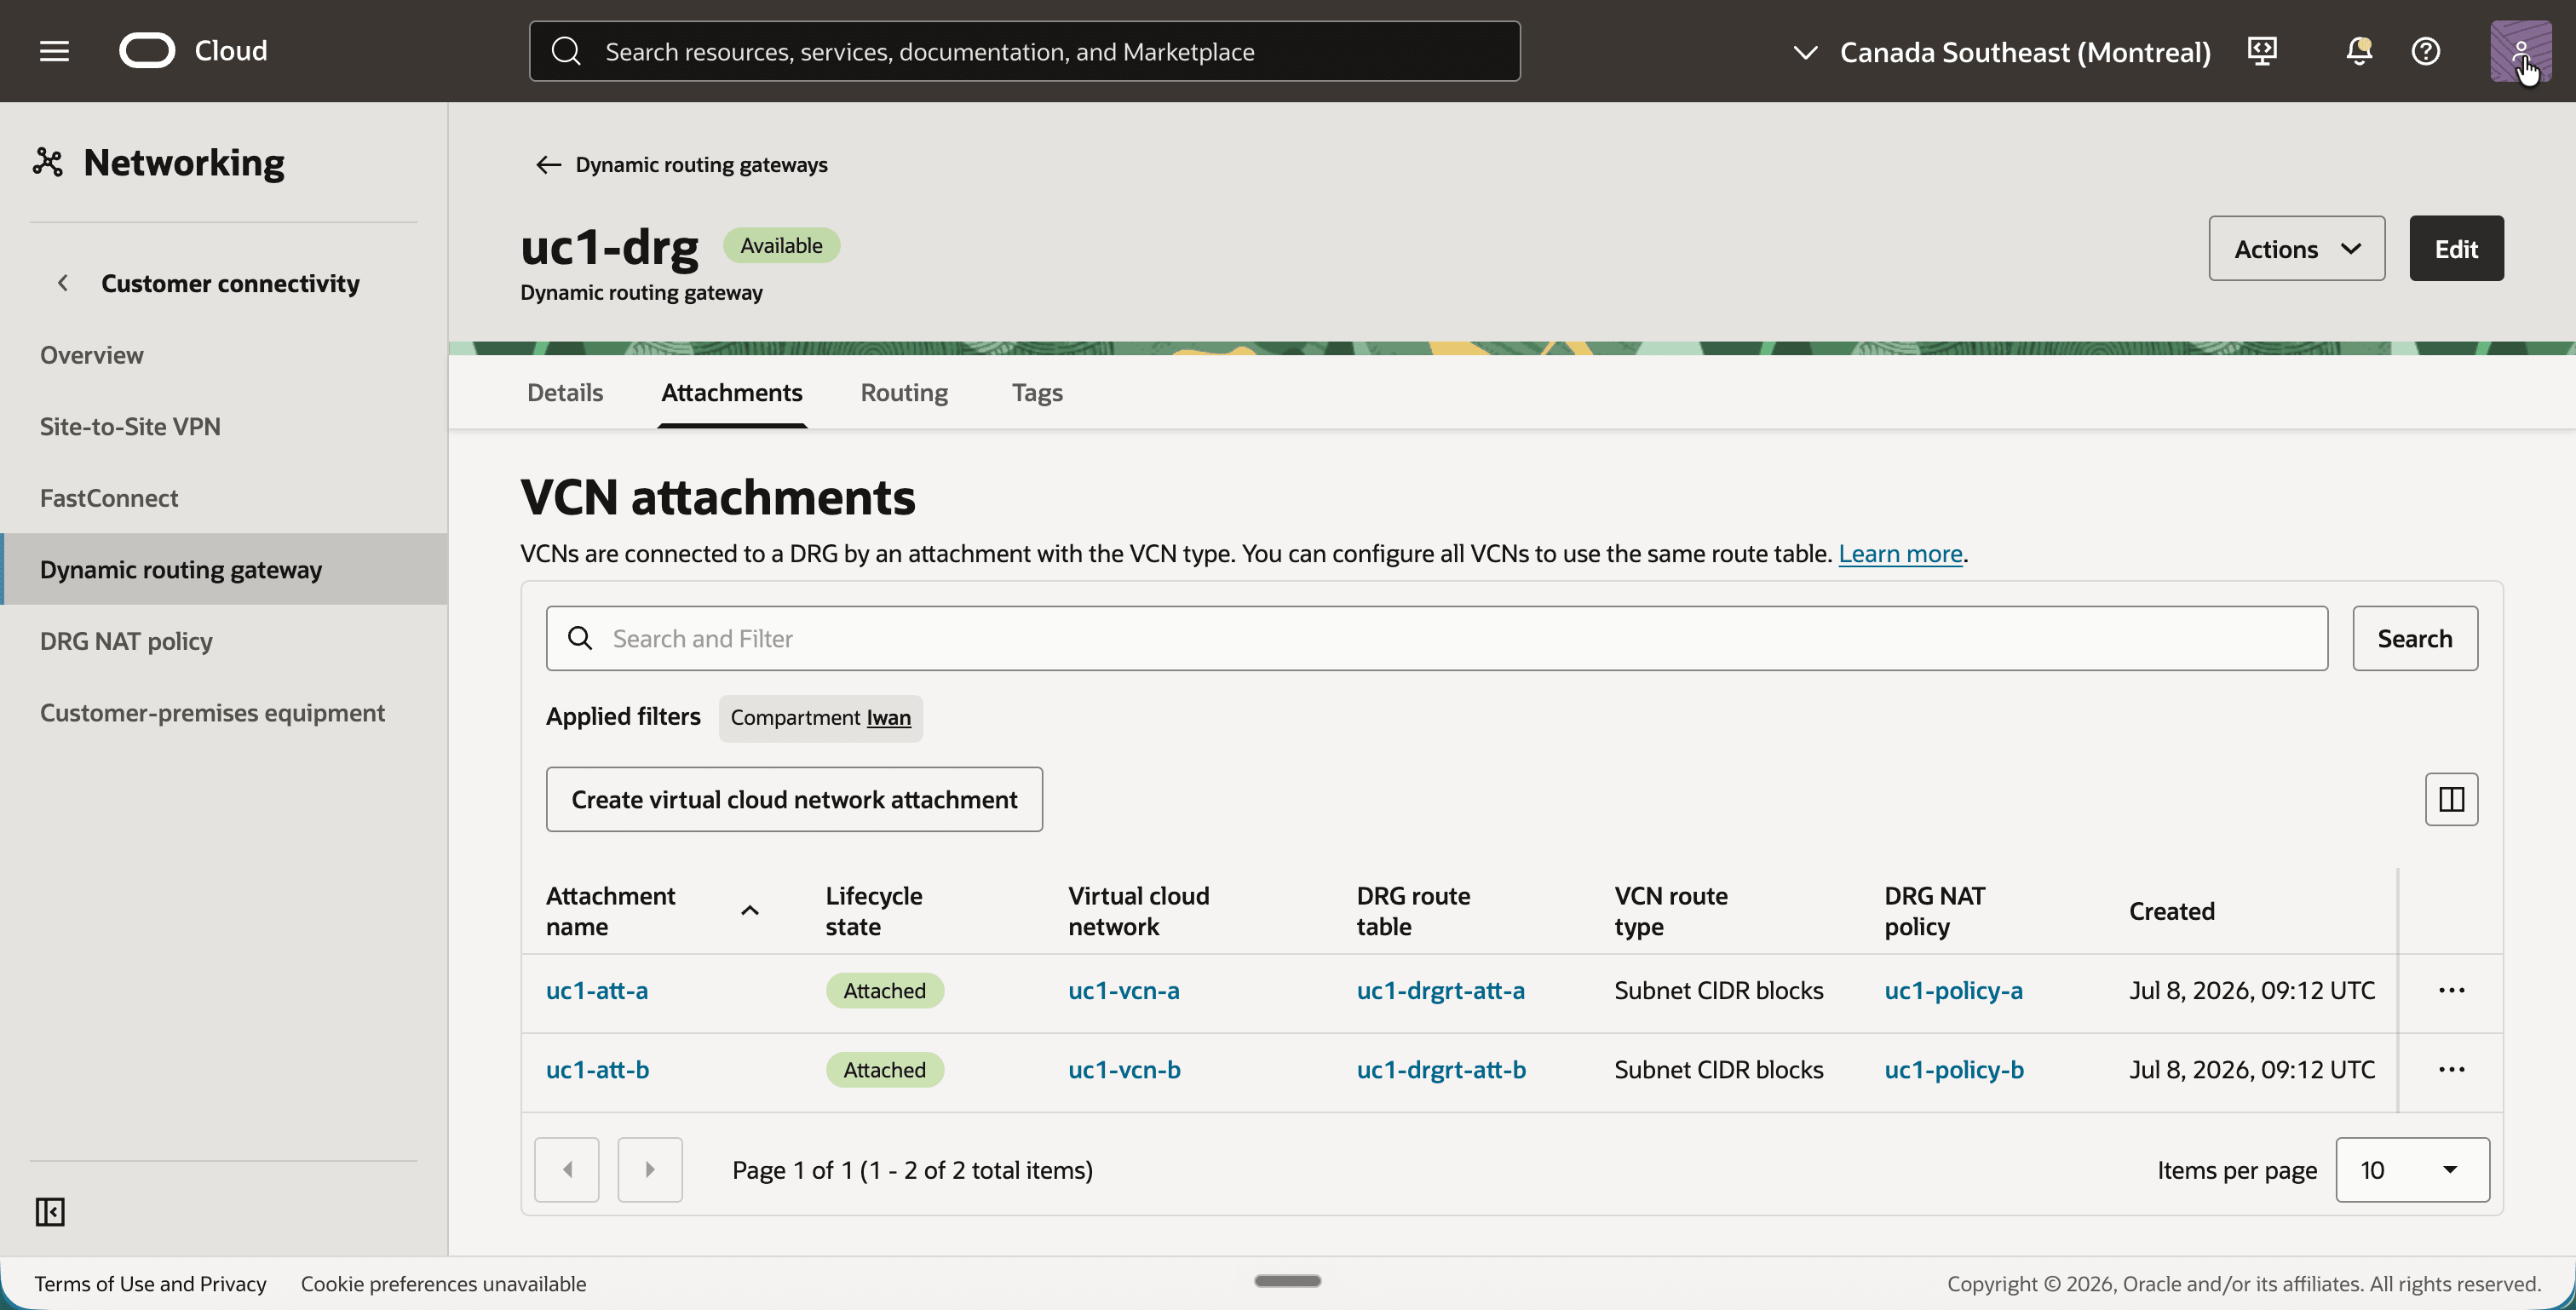
Sie können die vollständige Konfiguration auch auf der DRG-Seite prüfen.
- Öffnen Sie das Navigationsmenü, klicken Sie auf Networking, dann auf Kundenkonnektivität und dann auf Dynamisches Routinggateway.
- Klicken Sie auf
uc1-drgund dann auf die Registerkarte Anhänge. - Beachten Sie, dass jeder Anhang jetzt eine eigene DRG-Routentabelle und eine eigene DRG-NAT-Policy hat.
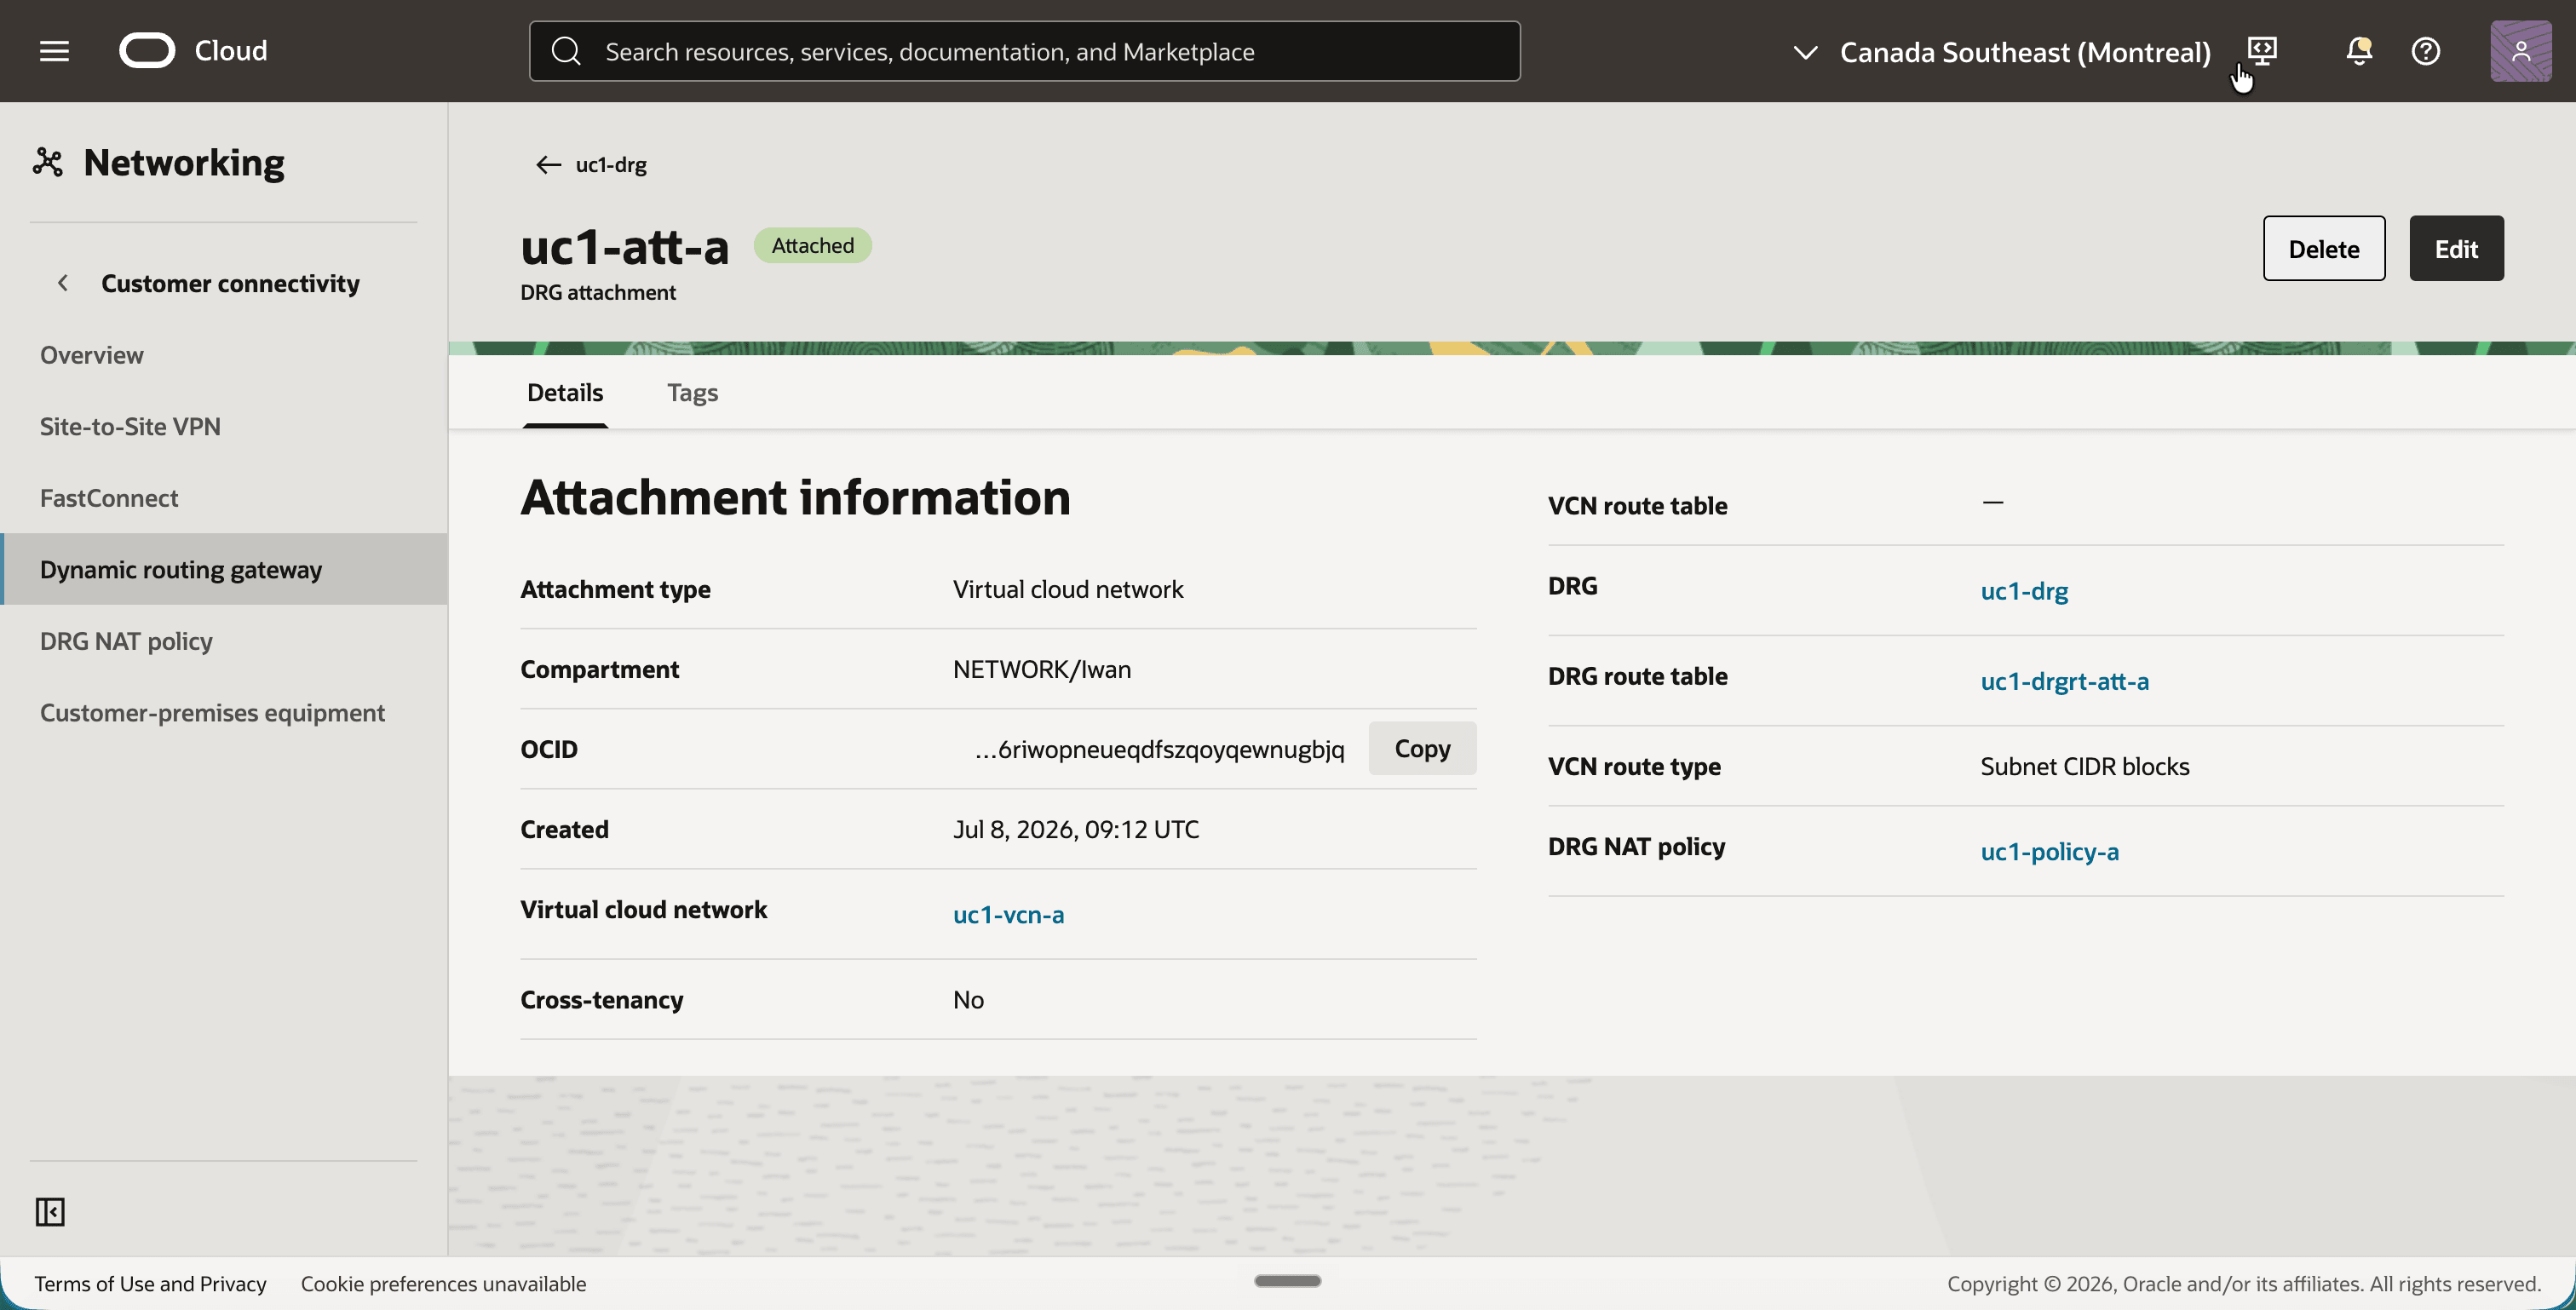
- Klicken Sie auf den Anhang
uc1-att-a. - Beachten Sie die DRG-Routentabelle
uc1-drgrt-att-aund die DRG-NAT-Policyuc1-policy-a.
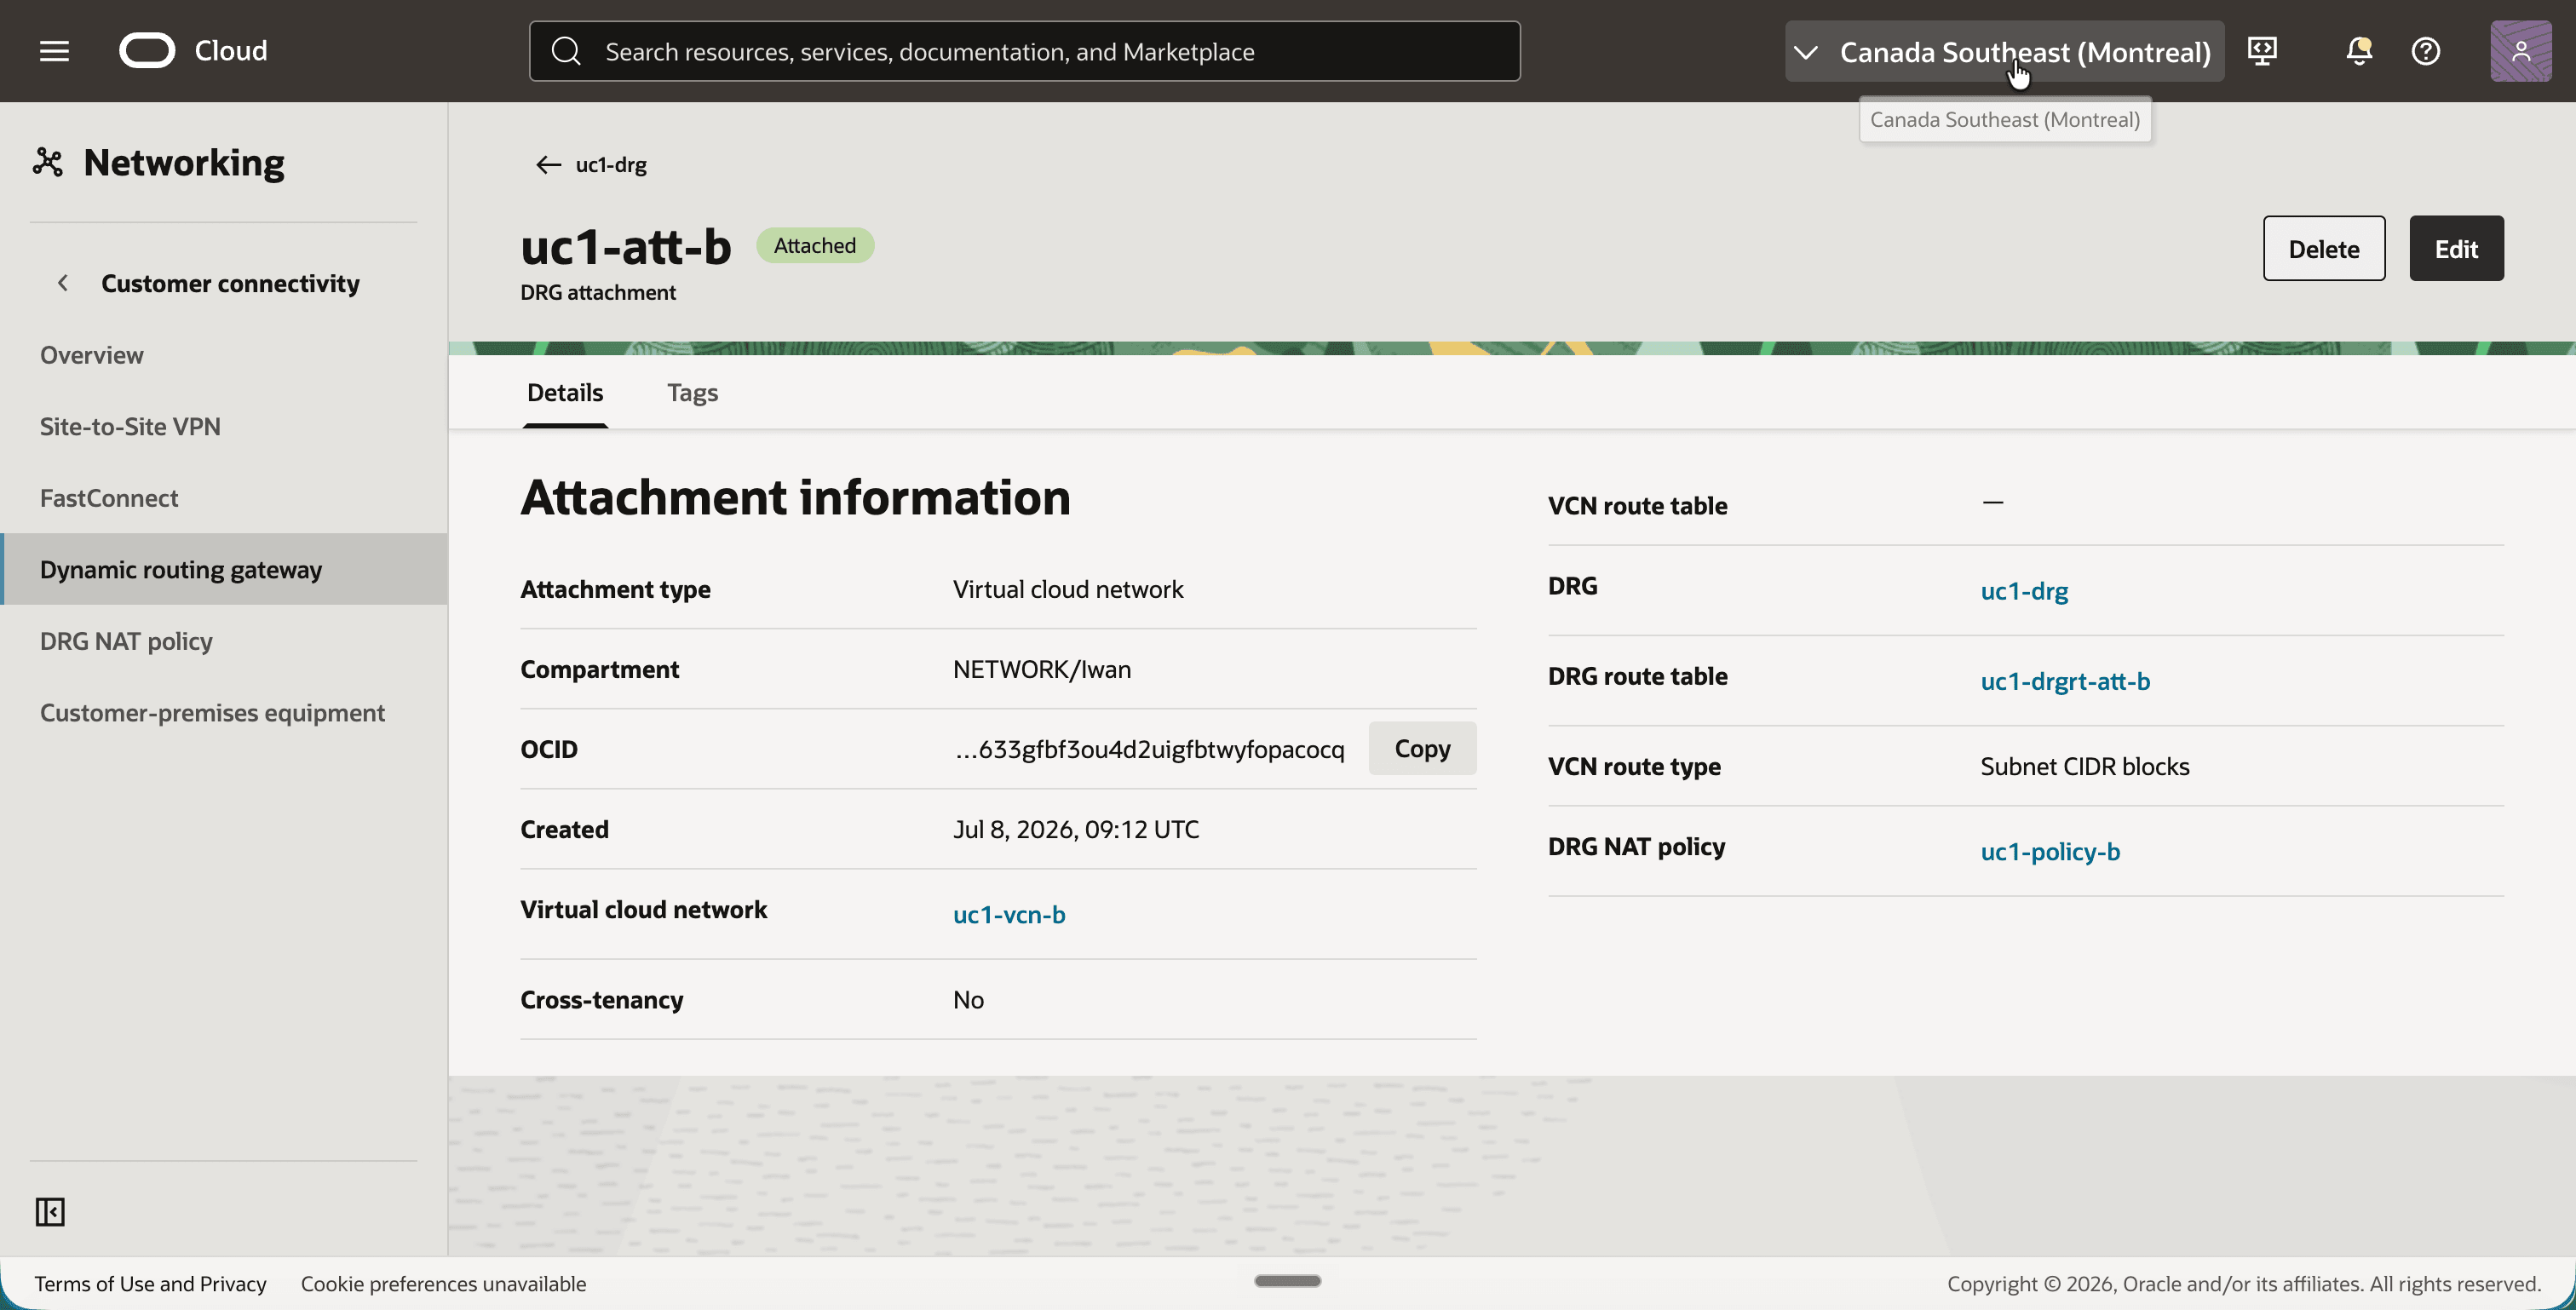
- Gehen Sie zurück und klicken Sie auf den Anhang
uc1-att-b. - Beachten Sie die DRG-Routentabelle
uc1-drgrt-att-bund die DRG-NAT-Policyuc1-policy-b.
Schritt 10: Konnektivität testen
Alles ist vorhanden, also ist es an der Zeit, ein Paket zu senden. Das letzte Oktett einer Adresse wird durch die 1:1 Übersetzung beibehalten, die Ihnen sagt, welche Adresse zu ping:
| Instanz | Echte IP-Adresse | Adresse, die vom anderen VCN verwendet werden soll |
|---|---|---|
uc1-inst-a |
10.0.1.81 |
192.168.10.81 |
uc1-inst-b |
10.0.1.158 |
192.168.20.158 |
Dies geschieht mit einem Ping von uc1-inst-a bis uc1-inst-b:
| Wo | Quelle | Ziel | Was geschieht |
|---|---|---|---|
Verlässt uc1-inst-a |
10.0.1.81 |
192.168.20.158 |
Die Routentabelle uc1-rt-a sendet 192.168.20.0/24 an das DRG. |
Betritt das DRG auf uc1-att-a |
192.168.10.81 |
10.0.1.158 |
Die Regel in uc1-policy-a übersetzt Quelle und Ziel. |
Routen-Lookup in uc1-drgrt-att-a |
192.168.10.81 |
10.0.1.158 |
10.0.1.0/24 verweist auf uc1-att-b. |
Ankunft auf uc1-inst-b |
192.168.10.81 |
10.0.1.158 |
Für die Instanz wird ein Ping von der Schattenadresse uc1-inst-a angezeigt. |
Die Antwort folgt den gleichen Schritten in die andere Richtung. Sie lässt uc1-inst-b als 10.0.1.158 in 192.168.10.81 zurück, wird von der Regel in uc1-policy-b übersetzt, wenn sie das DRG in uc1-att-b eingibt und bei uc1-inst-a als 192.168.20.158 in 10.0.1.81 eintrifft.
- Stellen Sie mit SSH eine Verbindung zu
uc1-inst-aher. - Führen Sie
ip aaus, und beachten Sie, dass die Instanz die IP-Adresse10.0.1.81aufweist. - Führen Sie
ping -c 5 -W 2 192.168.20.158aus, um die Schattenadresseuc1-inst-bzu pingen. - Beachten Sie, dass alle fünf Pakete beantwortet werden.
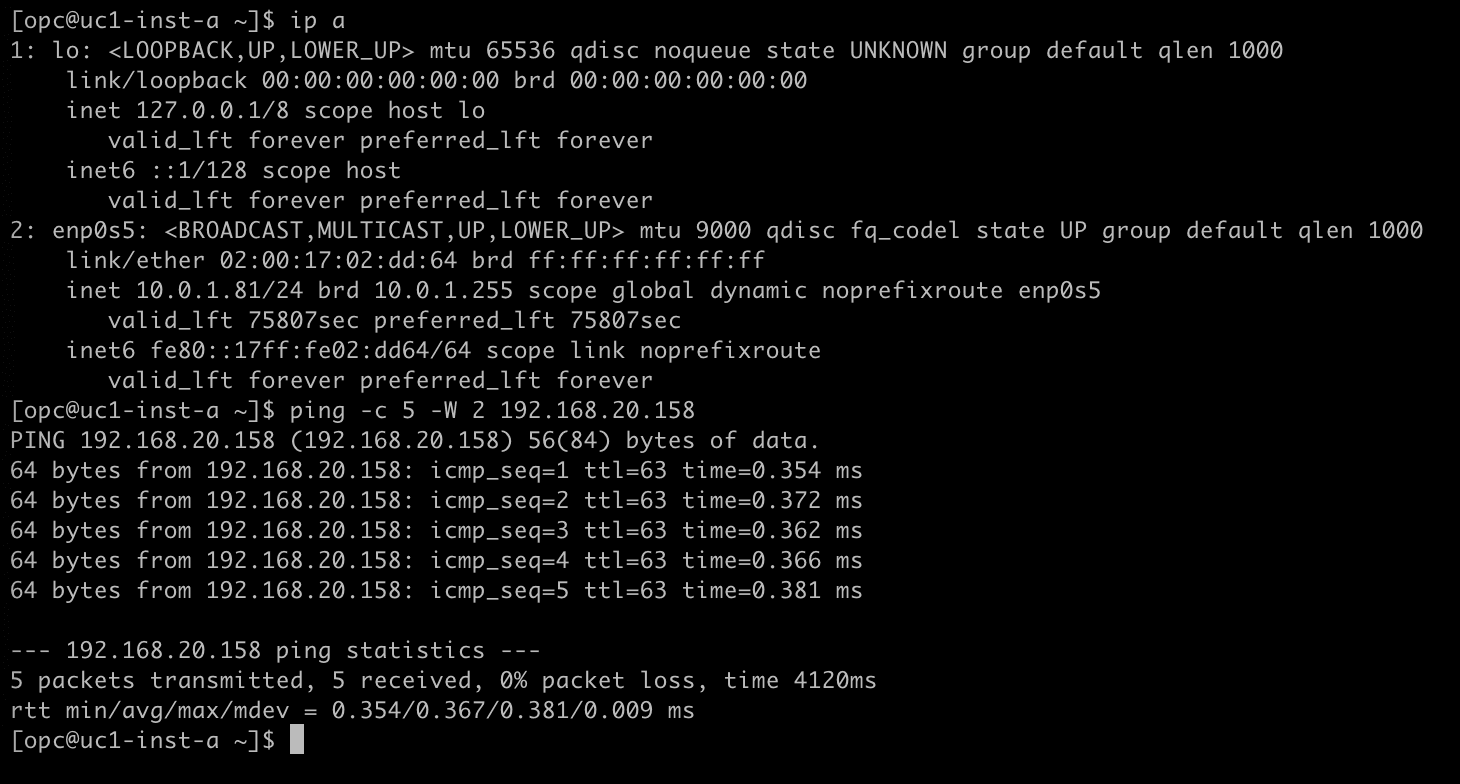
- Stellen Sie mit SSH eine Verbindung zu
uc1-inst-bher. - Führen Sie
ip aaus, und beachten Sie, dass die Instanz die IP-Adresse10.0.1.158aufweist. - Führen Sie
ping -c 5 -W 2 192.168.10.81aus, um die Schattenadresseuc1-inst-azu pingen. - Beachten Sie, dass alle fünf Pakete beantwortet werden.
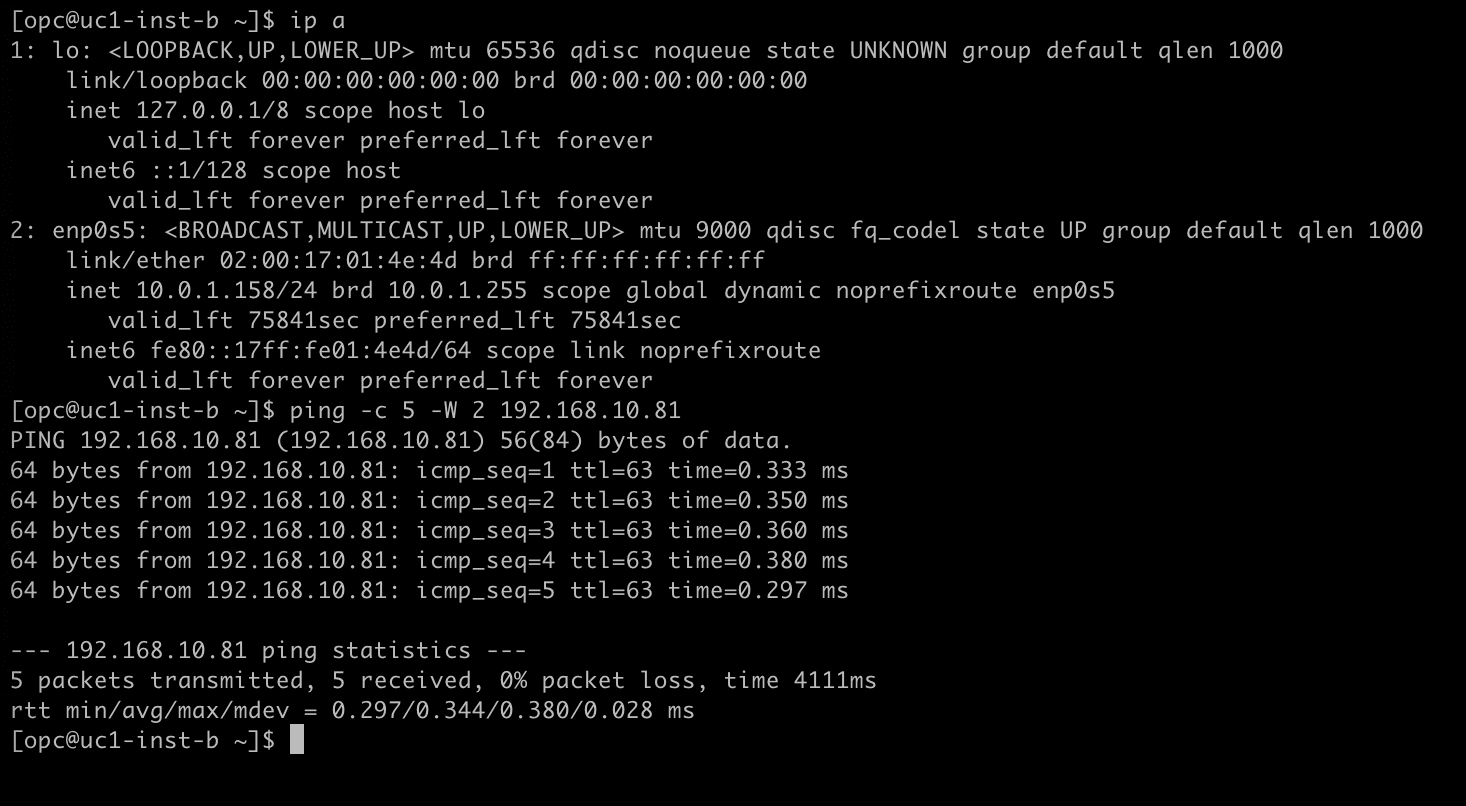
[!] HINWEIS] NAT in DRG übersetzt DNS nicht. Wenn Ihre Anwendungen sich nach Namen finden, müssen die DNS-Datensätze, die von der anderen Seite verwendet werden, auf die Schattenadressen verweisen, nicht auf die echten.
Abschluss
Zwei VCNs mit genau demselben Subnetz-CIDR kommunizieren jetzt privat über ein einzelnes DRG, ohne dass eines davon erneut adressiert wird und ohne Firewall oder NAT-Appliance im Pfad. Jedes VCN wird dem anderen unter einem eindeutigen Schatten-CIDR präsentiert. Die Übersetzung erfolgt durch das DRG selbst.
Die Konfiguration beruht auf drei Dingen, die immer zusammengehören. Eine DRG-NAT-Policy mit einer Regel, die aus der Sicht des Netzwerks hinter dem Anhang geschrieben wurde. Eine DRG-Routentabelle pro Anhang, die nach der Übersetzung an die Adresse weitergeleitet wird. Und eine VCN-Routentabelle, die das Schatten-CIDR der anderen Seite an das DRG sendet. Wenn einer der drei fehlt, kann die Übersetzung noch passieren, aber das Paket hat nirgendwohin zu gehen.
Die gleichen drei Bausteine kehren im Rest der Serie zurück. In NAT in DRG - Teil 2 - Sich überschneidende CIDRs zwischen mehreren Remote-VCNs werden die beiden VCNs in verschiedene Regionen verschoben, und die Übersetzung erfolgt auf einer Remote-Peering-Verbindung.
Bestätigungen
- Autor - Iwan Hoogendoorn (Black Belt für Cloud-Netzwerke)
Weitere Lernressourcen
Sehen Sie sich weitere Übungen zu docs.oracle.com/learn an, oder greifen Sie auf weitere kostenlose Lerninhalte im Oracle Learning YouTube-Kanal zu. Besuchen Sie außerdem education.oracle.com/learning-explorer, um ein Oracle Learning Explorer zu werden.
Die Produktdokumentation finden Sie im Oracle Help Center.
NAT on DRG - Part 1 - Overlapping CIDRs between two local VCNs
G62465-02