Zugriff auf OCI-Services von AWS mit Oracle Interconnect for AWS
Oracle Interconnect for AWS bietet private, latenzarme und zuverlässige Konnektivität zwischen Oracle Cloud Infrastructure (OCI) und Amazon Web Services (AWS) über ihre privaten Backbones, wobei das öffentliche Internet und die Netzwerk-Serviceprovider von Drittanbietern umgangen werden, um vorhersehbare Performance, High Availability und resilientes cloudübergreifendes Netzwerk bereitzustellen.
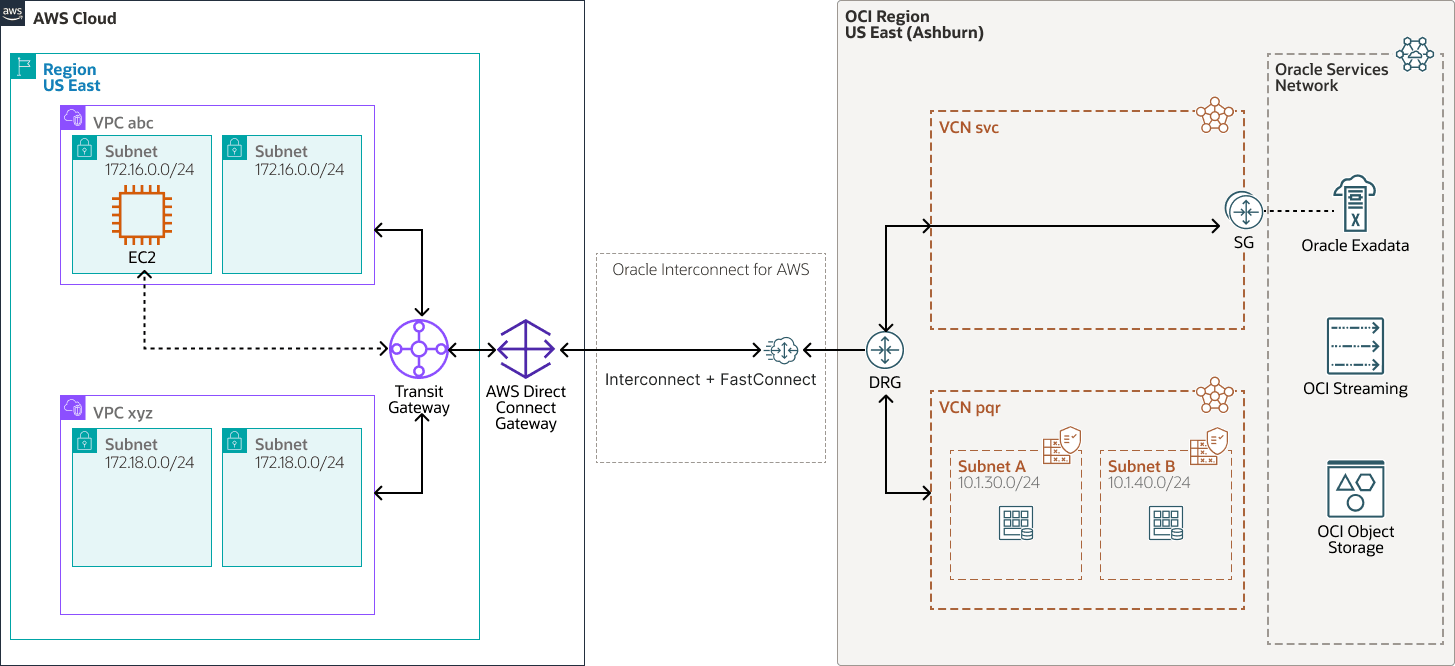
In dieser Referenzarchitektur zeigen wir zwei verwandte Designs. Der erste zeigt, wie Kunden problemlos auf OCI-Services in derselben Region wie das Interconnect zugreifen können, indem sie Oracle Interconnect for AWS, ein dynamisches Routinggateway (DRG) und ein Servicegateway verwenden. Das zweite Design zeigt, wie Kunden problemlos über das Interconnect auf OCI-Services in einer anderen Remote-OCI-Region zugreifen können, indem sie Oracle Interconnect for AWS, ein DRG mit einer Remote-Peering-Verbindung und ein Servicegateway verwenden. Diese beiden Architekturen ermöglichen es OCI- und AWS-Kunden, OCI-Services in jeder OCI-Region über ein sicheres, privates und leistungsstarkes Netzwerk zu verwenden.
Architektur
Oracle arbeitet mit AWS zusammen, um eine private Konnektivität mit geringer Latenz zwischen Oracle Cloud Infrastructure und Amazon Web Services bereitzustellen. Diese Partnerschaft bietet Ihnen ein hochoptimiertes, sicheres und einheitliches cloudübergreifendes Erlebnis. Nutzen Sie erstklassige Services von Oracle Cloud und AWS, und nutzen Sie weiterhin vorhandene Investitionen in Oracle und AWS.
Wichtige Vorteile
- Private Layer-3-Konnektivität: Traffic bleibt auf privaten OCI- und AWS-Backbones und umgeht das öffentliche Internet oder einen anderen Netzwerkserviceprovider von Drittanbietern.
- High Availability und Resilienz: Oracle Interconnect for AWS befolgt Best Practices für maximale Resilienz. Die Infrastruktur umfasst mehrere Netzwerkgeräte über mindestens zwei physische Einrichtungen mit unabhängiger Stromversorgung und Netzwerk.
- Vorhersagbare Performance und geringere Latenz im Vergleich zum Routing über On-Premises-Umgebungen, Drittanbieter oder Internet-Overlays.
- Optionen für hohe Bandbreite: Bis zu 100 Gbit/s pro Verbindung (5/10/20/50/100 Gbit/s).
- Vereinfachte Vorgänge: Es ist keine physische Crossconnect-Verwaltung in Colocation-Einrichtungen erforderlich.
- Kostenvorteile: Sie zahlen Portstundengebühren, Oracle berechnet keine Gebühren für ausgehende FastConnect-Datenübertragungsgebühren, und AWS verzichtet auf Datenübertragungsgebühren für Oracle Interconnect for AWS-Datenverkehr.
- Modell für kollaborativen Support: Kunden können Supporttickets mit My Oracle Support oder AWS Support öffnen. Beide Unternehmen engagieren sich direkt, um cloudübergreifende Probleme zu lösen.
Wie es bereitgestellt wird (High Level)
Backbone-Kapazität von Oracle und AWS vor der Bereitstellung zwischen ausgewählten FastConnect- und Direct Connect-Standorten. Das Provisioning ist ein optimierter Zwei-Schritt-Workflow, der in beiden Clouds initiiert wird:
- Erstellen Sie das Interconnect, das einen Aktivierungsschlüssel in OCI oder AWS generiert.
- Akzeptieren Sie das Interconnect in der anderen Cloud, indem Sie den Aktivierungsschlüssel verwenden und ihn an Ihr DRG in OCI und Direct Connect Gateway in AWS anhängen.
Verbindungen werden in der Regel in Minuten bereitgestellt, ohne lange physische Provisioning-Zyklen.
Zugriff auf OCI-Services von AWS in derselben OCI-Region wie Oracle Interconnect for AWS
access-oci-aws-interconnect-arch-oracle.zip#GUID-22558DB2-108F-4921-99E3-6B4AA39DAFC3
Wichtige Komponenten
- Amazon Virtual Private Cloud und Subnetz
Mit der virtuellen privaten Amazon-Cloud (VPC) können Sie AWS-Ressourcen in einem von Ihnen definierten virtuellen Netzwerk starten. Dieses virtuelle Netzwerk ähnelt einem herkömmlichen Netzwerk, das Sie in Ihrem eigenen Rechenzentrum betreiben, mit den Vorteilen der Verwendung der skalierbaren Infrastruktur von AWS. Nachdem Sie eine VPC erstellt haben, können Sie Subnetze hinzufügen.
Ein Subnetz ist ein Bereich von IP-Adressen in Ihrer Amazon VPC. Sie können AWS-Ressourcen, wie Amazon EC2-Instanzen, in bestimmten Subnetzen erstellen.
Ein VPC-Subnetz verwendet Routentabellenverknüpfungen pro Subnetz, um cloudübergreifenden Traffic zu einem Transitgateway (TGW) weiterzuleiten.
- AWS Transit Gateway (TGW)
Ein AWS Transit Gateway verbindet Amazon VPCs und On-Premises-Netzwerke über einen zentralen Hub. Diese Verbindung vereinfacht Ihr Netzwerk und beendet komplexe Peering-Beziehungen. Ein Transitgateway fungiert als hoch skalierbarer Cloud-Router – jede neue Verbindung wird nur einmal hergestellt.
Ein TGW aggregiert VPC-Konnektivität zu Direct Connect und importiert dynamisch cloudübergreifende Routen aus AWS Direct Connect Gateway. Es erleichtert das Routing zwischen VPCs und OCI über das angehängte Direct Connect Gateway und dynamisch erlernte Netzwerkpräfixe.
- AWS Direct Connect
AWS Direct Connect ist eine private Netzwerkverbindung zwischen einer VPC und einem Netzwerk außerhalb von AWS. Es bietet einen stabilen Durchsatz und eine geringe Latenz und umgeht das öffentliche Internet. Das AWS-Äquivalent von Oracle Cloud Infrastructure FastConnect.
AWS Direct Connect Gateway (DXGW) ist ein globales AWS-Gateway-Konstrukt, das Transit Gateway mit dem Interconnect für OCI ↔ AWS Private Connectivity Path verbindet. Es nimmt an BGP mit OCI teil, um cloudübergreifende Netzwerkpräfixe auszutauschen.
- Oracle Interconnect for AWS
Oracle Interconnect for AWS ist ein verwalteter dedizierter Konnektivitätsservice, mit dem Sie sichere, private cloudübergreifende Verbindungen direkt zwischen OCI und AWS in bestimmten Regionen bereitstellen können. Mit dieser Verbindung können Sie Cloud-zu-Cloud-Workloads einrichten, ohne den Traffic zwischen den Clouds über das Internet oder über Drittanbieter geleitet zu haben.
- OCI FastConnect
Oracle Cloud Infrastructure FastConnect erstellt eine dedizierte, private Verbindung zwischen Ihrem Data Center und OCI. FastConnect bietet Optionen höherer Bandbreite und ein zuverlässigeres Netzwerk als bei internetbasierten Verbindungen.
OCI FastConnect nimmt am BGP teil, um cloudübergreifende Netzwerkpräfixe auszutauschen. Das logische Gerät OCI FastConnect beendet den Virtual Circuit für das OCI-AWS-Interconnect.
- Dynamisches Routinggateway (DRG)
Das DRG ist ein virtueller Router, der einen Pfad für den privaten Netzwerktraffic zwischen VCNs in derselben Region zwischen einem VCN und einem Netzwerk außerhalb der Region bereitstellt, z.B. ein VCN in einer anderen OCI-Region, ein On-Premise-Netzwerk oder ein Netzwerk in einem anderen Cloud-Provider.
- Servicegateway
Ein Servicegateway ermöglicht den Zugriff von einem VCN auf andere Services, wie Oracle Cloud Infrastructure Object Storage. Der Datenverkehr vom VCN zum Oracle-Service wird über die Oracle-Netzwerkstruktur geleitet und durchläuft nicht das Internet.
- Virtuelles OCI-Cloud-Netzwerk und Subnetz
Ein virtuelles Cloud-Netzwerk (VCN) ist ein anpassbares, softwaredefiniertes Netzwerk, das Sie in einer OCI-Region einrichten. Wie herkömmliche Data Center-Netzwerke erhalten Sie von VCNs die Kontrolle über Ihre Netzwerkumgebung. Ein VCN kann mehrere nicht überschneidende CIDR-Blöcke aufweisen, die Sie nach dem Erstellen des VCN ändern können. Sie können ein VCN in Subnetze segmentieren, die sich auf eine Region oder eine Availability-Domain beschränken. Jedes Subnetz besteht aus einem Bereich zusammenhängender Adressen, die sich nicht mit anderen Subnetzen im VCN überschneiden. Sie können die Größe eines Subnetzes nach der Erstellung ändern. Ein Subnetz kann öffentlich oder privat sein.
- Oracle Services Network
Das Oracle Services Network (OSN) ist ein konzeptionelles Netzwerk auf OCI, das für Oracle-Services reserviert ist. Diese Services umfassen öffentliche IP-Adressen, die Sie sonst über das Internet erreichen können. Hosts außerhalb von Oracle Cloud können über Oracle Cloud Infrastructure FastConnect oder VPN Connect privat auf das OSN zugreifen. Hosts in Ihren VCNs können über ein Servicegateway privat auf das OSN zugreifen.
Auf jeden Oracle Service, der in OSN gehostet wird und über das Servicegateway verfügbar ist, kann über Oracle Interconnect for AWS zugegriffen werden.
- Sicherheitskontrollen: Um Trafficflüsse mit den geringsten Berechtigungen an den Kommunikationsendpunkten durchzusetzen, verwendet OCI Netzwerksicherheitsgruppen, Sicherheitslisten und Zero Trust Packet Routing. AWS verwendet Sicherheitsgruppen und Netzwerkzugriffssteuerungslisten.
- Netzwerksicherheitsgruppe (NSG)
NSGs fungieren als virtuelle Firewalls für Ihre Cloud-Ressourcen. Mit dem Zero-Trust-Sicherheitsmodell von OCI steuern Sie den Netzwerktraffic innerhalb eines VCN. Eine NSG besteht aus einer Gruppe von Ingress- und Egress-Sicherheitsregeln, die ausschließlich für ein bestimmtes Set von virtuellen Netzwerkschnittstellenkarten (VNICs) in einem einzelnen VCN gelten.
- Sicherheitsliste
Für jedes Subnetz können Sie Sicherheitsregeln erstellen, die Quelle, Ziel und Traffictyp angeben, die im Subnetz und außerhalb des Subnetzes zulässig sind.
- Netzwerksicherheitsgruppe (NSG)
Workloads in AWS VPC abc oder VPC xyz senden Traffic an AWS TGW, der ihn an AWS DXGW weiterleitet. Der Traffic durchläuft dann Oracle Interconnect for AWS und tritt über OCI FastConnect in OCI ein. Er wird im OCI-DRG beendet.
Vom DRG wird der Traffic an eine der folgenden Adressen weitergeleitet:
- VCN
pqrfür Anwendungs- und Workload-Subnetzkonnektivität - VCN
svc, wenn das Ziel ein Oracle-Service ist, der über das Servicegateway erreichbar ist
Für den Zugriff auf Oracle Services Network ist Transitrouting im oberen VCN svc erforderlich, an das das Servicegateway angehängt ist. Dadurch kann der Traffic AWS ↔ DRG-VCN svc ↔ SGW ↔ OSN durchlaufen. Konfigurieren Sie die relevante VCN-Ingress-Routentabelle in VCN svc und die Gateway-Ingress-Routentabelle im Servicegateway. Beispiel-Oracle Services Network-Services werden angezeigt, wie Oracle Exadata Database Service und OCI Streaming. Sie können jedoch auf jeden Service zugreifen, der in OSN gehostet und über Service Gateway verfügbar ist.
Greifen Sie über eine Remote-Peering-Verbindung auf OCI-Services von AWS in einer anderen Remote-OCI-Region über das Interconnect zu
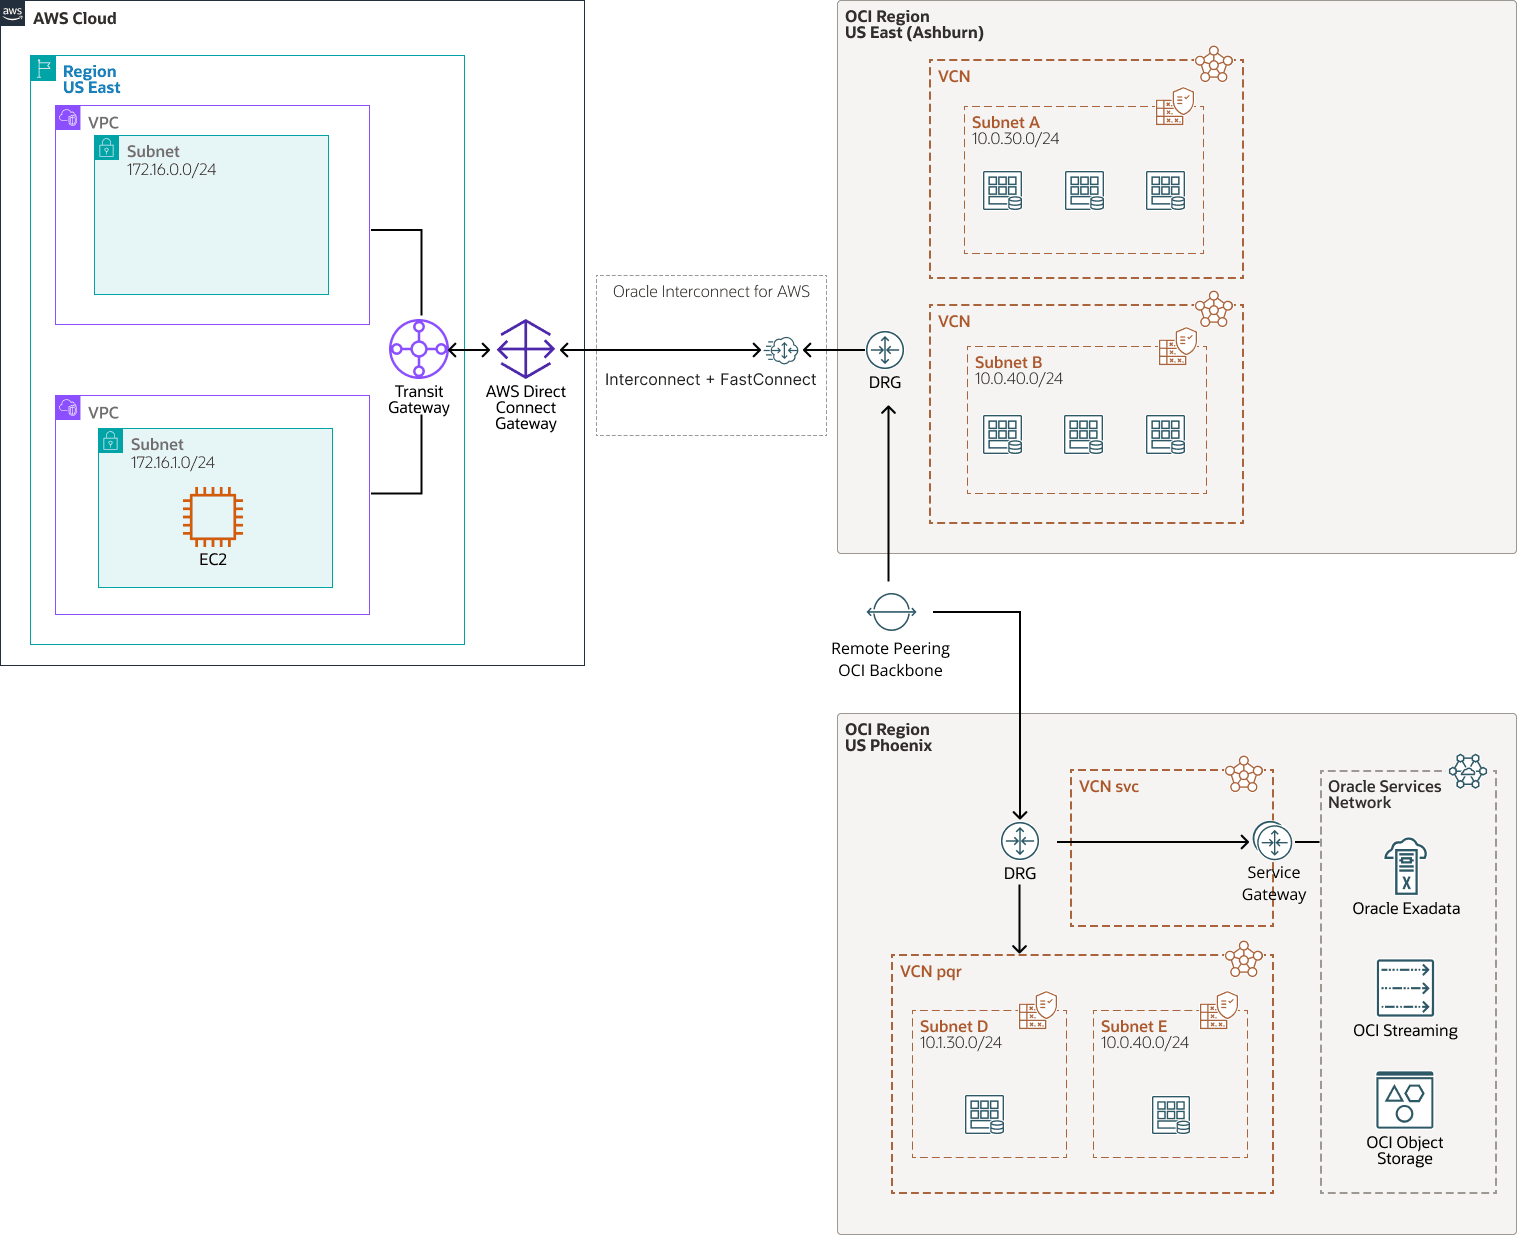
Diese Architektur ähnelt der vorherigen. Der Hauptunterschied besteht darin, dass es zwei OCI-Regionen hat, US East (Ashburn) und US Phoenix, die jeweils zwei VCNs und ein DRG aufweisen. Die beiden DRGs werden über eine Remote-Peering-Verbindung über das OCI-Backbone per Peering verbunden.
Beschreibung der Abbildung aws-oci-remote-peering.png
aws-oci-remote-peering-oracle.zip#GUID-2775E07F-CA5D-436B-B59C-BDF0158E6FB2
Wichtige Komponenten
- Amazon Virtual Private Cloud und Subnetz
Mit der virtuellen privaten Amazon-Cloud (VPC) können Sie AWS-Ressourcen in einem von Ihnen definierten virtuellen Netzwerk starten. Dieses virtuelle Netzwerk ähnelt einem herkömmlichen Netzwerk, das Sie in Ihrem eigenen Rechenzentrum betreiben, mit den Vorteilen der Verwendung der skalierbaren Infrastruktur von AWS. Nachdem Sie eine VPC erstellt haben, können Sie Subnetze hinzufügen.
Ein Subnetz ist ein Bereich von IP-Adressen in Ihrer Amazon VPC. Sie können AWS-Ressourcen, wie Amazon EC2-Instanzen, in bestimmten Subnetzen erstellen.
Ein VPC-Subnetz verwendet Routentabellenverknüpfungen pro Subnetz, um cloudübergreifenden Traffic zu einem Transitgateway (TGW) weiterzuleiten.
- AWS Transit Gateway (TGW)
Ein AWS Transit Gateway verbindet Amazon VPCs und On-Premises-Netzwerke über einen zentralen Hub. Diese Verbindung vereinfacht Ihr Netzwerk und beendet komplexe Peering-Beziehungen. Ein Transitgateway fungiert als hoch skalierbarer Cloud-Router – jede neue Verbindung wird nur einmal hergestellt.
Ein TGW aggregiert VPC-Konnektivität zu Direct Connect und importiert dynamisch cloudübergreifende Routen aus AWS Direct Connect Gateway. Es erleichtert das Routing zwischen VPCs und OCI über das angehängte Direct Connect Gateway und dynamisch erlernte Netzwerkpräfixe.
- AWS Direct Connect
AWS Direct Connect ist eine private Netzwerkverbindung zwischen einer VPC und einem Netzwerk außerhalb von AWS. Es bietet einen stabilen Durchsatz und eine geringe Latenz und umgeht das öffentliche Internet. Das AWS-Äquivalent von Oracle Cloud Infrastructure FastConnect.
AWS Direct Connect Gateway (DXGW) ist ein globales AWS-Gateway-Konstrukt, das Transit Gateway mit dem Interconnect für OCI ↔ AWS Private Connectivity Path verbindet. Es nimmt an BGP mit OCI teil, um cloudübergreifende Netzwerkpräfixe auszutauschen.
- Oracle Interconnect for AWS
Oracle Interconnect for AWS ist ein verwalteter dedizierter Konnektivitätsservice, mit dem Sie sichere, private cloudübergreifende Verbindungen direkt zwischen OCI und AWS in bestimmten Regionen bereitstellen können. Mit dieser Verbindung können Sie Cloud-to-Cloud-Workloads einrichten, ohne den Traffic zwischen den Clouds über das Internet oder über Drittanbieter geleitet zu haben.
- OCI FastConnect
Oracle Cloud Infrastructure FastConnect erstellt eine dedizierte, private Verbindung zwischen Ihrem Data Center und OCI. FastConnect bietet Optionen höherer Bandbreite und ein zuverlässigeres Netzwerk als bei internetbasierten Verbindungen.
OCI FastConnect nimmt am BGP teil, um cloudübergreifende Netzwerkpräfixe auszutauschen. Das logische Gerät OCI FastConnect beendet den Virtual Circuit für das OCI-AWS-Interconnect.
- Dynamisches Routinggateway (DRG)
Das DRG ist ein virtueller Router, der einen Pfad für den privaten Netzwerktraffic zwischen VCNs in derselben Region zwischen einem VCN und einem Netzwerk außerhalb der Region bereitstellt, z.B. ein VCN in einer anderen OCI-Region, ein On-Premise-Netzwerk oder ein Netzwerk in einem anderen Cloud-Provider.
- Servicegateway
Ein Servicegateway ermöglicht den Zugriff von einem VCN auf andere Services, wie Oracle Cloud Infrastructure Object Storage. Der Datenverkehr vom VCN zum Oracle-Service wird über die Oracle-Netzwerkstruktur geleitet und durchläuft nicht das Internet.
- Virtuelles OCI-Cloud-Netzwerk und Subnetz
Ein virtuelles Cloud-Netzwerk (VCN) ist ein anpassbares, softwaredefiniertes Netzwerk, das Sie in einer OCI-Region einrichten. Wie herkömmliche Data Center-Netzwerke erhalten Sie von VCNs die Kontrolle über Ihre Netzwerkumgebung. Ein VCN kann mehrere nicht überschneidende CIDR-Blöcke aufweisen, die Sie nach dem Erstellen des VCN ändern können. Sie können ein VCN in Subnetze segmentieren, die sich auf eine Region oder eine Availability-Domain beschränken. Jedes Subnetz besteht aus einem Bereich zusammenhängender Adressen, die sich nicht mit anderen Subnetzen im VCN überschneiden. Sie können die Größe eines Subnetzes nach der Erstellung ändern. Ein Subnetz kann öffentlich oder privat sein.
- Oracle Services Network
Das Oracle Services Network (OSN) ist ein konzeptionelles Netzwerk auf OCI, das für Oracle-Services reserviert ist. Diese Services umfassen öffentliche IP-Adressen, die Sie sonst über das Internet erreichen können. Hosts außerhalb von Oracle Cloud können über Oracle Cloud Infrastructure FastConnect oder VPN Connect privat auf das OSN zugreifen. Hosts in Ihren VCNs können über ein Servicegateway privat auf das OSN zugreifen.
Auf jeden Oracle Service, der in OSN gehostet wird und über das Servicegateway verfügbar ist, kann über Oracle Interconnect for AWS zugegriffen werden.
- Sicherheitskontrollen
Um Trafficflüsse mit den geringsten Berechtigungen an den Kommunikationsendpunkten durchzusetzen, verwendet OCI Netzwerksicherheitsgruppen, Sicherheitslisten und Zero Trust Packet Routing. AWS verwendet Sicherheitsgruppen und Netzwerkzugriffssteuerungslisten.
- Netzwerksicherheitsgruppe (NSG)
NSGs fungieren als virtuelle Firewalls für Ihre Cloud-Ressourcen. Mit dem Zero-Trust-Sicherheitsmodell von OCI steuern Sie den Netzwerktraffic innerhalb eines VCN. Eine NSG besteht aus einer Gruppe von Ingress- und Egress-Sicherheitsregeln, die ausschließlich für ein bestimmtes Set von virtuellen Netzwerkschnittstellenkarten (VNICs) in einem einzelnen VCN gelten.
- Sicherheitsliste
Für jedes Subnetz können Sie Sicherheitsregeln erstellen, die Quelle, Ziel und Traffictyp angeben, die im Subnetz und außerhalb des Subnetzes zulässig sind.
- Netzwerksicherheitsgruppe (NSG)
Der Datenverkehr von AWS EC2-Routen zum AWS TGW und dann zum AWS DXGW durchläuft Oracle Interconnect for AWS und wird im OCI-DRG in Ashburn beendet. Vom Ashburn-DRG aus kann Traffic Workloads in den Ashburn-VCN-Subnetzen (10.0.30.0/24, 10.0.40.0/24) erreichen und, wenn sich das Ziel in der Remote-OCI-Region befindet, über die Remote-Peering-Verbindung (Ashburn-DRG ↔ Phoenix-DRG) über das OCI-Backbone nach US Phoenix weiterleiten.
In Phoenix leitet das DRG Traffic für Workloads in 10.1.30.0/24 und 10.1.40.0/24 oder VCN svc an VCN pqr weiter, damit der Oracle-Servicezugriff möglich ist. Da das Servicegateway an VCN svc angehängt ist, ist Transitrouting in VCN svc erforderlich, sodass Traffic, der von der Remote-Peering-Verbindung nach Phoenix gelangt, zum Servicegateway ↔ OSN-Pfad geleitet und symmetrisch zurückgegeben werden kann. Konfigurieren Sie DRG-Routentabellen, einschließlich der Routingverteilung für den Import von Remote-Peering-Verbindungen, und konfigurieren Sie die relevante VCN-Ingress-Routentabelle in VCN svc und die Routentabelle für den Gateway-Ingress im Servicegateway.
Beispiel-Oracle Services Network-Services werden angezeigt, wie Oracle Exadata Database Service und OCI Streaming. Sie können jedoch auf jeden Service zugreifen, der in OSN gehostet und über Service Gateway verfügbar ist.
Empfehlungen
- Service-VCN
Stellen Sie ein eindeutiges VCN nur für die Servicegateways bereit, auf die Sie von AWS zugreifen müssen, um Konflikte mit anderem Datenverkehr zu vermeiden. Verwenden Sie ein sich nicht überschneidendes CIDR, um zu vermeiden, dass NAT implementiert werden muss.
- Routentabellen
Konfigurieren Sie VCN-Routentabellen (und Sicherheitslisten oder NSGs), um Traffic zu und von AWS zuzulassen.
- Sicherheitslisten
Mit Sicherheitslisten können Sie Ingress- und Egress-Regeln definieren, die für das gesamte Subnetz gelten.
- Netzwerksicherheitsgruppen (NSGs)
Mit NSGs können Sie ein Set von Ingress- und Egress-Regeln definieren, die für bestimmte VNICs gelten. Es wird empfohlen, NSGs anstelle von Sicherheitslisten zu verwenden, da Sie mit NSGs die Subnetzarchitektur des VCN von den Sicherheitsanforderungen Ihrer Anwendung trennen können.
- DNS
Konfigurieren Sie das private OCI-DNS, wenn Sie eine Namensauflösung zwischen OCI und AWS benötigen. Aktivieren Sie eine ähnliche Funktion in AWS, um AWS-Endpunkte aufzulösen.
- Service-CIDR-Label verwenden
Wenn Sie eine Route zu jedem Servicegateway aus Ihrem OCI-Mandanten konfigurieren, verwenden Sie das Service-CIDR-Label. Beispiel:
All IAD Services in Oracle Services Network. Durch die Verwendung des Service-CIDR-Labels in Routentabellen wird sichergestellt, dass alle erwarteten Oracle Services Network-Routen in AWS veröffentlicht werden. - Cloud Guard
Klonen und passen Sie die von Oracle bereitgestellten Standardrezepte an, um benutzerdefinierte Detektor- und Responder-Rezepte zu erstellen. Mit diesen Rezepten können Sie angeben, welche Art von Sicherheitsverletzungen eine Warnung generieren und welche Aktionen für sie ausgeführt werden dürfen. Beispiel: Sie möchten OCI Object Storage-Buckets ermitteln, deren Sichtbarkeit auf "Öffentlich" gesetzt ist.
Wenden Sie Oracle Cloud Guard auf Mandantenebene an, um den größten Umfang abzudecken und den Verwaltungsaufwand für die Verwaltung mehrerer Konfigurationen zu reduzieren.
Sie können auch das Feature "Verwaltete Liste" verwenden, um bestimmte Konfigurationen auf Detektoren anzuwenden.
- Sicherheitszonen
Für Ressourcen, die maximale Sicherheit erfordern, empfiehlt Oracle die Verwendung von Sicherheitszonen. Eine Sicherheitszone ist ein Compartment, das mit einem von Oracle definierten Rezept für Sicherheits-Policys verknüpft ist, die auf Best Practices basieren. Beispiel: Ressourcen in einer Sicherheitszone dürfen nicht über das öffentliche Internet zugänglich sein und müssen über vom Kunden verwaltete Schlüssel verschlüsselt werden. Wenn Sie Ressourcen in einer Sicherheitszone erstellen und aktualisieren, validiert OCI die Vorgänge anhand der Policys im Rezept und verhindert Vorgänge, die gegen eine der Policys verstoßen.
Überlegungen
- Servicegateways: Alle OCI-Servicegateways sind regional im Geltungsbereich. Sie können nur für den Zugriff auf Services innerhalb des Oracle Services Network in derselben Region verwendet werden. Stellen Sie ein eindeutiges Servicegateway und ein eindeutiges VCN in jeder Region bereit, in der Sie auf OCI-Services zugreifen müssen.
- Dynamisches Routinggateway (Dynamic Routing Gateway, DRG): In jeder Region ist ein DRG erforderlich. Hängen Sie das VCN mit dem Servicegateway an das DRG an, konfigurieren Sie dann DRG-Routentabellen, und importieren Sie Routingverteilungen, um Routen an Oracle Interconnect for AWS oder regionsübergreifend über eine Remote-Peering-Verbindung an ein Interconnect in einer anderen Region zu propagieren.
- Remote-Peering-Verbindungen: Obwohl Servicegateways regional im Geltungsbereich sind, können Service-Moniker-Routen, die von Servicegateways stammen, an andere Regionen propagiert werden, einschließlich an Oracle Interconnect for AWS in einer anderen Region. Erstellen Sie dynamische Routinggateways in jeder Region, und verwenden Sie dann Remote-Peering-Verbindungen, um OCI-Servicestrecken über das Backbone und an Oracle Interconnect for AWS zu propagieren.
- Nicht überlappende CIDR-Blöcke: Ihr Netzwerk sollte End-to-End-CIDRs verwenden, die sich nicht überschneiden. VCNs in OCI und VPCs in AWS sollten keine unvereinbaren IP-Adressen verwenden.