Best Practices
1. Geltungsbereich des Agents definieren
Definieren Sie Folgendes für jeden Agent:
- Geschäftsziele
- Erfolgsmetriken
- Zulässige Vorgänge
- Verbotene Aktionen
- Human Genehmigungsanforderungen
- Eskalationspfade
Entwerfen Sie Agenten, um bestimmte Geschäftsprobleme zu lösen, anstatt als General-Purpose-Assistenten zu dienen. Kleinere, spezialisierte Agents reduzieren die Komplexität von Validierung, Sicherheit, Überwachung und Wartung im Vergleich zu einem einzelnen monolithischen Agent.
Beispielbank in der Praxis: Der Darlehensdienstleister umfasst genau fünf Aktivitäten: Beantworten von Darlehenssaldo- und Zahlungshistorienfragen, Erläuterung der Refinanzierungsberechtigung, Generieren von Zahlungserinnerungen, Erstellen von Servicetickets und Weiterleiten von Härtefallanforderungen an einen Personalsachbearbeiter. Eine Darlehensänderung kann nicht genehmigt, auf eine Gebühr verzichtet, ein Zahlungsfälligkeitsdatum geändert oder Mittel freigegeben werden. Die Beibehaltung des Umfangs reduziert das betriebliche und regulatorische Risiko und verbessert gleichzeitig die Genauigkeit.
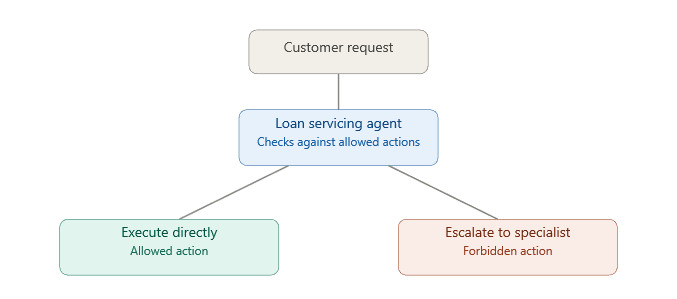
Beschreibung des Abbildungsgeltungsbereichs-example.png
Produktionsimplementierung: LangGraph definiert dedizierte Knoten für Intent-Klassifizierung, Account-Abruf, Policy-Lookup, Ticketerstellung und Human Handoff. Die Oracle Enterprise AI Response API führt Argumentation aus, während jede zustandsverändernde Aktion an eine gesteuerte Unternehmens-API delegiert wird, anstatt direkt vom Modell ausgeführt zu werden.
2. Erstellen modularer Agent-Architekturen
Typische Komponenten sind:
- Benutzeroberfläche
- Planungs- und Argumentationsschicht
- Toolorchestrierung
- Enterprise-Connectors
- Speicherservices
- Abrufdienste (RAG)
- Policy-Engine
- Beobachtbarkeitsschicht
- Sicherheitsebene
Durch die Trennung von Verantwortlichkeiten können Teams Komponenten unabhängig voneinander verbessern, ohne das Gesamtsystem zu beeinträchtigen, und das Testen und Debuggen wird vereinfacht.
Beispielbank in der Praxis: Der Workflow verwendet unabhängige Phasen anstelle eines großen Prompts: Extrahieren Sie die Anforderung des Kunden, rufen Sie dessen Darlehens- und Kontodatensätze ab, prüfen Sie die anwendbaren Service-Policys, berechnen Sie alle relevanten Zahlen (Auszahlungsbetrag, nächstes Fälligkeitsdatum), entwerfen Sie eine Antwort, und fordern Sie bei Bedarf eine menschliche Genehmigung an. Das Betrugs- und Härteerkennungsmodul kann unabhängig vom Kundenkommunikationsmodul aufgerüstet werden.
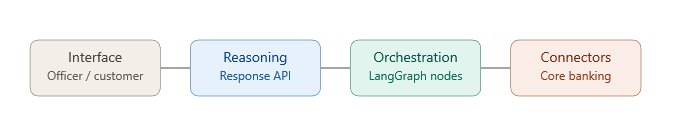
Beschreibung der Illustrationsarchitektur – example.png
Produktionsimplementierung: LangGraph orchestriert jede Phase als isolierten Knoten. LangChain OCI stellt wiederverwendbare Connectors für die Kreditverwaltungsplattform der Bank bereit, während die Oracle Enterprise AI Response API die Argumentation in jeder Phase unabhängig verarbeitet.
3. Robuste Tool Governance implementieren
Definieren Sie Folgendes für jedes Tool:
- Explizite Eingabeschemas
- Ausgabevalidierung
- Authentifizierungsanforderungen
- Autorisierungsregeln
- Timeoutgrenzwerte
- Wiederholungsverhalten
- Ratenlimits
- Idempotenzgarantien
Stellen Sie uneingeschränkte APIs niemals direkt einem großen Sprachmodell (LLM) zur Verfügung. Verbinden Sie stattdessen Unternehmens-APIs mit gesteuerten Toolschnittstellen, die jede Anforderung vor der Ausführung validieren.
Beispielbank in der Praxis: Der Agent kann eine "Zahlungserinnerung" oder ein "Serviceticket" initiieren, greift jedoch nie direkt auf das Core Banking-Buch zu. Jede Aktion durchläuft ein Service-Tool, das die Identität des Kunden validiert, bestätigt, dass das Konto in gutem Zustand ist, prüft, ob die angeforderte Aktion innerhalb der Policy-Grenzen liegt, und ruft erst dann die Core Banking-API auf.
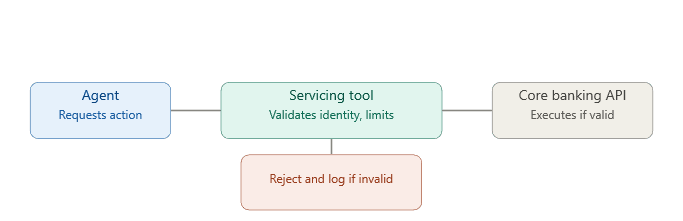
Beschreibung der Abbildung Governance-example.png
Produktionsimplementierung: LangChain OCI stellt das Service-Tool als strukturierte Funktion mit einem strengen Eingabe-/Ausgabeschema bereit. Oracle Identity prüft die Autorisierung des Aufrufers, bevor das Tool ausgeführt wird, und jeder Aufruf, ob erfolgreich oder abgelehnt, wird für ein Audit protokolliert.
4. Starkes Identity and Access Management durchsetzen
Zu den Best Practices gehören:
- Geringster Berechtigungszugriff
- Kurzlebige Zugangsdaten
- OAuth oder Enterprise Identity Provider
- Rollenbasierte Zugriffskontrolle (Role-Based Access Control, RBAC)
- Secret-Verwaltung durch sichere Vaults
- Protokollierung abschließen
Agents dürfen niemals umfassendere Berechtigungen erhalten als die Benutzer, die sie darstellen.
Beispielbank in der Praxis: Ein Darlehensbeauftragter, der den Agent verwendet, kann nur Konten im zugewiesenen Portfolio anzeigen und bearbeiten. Wenn sich der Agent im Namen dieses Offiziers authentifiziert, erbt er dieselben Berechtigungen und nicht mehr. Wenn der Officer nach einem Konto außerhalb seines Portfolios fragt, lehnt das zugrunde liegende Tool die Anforderung ab, bevor das Modell jemals eine Antwort generiert.
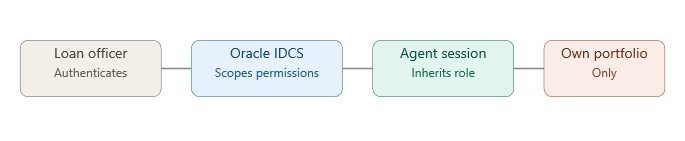
Beschreibung der Abbildung iam-example.png
Produktionsimplementierung: Oracle Identity Cloud Service (IDCS) authentifiziert jede Benutzersession. Jeder Toolaufruf wird anhand der Identität, Rolle und Ressourcenverantwortung des Benutzers geprüft. Diese Prüfung stellt sicher, dass der Agent die eigenen Zugriffsrechte des anfordernden Mitarbeiters nie überschreitet.
5. Retrieval-Augmented Generation (RAG) für Enterprise Knowledge verwenden
Verwenden Sie folgende Vorgehensweisen:
- Enterprise-Wissen in durchsuchbaren Indizes speichern
- Relevante Dokumente dynamisch abrufen
- Dokumentberechtigungen beim Abruf anwenden
- Quellen angeben, wann immer möglich
- Version Enterprise Knowledge
Eine gut konzipierte RAG-Architektur verbessert die Genauigkeit, reduziert Halluzinationen und stellt sicher, dass die Reaktionen aktuell bleiben, ohne die Modelle umzuschulen.
Beispielbank in der Praxis: Wenn ein Kunde nach einer Refinanzierungsberechtigung fragt, ruft der Agent das aktuelle Service-Policy-Handbuch, das anwendbare Tarifblatt und relevante regulatorische Angaben ab, anstatt sich auf die Trainingsdaten des zugrunde liegenden Modells zu verlassen. In jeder Antwort wird der spezifische Policy-Abschnitt aufgeführt, der sie unterstützt. Wenn die Bank ihre Refinanzierungsbedingungen aktualisiert, spiegelt der Agent die Änderung wider.
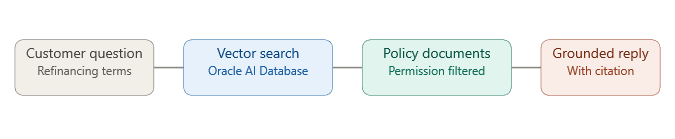
Beschreibung der Abbildung rag-example.png
Produktionsimplementierung: LangGraph umfasst einen dedizierten Abrufknoten. Policy-Handbücher und -Ratenblätter werden mit dem nativen VECTOR-Datentyp direkt in Oracle AI Database 26ai gemischt und eingebettet. HNSW-Indizes ermöglichen eine schnelle Ähnlichkeitssuche und hybride Vektorindizes, die semantische und Volltextabgleiche für präzise Policy-Lookups kombinieren. Sicherheitsfilter auf Zeilenebene filtern Ergebnisse vor dem Abruf, um nur Dokumente einzubeziehen, die der Benutzer anzeigen darf, und LangChain OCI fragt diesen Speicher ab, sodass die Oracle Enterprise AI Response API die berechtigungsgefilterten Passagen mit der Frage des Kunden kombiniert, um eine geerdete, zitierbare Antwort zu erstellen.
6. Design für Human-in-the-Loop-Genehmigung
explizite menschliche Genehmigung für Operationen mit hohem Risiko erforderlich, einschließlich:
- Finanztransaktionen
- Kundenkommunikation
- Infrastrukturänderungen
- Produktions-Deployments
- Daten löschen
- Rechtliche oder Compliance-Maßnahmen
Genehmigungsworkflows reduzieren das Betriebsrisiko und ermöglichen gleichzeitig die Automatisierung von Aufgaben mit geringerem Risiko.
Beispielbank in der Praxis: Der Agent kann automatisch eine Zahlungserinnerung senden oder ein Auszahlungsangebot generieren, jedoch jede Anforderung, die eine Härtefallunterkunft impliziert, wie z.B. eine Zahlungsaufschub, eine Gebührenverzichtserklärung oder einen geänderten Rückzahlungsplan, pausiert und leitet an einen Personaldarlehensspezialisten weiter. Der Spezialist erhält vor der Entscheidung eine Zusammenfassung der Kundensituation, der Accounthistorie und der Empfehlung des Agenten.
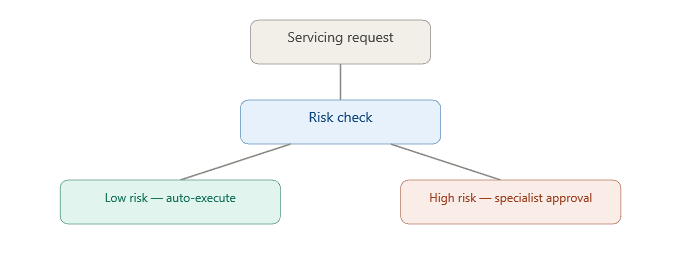
Beschreibung der Abbildung hitl-exampe.png
Produktionsimplementierung: Genehmigungsschritte werden als LangGraph-Checkpoints implementiert. Der Workflowstatus wird beibehalten, bis ein Mensch antwortet. Durch den permanenten Status kann der Prozess dort fortgesetzt werden, wo er angehalten wurde, selbst wenn dies Stunden oder Tage dauert.
7. Zuverlässigkeit und Resilienz priorisieren
Entwerfen Sie Agents, um die folgenden Fehler ordnungsgemäß zu behandeln:
- API-Fehler
- Netzwerkausfälle
- Teilweise Werkzeugfehler
- Ratenbegrenzung
- Einschränkungen des Kontextfensters
- Modell nicht verfügbar
- Ungültige Antworten
Zu den empfohlenen Engineering-Praktiken gehören Circuit Breaker, Wiederholungs-Policys mit exponentiellem Backoff, Anforderungstimeouts, Fallback-Modelle, Queue-basierte Verarbeitung, Dead-Letter-Queues und Checkpointing-Workflows mit langer Ausführungszeit. Resiliente Systeme werden automatisch wiederhergestellt, ohne dass der Bediener eingreifen muss.
Beispielbank in der Praxis: Während einer routinemäßigen Wartungsanforderung wird die Core Banking-API wegen Timeout abgebrochen, und der Identitätsservice wird kurzzeitig nicht mehr verfügbar. Anstatt die Sitzung des Kunden zu beenden, wiederholt sich der Agent mit einem exponentiellen Backoff, greift auf eine schreibgeschützte Ansicht des Kontos für Informationsfragen im Cache zurück und setzt die volle Funktionalität automatisch fort, wenn die Services wiederhergestellt werden. Dieser Ansatz minimiert Störungen für den Kunden.
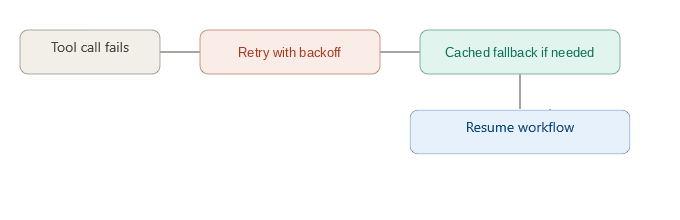
Beschreibung der Abbildung "Verlässlichkeit" - example.png
Produktionsimplementierung: LangGraph Checkpointing behält den Workflowstatus bei Fehlern bei. Oracle Enterprise AI Deployment skaliert Inferenzendpunkte automatisch unter Last, und Unternehmens-API-Connectors implementieren standardmäßig Wiederholungs-Policys und Circuit Breaker.
8. Umfassende Beobachtbarkeit
Erfassen Sie Prompts, Antworten, Toolaufrufe, Latenz, Tokenverbrauch, Kosten, Erfolgsraten, Fehlerraten, menschliche Genehmigungen, Benutzerfeedback und Ausführungstraces. Das verteilte Tracing über Agent-Workflows hinweg vereinfacht die Fehlerbehebung und Leistungsoptimierung.
Beispielbank in der Praxis: Kunden melden langsamere Antworten vom Service-Agent. Anstatt zu erraten, untersuchen Ingenieure verteilte Traces und finden die Aufschlüsselung: Modellantwort 1,1 Sekunden, Policy-Abruf 140 ms, Core Banking-Lookup 4,6 Sekunden, Identitätsprüfung 250 ms. Die Spuren identifizieren den Engpass als langsamen Core-Banking-Service-Anruf, nicht als Agent selbst.
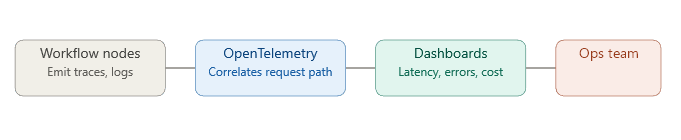
Beschreibung der Abbildung Observability-example.png
Produktionsimplementierung: Jeder Knoten des Typs LangGraph gibt Traces, Metriken und Logs aus. OpenTelemetry korreliert den vollständigen Anforderungspfad über LangGraph, die Oracle Enterprise AI Response API, Unternehmens-Connectors, den Abrufindex und das Oracle Enterprise AI Deployment. Durch diese Korrelation erhalten Operations-Teams vollständige End-to-End-Transparenz.
9. Kontinuierliche Bewertung
Behalten Sie Bewertungs-Datasets bei, die Geschäftsszenarien, Edge-Fälle, Fehlerfälle, widersprüchliche Aufforderungen, Sicherheitsangriffe und Regressionstests abdecken. Integrieren Sie automatisierte Auswertungen in CI/CD-Pipelines, damit jede Eingabeaufforderung, jeder Workflow oder jedes Modellupdate vor der Veröffentlichung validiert wird.
Beispielbank in der Praxis: Bevor eine Modell- oder Prompt-Aktualisierung den Darlehensdienstleister erreicht, wird sie für eine feste Bewertungssuite ausgeführt: 2.000 historische Wartungsgespräche, 500 regulatorische Edge-Fälle (z.B. Offenlegungen, die nach dem Kreditgesetz erforderlich sind), 200 Prompt-Injection-Versuche, die in hochgeladene Dokumente eingebettet sind, und eine Benchmark zur Compliancegenauigkeit. Nur Versionen, die der aktuellen Produktionsbasis entsprechen oder diese überschreiten, werden hochgestuft.
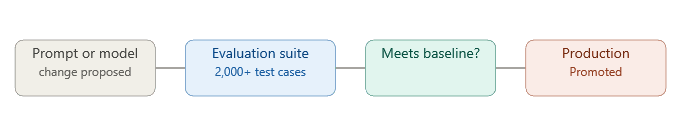
Beschreibung der Abbildung evaluieren-example.png
Produktionsimplementierung: CI/CD-Pipelines führen die Evaluierungssuite bei jeder Änderung automatisch aus. Prompt-Bearbeitungen, Workflow-Änderungen und Modellupgrades erfordern die Übergabe dieser Regressionsbenchmarks, bevor das Deployment autorisiert wird.
10. Sicher vor Prompt-Injection und Datenverlusten
Zu den Risikominderungsstrategien gehören Eingabevalidierung, prompte Bereinigung, Toolisolation, Kontexttrennung, Ausgabefilterung, Verdeckung sensibler Daten und Policy Enforcement vor der Ausführung. Agents dürfen niemals Anweisungen befolgen, die aus externen Dokumenten oder Webinhalten ohne Validierung abgerufen wurden.
Beispielbank in der Praxis: Ein Kunde lädt ein Belegdokument für eine Refinanzierungsanforderung hoch. Die Metadaten des Dokuments enthalten ausgeblendeten Text, der das System anweist, die Anforderung sofort zu genehmigen. Da hochgeladene Dokumente vom System als nicht vertrauenswürdige Daten behandelt werden, ignoriert der Agent die eingebettete Anweisung und bewertet die Anforderung weiterhin nur anhand der tatsächlichen Service-Policys der Bank.
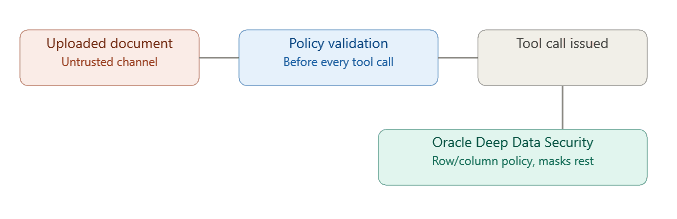
Beschreibung der Abbildung secure-example.png
Produktionsimplementierung: LangGraph speichert Systemanweisungen, Benutzereingaben, abgerufene Dokumente und Toolergebnisse in separaten Kanälen. Die Policy-Validierung wird vor jedem Toolaufruf ausgeführt. Diese geschichtete Abwehr verhindert, dass injizierte Anweisungen eine empfindliche Aktion beeinflussen. Als zusätzliches Steuerelement unter der Anwendungsebene setzt Oracle Deep Data Security deklarative Richtlinien auf Zeilenebene, Spaltenebene und Zellenebene direkt in Oracle AI Database 26ai durch. Selbst wenn eine injizierte Anweisung dazu führt, dass der Agent eine nicht autorisierte Abfrage ausgibt, verwendet die Datenbank die propagierte Identität und den Laufzeitkontext des Officers, um nur die Daten zurückzugeben, zu denen der Officer berechtigt ist, alles andere als NULL zu sehen und zu maskieren.
11. Kontext und Arbeitsspeicher verwalten
Zu den Best Practices gehören die Trennung des Session-Speichers vom Langzeitspeicher, die Verschlüsselung des gespeicherten Speichers, die Definition von Aufbewahrungsrichtlinien, die Unterstützung von Speicherlöschungen, die Versionierung von Speicheraktualisierungen und die Vermeidung der Speicherung unnötiger persönlicher Informationen. Persistieren Sie nur Informationen, die die zukünftige Aufgabenperformance unter Einhaltung der Datenschutzbestimmungen verbessern.
Beispielbank in der Praxis: Der Darlehensdienstleister initialisiert eine einzelne OracleAgentMemory-Instanz, die vom Oracle AI Database-Verbindungspool der Bank gesichert wird. Jede Kundeninteraktion wird zu einem Thread, dessen Geltungsbereich die user_id dieses Kunden ist.
- Wenn ein Kunde etwas wie "Ich würde es vorziehen, in Zukunft per Text kontaktiert zu werden" sagt, ruft der Agent thread.add_messages(...), das die Rohunterhaltung in die Datenbank schreibt und automatisch einen dauerhaften Fakt extrahiert, die bevorzugte Kontakt-Kanal-Präferenz, ohne einen separaten Extraktionsschritt.
- Für Informationen, die der Agent außerhalb des normalen Konversationsflusses speichert (z. B. "Der Härtefall des Kunden wurde am 3. Juli an einen Spezialisten eskaliert"), schreibt er explizit unter Verwendung von thread.add_memory(...).
- Bei einem späteren Aufruf ruft der Agent die relevante Historie mit memory.search(query=..., scope=SearchScope(user_id=...)) ab. Dieser Geltungsbereich behält die Speicherpartitionierung pro Kunde bei. Die Agent-Session eines Kreditsachbearbeiters kann nur innerhalb des Geltungsbereichs suchen, für den er autorisiert ist (Agent-, Benutzer- oder Teamebene), wobei Berechtigungen von der eigenen Unternehmensidentität des Beamten geerbt werden.
Dieses Design entspricht der erforderlichen Aufteilung der Bank zwischen Sitzungsspeicher und Langzeitgedächtnis: Die Rohnachrichtenhistorie fungiert als Sitzungs- oder Arbeitsspeicher, während die extrahierten Fakten und der Status als dauerhafter, sitzungsübergreifender Speicher fungieren. Dauerhafter Speicher hilft dem Agenten, die Präferenzen eines wiederkehrenden Kunden zu erkennen, ohne erneut zu fragen. Der Agent kann Ähnlichkeit auch verwenden, um eine neue Anforderung zu kennzeichnen, die einem früheren Härtefall ähnelt, ohne die Kontonummern oder Authentifizierungsdaten beizubehalten, die von der Bank nicht beibehalten werden sollen.
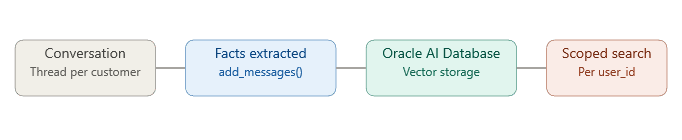
Beschreibung der Abbildung Arbeitsspeicher-example.png
Produktionsimplementierung: Session und Langzeitspeicher sind beide live in Oracle AI Database 26ai. Extrahierte Fakten und Status werden mit dem nativen VECTOR-Datentyp gespeichert und mit HNSW-Vektorindizes indiziert. Elastic Vector Memory hält den Abruf schnell, wenn der Speicher wächst. Hybride Vektorindizes kombinieren semantische und Volltextsuche mit ähnlichen Lookups, wobei die Suchgenauigkeit als Prozentsatz einstellbar ist. Governed Access verwendet die integrierte Datenbanksicherheit von Oracle, einschließlich Verschlüsselung, Datenmaskierung und Aktivitätsauditing. Berechtigungen werden von demselben Identitätssystem geerbt, wie in Abschnitt 4 beschrieben. Die Aufbewahrung wird als geplanter Lebenszyklusjob ausgeführt, der den Speicher im regulatorischen Fenster der Bank löscht.
12. Responsible AI Guardrails erstellen
Verwenden Sie Leitplanken, um schädliche Inhalte, Voreingenommenheitserkennung, Toxizitätsfilter, Compliance-Anforderungen, Datenschutz, geistiges Eigentum und regulatorische Verpflichtungen zu erfüllen. Behalten Sie die menschliche Aufsicht für außergewöhnliche Situationen bei.
Beispielbank in der Praxis: Die Kreditvergabe ist eine stark regulierte Aktivität. Daher führt der Agent jede kundenorientierte Antwort über eine Compliance-Guardrail aus, bevor sie gesendet wird. Die Leitplanke prüft die erforderlichen behördlichen Angaben (z. B. Fair-Lending-Sprache) und Bildschirme für die Sprache, die als diskriminierende Aussage über eine geschützte Klasse interpretiert werden könnten. Außerdem wird der Agent daran gehindert, eine Erklärung abzugeben, die einer verbindlichen Kreditentscheidung ähnelt und personenbezogene Daten verdeckt, bevor die Informationen in einer Antwort protokolliert oder zitiert werden.
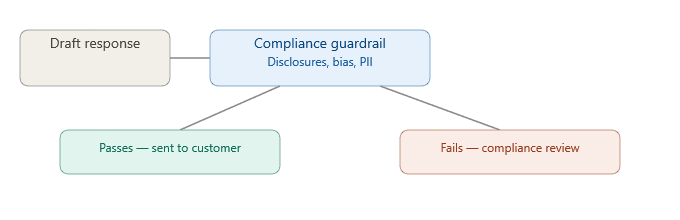
Beschreibung der Abbildung gurdrails-example.png
Produktionsimplementierung: Eine Policy Engine sitzt zwischen der Argumentationsebene und der kundenorientierten Ausgabe und wendet Compliance- und Responsible-AI-Regeln als endgültigen Checkpoint an. Die Policy Engine blockiert Verstöße automatisch und leitet sie an einen Compliance-Reviewer weiter, anstatt sie dem Kunden zu präsentieren.
13. Kosten und Performance optimieren
Optimierungsmethoden umfassen Modellrouting, Antwort-Caching, semantisches Caching, Tokenoptimierung, Kontextkomprimierung, Batchinferenz, Streamingantworten und dynamische Modellauswahl. Nicht jede Anforderung erfordert das größte verfügbare Modell. Die Auswahl des geeigneten Modells für jede Aufgabe kann die Latenz und die Betriebskosten reduzieren.
Beispielbank in der Praxis: Eine einfache Frage zu "Was ist mein nächstes Zahlungsfälligkeitsdatum?" wird an ein kleineres Modell mit geringer Latenz weitergeleitet, das von einem semantischen Cache unterstützt wird, da die Antwort eine einfache Suche ist. Eine nuancierte Frage zur Refinanzierungsberechtigung, die mehrstufige Überlegungen über Policendokumente hinweg erfordert, wird an ein größeres Modell weitergeleitet. Durch dieses dynamische Routing wurden die durchschnittlichen Antwortkosten des Agent um mehr als die Hälfte gesenkt, ohne die Genauigkeit bei komplexen Anforderungen zu beeinträchtigen.
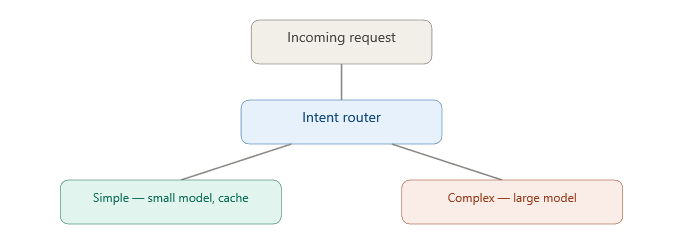
Beschreibung der Abbildung optimieren-example.png
Produktionsimplementierung: Oracle Enterprise AI Deployment unterstützt mehrere gleichzeitig bereitgestellte Modellschichten, und der Routingknoten von LangGraph wählt die entsprechende Ebene basierend auf der Intent-Klassifizierung aus, wobei ein semantischer Cache vor den Anforderungstypen mit dem höchsten Volumen und der niedrigsten Komplexität liegt.
14. Sichere Deployment-Praktiken implementieren
Zu den empfohlenen Praktiken gehören Versionierungs-Prompts und Workflows, Canary-Deployments, Blue/Green-Deployments, Feature-Flags, Rollback-Mechanismen, Konfigurationsmanagement und Infrastructure-as-Code (IaC). Prüfen und testen Sie Prompt-Änderungen mit denselben Prozessen wie Anwendungscode.
Beispielbank in der Praxis: Wenn die Bank eine neue Funktion zur Refinanzierungsempfehlung einführt, gibt sie die Funktion nicht bankweit auf einmal frei. Die Bank stellt diese Funktion schrittweise bereit: für interne Kreditbeauftragte nur in Woche 1, für 5% der Kunden in Woche 2, für 25% der Kunden in Woche 3 und für alle Kunden in Woche 4. Die Bank überwacht die Fehlerraten in jeder Phase und setzt die Funktion automatisch zurück, wenn die Sätze einen definierten Schwellenwert überschreiten.
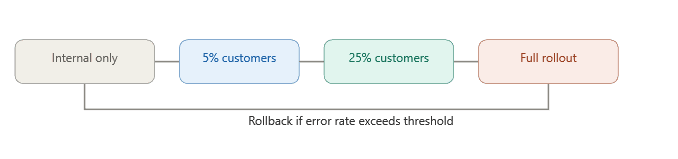
Beschreibung der Abbildung deploy-example.png
Produktionsimplementierung: Oracle Enterprise AI Deployment verwaltet versionierte Modellendpunkte, IaC stellt konsistente Umgebungen für Entwicklung, Test und Produktion bereit, und Feature-Flags steuern das Rollout unabhängig vom zugrunde liegenden Modell-Deployment.
15. Geschäftsergebnisse messen
Verfolgen Sie geschäftsorientierte KPIs wie Aufgabenfertigstellungsrate, menschliche Interventionsrate, Kundenzufriedenheit, Lösungszeit, Betriebskosteneinsparungen, Produktivitätsverbesserungen, Genauigkeit und Compliance-Rate. Diese Kennzahlen zeigen den geschäftlichen Nutzen und leiten kontinuierliche Verbesserungen an.
Beispielbank in der Praxis: Sechs Monate nach dem Start verfolgt die Bank messbare Ergebnisse und nicht nur die Modellgenauigkeit.
| KPI | Vor Agent | Nach Agent |
|---|---|---|
| Durchschnittliche Lösungsdauer | 18 Minuten | 5 Minuten |
| Lösung des ersten Kontakts | 62% | 87% |
| Menschliche Eskalationen | 45% | 14% |
| Kundenzufriedenheit | 4,1 / 5 | 4,7 / 5 |
| Kosten pro Wartungsinteraktion | $8,4 | $2,75 |
Diese Ergebnisse zeigen einen messbaren Geschäftswert, nicht nur eine technische Leistung.
Produktionsimplementierung: OpenTelemetry Kennzahlen werden mit Geschäfts-KPIs kombiniert, die aus den CRM- und Darlehensservice-Systemen der Bank abgerufen werden. Engineering-Dashboards korrelieren technische Indikatoren wie Latenz, Tokenverwendung und Toolfehlerrate mit Geschäftsergebnissen wie Lösungszeit und Kundenzufriedenheit. Diese Korrelation ermöglicht eine kontinuierliche Optimierung basierend auf realen betrieblichen Auswirkungen.