Escenario E: Conexión de dos arrendamientos con direcciones IP solapadas
Descubra cómo conectar dos arrendamientos de Oracle Cloud Infrastructure (OCI) cuando ambos utilizan direcciones IP superpuestas. La solución utiliza políticas NAT (traducción de direcciones de red) con gateways de enrutamiento dinámico (DRG) y asociaciones de conexión de intercambio de tráfico remoto (RPC) entre arrendamientos.
Puede utilizar esta solución en los siguientes escenarios:
- Dos arrendamientos con redes virtuales en la nube (VCN) que utilizan bloques CIDR de IP superpuestos y requieren conectividad.
- Dos arrendamientos con una combinación de bloques CIDR de IP de VCN y locales superpuestos que requieren conectividad.
Entre los aspectos más destacados del uso de esta solución se incluyen los siguientes:
- Centraliza la configuración y las operaciones en entornos grandes de varias redes mediante políticas NAT asociadas a DRG con RPC entre arrendamientos.
- Se aplica a varios DRG de un arrendamiento y de varios arrendamientos mediante la asignación de políticas de NAT personalizadas a cada asociación de RPC de DRG.
- Admite la extensión a otras arquitecturas, como en tramos remotos, el enrutamiento del tráfico a través de un dispositivo virtual de red central, FastConnect con varios DRG y VCN, y el intercambio de VCN remoto.
- Permite la conectividad local y global. Las asociaciones de RPC soportan la conectividad de DRG entre regiones y entre regiones.
Le recomendamos que utilice un bloque CIDR de los rangos de direcciones IPv4 privadas especificados en RFC 1918 para sus redes virtuales en la nube. Debido a que estos rangos son privados, muchas organizaciones pueden usarlos, lo que a menudo resulta en espacios de direcciones superpuestos cuando las redes se conectan.
Cambiar la numeración de las redes para resolver conflictos es un desafío y puede causar tiempo de inactividad. Si bien el uso del espacio de direcciones IPv4 públicas puede evitar la superposición, las direcciones públicas son limitadas y cada vez más caras. Muchas organizaciones experimentan IP privadas superpuestas después de fusiones y adquisiciones o al conectarse a varios proveedores de servicios.
Entre los escenarios comunes se incluyen:
- Fusiones y adquisiciones: cuando las organizaciones combinan infraestructuras de TI, ambas pueden haber elegido de forma independiente rangos de IP superpuestos.
- Integraciones de proveedores de servicios:
- Clientes en OCI VCN: los proveedores de servicios que ofrecen servicios privados a varios clientes pueden experimentar solapamientos.
- Clientes con conectividad local: cuando utiliza FastConnect o VPN, las redes locales que se crearon sin tener en cuenta la nube pública pueden entrar en conflicto con las redes virtuales en la nube de OCI o entre sí.
Una VCN es una red en la nube aislada para sus cargas de trabajo. Varias redes virtuales en la nube pueden utilizar los mismos bloques de CIDR para el espacio IP privado porque los servicios de NAT y gateway de Internet traducen esas direcciones para el acceso público. La superposición es solo un problema cuando la conectividad privada (no NAT) es necesaria entre redes.
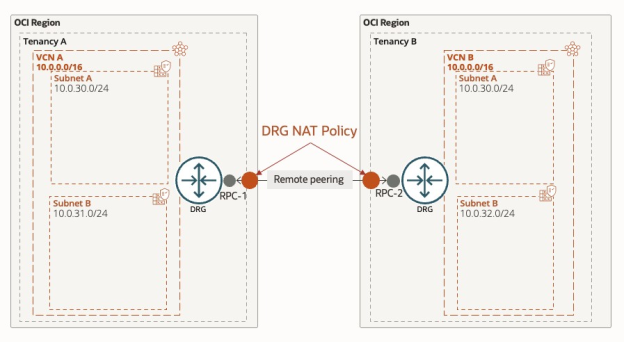
Ejemplo: conexión de dos arrendamientos con uso de dirección IP solapada
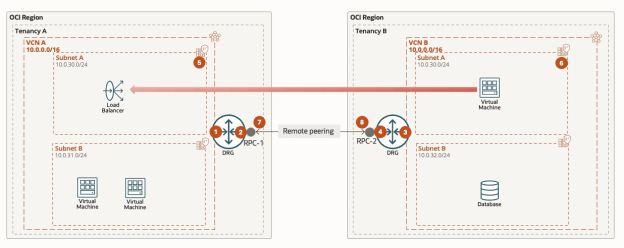
| CIDR de destino | Destino de ruta | ¿Dinámico o estático? |
|---|---|---|
| 100.96.0.0/16 | Asociación RPC | Estática |
| CIDR de destino | Destino de ruta | ¿Dinámico o estático? |
|---|---|---|
| 10.0.0.0/16 | VCN: asociación | Dinámico |
| CIDR de destino | Destino de ruta | ¿Dinámico o estático? |
|---|---|---|
| 100.64.0.0/16 | Asociación RPC | Estática |
| CIDR de destino | Destino de ruta | ¿Dinámico o estático? |
|---|---|---|
| 10.0.0.0/16 | Asociación de VCN B | Dinámico |
| CIDR de destino | Destino de ruta |
|---|---|
| 100.96.0.0/16 | Asociación de DRG |
| CIDR de destino | Destino de ruta |
|---|---|
| 100.64.0.0/16 | Asociación de DRG |
| Origen Original | Origen traducido | Destino original | Destino traducido |
|---|---|---|---|
| 0.0.0.0/0 | 0.0.0.0/0 | 100.64.30.0/24 | 10.0.30.0/24 |
| Origen Original | Origen traducido | Destino original | Destino traducido |
|---|---|---|---|
| 0.0.0.0/0 | 0.0.0.0/0 | 100.96.30.0/24 | 10.0.30.0/24 |
Implicaciones del intercambio de tráfico
Para comprender las implicaciones importantes para el control de acceso, la seguridad y el rendimiento de las redes virtuales en la nube con intercambio de tráfico, consulte Implicaciones importantes del intercambio de tráfico.
El intercambio de tráfico de VCN de diferentes arrendamientos tiene algunas complicaciones de permisos que deben resolverse en ambos arrendamientos. Para obtener más información sobre los permisos necesarios, consulte Políticas de IAM para el enrutamiento entre redes virtuales en la nube.
Antes de empezar
Antes de configurar políticas de NAT de DRG para direcciones IP superpuestas, asegúrese de lo siguiente:
- Cada arrendamiento tiene un DRG aprovisionado.
- Cada arrendamiento contiene al menos una VCN con rangos de IP superpuestos que requieren conectividad.
-
Ha identificado todas las redes IP superpuestas y ha compartido esta información entre los propietarios del arrendamiento. Por ejemplo: ambos arrendamientos utilizan el rango de RFC 1918 10.0.0.0/16, que se superpone en 10.0.30.0/24.
-
Cada arrendamiento tiene un espacio de dirección de red único definido para la traducción NAT. Por ejemplo:
- Arrendamiento A: 100.64.0.0/16
- Arrendamiento B: 100.96.0.0/16
(Estos rangos provienen de RFC 6598 para CGNAT).
- Todas las políticas de IAM necesarias se aplican para crear y asociar RPC entre arrendamientos. Para obtener más información, consulte Políticas de IAM para el enrutamiento entre redes virtuales en la nube.
- (Opcional) Cree y comparta registros DNS para los rangos de direcciones traducidos de modo que los arrendamientos remotos puedan direccionar recursos mediante nombres de dominio totalmente cualificados (FQDN).
Tarea 1: Creación de una distribución de rutas de importación de DRG en el arrendamiento A
- En el menú de navegación, seleccione Red.
- En Conectividad de cliente, seleccione Gateway de enrutamiento dinámico.
- Seleccione el DRG para el intercambio remoto entre arrendamientos.
- Seleccione Enrutamiento.
- En Importar distribuciones de rutas, seleccione Crear distribución de rutas de importación.
- Introduzca un nombre (por ejemplo, Route-Distribution-for-NAT-RT).
- Seleccione Crear distribución de ruta de importación.
Tarea 2: Creación de una tabla de rutas personalizada de DRG para la asociación de VCN solapada en el arrendamiento A
- Con el mismo DRG, vaya a Enrutamiento y seleccione Crear tabla de rutas de DRG.
- Introduzca un nombre (por ejemplo, NAT-RT).
- En Configuración de tabla de rutas, active Importar distribución de rutas.
- Seleccione en la lista la distribución de rutas creada en la tarea 1.
- Seleccione Crear Tabla de Rutas de DRG.
Tarea 3: Asociación de la VCN al DRG mediante la tabla de rutas personalizada
- En el mismo DRG, en Asociaciones, seleccione Crear asociación de red virtual en la nube.
- Introduzca un nombre (por ejemplo, Asociación de VCN-IP solapada).
- En Compartimento de red virtual en la nube, seleccione el compartimento para la VCN.
- En Red virtual en la nube, seleccione la VCN con superposición de IP.
- Defina el tipo de ruta de VCN en bloques CIDR de VCN.
Tarea 4: Repetir en el arrendamiento B
Repita las tareas de la 1 a la 3 del arrendamiento B para su VCN superpuesta.
Tarea 5: Creación de una política NAT en el arrendamiento A para la asociación RPC
- En el arrendamiento A, en el menú de navegación, seleccione Red.
- En Conectividad de cliente, seleccione Política de NAT de DRG.
- Seleccione Crear para crear una nueva política NAT.
- Agregue una regla NAT:
- CIDR de destino original: introduzca el rango de arrendamiento A único (por ejemplo, 100.64.30.0/24).
- CIDR de destino traducido: introduzca el CIDR solapado original (por ejemplo, 10.0.30.0/24).
- Prioridad: introduzca 1.
- Seleccione Crear.
Tarea 6: Creación de una política NAT en el arrendamiento B para la asociación RPC
Siga el mismo procedimiento que en la tarea 5, pero utilice el rango único del arrendamiento B (por ejemplo, 100.96.30.0/24).
Tarea 7: Creación de la asociación de intercambio de tráfico RPC entre arrendamientos
Siga los pasos de Intercambio de tráfico de VCN remoto a través de un DRG actualizado, específicamente las tareas A, B y C, para crear la RPC entre arrendamientos. No complete otros pasos aquí. Estos pasos se abordarán más adelante.
Tarea 8: Asociación de la política de NAT de DRG con la asociación de RPC
- Para cada arrendamiento, vaya al DRG con la asociación de RPC.
- En el separador Anexos, en Asociaciones de conexión de intercambio de tráfico remoto, seleccione la asociación de RPC adecuada.
- Seleccione Editar.
- Para las políticas NAT, asocie la política NAT de DRG creada en la tarea 5 o la tarea 6.
- Seleccione Guardar cambios.
Tarea 9: Creación de una ruta estática a la red B única en el arrendamiento A
- En el arrendamiento A, abra Gateway de enrutamiento dinámico.
- Seleccione el DRG con la RPC entre arrendamientos.
- En Enrutamiento, seleccione la tabla de rutas personalizada (por ejemplo, NAT-RT).
- Seleccione Static route rules (Reglas de ruta estática) > Add static route rules (Agregar reglas de ruta estática).
- Para Bloque de CIDR de destino, introduzca el rango de IP único del arrendamiento B (por ejemplo, 100.96.0.0/16).
- En Siguiente tipo de asociación de salto, seleccione Conexión de intercambio de tráfico remoto y seleccione la asociación correcta.
- Seleccione Agregar reglas de rutas.
Tarea 10: Creación de una ruta estática a la red A única en el arrendamiento B
Repita la tarea 9 en el arrendamiento B utilizando el rango de IP único del arrendamiento A (por ejemplo, 100.64.0.0/16).
Tarea 11: Adición de rutas estáticas en tablas de rutas de subred de VCN
-
En el arrendamiento A: en cada tabla de rutas de subred relevante, agregue una ruta estática:
- Tipo de destino: gateway de enrutamiento dinámico (el DRG de la VCN se selecciona automáticamente)
- Bloque CIDR de destino: red única del arrendamiento B (por ejemplo, 100.96.0.0/16)
- Descripción: (opcional)
-
En el arrendamiento B: en cada tabla de rutas de subred relevante, agregue una ruta estática:
- Tipo de destino: Gateway de enrutamiento dinámico
- Bloque CIDR de destino: red única del arrendamiento A (por ejemplo, 100.64.0.0/16)
- Descripción: (opcional)
Tarea 12: Actualizar reglas de seguridad de arrendamiento
Actualice las listas de seguridad de cada subred afectada para permitir la entrada y la salida de los rangos de direcciones únicos del otro arrendamiento. Para obtener más información, consulte Reglas de seguridad.