Adición de usuarios a un despliegue
Cada despliegue tiene su propio juego de usuarios con roles específicos. El usuario administrador del gestor de servicios se crea desde la pantalla Administrador del gestor de servicios de OGGCA. Este usuario puede conectarse al gestor de servicios. Este usuario no tiene acceso a otros microservicios.
Sin embargo, al configurar la cuenta de administrador para los microservicios mediante la pantalla User Deployment Administrator de OGGCA, puede seleccionar utilizar las credenciales de administrador de Service Manager para acceder también a los microservicios.
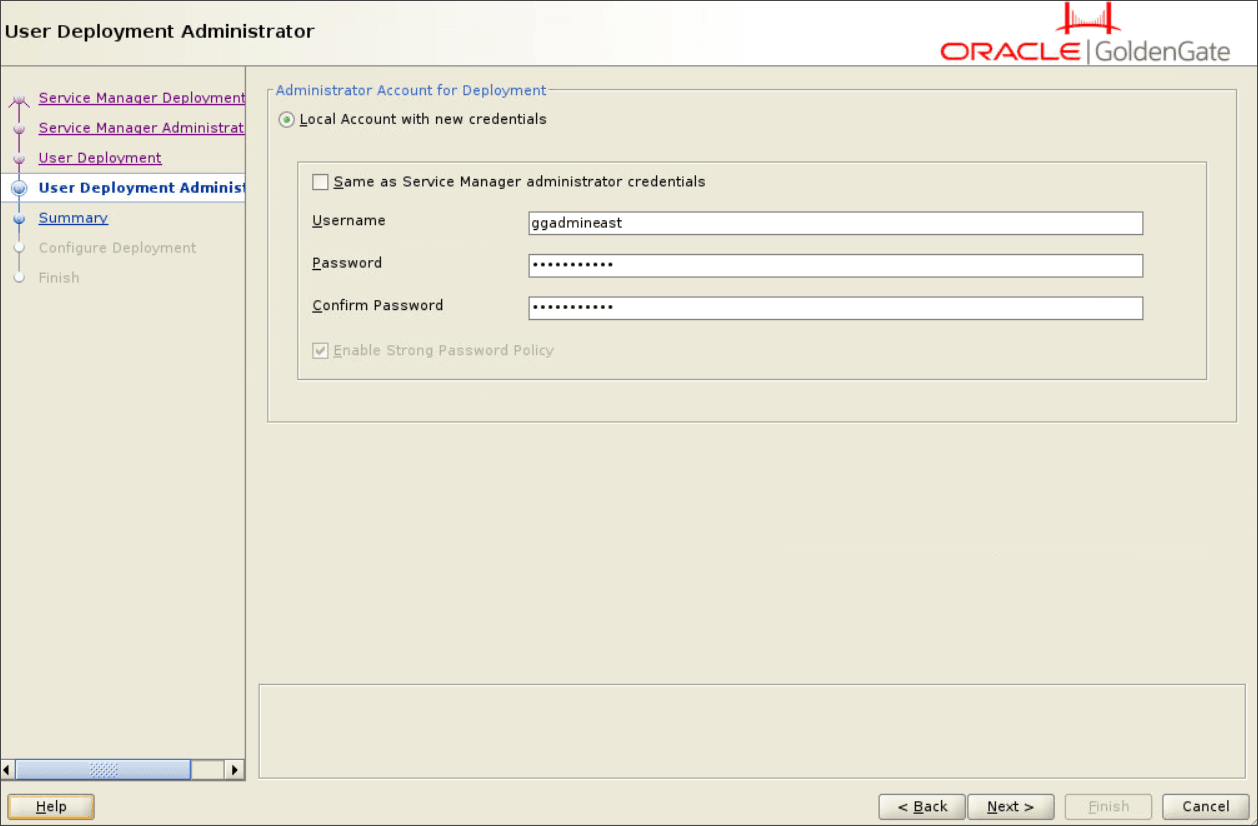
Como se muestra en la imagen, si activa "Mismo que las credenciales de administrador del gestor de servicios", los demás campos se desactivan porque se utilizan las mismas credenciales de usuario para acceder al gestor de servicios y a los microservicios de despliegue.
Otros usuarios creados desde el gestor de servicios solo pueden acceder al gestor de servicios. El usuario creado a partir de la interfaz web del servicio de administración puede acceder a todos los microservicios, pero no puede acceder al gestor de servicios.
Estos usuarios no están disponibles con otros despliegues en el mismo servidor host.
Para crear usuarios desde el gestor de servicios o el servicio de administración:
-
Inicie sesión en el gestor de servicios o en el servicio de administración.
-
En el panel de navegación de la izquierda, seleccione User Administration (Administración de usuarios).
-
Haga clic en Usuarios (+) para agregar usuarios.
-
Introduzca un nombre de usuario único.
-
Seleccione uno de los roles en el cuadro de lista Rol. Las opciones son User (Usuario), Operator (Operador), Administrator (Administrador) y Security (Seguridad).
Tabla 1 Usuario de Oracle GoldenGate
Identificador de Rol Nivel de privilegio Usuario Permite solicitudes del servicio de solo información, que no modifican ni influyen en el funcionamiento de ninguno de los MA. Entre los ejemplos de información de consulta/solo lectura se incluyen la información de métricas de rendimiento, el estado de los recursos y la información de supervisión. Operador Permite a los usuarios realizar solo acciones operativas, como crear, iniciar y parar recursos. Los operadores no pueden modificar los parámetros o los perfiles operativos del servidor de MA. Administrador Otorga acceso completo al usuario, incluida la capacidad de modificar parámetros y perfiles operativos generales no relacionados con el servicio de seguridad. Seguridad Otorga la administración de objetos relacionados con el servicio de seguridad y llama a las solicitudes de servicio relacionadas con este. Este rol tiene privilegios completos. -
Seleccione el tipo de usuario en el cuadro de lista Tipo como Contraseña o Certificado.
Si selecciona el tipo de usuario como Contraseña, la autenticación se realiza en función del nombre de usuario y la contraseña.
Si selecciona el tipo de usuario como Certificado, el usuario se autenticará a sí mismo presentando un certificado de cliente. Después de seleccionar la opción Certificado, debe introducir el nombre común (en el certificado que se presentará como CN="certuser").
Nota: El certificado está con el usuario y no lo ha guardado el servicio Oracle GoldenGate. Cuando se presenta para la autenticación, el servicio de Oracle GoldenGate primero autentica que el certificado presentado puede ser de confianza y, a continuación, comprueba si el nombre común del certificado se ha registrado como un usuario válido. En caso afirmativo, se asignará el rol de usuario adecuado.
-
Introducción de información que describa al usuario.
-
Haga clic en Enviar. El usuario está registrado.