Crear un perfil de autorización
El perfil de autorización se puede crear en el nivel de gestor de servicios o en el nivel de despliegue. Si crea un perfil de autorización en el Gestor de servicios, puede ser compartido por varios despliegues. Si crea un perfil de autorización dentro de un despliegue, solo estará disponible para su uso dentro de ese despliegue.
Utilice los siguientes pasos para configurar un perfil de autorización para un despliegue:
-
En el Gestor de servicios, haga clic en Gestor de servicios y, a continuación, seleccione Perfil de autorización para abrir la página Perfiles de autorización.
-
Para agregar un perfil de autorización para un despliegue específico, haga clic en Despliegue y seleccione el nombre del despliegue en el panel de navegación de la izquierda. A continuación, seleccione la opción Perfil de autorización.
-
En la página Perfiles de autorización, haga clic en el signo más (+) situado junto a Perfiles de autorización. Se muestra el cuadro de diálogo Perfiles de autorización.
-
En el cuadro de diálogo Perfil de autorización, puede seleccionar uno de los proveedores IdP externos y configurar las opciones.
Si selecciona el perfil de autorización de IDCS, debe configurar las opciones que se muestran en la siguiente imagen:
Nota: La configuración de IDCS, IAM o Microsoft Entra ID como IdPs externo necesita que se especifiquen valores similares.
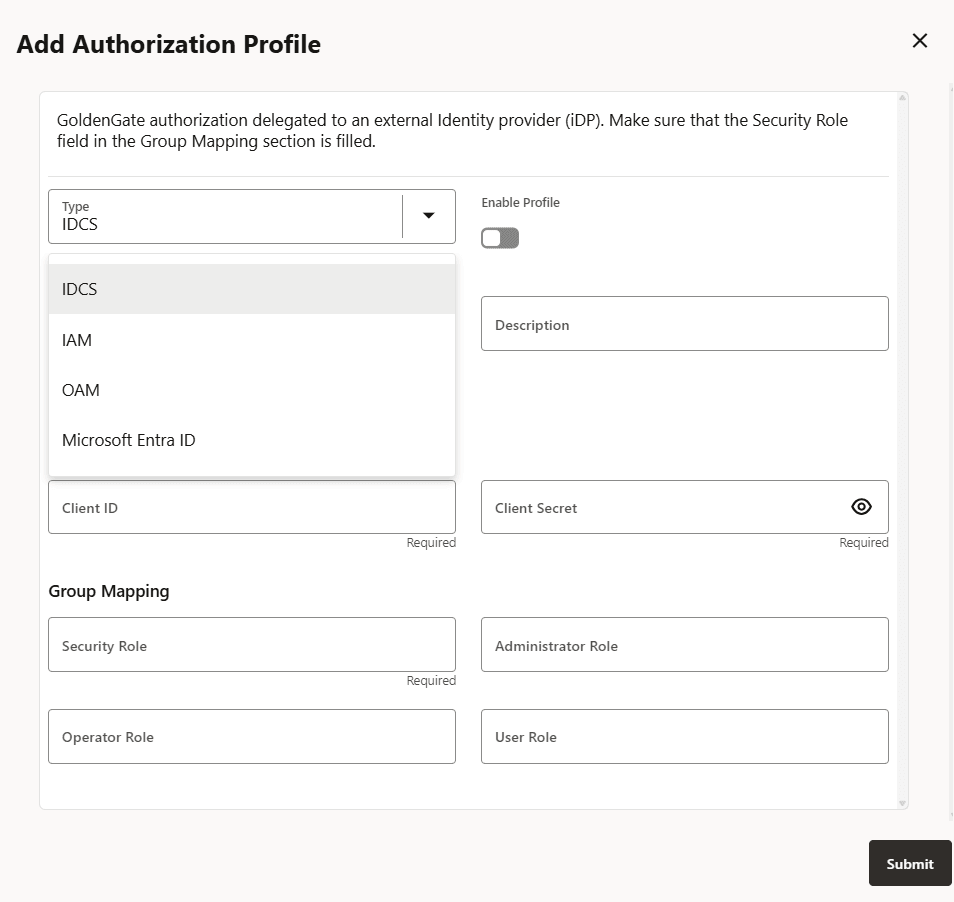
Las opciones que se deben configurar se basan en las configuraciones realizadas en el proveedor de identidad externo. Mantenga esos valores listos antes de activar esta configuración. Consulte estos valores en Configuración de IAM para Oracle GoldenGate.
Estos valores se describen de la siguiente manera:
-
Profile Name (Nombre de perfil): nombre del perfil del permiso.
-
Descripción (opcional): breve resumen del perfil que se está creando.
-
Enable Profile (Activar perfil): activa el perfil para el despliegue.
-
Tipo de perfil de autorización: IDCS
-
URI de detección de inquilino: punto final de documentos de detección OpenID del servidor IDP (
/.well-known/openid-configuration)). -
ID Cliente: ID Cliente de la aplicación IDP
-
Secreto de cliente: secreto de cliente de la aplicación IDP (almacenado de forma segura)
-
En la sección Asignación de grupos, se configura la asignación de usuarios para grupos de IDCS a roles de usuario de Oracle GoldenGate. Debe introducir el nombre del grupo de IDCS con el rol de usuario correspondiente. Estos valores distinguen entre mayúsculas/minúsculas. Las opciones de rol de usuario que asignan el nombre de un grupo con el rol correspondiente en IDCS incluyen Security (Seguridad), Administrator (Administrador), Operator (Operador) y User (Usuario).
-
-
Si selecciona OAM como IdP externo, se muestran las siguientes opciones:
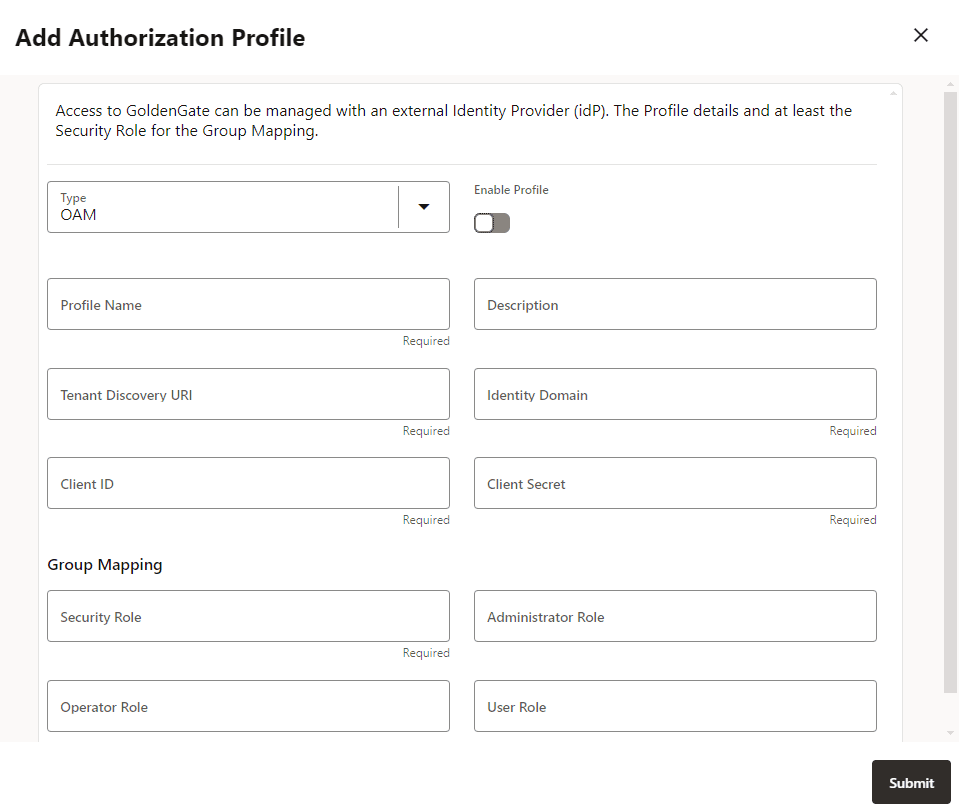
Para conocer los valores necesarios, consulte Configuración de OAM para Oracle GoldenGate.
-
Profile Name (Nombre de perfil): nombre del perfil del permiso.
-
Descripción (opcional): breve resumen del perfil que se está creando.
-
Enable Profile (Activar perfil): activa el perfil para el despliegue.
-
Tipo de perfil de autorización: IDCS
-
URI de detección de inquilino: punto final de documentos de detección OpenID del servidor IDP (
/.well-known/openid-configuration)). -
Dominio de identidad: un dominio de identidad corresponde a la noción de un inquilino. Todos los clientes y servidores de recursos se crean en un dominio de identidad.
-
ID Cliente: ID Cliente de la aplicación IDP
-
Secreto de cliente: secreto de cliente de la aplicación IDP (almacenado de forma segura)
-
En la sección Asignación de grupos, se configura la asignación de usuarios para grupos de IDCS a roles de usuario de Oracle GoldenGate. Debe introducir el nombre del grupo de IDCS con el rol de usuario correspondiente. Estos valores distinguen entre mayúsculas/minúsculas. Las opciones de rol de usuario que asignan el nombre de un grupo con el rol respectivo en IDCS incluyen Security (Seguridad), Administrator (Administrador), Operator (Operador) y User (Usuario).
Para obtener más información, consulte Creación de un dominio de identidad.
-
-
Si selecciona EntraID, se muestran las siguientes opciones:
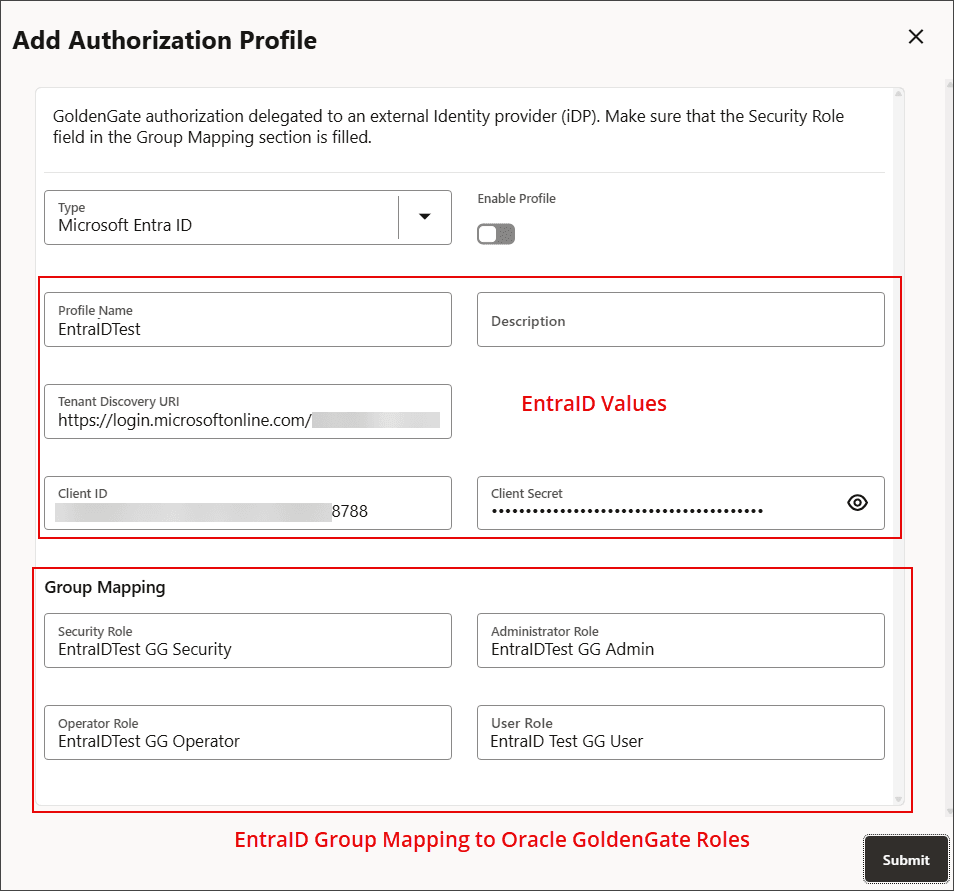
Para conocer los valores necesarios, consulte Configuración de Microsoft Azure EntraID para Oracle GoldenGate.
-
Haga clic en Ejecutar para crear un perfil de autorización.
-
Consulte los pasos de Probar el perfil de autorización para validar que el perfil está configurado correctamente.
-
Después de validar el perfil correctamente, puede activar el perfil de autorización.