1 Visión general de Oracle Blockchain Platform Enterprise Edition
Oracle Blockchain Platform Enterprise Edition 26.3 para Besu proporciona una plataforma basada en Kubernetes para desplegar y gestionar redes de Ethereum con permisos. Incluye un Blockchain Platform Manager para el aprovisionamiento y las instancias operativas, y un plano de datos Besu para ejecutar los servicios y roles de nodo requeridos por una red privada Ethereum.
Capacidades clave
Oracle Blockchain Platform Enterprise Edition 26.3 combina la gestión de plataformas, las operaciones de red de Besu, la integración segura de aplicaciones, los servicios de cartera y la activación de activos digitales en un despliegue basado en Kubernetes.
- Gestión del ciclo de vida: aprovisiona, configura, escala, actualiza y supervisa las instancias de Besu a través de Blockchain Platform Manager y operadores de Kubernetes.
- Redes Besu permitidas: opere redes de validador QBFT con nodos de inicio para detección de pares y nodos de archivo o RPC para consultas históricas y de acceso especializado.
- Integración segura de blockchain: utilice el proxy RPC como punto de entrada de la aplicación regulada para JSON-RPC, orquestación de transacciones, consultas de contratos, firma respaldada por cartera, eventos, devoluciones de llamada y estado operativo.
- Administración operativa: utilice la consola de servicio Besu para el estado del nodo, los logs, la exploración de bloques y transacciones, las operaciones de contrato y la administración relacionada con la cartera.
- Soporte de contratos y activos digitales: ejecute contratos de Solidity en la EVM, mantenga metadatos de contratos y admita contratos de activos digitales, SDK y aplicaciones de ejemplo para Besu.
- Historial rico y observabilidad: si lo desea, indexe transacciones, eventos, rastreos y estados de blockchain en Oracle Database o MySQL.
- Seguridad empresarial: se integra con OpenLDAP o con un proveedor de OIDC externo; aplica RBAC; comunicación de servicio segura.
Cartera universal como servicio
Universal Wallet as a Service (UWaaS) ofrece servicios de cartera y política de custodia para el plano de datos de Besu. En esta arquitectura, UWaaS Wallet Manager se instala como un servicio de nivel de plataforma y se administra a través de la experiencia de Platform Manager. El servicio de cartera a nivel de instancia, también denominado Servicio de cartera local u Adaptador de Besu de OBP, realiza operaciones de cartera, firma, generación de informes y difusión específicas de Besu.
El proxy RPC es el punto de entrada controlado para las transacciones de cartera y token de usuario final, incluidos los flujos firmados y no firmados. Resuelve el contexto de la organización y el emisor de llamada, aplica controles de acceso a la plataforma y se coordina con UWaaS y el servicio de cartera local cuando se requiere la firma o la aplicación de políticas.
- Gestor de carteras de UWaaS: proporciona flujos de trabajo de administración de carteras de nivel de plataforma, organización y cartera de usuario, coordinación de políticas e integración con el motor de reglas.
- Servicio de cartera local o adaptador de Besu de Oracle Blockchain Platform: proporciona operaciones de cartera a nivel de instancia, firma, difusión de transacciones e informes para una red Besu específica.
- Servicios de reglas y políticas: aplica roles granulares y decisiones de políticas para actividades como la administración de carteras, el despliegue de contratos inteligentes y la ejecución de transacciones.
- Gestión de claves: se integra con servicios de almacén o secreto protegidos para el cifrado de cartera y la protección de claves. Las aplicaciones no deben gestionar claves privadas directamente.
- Administración y RBAC: expone la administración de UWaaS a través de la experiencia de Platform Manager y la controla a través de roles de plataforma. Los usuarios de cartera no necesitan acceder a las páginas de administración de UWaaS.
Arquitectura
Oracle Blockchain Platform Enterprise Edition 26.3 separa la gestión de la plataforma de la ejecución de blockchain. Blockchain Platform Manager aprovisiona y gestiona instancias de Besu. Cada instancia de Besu contiene los servicios y roles de nodo necesarios para operar una red privada de Ethereum.
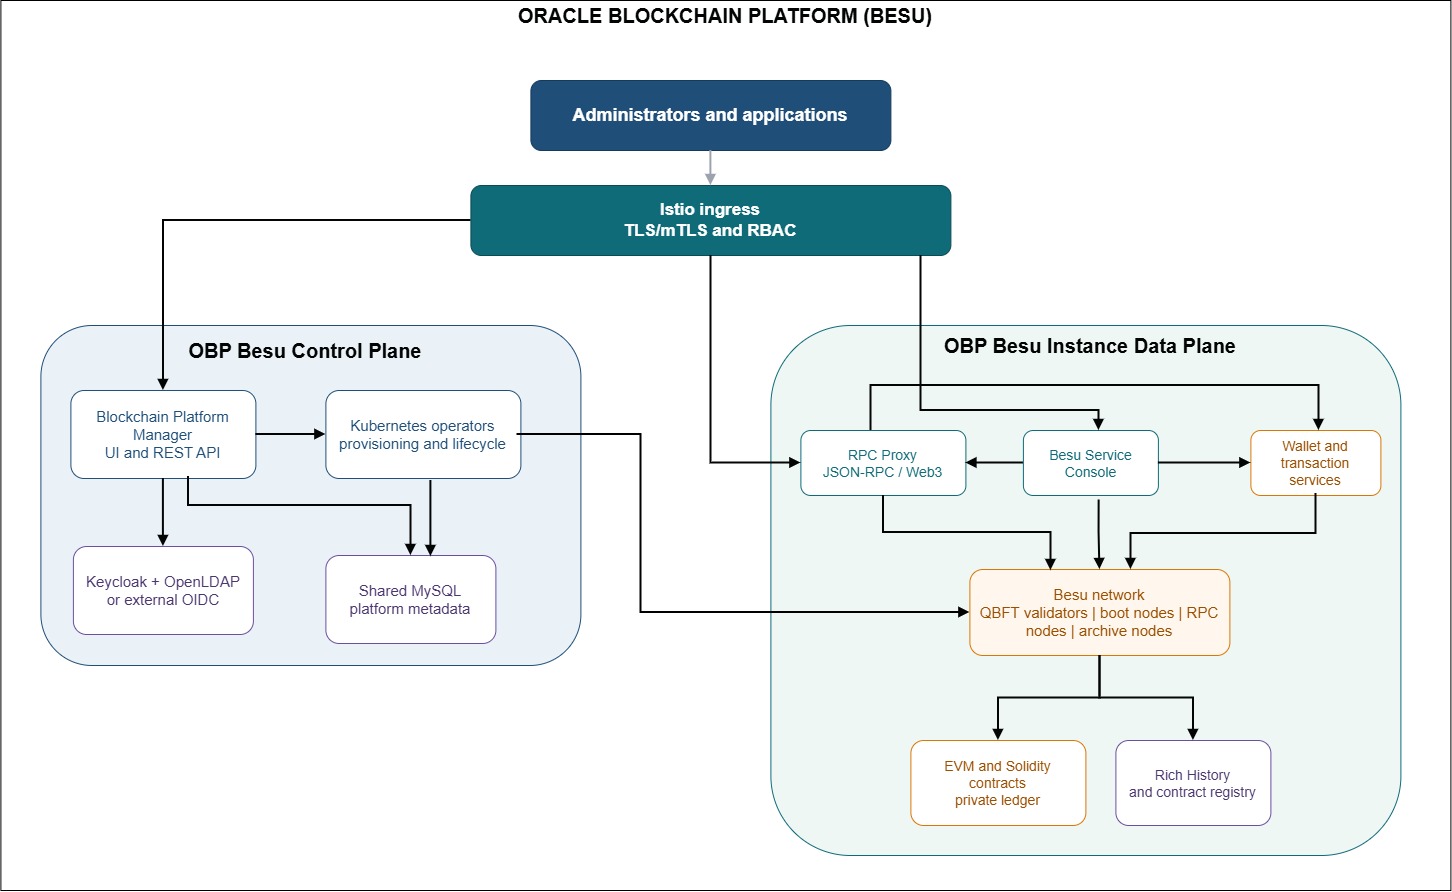
Componentes de Arquitectura
| Área arquitectónica | Componentes | Finalidad |
|---|---|---|
| Base de Kubernetes | OKE/Kubernetes, espacios de nombres, entrada, equilibradores de carga | Aloja y aísla los componentes del plano de control y de la instancia de Besu. |
| Plano de control | Interfaz de usuario/API de Blockchain Platform Manager, operadores de Kubernetes, API de ciclo de vida | Aprovisiona, configura, escala, actualiza y supervisa las instancias de Besu. |
| Identidad y autorización | Keycloak, OpenLDAP o proveedor de OIDC externo | Proporciona autenticación, RBAC basado en grupos y administración de usuarios. |
| Seguridad y redes | Malla de servicio de Istio, TLS/mTLS, gestor de certificados, secretos de Kubernetes | Protege la comunicación de entrada y de servicio interno y gestiona los certificados. |
| Capa de acceso de Besu | Proxy RPC | Proporciona acceso autenticado a Ethereum JSON-RPC/Web3, envío de transacciones, consultas, eventos, devoluciones de llamada y enrutamiento de punto final. |
| Interfaz de operaciones | Consola de servicio Besu | Proporciona el estado del nodo, los logs, la exploración de bloques y transacciones, las operaciones de cartera y las operaciones de contrato inteligente. |
| Cartera y transacciones | UWaaS Wallet Manager, servicio de cartera local, servicios de firma y transacción | Permite gestionar carteras, firmas, envío de transacciones, aplicación de políticas y estado de transacciones. |
| Red Besu | Validación, inicio, RPC y nodos de archivo opcionales | Los validadores ejecutan el consenso QBFT; los nodos de inicio proporcionan detección; los nodos RPC sirven tráfico de API; los nodos de archivo admiten consultas históricas. |
| Capa de contrato inteligente | EVM, contratos de solidaridad, registro de contratos | Ejecuta contratos inteligentes y almacena metadatos de contratos, como ABI e información de despliegue. |
| Historia rica | Plugin de historial enriquecido, Oracle Database o MySQL, nodo de archivo | Replica e indexa transacciones, eventos, rastreos y estados de blockchain para el acceso basado en SQL. |
| Metadatos de plataforma | MySQL compartido con bases de datos y usuarios por instancia | Almacena metadatos del plano de control y de la instancia con aislamiento lógico entre las instancias. |
Flujo de trabajo de tiempo de ejecución
- Los administradores se autentican mediante el proveedor de identidad configurado y utilizan Blockchain Platform Manager para crear y gestionar instancias.
- Los operadores de Kubernetes concilian las especificaciones de instancia y las solicitudes de ciclo de vida en los servicios y recursos de nodo Besu necesarios.
- Las aplicaciones y los clientes Web3 acceden a la cadena de bloques a través del proxy RPC. No es necesario el acceso externo directo al validador y a los puntos finales administrativos de Besu.
- El proxy RPC direcciona las solicitudes de lectura y transacción a los nodos Besu adecuados y puede llamar a los servicios de cartera cuando se requiere la firma o la aplicación de políticas.
- Los validadores Besu utilizan el consenso QBFT para acordar los bloques. Los nodos de inicio admiten la detección de pares, mientras que los nodos de archivo y RPC proporcionan patrones de acceso especializados.
- Los componentes opcionales de Rich History consumen información del libro mayor y exponen los datos indexados de blockchain a través de Oracle Database o MySQL.
Seguridad y despliegue
- Seguridad del servicio: Istio proporciona enrutamiento de entrada, política de autorización y mTLS para servicios de plataforma interna.
- Gestión de certificados: los certificados los gestiona el gestor de certificados, con secretos dentro del ámbito del espacio de nombres de Kubernetes relevante.
- Comunicación entre pares: la comunicación entre pares Besu utiliza el protocolo RLPx. El proxy RPC sigue siendo el punto de entrada gobernado para el tráfico de API de blockchain orientado a la aplicación.
- Aislamiento de metadatos: el plano de control utiliza el almacenamiento de metadatos de plataforma compartida al asignar aislamiento de credenciales y bases de datos lógicas por instancia.
- Componentes opcionales: los nodos de archivo y el almacenamiento de historial enriquecido son opcionales y se deben activar cuando se necesitan consultas históricas de transacción, evento, rastreo o estado.