Configurar almacenamiento de objetos de catálogo
Configure un cubo de Oracle Cloud Infrastructure (OCI) Object Storage para el catálogo de archivos de Essbase. Essbase sobre Autonomous AI Lakehouse utiliza el catálogo de archivos internamente para muchas funciones. Realice esta configuración única antes de que los usuarios comiencen a utilizar Essbase.
Antes de empezar
Coordinar con un administrador de OCI o un administrador de Object Storage en el arrendamiento de OCI donde se aprovisiona la instancia de Autonomous AI Database. Consulte: Visión general de Object Storage.
Asegúrese de que se hayan completado las siguientes tareas:
-
Un usuario de OCI ha creado un cubo de Object Storage para el catálogo de archivos de Essbase.
-
El usuario de OCI ha registrado el nombre del cubo, el espacio de nombres de Object Storage y la región de OCI.
-
Un usuario de OCI que tiene acceso al cubo tiene una clave de firma de API.
-
Ha obtenido la siguiente información para ese usuario de clave de API:
- OCID de usuario
- Huella de clave API
- OCID de arrendamiento
- Clave de firma privada de API
- La frase de contraseña de clave privada, si corresponde
-
Tiene permiso para acceder a la consola en la interfaz web de Essbase.
El usuario que ha creado el cubo y el usuario cuya clave de API proporcione pueden ser usuarios diferentes. Sin embargo, el usuario de clave de API debe tener acceso al cubo.
La clave pública debe estar en formato PEM. Tratar la clave privada como información confidencial y transferirla mediante un método seguro aprobado. No lo comparta con usuarios comunes de Essbase.
Para obtener información sobre la obtención de detalles de clave de API de OCI, consulte Claves y OCID necesarios. Para obtener información sobre los espacios de nombres de Object Storage, consulte Espacios de nombres de Object Storage.
Configurar almacenamiento de objetos de catálogo
-
Conéctese a la interfaz web de Essbase.
-
En el panel de navegación, haga clic en Consola.
-
Haga clic en Almacenamiento de objetos de catálogo.
-
Si los campos no se pueden editar, haga clic en Editar.
-
Introduzca la información de OCI en los campos:
Campo Introducir ID de usuario OCID del usuario de OCI asociado a la clave de firma de API y la clave privada. No introduzca el nombre de usuario ni la dirección de correo electrónico. Huella digital Huella de la clave de API pública asociada a la clave privada. La huella, el ID de usuario y la clave privada deben pertenecer al mismo usuario de OCI y la misma clave de API. Arrendamiento OCID del arrendamiento de OCI en el que se aprovisiona su instancia de Autonomous AI Database. Región Identificador de región de OCI para el cubo de Object Storage, como us-phoenix-1. Archivo de claves Seleccione o arrastre el archivo de clave de firma de API privada. Contenido de archivo de claves Si no selecciona un archivo de claves, pegue el contenido completo de la clave privada PEM, incluidas las líneas BEGIN y END. Espacio de nombres Espacio de nombres de Object Storage asociado al cubo. Nombre de cubo Nombre exacto del cubo de Object Storage. No introduzca una URL de cubo ni un OCID. Frase de contraseña de Clave Privada La frase de contraseña para la clave privada, si la clave está cifrada. Deje este campo en blanco si la clave no tiene una frase de contraseña. 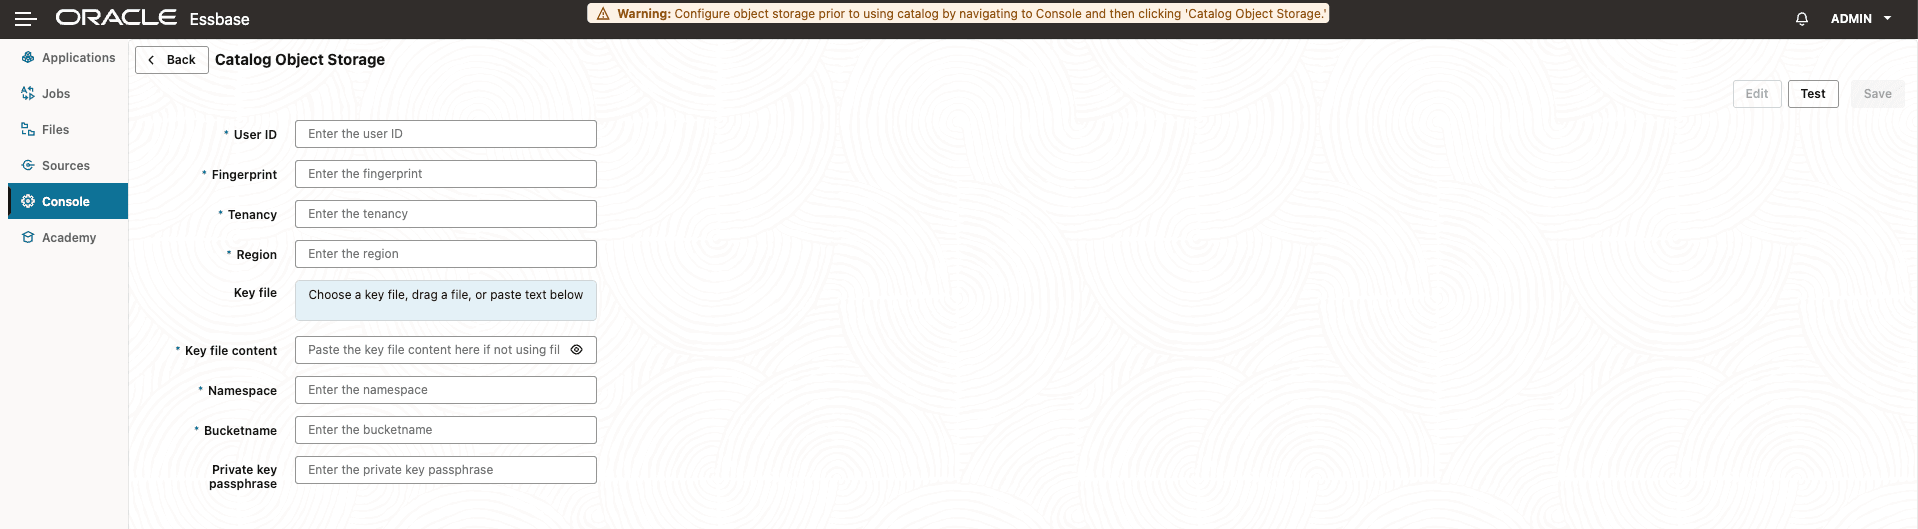
-
Utilice Key file (Archivo de claves) o Key file content (Contenido de archivo de claves) para proporcionar la clave privada.
-
Haga clic en Probar.
-
Si la prueba se realiza correctamente, haga clic en Guardar.
Después de guardar la configuración, Essbase puede utilizar el cubo de Object Storage para el catálogo de archivos de Essbase. Para verificar la configuración, haga clic en Archivos y abra el catálogo.
Resolución de problemas de la configuración
-
Si la opción Almacenamiento de objetos de catálogo no está disponible, compruebe que está utilizando Essbase en Autonomous AI Lakehouse y que tiene permiso para acceder a la consola.
-
Si falla la autenticación o la validación de firma, verifique que el ID de usuario, la huella y la clave privada pertenezcan al mismo usuario de OCI y la misma clave de API.
-
Si OCI devuelve un error de autorización, solicite al administrador de OCI o al administrador de Object Storage que verifiquen que el usuario de clave de API tiene acceso al cubo de Object Storage.
-
Si no se encuentra el cubo, verifique los valores Región, Espacio de nombres y Nombre del cubo. Introduzca el identificador de región, no el nombre mostrado de la región.
-
Si no se puede leer la clave privada, verifique que sea una clave privada con formato PEM y que la frase de contraseña sea correcta.
Tema principal: Inicio rápido