NAT en DRG - Parte 2: CIDR solapados entre varias redes virtuales en la nube remotas
Introducción
En NAT en DRG - Parte 1: superposición de CIDR entre dos redes virtuales en la nube locales, dos redes virtuales en la nube con el mismo CIDR se asociaron a un gateway de direccionamiento dinámico (DRG) en una región. En la práctica, las redes que se superponen suelen estar más separadas: un entorno de producción en una región de Oracle Cloud Infrastructure (OCI) y una copia en otra región, o dos unidades de negocio que han creado su propia zona de llegada en su propia región con el mismo plan de direcciones.
Las regiones están conectadas con una conexión de intercambio de tráfico remoto (RPC) entre dos DRG. Una RPC normalmente se niega a ser útil cuando ambas partes anuncian el mismo CIDR, porque ninguno de los DRG puede indicar local desde remoto. NAT en DRG resuelve esto traduciendo las direcciones en la asociación de RPC, de modo que cada región sea conocida por la otra en un CIDR "sombreado" único.
| Región | VCN | CIDR de subred real | Shadow CIDR visto por la otra región |
|---|---|---|---|
| Sureste de Canada (Montreal) - YUL | uc2-vcn-yul |
10.0.1.0/24 |
192.168.10.0/24 |
| Sureste de Canada (Toronto), YYZ | uc2-vcn-yyz |
10.0.1.0/24 |
192.168.20.0/24 |
La diferencia con la Parte 1 es el lugar donde se encuentra la política NAT. En la parte 1, las políticas se asociaron a las asociaciones de VCN. En este tutorial están asociados a las asociaciones de RPC y las asociaciones de VCN no tienen ninguna política. Esto tiene un efecto secundario útil: la traducción se aplica a todo lo que cruza la RPC, sin importar de qué VCN de la región proviene y las VCN que no se superponen no se ven afectadas.
¡Claro! NOTA] Una regla NAT describe el tráfico que entra el DRG a través de la asociación que contiene la política. Para una asociación de RPC que es tráfico que llega desde la otra región. Para el tráfico que sale a través de esa misma asociación, el DRG aplica la traducción inversa automáticamente.
En este tutorial se muestran dos formas de configurar las reglas y se prueban ambas:
- Opción 1: una sola regla en una región. Una regla en el lado de Montreal traduce tanto el origen como el destino. El equipo de Toronto no tiene reglas.
- Opción 2: una regla en cada región. Cada región tiene una regla NAT de destino para su propio CIDR shadow.
Otros casos de uso
Este tutorial es parte de una serie de cinco. Cada pieza resuelve un escenario de superposición diferente con los mismos bloques de construcción.
- Parte 1: NAT en DRG - Parte 1: superposición de CIDR entre dos redes virtuales en la nube locales
- Parte 2 (este tutorial): NAT en DRG - Parte 2: superposición de CIDR entre varias redes virtuales en la nube remotas
- Parte 3: NAT en DRG - Parte 3: superposición de CIDR entre OCI y locales
- Parte 4: NAT en DRG - Parte 4: VCN de servicios compartidos
- Parte 5: NAT en DRG - Parte 5: superposición de CIDR entre OCI y locales con BGP
Diagrama
Superposición de CIDR de subred en diferentes regiones de OCI resueltos con NAT sin estado 1:1 en DRG (Este escenario mantiene la traducción de todas las redes virtuales en la nube de la región, incluidas las no superpuestas)
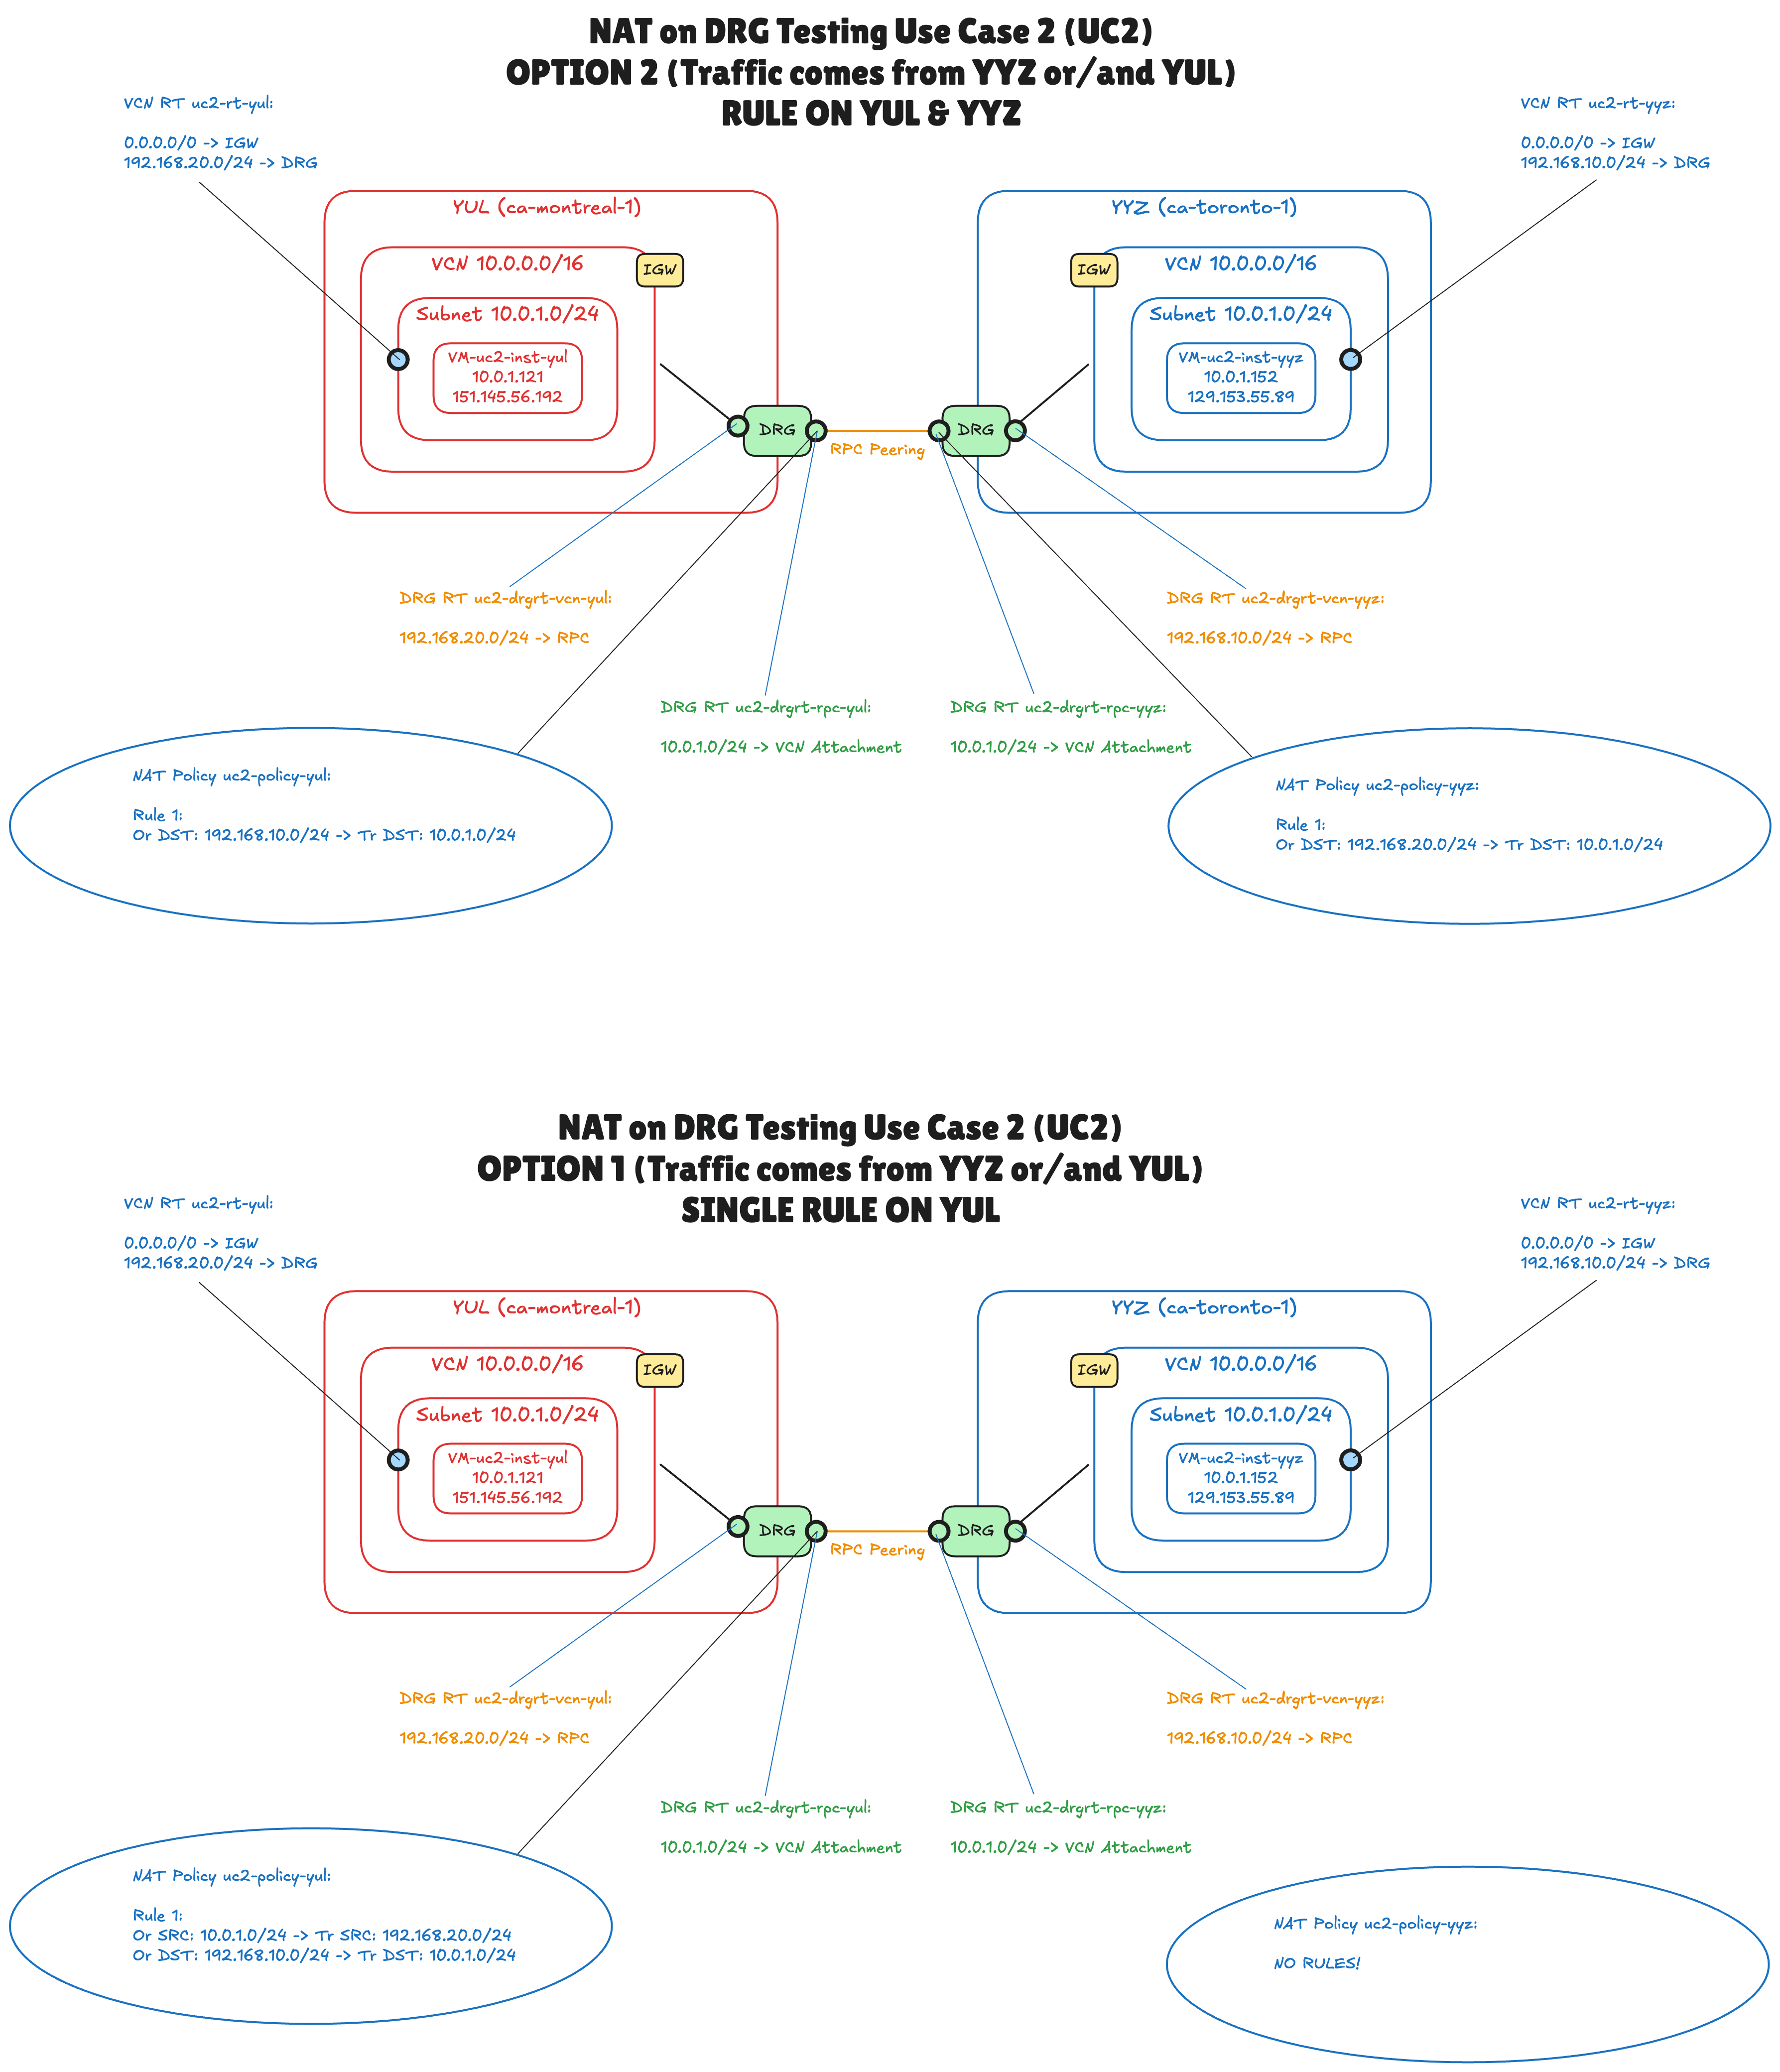
El diagrama muestra la misma topología dos veces, una para cada opción de regla. Todo, excepto las reglas NAT, es idéntico:
- Dos VCN, una en Montreal y otra en Toronto, ambas
10.0.0.0/16con una subred10.0.1.0/24, cada una con una instancia de prueba. - Dos DRG, uno por región, conectados con una conexión de intercambio de tráfico remoto.
- Dos tablas de rutas de VCN (texto azul). Cada uno envía el CIDR shadow de la otra región al DRG local.
- Cuatro tablas de rutas de DRG (texto naranja), dos por DRG. La tabla de la asociación de VCN envía el CIDR shadow de la otra región a la RPC. La tabla de la asociación de RPC envía
10.0.1.0/24a la VCN local. - Dos políticas de NAT de DRG (los puntos suspensivos), una por región, cada una asociada a la asociación de RPC de su DRG.
Requisitos previos
- Un arrendamiento de OCI que está suscrito a dos regiones y un compartimento en el que puede gestionar recursos de red (VCN, DRG, conexiones de intercambio de tráfico remoto, tablas de rutas de DRG y políticas de NAT de DRG) e instancias informáticas.
- Dos redes virtuales en la nube con CIDR superpuestos que ya existen, uno en cada región. Este tutorial no los crea. En el laboratorio, son
uc2-vcn-yulyuc2-vcn-yyz, tanto10.0.0.0/16, cada uno con una subred pública10.0.1.0/24, un gateway de Internet y una tabla de rutas (uc2-rt-yulyuc2-rt-yyz) que se asigna a la subred y envía0.0.0.0/0al gateway de Internet. Los pasos 01 y 04 recorren este punto de partida. - DRG que admiten NAT. NAT en el DRG no está disponible en DRG heredados (V1), ni en DRG que tengan activada la desintermediación, el modo de alto rendimiento o la unificación de rutas. Los DRG recién creados funcionan.
- Dos instancias informáticas con las que probar, una en cada región. En este tutorial se denominan
uc2-inst-yul(10.0.1.121) yuc2-inst-yyz(10.0.1.152). Cada una tiene una dirección IP pública para que pueda acceder a ella con SSH. - Un par de claves SSH para las instancias y la dirección IP pública desde la que se conecta (para permitirlo en las listas de seguridad).
- Conocimientos básicos de intercambio remoto, tablas de rutas de VCN y tablas de rutas de DRG.
¡Claro! NOTA] Los nombres, CIDR y direcciones IP de este tutorial provienen del laboratorio de las capturas de pantalla. Puede utilizar el suyo propio, siempre que los CIDR shadow no se solapen con ningún otro elemento de la red y tengan la misma longitud de prefijo que el CIDR que sustituyen.
Pasos
- PASO 01: Revisar la red en Montreal (YUL)
- PASO 02: Creación de las tablas de rutas de DRG, RPC y DRG en Montreal
- PASO 03: Creación de la política NAT de DRG en Montreal
- PASO 04: Revisar la red en Toronto (YYZ)
- PASO 05: Crear las tablas de rutas de DRG, RPC y DRG en Toronto
- PASO 06: Creación de la política NAT de DRG en Toronto
- PASO 07: Configurar las reglas NAT, opción 1: una única regla en una región
- PASO 08: Configurar las reglas NAT, opción 2: una regla en cada región
Paso 01: Revisar la red en Montreal (YUL)
Comenzamos en la primera región. La VCN aquí es una VCN normal con una subred pública. Lo único que importa para este tutorial es su espacio de direcciones, que es idéntico a la VCN de la otra región.
- Seleccione la región Sureste de Canadá (Montreal).
- Abra el menú de navegación, haga clic en Redes y, a continuación, en Redes virtuales en la nube.
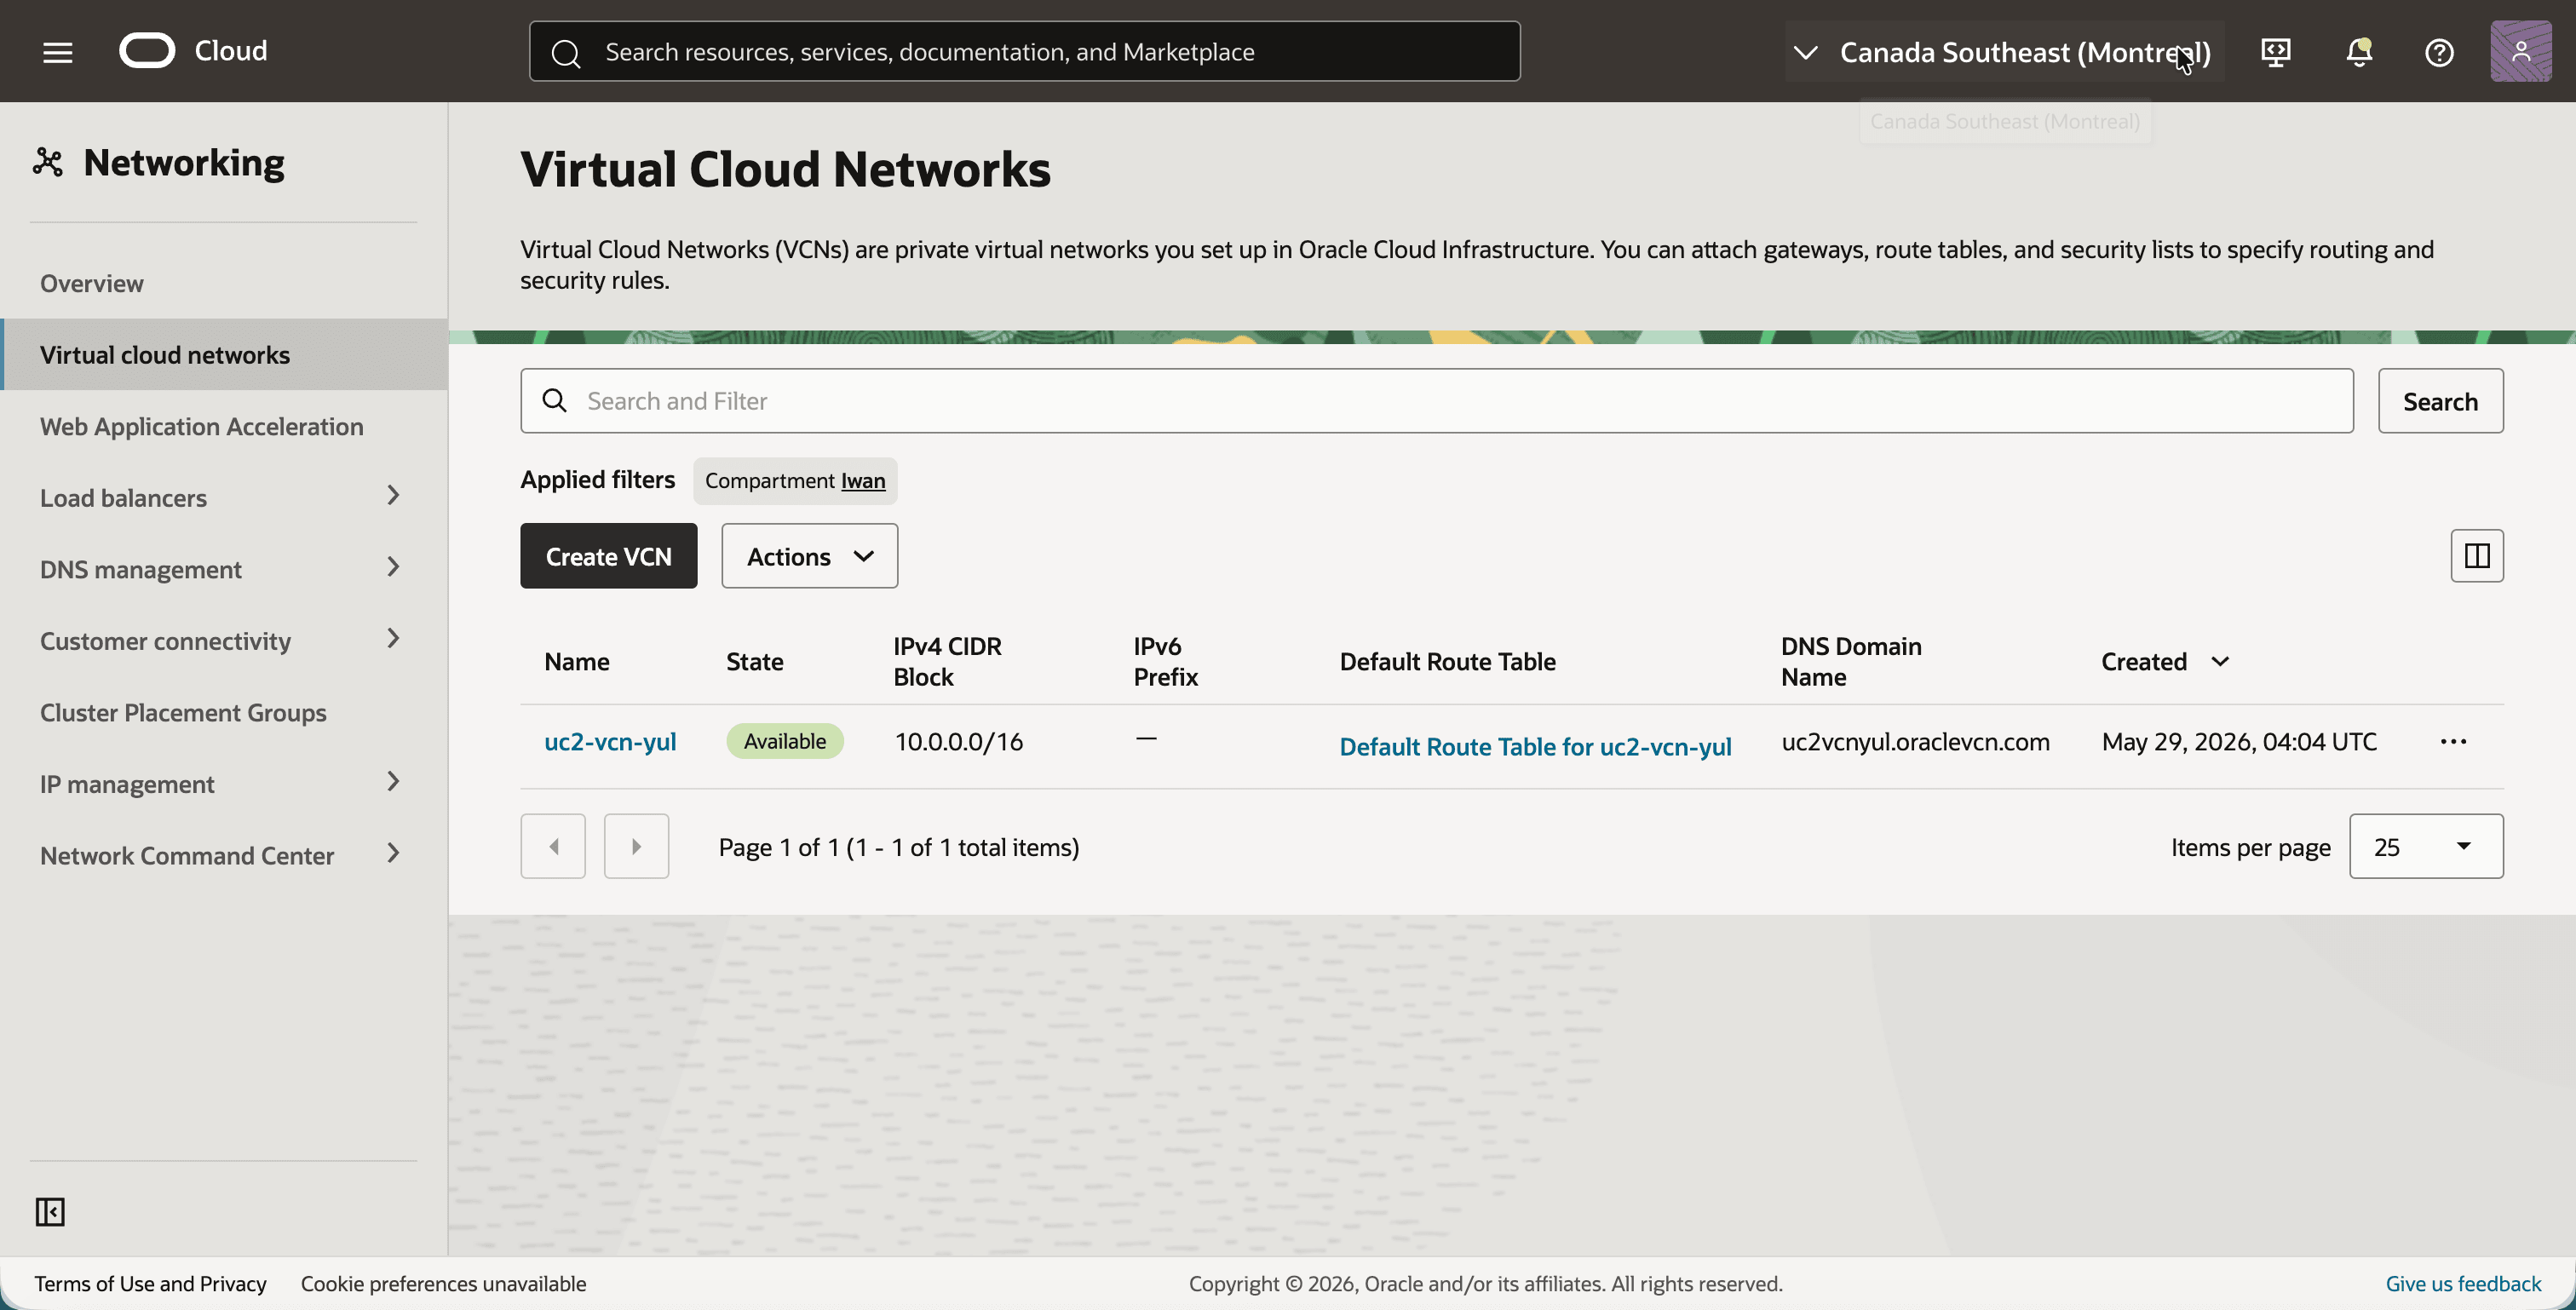
- Observe la VCN
uc2-vcn-yulcon el bloque IPv4 CIDR10.0.0.0/16.
- Haga clic en
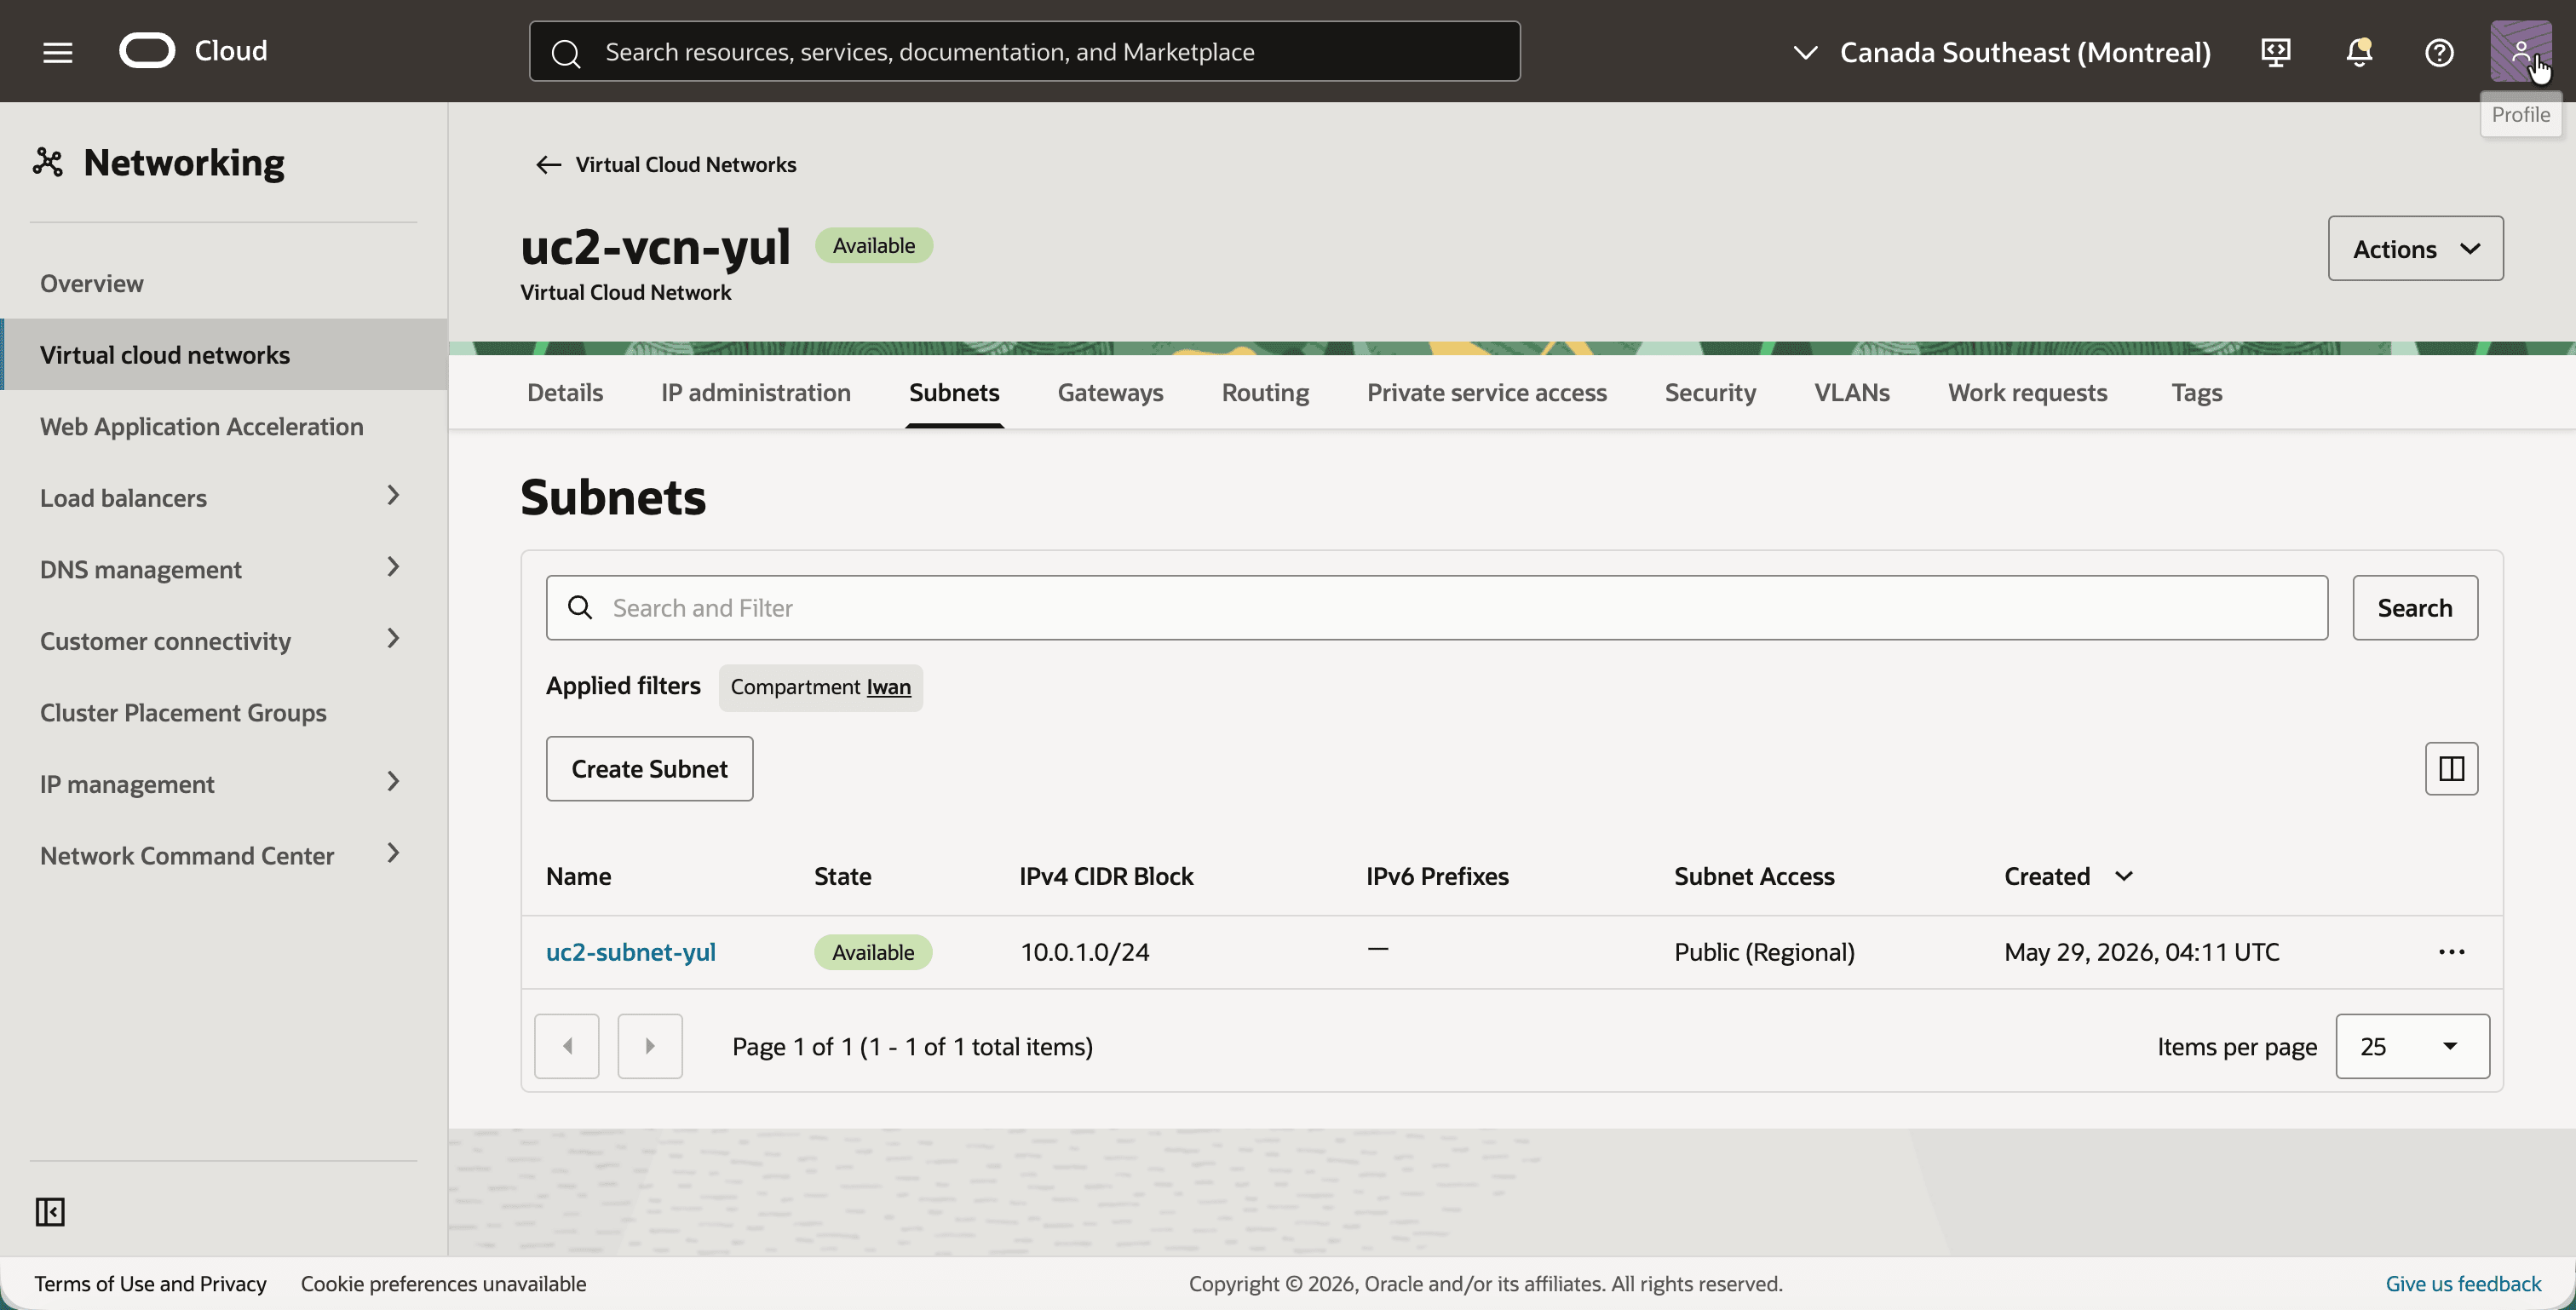
uc2-vcn-yuly en el separador Subredes. - Observe la subred
uc2-subnet-yulcon el bloque de IPv4 CIDR10.0.1.0/24.
El gateway de Internet solo está aquí para que pueda acceder a la instancia de prueba a través de SSH.
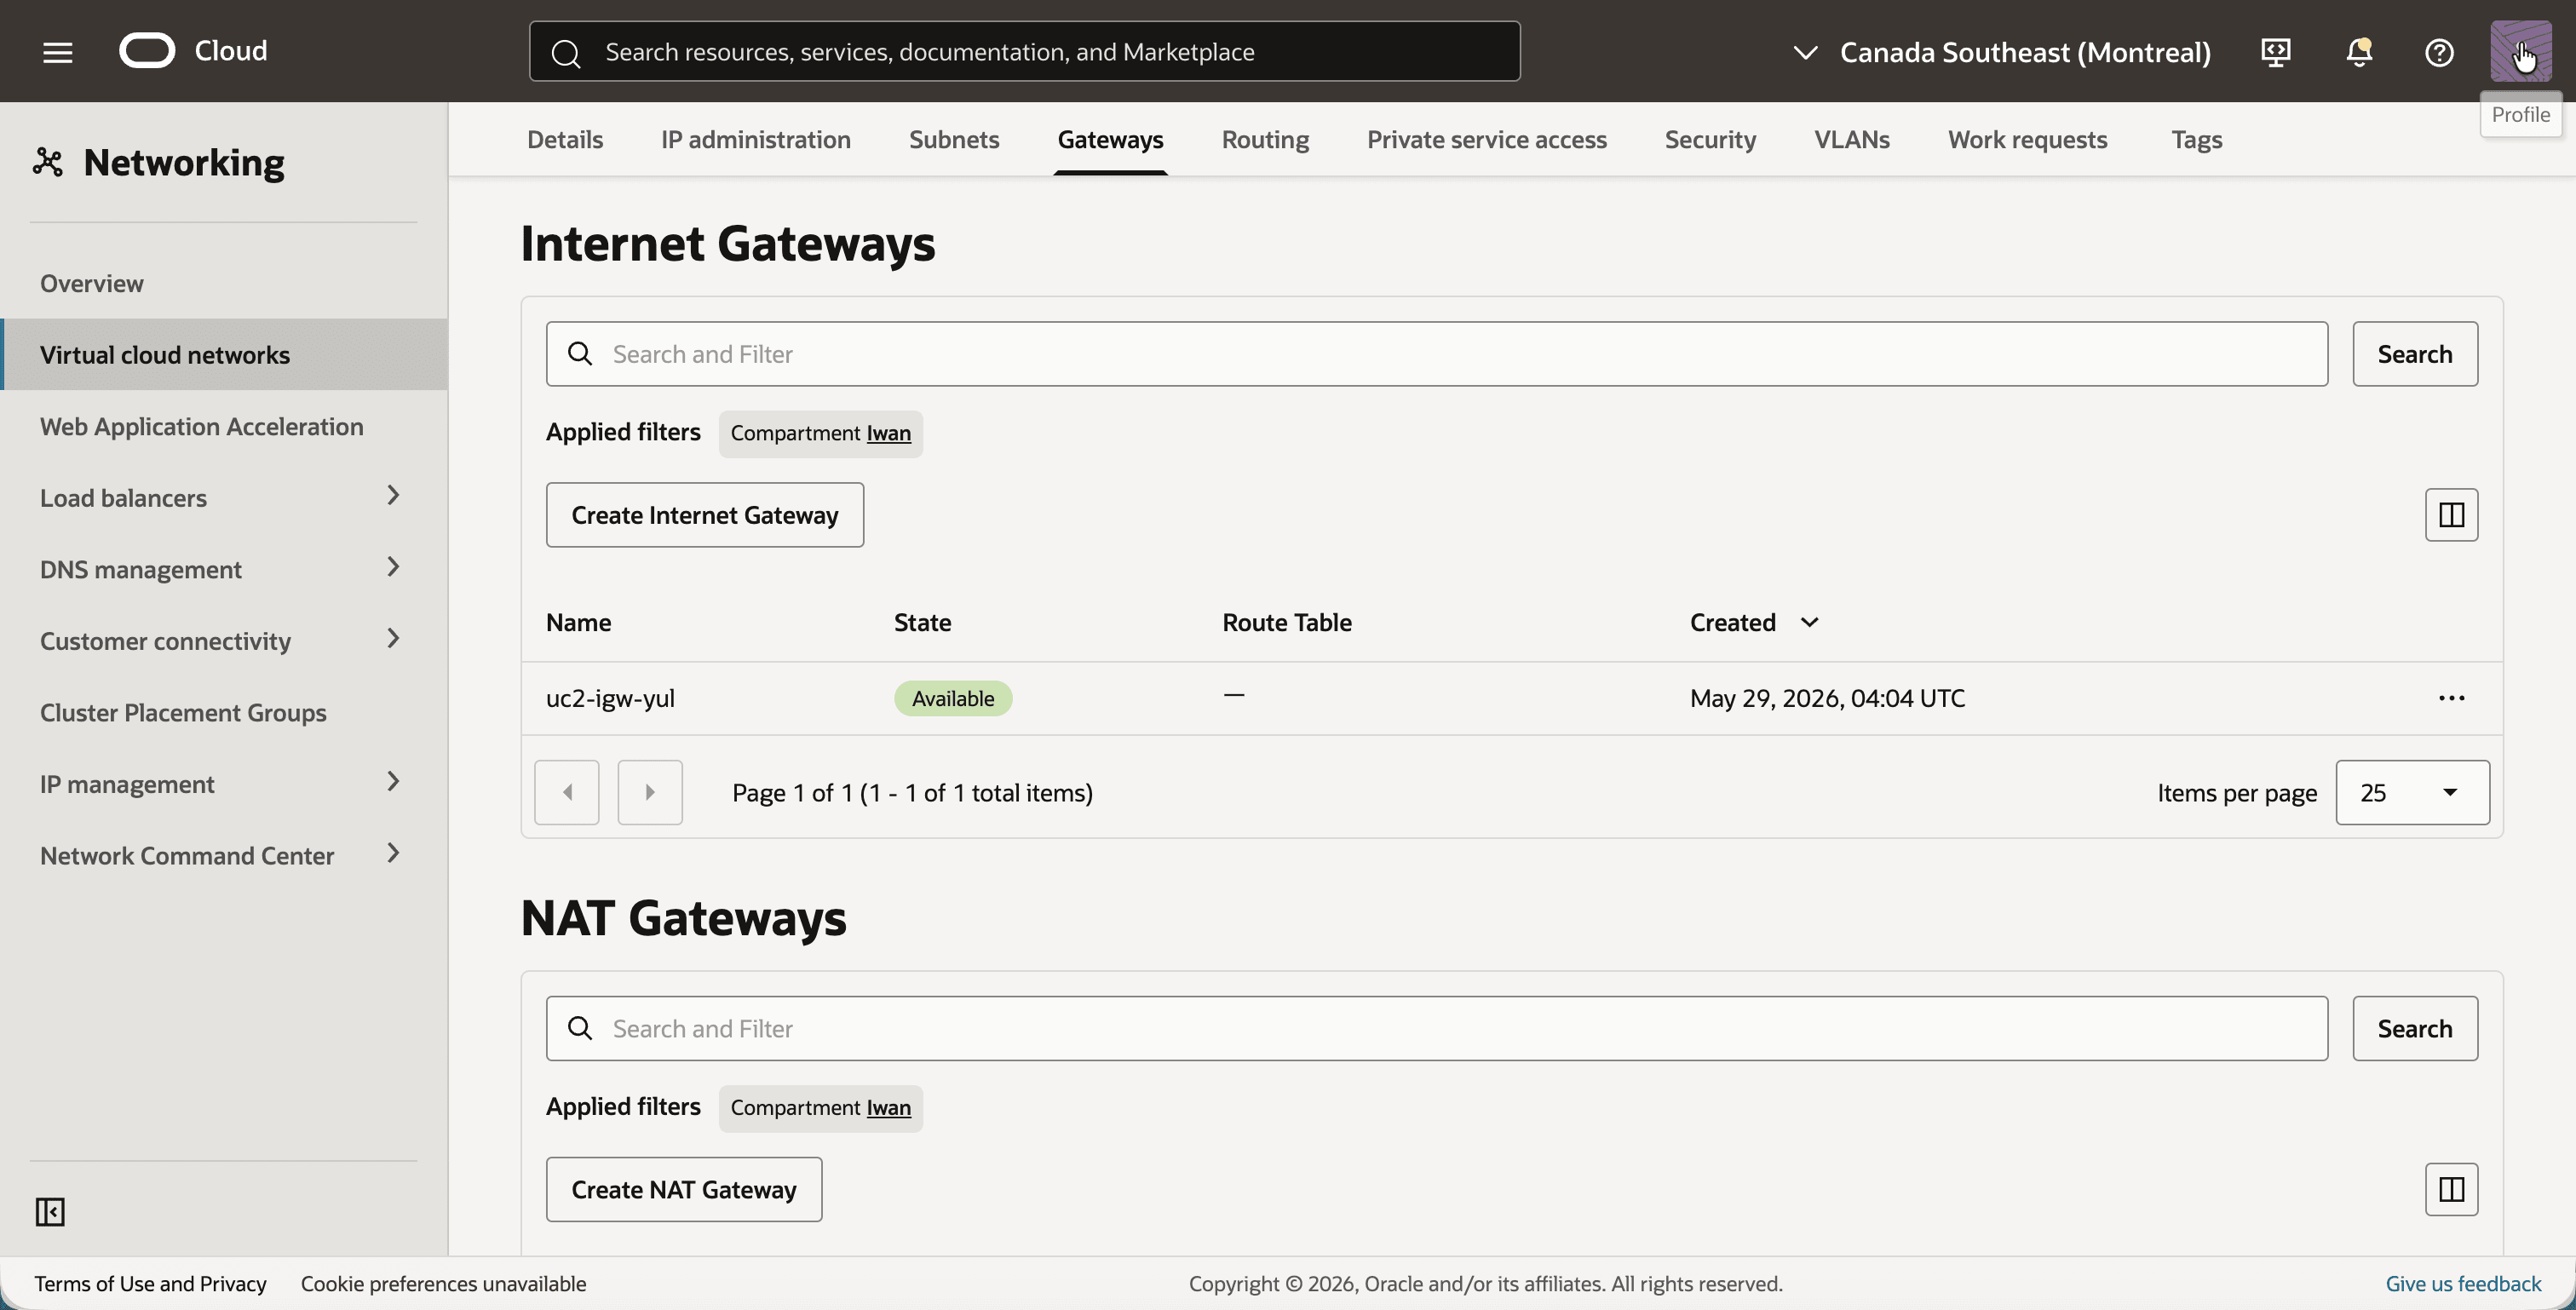
- Haga clic en el separador Gateways.
- Observe el gateway de Internet
uc2-igw-yul.
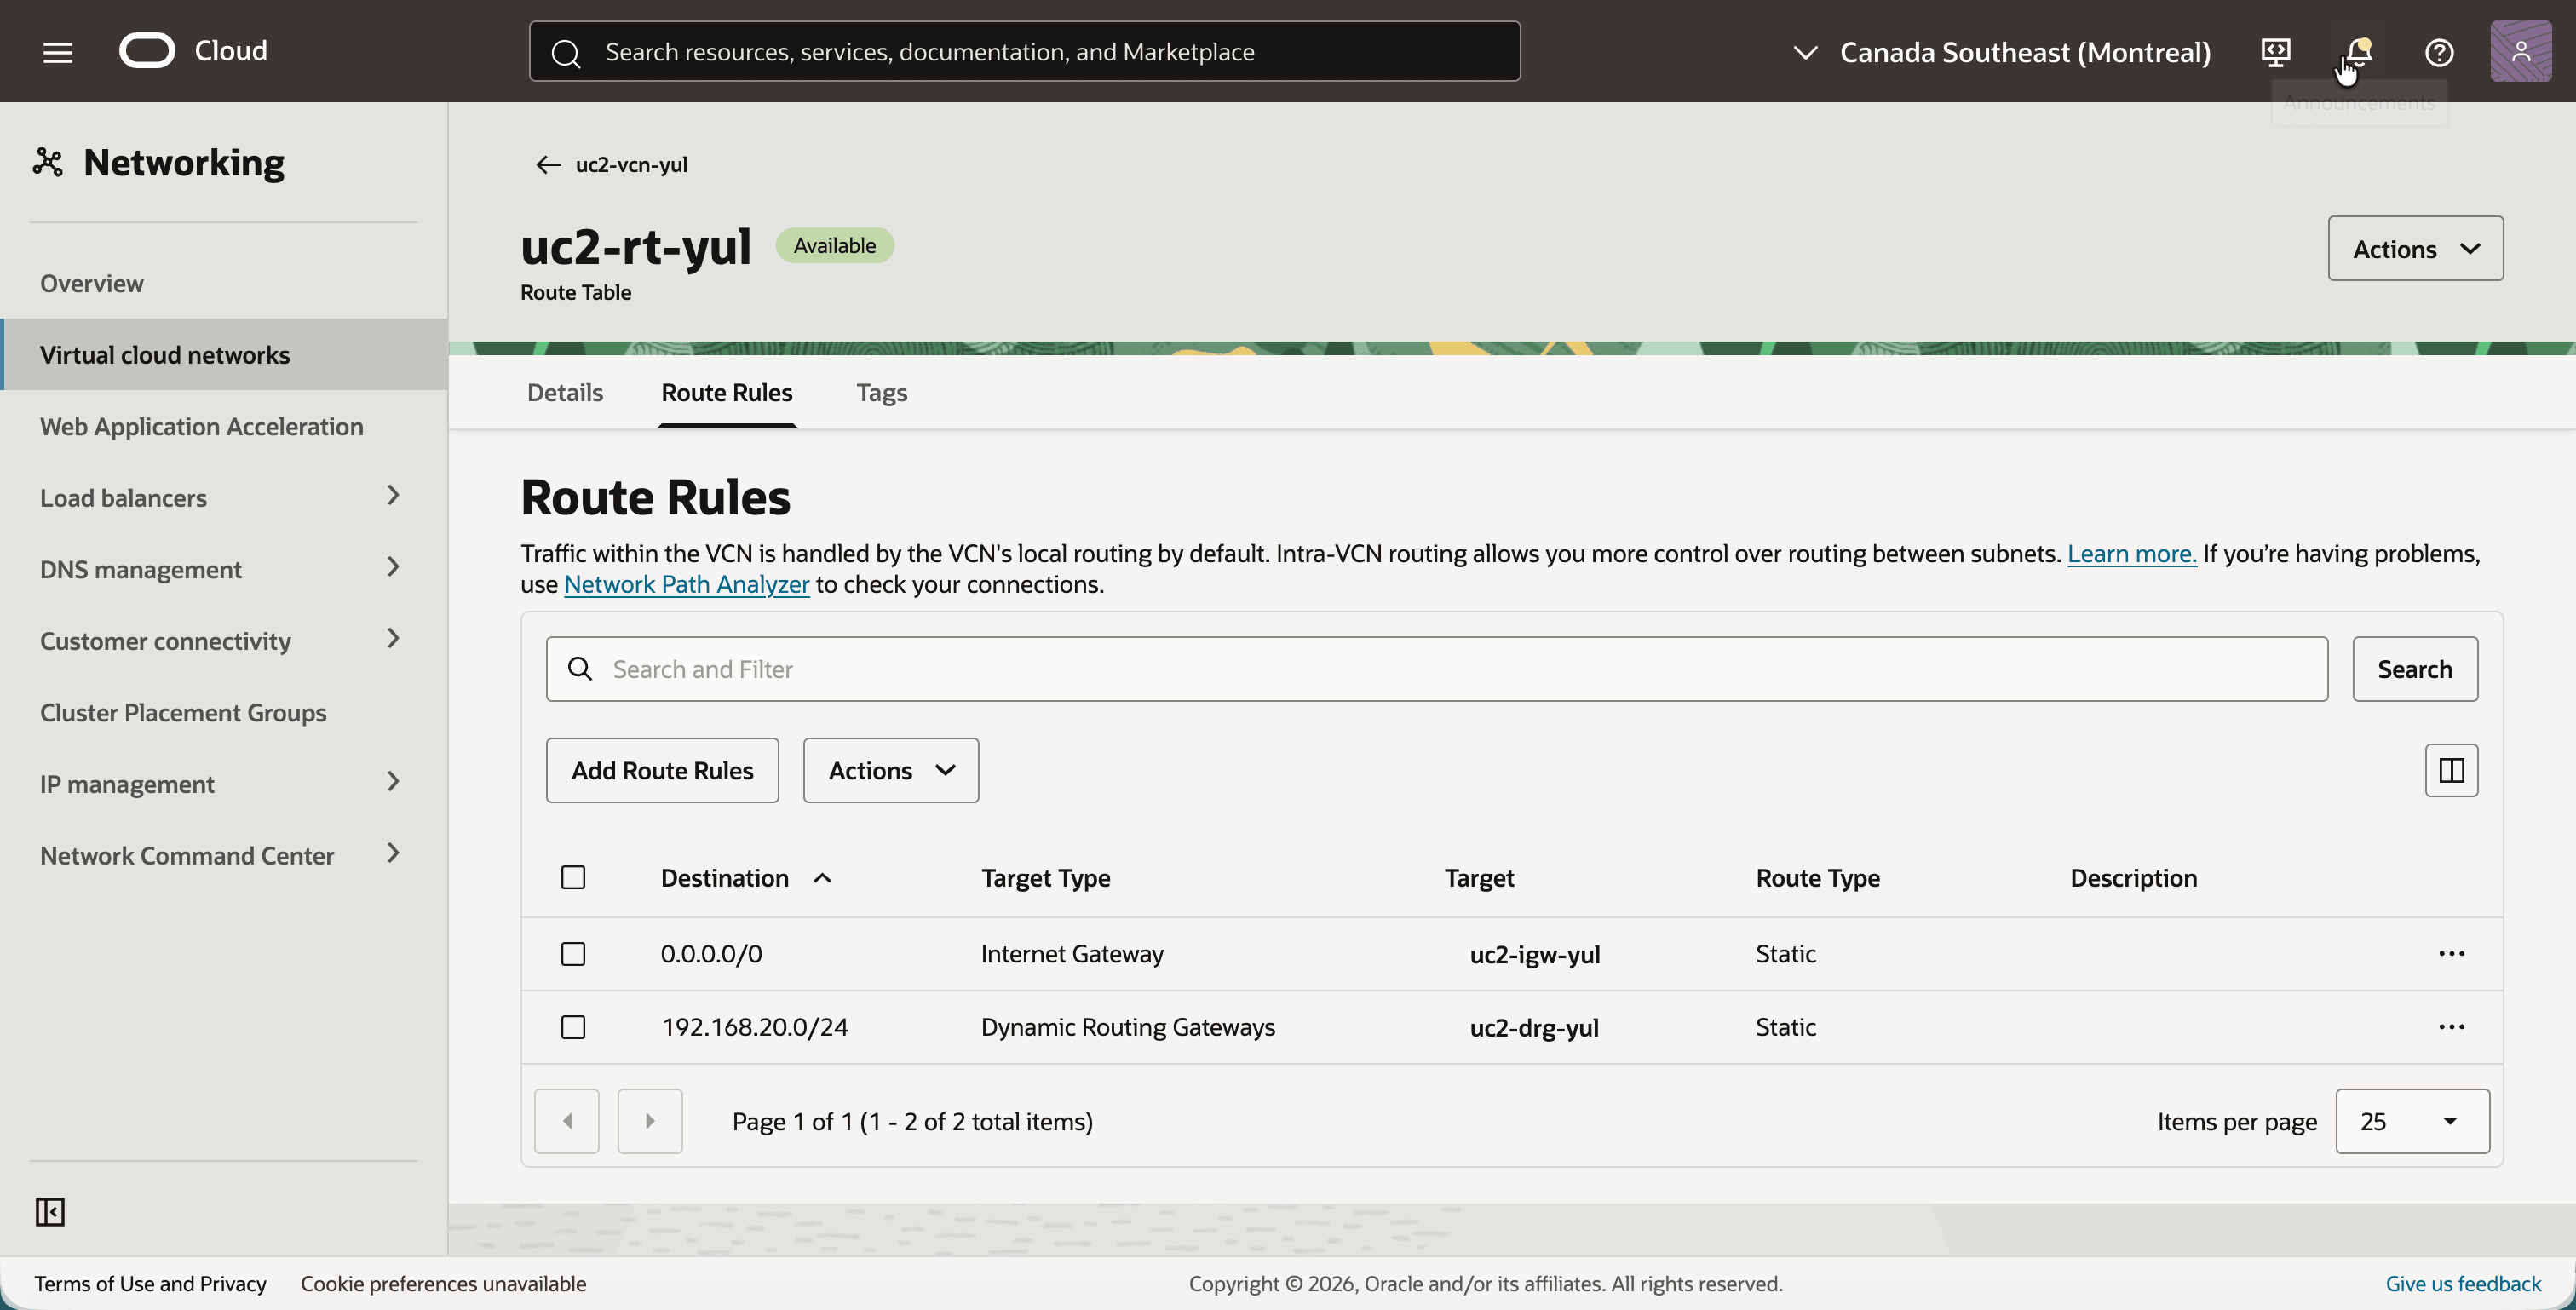
Las instancias de Montreal llegan a Toronto en su CIDR shadow 192.168.20.0/24, por lo que ese es el destino que va al DRG.
- Haga clic en el separador Enrutamiento y haga clic en la tabla de rutas
uc2-rt-yul. Esta es la tabla de rutas asignada auc2-subnet-yul. - Haga clic en el separador Reglas de ruta.
- Asegúrese de que la tabla de rutas tiene estas dos reglas de ruta. Agregue el segundo después del paso 02, porque su destino es el DRG que crea allí:
0.0.0.0/0con el destinouc2-igw-yul, para el acceso SSH desde Internet.192.168.20.0/24(el CIDR shadow de Toronto) con el destinouc2-drg-yul.
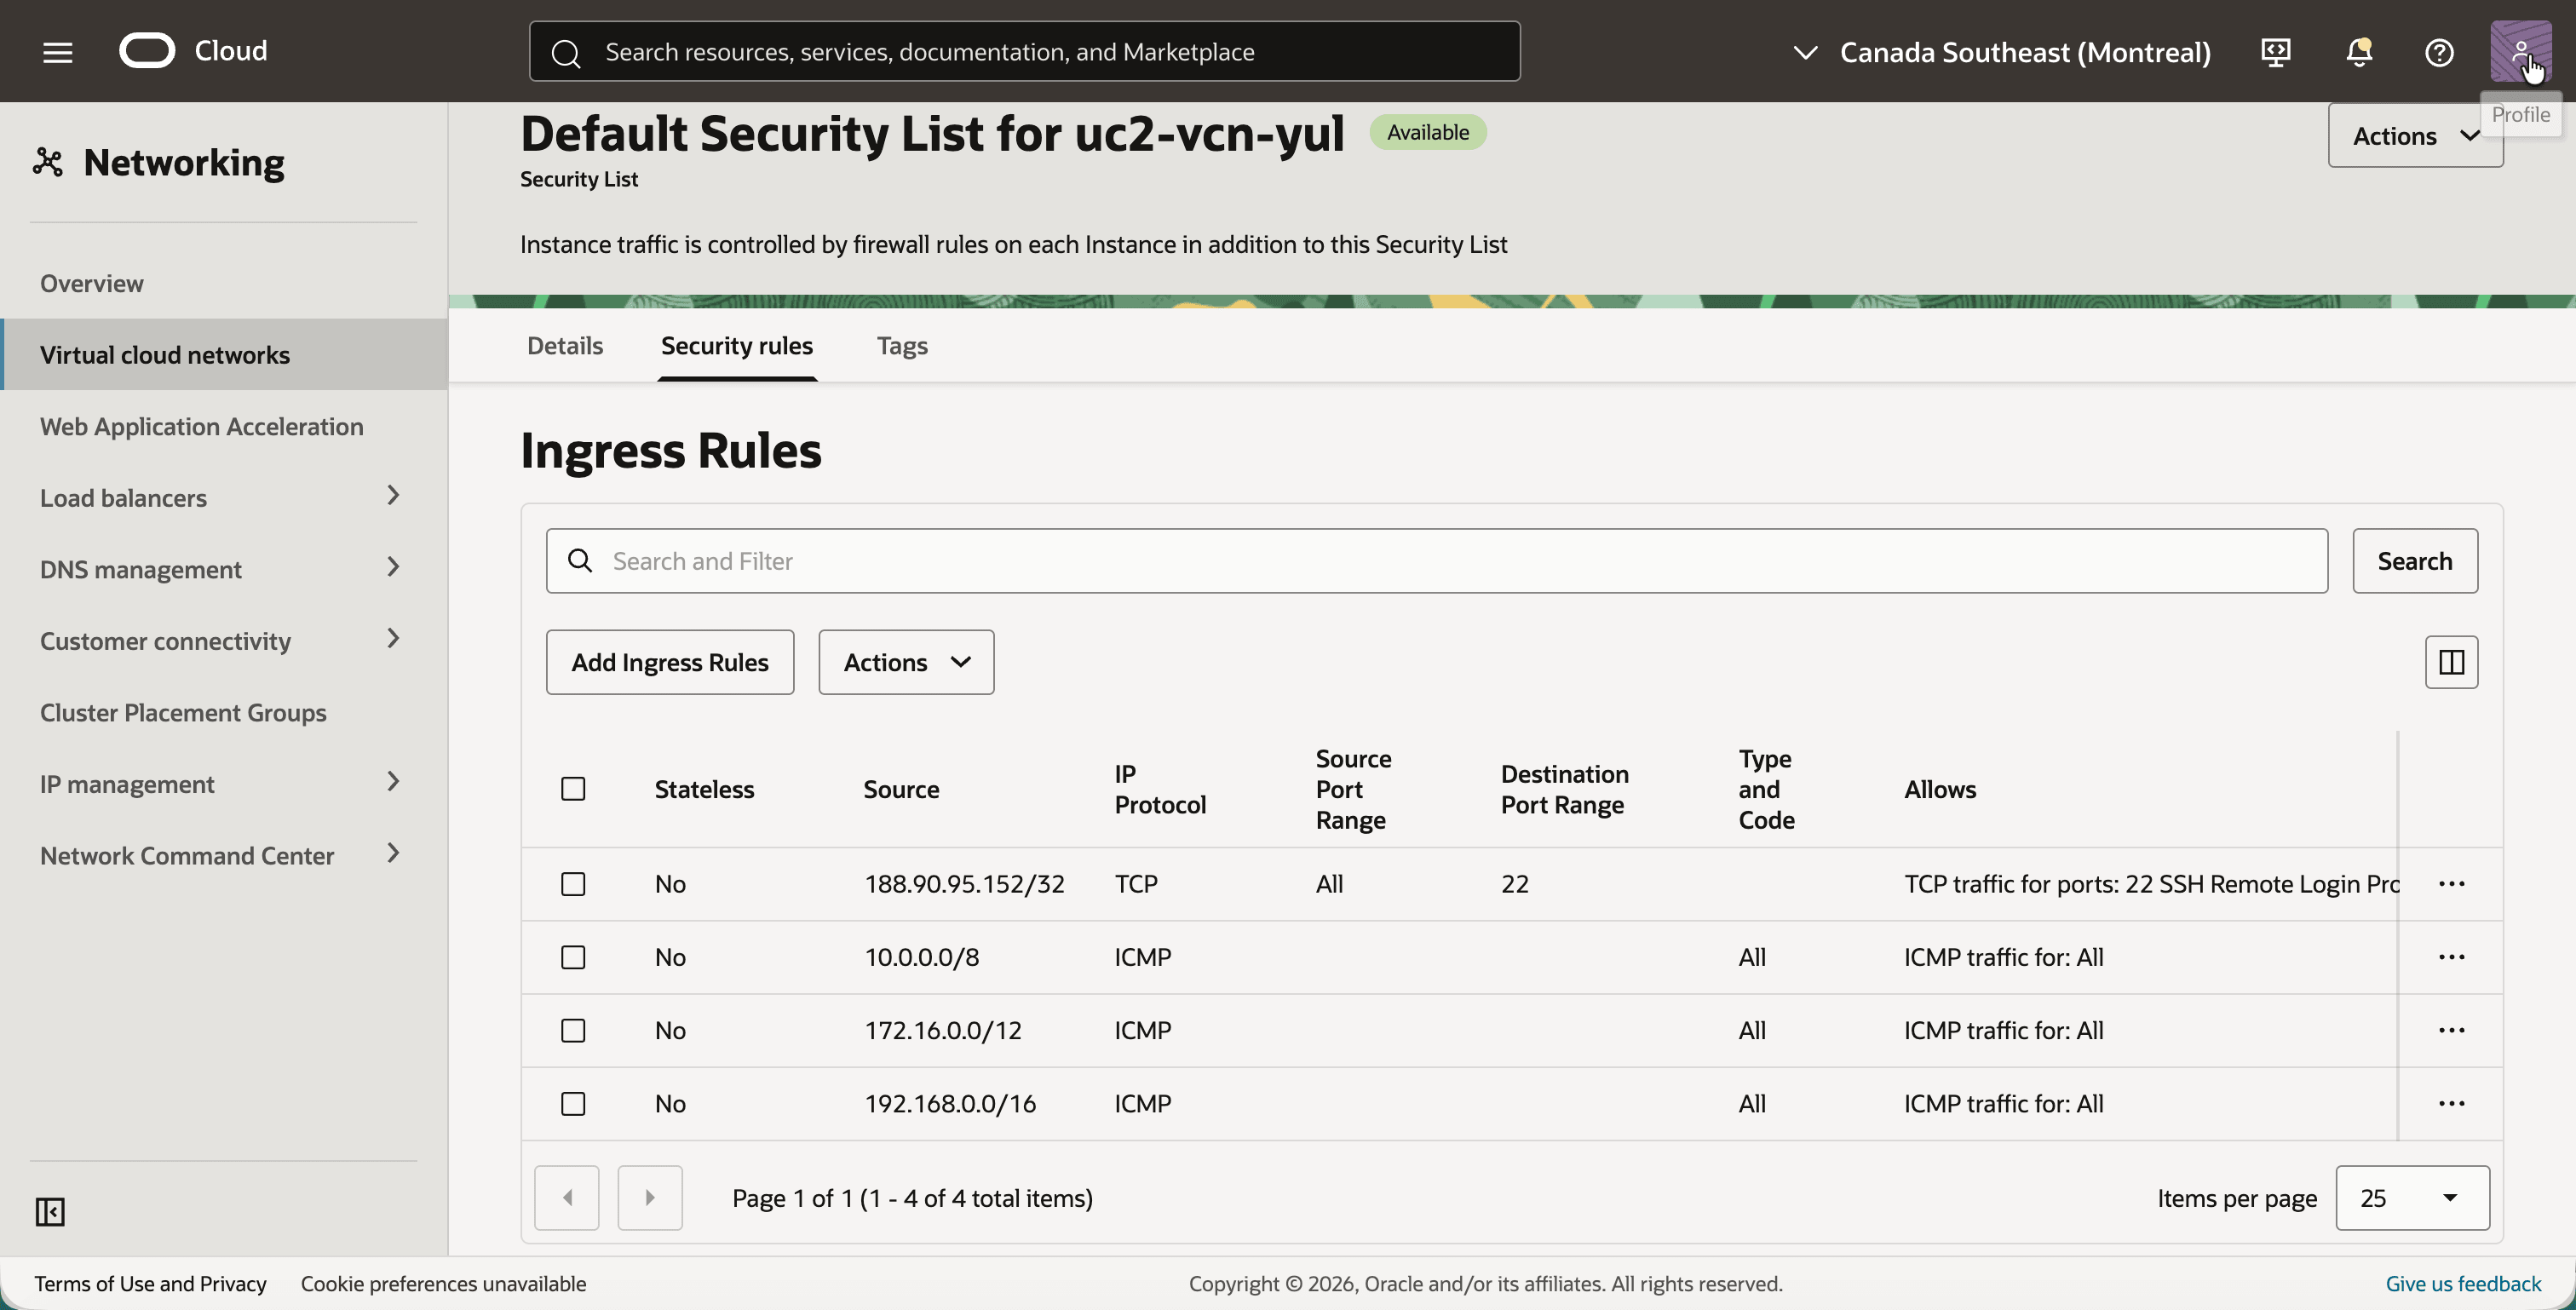
La prueba es un ping, por lo que la lista de seguridad debe permitir ICMP. Un ping de Toronto llega con una dirección de origen en un rango de sombra, no en 10.0.1.0/24.
El laboratorio permite ICMP de los tres rangos privados. Eso es más amplio de lo que necesita este tutorial. El mínimo es una regla ICMP por VCN, con el CIDR shadow de la otra región como origen: 192.168.20.0/24 en Montreal y 192.168.10.0/24 en Toronto.
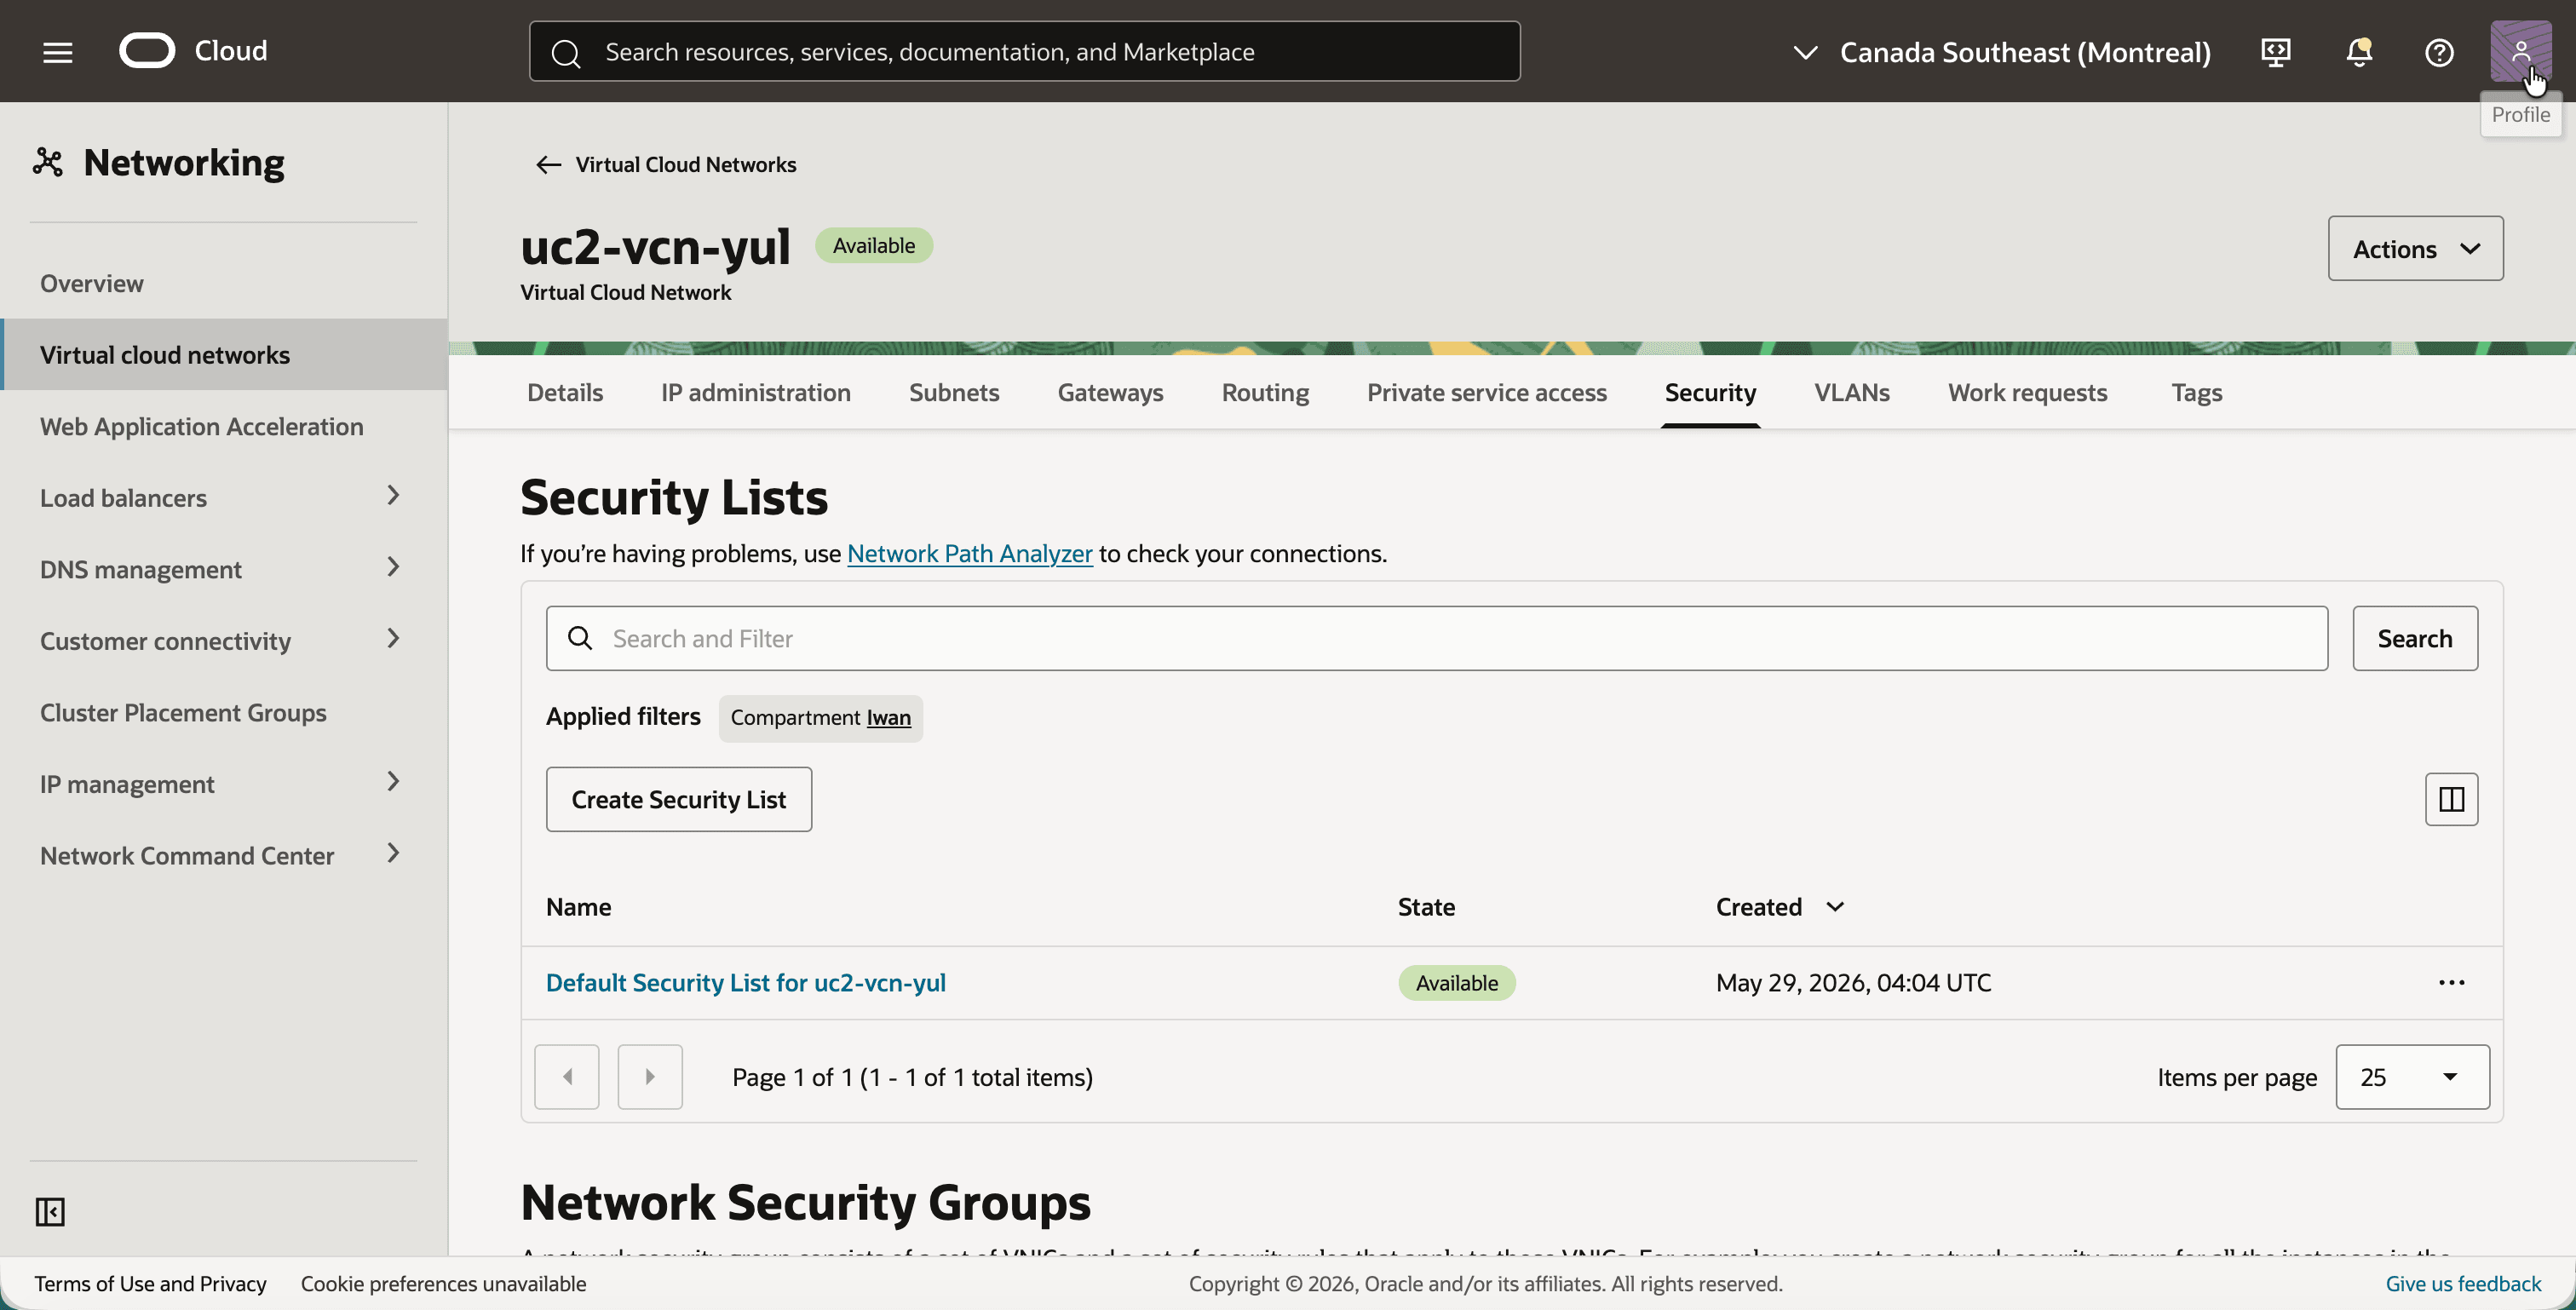
- Vuelva a la VCN y haga clic en el separador Seguridad.
- Haga clic en Lista de seguridad por defecto para uc2-vcn-yul.
- Haga clic en el separador Reglas de seguridad.
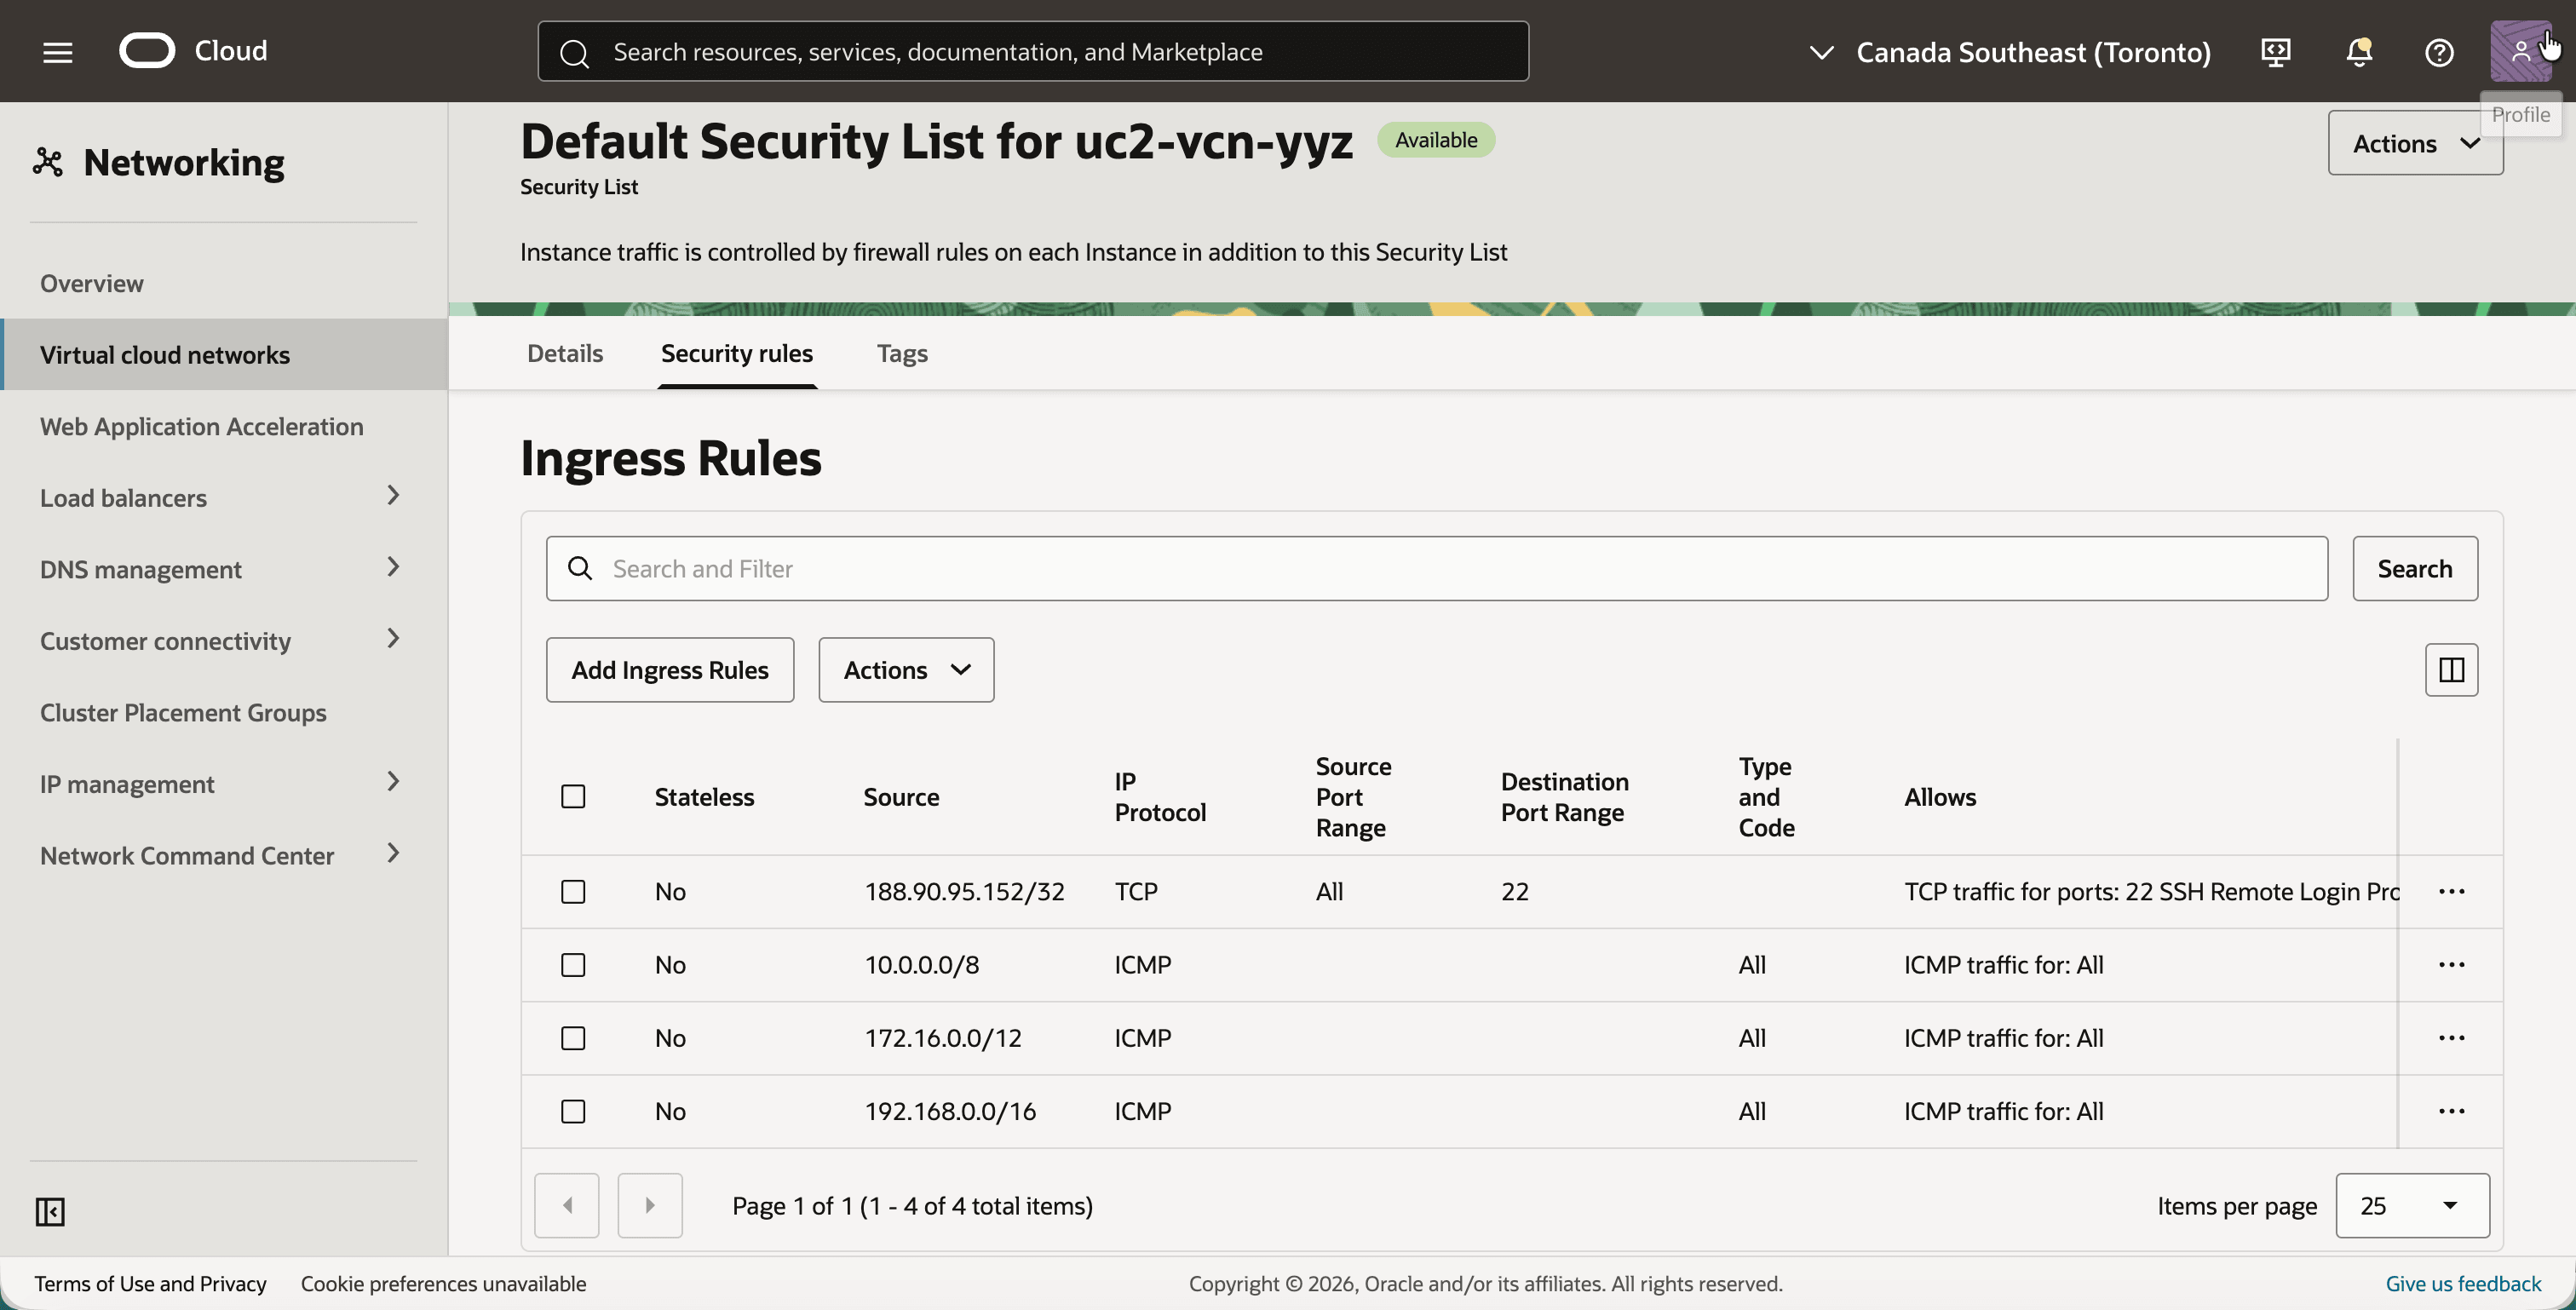
- Asegúrese de que la lista de seguridad tiene las siguientes reglas de entrada y agregue las que faltan:
- Puerto TCP
22desde su propia dirección IP pública, para SSH. - ICMP de
10.0.0.0/8,172.16.0.0/12y192.168.0.0/16.
- Puerto TCP
Paso 02: Crear las tablas de rutas de DRG, RPC y DRG en Montreal
Cada región tiene su propio DRG. El DRG de Montreal obtiene dos asociaciones: una para la VCN y otra para la conexión de intercambio de tráfico remoto a Toronto. Cada asociación obtiene su propia tabla de rutas de DRG. Las tablas generadas automáticamente no ayudan aquí: el CIDR shadow de Toronto no se anuncia mediante ninguna asociación, por lo que la ruta a ella debe ser una ruta estática. Dos tablas pequeñas con una ruta estática mantienen el enrutamiento explícito.
Las capturas de pantalla de este paso muestran el resultado final. Las tablas de rutas de DRG uc2-drgrt-vcn-yul y uc2-drgrt-rpc-yul no se crean automáticamente. Crearlos en el separador Enrutamiento del DRG, agregar la ruta estática que se muestra para cada uno de ellos y seleccionarlos como la tabla de rutas de DRG de la asociación de VCN y de la asociación de RPC. La ruta estática a la RPC solo se puede agregar después de que exista la RPC.
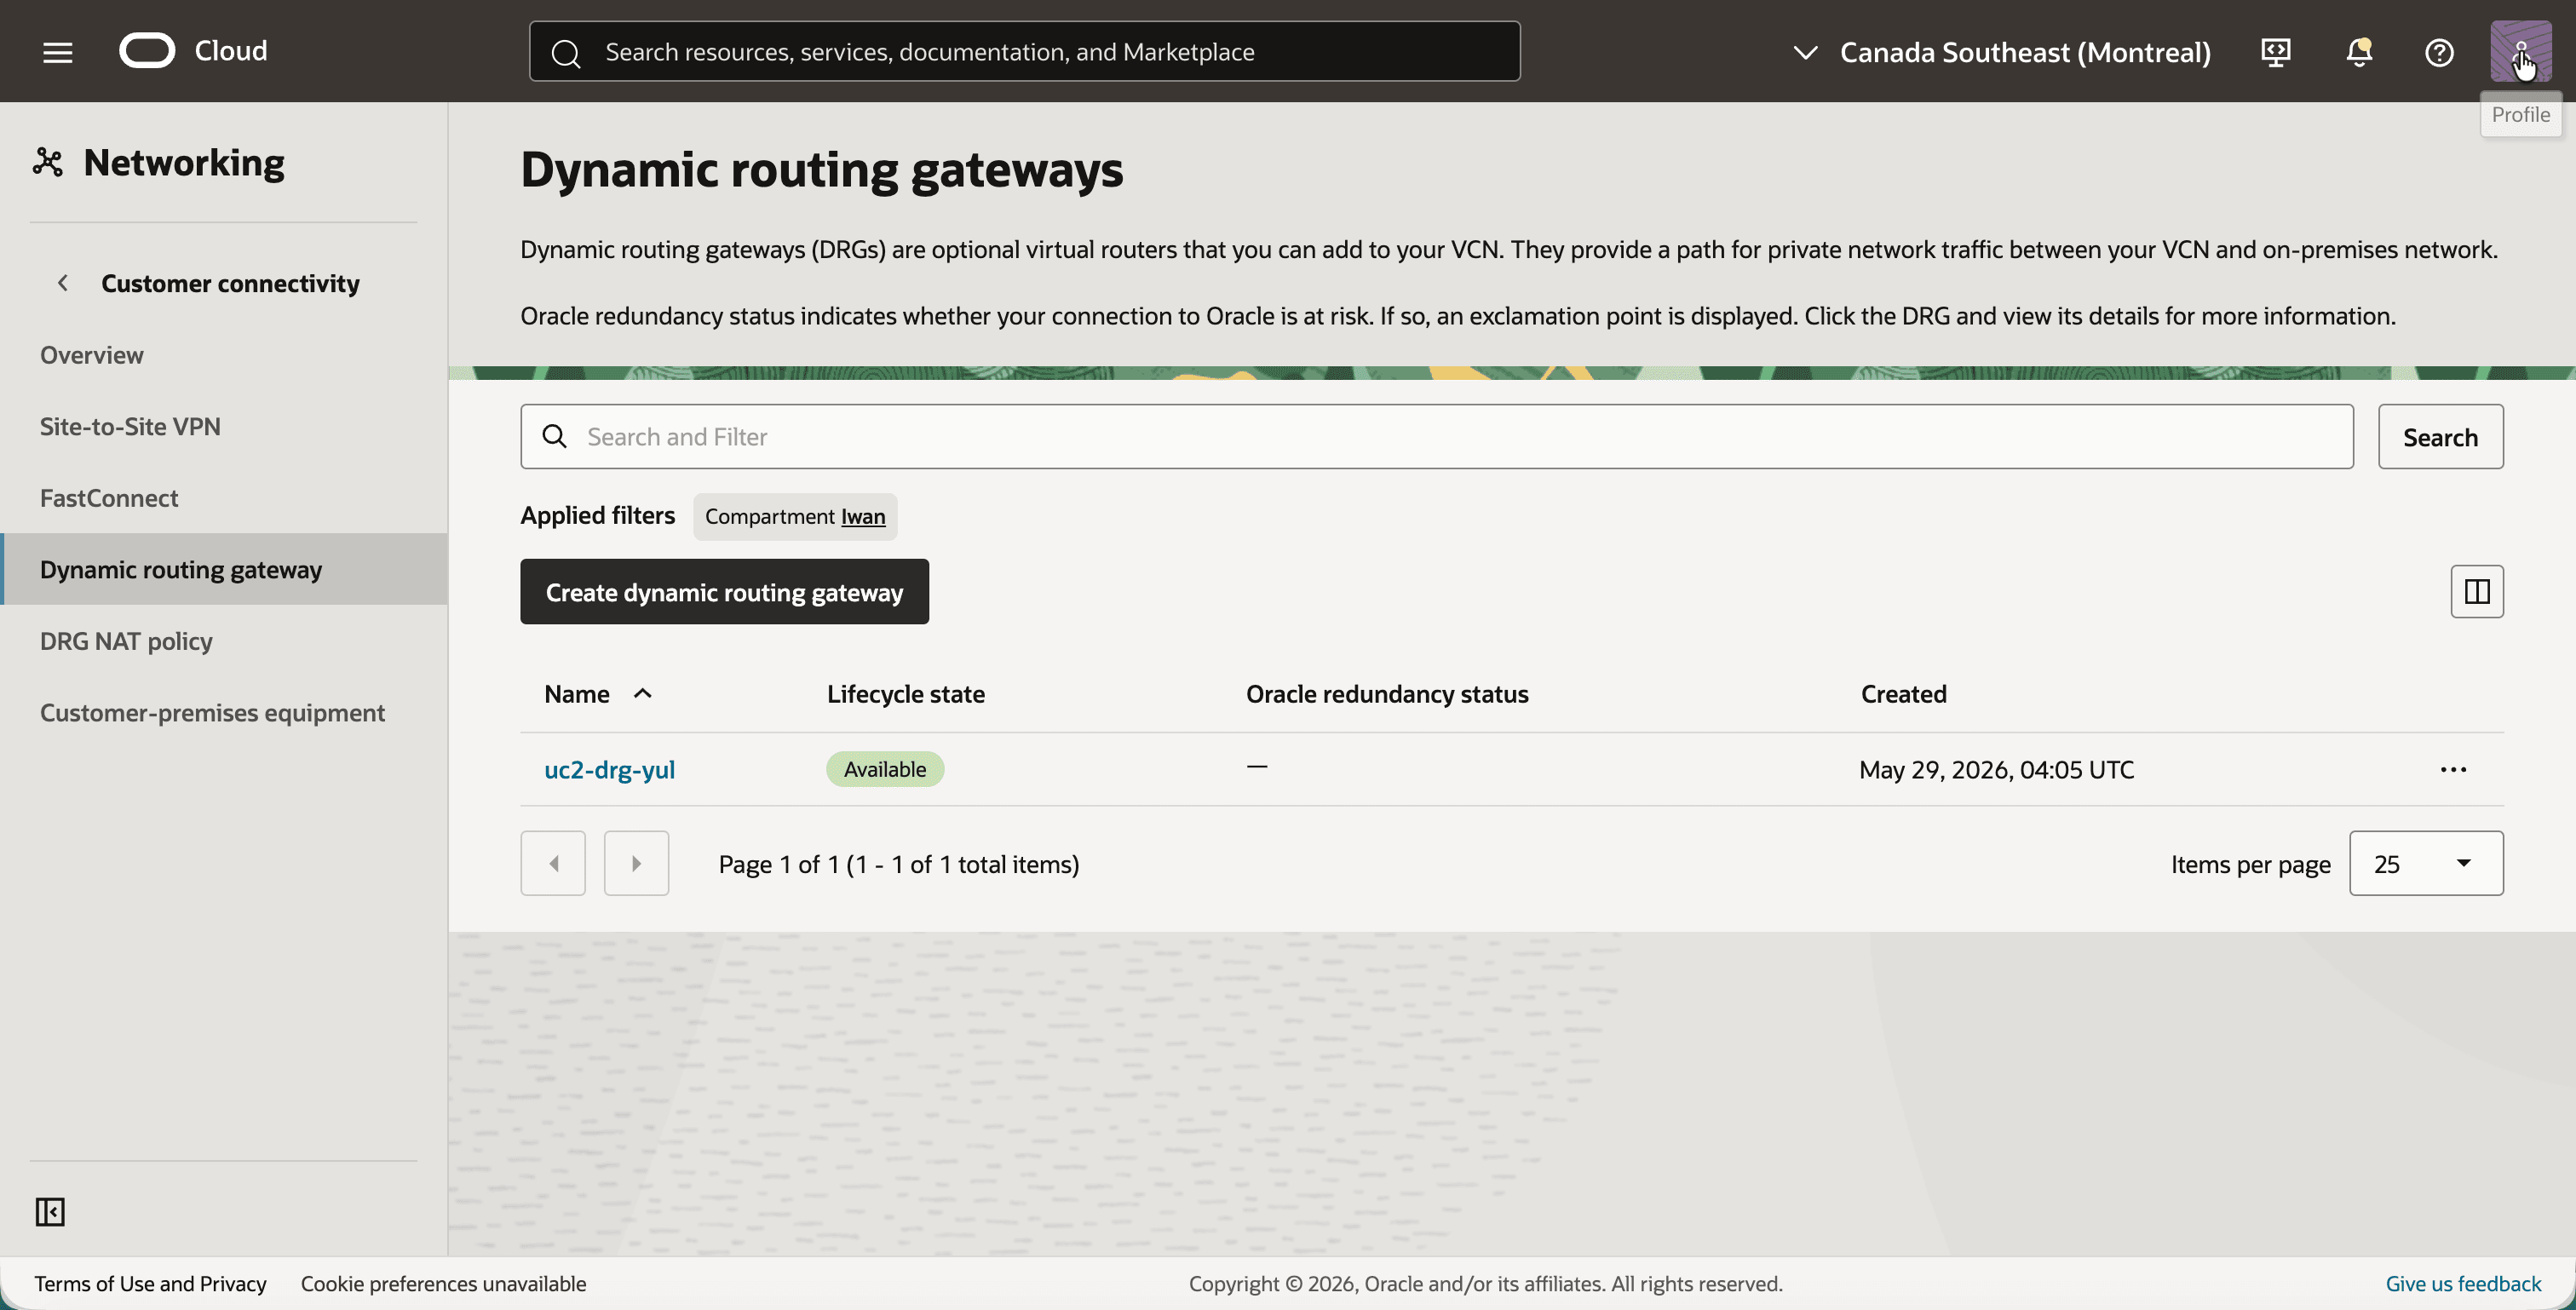
- Abra el menú de navegación, haga clic en Red y, a continuación, en Conectividad de cliente y, a continuación, en Gateway de enrutamiento dinámico.
- Haga clic en el botón Crear gateway de enrutamiento dinámico y cree un DRG con el nombre
uc2-drg-yul. - Tenga en cuenta que el DRG está disponible.
- Haga clic en
uc2-drg-yuly en el separador Anexos. - Haga clic en el botón Crear asociación de red virtual en la nube y cree la asociación
uc2-att-vcn-yulpara la VCNuc2-vcn-yul. - Tenga en cuenta que la asociación utiliza la tabla de rutas de DRG
uc2-drgrt-vcn-yuly que no tiene ninguna política NAT de DRG.
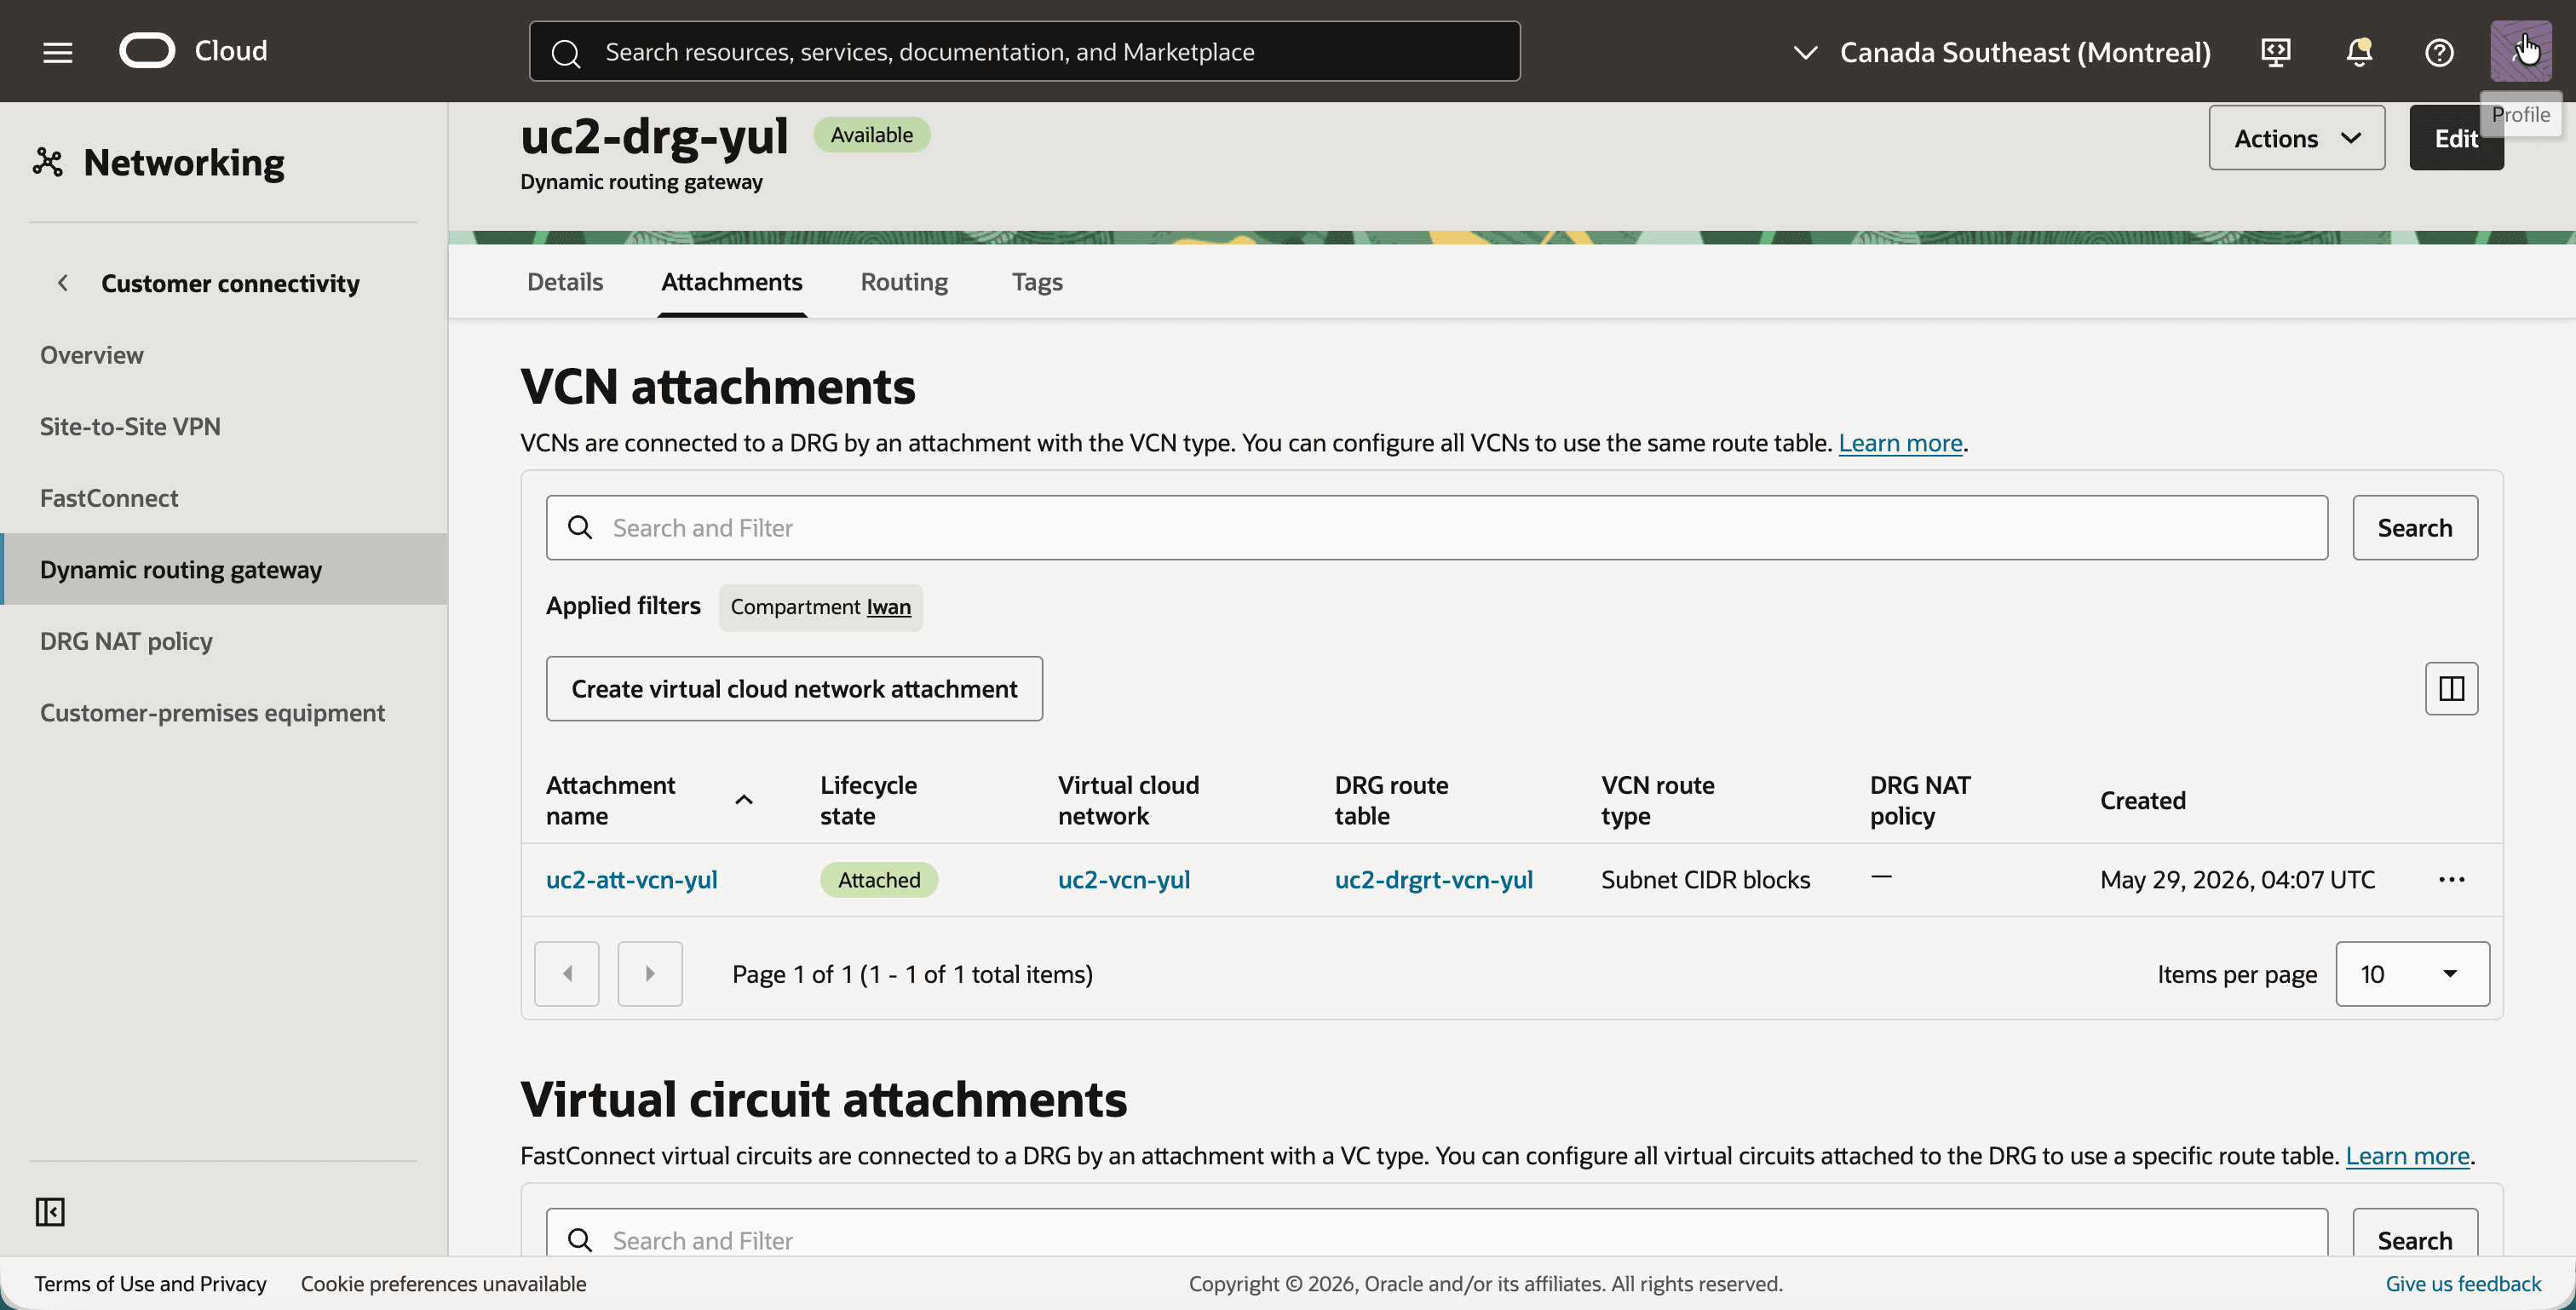
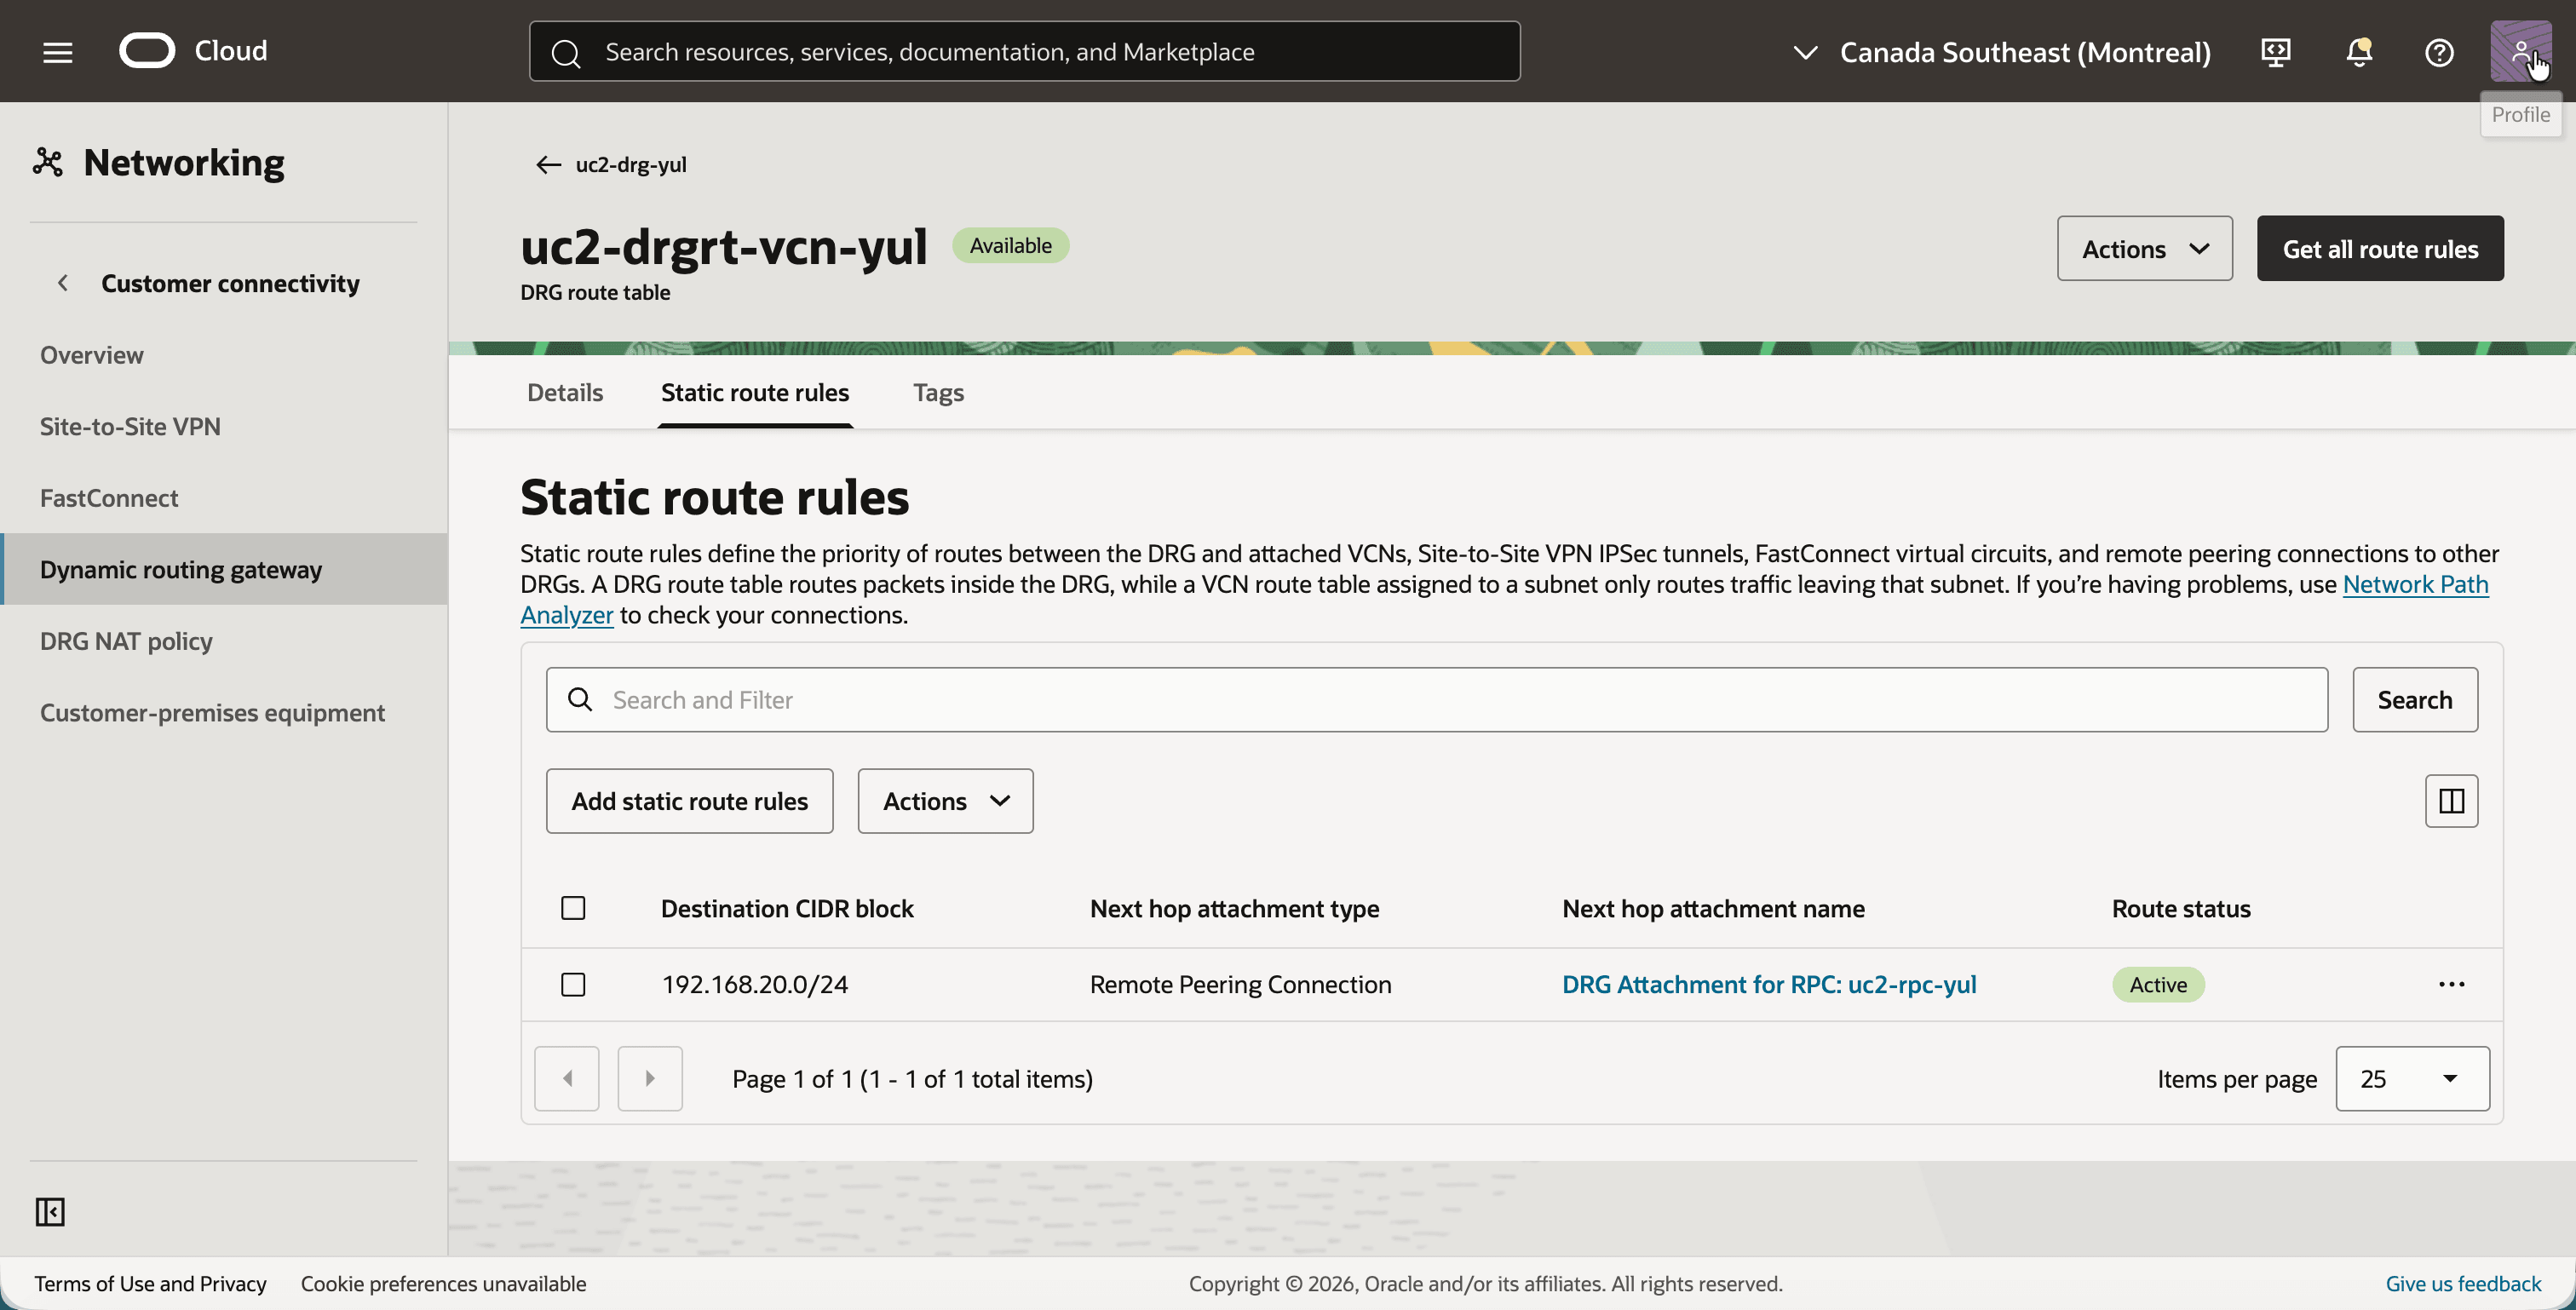
La tabla de rutas de DRG de la asociación de VCN maneja el tráfico que proviene de la VCN. Envía el CIDR sombra de Toronto al RPC.
- Haga clic en la tabla de rutas de DRG
uc2-drgrt-vcn-yuly haga clic en el separador Reglas de rutas estáticas. - Observe la ruta estática con el bloque de CIDR de destino
192.168.20.0/24y el siguiente salto Asociación de DRG para RPC: uc2-RPC-yul.
- Vuelva al separador Anexos de
uc2-drg-yuly desplácese hacia abajo hasta Asociaciones de conexión de intercambio de tráfico remoto. - Haga clic en el botón Create remote peering connection (Crear conexión de intercambio de tráfico remoto) y cree una RPC con el nombre
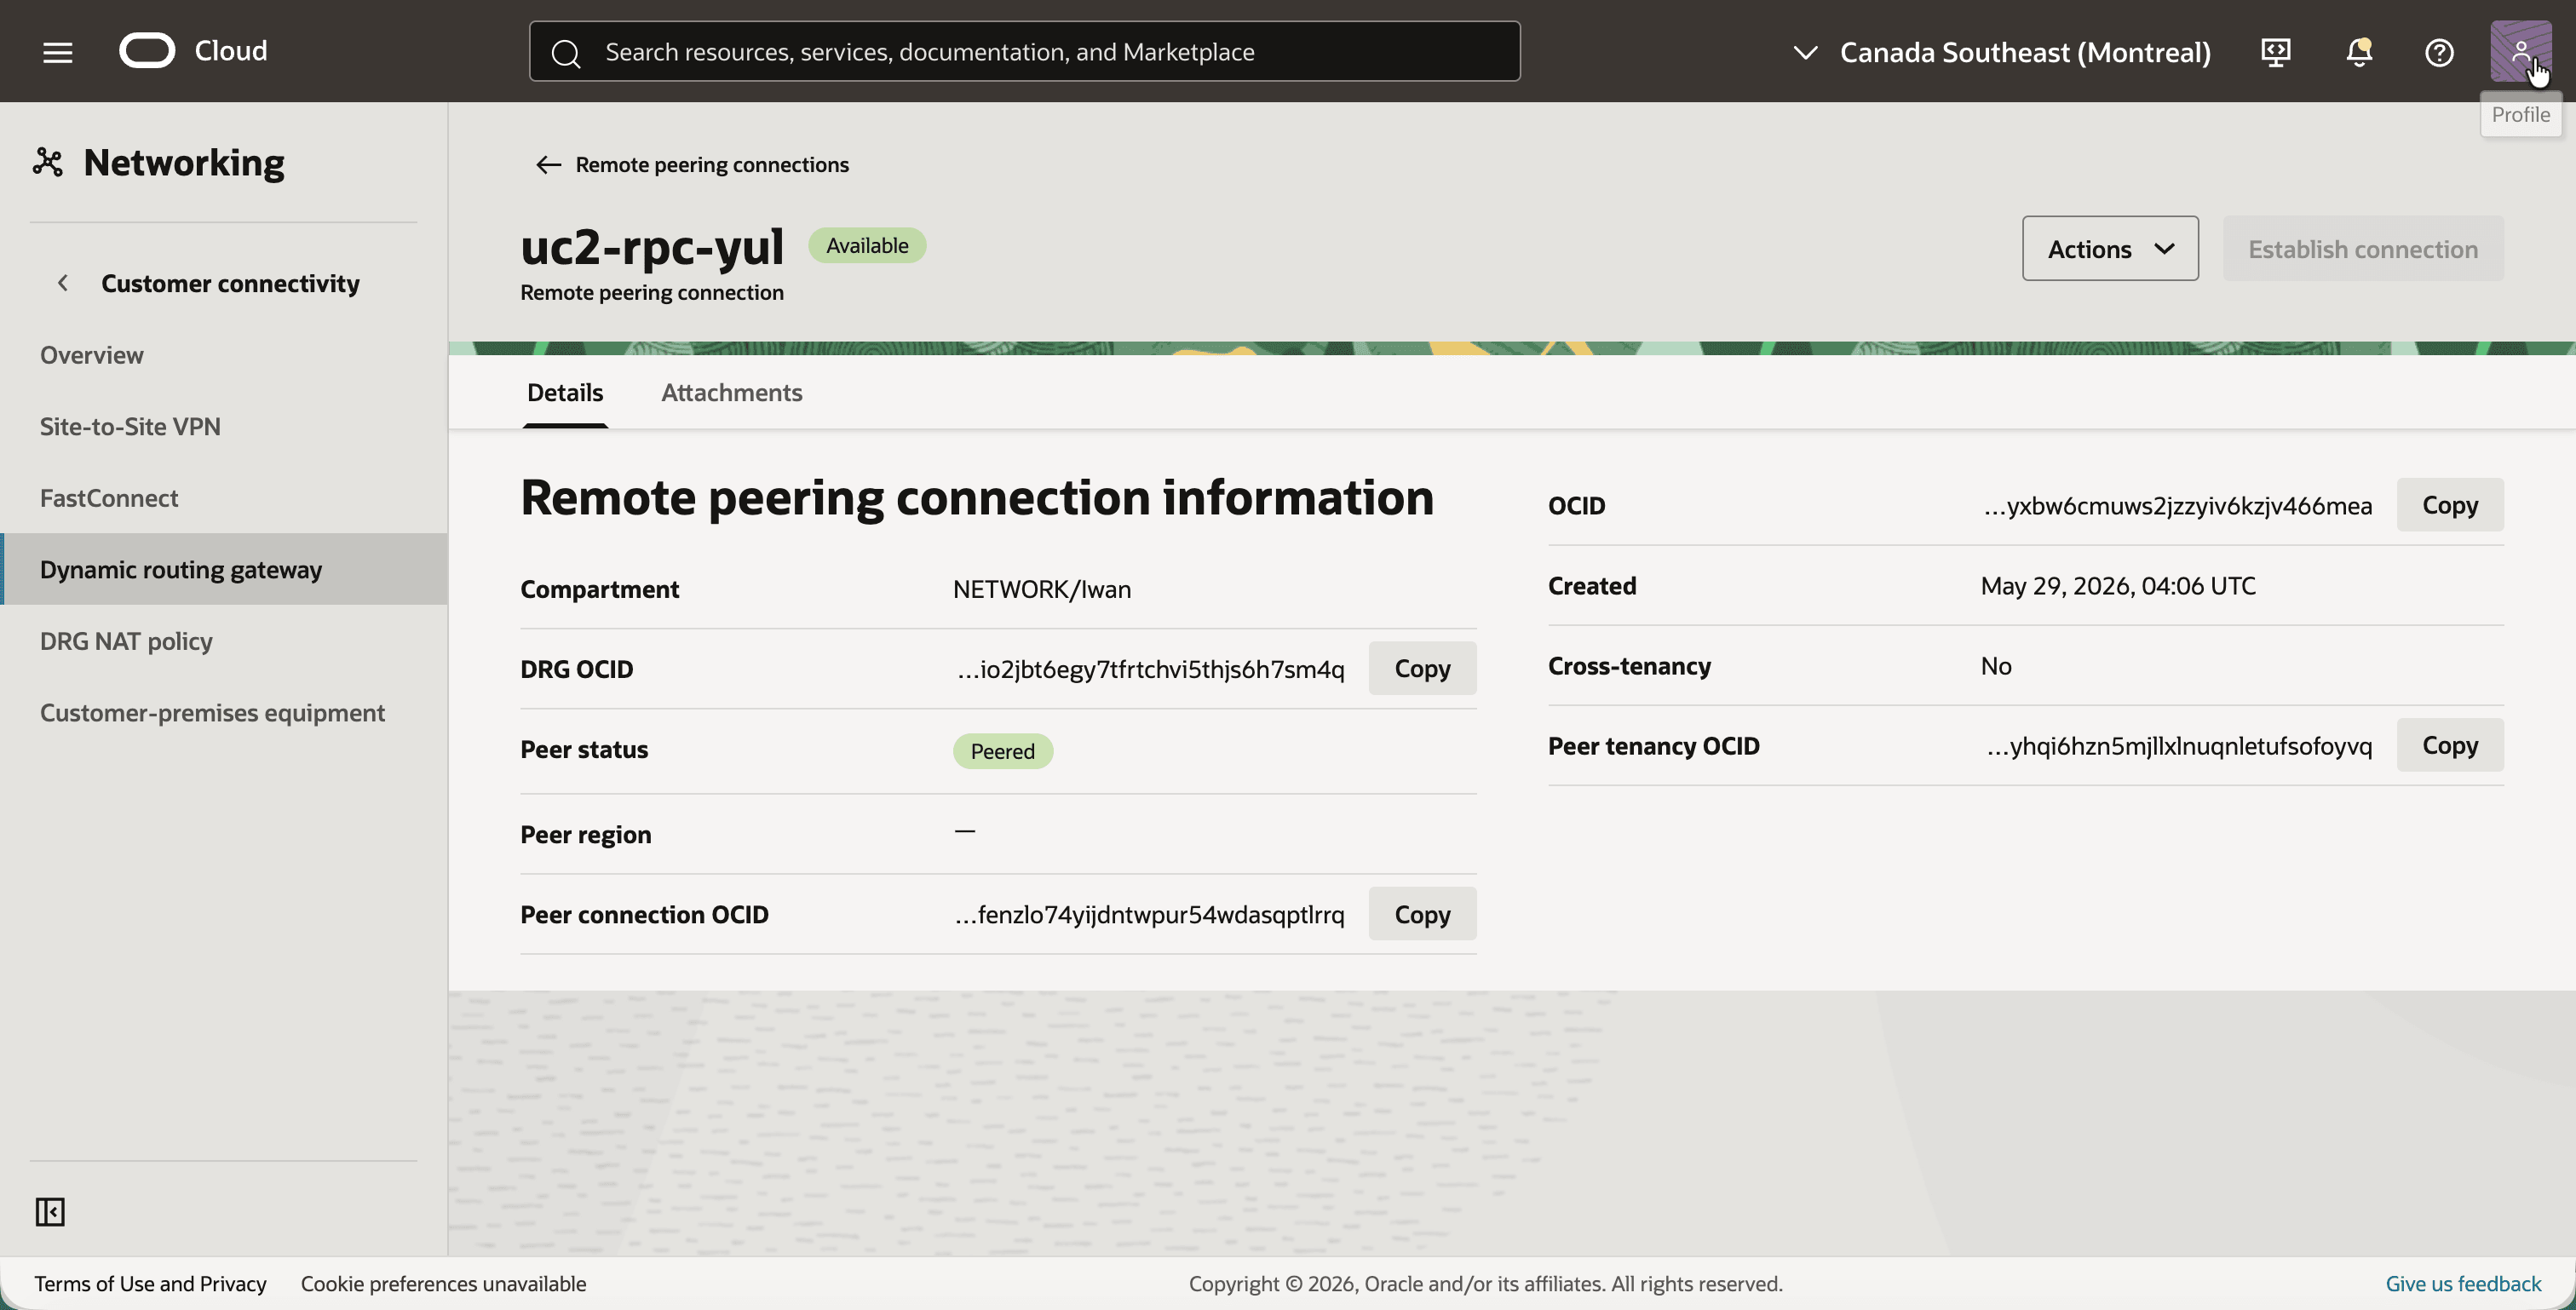
uc2-rpc-yul. - Observe que el anexo RPC se crea automáticamente. Después de los siguientes pasos, se muestra la tabla de rutas de DRG
uc2-drgrt-rpc-yul, el estado de intercambio de tráfico Peered y la política NAT de DRGuc2-policy-yul.
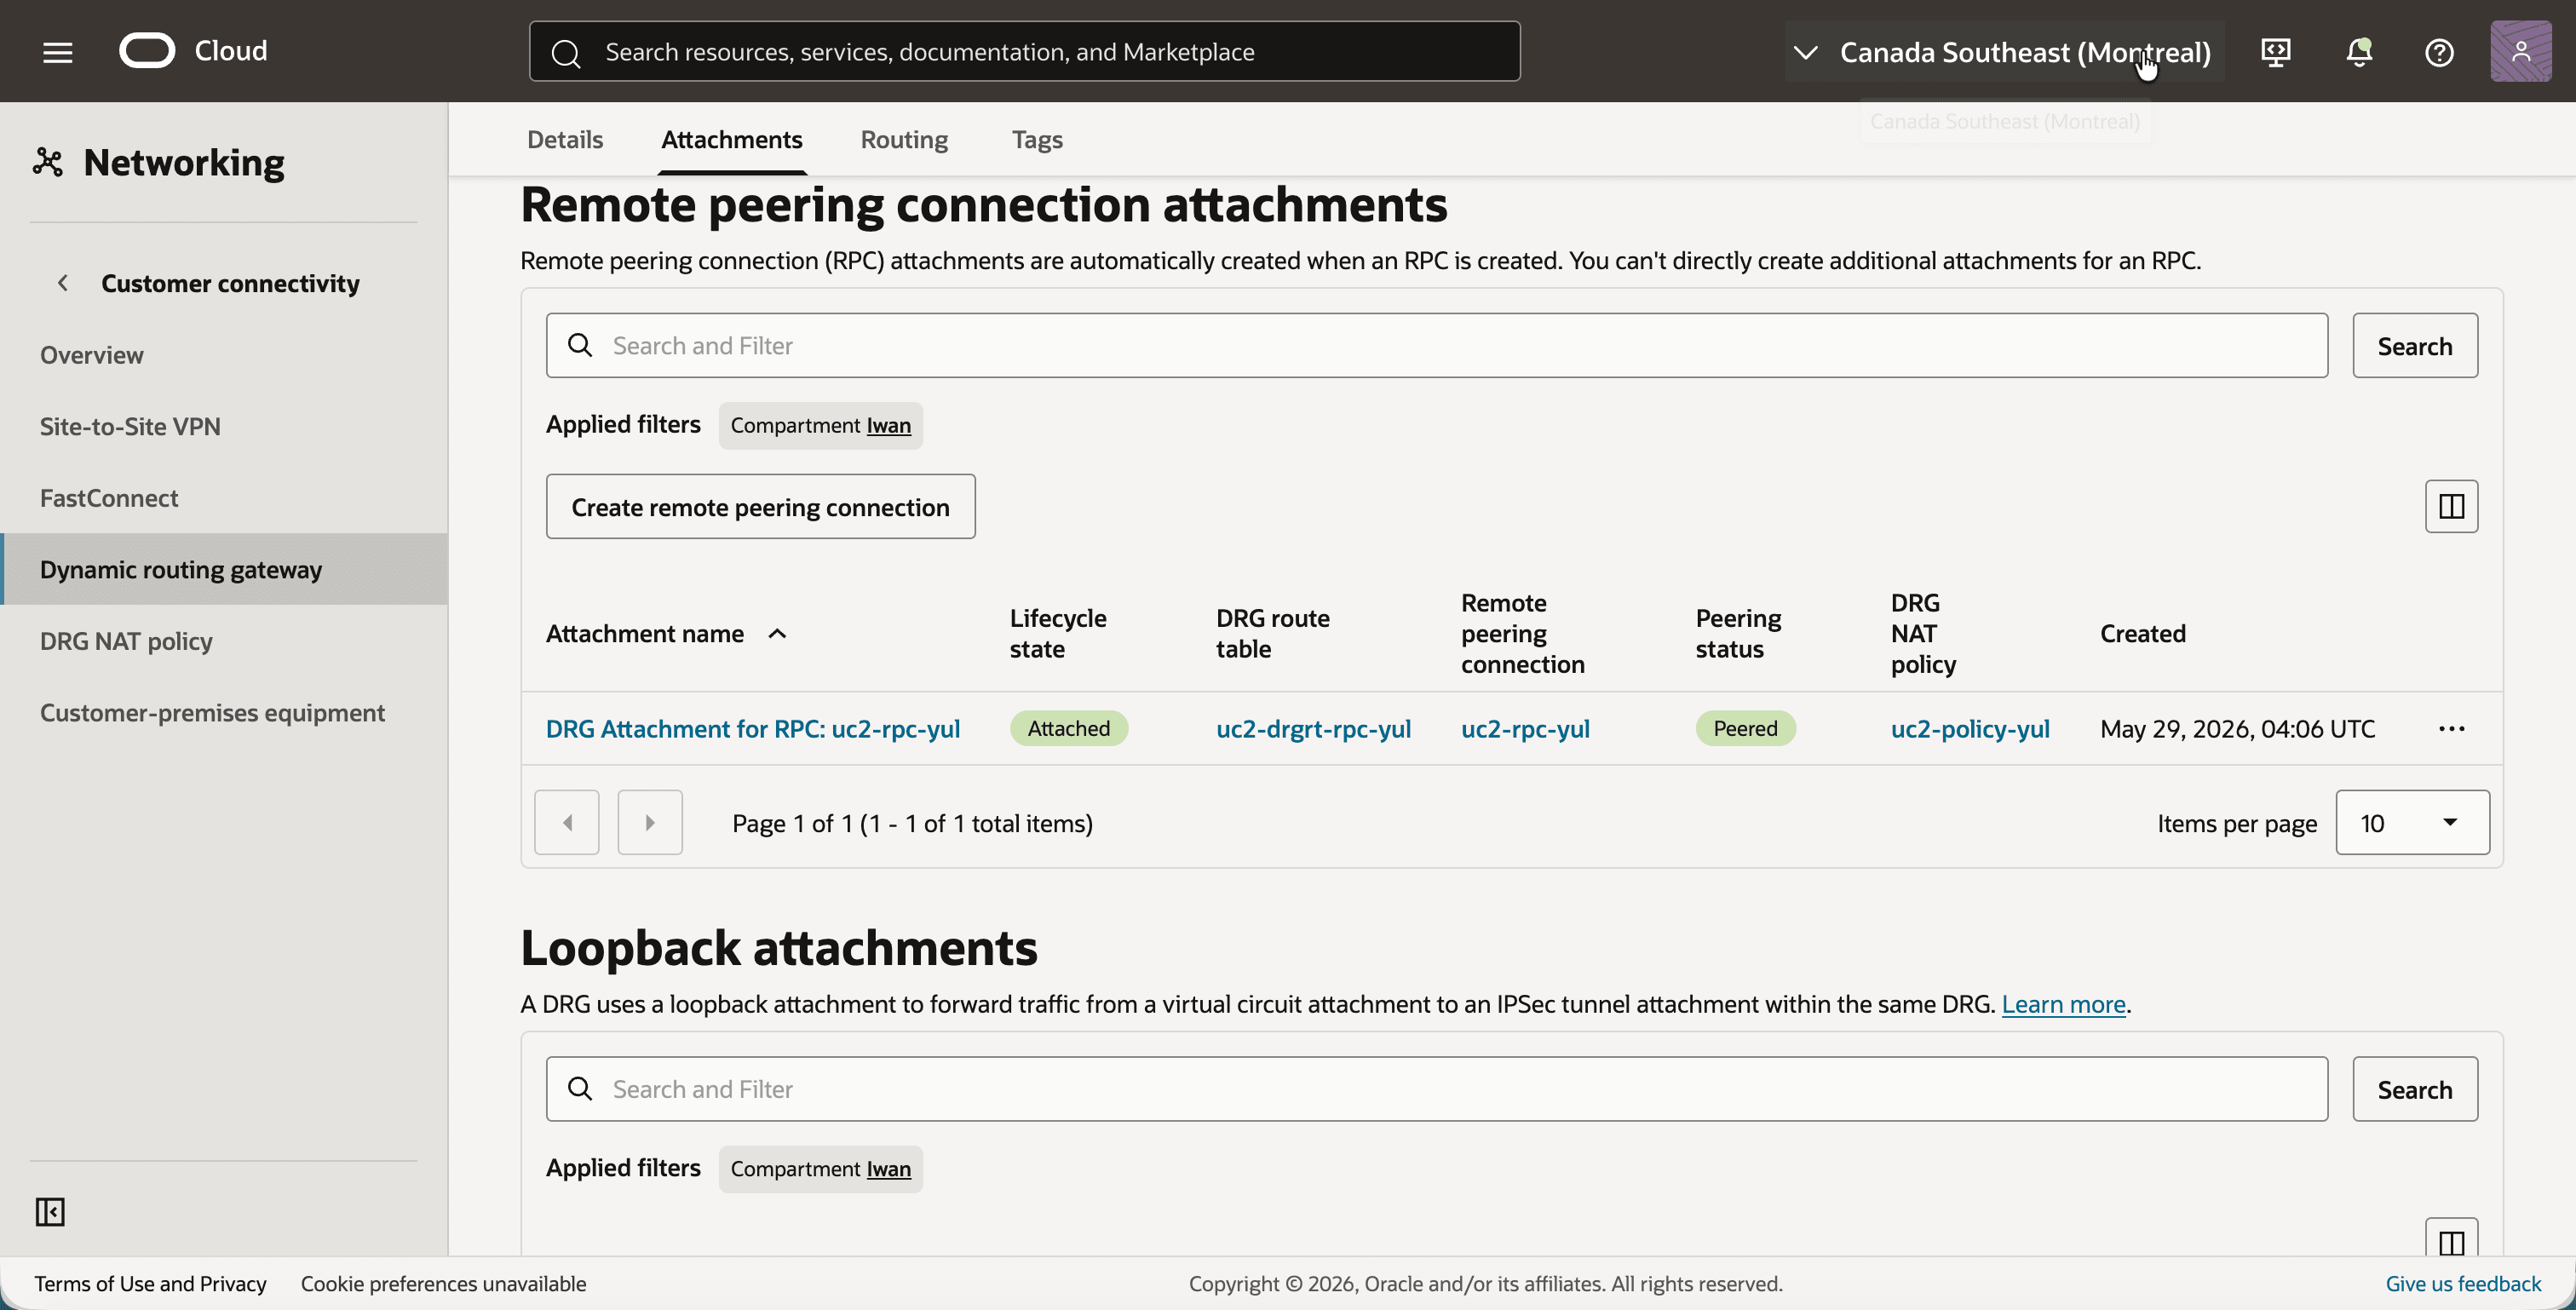
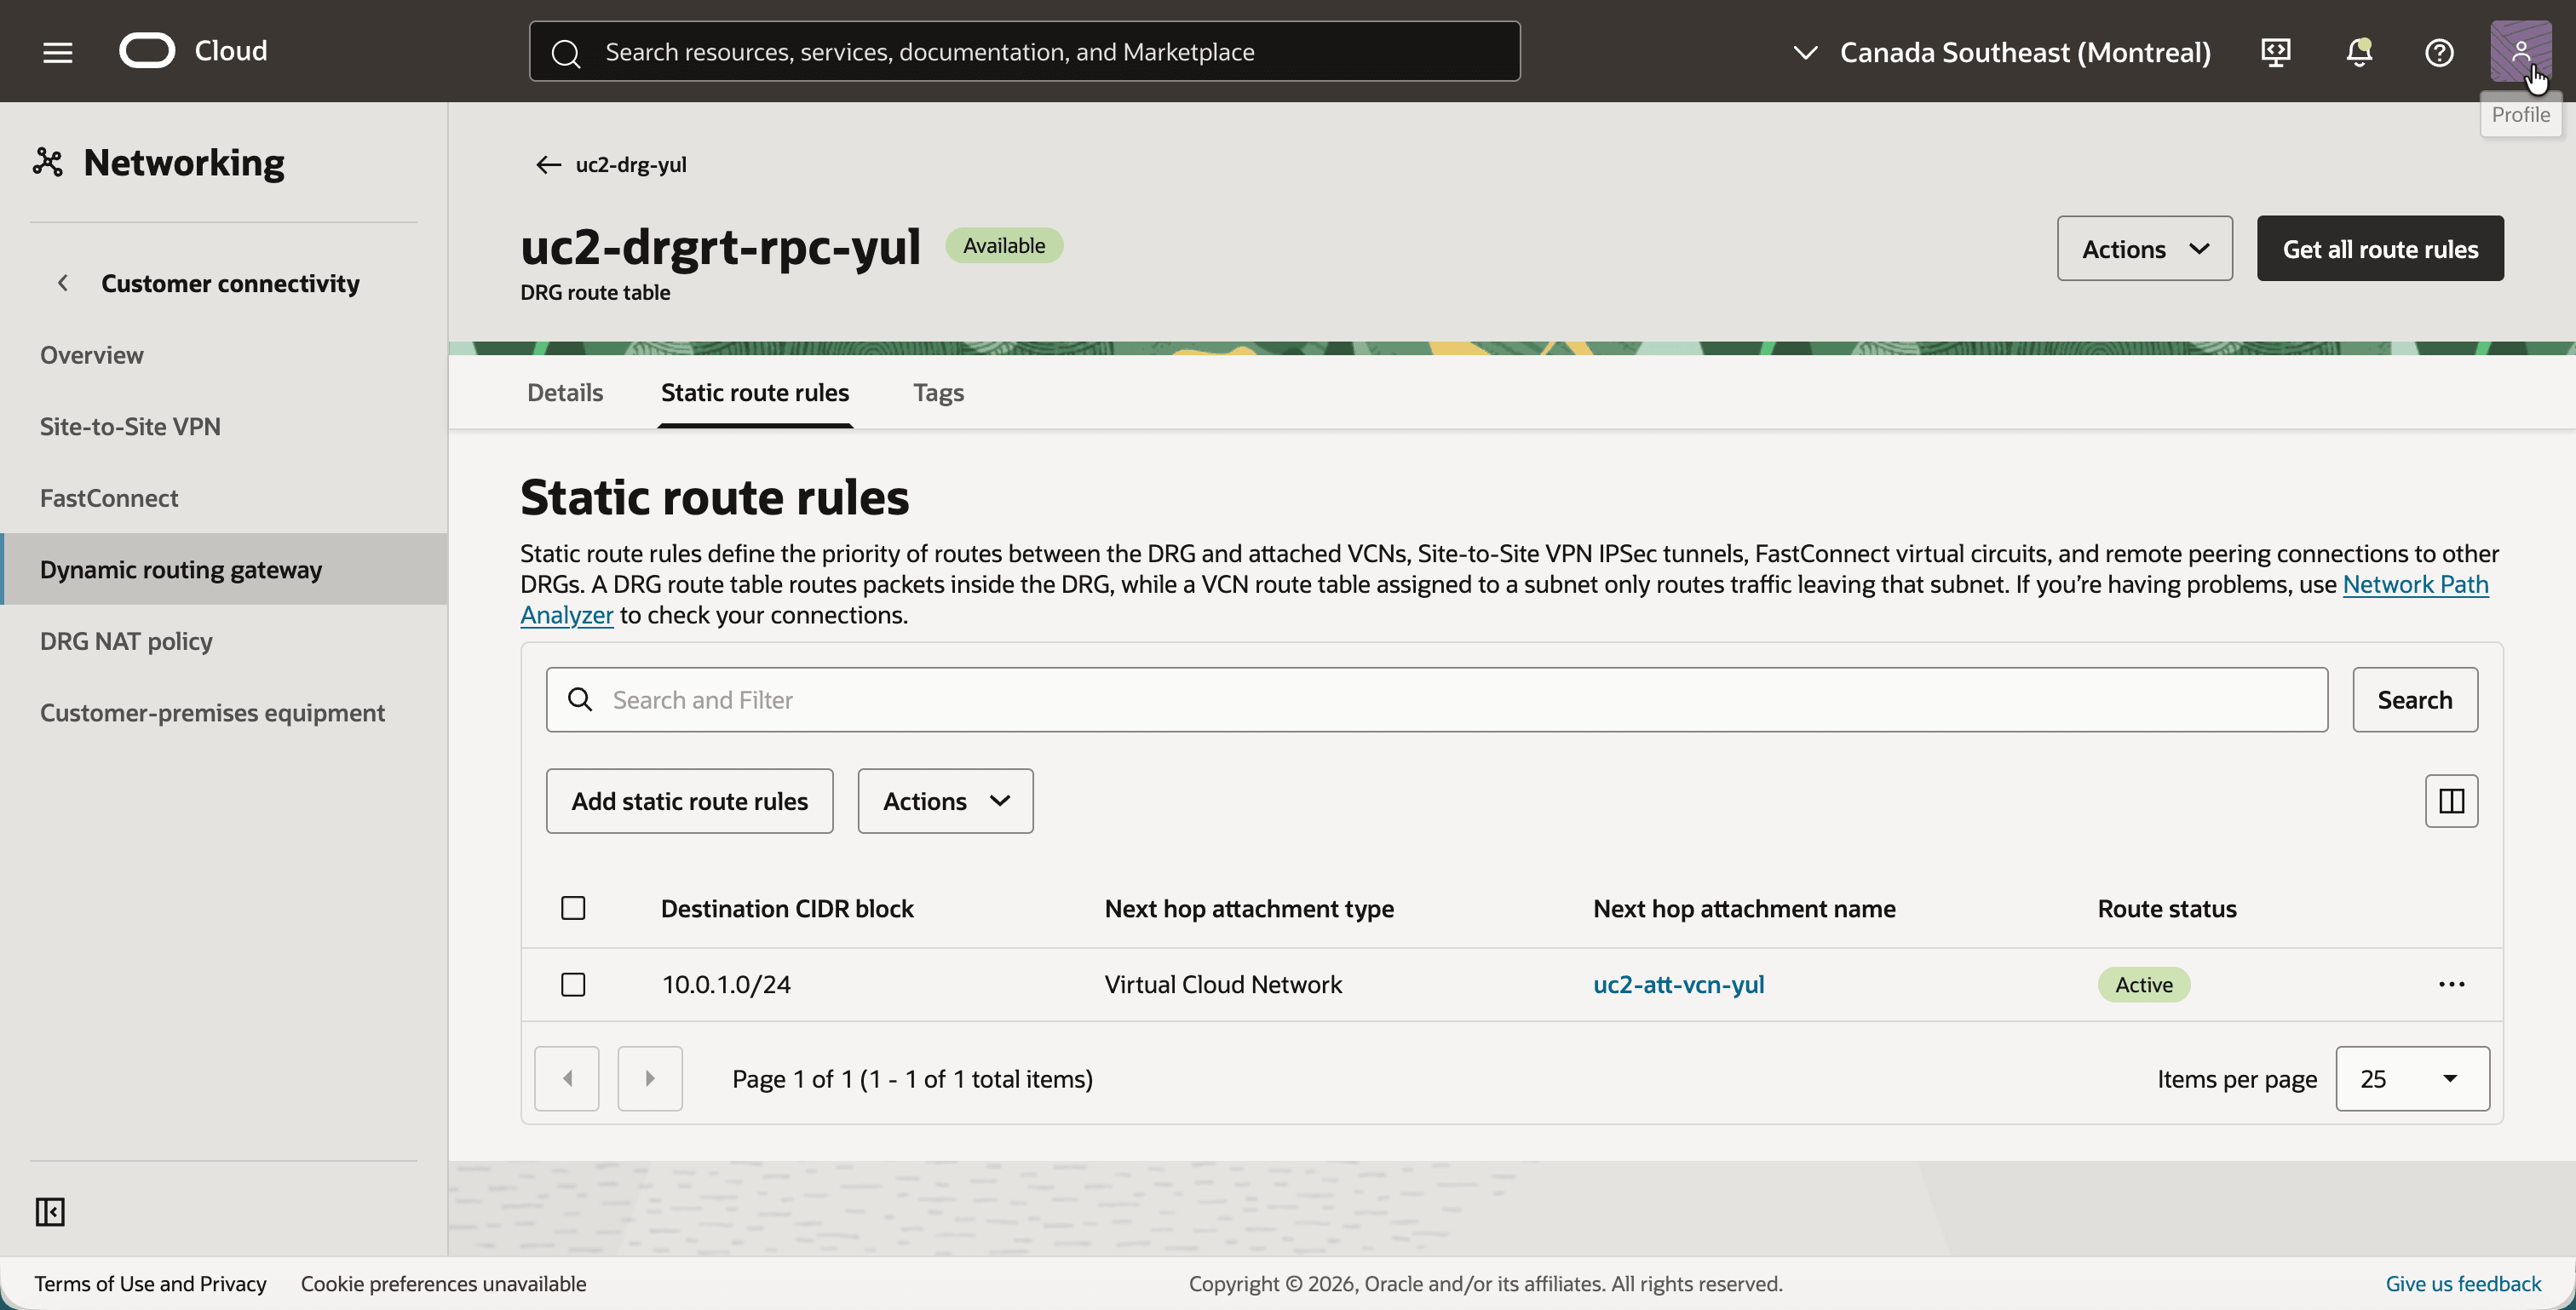
La tabla de rutas de DRG de la asociación RPC maneja el tráfico que llega desde Toronto. El destino de esta tabla es el CIDR real 10.0.1.0/24, porque la política NAT de la asociación RPC ya ha traducido el destino en el momento en que el DRG realiza su consulta de rutas.
- Haga clic en la tabla de rutas de DRG
uc2-drgrt-rpc-yuly haga clic en el separador Reglas de rutas estáticas. - Observe la ruta estática con el bloque CIDR de destino
10.0.1.0/24y el siguiente saltouc2-att-vcn-yul.
- Vuelva atrás y haga clic en la conexión de intercambio de tráfico remoto
uc2-rpc-yul. - Observe el estado de peer. Se convierte en Peered cuando la conexión con el RPC en Toronto se establece en el paso 05.
Paso 03: Crear la política de NAT de DRG en Montreal
La política NAT se crea primero y se rellena con reglas más adelante. Una política sin reglas no traduce nada, por lo que ya es seguro asociarla a la asociación RPC.
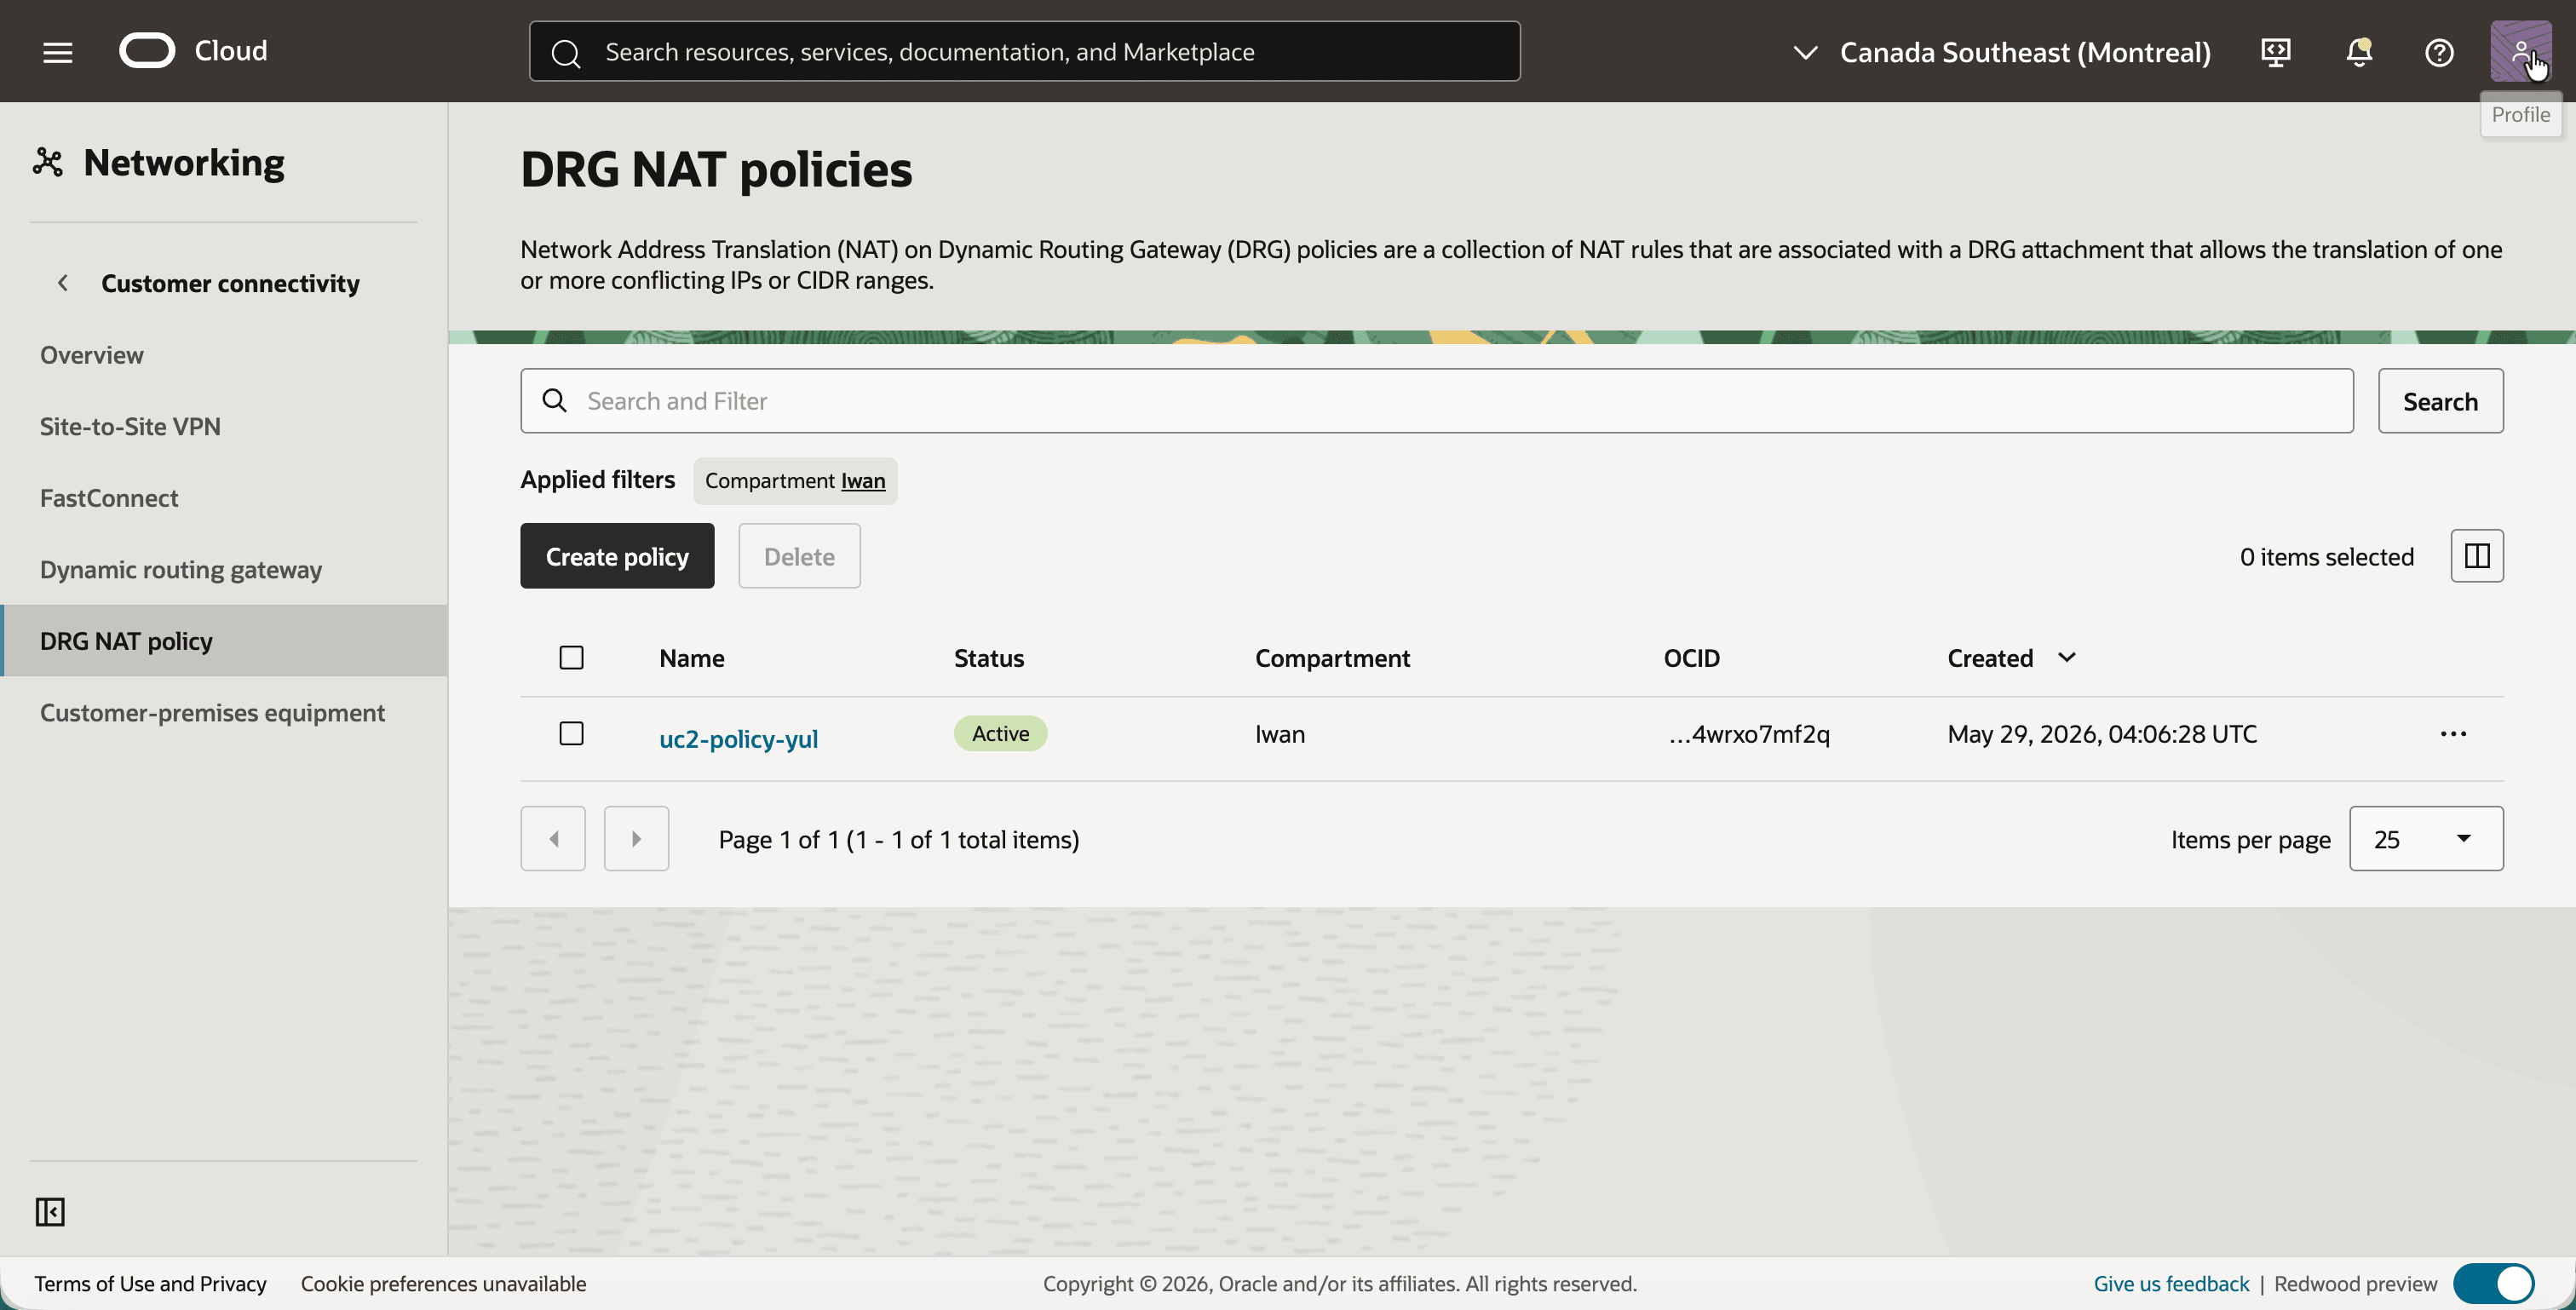
- Abra el menú de navegación, haga clic en Red, en Conectividad de cliente y, a continuación, en Política de NAT de DRG.
- Haga clic en el botón Crear política y cree una política con el nombre
uc2-policy-yul. - Observe que la política está activa.
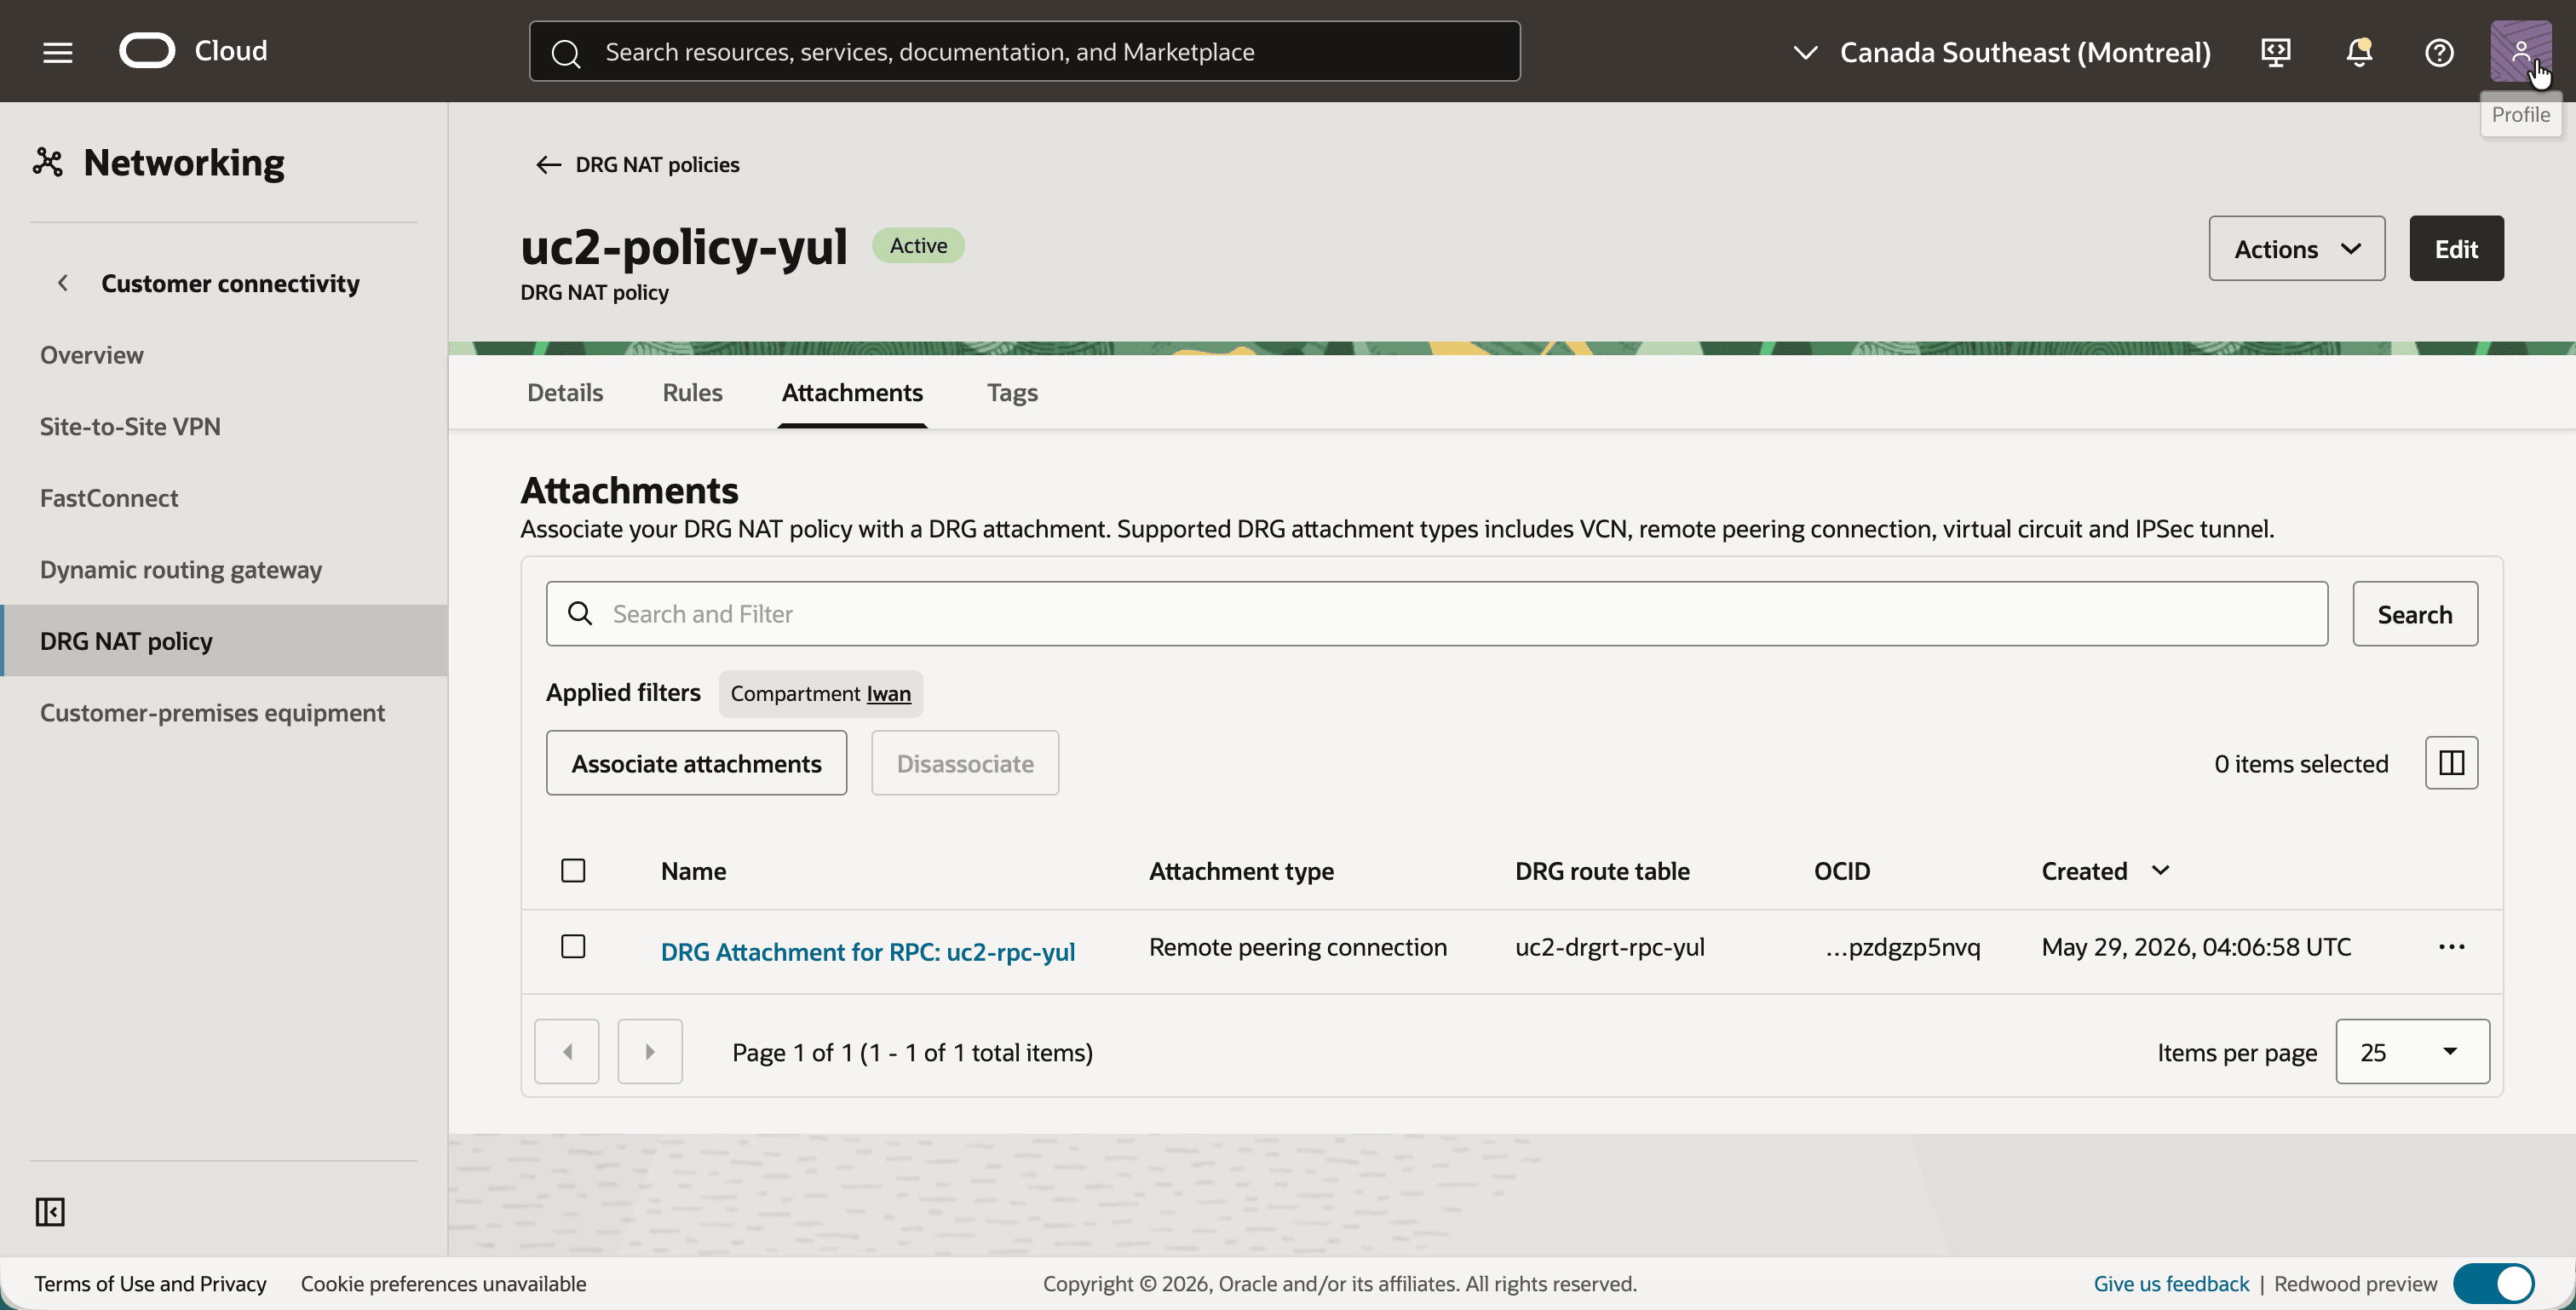
- Haga clic en
uc2-policy-yuly en el separador Anexos. - Haga clic en el botón Asociar anexos, seleccione Asociación de DRG para RPC: uc2-RPC-yul y confirme.
- Tenga en cuenta que la asociación RPC se muestra con el tipo de asociación conexión de intercambio de tráfico remoto, junto con su tabla de rutas de DRG
uc2-drgrt-rpc-yul.
Paso 04: Revise la red en Toronto (YYZ)
Toronto es la imagen del espejo de Montreal. La VCN tiene el mismo CIDR y la tabla de rutas apunta al CIDR shadow de Montreal.
- Seleccione la región Sureste de Canadá (Toronto).
- Abra el menú de navegación, haga clic en Redes y, a continuación, en Redes virtuales en la nube.
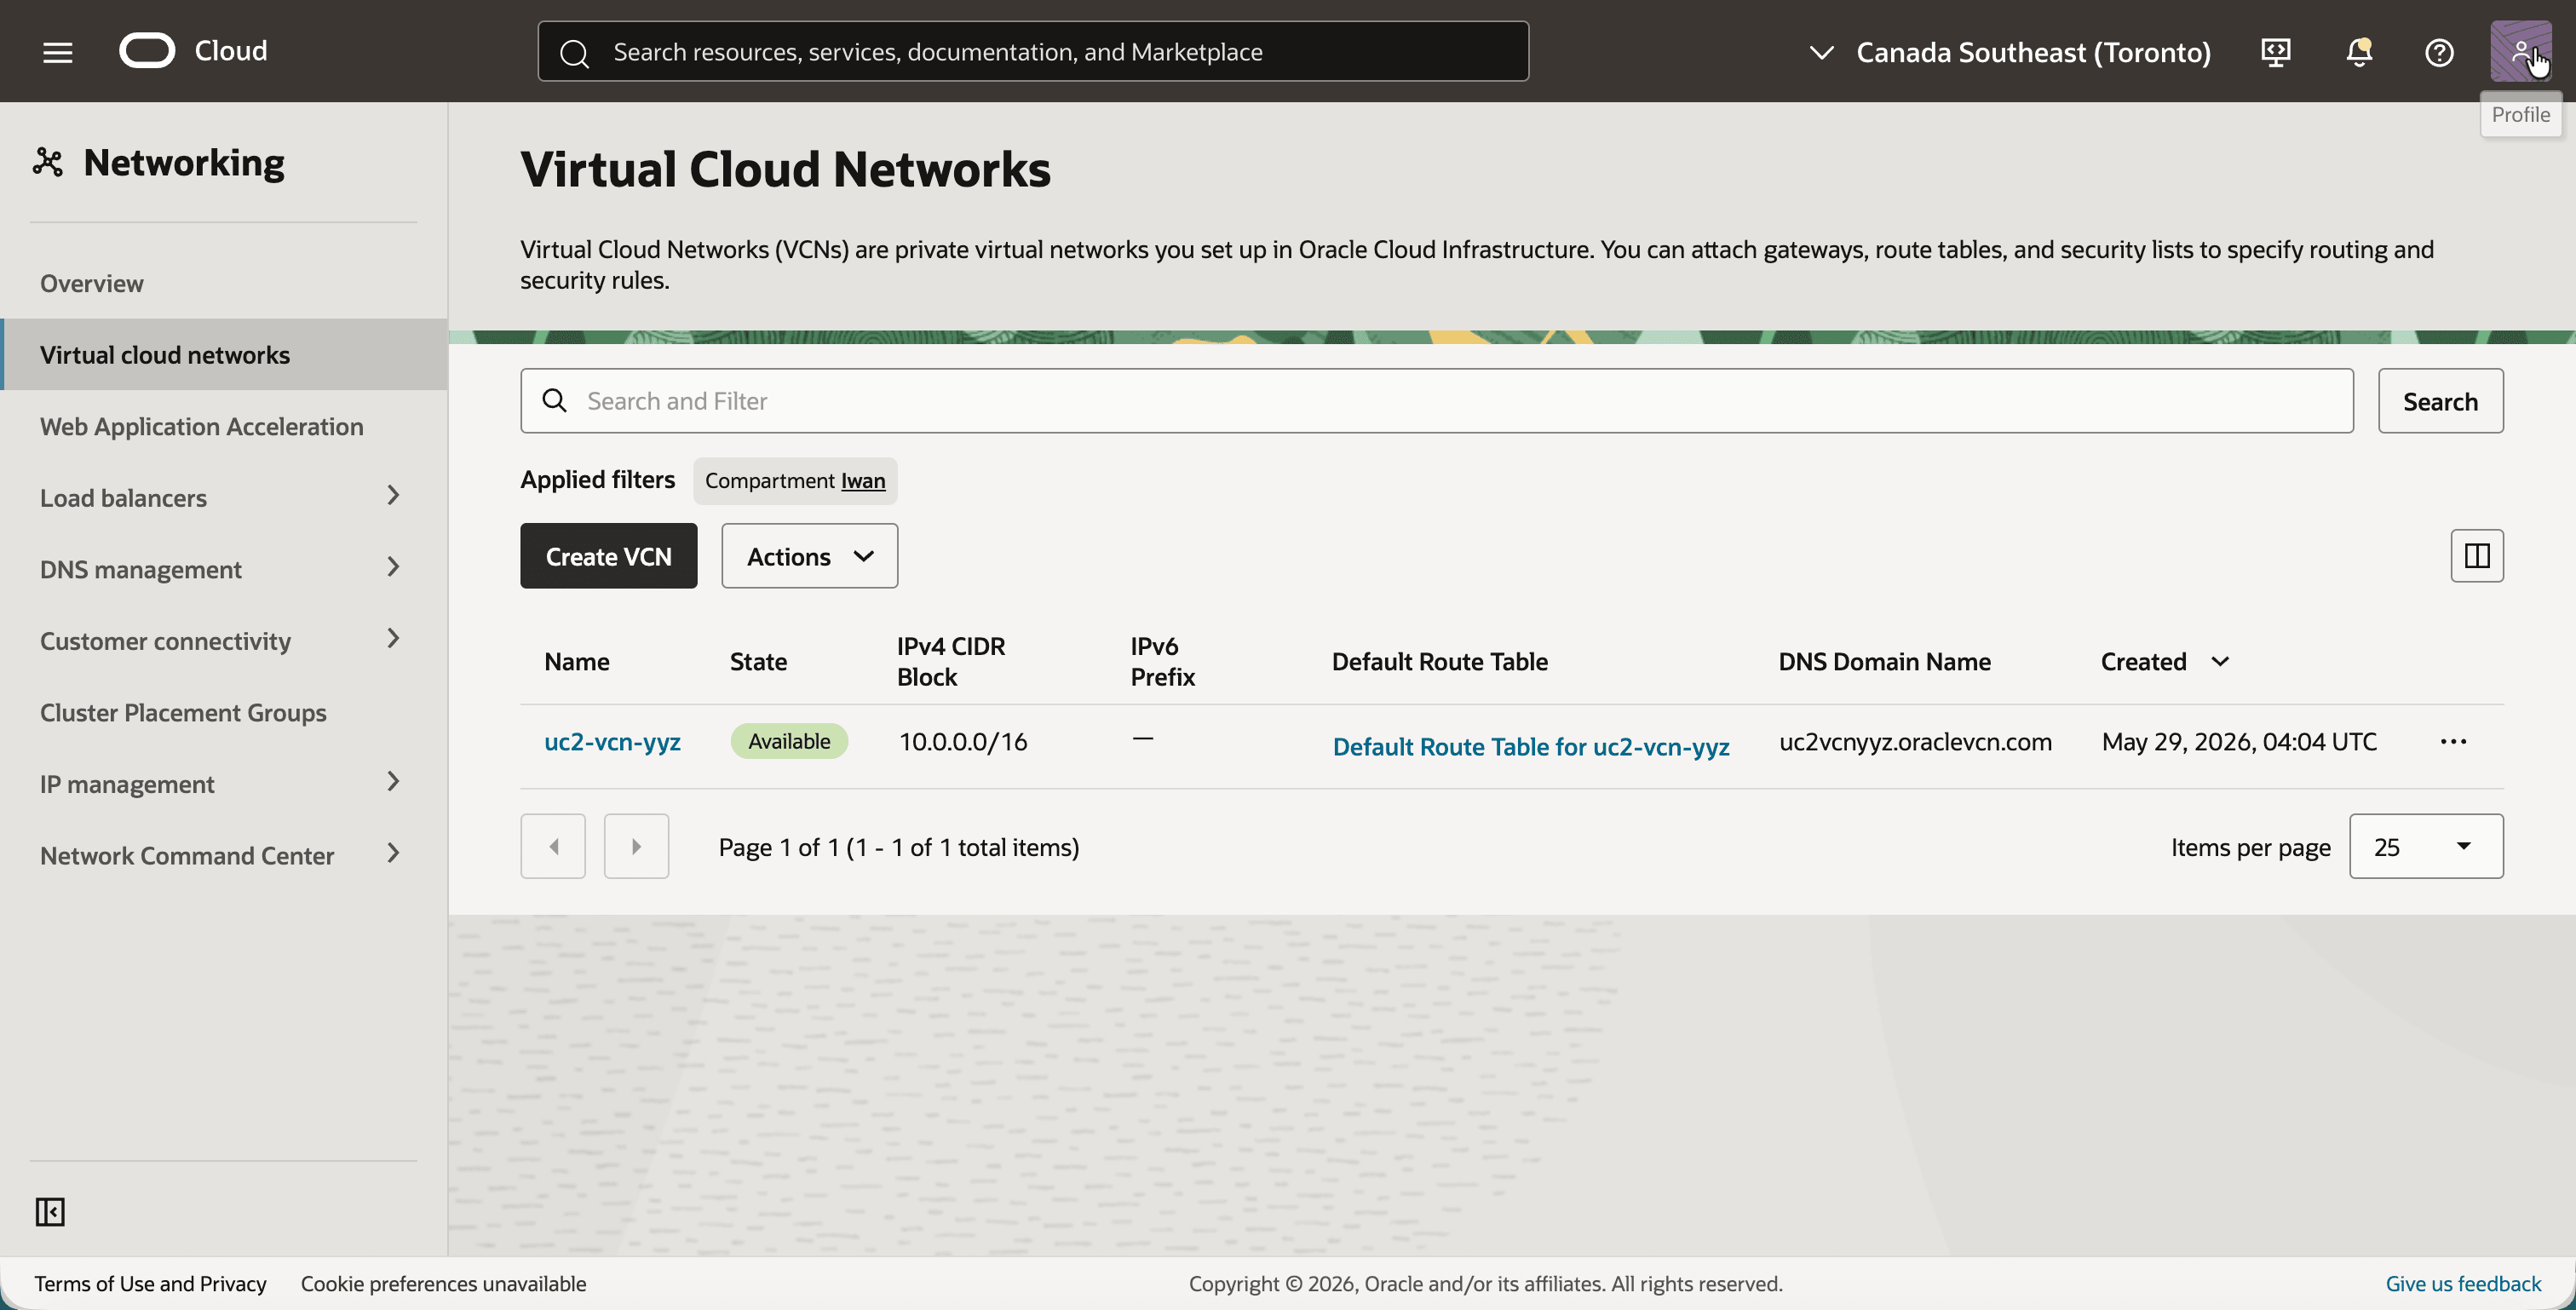
- Observe la VCN
uc2-vcn-yyzcon el mismo bloque de IPv4 CIDR10.0.0.0/16.
- Haga clic en
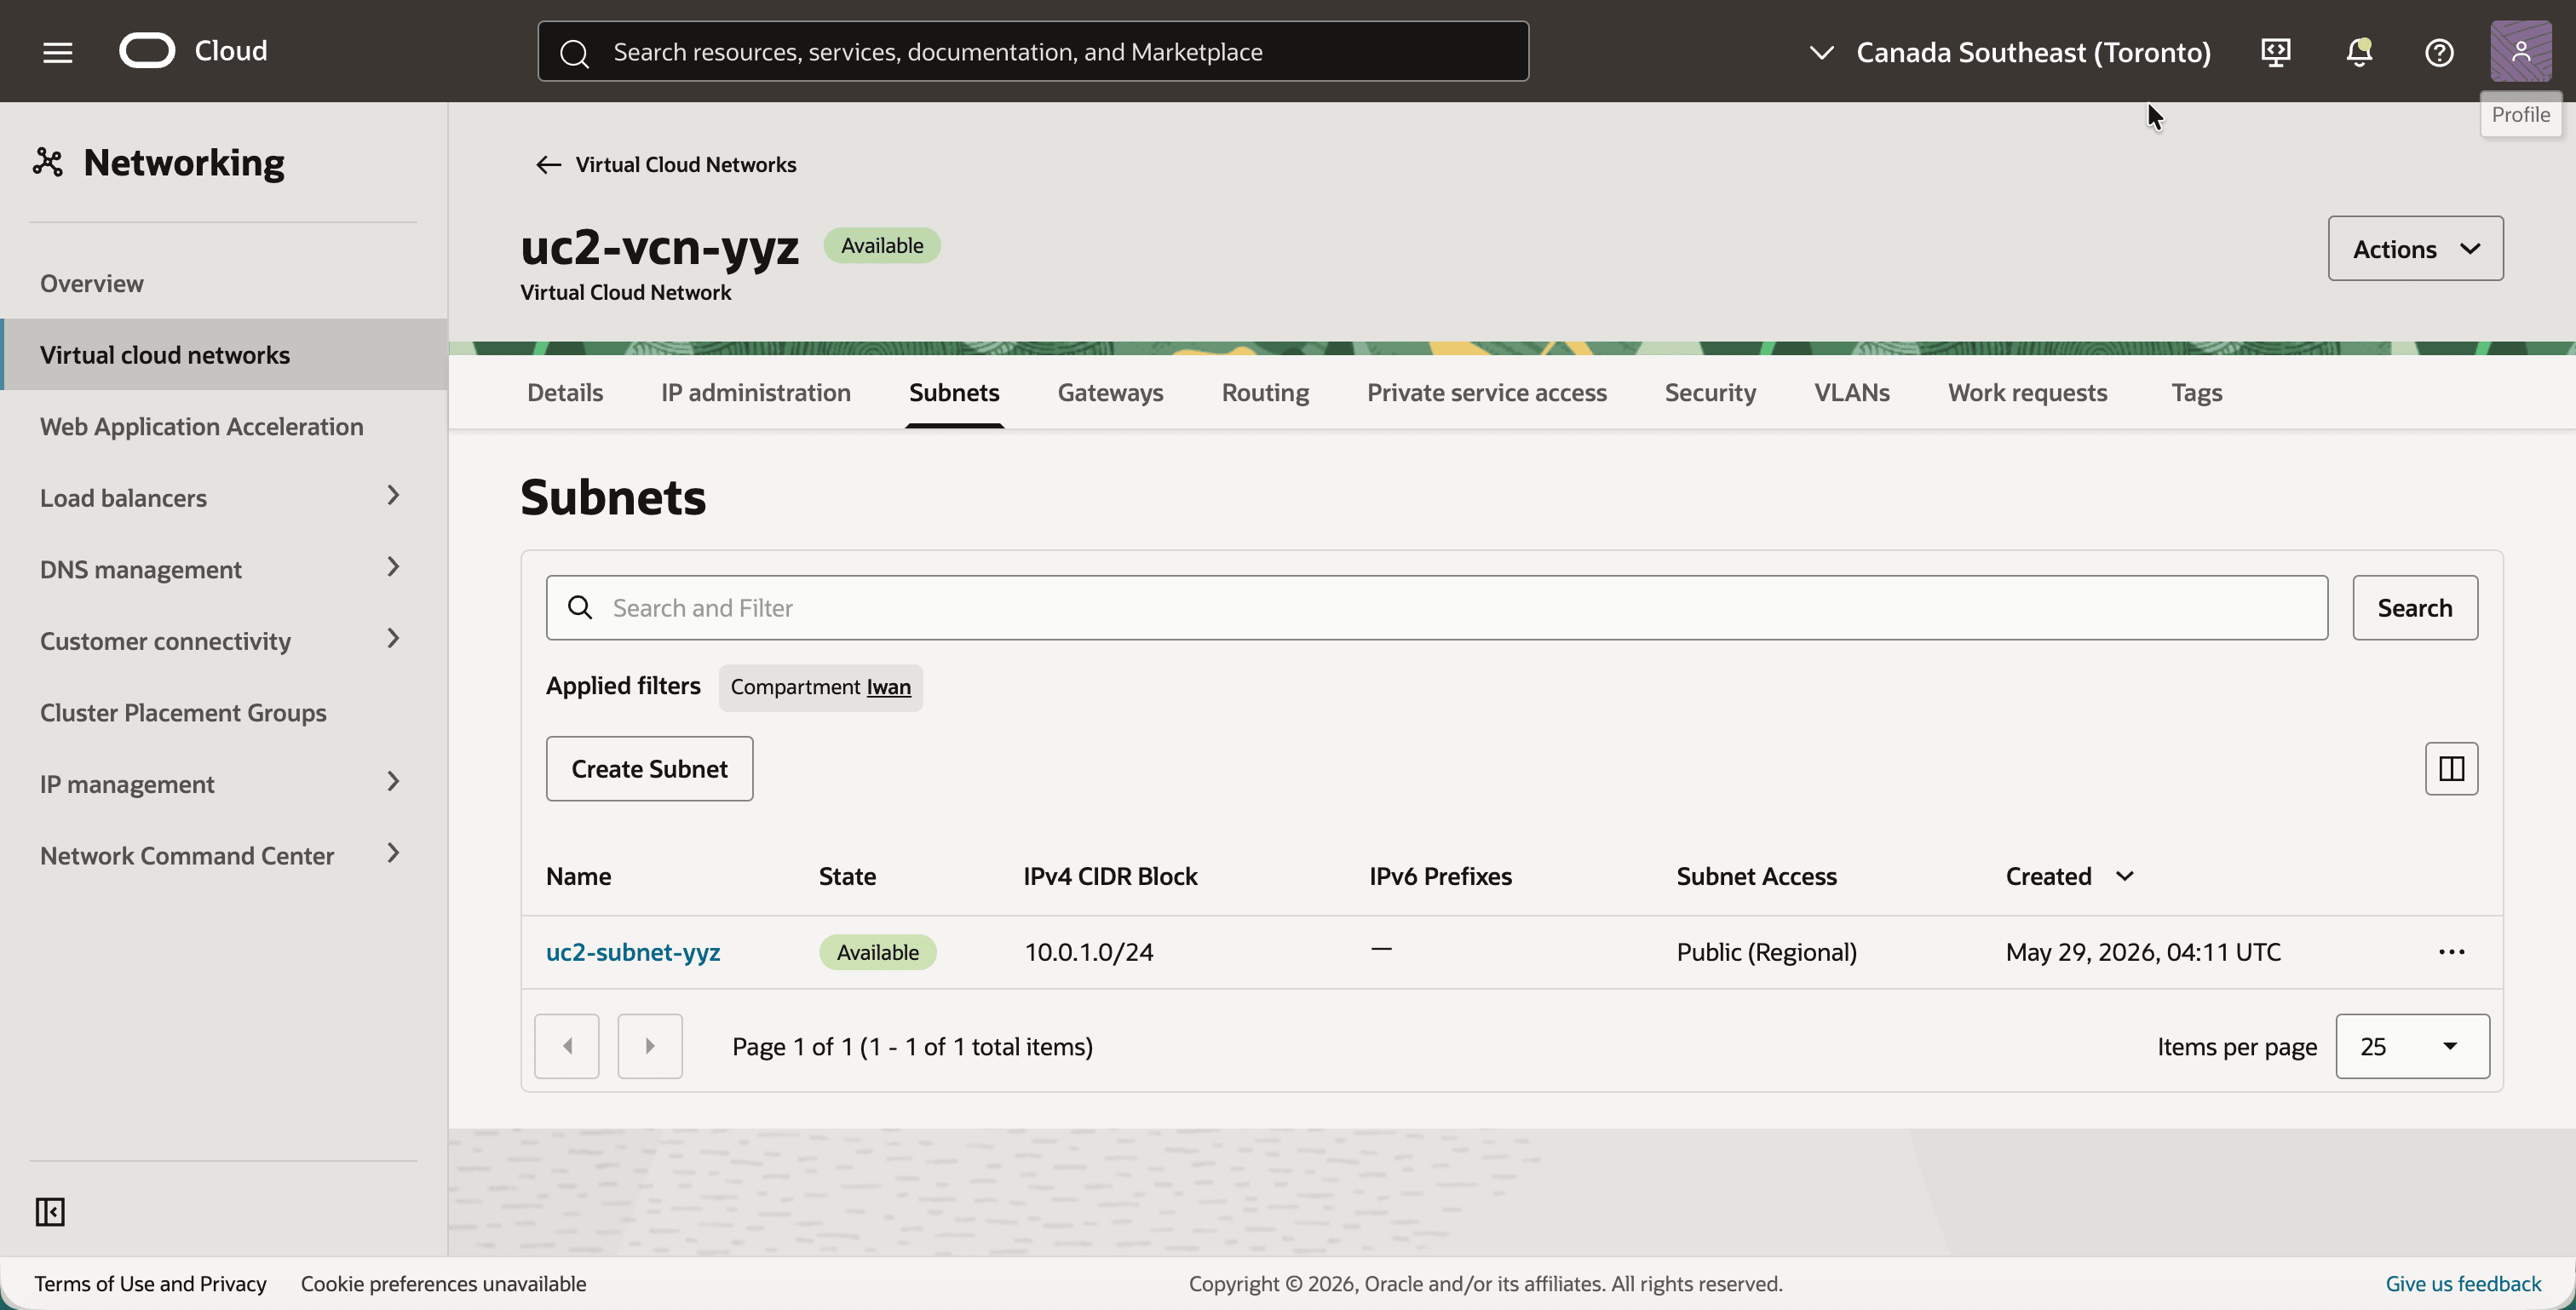
uc2-vcn-yyzy en el separador Subredes. - Observe la subred
uc2-subnet-yyzcon el mismo bloque de IPv4 CIDR10.0.1.0/24.
- Haga clic en el separador Gateways.
- Observe el gateway de Internet
uc2-igw-yyz.
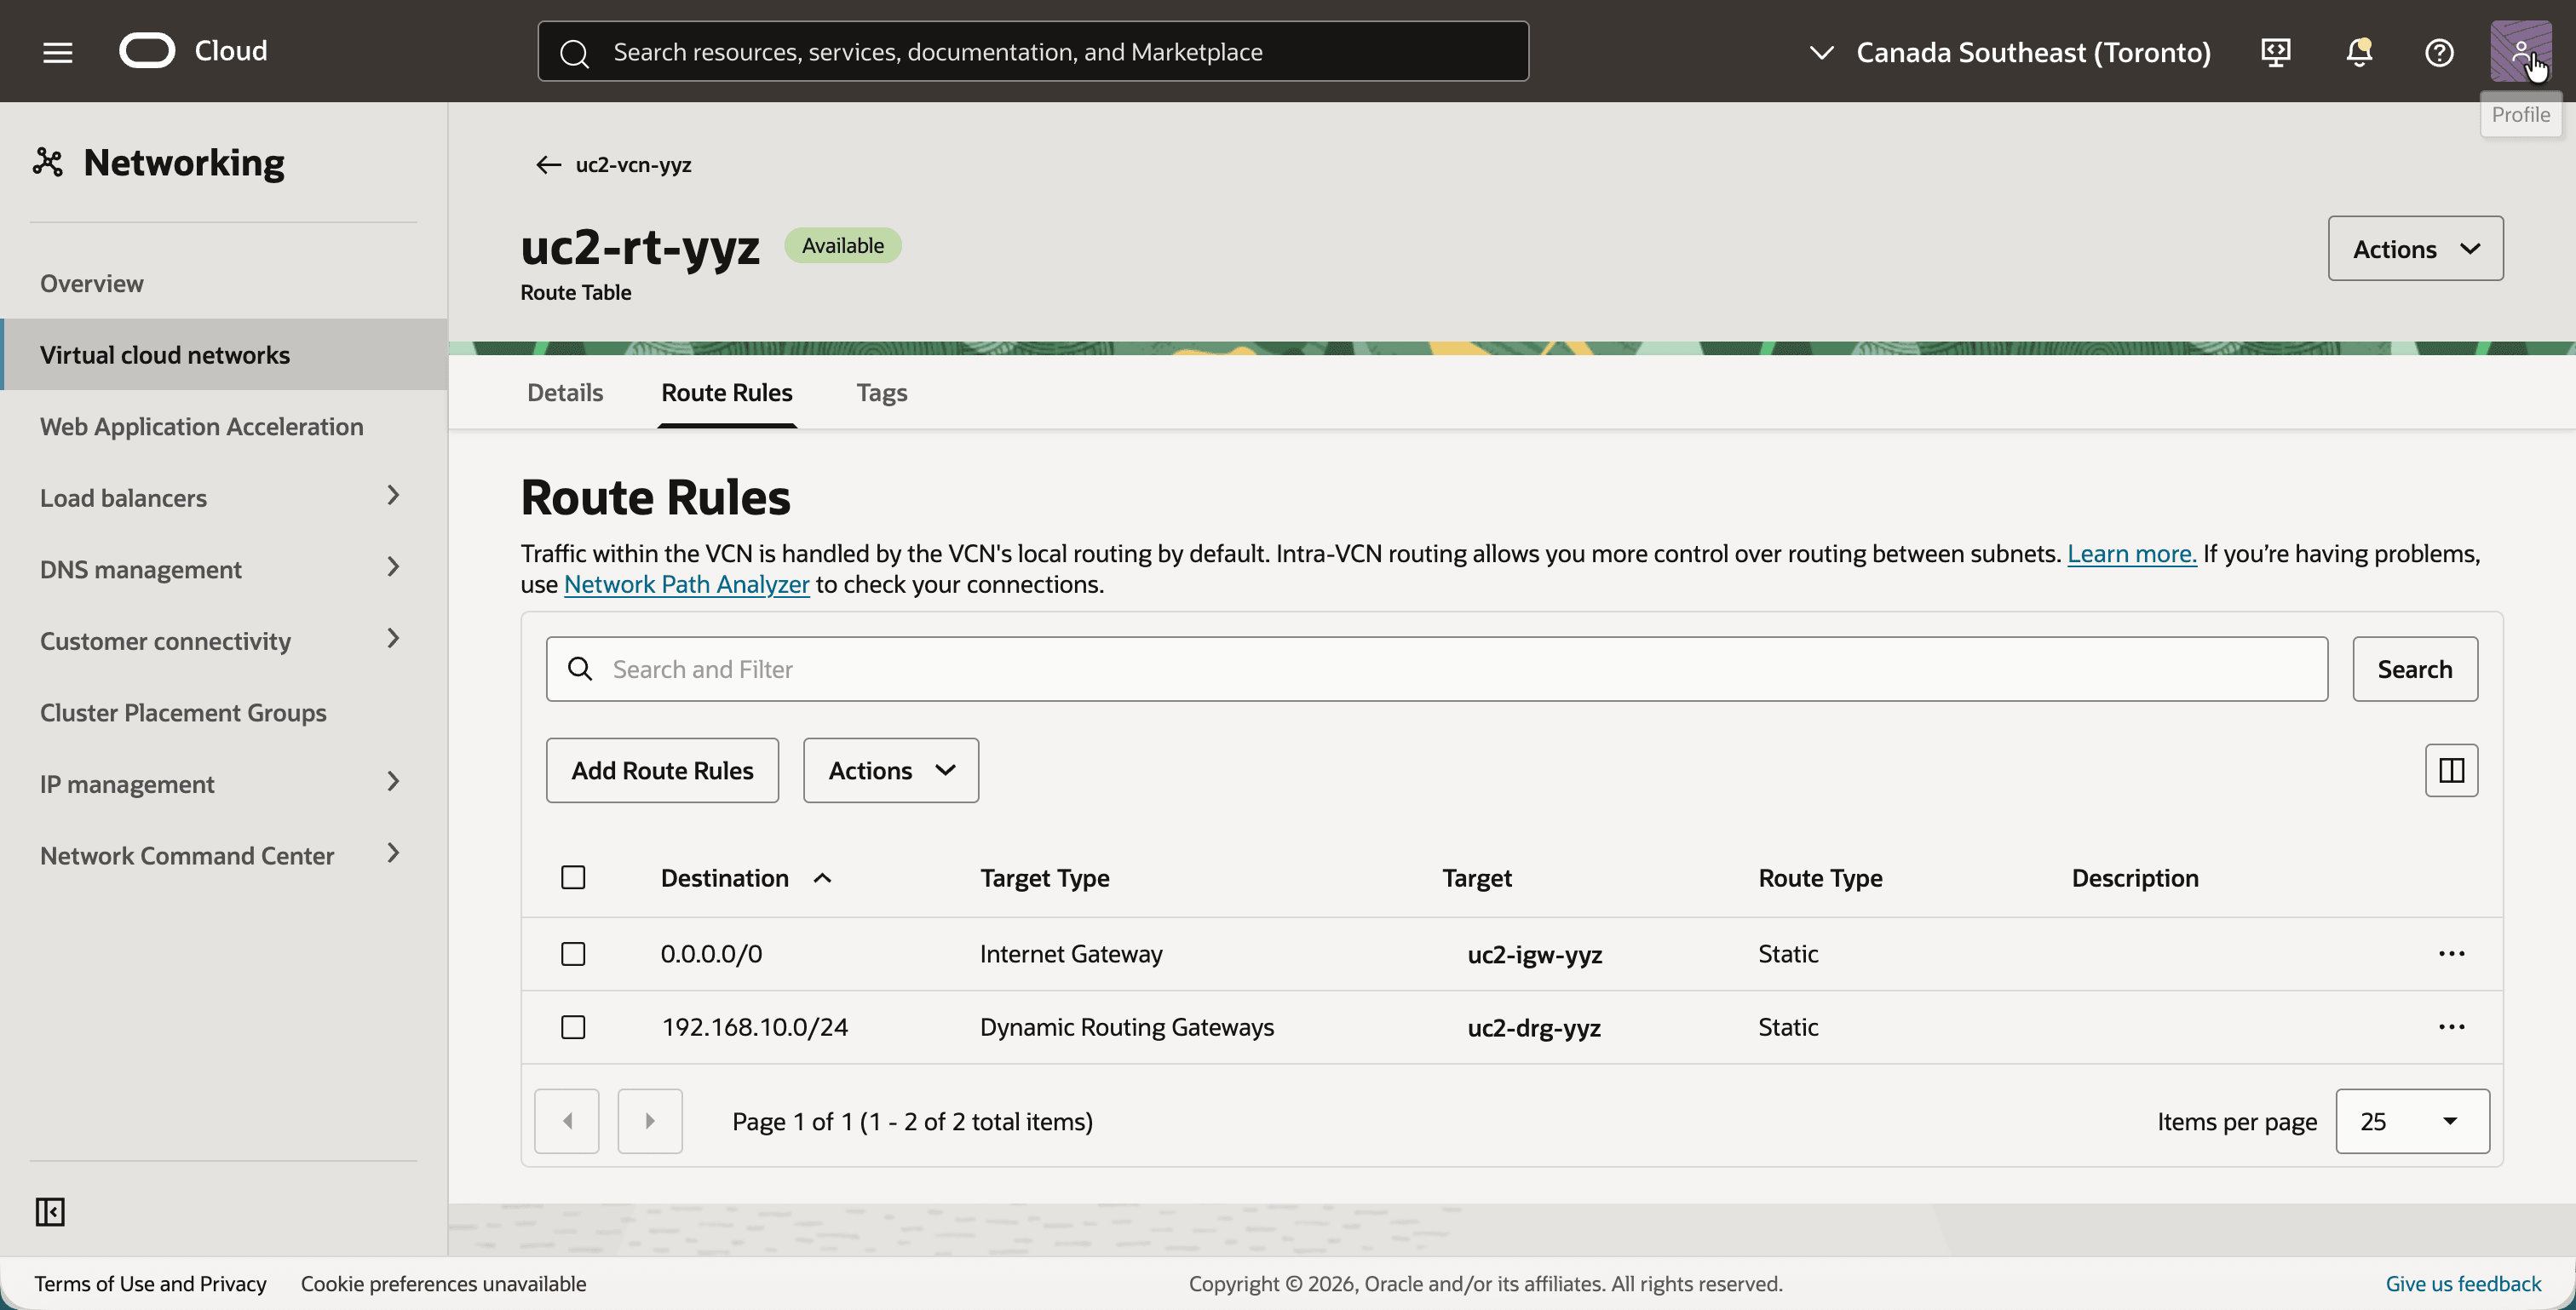
- Haga clic en el separador Enrutamiento y haga clic en la tabla de rutas
uc2-rt-yyz. - Haga clic en el separador Reglas de ruta.
- Asegúrese de que la tabla de rutas tiene estas dos reglas de ruta. Agregue el segundo después del paso 05, porque su destino es el DRG que crea allí:
0.0.0.0/0con el destinouc2-igw-yyz.192.168.10.0/24(el CIDR shadow de Montreal) con el destinouc2-drg-yyz.
- Vuelva a la VCN y haga clic en el separador Seguridad.
- Haga clic en Lista de seguridad por defecto para uc2-vcn-yyz.
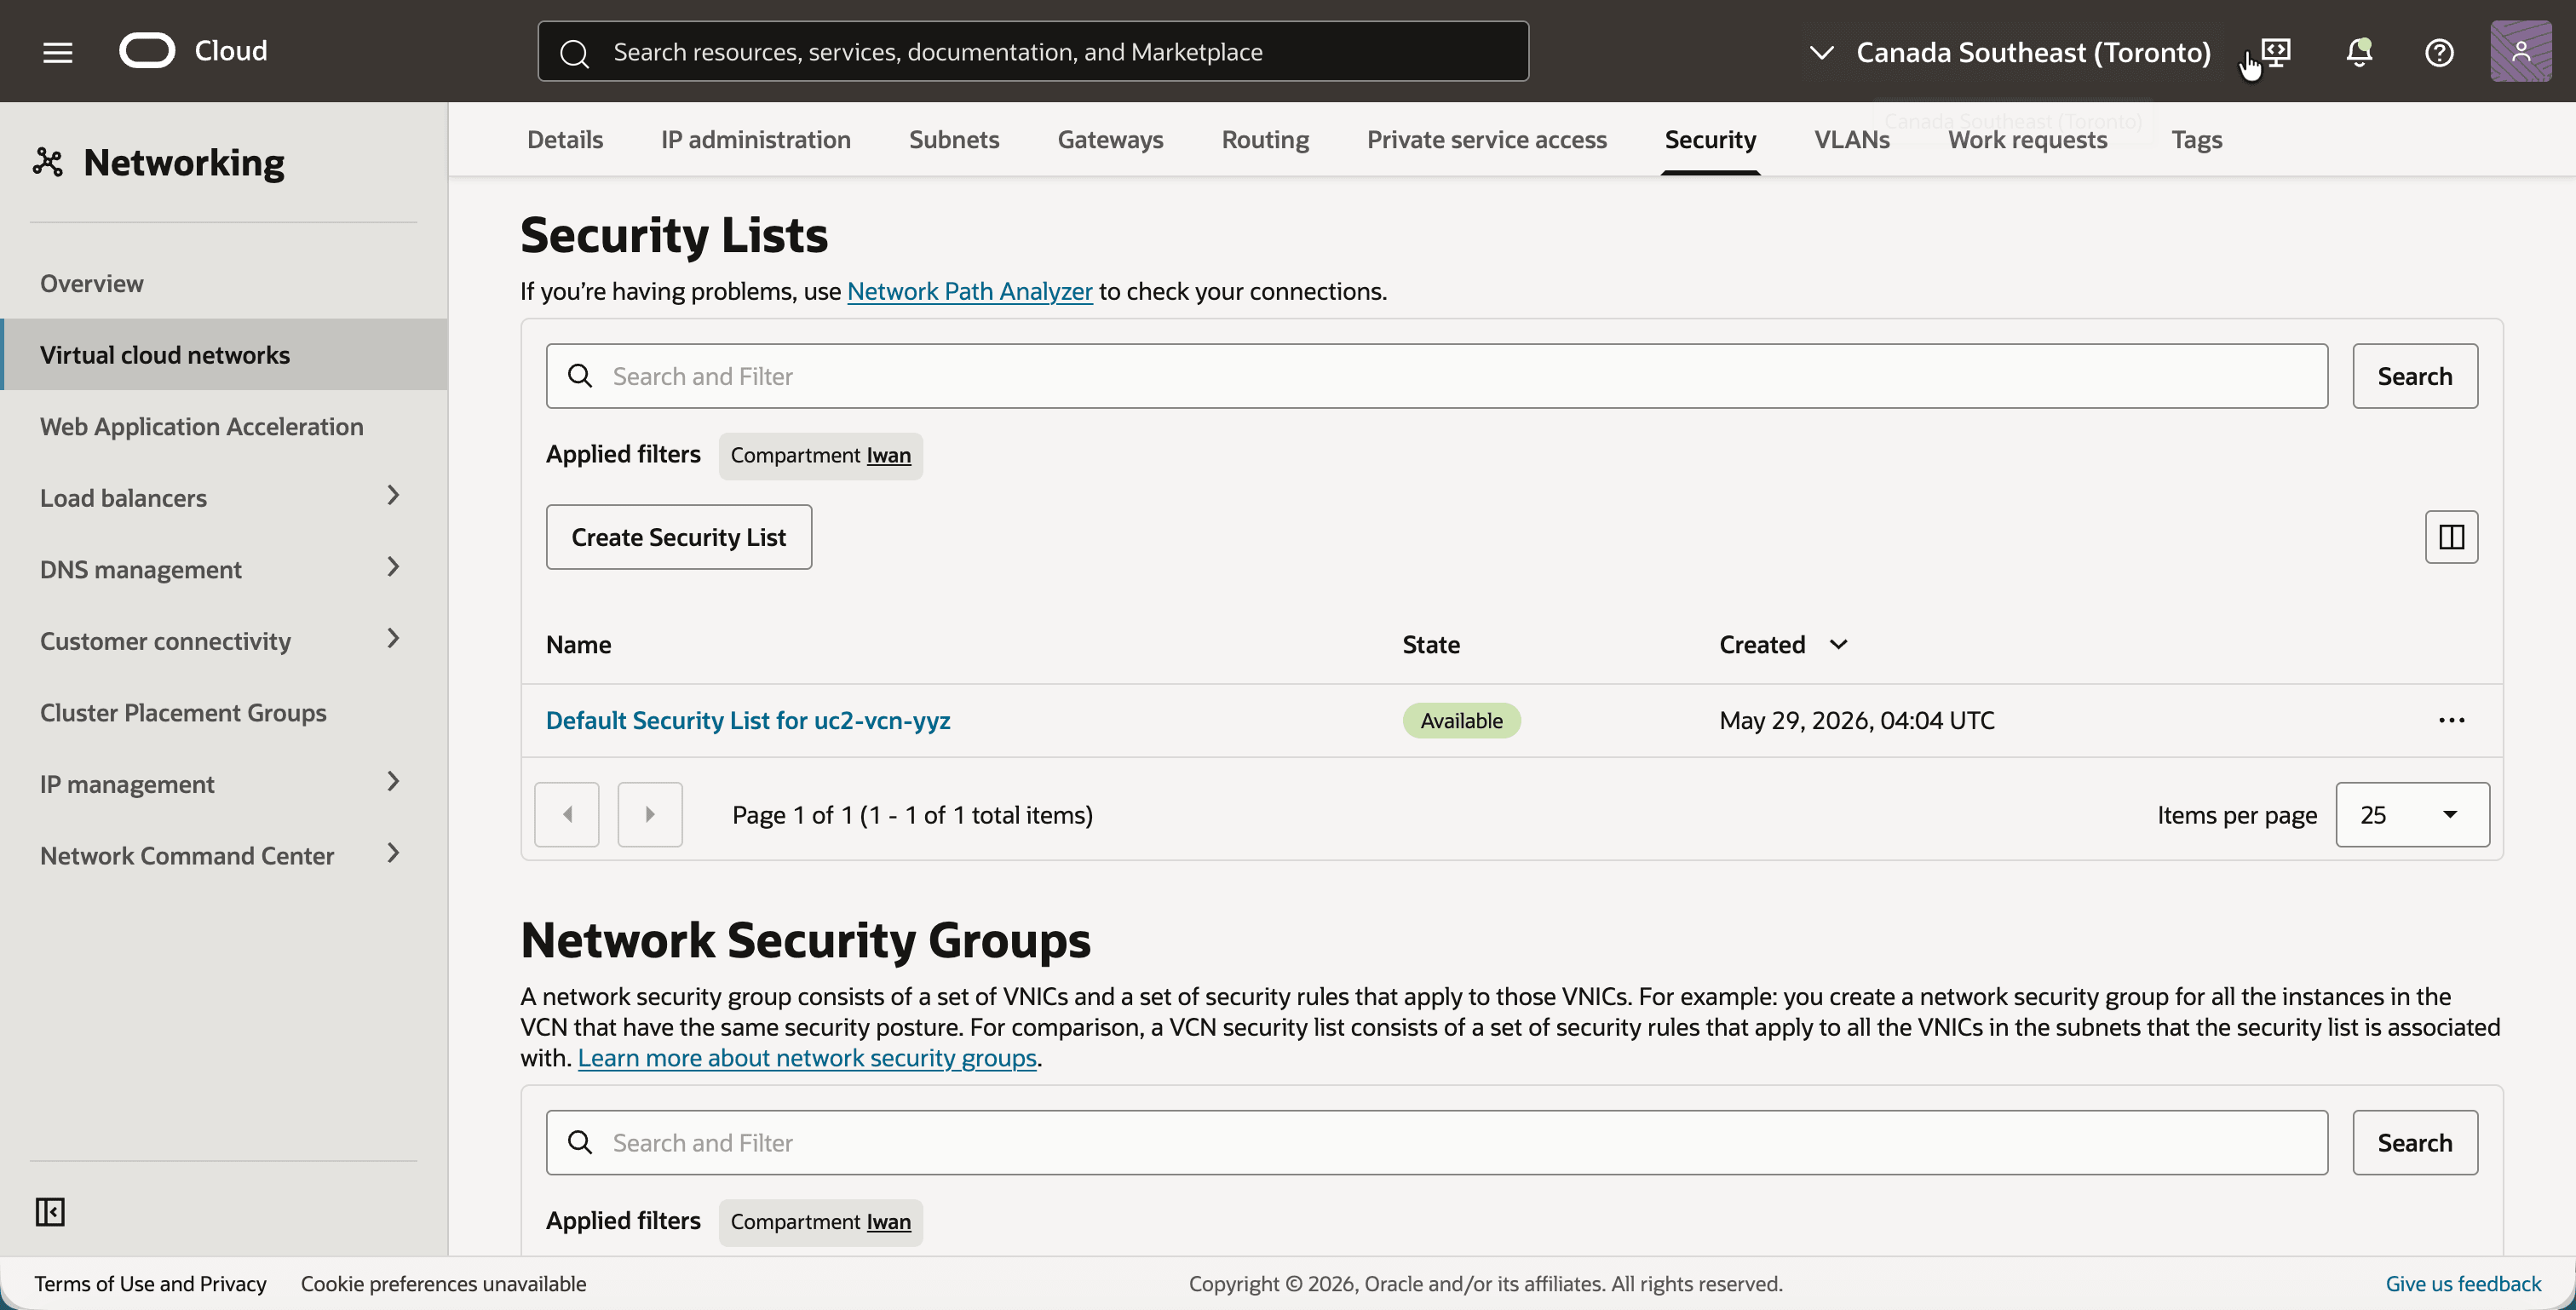
- Haga clic en el separador Reglas de seguridad.
- Asegúrese de que las reglas de entrada sean las mismas que en Montreal.
Paso 05: Crear las tablas de rutas de DRG, RPC y DRG en Toronto
El DRG en Toronto está construido de la misma manera, y al final de este paso los dos RPC están conectados entre sí.
Al igual que en Montreal, las tablas de rutas de DRG uc2-drgrt-vcn-yyz y uc2-drgrt-rpc-yyz no se crean automáticamente. Crearlos, agregar la ruta estática que se muestra para cada uno de ellos y seleccionarlos en los dos anexos.
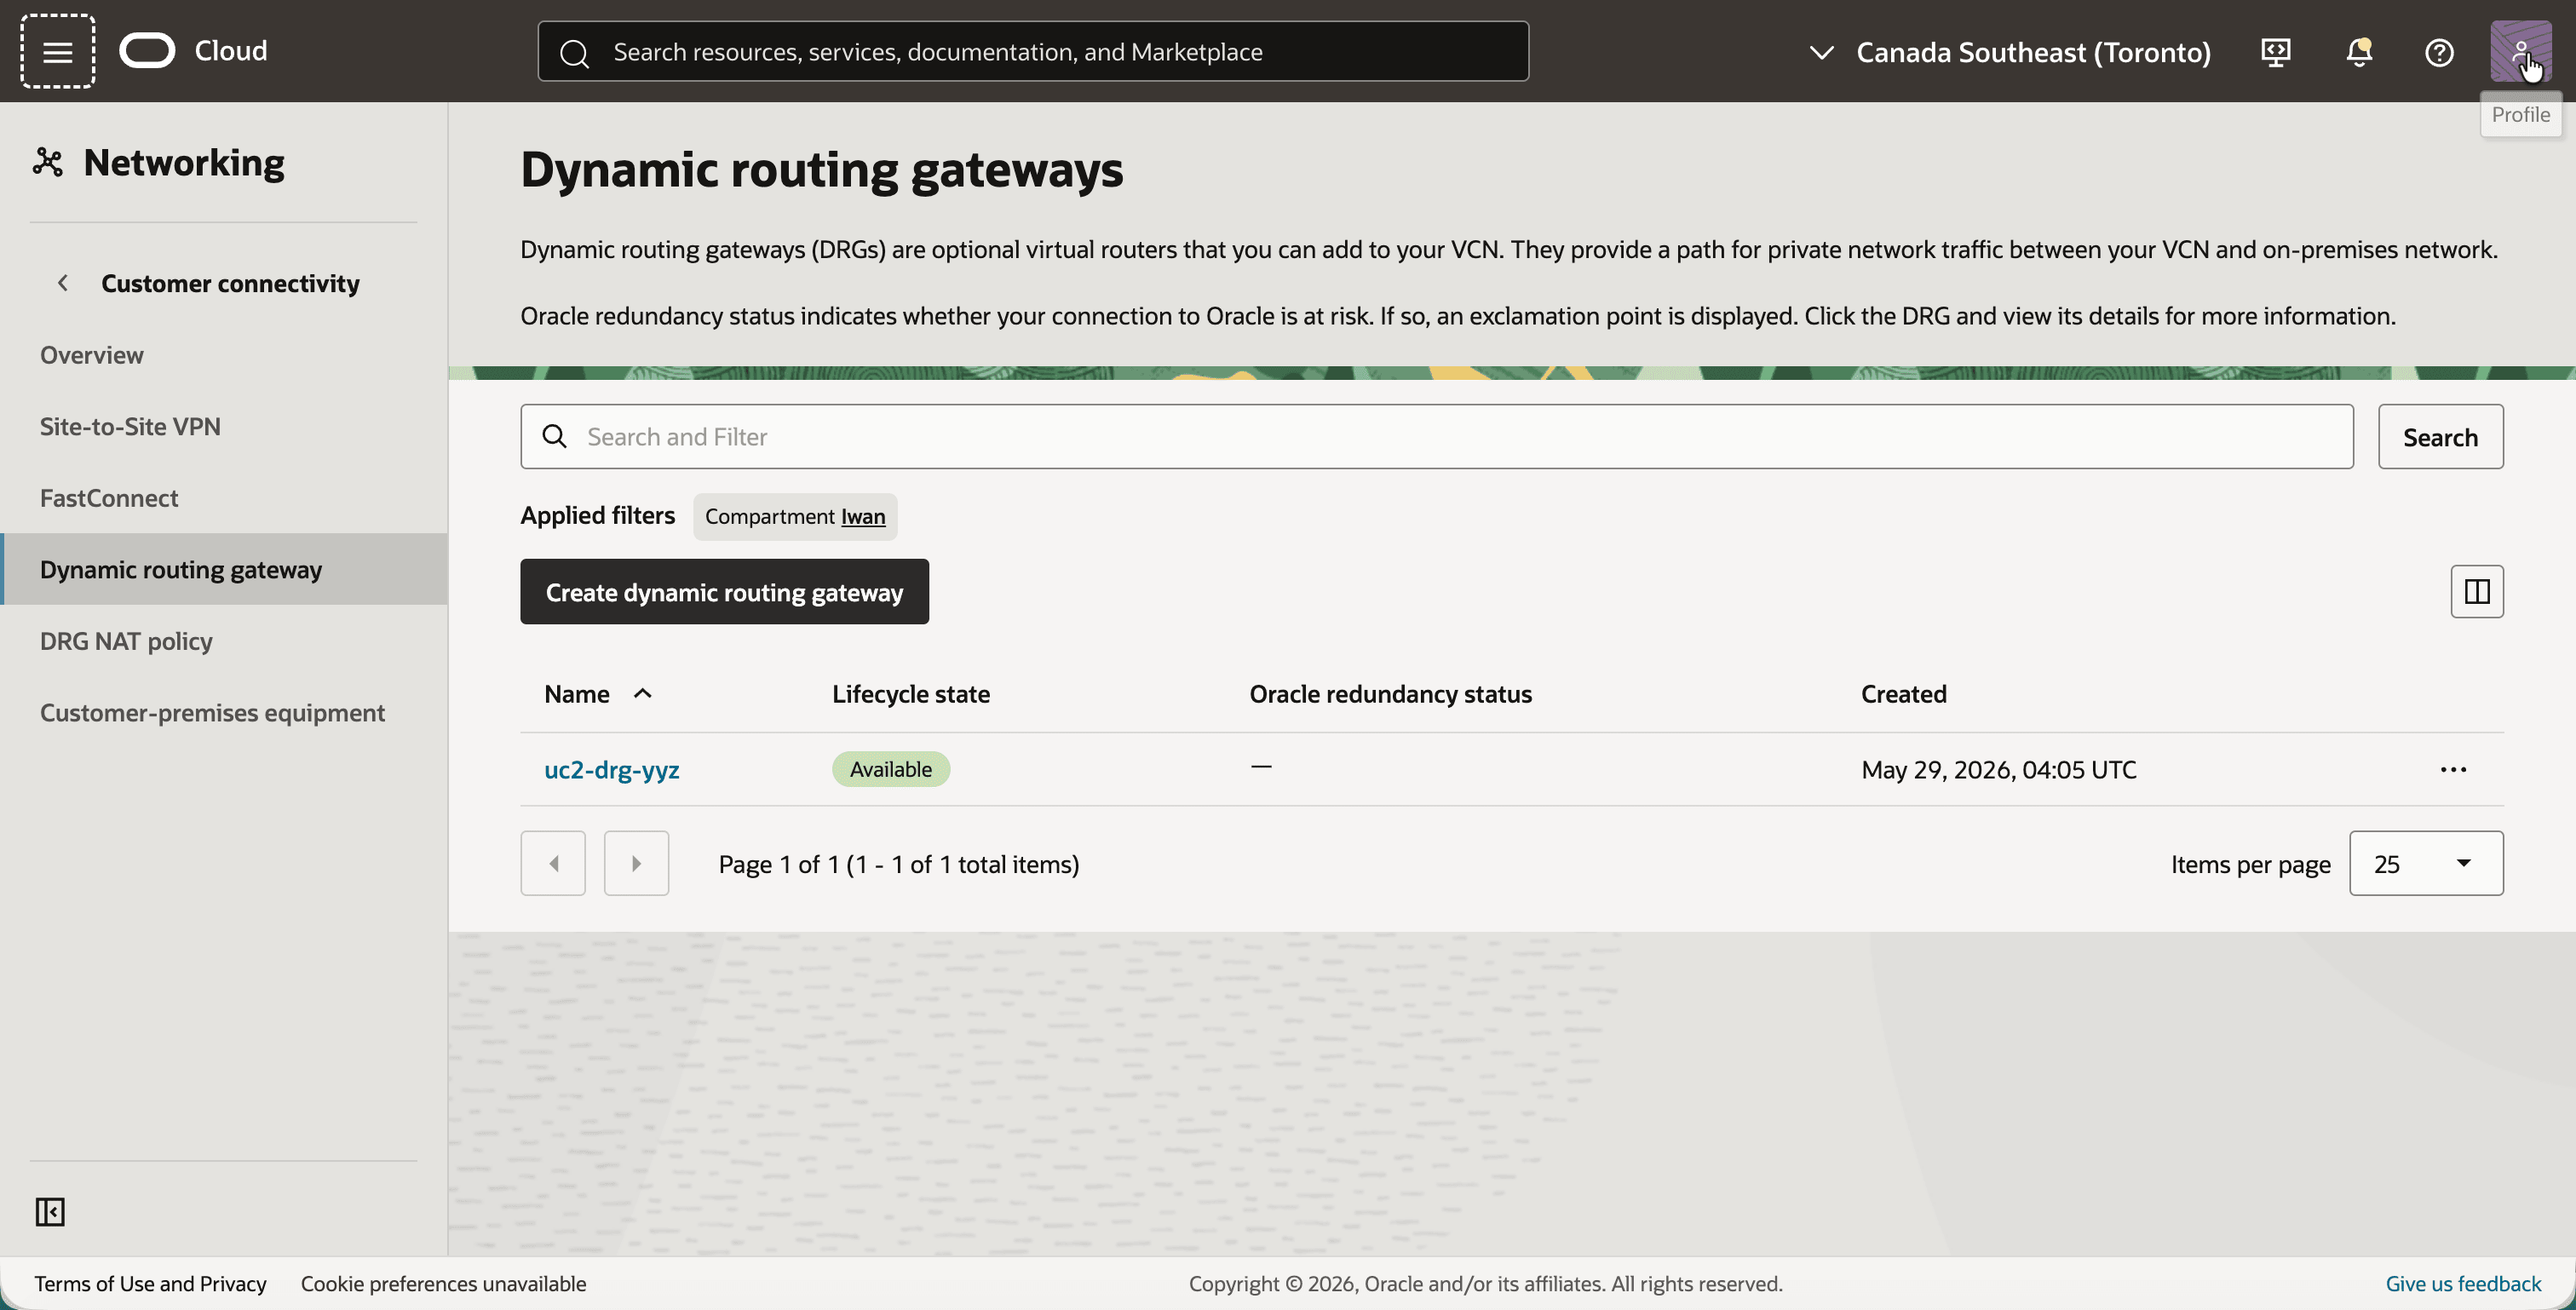
- Abra el menú de navegación, haga clic en Red y, a continuación, en Conectividad de cliente y, a continuación, en Gateway de enrutamiento dinámico.
- Haga clic en el botón Crear gateway de enrutamiento dinámico y cree un DRG con el nombre
uc2-drg-yyz. - Tenga en cuenta que el DRG está disponible.
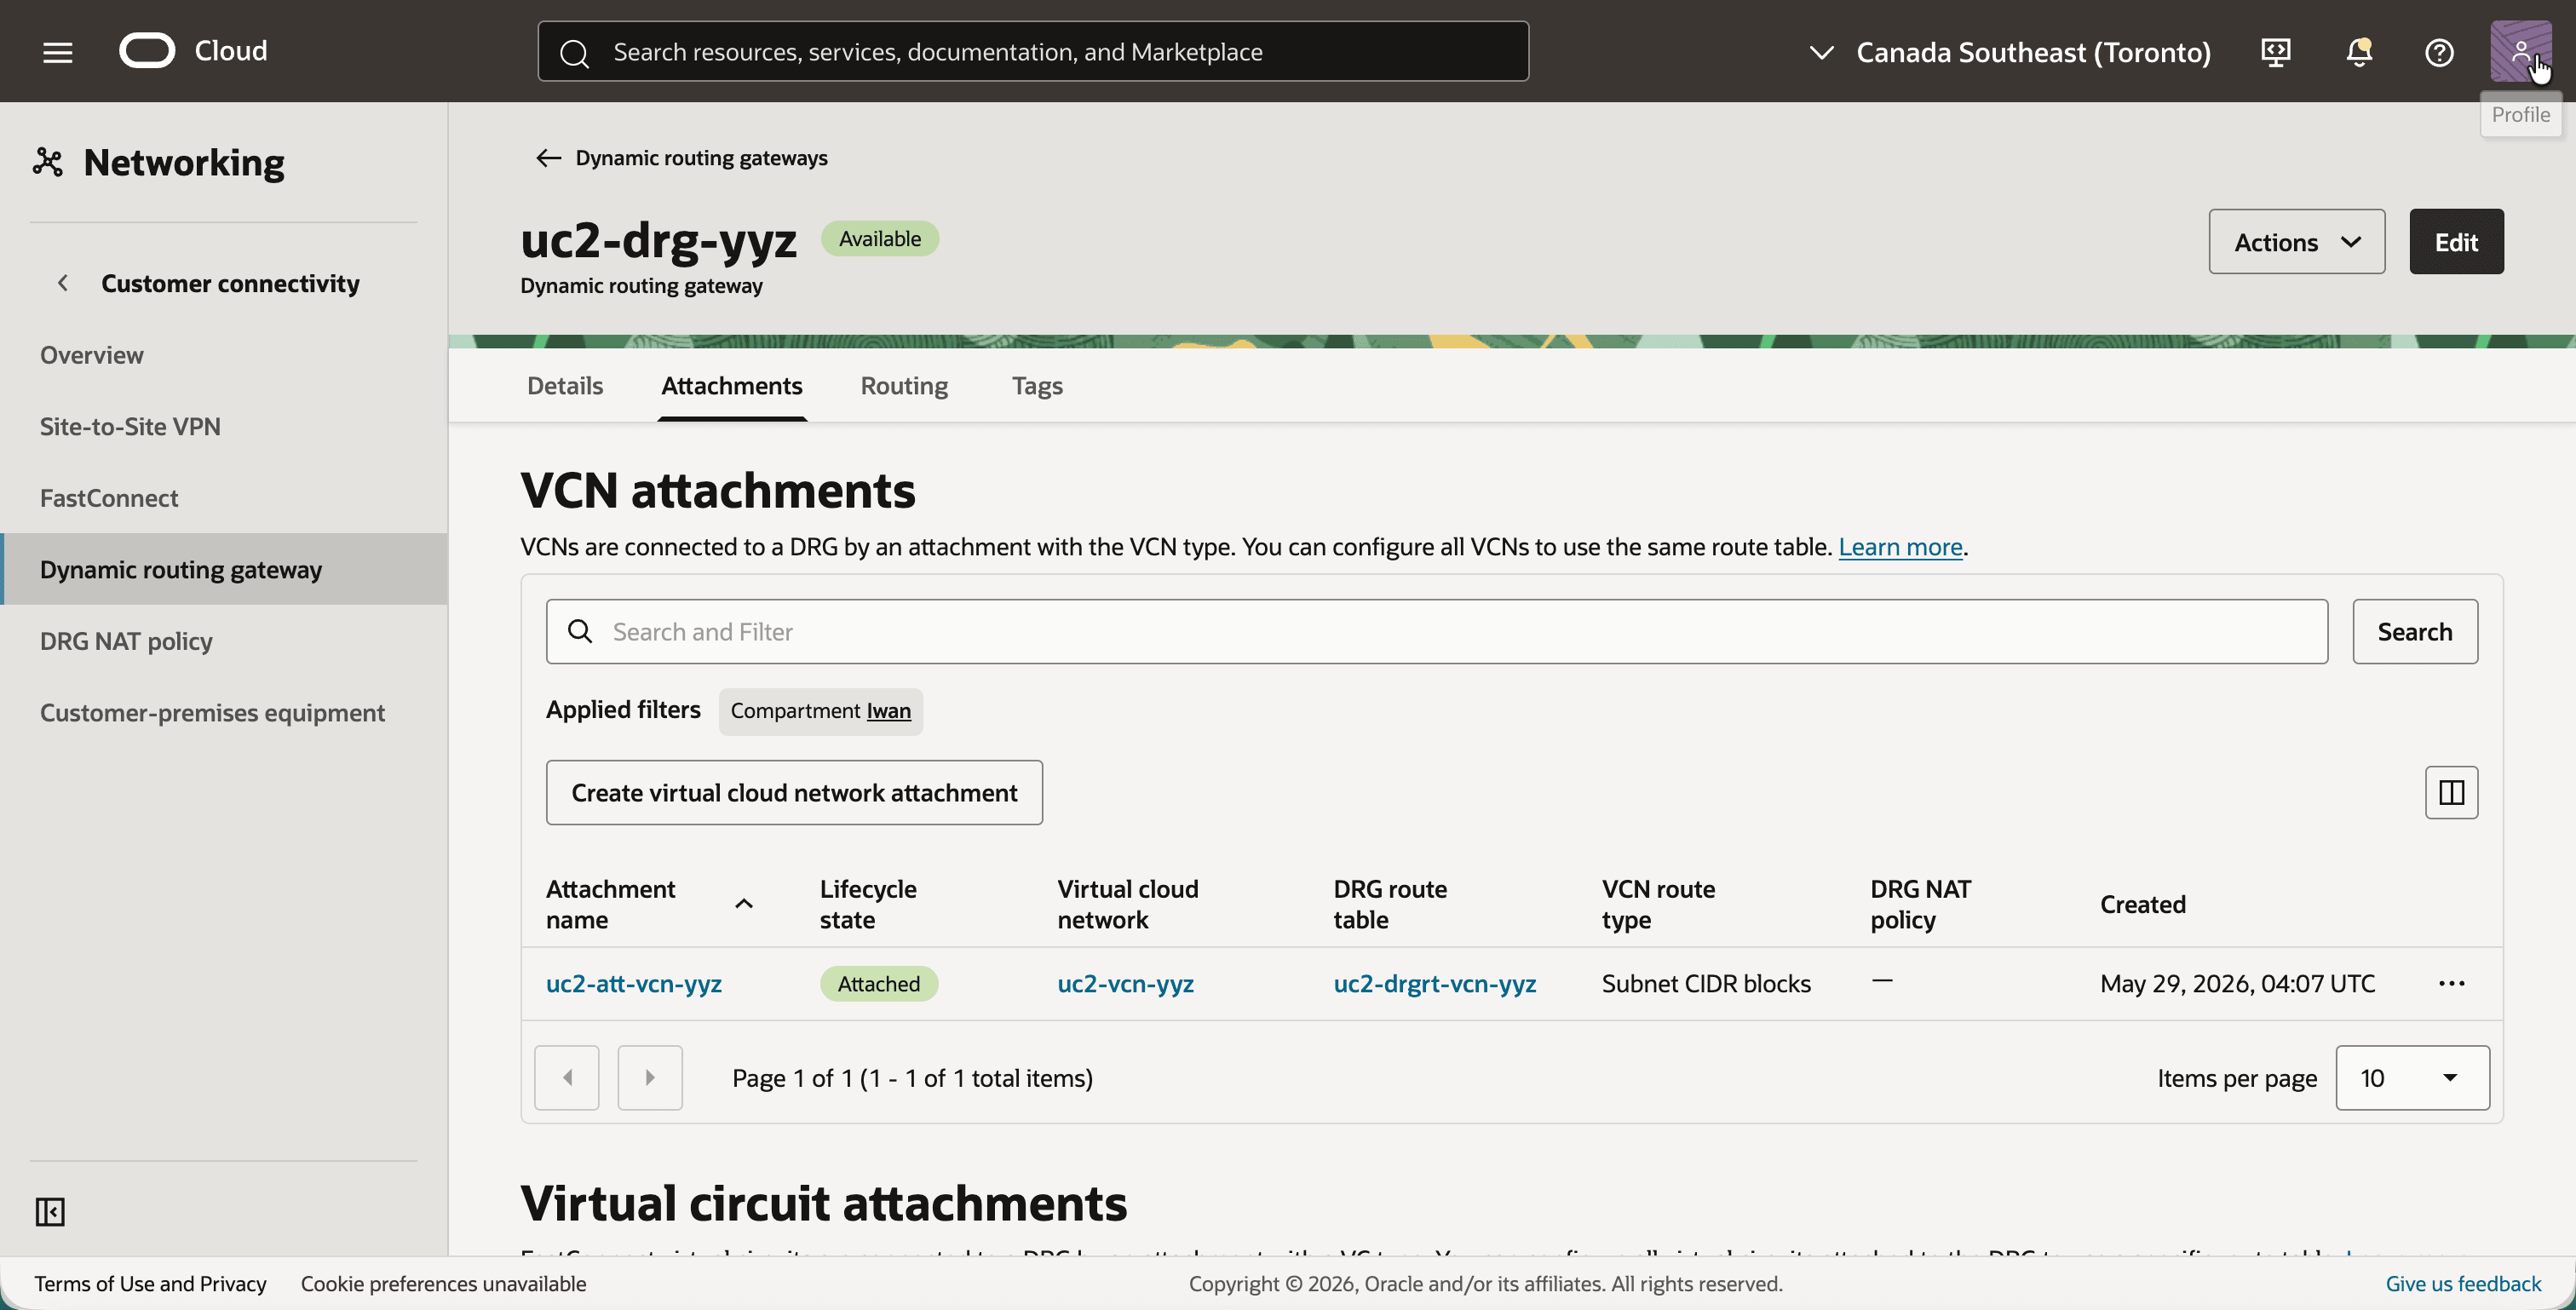
- Haga clic en
uc2-drg-yyzy en el separador Anexos. - Haga clic en el botón Crear asociación de red virtual en la nube y cree la asociación
uc2-att-vcn-yyzpara la VCNuc2-vcn-yyz. - Tenga en cuenta que la asociación utiliza la tabla de rutas de DRG
uc2-drgrt-vcn-yyzy que no tiene ninguna política NAT de DRG.
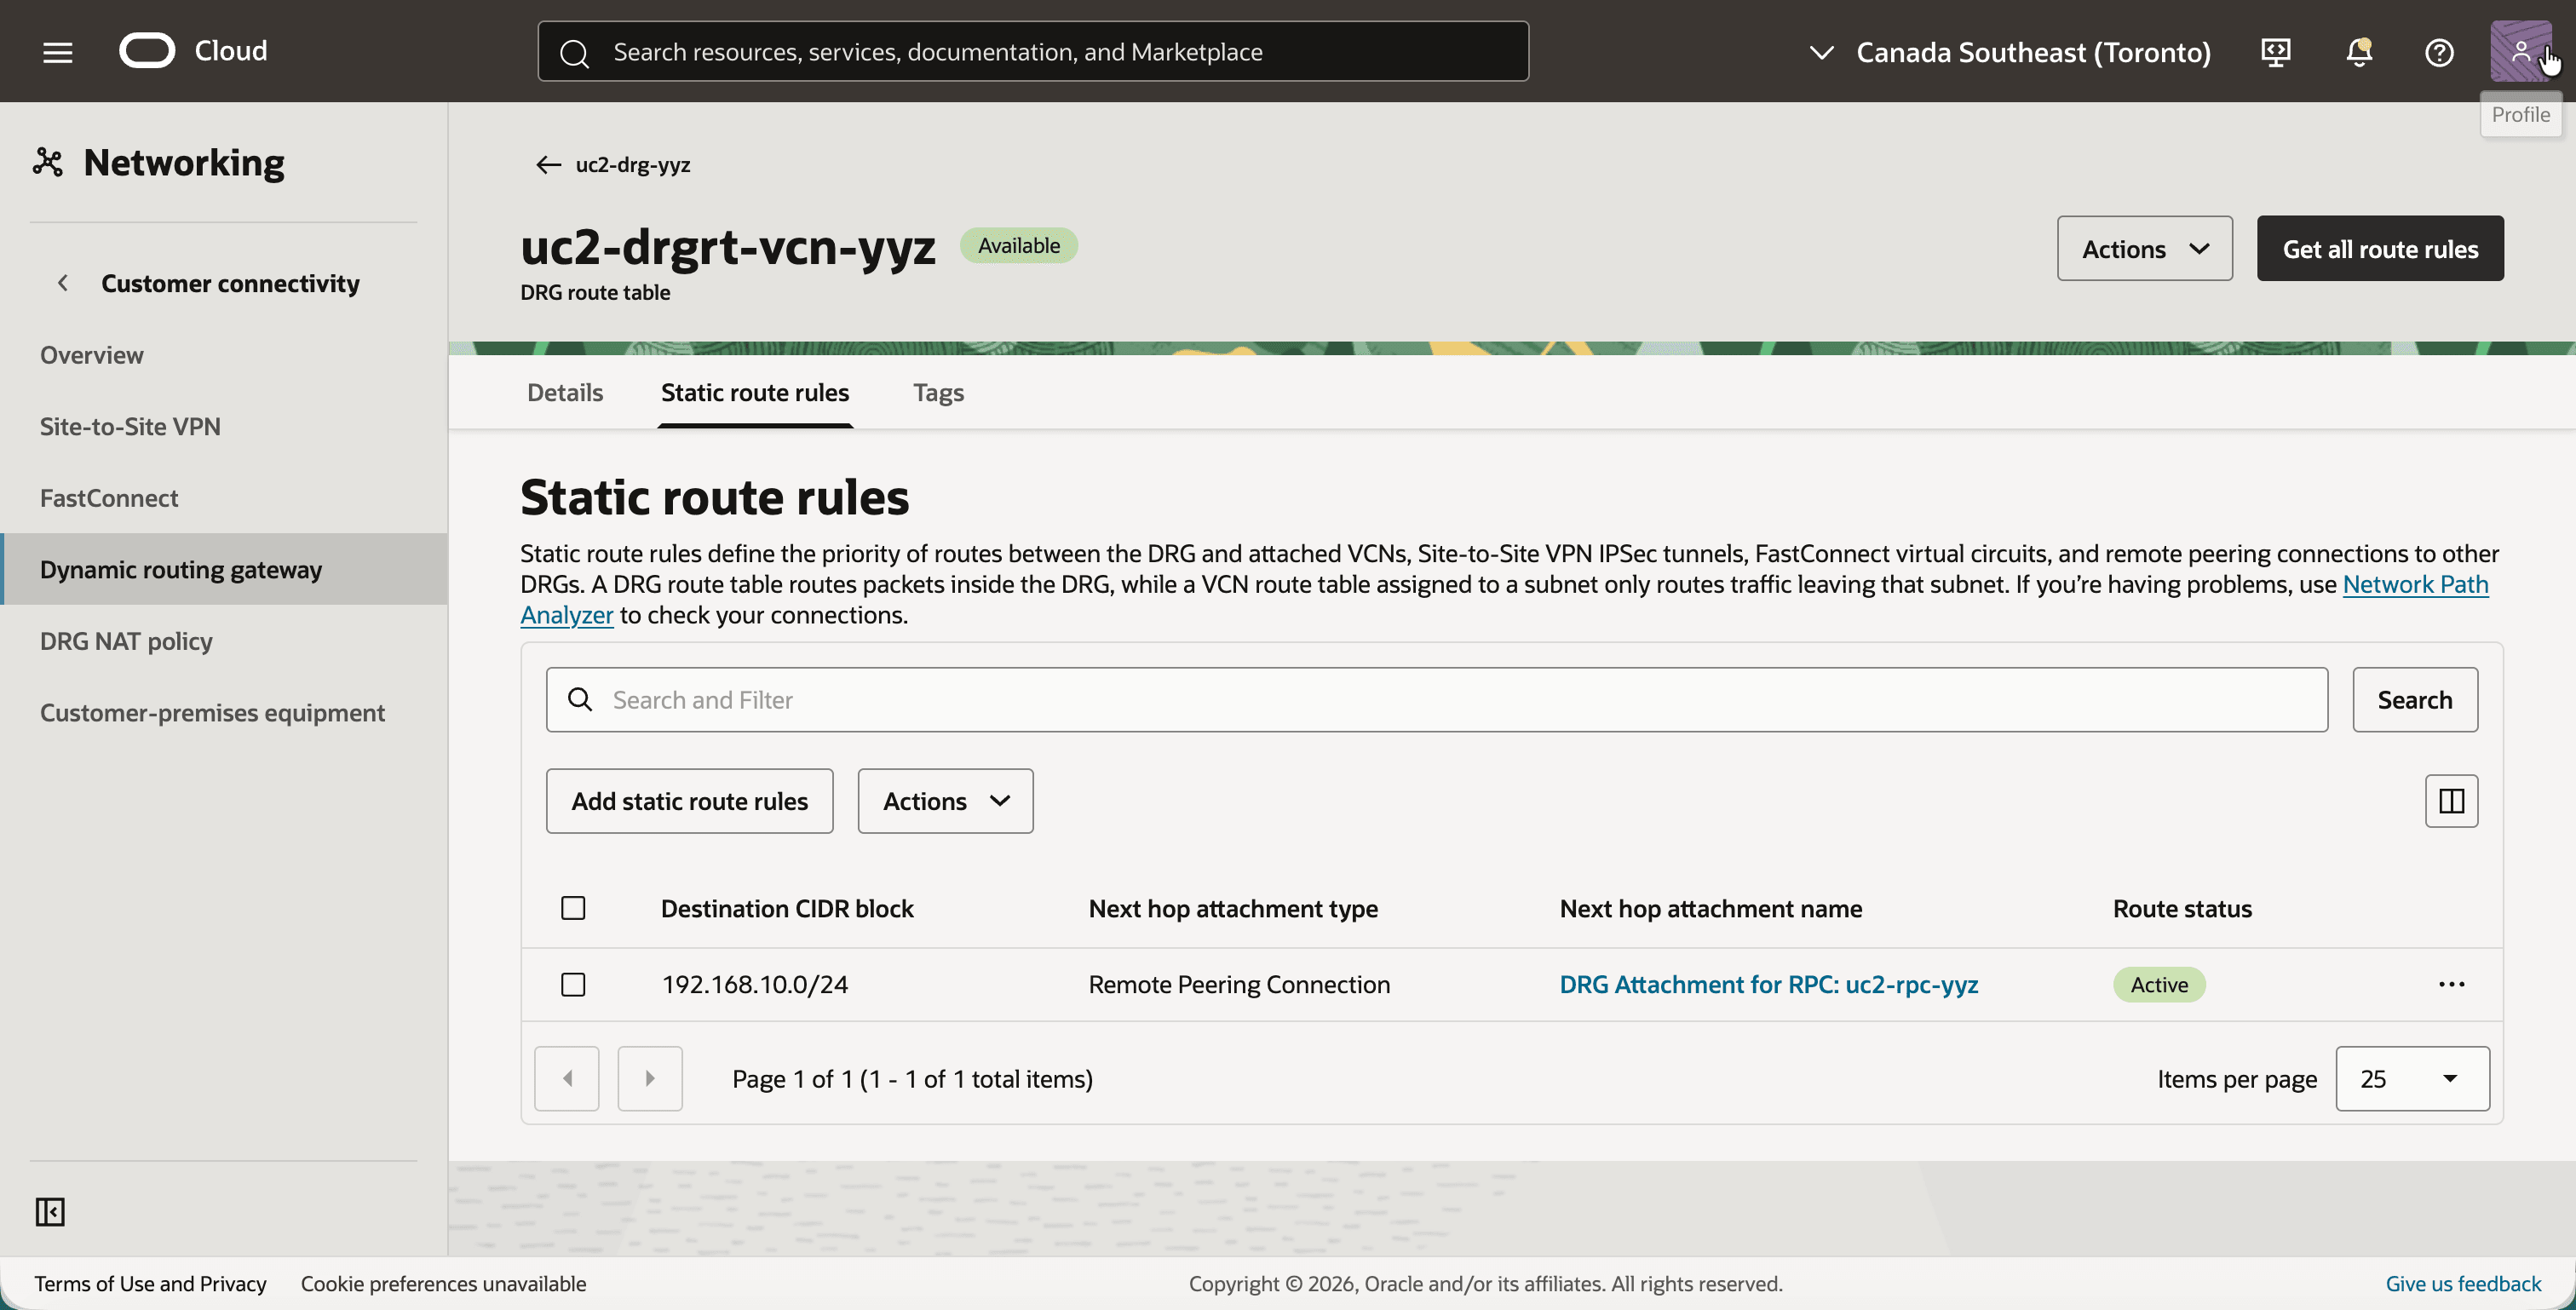
- Haga clic en la tabla de rutas de DRG
uc2-drgrt-vcn-yyzy haga clic en el separador Reglas de rutas estáticas. - Observe la ruta estática con el bloque de CIDR de destino
192.168.10.0/24y el siguiente salto Asociación de DRG para RPC: uc2-RPC-yyz.
- Vuelva al separador Anexos de
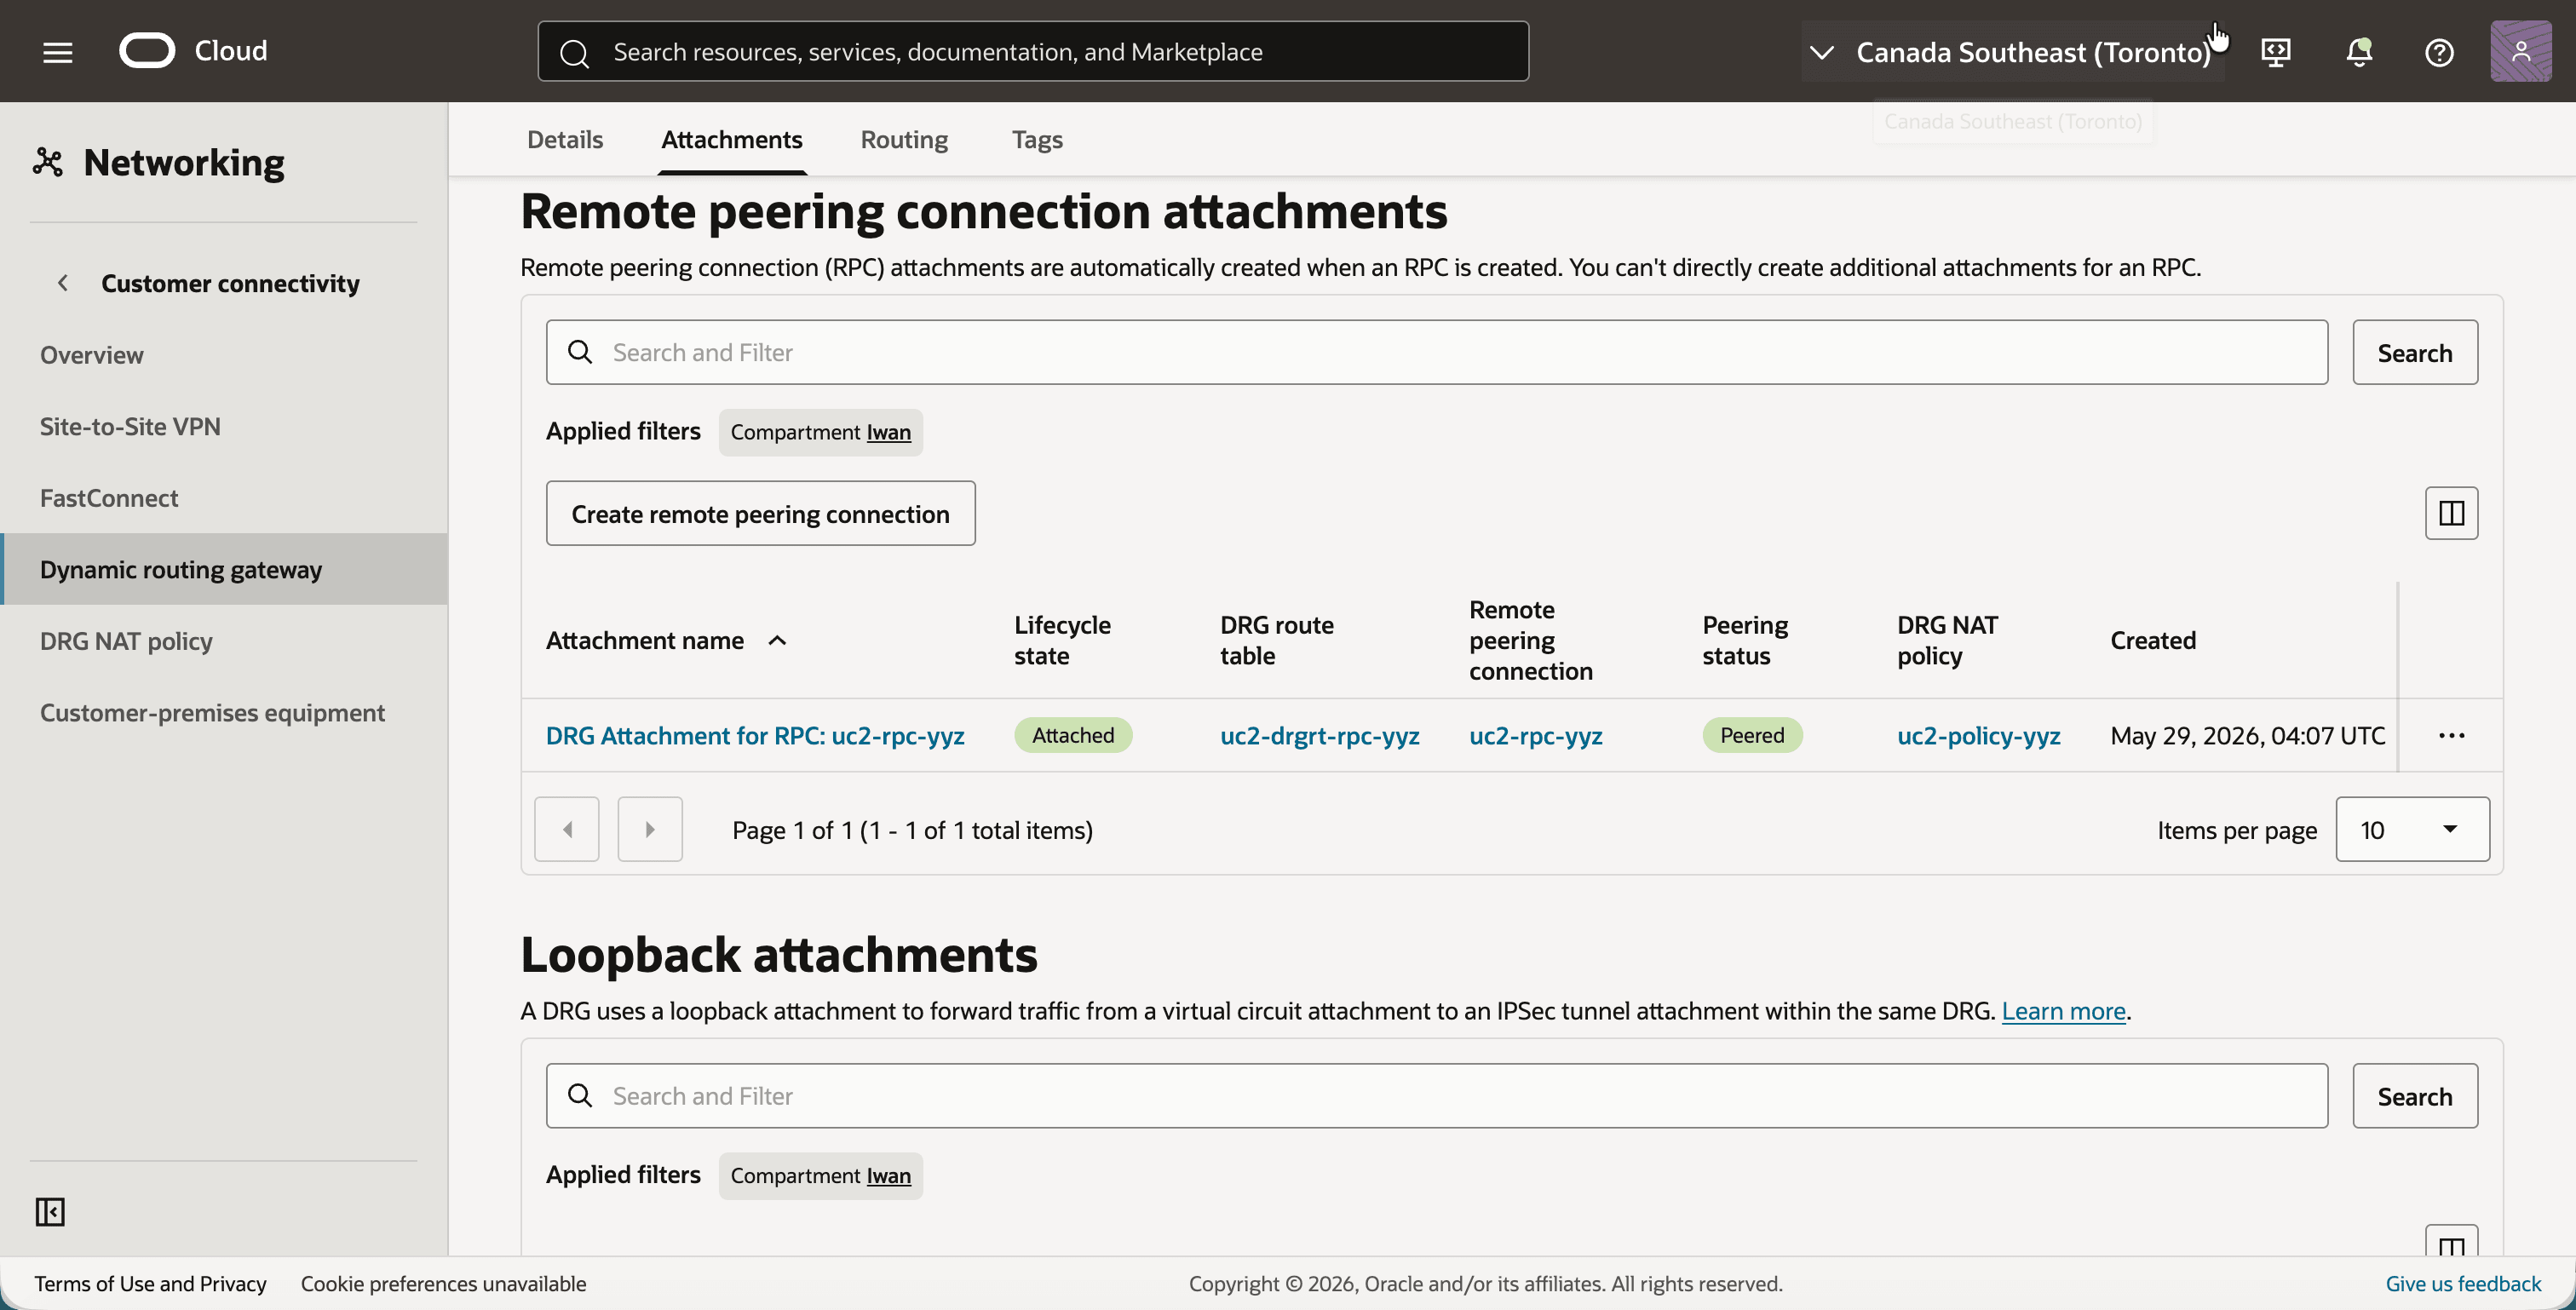
uc2-drg-yyzy desplácese hacia abajo hasta Asociaciones de conexión de intercambio de tráfico remoto. - Haga clic en el botón Create remote peering connection (Crear conexión de intercambio de tráfico remoto) y cree una RPC con el nombre
uc2-rpc-yyz. - Observe la asociación de RPC con la tabla de rutas de DRG
uc2-drgrt-rpc-yyz, el estado de intercambio de tráfico Peered y la política NAT de DRGuc2-policy-yyz.
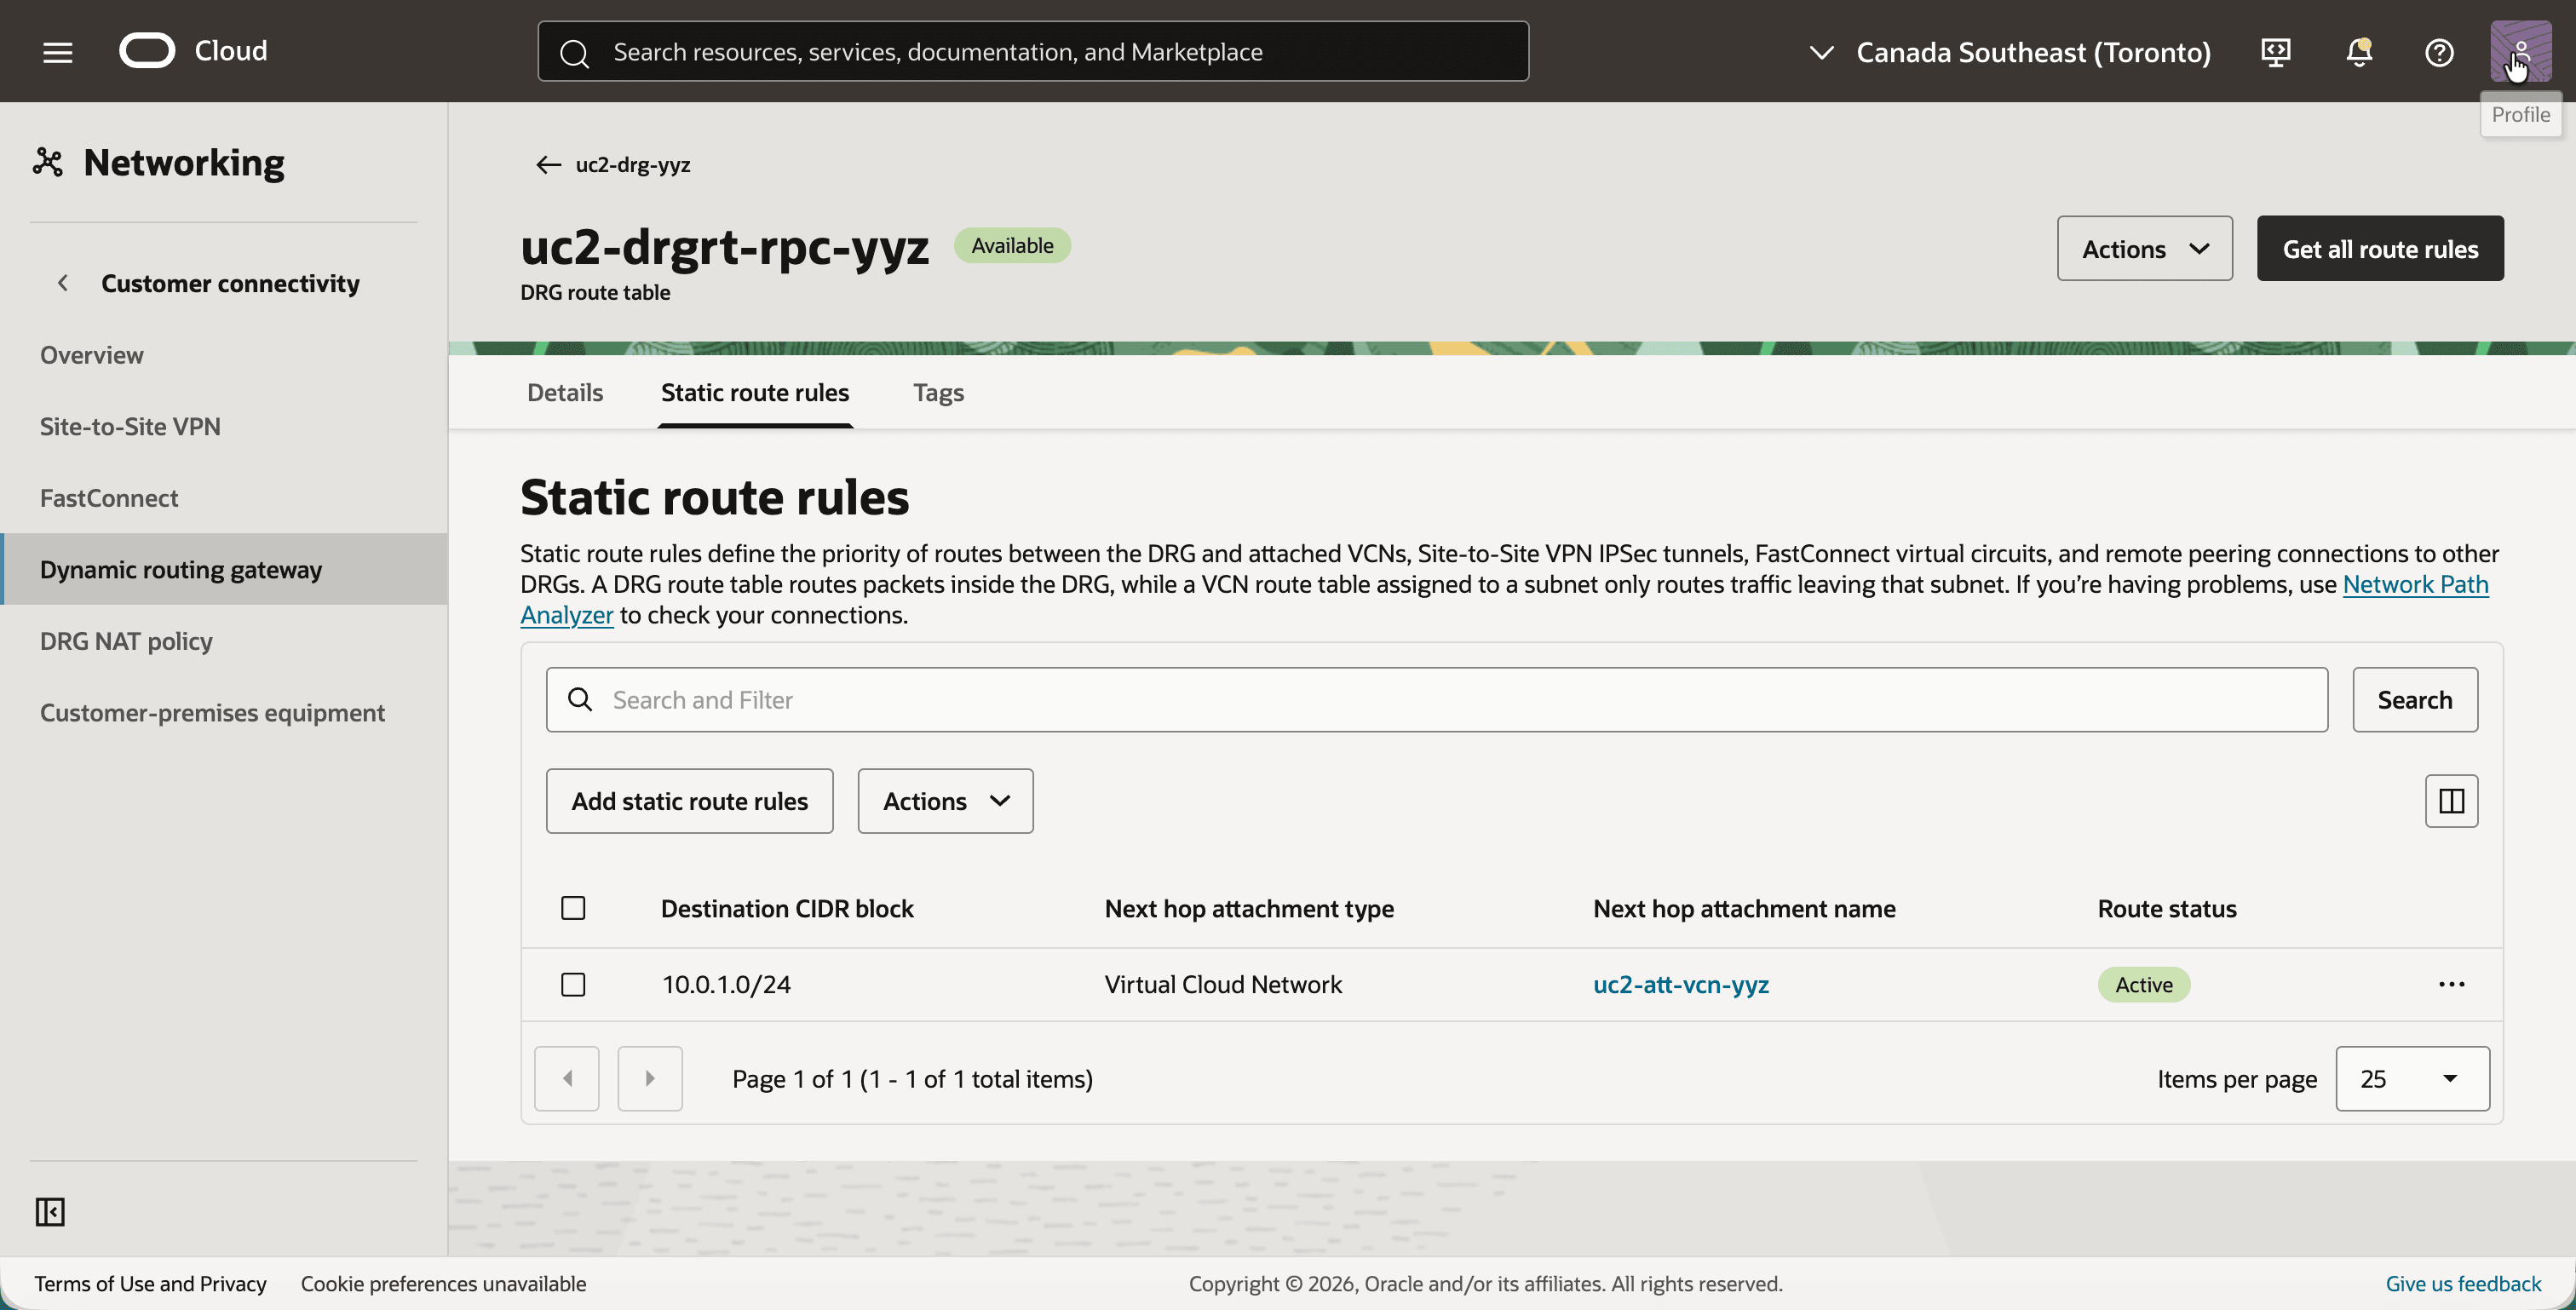
- Haga clic en la tabla de rutas de DRG
uc2-drgrt-rpc-yyzy haga clic en el separador Reglas de rutas estáticas. - Observe la ruta estática con el bloque CIDR de destino
10.0.1.0/24y el siguiente saltouc2-att-vcn-yyz.
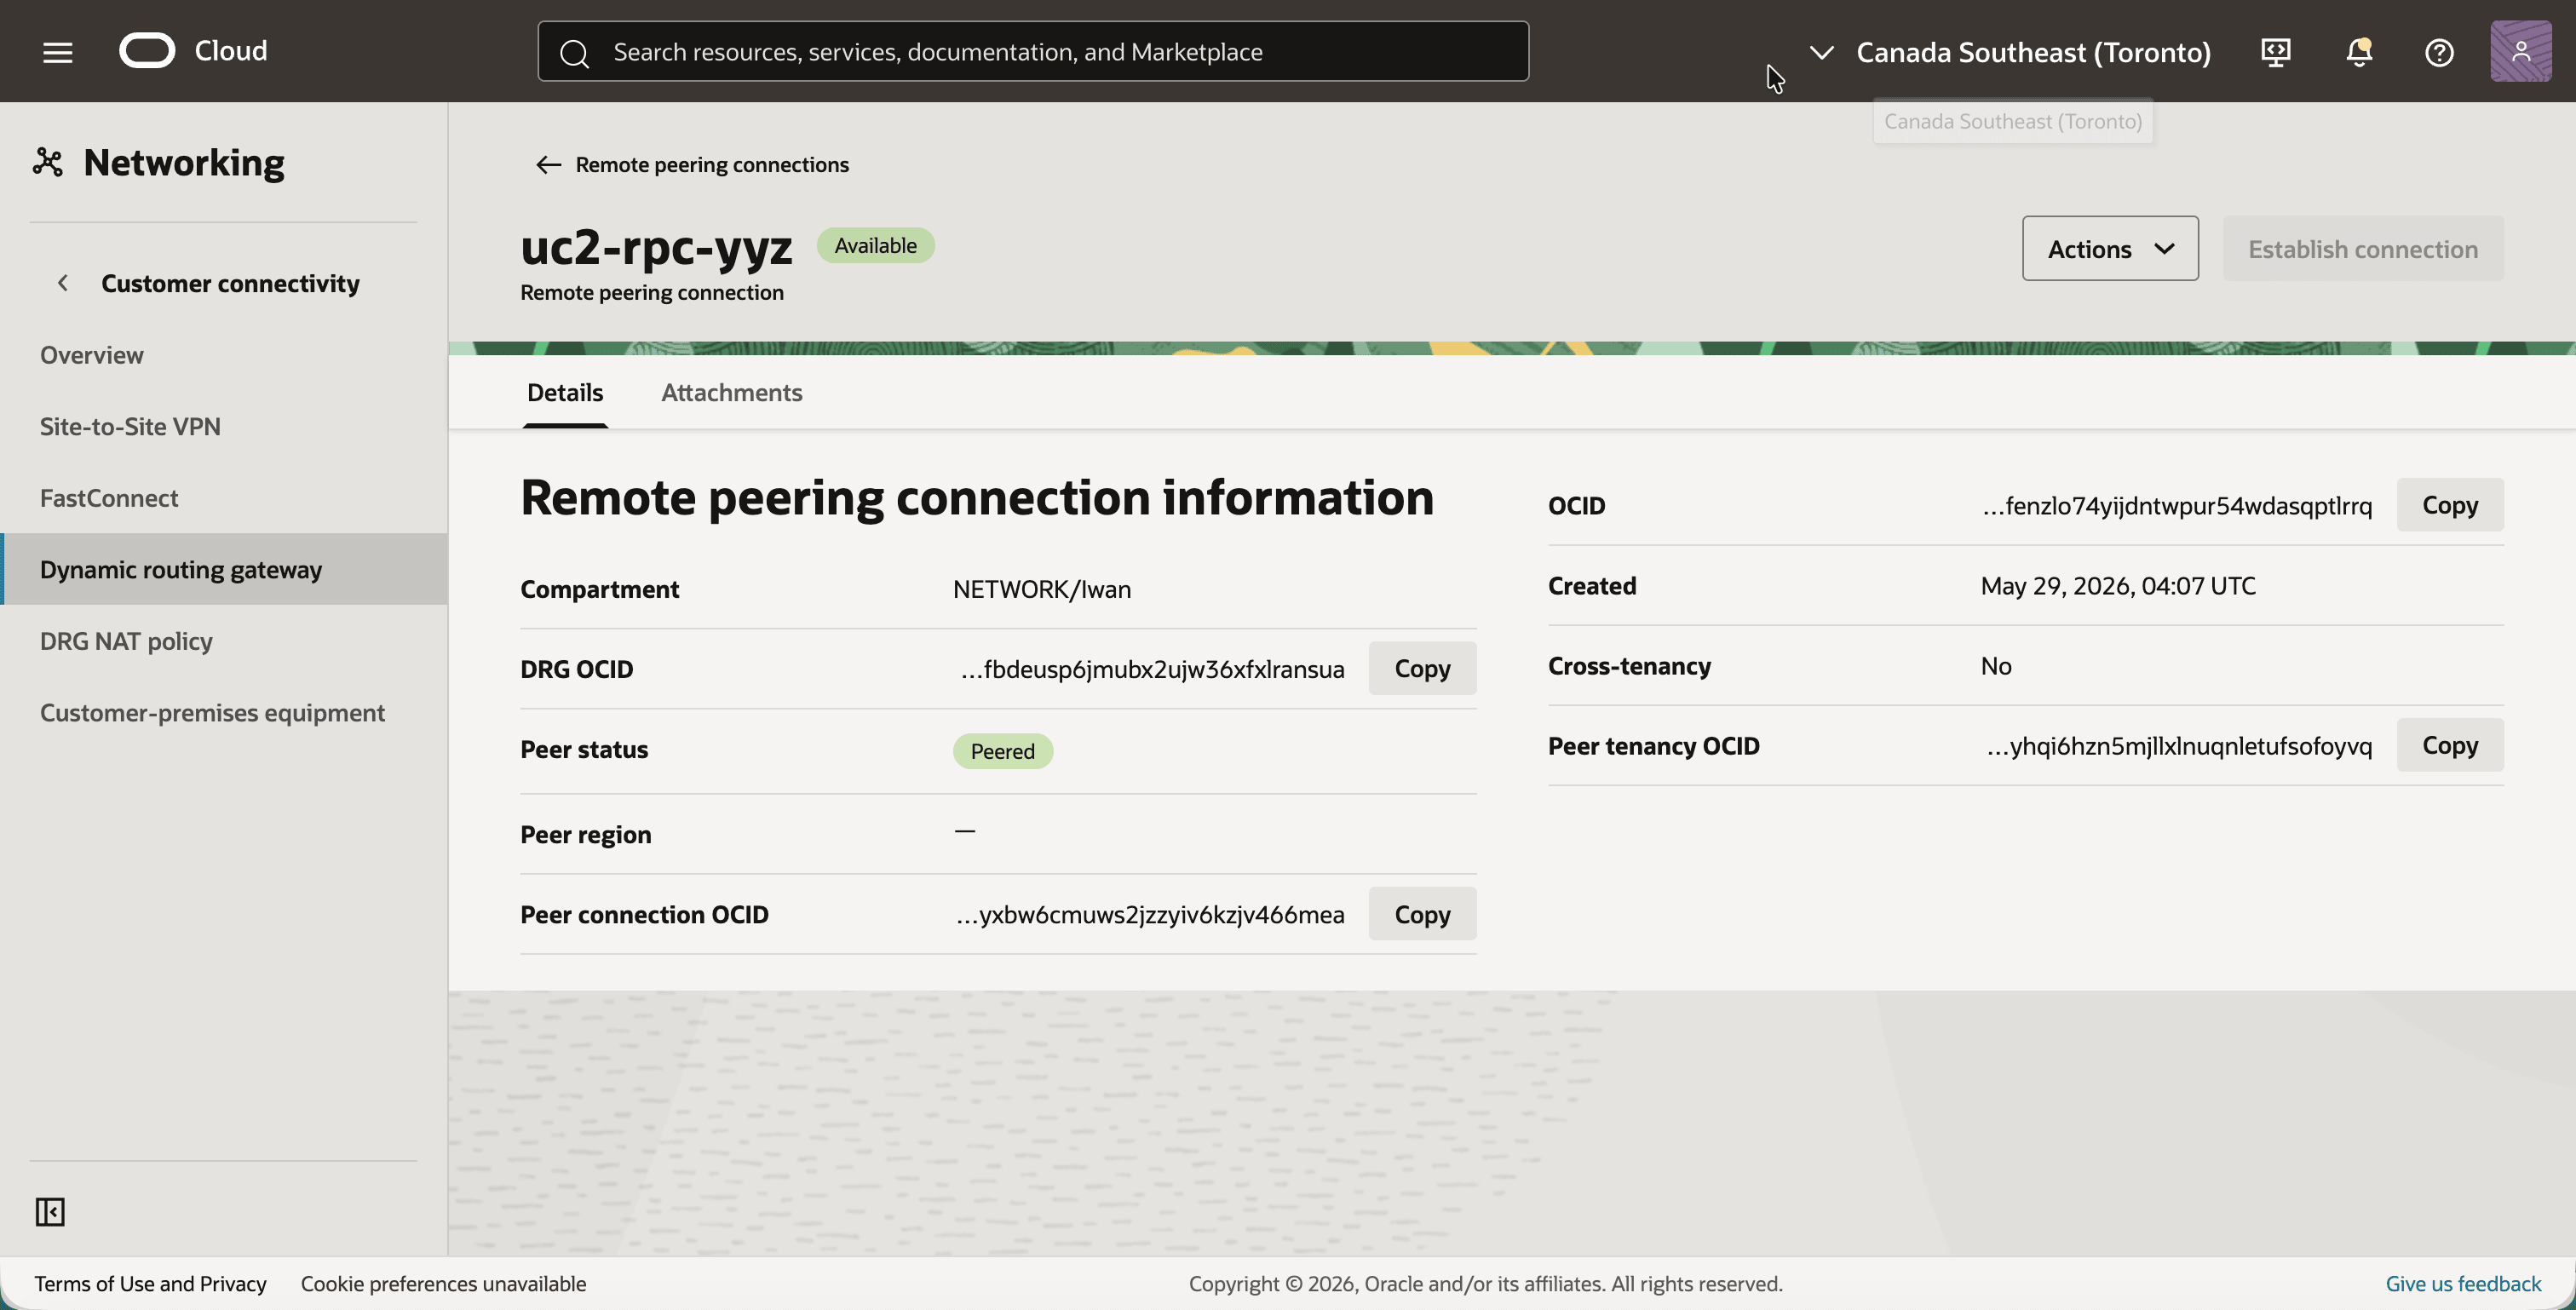
Ahora las dos regiones se pueden conectar. Lo haces solo desde un lado.
- Vuelva atrás y haga clic en la conexión de intercambio de tráfico remoto
uc2-rpc-yyz. - Haga clic en el botón Establecer conexión, seleccione la región Sureste de Canadá (Montreal) e introduzca el OCID de
uc2-rpc-yul. - Tenga en cuenta que el estado de peer cambia a Peered.
Paso 06: Crear la política NAT de DRG en Toronto
Toronto obtiene su propia política, también asociada con el anexo RPC.
- Abra el menú de navegación, haga clic en Red, en Conectividad de cliente y, a continuación, en Política de NAT de DRG.
- Haga clic en el botón Crear política y cree una política con el nombre
uc2-policy-yyz. - Observe que la política está activa.
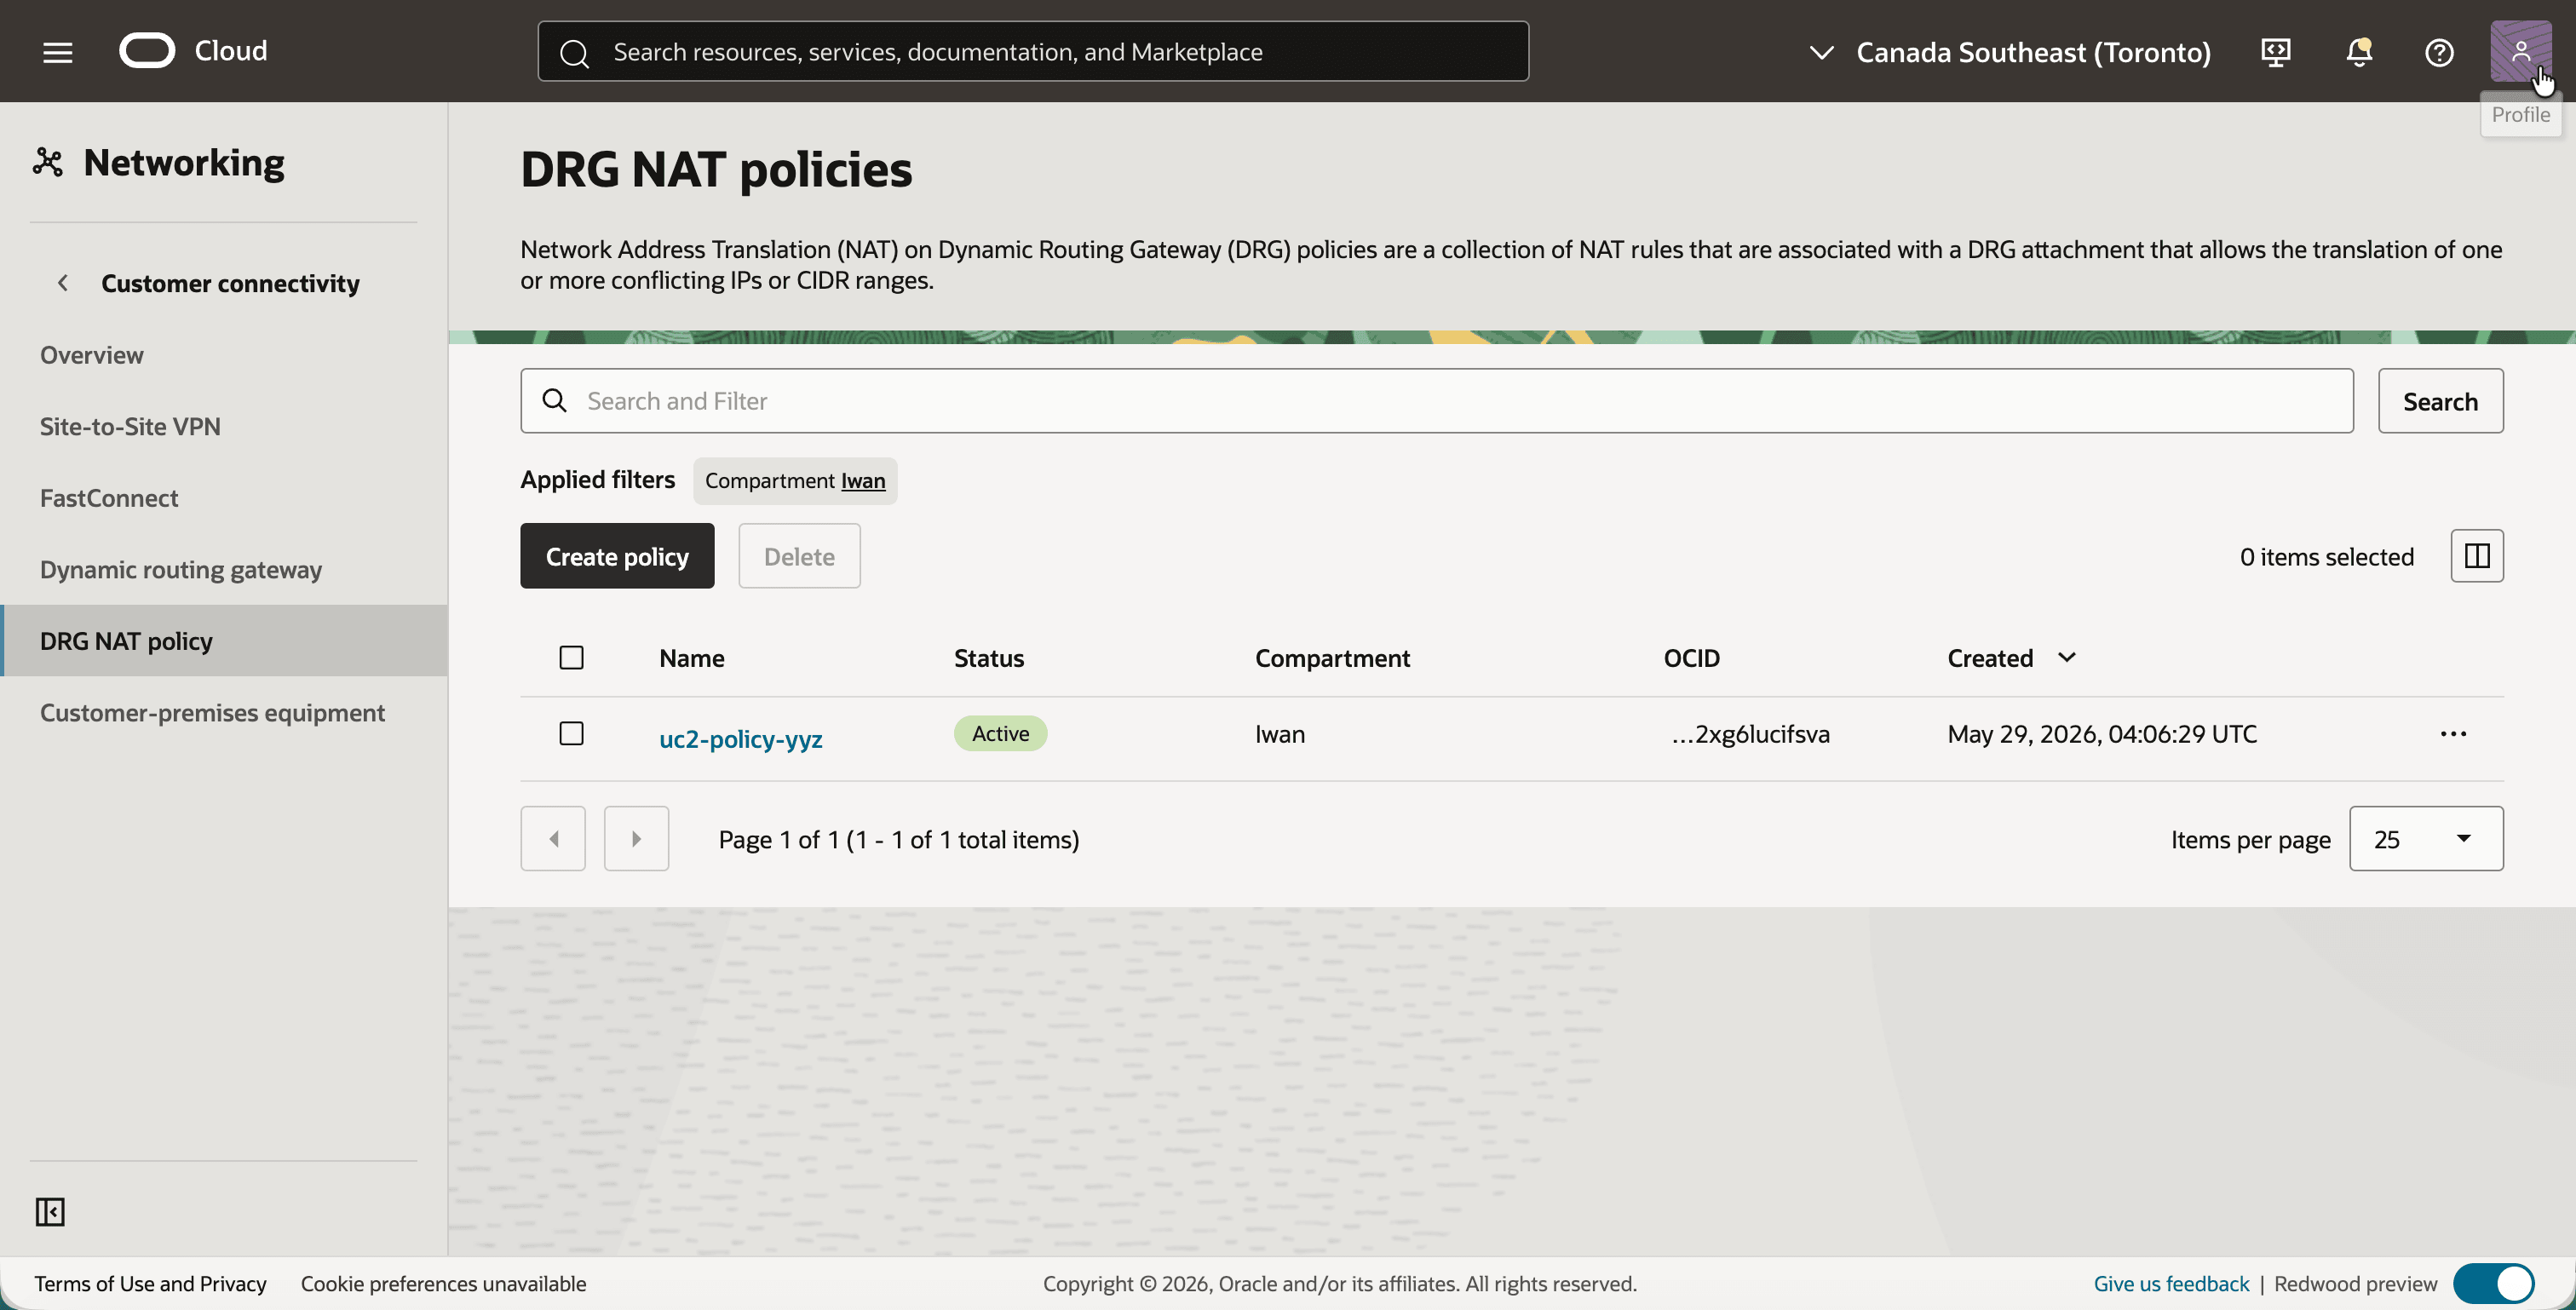
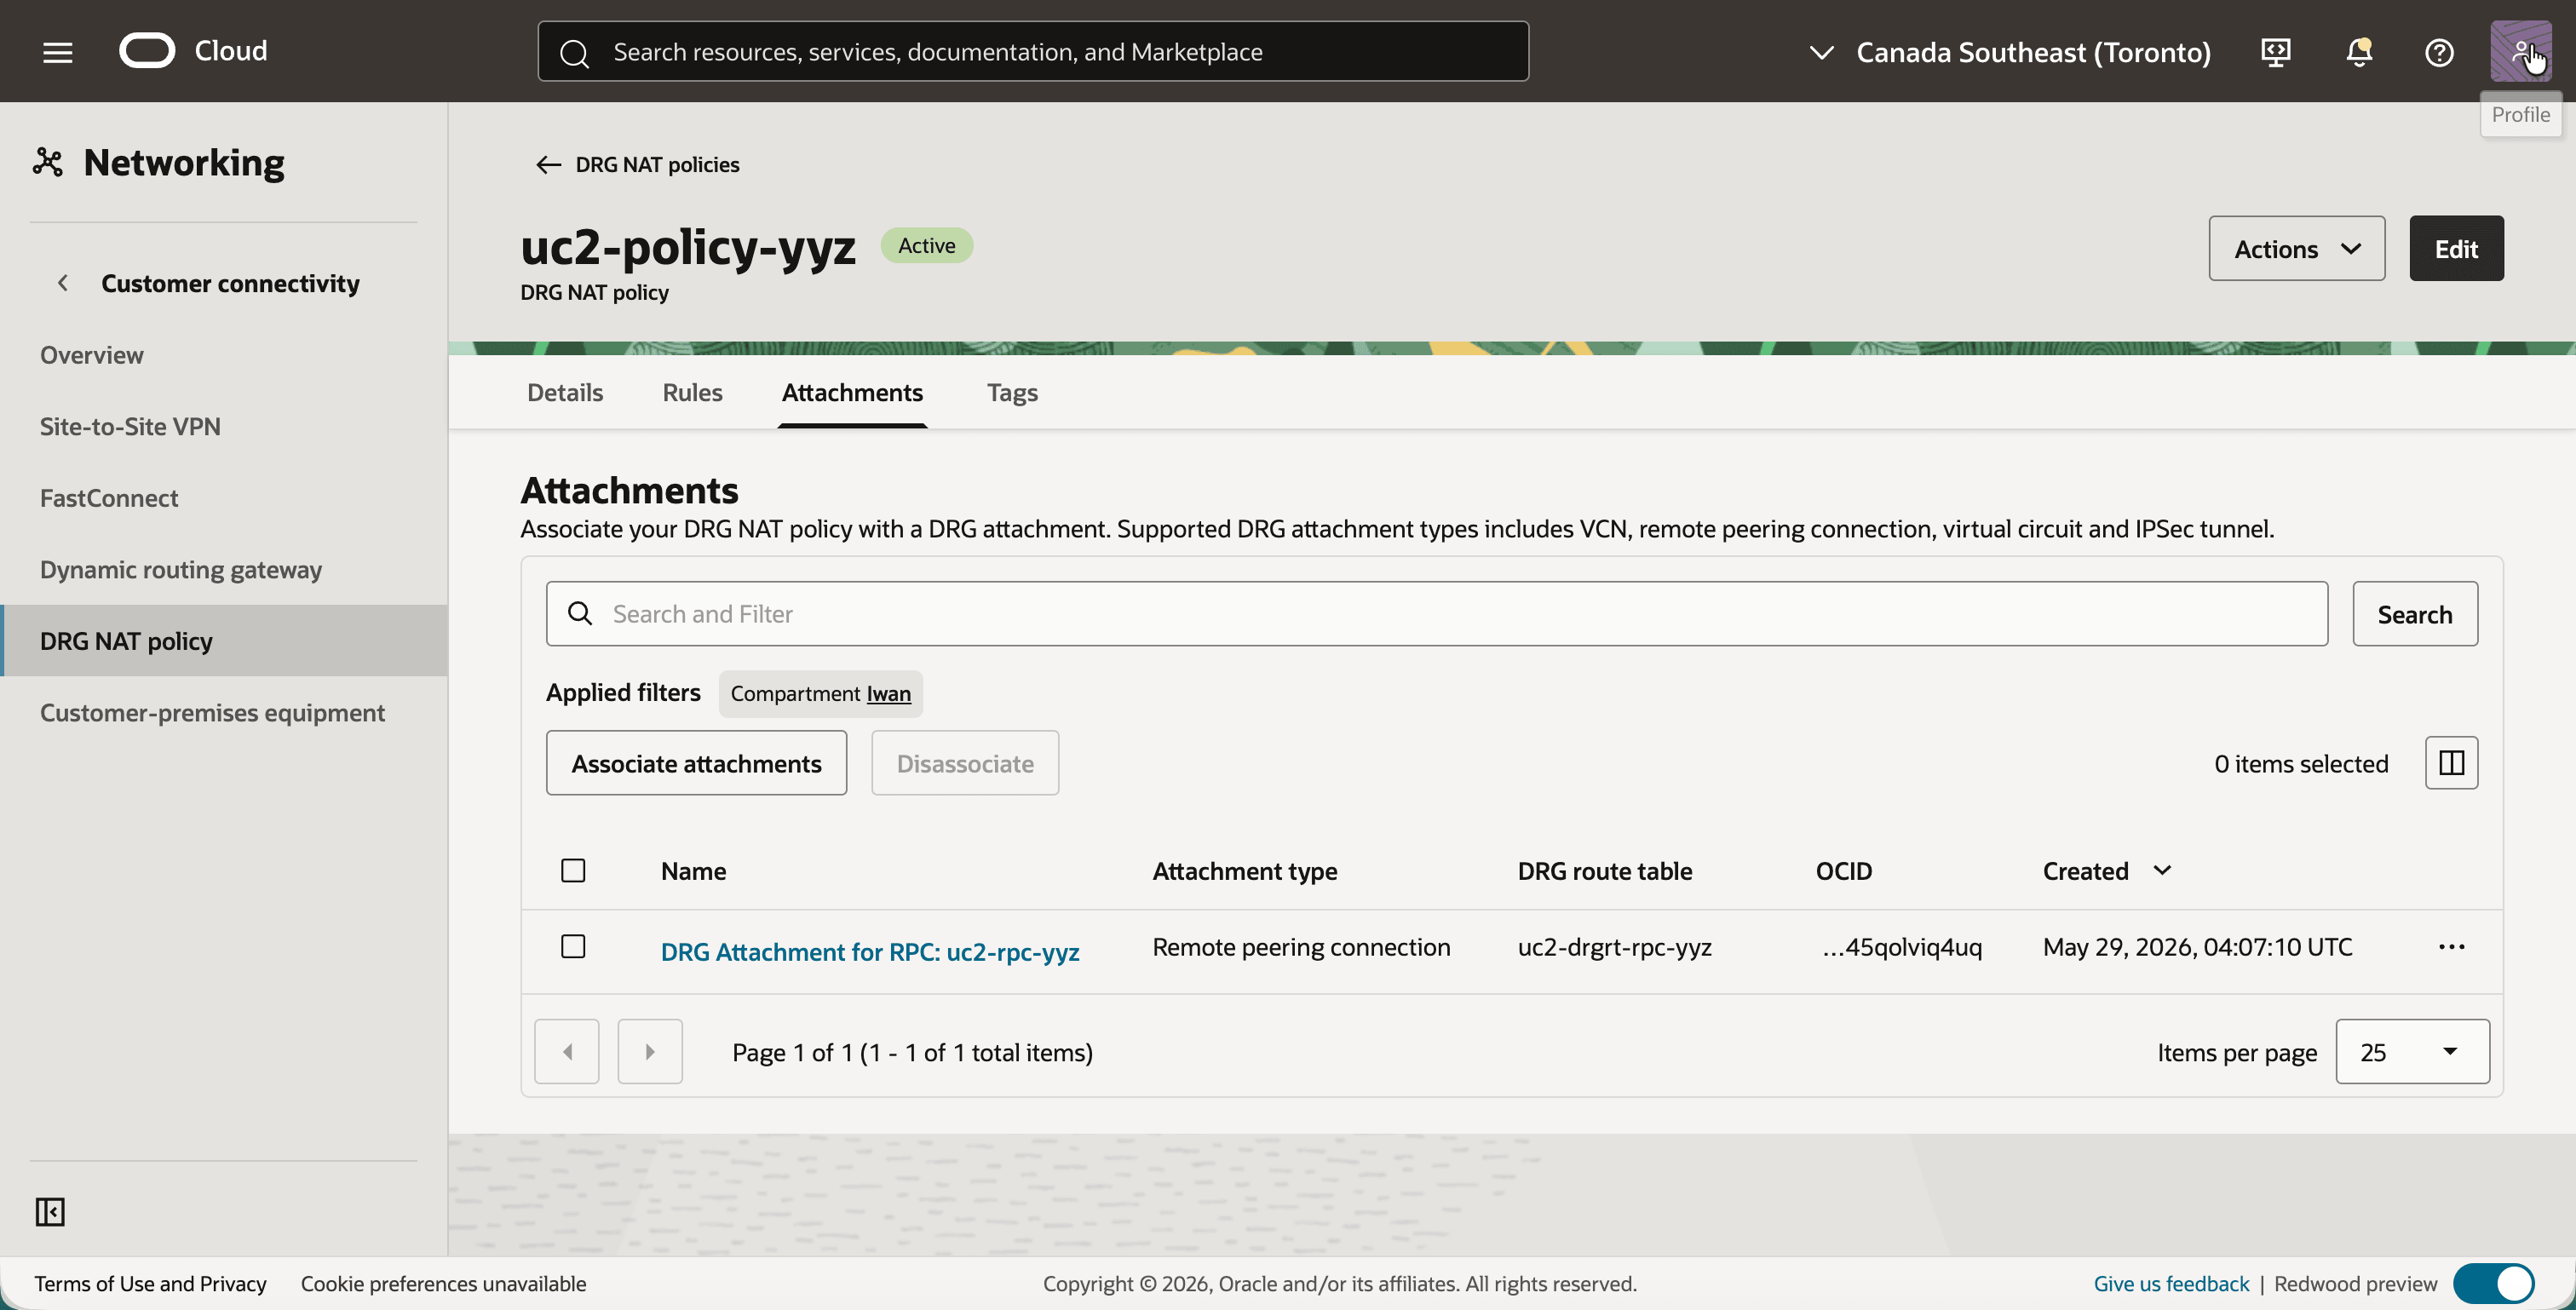
- Haga clic en
uc2-policy-yyzy en el separador Anexos. - Haga clic en el botón Asociar anexos, seleccione Asociación de DRG para RPC: uc2-RPC-yyz y confirme.
- Observe que se muestra la asociación de RPC, junto con su tabla de rutas de DRG
uc2-drgrt-rpc-yyz.
Ambas regiones están plenamente preparadas. El enrutamiento está en su lugar y ambas asociaciones RPC tienen una política NAT. Lo único que falta son las reglas, y ahí es donde las dos opciones difieren.
Paso 07: Configurar las reglas NAT, opción 1: una sola regla en una región
En la primera opción toda la traducción se realiza en Montreal. La política en Montreal obtiene una regla que traduce el origen y el destino, y la política en Toronto permanece vacía.
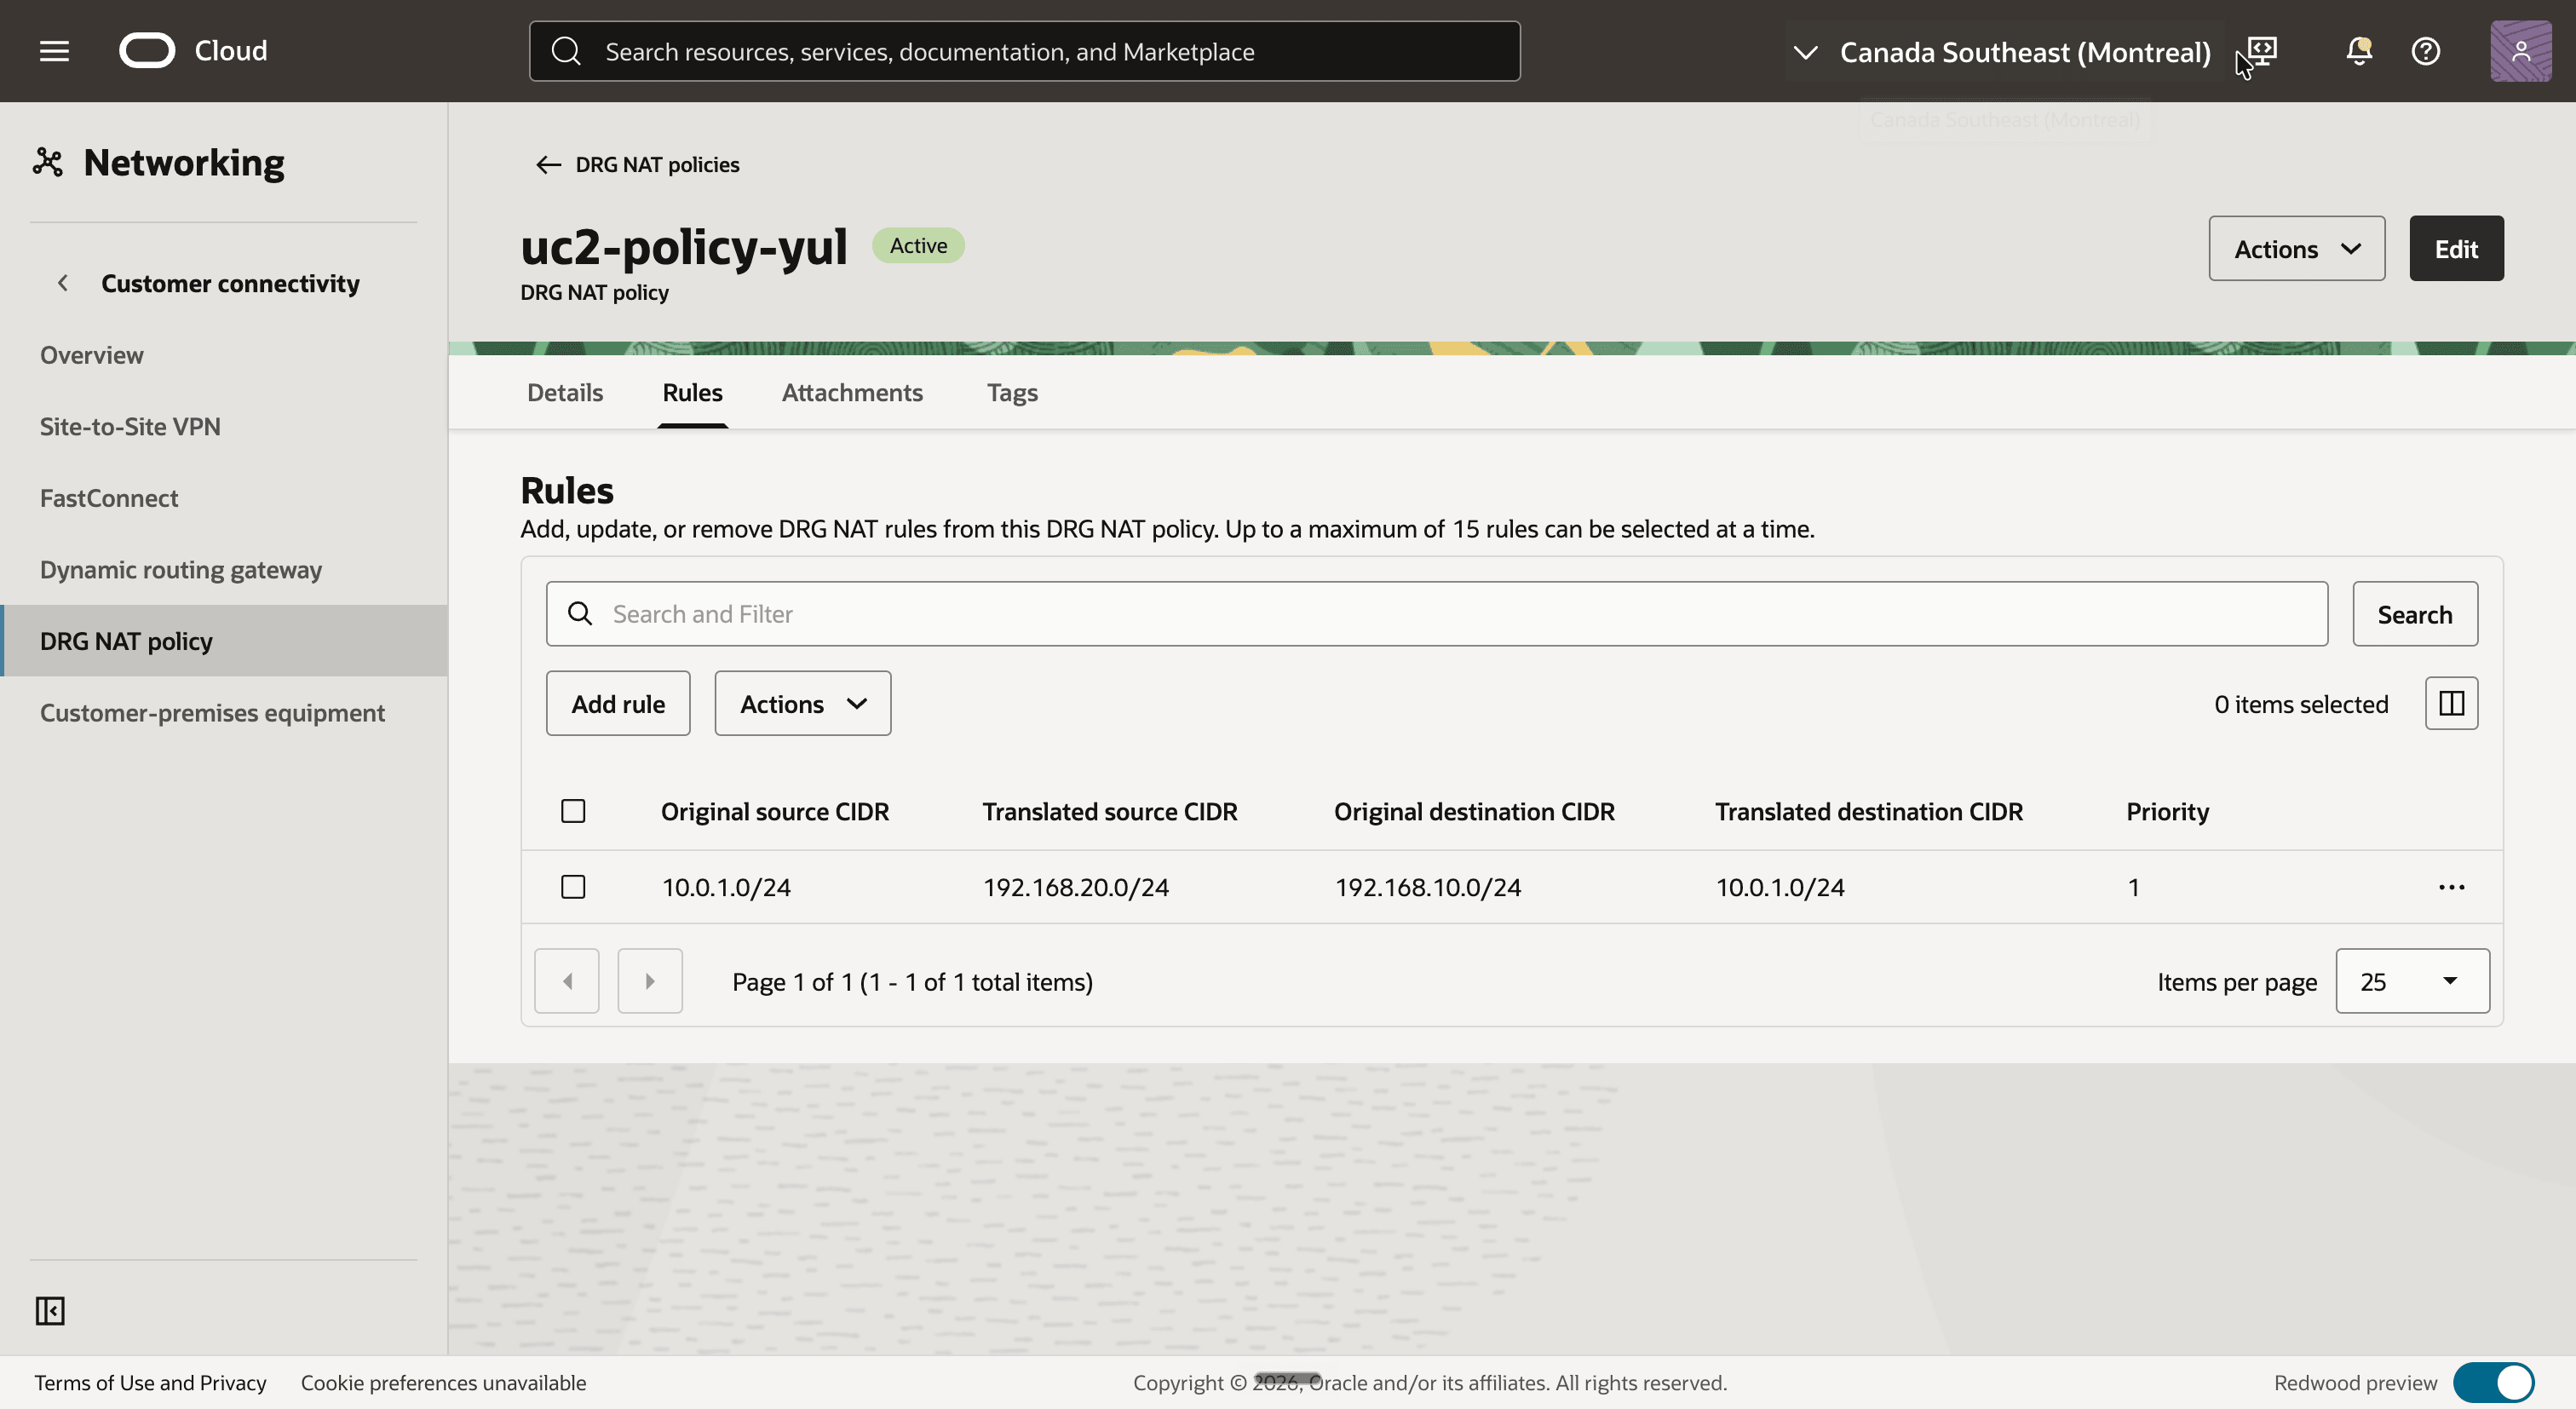
La regla se encuentra en la asociación de RPC en Montreal, por lo que está escrita para el tráfico que llega desde Toronto:
| Original | Traducido | Significado | |
|---|---|---|---|
| Origen | 10.0.1.0/24 |
192.168.20.0/24 |
Las direcciones reales de Toronto se presentan en Montreal como 192.168.20.0/24. |
| Destino | 192.168.10.0/24 |
10.0.1.0/24 |
El CIDR sombra de Montreal es reemplazado por el CIDR real de Montreal. |
- Seleccione la región Sureste de Canadá (Montreal) y abra la política NAT de DRG
uc2-policy-yul. - Haga clic en el separador Reglas y haga clic en el botón Agregar regla.
- Agregue una regla con los siguientes valores:
- Prioridad:
1 - CIDR del origen original:
10.0.1.0/24 - CIDR del origen traducido:
192.168.20.0/24 - CIDR del destino original:
192.168.10.0/24 - CIDR del destino traducido:
10.0.1.0/24
- Prioridad:
- Observe que la regla aparece en el separador Reglas.
- Seleccione la región Sureste de Canadá (Toronto) y abra la política de NAT de DRG
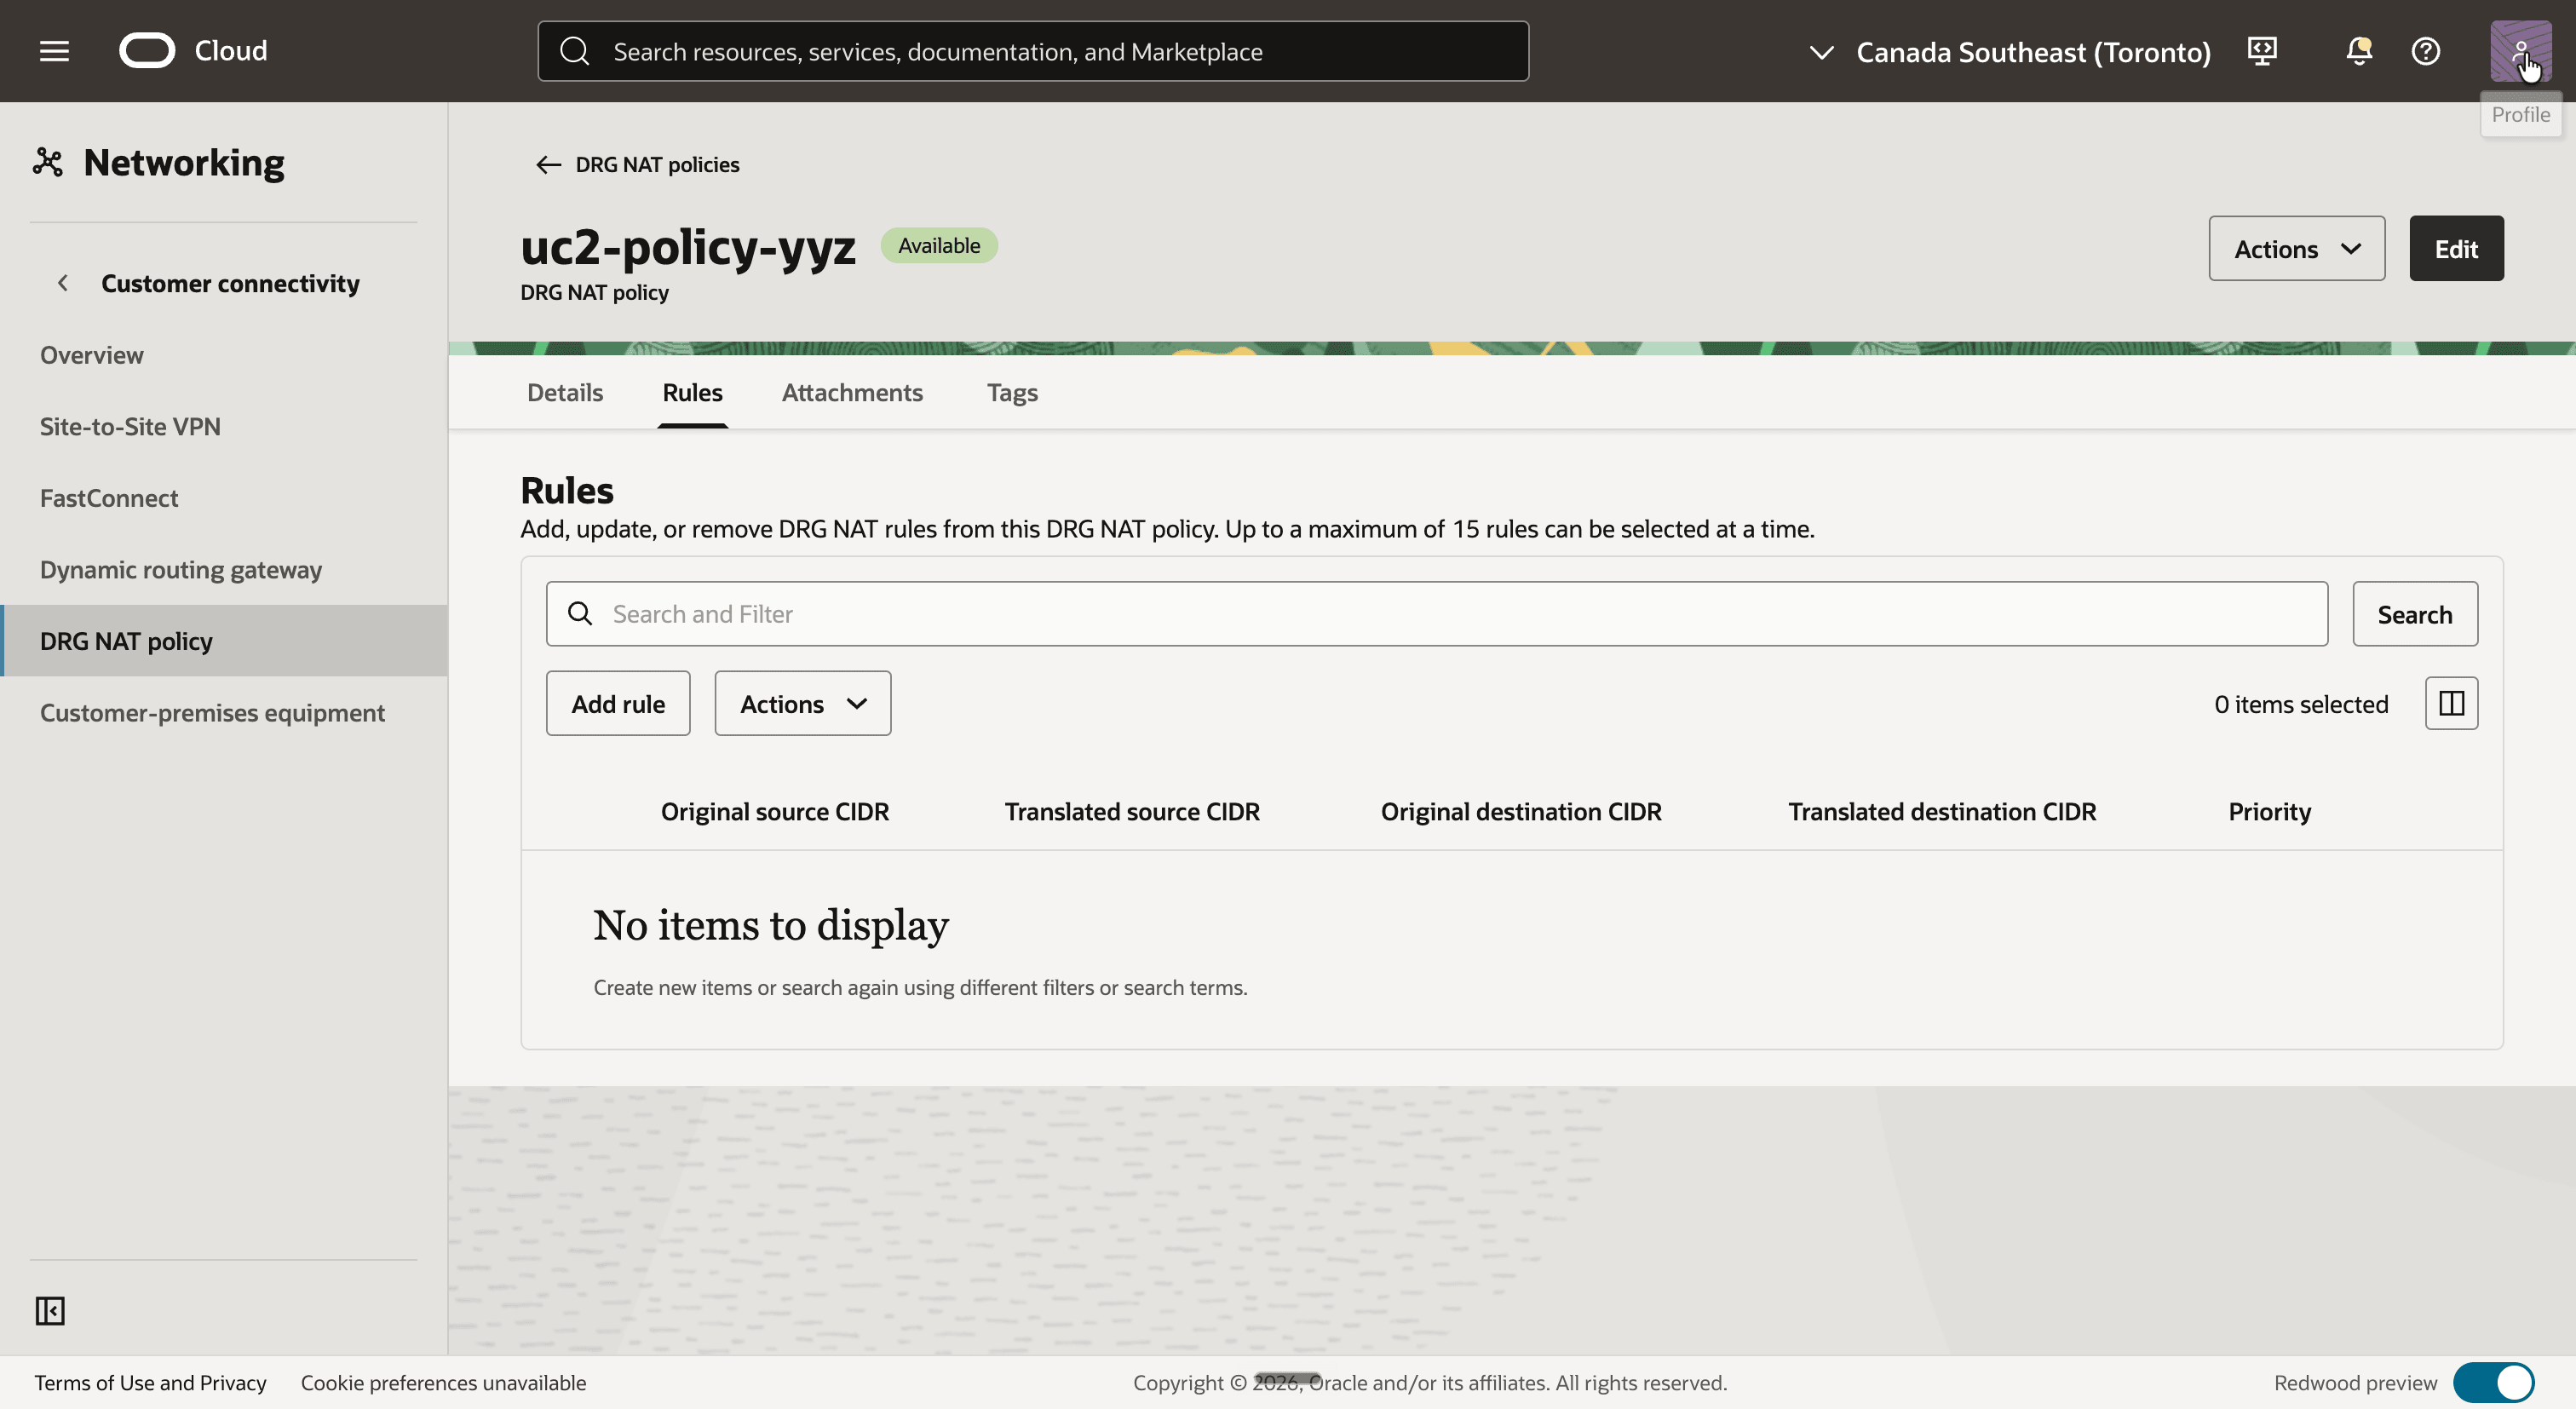
uc2-policy-yyz. - Haga clic en la ficha Reglas.
- Observe que esta política no tiene reglas.
Esto es lo que le sucede a un ping de uc2-inst-yyz en Toronto a uc2-inst-yul en Montreal:
| Dónde | Origen | Destino | Qué sucede |
|---|---|---|---|
Deja uc2-inst-yyz |
10.0.1.152 |
192.168.10.121 |
La tabla de rutas uc2-rt-yyz envía 192.168.10.0/24 al DRG. |
| DRG en Toronto | 10.0.1.152 |
192.168.10.121 |
uc2-drgrt-vcn-yyz envía 192.168.10.0/24 al RPC. No hay reglas, así que no se traduce nada. |
| Introduce el DRG en Montreal en la asociación de RPC | 192.168.20.152 |
10.0.1.121 |
La regla en uc2-policy-yul convierte el origen y el destino. |
Consulta de ruta en uc2-drgrt-rpc-yul |
192.168.20.152 |
10.0.1.121 |
10.0.1.0/24 apunta a uc2-att-vcn-yul. |
Y esta es la respuesta:
| Dónde | Origen | Destino | Qué sucede |
|---|---|---|---|
Deja uc2-inst-yul |
10.0.1.121 |
192.168.20.152 |
La tabla de rutas uc2-rt-yul envía 192.168.20.0/24 al DRG. |
Consulta de ruta en uc2-drgrt-vcn-yul |
10.0.1.121 |
192.168.20.152 |
192.168.20.0/24 apunta a la RPC. |
| Deja el DRG en Montreal en la asociación de RPC | 192.168.10.121 |
10.0.1.152 |
El DRG aplica lo contrario de la regla en uc2-policy-yul. |
| DRG en Toronto | 192.168.10.121 |
10.0.1.152 |
uc2-drgrt-rpc-yyz envía 10.0.1.0/24 a uc2-att-vcn-yyz. |
El último octeto de una dirección se conserva por la traducción de 1:1, que le dice qué dirección hacer ping:
| Instancia | Dirección IP real | Dirección que se utilizará desde la otra región |
|---|---|---|
uc2-inst-yul |
10.0.1.121 |
192.168.10.121 |
uc2-inst-yyz |
10.0.1.152 |
192.168.20.152 |
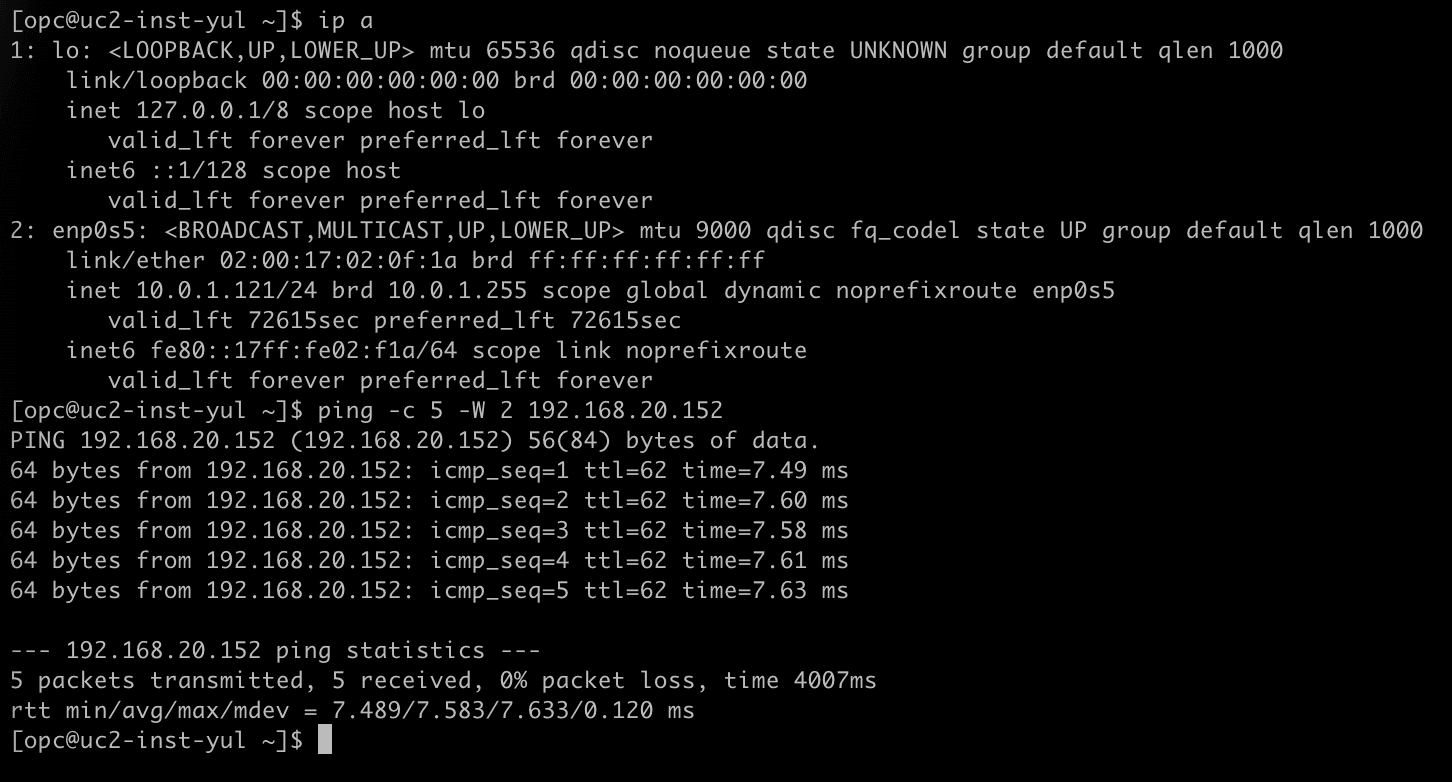
- Conéctese a
uc2-inst-yulcon SSH. - Ejecute
ip ay observe que la instancia tiene la dirección IP10.0.1.121. - Ejecute
ping -c 5 -W 2 192.168.20.152para hacer ping en la dirección shadow deuc2-inst-yyz. - Observe que se responden los cinco paquetes.
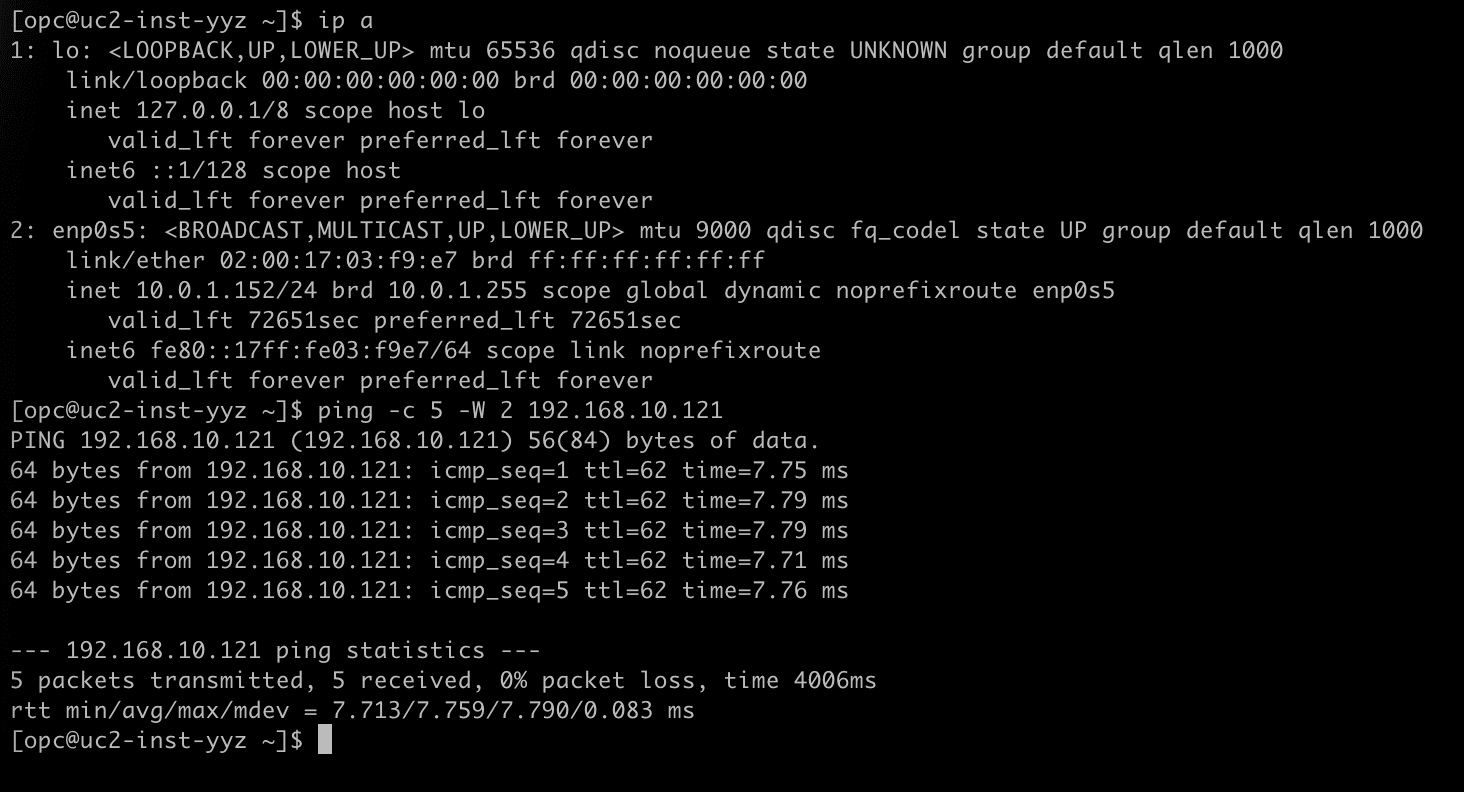
- Conéctese a
uc2-inst-yyzcon SSH. - Ejecute
ip ay observe que la instancia tiene la dirección IP10.0.1.152. - Ejecute
ping -c 5 -W 2 192.168.10.121para hacer ping en la dirección shadow deuc2-inst-yul. - Observe que se responden los cinco paquetes.
¡Claro! NOTA] Con esta opción, toda la configuración NAT reside en una región. Esto resulta práctico cuando solo se gestiona un lado del intercambio de tráfico, por ejemplo, cuando la otra región pertenece a otro equipo u otro arrendamiento.
Paso 08: Configurar las reglas NAT, opción 2: una regla en cada región
En la segunda opción, cada región es responsable de su propio CIDR shadow. Ambas políticas obtienen una regla y ambas solo traducen el destino.
Cada regla se vuelve a escribir para el tráfico que llega desde la otra región:
| Política | Destino original | Destino traducido | Significado |
|---|---|---|---|
uc2-policy-yul |
192.168.10.0/24 |
10.0.1.0/24 |
El tráfico para el CIDR sombra de Montreal se entrega al CIDR real de Montreal. |
uc2-policy-yyz |
192.168.20.0/24 |
10.0.1.0/24 |
El tráfico para el CIDR sombra de Toronto se entrega al CIDR real de Toronto. |
No hay ninguna regla NAT de origen y no se necesita ninguna. La traducción inversa que el DRG aplica al tráfico dejar a través de la asociación RPC hace que funcione: cuando un paquete de 10.0.1.121 sale de Montreal, la reversión de la regla de Montreal convierte su origen en 192.168.10.121.
- Seleccione la región Sureste de Canadá (Montreal) y abra la política NAT de DRG
uc2-policy-yul. - Haga clic en el separador Reglas, elimine la regla de la opción 1 y haga clic en el botón Agregar regla.
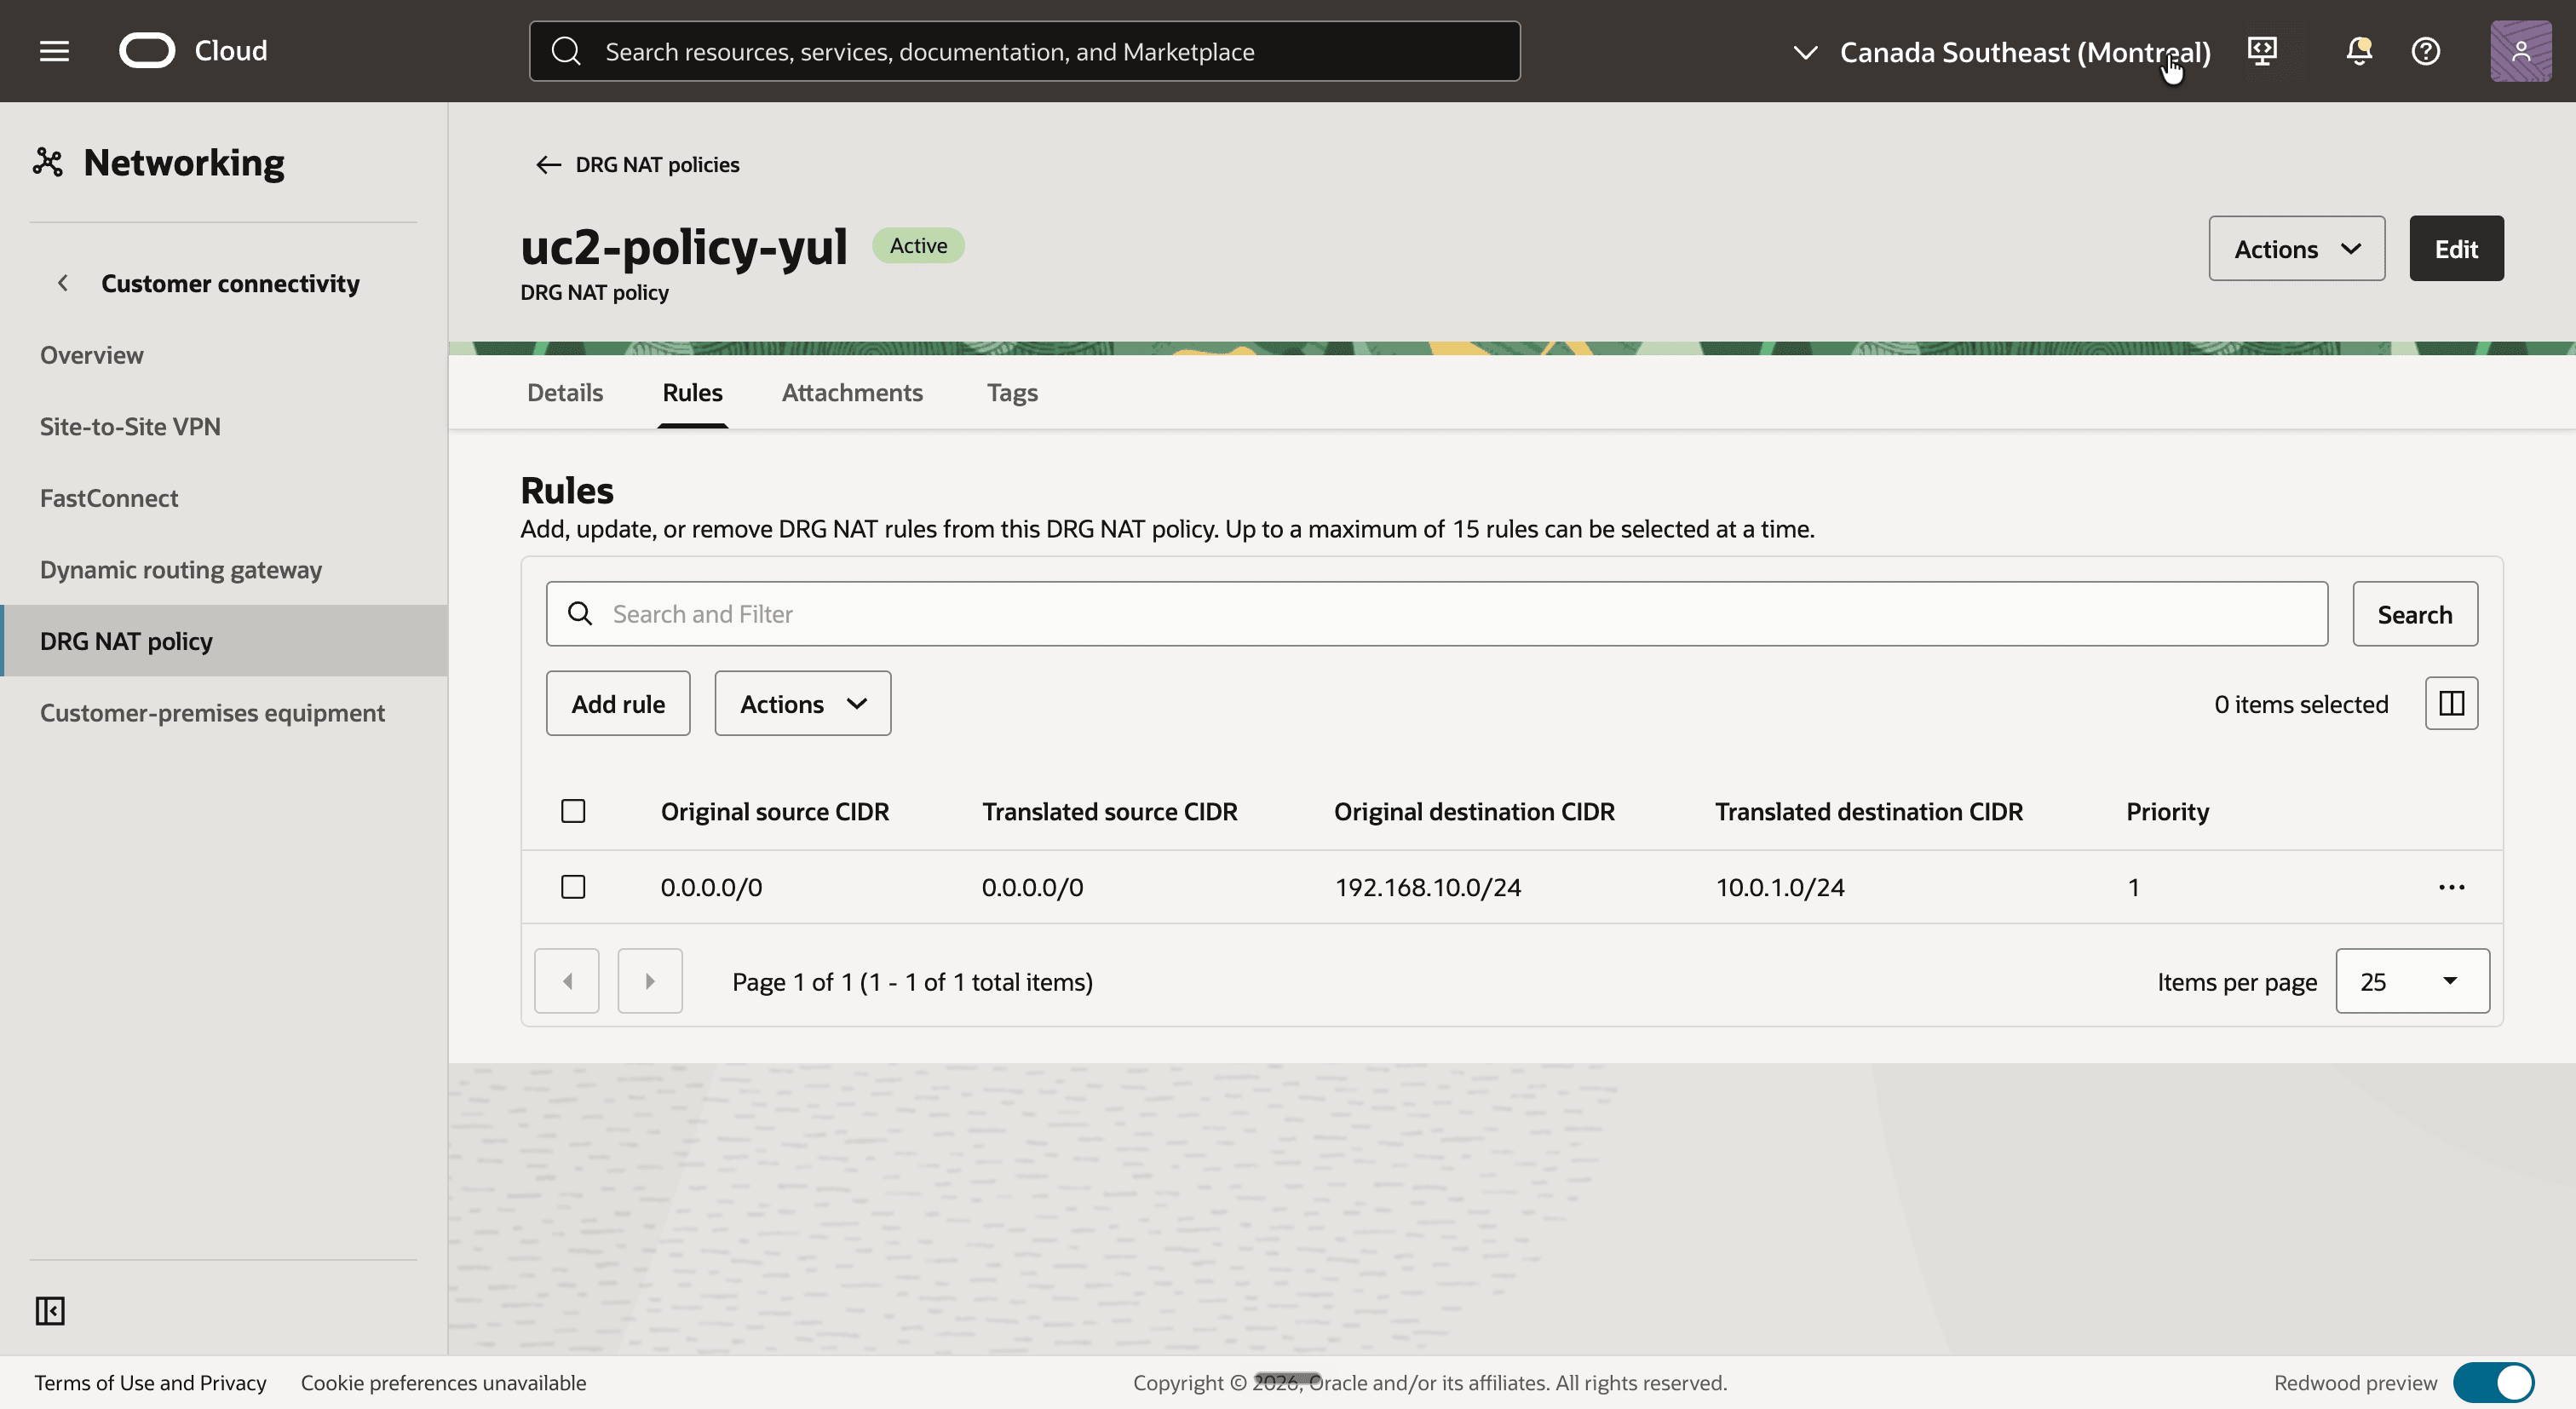
- Agregue una regla con los siguientes valores:
- Prioridad:
1 - CIDR de origen original: deje vacío
- CIDR de origen traducido: deje vacío
- CIDR del destino original:
192.168.10.0/24 - CIDR del destino traducido:
10.0.1.0/24
- Prioridad:
- Observe que la regla aparece en el separador Reglas. Las columnas de origen muestran
0.0.0.0/0, lo que significa que la regla coincide con cualquier origen y no lo traduce.
- Seleccione la región Sureste de Canadá (Toronto) y abra la política de NAT de DRG
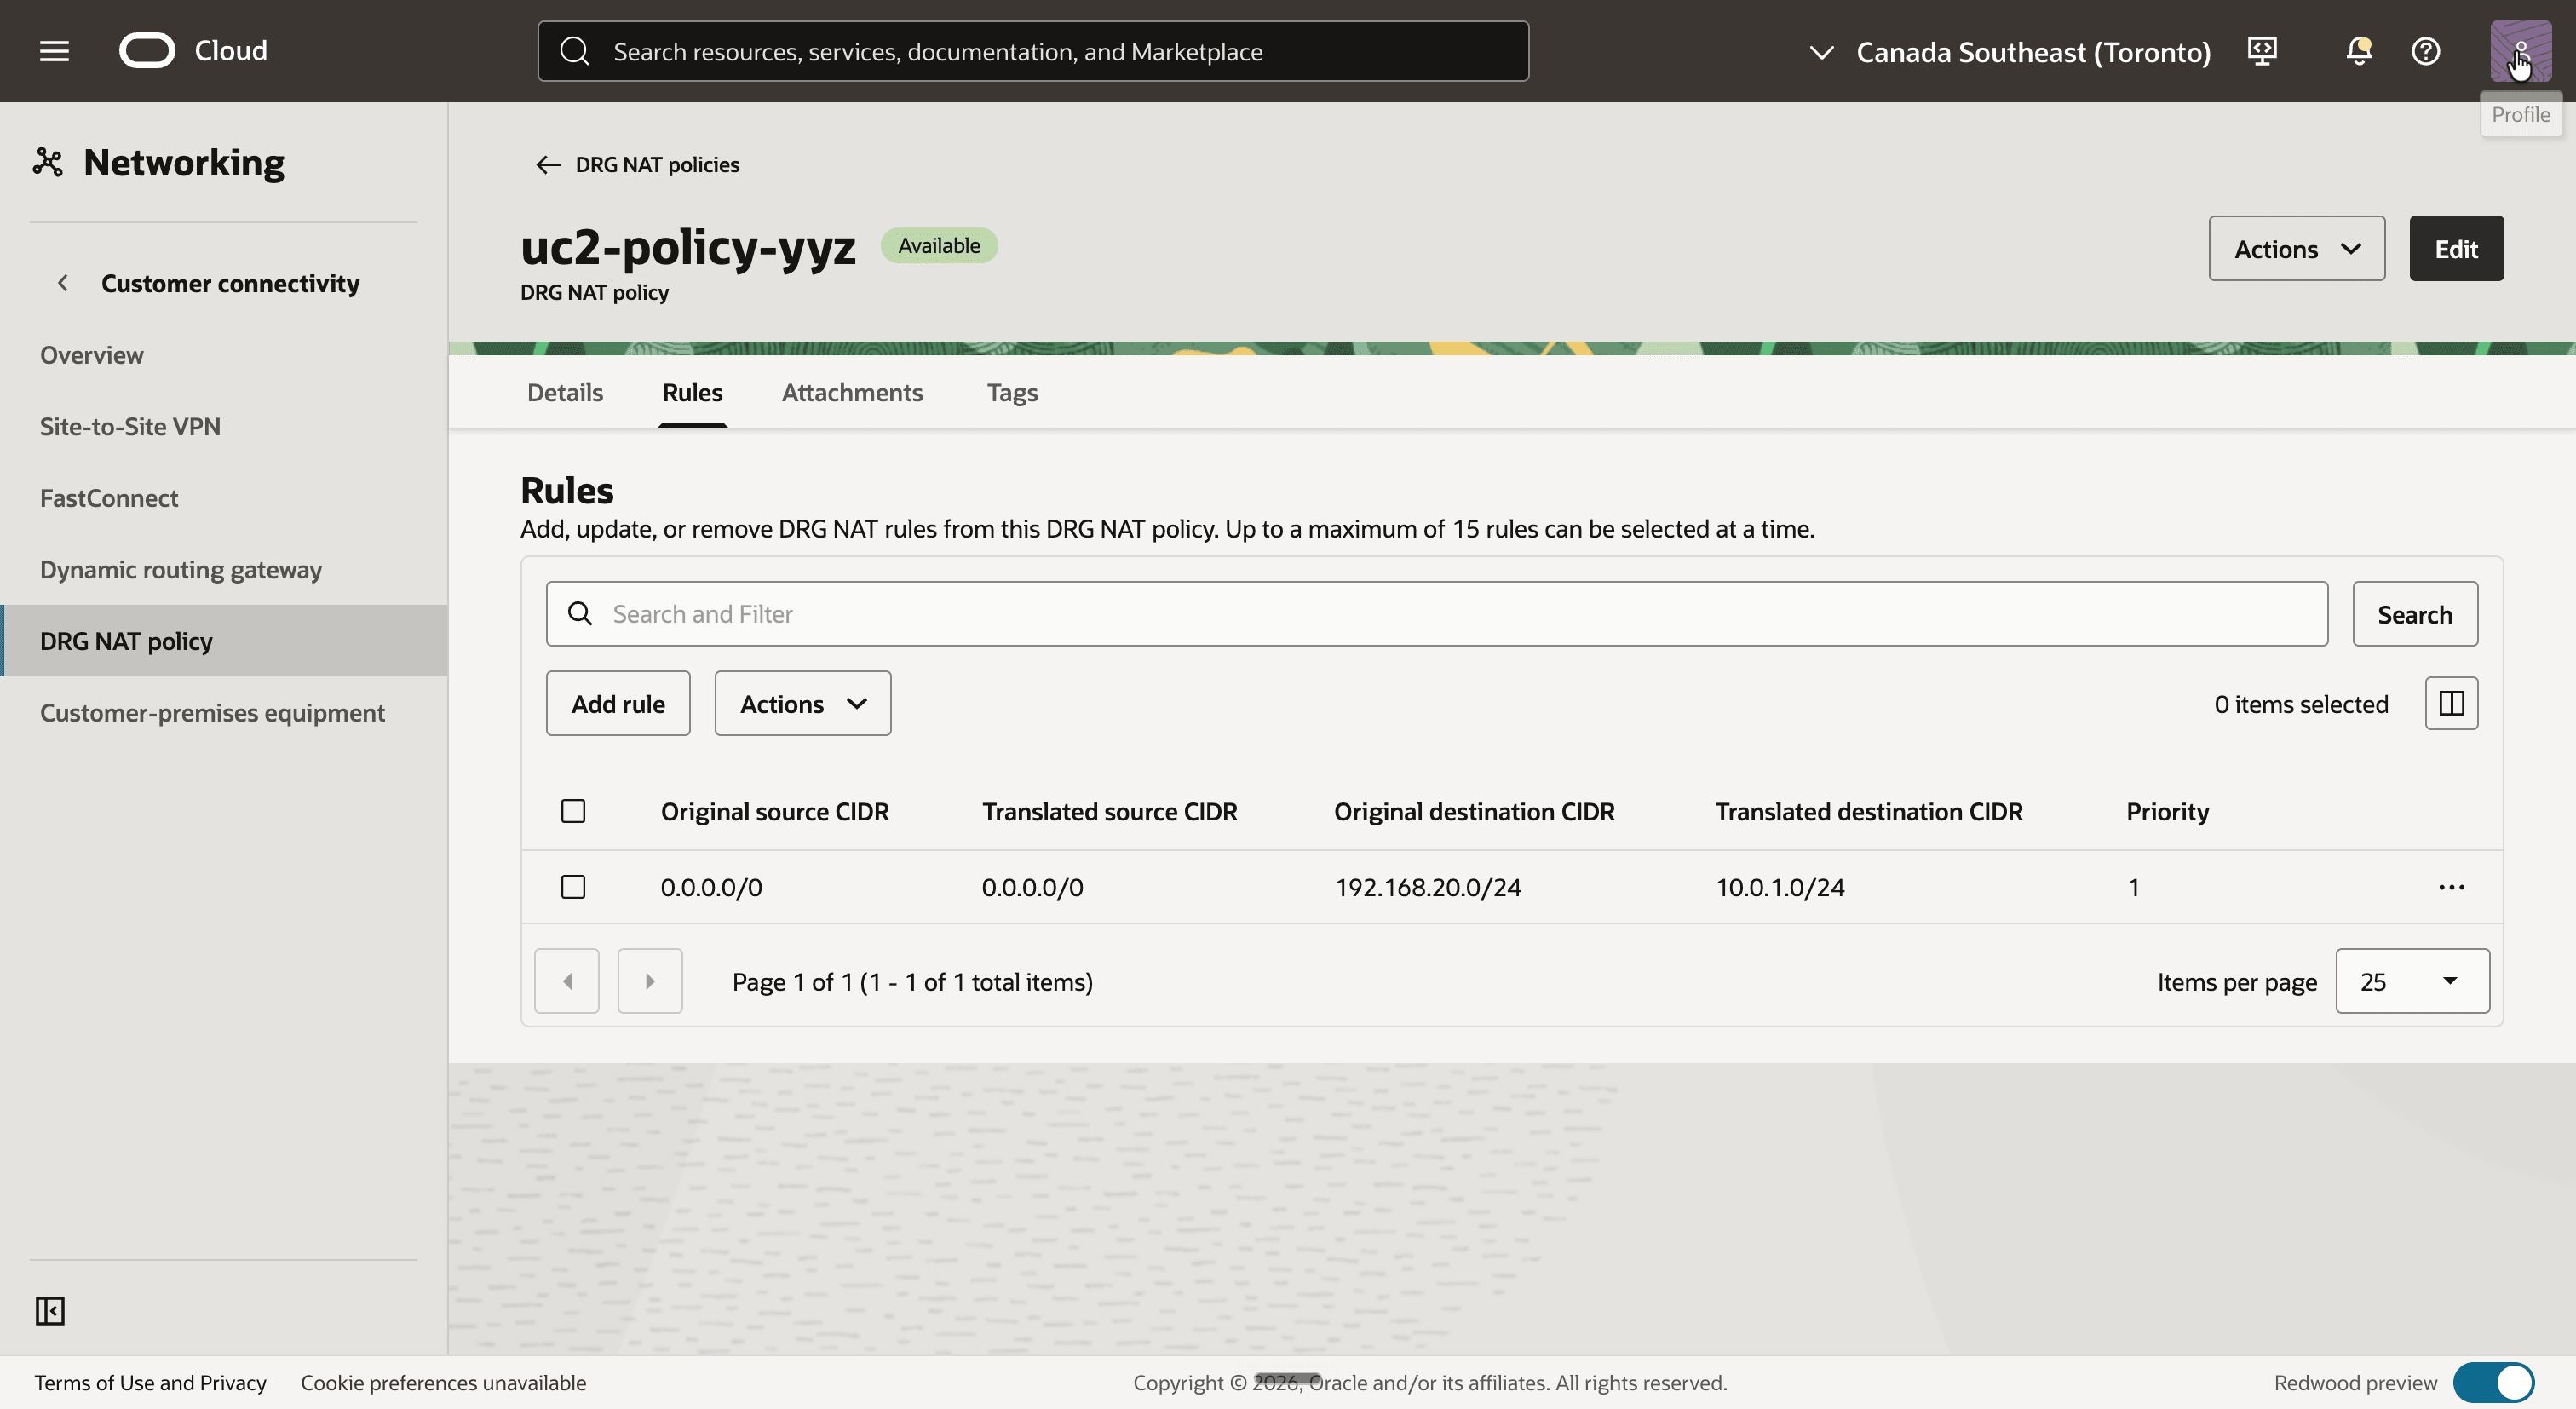
uc2-policy-yyz. - Haga clic en el separador Reglas y haga clic en el botón Agregar regla.
- Agregue una regla con los siguientes valores:
- Prioridad:
1 - CIDR de origen original: deje vacío
- CIDR de origen traducido: deje vacío
- CIDR del destino original:
192.168.20.0/24 - CIDR del destino traducido:
10.0.1.0/24
- Prioridad:
- Observe que la regla aparece en el separador Reglas.
Esto es lo que le sucede a un ping de uc2-inst-yul en Montreal a uc2-inst-yyz en Toronto:
| Dónde | Origen | Destino | Qué sucede |
|---|---|---|---|
Deja uc2-inst-yul |
10.0.1.121 |
192.168.20.152 |
La tabla de rutas uc2-rt-yul envía 192.168.20.0/24 al DRG. |
Consulta de ruta en uc2-drgrt-vcn-yul |
10.0.1.121 |
192.168.20.152 |
192.168.20.0/24 apunta a la RPC. |
| Deja el DRG en Montreal en la asociación de RPC | 192.168.10.121 |
192.168.20.152 |
El DRG aplica la reversión de la regla en uc2-policy-yul al origen. |
| Introduce el DRG en Toronto en la asociación de RPC | 192.168.10.121 |
10.0.1.152 |
La regla en uc2-policy-yyz convierte el destino. |
Consulta de ruta en uc2-drgrt-rpc-yyz |
192.168.10.121 |
10.0.1.152 |
10.0.1.0/24 apunta a uc2-att-vcn-yyz. |
Entre las dos regiones, el paquete solo lleva direcciones shadow. Las direcciones 10.0.1.x reales nunca salen de su propia región. La respuesta sigue los mismos pasos en la otra dirección.
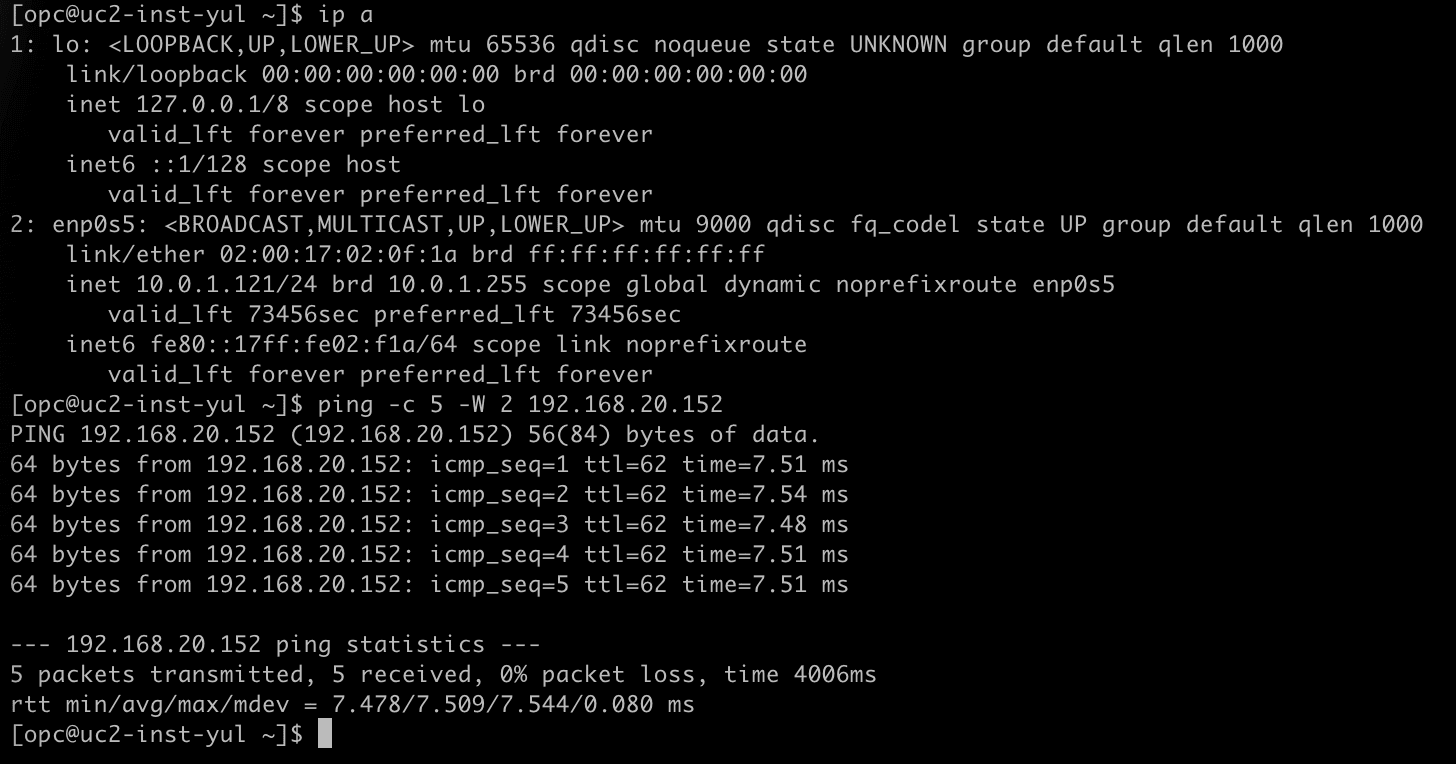
- Conéctese a
uc2-inst-yulcon SSH. - Ejecute
ip ay observe que la instancia tiene la dirección IP10.0.1.121. - Ejecute
ping -c 5 -W 2 192.168.20.152para hacer ping en la dirección shadow deuc2-inst-yyz. - Observe que se responden los cinco paquetes.
- Conéctese a
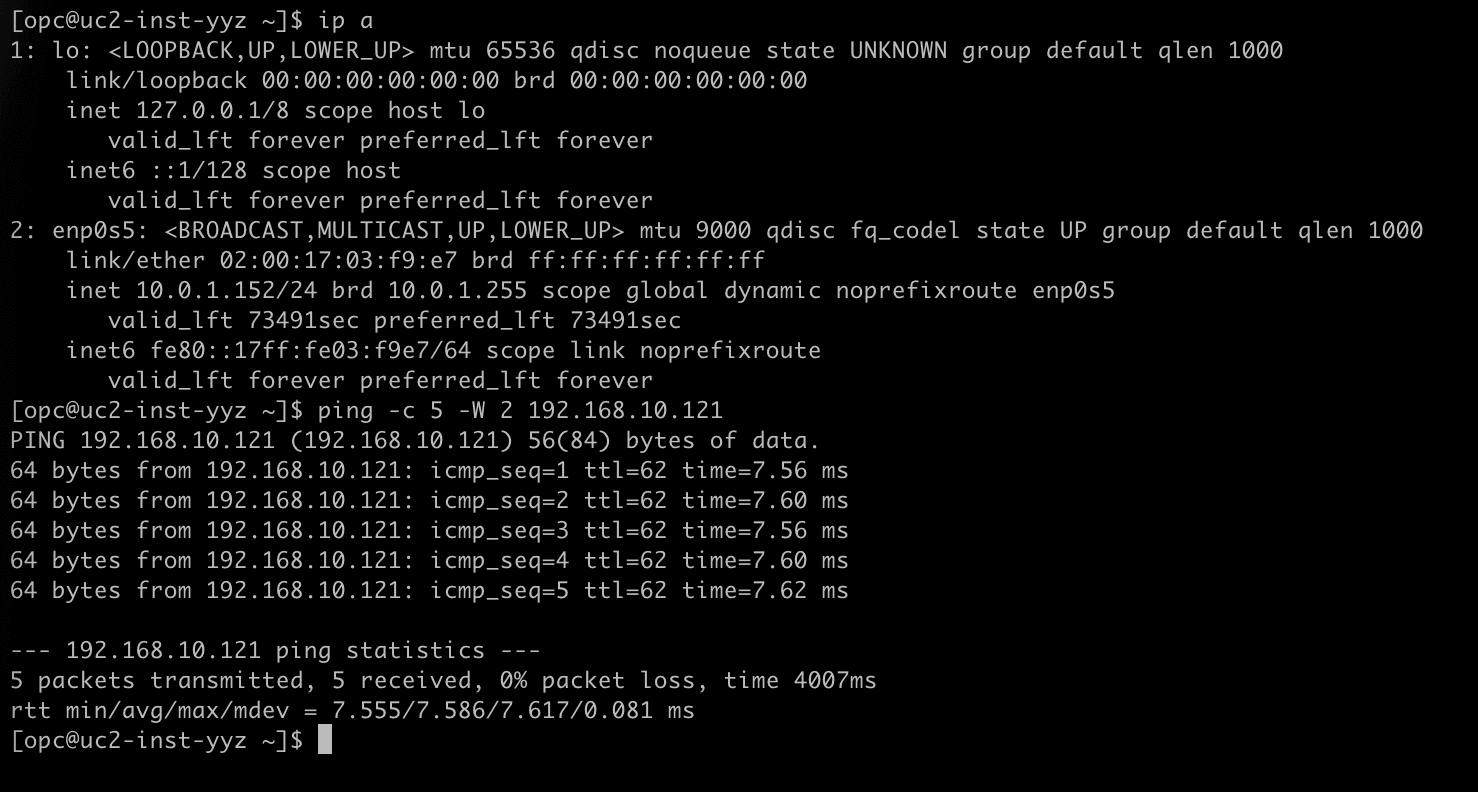
uc2-inst-yyzcon SSH. - Ejecute
ip ay observe que la instancia tiene la dirección IP10.0.1.152. - Ejecute
ping -c 5 -W 2 192.168.10.121para hacer ping en la dirección shadow deuc2-inst-yul. - Observe que se responden los cinco paquetes.
¡Claro! NOTA] Utilice una opción u otra, no ambas al mismo tiempo. La opción 2 es el diseño más limpio al gestionar ambas regiones: cada región es propietaria de la traducción de su propio CIDR, las reglas tienen una forma idéntica y solo las direcciones shadow viajan entre las regiones.
¡Claro! NOTA] NAT en DRG no traduce DNS. Si las aplicaciones se encuentran por su nombre, los registros DNS que utiliza la otra región deben apuntar a las direcciones shadow, no a las reales.
Conclusión
Dos redes virtuales en la nube con el mismo CIDR de subred, en dos regiones diferentes, ahora se comunican de forma privada a través de una conexión de intercambio de tráfico remoto. Ninguna VCN se ha vuelto a direccionar y no hay ningún firewall o dispositivo NAT en la ruta. La traducción la realizan los DRG en los anexos RPC.
La colocación de la política en la asociación de RPC en lugar de la asociación de VCN cambia cuando ocurren las cosas. La tabla de rutas de DRG de las rutas de asociación de VCN en el CIDR shadow, porque aún no se ha traducido nada cuando el paquete proviene de la VCN. La tabla de rutas de DRG de las rutas de asociación de RPC en el CIDR real, porque el paquete se ha traducido en su entrada. Además, dado que la política se encuentra en el enlace entre las regiones, abarca todas las VCN detrás del DRG sin tocar las asociaciones de VCN.
Las dos opciones de regla dan lugar al mismo resultado para las instancias. Una sola regla en una región mantiene toda la configuración en un solo lugar, y una regla NAT de destino en cada región proporciona un diseño simétrico en el que las direcciones reales permanecen dentro de su propia región. En NAT en DRG - Parte 3: superposición de CIDR entre OCI y locales, el lado remoto ya no es una región de OCI sino una red local detrás de un túnel IPSec.
Acuses de recibo
- Autor - Iwan Hoogendoorn (cinturón negro de redes en la nube)
Más recursos de aprendizaje
Explore otros laboratorios en docs.oracle.com/learn o acceda a más contenido de aprendizaje gratuito en el canal YouTube de Oracle Learning. Además, visite education.oracle.com/learning-explorer para convertirse en un explorador de Oracle Learning.
Para obtener documentación sobre el producto, visite Oracle Help Center.
NAT on DRG - Part 2 - Overlapping CIDRs between multiple remote VCNs
G62509-01