NAT en DRG - Parte 3: superposición de CIDR entre OCI y locales
Introducción
El lugar más difícil para encontrar una superposición de IP es entre Oracle Cloud Infrastructure (OCI) y una red local. Dentro de OCI, aún podría volver a crear una VCN con un CIDR diferente. Una red local con miles de dispositivos no se volverá a abordar porque un proyecto en la nube eligió el mismo 10.0.0.0/16. El mismo problema aparece cuando se conecta a un socio o un cliente a través de una VPN y no tiene voz en su plan de direcciones.
NAT en DRG permite al gateway de direccionamiento dinámico (DRG) traducir las direcciones de la propia VPN de sitio a sitio. Una política de NAT de DRG está asociada a las asociaciones de túnel IPSec y cada lado se presenta al otro en un CIDR "sombra" único:
| Lado | CIDR de subred real | Shadow CIDR visto por el otro lado |
|---|---|---|
VCN de OCI uc3-vcn-oci |
10.0.1.0/24 |
192.168.10.0/24 |
| LAN local | 10.0.1.0/24 |
192.168.20.0/24 |
Una instancia de OCI llega a un host local en 192.168.20.x y un host local llega a OCI en 192.168.10.x. El enrutador local no necesita ninguna configuración de NAT: toda la traducción la realiza el DRG.
Esta parte tiene más piezas móviles que las anteriores, porque una VPN trae dos cosas propias:
- El dominio de cifrado. Un túnel IPSec basado en políticas solo transporta tráfico que coincide con sus selectores de tráfico. Esos selectores deben coincidir con las direcciones que realmente están conectadas y que se encuentran después de que el DRG las haya traducido.
- Enrutamiento hacia el túnel. Una ruta estática en una tabla de rutas de DRG no puede apuntar a un túnel IPSec. El DRG debe aprender la ruta al CIDR shadow local de forma dinámica desde el túnel. Este tutorial muestra cómo hacer que eso suceda.
¡Claro! NOTA] Una regla NAT describe el tráfico que entra el DRG a través de la asociación que contiene la política. Para una asociación de túnel IPSec que es tráfico que llega desde el entorno local. Para el tráfico que sale por el túnel, el DRG aplica la traducción inversa automáticamente.
Para este tutorial, la red local se simula con una segunda VCN en otra región, con una instancia de Libreswan como equipo local de cliente (CPE). Todo en el lado de OCI es exactamente lo que configuraría en un enrutador local real.
Otros casos de uso
Este tutorial es parte de una serie de cinco. Cada pieza resuelve un escenario de superposición diferente con los mismos bloques de construcción.
- Parte 1: NAT en DRG - Parte 1: superposición de CIDR entre dos redes virtuales en la nube locales
- Parte 2: NAT en DRG - Parte 2: superposición de CIDR entre varias redes virtuales en la nube remotas
- Parte 3 (este tutorial): NAT en DRG - Parte 3: superposición de CIDR entre OCI y locales
- Parte 4: NAT en DRG - Parte 4: VCN de servicios compartidos
- Parte 5: NAT en DRG - Parte 5: superposición de CIDR entre OCI y locales con BGP
Diagrama
IP solapadas entre el CIDR de la subred de la VCN y la red local o remota con NAT 1:1 sin estado en el DRG
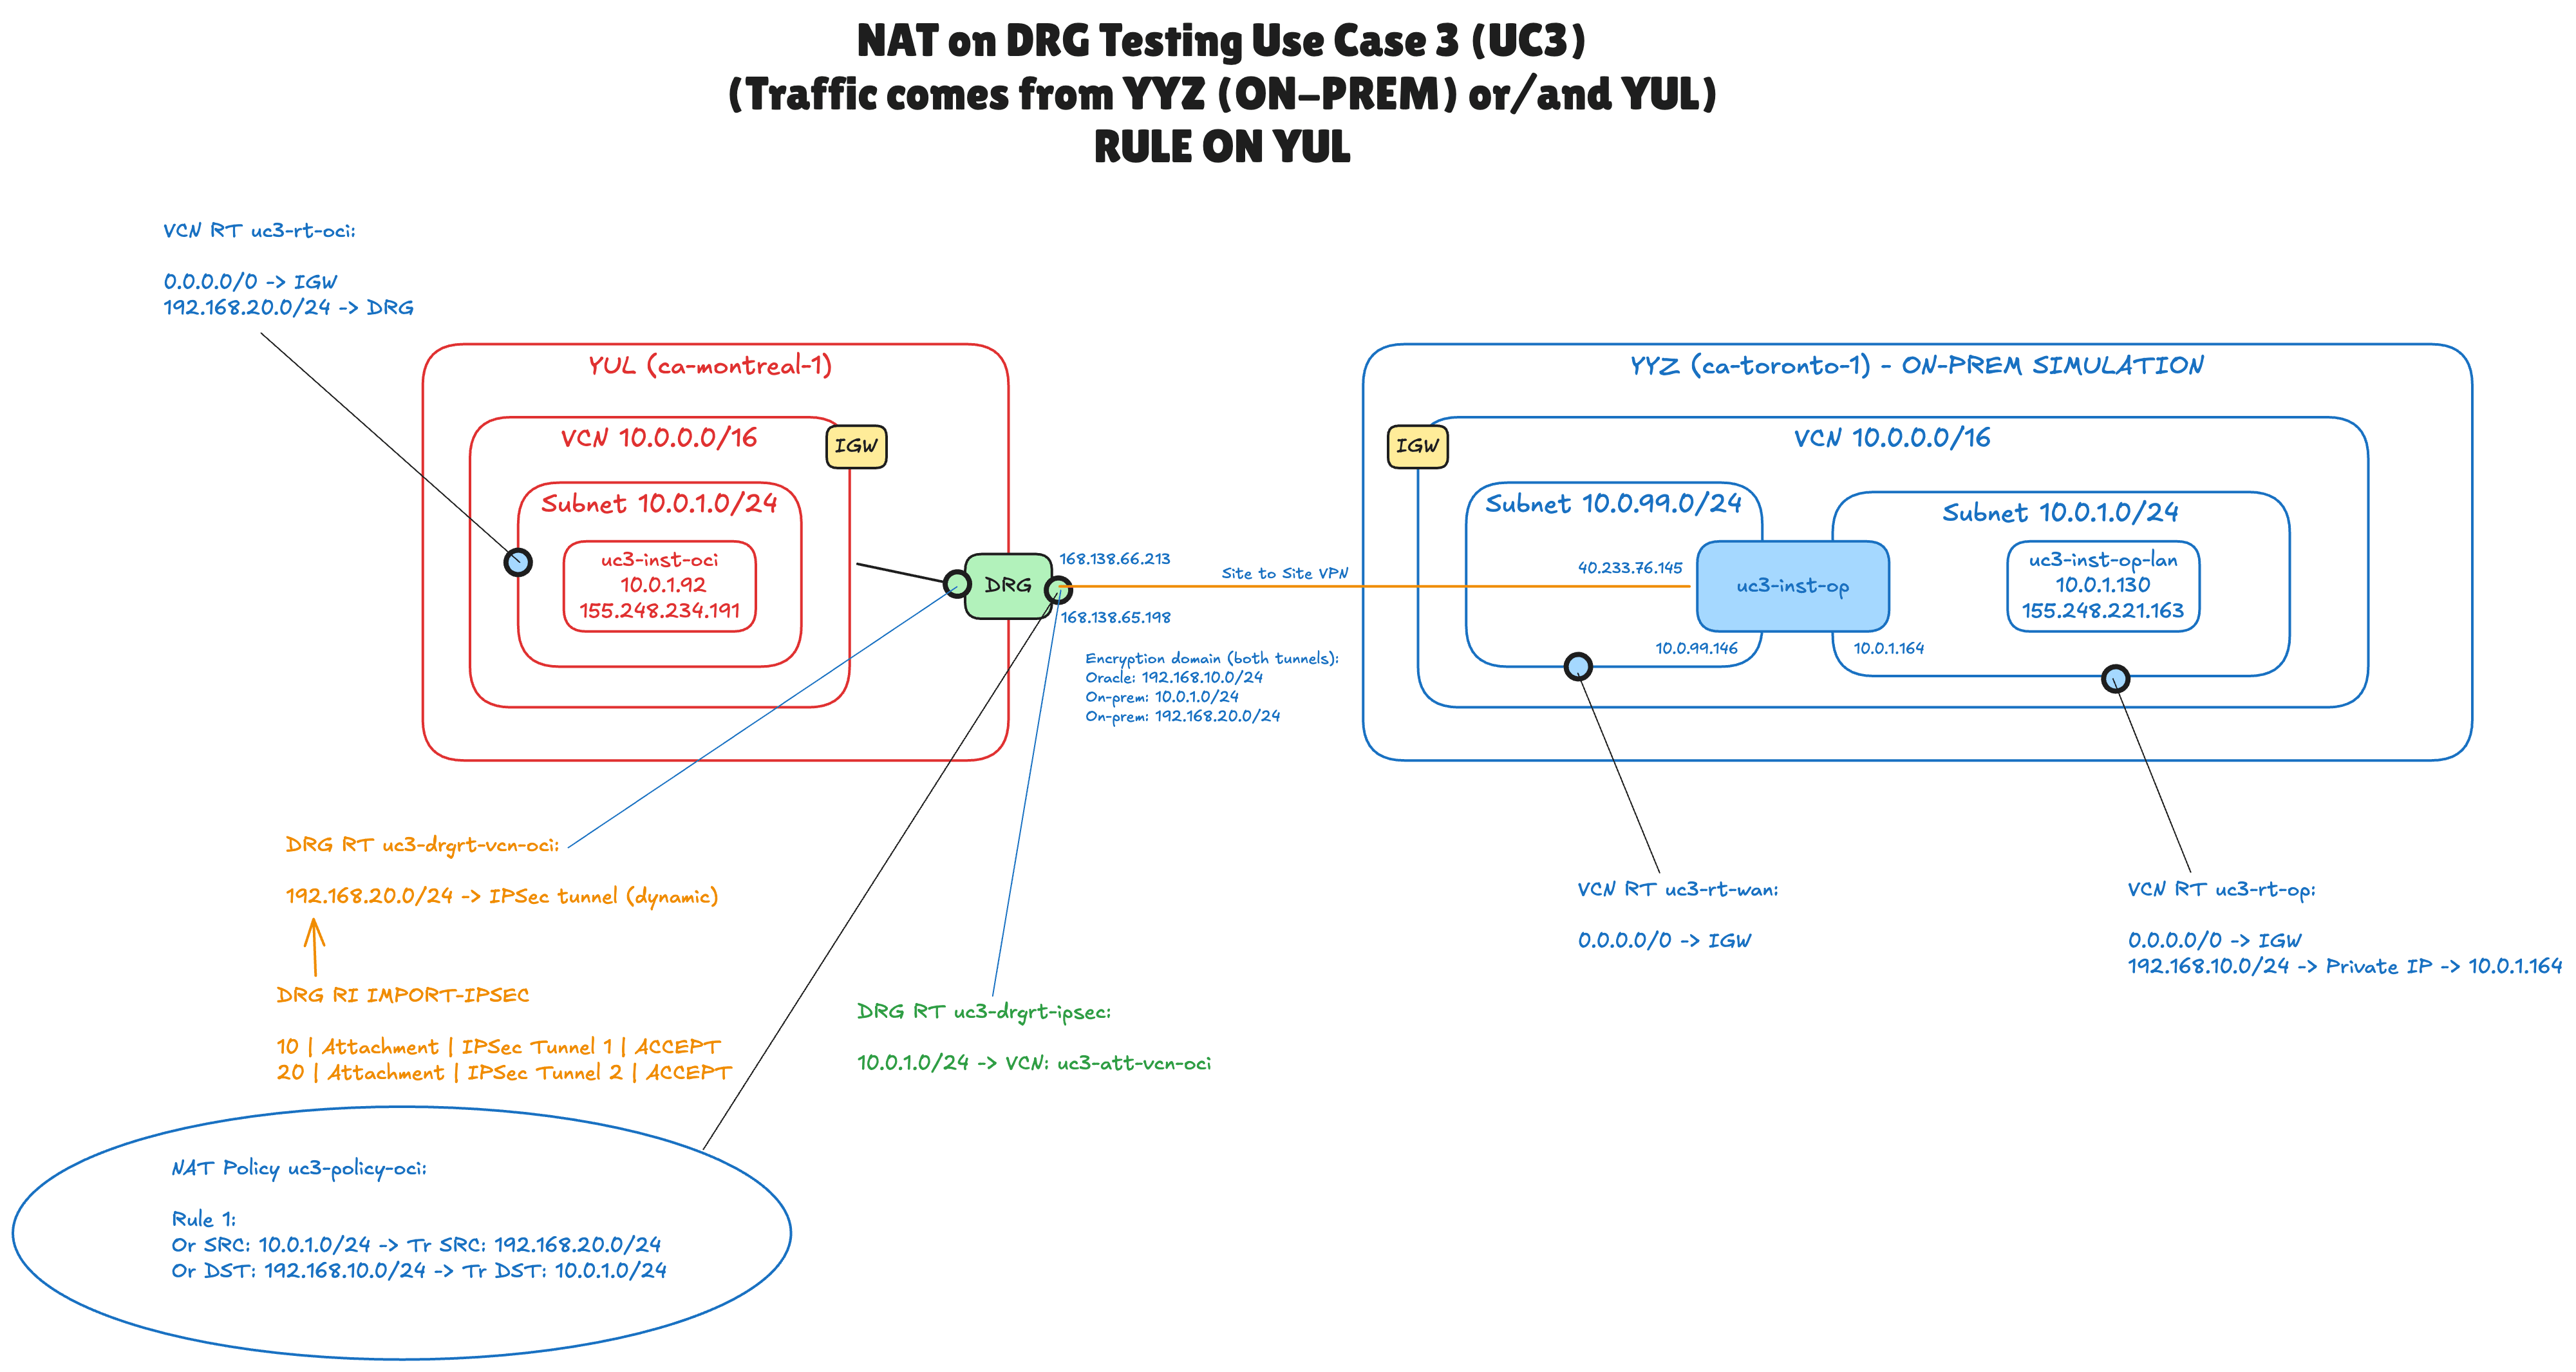
En el diagrama se muestran todos los objetos que configure en este tutorial:
- El lado de OCI en la región del sudeste de Canadá (Montreal): la VCN
uc3-vcn-oci(10.0.0.0/16) con la subred10.0.1.0/24y la instancia de pruebauc3-inst-oci(10.0.1.92). - El lado local simulado en la región del sudeste de Canadá (Toronto): una VCN con una subred WAN
10.0.99.0/24y una subred LAN10.0.1.0/24. La instancia de Libreswanuc3-inst-optiene un tramo en ambas subredes (10.0.99.146y10.0.1.164), yuc3-inst-op-lan(10.0.1.130) es un host en la LAN. - Un DRG con una asociación de VCN y una VPN de sitio a sitio con dos túneles IPSec a la dirección IP pública de la instancia de Libreswan.
- Dominio de cifrado de los túneles (pequeño texto azul debajo de la línea de VPN):
192.168.10.0/24en el lado de Oracle y10.0.1.0/24más192.168.20.0/24en el lado local. - Dos tablas de rutas de DRG:
uc3-drgrt-vcn-oci(texto naranja) para la asociación de VCN, que aprende la ruta192.168.20.0/24de los túneles a través de la distribución de rutas de importaciónIMPORT-IPSECyuc3-drgrt-ipsec(texto verde) para las asociaciones de túnel IPSec, con una ruta estática a la VCN. - Una política de NAT de DRG (la elipse) con una única regla, asociada a ambas asociaciones de túnel IPSec.
Requisitos previos
- Un arrendamiento de OCI que está suscrito a dos regiones y un compartimento en el que puede gestionar recursos de red (VCN, DRG, VPN de sitio a sitio, tablas de rutas de DRG y políticas de NAT de DRG) e instancias informáticas.
- Las redes de ambos lados ya existen. Este tutorial no los crea. En el laboratorio se trata de la VCN
uc3-vcn-ociy la VCNuc3-vcn-onpremque simula la red local, cada una con sus subredes, un gateway de Internet y tablas de rutas que envían0.0.0.0/0al gateway de Internet. Los pasos 01 y 02 recorren este punto de partida. - Un DRG que admite NAT. NAT en el DRG no está disponible en DRG heredados (V1), ni en DRG que tengan activada la desintermediación, el modo de alto rendimiento o la unificación de rutas. Un DRG recién creado funciona.
- Un enrutador local que admite IPSec basado en políticas o el simulado de este tutorial: una instancia de Oracle Linux con Libreswan, una dirección IP pública y una segunda VNIC en la subred LAN.
- Instancias informáticas con las que probar. En este tutorial se denominan
uc3-inst-oci(10.0.1.92) en el lado de OCI yuc3-inst-op-lan(10.0.1.130) en el lado local. - Un par de claves SSH para las instancias y la dirección IP pública desde la que se conecta (para permitirlo en las listas de seguridad).
- Conocimientos básicos de VPN de sitio a sitio, tablas de rutas de VCN y tablas de rutas de DRG. Si NAT en DRG es nueva, comience con NAT en DRG - Parte 1: CIDR solapados entre dos redes virtuales en la nube locales.
¡Claro! NOTA] Los nombres, CIDR y direcciones IP de este tutorial provienen del laboratorio de las capturas de pantalla. Puede utilizar el suyo propio, siempre que los CIDR shadow no se solapen con ningún otro elemento de la red y tengan la misma longitud de prefijo que el CIDR que sustituyen.
Pasos
- PASO 01: Revisar la VCN en OCI
- PASO 02: Revisar la red local simulada
- PASO 03: Configurar las listas de seguridad
- PASO 04: Configurar el enrutamiento en el lado local
- PASO 05: Crear el DRG y asociar la VCN
- PASO 06: Creación de la VPN sitio-a-sitio
- PASO 07: Configurar el dominio de cifrado de los túneles
- PASO 08: Configuración de Libreswan en el entorno local
- PASO 09: Configurar las tablas de rutas de DRG
- PASO 10: Configurar la tabla de rutas de VCN en el lado de OCI
- PASO 11: Crear la regla y la política NAT de DRG
- PASO 12: Asociación de la política NAT con las asociaciones de túnel IPSec
- PASO 13: Probar la conectividad
Paso 01: Revisar la VCN en OCI
Comenzamos en el lado de OCI con una VCN común, una subred pública y una instancia de prueba.
- Seleccione la región Sureste de Canadá (Montreal).
- Abra el menú de navegación, haga clic en Red y, a continuación, en Redes virtuales en la nube.
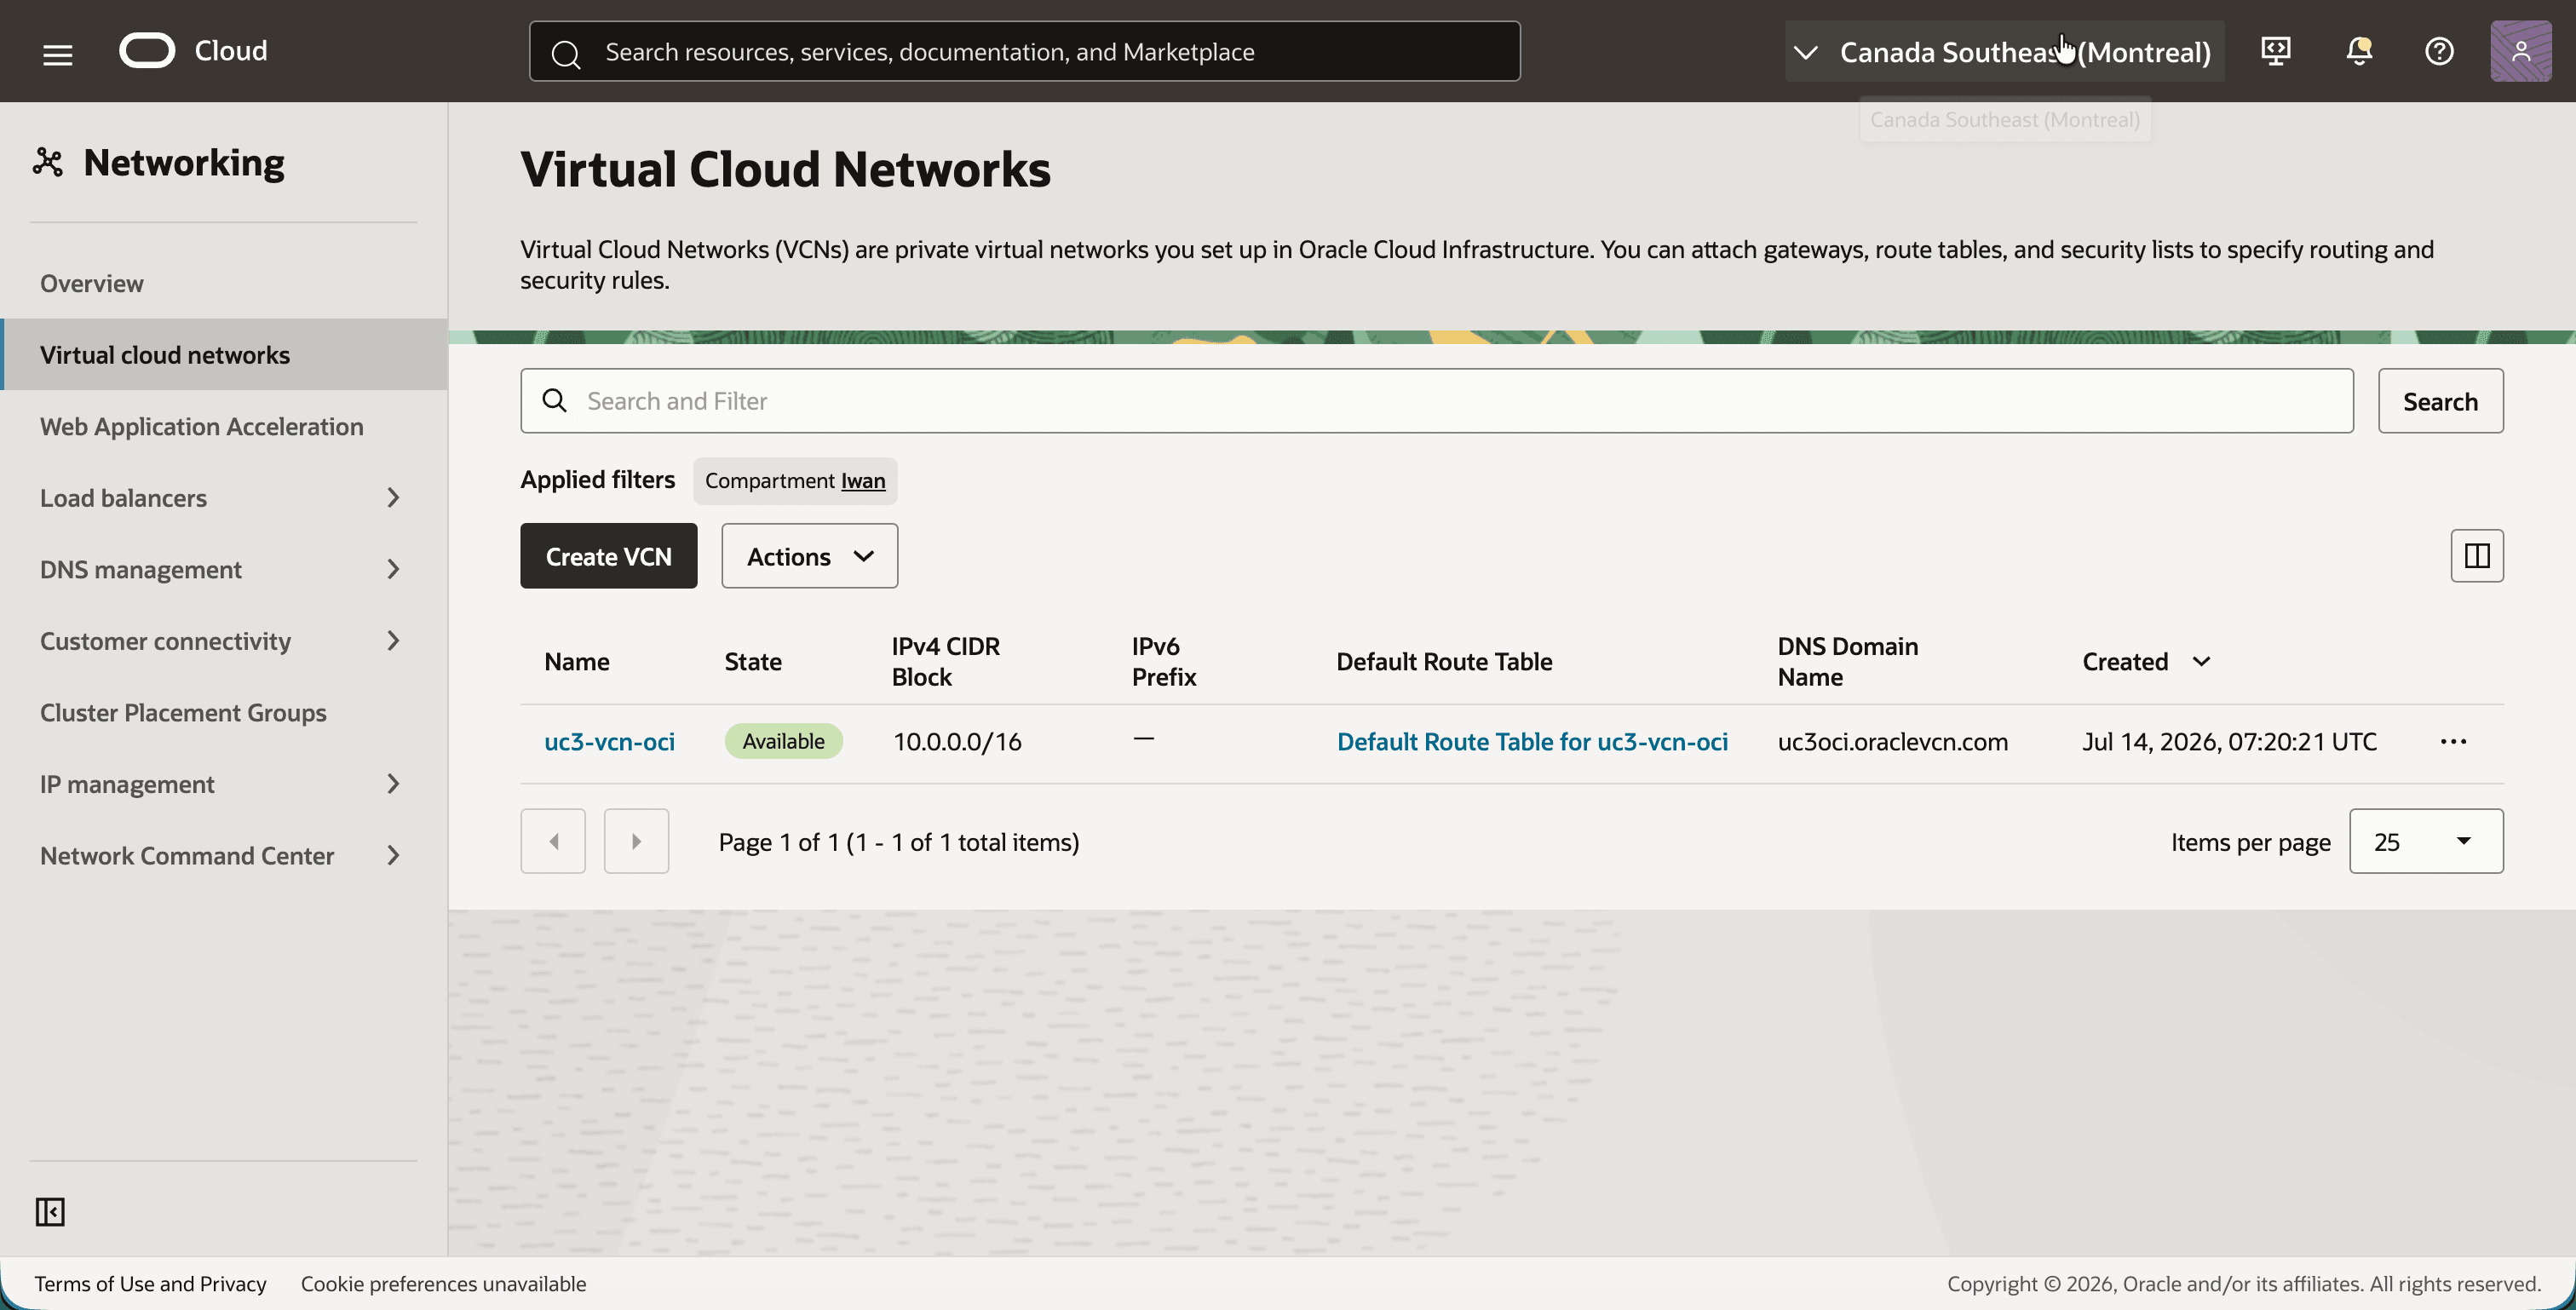
- Observe la VCN
uc3-vcn-ocicon el bloque IPv4 CIDR10.0.0.0/16.
- Haga clic en
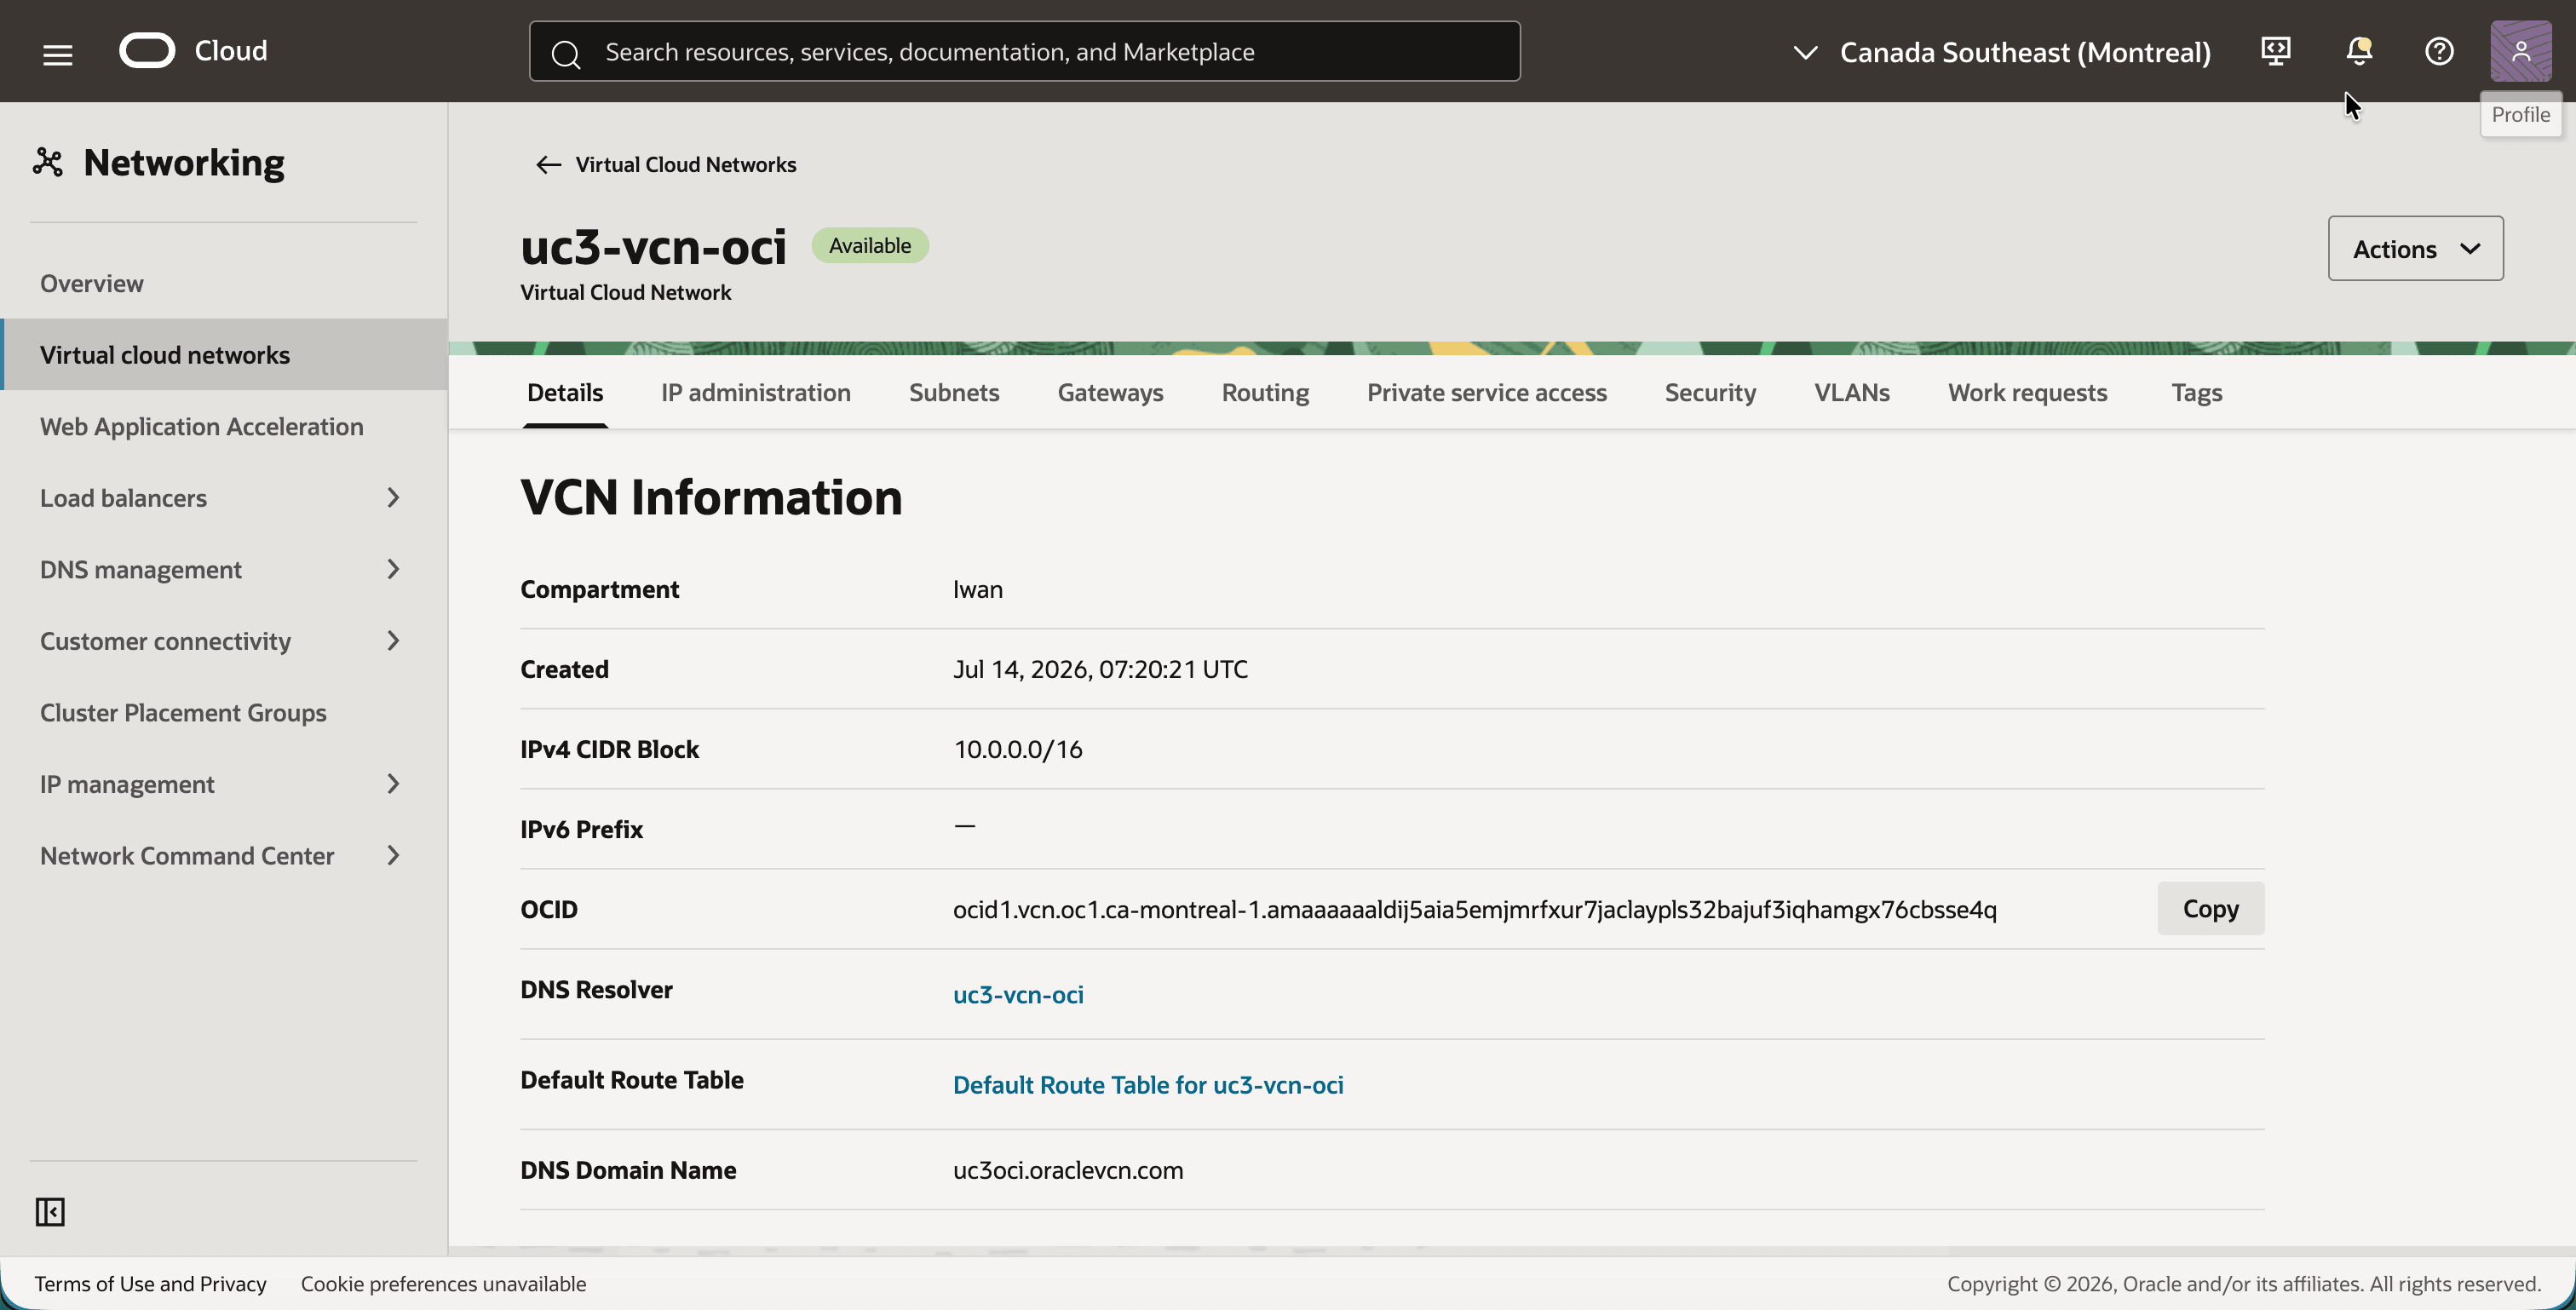
uc3-vcn-oci. - Observe el bloque de IPv4 CIDR
10.0.0.0/16en el separador Detalles.
- Haga clic en el separador Subredes.
- Observe la subred
uc3-subnet-ocicon el bloque de IPv4 CIDR10.0.1.0/24.
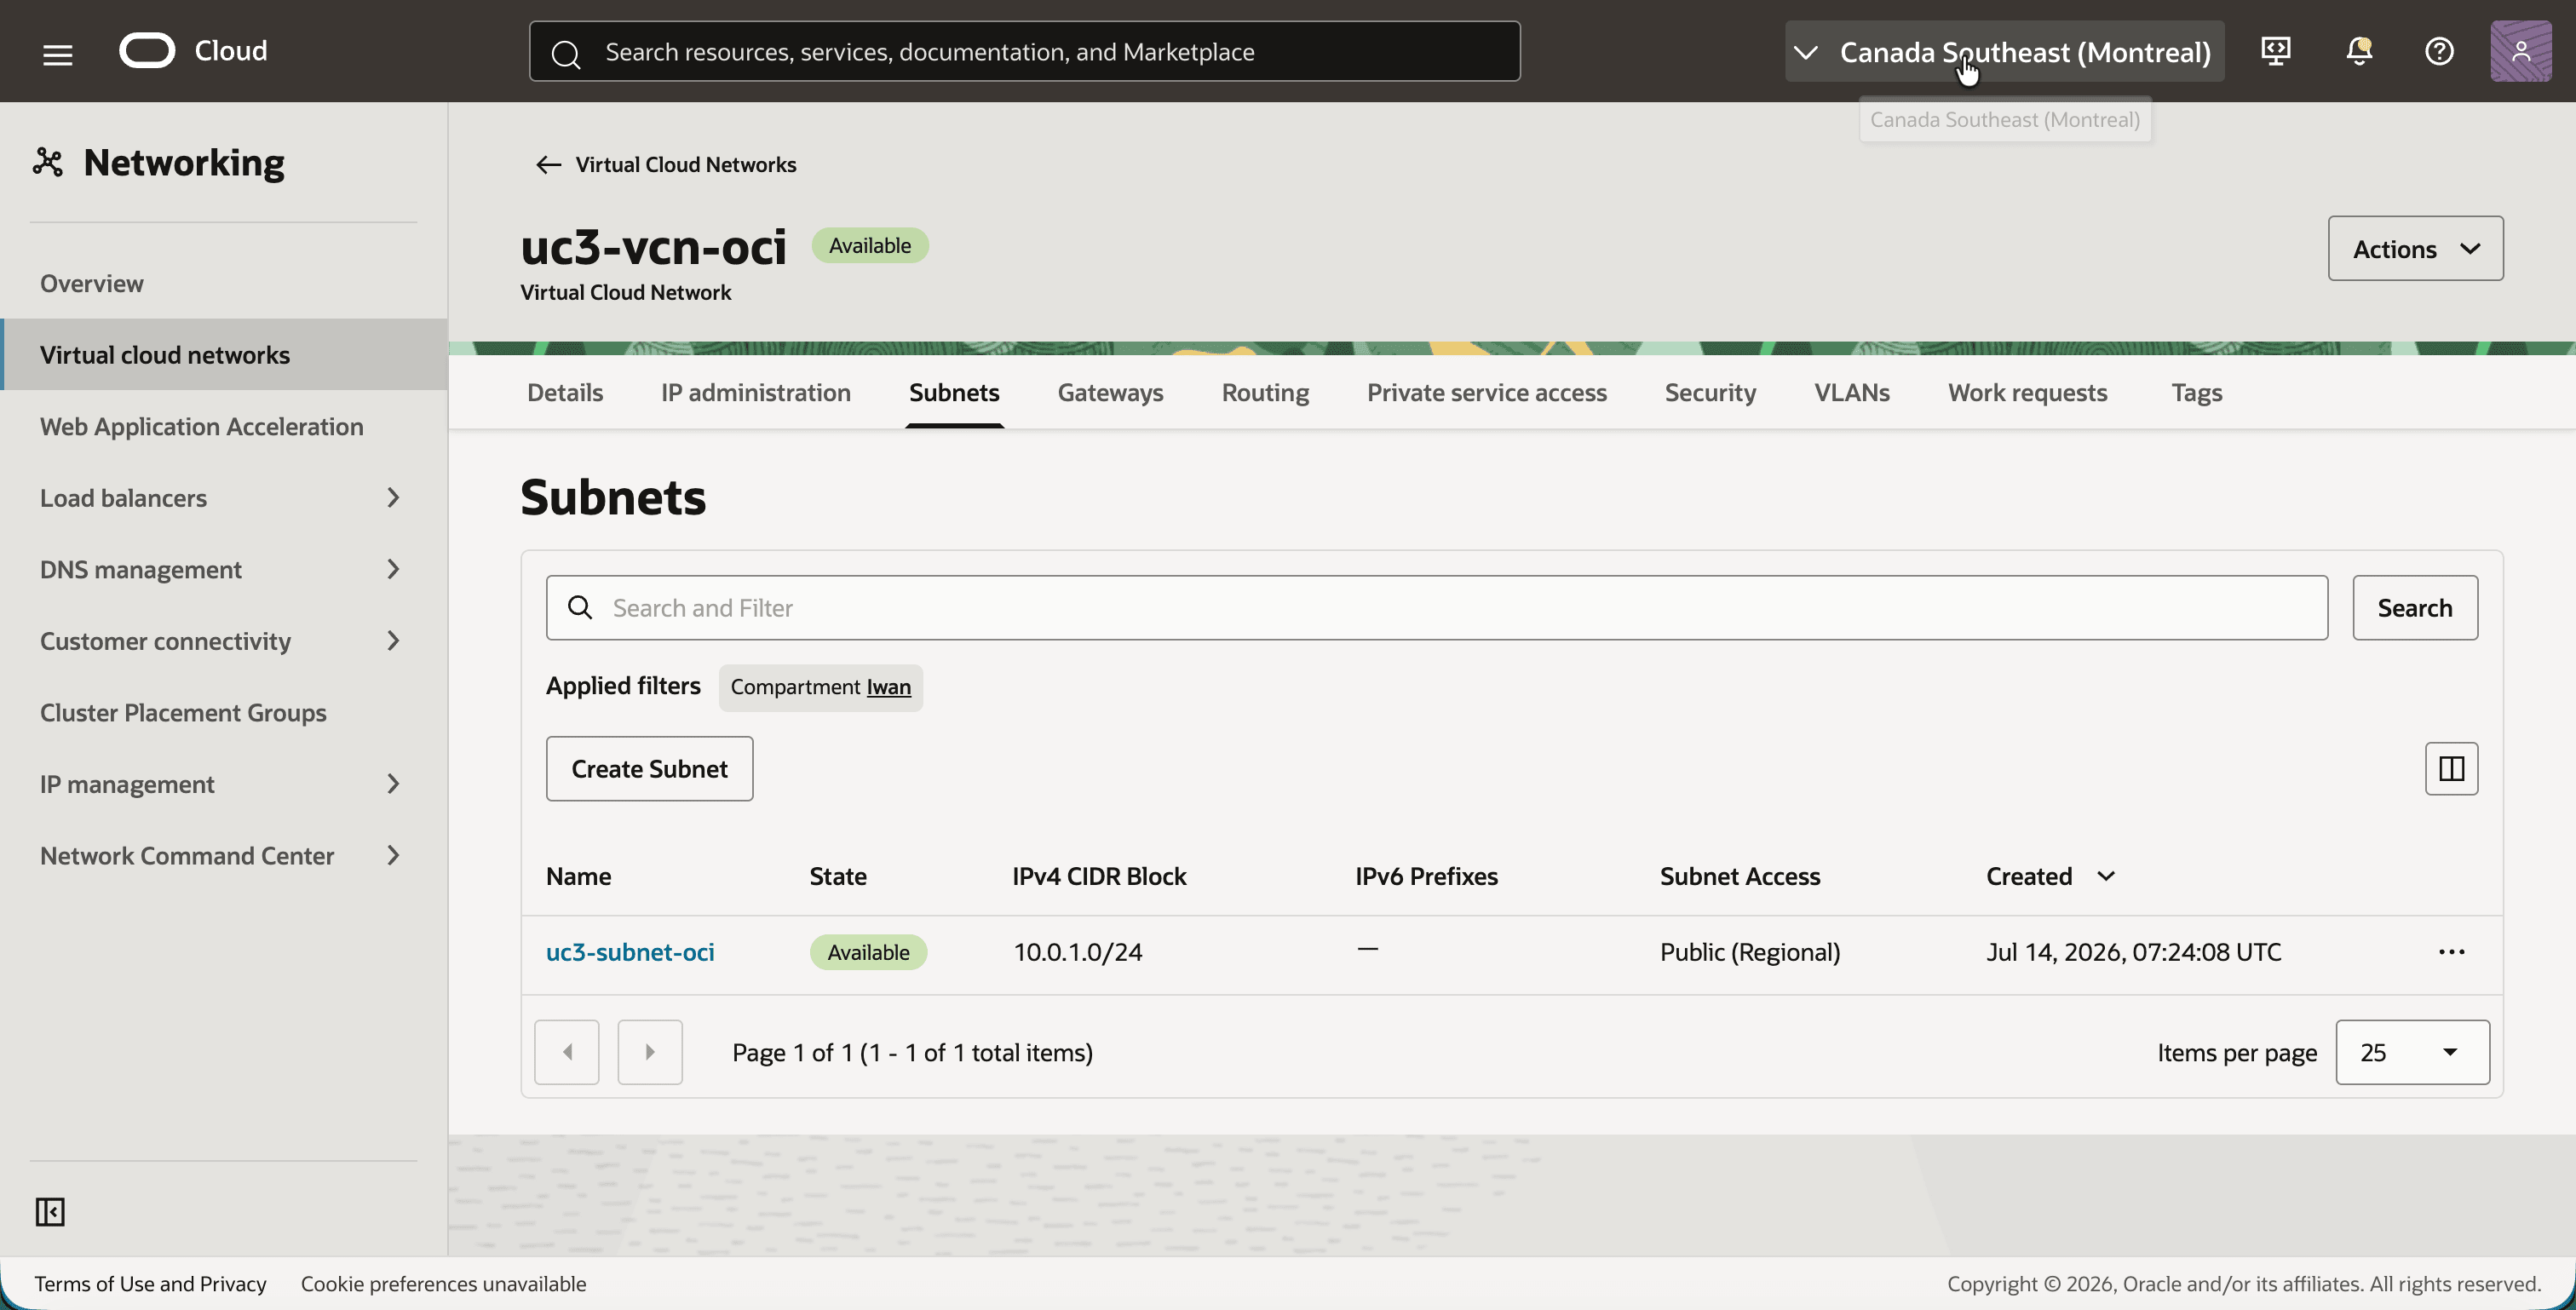
El gateway de Internet solo está aquí para que pueda acceder a la instancia de prueba a través de SSH.
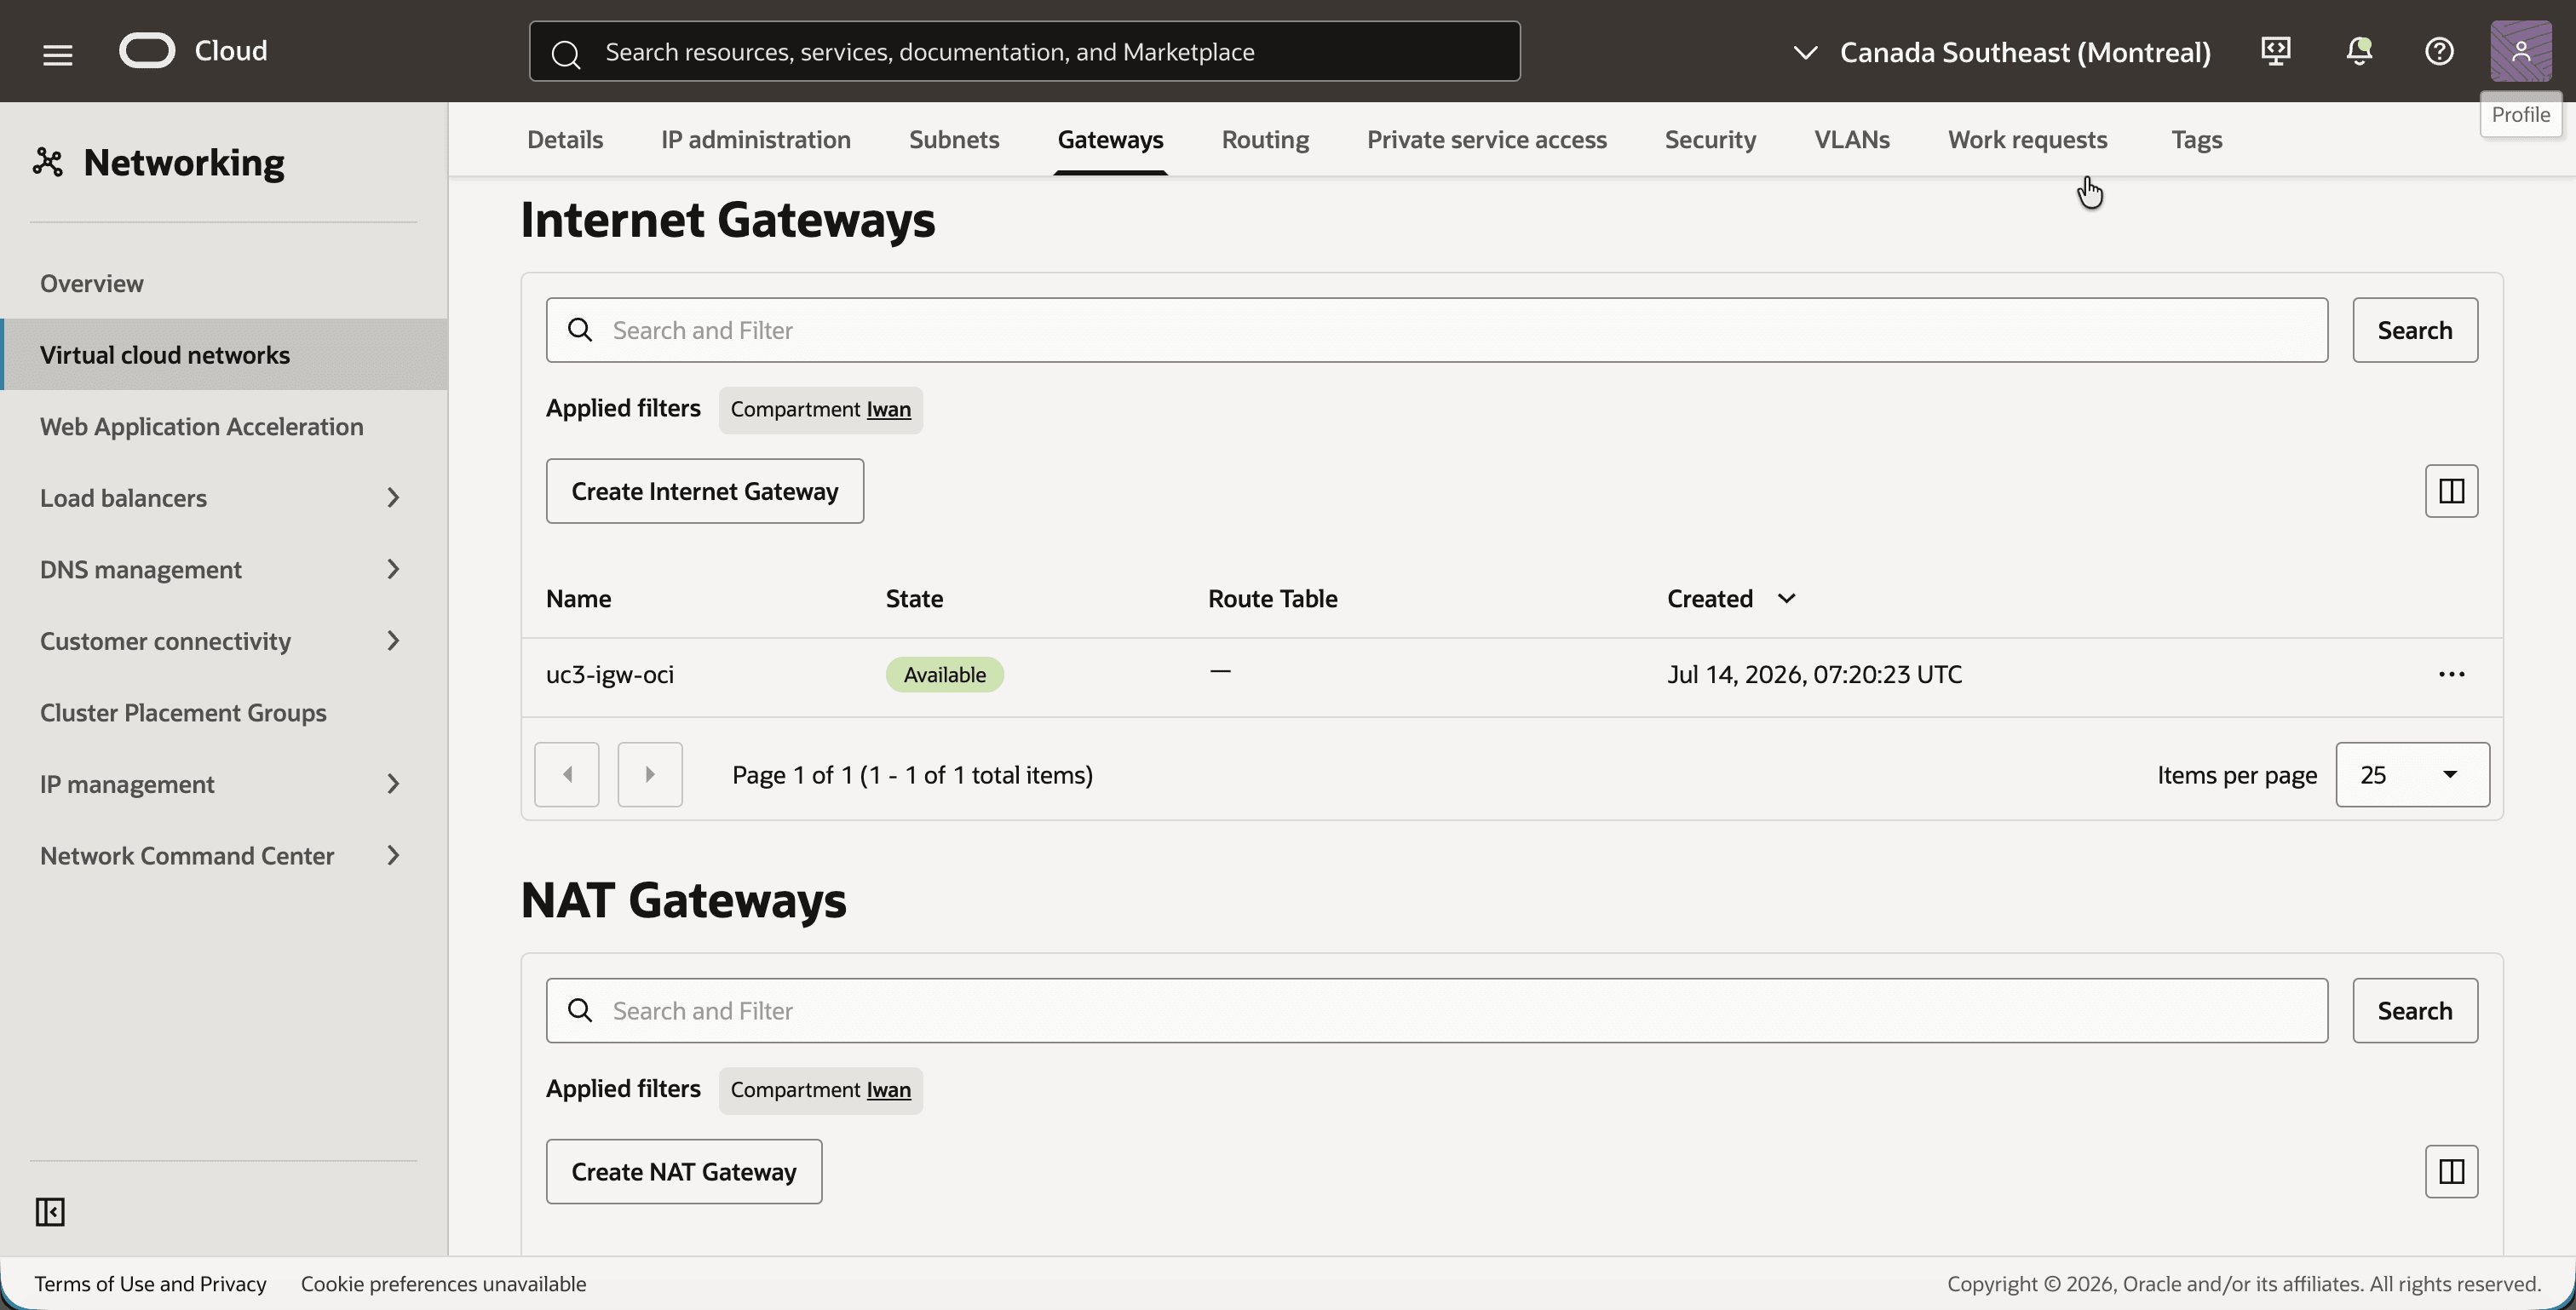
- Haga clic en el separador Gateways.
- Observe el gateway de Internet
uc3-igw-oci.
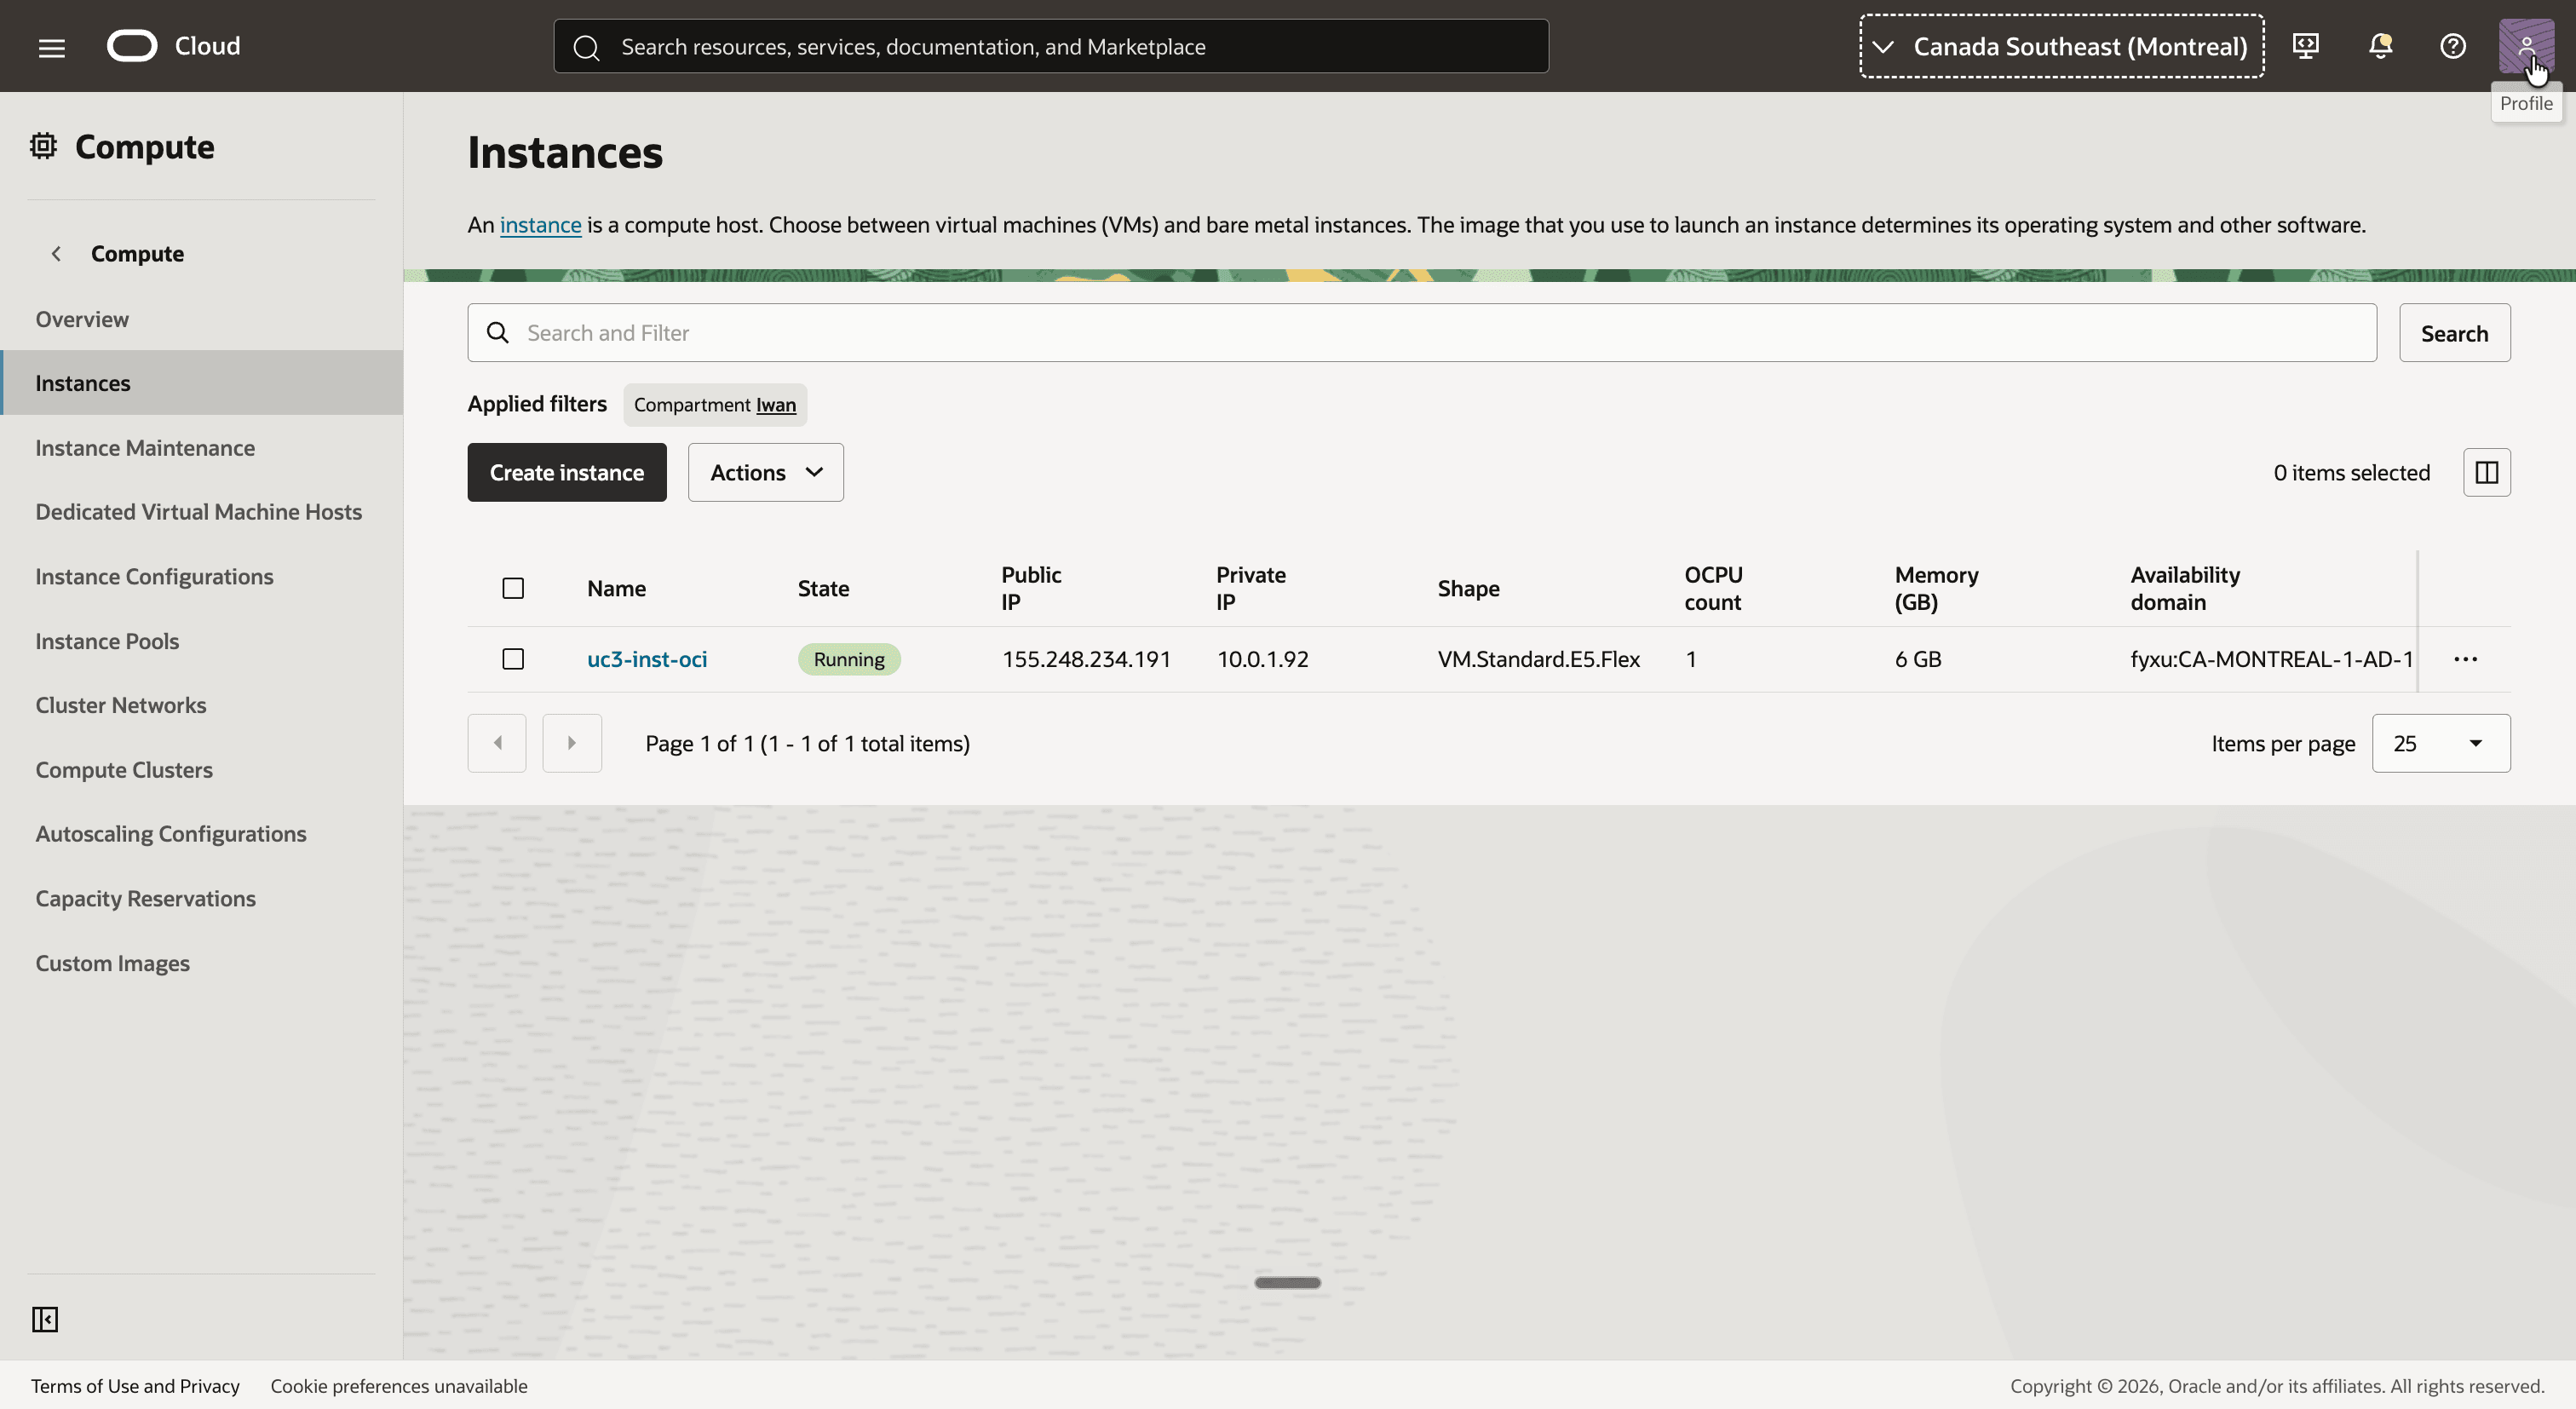
- Abra el menú de navegación, haga clic en Recursos informáticos y, a continuación, enInstancias.
- Observe la instancia
uc3-inst-ocicon la dirección IP privada10.0.1.92.
Paso 02: Revisar la red local simulada
La red local se simula con una VCN de otra región. Utiliza el mismo espacio de direcciones que el lado de OCI, que es el punto completo de este tutorial. Si tiene una red y un enrutador locales reales, puede leer este paso como referencia y continuar con el paso 05.
- Seleccione la región Sureste de Canadá (Toronto).
- Abra el menú de navegación, haga clic en Red y, a continuación, en Redes virtuales en la nube.
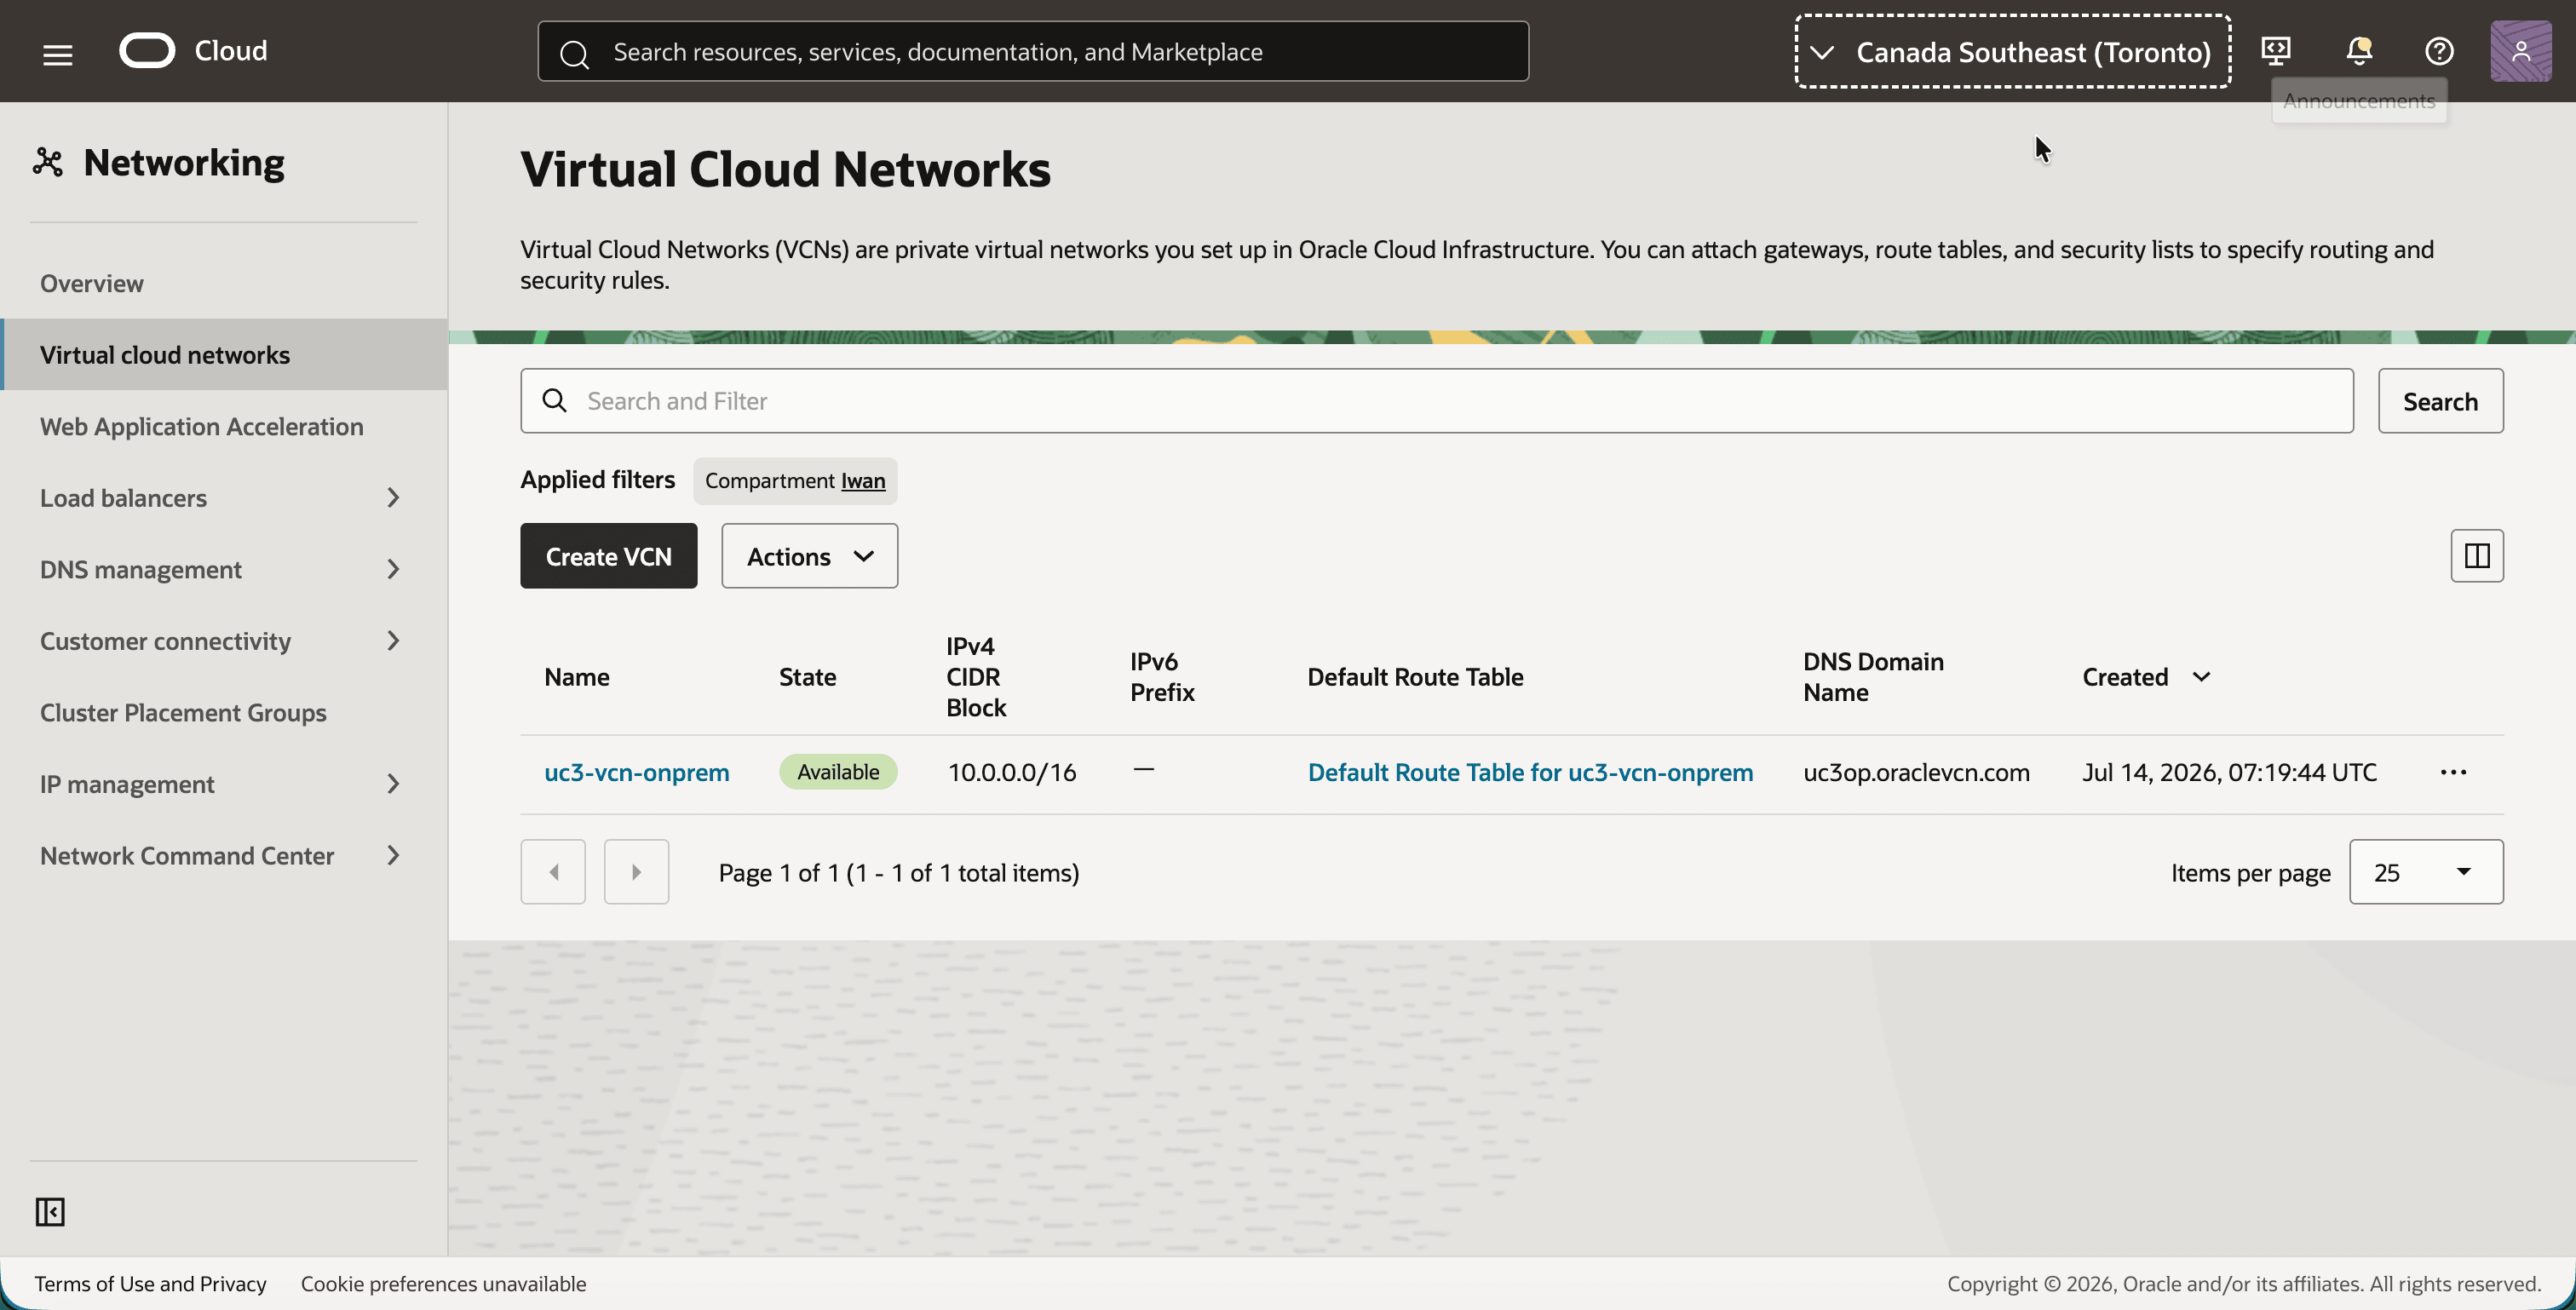
- Observe la VCN
uc3-vcn-onpremcon el mismo bloque de IPv4 CIDR10.0.0.0/16.
- Haga clic en
uc3-vcn-onprem. - Observe el bloque de IPv4 CIDR
10.0.0.0/16en el separador Detalles.
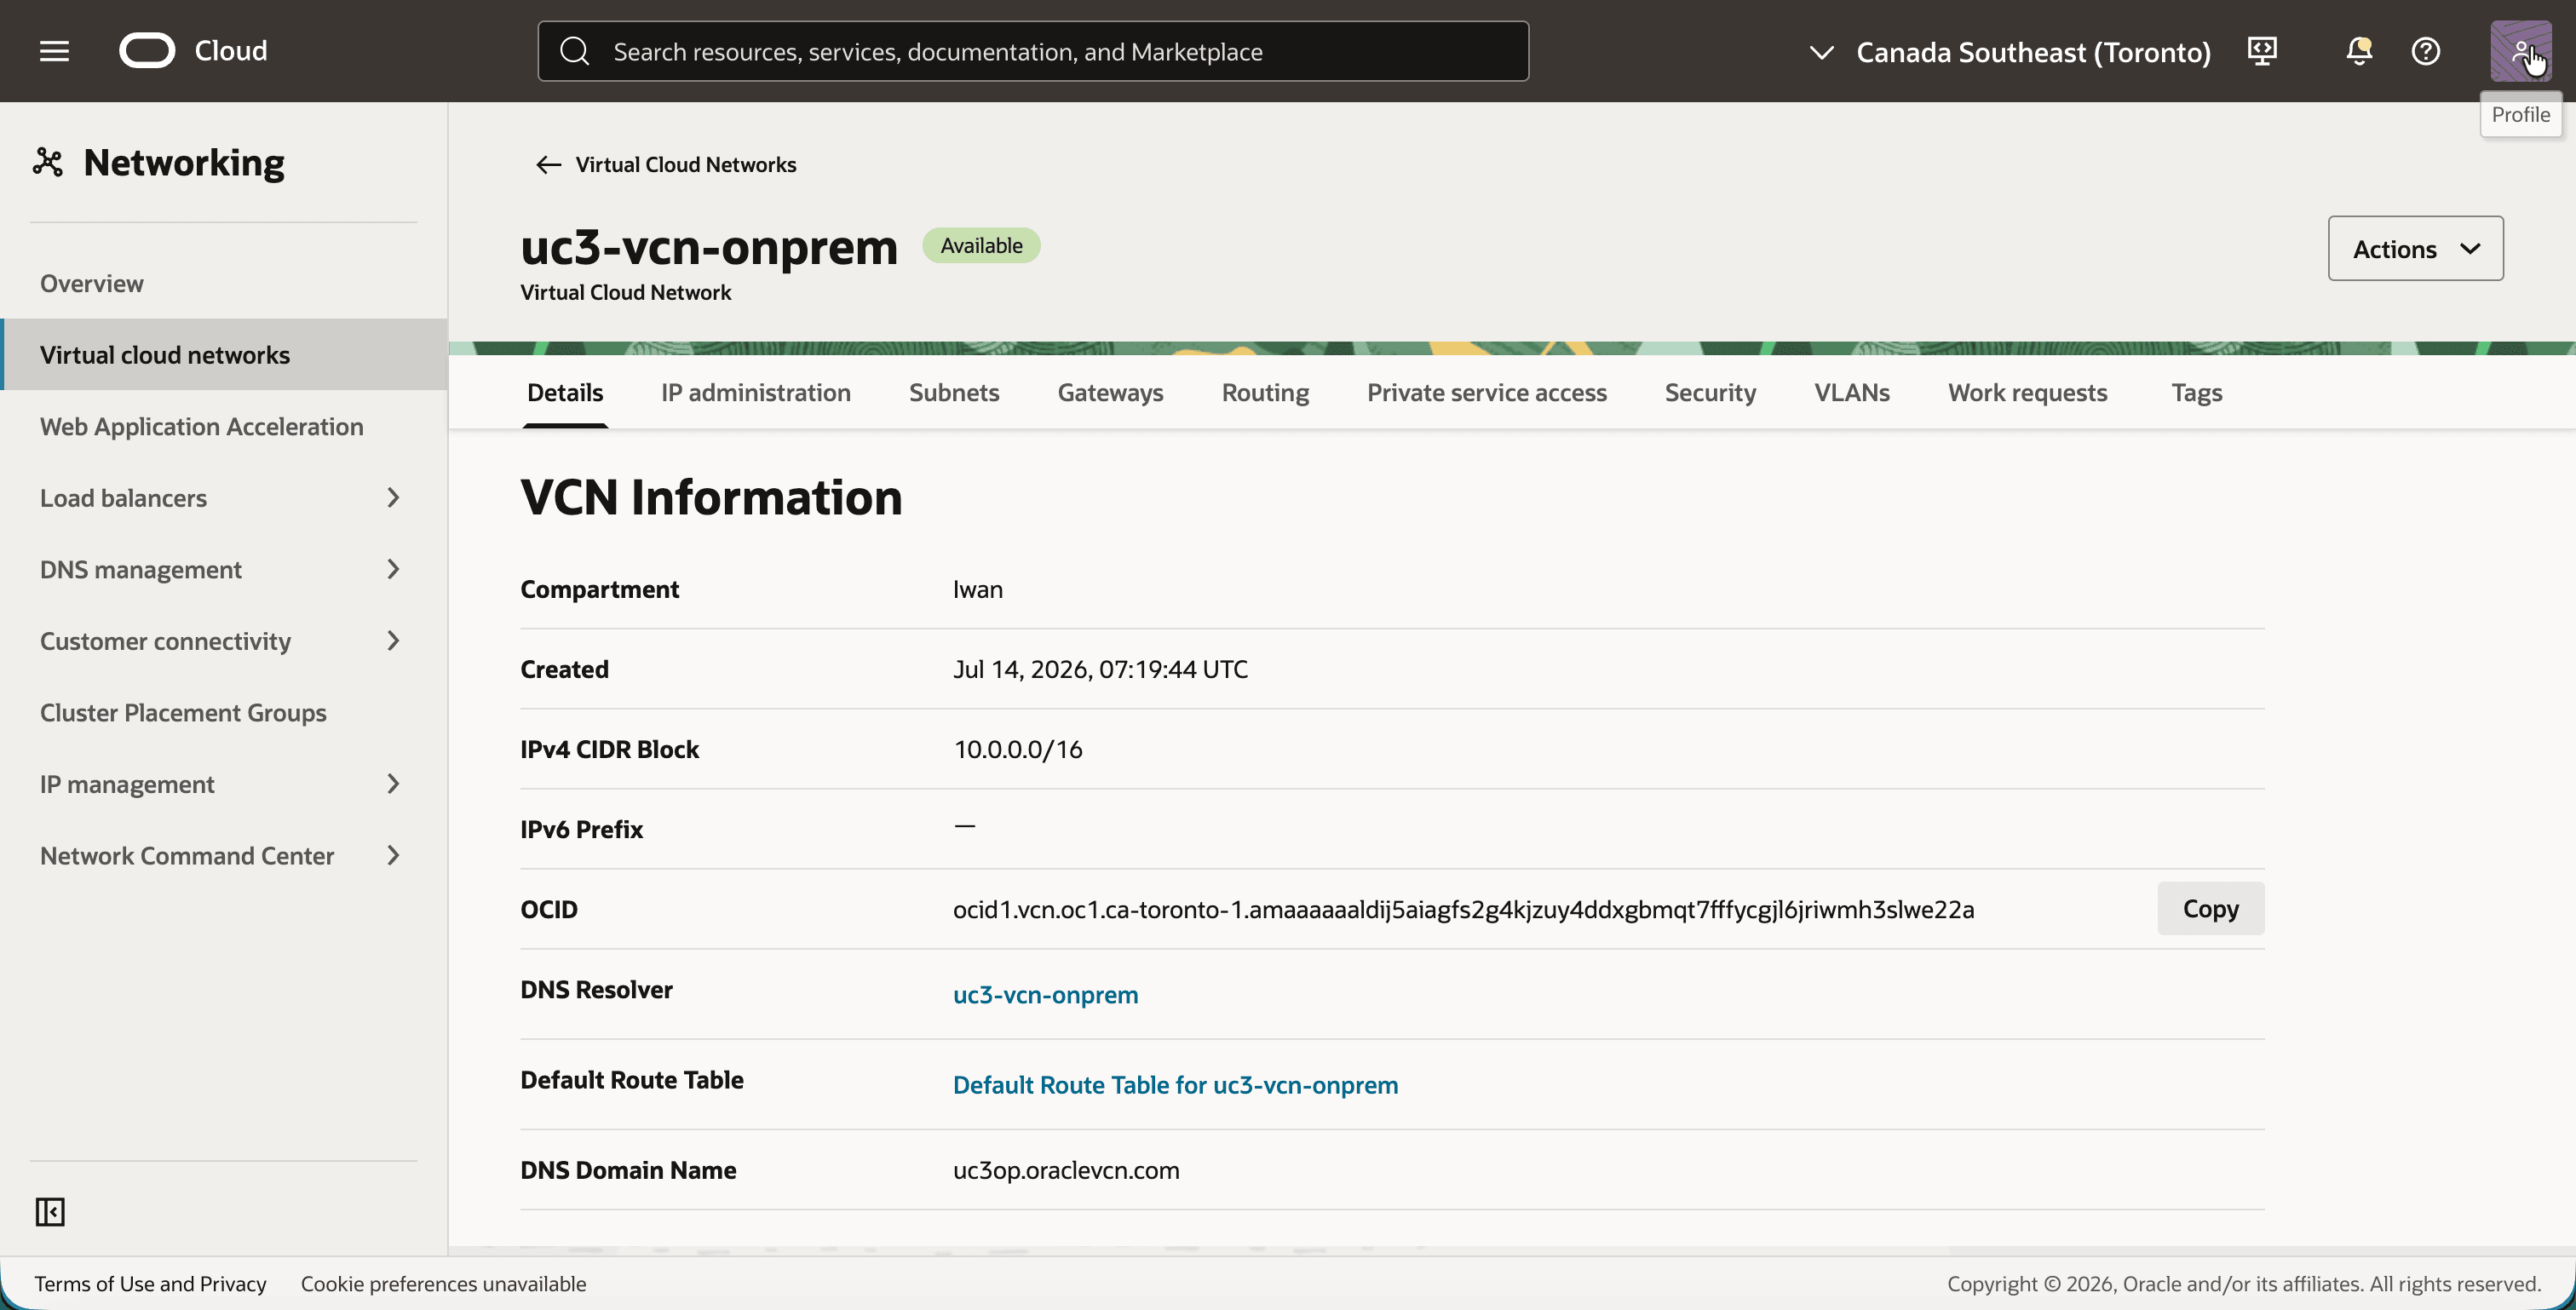
La VCN tiene dos subredes. Juntos le dan a la instancia de Libreswan los dos lados que tiene un enrutador real.
- Haga clic en el separador Subredes.
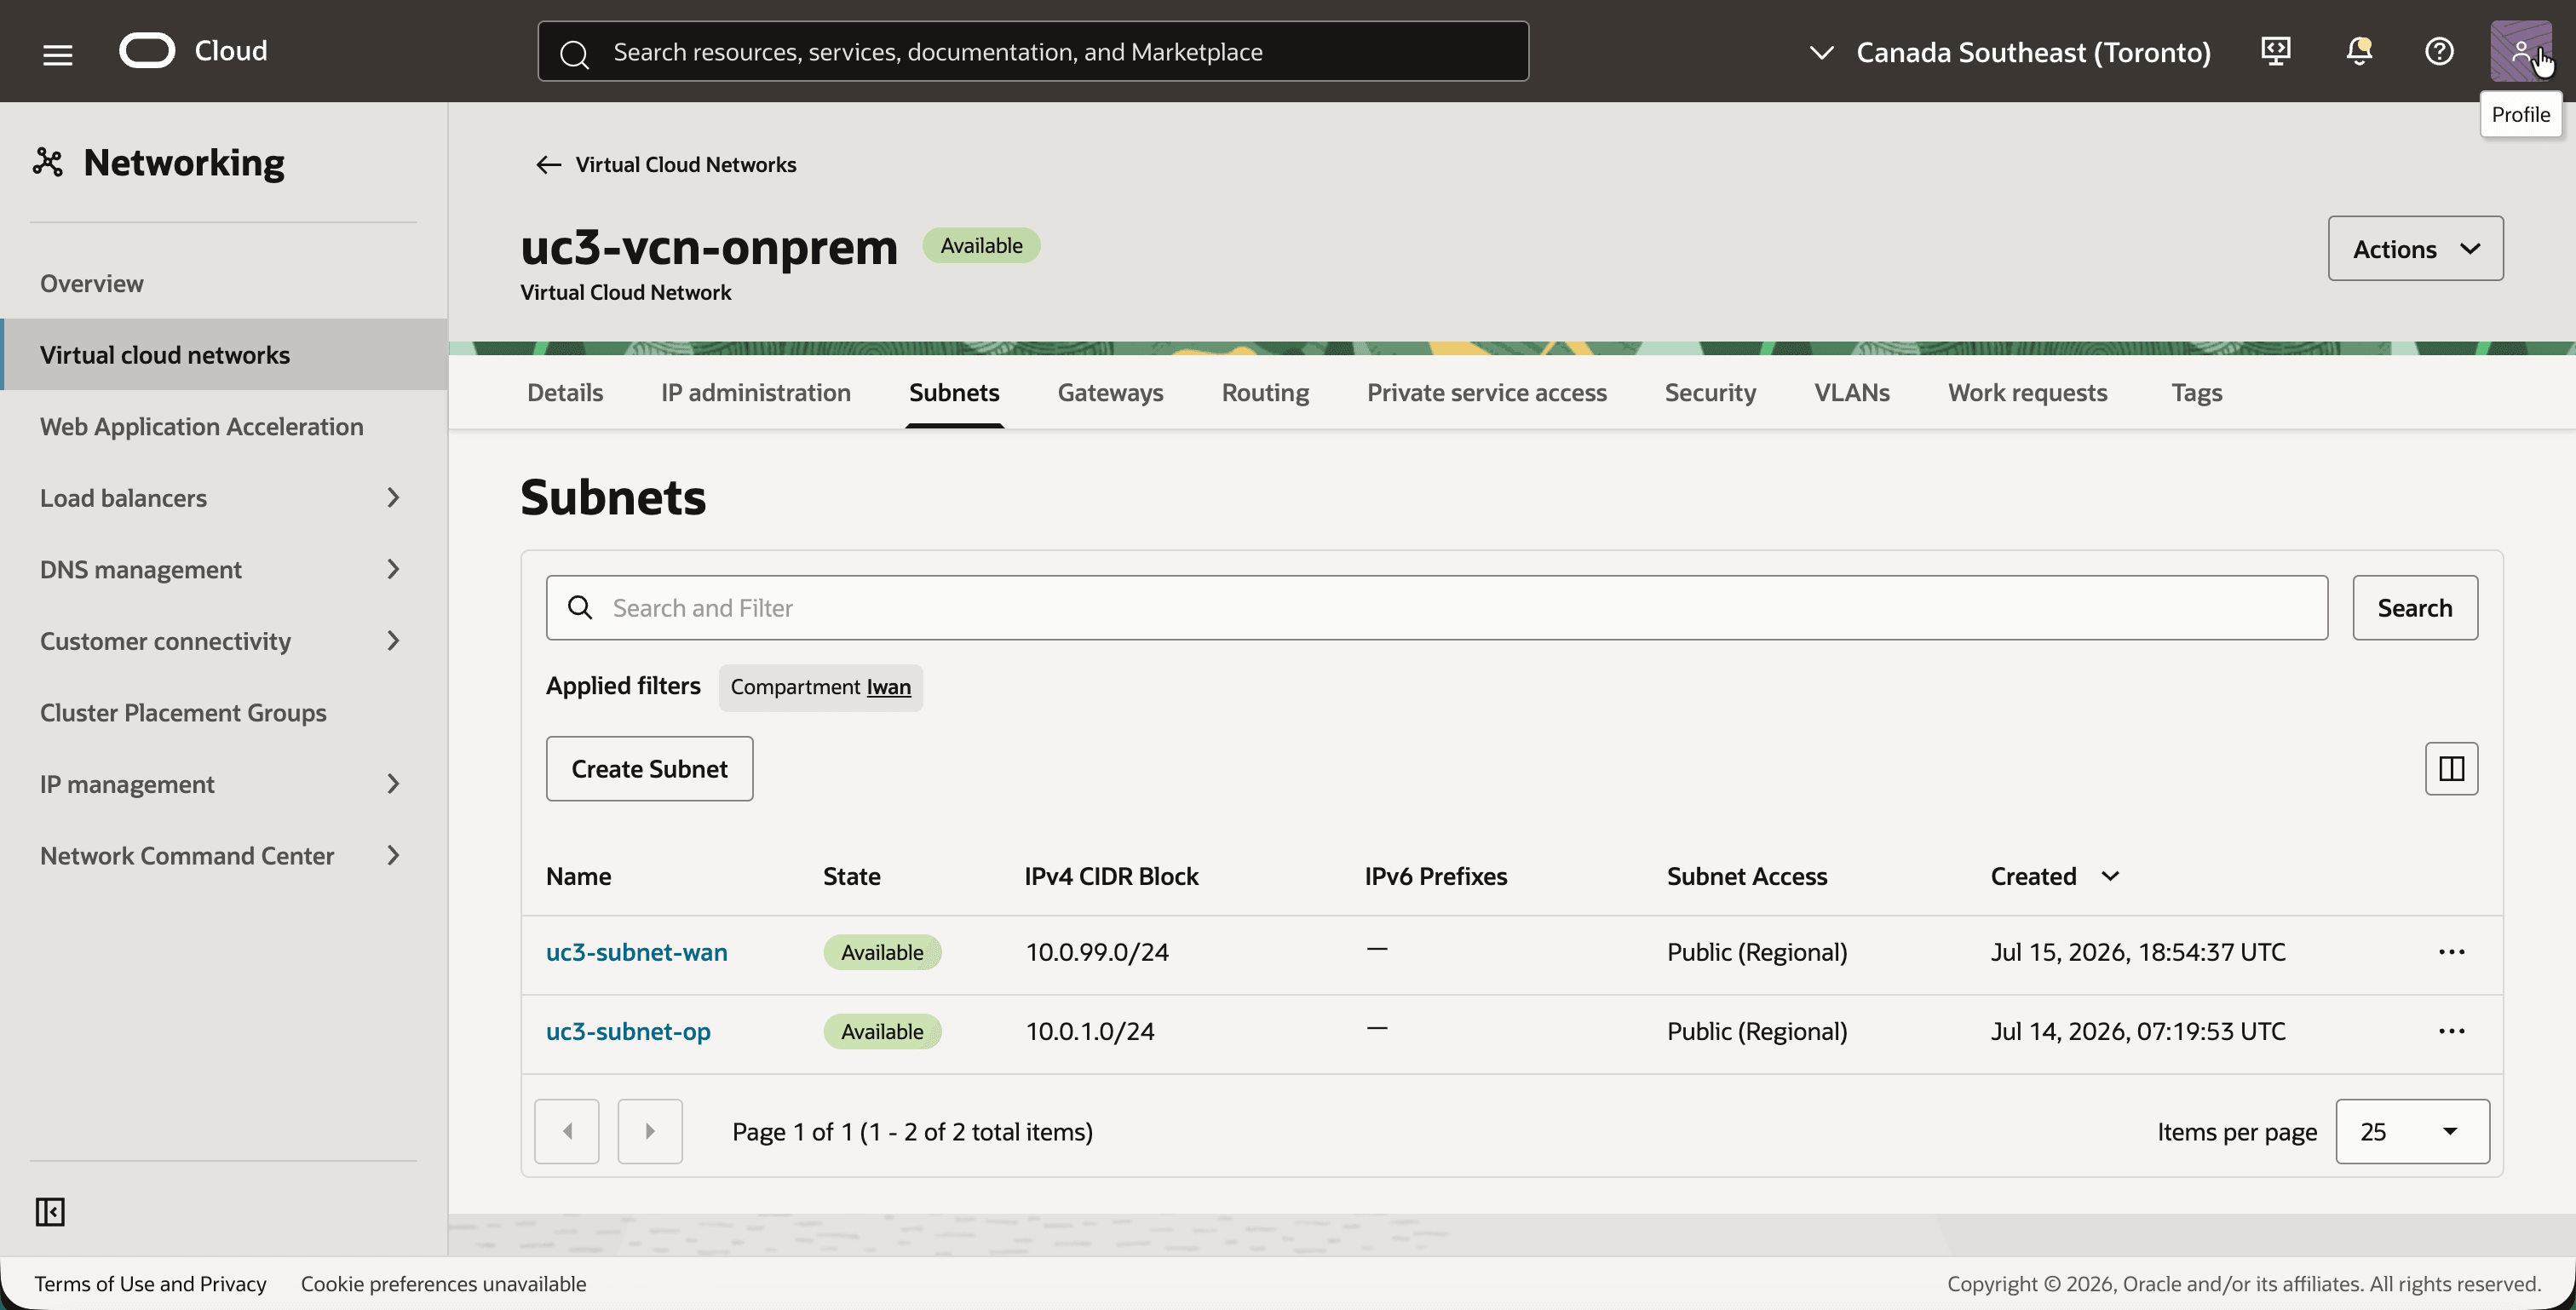
- Observe las dos subredes:
uc3-subnet-wan(10.0.99.0/24), el externo del enrutador local.uc3-subnet-op(10.0.1.0/24), la LAN local. Este es el rango que se superpone con el lado de OCI.
- Haga clic en el separador Gateways.
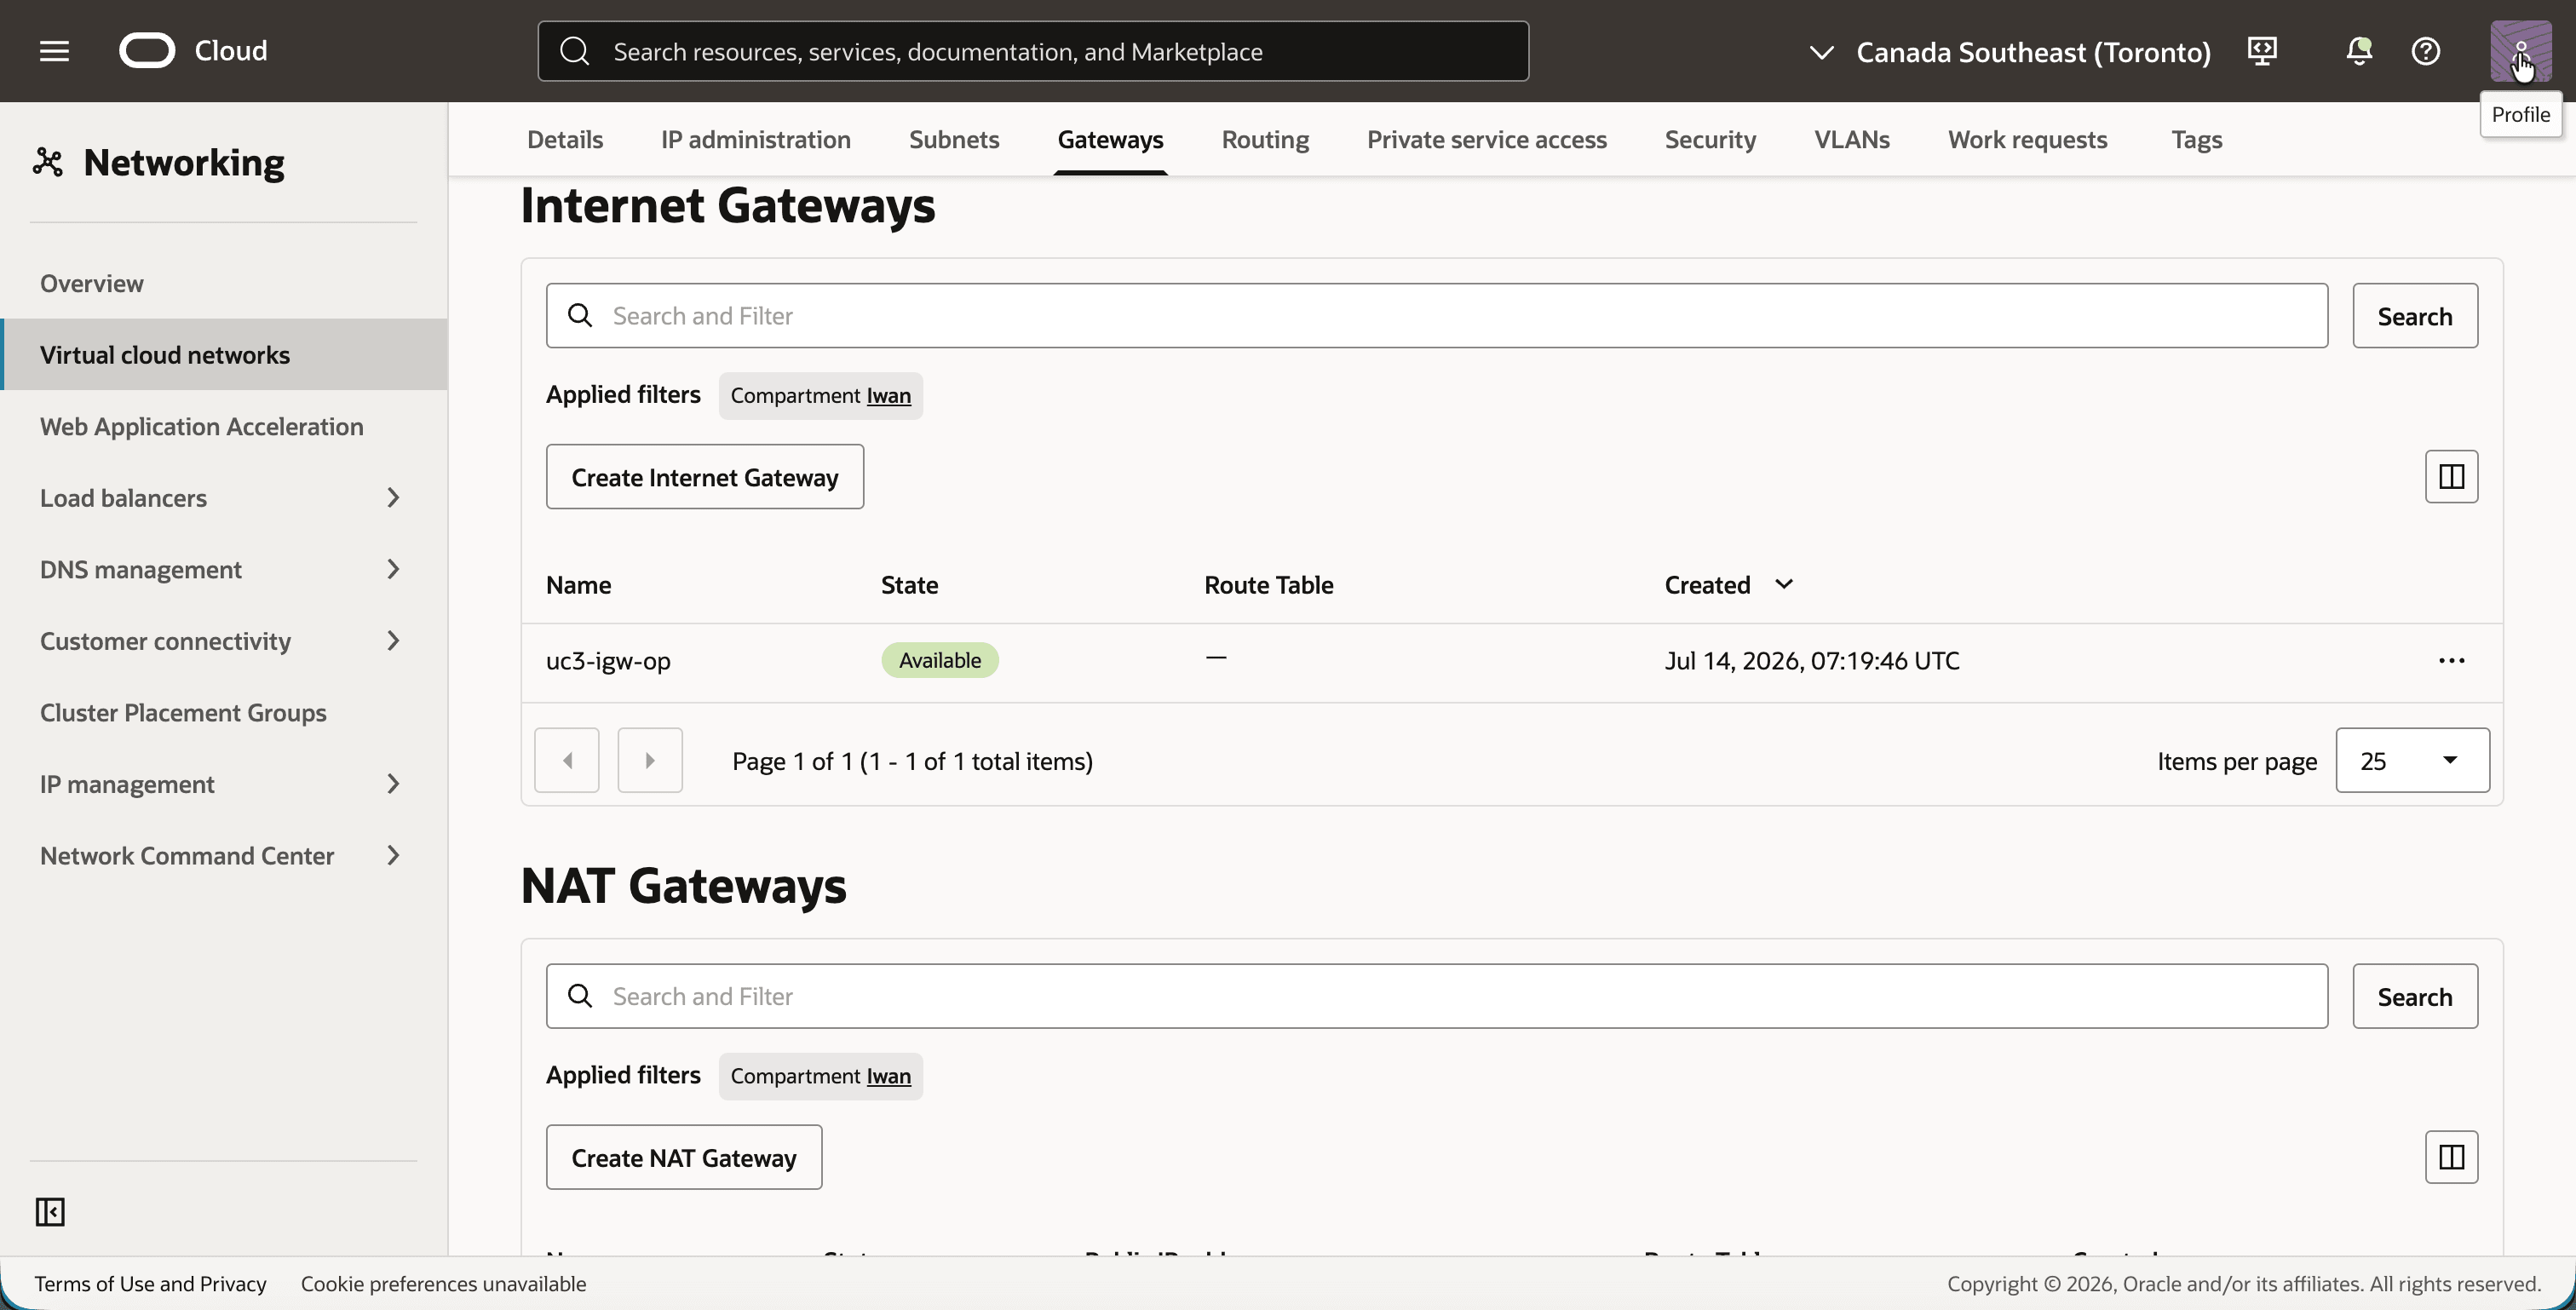
- Observe el gateway de Internet
uc3-igw-op. En esta simulación, desempeña el papel de la conexión a Internet local.
- Abra el menú de navegación, haga clic en Recursos informáticos y, a continuación, en Instancias.
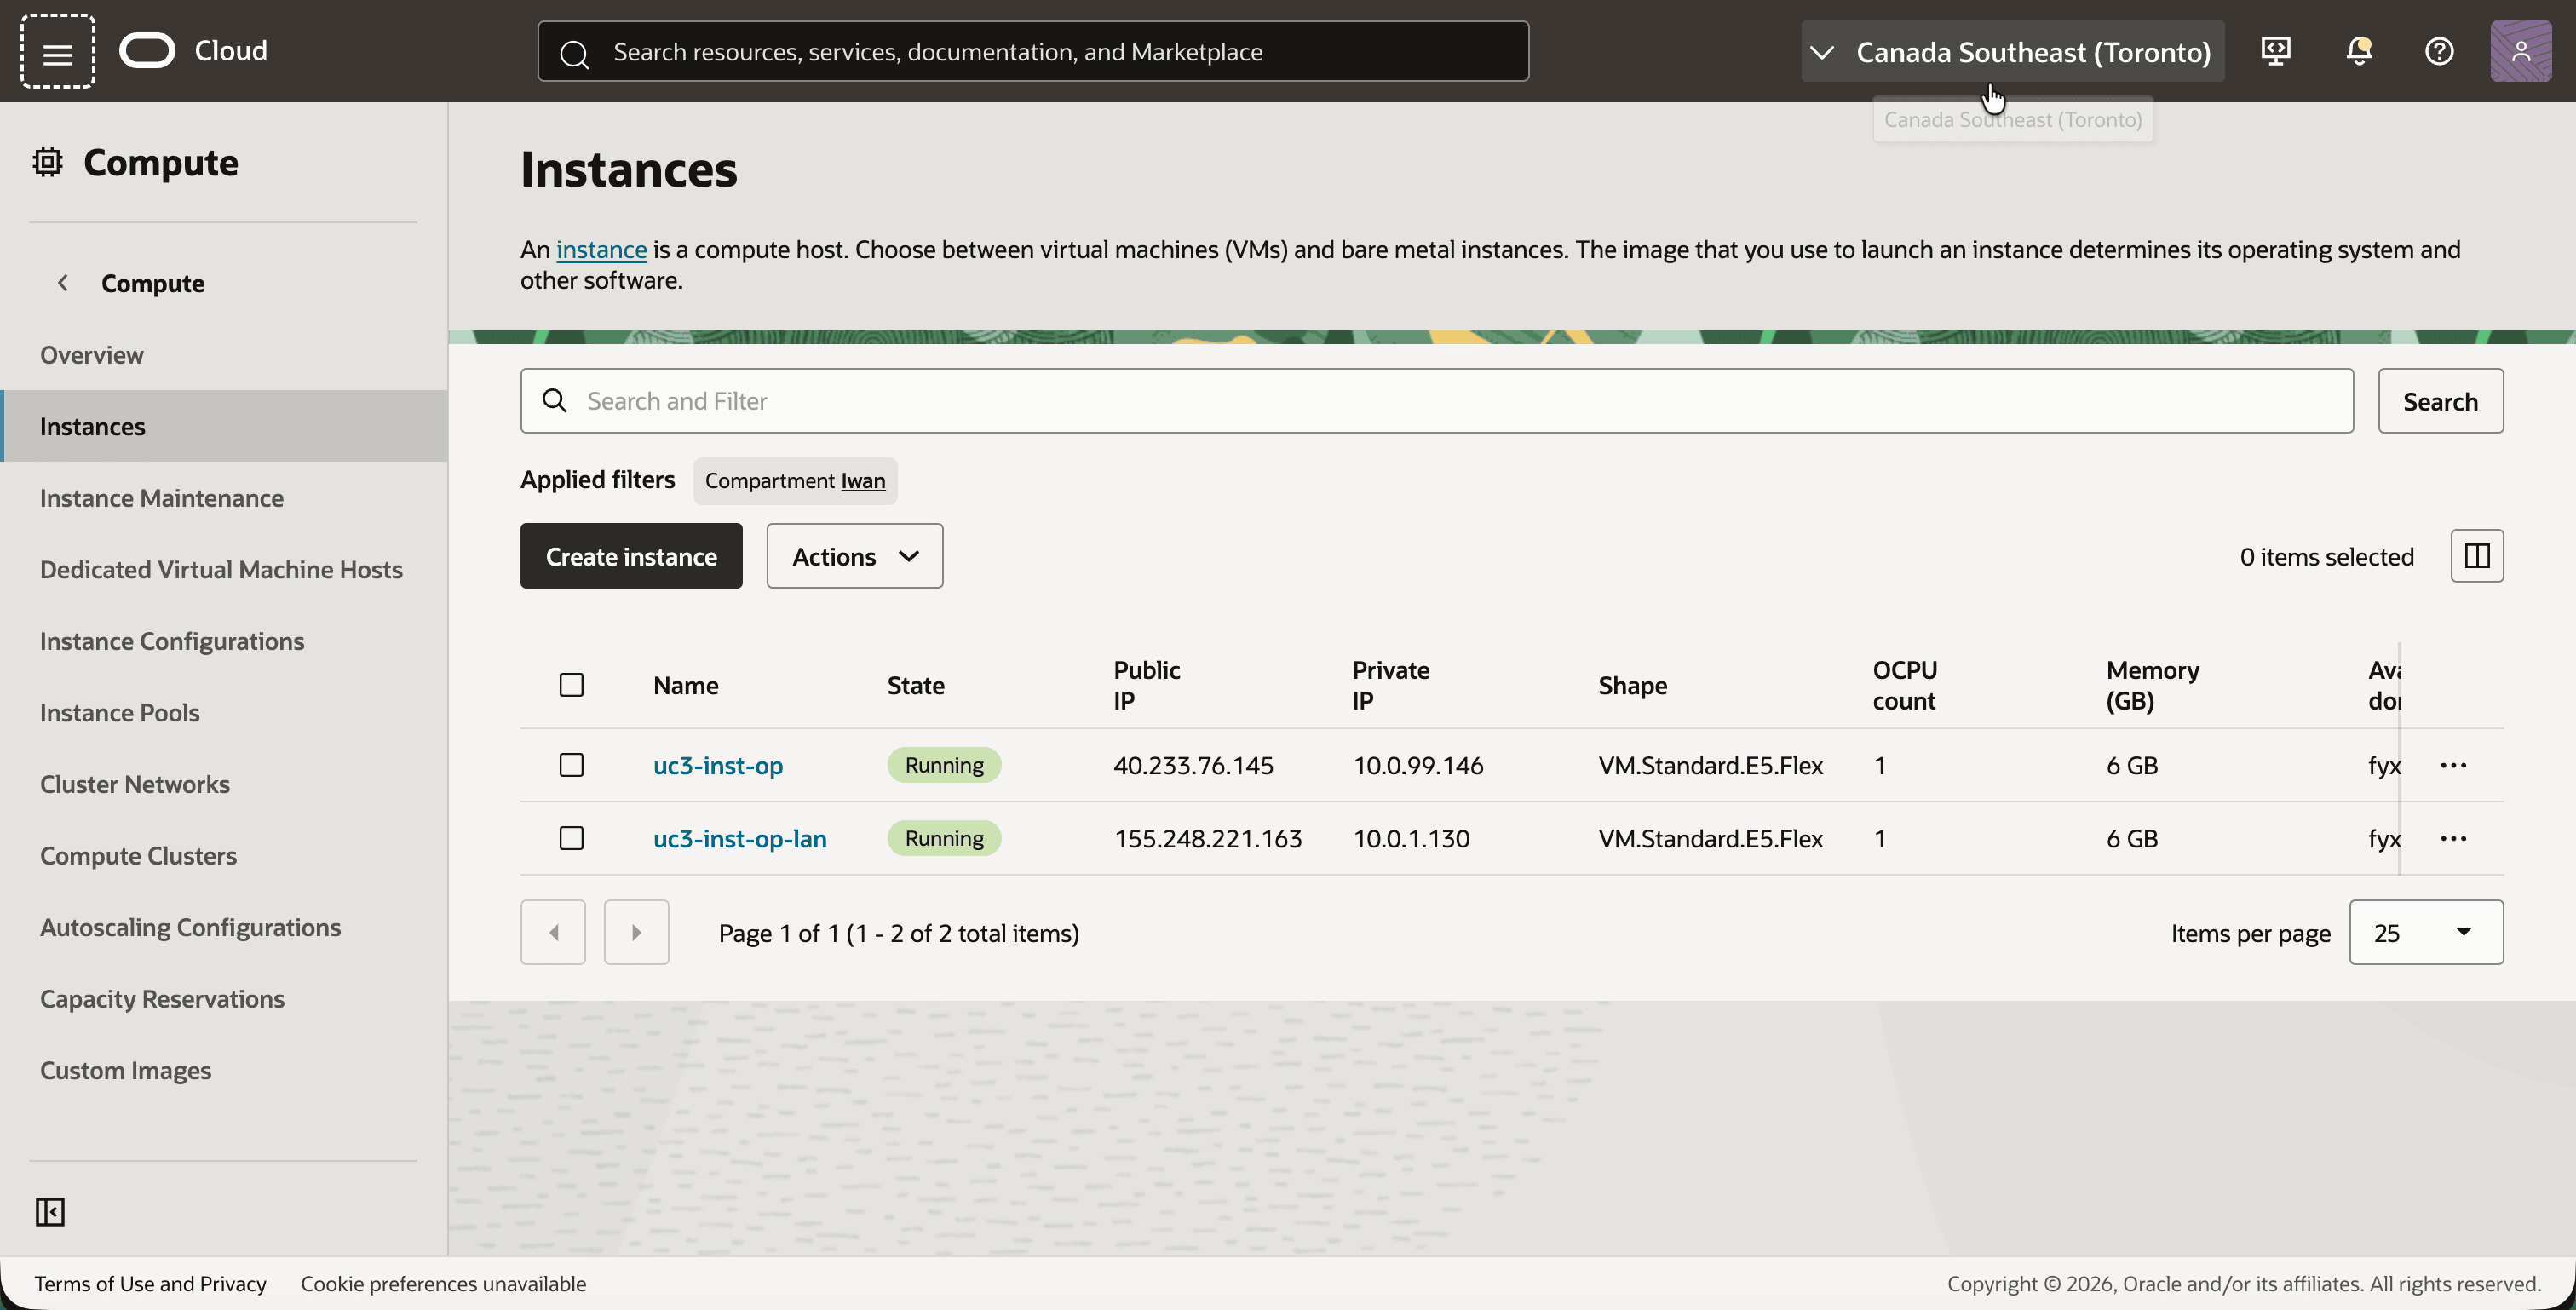
- Observe las dos instancias:
uc3-inst-op, el enrutador de Libreswan, con la dirección IP pública40.233.76.145y la dirección IP privada10.0.99.146en la subred WAN. Tiene una segunda VNIC en la subred LAN con la dirección IP10.0.1.164.uc3-inst-op-lan, un host en la LAN, con la dirección IP privada10.0.1.130.
¡Claro! NOTA] La instancia
uc3-inst-opreenvía el tráfico que no se dirige a sí misma. Para que eso funcione, la comprobación de origen/destino de omisión debe estar activada en sus VNIC y el reenvío de IP debe estar activado en el sistema operativo (net.ipv4.ip_forward = 1).
Paso 03: Configurar las listas de seguridad
Las listas de seguridad deben permitir dos tipos de tráfico: el propio túnel IPSec y el ping que utilizamos como prueba.
- IPSec: puerto UDP
500(IKE), puerto UDP4500(transversal de NAT) y protocolo ESP. - ICMP: desde los rangos privados. Debido a la traducción, un ping desde el entorno local llega a OCI con una dirección de origen en
192.168.20.0/24, y un ping desde OCI llega localmente con una dirección de origen en192.168.10.0/24.
El laboratorio permite ICMP de los tres rangos privados. Eso es más amplio de lo que necesita este tutorial. En el lado de OCI, el único rango que importa es el CIDR shadow local 192.168.20.0/24. En el lado local simulado, necesita el CIDR shadow de OCI 192.168.10.0/24 y también el 10.0.1.0/24 local, porque el tráfico de los hosts LAN pasa por la VNIC de LAN del enrutador de Libreswan, y la lista de seguridad también se comprueba allí.
- En
uc3-vcn-oci, haga clic en el separador Seguridad y en la lista de seguridad por defecto. - Haga clic en el separador Reglas de seguridad.
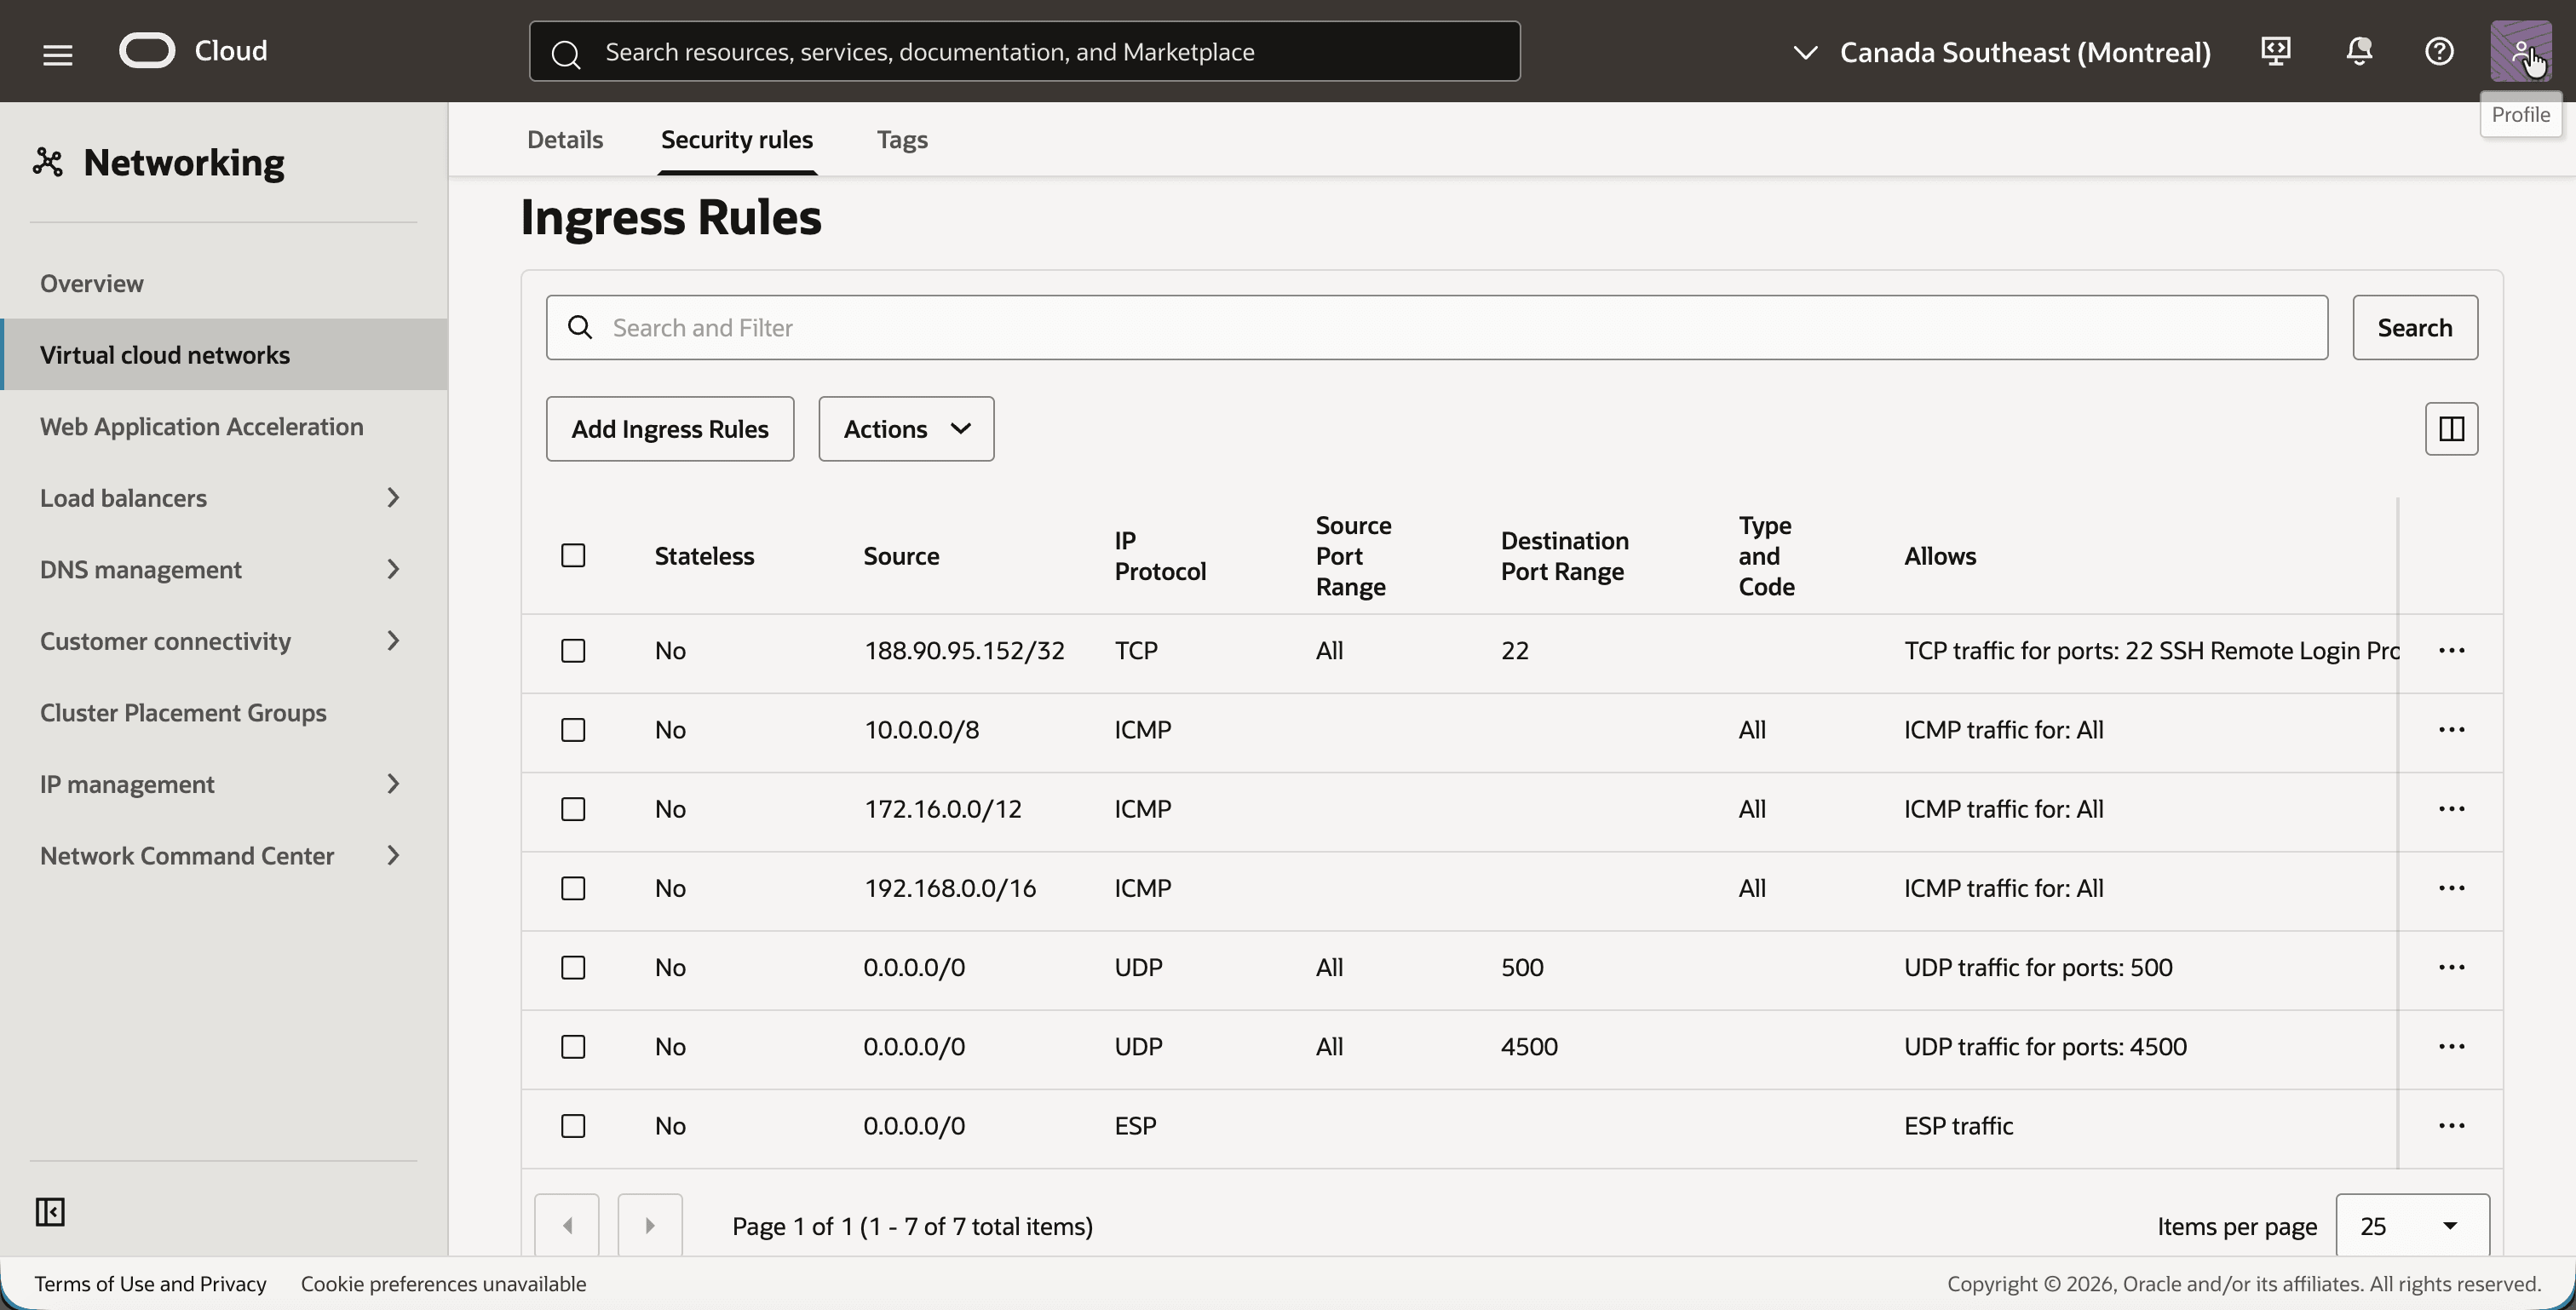
- Asegúrese de que la lista de seguridad tiene las siguientes reglas de entrada y agregue las que faltan:
- Puerto TCP
22desde su propia dirección IP pública, para SSH. - ICMP de
10.0.0.0/8,172.16.0.0/12y192.168.0.0/16. - Puerto UDP
500, puerto UDP4500y ESP desde0.0.0.0/0.
- Puerto TCP
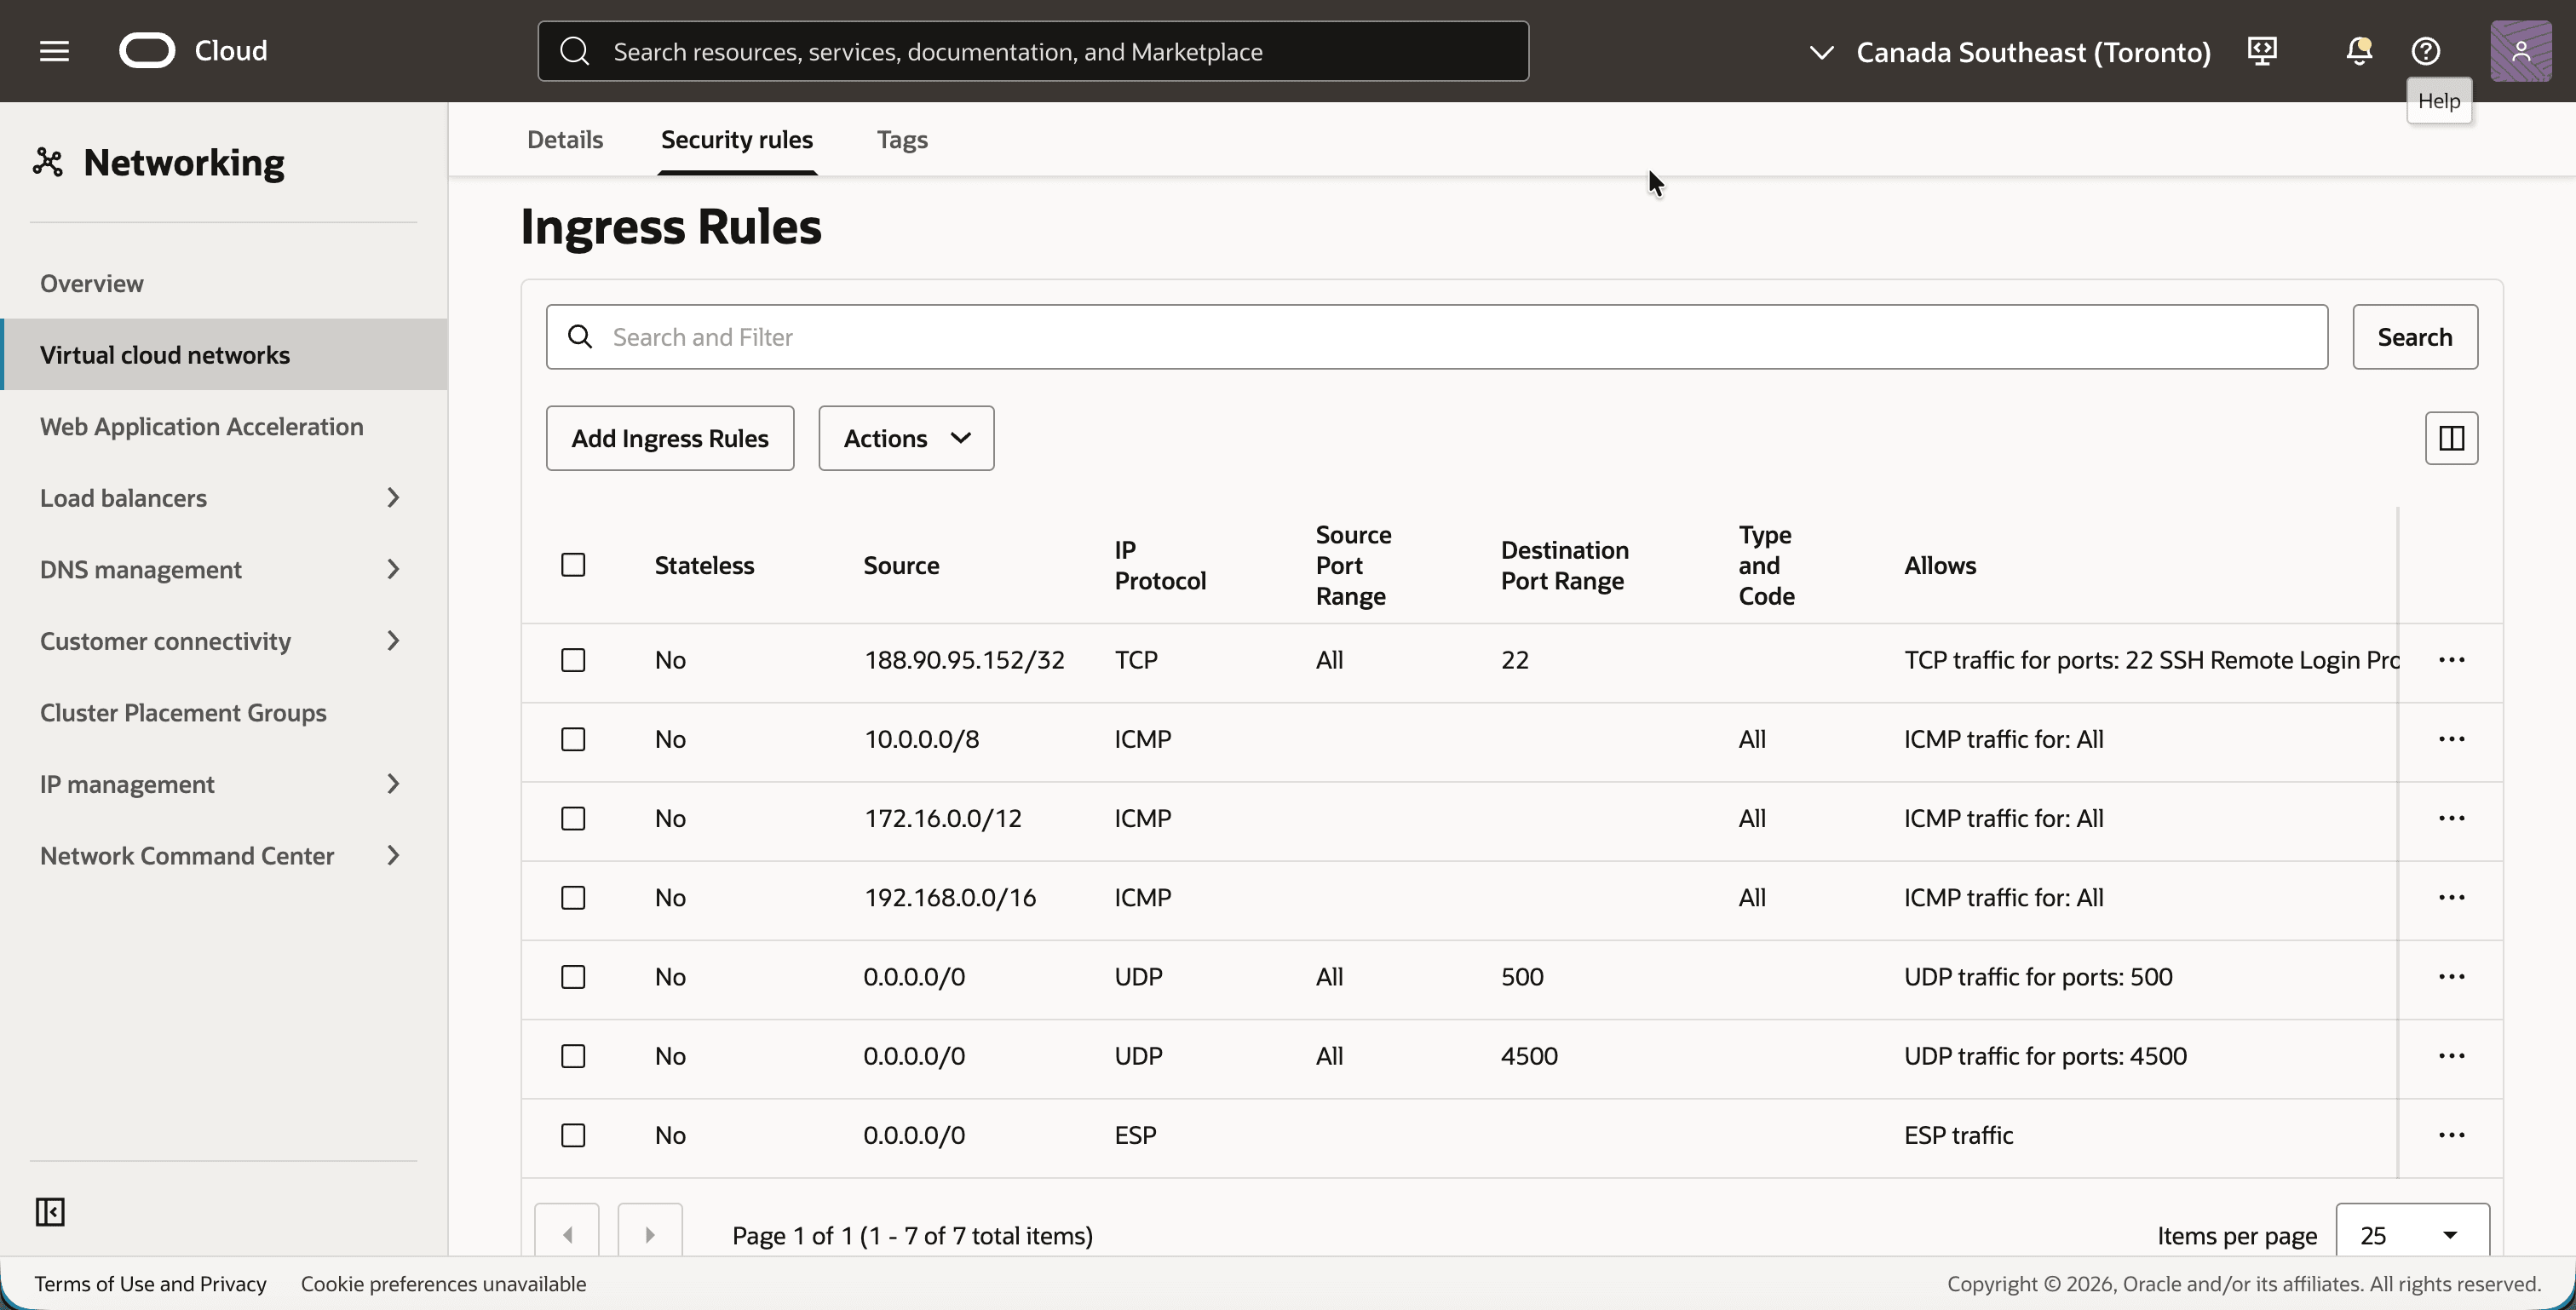
- Abra la lista de seguridad por defecto de
uc3-vcn-onpremdel mismo modo. - Asegúrese de que tiene las mismas reglas de entrada.
¡Claro! NOTA] En OCI, no se necesitan las reglas IPSec, ya que los túneles terminan en el DRG y no en una instancia de la VCN. Se necesitan en el lado local simulado, donde los túneles terminan en la instancia de Libreswan.
Paso 04: Configurar el enrutamiento en el lado local
Los hosts locales deben saber cómo acceder a OCI. Utilizan el CIDR shadow del lado de OCI, 192.168.10.0/24, y la ruta para ello apunta al enrutador local. Esto es lo único que la red local tiene que saber sobre la traducción.
- En
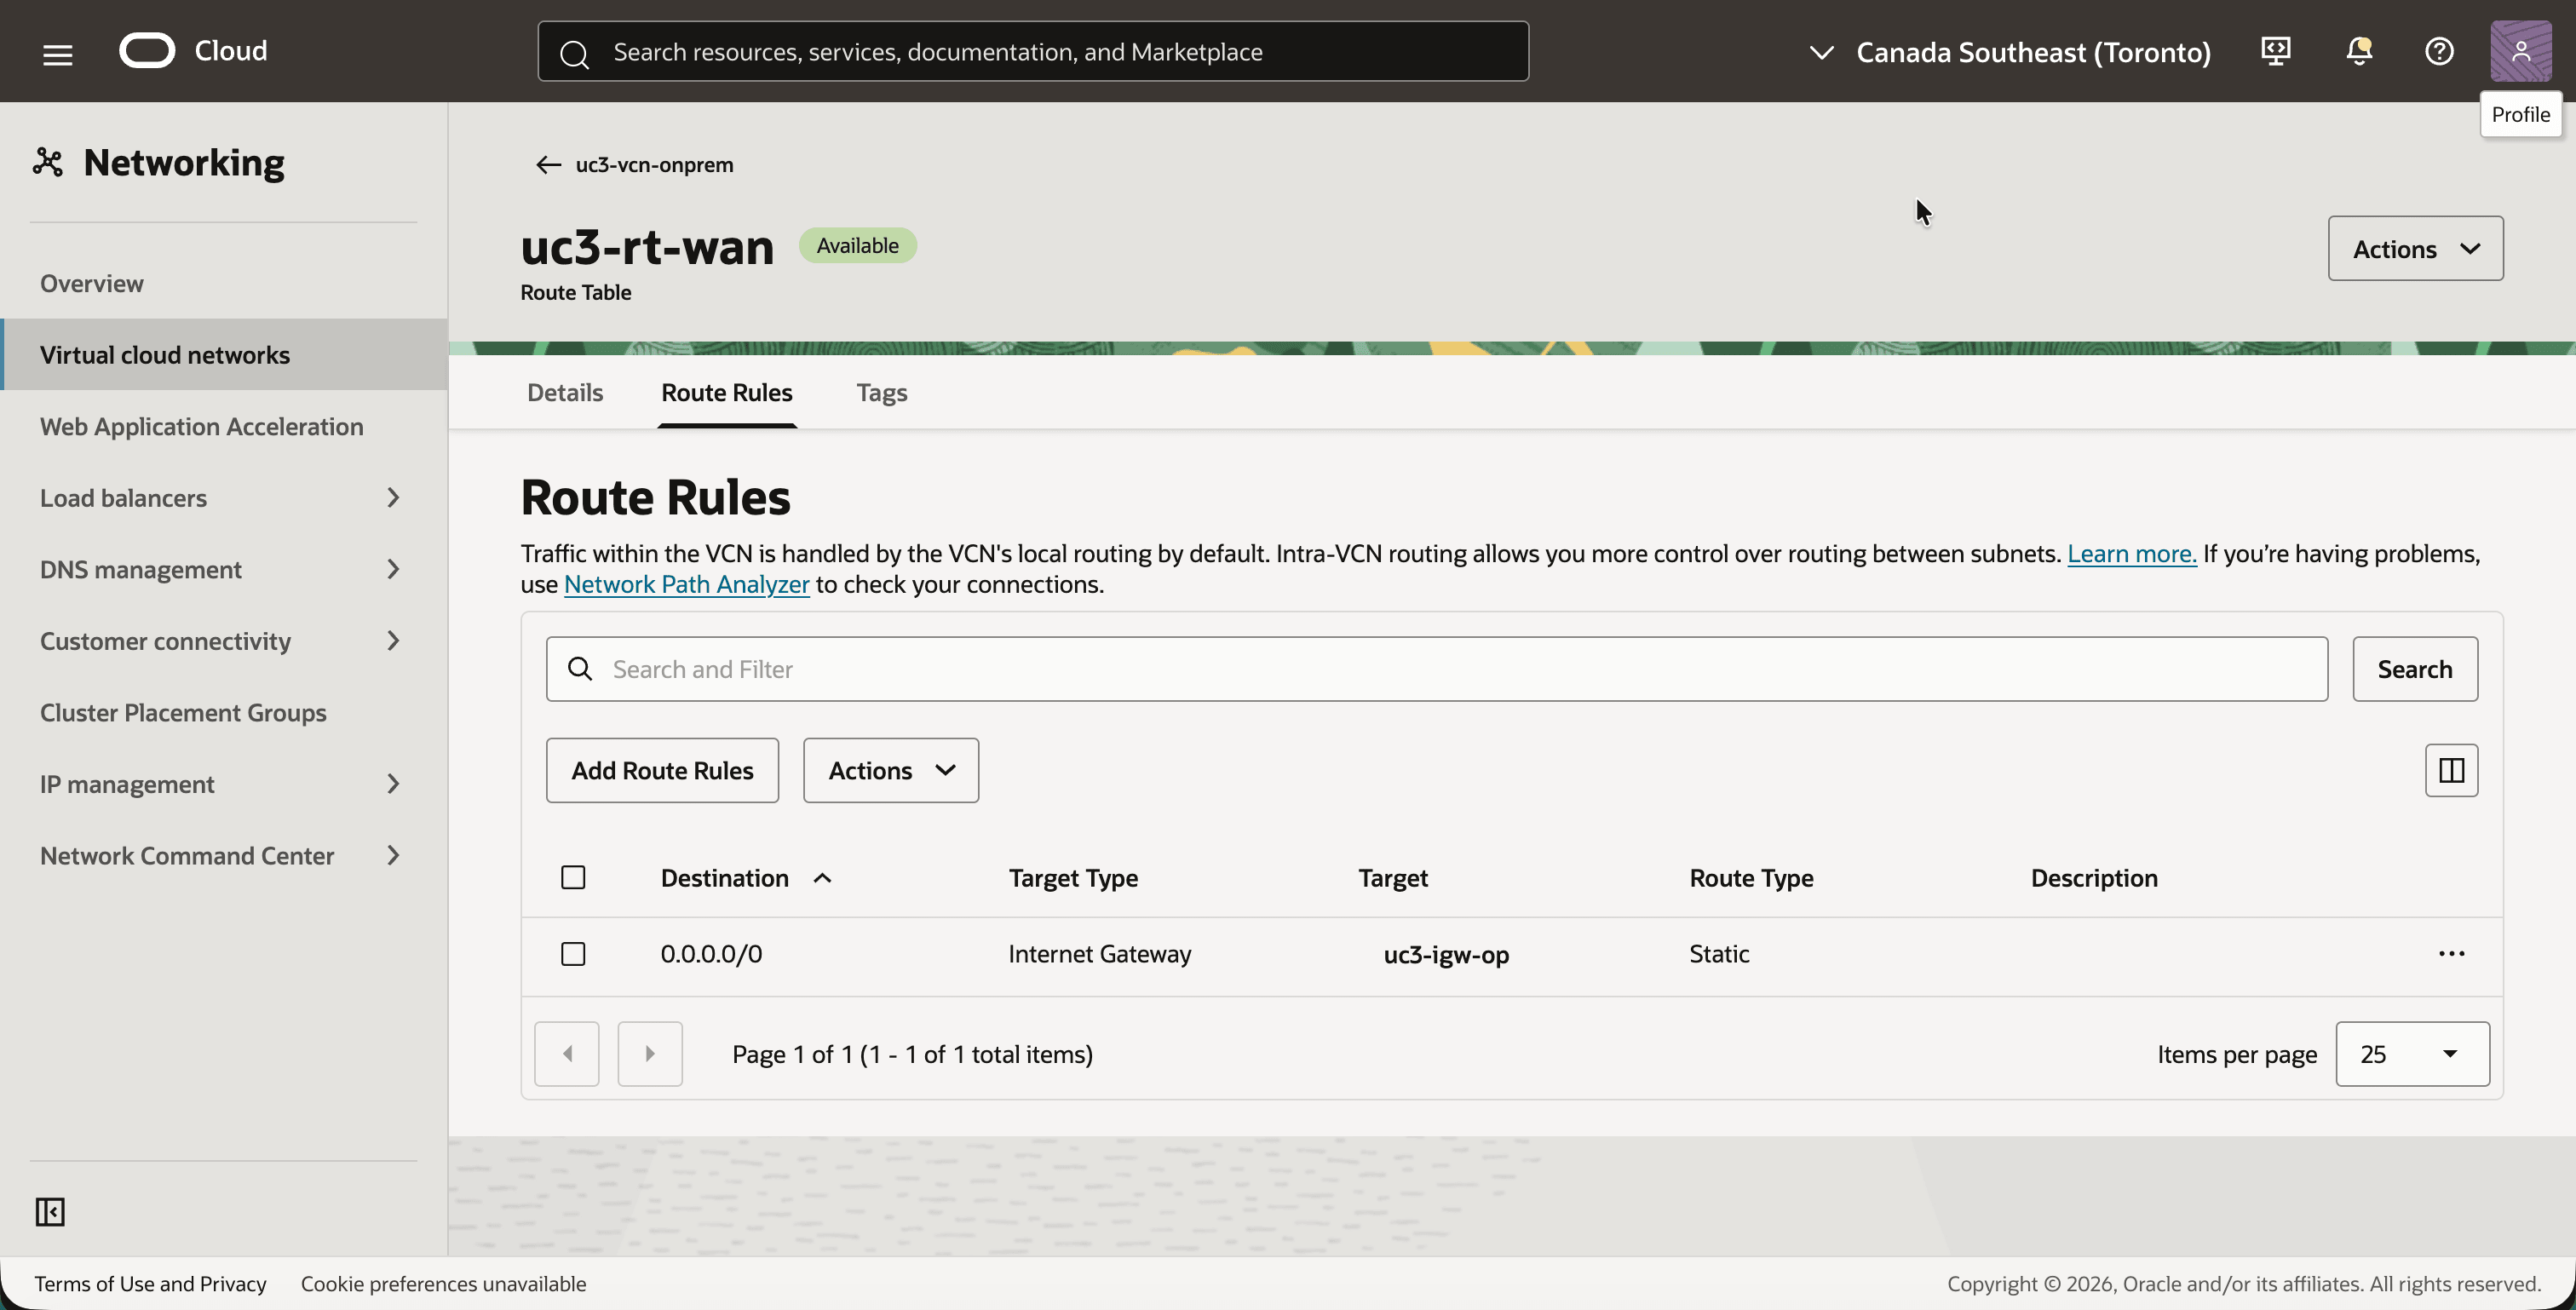
uc3-vcn-onprem, haga clic en el separador Enrutamiento y haga clic en la tabla de rutasuc3-rt-wan. Esta es la tabla de rutas de la subred WAN. - Observe la regla de ruta única
0.0.0.0/0con el destinouc3-igw-op. El enrutador lo utiliza para acceder a los puntos finales de VPN de Oracle a través de Internet.
- Vuelva atrás y haga clic en la tabla de rutas
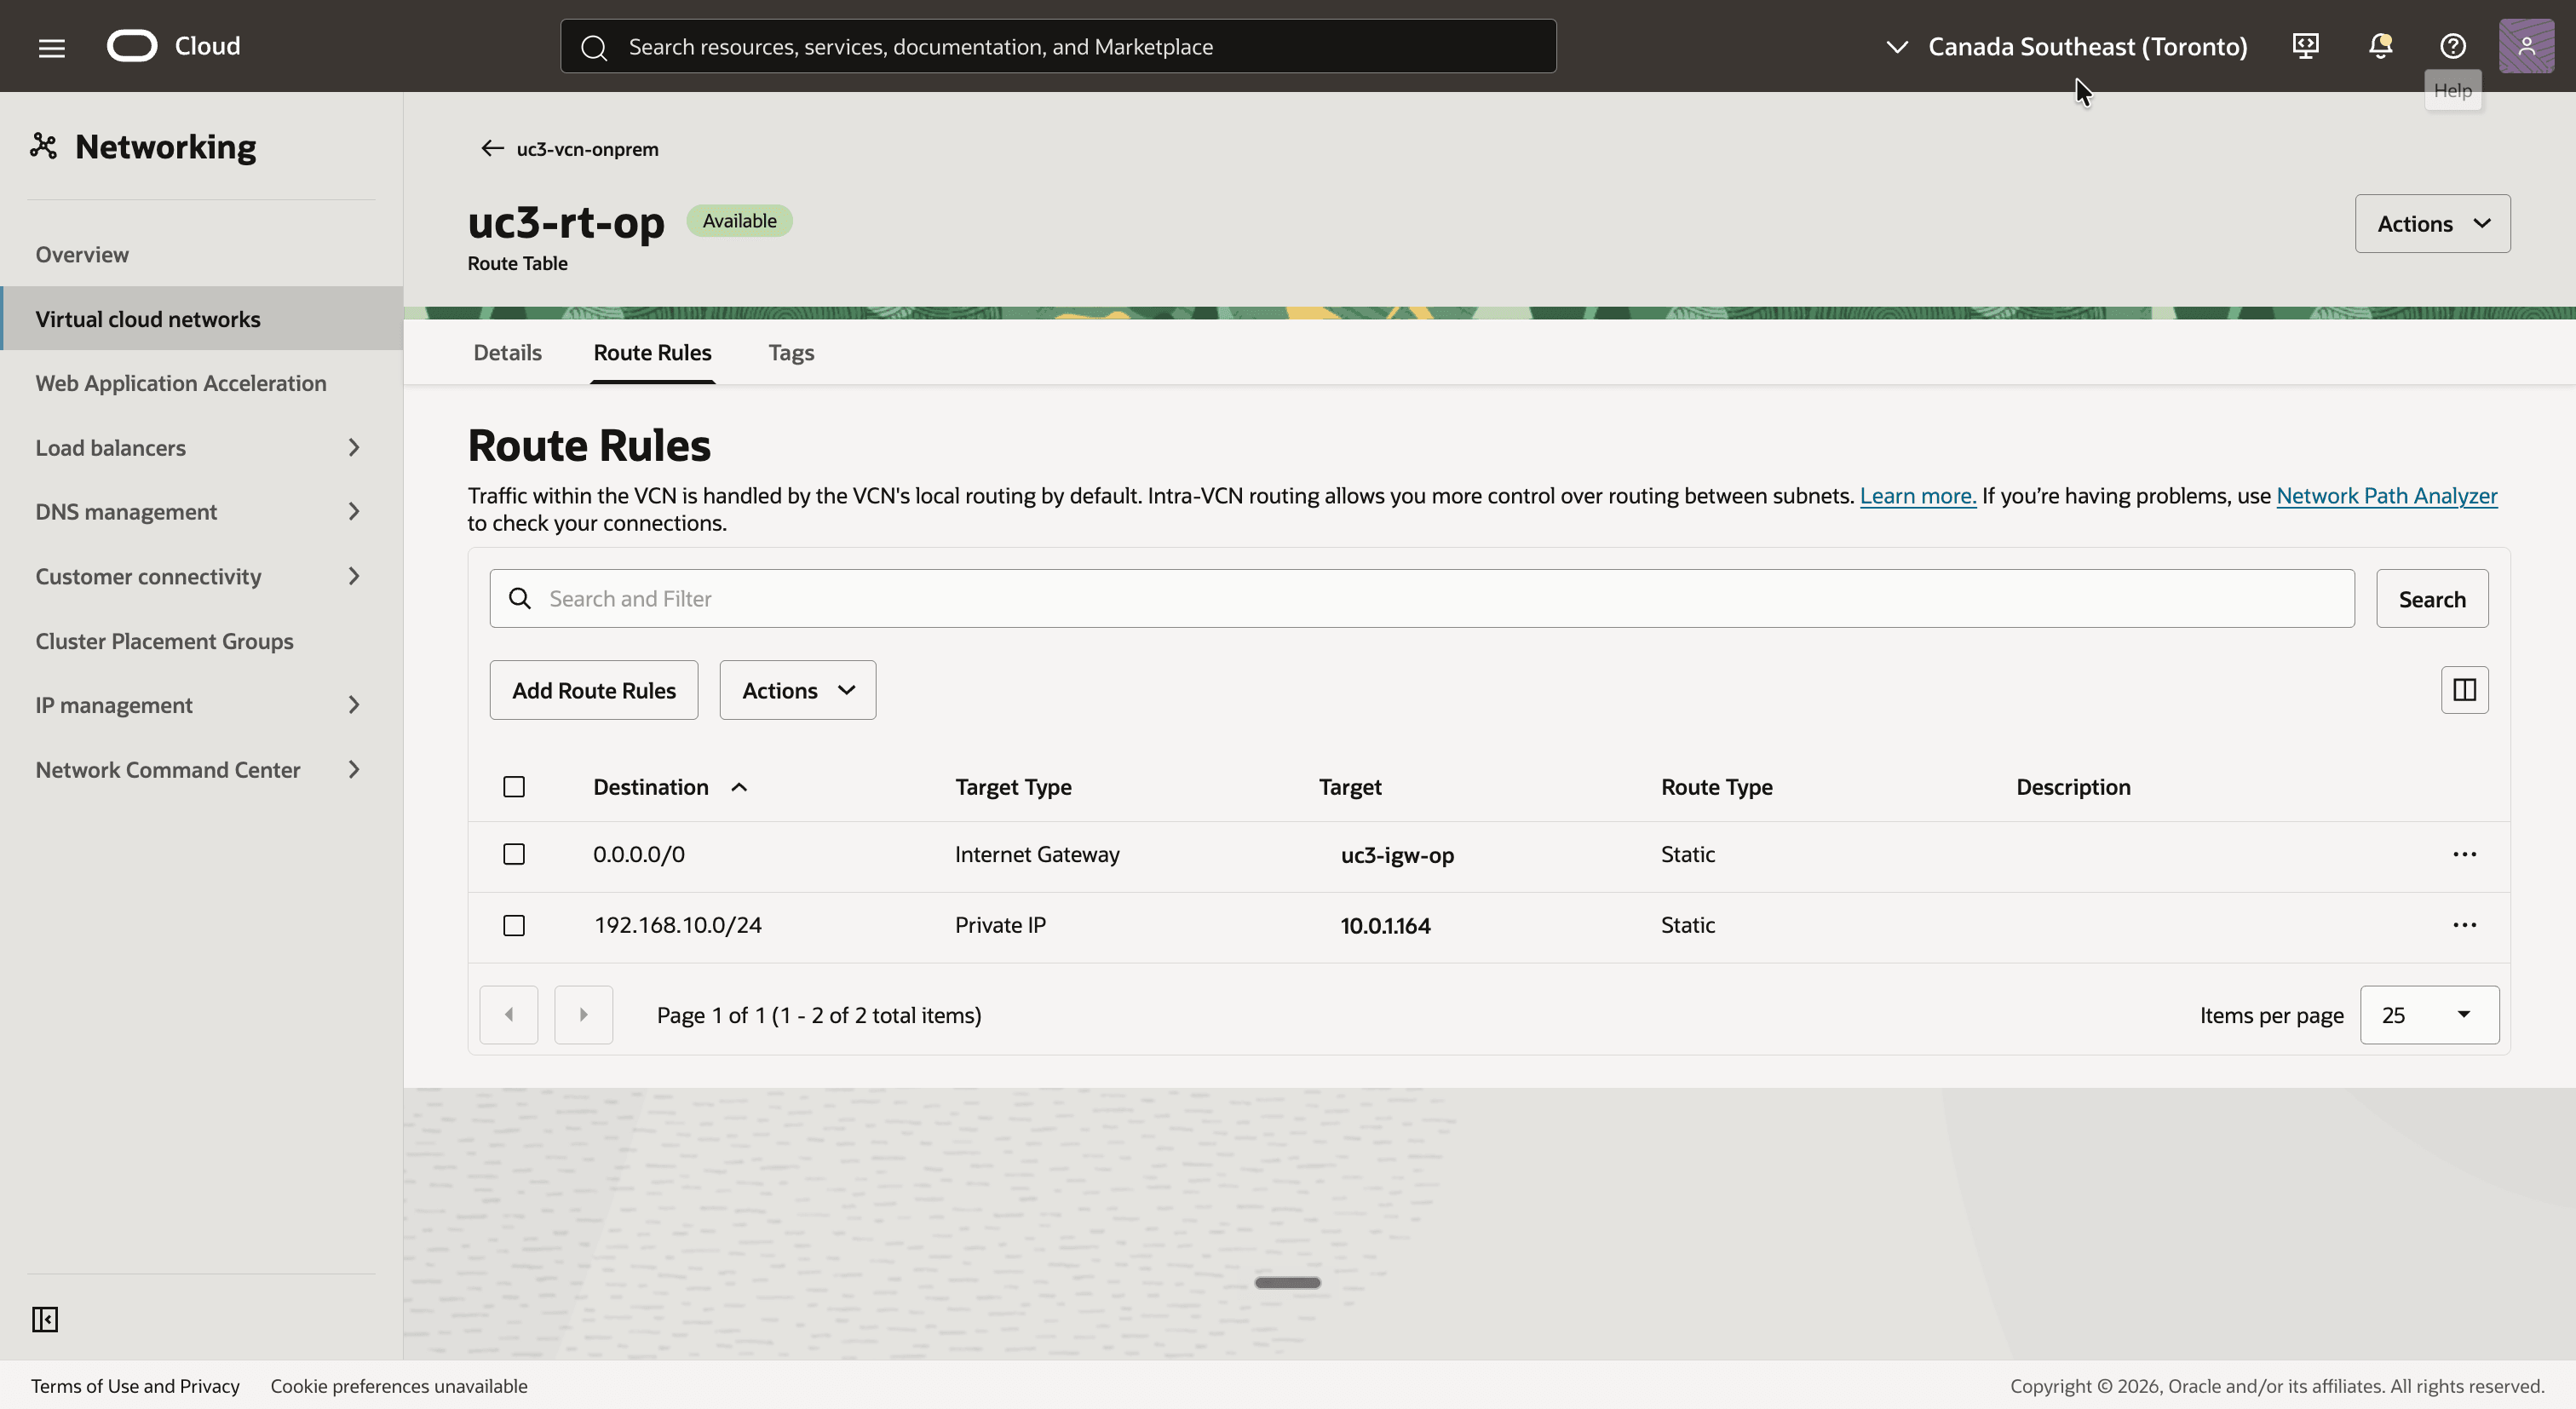
uc3-rt-op. Esta es la tabla de rutas de la subred LAN. - Agregue una regla de ruta para el CIDR shadow del lado de OCI, de modo que la tabla de rutas tenga estas dos reglas de ruta:
0.0.0.0/0con el destinouc3-igw-op, para el acceso SSH desde Internet.192.168.10.0/24(el CIDR shadow del lado de OCI) con el tipo de destino IP privada y el destino10.0.1.164, la dirección LAN del enrutador de Libreswan.
Paso 05: Crear el DRG y asociar la VCN
De vuelta en OCI, creamos el DRG. Obtiene una asociación de VCN ahora y dos asociaciones de túnel IPSec se agregan automáticamente en el siguiente paso.
- Seleccione la región Sureste de Canadá (Montreal).
- Abra el menú de navegación, haga clic en Red y, a continuación, en Conectividad de cliente y, a continuación, en Gateway de enrutamiento dinámico.
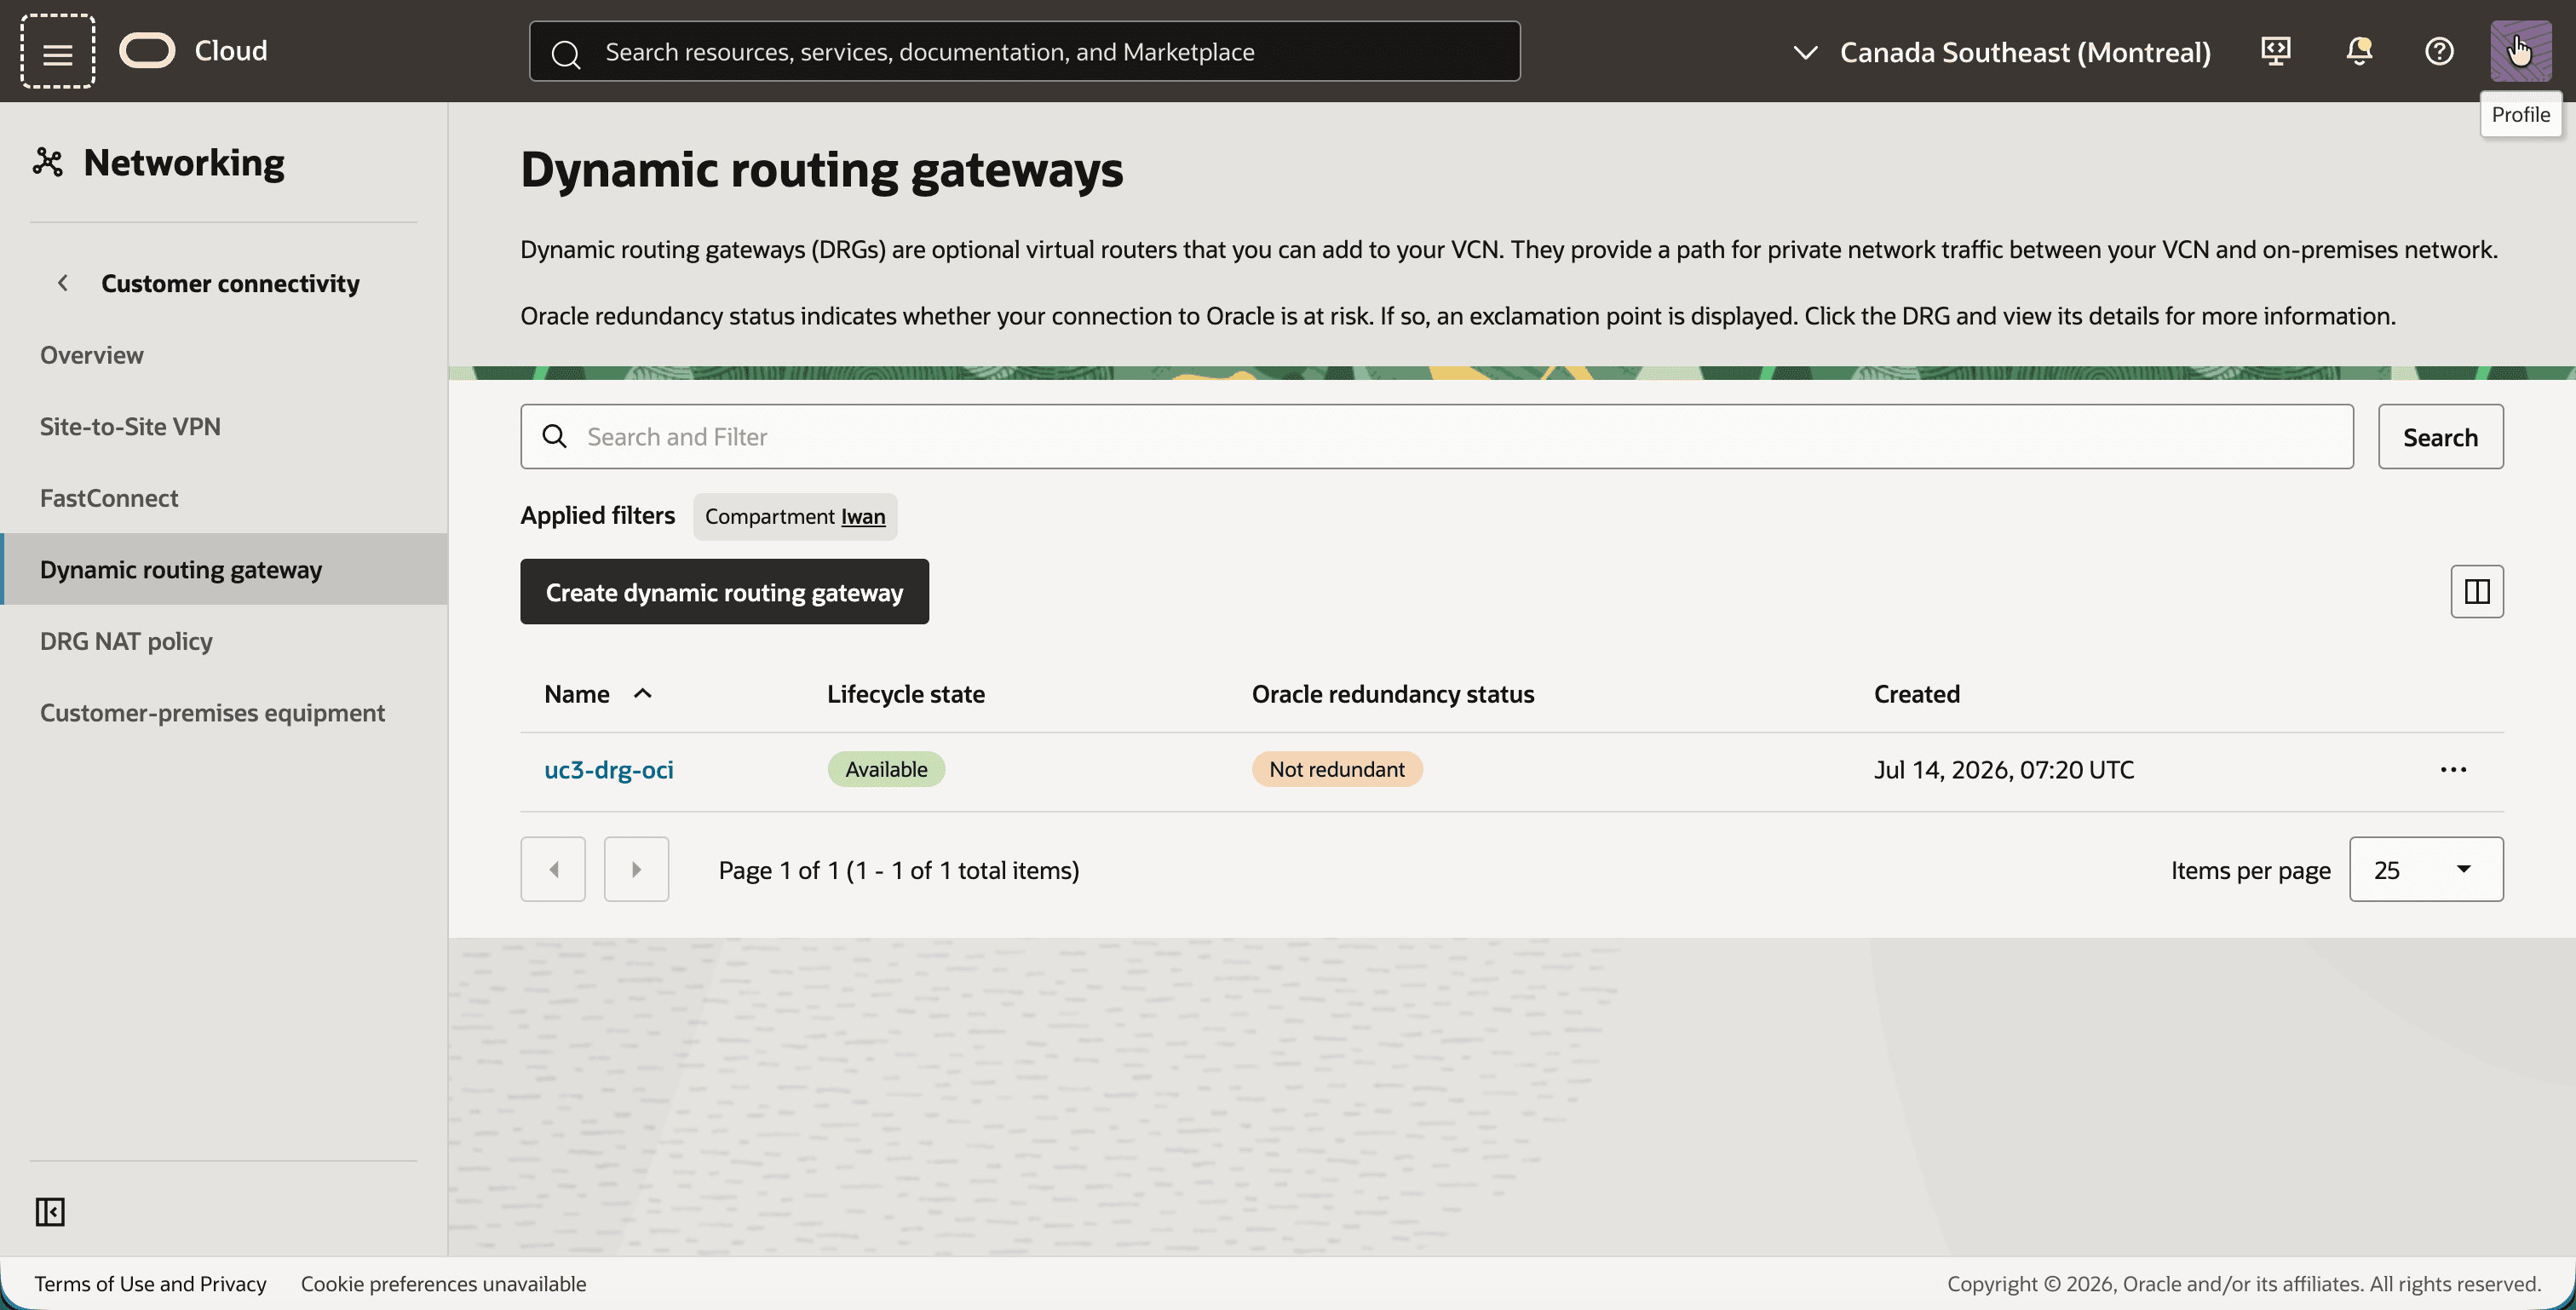
- Haga clic en el botón Crear gateway de enrutamiento dinámico y cree un DRG con el nombre
uc3-drg-oci. - Tenga en cuenta que el DRG está disponible.
- Haga clic en
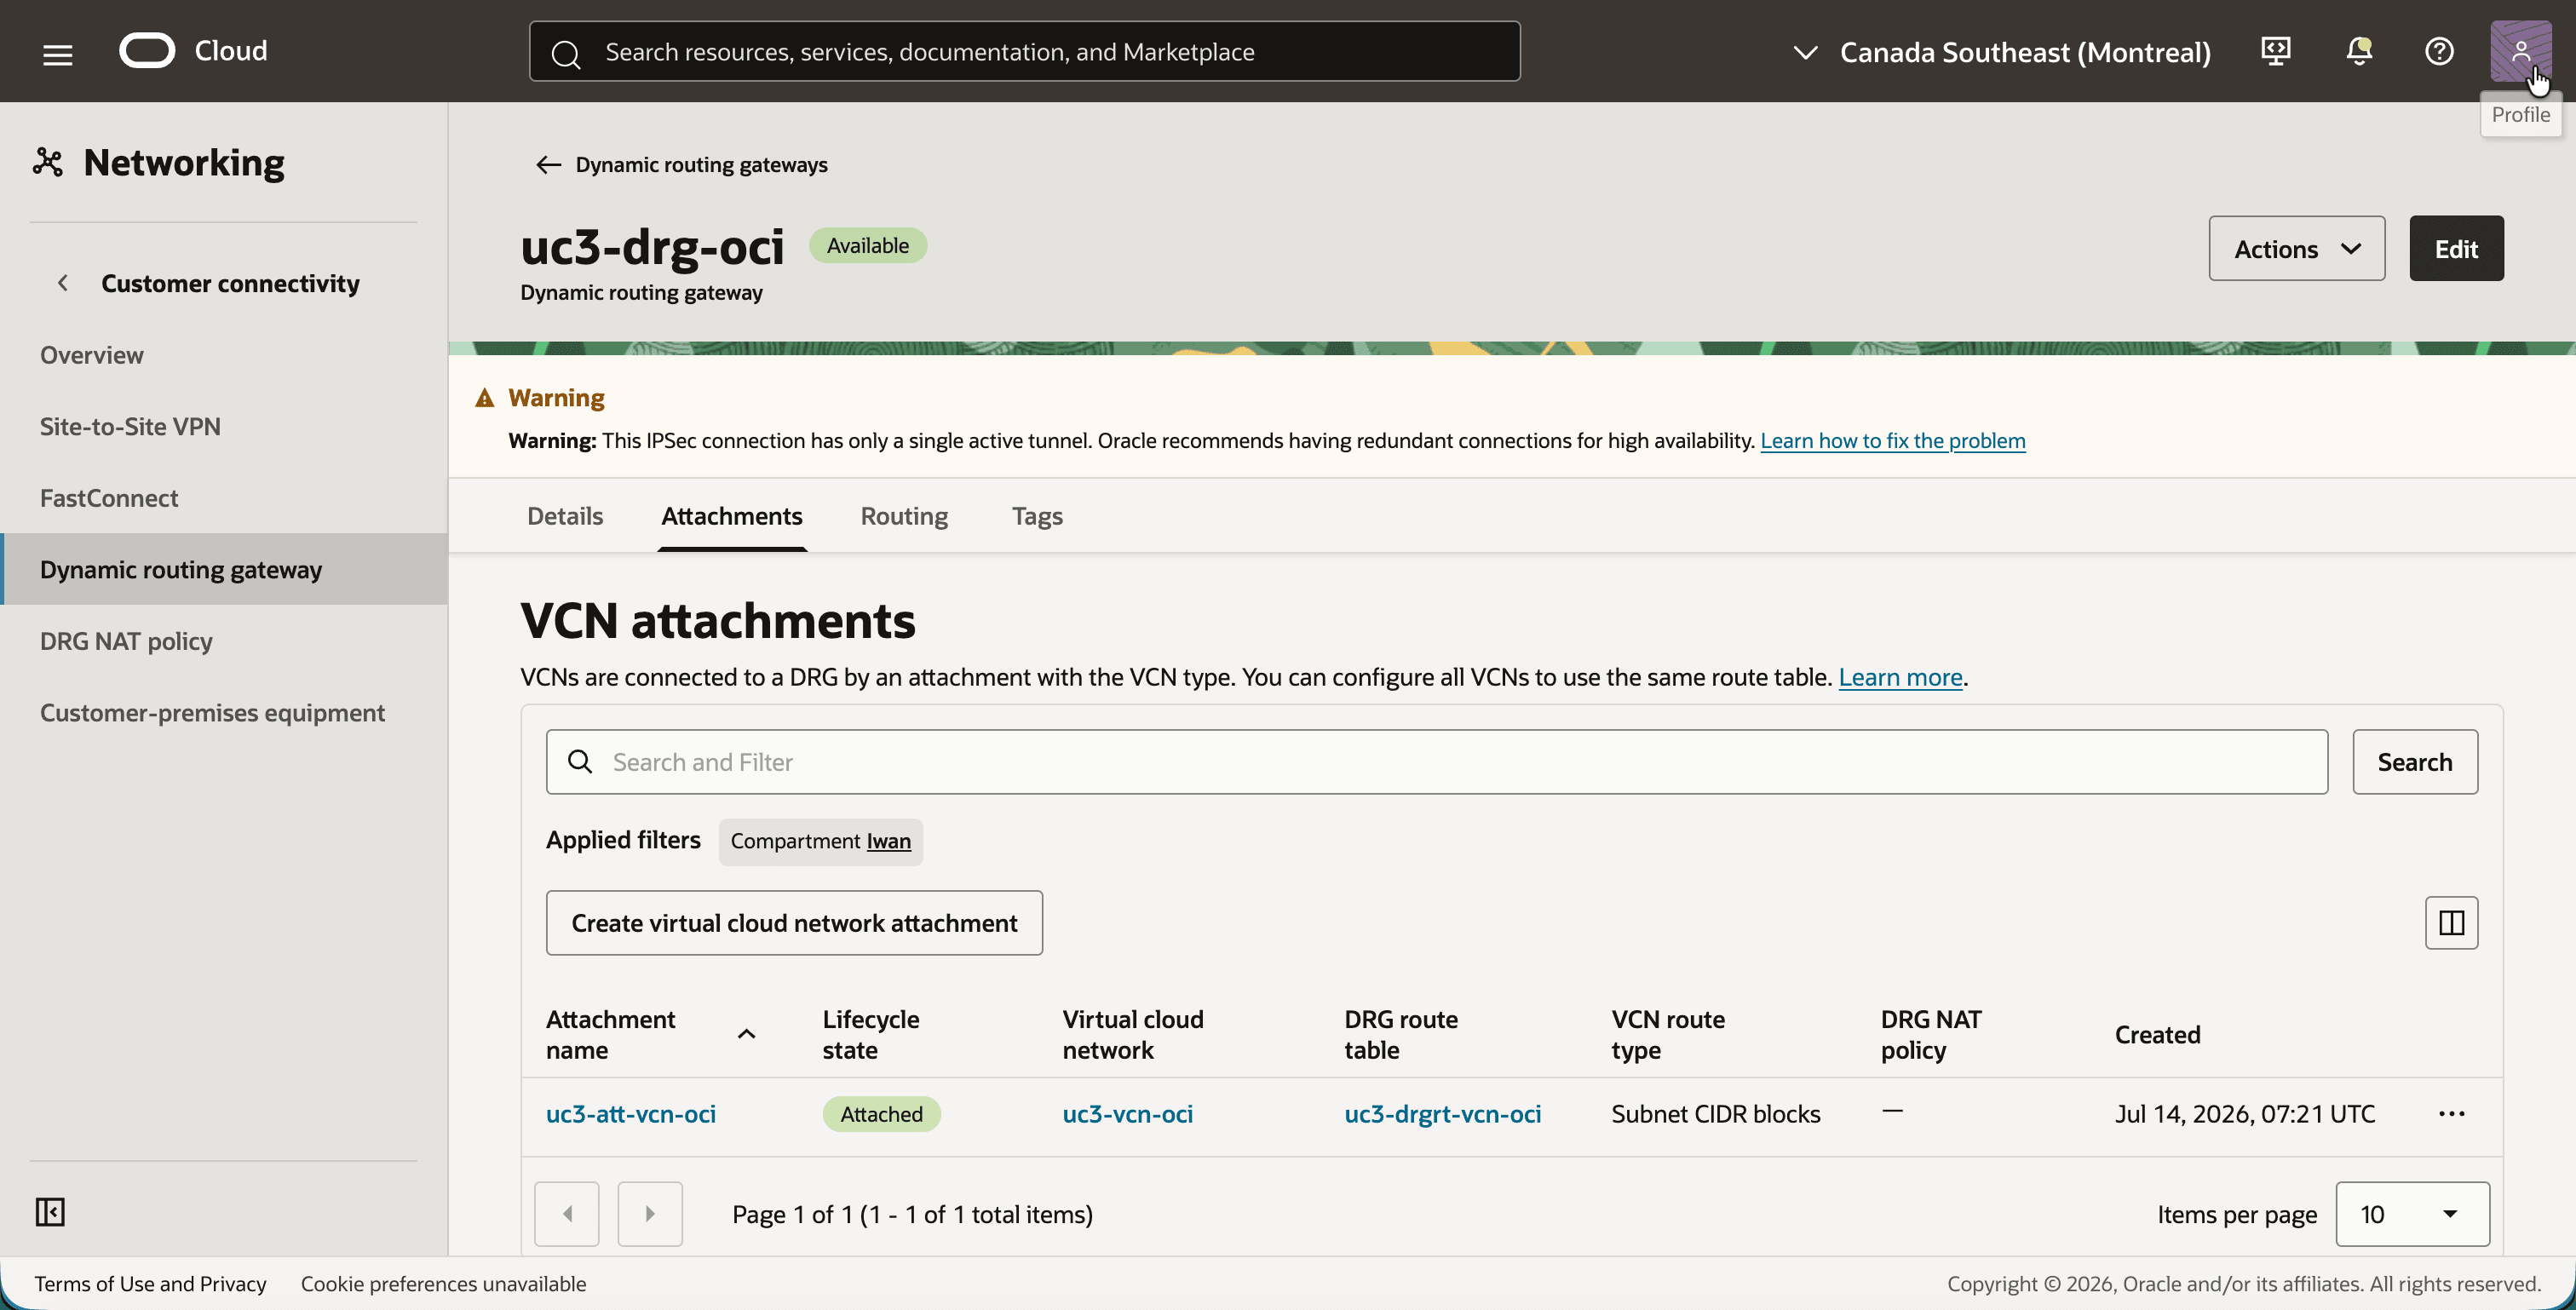
uc3-drg-ociy en el separador Anexos. - Haga clic en el botón Crear asociación de red virtual en la nube y cree la asociación
uc3-att-vcn-ocipara la VCNuc3-vcn-oci. - Tenga en cuenta que la asociación utiliza la tabla de rutas de DRG
uc3-drgrt-vcn-ociy que no tiene ninguna política NAT de DRG. Las tablas de rutas de DRG se configuran en el paso 09.
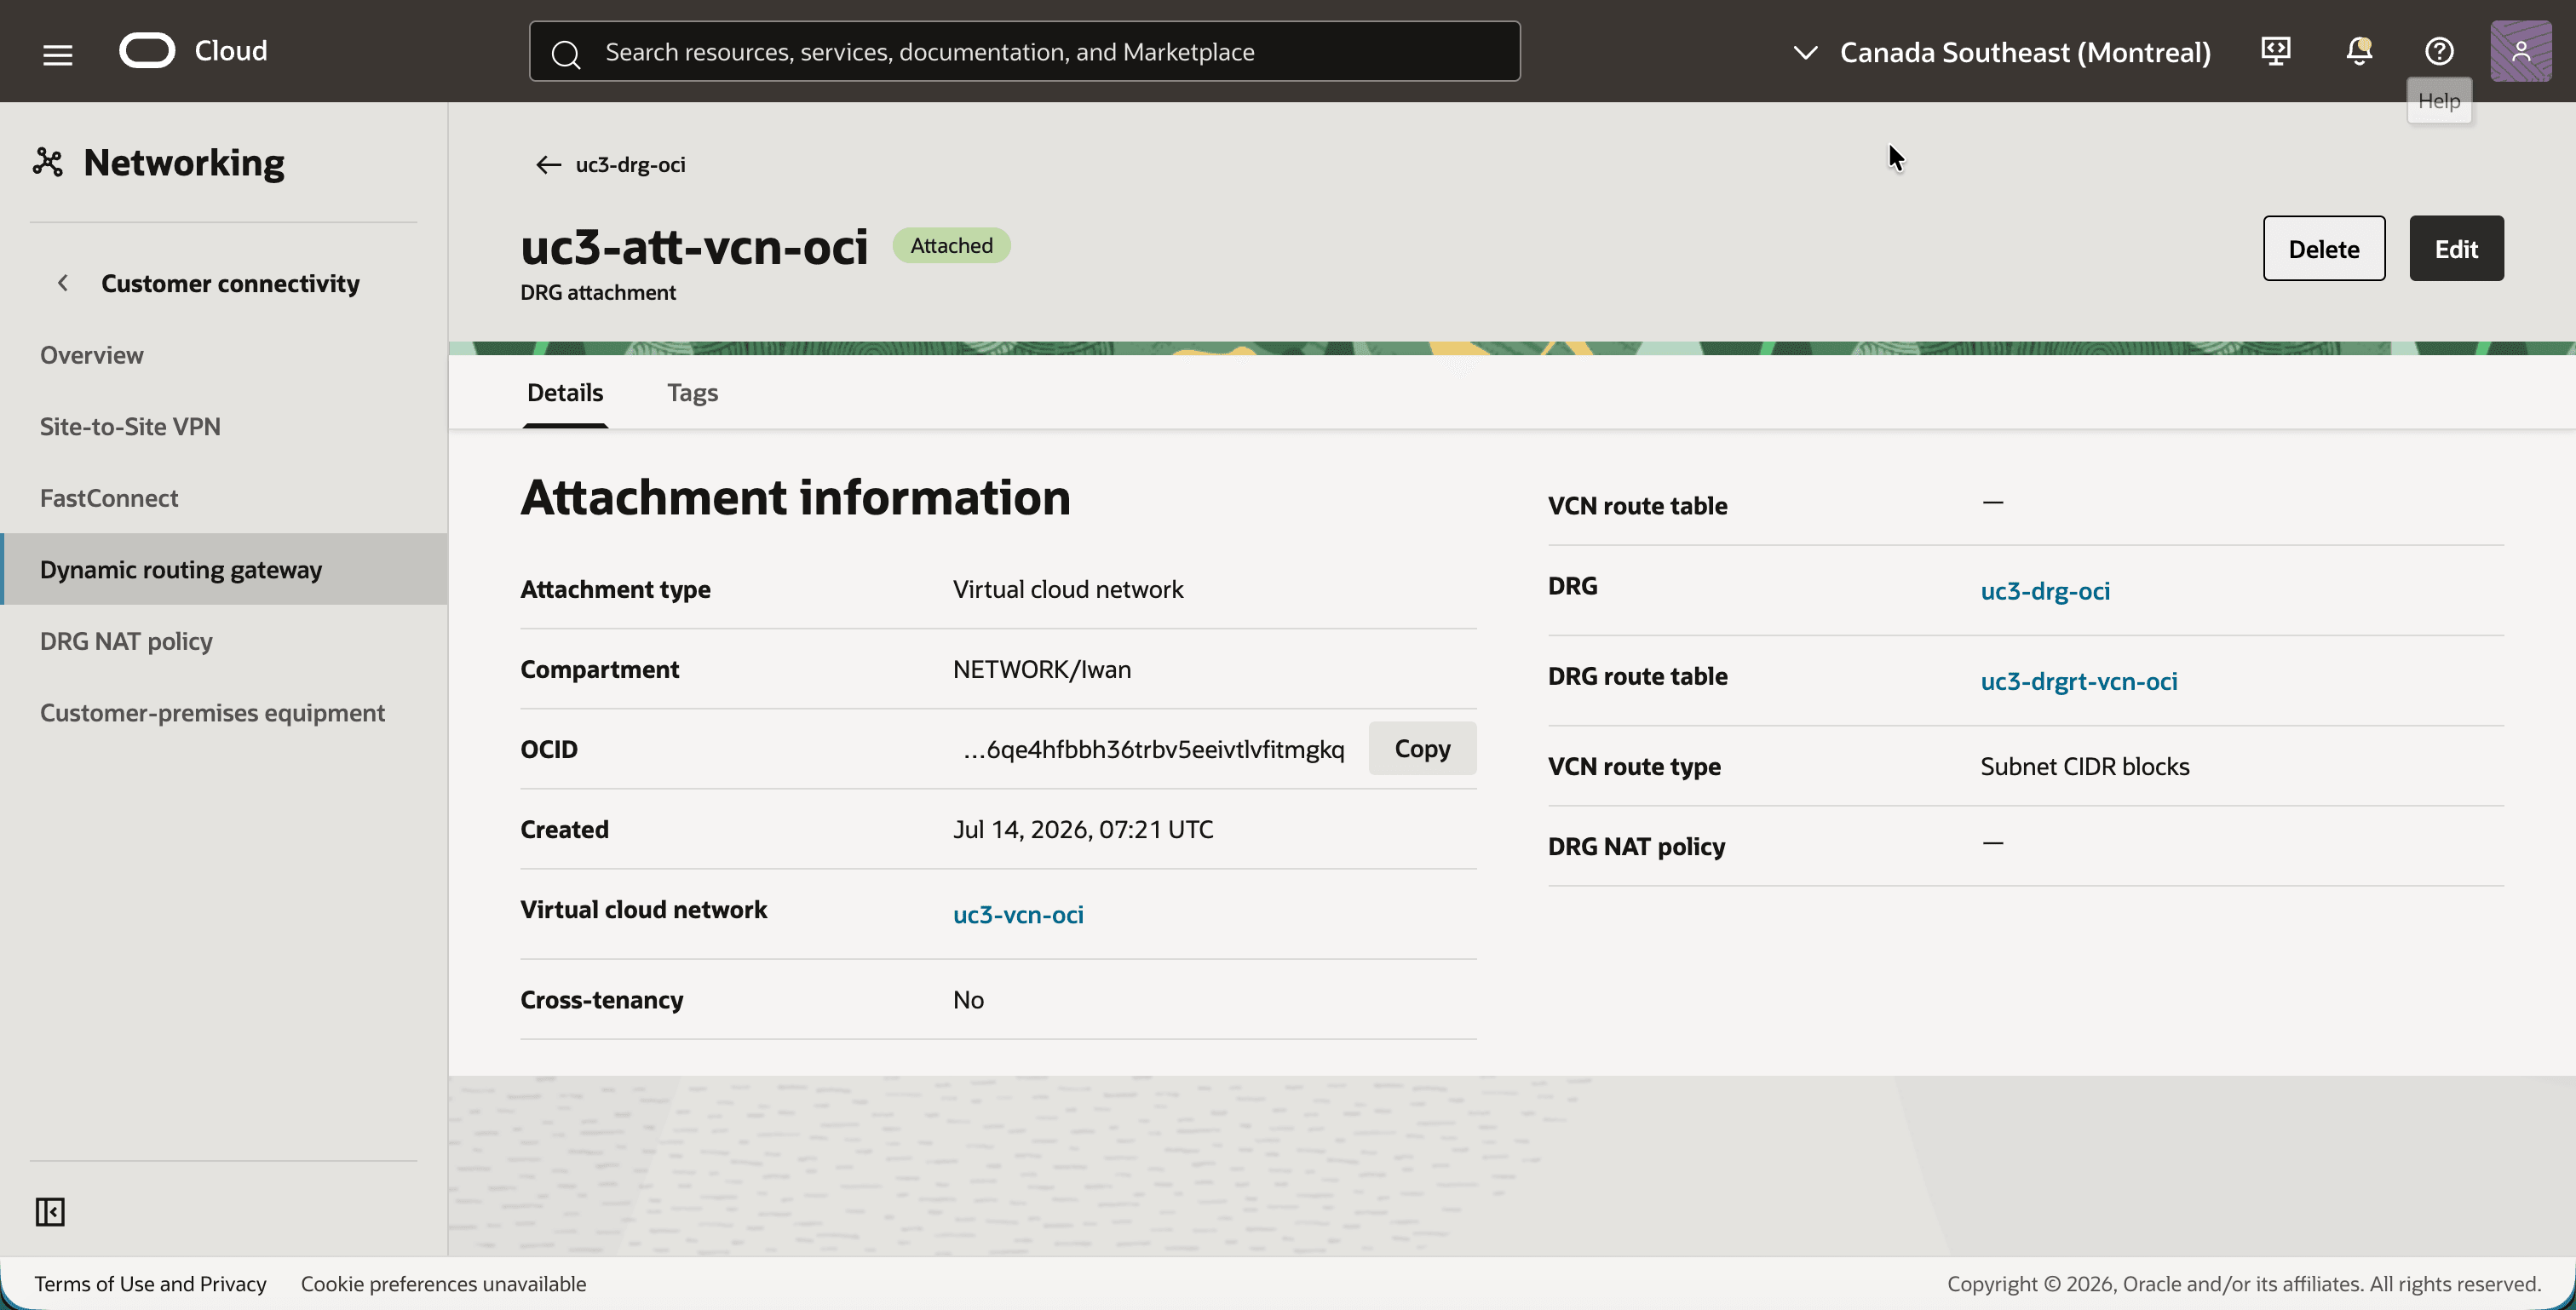
- Haga clic en el anexo
uc3-att-vcn-oci. - Observe la tabla de rutas de DRG
uc3-drgrt-vcn-ociy el campo vacío Política de NAT de DRG.
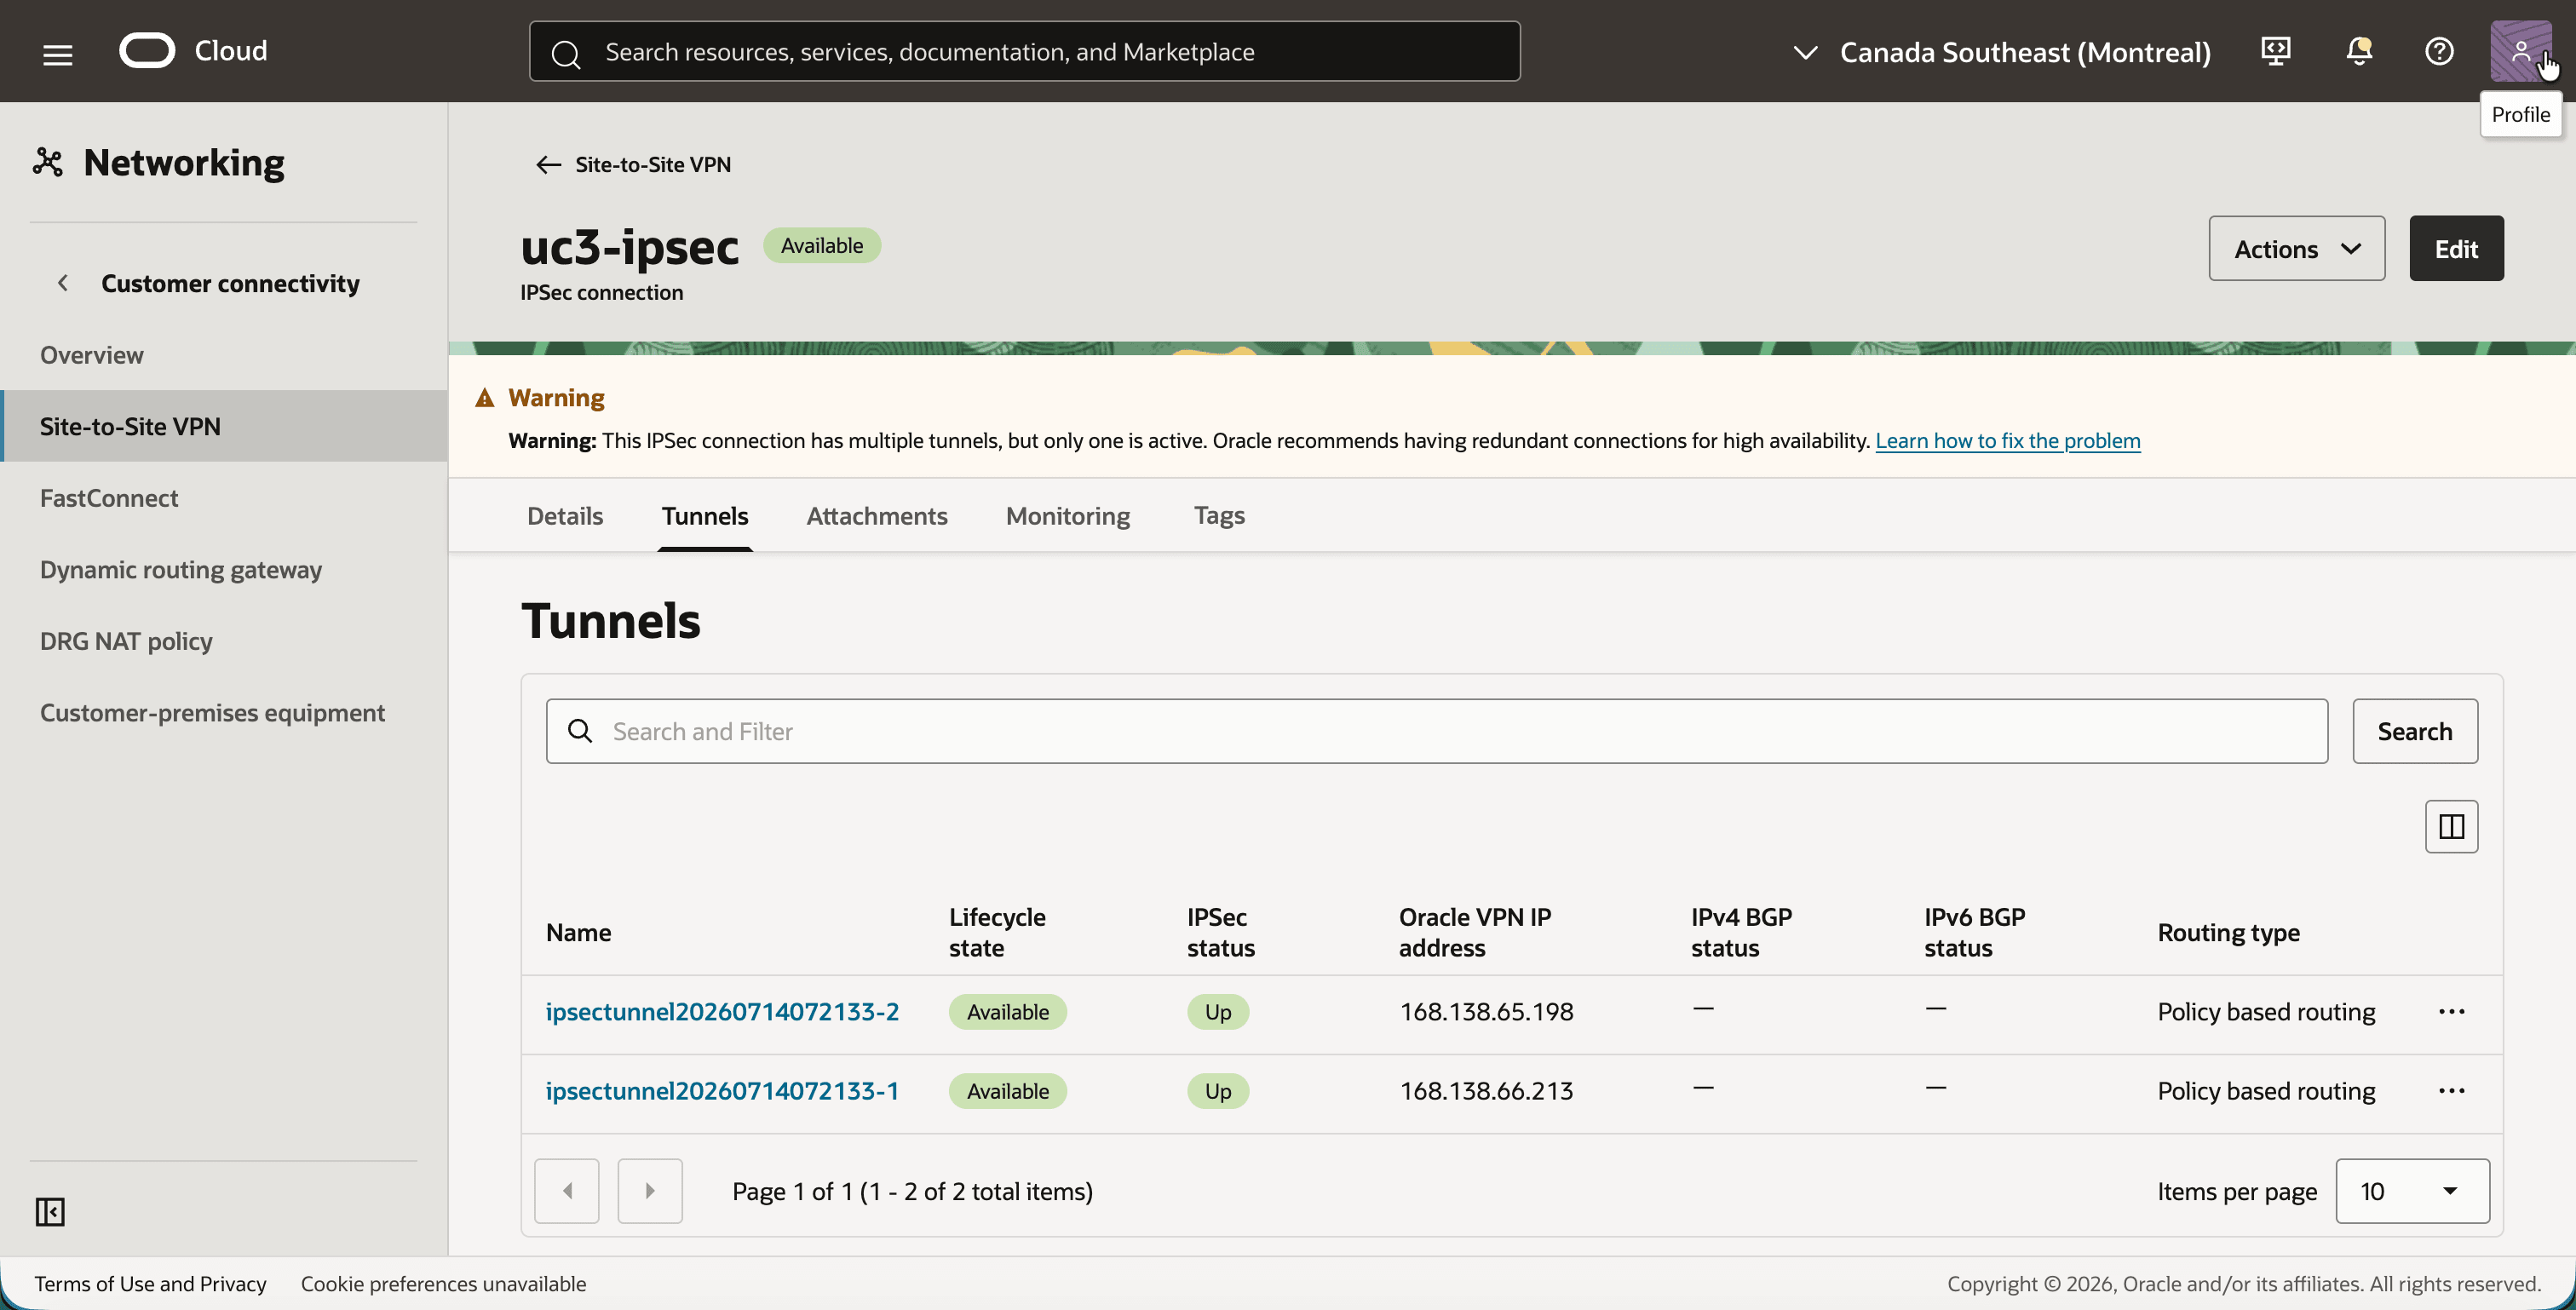
¡Claro! NOTA] NOTA Las capturas de pantalla muestran una advertencia de que la conexión IPSec solo tiene un único túnel activo y la lista de DRG muestra No redundante. Se tomaron mientras uno de los dos túneles estaba caído. La advertencia desaparece cuando ambos túneles están activos.
Paso 06: Creación de la VPN del sitio al sitio
La VPN de sitio a sitio conecta el DRG al enrutador local. Necesita un objeto de equipo local de cliente (CPE) que represente la dirección IP pública del enrutador y una conexión IPSec que cree dos túneles para la redundancia.
- Abra el menú de navegación, haga clic en Red, en Conectividad de cliente y, a continuación, en Equipo local de cliente.
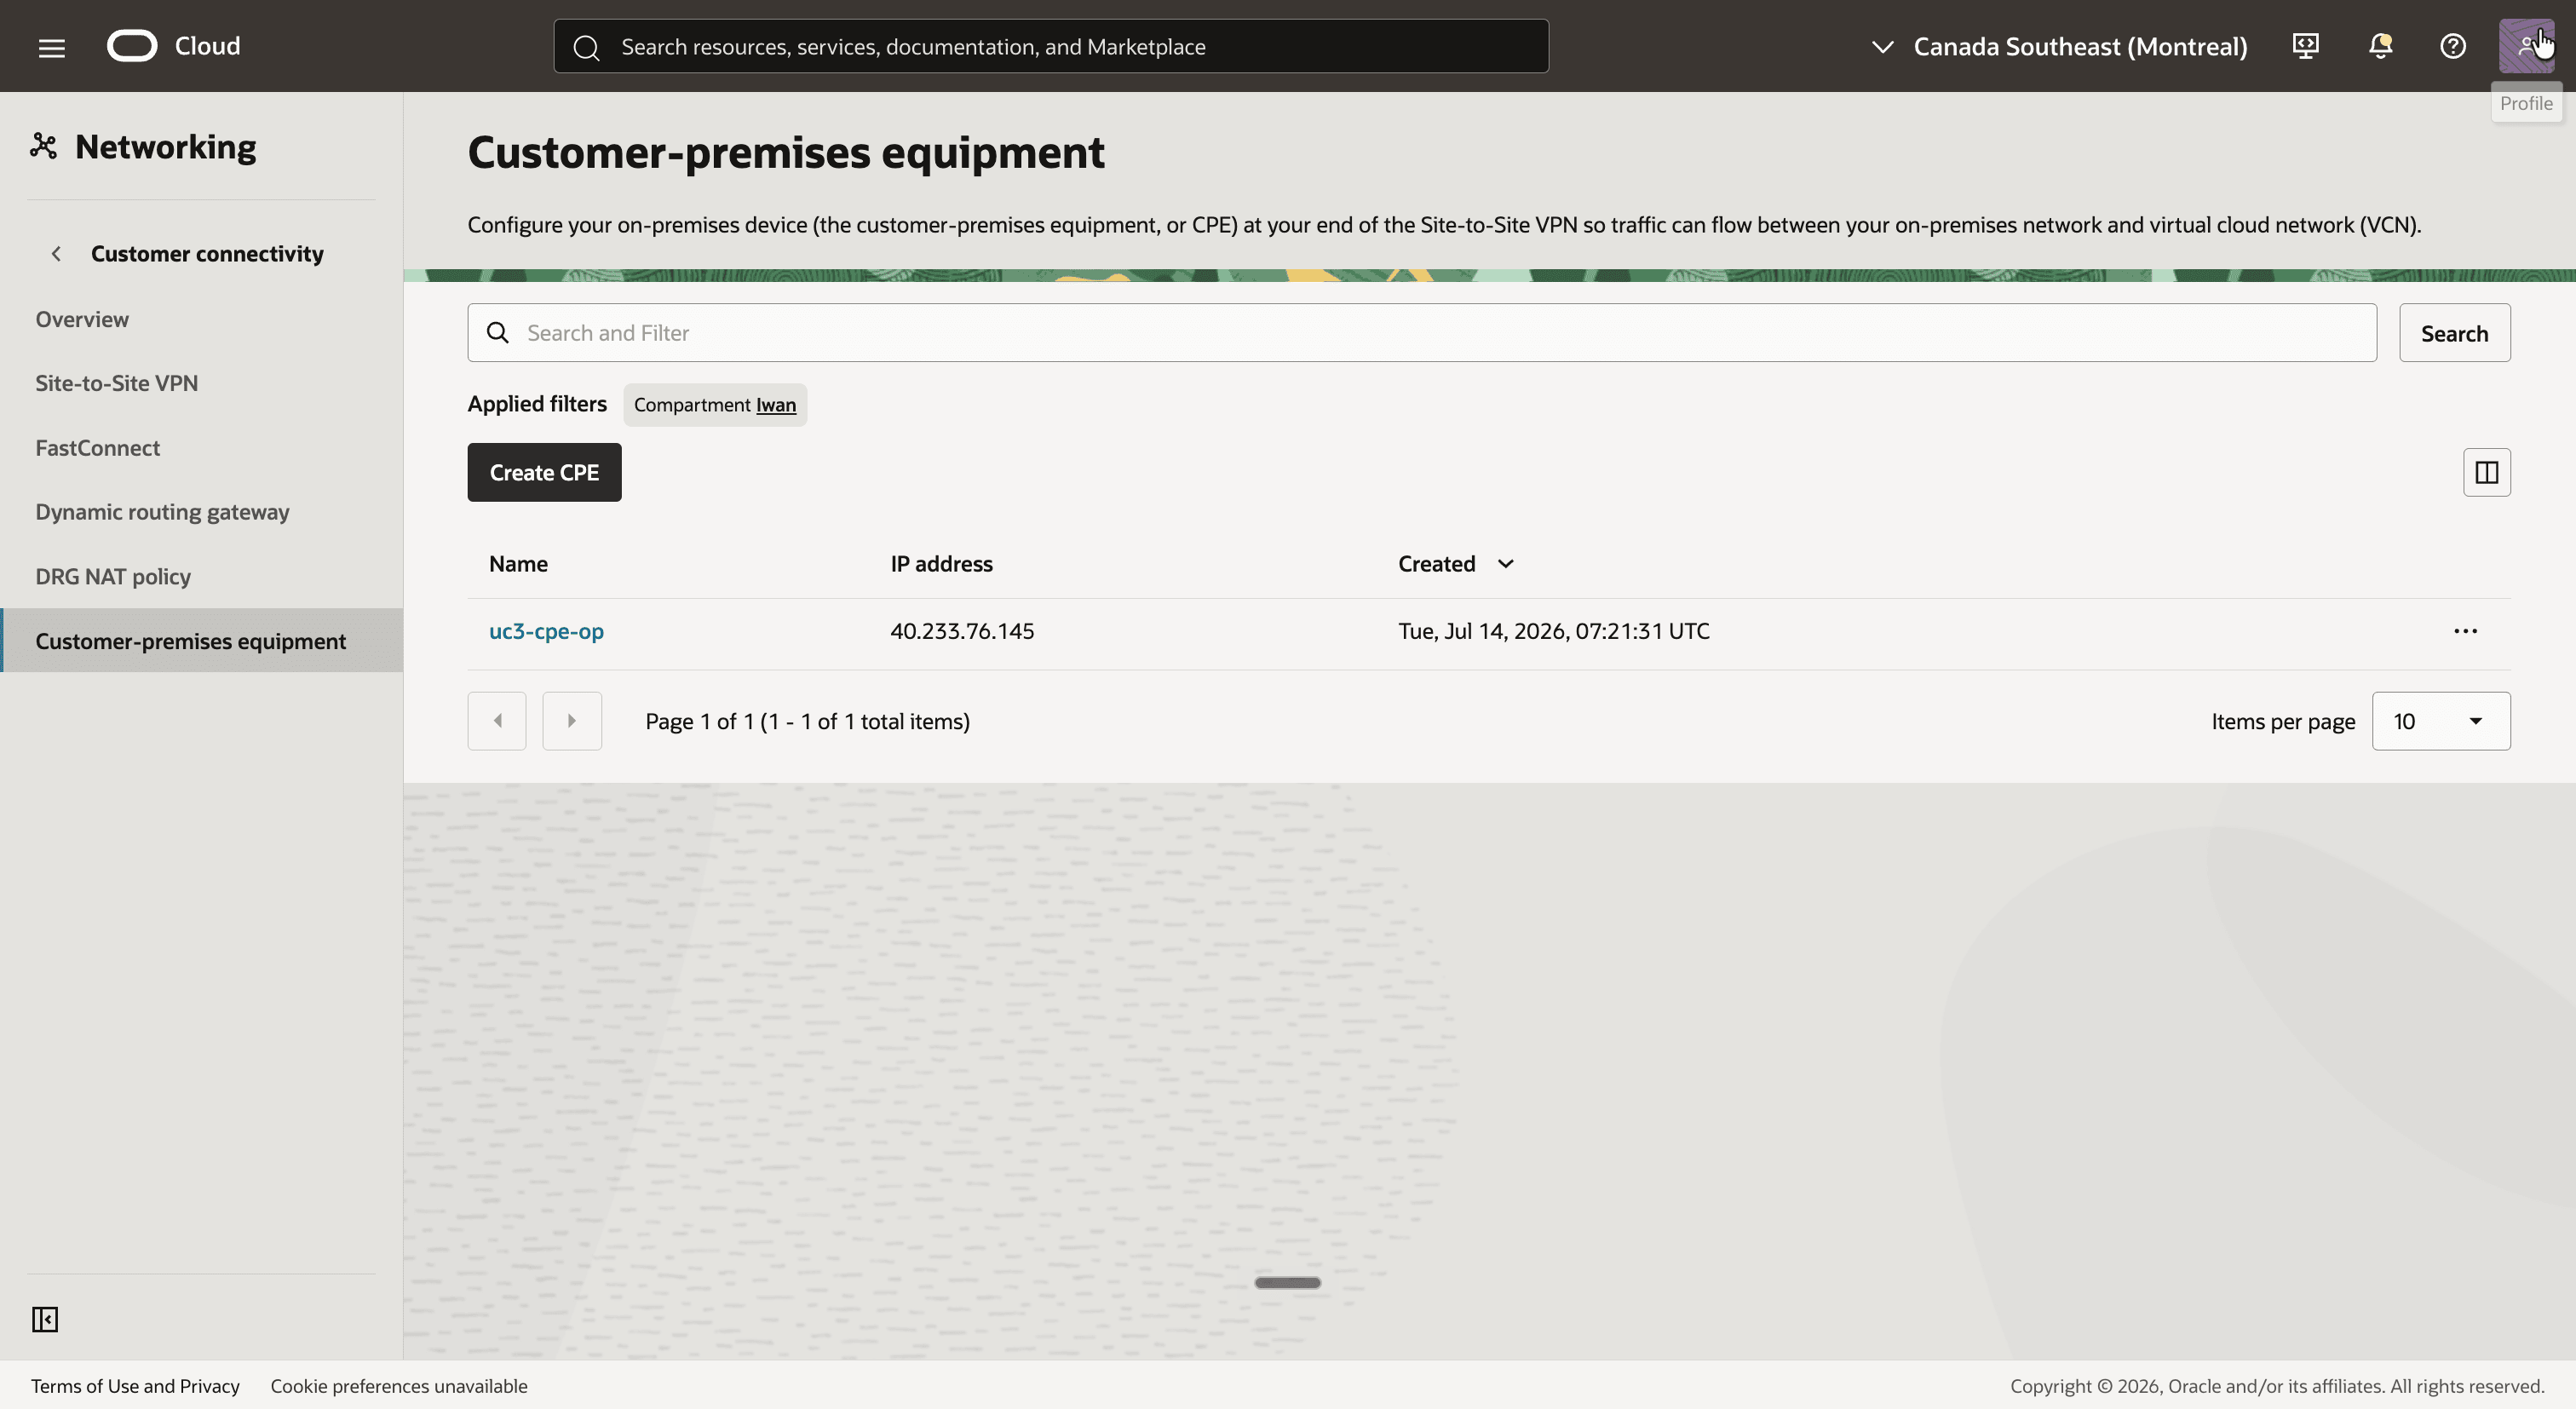
- Haga clic en el botón Crear CPE y cree un CPE con el nombre
uc3-cpe-opy la dirección IP40.233.76.145, la dirección IP pública del enrutador local. - Observe el CPE
uc3-cpe-opcon la dirección IP40.233.76.145.
- Haga clic en VPN de sitio a sitio en el menú de la izquierda.
- Haga clic en el botón Crear conexión IPSec y cree una conexión con los siguientes valores:
- Nombre:
uc3-ipsec - Equipo local de cliente:
uc3-cpe-op - Gateway de enrutamiento dinámico:
uc3-drg-oci - Tipo de enrutamiento para ambos túneles: enrutamiento basado en políticas
- IKE version para ambos túneles: IKEv1
- Nombre:
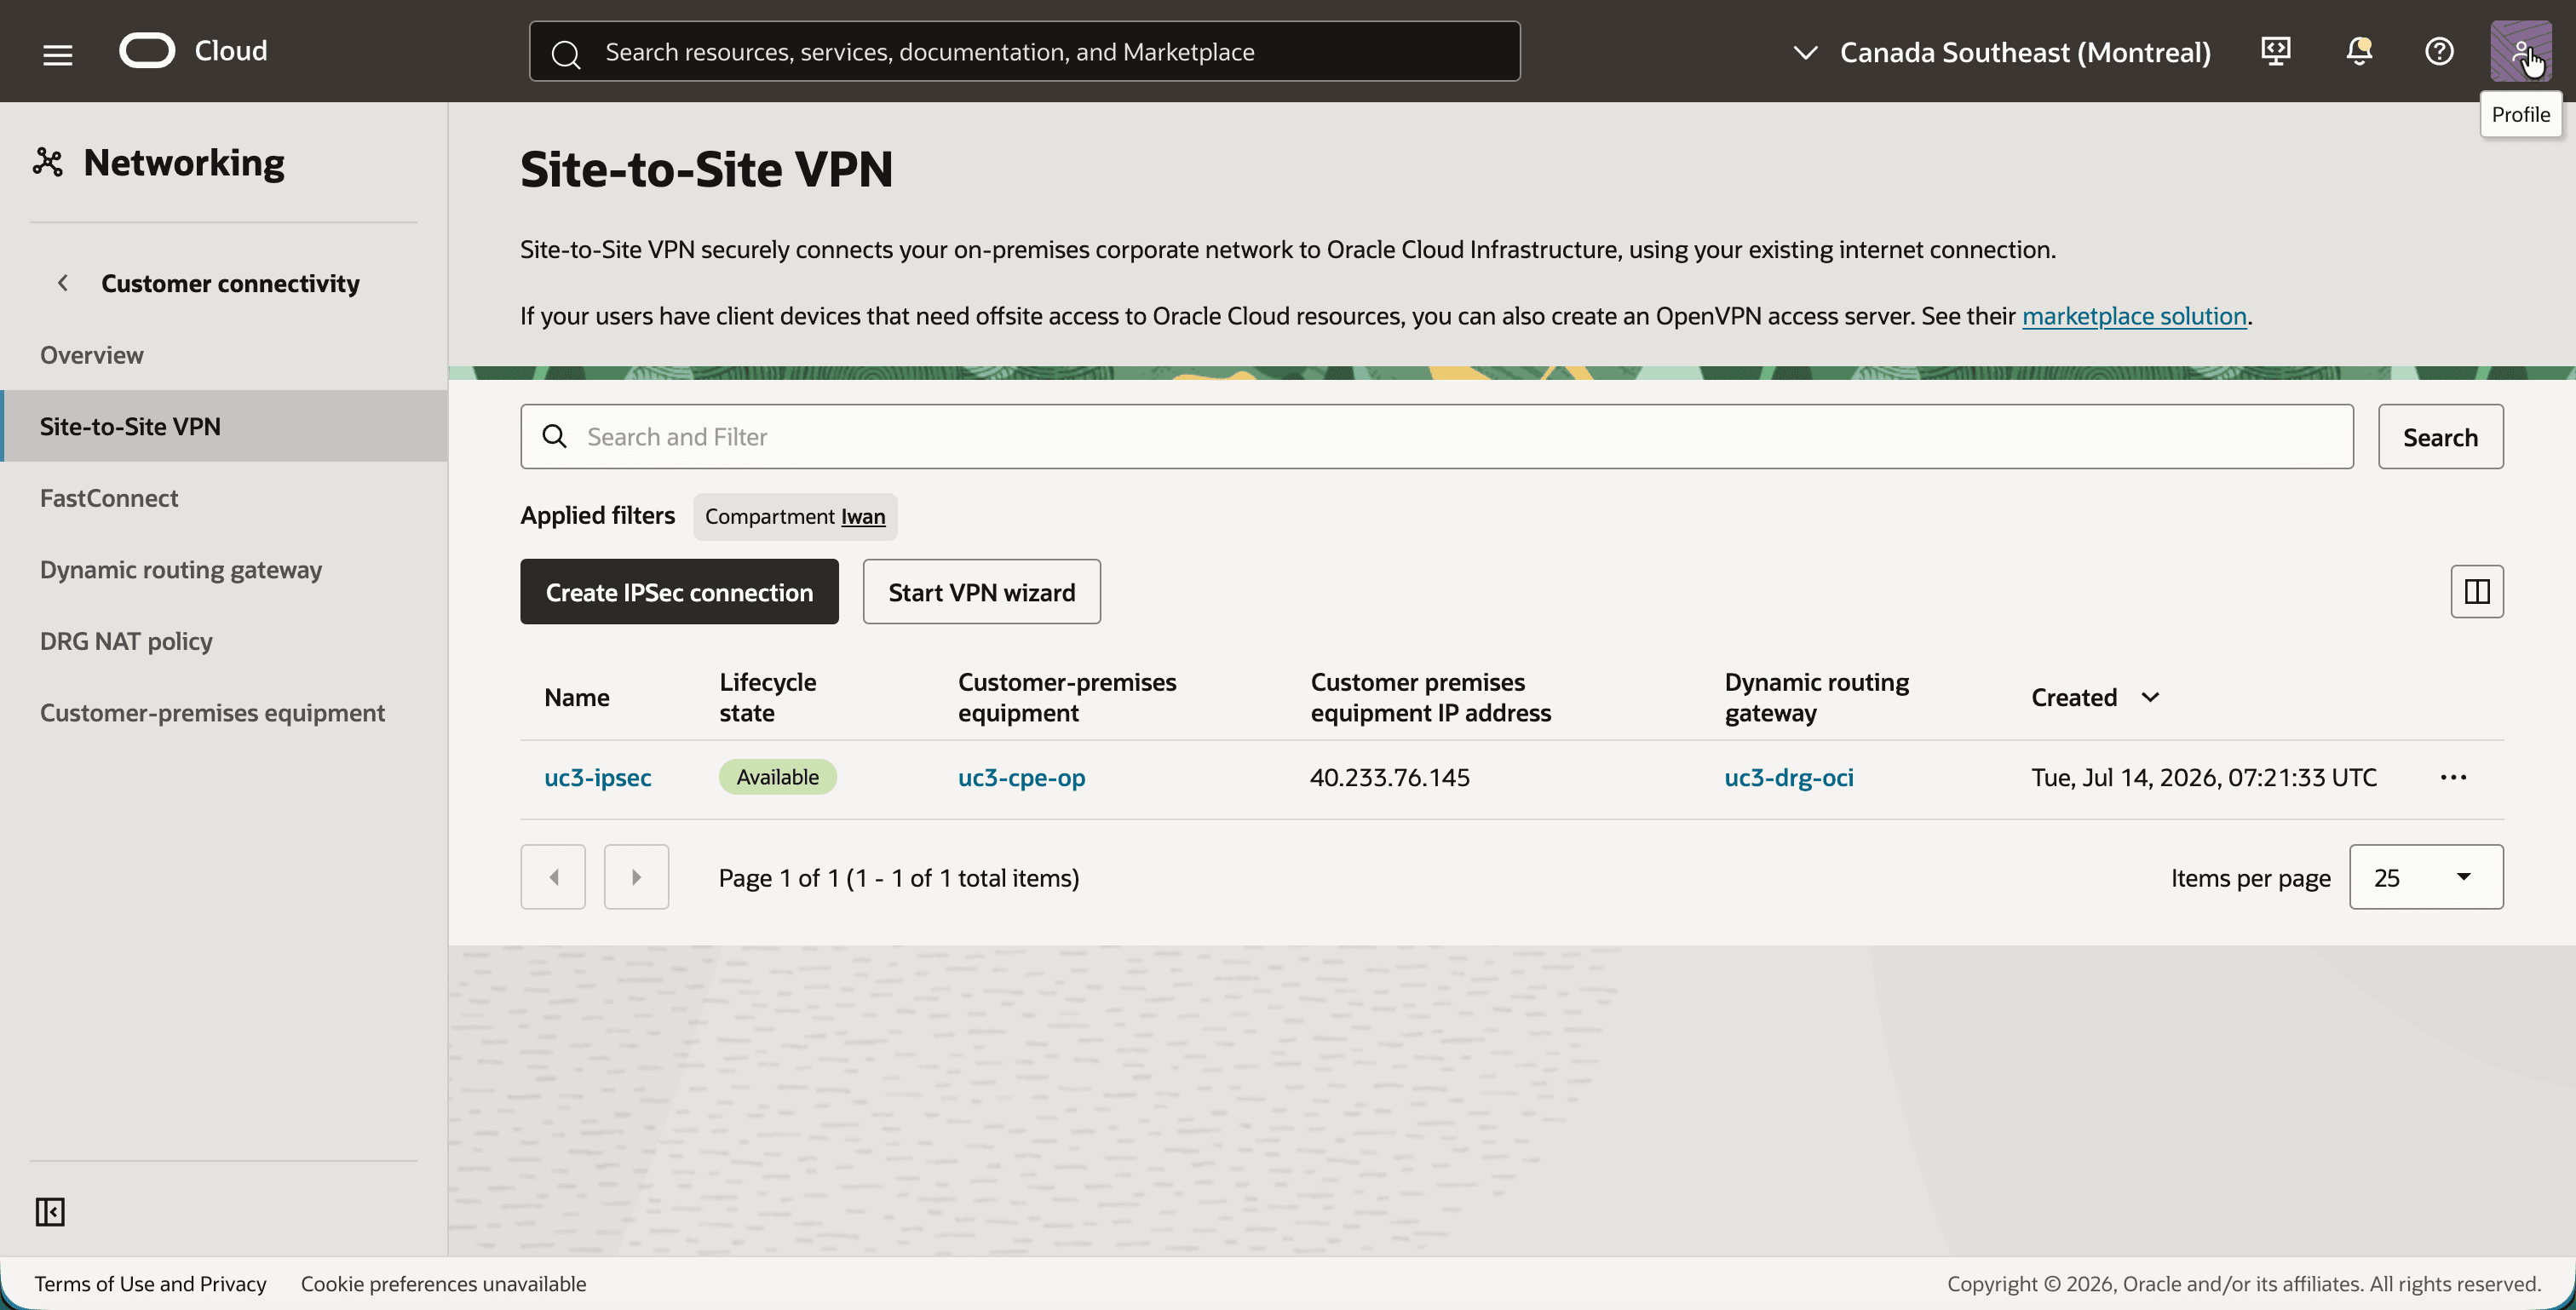
- Observe la conexión IPSec
uc3-ipseccon el CPEuc3-cpe-opy el DRGuc3-drg-oci.
- Haga clic en
uc3-ipsecy en el separador Túneles. - Observe los dos túneles, cada uno con su propia dirección IP de VPN de Oracle (
168.138.66.213y168.138.65.198) y el tipo de enrutamiento enrutamiento basado en políticas. El estado de IPSec pasa a ser activo después del paso 08.
- Haga clic en cada túnel y anote su dirección IP de VPN de Oracle y su secreto compartido. Necesita ambos para la configuración del enrutador local.
Paso 07: Configurar el dominio de cifrado de los túneles
Este paso es específico de NAT en DRG a través de una VPN basada en políticas, y es donde la configuración suele salir mal. Un túnel basado en políticas tiene un dominio de cifrado: una lista de CIDR del lado de Oracle y una lista de CIDR del lado local. El túnel solo transporta tráfico entre esos CIDR.
El DRG aplica la regla NAT antes de que un paquete entre en el túnel y después de que salga. Los paquetes dentro del túnel se ven así:
| Lado del túnel | Dirección dentro del túnel | Por Qué |
|---|---|---|
| Oracle | 192.168.10.0/24 |
El lado de OCI ya se ha traducido a su CIDR shadow. |
| Local | 10.0.1.0/24 |
El lado local utiliza sus direcciones reales. No conoce ningún NAT. |
Por lo tanto, el lado de Oracle del dominio de cifrado es el CIDR shadow de OCI, no el CIDR real de la VCN.
Hay un segundo motivo para editar el dominio de cifrado. En el modo basado en políticas, el DRG aprende sus rutas hacia el túnel desde los CIDR locales del dominio de cifrado. El CIDR 10.0.1.0/24 real local se solapa con la VCN y no proporciona al DRG una ruta utilizable. Las instancias de OCI envían su tráfico al CIDR shadow local 192.168.20.0/24, por lo que es el destino para el que necesita una ruta el DRG. Para obtener esa ruta, agregamos 192.168.20.0/24 como segundo CIDR local.
- En el separador Túneles de
uc3-ipsec, abra el primer túnel y haga clic en el botón Editar. - Defina el dominio de cifrado de la siguiente manera:
- Bloses de CIDR de Oracle Cloud:
192.168.10.0/24 - Bloques de CIDR locales:
10.0.1.0/24y192.168.20.0/24
- Bloses de CIDR de Oracle Cloud:
- Guarde los cambios y repita esto para el segundo túnel. Verificará el resultado en el paso 08, cuando los túneles estén activos.
Puede hacer lo mismo con la CLI de OCI. Repita el comando para ambos túneles:
cat > tunnel-encryption-domain.json <<'EOF'
{
  "routing": "POLICY",
  "encryptionDomainConfig": {
    "oracleTrafficSelector": ["192.168.10.0/24"],
    "cpeTrafficSelector": ["10.0.1.0/24", "192.168.20.0/24"]
  }
}
EOF

oci raw-request --http-method PUT \
  --target-uri "https://iaas.ca-montreal-1.oraclecloud.com/20160918/ipsecConnections/<ipsec_connection_ocid>/tunnels/<tunnel_ocid>" \
  --request-body file://tunnel-encryption-domain.json
¡Claro! NOTA] NOTA El CIDR local
192.168.20.0/24nunca transporta tráfico a través del túnel. Su único objetivo es proporcionar al DRG una ruta para el CIDR shadow local que apunta al túnel. El enrutador local se configura con el par único10.0.1.0/24y192.168.10.0/24, como puede ver en el siguiente paso.
¡Claro! NOTA] NOTA El cambio del dominio de cifrado vuelve a provisionar el túnel. Espere que baje durante aproximadamente medio minuto.
Paso 08: Configurar Libreswan en el lado local
Ahora, el enrutador local está configurado para activar ambos túneles. Si utiliza un enrutador real, configúrelo con los valores de este paso: IKEv1, una clave compartida previamente y los selectores de tráfico 10.0.1.0/24 (local) y 192.168.10.0/24 (remoto).
Con Libreswan hay una cosa que cuidar. Ambos túneles utilizan exactamente los mismos selectores de tráfico, y el núcleo de Linux solo puede contener una política IPSec para un par determinado de subredes. Dos conexiones simples con selectores idénticos siguen tomando esa política entre sí, y los túneles se alejan. La solución consiste en proporcionar a cada conexión su propia marca y su propia interfaz VTI, para que el núcleo pueda diferenciarlos.
- Conéctese a
uc3-inst-opcon SSH. - Cree el archivo
/etc/ipsec.d/uc3-t2.confpara el primer túnel (168.138.66.213):
conn uc3-t2
    auto=start
    authby=secret
    keyexchange=ike
    ikev2=no
    type=tunnel
    left=%defaultroute
    leftid=40.233.76.145
    leftsubnet=10.0.1.0/24
    right=168.138.66.213
    rightid=168.138.66.213
    rightsubnet=192.168.10.0/24
    ike=aes256-sha256;modp1536
    phase2alg=aes256-sha256
    pfs=yes
    encapsulation=yes
    ikelifetime=28800s
    salifetime=3600s
    mark=1/0xffffffff
    vti-interface=vti1
    vti-routing=no
vti-shared=no- Cree el archivo
/etc/ipsec.d/uc3.confpara el segundo túnel (168.138.65.198). Es lo mismo, excepto por el nombre, la dirección IP de VPN de Oracle, la marca y la interfaz de VTI:
conn uc3
    auto=start
    authby=secret
    keyexchange=ike
    ikev2=no
    type=tunnel
    left=%defaultroute
    leftid=40.233.76.145
    leftsubnet=10.0.1.0/24
    right=168.138.65.198
    rightid=168.138.65.198
    rightsubnet=192.168.10.0/24
    ike=aes256-sha256;modp1536
    phase2alg=aes256-sha256
    pfs=yes
    encapsulation=yes
    ikelifetime=28800s
    salifetime=3600s
    mark=2/0xffffffff
    vti-interface=vti2
    vti-routing=no
vti-shared=no- Cree un archivo de secretos para cada túnel con el secreto compartido del paso 06 y restrinja sus permisos con
chmod 600:
# /etc/ipsec.d/uc3-t2.secrets
40.233.76.145 168.138.66.213 : PSK "<shared secret of tunnel 1>"

# /etc/ipsec.d/uc3.secrets
40.233.76.145 168.138.65.198 : PSK "<shared secret of tunnel 2>"- Inicie Libreswan:
sudo systemctl enable --now ipsec
sudo systemctl restart ipsec
Observe que leftsubnet es el CIDR local real y rightsubnet es el CIDR shadow de OCI. Esto coincide con el dominio de cifrado del paso 07.
La última parte es la ruta al CIDR shadow de OCI. Con vti-routing=no Libreswan no agrega rutas en sí, por lo que agregamos una ruta por túnel con una métrica diferente. Se prefiere el primer túnel y el segundo toma el control cuando falla el primero.
sudo ip route replace 192.168.10.0/24 dev vti1 metric 100
sudo ip route replace 192.168.10.0/24 dev vti2 metric 200
¡Claro! NOTA] NOTA Una ruta que se agrega con
ip routese pierde después de un reinicio, y una ruta sobre un túnel que está caído envía tráfico a un agujero negro. En el laboratorio, un servicio systemd pequeño comprueba cada pocos segundos qué túneles tienen una asociación de seguridad activa (ipsec whack --trafficstatus) y agrega o elimina la ruta de cada túnel según corresponda. Un router de producción tiene su propio mecanismo para esto.
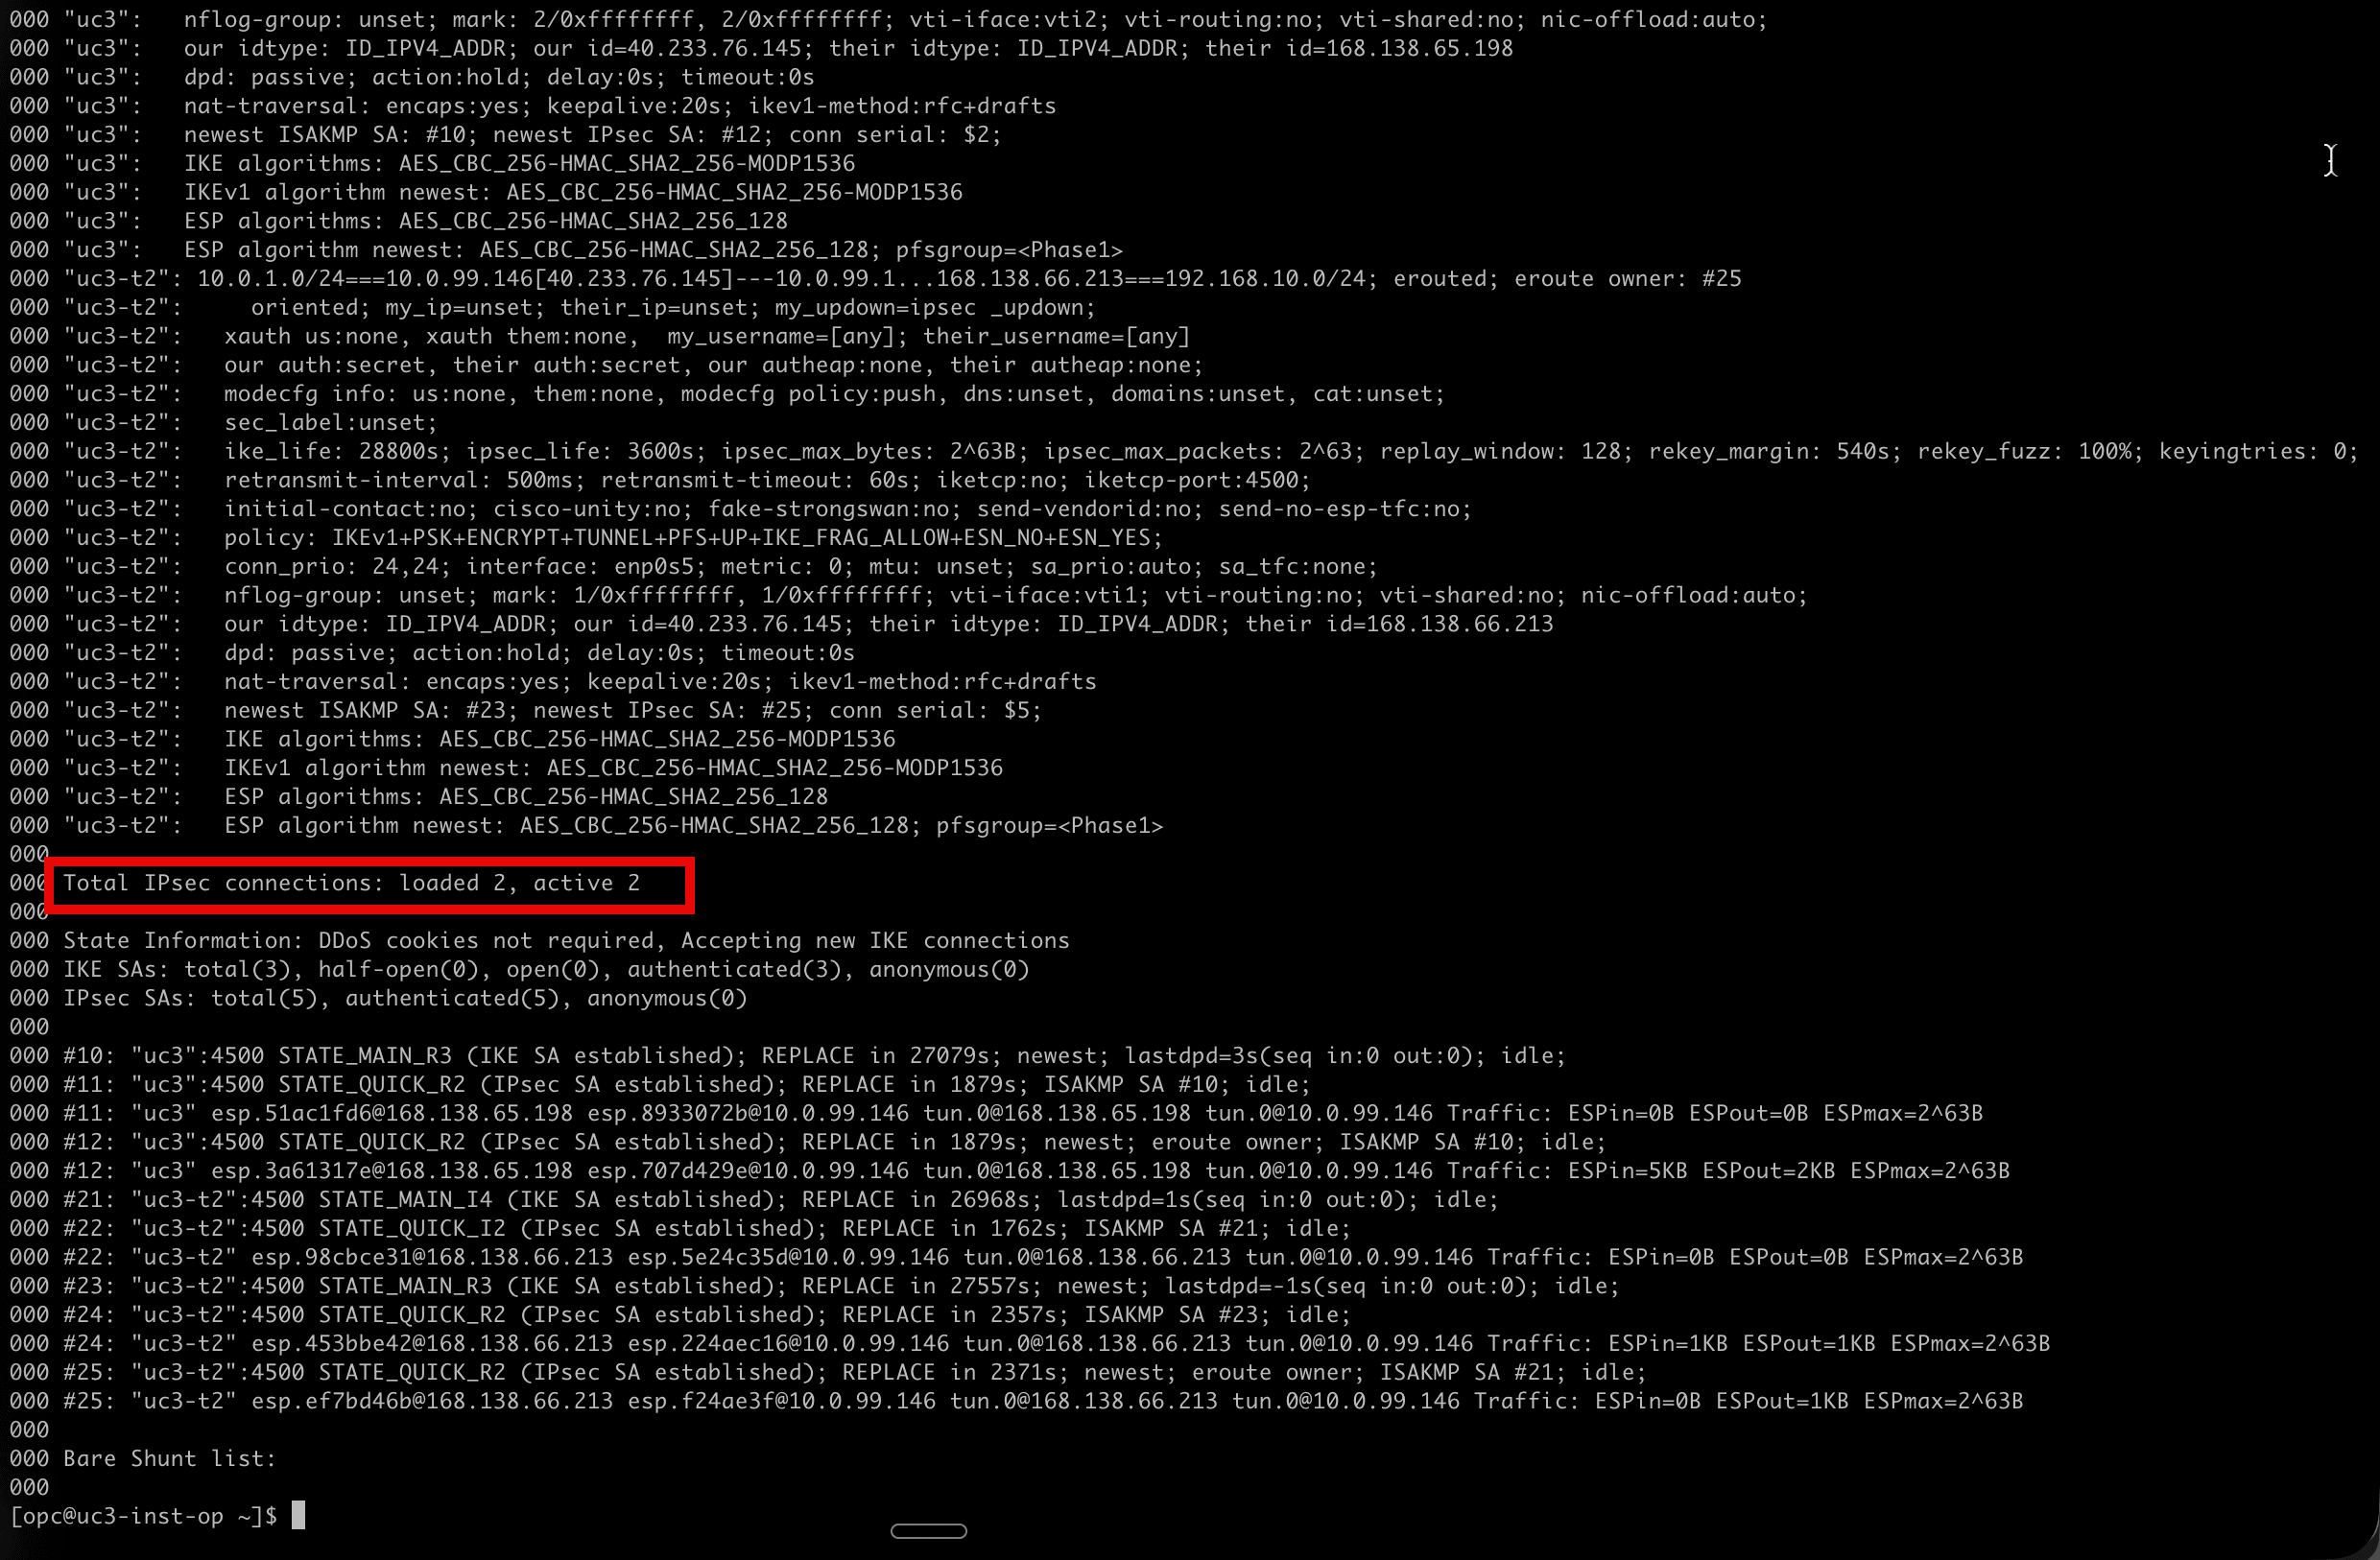
- Ejecute
sudo ipsec statuspara verificar el resultado. - Observe la línea Total de conexiones IPsec: cargadas 2, activas 2 y observe que cada conexión tiene su propia marca e interfaz de VTI (
mark: 1/0xffffffffconvti-iface:vti1ymark: 2/0xffffffffconvti-iface:vti2).
- Vuelva a la consola de OCI y abra el separador Túneles de
uc3-ipsec. - Observe que el estado IPSec de ambos túneles es Activo.
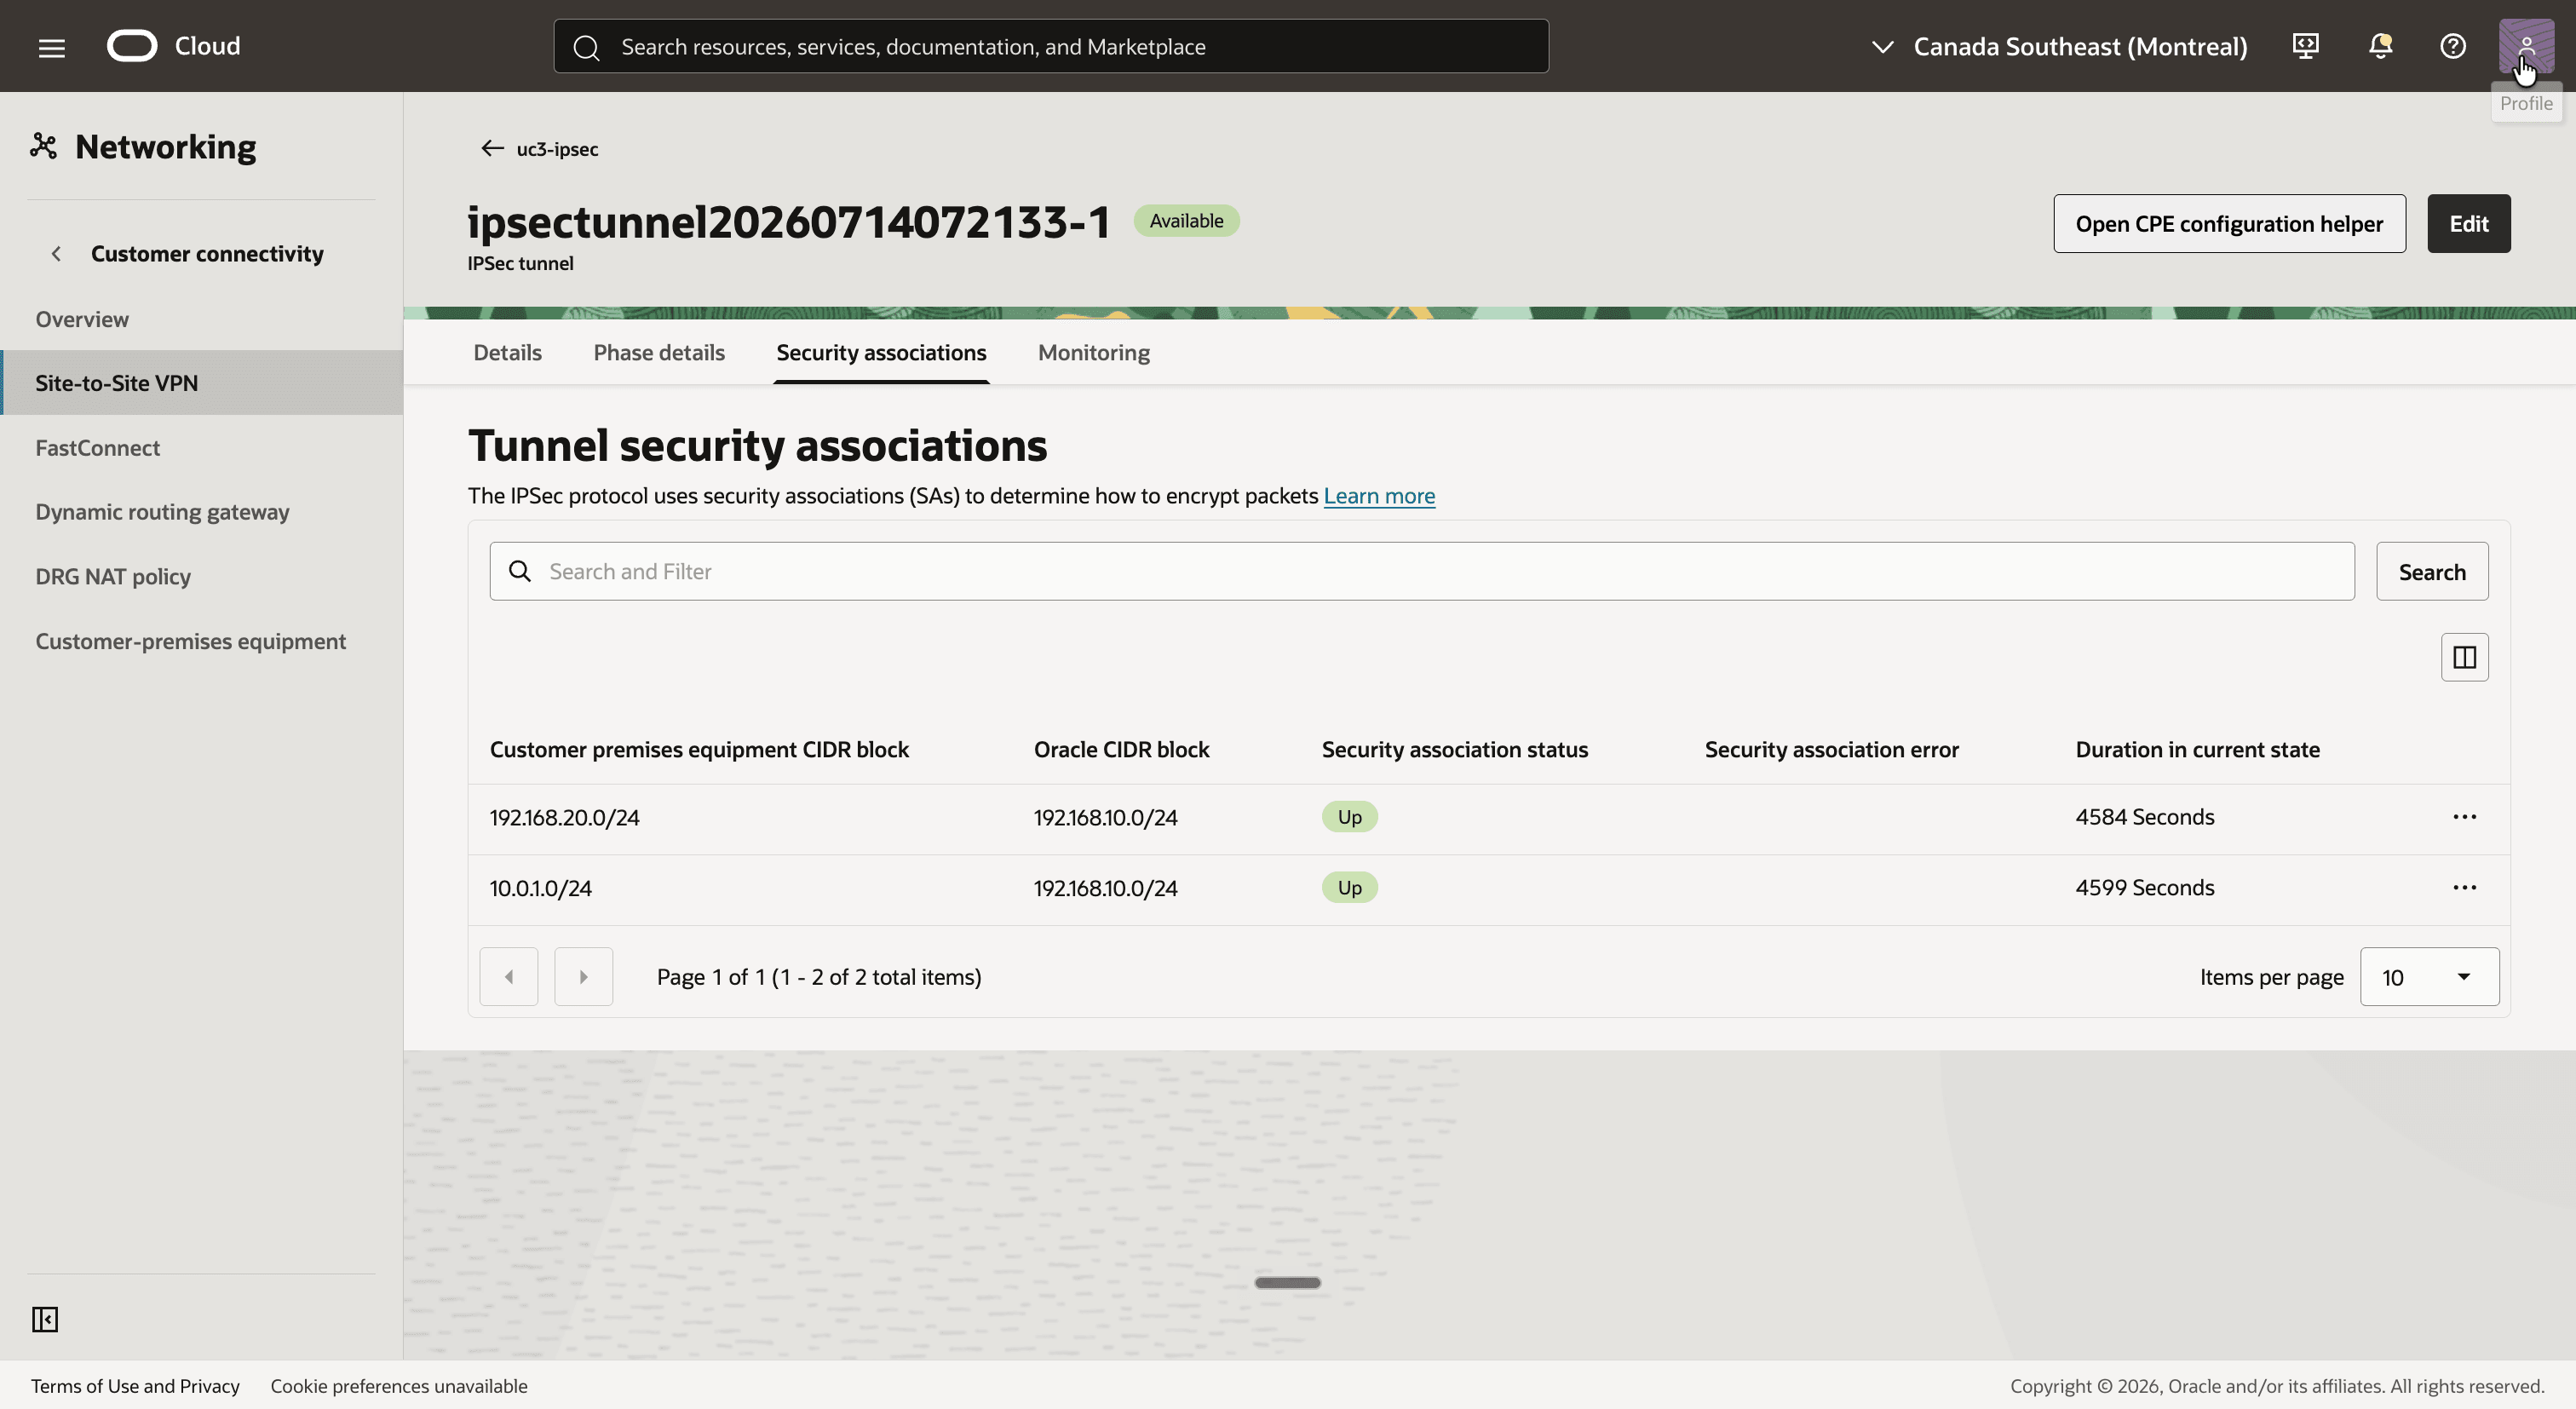
- Haga clic en el primer túnel y en el separador Asociaciones de seguridad.
- Observe las dos entradas, una para cada CIDR local del dominio de cifrado del paso 07, con el bloque de CIDR de Oracle
192.168.10.0/24y el estado Activo.
- Vuelva atrás, haga clic en el segundo túnel y haga clic en el separador Asociaciones de seguridad.
- Observe las mismas dos entradas con el estado Up (Activo).
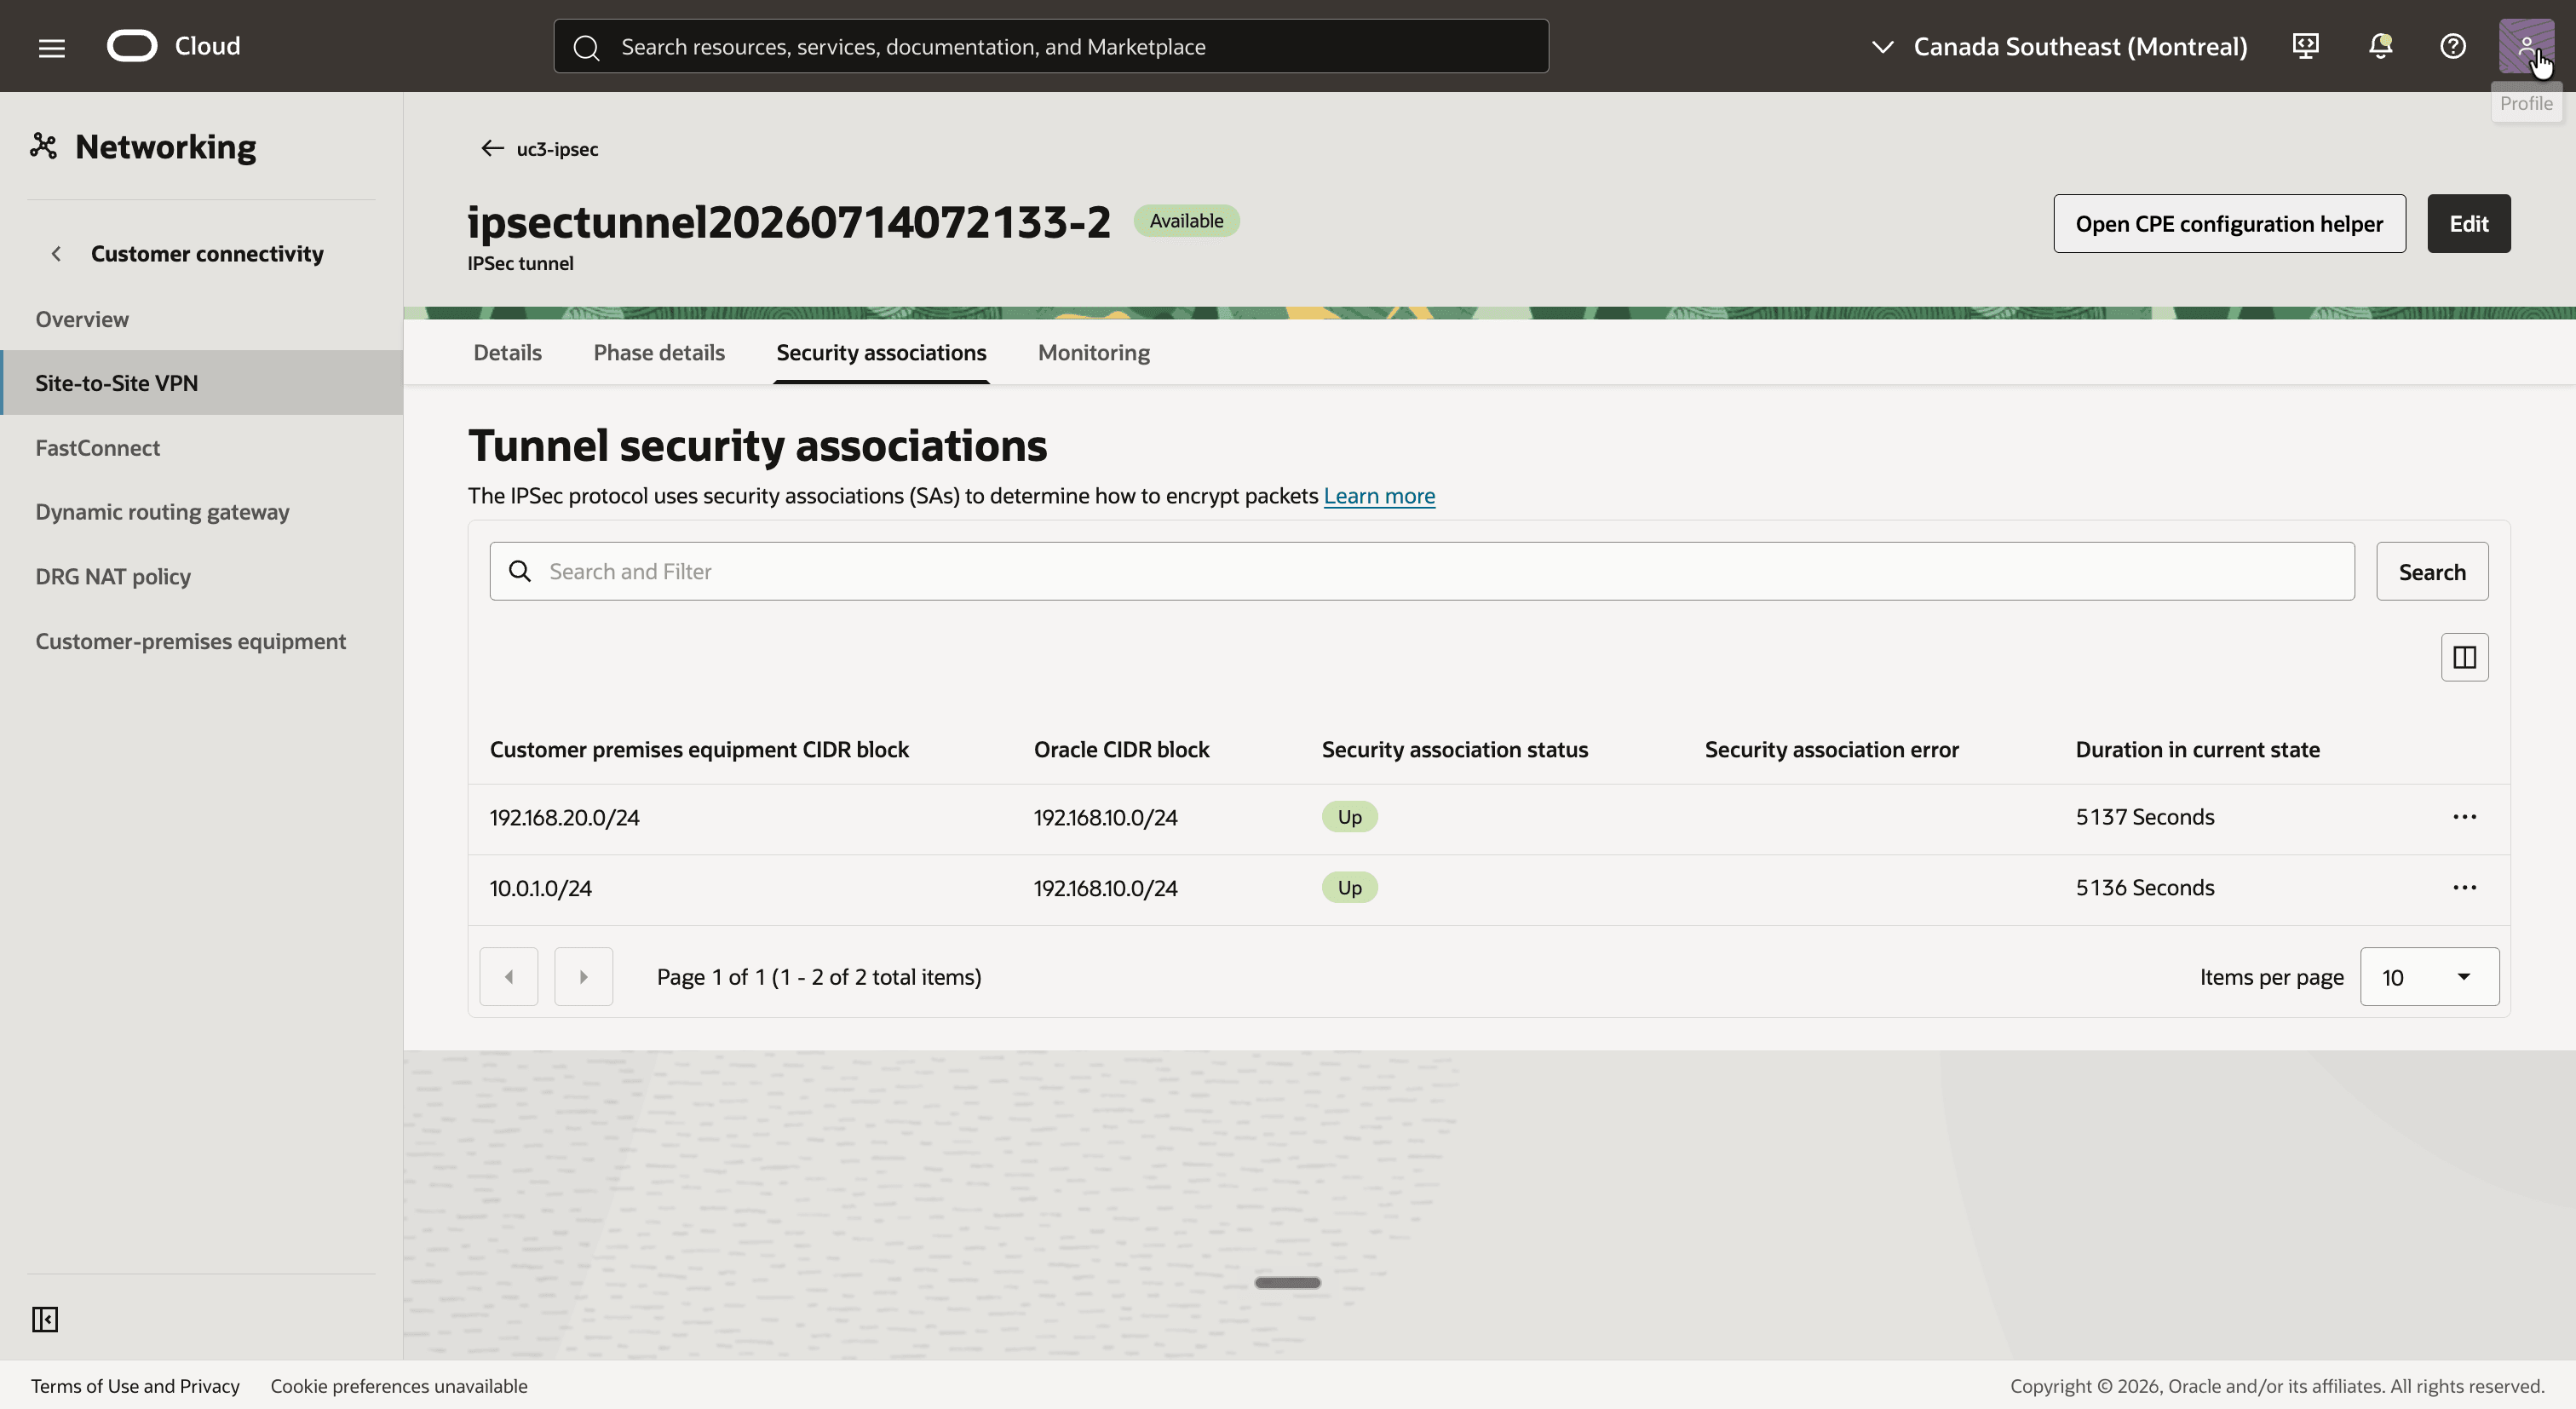
¡Claro! NOTA] NOTA La consola también muestra una entrada para
192.168.20.0/24, pero el enrutador local solo se configura con el par10.0.1.0/24y192.168.10.0/24, y ese es el único par que transporta tráfico.
Paso 09: Configurar las tablas de rutas de DRG
El DRG tiene dos tipos de asociaciones ahora y cada tipo obtiene su propia tabla de rutas de DRG.
La tabla de rutas de las asociaciones de túnel IPSec gestiona el tráfico que llega desde la ubicación local. La política NAT de la asociación de túnel traduce primero el paquete y el DRG busca el destino traducido. Ese destino es el CIDR real de la VCN, por lo que la tabla tiene una ruta estática para 10.0.1.0/24 a la asociación de la VCN.
- En
uc3-drg-oci, haga clic en el separador Enrutamiento y cree una tabla de rutas de DRG con el nombreuc3-drgrt-ipsec. - Haga clic en el separador Reglas de ruta estática y en el botón Agregar reglas de ruta estática.
- Agregue una regla con el bloque de CIDR de destino
10.0.1.0/24y la asociación de salto siguienteuc3-att-vcn-oci. - Observe que la ruta estática es Active.
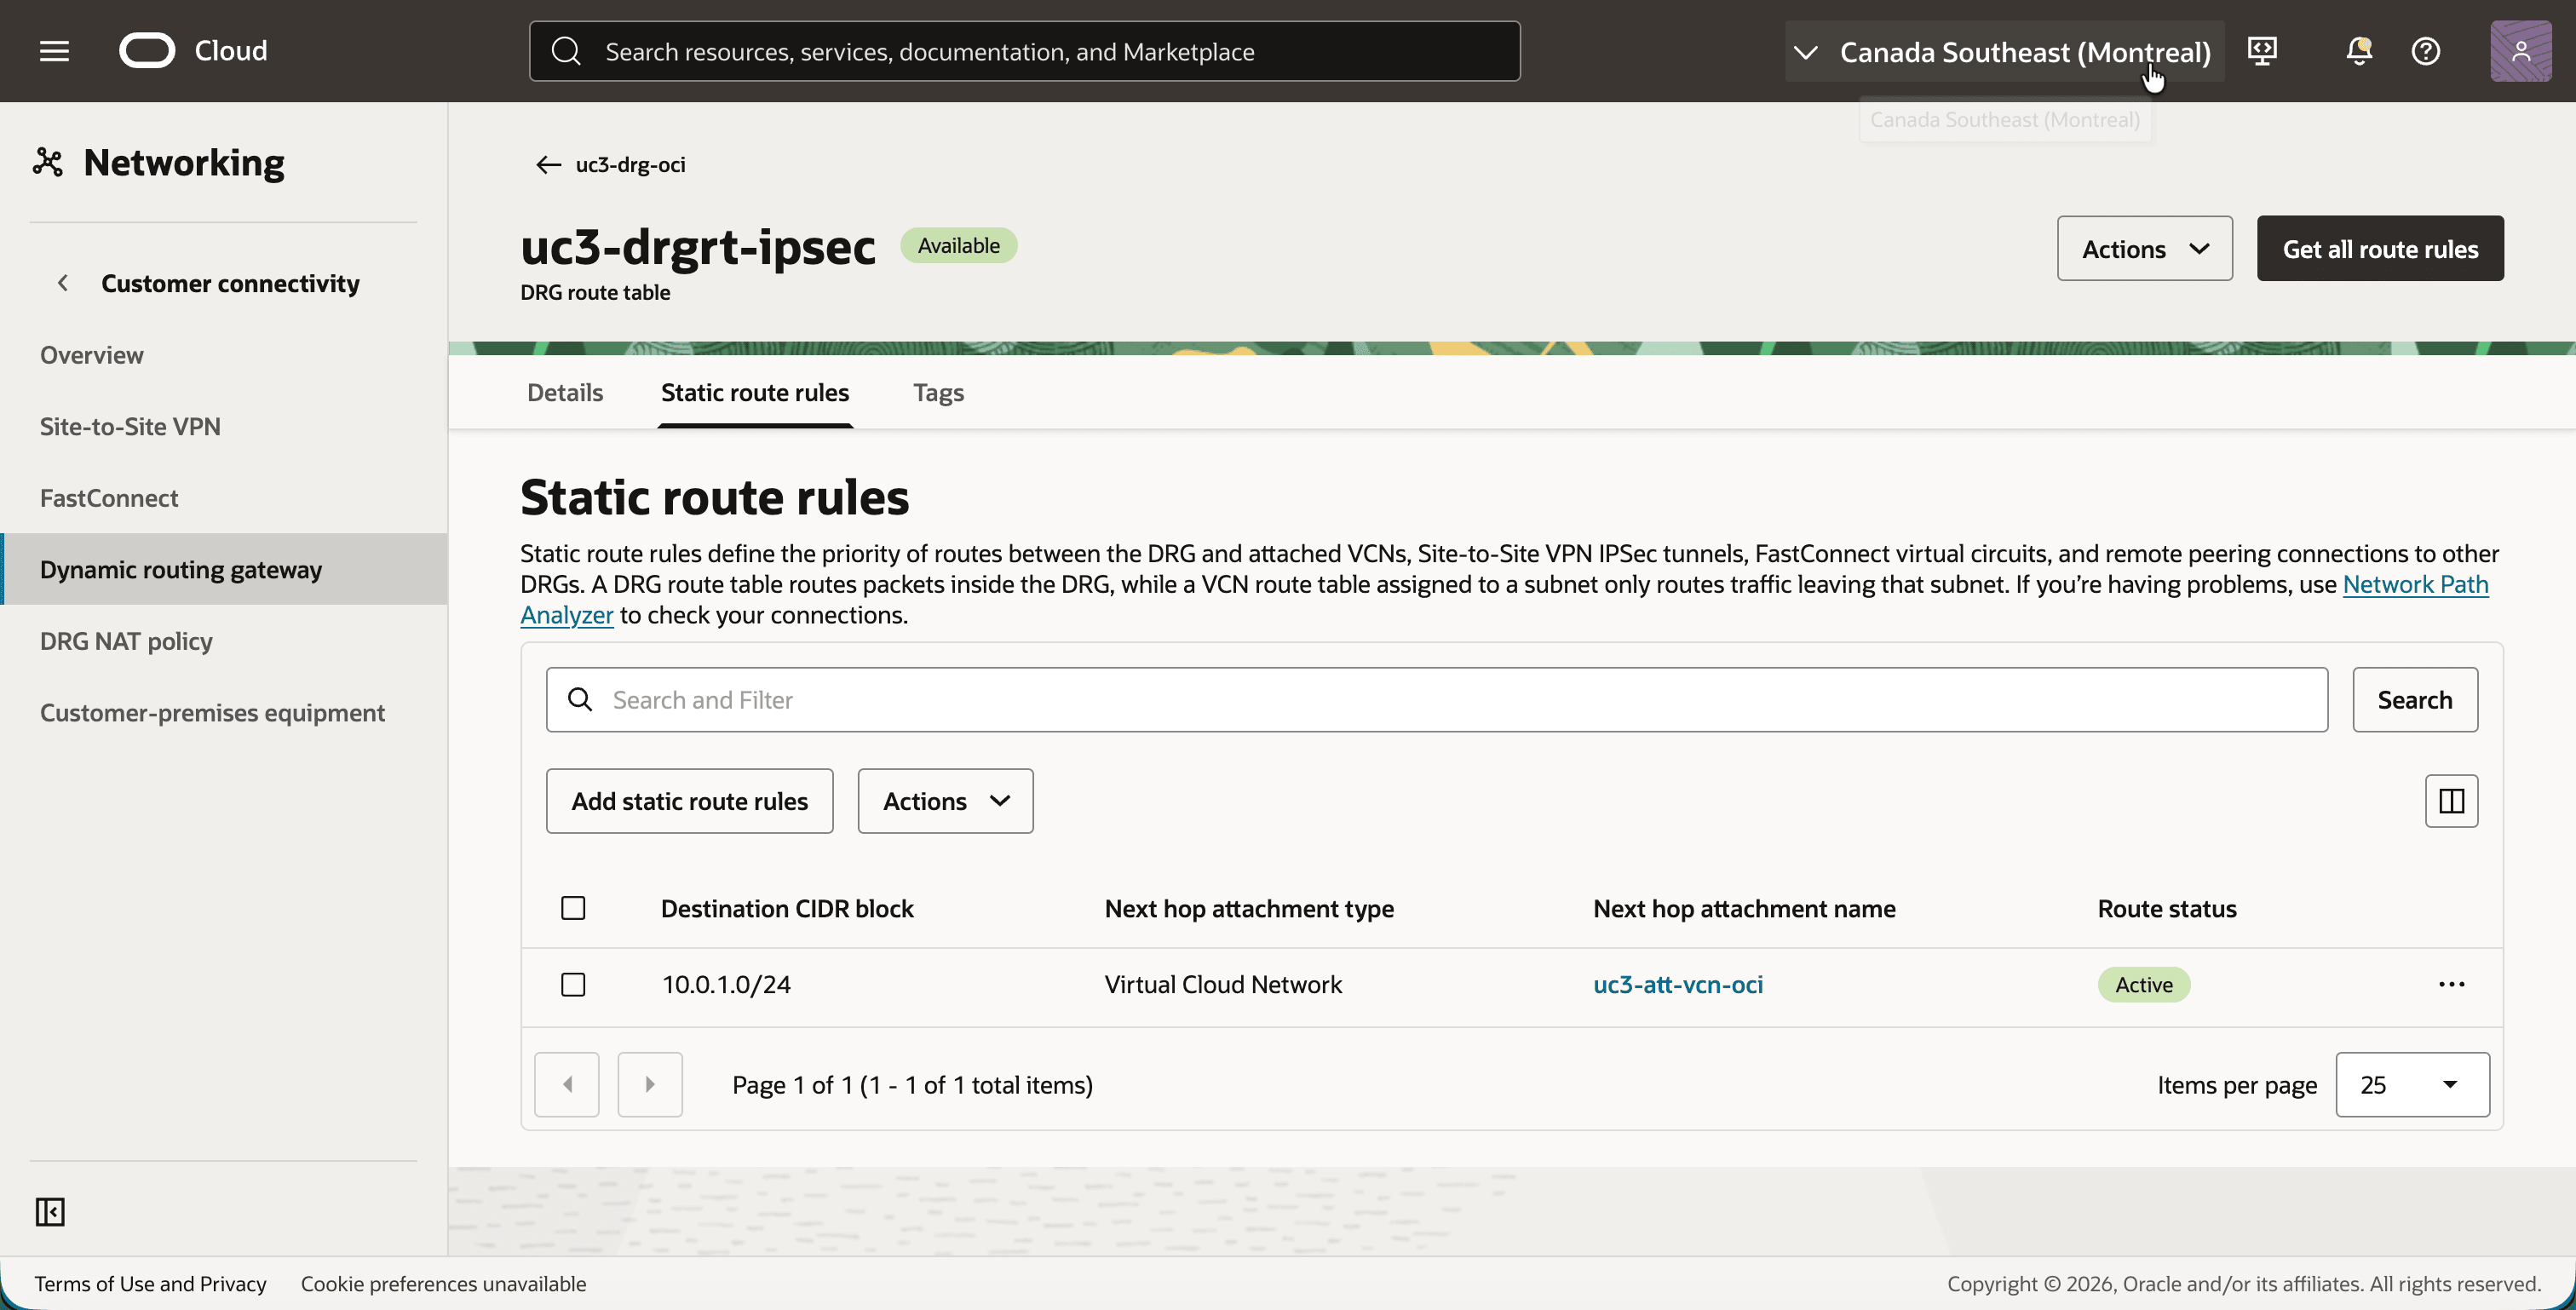
¡Claro! NOTA] NOTA Esta ruta es estática porque en este tutorial se utiliza una tabla de rutas de DRG personalizada sin una distribución de rutas de importación. La tabla de rutas de DRG generada automáticamente para las asociaciones IPSec aprende de forma dinámica
10.0.1.0/24de la asociación de VCN, y una distribución de rutas de importación que acepta la asociación de VCN hace lo mismo con una tabla personalizada.
- Vuelva al separador Asociaciones de
uc3-drg-oci, desplácese hacia abajo hasta Asociaciones de túnel IPSec y edite ambas asociaciones de túnel para seleccionaruc3-drgrt-ipseccomo su tabla de rutas de DRG.
La tabla de rutas de la asociación de VCN maneja el tráfico que proviene de la VCN y se dirige al CIDR shadow local 192.168.20.0/24. Este tráfico tiene que ir al túnel. No puede crear esa ruta como una ruta estática: una regla de ruta estática en una tabla de rutas de DRG acepta una asociación de VCN o una conexión de intercambio de tráfico remoto como siguiente salto, pero no un túnel IPSec. La ruta se debe aprender de forma dinámica, con una distribución de rutas de importación.
- En el separador Enrutamiento de
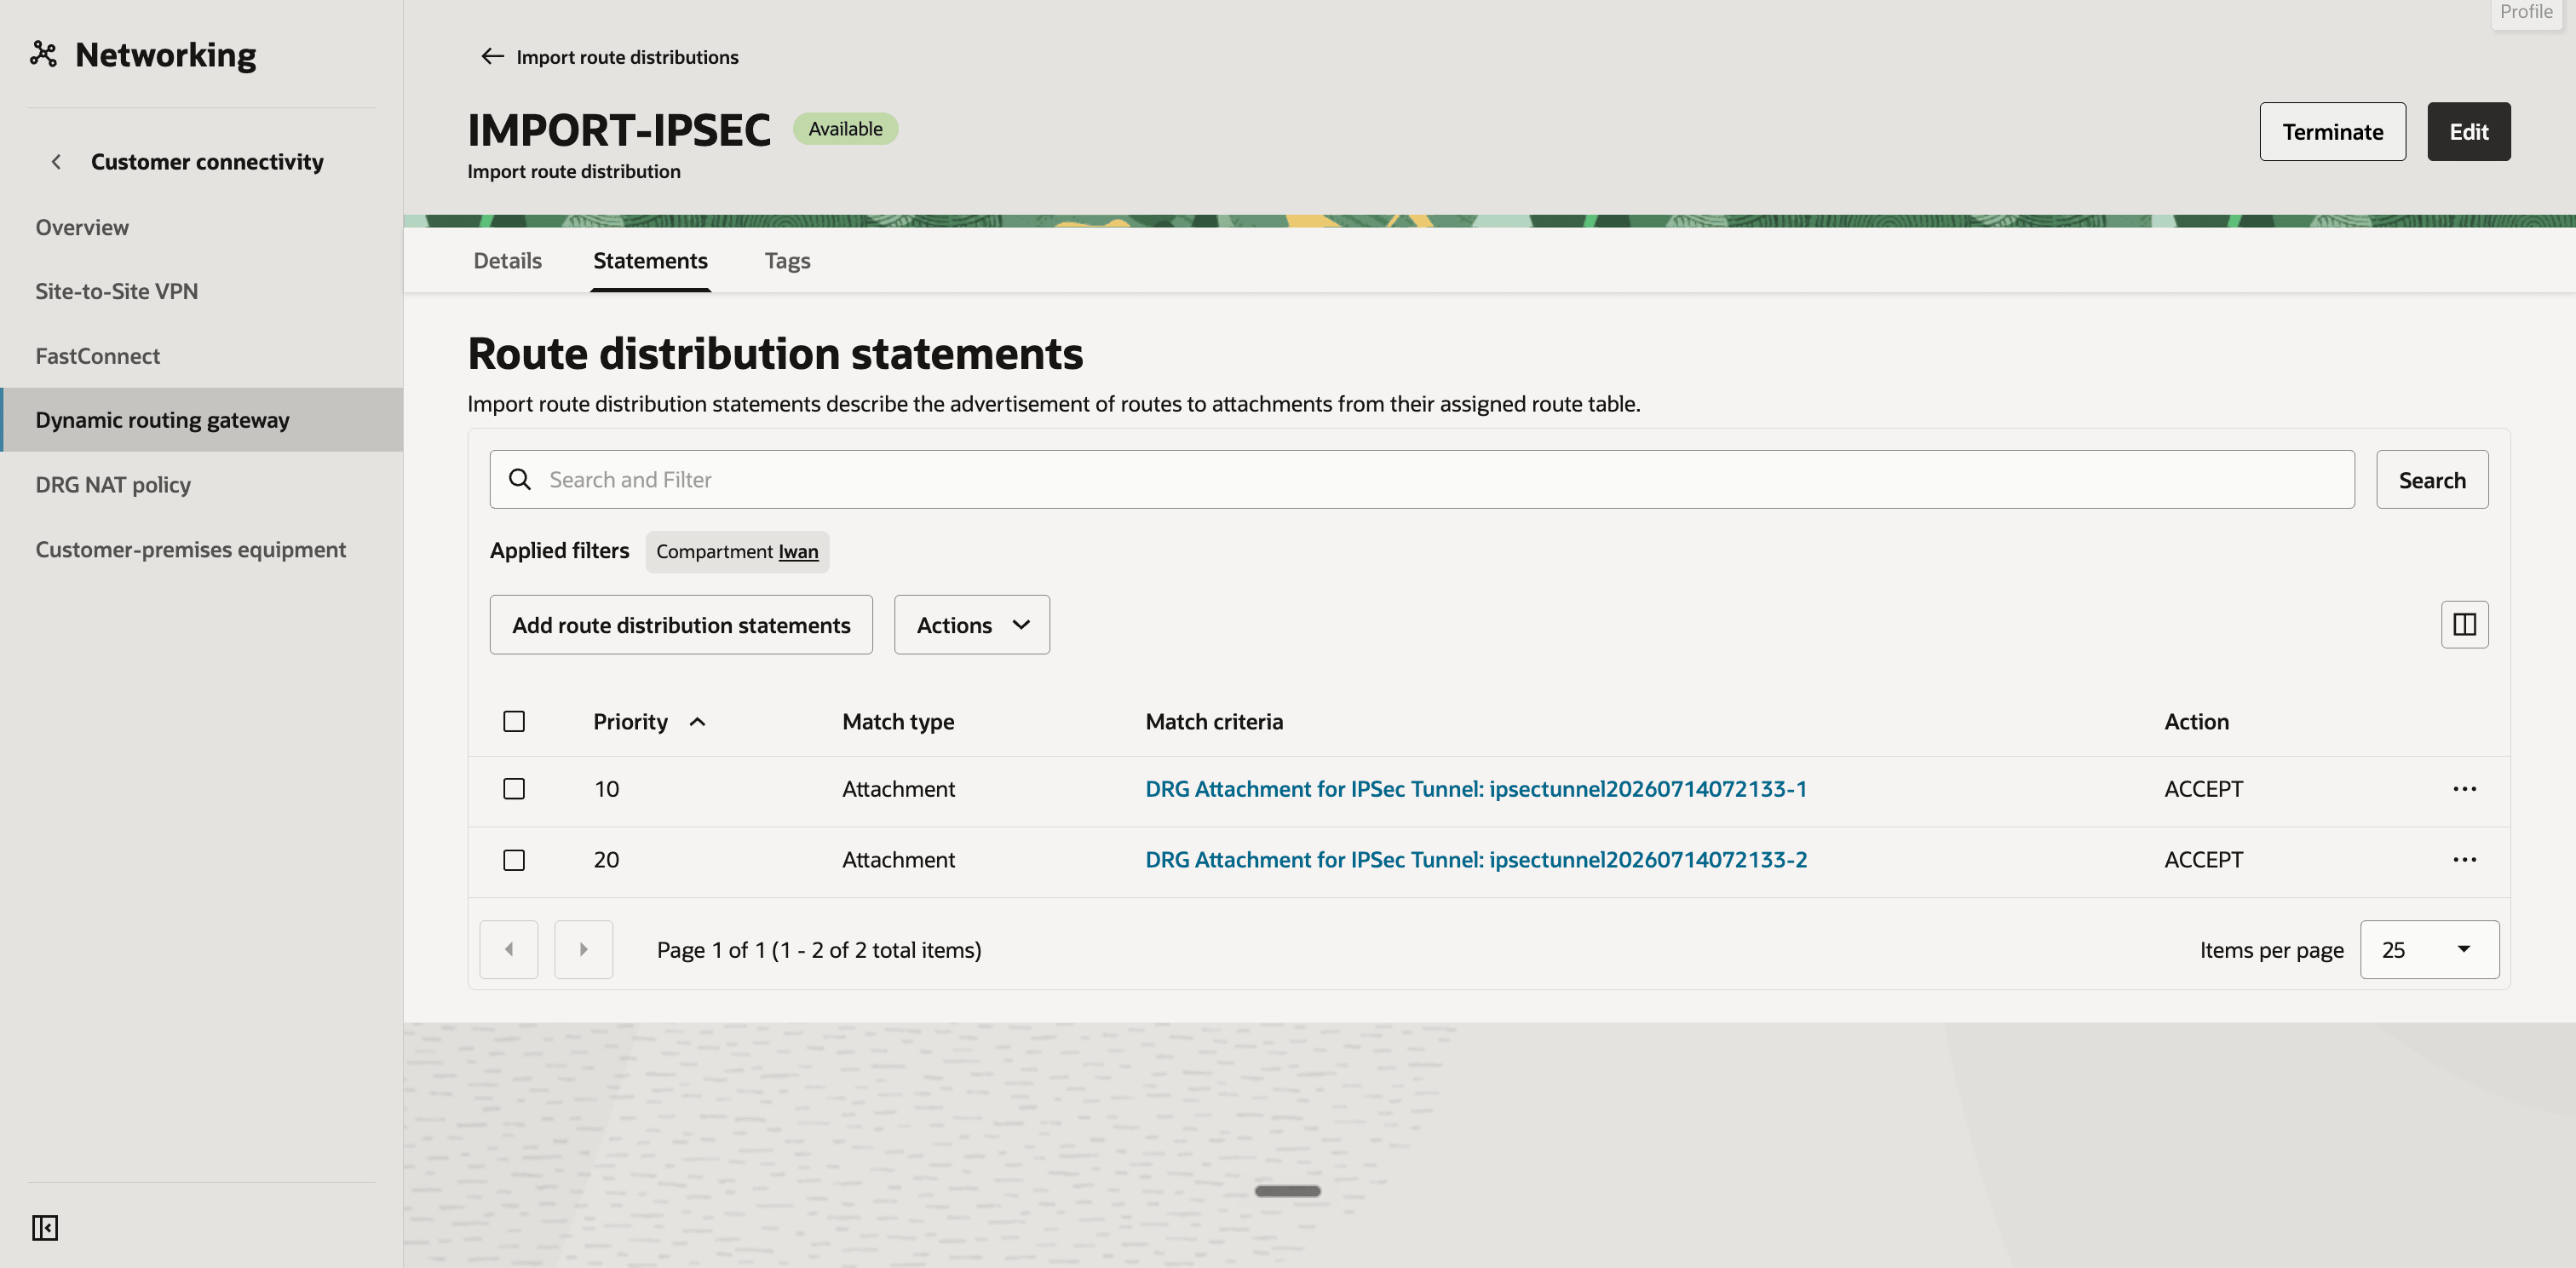
uc3-drg-oci, cree una distribución de ruta de importación con el nombreIMPORT-IPSECy agregue dos sentencias:- Prioridad
10, Tipo de coincidencia Anexo, la asociación del primer túnel IPSec, Acción Aceptar. - Prioridad
20, Tipo de coincidencia Anexo, la asociación del segundo túnel IPSec, Acción Aceptar.
- Prioridad
- Cree una tabla de rutas de DRG con el nombre
uc3-drgrt-vcn-ociy seleccioneIMPORT-IPSECcomo su distribución de rutas de importación. -
Edite la asociación
uc3-att-vcn-ociy seleccioneuc3-drgrt-vcn-ocicomo su tabla de rutas de DRG. - Haga clic en la distribución de rutas de importación
IMPORT-IPSECy en el separador Sentencias. - Observe las dos sentencias, una para cada asociación de túnel IPSec, ambas con la acción ACCEPT.
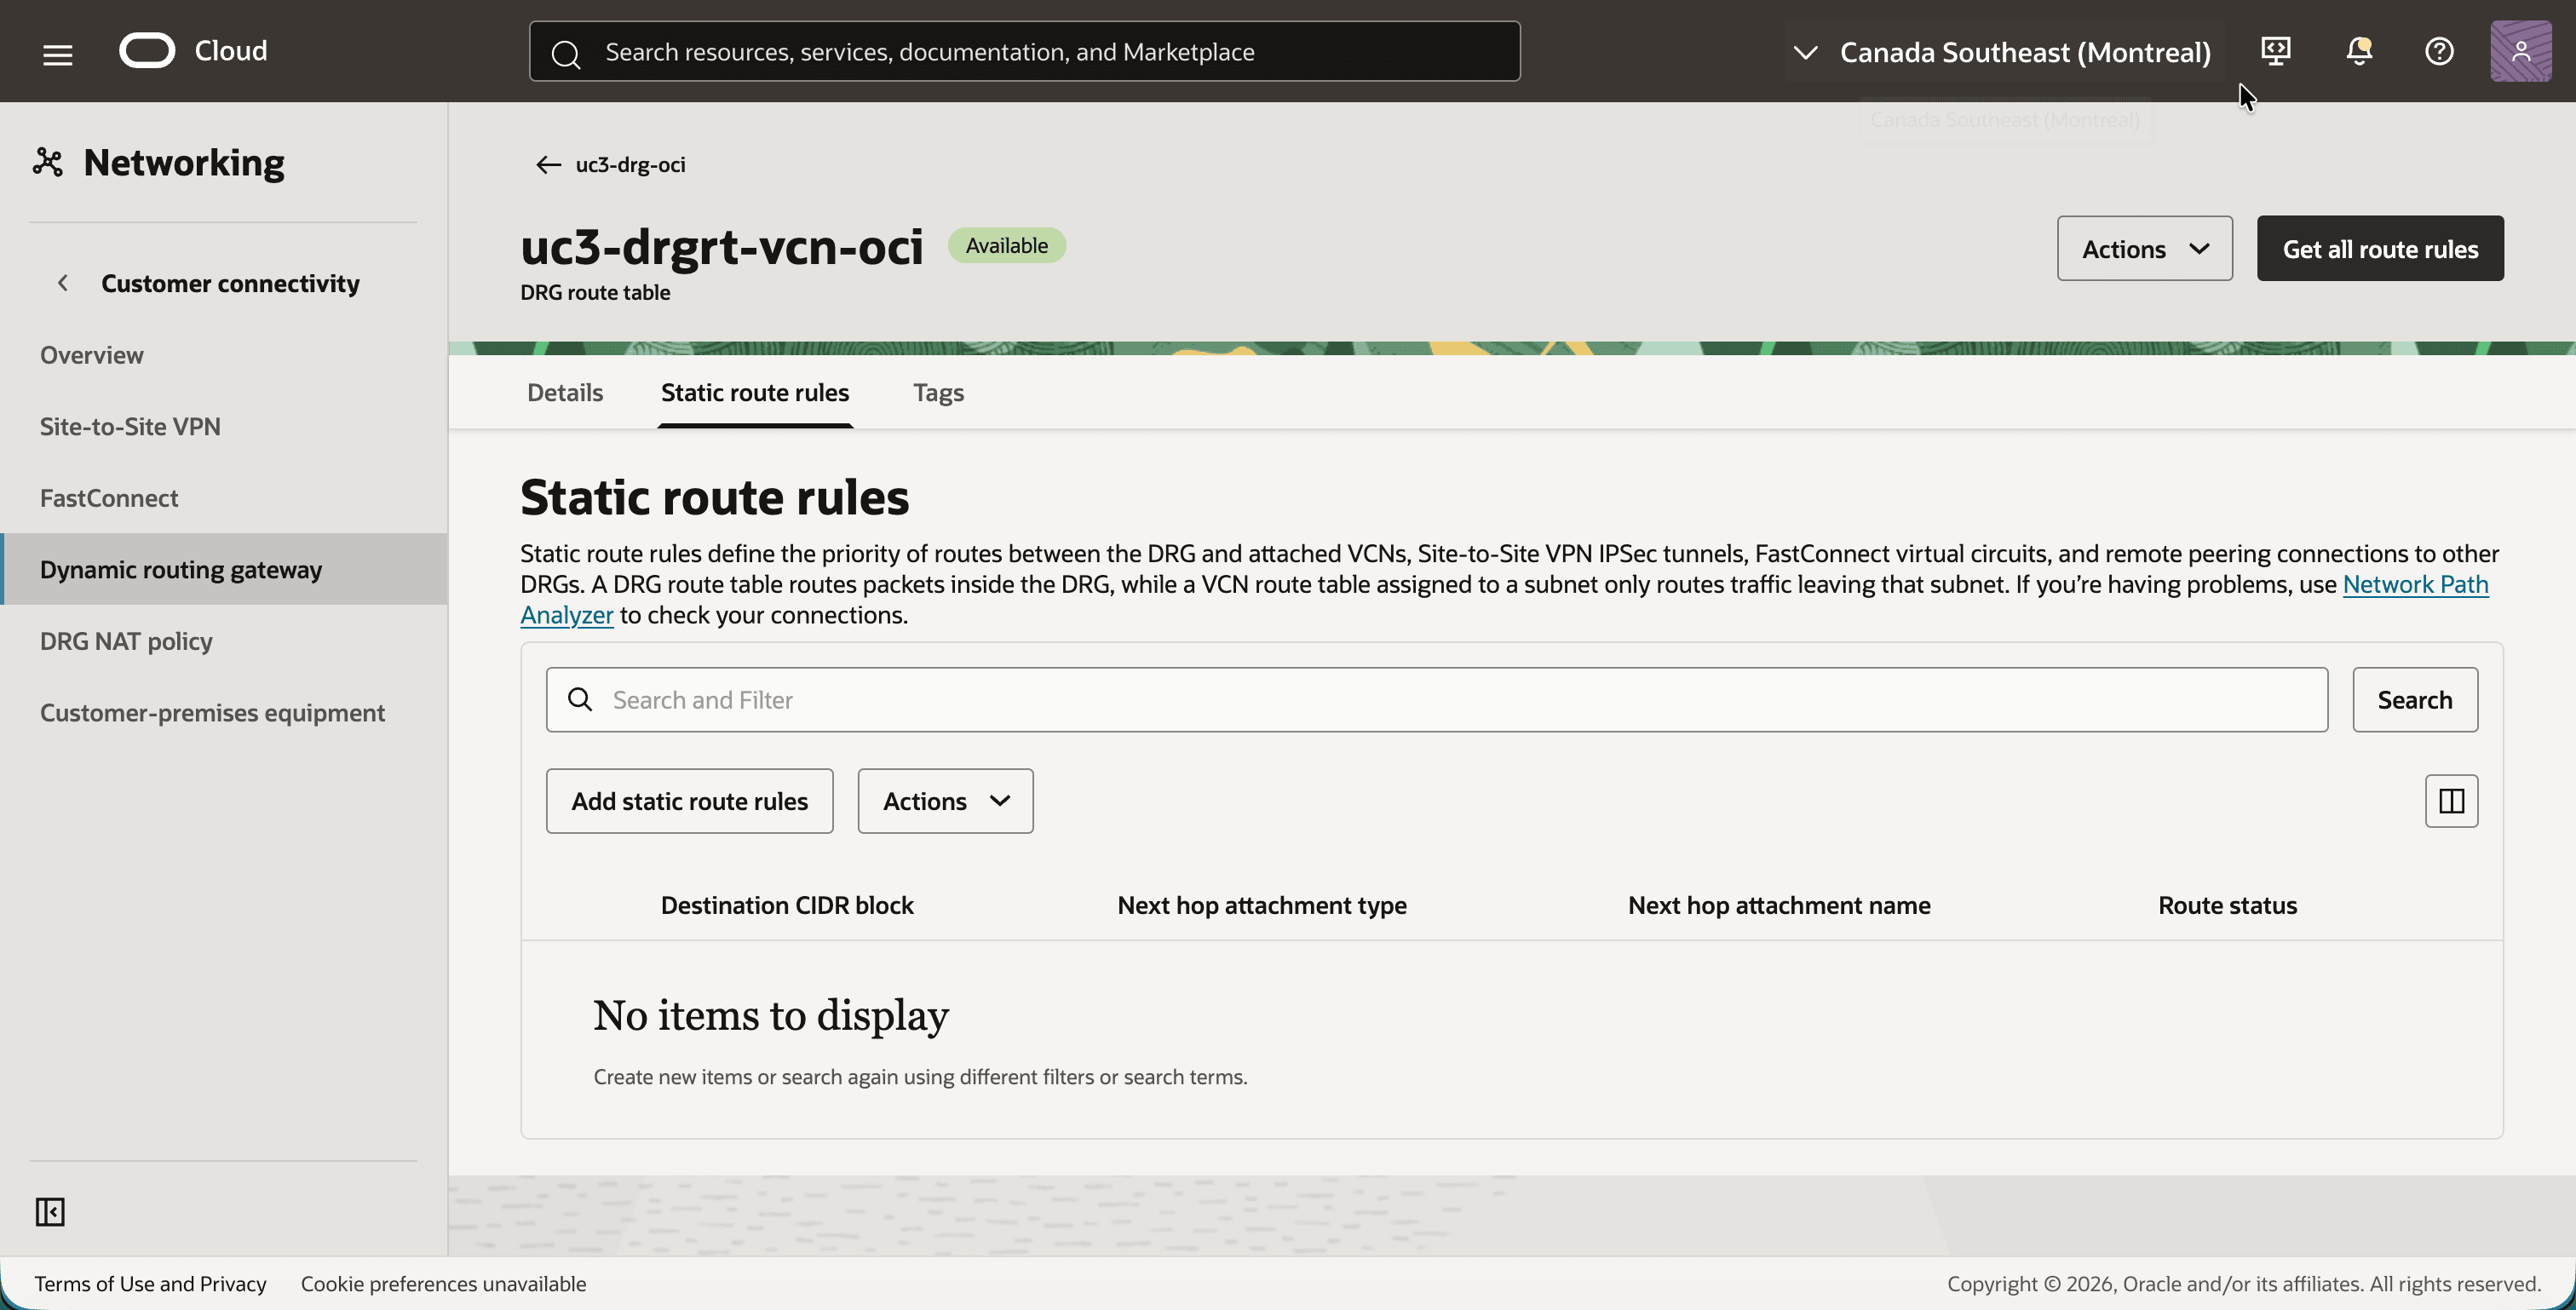
- Haga clic en la tabla de rutas de DRG
uc3-drgrt-vcn-ociy haga clic en el separador Reglas de rutas estáticas. - Observe que la tabla no tiene reglas de ruta estática. Se espera que esto ocurra.
- Vuelva al separador Detalles y haga clic en el botón Obtener todas las reglas de ruta.
- Observe las dos rutas del tipo DYNAMIC para
192.168.20.0/24, cada una con una asociación de túnel IPSec como siguiente salto. Este es el CIDR local que ha agregado al dominio de cifrado en el paso 07. - Observe el estado de ruta. El DRG utiliza la ruta con el estado Activo. La ruta a través del otro túnel tiene el estado Conflicto, que aquí solo significa que es la base de datos en espera para el mismo destino.
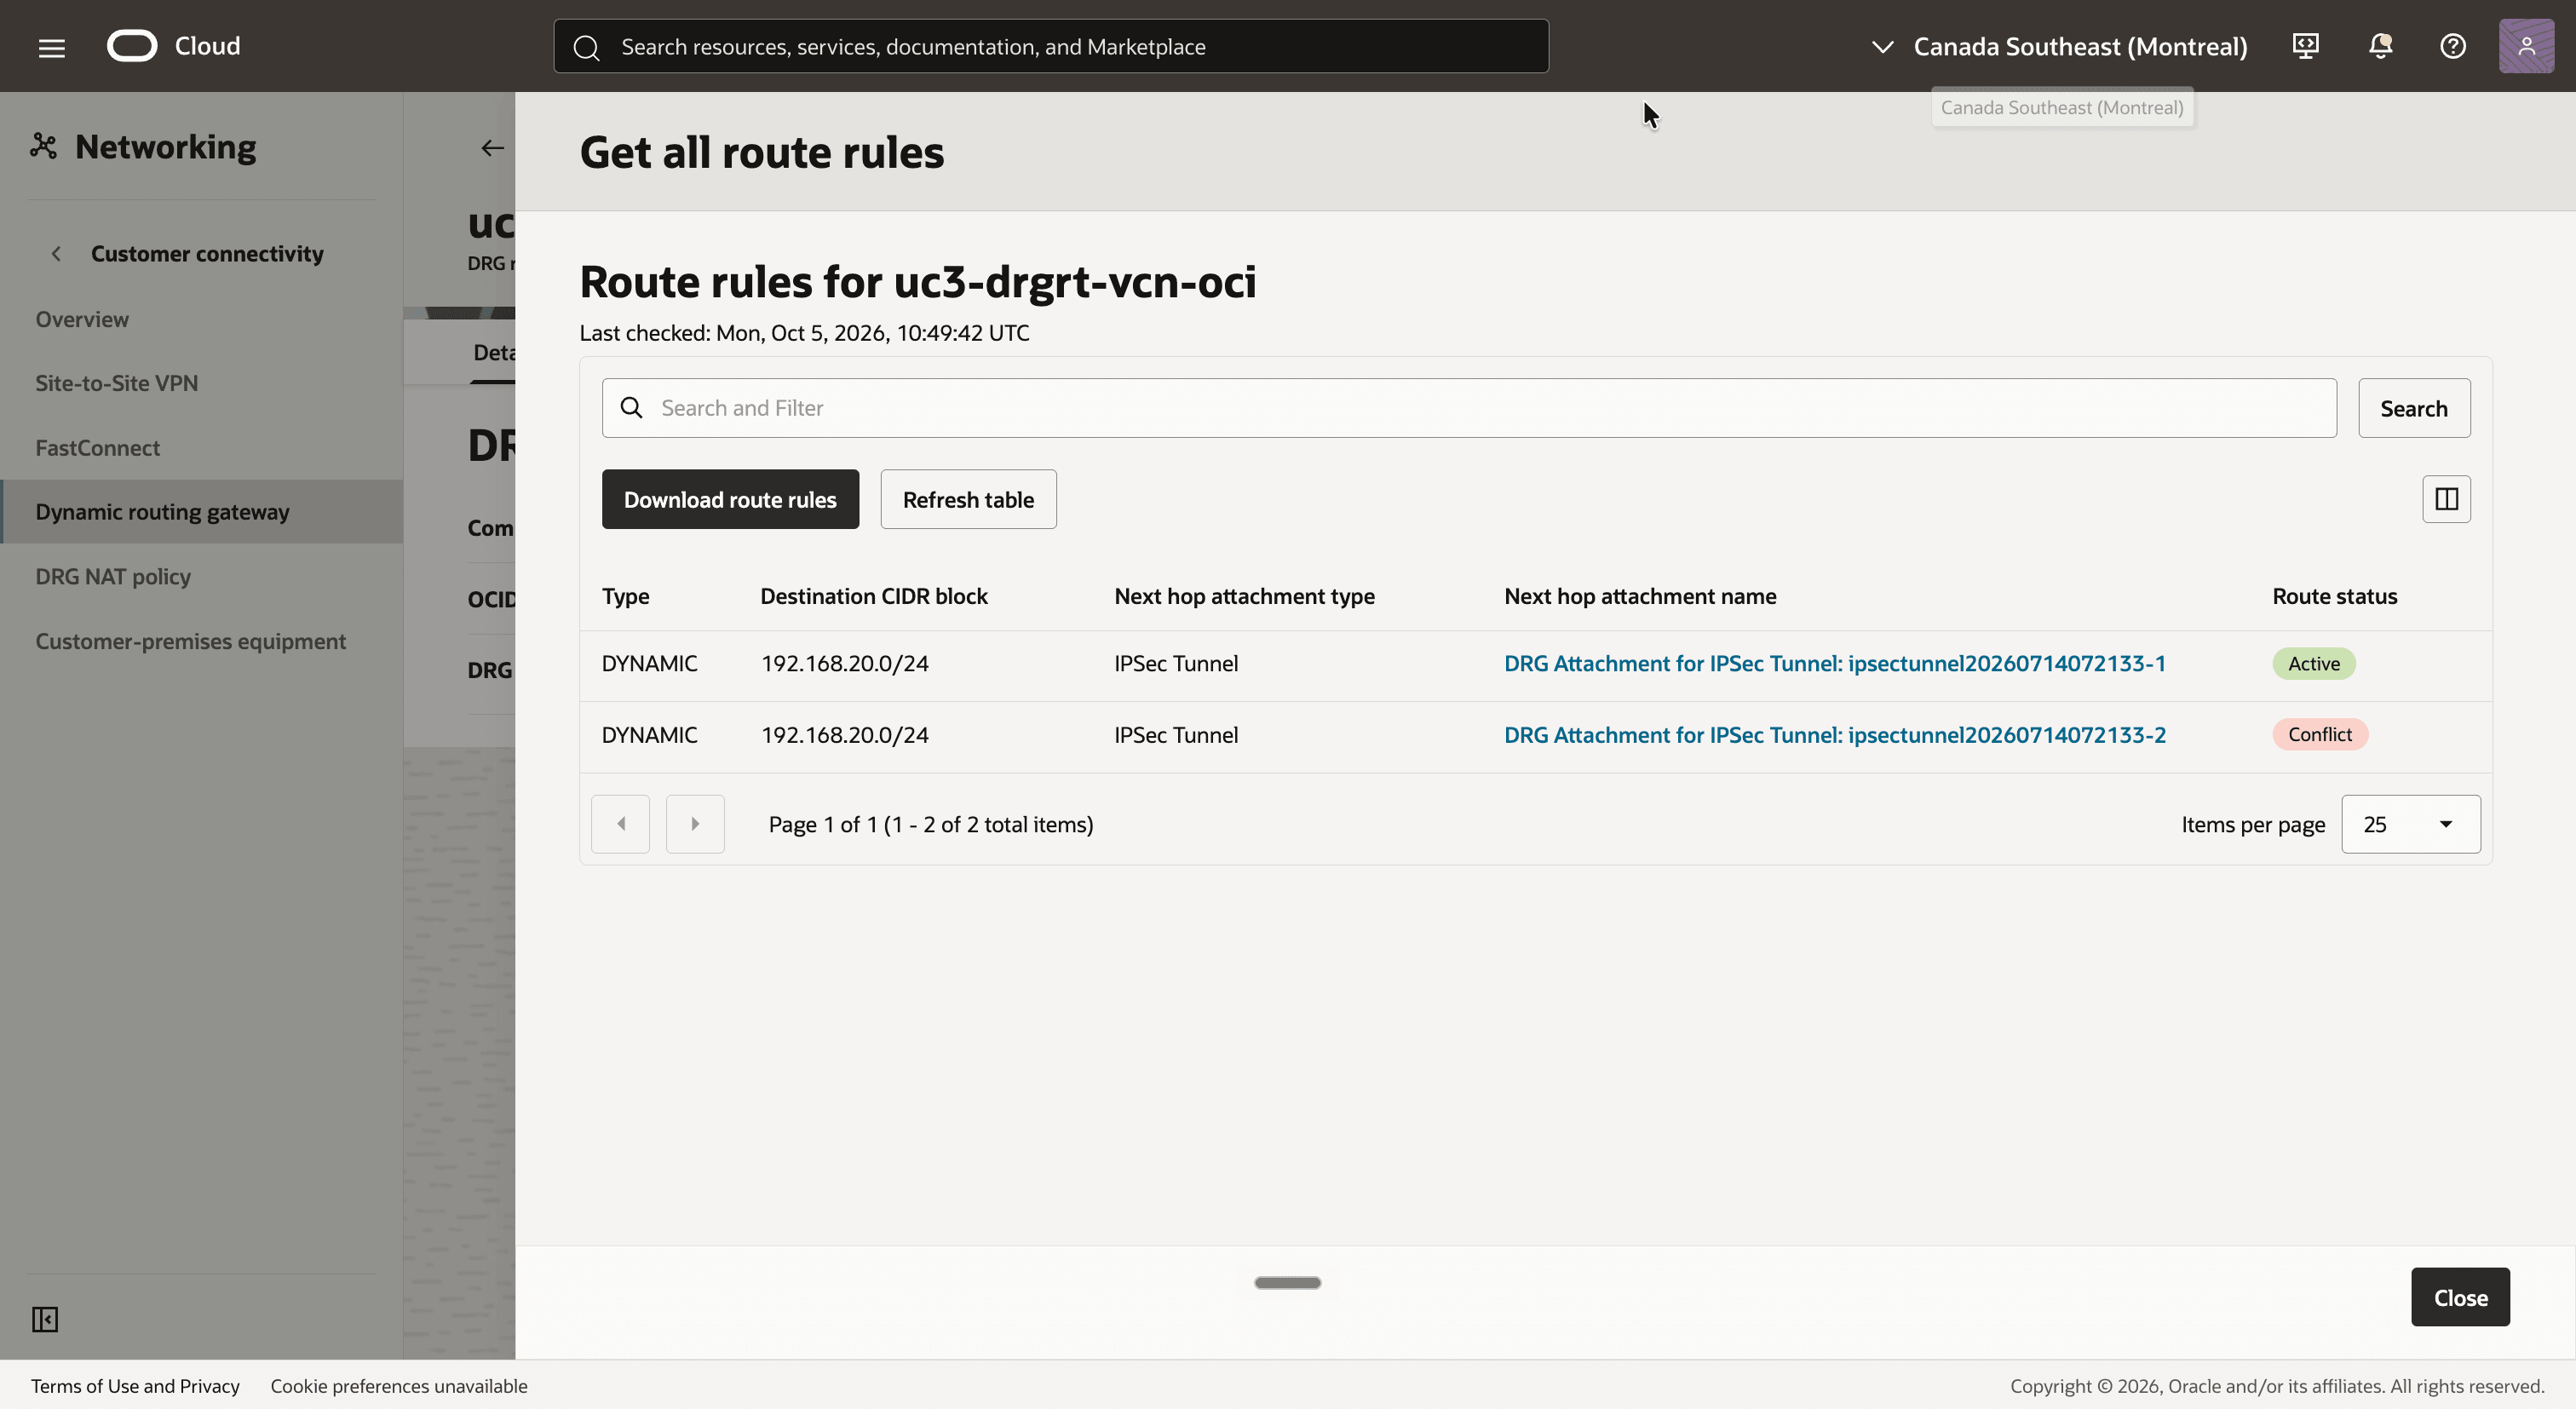
¡Claro! NOTA] NOTA Si falta esta ruta, el tráfico de la VCN a la ubicación local se borra en el DRG aunque los túneles estén activos y la regla NAT sea correcta. Compruebe primero los bloques de CIDR locales del dominio de cifrado (paso 07).
Paso 10: Configurar la tabla de rutas de VCN en el lado de OCI
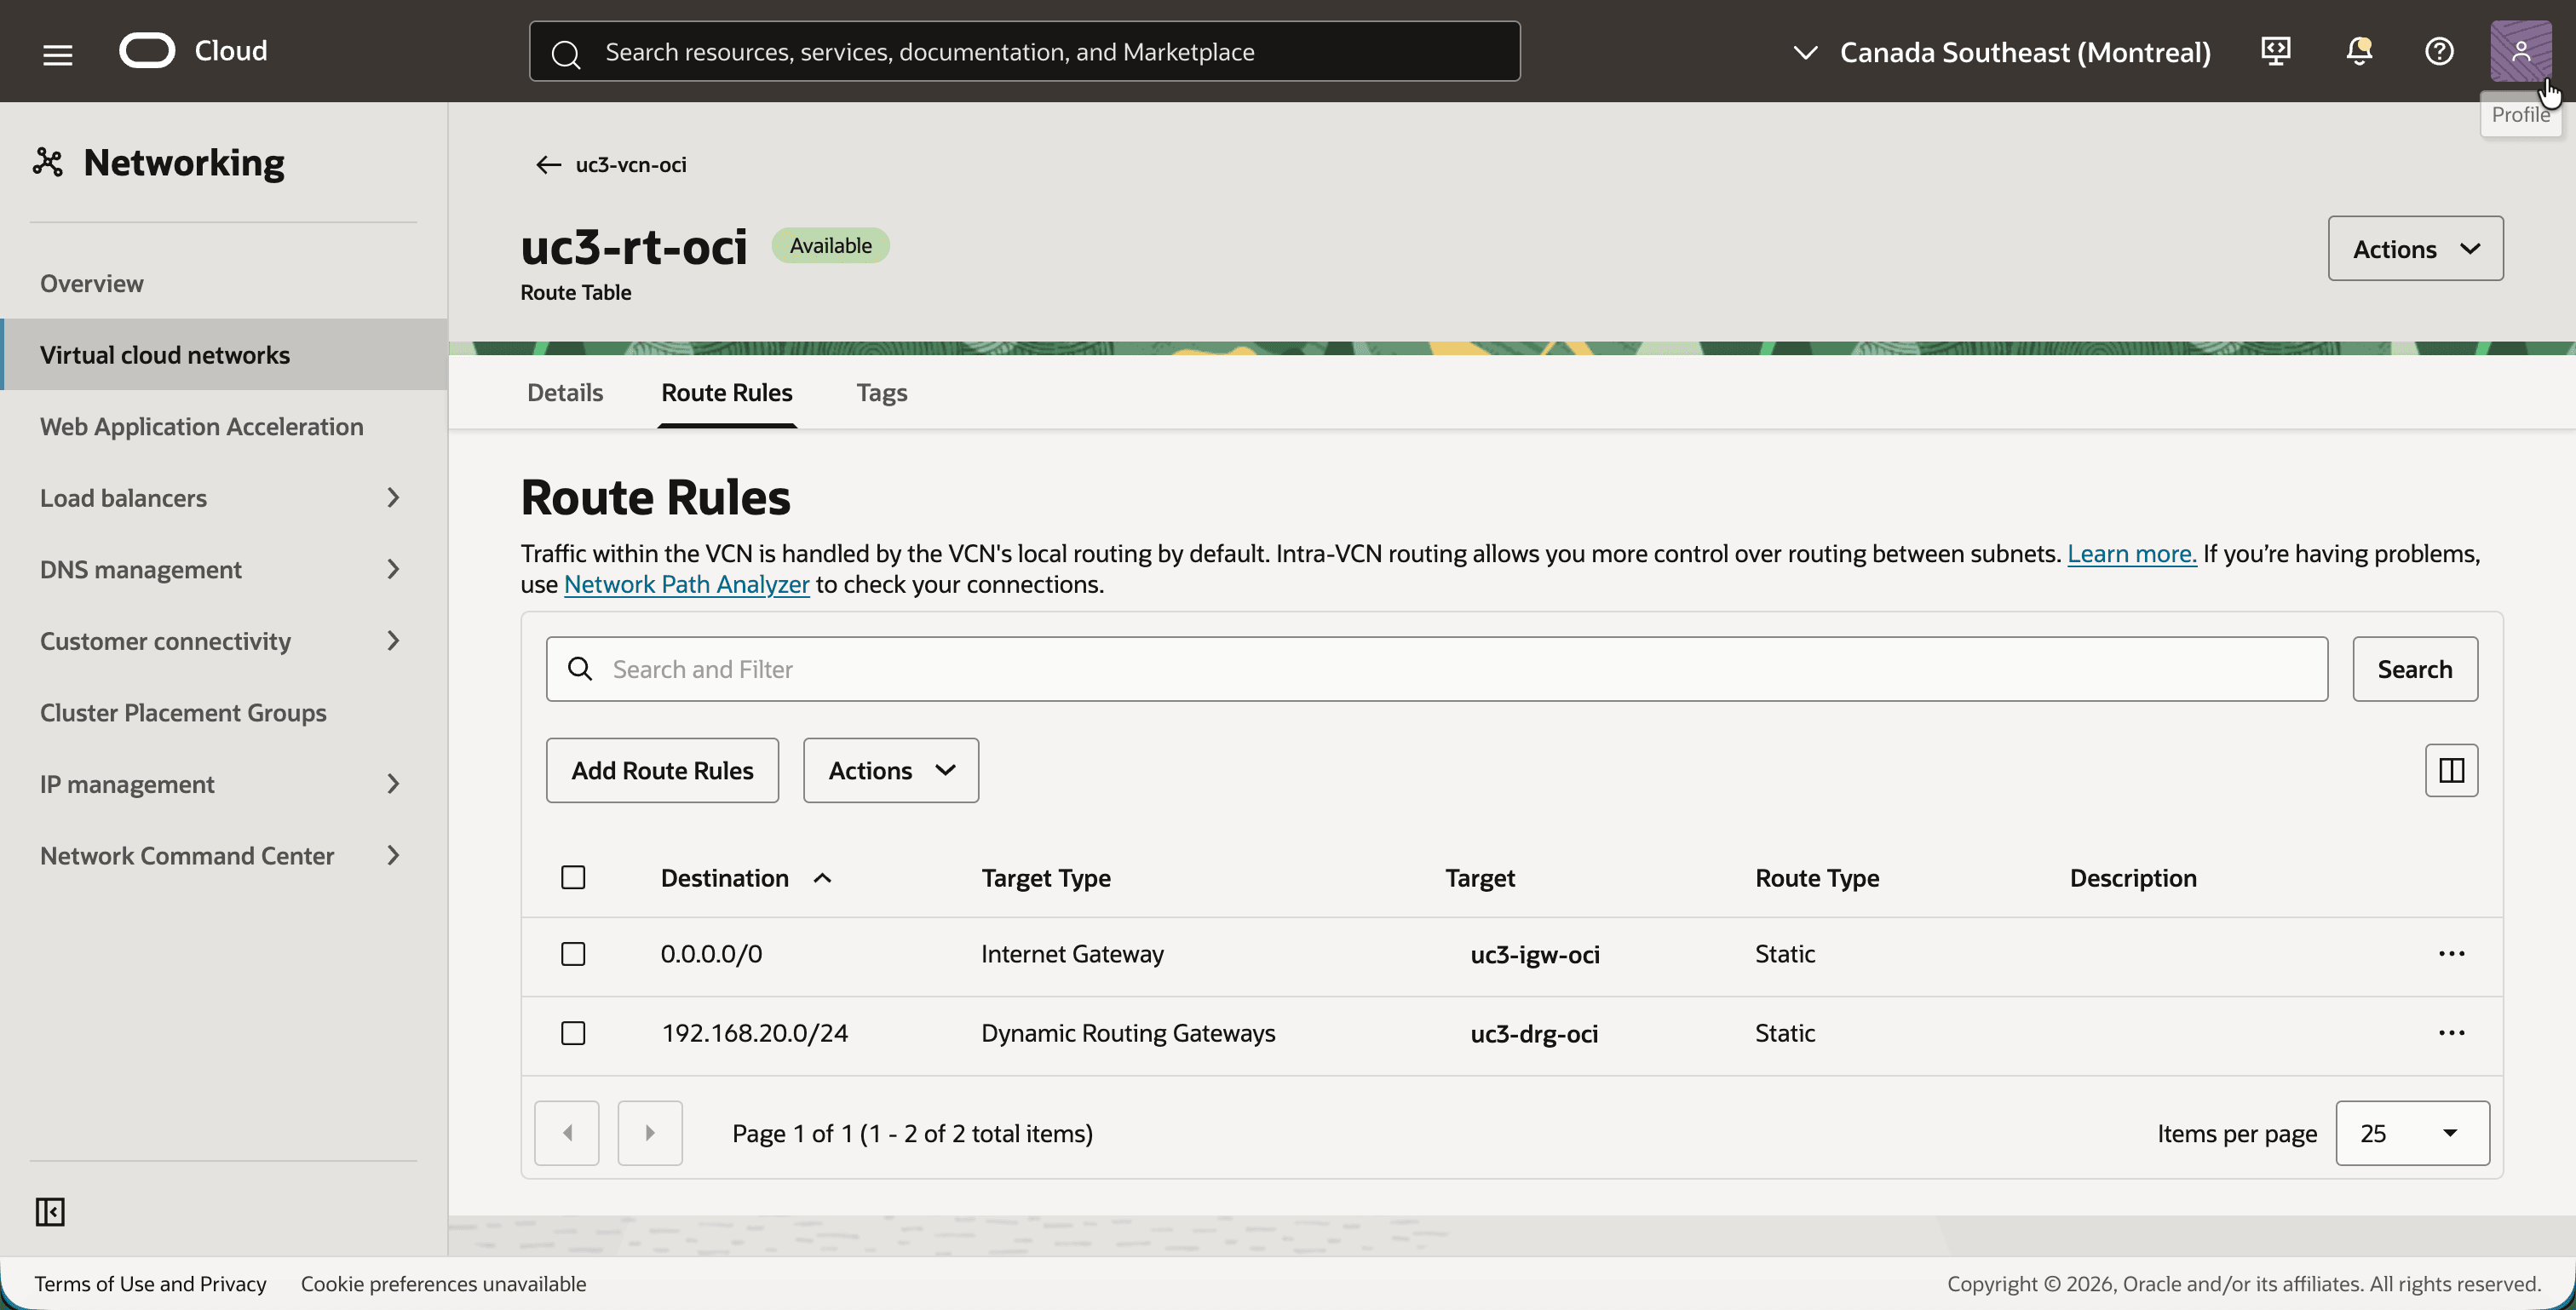
Las instancias de la VCN deben enviar tráfico para el CIDR shadow local al DRG.
- En
uc3-vcn-oci, haga clic en el separador Enrutamiento y haga clic en la tabla de rutasuc3-rt-oci. Esta es la tabla de rutas asignada auc3-subnet-oci. - Haga clic en el separador Reglas de ruta.
- Agregue una regla de ruta para el CIDR shadow local, de modo que la tabla de rutas tenga estas dos reglas de ruta:
0.0.0.0/0con el destinouc3-igw-oci, para el acceso SSH desde Internet.192.168.20.0/24(el CIDR shadow de la ubicación local) con el destinouc3-drg-oci.
Paso 11: Crear la regla y la política de NAT de DRG
Este es el paso del que se trata todo el tutorial. Una política NAT de DRG con una regla realiza toda la traducción, en ambas direcciones.
La política está asociada a las asociaciones de túnel IPSec, por lo que la regla se escribe para el tráfico que llega de la ubicación local. Este paquete tiene un host local como origen (10.0.1.x) y la dirección shadow de una instancia de OCI como destino (192.168.10.x):
| Original | Traducido | Significado | |
|---|---|---|---|
| Origen | 10.0.1.0/24 |
192.168.20.0/24 |
Las direcciones reales de las ubicaciones locales se presentan en OCI como 192.168.20.0/24. |
| Destino | 192.168.10.0/24 |
10.0.1.0/24 |
El CIDR shadow de OCI se sustituye por el CIDR real de la VCN. |
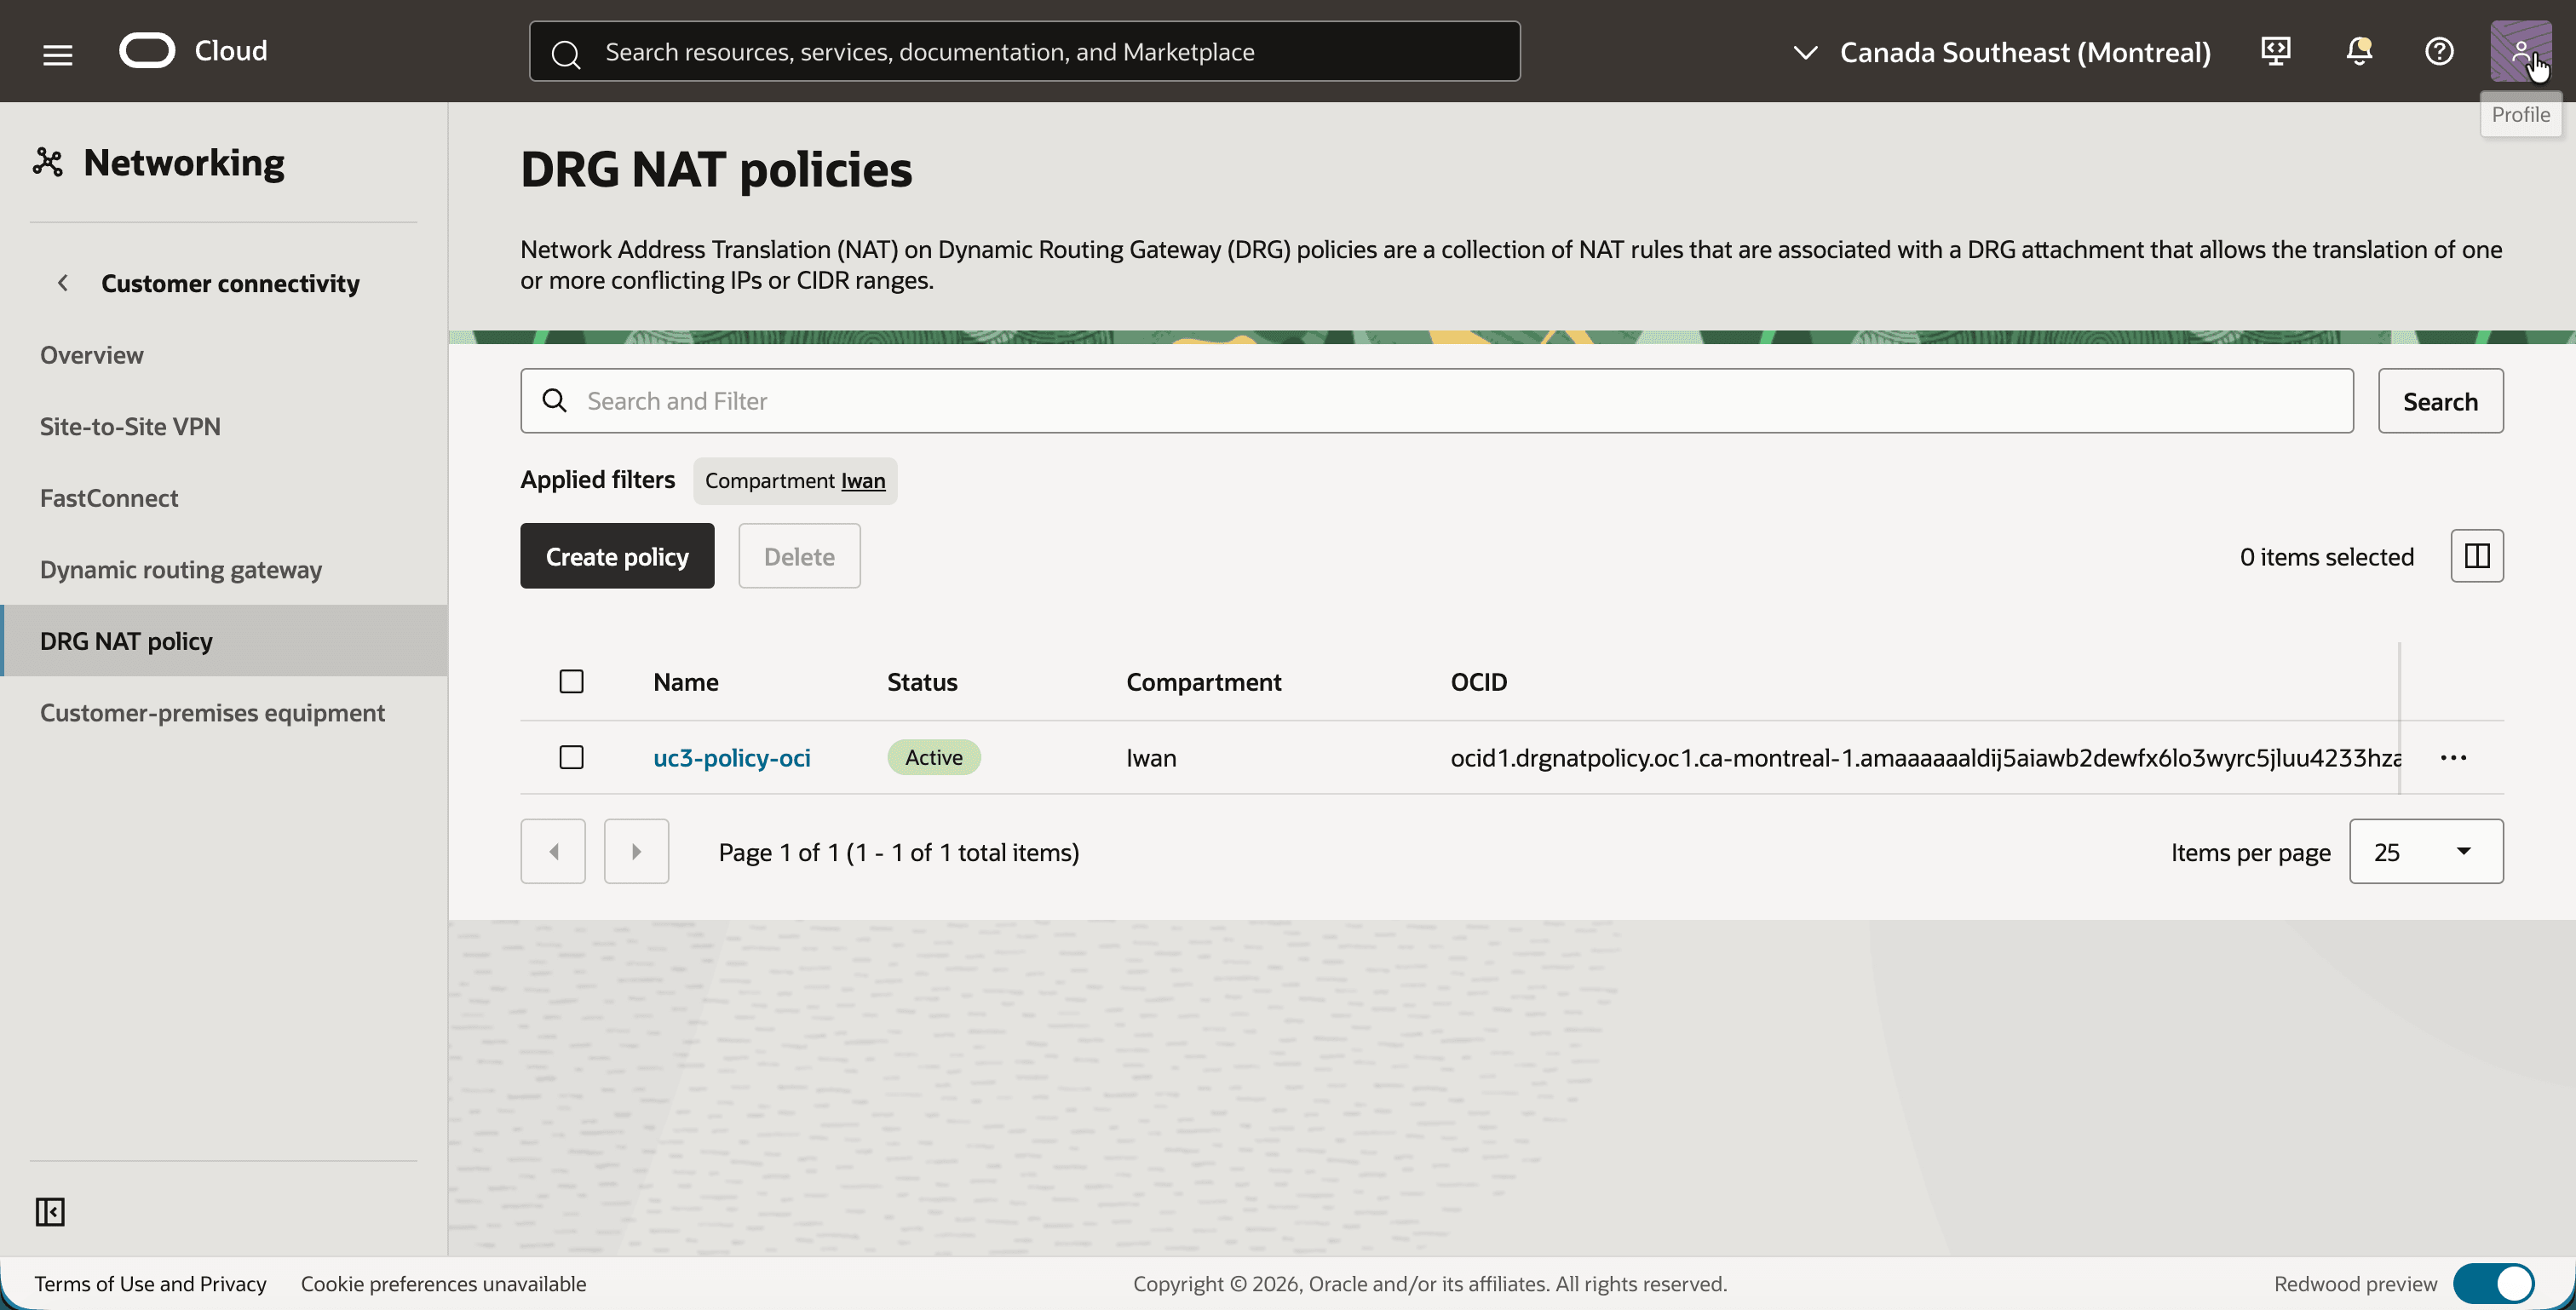
- Abra el menú de navegación, haga clic en Red, en Conectividad de cliente y, a continuación, en Política de NAT de DRG.
- Haga clic en el botón Crear política y cree una política con el nombre
uc3-policy-oci. - Observe que la política está activa.
- Haga clic en
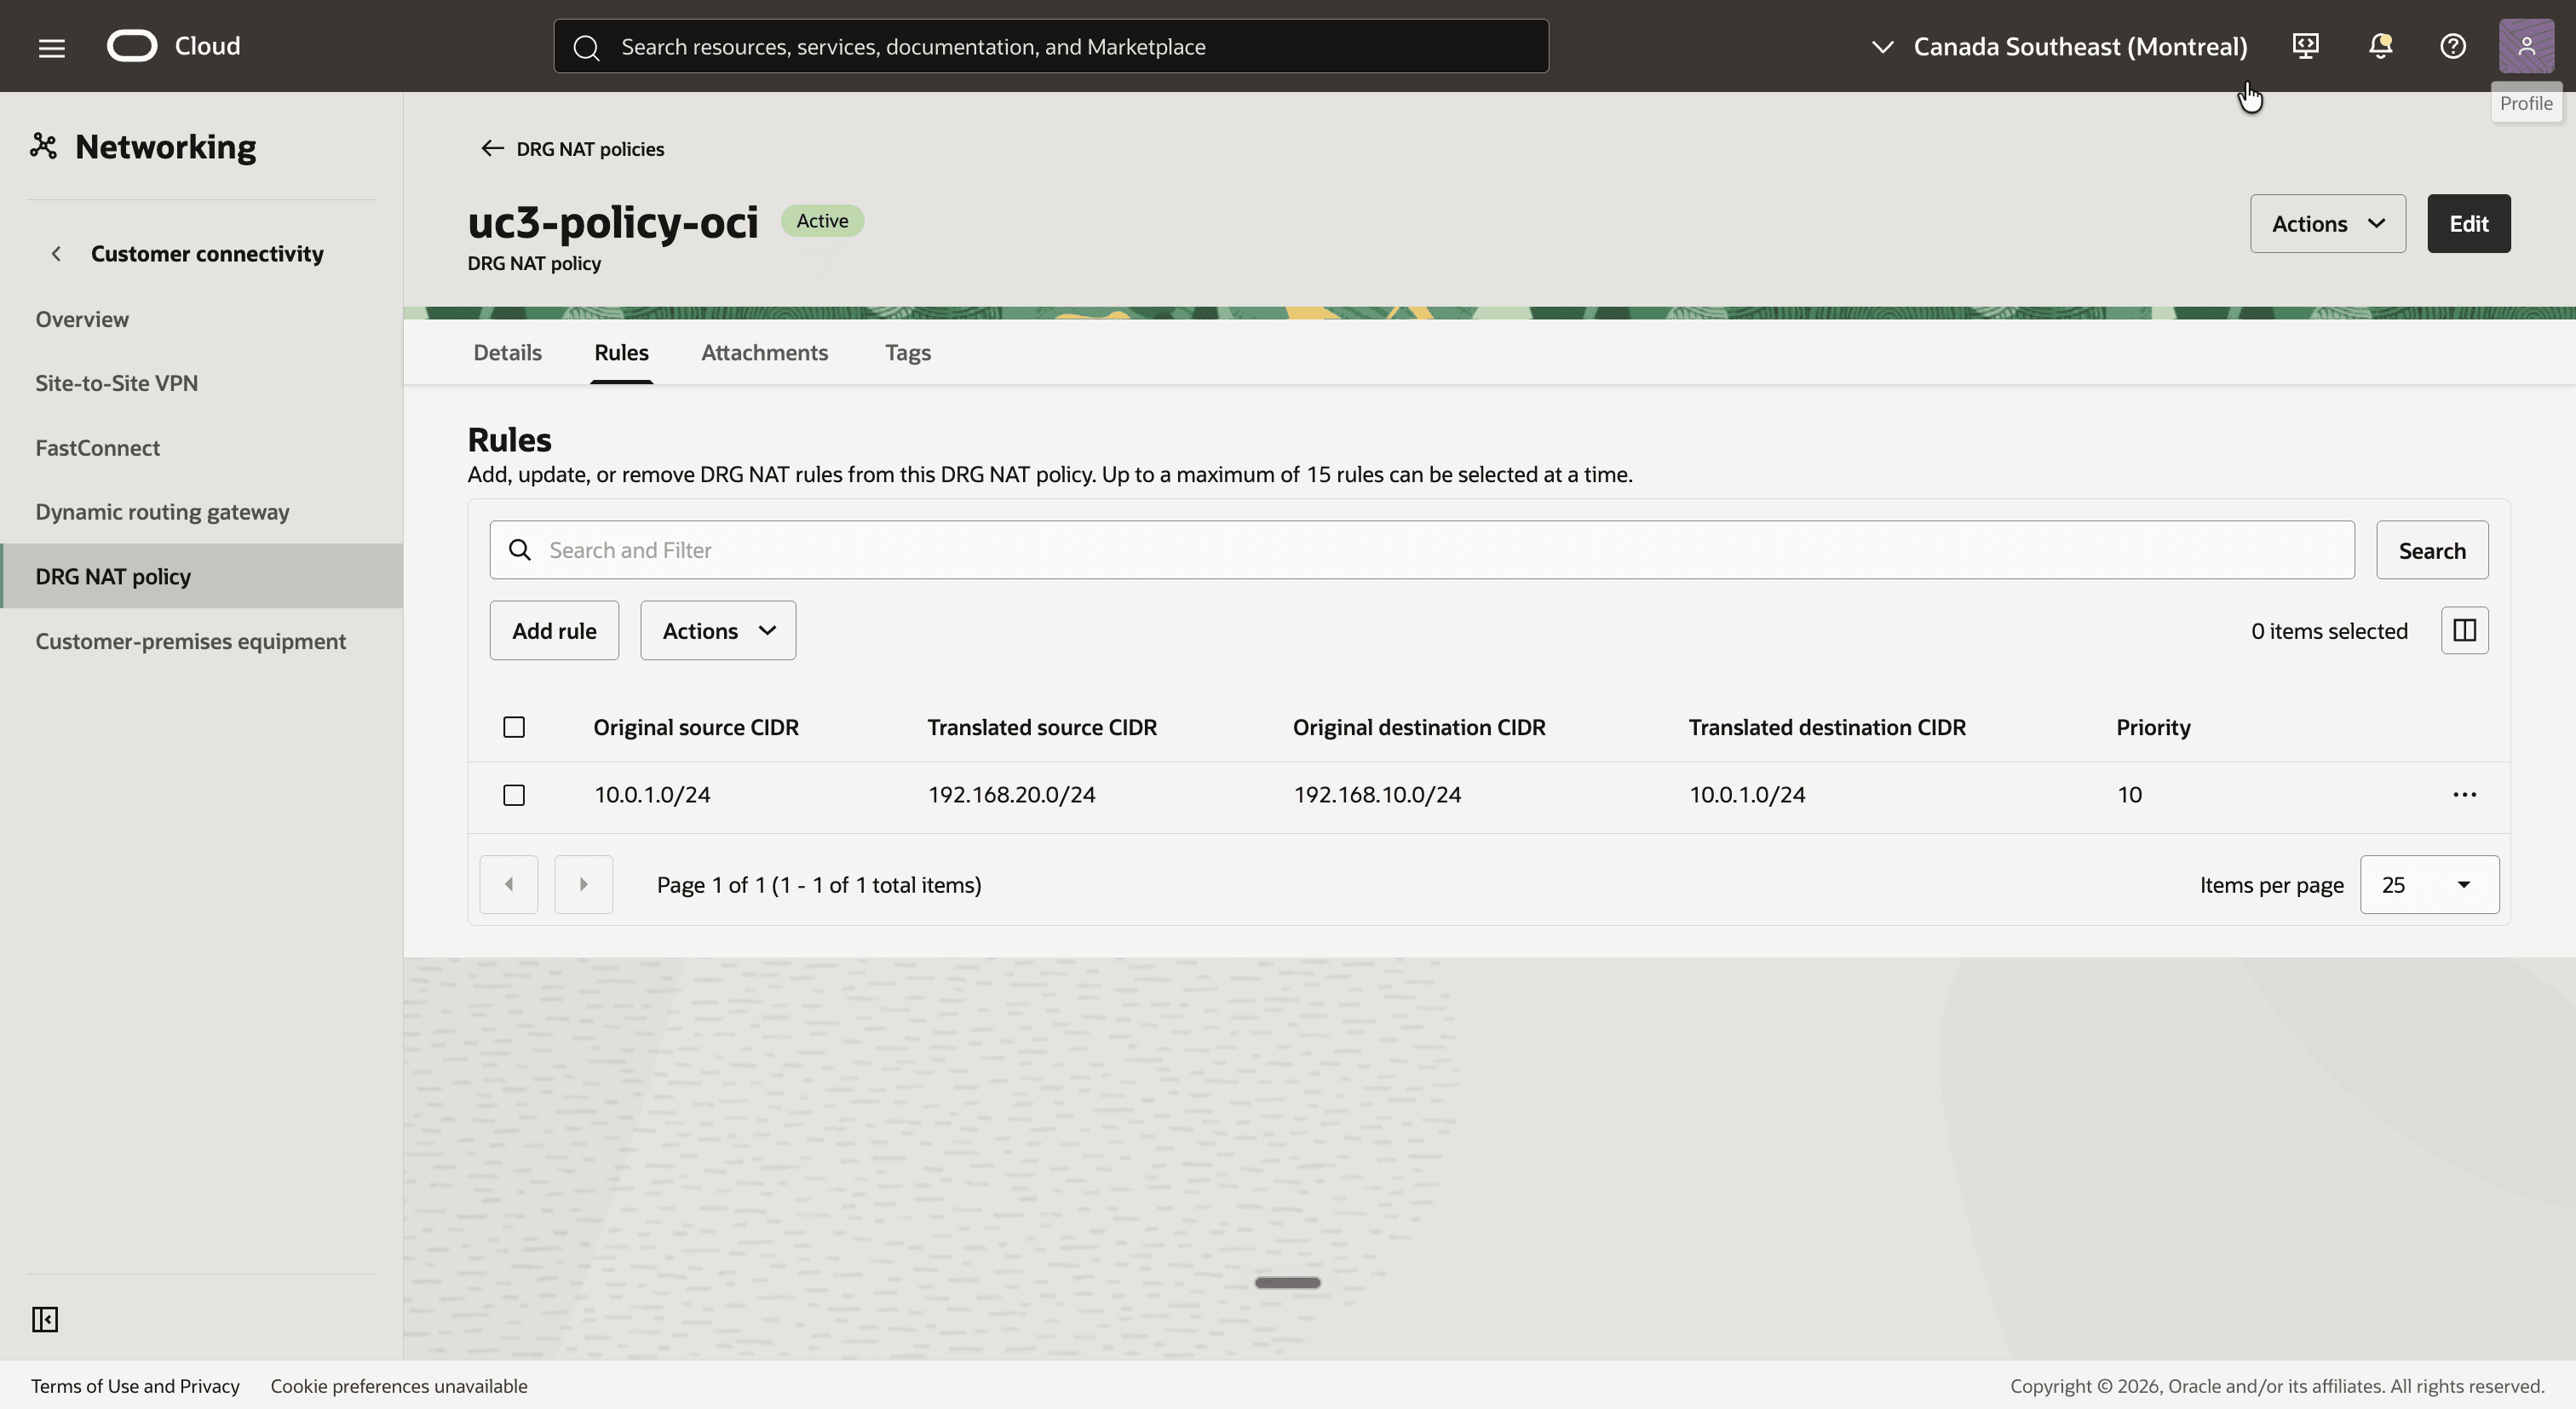
uc3-policy-ociy en el separador Reglas. - Haga clic en el botón Agregar regla y agregue una regla con los siguientes valores:
- Prioridad:
10 - CIDR del origen original:
10.0.1.0/24 - CIDR del origen traducido:
192.168.20.0/24 - CIDR del destino original:
192.168.10.0/24 - CIDR del destino traducido:
10.0.1.0/24
- Prioridad:
- Observe que la regla aparece en el separador Reglas.
¡Claro! NOTA] NOTA Es tentador escribir esta regla desde el punto de vista de la VCN: de origen
10.0.1.0/24a192.168.10.0/24y de destino192.168.20.0/24a10.0.1.0/24. Esa regla se acepta sin ninguna advertencia, pero en una asociación de túnel IPSec nunca coincide con un paquete y no se transfiere tráfico. Siempre escriba la regla para el tráfico que introduce el DRG mediante la asociación que contiene la política.
Paso 12: Asocie la política NAT a las asociaciones de túnel IPSec
La política está asociada a ambas asociaciones de túnel IPSec, de modo que la traducción sea la misma independientemente del túnel que transporta el tráfico.
- En
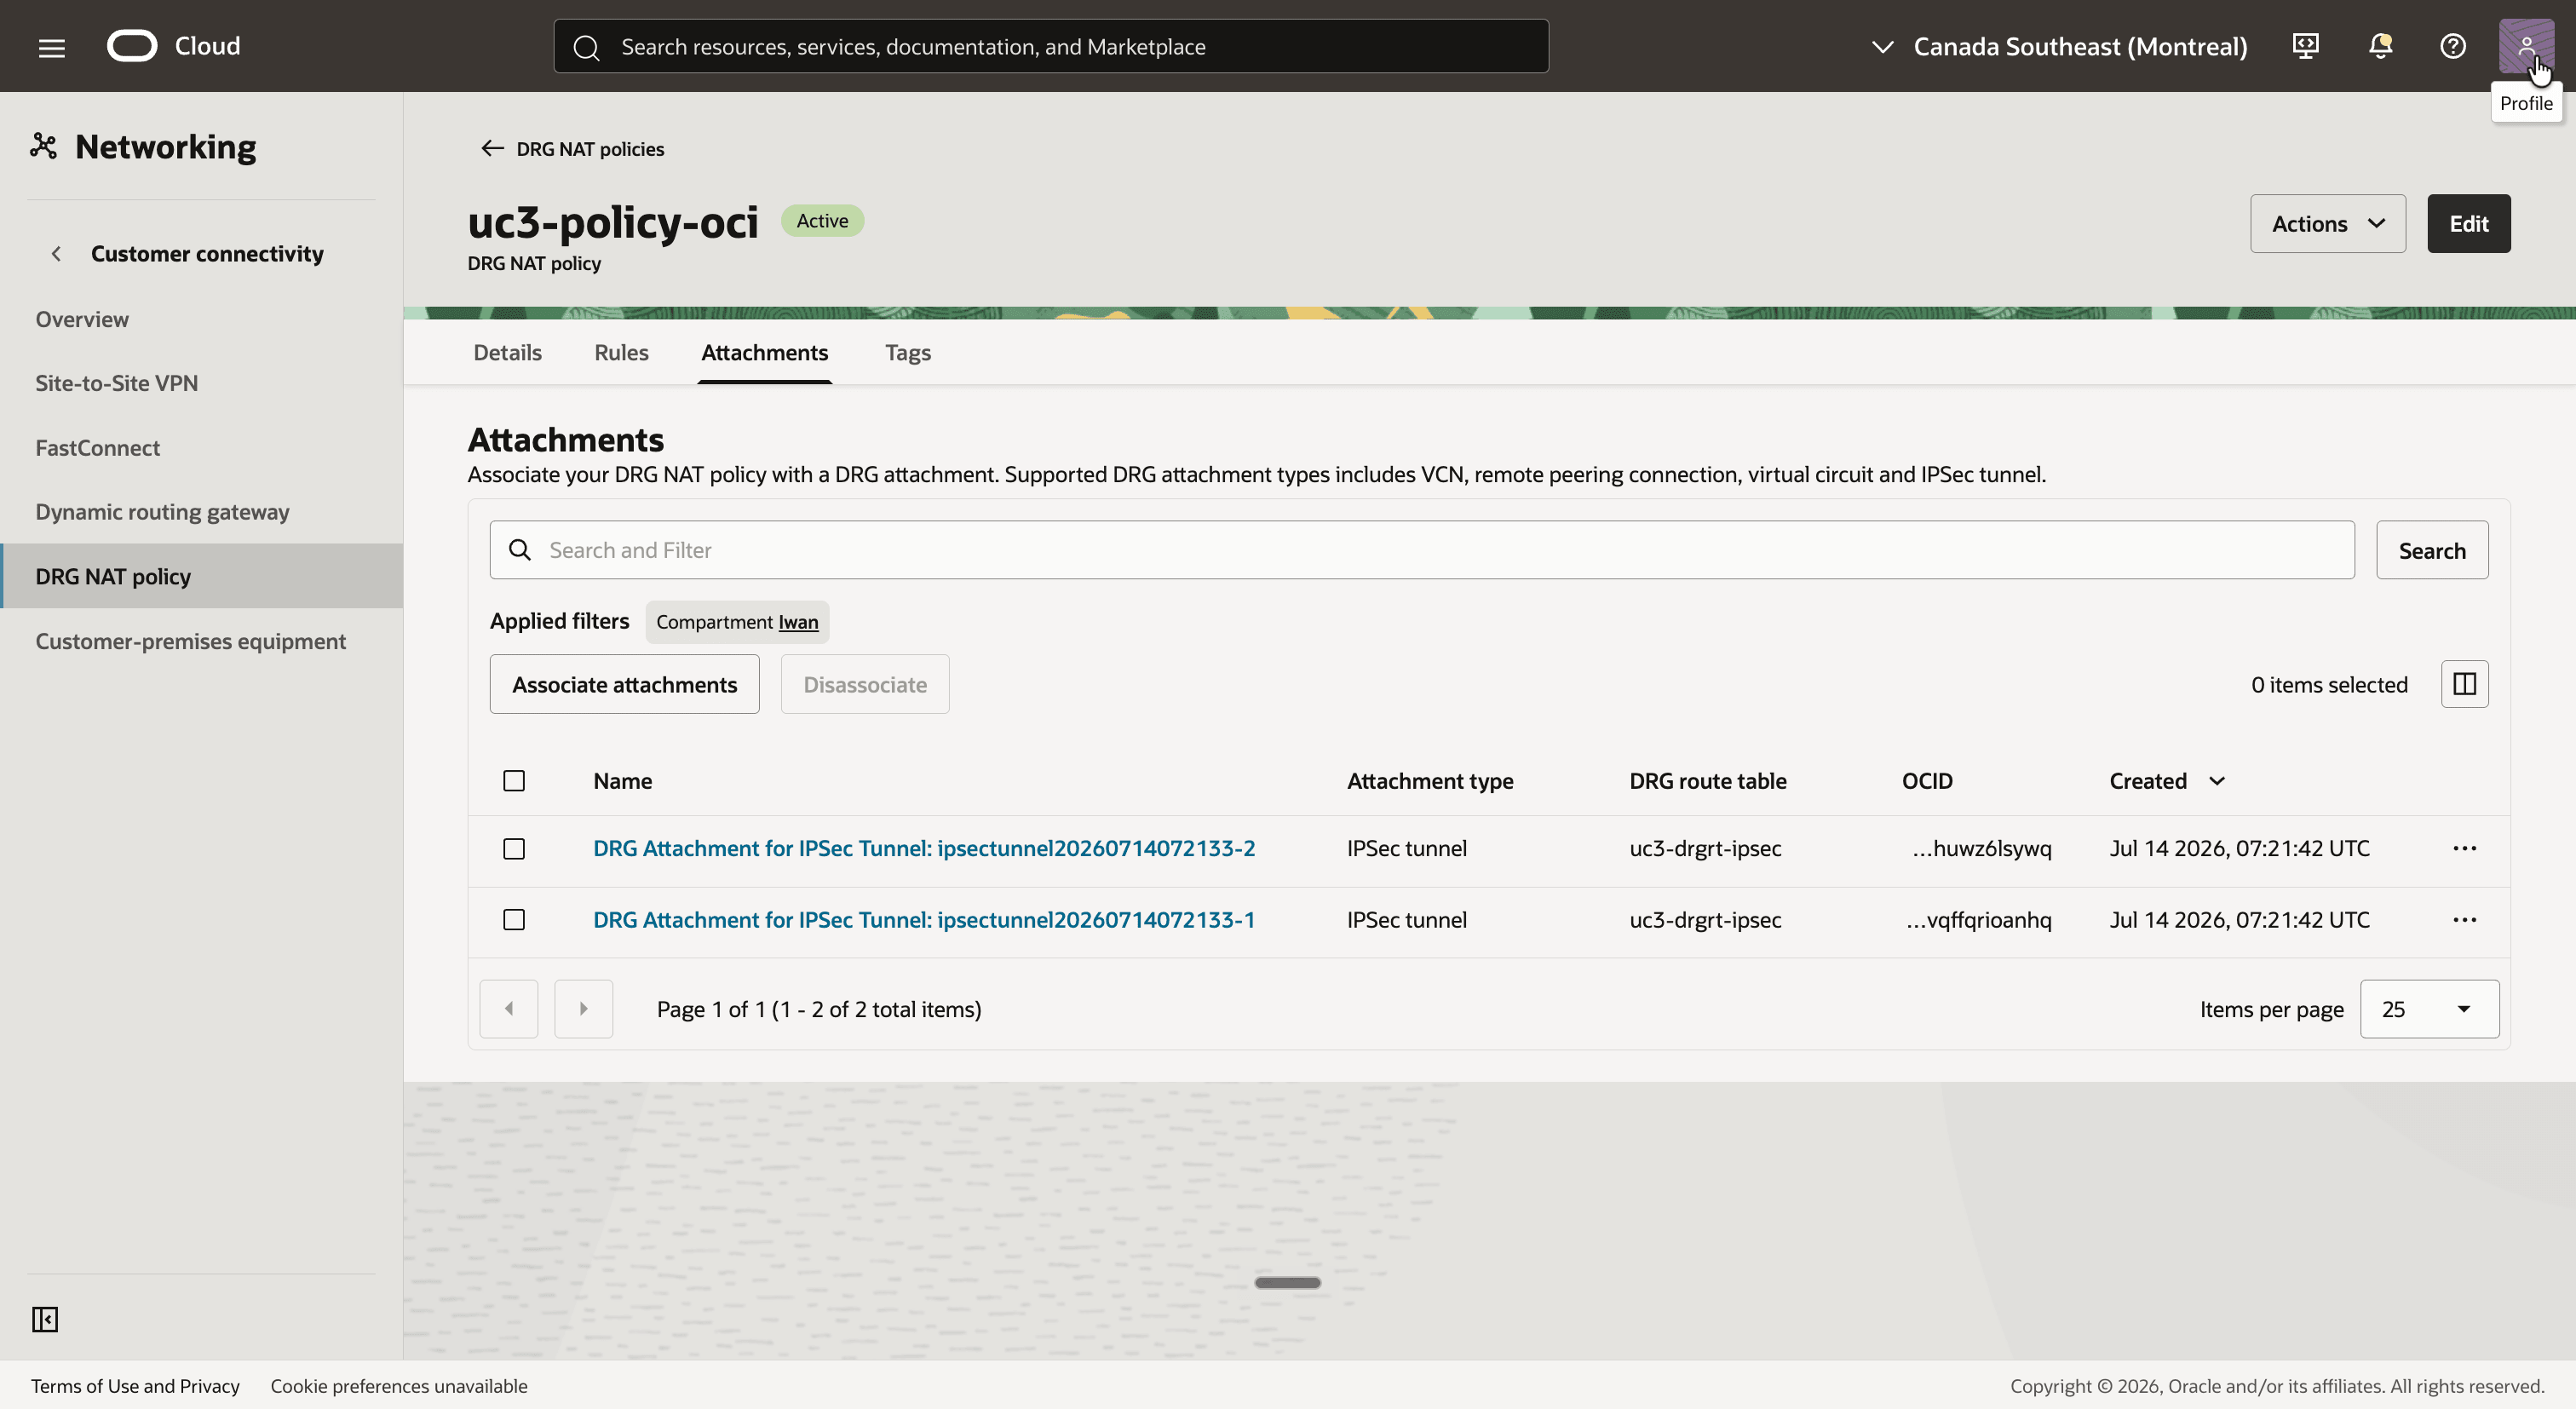
uc3-policy-oci, haga clic en el separador Anexos. - Haga clic en el botón Asociar asociaciones, seleccione las dos Asociación de DRG para asociaciones de túnel IPSec y confirme.
- Notice that both attachments are listed with the Attachment type IPSec tunnel, together with their DRG route table
uc3-drgrt-ipsec.
Paso 13: Prueba de la conectividad
Todo está en su lugar, por lo que es hora de enviar un paquete. El último octeto de una dirección se conserva por la traducción de 1:1, que le dice qué dirección hacer ping:
| Instancia | Dirección IP real | Dirección a utilizar desde el otro lado |
|---|---|---|
uc3-inst-oci |
10.0.1.92 |
192.168.10.92 |
uc3-inst-op-lan |
10.0.1.130 |
192.168.20.130 |
Esto es lo que ocurre con un ping desde uc3-inst-oci al host local:
| Dónde | Origen | Destino | Qué sucede |
|---|---|---|---|
Deja uc3-inst-oci |
10.0.1.92 |
192.168.20.130 |
La tabla de rutas uc3-rt-oci envía 192.168.20.0/24 al DRG. |
Consulta de ruta en uc3-drgrt-vcn-oci |
10.0.1.92 |
192.168.20.130 |
La ruta dinámica para 192.168.20.0/24 apunta a un túnel IPSec. |
| Deja el DRG en la asociación de túnel | 192.168.10.92 |
10.0.1.130 |
El DRG aplica lo contrario de la regla en uc3-policy-oci. El paquete ahora coincide con el dominio de cifrado. |
Llega a uc3-inst-op-lan |
192.168.10.92 |
10.0.1.130 |
El host ve un ping desde la dirección shadow de la instancia de OCI. |
Y esta es la respuesta:
| Dónde | Origen | Destino | Qué sucede |
|---|---|---|---|
Deja uc3-inst-op-lan |
10.0.1.130 |
192.168.10.92 |
La tabla de rutas uc3-rt-op envía 192.168.10.0/24 al enrutador 10.0.1.164. |
| Enrutador local | 10.0.1.130 |
192.168.10.92 |
El paquete coincide con los selectores de túneles y está cifrado. |
| Introduce el DRG en la asociación de túnel | 192.168.20.130 |
10.0.1.92 |
La regla en uc3-policy-oci convierte el origen y el destino. |
Consulta de ruta en uc3-drgrt-ipsec |
192.168.20.130 |
10.0.1.92 |
10.0.1.0/24 apunta a uc3-att-vcn-oci. |
- Conéctese a
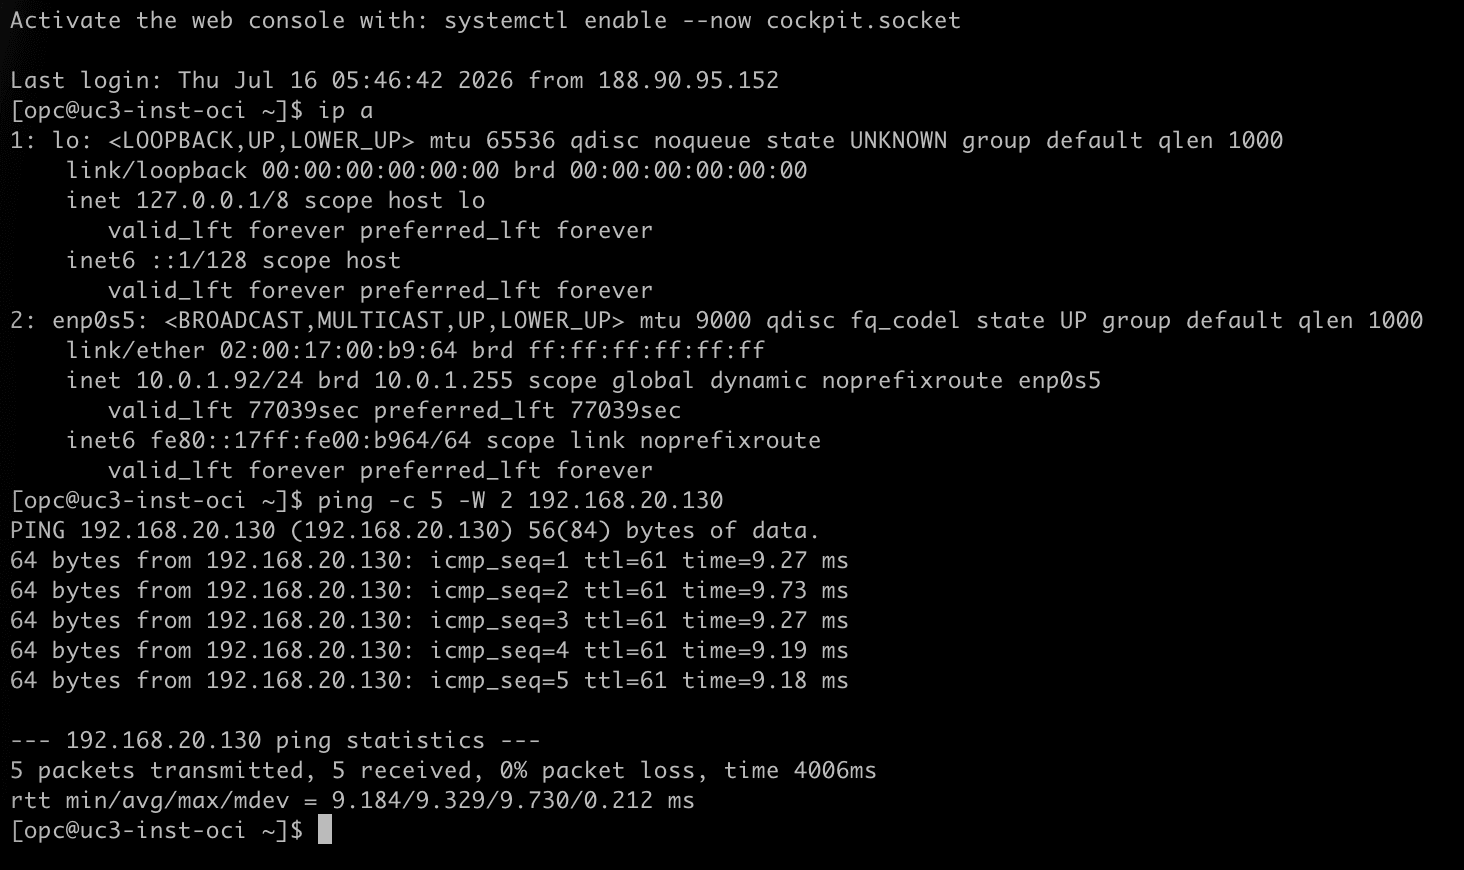
uc3-inst-ocicon SSH. - Ejecute
ip ay observe que la instancia tiene la dirección IP10.0.1.92. - Ejecute
ping -c 5 -W 2 192.168.20.130para hacer ping en la dirección shadow del host local. - Observe que se responden los cinco paquetes.
- Conéctese a
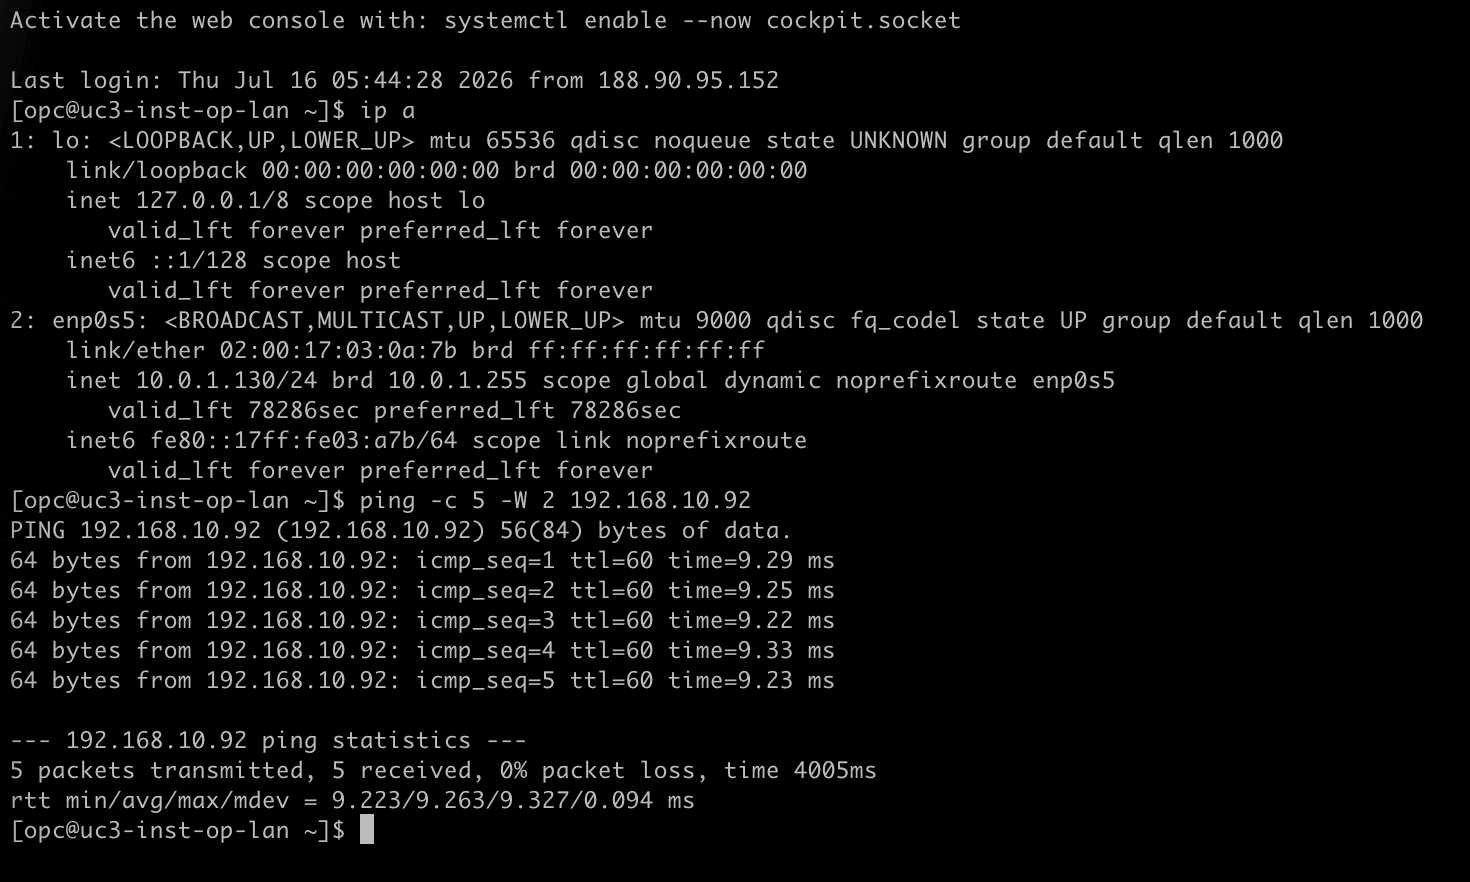
uc3-inst-op-lancon SSH. - Ejecute
ip ay observe que el host tiene la dirección IP10.0.1.130, en el mismo rango de subred que la instancia de OCI. - Ejecute
ping -c 5 -W 2 192.168.10.92para hacer ping en la dirección shadow deuc3-inst-oci. - Observe que se responden los cinco paquetes.
Una captura de paquetes en el host local muestra la traducción en el trabajo. El host nunca ve la dirección real 10.0.1.92 de la instancia de OCI, solo su dirección shadow:
[opc@uc3-inst-op-lan ~]$ sudo tcpdump -ni any icmp
IP 192.168.10.92 > 10.0.1.130: ICMP echo request, id 11, seq 1, length 64
IP 10.0.1.130 > 192.168.10.92: ICMP echo reply, id 11, seq 1, length 64
¡Claro! NOTA] NOTA NAT en DRG no traduce DNS. Si los sistemas locales encuentran los sistemas OCI por nombre, o al revés, los registros DNS que utilizan deben apuntar a las direcciones shadow, no a las reales.
Conclusión
Una VCN de OCI y una red local con exactamente el mismo CIDR de subred ahora se comunican a través de una VPN de sitio a sitio. No se ha vuelto a abordar nada y el enrutador local no realiza NAT en absoluto. Solo necesita un túnel con los selectores adecuados y una ruta al CIDR shadow de OCI. La traducción la realiza el DRG en las asociaciones de túnel IPSec, con una única regla.
En comparación con las partes anteriores, la VPN agrega dos requisitos que son fáciles de perder. El dominio de cifrado debe describir los paquetes tal como están dentro del túnel, lo que significa que el CIDR shadow en el lado de Oracle y el CIDR real en el lado local. Además, como una ruta de DRG estática no puede apuntar a un túnel IPSec, la ruta al CIDR shadow local se debe aprender del túnel agregando ese CIDR shadow al lado local del dominio de cifrado e importándolo a la tabla de rutas de DRG de la asociación de VCN.
La regla en sí sigue el mismo principio que en el resto de la serie: se escribe para el tráfico que entra en el DRG a través de la asociación que contiene la política. En NAT en DRG - Parte 4: VCN de servicios compartidos, la misma técnica se utiliza solo con NAT de origen para proporcionar a varias VCN de servicios compartidos acceso a una VCN de servicios compartidos.
Acuses de recibo
- Autor - Iwan Hoogendoorn (cinturón negro de redes en la nube)
Más recursos de aprendizaje
Explore otros laboratorios en docs.oracle.com/learn o acceda a más contenido de aprendizaje gratuito en el canal YouTube de Oracle Learning. Además, visite education.oracle.com/learning-explorer para convertirse en un explorador de Oracle Learning.
Para obtener documentación sobre el producto, visite Oracle Help Center.
NAT on DRG - Part 3 - Overlapping CIDRs between OCI and On-Premises
G62515-01