Accede a los servicios de OCI desde AWS con Oracle Interconnect for AWS
Oracle Interconnect for AWS proporciona conectividad privada, de baja latencia y fiable entre Oracle Cloud Infrastructure (OCI) y Amazon Web Services (AWS) a través de sus backbones privados, omitiendo la red pública de Internet y los proveedores de servicios de red de terceros, para ofrecer un rendimiento predecible, alta disponibilidad y redes entre nubes resilientes.
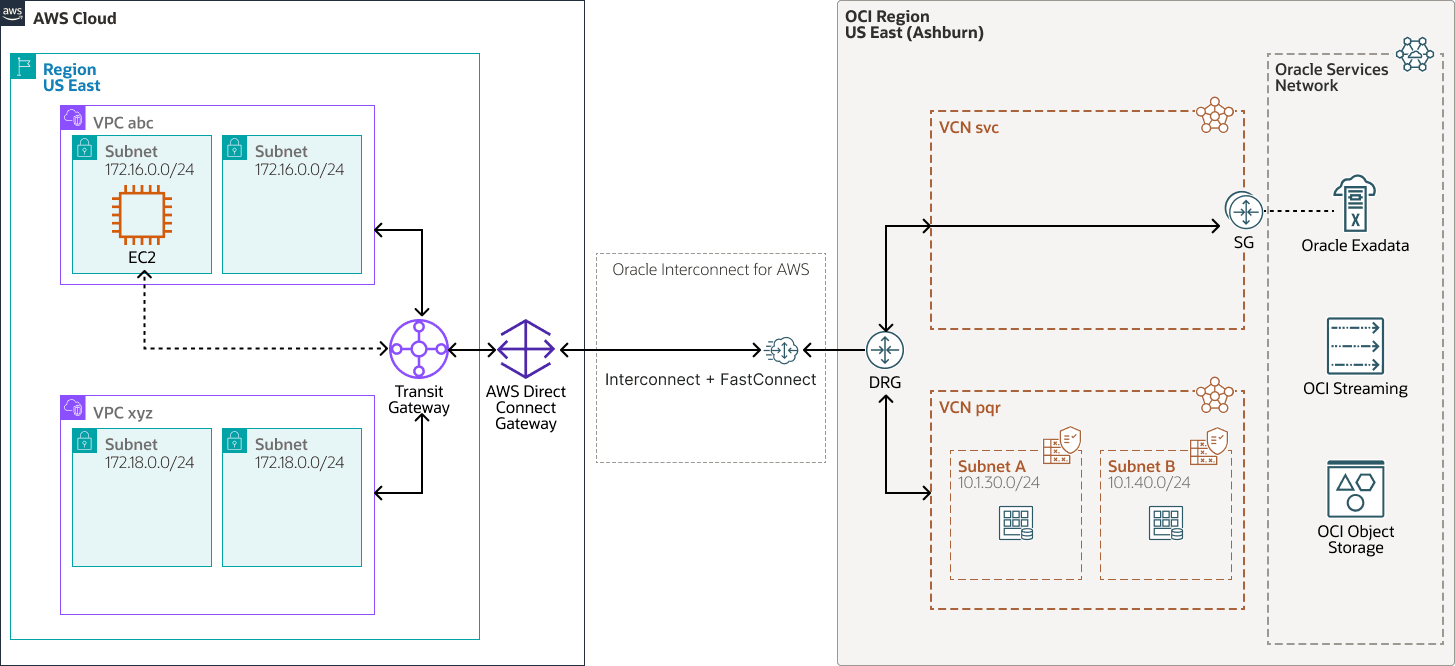
En esta arquitectura de referencia mostramos dos diseños relacionados. La primera muestra cómo los clientes pueden acceder fácilmente a los servicios de OCI en la misma región que la interconexión mediante Oracle Interconnect for AWS, un gateway de direccionamiento dinámico (DRG) y un gateway de servicio. El segundo diseño muestra cómo los clientes pueden acceder fácilmente a los servicios de OCI en una región de OCI diferente y remota desde la interconexión mediante Oracle Interconnect for AWS, un DRG con una conexión de intercambio de tráfico remoto y un gateway de servicio. Estas dos arquitecturas permiten a los clientes de OCI y AWS utilizar servicios de OCI en cualquier región de OCI a través de una red segura, privada y de alto rendimiento.
Arquitectura
Oracle se ha asociado con AWS para proporcionar conectividad privada de baja latencia entre Oracle Cloud Infrastructure y Amazon Web Services. Esta asociación le ofrece una experiencia entre nubes altamente optimizada, segura y unificada. Utilice los mejores servicios de su clase de Oracle Cloud y AWS, y siga utilizando las inversiones existentes en Oracle y AWS.
Ventajas clave
- Conectividad de capa 3 privada: el tráfico se mantiene en los backbones privados de OCI y AWS y omite la red pública de Internet o cualquier proveedor de servicios de red de terceros.
- Alta disponibilidad y resiliencia: Oracle Interconnect for AWS sigue las mejores prácticas para obtener la máxima resiliencia. La infraestructura abarca varios dispositivos de red en al menos dos instalaciones físicas con alimentación y redes independientes.
- Rendimiento predecible y menor latencia en lugar de enrutar a través de entornos locales, terceros o superposiciones de Internet.
- Opciones de gran ancho de banda: hasta 100 Gbps por conexión (5/10/20/50/100 Gbps).
- Operaciones simplificadas: no se requiere la gestión física de interconexiones en las instalaciones de colocación.
- Ventajas de costos: paga tarifas por hora del puerto; Oracle no cobra tarifas de transferencia de datos salientes de FastConnect, y AWS renuncia a tarifas de transferencia de datos para el tráfico de Oracle Interconnect for AWS.
- Modelo de soporte colaborativo: los clientes pueden abrir tickets de soporte con My Oracle Support o AWS Support. Ambas organizaciones interactúan directamente para resolver problemas entre nubes.
Cómo se aprovisiona (nivel alto)
Capacidad de eje central de aprovisionamiento previo de Oracle y AWS entre determinadas ubicaciones de FastConnect y Direct Connect. El aprovisionamiento es un flujo de trabajo de dos pasos optimizado iniciado en cualquiera de las dos nubes:
- Cree la interconexión, que genera una clave de activación, en OCI o AWS.
- Acepte la interconexión en la otra nube mediante la clave de activación y conéctela a su DRG en OCI y al gateway de conexión directa en AWS.
Las conexiones normalmente se aprovisionan en minutos, sin ciclos de aprovisionamiento físico largos.
Accede a los servicios de OCI desde AWS en la misma región de OCI que Oracle Interconnect for AWS
access-oci-aws-interconnect-arch-oracle.zip#GUID-22558DB2-108F-4921-99E3-6B4AA39DAFC3
Componentes clave
- Nube y subred privada virtual de Amazon
La nube privada virtual de Amazon (VPC) le permite iniciar recursos de AWS en una red virtual que haya definido. Esta red virtual se asemeja a una red tradicional que opera en su propio centro de datos, con las ventajas de utilizar la infraestructura escalable de AWS. Después de crear un VPC, puede agregar subredes.
Una subred es un rango de direcciones IP en su Amazon VPC. Puede crear recursos de AWS, como instancias de Amazon EC2, en subredes específicas.
Una subred de VPC utiliza asociaciones de tablas de rutas por subred para enrutar el tráfico entre nubes hacia un gateway de tránsito (TGW).
- Gateway de tránsito de AWS (TGW)
Un gateway de tránsito de AWS conecta Amazon VPC y redes locales a través de un hub central. Esta conexión simplifica la red y pone fin a las relaciones de intercambio de tráfico complejas. Un gateway de tránsito actúa como un enrutador en la nube altamente escalable: cada nueva conexión se realiza solo una vez.
Un TGW agrega conectividad VPC a Direct Connect e importa dinámicamente rutas entre nubes desde AWS Direct Connect Gateway. Facilita el enrutamiento entre los VPC y OCI a través del gateway de conexión directa conectado y los prefijos de red aprendidos dinámicamente.
- AWS Direct Connect
AWS Direct Connect es un circuito de red privado entre una VPC y una red fuera de AWS. Ofrece un rendimiento estable y baja latencia, evitando la Internet pública. Es el equivalente a AWS de Oracle Cloud Infrastructure FastConnect.
AWS Direct Connect Gateway (DXGW) es una construcción de gateway global de AWS que interconecta Transit Gateway con la interconexión para la ruta de conectividad privada de OCI ↔ AWS. Participa en BGP con OCI para intercambiar prefijos de red entre nubes.
- Oracle Interconnect for AWS
Oracle Interconnect for AWS es un servicio de conectividad dedicado gestionado que le permite aprovisionar conexiones entre nubes privadas y seguras directamente entre OCI y AWS en regiones específicas. Esta conexión permite configurar cargas de trabajo de nube a nube sin el tráfico que se genera entre ellas al gestionarlo a través de Internet o a través de proveedores de terceros.
- OCI FastConnect
Oracle Cloud Infrastructure FastConnect crea una conexión dedicada y privada entre tu centro de datos y OCI. FastConnect ofrece opciones de una mayor anchura de banda y una experiencia más fiable de red en comparación con la conexión basada en internet.
OCI FastConnect participa en BGP para intercambiar prefijos de red entre nubes. El dispositivo lógico de OCI FastConnect termina el circuito virtual para la interconexión OCI-AWS.
- Gateway de enrutamiento dinámico (DRG)
El DRG es un enrutador virtual que proporciona una ruta para el tráfico de red privada entre las VCN de la misma región, entre una VCN y una red fuera de la región, como una VCN de otra región de OCI, una red local o una red de otro proveedor de nube.
- Gateway de servicio
Un gateway de servicios proporciona acceso desde una VCN a otros servicios, como Oracle Cloud Infrastructure Object Storage. El tráfico desde la VCN al servicio Oracle recorre el tejido de red de la Oracle y no atraviesa Internet.
- Red virtual en la nube y subred de OCI
Una red virtual en la nube (VCN) es una red personalizable y definida por software que se configura en una región de OCI. Al igual que las Redes de los Centros de Datos Tradicionales, las Redes Virtuales le proporcionan control sobre su entorno de red. Una VCN puede tener varios bloques de enrutamiento entre dominios sin clases (CIDR) que puede cambiar después de crear la VCN. Puede segmentar una VCN en subredes, las cuales se pueden acotar a una región o a un dominio de disponibilidad. Cada subred está formada por un rango contiguo de direcciones que no se solapan con las demás subredes de la VCN. Puede cambiar el tamaño de una subred después de la creación. Una subred puede ser pública o privada.
- Oracle Services Network
Oracle Services Network (OSN) es una red conceptual en OCI que está reservada para los Servicios Oracle. Estos servicios tienen direcciones IP públicas a los que puede acceder normalmente a través de Internet. Los hosts externos a Oracle Cloud pueden acceder a OSN de forma privada mediante Oracle Cloud Infrastructure FastConnect o VPN Connect. Los hosts de las redes virtuales en la nube pueden acceder a la OSN de forma privada mediante un gateway de servicio.
Se puede acceder a cualquier servicio de Oracle alojado en OSN y disponible a través del gateway de servicios desde Oracle Interconnect for AWS.
- Controles de seguridad: para aplicar flujos de tráfico con menos privilegios en los puntos finales de comunicación, OCI utiliza grupos de seguridad de red, listas de seguridad y Zero Trust Packet Routing, y AWS utiliza grupos de seguridad y listas de control de acceso de red.
- Grupo de seguridad de red (NSG)
Los NSG actúan como firewalls virtuales para sus recursos en la nube. Con el modelo de seguridad de confianza cero de OCI, puede controlar el tráfico de red dentro de una VCN. Un NSG está formado por un conjunto de reglas para la entrada y salida que se aplican solo a los conjuntos especificados de tarjetas de interfaz de red virtual (VNIC) en una única VCN.
- Lista de seguridad
Para cada subred, puede crear reglas de seguridad que especifiquen el origen, el destino y el tipo de tráfico que se permite dentro y fuera de la subred.
- Grupo de seguridad de red (NSG)
Las cargas de trabajo en AWS VPC abc o VPC xyz envían tráfico al AWS TGW, que lo reenvía al AWS DXGW. A continuación, Traffic atraviesa Oracle Interconnect for AWS y entra en OCI a través de OCI FastConnect, finalizando en el DRG de OCI.
Desde el DRG, el tráfico se enruta a:
- VCN
pqrpara conectividad de subred de carga de trabajo y aplicación - VCN
svccuando el destino es un servicio de Oracle al que se puede acceder a través del gateway de servicios
Para el acceso a la red de servicios de Oracle, es necesario el enrutamiento en tránsito en la VCN superior svc, donde está asociado el gateway de servicios, para que el tráfico pueda recorrer AWS ↔ DRG-VCN svc ↔ SGW ↔ OSN. Configure la tabla de rutas de entrada de VCN relevante en la VCN svc y la tabla de rutas de entrada de gateway en el gateway de servicio. Se muestran servicios de Oracle Services Network de ejemplo, como Oracle Exadata Database Service y OCI Streaming, pero puede acceder a cualquier servicio alojado en OSN y disponible a través de Service Gateway.
Acceder a los servicios de OCI desde AWS en una región de OCI remota diferente desde la interconexión mediante una conexión de intercambio de tráfico remoto en un DRG
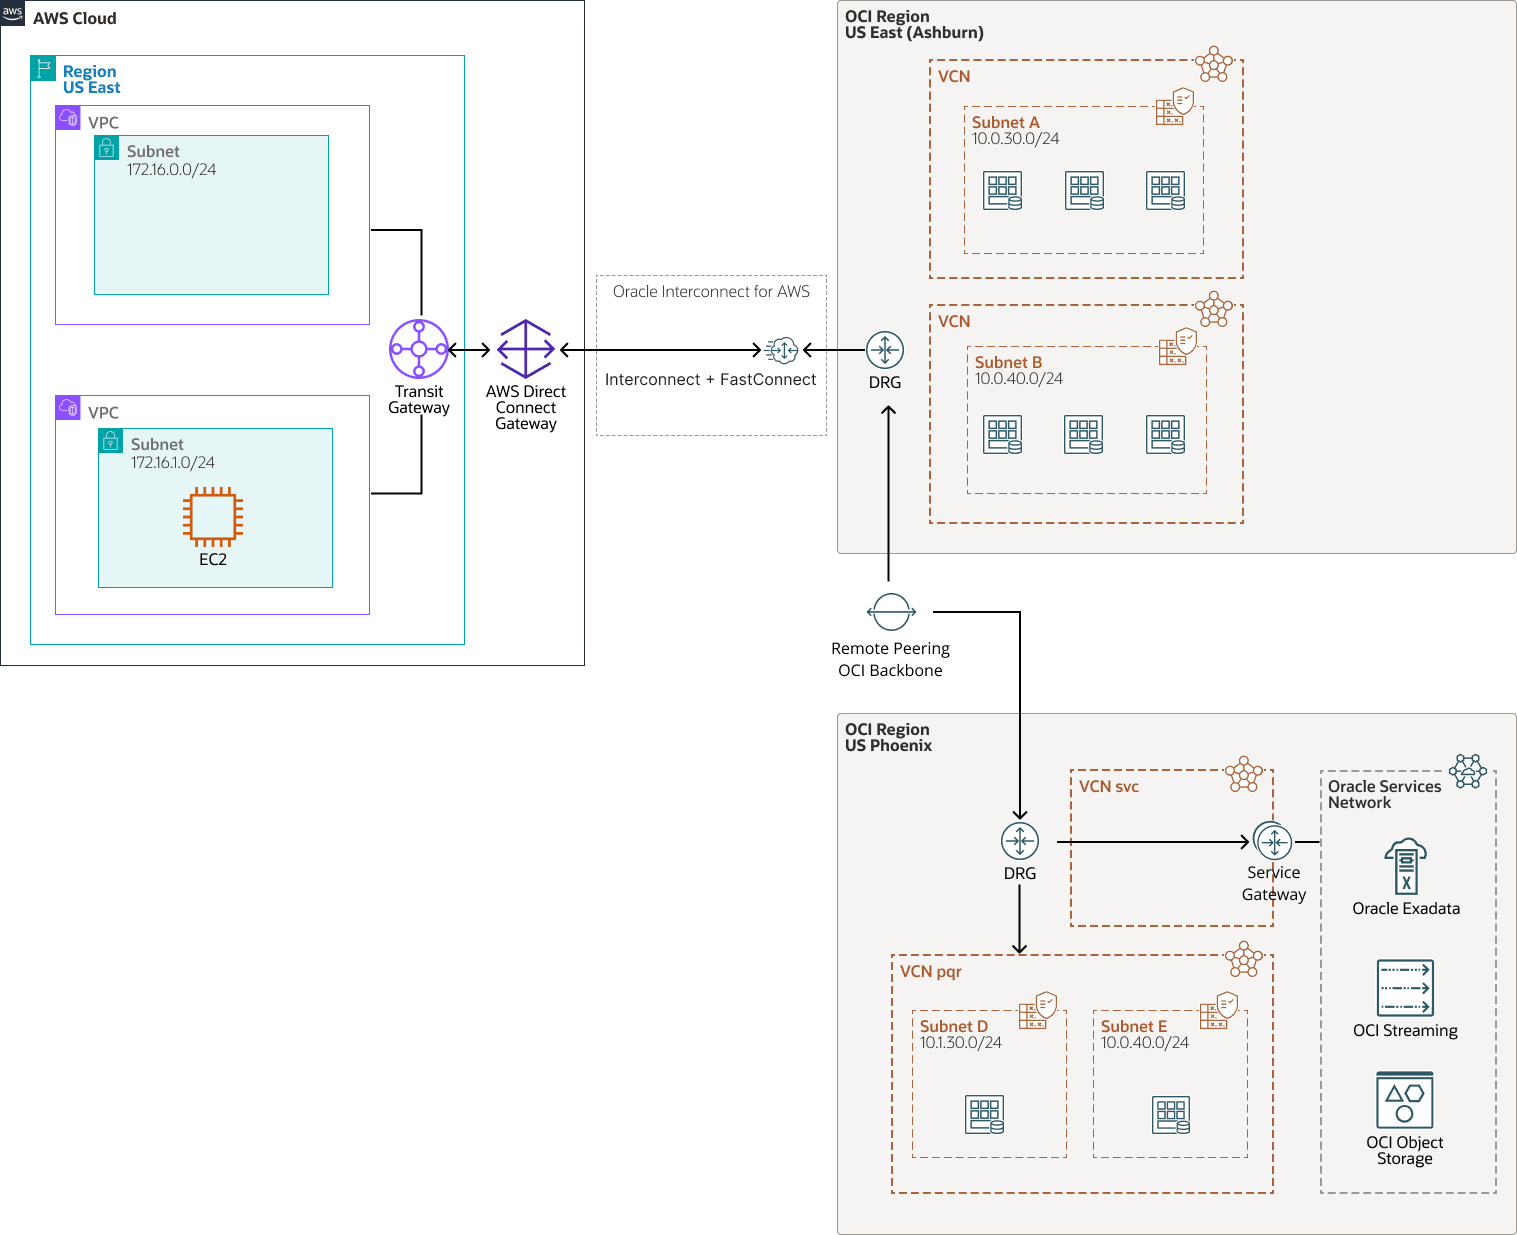
Esta arquitectura es similar a la anterior. La diferencia clave es que tiene dos regiones de OCI, este de EE. UU. (Ashburn) y Phoenix de EE. UU., cada una con dos redes virtuales en la nube y un DRG. Los dos DRG se intercambian mediante una conexión de intercambio de tráfico remoto a través del eje central de OCI.
Descripción de la ilustración aws-oci-remote-peering.png
aws-oci-remote-peering-oracle.zip#GUID-2775E07F-CA5D-436B-B59C-BDF0158E6FB2
Componentes clave
- Nube y subred privada virtual de Amazon
La nube privada virtual de Amazon (VPC) le permite iniciar recursos de AWS en una red virtual que haya definido. Esta red virtual se asemeja a una red tradicional que opera en su propio centro de datos, con las ventajas de utilizar la infraestructura escalable de AWS. Después de crear un VPC, puede agregar subredes.
Una subred es un rango de direcciones IP en su Amazon VPC. Puede crear recursos de AWS, como instancias de Amazon EC2, en subredes específicas.
Una subred de VPC utiliza asociaciones de tablas de rutas por subred para enrutar el tráfico entre nubes hacia un gateway de tránsito (TGW).
- Gateway de tránsito de AWS (TGW)
Un gateway de tránsito de AWS conecta Amazon VPC y redes locales a través de un hub central. Esta conexión simplifica la red y pone fin a las relaciones de intercambio de tráfico complejas. Un gateway de tránsito actúa como un enrutador en la nube altamente escalable: cada nueva conexión se realiza solo una vez.
Un TGW agrega conectividad VPC a Direct Connect e importa dinámicamente rutas entre nubes desde AWS Direct Connect Gateway. Facilita el enrutamiento entre los VPC y OCI a través del gateway de conexión directa conectado y los prefijos de red aprendidos dinámicamente.
- AWS Direct Connect
AWS Direct Connect es un circuito de red privado entre una VPC y una red fuera de AWS. Ofrece un rendimiento estable y baja latencia, evitando la Internet pública. Es el equivalente a AWS de Oracle Cloud Infrastructure FastConnect.
AWS Direct Connect Gateway (DXGW) es una construcción de gateway global de AWS que interconecta Transit Gateway con la interconexión para la ruta de conectividad privada de OCI ↔ AWS. Participa en BGP con OCI para intercambiar prefijos de red entre nubes.
- Oracle Interconnect for AWS
Oracle Interconnect for AWS es un servicio de conectividad dedicado gestionado que le permite aprovisionar conexiones entre nubes privadas y seguras directamente entre OCI y AWS en regiones específicas. Esta conexión permite configurar cargas de trabajo de nube a nube sin el tráfico que se genera entre ellas al gestionarlo a través de Internet o a través de proveedores de terceros.
- OCI FastConnect
Oracle Cloud Infrastructure FastConnect crea una conexión dedicada y privada entre tu centro de datos y OCI. FastConnect ofrece opciones de una mayor anchura de banda y una experiencia a la red más fiable en comparación con la conexión basada en internet.
OCI FastConnect participa en BGP para intercambiar prefijos de red entre nubes. El dispositivo lógico de OCI FastConnect termina el circuito virtual para la interconexión OCI-AWS.
- Gateway de enrutamiento dinámico (DRG)
El DRG es un enrutador virtual que proporciona una ruta para el tráfico de red privada entre las VCN de la misma región, entre una VCN y una red fuera de la región, como una VCN de otra región de OCI, una red local o una red de otro proveedor de nube.
- Gateway de servicio
Un gateway de servicios proporciona acceso desde una VCN a otros servicios, como Oracle Cloud Infrastructure Object Storage. El tráfico desde la VCN al servicio Oracle recorre el tejido de red de la Oracle y no atraviesa Internet.
- Red virtual en la nube y subred de OCI
Una red virtual en la nube (VCN) es una red personalizable y definida por software que se configura en una región de OCI. Al igual que las Redes de los Centros de Datos Tradicionales, las Redes Virtuales le proporcionan control sobre su entorno de red. Una VCN puede tener varios bloques de enrutamiento entre dominios sin clases (CIDR) que puede cambiar después de crear la VCN. Puede segmentar una VCN en subredes, las cuales se pueden acotar a una región o a un dominio de disponibilidad. Cada subred está formada por un rango contiguo de direcciones que no se solapan con las demás subredes de la VCN. Puede cambiar el tamaño de una subred después de la creación. Una subred puede ser pública o privada.
- Oracle Services Network
Oracle Services Network (OSN) es una red conceptual en OCI que está reservada para los Servicios Oracle. Estos servicios tienen direcciones IP públicas a los que puede acceder normalmente a través de Internet. Los hosts externos a Oracle Cloud pueden acceder a OSN de forma privada mediante Oracle Cloud Infrastructure FastConnect o VPN Connect. Los hosts de las redes virtuales en la nube pueden acceder a la OSN de forma privada mediante un gateway de servicio.
Se puede acceder a cualquier servicio de Oracle alojado en OSN y disponible a través del gateway de servicios desde Oracle Interconnect for AWS.
- Controles de seguridad
Para aplicar flujos de tráfico con el mínimo de privilegios en los puntos finales de comunicación, OCI utiliza grupos de seguridad de red, listas de seguridad y Zero Trust Packet Routing, y AWS utiliza grupos de seguridad y listas de control de acceso de red.
- Grupo de seguridad de red (NSG)
Los NSG actúan como firewalls virtuales para sus recursos en la nube. Con el modelo de seguridad de confianza cero de OCI, puede controlar el tráfico de red dentro de una VCN. Un NSG está formado por un conjunto de reglas para la entrada y salida que se aplican solo a los conjuntos especificados de tarjetas de interfaz de red virtual (VNIC) en una única VCN.
- Lista de seguridad
Para cada subred, puede crear reglas de seguridad que especifiquen el origen, el destino y el tipo de tráfico que se permite dentro y fuera de la subred.
- Grupo de seguridad de red (NSG)
El tráfico de AWS EC2 se dirige al TGW de AWS y, a continuación, al DXGW de AWS, cruza Oracle Interconnect for AWS y termina en el DRG de OCI en Ashburn. Desde el DRG de Ashburn, el tráfico puede acceder a las cargas de trabajo de las subredes de la VCN de Ashburn (10.0.30.0/24, 10.0.40.0/24) y, cuando el destino está en la región remota de OCI, se enruta a través de la conexión de intercambio de tráfico remoto (Ashburn DRG ↔ Phoenix DRG) en la columna vertebral de OCI hasta Phoenix en EE. UU.
En Phoenix, el DRG reenvía el tráfico a la VCN pqr, para las cargas de trabajo en 10.1.30.0/24 y 10.1.40.0/24, o a la VCN svc, para el acceso al servicio de Oracle. Debido a que el gateway de servicio está asociado a la VCN svc, se necesita el enrutamiento en tránsito en la VCN svc para que el tráfico que entra en Phoenix desde la conexión de intercambio de tráfico remoto se pueda dirigir a la ruta de OSN ↔ del gateway de servicio y se devuelva de forma simétrica. Configure las tablas de rutas de DRG, incluida la distribución de rutas de importación de conexiones de intercambio de tráfico remoto, y configure la tabla de rutas de entrada de VCN relevante en la VCN svc y la tabla de rutas de entrada de gateway en el gateway de servicio.
Se muestran servicios de Oracle Services Network de ejemplo, como Oracle Exadata Database Service y OCI Streaming, pero puede acceder a cualquier servicio alojado en OSN y disponible a través de Service Gateway.
Recomendaciones
- VCN de servicios
Considere la posibilidad de aprovisionar una VCN única solo para los gateways de servicio a los que necesite acceder desde AWS para evitar conflictos con otro tráfico. Utilice un CIDR que no se superponga para evitar tener que implementar NAT.
- Tablas de rutas
Configure las tablas de rutas de VCN (y las listas de seguridad o los NSG) para permitir el tráfico desde y hacia AWS.
- Listas de seguridad
Utilice listas de seguridad para definir las reglas de entrada y salida que se aplican a toda la subred.
- Grupos de seguridad de red (NSG)
Puede utilizar los NSG para definir un juego de reglas de entrada y salida que se aplican a VNIC específicas. Recomendamos utilizar NSG en lugar de listas de seguridad, ya que los NSG permiten separar la arquitectura de subred de la VCN de los requisitos de seguridad de la aplicación.
- DNS
Considere la posibilidad de configurar el DNS privado de OCI si necesita una resolución de nombres entre OCI y AWS. Active una función similar en AWS para resolver puntos finales de AWS.
- Usar la etiqueta CIDR de servicio
Al configurar una ruta a cada gateway de servicio desde su arrendamiento de OCI, utilice la etiqueta CIDR del servicio. Por ejemplo,
All IAD Services in Oracle Services Network. El uso de la etiqueta CIDR de servicio en las tablas de rutas garantiza que todas las rutas de Oracle Services Network esperadas se anuncien en AWS. - Cloud Guard
Clone y personalice las recetas por defecto proporcionadas por Oracle para crear recetas personalizadas de detector y responsable de respuesta. Estas recetas le permiten especificar qué tipo de violaciones de seguridad generan una advertencia y qué acciones se pueden realizar en ellas. Por ejemplo, puede que desee detectar cubos de OCI Object Storage que tengan visibilidad definida como pública.
Aplique Oracle Cloud Guard en el nivel de arrendamiento para abarcar el ámbito más amplio y reducir la carga administrativa que supone mantener varias configuraciones.
También puede utilizar la función Managed List para aplicar determinadas configuraciones a los detectores.
- Security Zones
Para los recursos que requieren la máxima seguridad, Oracle recomienda utilizar zonas de seguridad. Una zona de seguridad es un compartimento asociado a una receta de políticas de seguridad definida por Oracle que se basa en las mejores prácticas. Por ejemplo, no se puede acceder a los recursos de una zona del sistema desde la red pública de Internet y se deben cifrar con claves gestionadas por los clientes. Al crear y actualizar recursos en una zona de seguridad, OCI valida las operaciones con respecto a las políticas de la receta y evita las operaciones que violan cualquiera de las políticas.
Consideraciones
- Gateways de servicio: todos los gateways de servicio de OCI tienen un ámbito regional. Solo se pueden utilizar para acceder a servicios de Oracle Services Network en la misma región. Aprovisione un gateway de servicios y una VCN únicos en cada región en la que necesite acceder a los servicios de OCI.
- Gateway de direccionamiento dinámico (DRG): se necesita un DRG en cada región. Asocie la VCN con el gateway de servicios al DRG y, a continuación, configure tablas de rutas de DRG e importe distribuciones de rutas para propagar rutas a Oracle Interconnect for AWS o entre regiones mediante una conexión de intercambio de tráfico remoto a una interconexión en otra región.
- Conexiones de intercambio de tráfico remoto: aunque los gateways de servicio son de ámbito regional, las rutas de service-moniker que se originan desde los gateways de servicio se pueden propagar a otras regiones, incluso a Oracle Interconnect for AWS en otra región. Cree gateways de enrutamiento dinámico en cada región y, a continuación, utilice conexiones de intercambio de tráfico remoto para propagar rutas de servicio de OCI a través de la columna vertebral y a Oracle Interconnect for AWS.
- Bloques CIDR no solapados: la red debe utilizar CIDR no solapados de principio a fin. Las redes virtuales en la nube de OCI y las redes virtuales en AWS no deben utilizar direcciones IP en conflicto.