Scénario E : connexion de deux locations avec chevauchement d'adresses IP
Découvrez comment connecter deux locations Oracle Cloud Infrastructure (OCI) lorsque les deux utilisent des adresses IP qui se chevauchent. La solution utilise des stratégies NAT (Network Address Translation) avec des passerelles de routage dynamique (DRG) et des attachements RPC (Remote Peering Connection) inter-locations.
Vous pouvez utiliser cette solution dans les scénarios suivants :
- Deux locations avec des réseaux cloud virtuels qui utilisent des blocs CIDR IP qui se chevauchent et nécessitent une connectivité.
- Deux locations avec une combinaison de blocs CIDR IP sur site et VCN qui se chevauchent et qui nécessitent une connectivité.
Les points forts de cette solution sont les suivants :
- Centralise la configuration et les opérations dans les environnements multiréseau de grande taille à l'aide de stratégies NAT attachées aux passerelles de routage dynamique avec des RPC inter-locations.
- S'applique à plusieurs passerelles de routage dynamique au sein d'une location et dans plusieurs locations en affectant des stratégies NAT personnalisées à chaque attachement RPC DRG.
- Prend en charge l'extension à d'autres architectures, telles que les on-ramps distants, le routage du trafic via une appliance virtuelle de réseau central, FastConnect avec plusieurs passerelles de routage dynamique et réseaux cloud virtuels, et l'appairage VCN distant.
- Active la connectivité locale et globale. Les pièces jointes RPC prennent en charge la connectivité DRG intra-région et inter-région.
Nous vous recommandons d'utiliser un bloc CIDR à partir des plages d'adresses IPv4 privées indiquées dans RFC 1918 pour vos réseaux cloud virtuels. Comme ces plages sont privées, de nombreuses organisations peuvent les utiliser, ce qui entraîne souvent des chevauchements d'espaces d'adresses lors de la connexion des réseaux.
La renumérotation des réseaux pour résoudre les conflits est difficile et peut entraîner des temps d'arrêt. Bien que l'utilisation de l'espace d'adressage IPv4 public puisse éviter les chevauchements, les adresses publiques sont limitées et de plus en plus coûteuses. De nombreuses entreprises ont des adresses IP privées qui se chevauchent après des fusions et des acquisitions ou lors de la connexion à plusieurs fournisseurs de services.
Les scénarios courants sont les suivants :
- Fusions et acquisitions : lorsque les entreprises combinent des infrastructures informatiques, les deux peuvent avoir choisi indépendamment des plages d'adresses IP qui se chevauchent.
- Intégrations des fournisseurs de services :
- Clients dans les réseaux cloud virtuels OCI : les fournisseurs de services offrant des services privés à plusieurs clients peuvent rencontrer des chevauchements.
- Clients avec connectivité sur site : lorsque vous utilisez FastConnect ou un VPN, les réseaux sur site qui ont été créés sans cloud public à l'esprit peuvent entrer en conflit avec les réseaux cloud virtuels OCI ou les uns avec les autres.
Un VCN est un réseau cloud isolé pour vos workloads. Plusieurs réseaux cloud virtuels peuvent utiliser les mêmes blocs CIDR pour l'espace IP privé car les services NAT et de passerelle Internet traduisent ces adresses pour un accès public. Le chevauchement n'est un problème que lorsque la connectivité privée (non NAT) est nécessaire entre les réseaux.
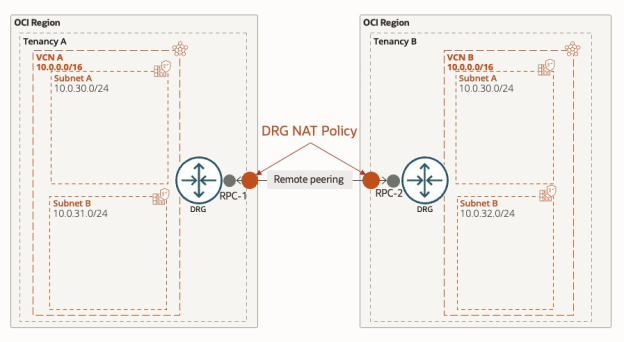
Exemple : connexion de deux locations avec utilisation d'adresses IP se chevauchant
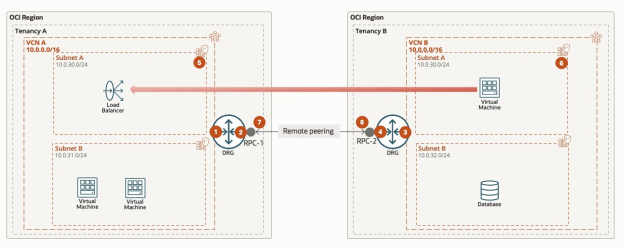
| CIDR de destination | Cible du routage | Dynamique ou statique ? |
|---|---|---|
| 100.96.0.0/16 | Pièce jointe RPC | Statique |
| CIDR de destination | Cible du routage | Dynamique ou statique ? |
|---|---|---|
| 10.0.0.0/16 | Pièce jointe VCN A | Dynamique |
| CIDR de destination | Cible du routage | Dynamique ou statique ? |
|---|---|---|
| 100.64.0.0/16 | Pièce jointe RPC | Statique |
| CIDR de destination | Cible du routage | Dynamique ou statique ? |
|---|---|---|
| 10.0.0.0/16 | Pièce jointe VCN B | Dynamique |
| CIDR de destination | Cible du routage |
|---|---|
| 100.96.0.0/16 | Attachement de passerelle de routage dynamique |
| CIDR de destination | Cible du routage |
|---|---|
| 100.64.0.0/16 | Attachement de passerelle de routage dynamique |
| Source d'origine | Source traduite | Destination d'origine | Destination traduite |
|---|---|---|---|
| 0.0.0.0/0 | 0.0.0.0/0 | 100.64.30.0/24 | 10.0.30.0/24 |
| Source d'origine | Source traduite | Destination d'origine | Destination traduite |
|---|---|---|---|
| 0.0.0.0/0 | 0.0.0.0/0 | 100.96.30.0/24 | 10.0.30.0/24 |
Implications de l'appairage
Pour en savoir plus sur les conséquences importantes liées au contrôle d'accès, à la sécurité et aux performances des réseaux cloud virtuels appairés, reportez-vous à Implications importantes de l'appairage.
L'appairage de réseaux cloud virtuels dans des locations différentes présente des complications liées aux droits d'accès qui doivent être résolues dans les deux locations. Pour plus de détails sur les droits d'accès requis, reportez-vous à Stratégies IAM pour le routage entre les réseaux cloud virtuels.
Avant de commencer
Avant de configurer des stratégies NAT DRG pour les adresses IP qui se chevauchent, assurez-vous de chacune des opérations suivantes :
- Chaque location dispose d'un DRG provisionné.
- Chaque location contient au moins un VCN avec des plages d'adresses IP qui se chevauchent et qui nécessitent une connectivité.
-
Vous avez identifié tous les réseaux IP qui se chevauchent et partagé ces informations entre les propriétaires de location. Par exemple : les deux locations utilisent la plage RFC 1918 10.0.0.0/16, qui se chevauche au niveau de 10.0.30.0/24.
-
Chaque location dispose d'un espace d'adressage réseau unique défini pour la traduction NAT. Par exemple :
- Location A : 100.64.0.0/16
- Location B : 100.96.0.0/16
(Ces gammes proviennent de la RFC 6598 pour CGNAT.)
- Toutes les stratégies IAM nécessaires sont en place pour créer et associer des RPC inter-locations. Pour plus de détails, reportez-vous à Stratégies IAM pour le routage entre les réseaux cloud virtuels.
- (Facultatif) Créez et partagez des enregistrements DNS pour les plages d'adresses traduites afin que les locations distantes puissent adresser les ressources par des noms de domaine qualifiés complets.
Tâche 1 : création d'une distribution de routage d'import DRG dans la location A
- Dans le menu de navigation, sélectionnez Networking.
- Sous Connectivité client, sélectionnez Passerelle de routage dynamique.
- Sélectionnez le DRG pour l'appairage à distance inter-locations.
- Sélectionnez Gamme.
- Sous Importer des distributions de routage, sélectionnez Créer une distribution de routage d'import.
- Entrez un nom (par exemple, Route-Distribution-for-NAT-RT).
- Sélectionnez Créer une distribution de routage d'importation.
Tâche 2 : création d'une table de routage personnalisée DRG pour le chevauchement d'un attachement VCN dans la location A
- A l'aide du même DRG, accédez à Routage et sélectionnez Créer une table de routage DRG.
- Saisissez un nom (NAT-RT, par exemple).
- Sous Paramètres de la table de routage, activez Importer la distribution de routage.
- Sélectionnez la distribution de routage créée dans la tâche 1 dans la liste.
- Sélectionnez Créer une table de routage DRG.
Tâche 3 : attacher le VCN au DRG à l'aide de la table de routage personnalisée
- Dans le même DRG, sous Pièces jointes, sélectionnez Créer un attachement de réseau cloud virtuel.
- Entrez un nom (par exemple, Overlapping-IP-VCN-Attachment).
- Dans Compartiment de réseau cloud virtuel, sélectionnez le compartiment pour le VCN.
- Pour Réseau cloud virtuel, sélectionnez le VCN avec chevauchement d'adresses IP.
- Définissez le type de routage VCN sur Blocs CIDR VCN.
Tâche 4 : répétition dans la location B
Répétez les tâches 1 à 3 dans la location B pour le VCN qui se chevauche.
Tâche 5 : création d'une stratégie NAT dans la location A pour l'attachement RPC
- Dans la location A, dans le menu de navigation, sélectionnez Networking.
- Sous Connectivité client, sélectionnez Stratégie NAT DRG.
- Sélectionnez Créer pour créer une stratégie NAT.
- Ajoutez une règle NAT :
- CIDR de destination d'origine : entrez la plage de location A unique (par exemple, 100.64.30.0/24).
- CIDR de destination traduit : entrez le CIDR qui se chevauche d'origine (par exemple, 10.0.30.0/24).
- Priorité : entrez 1.
- Choisissez Créer.
Tâche 6 : création d'une stratégie NAT dans la location B pour l'attachement RPC
Suivez la même procédure que dans la tâche 5, mais utilisez la plage unique de la location B (par exemple, 100.96.30.0/24).
Tâche 7 : créer l'attachement d'appairage RPC inter-location
Suivez les étapes de la section Appairage VCN à distance via un DRG mis à niveau, en particulier les tâches A, B et C, pour créer le RPC inter-locations. N'effectuez pas d'autres étapes ici. Ces mesures sont abordées ultérieurement.
Tâche 8 : associer la stratégie NAT DRG à l'attachement RPC
- Pour chaque location, accédez au DRG avec l'attachement RPC.
- Dans l'onglet Pièces jointes, sous Pièces jointes de connexion d'appairage à distance, sélectionnez la pièce jointe RPC appropriée.
- Sélectionnez Modifier.
- Pour les stratégies NAT, associez la stratégie NAT DRG créée dans la tâche 5 ou la tâche 6.
- Sélectionnez Enregistrer les modifications.
Tâche 9 : création d'une route statique vers le réseau B unique dans la location A
- Dans la location A, ouvrez Passerelle de routage dynamique.
- Sélectionnez le DRG avec le RPC inter-locations.
- Sous Routage, sélectionnez la table de routage personnalisée (par exemple, NAT-RT).
- Sélectionnez Règles de chemin statique > Ajouter des règles de chemin statique.
- Dans Bloc CIDR de destination, entrez la plage d'adresses IP unique de la location B (par exemple, 100.96.0.0/16).
- Pour Type de pièce jointe de saut suivant, sélectionnez Connexion d'appairage à distance et sélectionnez la pièce jointe correcte.
- Sélectionnez Ajouter des règles d'acheminement.
Tâche 10 : création d'une route statique vers le réseau A unique dans la location B
Répétez la tâche 9 dans la location B en utilisant la plage d'adresses IP unique de la location A (par exemple, 100.64.0.0/16).
Tâche 11 : ajout de routages statiques dans les tables de routage de sous-réseau VCN
-
Dans la location A : dans chaque table de routage de sous-réseau appropriée, ajoutez une route statique :
- Type de cible : Passerelle de routage dynamique (le DRG du VCN est sélectionné automatiquement)
- Bloc CIDR de destination : réseau unique de la location B (par exemple, 100.96.0.0/16)
- Description : (facultatif)
-
Dans la location B : dans chaque table de routage de sous-réseau appropriée, ajoutez une route statique :
- Type de cible : Passerelle de routage dynamiques
- Bloc CIDR de destination : réseau unique de la location A (par exemple, 100.64.0.0/16)
- Description : (facultatif)
Tâche 12 : mettre à jour les règles de sécurité de location
Mettez à jour les listes de sécurité pour chaque sous-réseau affecté afin d'autoriser l'entrée et la sortie à partir des plages d'adresses uniques de l'autre location. Pour plus d'informations, reportez-vous à Règles de sécurité.