Réseau cloud virtuel et sous-réseaux
Cet article explique comment gérer les réseaux cloud virtuels et leurs sous-réseaux.
Généralités
Un réseau cloud virtuel est un réseau défini par logiciel que vous configurez dans les centres de données Oracle Cloud Infrastructure (OCI) d'une région donnée. Un sous-réseau est une subdivision d'un réseau cloud virtuel.
Avant de configurer un système de base de données, vous devez configurer un réseau cloud virtuel et d'autres composants du service Networking.
Les systèmes de base de données prennent en charge les sous-réseaux configurés avec des adresses de pile double IPv4 ou IPv4/IPv6 uniquement.
Pour lancer un système de base de données, vous devez disposer des éléments suivants :
- Un réseau cloud virtuel dans la région où le système de base de données doit se trouver.
- Au moins un sous-réseau dans le réseau cloud virtuel (sous-réseau public ou privé).
- Connectivité à Oracle Services Network.
- Table de routage personnalisée avec les règles appropriées.
- Règles de sécurité.
Remarque : Oracle recommande d'utiliser la passerelle Internet pour des sous-réseaux publics et une passerelle de service pour des sous-réseaux privés, ainsi que la liste de sécurité et les règles des tables de routage appropriées.
Vous pouvez utiliser des sous-réseaux propres à un domaine de disponibilité ou des sous-réseaux régionaux qui couvrent tous les domaines de disponibilité de la région.
Remarque :
- Oracle recommande d'utiliser des sous-réseaux régionaux, qui couvrent tous les domaines de disponibilité de la région.
- Certains détails de la configuration du réseau cloud virtuel et du sous-réseau dépendent de votre choix en matière de résolution DNS dans le réseau cloud virtuel.
Pour plus d'informations sur les sujets suivants, reportez-vous aux rubriques indiquées :
- Réseau cloud virtuel et sous-réseaux : reportez-vous à Présentation des réseaux cloud virtuels et des sous-réseaux
- Networking : reportez-vous à Présentation de Networking
- DNS : reportez-vous à DNS pour le système de base de données.
Prise en charge du réseau double pile IPv4/IPv6
Vous pouvez désormais provisionner des systèmes de base de données avec un réseau à double pile IPv4/IPv6. Cela permet aux applications d'évoluer de manière transparente en tirant parti de l'espace d'adressage IPv6 étendu, en répondant aux problèmes d'épuisement d'IPv4 et en garantissant une disponibilité pour une croissance future sans limitation du réseau.
Base Database Service prend en charge les préfixes IPv6 GUA, BYOIP et ULA. Lors du provisionnement d'un système de base de données, un sous-réseau doit comporter un seul préfixe IPv6. Base Database Service ne prend pas en charge les sous-réseaux comportant plusieurs préfixes IPv6. Pour plus d'informations, reportez-vous à Adresses IPv6.
Les adresses IP virtuelles (VIP) et les noms SCAN (Single Client Access Names) seront configurés pour les réseaux IPv4 et IPv6. L'interconnexion privée d'Oracle Clusterware continue d'utiliser IPv4 uniquement. Pour plus d'informations, reportez-vous aux conditions requises pour l'espace d'adressage IP.
Les éléments suivants sont pris en charge pour cette version :
- Provisionner un nouveau système de base de données sur le sous-réseau configuré avec des adresses double pile.
- Clonez un système de base de données d'une configuration réseau IPv4 uniquement vers une configuration réseau double pile, et inversement.
- L'association Data Guard peut exister entre les systèmes de base de données des réseaux IPv4 uniquement et des réseaux à double pile. Oracle recommande d'avoir un trafic ouvert pour IPv4 et IPv6 pour les homologues Data Guard.
- Un système de base de données d'un réseau IPv4 uniquement peut être migré vers un réseau à double pile à l'aide d'Oracle Data Guard. Pour obtenir des étapes détaillées, reportez-vous à Migration vers un réseau double pile.
- La mise en réseau à double pile pour les systèmes de base de données à noeud unique avec Grid Infrastructure est disponible pour les versions 26ai et 19c d'Oracle AI Database, à partir de la version 23.8.0.25.04, 19.27.0.0 et des mises à jour de version ultérieure uniquement.
- Pour un système de base de données dans un réseau IPv6, Grid Infrastructure peut être mis à niveau vers la version 23.8.0.25.04 ou ultérieure uniquement.
Sous-réseau privé avec passerelle de service
Vous pouvez vous connecter à Oracle Services Network à l'aide de la passerelle de service pour les sous-réseaux privés. Le sous-réseau est privé et n'est pas accessible à partir d'Internet. Oracle recommande cette option pour un système de production. L'image suivante présente l'architecture du sous-réseau privé avec une passerelle de service.
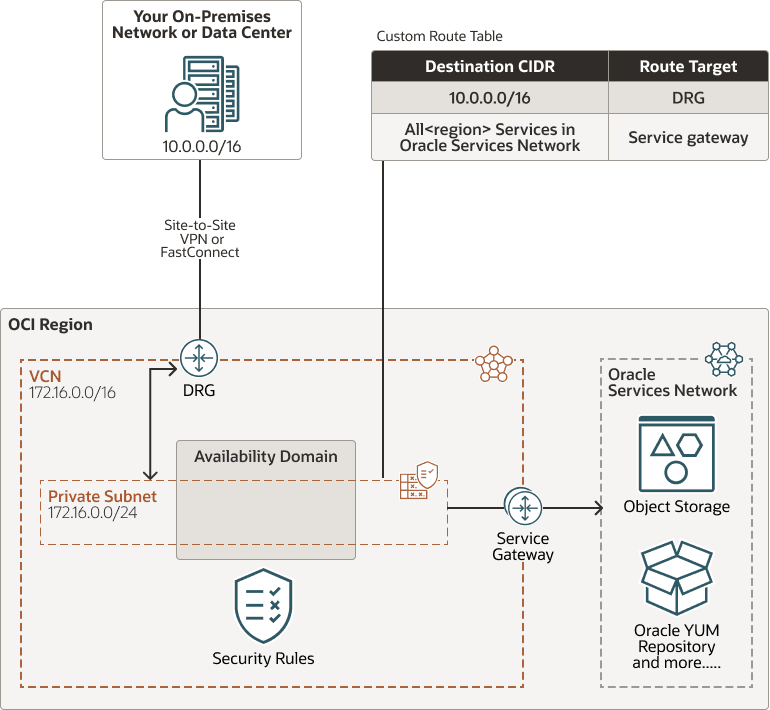
Description de l'image network_dbsystem_private.png
Effectuez les étapes suivantes pour configurer un sous-réseau privé avec une passerelle de service.
- Sous-réseau privé.
- Passerelles pour le réseau cloud virtuel :
- Passerelle de routage dynamique avec FastConnect ou un VPN site à site vers votre réseau sur site.
- Passerelle de service afin d'atteindre Oracle Services Network pour le provisionnement de base de données, les sauvegardes et l'application de patches, et d'atteindre le référentiel YUM Oracle pour les mises à jour du système d'exploitation.
- Table de routage : table de routage personnalisée pour le sous-réseau, avec les règles suivantes :
- Un routage pour le CIDR du réseau sur site, et
target = DRG. - Une règle pour le libellé CIDR appelé
All *\<region>* Services in Oracle Services Networkettarget = the service gateway.
- Un routage pour le CIDR du réseau sur site, et
- Règles de sécurité permettant d'activer le trafic requis vers et depuis les noeuds du système de base de données.
- La règle suivante permet au système de base de données de communiquer avec les services Oracle (pour un sous-réseau public avec une passerelle Internet) ou avec Oracle Services Network, qui inclut tous les services Oracle (pour un sous-réseau privé avec une passerelle de service). Elle est redondante par rapport à la règle de sortie générale pour la connectivité de base (et dans la liste de sécurité par défaut). Elle est facultative, mais recommandée, au cas où la règle générale (ou la liste de sécurité par défaut) serait modifiée par inadvertance.
- Sans conservation de statuts : Non (toutes ces règles doivent avoir la conservation de statuts)
- Type de destination : service
- Service de destination:
- Lors de l'utilisation d'un sous-réseau public (avec la passerelle Internet), utilisez le CIDR
0.0.0.0/0 - Dans le cas d'utilisation d'un sous-réseau privé (avec la passerelle du service), utilisez le libellé CIDR
All *\<region>* Services in Oracle Services Network
- Lors de l'utilisation d'un sous-réseau public (avec la passerelle Internet), utilisez le CIDR
- Protocole IP : TCP
- Plage de ports d'origine : tous
- Plage de ports de Destination : 443 (HTTPS)
- Description : description facultative de la règle.
- La règle suivante permet au système de base de données de communiquer avec les services Oracle (pour un sous-réseau public avec une passerelle Internet) ou avec Oracle Services Network, qui inclut tous les services Oracle (pour un sous-réseau privé avec une passerelle de service). Elle est redondante par rapport à la règle de sortie générale pour la connectivité de base (et dans la liste de sécurité par défaut). Elle est facultative, mais recommandée, au cas où la règle générale (ou la liste de sécurité par défaut) serait modifiée par inadvertance.
Pour plus d'informations sur les sujets suivants, reportez-vous aux rubriques indiquées :
- Sous-réseau privé : reportez-vous à Sous-réseau privé
- Passerelle de service : reportez-vous à Accès aux services Oracle : passerelle de service
- Passerelle de routage dynamique : reportez-vous à Passerelle de routage dynamique
- FastConnect : reportez-vous à FastConnect
- VPN site à site : reportez-vous à VPN site à site
- Table de routage : reportez-vous à Table de routage
- règles de sécurité, reportez-vous à Règles de Sécurité et àRègles de Sécurité pour le système de base de données.
- Networking : reportez-vous à Présentation de Networking
Sous-réseau public avec passerelle Internet
Vous pouvez vous connecter à Oracle Services Network à l'aide de la passerelle Internet pour les sous-réseaux publics. Vous pouvez utiliser cette configuration en production pour utiliser une passerelle Internet avec le réseau cloud virtuel ou si vous disposez de services qui s'exécutent uniquement sur un réseau public et doivent accéder à la base de données. Cette option est utile lorsque vous réalisez une étude de faisabilité ou que vous développez. L'image suivante présente l'architecture du sous-réseau public avec une passerelle Internet.
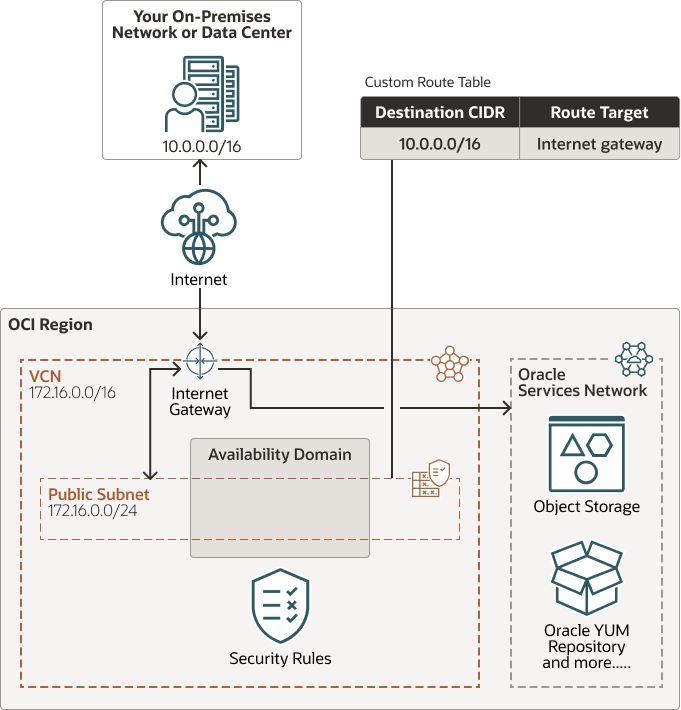
Description de l'image network_dbsystem_public.png
Effectuez les étapes suivantes pour configurer un sous-réseau public avec une passerelle Internet.
- Sous-réseau public.
- Passerelle Internet.
- Tables de routage : table de routage personnalisée pour le sous-réseau, avec une règle pour le CIDR
0.0.0.0/0ettarget = internet gateway. - Règles de sécurité permettant d'activer le trafic souhaité vers et depuis les noeuds du système de base de données.
Pour plus d'informations sur les sujets suivants, reportez-vous aux rubriques indiquées :
- Sous-réseau public : reportez-vous à Sous-réseau public
- Passerelle Internet : reportez-vous à Passerelle Internet
- Table de routage : reportez-vous à Table de routage
- règles de sécurité, reportez-vous à Règles de Sécurité et àRègles de Sécurité pour le système de base de données.
Remarque : Reportez-vous à ce problème connu pour des informations sur la configuration d'une règle de routage avec la passerelle d'accès en tant que cible sur les tables d'acheminement associées aux sous-réseaux publics.
Exigences en matière d'espace d'adresse IP
Si vous configurez des systèmes de base de données (et donc des réseaux cloud virtuels) dans plusieurs régions, assurez-vous que les espaces d'adresse IP des réseaux cloud virtuels ne se chevauchent pas.
Le sous-réseau créé pour un système de base de données ne peut pas chevaucher 192.168.16.16/28, qui est utilisé par l'interconnexion privée Oracle Clusterware sur l'instance de base de données.
Attention :
Toute modification du VCN peut avoir une incidence sur la fonctionnalité de la base de données RAC. Oracle vous recommande d'évaluer les modifications requises côté CRS avant d'apporter des modifications au VCN.
Pour plus d'informations, reportez-vous à la section How to Modify Public Network Information including VIP in Oracle Clusterware (Doc ID 276434.1).
Remarque : bien que le sous-réseau lui-même utilise 192.168.16.0/24 comme valeur par défaut, les adresses réelles utilisées par l'interconnexion privée Oracle Clusterware sont 192.168.16.16/28. En effet, même si vous ne pouvez pas déployer un système de base de données à l'aide de 192.168.16.0/24, l'interconnexion privée pourra communiquer avec les hôtes utilisant ces adresses si vous modifiez le sous-réseau d'interconnexion privée en 192.168.16.16/28.
Le tableau suivant indique la taille de sous-réseau minimale requise.
Remarque :
Le service Networking réserve trois adresses IP dans chaque sous-réseau. L'allocation au sous-réseau d'un espace supérieur au minimum requis (par exemple, au moins /25 au lieu de /28) peut réduire l'impact relatif des adresses réservées sur l'espace disponible du sous-réseau.
Pour plus d'informations, reportez-vous à Adresses IP réservées à une utilisation par Oracle.
| Type de système de base de données | Nombre d'adresses IP requises | Taille minimale du sous-réseau |
|---|---|---|
| Machine virtuelle à 1 noeud | 1 + 3 réservées dans le sous-réseau = 4 | /30 (4 adresses IP) |
| Machine virtuelle RAC à deux noeuds | (2 adresses * 2 noeuds) + 3 pour les SCAN + 3 réservées dans le sous-réseau = 10 | /28 (16 adresses IP) |
Assistant de création de réseau cloud virtuel
Remarque : Oracle recommande de ne pas utiliser cet assistant de création de VCN pour la production.
La section Fonctions de réseau de la console inclut un assistant qui crée un réseau cloud virtuel ainsi que les ressources associées. Il peut être utile si vous voulez simplement essayer de lancer une instance. Toutefois, l'assistant crée automatiquement un sous-réseau public et une passerelle Internet. Ce service n'est pas nécessairement adapté à votre réseau de production. Oracle recommande donc de créer individuellement le réseau cloud virtuel et les autres ressources plutôt que d'utiliser l'assistant.
Pour plus d'informations sur l'assistant, reportez-vous à Démarrage rapide des fonctions de réseau virtuel.