Définir et affecter des contextes de sécurité personnalisés
En tant qu'administrateur de sécurité, vous pouvez définir des contextes de sécurité personnalisés et les affecter à des rôles de données. Vous pouvez ainsi affecter des affectations de sécurité supplémentaires aux utilisateurs, ainsi que des affectations de sécurité prêtes à l'emploi.
Les configurations de sécurité pour les rôles d'application vous permettent de définir le filtrage de sécurité des données pour un rôle d'application directement à partir de la page Sécurité. Par exemple, si vous voulez sécuriser les données GL par comté, qui n'est pas un contexte de sécurité prêt à l'emploi, vous pouvez créer un contexte de sécurité personnalisé.
Vous pouvez exporter vos configurations de contexte de sécurité personnalisées et les propriétés des objets sécurisés dans un fichier CSV pour vérification. Reportez-vous à Génération et téléchargement d'un rapport de sécurité.
- Diagramme de relation dans Fusion CX Analytics.
- Diagramme de relation dans Fusion ERP Analytics.
- Diagramme de relation dans Fusion HCM Analytics.
- Diagramme de relation dans Fusion SCM Analytics.
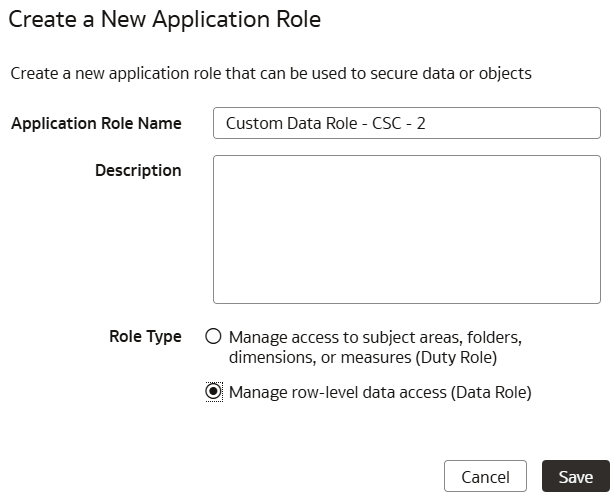
- Dans l'onglet Rôles d'application, créez un rôle d'application personnalisé tel que "Rôle de données personnalisé - CSC - 2".
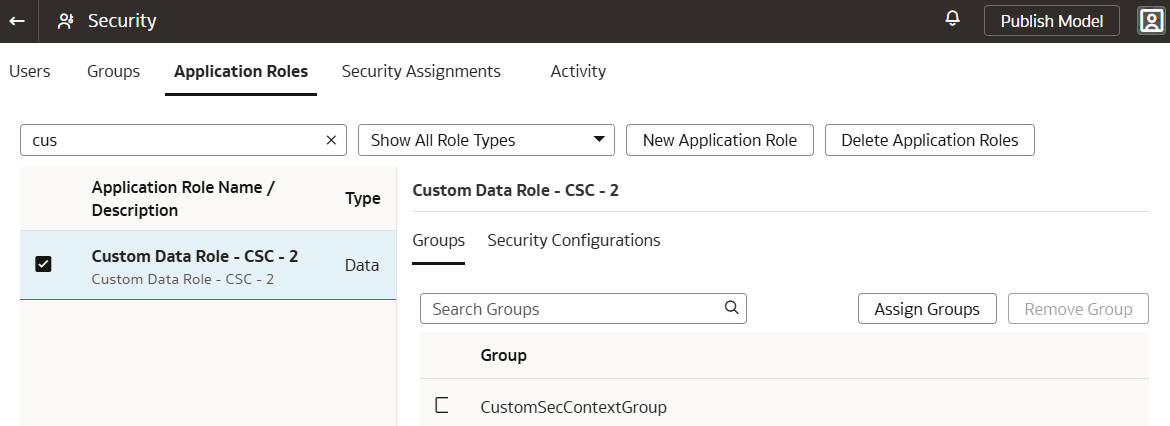
- Dans l'onglet Rôles d'application, sélectionnez le rôle applicable, tel que "Rôle de données personnalisé - CSC - 2", cliquez sur Groupes, puis sur Affecter des groupes pour affecter "Rôle de données personnalisé - CSC - 2" à "CustomSecContextGroup" que vous avez créé précédemment.
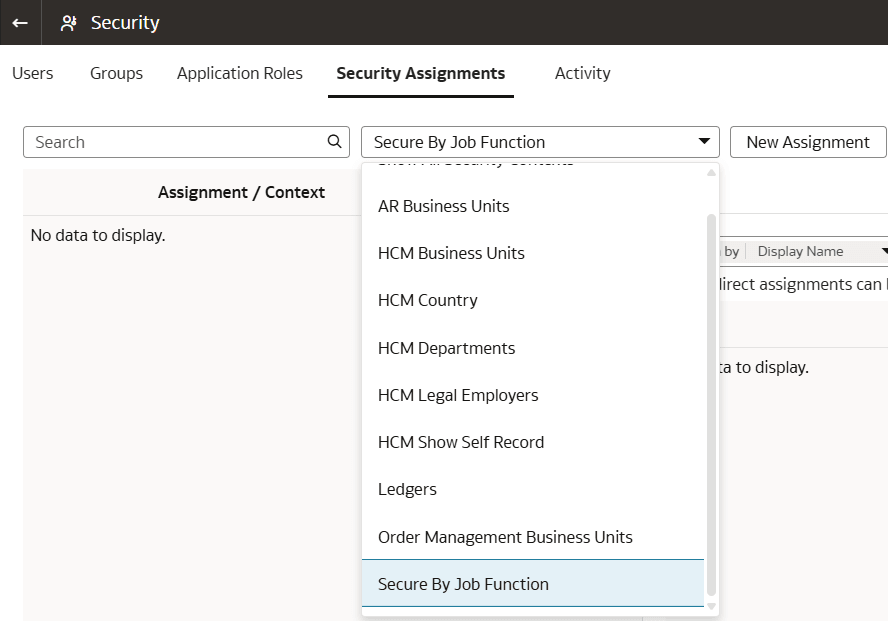
- Pour la sécurité standard, dans l'onglet Affectations de sécurité, cliquez sur la liste déroulante Afficher tous les contextes de sécurité pour vérifier que le contexte de sécurité personnalisé que vous avez créé, tel que Sécuriser par fonction, est visible dans la liste.