Ajouter des utilisateurs à un déploiement
Chaque déploiement dispose de son propre ensemble d'utilisateurs avec des rôles spécifiques. L'administrateur du gestionnaire de services est créé à partir de l'écran Administrateur du gestionnaire de services OGGCA. Cet utilisateur peut se connecter au gestionnaire de services. Cet utilisateur n'a pas accès à d'autres microservices.
Toutefois, lorsque vous configurez le compte administrateur pour les microservices à l'aide de l'écran Administrateur du déploiement des utilisateurs dans OGGCA, vous pouvez choisir d'utiliser les informations d'identification de l'administrateur Service Manager pour accéder également aux microservices.
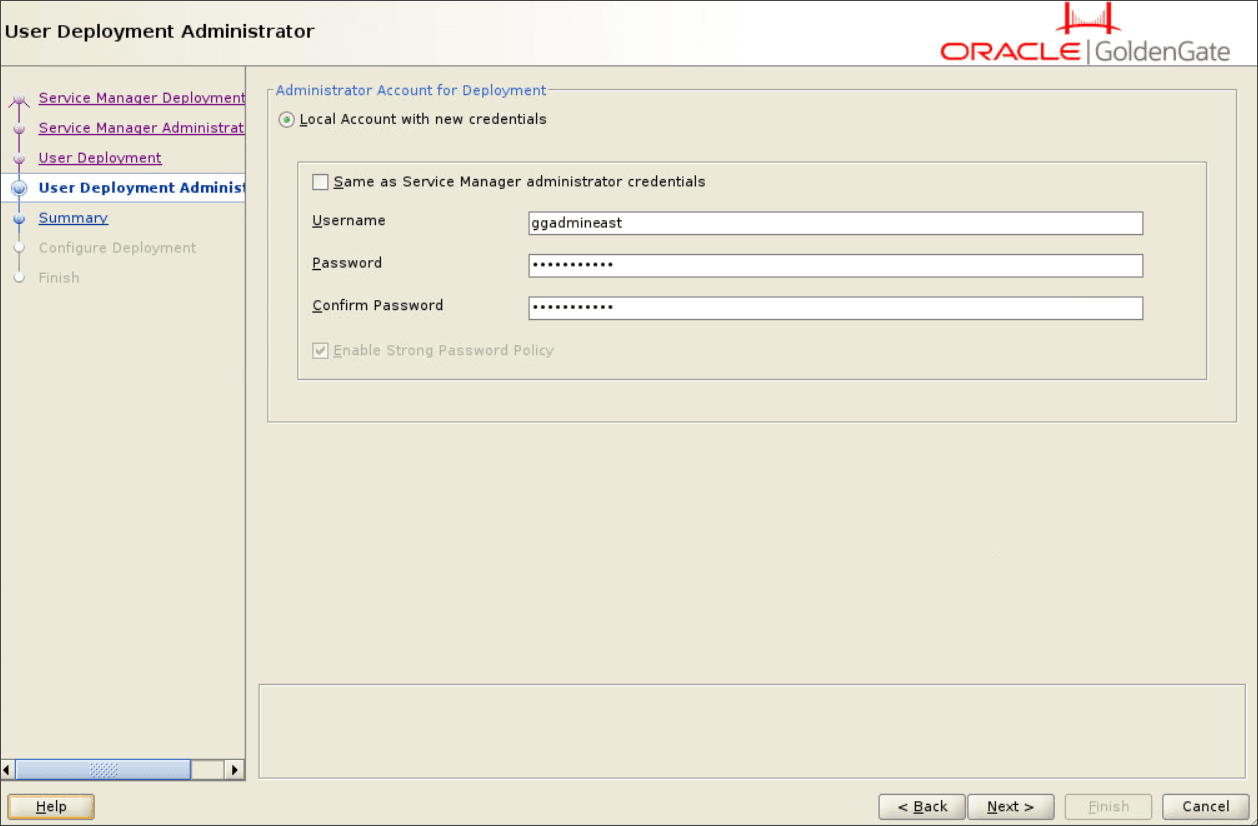
Comme indiqué dans l'image, si vous activez les informations d'identification d'administrateur Identique à Service Manager, les autres champs sont désactivés car les mêmes informations d'identification utilisateur sont utilisées pour accéder au gestionnaire de services et aux microservices de déploiement.
Les autres utilisateurs créés à partir du gestionnaire de services peuvent uniquement accéder au gestionnaire de services. L'utilisateur créé à partir de l'interface Web du service d'administration peut accéder à tous les microservices, mais il ne peut pas accéder au gestionnaire de services.
Ces utilisateurs ne sont pas disponibles avec d'autres déploiements sur le même serveur hôte.
Pour créer des utilisateurs à partir du gestionnaire de services ou du service d'administration :
-
Connectez-vous au gestionnaire de services ou au service d'administration.
-
Dans le panneau de navigation de gauche, sélectionnez Administration des utilisateurs.
-
Cliquez sur Utilisateurs (+) pour ajouter un utilisateur.
-
Entrez un nom d'utilisateur unique.
-
Sélectionnez l'un des rôles dans la zone de liste Rôle. Les options sont Utilisateur, Opérateur, Administrateur et Sécurité.
Tableau 1 Utilisateur Oracle GoldenGate
ID de rôle Niveau de privilège Utilisateur Autorise les demandes de service informatives, qui ne modifient ni n'affectent le fonctionnement de MA. Exemples d'informations de requête/lecture seule : informations sur les mesures de performances, statut des ressources et informations de surveillance. Opérateur Permet aux utilisateurs d'effectuer uniquement des actions opérationnelles, telles que la création, le démarrage et l'arrêt des ressources. Les opérateurs ne peuvent pas modifier les profils opérationnels ou les paramètres opérationnels du serveur MA. Administrateur Accorde un accès complet à l'utilisateur, notamment la possibilité de modifier des profils et des paramètres opérationnels généraux non liés à l'intégrité du serveur. Sécurité Permet d'administrer les objets liés à l'intégrité et d'appeler des demandes d'assistance liées à l'intégrité. Ce rôle dispose de privilèges complets. -
Sélectionnez le type d'utilisateur Mot de passe ou Certificat dans la zone de liste Type.
Si vous sélectionnez le type d'utilisateur Mot de passe, l'authentification est effectuée en fonction du nom utilisateur et du mot de passe.
Si vous sélectionnez le type d'utilisateur Certificat, l'utilisateur s'authentifie lui-même en présentant un certificat client. Après avoir sélectionné l'option Certificat, vous devez entrer le nom commun (dans le certificat qui sera présenté tel CN="certuser").
Remarque : le certificat appartient à l'utilisateur et n'est pas enregistré par le service Oracle GoldenGate. Lorsqu'il est présenté pour authentification, le service Oracle GoldenGate vérifie d'abord que le certificat présenté peut être sécurisé, puis vérifie si le nom commun dans le certificat a été inscrit en tant qu'utilisateur valide. Si oui, le rôle utilisateur approprié est affecté.
-
Saisissez les informations qui décrivent l'utilisateur.
-
Cliquez sur Soumettre. L'utilisateur est inscrit.