Utilisation du service de module d'extension pour le cryptage des fichiers trace
Découvrez les prérequis, les exigences et les étapes permettant de configurer un service de module d'extension tiers pour le cryptage, ainsi que de créer un profil de cryptage dans Oracle GoldenGate pour autoriser le cryptage de fichier de trace à l'aide du module d'extension configuré.
Remarque : le service de module d'extension est uniquement disponible sur la plate-forme Linux.
Configurer le service de plug-in et créer le plug-in
Pour configurer et créer le service de module d'extension de profil de cryptage, procédez comme suit dans l'invite cURL :
-
Activez le service de module d'extension dans le gestionnaire de services :
OGG_ADMIN_PASSWORD="oggadmin-A1" curl -svu "oggadmin:${OGG_ADMIN_PASSWORD}" http://127.0.0.1:9011/services/v2/deployments/ServiceManager/services/pluginsrvr -XPOST --data '{"$schema":"ogg:service", "config":"external", "enabled":true, "critical":true, "status":"running"}' -
Créez un module d'extension de cryptage à l'aide du module d'extension
Encryption-Minimal:cd $OGG_HOME/src/PluginExamples/Encryption-Minimal -
Ajoutez des noms de variable dans la fonction
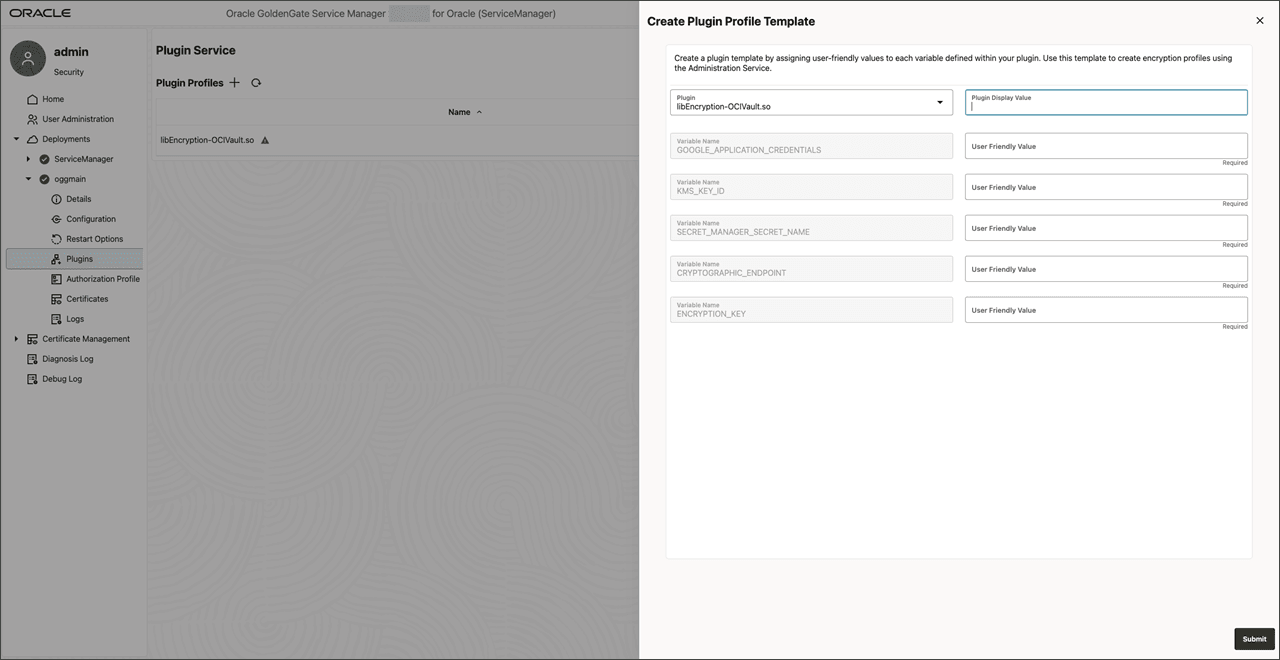
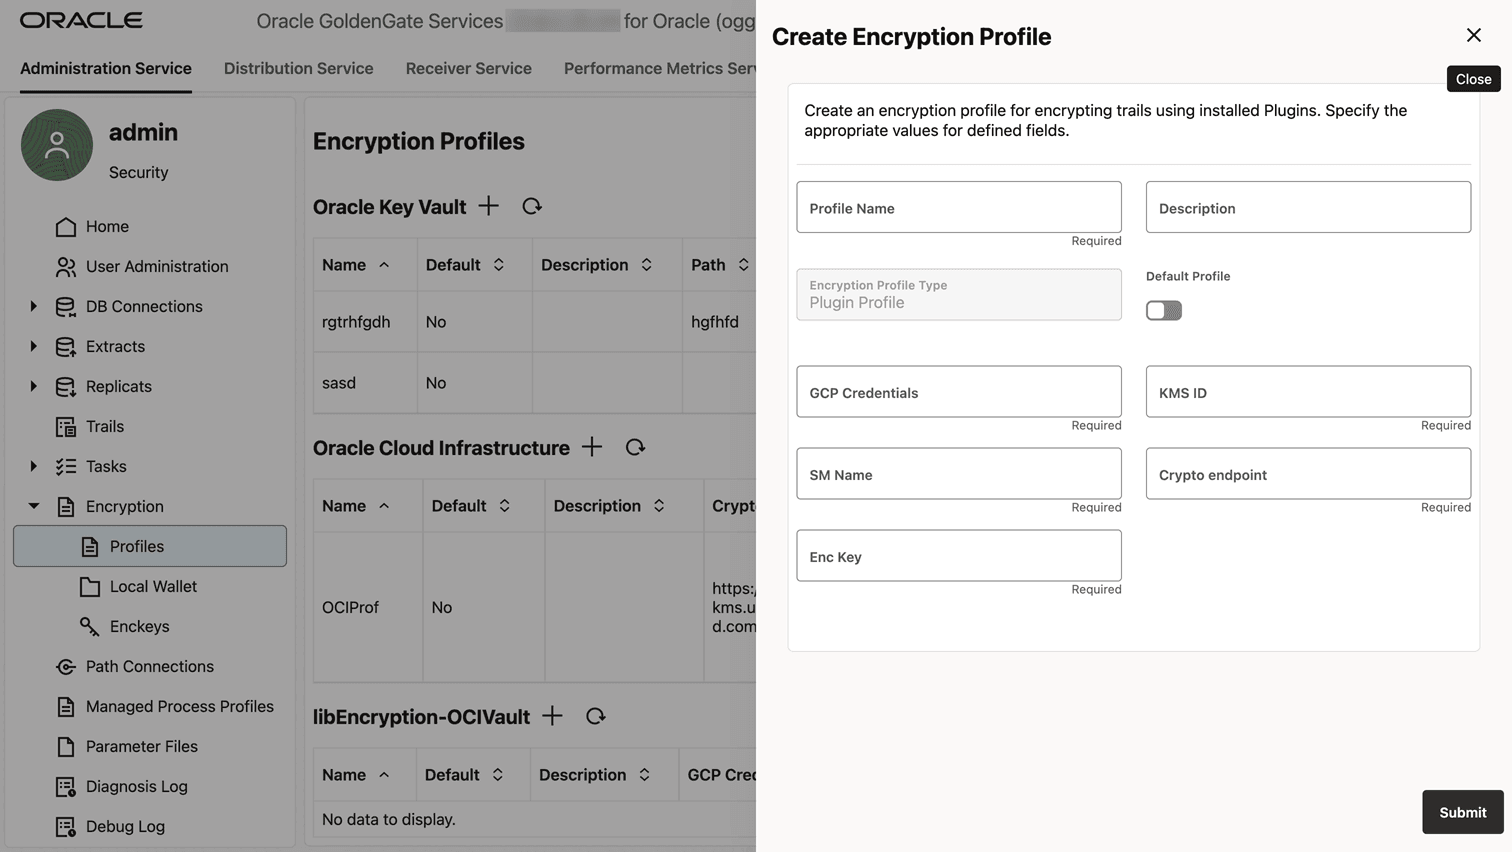
Encryption-Minimal.c. Replace getManifest(), comme indiqué dans la syntaxe suivante :const char * getManifest() { return "{ "$schema": "ogg:plugin", "version": "23.7", "variables": [ "GOOGLE_APPLICATION_CREDENTIALS", "KMS_KEY_ID", "SECRET_MANAGER_SECRET_NAME", "CRYPTOGRAPHIC_ENDPOINT", "ENCRYPTION_KEY" ] }"; }Les variables ajoutées à cette étape stockent les informations nécessaires sur l'accès aux outils tiers. Ils apparaîtront dans les étapes suivantes, lorsque le modèle de ce plugin devra être créé.
Il est obligatoire de configurer les fonctions
encryptetdecryptpour que l'adresse de cryptage/décryptage tierce choisie appelle les outils de cryptage/décryptage tiers. -
Créez le module d'extension
Encryption-Minimal:make && cp libEncryption-Minimal.so <OGG_deployment_home>/ServiceManager/var/lib/plugins/libEncryption-OCIVault.soRemarque : Le nom du fichier de bibliothèque de modules d'extension copié dans le répertoire
var/lib/pluginsdu gestionnaire de services apparaît dans l'interface Web du gestionnaire de services en tant que nom de module d'extension pour la création du modèle.
Créer un modèle de plug-in dans le gestionnaire de services
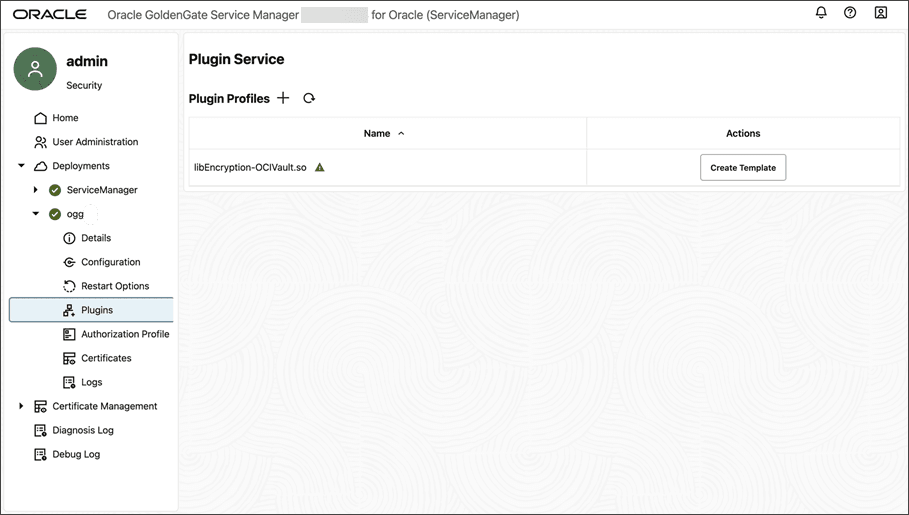
Connectez-vous au gestionnaire de services et procédez comme suit pour créer le modèle de module d'extension pour le profil de chiffrement : 1. Accédez à Déploiements, sélectionnez le nom du déploiement, puis cliquez sur Modules d'extension.
If the plugin name is not visible under the **Plugin Profiles** table, click the Refresh button. The Service Manager scans all the library files under `SM_HOME/var/lib/plugins` and refreshes the list.
-
Créez un modèle pour tout module d'extension disponible (si le modèle n'est pas créé) :
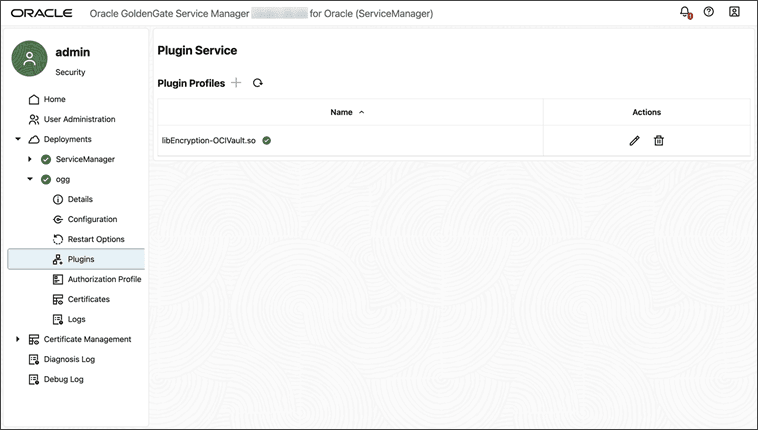
Une fois le modèle de module d'extension créé, il est affiché sur la page Service de module d'extension avec une coche verte.
Créer le profil de cryptage de module d'extension à partir du service d'administration
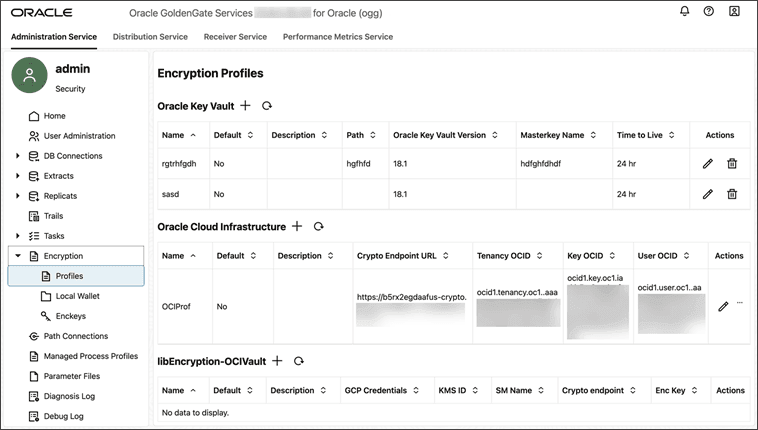
Accédez à la page Service d'administration pour créer le profil de cryptage et l'appliquer au processus Extract, Replicat ou Distribution Path spécifique : 1. Accédez à la page Chiffrement, Profils. Une nouvelle table pour le modèle de plug-in est disponible, avec des noms de colonne correspondant aux noms définis pour chaque variable dans le gestionnaire de services.
-
Ajoutez un profil de cryptage, entrez des valeurs, puis cliquez sur Soumettre.
-
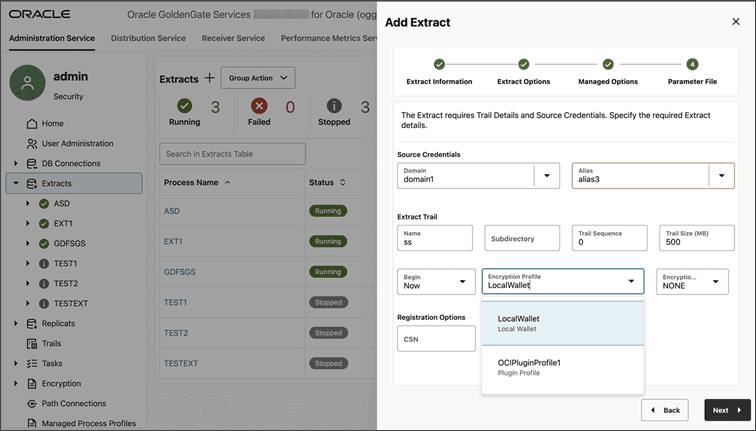
Créez Extract, Replicat et Distribution Path, puis sélectionnez le service de module d'extension de profil de cryptage en tant que profil de cryptage.