1 Présentation d'Oracle Blockchain Platform Enterprise Edition
Oracle Blockchain Platform Enterprise Edition 26.3 for Besu fournit une plate-forme basée sur Kubernetes pour le déploiement et la gestion de réseaux Ethereum autorisés. Il inclut un gestionnaire de plate-forme Blockchain pour le provisionnement et l'exploitation des instances, ainsi qu'un plan de données Besu pour l'exécution des services et des rôles de noeud requis par un réseau Ethereum privé.
Fonctionnalités clés
Oracle Blockchain Platform Enterprise Edition 26.3 combine la gestion de plate-forme, les opérations réseau Besu, l'intégration d'applications sécurisées, les services de portefeuille et l'activation d'actifs numériques dans un déploiement basé sur Kubernetes.
- Gestion du cycle de vie : provisionnez, configurez, redimensionnez, mettez à niveau et surveillez les instances Besu via Blockchain Platform Manager et les opérateurs Kubernetes.
- Réseaux Besu autorisés : utilisez des réseaux de validation QBFT avec des noeuds d'initialisation pour le repérage par les pairs, et des noeuds RPC ou d'archive pour l'accès spécialisé et les requêtes historiques.
- Intégration sécurisée de la chaîne de blocs : utilisez le proxy RPC comme point d'entrée d'application régi pour JSON-RPC, l'orchestration des transactions, les requêtes de contrat, la signature adossée à un portefeuille, les événements, les rappels et le statut opérationnel.
- Administration opérationnelle : utilisez la console de service Besu pour l'état des noeuds, les journaux, l'exploration des blocs et des transactions, les opérations de contrat et l'administration liée aux portefeuilles.
- Prise en charge des contrats et des actifs numériques : exécutez des contrats Solidity dans l'EVM, gérez les métadonnées des contrats et prenez en charge les contrats d'actifs numériques, les kits SDK et les exemples d'applications pour Besu.
- Historique enrichi et observabilité : indexez éventuellement les transactions, les événements, les traces et l'état de la blockchain dans Oracle Database ou MySQL.
- Sécurité d'entreprise : intégration à OpenLDAP ou à un fournisseur OIDC externe ; application de RBAC ; communication de service sécurisée.
Portefeuille universel en tant que service
Universal Wallet as a Service (UWaaS) fournit des services de portefeuille et de stratégie de conservation pour le plan de données Besu. Dans cette architecture, le gestionnaire de portefeuilles UWaaS est installé en tant que service de niveau plate-forme et administré via l'expérience Platform Manager. Le service de portefeuille au niveau de l'instance, également appelé service de portefeuille local ou adaptateur OBP Besu, effectue des opérations de portefeuille, de signature, de génération de rapports et de diffusion propres à Besu.
Le proxy RPC est le point d'entrée régi pour les transactions de jeton et de portefeuille de l'utilisateur final, y compris les flux signés et non signés. Il résout le contexte de l'appelant et de l'organisation, applique des contrôles d'accès à la plate-forme et coordonne avec UWaaS et le service de portefeuille local lorsque la signature ou l'application de stratégies est requise.
- Gestionnaire de portefeuilles UWaaS : fournit l'administration de portefeuille au niveau de la plate-forme, les workflows de portefeuille d'organisation et d'utilisateur, la coordination des stratégies et l'intégration d'un moteur de règles.
- Service de portefeuille local ou adaptateur Oracle Blockchain Platform Besu : fournit des opérations de portefeuille au niveau de l'instance, la signature, la diffusion de transactions et la génération de rapports pour un réseau Besu spécifique.
- Services de stratégie et de règles : imposez des rôles et des décisions de stratégie précis pour des activités telles que l'administration de portefeuille, le déploiement de contrats intelligents et l'exécution de transactions.
- Gestion des clés : s'intègre aux services de clé secrète ou de coffre protégés pour le cryptage de portefeuille et la protection des clés. Les applications ne doivent pas gérer directement les clés privées.
- Administration et RBAC : expose l'administration UWaaS via l'expérience Platform Manager et la contrôle via des rôles de plate-forme. Les utilisateurs de portefeuille ne doivent pas avoir accès aux pages d'administration UWaaS.
Architecture
Oracle Blockchain Platform Enterprise Edition 26.3 sépare la gestion de plate-forme de l'exécution de blockchain. Blockchain Platform Manager provisionne et gère les instances Besu. Chaque instance Besu contient les services et les rôles de noeud requis pour faire fonctionner un réseau Ethereum privé.
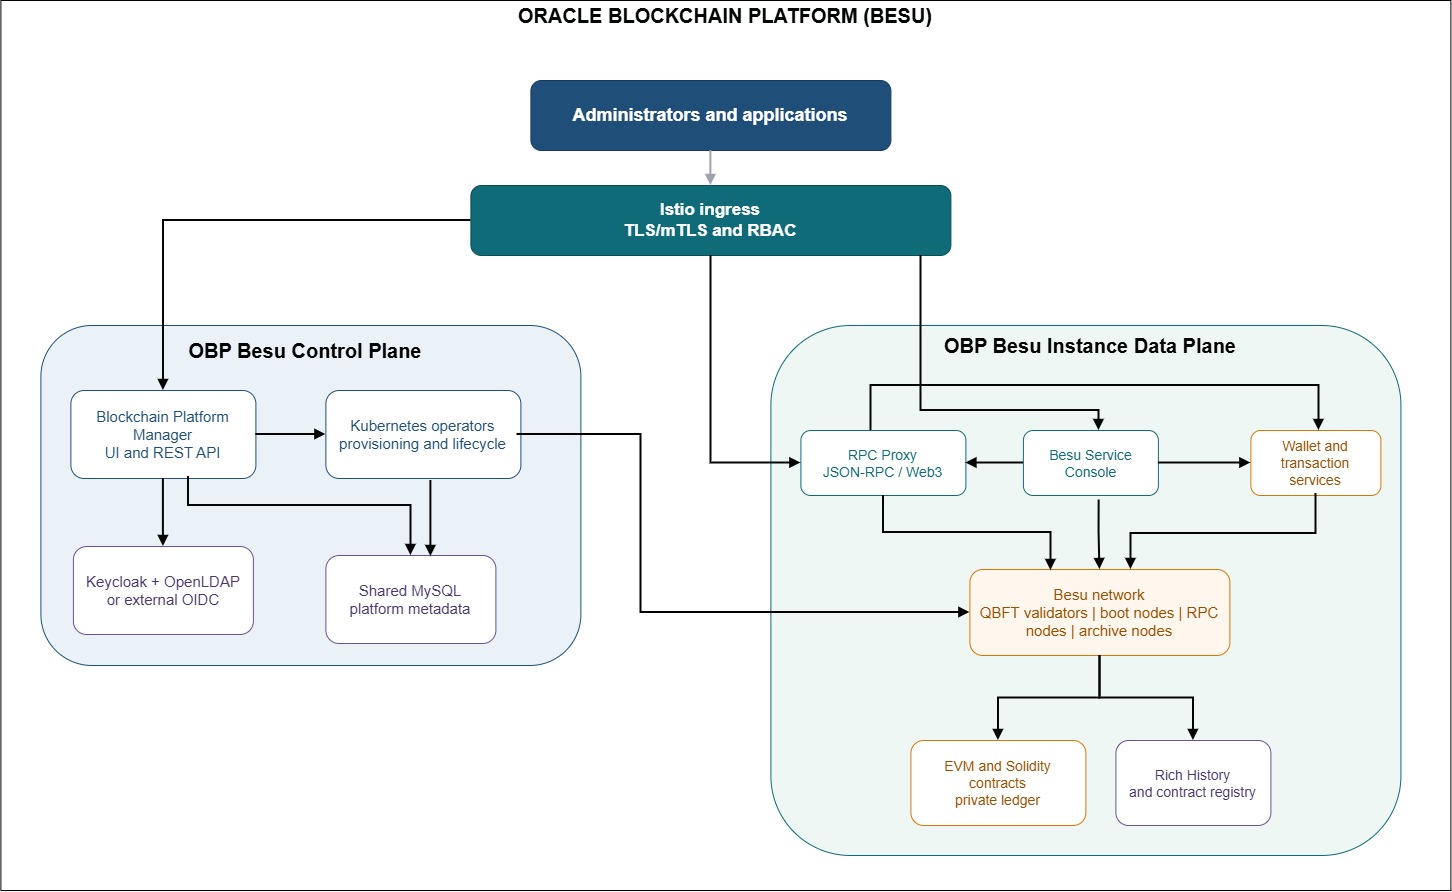
Composants d'architecture
| Espace architectural | Composants | Objectif |
|---|---|---|
| Base de Kubernetes | OKE/Kubernetes, espaces de noms, entrée, équilibreurs de charge | Héberge et isole les composants d'instance de plan de contrôle et de Besu. |
| Plan de contrôle | Interface utilisateur/API Blockchain Platform Manager, opérateurs Kubernetes, API de cycle de vie | Provisionner, configurer, mettre à l'échelle, mettre à niveau et surveiller les instances Besu. |
| Identité et autorisation | Keycloak, OpenLDAP ou fournisseur OIDC externe | Fournit l'authentification, le contrôle d'accès basé sur les groupes et l'administration des utilisateurs. |
| Sécurité et mise en réseau | Maillage de services Istio, TLS/mTLS, gestionnaire de certificats, clés secrètes Kubernetes | Sécurise les communications entrantes et de service interne et gère les certificats. |
| Couche d'accès Besu | Proxy RPC | Fournit un accès JSON-RPC/Web3 Ethereum authentifié, une soumission de transaction, des requêtes, des événements, des rappels et un routage d'adresse. |
| Interface des opérations | Console de service Besu | Fournit l'état des noeuds, les journaux, l'exploration des blocs et des transactions, les opérations de portefeuille et les opérations de contrat intelligent. |
| Portefeuille et transactions | Gestionnaire de portefeuille UWaaS, service de portefeuille local, services de signature et de transaction | Gérer les portefeuilles, la signature, la soumission des transactions, l'application des stratégies et le statut des transactions. |
| Réseau Besu | Validateur, initialisation, RPC et noeuds d'archive facultatifs | Les validateurs exécutent le consensus QBFT ; les noeuds d'initialisation fournissent la découverte ; les noeuds RPC servent le trafic d'API ; les noeuds d'archive prennent en charge les requêtes historiques. |
| Couche de contrat intelligente | EVM, Contrats solidaires, registre des contrats | Exécute des contrats intelligents et stocke les métadonnées de contrat telles que les informations ABI et de déploiement. |
| Histoire riche | Module d'extension Rich History, Oracle Database ou MySQL, noeud d'archive | Réplique et indexe les transactions de blockchain, les événements, les traces et l'état pour un accès basé sur SQL. |
| Métadonnées de plate-forme | MySQL partagé avec des bases de données et des utilisateurs par instance | Stocke les métadonnées d'instance et de plan de contrôle, avec une isolation logique entre les instances. |
Workflow d'exécution
- Les administrateurs s'authentifient via le fournisseur d'identités configuré et utilisent Blockchain Platform Manager pour créer et gérer des instances.
- Les opérateurs Kubernetes rapprochent les spécifications d'instance et les demandes de cycle de vie des services Besu et des ressources de noeud requis.
- Les applications et les clients Web3 accèdent à la blockchain via le proxy RPC. L'accès externe direct aux adresses Besu de validation et d'administration n'est pas requis.
- Le proxy RPC achemine les demandes de lecture et de transaction vers les noeuds Besu appropriés et peut appeler des services de portefeuille lorsque la signature ou l'application de stratégie est requise.
- Les validateurs de Besu utilisent le consensus QBFT pour s'entendre sur les blocs. Les noeuds d'initialisation prennent en charge le repérage par les pairs, tandis que les noeuds d'archive et RPC fournissent des modèles d'accès spécialisés.
- Les composants Rich History facultatifs utilisent les informations de registre et exposent les données de chaîne de blocs indexées via Oracle Database ou MySQL.
Sécurité et déploiement
- Sécurité des services : Istio fournit le routage d'entrée, la stratégie d'autorisation et mTLS pour les services de plate-forme internes.
- Gestion des certificats : les certificats sont gérés par le gestionnaire de certificats, les clés secrètes étant ciblées sur l'espace de noms Kubernetes approprié.
- Communication entre pairs : la communication entre pairs utilise le protocole RLPx. Le proxy RPC reste le point d'entrée régi pour le trafic d'API blockchain orienté application.
- Isolement des métadonnées : le plan de contrôle utilise le stockage des métadonnées de plate-forme partagé lors de l'allocation de l'isolement des informations d'identification et de base de données logiques par instance.
- Composants facultatifs : les noeuds d'archive et le stockage d'historique enrichi sont facultatifs et doivent être activés lorsque des requêtes de transaction, d'événement, de trace ou d'état historiques sont requises.