Configurer le stockage d'objet de catalogue
Configurez un bucket Oracle Cloud Infrastructure (OCI) Object Storage pour le catalogue de fichiers Essbase. Essbase sur Autonomous AI Lakehouse utilise le catalogue de fichiers en interne pour de nombreuses fonctionnalités. Effectuez cette configuration unique avant que les utilisateurs commencent à utiliser Essbase.
Avant de commencer
Coordonnez-vous avec un administrateur OCI ou Object Storage dans la location OCI où votre instance Autonomous AI Database est provisionnée. Reportez-vous à : Présentation d'Object Storage.
Assurez-vous que les tâches ci-après sont terminées :
-
Un utilisateur OCI a créé un bucket Object Storage pour le catalogue de fichiers Essbase.
-
L'utilisateur OCI a enregistré le nom du bucket, l'espace de noms Object Storage et la région OCI.
-
Un utilisateur OCI ayant accès au bucket dispose d'une clé de signature d'API.
-
Vous avez obtenu les informations suivantes pour cet utilisateur de clé d'API :
- OCID utilisateur
- Empreinte de la clé d'API
- OCID de location
- Clé de signature de l'API privée
- La phrase de passe de la clé privée, le cas échéant
-
Vous êtes autorisé à accéder à la console dans l'interface Web Essbase.
L'utilisateur qui a créé le bucket et l'utilisateur dont vous fournissez la clé d'API peuvent être différents. Toutefois, l'utilisateur de clé d'API doit avoir accès au bucket.
La clé publique doit être au format PEM. Traitez la clé privée comme des informations sensibles et transférez-la à l'aide d'une méthode sécurisée approuvée. Ne le partagez pas avec les utilisateurs Essbase standard.
Pour plus d'informations sur l'obtention des détails de clé d'API OCI, reportez-vous à Clés et OCID requis. Pour plus d'informations sur les espaces de noms Object Storage, reportez-vous à Espaces de noms Object Storage.
Configurer le stockage d'objet de catalogue
-
Connectez-vous à l'interface Web Essbase.
-
Dans le panneau de navigation, cliquez sur Console.
-
Cliquez sur Catalog Object Storage.
-
Si les champs ne sont pas modifiables, cliquez sur Modifier.
-
Entrez les informations OCI dans les champs suivants :
Champ Entrer ID utilisateur OCID de l'utilisateur OCI associé à la clé de signature d'API et à la clé privée. N'entrez pas le nom d'utilisateur ou l'adresse électronique. Empreinte digitale Empreinte de la clé d'API publique associée à la clé privée. L'empreinte, l'ID utilisateur et la clé privée doivent appartenir aux mêmes utilisateur OCI et clé d'API. Location OCID de la location OCI dans laquelle votre instance de base de données Autonomous AI est provisionnée. Région Identificateur de région OCI pour le bucket Object Storage, tel que us-phoenix-1. Fichier de clés Sélectionnez ou faites glisser le fichier de clé de signature d'API privée. Contenu du fichier de clés Si vous ne sélectionnez pas de fichier de clés, collez le contenu complet de la clé privée PEM, y compris les lignes BEGIN et END. Espace de noms Espace de noms Object Storage associé au bucket. Nom de bucket Nom exact du bucket Object Storage. N'entrez pas d'URL ou d'OCID de bucket. Phrase de passe de la clé privée Phrase de passe de la clé privée, si la clé est chiffrée. Laissez ce champ vide si la clé n'a pas de phrase de passe. 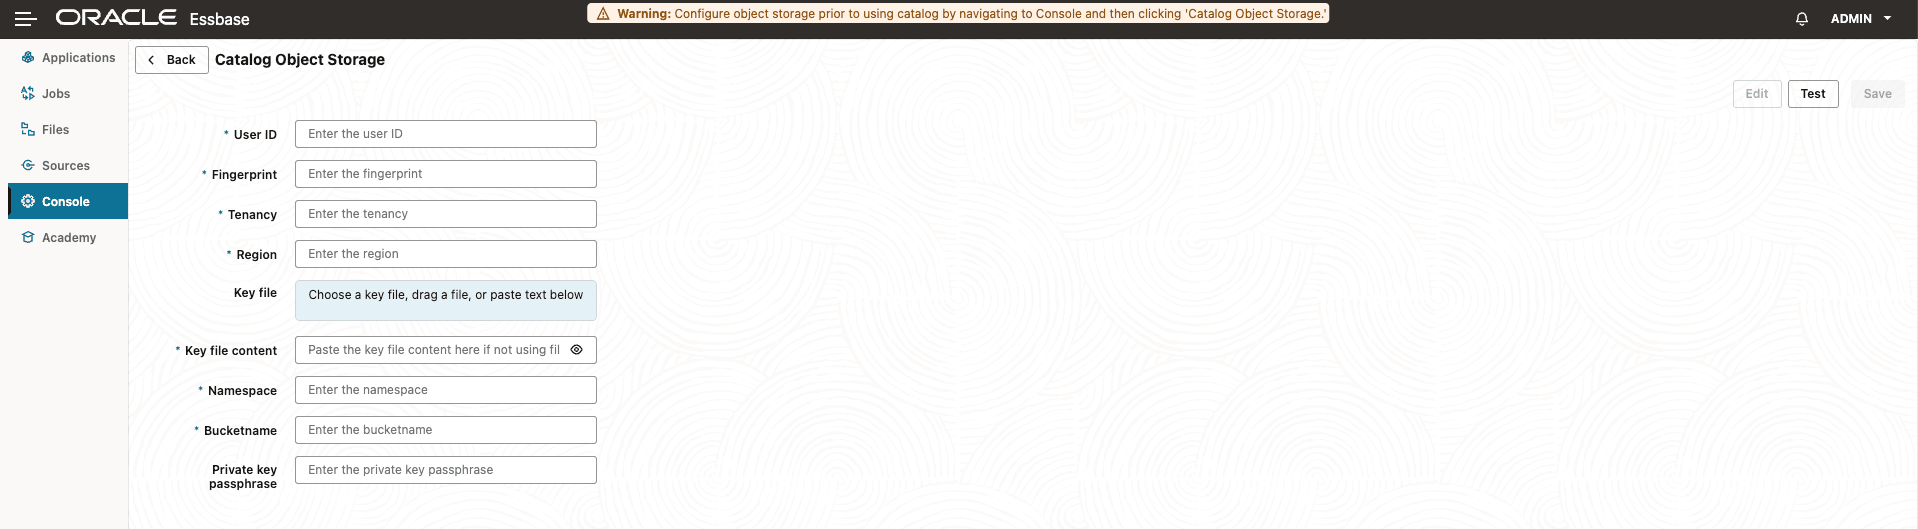
-
Utilisez le fichier de clés ou le contenu du fichier de clés pour fournir la clé privée.
-
Cliquez sur Tester.
-
Si le test réussit, cliquez sur Enregistrer.
Une fois la configuration enregistrée, Essbase peut utiliser le bucket Object Storage pour le catalogue de fichiers Essbase. Pour vérifier la configuration, cliquez sur Fichiers et ouvrez le catalogue.
Dépannage de la configuration
-
Si l'option Catalog Object Storage n'est pas disponible, vérifiez que vous utilisez Essbase sur Autonomous AI Lakehouse et que vous êtes autorisé à accéder à la console.
-
En cas d'échec de l'authentification ou de la validation de signature, vérifiez que l'ID utilisateur, l'empreinte et la clé privée appartiennent aux mêmes utilisateur OCI et clé d'API.
-
Si OCI renvoie une erreur d'autorisation, demandez à l'administrateur OCI ou à l'administrateur Object Storage de vérifier que l'utilisateur de clé d'API a accès au bucket Object Storage.
-
Si le bucket est introuvable, vérifiez les valeurs de région, d'espace de noms et de nom de bucket. Entrez l'identifiant de la région et non son nom d'affichage.
-
Si la clé privée ne peut pas être lue, vérifiez qu'il s'agit d'une clé privée au format PEM et que la phrase de passe est correcte.
Rubrique parent : Démarrage rapide