NAT sur DRG - Partie 2 - Chevauchement de CIDR entre plusieurs réseaux cloud virtuels distants
Introduction
Dans NAT sur DRG - Partie 1 - Chevauchement de CIDR entre deux réseaux cloud virtuels locaux, deux réseaux cloud virtuels avec le même CIDR ont été attachés à une passerelle de routage dynamique (DRG) dans une région. Dans la pratique, les réseaux qui se chevauchent sont souvent éloignés les uns des autres : un environnement de production dans une région Oracle Cloud Infrastructure (OCI) et une copie dans une autre région, ou deux unités opérationnelles qui ont chacune créé leur propre zone de renvoi dans leur propre région avec le même plan d'adresse.
Les régions sont connectées à une connexion d'appairage à distance (RPC) entre deux passerelles de routage dynamique. Un RPC refuse normalement d'être utile lorsque les deux côtés annoncent le même CIDR, car aucun DRG ne peut dire local à partir de l'interface distante. NAT sur DRG permet de résoudre ce problème en traduisant les adresses sur l'attachement RPC, de sorte que chaque région soit connue de l'autre sous un CIDR "shadow" unique.
| Région | VCN | CIDR de sous-réseau réel | CIDR fantôme vu par l'autre région |
|---|---|---|---|
| Sud-est du Canada (Montréal), YUL | uc2-vcn-yul |
10.0.1.0/24 |
192.168.10.0/24 |
| Sud-est du pays (Toronto), YYZ | uc2-vcn-yyz |
10.0.1.0/24 |
192.168.20.0/24 |
La différence avec la partie 1 est l'endroit où se trouve la politique NAT. Dans la partie 1, les stratégies étaient associées aux pièces jointes VCN. Dans ce tutoriel, ils sont associés aux pièces jointes RPC et les pièces jointes VCN n'ont aucune stratégie. Cela a un effet secondaire utile : la traduction s'applique à tout ce qui traverse le RPC, quel que soit le VCN de la région d'où il provient, et les réseaux cloud virtuels qui ne se chevauchent pas ne sont pas affectés.
[ !] REMARQUE] Une règle NAT décrit le trafic entrant le DRG via l'attachement qui contient la stratégie. Pour un attachement RPC qui correspond au trafic arrivant de l'autre région. Pour le trafic sortant via cette même pièce jointe, le DRG applique automatiquement la traduction inverse.
Ce tutoriel présente deux façons de configurer les règles. Les deux méthodes sont testées :
- Option 1 : règle unique dans une région. Une règle du côté de Montréal traduit à la fois la source et la destination. La partie de Toronto n'a pas de règles.
- Option 2 : une règle dans chaque région. Chaque région dispose d'une règle NAT de destination pour son propre CIDR shadow.
Autres cas d'utilisation
Ce tutoriel fait partie d'une série de cinq. Chaque pièce résout un scénario de chevauchement différent avec les mêmes blocs de construction.
- Partie 1 : NAT sur DRG - Partie 1 - Chevauchement de CIDR entre deux réseaux cloud virtuels locaux
- Partie 2 (ce tutoriel) : NAT sur DRG - Partie 2 - Chevauchement de CIDR entre plusieurs réseaux cloud virtuels distants
- Partie 3 : NAT sur DRG - Partie 3 - Chevauchement des CIDR entre OCI et sur site
- Partie 4 : NAT sur DRG - Partie 4 - VCN des services partagés
- Partie 5 : NAT sur DRG - Partie 5 - Chevauchement de CIDR entre OCI et sur site avec BGP
Diagramme
CIDR de sous-réseau se chevauchant dans différentes régions OCI résolus avec un NAT 1:1 sans conservation de statut sur DRG (Ce scénario gère la traduction pour tous les réseaux cloud virtuels de la région, y compris ceux qui ne se chevauchent pas)
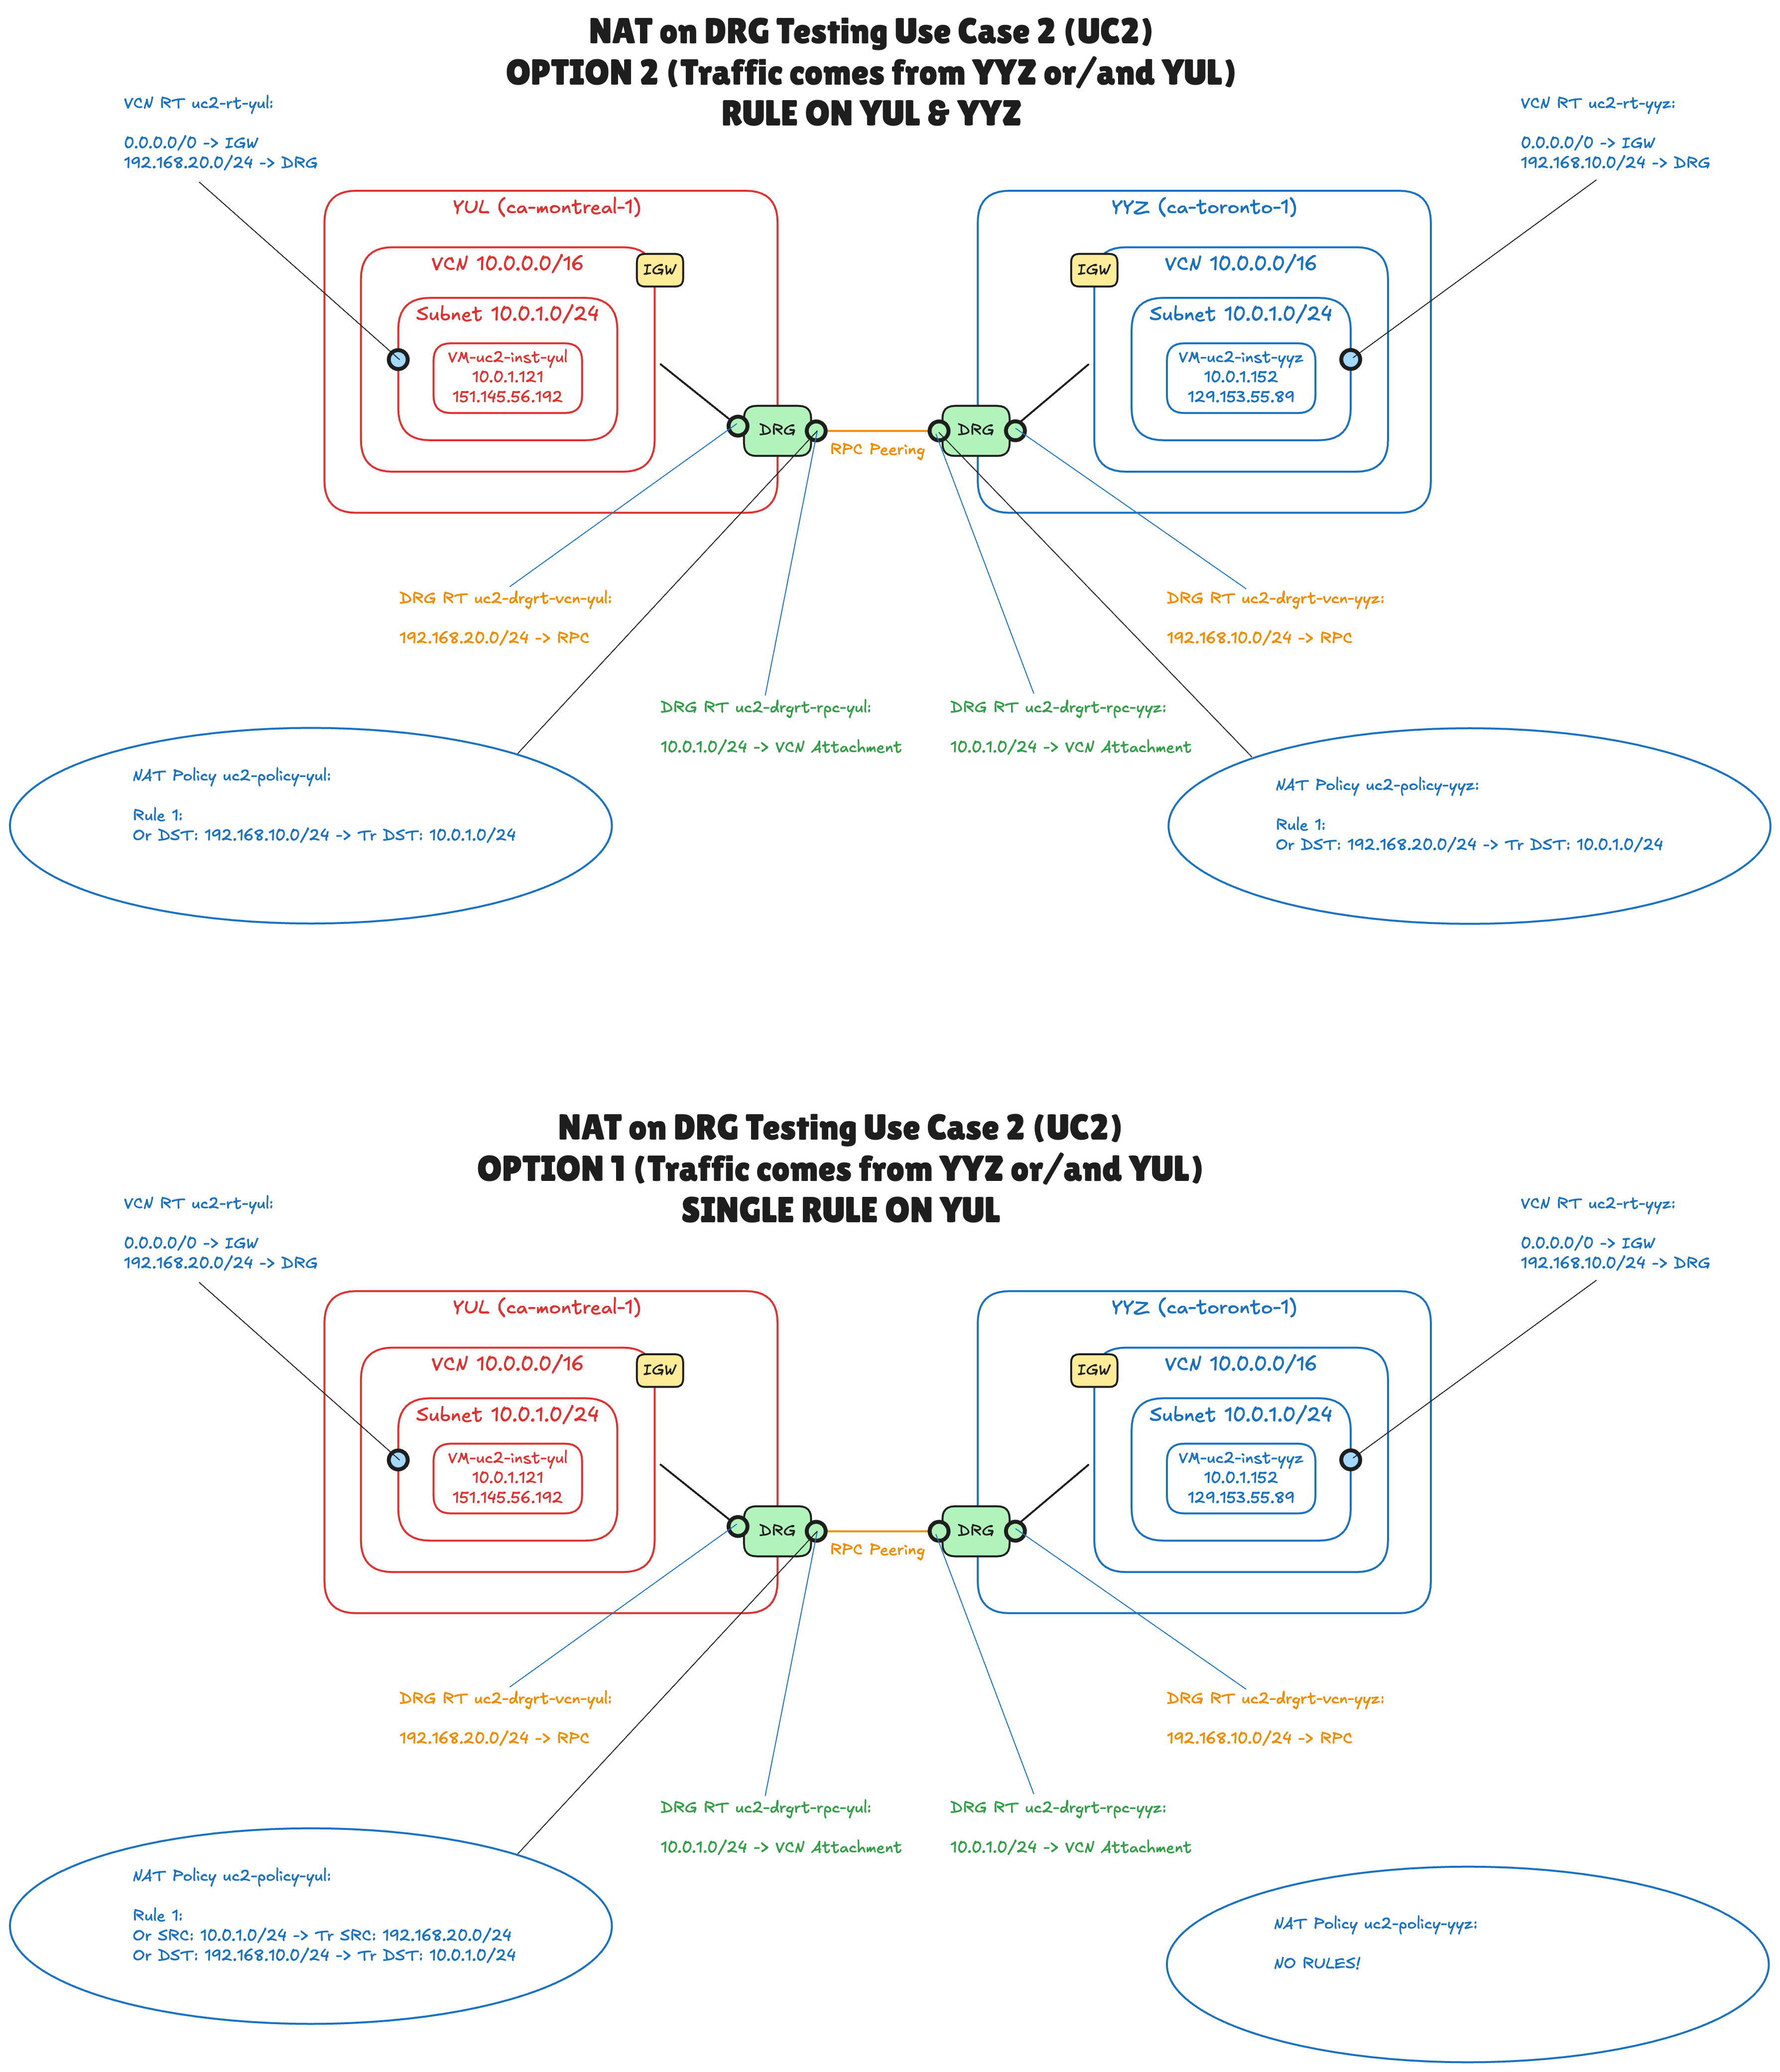
Le diagramme présente la même topologie deux fois, une fois pour chaque option de règle. Tout sauf les règles NAT est identique :
- Deux réseaux cloud virtuels, un à Montréal et un à Toronto, tous deux
10.0.0.0/16avec un sous-réseau10.0.1.0/24, chacun avec une instance de test. - Deux passerelles de routage dynamique, une par région, connectées à une connexion d'appairage à distance.
- Deux tables de routage VCN (texte bleu). Chacun envoie le CIDR shadow de l'autre région au DRG local.
- Quatre tables de routage DRG (texte orange), deux par DRG. La table de la pièce jointe VCN envoie le CIDR fantôme de l'autre région au RPC. La table de la pièce jointe RPC envoie
10.0.1.0/24au VCN local. - Deux stratégies NAT DRG (les points de suspension), une par région, chacune étant associée à l'attachement RPC de son DRG.
Prérequis
- Location OCI abonnée à deux régions, et compartiment dans lequel vous êtes autorisé à gérer des ressources réseau (réseaux cloud virtuels, passerelles de routage dynamique, connexions d'appairage à distance, tables de routage DRG et stratégies NAT DRG) et des instances de calcul.
- Deux réseaux cloud virtuels avec des CIDR qui se chevauchent déjà, un dans chaque région. Ce tutoriel ne les crée pas. Au cours des exercices, il s'agit de
uc2-vcn-yulet deuc2-vcn-yyz, tous deux de10.0.0.0/16, chacun avec un sous-réseau public10.0.1.0/24, une passerelle Internet et une table de routage (uc2-rt-yuletuc2-rt-yyz) affectée au sous-réseau et qui envoie0.0.0.0/0à la passerelle Internet. Les étapes 01 et 04 parcourent ce point de départ. - passerelles de routage dynamique prenant en charge NAT. NAT sur DRG n'est pas disponible sur les passerelles de routage dynamique héritées (V1), et non sur les passerelles de routage dynamique pour lesquelles la désintermédiation, le mode à haut débit ou l'unification de routage sont activés. Les DRG nouvellement créées fonctionnent.
- Deux instances de calcul à tester, une dans chaque région. Dans ce tutoriel, ils sont appelés
uc2-inst-yul(10.0.1.121) etuc2-inst-yyz(10.0.1.152). Chacune possède une adresse IP publique afin que vous puissiez l'atteindre avec SSH. - Une paire de clés SSH pour les instances et l'adresse IP publique à partir de laquelle vous vous connectez (pour l'autoriser dans les listes de sécurité).
- Connaissance de base de l'appairage à distance, des tables de routage VCN et des tables de routage DRG.
[ !] REMARQUE] Les noms, les CIDR et les adresses IP de ce tutoriel proviennent du laboratoire des captures d'écran. Vous pouvez utiliser le vôtre, à condition que les CIDR shadow ne chevauchent rien d'autre dans votre réseau et aient la même longueur de préfixe que le CIDR qu'ils remplacent.
Etapes
- ÉTAPE 01 : Revue du réseau à Montréal (YUL)
- ÉTAPE 02 : Créer les tables de routage DRG, RPC et DRG à Montréal
- ÉTAPE 03 : Créer la politique NAT DRG à Montréal
- ÉTAPE 04 : Examiner le réseau à Toronto (YYZ)
- ÉTAPE 05 : Créer les tables de routage DRG, RPC et DRG à Toronto
- ÉTAPE 06 : Créer la politique NAT DRG à Toronto
- ETAPE 07 : Configurer les règles NAT, option 1 : une seule règle dans une région
- ETAPE 08 : Configurer les règles NAT, option 2 : une règle dans chaque région
Étape 01 : Passez en revue le réseau à Montréal (YUL)
Nous commençons dans la première région. Le VCN ici est un VCN ordinaire avec un sous-réseau public. La seule chose qui compte pour ce tutoriel est son espace d'adressage, qui est identique au VCN dans l'autre région.
- Sélectionnez la région Sud-est du Canada (Montréal).
- Ouvrez le menu de navigation, cliquez sur Fonctions de réseau, puis sur Réseaux Cloud virtuels.
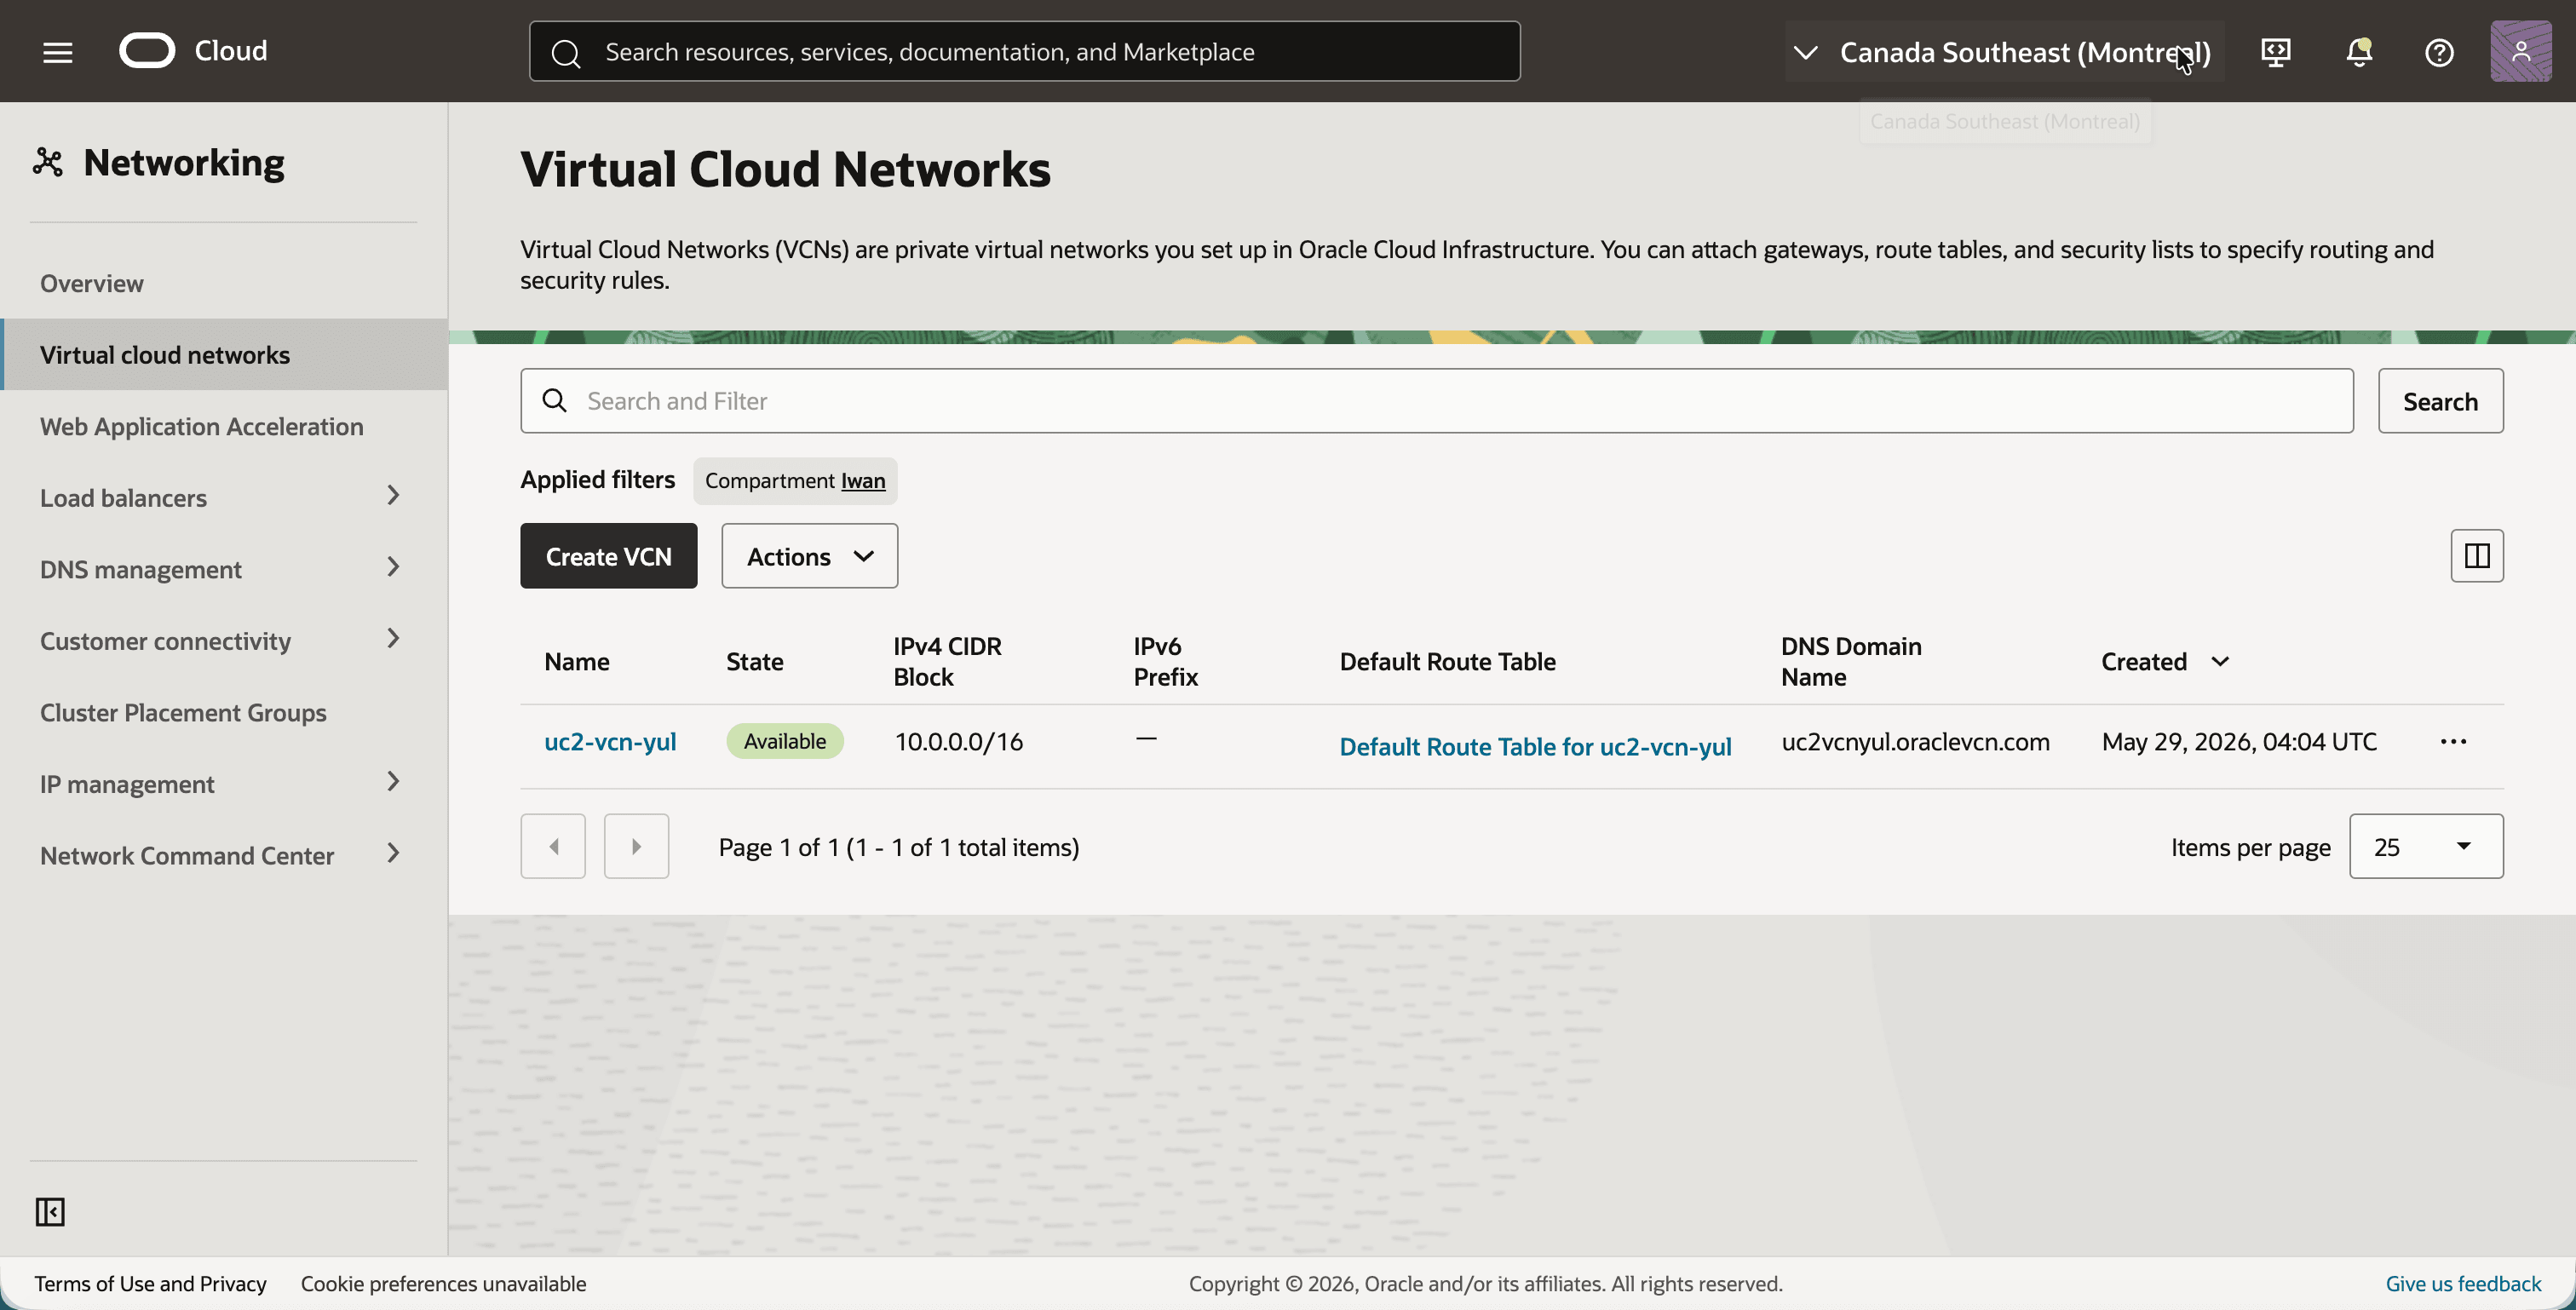
- Notez le VCN
uc2-vcn-yulavec le bloc IPv4 CIDR10.0.0.0/16.
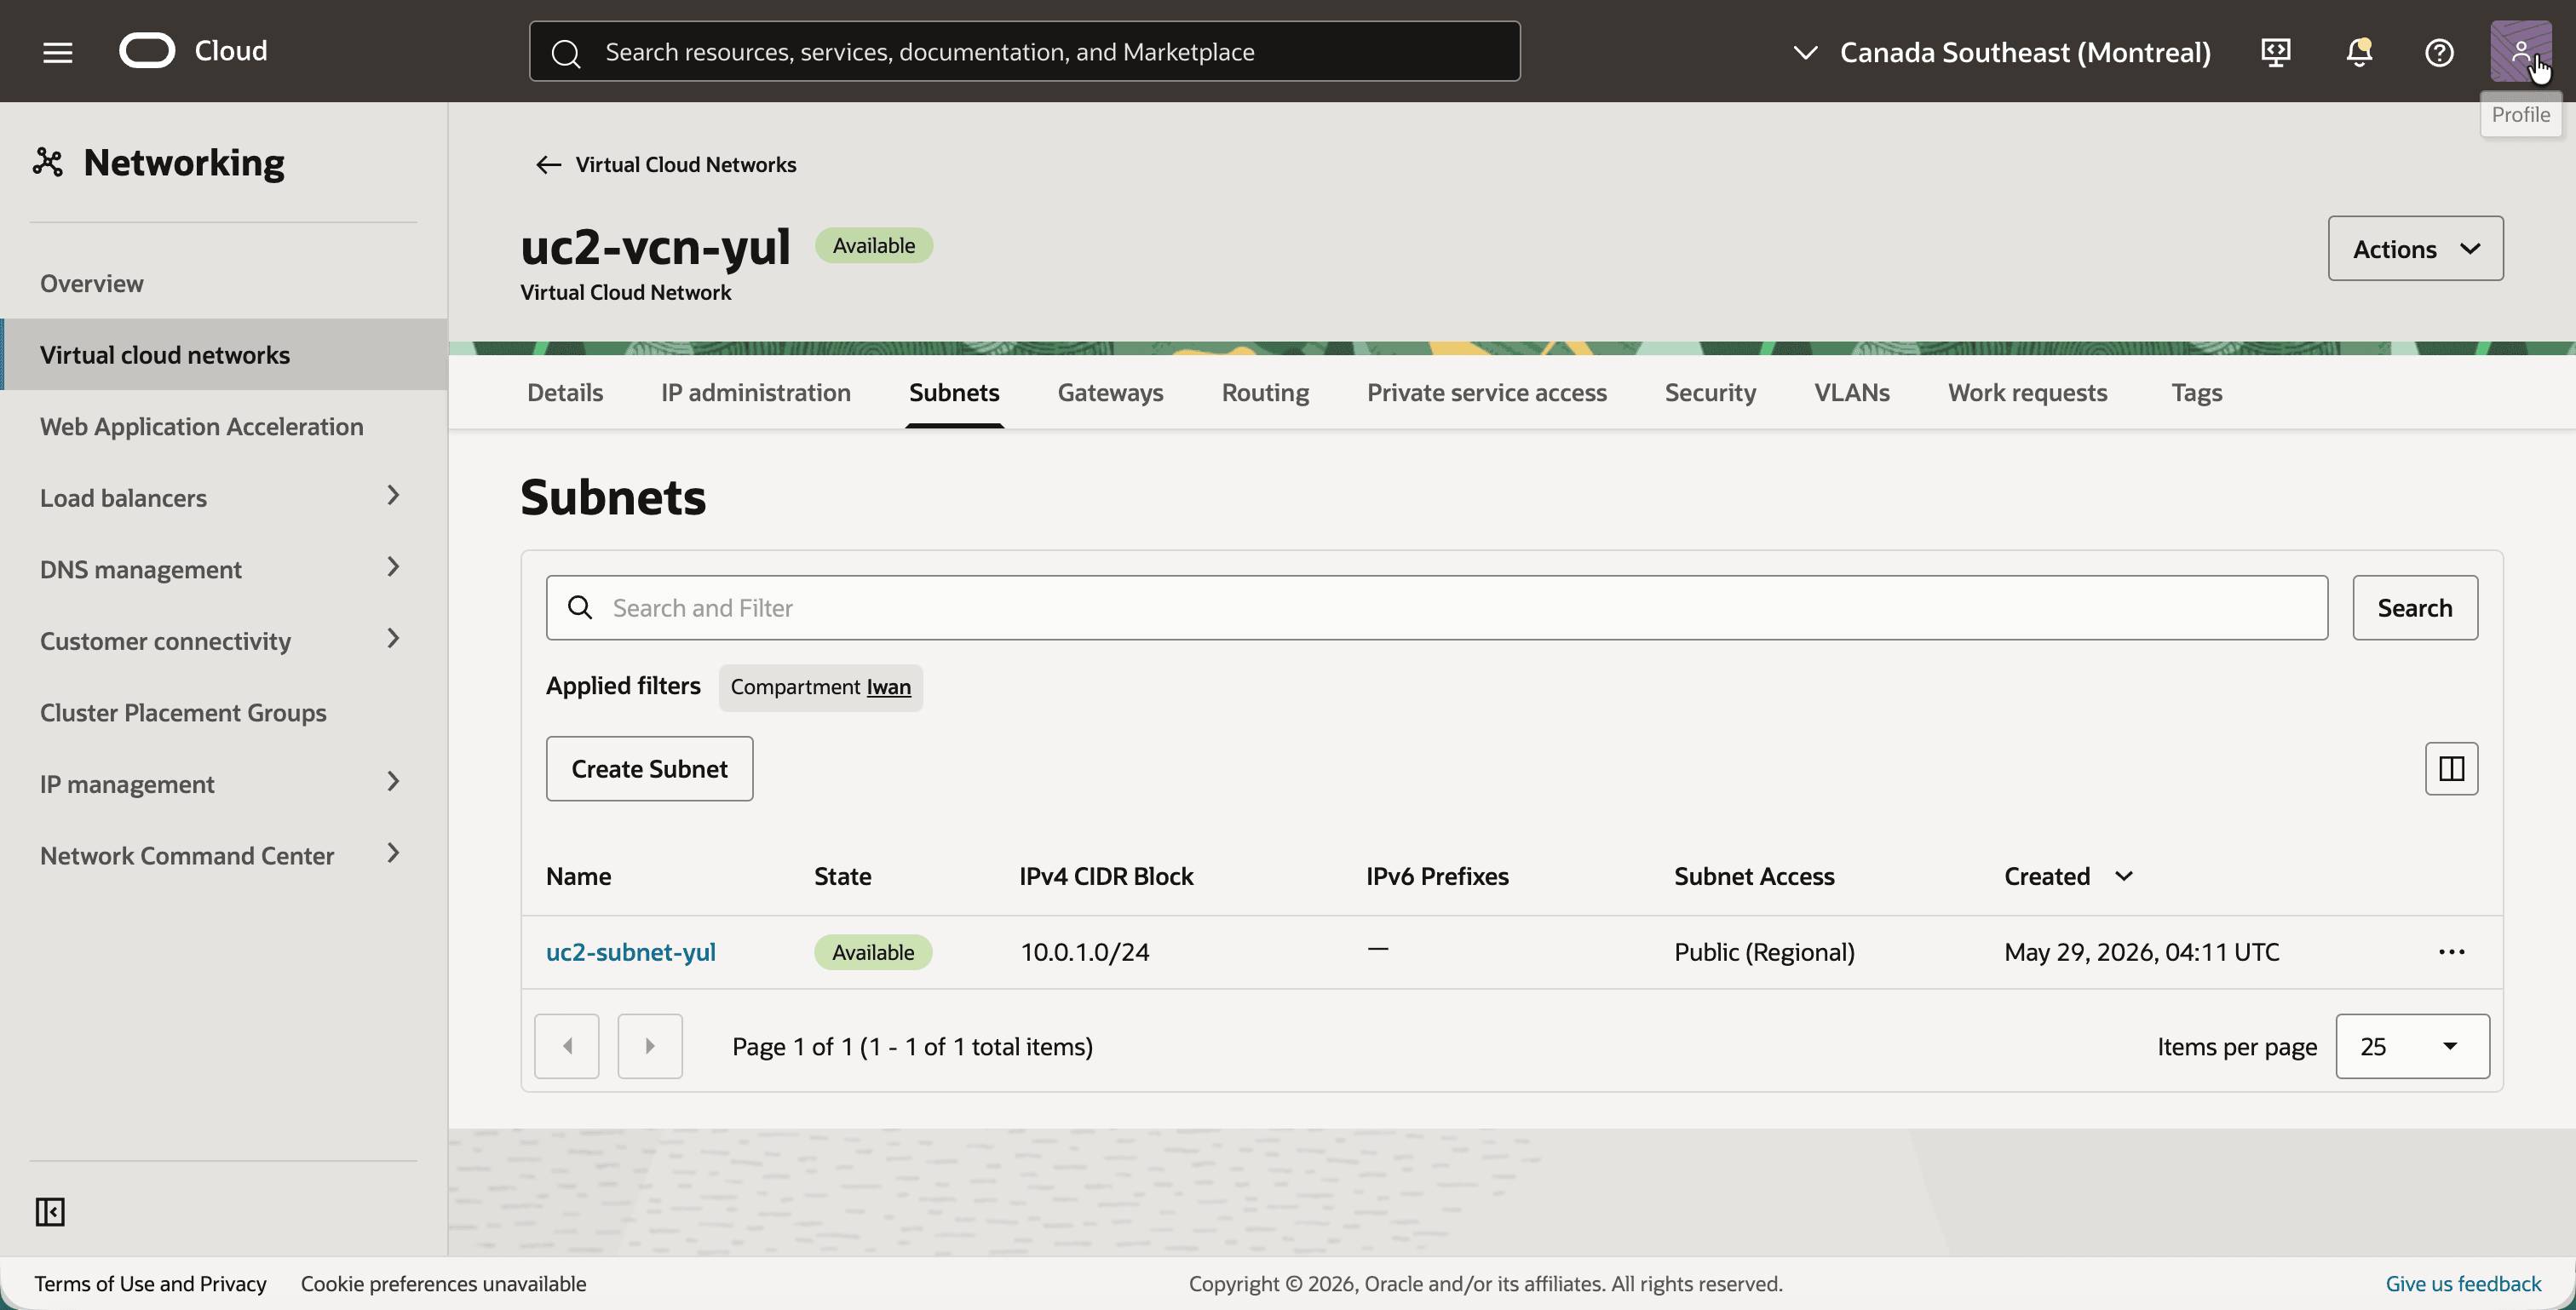
- Cliquez sur
uc2-vcn-yulet sur l'onglet Sous-réseaux. - Notez le sous-réseau
uc2-subnet-yulavec le bloc CIDRIPv4 CIDR IPv410.0.1.0/24.
La passerelle Internet est uniquement là afin que vous puissiez accéder à l'instance de test via SSH.
- Cliquez sur l'onglet Passerelles.
- La passerelle Internet
uc2-igw-yul.
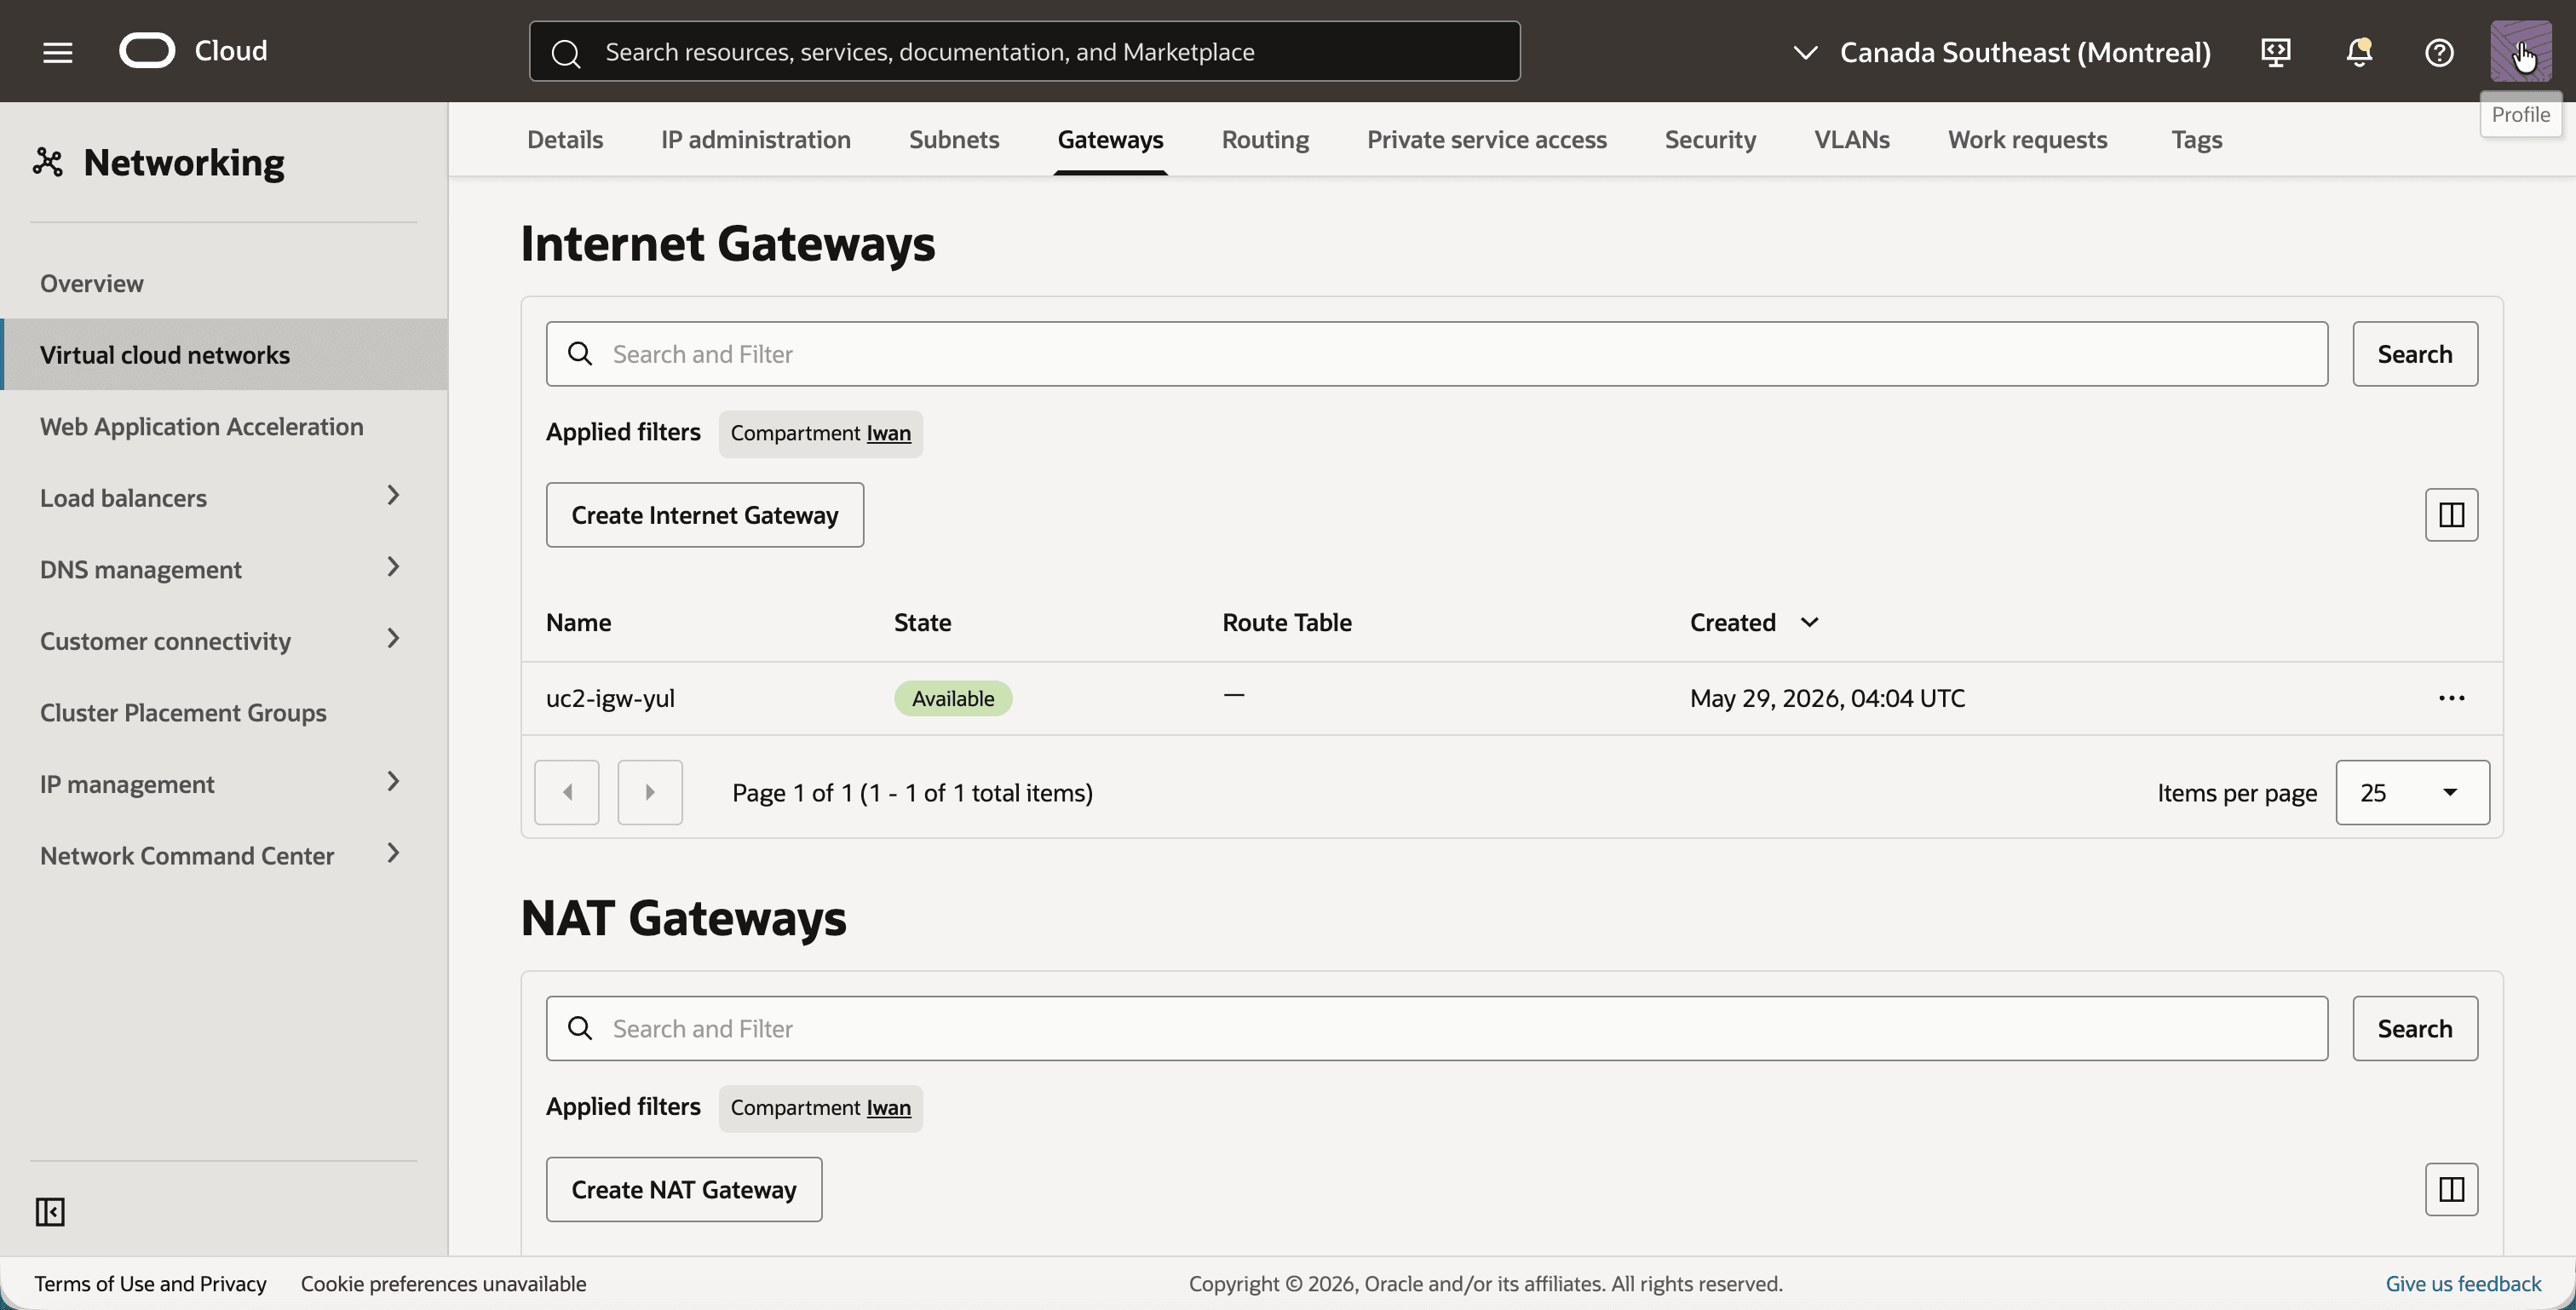
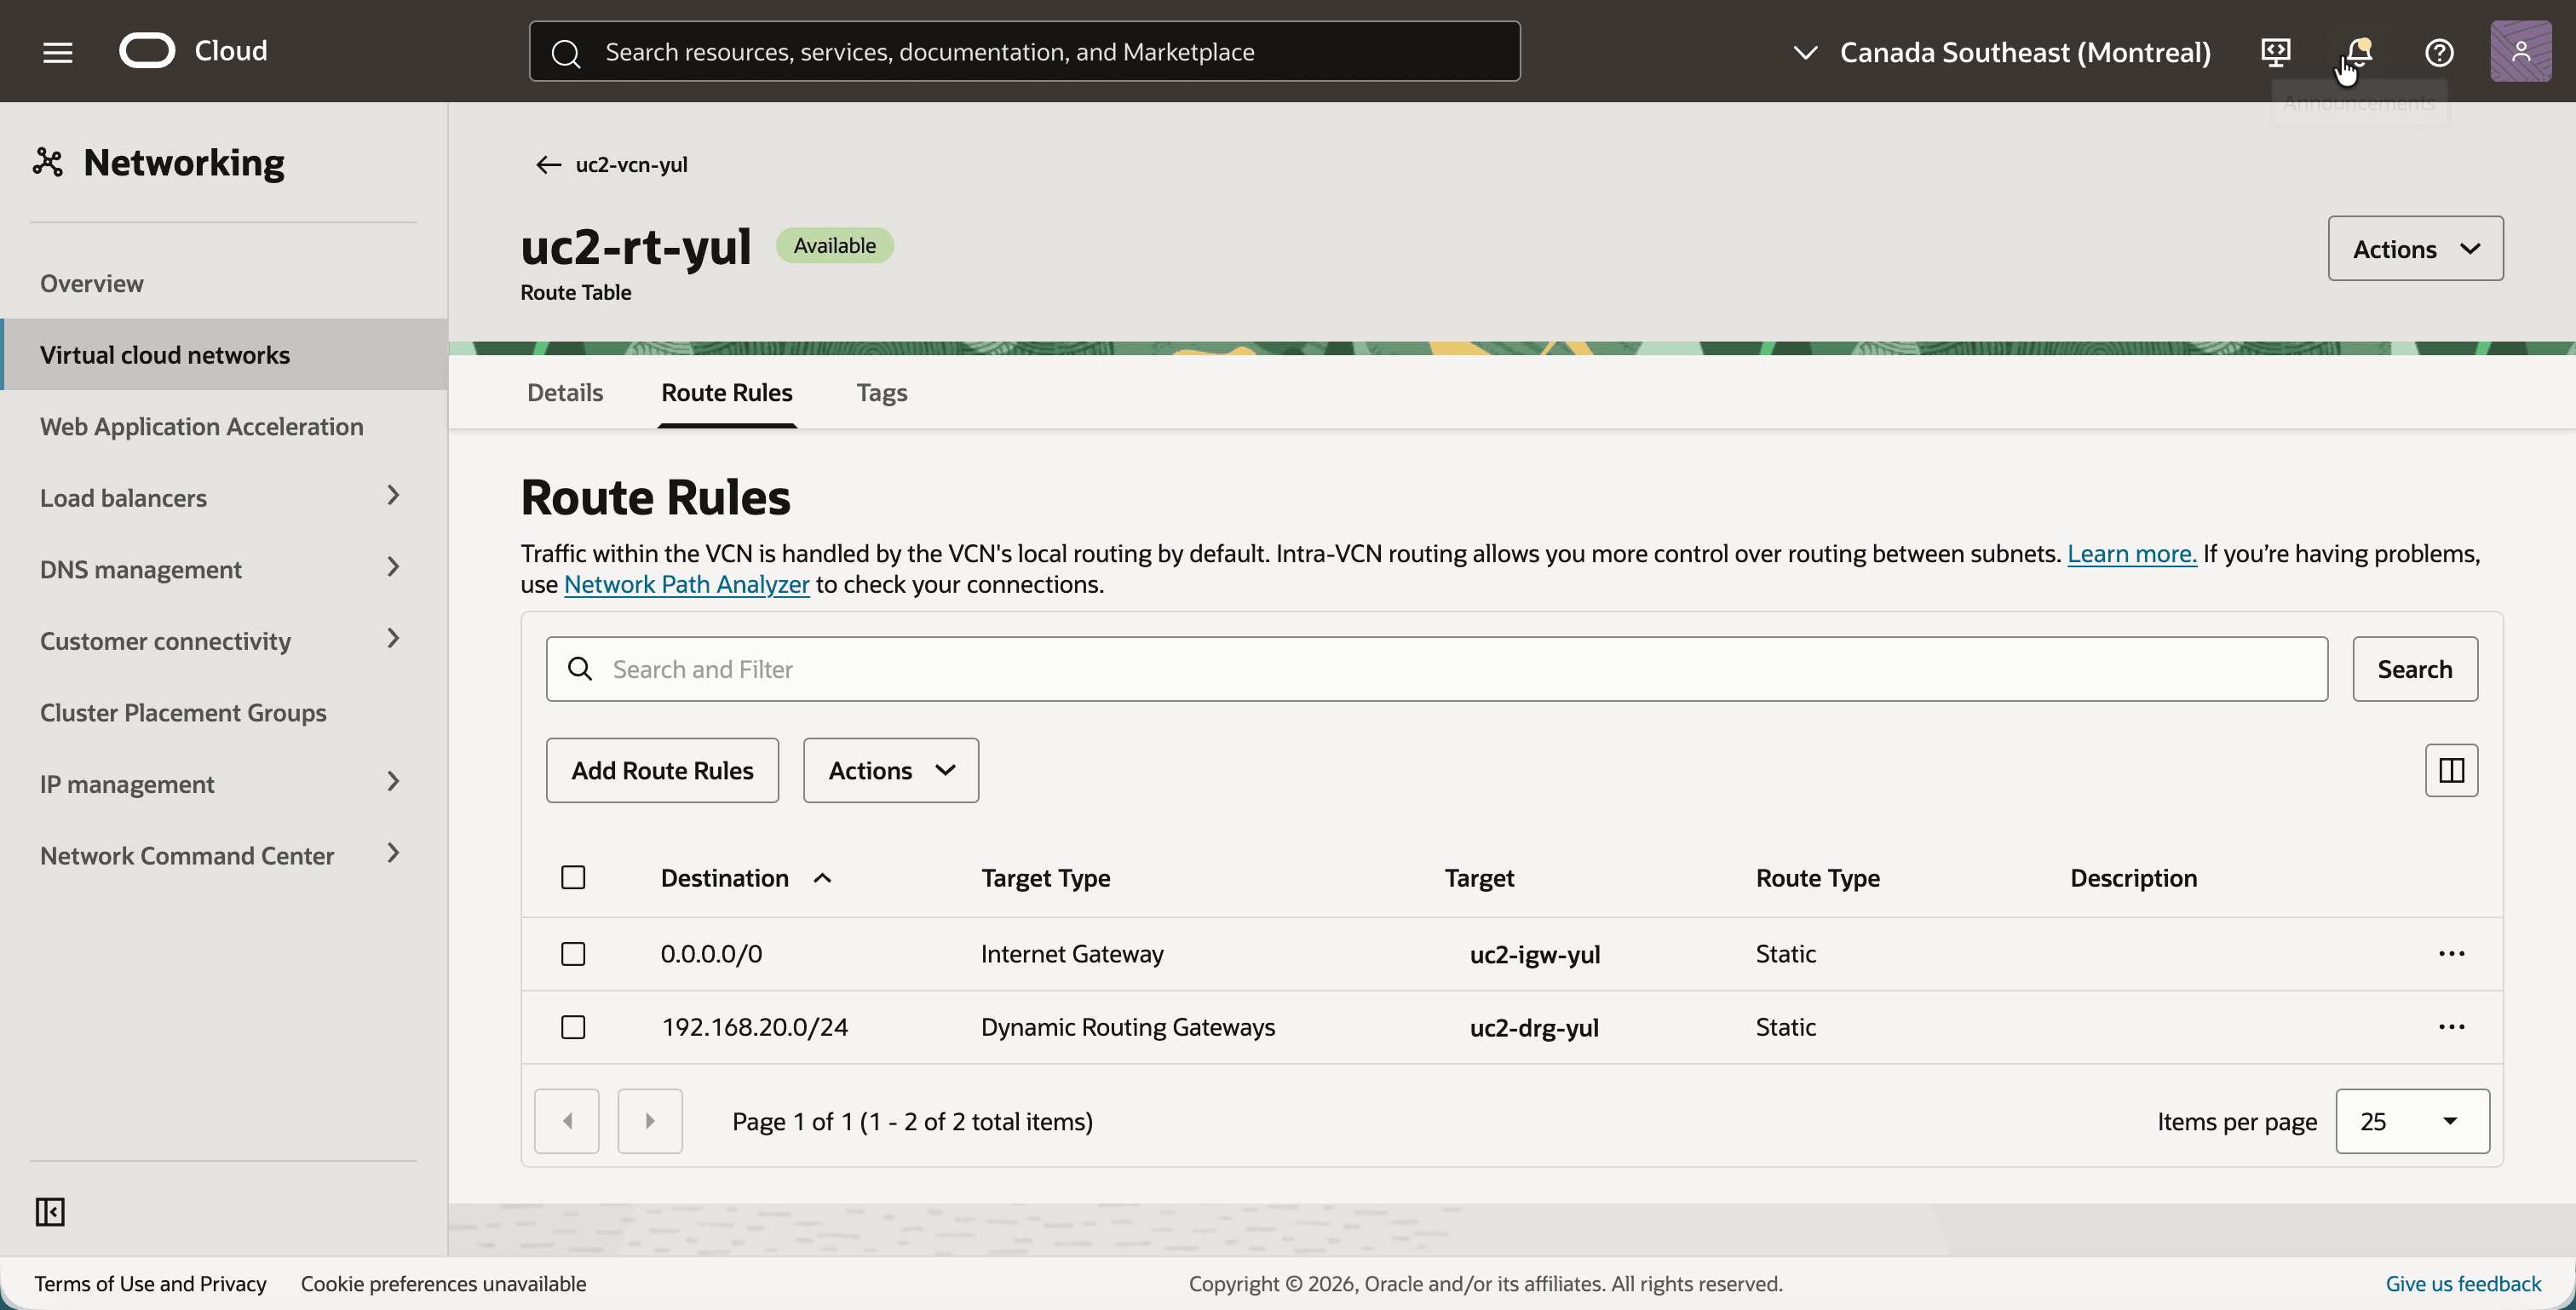
Les instances de Montréal atteignent Toronto sur son CIDR parallèle 192.168.20.0/24, c'est donc la destination qui va au DRG.
- Cliquez sur l'onglet Routage et sur la table de routage
uc2-rt-yul. Table de routage affectée àuc2-subnet-yul. - Cliquez sur l'onglet Règles de routage.
- Assurez-vous que la table de routage comporte ces deux règles de routage. Ajoutez la seconde après l'étape 02, car sa cible est le DRG que vous y créez :
0.0.0.0/0avec la cibleuc2-igw-yulpour l'accès SSH à partir d'Internet.192.168.20.0/24(le CIDR fantôme de Toronto) avec la cibleuc2-drg-yul.
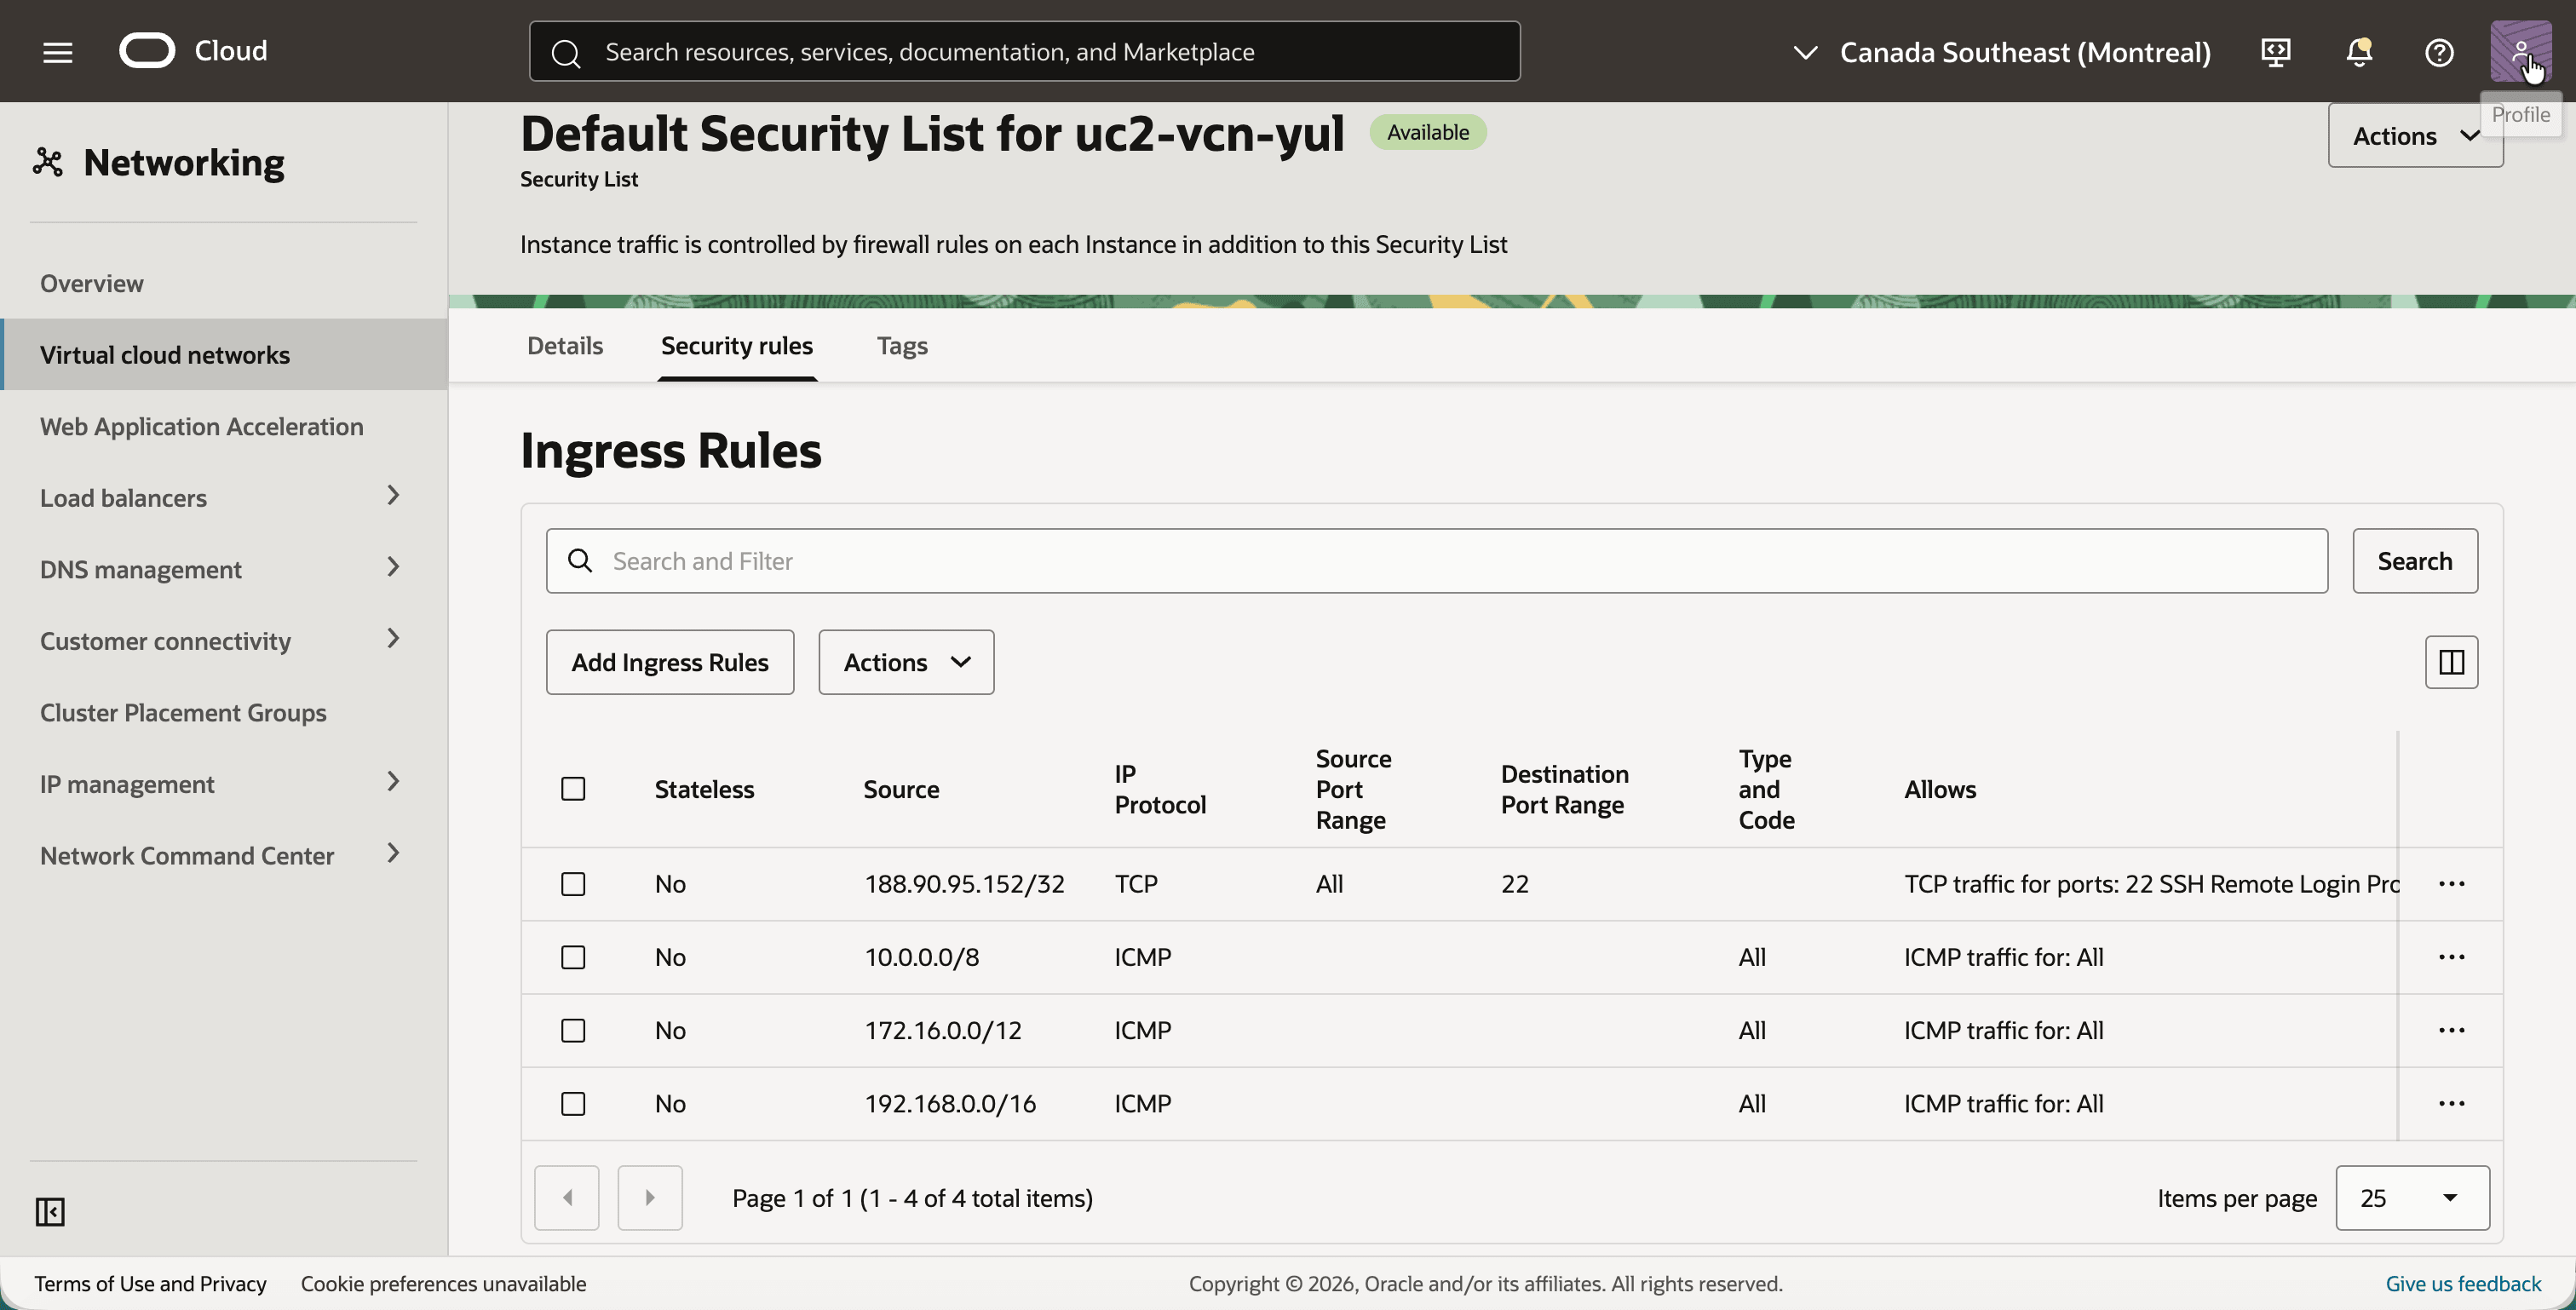
Le test est un ping, de sorte que la liste de sécurité doit autoriser ICMP. Un ping de Toronto arrive avec une adresse source dans une plage shadow, pas dans 10.0.1.0/24.
Le laboratoire autorise ICMP à partir des trois plages privées. C'est plus large que ce tutoriel. Le minimum est une règle ICMP par VCN, avec le CIDR fantôme de l'autre région comme source : 192.168.20.0/24 à Montréal et 192.168.10.0/24 à Toronto.
- Revenez au VCN et cliquez sur l'onglet Sécurité.
- Cliquez sur Liste de sécurité par défaut pour uc2-vcn-yul.
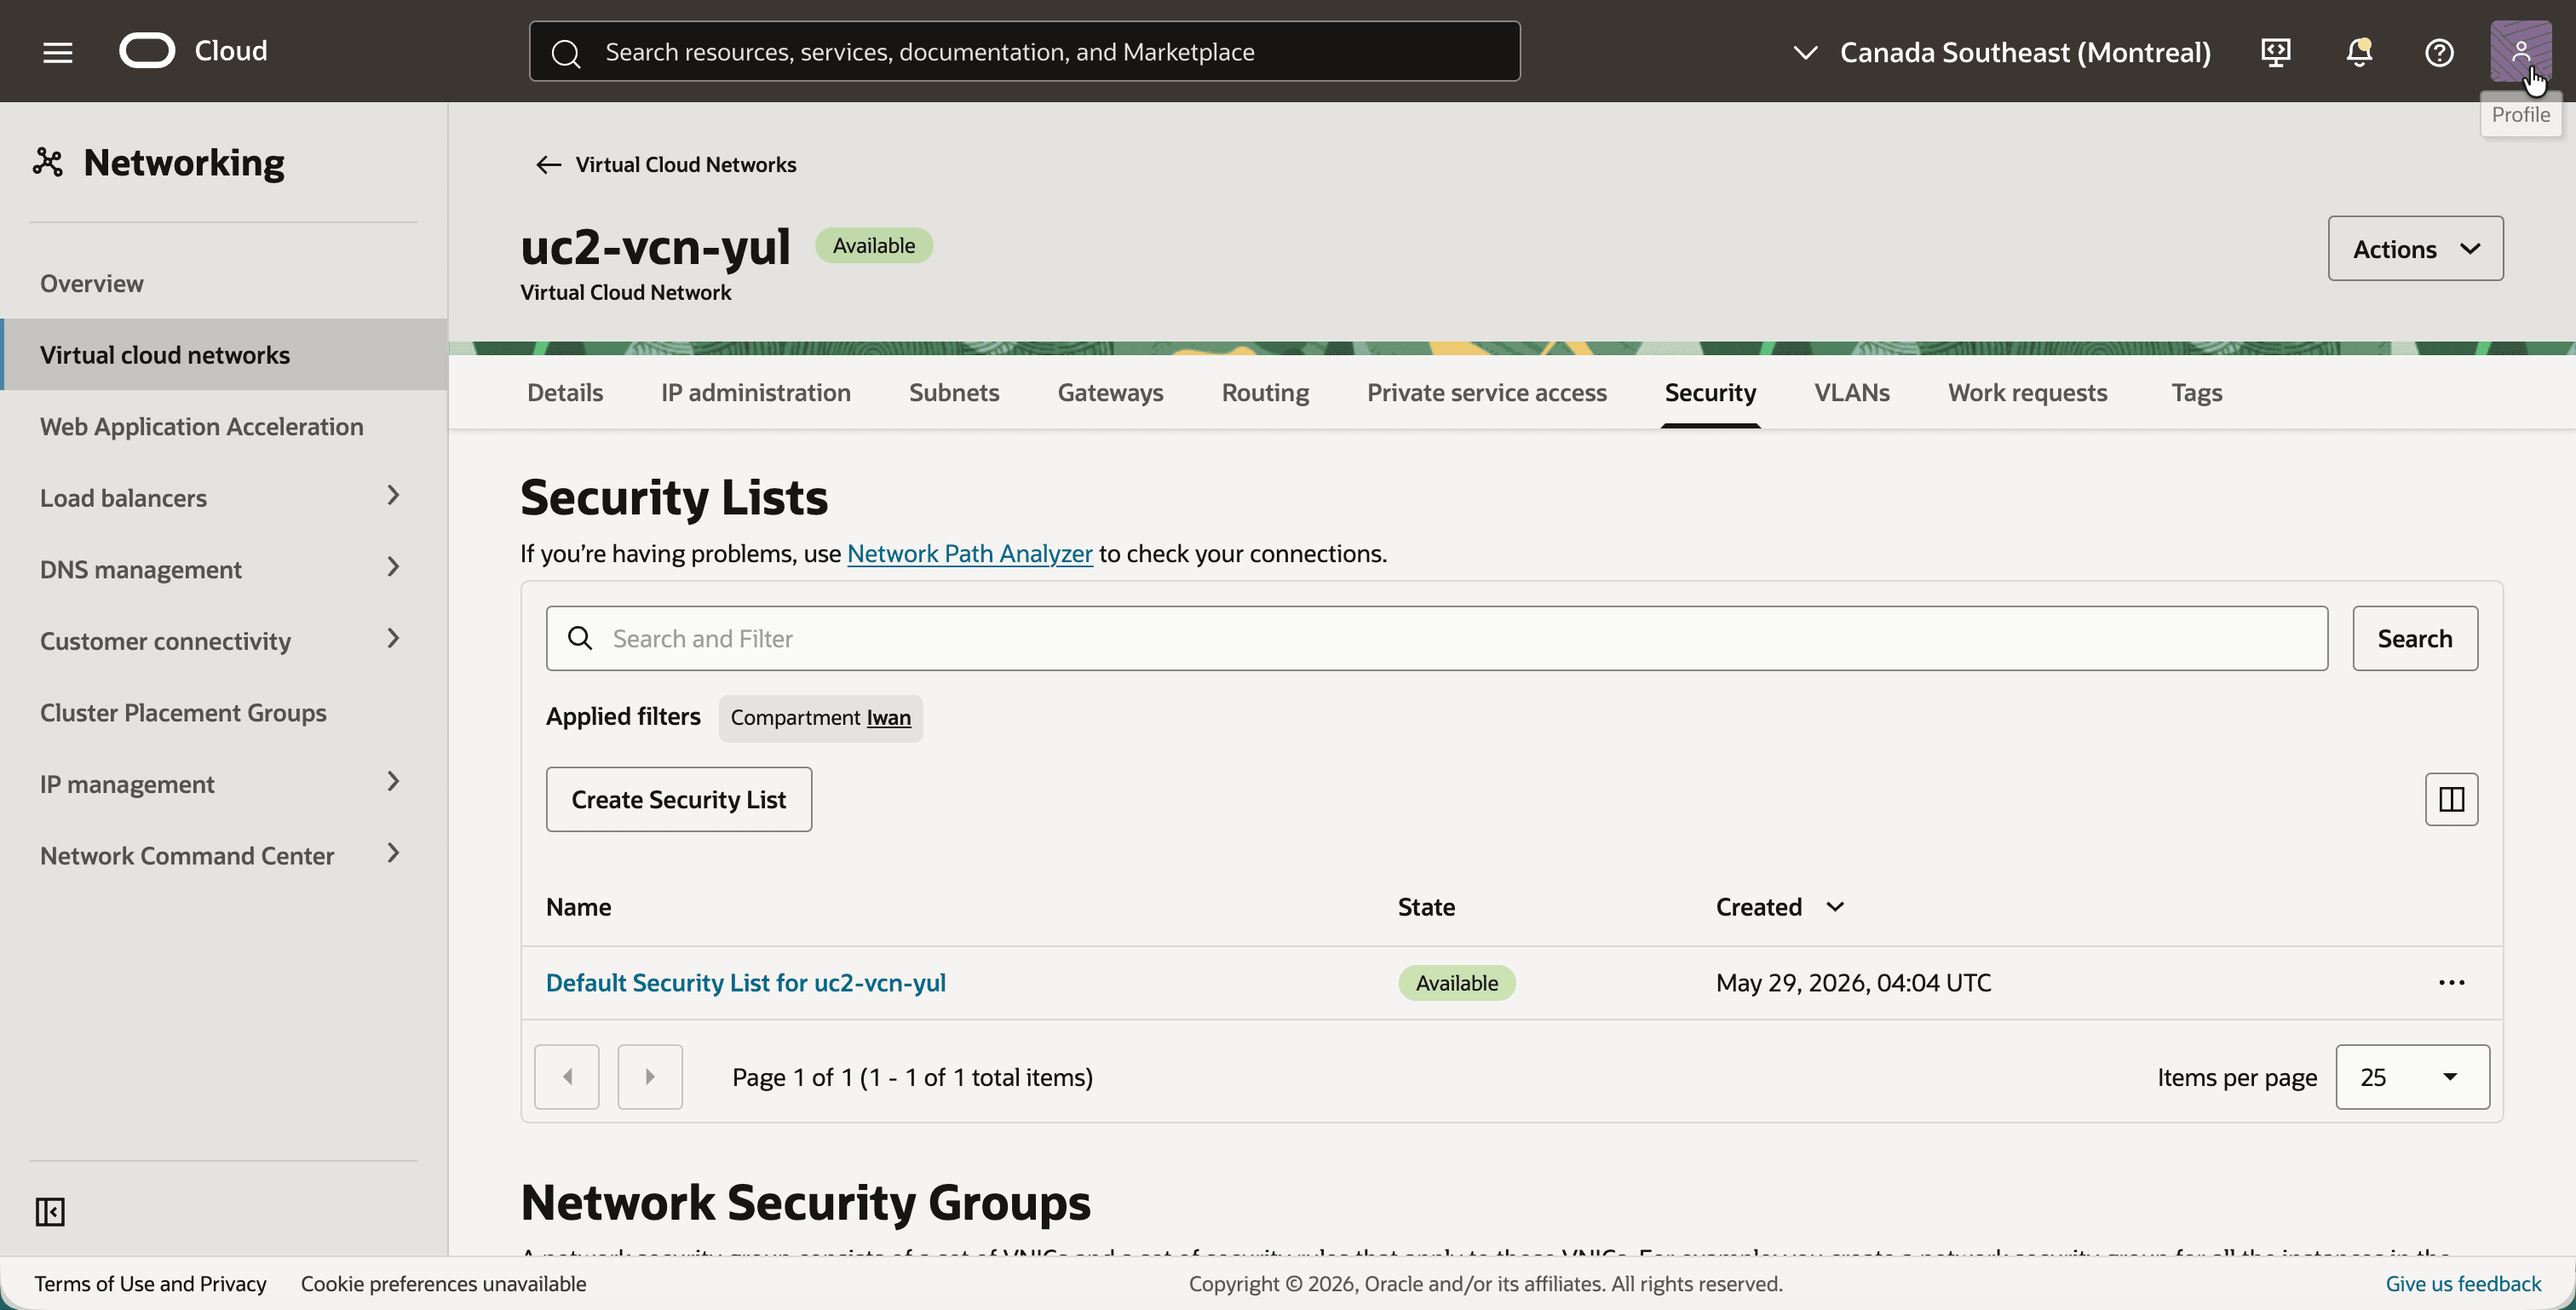
- Cliquez sur l'onglet Règles de sécurité.
- Assurez-vous que la liste de sécurité comporte les règles entrantes suivantes et ajoutez celles qui sont manquantes :
- Port TCP
22à partir de votre propre adresse IP publique, pour SSH. - ICMP à partir de
10.0.0.0/8,172.16.0.0/12et192.168.0.0/16.
- Port TCP
Étape 02 : Créer les tables de routage DRG, RPC et DRG à Montréal
Chaque région possède son propre DRG. Le DRG de Montréal reçoit deux pièces jointes : l'une pour le VCN et l'autre pour la connexion d'appairage à distance à Toronto. Chaque attachement obtient sa propre table de routage DRG. Les tables autogénérées n'aident pas ici : le CIDR fantôme de Toronto n'est annoncé par aucune pièce jointe, de sorte que l'itinéraire vers celui-ci doit être statique. Deux petites tables avec une route statique gardent chacune le routage explicite.
Les captures d'écran de cette étape affichent le résultat final. Les tables de routage DRG uc2-drgrt-vcn-yul et uc2-drgrt-rpc-yul ne sont pas créées automatiquement. Créez-les dans l'onglet Routage du DRG, ajoutez la route statique affichée pour chacun d'eux et sélectionnez-les en tant que table de routage DRG de l'attachement VCN et de l'attachement RPC. La route statique vers le RPC ne peut être ajoutée qu'après l'existence du RPC.
- Ouvrez le menu de navigation, cliquez sur Fonctions de réseau, sur Connectivité client, puis sur Passerelle de routage dynamique.
- Cliquez sur le bouton Créer une passerelle de routage dynamique et créez un DRG nommé
uc2-drg-yul. - Notez que le DRG est Disponible.
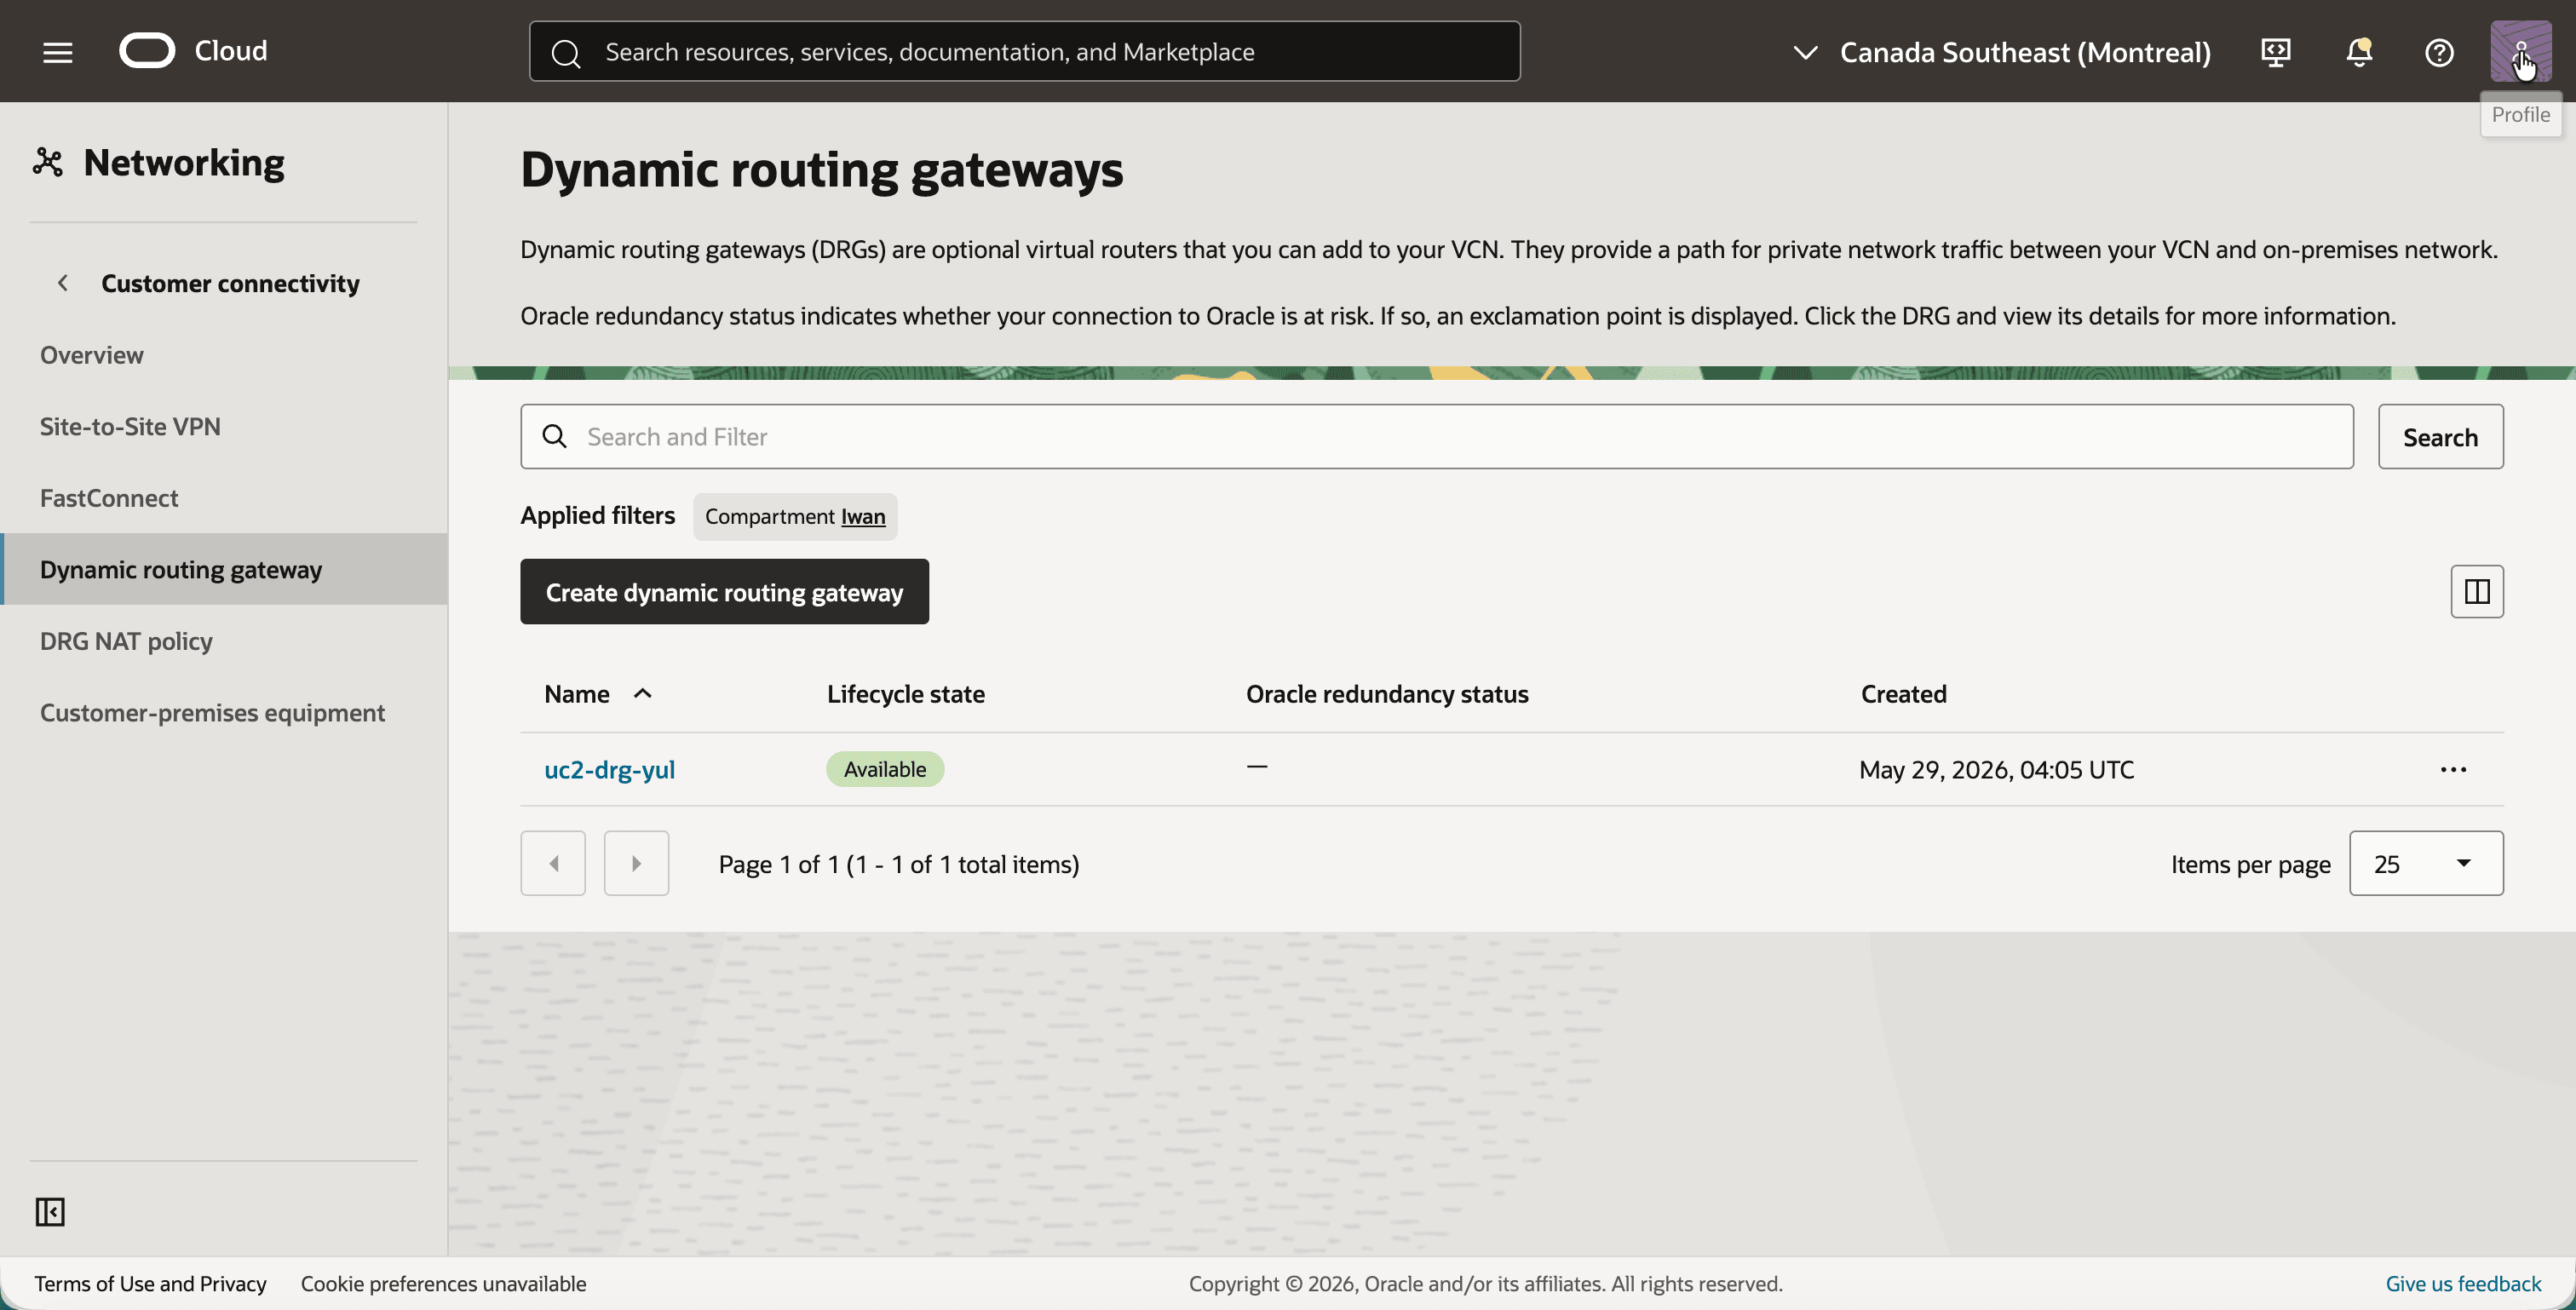
- Cliquez sur
uc2-drg-yulet sur l'onglet Pièces jointes. - Cliquez sur le bouton Créer un attachement de réseau cloud virtuel et créez l'attachement
uc2-att-vcn-yulpour le VCNuc2-vcn-yul. - Notez que l'attachement utilise la table de routage DRG
uc2-drgrt-vcn-yulet qu'il ne dispose d'aucune stratégie NAT DRG .
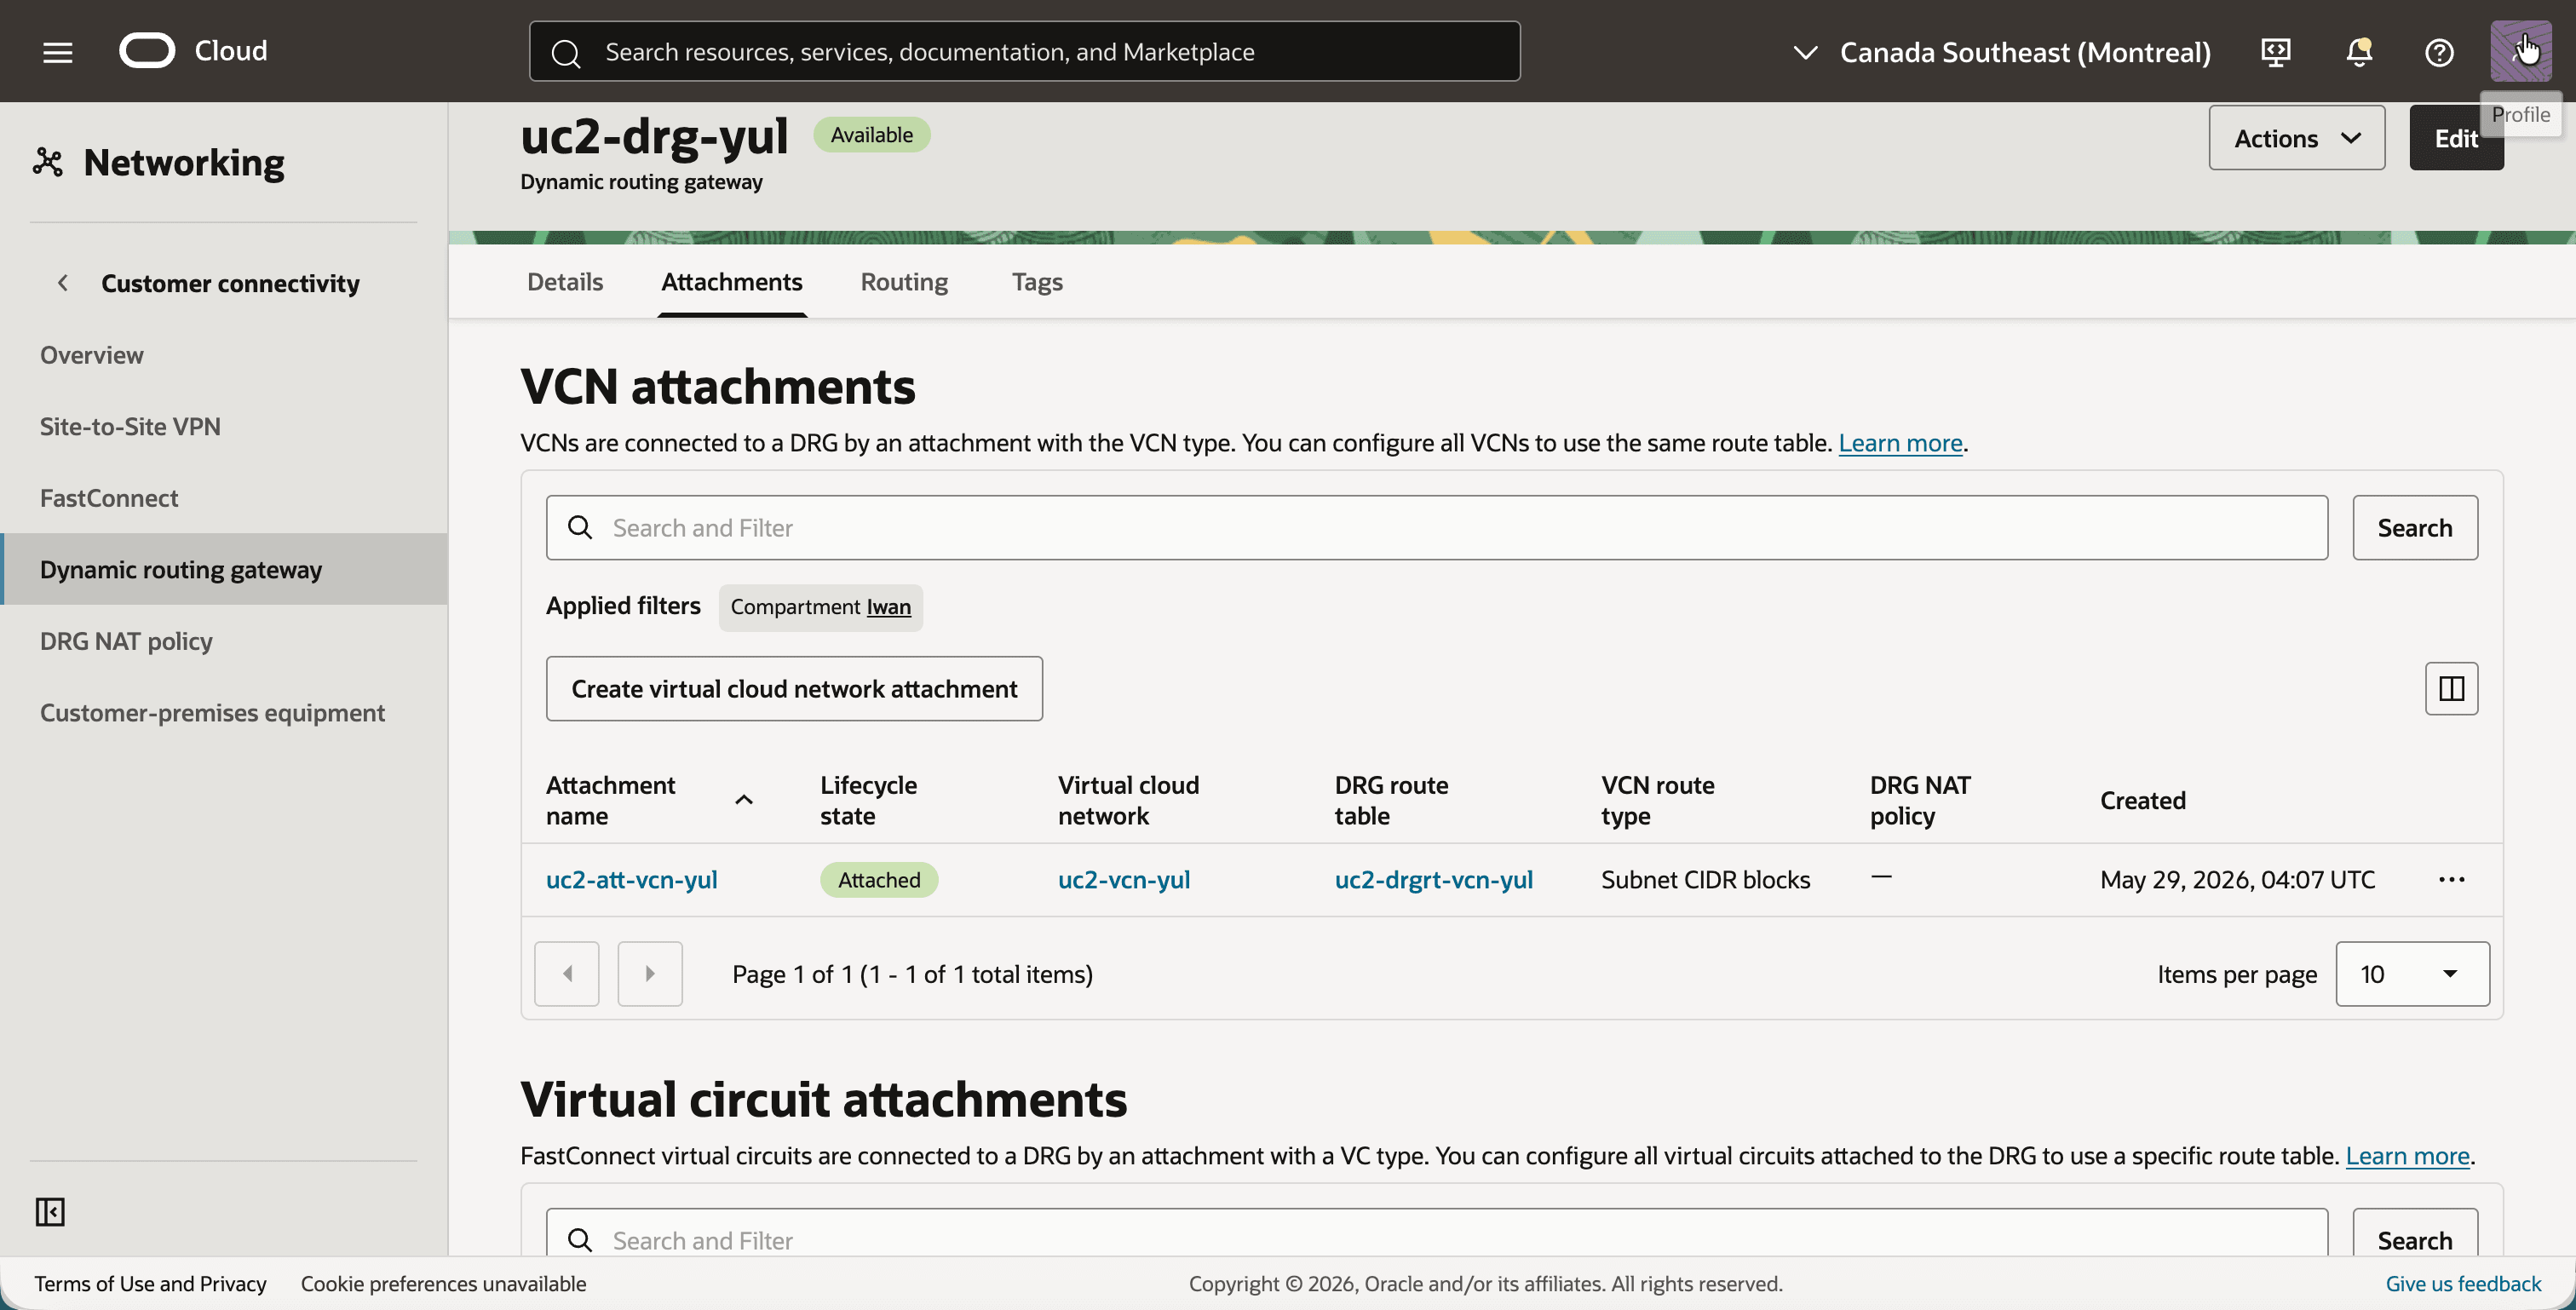
La table de routage DRG de l'attachement VCN gère le trafic provenant du VCN. Il envoie le CIDR fantôme de Toronto au RPC.
- Cliquez sur la table de routage DRG
uc2-drgrt-vcn-yul, puis sur l'onglet Règles de routage statique. - Notez la route statique avec le bloc CIDR de destination
192.168.20.0/24et le saut suivant Attachement DRG pour RPC : uc2-rpc-yul.
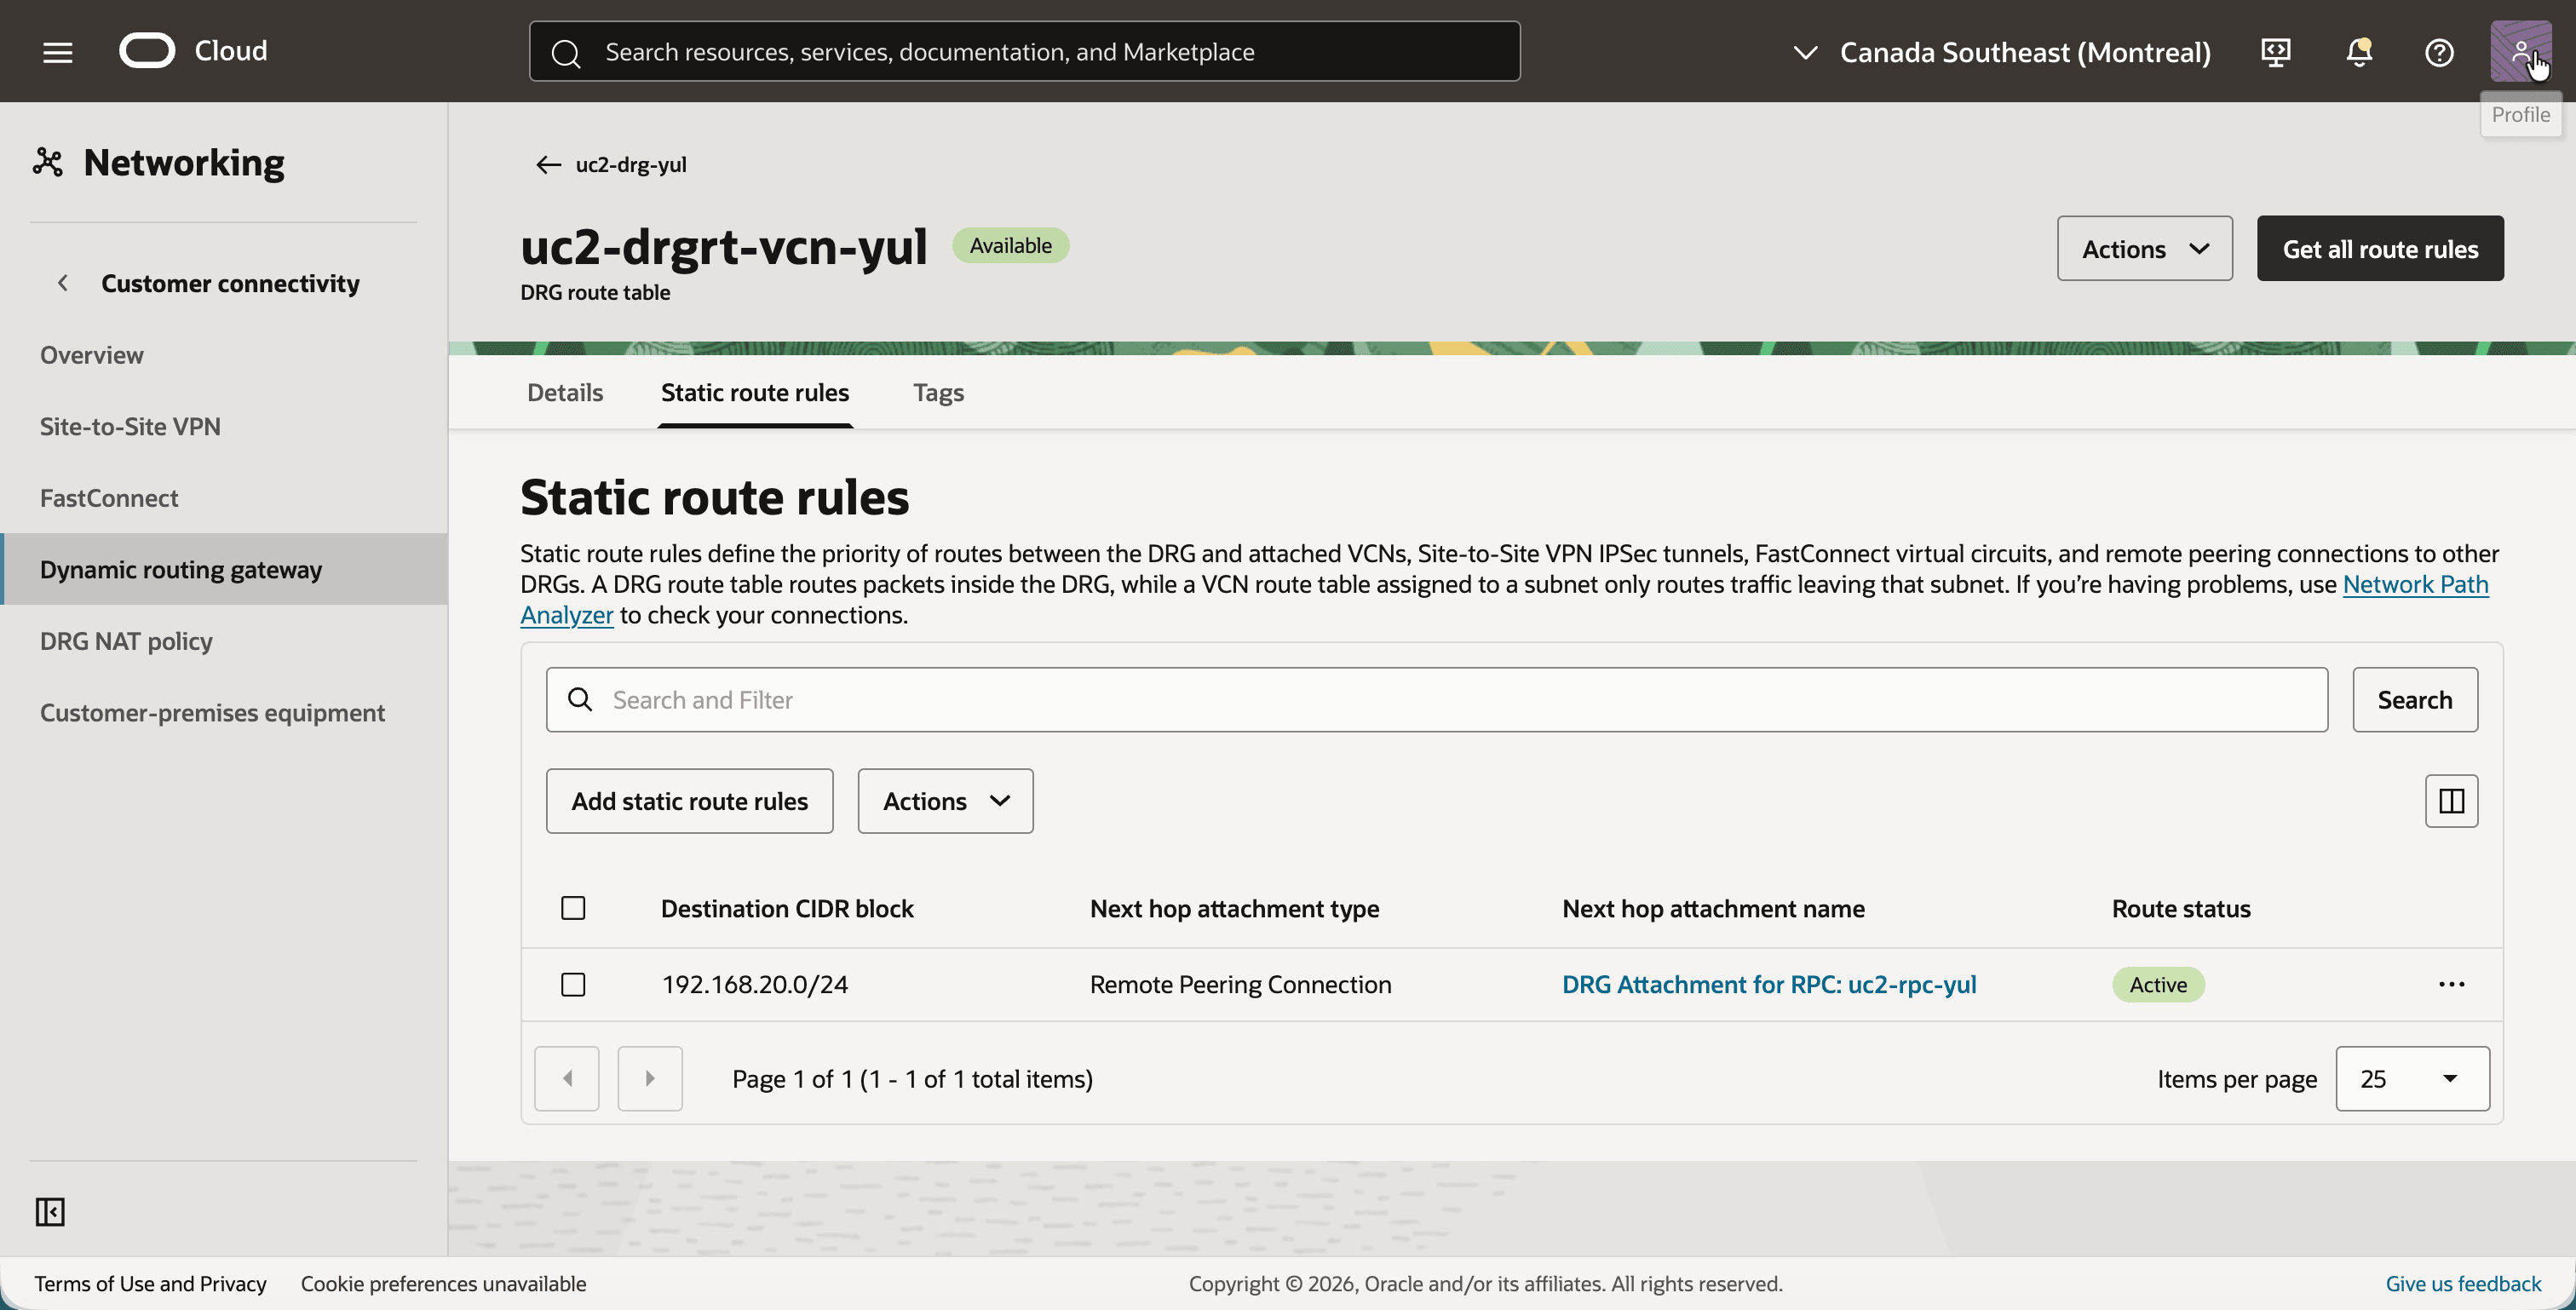
- Revenez à l'onglet Pièces jointes de
uc2-drg-yulet faites défiler la page jusqu'à Pièces jointes de connexion d'appairage à distance. - Cliquez sur le bouton Créer une connexion d'appairage à distance et créez un RPC nommé
uc2-rpc-yul. - Notez que la pièce jointe RPC est créée automatiquement. Après les étapes suivantes, elle affiche la table de routage DRG
uc2-drgrt-rpc-yul, le statut d'appairage Appairé et la stratégie NAT DRGuc2-policy-yul.
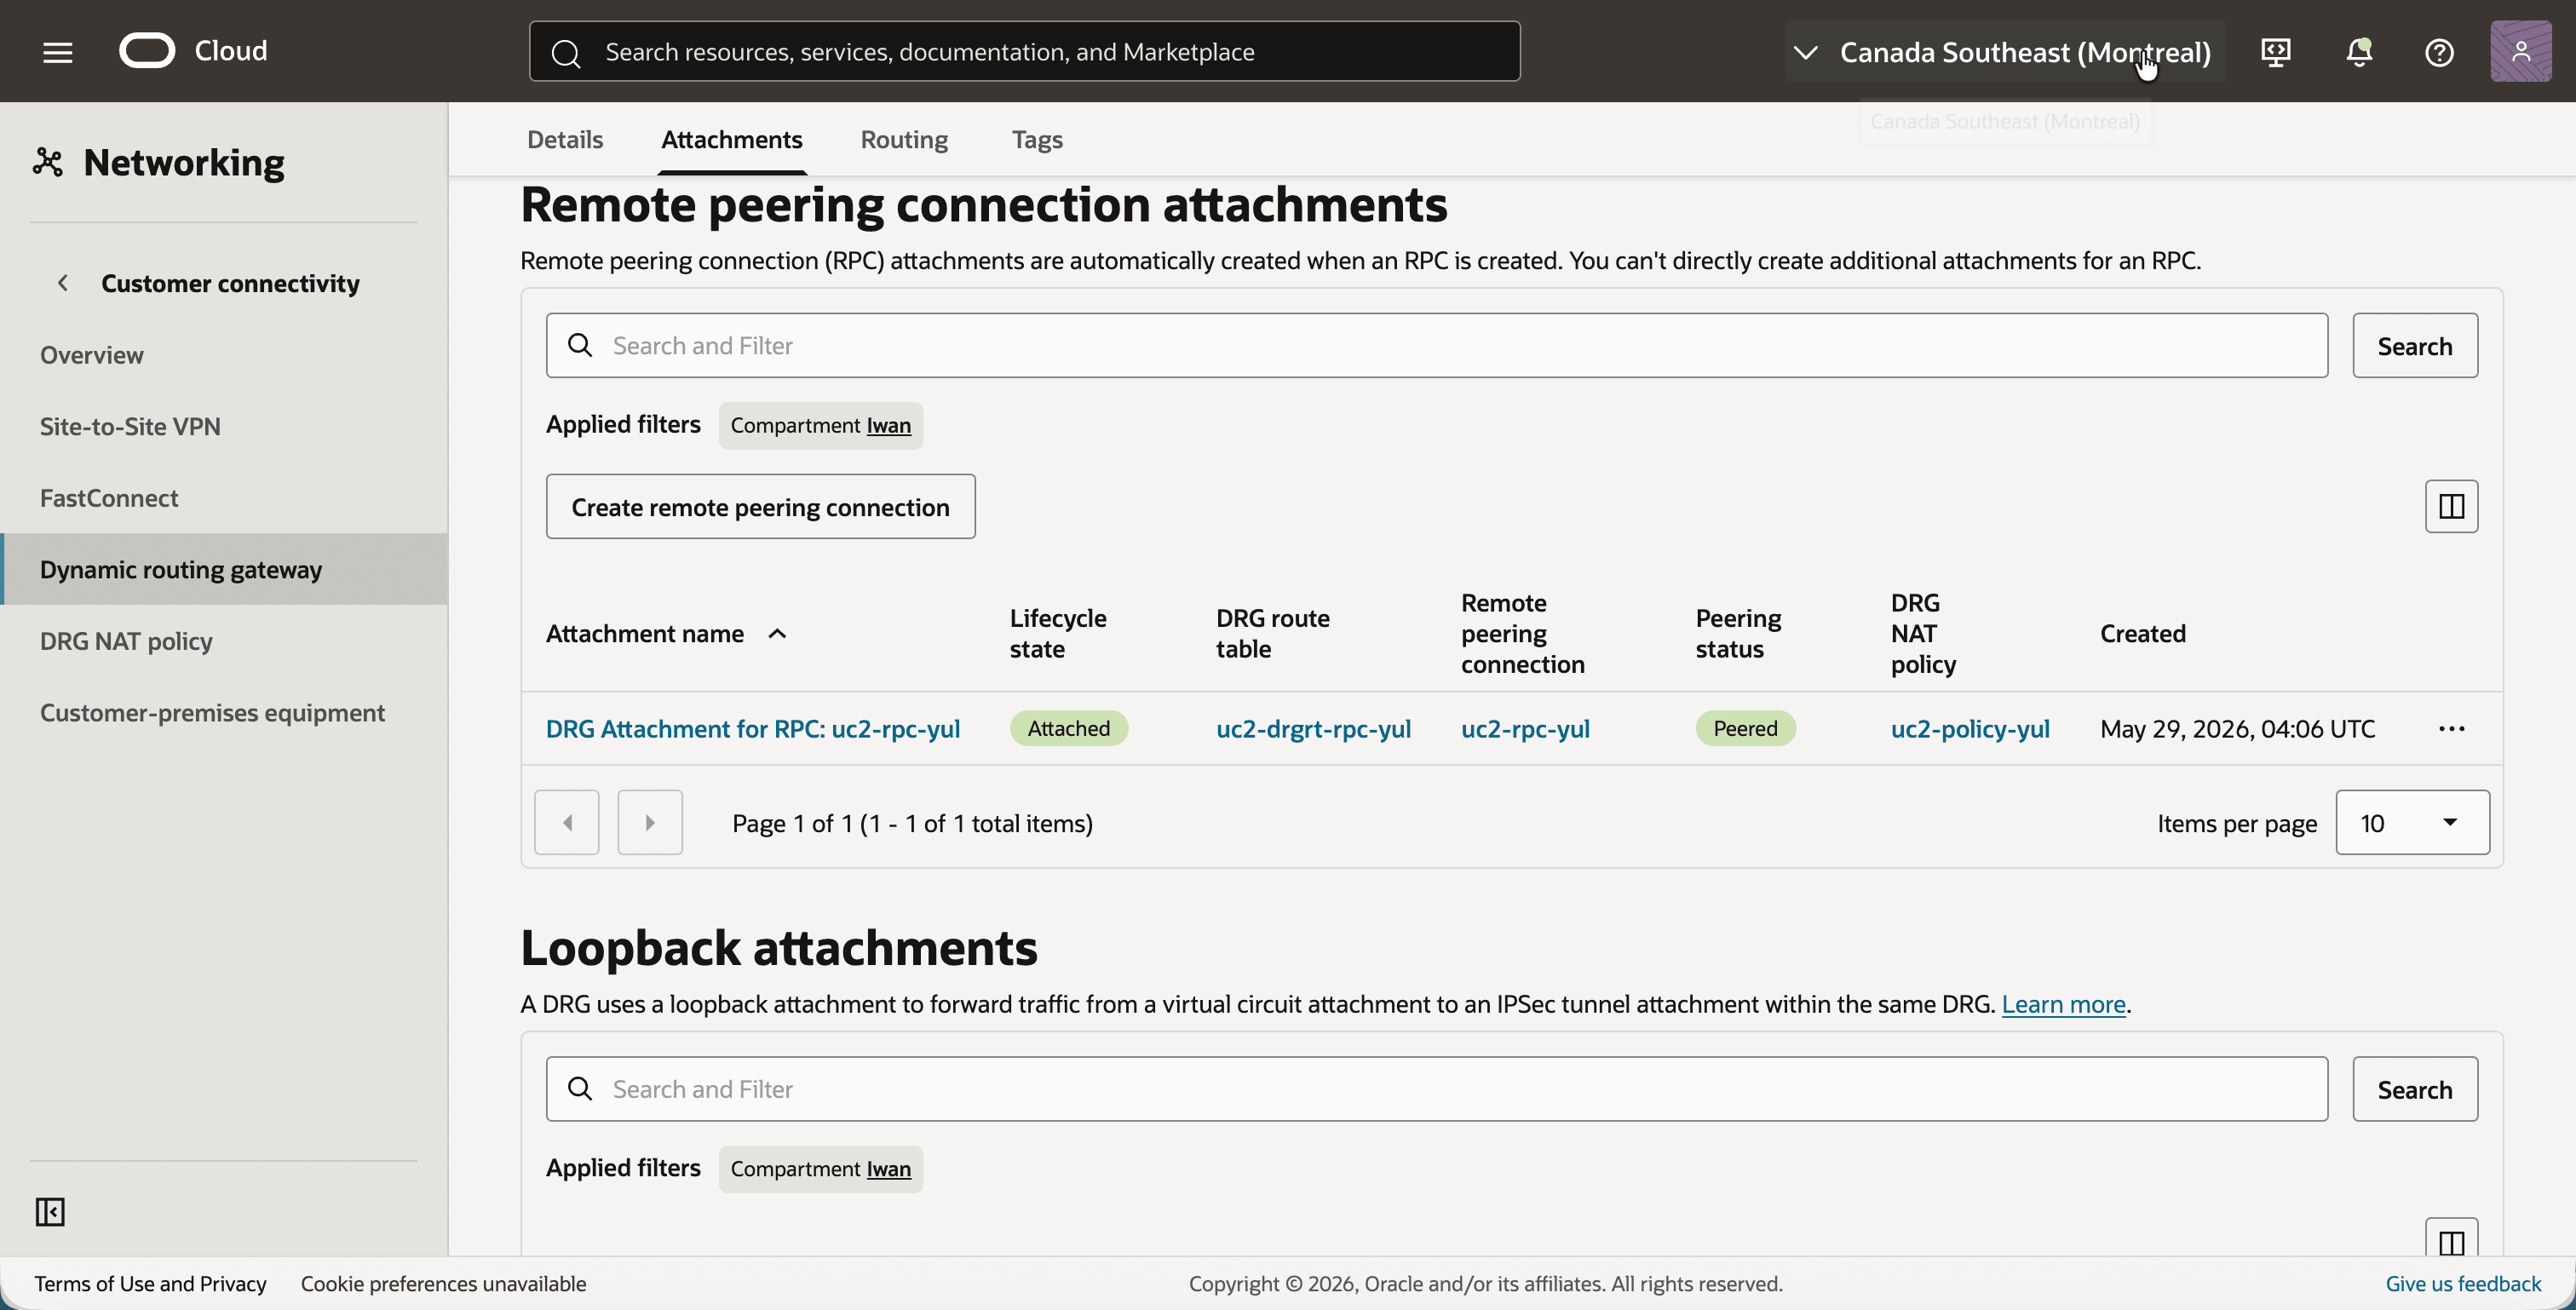
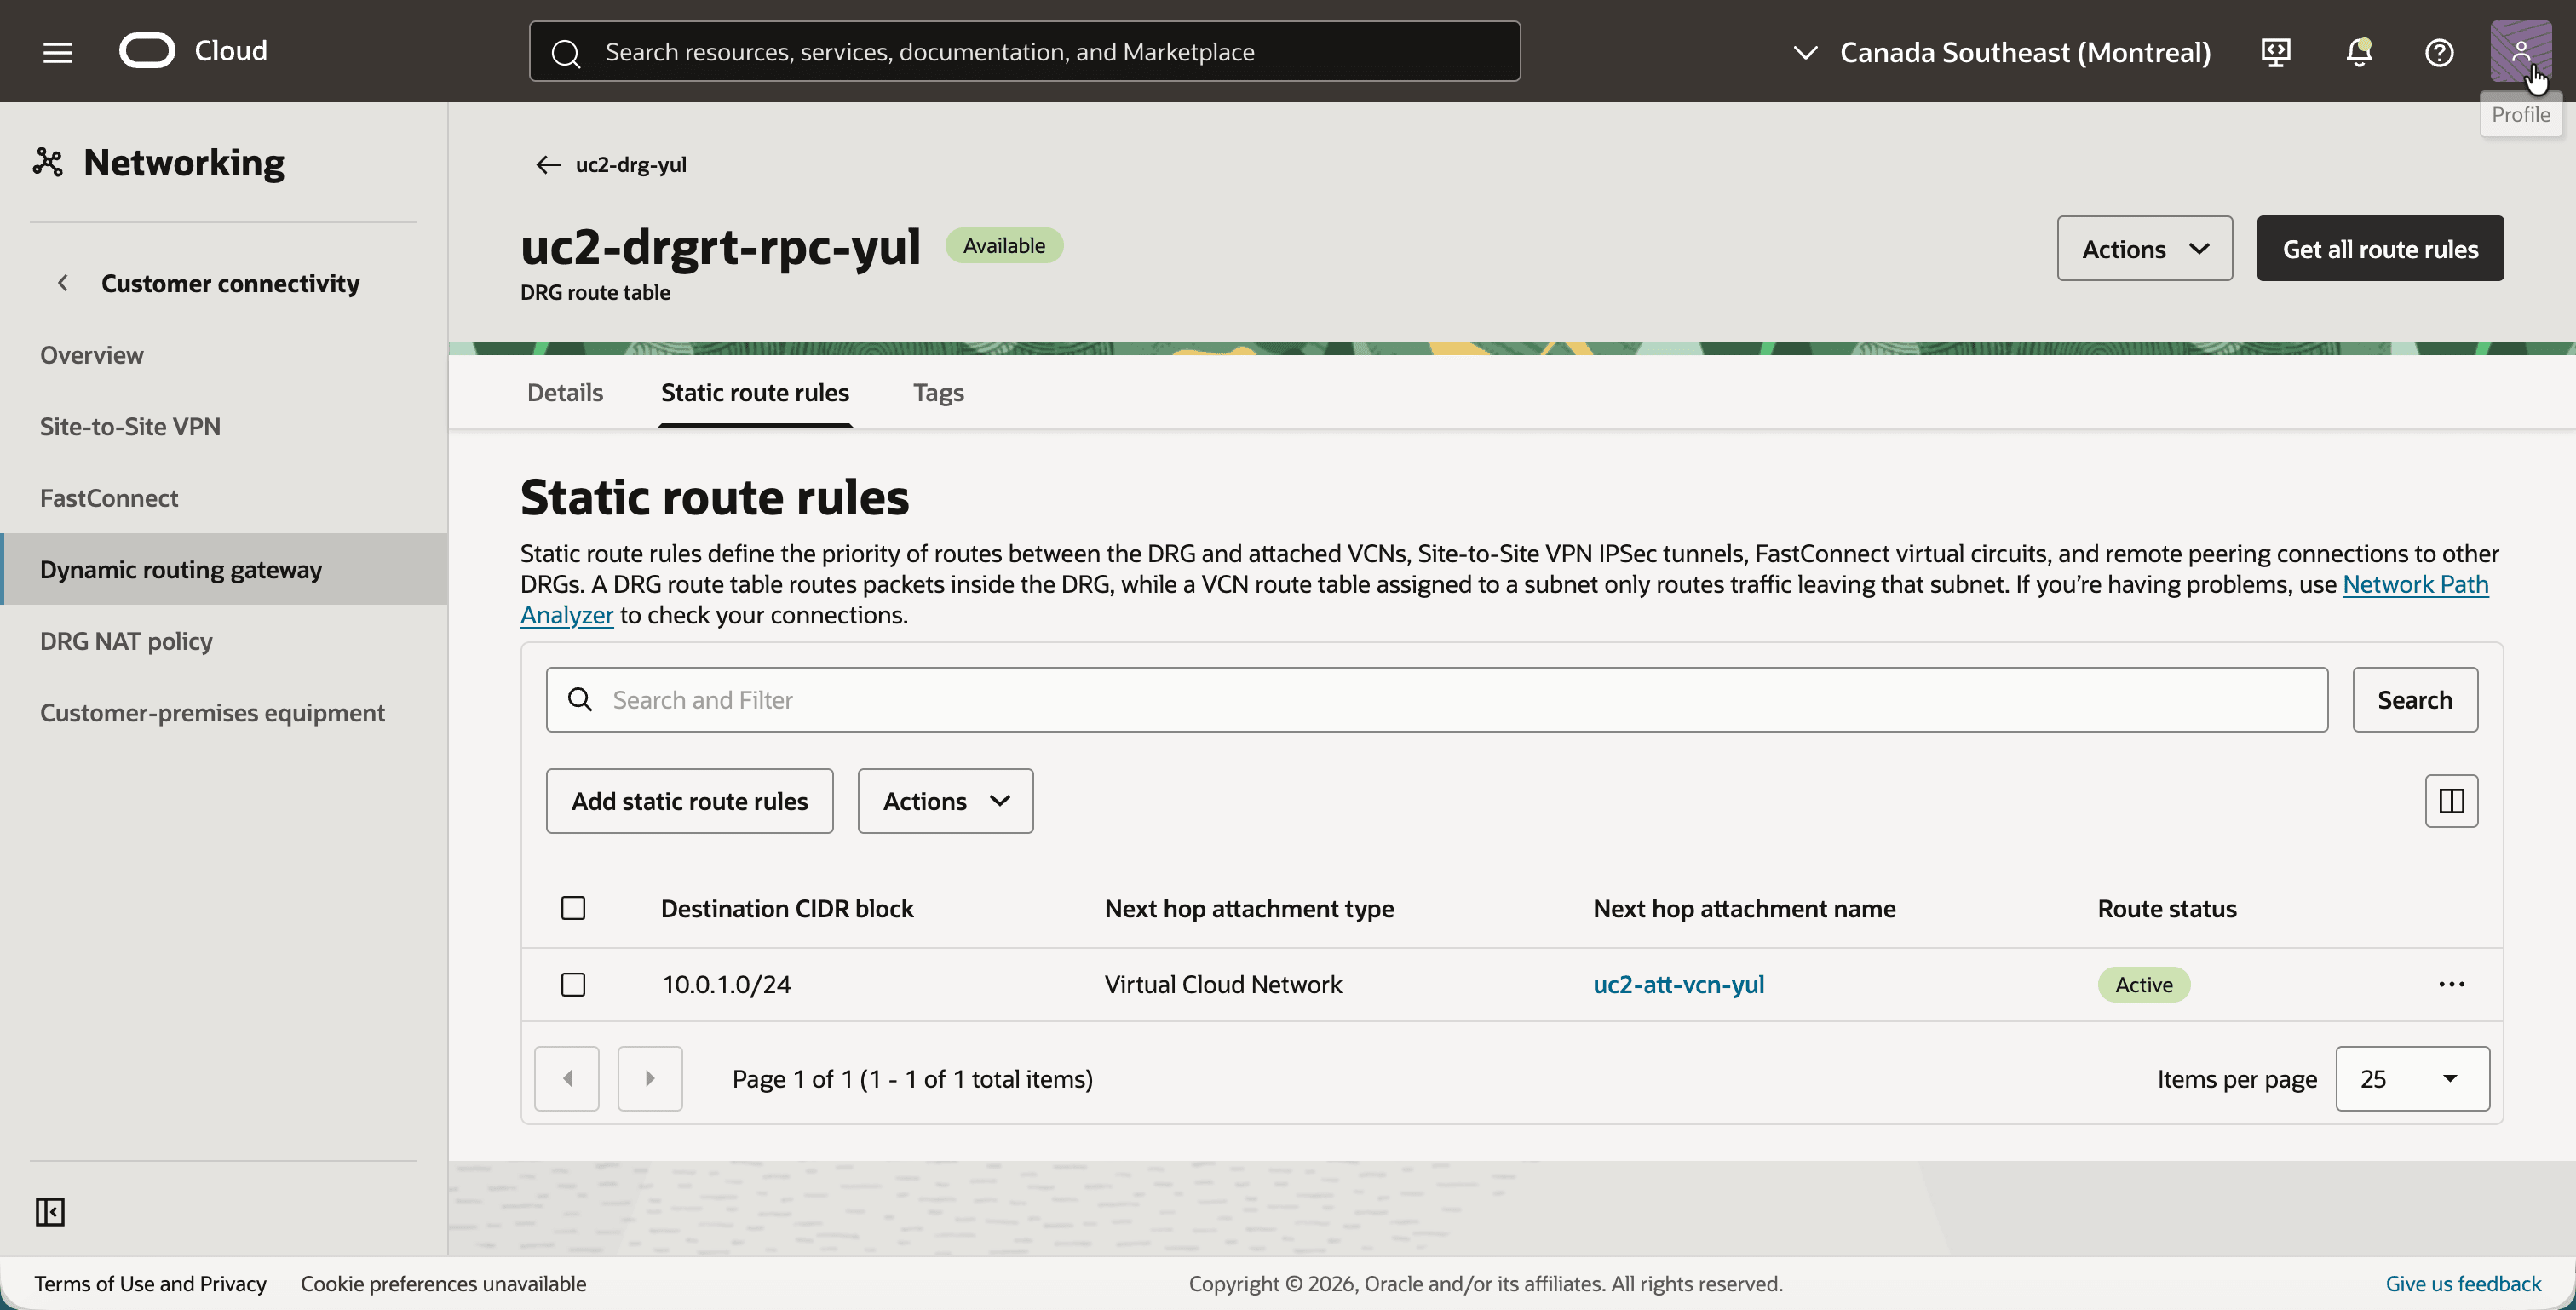
La table de routage DRG de la pièce jointe RPC gère le trafic qui arrive de Toronto. La destination de cette table est le CIDR réel 10.0.1.0/24, car la stratégie NAT sur l'attachement RPC a déjà traduit la destination au moment où le DRG effectue sa recherche de routage.
- Cliquez sur la table de routage DRG
uc2-drgrt-rpc-yul, puis sur l'onglet Règles de routage statique. - Notez la route statique avec le bloc CIDR de destination
10.0.1.0/24et le saut suivantuc2-att-vcn-yul.
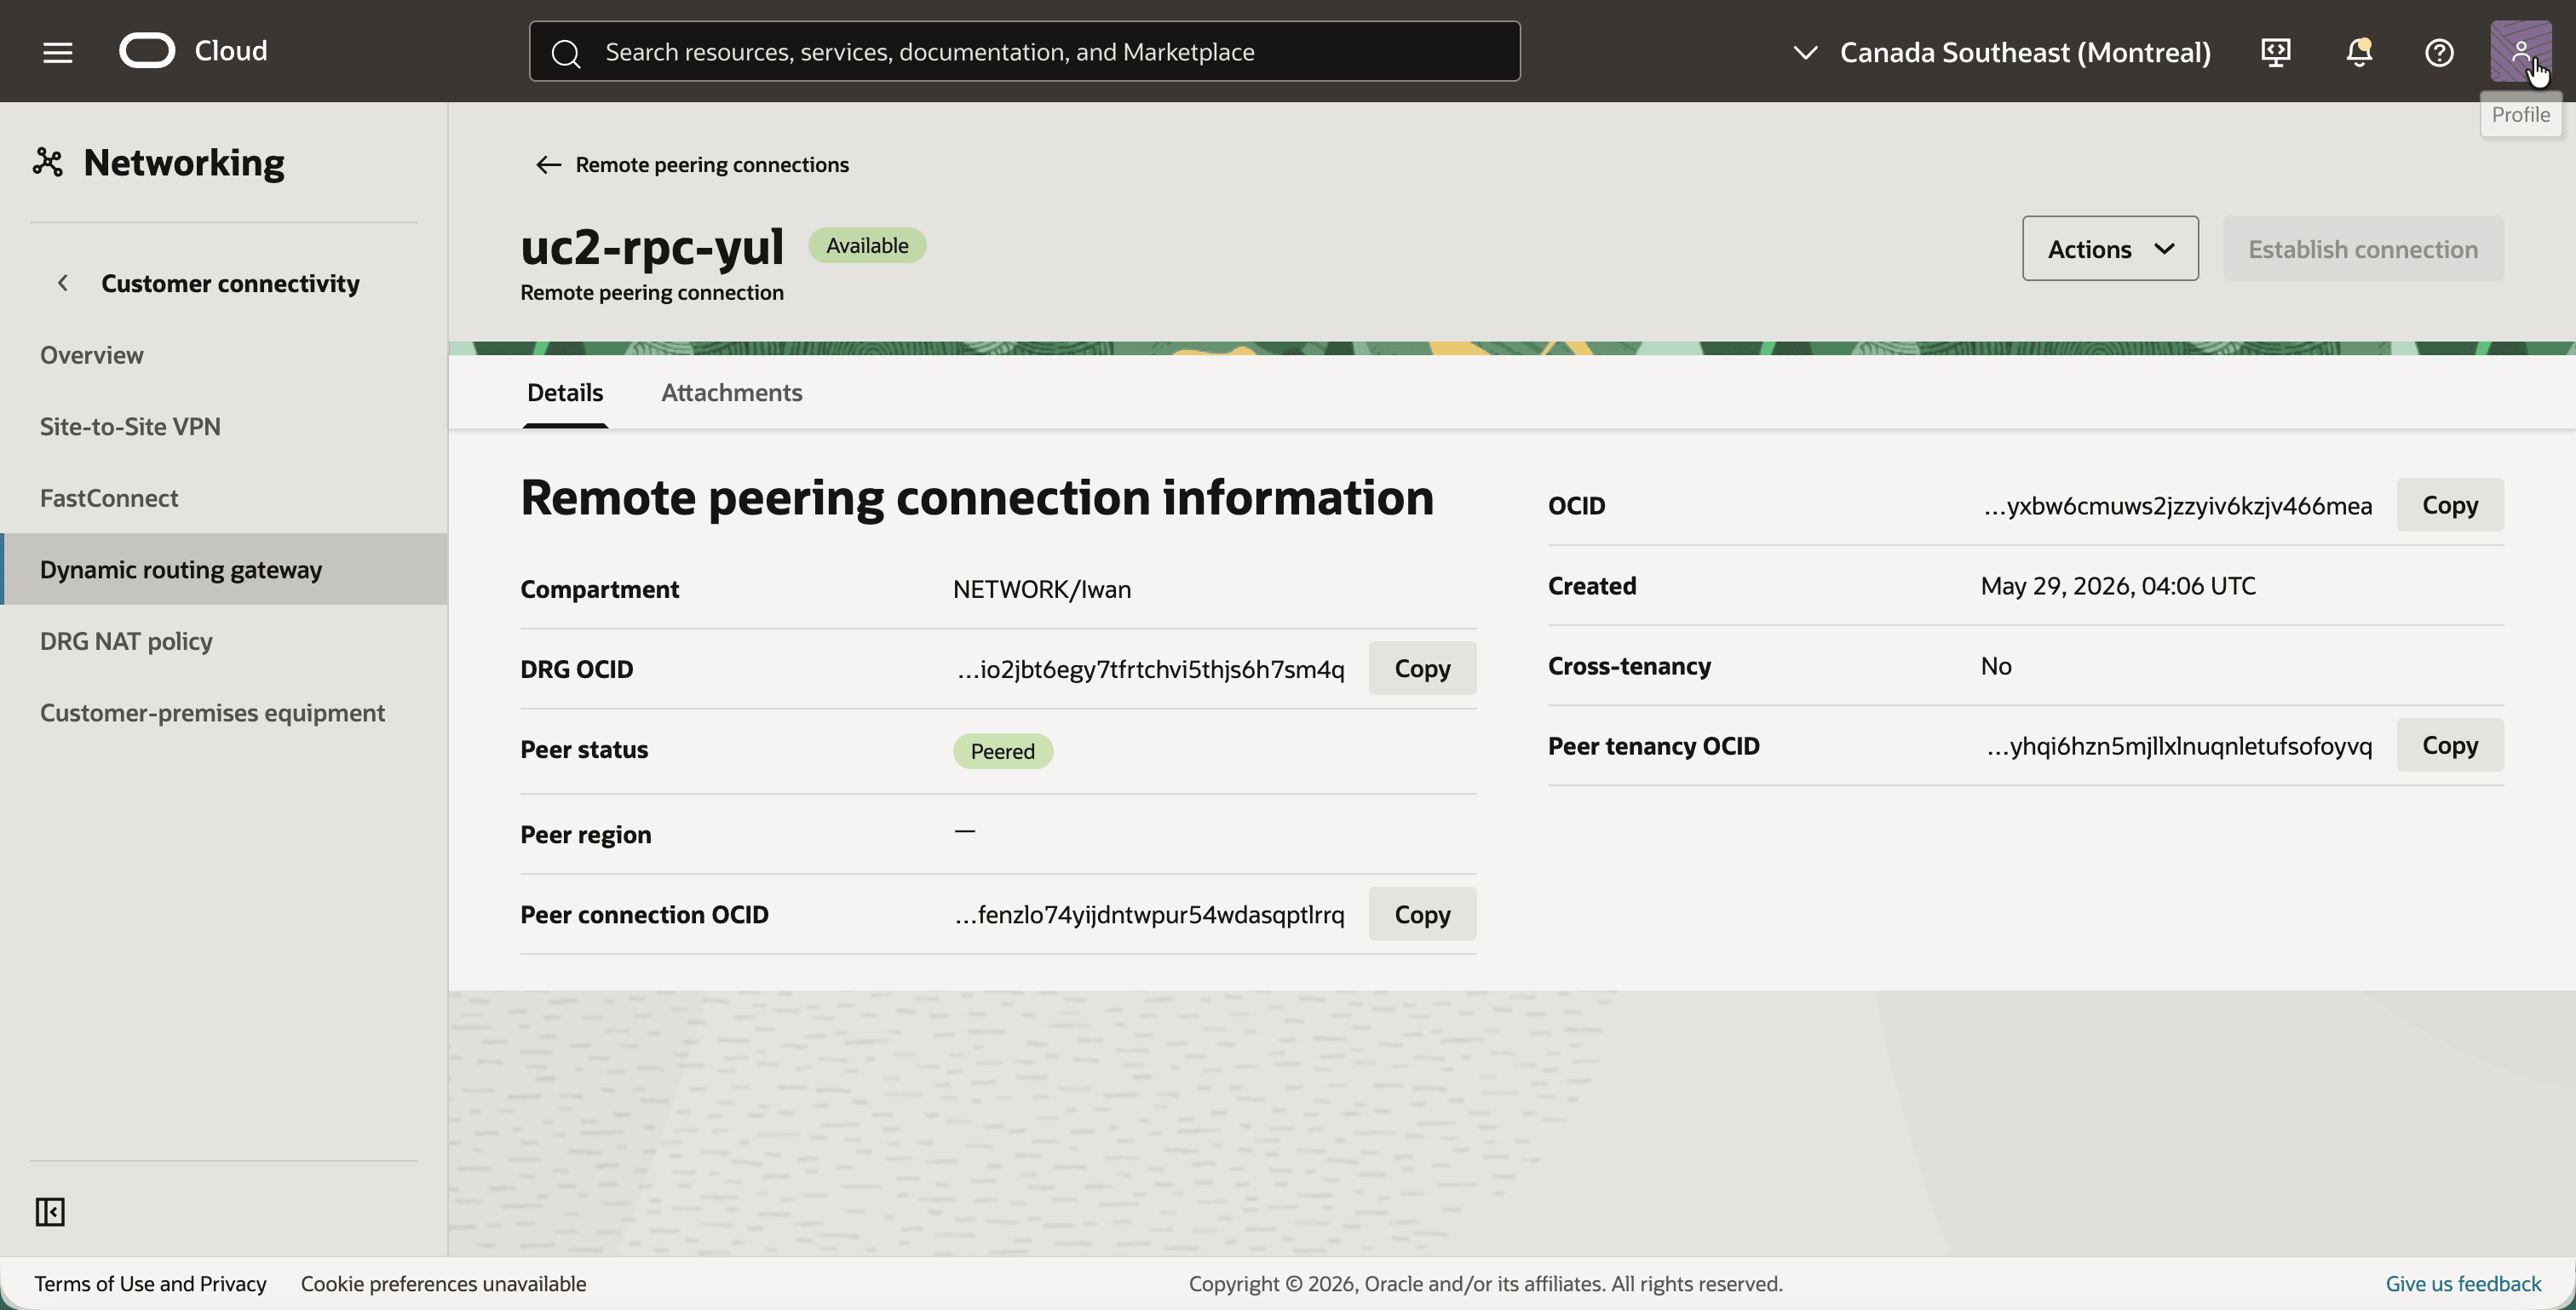
- Revenez en arrière et cliquez sur la connexion d'appairage à distance
uc2-rpc-yul. - Notez le statut d'homologue. Il devient Peered lorsque la connexion avec le RPC de Toronto est établie à l'étape 05.
Étape 03 : Créer la politique NAT DRG à Montréal
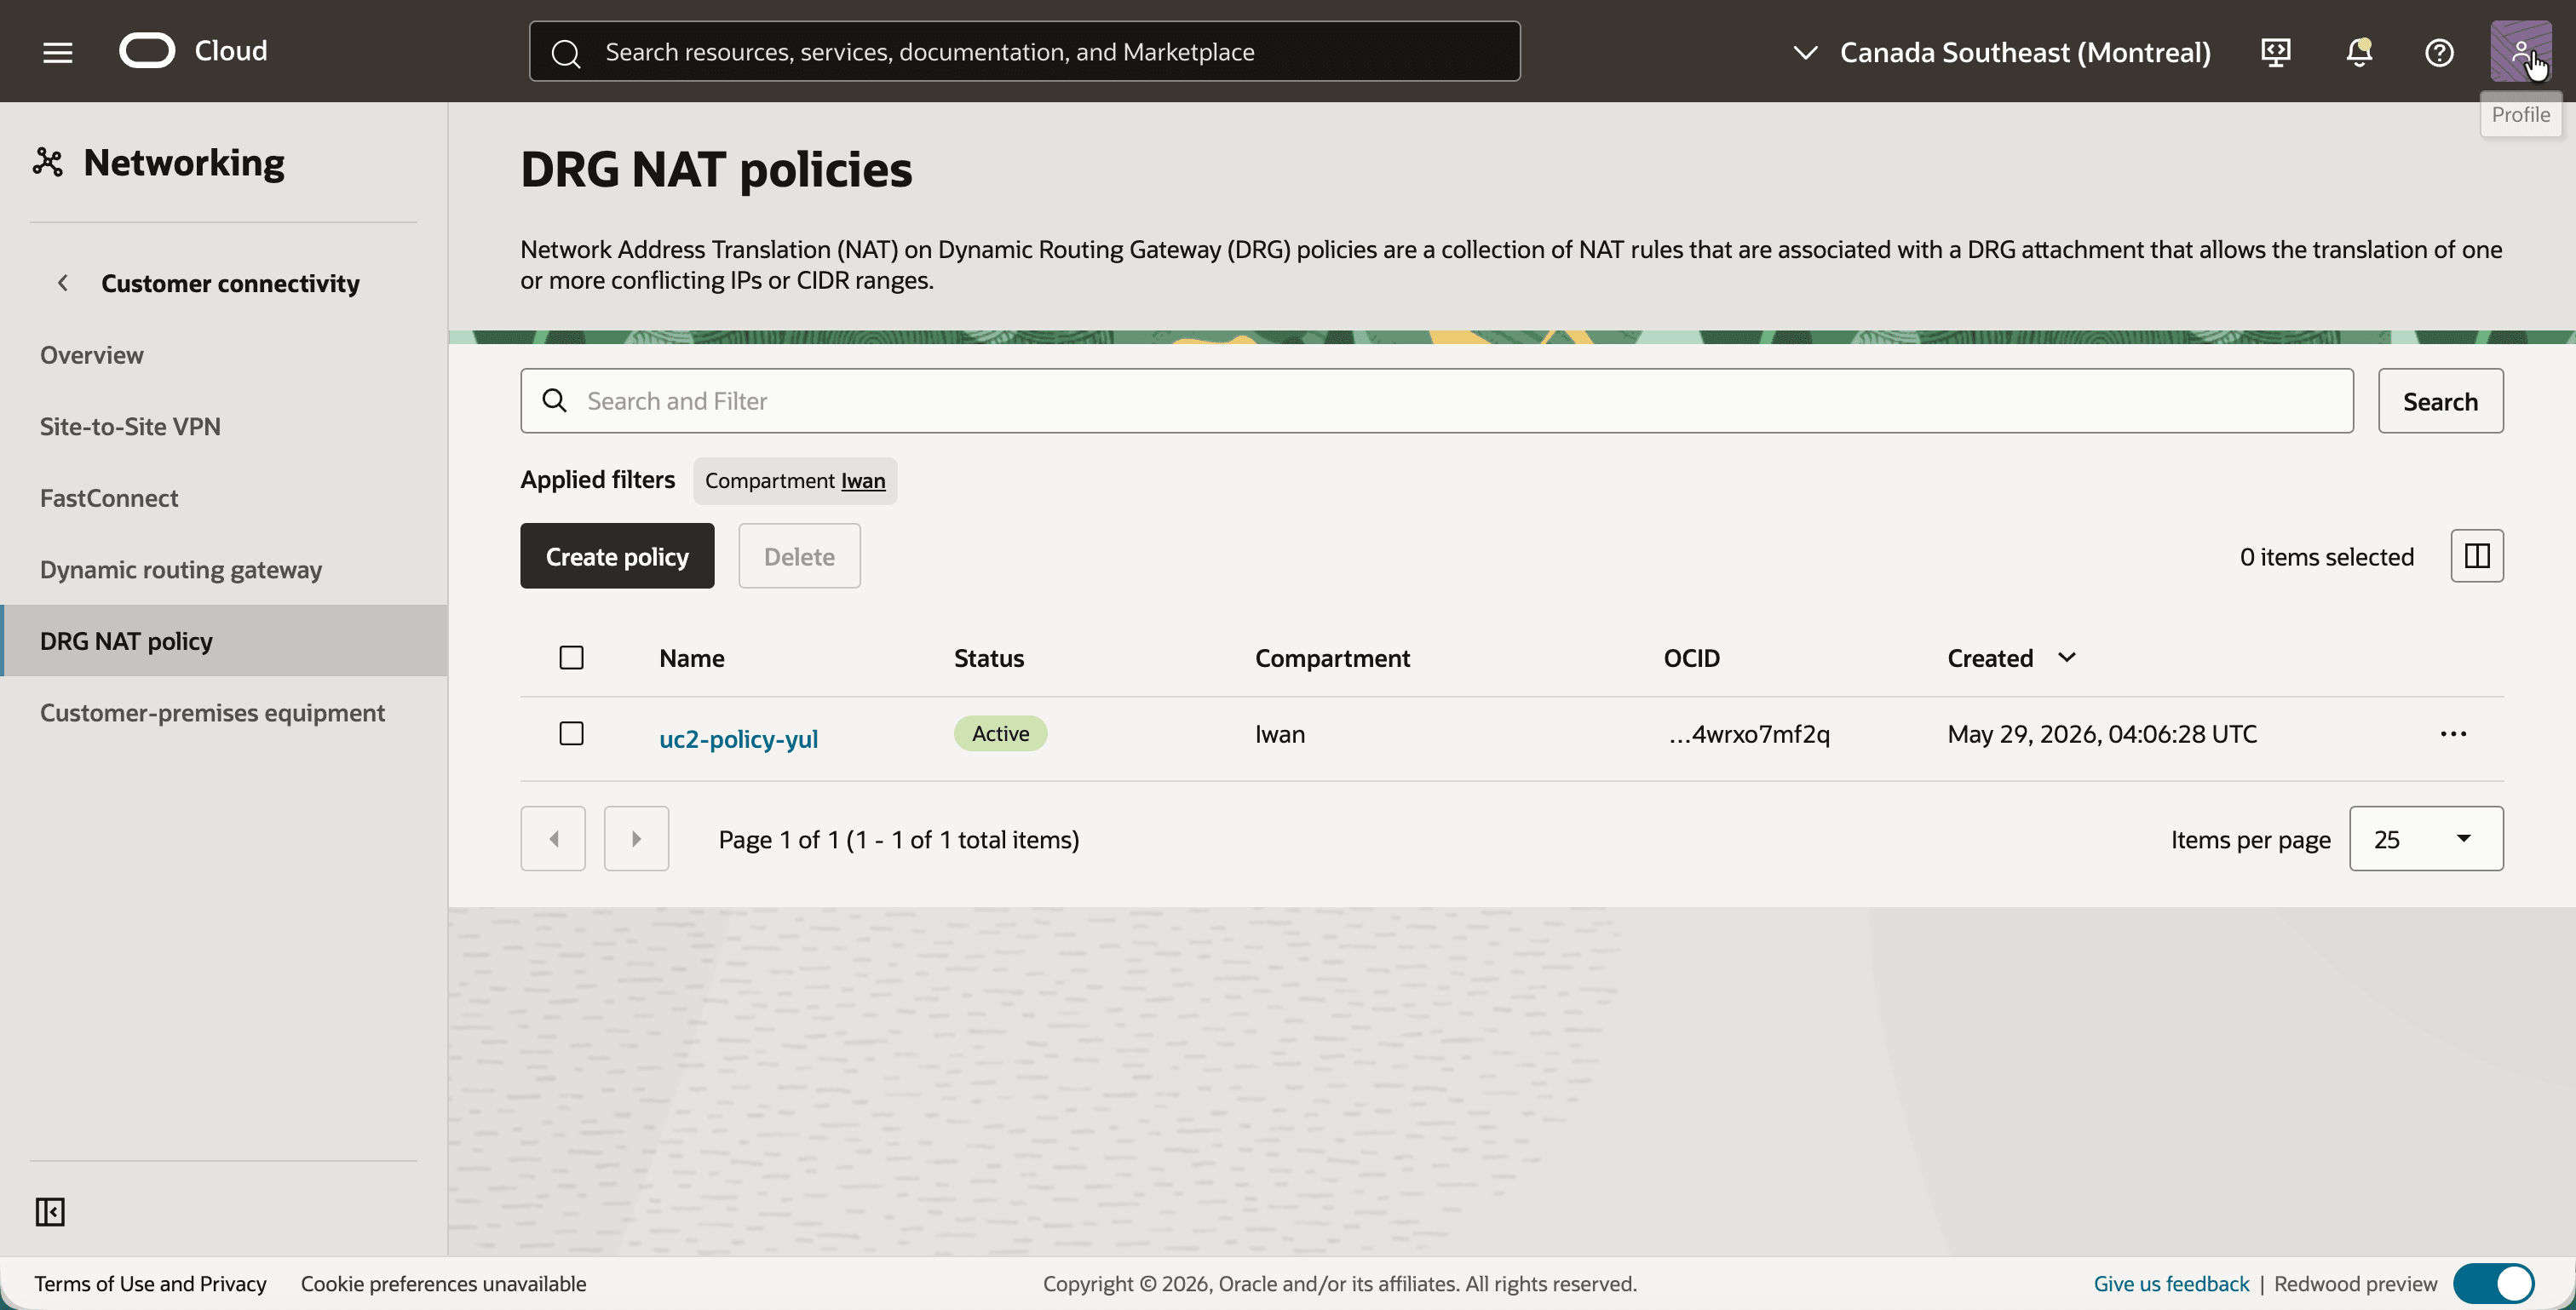
La stratégie NAT est créée en premier et remplie de règles ultérieurement. Une stratégie sans règles ne traduit rien, il est donc sûr de l'associer déjà à l'attachement RPC.
- Ouvrez le menu de navigation, cliquez sur Fonctions de réseau, sur Connectivité client, puis sur Stratégie NAT DRG.
- Cliquez sur le bouton Créer une stratégie et créez une stratégie portant le nom
uc2-policy-yul. - Notez que la stratégie est Active.
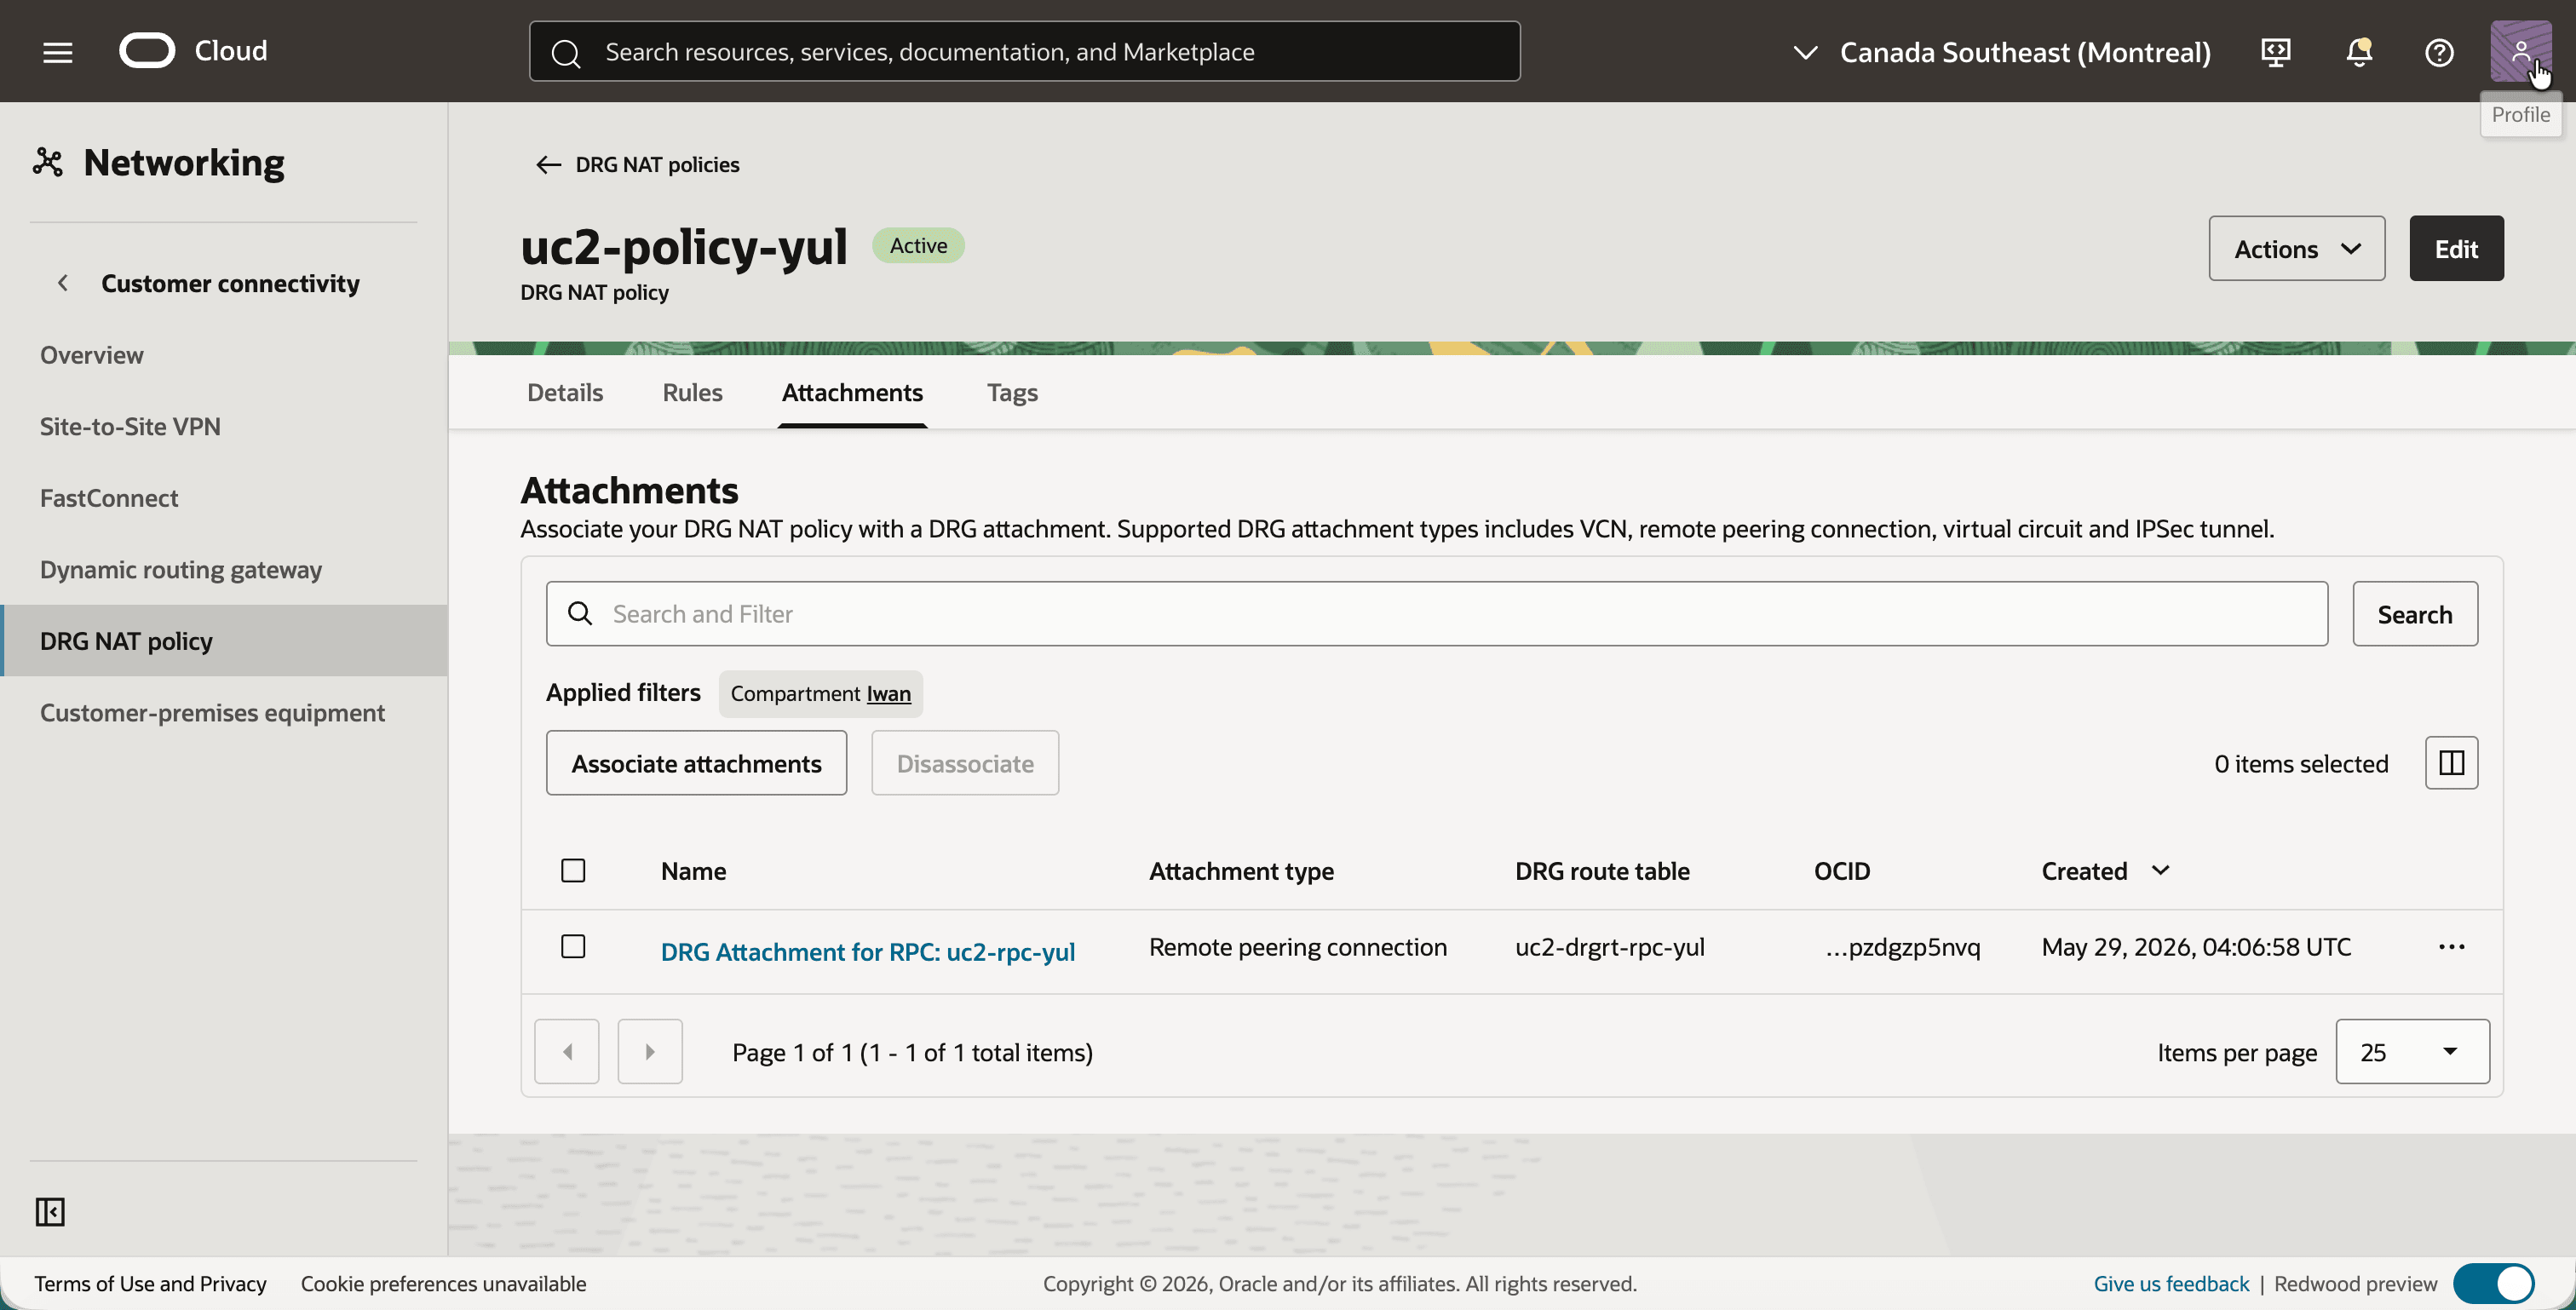
- Cliquez sur
uc2-policy-yulet sur l'onglet Pièces jointes. - Cliquez sur le bouton Associer des pièces jointes, sélectionnez Attachement DRG pour le RPC : uc2-rpc-yul et confirmez.
- Notez que la pièce jointe RPC est répertoriée avec le type de pièce jointe connexion d'appairage à distance, ainsi que sa table de routage DRG
uc2-drgrt-rpc-yul.
Étape 04 : Passez en revue le réseau à Toronto (YYZ)
Toronto est l'image miroir de Montréal. Le VCN a le même CIDR, et la table de routage pointe vers le CIDR fantôme de Montréal.
- Sélectionnez la région Sud-est du Canada (Toronto).
- Ouvrez le menu de navigation, cliquez sur Fonctions de réseau, puis sur Réseaux Cloud virtuels.
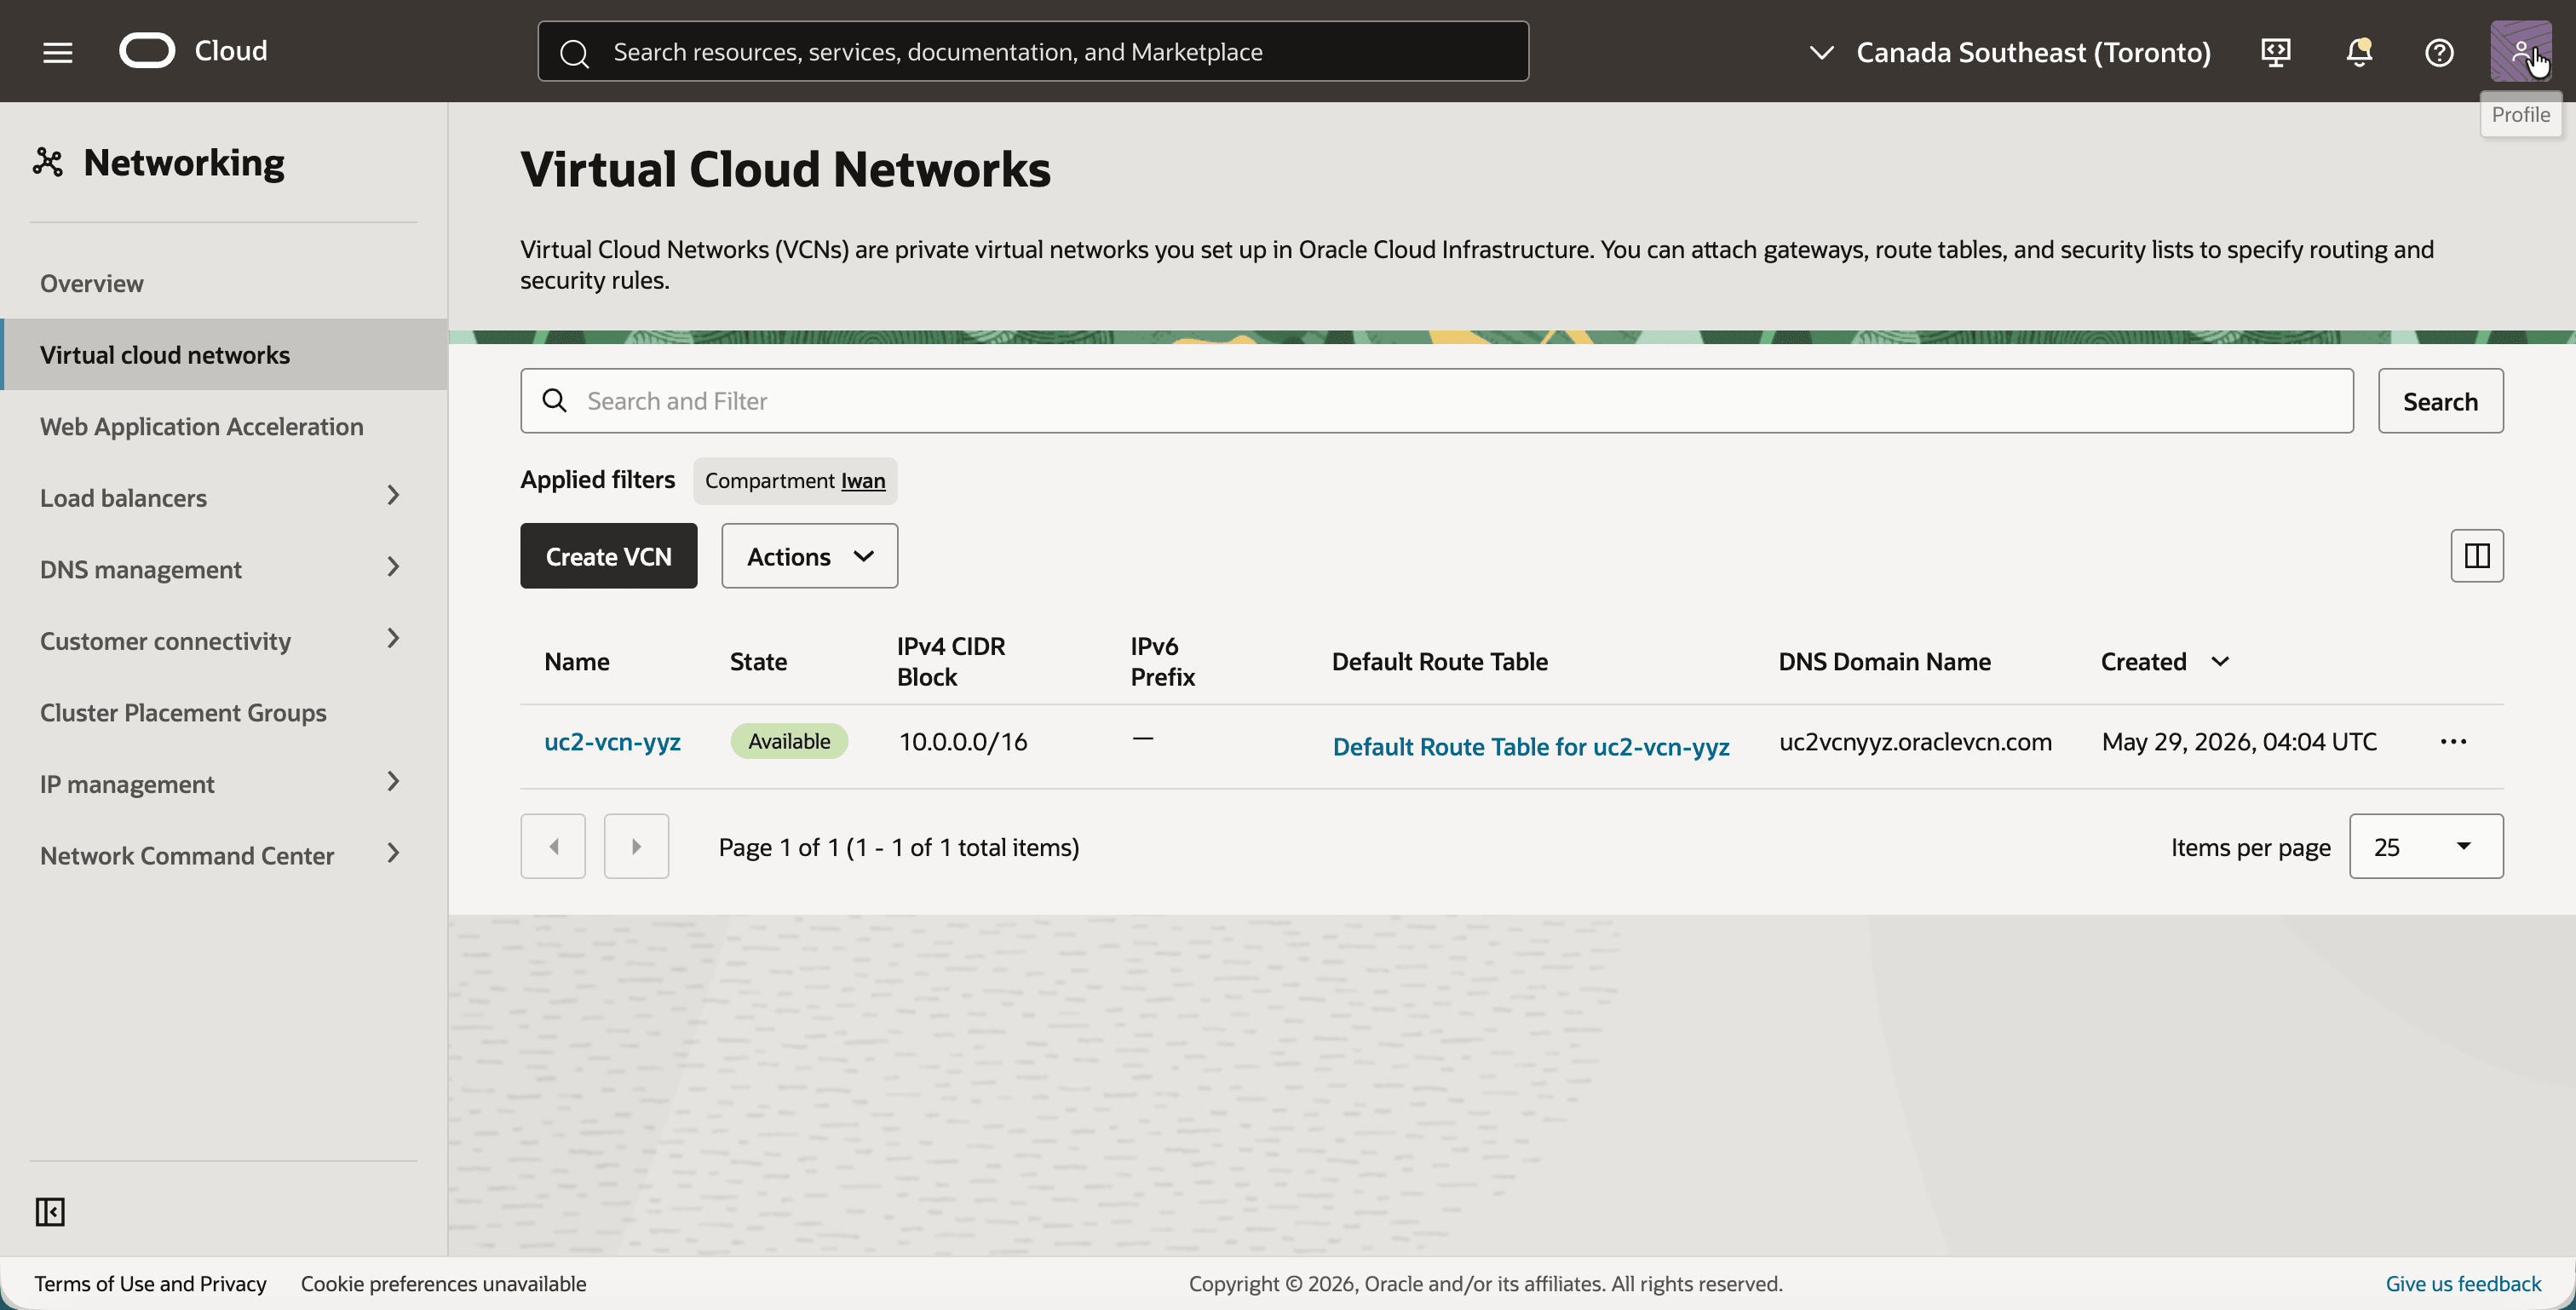
- Notez le VCN
uc2-vcn-yyzavec le même bloc IPv4 CIDR10.0.0.0/16.
- Cliquez sur
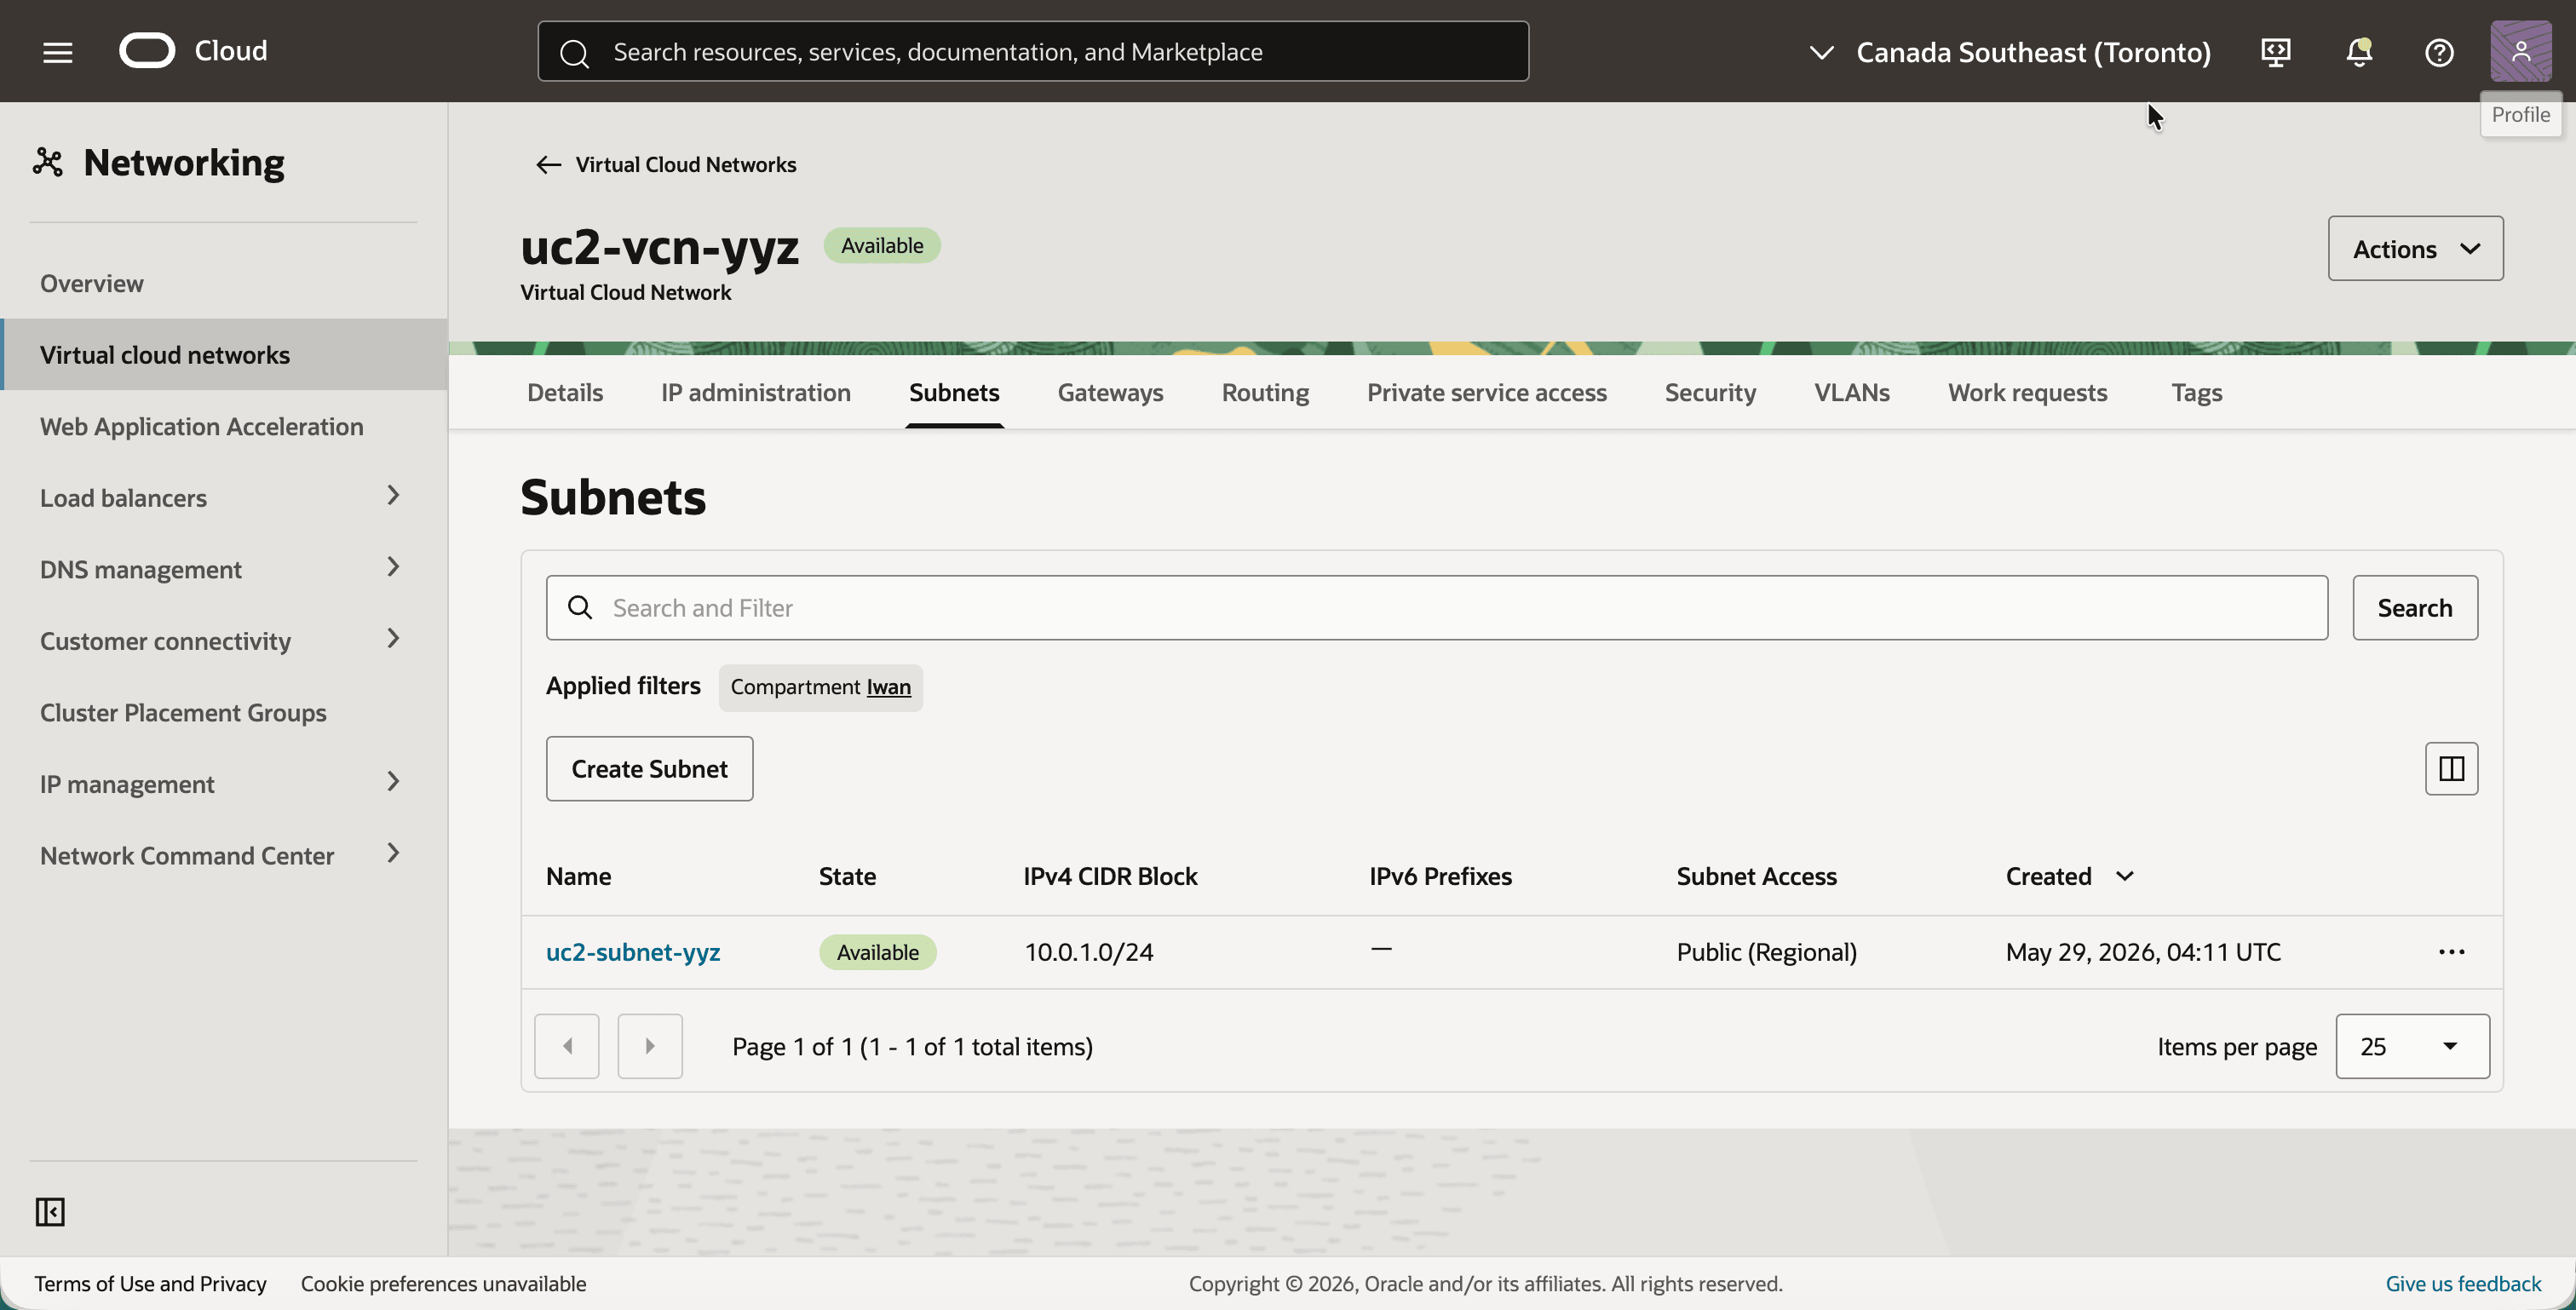
uc2-vcn-yyzet sur l'onglet Sous-réseaux. - Notez le sous-réseau
uc2-subnet-yyzavec le même bloc IPv4 CIDR10.0.1.0/24.
- Cliquez sur l'onglet Passerelles.
- La passerelle Internet
uc2-igw-yyz.
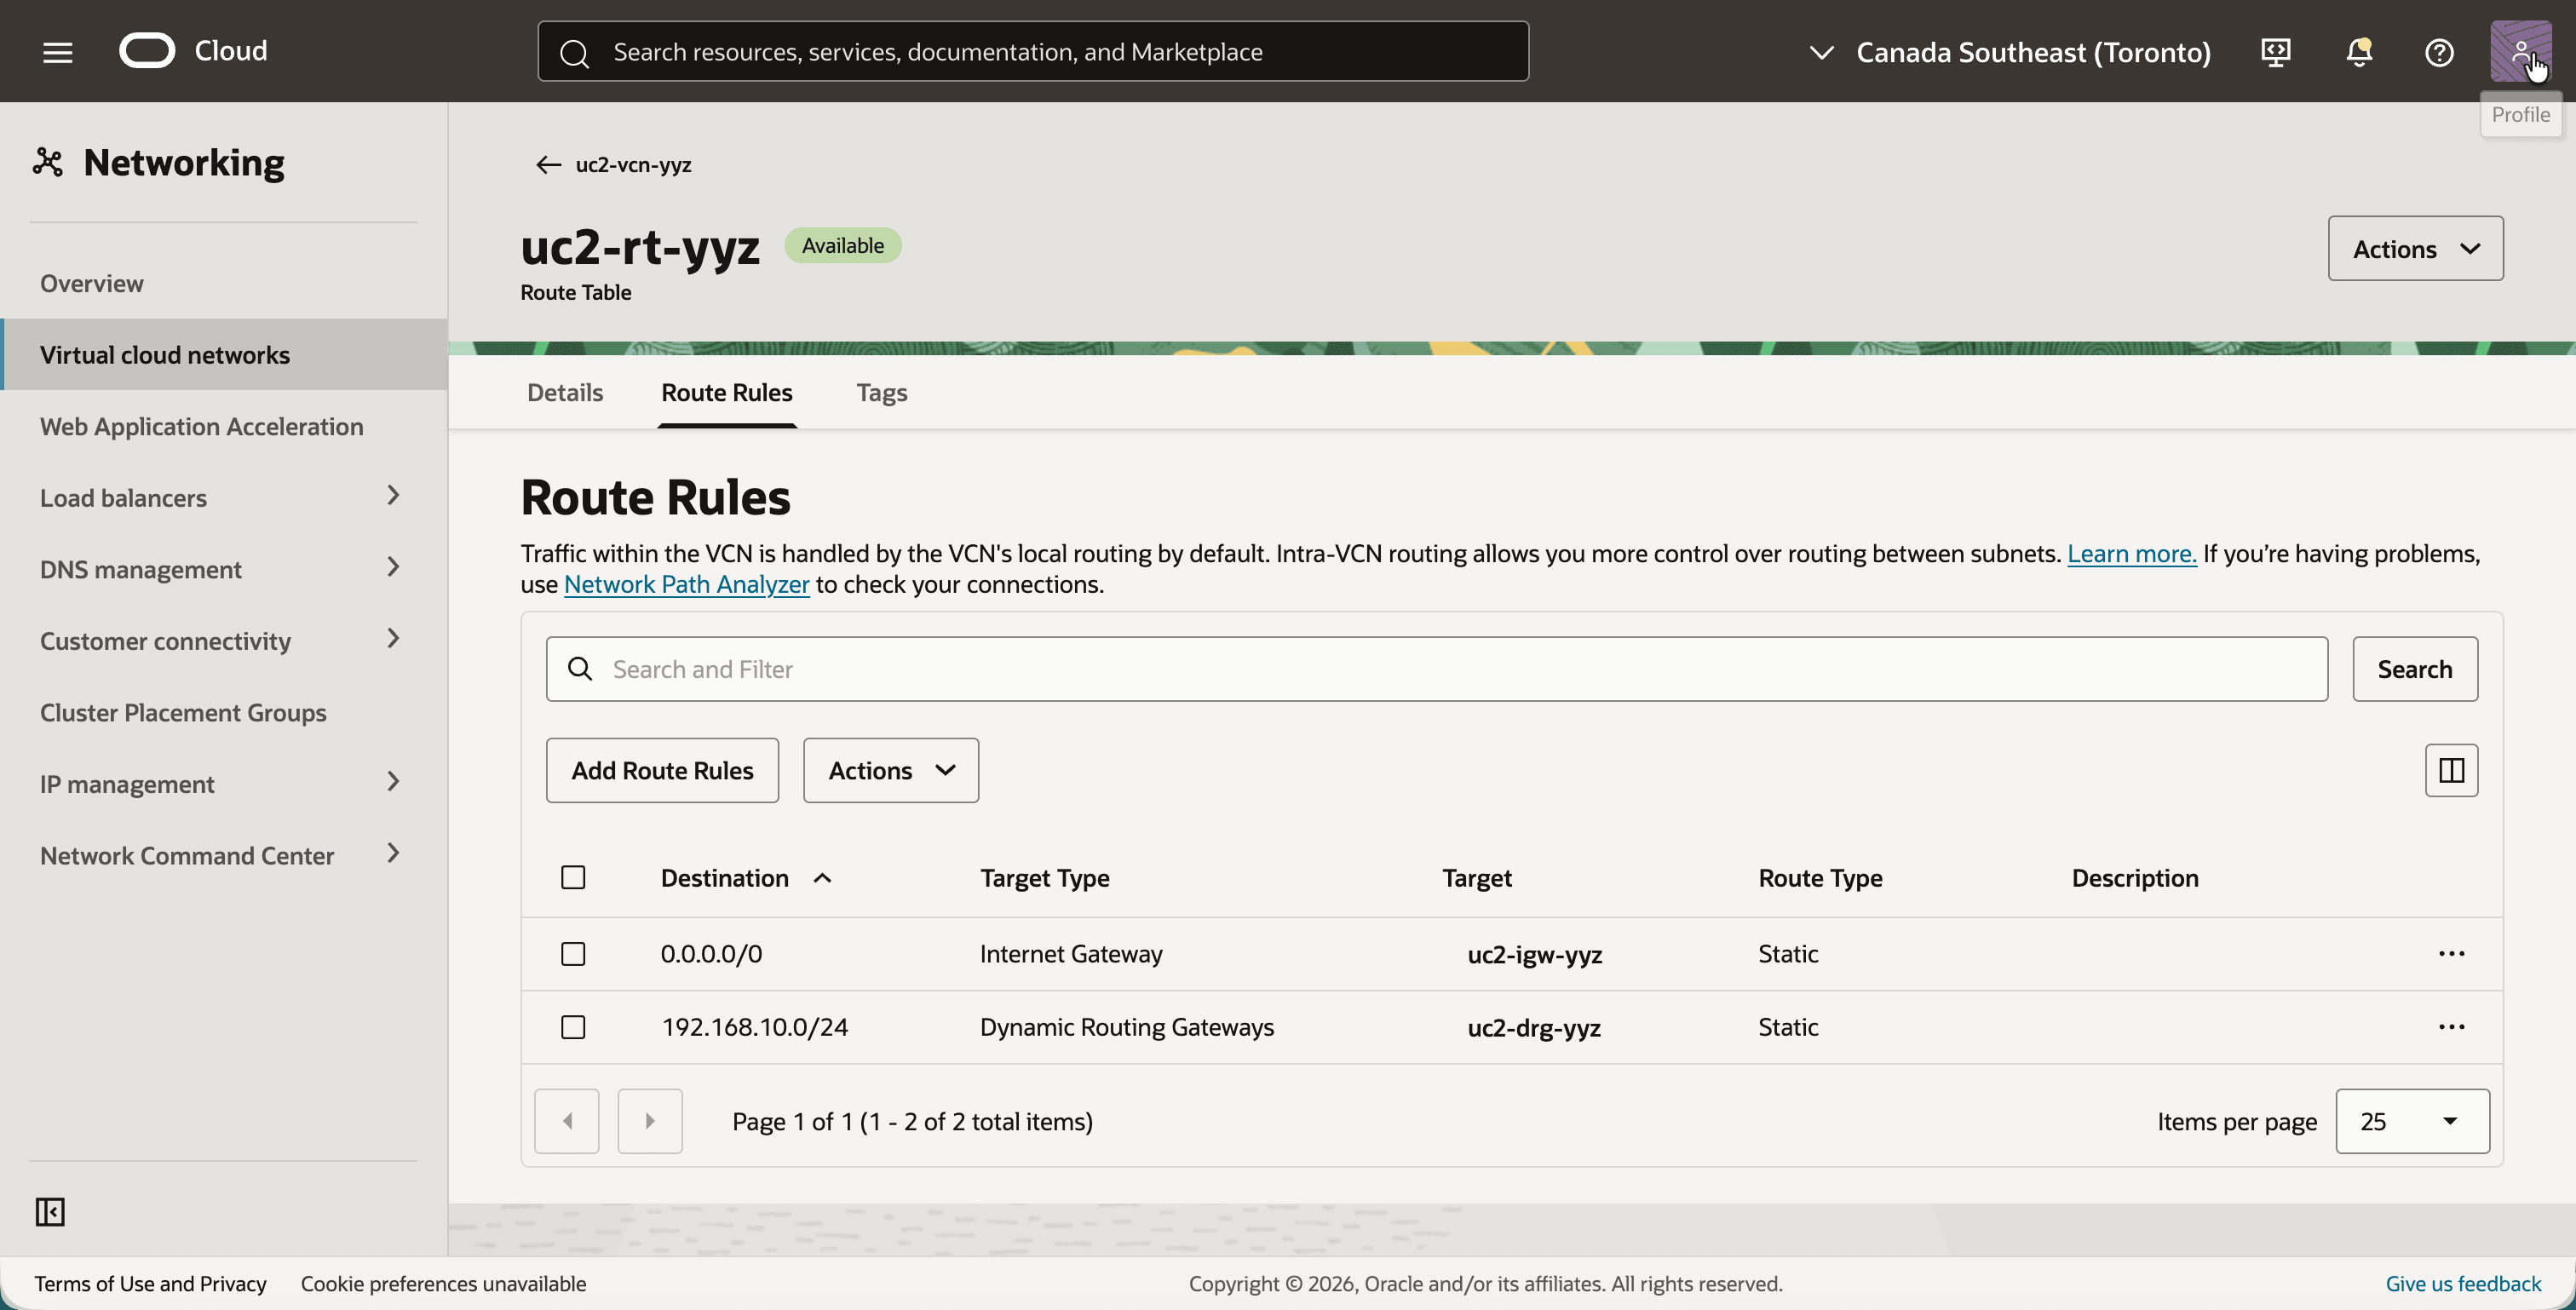
- Cliquez sur l'onglet Routage et sur la table de routage
uc2-rt-yyz. - Cliquez sur l'onglet Règles de routage.
- Assurez-vous que la table de routage comporte ces deux règles de routage. Ajoutez la seconde après l'étape 05, car sa cible est le DRG que vous y créez :
0.0.0.0/0avec la cibleuc2-igw-yyz.192.168.10.0/24(le CIDR fantôme de Montréal) avec la cibleuc2-drg-yyz.
- Revenez au VCN et cliquez sur l'onglet Sécurité.
- Cliquez sur Liste de sécurité par défaut pour uc2-vcn-yyz.
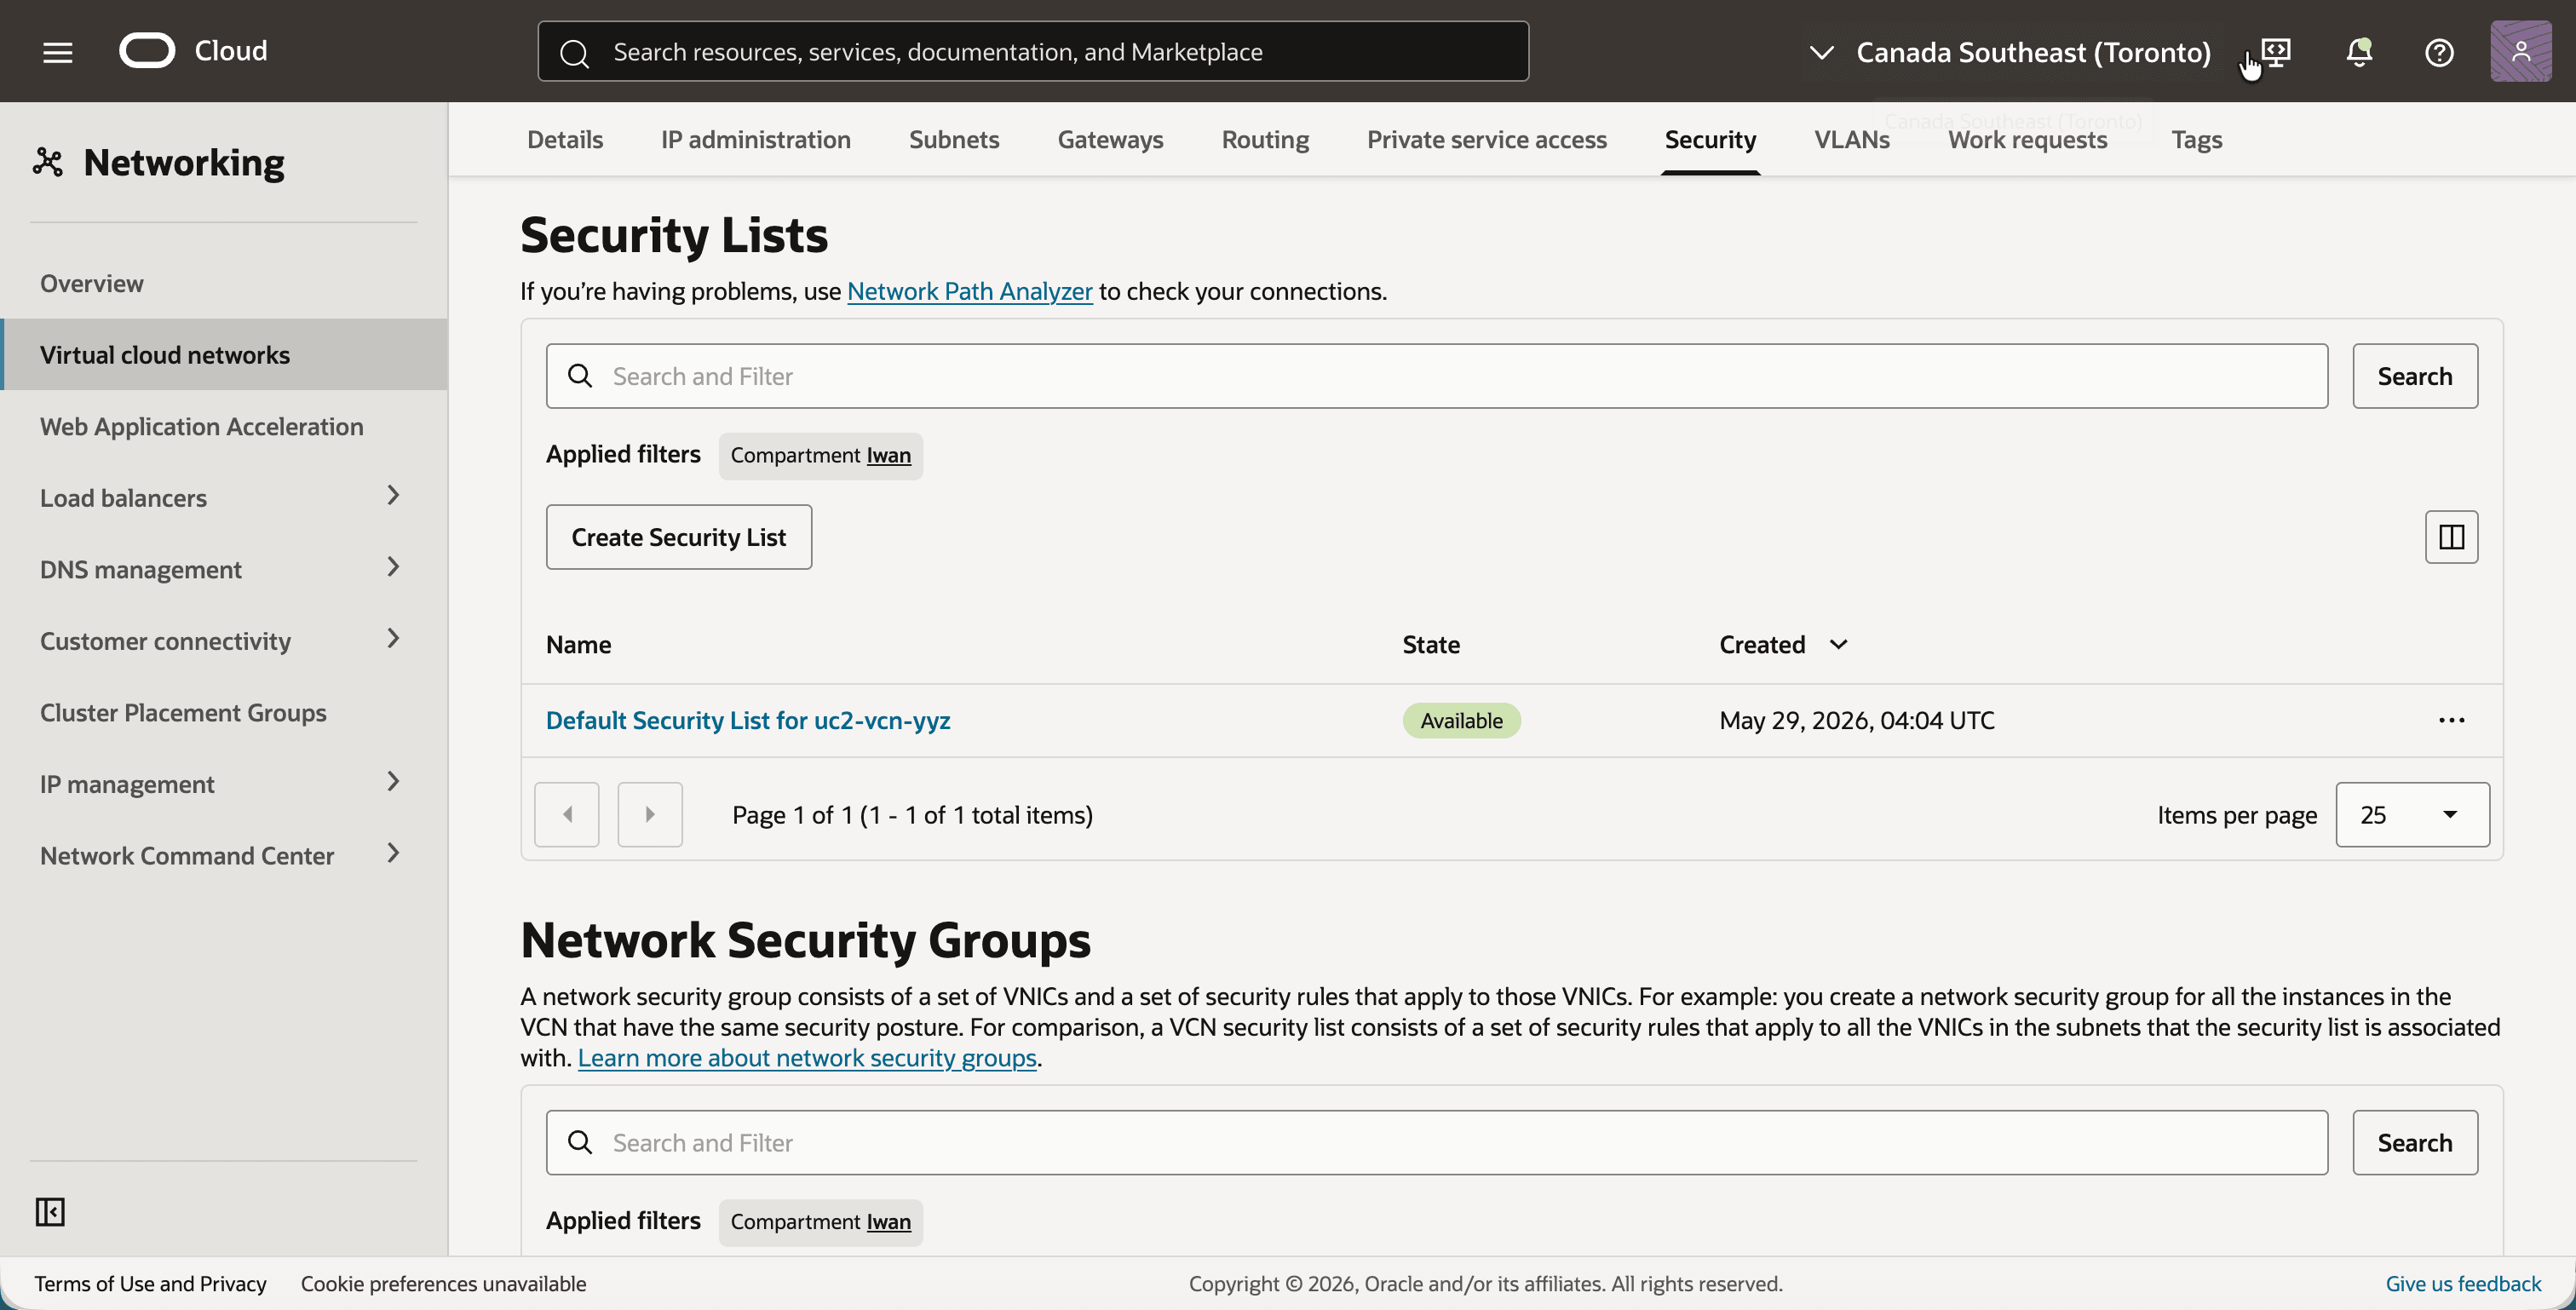
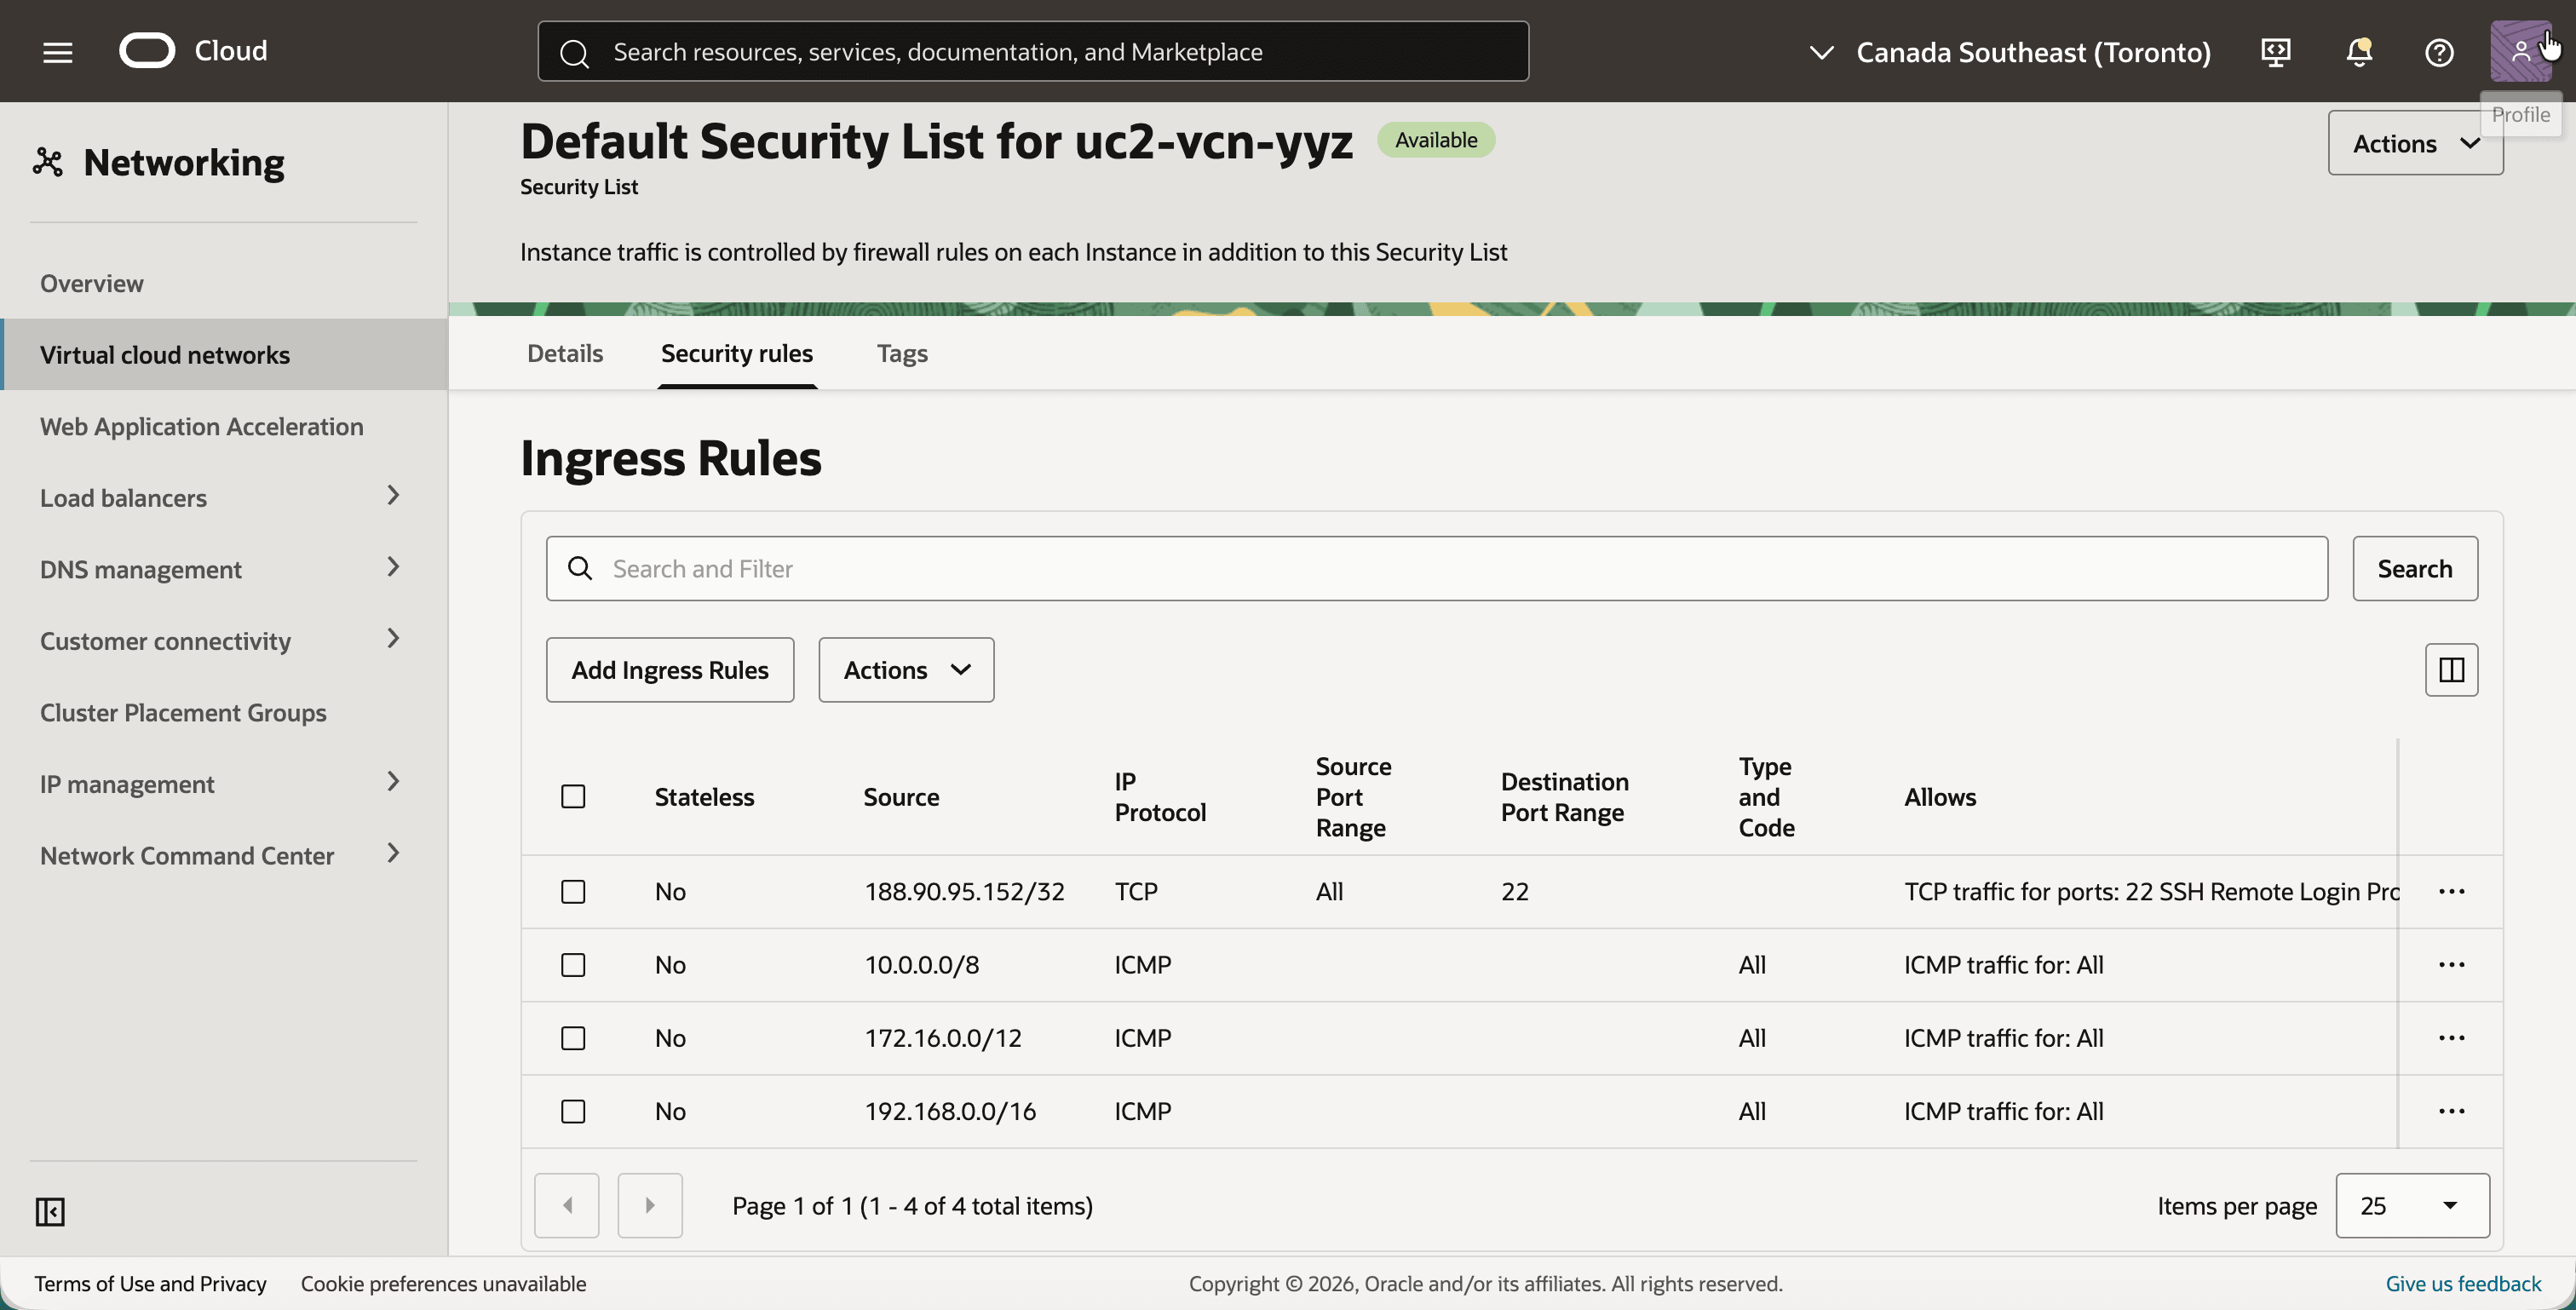
- Cliquez sur l'onglet Règles de sécurité.
- Assurez-vous que les règles entrantes sont les mêmes qu'à Montréal.
Etape 05 : Créer les tables de routage DRG, RPC et DRG à Toronto
Le DRG de Toronto est construit de la même manière, et à la fin de cette étape, les deux RPC sont connectés l'un à l'autre.
Comme à Montréal, les tables de routage DRG uc2-drgrt-vcn-yyz et uc2-drgrt-rpc-yyz ne sont pas créées automatiquement. Créez-les, ajoutez la route statique affichée pour chacun d'eux et sélectionnez-les sur les deux pièces jointes.
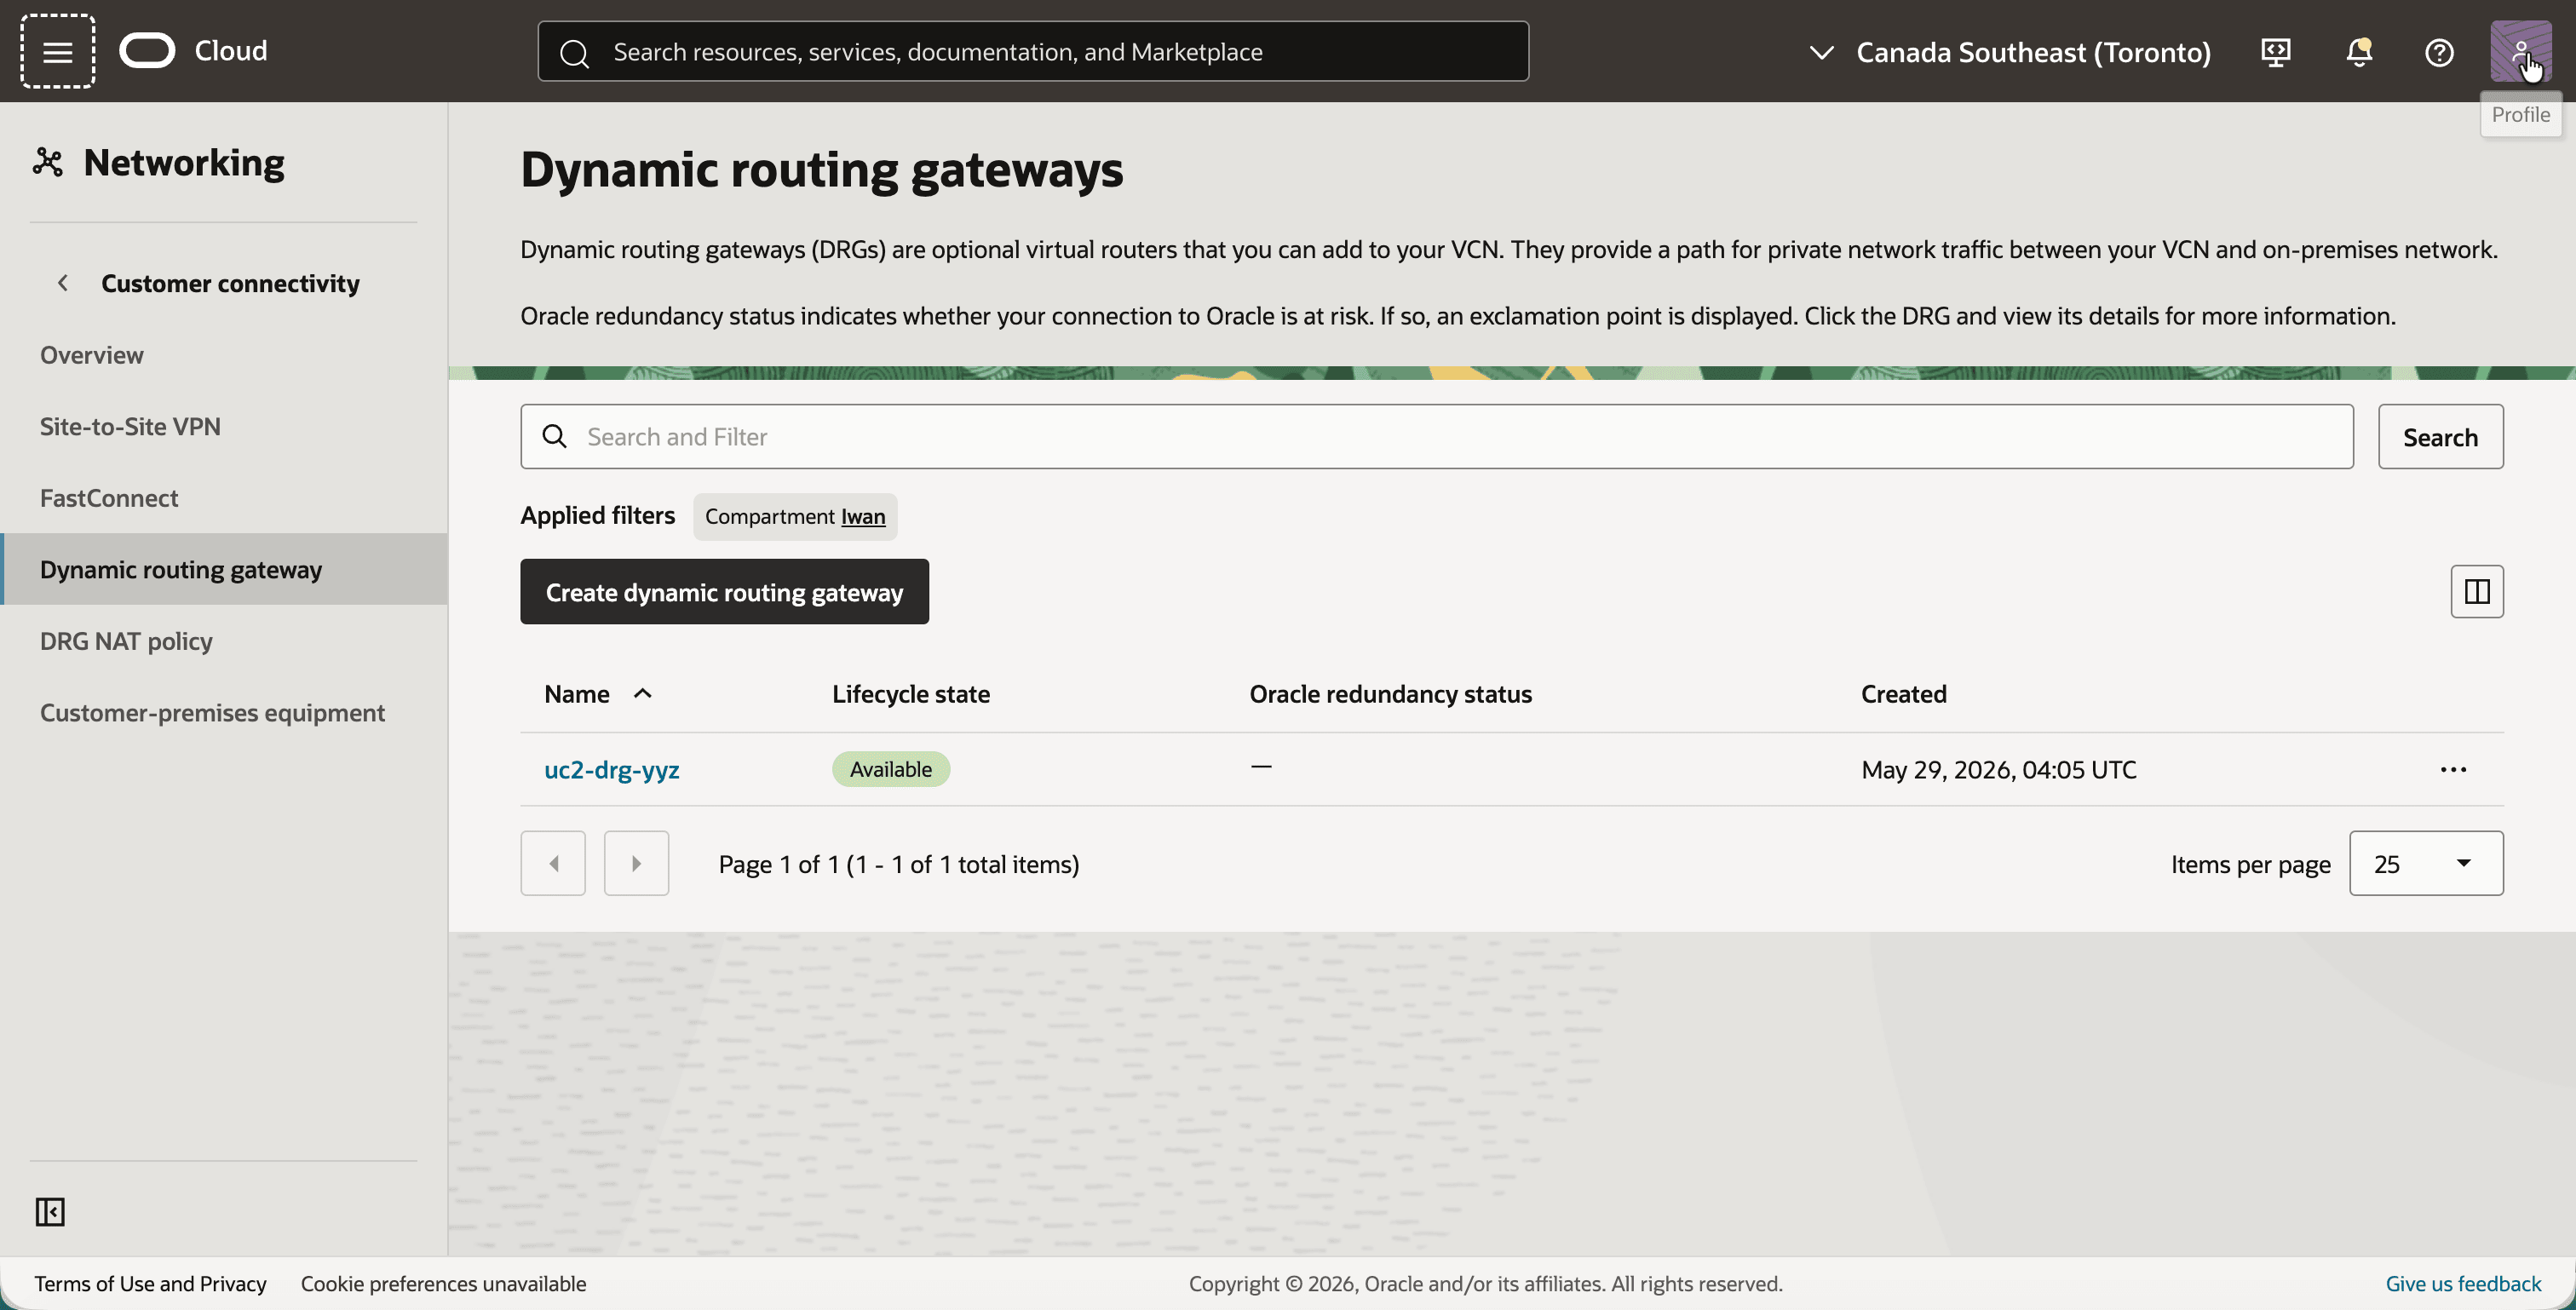
- Ouvrez le menu de navigation, cliquez sur Fonctions de réseau, sur Connectivité client, puis sur Passerelle de routage dynamique.
- Cliquez sur le bouton Créer une passerelle de routage dynamique et créez un DRG nommé
uc2-drg-yyz. - Notez que le DRG est Disponible.
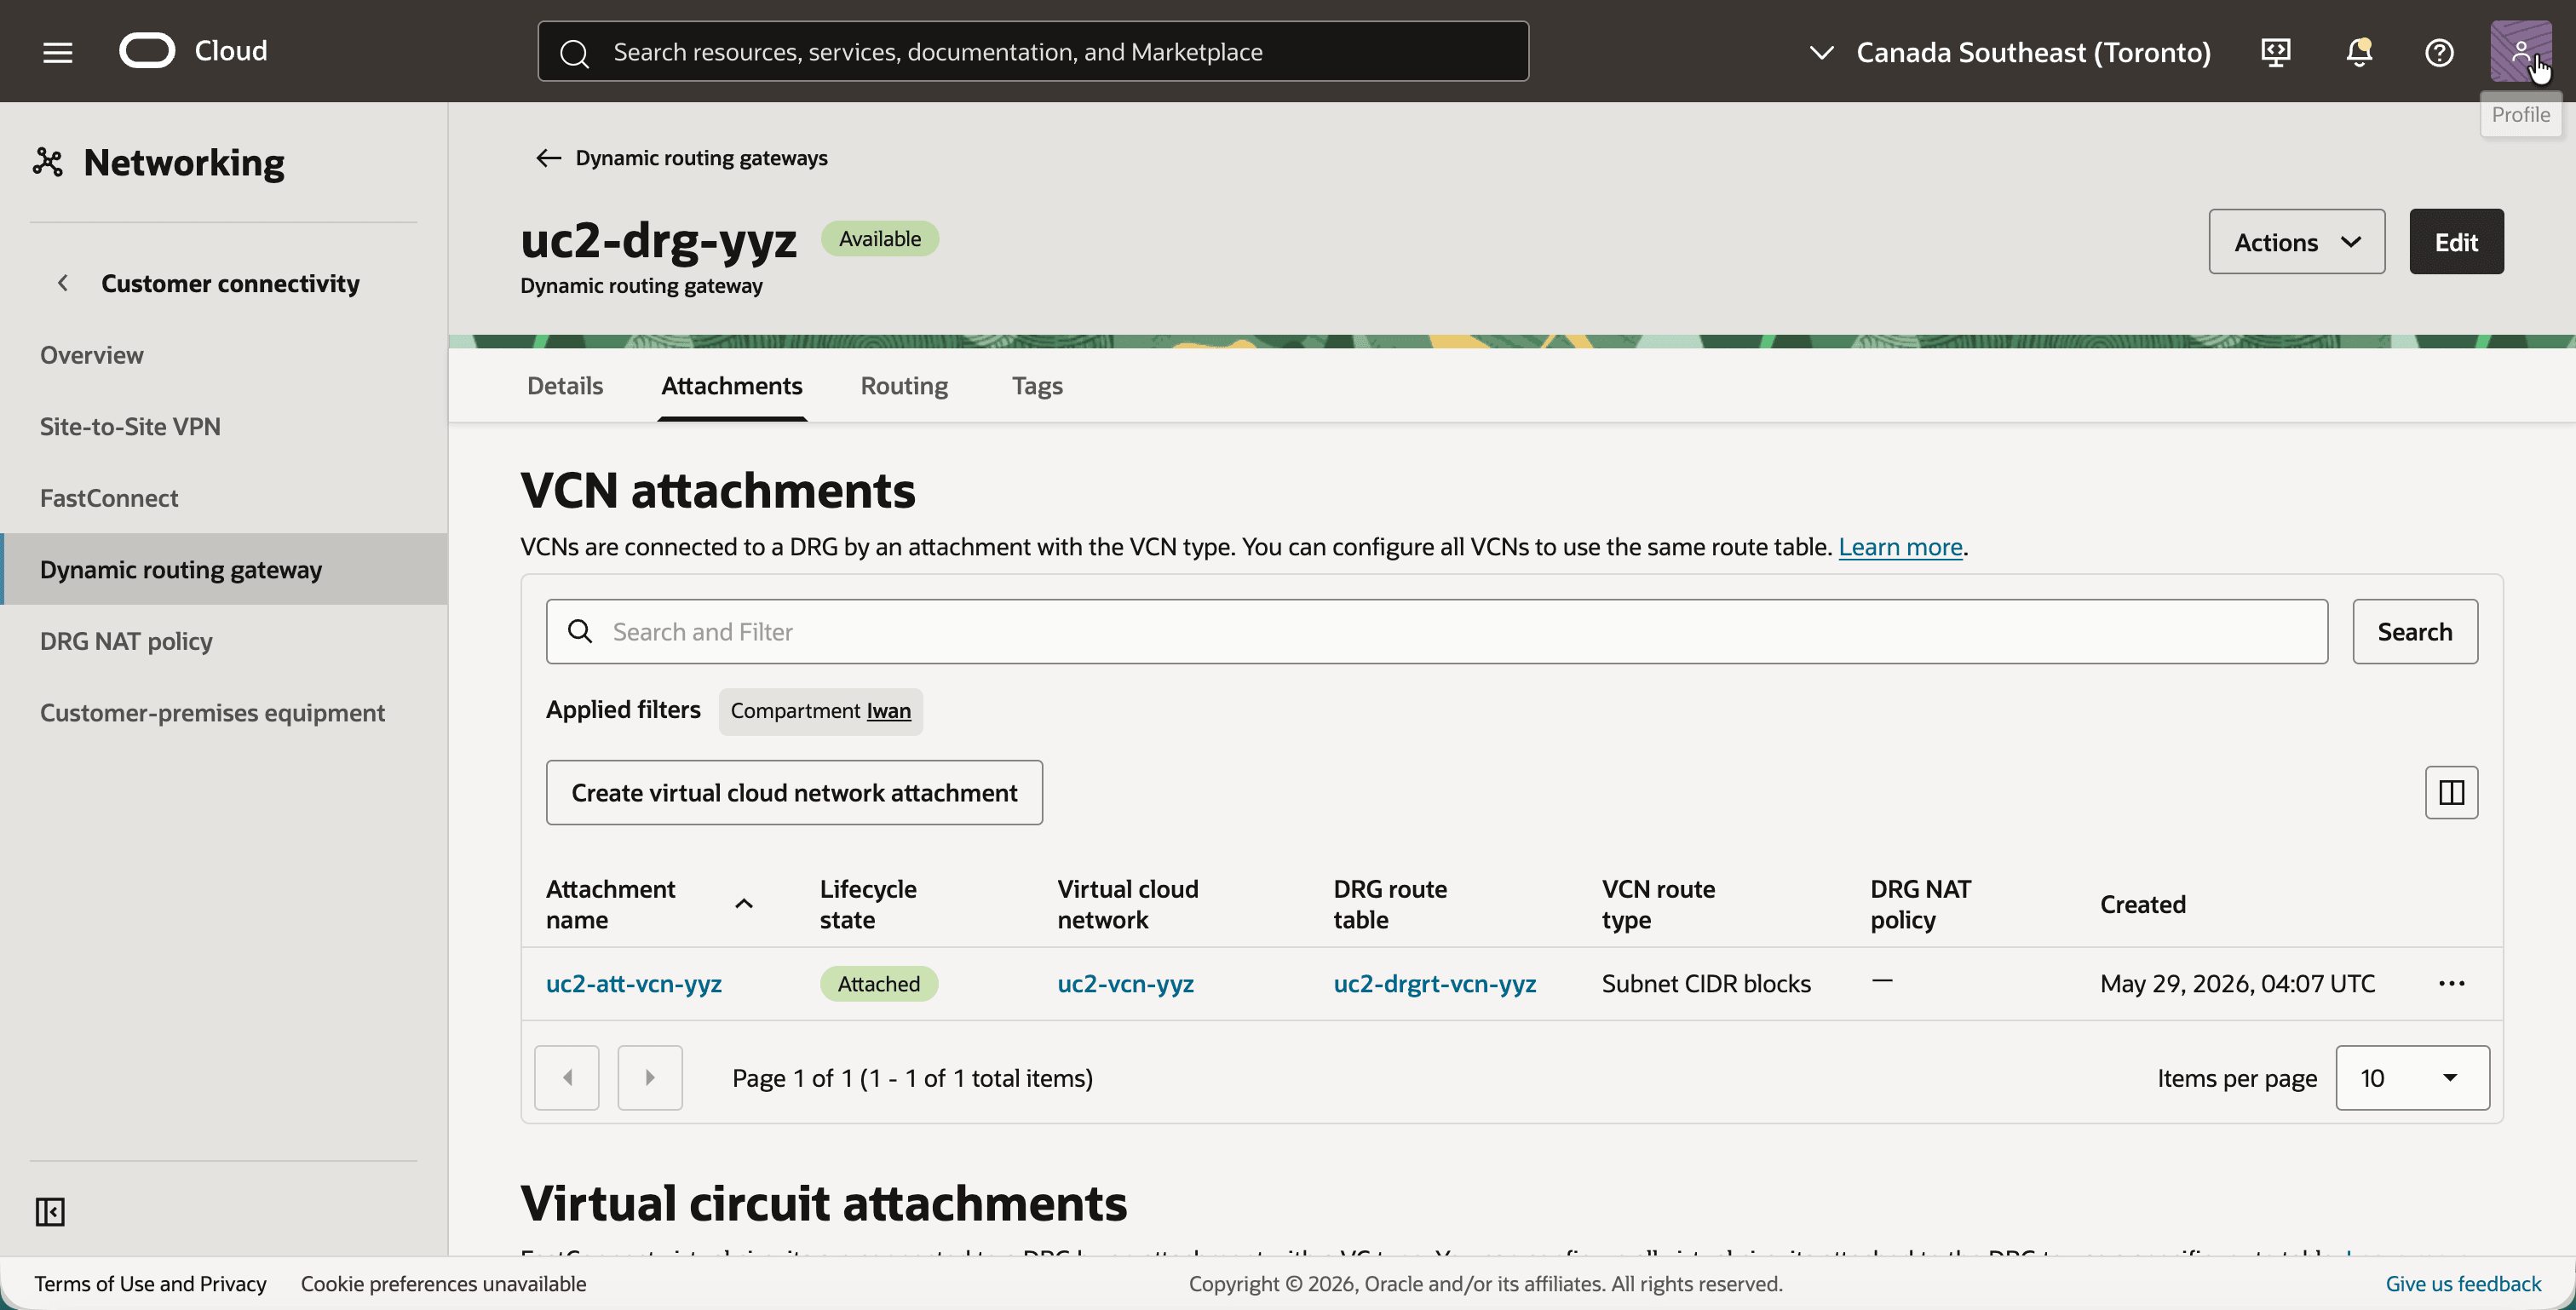
- Cliquez sur
uc2-drg-yyzet sur l'onglet Pièces jointes. - Cliquez sur le bouton Créer un attachement de réseau cloud virtuel et créez l'attachement
uc2-att-vcn-yyzpour le VCNuc2-vcn-yyz. - Notez que l'attachement utilise la table de routage DRG
uc2-drgrt-vcn-yyzet qu'il ne dispose d'aucune stratégie NAT DRG .
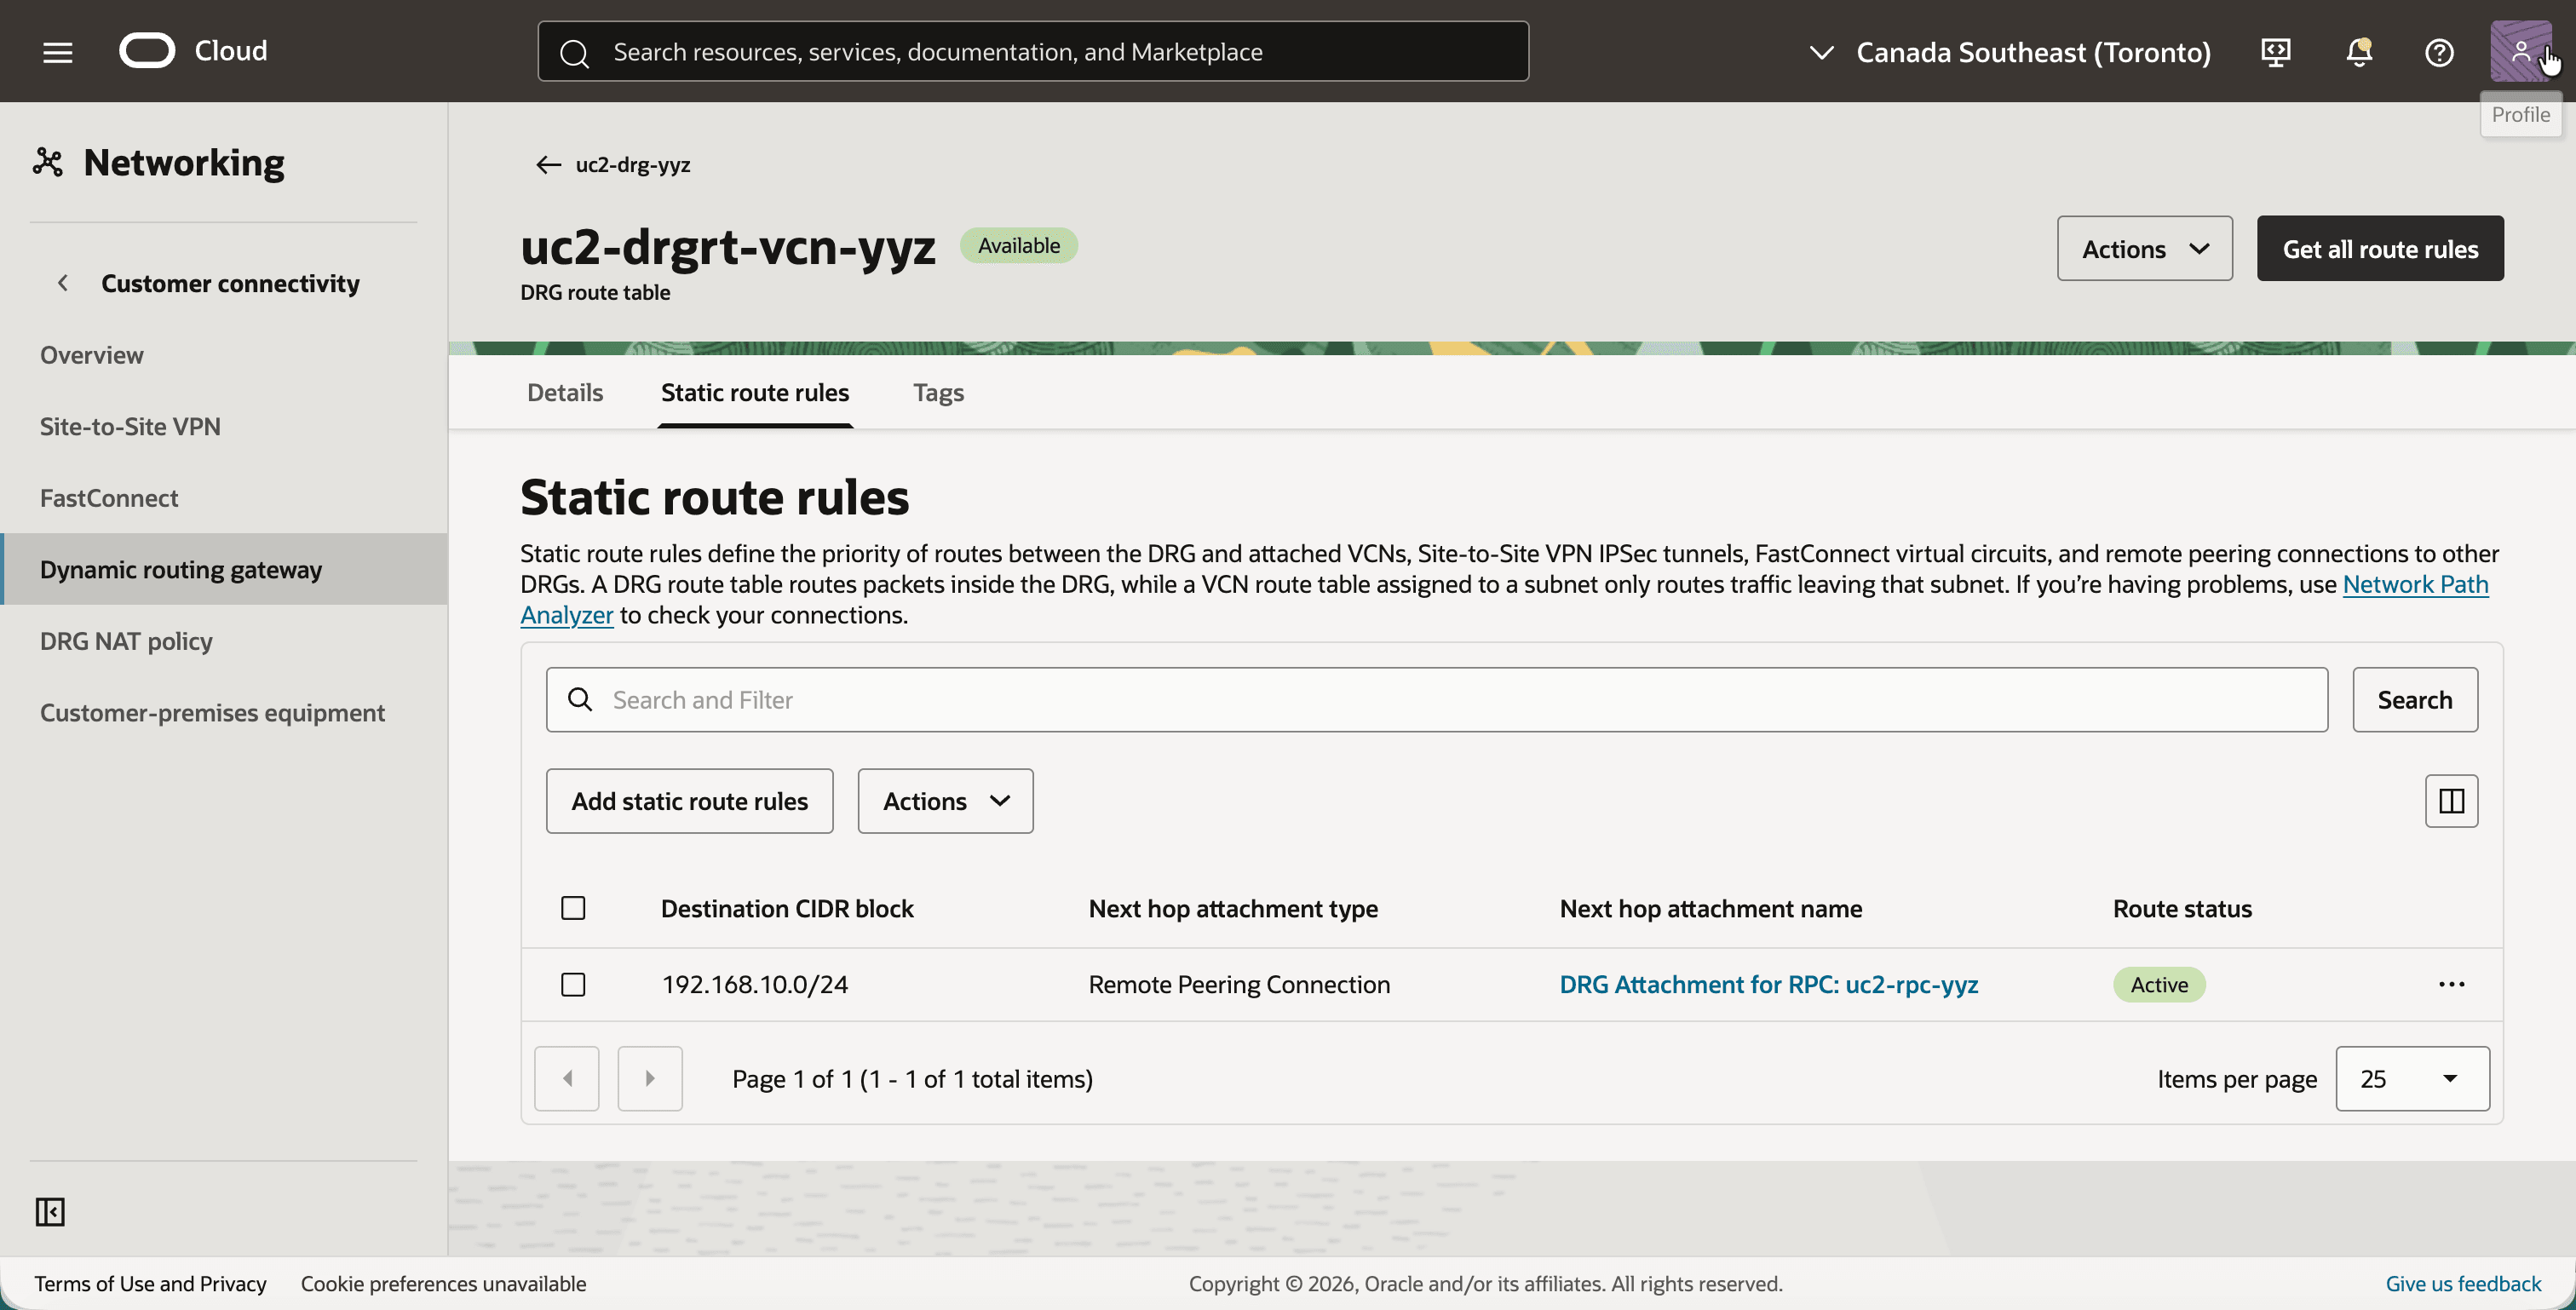
- Cliquez sur la table de routage DRG
uc2-drgrt-vcn-yyz, puis sur l'onglet Règles de routage statique. - Notez la route statique avec le bloc CIDR de destination
192.168.10.0/24et le saut suivant Attachement DRG pour RPC : uc2-rpc-yyz.
- Revenez à l'onglet Pièces jointes de
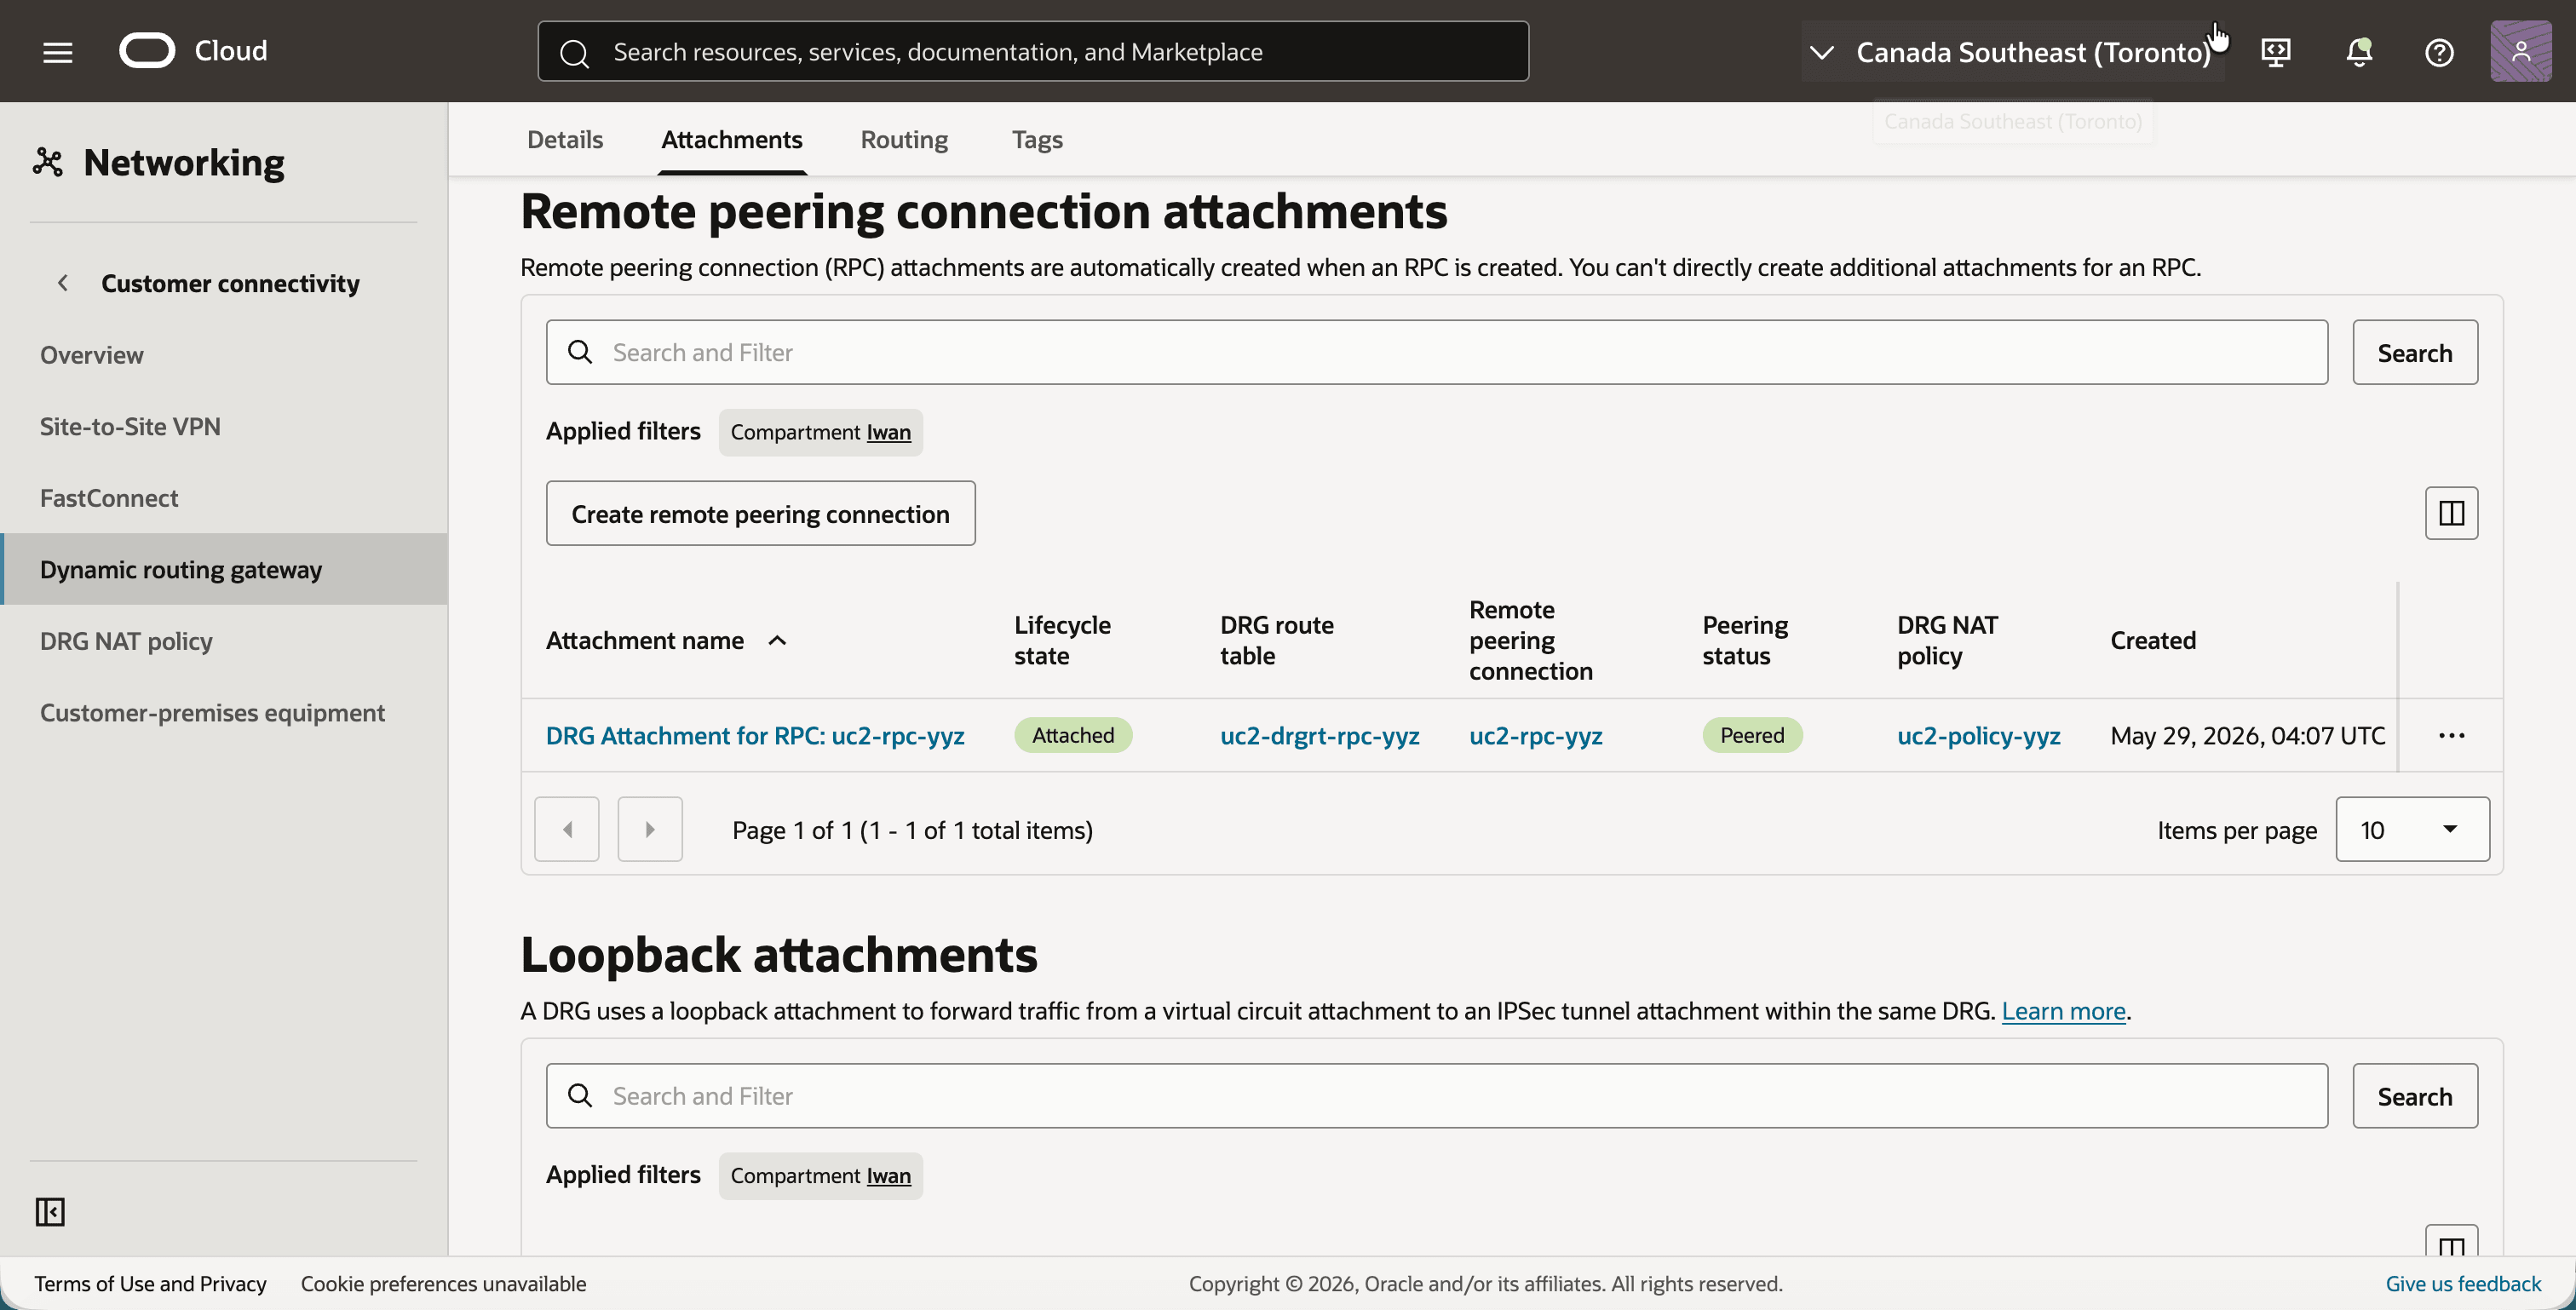
uc2-drg-yyzet faites défiler la page jusqu'à Pièces jointes de connexion d'appairage à distance. - Cliquez sur le bouton Créer une connexion d'appairage à distance et créez un RPC nommé
uc2-rpc-yyz. - Notez l'attachement RPC avec la table de routage DRG
uc2-drgrt-rpc-yyz, le statut d'appairage Appairé et la stratégie NAT DRGuc2-policy-yyz.
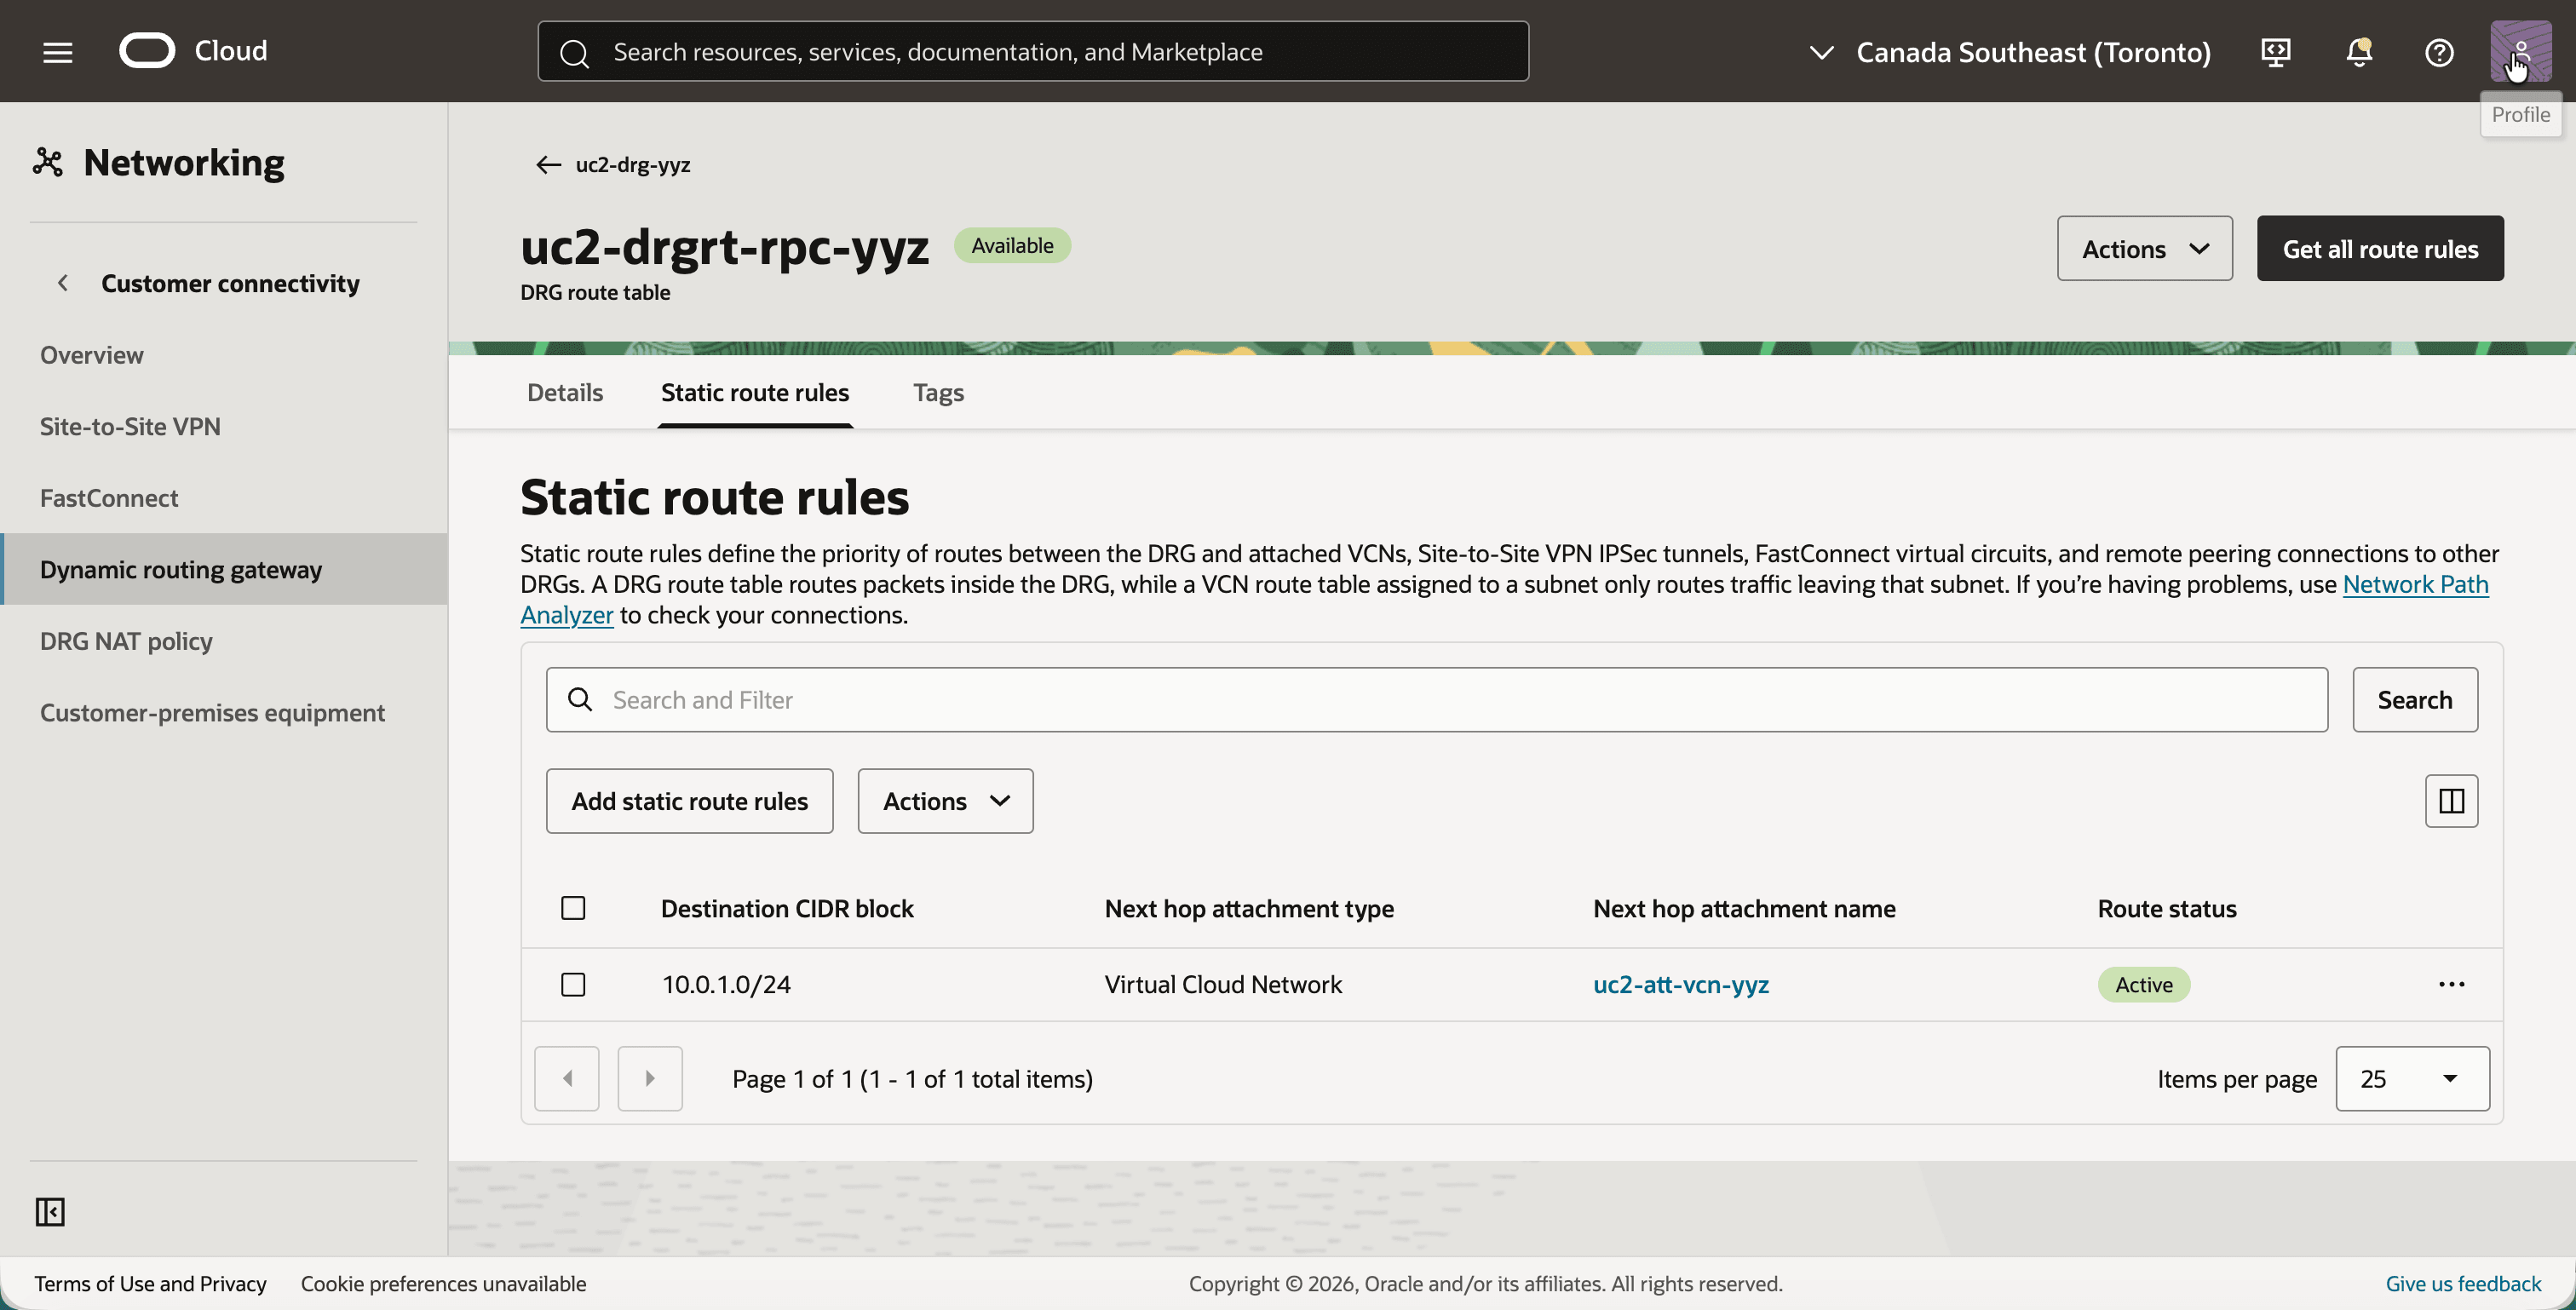
- Cliquez sur la table de routage DRG
uc2-drgrt-rpc-yyz, puis sur l'onglet Règles de routage statique. - Notez la route statique avec le bloc CIDR de destination
10.0.1.0/24et le saut suivantuc2-att-vcn-yyz.
Maintenant, les deux régions peuvent être connectées. Vous le faites d'un seul côté.
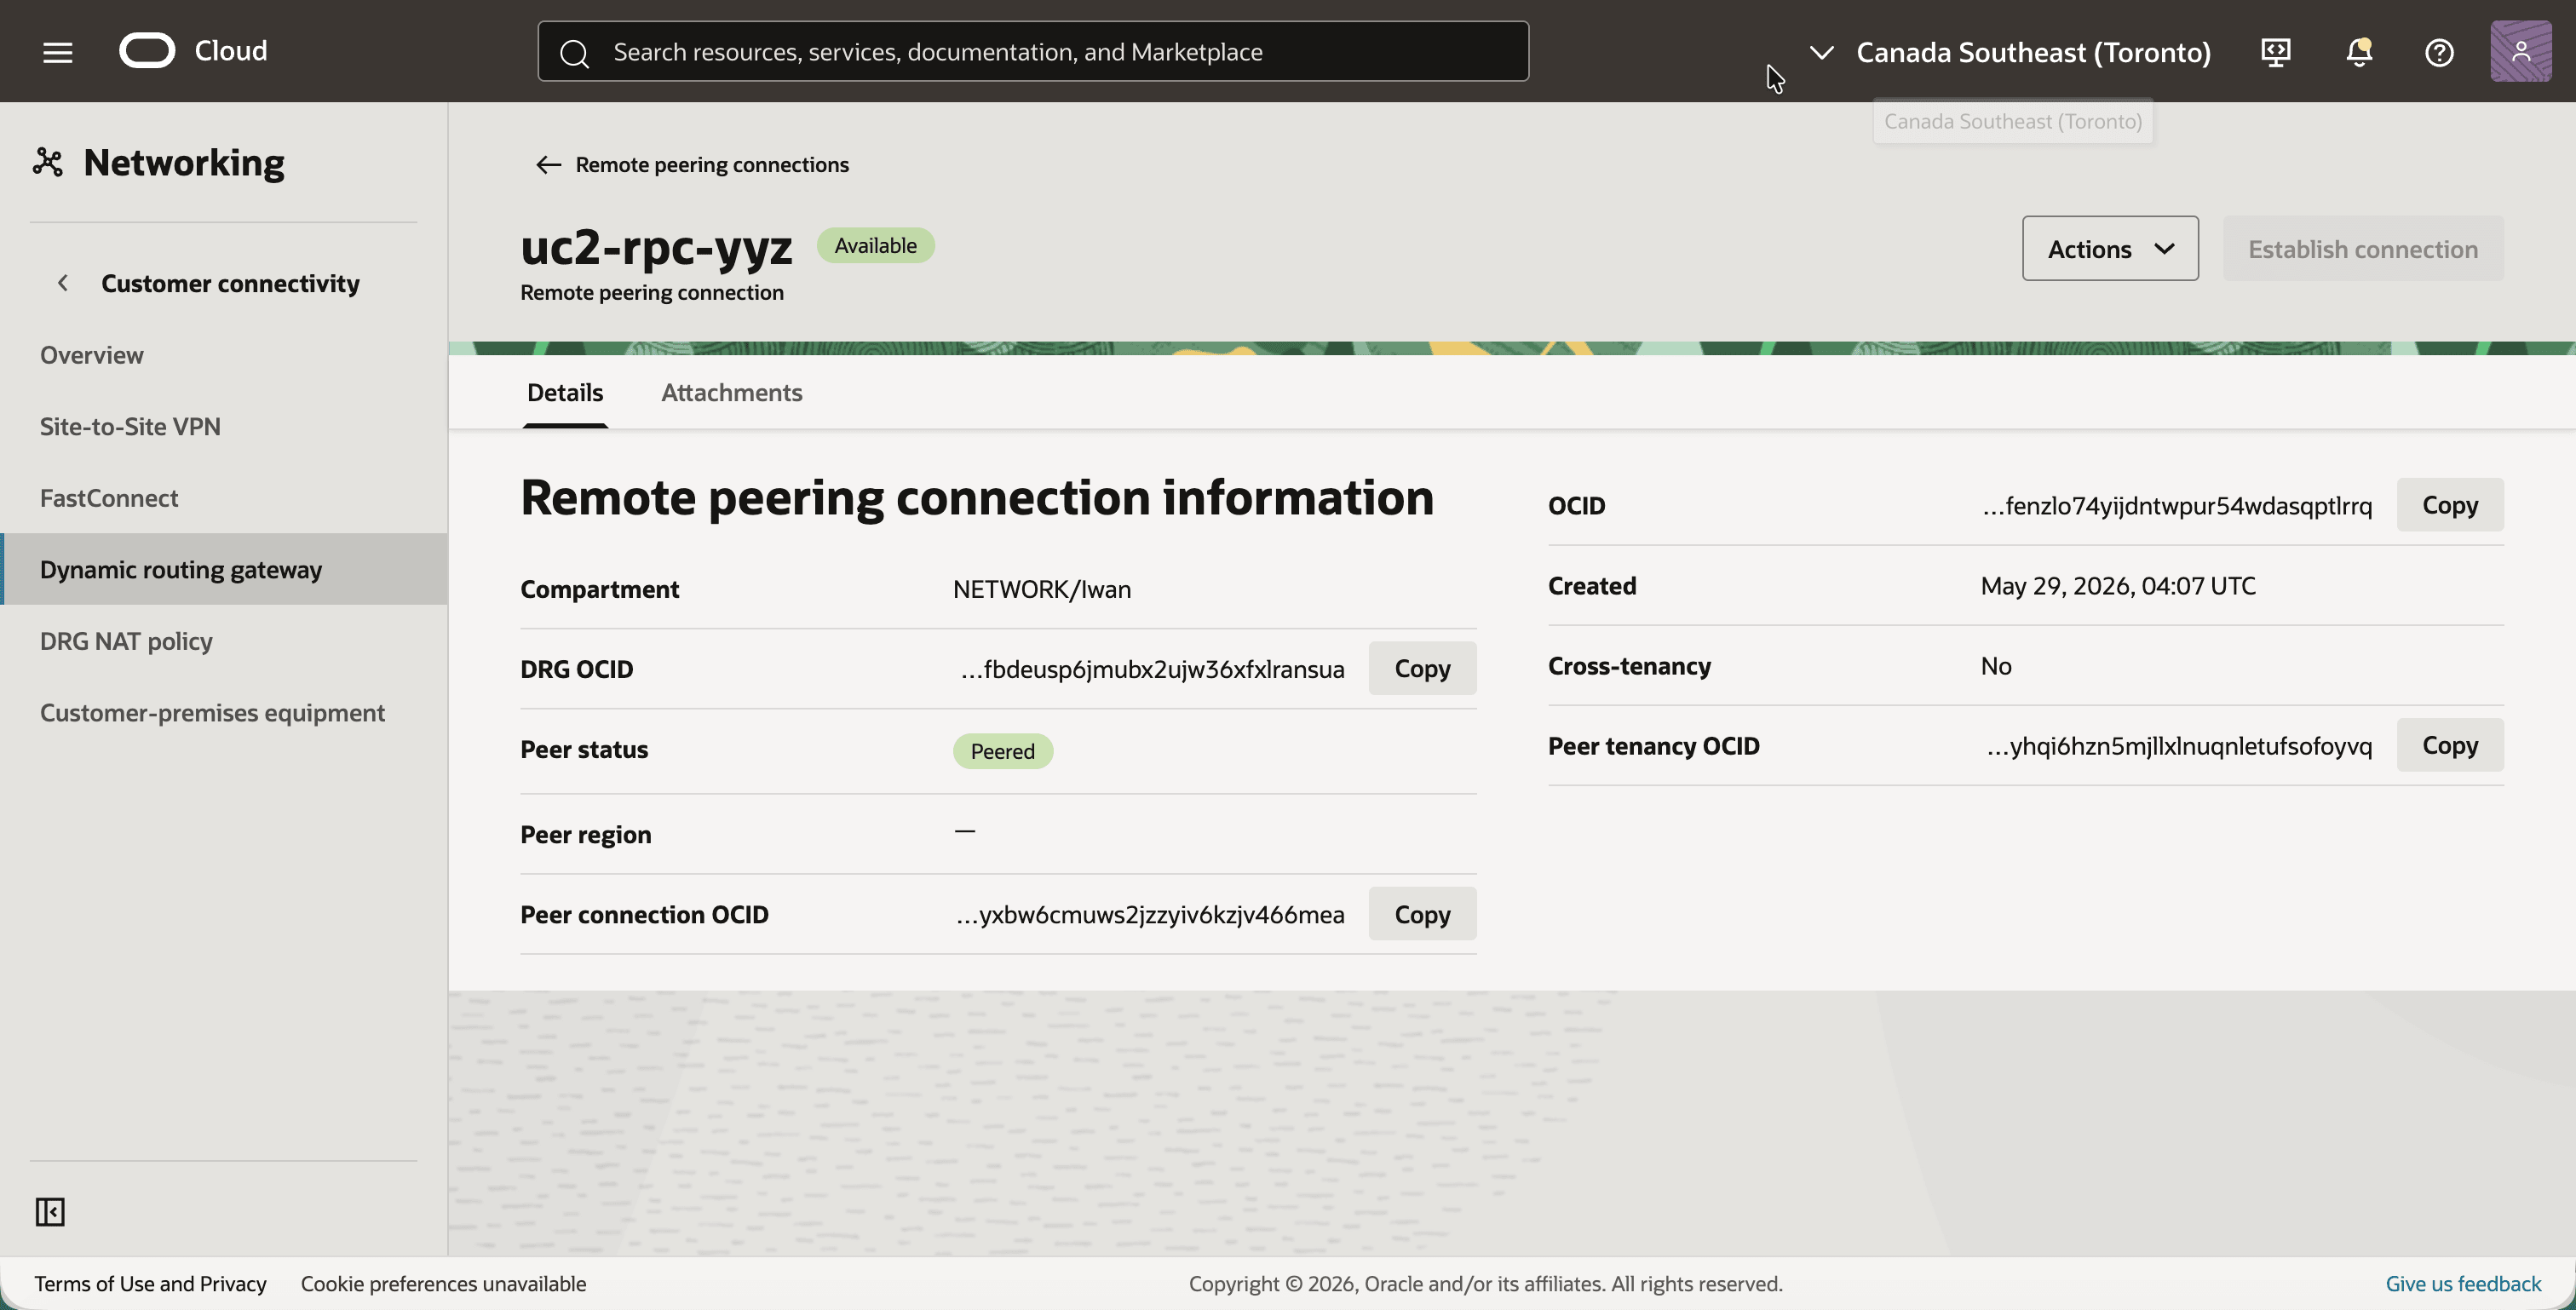
- Revenez en arrière et cliquez sur la connexion d'appairage à distance
uc2-rpc-yyz. - Cliquez sur le bouton Etablir une connexion, sélectionnez la région Sud-est du Canada (Montréal) et entrez l'OCID
uc2-rpc-yul. - Notez que le statut de l'homologue devient appairé.
Etape 06 : Création de la stratégie NAT DRG à Toronto
Toronto obtient sa propre politique, également associée à la pièce jointe RPC.
- Ouvrez le menu de navigation, cliquez sur Fonctions de réseau, sur Connectivité client, puis sur Stratégie NAT DRG.
- Cliquez sur le bouton Créer une stratégie et créez une stratégie portant le nom
uc2-policy-yyz. - Notez que la stratégie est Active.
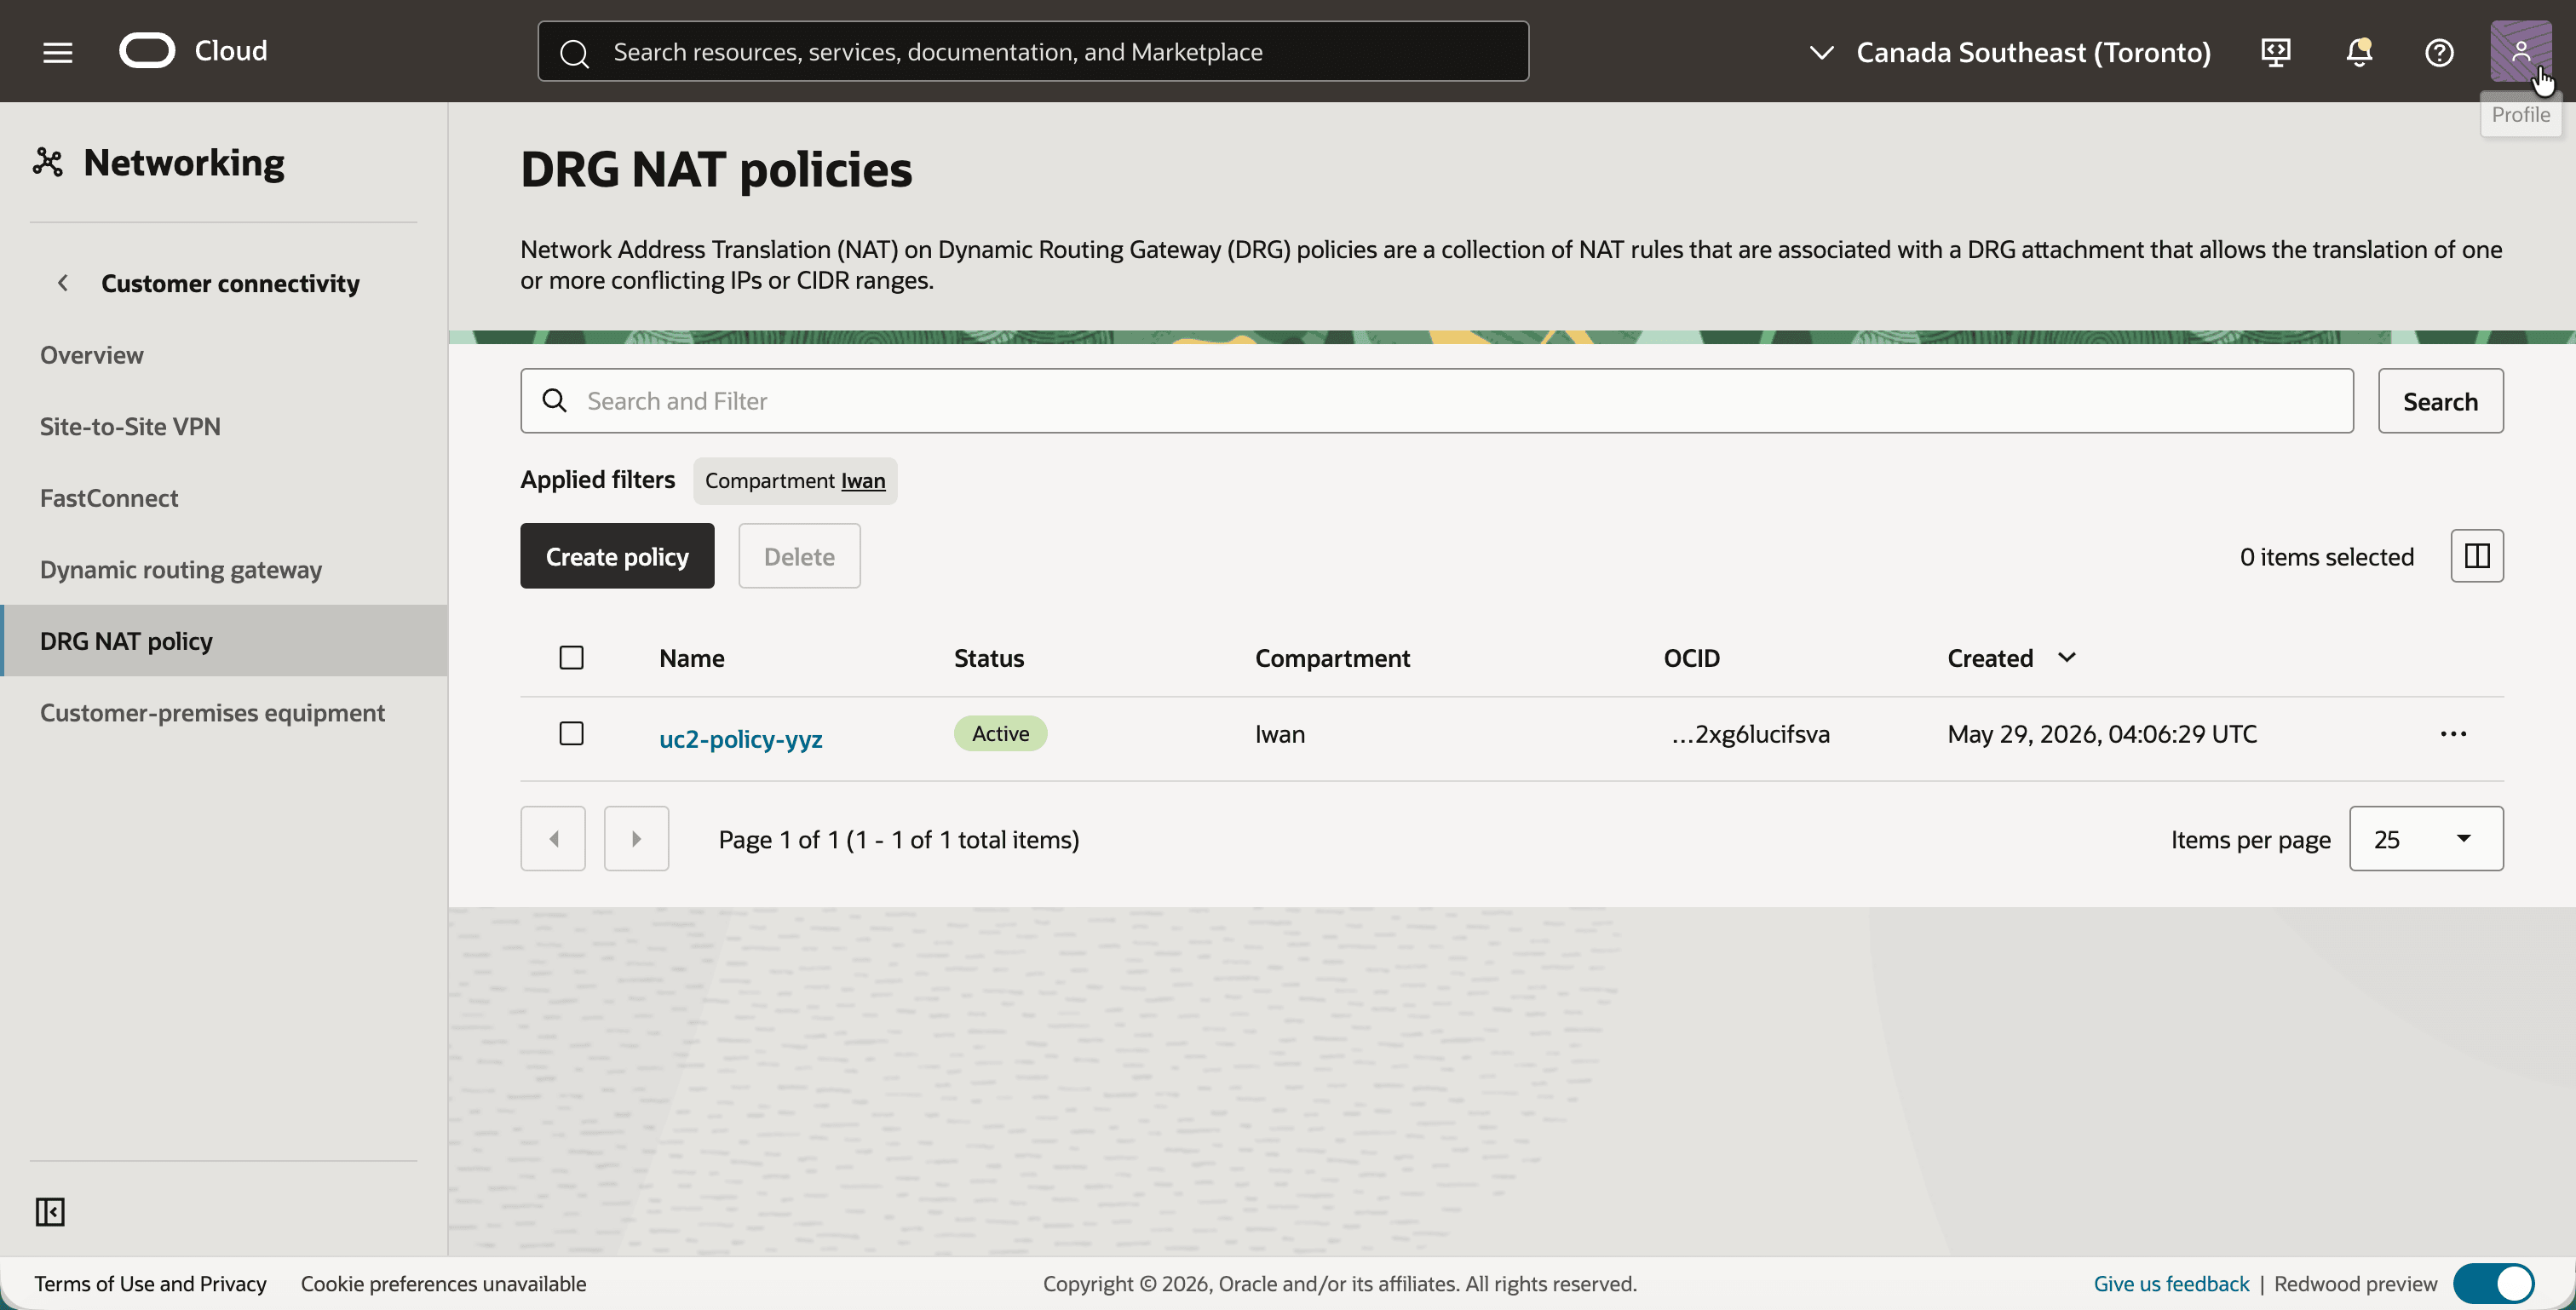
- Cliquez sur
uc2-policy-yyzet sur l'onglet Pièces jointes. - Cliquez sur le bouton Associer des pièces jointes, sélectionnez Attachement DRG pour le RPC : uc2-rpc-yyz et confirmez.
- La pièce jointe RPC est répertoriée, ainsi que sa table de routage DRG
uc2-drgrt-rpc-yyz.
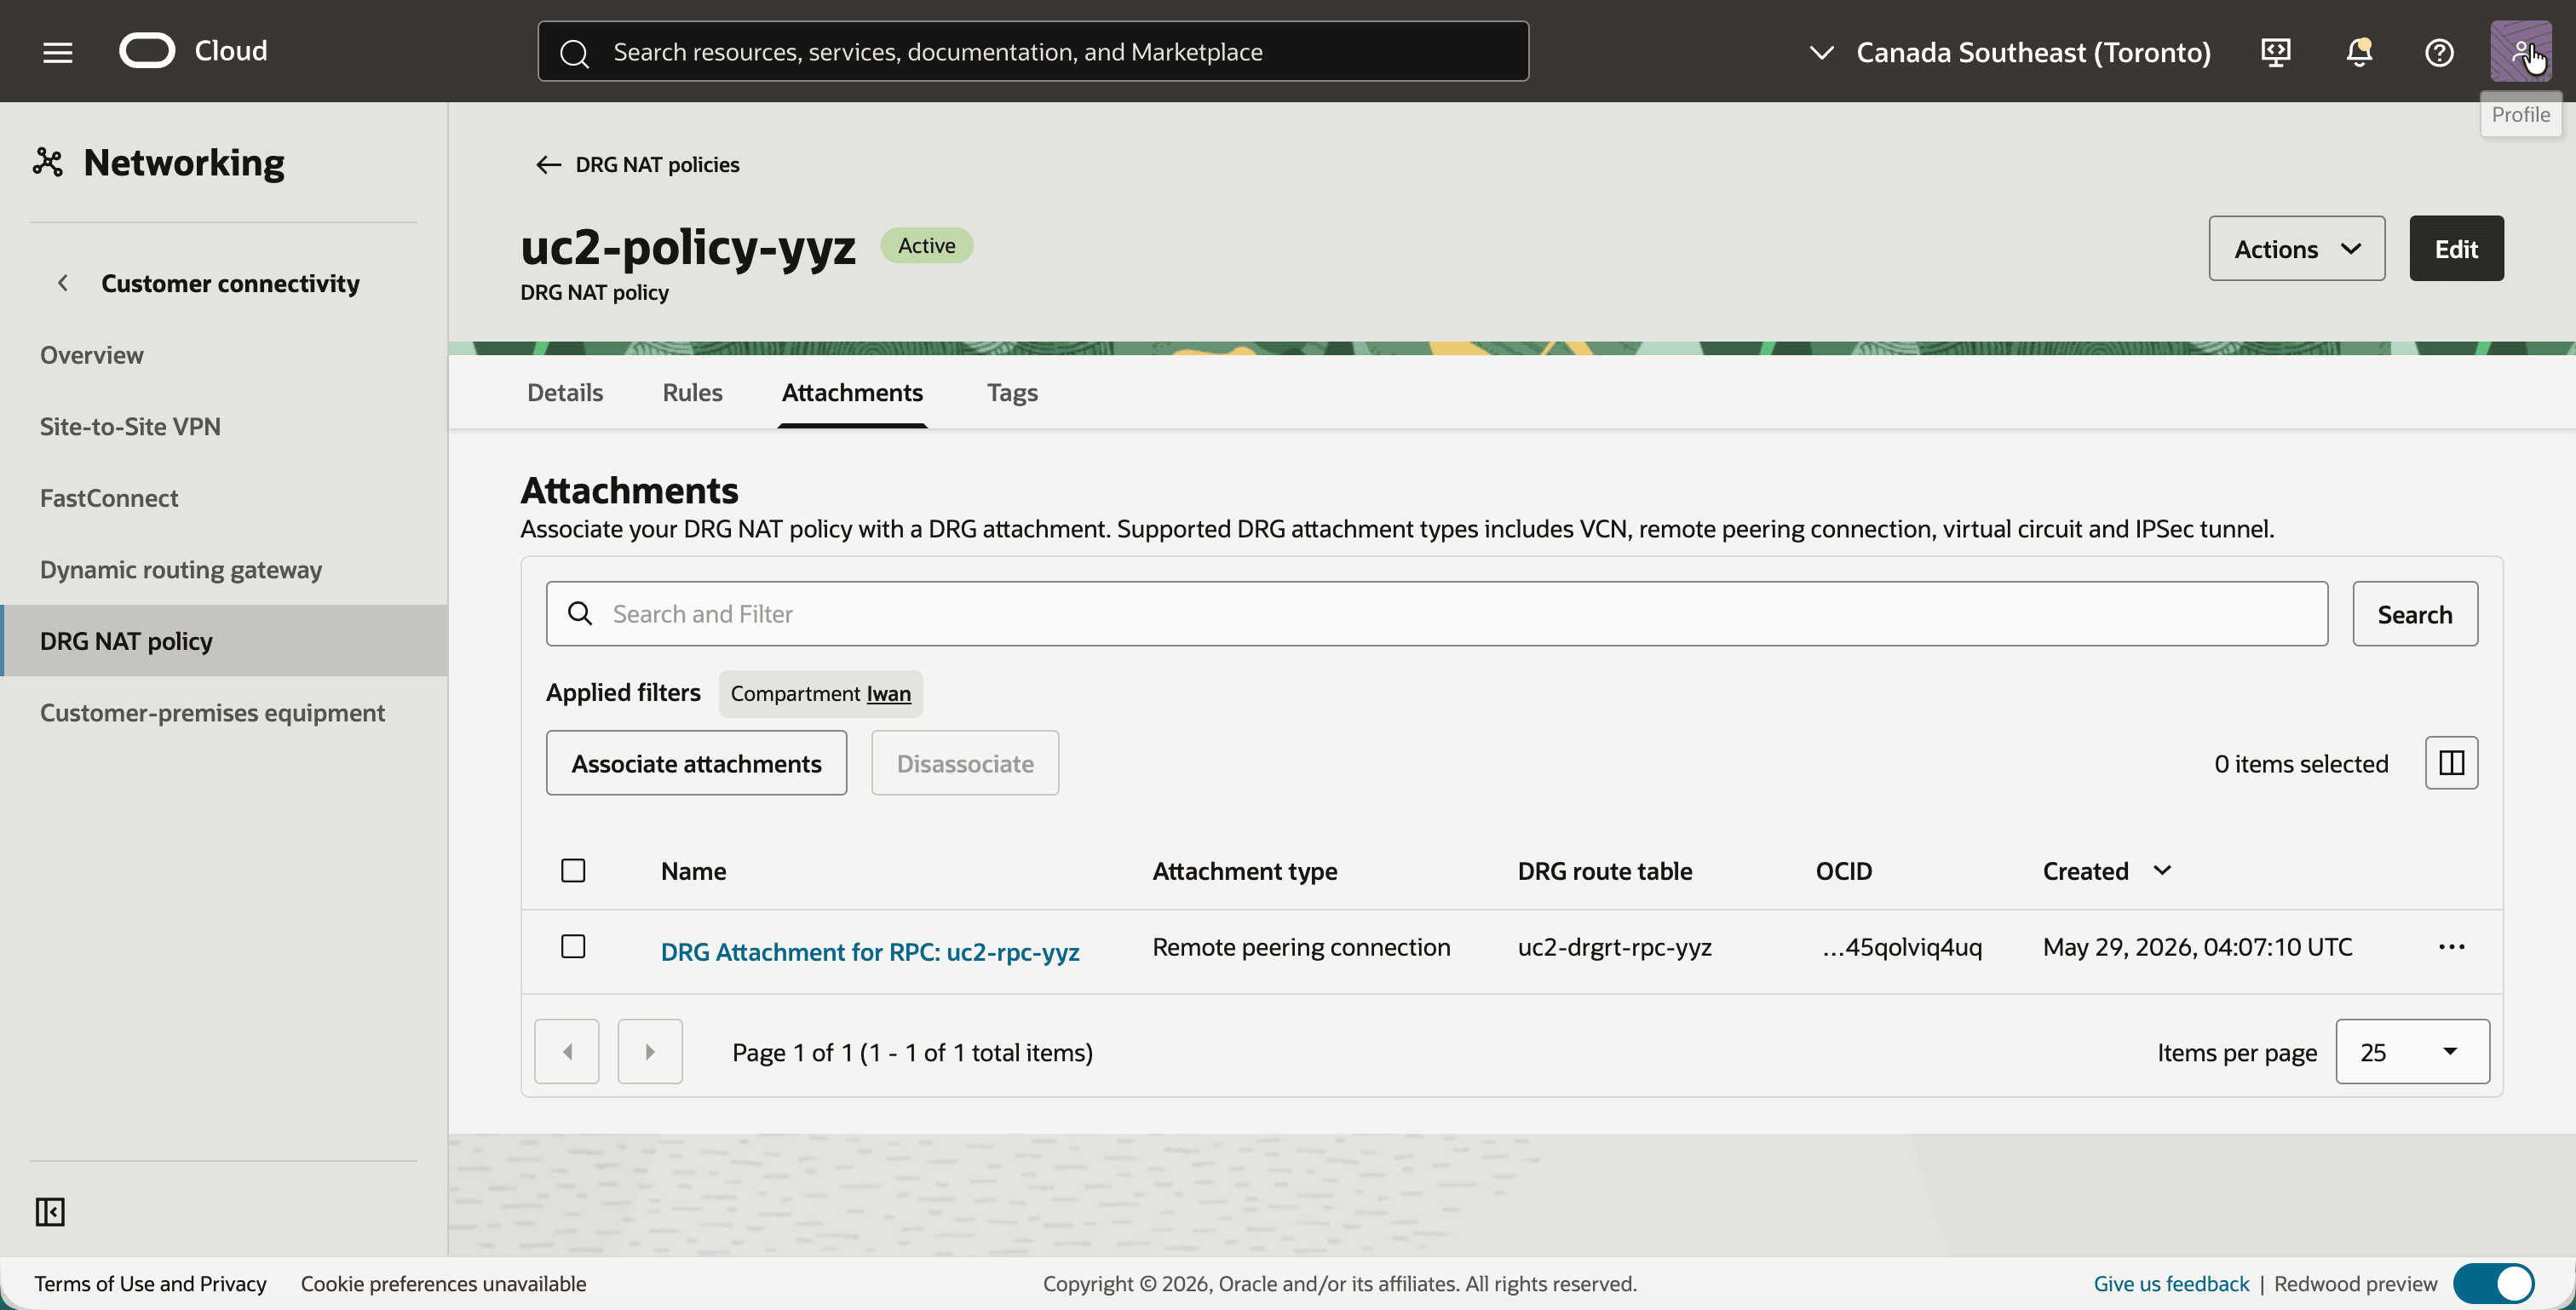
Les deux régions sont maintenant pleinement préparées. Le routage est en place et les deux attachements RPC ont une stratégie NAT. La seule chose qui manque est les règles, et c'est là que les deux options diffèrent.
Etape 07 : Configurer les règles NAT, option 1 : une seule règle dans une région
Dans la première option, toute la traduction se fait à Montréal. La politique à Montréal a une règle qui traduit la source et la destination, et la politique à Toronto reste vide.
La règle se trouve sur l'attachement RPC à Montréal, elle est donc écrite pour le trafic qui arrive de Toronto :
| Initial | Traduit | Signification | |
|---|---|---|---|
| Source | 10.0.1.0/24 |
192.168.20.0/24 |
Les adresses réelles de Toronto sont présentées à Montréal sous le nom 192.168.20.0/24. |
| Destination | 192.168.10.0/24 |
10.0.1.0/24 |
L'ombre CIDR de Montréal est remplacée par le véritable CIDR de Montréal. |
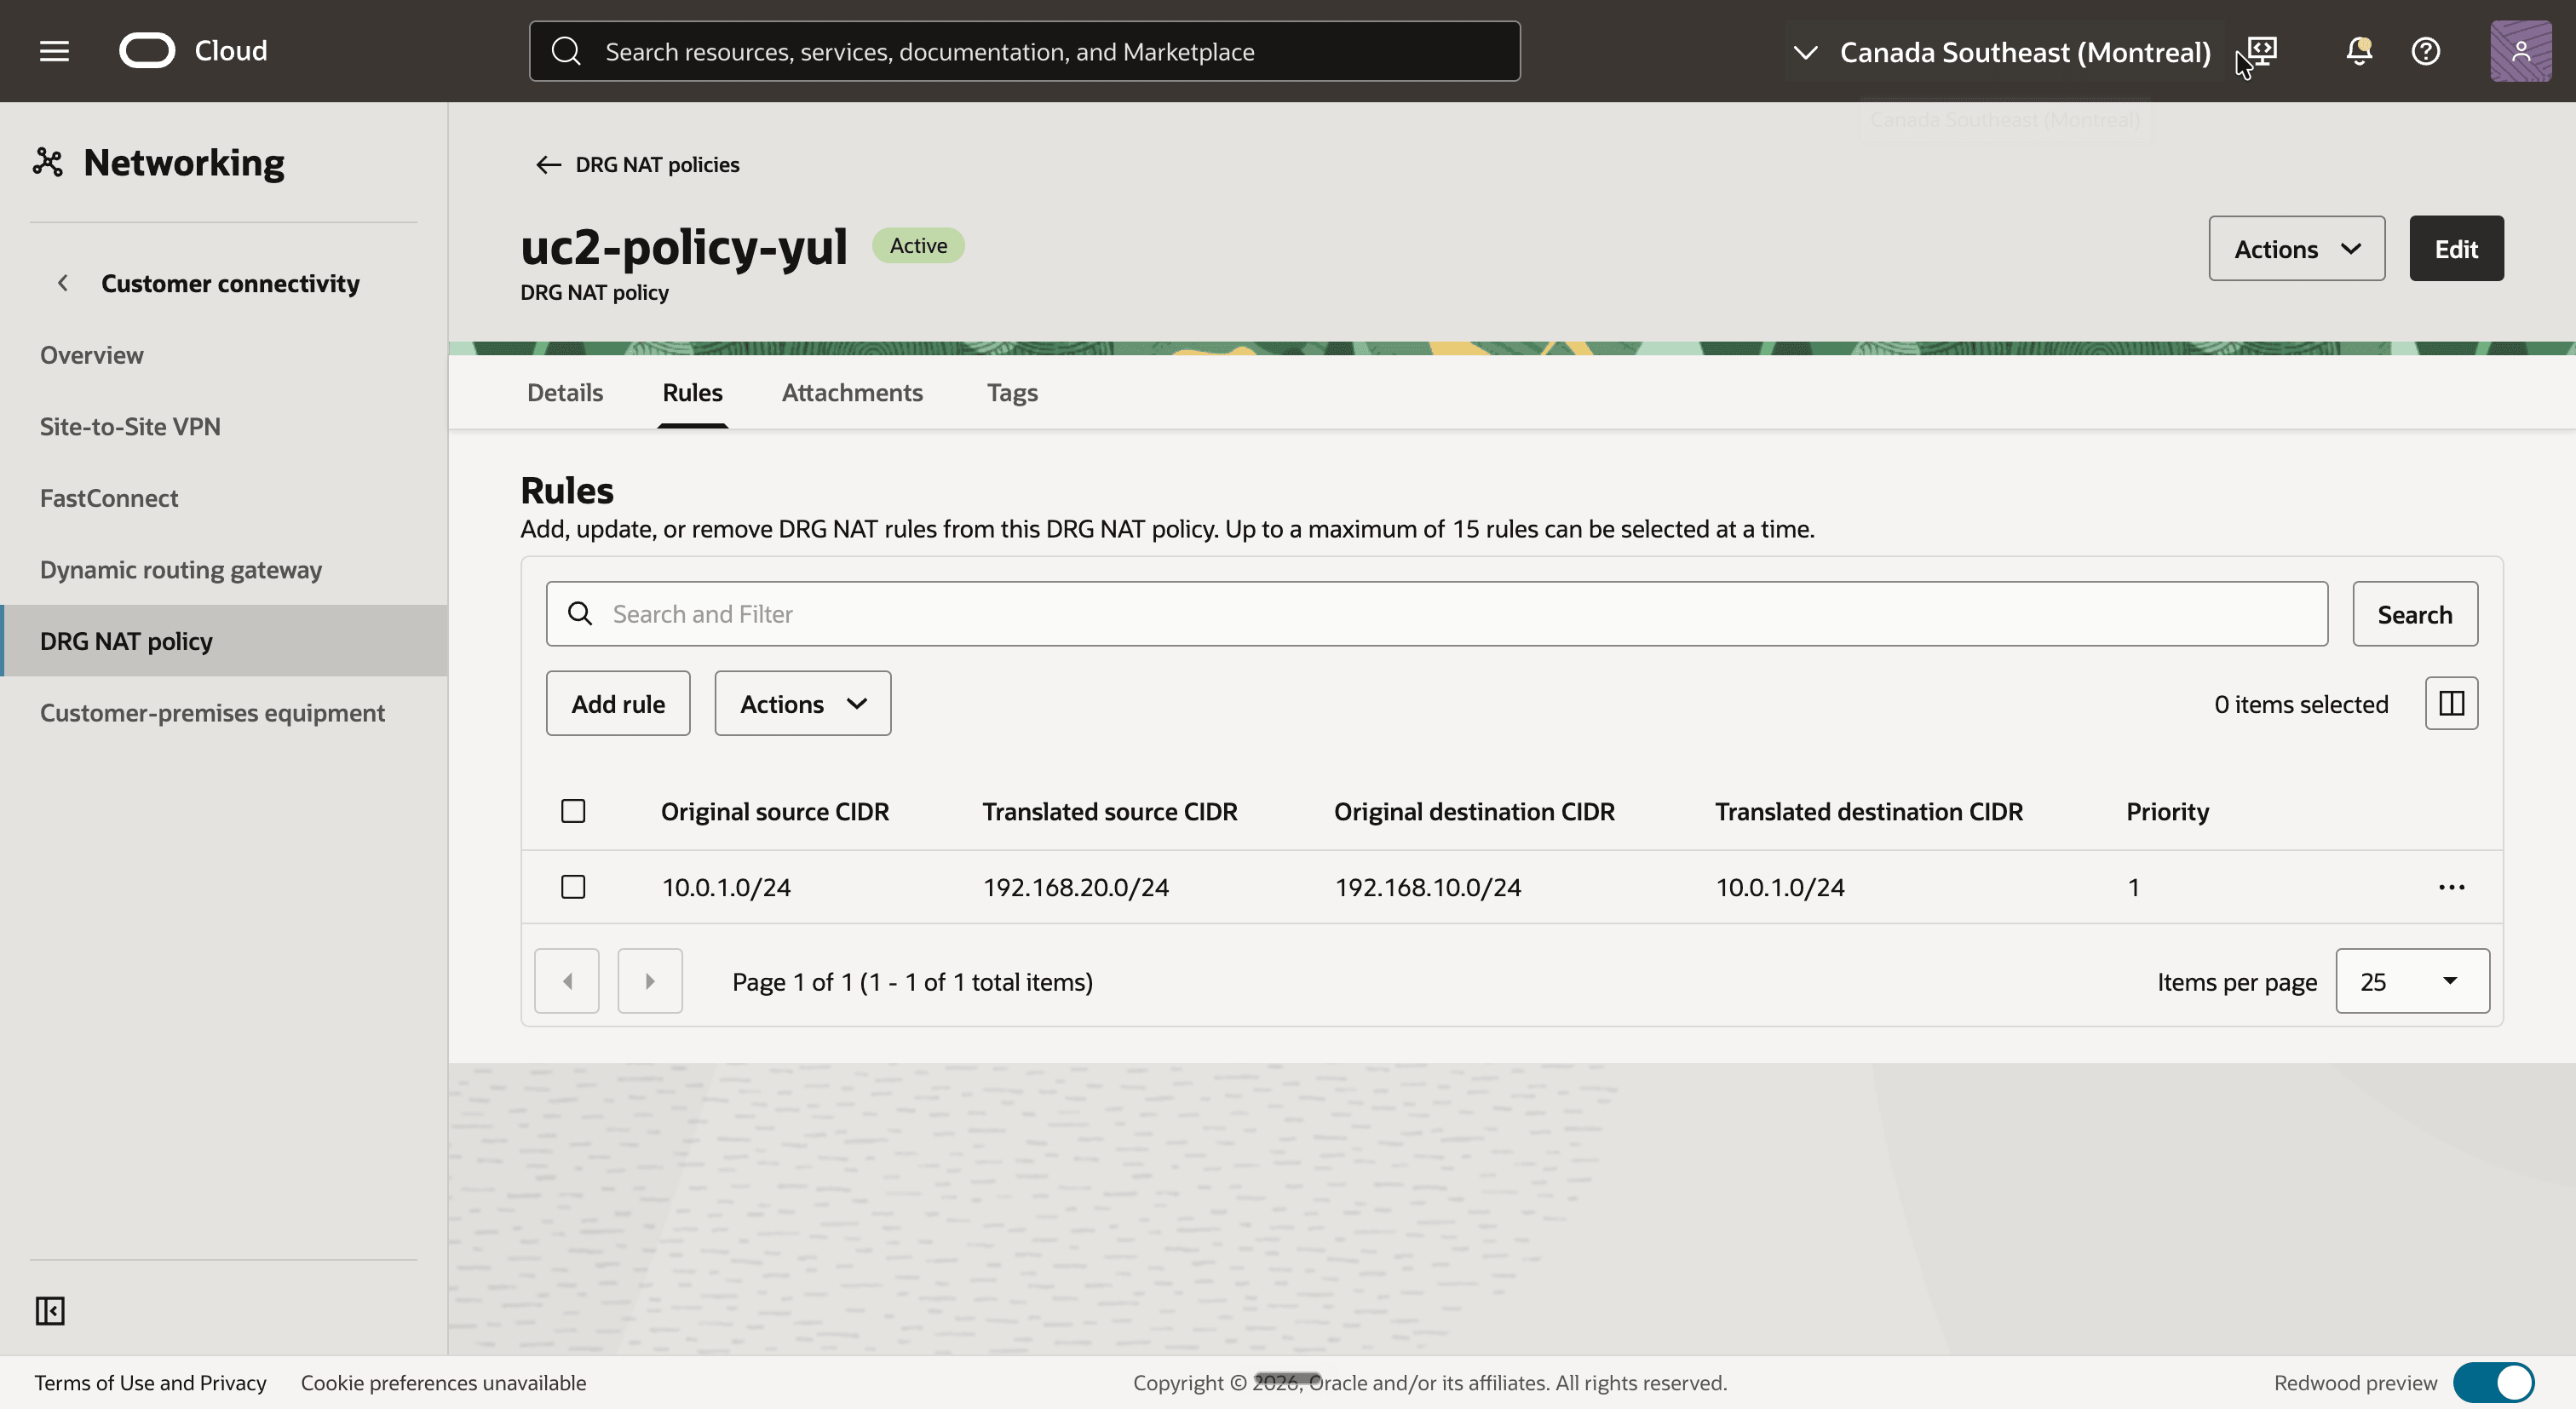
- Sélectionnez la région Sud-est du Canada (Montréal) et ouvrez la stratégie NAT DRG
uc2-policy-yul. - Cliquez sur l'onglet Règles, puis sur le bouton Ajouter une règle.
- Ajoutez une règle avec les valeurs suivantes :
- Priorité :
1 - CIDR d'origine source :
10.0.1.0/24 - CIDR source traduit :
192.168.20.0/24 - CIDR de cible d'origine :
192.168.10.0/24 - CIDR de cible converti :
10.0.1.0/24
- Priorité :
- Notez que la règle est répertoriée dans l'onglet Règles.
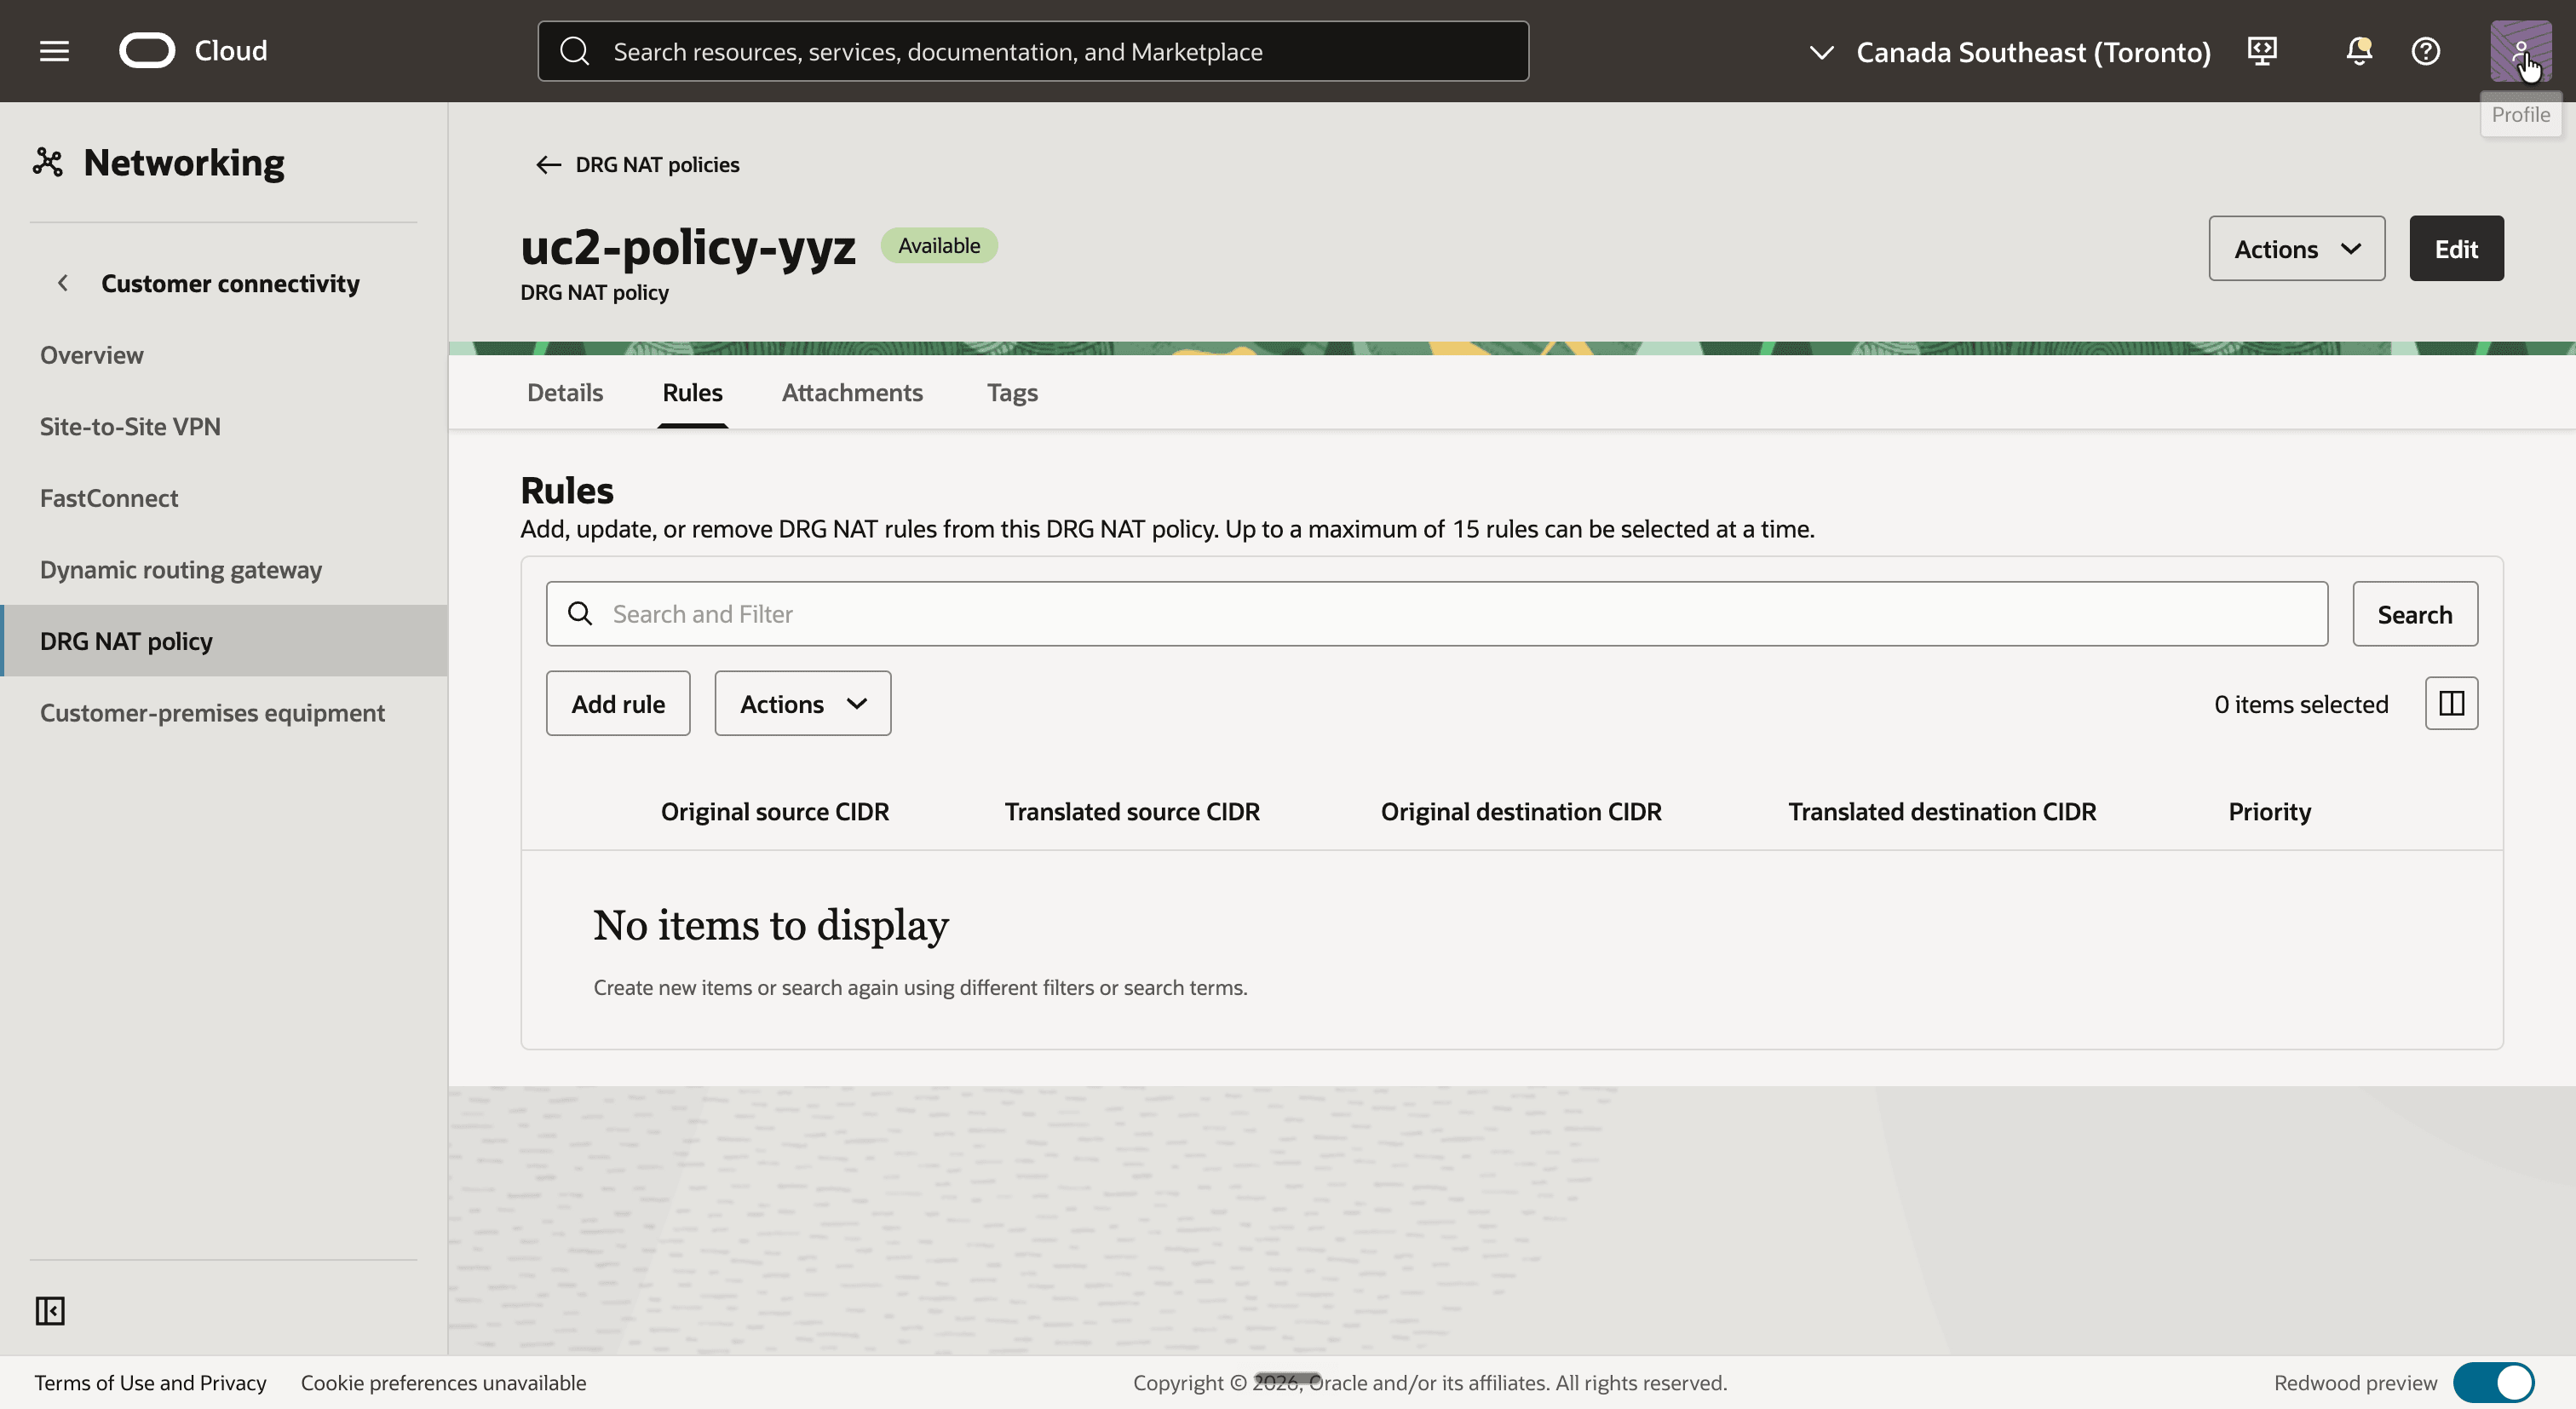
- Sélectionnez la région Sud-est du Canada (Toronto) et ouvrez la stratégie NAT DRG
uc2-policy-yyz. - Cliquez sur l'onglet Règles.
- Notez que cette stratégie n'a aucune règle.
Voici ce qui arrive à un ping de uc2-inst-yyz à Toronto à uc2-inst-yul à Montréal :
| Où | Source | Destination | Que se passe-t-il ? |
|---|---|---|---|
Feuilles uc2-inst-yyz |
10.0.1.152 |
192.168.10.121 |
La table de routage uc2-rt-yyz envoie 192.168.10.0/24 au DRG. |
| DRG à Toronto | 10.0.1.152 |
192.168.10.121 |
uc2-drgrt-vcn-yyz envoie 192.168.10.0/24 au RPC. Aucune règle, donc rien n'est traduit. |
| Insère le DRG à Montréal sur la pièce jointe RPC | 192.168.20.152 |
10.0.1.121 |
La règle dans uc2-policy-yul traduit la source et la destination. |
Recherche de routage dans uc2-drgrt-rpc-yul |
192.168.20.152 |
10.0.1.121 |
10.0.1.0/24 pointe vers uc2-att-vcn-yul. |
Et voici la réponse :
| Où | Source | Destination | Que se passe-t-il ? |
|---|---|---|---|
Feuilles uc2-inst-yul |
10.0.1.121 |
192.168.20.152 |
La table de routage uc2-rt-yul envoie 192.168.20.0/24 au DRG. |
Recherche de routage dans uc2-drgrt-vcn-yul |
10.0.1.121 |
192.168.20.152 |
192.168.20.0/24 pointe vers le RPC. |
| Laisse le DRG à Montréal sur l'attachement RPC | 192.168.10.121 |
10.0.1.152 |
Le DRG applique l'inverse de la règle dans uc2-policy-yul. |
| DRG à Toronto | 192.168.10.121 |
10.0.1.152 |
uc2-drgrt-rpc-yyz envoie 10.0.1.0/24 à uc2-att-vcn-yyz. |
Le dernier octet d'une adresse est conservé par la traduction 1:1, qui vous indique quelle adresse à ping :
| Instance | Adresse IP réelle | Adresse à utiliser depuis l'autre région |
|---|---|---|
uc2-inst-yul |
10.0.1.121 |
192.168.10.121 |
uc2-inst-yyz |
10.0.1.152 |
192.168.20.152 |
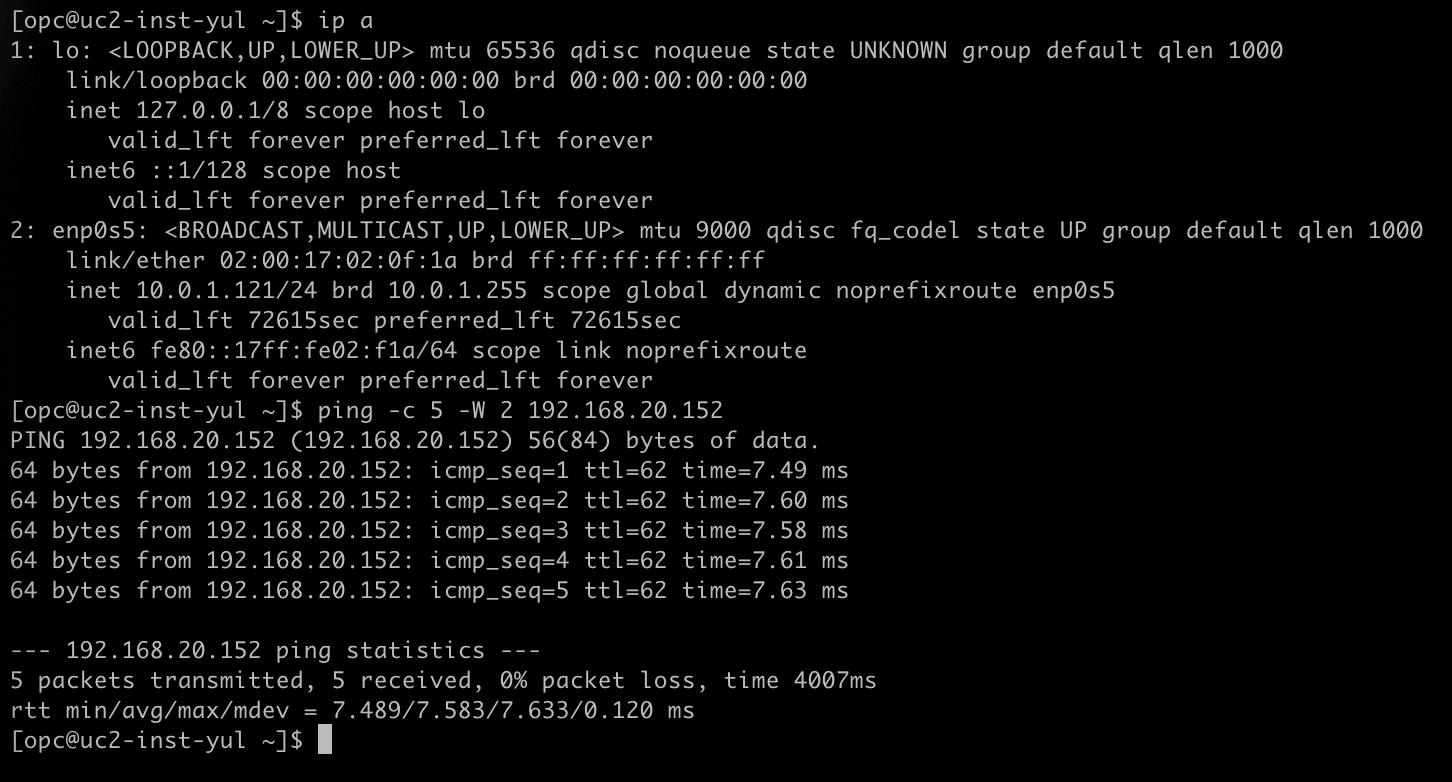
- Connectez-vous à
uc2-inst-yulavec SSH. - Exécutez
ip aet notez que l'instance possède l'adresse IP10.0.1.121. - Exécutez
ping -c 5 -W 2 192.168.20.152pour envoyer la commande ping à l'adresse shadow deuc2-inst-yyz. - Notez que les cinq paquets reçoivent une réponse.
- Connectez-vous à
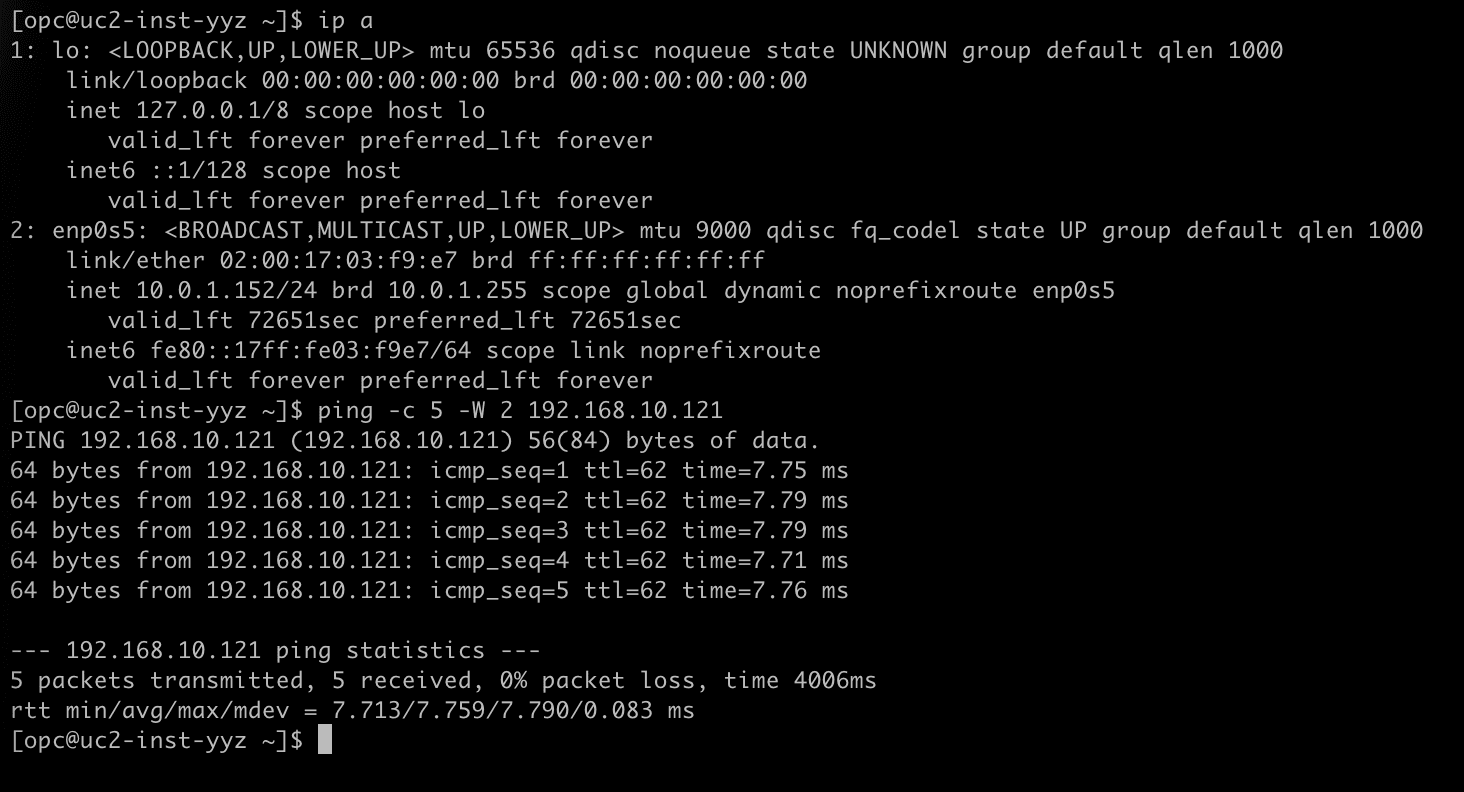
uc2-inst-yyzavec SSH. - Exécutez
ip aet notez que l'instance possède l'adresse IP10.0.1.152. - Exécutez
ping -c 5 -W 2 192.168.10.121pour envoyer la commande ping à l'adresse shadow deuc2-inst-yul. - Notez que les cinq paquets reçoivent une réponse.
[ !] REMARQUE] Avec cette option, toute la configuration NAT vit dans une région. Cela est pratique lorsque vous ne gérez qu'un seul côté de l'appairage, par exemple lorsque l'autre région appartient à une autre équipe ou à une autre location.
Etape 08 : Configurer les règles NAT, option 2 : une règle dans chaque région
Dans la deuxième option, chaque région est responsable de son propre CIDR fantôme. Les deux stratégies obtiennent une seule règle et les deux règles traduisent uniquement la destination.
Chaque règle est de nouveau écrite pour le trafic qui arrive de l'autre région :
| Police | Destination d'origine | Destination traduite | Signification |
|---|---|---|---|
uc2-policy-yul |
192.168.10.0/24 |
10.0.1.0/24 |
Le trafic pour l'ombre CIDR de Montréal est livré au véritable CIDR de Montréal. |
uc2-policy-yyz |
192.168.20.0/24 |
10.0.1.0/24 |
Le trafic pour l'ombre CIDR de Toronto est livré au véritable CIDR de Toronto. |
Il n'y a pas de règle NAT source et aucune n'est nécessaire. La traduction inverse que le DRG applique au trafic en quittant via l'attachement RPC fonctionne : lorsqu'un paquet de 10.0.1.121 quitte Montréal, l'inverse de la règle de Montréal transforme sa source en 192.168.10.121.
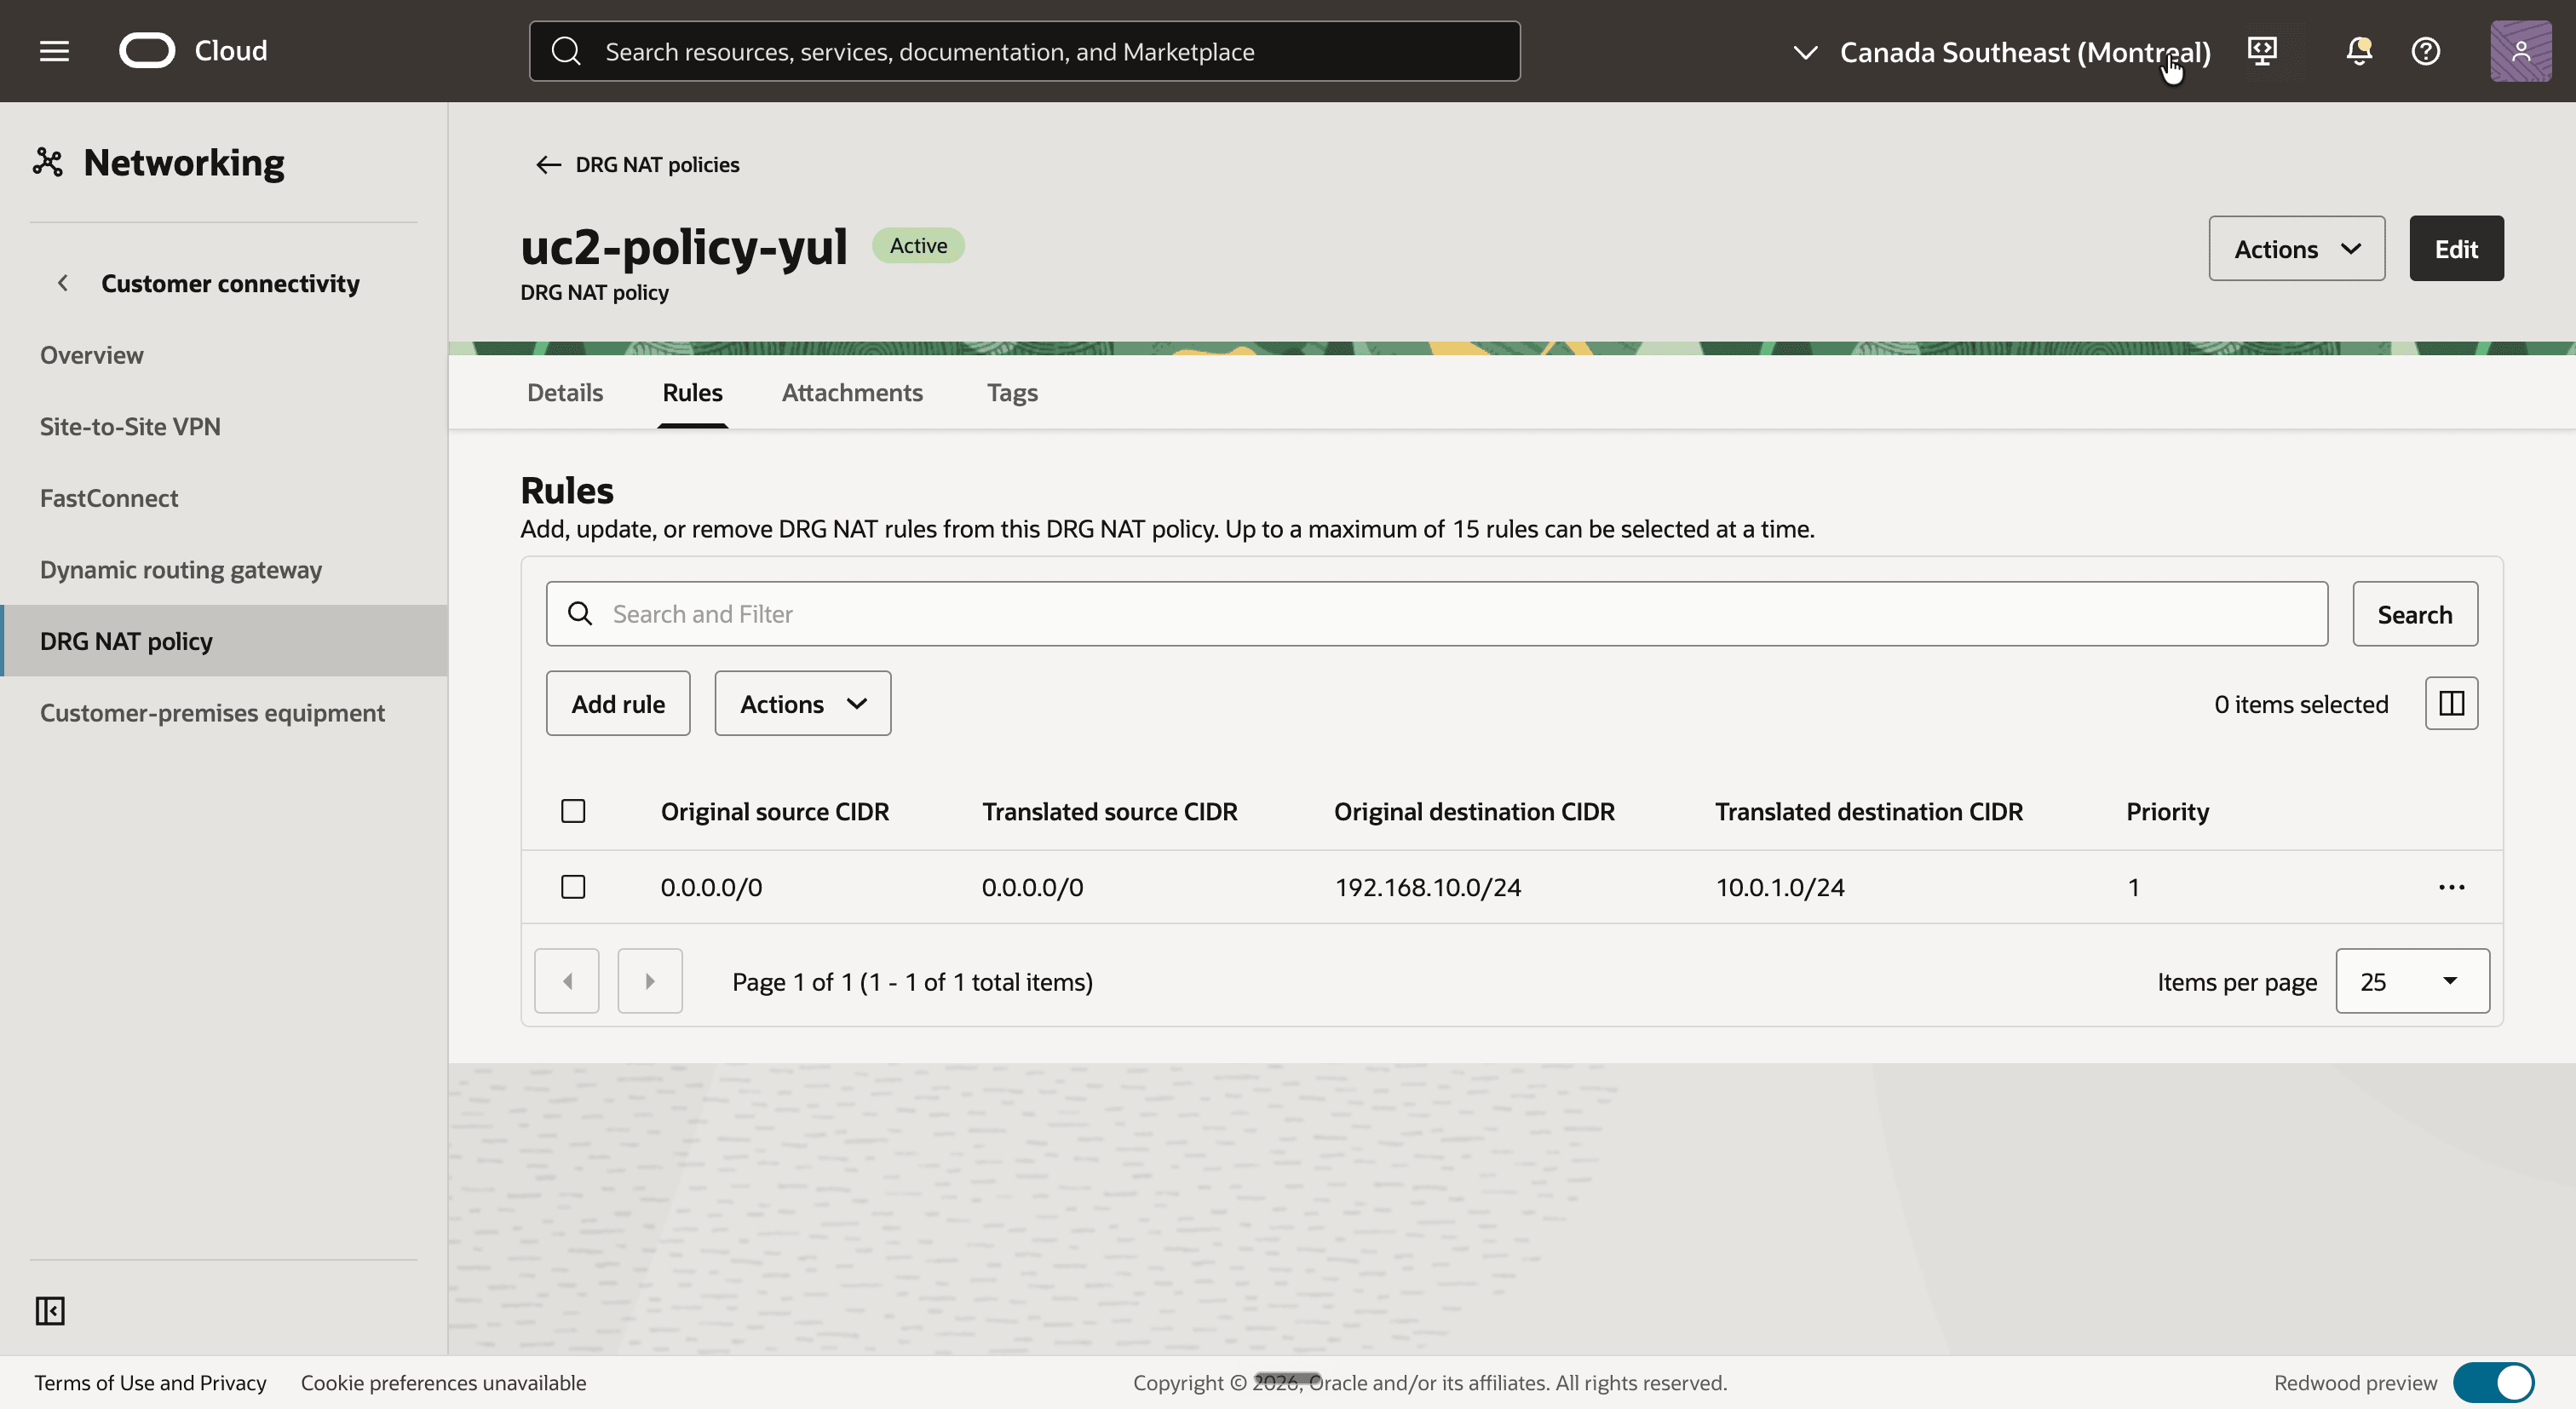
- Sélectionnez la région Sud-est du Canada (Montréal) et ouvrez la stratégie NAT DRG
uc2-policy-yul. - Cliquez sur l'onglet Règles, enlevez la règle de l'option 1 et cliquez sur le bouton Ajouter une règle.
- Ajoutez une règle avec les valeurs suivantes :
- Priorité :
1 - CIDR source d'origine : laisser vide
- CIDR source traduit : laisser vide
- CIDR de cible d'origine :
192.168.10.0/24 - CIDR de cible converti :
10.0.1.0/24
- Priorité :
- Notez que la règle est répertoriée dans l'onglet Règles. Les colonnes source affichent
0.0.0.0/0, ce qui signifie que la règle correspond à n'importe quelle source et ne la traduit pas.
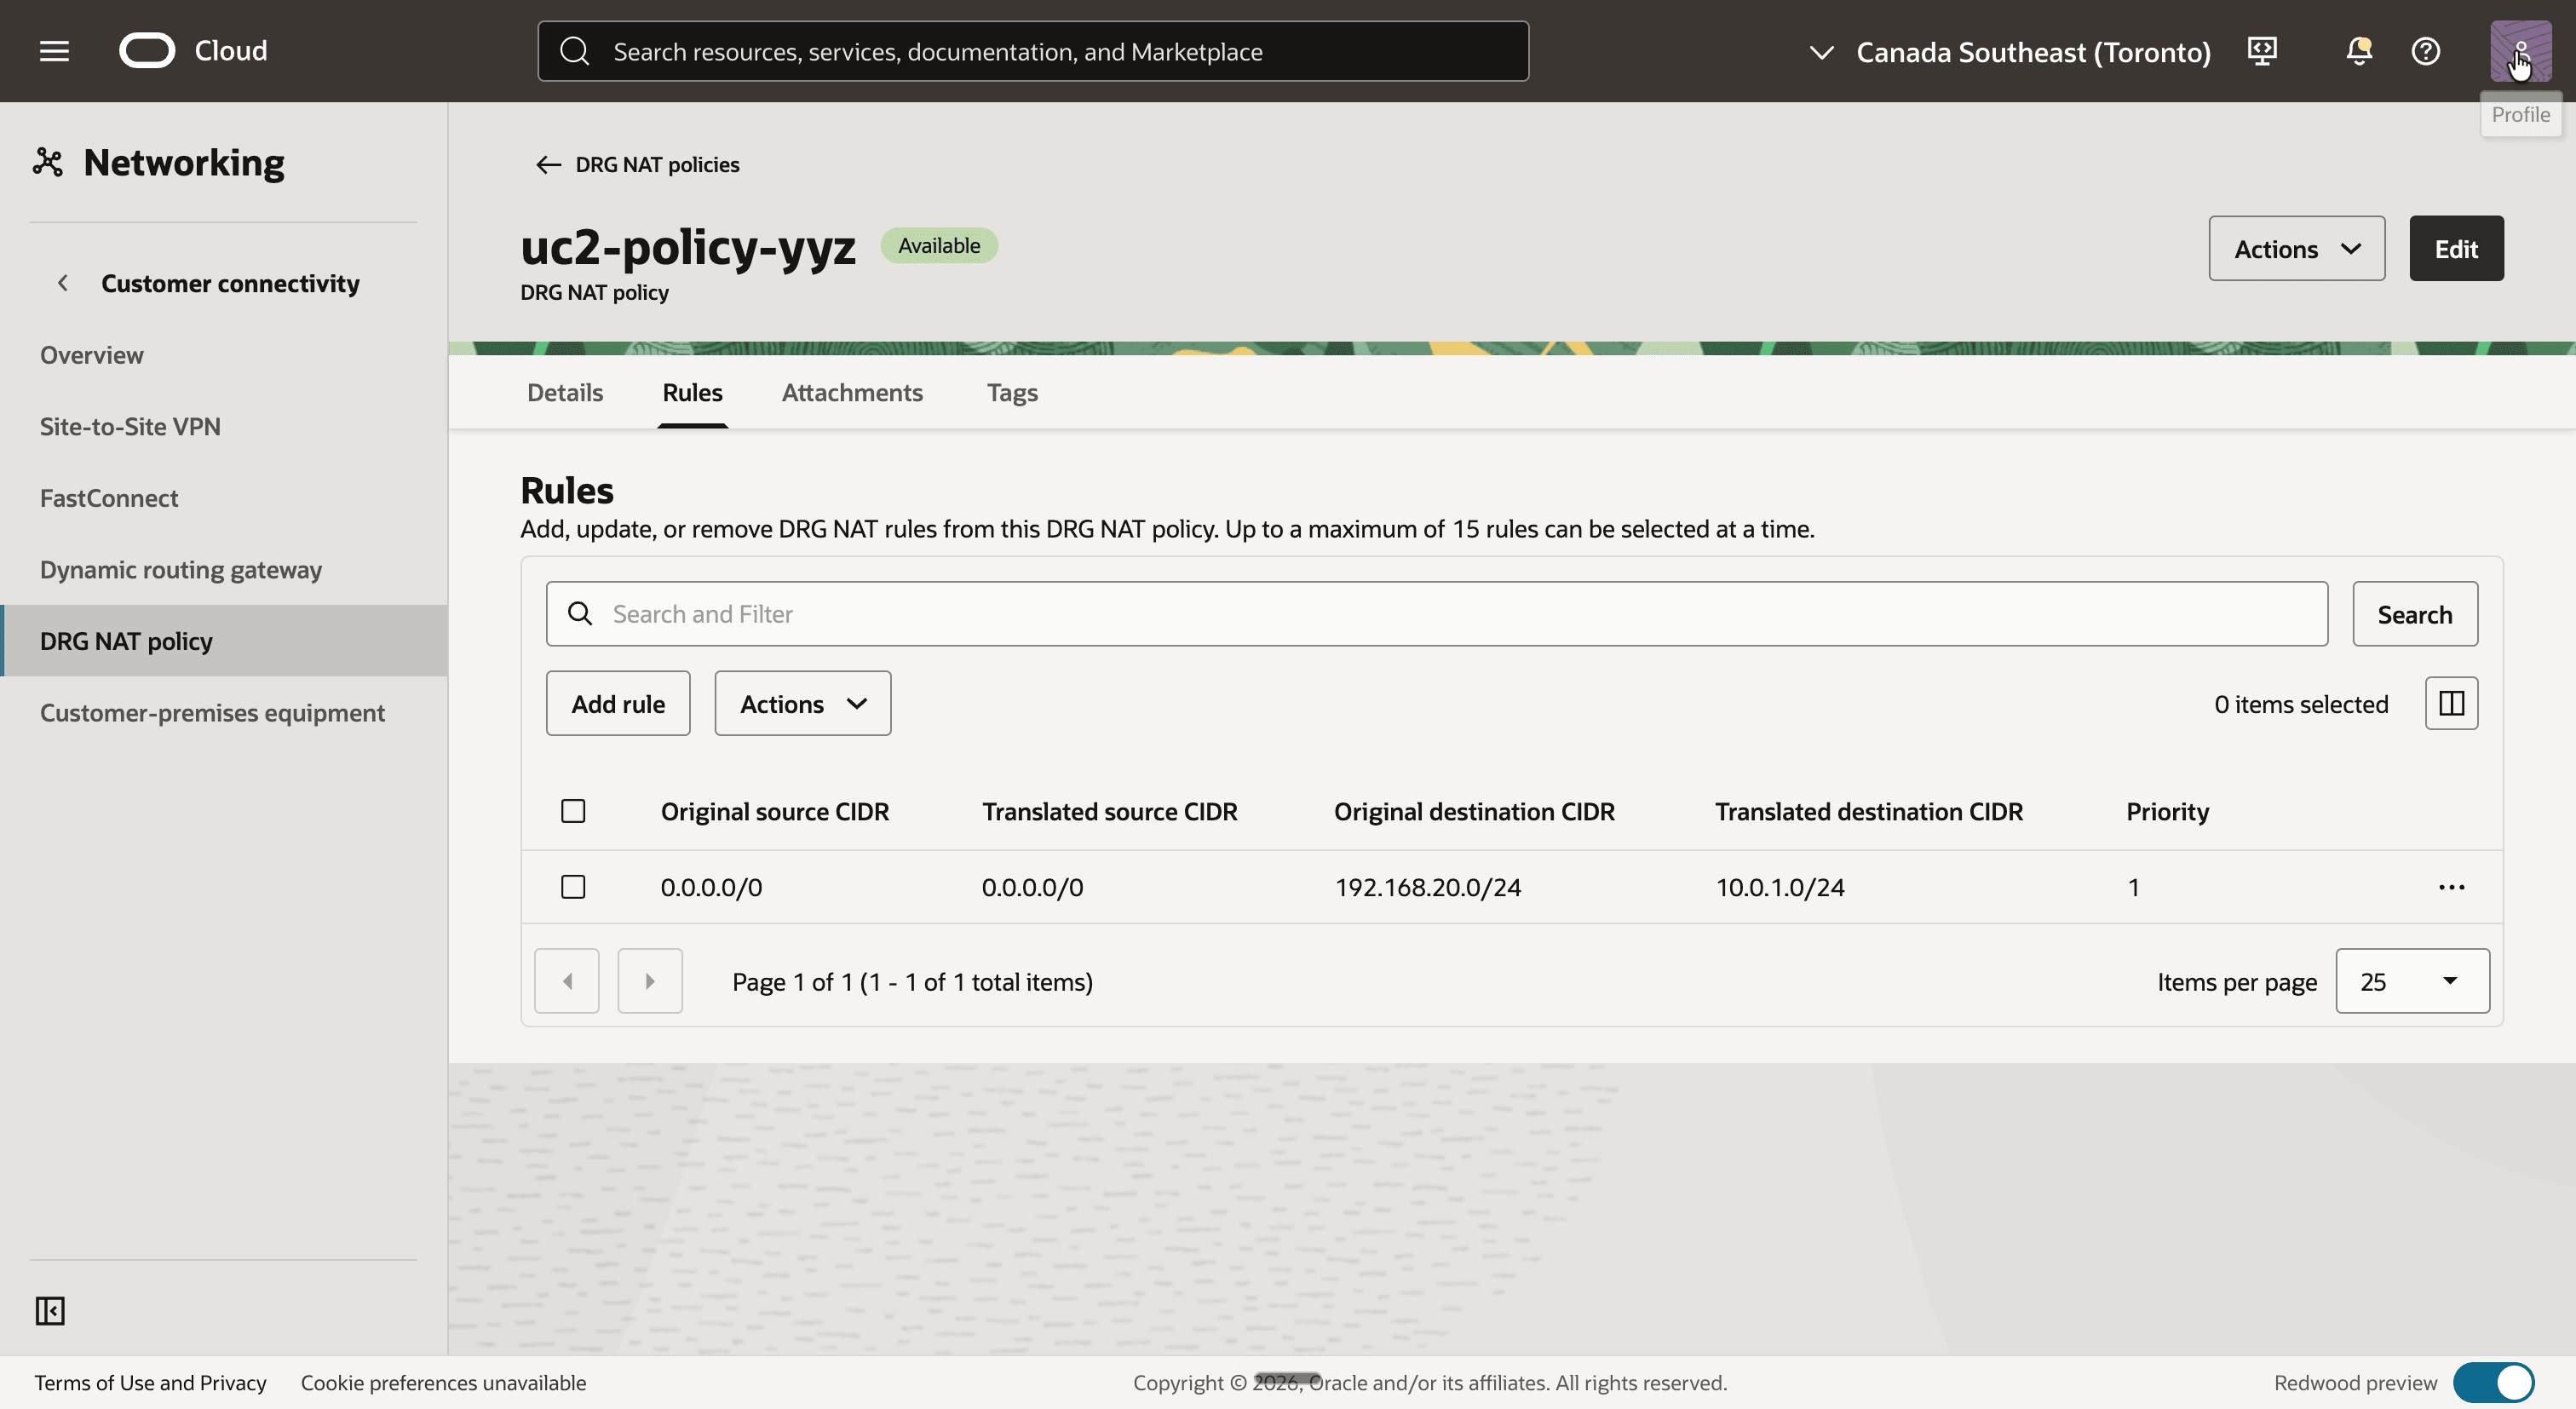
- Sélectionnez la région Sud-est du Canada (Toronto) et ouvrez la stratégie NAT DRG
uc2-policy-yyz. - Cliquez sur l'onglet Règles, puis sur le bouton Ajouter une règle.
- Ajoutez une règle avec les valeurs suivantes :
- Priorité :
1 - CIDR source d'origine : laisser vide
- CIDR source traduit : laisser vide
- CIDR de cible d'origine :
192.168.20.0/24 - CIDR de cible converti :
10.0.1.0/24
- Priorité :
- Notez que la règle est répertoriée dans l'onglet Règles.
Voici ce qui arrive à un ping de uc2-inst-yul à Montréal à uc2-inst-yyz à Toronto :
| Où | Source | Destination | Que se passe-t-il ? |
|---|---|---|---|
Feuilles uc2-inst-yul |
10.0.1.121 |
192.168.20.152 |
La table de routage uc2-rt-yul envoie 192.168.20.0/24 au DRG. |
Recherche de routage dans uc2-drgrt-vcn-yul |
10.0.1.121 |
192.168.20.152 |
192.168.20.0/24 pointe vers le RPC. |
| Laisse le DRG à Montréal sur l'attachement RPC | 192.168.10.121 |
192.168.20.152 |
Le DRG applique l'inverse de la règle dans uc2-policy-yul à la source. |
| Insère le DRG à Toronto sur la pièce jointe RPC | 192.168.10.121 |
10.0.1.152 |
La règle dans uc2-policy-yyz traduit la destination. |
Recherche de routage dans uc2-drgrt-rpc-yyz |
192.168.10.121 |
10.0.1.152 |
10.0.1.0/24 pointe vers uc2-att-vcn-yyz. |
Entre les deux régions, le paquet porte uniquement des adresses shadow. Les véritables adresses 10.0.1.x ne quittent jamais leur propre région. La réponse suit les mêmes étapes dans l'autre sens.
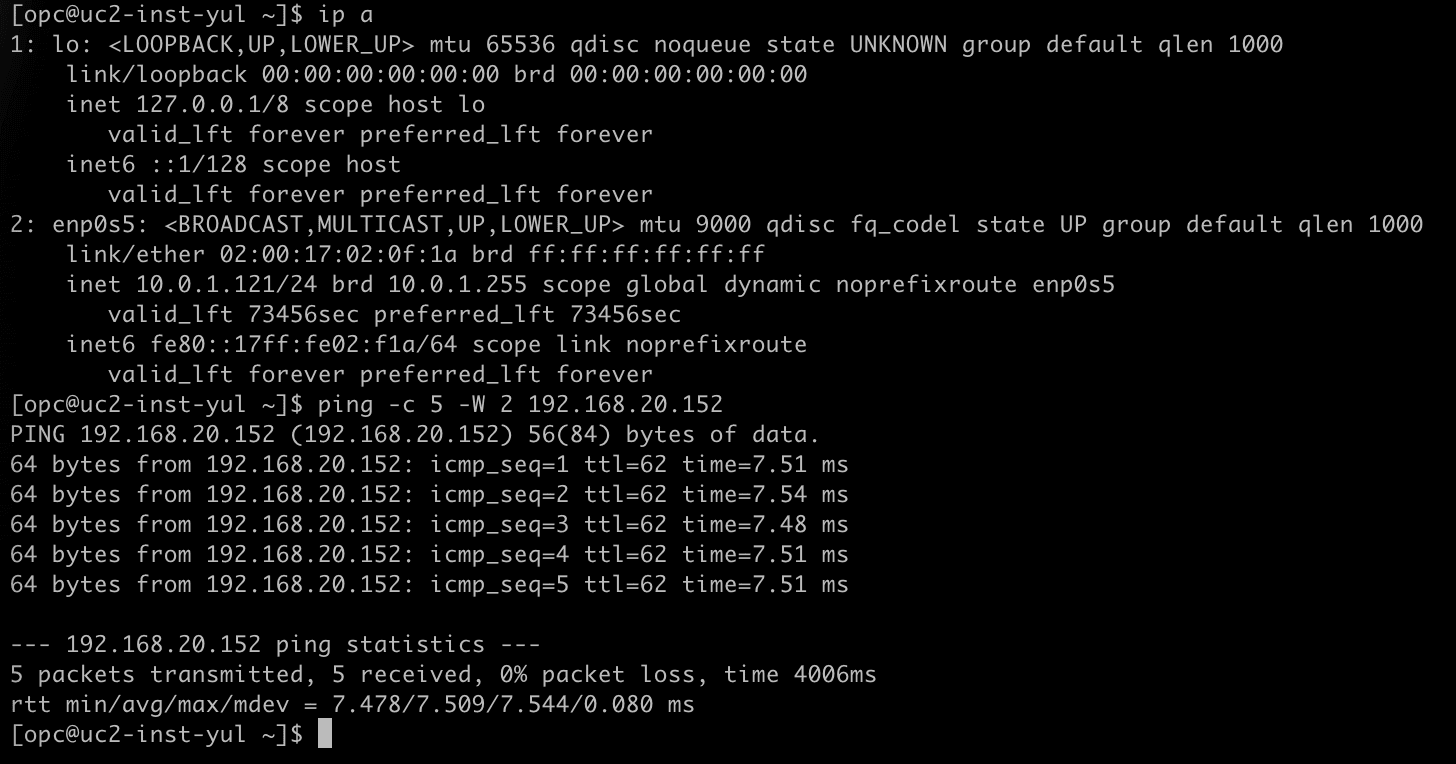
- Connectez-vous à
uc2-inst-yulavec SSH. - Exécutez
ip aet notez que l'instance possède l'adresse IP10.0.1.121. - Exécutez
ping -c 5 -W 2 192.168.20.152pour envoyer la commande ping à l'adresse shadow deuc2-inst-yyz. - Notez que les cinq paquets reçoivent une réponse.
- Connectez-vous à
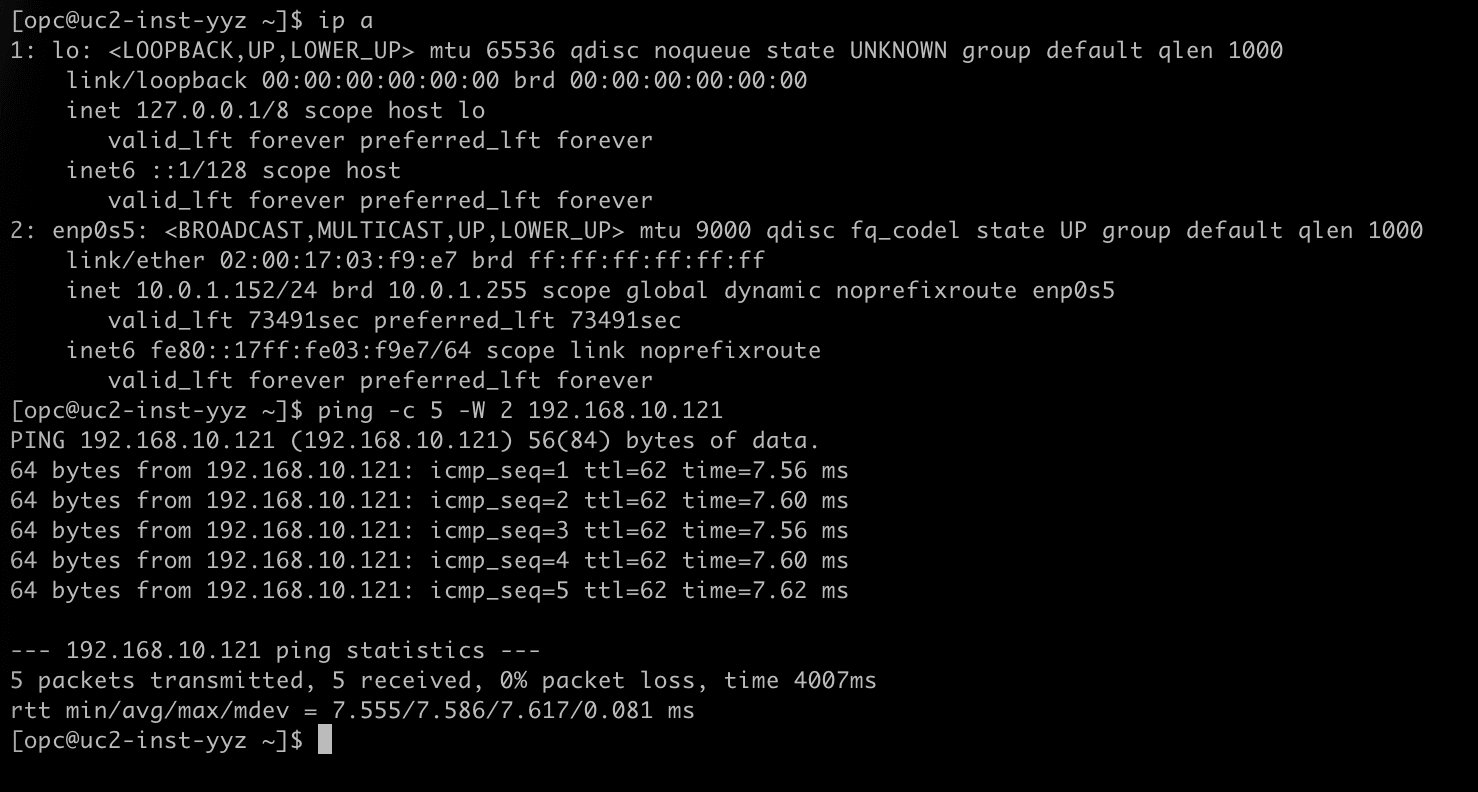
uc2-inst-yyzavec SSH. - Exécutez
ip aet notez que l'instance possède l'adresse IP10.0.1.152. - Exécutez
ping -c 5 -W 2 192.168.10.121pour envoyer la commande ping à l'adresse shadow deuc2-inst-yul. - Notez que les cinq paquets reçoivent une réponse.
[ !] NOTE] Utilisez une option ou l'autre, pas les deux en même temps. L'option 2 est la conception la plus propre lorsque vous gérez les deux régions : chaque région possède la traduction de son propre CIDR, les règles sont de forme identique et seules les adresses shadow voyagent entre les régions.
[ !] REMARQUE] NAT sur DRG ne traduit pas DNS. Si vos applications se trouvent par leur nom, les enregistrements DNS utilisés par l'autre région doivent pointer vers les adresses shadow, et non vers les adresses réelles.
Conclusion
Deux réseaux cloud virtuels avec le même CIDR de sous-réseau, dans deux régions différentes, communiquent désormais en privé via une connexion d'appairage à distance. Aucun VCN n'a été réadressé et il n'y a pas de pare-feu ou d'appareil NAT dans le chemin. La traduction est effectuée par les passerelles de routage dynamique sur les pièces jointes RPC.
Le fait de placer la stratégie sur l'attachement RPC au lieu de l'attachement VCN change là où les choses se produisent. La table de routage DRG des routages d'attachement VCN sur le CIDR shadow, car rien n'a encore été traduit lorsque le paquet provient du VCN. La table de routage DRG des routages d'attachement RPC sur le CIDR réel, car le paquet a été traduit en cours d'entrée. Et comme la stratégie repose sur le lien entre les régions, elle couvre tous les VCN derrière le DRG sans toucher aux pièces jointes VCN.
Les deux options de règle aboutissent au même résultat pour les instances. Une règle unique dans une région conserve toute la configuration au même endroit, et une règle NAT de destination dans chaque région donne une conception symétrique dans laquelle les adresses réelles restent dans leur propre région. Dans NAT sur DRG - Partie 3 - Chevauchement des CIDR entre OCI et sur site, le côté distant n'est plus une région OCI mais un réseau sur site derrière un tunnel IPSec.
Accusés de réception
- Auteur - Iwan Hoogendoorn (ceinture noire de mise en réseau cloud)
Ressources de formation supplémentaires
Explorez d'autres ateliers sur docs.oracle.com/learn ou accédez à d'autres contenus d'apprentissage gratuits sur le canal Oracle Learning YouTube. En outre, visitez le site education.oracle.com/learning-explorer pour devenir un explorateur Oracle Learning.
Pour obtenir de la documentation sur le produit, consultez Oracle Help Center.
NAT on DRG - Part 2 - Overlapping CIDRs between multiple remote VCNs
G62511-01