NAT sur DRG - Partie 5 - Chevauchement de CIDR entre OCI et sur site avec BGP
Introduction
Dans NAT sur DRG - Partie 3 - Chevauchement des CIDR entre OCI et sur site, un VCN Oracle Cloud Infrastructure (OCI) et un réseau sur site avec la même plage d'adresses IP ont été connectés via un VPN site à site, NAT sur DRG effectuant la traduction sur les attachements de tunnel IPSec. Les tunnels de cette partie étaient basés sur une stratégie : le domaine de cryptage a décidé quel trafic est entré dans le tunnel, et c'est également l'endroit où la passerelle de routage dynamique (DRG) a appris son routage vers l'environnement sur site.
Cette partie crée le même cas d'utilisation avec le routage dynamique BGP. C'est ainsi que la plupart des VPN de production sont construits, et c'est également la façon dont un circuit virtuel FastConnect échange des routes, de sorte que le modèle de routage dans ce tutoriel est celui à attendre là aussi. La topologie, les adresses et la règle NAT sont identiques à la partie 3 :
| Face | CIDR de sous-réseau réel | CIDR d'ombre vu de l'autre côté |
|---|---|---|
OCI VCN uc3-vcn-oci |
10.0.1.0/24 |
192.168.10.0/24 |
| LAN sur site | 10.0.1.0/24 |
192.168.20.0/24 |
Ce qui change, c'est la façon dont chaque côté apprend où se trouve l'autre. Avec BGP, il y a une question qui décide de tout : le DRG traduit-il les routes échangées via BGP ? La réponse, testée pour ce tutoriel, est non :
- Les routages publiés par le DRG ne sont pas traduits. Le DRG publie le contenu de la table de routage DRG de l'attachement de tunnel tel quel. Il ne remplace pas le CIDR réel du VCN par son CIDR shadow.
- Les routages reçus par le DRG ne sont pas traduits. Si le routeur sur site publie son CIDR réel
10.0.1.0/24, le DRG ne le transforme pas en192.168.20.0/24. Comme ce préfixe chevauche le VCN attaché, le DRG l'ignore complètement.
NAT sur DRG traduit les paquets, pas les routes. Avec BGP, vous devez donc placer les CIDR shadow dans l'échange de routage vous-même, des deux côtés :
| Sens | Ce qui doit être annoncé | Comment |
|---|---|---|
| Sur site vers Oracle | 192.168.20.0/24 (CIDR shadow du serveur sur site) |
Le routeur sur site l'annonce avec BGP. |
| Oracle vers on-premise | 192.168.10.0/24 (CIDR shadow d'OCI) |
Route statique pour elle dans la table de routage DRG des attachements de tunnel, que le DRG publie ensuite. |
[ !] REMARQUE] Une règle NAT décrit le trafic entrant le DRG via l'attachement qui contient la stratégie. Pour un attachement de tunnel IPSec qui est le trafic arrivant à partir d'un site. Pour le trafic sortant par le tunnel, le DRG applique automatiquement la traduction inverse.
Le réseau sur site est simulé avec un VCN dans une autre région, avec une instance Oracle Linux qui exécute Libreswan pour les tunnels IPSec et FRRouting (FRR) pour BGP. Le laboratoire est celui de la partie 3 avec le VPN converti en BGP, c'est pourquoi les ressources des captures d'écran sont nommées uc3-....
Autres cas d'utilisation
Ce tutoriel fait partie d'une série. Chaque pièce résout un scénario de chevauchement différent avec les mêmes blocs de construction.
- Partie 1 : NAT sur DRG - Partie 1 - Chevauchement de CIDR entre deux réseaux cloud virtuels locaux
- Partie 2 : NAT sur DRG - Partie 2 - Chevauchement de CIDR entre plusieurs réseaux cloud virtuels distants
- Partie 3 : NAT sur DRG - Partie 3 - Chevauchement des CIDR entre OCI et sur site
- Partie 4 : NAT sur DRG - Partie 4 - VCN des services partagés
- Partie 5 (ce tutoriel) : NAT sur DRG - Partie 5 - Chevauchement des CIDR entre OCI et sur site avec BGP
Diagramme
Chevauchement d'adresses IP entre le CIDR de sous-réseau VCN et le réseau sur site ou distant avec un NAT 1:1 sans conservation de statut sur DRG, avec échange de routage BGP sur les tunnels IPSec
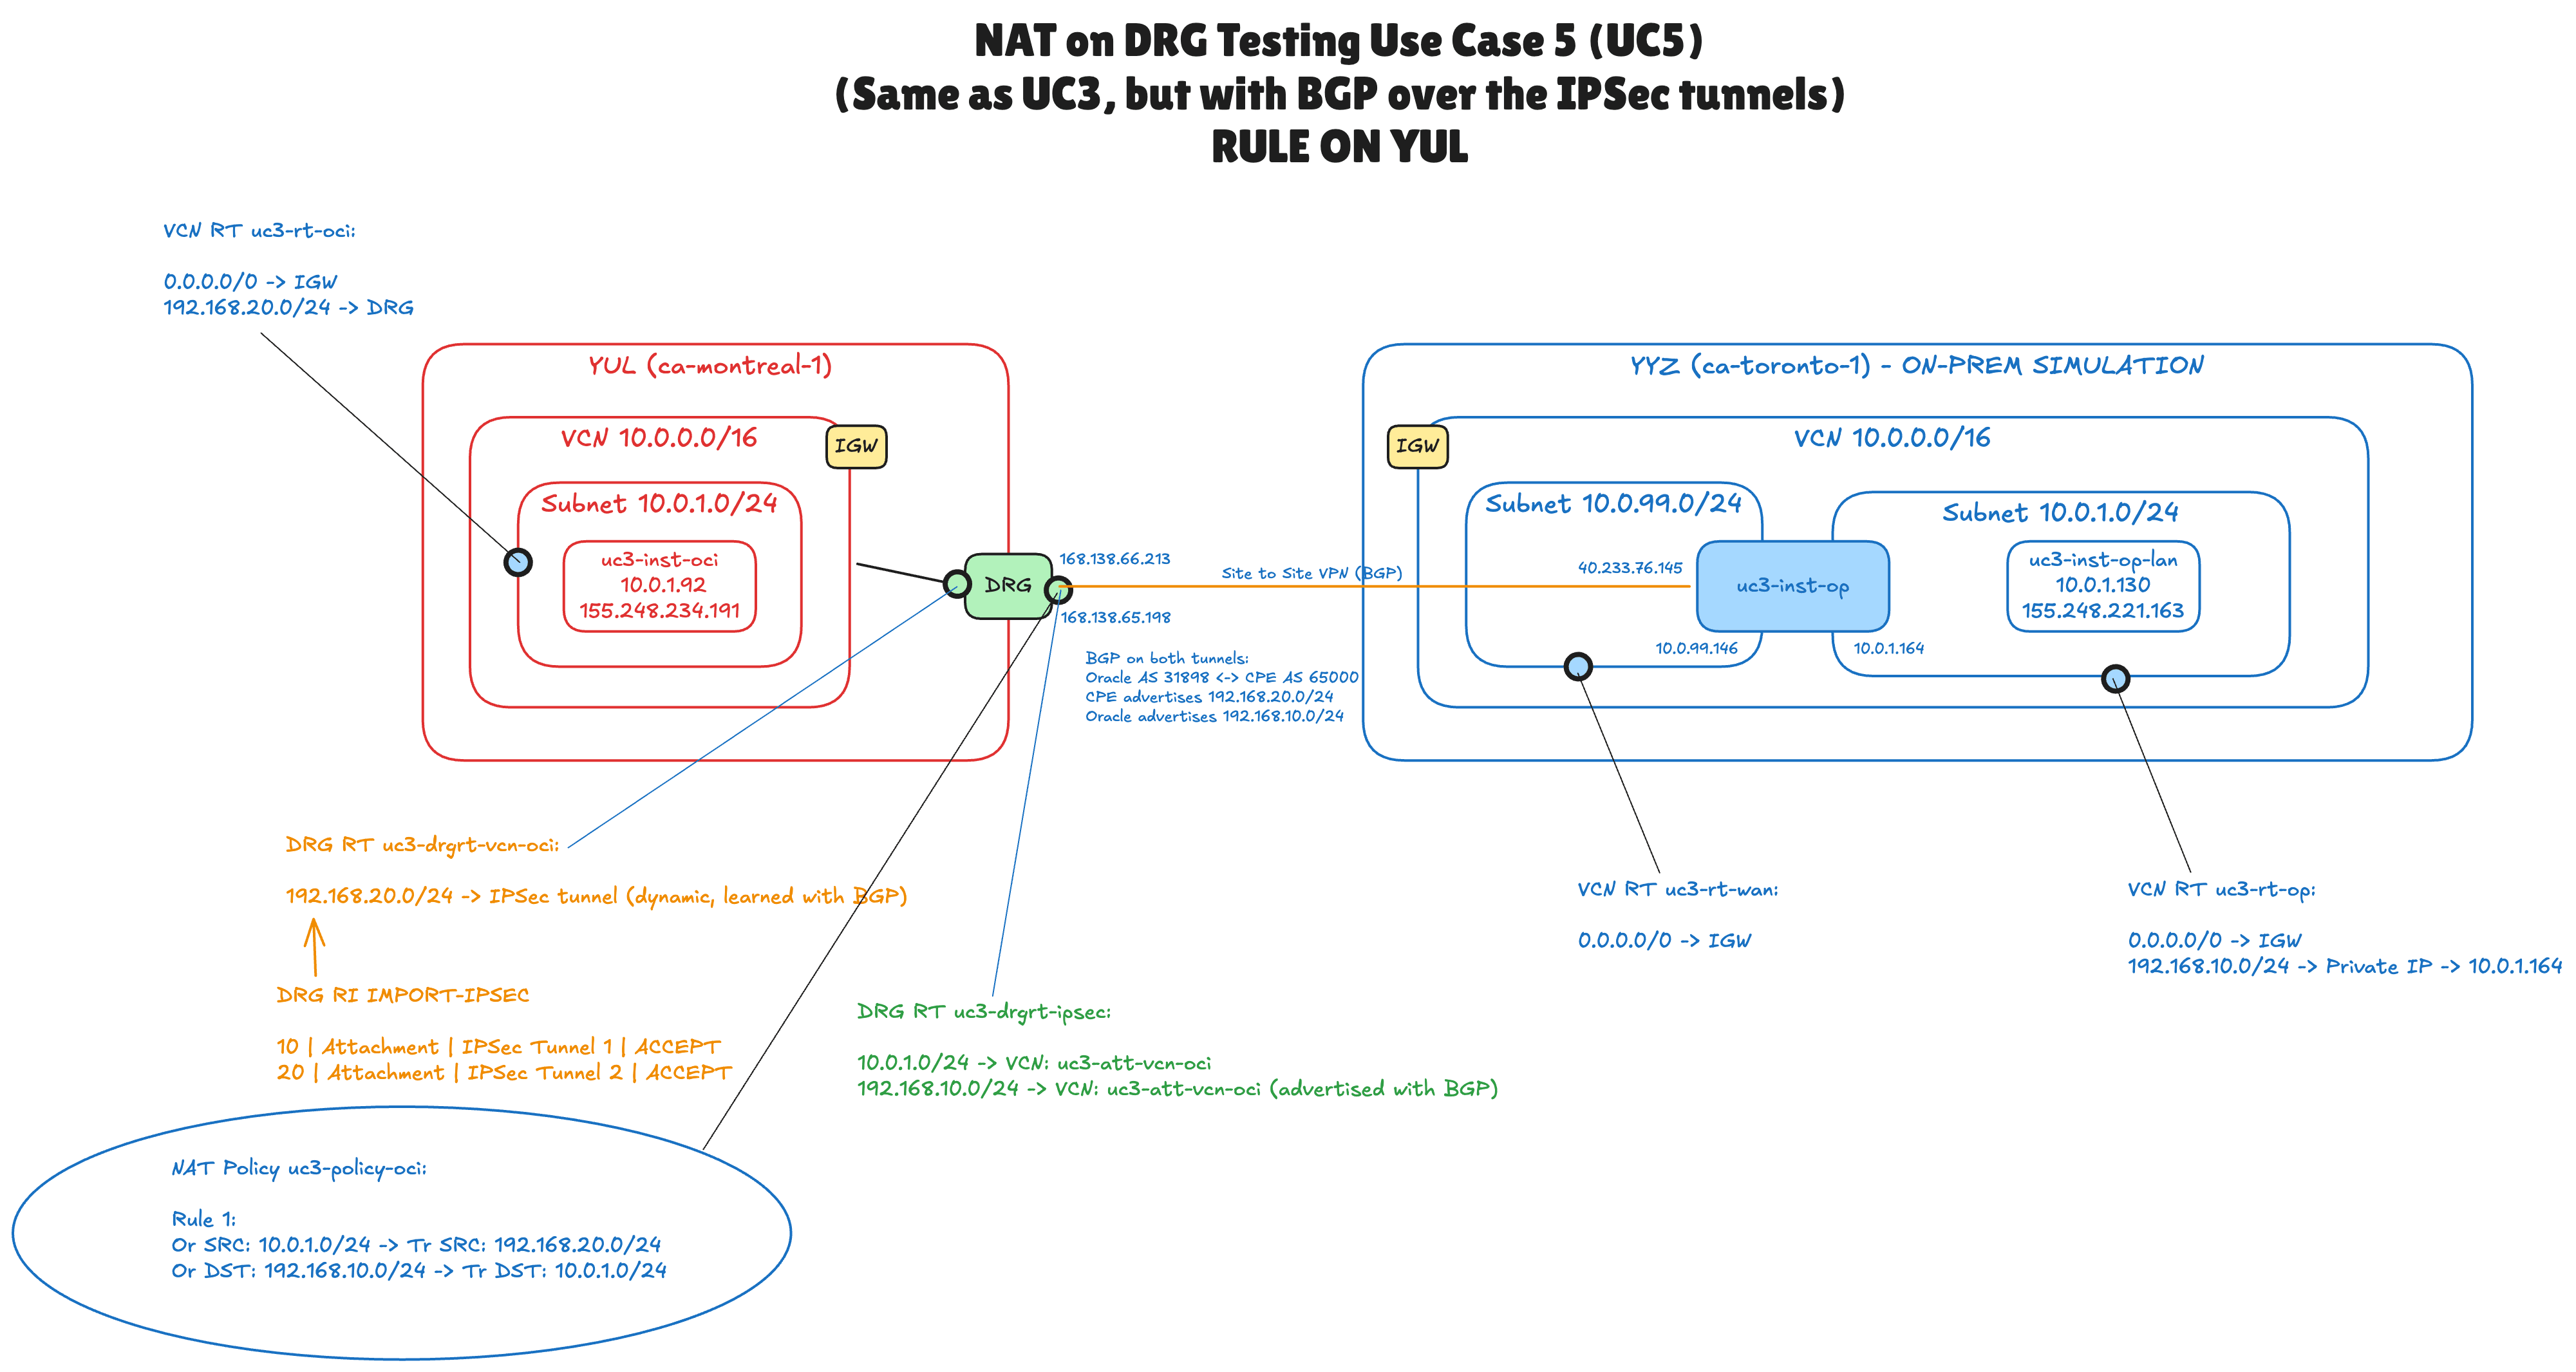
Le diagramme présente tous les objets que vous configurez dans ce tutoriel :
- Côté OCI dans la région Sud-est du Canada (Montréal) : le VCN
uc3-vcn-oci(10.0.0.0/16) avec le sous-réseau10.0.1.0/24et l'instance de testuc3-inst-oci(10.0.1.92). - Côté sur site simulé dans la région Sud-est du Canada (Toronto) : un VCN avec un sous-réseau WAN
10.0.99.0/24et un sous-réseau LAN10.0.1.0/24. L'instance de routeuruc3-inst-opa une portion de route dans les deux sous-réseaux (10.0.99.146et10.0.1.164) etuc3-inst-op-lan(10.0.1.130) est un hôte sur le LAN. - Un DRG avec un attachement VCN et un VPN site à site avec deux tunnels IPSec, chacun avec une session BGP entre Oracle (AS
31898) et le routeur sur site (AS65000). - Deux tables de routage DRG :
uc3-drgrt-vcn-oci(texte orange) pour l'attachement VCN, qui apprend192.168.20.0/24à partir des tunnels, etuc3-drgrt-ipsec(texte vert) pour les attachements de tunnel IPSec, avec deux routages statiques vers le VCN. Le second, pour192.168.10.0/24, doit être annoncé sur site. - Une stratégie NAT DRG (l'ellipse) avec une seule règle, associée aux deux attachements de tunnel IPSec.
Prérequis
- Location OCI abonnée à deux régions, et compartiment dans lequel vous êtes autorisé à gérer des ressources réseau (réseaux cloud virtuels, passerelles de routage dynamique, VPN site à site, tables de routage DRG et stratégies NAT DRG) et des instances de calcul.
- Les réseaux des deux côtés existent déjà. Ce tutoriel ne les crée pas. Au cours de l'exercice, il s'agit du VCN
uc3-vcn-ociet du VCNuc3-vcn-onpremqui simulent le réseau sur site, chacun avec ses sous-réseaux, une passerelle Internet et des tables de routage qui envoient0.0.0.0/0à la passerelle Internet. Les étapes 01 et 02 parcourent ce point de départ. - Un DRG qui prend en charge NAT. NAT sur DRG n'est pas disponible sur les passerelles de routage dynamique héritées (V1), et non sur les passerelles de routage dynamique pour lesquelles la désintermédiation, le mode à haut débit ou l'unification de routage sont activés. Un DRG nouvellement créé fonctionne.
- Routeur sur site prenant en charge IPSec et BGP basés sur un routage, ou simulé à partir de ce tutoriel : instance Oracle Linux 8 avec Libreswan et FRR, adresse IP publique et deuxième carte d'interface réseau virtuelle dans le sous-réseau LAN.
- Numéro d'AS BGP privé pour le routeur sur site (
65000dans ce tutoriel) et deux petits sous-réseaux pour l'intérieur des tunnels (10.255.255.0/30et10.255.255.4/30dans ce tutoriel). - Instances de calcul à tester. Dans ce tutoriel, ils sont appelés
uc3-inst-oci(10.0.1.92) côté OCI etuc3-inst-op-lan(10.0.1.130) côté sur site. - Une paire de clés SSH pour les instances et l'adresse IP publique à partir de laquelle vous vous connectez (pour l'autoriser dans les listes de sécurité).
- Connaissance de base du VPN site à site, de BGP, des tables de routage VCN et des tables de routage DRG. Si NAT sur DRG est nouveau pour vous, commencez par NAT sur DRG - Partie 1 - Chevauchement de CIDR entre deux réseaux cloud virtuels locaux.
[ !] REMARQUE] Les noms, les CIDR et les adresses IP de ce tutoriel proviennent du laboratoire des captures d'écran. Vous pouvez utiliser le vôtre, à condition que les CIDR shadow ne chevauchent rien d'autre dans votre réseau et aient la même longueur de préfixe que le CIDR qu'ils remplacent.
Etapes
- ETAPE 01 : Passer en revue le VCN côté OCI
- ETAPE 02 : Examen du réseau sur site simulé
- ETAPE 03 : Configurer les listes de sécurité
- ETAPE 04 : Configurer le routage sur site
- ETAPE 05 : Créer le DRG et attacher le VCN
- ETAPE 06 : Créer le VPN site à site avec le routage dynamique BGP
- ETAPE 07 : Configuration de Libreswan côté sur site
- ETAPE 08 : Configurer BGP sur site
- ETAPE 09 : Configurer les tables de routage DRG
- ETAPE 10 : Configuration de la table de routage VCN côté OCI
- Etape 11 : création de la règle et de la stratégie NAT DRG
- Etape 12 : association de la stratégie NAT aux attachements de tunnel IPSec
- ÉTAPE 13 : Vérifier l'échange de routage BGP
- ETAPE 14 : Test de la connectivité
Etape 01 : passer en revue le VCN côté OCI
Nous commençons sur le côté OCI avec un VCN ordinaire, un sous-réseau public et une instance de test.
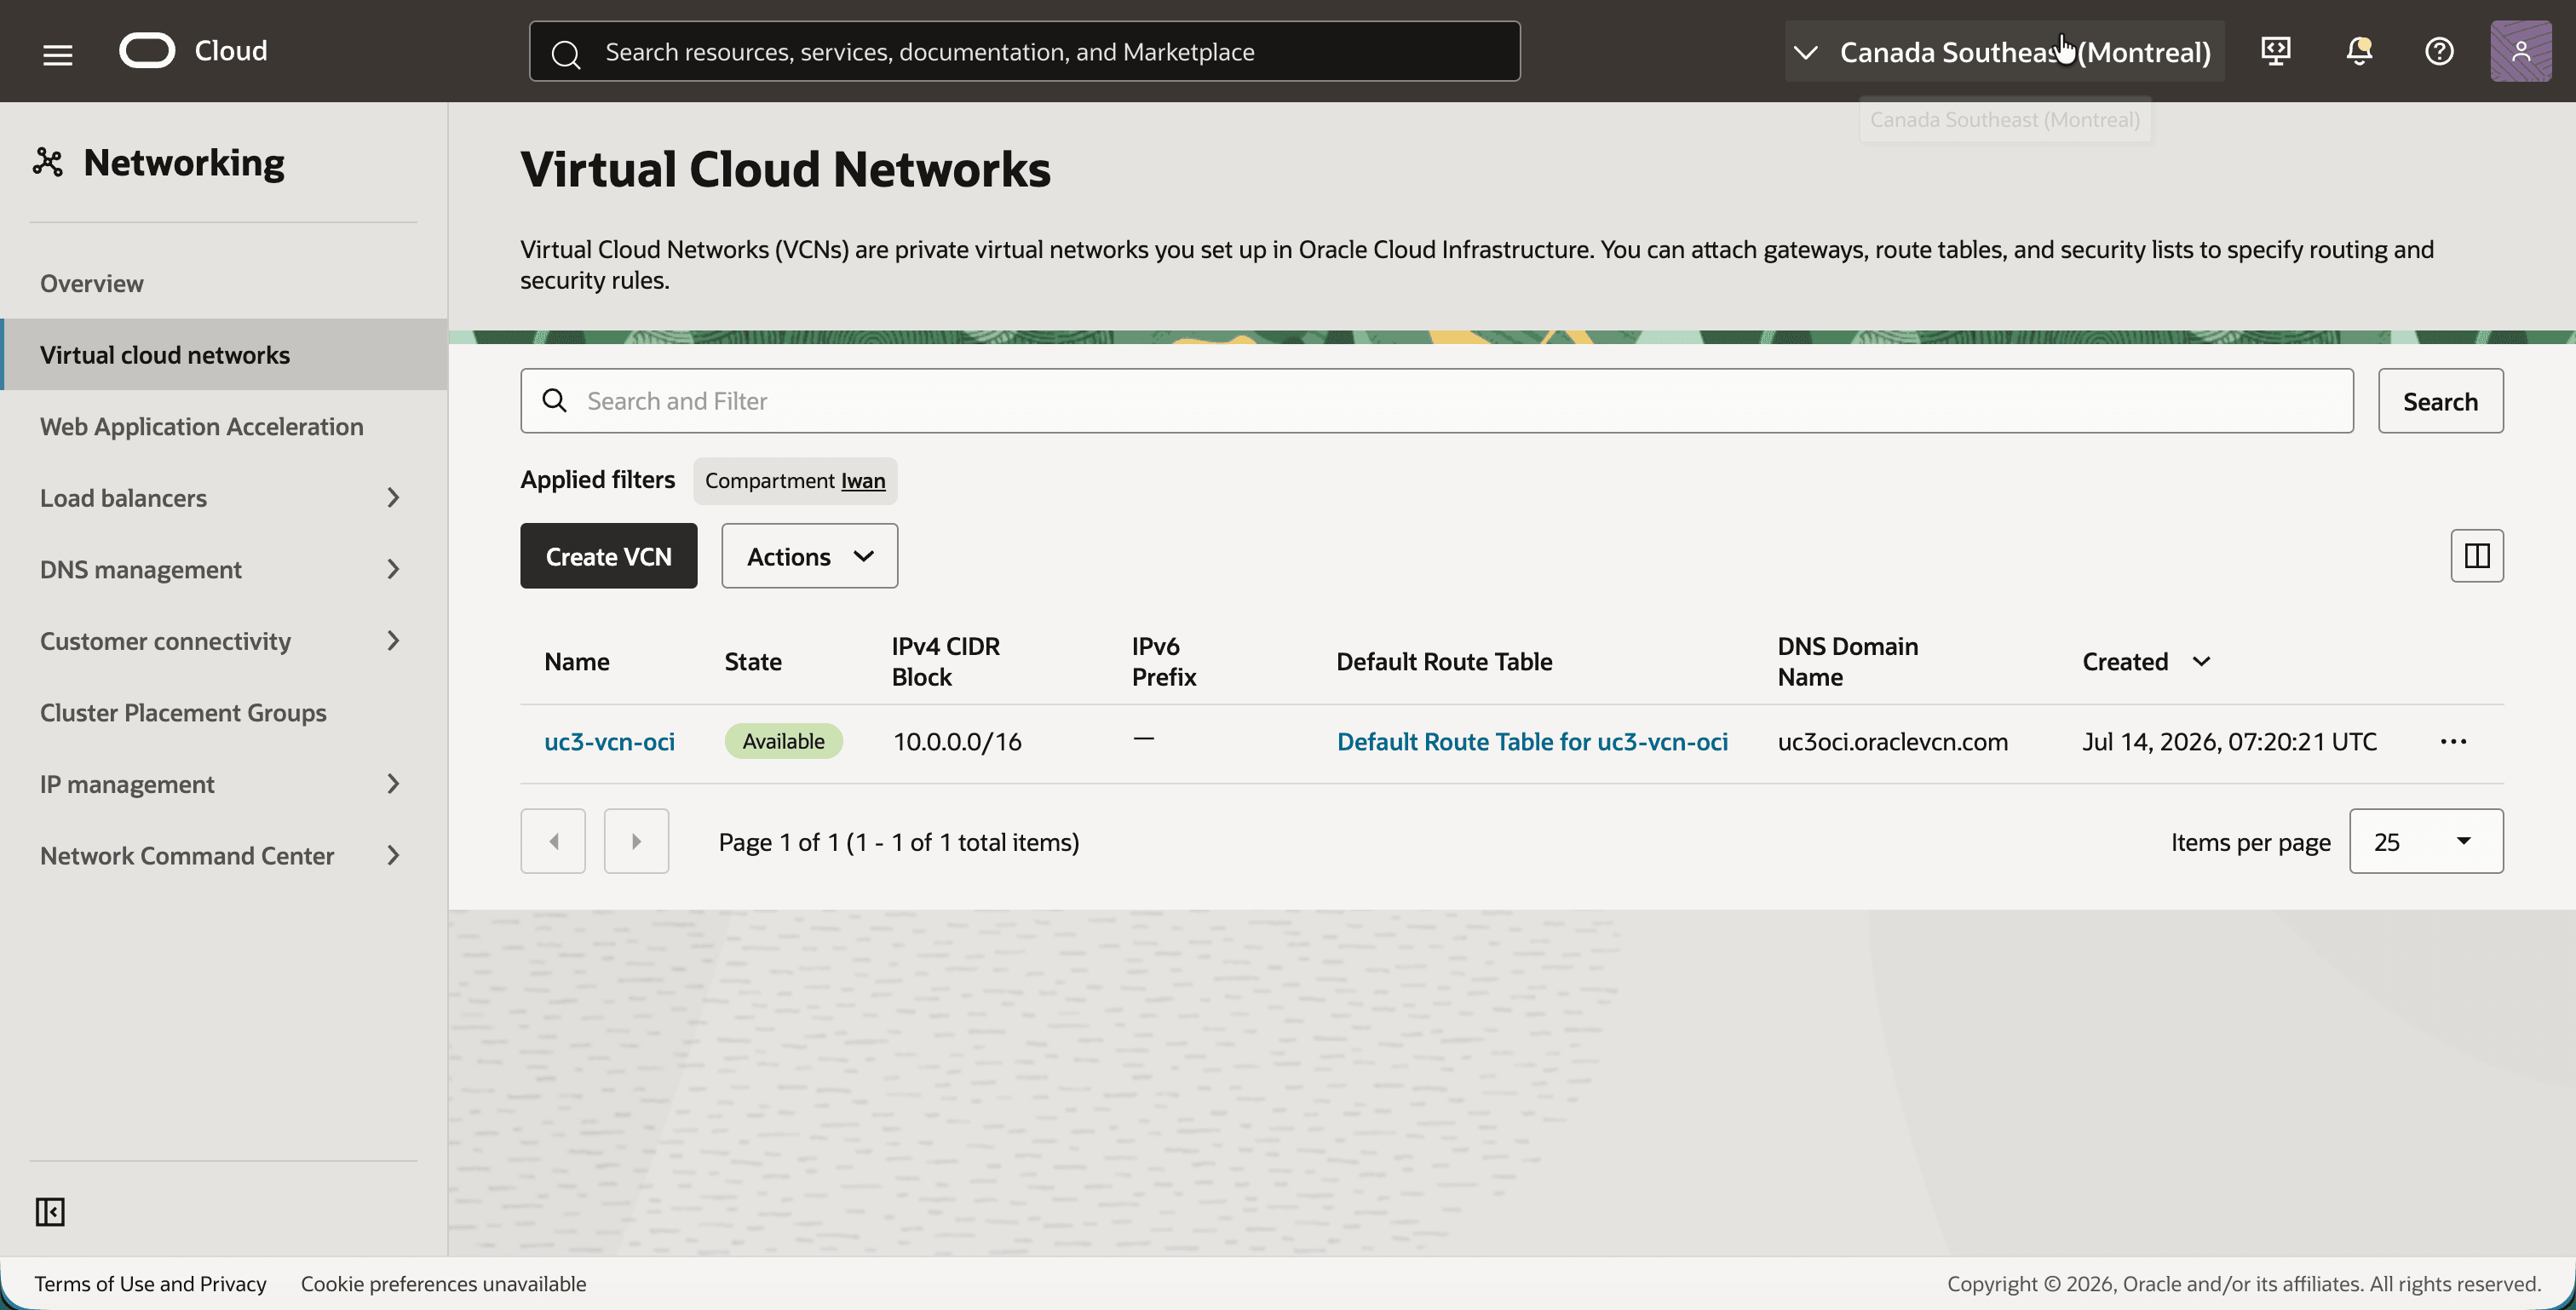
- Sélectionnez la région Sud-est du Canada (Montréal).
- Ouvrez le menu de navigation, cliquez sur Fonctions de réseau, puis sur Réseaux Cloud virtuels.
- Notez le VCN
uc3-vcn-ociavec le bloc IPv4 CIDR10.0.0.0/16.
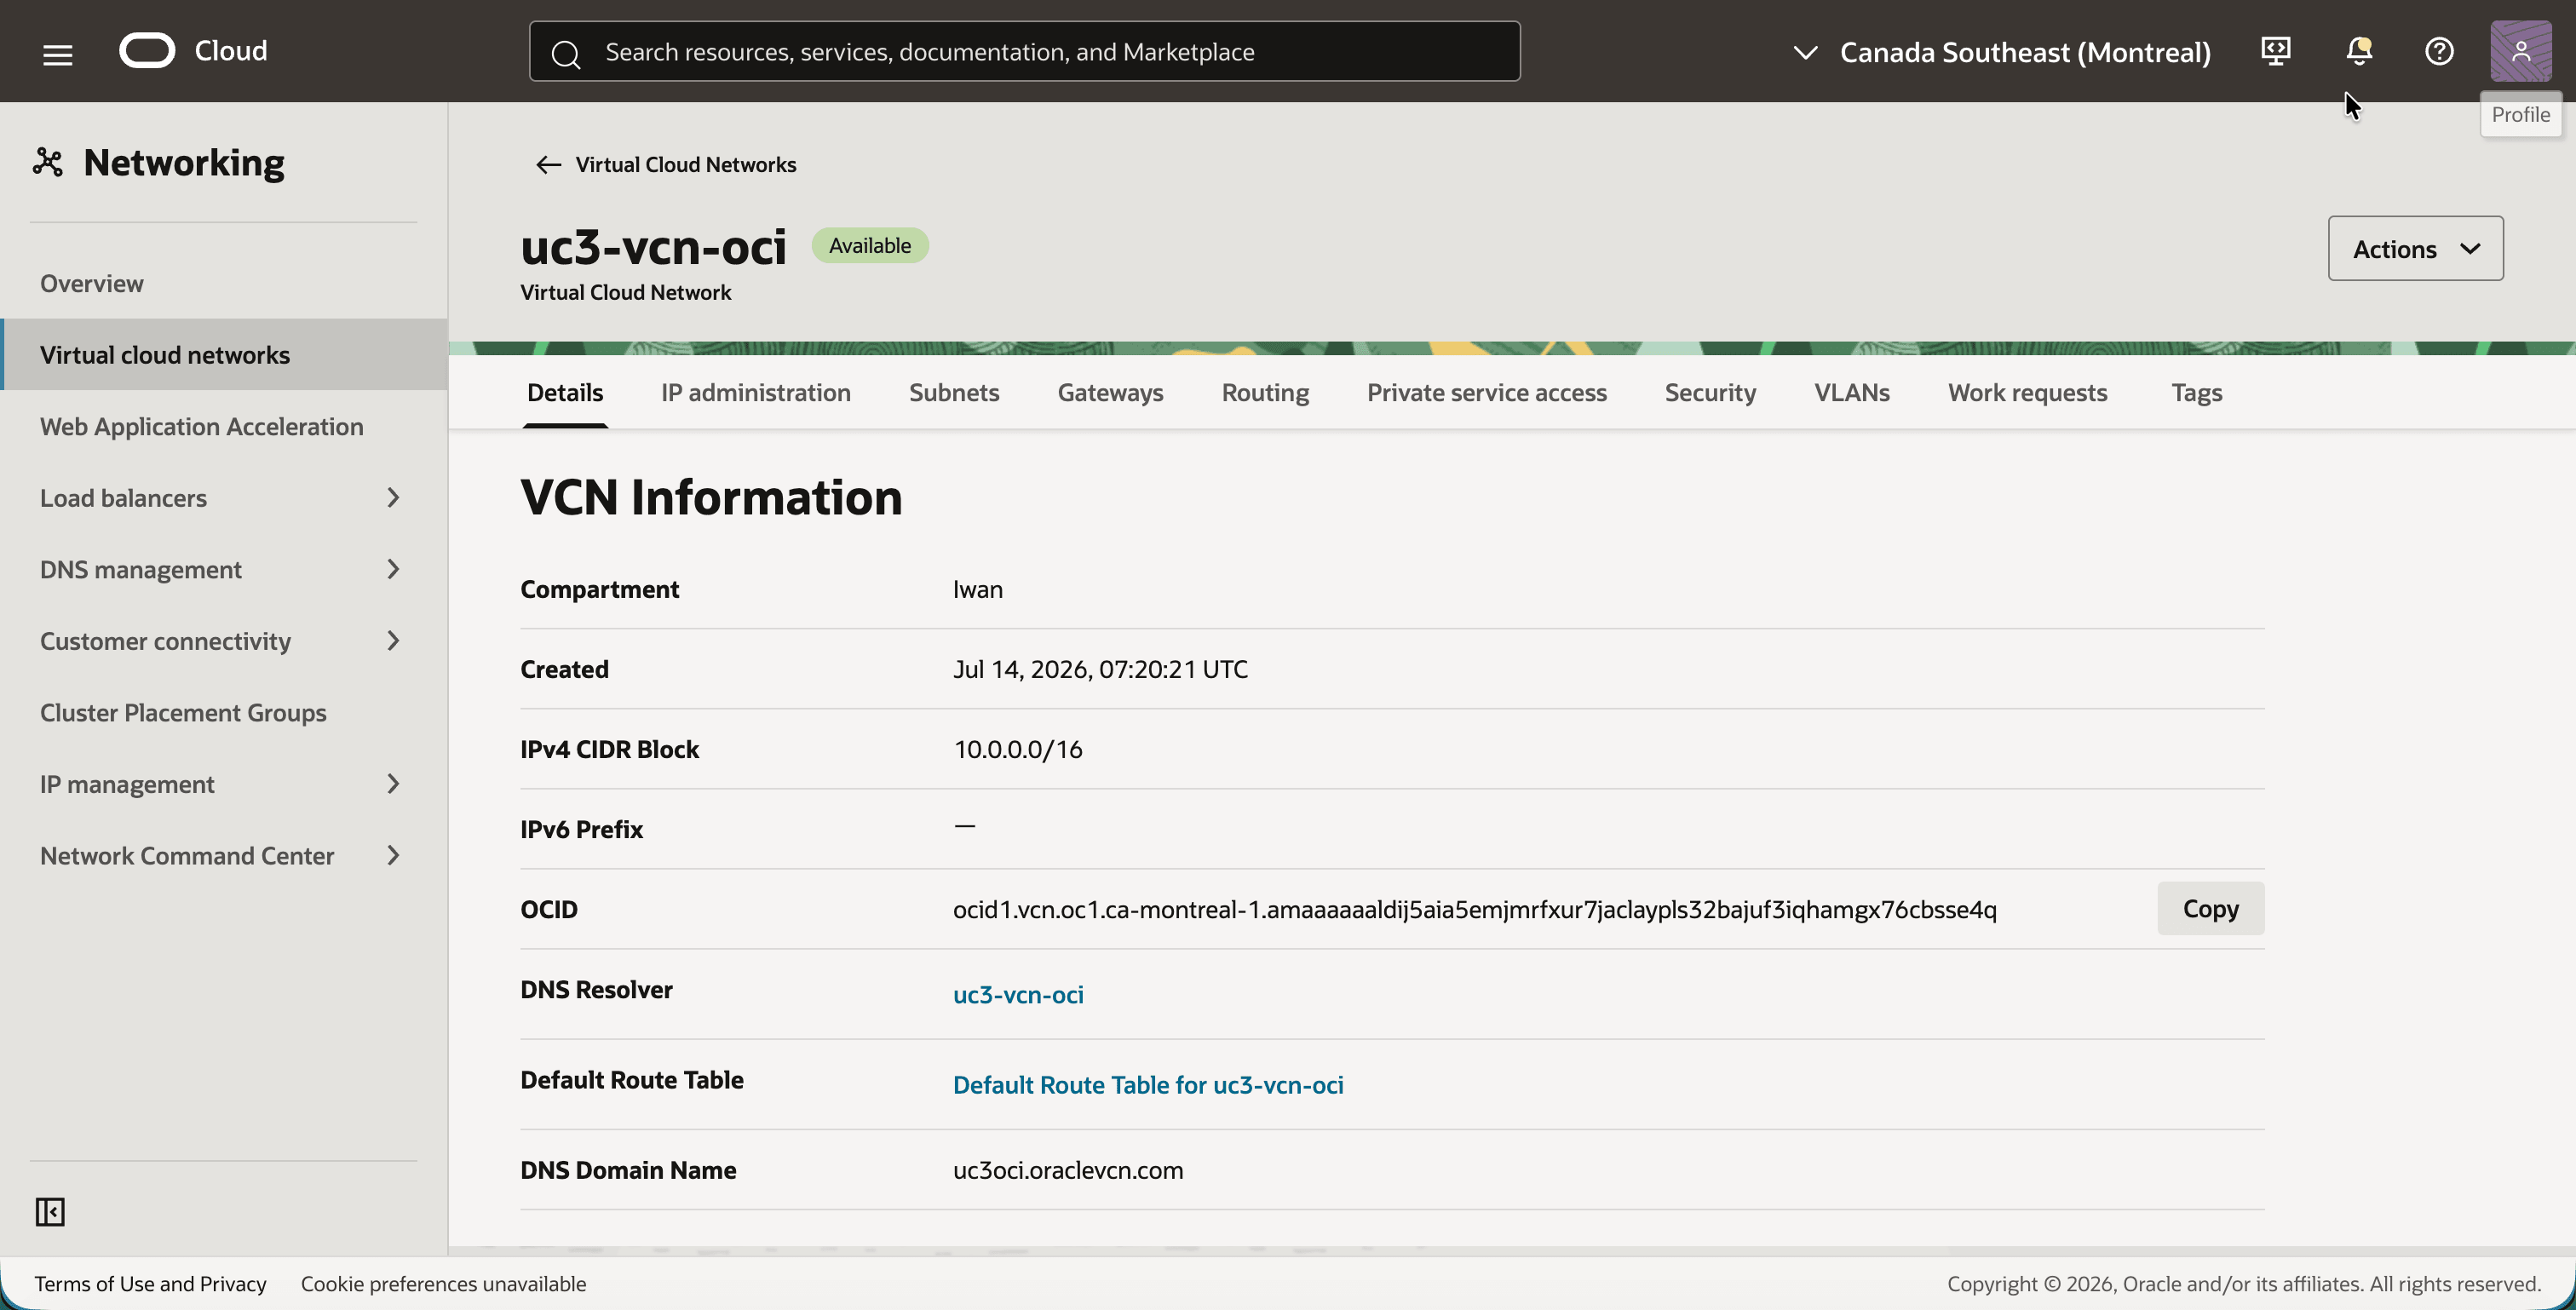
- Cliquez sur
uc3-vcn-oci. - Notez le bloc IPv4 CIDR
10.0.0.0/16dans l'onglet Details.
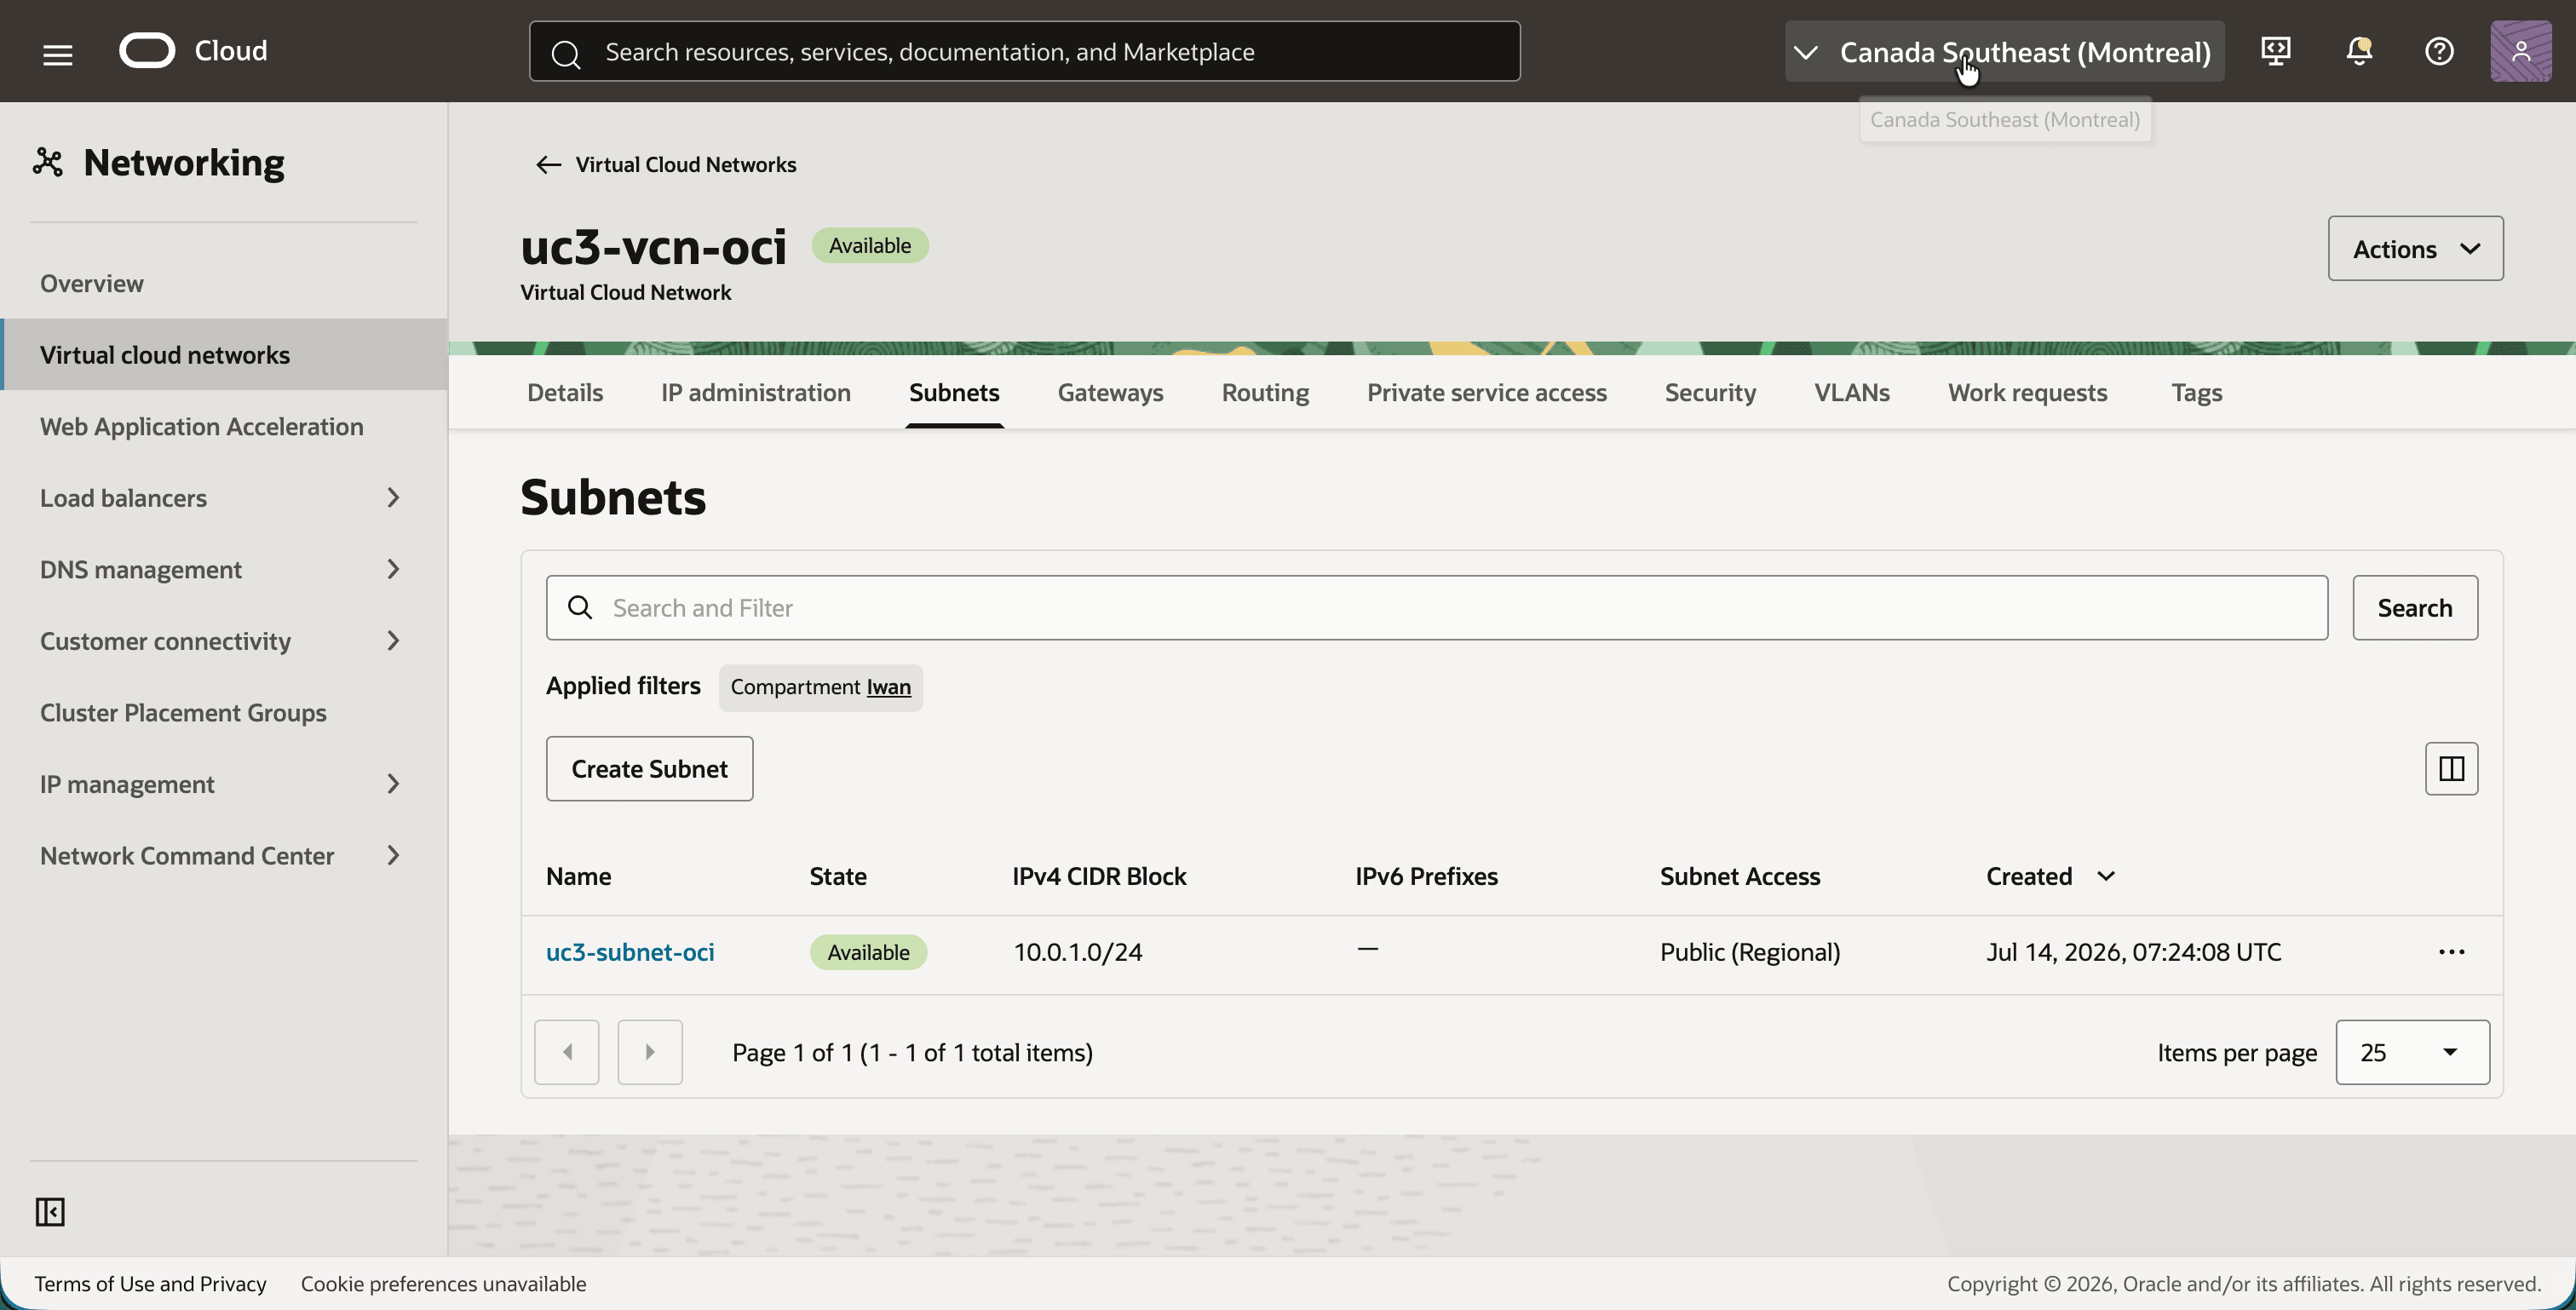
- Cliquez sur l'onglet Sous-réseaux.
- Notez le sous-réseau
uc3-subnet-ociavec le bloc CIDRIPv4 CIDR IPv410.0.1.0/24.
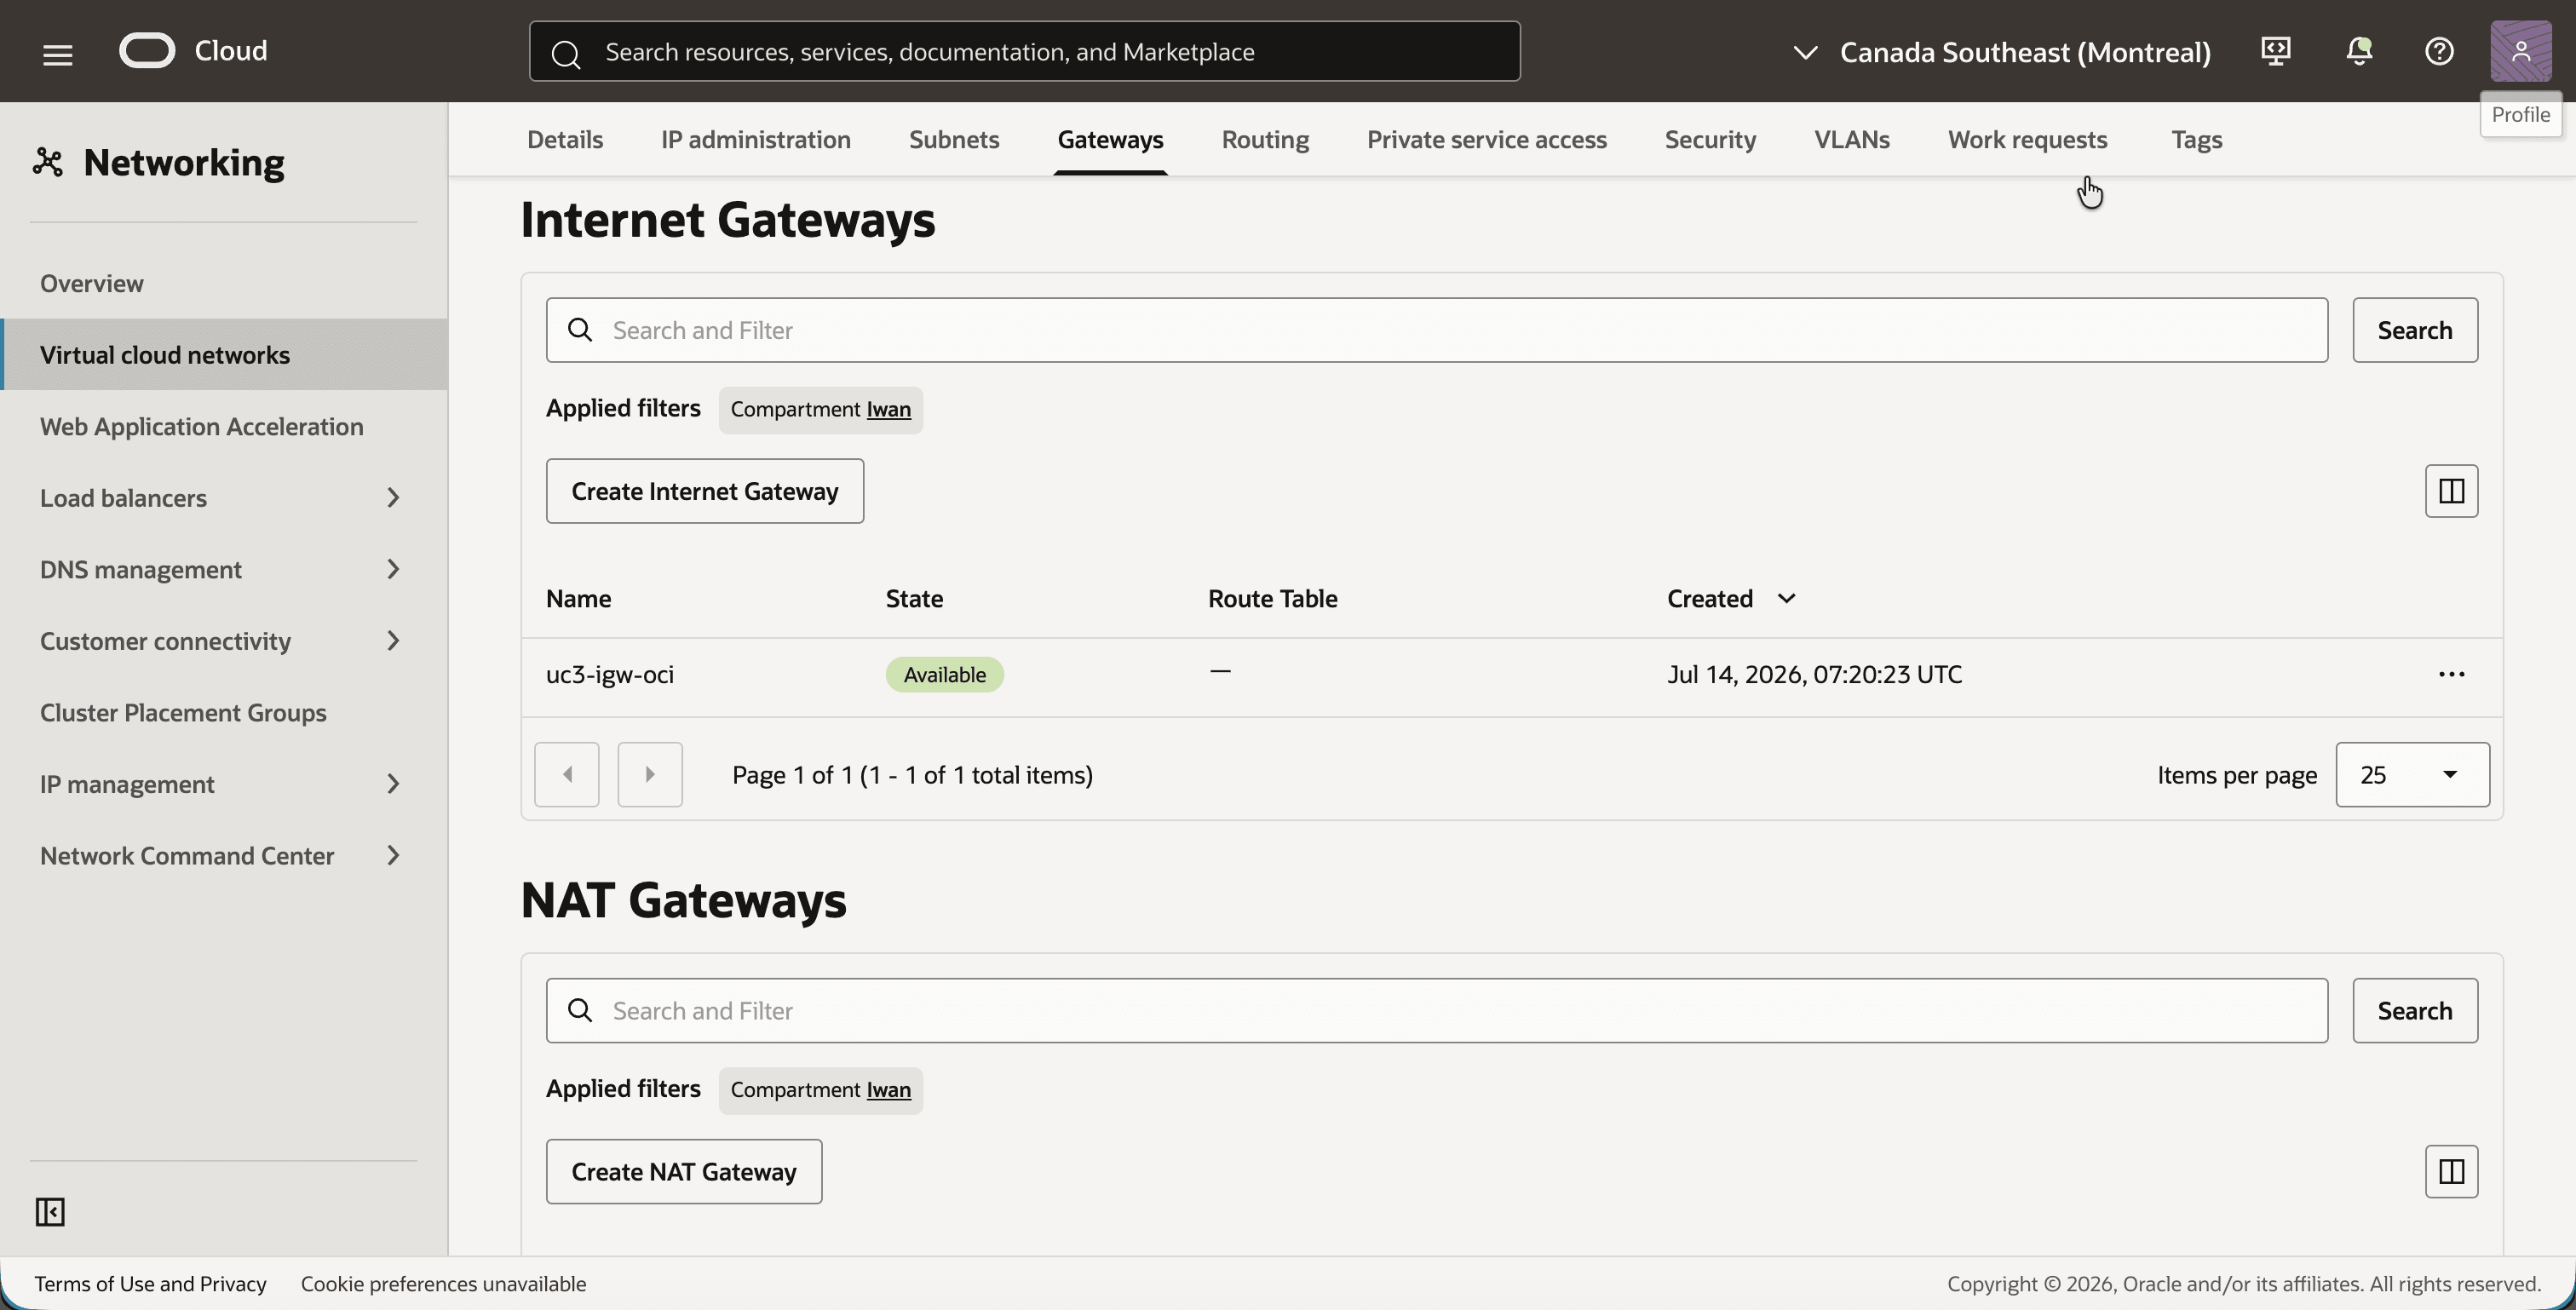
La passerelle Internet est uniquement là afin que vous puissiez accéder à l'instance de test via SSH.
- Cliquez sur l'onglet Passerelles.
- La passerelle Internet
uc3-igw-oci.
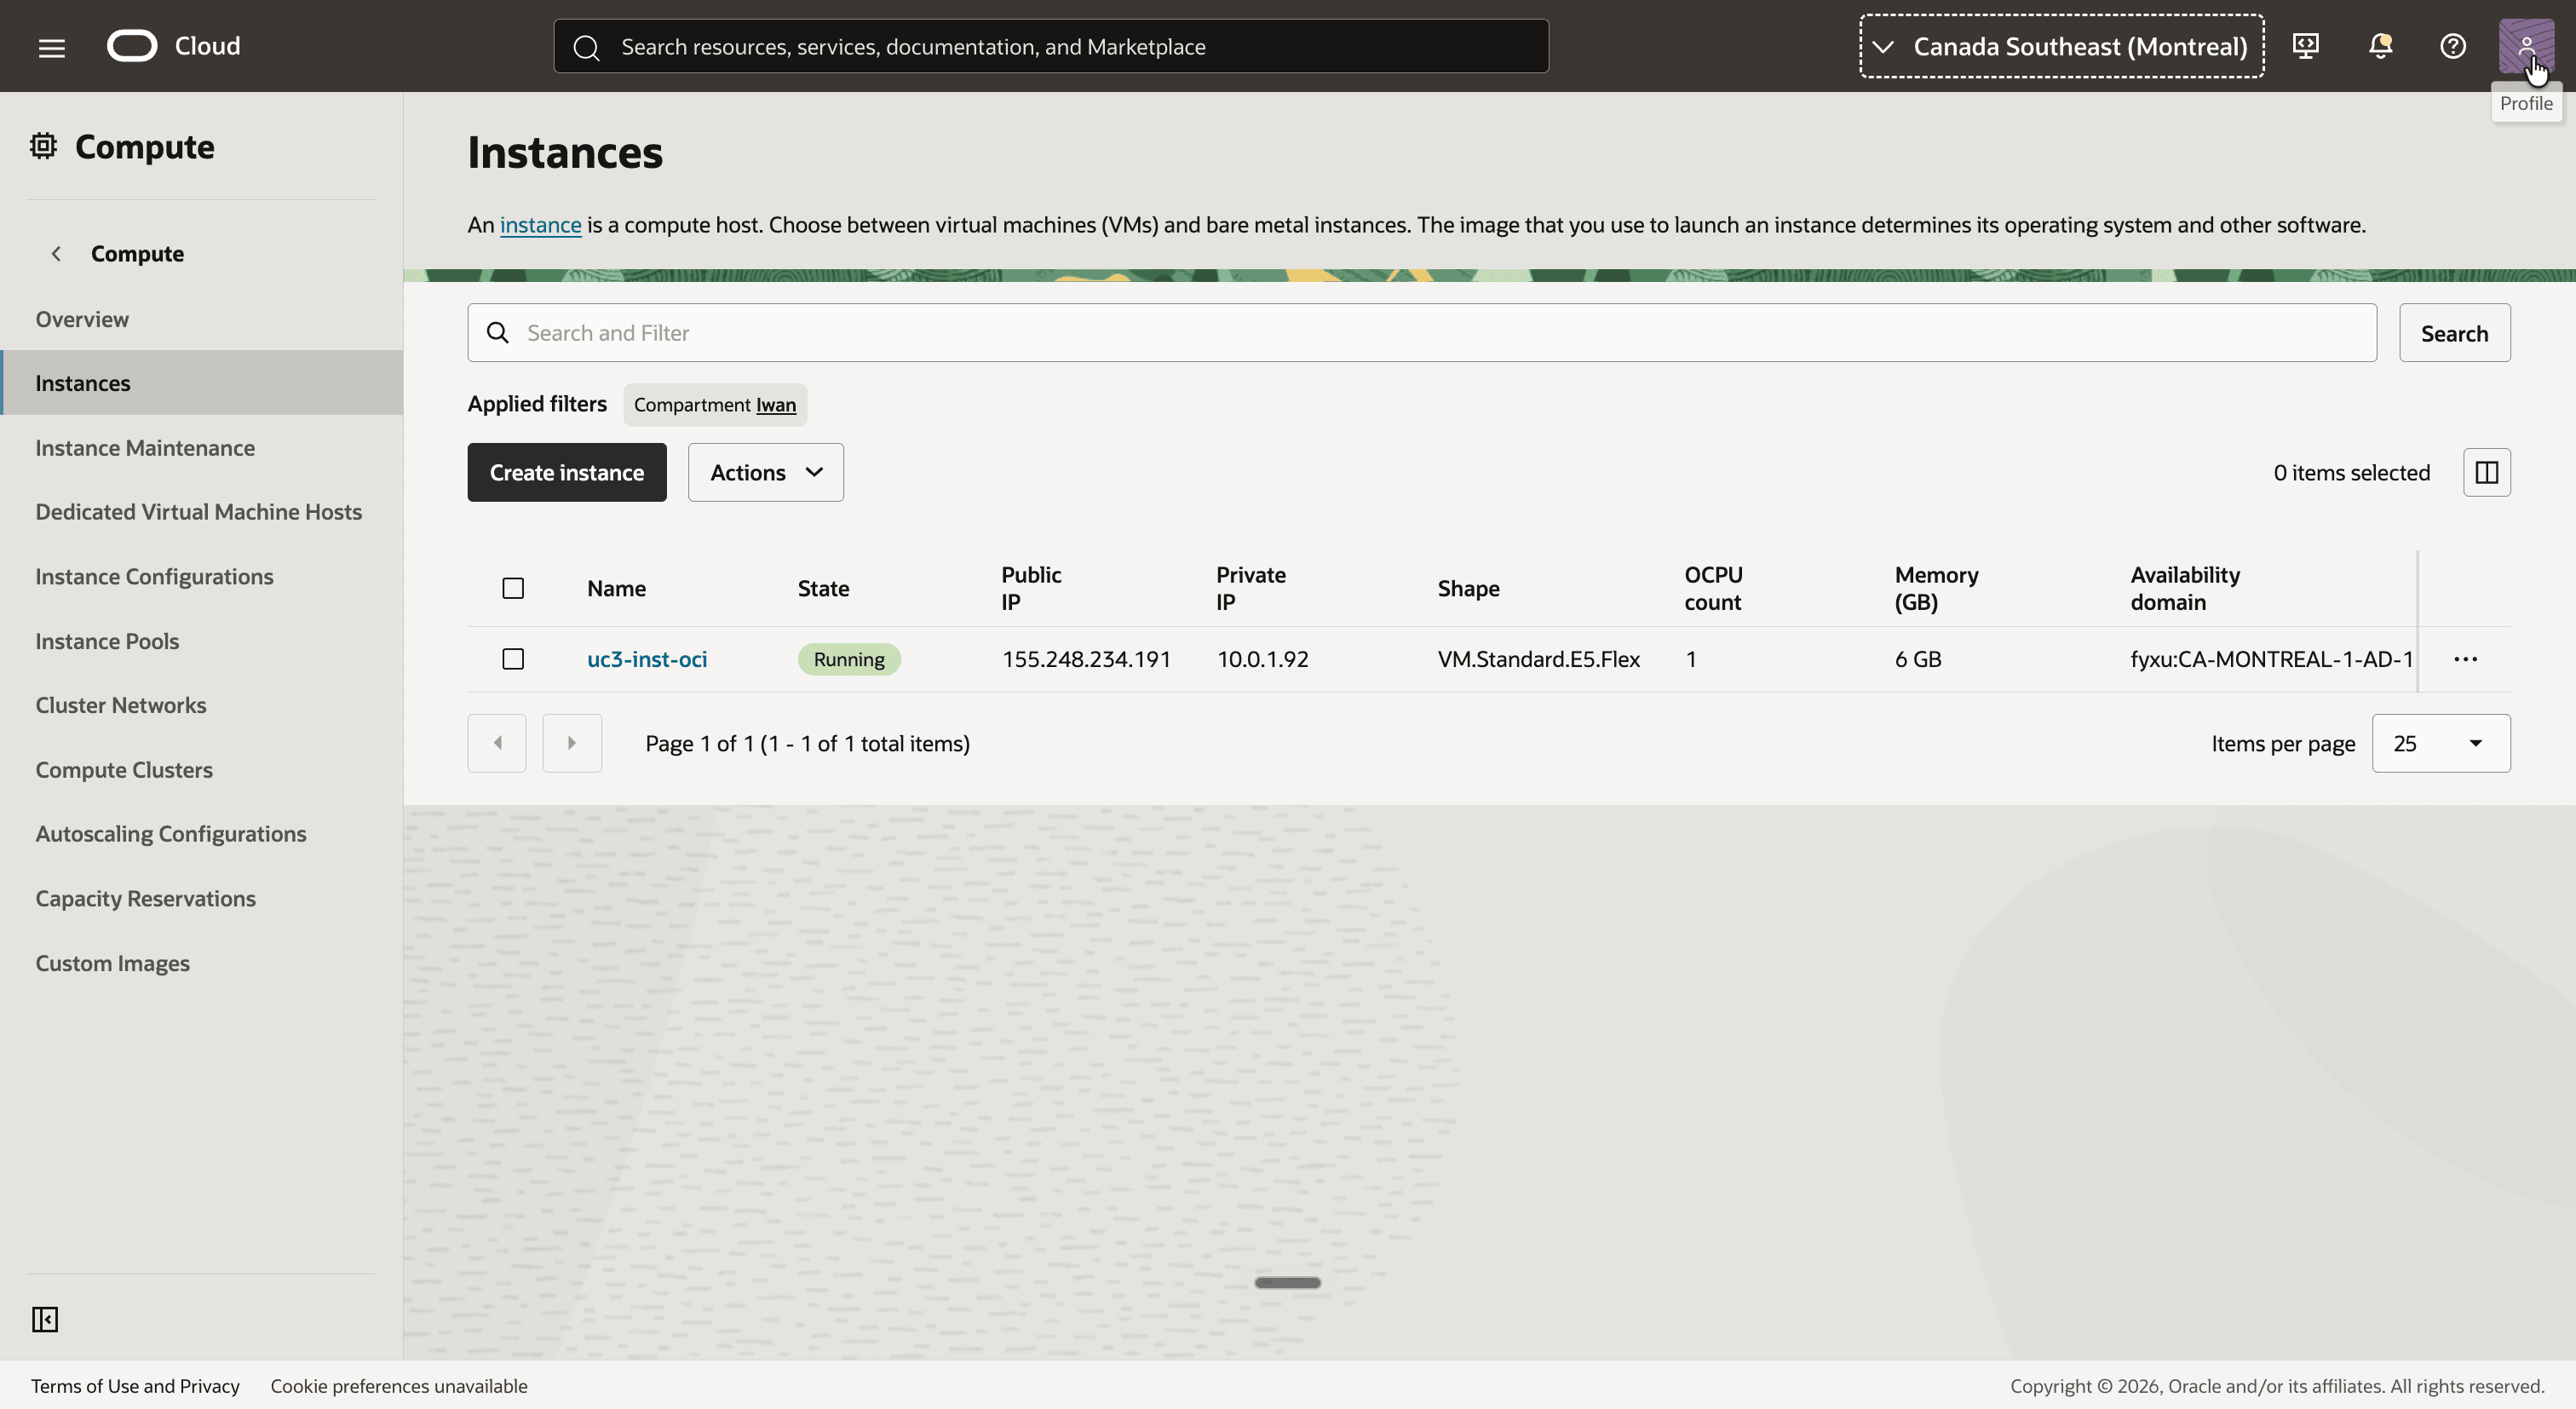
- Ouvrez le menu de navigation, puis cliquez sur Compute et sur Instances.
- L'instance
uc3-inst-ocipossède l'adresse IP privée10.0.1.92.
Etape 02 : Examen du réseau sur site simulé
Le réseau sur site est simulé avec un VCN dans une autre région. Il utilise le même espace d'adressage que le côté OCI, ce qui constitue l'essentiel de ce tutoriel. Si vous disposez d'un réseau et d'un routeur sur site réels, vous pouvez lire cette étape pour référence et passer à l'étape 05.
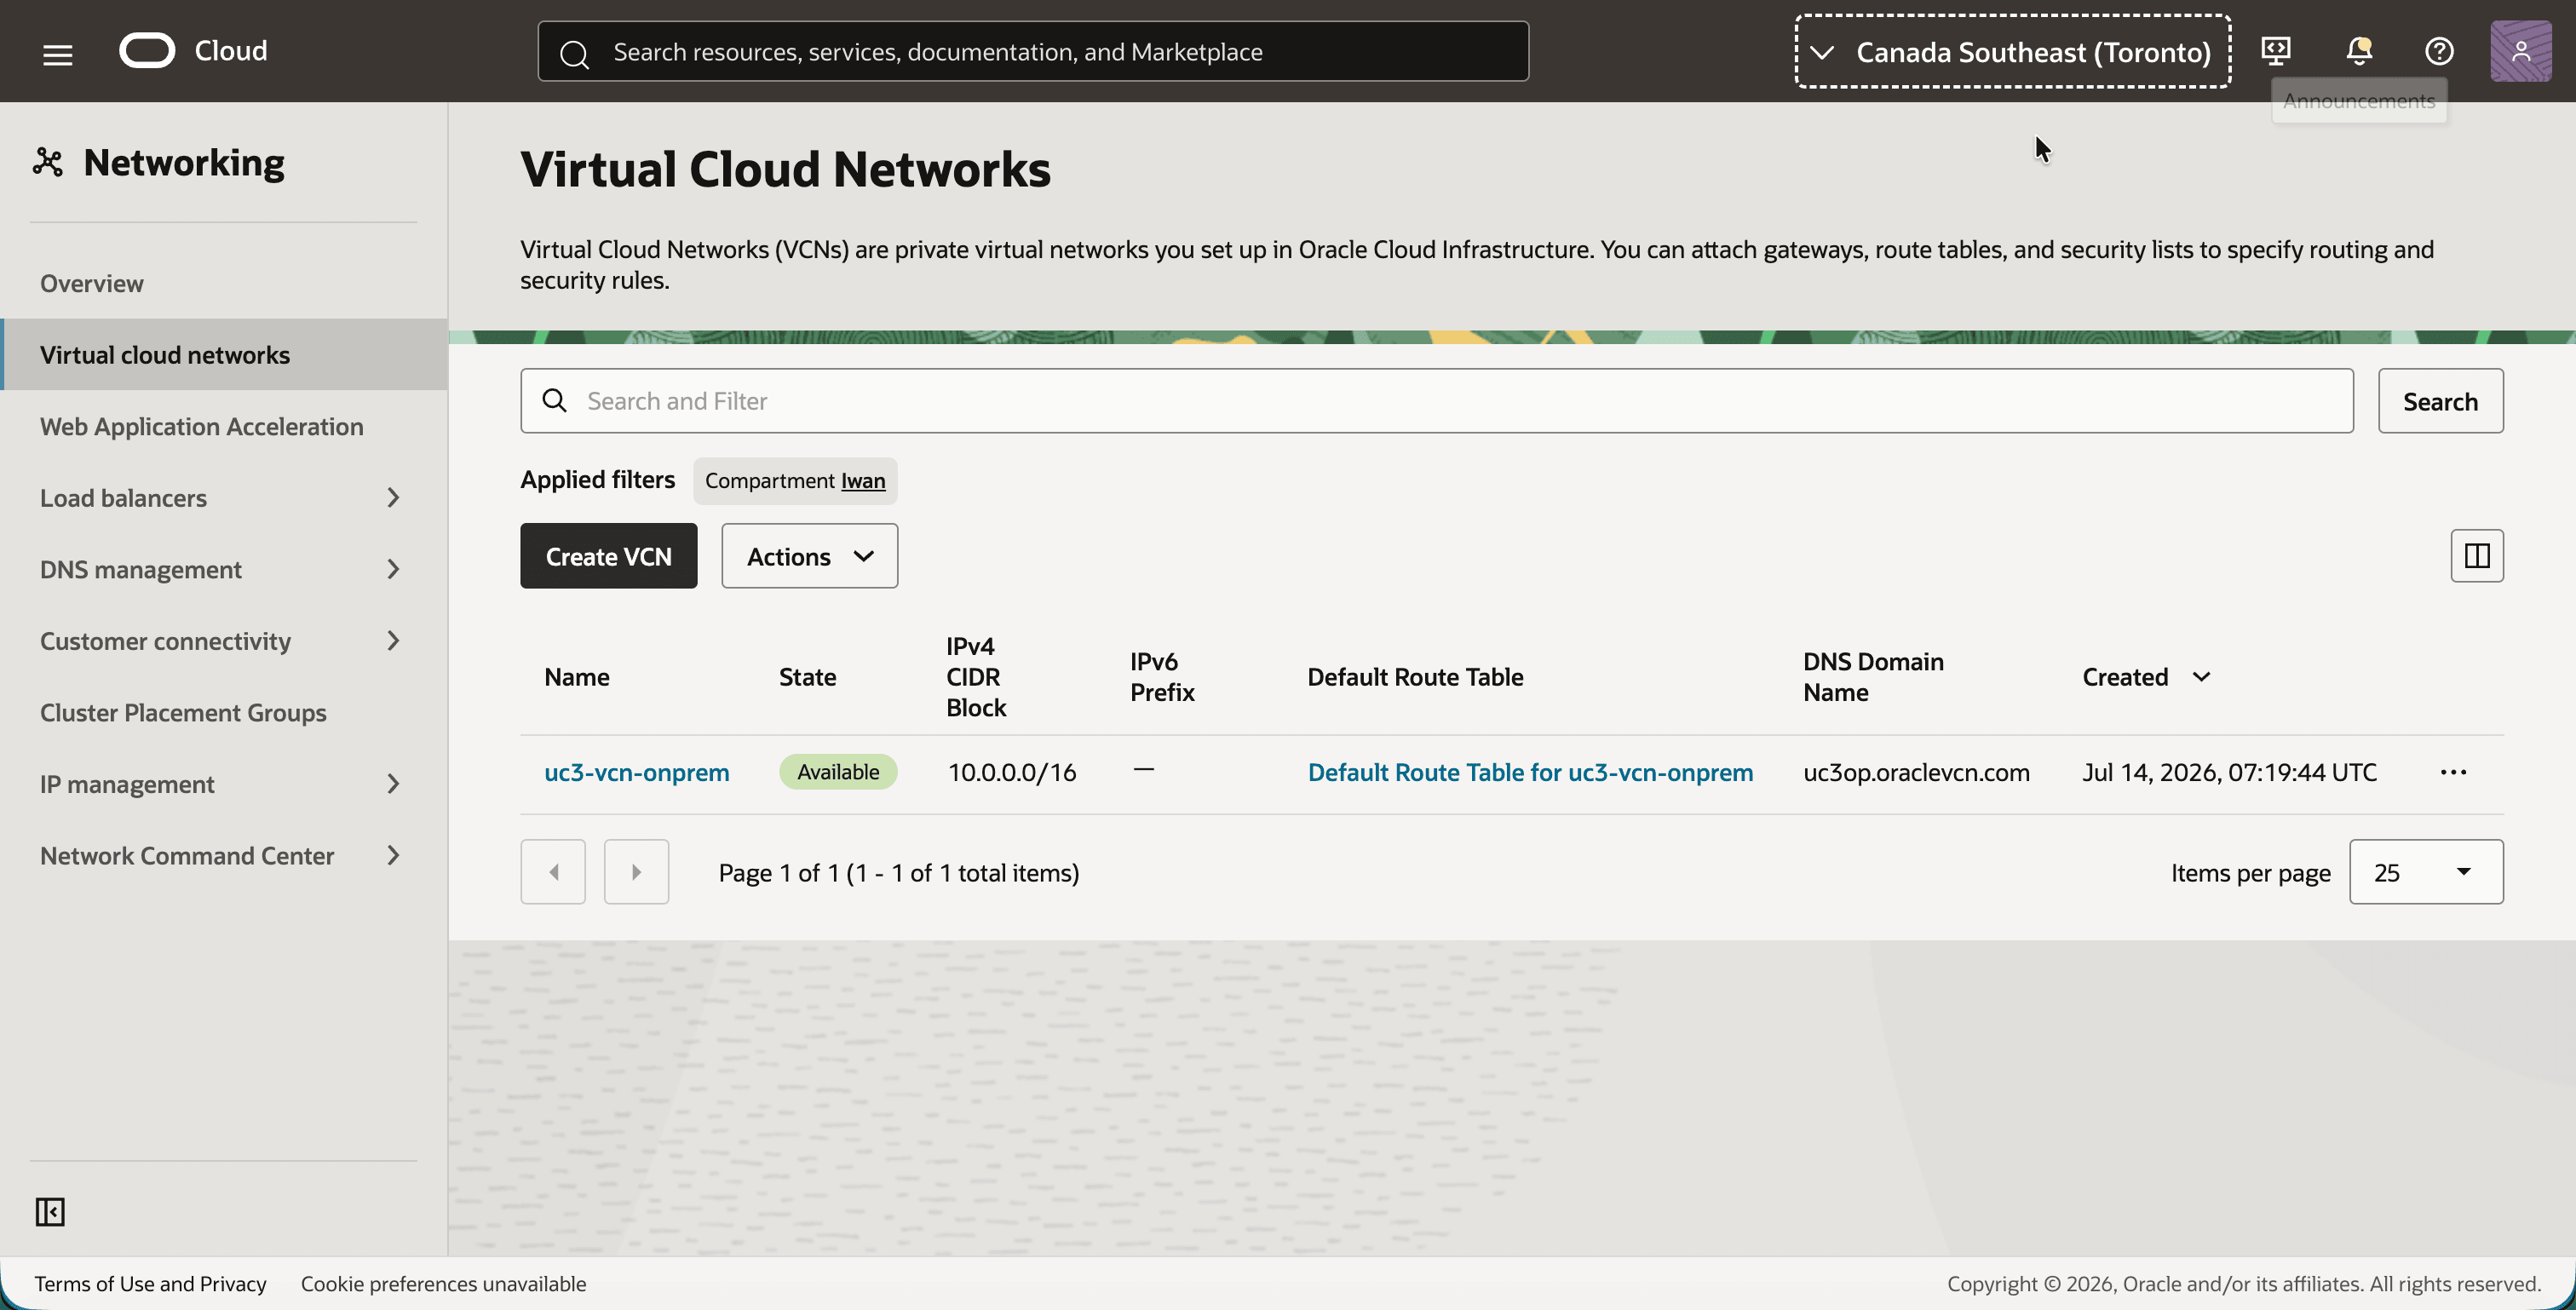
- Sélectionnez la région Sud-est du Canada (Toronto).
- Ouvrez le menu de navigation, cliquez sur Fonctions de réseau, puis sur Réseaux Cloud virtuels.
- Notez le VCN
uc3-vcn-onpremavec le même bloc IPv4 CIDR10.0.0.0/16.
- Cliquez sur
uc3-vcn-onprem. - Notez le bloc IPv4 CIDR
10.0.0.0/16dans l'onglet Details.
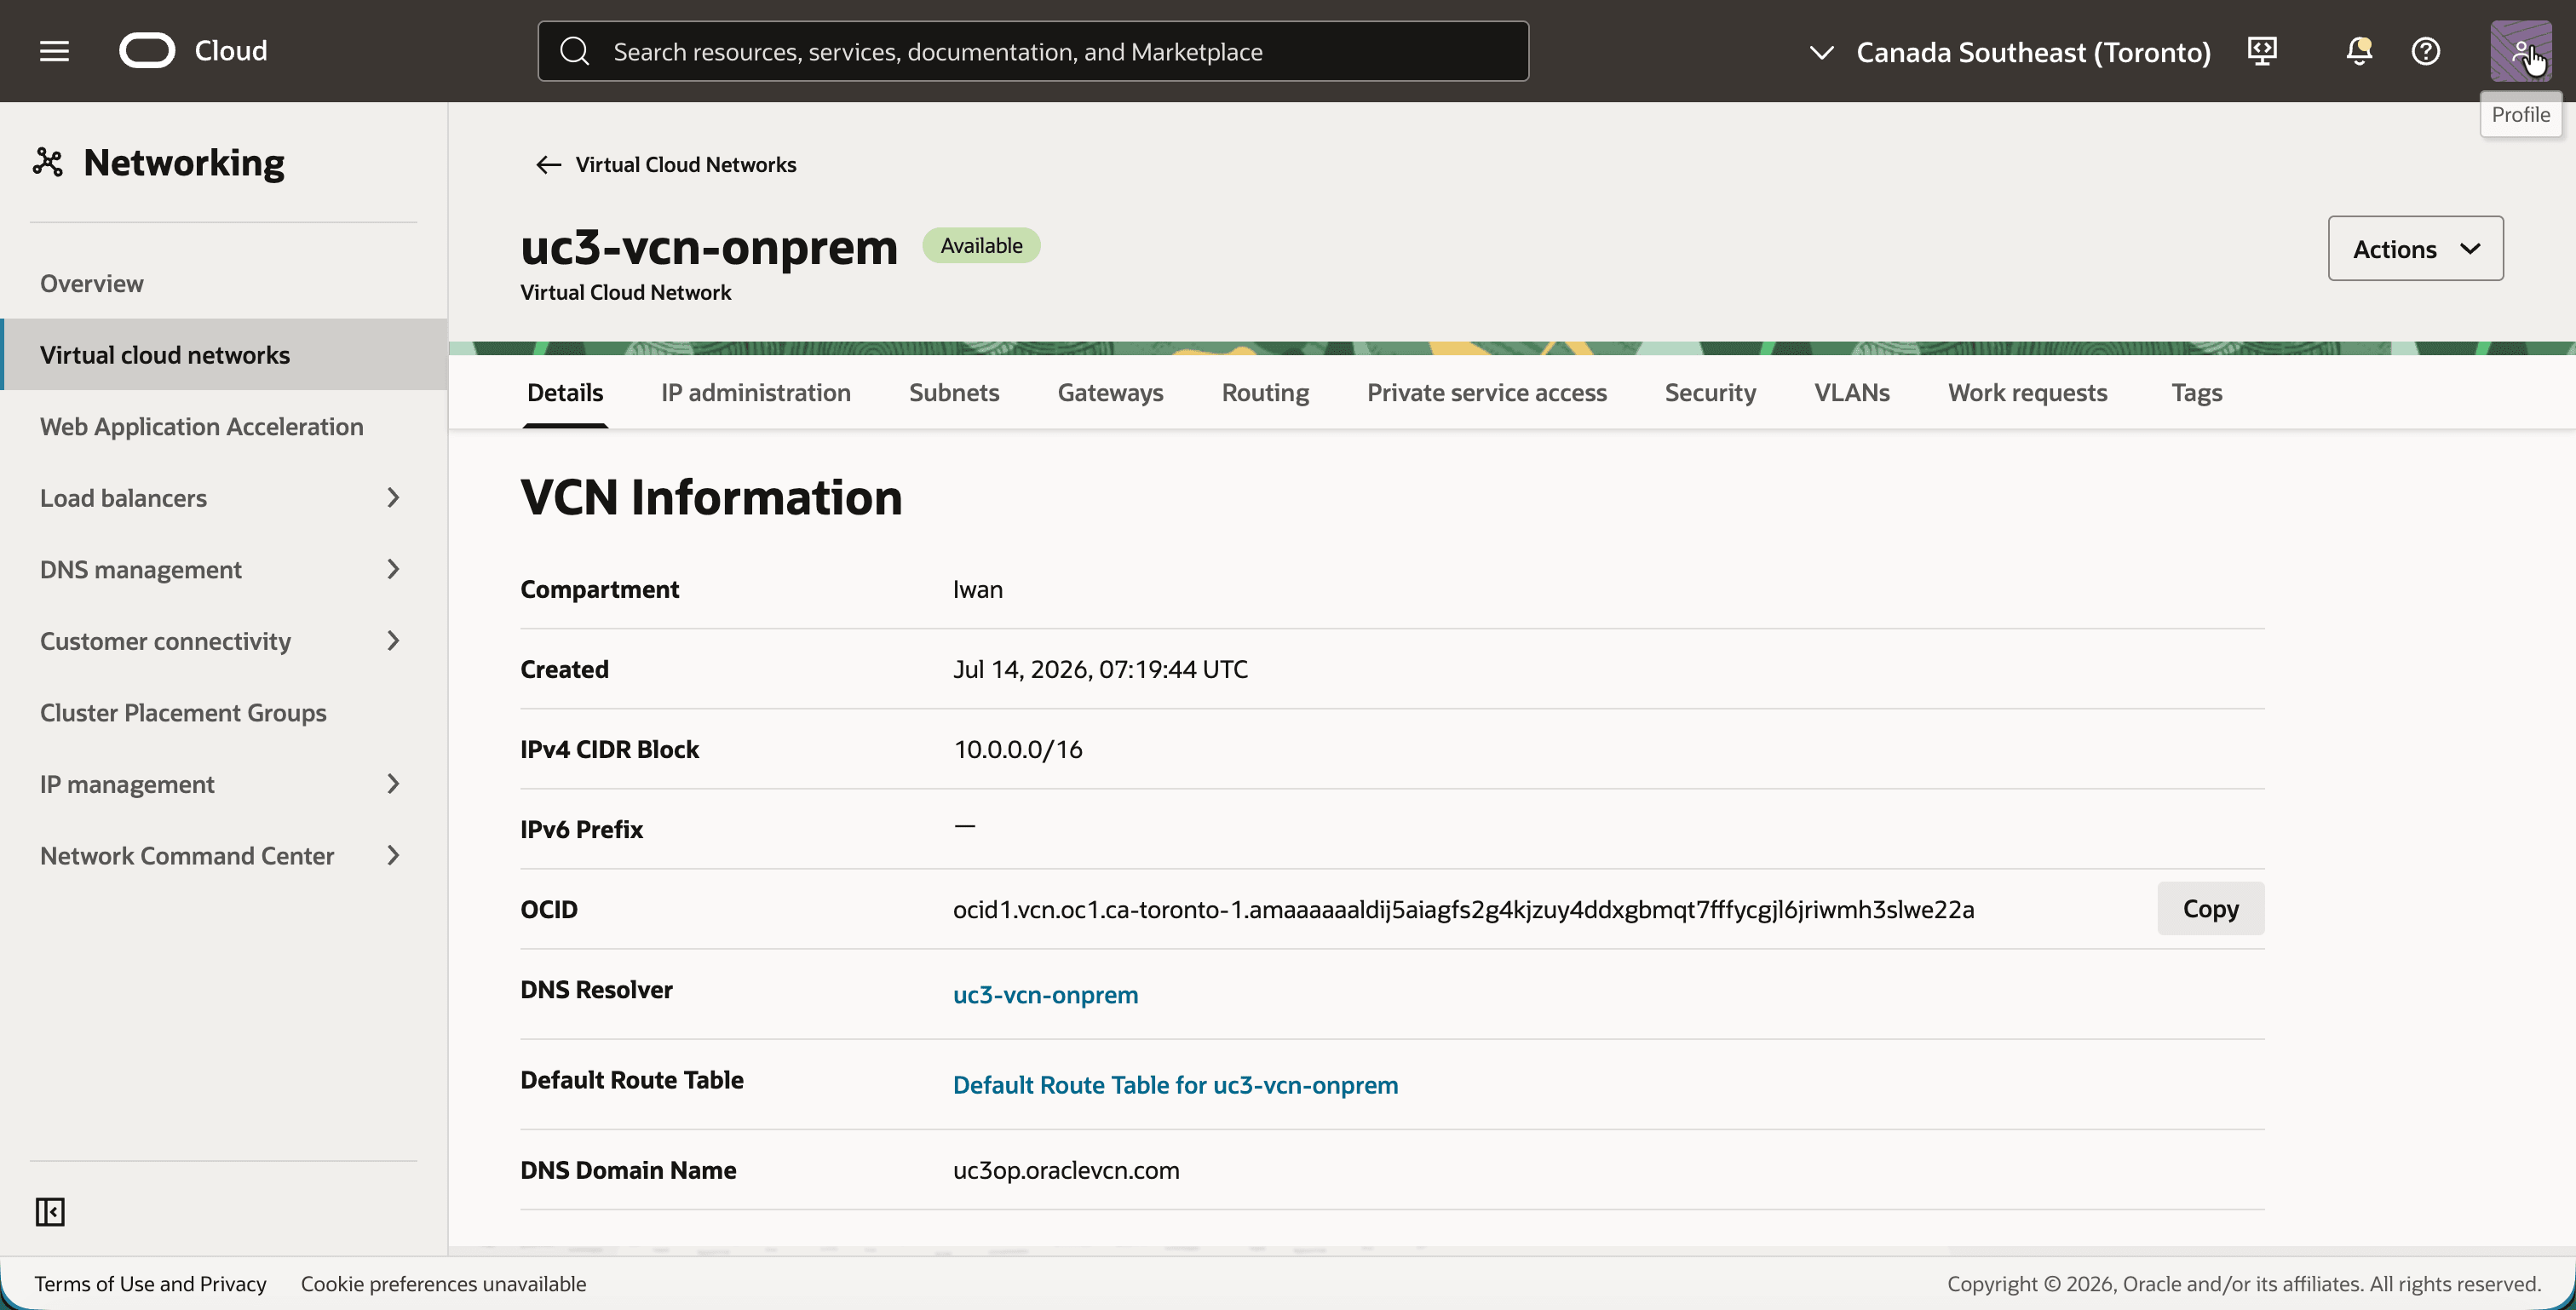
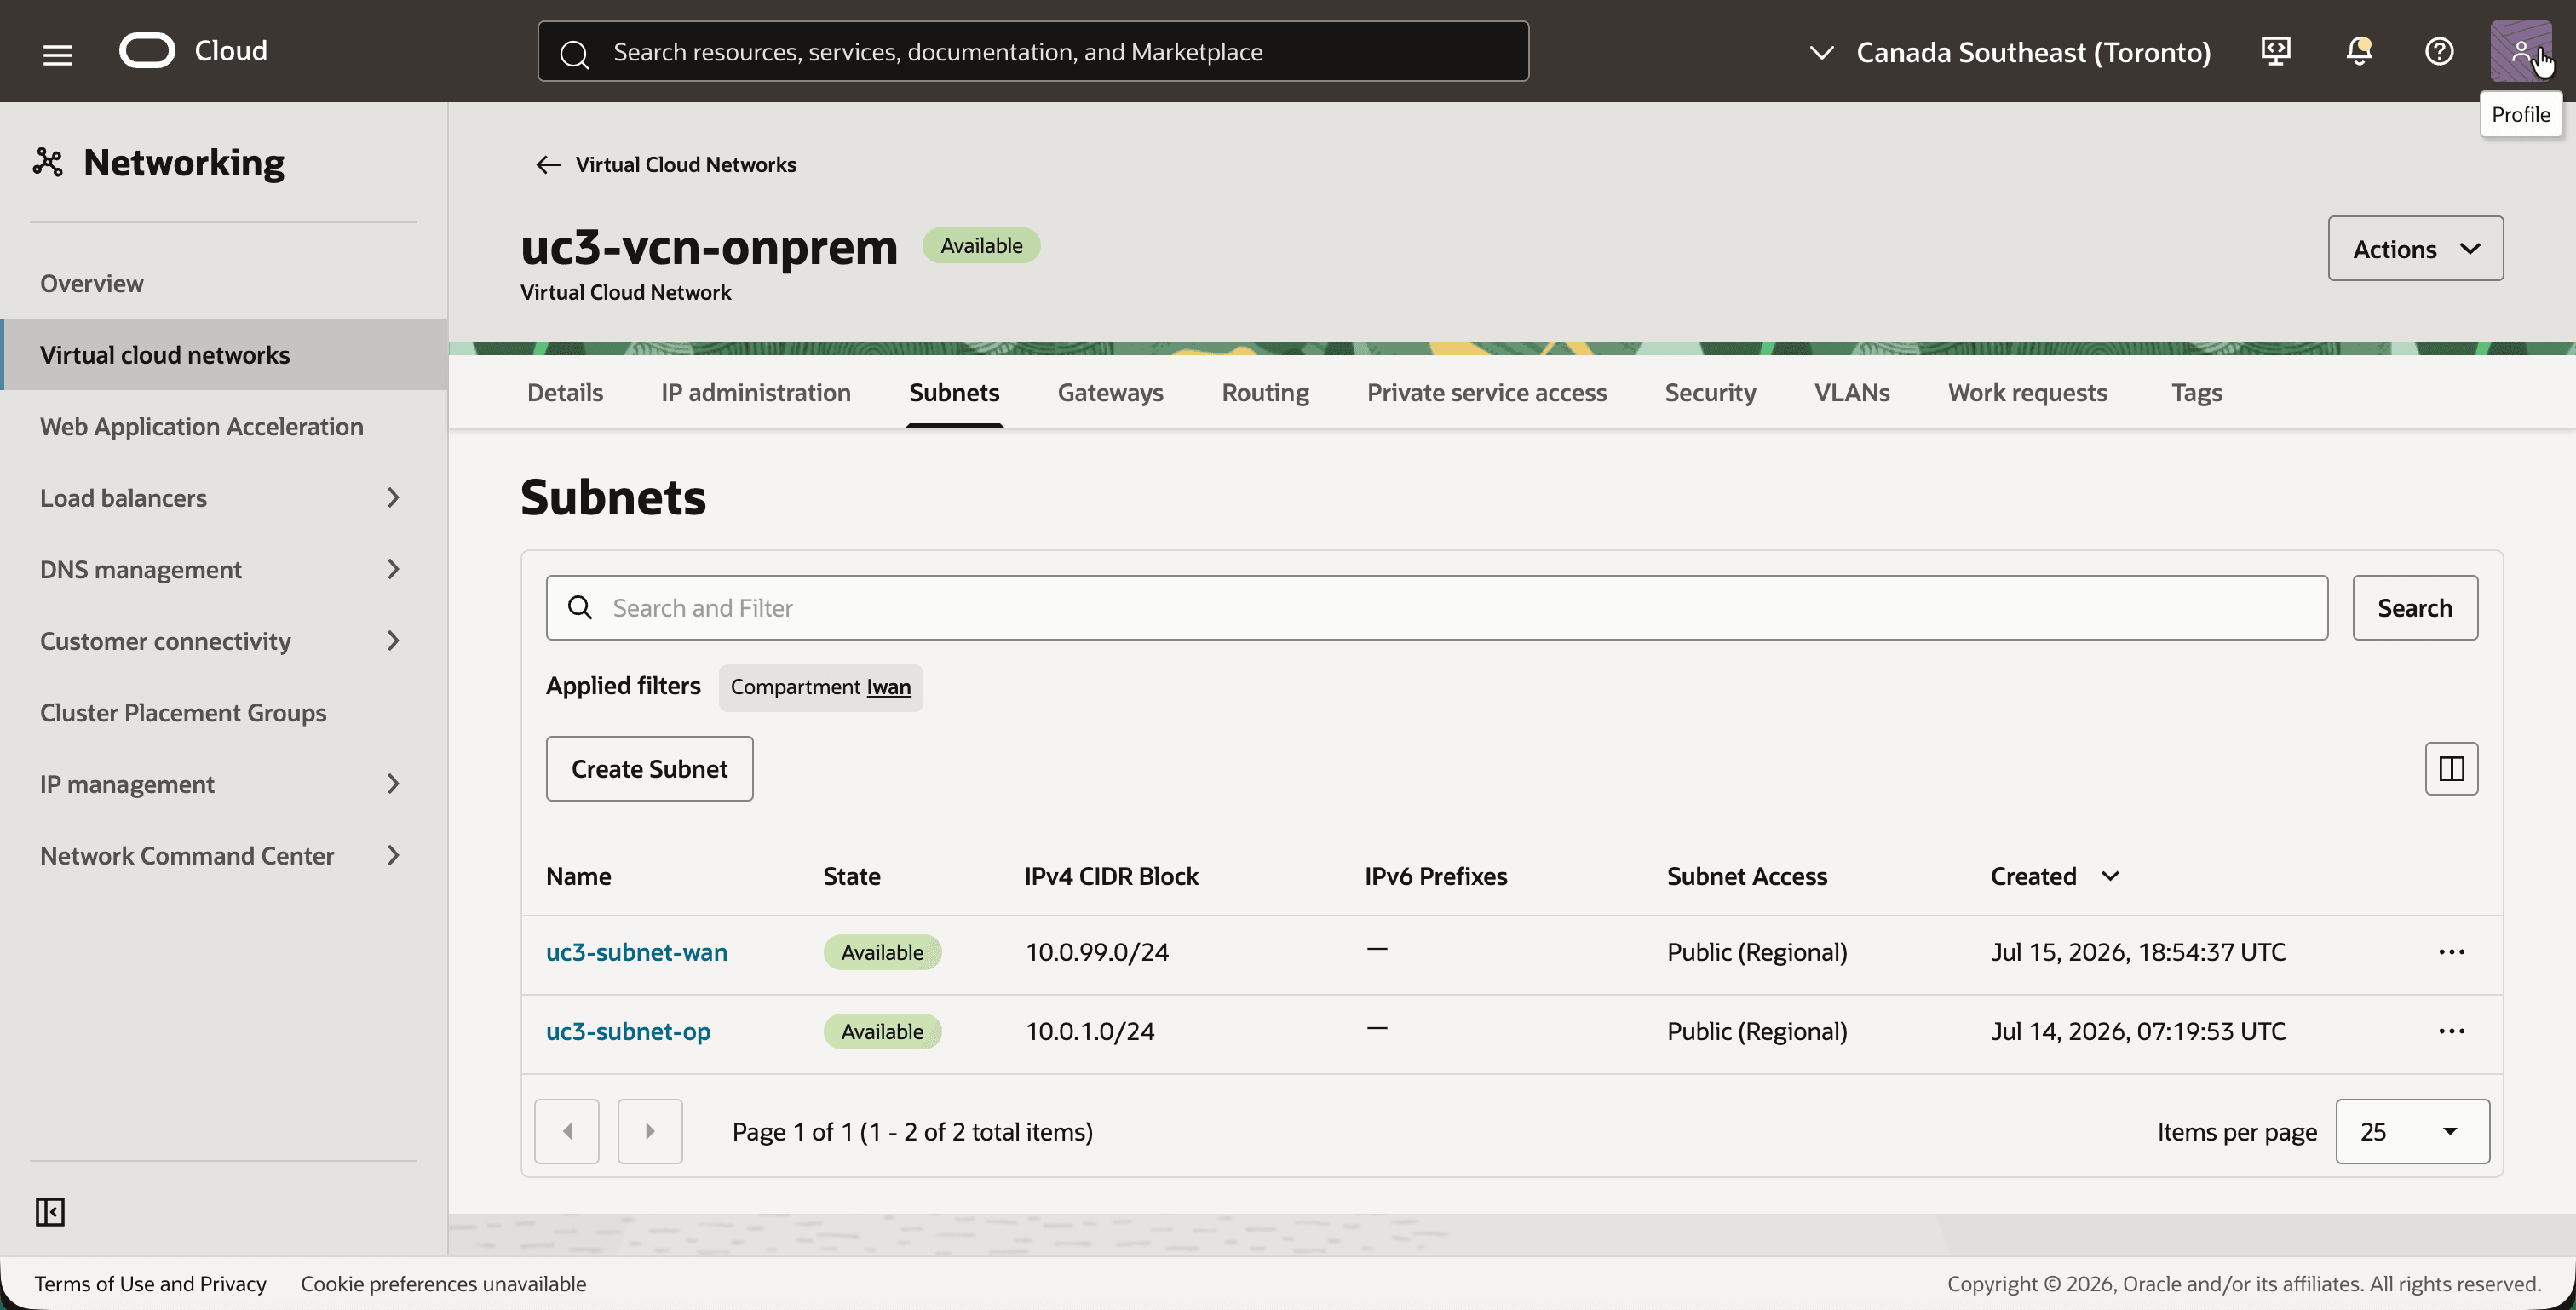
Le VCN comporte deux sous-réseaux. Ensemble, ils donnent à l'instance Libreswan les deux côtés d'un routeur réel.
- Cliquez sur l'onglet Sous-réseaux.
- Notez les deux sous-réseaux :
uc3-subnet-wan(10.0.99.0/24), l'extérieur du routeur sur site.uc3-subnet-op(10.0.1.0/24), le LAN sur site. Il s'agit de la plage qui chevauche le côté OCI.
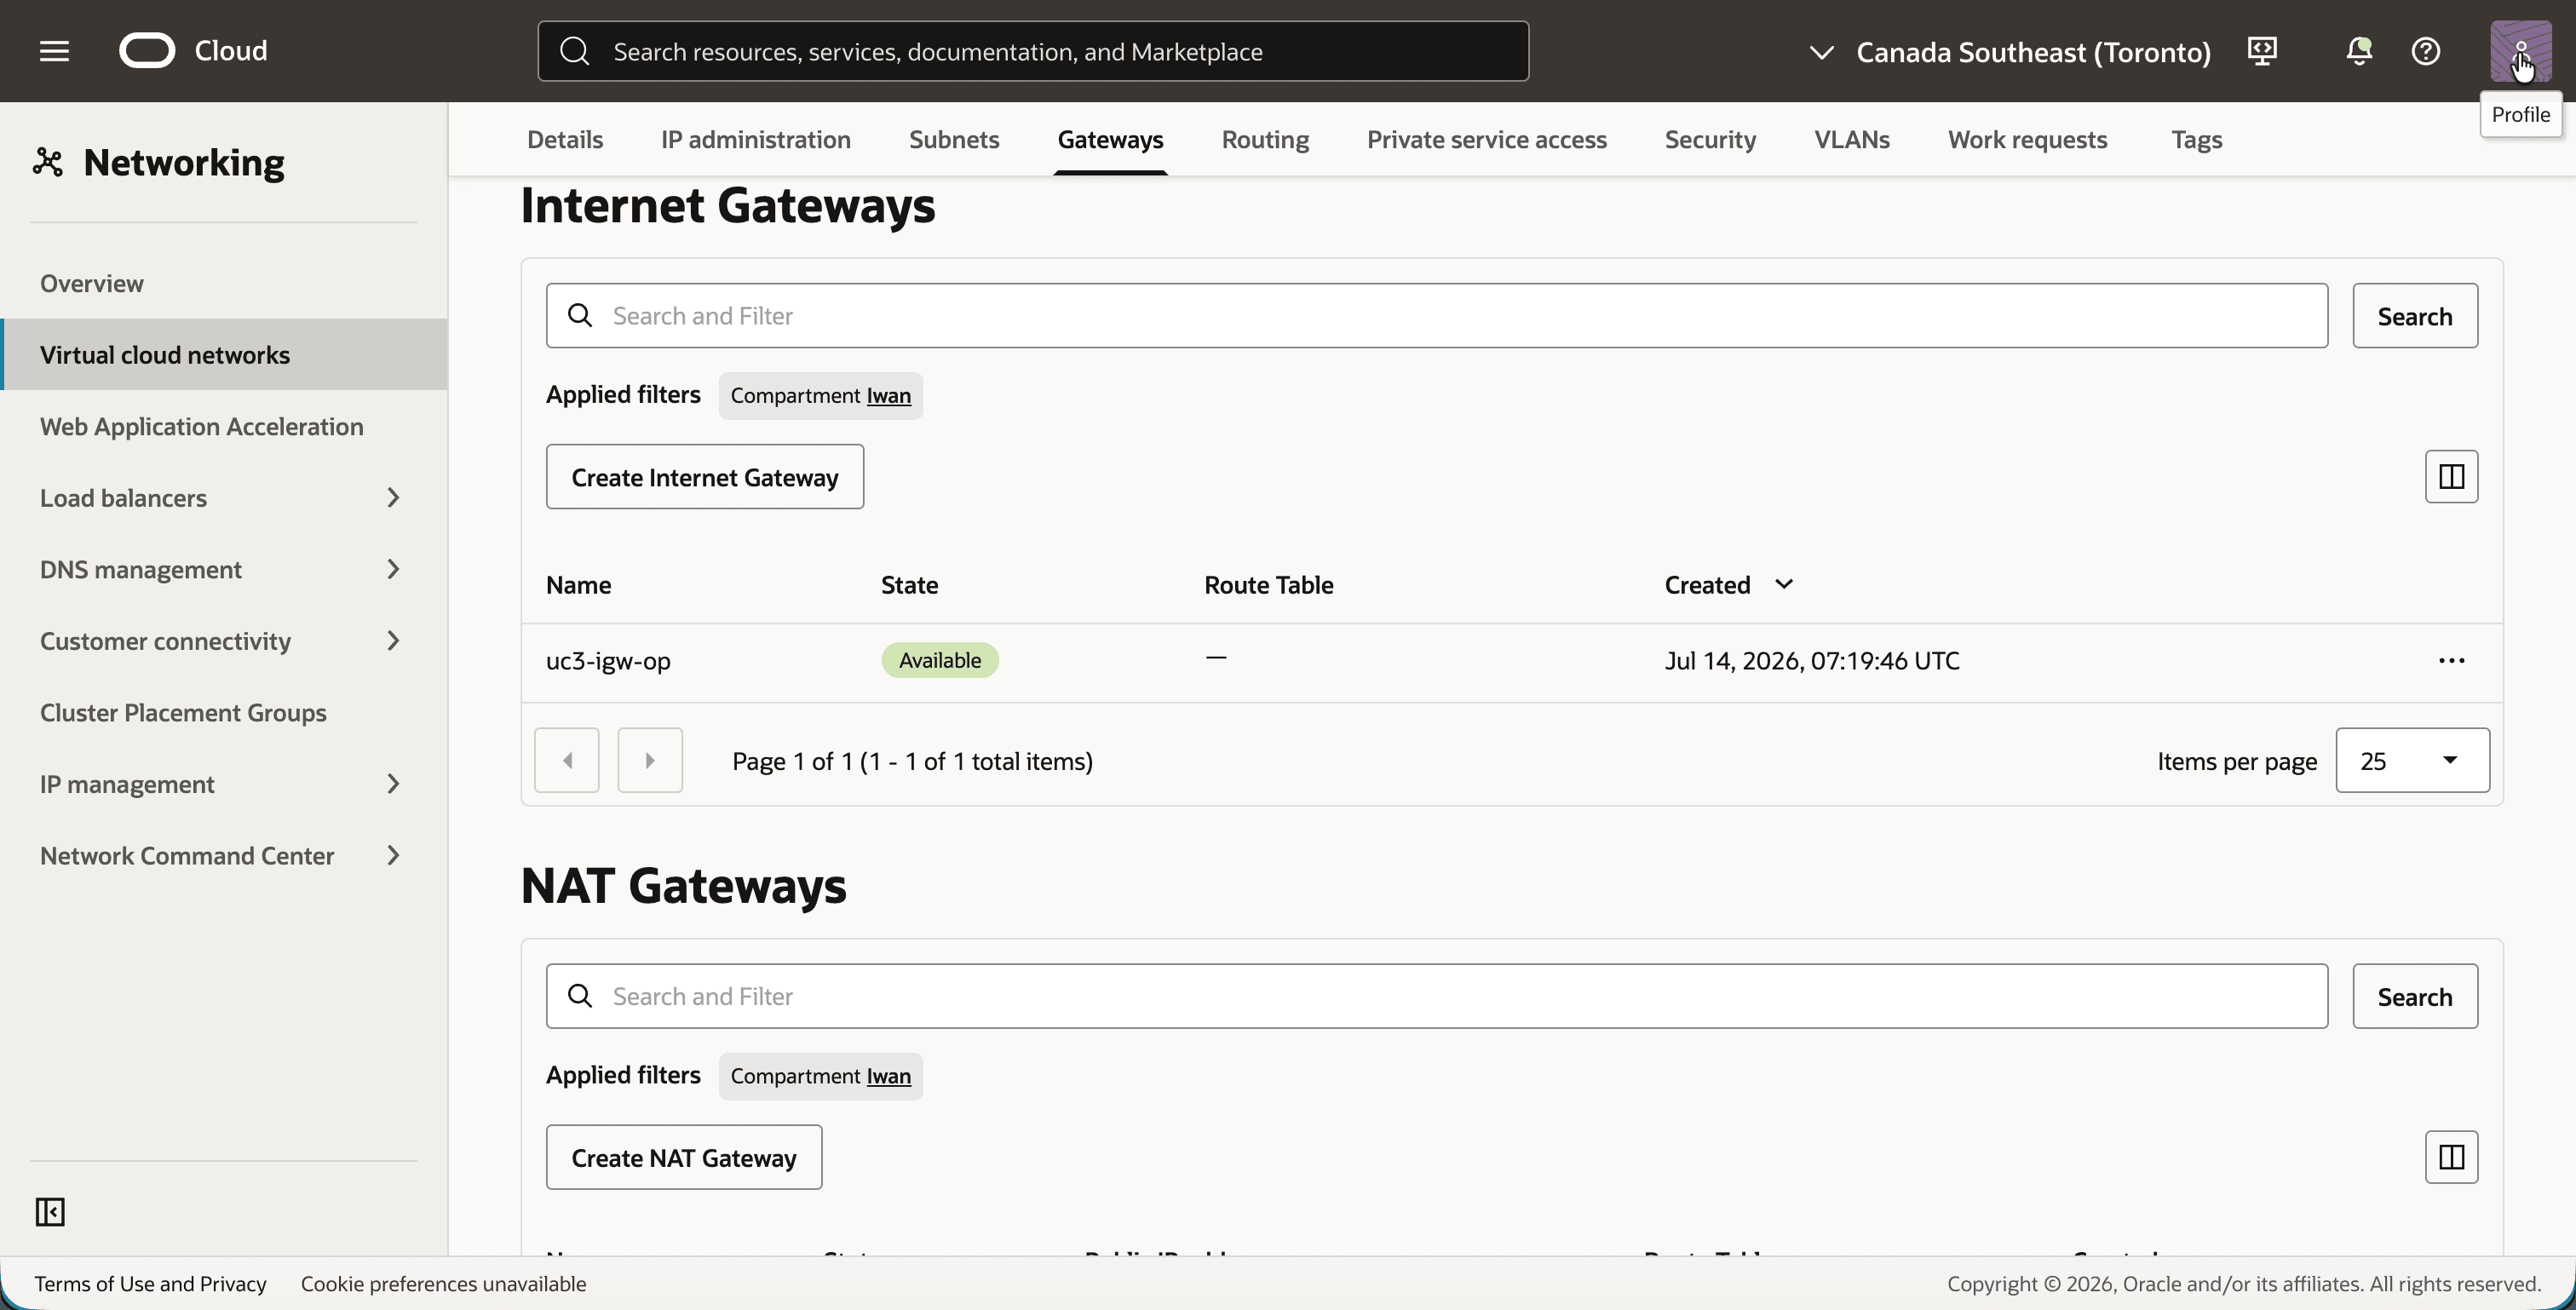
- Cliquez sur l'onglet Passerelles.
- La passerelle Internet
uc3-igw-op. Dans cette simulation, il joue le rôle de la connexion Internet sur site.
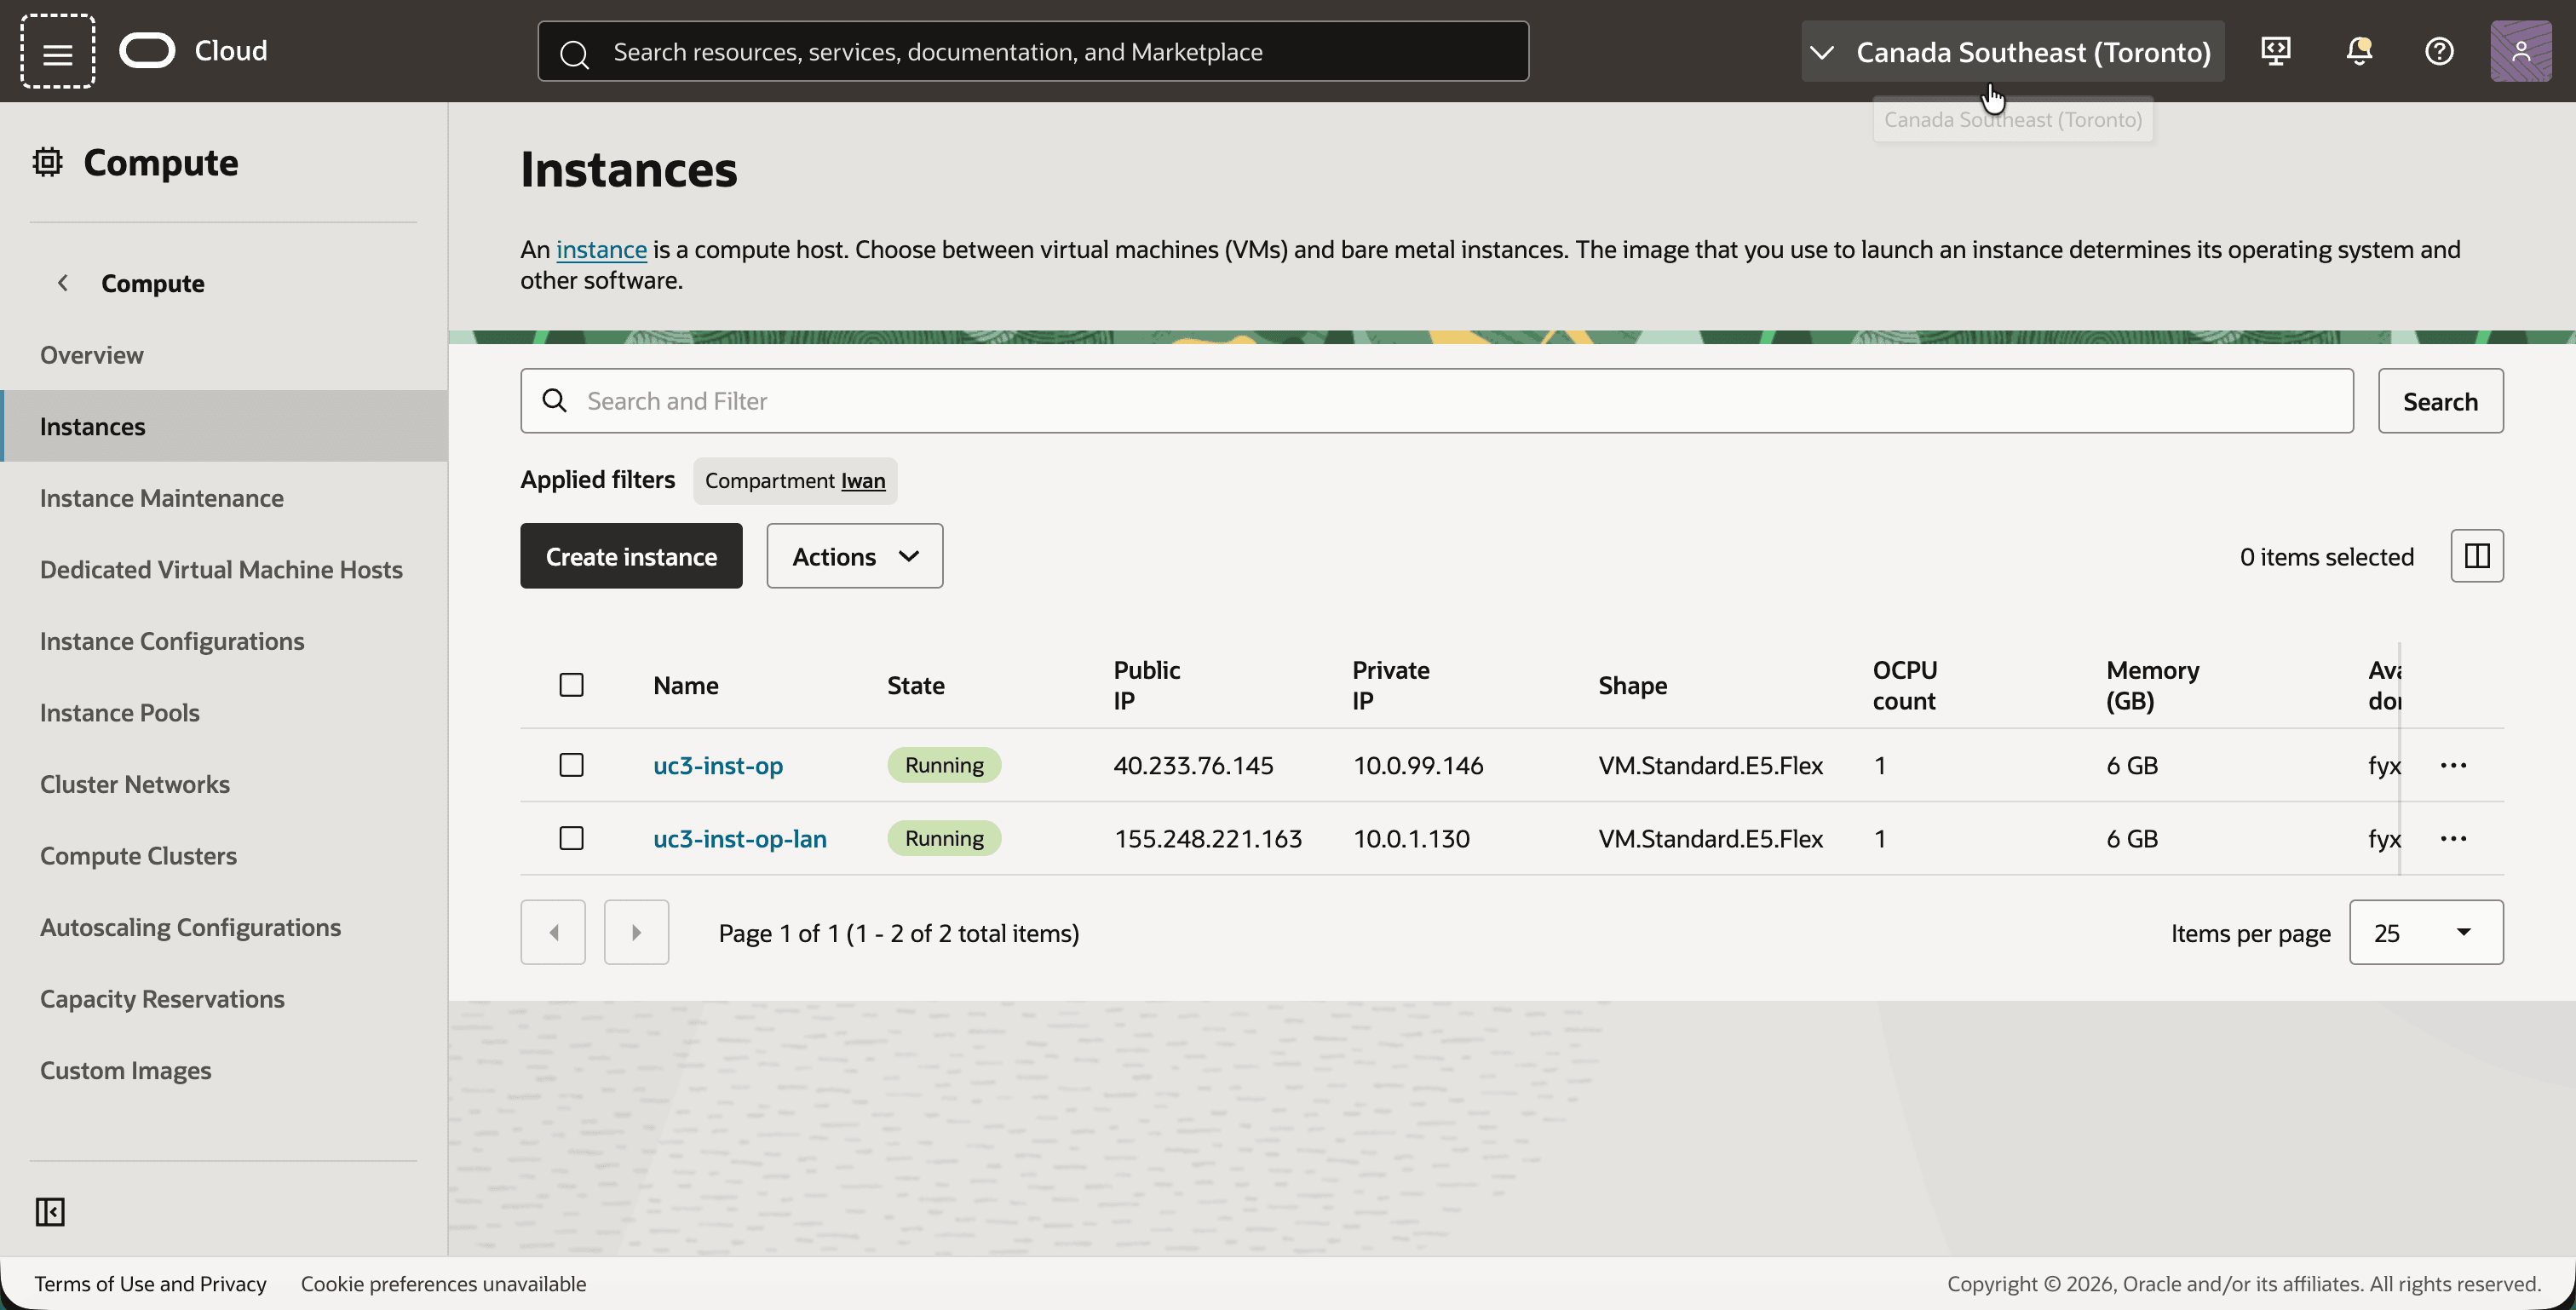
- Ouvrez le menu de navigation, puis cliquez sur Compute et sur Instances.
- Notez les deux instances :
uc3-inst-op, routeur Libreswan, avec l'adresse IP publique40.233.76.145et l'adresse IP privée10.0.99.146dans le sous-réseau WAN. Il possède une deuxième carte d'interface réseau virtuelle dans le sous-réseau LAN avec l'adresse IP10.0.1.164.uc3-inst-op-lan, hôte sur le réseau local, avec l'adresse IP privée10.0.1.130.
[ !] REMARQUE] L'instance
uc3-inst-optransmet le trafic qui n'est pas adressé à elle-même. Pour que cela fonctionne, la vérification de la source/destination ignorée doit être activée sur ses cartes d'interface réseau virtuelles et le transfert IP doit être activé dans le système d'exploitation (net.ipv4.ip_forward = 1).
Etape 03 : Configuration des listes de sécurité
Les listes de sécurité doivent autoriser deux types de trafic : le tunnel IPSec lui-même et le ping que nous utilisons comme test.
- IPSec : port UDP
500(IKE), port UDP4500(NAT traversal) et protocole ESP. - ICMP : à partir des plages privées. En raison de la traduction, un ping sur site arrive dans OCI avec une adresse source dans
192.168.20.0/24et un ping à partir d'OCI arrive sur site avec une adresse source dans192.168.10.0/24.
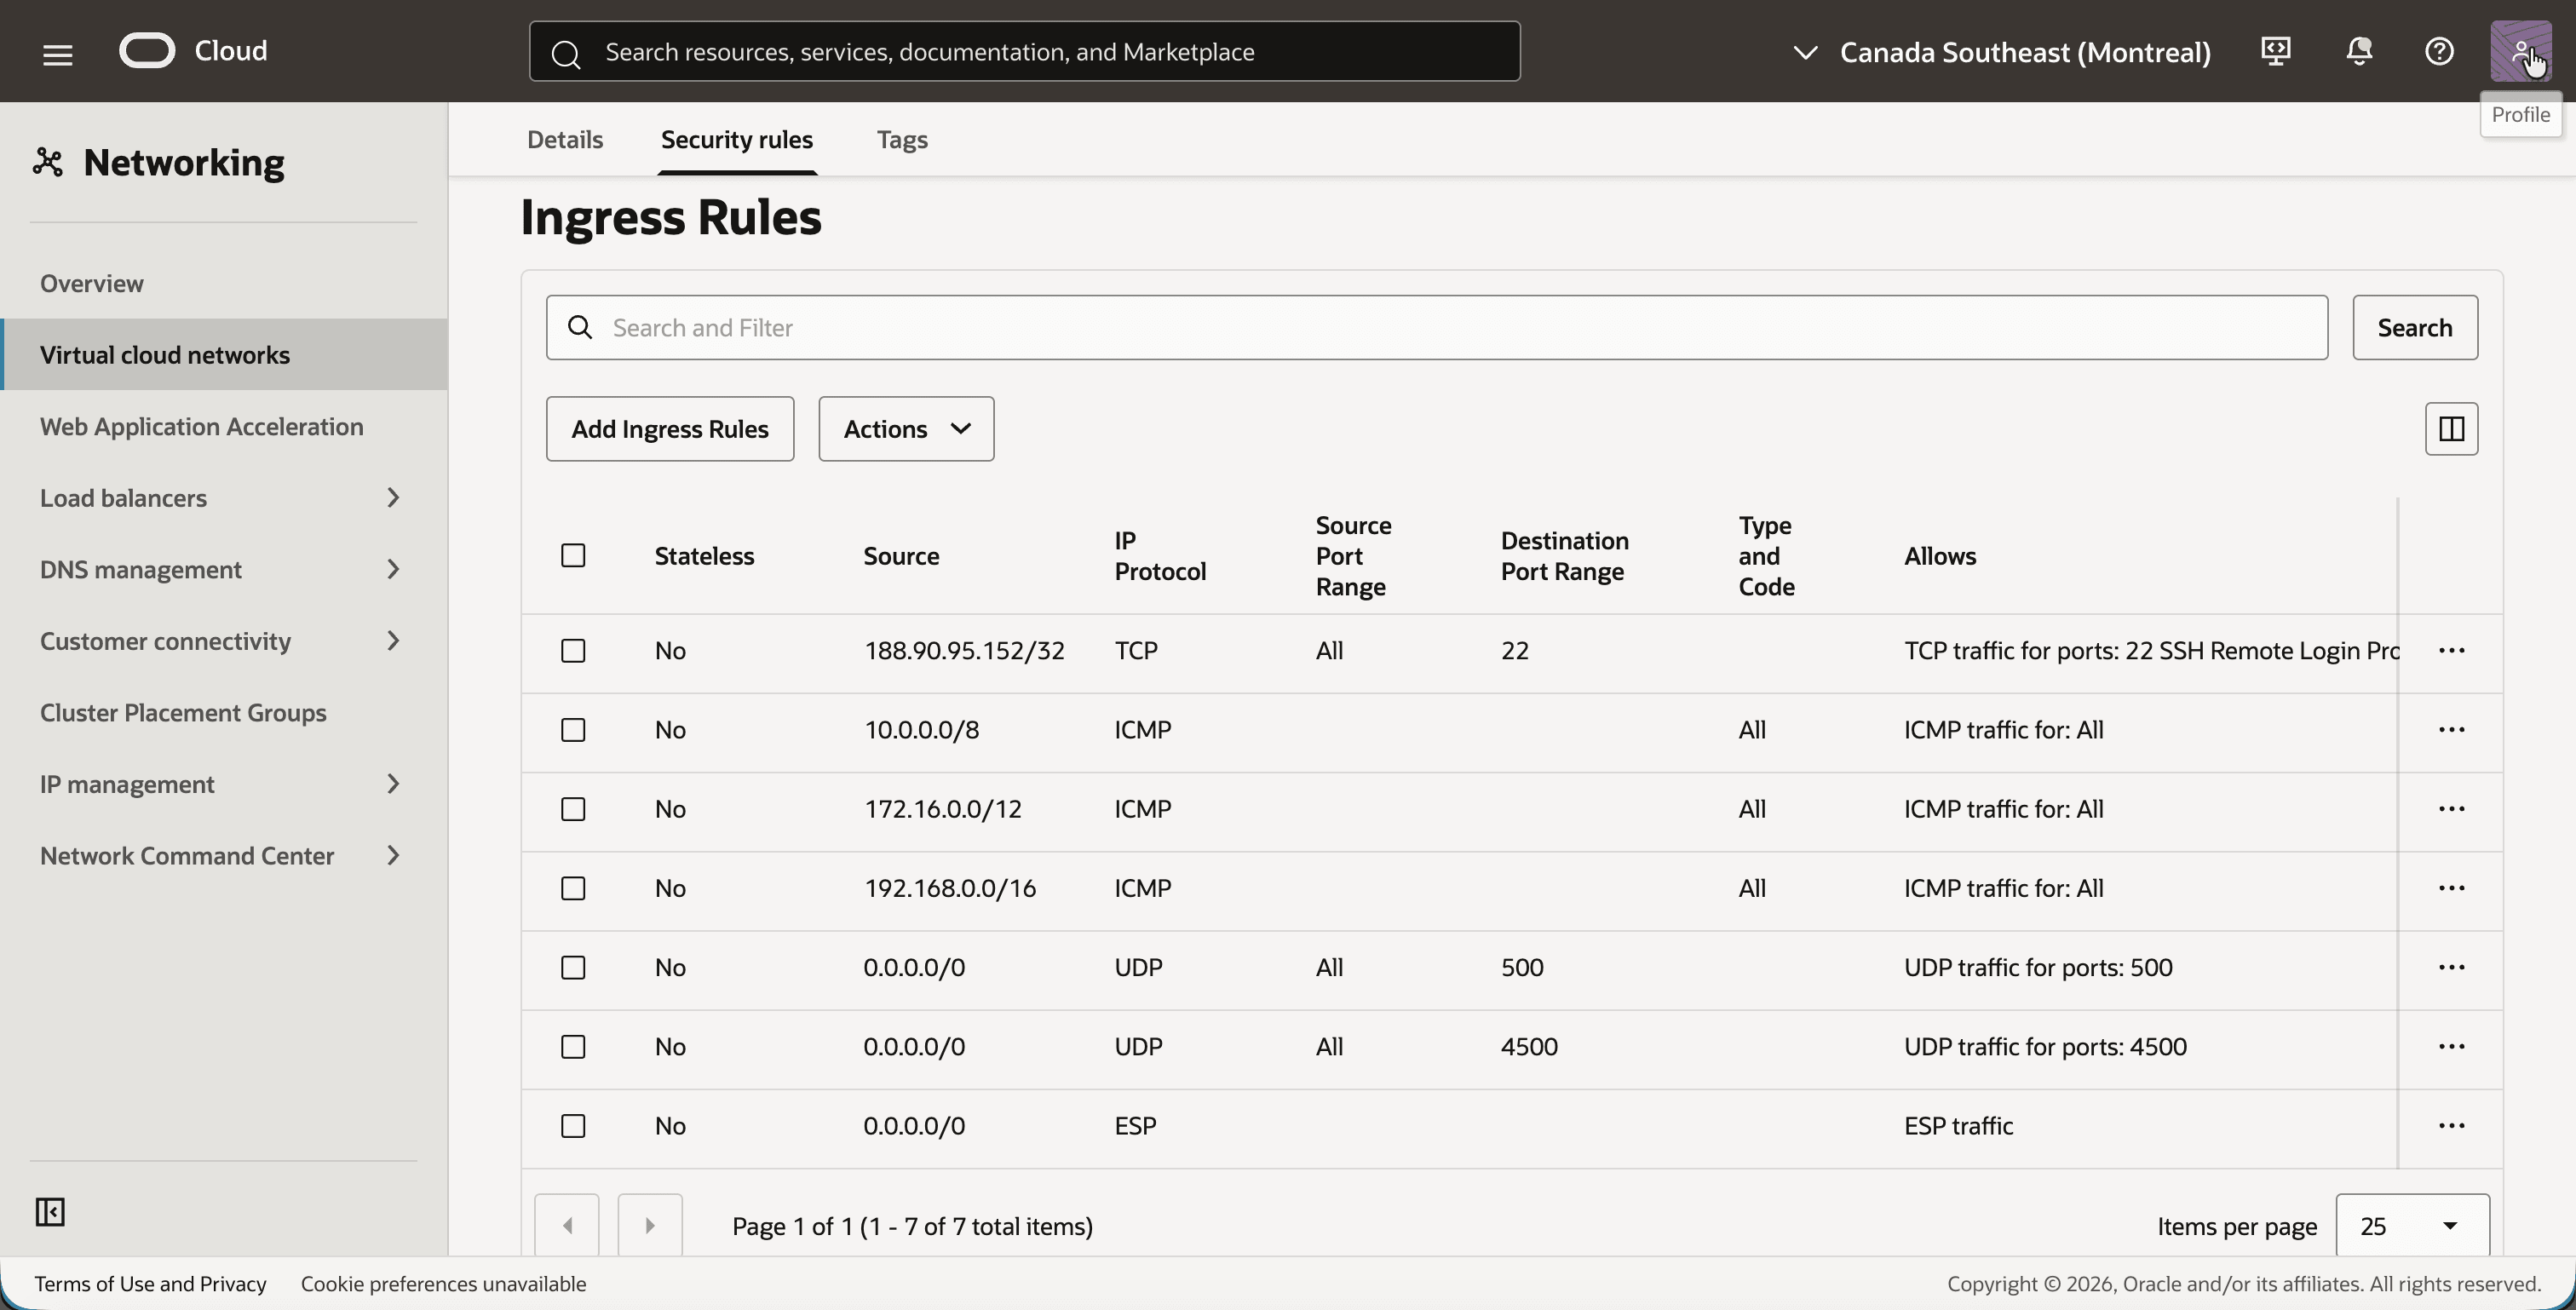
Le laboratoire autorise ICMP à partir des trois plages privées. C'est plus large que ce tutoriel. Côté OCI, la seule plage importante est le CIDR shadow sur site 192.168.20.0/24. Sur le côté sur site simulé, vous avez besoin du CIDR shadow OCI 192.168.10.0/24 et également du 10.0.1.0/24 local, car le trafic des hôtes LAN passe par la carte d'interface réseau virtuelle LAN du routeur Libreswan et la liste de sécurité y est également vérifiée.
- Dans
uc3-vcn-oci, cliquez sur l'onglet Sécurité et sur la liste de sécurité par défaut. - Cliquez sur l'onglet Règles de sécurité.
- Assurez-vous que la liste de sécurité comporte les règles entrantes suivantes et ajoutez celles qui sont manquantes :
- Port TCP
22à partir de votre propre adresse IP publique, pour SSH. - ICMP à partir de
10.0.0.0/8,172.16.0.0/12et192.168.0.0/16. - Port UDP
500, port UDP4500et ESP à partir de0.0.0.0/0.
- Port TCP
- Ouvrez la liste de sécurité par défaut de
uc3-vcn-onpremde la même manière. - Assurez-vous qu'il a les mêmes règles entrantes.
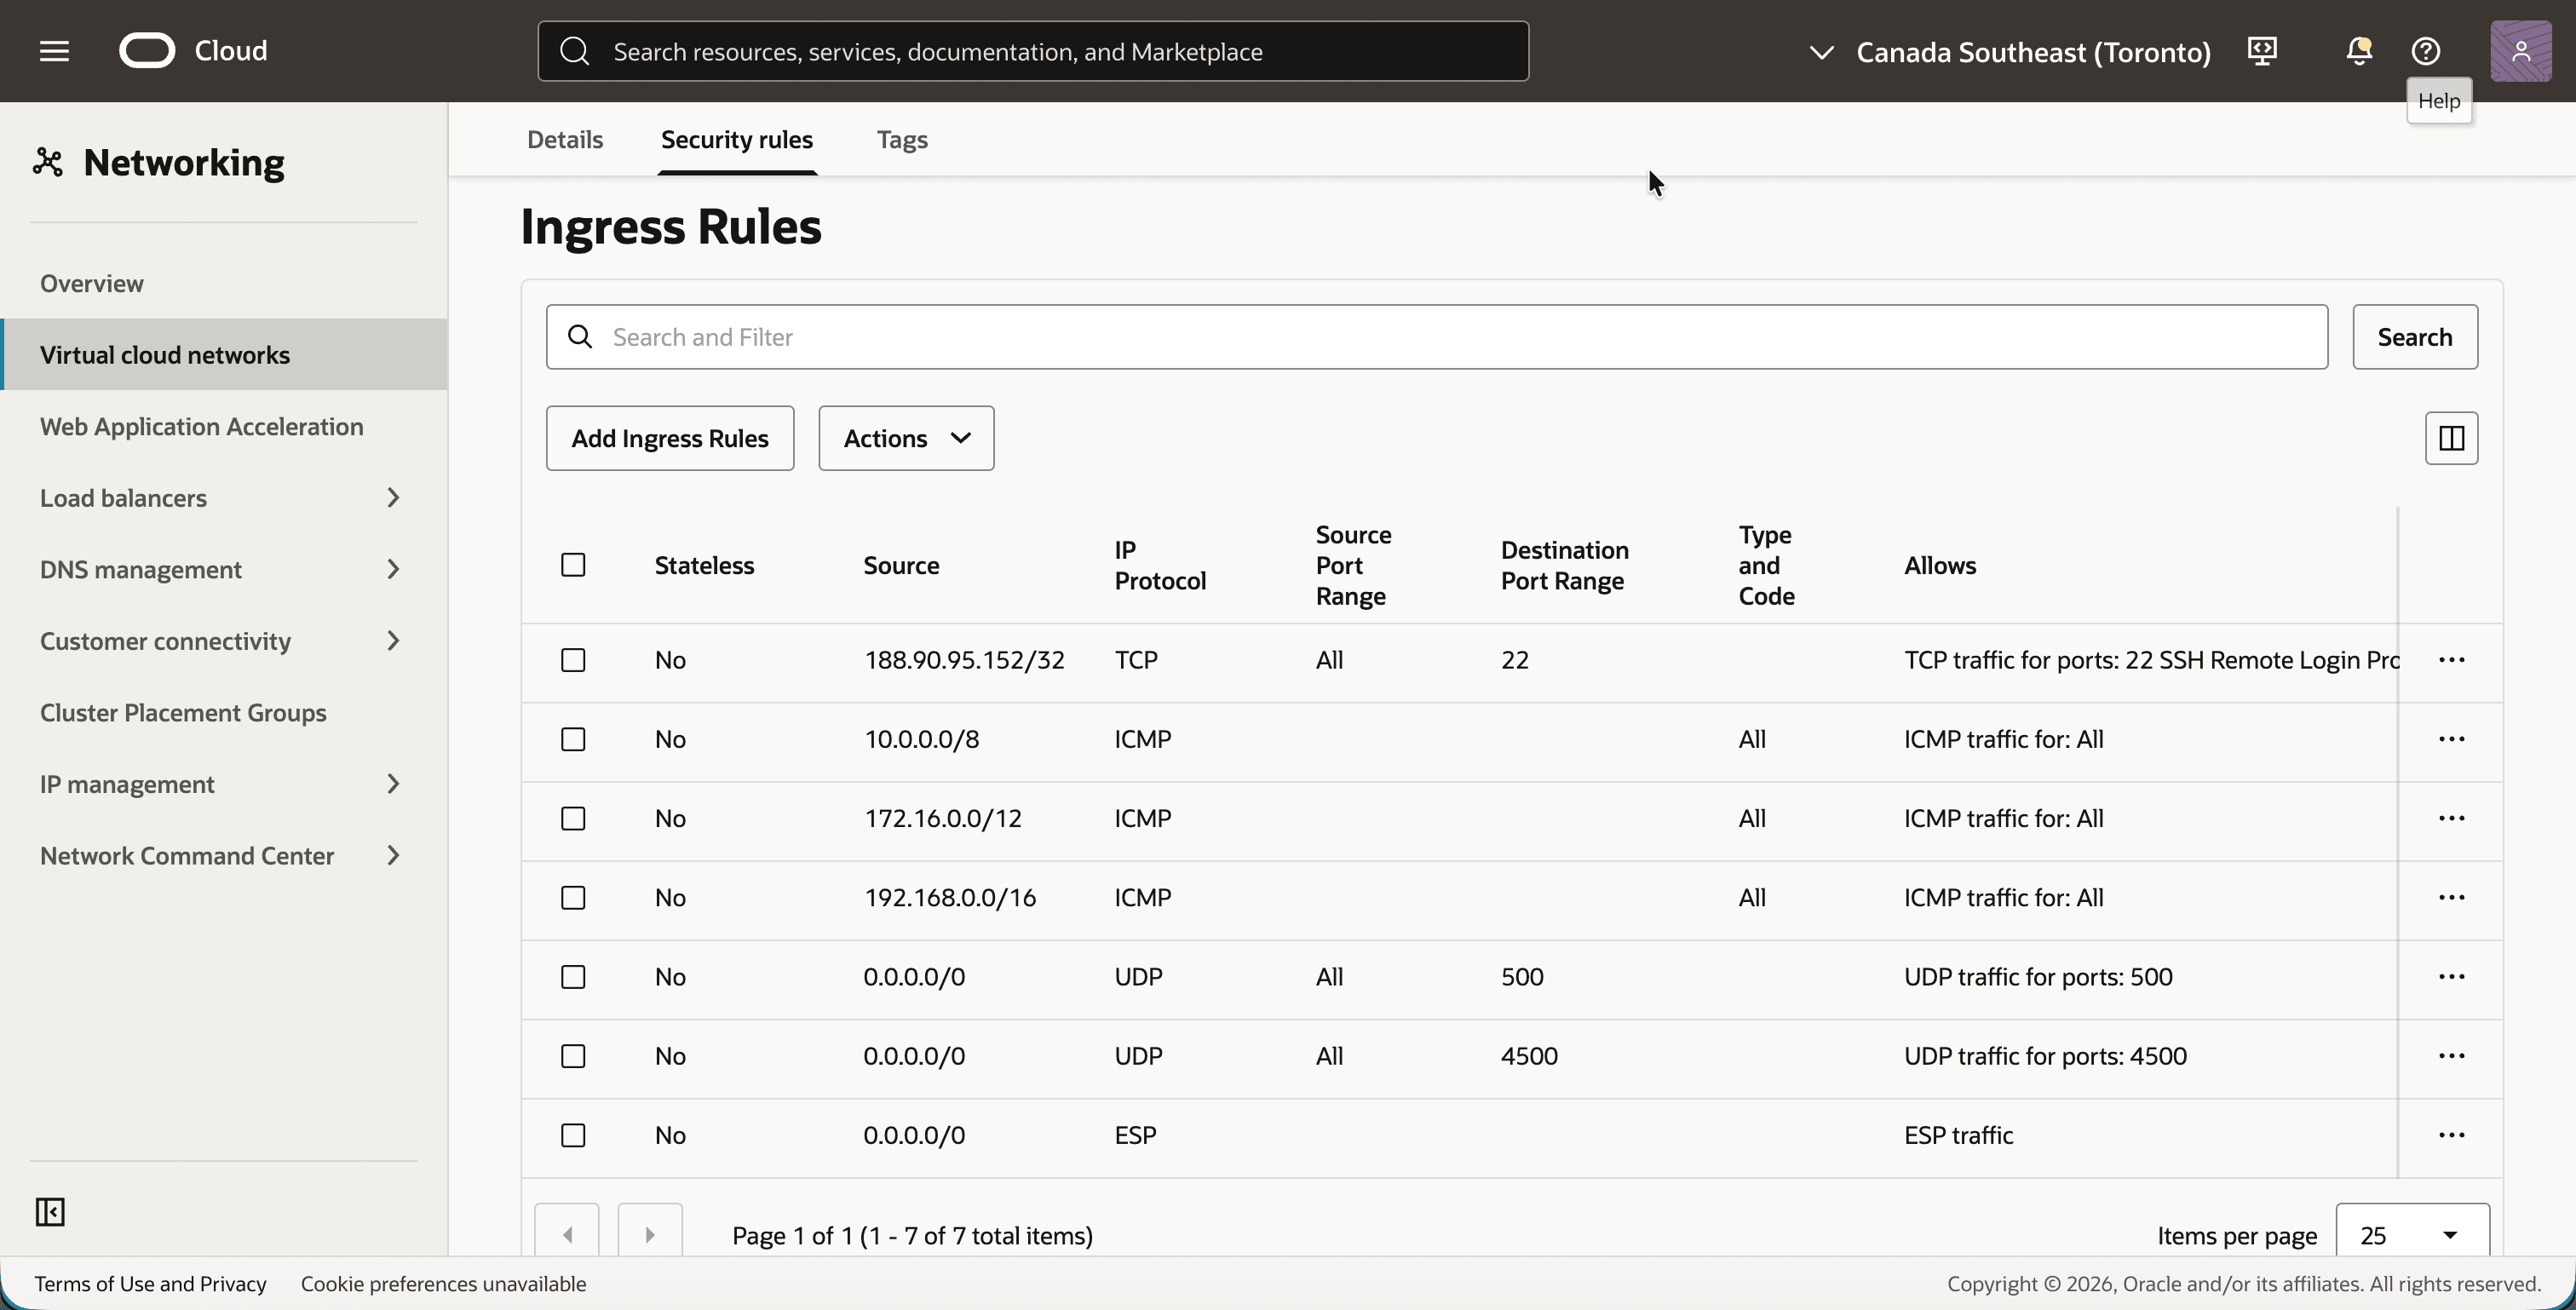
[ !] REMARQUE] Du côté OCI, les règles IPSec ne sont pas nécessaires, car les tunnels se terminent sur le DRG et non sur une instance dans le VCN. Elles sont nécessaires côté simulé sur site, où les tunnels se terminent sur l'instance Libreswan.
Etape 04 : Configuration du routage côté sur site
Les hôtes sur site doivent savoir comment accéder à OCI. Ils utilisent le CIDR shadow du côté OCI, 192.168.10.0/24, et le routage correspondant pointe vers le routeur sur site. Le routeur lui-même apprend que le préfixe avec BGP à l'étape 08.
- Dans
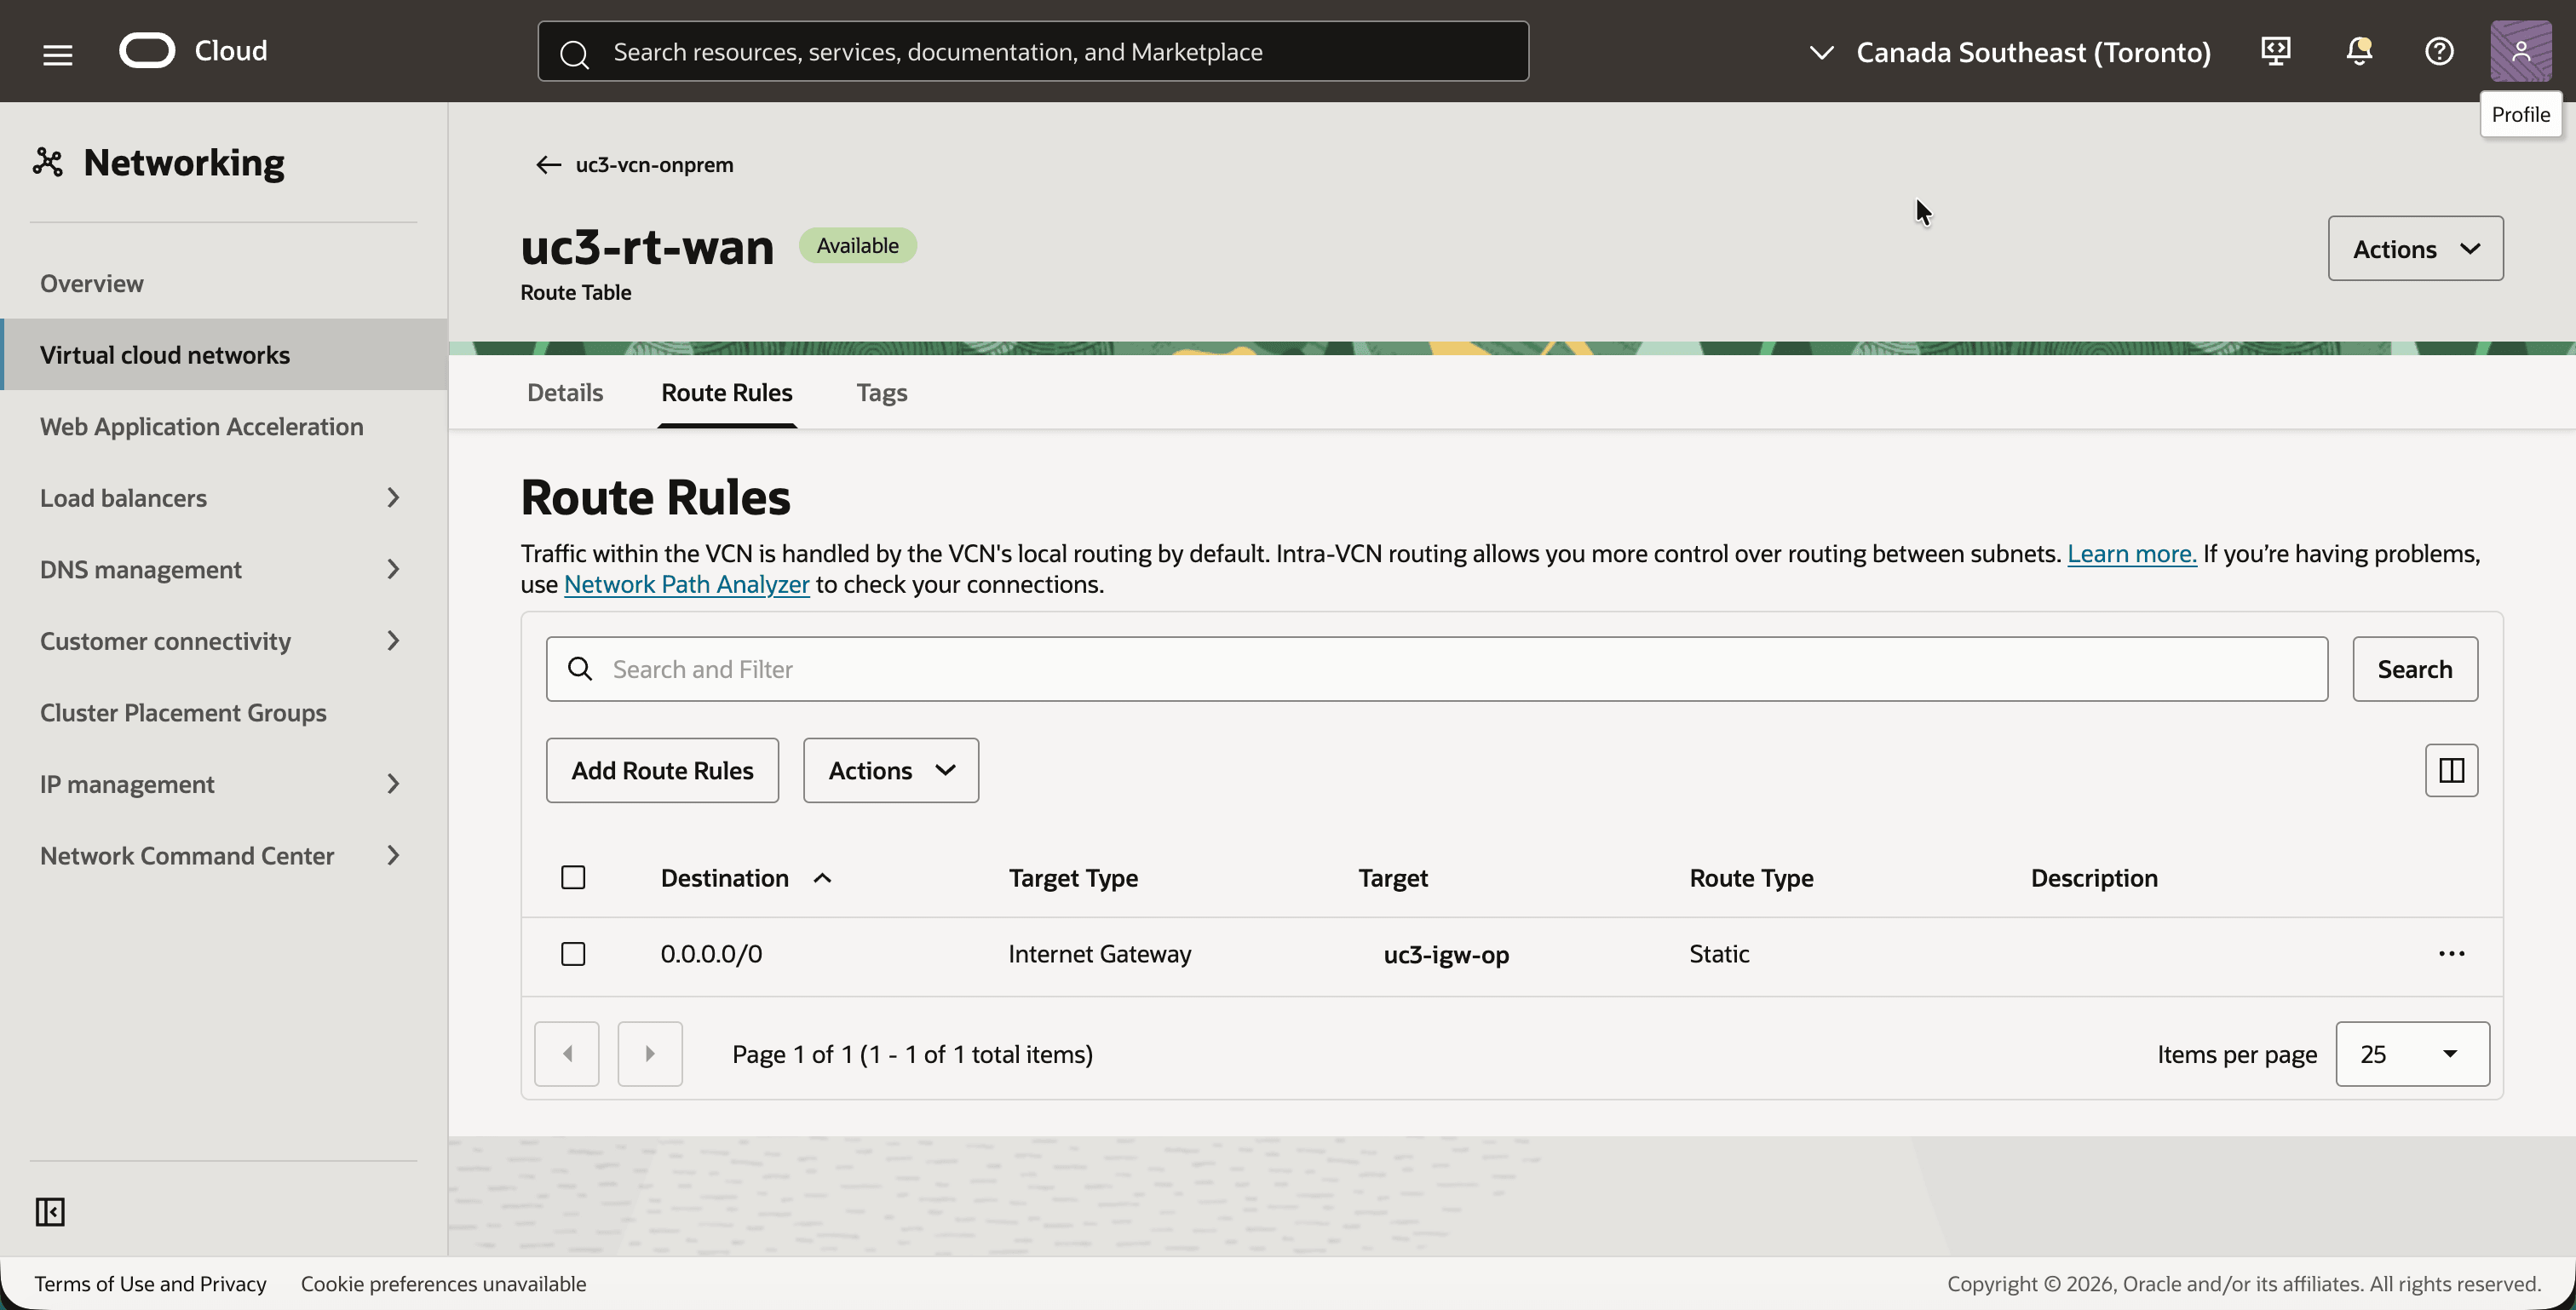
uc3-vcn-onprem, cliquez sur l'onglet Routage et sur la table de routageuc3-rt-wan. Table de routage du sous-réseau WAN. - Notez la règle de routage unique
0.0.0.0/0avec la cibleuc3-igw-op. Le routeur l'utilise pour atteindre les adresses VPN Oracle sur Internet.
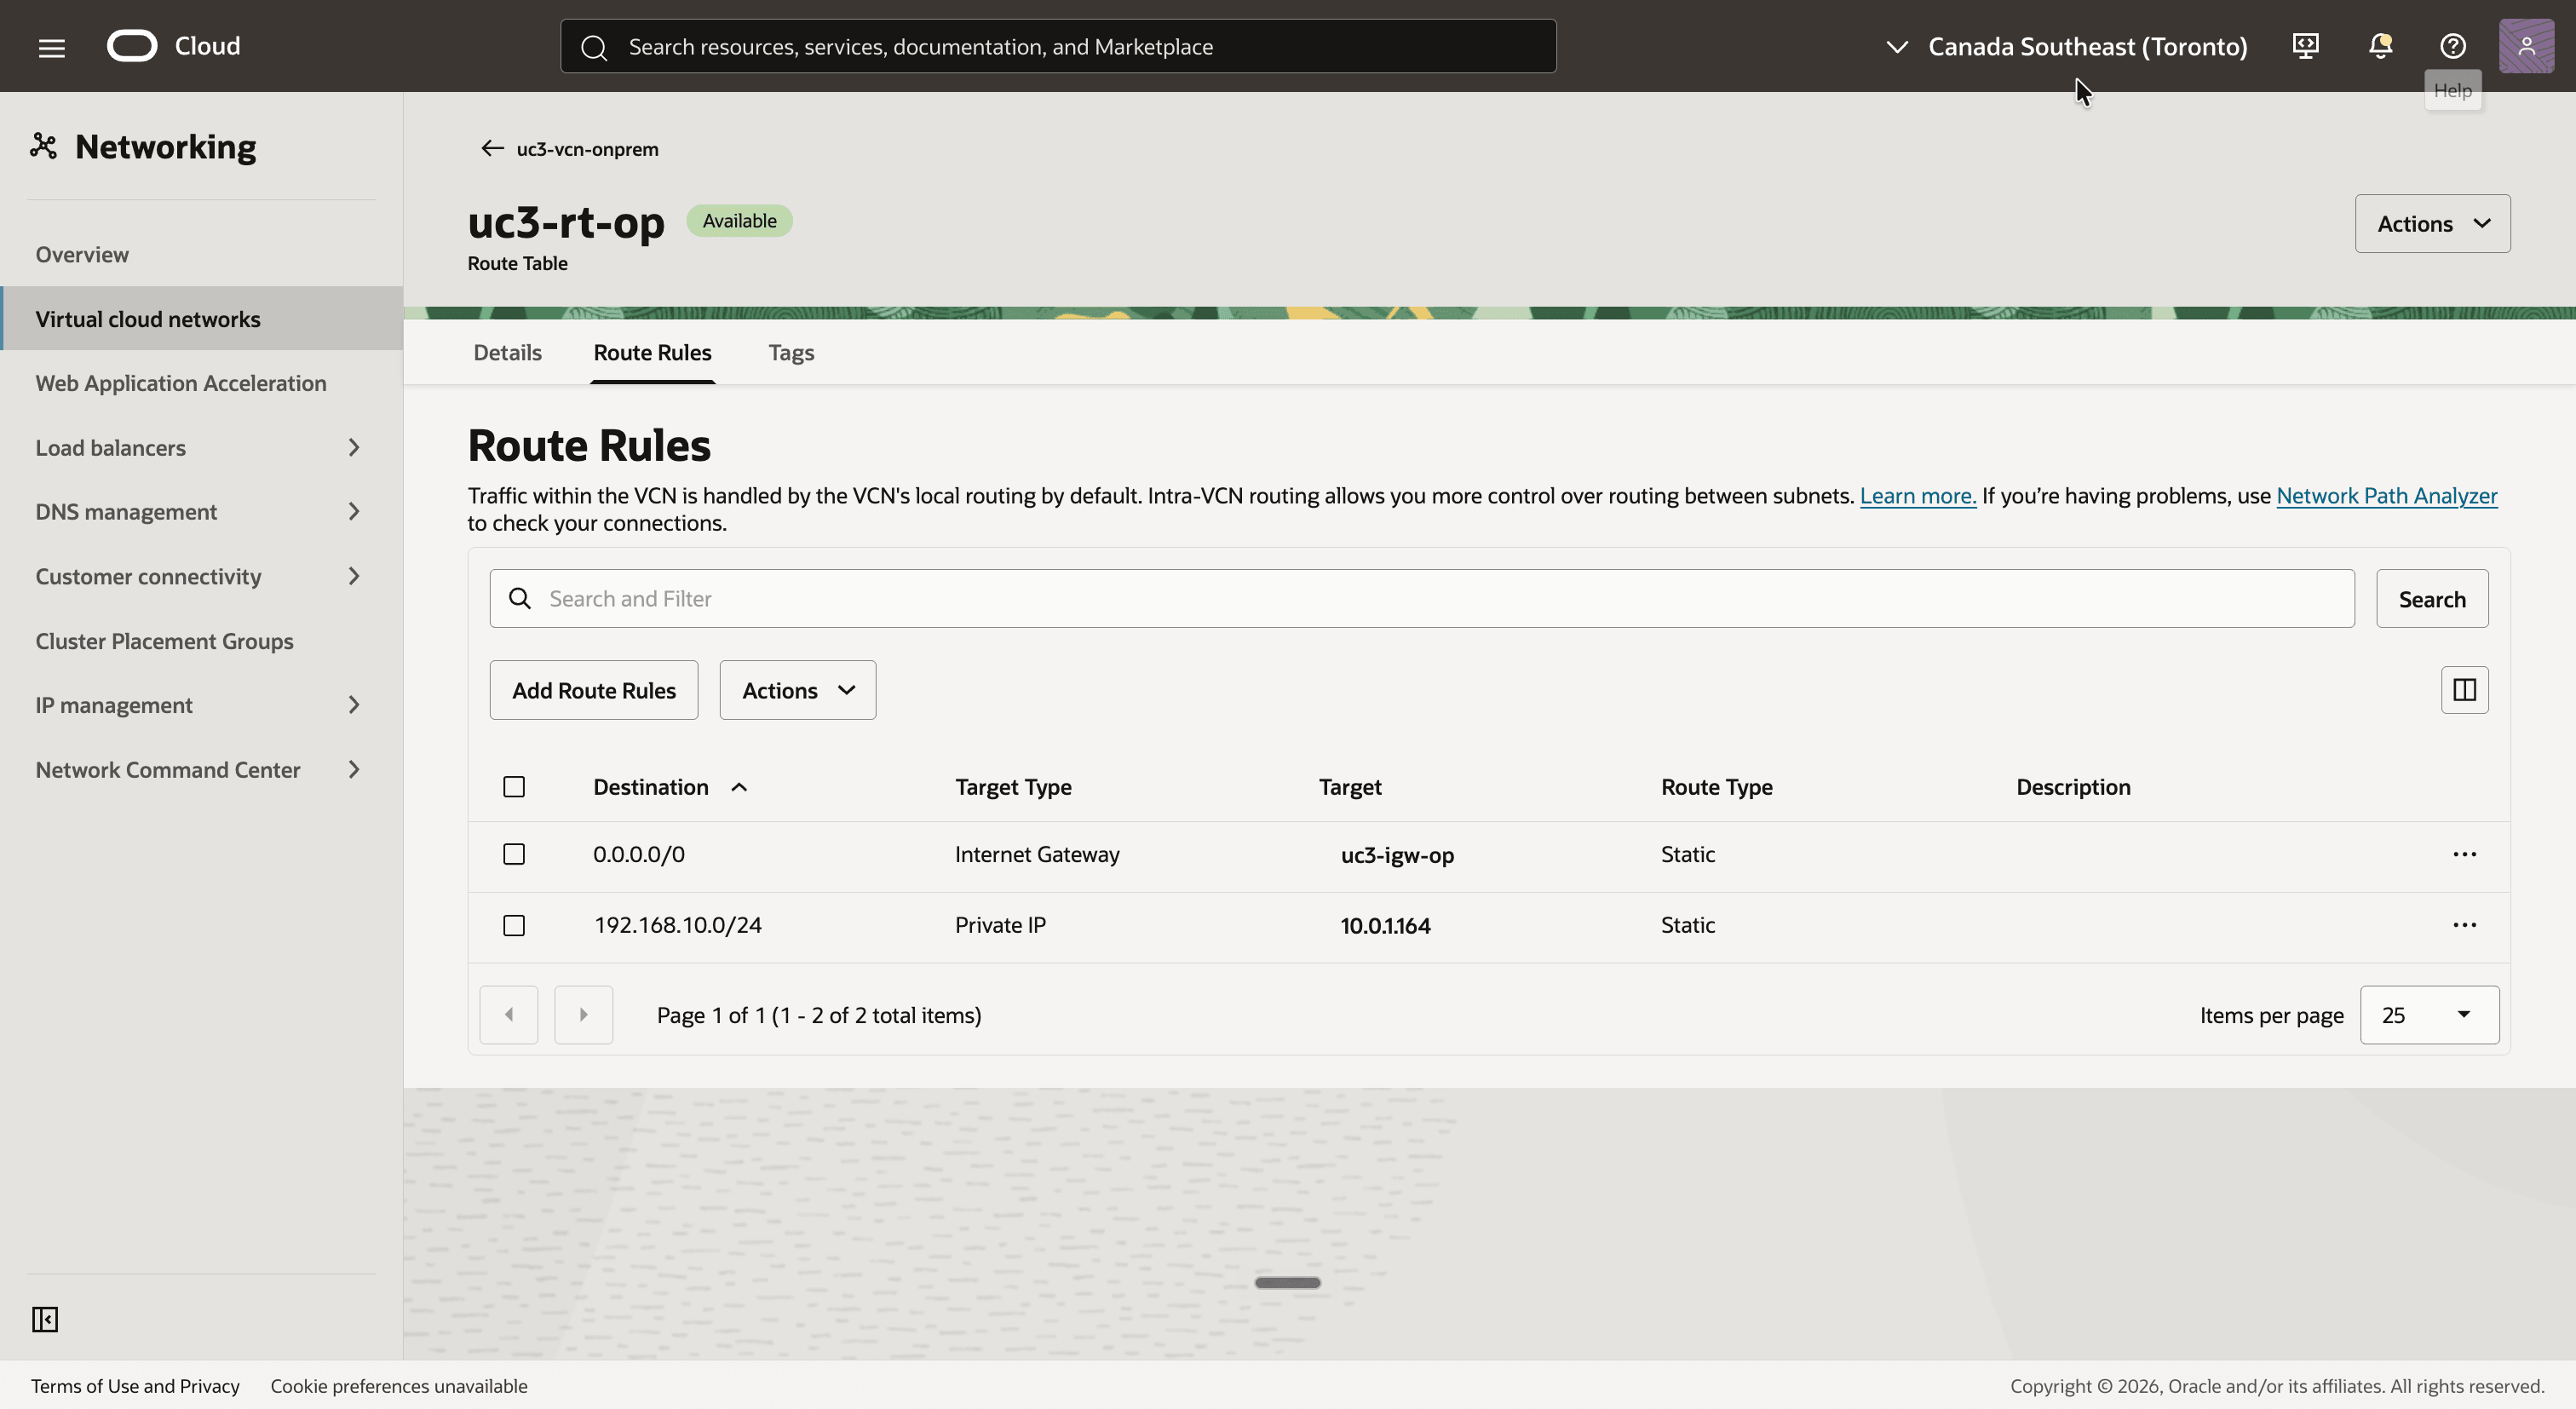
- Revenez en arrière et cliquez sur la table de routage
uc3-rt-op. Table de routage du sous-réseau LAN. - Ajoutez une règle de routage pour le CIDR shadow du côté OCI, de sorte que la table de routage dispose des deux règles de routage suivantes :
0.0.0.0/0avec la cibleuc3-igw-oppour l'accès SSH à partir d'Internet.192.168.10.0/24(CIDR shadow du côté OCI) avec le type de cible Private IP et la cible10.0.1.164, l'adresse LAN du routeur Libreswan.
Etape 05 : création du DRG et attachement du VCN
De retour côté OCI, nous créons le DRG. Il obtient un attachement VCN maintenant et deux attachements de tunnel IPSec sont ajoutés automatiquement à l'étape suivante.
- Sélectionnez la région Sud-est du Canada (Montréal).
- Ouvrez le menu de navigation, cliquez sur Fonctions de réseau, sur Connectivité client, puis sur Passerelle de routage dynamique.
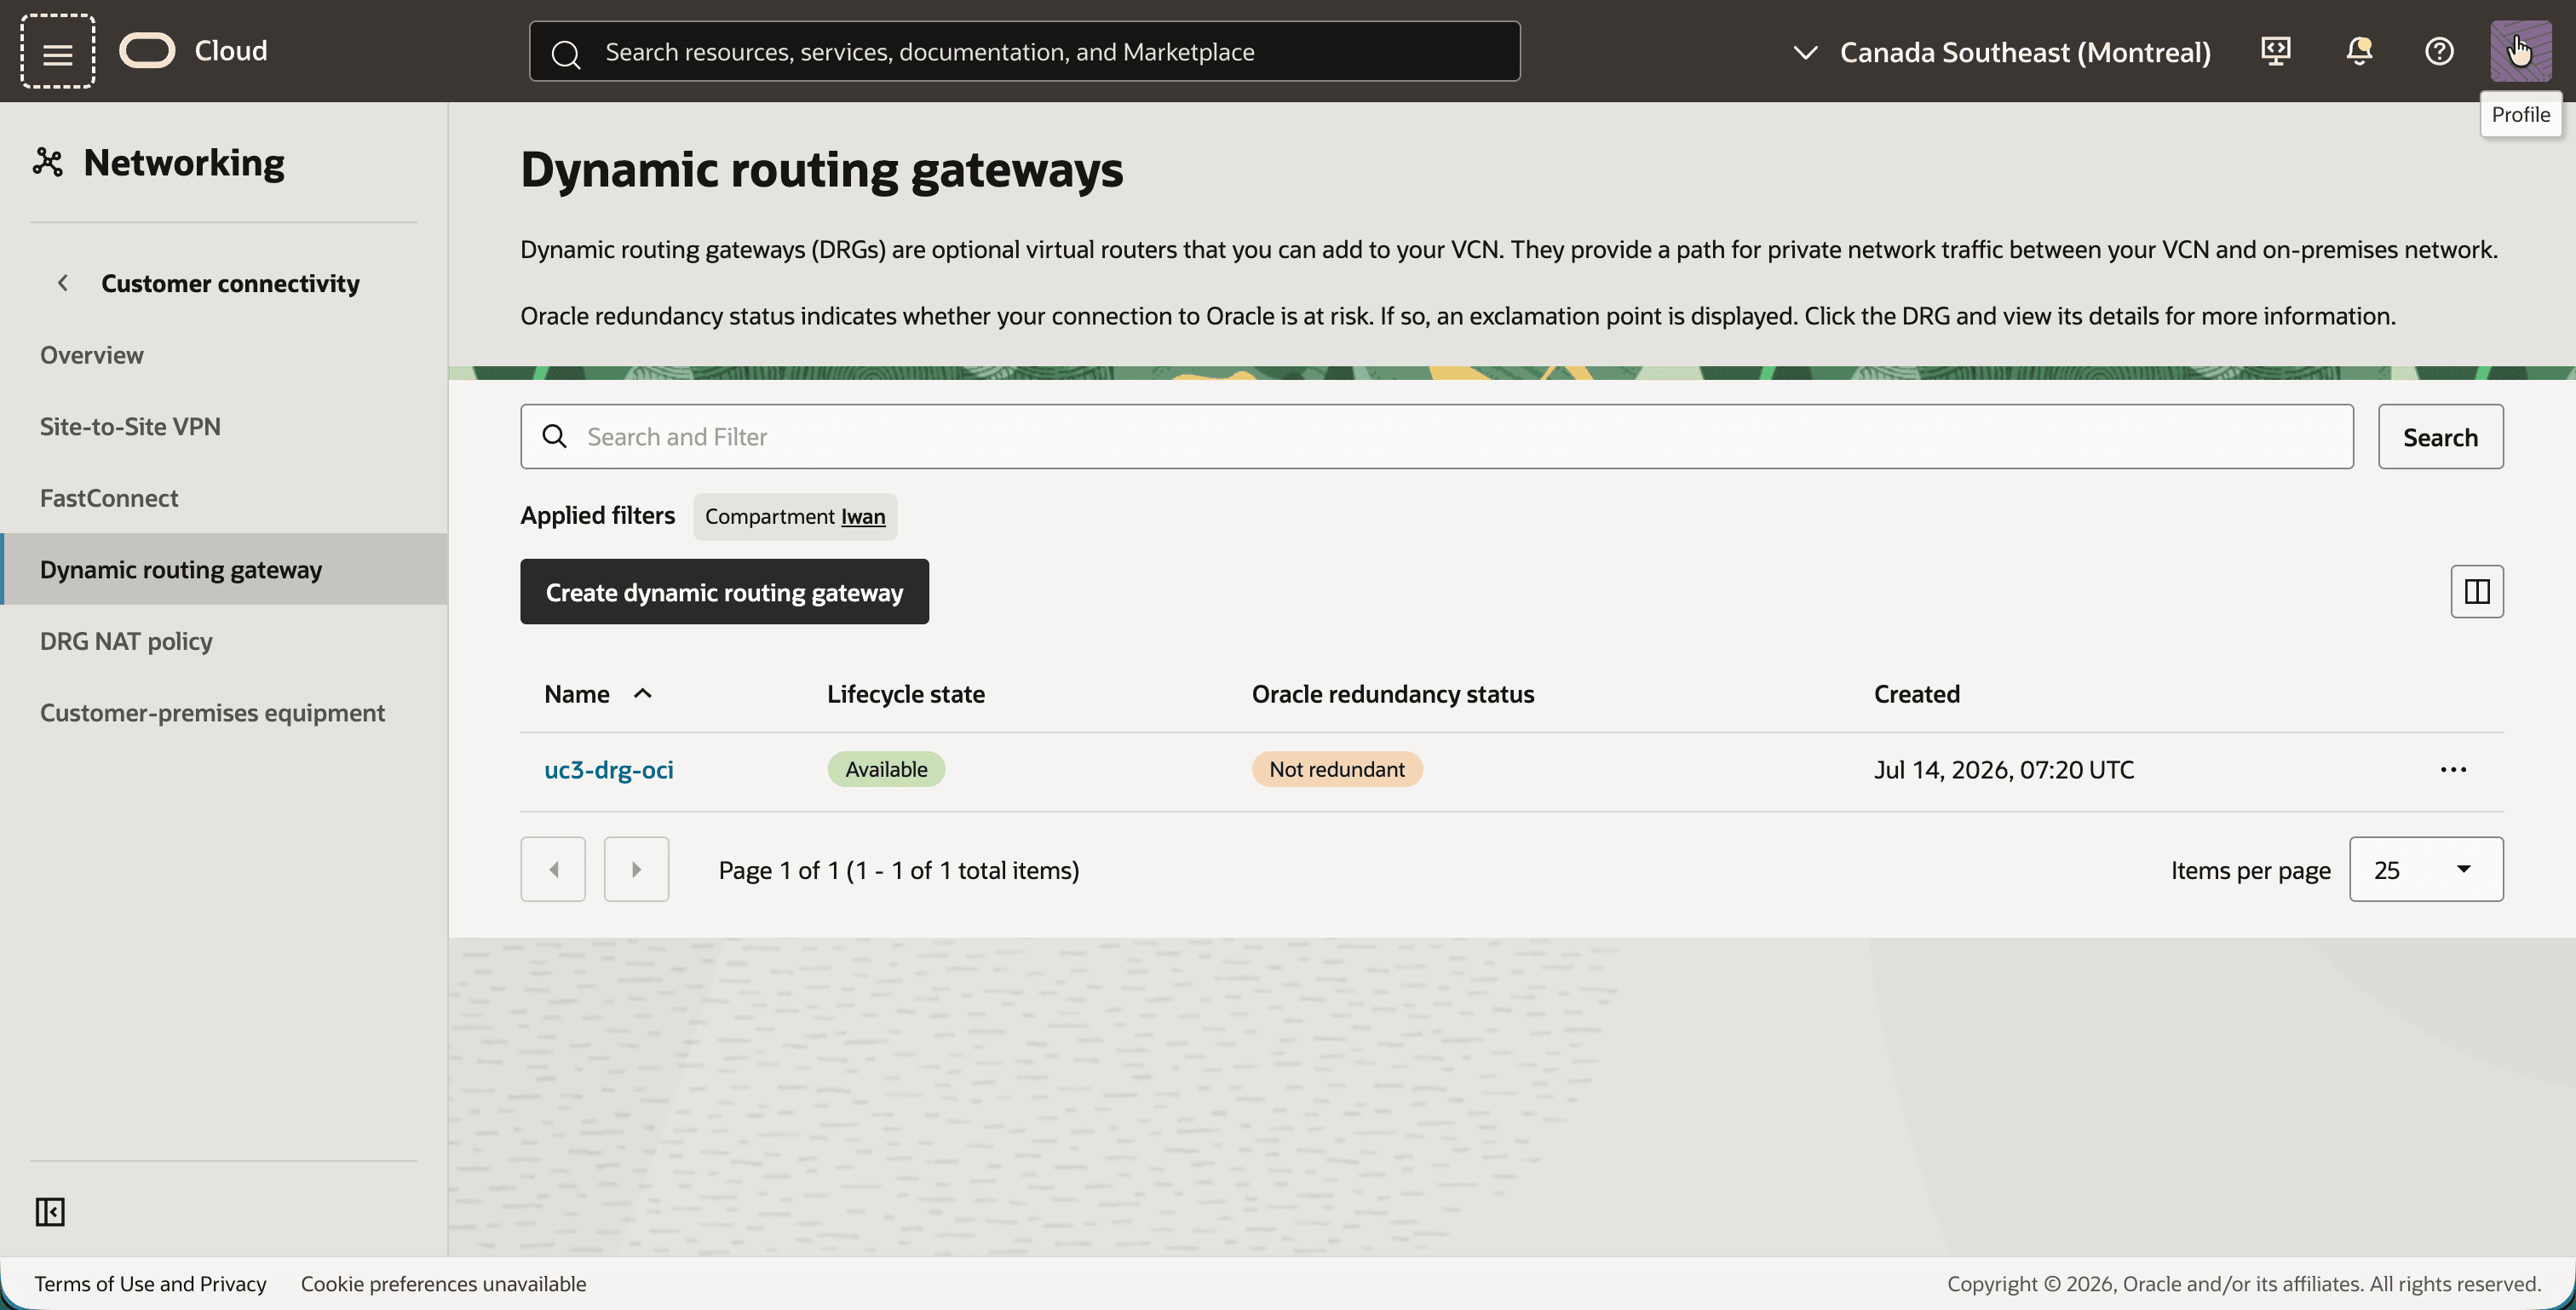
- Cliquez sur le bouton Créer une passerelle de routage dynamique et créez un DRG nommé
uc3-drg-oci. - Notez que le DRG est Disponible.
- Cliquez sur
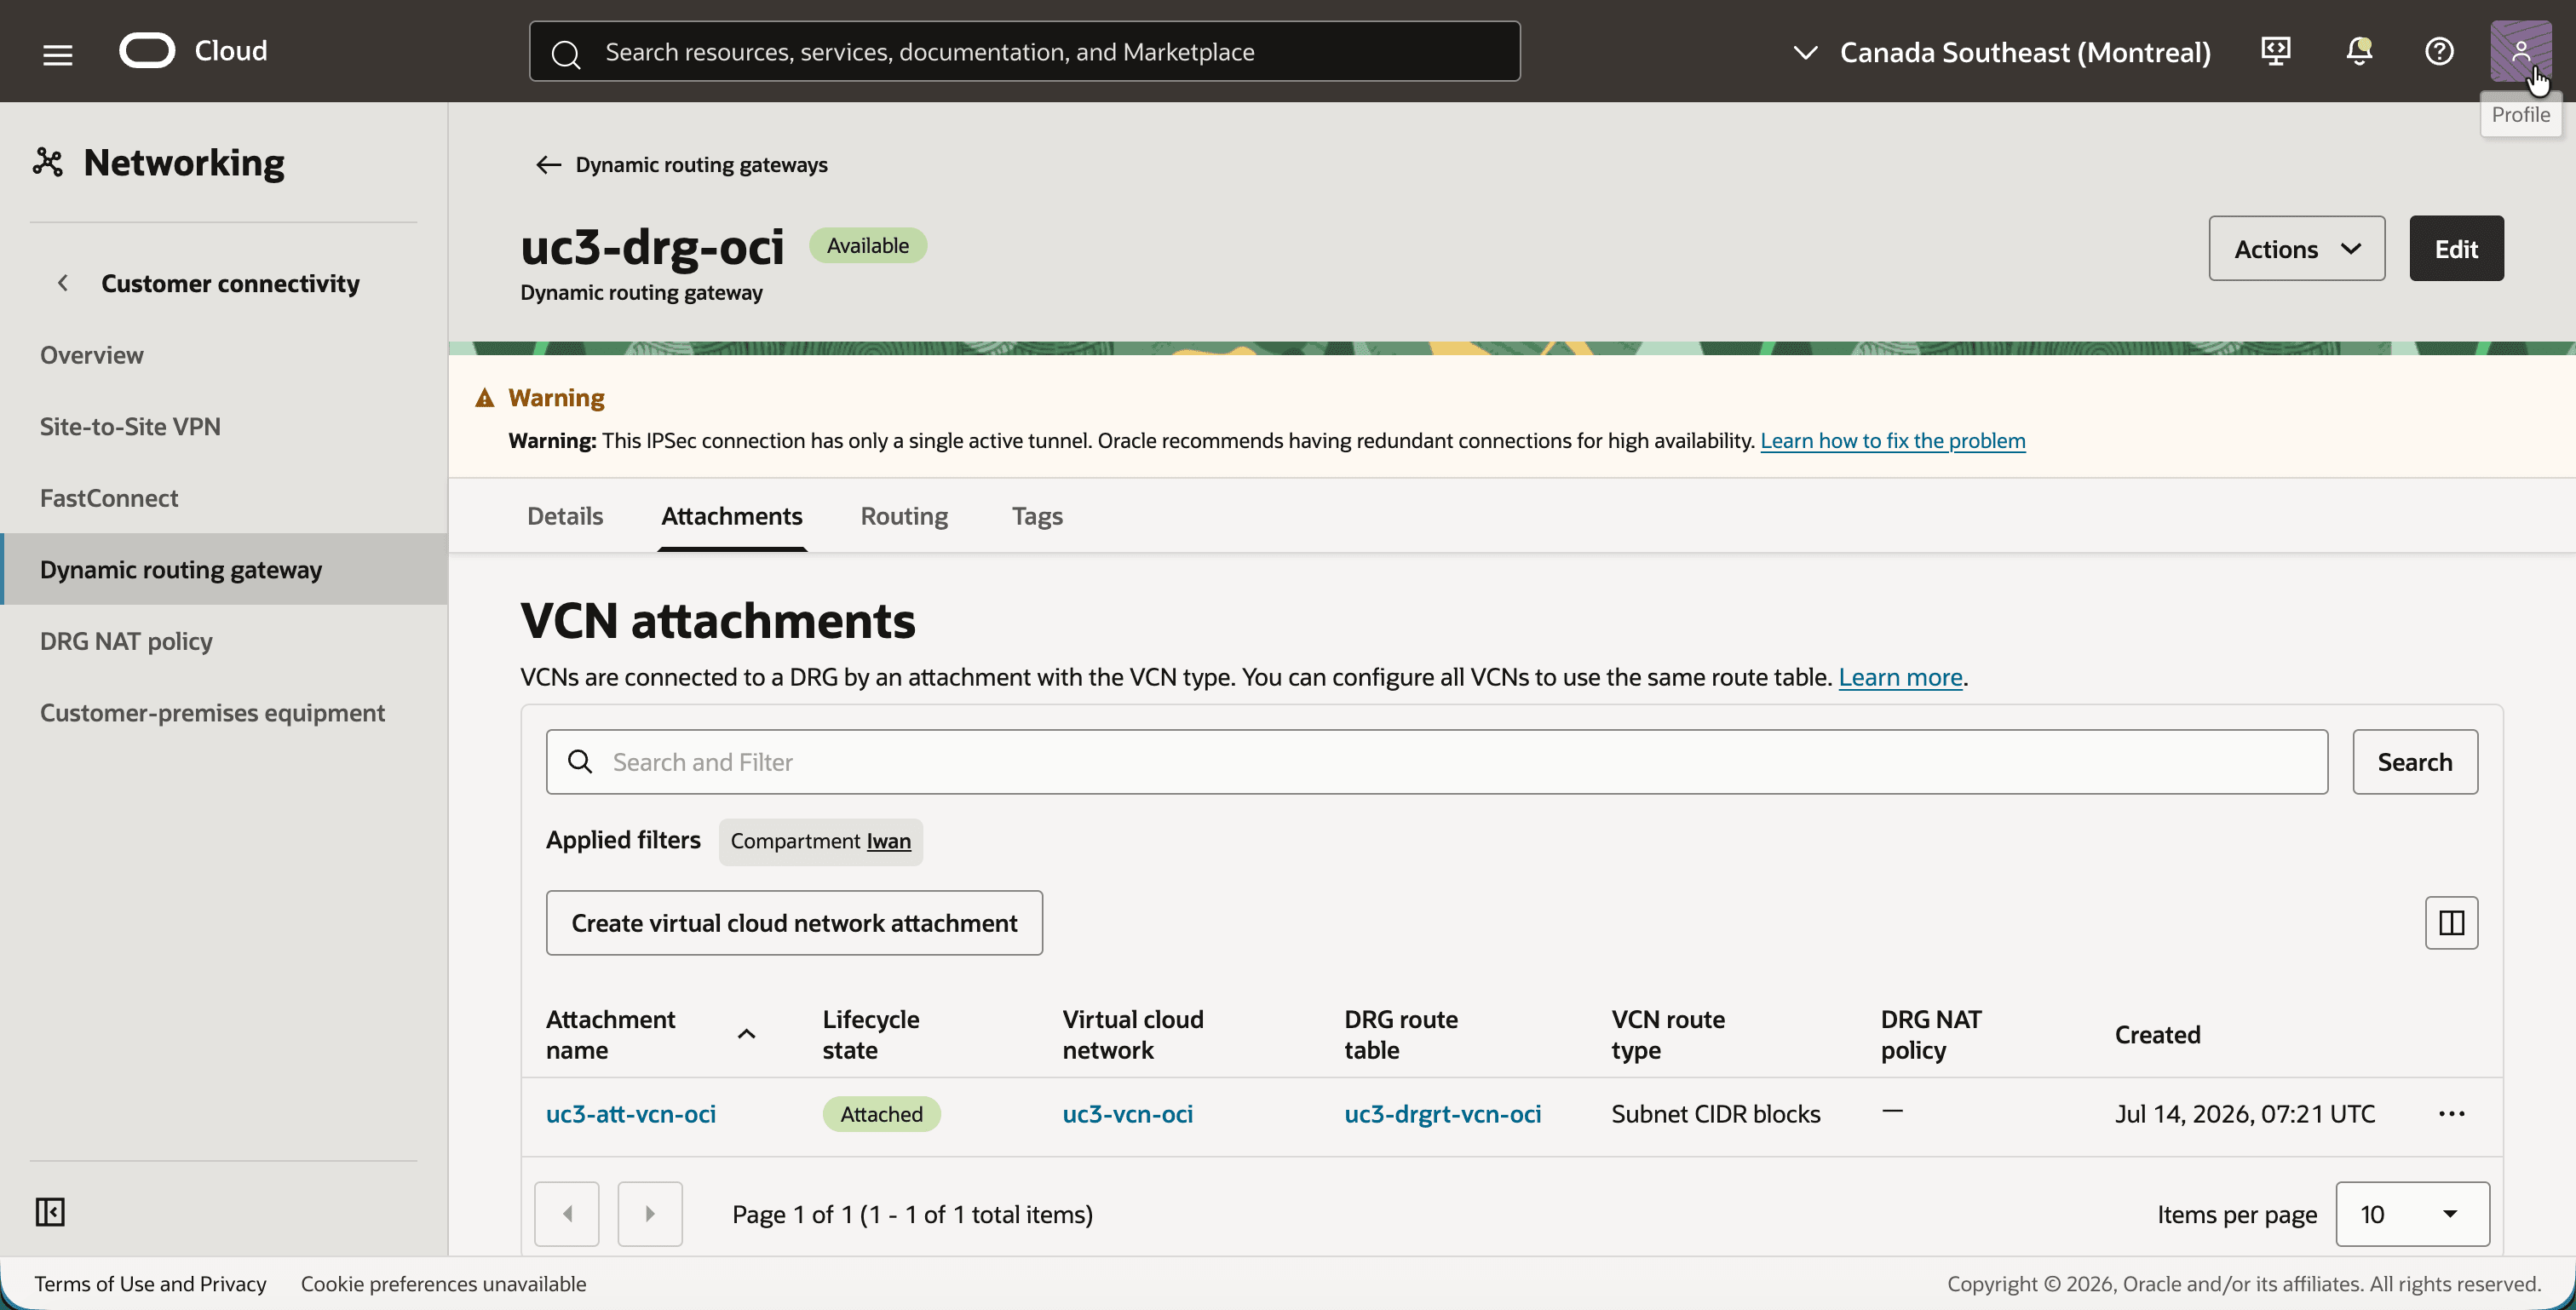
uc3-drg-ociet sur l'onglet Pièces jointes. - Cliquez sur le bouton Créer un attachement de réseau cloud virtuel et créez l'attachement
uc3-att-vcn-ocipour le VCNuc3-vcn-oci. - Notez que l'attachement utilise la table de routage DRG
uc3-drgrt-vcn-ociet qu'il ne dispose d'aucune stratégie NAT DRG . Les tables de routage DRG sont configurées à l'étape 09.
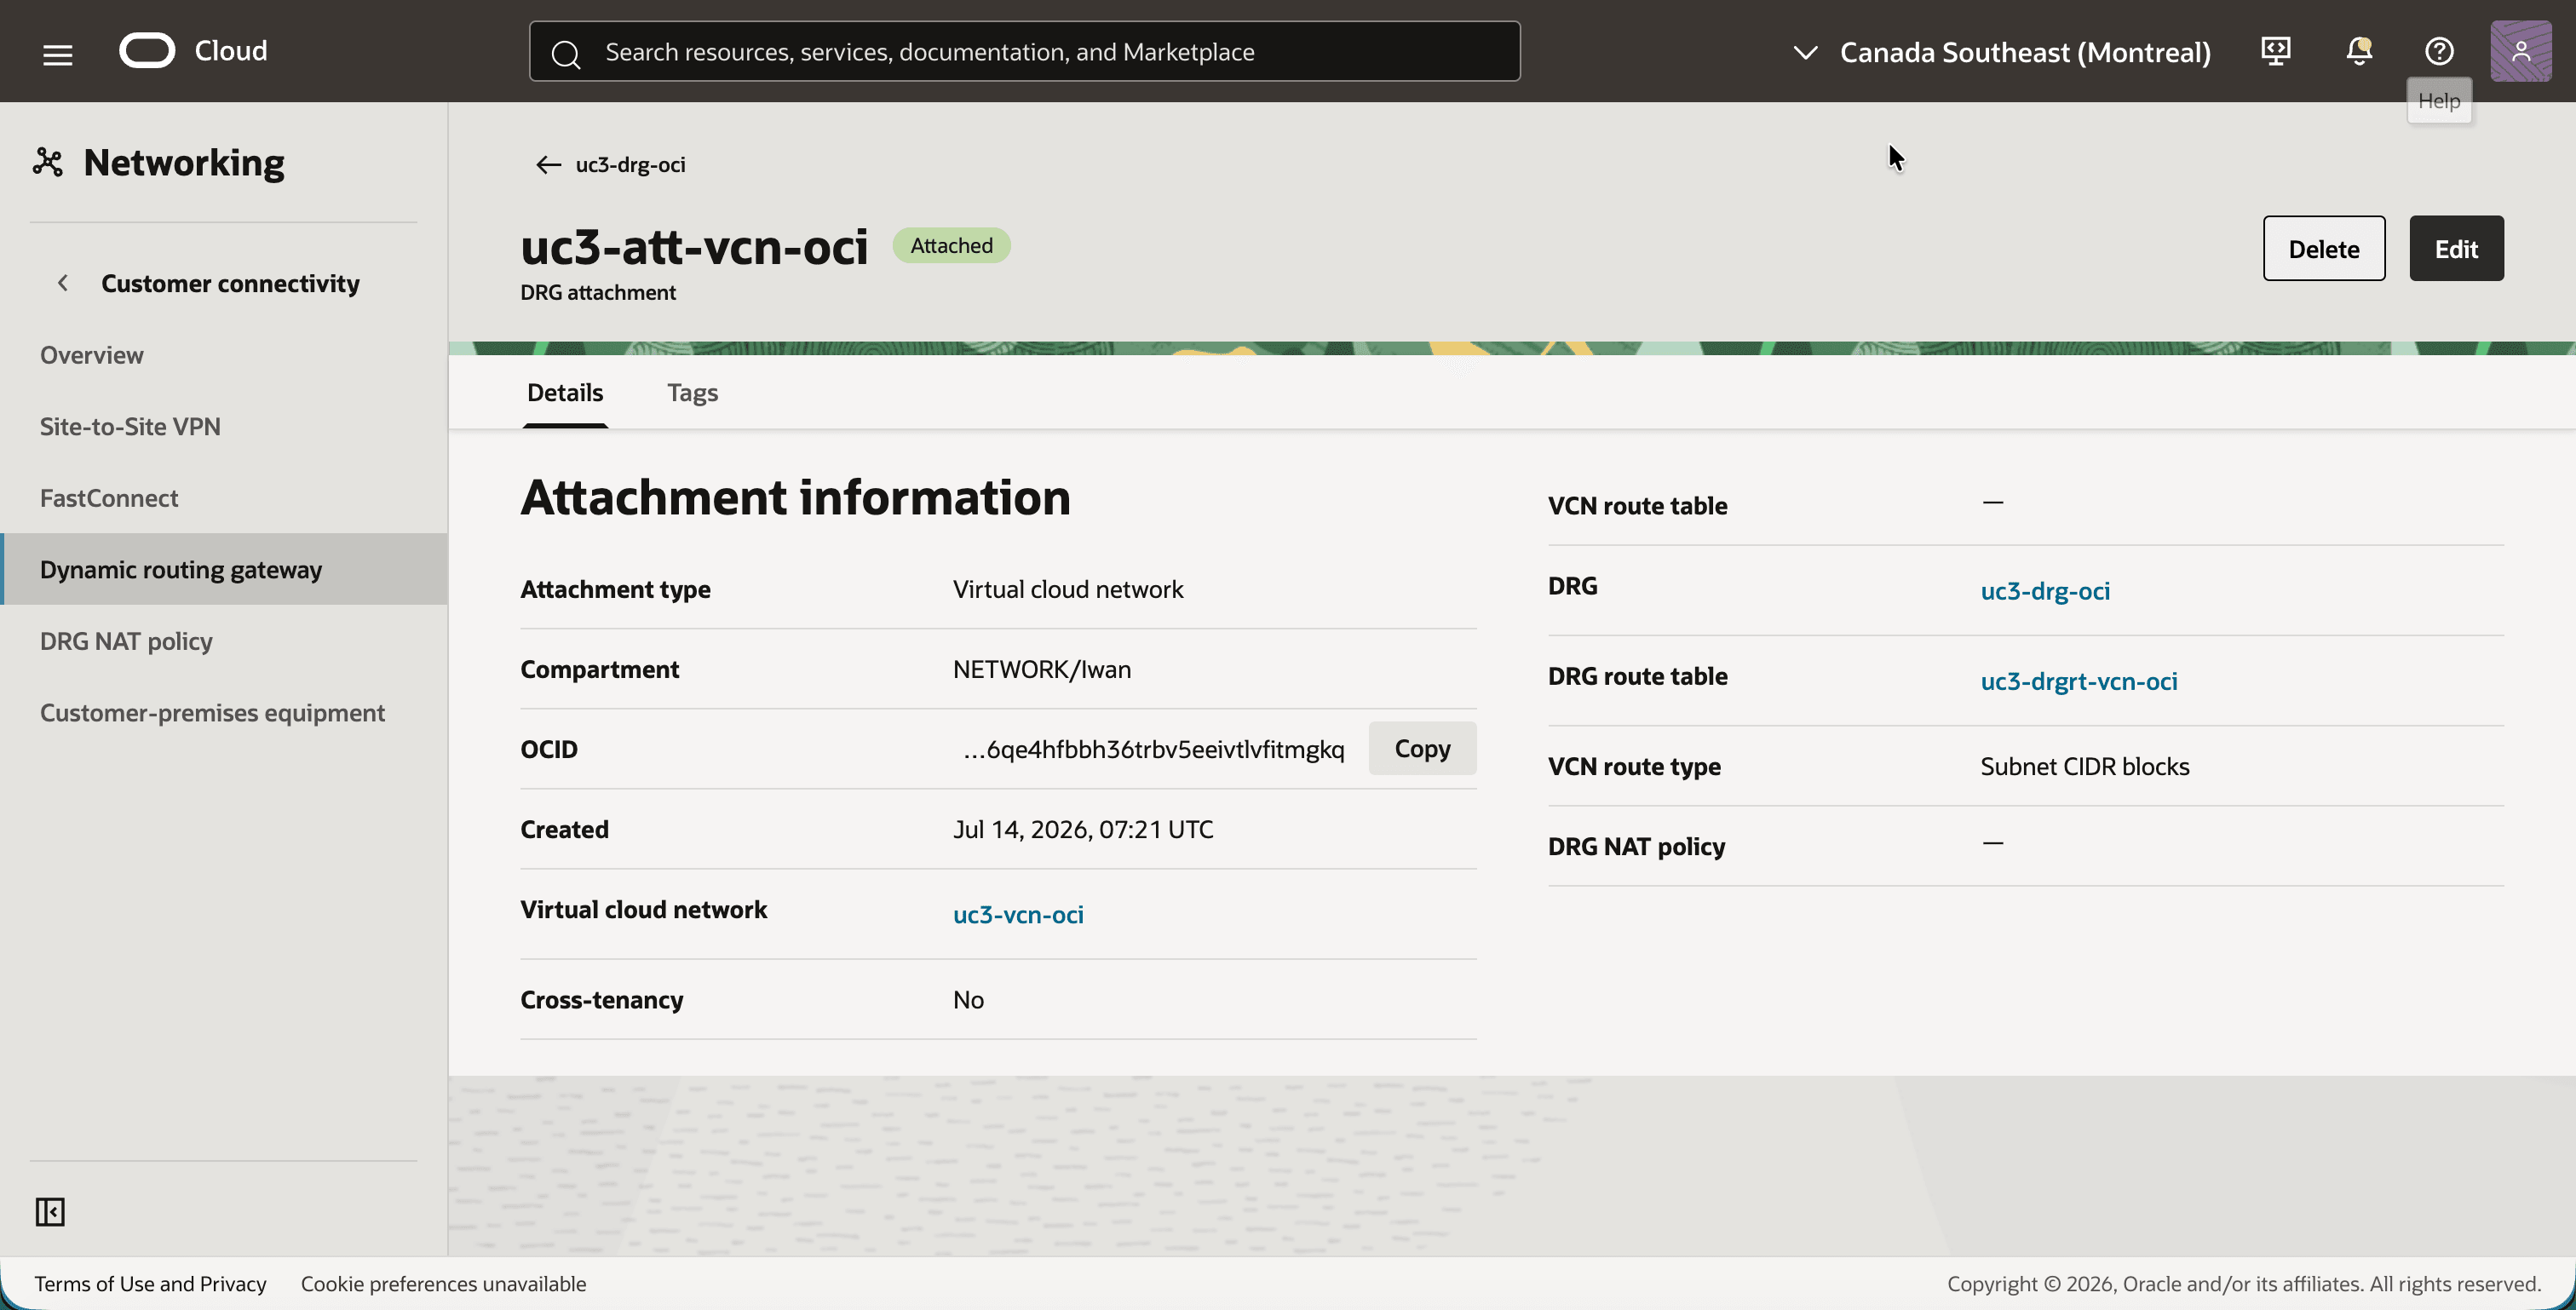
- Cliquez sur la pièce jointe
uc3-att-vcn-oci. - Notez la table de routage DRG
uc3-drgrt-vcn-ociet le champ vide Stratégie NAT DRG.
[ !] NOTE] Les captures d'écran de la DRG ont été prises alors que l'un des deux tunnels était en panne. Ils affichent un avertissement indiquant que la connexion IPSec ne comporte qu'un seul tunnel actif et que la liste DRG indique Not Redundant. L'avertissement disparaît lorsque les deux tunnels sont montés.
Etape 06 : création du VPN site à site avec le routage dynamique BGP
Le VPN site à site connecte le DRG au routeur sur site. Il a besoin d'un objet CPE (Customer-Premise Equipment) qui représente l'adresse IP publique du routeur et d'une connexion IPSec qui crée deux tunnels à des fins de redondance. La différence avec la partie 3 est le type de routage des tunnels. Avec le routage dynamique BGP, chaque tunnel obtient :
- Interface de tunnel interne aux deux extrémités, petit sous-réseau qui n'existe qu'à l'intérieur du tunnel. La session BGP est exécutée entre ces deux adresses.
- Numéro AS BGP pour le routeur sur site. Oracle utilise toujours l'AS
31898. - Aucun domaine de cryptage à configurer. Un tunnel basé sur une route transporte n'importe quel trafic (
0.0.0.0/0des deux côtés), et les tables de routage décident de ce qui s'y passe.
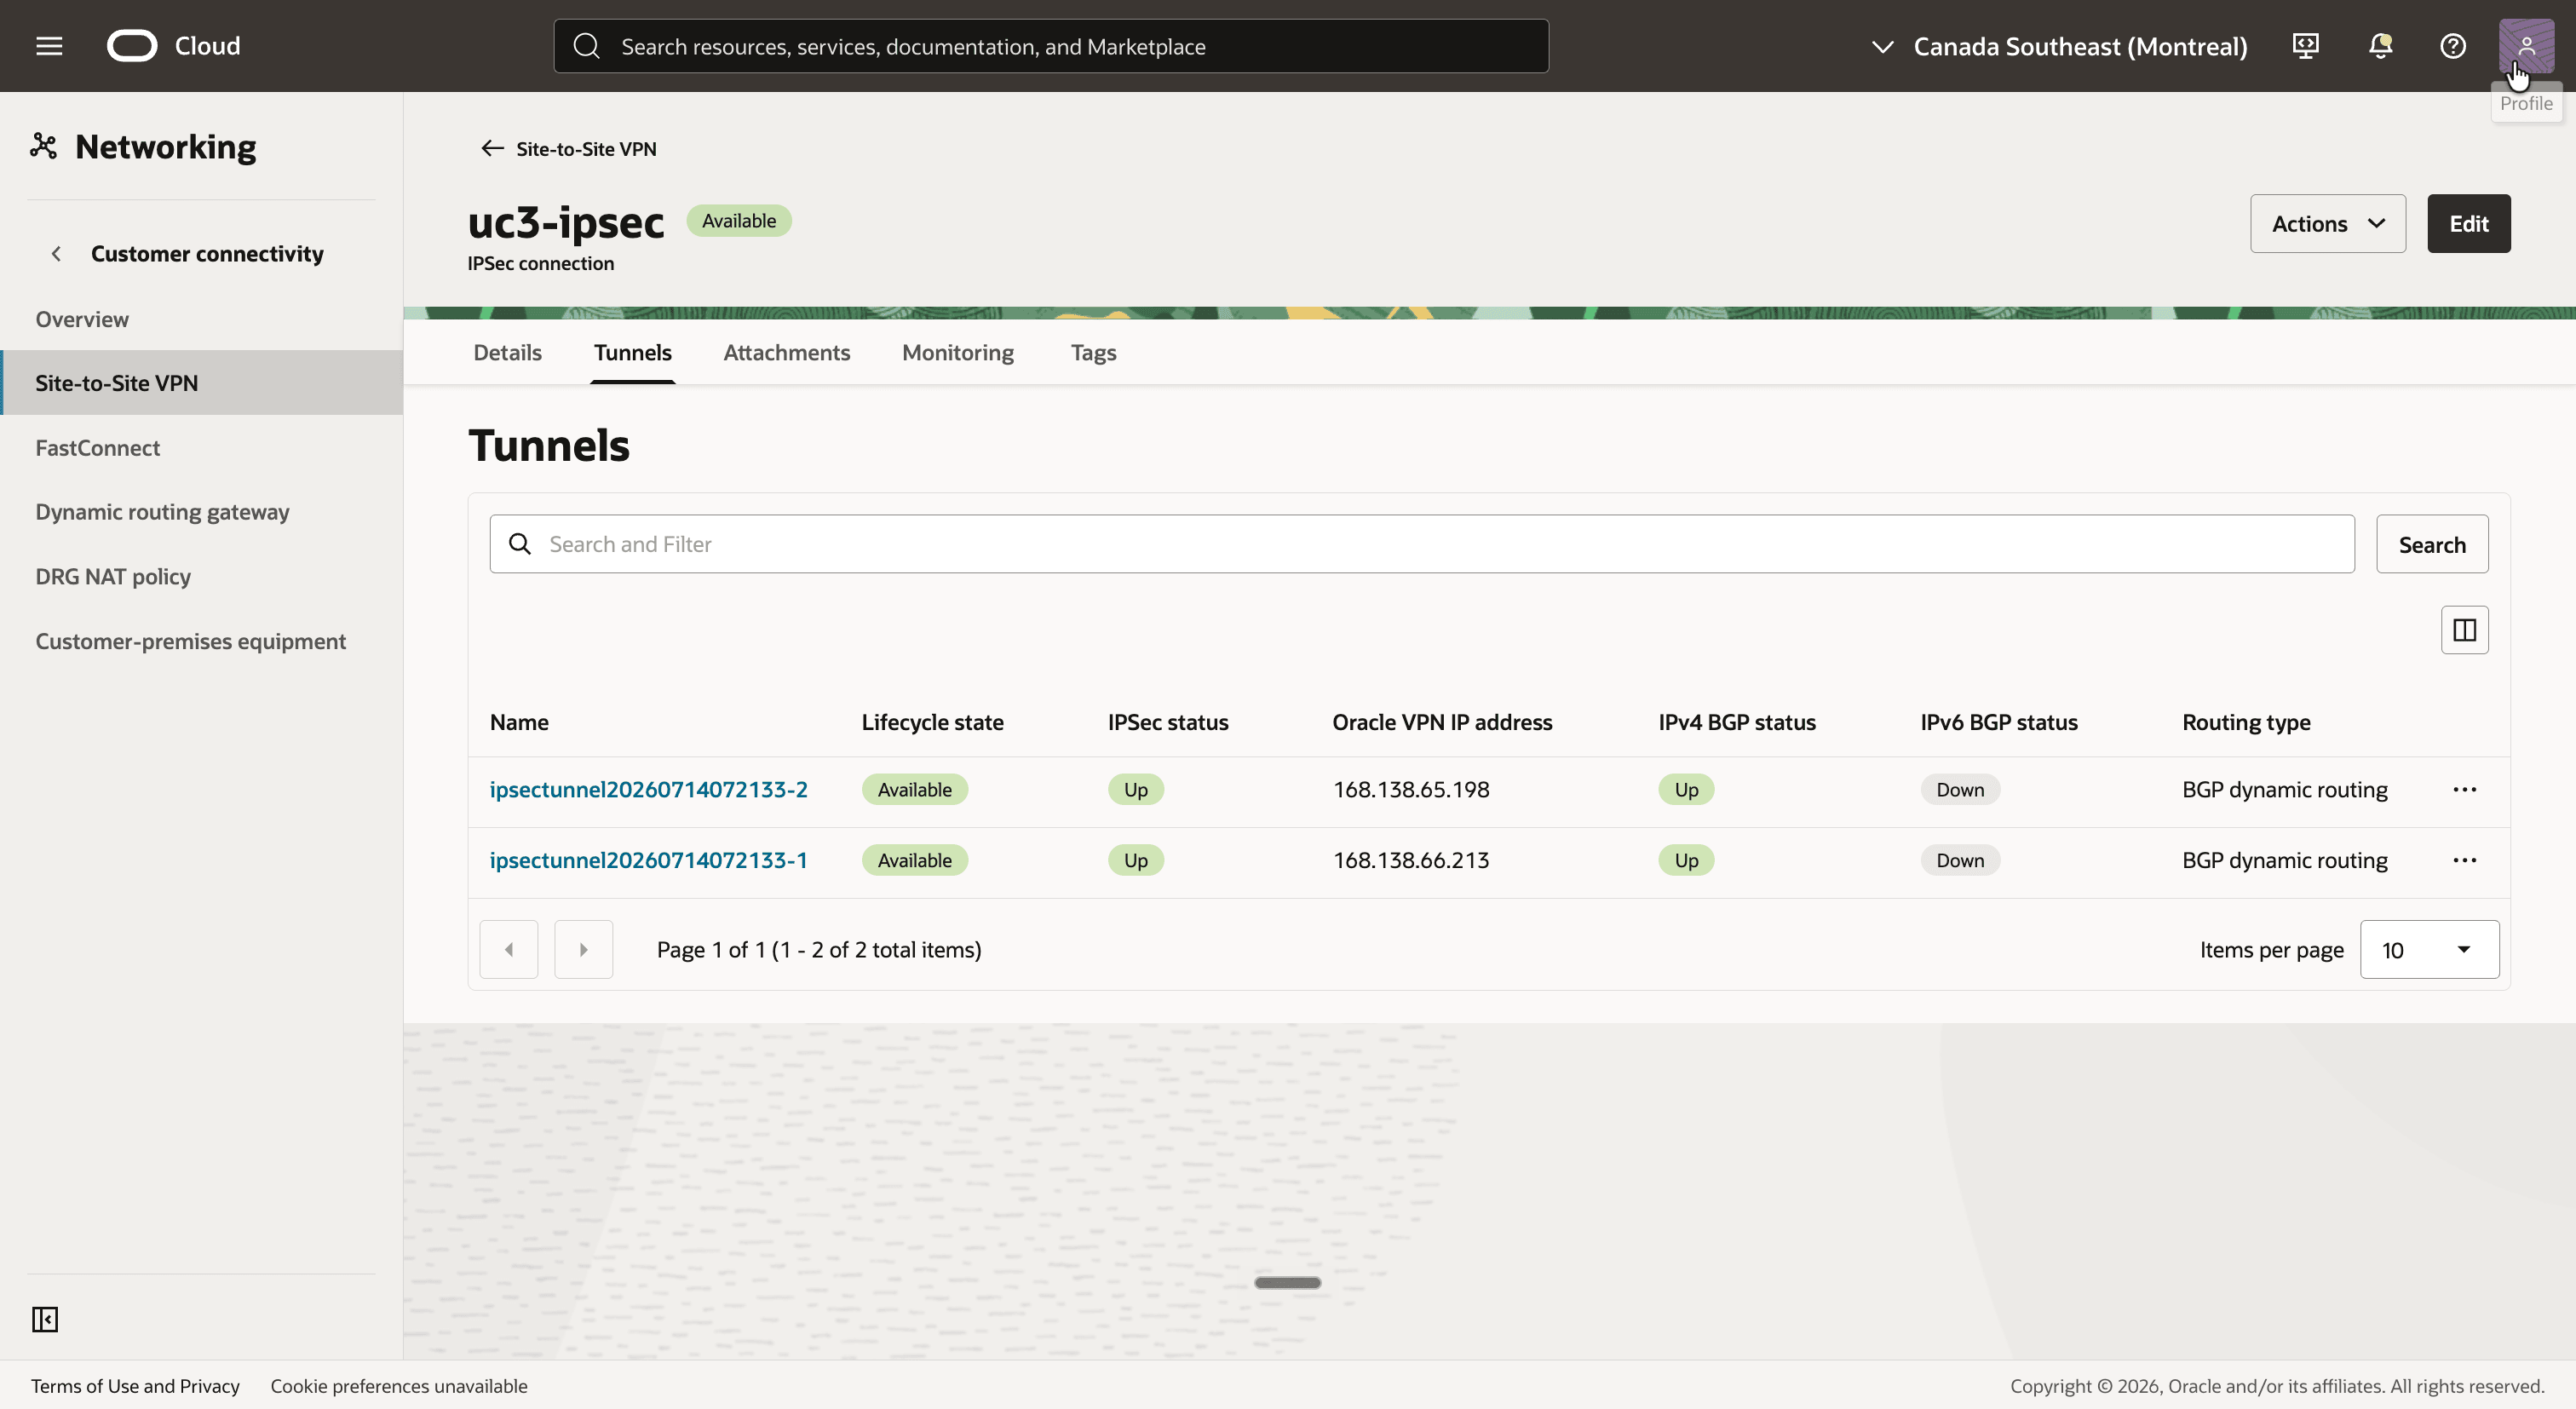
| Tunnel | Adresse IP VPN Oracle | Au sein d'IP, Oracle | Adresse IP interne, sur site | AS sur site |
|---|---|---|---|---|
| 1 | 168.138.66.213 |
10.255.255.1/30 |
10.255.255.2/30 |
65000 |
| 2 | 168.138.65.198 |
10.255.255.5/30 |
10.255.255.6/30 |
65000 |
- Ouvrez le menu de navigation, cliquez sur Fonctions de réseau, puis sur Connectivité client, puis sur Equipement client sur site.
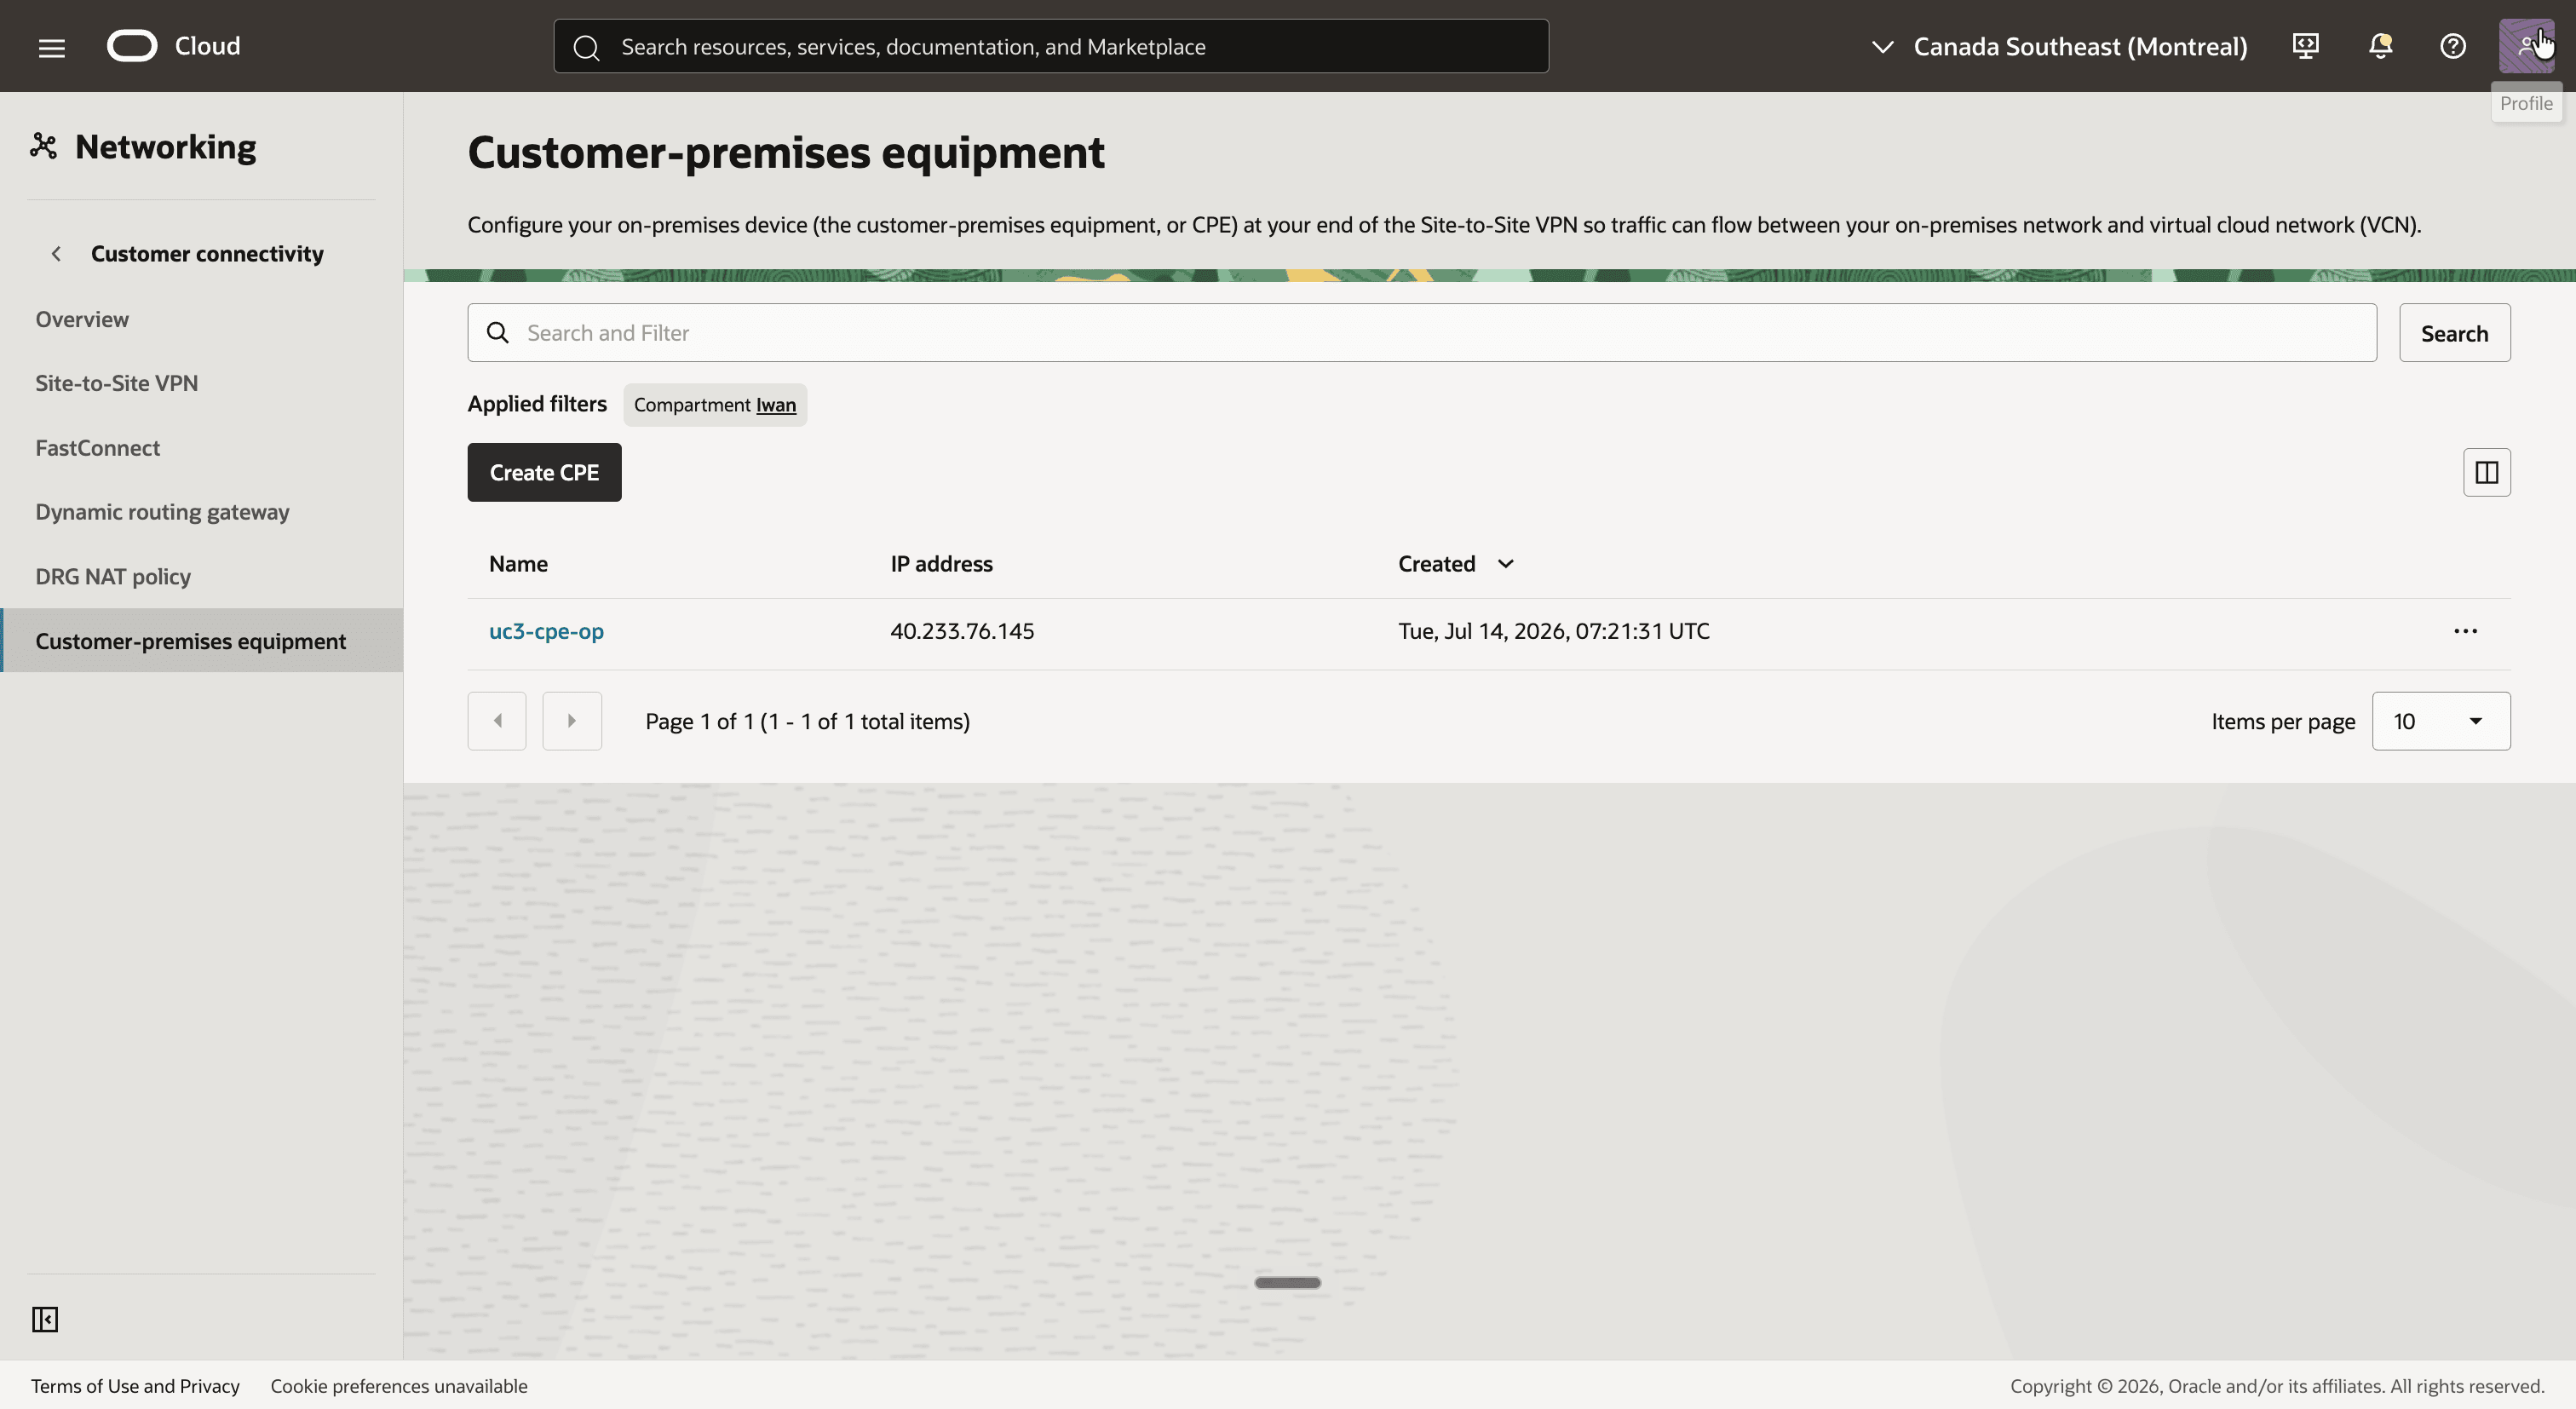
- Cliquez sur le bouton Créer un CPE et créez un CPE portant le nom
uc3-cpe-opet l'adresse IP40.233.76.145, l'adresse IP publique du routeur sur site. - Le CPE
uc3-cpe-opavec l'adresse IP40.233.76.145.
- Cliquez sur VPN site à site dans le menu de gauche.
- Cliquez sur le bouton Créer une connexion IPSec et créez une connexion avec les valeurs suivantes :
- Nom :
uc3-ipsec - Équipement client sur site :
uc3-cpe-op - Passerelle de routage dynamique :
uc3-drg-oci - Type de routage pour les deux tunnels : Routage dynamique BGP
- Votre numéro ASN BGP pour les deux tunnels :
65000 - IPv4 dans l'interface de tunnel - CPE et IPv4 dans l'interface de tunnel - Oracle : adresses du tableau ci-dessus
- Version IKE pour les deux tunnels : IKEv1
- Nom :
- La connexion IPSec
uc3-ipsecavec le CPEuc3-cpe-opet le DRGuc3-drg-oci.
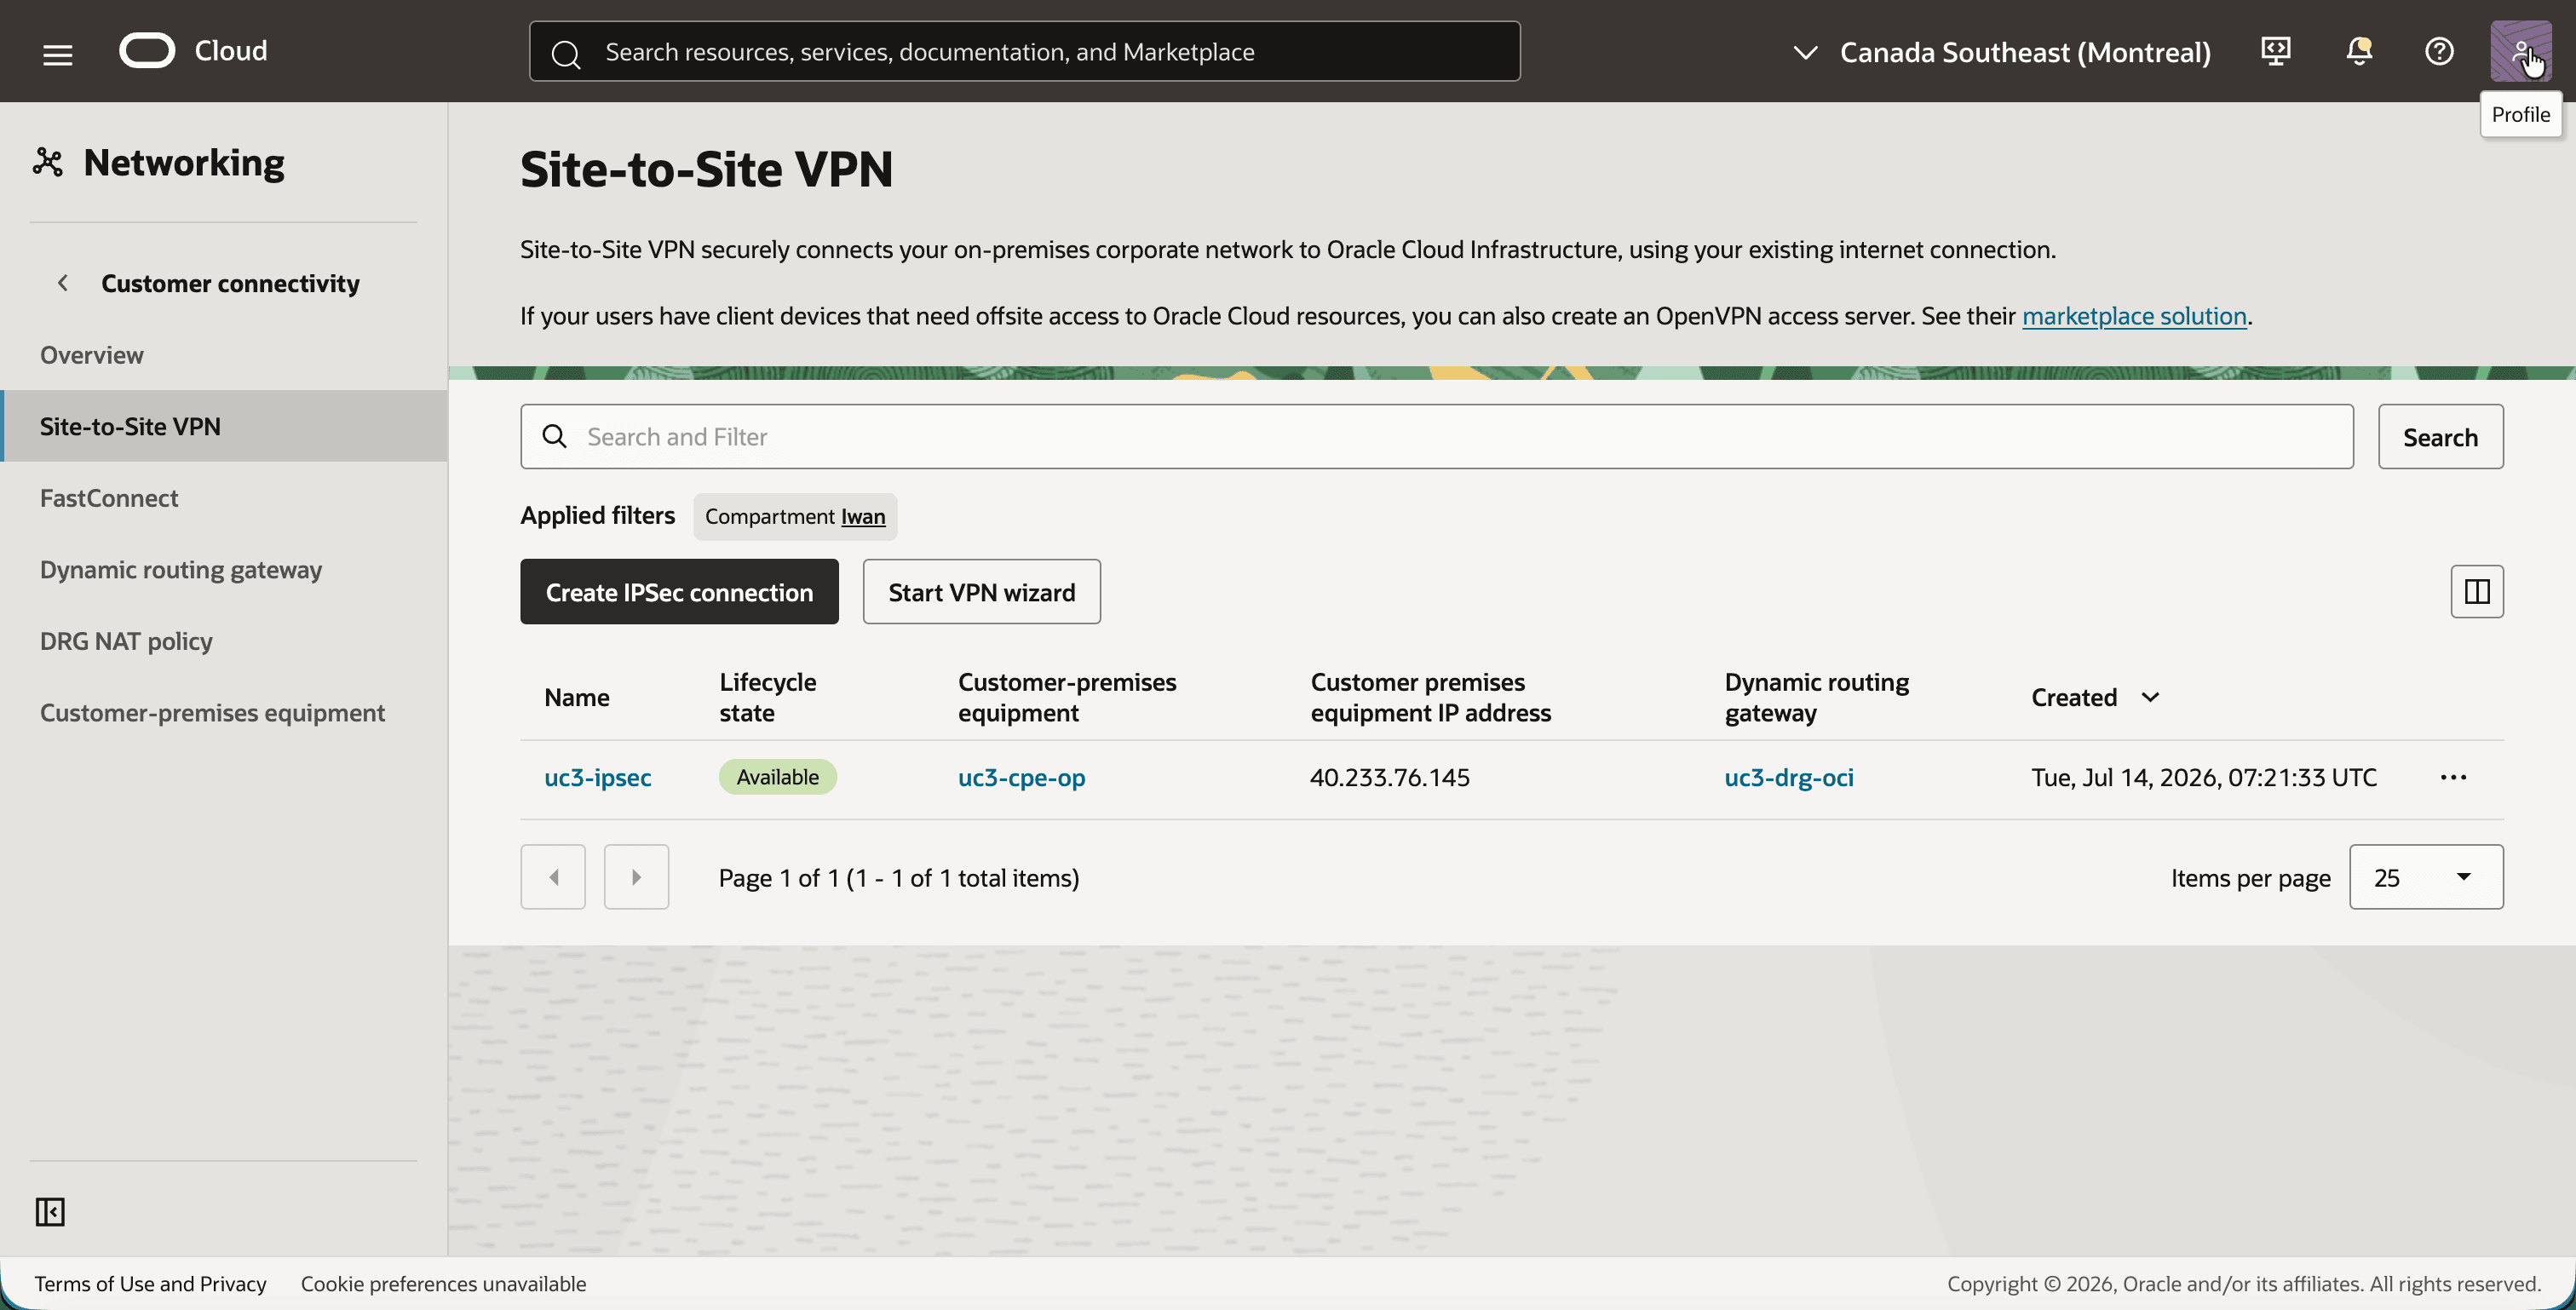
- Cliquez sur
uc3-ipsecet sur l'onglet Tunnels. - Notez les deux tunnels, chacun avec sa propre adresse IP VPN Oracle et le type de routage routage dynamique BGP. Le statut IPSec et le statut BGP IPv4 deviennent Haut après l'étape 08, qui est l'état de la capture d'écran. Le statut BGP IPv6 reste Arrêté, car ce tutoriel utilise uniquement IPv4.
- Cliquez sur le premier tunnel.
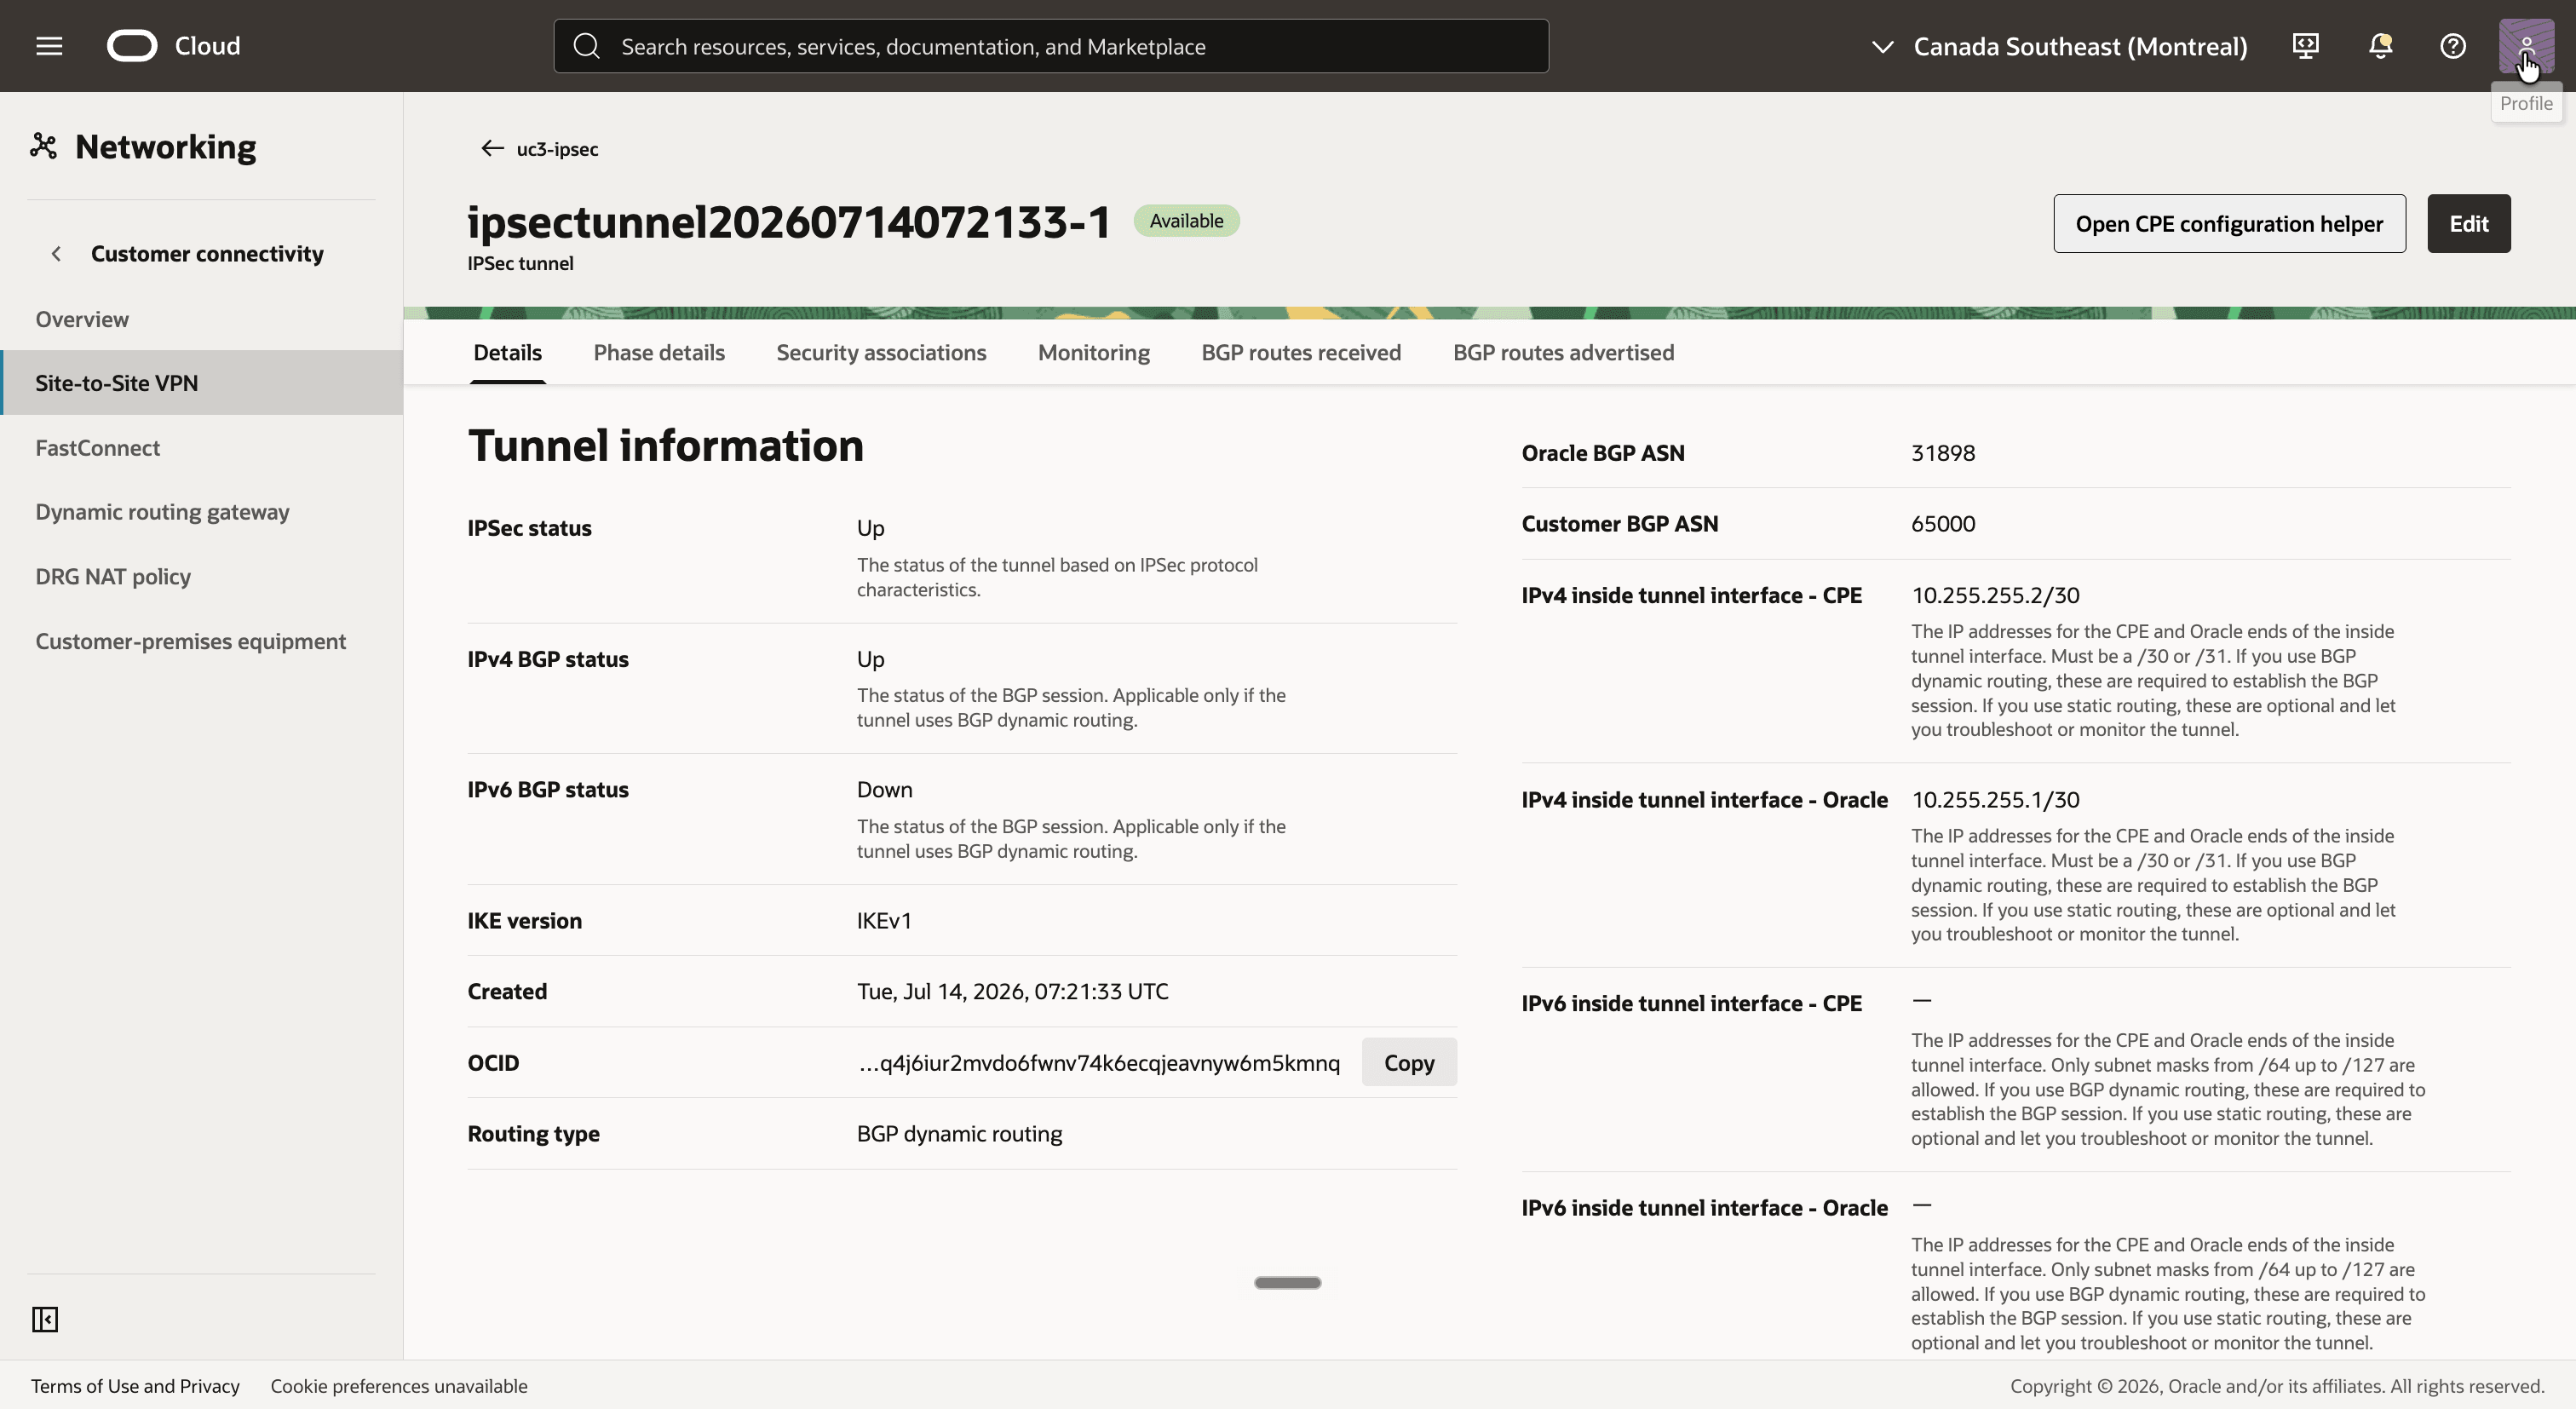
- Notez les informations BGP du tunnel : le Numéro ASN BGP Oracle
31898, le Numéro ASN BGP client65000, et les interfaces de tunnel interne10.255.255.2/30(CPE) et10.255.255.1/30(Oracle).
- Retournez et cliquez sur le deuxième tunnel.
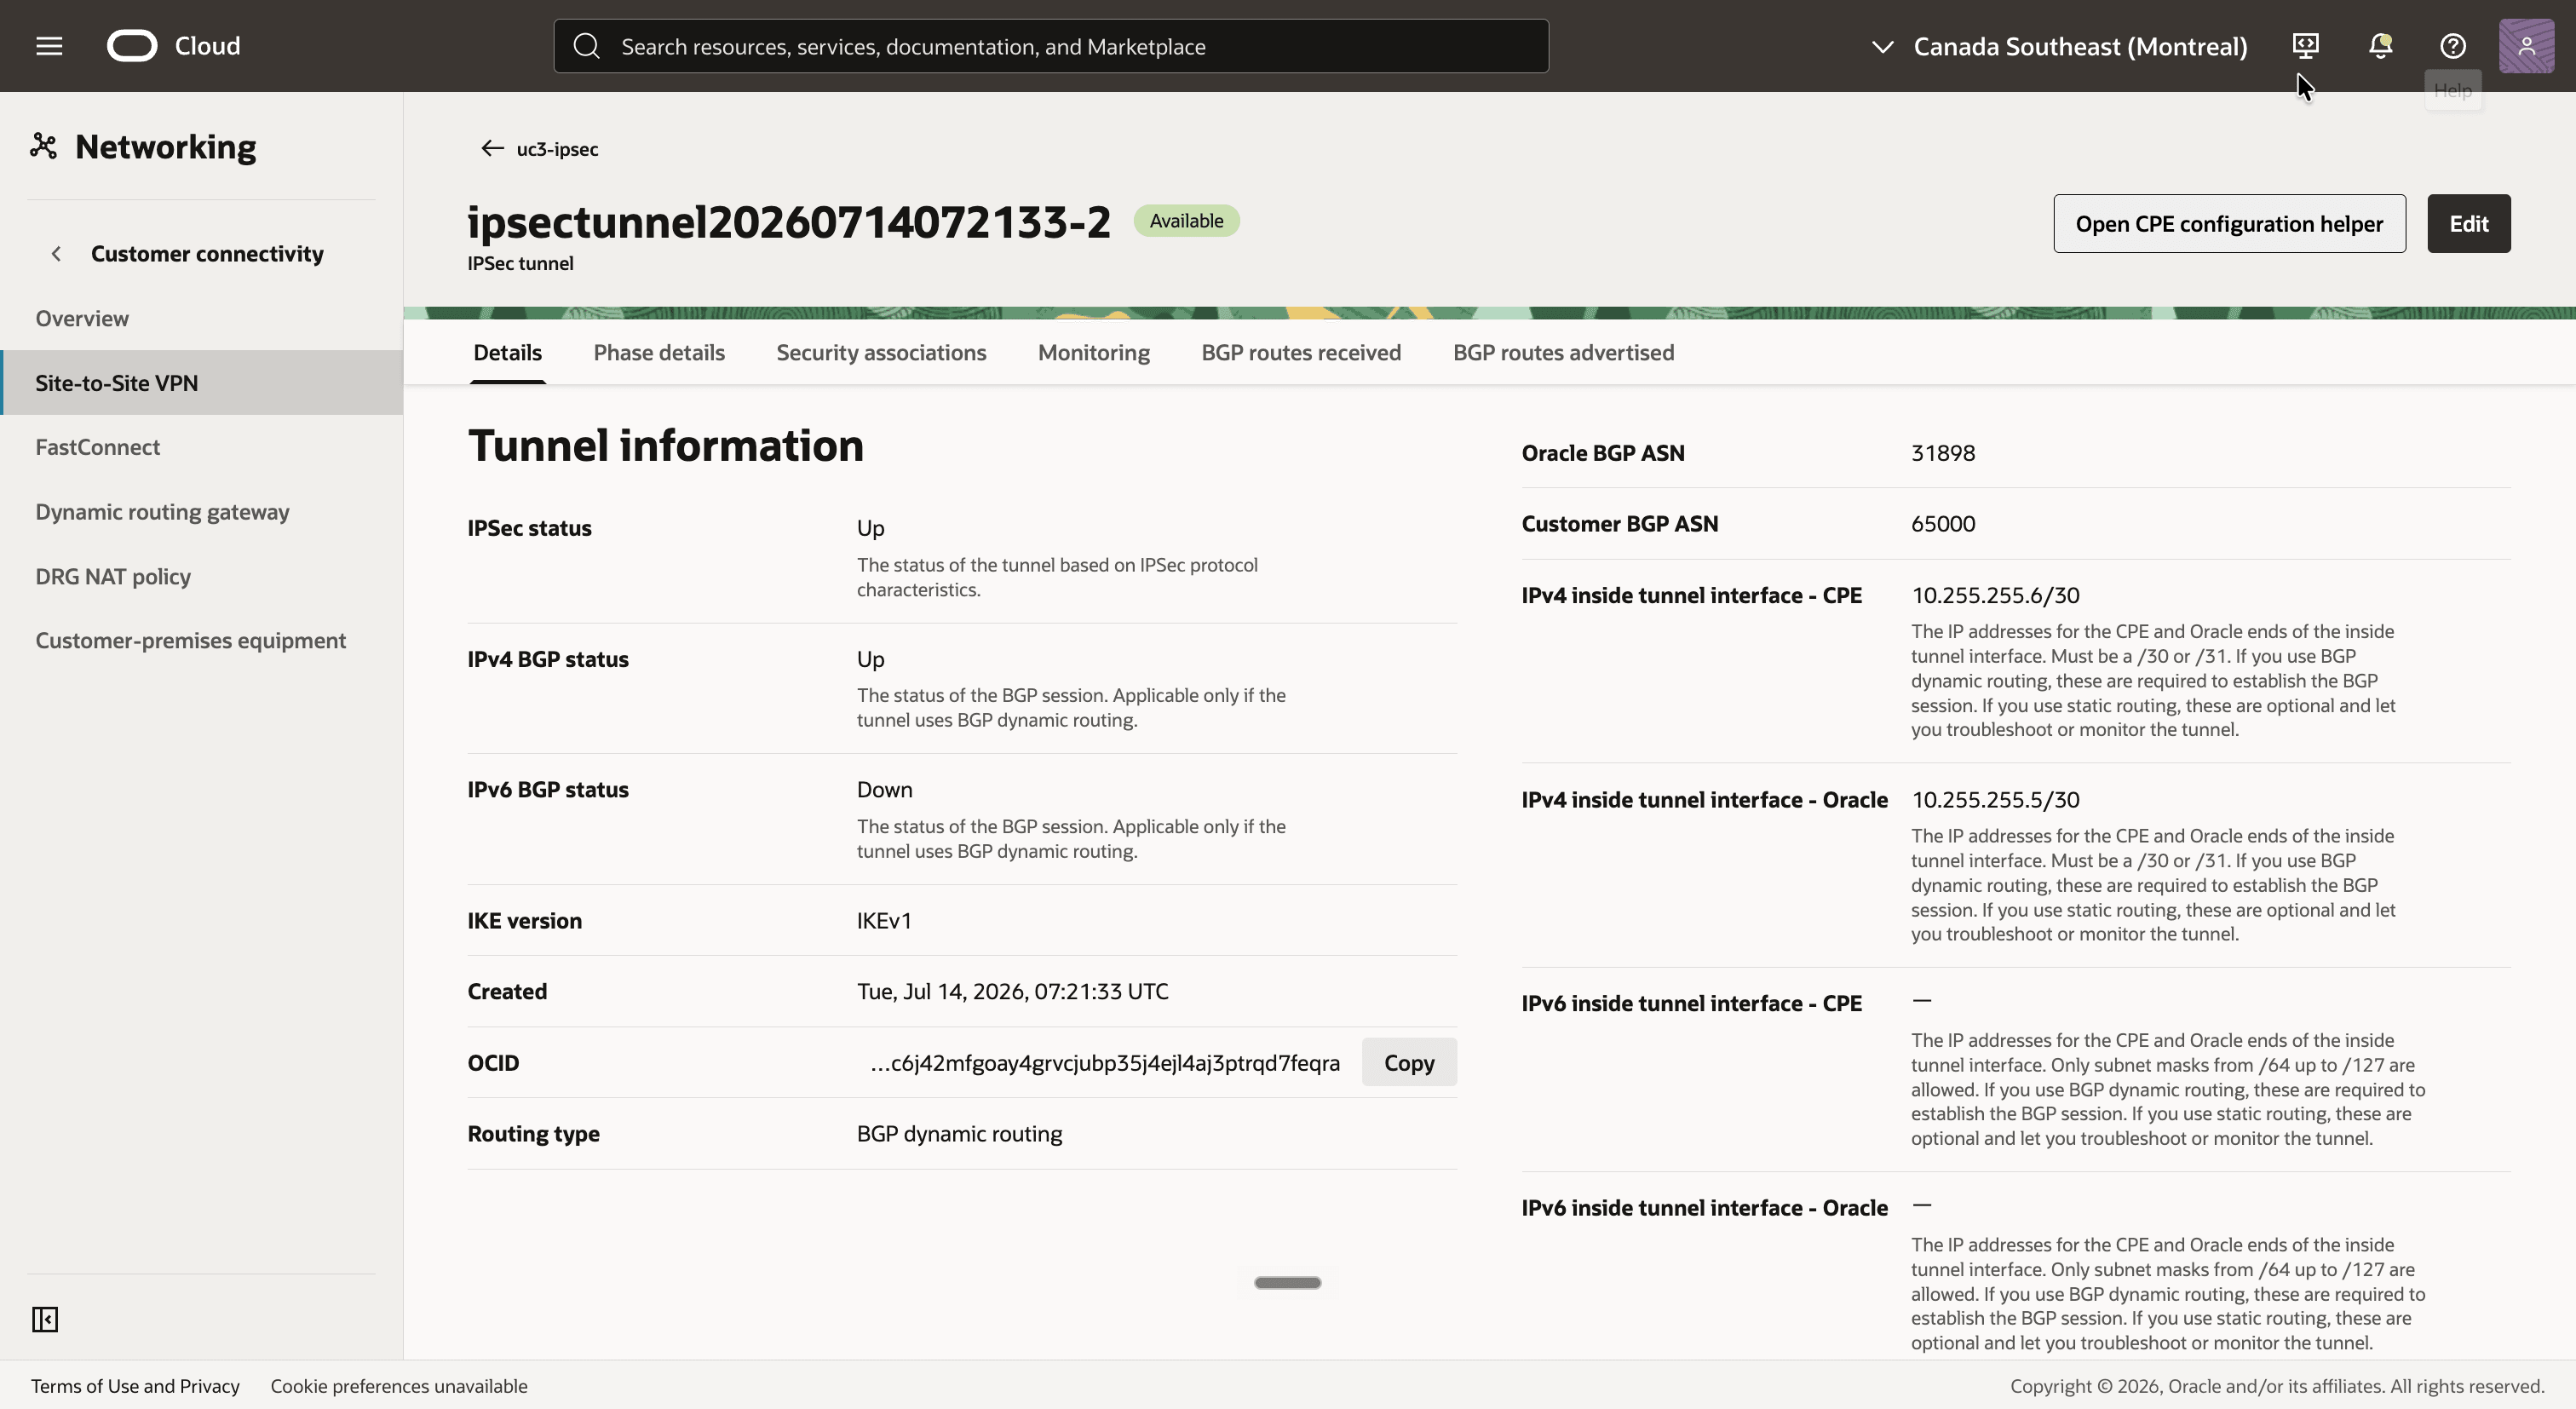
- Les mêmes numéros d'AS et les interfaces de tunnel internes
10.255.255.6/30(CPE) et10.255.255.5/30(Oracle).
- Cliquez sur chaque tunnel et notez son adresse IP de VPN Oracle et sa clé secrète partagée. Vous avez besoin des deux pour la configuration du routeur sur site.
Si vous démarrez à partir du VPN basé sur une stratégie de la partie 3, vous n'avez pas besoin de créer de connexion IPSec. Vous pouvez modifier chaque tunnel et modifier son type de routage. Avec l'interface de ligne de commande OCI qui se présente comme suit pour le premier tunnel :
cat > tunnel-1-bgp.json <<'EOF'
{
  "routing": "BGP",
  "bgpSessionConfig": {
    "oracleInterfaceIp": "10.255.255.1/30",
    "customerInterfaceIp": "10.255.255.2/30",
    "customerBgpAsn": "65000"
  }
}
EOF

oci raw-request --http-method PUT \
  --target-uri "https://iaas.ca-montreal-1.oraclecloud.com/20160918/ipsecConnections/<ipsec_connection_ocid>/tunnels/<tunnel_ocid>" \
  --request-body file://tunnel-1-bgp.json
[ !] REMARQUE] La modification du type de routage provisionne de nouveau le tunnel et supprime son domaine de chiffrement. Le tunnel reste arrêté jusqu'à ce que le routeur sur site soit également remplacé par une configuration basée sur un routage.
Etape 07 : configuration de Libreswan côté sur site
Le routeur sur site a besoin d'une configuration sur route IPSec : une interface de tunnel par tunnel et des sélecteurs de trafic qui acceptent tout. Si vous utilisez un routeur réel, configurez-le avec IKEv1, une clé prépartagée, une interface de tunnel par tunnel avec les adresses internes de l'étape 06 et 0.0.0.0/0 en tant que sélecteur de trafic local et distant.
Avec Libreswan, une interface de tunnel est une interface VTI. Les deux connexions ont les mêmes sélecteurs (0.0.0.0/0 des deux côtés), de sorte que chacun obtient sa propre marque. La marque est ce qui permet au noyau Linux de garder les deux tunnels séparés, et c'est aussi ce qui empêche les sélecteurs 0.0.0.0/0 de capturer tout autre trafic du routeur : seul le trafic qui est acheminé vers une interface VTI obtient la marque et est chiffré.
- Connectez-vous à
uc3-inst-opavec SSH. - Créez le fichier
/etc/ipsec.d/uc3-t2.confpour le premier tunnel (168.138.66.213) :
conn uc3-t2
    auto=start
    authby=secret
    keyexchange=ike
    ikev2=no
    type=tunnel
    left=%defaultroute
    leftid=40.233.76.145
    leftsubnet=0.0.0.0/0
    right=168.138.66.213
    rightid=168.138.66.213
    rightsubnet=0.0.0.0/0
    ike=aes256-sha256;modp1536
    phase2alg=aes256-sha256
    pfs=yes
    encapsulation=yes
    ikelifetime=28800s
    salifetime=3600s
    mark=1/0xffffffff
    vti-interface=vti1
    vti-routing=no
    vti-shared=no
leftvti=10.255.255.2/30- Créez le fichier
/etc/ipsec.d/uc3.confpour le deuxième tunnel (168.138.65.198). Il est identique, à l'exception du nom, de l'adresse IP du VPN Oracle, de la marque, de l'interface VTI et de l'adresse interne :
conn uc3
    auto=start
    authby=secret
    keyexchange=ike
    ikev2=no
    type=tunnel
    left=%defaultroute
    leftid=40.233.76.145
    leftsubnet=0.0.0.0/0
    right=168.138.65.198
    rightid=168.138.65.198
    rightsubnet=0.0.0.0/0
    ike=aes256-sha256;modp1536
    phase2alg=aes256-sha256
    pfs=yes
    encapsulation=yes
    ikelifetime=28800s
    salifetime=3600s
    mark=2/0xffffffff
    vti-interface=vti2
    vti-routing=no
    vti-shared=no
leftvti=10.255.255.6/30- Créez un fichier de clés secrètes pour chaque tunnel avec la clé secrète partagée de l'étape 06 et limitez ses droits d'accès à l'aide de
chmod 600:
# /etc/ipsec.d/uc3-t2.secrets
40.233.76.145 168.138.66.213 : PSK "<shared secret of tunnel 1>"

# /etc/ipsec.d/uc3.secrets
40.233.76.145 168.138.65.198 : PSK "<shared secret of tunnel 2>"- Démarrez Libreswan :
sudo systemctl enable --now ipsec
sudo systemctl restart ipsec
Il y a deux paramètres à souligner :
vti-routing=noempêche Libreswan d'ajouter lui-même des routes. Avec les sélecteurs de0.0.0.0/0, tout est acheminé vers le tunnel. Les routes viennent de BGP à l'étape suivante.-
leftvtiplace l'adresse interne du tunnel sur l'interface VTI. Libreswan ne le fait que lorsqu'il crée l'interface. Sivti1etvti2existent déjà dans une configuration antérieure, supprimez-les d'abord avecsudo ip link del vti1etsudo ip link del vti2, puis redémarrez Libreswan. - Exécutez
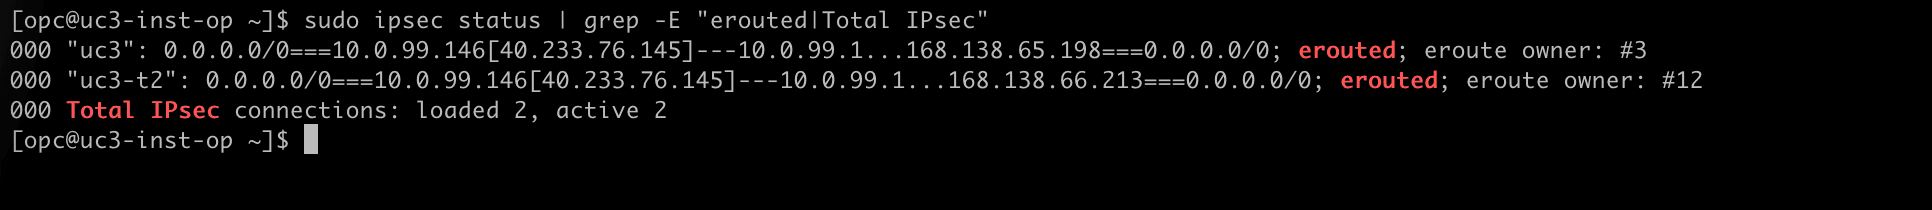
sudo ipsec status | grep -E "erouted|Total IPsec". - Les deux connexions utilisent les sélecteurs de trafic
0.0.0.0/0des deux côtés, et notez la ligne Nombre total de connexions IPsec : chargées 2, actives 2.
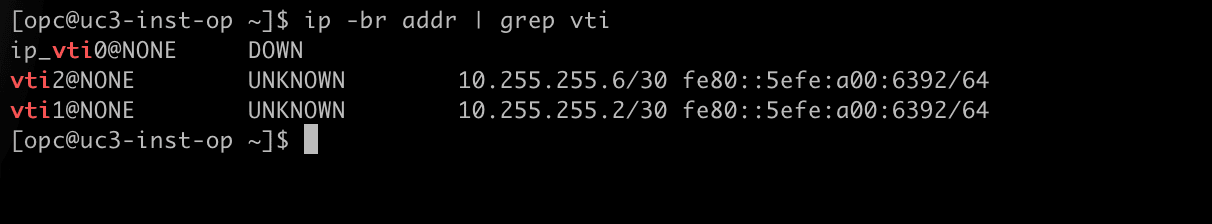
- Exécutez
ip -br addr | grep vti. - Notez les deux interfaces VTI avec leurs adresses internes
10.255.255.2/30et10.255.255.6/30.
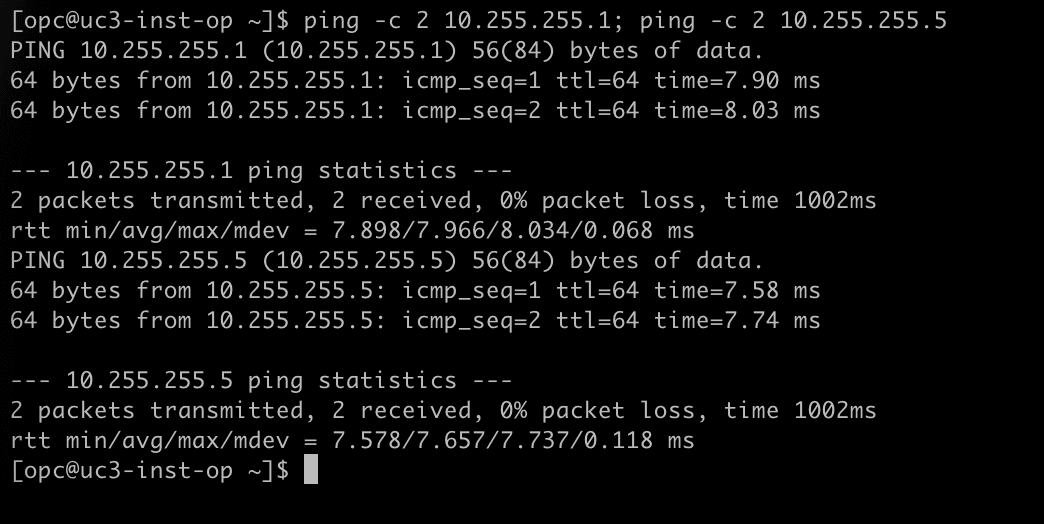
- Exécutez
ping -c 2 10.255.255.1; ping -c 2 10.255.255.5pour envoyer une commande ping sur le côté Oracle des deux tunnels. - Notez que les deux adresses répondent. Les tunnels transportent du trafic, et les sessions BGP peuvent être construites sur eux.
Etape 08 : configuration de BGP sur site
Les tunnels sont montés, mais rien n'est encore acheminé à travers eux. C'est le travail de BGP. Sur le routeur sur site simulé, BGP est fourni par FRRouting (FRR).
Il s'agit de l'étape dans laquelle le chevauchement doit être traité du côté sur site. Le routeur ne doit pas publier son réseau local réel 10.0.1.0/24 : le DRG ignore ce préfixe, car il chevauche le VCN attaché et le NAT sur le DRG ne le traduit pas dans le CIDR shadow. Le routeur publie le CIDR shadow 192.168.20.0/24 à la place. Aucune interface sur le routeur n'a d'adresse dans cette plage, de sorte qu'une route statique vers Null0 place le préfixe dans la table de routage, ce qui est ce que BGP doit pouvoir publier. Ce routage ne gère jamais de paquet : le trafic sur site arrive et sa destination est déjà convertie en 10.0.1.x.
Les deux listes de préfixes rendent l'échange explicite. Le routeur publie uniquement son propre CIDR shadow et accepte uniquement le CIDR shadow d'OCI. Le deuxième filtre est important, car Oracle publie également le véritable 10.0.1.0/24 du VCN (vous voyez pourquoi à l'étape 09), et ce préfixe est le LAN sur site lui-même.
- Installez FRR et activez le démon BGP :
sudo dnf -y install frr
sudo sed -i 's/^bgpd=no/bgpd=yes/' /etc/frr/daemons- Créez le fichier
/etc/frr/frr.conf:
frr defaults traditional
hostname uc3-inst-op
log syslog informational
service integrated-vtysh-config
!
! The on-premises shadow CIDR. It only exists so that BGP has something to advertise.
ip route 192.168.20.0/24 Null0
!
ip prefix-list TO-OCI seq 10 permit 192.168.20.0/24
ip prefix-list FROM-OCI seq 10 permit 192.168.10.0/24
!
router bgp 65000
 bgp router-id 10.0.99.146
 no bgp ebgp-requires-policy
 neighbor 10.255.255.1 remote-as 31898
 neighbor 10.255.255.1 description OCI-tunnel-1
 neighbor 10.255.255.1 timers 5 15
 neighbor 10.255.255.5 remote-as 31898
 neighbor 10.255.255.5 description OCI-tunnel-2
 neighbor 10.255.255.5 timers 5 15
 !
 address-family ipv4 unicast
  network 192.168.20.0/24
  neighbor 10.255.255.1 soft-reconfiguration inbound
  neighbor 10.255.255.1 prefix-list FROM-OCI in
  neighbor 10.255.255.1 prefix-list TO-OCI out
  neighbor 10.255.255.5 soft-reconfiguration inbound
  neighbor 10.255.255.5 prefix-list FROM-OCI in
  neighbor 10.255.255.5 prefix-list TO-OCI out
 exit-address-family
!
line vty- FRR de début :
sudo chown frr:frr /etc/frr/frr.conf
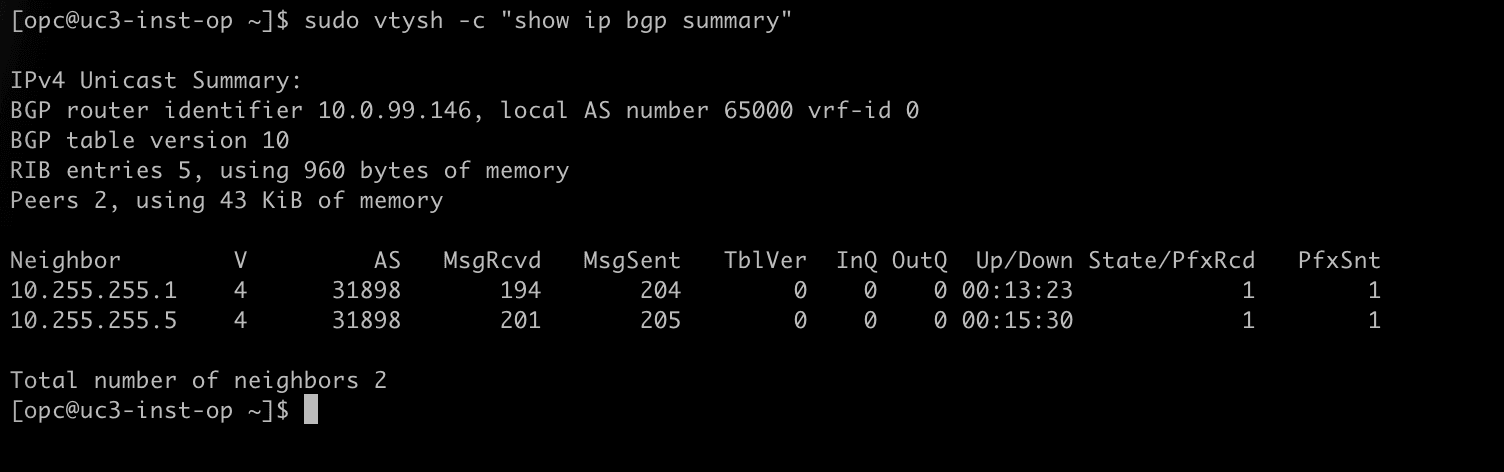
sudo systemctl enable --now frr- Exécutez
sudo vtysh -c "show ip bgp summary". - Notez que les deux voisins sont établis : la dernière colonne affiche un certain nombre de préfixes reçus et non un état tel que Actif ou Connexion.
[ !] REMARQUE] La ligne
timers 5 15définit la durée de conservation et de conservation BGP sur 5 et 15 secondes. Avec le temps d'attente par défaut de 180 secondes, il faut jusqu'à trois minutes avant que le routeur remarque qu'un tunnel a disparu. Dans le laboratoire, une panne d'un tunnel a causé environ 14 secondes de perte de paquets avec ces minuteries, et aucune perte lorsque le tunnel est revenu.
Etape 09 : configuration des tables de routage DRG
Le DRG a deux types de pièces jointes, et chaque type obtient sa propre table de routage DRG. Avec BGP, ces tables effectuent deux tâches à la fois : elles transmettent des paquets et décident de ce qui est échangé par rapport à BGP.
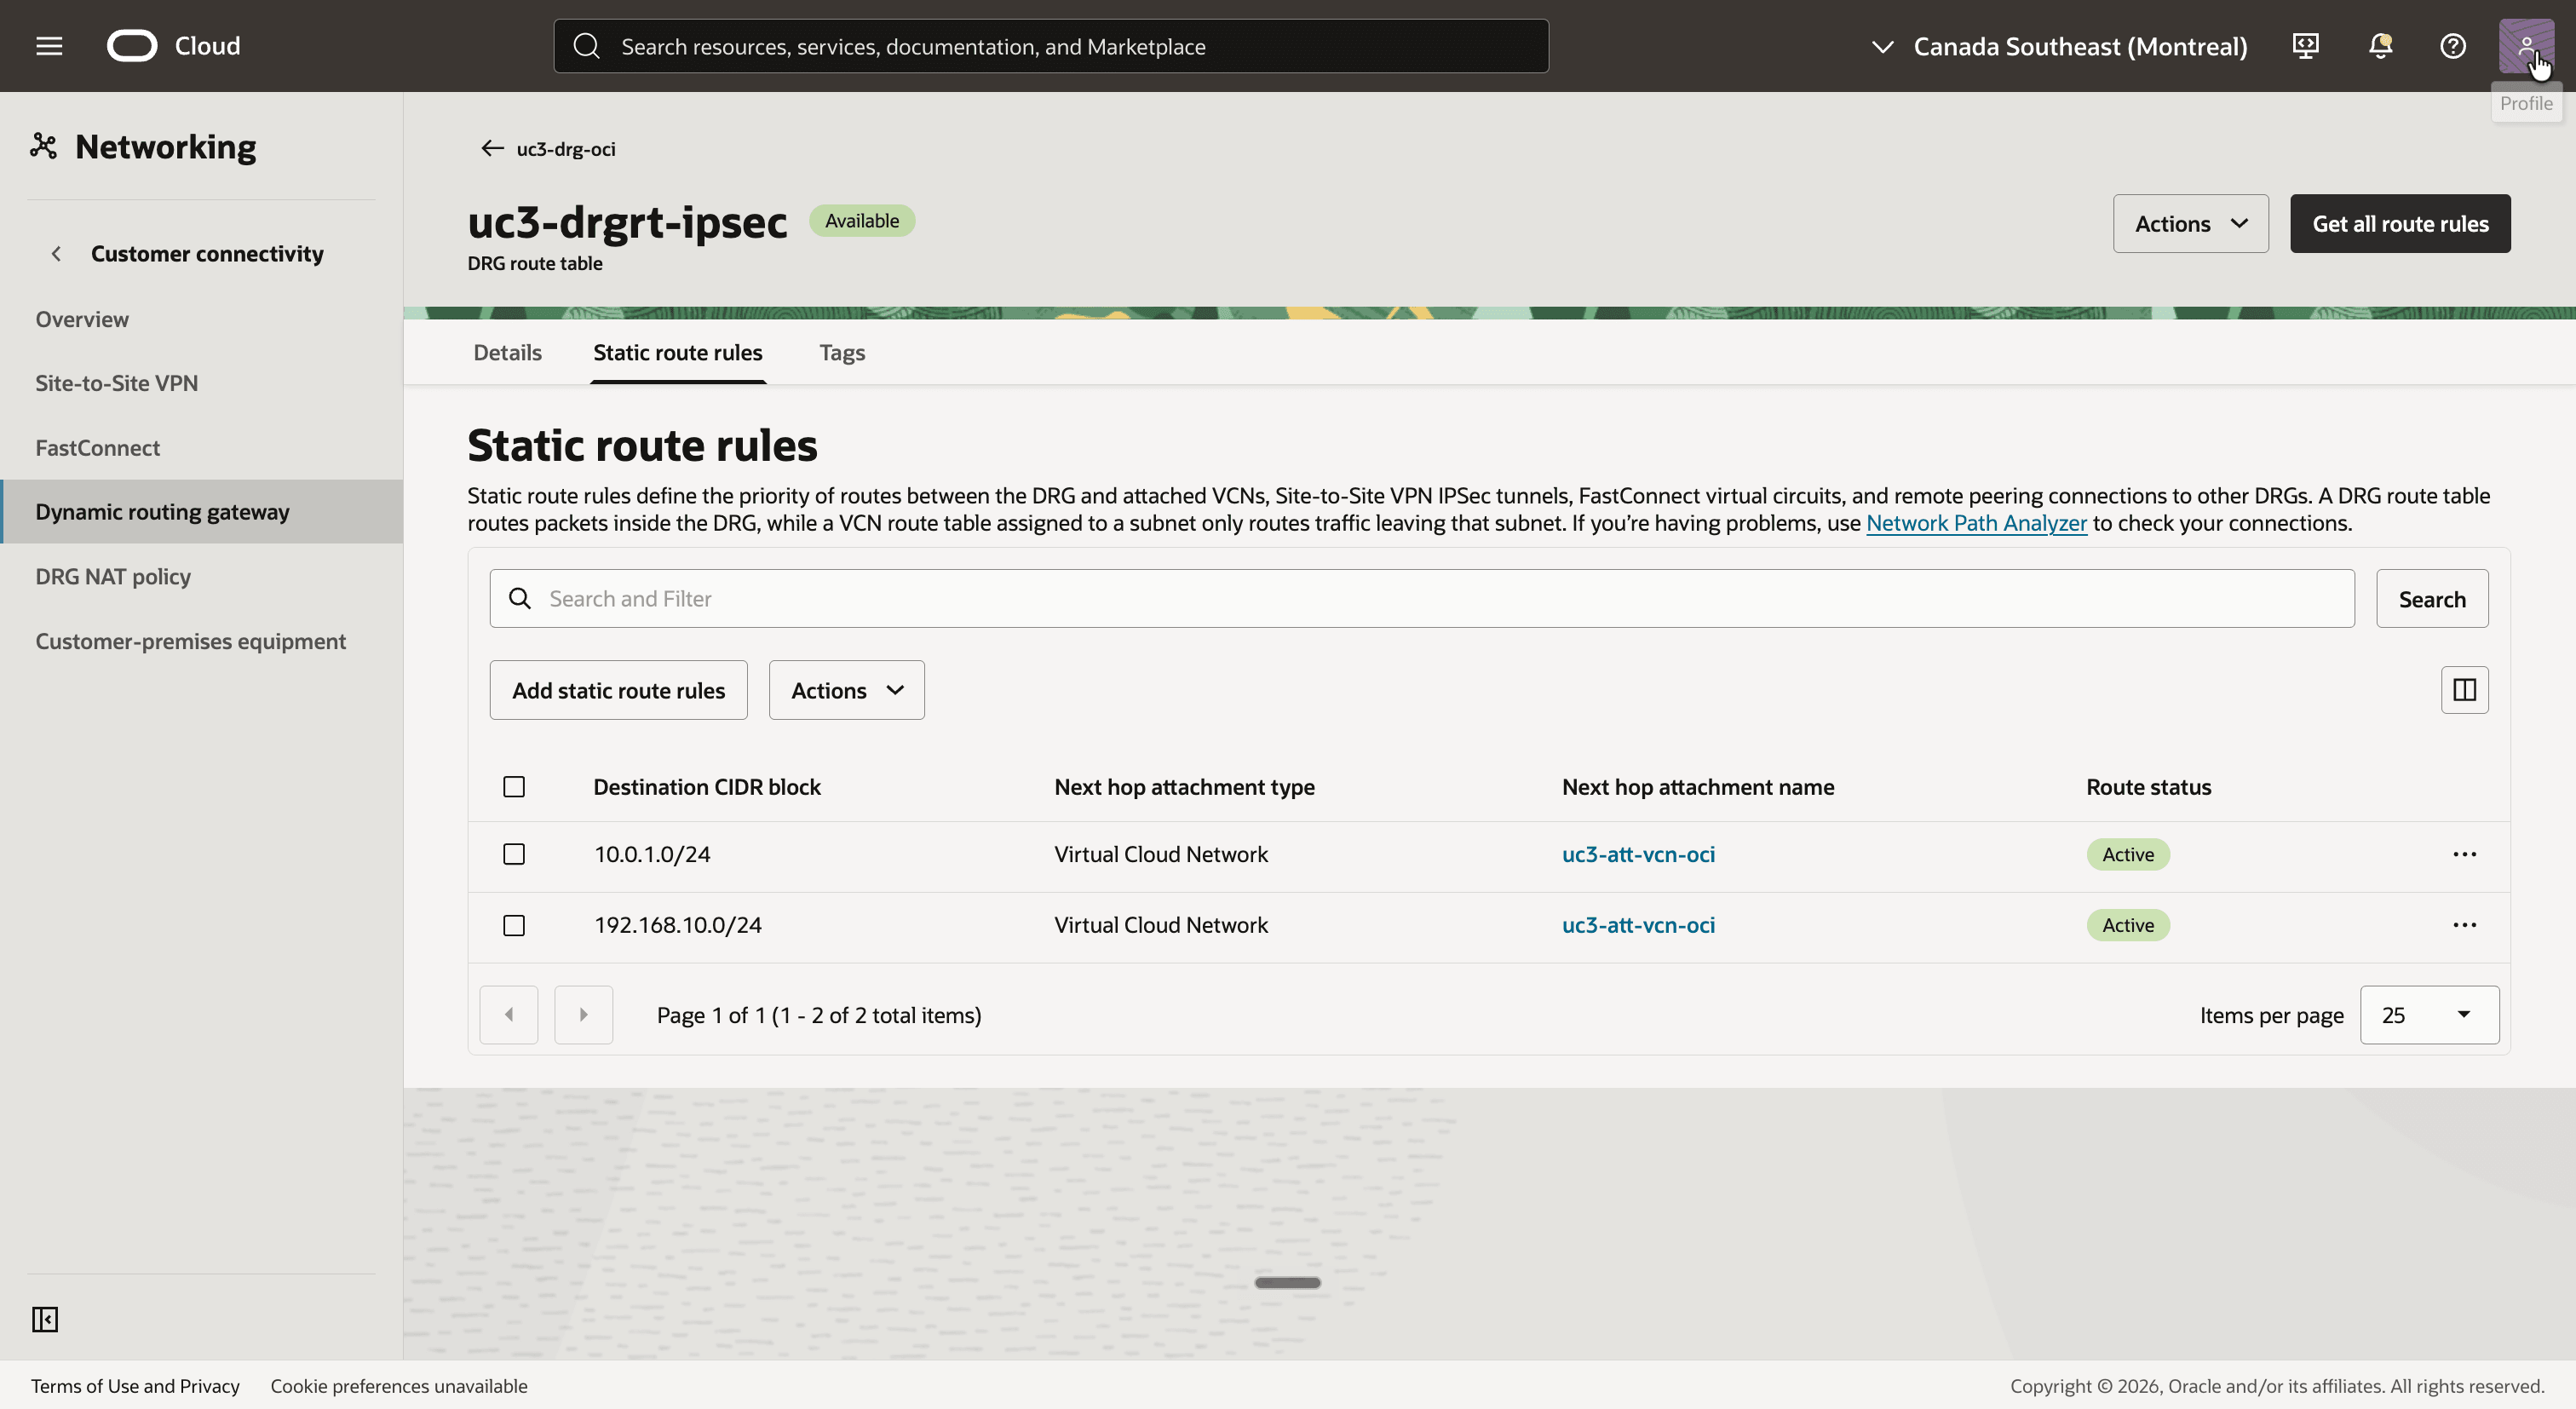
La table de routage des attachements de tunnel IPSec obtient deux routages statiques, à la fois vers l'attachement VCN, et chacun d'entre eux existe pour une raison différente :
| Destination | Pourquoi ? |
|---|---|
10.0.1.0/24 |
Transfert. Un paquet sur site est d'abord traduit par la stratégie NAT, puis le DRG recherche la destination traduite, qui est le véritable CIDR du VCN. |
192.168.10.0/24 |
Publication. Le DRG publie les routages de cette table vers le routeur sur site. Ce routage lui permet d'annoncer le CIDR shadow d'OCI. Aucun paquet ne l'utilise jamais, car un paquet pour 192.168.10.x a été converti en 10.0.1.x avant la recherche de route. |
Il s'agit de la moitié Oracle de la réponse au chevauchement : le DRG ne traduit pas les routages qu'il annonce, de sorte que le CIDR fantôme doit être placé dans la table à la main.
[ !] NOTE] Seule la deuxième route doit être statique. Le premier,
10.0.1.0/24, est statique ici car ce tutoriel utilise une table de routage DRG personnalisée sans distribution de routage d'import. La table de routage DRG générée automatiquement pour les pièces jointes IPSec apprend que le routage à partir de l'attachement VCN est dynamique et qu'une distribution de routage d'import qui accepte l'attachement VCN fait de même pour une table personnalisée. Le CIDR shadow192.168.10.0/24n'a pas de source de ce type : aucune pièce jointe ne la possède et la stratégie NAT ne crée pas de routage pour elle. Par conséquent, un routage statique est le seul moyen de l'insérer dans la table.
- Dans
uc3-drg-oci, cliquez sur l'onglet Routage et créez une table de routage DRG portant le nomuc3-drgrt-ipsec. - Cliquez sur l'onglet Règles de routage statique et sur le bouton Ajouter des règles de routage statique.
- Ajoutez deux règles, toutes deux avec la jonction de saut suivant
uc3-att-vcn-oci:- Bloc CIDRde destination
10.0.1.0/24 - Bloc CIDRde destination
192.168.10.0/24
- Bloc CIDRde destination
- Notez que les deux routes statiques sont actives.
- Revenez à l'onglet Pièces jointes de
uc3-drg-oci, faites défiler l'affichage jusqu'à IPSec, pièces jointes de tunnel et modifiez les deux pièces jointes de tunnel pour sélectionneruc3-drgrt-ipseccomme table de routage DRG.
La table de routage de l'attachement VCN gère le trafic qui provient du VCN et est adressé au CIDR shadow 192.168.20.0/24 sur site. Ce trafic doit aller dans un tunnel. Une règle de routage statique dans une table de routage DRG ne peut pas pointer vers un tunnel IPSec. Le routage est donc importé à partir des tunnels avec une distribution de routage d'import. Avec BGP, le routage importé est celui que le routeur on-premise publie.
- Dans l'onglet Routage de
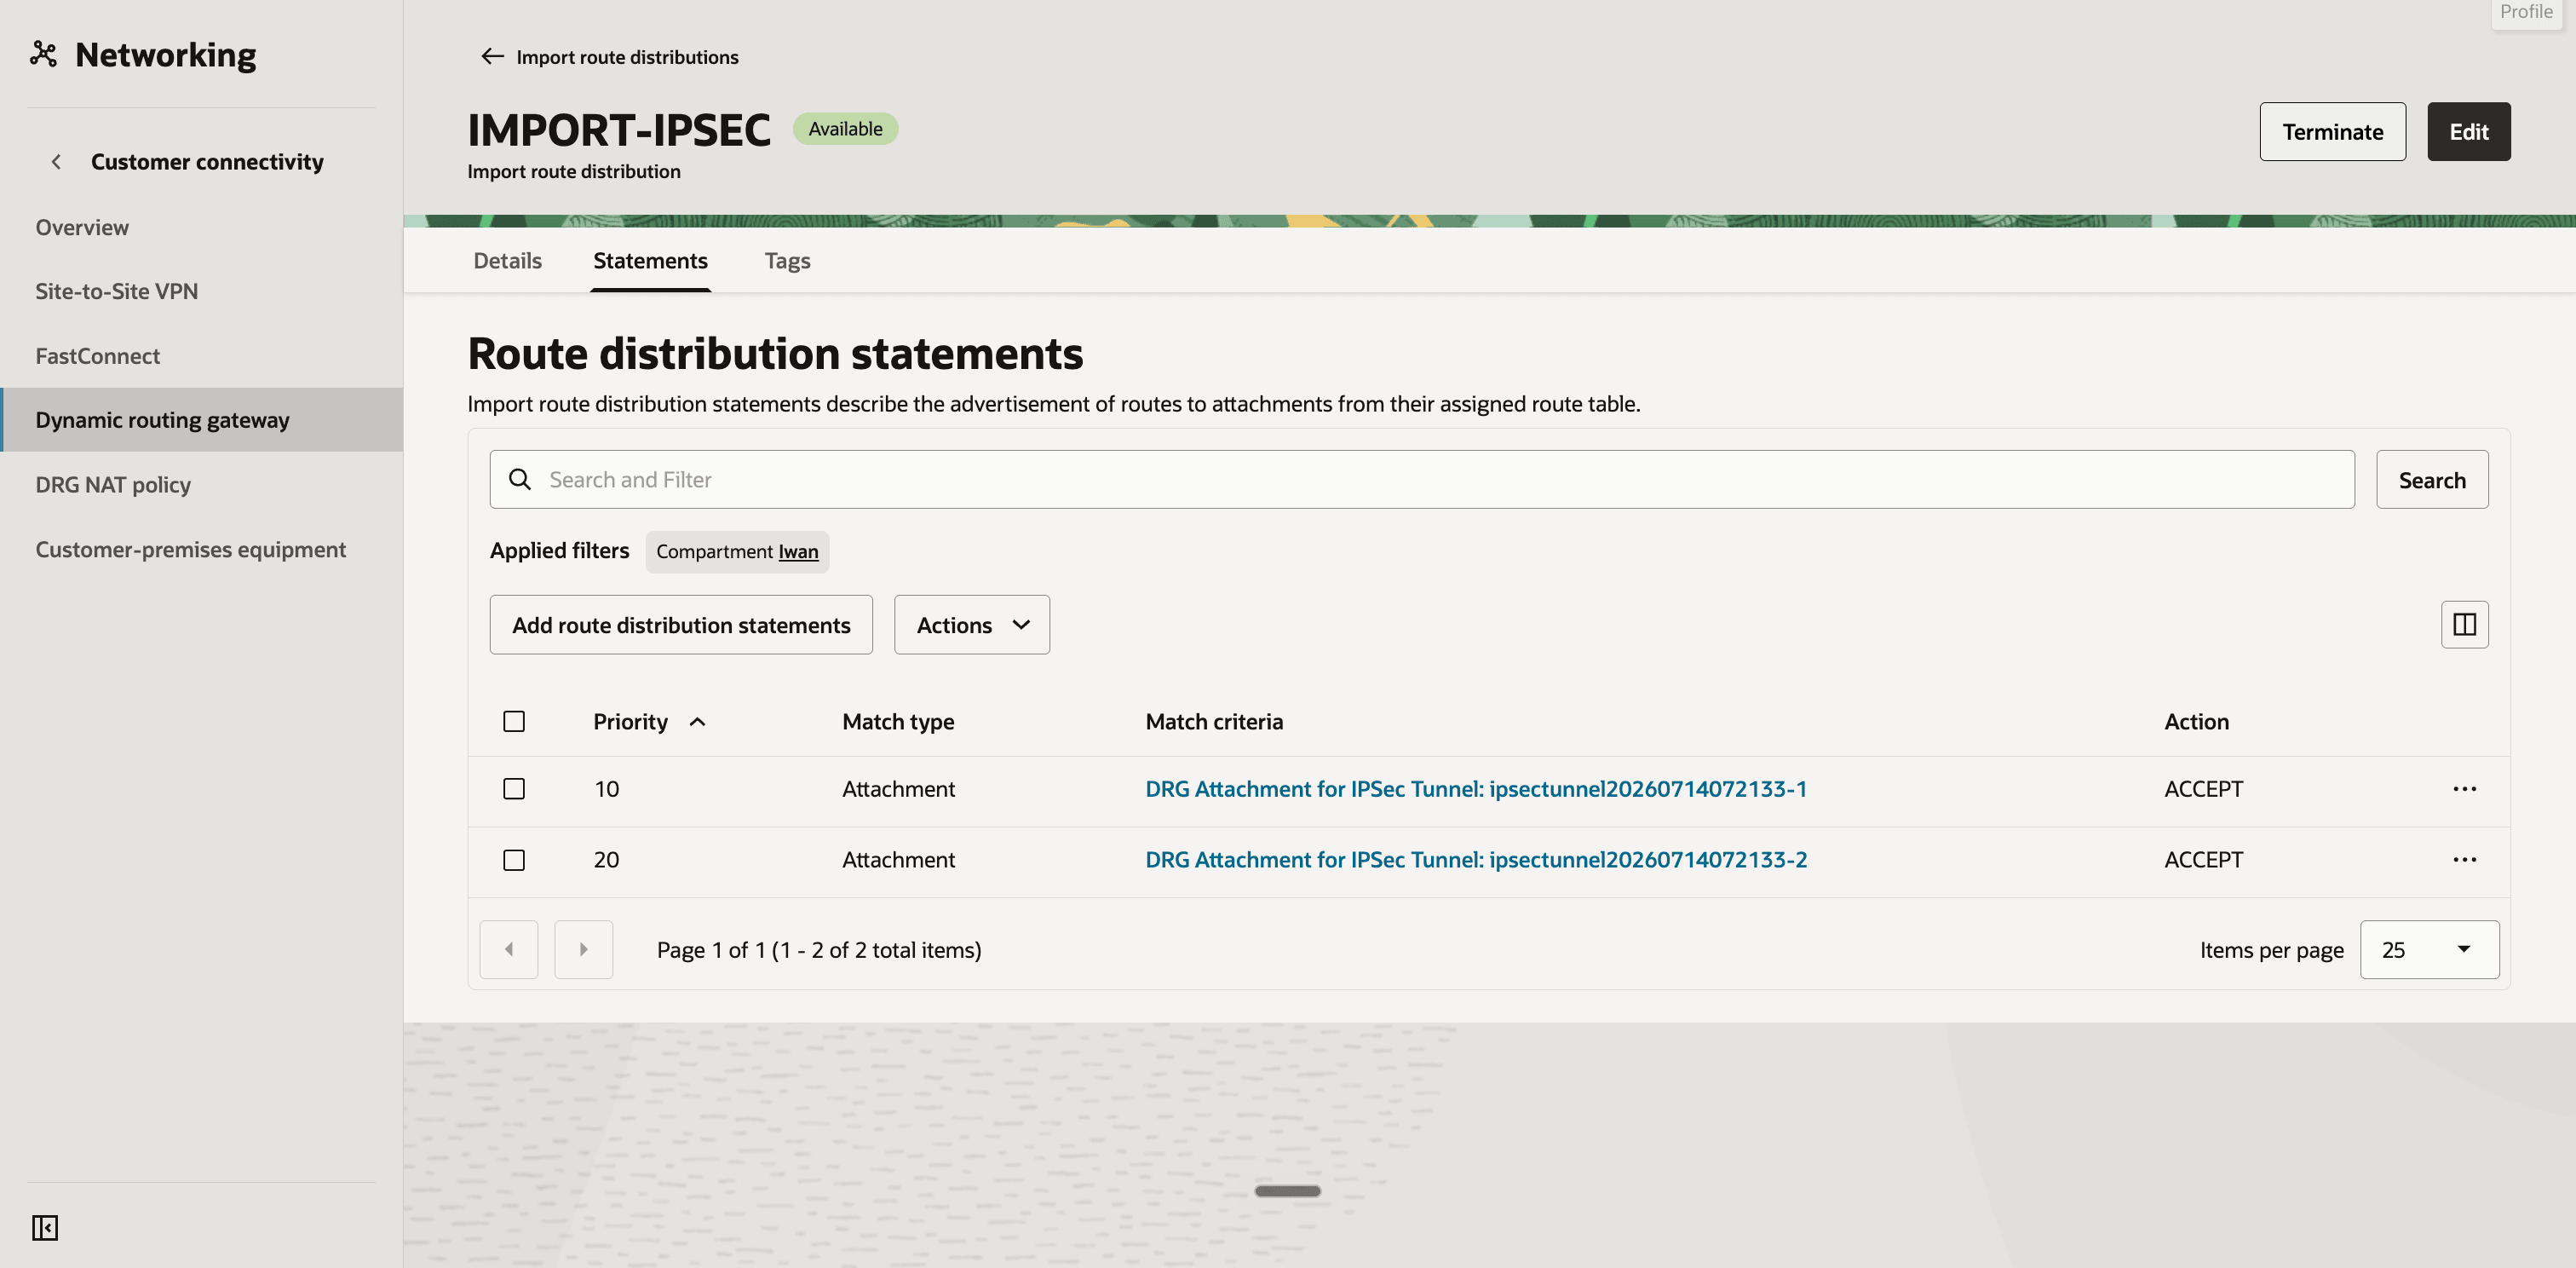
uc3-drg-oci, créez une distribution de routage d'import portant le nomIMPORT-IPSECet ajoutez deux instructions :- Priorité
10, Type de correspondance Pièce jointe, attachement du premier tunnel IPSec, Action Accepter. - Priorité
20, Type de correspondance Pièce jointe, attachement du deuxième tunnel IPSec, Action Accepter.
- Priorité
- Créez une table de routage DRG portant le nom
uc3-drgrt-vcn-ociet sélectionnezIMPORT-IPSECcomme distribution de routage d'import. - Modifiez le document joint
uc3-att-vcn-ociet sélectionnezuc3-drgrt-vcn-ocien tant que table de routage DRG. - Cliquez sur la distribution de routage d'import
IMPORT-IPSEC, puis sur l'onglet Instructions. - Notez les deux instructions, une pour chaque attachement de tunnel IPSec, toutes deux avec l'action ACCEPT.
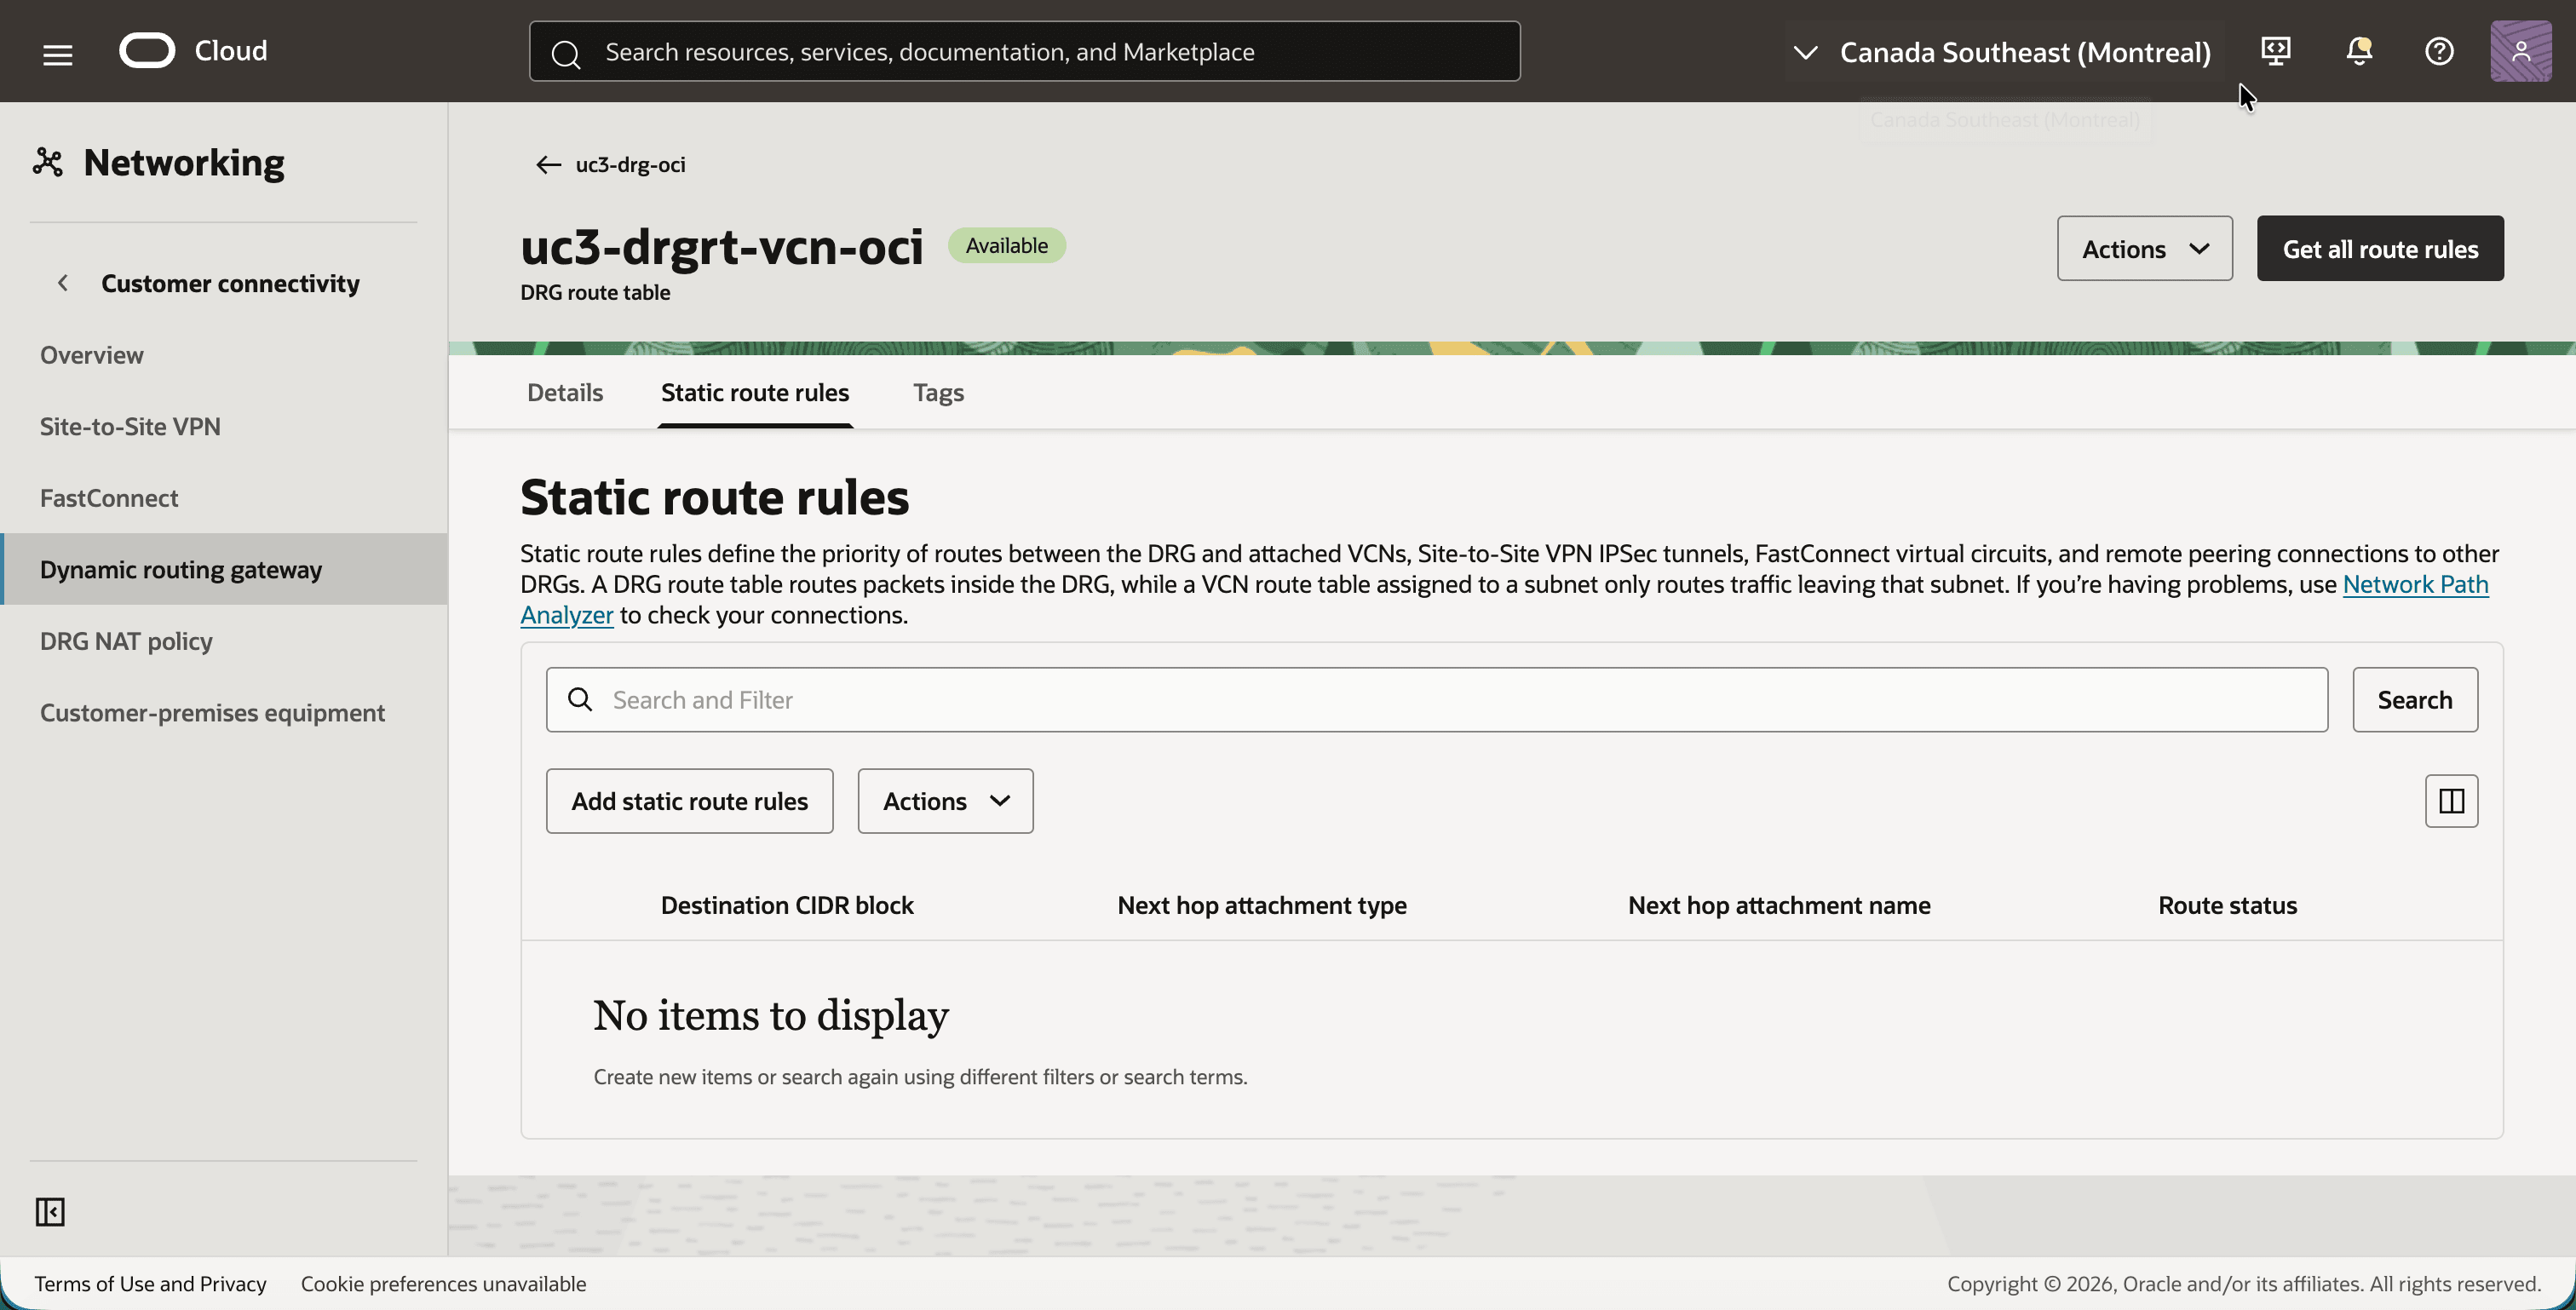
- Cliquez sur la table de routage DRG
uc3-drgrt-vcn-oci, puis sur l'onglet Règles de routage statique. - Notez que la table ne contient aucune règle de routage statique. Ce comportement est attendu.
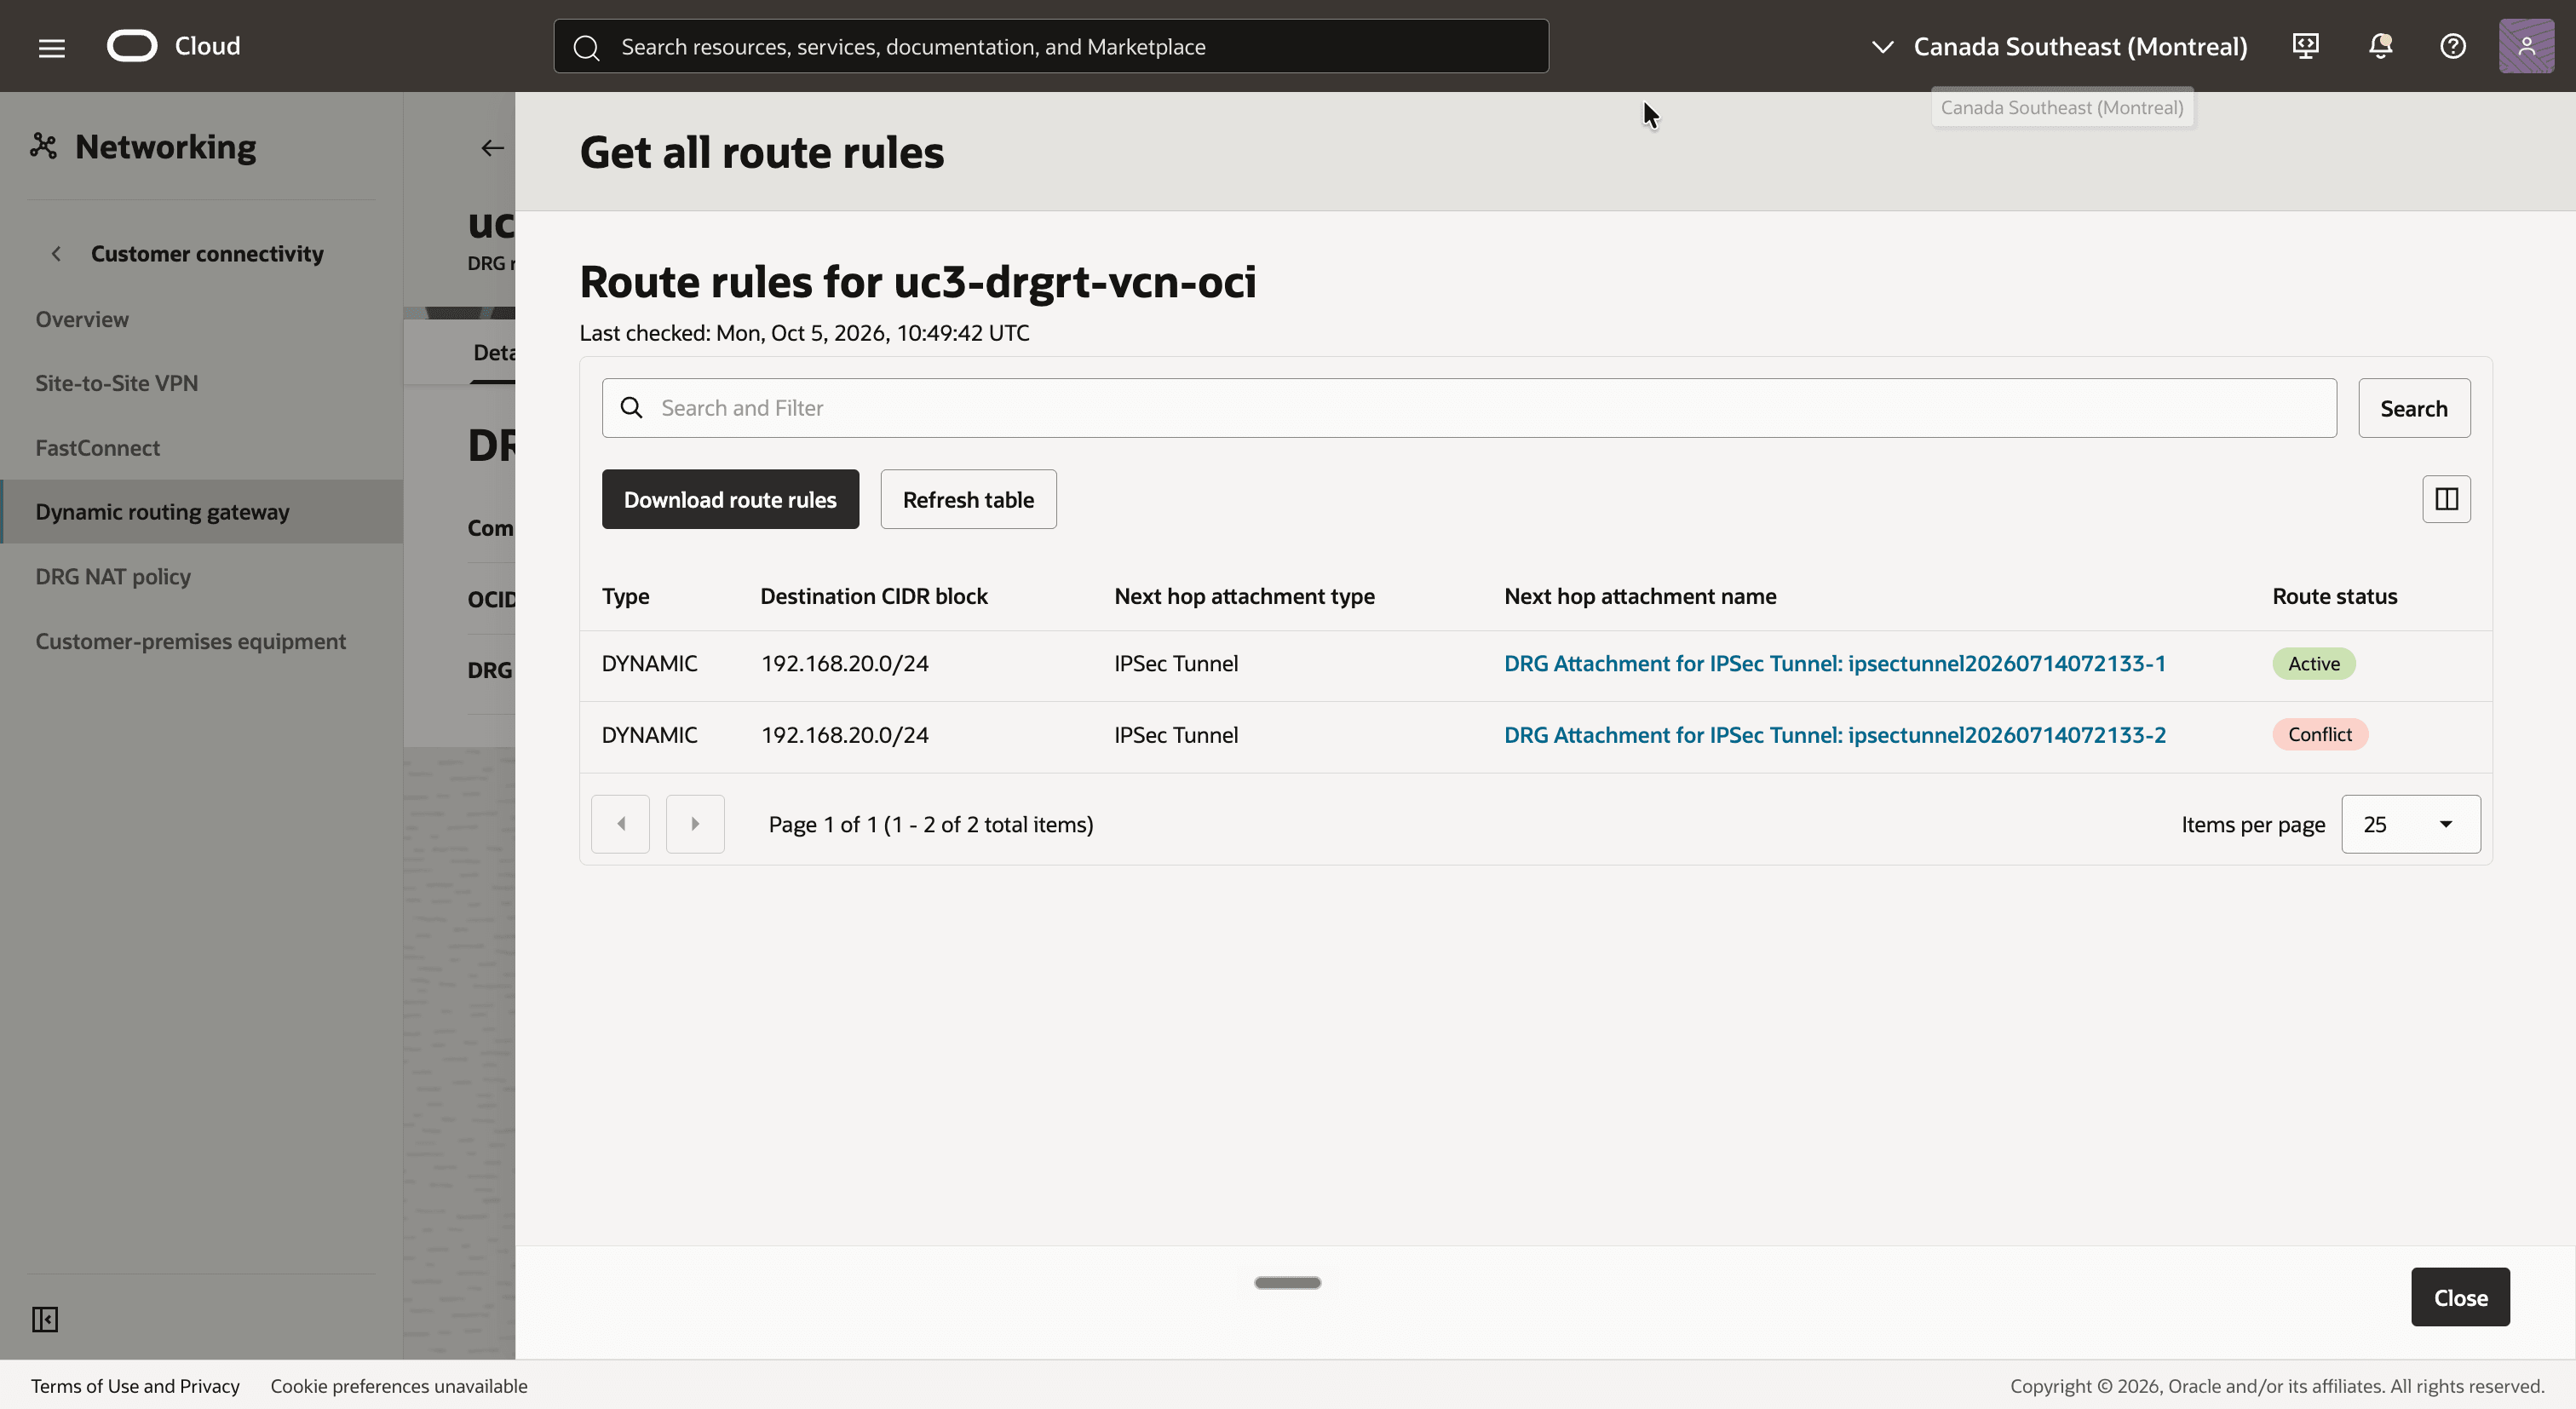
- Revenez à l'onglet Details (Détails), puis cliquez sur le bouton Get all route rules (Obtenir toutes les règles d'acheminement).
- Notez les deux routes de type DYNAMIC pour
192.168.20.0/24, chacune avec un attachement de tunnel IPSec comme saut suivant. Il s'agit du préfixe que le routeur sur site publie avec BGP à l'étape 08. - Notez le statut de routage. Le DRG utilise la route avec le statut Actif. L'état de la route à travers l'autre tunnel est Conflit, ce qui signifie uniquement qu'il s'agit de la route de secours pour la même destination.
[ !] REMARQUE] Si ce routage est manquant, le trafic du VCN vers l'environnement sur site est supprimé au niveau du DRG même si les tunnels et les sessions BGP sont démarrés. Vérifiez d'abord ce que le routeur sur site annonce (étape 13).
Etape 10 : configuration de la table de routage VCN côté OCI
Les instances du VCN doivent envoyer le trafic du CIDR shadow sur site au DRG.
- Dans
uc3-vcn-oci, cliquez sur l'onglet Routage et sur la table de routageuc3-rt-oci. Table de routage affectée àuc3-subnet-oci. - Cliquez sur l'onglet Règles de routage.
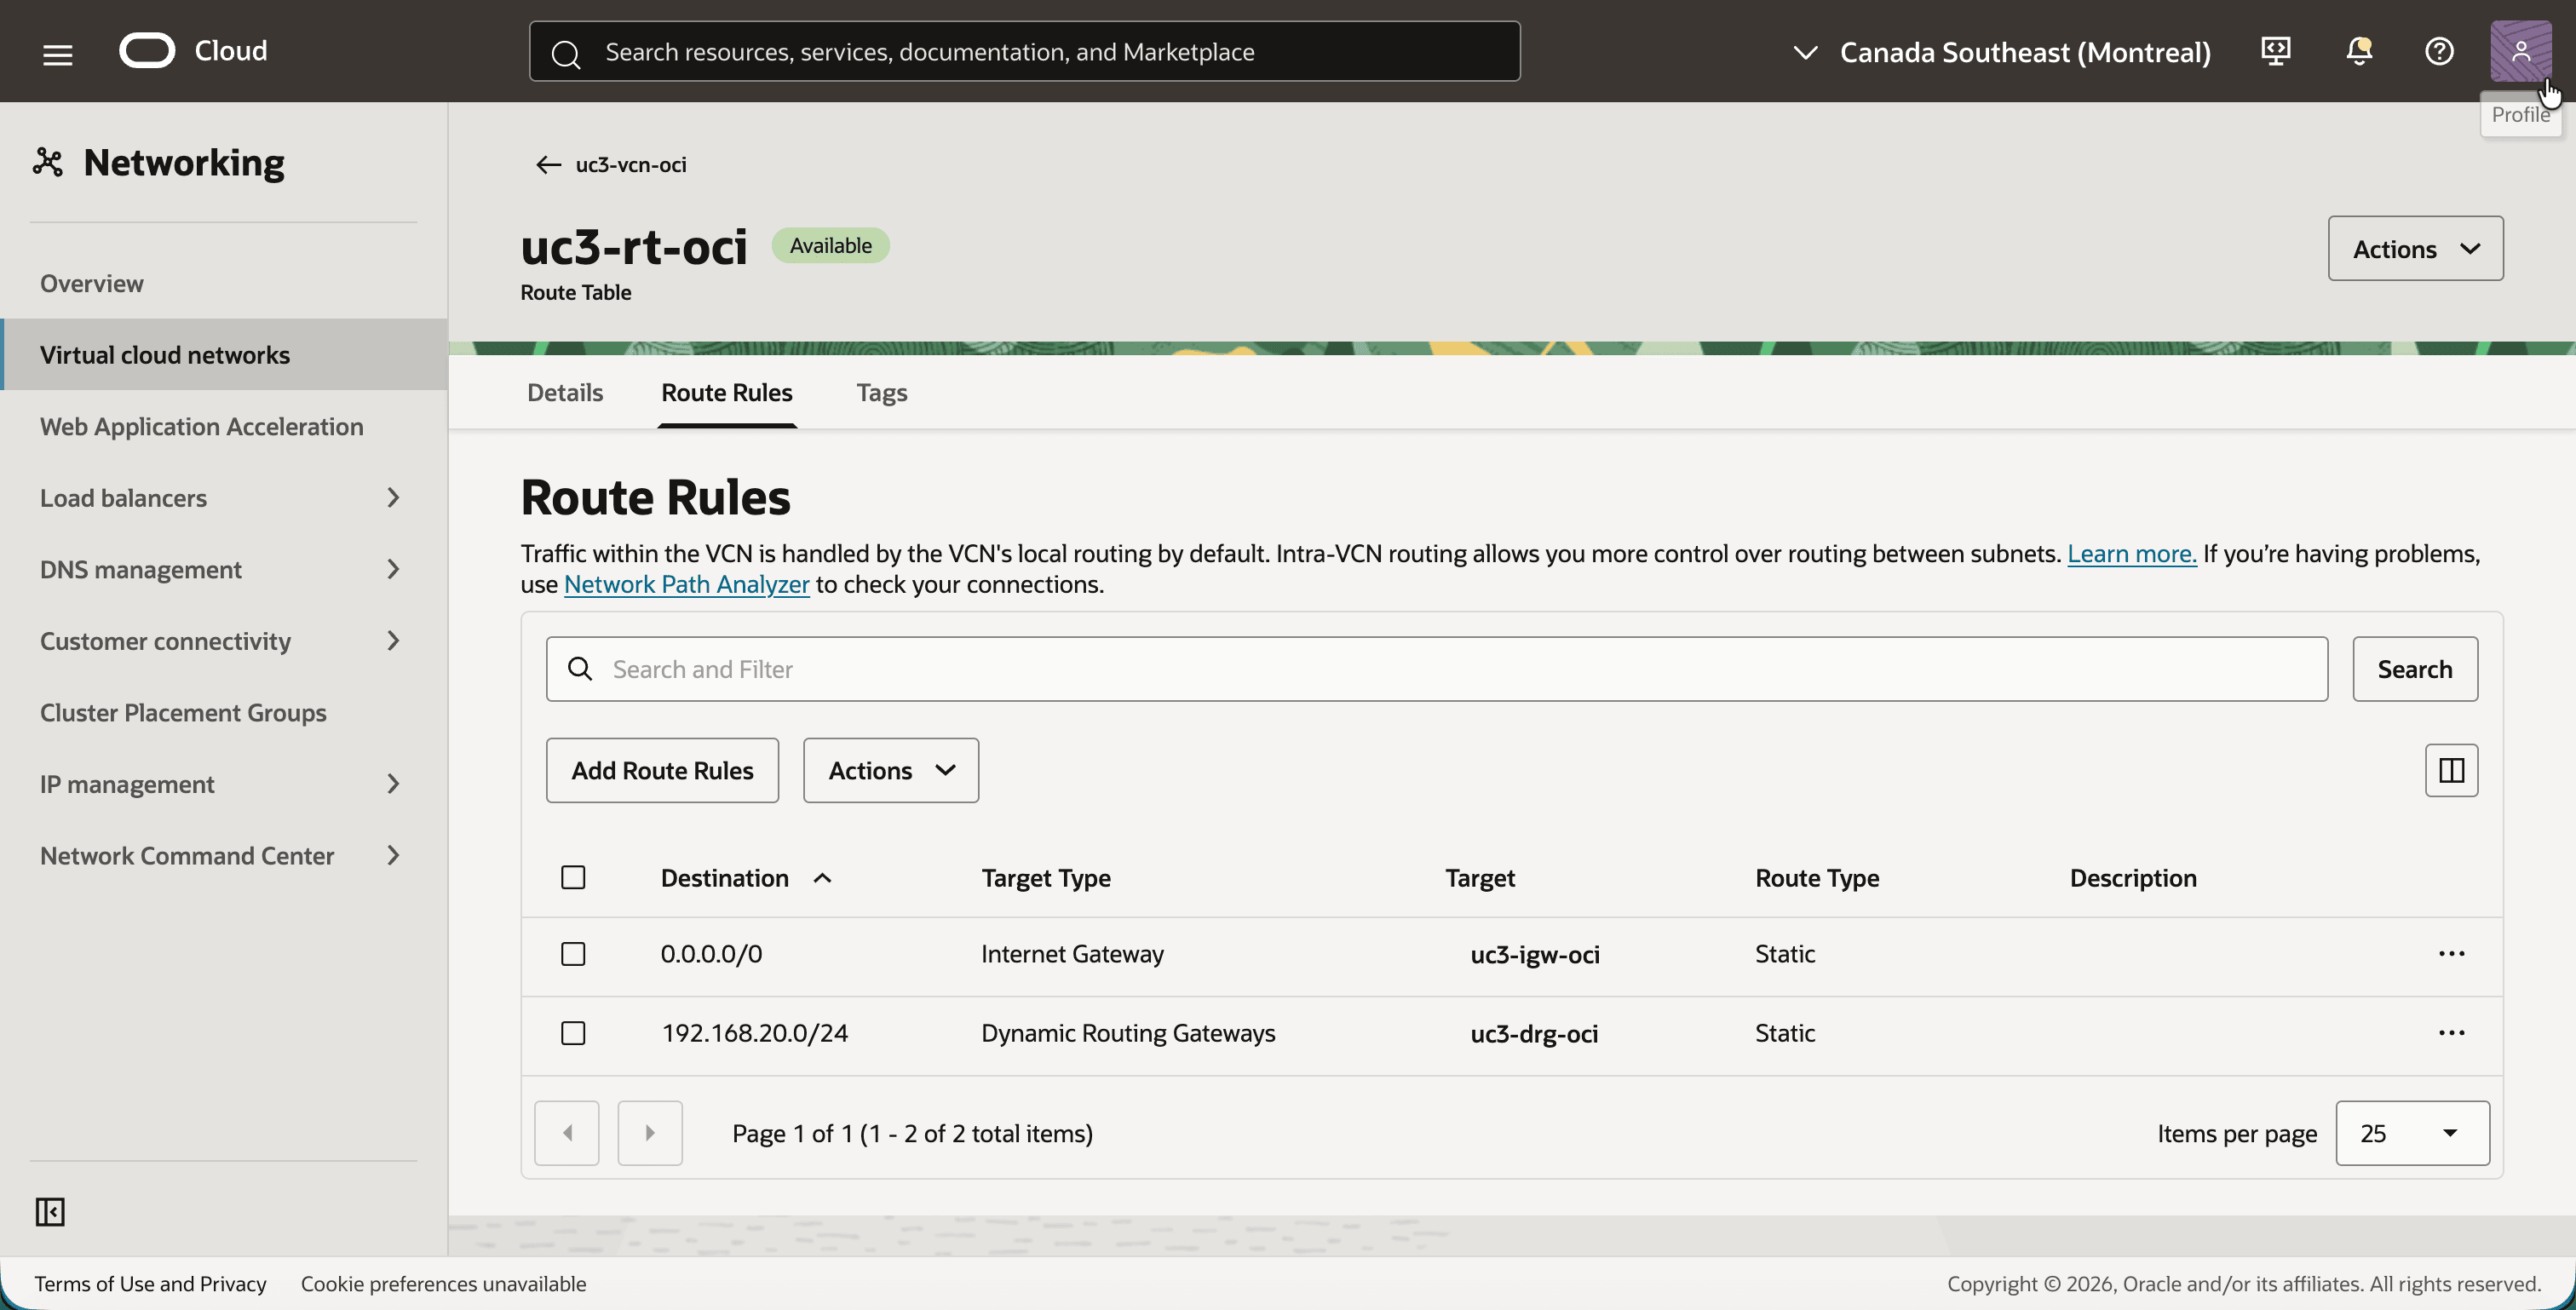
- Ajoutez une règle de routage pour le CIDR shadow sur site, afin que la table de routage dispose des deux règles de routage suivantes :
0.0.0.0/0avec la cibleuc3-igw-ocipour l'accès SSH à partir d'Internet.192.168.20.0/24(CIDR shadow du service sur site) avec la cibleuc3-drg-oci.
Etape 11 : création de la règle et de la stratégie NAT DRG
C'est l'étape de tout le tutoriel. Une stratégie NAT DRG avec une seule règle effectue toutes les traductions, dans les deux sens.
La stratégie est associée aux attachements de tunnel IPSec, de sorte que la règle est écrite pour le trafic qui arrive d'un site sur site. Un tel paquet possède un hôte sur site en tant que source (10.0.1.x) et l'adresse shadow d'une instance OCI en tant que destination (192.168.10.x) :
| Initial | Traduit | Signification | |
|---|---|---|---|
| Source | 10.0.1.0/24 |
192.168.20.0/24 |
Les adresses réelles des sites sur site sont présentées dans OCI sous la forme 192.168.20.0/24. |
| Destination | 192.168.10.0/24 |
10.0.1.0/24 |
Le CIDR fantôme d'OCI est remplacé par le CIDR réel du VCN. |
- Ouvrez le menu de navigation, cliquez sur Fonctions de réseau, sur Connectivité client, puis sur Stratégie NAT DRG.
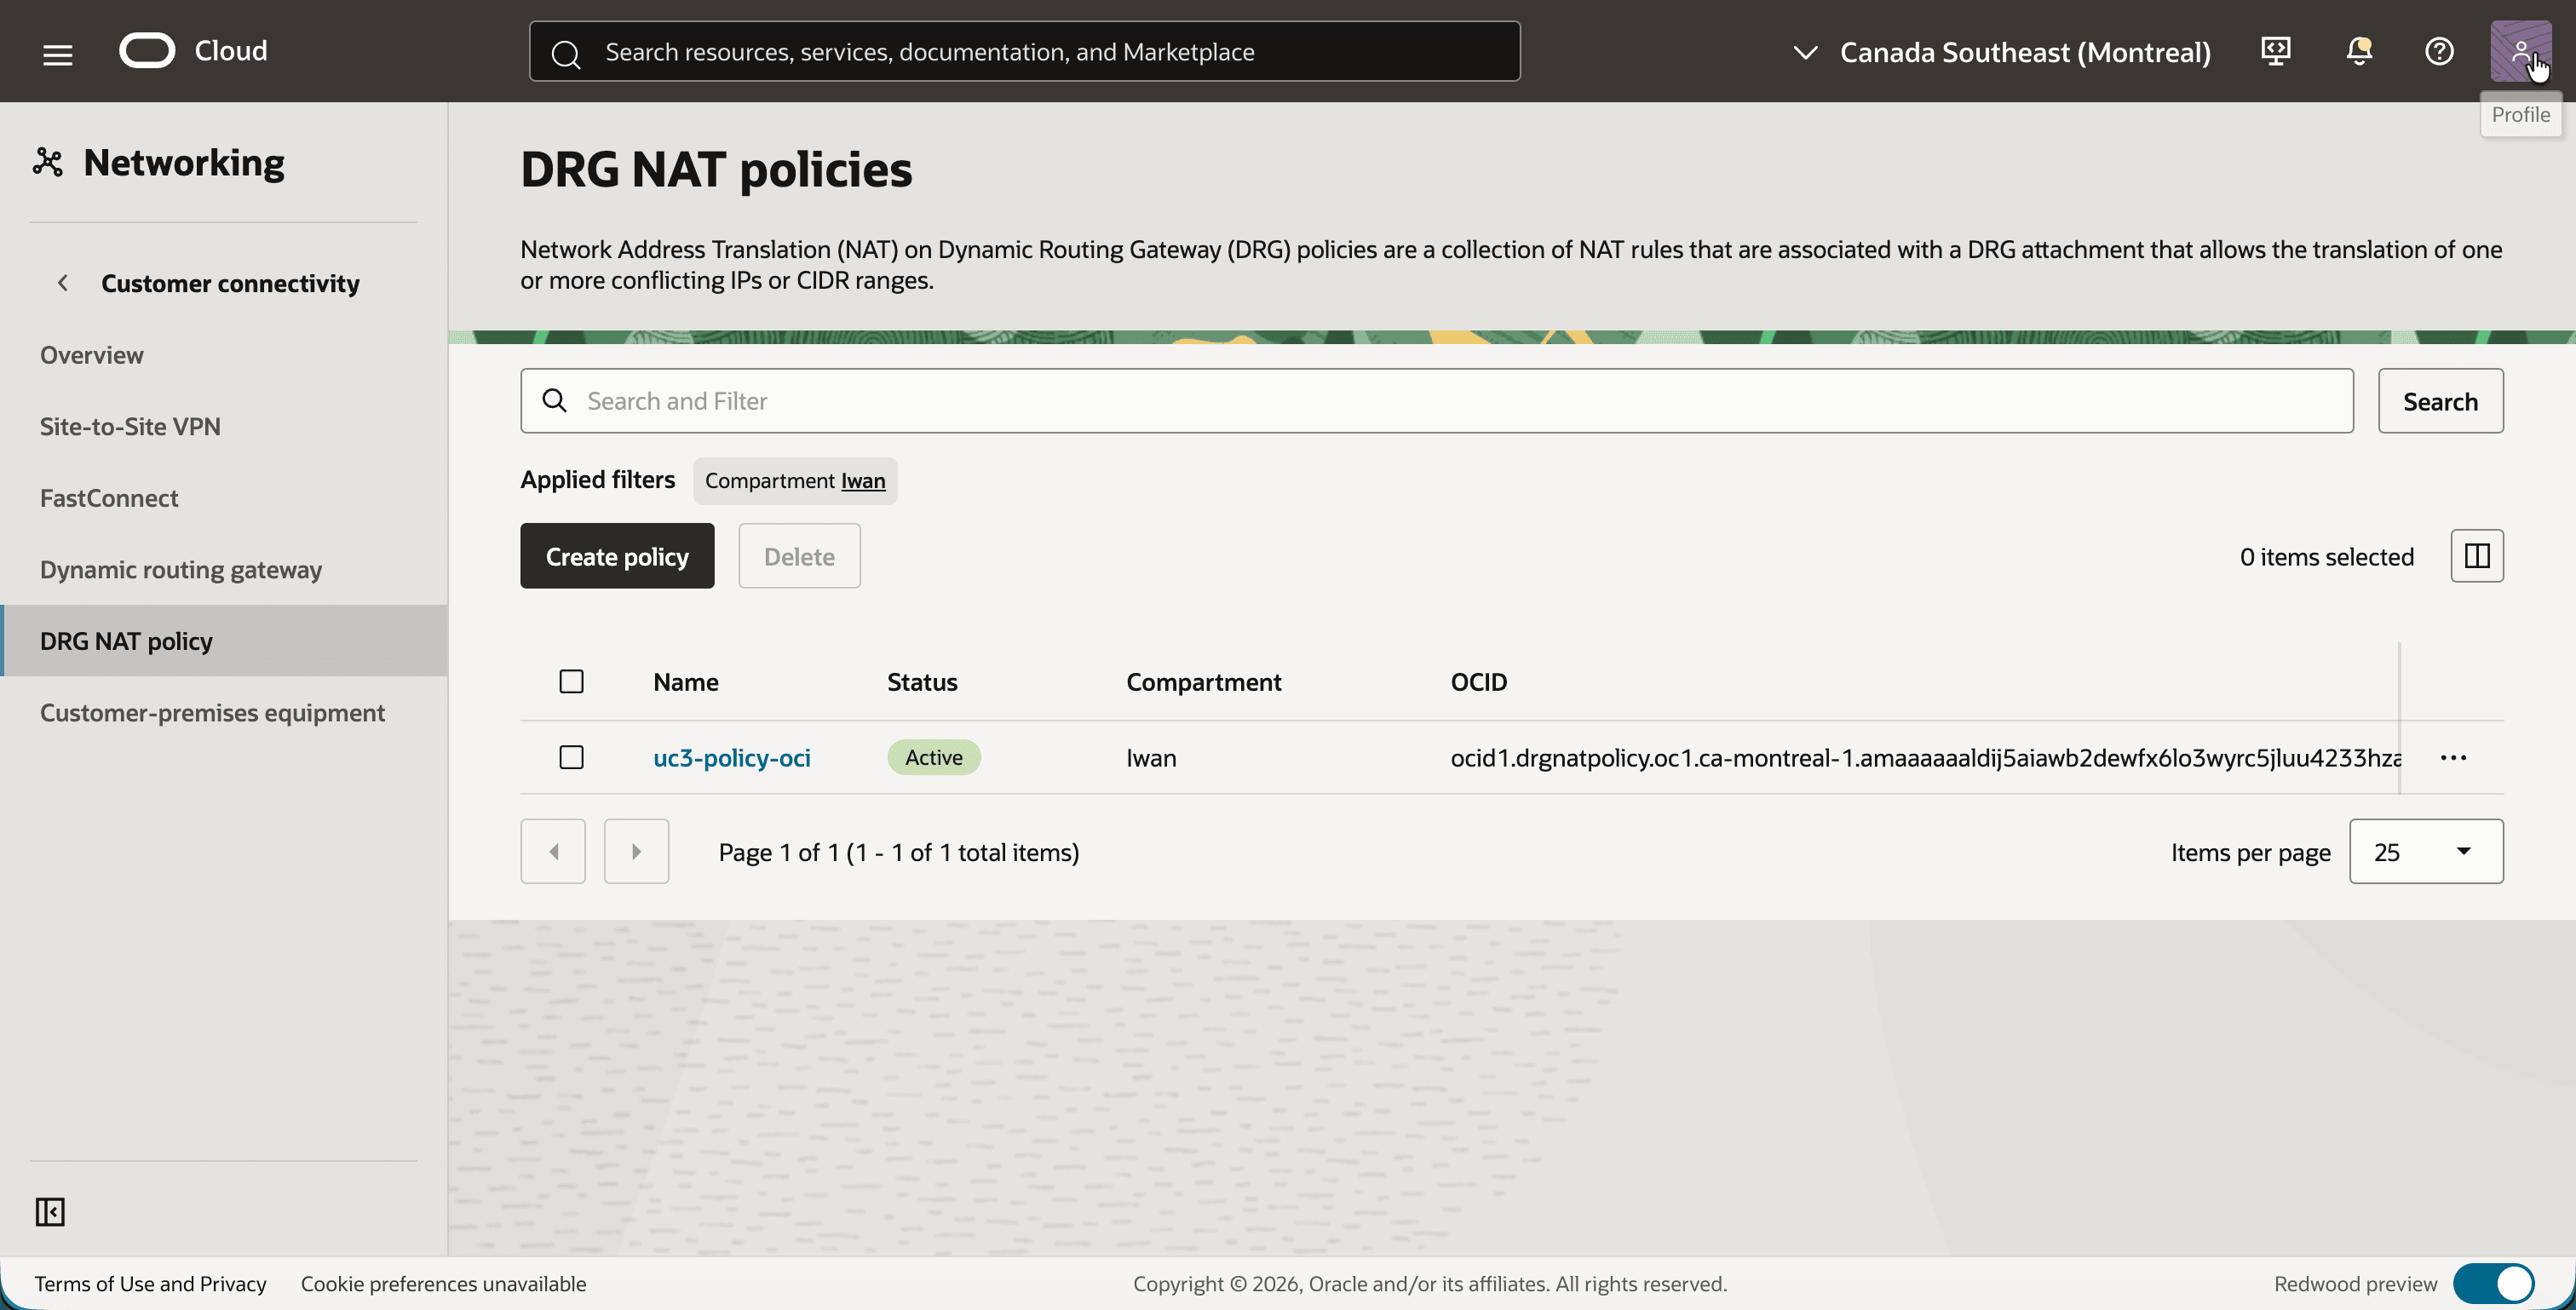
- Cliquez sur le bouton Créer une stratégie et créez une stratégie portant le nom
uc3-policy-oci. - Notez que la stratégie est Active.
- Cliquez sur
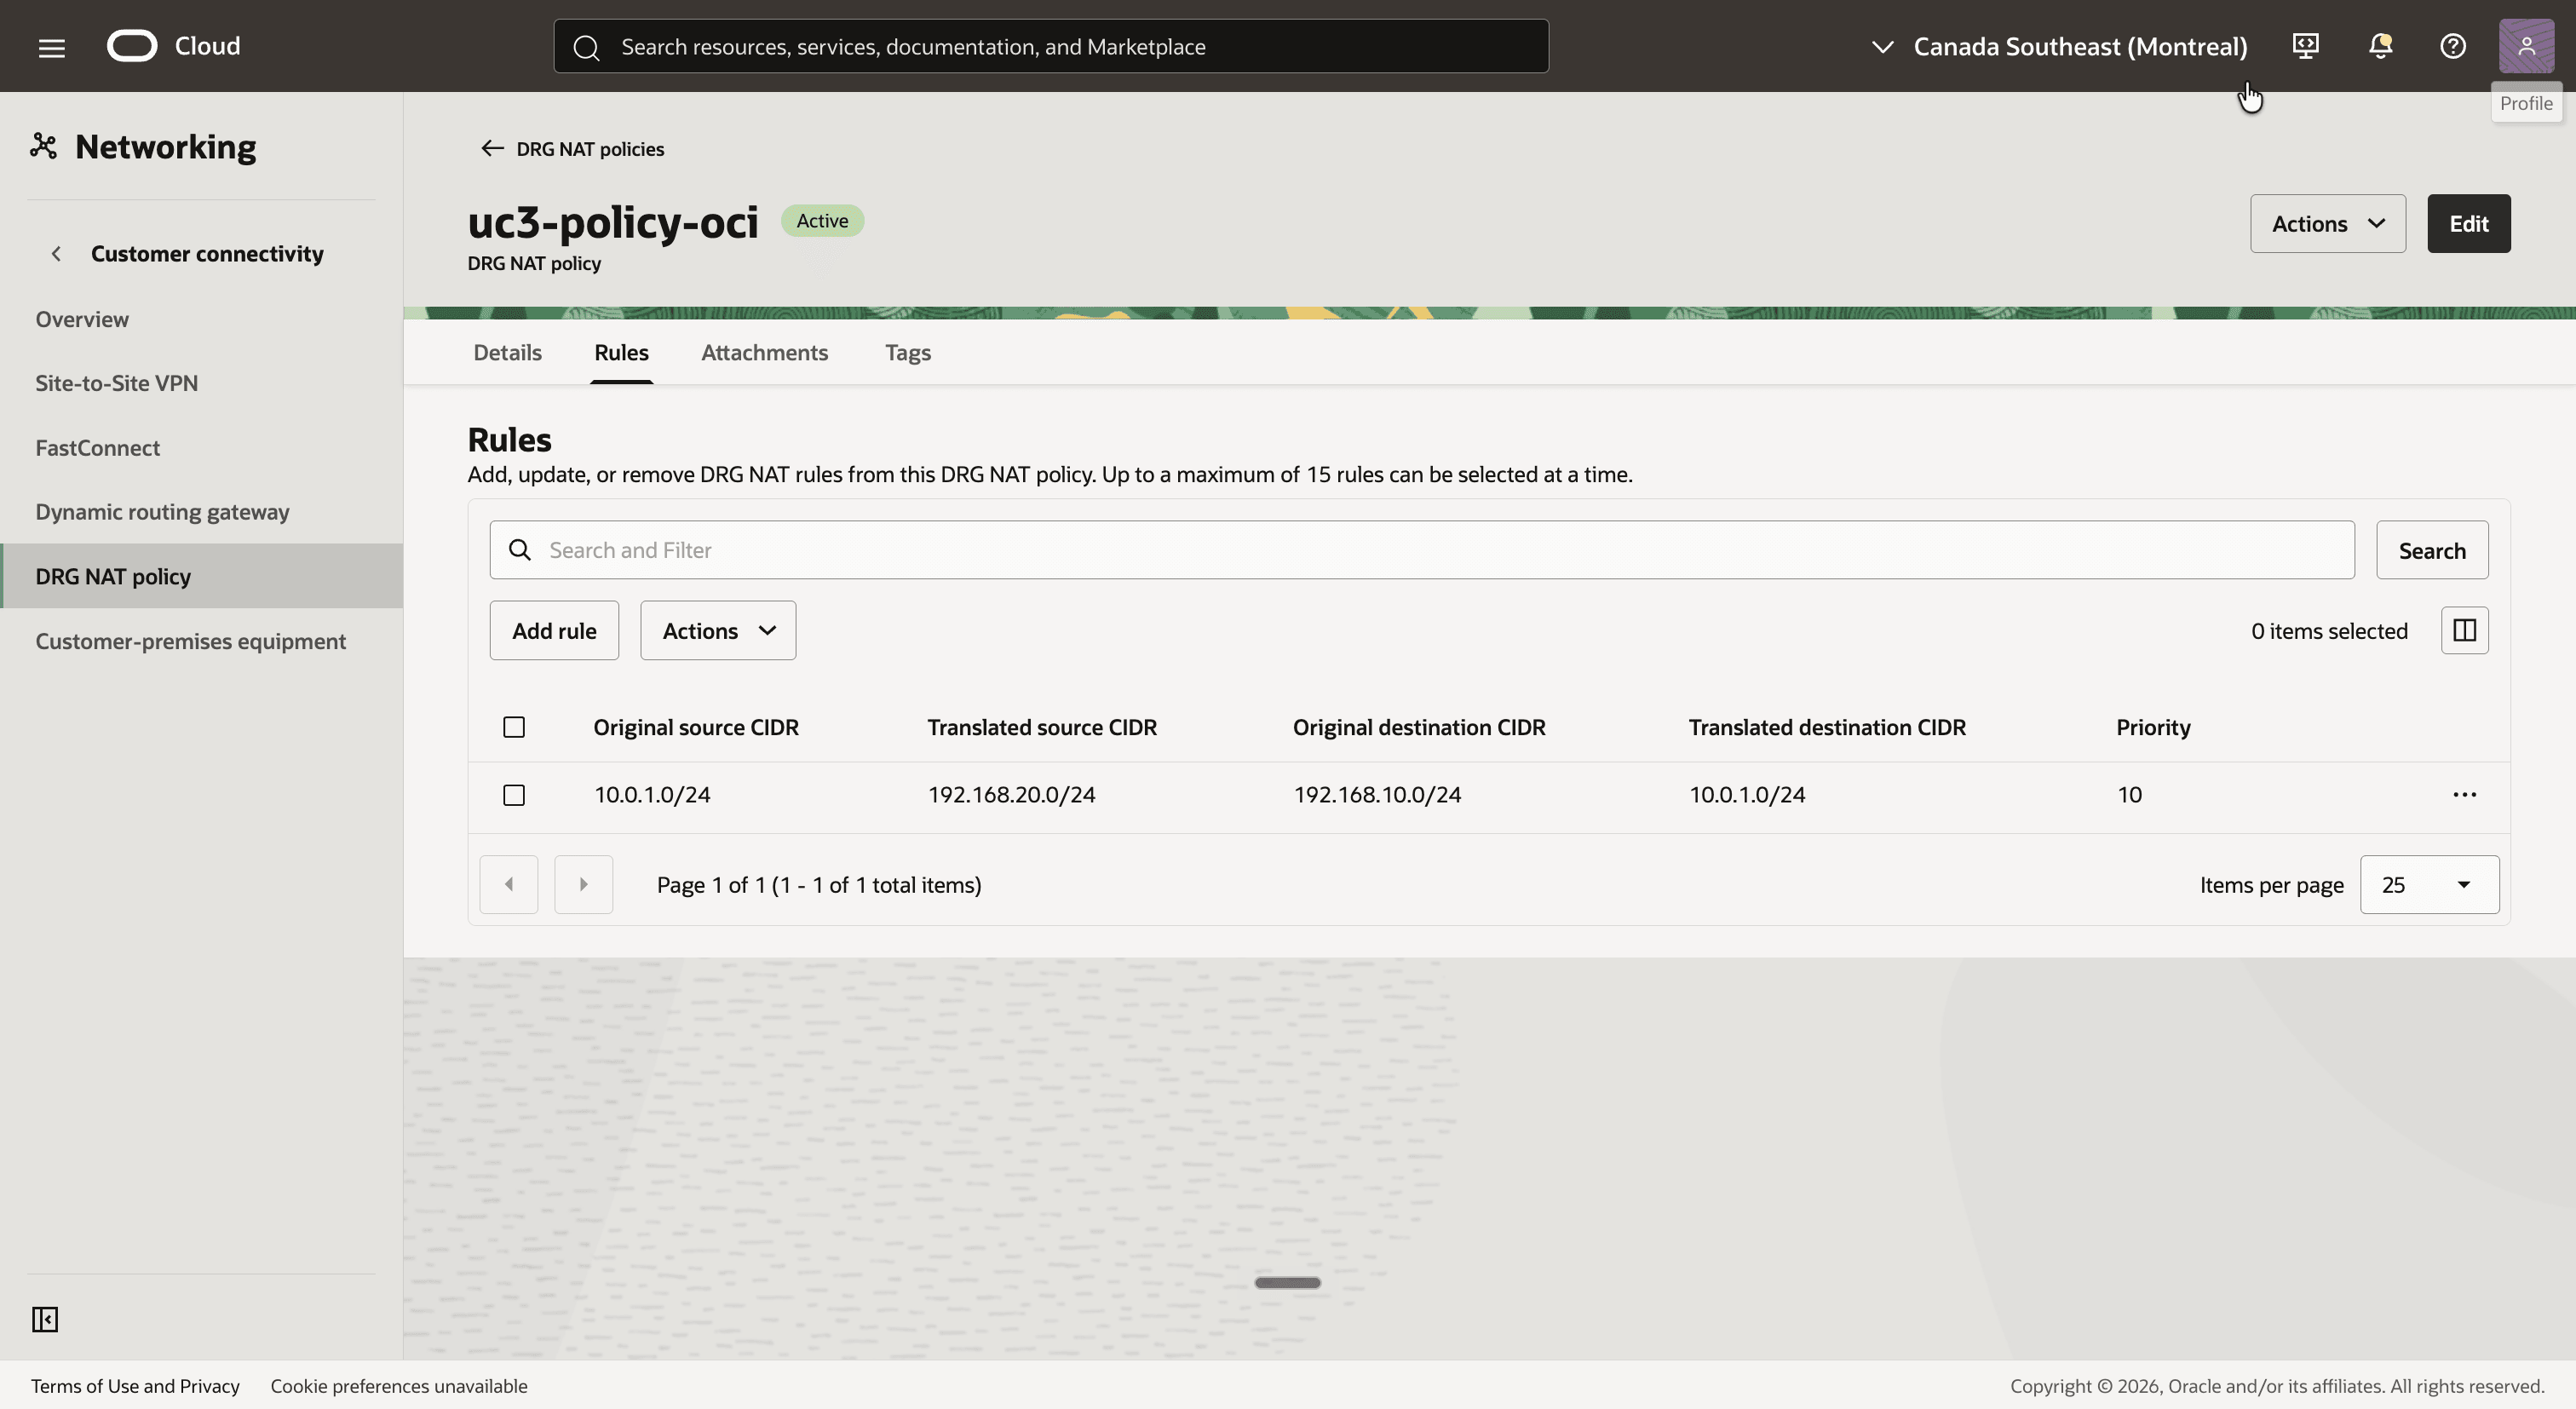
uc3-policy-ociet sur l'onglet Règles. - Cliquez sur le bouton Ajouter une règle et ajoutez une règle avec les valeurs suivantes :
- Priorité :
10 - CIDR d'origine source :
10.0.1.0/24 - CIDR source traduit :
192.168.20.0/24 - CIDR de cible d'origine :
192.168.10.0/24 - CIDR de cible converti :
10.0.1.0/24
- Priorité :
- Notez que la règle est répertoriée dans l'onglet Règles.
[ !] REMARQUE] Il est tentant d'écrire cette règle du point de vue du VCN : source
10.0.1.0/24à192.168.10.0/24et destination192.168.20.0/24à10.0.1.0/24. Cette règle est acceptée sans avertissement, mais sur un attachement de tunnel IPSec, elle ne correspond jamais à un paquet et aucun trafic ne passe. Ecrivez toujours la règle pour le trafic qui entre dans le DRG via l'attachement qui contient la stratégie.
Etape 12 : association de la stratégie NAT aux attachements de tunnel IPSec
La stratégie est associée aux deux attachements de tunnel IPSec, de sorte que la traduction est la même quel que soit le tunnel qui transporte le trafic.
- Dans
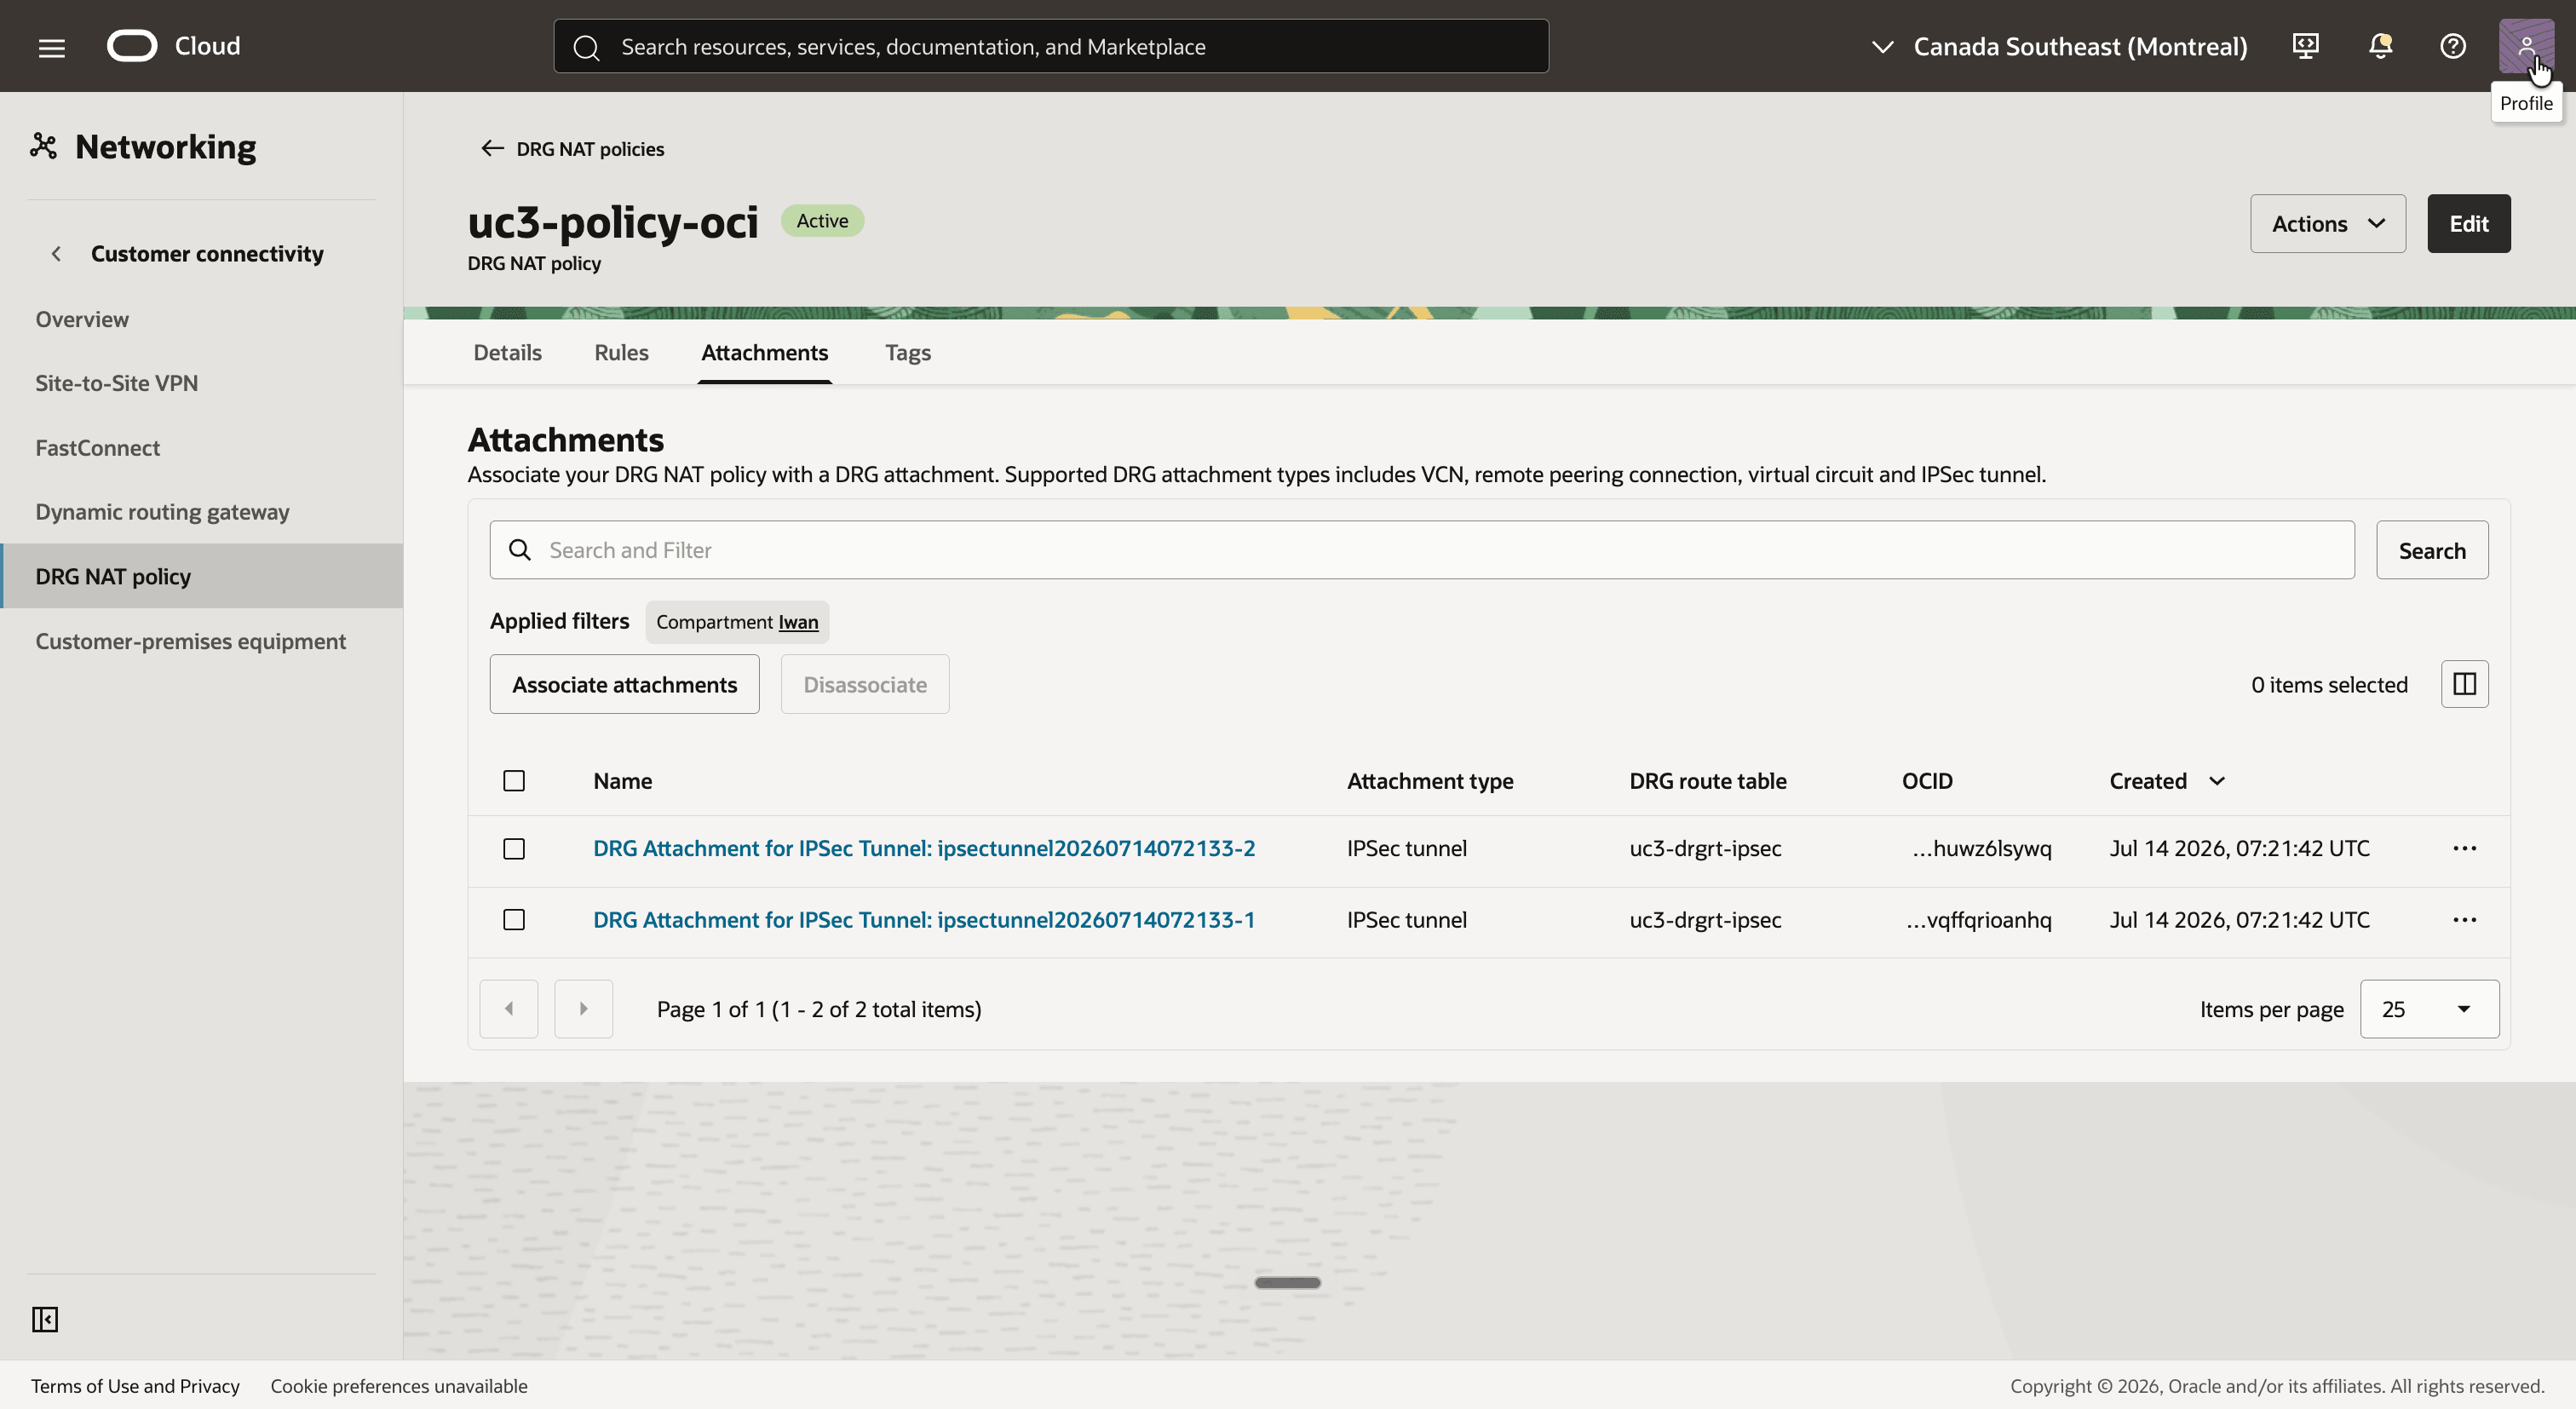
uc3-policy-oci, cliquez sur l'onglet Pièces jointes. - Cliquez sur le bouton Associer des pièces jointes, sélectionnez les deux pièces jointes Attachement DRG pour le tunnel IPSec et confirmez.
- Notez que les deux pièces jointes sont répertoriées avec le type de pièce jointe tunnel IPSec, ainsi que leur table de routage DRG
uc3-drgrt-ipsec.
Étape 13 : Vérifiez l'échange de routage BGP
Avant d'envoyer du trafic, il vaut la peine de regarder ce qui est échangé sur BGP, car c'est là que ce tutoriel diffère de toutes les autres parties de la série. La vérification est effectuée sur le routeur sur site.
- Connectez-vous à
uc3-inst-opavec SSH. - Exécutez
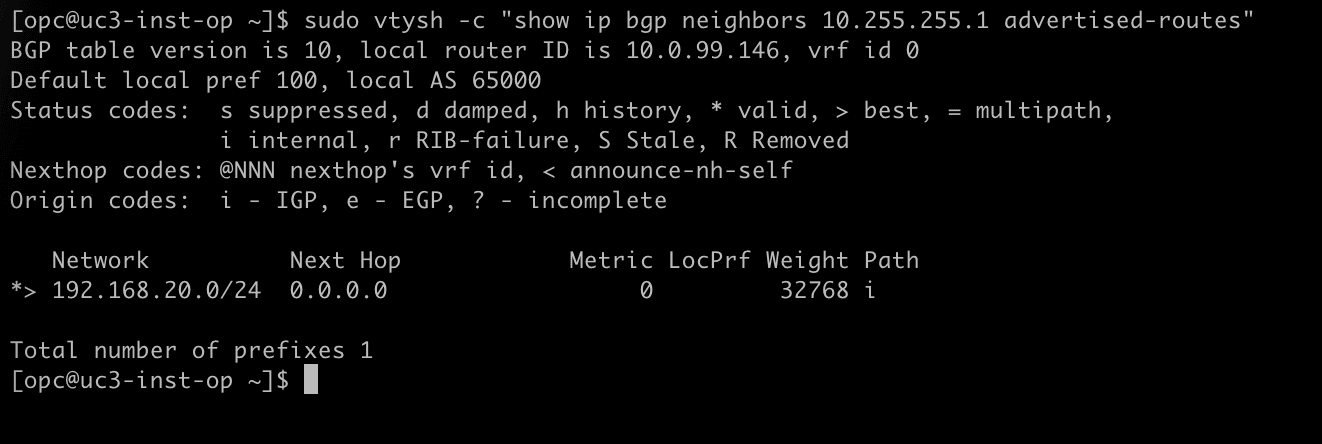
sudo vtysh -c "show ip bgp neighbors 10.255.255.1 advertised-routes". - Notez que le routeur publie un préfixe unique : son CIDR shadow
192.168.20.0/24.
- Exécutez
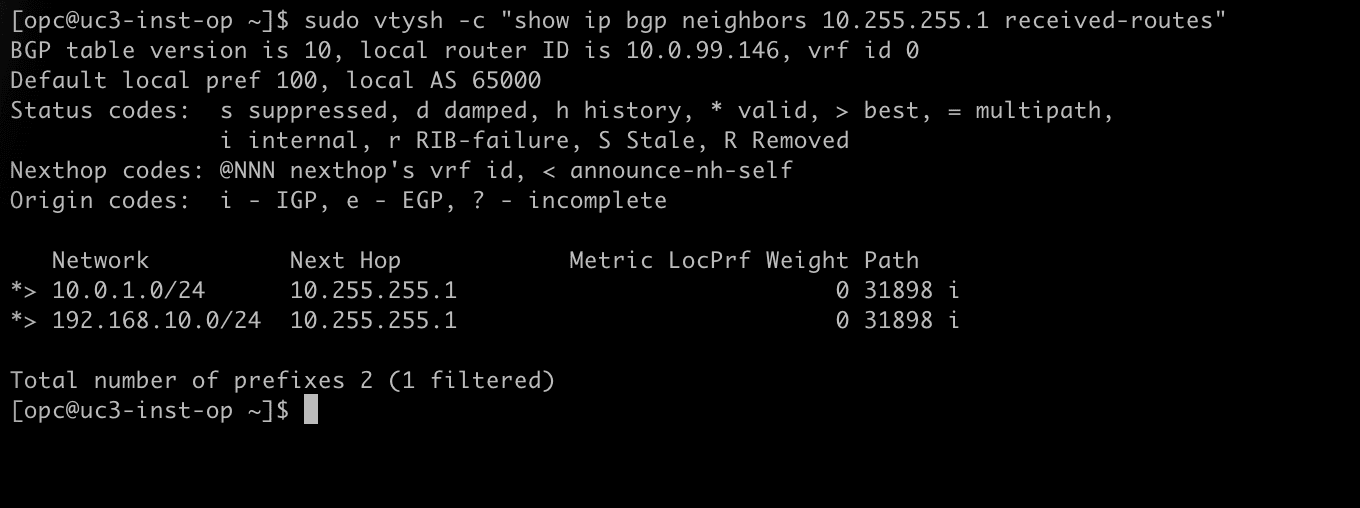
sudo vtysh -c "show ip bgp neighbors 10.255.255.1 received-routes". - Oracle utilise deux préfixes : le CIDR réel du VCN
10.0.1.0/24et le CIDR shadow192.168.10.0/24. Il s'agit des deux routes statiques de la table de routage DRGuc3-drgrt-ipsec, publiées telles quelles. - Notez la dernière ligne : Nombre total de préfixes 2 (1 filtré). Le préfixe filtré est
10.0.1.0/24, ce que la liste de préfixes de l'étape 08 n'accepte pas.
- Exécutez
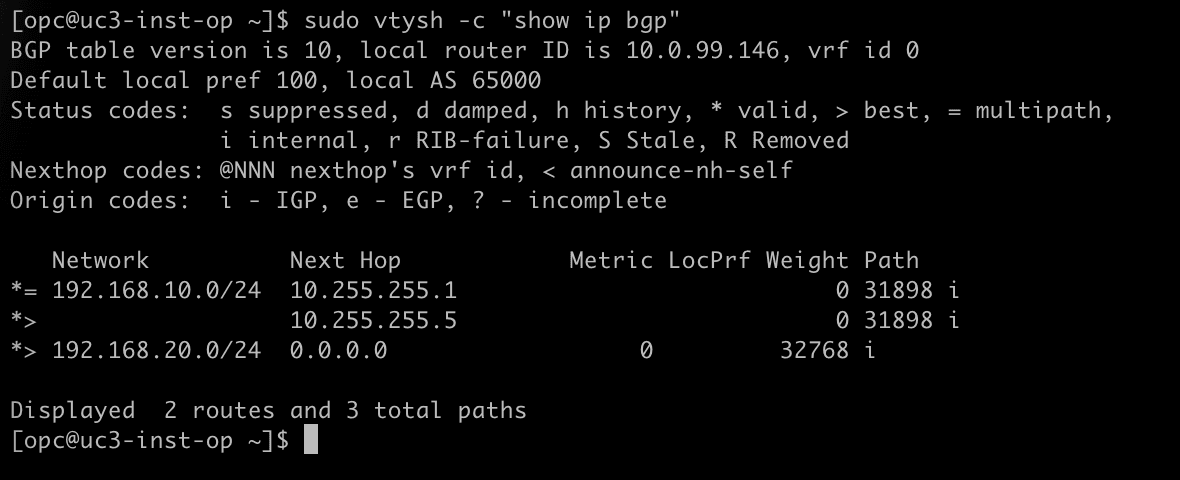
sudo vtysh -c "show ip bgp". - Seul
192.168.10.0/24est accepté par Oracle, via les deux tunnels, en regard de192.168.20.0/24du routeur.
- Exécutez
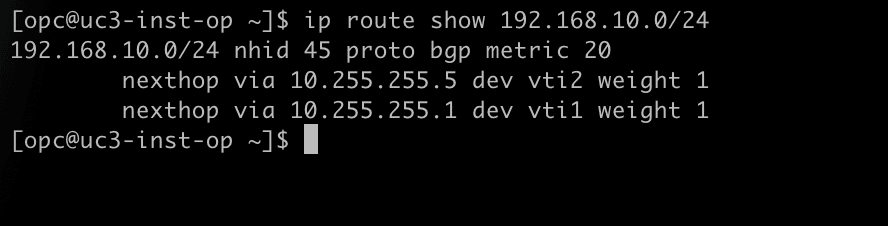
ip route show 192.168.10.0/24. - Notez que le routage vers le CIDR shadow d'OCI est installé avec les deux interfaces de tunnel en tant que saut suivant.
La console OCI affiche le même échange du côté Oracle.
- Revenez à la console OCI, ouvrez la connexion IPSec
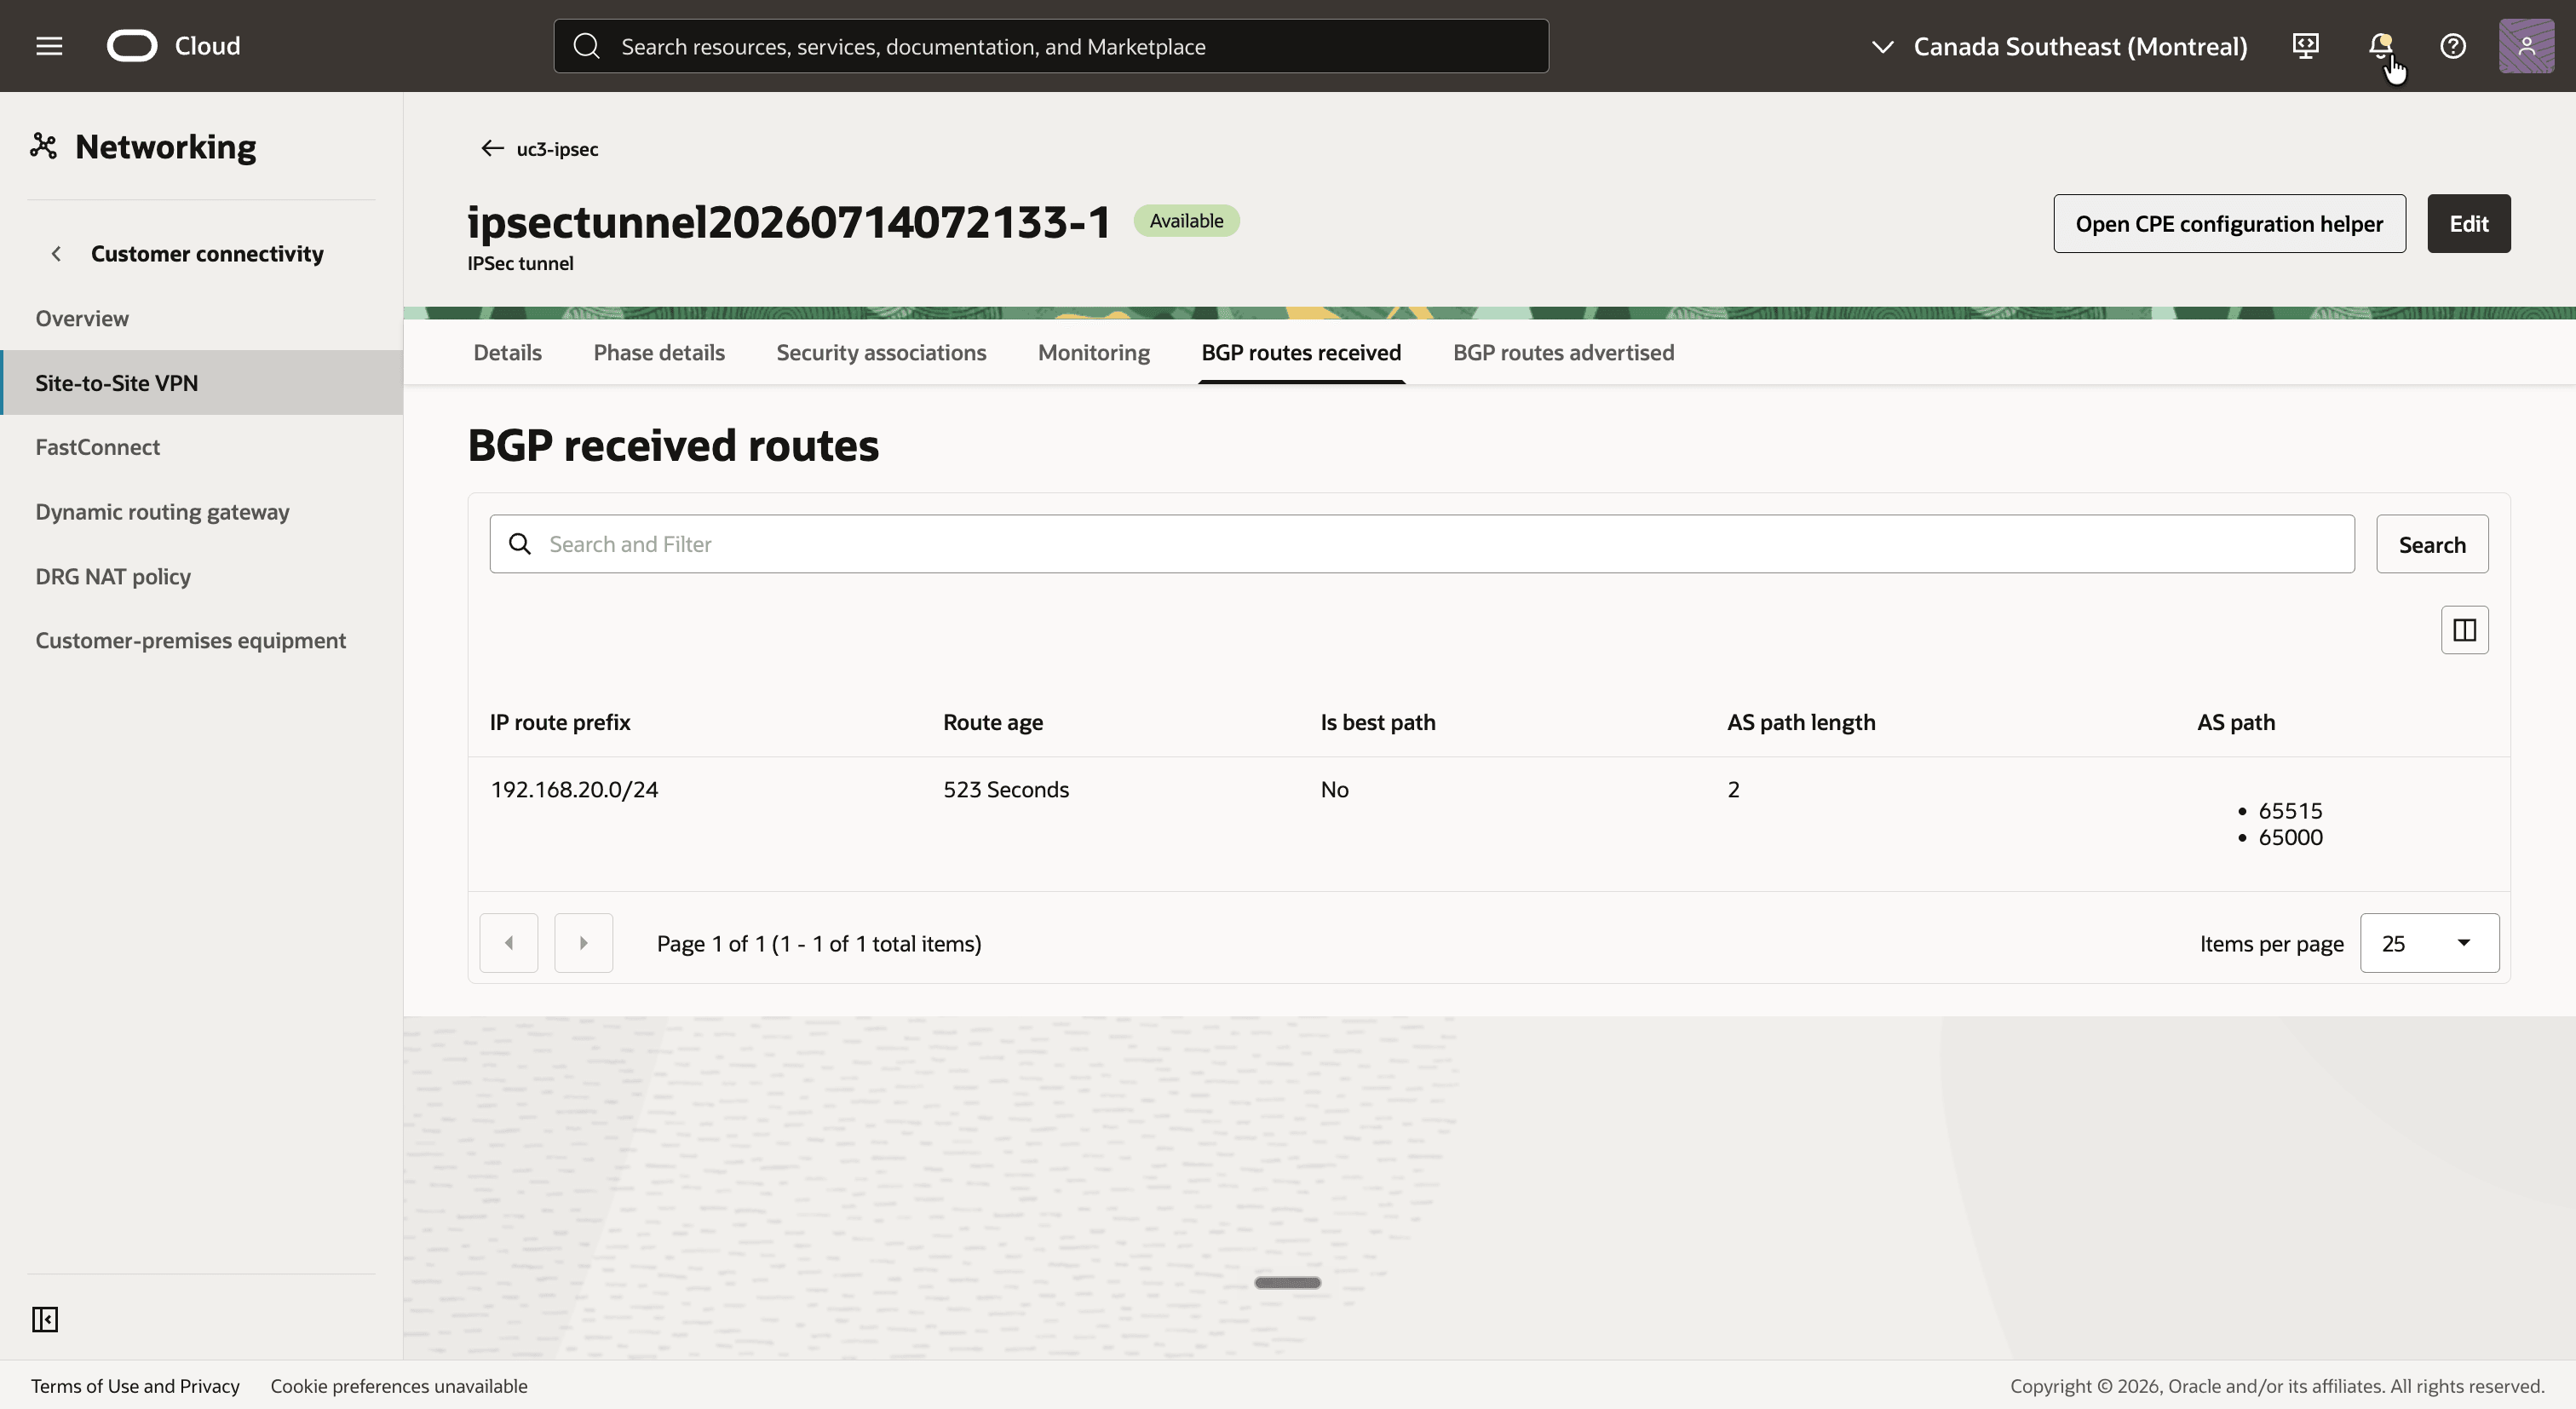
uc3-ipsecet cliquez sur le premier tunnel. - Cliquez sur l'onglet Routages BGP reçus.
- Notez le préfixe unique
192.168.20.0/24, reçu du routeur sur site (AS65000).
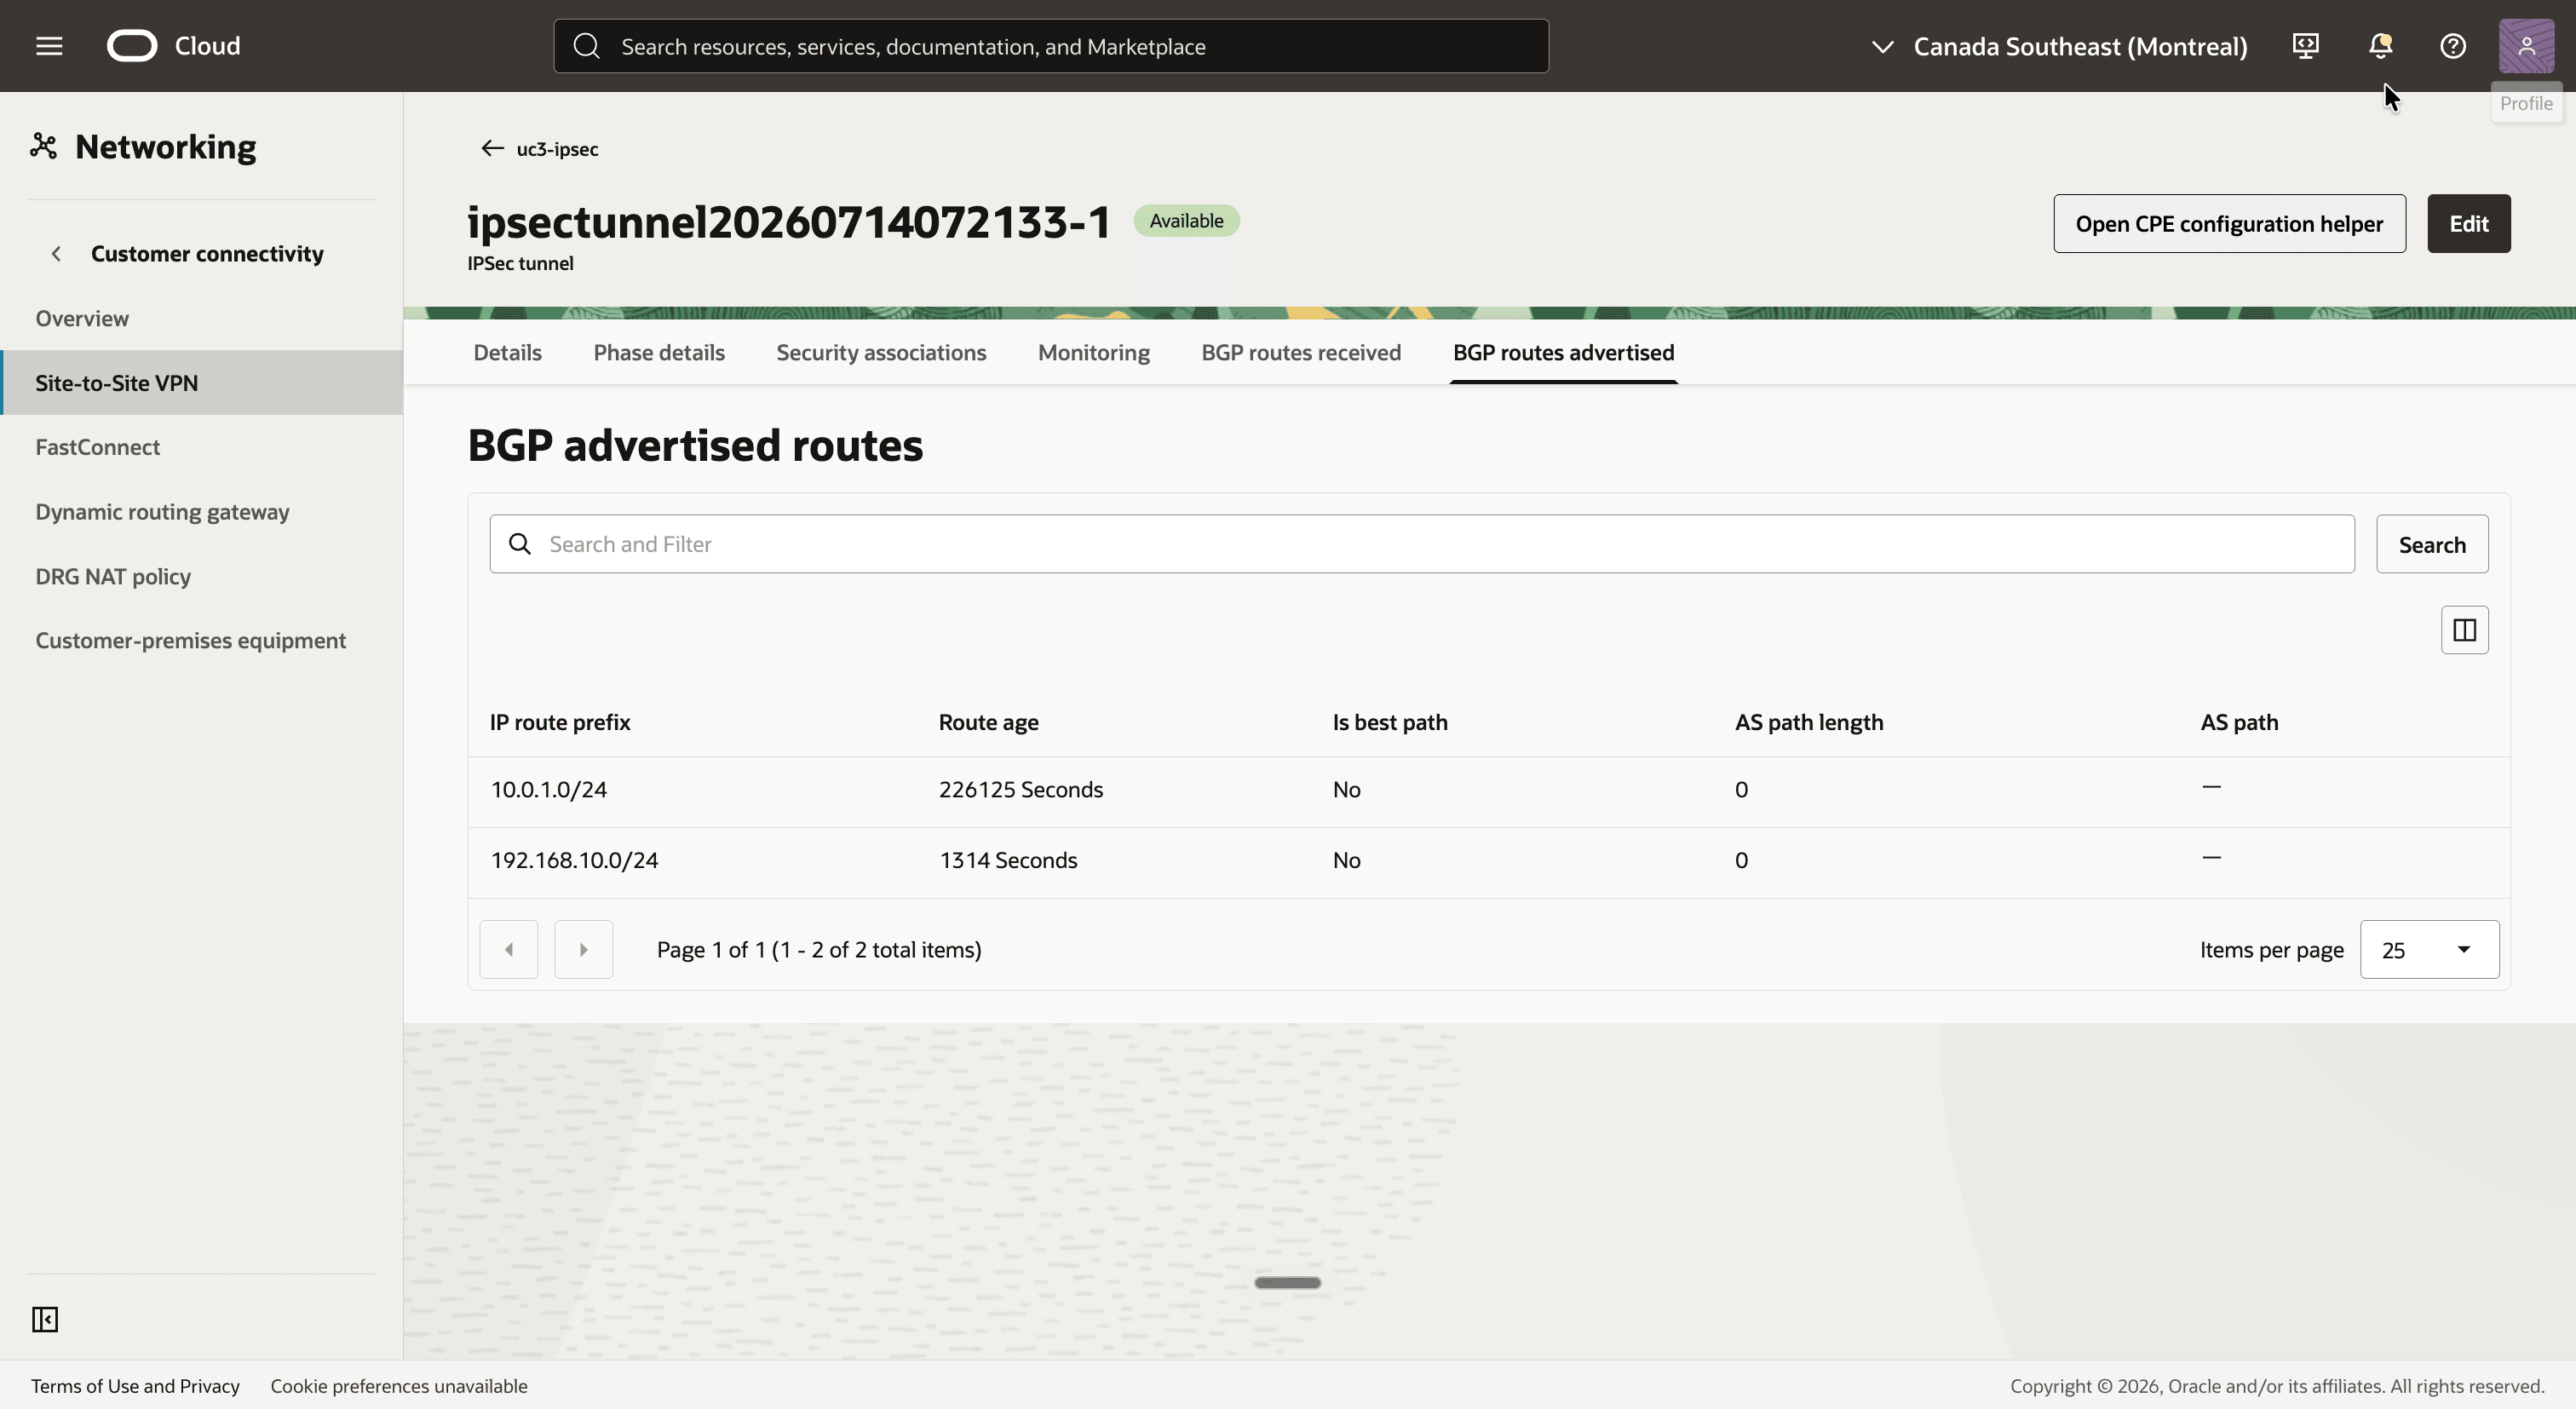
- Cliquez sur l'onglet Routages BGP publiés.
- Les deux préfixes qu'Oracle publie sont :
10.0.1.0/24et192.168.10.0/24.
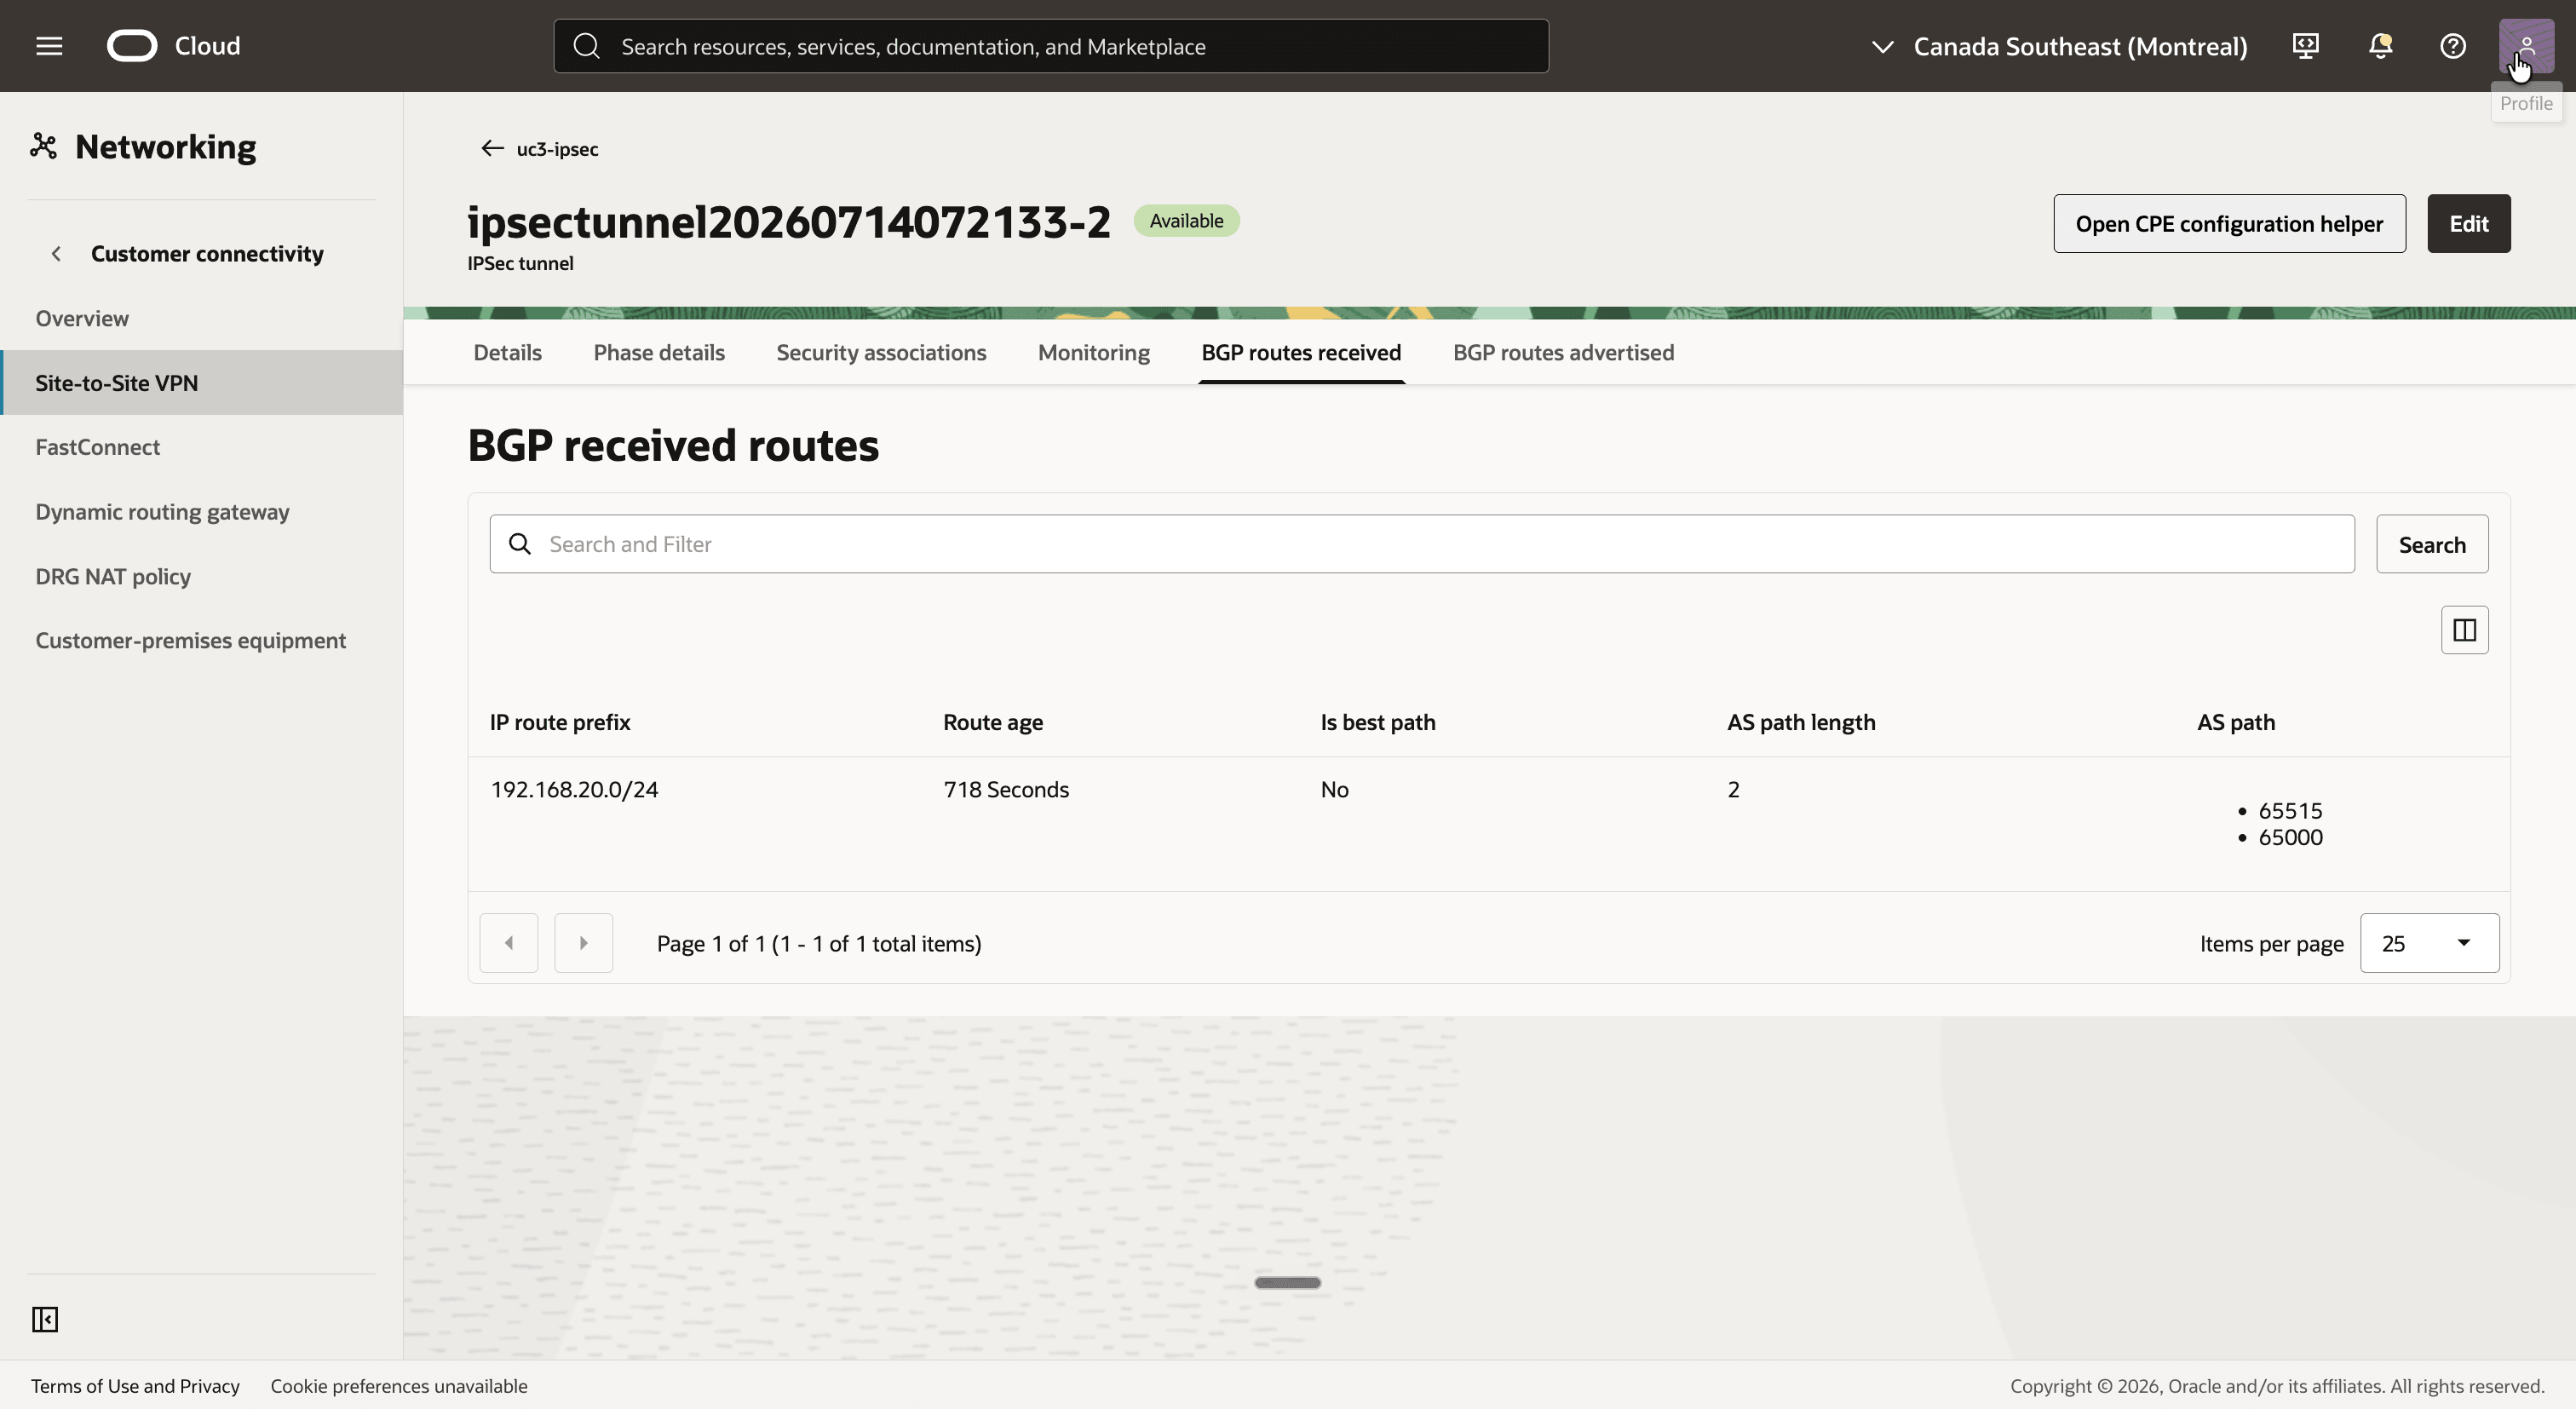
- Revenez en arrière, cliquez sur le deuxième tunnel et sur l'onglet Routages BGP reçus.
- Notez le même préfixe
192.168.20.0/24.
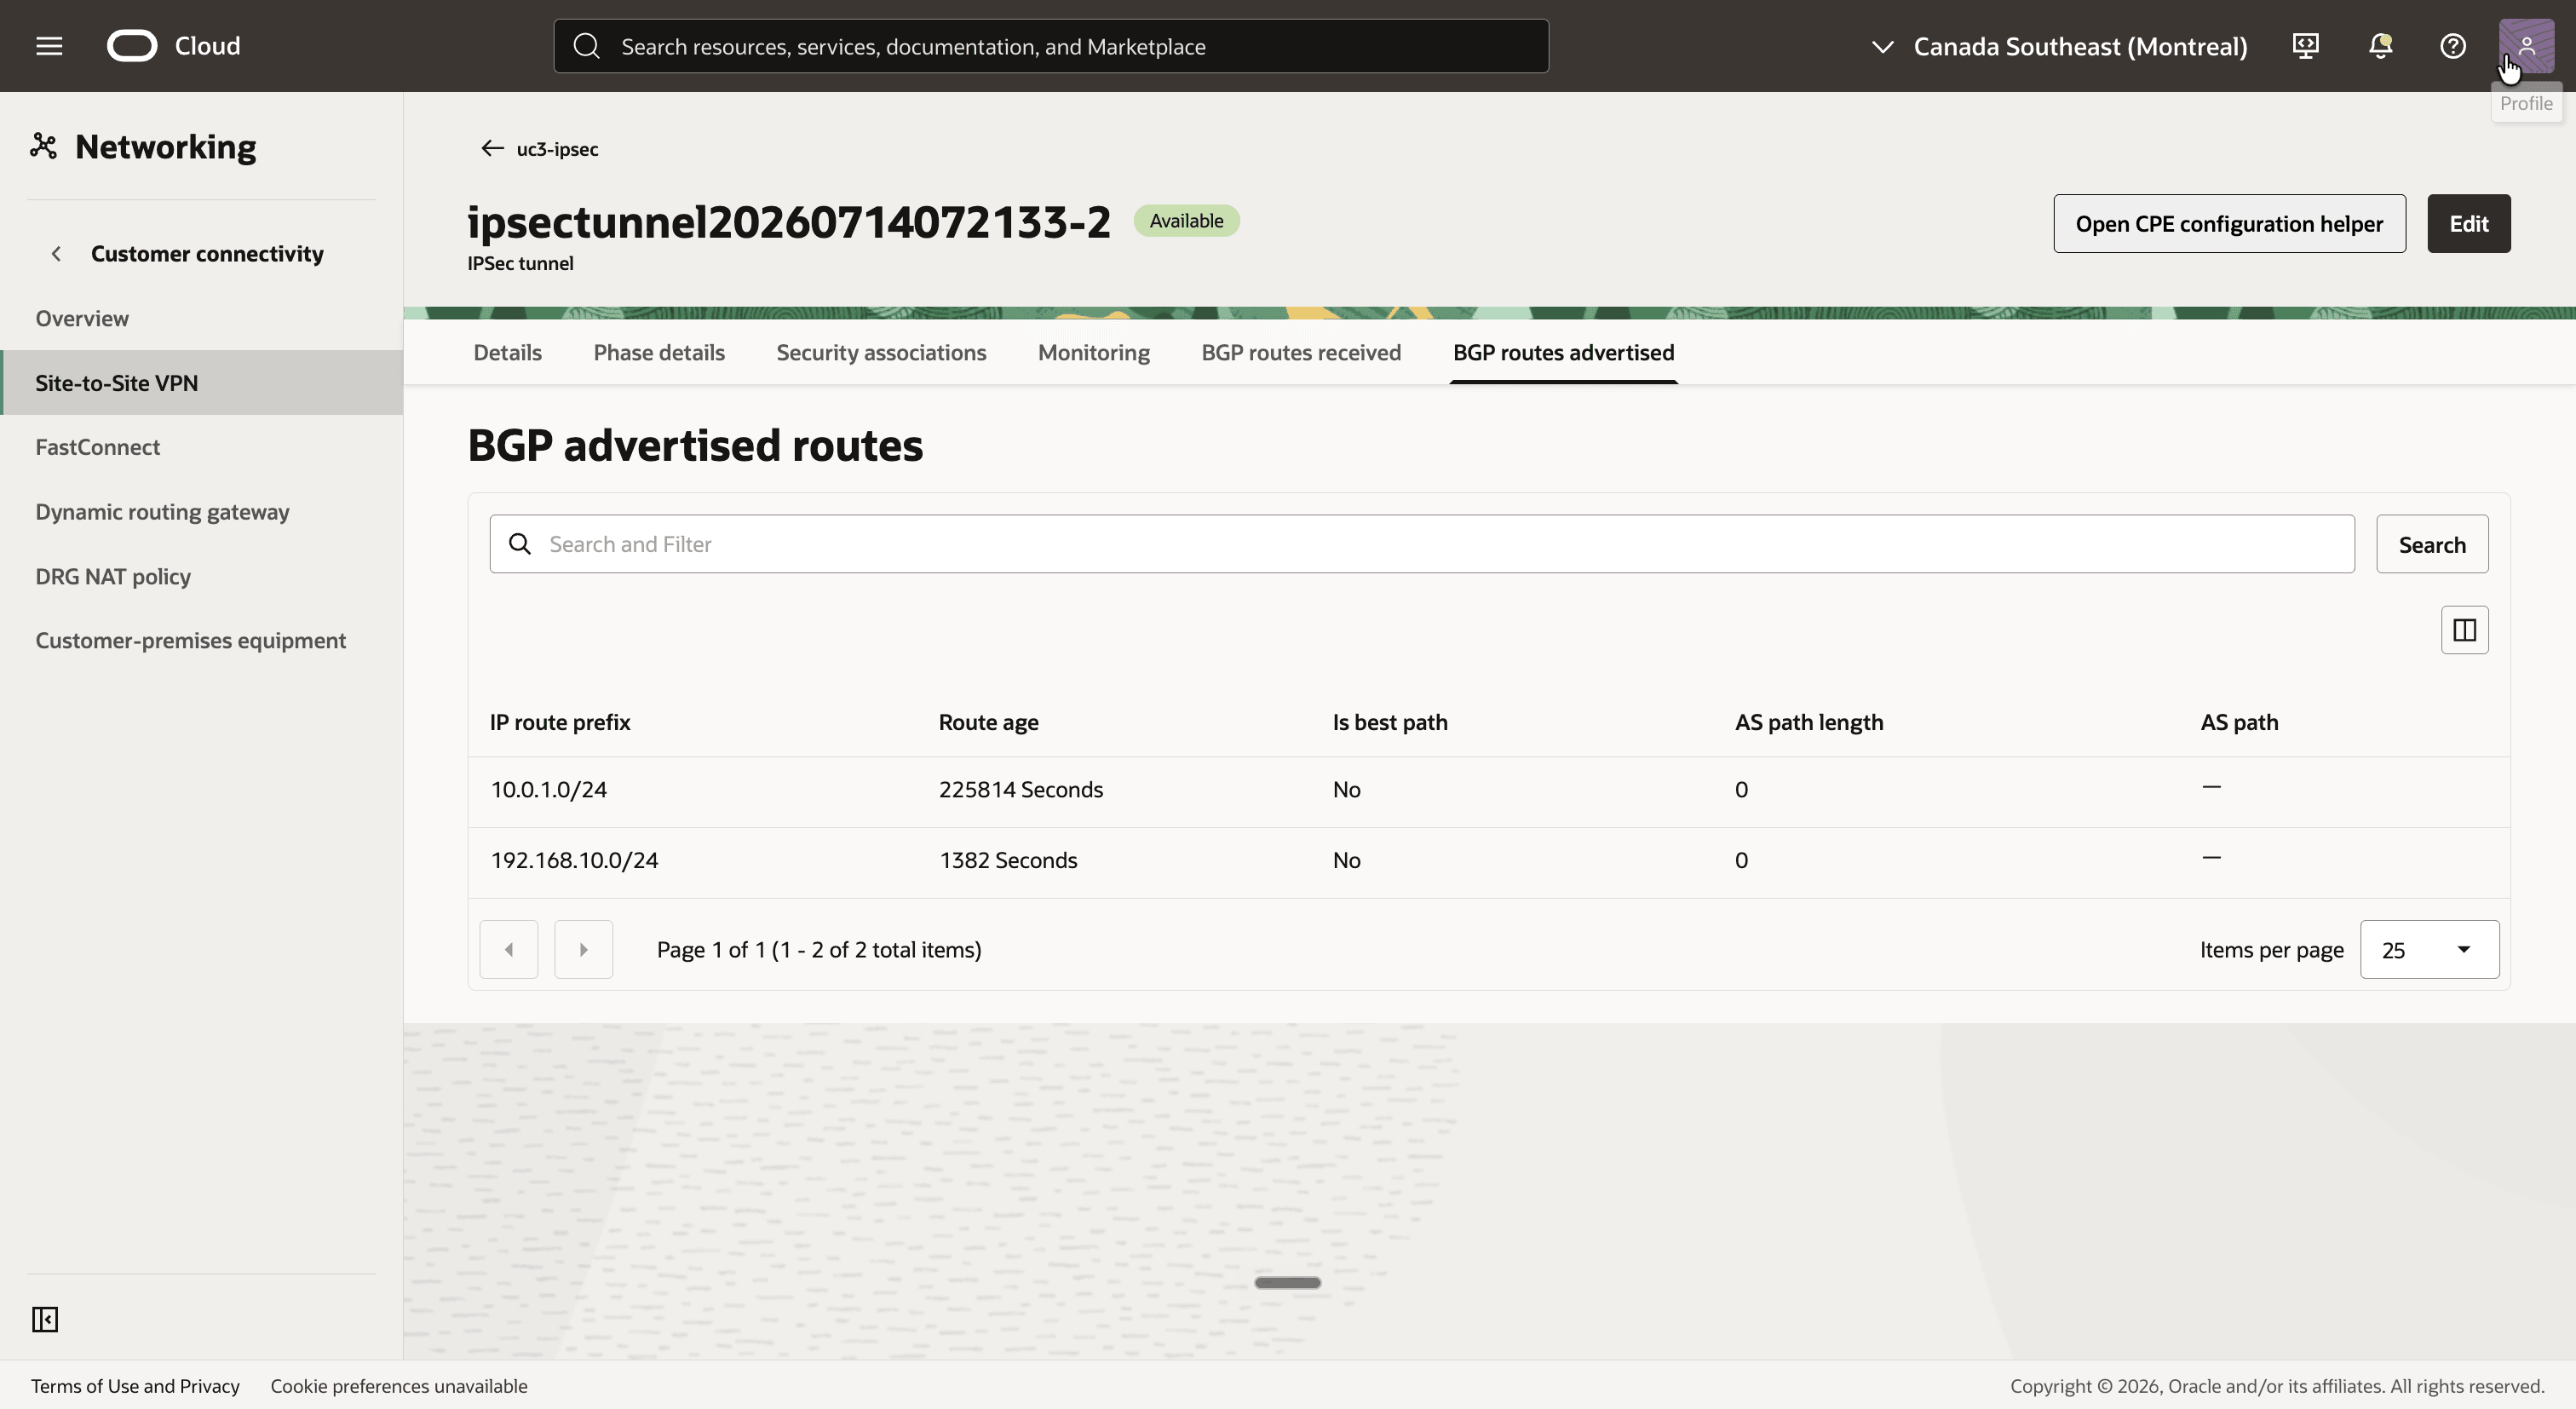
- Cliquez sur l'onglet Routages BGP publiés.
- Les deux préfixes
10.0.1.0/24et192.168.10.0/24sont identiques.
Les itinéraires reçus sont la preuve de la déclaration dans l'introduction. Une stratégie NAT est associée à ces attachements de tunnel et le DRG publie toujours 10.0.1.0/24 non traduit. Le CIDR shadow 192.168.10.0/24 n'existe qu'en raison de la route statique ajoutée à l'étape 09.
[ !] REMARQUE] Que se passe-t-il lorsque le routeur sur site publie son véritable CIDR
10.0.1.0/24? Dans l'exercice, le DRG ne l'a pas importé dans une table de routage DRG, et il n'a même pas été répertorié parmi les routes reçues sur le tunnel. Ce n'est qu'après que le routeur a publié192.168.20.0/24que le routage dansuc3-drgrt-vcn-ociest apparu.
Etape 14 : test de la connectivité
Tout est en place, il est donc temps d'envoyer un paquet. Le dernier octet d'une adresse est conservé par la traduction 1:1, qui vous indique quelle adresse à ping :
| Instance | Adresse IP réelle | Adresse à utiliser de l'autre côté |
|---|---|---|
uc3-inst-oci |
10.0.1.92 |
192.168.10.92 |
uc3-inst-op-lan |
10.0.1.130 |
192.168.20.130 |
Voici ce qui arrive à une commande ping de uc3-inst-oci vers l'hôte sur site :
| Où | Source | Destination | Que se passe-t-il ? |
|---|---|---|---|
Feuilles uc3-inst-oci |
10.0.1.92 |
192.168.20.130 |
La table de routage uc3-rt-oci envoie 192.168.20.0/24 au DRG. |
Recherche de routage dans uc3-drgrt-vcn-oci |
10.0.1.92 |
192.168.20.130 |
Le routage pour 192.168.20.0/24, appris avec BGP, pointe vers un tunnel IPSec. |
| Laisse le DRG sur l'attachement de tunnel | 192.168.10.92 |
10.0.1.130 |
Le DRG applique l'inverse de la règle dans uc3-policy-oci. |
| Routeur sur site | 192.168.10.92 |
10.0.1.130 |
Le paquet sort du tunnel et est transmis au LAN. |
Et voici la réponse :
| Où | Source | Destination | Que se passe-t-il ? |
|---|---|---|---|
Feuilles uc3-inst-op-lan |
10.0.1.130 |
192.168.10.92 |
La table de routage uc3-rt-op envoie 192.168.10.0/24 au routeur 10.0.1.164. |
| Routeur sur site | 10.0.1.130 |
192.168.10.92 |
Le routage pour 192.168.10.0/24, appris avec BGP, pointe vers une interface de tunnel. |
| Insère le DRG sur la connexion du tunnel | 192.168.20.130 |
10.0.1.92 |
La règle dans uc3-policy-oci traduit la source et la destination. |
Recherche de routage dans uc3-drgrt-ipsec |
192.168.20.130 |
10.0.1.92 |
10.0.1.0/24 pointe vers uc3-att-vcn-oci. |
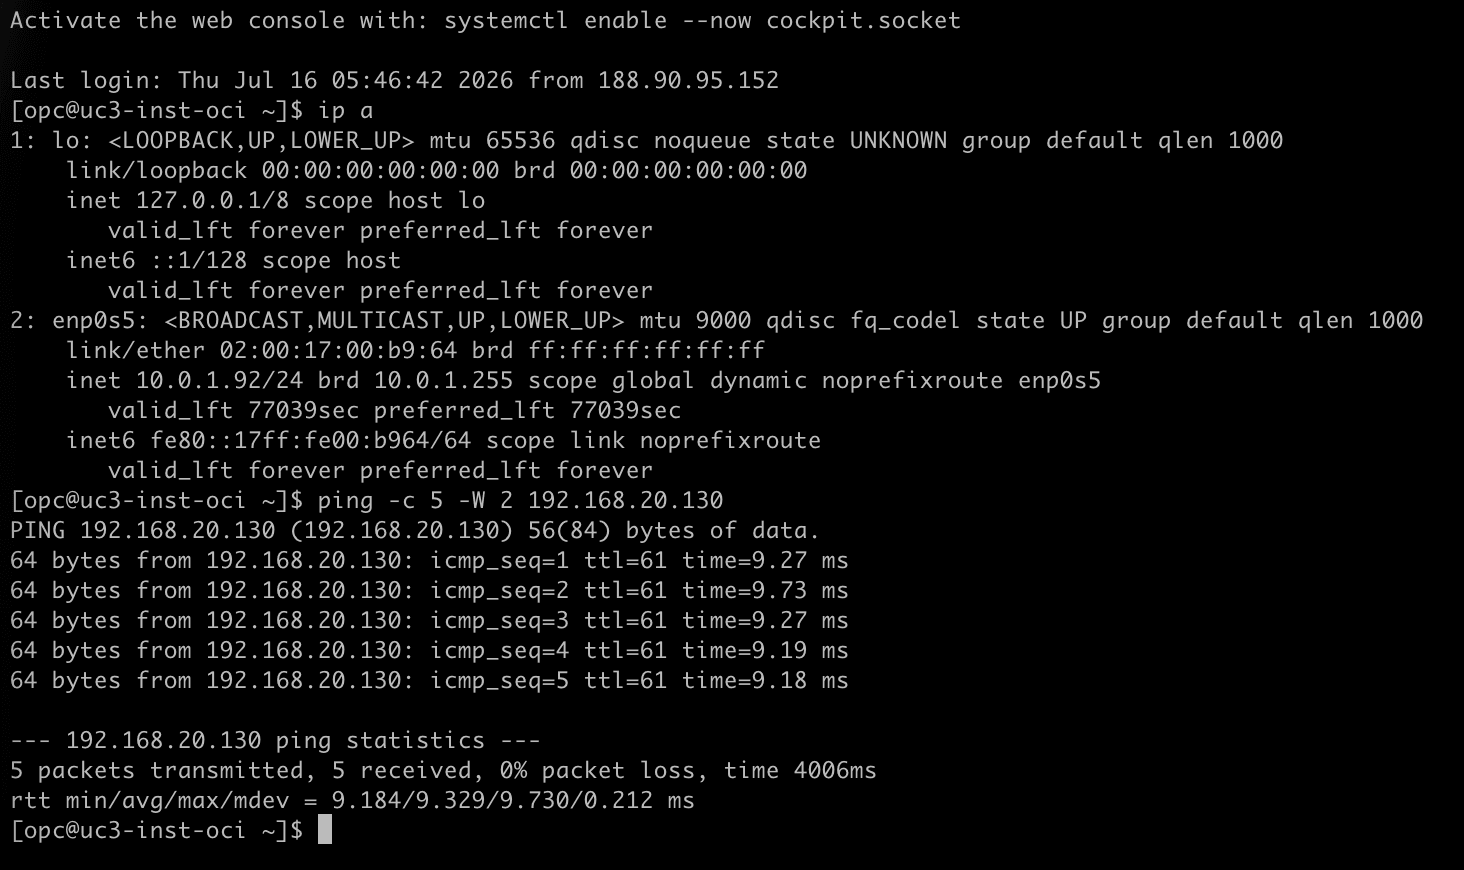
- Connectez-vous à
uc3-inst-ociavec SSH. - Exécutez
ip aet notez que l'instance possède l'adresse IP10.0.1.92. - Exécutez
ping -c 5 -W 2 192.168.20.130pour envoyer une commande ping à l'adresse shadow de l'hôte sur site. - Notez que les cinq paquets reçoivent une réponse.
- Connectez-vous à
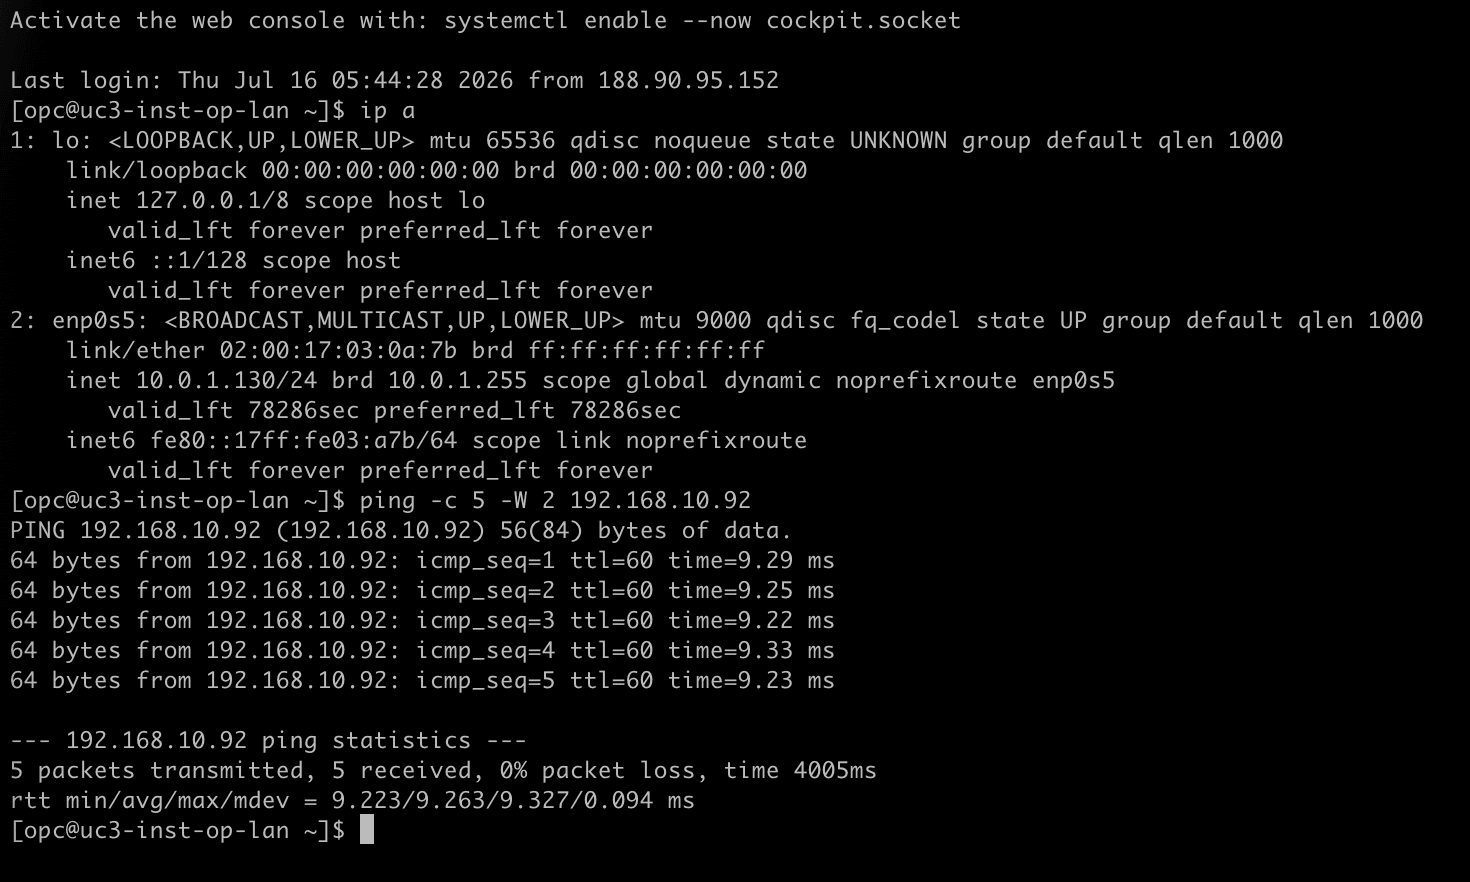
uc3-inst-op-lanavec SSH. - Exécutez
ip aet notez que l'hôte a l'adresse IP10.0.1.130, dans la même plage de sous-réseaux que l'instance OCI. - Exécutez
ping -c 5 -W 2 192.168.10.92pour envoyer la commande ping à l'adresse shadow deuc3-inst-oci. - Notez que les cinq paquets reçoivent une réponse.
Une capture de paquets sur l'hôte sur site montre la traduction au travail. L'hôte ne voit jamais l'adresse réelle 10.0.1.92 de l'instance OCI, mais uniquement son adresse shadow :
[opc@uc3-inst-op-lan ~]$ sudo tcpdump -ni any icmp
IP 10.0.1.130 > 192.168.10.92: ICMP echo request, id 18, seq 1, length 64
IP 192.168.10.92 > 10.0.1.130: ICMP echo reply, id 18, seq 1, length 64
[ !] REMARQUE] NAT sur DRG ne traduit pas DNS. Si les systèmes sur site trouvent les systèmes OCI par leur nom, ou autrement, les enregistrements DNS qu'ils utilisent doivent pointer vers les adresses shadow, et non vers les vraies.
Conclusion
Un VCN OCI et un réseau sur site avec exactement le même CIDR de sous-réseau communiquent via un VPN site à site avec un routage dynamique BGP. La règle NAT est la même règle unique que dans la partie 3, sur les mêmes attachements de tunnel IPSec. Ce qui est différent, c'est la façon dont les routes arrivent là où elles doivent être.
La principale conclusion de cette partie est que NAT sur DRG et BGP sont indépendants les uns des autres. Le DRG traduit les paquets et ne traduit pas les routes qu'il annonce ou reçoit. Un véritable CIDR qui chevauche un VCN attaché n'est d'aucune utilité dans l'échange : Oracle l'annonce non traduite et le DRG l'ignore lorsqu'il est reçu. Les deux parties annoncent donc leur CIDR shadow. Côté sur site, qui est un préfixe dont le routeur provient lui-même, et côté Oracle, il s'agit d'un routage statique dans la table de routage DRG des attachements de tunnel dont le seul but est d'être publié.
Par rapport au VPN basé sur une stratégie de NAT on DRG - Partie 3 - Chevauchement des CIDR entre OCI et sur site, il n'existe aucun domaine de cryptage à respecter lors de la traduction et le basculement entre les tunnels est géré par BGP. Le même modèle de routage, un échange de préfixes shadow sur BGP, est à prévoir lorsque la stratégie NAT est associée à un attachement de circuit virtuel FastConnect, bien que cela n'ait pas été testé pour cette série.
Accusés de réception
- Auteur - Iwan Hoogendoorn (ceinture noire de mise en réseau cloud)
Ressources de formation supplémentaires
Explorez d'autres ateliers sur docs.oracle.com/learn ou accédez à d'autres contenus d'apprentissage gratuits sur le canal Oracle Learning YouTube. En outre, visitez le site education.oracle.com/learning-explorer pour devenir un explorateur Oracle Learning.
Pour obtenir de la documentation sur le produit, consultez Oracle Help Center.
NAT on DRG - Part 5 - Overlapping CIDRs between OCI and On-Premises with BGP
G62558-01