Accédez aux services OCI d'AWS avec Oracle Interconnect for AWS
Oracle Interconnect for AWS fournit une connectivité privée, fiable et à faible latence entre Oracle Cloud Infrastructure (OCI) et Amazon Web Services (AWS) sur leurs backbones privés, en contournant l'Internet public et les fournisseurs de services réseau tiers, pour fournir des performances prévisibles, une haute disponibilité et un réseau inter-cloud résilient.
Dans cette architecture de référence, nous présentons deux conceptions connexes. La première montre comment les clients peuvent facilement accéder aux services OCI dans la même région que l'interconnexion à l'aide d'Oracle Interconnect for AWS, d'une passerelle de routage dynamique (DRG) et d'une passerelle de service. La deuxième conception montre comment les clients peuvent facilement accéder aux services OCI dans une autre région OCI distante à partir de l'interconnexion à l'aide d'Oracle Interconnect for AWS, d'un DRG avec une connexion d'appairage à distance et d'une passerelle de service. Ces deux architectures permettent aux clients OCI et AWS d'utiliser les services OCI dans n'importe quelle région OCI sur un réseau sécurisé, privé et à hautes performances.
Architecture
Oracle s'est associé à AWS pour fournir une connectivité privée à faible latence entre Oracle Cloud Infrastructure et Amazon Web Services. Ce partenariat vous offre une expérience inter-cloud hautement optimisée, sécurisée et unifiée. Utilisez les services de pointe d'Oracle Cloud et d'AWS, et continuez à utiliser les investissements existants dans Oracle et AWS.
Avantages principaux
- Connectivité de couche 3 privée : le trafic reste sur les backbones privés OCI et AWS et contourne l'Internet public ou tout fournisseur de services réseau tiers.
- Haute disponibilité et résilience : Oracle Interconnect for AWS suit les meilleures pratiques pour une résilience maximale. L'infrastructure couvre plusieurs périphériques réseau sur au moins deux installations physiques avec une alimentation et une mise en réseau indépendantes.
- Performances prévisibles et latence inférieure par rapport au routage via des environnements sur site, des tiers ou des chevauchements Internet.
- Options de bande passante élevée : jusqu'à 100 Gbits/s par connexion (5/10/20/50/100 Gbits/s).
- Opérations simplifiées : aucune gestion des connexions croisées physiques dans les installations de colocalisation n'est requise.
- Avantages liés aux coûts : vous payez des frais d'heure de port ; Oracle ne facture pas de frais de transfert de données sortant FastConnect et AWS vous dispense de frais de transfert de données pour le trafic Oracle Interconnect for AWS.
- Modèle de support collaboratif : les clients peuvent ouvrir des tickets de support avec My Oracle Support ou AWS Support. Les deux organisations s'engagent directement à résoudre les problèmes inter-cloud.
Mode de provisionnement (niveau élevé)
Oracle et AWS pré-provisionnent la capacité de base entre certains sites FastConnect et Direct Connect. Le provisionnement est un workflow en deux étapes rationalisé lancé dans l'un ou l'autre cloud :
- Créez l'interconnexion, qui génère une clé d'activation, dans OCI ou AWS.
- Acceptez l'interconnexion dans l'autre cloud à l'aide de la clé d'activation et attachez-la à votre DRG dans OCI et Direct Connect Gateway dans AWS.
Les connexions sont généralement provisionnées en quelques minutes, sans longs cycles de provisionnement physique.
Accédez aux services OCI d'AWS dans la même région OCI qu'Oracle Interconnect for AWS
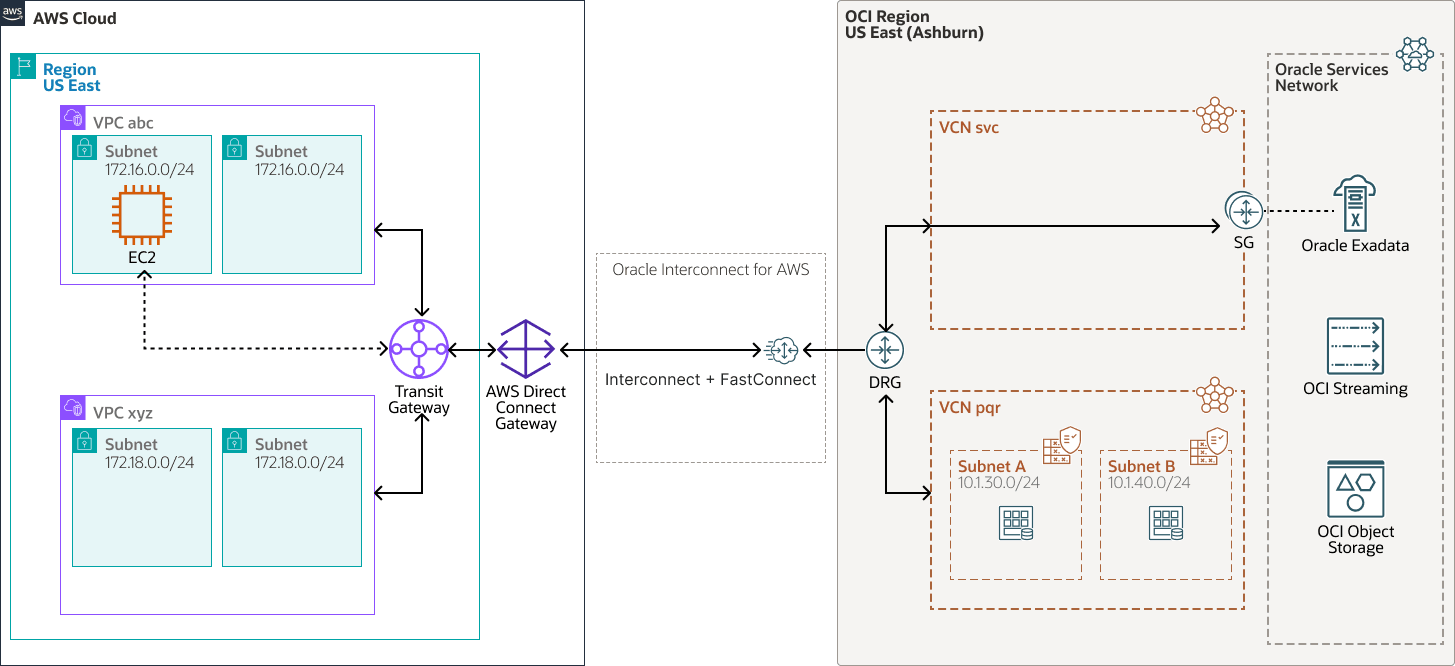
accès-oci-aws-interconnect-arch-oracle.zip#GUID-22558DB2-108F-4921-99E3-6B4AA39DAFC3
Composants clés
- Sous-réseau et cloud privé virtuel Amazon
Le cloud privé virtuel Amazon (VPC) vous permet de lancer des ressources AWS dans un réseau virtuel que vous avez défini. Ce réseau virtuel ressemble à un réseau traditionnel que vous exploitez dans votre propre centre de données, avec les avantages de l'utilisation de l'infrastructure évolutive d'AWS. Après avoir créé un VPC, vous pouvez ajouter des sous-réseaux.
Un sous-réseau est une plage d'adresses IP dans votre VPC Amazon. Vous pouvez créer des ressources AWS, telles que des instances Amazon EC2, dans des sous-réseaux spécifiques.
Un sous-réseau VPC utilise des associations de tables de routage par sous-réseau pour acheminer le trafic inter-cloud vers une passerelle de transit (TGW).
- Passerelle de transit AWS (TGW)
Une passerelle de transit AWS connecte les réseaux Amazon VPC et sur site via un hub central. Cette connexion simplifie votre réseau et met fin aux relations d'appairage complexes. Une passerelle de transit agit comme un routeur cloud hautement évolutif. Chaque nouvelle connexion n'est établie qu'une seule fois.
Un TGW agrége la connectivité VPC à Direct Connect et importe dynamiquement les routes inter-clouds à partir d'AWS Direct Connect Gateway. Il facilite le routage entre les VPC et OCI via la passerelle de connexion directe attachée et les préfixes réseau appris dynamiquement.
- AWS Direct Connect
AWS Direct Connect est un circuit réseau privé entre un VPC et un réseau en dehors d'AWS. Il offre un débit stable et une faible latence, en contournant l'Internet public. Il s'agit de l'équivalent AWS d'Oracle Cloud Infrastructure FastConnect.
AWS Direct Connect Gateway (DXGW) est une structure de passerelle globale AWS qui interconnecte Transit Gateway à l'interconnexion pour le chemin de connectivité privé OCI ↔ AWS. Il participe à BGP avec OCI pour échanger des préfixes de réseau inter-cloud.
- Oracle Interconnect for AWS
Oracle Interconnect for AWS est un service de connectivité dédié géré qui vous permet de provisionner des connexions inter-cloud privées et sécurisées directement entre OCI et AWS dans des régions spécifiques. Cette connexion vous permet de configurer les charges globales du cloud au cloud sans le trafic entre les clouds passant par Internet ou par des fournisseurs tiers.
- OCI FastConnect
Oracle Cloud Infrastructure FastConnect crée une connexion privée dédiée entre votre centre de données et OCI. FastConnect offre davantage d'options de bande passante et d'une expérience réseau plus fiable et homogènes par rapports aux connexions Internet.
OCI FastConnect participe à BGP pour échanger des préfixes de réseau inter-cloud. L'appareil logique OCI FastConnect met fin au circuit virtuel pour l'interconnexion OCI-AWS.
- Passerelle de routage dynamique
Le DRG est un routeur virtuel qui fournit un chemin pour le trafic de réseau privé entre les réseaux cloud virtuels d'une même région, entre un VCN et un réseau en dehors de la région, tel qu'un VCN dans une autre région OCI, un réseau sur site ou un réseau dans un autre fournisseur cloud.
- Passerelle de service
Une passerelle de service fournit un accès à partir d'un VCN à d'autres services, tels qu'Oracle Cloud Infrastructure Object Storage. Le trafic entre le VCN et le service Oracle passe par la structure réseau Oracle et ne traverse pas Internet.
- Réseau et sous-réseau cloud virtuel OCI
Un réseau cloud virtuel est un réseau personnalisable défini par logiciel que vous configurez dans une région OCI. Comme les Réseaux de centre de données traditionnels, les Réseaux cloud virtuels vous donnent un contrôle sur l'environnement réseau. Un VCN peut comporter plusieurs blocs de routage interdomaine sans classe (CIDR) qui ne se chevauchent pas et que vous pouvez modifier une fois le VCN créé. Vous pouvez segmenter un réseau cloud virtuel en plusieurs sous-réseaux ciblant une région ou un domaine de disponibilité. Chaque sous-réseau est composé d'une plage contiguë d'adresses qui ne chevauchent pas celles des autres sous-réseaux du réseau cloud virtuel. Vous pouvez modifier la taille d'un sous-réseau après sa création. Un sous-réseau peut être public ou privé.
- Oracle Services Network
Le réseau Oracle Services Network (OSN) est un réseau conceptuel sur OCI réservé aux services Oracle. Ces services possèdent des adresses IP publiques auxquelles vous pouvez accéder via Internet. Les hôtes en dehors d'Oracle Cloud peuvent accéder à OSN en privé à l'aide d'Oracle Cloud Infrastructure FastConnect ou de VPN Connect. Les hôtes de vos réseaux cloud virtuels peuvent accéder à OSN en privé via une passerelle de service.
Tout service Oracle hébergé dans OSN et disponible via Service Gateway est accessible à partir d'Oracle Interconnect for AWS.
- Contrôles de sécurité : pour appliquer les flux de trafic avec le moins de privilèges sur les adresses de communication, OCI utilise des groupes de sécurité réseau, des listes de sécurité et Zero Trust Packet Routing, et AWS utilise des groupes de sécurité et des listes de contrôle d'accès réseau.
- Groupe de sécurité réseau
Les groupes de sécurité réseau agissent comme des pare-feux virtuels pour vos ressources cloud. Avec le modèle de sécurité sans confiance d'OCI, vous contrôlez le trafic réseau au sein d'un VCN. Un groupe de sécurité réseau se compose d'un ensemble de règles de sécurité entrantes et sortantes qui s'appliquent à un seul ensemble de cartes d'interface réseau virtuelles (VNIC) dans un seul VCN.
- Liste de sécurité
Pour chaque sous-réseau, vous pouvez créer des règles de sécurité qui indiquent la source, la destination et le type de trafic autorisés à l'entrée et à la sortie du sous-réseau.
- Groupe de sécurité réseau
Les charges de travail dans AWS VPC abc ou VPC xyz envoient le trafic à AWS TGW, qui le transmet à AWS DXGW. Le trafic traverse ensuite Oracle Interconnect for AWS et entre dans OCI via OCI FastConnect, se terminant sur OCI DRG.
A partir du DRG, le trafic est acheminé vers :
- VCN
pqrpour la connectivité des sous-réseaux d'application et de charge globale - VCN
svclorsque la destination est un service Oracle accessible via la passerelle de service
Pour l'accès à Oracle Services Network, le routage de transit est nécessaire dans le VCN supérieur svc, où la passerelle de service est attachée, afin que le trafic puisse traverser AWS ↔ DRG-VCN svc ↔ SGW ↔ OSN. Configurez la table de routage entrante VCN appropriée sur le VCN svc et la table de routage entrante de passerelle sur la passerelle de service. Des exemples de services Oracle Services Network sont présentés, tels qu'Oracle Exadata Database Service et OCI Streaming, mais vous pouvez accéder à n'importe quel service hébergé dans OSN et disponible via Service Gateway.
Accéder aux services OCI d'AWS dans une région OCI distante différente de l'interconnexion à l'aide d'une connexion d'appairage à distance sur un DRG
Cette architecture est similaire à la précédente. La principale différence est qu'il dispose de deux régions OCI, US East (Ashburn) et US Phoenix, chacune avec deux réseaux cloud virtuels et un DRG. Les deux passerelles de routage dynamique sont appairées à l'aide d'une connexion d'appairage à distance sur le réseau de base OCI.
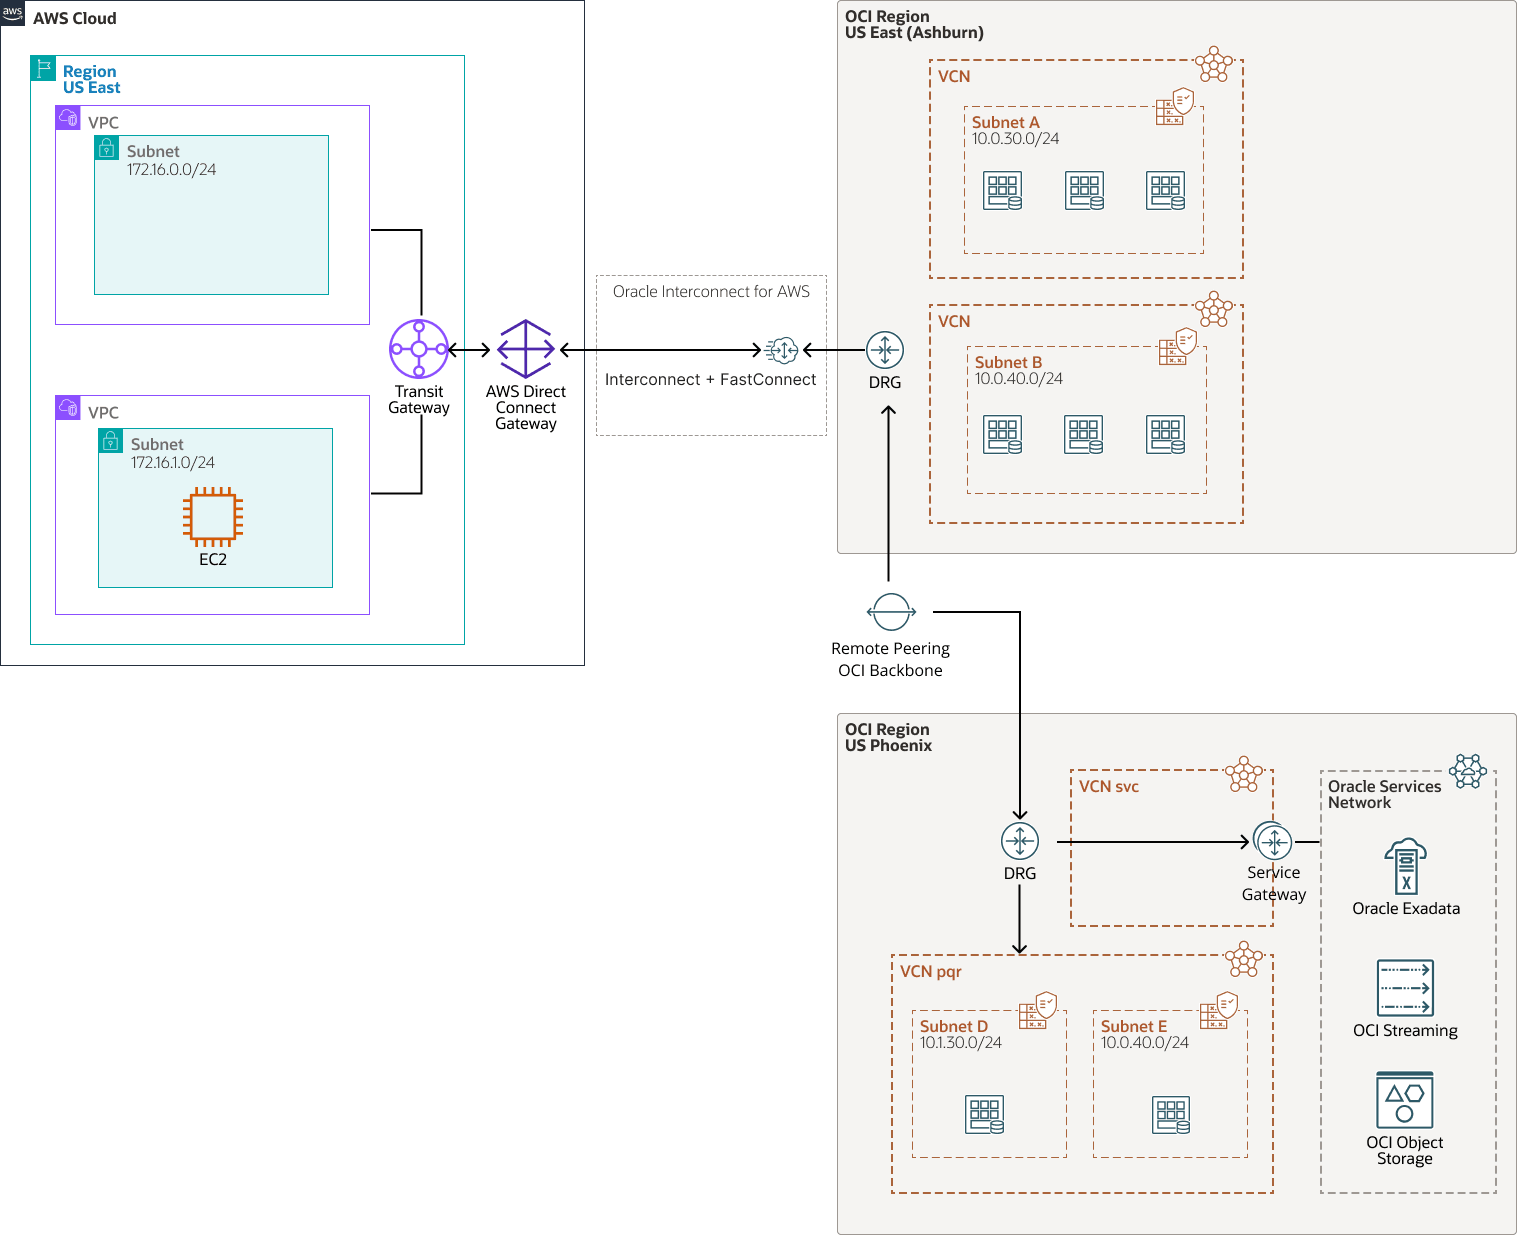
Description de l'image aws-oci-remote-peering.png
aws-oci-remote-peering-oracle.zip#GUID-2775E07F-CA5D-436B-B59C-BDF0158E6FB2
Composants clés
- Sous-réseau et cloud privé virtuel Amazon
Le cloud privé virtuel Amazon (VPC) vous permet de lancer des ressources AWS dans un réseau virtuel que vous avez défini. Ce réseau virtuel ressemble à un réseau traditionnel que vous exploitez dans votre propre centre de données, avec les avantages de l'utilisation de l'infrastructure évolutive d'AWS. Après avoir créé un VPC, vous pouvez ajouter des sous-réseaux.
Un sous-réseau est une plage d'adresses IP dans votre VPC Amazon. Vous pouvez créer des ressources AWS, telles que des instances Amazon EC2, dans des sous-réseaux spécifiques.
Un sous-réseau VPC utilise des associations de tables de routage par sous-réseau pour acheminer le trafic inter-cloud vers une passerelle de transit (TGW).
- Passerelle de transit AWS (TGW)
Une passerelle de transit AWS connecte les réseaux Amazon VPC et sur site via un hub central. Cette connexion simplifie votre réseau et met fin aux relations d'appairage complexes. Une passerelle de transit agit comme un routeur cloud hautement évolutif. Chaque nouvelle connexion n'est établie qu'une seule fois.
Un TGW agrége la connectivité VPC à Direct Connect et importe dynamiquement les routes inter-clouds à partir d'AWS Direct Connect Gateway. Il facilite le routage entre les VPC et OCI via la passerelle de connexion directe attachée et les préfixes réseau appris dynamiquement.
- AWS Direct Connect
AWS Direct Connect est un circuit réseau privé entre un VPC et un réseau en dehors d'AWS. Il offre un débit stable et une faible latence, en contournant l'Internet public. Il s'agit de l'équivalent AWS d'Oracle Cloud Infrastructure FastConnect.
AWS Direct Connect Gateway (DXGW) est une structure de passerelle globale AWS qui interconnecte Transit Gateway à l'interconnexion pour le chemin de connectivité privé OCI ↔ AWS. Il participe à BGP avec OCI pour échanger des préfixes de réseau inter-cloud.
- Oracle Interconnect for AWS
Oracle Interconnect for AWS est un service de connectivité dédié géré qui vous permet de provisionner des connexions inter-cloud privées et sécurisées directement entre OCI et AWS dans des régions spécifiques. Cette connexion vous permet de configurer les charges globales du cloud au cloud sans le trafic entre les clouds passant par Internet ou par des fournisseurs tiers.
- OCI FastConnect
Oracle Cloud Infrastructure FastConnect crée une connexion privée dédiée entre votre centre de données et OCI. FastConnect offre des options de bande passante et une expérience réseau plus fiable et homogènes par rapports aux connexions Internet.
OCI FastConnect participe à BGP pour échanger des préfixes de réseau inter-cloud. L'appareil logique OCI FastConnect met fin au circuit virtuel pour l'interconnexion OCI-AWS.
- Passerelle de routage dynamique
Le DRG est un routeur virtuel qui fournit un chemin pour le trafic de réseau privé entre les réseaux cloud virtuels d'une même région, entre un VCN et un réseau en dehors de la région, tel qu'un VCN dans une autre région OCI, un réseau sur site ou un réseau dans un autre fournisseur cloud.
- Passerelle de service
Une passerelle de service fournit un accès à partir d'un VCN à d'autres services, tels qu'Oracle Cloud Infrastructure Object Storage. Le trafic entre le VCN et le service Oracle passe par la structure réseau Oracle et ne traverse pas Internet.
- Réseau et sous-réseau cloud virtuel OCI
Un réseau cloud virtuel est un réseau personnalisable défini par logiciel que vous configurez dans une région OCI. Comme les Réseaux de centre de données traditionnels, les Réseaux cloud virtuels vous donnent un contrôle sur l'environnement réseau. Un VCN peut comporter plusieurs blocs de routage interdomaine sans classe (CIDR) qui ne se chevauchent pas et que vous pouvez modifier une fois le VCN créé. Vous pouvez segmenter un réseau cloud virtuel en plusieurs sous-réseaux ciblant une région ou un domaine de disponibilité. Chaque sous-réseau est composé d'une plage contiguë d'adresses qui ne chevauchent pas celles des autres sous-réseaux du réseau cloud virtuel. Vous pouvez modifier la taille d'un sous-réseau après sa création. Un sous-réseau peut être public ou privé.
- Oracle Services Network
Le réseau Oracle Services Network (OSN) est un réseau conceptuel sur OCI réservé aux services Oracle. Ces services possèdent des adresses IP publiques auxquelles vous pouvez accéder via Internet. Les hôtes en dehors d'Oracle Cloud peuvent accéder à OSN en privé à l'aide d'Oracle Cloud Infrastructure FastConnect ou de VPN Connect. Les hôtes de vos réseaux cloud virtuels peuvent accéder à OSN en privé via une passerelle de service.
Tout service Oracle hébergé dans OSN et disponible via Service Gateway est accessible à partir d'Oracle Interconnect for AWS.
- Contrôles de sécurité
Pour appliquer les flux de trafic avec le moins de privilèges sur les adresses de communication, OCI utilise des groupes de sécurité réseau, des listes de sécurité et Zero Trust Packet Routing, et AWS utilise des groupes de sécurité et des listes de contrôle d'accès réseau.
- Groupe de sécurité réseau
Les groupes de sécurité réseau agissent comme des pare-feux virtuels pour vos ressources cloud. Avec le modèle de sécurité sans confiance d'OCI, vous contrôlez le trafic réseau au sein d'un VCN. Un groupe de sécurité réseau se compose d'un ensemble de règles de sécurité entrantes et sortantes qui s'appliquent à un seul ensemble de cartes d'interface réseau virtuelles (VNIC) dans un seul VCN.
- Liste de sécurité
Pour chaque sous-réseau, vous pouvez créer des règles de sécurité qui indiquent la source, la destination et le type de trafic autorisés à l'entrée et à la sortie du sous-réseau.
- Groupe de sécurité réseau
Le trafic d'AWS EC2 est acheminé vers AWS TGW, puis vers AWS DXGW, traverse Oracle Interconnect for AWS et se termine sur OCI DRG à Ashburn. A partir du DRG d'Ashburn, le trafic peut atteindre des charges de travail dans les sous-réseaux VCN d'Ashburn (10.0.30.0/24, 10.0.40.0/24) et, lorsque la destination se trouve dans la région OCI distante, est acheminé via la connexion d'appairage à distance (Ashburn DRG ↔ Phoenix DRG) à travers l'épine dorsale OCI vers US Phoenix.
À Phoenix, le DRG transfère le trafic vers VCN pqr, pour les charges globales dans 10.1.30.0/24 et 10.1.40.0/24, ou VCN svc, pour l'accès au service Oracle. Etant donné que la passerelle de service est attachée à VCN svc, le routage de transit est nécessaire dans VCN svc afin que le trafic entrant dans Phoenix à partir de la connexion d'appairage à distance puisse être dirigé vers le chemin OSN de la passerelle de service ↔ et renvoyé de manière symétrique. Configurez les tables de routage DRG, y compris la distribution de routage d'import de connexion d'appairage à distance, et configurez la table de routage entrante VCN appropriée sur le svc VCN et la table de routage entrante de passerelle sur la passerelle de service.
Des exemples de services Oracle Services Network sont présentés, tels qu'Oracle Exadata Database Service et OCI Streaming, mais vous pouvez accéder à n'importe quel service hébergé dans OSN et disponible via Service Gateway.
Recommandations
- Services VCN
Envisagez de provisionner un VCN unique uniquement pour les passerelles de service auxquelles vous devez accéder à partir d'AWS afin d'éviter les conflits avec d'autres trafics. Utilisez un CIDR qui ne se chevauche pas pour éviter d'avoir à implémenter NAT.
- Tables de routage
Configurez les tables de routage VCN (et les listes de sécurité ou les groupes de sécurité réseau) pour autoriser le trafic vers et depuis AWS.
- Listes de sécurité
Utilisez des listes de sécurité pour définir des règles entrantes et sortantes qui s'appliquent à l'ensemble du sous-réseau.
- Groupes de sécurité réseau
Vous pouvez utiliser des groupes de sécurité réseau pour définir un ensemble de règles entrantes et sortantes qui s'appliquent à des cartes d'interface réseau virtuelles spécifiques. Nous vous recommandons d'utiliser des groupes de sécurité réseau plutôt que des listes de sécurité, car les groupes de sécurité réseau vous permettent de séparer l'architecture de sous-réseau du VCN des exigences de sécurité de votre application.
- DNS
Envisagez de configurer le DNS privé OCI si vous avez besoin d'une résolution de noms entre OCI et AWS. Activez une fonctionnalité similaire dans AWS pour résoudre les adresses AWS.
- Utiliser le libellé CIDR de service
Lors de la configuration d'un routage vers chaque passerelle de service à partir de votre location OCI, utilisez le libellé CIDR de service. Par exemple,
All IAD Services in Oracle Services Network. L'utilisation du libellé CIDR de service dans les tables de routage garantit que toutes les routes Oracle Services Network attendues sont publiées sur AWS. - Cloud Guard
Clonez et personnalisez les recettes par défaut fournies par Oracle pour créer des recettes personnalisées de détecteur et de répondeur. Ces recettes vous permettent d'indiquer le type de violation de sécurité qui génère un avertissement et les actions autorisées à y être effectuées. Par exemple, vous pouvez détecter les buckets OCI Object Storage dont la visibilité est définie sur Public.
Appliquez Oracle Cloud Guard au niveau de la location pour couvrir la portée la plus large et réduire la charge administrative liée à la maintenance de plusieurs configurations.
Vous pouvez également utiliser la fonctionnalité de liste gérée pour appliquer certaines configurations aux détecteurs.
- Security Zones
Pour les ressources nécessitant une sécurité maximale, Oracle recommande d'utiliser des zones de sécurité. Une zone de sécurité est un compartiment associé à une recette de stratégies de sécurité définie par Oracle basée sur les meilleures pratiques. Par exemple, les ressources d'une zone d'accès ne doivent pas être accessibles à partir du réseau Internet public et doivent être cryptées à l'aide de clés gérées par l'utilisateur. Lorsque vous créez et mettez à jour des ressources dans une zone de sécurité, OCI valide les opérations par rapport aux stratégies de la recette et empêche les opérations qui violent l'une des stratégies.
Remarques
- Passerelles de service : toutes les passerelles de service OCI ont une portée régionale. Ils ne peuvent être utilisés que pour accéder aux services d'Oracle Services Network dans la même région. Provisionnez une passerelle de service et un VCN uniques dans chaque région où vous devez accéder aux services OCI.
- Passerelle de routage dynamique (DRG) : une passerelle DRG est requise dans chaque région. Attachez le VCN à la passerelle de service au DRG, puis configurez les tables de routage DRG et importez les distributions de routage pour propager les routages vers Oracle Interconnect for AWS, ou inter-région via une connexion d'appairage à distance à une interconnexion dans une autre région.
- Connexions d'appairage à distance : bien que les passerelles de service aient une portée régionale, les routages d'appairage de service provenant de passerelles de service peuvent être propagés vers d'autres régions, y compris vers Oracle Interconnect for AWS dans une autre région. Créez des passerelles de routage dynamique dans chaque région, puis utilisez des connexions d'appairage à distance pour propager les routages de service OCI sur la colonne vertébrale et vers Oracle Interconnect for AWS.
- Blocs CIDR qui ne se chevauchent pas : votre réseau doit utiliser des CIDR qui ne se chevauchent pas de bout en bout. Les réseaux cloud virtuels dans OCI et les VPC dans AWS ne doivent pas utiliser d'adresses IP en conflit.