Scenario E: connessione di due tenancy con indirizzi IP sovrapposti
Scopri come connettere due tenancy Oracle Cloud Infrastructure (OCI) quando entrambe utilizzano indirizzi IP sovrapposti. La soluzione utilizza criteri NAT (Network Address Translation) con gateway di instradamento dinamico (DRG) e collegamenti RPC (Remote Peering Connection) cross-tenancy.
È possibile utilizzare questa soluzione nei seguenti scenari:
- Due tenancy con reti cloud virtuali (VCN) che utilizzano blocchi CIDR IP sovrapposti e richiedono connettività.
- Due tenancy con una combinazione di blocchi CIDR IP on premise e VCN sovrapposti che richiedono connettività.
I punti salienti dell'utilizzo di questa soluzione includono:
- Centralizza la configurazione e le operazioni in ambienti di grandi dimensioni e multi-rete utilizzando criteri NAT collegati ai DRG con RPC cross-tenancy.
- Si applica a più DRG all'interno di una tenancy e in diverse tenancy assegnando criteri NAT personalizzati a ogni collegamento RPC DRG.
- Supporta l'estensione ad altre architetture, come on-ramp remoti, l'instradamento del traffico attraverso un'appliance virtuale di rete centrale, FastConnect con più DRG e VCN e il peering VCN remoto.
- Abilita la connettività locale e globale. I collegamenti RPC supportano la connettività DRG intraregionale e interregionale.
Si consiglia di utilizzare un blocco CIDR dagli intervalli di indirizzi IPv4 privati specificati in RFC 1918 per le reti VCN. Poiché questi intervalli sono privati, molte organizzazioni possono utilizzarli, spesso causando la sovrapposizione di spazi di indirizzi quando le reti si connettono.
Rinumerare le reti per risolvere i conflitti è difficile e può causare tempi di inattività. Sebbene l'utilizzo dello spazio degli indirizzi IPv4 pubblici possa impedire la sovrapposizione, gli indirizzi pubblici sono limitati e sempre più costosi. Molte organizzazioni sperimentano la sovrapposizione di IP privati dopo fusioni e acquisizioni o durante la connessione a diversi provider di servizi.
Gli scenari comuni includono:
- Fusioni e acquisizioni: quando le organizzazioni combinano infrastrutture IT, entrambe potrebbero aver scelto in modo indipendente intervalli IP sovrapposti.
- Integrazioni provider di servizi:
- Clienti nelle reti VCN OCI: i provider di servizi che offrono servizi privati a più clienti possono riscontrare sovrapposizioni.
- Clienti con connettività on-premise: quando utilizzi FastConnect o VPN, le reti on-premise create senza il cloud pubblico possono entrare in conflitto con le VCN OCI o tra loro.
Una VCN è una rete cloud isolata per i tuoi carichi di lavoro. Più VCN possono utilizzare gli stessi blocchi CIDR per lo spazio IP privato perché i servizi NAT e del gateway Internet convertono tali indirizzi per l'accesso pubblico. La sovrapposizione è solo un problema quando la connettività privata (non NAT) è necessaria tra le reti.
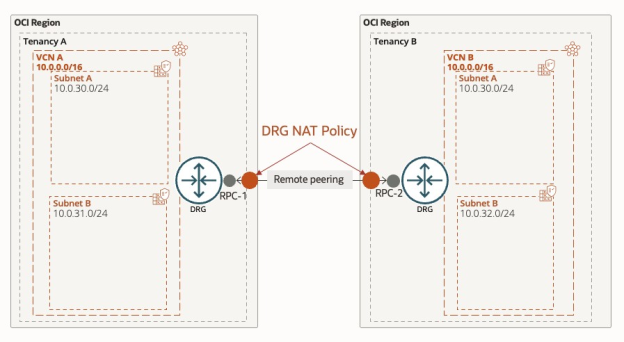
Esempio: connessione di due tenancy con l'uso sovrapposto dell'indirizzo IP
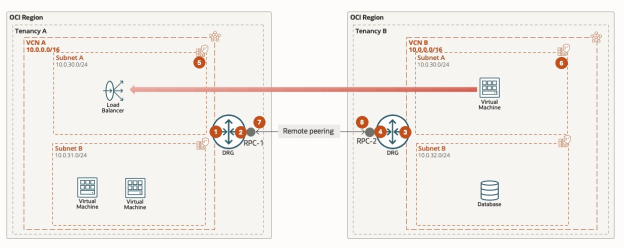
| CIDR di destinazione | Destinazione instradamento | Dinamico o statico? |
|---|---|---|
| 100.96.0.0/16 | Collegamento RPC | Static |
| CIDR di destinazione | Destinazione instradamento | Dinamico o statico? |
|---|---|---|
| 10.0.0.0/16 | VCN Un allegato | DYNAMIC |
| CIDR di destinazione | Destinazione instradamento | Dinamico o statico? |
|---|---|---|
| 100.64.0.0/16 | Collegamento RPC | Static |
| CIDR di destinazione | Destinazione instradamento | Dinamico o statico? |
|---|---|---|
| 10.0.0.0/16 | Collegamento VCN B | DYNAMIC |
| CIDR di destinazione | Destinazione instradamento |
|---|---|
| 100.96.0.0/16 | Collegamento DRG |
| CIDR di destinazione | Destinazione instradamento |
|---|---|
| 100.64.0.0/16 | Collegamento DRG |
| Origine originale | Origine tradotta | Destinazione originale | Destinazione tradotta |
|---|---|---|---|
| 0.0.0.0/0 | 0.0.0.0/0 | 100.64.30.0/24 | 10.0.30.0/24 |
| Origine originale | Origine tradotta | Destinazione originale | Destinazione tradotta |
|---|---|---|---|
| 0.0.0.0/0 | 0.0.0.0/0 | 100.96.30.0/24 | 10.0.30.0/24 |
Implicazioni di Peering
Per comprendere importanti implicazioni relative a controllo dell'accesso, sicurezza e prestazioni per le reti VCN sottoposte a peering, vedere Implicazioni importanti del peering.
Il peering delle reti VCN in tenancy diverse comporta alcune complicazioni delle autorizzazioni che devono essere risolte in entrambe le tenancy. Per i dettagli sulle autorizzazioni necessarie, vedere Policy IAM per l'instradamento tra VCN.
Informazioni preliminari
Prima di impostare i criteri NAT DRG per gli indirizzi IP sovrapposti, assicurarsi che:
- A ogni tenancy è stato eseguito il provisioning di un DRG.
- Ogni tenancy contiene almeno una VCN con intervalli IP sovrapposti che richiedono la connettività.
-
Sono state identificate tutte le reti IP sovrapposte e sono state condivise queste informazioni tra i proprietari della tenancy. Ad esempio: entrambe le tenancy utilizzano l'intervallo RFC 1918 10.0.0.0/16, sovrapposto a 10.0.30.0/24.
-
Ogni tenancy dispone di uno spazio di indirizzi di rete univoco definito per la traduzione NAT. Ad esempio:
- Tenancy A: 100.64.0.0/16
- Tenancy B: 100.96.0.0/16
(Queste gamme provengono da RFC 6598 per CGNAT.)
- Tutti i criteri IAM necessari sono disponibili per creare e collegare RPC cross-tenancy. Per informazioni dettagliate, vedere Criteri IAM per l'instradamento tra VCN.
- (Facoltativo) Creare e condividere record DNS per gli intervalli di indirizzi tradotti in modo che le tenancy remote possano indirizzare le risorse in base ai nomi di dominio (FQDN) completamente qualificati.
Task 1: Creare una distribuzione di instradamento importazione DRG nella tenancy A
- Nel menu di navigazione selezionare Networking.
- In Connettività cliente, selezionare Gateway instradamento dinamico.
- Selezionare il DRG per il peering remoto cross-tenancy.
- Selezionare Ciclo.
- In Importa distribuzioni instradamenti selezionare Crea distribuzione instradamenti importazione.
- Immettere un nome, ad esempio Route-Distribution-for-NAT-RT.
- Selezionare Crea importazione distribuzione instradamenti.
Task 2: creare una tabella di instradamento personalizzata DRG per sostituire il collegamento VCN nella tenancy A
- Utilizzando lo stesso DRG, andare a Instradamento e selezionare Crea tabella di instradamento DRG.
- Inserire un nome (ad esempio, NAT-RT).
- In Impostazioni tabella percorso, abilitare Importa distribuzione instradamento.
- Selezionare dall'elenco la distribuzione instradamento creata nel task 1.
- Selezionare Crea tabella di instradamento DRG.
Task 3: Collegare la VCN al DRG mediante la tabella di instradamento personalizzato
- Nello stesso DRG, in Allegati, selezionare Crea collegamento di rete cloud virtuale.
- Immettere un nome, ad esempio VCN-Allegato IP sovrapposto.
- In Compartimento di rete cloud virtuale selezionare il compartimento per la VCN.
- Per la rete cloud virtuale, selezionare la VCN con sovrapposizione IP.
- Impostare il tipo di instradamento VCN su blocchi CIDR VCN.
Task 4: Ripeti nella tenancy B
Ripetere i task da 1 a 3 nella tenancy B per la relativa VCN sovrapposta.
Task 5: Creare un criterio NAT nella tenancy A per l'allegato RPC
- Nella tenancy A, nel menu di navigazione, selezionare Networking.
- In Connettività cliente, selezionare Policy NAT DRG.
- Selezionare Crea per creare un nuovo criterio NAT.
- Aggiungere una regola NAT:
- CIDR di destinazione originale: immettere l'intervallo univoco della tenancy A (ad esempio, 100.64.30.0/24).
- CIDR di destinazione tradotta: immettere il CIDR originale sovrapposto (ad esempio, 10.0.30.0/24).
- Priorità: immettere 1.
- Selezionare Crea.
Task 6: Creare un criterio NAT nella tenancy B per l'allegato RPC
Seguire la stessa procedura del task 5, ma utilizzare l'intervallo univoco della tenancy B, ad esempio 100.96.30.0/24.
Task 7: Creazione dell'allegato peering RPC cross-tenancy
Seguire la procedura descritta in Peering VCN remoto tramite un DRG di cui è stato eseguito l'upgrade, in particolare i task A, B e C, per creare l'RPC cross-tenancy. Non completare altri passaggi qui. Questi passi vengono affrontati in seguito.
Task 8: Associare il criterio NAT DRG al collegamento RPC
- Per ogni tenancy, accedere al DRG con il collegamento RPC.
- Nella scheda Allegati, in Collegamenti di connessione peering remoto, selezionare l'allegato RPC appropriato.
- Selezionare Modifica.
- Per i criteri NAT, associare il criterio NAT DRG creato nel task 5 o nel task 6.
- Selezionare Salva modifiche.
Task 9: Creare un instradamento statico alla rete B univoca nella tenancy A
- Nella tenancy A, aprire Gateway di instradamento dinamico.
- Selezionare il DRG con l'RPC cross-tenancy.
- In Ciclo, selezionare la tabella di instradamento personalizzata (ad esempio, NAT-RT).
- Selezionare Regole di instradamento statica > Aggiungi regole di instradamento statica.
- Per Blocco CIDR di destinazione, immettere l'intervallo IP univoco della tenancy B, ad esempio 100.96.0.0/16.
- Per Tipo di allegato hop successivo, selezionare Connessione peering remoto e selezionare l'allegato corretto.
- Selezionare Aggiungi regole di instradamento.
Task 10: Creare un instradamento statico per l'unica rete A nella tenancy B
Ripetere il task 9 nella tenancy B utilizzando l'intervallo IP univoco della tenancy A (ad esempio, 100.64.0.0/16).
Task 11: Aggiungi instradamenti statici nelle tabelle di instradamento della subnet VCN
-
Nella tenancy A: in ogni tabella di instradamento della subnet pertinente, aggiungere un instradamento statico:
- Tipo di destinazione: Gateway di instradamento dinamico (il DRG della VCN è selezionato automaticamente)
- Blocco CIDR di destinazione: rete univoca della tenancy B (ad esempio, 100.96.0.0/16)
- Descrizione: (facoltativa)
-
Nella tenancy B: in ogni tabella di instradamento della subnet pertinente, aggiungere un instradamento statico:
- Tipo di destinazione: Gateway di instradamento dinamico
- Blocco CIDR di destinazione: la rete univoca della tenancy A (ad esempio, 100.64.0.0/16)
- Descrizione: (facoltativa)
Task 12: Aggiorna regole di sicurezza tenancy
Aggiornare le liste di sicurezza per ogni subnet interessata per consentire l'ingresso e l'uscita dagli intervalli di indirizzi univoci dell'altra tenancy. Per ulteriori informazioni, vedere Regole di sicurezza.