Aggiungi utenti a una distribuzione
Ogni distribuzione dispone di un proprio set di utenti con ruoli specifici. L'utente amministratore di Service Manager viene creato dalla schermata Amministratore Service Manager OGGCA. Questo utente può connettersi al Service Manager. Questo utente non dispone dell'accesso ad altri microservizi.
Tuttavia, quando si configura l'account amministratore per i microservizi utilizzando la schermata Amministratore distribuzione utente in OGGCA, è possibile scegliere di utilizzare le credenziali di amministratore di Service Manager per accedere anche ai microservizi.
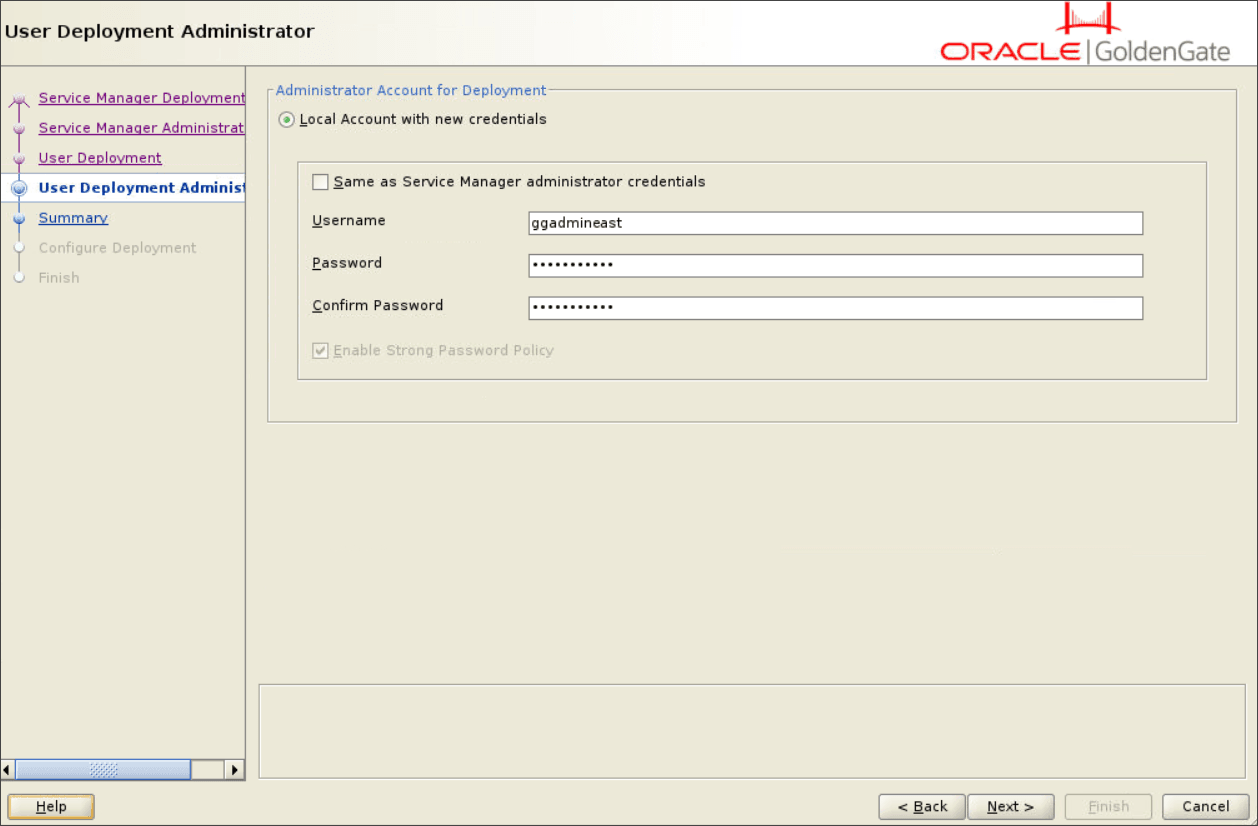
Come mostrato nell'immagine, se si abilitano le "credenziali di amministratore di Service Manager", gli altri campi vengono disabilitati perché vengono utilizzate le stesse credenziali utente per accedere a Service Manager e ai microservizi di distribuzione.
Gli altri utenti creati da Service Manager possono accedere solo a Service Manager. L'utente creato dall'interfaccia Web del servizio di amministrazione può accedere a tutti i microservizi, ma non può accedere a Service Manager.
Questi utenti non sono disponibili con altre distribuzioni sullo stesso server host.
Per creare utenti dal Service Manager o dal servizio di amministrazione, effettuare le operazioni riportate di seguito.
-
Eseguire il login al Service Manager o al servizio di amministrazione.
-
Dal riquadro di navigazione di sinistra selezionare Amministrazione utenti.
-
Per aggiungere utenti, fare clic su Utenti (+).
-
Inserire un nome utente univoco.
-
Selezionare uno dei ruoli dalla casella di riepilogo Ruolo. Le opzioni sono Utente, Operatore, Amministratore e Sicurezza.
Tabella 1 Utente di Oracle GoldenGate
ID ruolo Livello di privilegio Utente Consente richieste di servizio di sola informazione, che non alterano o influiscono sul funzionamento del MA. Esempi di informazioni di query/sola lettura includono le informazioni sulle metriche delle prestazioni, lo stato delle risorse e le informazioni di monitoraggio. Operatore Consente agli utenti di eseguire solo azioni operative, come la creazione, l'avvio e l'arresto delle risorse. Gli operatori non possono modificare i parametri operativi o i profili del server MA. Amministratore Consente l'accesso completo all'utente, inclusa la possibilità di modificare i parametri operativi generali e non correlati alla sicurezza e i profili del server. Sicurezza Consente l'amministrazione degli oggetti correlati alla sicurezza e richiama le richieste di servizio correlate alla sicurezza. Questo ruolo dispone di privilegi completi. -
Selezionare il tipo di utente dalla casella di riepilogo Tipo come Password o Certificato.
Se si seleziona il tipo di utente Password, l'autenticazione viene eseguita in base al nome utente e alla password.
Se si seleziona il tipo di utente Certificato, l'utente si autenticerà presentando un certificato client. Dopo aver selezionato l'opzione Certificato, è necessario immettere il nome comune (nel certificato che verrà presentato tale CN="certuser").
Nota: il certificato è con l'utente e non viene salvato dal servizio Oracle GoldenGate. Quando viene presentato per l'autenticazione, il servizio Oracle GoldenGate autentica innanzitutto che il certificato presentato può essere considerato attendibile, quindi verifica se il nome comune nel certificato è stato registrato come utente valido. In caso affermativo, assegnerà il ruolo utente appropriato.
-
Immettere le informazioni che descrivono l'utente.
-
Fare clic su Sottometti. L'utente è registrato.