Crea un profilo di autorizzazione
Il profilo di autorizzazione può essere creato a livello di Service Manager o a livello di distribuzione. Se si crea un profilo di autorizzazione in Service Manager, può essere condiviso da più distribuzioni. Se si crea un profilo di autorizzazione all'interno di una distribuzione, tale profilo è disponibile solo per l'uso all'interno di tale distribuzione.
Per impostare un profilo di autorizzazione per una distribuzione, effettuare le operazioni riportate di seguito.
-
In Service Manager, fare clic su Service Manager, quindi selezionare Profilo autorizzazione per aprire la pagina Profili autorizzazione.
-
Per aggiungere un profilo di autorizzazione per una distribuzione specifica, fare clic su Distribuzione e selezionare il nome della distribuzione dal riquadro di navigazione a sinistra. Selezionare quindi l'opzione Profilo autorizzazione.
-
Nella pagina Profili di autorizzazione fare clic sul segno più (+) accanto a Profili di autorizzazione. Viene visualizzata la finestra di dialogo Profili autorizzazione.
-
Nella finestra di dialogo Profilo autorizzazione è possibile selezionare uno dei provider IdP esterni e configurare le opzioni.
Se si seleziona il profilo di autorizzazione IDCS, è necessario configurare le opzioni visualizzate nell'immagine riportata di seguito.
Nota: la configurazione di IDCS, IAM o Microsoft Entra ID come IdPs esterno richiede la specifica di valori simili.
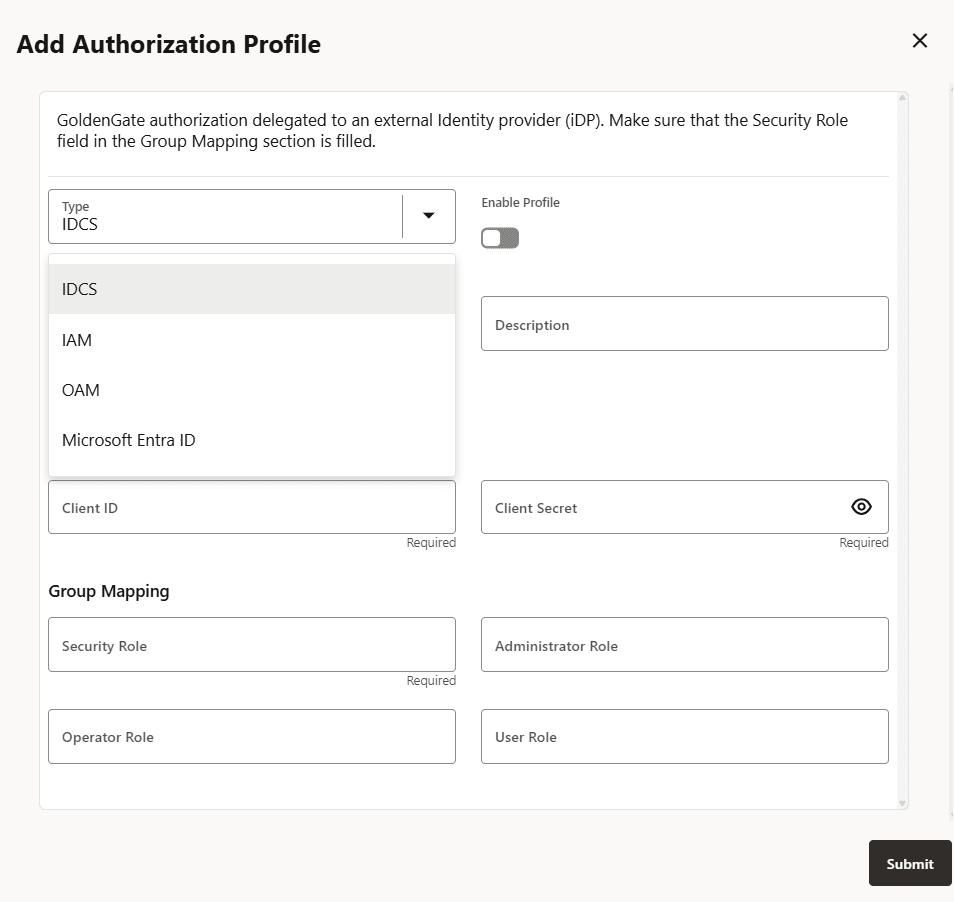
Le opzioni da configurare si basano sulle configurazioni eseguite sul provider di identità esterno. Tenere questi valori pronti prima di attivare questa configurazione. Consultare questi valori da Configure IAM for Oracle GoldenGate.
Di seguito sono riportati i valori descritti.
-
Nome profilo: nome del profilo di autorizzazione.
-
Descrizione (facoltativo): breve riepilogo del profilo in fase di creazione.
-
Abilita profilo: attiva il profilo per la distribuzione.
-
Tipo di profilo di autorizzazione: IDCS
-
URI di ricerca automatica tenant: endpoint dei documenti di ricerca automatica OpenID del server IDP (
/.well-known/openid-configuration)). -
ID client: ID client dell'applicazione IDP
-
Segreto client: segreto client dell'applicazione IDP (archiviato in modo sicuro)
-
Nella sezione Mapping gruppi, viene configurato il mapping degli utenti per i gruppi IDCS ai ruoli utente di Oracle GoldenGate. È necessario immettere il nome del gruppo IDCS con il ruolo utente corrispondente. Per questi valori viene fatta distinzione tra maiuscole e minuscole. Le opzioni del ruolo utente per il mapping del nome di un gruppo con il rispettivo ruolo in IDCS includono Security, Administrator, Operator e User.
-
-
Se si seleziona OAM come IdP esterno, vengono visualizzate le opzioni riportate di seguito.
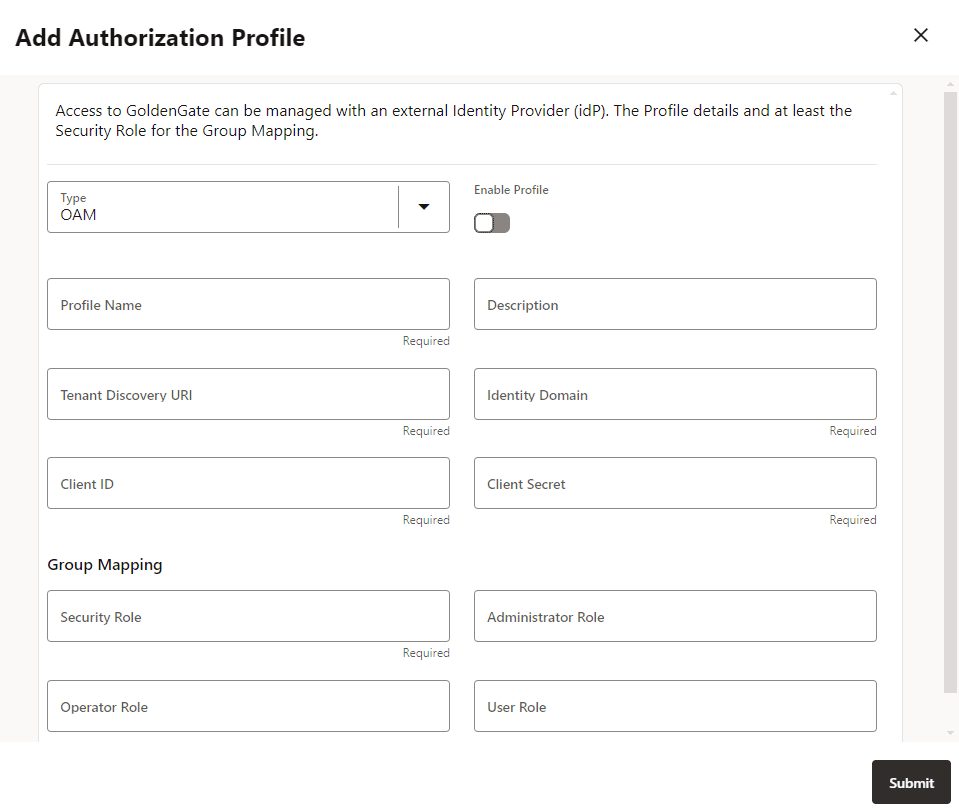
Per conoscere i valori richiesti, vedere Configure OAM for Oracle GoldenGate.
-
Nome profilo: nome del profilo di autorizzazione.
-
Descrizione (facoltativo): breve riepilogo del profilo in fase di creazione.
-
Abilita profilo: attiva il profilo per la distribuzione.
-
Tipo di profilo di autorizzazione: IDCS
-
URI di ricerca automatica tenant: endpoint dei documenti di ricerca automatica OpenID del server IDP (
/.well-known/openid-configuration)). -
Dominio di Identity: un dominio di Identity corrisponde alla nozione di tenant. Tutti i client e i server delle risorse vengono creati in un dominio di Identity.
-
ID client: ID client dell'applicazione IDP
-
Segreto client: segreto client dell'applicazione IDP (archiviato in modo sicuro)
-
Nella sezione Mapping gruppi, viene configurato il mapping degli utenti per i gruppi IDCS ai ruoli utente di Oracle GoldenGate. È necessario immettere il nome del gruppo IDCS con il ruolo utente corrispondente. Per questi valori viene fatta distinzione tra maiuscole e minuscole. Le opzioni del ruolo utente per il mapping del nome di un gruppo con il rispettivo ruolo in IDCS includono Security, Administrator, Operator e User.
Per ulteriori informazioni, vedere Creazione di un dominio di Identity.
-
-
Se si seleziona EntraID, vengono visualizzate le opzioni riportate di seguito.
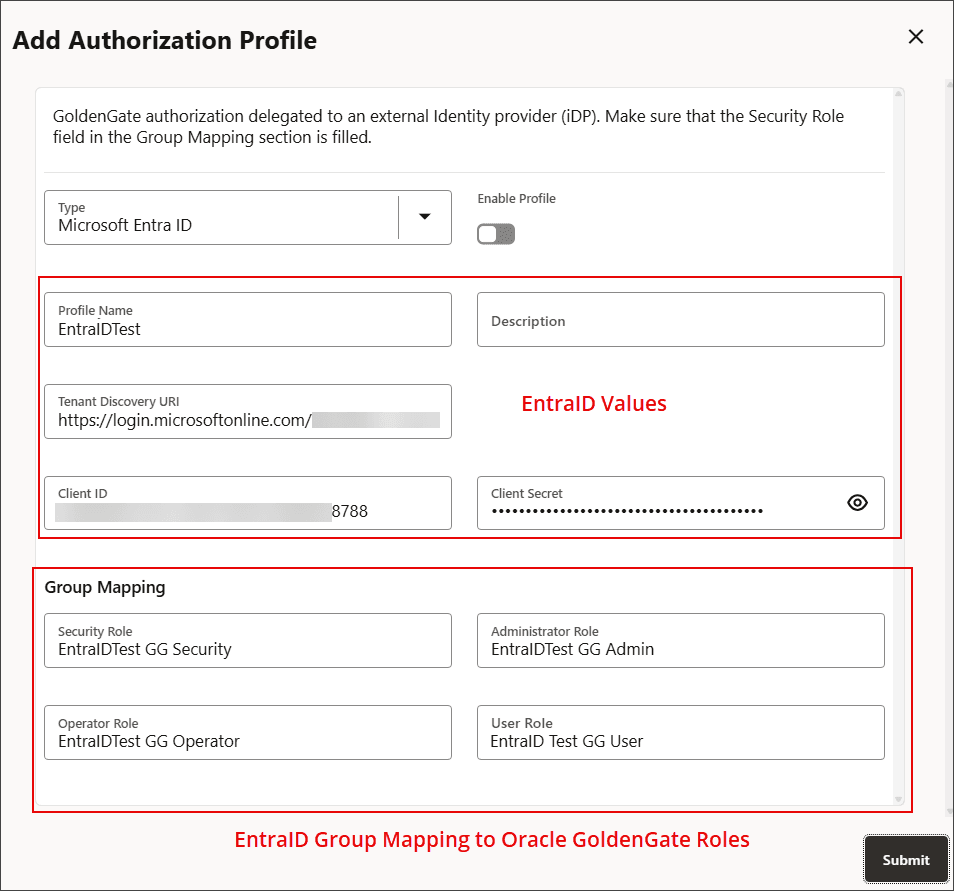
Per conoscere i valori richiesti, vedere Configurare Microsoft Azure EntraID per Oracle GoldenGate.
-
Per creare un profilo di autorizzazione, fare clic su Sottometti.
-
Vedere la procedura descritta in Test del profilo di autorizzazione per verificare che il profilo sia configurato correttamente.
-
Dopo aver convalidato correttamente il profilo, è possibile abilitarlo.