Uso del servizio plugin per la cifratura dei file trail
Informazioni sui prerequisiti, i requisiti e i passi per configurare un servizio plugin di terze parti per la cifratura e creare un profilo di cifratura in Oracle GoldenGate per consentire la cifratura dei file trail utilizzando il plugin configurato.
Nota: il servizio plugin è disponibile solo sulla piattaforma Linux.
Impostare il servizio plugin e creare il plugin
Per configurare e creare il servizio di plugin del profilo di cifratura, attenersi alla procedura riportata di seguito nel prompt cURL.
-
Abilitare il servizio plugin in Service Manager:
OGG_ADMIN_PASSWORD="oggadmin-A1" curl -svu "oggadmin:${OGG_ADMIN_PASSWORD}" http://127.0.0.1:9011/services/v2/deployments/ServiceManager/services/pluginsrvr -XPOST --data '{"$schema":"ogg:service", "config":"external", "enabled":true, "critical":true, "status":"running"}' -
Creare un plugin di crittografia utilizzando il plugin
Encryption-Minimal:cd $OGG_HOME/src/PluginExamples/Encryption-Minimal -
Aggiungere i nomi delle variabili nella funzione
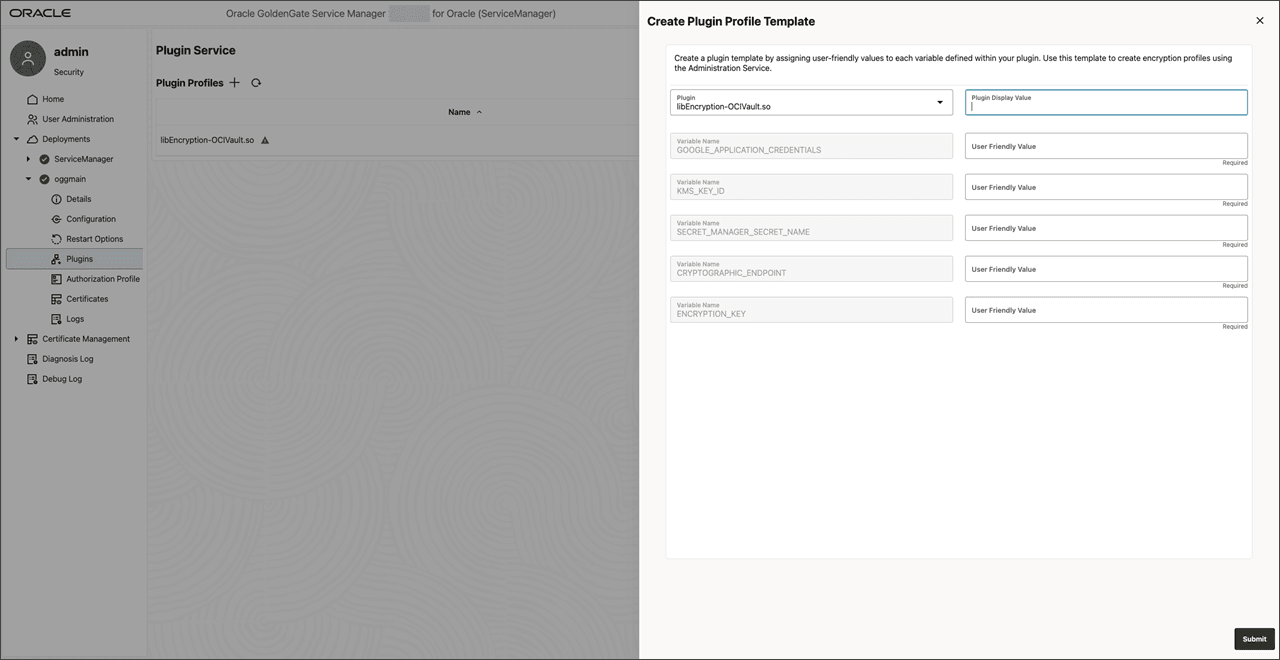
Encryption-Minimal.c. Replace getManifest()come illustrato nella seguente sintassi:const char * getManifest() { return "{ "$schema": "ogg:plugin", "version": "23.7", "variables": [ "GOOGLE_APPLICATION_CREDENTIALS", "KMS_KEY_ID", "SECRET_MANAGER_SECRET_NAME", "CRYPTOGRAPHIC_ENDPOINT", "ENCRYPTION_KEY" ] }"; }Le variabili aggiunte in questo passo memorizzano le informazioni necessarie su come accedere agli strumenti di terze parti. Verranno visualizzati nei passaggi successivi, quando è necessario creare il plugin per la copia .
È obbligatorio configurare le funzioni
encryptedecryptaffinché l'endpoint di cifratura/decifrazione di terze parti scelto richiami qualsiasi strumento di cifratura/decifrazione di terze parti. -
Crea plugin
Encryption-Minimal:make && cp libEncryption-Minimal.so <OGG_deployment_home>/ServiceManager/var/lib/plugins/libEncryption-OCIVault.soNota: il nome del file della libreria plugin copiato nella directory
var/lib/pluginsdi Service Manager viene visualizzato nell'interfaccia Web di Service Manager come Nome plugin per la creazione del modello.
Crea modello plugin in Service Manager
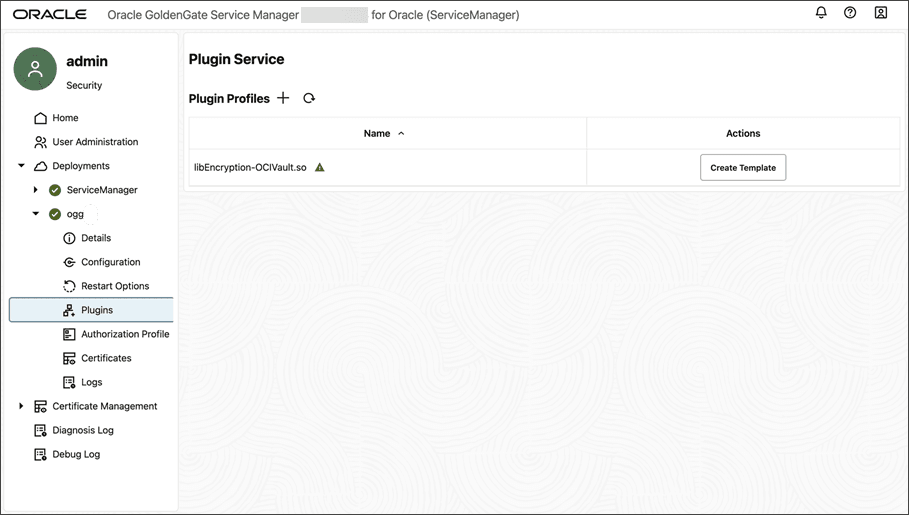
Eseguire il login a Service Manager ed eseguire le operazioni riportate di seguito per creare il modello di plugin per il profilo di cifratura: 1. Andare a Distribuzioni, selezionare il nome della distribuzione e fare clic su Plugin.
If the plugin name is not visible under the **Plugin Profiles** table, click the Refresh button. The Service Manager scans all the library files under `SM_HOME/var/lib/plugins` and refreshes the list.
-
Creare un modello per qualsiasi plugin disponibile (se il modello non viene creato):
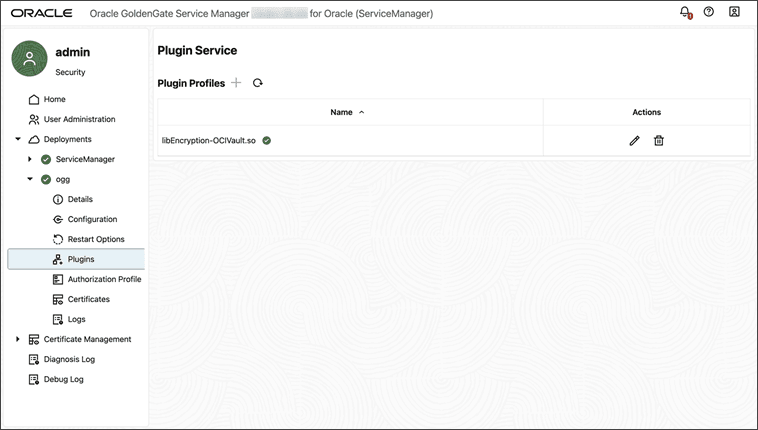
Una volta creato, il modello di plugin viene visualizzato nella pagina Servizio plugin con un segno di spunta verde.
Creare il profilo di cifratura del plugin dal servizio di amministrazione
Andare alla pagina del servizio di amministrazione per creare il profilo di cifratura e applicarlo al processo Extract, Replicat o Distribution Path specifico: 1. Andare alla pagina Crittografia, profili. È disponibile una nuova tabella per il modello plugin, con nomi di colonna corrispondenti ai nomi definiti per ogni variabile in Service Manager.
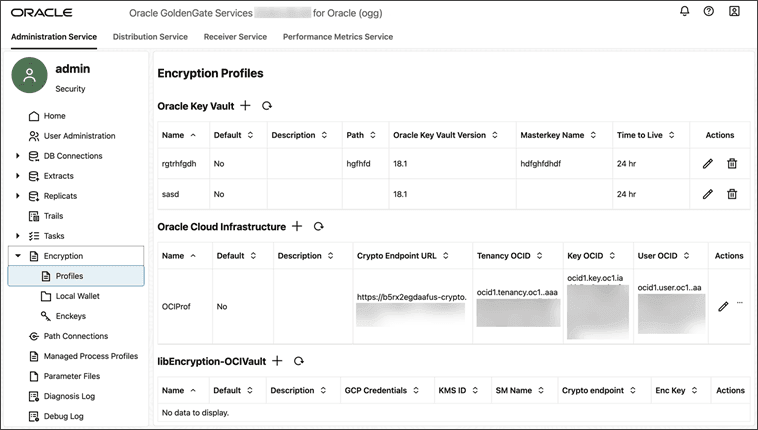
-
Aggiungere un profilo di cifratura, immettere i valori e fare clic su Sottometti.
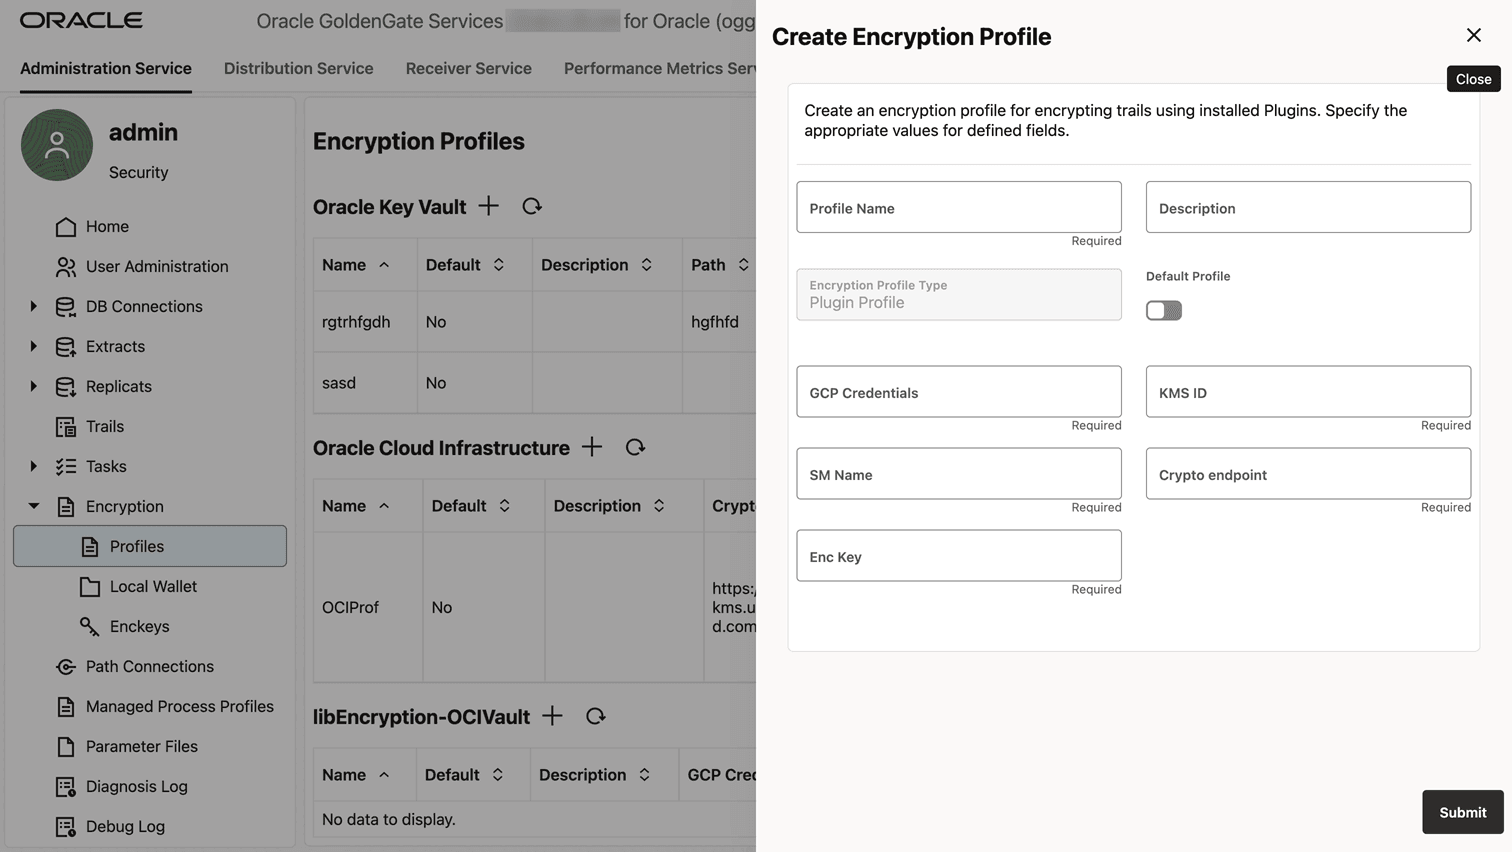
-
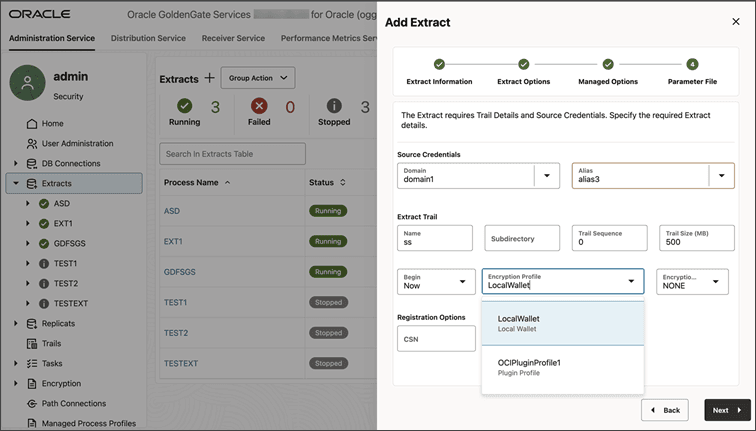
Creare Extract, Replicat, Distribution Path e selezionare il servizio plugin del profilo di cifratura come profilo di cifratura.