Configura storage degli oggetti catalogo
Configurare un bucket di storage degli oggetti Oracle Cloud Infrastructure (OCI) per il catalogo di file Essbase. Essbase su Autonomous AI Lakehouse utilizza internamente il catalogo di file per molte funzioni. Eseguire questa configurazione occasionale prima che gli utenti inizino a utilizzare Essbase.
Informazioni preliminari
Coordinare con un amministratore OCI o un amministratore dello storage degli oggetti nella tenancy OCI in cui viene eseguito il provisioning dell'istanza di Autonomous AI Database. Consultare: Panoramica dello storage degli oggetti.
Assicurarsi che i task seguenti siano stati completati:
-
Un utente OCI ha creato un bucket di storage degli oggetti per il catalogo di file Essbase.
-
L'utente OCI ha registrato il nome del bucket, lo spazio di nomi dello storage degli oggetti e l'area OCI.
-
Un utente OCI che ha accesso al bucket dispone di una chiave di firma API.
-
Sono state ottenute le seguenti informazioni per l'utente chiave API:
- OCID utente
- Impronta della chiave API
- OCID tenancy
- Chiave di firma API privata
- Passphrase chiave privata, se applicabile
-
Si dispone dell'autorizzazione per accedere alla console nell'interfaccia Web di Essbase.
L'utente che ha creato il bucket e l'utente di cui si fornisce la chiave API possono essere utenti diversi. Tuttavia, l'utente API-key deve avere accesso al bucket.
La chiave anonima deve essere in formato PEM. Considera la chiave privata come informazioni riservate e trasferiscila utilizzando un metodo sicuro approvato. Non condividerlo con utenti Essbase normali.
Per informazioni su come ottenere i dettagli della chiave API OCI, vedere Chiavi e OCID obbligatori. Per informazioni sugli spazi di nomi dello storage degli oggetti, vedere Spazi di nomi dello storage degli oggetti.
Configura storage degli oggetti catalogo
-
Accedere all'interfaccia Web di Essbase.
-
Nel pannello di navigazione fare clic su Console.
-
Fare clic su Storage oggetti catalogo.
-
Se i campi non sono modificabili, fare clic su Modifica.
-
Immettere le informazioni OCI nei campi:
Campo Inserisci ID utente OCID dell'utente OCI associato alla chiave di firma API e alla chiave privata. Non immettere il nome utente o l'indirizzo e-mail. Impronta digitale L'impronta della chiave API pubblica associata alla chiave privata. L'impronta digitale, l'ID utente e la chiave privata devono appartenere allo stesso utente e alla stessa chiave API OCI. Tenancy OCID della tenancy OCI in cui viene eseguito il provisioning dell'istanza di Autonomous AI Database. Area Identificativo dell'area OCI per il bucket di storage degli oggetti, ad esempio us-phoenix-1. File di chiavi Selezionare o trascinare il file della chiave di firma API privata. Contenuti del file di chiavi Se non si seleziona un file chiave, incollare il contenuto completo della chiave privata PEM, comprese le righe BEGIN e END. Spazio di nomi Spazio di nomi dello storage degli oggetti associato al bucket. Nome bucket Il nome esatto del bucket di storage degli oggetti. Non immettere un URL o un OCID del bucket. Passphrase chiave privata Passphrase per la chiave privata, se la chiave è cifrata. Lasciare vuoto questo campo se la chiave non contiene una passphrase. 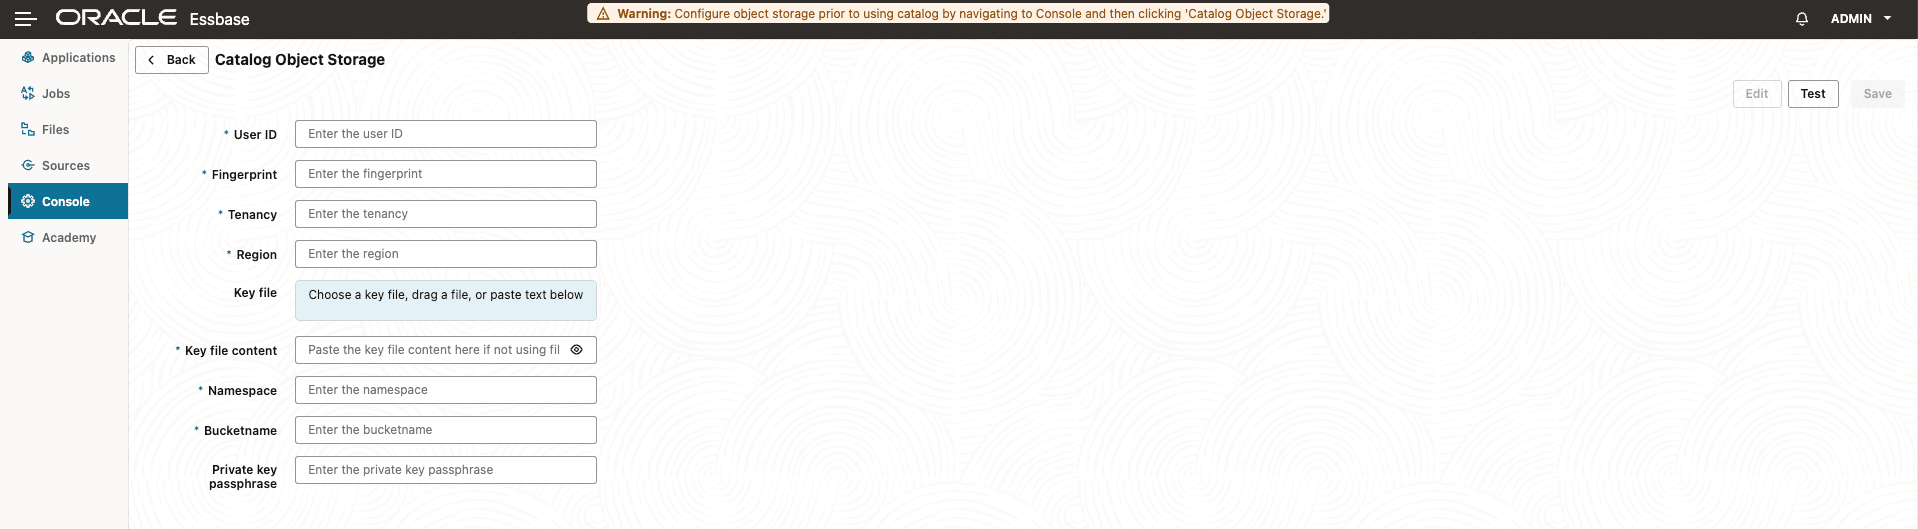
-
Utilizzare File chiave o Contenuto file chiave per fornire la chiave privata.
-
Fare clic su Test.
-
Se il test riesce, fare clic su Salva.
Dopo il salvataggio della configurazione, Essbase può utilizzare il bucket di storage degli oggetti per il catalogo di file Essbase. Per verificare la configurazione, fare clic su File e aprire il catalogo.
Risolvere i problemi di configurazione
-
Se l'opzione Memorizzazione oggetti catalogo non è disponibile, verificare di utilizzare Essbase in Autonomous AI Lakehouse e di disporre dell'autorizzazione per accedere alla console.
-
Se la convalida dell'autenticazione o della firma non riesce, verificare che l'ID utente, l'impronta digitale e la chiave privata appartengano alla stessa chiave utente e API OCI.
-
Se OCI restituisce un errore di autorizzazione, chiedere all'amministratore OCI o all'amministratore dello storage degli oggetti di verificare che l'utente della chiave API abbia accesso al bucket dello storage degli oggetti.
-
Se non è possibile trovare il bucket, verificare i valori Area, Spazio di nomi e Nome bucket. Inserire l'identificativo dell'area, non il nome visualizzato dell'area.
-
Se non è possibile leggere la chiave privata, verificare che sia una chiave privata in formato PEM e che la passphrase sia corretta.
Argomento padre: Avvio rapido