NAT su DRG - Parte 2 - CIDR sovrapposti tra più VCN remote
Introduzione
In NAT su DRG - Parte 1 - I CIDR sovrapposti tra due VCN locali due VCN con lo stesso CIDR sono stati collegati a un gateway di instradamento dinamico (DRG) in un'area. In pratica, le reti sovrapposte sono spesso più distanti: un ambiente di produzione in una region Oracle Cloud Infrastructure (OCI) e una copia in un'altra region, o due business unit che hanno creato ciascuna la propria landing zone nella propria region con lo stesso piano di indirizzi.
Le aree sono connesse con una connessione RPC (Remote Peering Connection) tra due DRG. Un RPC in genere si rifiuta di essere utile quando entrambi i lati pubblicizzano lo stesso CIDR, in quanto né il DRG può comunicare in locale da remoto. NAT su DRG risolve questo problema convertendo gli indirizzi nel collegamento RPC, in modo che ogni area sia nota all'altra sotto un CIDR "shadow" univoco.
| Area | VCN | CIDR subnet reale | CIDR shadow visto dall'altra regione |
|---|---|---|---|
| Canada (Sud-est) - Montreal, YUL | uc2-vcn-yul |
10.0.1.0/24 |
192.168.10.0/24 |
| Canada (Sud-est) - Toronto, YYZ | uc2-vcn-yyz |
10.0.1.0/24 |
192.168.20.0/24 |
La differenza con la parte 1 è il luogo in cui si trova la politica NAT. Nella parte 1 i criteri sono stati associati ai collegamenti VCN. In questa esercitazione vengono associati ai collegamenti RPC e i collegamenti VCN non dispongono di alcun criterio. Questo ha un utile effetto collaterale: la traduzione si applica a tutto ciò che attraversa l'RPC, indipendentemente dalla VCN nell'area da cui proviene e le reti VCN che non si sovrappongono non vengono interessate.
[! NOTA] Una regola NAT descrive il traffico che entra nel DRG tramite il collegamento che contiene il criterio. Per un collegamento RPC che rappresenta il traffico che arriva dall'altra area. Per il traffico che passa attraverso lo stesso collegamento, il DRG applica automaticamente la conversione inversa.
Questa esercitazione mostra due modi per configurare le regole, entrambi testati:
- Opzione 1: una singola regola in un'area. Una regola sul lato Montreal traduce sia origine che destinazione. La squadra di Toronto non ha regole.
- Opzione 2: una regola in ogni regione. Ogni area dispone di una regola NAT di destinazione per il proprio CIDR shadow.
Altri casi d'uso
Questo tutorial fa parte di una serie di cinque. Ogni parte risolve uno scenario di sovrapposizione diverso con gli stessi blocchi di costruzione.
- Parte 1: NAT su DRG - Parte 1 - CIDR sovrapposti tra due VCN locali
- Parte 2 (questa esercitazione): NAT su DRG - Parte 2 - CIDR sovrapposti tra più VCN remote
- Parte 3: NAT su DRG - Parte 3 - Sovrapposizione di CIDR tra OCI e in locale
- Parte 4: NAT su DRG - Parte 4 - VCN dei servizi condivisi
- Parte 5: NAT su DRG - Parte 5 - Sovrapposizione di CIDR tra OCI e in locale con BGP
Diagramma
Sovrappresentazione dei CIDR della subnet in diverse aree OCI risolti con NAT senza conservazione dello stato 1:1 sul DRG (questo scenario mantiene la traduzione per tutte le VCN nell'area, incluse quelle non sovrapposte)
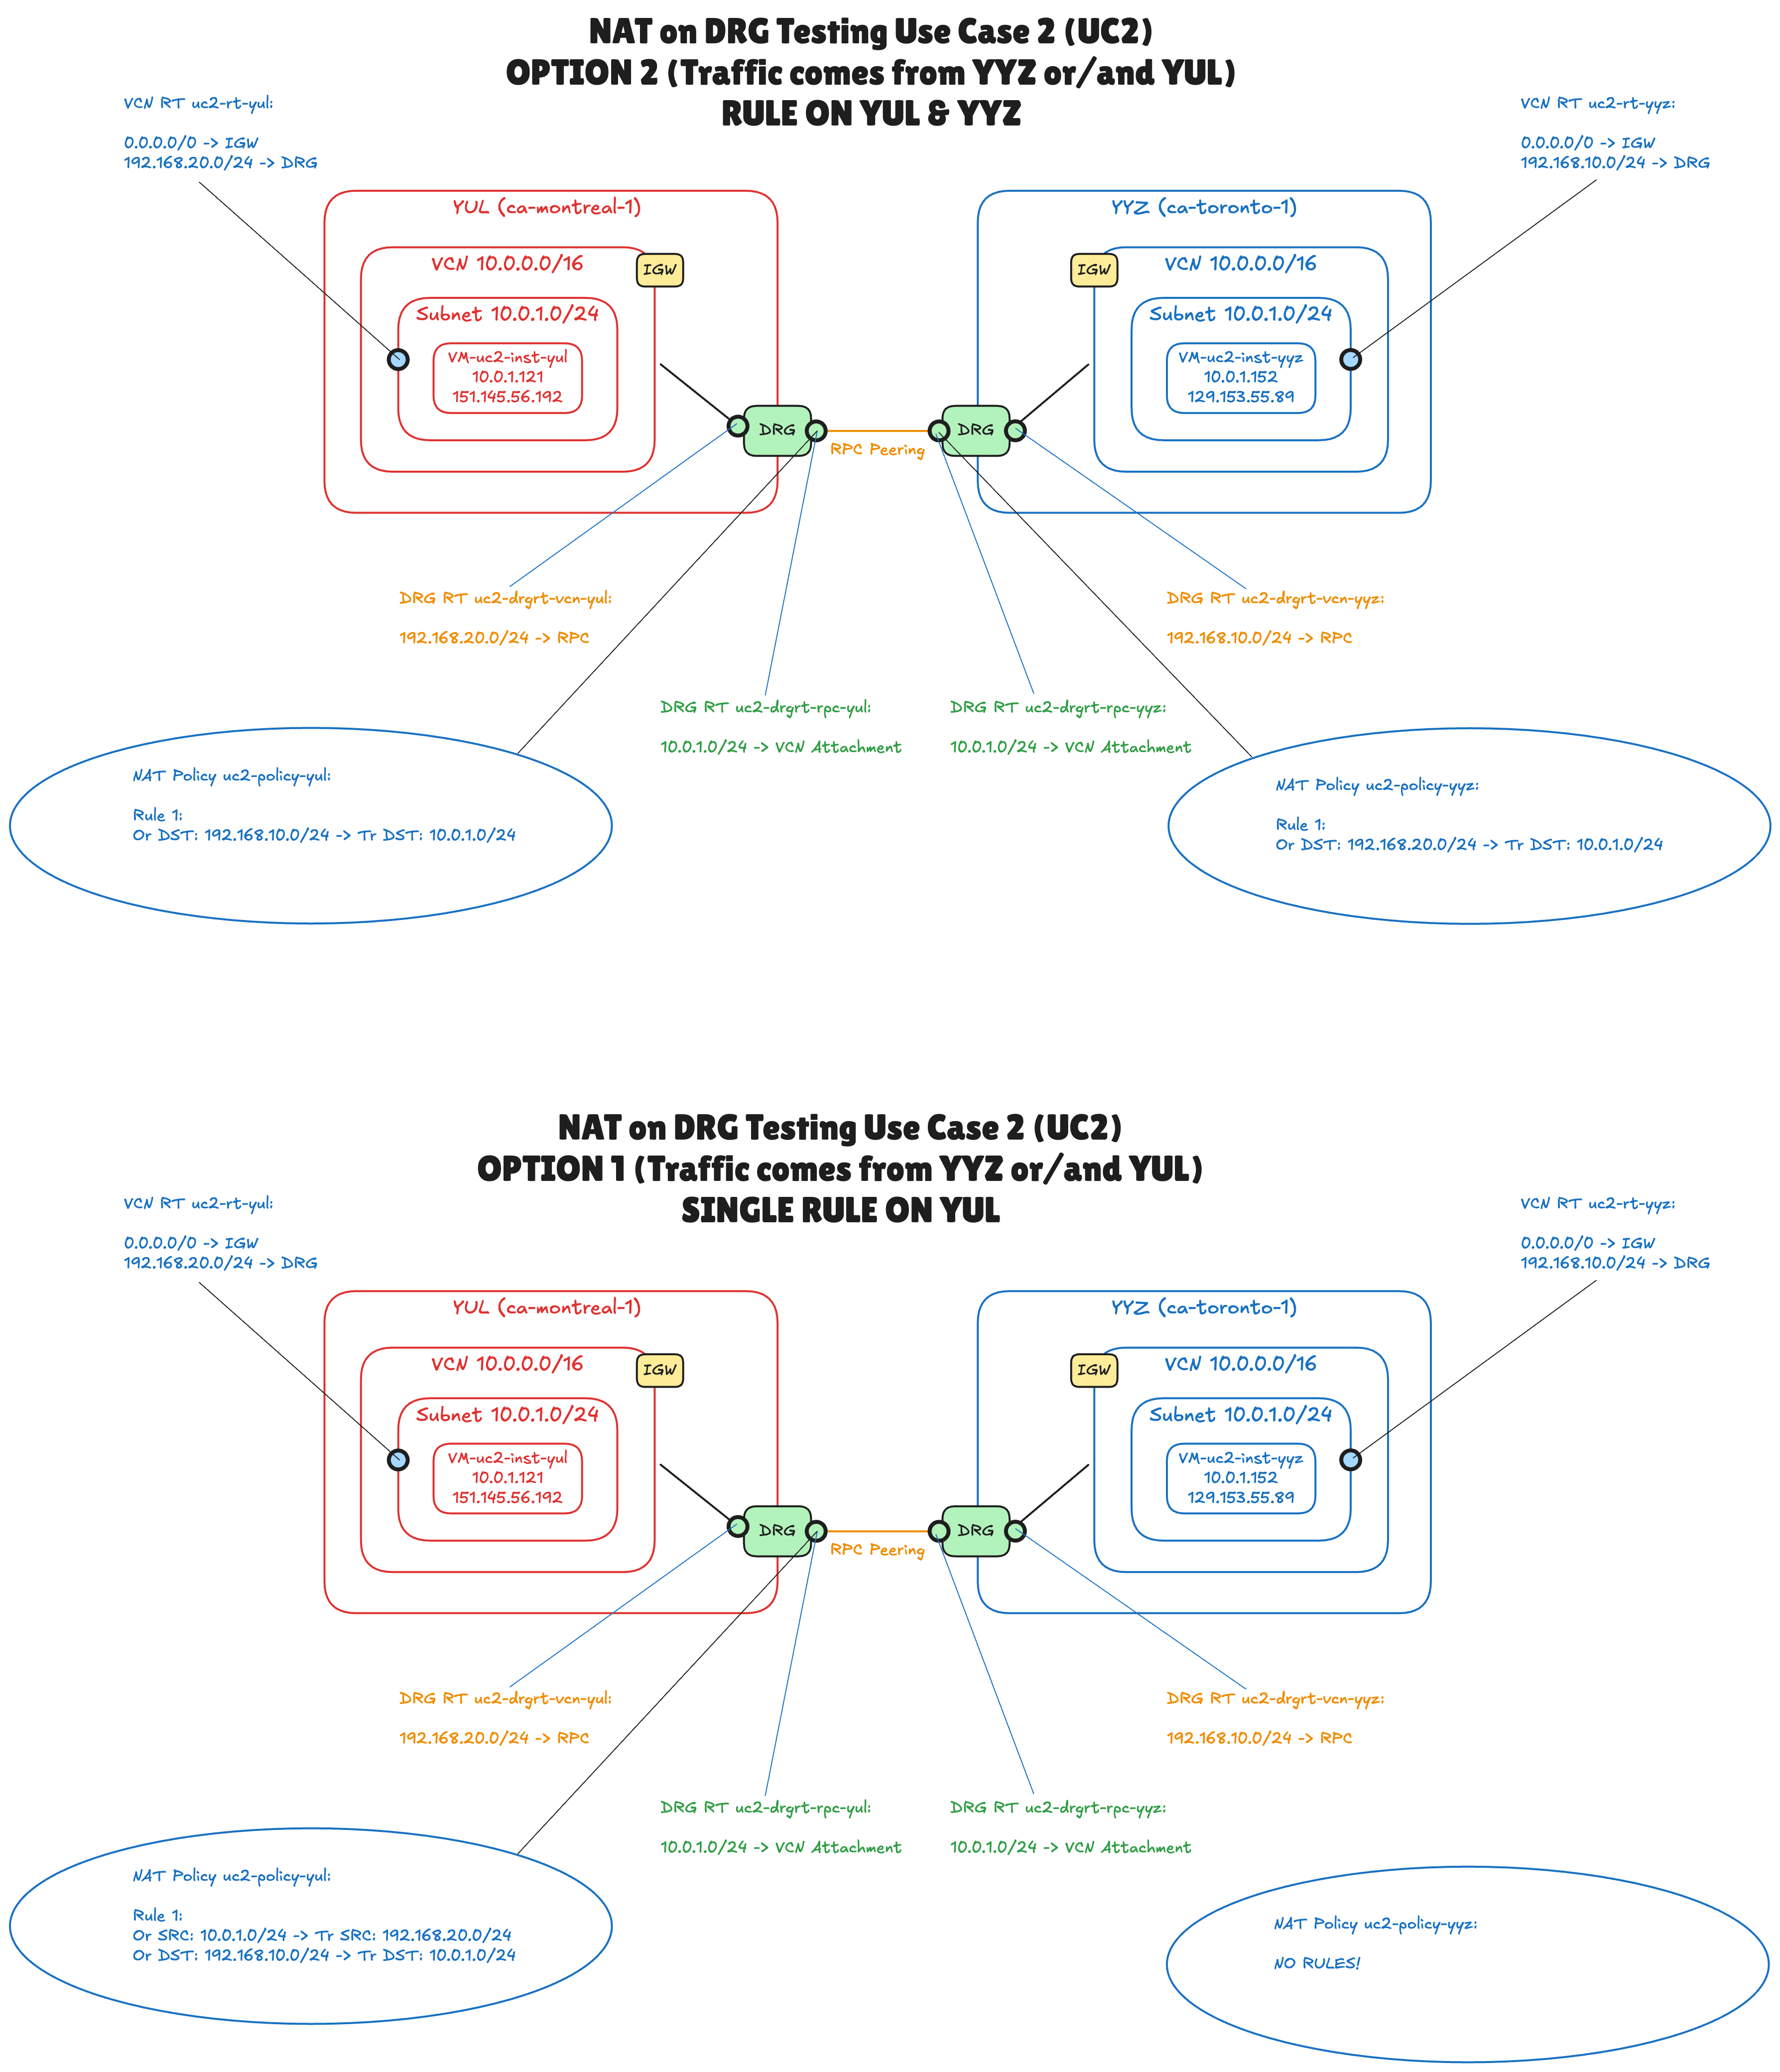
Il diagramma mostra la stessa topologia due volte, una per ogni opzione di regola. Tutto tranne le regole NAT è identico:
- Due VCN, una a Montreal e una a Toronto, entrambe
10.0.0.0/16con una subnet10.0.1.0/24, ciascuna con un'istanza di test. - Due DRG, uno per area, connesse a una connessione peering remota.
- Due tabelle di instradamento VCN (testo blu). Ciascuno invia il CIDR shadow dell'altra area al DRG locale.
- Quattro tabelle di instradamento DRG (testo arancione), due per ogni DRG. La tabella nel collegamento VCN invia il CIDR shadow dell'altra area all'RPC. La tabella nel collegamento RPC invia
10.0.1.0/24alla VCN locale. - Due criteri NAT DRG (i ellissi), uno per area, ciascuno associato al collegamento RPC del relativo DRG.
Prerequisiti
- Una tenancy OCI sottoscritta a due aree e un compartimento in cui è consentito gestire le risorse di rete (VCN, DRG, connessioni peering remote, tabelle di instradamento DRG e criteri NAT DRG) e le istanze di computazione.
- Due VCN con CIDR sovrapposti già esistenti, uno in ogni area. Questo tutorial non li crea. Nel laboratorio sono
uc2-vcn-yuleuc2-vcn-yyz, entrambi10.0.0.0/16, ciascuno con una subnet pubblica10.0.1.0/24, un gateway Internet e una tabella di instradamento (uc2-rt-yuleuc2-rt-yyz) assegnata alla subnet e invia0.0.0.0/0al gateway Internet. I passi 01 e 04 attraversano questo punto di partenza. - DRG che supportano NAT. NAT su DRG non è disponibile sui DRG legacy (V1) e non sui DRG con modalità di disintermediazione, throughput elevato o unificazione di instradamento abilitata. I DRG appena creati funzionano.
- Due istanze di computazione con cui eseguire il test, una in ogni area. In questo tutorial sono chiamati
uc2-inst-yul(10.0.1.121) euc2-inst-yyz(10.0.1.152). Ognuno ha un indirizzo IP pubblico in modo da poterlo raggiungere con SSH. - Una coppia di chiavi SSH per le istanze e l'indirizzo IP pubblico da cui ci si connette (per consentirle nelle liste di sicurezza).
- Conoscenza di base del peering remoto, delle tabelle di instradamento VCN e delle tabelle di instradamento DRG.
[! NOTA] I nomi, i CIDR e gli indirizzi IP in questo tutorial provengono dal laboratorio negli screenshot. È possibile utilizzare il proprio, purché i CIDR shadow non si sovrappongano a nient'altro nella rete e abbiano la stessa lunghezza del prefisso del CIDR che sostituiscono.
Passi
- FASE 01: Riesaminare la rete a Montreal (YUL)
- FASE 02: creare le tabelle di instradamento DRG, RPC e DRG a Montreal
- FASE 03: Creare il criterio NAT DRG a Montreal
- PASSO 04: rivedere la rete a Toronto (YYZ)
- FASE 05: creare le tabelle di instradamento DRG, RPC e DRG a Toronto
- FASE 06: Creare il criterio NAT DRG a Toronto
- FASE 07: configurare le regole NAT, opzione 1: una singola regola in un'area
- FASE 08: Configurare le regole NAT, opzione 2: una regola in ogni area
Passaggio 01: Rivedi la rete di Montreal (YUL)
Iniziamo dalla prima regione. La VCN qui è una normale VCN con una subnet pubblica. L'unica cosa che conta per questo tutorial è il suo spazio di indirizzi, che è identico alla VCN nell'altra area.
- Selezionare l'area Canada sud-orientale (Montreal).
- Aprire il menu di navigazione, fare clic su Networking e quindi su Reti cloud virtuali.
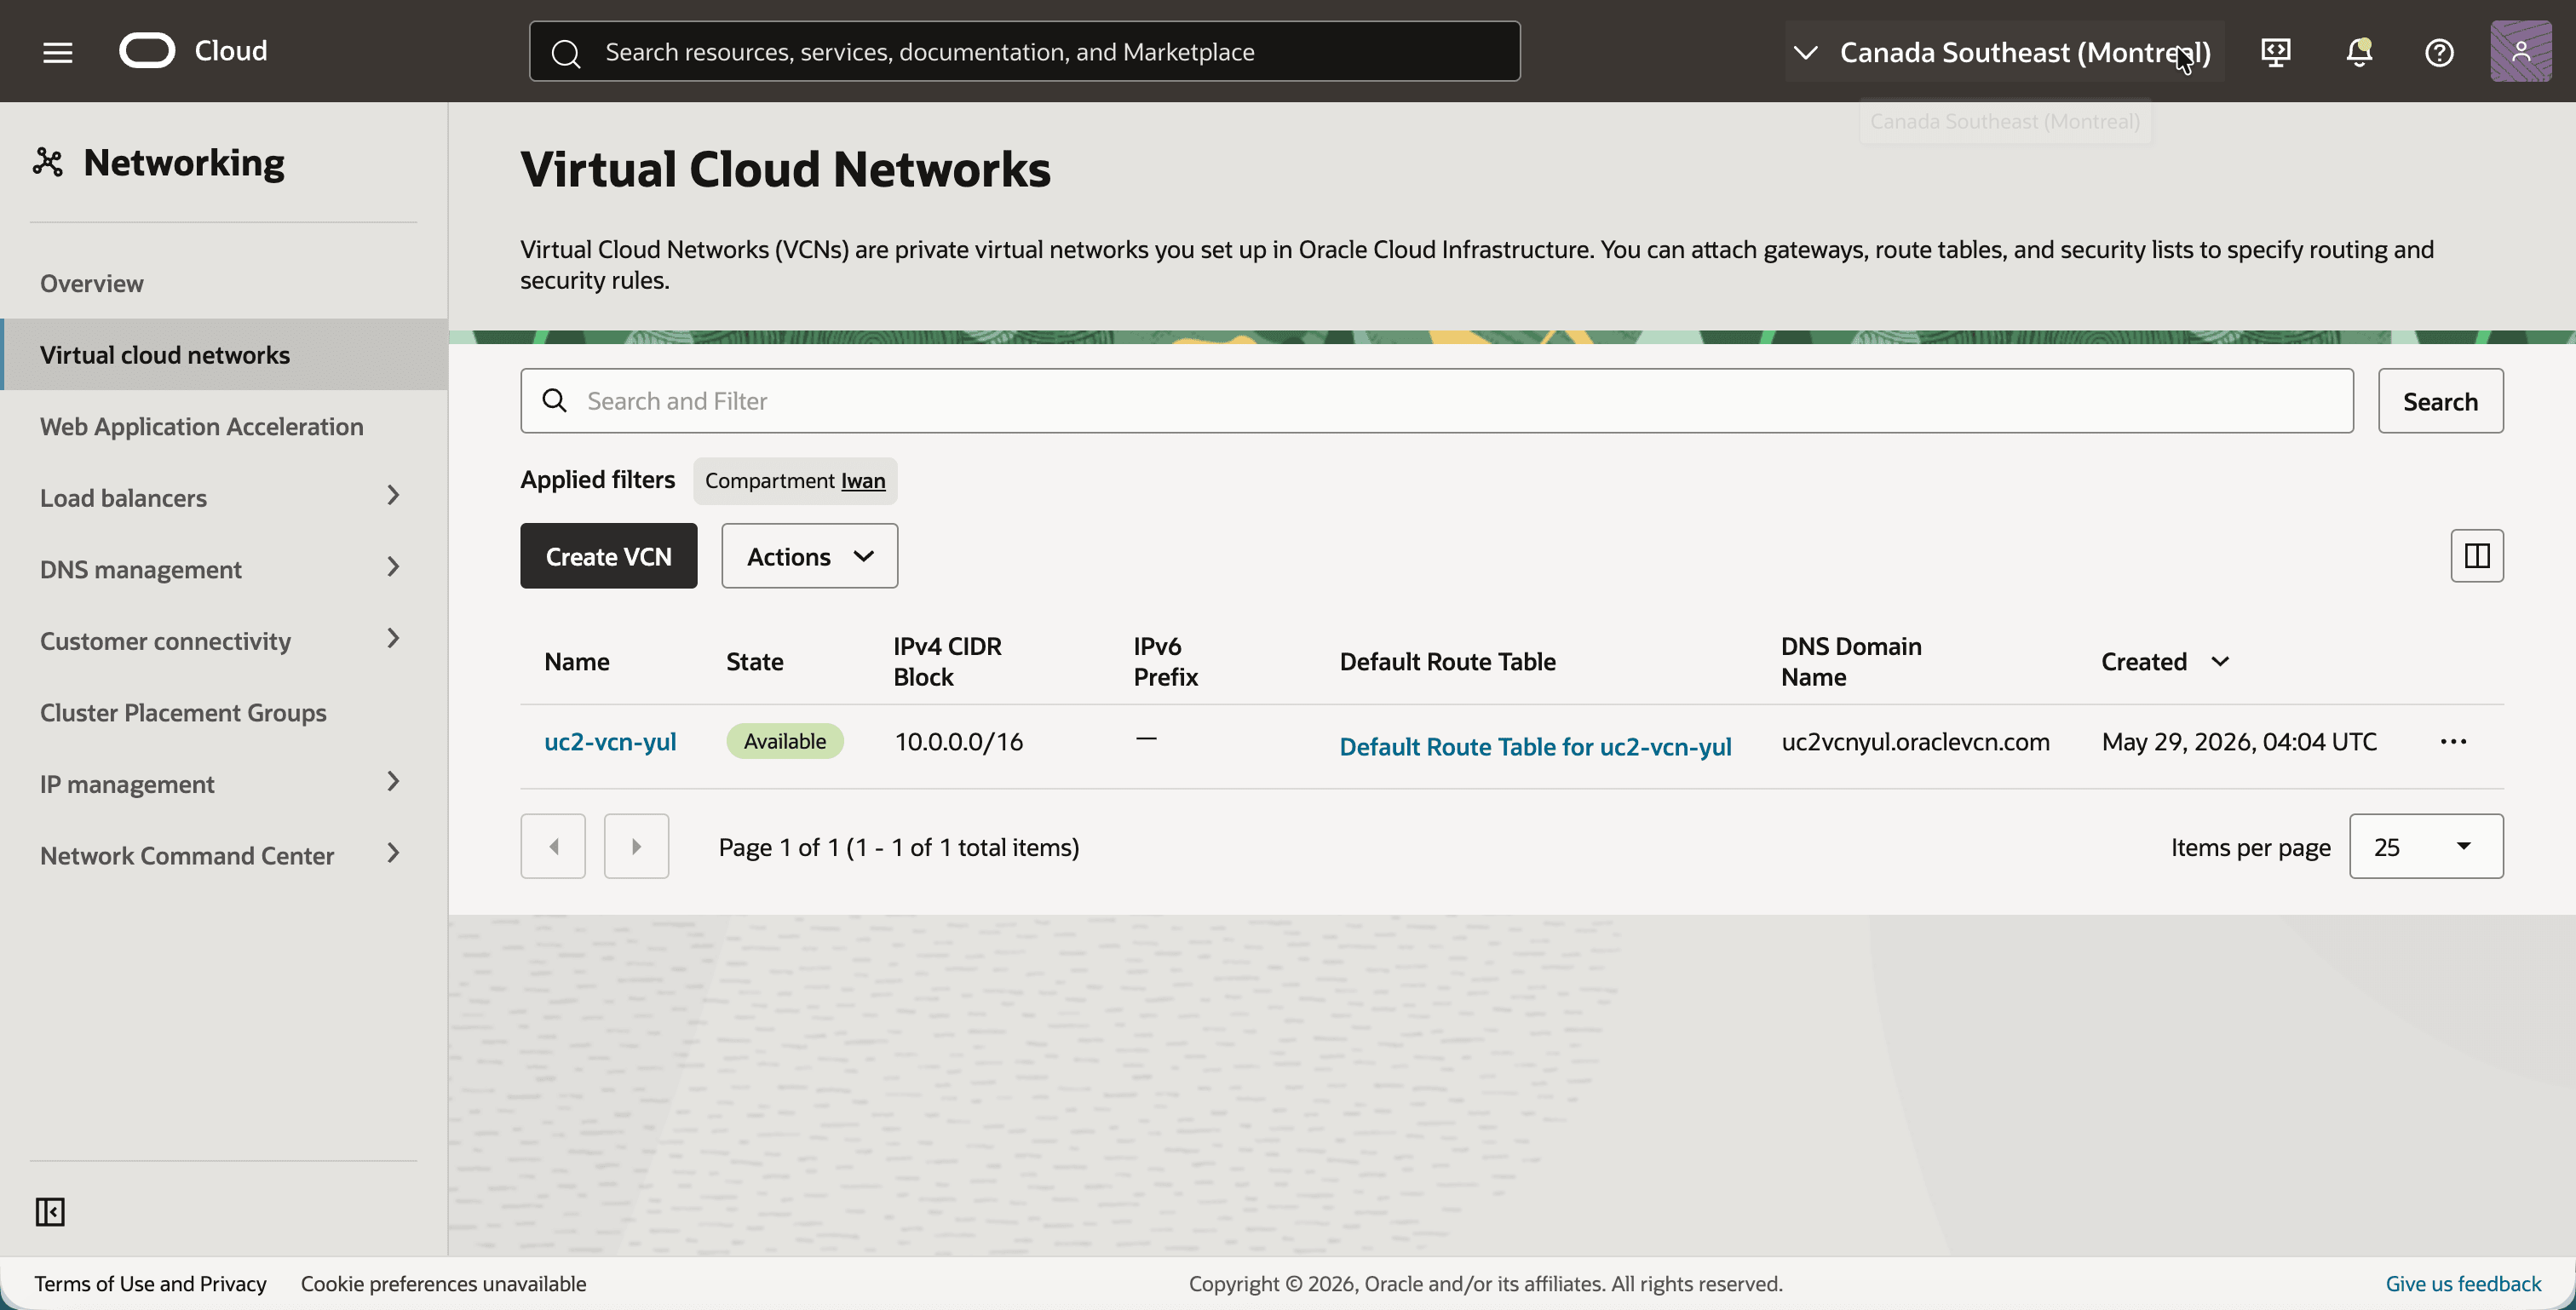
- Osservare la VCN
uc2-vcn-yulcon il blocco IPv4 CIDR10.0.0.0/16.
- Fare clic su
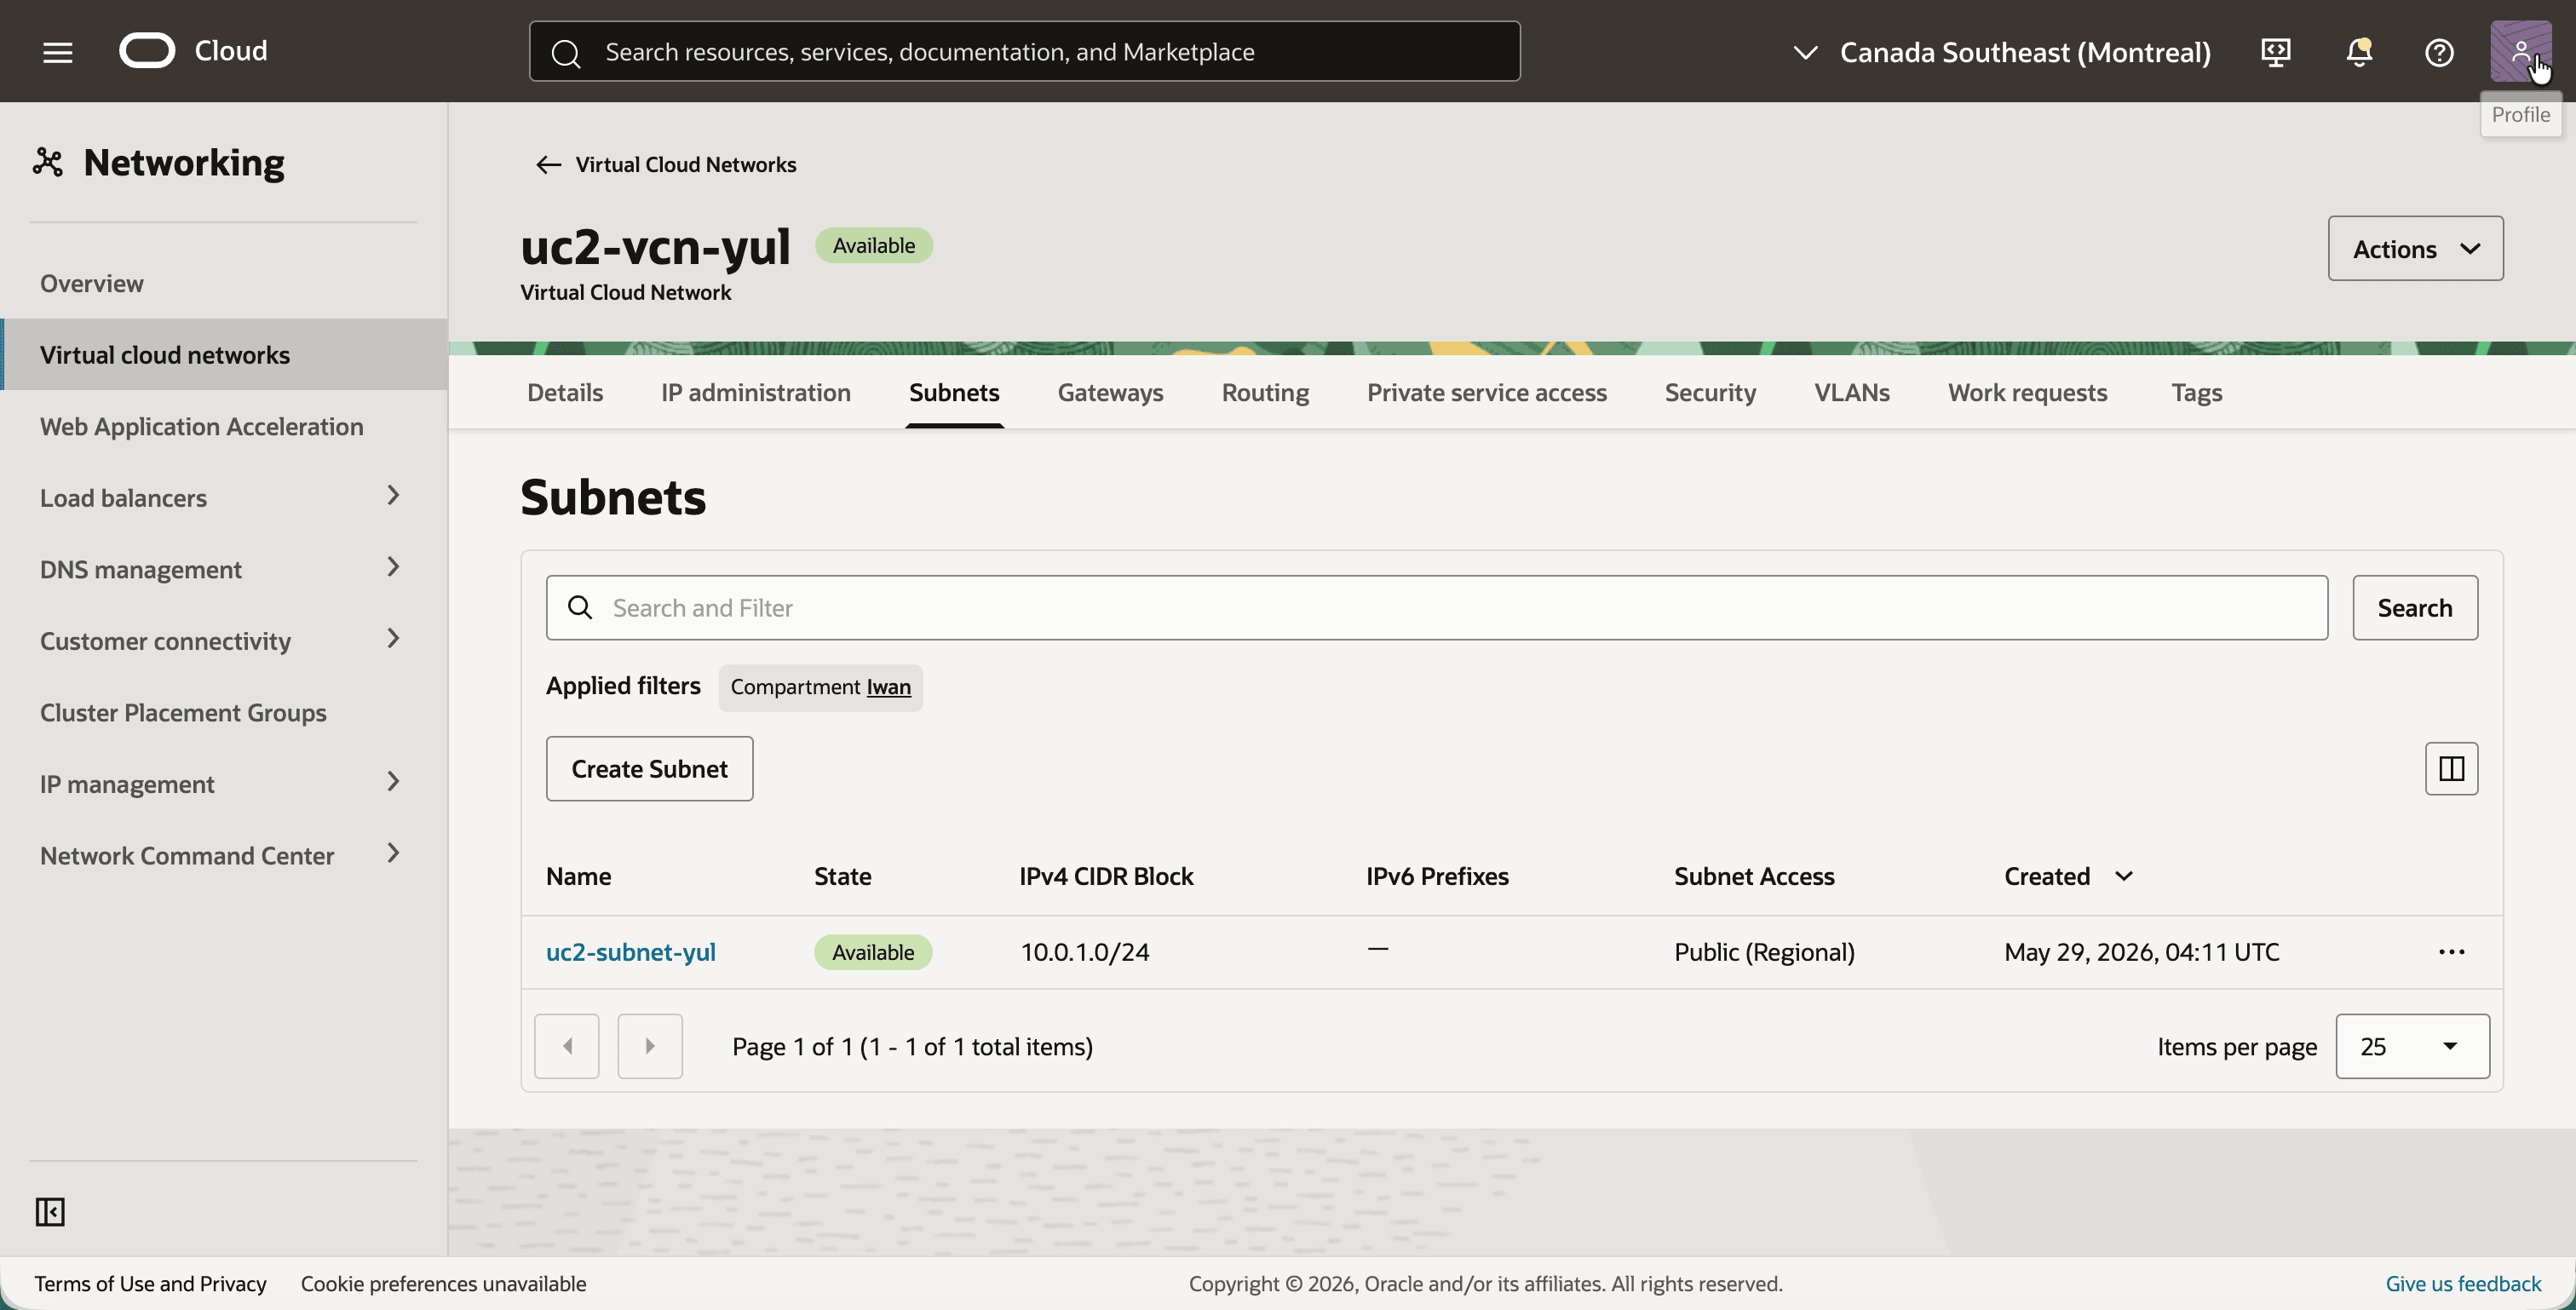
uc2-vcn-yule fare clic sulla scheda Subnet. - Notare la sottorete
uc2-subnet-yulcon il blocco IPv4 CIDR10.0.1.0/24.
Il gateway Internet è disponibile solo in modo da poter raggiungere l'istanza di test tramite SSH.
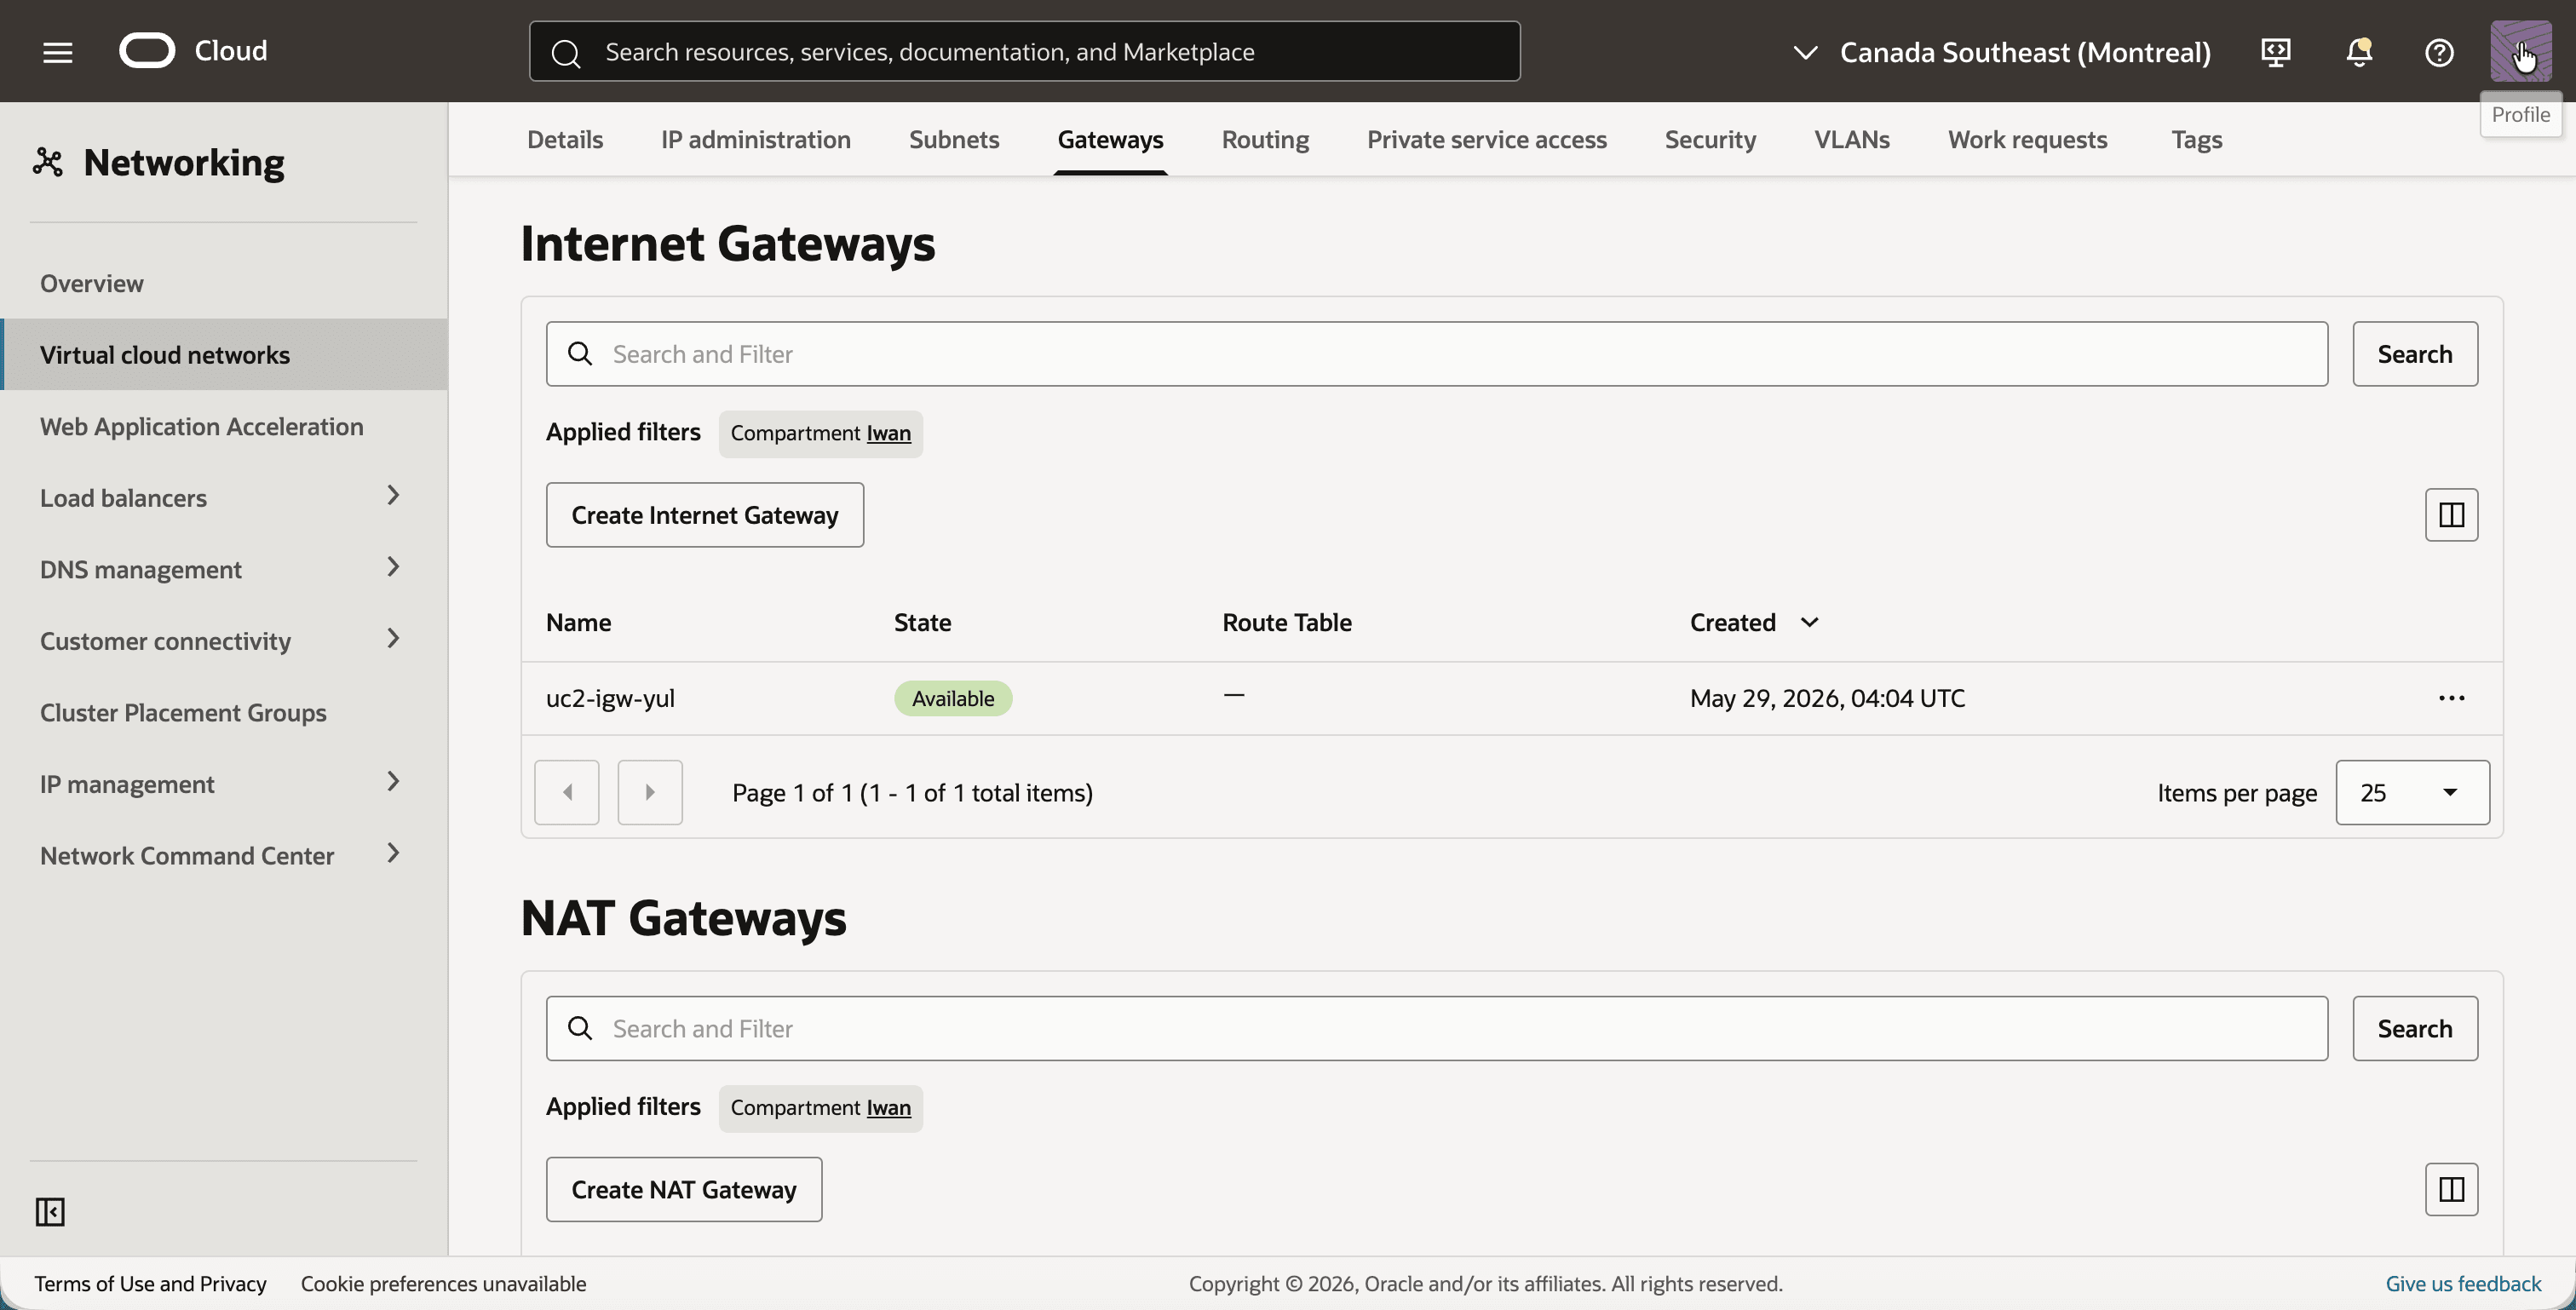
- Fare clic sulla scheda Gateways.
- Si noti il gateway Internet
uc2-igw-yul.
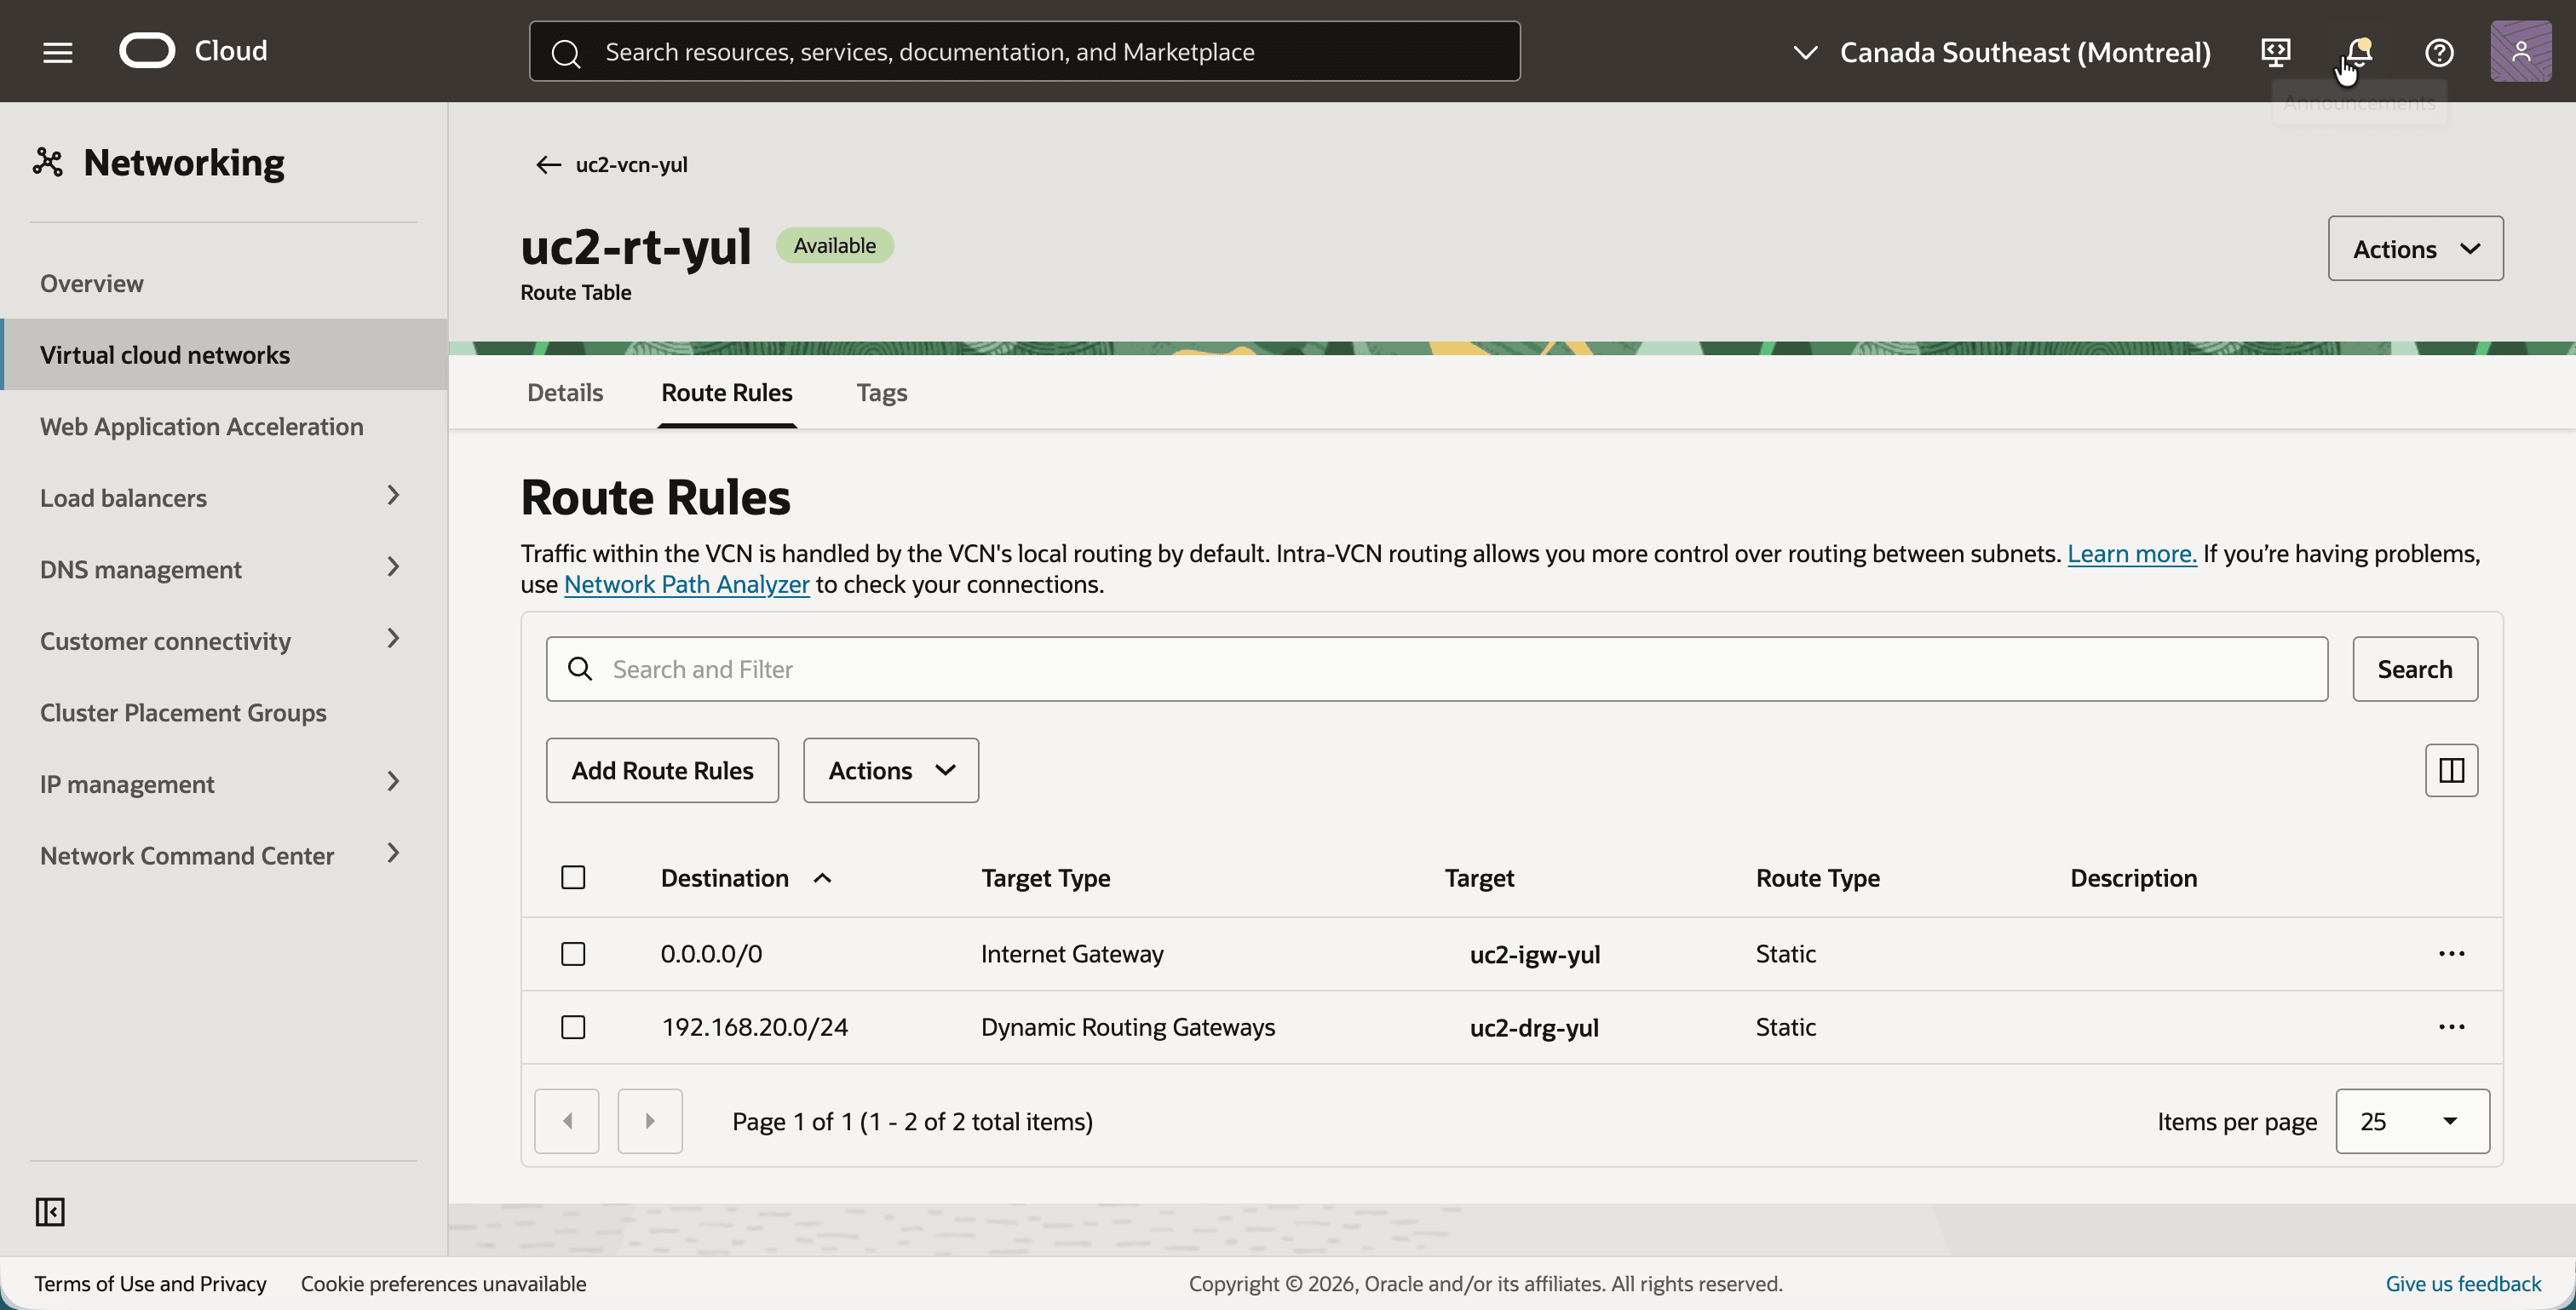
Le istanze di Montreal raggiungono Toronto sul suo ombra CIDR 192.168.20.0/24, quindi questa è la destinazione che va al DRG.
- Fare clic sulla scheda Ciclo di produzione e sulla tabella di instradamento
uc2-rt-yul. Tabella di instradamento assegnata auc2-subnet-yul. - Fare clic sulla scheda Regole instradamento.
- Assicurarsi che la tabella di instradamento disponga di queste due regole di instradamento. Aggiungere il secondo dopo il passo 02, poiché la relativa destinazione è il DRG creato in tale punto:
0.0.0.0/0con la destinazioneuc2-igw-yul, per l'accesso SSH da Internet.192.168.20.0/24(l'ombra CIDR di Toronto) con l'obiettivouc2-drg-yul.
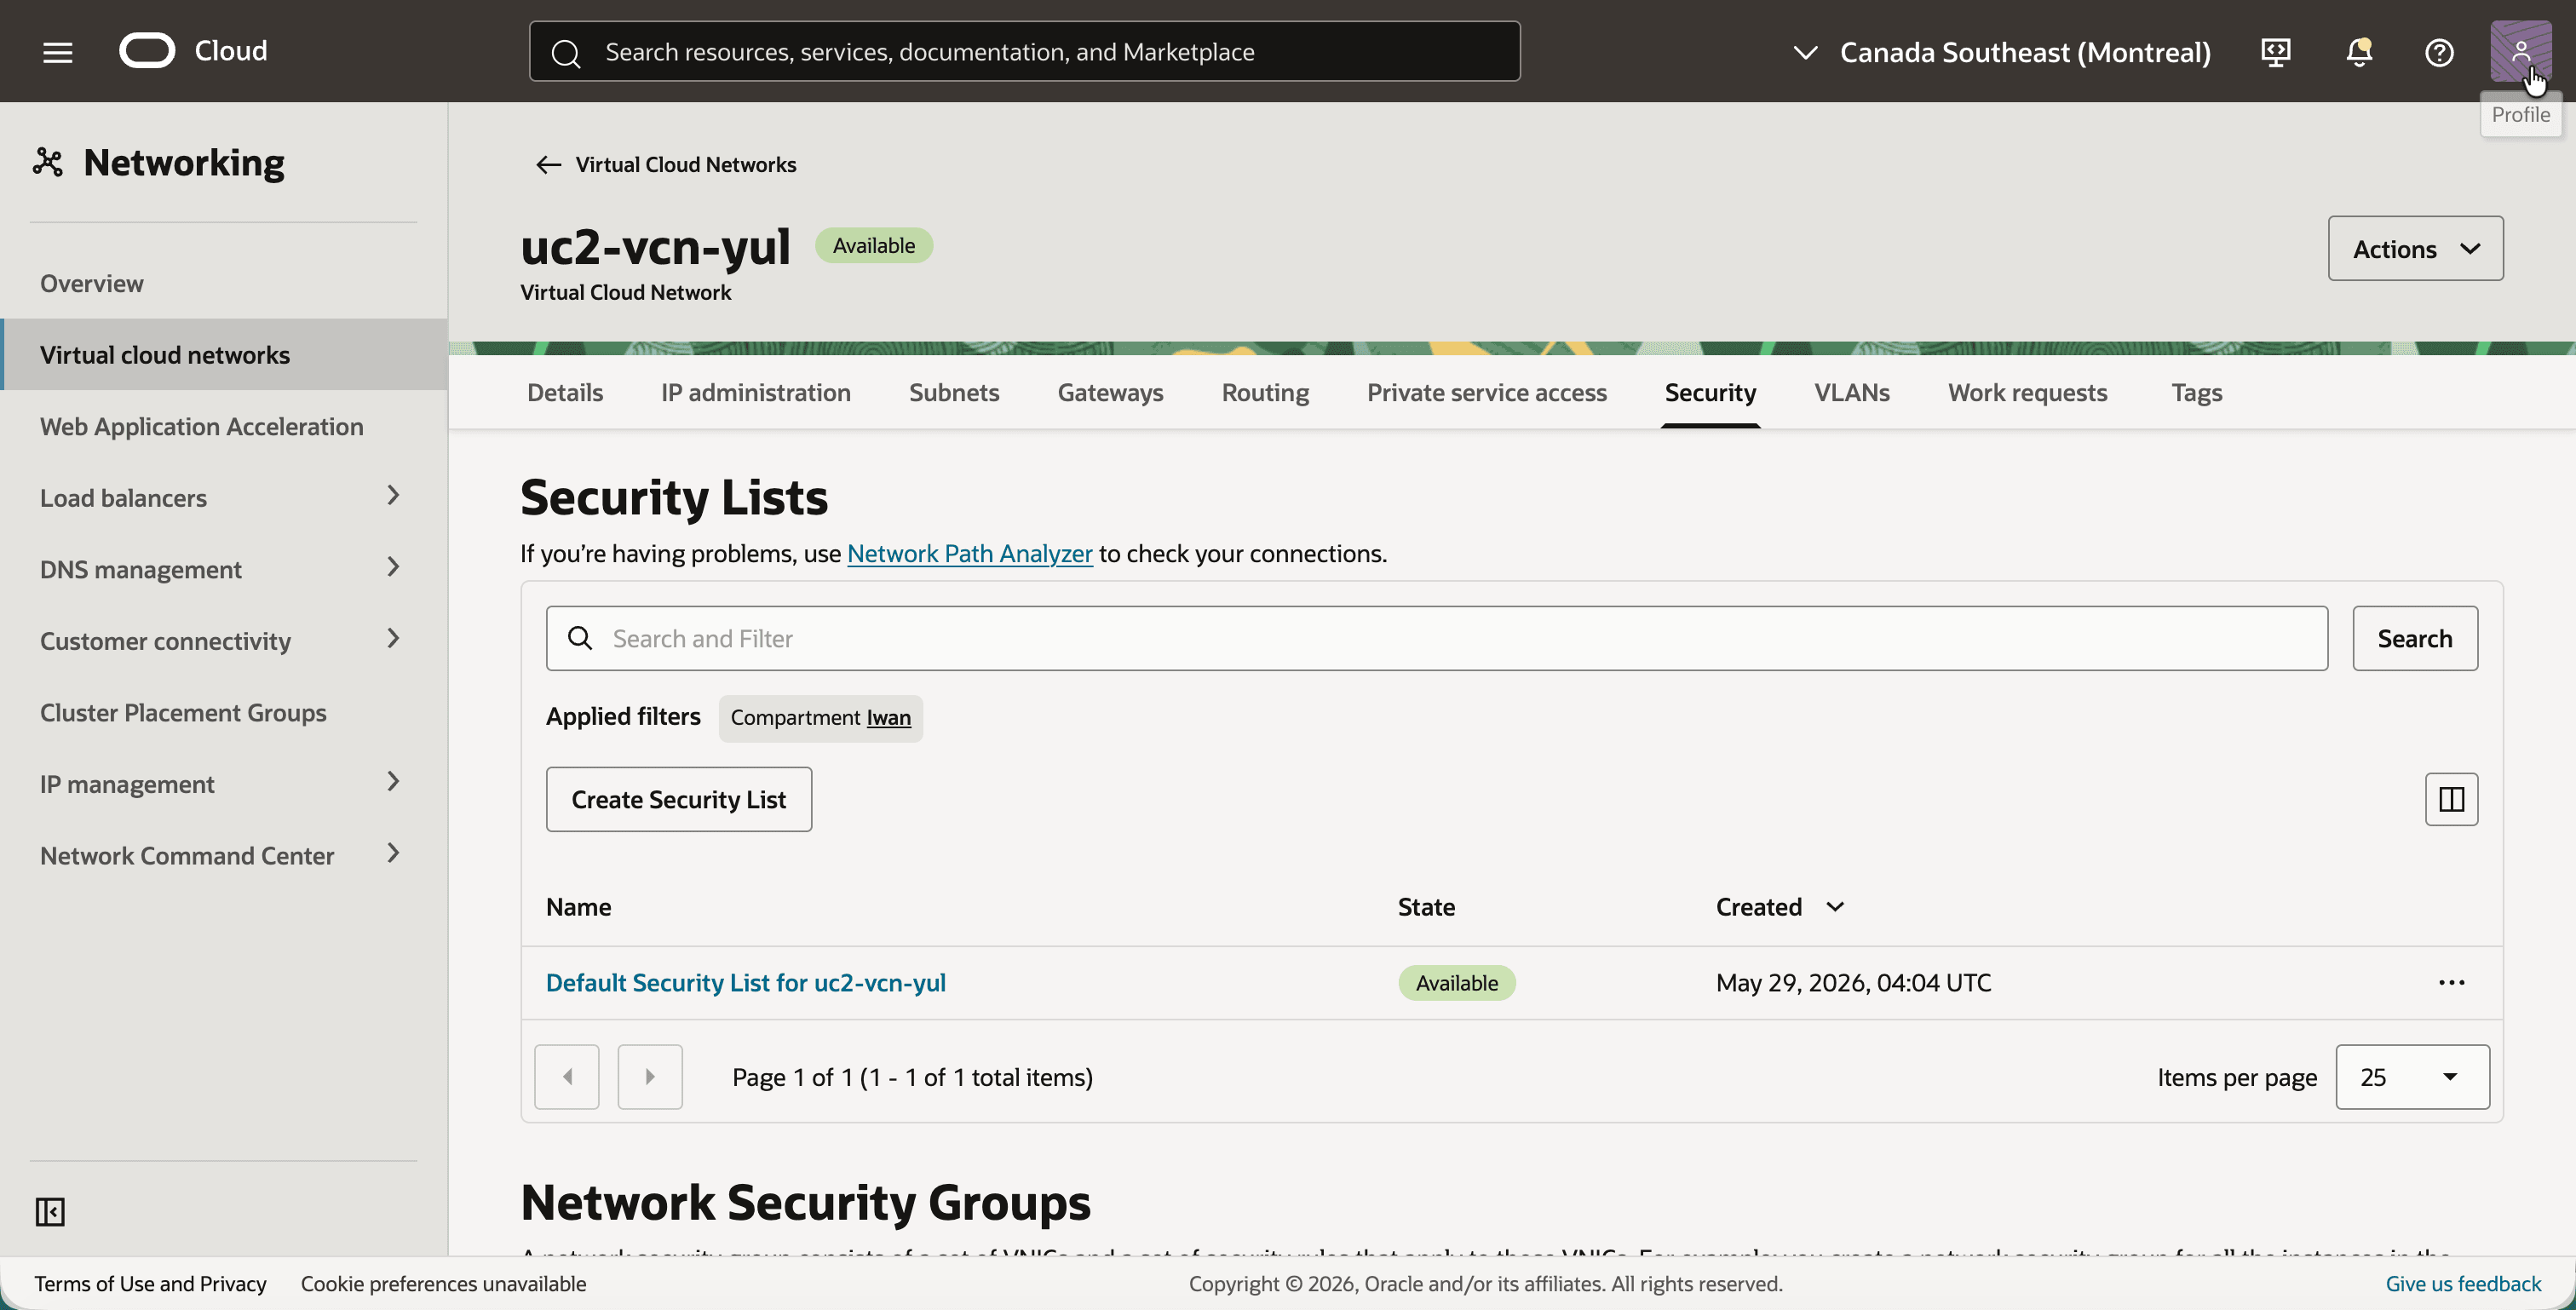
Il test è un ping, quindi la lista di sicurezza deve consentire ICMP. Un ping da Toronto arriva con un indirizzo sorgente in un raggio d'ombra, non in 10.0.1.0/24.
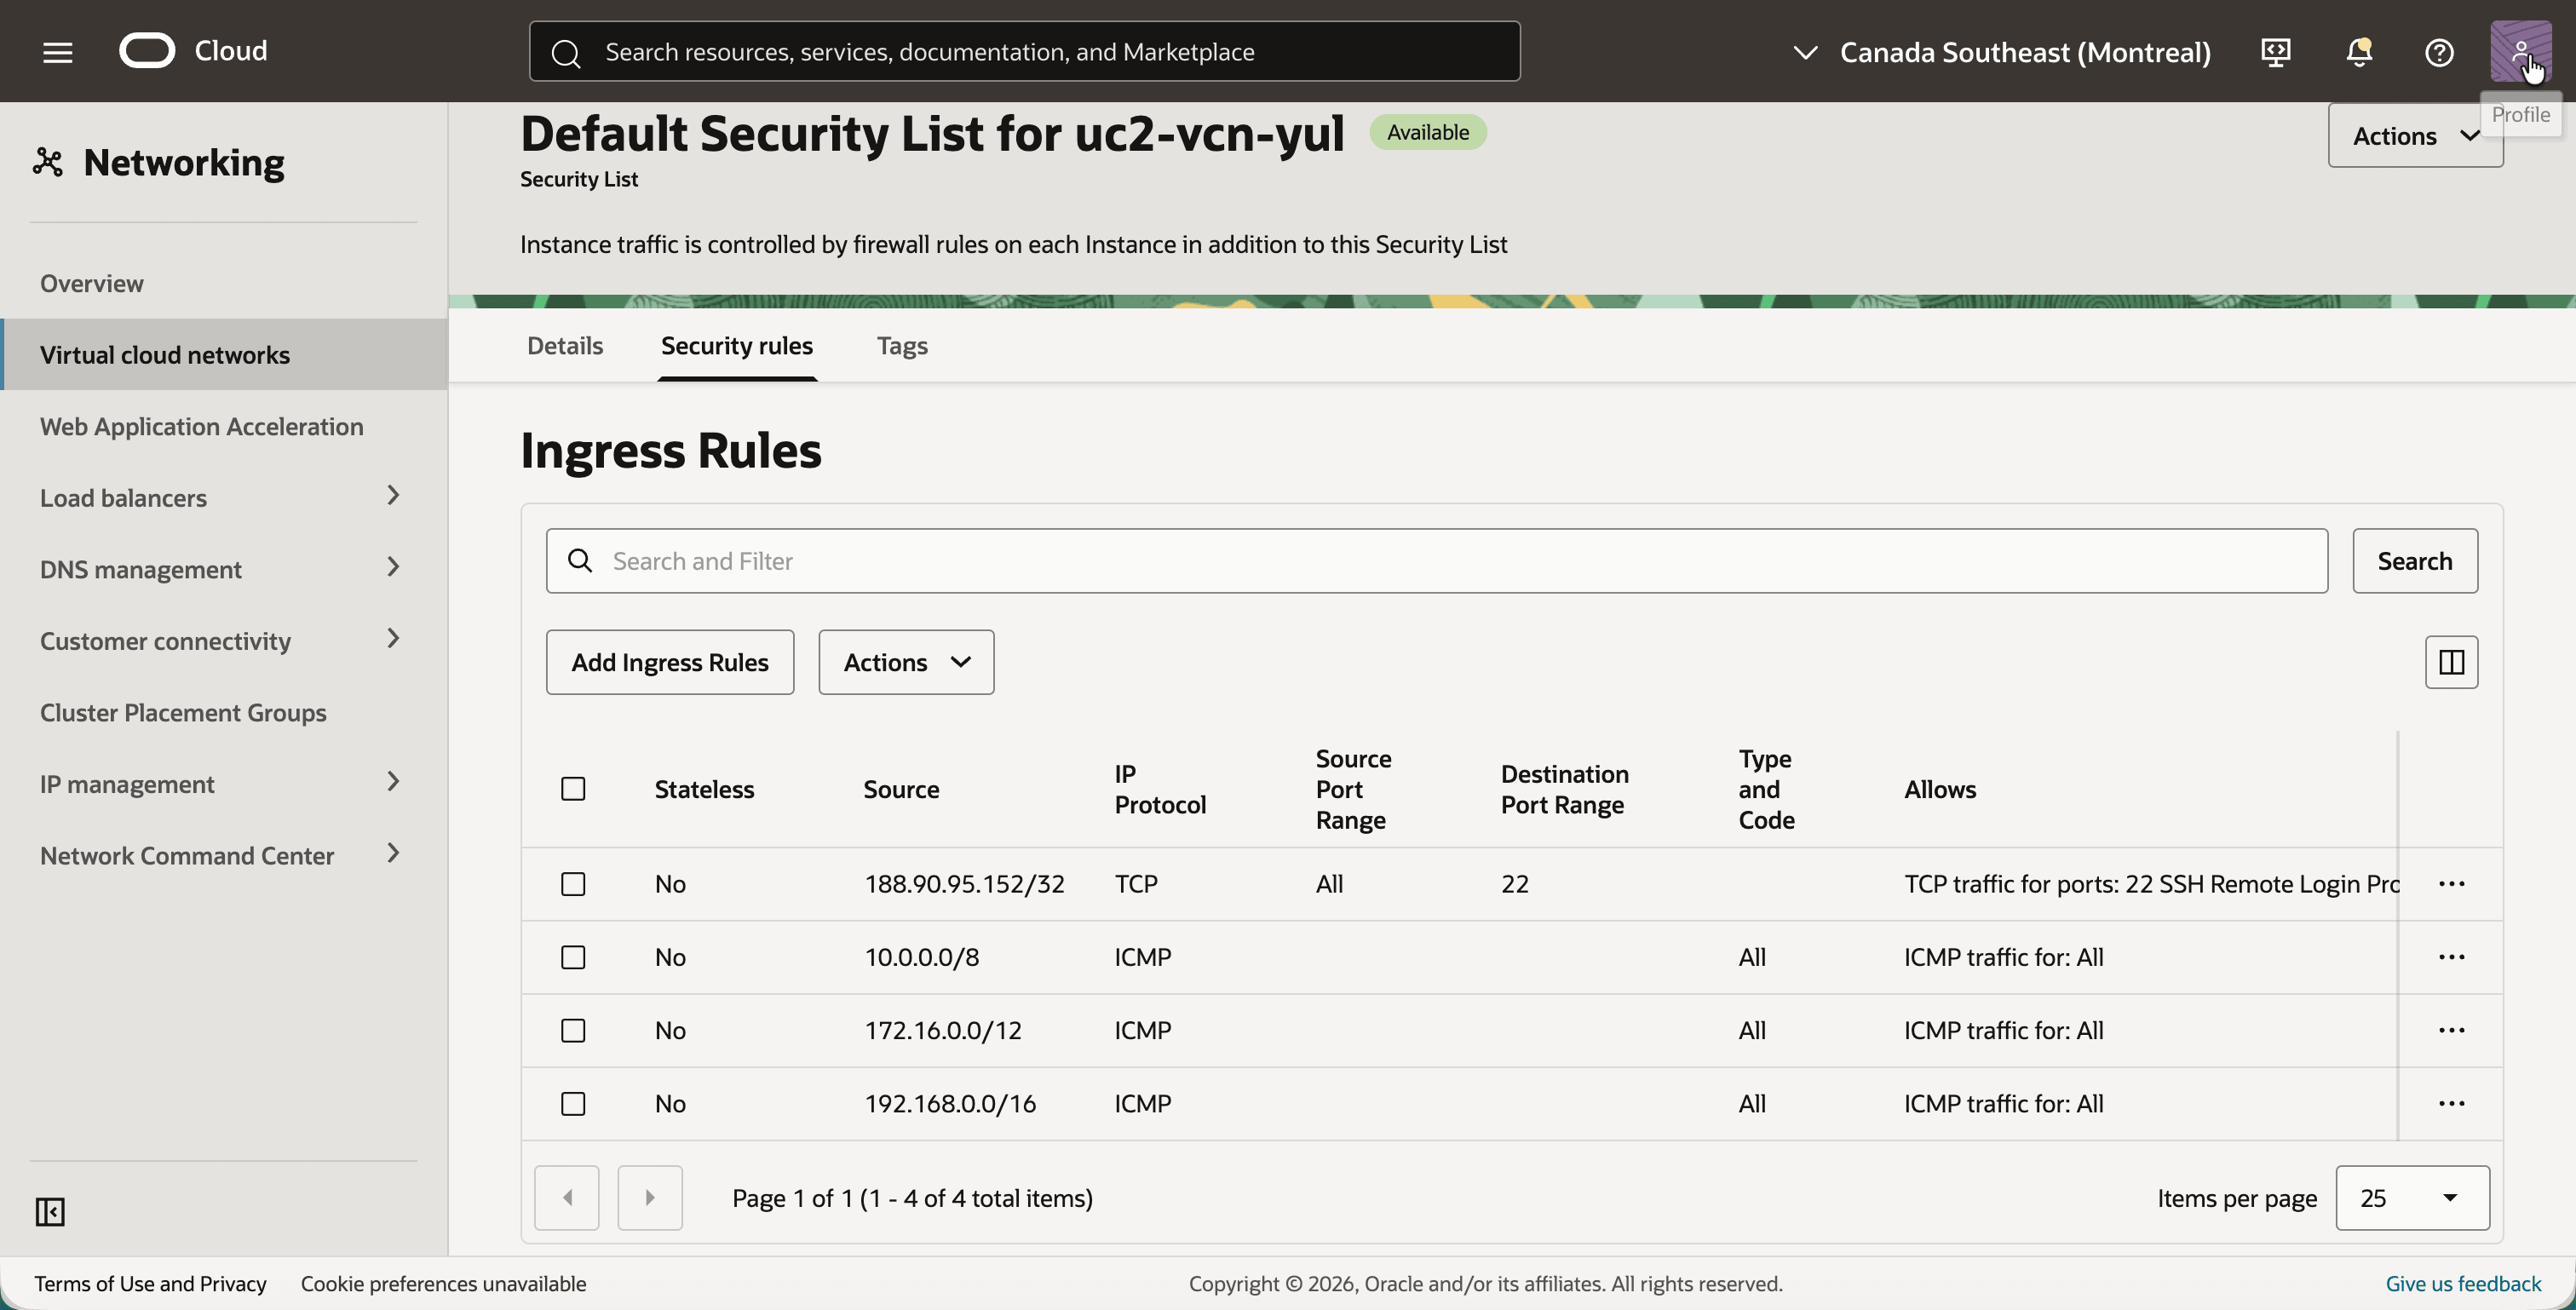
Il laboratorio consente ICMP da tutte e tre le gamme private. Questo è più ampio delle esigenze di questo tutorial. Il minimo è una regola ICMP per ogni VCN, con il CIDR shadow dell'altra area come origine: 192.168.20.0/24 a Montreal e 192.168.10.0/24 a Toronto.
- Tornare alla VCN e fare clic sulla scheda Sicurezza.
- Fare clic su Lista di sicurezza predefinita per uc2-vcn-yul.
- Fare clic sulla scheda Regole di sicurezza.
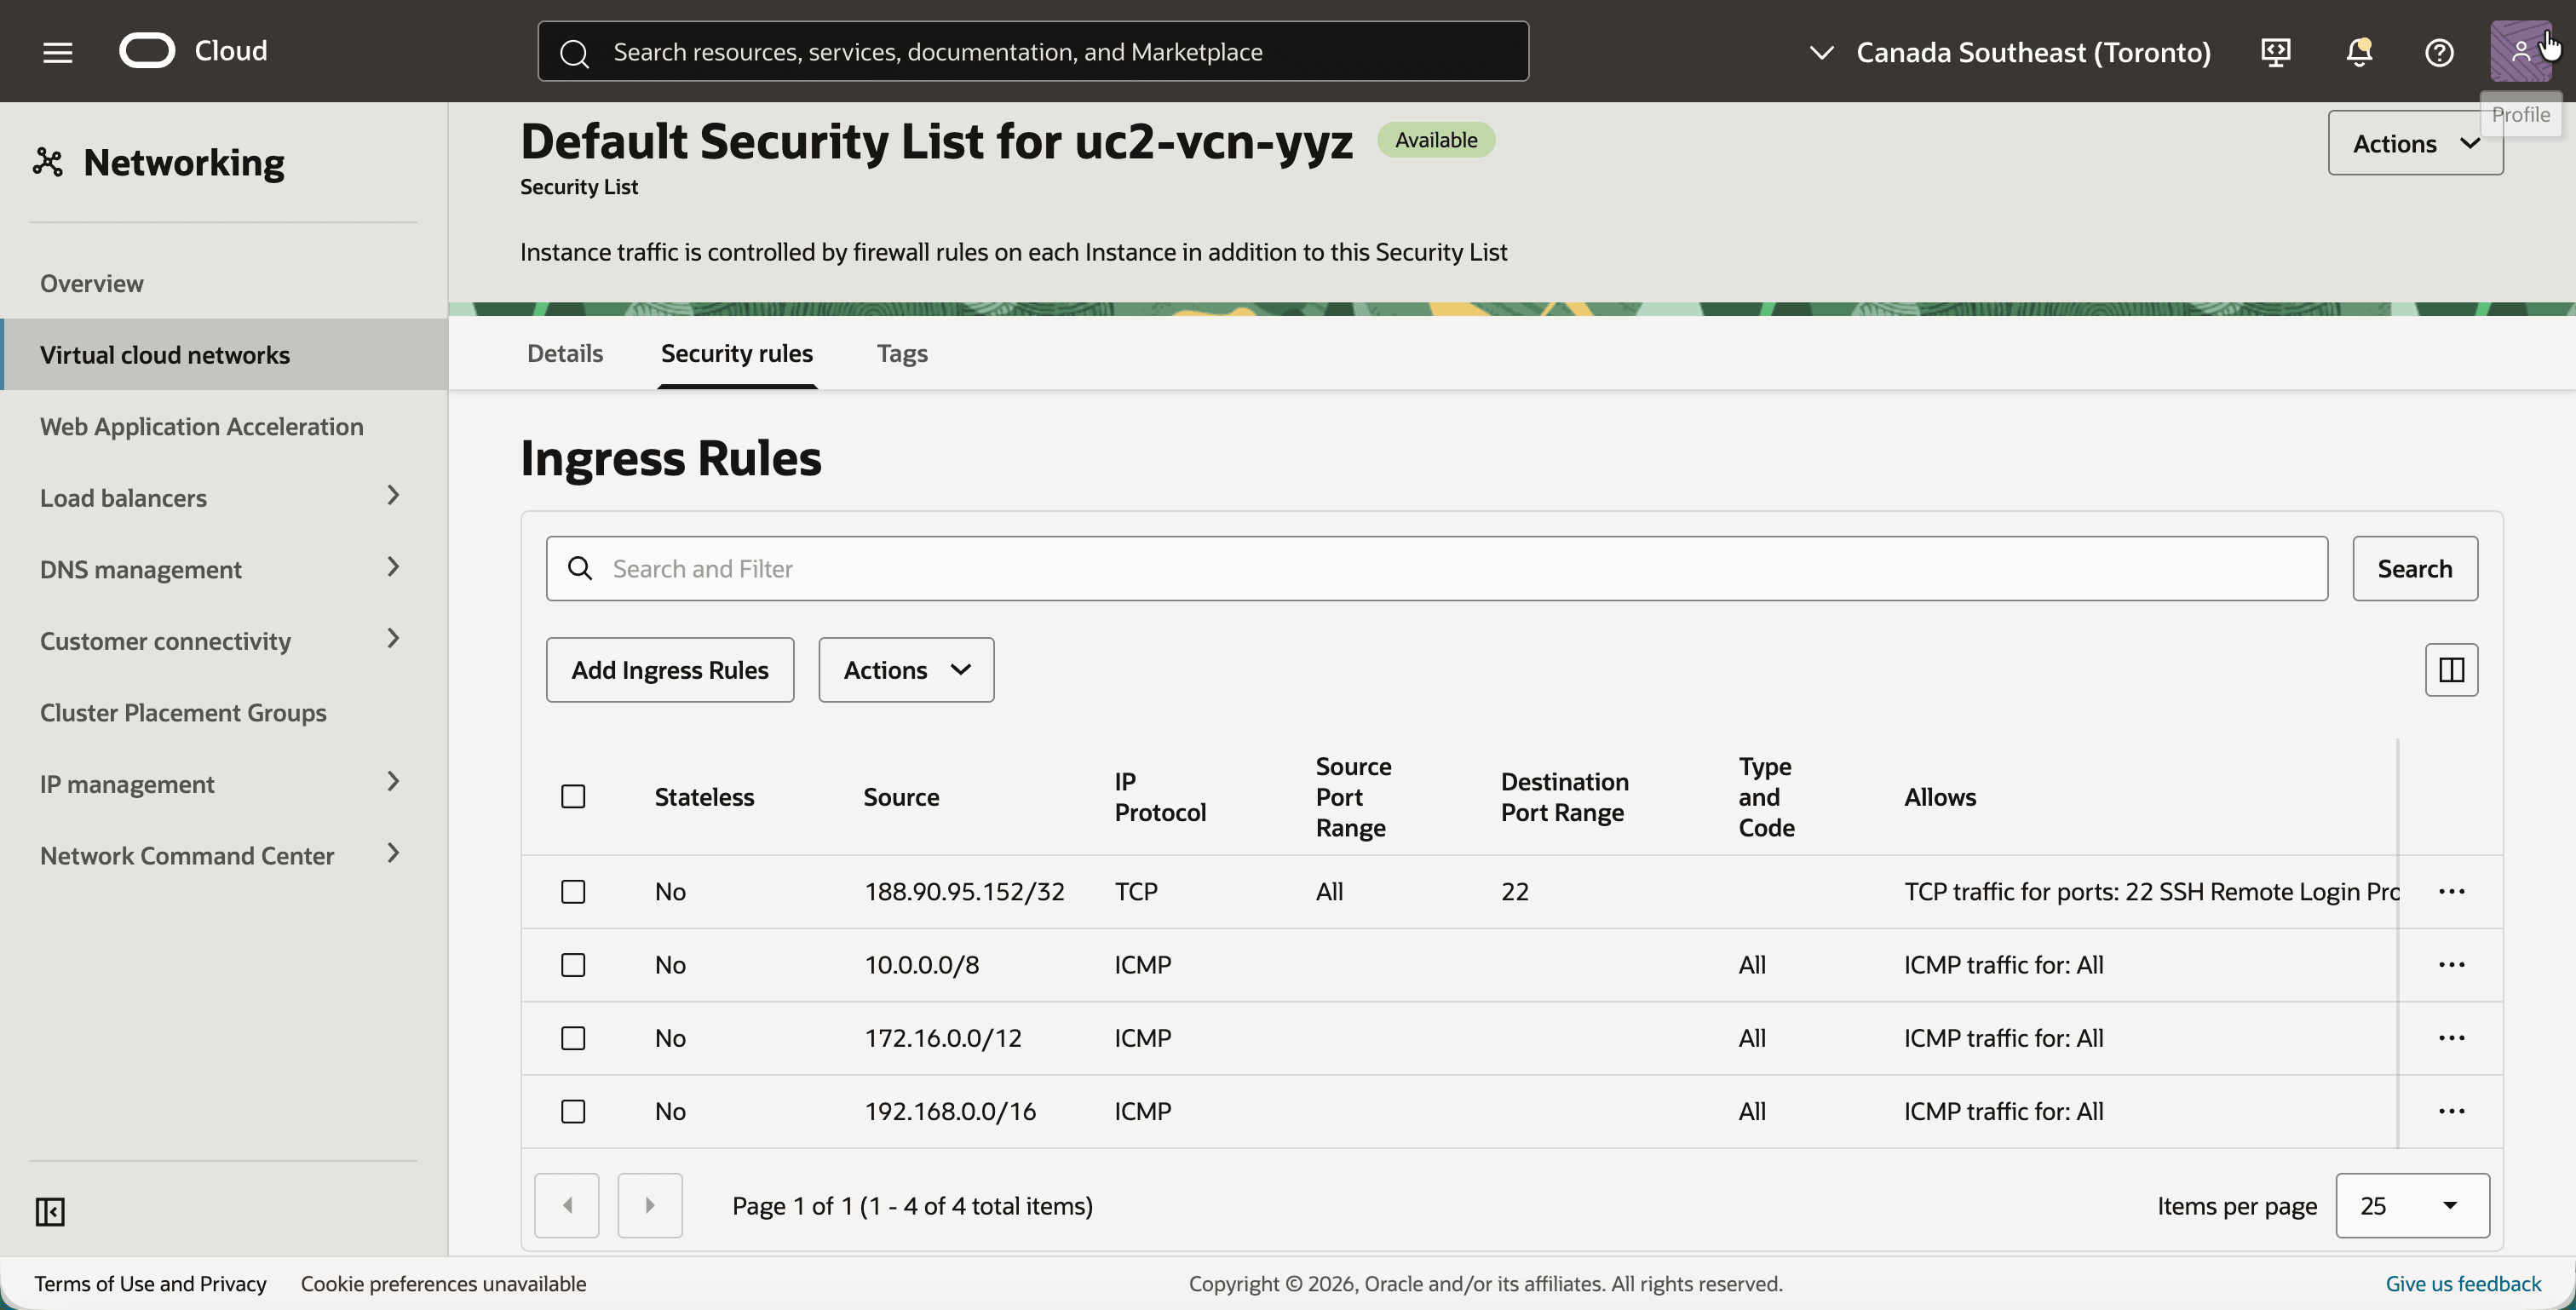
- Assicurarsi che la lista di sicurezza contenga le regole di entrata seguenti e aggiungere quelle mancanti:
- Per SSH, utilizzare la porta TCP
22del proprio indirizzo IP pubblico. - ICMP da
10.0.0.0/8,172.16.0.0/12e192.168.0.0/16.
- Per SSH, utilizzare la porta TCP
Passo 02: creare le tabelle di instradamento DRG, RPC e DRG a Montreal
Ogni area dispone del proprio DRG. Il DRG di Montreal ottiene due collegamenti: uno per la VCN e uno per la connessione peering remota a Toronto. Ogni collegamento ottiene la propria tabella di instradamento DRG. Le tabelle generate automaticamente non aiutano qui: l'ombra CIDR di Toronto non è pubblicizzato da alcun allegato, quindi il percorso verso di esso deve essere un percorso statico. Due piccole tabelle con un percorso statico ciascuna mantengono il routing esplicito.
Gli screenshot di questo passo mostrano il risultato finale. Le tabelle di instradamento DRG uc2-drgrt-vcn-yul e uc2-drgrt-rpc-yul non vengono create automaticamente. Crearli nella scheda Ciclo di produzione del DRG, aggiungere l'instradamento statico visualizzato per ciascuno di essi e selezionarli come tabella di instradamento DRG del collegamento VCN e del collegamento RPC. L'instradamento statico all'RPC può essere aggiunto solo dopo l'esistenza dell'RPC.
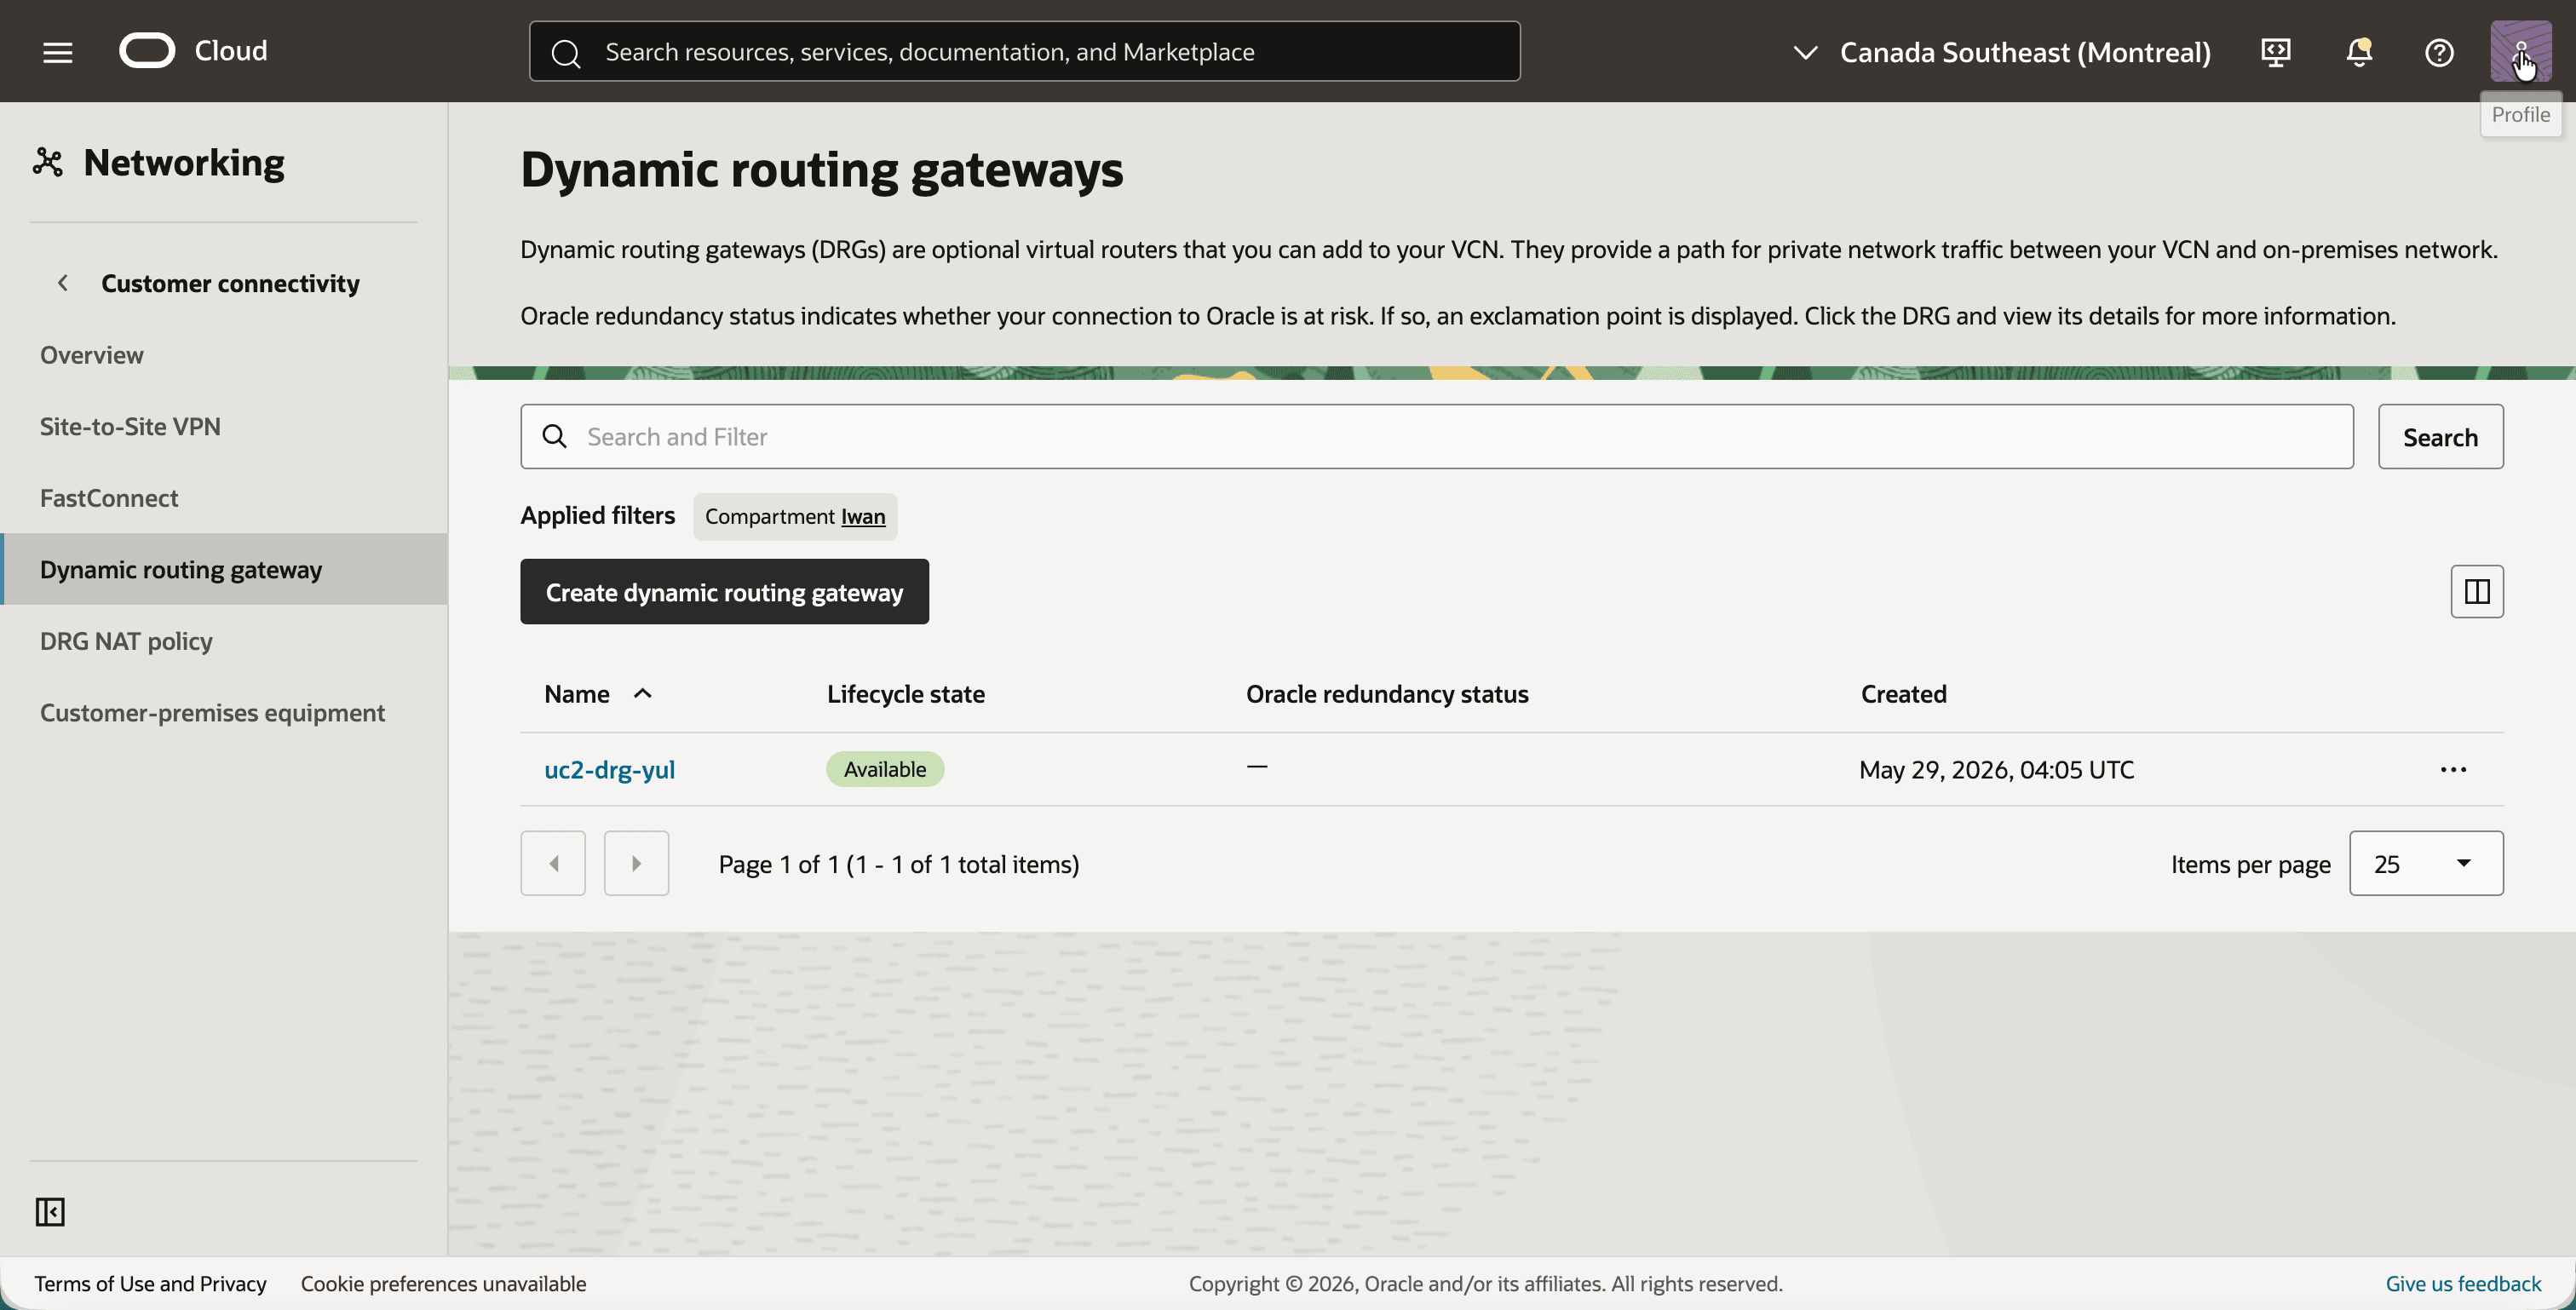
- Aprire il menu di navigazione, fare clic su Networking, quindi su Connettività cliente e quindi su Gateway di instradamento dinamico.
- Fare clic sul pulsante Crea gateway di instradamento dinamico e creare un DRG con il nome
uc2-drg-yul. - Si noti che il DRG è disponibile.
- Fare clic su
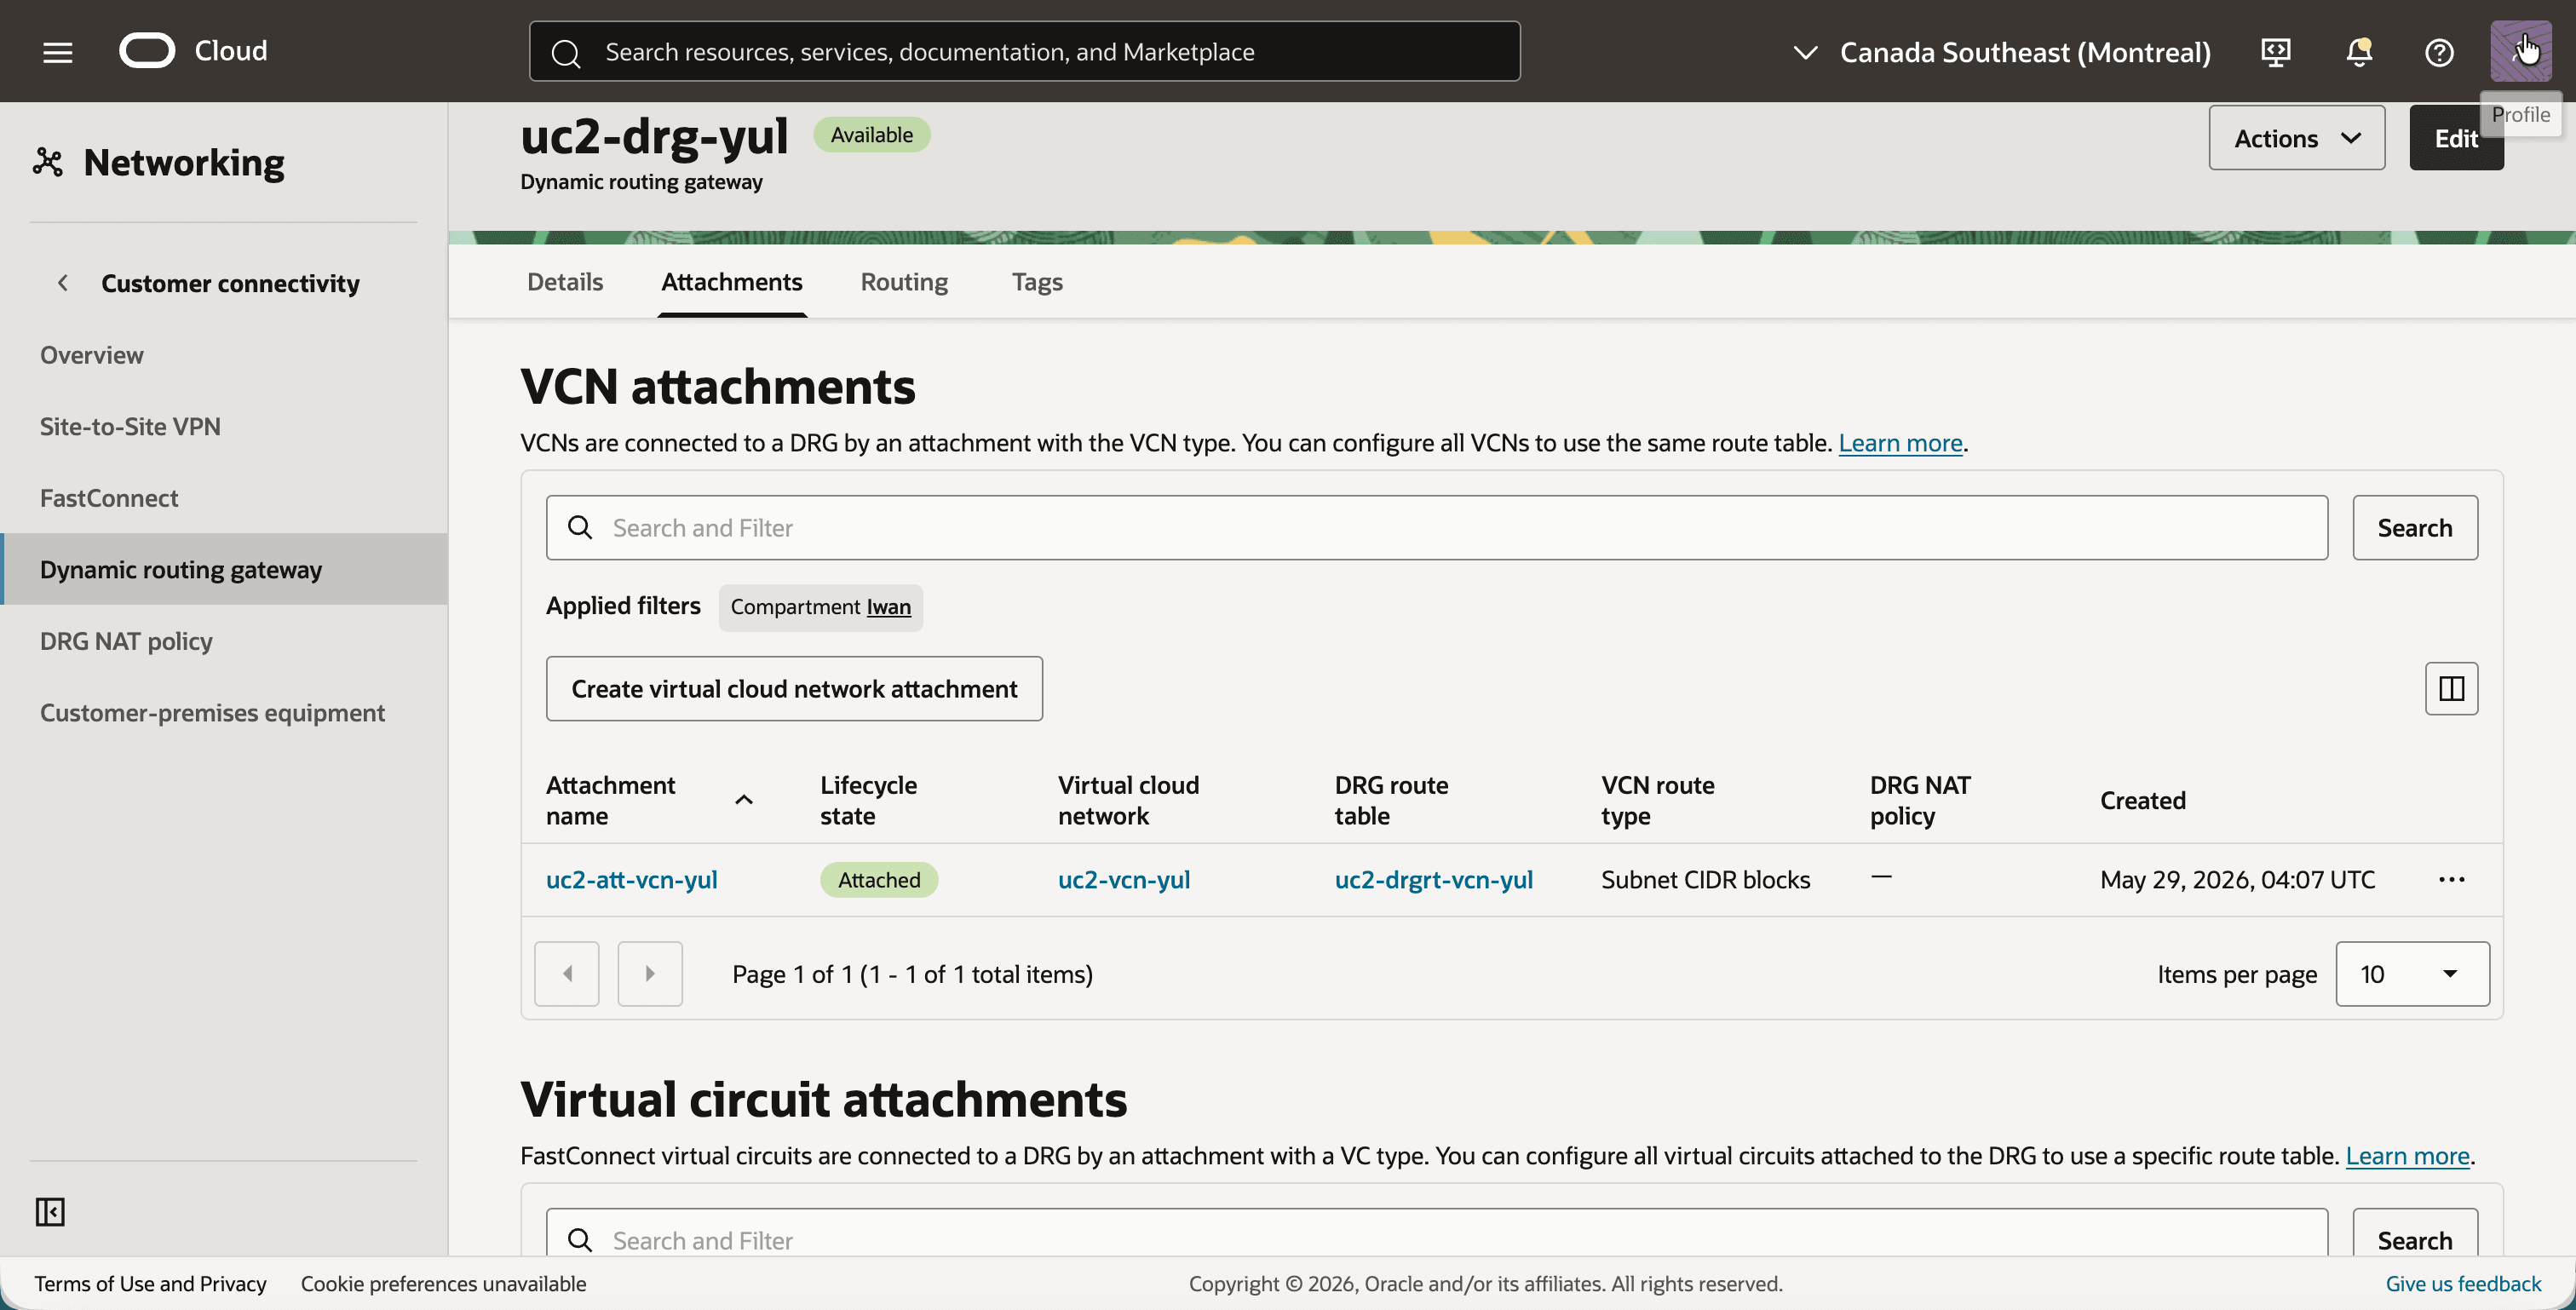
uc2-drg-yule fare clic sulla scheda Allegati. - Fare clic sul pulsante Crea collegamento rete cloud virtuale e creare l'allegato
uc2-att-vcn-yulper la VCNuc2-vcn-yul. - Si noti che il collegamento utilizza la tabella di instradamento DRG
uc2-drgrt-vcn-yule che dispone di no criterio NAT DRG.
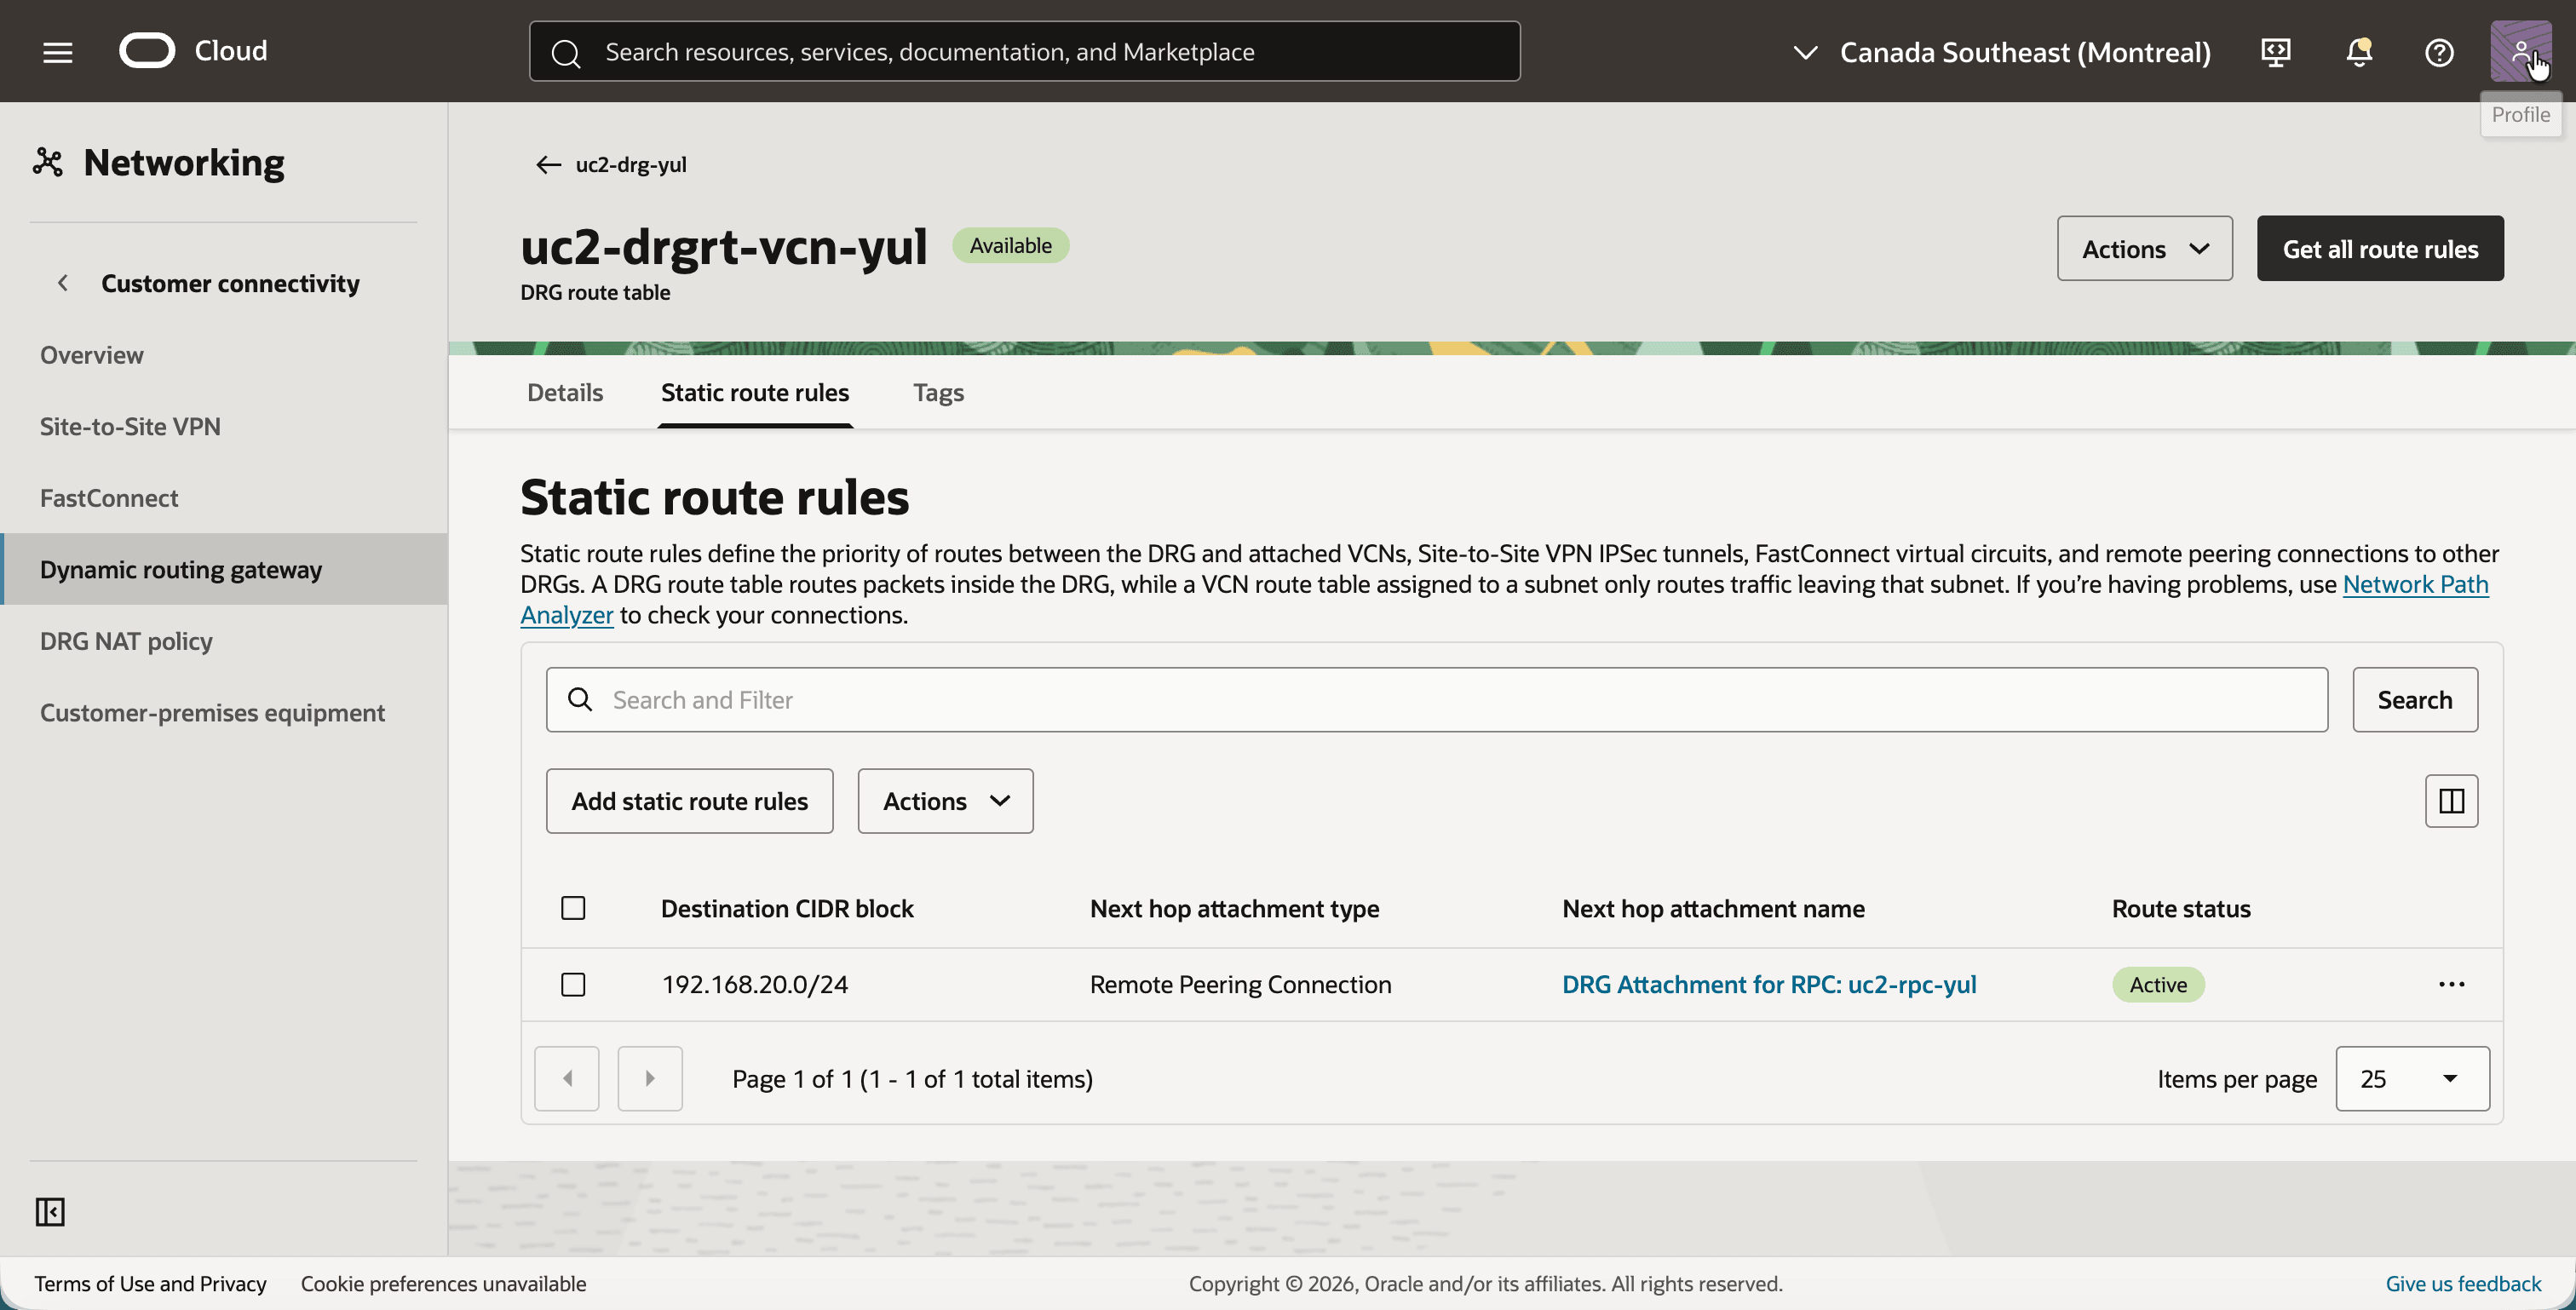
La tabella di instradamento DRG del collegamento VCN gestisce il traffico proveniente dalla VCN. Manda l'ombra CIDR di Toronto all'RPC.
- Fare clic sulla tabella di instradamento DRG
uc2-drgrt-vcn-yule fare clic sulla scheda Regole di instradamento statico. - Osservare l'instradamento statico con il blocco CIDR di destinazione
192.168.20.0/24e l'allegato DRG per RPC dell'hop successivo: uc2-RPC-yul.
- Tornare alla scheda Allegati di
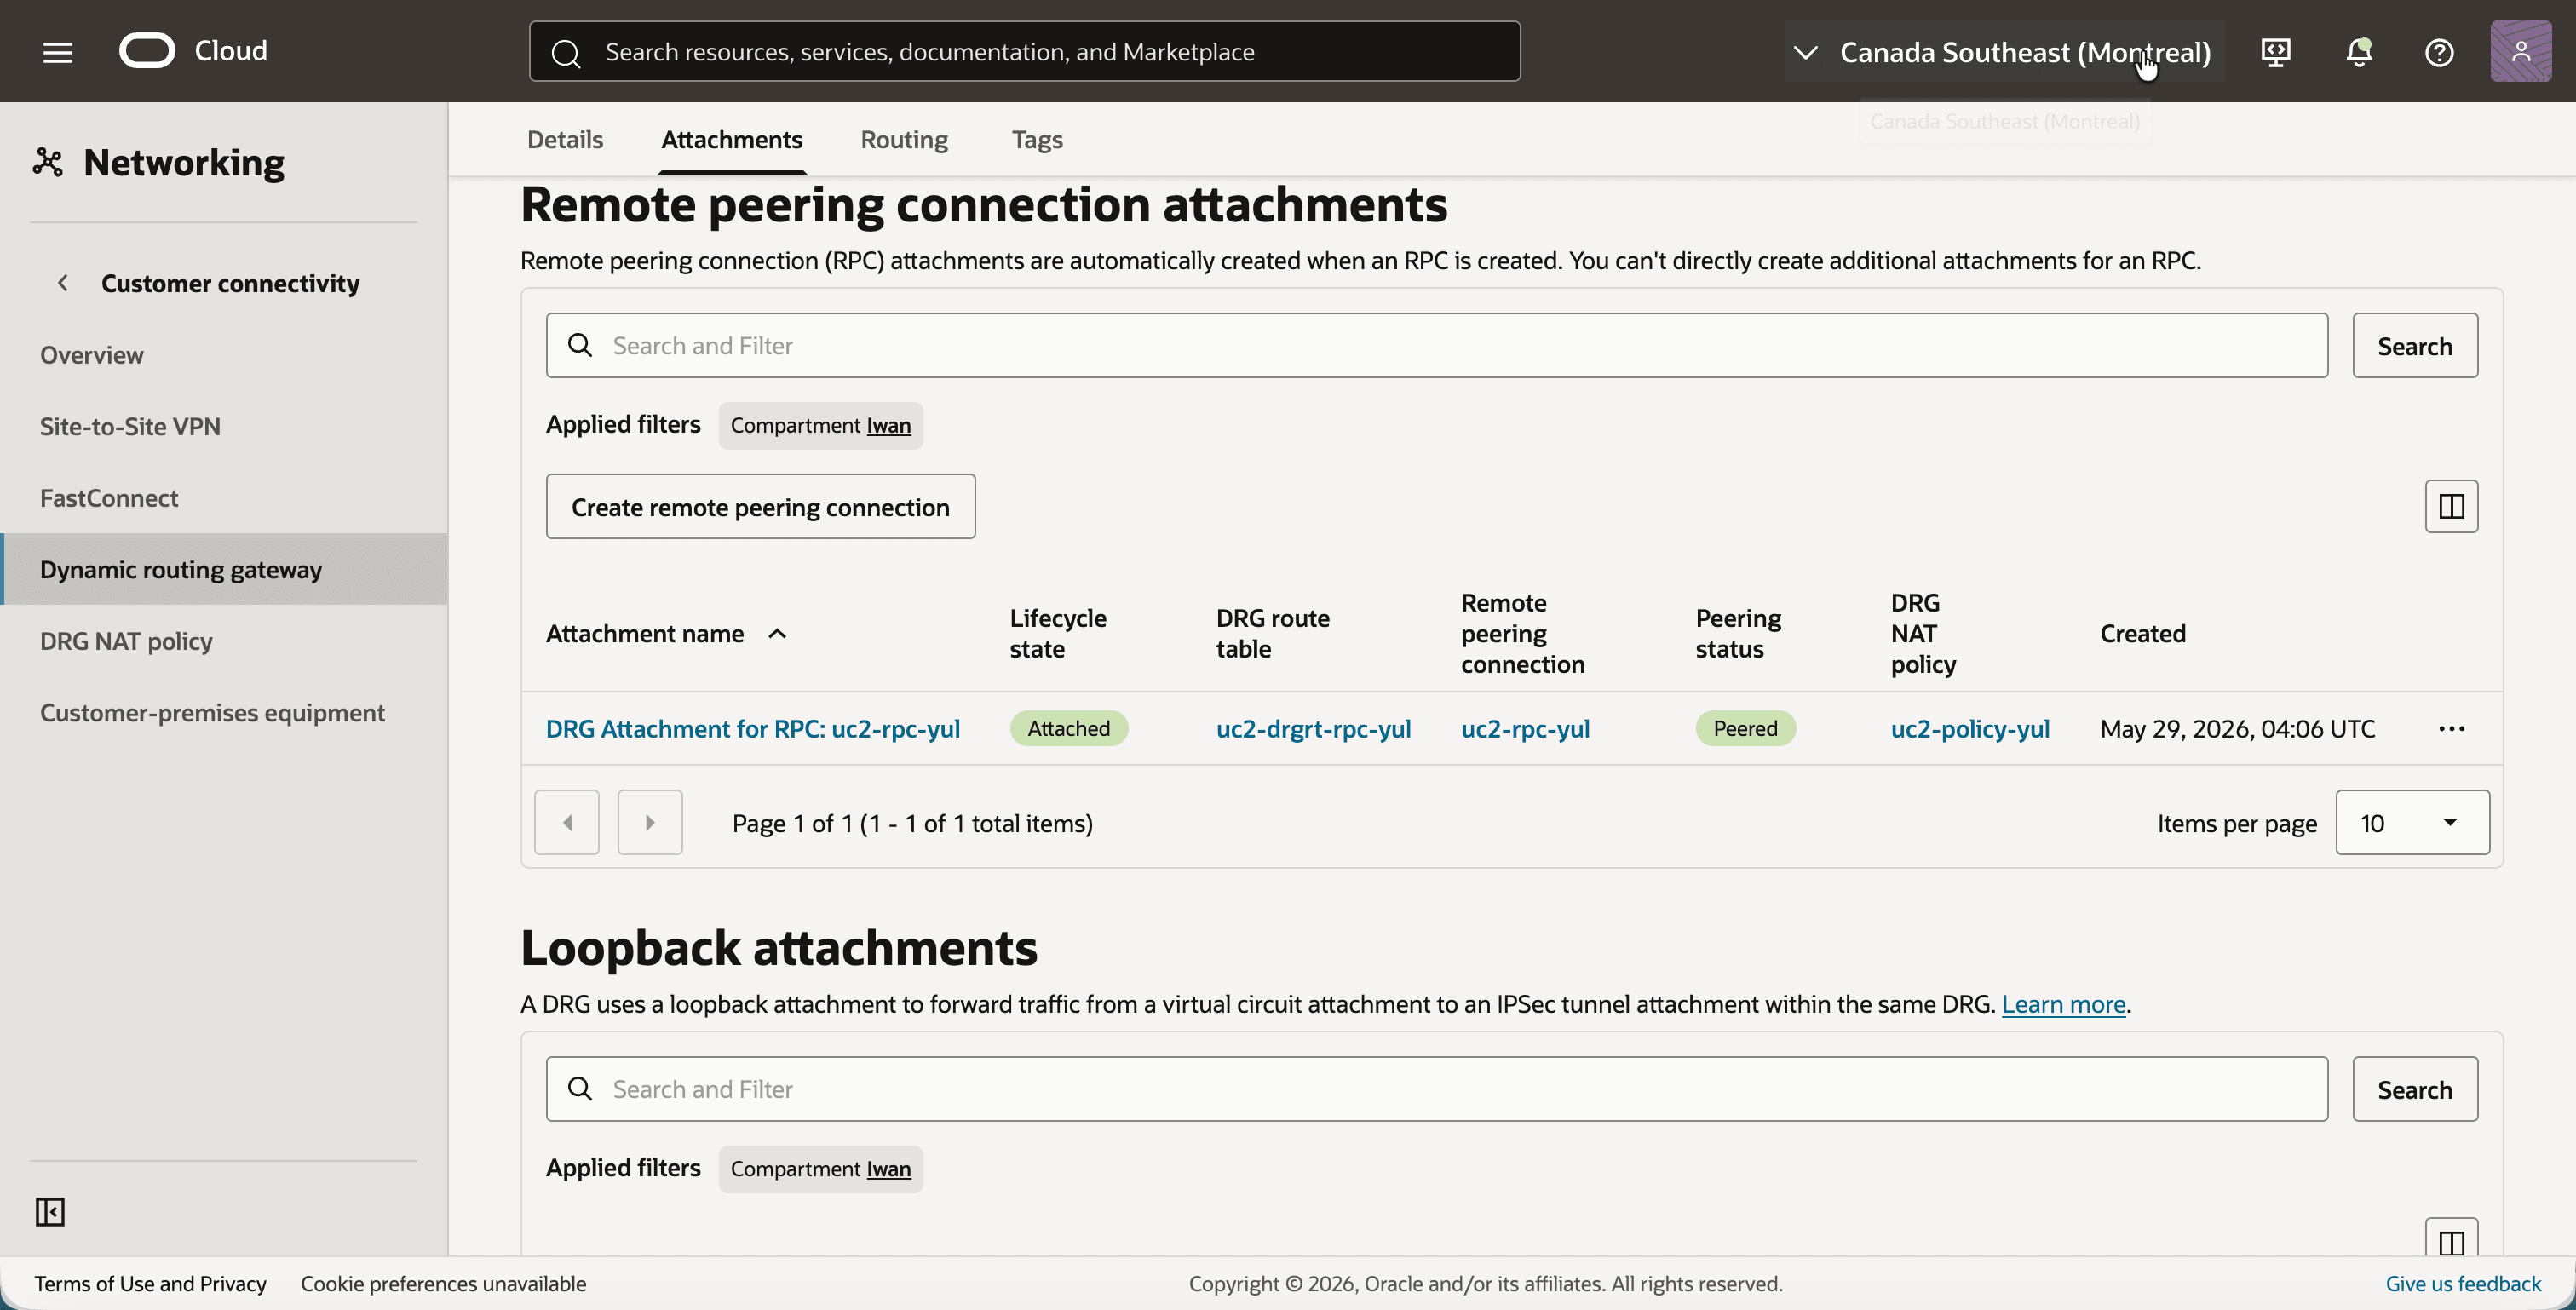
uc2-drg-yule scorrere fino a Allegati di connessione peering remoto. - Fare clic sul pulsante Crea connessione peering remoto e creare un RPC con il nome
uc2-rpc-yul. - Si noti che l'allegato RPC viene creato automaticamente. Dopo i passi successivi, viene visualizzata la tabella di instradamento DRG
uc2-drgrt-rpc-yul, lo stato del peering Peered e il criterio NAT DRGuc2-policy-yul.
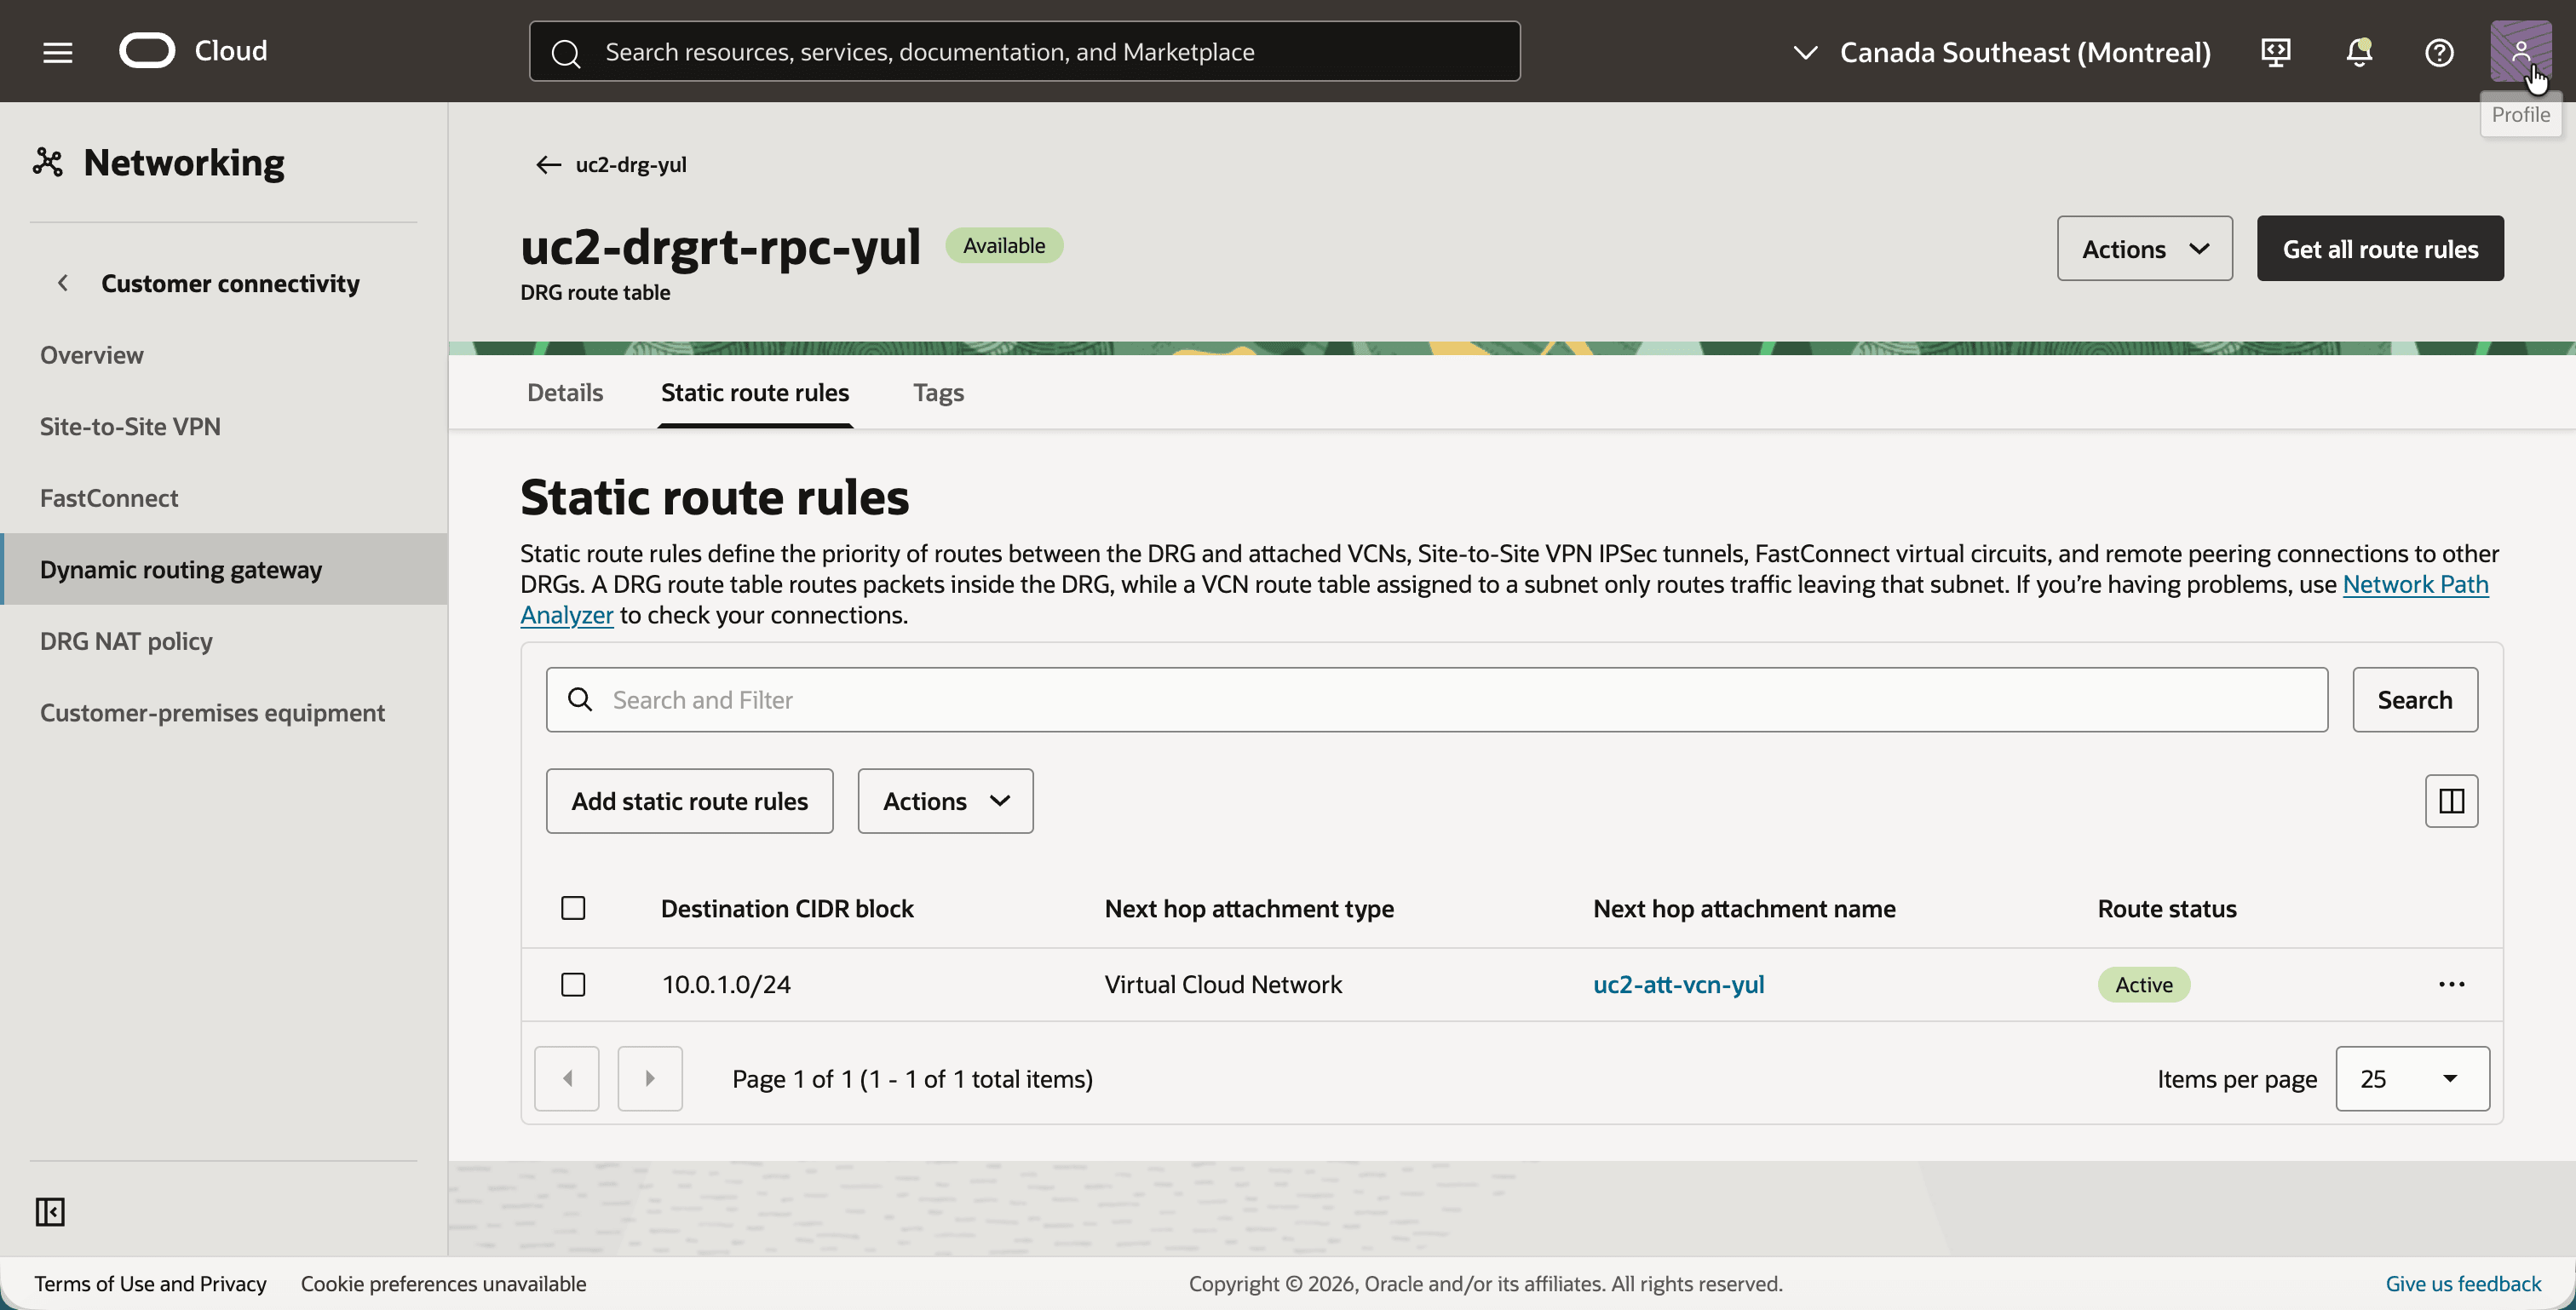
La tabella di instradamento DRG del collegamento RPC gestisce il traffico che arriva da Toronto. La destinazione in questa tabella è il CIDR reale 10.0.1.0/24, perché il criterio NAT nel collegamento RPC ha già tradotto la destinazione nel momento in cui il DRG esegue la ricerca dell'instradamento.
- Fare clic sulla tabella di instradamento DRG
uc2-drgrt-rpc-yule fare clic sulla scheda Regole di instradamento statico. - Si noti l'instradamento statico con il blocco CIDR di destinazione
10.0.1.0/24e l'hop successivouc2-att-vcn-yul.
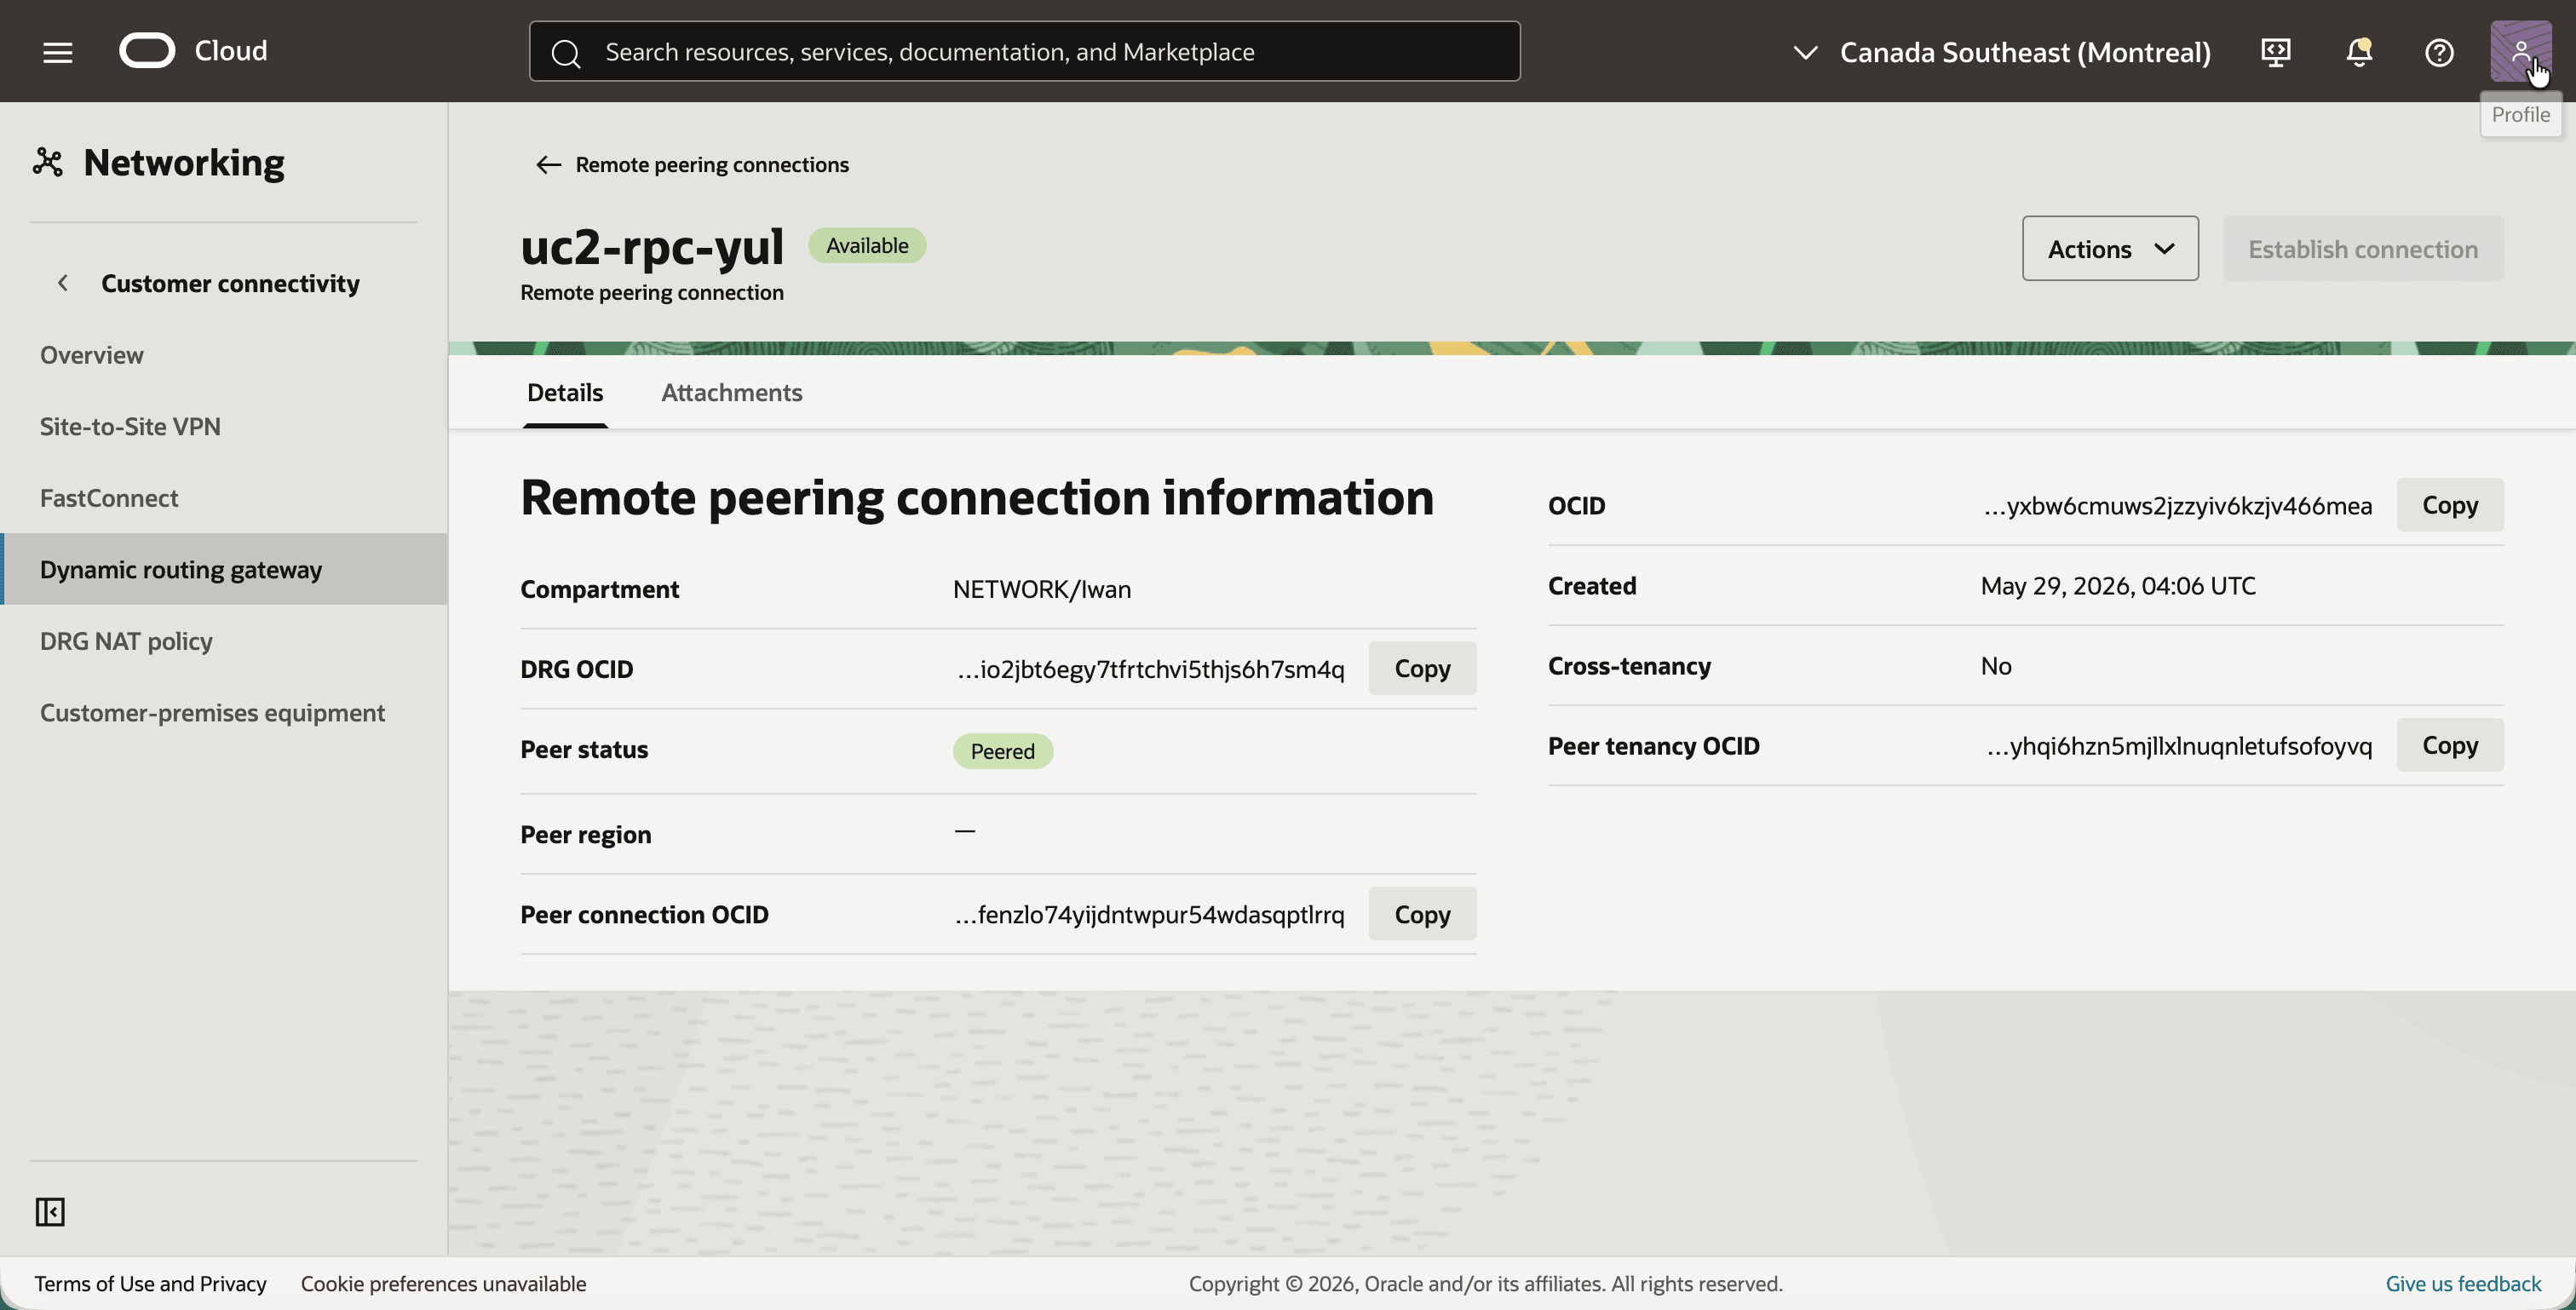
- Tornare indietro e fare clic sulla connessione peering remoto
uc2-rpc-yul. - Notare lo stato del peer. Diventa peered quando la connessione con l'RPC a Toronto viene stabilita nella fase 05.
Passo 03: creare il criterio NAT DRG a Montreal
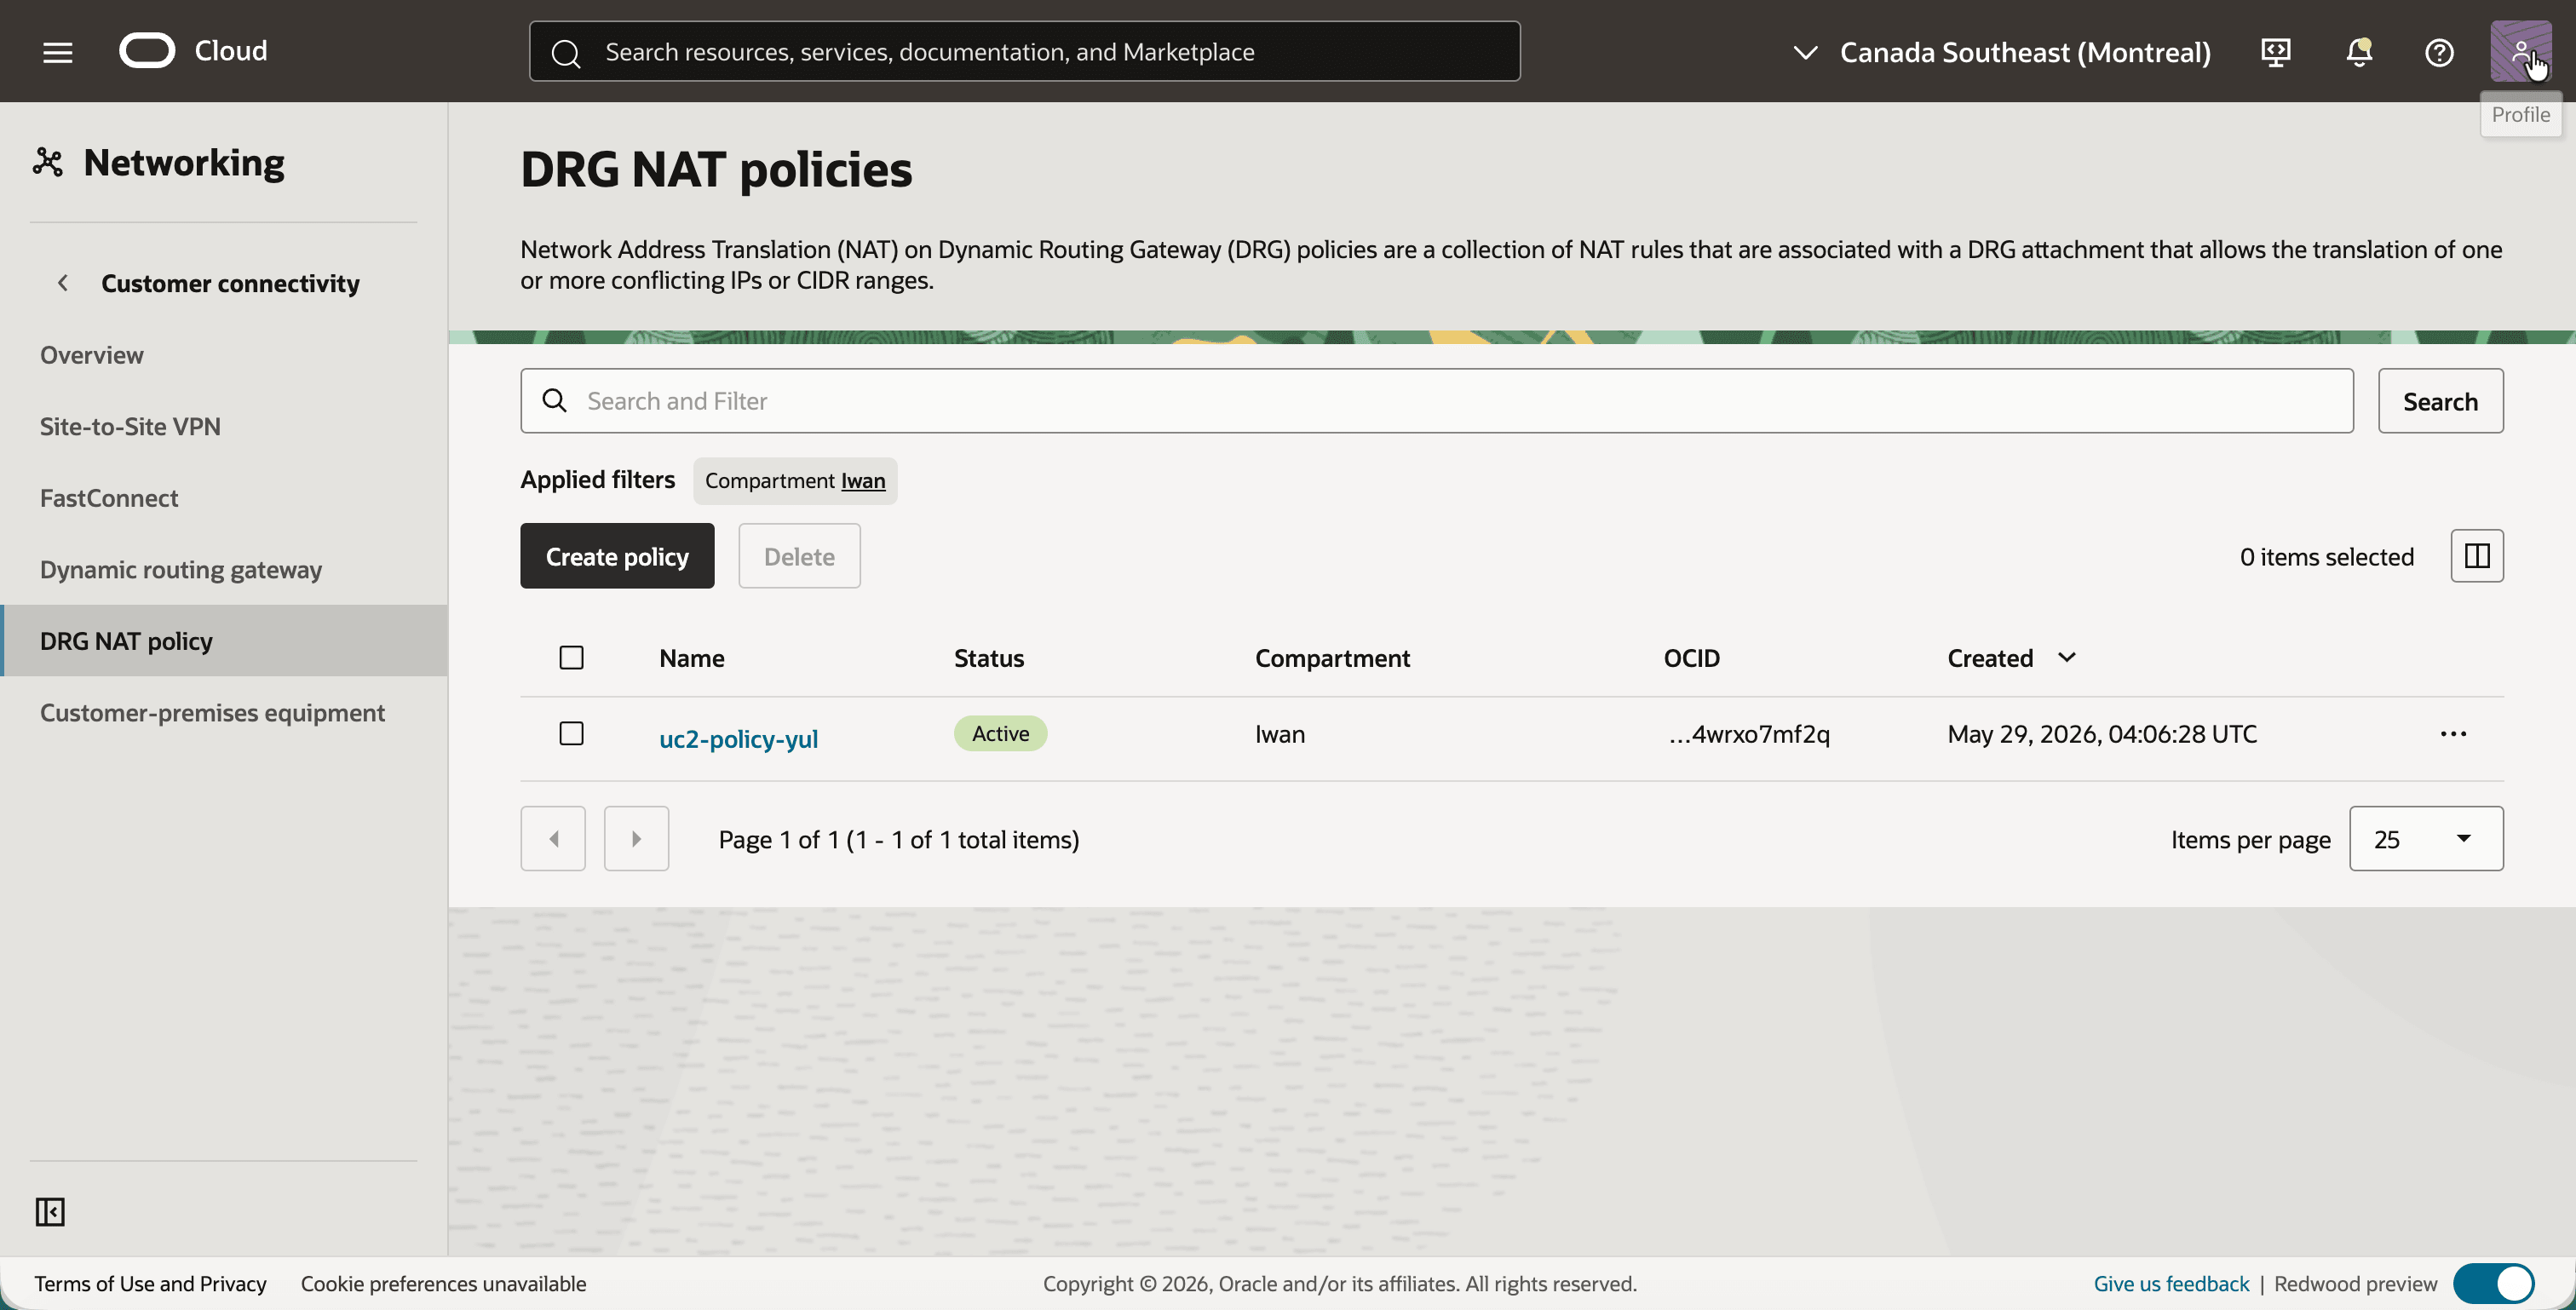
Il criterio NAT viene creato per primo e compilato con le regole in seguito. Una politica senza regole non traduce nulla, quindi è sicuro associarla già all'allegato RPC.
- Aprire il menu di navigazione, fare clic su Networking, quindi su Connettività cliente e quindi su criterio NAT DRG.
- Fare clic sul pulsante Crea criterio e creare un criterio con il nome
uc2-policy-yul. - Si noti che il criterio è Attivo.
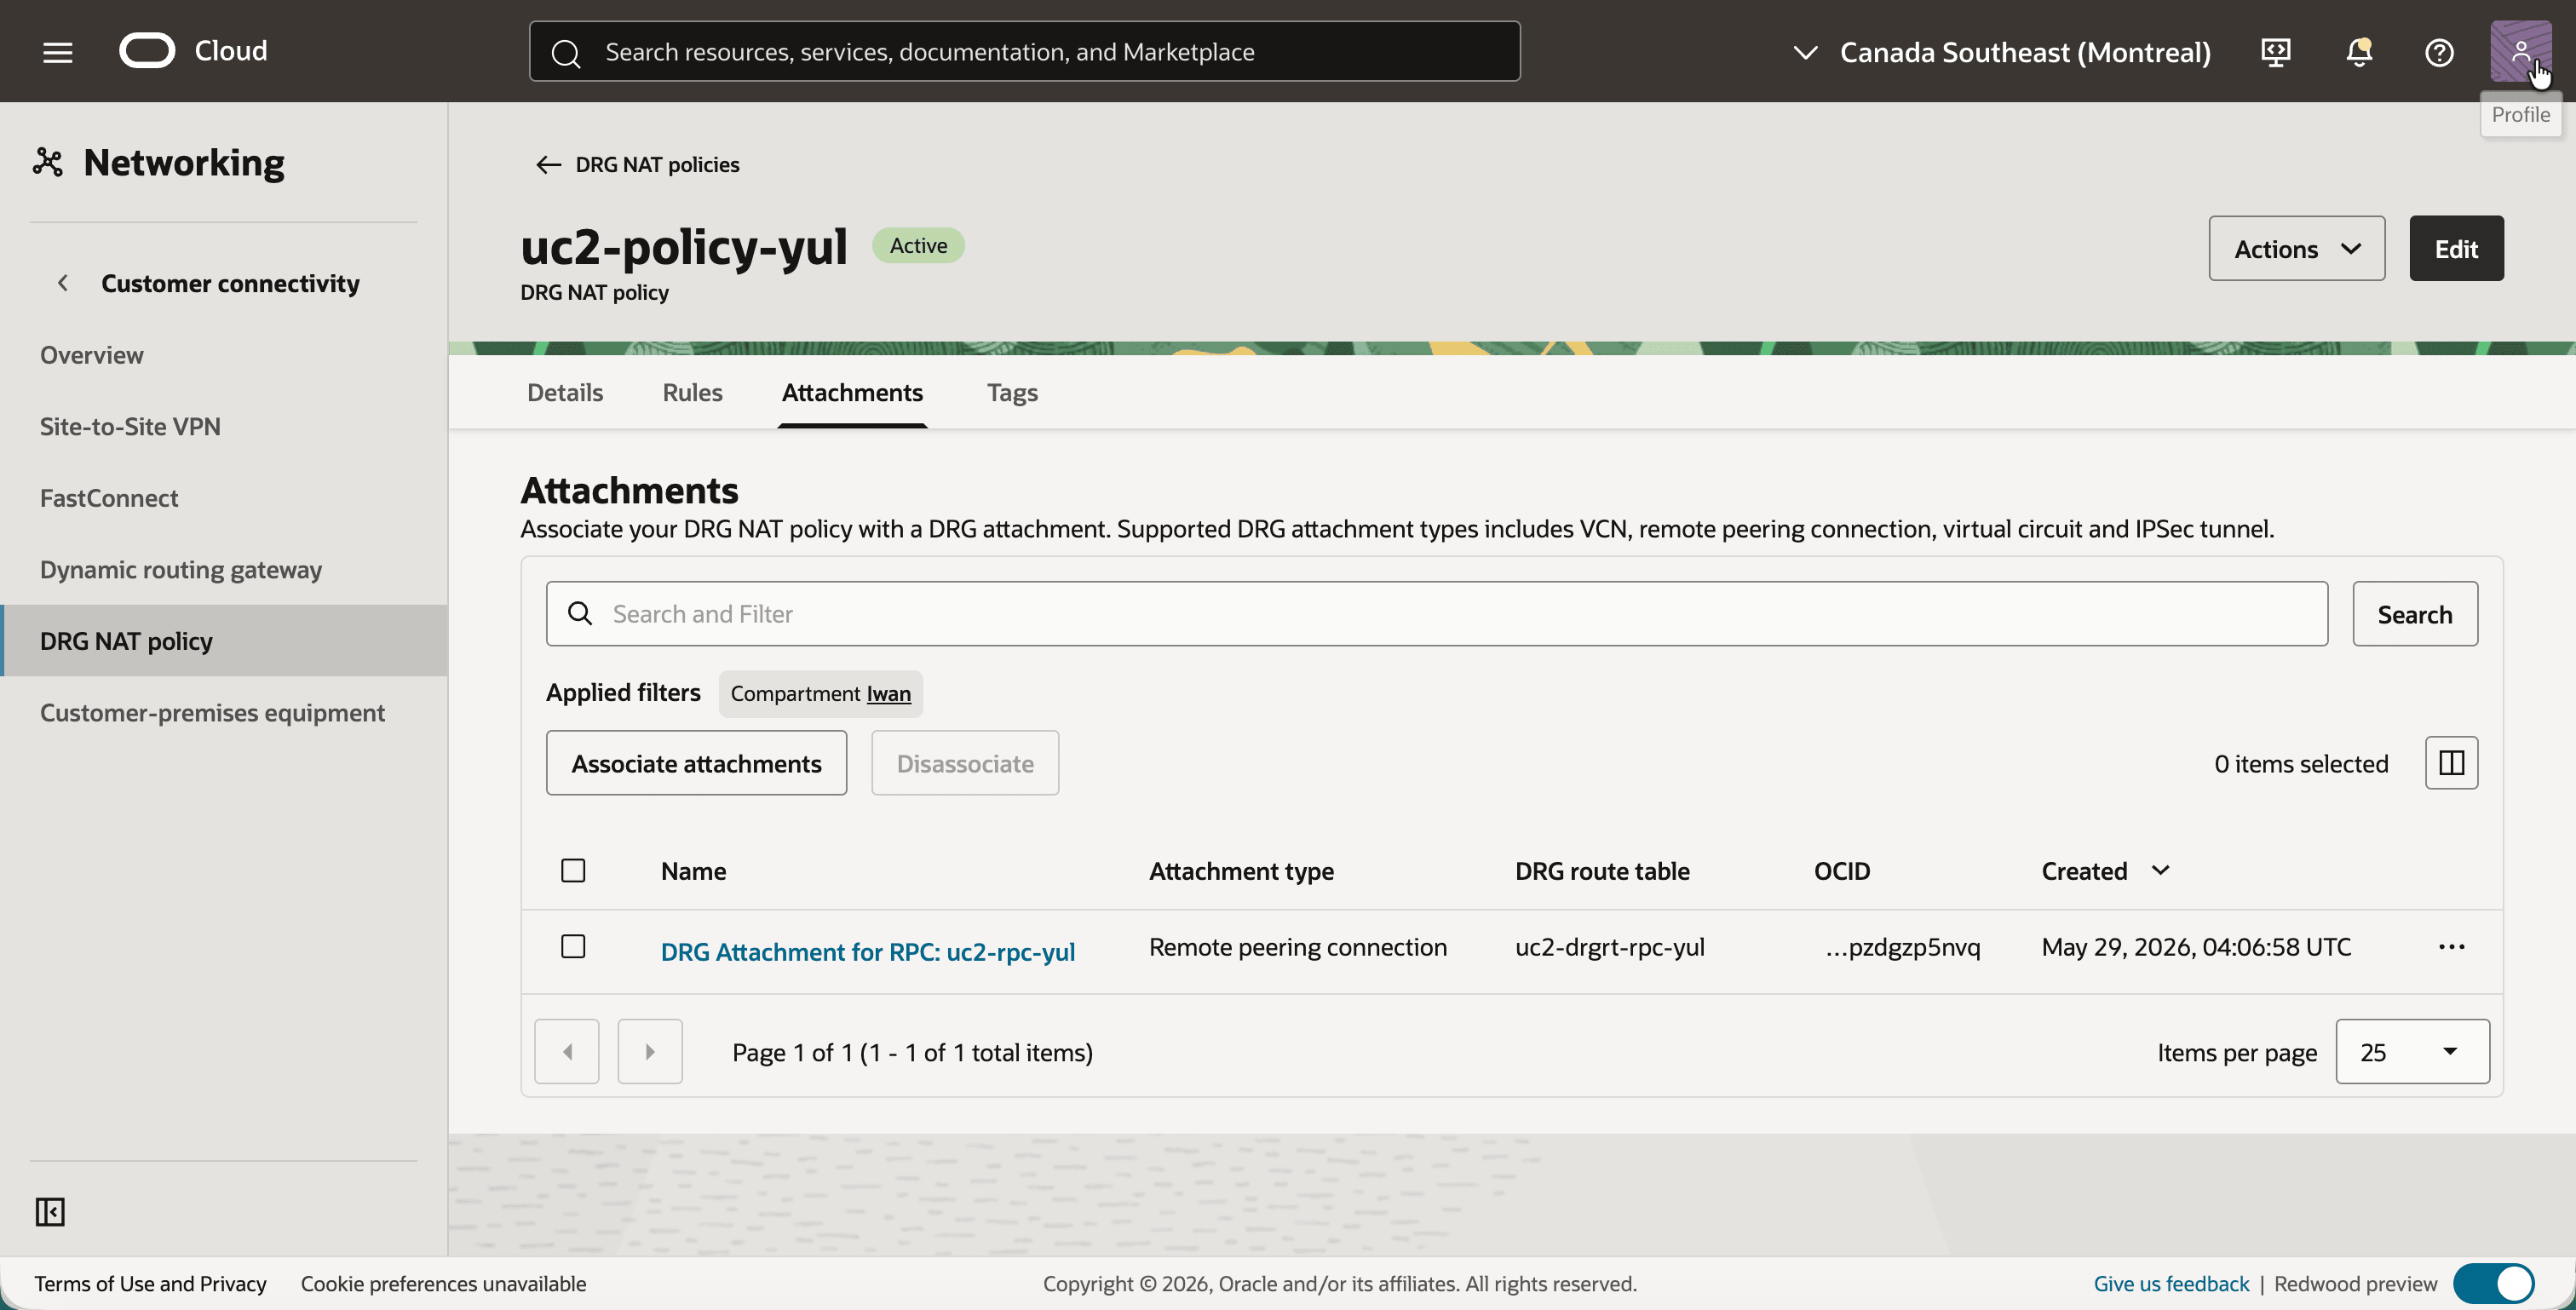
- Fare clic su
uc2-policy-yule fare clic sulla scheda Allegati. - Fare clic sul pulsante Associa collegamenti, selezionare Collegamento DRG per RPC: uc2-RPC-yul e confermare.
- Si noti che il collegamento RPC è elencato con il tipo di allegato connessione peering remoto, insieme alla relativa tabella di instradamento DRG
uc2-drgrt-rpc-yul.
Passo 04: rivedere la rete a Toronto (YYZ)
Toronto è l'immagine speculare di Montreal. La VCN ha lo stesso CIDR e la tabella di instradamento punta al CIDR shadow di Montreal.
- Selezionare l'area Canada Sud-Est (Toronto).
- Aprire il menu di navigazione, fare clic su Networking e quindi su Reti cloud virtuali.
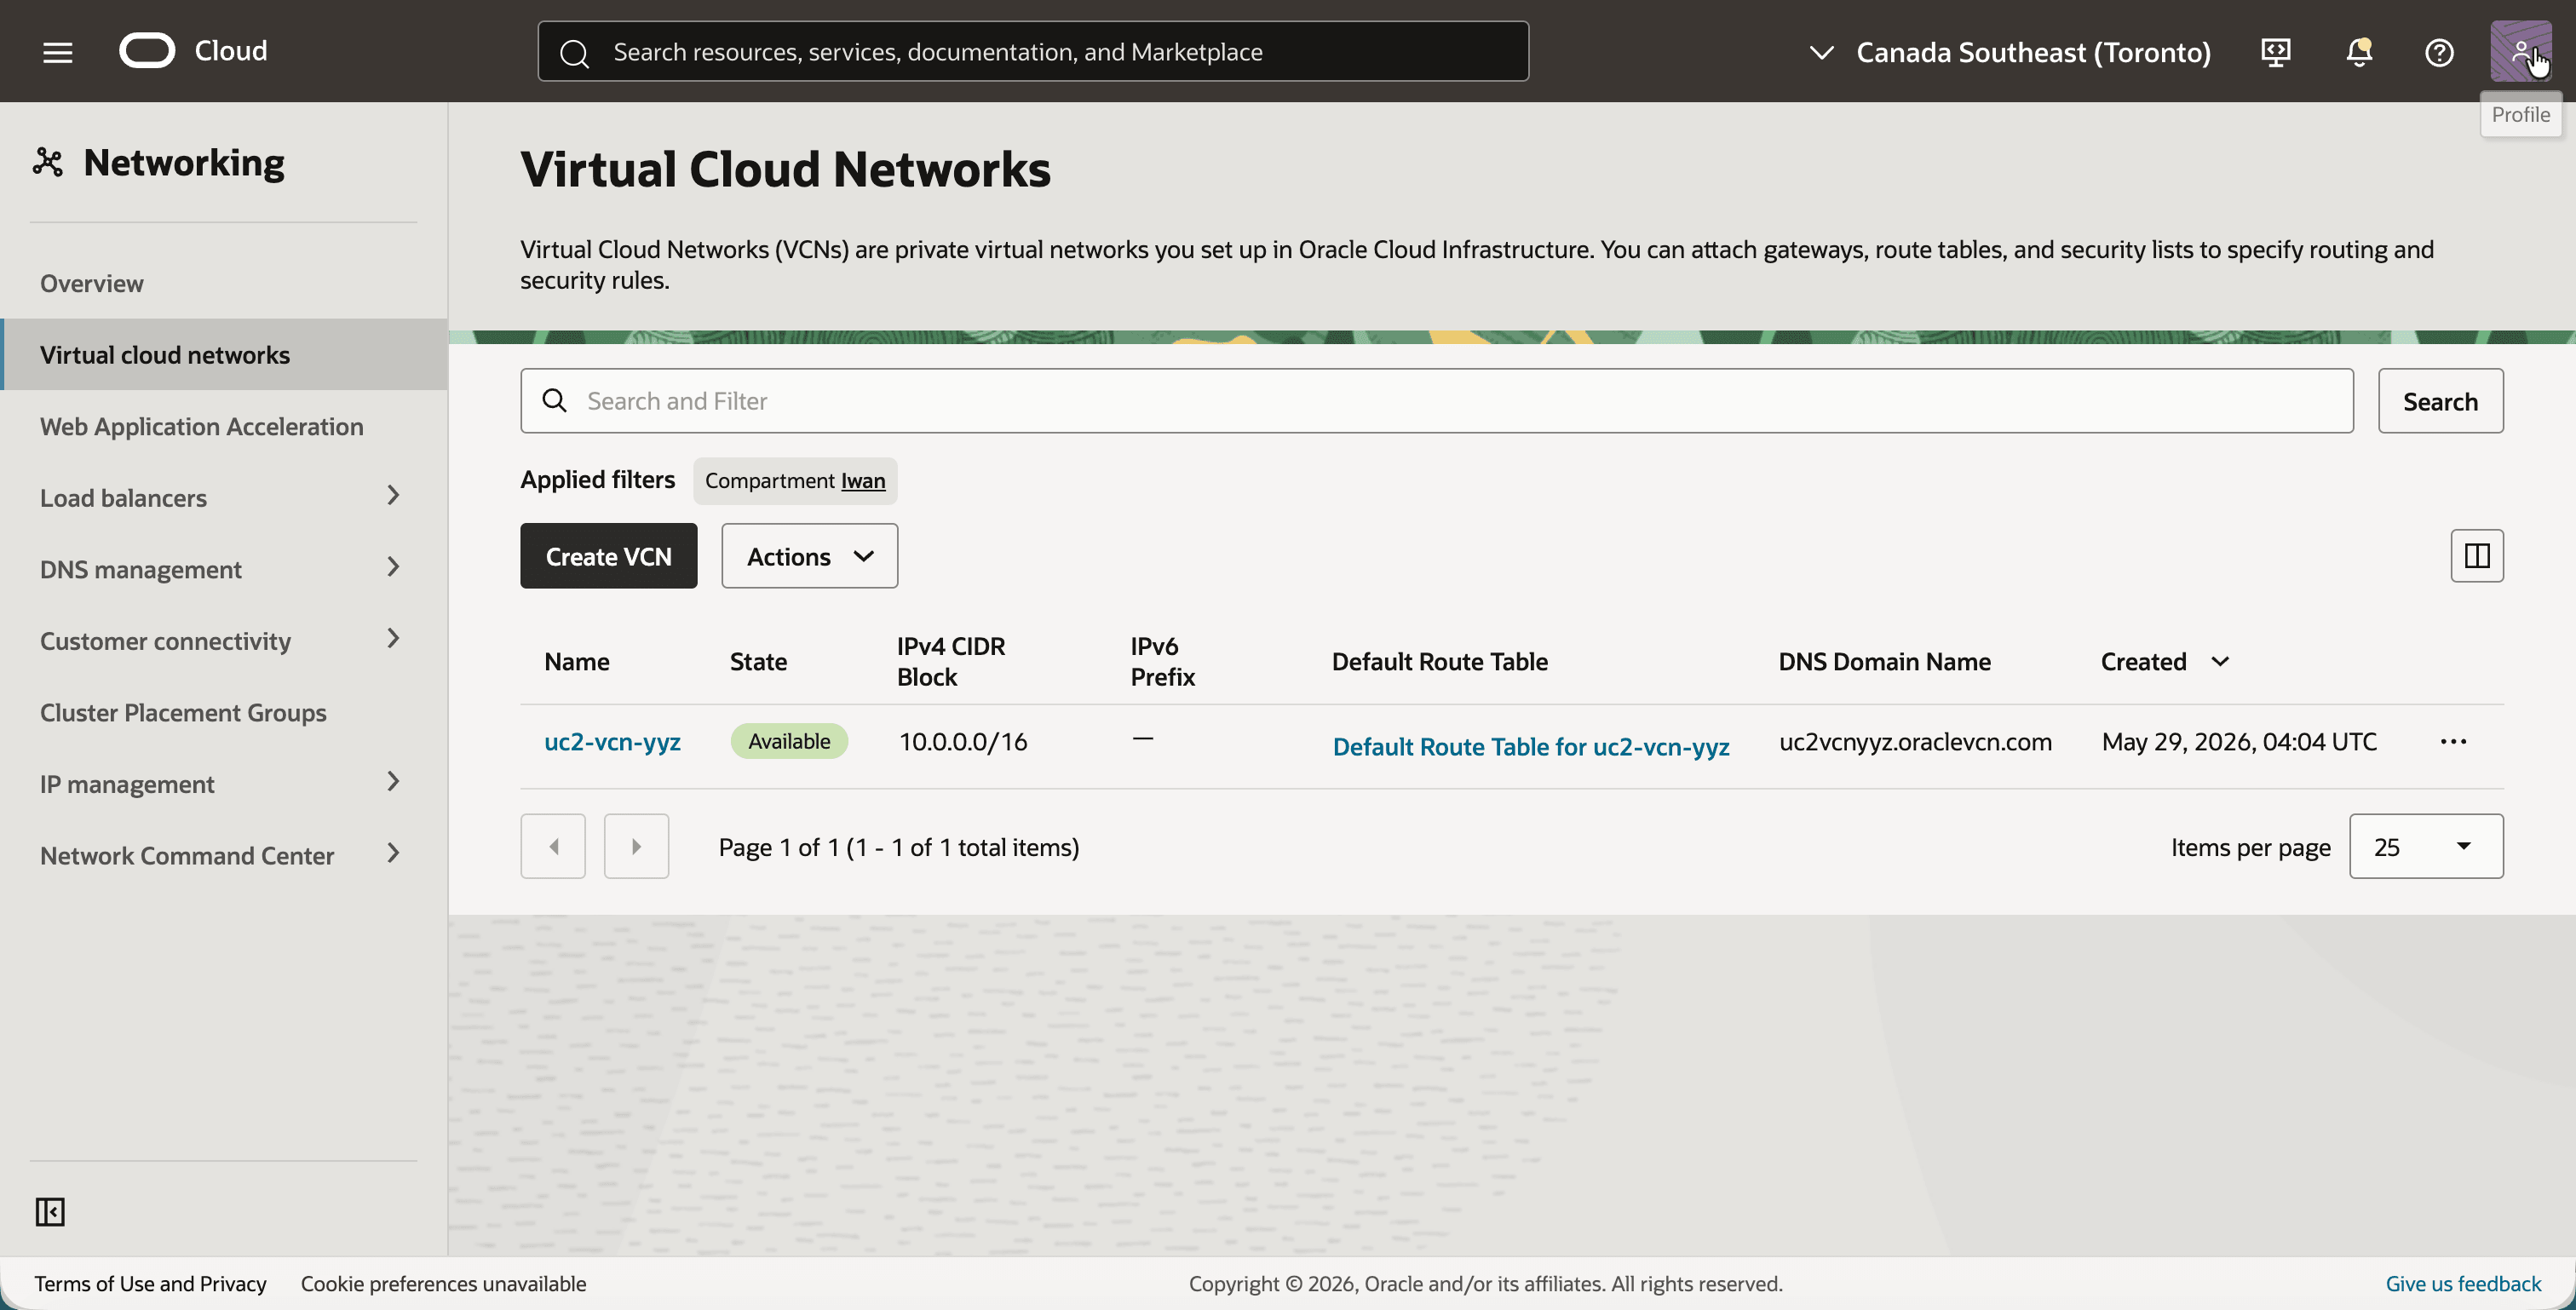
- Si noti la rete VCN
uc2-vcn-yyzcon lo stesso blocco IPv4 CIDR10.0.0.0/16.
- Fare clic su
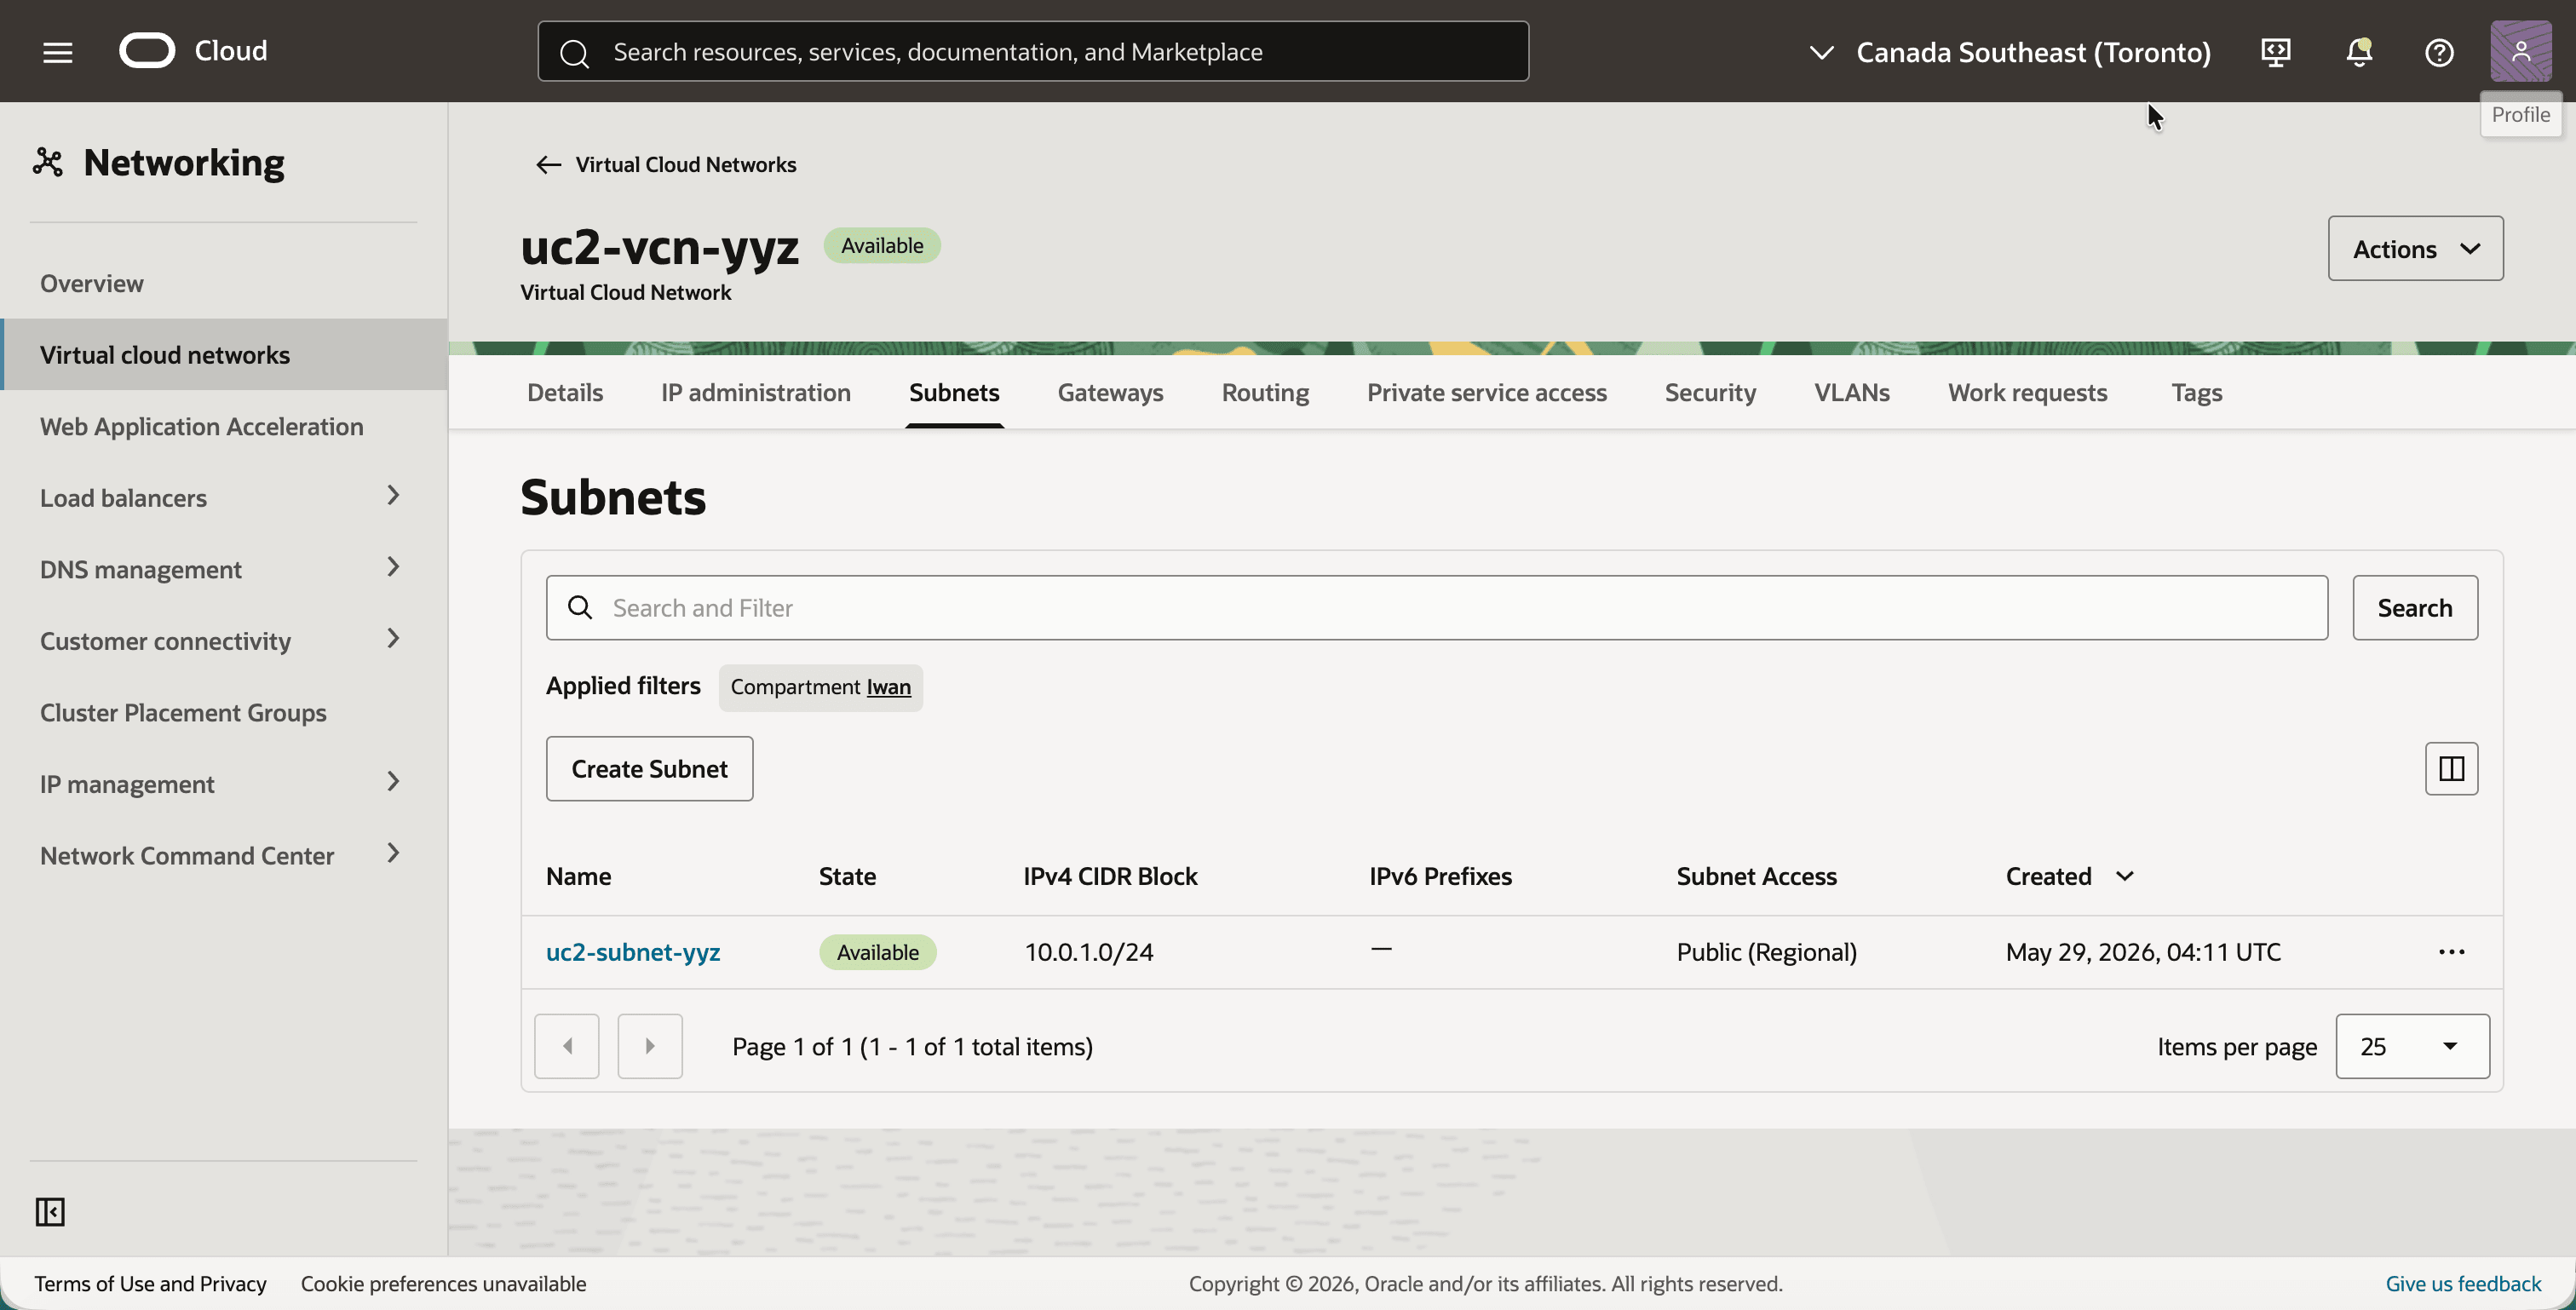
uc2-vcn-yyze fare clic sulla scheda Subnet. - Notare la subnet
uc2-subnet-yyzcon lo stesso blocco IPv4 CIDR10.0.1.0/24.
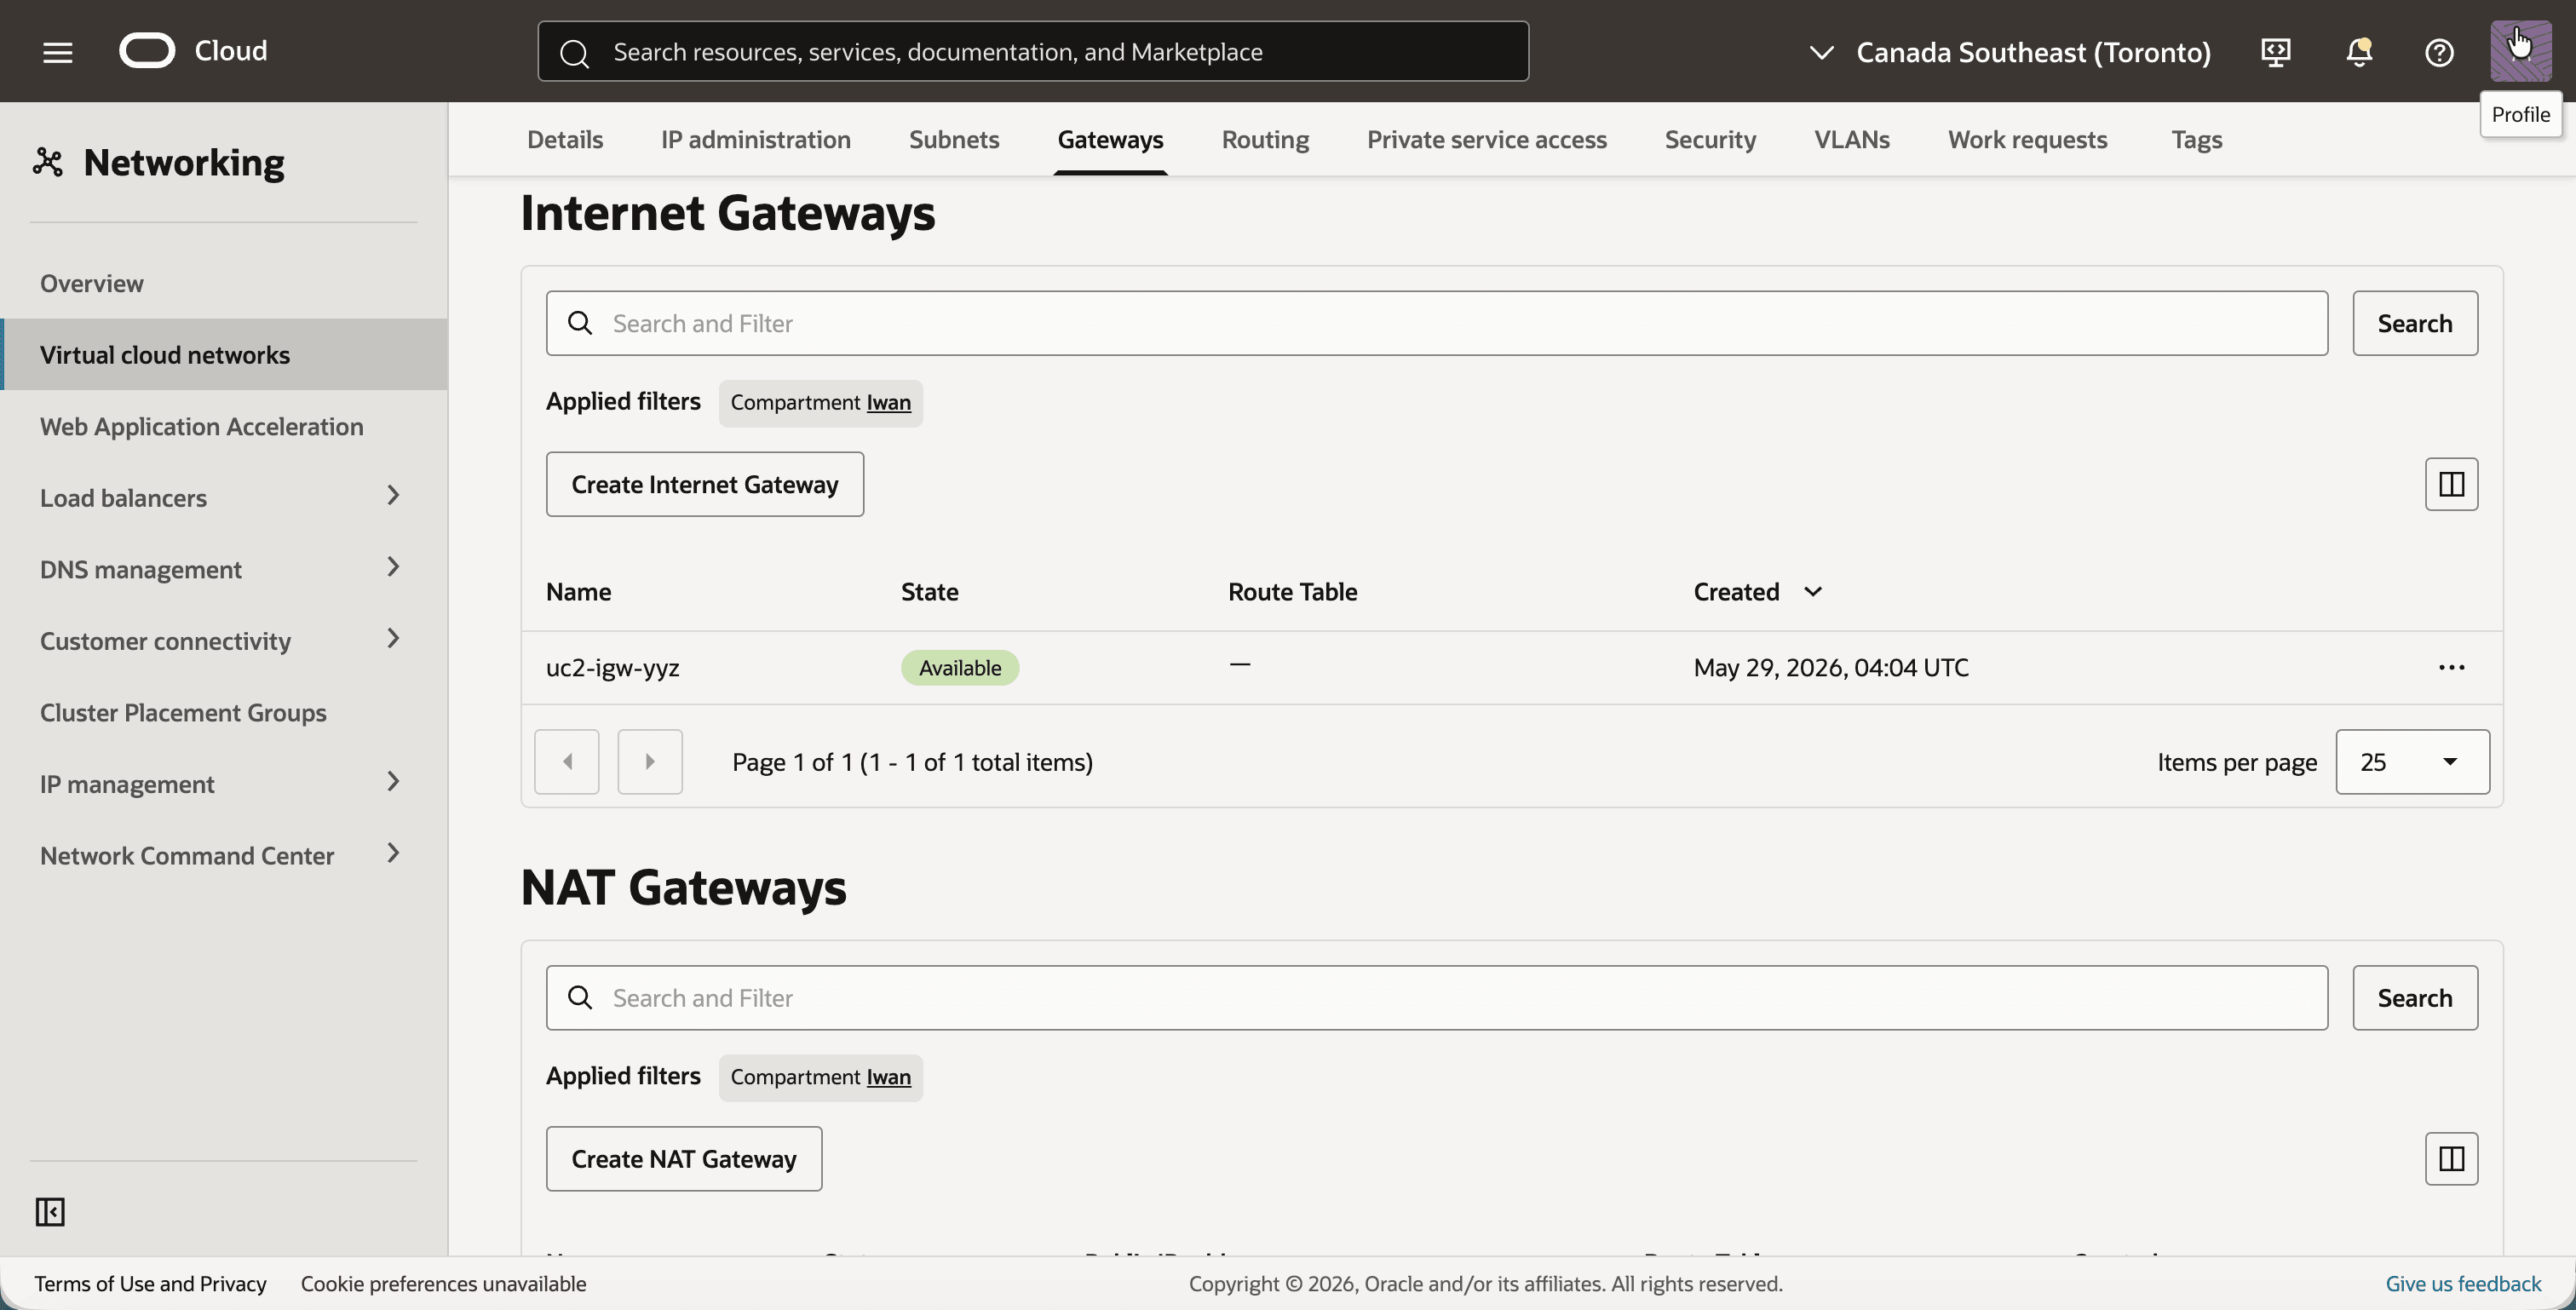
- Fare clic sulla scheda Gateways.
- Si noti il gateway Internet
uc2-igw-yyz.
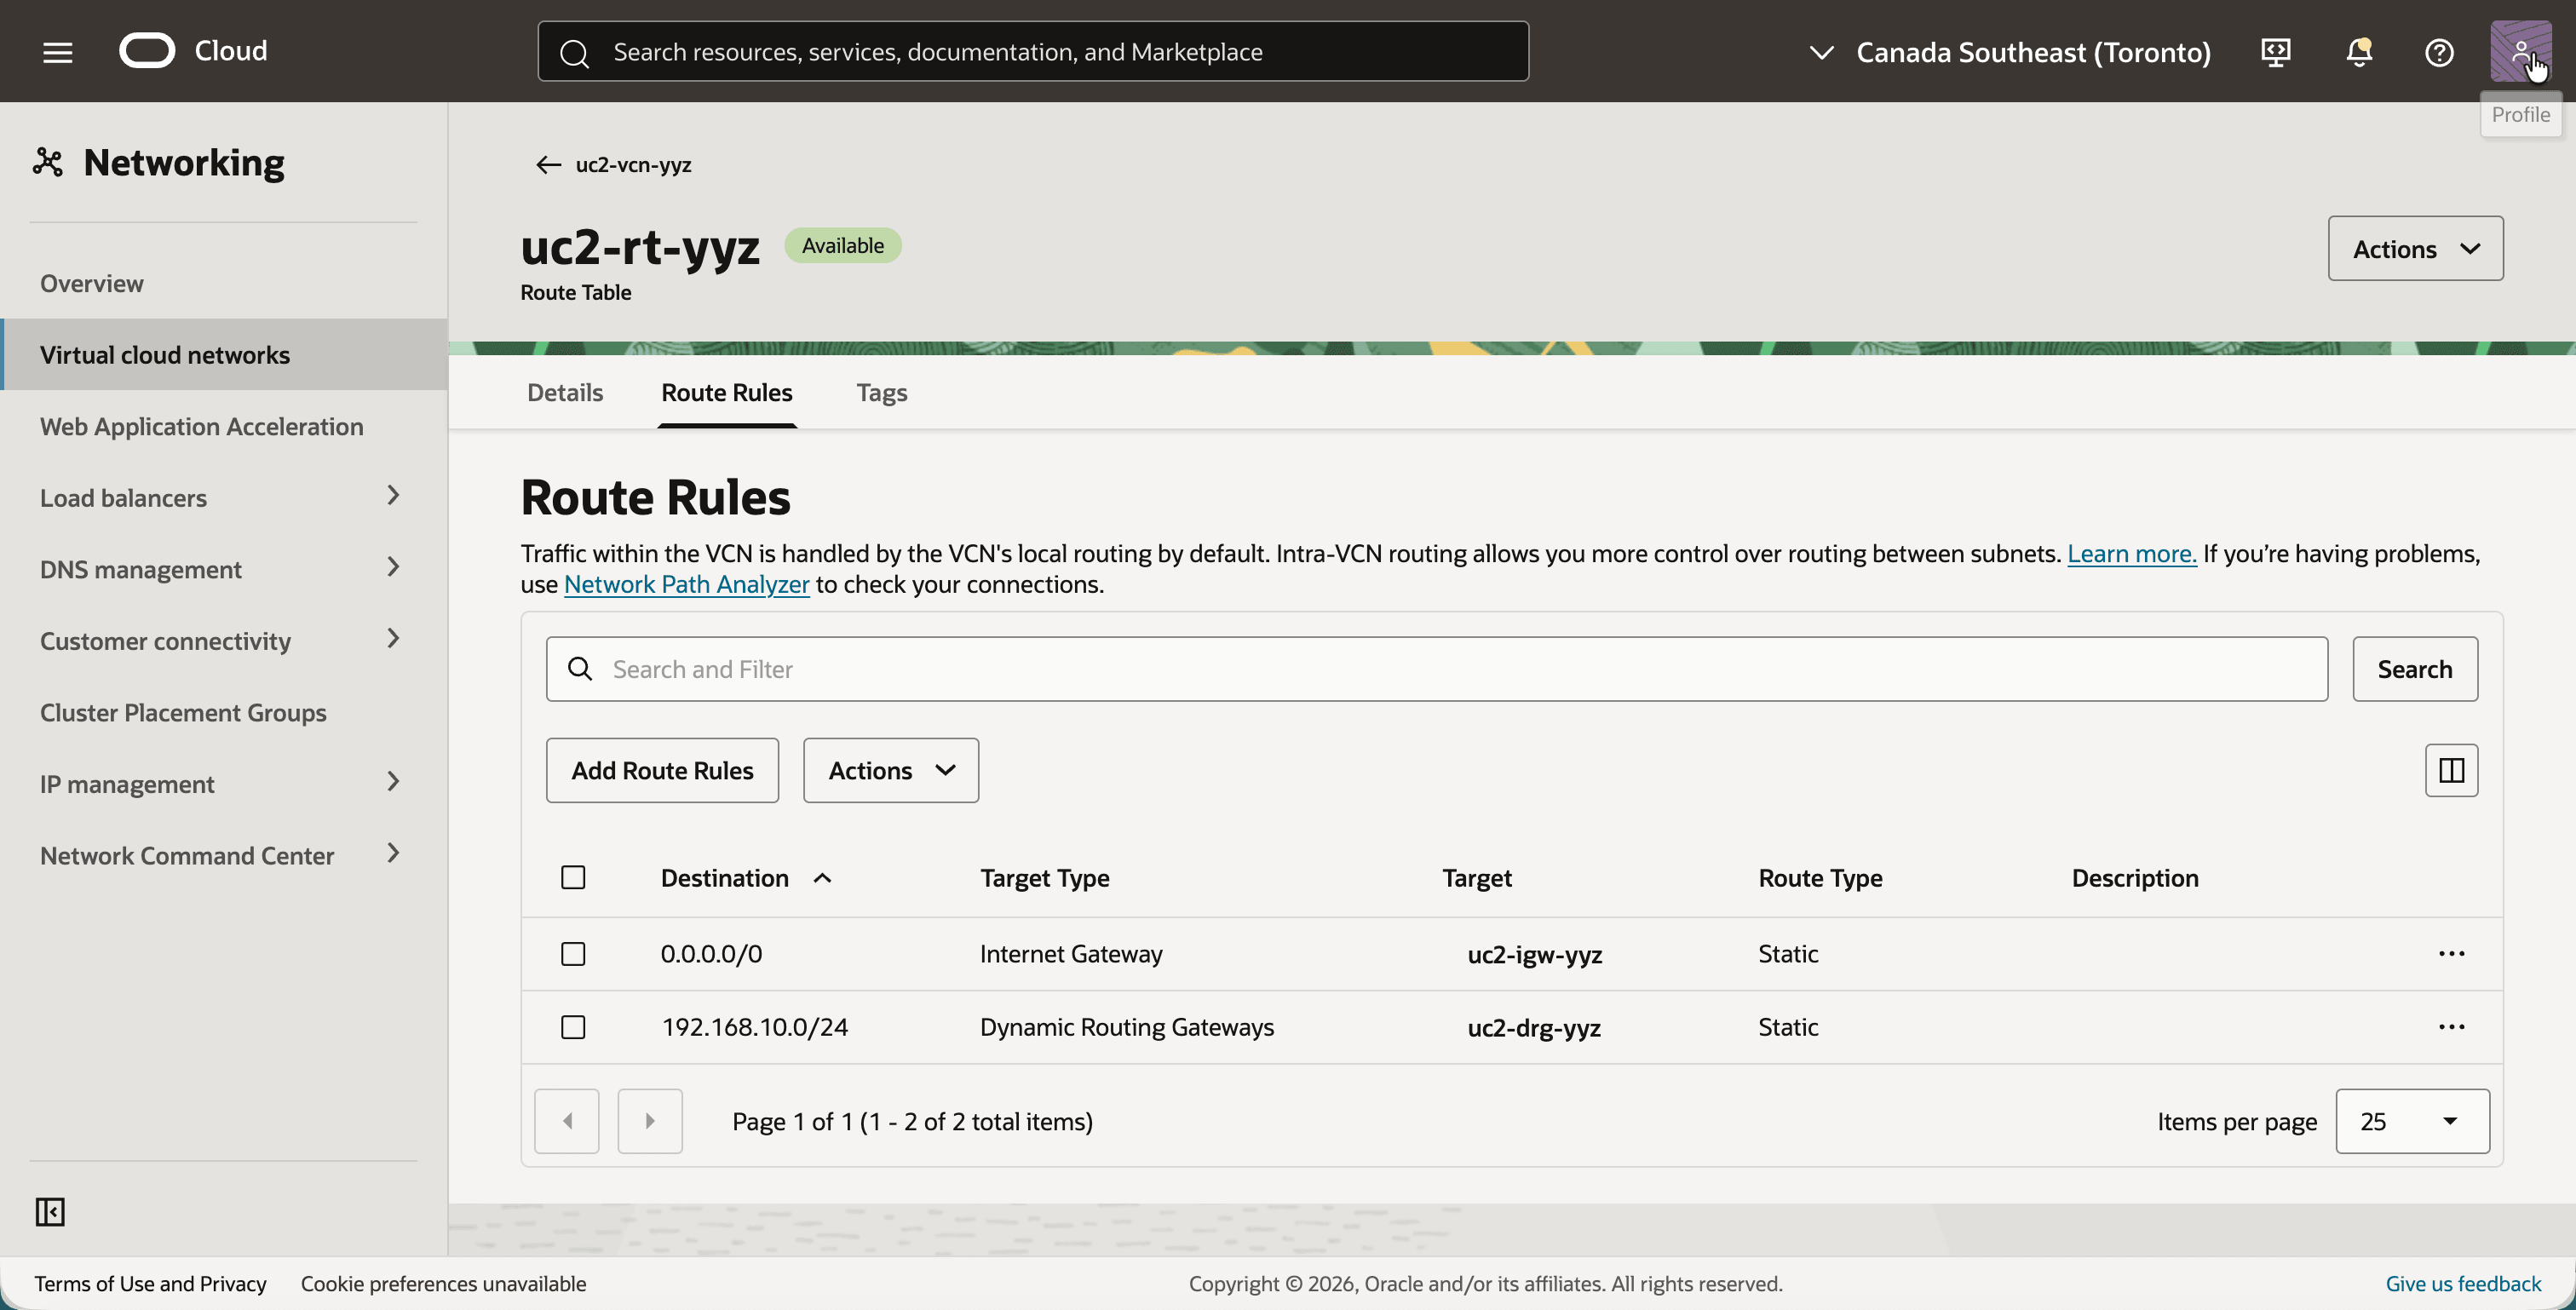
- Fare clic sulla scheda Ciclo di produzione e sulla tabella di instradamento
uc2-rt-yyz. - Fare clic sulla scheda Regole instradamento.
- Assicurarsi che la tabella di instradamento disponga di queste due regole di instradamento. Aggiungere il secondo dopo il passo 05, poiché la relativa destinazione è il DRG creato in tale punto:
0.0.0.0/0con la destinazioneuc2-igw-yyz.192.168.10.0/24(il CIDR ombra di Montreal) con l'obiettivouc2-drg-yyz.
- Tornare alla VCN e fare clic sulla scheda Sicurezza.
- Fare clic su Lista di sicurezza predefinita per uc2-vcn-yyz.
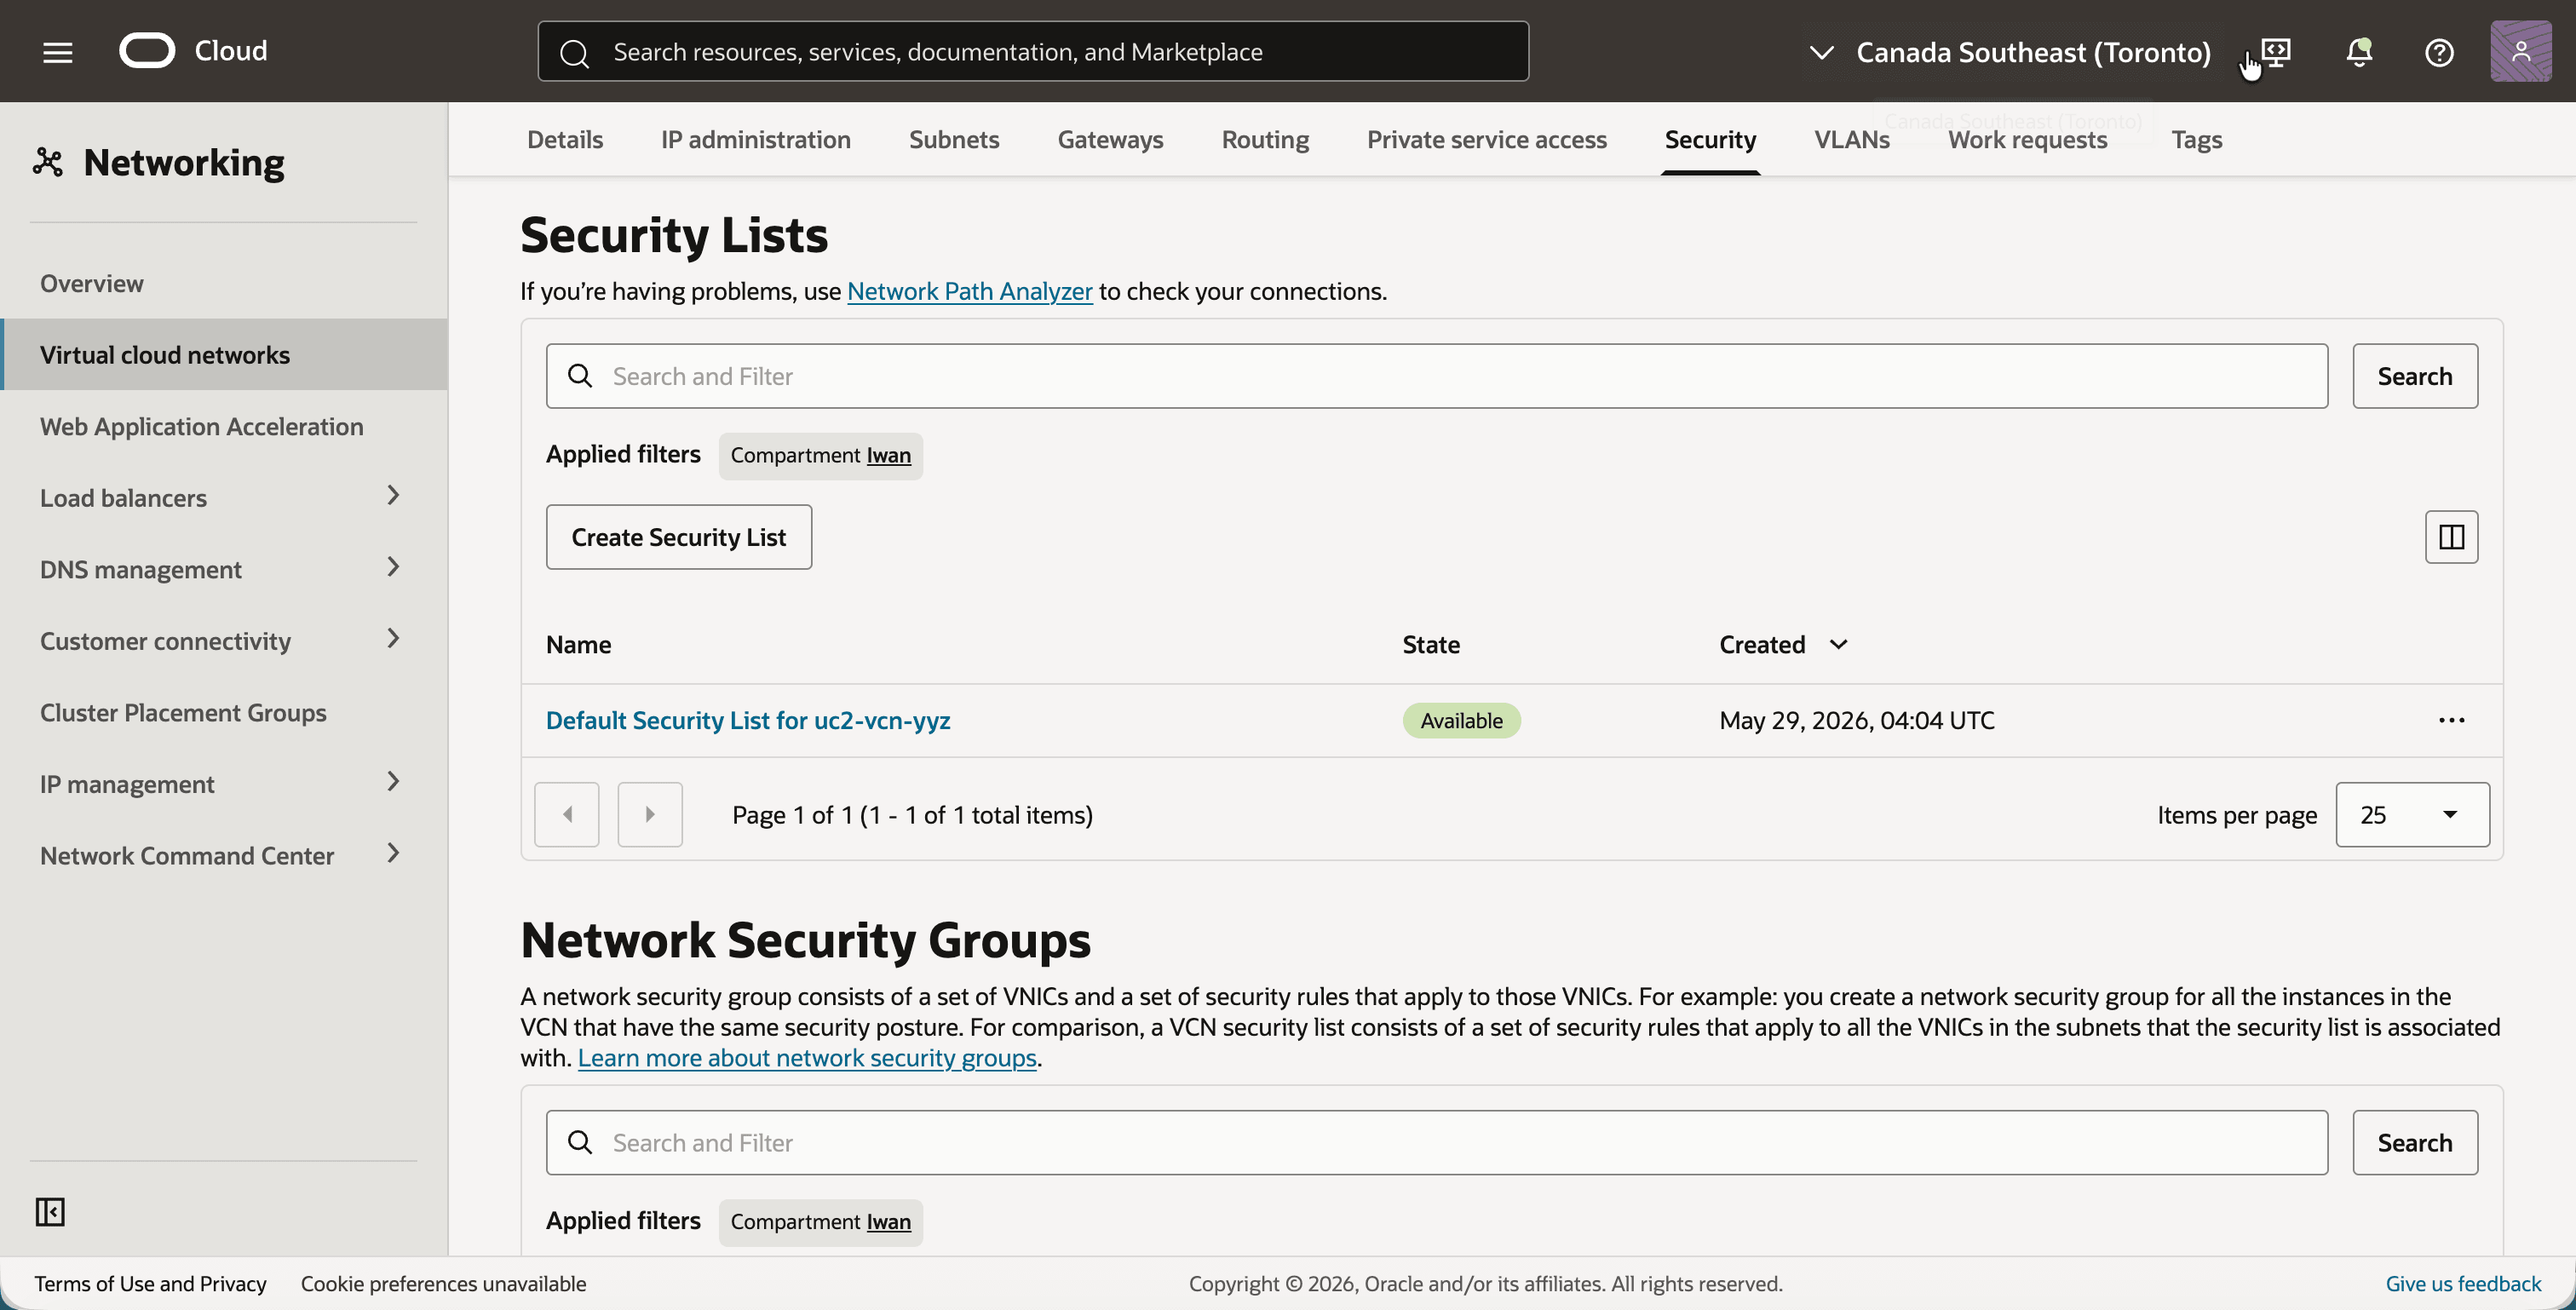
- Fare clic sulla scheda Regole di sicurezza.
- Assicurati che le regole di ingresso siano le stesse di Montreal.
Passo 05: creare le tabelle di instradamento DRG, RPC e DRG a Toronto
Il DRG a Toronto è costruito nello stesso modo, e alla fine di questo passo i due RPC sono collegati tra loro.
Come a Montreal, le tabelle di instradamento DRG uc2-drgrt-vcn-yyz e uc2-drgrt-rpc-yyz non vengono create automaticamente. Crearli, aggiungere l'instradamento statico visualizzato per ciascuno di essi e selezionarli nei due allegati.
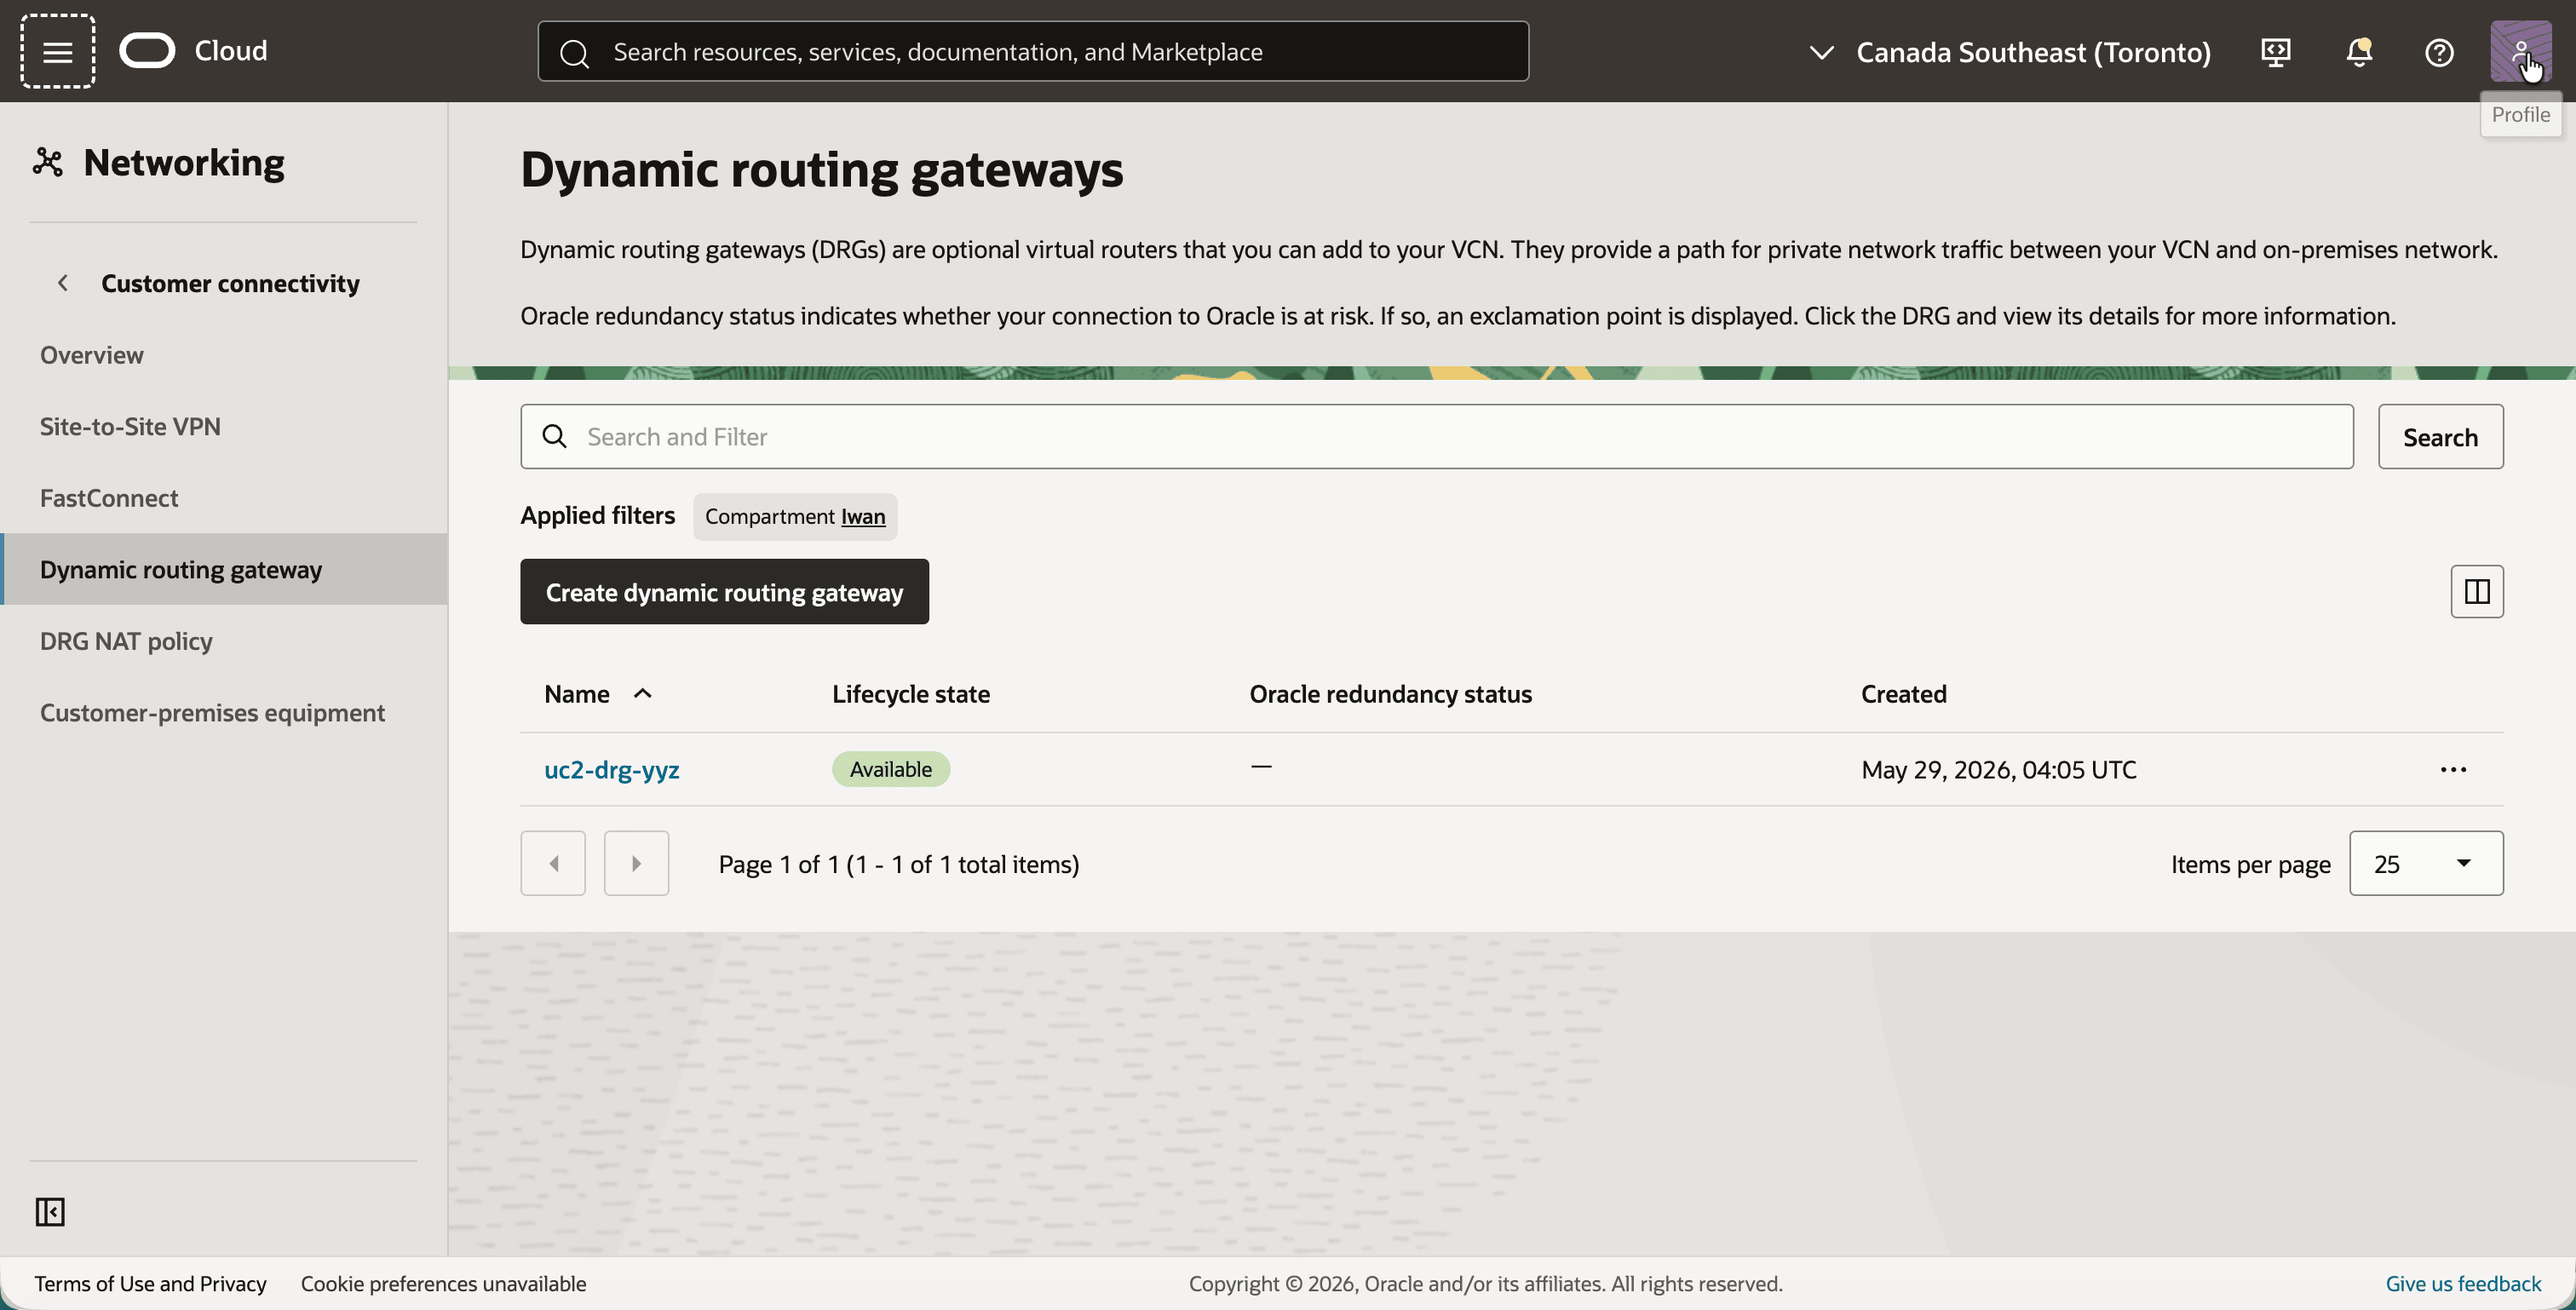
- Aprire il menu di navigazione, fare clic su Networking, quindi su Connettività cliente e quindi su Gateway di instradamento dinamico.
- Fare clic sul pulsante Crea gateway di instradamento dinamico e creare un DRG con il nome
uc2-drg-yyz. - Si noti che il DRG è disponibile.
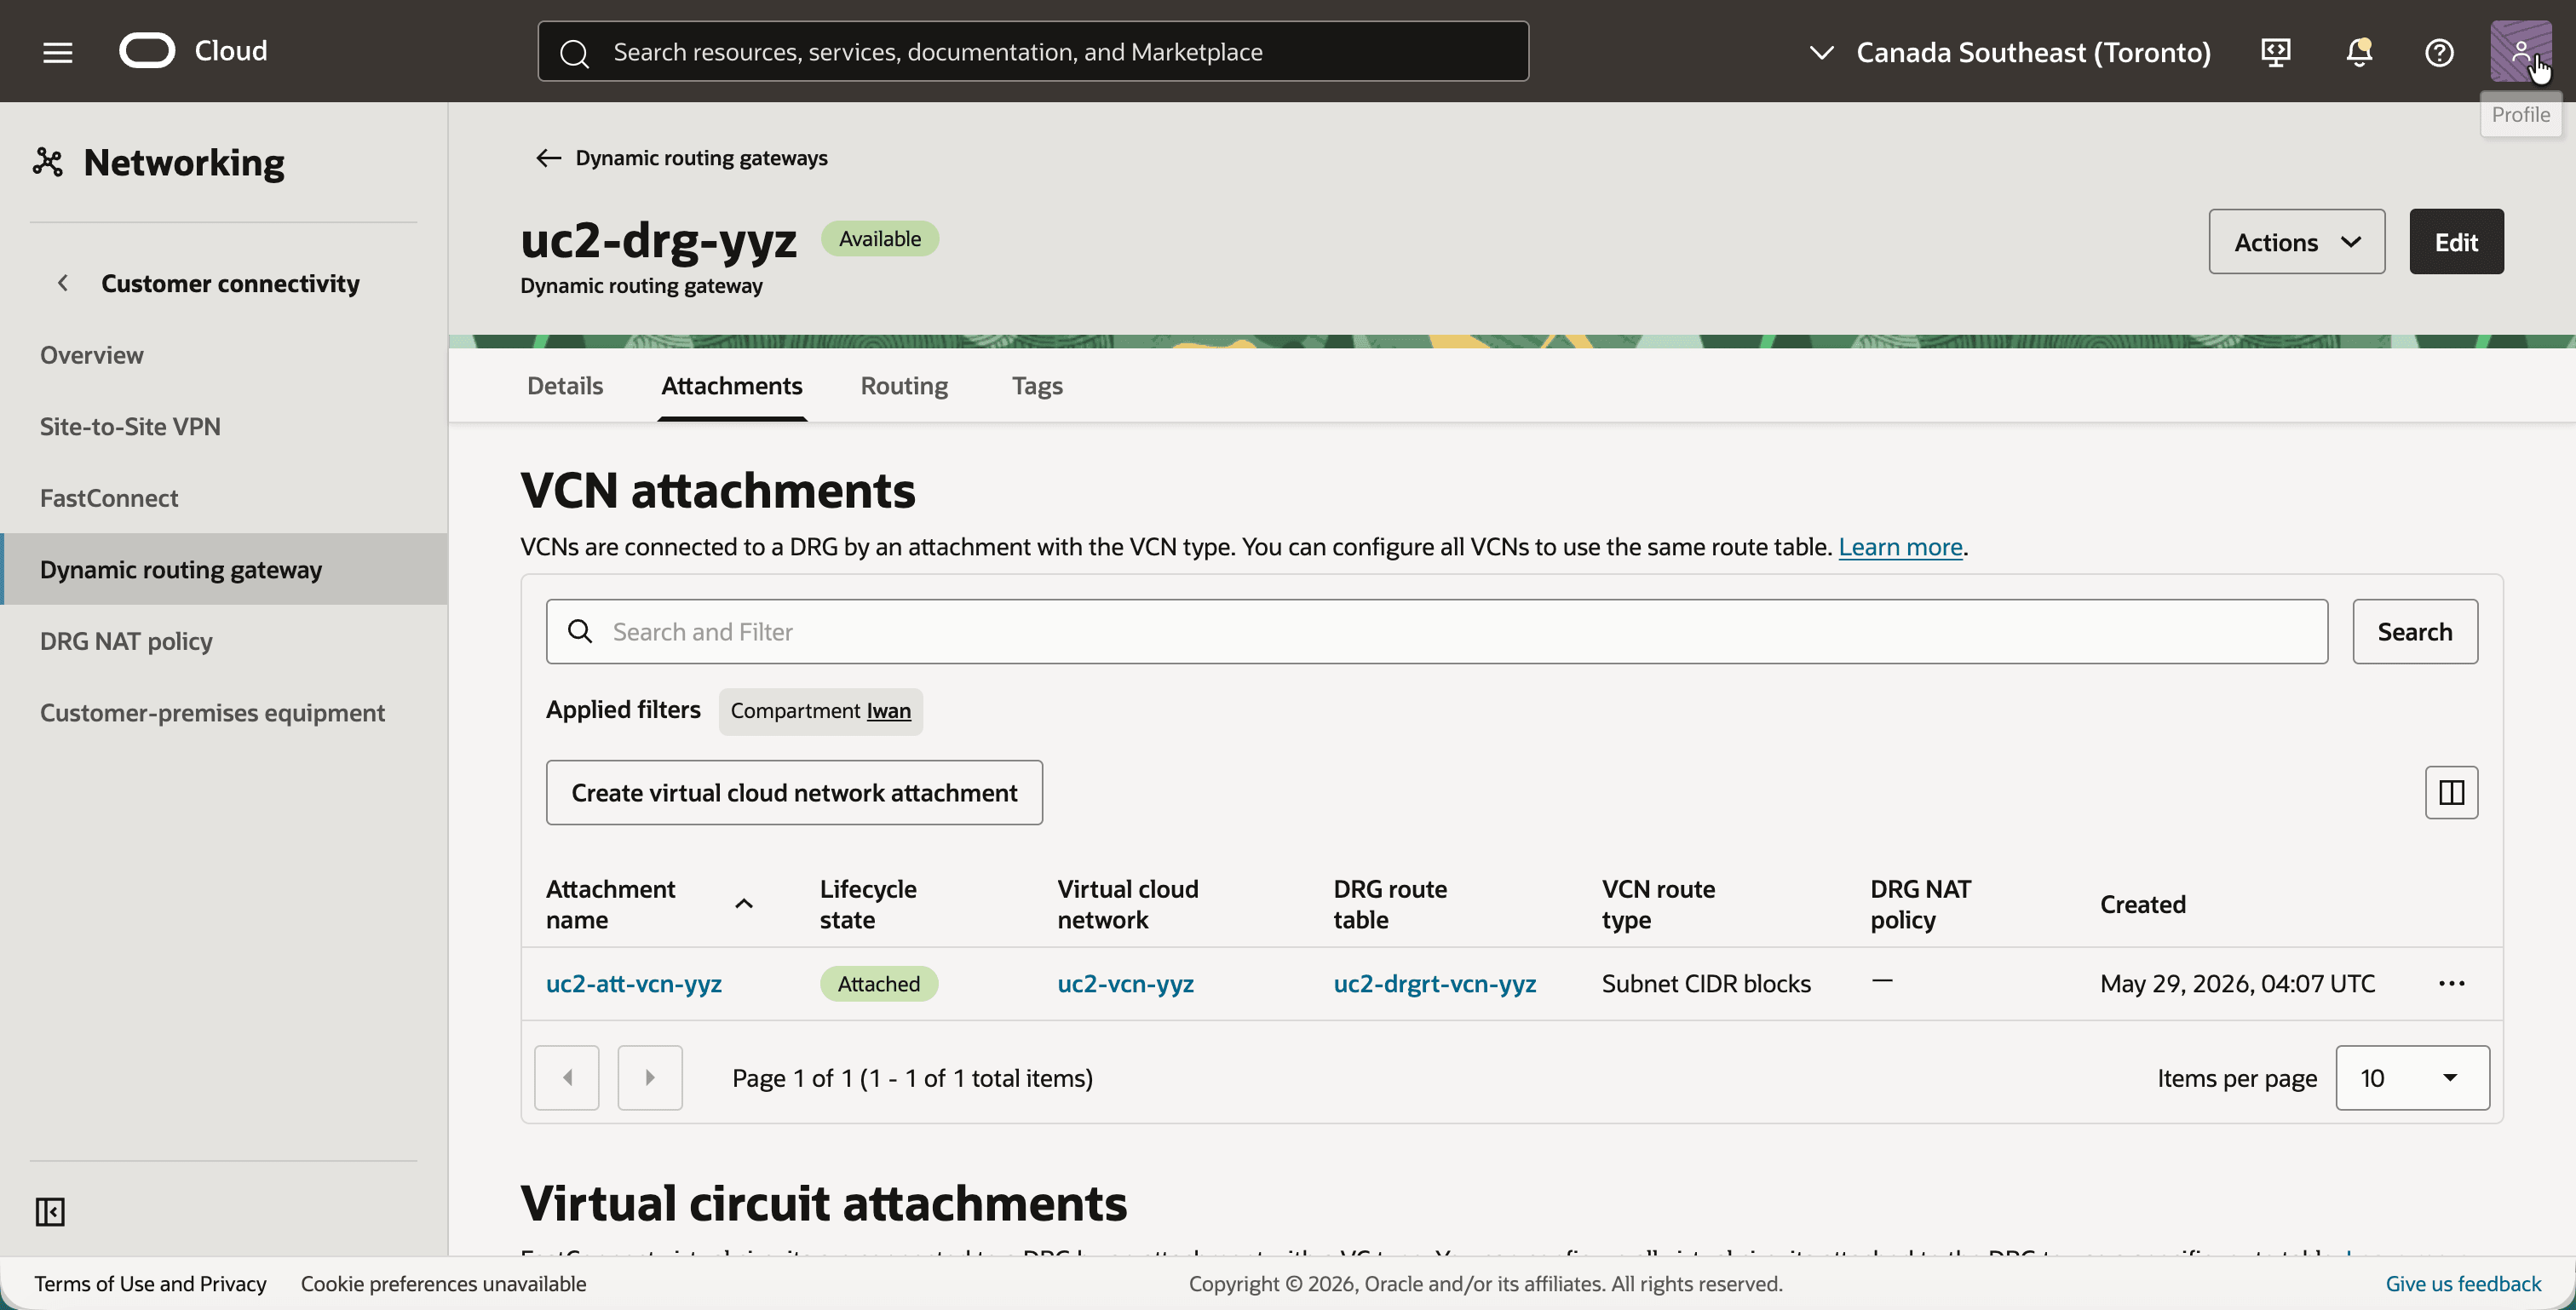
- Fare clic su
uc2-drg-yyze fare clic sulla scheda Allegati. - Fare clic sul pulsante Crea collegamento rete cloud virtuale e creare l'allegato
uc2-att-vcn-yyzper la VCNuc2-vcn-yyz. - Si noti che il collegamento utilizza la tabella di instradamento DRG
uc2-drgrt-vcn-yyze che dispone di no criterio NAT DRG.
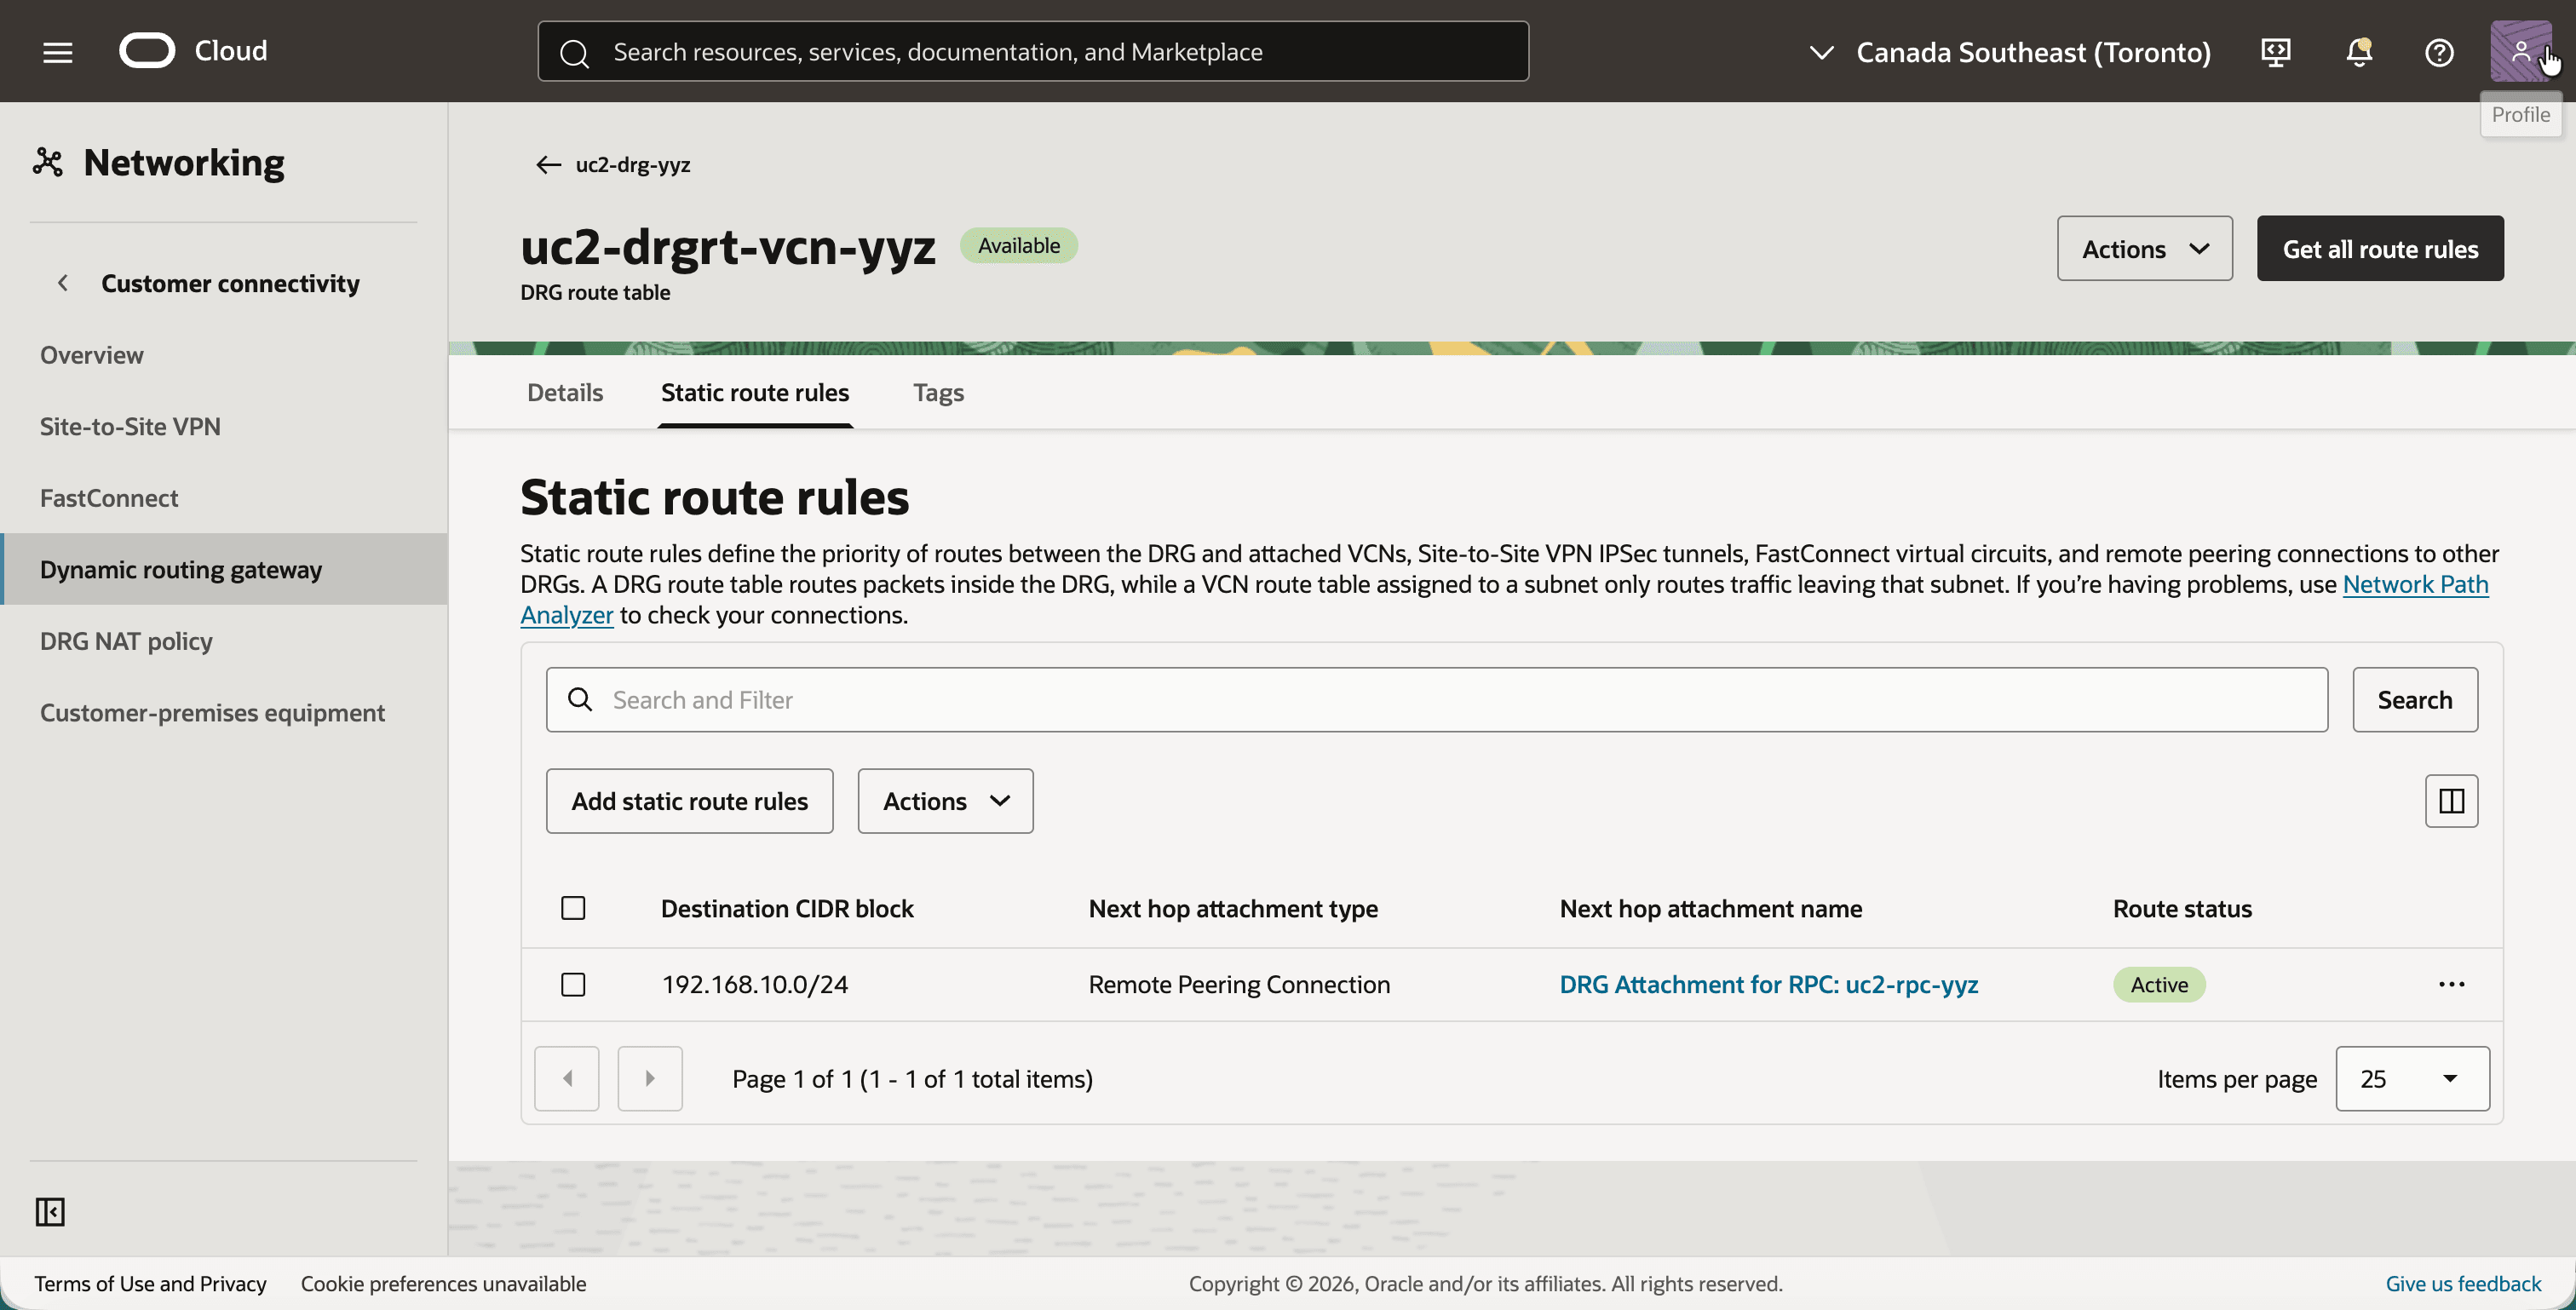
- Fare clic sulla tabella di instradamento DRG
uc2-drgrt-vcn-yyze fare clic sulla scheda Regole di instradamento statico. - Osservare l'instradamento statico con il blocco CIDR di destinazione
192.168.10.0/24e l'allegato DRG per RPC dell'hop successivo: uc2-RPC-yyz.
- Tornare alla scheda Allegati di
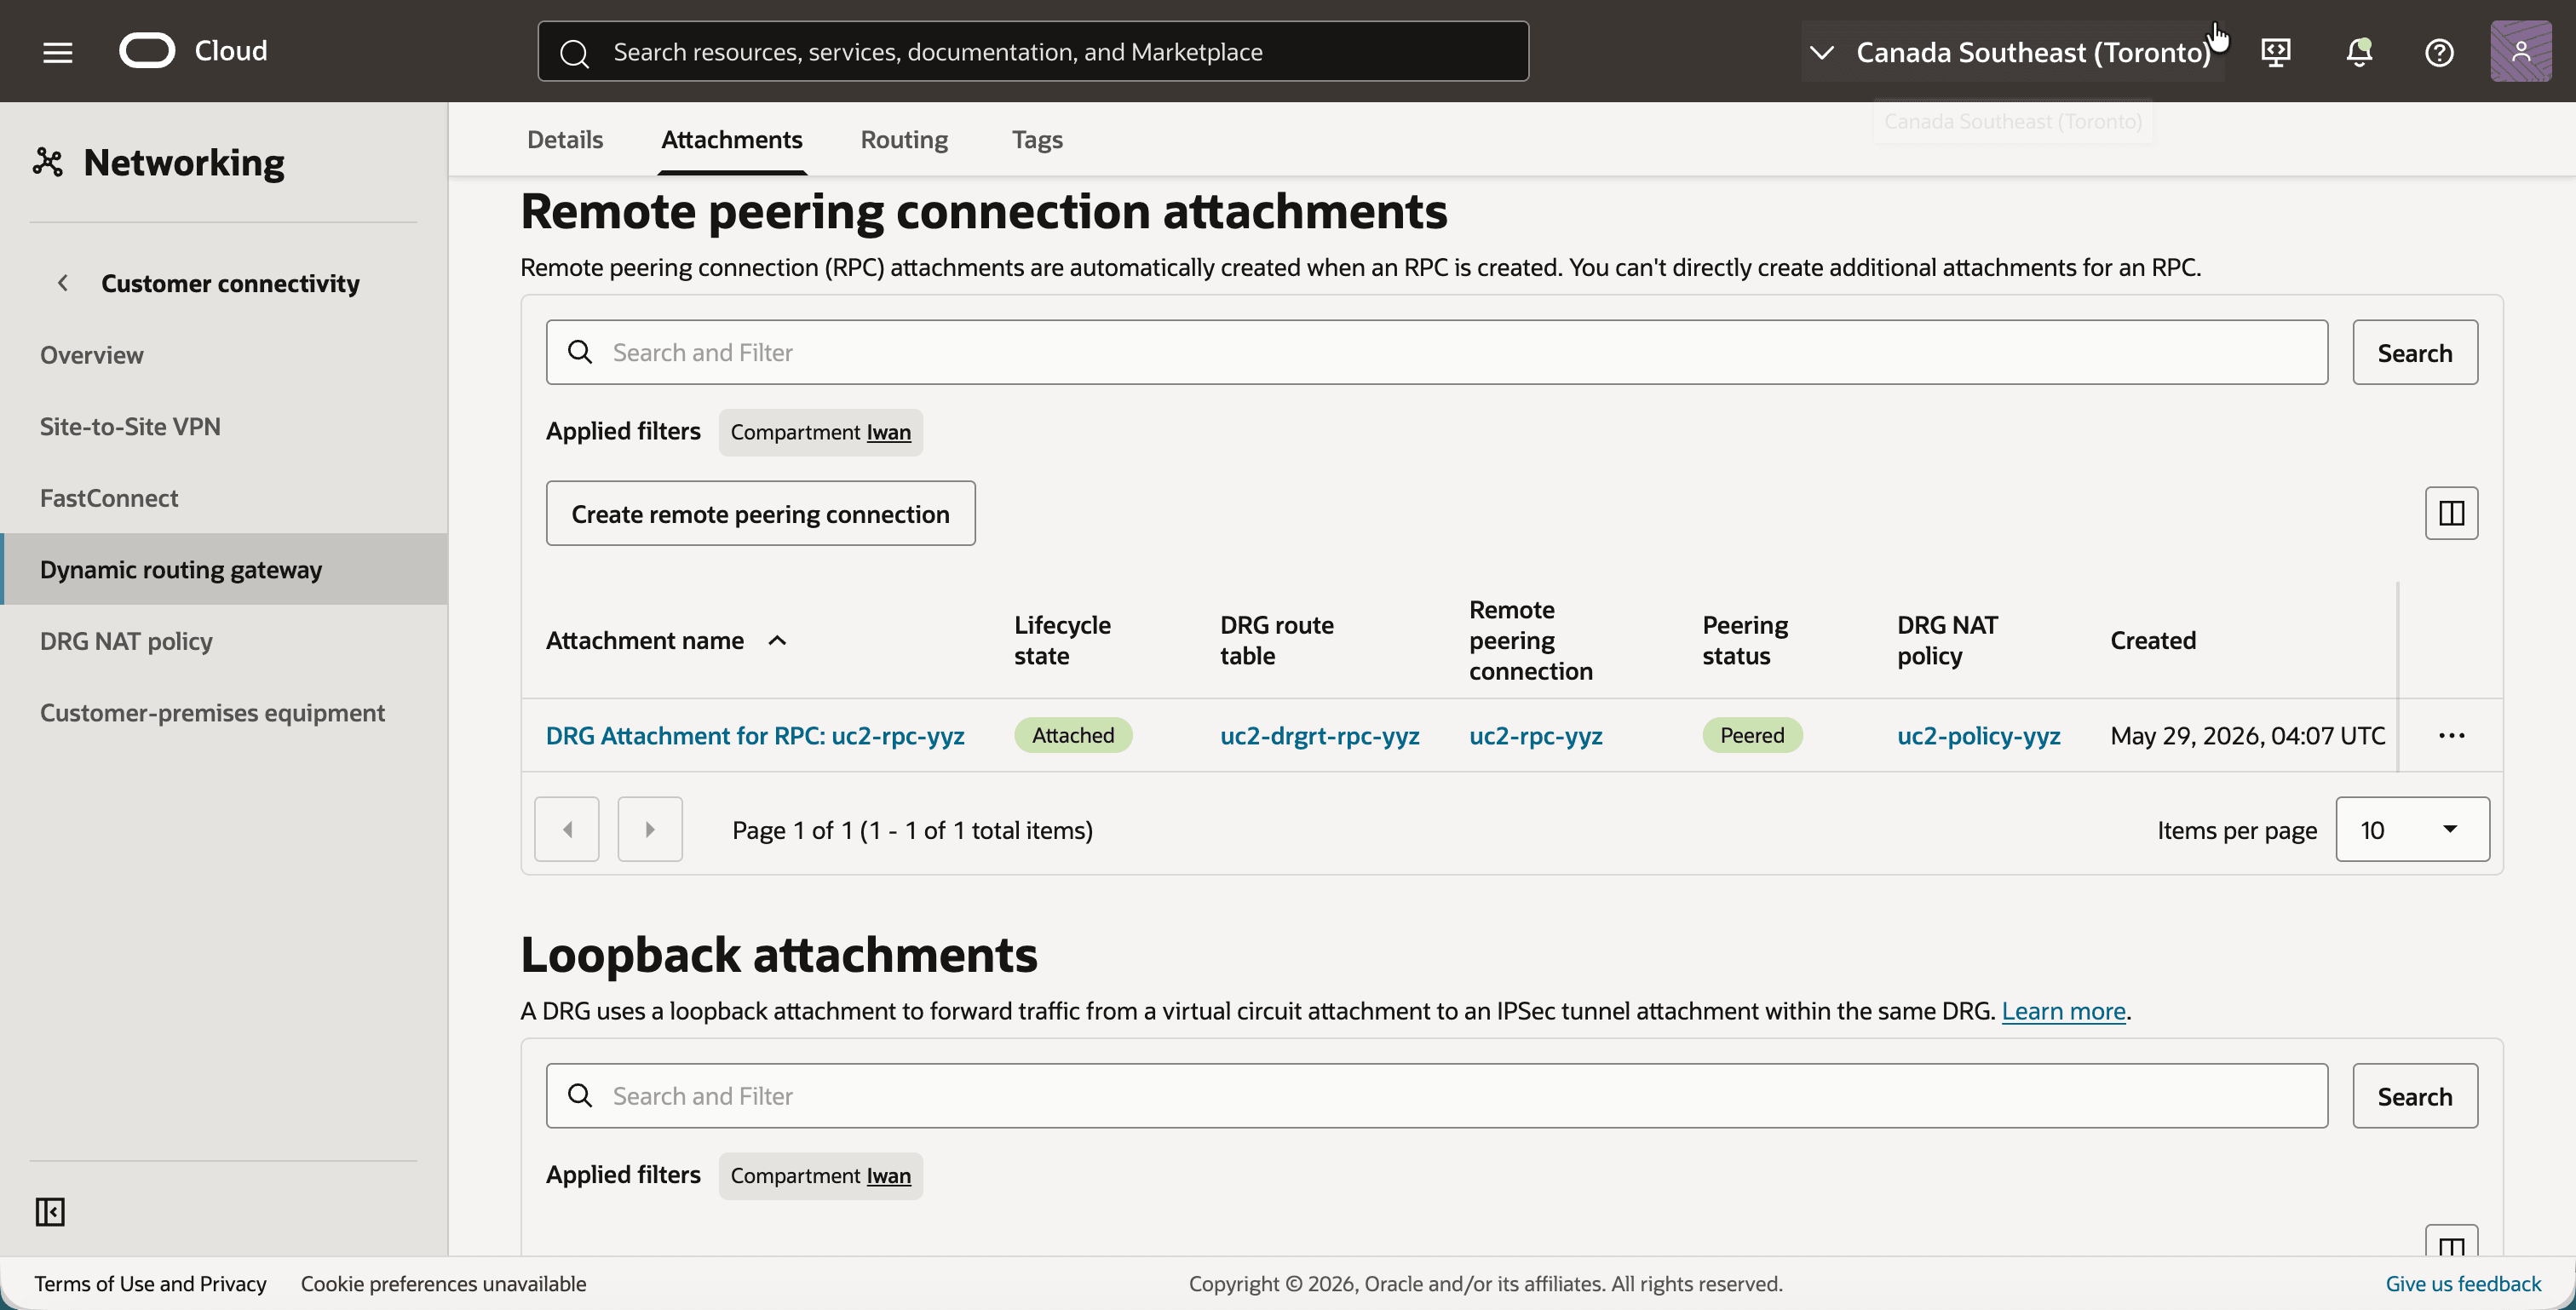
uc2-drg-yyze scorrere fino a Allegati di connessione peering remoto. - Fare clic sul pulsante Crea connessione peering remoto e creare un RPC con il nome
uc2-rpc-yyz. - Osservare il collegamento RPC con la tabella di instradamento DRG
uc2-drgrt-rpc-yyz, lo stato del peering Peered e il criterio NAT DRGuc2-policy-yyz.
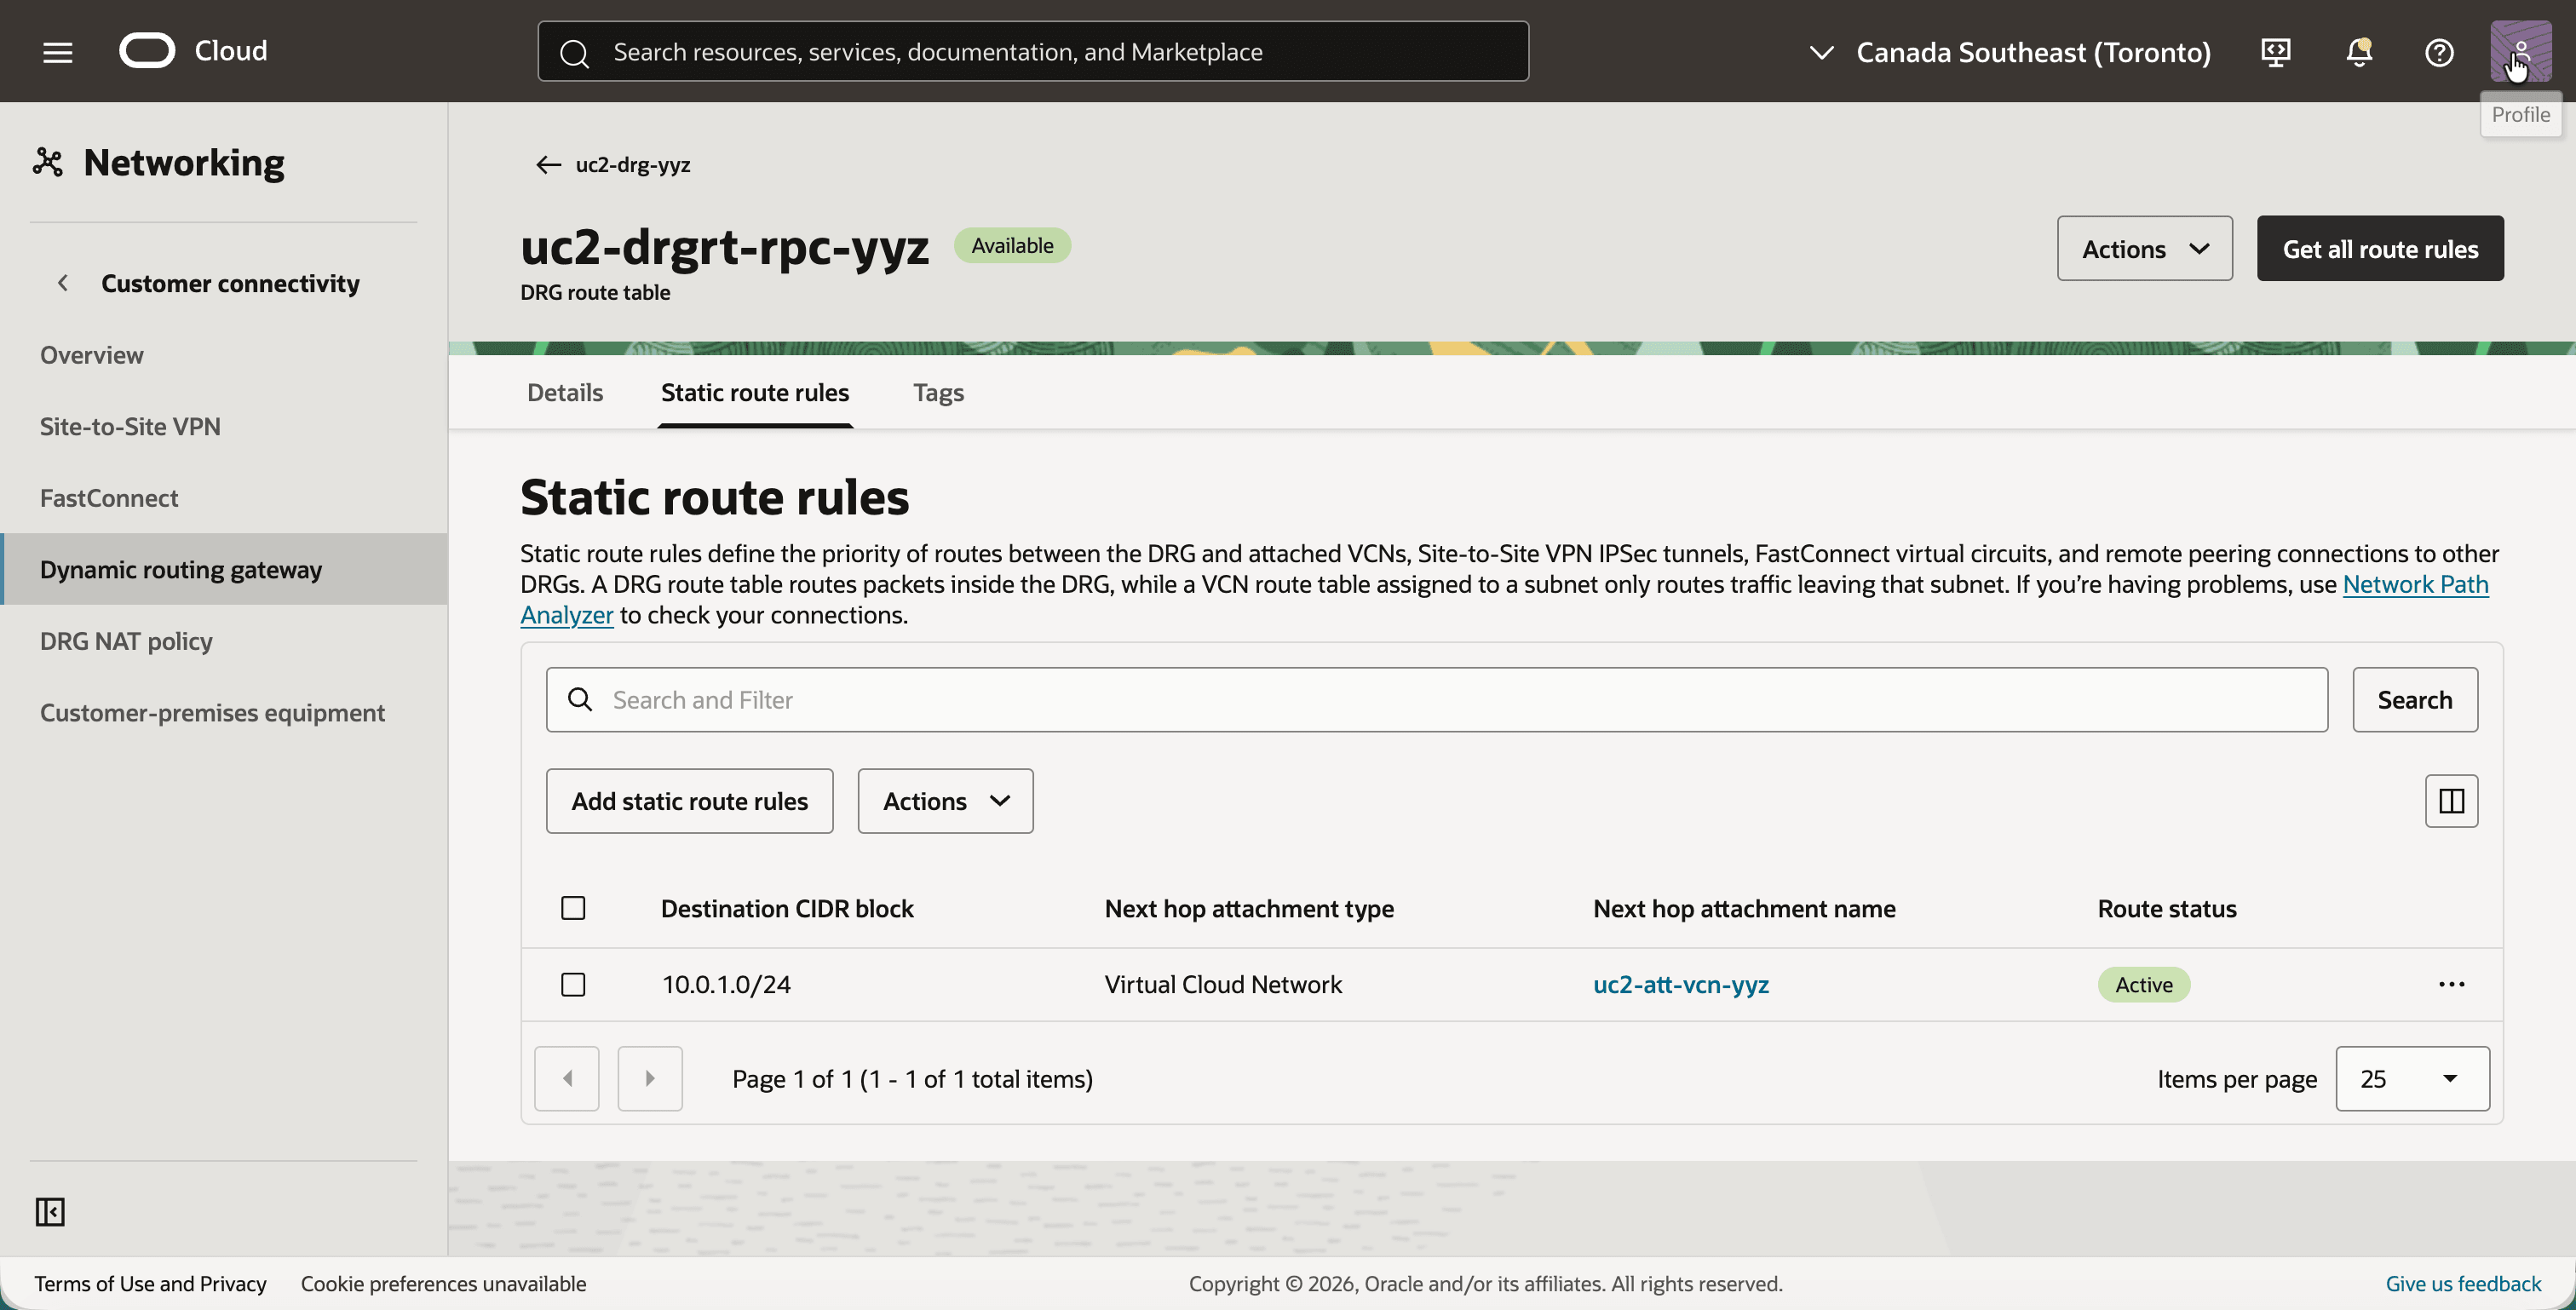
- Fare clic sulla tabella di instradamento DRG
uc2-drgrt-rpc-yyze fare clic sulla scheda Regole di instradamento statico. - Si noti l'instradamento statico con il blocco CIDR di destinazione
10.0.1.0/24e l'hop successivouc2-att-vcn-yyz.
Ora le due regioni possono essere collegate. Lo fai solo da una parte.
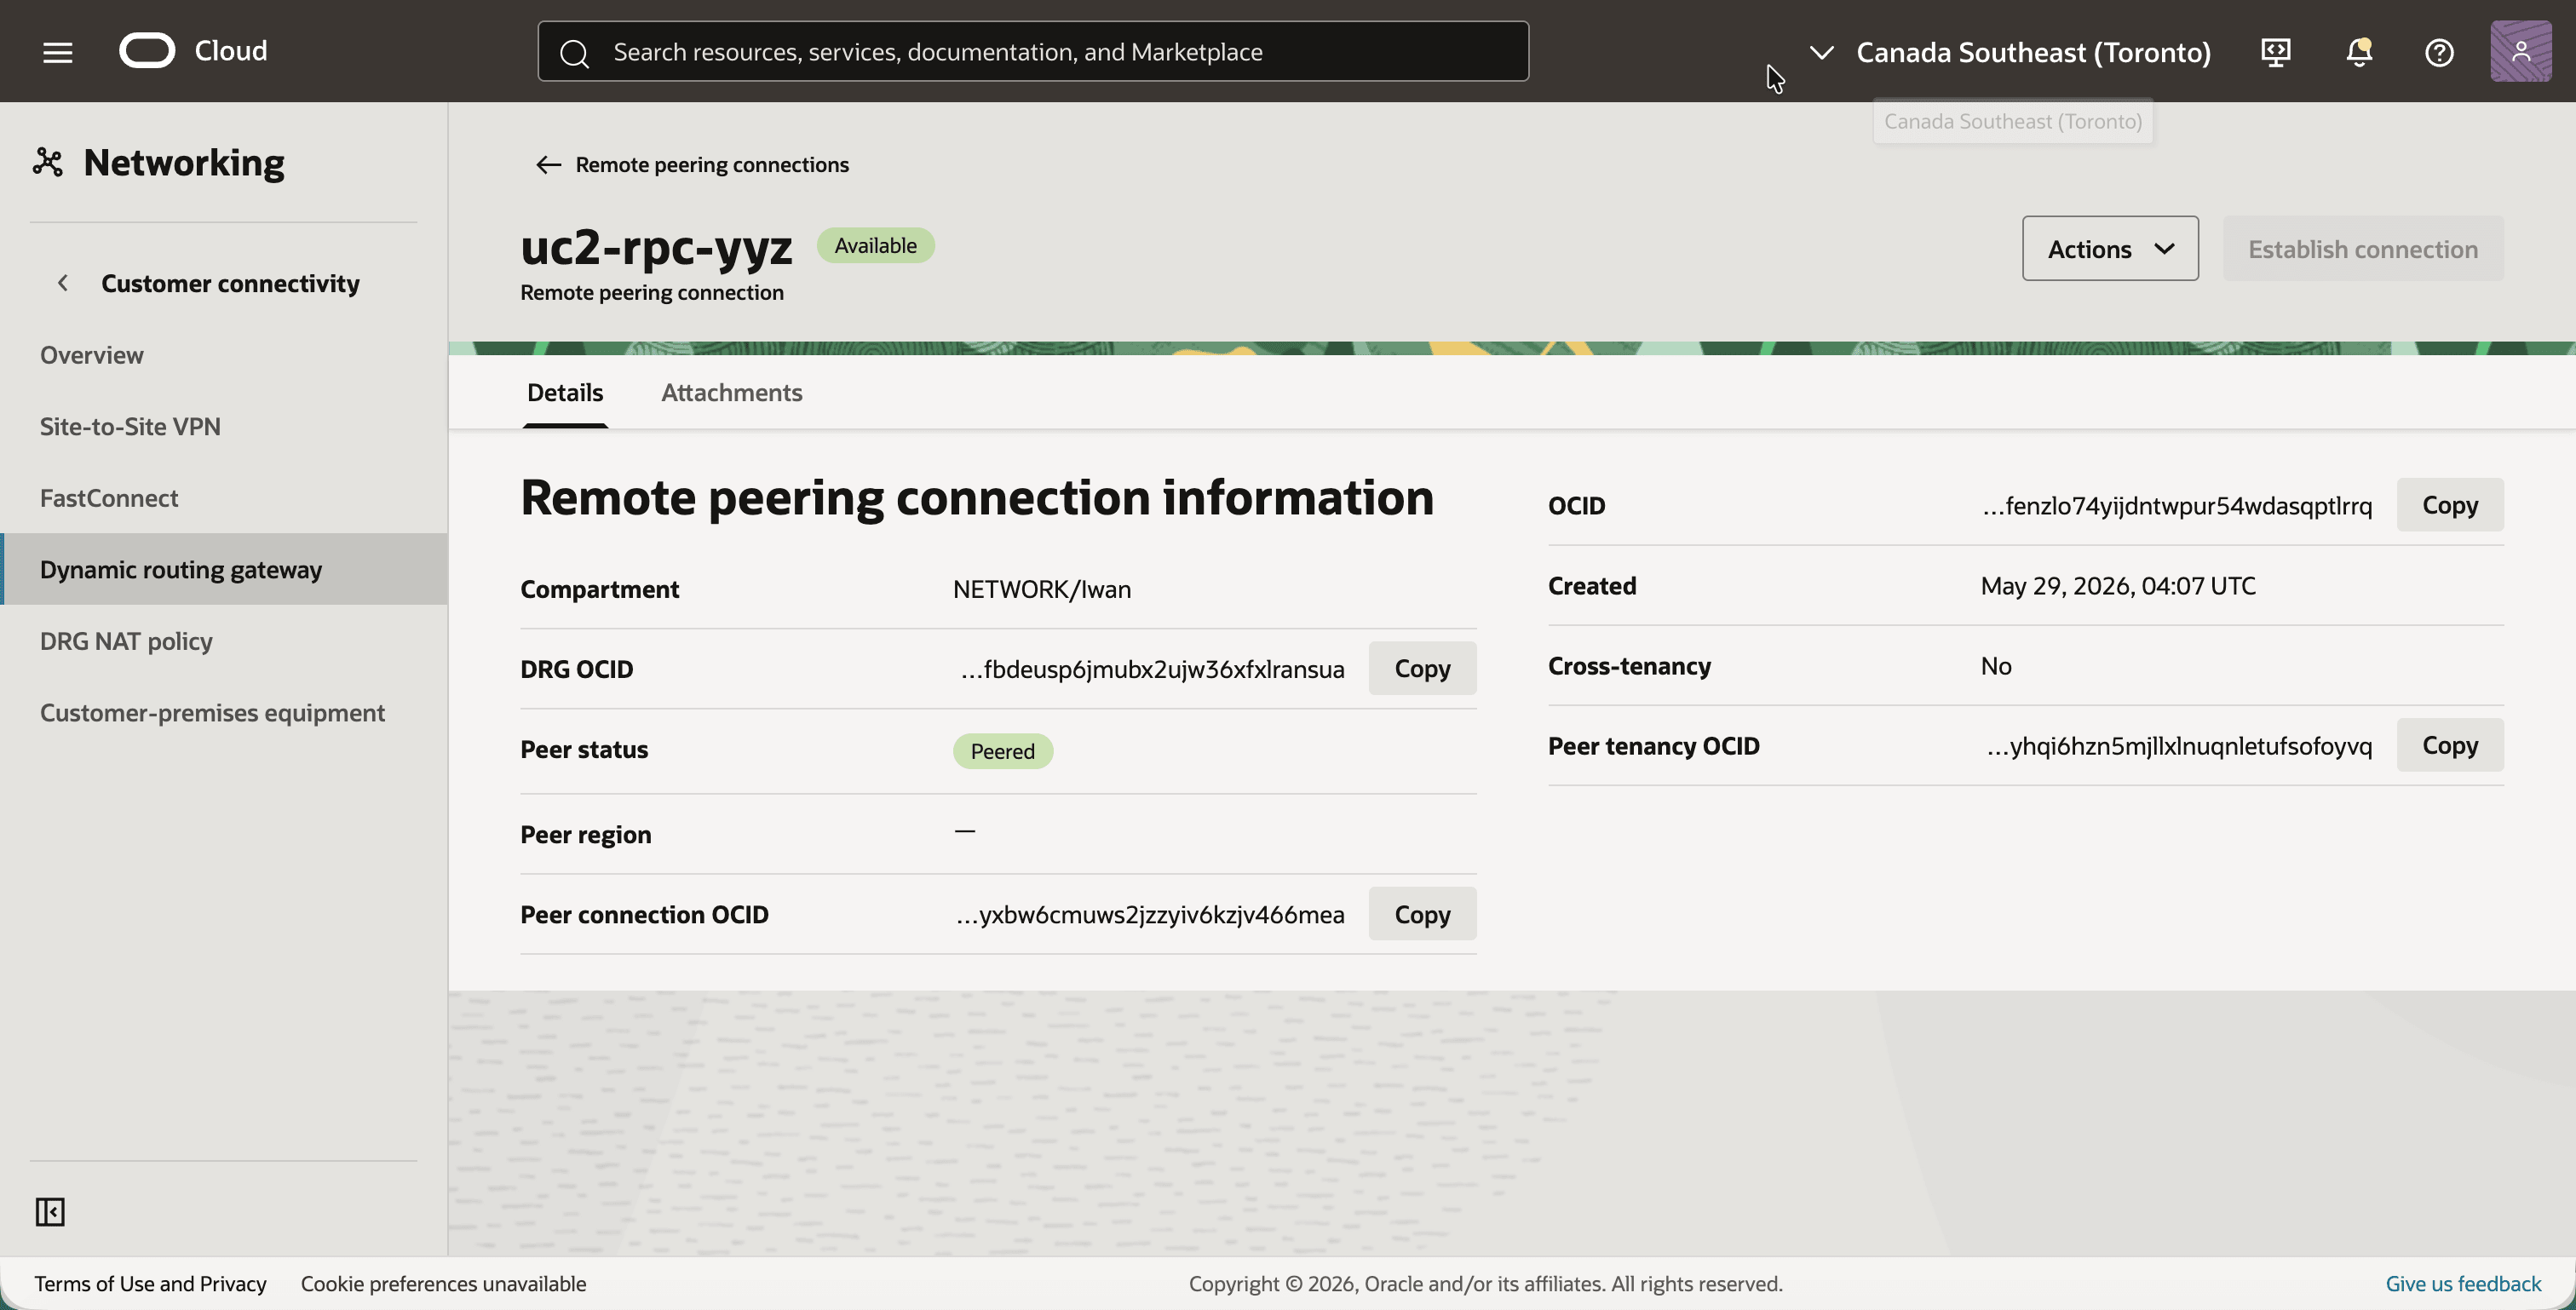
- Tornare indietro e fare clic sulla connessione peering remoto
uc2-rpc-yyz. - Fare clic sul pulsante Stabilisci connessione, selezionare l'area Canada sud-est (Montreal) e immettere l'OCID di
uc2-rpc-yul. - Si noti che lo stato peer viene modificato in Peered.
Passo 06: creare il criterio NAT DRG a Toronto
Toronto ottiene la propria politica, anche associata con l'allegato RPC.
- Aprire il menu di navigazione, fare clic su Networking, quindi su Connettività cliente e quindi su criterio NAT DRG.
- Fare clic sul pulsante Crea criterio e creare un criterio con il nome
uc2-policy-yyz. - Si noti che il criterio è Attivo.
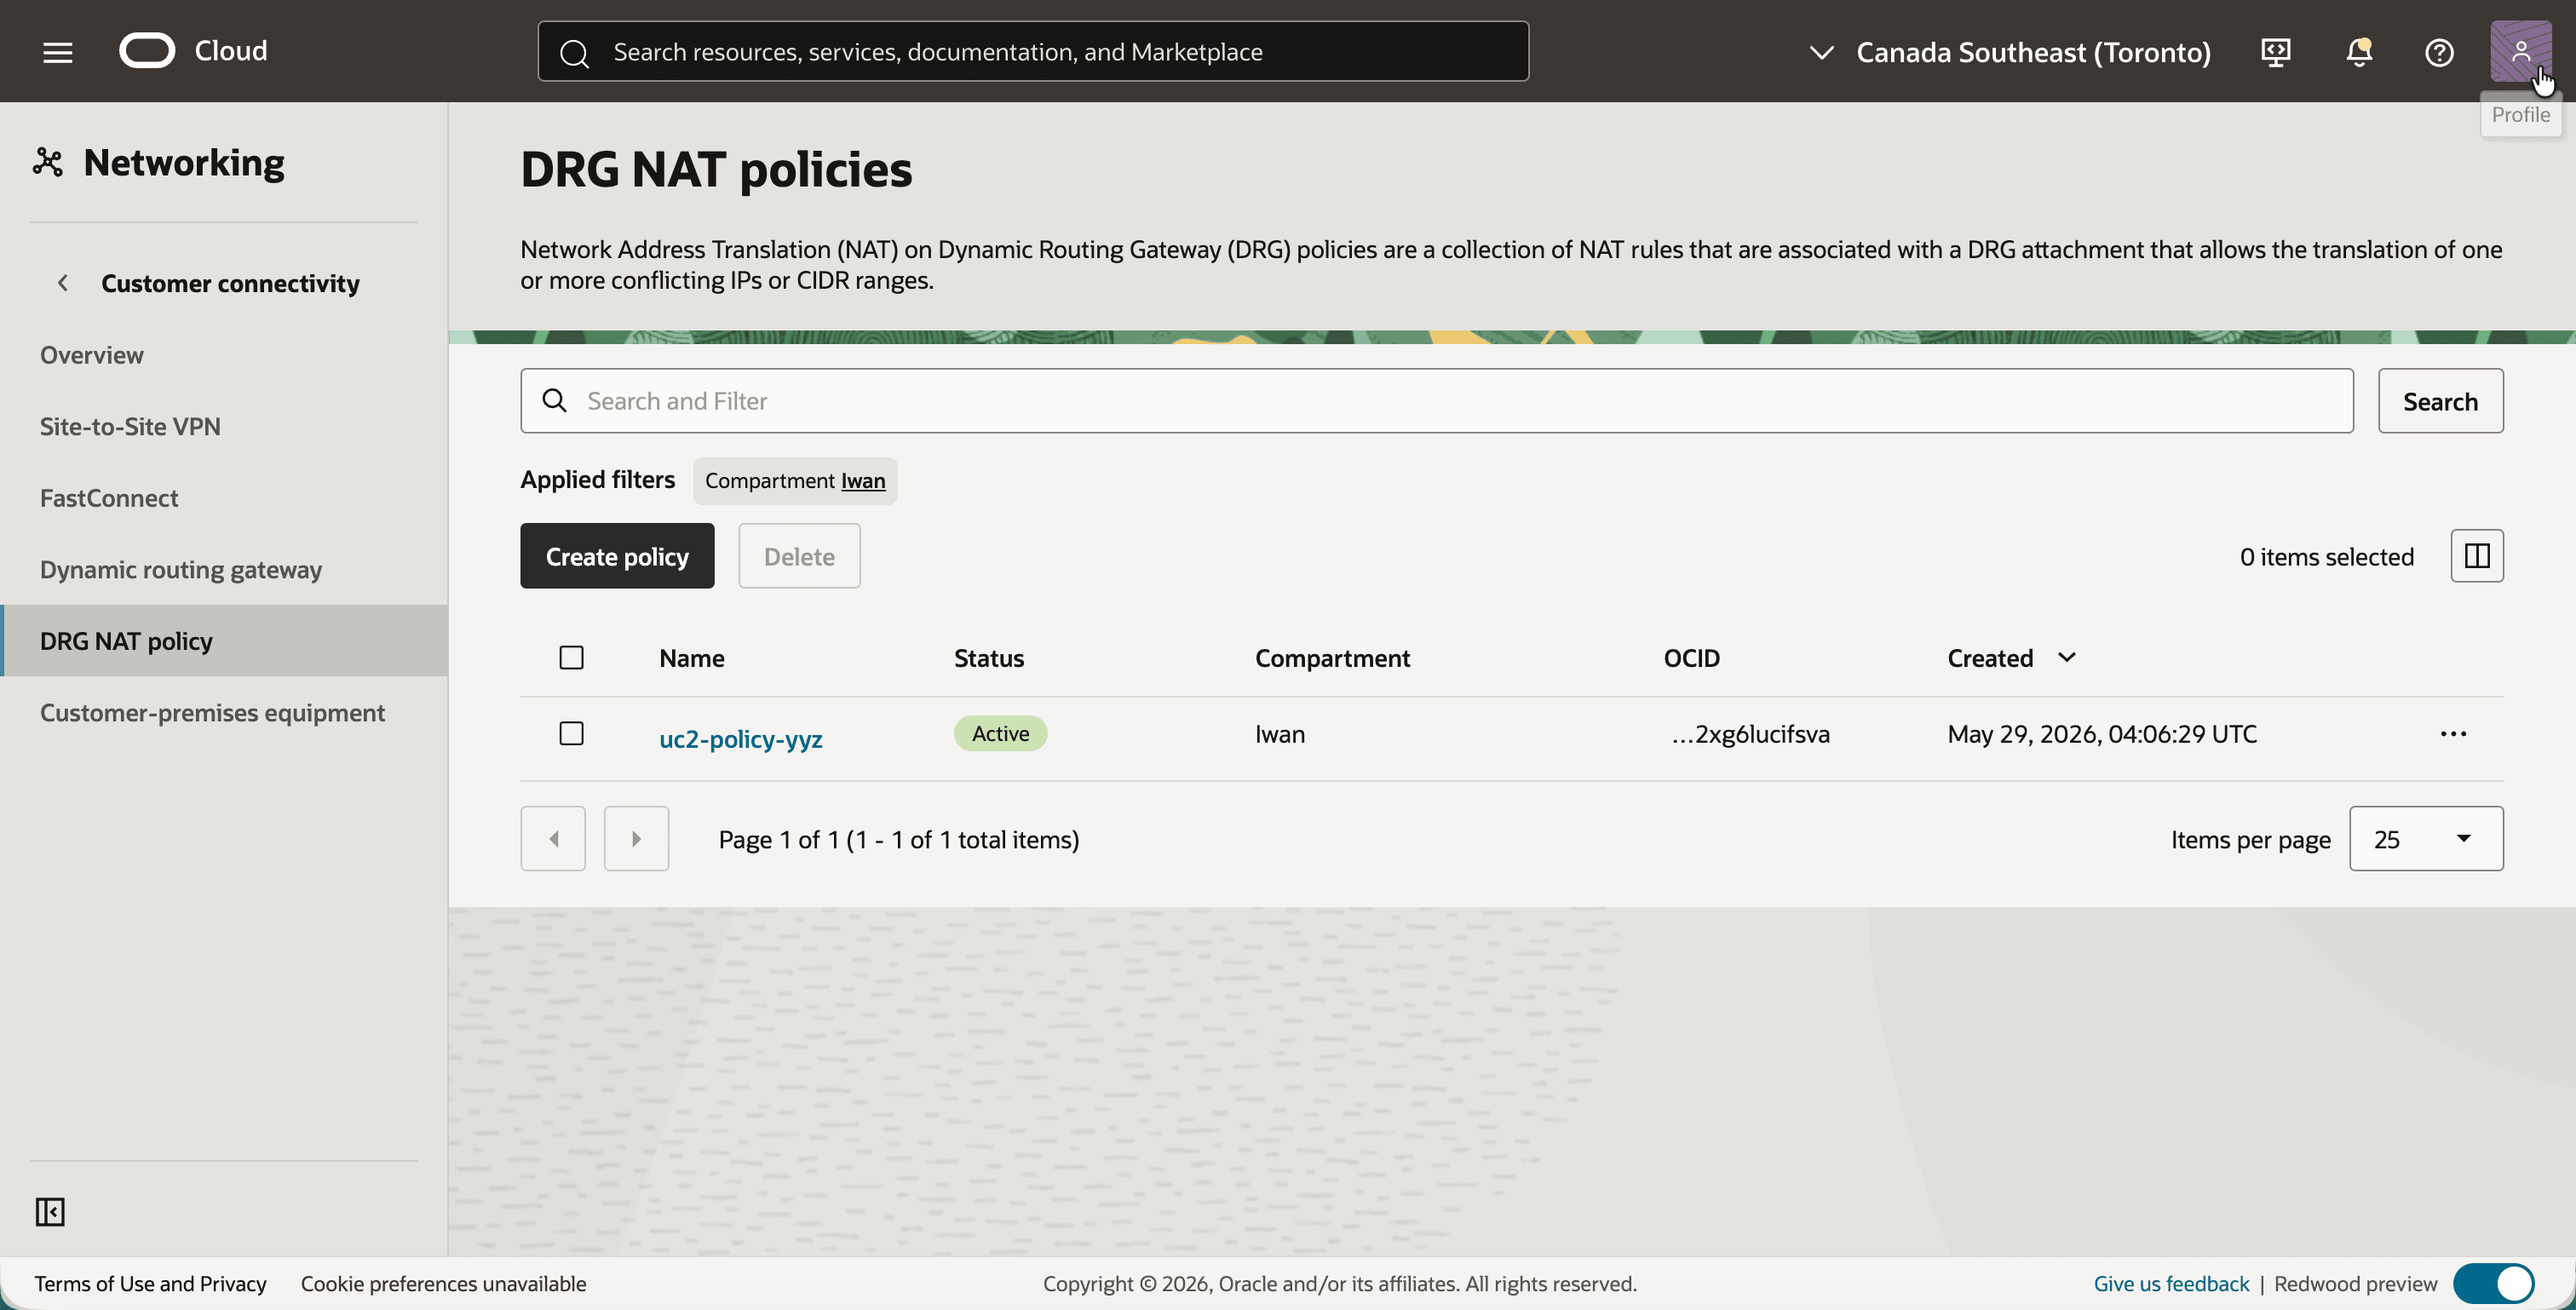
- Fare clic su
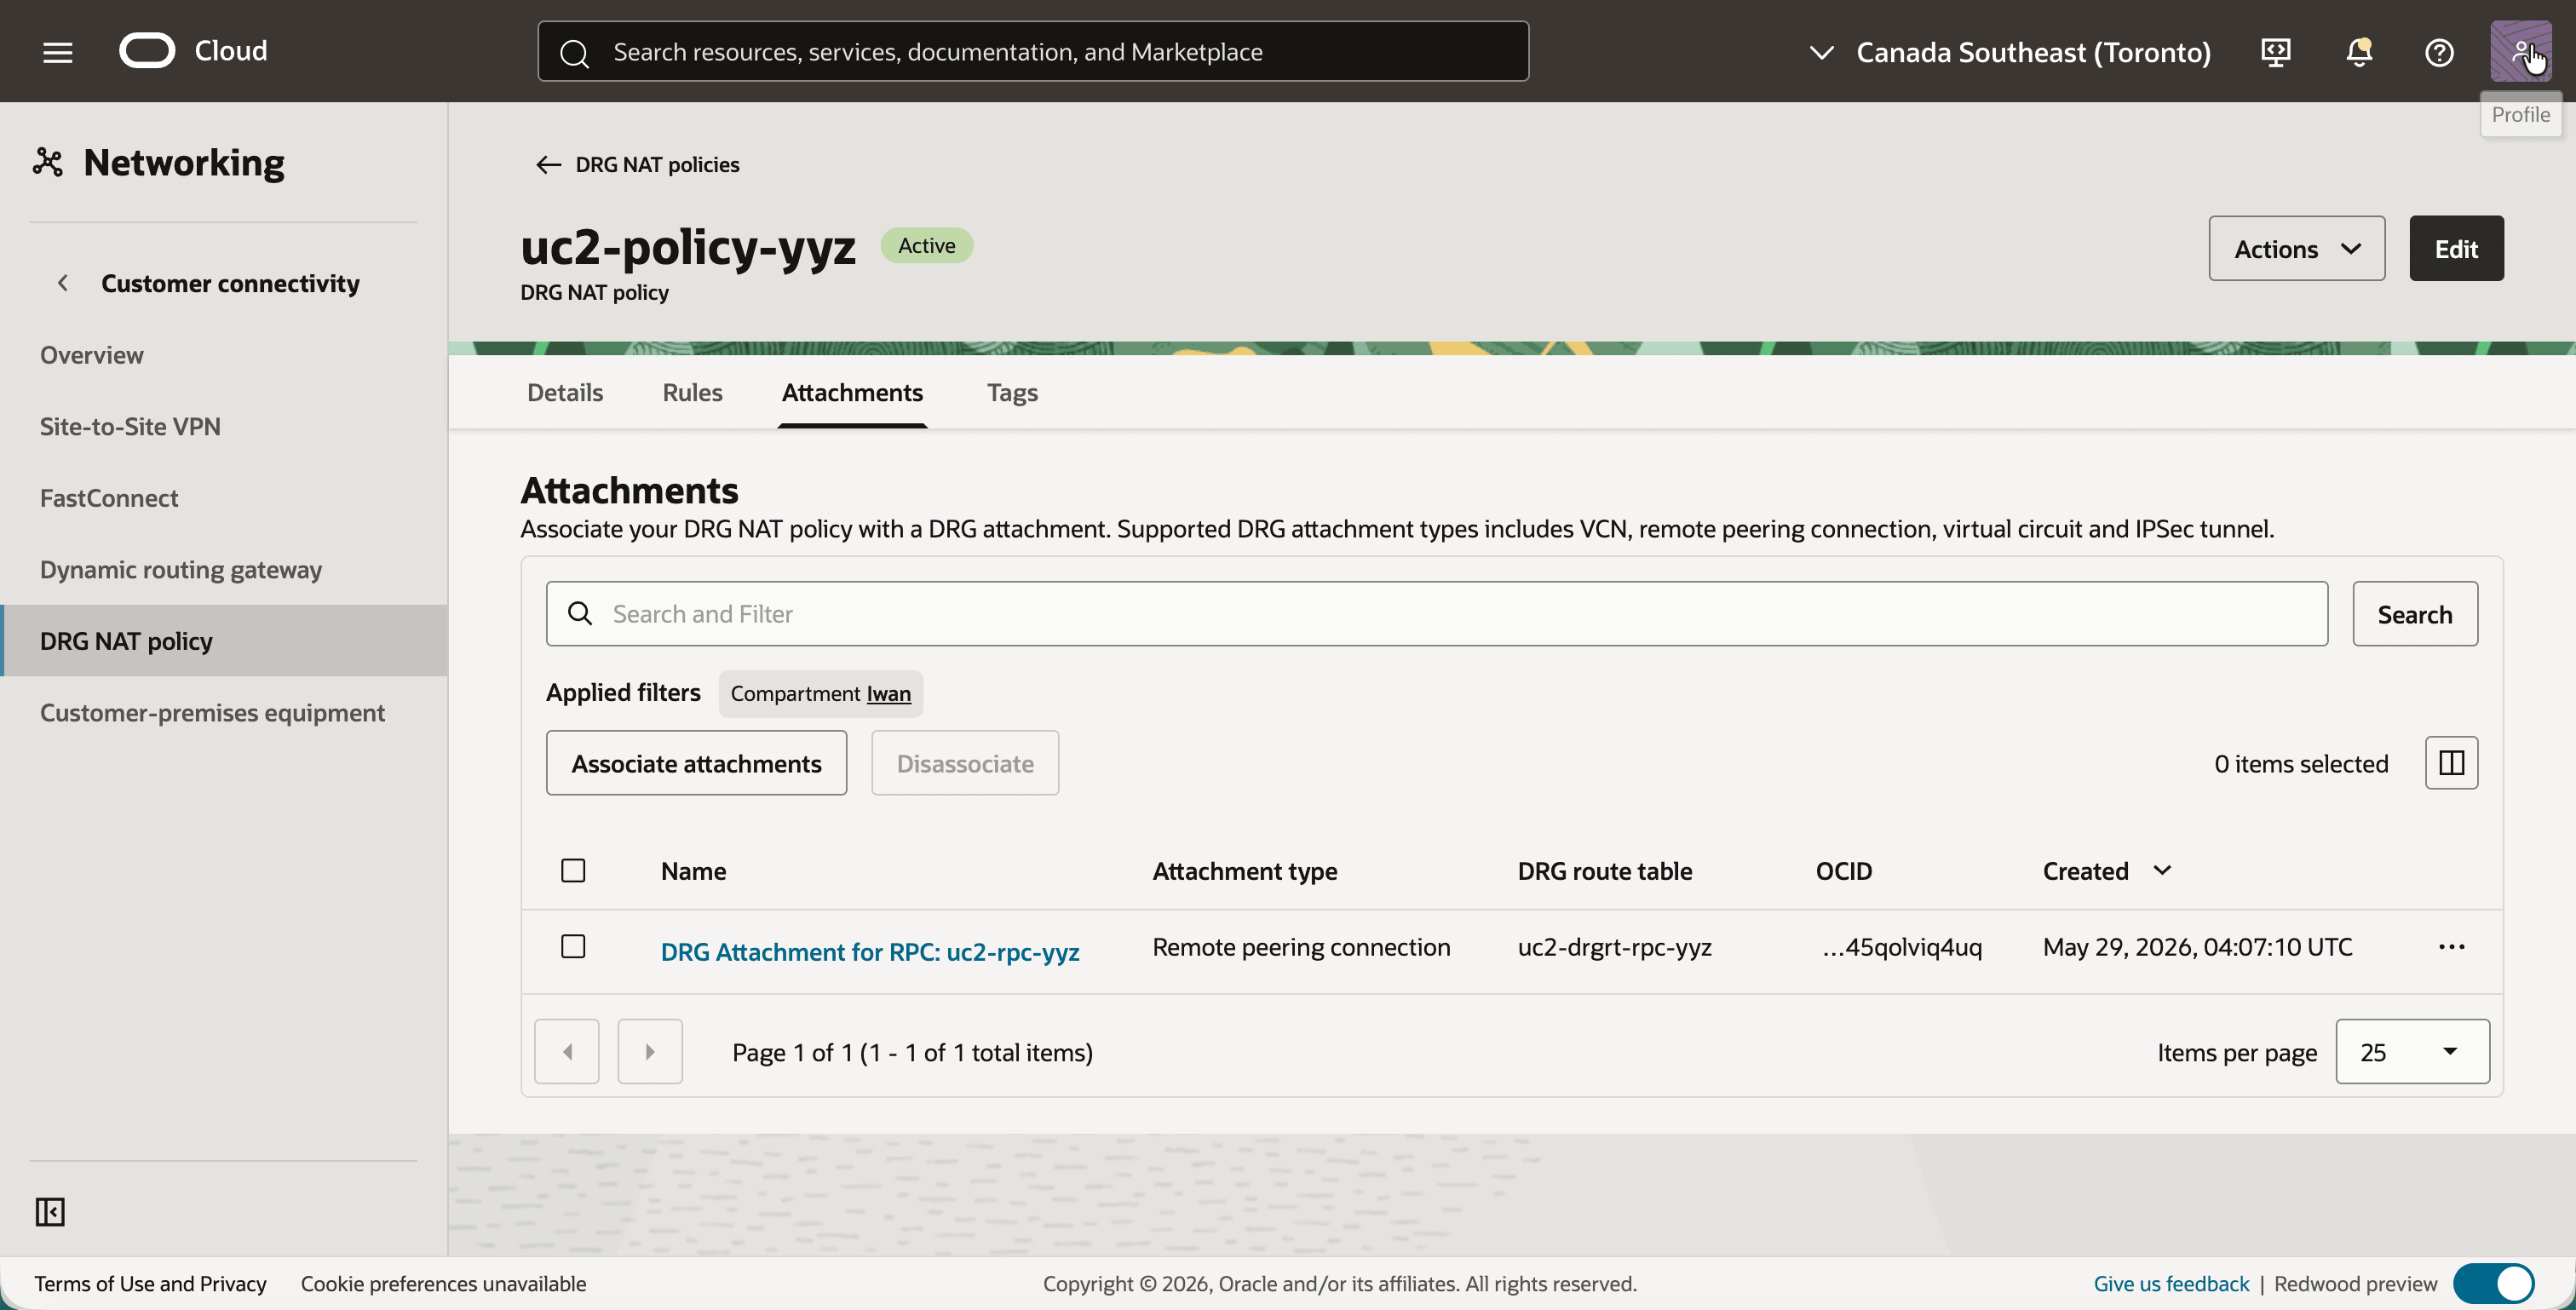
uc2-policy-yyze fare clic sulla scheda Allegati. - Fare clic sul pulsante Associa collegamenti, selezionare Collegamento DRG per RPC: uc2-RPC-yyz e confermare.
- Si noti che il collegamento RPC è elencato insieme alla relativa tabella di instradamento DRG
uc2-drgrt-rpc-yyz.
Entrambe le regioni sono ora completamente preparate. L'instradamento è in atto ed entrambi i collegamenti RPC dispongono di un criterio NAT. L'unica cosa che manca sono le regole, ed è qui che le due opzioni differiscono.
Passo 07: configurare le regole NAT, opzione 1: una singola regola in un'area
Nella prima opzione tutta la traduzione è fatta a Montreal. La politica di Montreal ottiene una regola che traduce origine e destinazione, e la politica di Toronto rimane vuota.
La regola si trova sull'allegato RPC a Montreal, quindi è scritta per il traffico che arriva da Toronto:
| Originale | Tradotto | Significato | |
|---|---|---|---|
| Origine | 10.0.1.0/24 |
192.168.20.0/24 |
Gli indirizzi reali di Toronto sono presentati a Montreal come 192.168.20.0/24. |
| Destinazione | 192.168.10.0/24 |
10.0.1.0/24 |
L'ombra CIDR di Montreal viene sostituita con il vero CIDR di Montreal. |
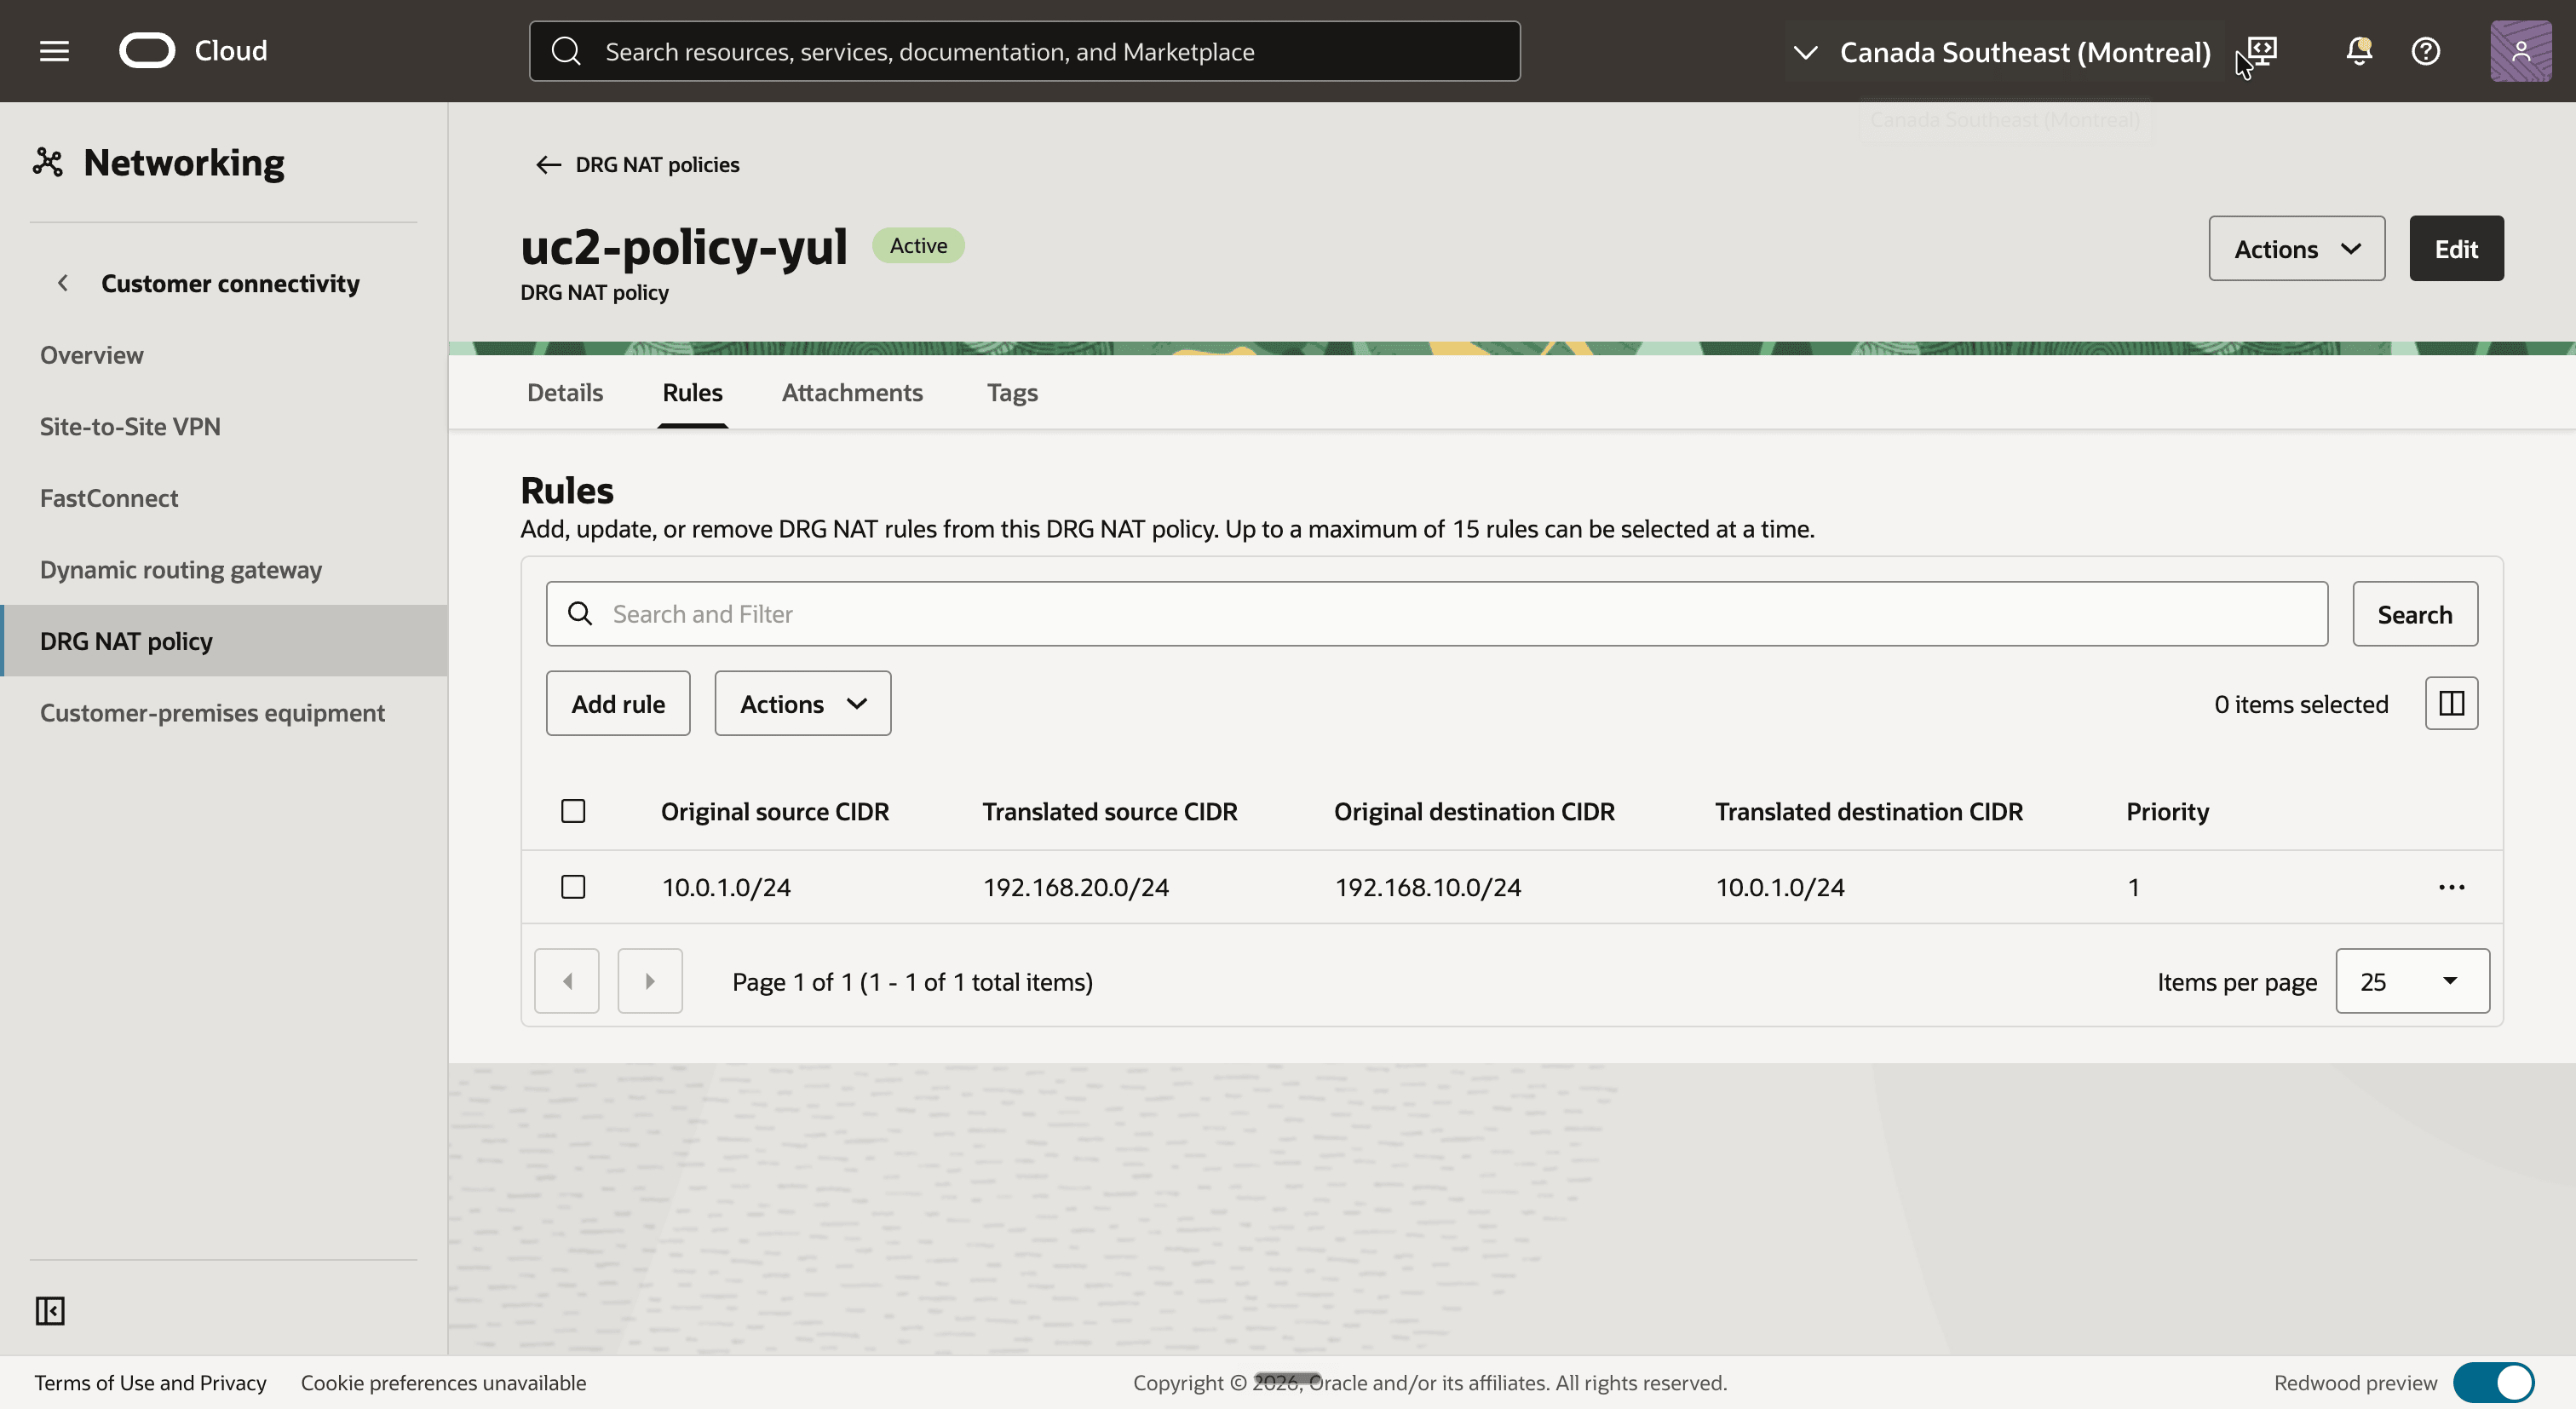
- Selezionare l'area Canada sud-orientale (Montreal) e aprire il criterio NAT DRG
uc2-policy-yul. - Fare clic sulla scheda Regole e fare clic sul pulsante Aggiungi regola.
- Aggiungere una regola con i valori riportati di seguito.
- Priorità:
1 - CIDR origine iniziale:
10.0.1.0/24 - CIDR di origine tradotta:
192.168.20.0/24 - CIDR destinazione originale:
192.168.10.0/24 - CIDR di destinazione tradotta:
10.0.1.0/24
- Priorità:
- Si noti che la regola è elencata nella scheda Regole.
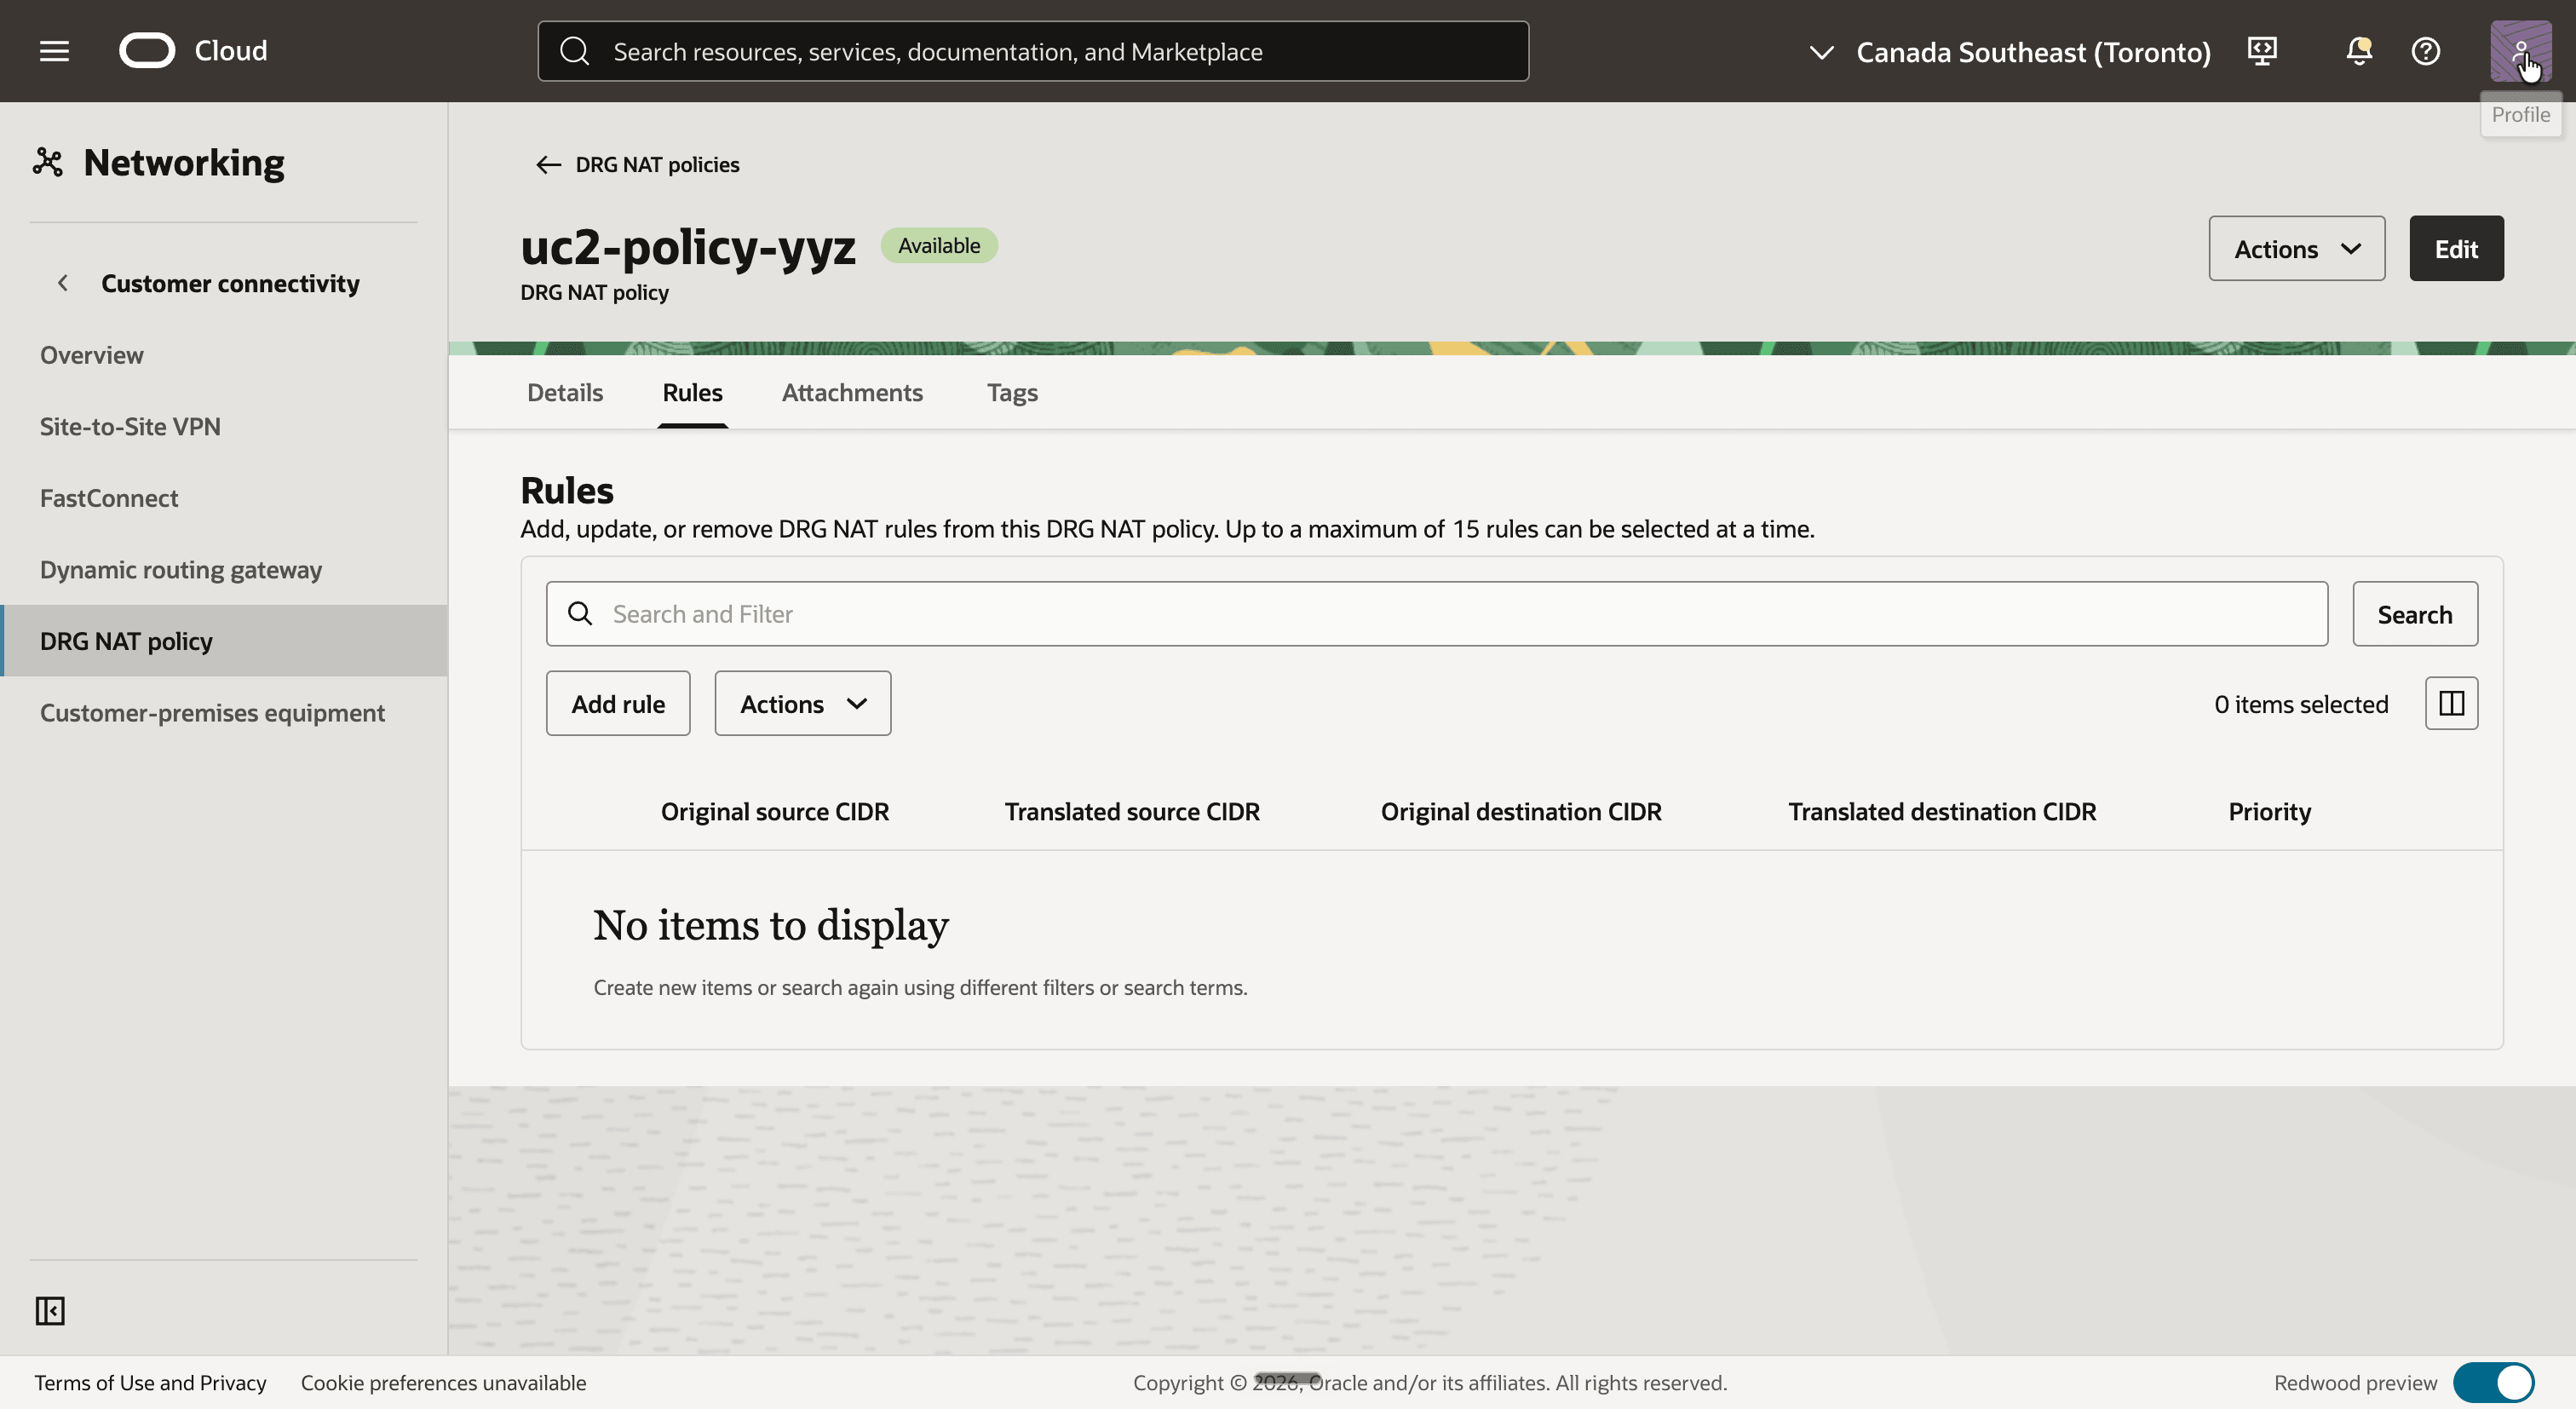
- Selezionare l'area Canada Sud-Est (Toronto) e aprire il criterio NAT DRG
uc2-policy-yyz. - Fare clic sulla scheda Rules.
- Notare che questa politica non ha regole.
Questo è ciò che accade a un ping da uc2-inst-yyz a Toronto a uc2-inst-yul a Montreal:
| Dove | Origine | Destinazione | Cosa succede |
|---|---|---|---|
Lascia uc2-inst-yyz |
10.0.1.152 |
192.168.10.121 |
La tabella di instradamento uc2-rt-yyz invia 192.168.10.0/24 al DRG. |
| DRG a Toronto | 10.0.1.152 |
192.168.10.121 |
uc2-drgrt-vcn-yyz invia 192.168.10.0/24 all'RPC. Nessuna regola, quindi nulla viene tradotto. |
| Immette il DRG a Montreal sul collegamento RPC | 192.168.20.152 |
10.0.1.121 |
La regola in uc2-policy-yul traduce origine e destinazione. |
Ricerca instradamento in uc2-drgrt-rpc-yul |
192.168.20.152 |
10.0.1.121 |
10.0.1.0/24 punta a uc2-att-vcn-yul. |
E questa è la risposta:
| Dove | Origine | Destinazione | Cosa succede |
|---|---|---|---|
Lascia uc2-inst-yul |
10.0.1.121 |
192.168.20.152 |
La tabella di instradamento uc2-rt-yul invia 192.168.20.0/24 al DRG. |
Ricerca instradamento in uc2-drgrt-vcn-yul |
10.0.1.121 |
192.168.20.152 |
192.168.20.0/24 indica l'RPC. |
| Lascia il DRG a Montreal sul collegamento RPC | 192.168.10.121 |
10.0.1.152 |
Il DRG applica il contrario della regola in uc2-policy-yul. |
| DRG a Toronto | 192.168.10.121 |
10.0.1.152 |
uc2-drgrt-rpc-yyz invia 10.0.1.0/24 a uc2-att-vcn-yyz. |
L'ultimo ottetto di un indirizzo è conservato dalla traduzione di 1:1, che ti dice quale indirizzo a ping:
| Istanza | Indirizzo IP reale | Indirizzo da utilizzare dall'altra area |
|---|---|---|
uc2-inst-yul |
10.0.1.121 |
192.168.10.121 |
uc2-inst-yyz |
10.0.1.152 |
192.168.20.152 |
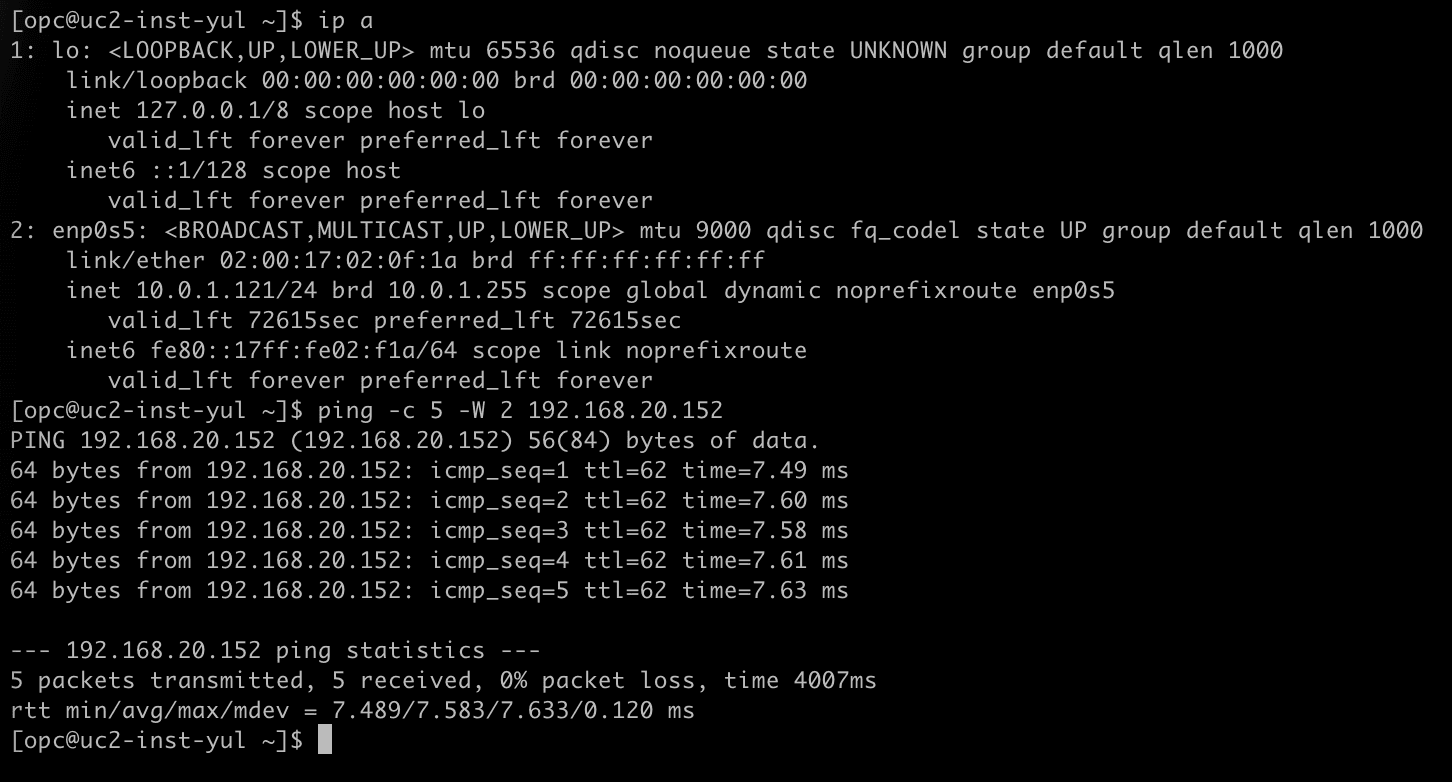
- Connettersi a
uc2-inst-yulcon SSH. - Eseguire
ip ae notare che l'istanza ha l'indirizzo IP10.0.1.121. - Eseguire
ping -c 5 -W 2 192.168.20.152per eseguire il ping dell'indirizzo shadow diuc2-inst-yyz. - Si noti che tutti e cinque i pacchetti hanno una risposta.
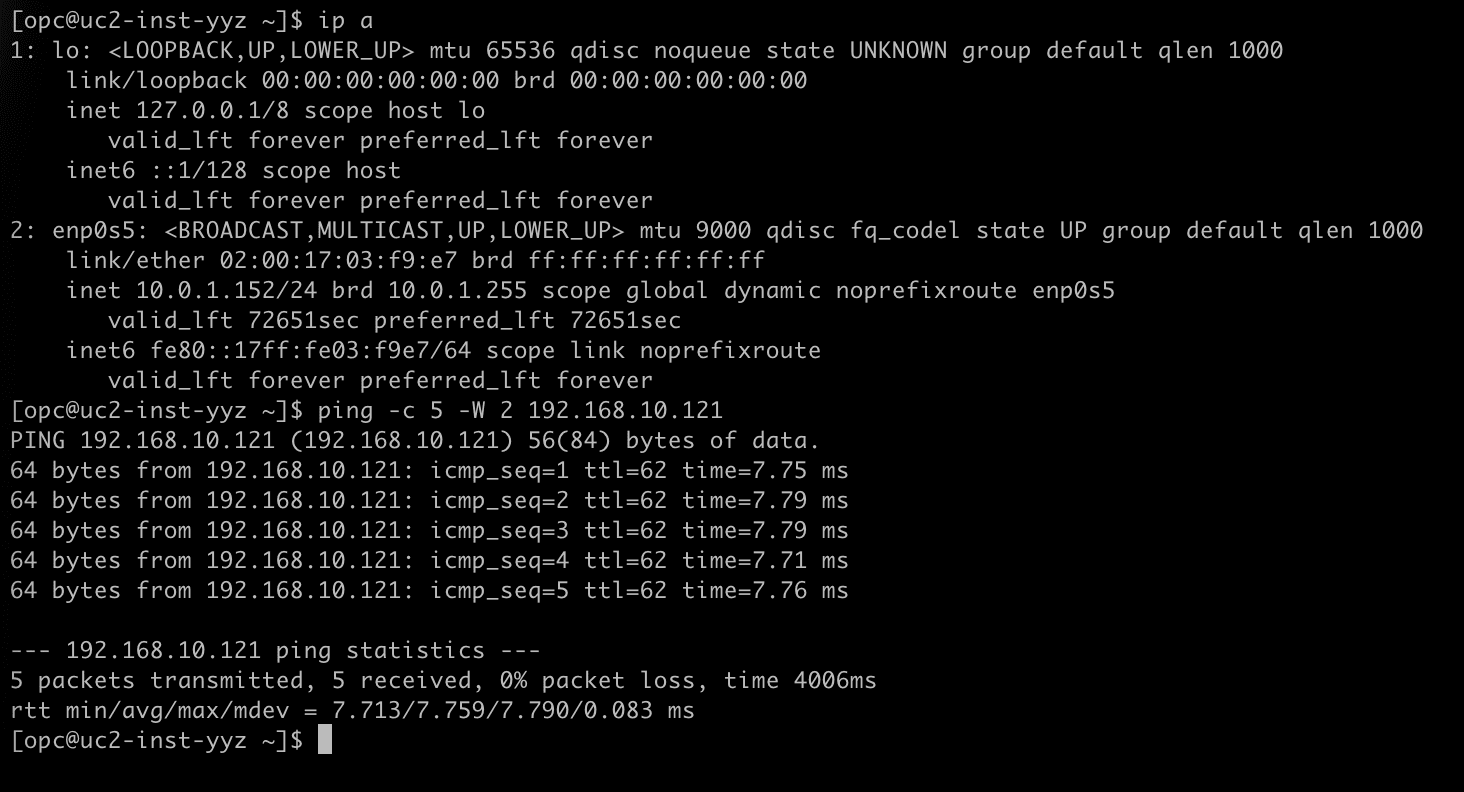
- Connettersi a
uc2-inst-yyzcon SSH. - Eseguire
ip ae notare che l'istanza ha l'indirizzo IP10.0.1.152. - Eseguire
ping -c 5 -W 2 192.168.10.121per eseguire il ping dell'indirizzo shadow diuc2-inst-yul. - Si noti che tutti e cinque i pacchetti hanno una risposta.
[! NOTA] Con questa opzione l'intera configurazione NAT vive in un'area. Ciò è pratico quando si gestisce solo un lato del peering, ad esempio quando l'altra area appartiene a un altro team o a un'altra tenancy.
Passo 08: configurare le regole NAT, opzione 2: una regola in ogni area
Nella seconda opzione ogni regione è responsabile del proprio CIDR ombra. Entrambi i criteri ottengono una regola ed entrambe le regole convertono solo la destinazione.
Ogni regola è scritta di nuovo per il traffico che arriva dall'altra regione:
| Criterio | Destinazione originale | Destinazione tradotta | Significato |
|---|---|---|---|
uc2-policy-yul |
192.168.10.0/24 |
10.0.1.0/24 |
Il traffico per l'ombra CIDR di Montreal viene consegnato al CIDR reale di Montreal. |
uc2-policy-yyz |
192.168.20.0/24 |
10.0.1.0/24 |
Il traffico per l'ombra CIDR di Toronto viene consegnato al vero CIDR di Toronto. |
Nessuna regola NAT di origine e nessuna è necessaria. La conversione inversa che il DRG applica al traffico uscita dal collegamento RPC funziona: quando un pacchetto di 10.0.1.121 lascia Montreal, il contrario della regola di Montreal trasforma la sua origine in 192.168.10.121.
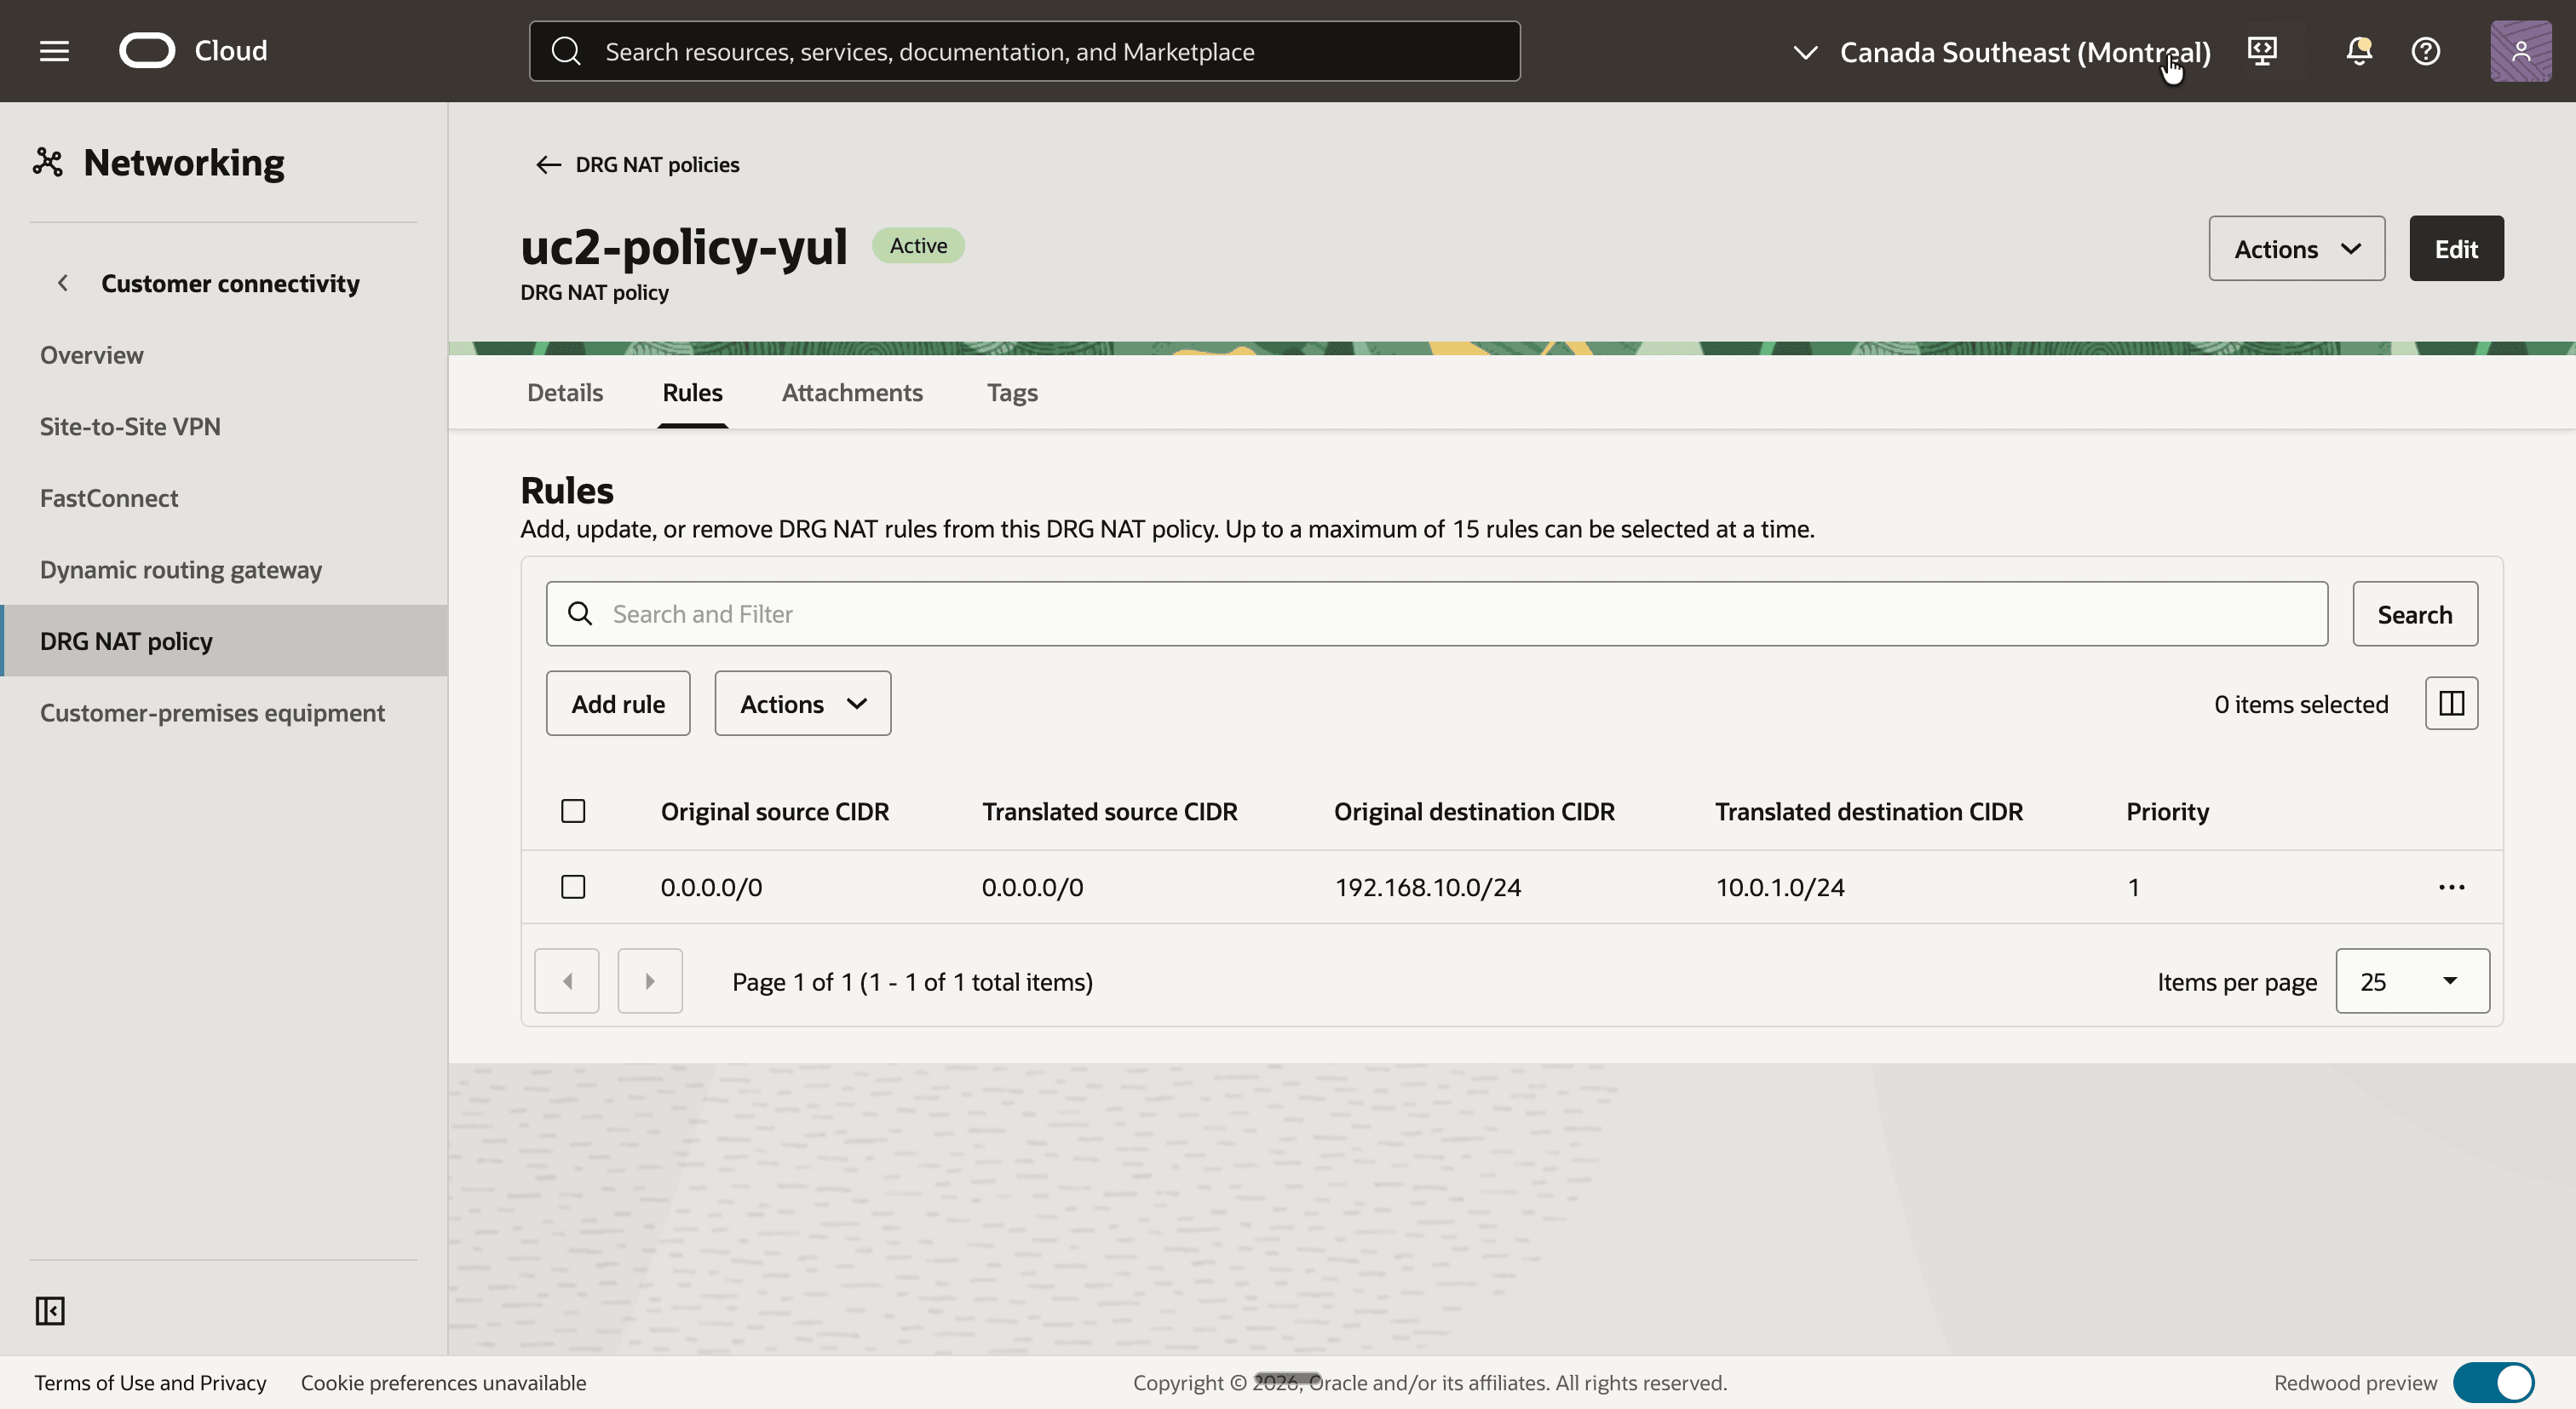
- Selezionare l'area Canada sud-orientale (Montreal) e aprire il criterio NAT DRG
uc2-policy-yul. - Fare clic sulla scheda Regole, rimuovere la regola dall'opzione 1 e fare clic sul pulsante Aggiungi regola.
- Aggiungere una regola con i valori riportati di seguito.
- Priorità:
1 - CIDR di origine originale: lasciare vuoto
- CIDR di origine tradotto: lasciare vuoto
- CIDR destinazione originale:
192.168.10.0/24 - CIDR di destinazione tradotta:
10.0.1.0/24
- Priorità:
- Si noti che la regola è elencata nella scheda Regole. Le colonne di origine mostrano
0.0.0.0/0, il che significa che la regola corrisponde a qualsiasi origine e non la traduce.
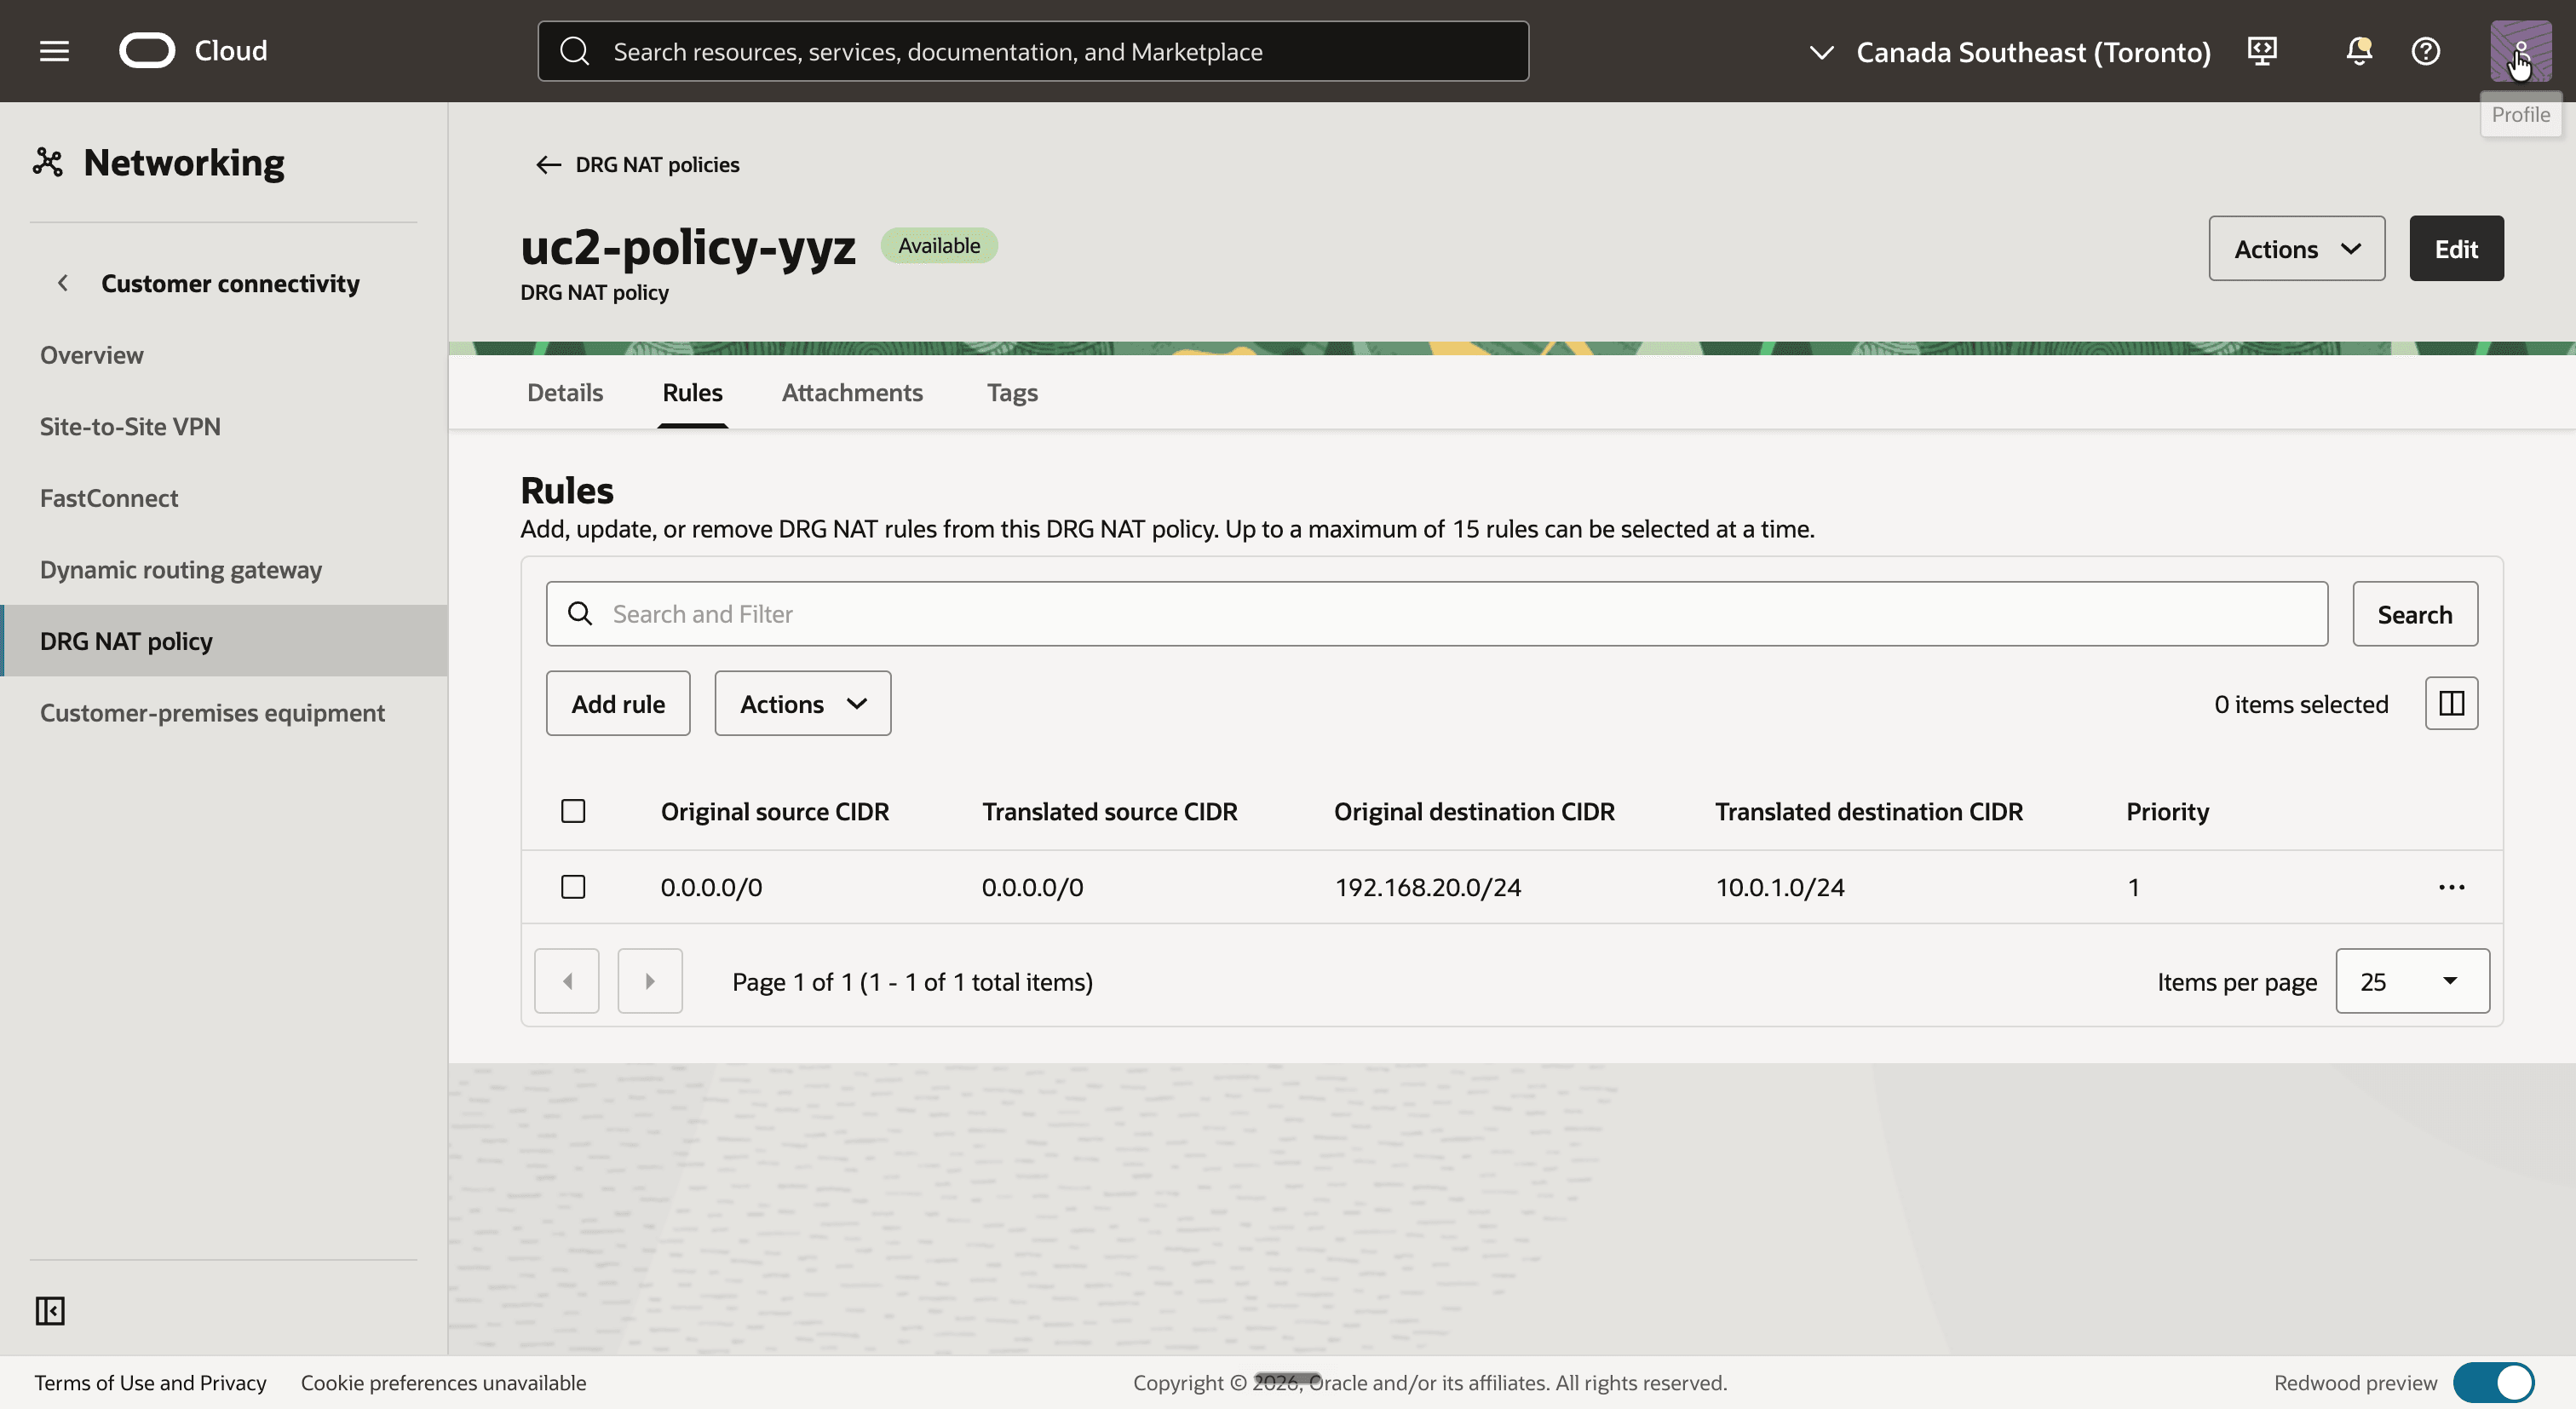
- Selezionare l'area Canada Sud-Est (Toronto) e aprire il criterio NAT DRG
uc2-policy-yyz. - Fare clic sulla scheda Regole e fare clic sul pulsante Aggiungi regola.
- Aggiungere una regola con i valori riportati di seguito.
- Priorità:
1 - CIDR di origine originale: lasciare vuoto
- CIDR di origine tradotto: lasciare vuoto
- CIDR destinazione originale:
192.168.20.0/24 - CIDR di destinazione tradotta:
10.0.1.0/24
- Priorità:
- Si noti che la regola è elencata nella scheda Regole.
Questo è ciò che accade a un ping da uc2-inst-yul a Montreal a uc2-inst-yyz a Toronto:
| Dove | Origine | Destinazione | Cosa succede |
|---|---|---|---|
Lascia uc2-inst-yul |
10.0.1.121 |
192.168.20.152 |
La tabella di instradamento uc2-rt-yul invia 192.168.20.0/24 al DRG. |
Ricerca instradamento in uc2-drgrt-vcn-yul |
10.0.1.121 |
192.168.20.152 |
192.168.20.0/24 indica l'RPC. |
| Lascia il DRG a Montreal sul collegamento RPC | 192.168.10.121 |
192.168.20.152 |
Il DRG applica il contrario della regola in uc2-policy-yul all'origine. |
| Immette il DRG a Toronto sul collegamento RPC | 192.168.10.121 |
10.0.1.152 |
La regola in uc2-policy-yyz traduce la destinazione. |
Ricerca instradamento in uc2-drgrt-rpc-yyz |
192.168.10.121 |
10.0.1.152 |
10.0.1.0/24 punta a uc2-att-vcn-yyz. |
Tra le due regioni il pacchetto porta solo indirizzi shadow. I veri indirizzi 10.0.1.x non lasciano mai la propria regione. La risposta segue gli stessi passi nella direzione opposta.
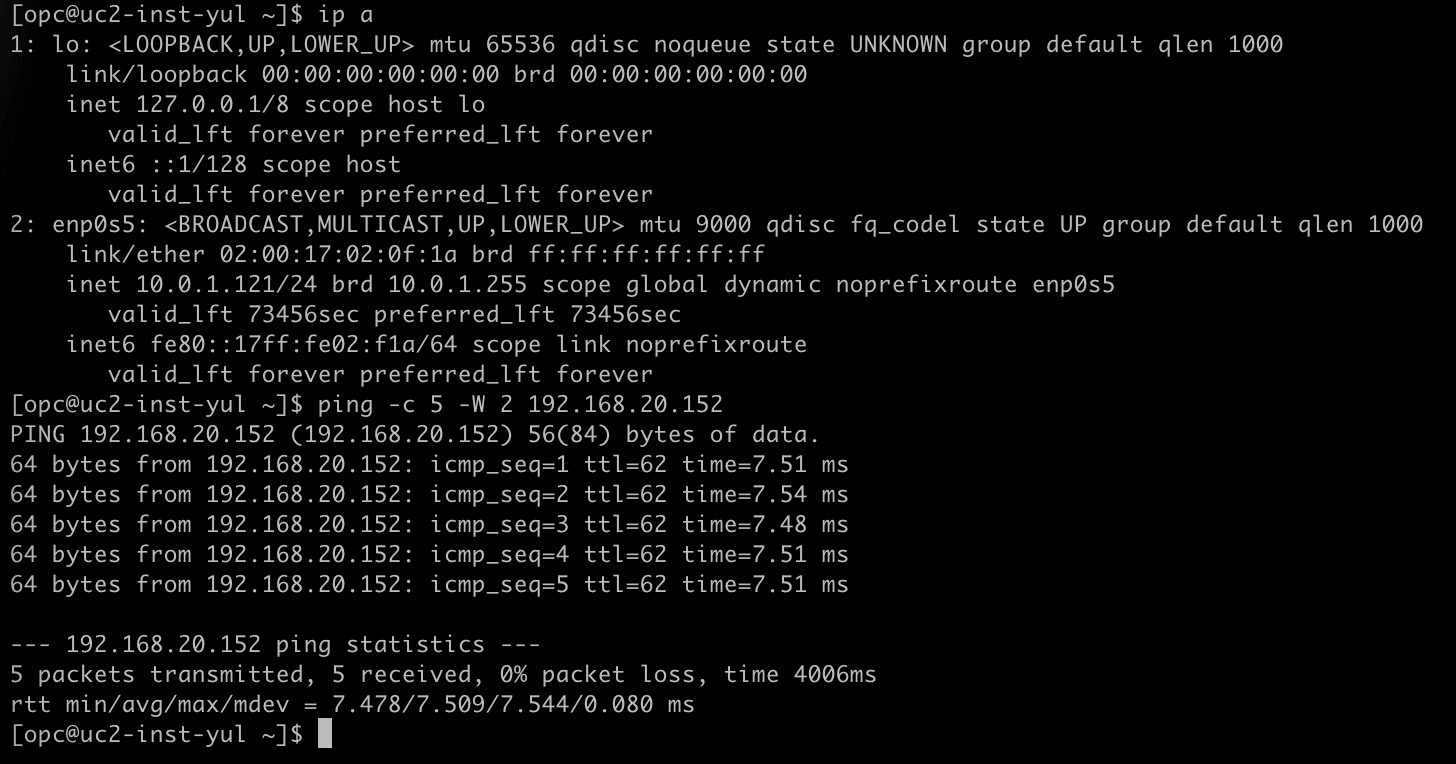
- Connettersi a
uc2-inst-yulcon SSH. - Eseguire
ip ae notare che l'istanza ha l'indirizzo IP10.0.1.121. - Eseguire
ping -c 5 -W 2 192.168.20.152per eseguire il ping dell'indirizzo shadow diuc2-inst-yyz. - Si noti che tutti e cinque i pacchetti hanno una risposta.
- Connettersi a
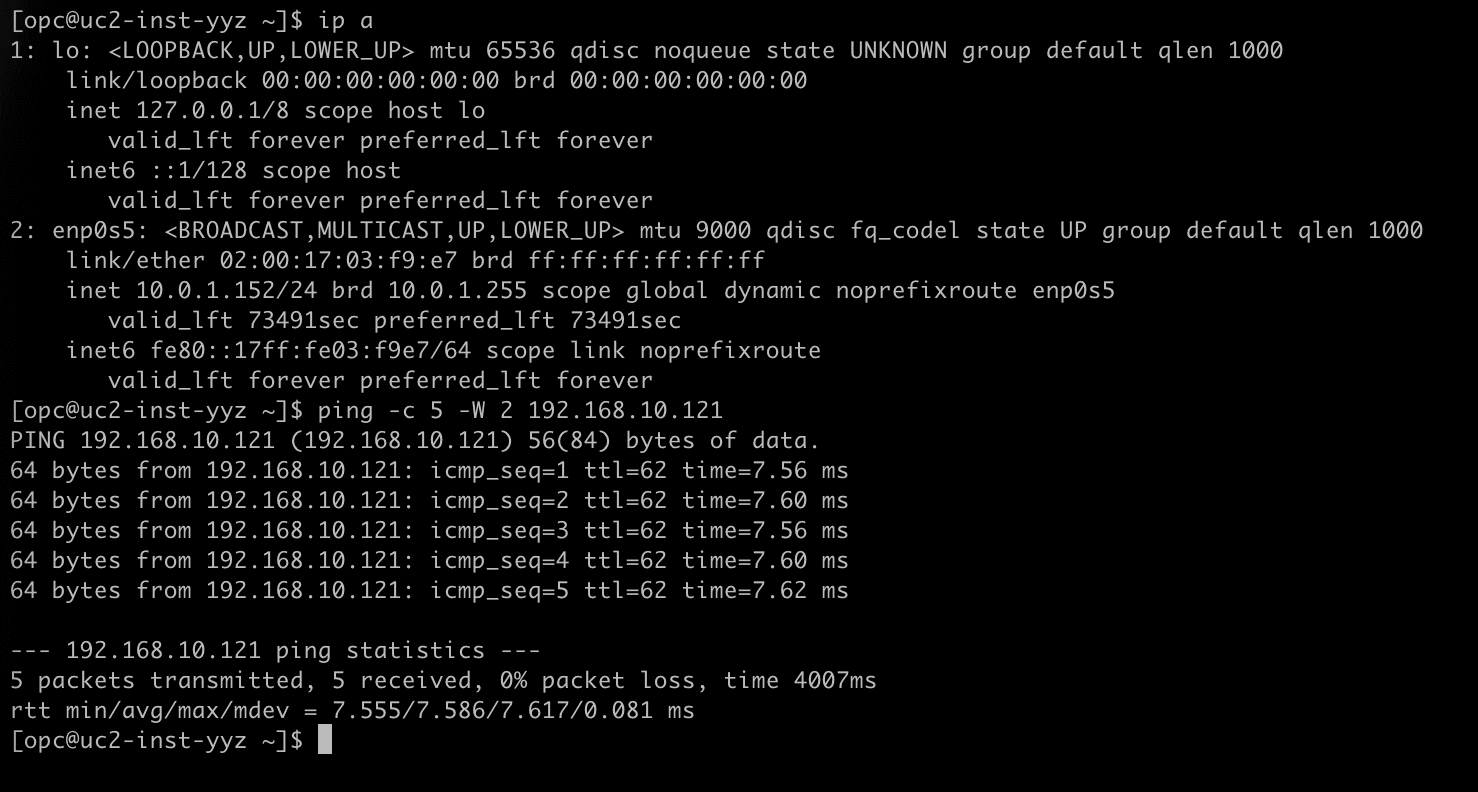
uc2-inst-yyzcon SSH. - Eseguire
ip ae notare che l'istanza ha l'indirizzo IP10.0.1.152. - Eseguire
ping -c 5 -W 2 192.168.10.121per eseguire il ping dell'indirizzo shadow diuc2-inst-yul. - Si noti che tutti e cinque i pacchetti hanno una risposta.
[! NOTA] Utilizzare un'opzione o l'altra, non entrambe contemporaneamente. L'opzione 2 è il design più pulito quando si gestiscono entrambe le regioni: ogni regione possiede la traduzione del proprio CIDR, le regole sono identiche nella forma e solo gli indirizzi shadow viaggiano tra le regioni.
[! NOTA] NAT su DRG non converte il DNS. Se le applicazioni si trovano per nome, i record DNS utilizzati dall'altra area devono puntare agli indirizzi shadow, non a quelli reali.
Conclusione
Due VCN con lo stesso CIDR della subnet, in due aree diverse, ora comunicano privatamente tramite una connessione peering remota. Nessuna delle due VCN è stata rieseguita e nel percorso non è presente alcun firewall o appliance NAT. La traduzione viene eseguita dai DRG sugli allegati RPC.
L'inserimento del criterio nell'allegato RPC anziché nell'allegato VCN cambia quando si verificano problemi. La tabella di instradamento DRG degli instradamenti dei collegamenti VCN nel CIDR shadow, perché non è stato ancora tradotto nulla quando il pacchetto proviene dalla VCN. La tabella di instradamento DRG degli instradamenti dei collegamenti RPC nel CIDR reale, in quanto il pacchetto è stato tradotto al suo arrivo. Inoltre, poiché il criterio si trova sul collegamento tra le aree, copre ogni VCN dietro il gateway DRG senza toccare i collegamenti VCN.
Le due opzioni di regola portano allo stesso risultato per le istanze. Una singola regola in un'area mantiene tutta la configurazione in un'unica posizione e una regola NAT di destinazione in ogni area offre un design simmetrico in cui gli indirizzi reali rimangono all'interno della propria area. Nella NAT su DRG - Parte 3 - Sovrapposizione di CIDR tra OCI e in locale il lato remoto non è più un'area OCI ma una rete on-premise dietro un tunnel IPSec.
Conferme
- Autore: Iwan Hoogendoorn (Cloud Networking Black Belt)
Altre risorse di apprendimento
Esplora altri laboratori su docs.oracle.com/learn o accedi a più contenuti di formazione gratuiti sul canale YouTube di Oracle Learning. Inoltre, visitare education.oracle.com/learning-explorer per diventare Oracle Learning Explorer.
Per la documentazione del prodotto, visitare Oracle Help Center.
NAT on DRG - Part 2 - Overlapping CIDRs between multiple remote VCNs
G62512-01