NAT su DRG - Parte 3 - Sovrapposizione di CIDR tra OCI e in locale
Introduzione
Il punto più doloroso per trovare una sovrapposizione IP è tra Oracle Cloud Infrastructure (OCI) e una rete on-premise. All'interno di OCI puoi comunque ricreare una VCN con un CIDR diverso. Una rete on-premise con migliaia di dispositivi non verrà ri-indirizzata perché un progetto cloud ha scelto lo stesso 10.0.0.0/16. Lo stesso problema si verifica quando colleghi un partner o un cliente su una VPN e non hai voce in capitolo nel loro piano di indirizzi.
NAT su DRG consente al gateway di instradamento dinamico (DRG) di convertire gli indirizzi nella VPN da sito a sito stessa. Un criterio NAT DRG è associato ai collegamenti del tunnel IPSec e ogni lato viene presentato all'altro sotto un CIDR "shadow" univoco:
| Lato | CIDR subnet reale | Shadow CIDR visto dall'altro lato |
|---|---|---|
VCN OCI uc3-vcn-oci |
10.0.1.0/24 |
192.168.10.0/24 |
| LAN in locale | 10.0.1.0/24 |
192.168.20.0/24 |
Un'istanza in OCI raggiunge un host on premise su 192.168.20.x e un host on premise raggiunge OCI su 192.168.10.x. Il router in locale non richiede alcuna configurazione NAT: tutta la traduzione viene eseguita dal gateway DRG.
Questa parte ha più pezzi in movimento di quelli precedenti, perché una VPN porta due cose proprie:
- Dominio di cifratura. Un tunnel IPSec basato su criteri trasporta solo il traffico corrispondente ai relativi selettori di traffico. Tali selettori devono corrispondere agli indirizzi effettivamente in formato finale, che dopo averli tradotti dal DRG.
- Percorso verso il tunnel. Un instradamento statico in una tabella di instradamento DRG non può puntare a un tunnel IPSec. Il DRG deve imparare il percorso al CIDR shadow in locale in modo dinamico dal tunnel. Questo tutorial mostra come farlo accadere.
[! NOTA] Una regola NAT descrive il traffico che entra nel DRG tramite il collegamento che contiene il criterio. Per un collegamento tunnel IPSec che rappresenta il traffico che arriva da ambienti on premise. Per il traffico che esce dal tunnel, il DRG applica automaticamente la conversione inversa.
Per questa esercitazione, la rete on-premise viene simulata con una seconda VCN in un'altra area, con un'istanza Libreswan come CPE (Customer-premise Equipment). Tutto sul lato OCI è esattamente ciò che configureresti rispetto a un router on-premise reale.
Altri casi d'uso
Questo tutorial fa parte di una serie di cinque. Ogni parte risolve uno scenario di sovrapposizione diverso con gli stessi blocchi di costruzione.
- Parte 1: NAT su DRG - Parte 1 - CIDR sovrapposti tra due VCN locali
- Parte 2: NAT su DRG - Parte 2 - CIDR sovrapposti tra più VCN remote
- Parte 3 (questa esercitazione): NAT su DRG - Parte 3 - Sovrapposizione di CIDR tra OCI e in locale
- Parte 4: NAT su DRG - Parte 4 - VCN dei servizi condivisi
- Parte 5: NAT su DRG - Parte 5 - Sovrapposizione di CIDR tra OCI e in locale con BGP
Diagramma
Sovrapposizione di IP tra il CIDR della subnet VCN e la rete in locale o remota con NAT senza conservazione dello stato 1:1 nel DRG
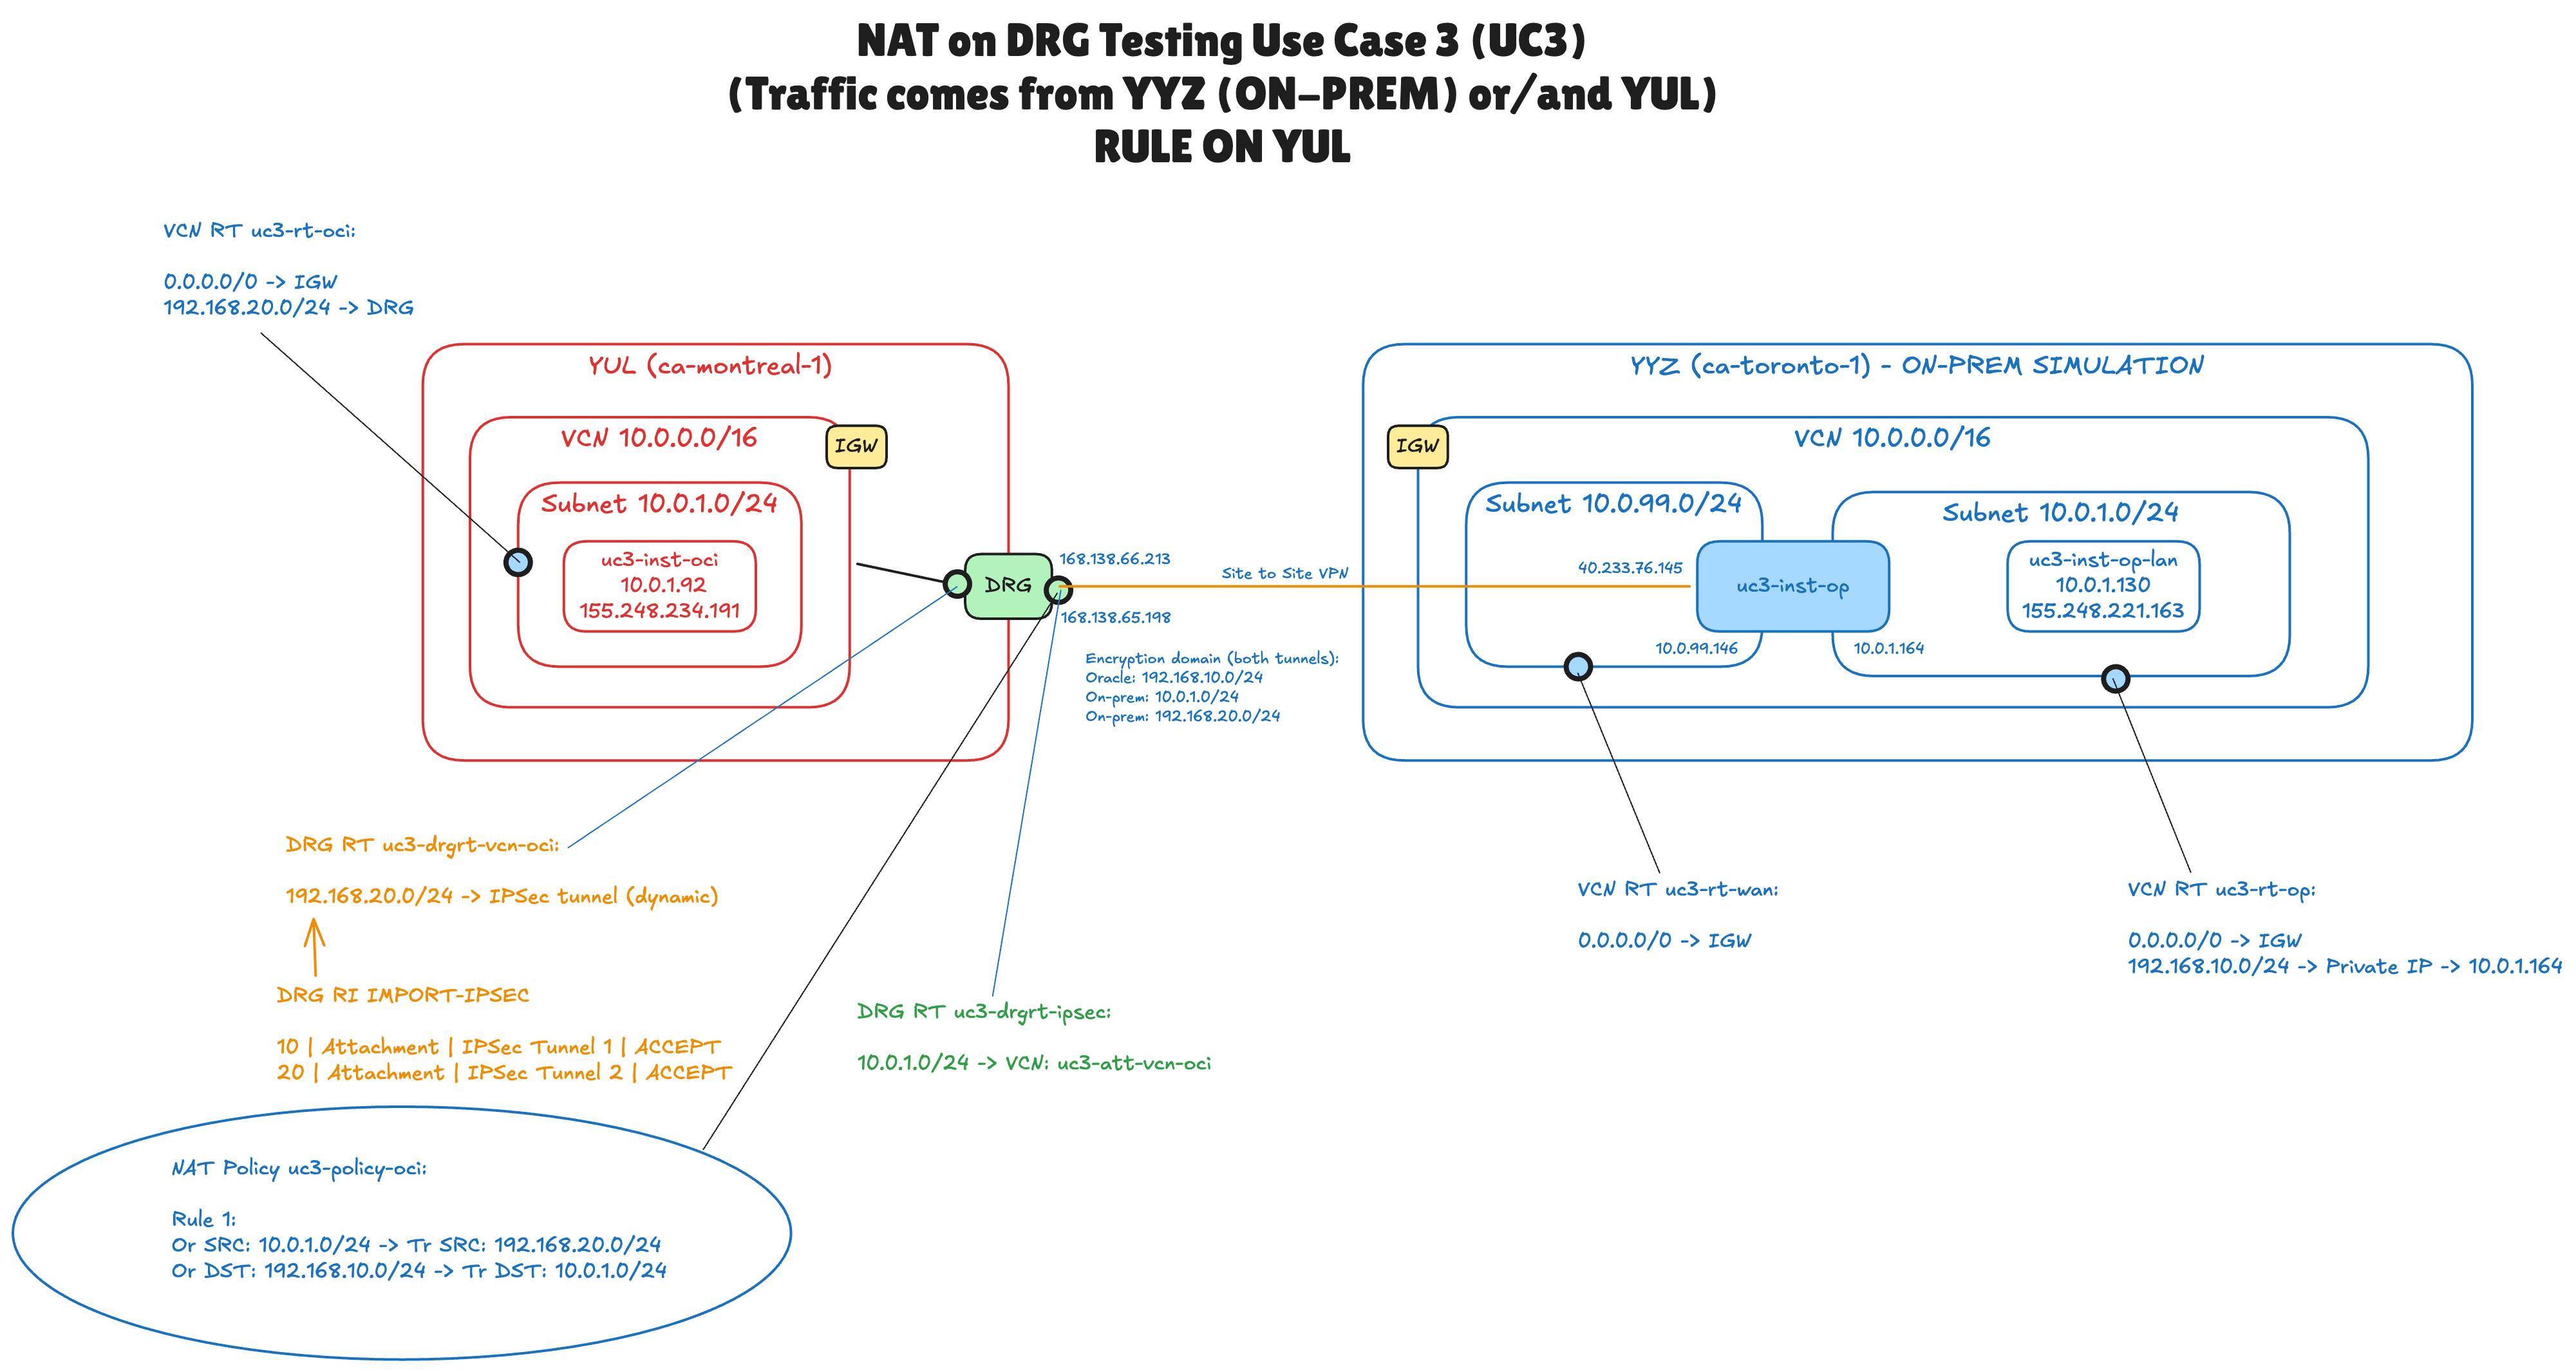
Il diagramma mostra tutti gli oggetti configurati in questa esercitazione:
- Il lato OCI nell'area sud-orientale del Canada (Montreal): la VCN
uc3-vcn-oci(10.0.0.0/16) con la subnet10.0.1.0/24e l'istanza di testuc3-inst-oci(10.0.1.92). - Il lato on premise simulato nell'area sud-orientale del Canada (Toronto): una VCN con una subnet WAN
10.0.99.0/24e una subnet LAN10.0.1.0/24. L'istanza Libreswanuc3-inst-opha una gamba in entrambe le subnet (10.0.99.146e10.0.1.164) euc3-inst-op-lan(10.0.1.130) è un host nella LAN. - Un DRG con un collegamento VCN e una VPN da sito a sito con due tunnel IPSec all'indirizzo IP pubblico dell'istanza Libreswan.
- Dominio di cifratura dei tunnel (piccolo testo blu sotto la riga VPN):
192.168.10.0/24sul lato Oracle e10.0.1.0/24più192.168.20.0/24sul lato on-premise. - Due tabelle di instradamento DRG:
uc3-drgrt-vcn-oci(testo arancione) per il collegamento VCN, che apprende l'instradamento192.168.20.0/24dai tunnel tramite la distribuzione di instradamento importazioneIMPORT-IPSECeuc3-drgrt-ipsec(testo verde) per i collegamenti del tunnel IPSec, con un instradamento statico alla VCN. - Un criterio NAT DRG (l'ellisse) con una singola regola, associato a entrambi i collegamenti del tunnel IPSec.
Prerequisiti
- Una tenancy OCI sottoscritta a due aree e un compartimento in cui è consentito gestire le risorse di rete (VCN, DRG, VPN da sito a sito, tabelle di instradamento DRG e criteri NAT DRG) e le istanze di computazione.
- Le reti da entrambe le parti esistono già. Questo tutorial non li crea. In laboratorio sono la VCN
uc3-vcn-ocie la VCNuc3-vcn-onpremche simula la rete in locale, ciascuna con le proprie subnet, un gateway Internet e tabelle di instradamento che inviano0.0.0.0/0al gateway Internet. I passi 01 e 02 attraversano questo punto di partenza. - Un DRG che supporta NAT. NAT su DRG non è disponibile sui DRG legacy (V1) e non sui DRG con modalità di disintermediazione, throughput elevato o unificazione di instradamento abilitata. Un DRG appena creato funziona.
- Router on-premise che supporta IPSec basato su criteri o quello simulato da questa esercitazione: un'istanza Oracle Linux con Libreswan, un indirizzo IP pubblico e una seconda VNIC nella sottorete LAN.
- Istanze di computazione con cui eseguire il test. In questa esercitazione vengono chiamati
uc3-inst-oci(10.0.1.92) sul lato OCI euc3-inst-op-lan(10.0.1.130) sul lato on-premise. - Una coppia di chiavi SSH per le istanze e l'indirizzo IP pubblico da cui ci si connette (per consentirle nelle liste di sicurezza).
- Conoscenza di base della VPN da sito a sito, delle tabelle di instradamento VCN e delle tabelle di instradamento DRG. Se NAT su DRG è nuovo per te, inizia con NAT su DRG - Parte 1 - CIDR sovrapposti tra due VCN locali.
[! NOTA] I nomi, i CIDR e gli indirizzi IP in questo tutorial provengono dal laboratorio negli screenshot. È possibile utilizzare il proprio, purché i CIDR shadow non si sovrappongano a nient'altro nella rete e abbiano la stessa lunghezza del prefisso del CIDR che sostituiscono.
Passi
- FASE 01: esaminare la VCN sul lato OCI
- PASSO 02: rivedere la rete on-premise simulata
- PASSO 03: configurare le liste di sicurezza
- FASE 04: configurare l'instradamento sul lato in locale
- FASE 05: creare il DRG e collegare la VCN
- PASSO 06: creare la VPN da sito a luogo
- FASE 07: configurare il dominio di cifratura dei tunnel
- FASE 08: configurazione di Libreswan sul lato in locale
- FASE 09: configurare le tabelle di instradamento DRG
- FASE 10: configurare la tabella di instradamento VCN sul lato OCI
- FASE 11: creare il criterio e la regola NAT DRG
- FASE 12: associare il criterio NAT ai collegamenti del tunnel IPSec
- PASSO 13: Test della connettività
Passo 01: esaminare la VCN sul lato OCI
Iniziamo dal lato OCI con una VCN ordinaria, una subnet pubblica e un'istanza di test.
- Selezionare l'area Canada sud-orientale (Montreal).
- Aprire il menu di navigazione, fare clic su Networking e quindi su Reti cloud virtuali.
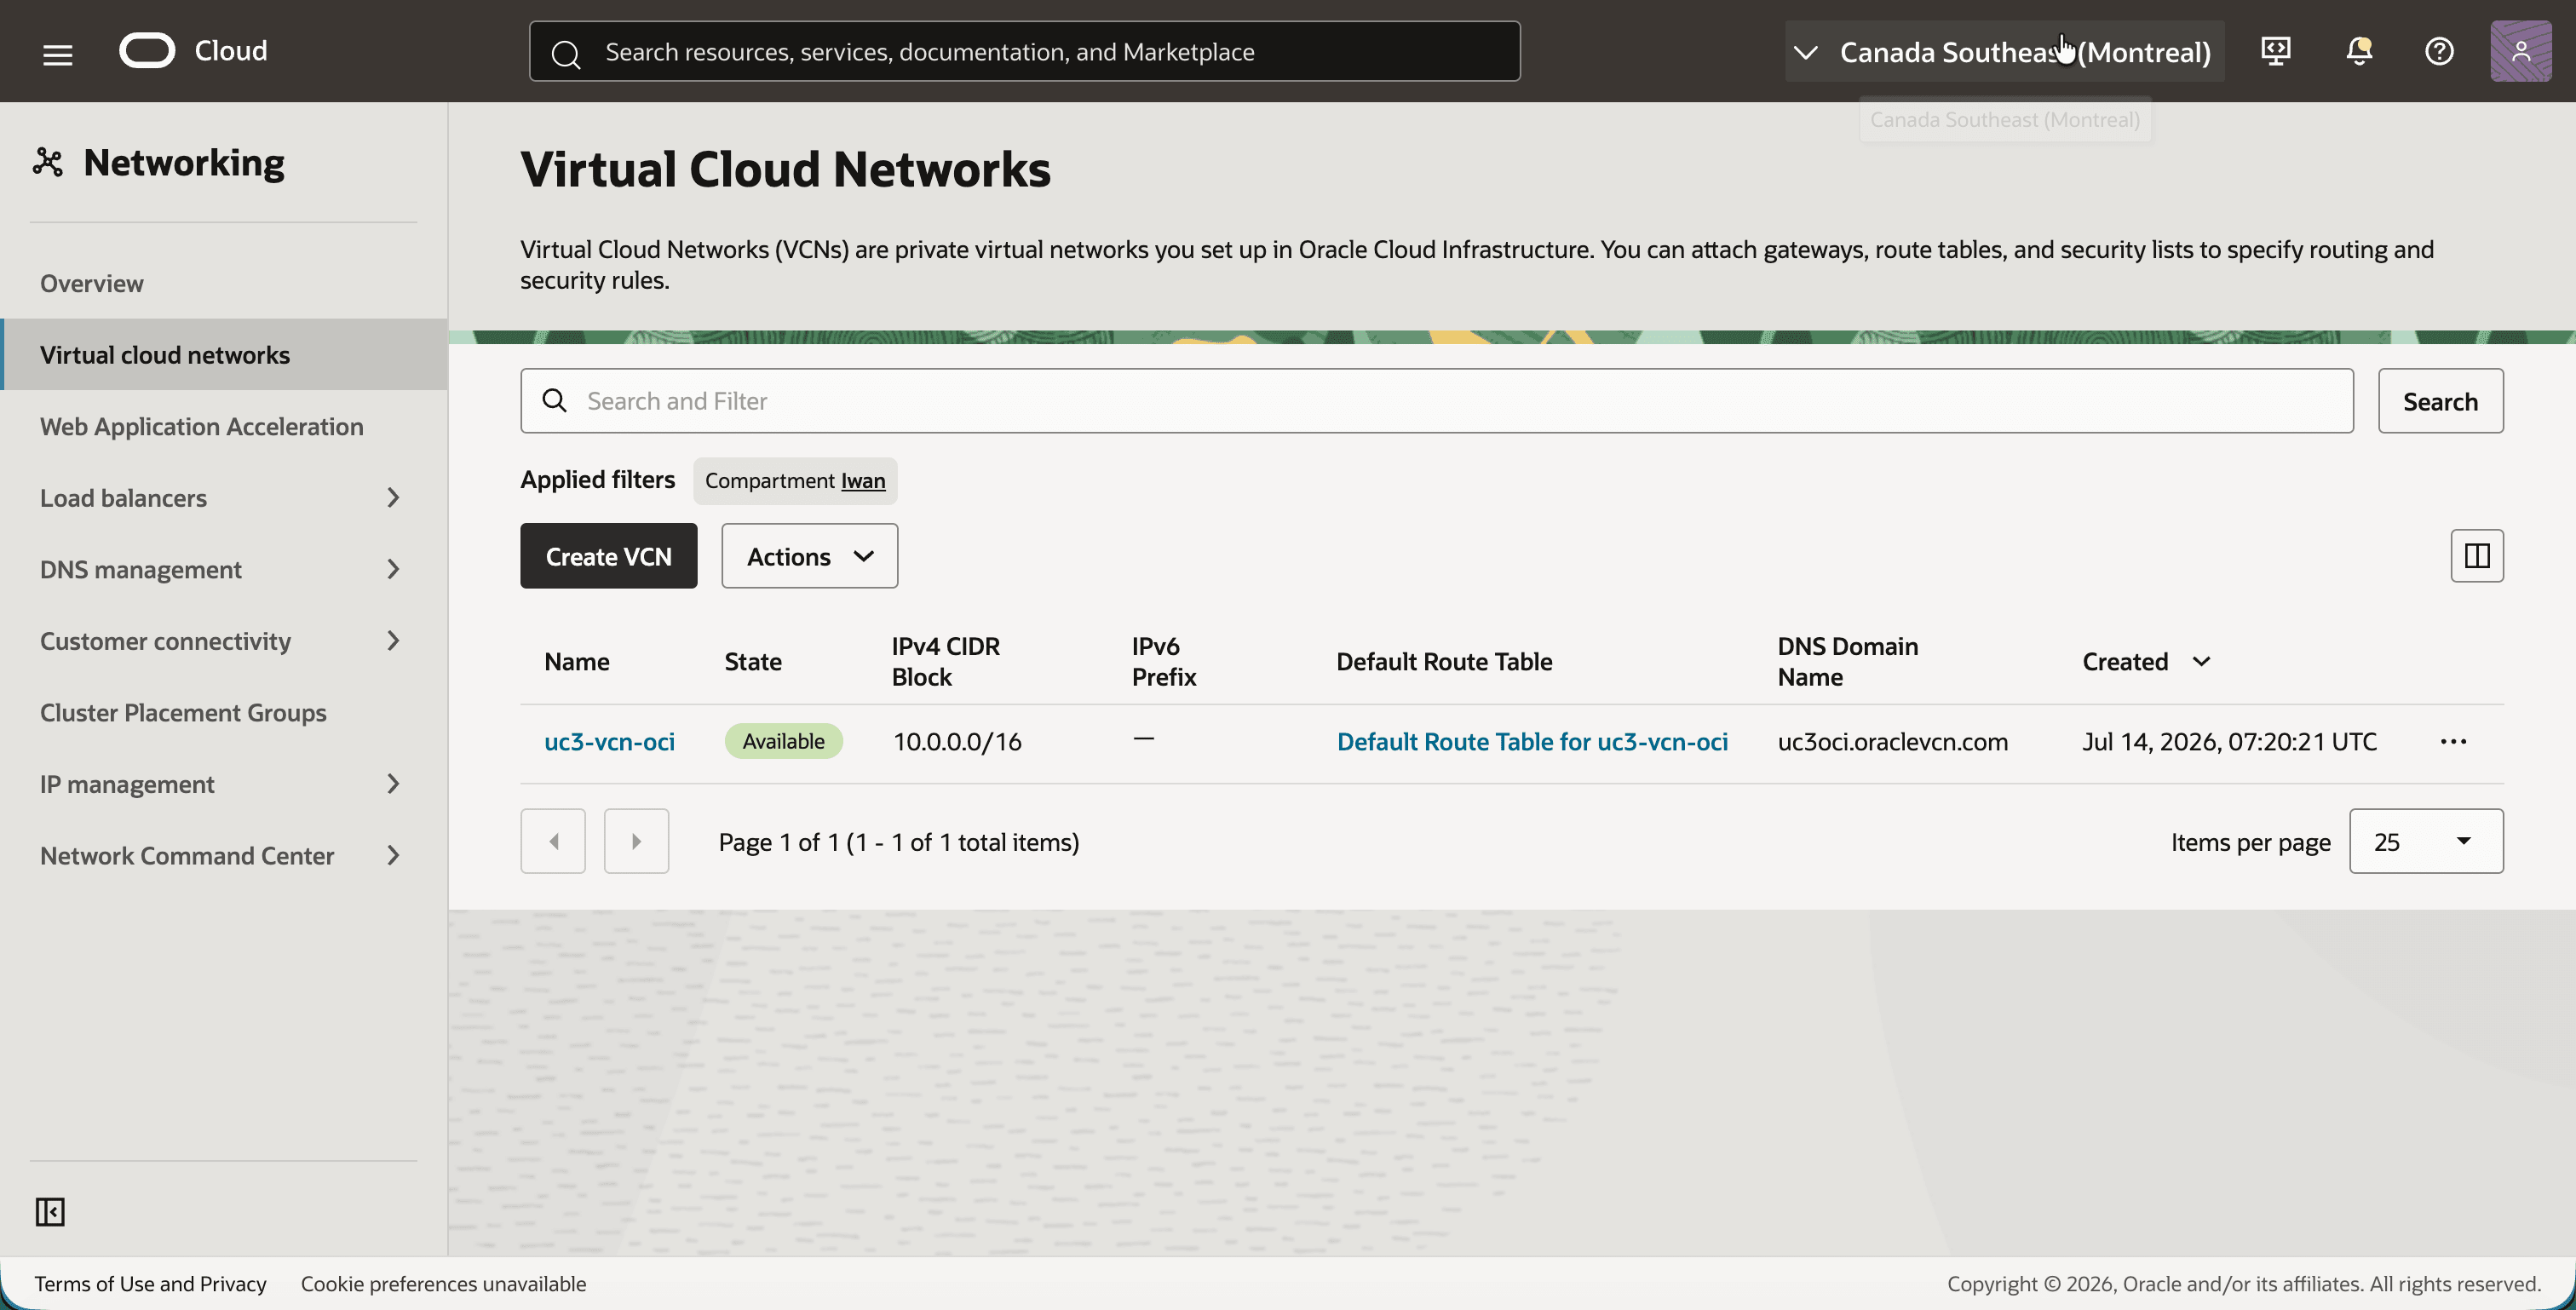
- Osservare la VCN
uc3-vcn-ocicon il blocco IPv4 CIDR10.0.0.0/16.
- Clicca su
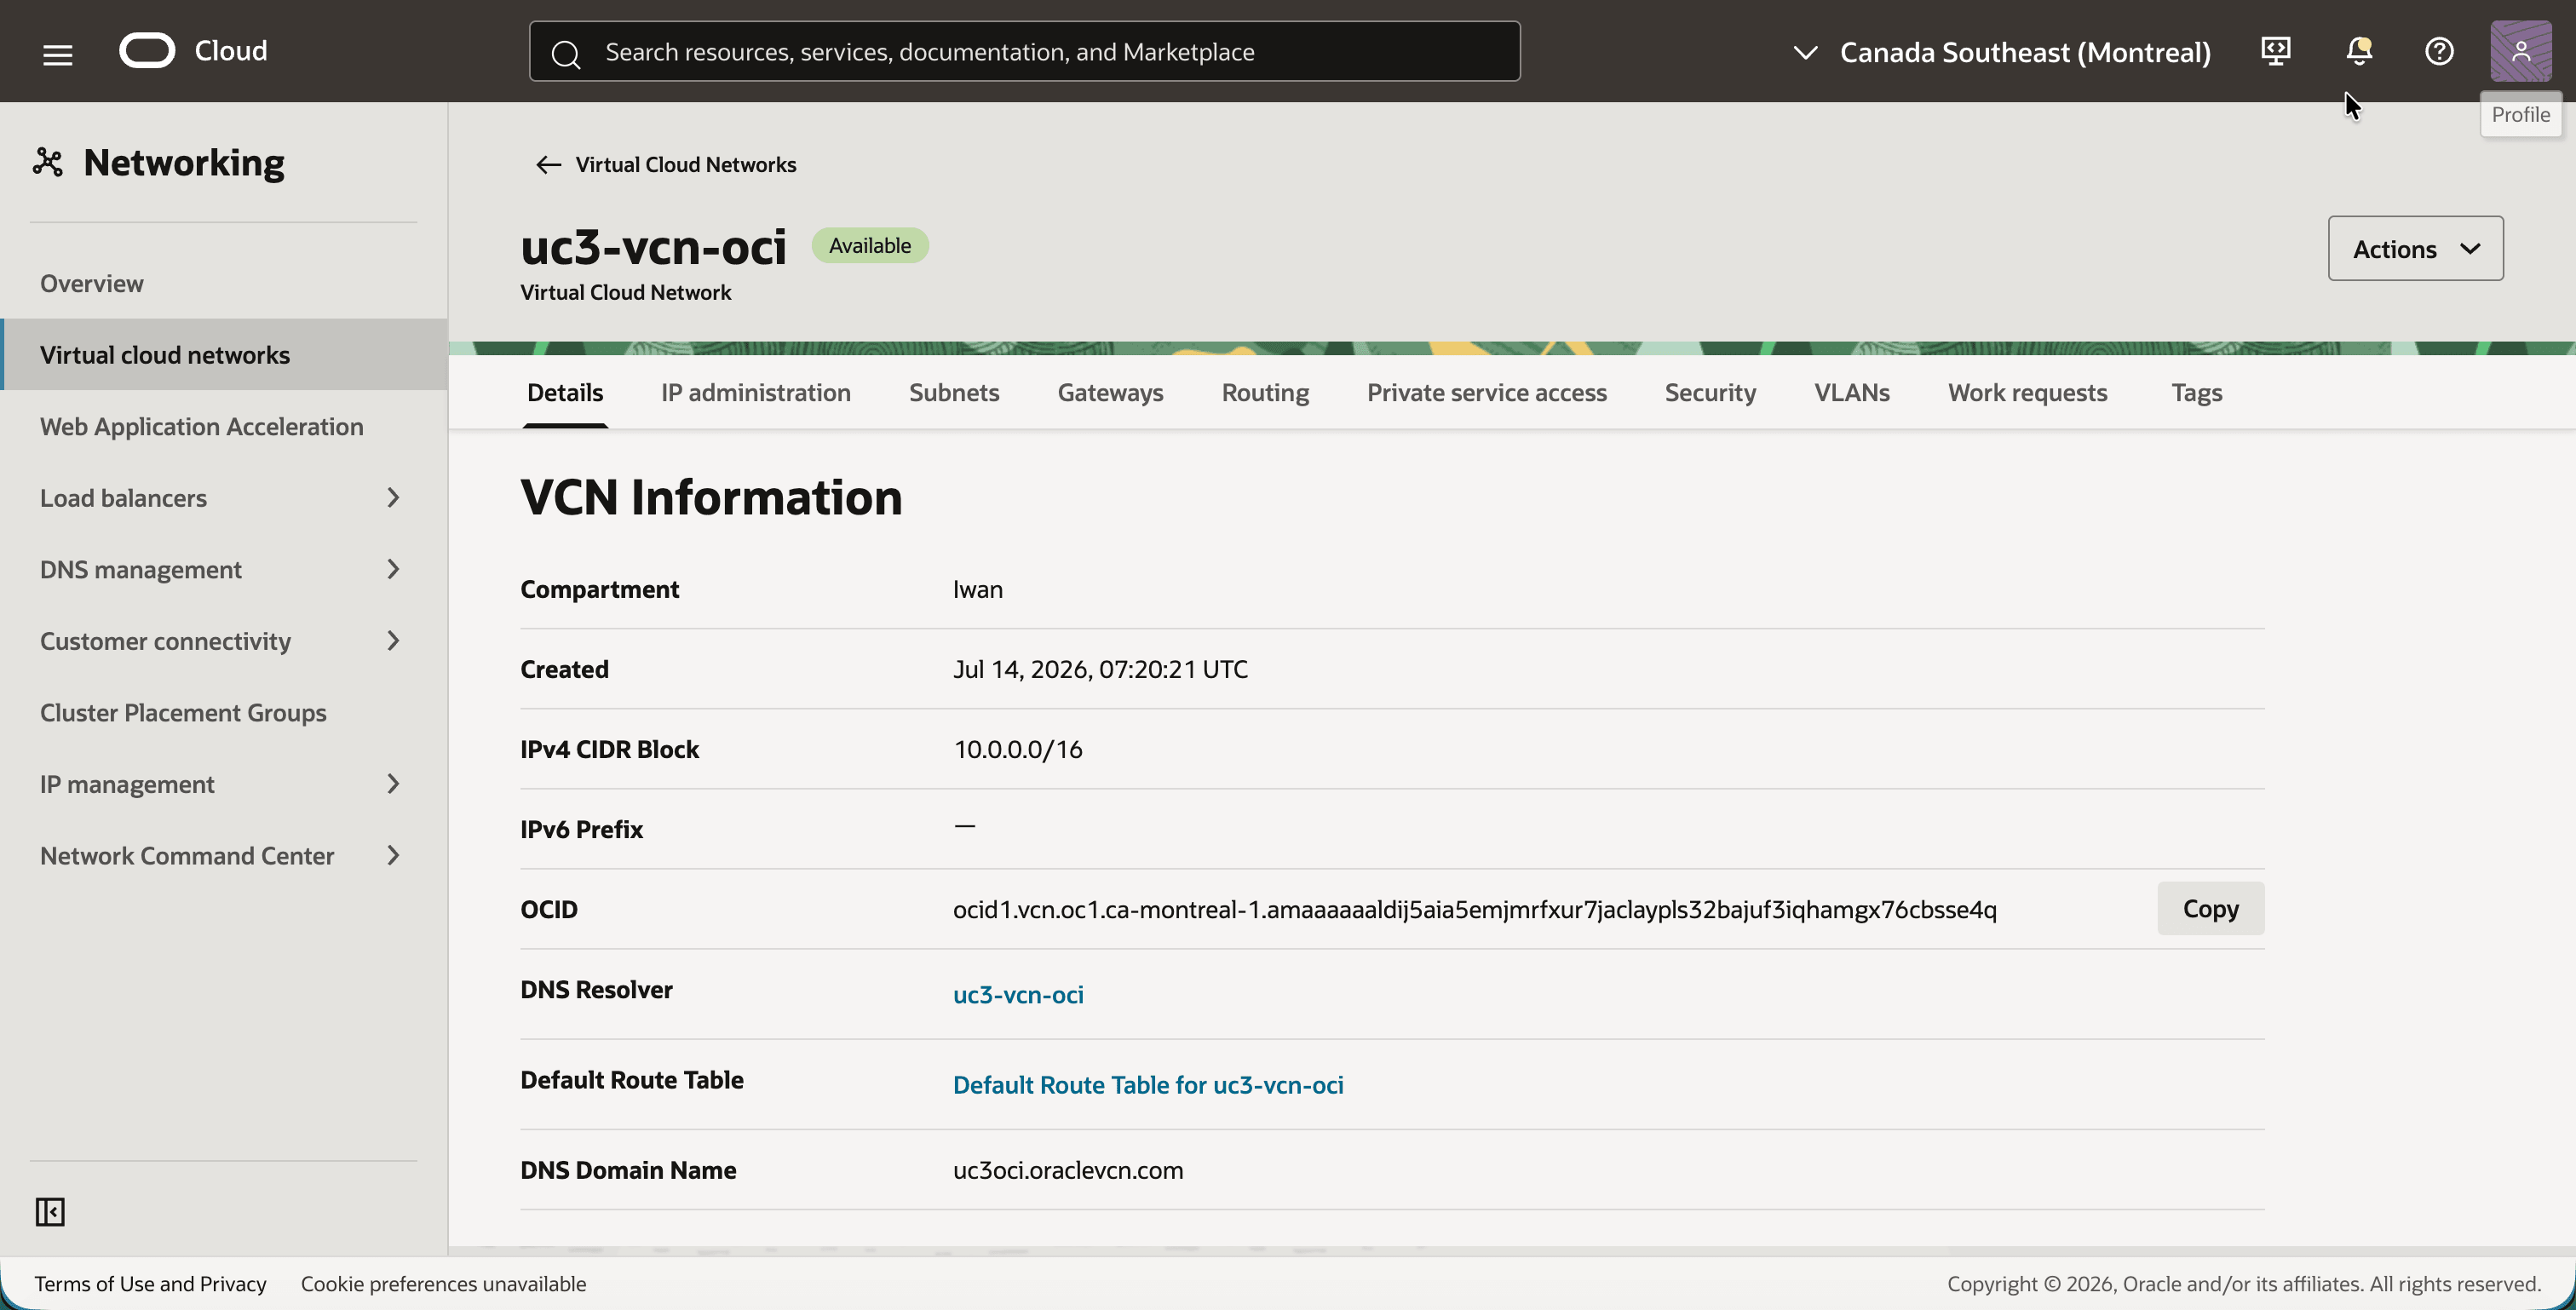
uc3-vcn-oci. - Osservare il blocco IPv4 CIDR
10.0.0.0/16nella scheda Details.
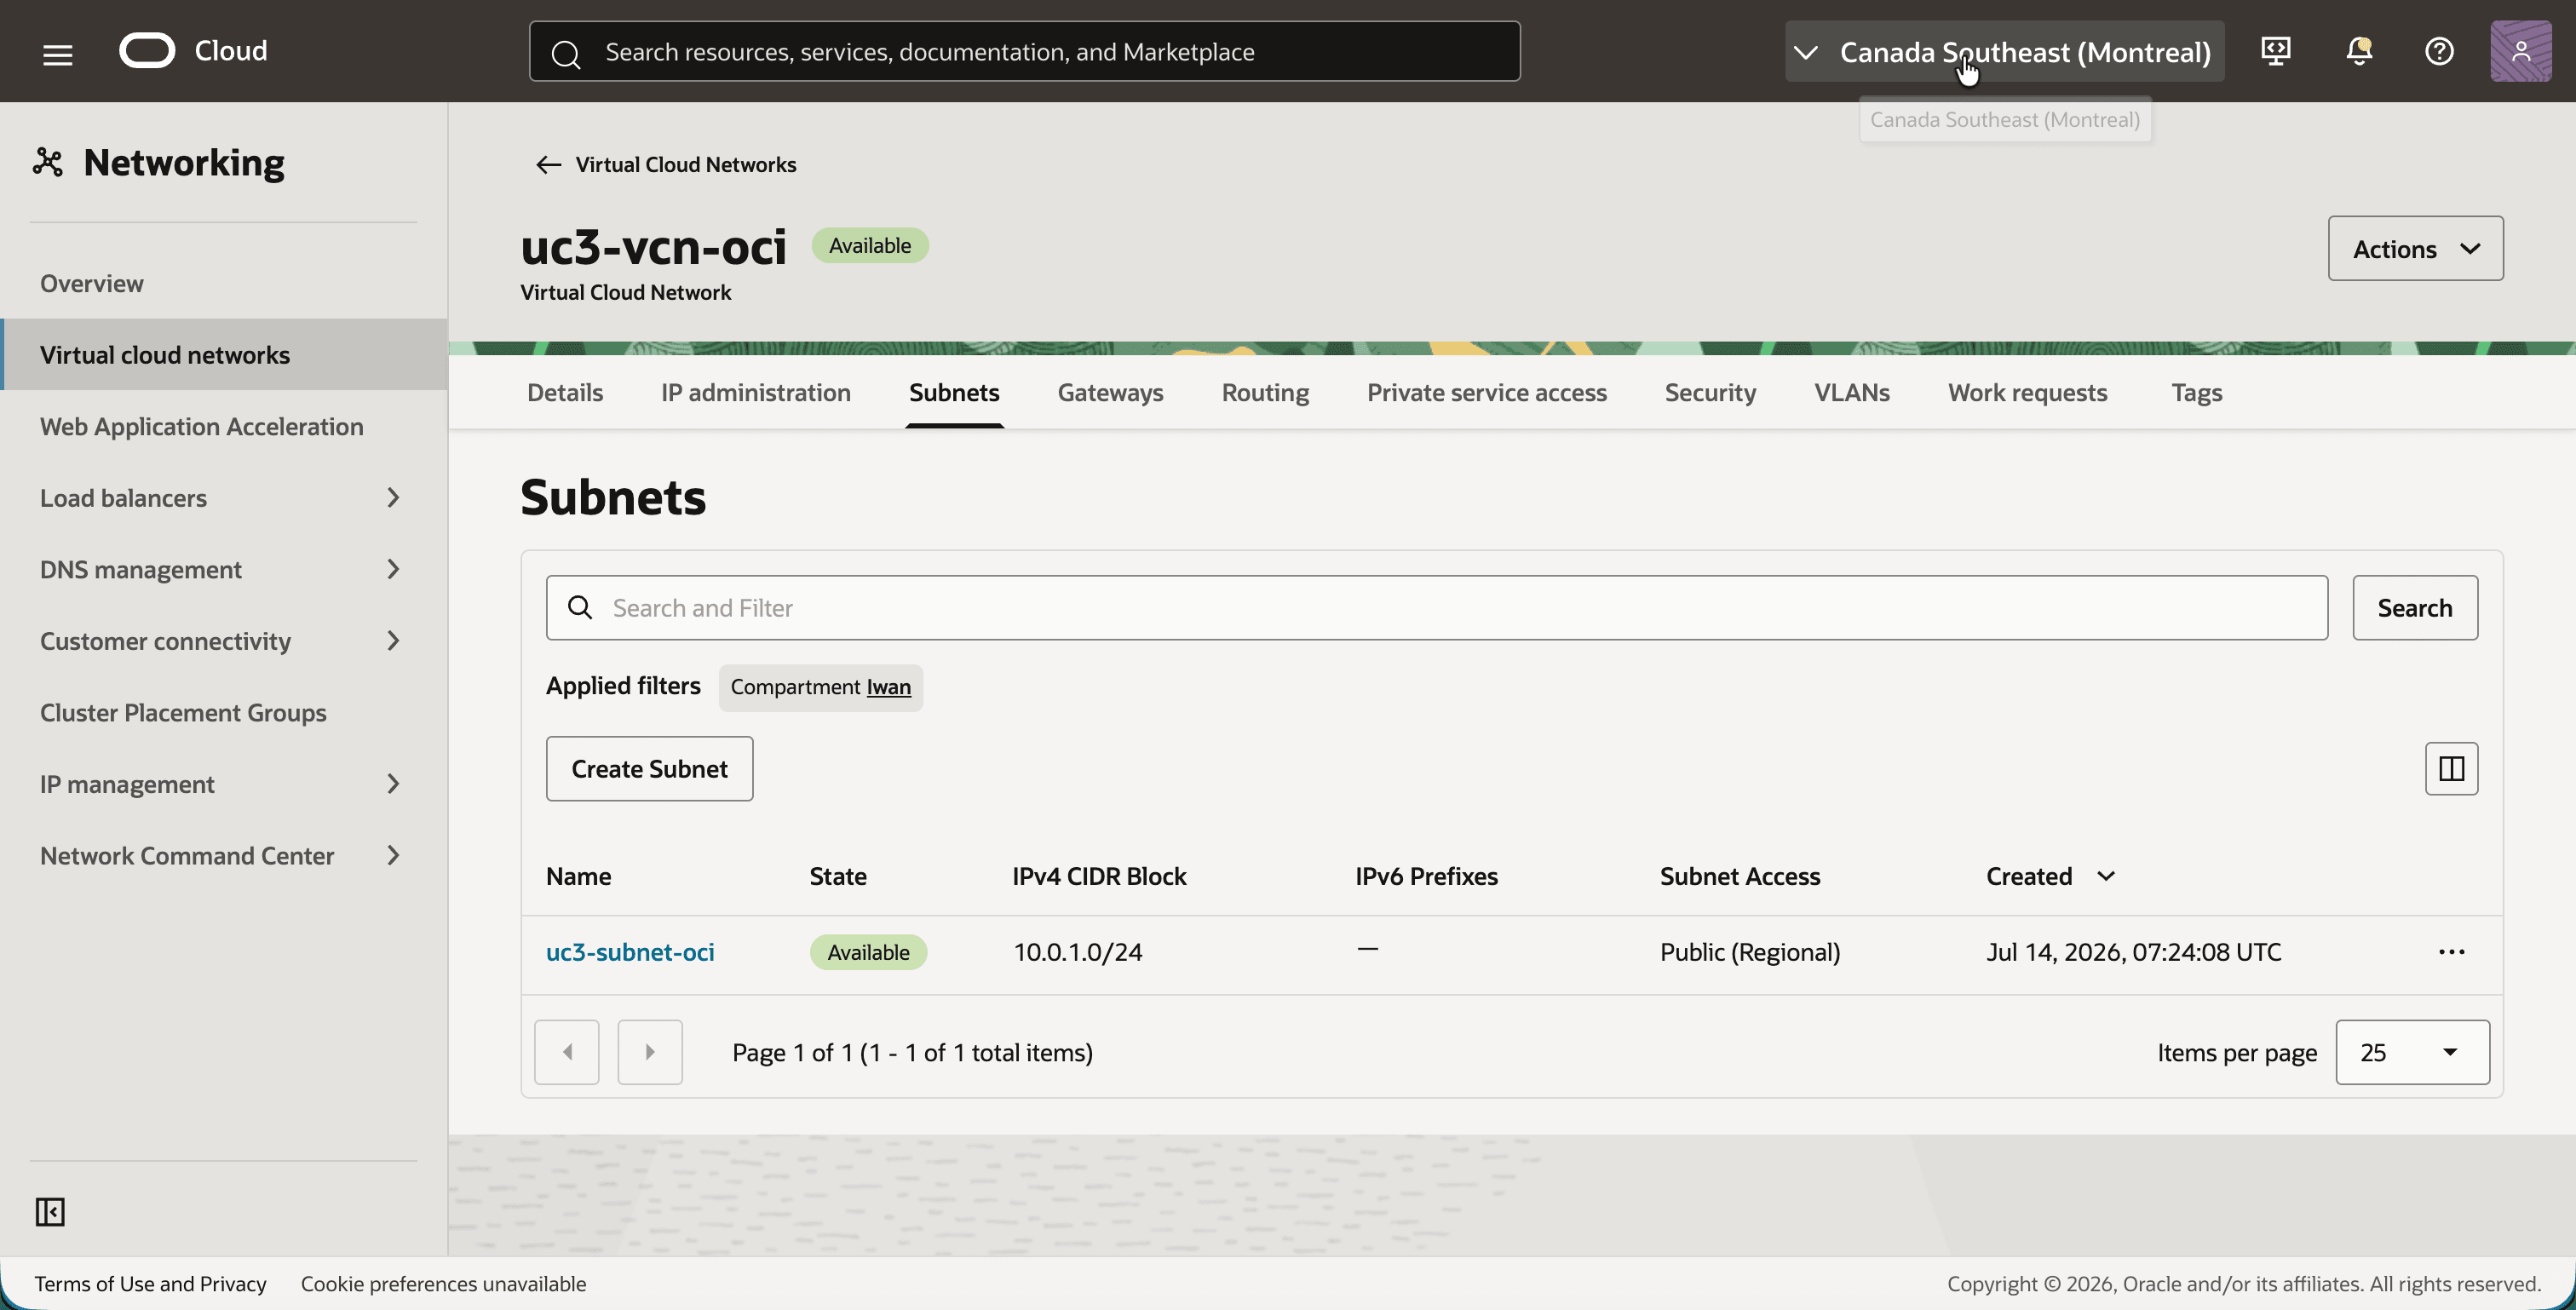
- Fare clic sulla scheda Sottoreti.
- Notare la sottorete
uc3-subnet-ocicon il blocco IPv4 CIDR10.0.1.0/24.
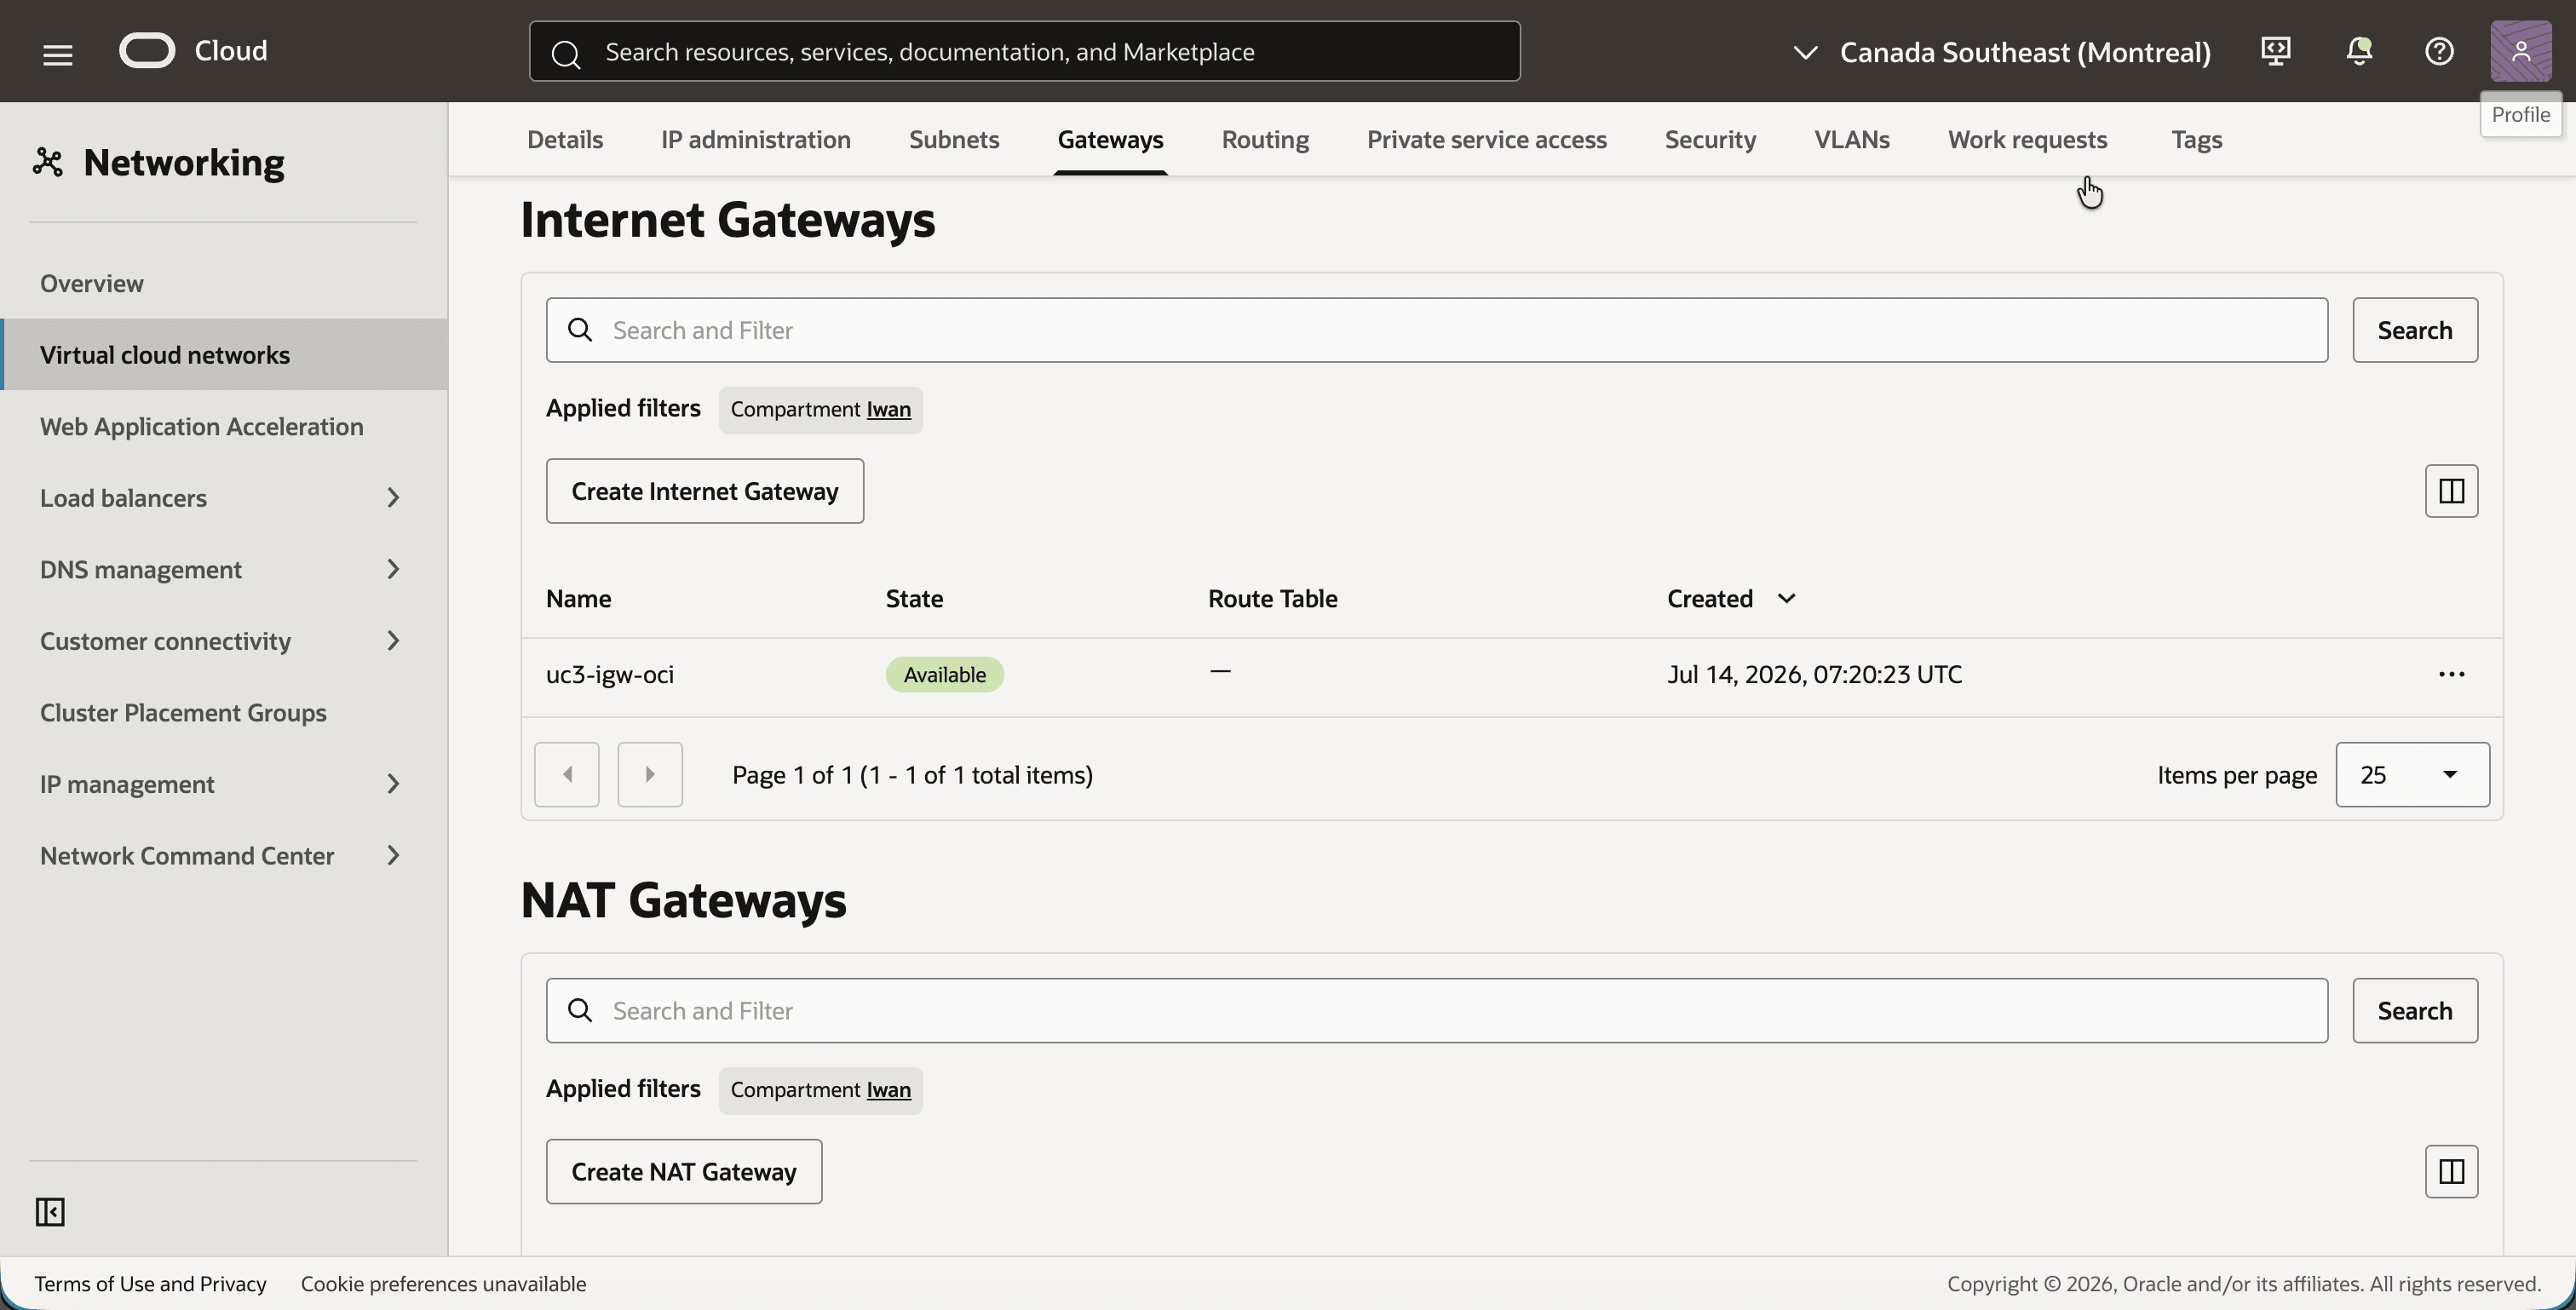
Il gateway Internet è disponibile solo in modo da poter raggiungere l'istanza di test tramite SSH.
- Fare clic sulla scheda Gateways.
- Si noti il gateway Internet
uc3-igw-oci.
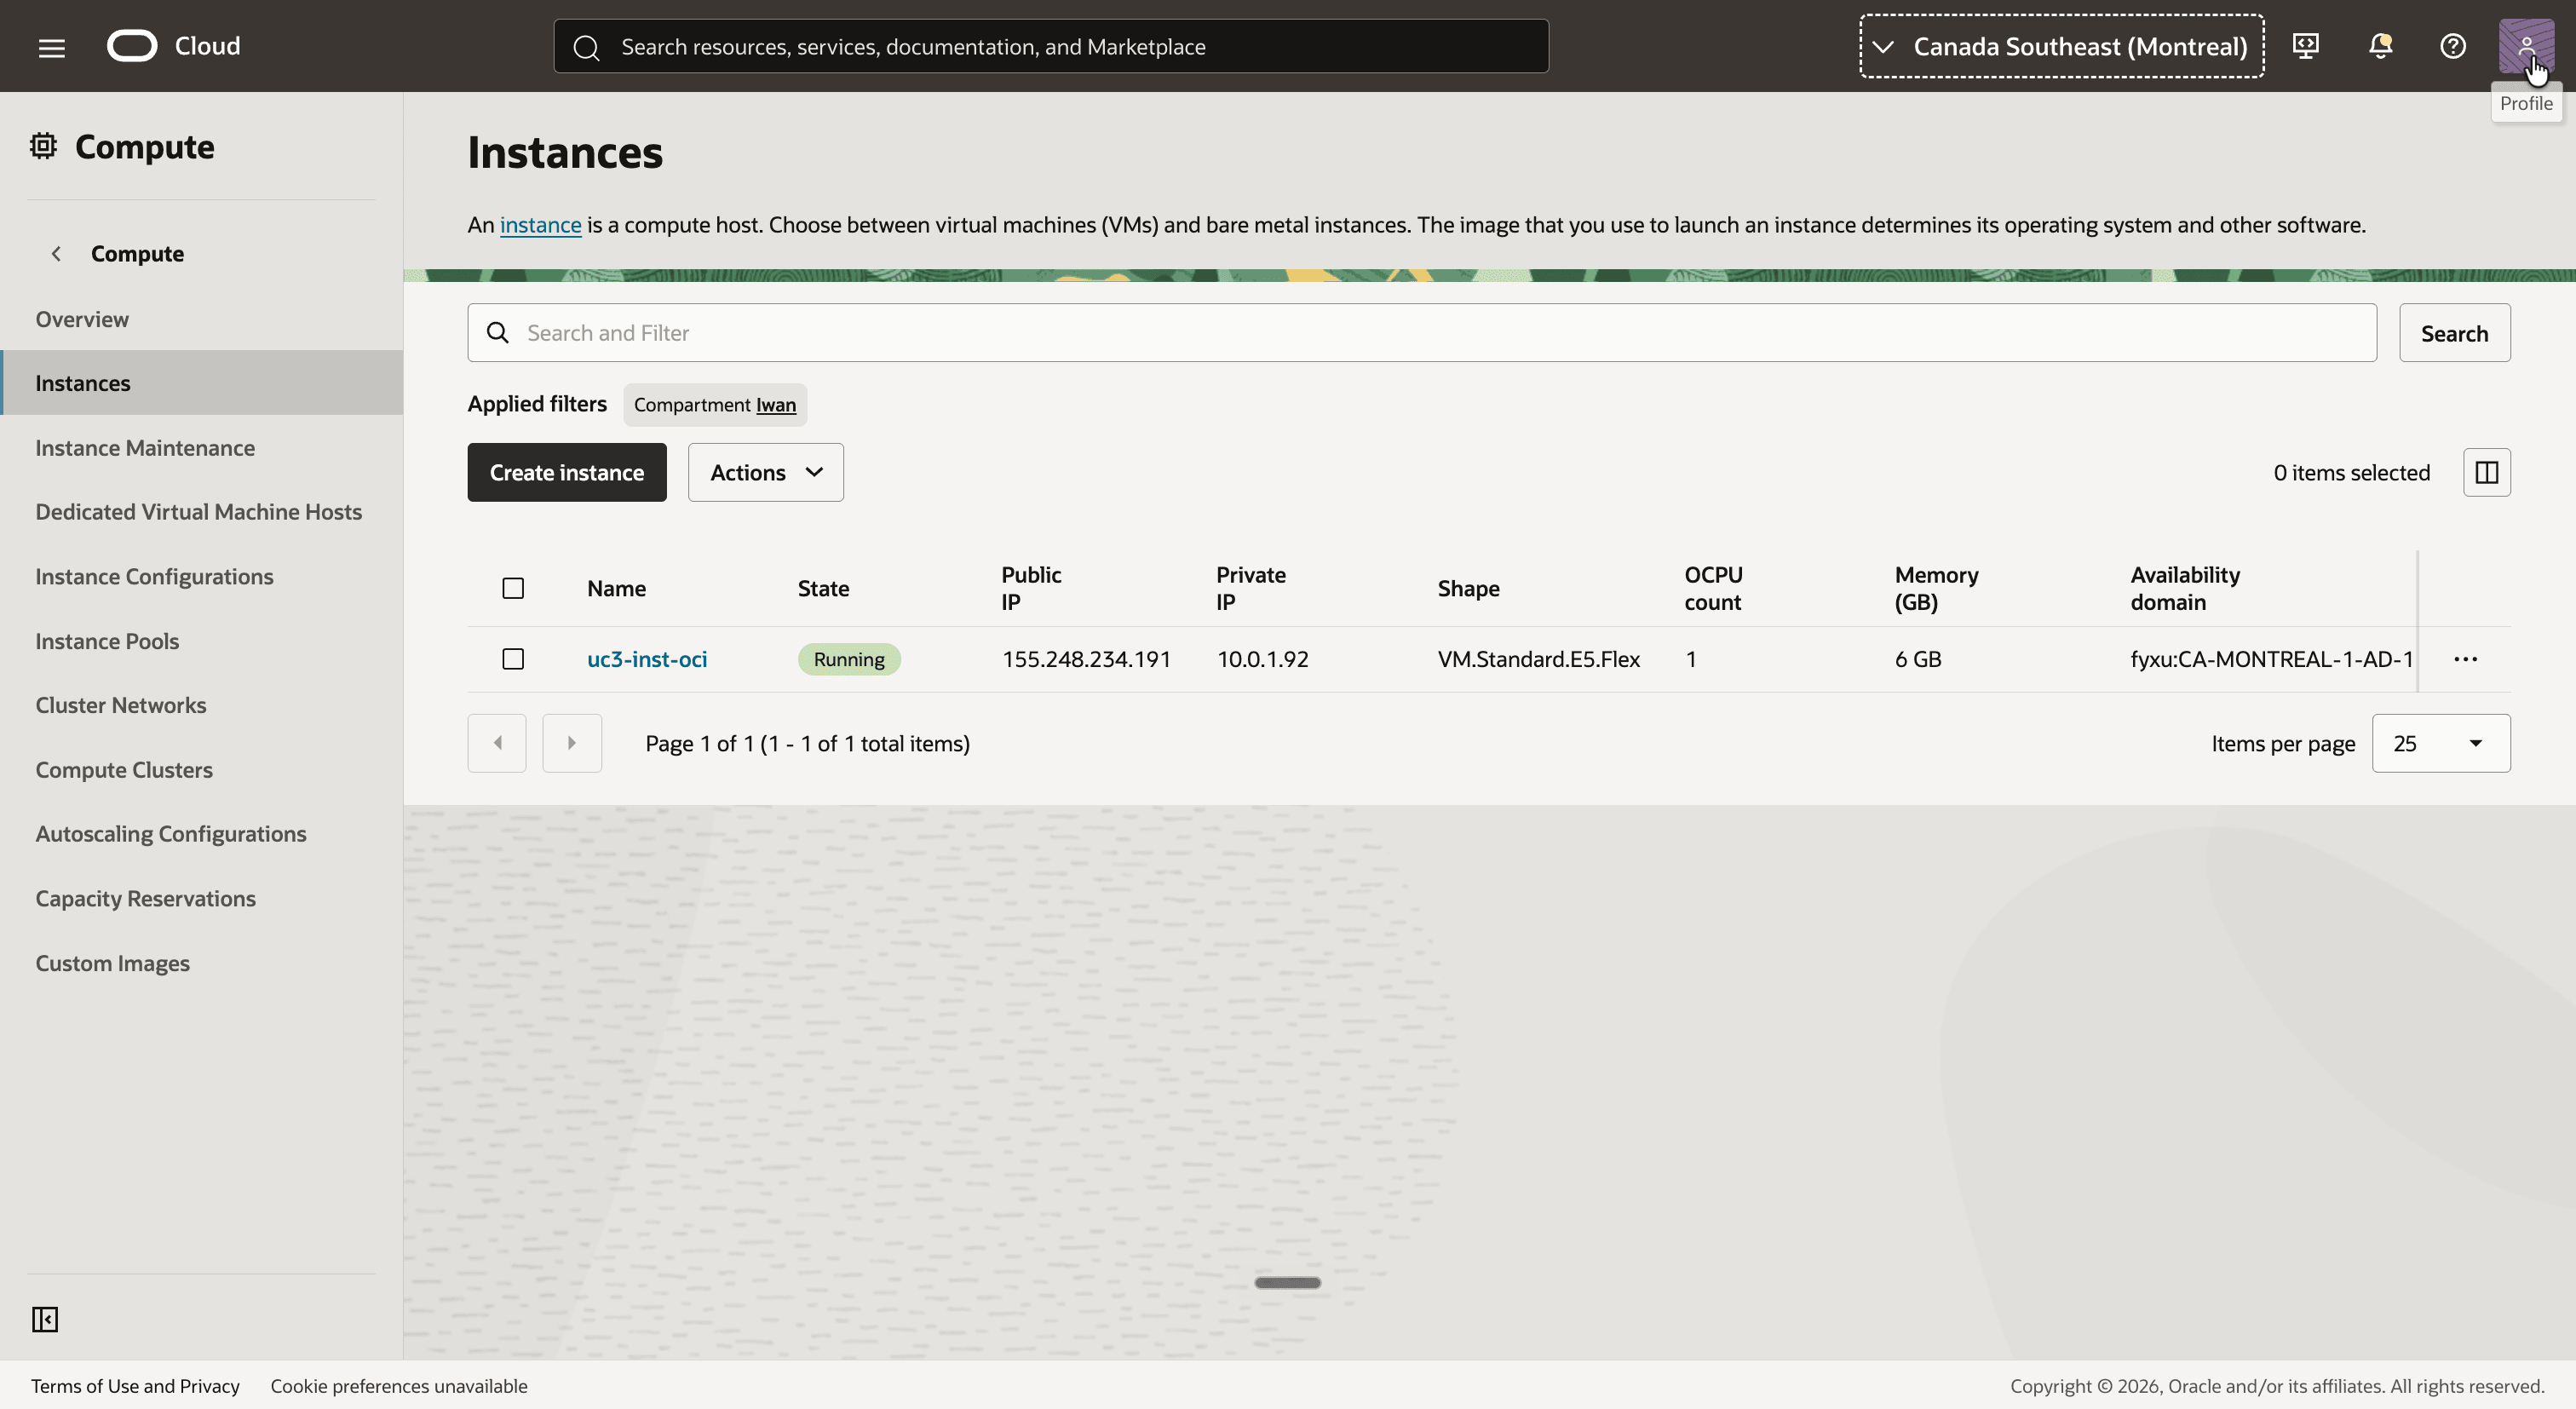
- Aprire il menu di navigazione, fare clic su Computazione, quindi su Istanze.
- Si noti l'istanza
uc3-inst-ocicon l'indirizzo IP privato10.0.1.92.
Passo 02: rivedere la rete on-premise simulata
La rete on premise viene simulata con una VCN in un'altra area. Utilizza lo stesso spazio di indirizzi del lato OCI, che è l'intero punto di questa esercitazione. Se si dispone di una rete e un router on-premise reali, è possibile leggere questo passaggio per riferimento e continuare con il passaggio 05.
- Selezionare l'area Canada Sud-Est (Toronto).
- Aprire il menu di navigazione, fare clic su Networking e quindi su Reti cloud virtuali.
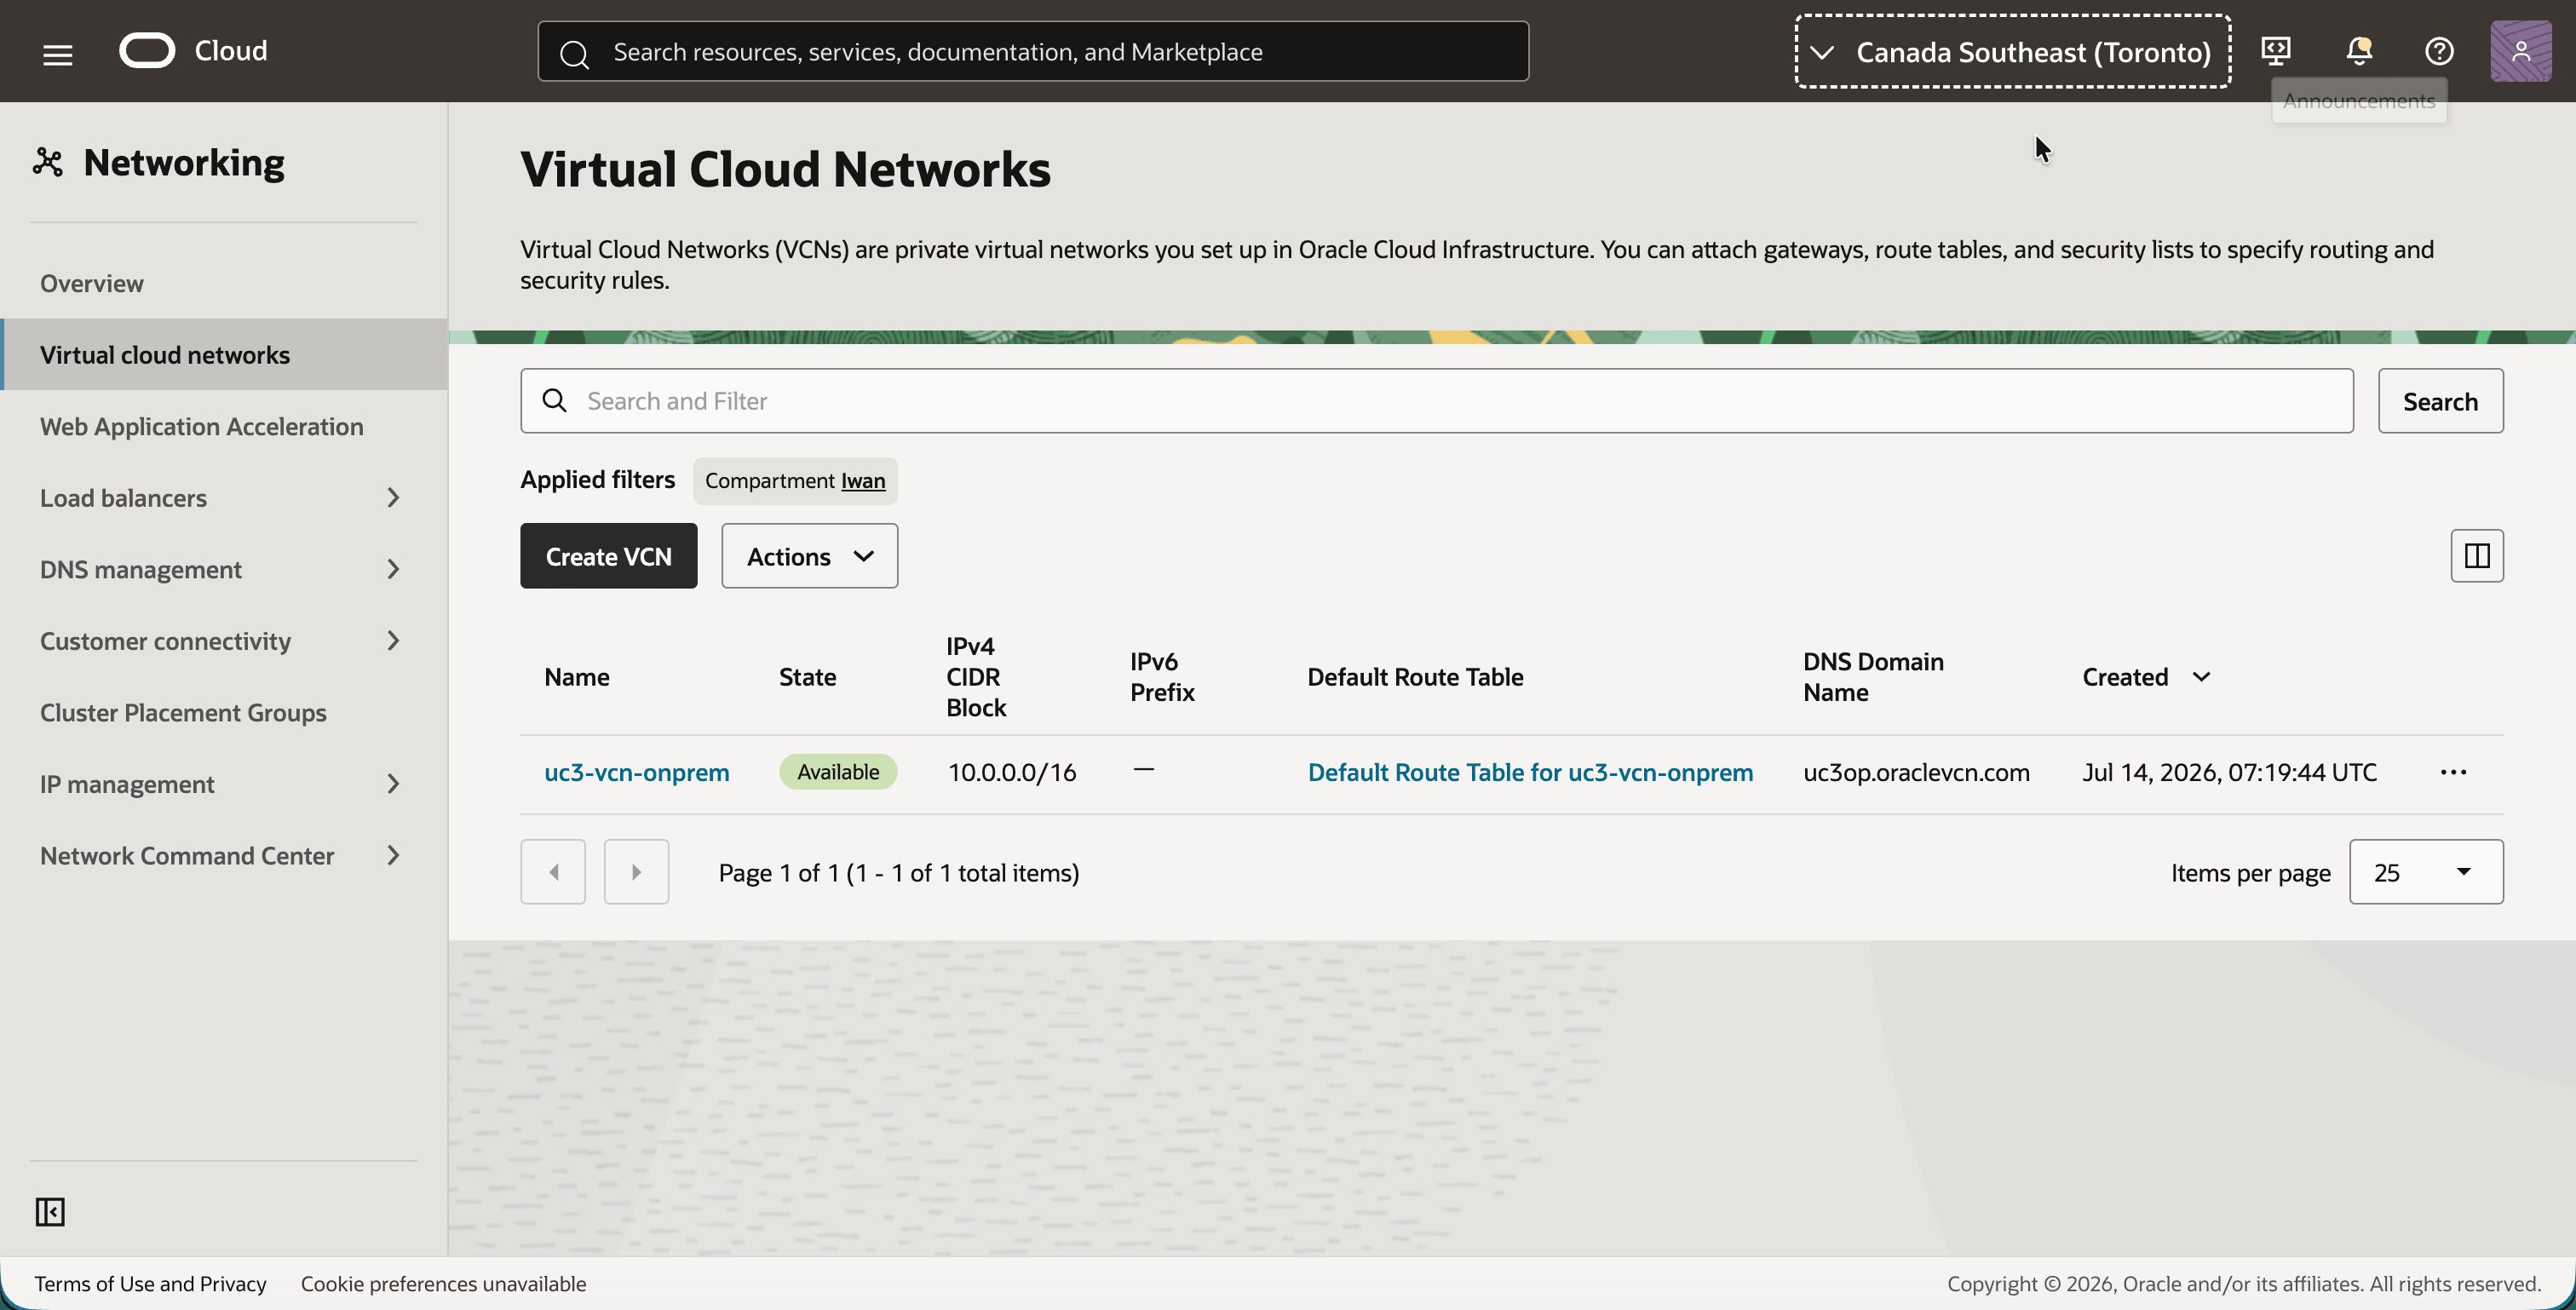
- Si noti la rete VCN
uc3-vcn-onpremcon lo stesso blocco IPv4 CIDR10.0.0.0/16.
- Clicca su
uc3-vcn-onprem. - Osservare il blocco IPv4 CIDR
10.0.0.0/16nella scheda Details.
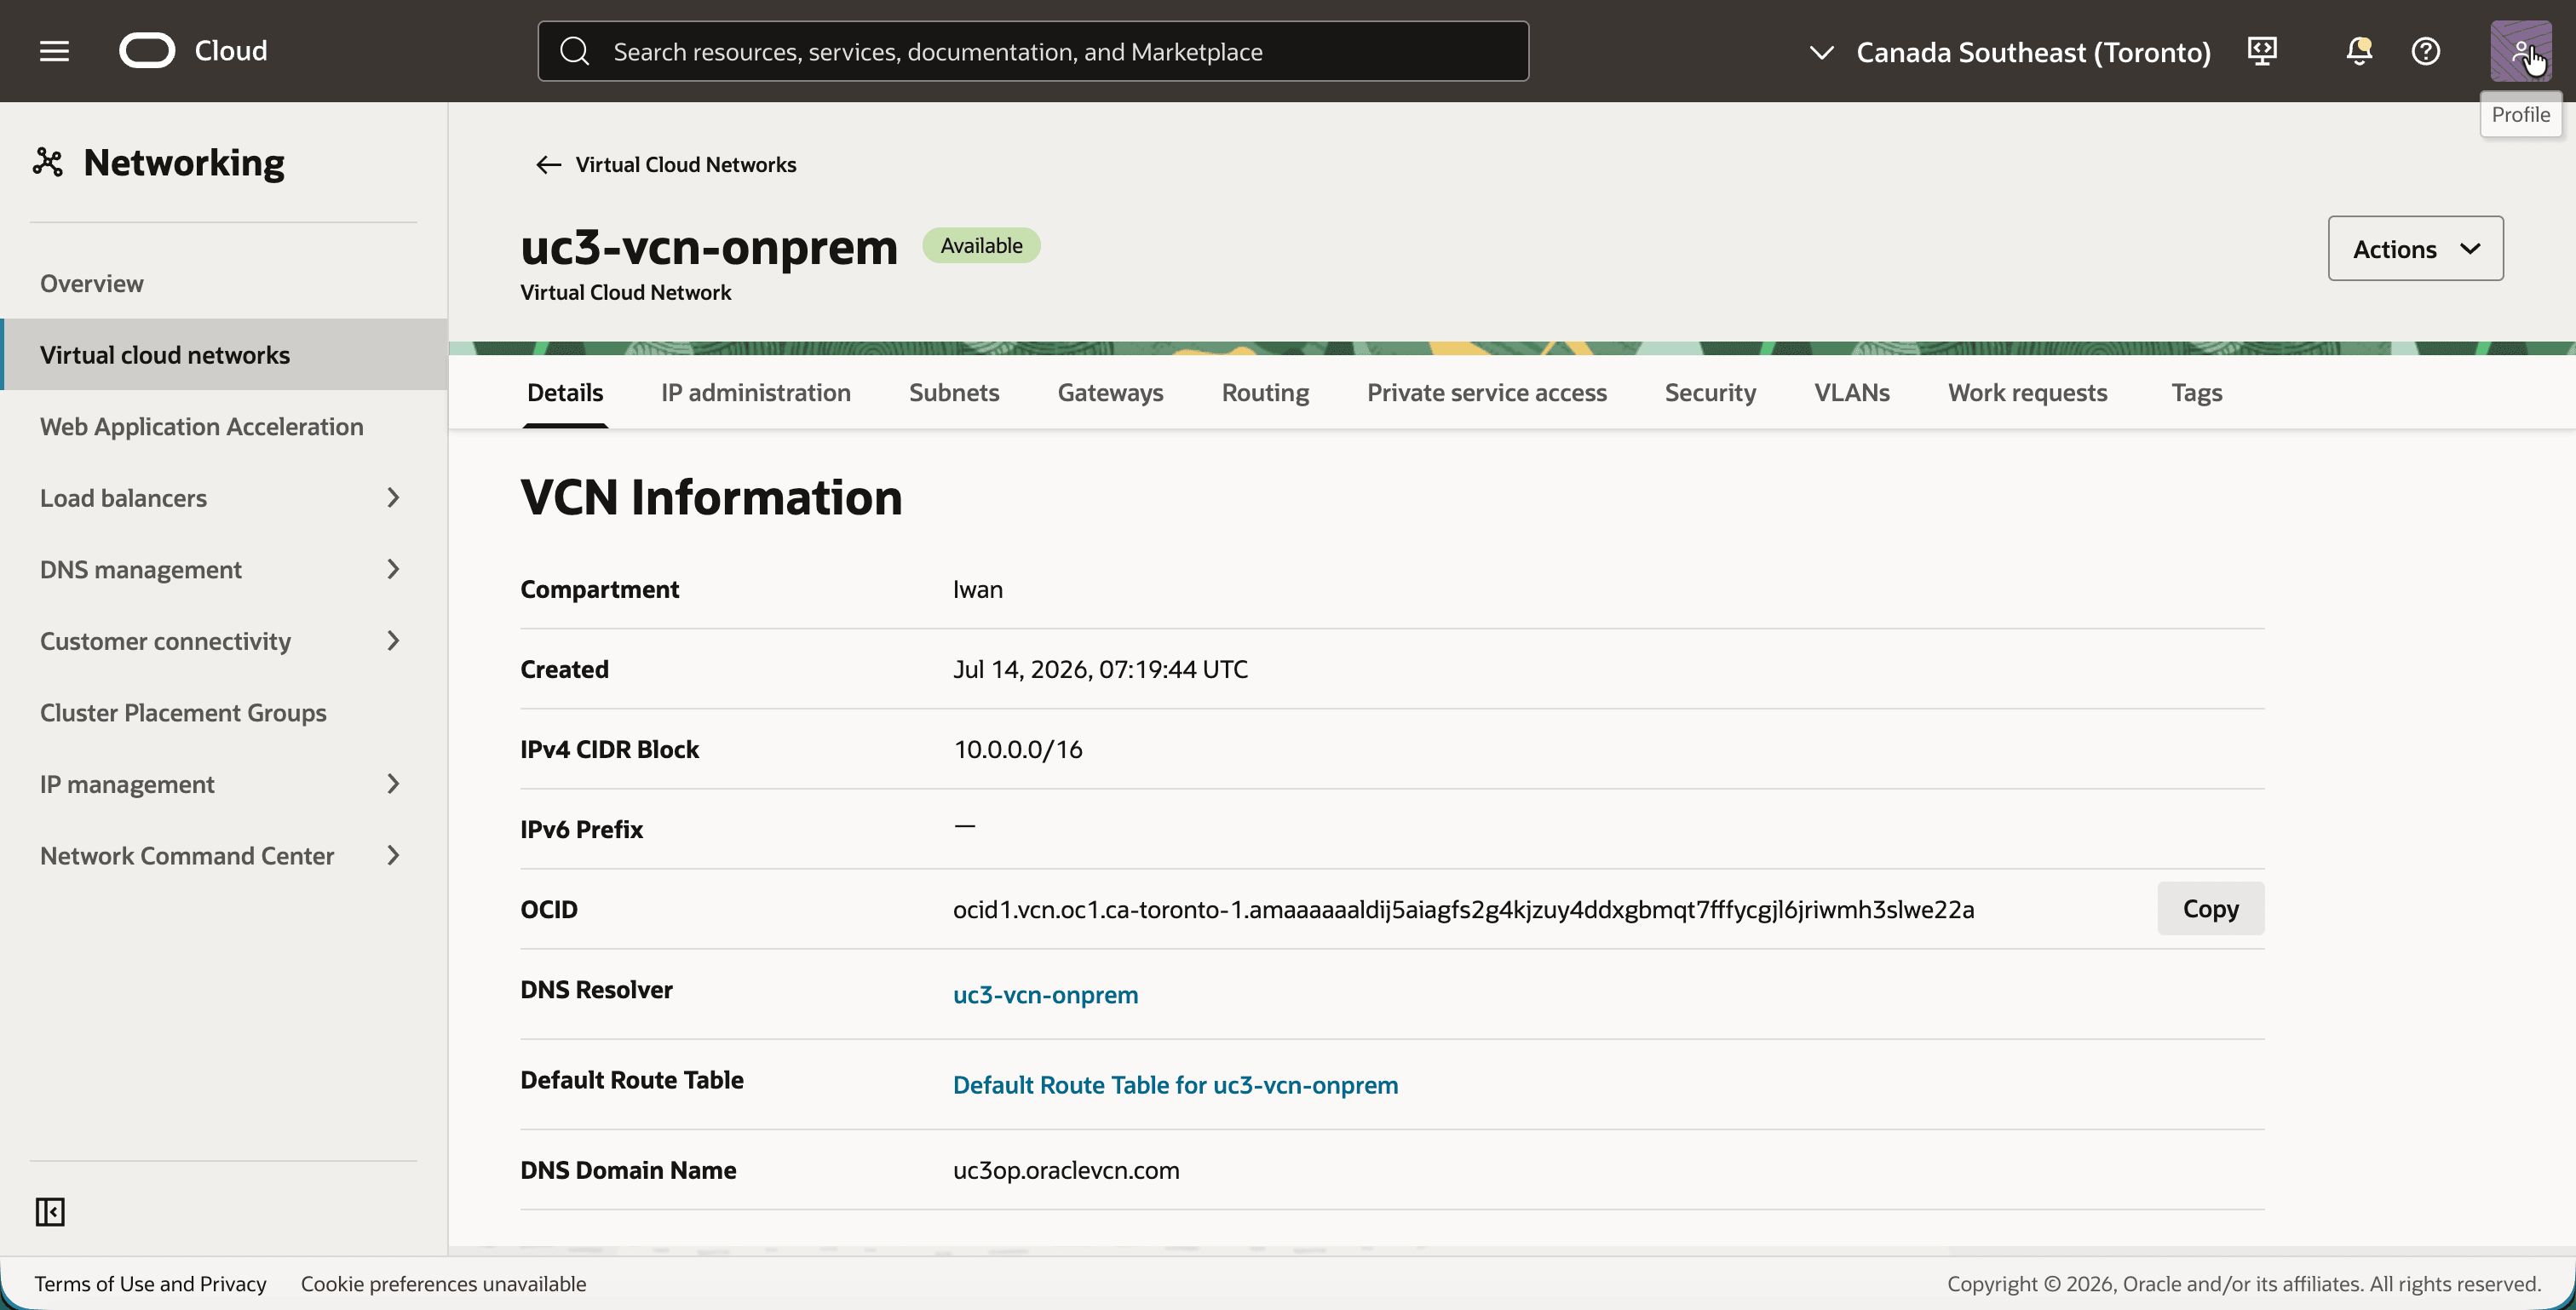
La VCN dispone di due subnet. Insieme danno all'istanza di Libreswan i due lati che un router reale ha.
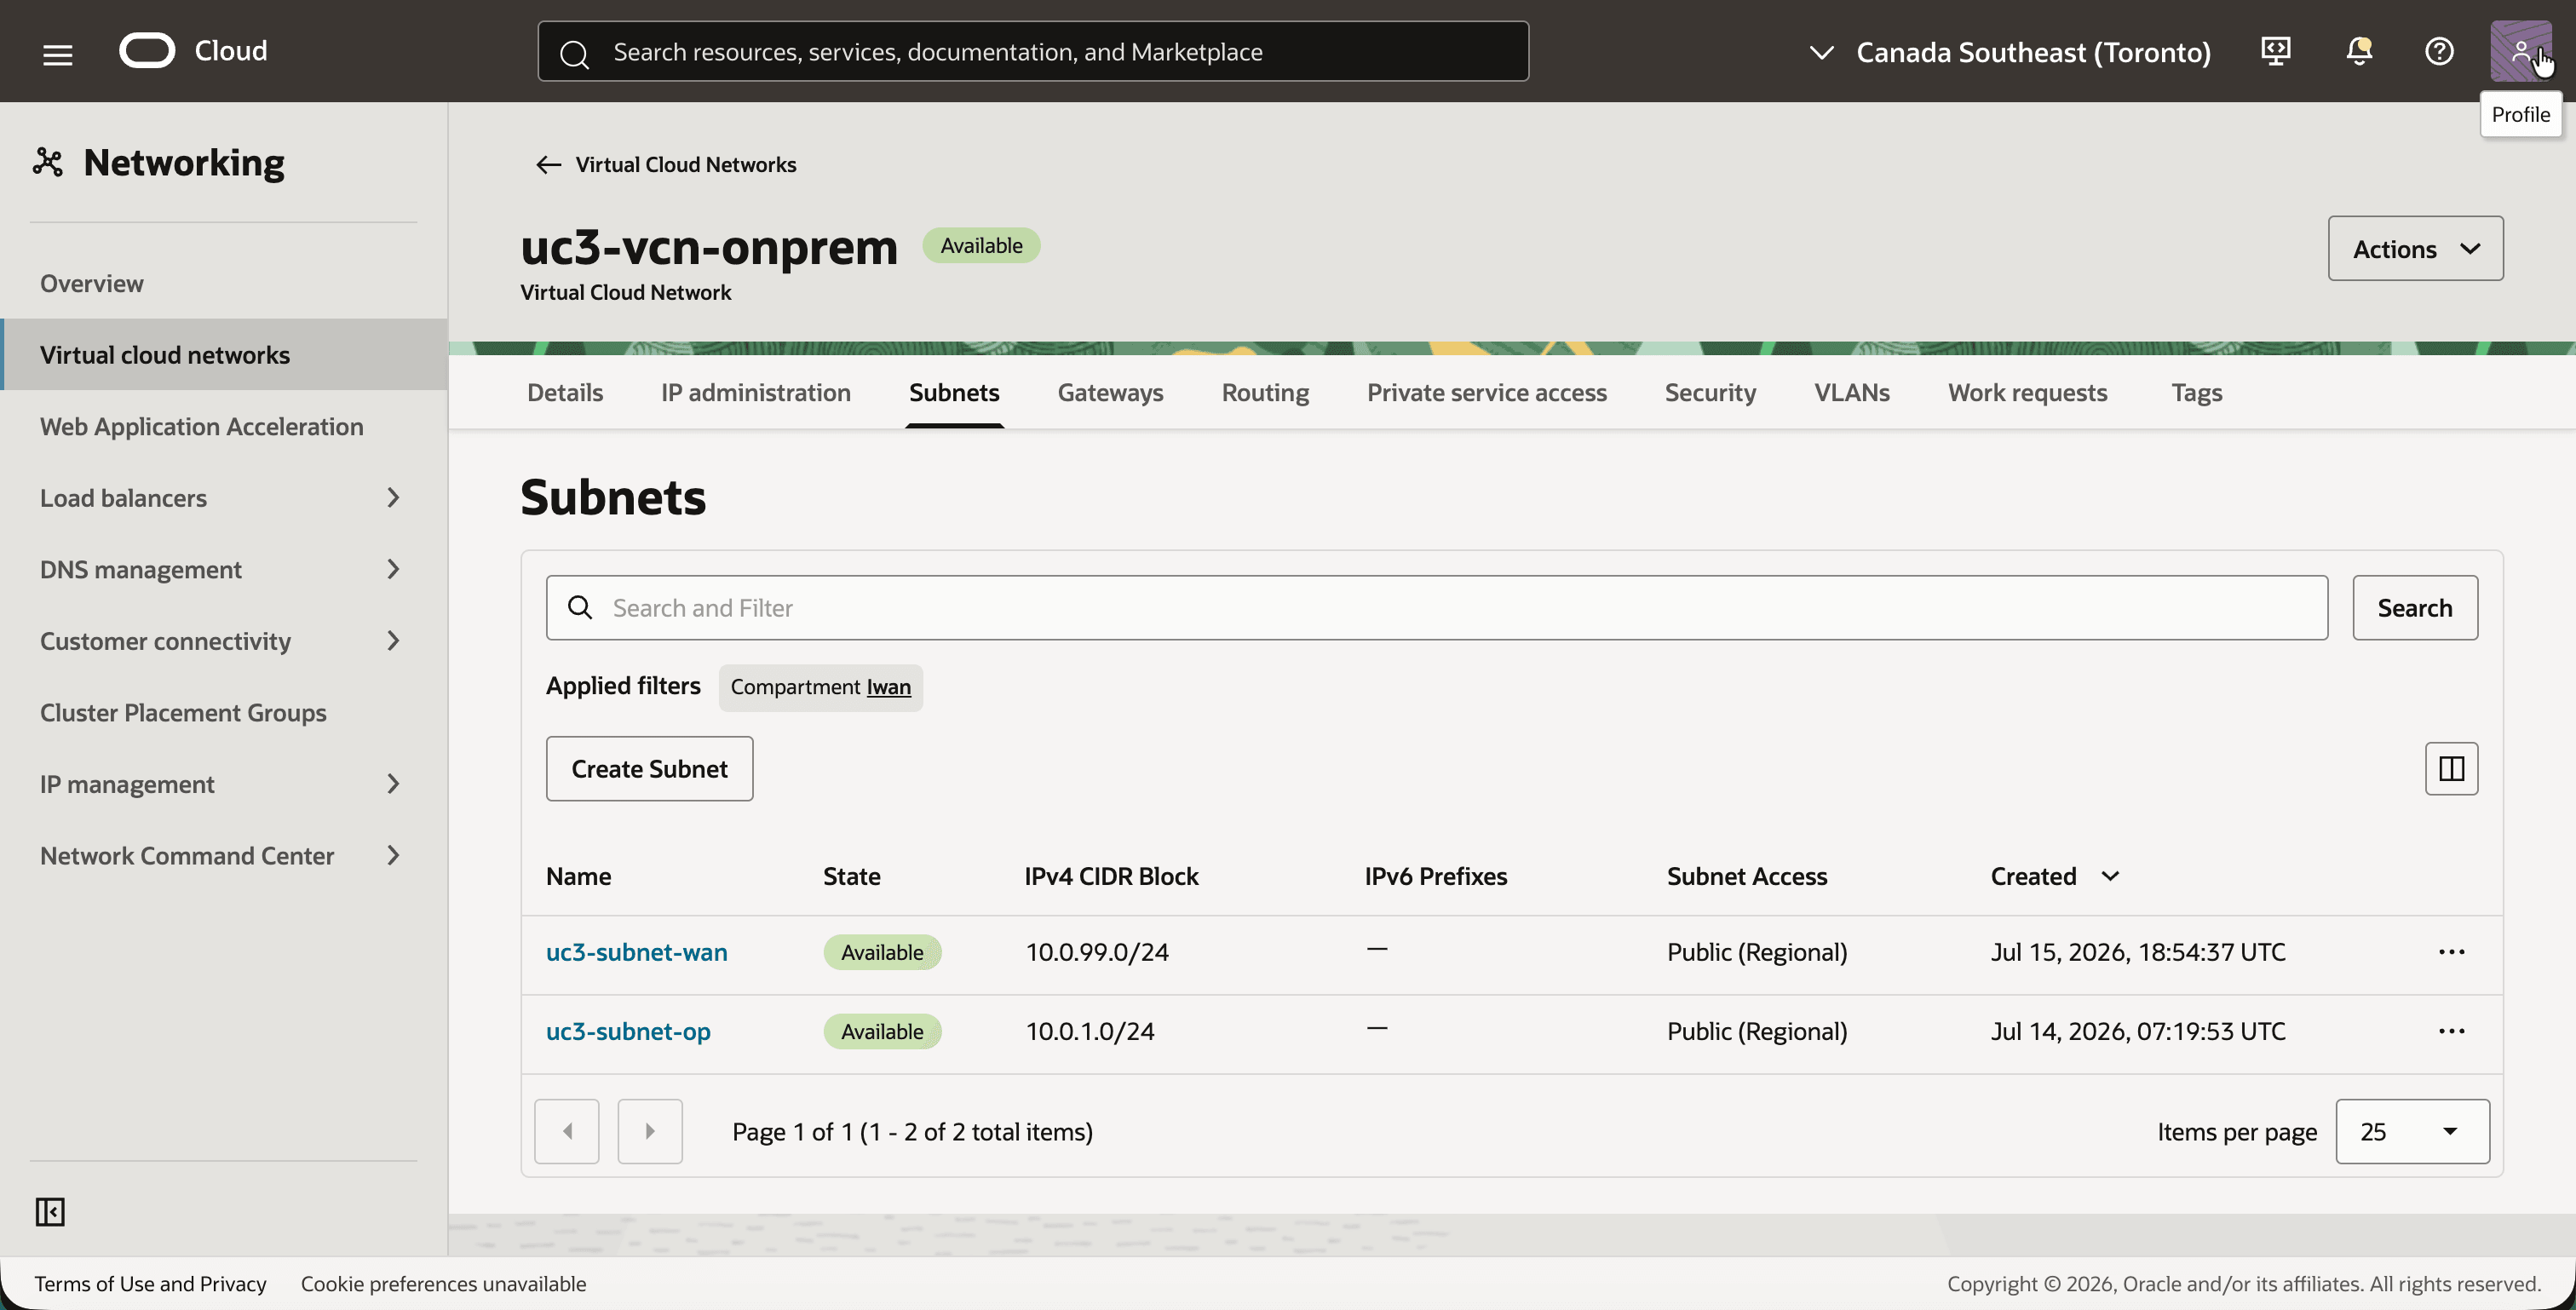
- Fare clic sulla scheda Sottoreti.
- Notare le due sottoreti:
uc3-subnet-wan(10.0.99.0/24), l'esterno del router in locale.uc3-subnet-op(10.0.1.0/24), la LAN in locale. Si tratta dell'intervallo che si sovrappone al lato OCI.
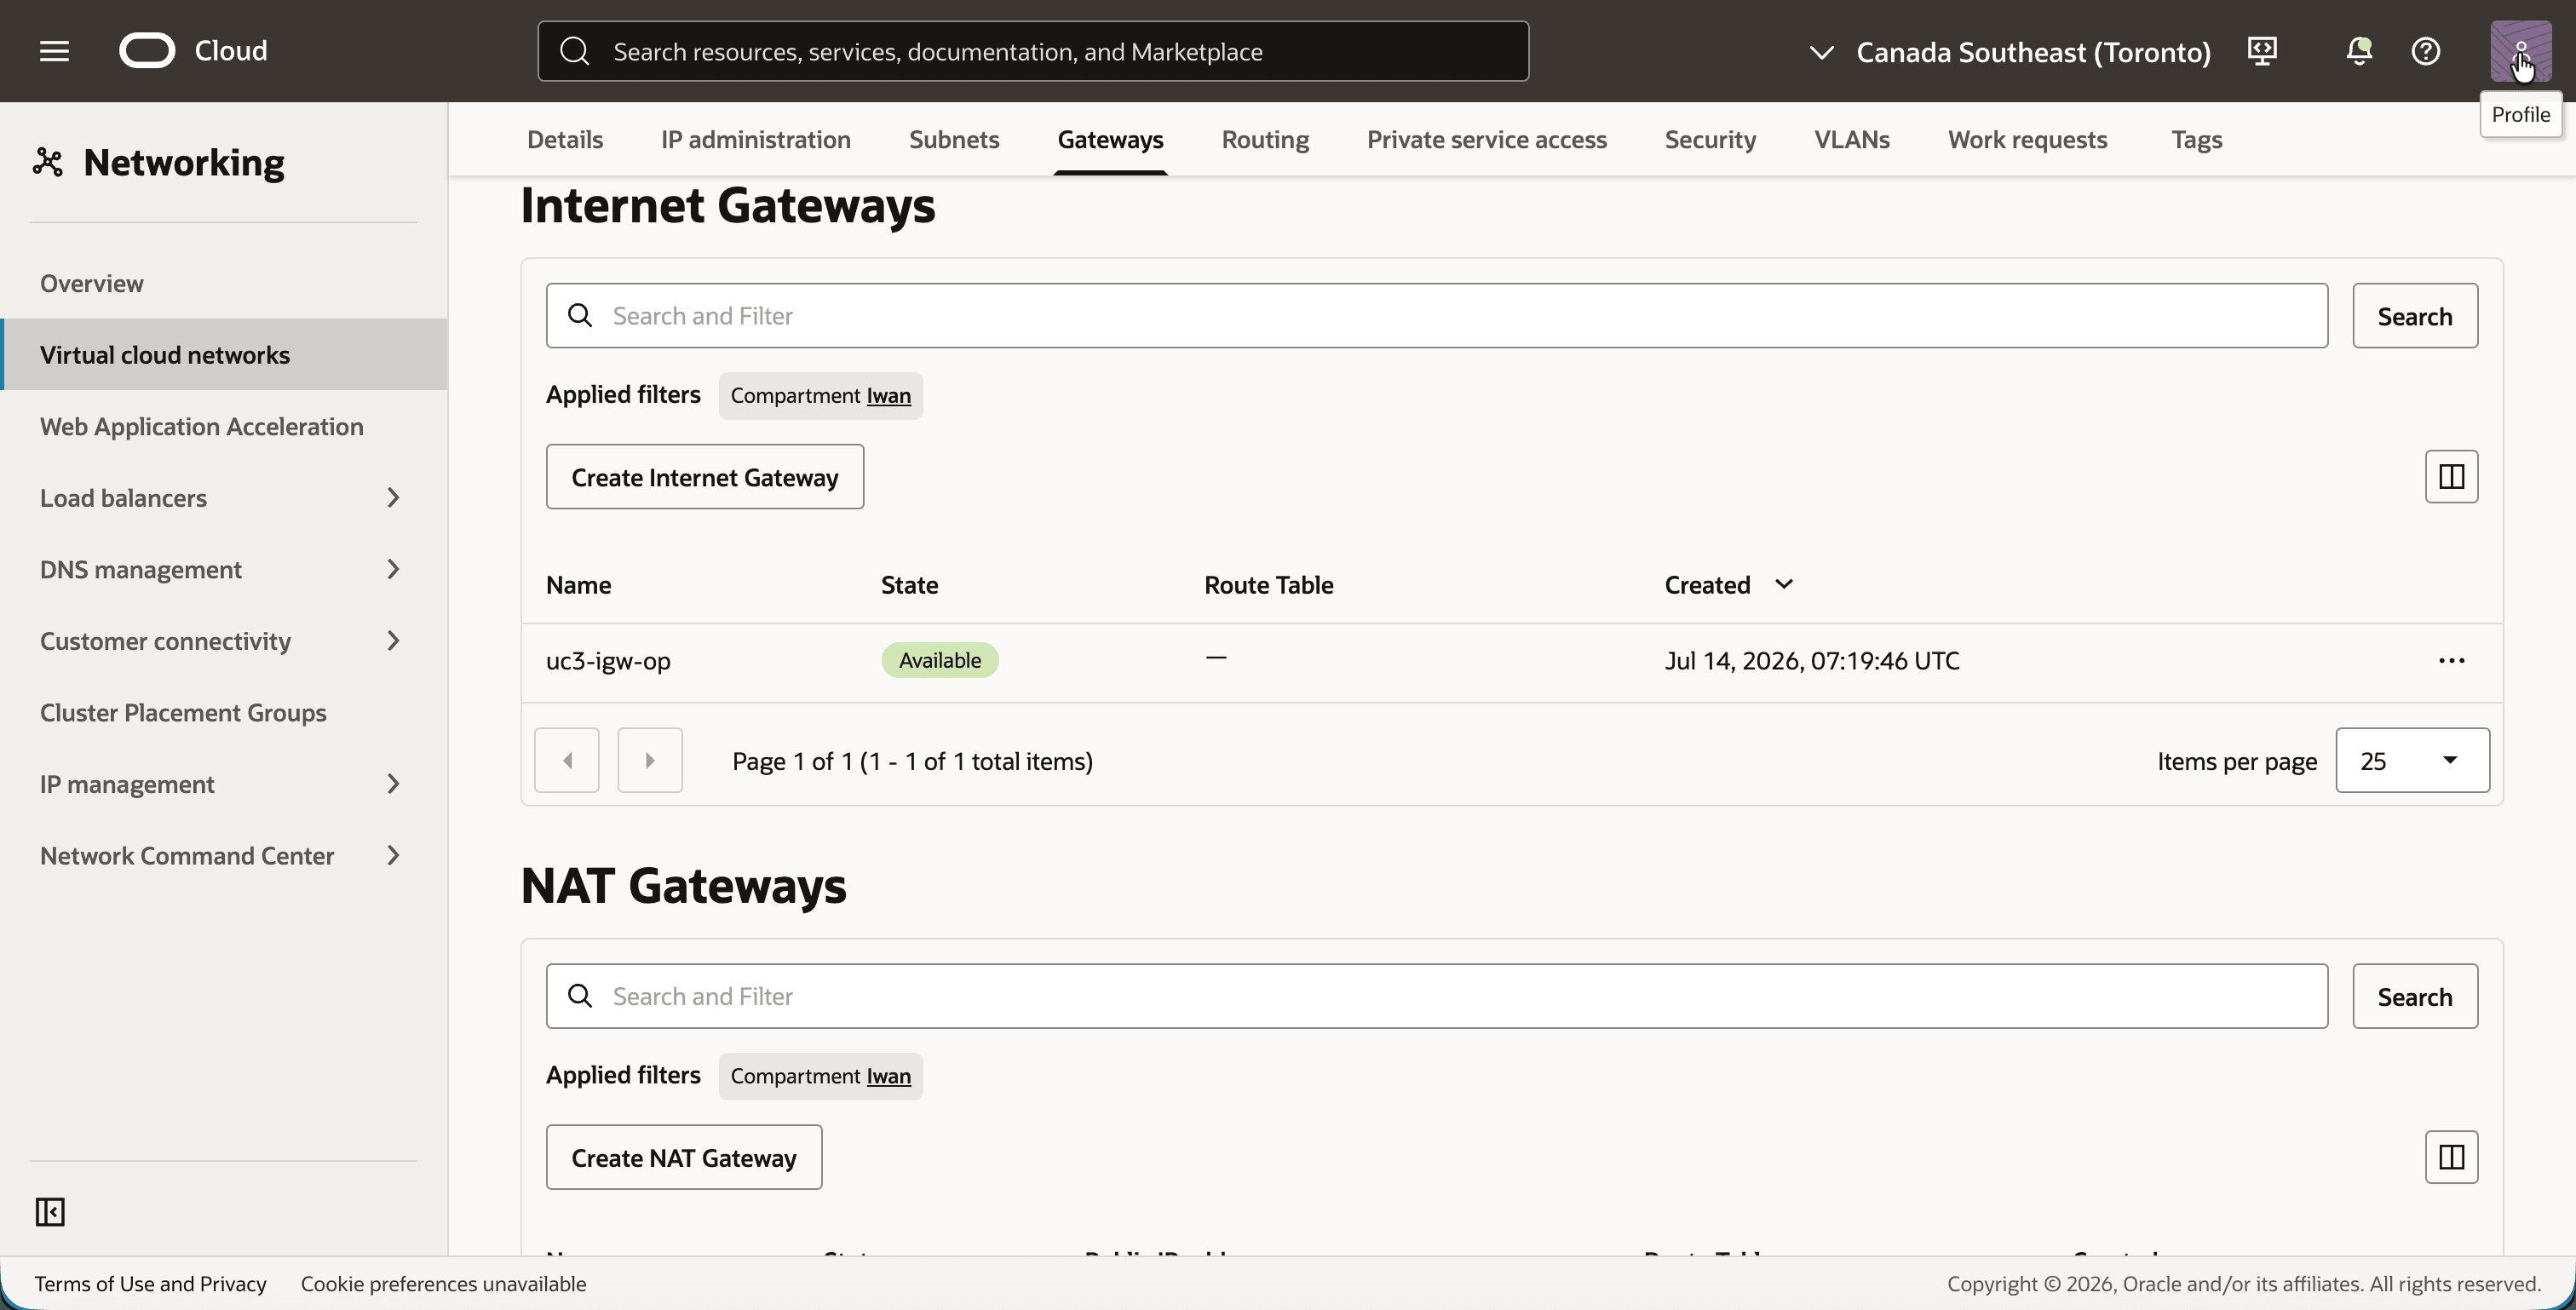
- Fare clic sulla scheda Gateways.
- Si noti il gateway Internet
uc3-igw-op. In questa simulazione svolge il ruolo della connessione Internet on-premise.
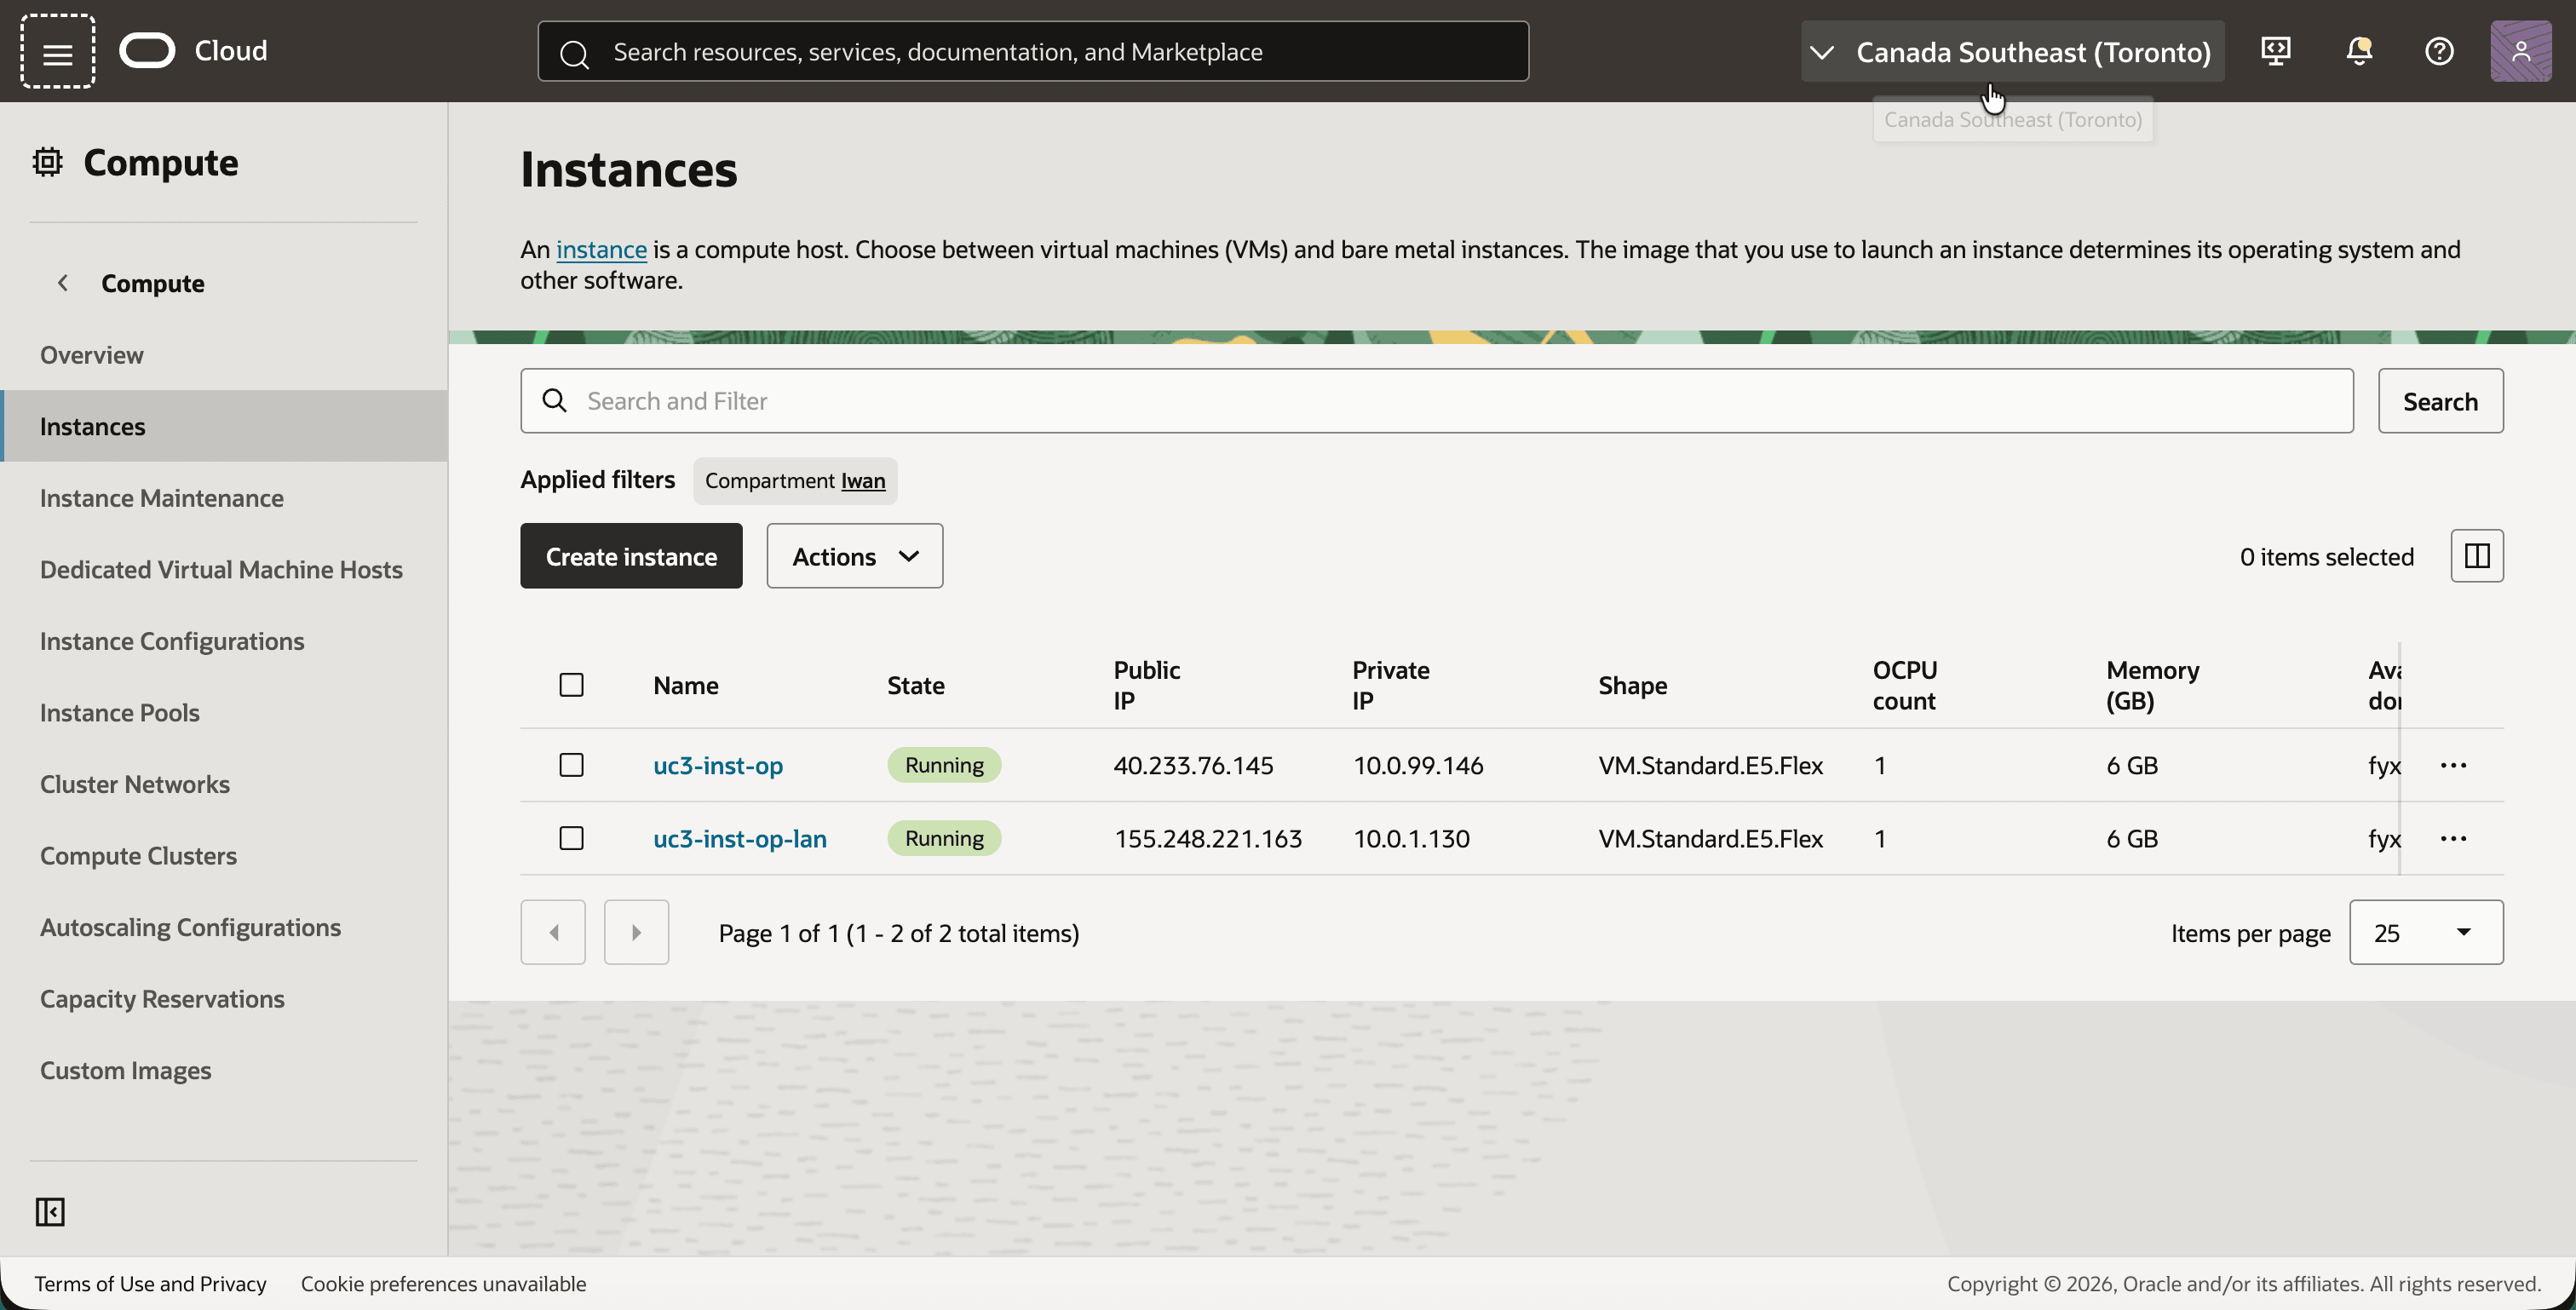
- Aprire il menu di navigazione, fare clic su Computazione, quindi su Istanze.
- Si notino le due istanze:
uc3-inst-op, il router Libreswan, con l'indirizzo IP pubblico40.233.76.145e l'indirizzo IP privato10.0.99.146nella sottorete WAN. Ha una seconda VNIC nella subnet LAN con l'indirizzo IP10.0.1.164.uc3-inst-op-lan, un host sulla LAN, con indirizzo IP privato10.0.1.130.
[! NOTA] L'istanza
uc3-inst-opinoltra il traffico non indirizzato a se stesso. Affinché ciò funzioni, è necessario abilitare il salta controllo di origine/destinazione nelle VNIC e l'inoltro IP deve essere abilitato nel sistema operativo (net.ipv4.ip_forward = 1).
Passo 03: configurare le liste di sicurezza
Le liste di sicurezza devono consentire due tipi di traffico: il tunnel IPSec stesso e il ping che usiamo come test.
- IPSec: porta UDP
500(IKE), porta UDP4500(traversale NAT) e protocollo ESP. - ICMP: dagli intervalli privati. A causa della traduzione, un ping da on-premise arriva in OCI con un indirizzo di origine in
192.168.20.0/24e un ping da OCI arriva on-premise con un indirizzo di origine in192.168.10.0/24.
Il laboratorio consente ICMP da tutte e tre le gamme private. Questo è più ampio delle esigenze di questo tutorial. Sul lato OCI, l'unico ambito che conta è il CIDR shadow on-premise 192.168.20.0/24. Sul lato on premise simulato è necessario il CIDR shadow OCI 192.168.10.0/24 e anche il 10.0.1.0/24 locale, perché il traffico dagli host LAN passa attraverso la VNIC LAN del router Libreswan e l'elenco di sicurezza viene controllato anche lì.
- In
uc3-vcn-oci, fare clic sulla scheda Sicurezza e fare clic sulla lista di sicurezza predefinita. - Fare clic sulla scheda Regole di sicurezza.
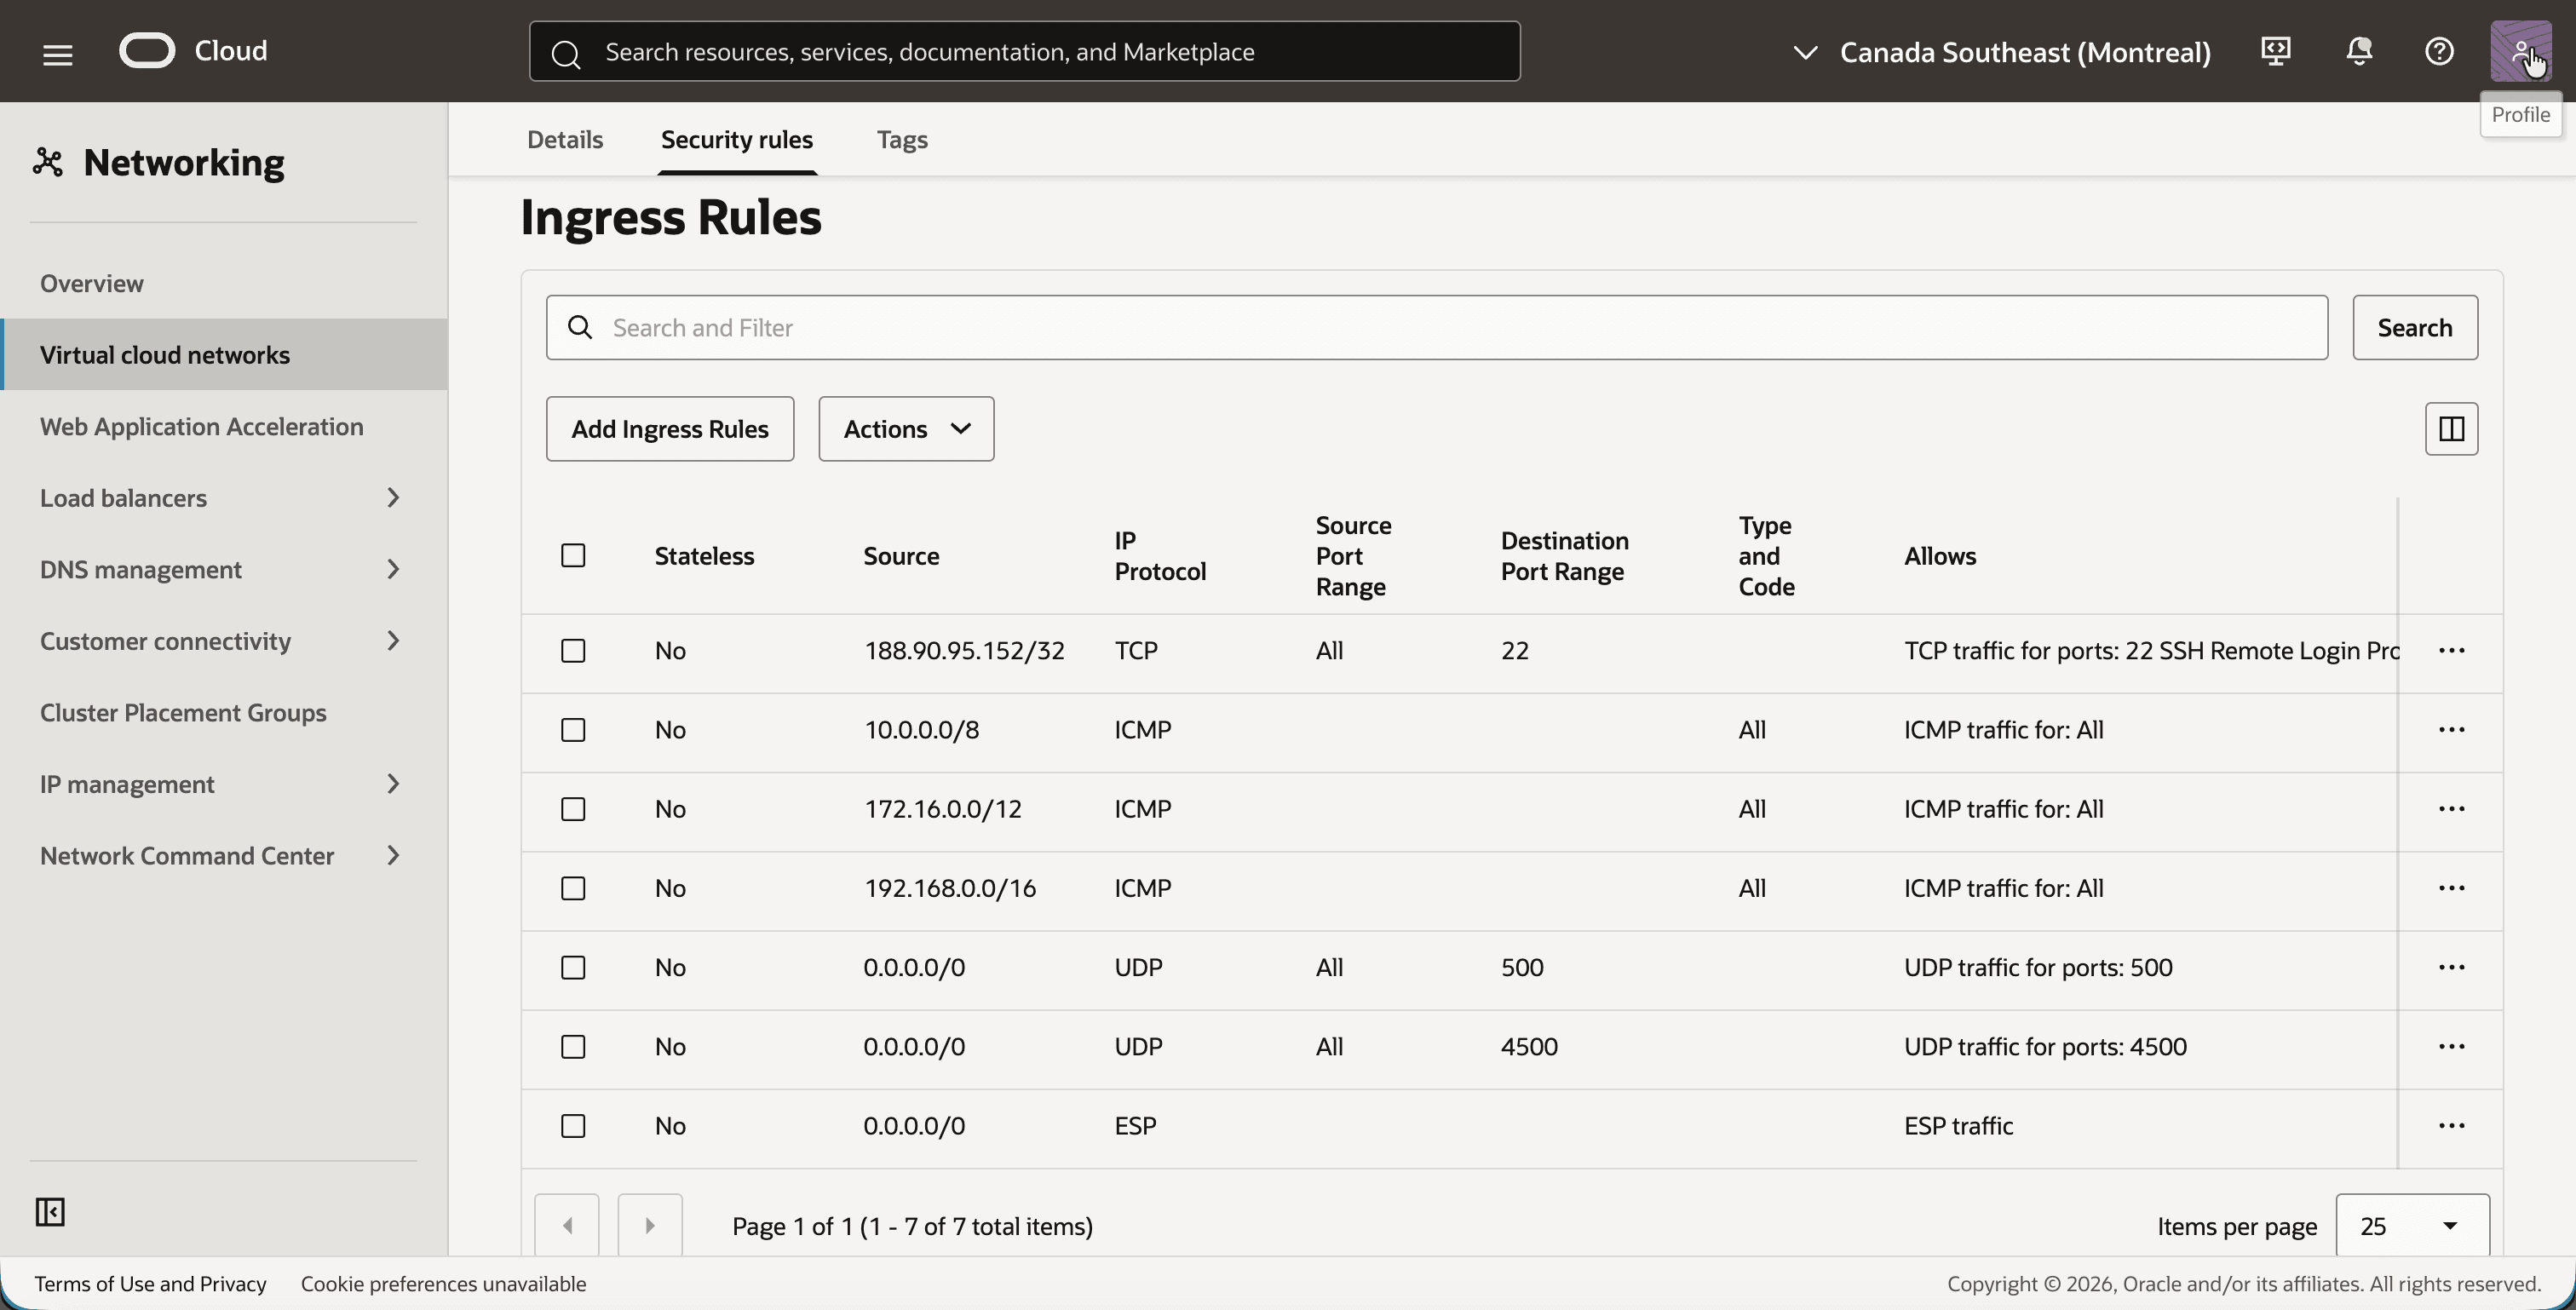
- Assicurarsi che la lista di sicurezza contenga le regole di entrata seguenti e aggiungere quelle mancanti:
- Per SSH, utilizzare la porta TCP
22del proprio indirizzo IP pubblico. - ICMP da
10.0.0.0/8,172.16.0.0/12e192.168.0.0/16. - Porta UDP
500, porta UDP4500e ESP da0.0.0.0/0.
- Per SSH, utilizzare la porta TCP
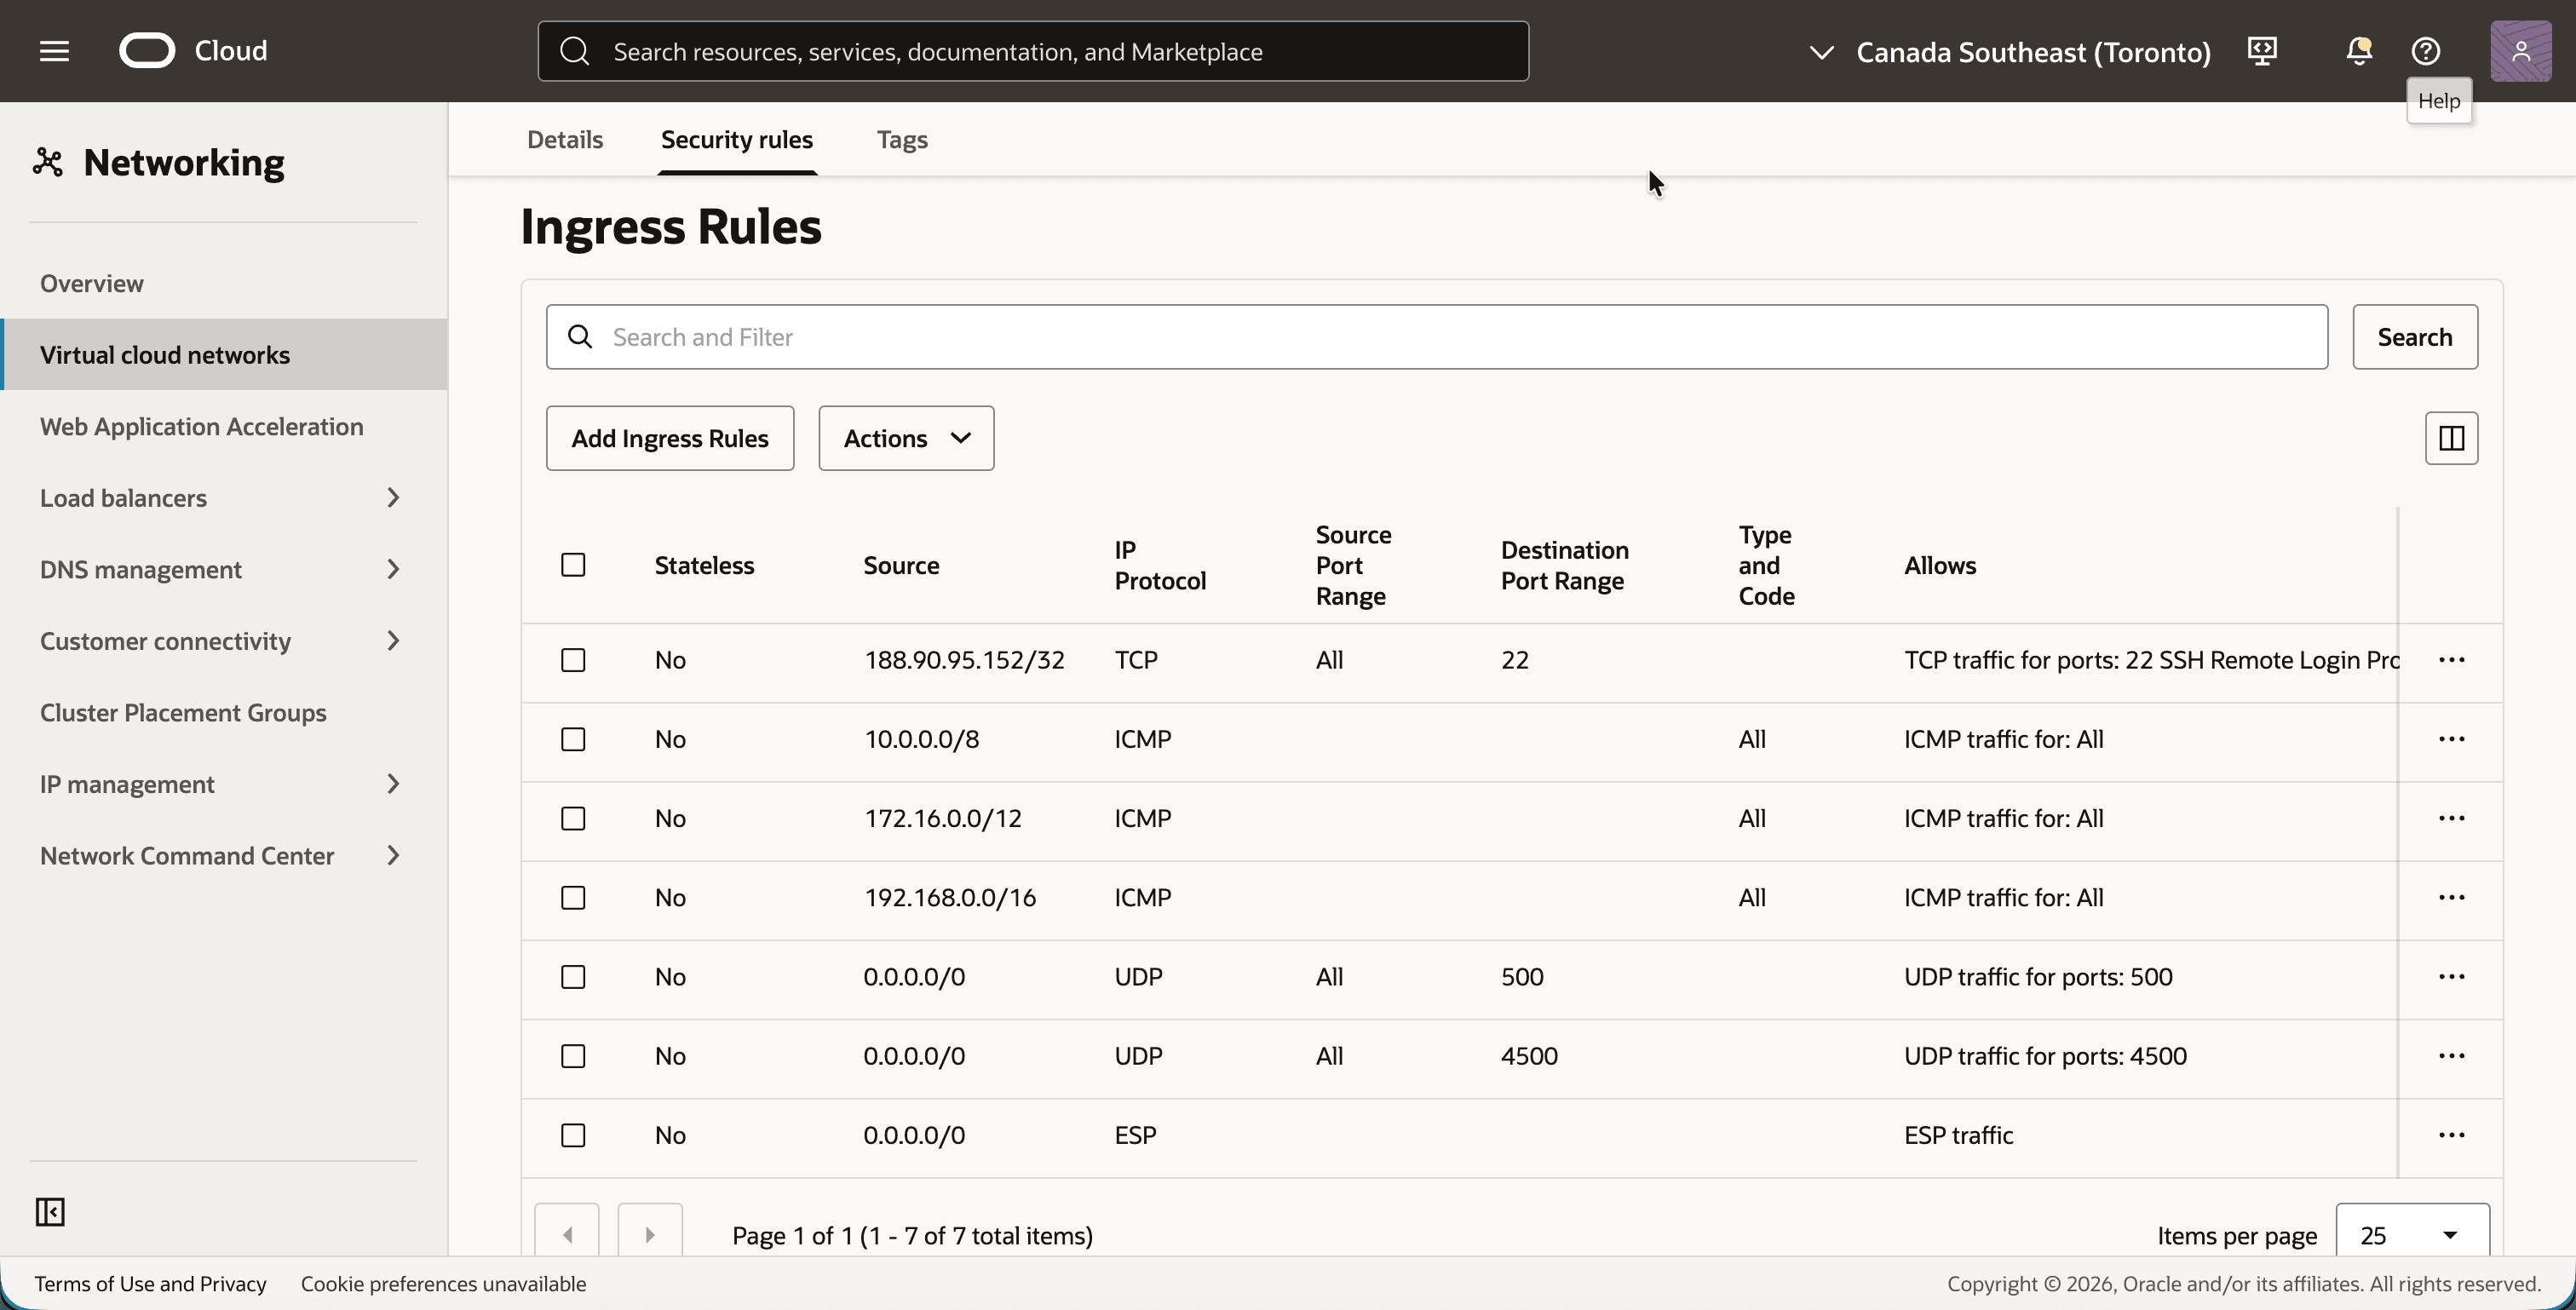
- Aprire la lista di sicurezza predefinita di
uc3-vcn-onpremnello stesso modo. - Assicurarsi che abbia le stesse regole di entrata.
[! NOTA] Sul lato OCI le regole IPSec non sono necessarie, perché i tunnel terminano nel DRG e non in un'istanza nella VCN. Sono necessari sul lato on-premise simulato, dove i tunnel terminano sull'istanza di Libreswan.
Passo 04: configurare l'instradamento sul lato in locale
Gli host on-premise devono sapere come raggiungere OCI. Utilizzano il CIDR shadow del lato OCI, 192.168.10.0/24, e l'instradamento per esso punta al router on-premise. Questa è l'unica cosa che la rete on-premise deve sapere sulla traduzione.
- In
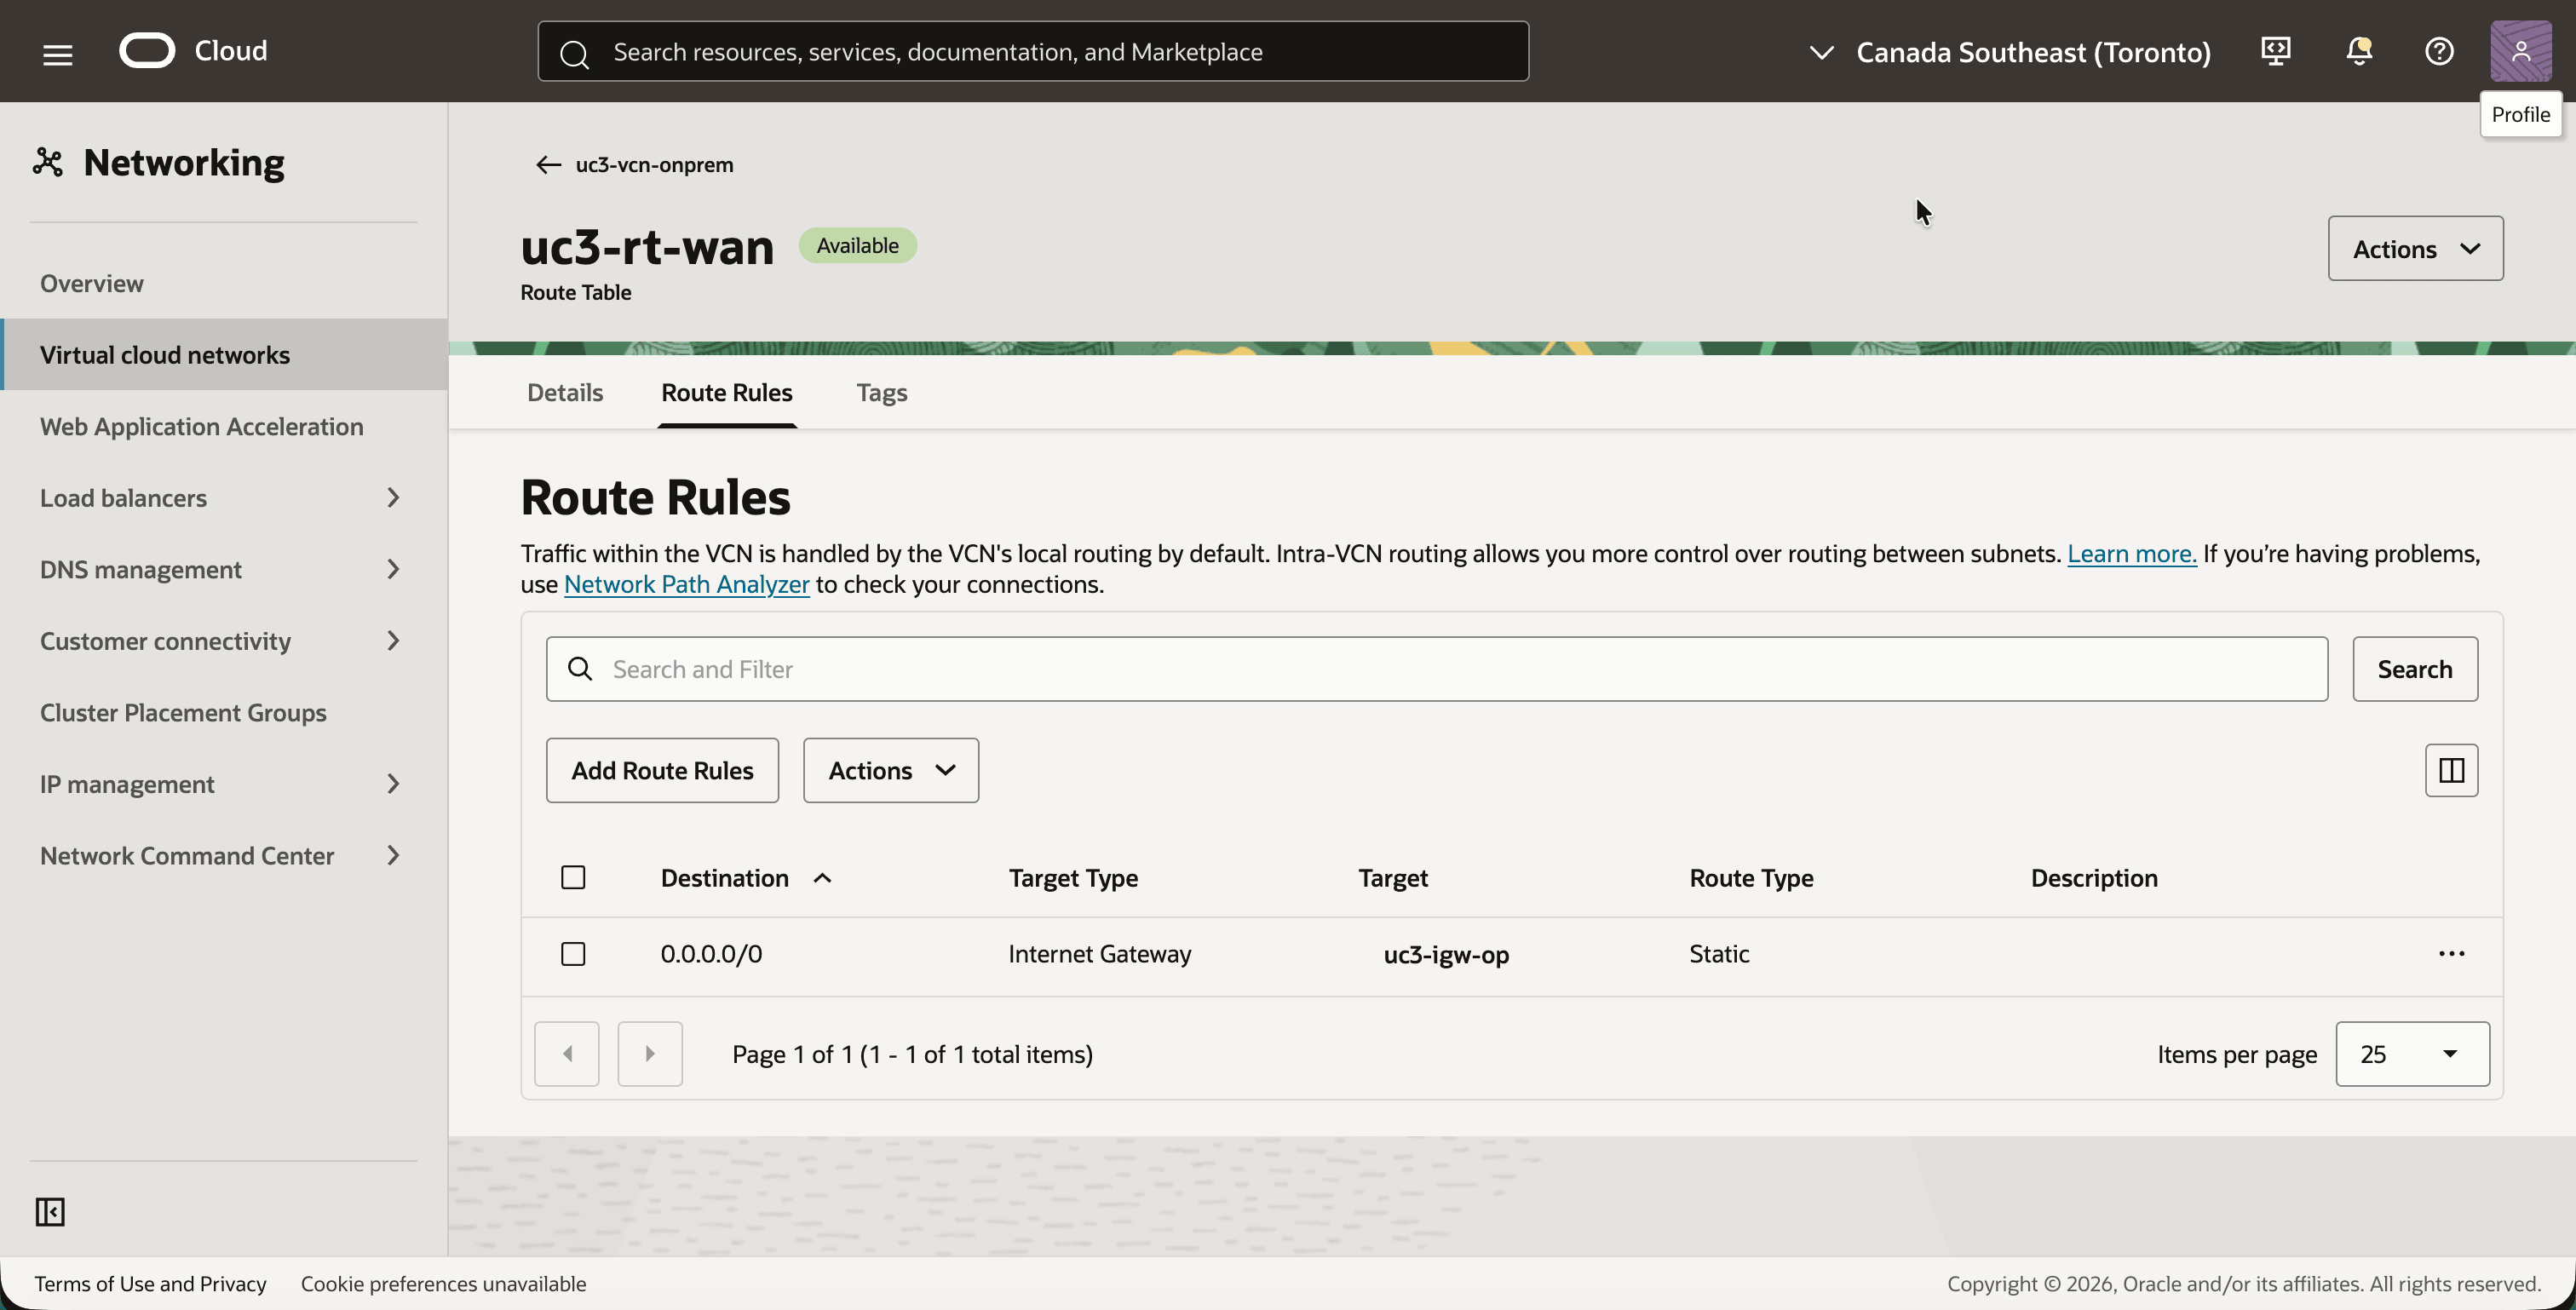
uc3-vcn-onprem, fare clic sulla scheda Ciclo e sulla tabella di instradamentouc3-rt-wan. Questa è la tabella di instradamento della subnet WAN. - Notare la regola di instradamento singolo
0.0.0.0/0con la destinazioneuc3-igw-op. Il router lo utilizza per raggiungere gli endpoint VPN Oracle su Internet.
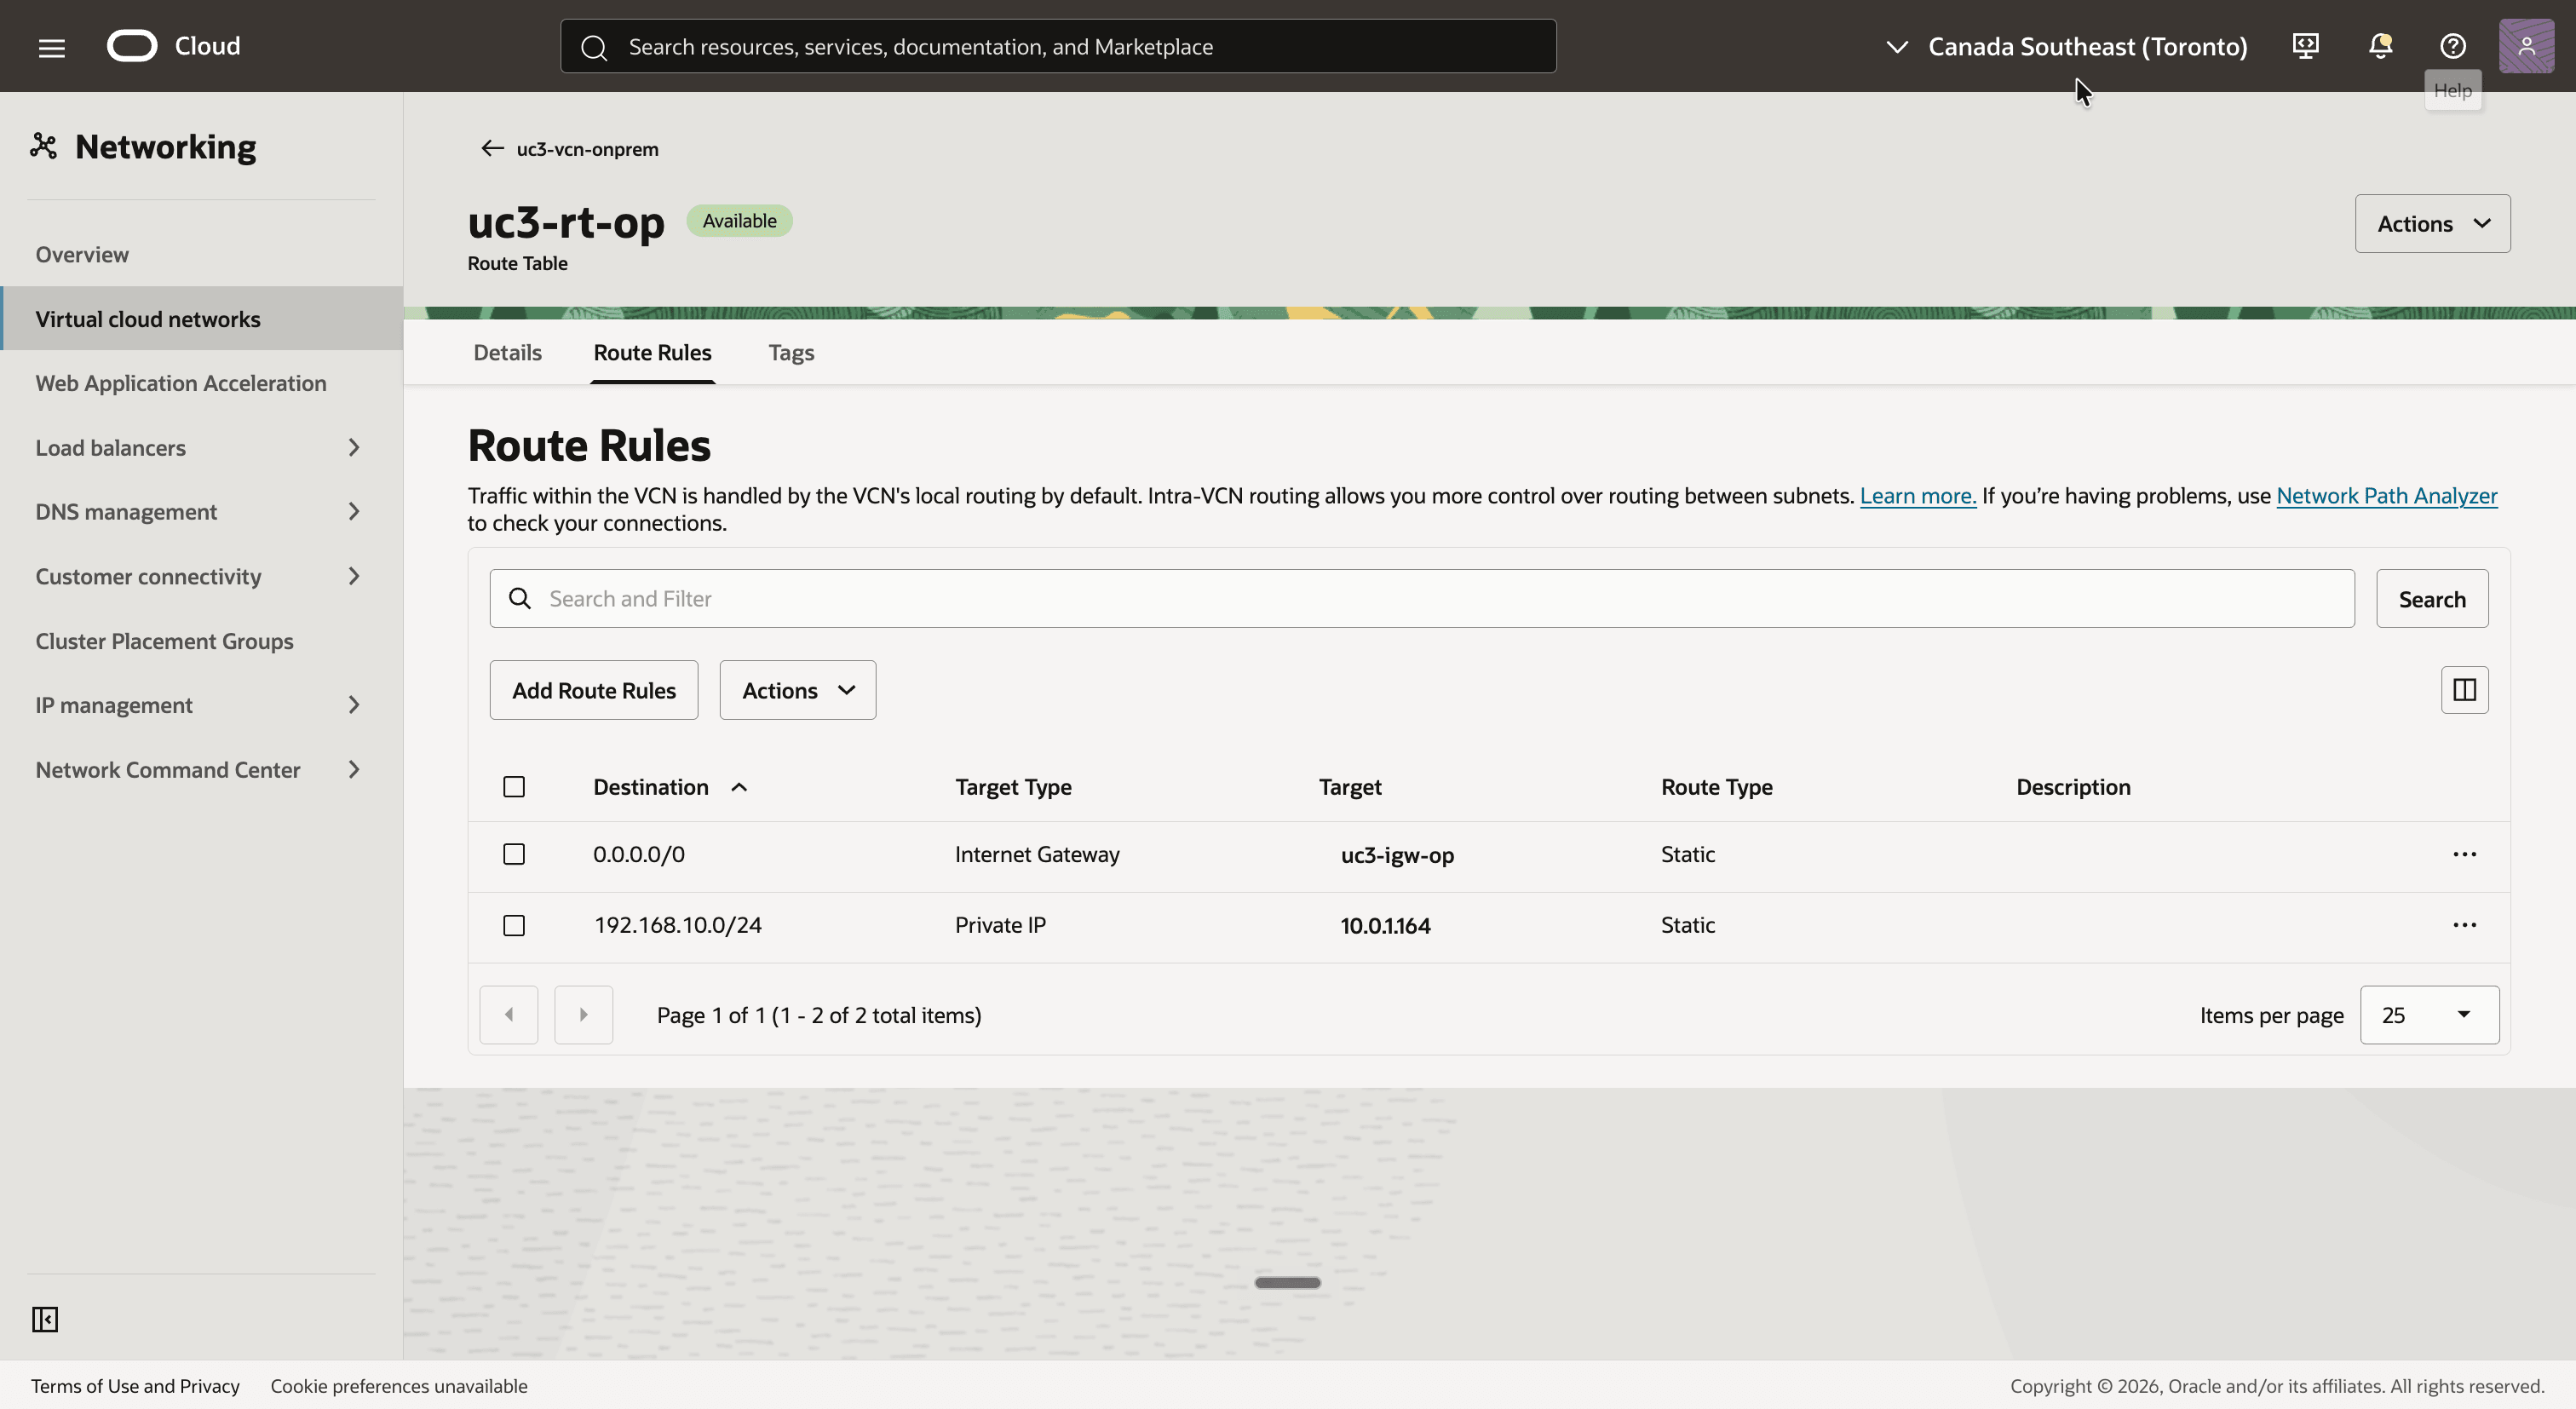
- Tornare indietro e fare clic sulla tabella di instradamento
uc3-rt-op. Tabella di instradamento della subnet LAN. - Aggiungere una regola di instradamento per il CIDR shadow del lato OCI in modo che la tabella di instradamento disponga delle due regole di instradamento riportate di seguito.
0.0.0.0/0con la destinazioneuc3-igw-op, per l'accesso SSH da Internet.192.168.10.0/24(il CIDR shadow del lato OCI) con il tipo di destinazione IP privato e il10.0.1.164di destinazione, l'indirizzo LAN del router Libreswan.
Passo 05: creare il DRG e collegare la VCN
Sul lato OCI creiamo il DRG. Ottiene un collegamento VCN ora e due collegamenti tunnel IPSec vengono aggiunti automaticamente nel passo successivo.
- Selezionare l'area Canada sud-orientale (Montreal).
- Aprire il menu di navigazione, fare clic su Networking, quindi su Connettività cliente e quindi su Gateway di instradamento dinamico.
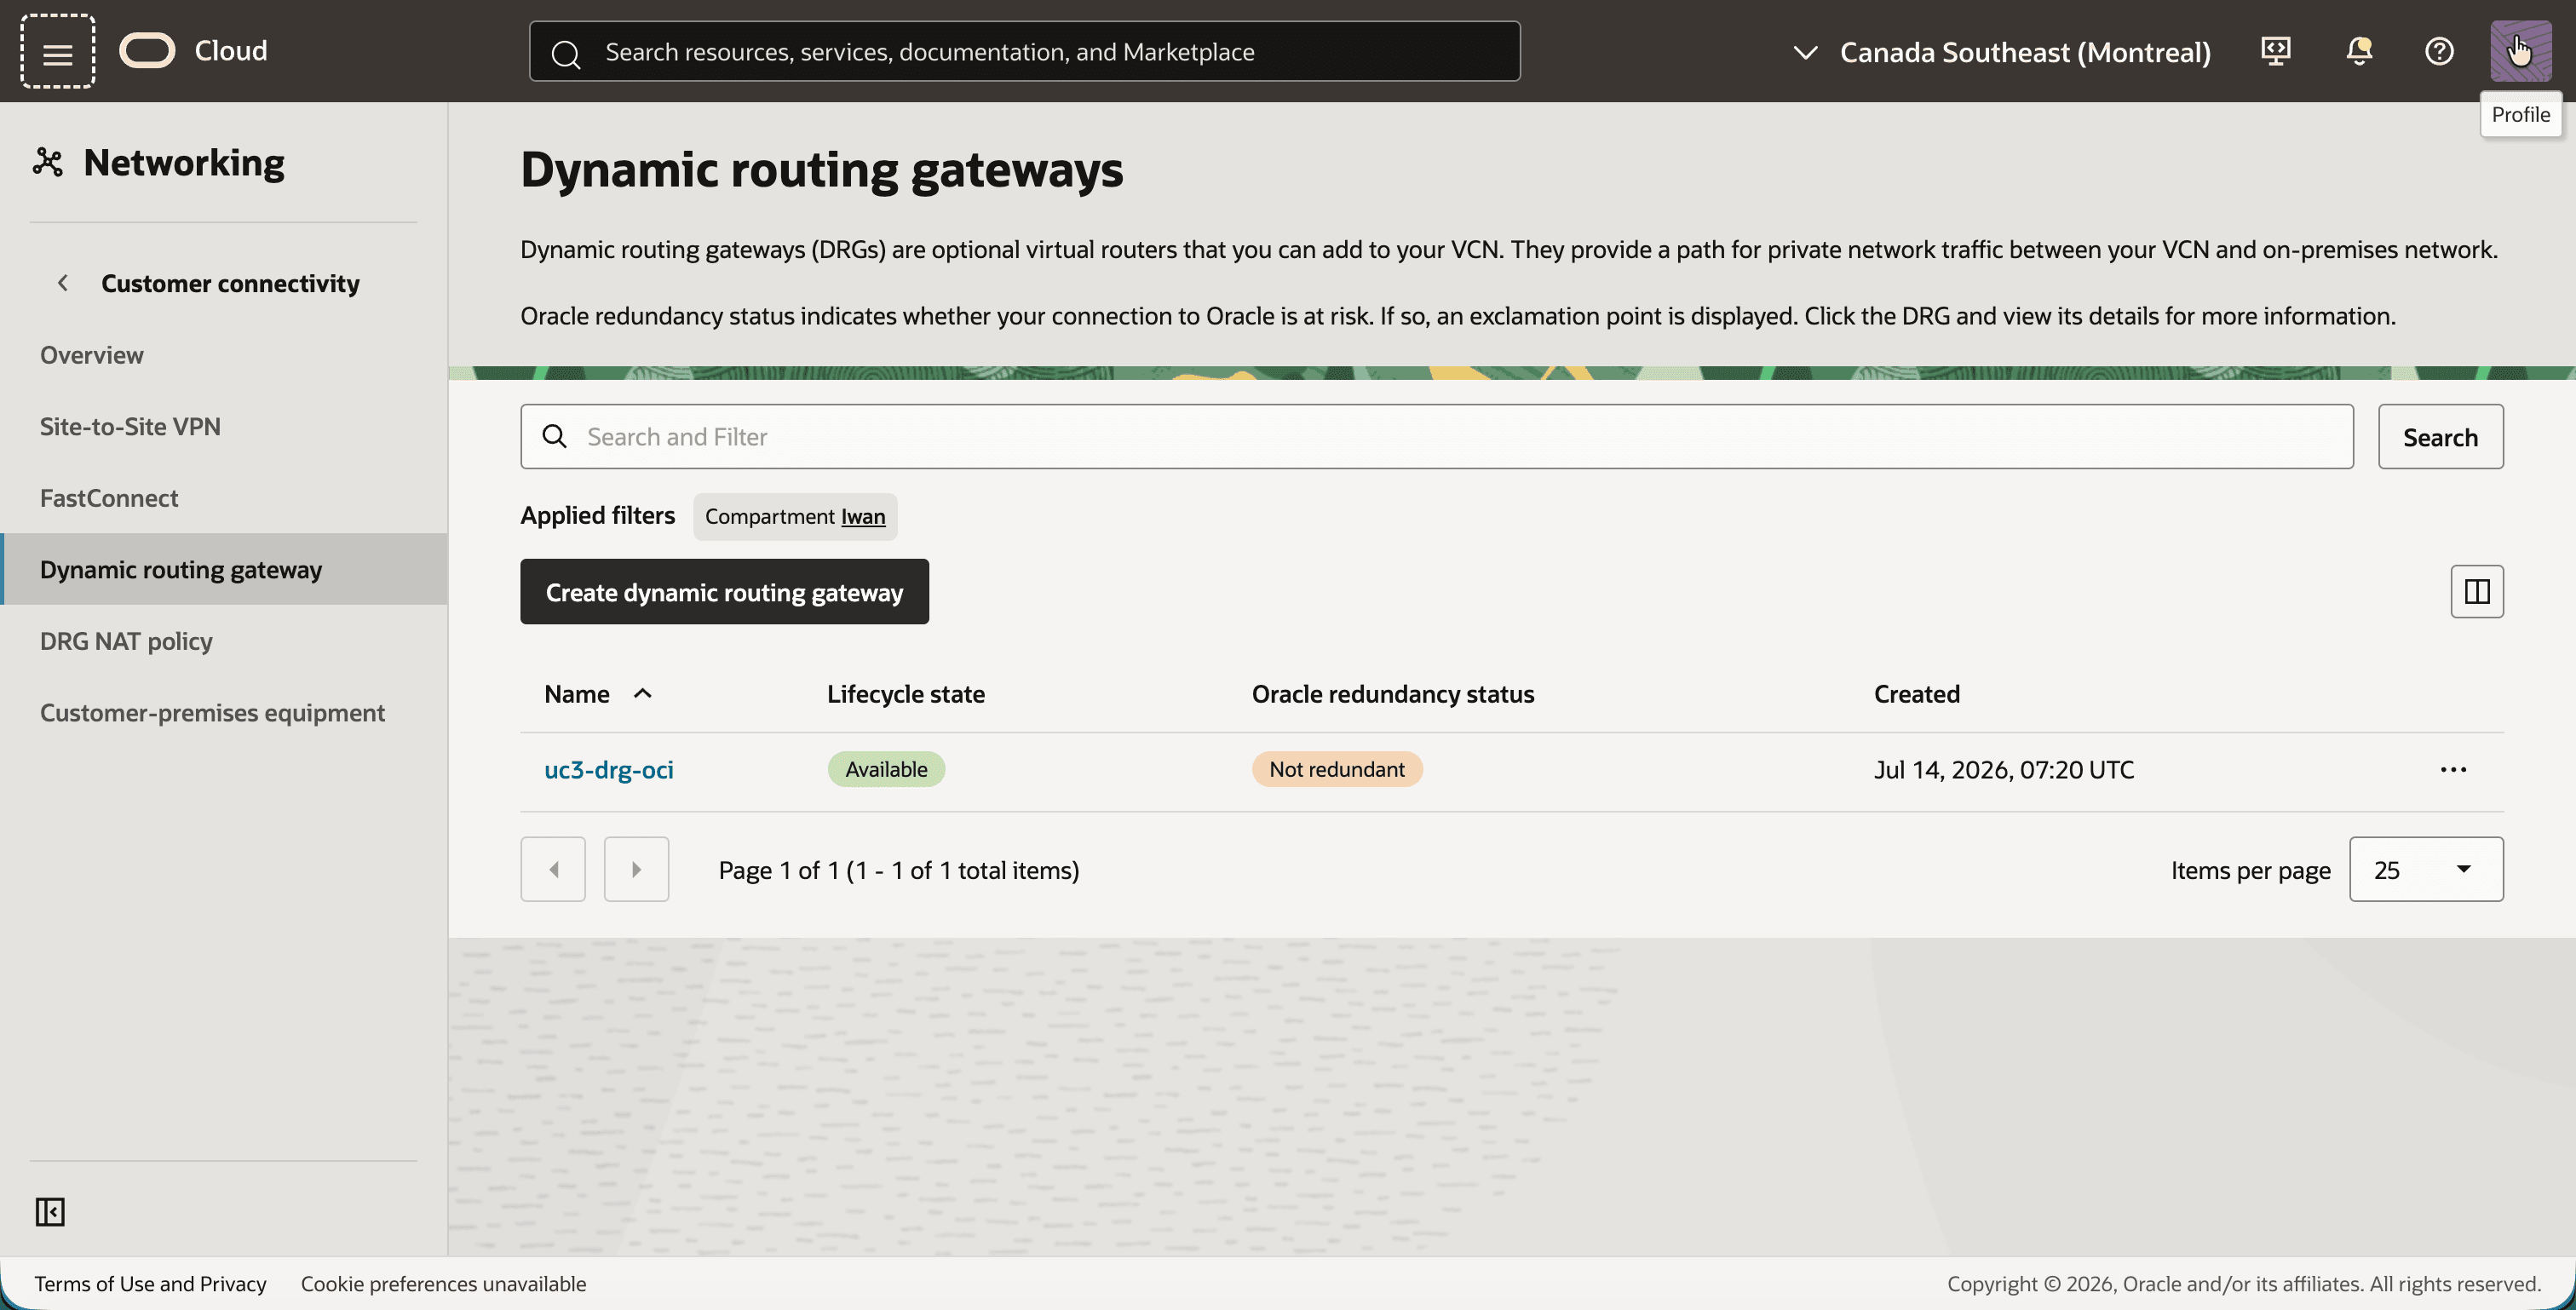
- Fare clic sul pulsante Crea gateway di instradamento dinamico e creare un DRG con il nome
uc3-drg-oci. - Si noti che il DRG è disponibile.
- Fare clic su
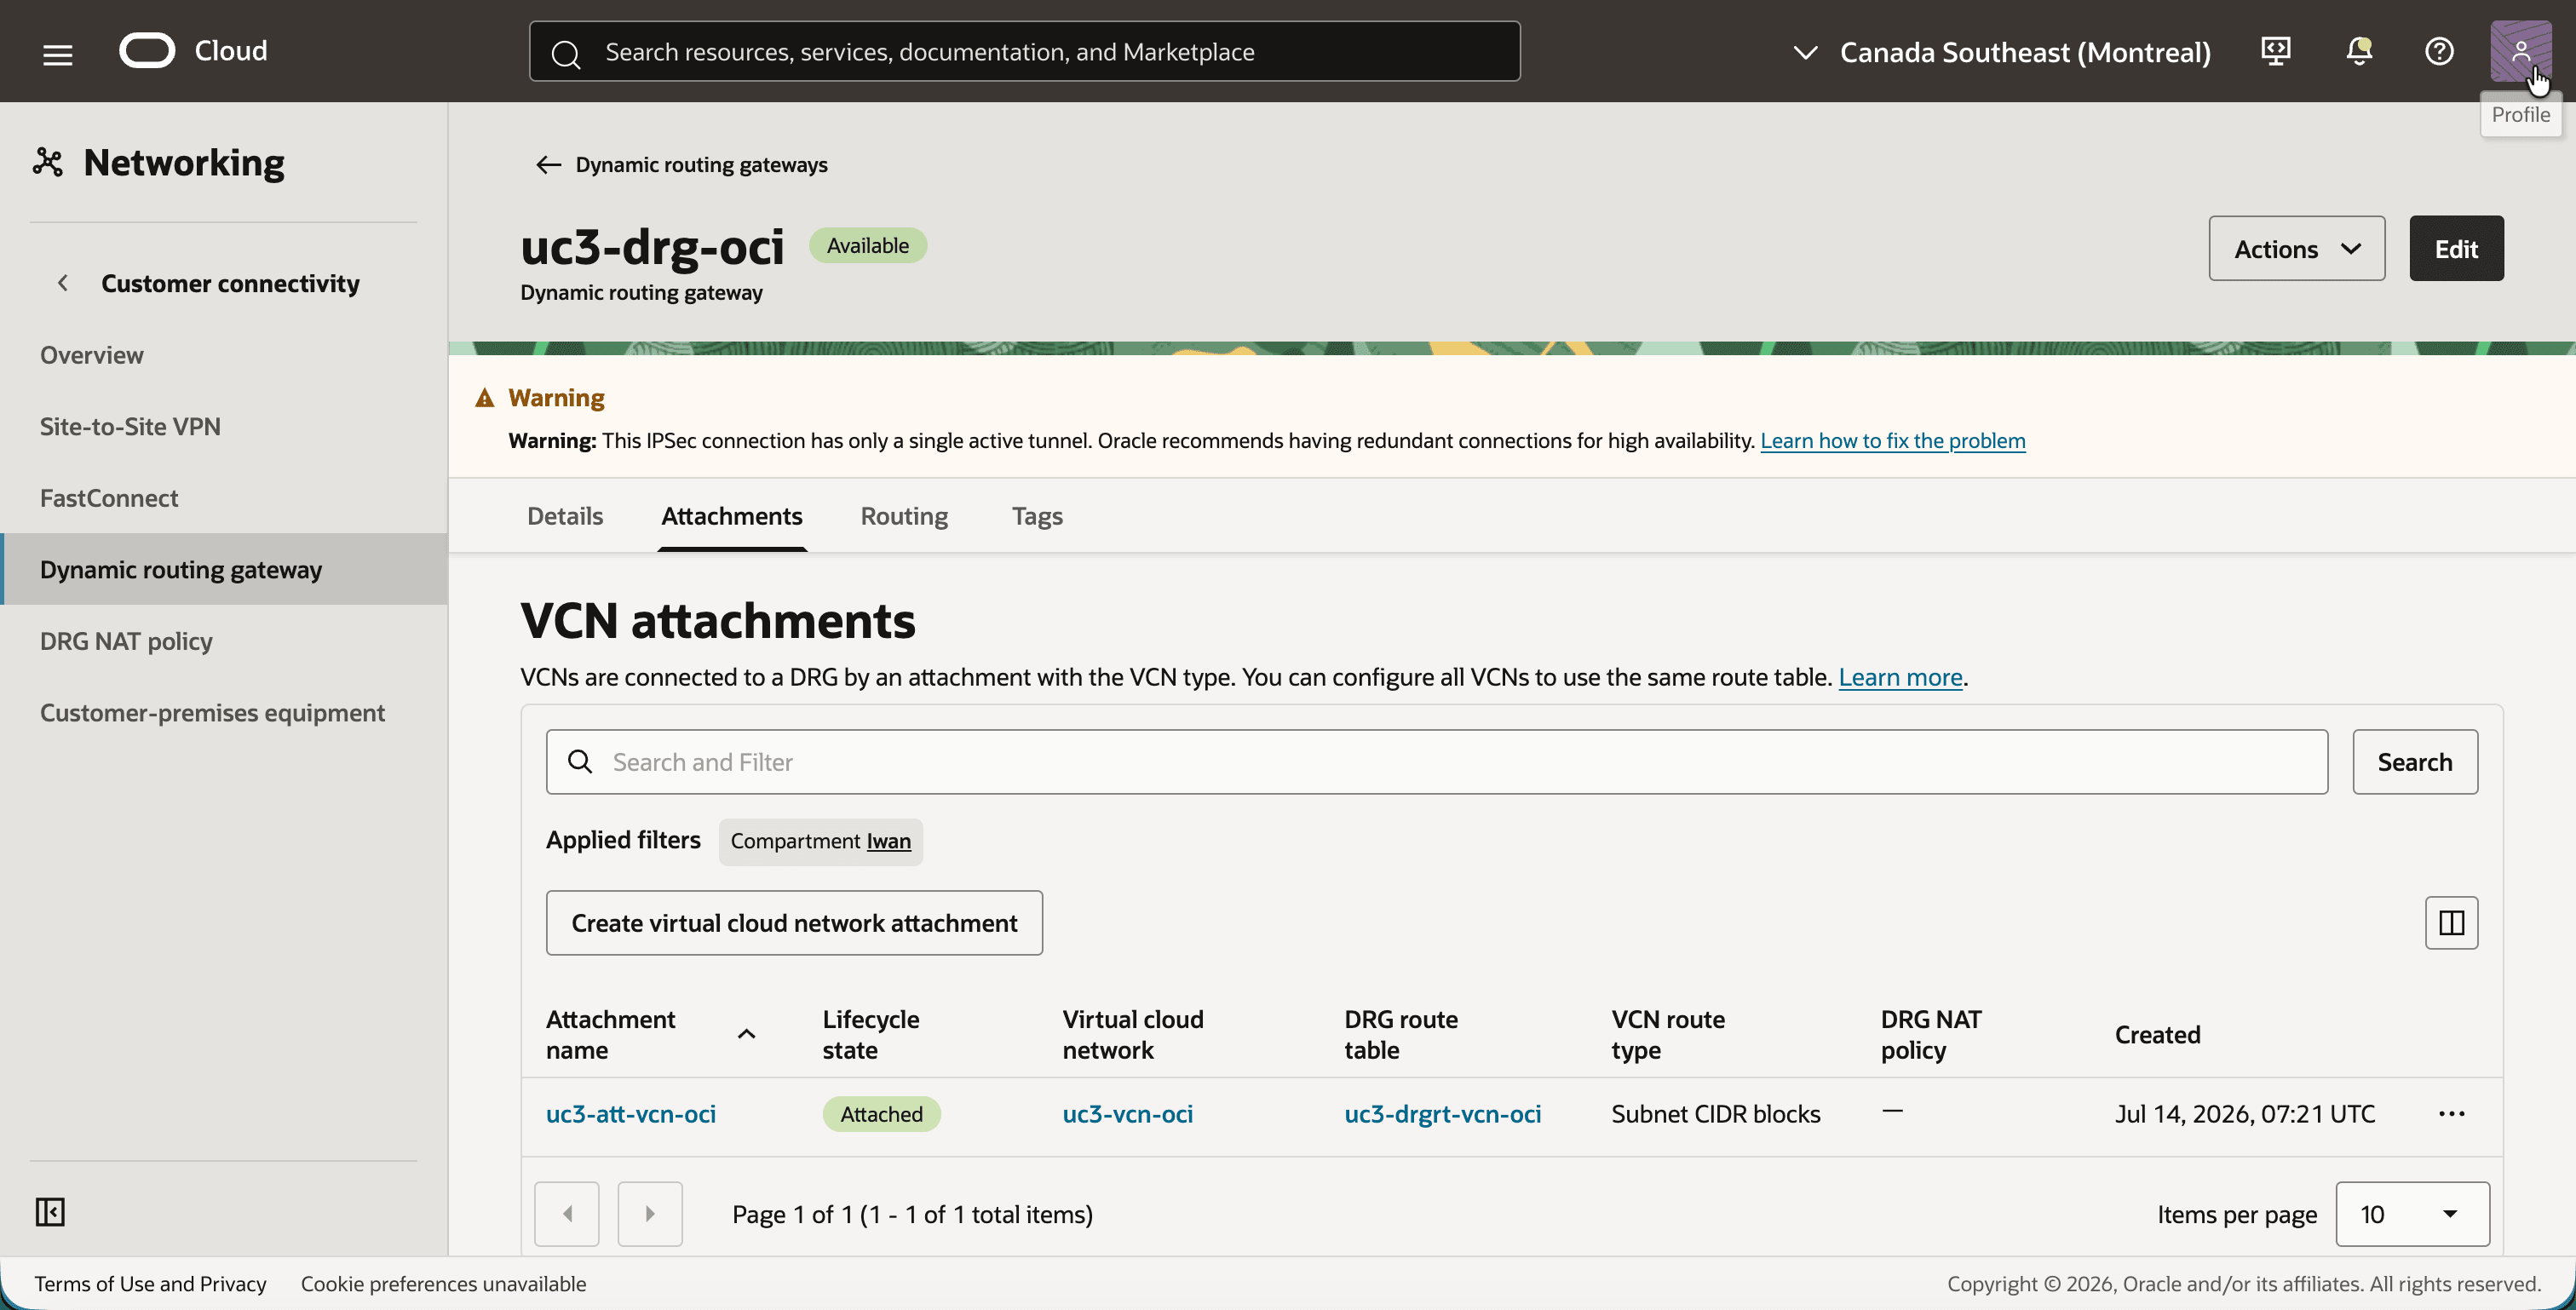
uc3-drg-ocie fare clic sulla scheda Allegati. - Fare clic sul pulsante Crea collegamento rete cloud virtuale e creare l'allegato
uc3-att-vcn-ociper la VCNuc3-vcn-oci. - Si noti che il collegamento utilizza la tabella di instradamento DRG
uc3-drgrt-vcn-ocie che dispone di no criterio NAT DRG. Le tabelle di instradamento DRG vengono configurate nel passo 09.
- Fare clic sull'allegato
uc3-att-vcn-oci. - Osservare la tabella di instradamento DRG
uc3-drgrt-vcn-ocie il campo Criterio NAT DRG vuoto.
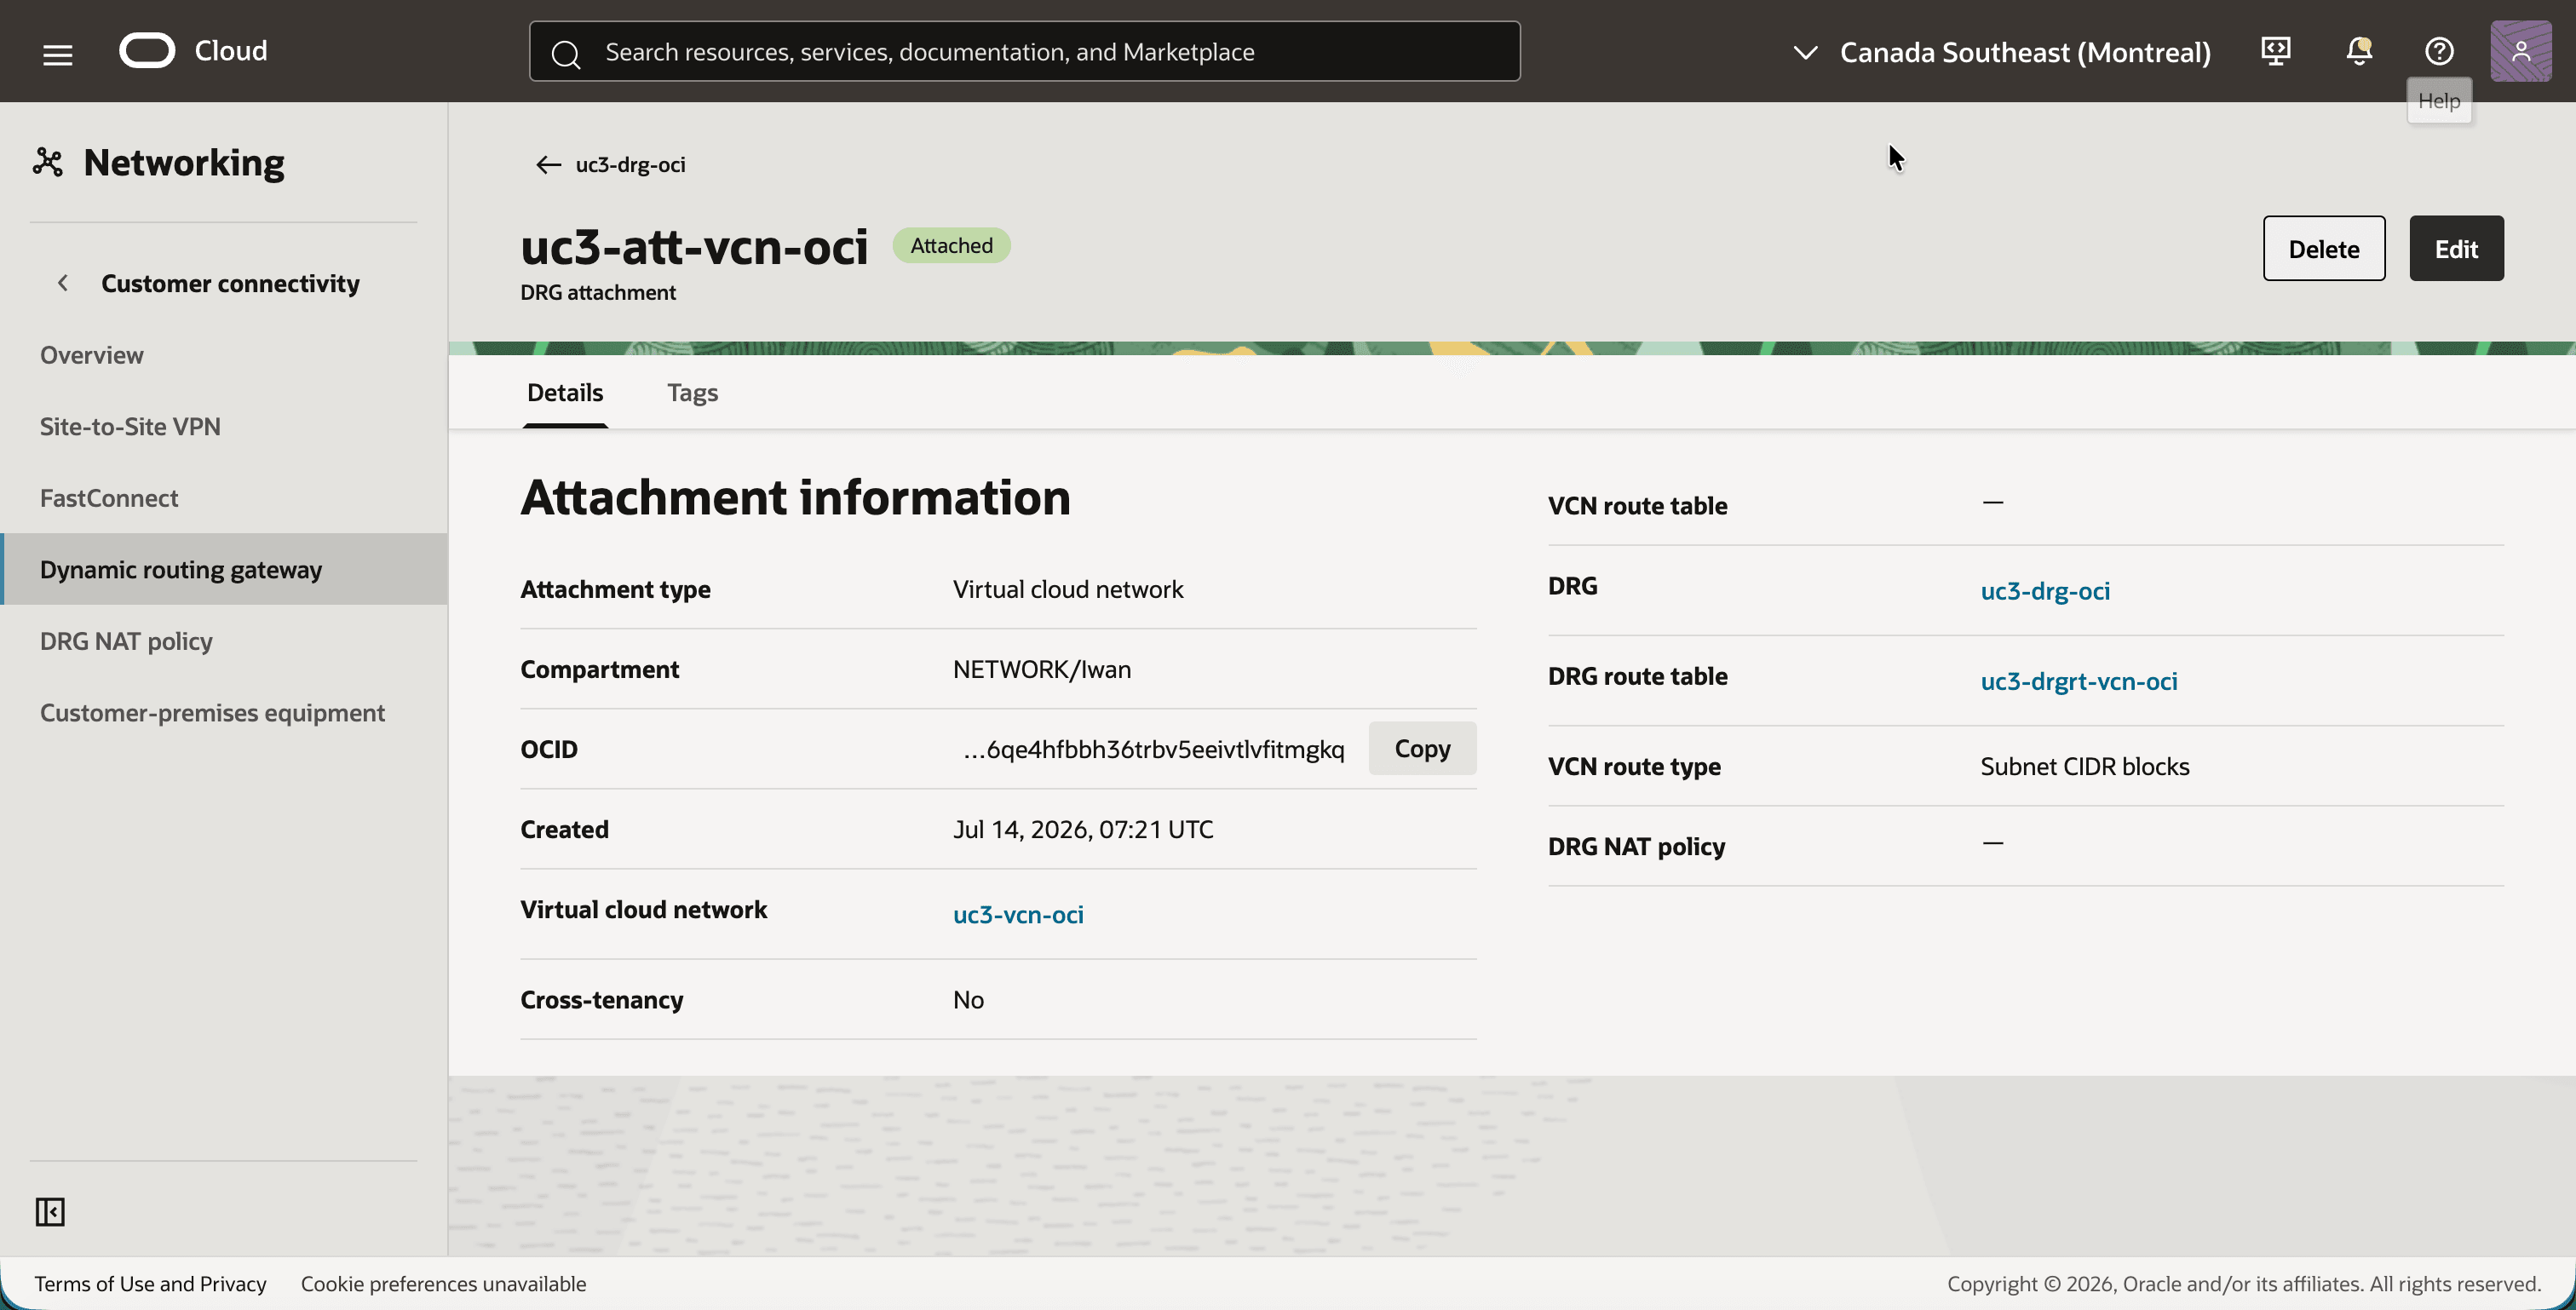
[! NOTA] Gli screenshot mostrano un'avvertenza che indica che la connessione IPSec ha un solo tunnel attivo e che l'elenco DRG mostra Non ridondante. Sono stati presi mentre uno dei due tunnel era giù. L'avvertimento scompare quando entrambi i tunnel sono accesi.
Passo 06: creare la VPN Site-to-Site
La VPN da sito a sito connette il DRG al router in locale. Ha bisogno di un oggetto CPE (Customer-premise Equipment) che rappresenti l'indirizzo IP pubblico del router e di una connessione IPSec che crei due tunnel per la ridondanza.
- Aprire il menu di navigazione, fare clic su Networking, quindi su Connettività cliente e quindi su Apparecchiature locali del cliente.
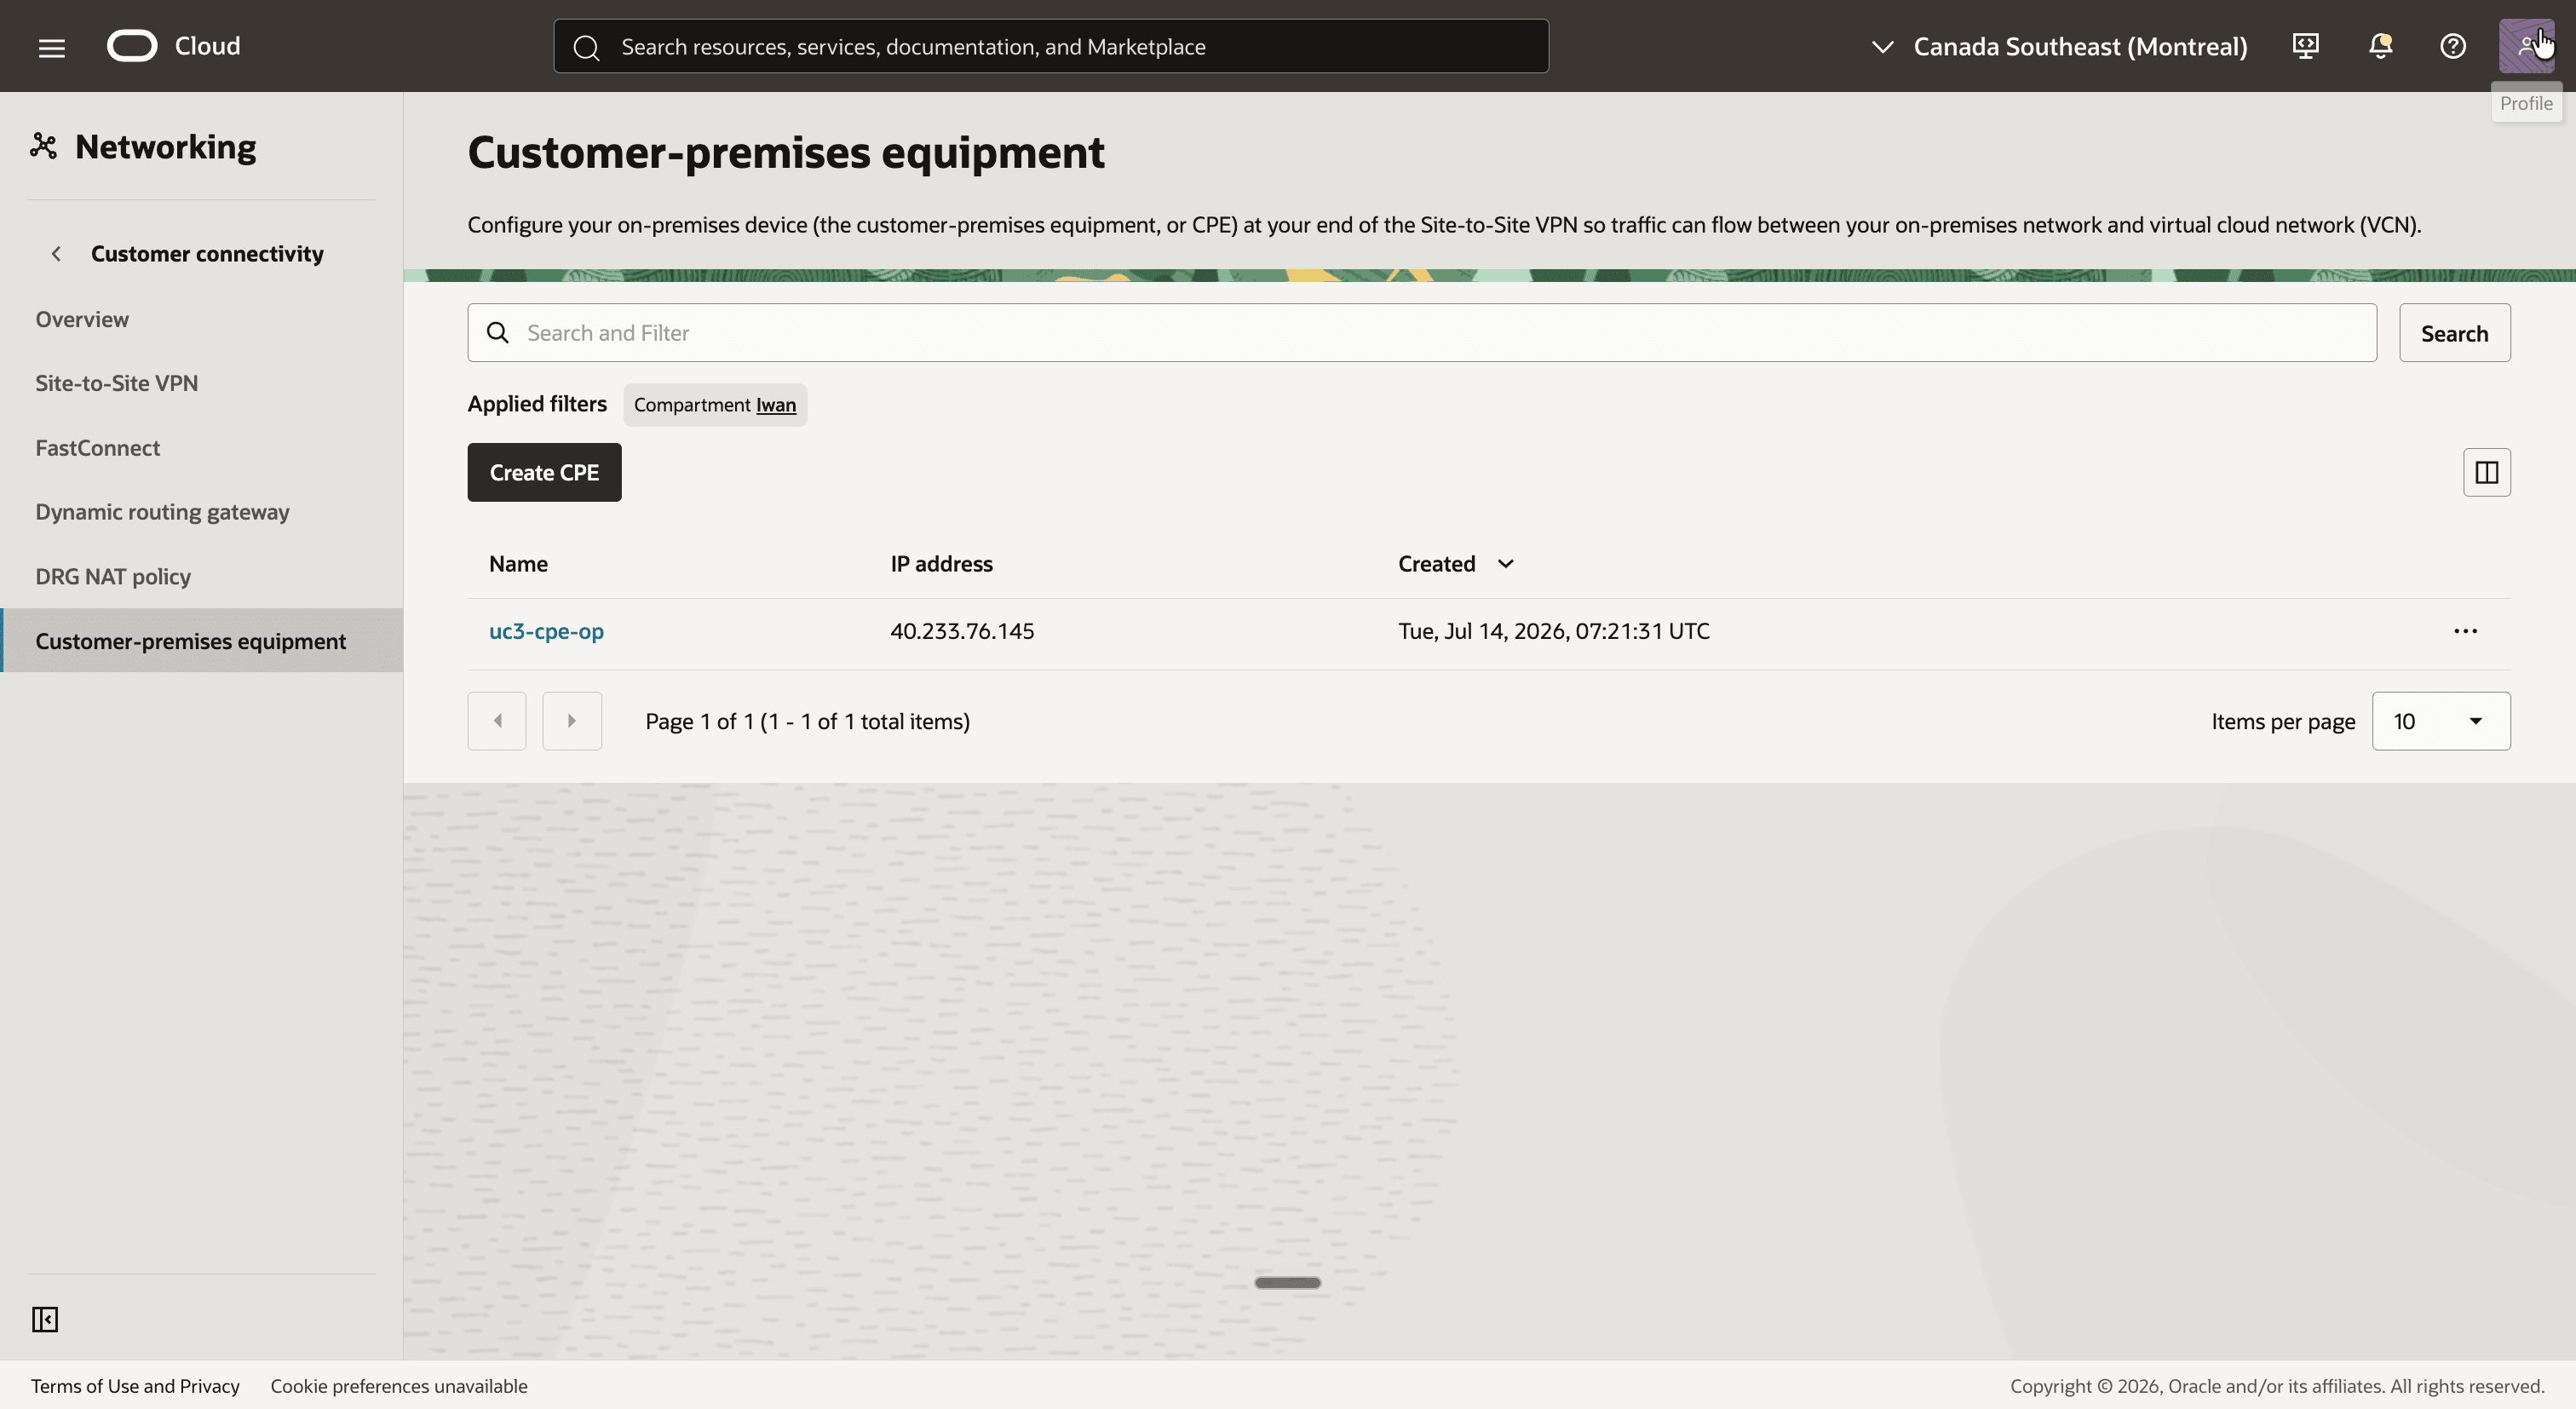
- Fare clic sul pulsante Crea CPE e creare un CPE con il nome
uc3-cpe-ope l'indirizzo IP40.233.76.145, l'indirizzo IP pubblico del router in locale. - Avvisare il CPE
uc3-cpe-opcon l'indirizzo IP40.233.76.145.
- Fare clic su VPN site-to-site nel menu a sinistra.
- Fare clic sul pulsante Crea connessione IPSec e creare una connessione con i valori riportati di seguito.
- Nome:
uc3-ipsec - Apparecchiature locali del cliente:
uc3-cpe-op - Gateway di routing dinamico:
uc3-drg-oci - Tipo di instradamento per entrambi i tunnel: Instradamento basato su criteri
- Versione IKE per entrambi i tunnel: IKEv1
- Nome:
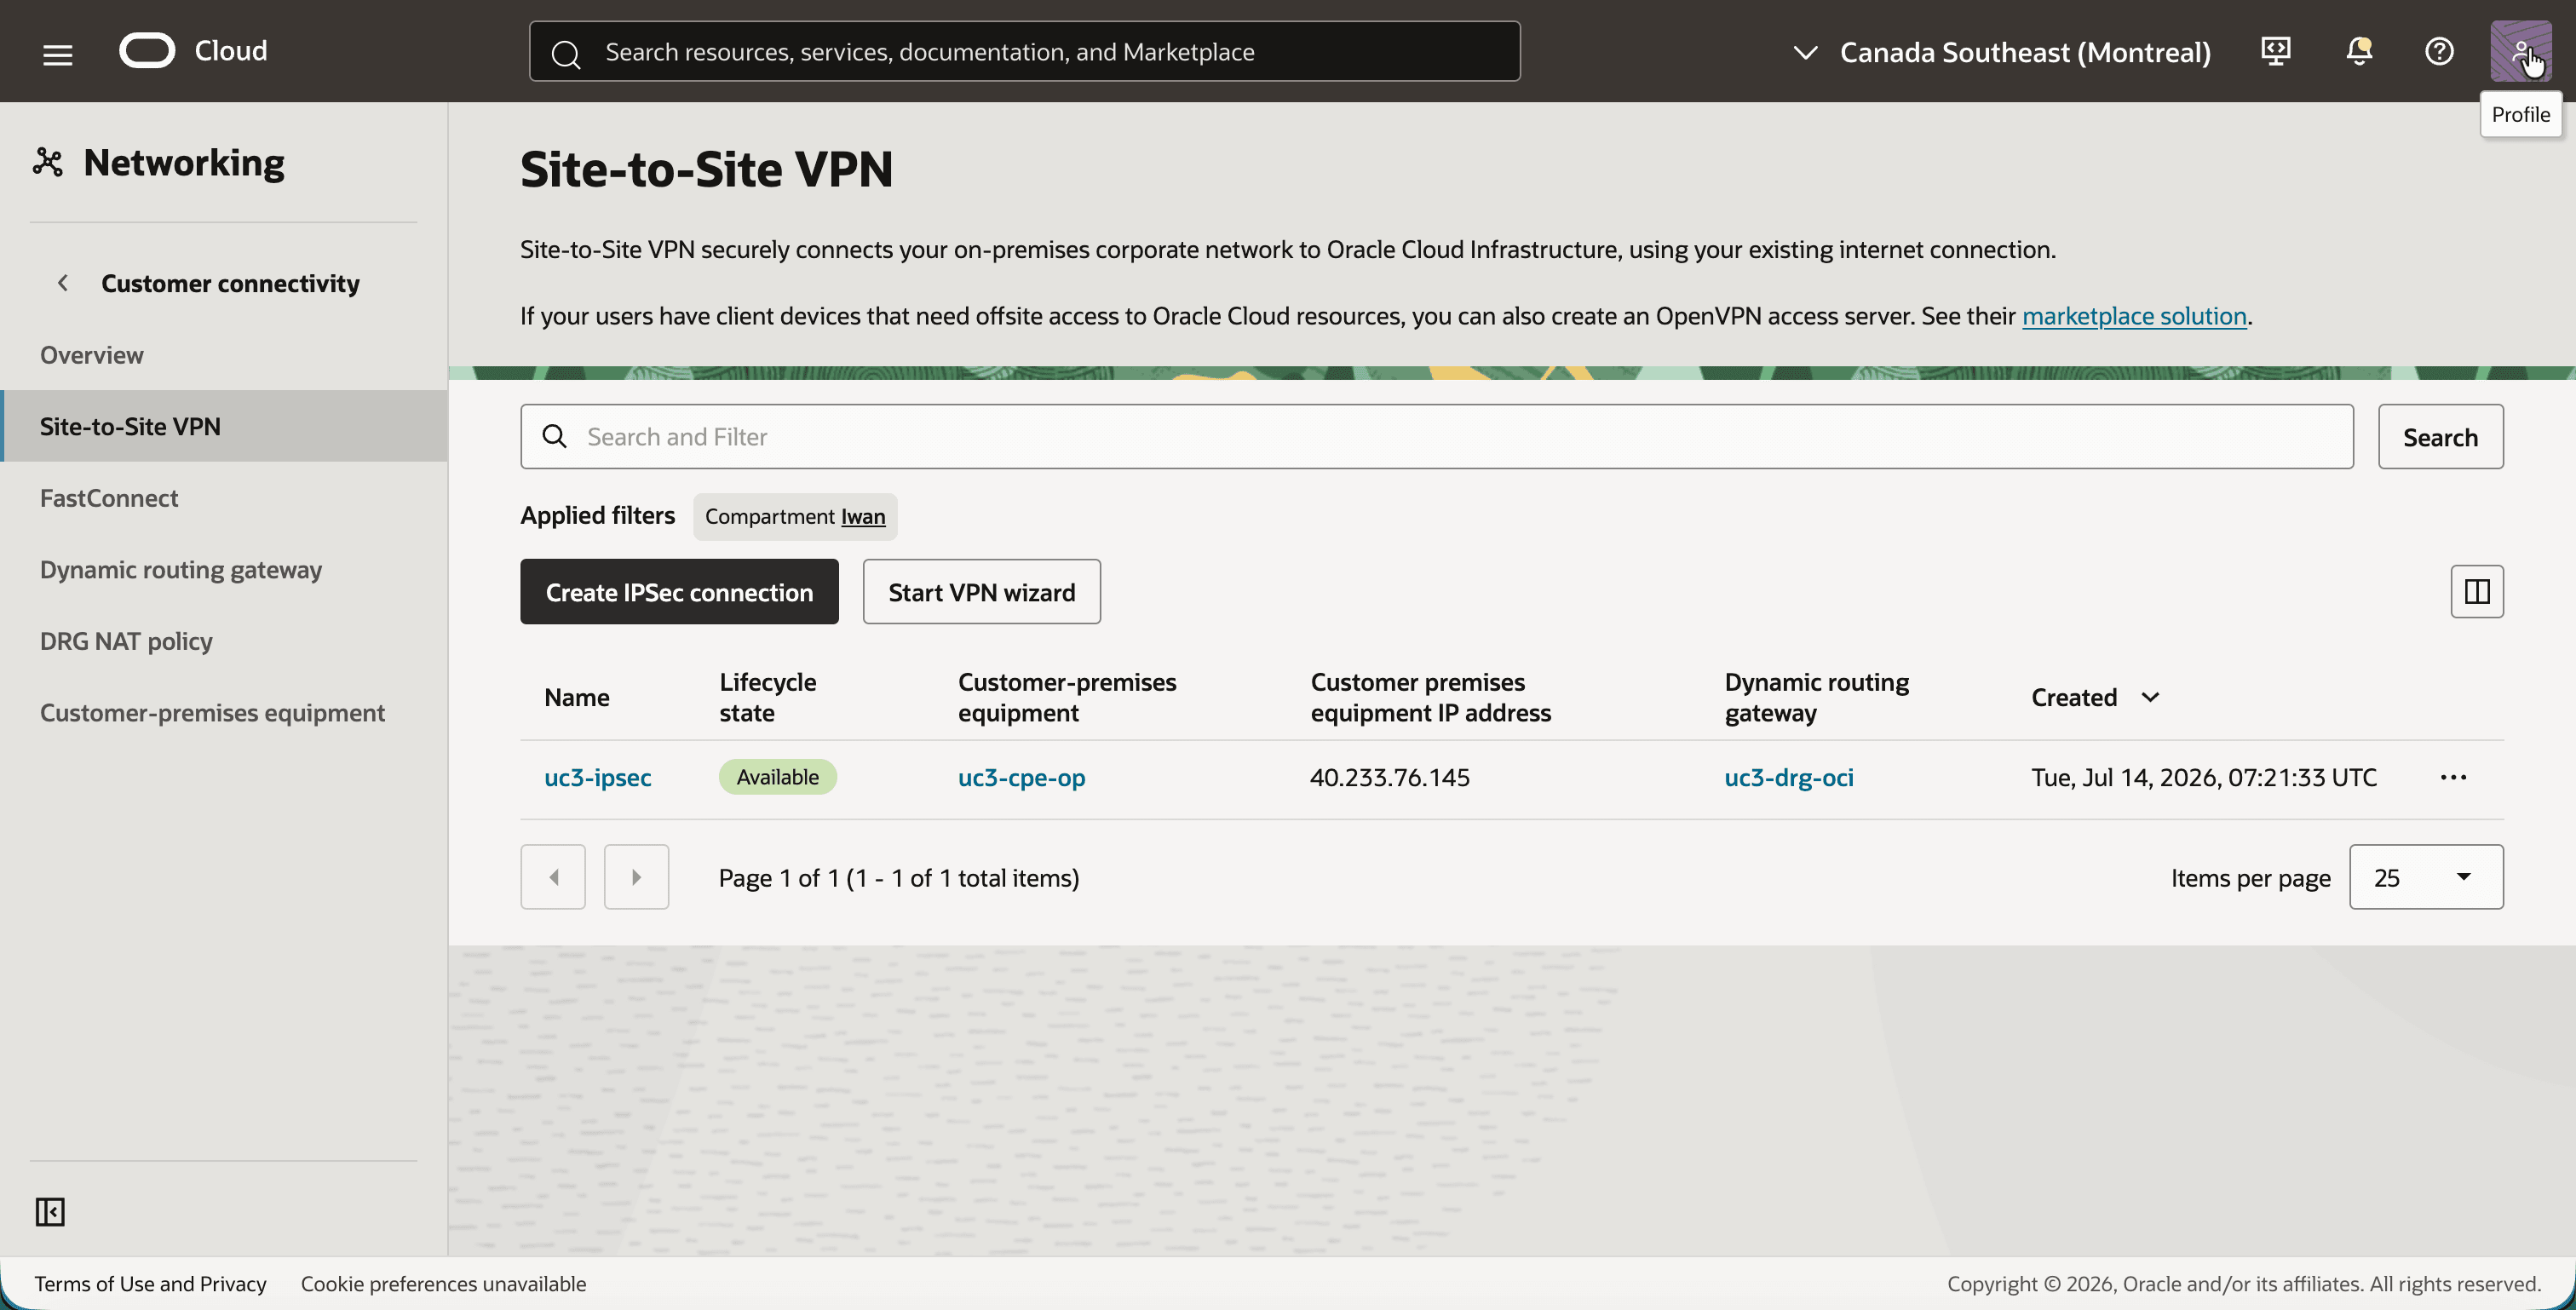
- Si noti la connessione IPSec
uc3-ipseccon il CPEuc3-cpe-ope il DRGuc3-drg-oci.
- Fare clic su
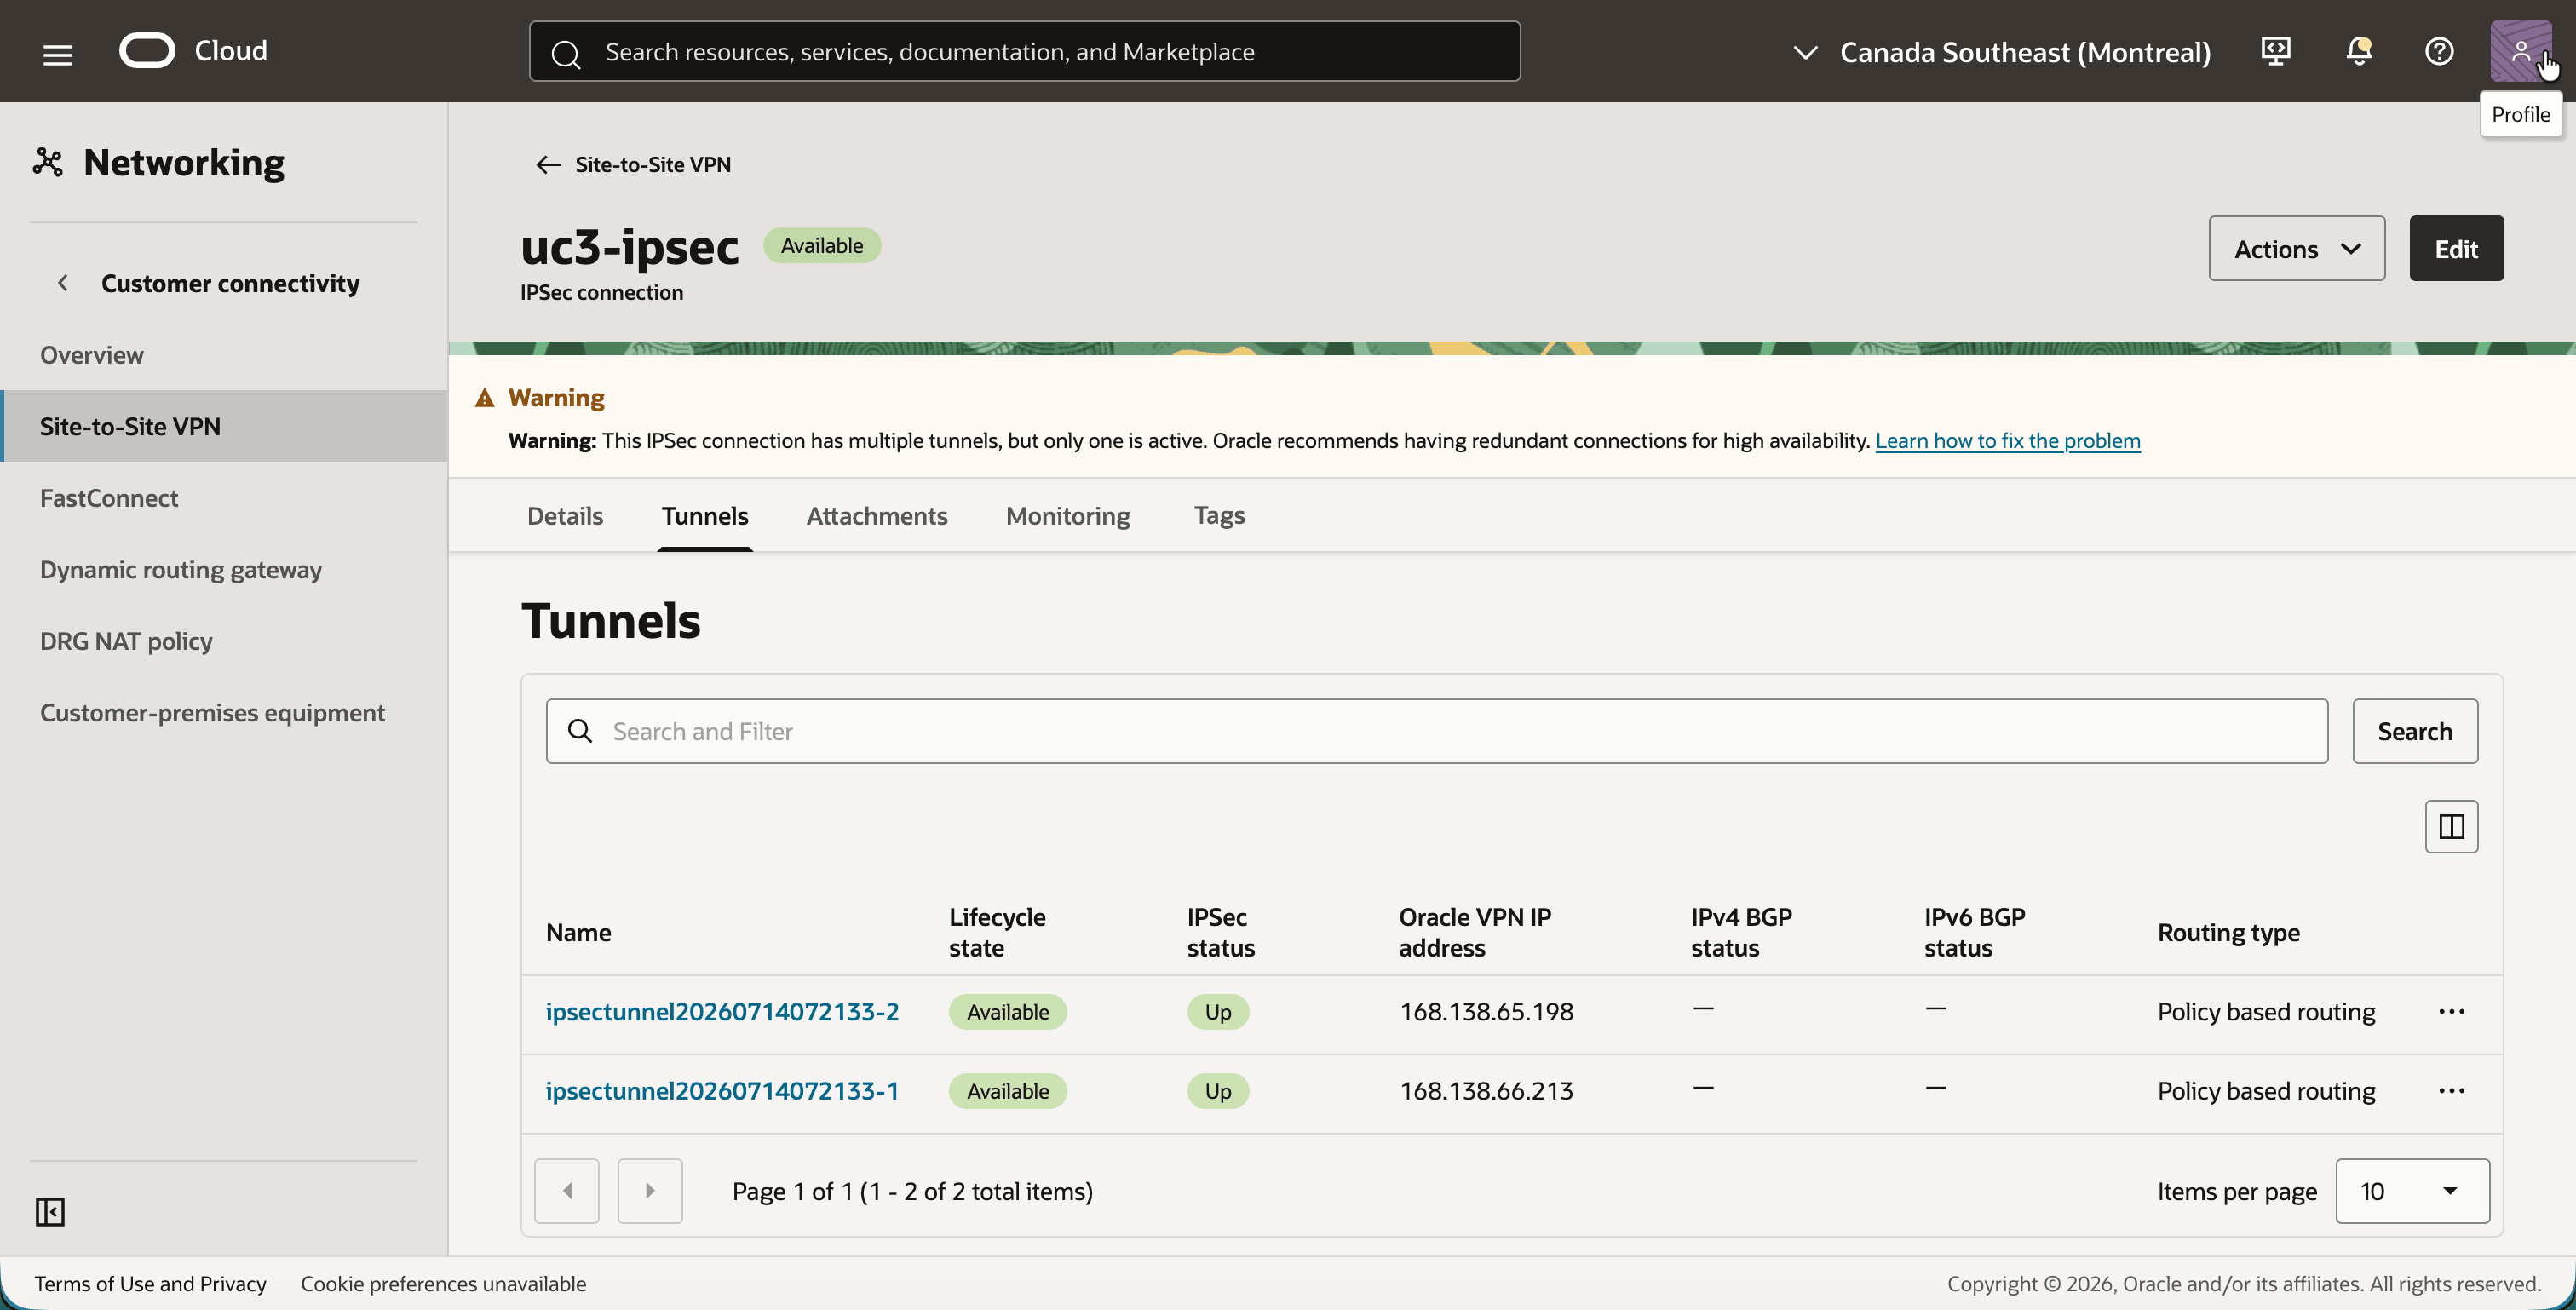
uc3-ipsece fare clic sulla scheda Tunnel. - Osservare i due tunnel, ciascuno con il proprio indirizzo IP VPN Oracle (
168.138.66.213e168.138.65.198) e l'instradamento basato su criteri di tipo di instradamento basato su criteri. Lo stato IPSec diventa Su dopo il passo 08.
- Fare clic su ogni tunnel e annotare il relativo indirizzo IP Oracle VPN e il relativo segreto condiviso. Sono necessari entrambi per la configurazione del router in locale.
Passo 07: Configurare il dominio di crittografia dei tunnel
Questo passo è specifico di NAT su DRG su una VPN basata su criteri ed è il punto in cui una configurazione va più spesso male. Un tunnel basato su criteri dispone di un dominio di cifratura: una lista di CIDR sul lato Oracle e una lista di CIDR sul lato on premise. Il tunnel trasporta solo il traffico tra tali CIDR.
Il gateway DRG applica la regola NAT prima che un pacchetto entri nel tunnel e dopo la sua uscita. I pacchetti all'interno del tunnel sono quindi così:
| Lato del tunnel | Indirizzo all'interno del tunnel | Perché |
|---|---|---|
| Oracle | 192.168.10.0/24 |
Il lato OCI è già stato tradotto nel relativo CIDR shadow. |
| In locale | 10.0.1.0/24 |
Il lato on-premise utilizza i propri indirizzi reali. Non è a conoscenza di alcun NAT. |
Pertanto, il lato Oracle del dominio di cifratura è il CIDR shadow di OCI, non il CIDR reale della VCN.
Esiste un secondo motivo per modificare il dominio di cifratura. In modalità basata su criteri, il DRG apprende i propri instradamenti verso il tunnel dai CIDR on premise del dominio di cifratura. Il CIDR reale in locale 10.0.1.0/24 si sovrappone alla VCN e non assegna al DRG un instradamento utilizzabile. Le istanze in OCI inviano il proprio traffico al CIDR shadow on-premise 192.168.20.0/24, in modo che sia la destinazione per cui il DRG ha bisogno di un instradamento. Otteniamo questo instradamento aggiungendo 192.168.20.0/24 come secondo CIDR on-premise.
- Nella scheda Tunnel di
uc3-ipsec, aprire il primo tunnel e fare clic sul pulsante Modifica. - Impostare il dominio di cifratura come indicato di seguito.
- Blocchi CIDR Oracle Cloud:
192.168.10.0/24 - Blocchi CIDR on-premise:
10.0.1.0/24e192.168.20.0/24
- Blocchi CIDR Oracle Cloud:
- Salvare le modifiche e ripetere questa operazione per il secondo tunnel. Verificare il risultato al Passo 08, quando i tunnel sono attivi.
È possibile fare lo stesso con l'interfaccia CLI OCI. Ripetere il comando per entrambi i tunnel:
cat > tunnel-encryption-domain.json <<'EOF'
{
  "routing": "POLICY",
  "encryptionDomainConfig": {
    "oracleTrafficSelector": ["192.168.10.0/24"],
    "cpeTrafficSelector": ["10.0.1.0/24", "192.168.20.0/24"]
  }
}
EOF

oci raw-request --http-method PUT \
  --target-uri "https://iaas.ca-montreal-1.oraclecloud.com/20160918/ipsecConnections/<ipsec_connection_ocid>/tunnels/<tunnel_ocid>" \
  --request-body file://tunnel-encryption-domain.json
[! NOTA: il CIDR
192.168.20.0/24on-premise non trasporta mai il traffico attraverso il tunnel. Il suo unico scopo è quello di fornire al DRG un instradamento per il CIDR shadow in locale che punta al tunnel. Il router on-premise è configurato con la coppia singola10.0.1.0/24e192.168.10.0/24, come si vede nel passo successivo.
[! NOTA] La modifica del dominio di cifratura esegue di nuovo il provisioning del tunnel. Aspettatevi che vada giù per circa mezzo minuto.
Passo 08: configurazione di Libreswan sul lato in locale
Ora il router on-premise è configurato per attivare entrambi i tunnel. Se si utilizza un router reale, configurarlo con i valori di questo passaggio: IKEv1, una chiave precondivisa e i selettori di traffico 10.0.1.0/24 (locale) e 192.168.10.0/24 (remoto).
Con Libreswan c'è una cosa da fare. Entrambi i tunnel utilizzano esattamente gli stessi selettori di traffico e il kernel Linux può contenere solo un criterio IPSec per una determinata coppia di subnet. Due semplici connessioni con selettori identici continuano a prendere quella politica l'uno dall'altro, e i tunnel sbattono. La soluzione consiste nel fornire a ciascuna connessione il proprio mark e la propria interfaccia VTI, in modo che il kernel possa distinguerle.
- Connettersi a
uc3-inst-opcon SSH. - Creare il file
/etc/ipsec.d/uc3-t2.confper il primo tunnel (168.138.66.213):
conn uc3-t2
    auto=start
    authby=secret
    keyexchange=ike
    ikev2=no
    type=tunnel
    left=%defaultroute
    leftid=40.233.76.145
    leftsubnet=10.0.1.0/24
    right=168.138.66.213
    rightid=168.138.66.213
    rightsubnet=192.168.10.0/24
    ike=aes256-sha256;modp1536
    phase2alg=aes256-sha256
    pfs=yes
    encapsulation=yes
    ikelifetime=28800s
    salifetime=3600s
    mark=1/0xffffffff
    vti-interface=vti1
    vti-routing=no
vti-shared=no- Creare il file
/etc/ipsec.d/uc3.confper il secondo tunnel (168.138.65.198). È lo stesso, ad eccezione del nome, dell'indirizzo IP VPN Oracle, del marchio e dell'interfaccia VTI:
conn uc3
    auto=start
    authby=secret
    keyexchange=ike
    ikev2=no
    type=tunnel
    left=%defaultroute
    leftid=40.233.76.145
    leftsubnet=10.0.1.0/24
    right=168.138.65.198
    rightid=168.138.65.198
    rightsubnet=192.168.10.0/24
    ike=aes256-sha256;modp1536
    phase2alg=aes256-sha256
    pfs=yes
    encapsulation=yes
    ikelifetime=28800s
    salifetime=3600s
    mark=2/0xffffffff
    vti-interface=vti2
    vti-routing=no
vti-shared=no- Creare un file segreto per ogni tunnel con il segreto condiviso dal passo 06 e limitarne le autorizzazioni con
chmod 600:
# /etc/ipsec.d/uc3-t2.secrets
40.233.76.145 168.138.66.213 : PSK "<shared secret of tunnel 1>"

# /etc/ipsec.d/uc3.secrets
40.233.76.145 168.138.65.198 : PSK "<shared secret of tunnel 2>"- Avviare Libreswan:
sudo systemctl enable --now ipsec
sudo systemctl restart ipsec
Si noti che leftsubnet è il CIDR on-premise reale e rightsubnet è il CIDR shadow di OCI. Corrisponde al dominio di cifratura dal passo 07.
L'ultima parte è il percorso al CIDR shadow OCI. Con vti-routing=no Libreswan non aggiunge gli instradamenti, quindi aggiungiamo un instradamento per tunnel con una metrica diversa. Il primo tunnel è preferito e il secondo prende il sopravvento quando il primo fallisce.
sudo ip route replace 192.168.10.0/24 dev vti1 metric 100
sudo ip route replace 192.168.10.0/24 dev vti2 metric 200
[! NOTA: un percorso aggiunto con
ip routeviene perso dopo un riavvio e un percorso su un tunnel inattivo invia traffico in un buco nero. In laboratorio un piccolo servizio systemd controlla ogni pochi secondi quali tunnel hanno un'associazione di sicurezza attiva (ipsec whack --trafficstatus) e aggiunge o rimuove di conseguenza il percorso di ogni tunnel. Un router di produzione ha un proprio meccanismo per questo.
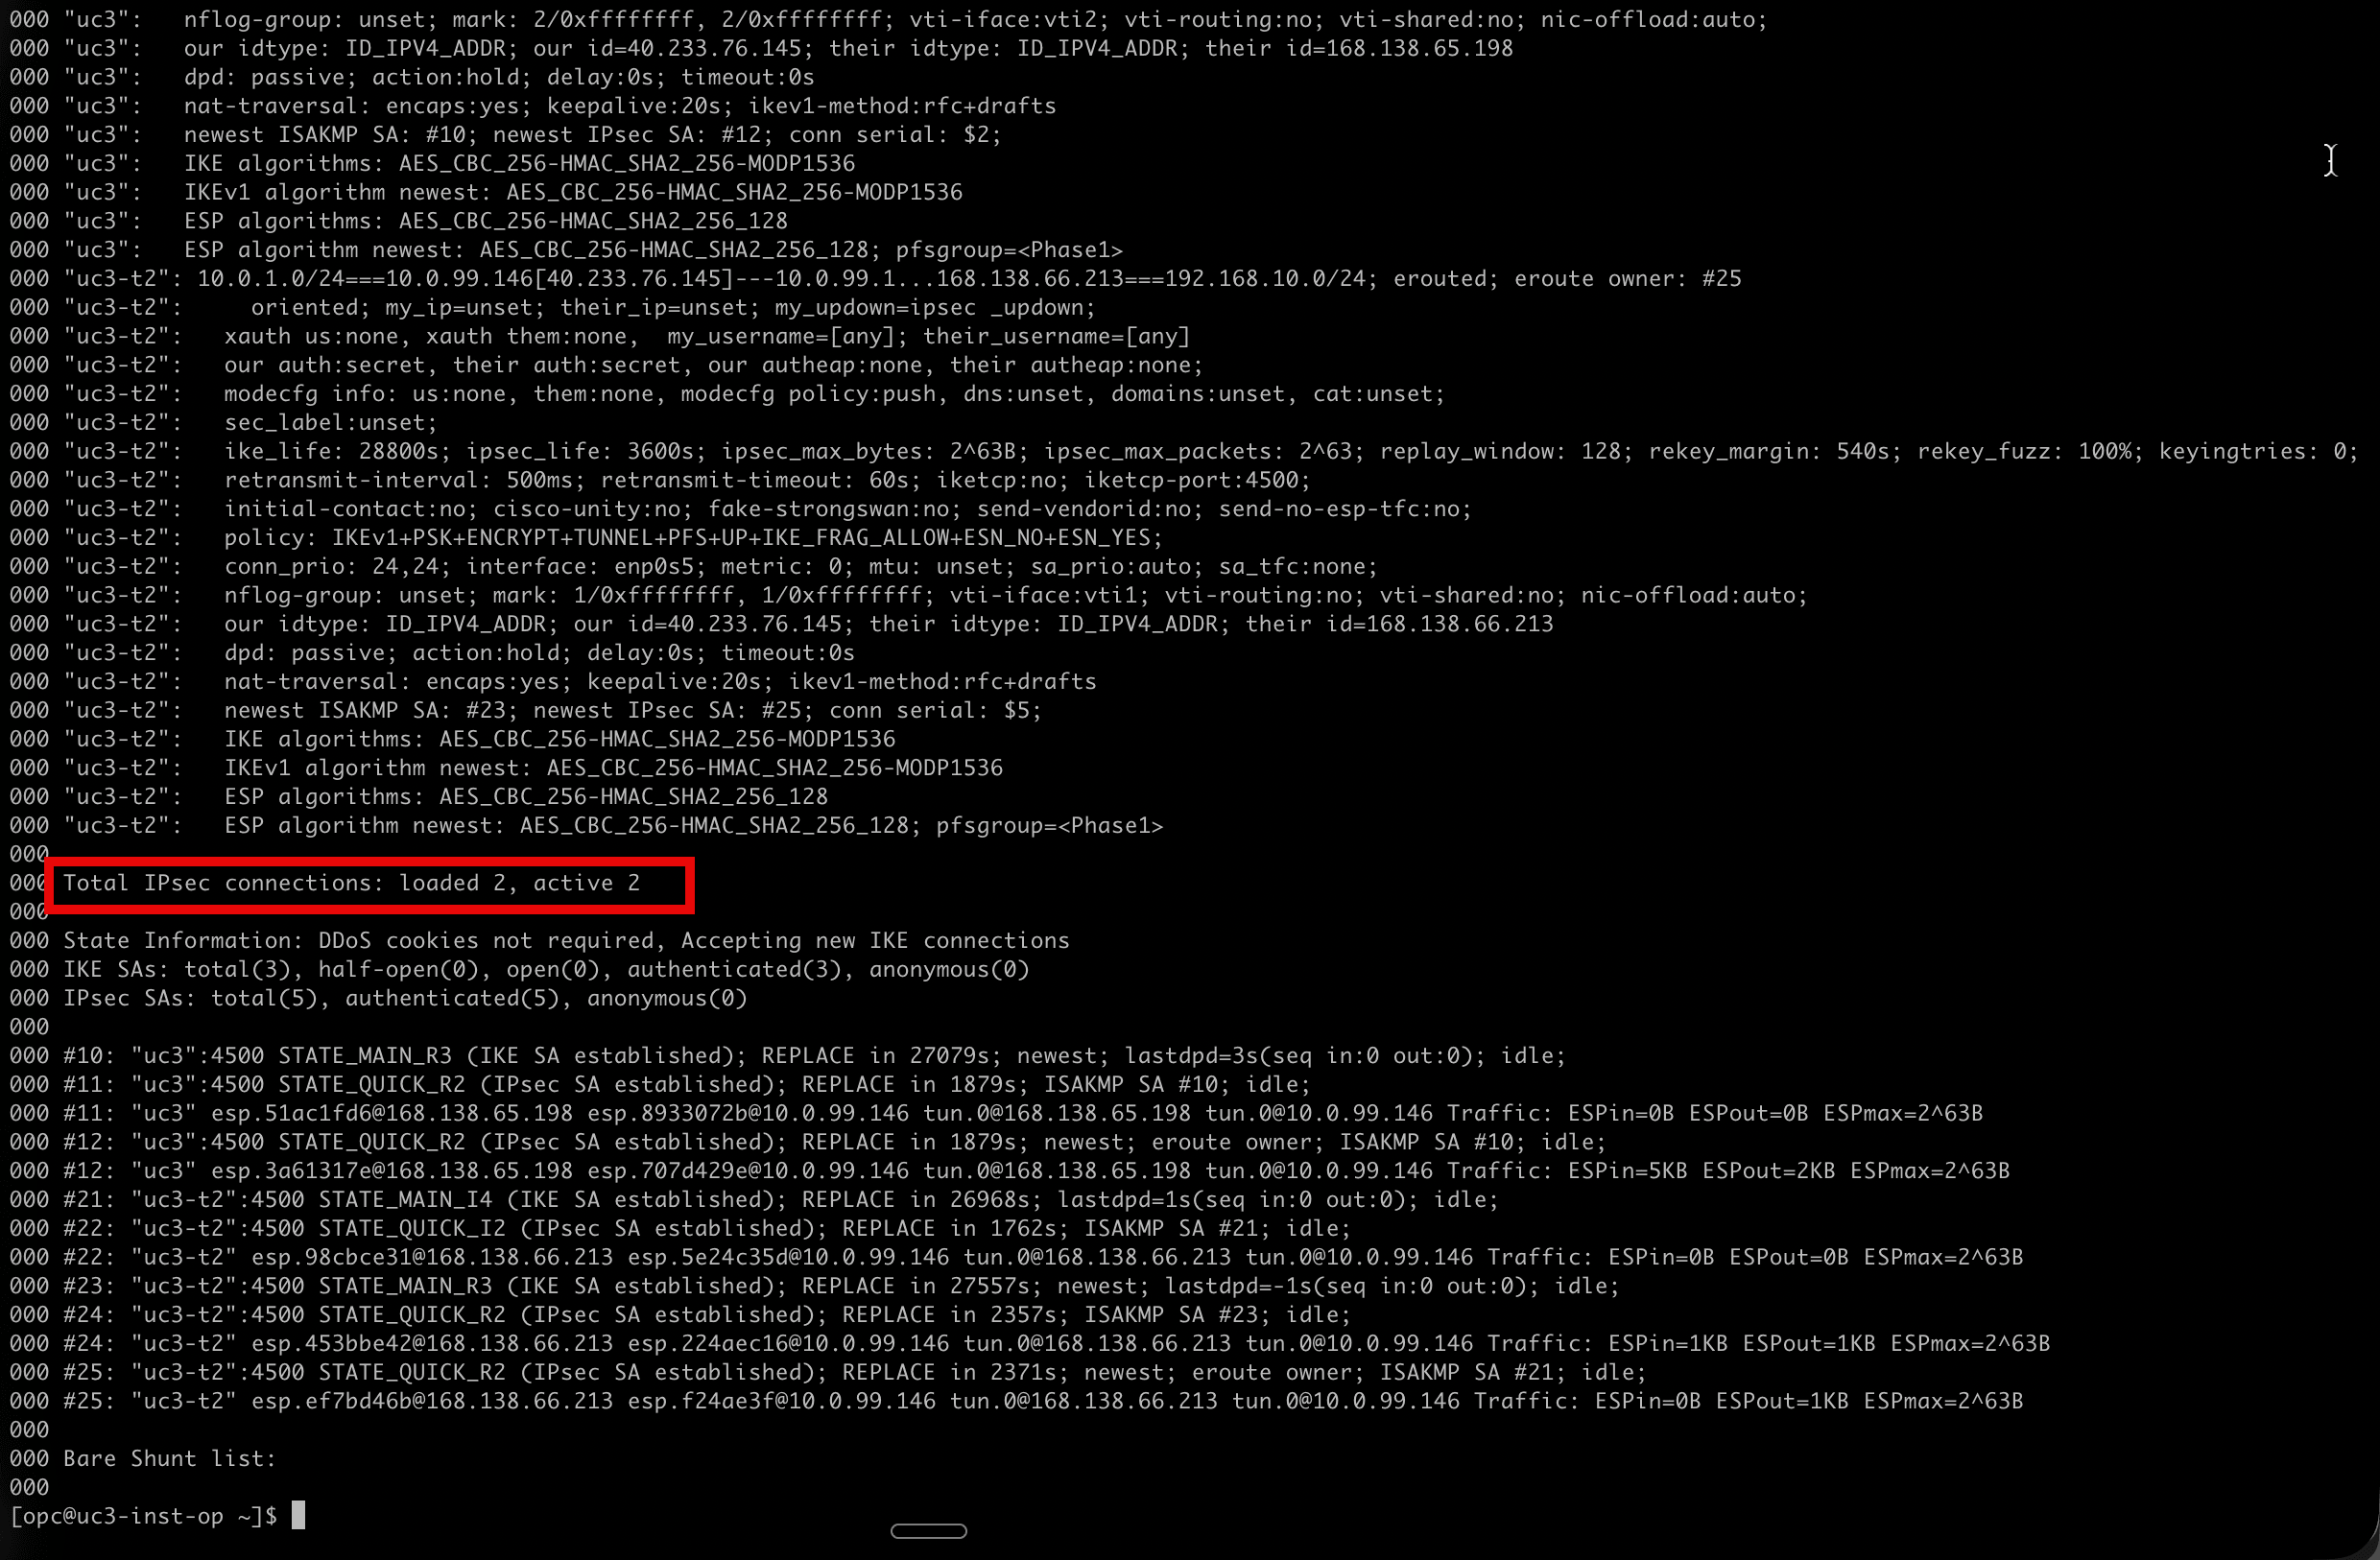
- Eseguire
sudo ipsec statusper verificare il risultato. - Notare la riga Totale connessioni IPsec: caricate 2, attive 2 e notare che ogni connessione ha il proprio marchio e la propria interfaccia VTI (
mark: 1/0xffffffffconvti-iface:vti1emark: 2/0xffffffffconvti-iface:vti2).
- Tornare alla console OCI e aprire la scheda Tunnel di
uc3-ipsec. - Si noti che lo stato IPSec di entrambi i tunnel è Su.
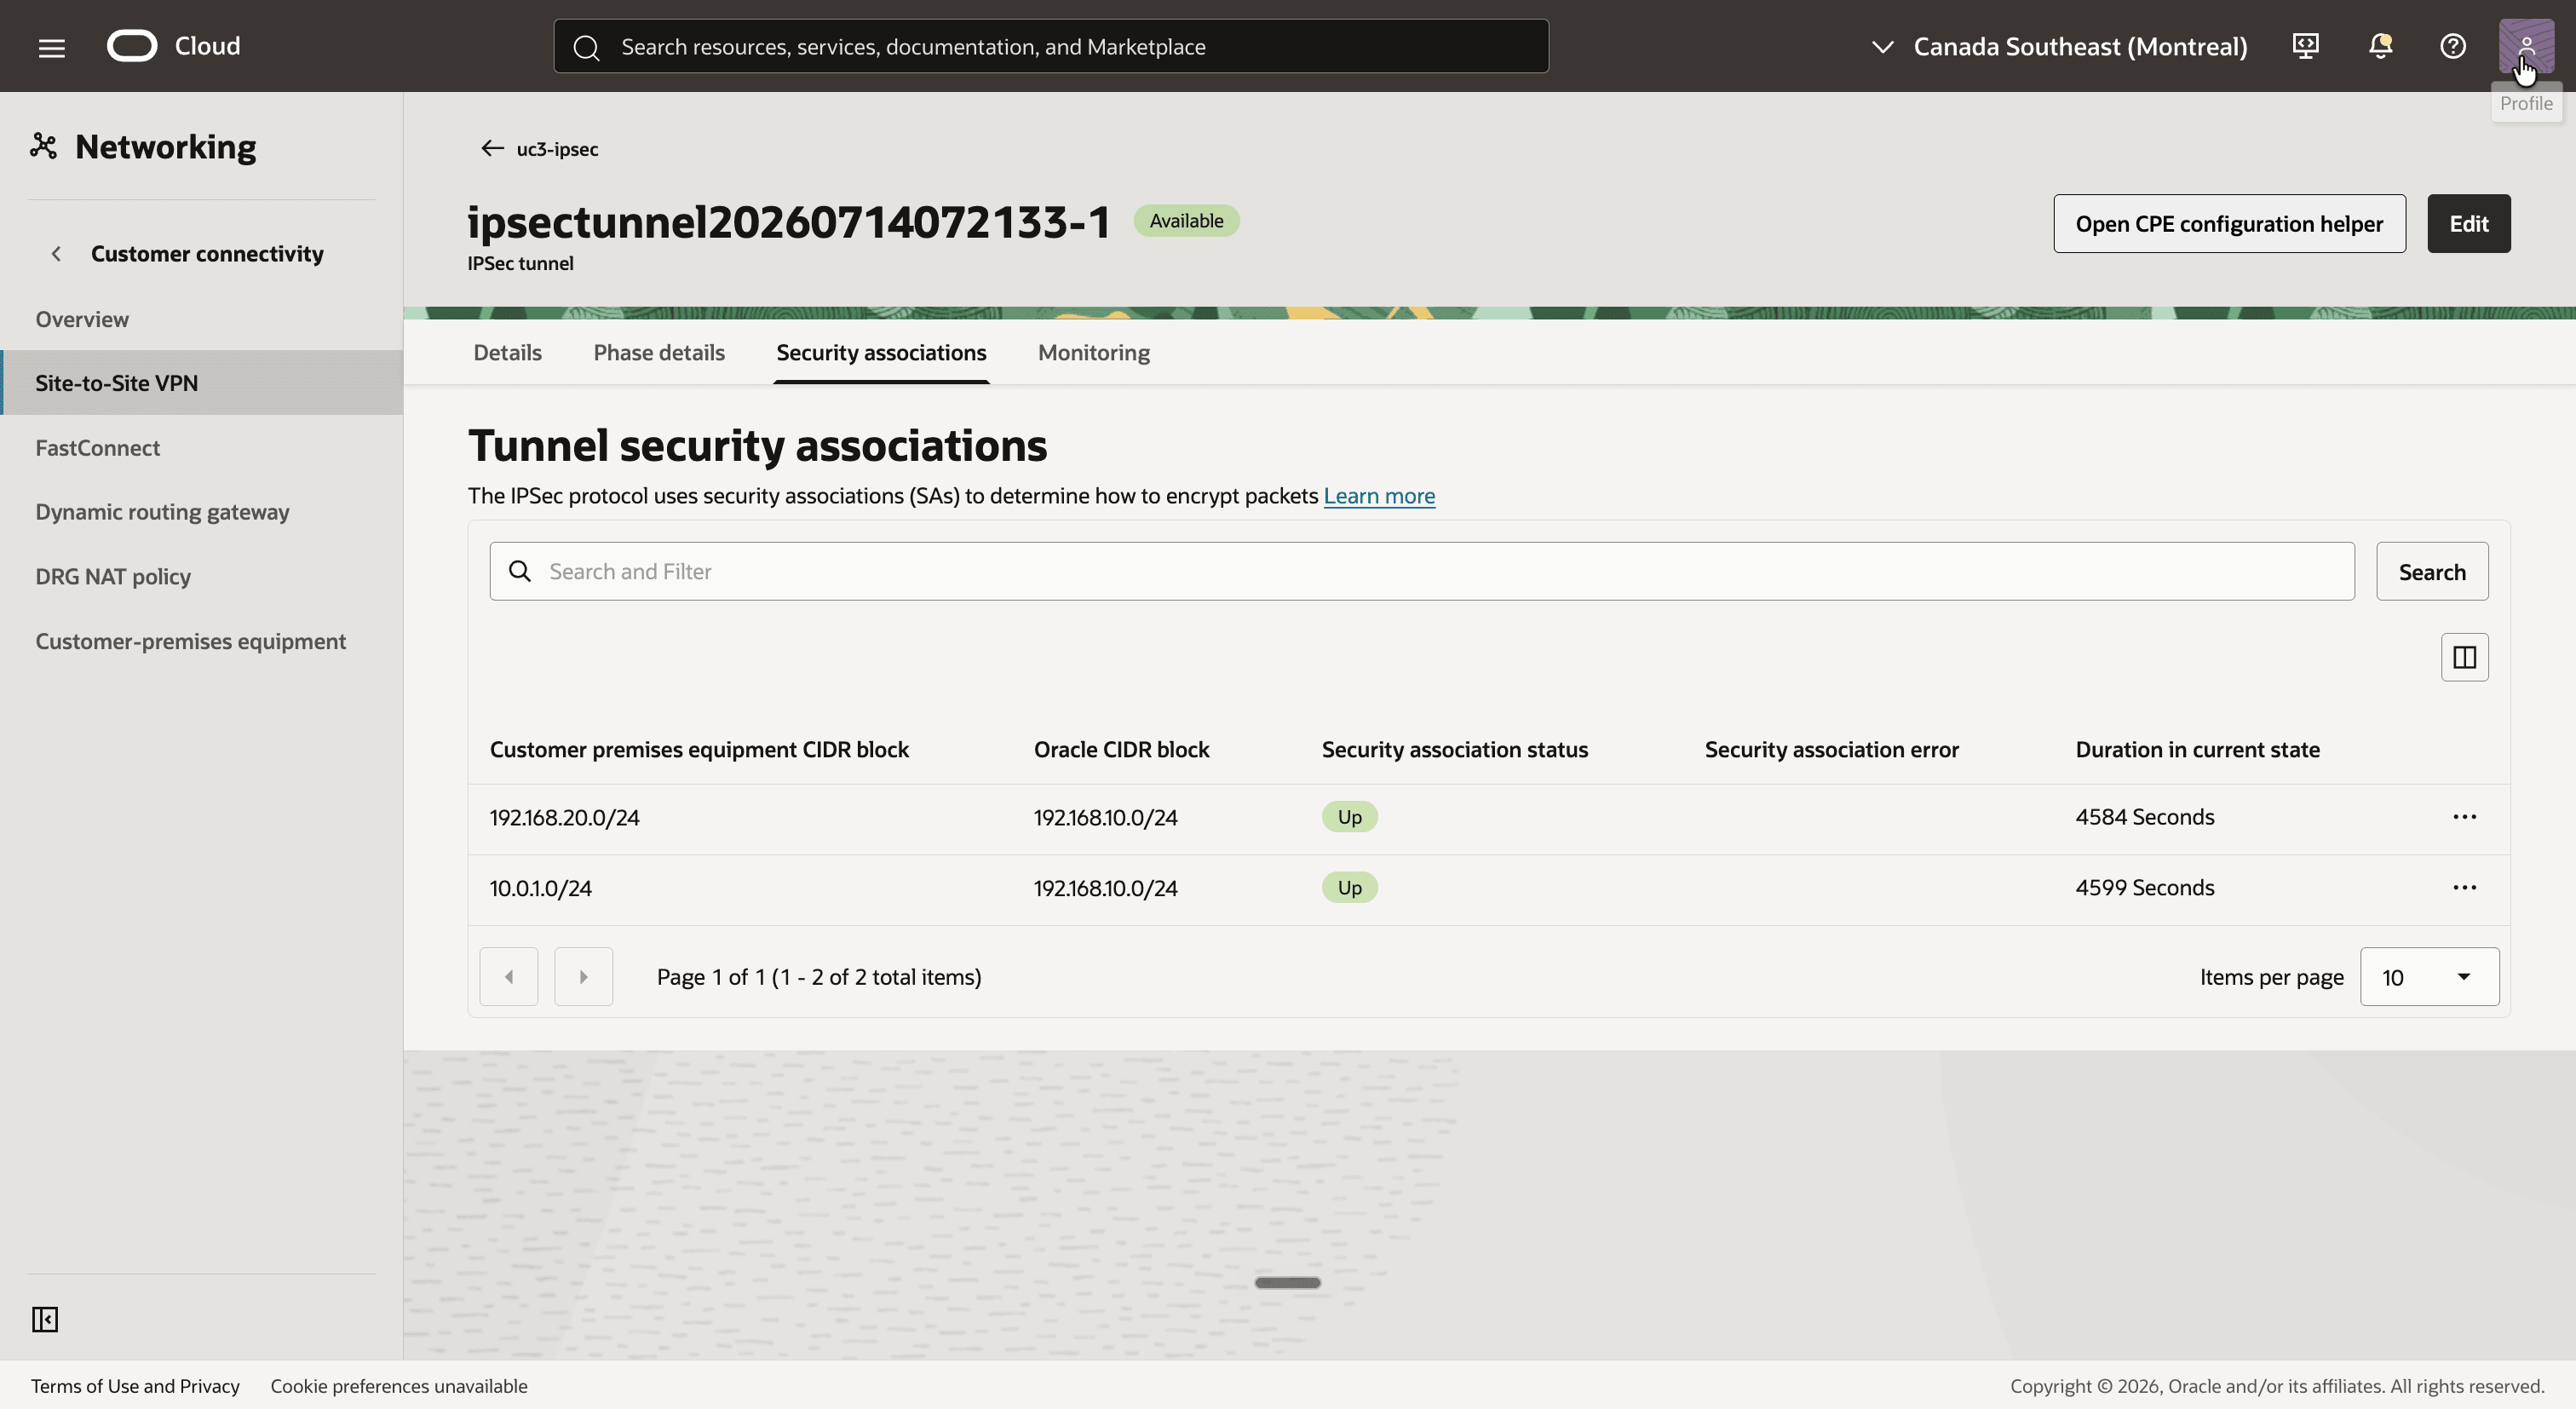
- Fare clic sul primo tunnel e sulla scheda Associazioni di sicurezza.
- Si notino le due voci, una per ogni CIDR on-premise del dominio di cifratura dal Passo 07, sia con il blocco Oracle CIDR
192.168.10.0/24che con lo stato Su.
- Tornare indietro, fare clic sul secondo tunnel e fare clic sulla scheda Associazioni di sicurezza.
- Osservare le stesse due voci con lo stato Su.
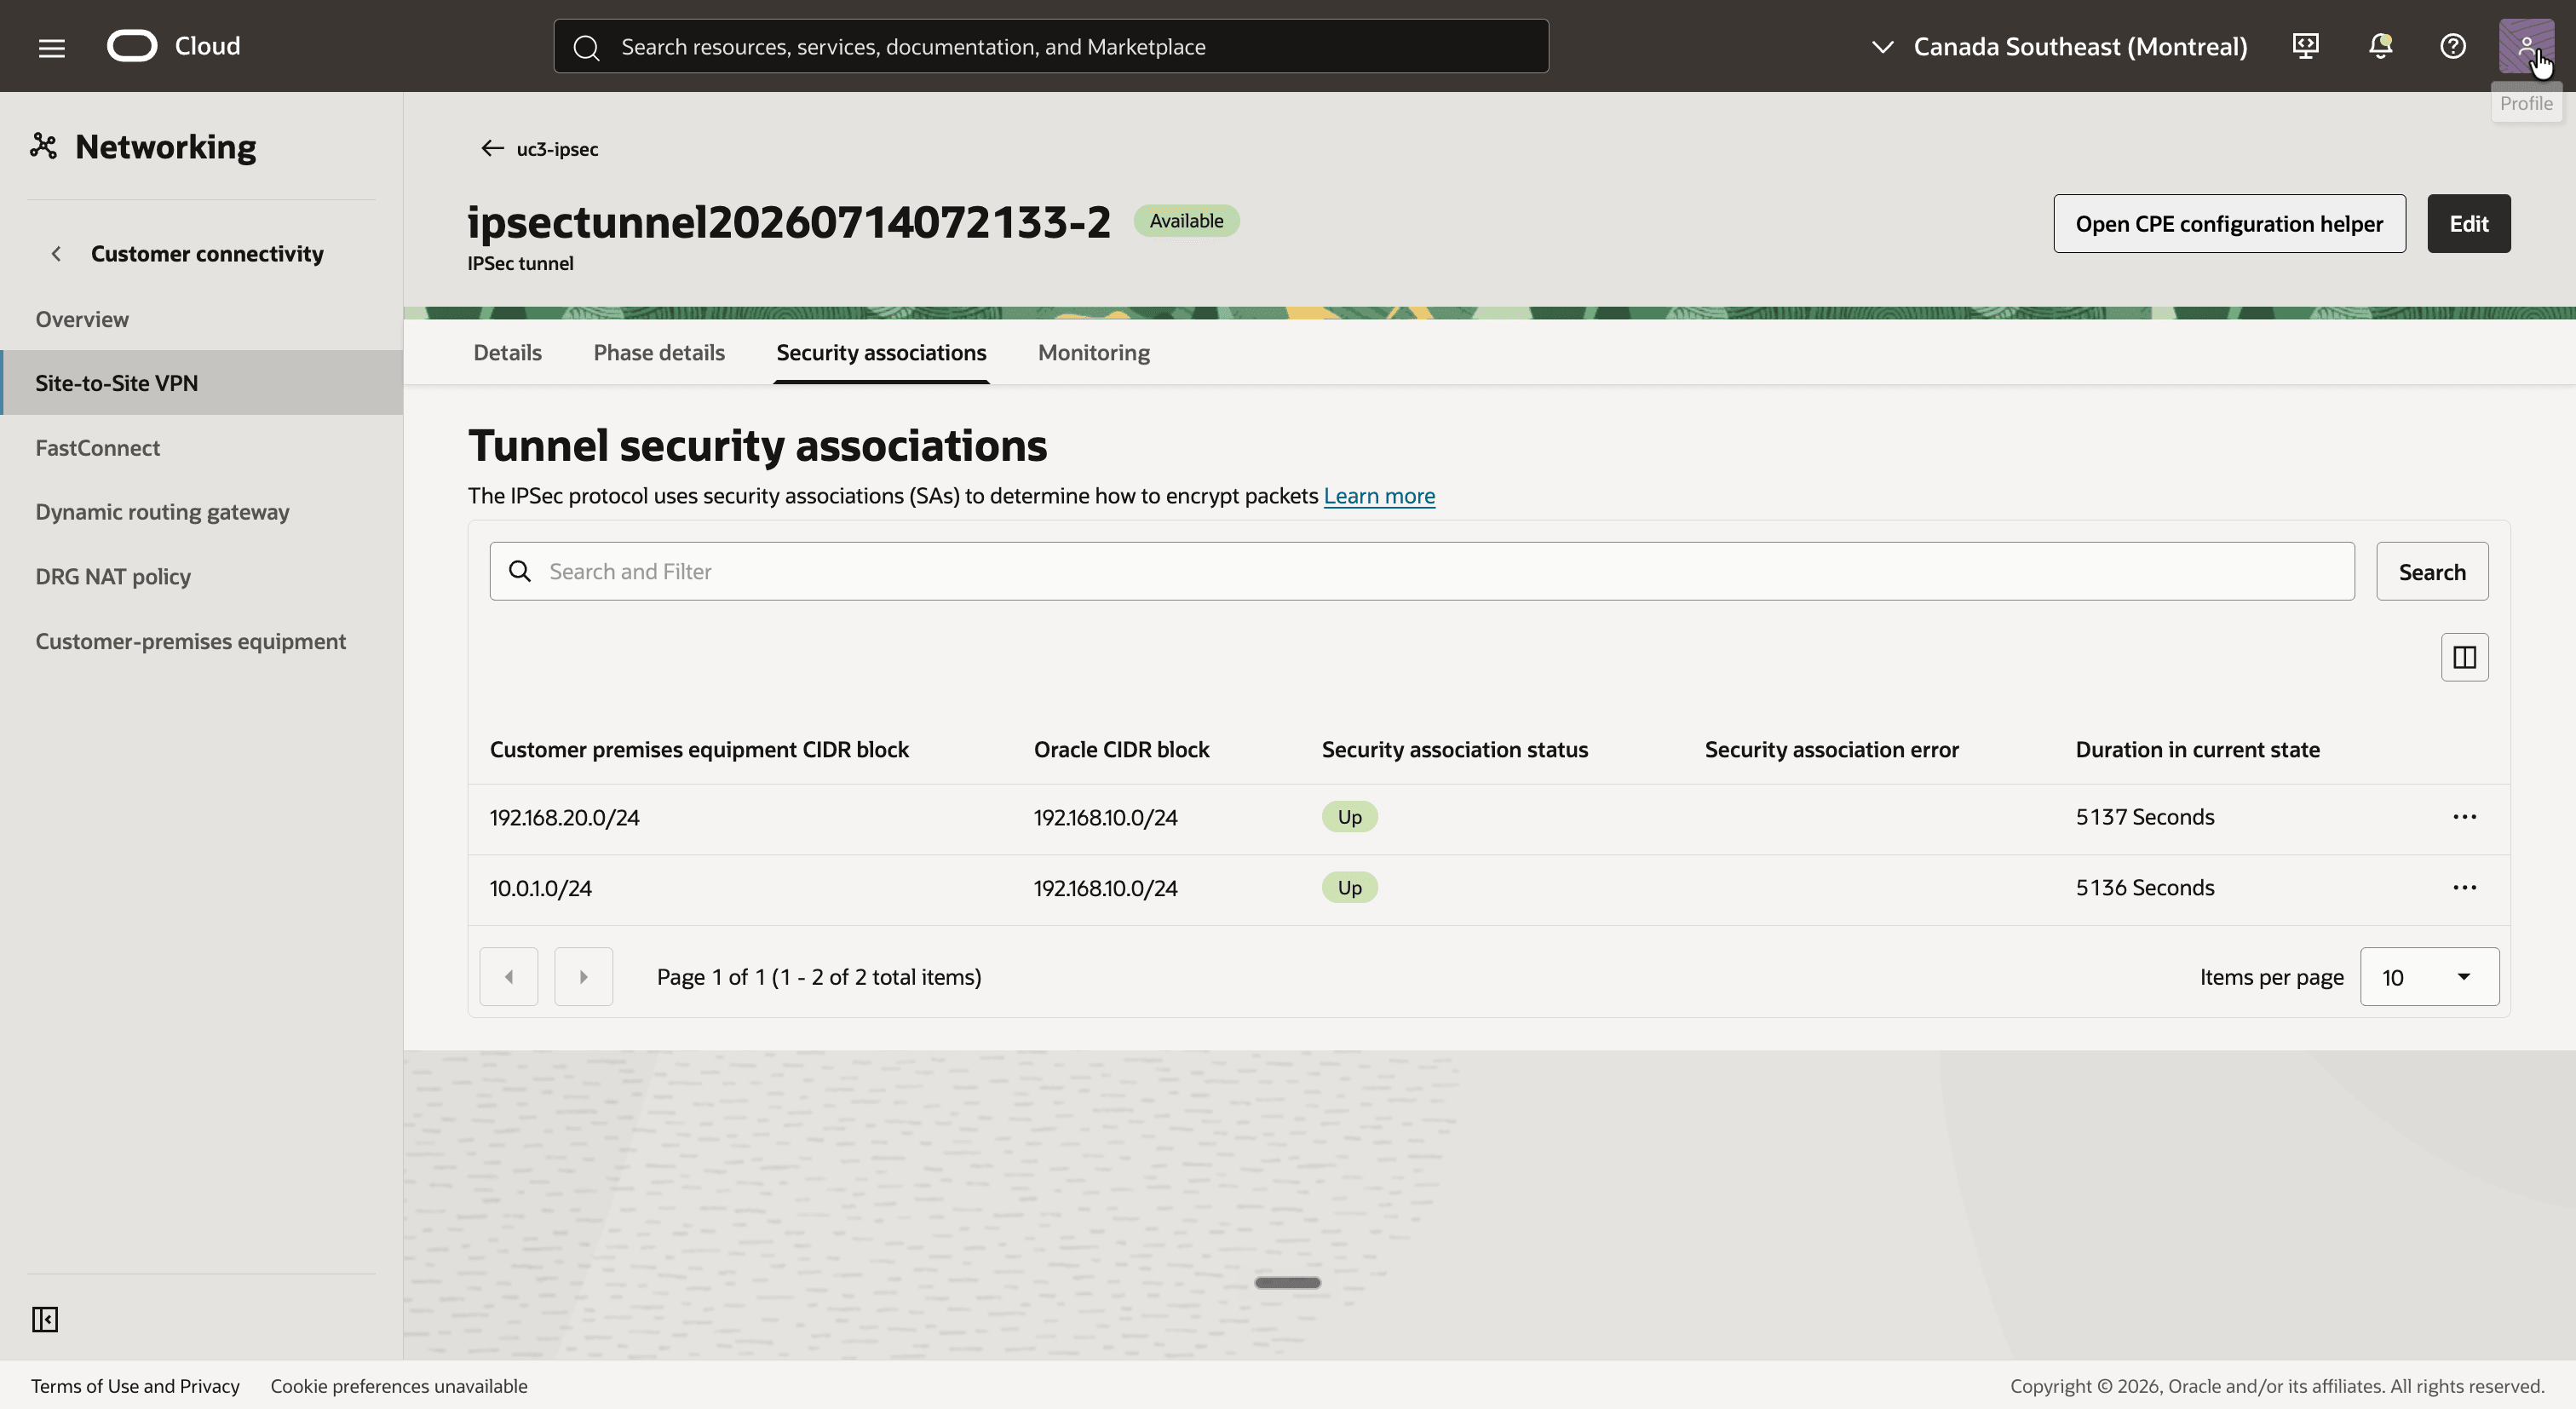
[! NOTA: la console elenca anche una voce per
192.168.20.0/24, ma il router in locale è configurato solo con la coppia10.0.1.0/24e192.168.10.0/24, e questa è l'unica coppia che trasporta il traffico.
Passo 09: configurare le tabelle di instradamento DRG
Il DRG dispone ora di due tipi di collegamenti e ogni tipo ottiene la propria tabella di instradamento DRG.
La tabella di instradamento dei collegamenti tunnel IPSec gestisce il traffico che arriva da ambienti on premise. Il criterio NAT sul collegamento del tunnel converte prima il pacchetto e il DRG cerca la destinazione tradotta. Tale destinazione è il CIDR reale della VCN, pertanto la tabella dispone di un instradamento statico per 10.0.1.0/24 al collegamento della VCN.
- In
uc3-drg-ocifare clic sulla scheda Ciclo di produzione e creare una tabella di instradamento DRG con il nomeuc3-drgrt-ipsec. - Fare clic sulla scheda Regole di instradamento statico e fare clic sul pulsante Aggiungi regole di instradamento statico.
- Aggiungere una regola con il blocco CIDR di destinazione
10.0.1.0/24e il allegato hop successivouc3-att-vcn-oci. - Si noti che l'instradamento statico è Attivo.
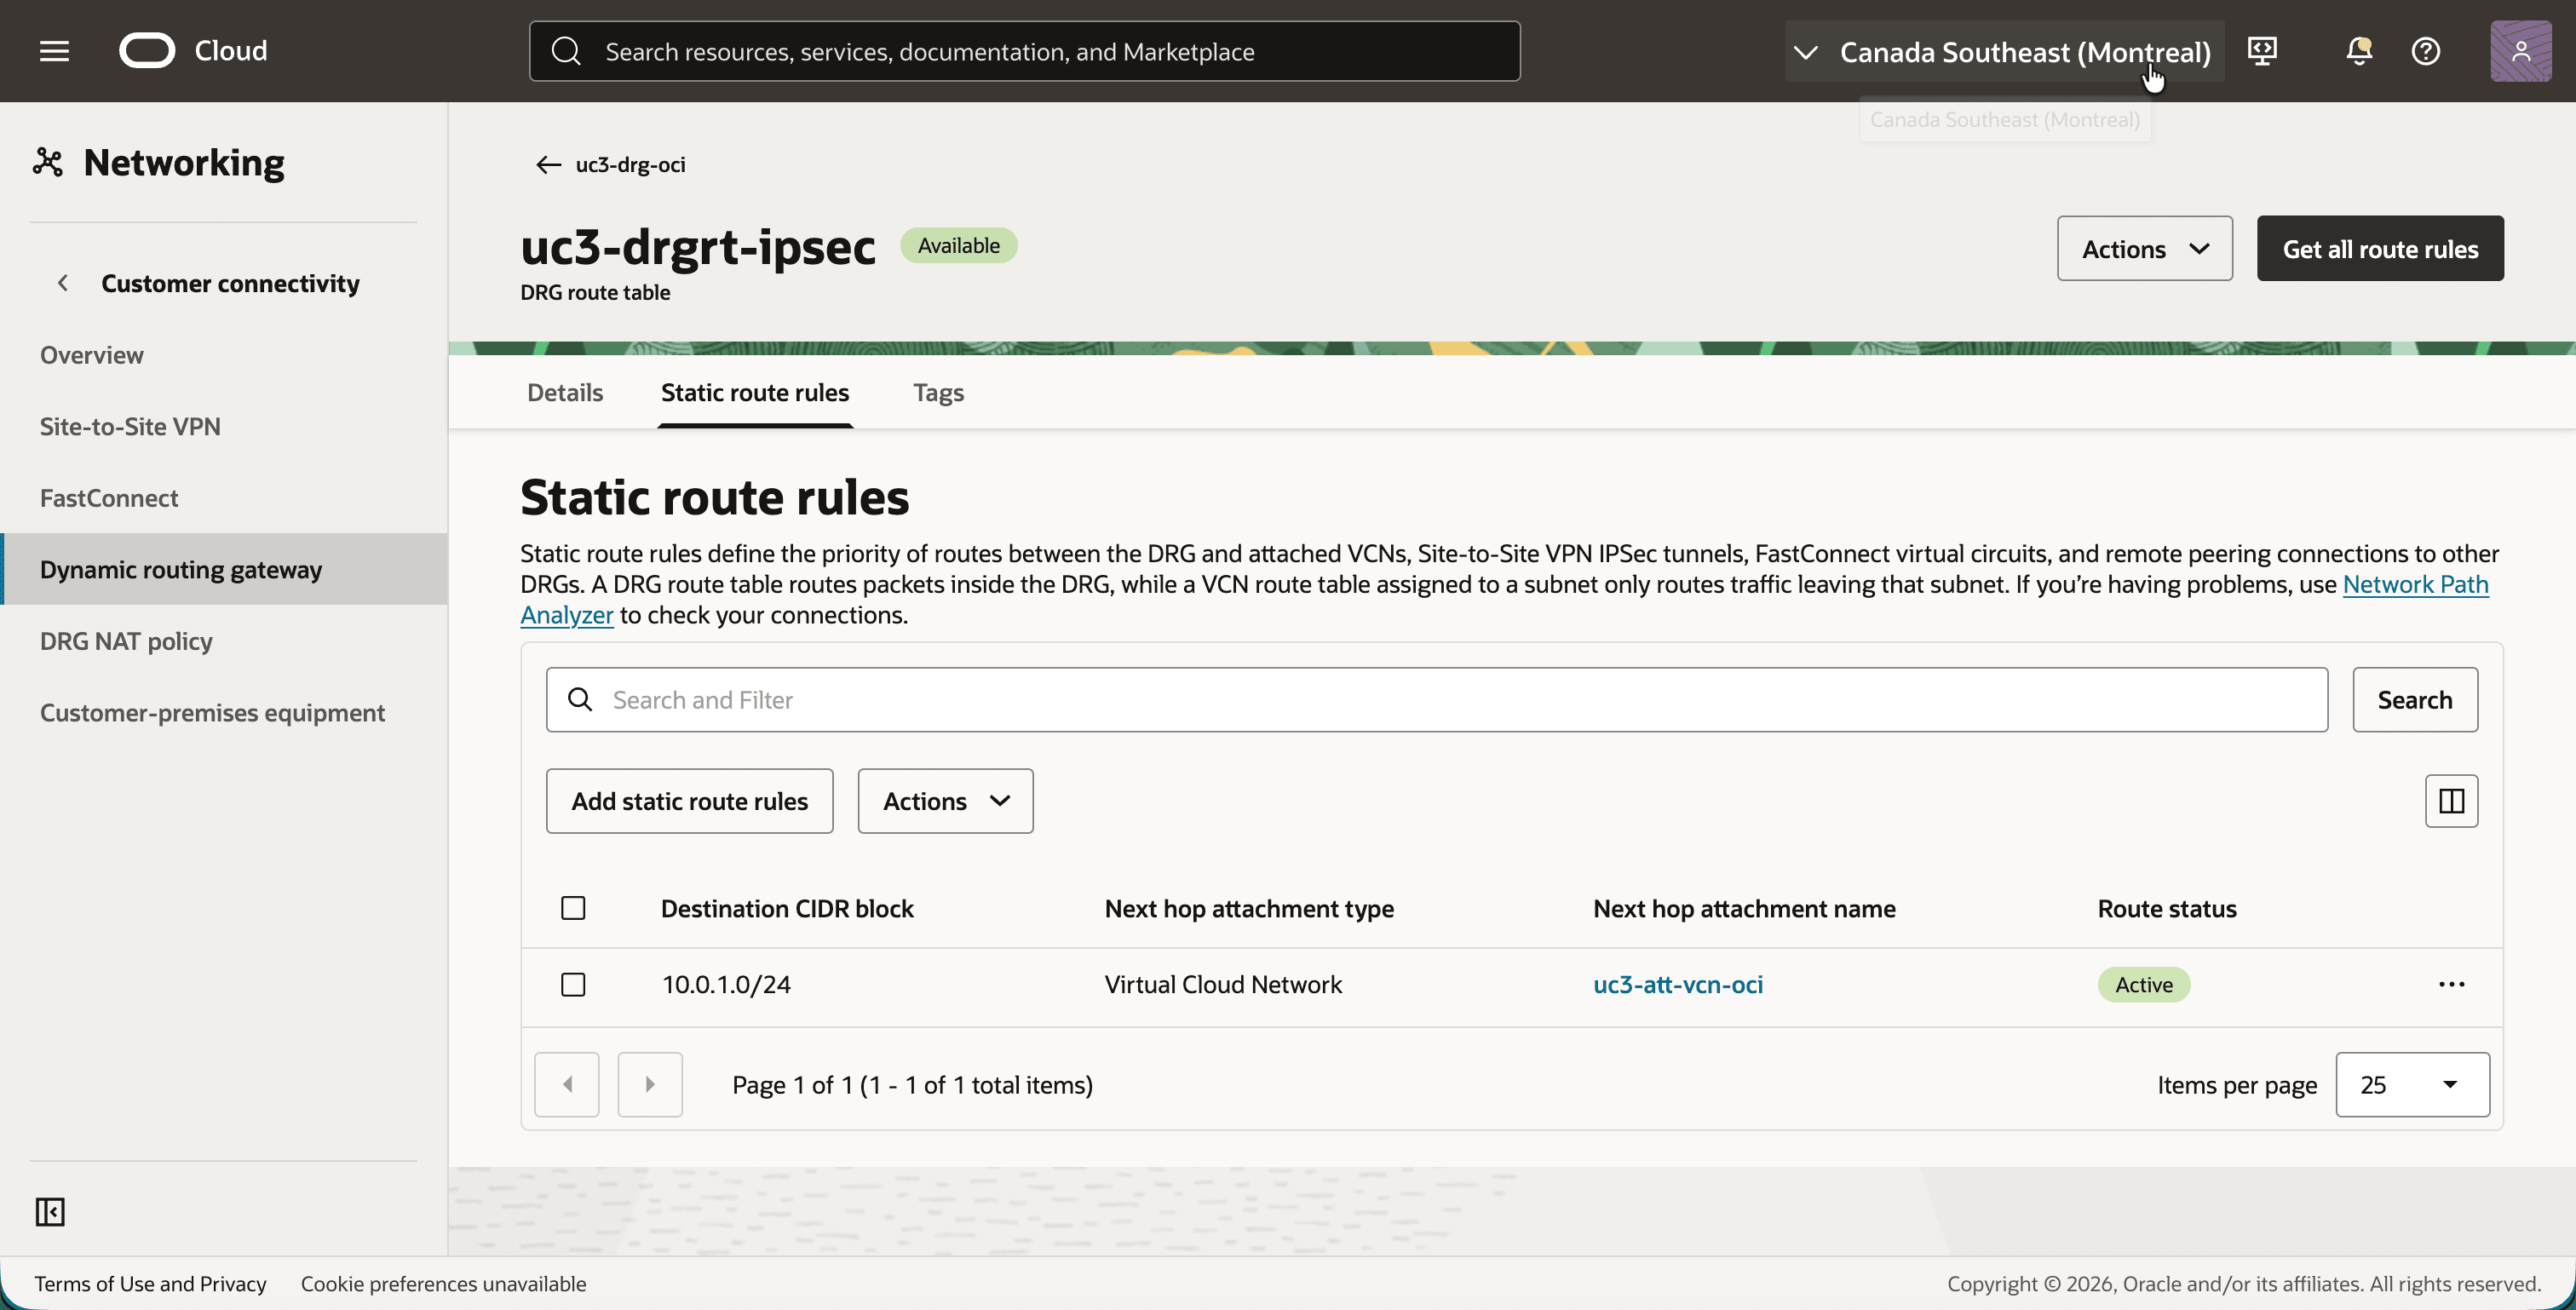
[! NOTA: questo instradamento è statico perché questa esercitazione utilizza una tabella di instradamento DRG personalizzata senza una distribuzione di instradamento importazione. La tabella di instradamento DRG generata automaticamente per i collegamenti IPSec apprende
10.0.1.0/24in modo dinamico dal collegamento VCN e una distribuzione di instradamento importazione che accetta il collegamento VCN fa lo stesso per una tabella personalizzata.
- Tornare alla scheda Allegati di
uc3-drg-oci, scorrere verso il basso fino a IPSec collegamenti tunnel e modificare entrambi i collegamenti tunnel per selezionareuc3-drgrt-ipseccome tabella di instradamento DRG.
La tabella di instradamento del collegamento VCN gestisce il traffico proveniente dalla VCN e indirizzato al CIDR shadow in locale 192.168.20.0/24. Questo traffico deve andare al tunnel. Non è possibile creare tale instradamento come instradamento statico: una regola di instradamento statico in una tabella di instradamento DRG accetta un collegamento VCN o una connessione peering remota come hop successivo, ma non un tunnel IPSec. Il percorso deve essere appreso dinamicamente, con una distribuzione del percorso di importazione.
- Nella scheda Ciclo di
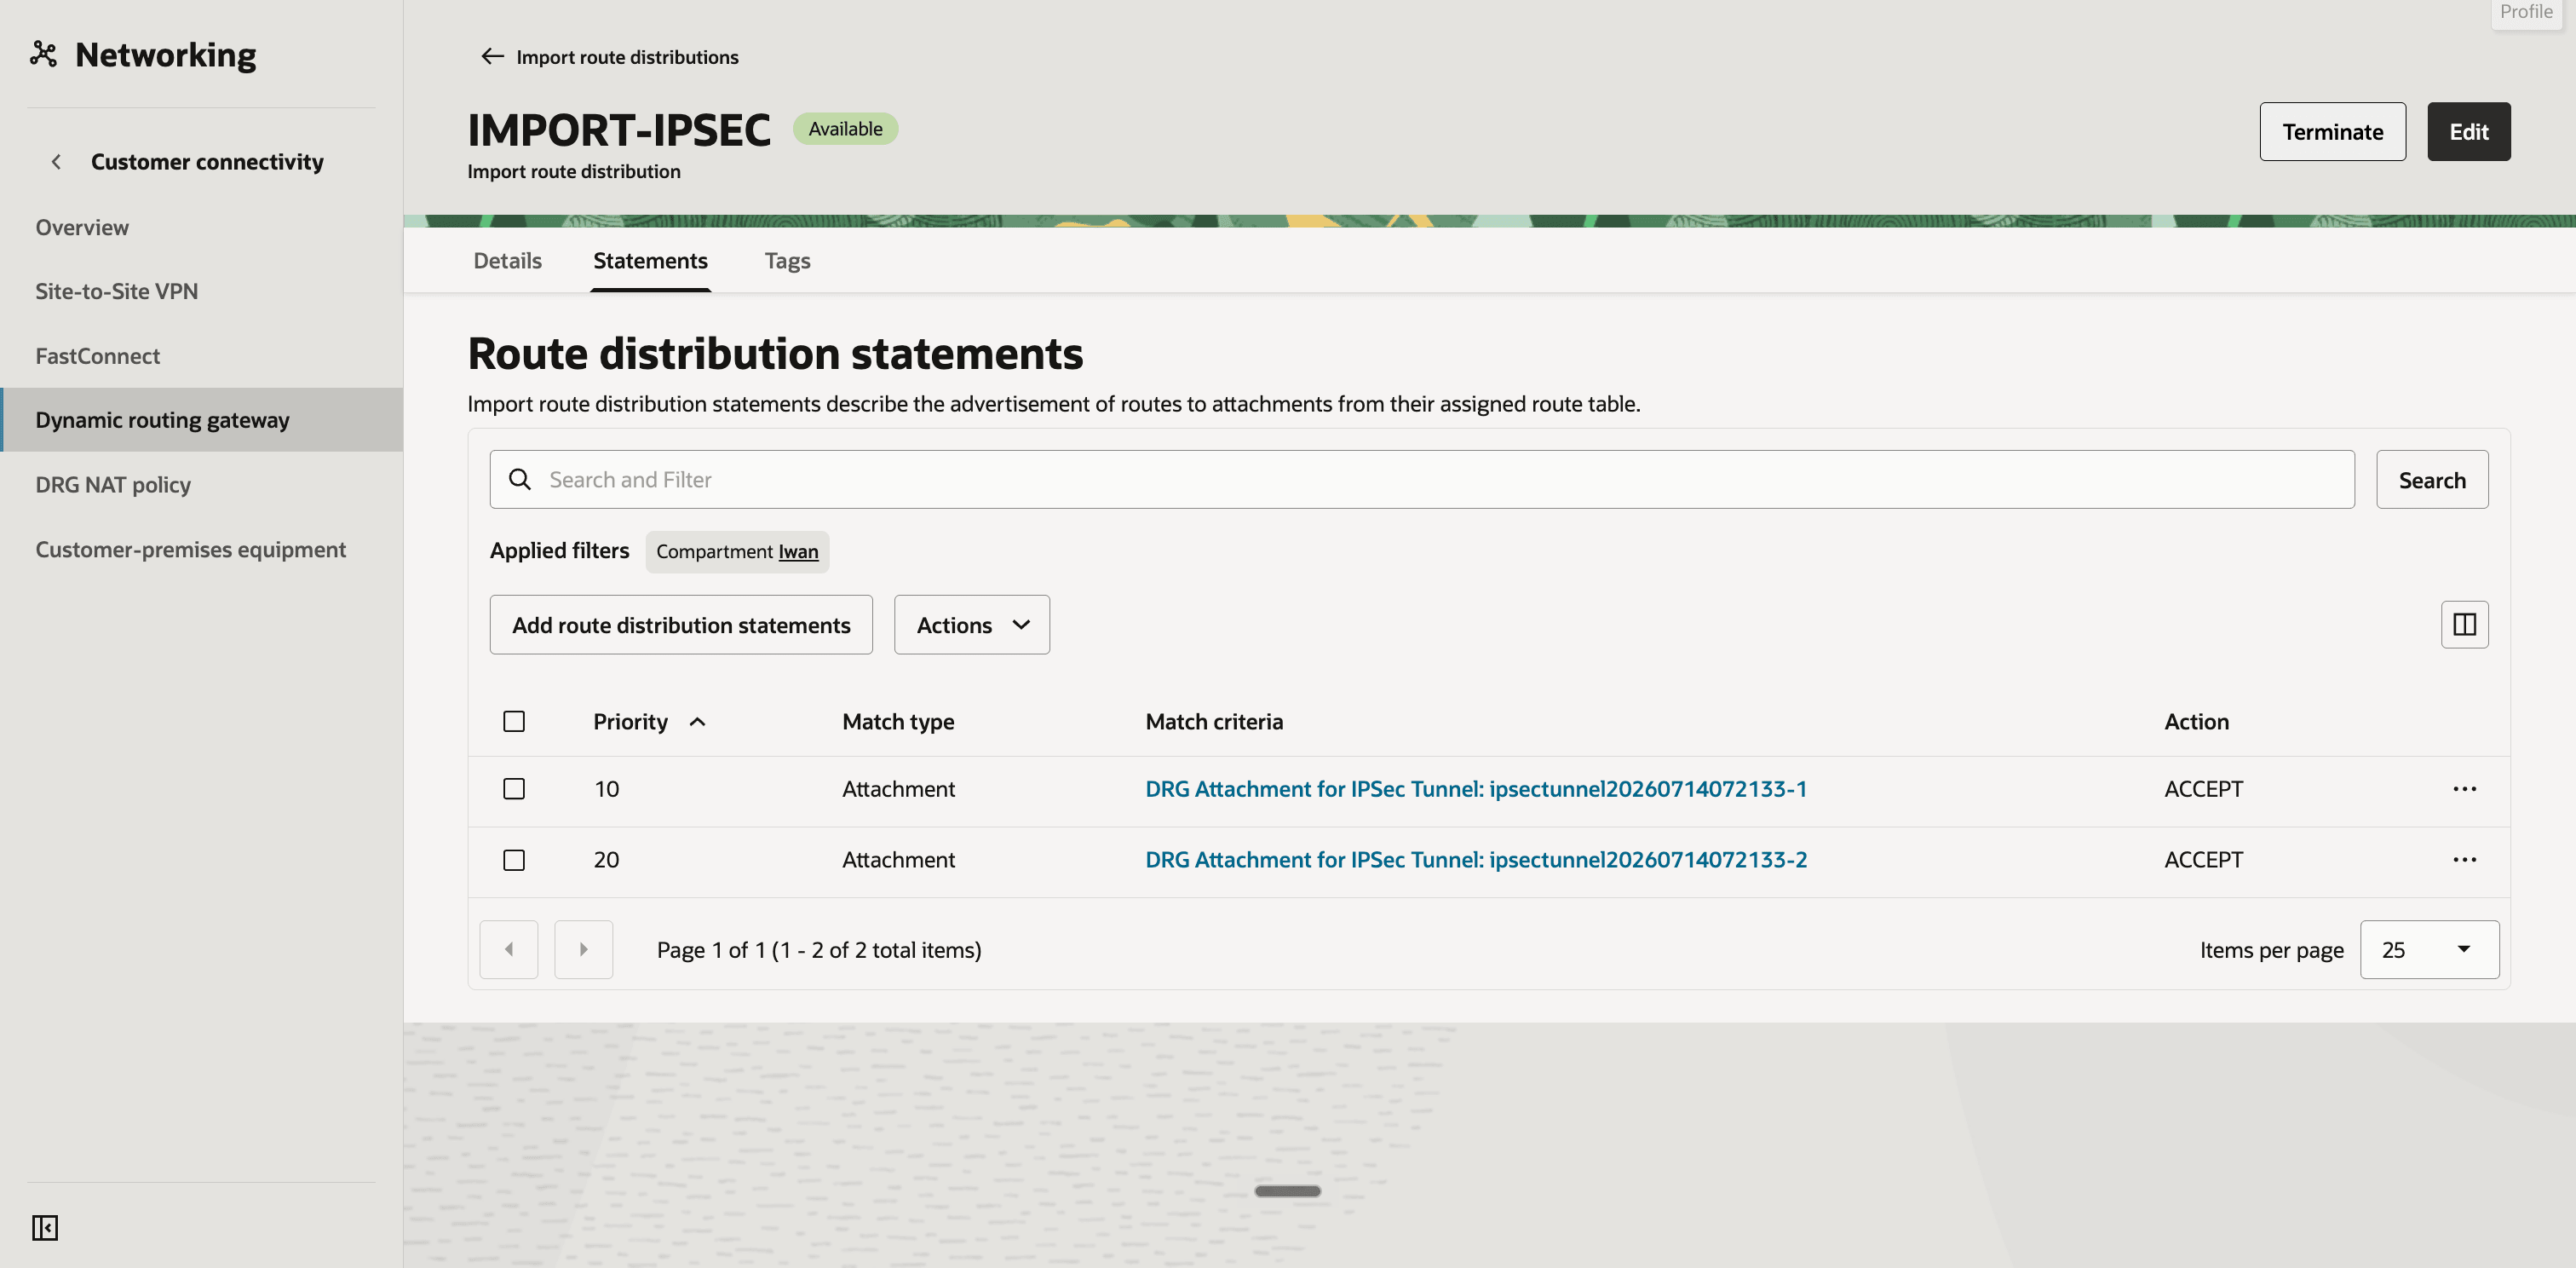
uc3-drg-ocicreare una distribuzione di instradamento importazione con il nomeIMPORT-IPSECe aggiungere due istruzioni:- Priorità
10, Tipo di corrispondenza Allegato, il collegamento del primo tunnel IPSec, Azione Accetta. - Priorità
20, Tipo di corrispondenza Allegato, il collegamento del secondo tunnel IPSec, Azione Accetta.
- Priorità
- Creare una tabella di instradamento DRG con il nome
uc3-drgrt-vcn-ocie selezionareIMPORT-IPSECcome Importa distribuzione instradamento. -
Modificare il collegamento
uc3-att-vcn-ocie selezionareuc3-drgrt-vcn-ocicome tabella di instradamento DRG. - Fare clic sulla distribuzione instradamenti importazione
IMPORT-IPSECe fare clic sulla scheda Istruzioni. - Si notino le due istruzioni, una per ogni collegamento del tunnel IPSec, entrambe con l'azione ACCEPT.
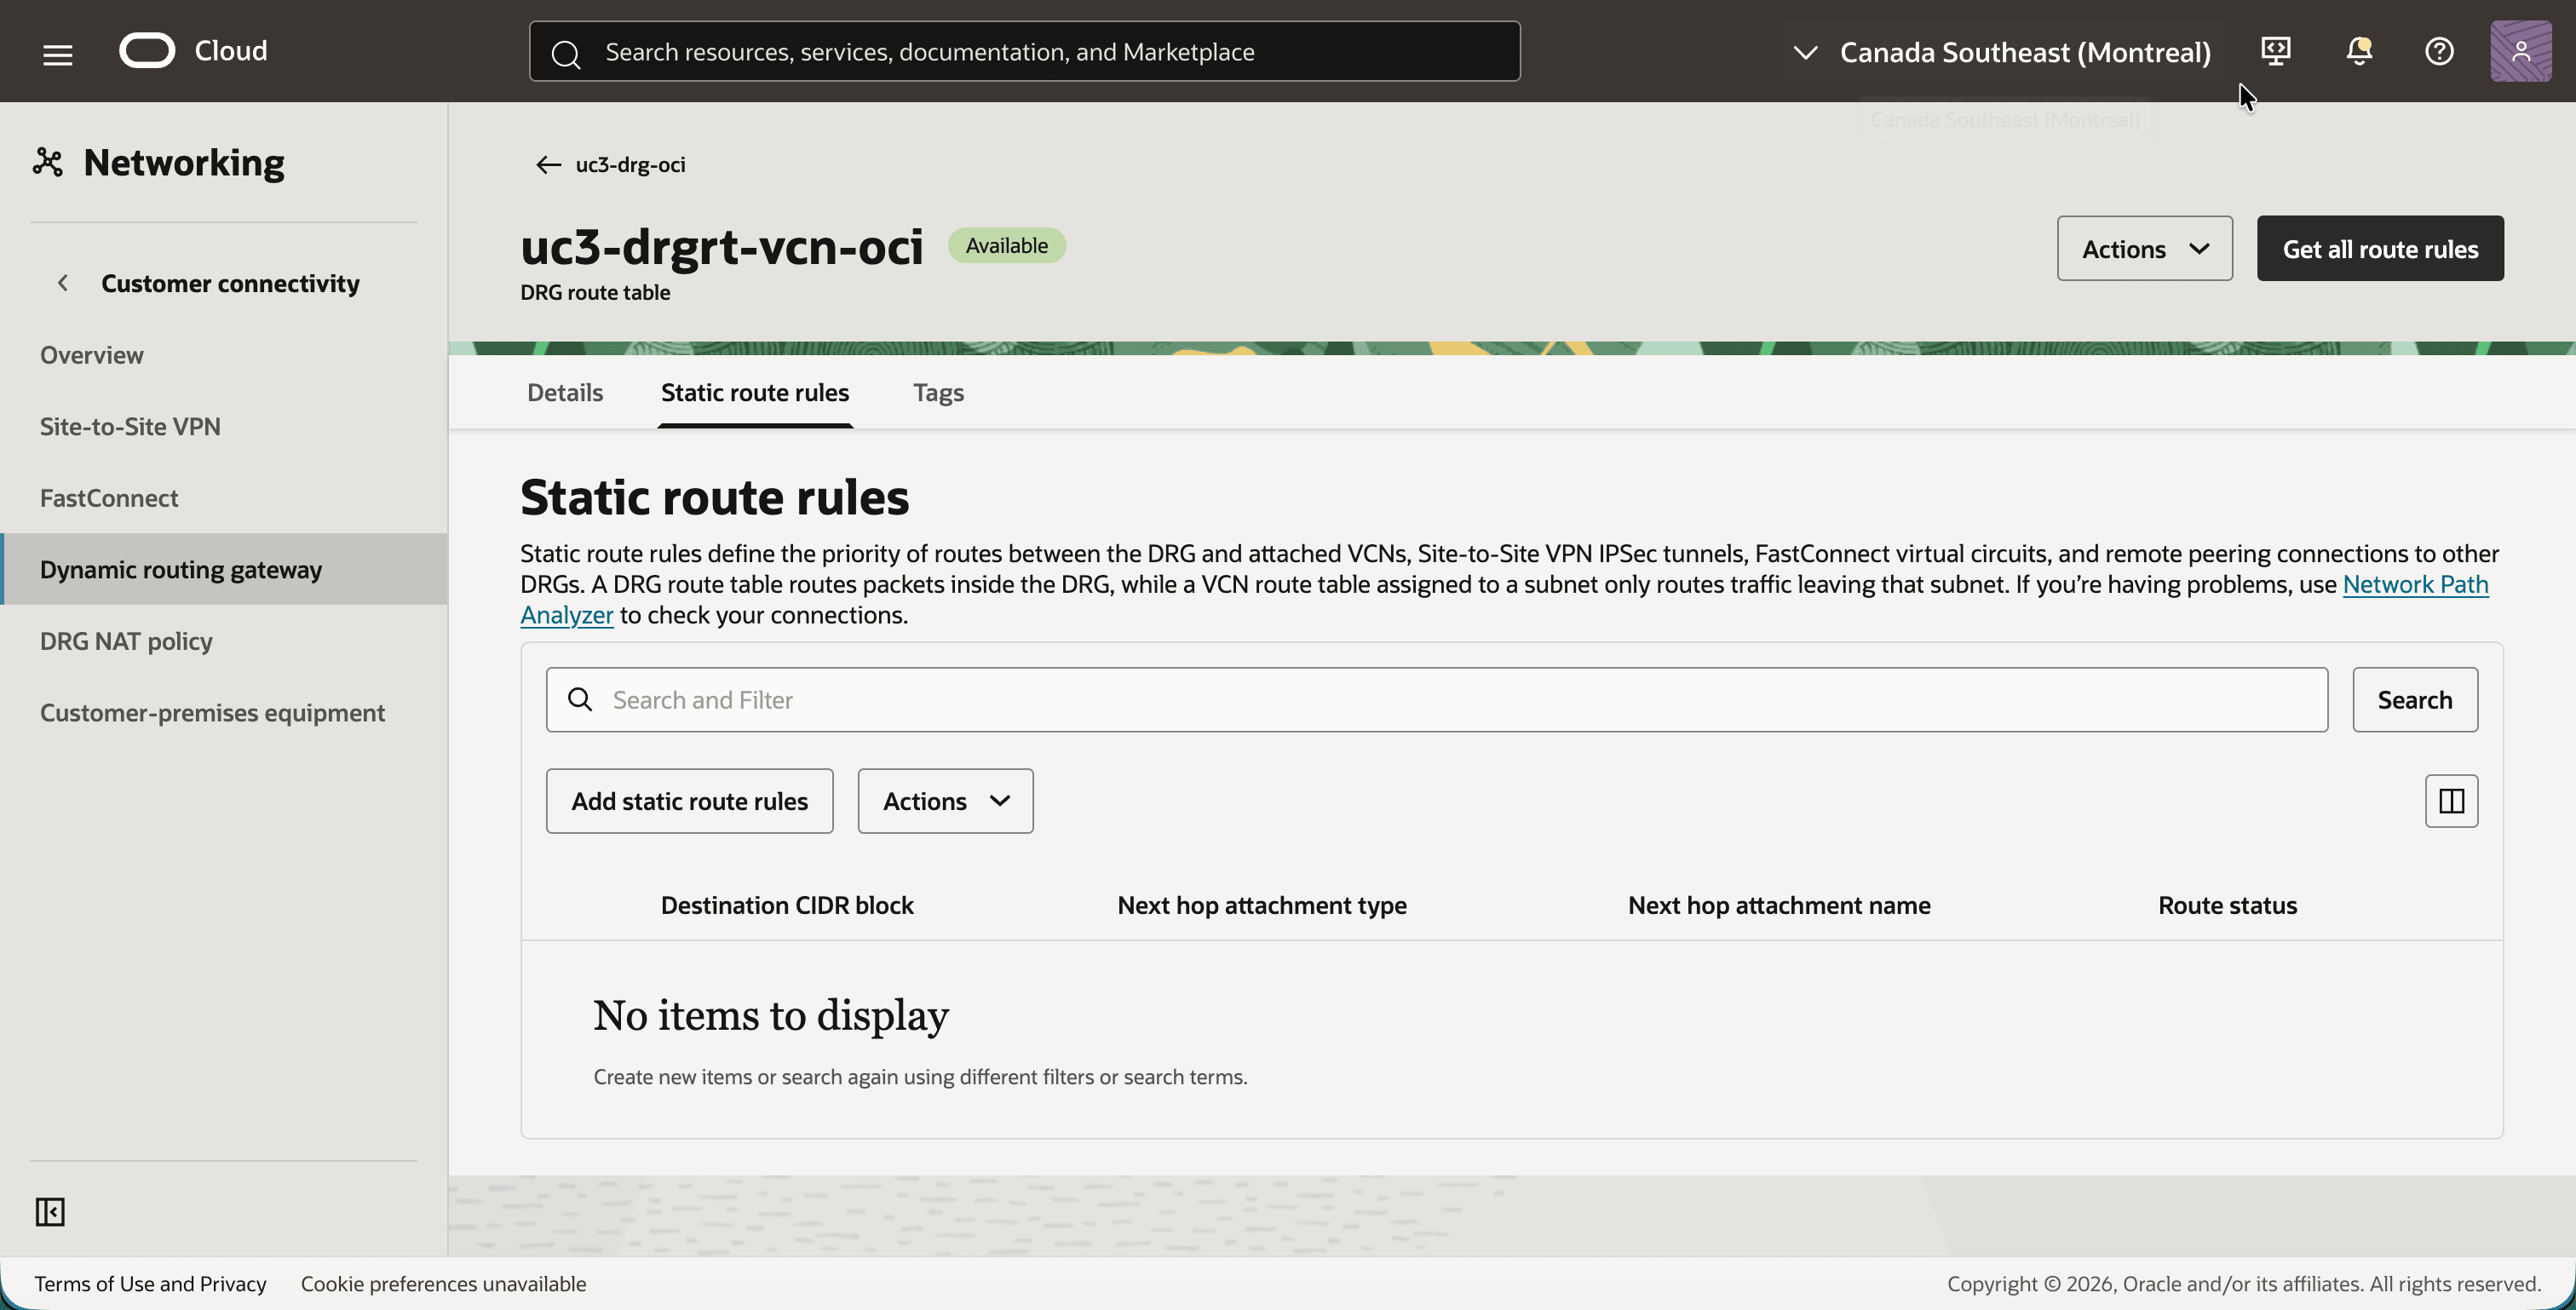
- Fare clic sulla tabella di instradamento DRG
uc3-drgrt-vcn-ocie fare clic sulla scheda Regole di instradamento statico. - Si noti che la tabella non dispone di regole di instradamento statico. Ciò è previsto.
- Tornare alla scheda Dettagli e fare clic sul pulsante Recupera tutte le regole di instradamento.
- Osservare i due instradamenti di tipo DYNAMIC per
192.168.20.0/24, ciascuno con un collegamento tunnel IPSec come hop successivo. Si tratta del CIDR in locale aggiunto al dominio di cifratura nel passo 07. - Osservare lo stato del percorso. Il DRG utilizza l'instradamento con stato Attivo. L'instradamento attraverso l'altro tunnel ha lo stato Conflitto, il che significa solo che è in standby per la stessa destinazione.
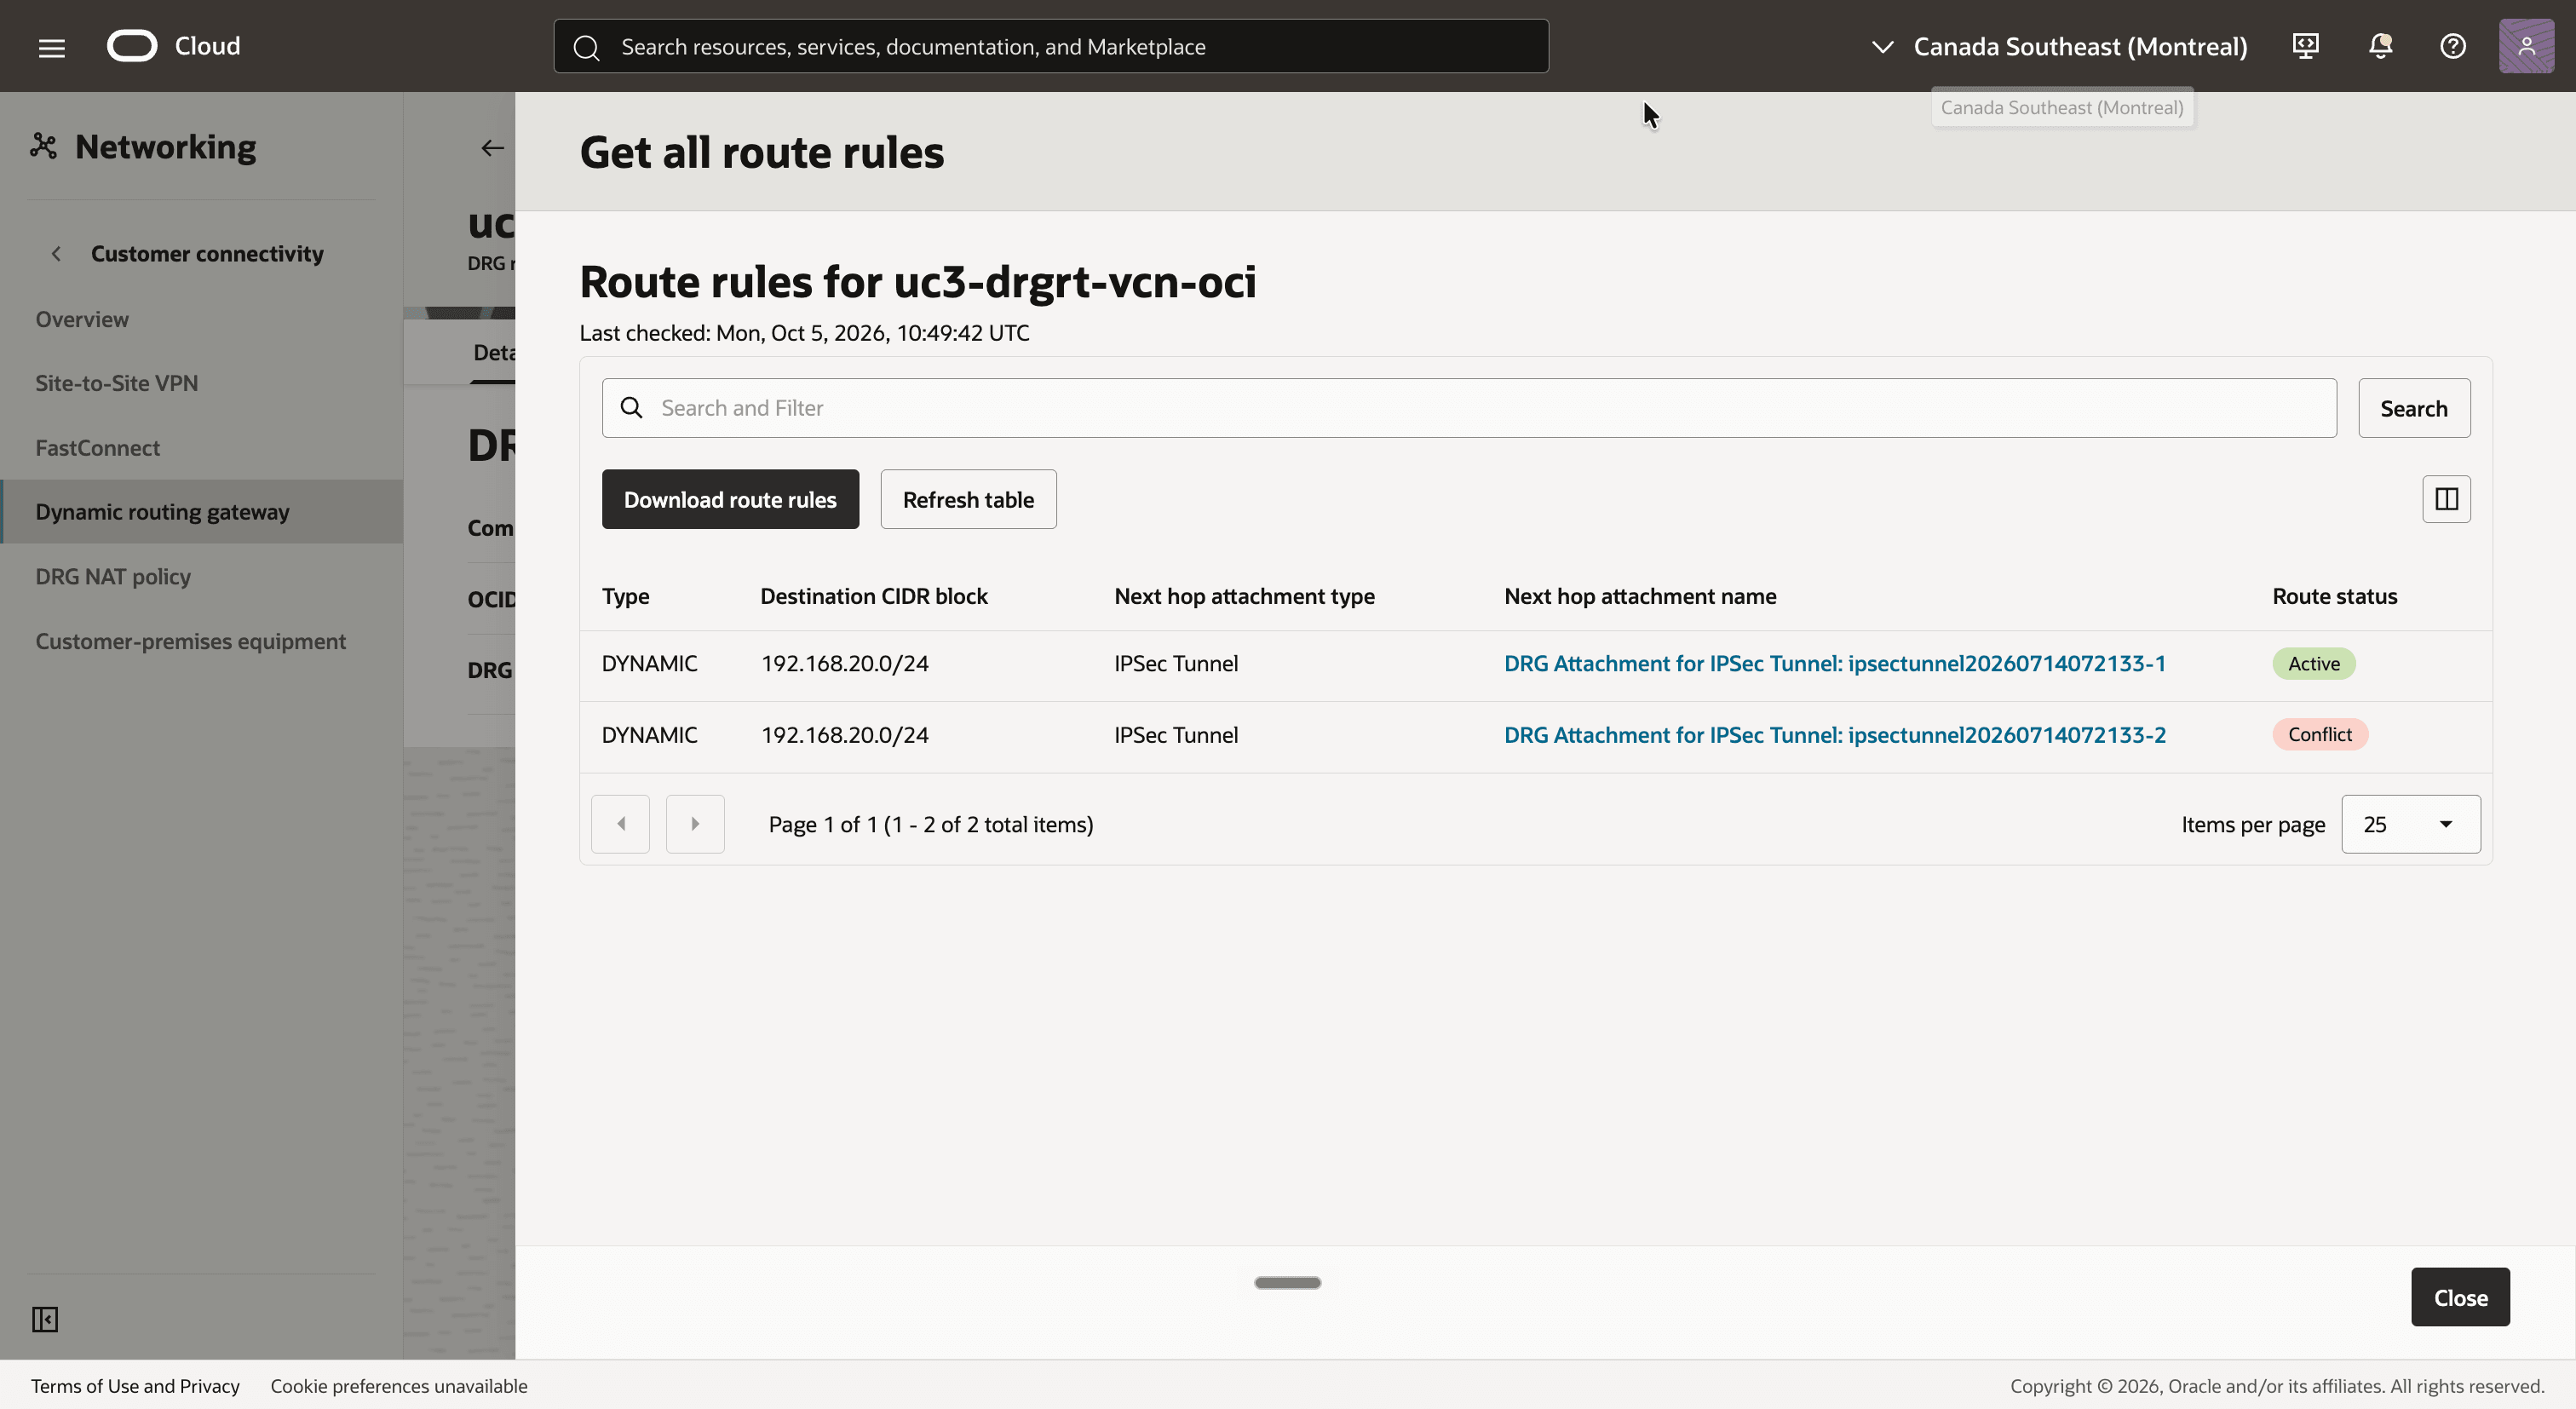
[! NOTA] Se questo instradamento non è presente, il traffico dalla VCN in locale viene eliminato dal DRG anche se i tunnel sono attivi e la regola NAT è corretta. Controllare prima i blocchi CIDR in locale del dominio di cifratura (passo 07).
Passo 10: configurare la tabella di instradamento VCN sul lato OCI
Le istanze nella VCN devono inviare il traffico per il CIDR shadow in locale al DRG.
- In
uc3-vcn-oci, fare clic sulla scheda Ciclo e sulla tabella di instradamentouc3-rt-oci. Tabella di instradamento assegnata auc3-subnet-oci. - Fare clic sulla scheda Regole instradamento.
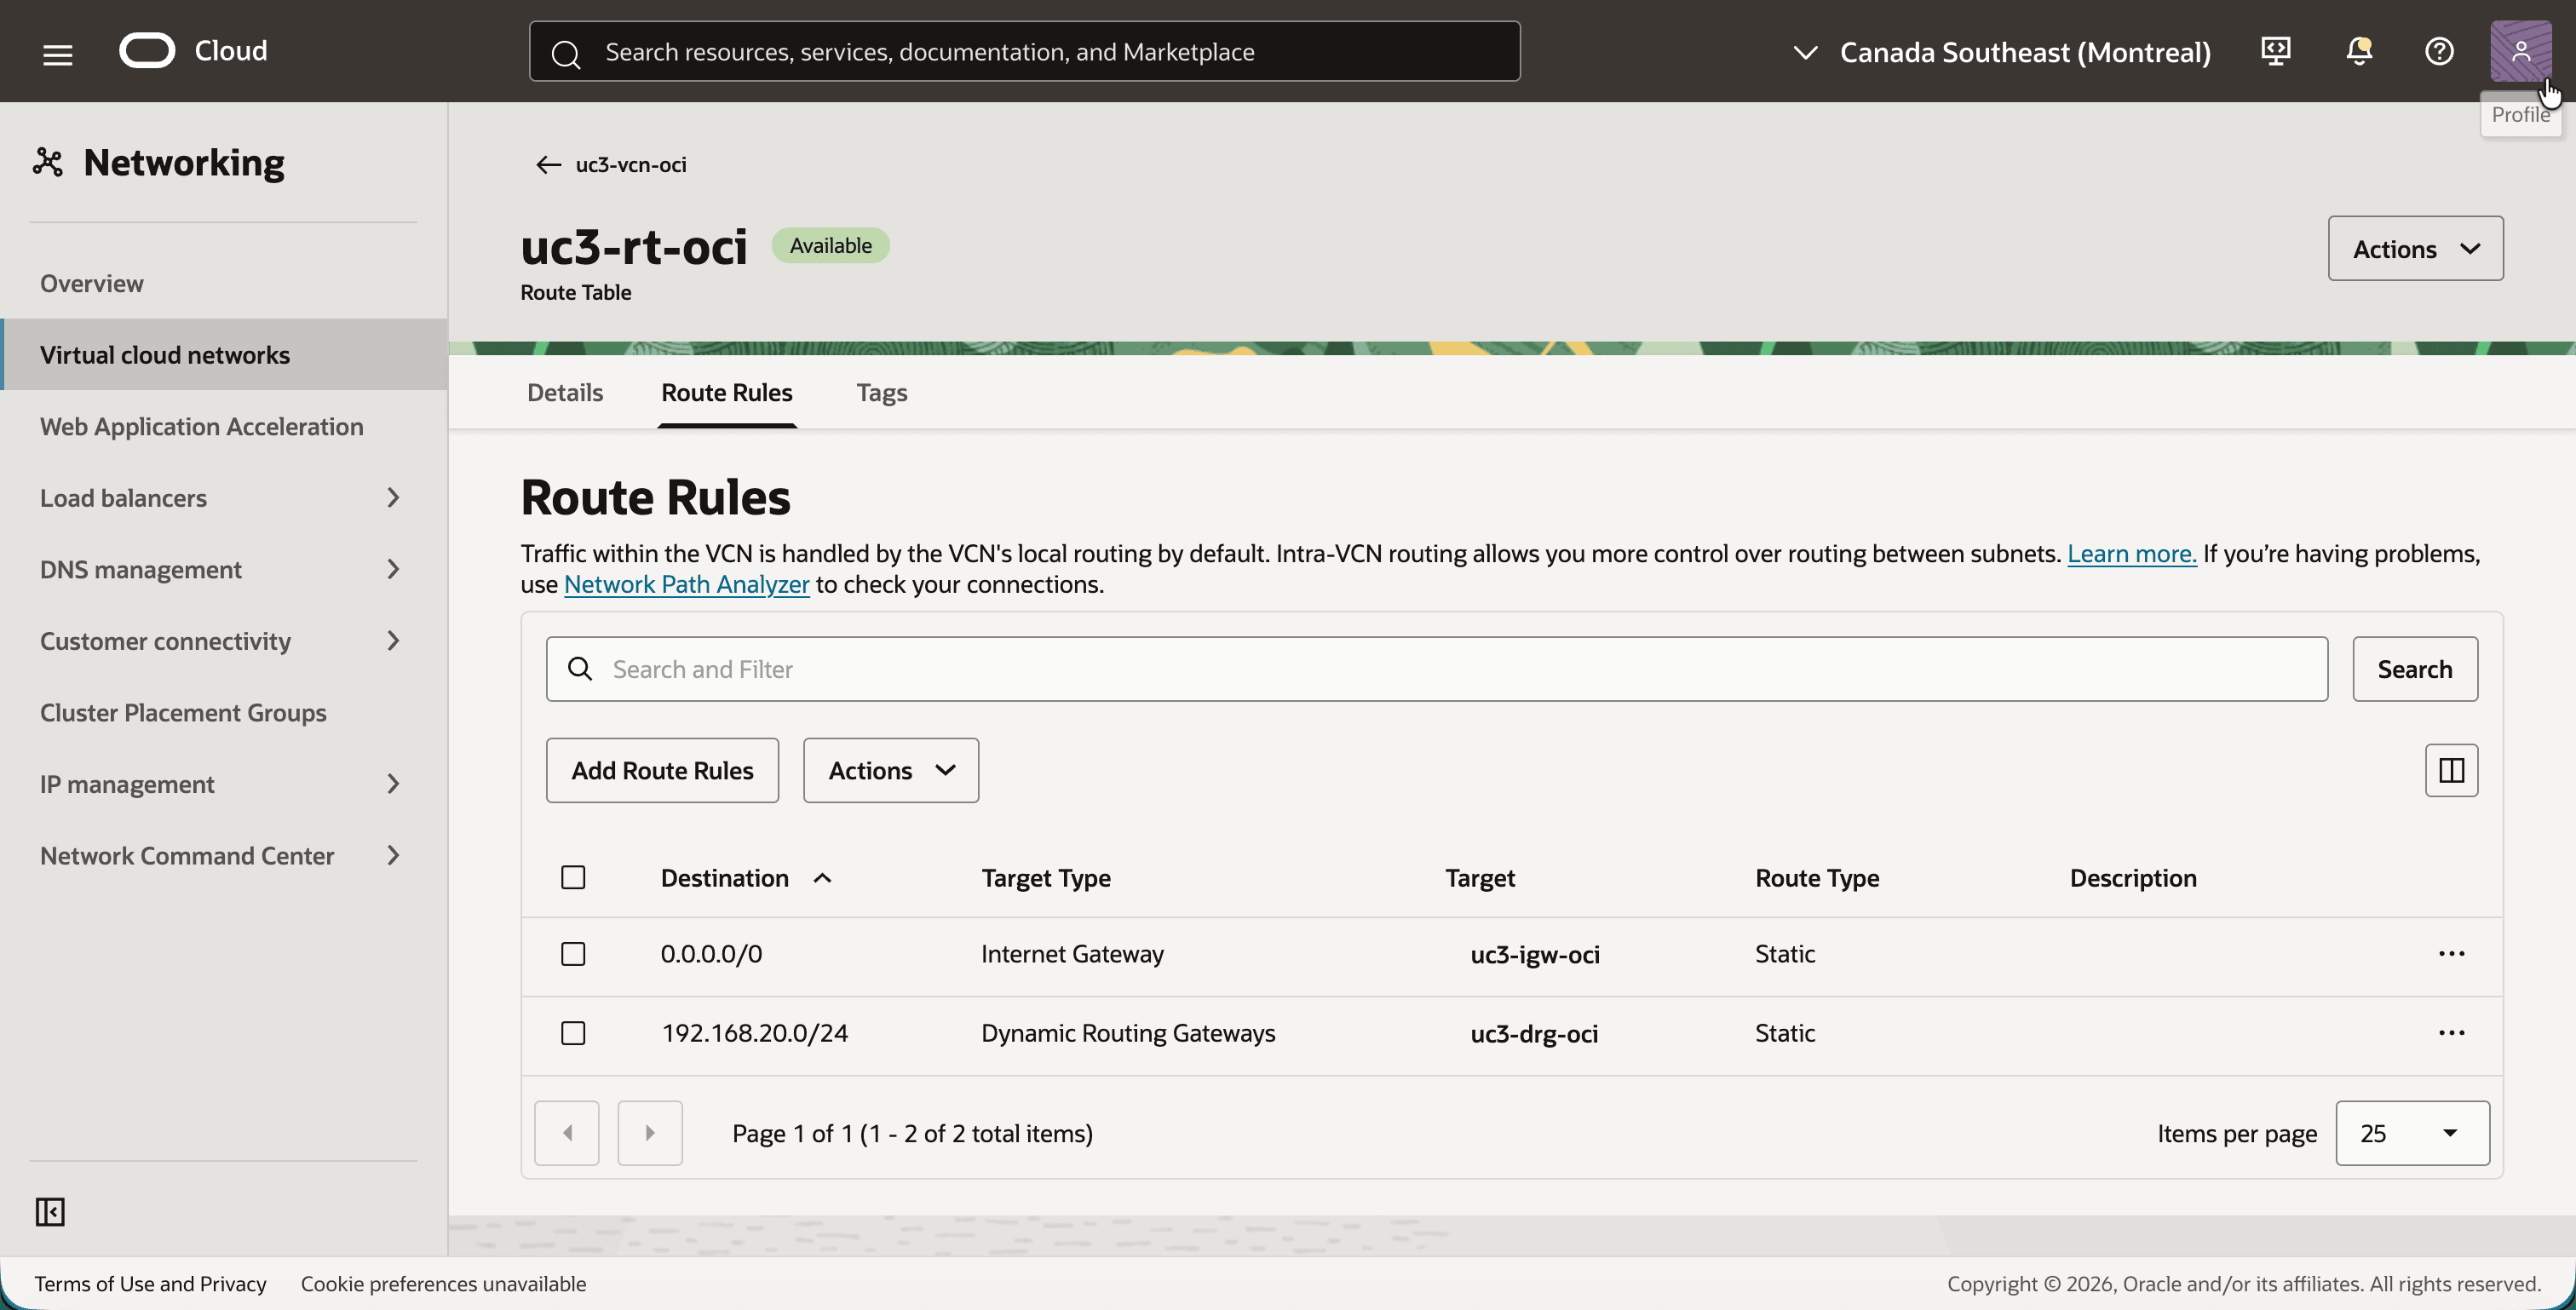
- Aggiungere una regola di instradamento per il CIDR shadow in locale in modo che la tabella di instradamento disponga delle due regole di instradamento riportate di seguito.
0.0.0.0/0con la destinazioneuc3-igw-oci, per l'accesso SSH da Internet.192.168.20.0/24(il CIDR shadow di on-premise) con la destinazioneuc3-drg-oci.
Passo 11: creare il criterio e la regola NAT DRG
Questo è il passo di cui parla l'intero tutorial. Un criterio NAT DRG con una regola esegue tutte le operazioni di traduzione in entrambe le direzioni.
Il criterio è associato ai collegamenti del tunnel IPSec, pertanto la regola viene scritta per il traffico arrivo da locale. Tale pacchetto dispone di un host in locale come origine (10.0.1.x) e dell'indirizzo shadow di un'istanza OCI come destinazione (192.168.10.x):
| Originale | Tradotto | Significato | |
|---|---|---|---|
| Origine | 10.0.1.0/24 |
192.168.20.0/24 |
Gli indirizzi reali delle soluzioni on-premise vengono presentati in OCI come 192.168.20.0/24. |
| Destinazione | 192.168.10.0/24 |
10.0.1.0/24 |
Il CIDR shadow di OCI viene sostituito dal CIDR reale della VCN. |
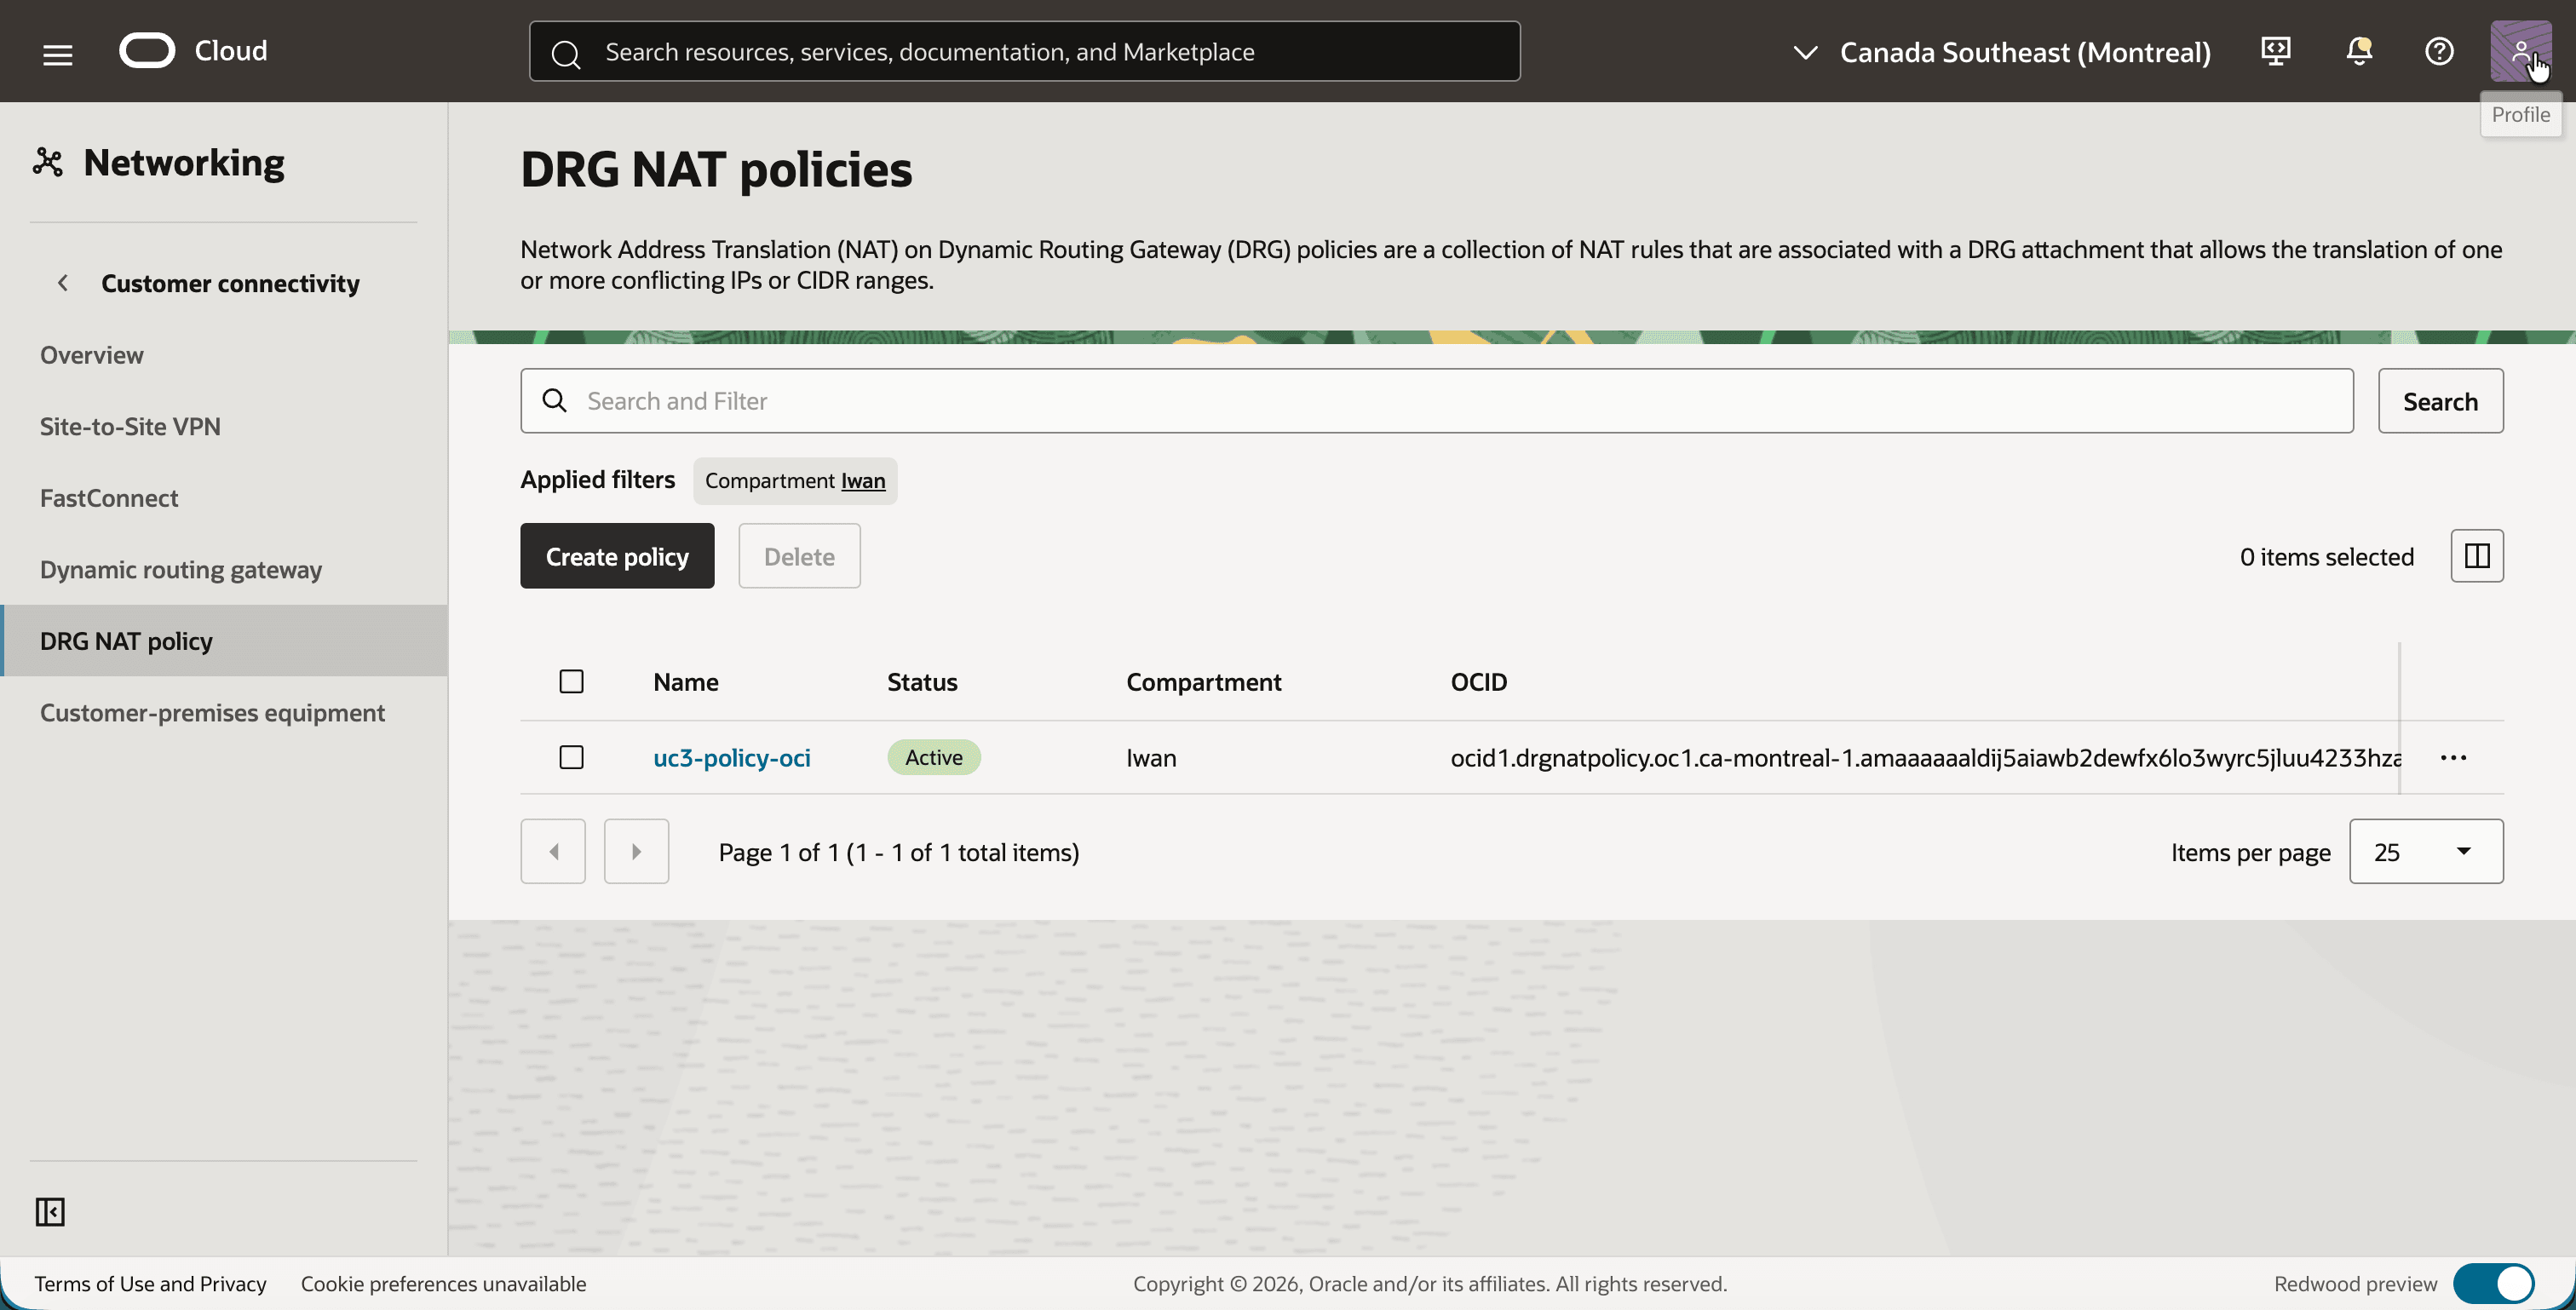
- Aprire il menu di navigazione, fare clic su Networking, quindi su Connettività cliente e quindi su criterio NAT DRG.
- Fare clic sul pulsante Crea criterio e creare un criterio con il nome
uc3-policy-oci. - Si noti che il criterio è Attivo.
- Fare clic su
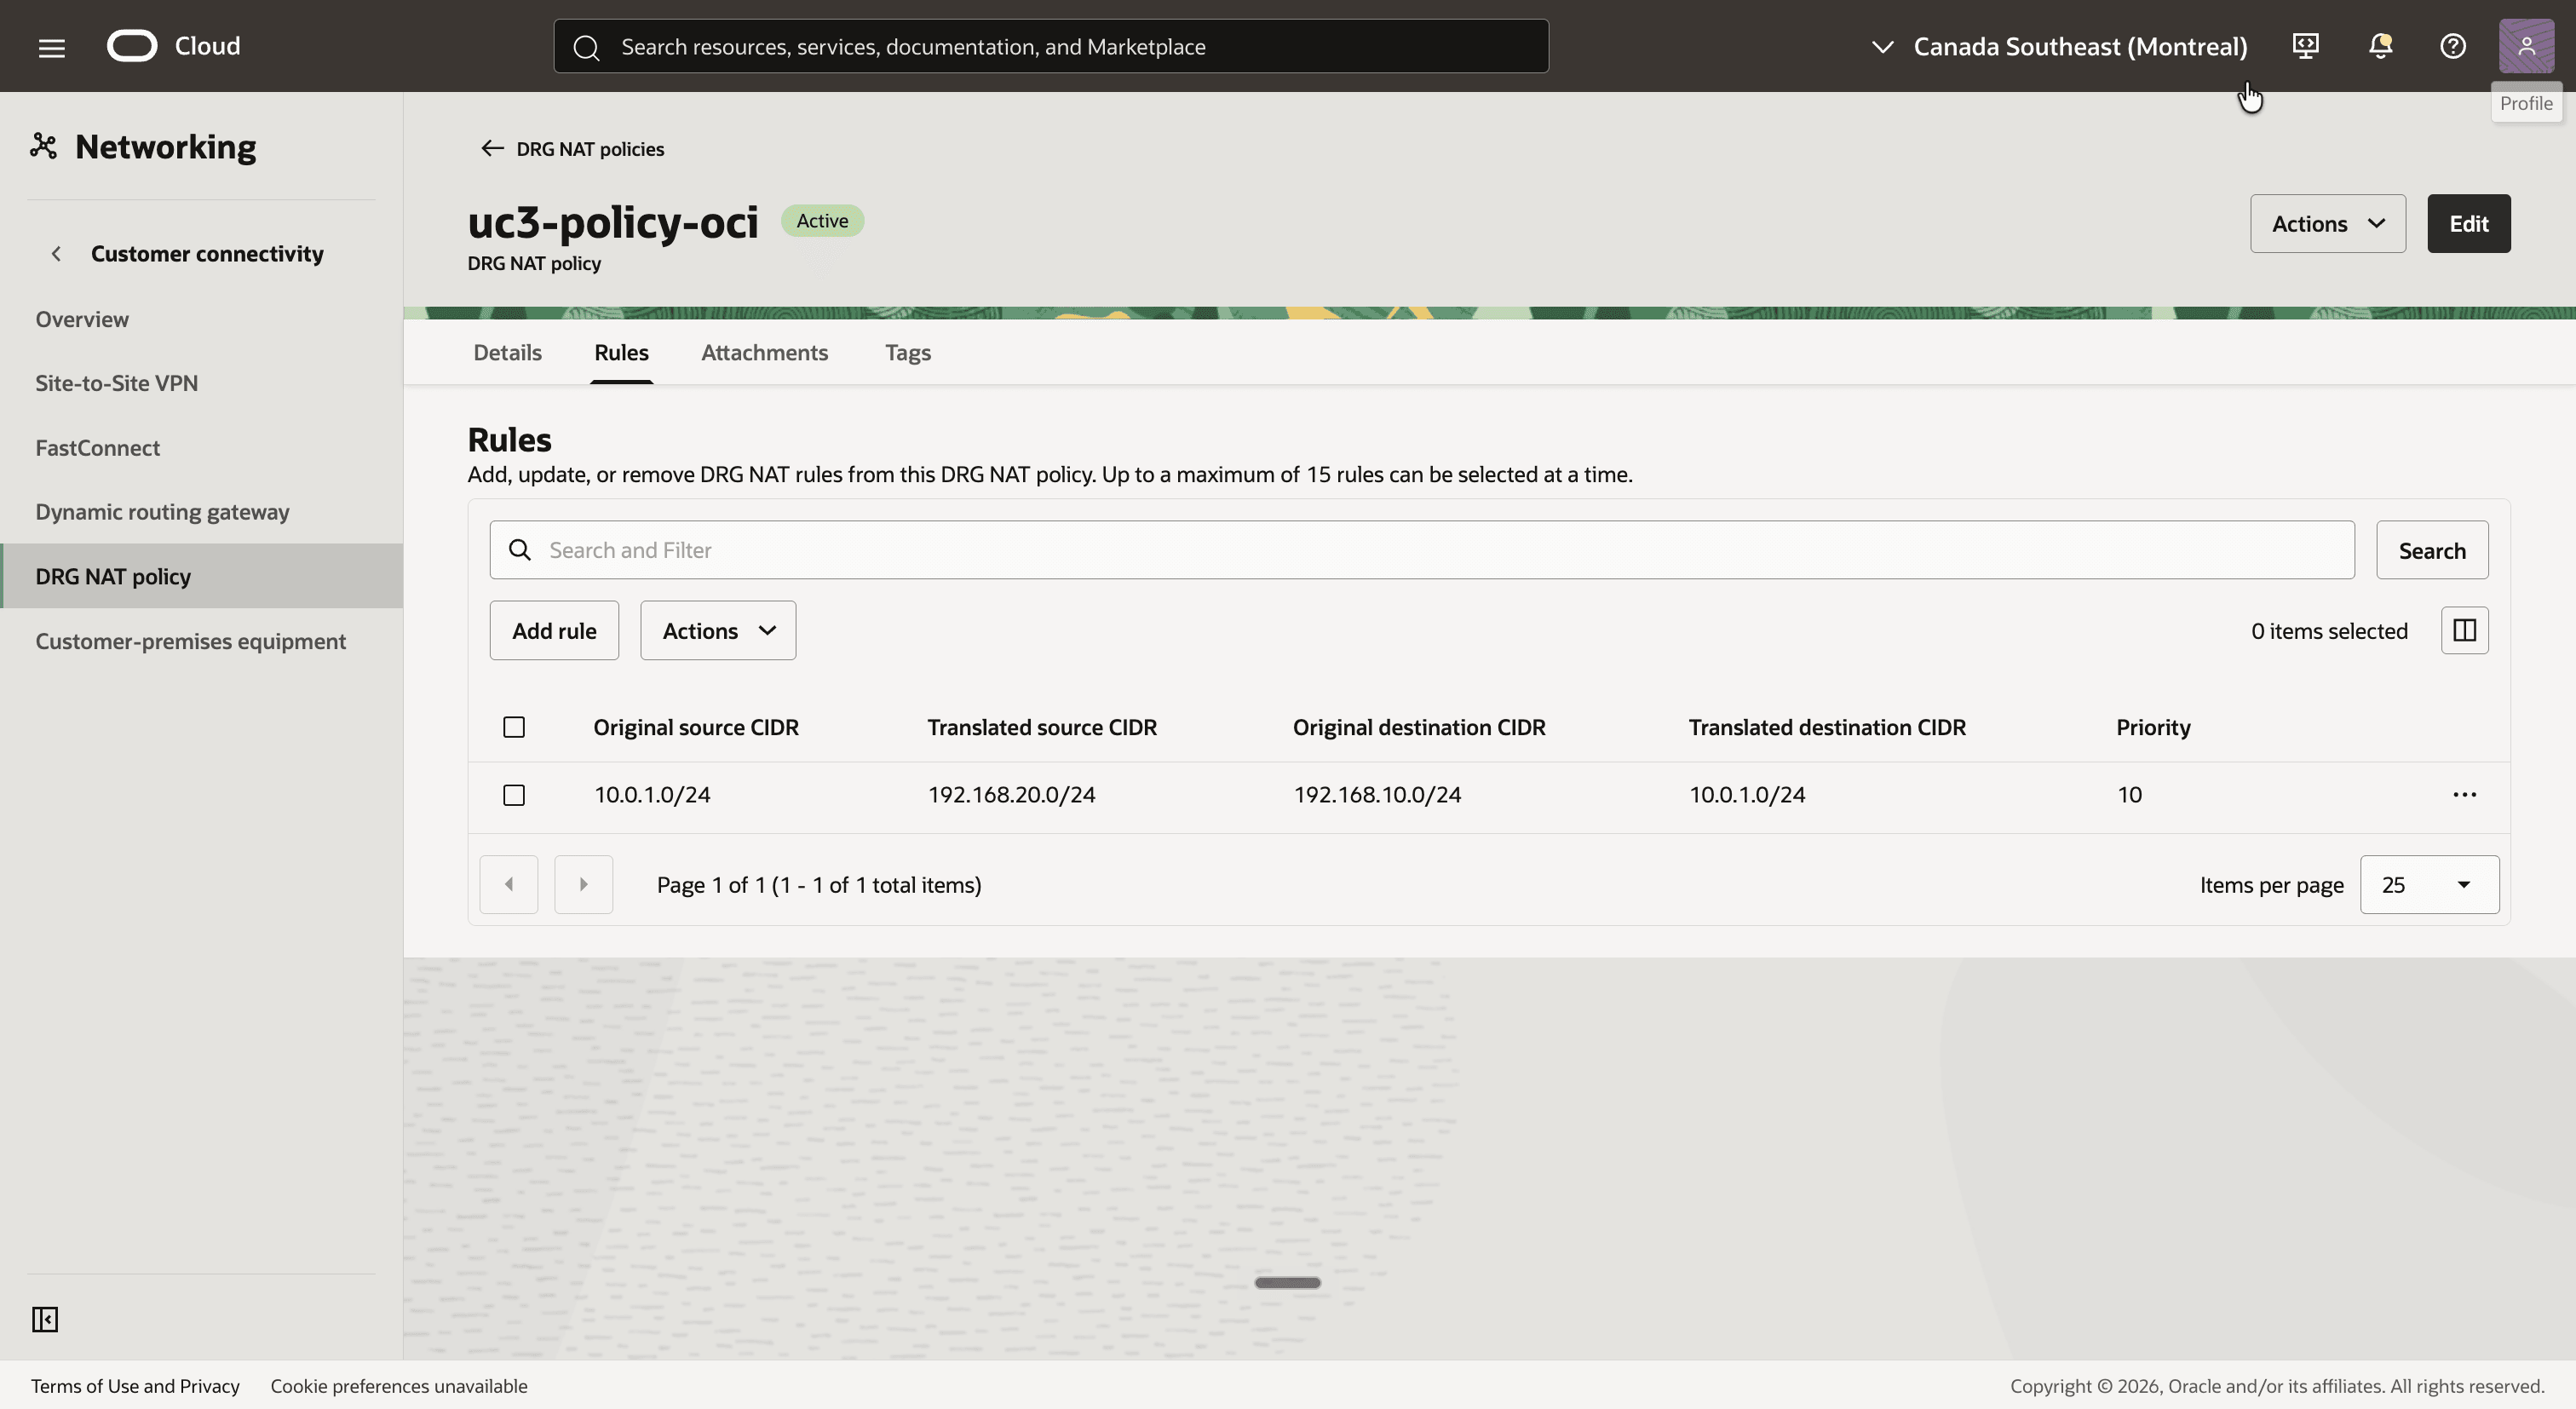
uc3-policy-ocie fare clic sulla scheda Regole. - Fare clic sul pulsante Aggiungi regola e aggiungere una regola con i valori seguenti:
- Priorità:
10 - CIDR origine iniziale:
10.0.1.0/24 - CIDR di origine tradotta:
192.168.20.0/24 - CIDR destinazione originale:
192.168.10.0/24 - CIDR di destinazione tradotta:
10.0.1.0/24
- Priorità:
- Si noti che la regola è elencata nella scheda Regole.
[! NOTA] È allettante scrivere questa regola dal punto di vista della VCN: dall'origine
10.0.1.0/24alla192.168.10.0/24e dalla destinazione192.168.20.0/24alla10.0.1.0/24. Questa regola viene accettata senza alcun avviso, ma in un collegamento tunnel IPSec non corrisponde mai a un pacchetto e nessun passaggio di traffico. Scrivere sempre la regola per il traffico che immette il DRG tramite il collegamento che contiene il criterio.
Passo 12: associare il criterio NAT ai collegamenti del tunnel IPSec
Il criterio è associato a entrambi i collegamenti del tunnel IPSec, in modo che la traduzione sia la stessa indipendentemente dal tunnel che trasporta il traffico.
- In
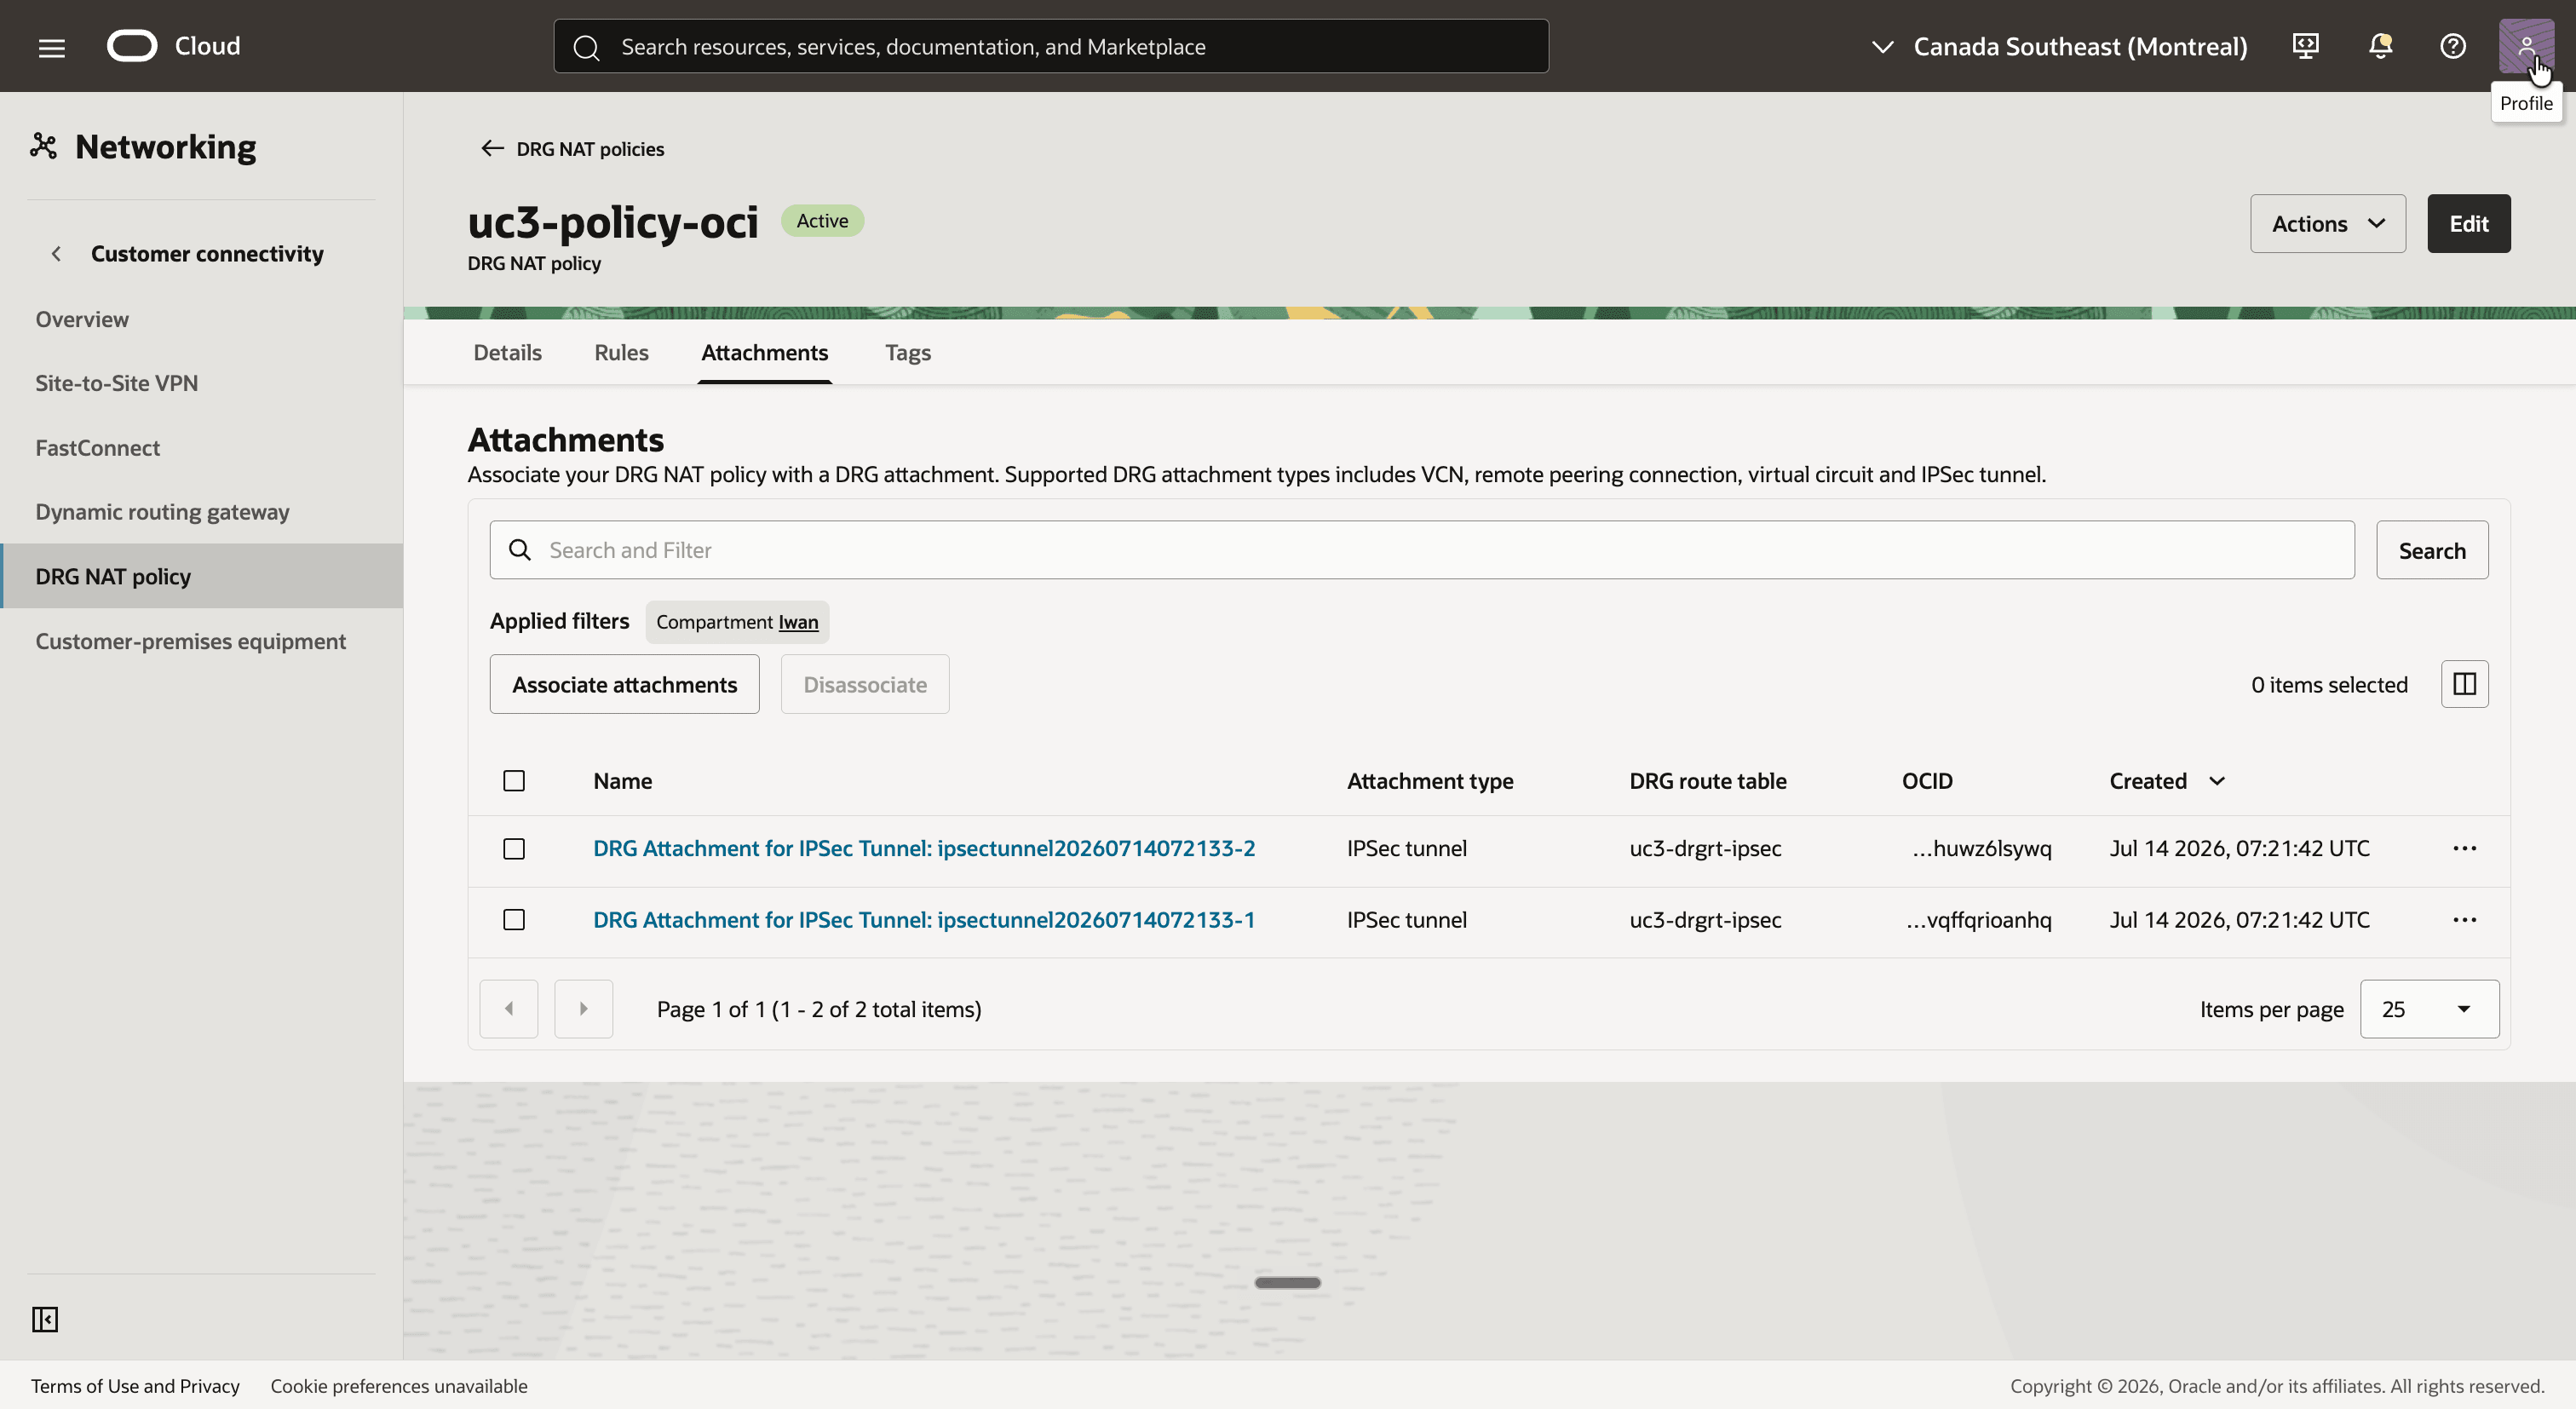
uc3-policy-oci, fare clic sulla scheda Allegati. - Fare clic sul pulsante Associa collegamenti, selezionare i due collegamenti Allegato DRG per il tunnel IPSec e confermare.
- Si noti che entrambi i collegamenti sono elencati con il tunnel IPSec del tipo di allegato e con la relativa tabella di instradamento DRG
uc3-drgrt-ipsec.
Passo 13: Test della connettività
Tutto è a posto, quindi è il momento di inviare un pacchetto. L'ultimo ottetto di un indirizzo è conservato dalla traduzione di 1:1, che ti dice quale indirizzo a ping:
| Istanza | Indirizzo IP reale | Indirizzo da utilizzare dall'altro lato |
|---|---|---|
uc3-inst-oci |
10.0.1.92 |
192.168.10.92 |
uc3-inst-op-lan |
10.0.1.130 |
192.168.20.130 |
Questo è ciò che accade a un ping da uc3-inst-oci all'host in locale:
| Dove | Origine | Destinazione | Cosa succede |
|---|---|---|---|
Lascia uc3-inst-oci |
10.0.1.92 |
192.168.20.130 |
La tabella di instradamento uc3-rt-oci invia 192.168.20.0/24 al DRG. |
Ricerca instradamento in uc3-drgrt-vcn-oci |
10.0.1.92 |
192.168.20.130 |
Il percorso dinamico per 192.168.20.0/24 punta a un tunnel IPSec. |
| Lascia il DRG sul collegamento del tunnel | 192.168.10.92 |
10.0.1.130 |
Il DRG applica il contrario della regola in uc3-policy-oci. Il pacchetto ora corrisponde al dominio di cifratura. |
Arriva a uc3-inst-op-lan |
192.168.10.92 |
10.0.1.130 |
L'host visualizza un ping dall'indirizzo shadow dell'istanza OCI. |
E questa è la risposta:
| Dove | Origine | Destinazione | Cosa succede |
|---|---|---|---|
Lascia uc3-inst-op-lan |
10.0.1.130 |
192.168.10.92 |
La tabella di instradamento uc3-rt-op invia 192.168.10.0/24 al router 10.0.1.164. |
| Router in locale | 10.0.1.130 |
192.168.10.92 |
Il pacchetto corrisponde ai selettori tunnel ed è cifrato. |
| Immette il DRG nel collegamento del tunnel | 192.168.20.130 |
10.0.1.92 |
La regola in uc3-policy-oci traduce origine e destinazione. |
Ricerca instradamento in uc3-drgrt-ipsec |
192.168.20.130 |
10.0.1.92 |
10.0.1.0/24 punta a uc3-att-vcn-oci. |
- Connettersi a
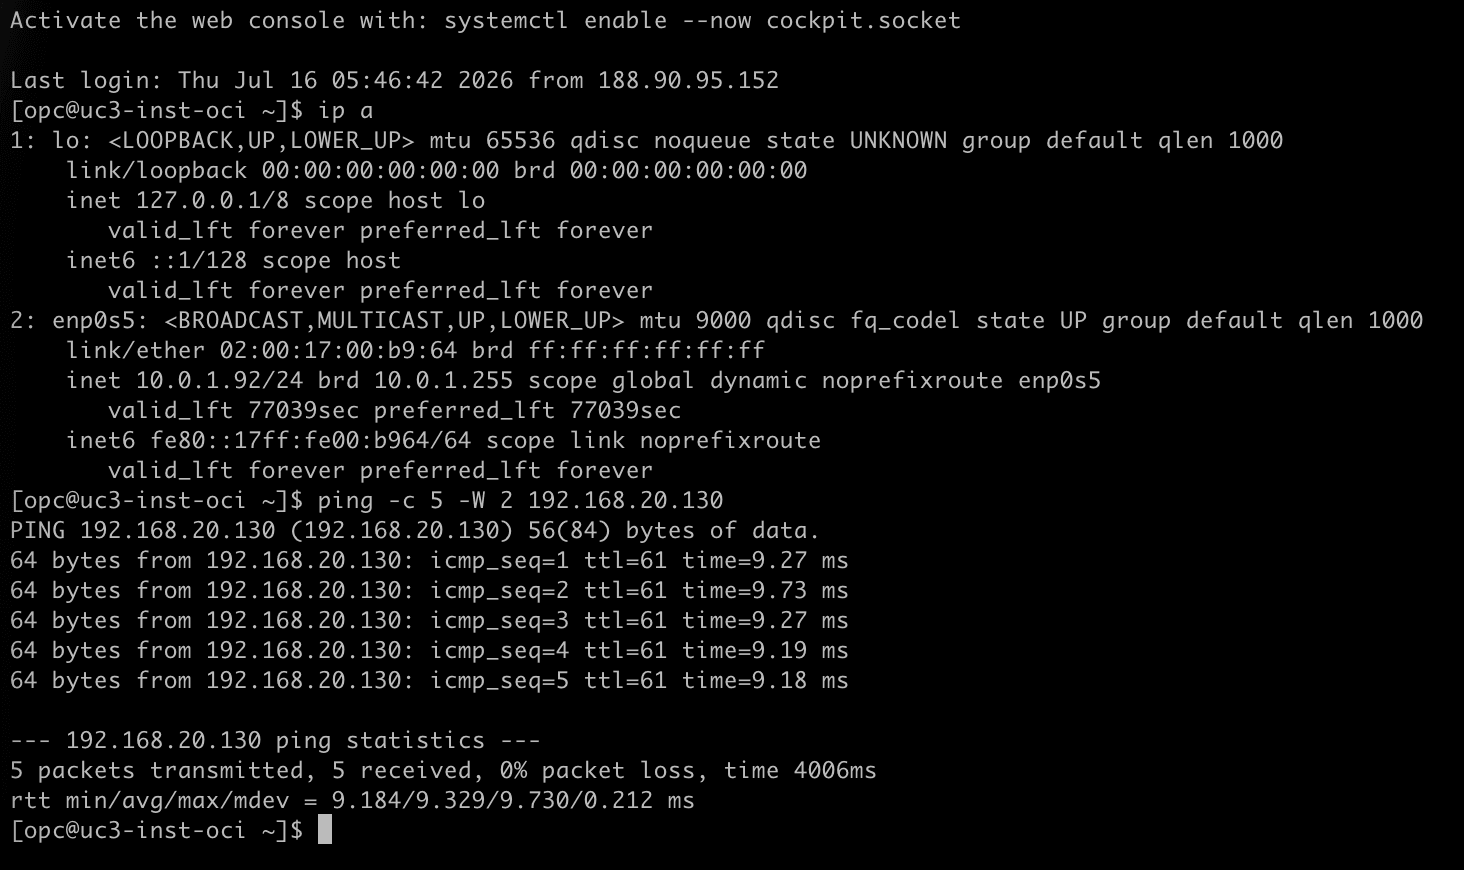
uc3-inst-ocicon SSH. - Eseguire
ip ae notare che l'istanza ha l'indirizzo IP10.0.1.92. - Eseguire
ping -c 5 -W 2 192.168.20.130per eseguire il ping dell'indirizzo shadow dell'host in locale. - Si noti che tutti e cinque i pacchetti hanno una risposta.
- Connettersi a
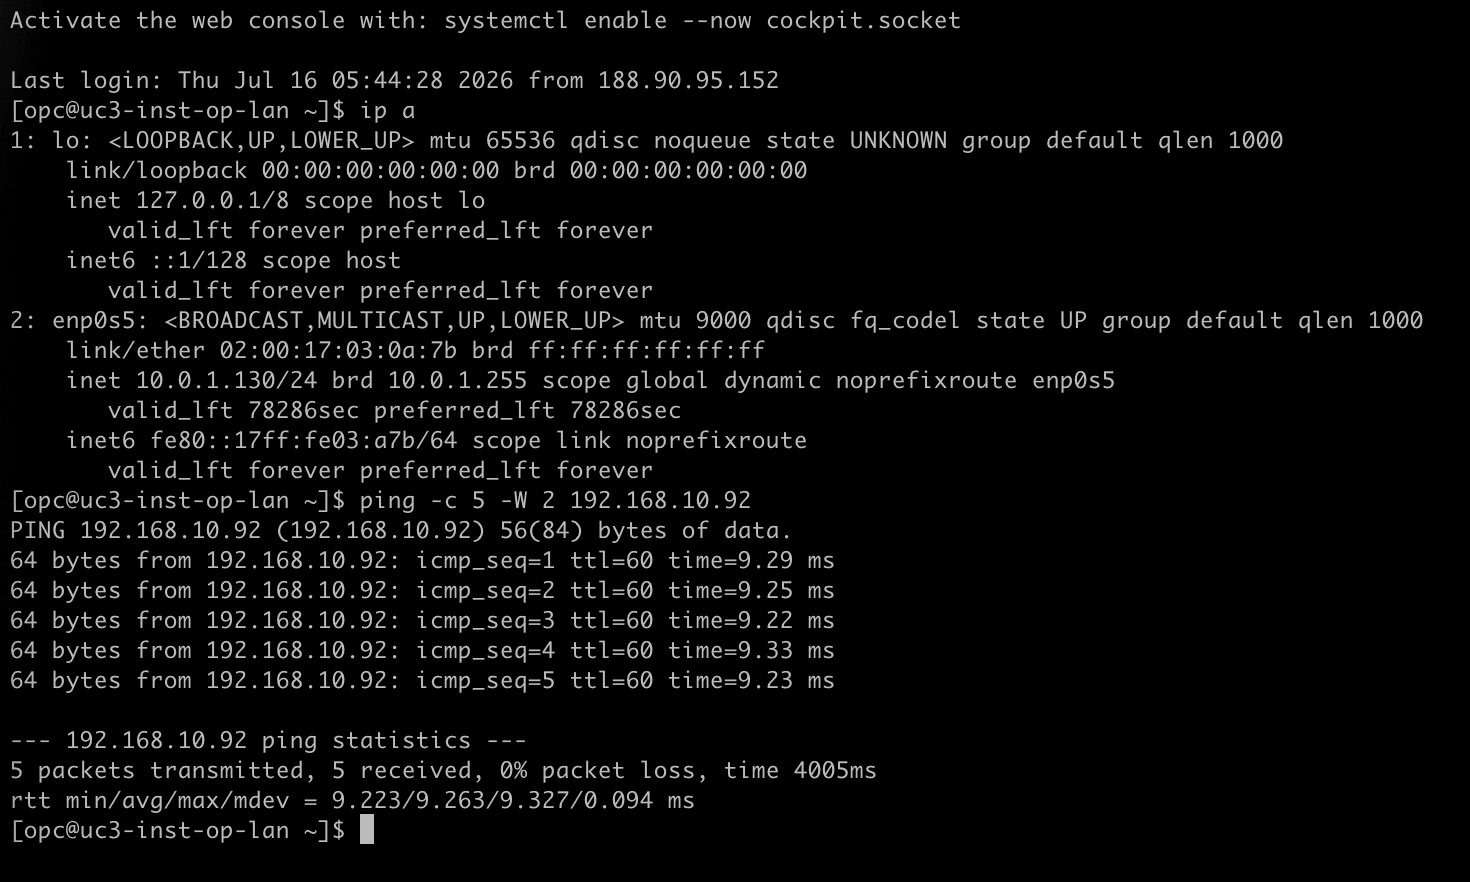
uc3-inst-op-lancon SSH. - Eseguire
ip ae notare che l'host dispone dell'indirizzo IP10.0.1.130, nello stesso intervallo di subnet dell'istanza OCI. - Eseguire
ping -c 5 -W 2 192.168.10.92per eseguire il ping dell'indirizzo shadow diuc3-inst-oci. - Si noti che tutti e cinque i pacchetti hanno una risposta.
Un'acquisizione di pacchetti sull'host in locale mostra la traduzione al lavoro. L'host non vede mai l'indirizzo reale 10.0.1.92 dell'istanza OCI, ma solo il suo indirizzo shadow:
[opc@uc3-inst-op-lan ~]$ sudo tcpdump -ni any icmp
IP 192.168.10.92 > 10.0.1.130: ICMP echo request, id 11, seq 1, length 64
IP 10.0.1.130 > 192.168.10.92: ICMP echo reply, id 11, seq 1, length 64
[! NOTA] NAT su DRG non traduce il DNS. Se i sistemi on-premise trovano i sistemi OCI per nome o viceversa, i record DNS che utilizzano devono puntare agli indirizzi shadow, non a quelli reali.
Conclusione
Una VCN OCI e una rete in locale con esattamente lo stesso CIDR della subnet ora comunicano tramite una VPN da sito a sito. Non è stato risolto nulla e il router on-premise non esegue NAT. Ha bisogno solo di un tunnel con i selettori giusti e di un percorso al CIDR shadow OCI. La traduzione viene eseguita dal gateway DRG sui collegamenti del tunnel IPSec, con una singola regola.
Rispetto alle parti precedenti, la VPN aggiunge due requisiti che sono facili da perdere. Il dominio di cifratura deve descrivere i pacchetti mentre si trovano all'interno del tunnel, ovvero il CIDR shadow sul lato Oracle e il CIDR reale sul lato on premise. Inoltre, poiché un instradamento DRG statico non può puntare a un tunnel IPSec, l'instradamento al CIDR shadow in locale deve essere appreso dal tunnel aggiungendo tale CIDR shadow al lato in locale del dominio di cifratura e importandolo nella tabella di instradamento DRG del collegamento VCN.
La regola stessa segue lo stesso principio del resto della serie: è scritta per il traffico che entra nel DRG tramite il collegamento che contiene il criterio. Nella NAT su DRG - Parte 4 - VCN dei servizi condivisi la stessa tecnica viene utilizzata solo con NAT di origine, per concedere a diverse reti VCN sovrapposte l'accesso a una VCN dei servizi condivisi.
Conferme
- Autore: Iwan Hoogendoorn (Cloud Networking Black Belt)
Altre risorse di apprendimento
Esplora altri laboratori su docs.oracle.com/learn o accedi a più contenuti di formazione gratuiti sul canale YouTube di Oracle Learning. Inoltre, visitare education.oracle.com/learning-explorer per diventare Oracle Learning Explorer.
Per la documentazione del prodotto, visitare Oracle Help Center.
NAT on DRG - Part 3 - Overlapping CIDRs between OCI and On-Premises
G62521-01