NAT su DRG - Parte 1 - CIDR sovrapposti tra due VCN locali
Introduzione
Due reti che utilizzano lo stesso intervallo IP non possono parlare tra loro con un semplice routing. Un router che riceve un pacchetto per 10.0.1.25 non ha modo di dire se quell'indirizzo vive nella rete sulla sua sinistra o la rete sulla sua destra. In Oracle Cloud Infrastructure (OCI) questo accade più spesso di quanto vorresti: due team hanno scelto 10.0.0.0/16 per la loro rete cloud virtuale (VCN), un'azienda è stata acquisita o un'applicazione è stata clonata insieme al suo indirizzo.
Fino ad ora le solite risposte erano di ri-indirizzare una delle reti o di posizionare un firewall o NAT appliance tra di loro. NAT su DRG elimina la necessità di entrambi. Il gateway di instradamento dinamico (DRG) ora può tradurre gli indirizzi IPv4 stessi, poiché il traffico passa attraverso uno dei relativi collegamenti. La traduzione è:
- Apolide e 1:1. Un
/24viene tradotto in un altro/24e la parte host dell'indirizzo viene conservata, quindi10.0.1.81diventa sempre192.168.10.81. - Configurato in un criterio NAT DRG. Un criterio è un contenitore per le regole NAT. Una regola può tradurre l'indirizzo di origine, l'indirizzo di destinazione o entrambi.
- Legato a un allegato. Un criterio non esegue alcuna operazione finché non viene associato a un collegamento DRG. Un pacchetto viene tradotto solo quando attraversa un allegato con un criterio con una regola di corrispondenza.
C'è un concetto che decide se la configurazione funziona o meno, quindi vale la pena dichiarare presto:
[! NOTA] Una regola NAT descrive il traffico che entra nel DRG tramite il collegamento che contiene il criterio. Scrivere sempre la regola dal punto di vista della rete dietro l'allegato.
In questa prima parte usiamo la topologia più semplice possibile: due VCN nella stessa area, collegate allo stesso DRG, entrambe con la subnet 10.0.1.0/24. Ogni VCN ottiene il proprio criterio NAT che lo presenta all'altro lato in un CIDR "shadow" univoco:
| VCN | CIDR subnet reale | CIDR shadow visualizzato dall'altra VCN |
|---|---|---|
uc1-vcn-a |
10.0.1.0/24 |
192.168.10.0/24 |
uc1-vcn-b |
10.0.1.0/24 |
192.168.20.0/24 |
Un'istanza nella VCN A raggiunge pertanto l'istanza nella VCN B nella 192.168.20.x e un'istanza nella VCN B raggiunge la VCN A nella 192.168.10.x. Nessuna delle due parti vede mai il vero indirizzo 10.0.1.x dell'altra parte.
Altri casi d'uso
Questo tutorial fa parte di una serie di cinque. Ogni parte risolve uno scenario di sovrapposizione diverso con gli stessi blocchi di costruzione.
- Parte 1 (questa esercitazione): NAT su DRG - Parte 1 - CIDR sovrapposti tra due VCN locali
- Parte 2: NAT su DRG - Parte 2 - CIDR sovrapposti tra più VCN remote
- Parte 3: NAT su DRG - Parte 3 - Sovrapposizione di CIDR tra OCI e in locale
- Parte 4: NAT su DRG - Parte 4 - VCN dei servizi condivisi
- Parte 5: NAT su DRG - Parte 5 - Sovrapposizione di CIDR tra OCI e in locale con BGP
Diagramma
CIDR della subnet sovrapposti risolti con NAT senza conservazione dello stato 1:1 sul DRG
(due VCN con lo stesso CIDR comunicano privatamente traducendo un lato in un CIDR privato univoco mentre il traffico attraversa il DRG).
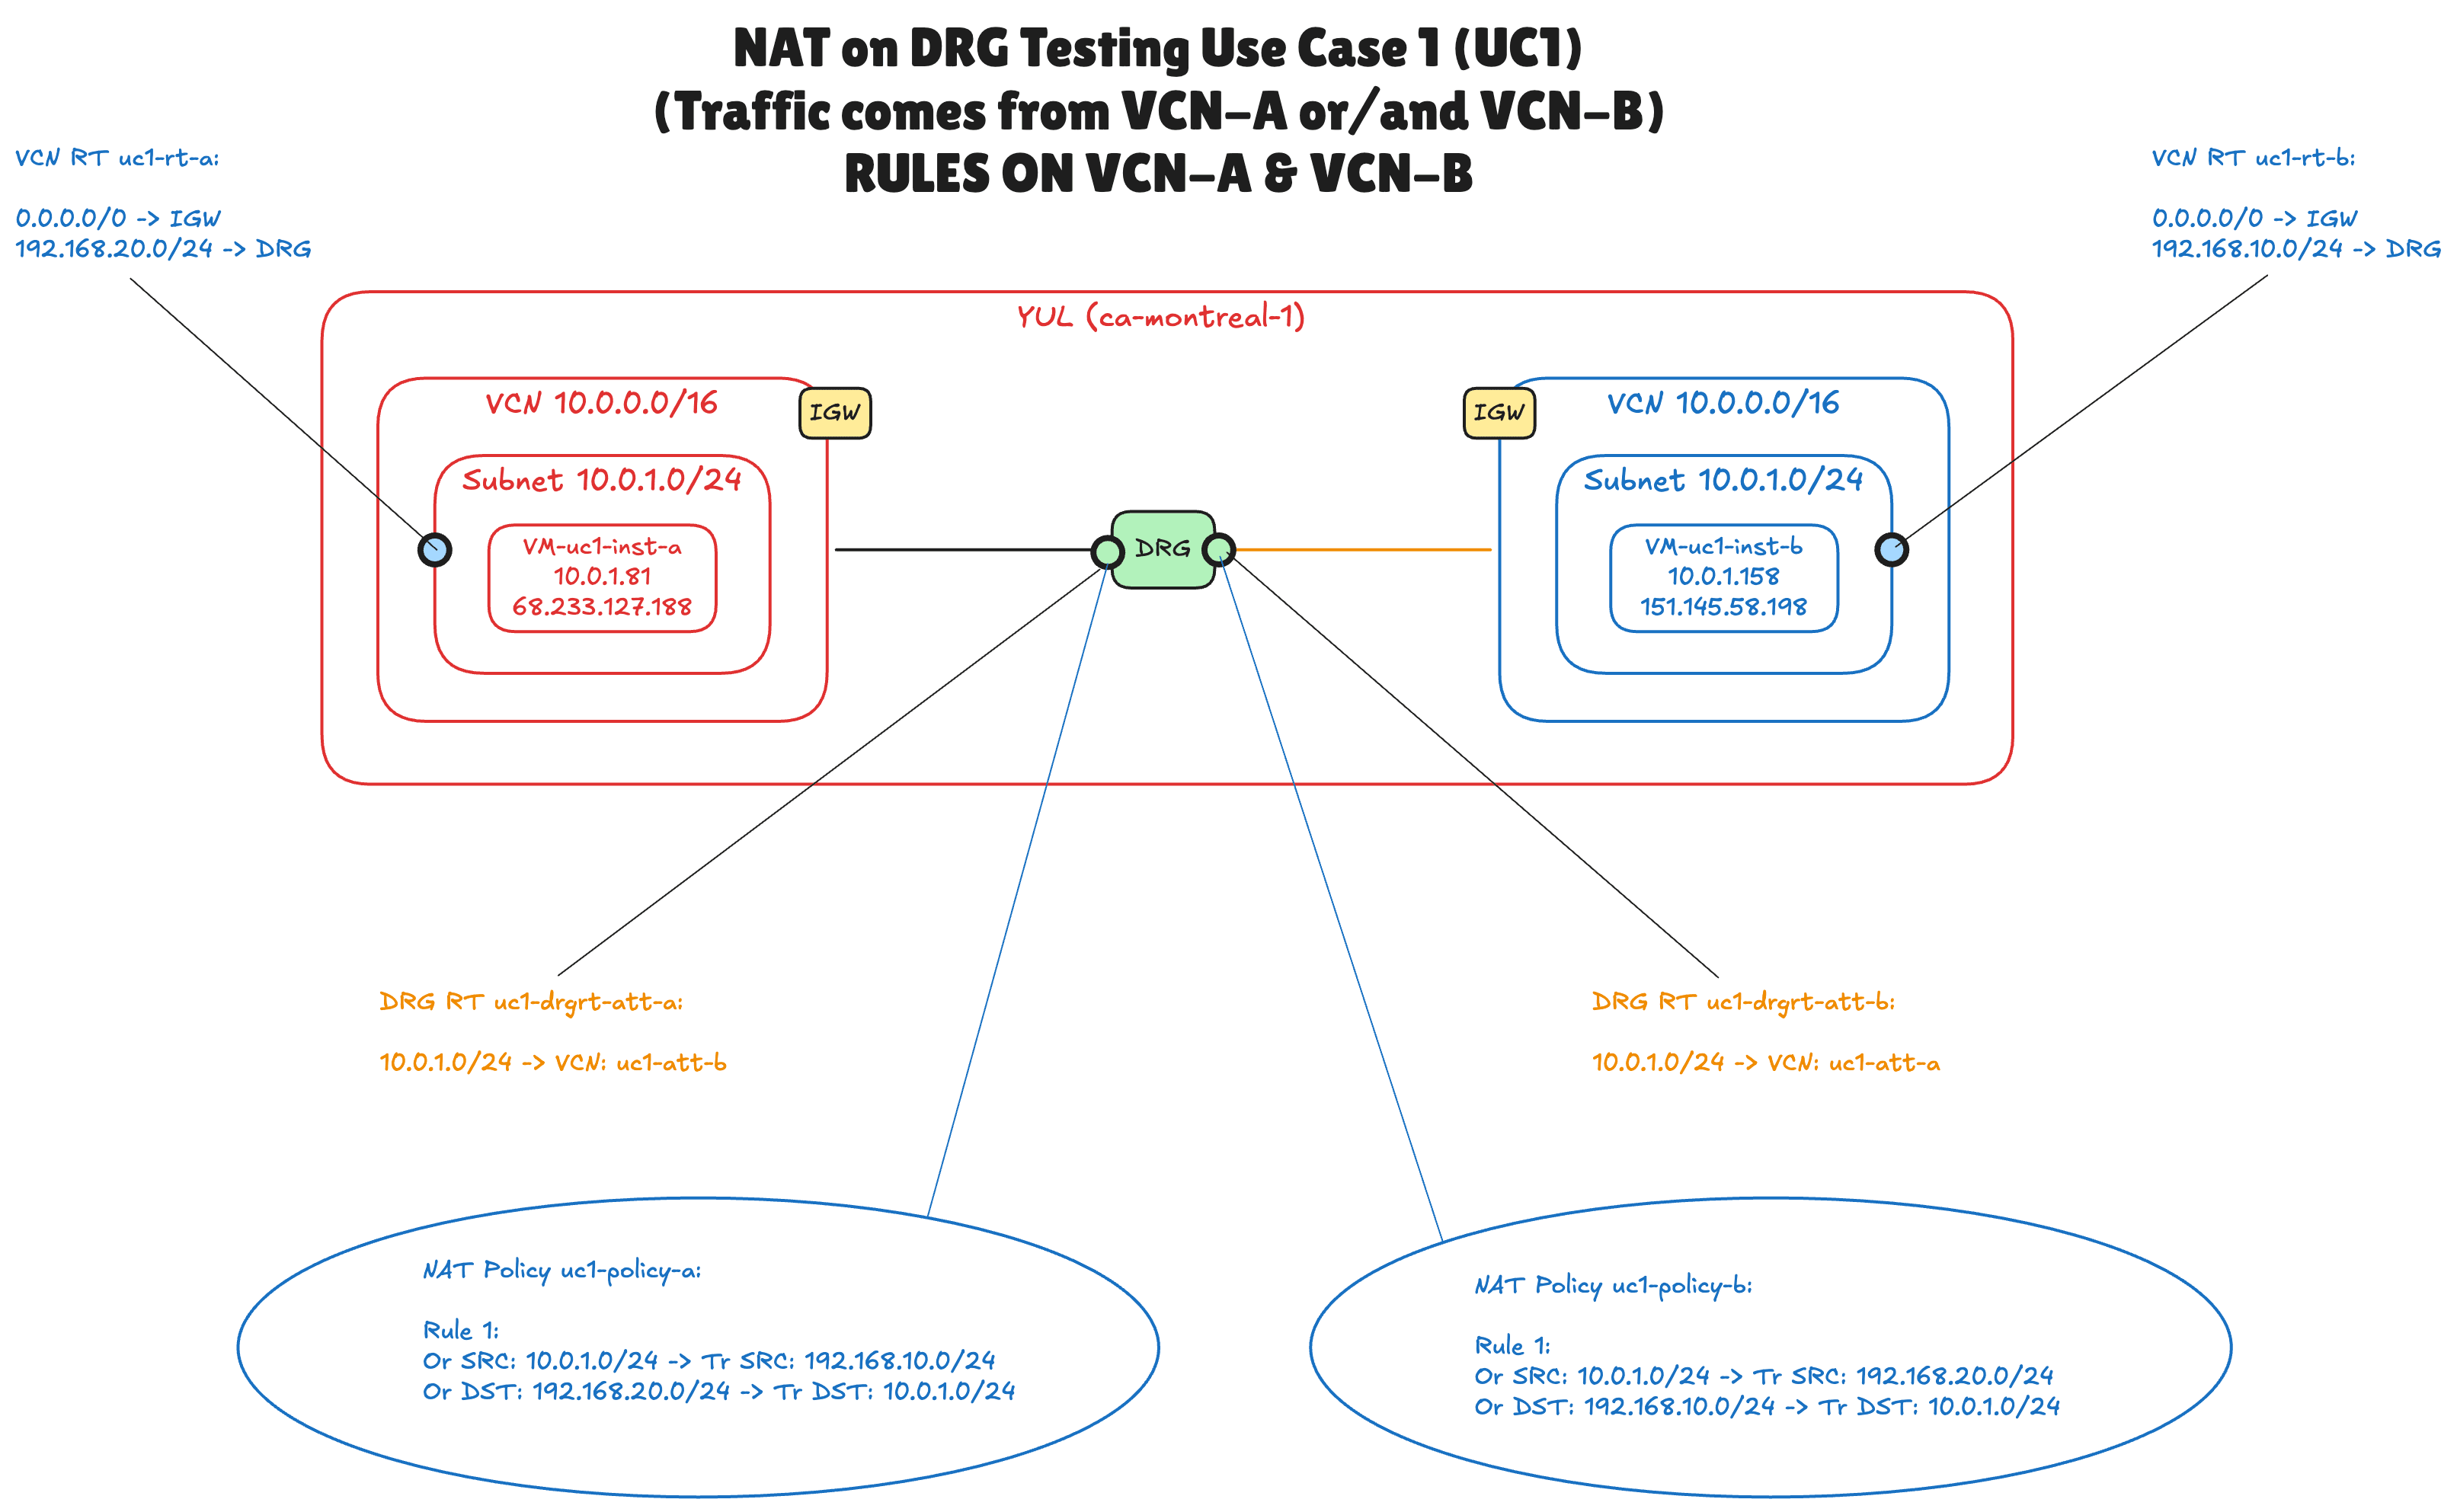
Il diagramma mostra tutti gli oggetti configurati in questa esercitazione:
- Due reti VCN nell'area sud-orientale del Canada (Montreal), entrambe
10.0.0.0/16con una subnet10.0.1.0/24, ciascuna con un'istanza di test. - Un unico DRG con un collegamento VCN per ogni VCN (
uc1-att-aeuc1-att-b). - Due tabelle di instradamento VCN (testo blu). Ciascuno invia il CIDR shadow dell'altra VCN al DRG.
- Due tabelle di instradamento DRG (testo arancione), una per ogni collegamento. Ciascuno invia
10.0.1.0/24all'altro allegato. - Due criteri NAT DRG (ellissi), uno per ogni collegamento, ciascuno con una singola regola che converte l'origine e la destinazione contemporaneamente.
Prerequisiti
- Una tenancy OCI e un compartimento in cui è consentito gestire le risorse di rete (VCN, DRG, collegamenti DRG, tabelle di instradamento DRG e criteri NAT DRG) e le istanze di computazione.
- Due VCN con CIDR sovrapposti già esistenti. Questo tutorial non li crea. Nel laboratorio sono
uc1-vcn-aeuc1-vcn-b, entrambi10.0.0.0/16, ciascuno con una subnet pubblica10.0.1.0/24, un gateway Internet e una tabella di instradamento (uc1-rt-aeuc1-rt-b) assegnata alla subnet e invia0.0.0.0/0al gateway Internet. Passaggi da 01 a 03 a piedi attraverso questo punto di partenza. - Un DRG che supporta NAT. NAT su DRG non è disponibile sui DRG legacy (V1) e non sui DRG con modalità di disintermediazione, throughput elevato o unificazione di instradamento abilitata. Un DRG appena creato funziona.
- Due istanze di computazione, una in ogni VCN, con cui eseguire il test. In questo tutorial sono chiamati
uc1-inst-a(10.0.1.81) euc1-inst-b(10.0.1.158). Ognuno ha un indirizzo IP pubblico in modo da poterlo raggiungere con SSH. - Una coppia di chiavi SSH per le istanze e l'indirizzo IP pubblico da cui ci si connette (per consentirle nelle liste di sicurezza).
- Conoscenza di base delle tabelle di instradamento VCN e delle tabelle di instradamento DRG.
[! NOTA] I nomi, i CIDR e gli indirizzi IP in questo tutorial provengono dal laboratorio negli screenshot. È possibile utilizzare il proprio, purché i CIDR shadow non si sovrappongano a nient'altro nella rete e abbiano la stessa lunghezza del prefisso del CIDR che sostituiscono.
Passi
- FASE 01: rivedere le due reti VCN con CIDR sovrapposti
- PASSO 02: Esaminare le subnet
- PASSO 03: rivedere i gateway Internet
- FASE 04: configurare le liste di sicurezza
- FASE 05: creare il DRG e collegare entrambe le VCN
- FASE 06: creare una tabella di instradamento DRG per ogni collegamento
- FASE 07: configurare le tabelle di instradamento VCN
- FASE 08: creare i criteri e le regole NAT DRG
- FASE 09: associare i criteri NAT ai collegamenti VCN
- FASE 10: Test della connettività
Passo 01: esaminare le due reti VCN con CIDR sovrapposti
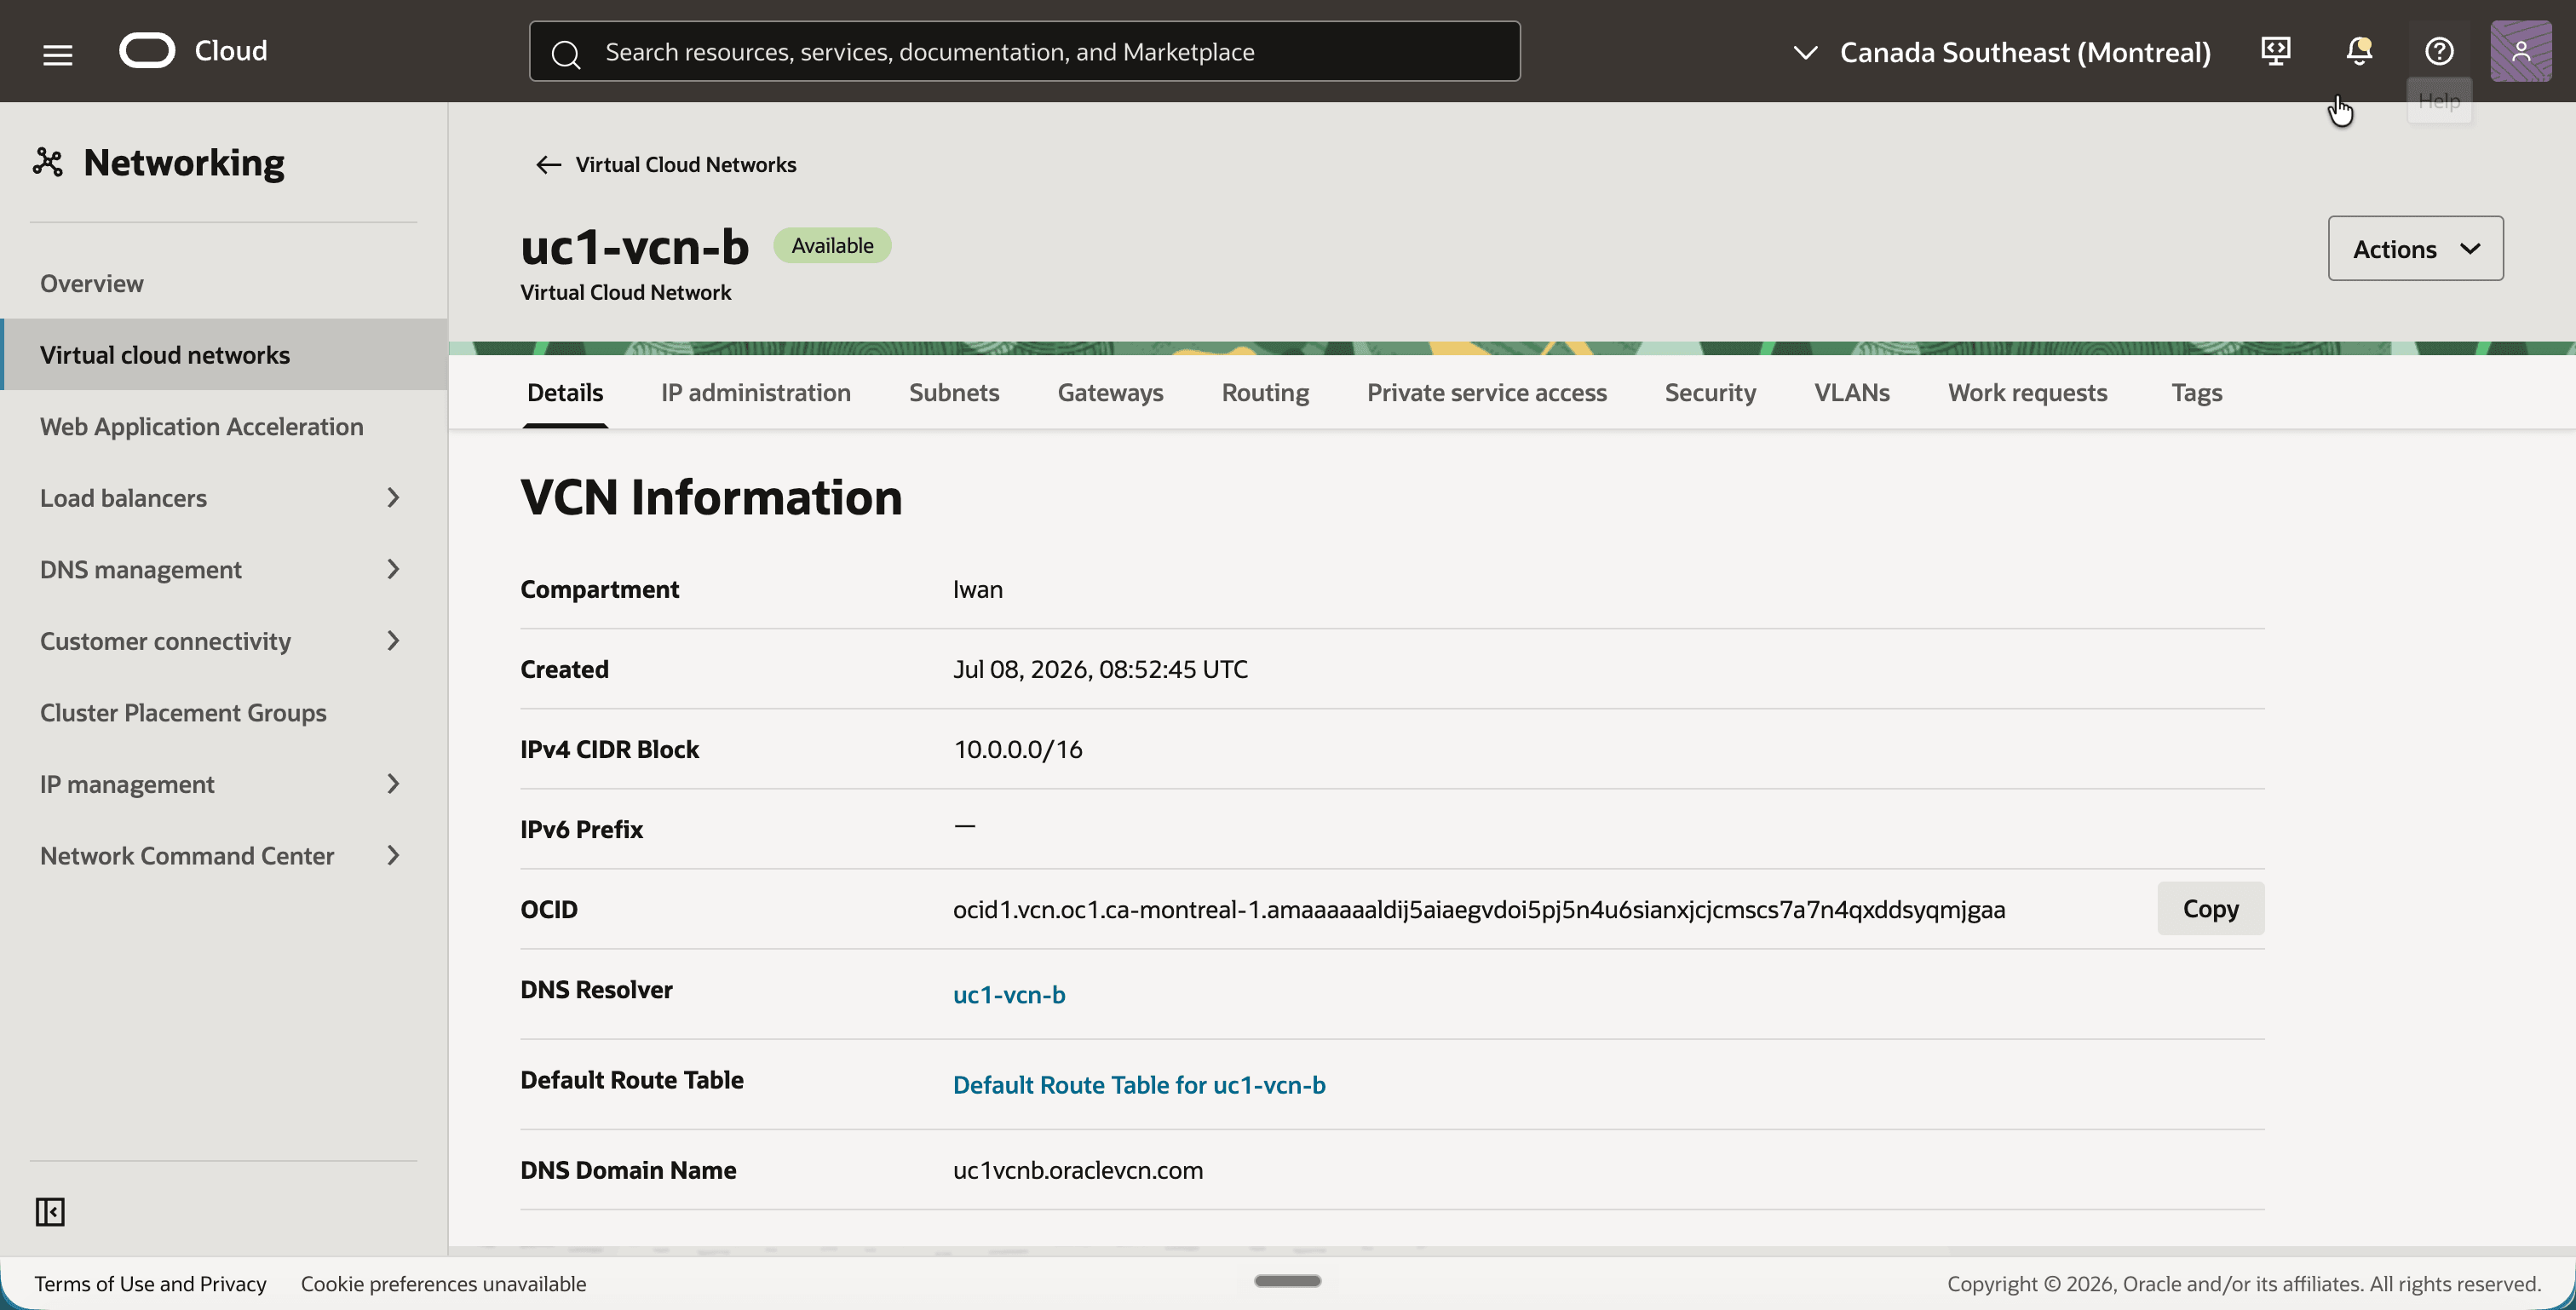
Iniziamo con il problema stesso: due VCN che sono state create con lo stesso spazio di indirizzi. Niente in OCI ti impedisce di farlo, e finché i VCN rimangono isolati non causano danni. Diventa solo un problema nel momento in cui vuoi connetterli.
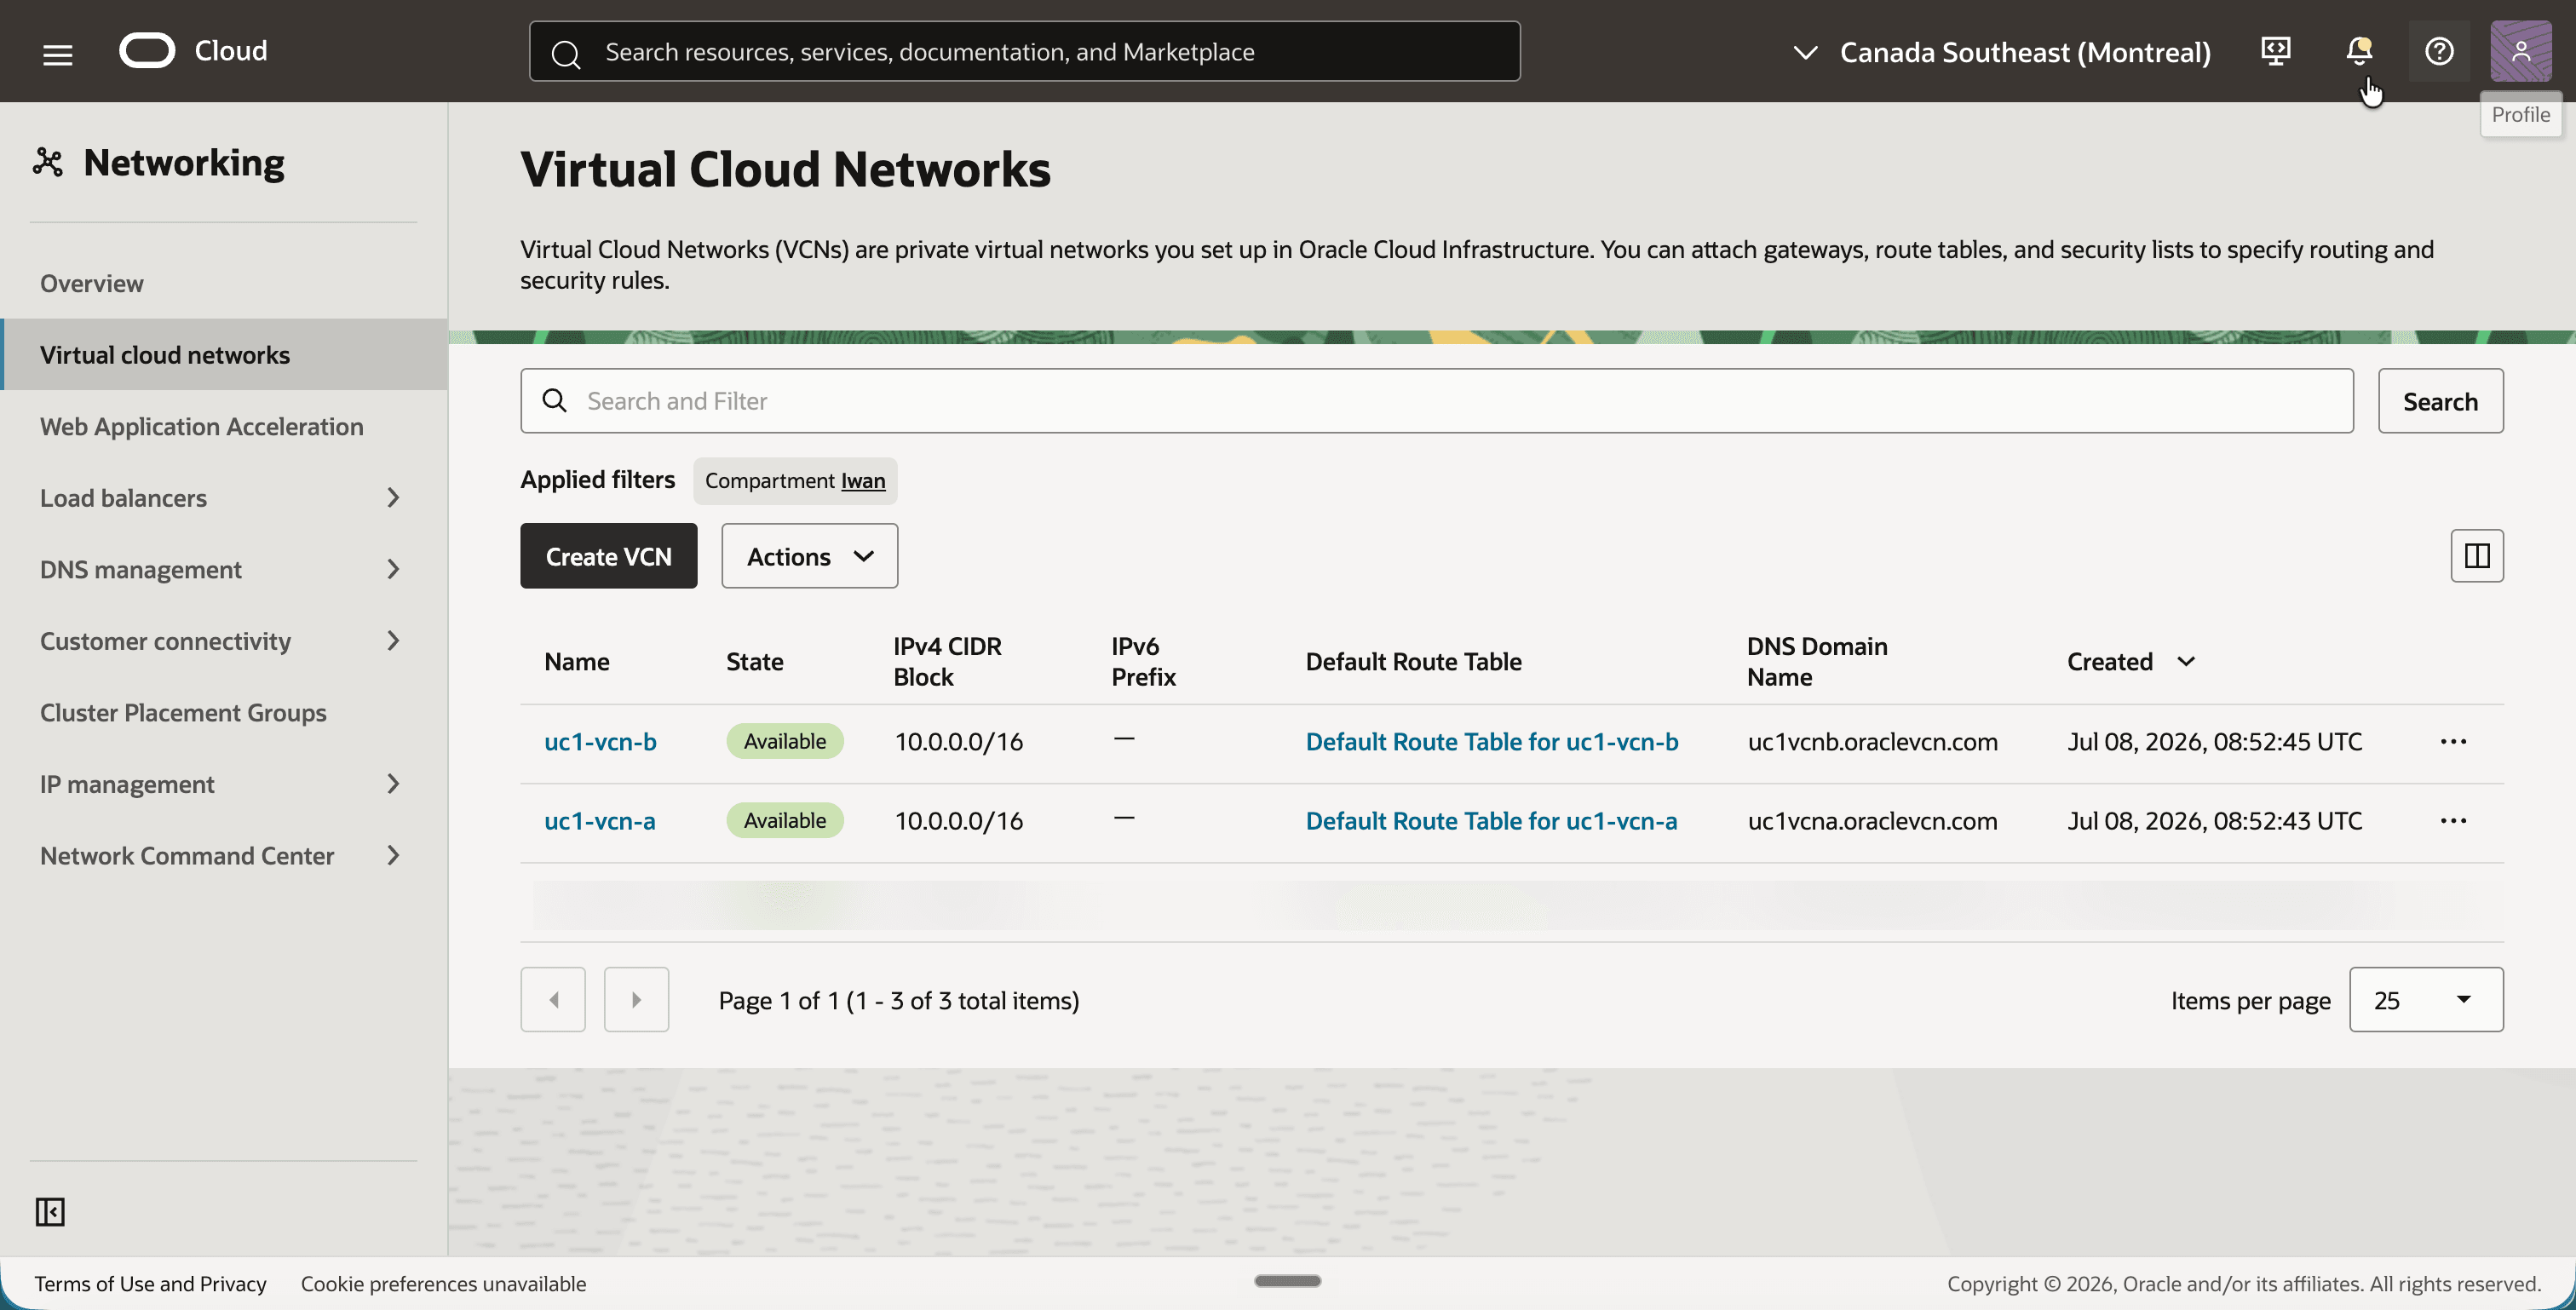
- Aprire il menu di navigazione, fare clic su Networking e quindi su Reti cloud virtuali.
- Si noti che sono disponibili due reti VCN,
uc1-vcn-aeuc1-vcn-b, entrambe con il blocco IPv4 CIDR10.0.0.0/16.
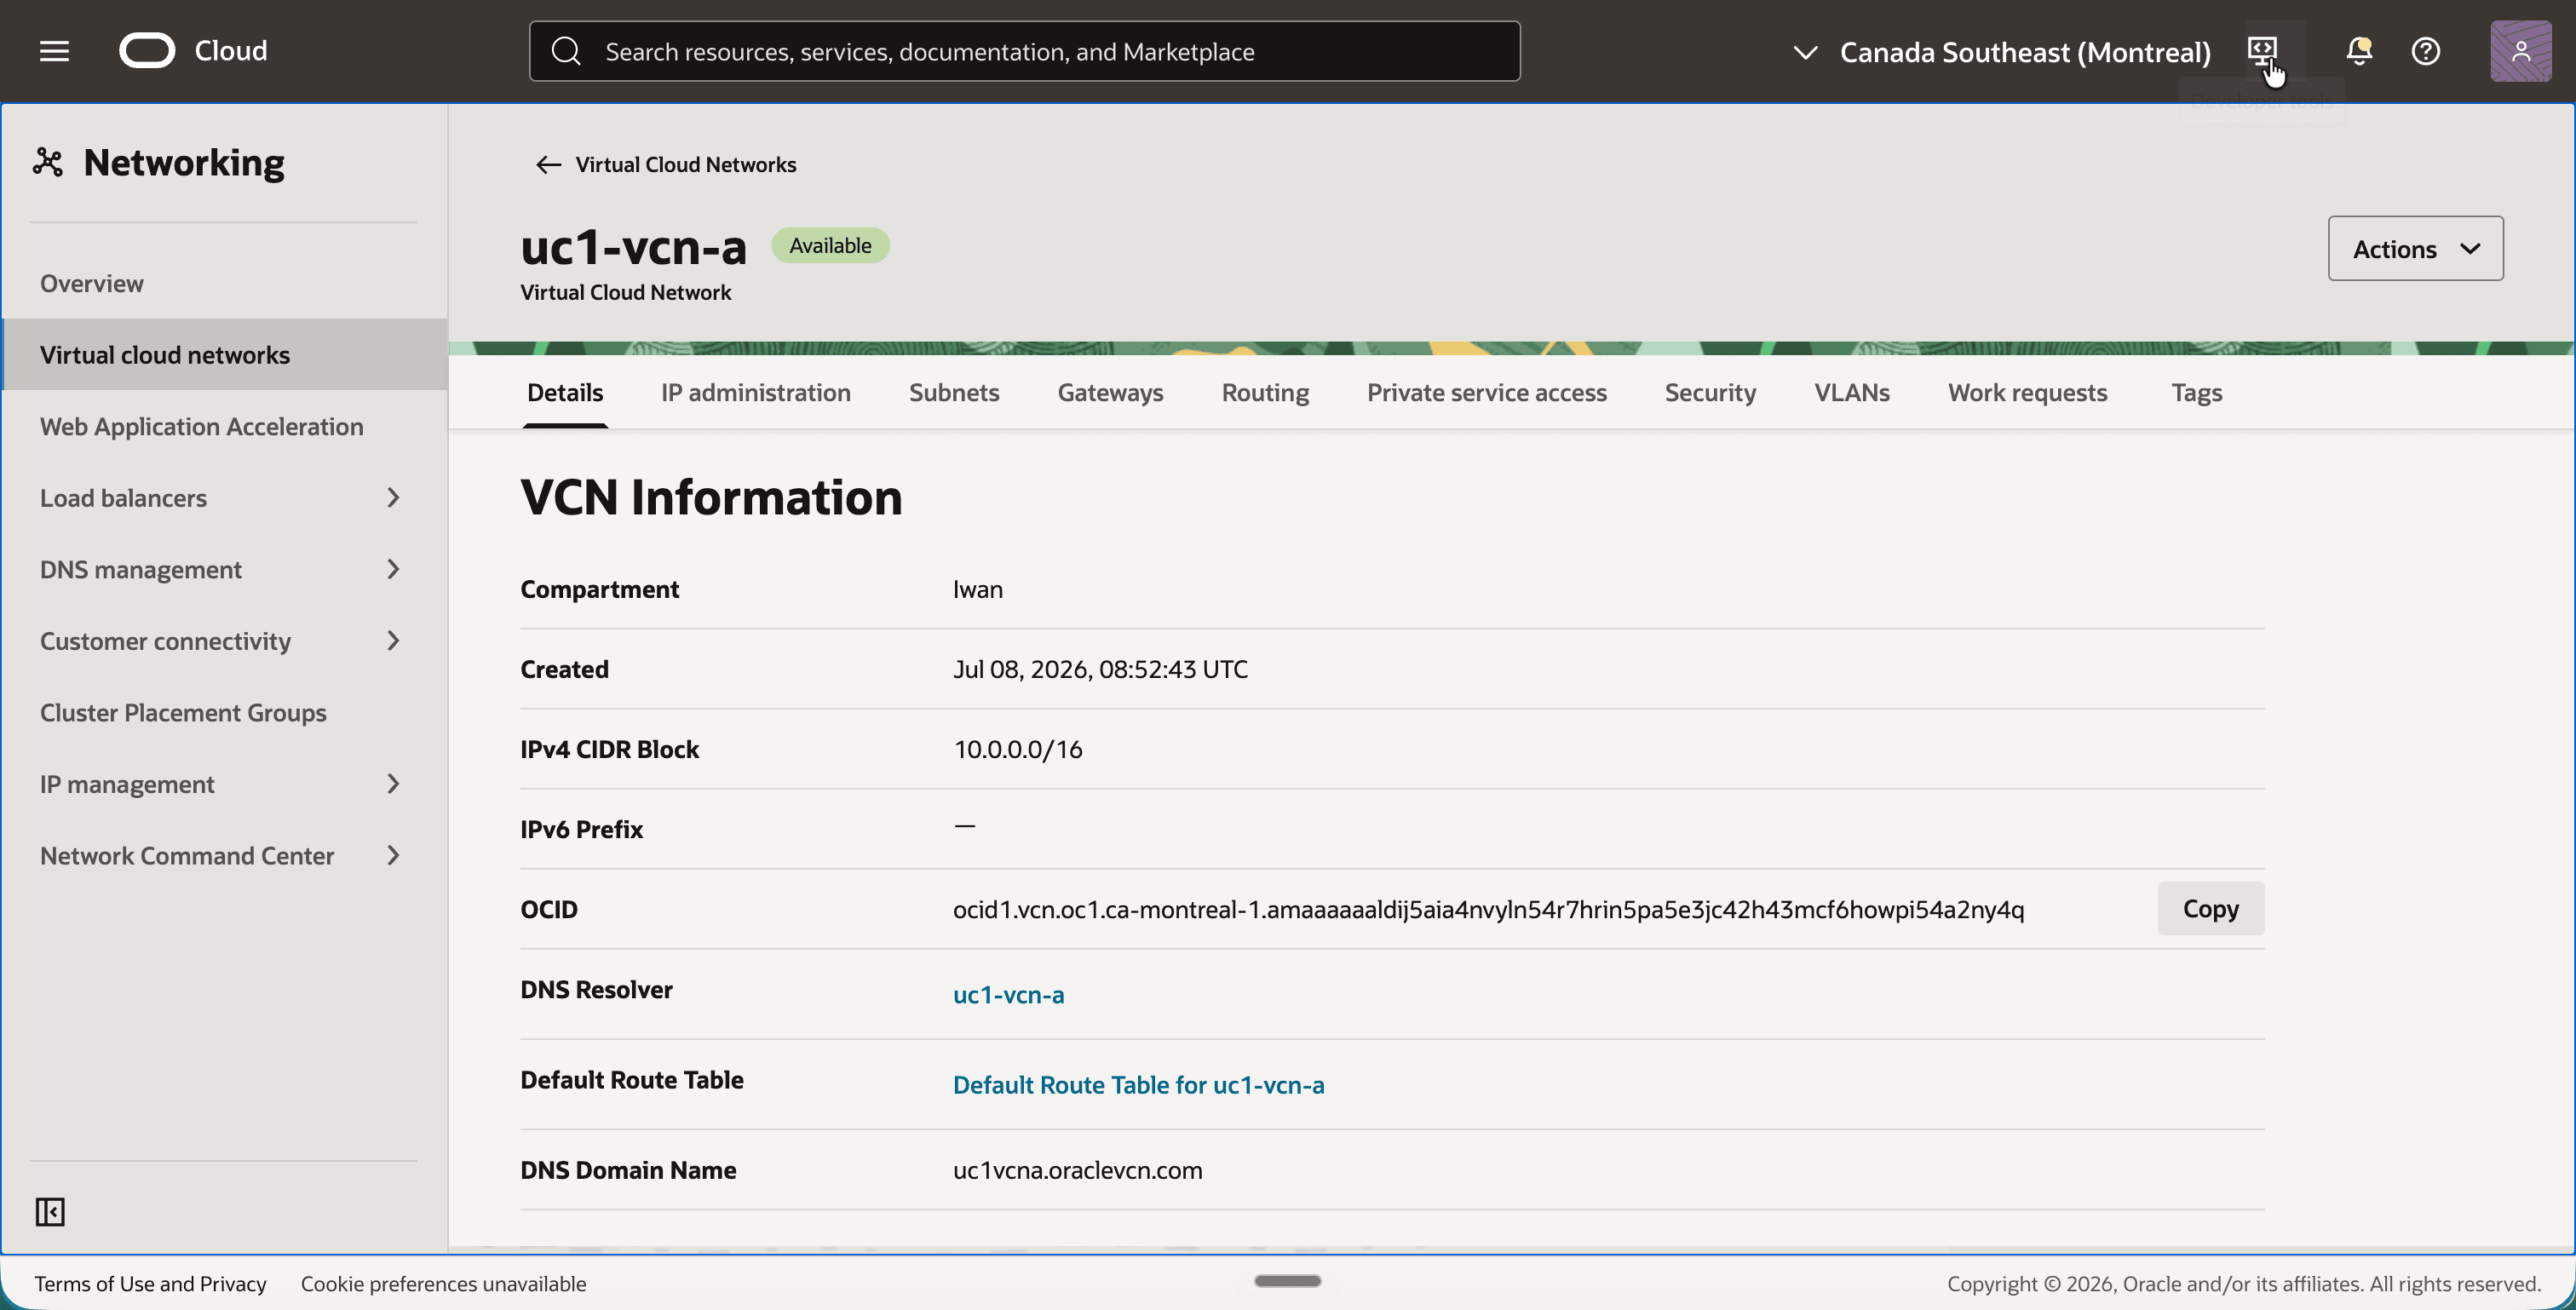
- Clicca su
uc1-vcn-a. - Osservare il blocco IPv4 CIDR
10.0.0.0/16nella scheda Details.
- Tornare indietro e fare clic su
uc1-vcn-b. - Si noti che questa VCN ha lo stesso blocco IPv4 CIDR
10.0.0.0/16.
Passo 02: Revisione delle subnet
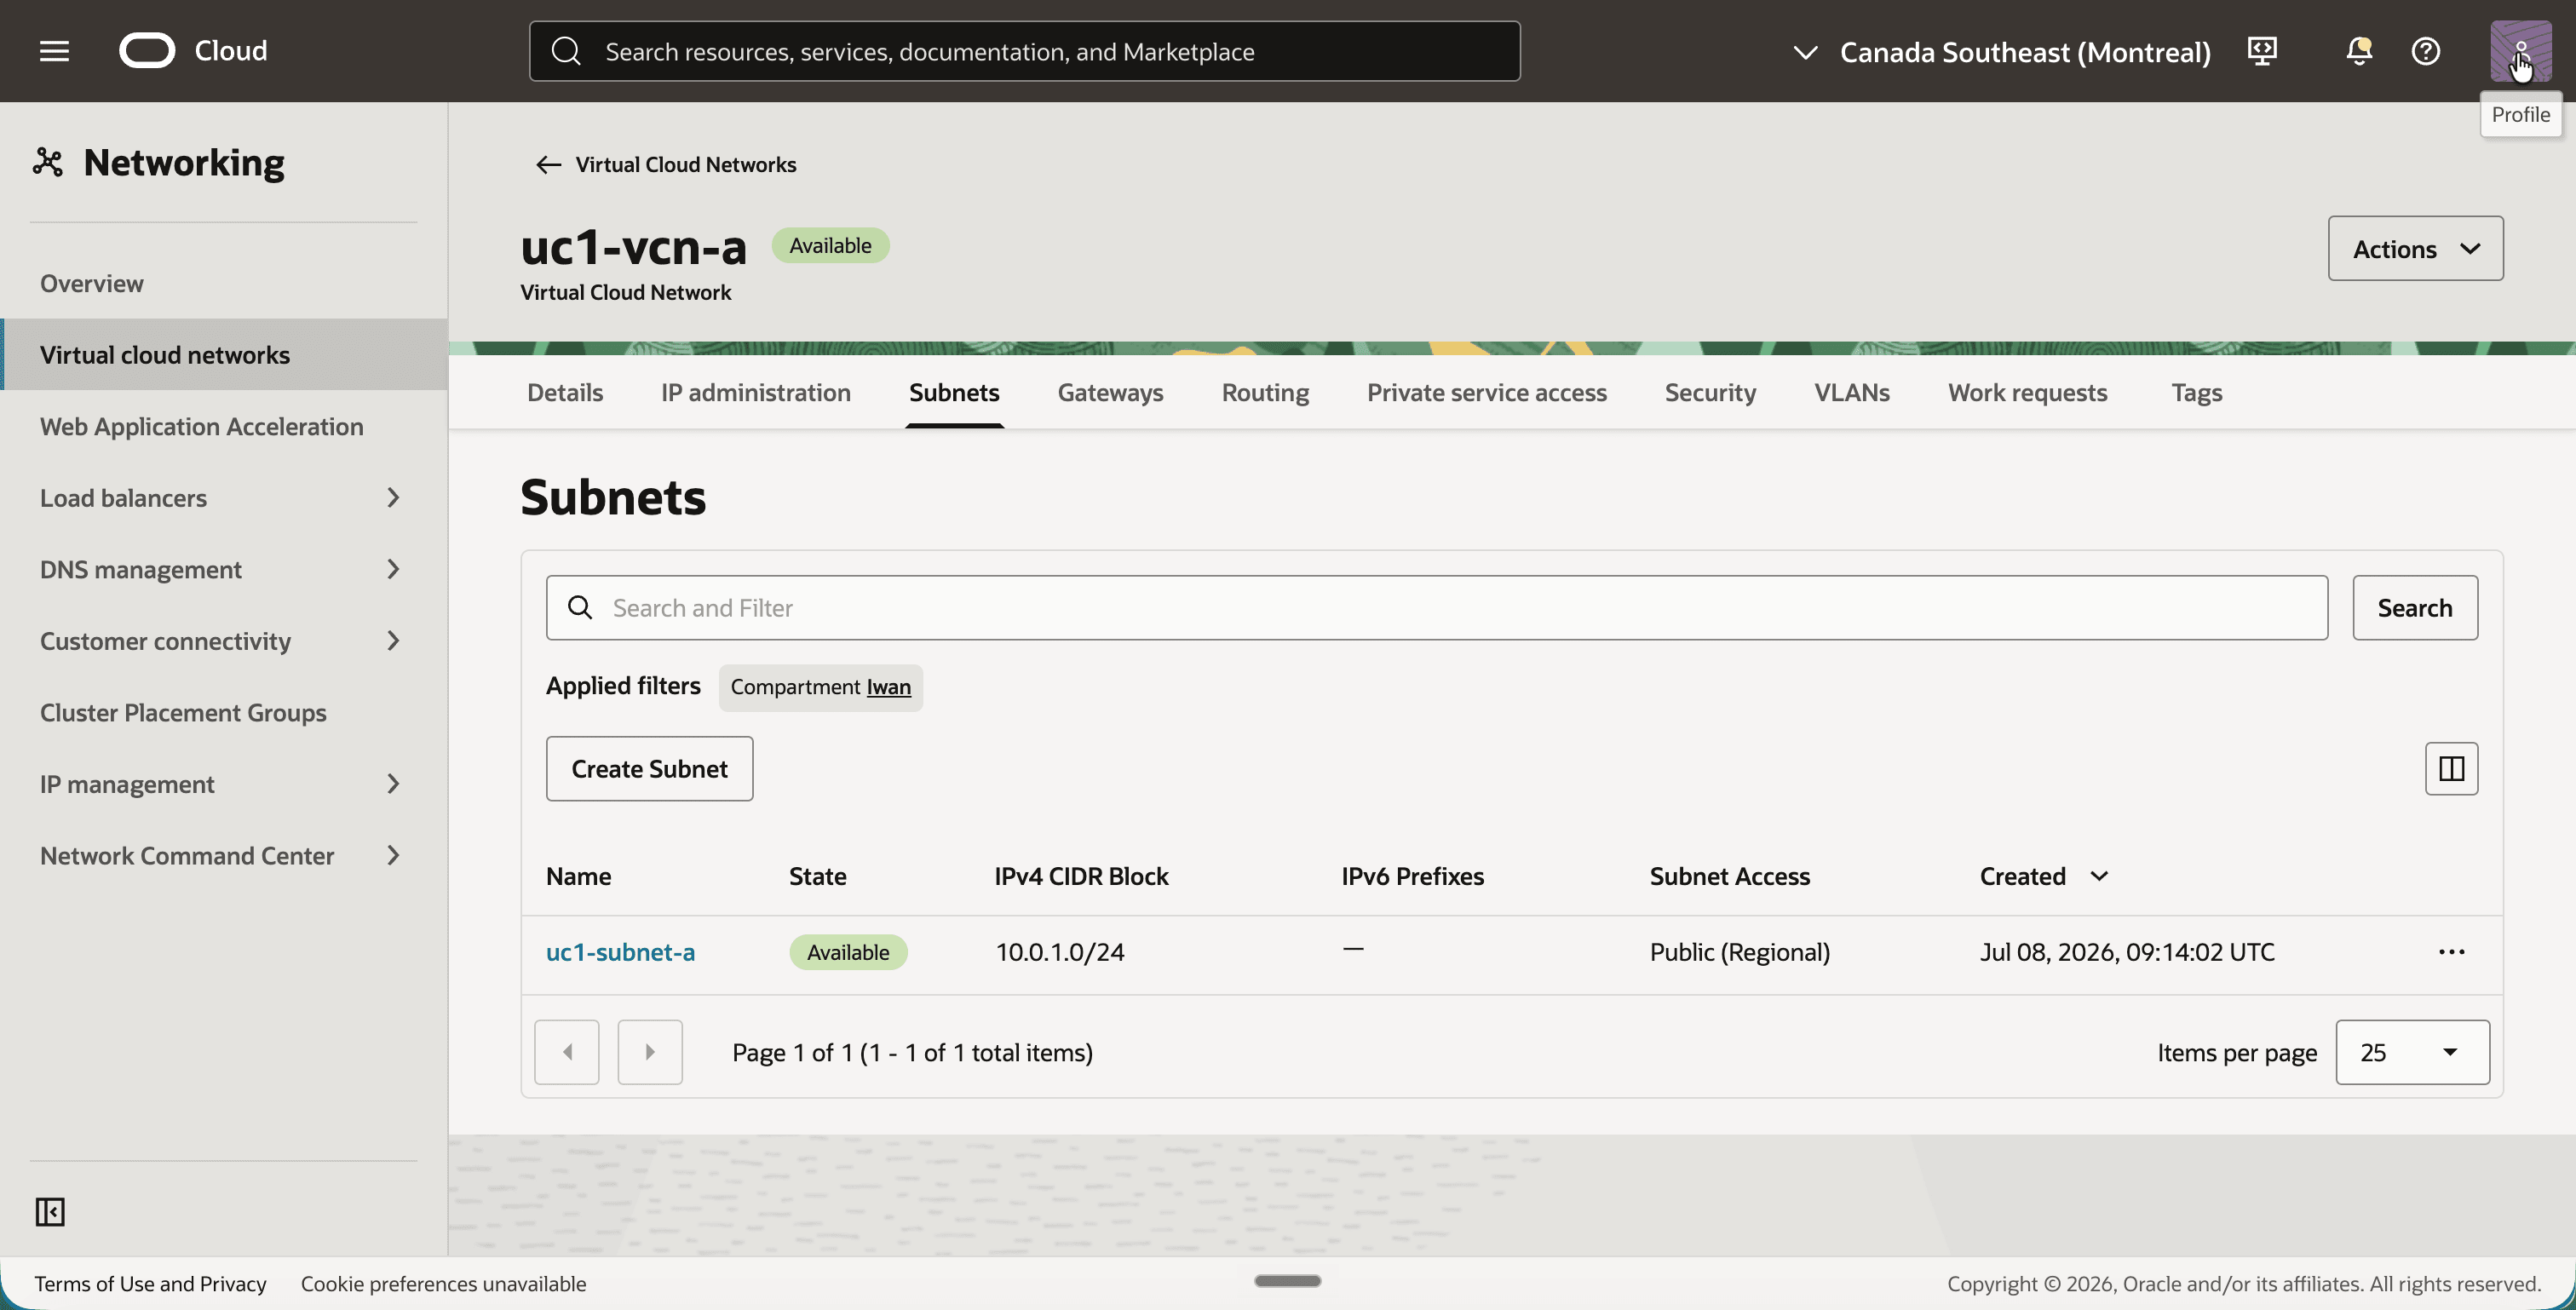
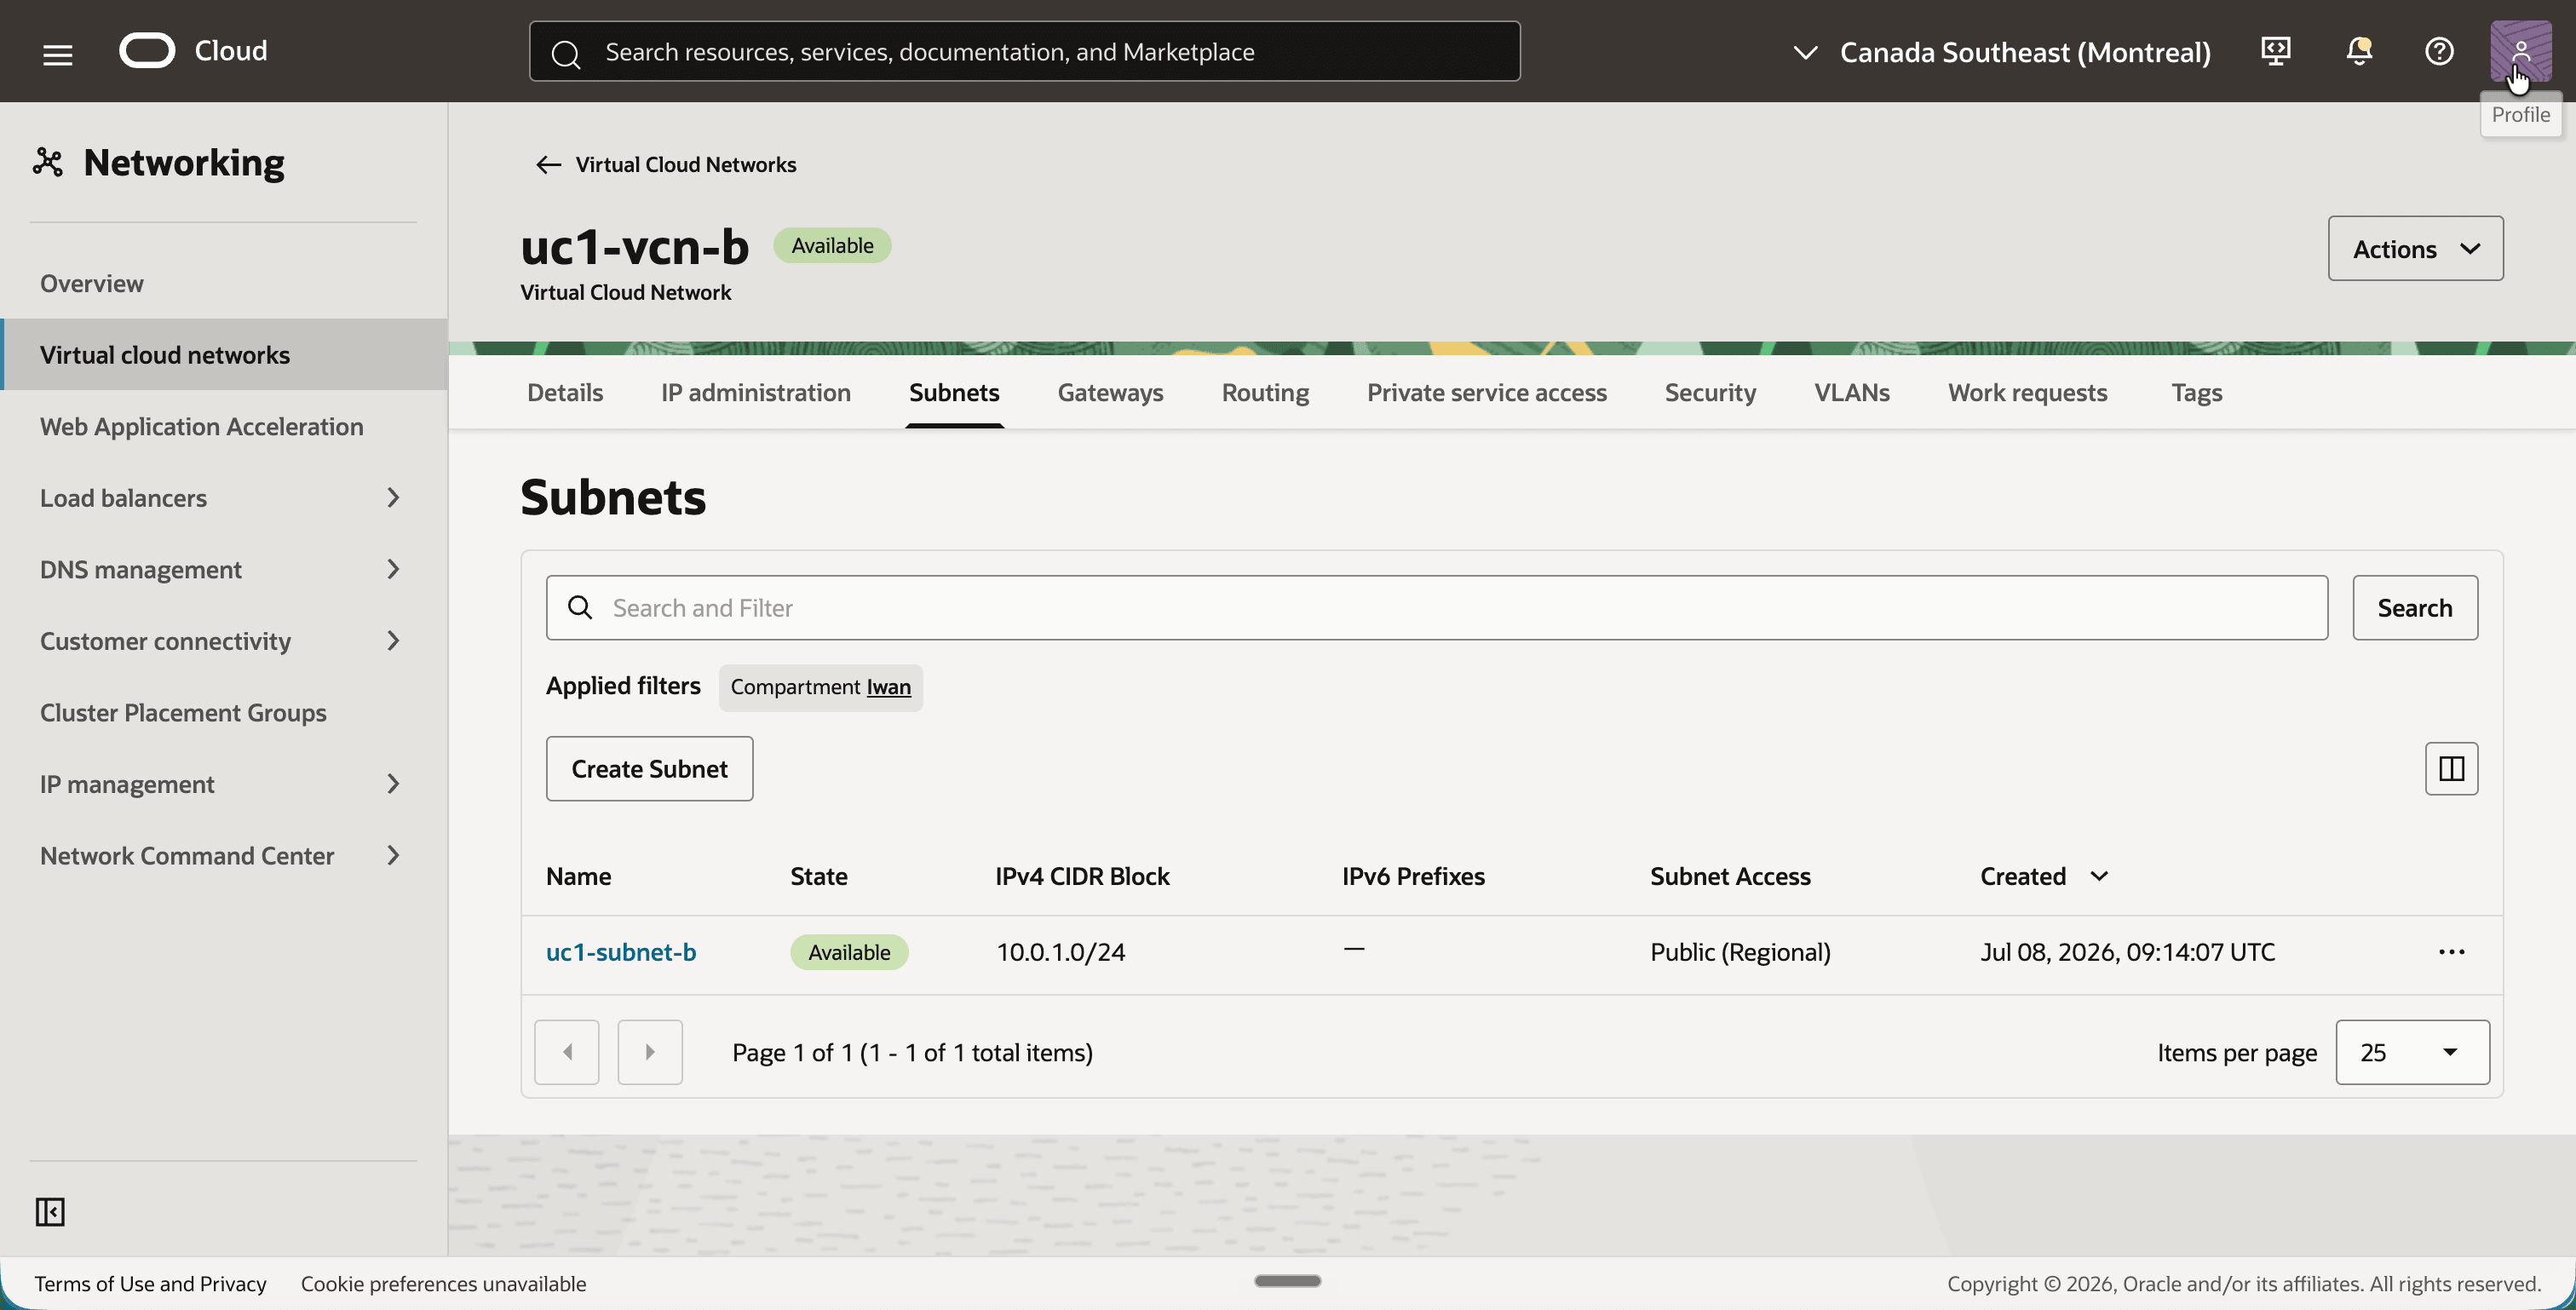
La sovrapposizione continua a un livello inferiore. Entrambe le reti VCN dispongono di una singola subnet pubblica ed entrambe utilizzano 10.0.1.0/24. Questo /24 è l'intervallo che le regole NAT traducono in seguito, quindi ricordalo.
- In
uc1-vcn-a, fare clic sulla scheda Sottoreti. - Notare la sottorete
uc1-subnet-acon il blocco IPv4 CIDR10.0.1.0/24.
- In
uc1-vcn-b, fare clic sulla scheda Sottoreti. - Notare la subnet
uc1-subnet-bcon lo stesso blocco IPv4 CIDR10.0.1.0/24.
Passaggio 03: rivedere i gateway Internet
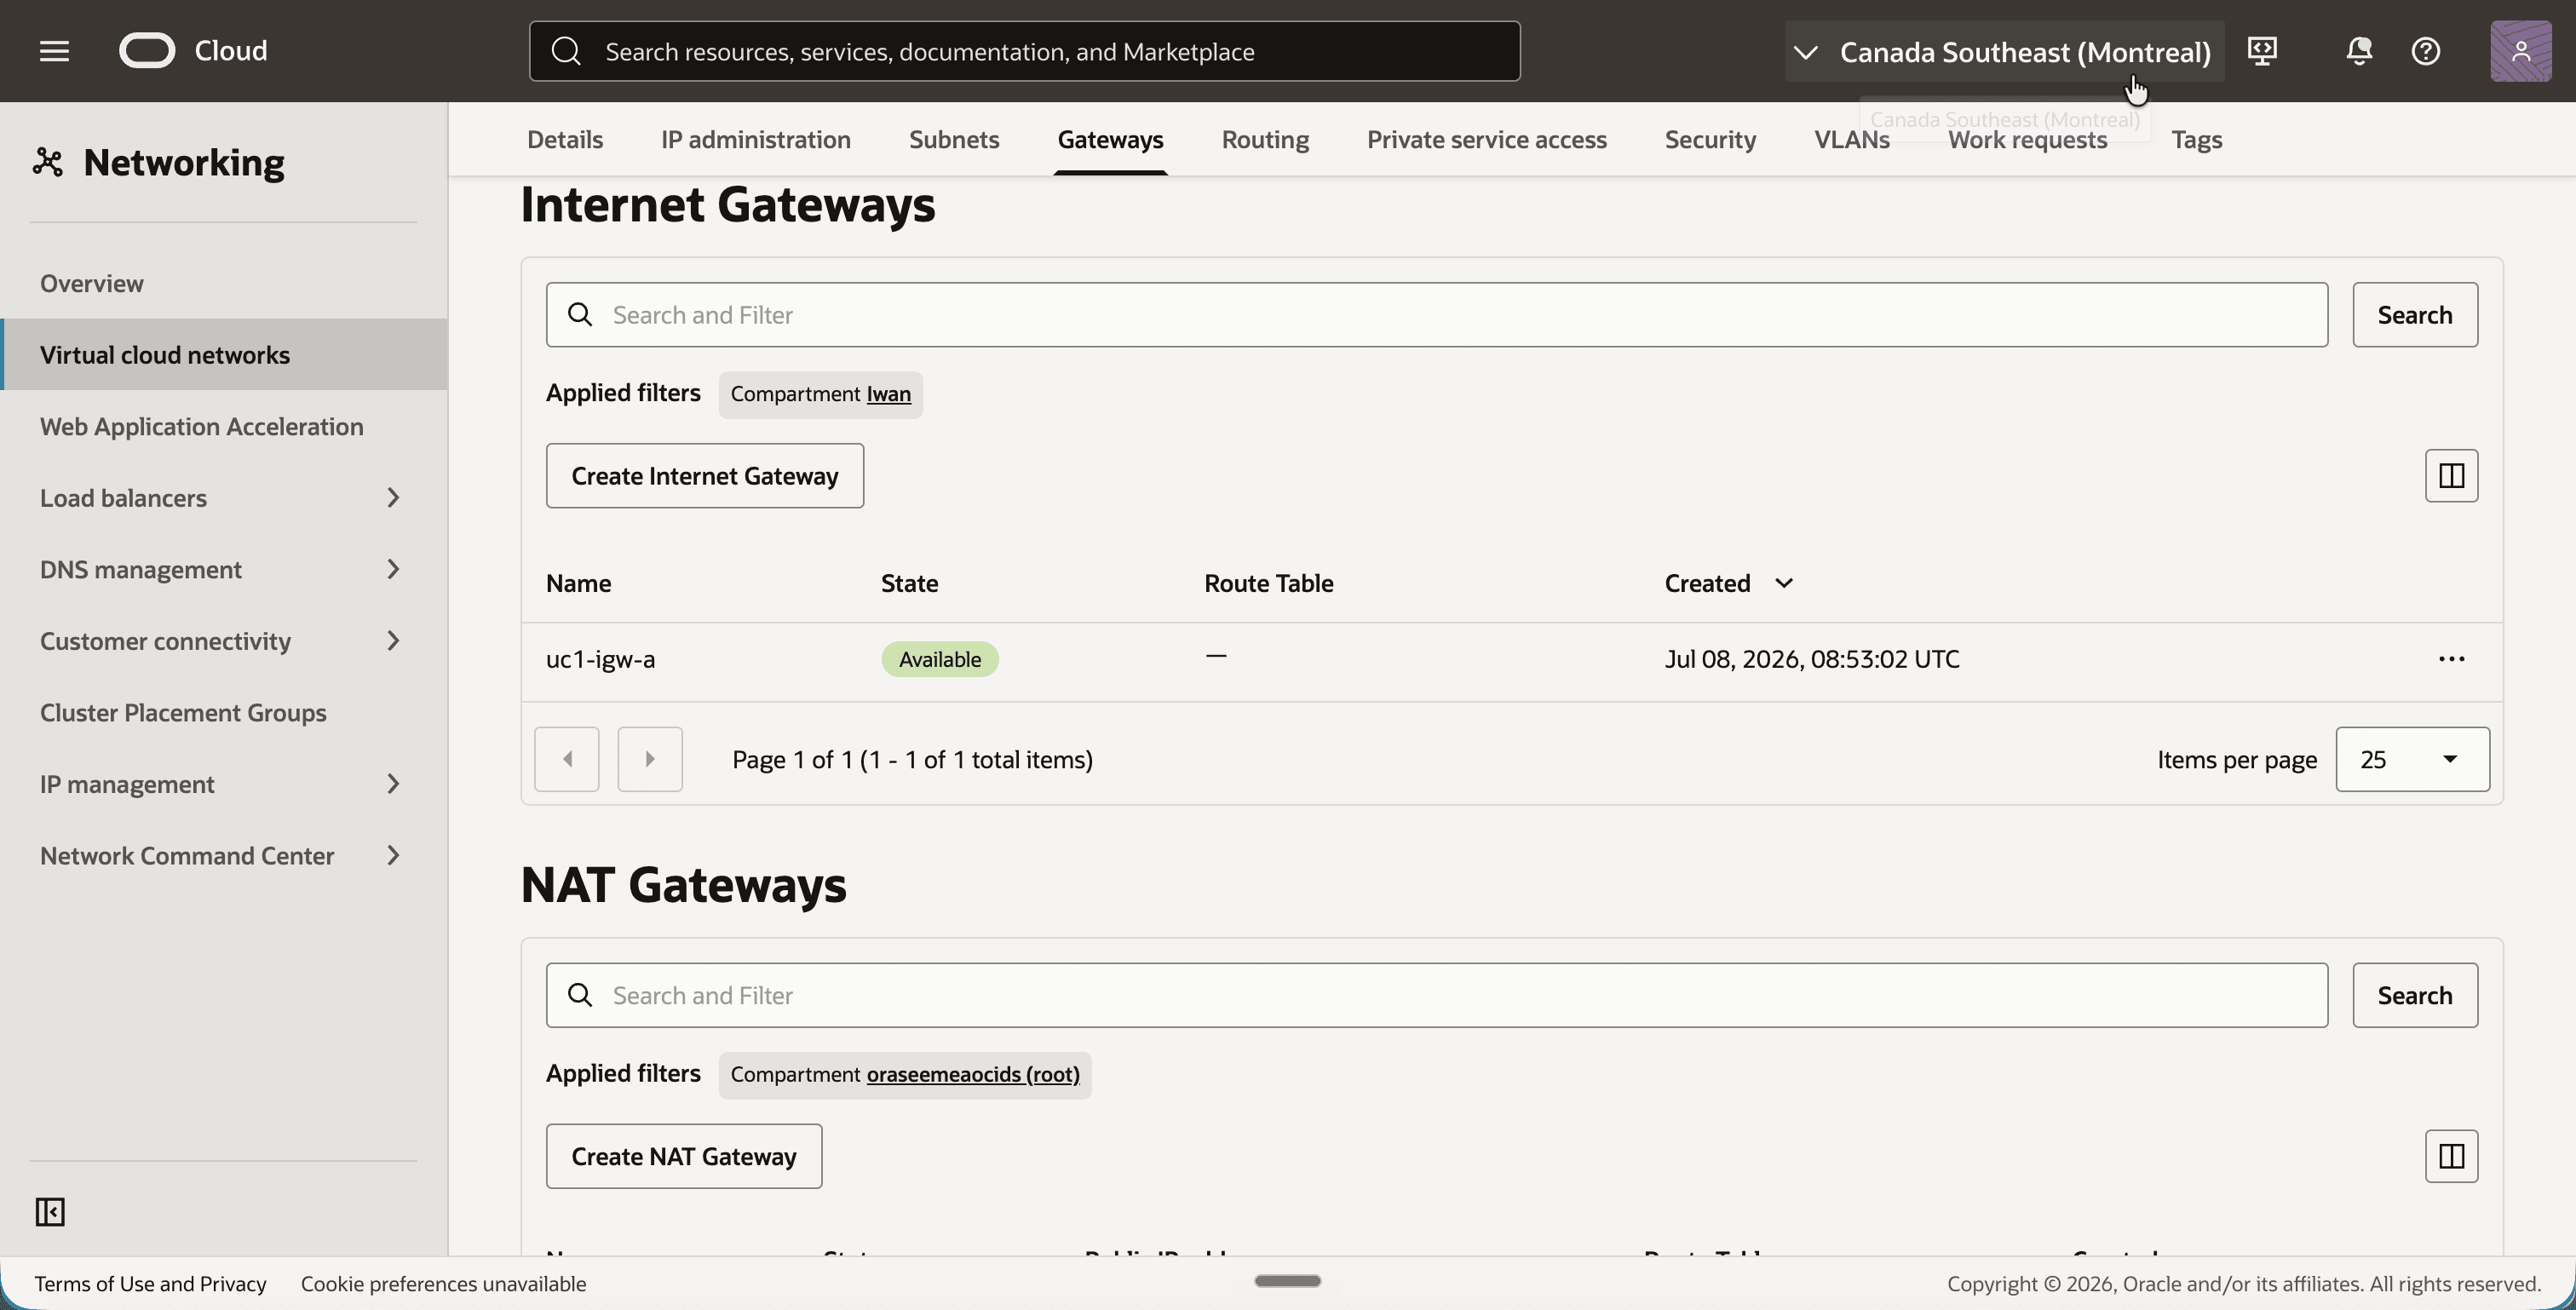
I gateway Internet non hanno nulla a che fare con NAT nel DRG. Sono disponibili solo in modo da poter raggiungere le istanze di test tramite SSH sui rispettivi indirizzi IP pubblici.
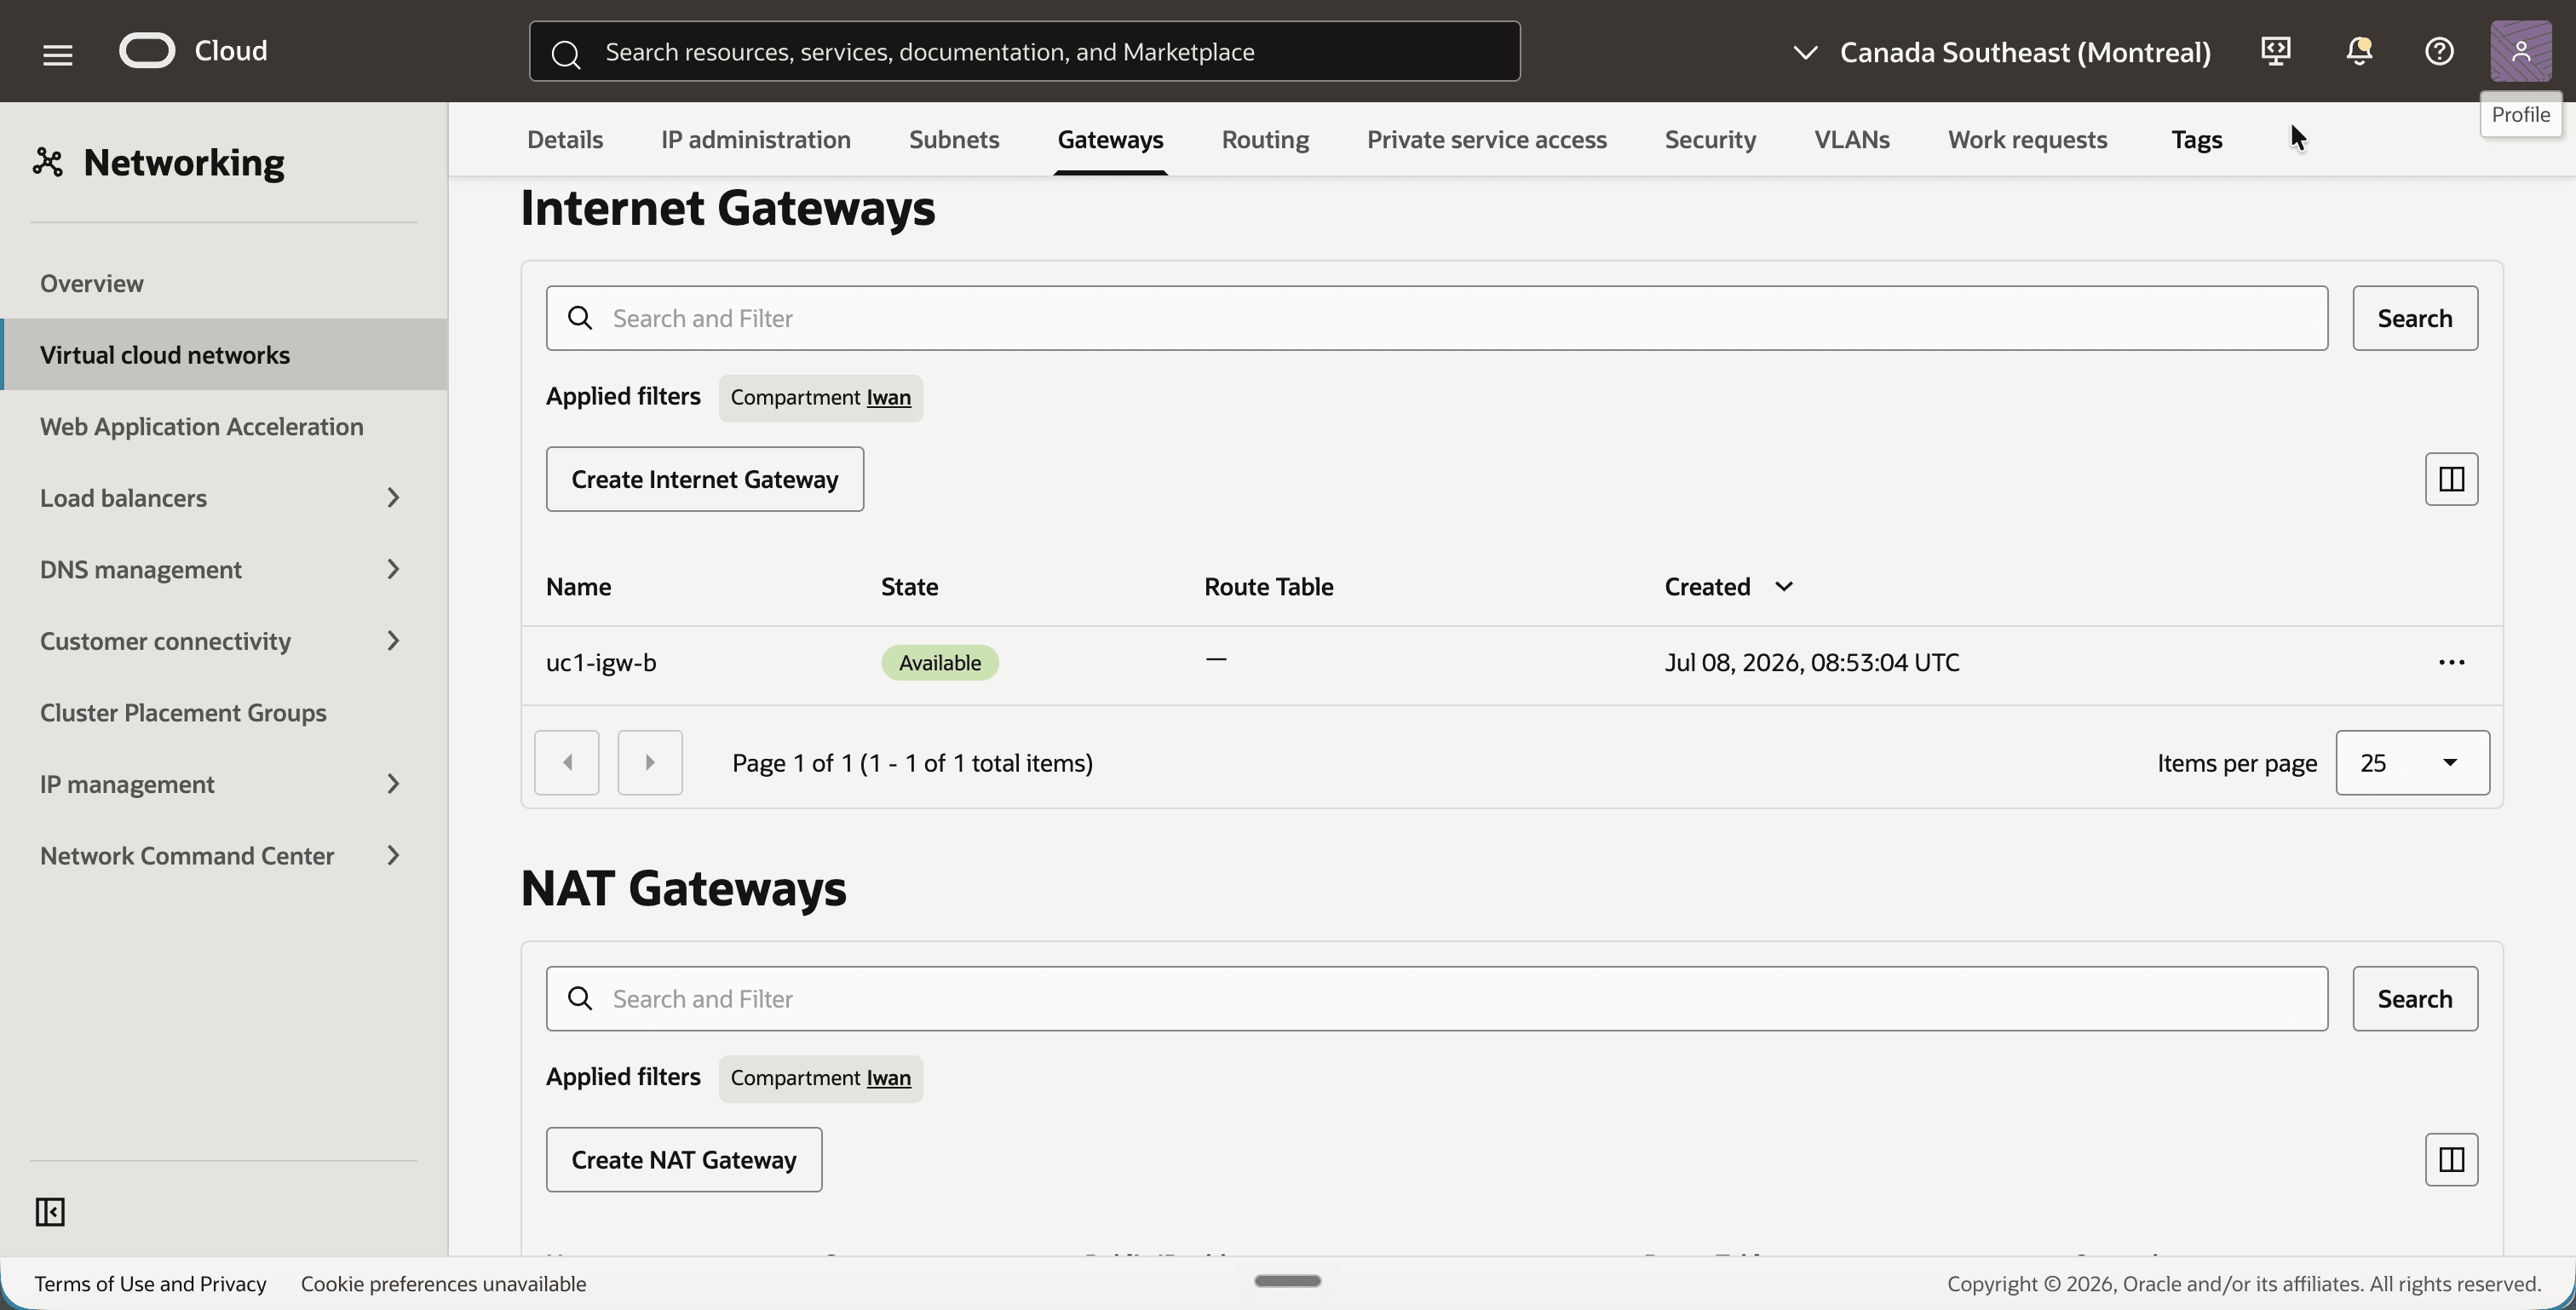
- In
uc1-vcn-a, fare clic sulla scheda Gateways. - Si noti il gateway Internet
uc1-igw-a.
- In
uc1-vcn-b, fare clic sulla scheda Gateways. - Si noti il gateway Internet
uc1-igw-b.
Passo 04: configurare le liste di sicurezza
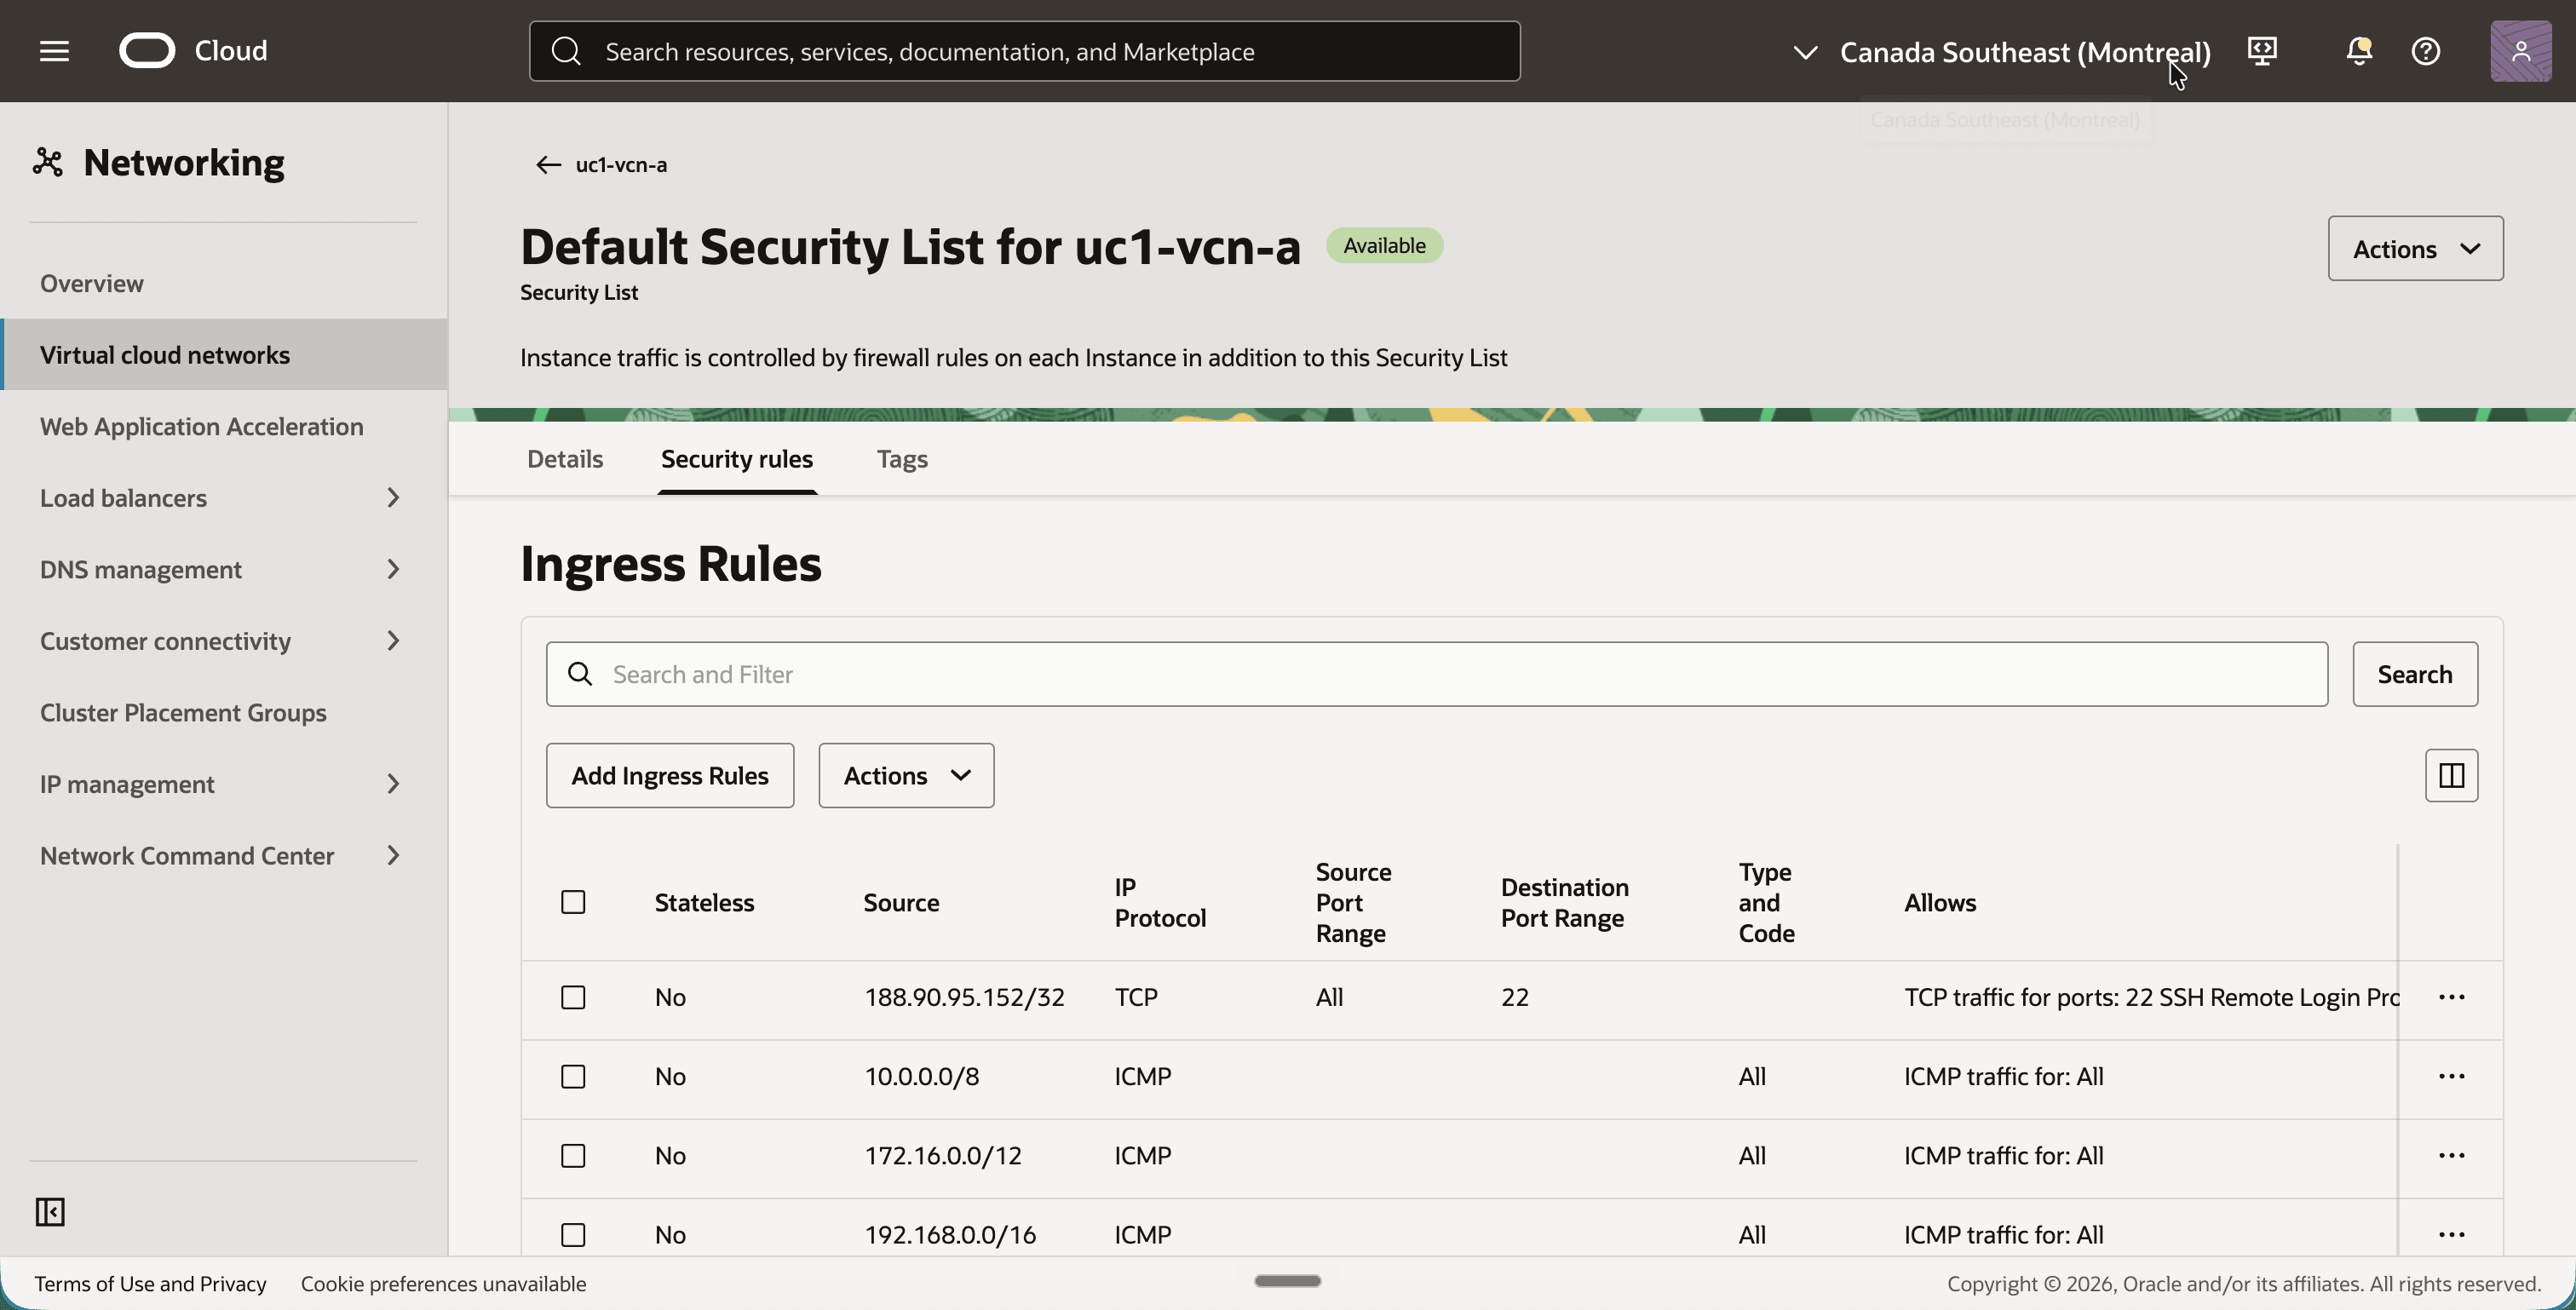
Il test in questa esercitazione è un ping tra le due istanze, quindi le liste di sicurezza devono consentire ICMP. Tenere presente l'indirizzo di origine visualizzato dalle istanze. A causa della traduzione, un ping dalla VCN A arriva nella VCN B con un indirizzo di origine in 192.168.10.0/24, non in 10.0.1.0/24. La regola che permette ICMP da 192.168.0.0/16 è quindi quella che conta.
Il laboratorio consente ICMP da tutte e tre le gamme private. Questo è più ampio delle esigenze di questo tutorial. Il valore minimo è una regola ICMP per ogni VCN, con il CIDR shadow dell'altra VCN come origine: 192.168.20.0/24 in uc1-vcn-a e 192.168.10.0/24 in uc1-vcn-b.
- In
uc1-vcn-afare clic sulla scheda Sicurezza e fare clic su Lista di sicurezza predefinita per uc1-vcn-a. - Fare clic sulla scheda Regole di sicurezza.
- Assicurarsi che la lista di sicurezza contenga le regole di entrata seguenti e aggiungere quelle mancanti:
- Per SSH, utilizzare la porta TCP
22del proprio indirizzo IP pubblico. - ICMP da
10.0.0.0/8,172.16.0.0/12e192.168.0.0/16.
- Per SSH, utilizzare la porta TCP
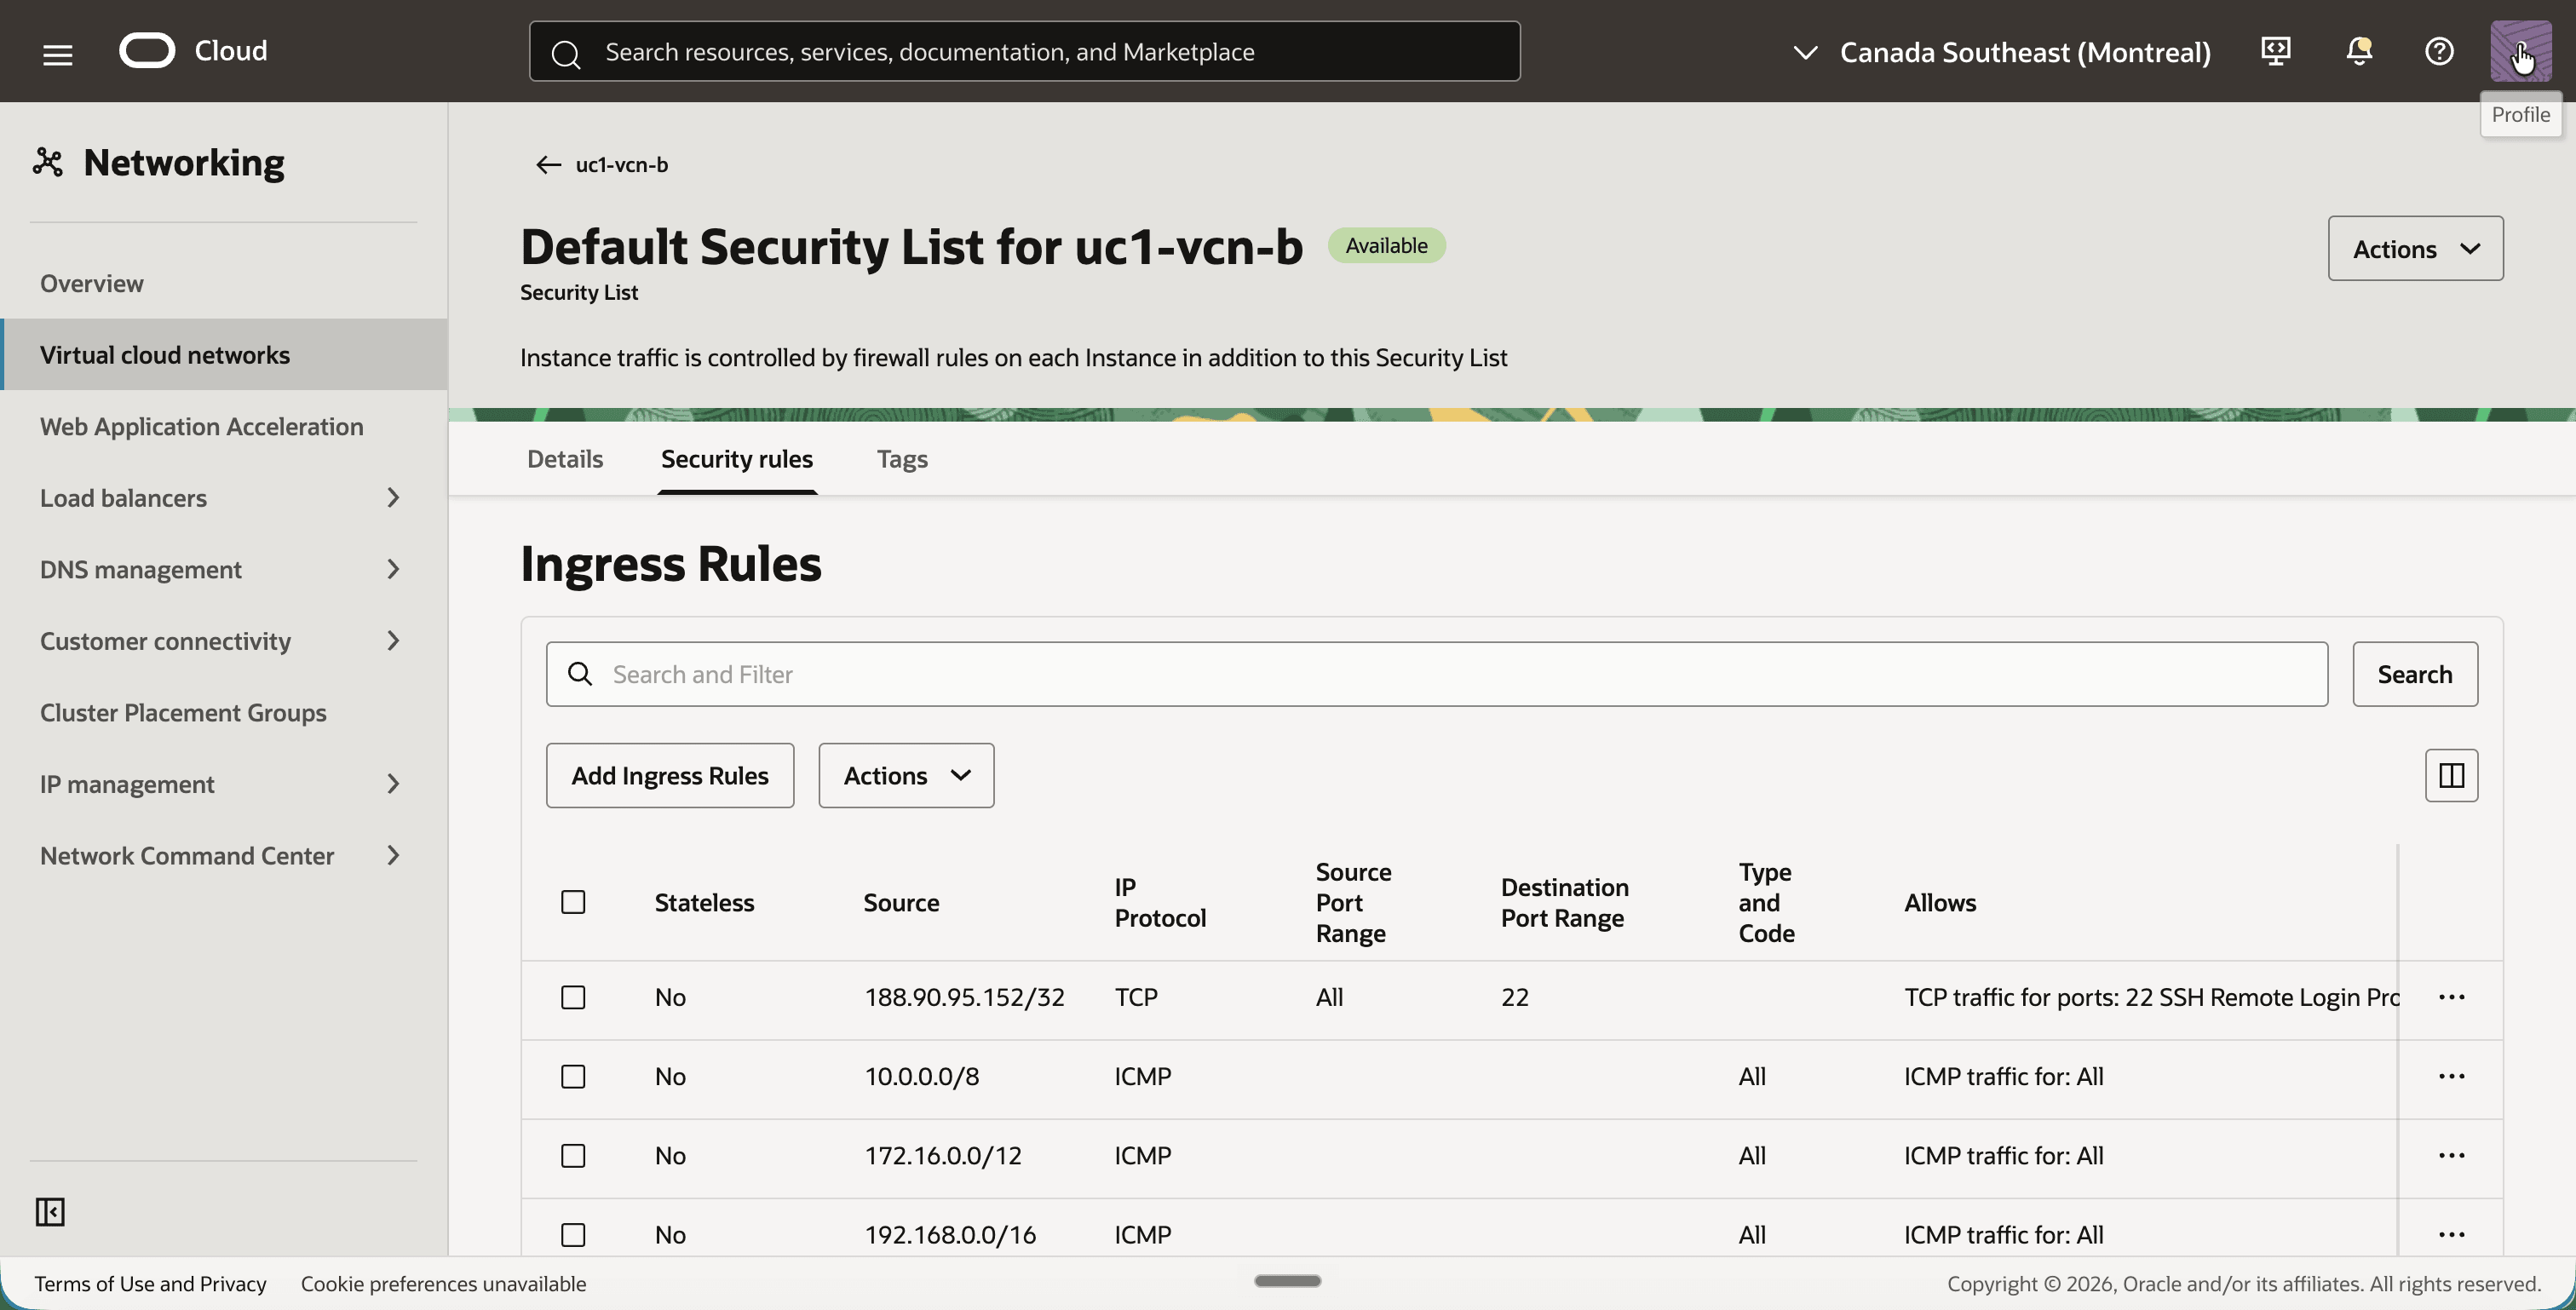
- Aprire lo stesso percorso della lista di sicurezza predefinita per uc1-vcn-b.
- Assicurarsi che abbia le stesse regole di entrata.
Passo 05: creare il DRG e collegare entrambe le VCN
Il DRG è il router tra le due reti VCN e il luogo in cui avviene la traduzione. Entrambe le reti VCN sono collegate allo stesso gateway DRG, ognuna con il proprio collegamento VCN. I collegamenti sono importanti in questa esercitazione perché le tabelle di instradamento e i criteri NAT sono tutti associati a un collegamento e non al DRG nel suo complesso.
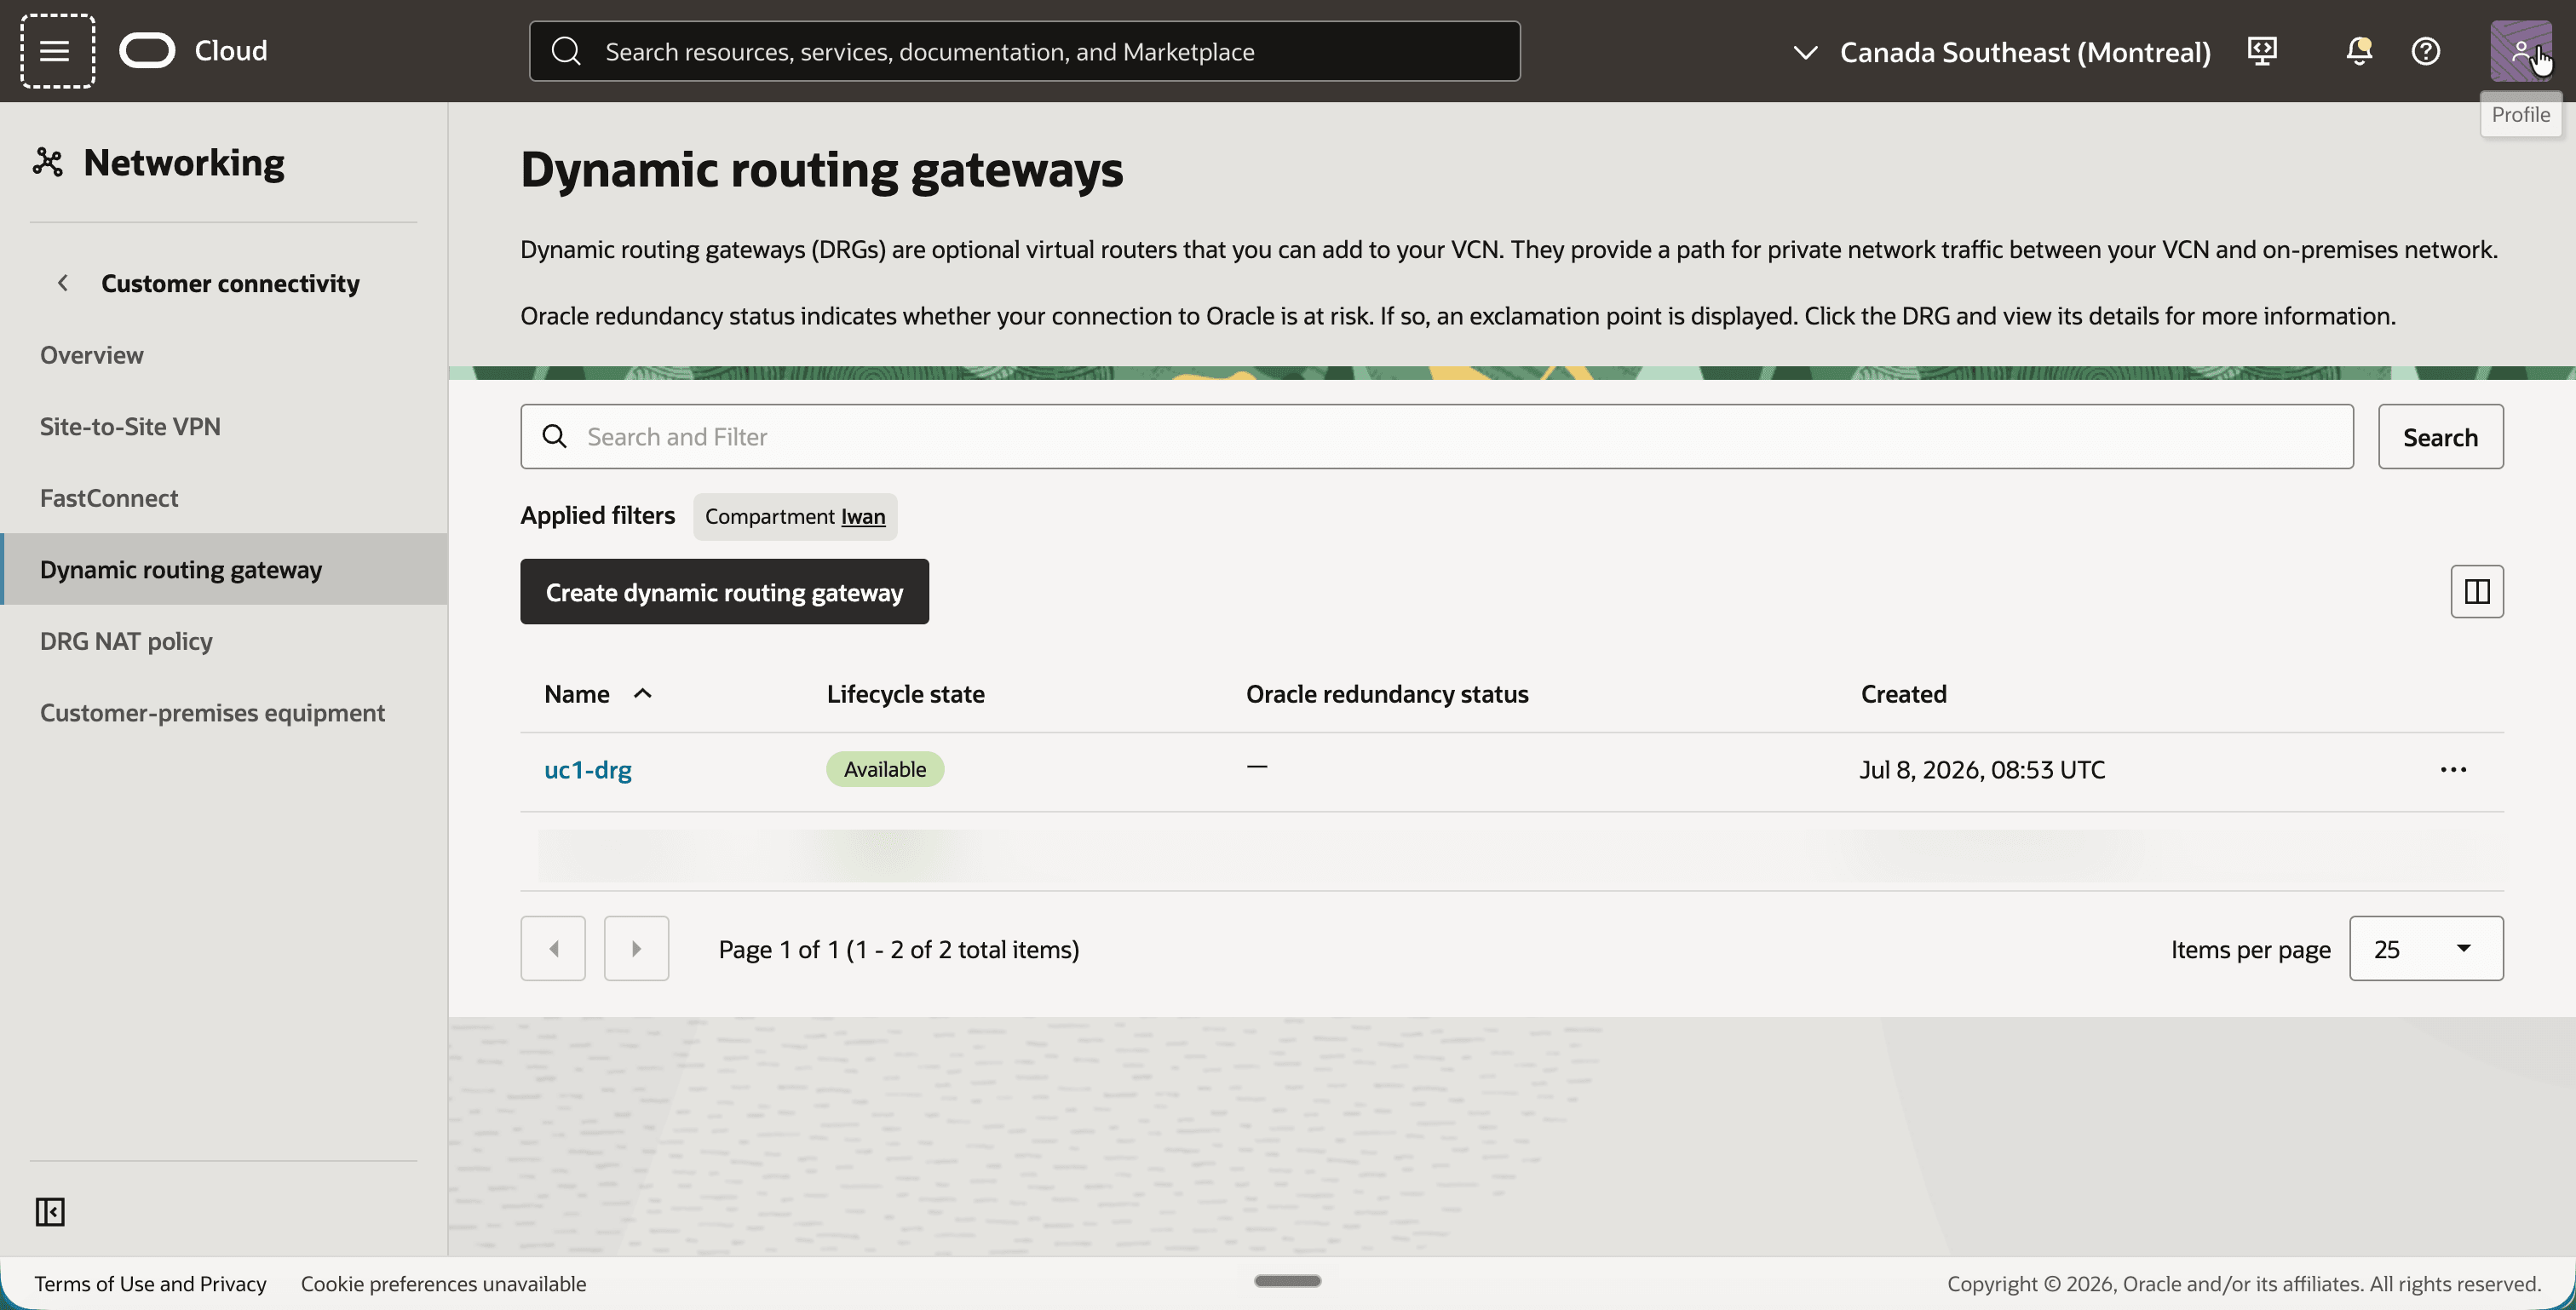
- Aprire il menu di navigazione, fare clic su Networking, quindi su Connettività cliente e quindi su Gateway di instradamento dinamico.
- Fare clic sul pulsante Crea gateway di instradamento dinamico e creare un DRG con il nome
uc1-drg. - Si noti che il DRG è disponibile.
- Fare clic su
uc1-drge fare clic sulla scheda Allegati. - Fare clic sul pulsante Crea allegato rete cloud virtuale e creare due allegati:
uc1-att-aper la VCNuc1-vcn-a.uc1-att-bper la VCNuc1-vcn-b.
[! NOTA] Si torna alla scheda Allegati nel passo 09. A quel punto, ogni collegamento mostra anche la propria tabella di instradamento DRG e il relativo criterio NAT DRG.
Passo 06: creare una tabella di instradamento DRG per ogni collegamento
Una tabella di instradamento DRG determina dove va un pacchetto dopo che è stato immesso nel DRG tramite un collegamento. Per impostazione predefinita, tutti i collegamenti VCN condividono una tabella di instradamento generata automaticamente piena dei CIDR delle reti VCN collegate. Con due VCN che pubblicizzano lo stesso 10.0.1.0/24, tale tabella può contenere un solo instradamento attivo per questo CIDR. Il DRG seleziona uno dei due collegamenti e contrassegna l'altro instradamento come conflitto. Qualunque sia la vincita, ogni pacchetto per 10.0.1.0/24 va allo stesso allegato, non importa da quale parte provenga, quindi solo una direzione può mai funzionare. Questo tutorial ha bisogno del contrario: la stessa destinazione deve portare a un collegamento diverso a seconda di dove il pacchetto è entrato nel DRG. Ogni collegamento ottiene pertanto la propria tabella di instradamento DRG con un singolo instradamento statico che punta all'altro collegamento.
La destinazione in questi instradamenti è il vero CIDR 10.0.1.0/24, non un CIDR shadow. Ciò è dovuto all'ordine in cui funziona il DRG:
- Il pacchetto immette il DRG tramite un collegamento.
- Il criterio NAT su tale allegato converte il pacchetto.
- Il DRG ricerca la destinazione tradotta nella tabella di instradamento DRG di tale collegamento.
Un pacchetto dalla VCN A alla 192.168.20.158 è già stato tradotto nella destinazione 10.0.1.158 nel momento in cui si verifica la ricerca dell'instradamento.
- In
uc1-drgfare clic sulla scheda Ciclo di produzione e creare una tabella di instradamento DRG con il nomeuc1-drgrt-att-a. - Fare clic sulla scheda Regole di instradamento statico e fare clic sul pulsante Aggiungi regole di instradamento statico.
- Aggiungere una regola con il blocco CIDR di destinazione
10.0.1.0/24e il allegato hop successivouc1-att-b. - Si noti che l'instradamento statico è Attivo.
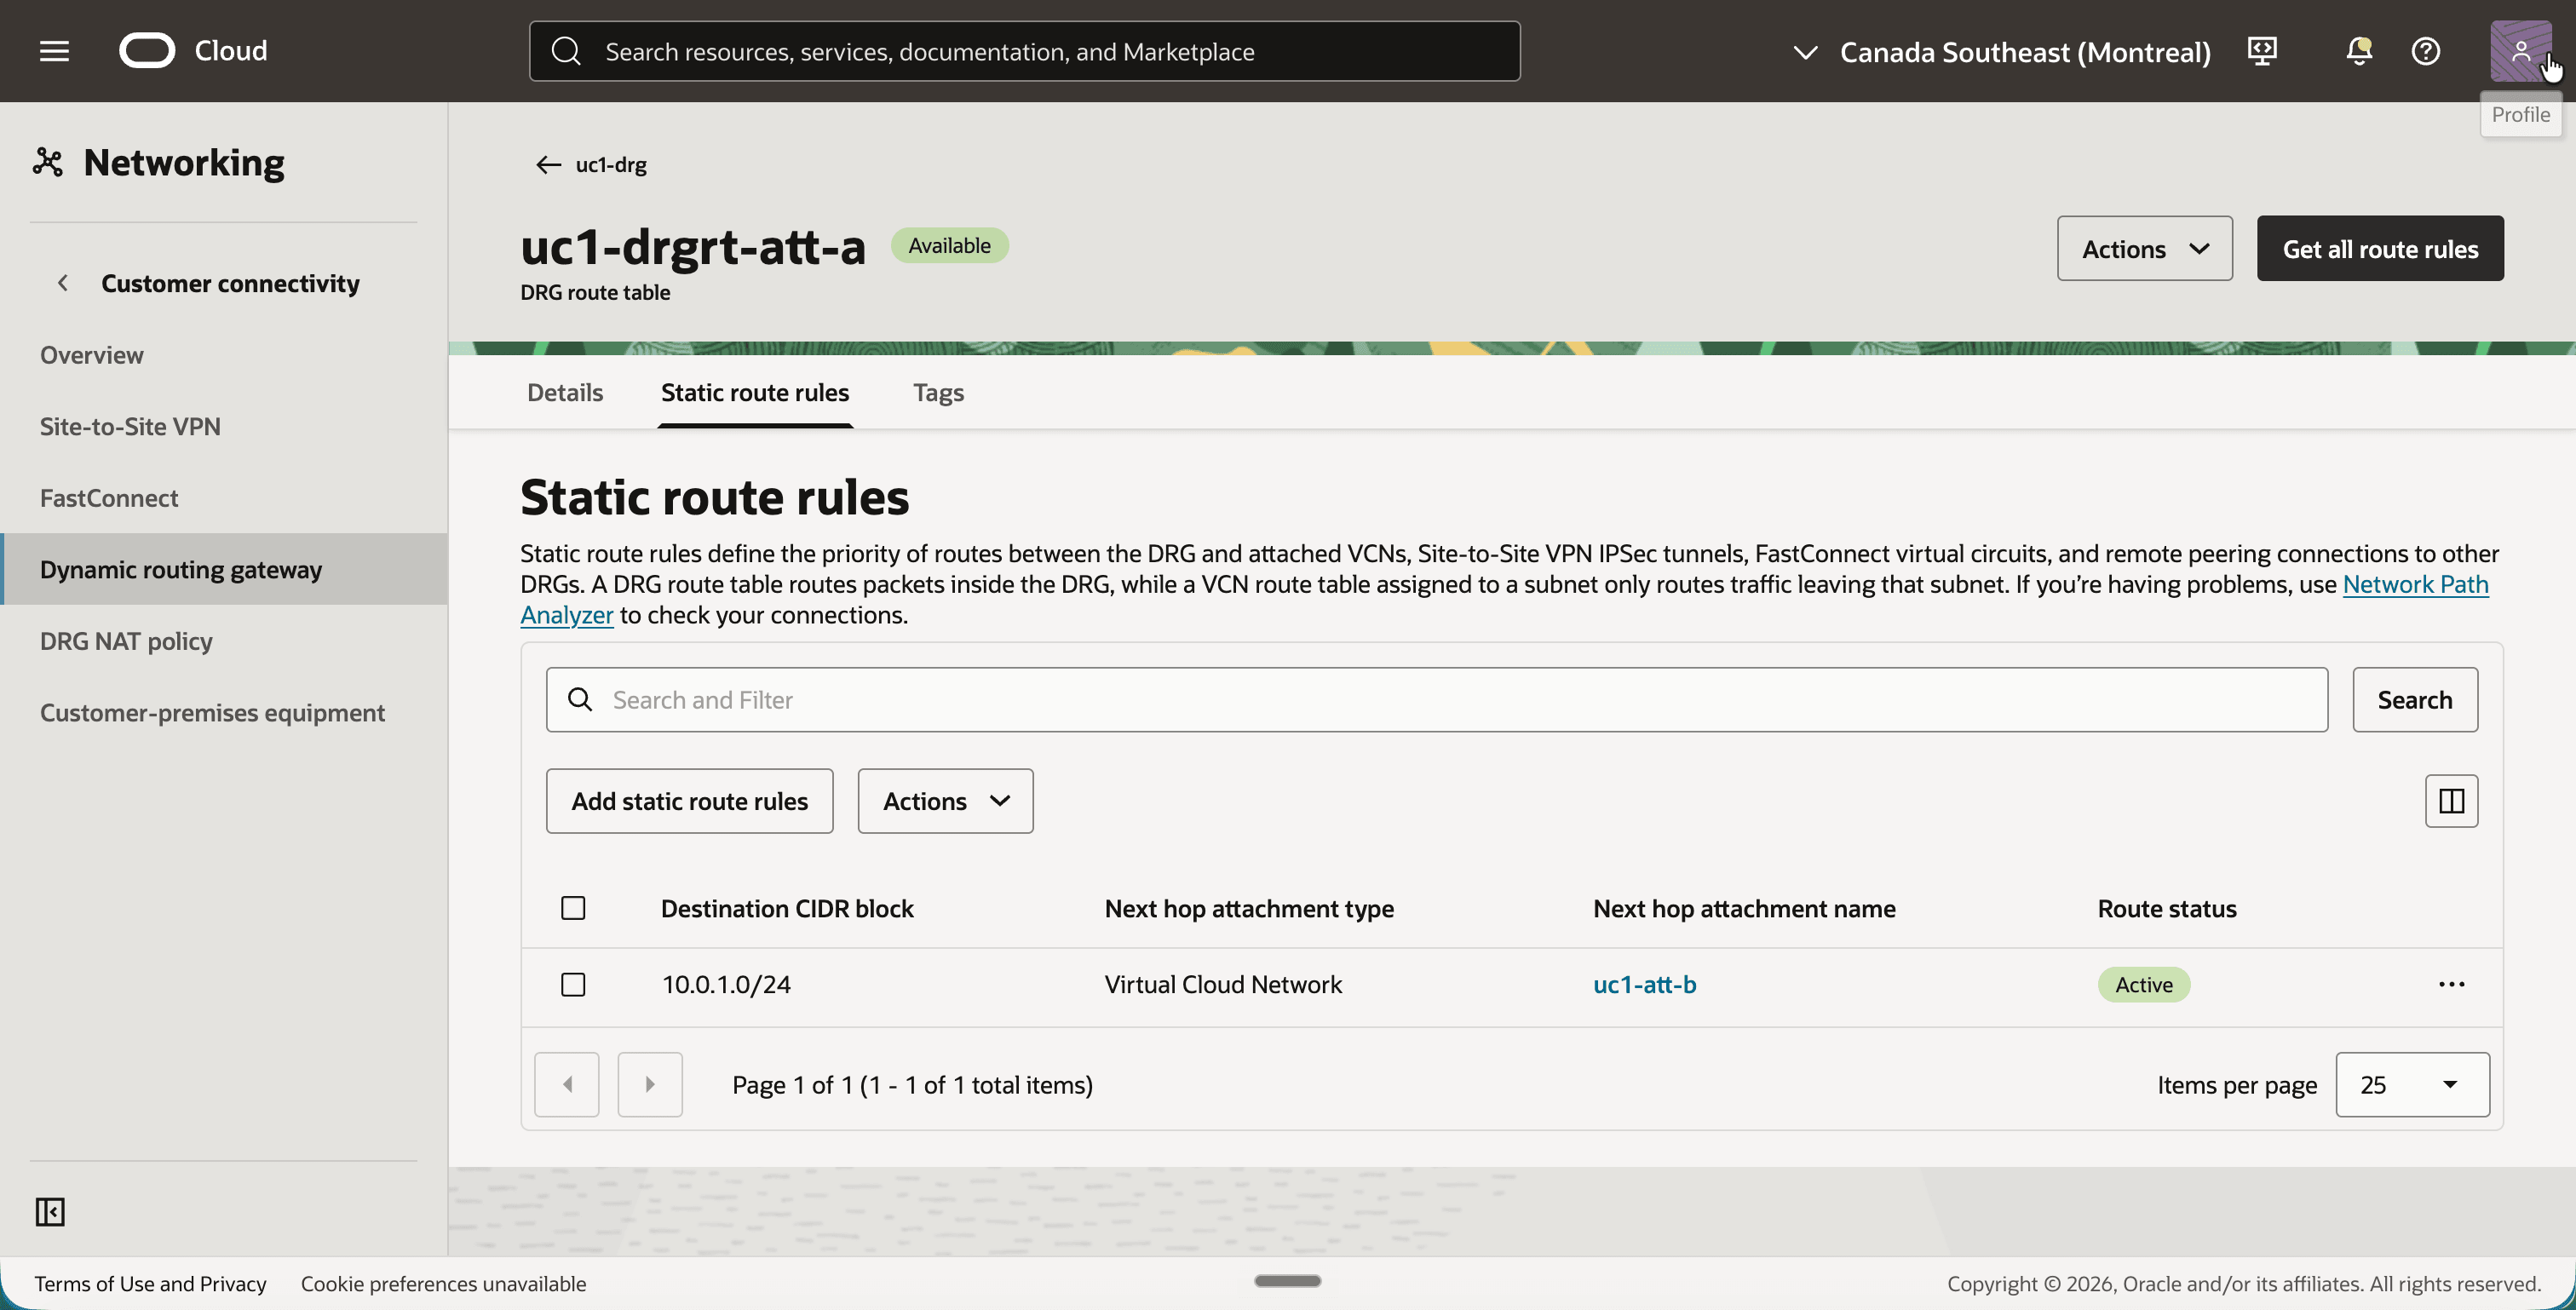
- Creare una seconda tabella di instradamento DRG con il nome
uc1-drgrt-att-b. - Aggiungere una regola di instradamento statico con il blocco CIDR di destinazione
10.0.1.0/24e il allegato hop successivouc1-att-a. - Si noti che l'instradamento statico è Attivo.
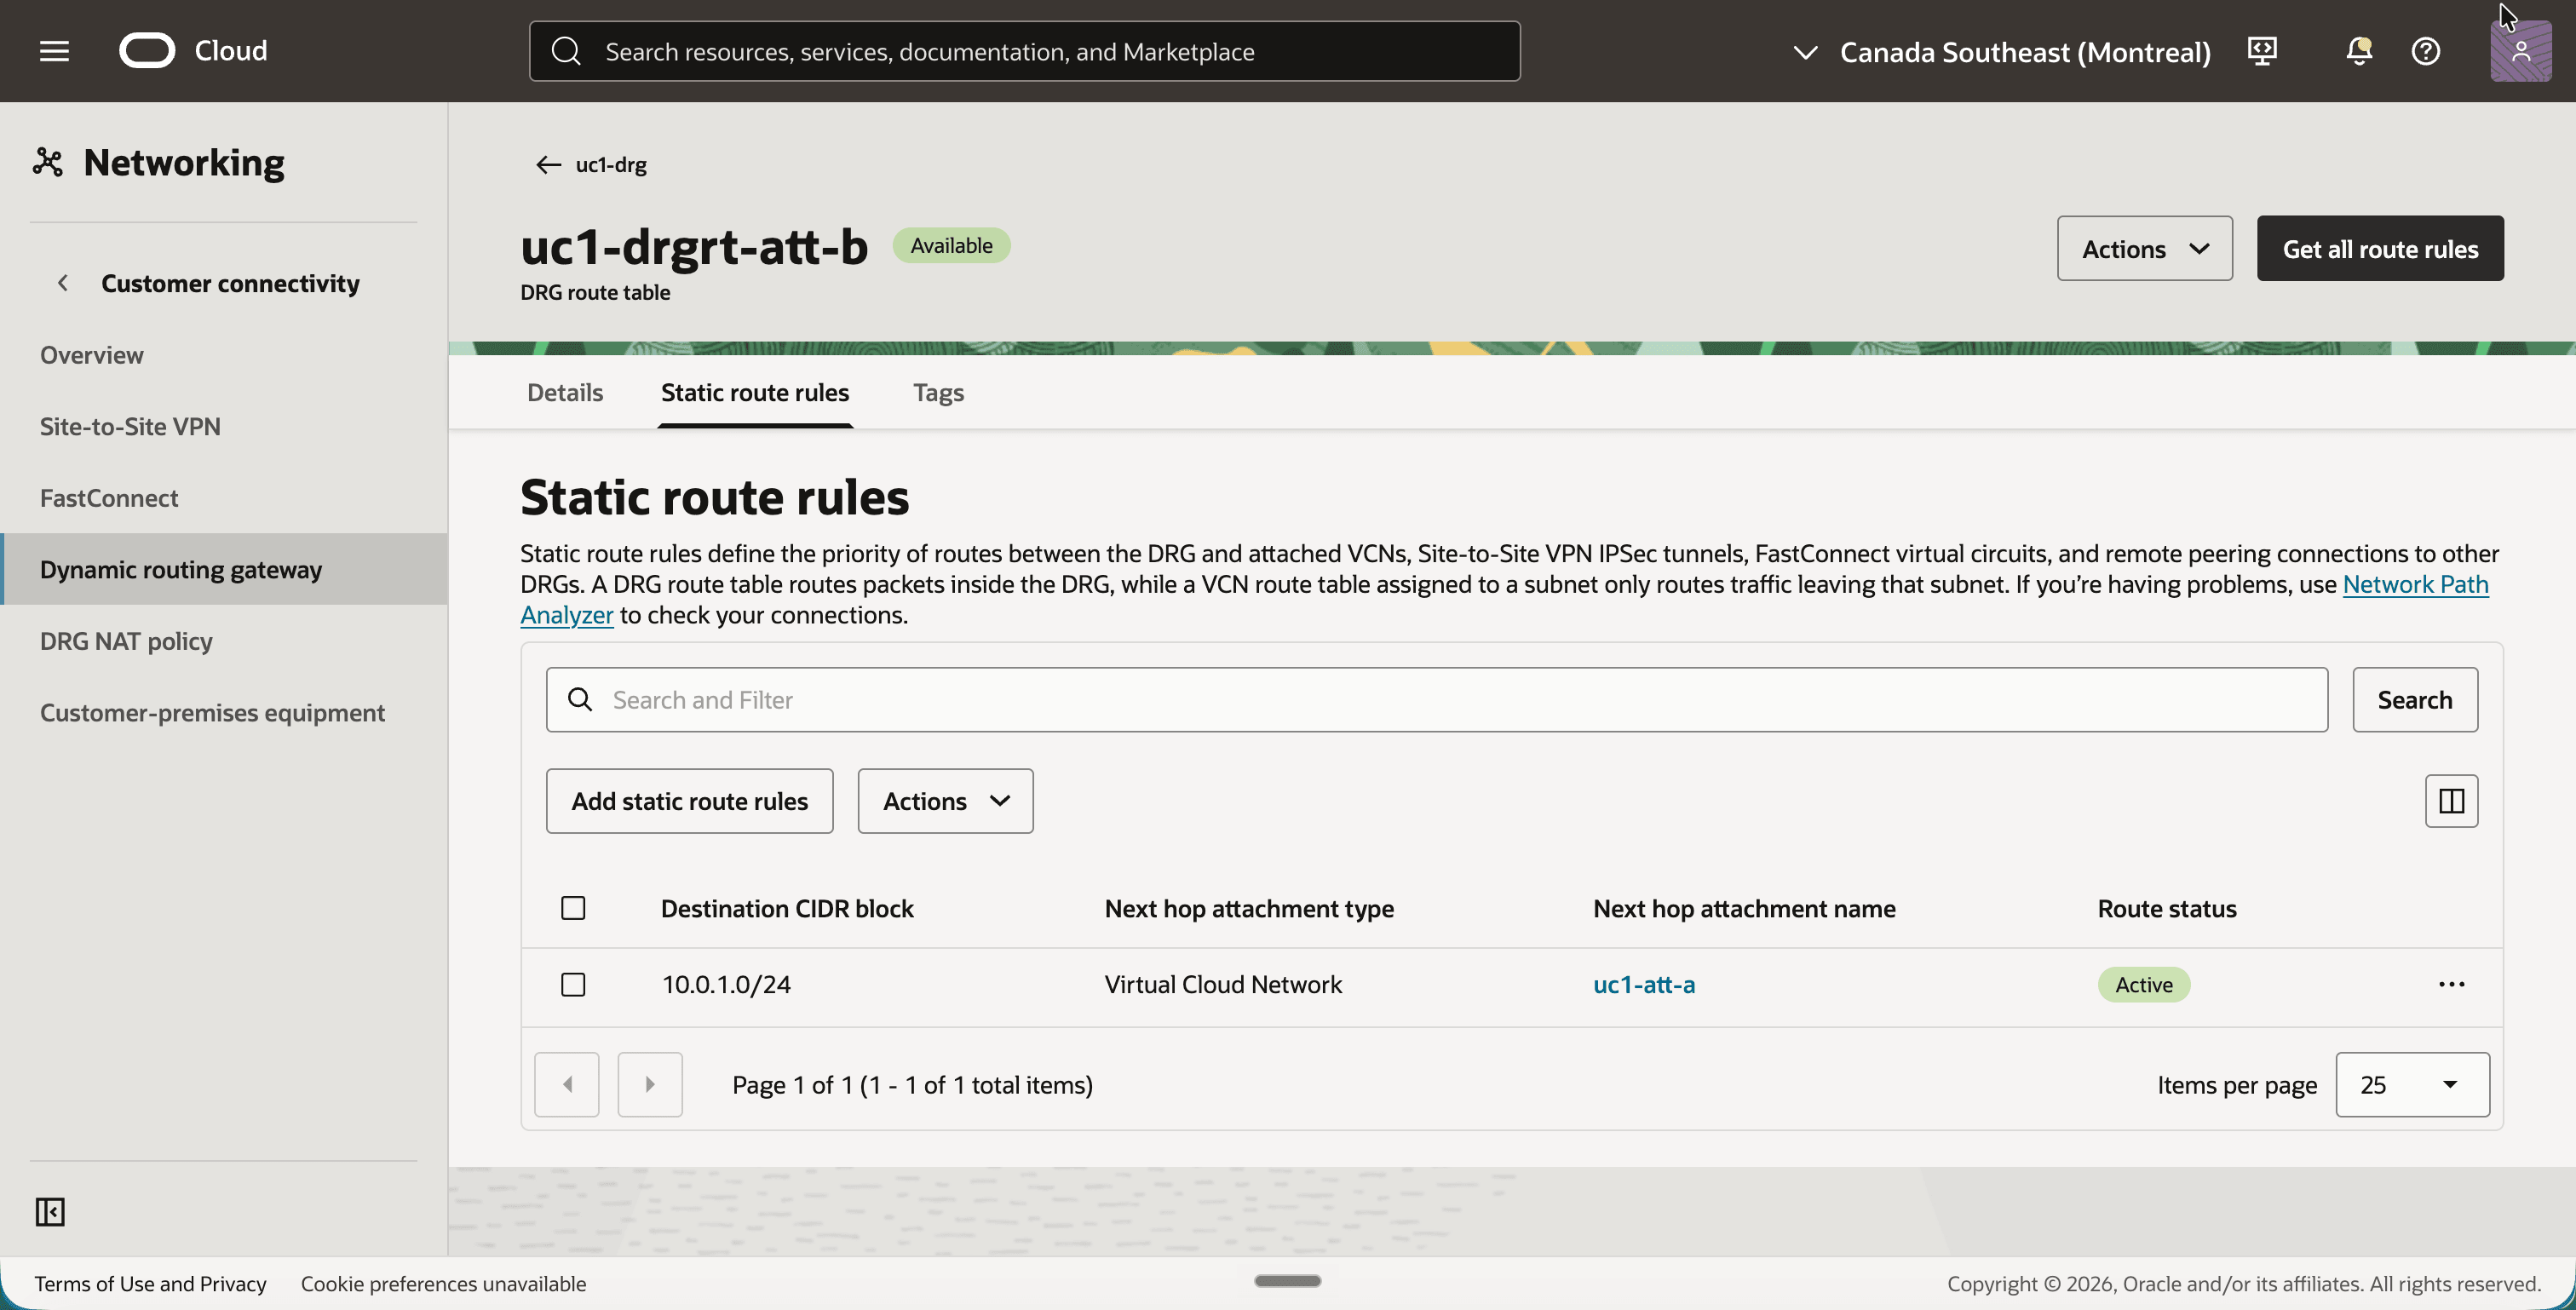
- Tornare alla scheda Allegati di
uc1-drg, modificare il collegamentouc1-att-ae selezionareuc1-drgrt-att-acome tabella di instradamento DRG. - Modificare il collegamento
uc1-att-be selezionareuc1-drgrt-att-bcome tabella di instradamento DRG.
Passo 07: configurare le tabelle di instradamento VCN
Le istanze devono sapere che il CIDR shadow dell'altra VCN è raggiungibile tramite il DRG. Un'istanza nella VCN A parla con la VCN B su 192.168.20.0/24, quindi questa è la destinazione che instradi al DRG nella VCN A. Il CIDR reale 10.0.1.0/24 non viene mai instradato al DRG, perché per l'istanza quell'intervallo è la propria subnet locale.
- In
uc1-vcn-a, fare clic sulla scheda Ciclo e sulla tabella di instradamentouc1-rt-a. Tabella di instradamento assegnata auc1-subnet-a. - Fare clic sulla scheda Regole instradamento.
- Aggiungere una regola di instradamento per il CIDR shadow dell'altra VCN in modo che la tabella di instradamento disponga delle due regole di instradamento seguenti:
0.0.0.0/0con la destinazioneuc1-igw-a, per l'accesso SSH da Internet.192.168.20.0/24(il CIDR shadow della VCN B) con la destinazioneuc1-drg.
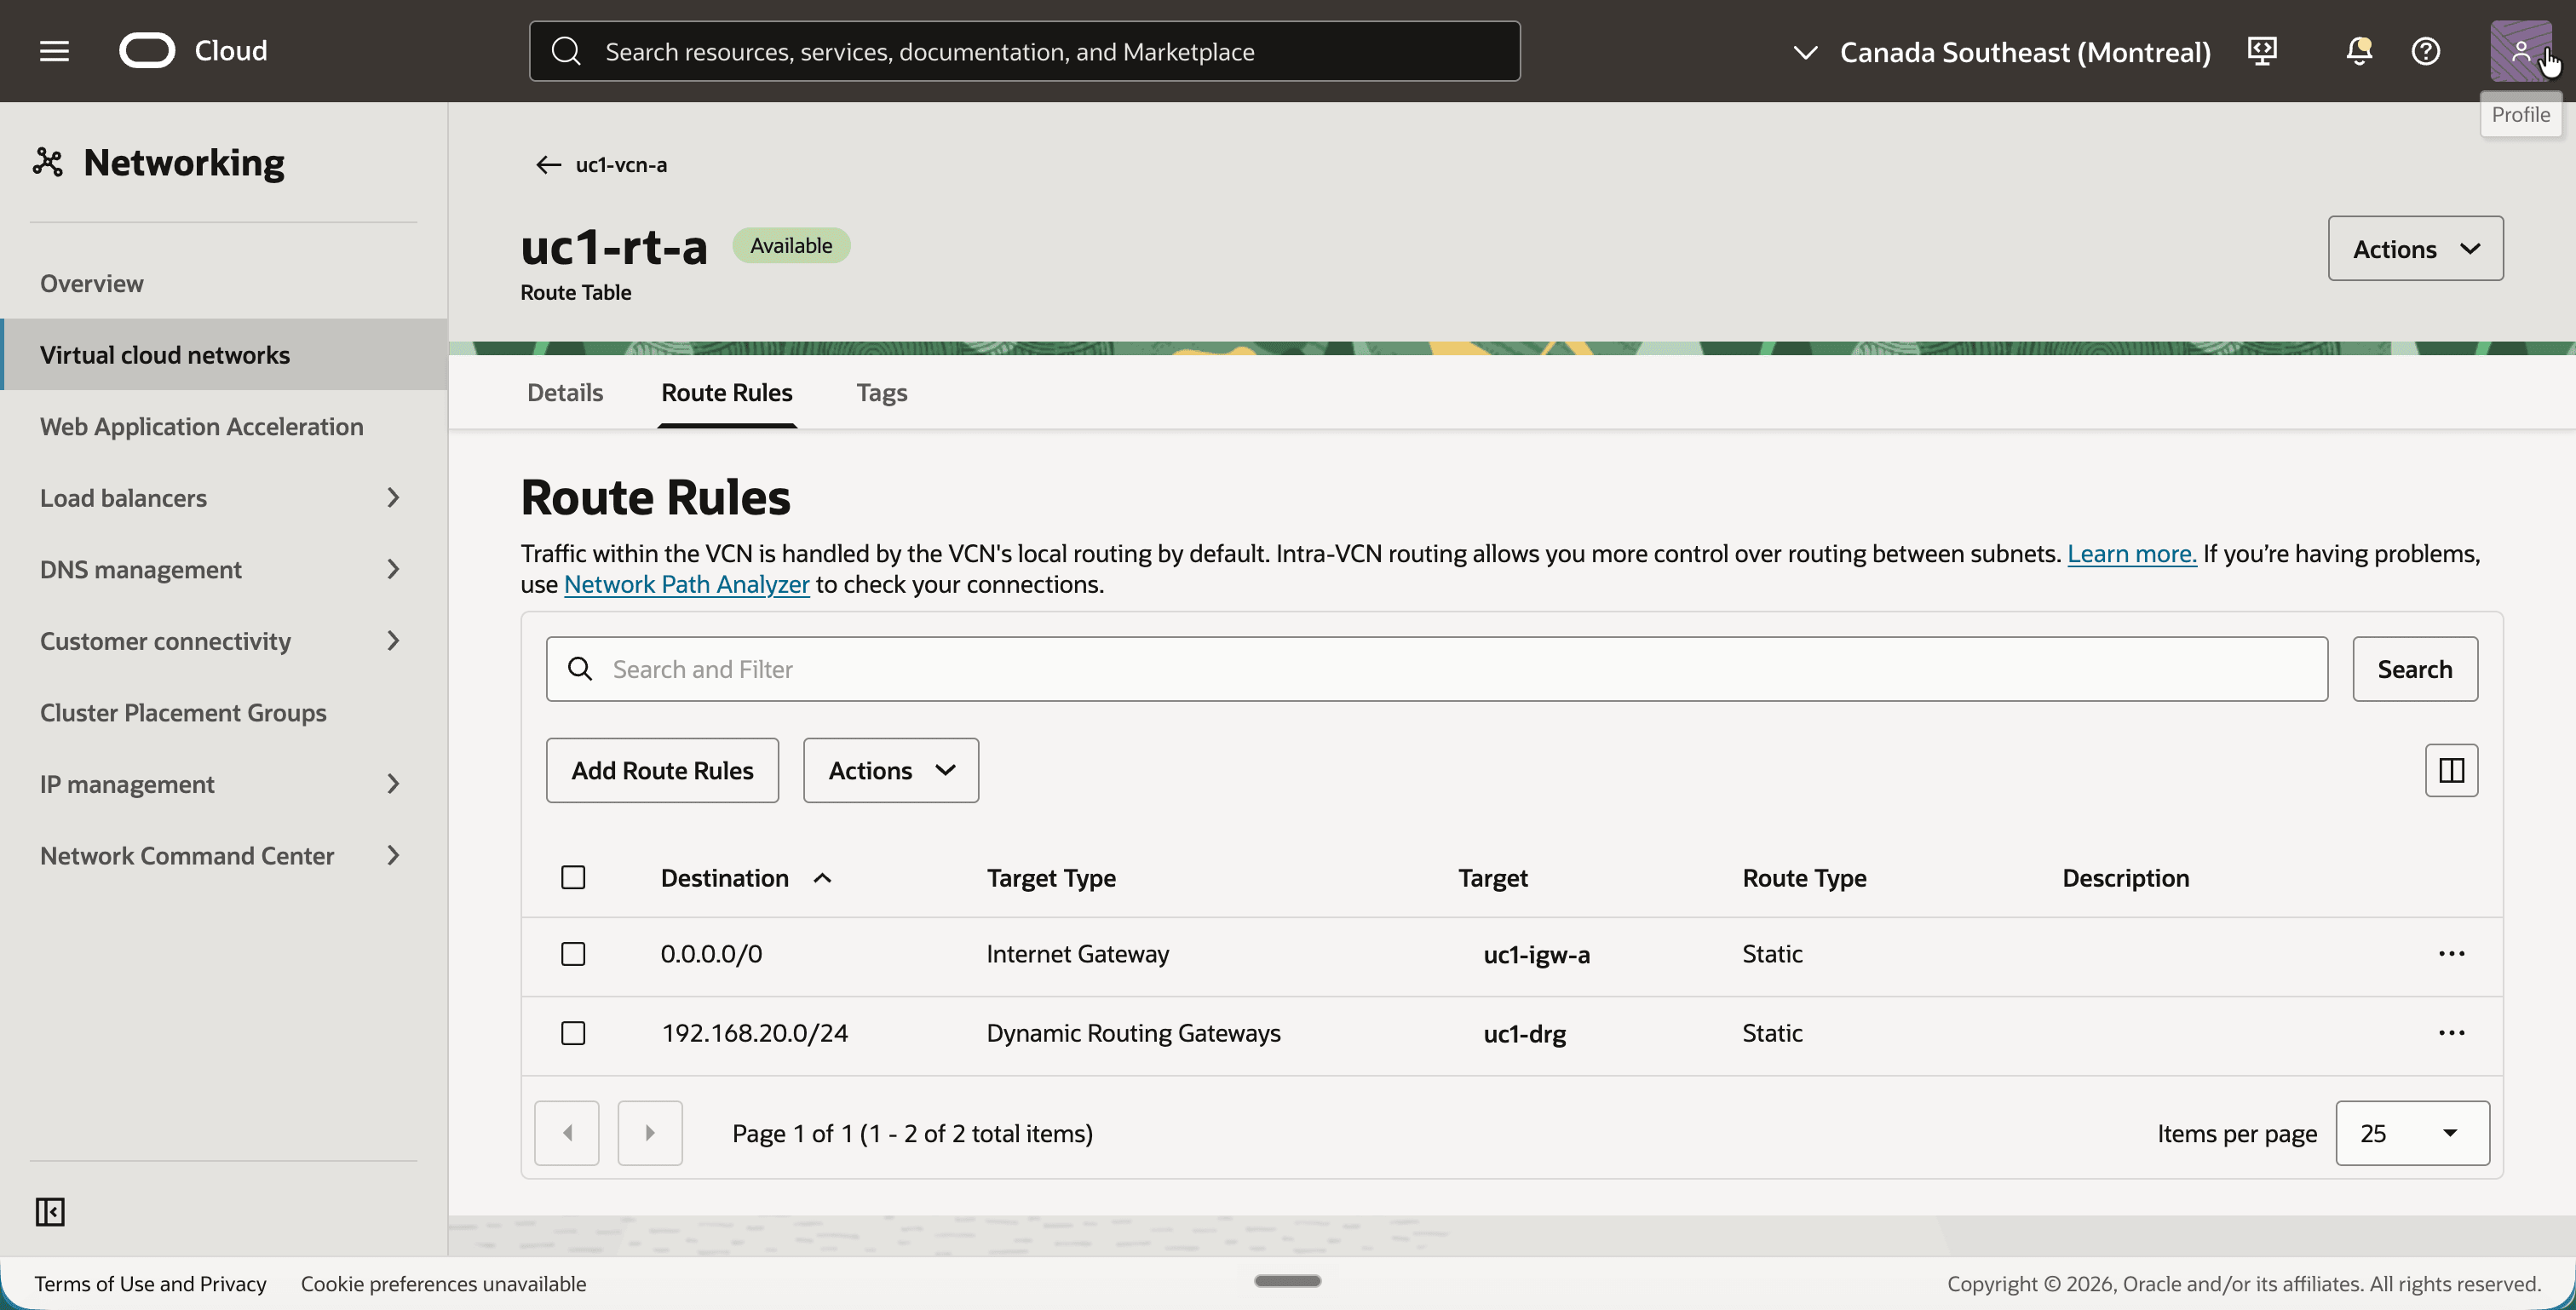
- In
uc1-vcn-b, aprire la tabella di instradamentouc1-rt-bnello stesso modo. - Aggiungere una regola di instradamento per il CIDR shadow dell'altra VCN in modo che la tabella di instradamento disponga delle due regole di instradamento seguenti:
0.0.0.0/0con la destinazioneuc1-igw-b.192.168.10.0/24(il CIDR shadow della VCN A) con la destinazioneuc1-drg.
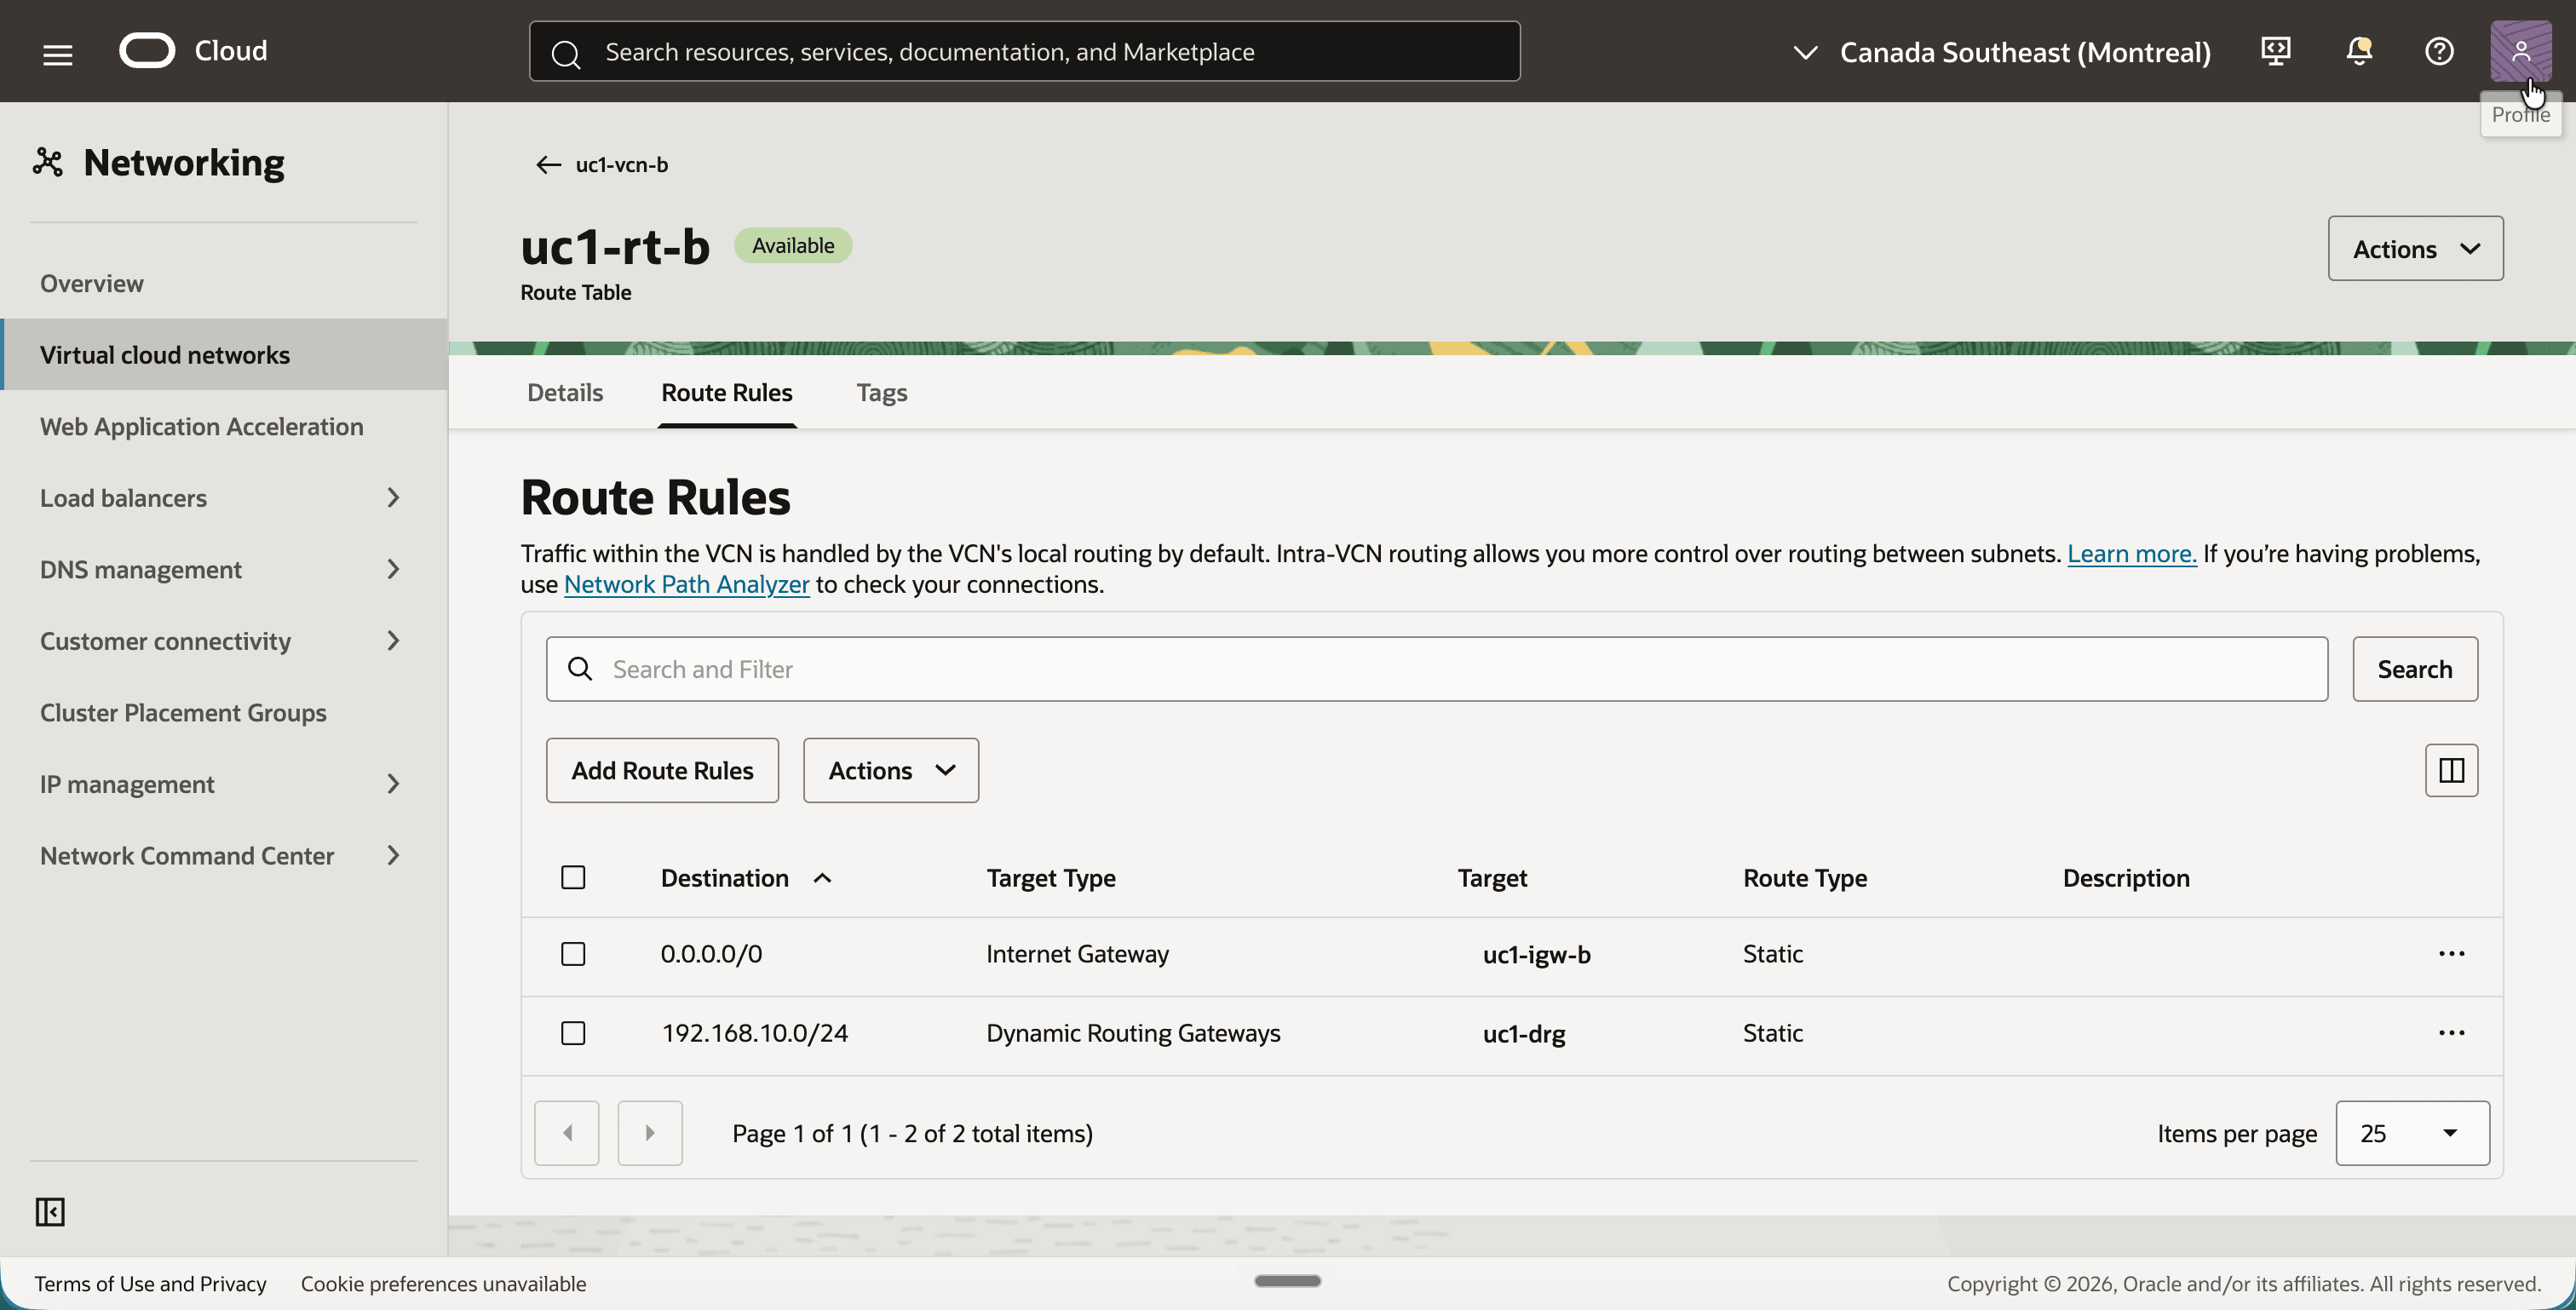
Passo 08: creare i criteri e le regole NAT DRG
Questo è il passo di cui parla l'intero tutorial. Creiamo un criterio NAT DRG per ogni VCN e ogni criterio ottiene una regola. Ogni regola esegue due traduzioni contemporaneamente:
- NAT di origine: nasconde l'indirizzo reale del mittente dietro il CIDR shadow.
- Destinazione NAT: sostituire l'indirizzo shadow utilizzato dal mittente con l'indirizzo reale del destinatario.
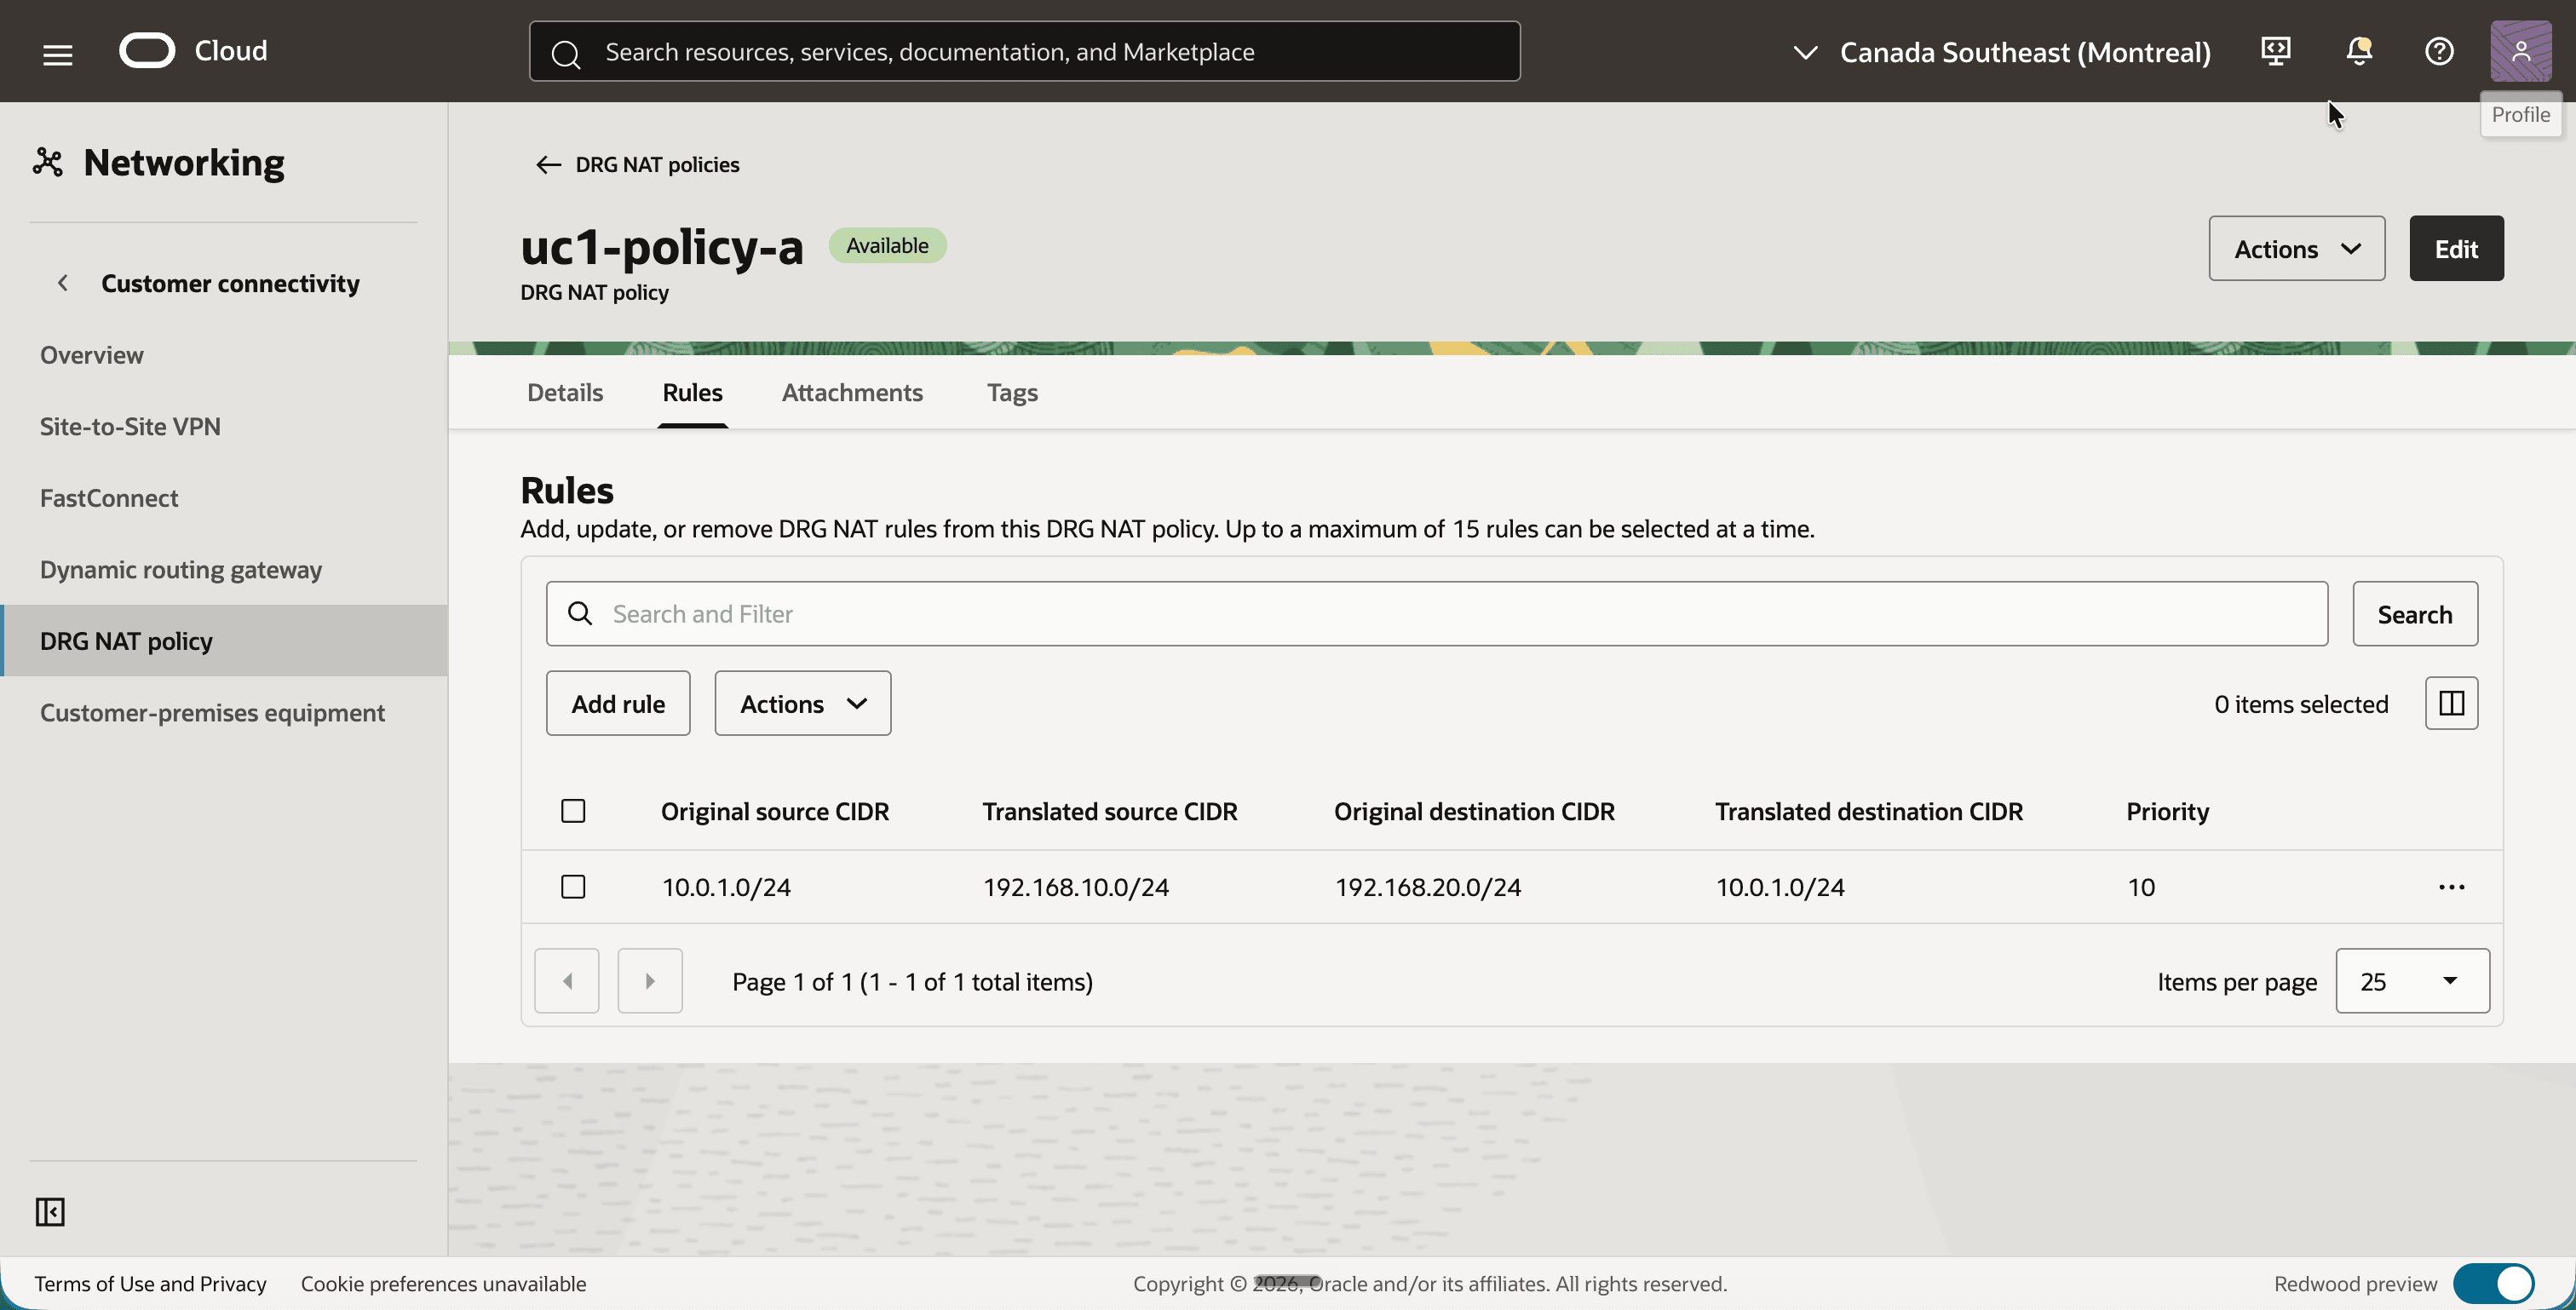
Tenere presente che una regola descrive il traffico che immette il DRG tramite il collegamento che contiene il criterio. Il criterio per la VCN A viene pertanto scritto dal punto di vista della VCN A:
| Originale | Tradotto | Significato | |
|---|---|---|---|
| Origine | 10.0.1.0/24 |
192.168.10.0/24 |
La VCN A si presenta come 192.168.10.0/24. |
| Destinazione | 192.168.20.0/24 |
10.0.1.0/24 |
Il CIDR shadow della VCN B viene sostituito dal CIDR reale della VCN B. |
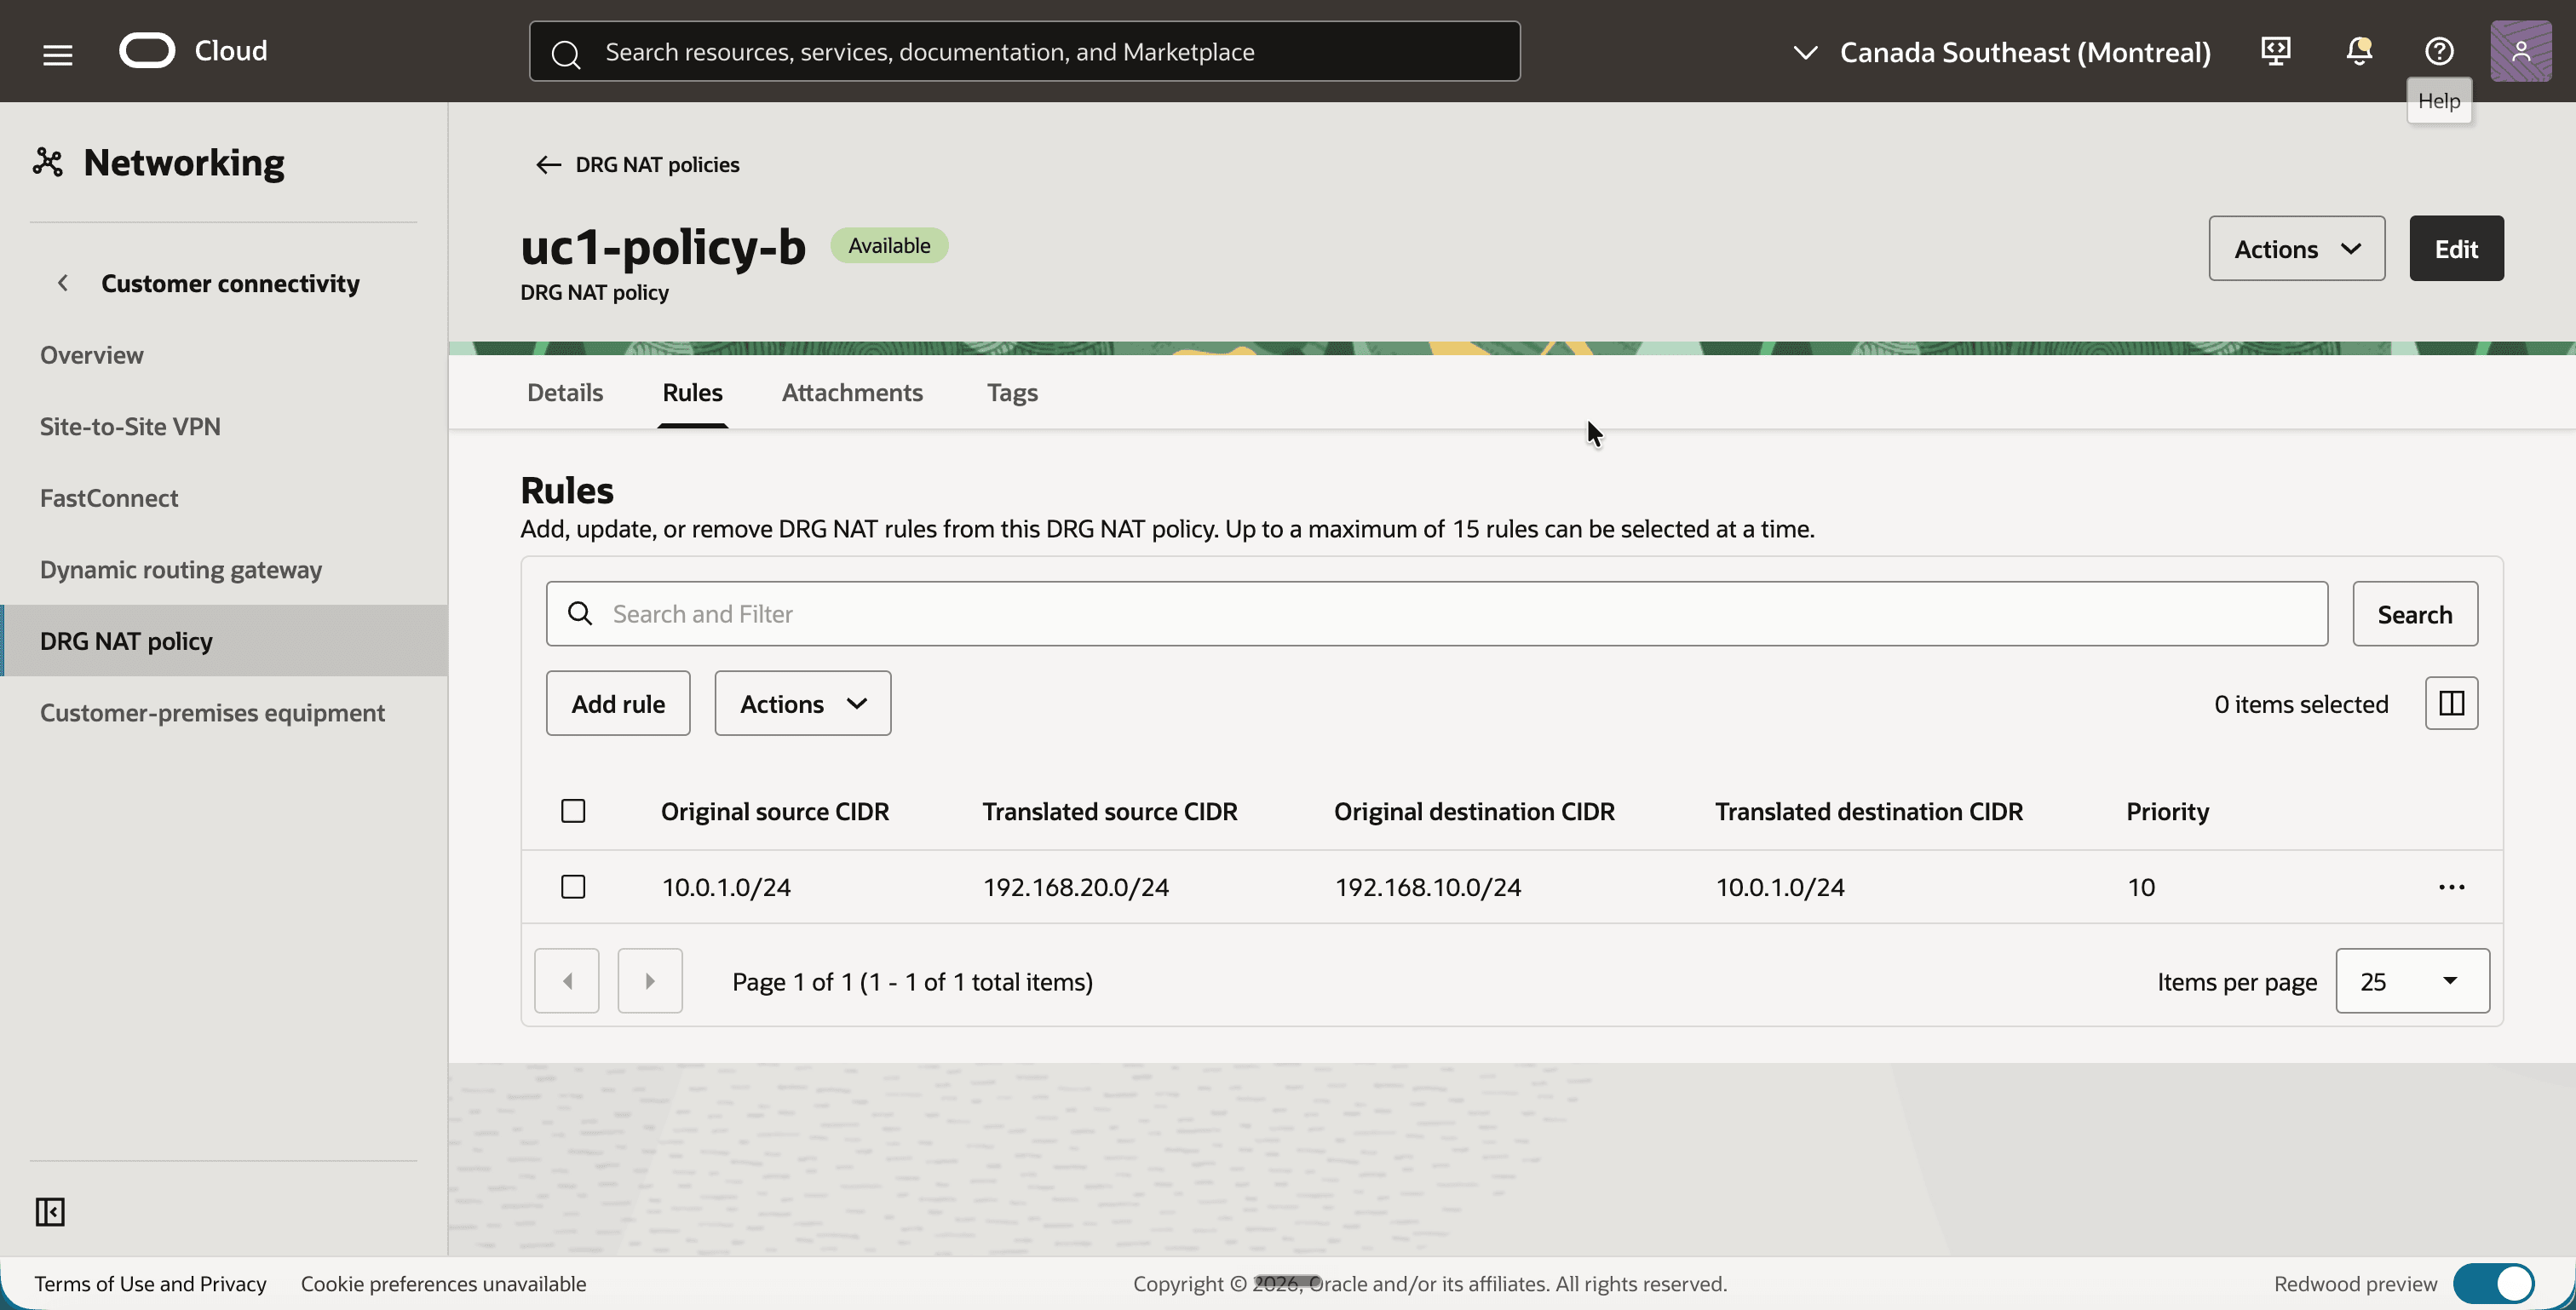
Il criterio per la VCN B è l'immagine mirror:
| Originale | Tradotto | Significato | |
|---|---|---|---|
| Origine | 10.0.1.0/24 |
192.168.20.0/24 |
La VCN B si presenta come 192.168.20.0/24. |
| Destinazione | 192.168.10.0/24 |
10.0.1.0/24 |
Il CIDR shadow della VCN A viene sostituito dal CIDR reale della VCN A. |
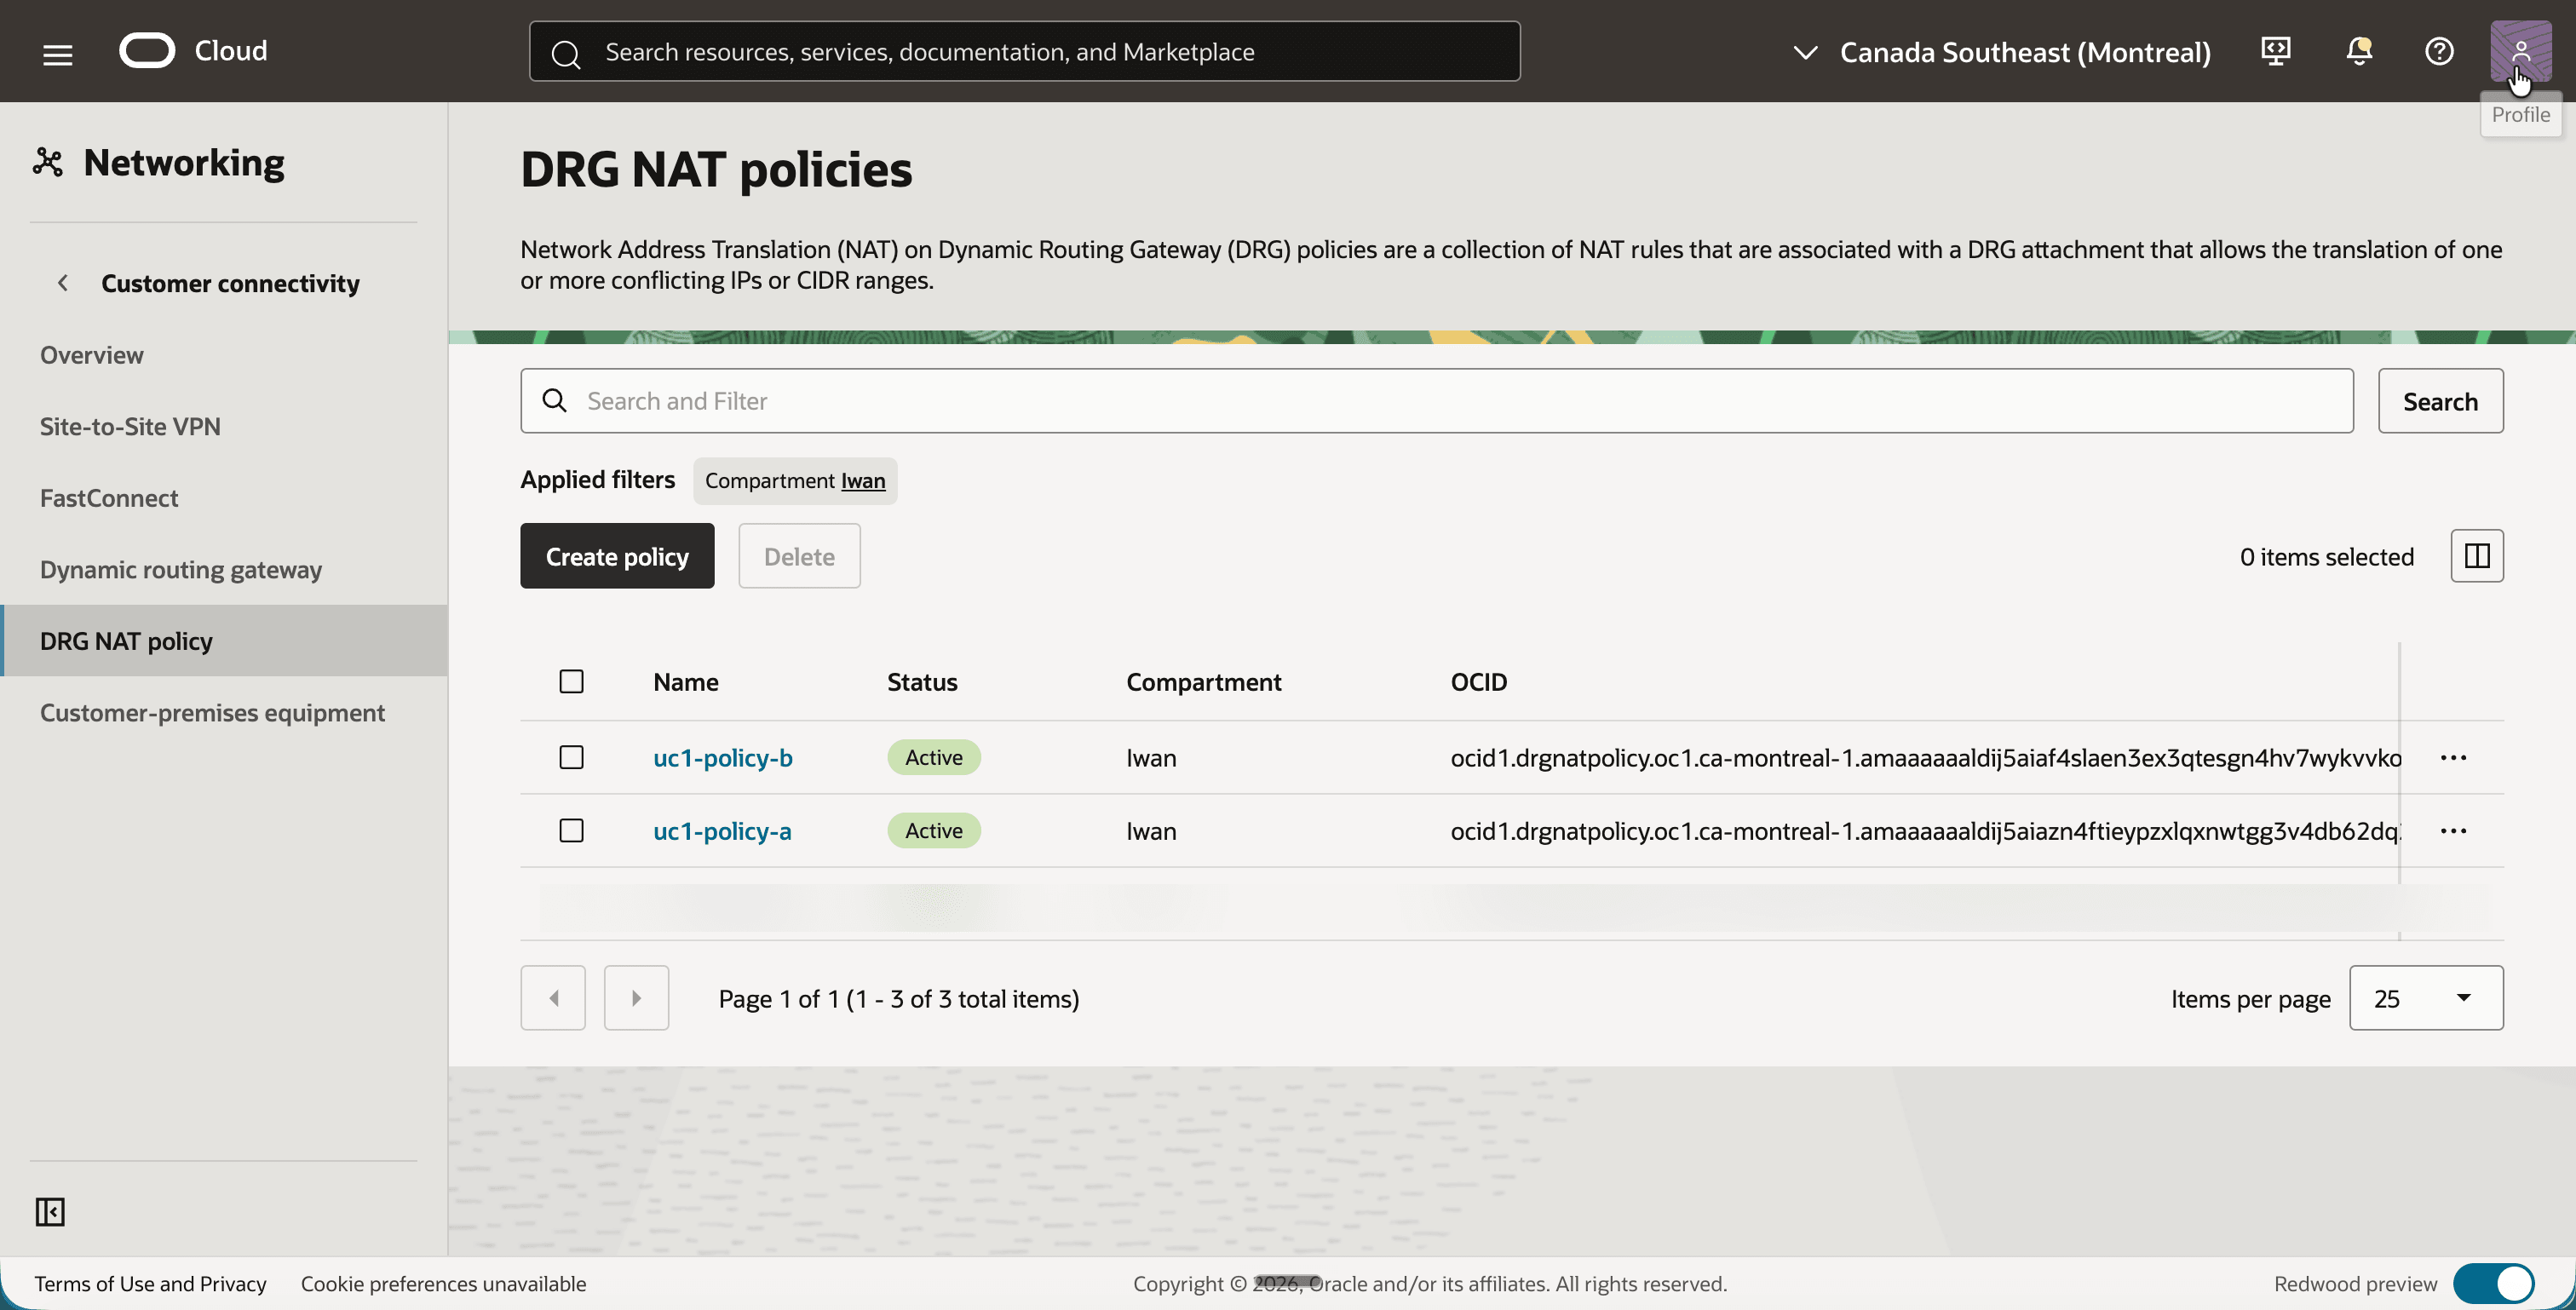
- Aprire il menu di navigazione, fare clic su Networking, quindi su Connettività cliente e quindi su criterio NAT DRG.
- Fare clic sul pulsante Crea criterio e creare un criterio con il nome
uc1-policy-a. - Creare un secondo criterio con il nome
uc1-policy-b. - Si noti che entrambi i criteri sono Attivi.
- Fare clic su
uc1-policy-ae fare clic sulla scheda Regole. - Fare clic sul pulsante Aggiungi regola e aggiungere una regola con i valori seguenti:
- Priorità:
10 - CIDR origine iniziale:
10.0.1.0/24 - CIDR di origine tradotta:
192.168.10.0/24 - CIDR destinazione originale:
192.168.20.0/24 - CIDR di destinazione tradotta:
10.0.1.0/24
- Priorità:
- Si noti che la regola è elencata nella scheda Regole.
- Tornare indietro, fare clic su
uc1-policy-be fare clic sulla scheda Regole. - Fare clic sul pulsante Aggiungi regola e aggiungere una regola con i valori seguenti:
- Priorità:
10 - CIDR origine iniziale:
10.0.1.0/24 - CIDR di origine tradotta:
192.168.20.0/24 - CIDR destinazione originale:
192.168.10.0/24 - CIDR di destinazione tradotta:
10.0.1.0/24
- Priorità:
- Si noti che la regola è elencata nella scheda Regole.
[! NOTA] Il CIDR originale e quello tradotto di una coppia devono avere la stessa lunghezza del prefisso. Le regole vengono valutate in ordine di priorità, in primo luogo il numero più basso e viene applicata solo la prima regola di corrispondenza. Un criterio con regole non traduce ancora nulla finché non viene associato a un allegato, che è il passo successivo.
Passo 09: associare i criteri NAT ai collegamenti VCN
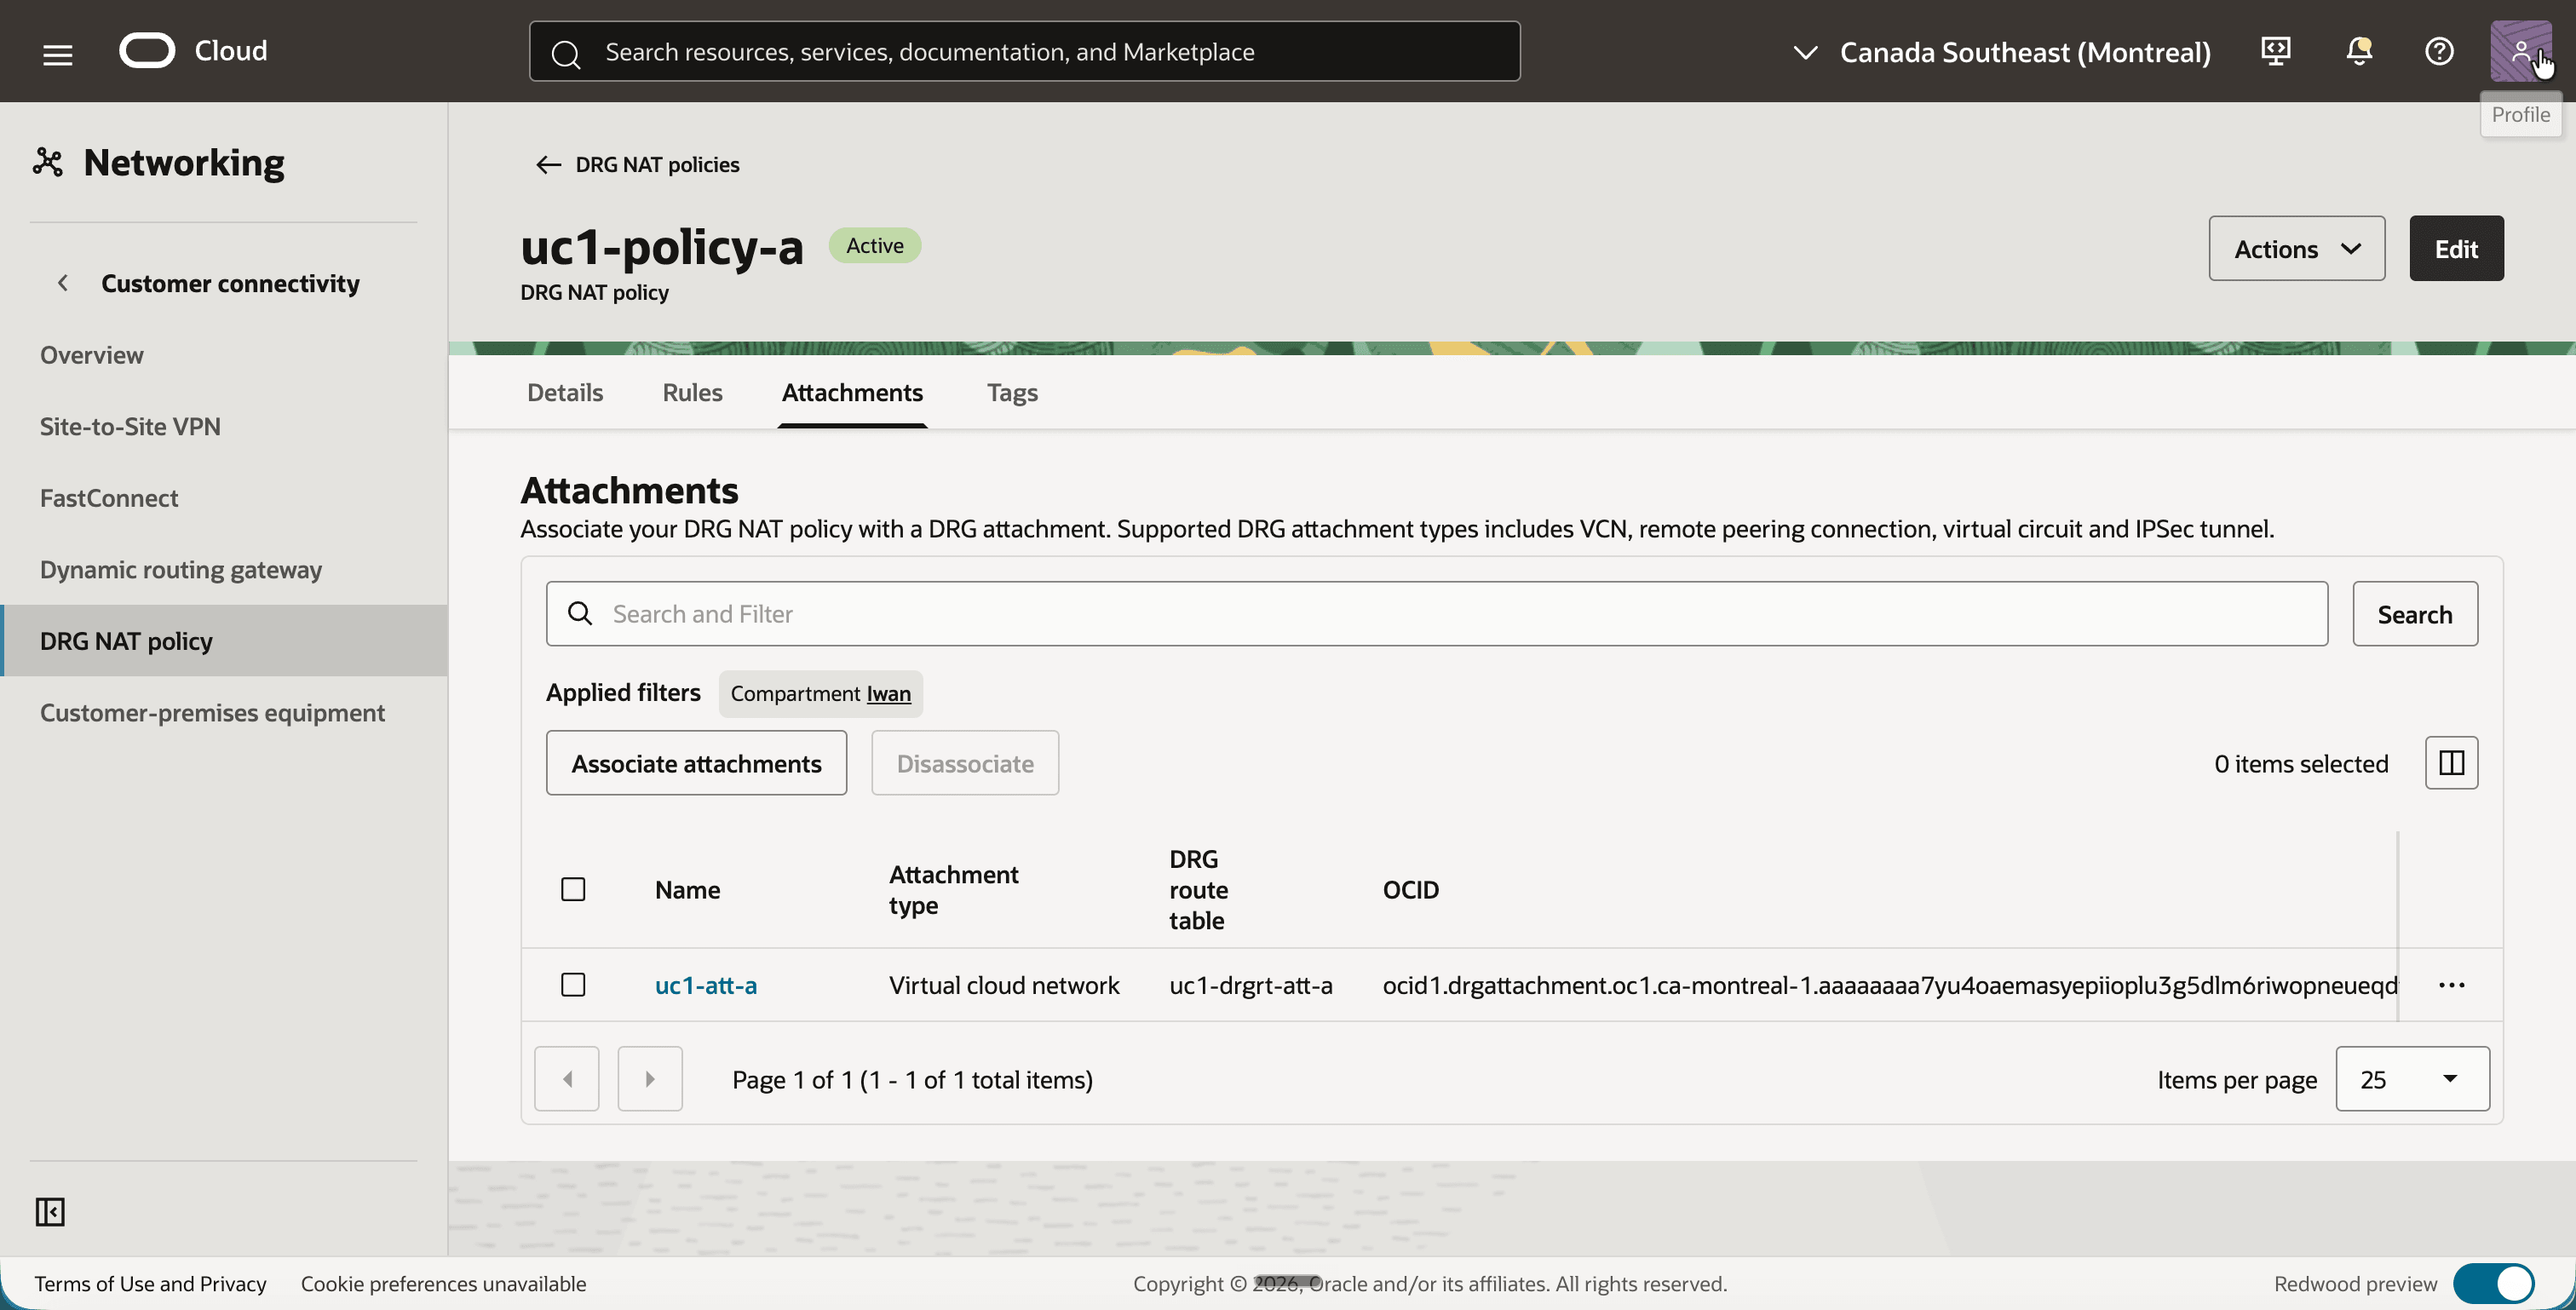
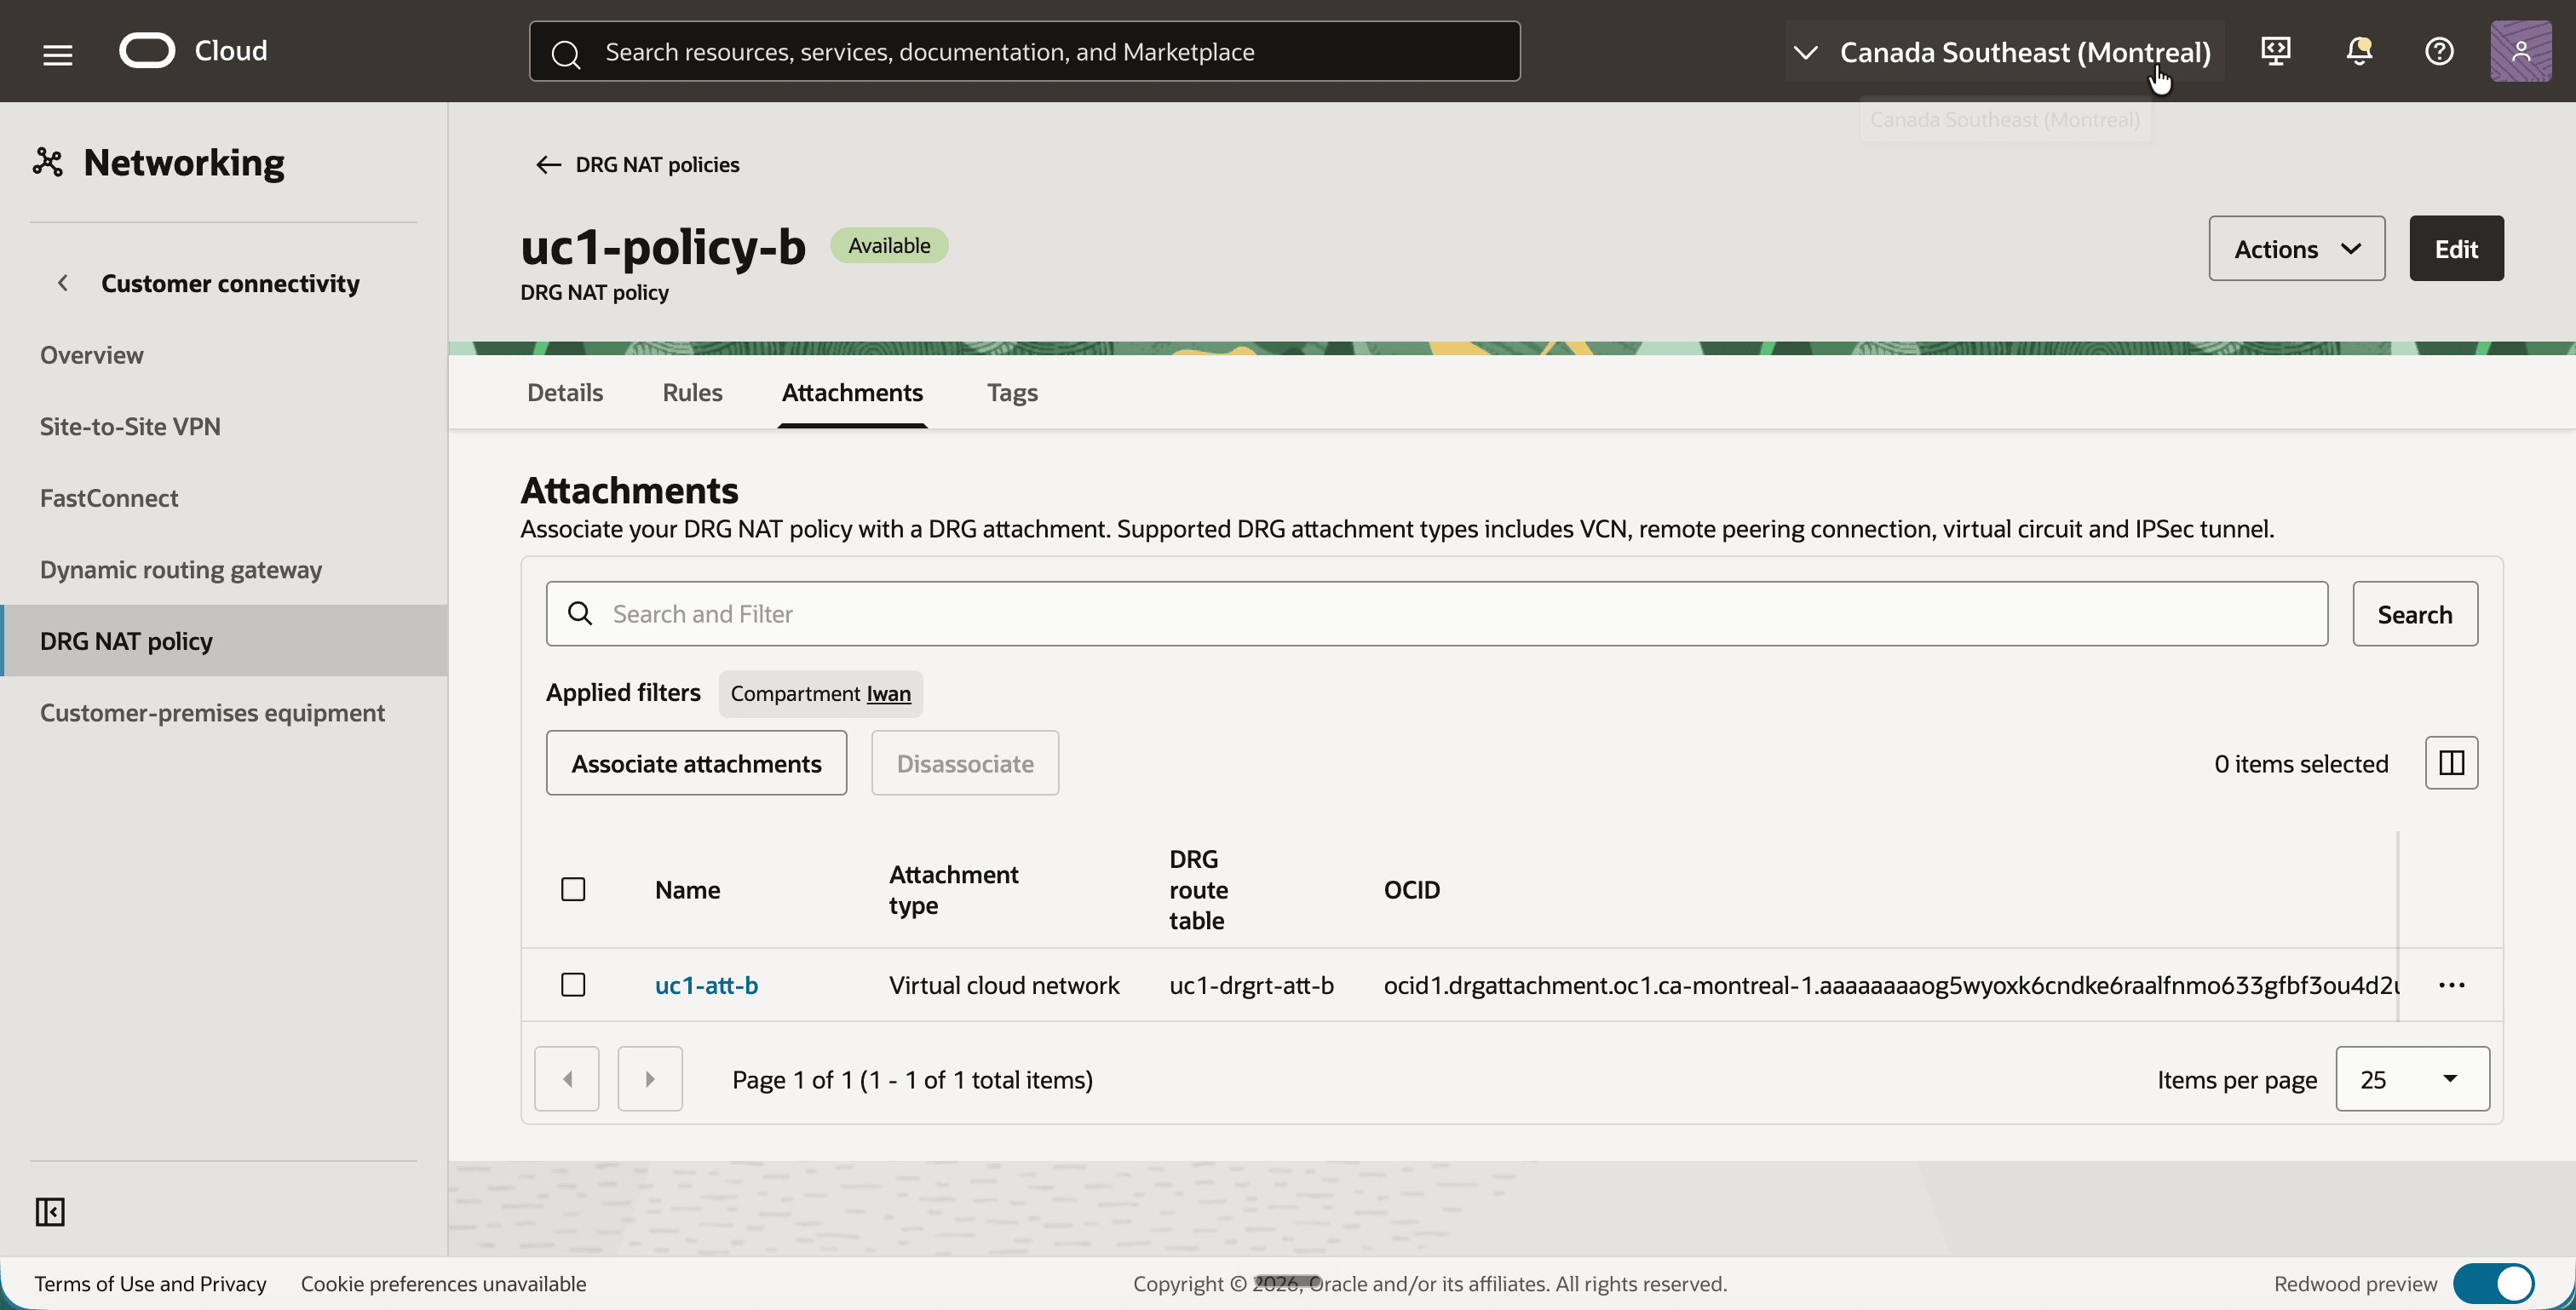
Un criterio diventa attivo per il traffico quando è associato a un collegamento DRG. Ogni allegato può avere un criterio NAT. uc1-policy-a viene associato al collegamento della VCN A e della uc1-policy-b al collegamento della VCN B.
- Fare clic su
uc1-policy-ae fare clic sulla scheda Allegati. - Fare clic sul pulsante Associa allegati, selezionare
uc1-att-ae confermare. - Si noti che
uc1-att-aè elencato insieme alla relativa tabella di instradamento DRGuc1-drgrt-att-a.
- Fare clic su
uc1-policy-be fare clic sulla scheda Allegati. - Fare clic sul pulsante Associa allegati, selezionare
uc1-att-be confermare. - Si noti che
uc1-att-bè elencato insieme alla relativa tabella di instradamento DRGuc1-drgrt-att-b.
È possibile verificare anche la configurazione completa dal lato DRG.
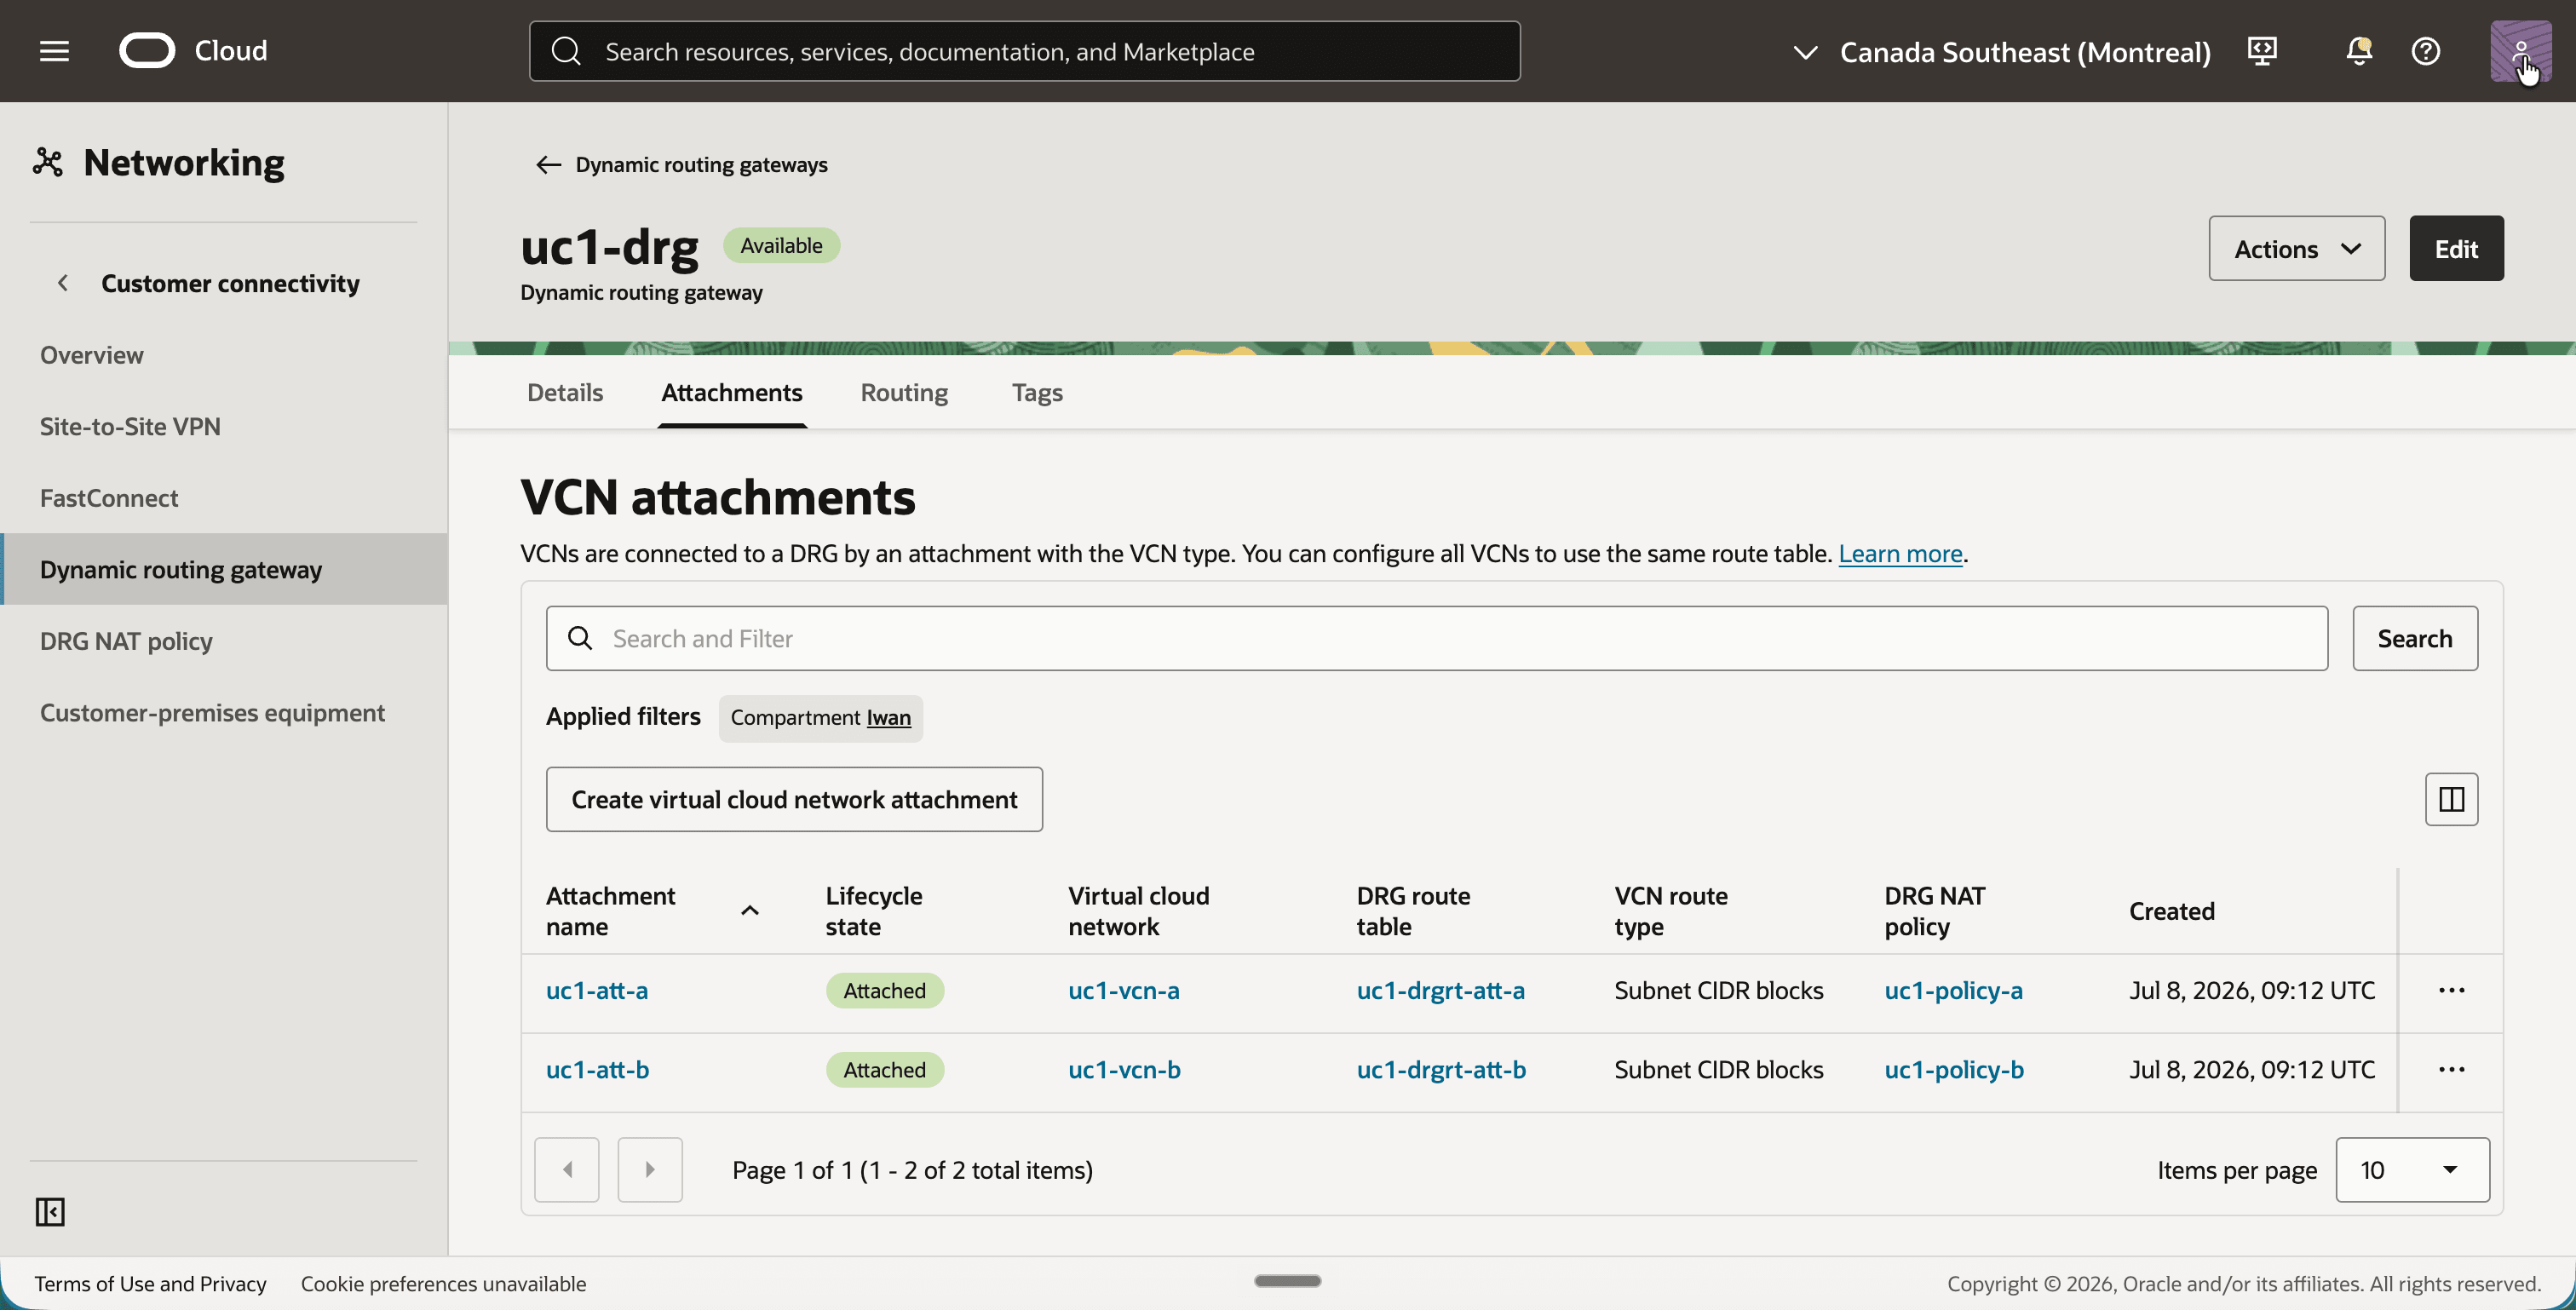
- Aprire il menu di navigazione, fare clic su Networking, quindi su Connettività cliente e quindi su Gateway di instradamento dinamico.
- Fare clic su
uc1-drge fare clic sulla scheda Allegati. - Si noti che ogni collegamento ora dispone della propria tabella di instradamento DRG e del proprio criterio NAT DRG.
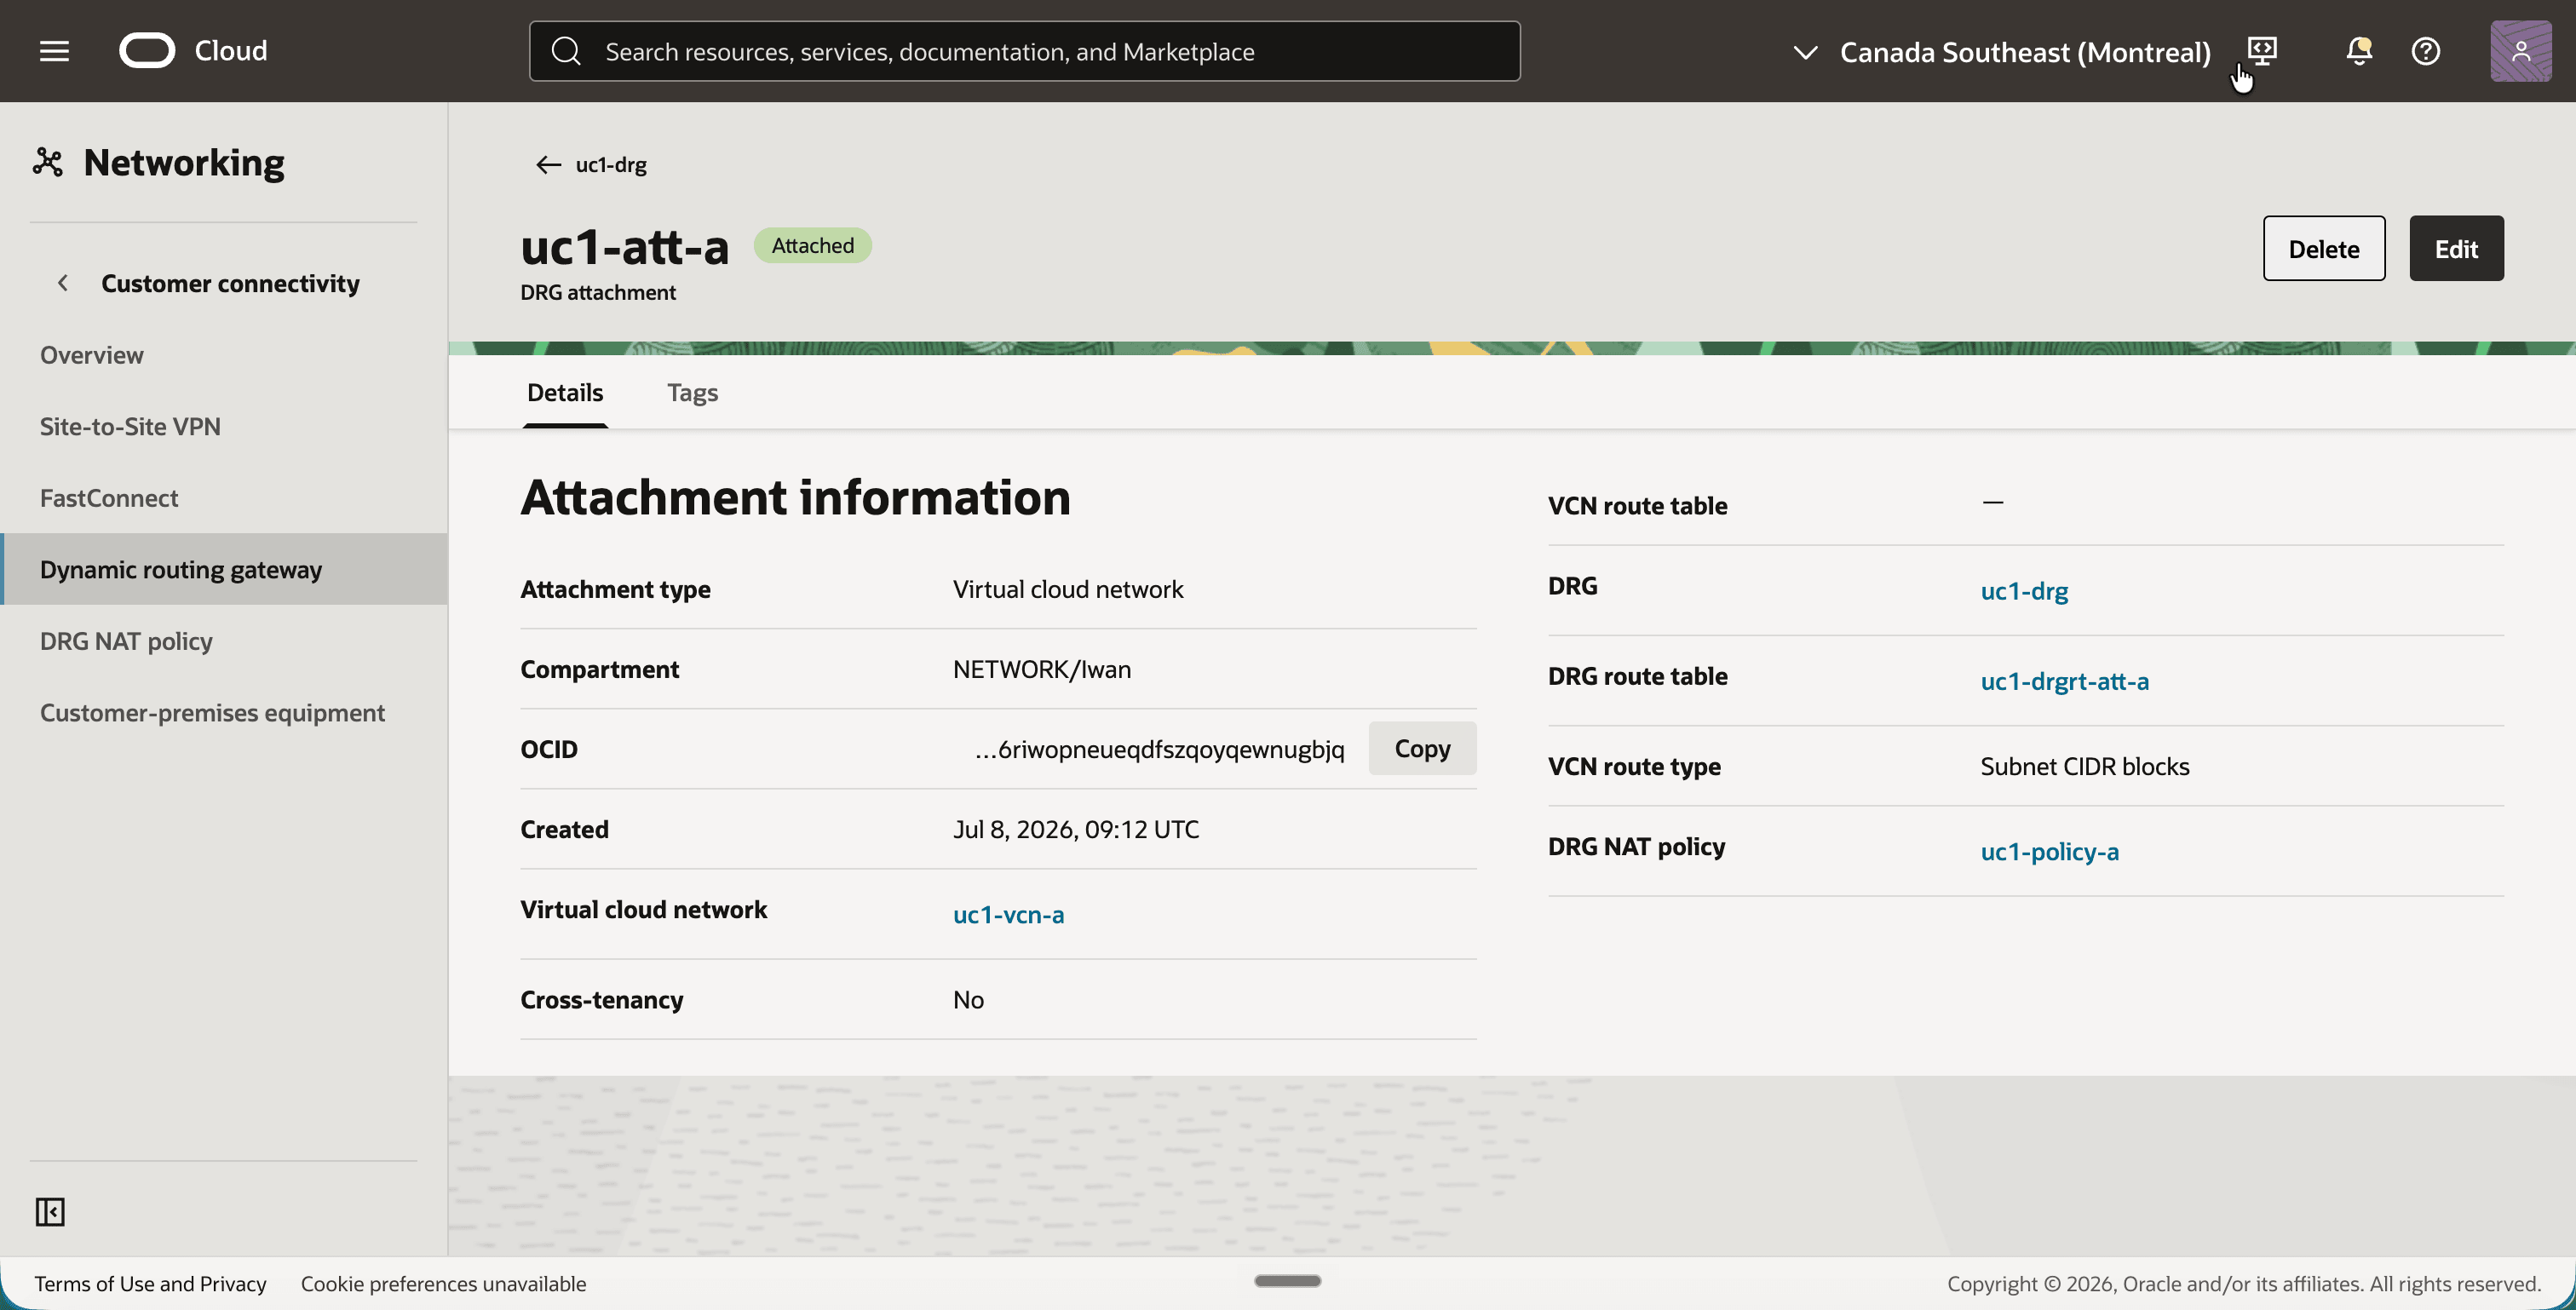
- Fare clic sull'allegato
uc1-att-a. - Osservare la tabella di instradamento DRG
uc1-drgrt-att-ae il criterio NAT DRGuc1-policy-a.
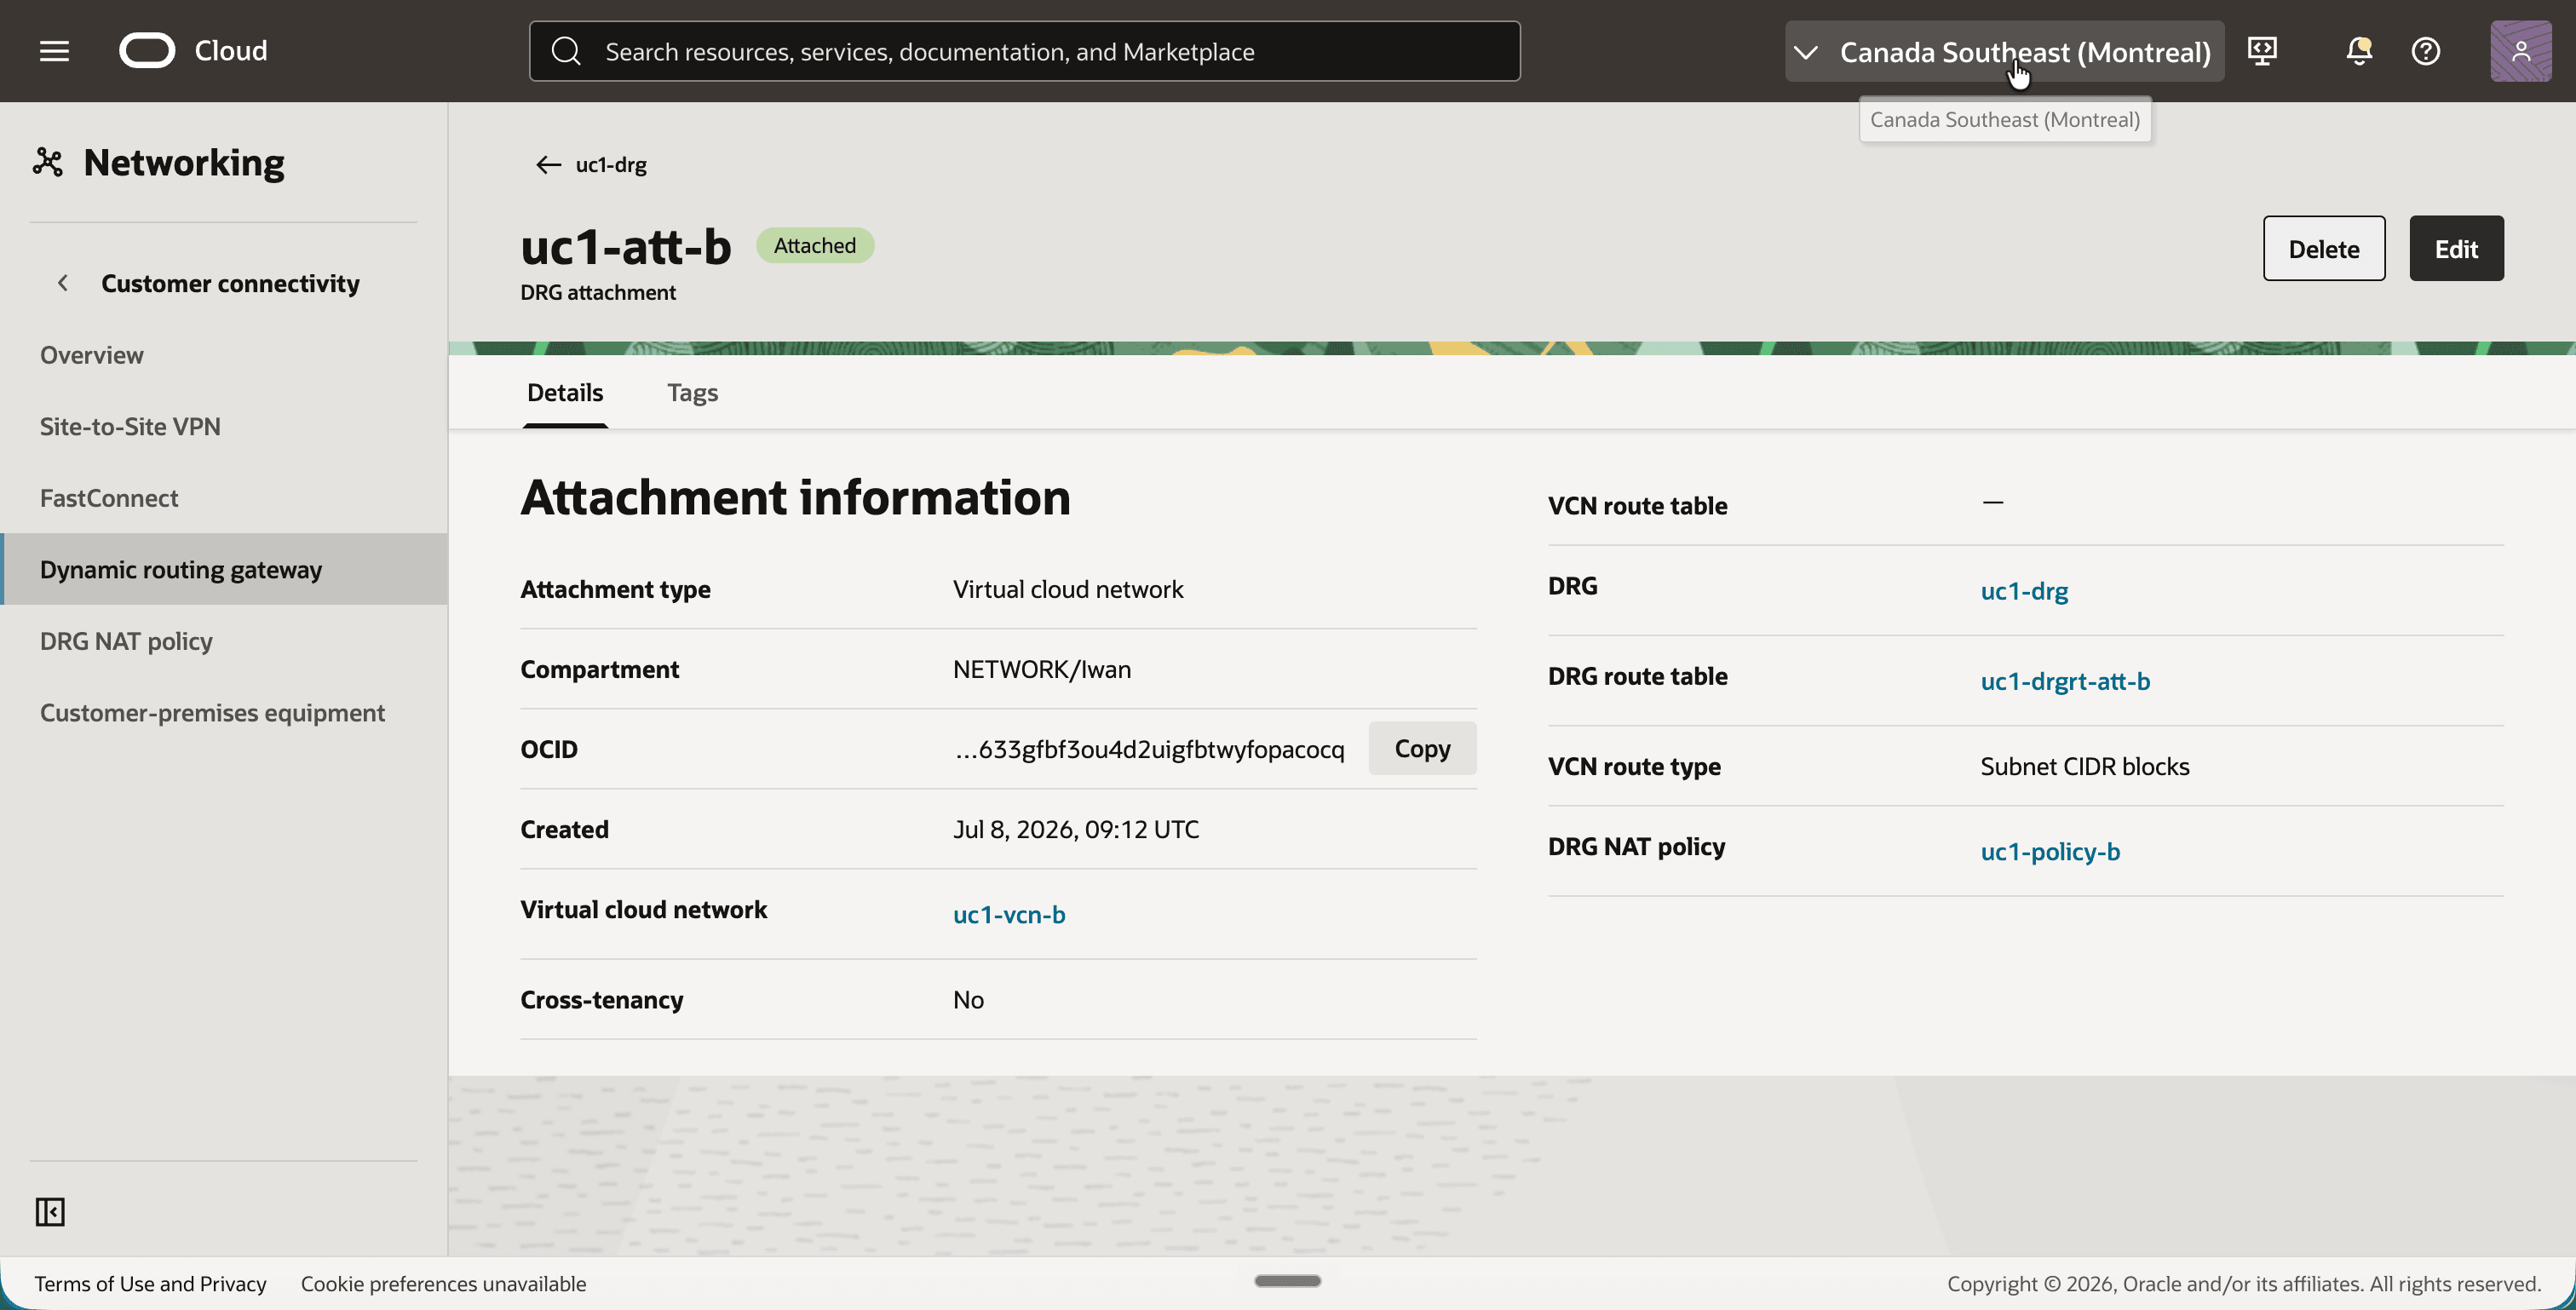
- Torna indietro e fai clic sull'allegato
uc1-att-b. - Osservare la tabella di instradamento DRG
uc1-drgrt-att-be il criterio NAT DRGuc1-policy-b.
Passo 10: Test della connettività
Tutto è a posto, quindi è il momento di inviare un pacchetto. L'ultimo ottetto di un indirizzo è conservato dalla traduzione di 1:1, che ti dice quale indirizzo a ping:
| Istanza | Indirizzo IP reale | Indirizzo da utilizzare dall'altra VCN |
|---|---|---|
uc1-inst-a |
10.0.1.81 |
192.168.10.81 |
uc1-inst-b |
10.0.1.158 |
192.168.20.158 |
Questo è ciò che accade a un ping da uc1-inst-a a uc1-inst-b:
| Dove | Origine | Destinazione | Cosa succede |
|---|---|---|---|
Lascia uc1-inst-a |
10.0.1.81 |
192.168.20.158 |
La tabella di instradamento uc1-rt-a invia 192.168.20.0/24 al DRG. |
Immette il DRG in uc1-att-a |
192.168.10.81 |
10.0.1.158 |
La regola in uc1-policy-a traduce origine e destinazione. |
Ricerca instradamento in uc1-drgrt-att-a |
192.168.10.81 |
10.0.1.158 |
10.0.1.0/24 punta a uc1-att-b. |
Arriva a uc1-inst-b |
192.168.10.81 |
10.0.1.158 |
L'istanza visualizza un ping dall'indirizzo shadow di uc1-inst-a. |
La risposta segue gli stessi passi nella direzione opposta. Lascia uc1-inst-b come 10.0.1.158 in 192.168.10.81, viene tradotta dalla regola in uc1-policy-b quando entra nel DRG su uc1-att-b e arriva a uc1-inst-a come 192.168.20.158 in 10.0.1.81.
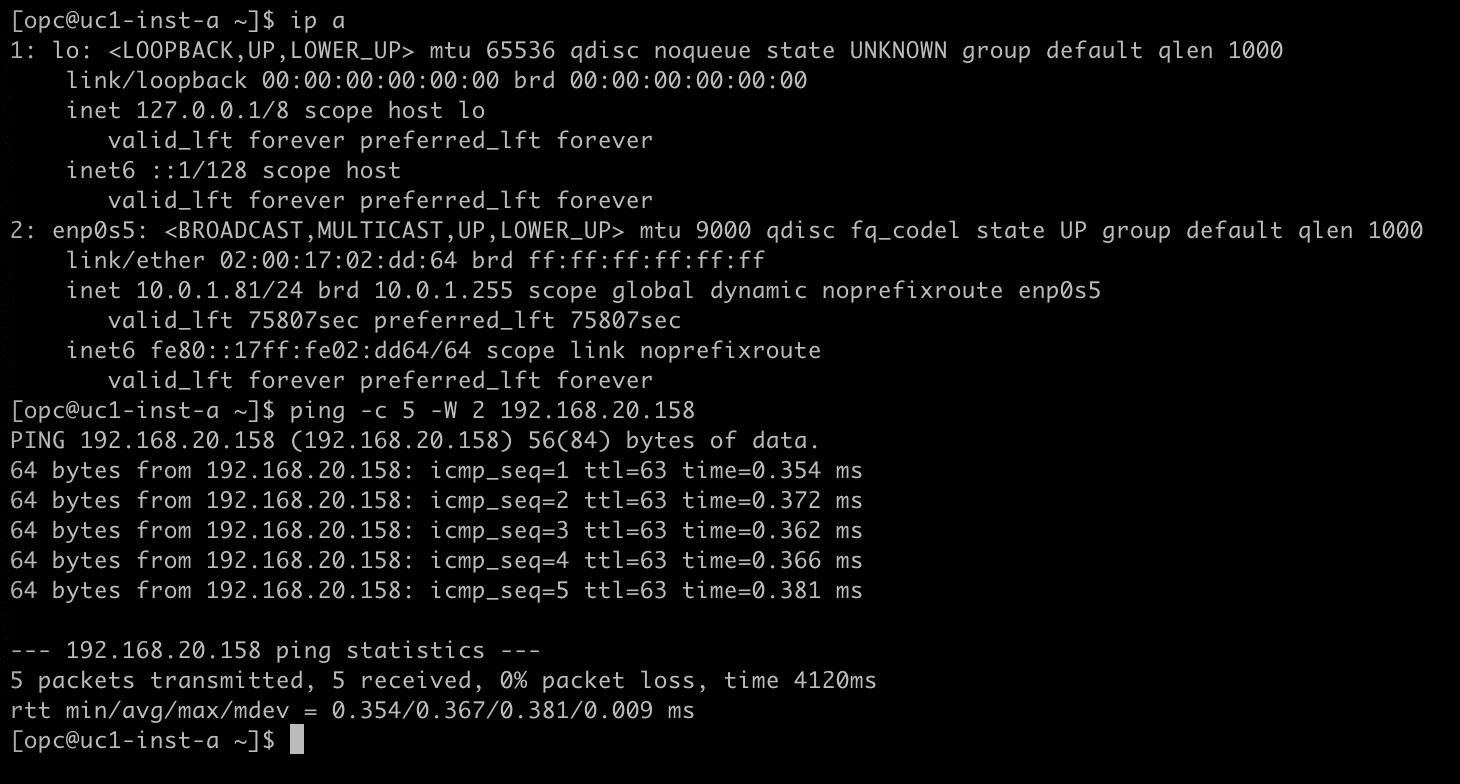
- Connettersi a
uc1-inst-acon SSH. - Eseguire
ip ae notare che l'istanza ha l'indirizzo IP10.0.1.81. - Eseguire
ping -c 5 -W 2 192.168.20.158per eseguire il ping dell'indirizzo shadow diuc1-inst-b. - Si noti che tutti e cinque i pacchetti hanno una risposta.
- Connettersi a
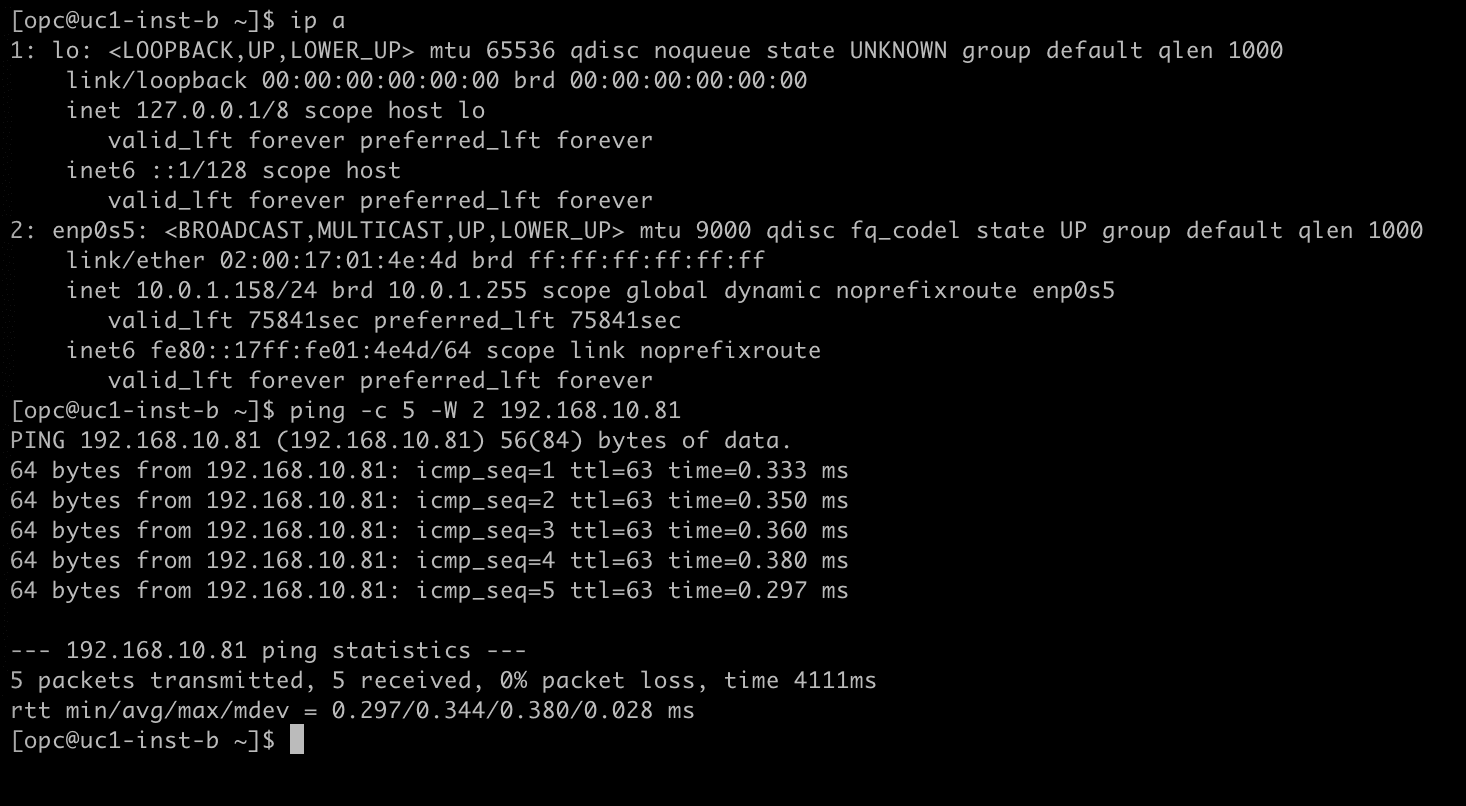
uc1-inst-bcon SSH. - Eseguire
ip ae notare che l'istanza ha l'indirizzo IP10.0.1.158. - Eseguire
ping -c 5 -W 2 192.168.10.81per eseguire il ping dell'indirizzo shadow diuc1-inst-a. - Si noti che tutti e cinque i pacchetti hanno una risposta.
[! NOTA] NAT su DRG non converte il DNS. Se le tue applicazioni si trovano per nome, i record DNS che l'altro lato utilizza devono puntare agli indirizzi shadow, non a quelli reali.
Conclusione
Due VCN con esattamente lo stesso CIDR della subnet ora comunicano privatamente tramite un singolo DRG, senza ri-indirizzare nessuna delle due e senza un firewall o un'appliance NAT nel percorso. Ogni VCN viene presentata all'altra sotto un CIDR shadow univoco e la traduzione viene eseguita dal DRG stesso.
La configurazione si riduce a tre cose che appartengono sempre insieme. Un criterio NAT DRG con una regola scritta dal punto di vista della rete dietro il collegamento. Una tabella di instradamento DRG per ogni collegamento che instrada l'indirizzo dopo la traduzione. E una tabella di instradamento VCN che invia il CIDR shadow dell'altro lato al DRG. Se uno dei tre è mancante, la traduzione può ancora accadere, ma il pacchetto non ha nessun posto dove andare.
Gli stessi tre modelli tornano nel resto della serie. In NAT su DRG - Parte 2 - Sovrapposizione di CIDR tra più VCN remote le due VCN vengono spostate in aree diverse e la traduzione viene eseguita su una connessione peering remota.
Conferme
- Autore: Iwan Hoogendoorn (Cloud Networking Black Belt)
Altre risorse di apprendimento
Esplora altri laboratori su docs.oracle.com/learn o accedi a più contenuti di formazione gratuiti sul canale YouTube di Oracle Learning. Inoltre, visitare education.oracle.com/learning-explorer per diventare Oracle Learning Explorer.
Per la documentazione del prodotto, visitare Oracle Help Center.
NAT on DRG - Part 1 - Overlapping CIDRs between two local VCNs
G62469-02