Accedi ai servizi OCI da AWS con Oracle Interconnect for AWS
Oracle Interconnect for AWS offre connettività privata, a bassa latenza e affidabile tra Oracle Cloud Infrastructure (OCI) e Amazon Web Services (AWS) sui loro backbone privati, bypassando la rete Internet pubblica e i provider di servizi di rete di terze parti, per fornire prestazioni prevedibili, alta disponibilità e networking cross-cloud resiliente.
In questa architettura di riferimento presentiamo due progetti correlati. La prima mostra come i clienti possono accedere facilmente ai servizi OCI nella stessa area dell'interconnessione utilizzando Oracle Interconnect for AWS, un gateway di instradamento dinamico (DRG) e un gateway di servizio. La seconda progettazione mostra come i clienti possono accedere facilmente ai servizi OCI in un'area OCI diversa e remota dall'interconnessione utilizzando Oracle Interconnect for AWS, un DRG con una connessione peering remota e un gateway di servizi. Queste due architetture consentono ai clienti OCI e AWS di utilizzare i servizi OCI in qualsiasi region OCI su una rete sicura, privata e altamente performante.
Architettura
Oracle ha stretto una partnership con AWS per fornire connettività privata a bassa latenza tra Oracle Cloud Infrastructure e Amazon Web Services. Questa partnership ti offre un'esperienza cross-cloud altamente ottimizzata, sicura e unificata. Utilizza i servizi migliori di Oracle Cloud e AWS e continua a utilizzare gli investimenti esistenti in Oracle e AWS.
Vantaggi chiave
- Connettività di livello privato 3: il traffico rimane sui backbone privati OCI e AWS e ignora la rete Internet pubblica o qualsiasi provider di servizi di rete di terze parti.
- Alta disponibilità e resilienza: Oracle Interconnect for AWS segue le best practice per la massima resilienza. L'infrastruttura si estende su più dispositivi di rete su almeno due strutture fisiche con alimentazione e rete indipendenti.
- Prestazioni prevedibili e latenza inferiore rispetto al routing attraverso ambienti on-premise, terze parti o overlay Internet.
- Opzioni ad alta larghezza di banda: fino a 100 Gbps per connessione (5/10/20/50/100 Gbps).
- Operazioni semplificate: non è necessaria alcuna gestione fisica di cross connect nelle strutture di colocation.
- Vantaggi dei costi: paghi tariffe per le ore di porta; Oracle non addebita costi per il trasferimento dei dati in uscita FastConnect e AWS rinuncia ai costi di trasferimento dati per il traffico di Oracle Interconnect for AWS.
- Modello di supporto collaborativo: i clienti possono aprire i ticket di supporto con My Oracle Support o AWS Support. Entrambe le organizzazioni si impegnano direttamente per risolvere i problemi cross-cloud.
Modalità di provisioning (livello elevato)
Capacità backbone pre-provisioning di Oracle e AWS tra alcune sedi FastConnect e Direct Connect. Il provisioning è un flusso di lavoro a due passi semplificato avviato in entrambi i cloud:
- Crea l'interconnessione, che genera una chiave di attivazione, in OCI o AWS.
- Accetta l'interconnessione nell'altro cloud utilizzando la chiave di attivazione e collegala al tuo DRG in OCI e al gateway Direct Connect in AWS.
Il provisioning delle connessioni in genere viene eseguito in pochi minuti, senza lunghi cicli di provisioning fisico.
Accedi ai servizi OCI da AWS nella stessa region OCI di Oracle Interconnect for AWS
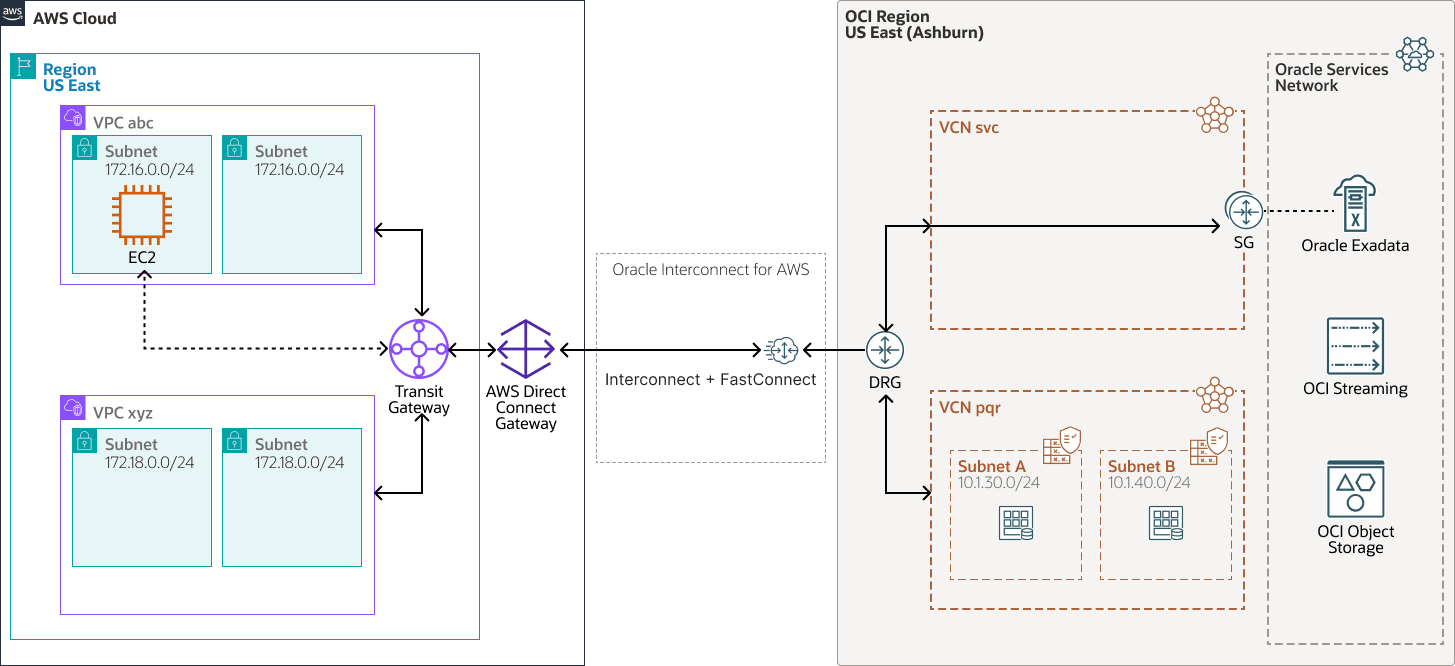
accesso-oci-aws-interconnect-arch-oracle.zip#GUID-22558DB2-108F-4921-99E3-6B4AA39DAFC3
Componenti chiave
- Cloud privato virtuale e subnet di Amazon
Il cloud privato virtuale di Amazon (VPC) consente di avviare le risorse AWS in una rete virtuale definita. Questa rete virtuale assomiglia a una rete tradizionale che gestisci nel tuo data center, con i vantaggi dell'utilizzo dell'infrastruttura scalabile di AWS. Dopo aver creato un VPC, è possibile aggiungere subnet.
Una sottorete è un intervallo di indirizzi IP nel tuo Amazon VPC. Puoi creare risorse AWS, come le istanze di Amazon EC2, in subnet specifiche.
Una subnet VPC utilizza associazioni di tabelle di instradamento per subnet per instradare il traffico cross-cloud verso un gateway di transito (TGW).
- Gateway di transito AWS (TGW)
Un AWS Transit Gateway connette i Amazon VPC e le reti on-premise tramite un hub centrale. Questa connessione semplifica la rete e pone fine a complesse relazioni di peering. Un gateway di transito funge da router cloud altamente scalabile: ogni nuova connessione viene effettuata una sola volta.
Un TGW aggrega la connettività VPC a Direct Connect e importa dinamicamente i percorsi cross-cloud da AWS Direct Connect Gateway. Semplifica l'instradamento tra VPC e OCI tramite il gateway Direct Connect collegato e i prefissi di rete appresi dinamicamente.
- AWS Direct Connect
AWS Direct Connect è un circuito di rete privato tra un VPC e una rete esterna ad AWS. Offre throughput stabile e bassa latenza, bypassando l'Internet pubblica. È l'equivalente AWS di Oracle Cloud Infrastructure FastConnect.
AWS Direct Connect Gateway (DXGW) è un costrutto di gateway globale AWS che interconnette Transit Gateway all'interconnessione per OCI ↔ il percorso di connettività privata AWS. Partecipa a BGP con OCI per scambiare prefissi di rete cross-cloud.
- Oracle Interconnect per AWS
Oracle Interconnect for AWS è un servizio di connettività dedicata gestito che consente di eseguire il provisioning di connessioni cross-cloud sicure e private direttamente tra OCI e AWS in aree specifiche. Questa connessione ti consente di impostare carichi di lavoro cloud-to-cloud senza che il traffico tra i cloud vada su Internet o tramite provider di terze parti.
- OCI FastConnect
Oracle Cloud Infrastructure FastConnect crea una connessione dedicata e privata tra il tuo data center e OCI. FastConnect offre opzioni di larghezza di banda più elevata e un'esperienza di rete più affidabile se confrontata con le connessioni basate su internet.
OCI FastConnect partecipa a BGP per scambiare prefissi di rete cross-cloud. Il dispositivo logico OCI FastConnect termina il circuito virtuale per l'interconnessione OCI-AWS.
- Gateway di instradamento dinamico (DRG)
Il gateway DRG è un router virtuale che fornisce un percorso per il traffico di rete privato tra le reti VCN nella stessa area, tra una VCN e una rete esterna all'area, ad esempio una VCN in un'altra area OCI, una rete on premise o una rete in un altro provider cloud.
- Gateway del servizio
Un gateway di servizi fornisce l'accesso da una VCN ad altri servizi, ad esempio Oracle Cloud Infrastructure Object Storage. Il traffico dalla VCN al servizio Oracle viaggia sul fabric di rete Oracle e non attraversa Internet.
- Rete e subnet cloud virtuale OCI
Una rete cloud virtuale (VCN, virtual cloud network) è una rete personalizzabile e definita dal software impostata in un'area OCI. Come le reti di data center tradizionali, le reti VCN offrono il controllo sull'ambiente di rete. Una VCN può avere più blocchi CIDR (Classless Inter-Domain Routing) non sovrapposti che è possibile modificare dopo aver creato la VCN. È possibile segmentare una VCN in subnet, che possono essere definite in un'area o in un dominio di disponibilità. Ogni subnet è costituita da un intervallo contiguo di indirizzi che non si sovrappongono alle altre subnet nella VCN. È possibile modificare le dimensioni di una sottorete dopo la creazione. Una subnet può essere pubblica o privata.
- Oracle Services Network
Oracle Services Network (OSN) è una rete concettuale su OCI riservata ai servizi Oracle. Questi servizi hanno indirizzi IP pubblici che puoi raggiungere su Internet. Gli host esterni a Oracle Cloud possono accedere a OSN in privato utilizzando Oracle Cloud Infrastructure FastConnect o VPN Connect. Gli host nelle reti VCN possono accedere a OSN in privato tramite un gateway di servizi.
Qualsiasi servizio Oracle ospitato in OSN e disponibile tramite Service Gateway è accessibile da Oracle Interconnect for AWS.
- Controlli di sicurezza: per applicare i flussi di traffico con meno privilegi agli endpoint di comunicazione, OCI utilizza gruppi di sicurezza di rete, liste di sicurezza e Zero Trust Packet Routing e AWS utilizza gruppi di sicurezza e liste di controllo dell'accesso di rete.
- Gruppo di sicurezza di rete (NSG)
I gruppi NSG fungono da firewall virtuali per le risorse cloud. Con il modello di sicurezza zero-trust di OCI puoi controllare il traffico di rete all'interno di una VCN. Un gruppo NSG è costituito da un set di regole di sicurezza in entrata e in uscita che si applicano solo a un set specificato di schede VNIC (Virtual Network Interface Card) in una singola VCN.
- Lista di sicurezza
Per ogni subnet, puoi creare regole di sicurezza che specificano l'origine, la destinazione e il tipo di traffico consentito all'interno e all'esterno della subnet.
- Gruppo di sicurezza di rete (NSG)
I carichi di lavoro in AWS VPC abc o VPC xyz inviano traffico a AWS TGW, che lo inoltra a AWS DXGW. Il traffico attraversa quindi Oracle Interconnect for AWS ed entra in OCI tramite OCI FastConnect, terminando sul DRG OCI.
Dal gateway DRG, il traffico viene instradato a:
- VCN
pqrper la connettività della subnet dell'applicazione e del carico di lavoro - VCN
svcquando la destinazione è un servizio Oracle raggiungibile tramite il gateway di servizi
Per l'accesso a Oracle Services Network, l'instradamento del transito è necessario nella VCN svc superiore, dove è collegato il gateway di servizi, in modo che il traffico possa attraversare AWS ↔ DRG-VCN svc ↔ SGW ↔ OSN. Configurare la tabella di instradamento in entrata VCN pertinente nella svc della VCN e la tabella di instradamento in entrata del gateway nel gateway del servizio. Vengono visualizzati alcuni servizi Oracle Services Network di esempio, ad esempio Oracle Exadata Database Service e OCI Streaming, ma è possibile accedere a qualsiasi servizio ospitato in OSN e disponibile tramite Service Gateway.
Accedi ai servizi OCI da AWS in un'area OCI diversa e remota dall'interconnessione utilizzando una connessione peering remota su un DRG
Questa architettura è simile alla precedente. La differenza principale è che ha due region OCI, US East (Ashburn) e US Phoenix, ciascuna con due VCN e un DRG. I due DRG vengono sottoposti a peering utilizzando una connessione di peering remota sul backbone OCI.
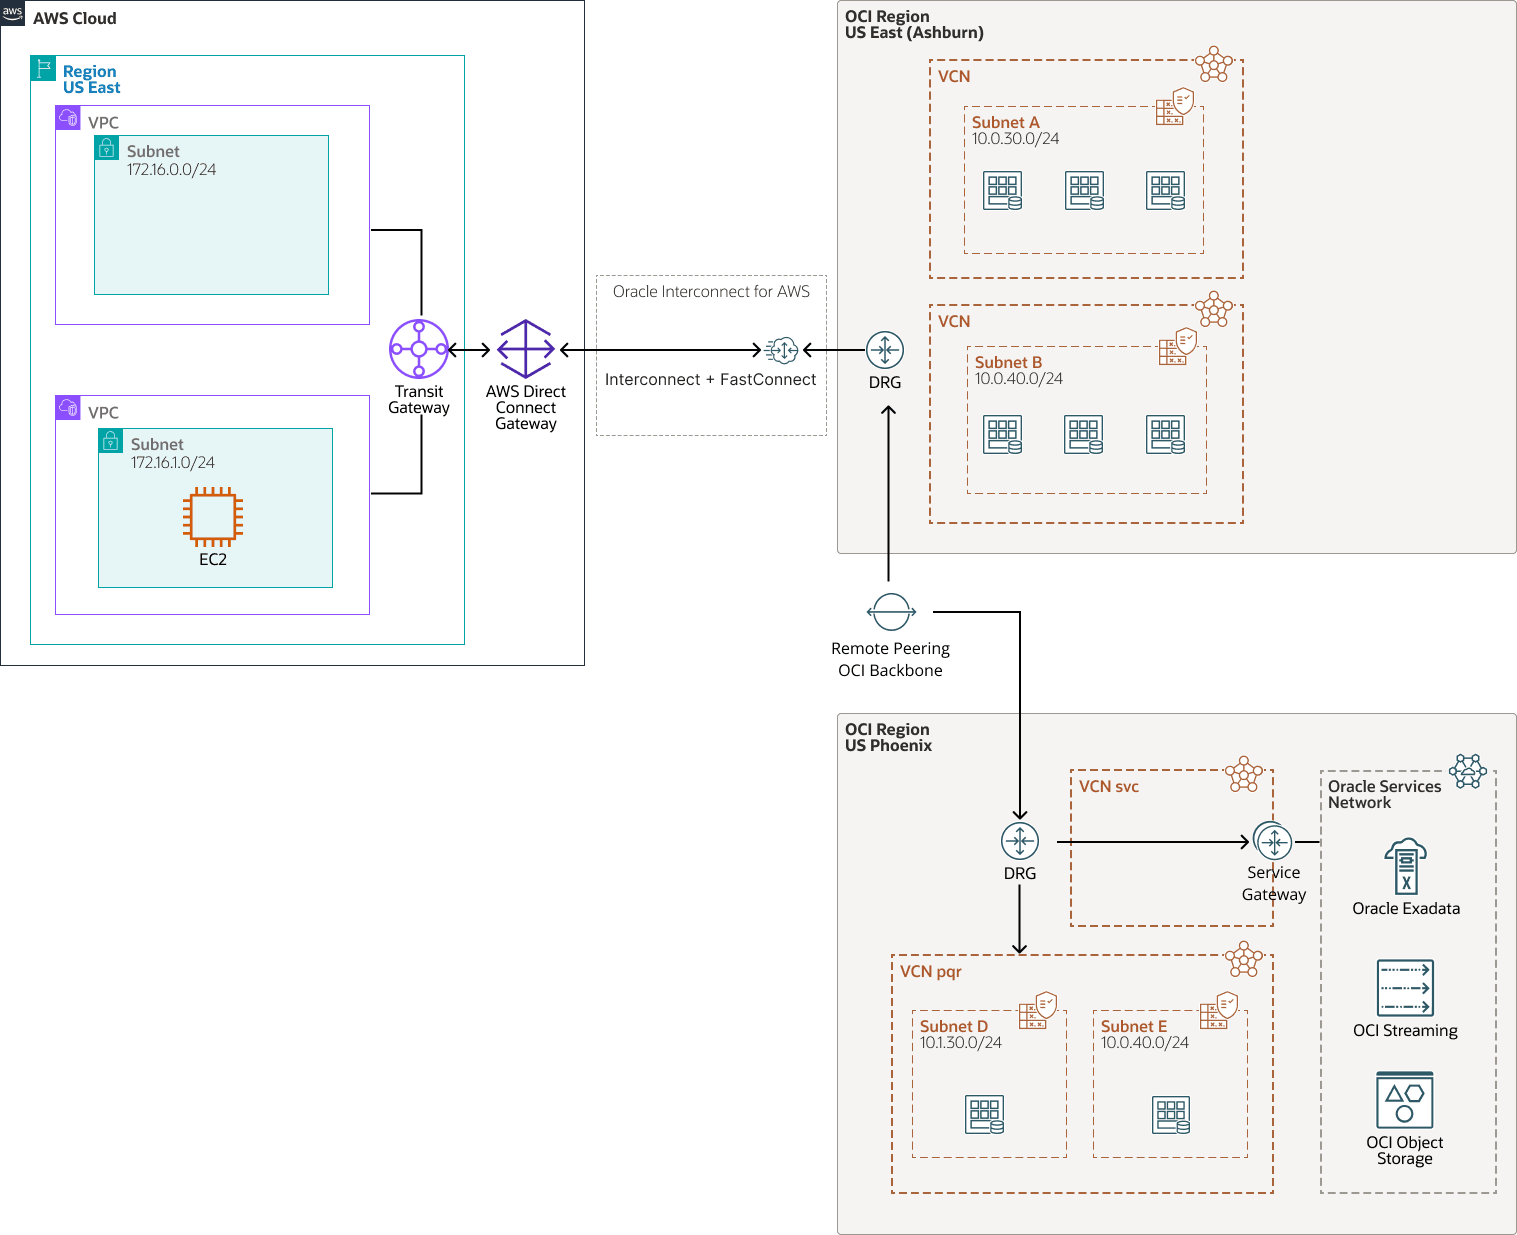
Descrizione dell'illustrazione aws-oci-remote-peering.png
aws-oci-remoto-peering-oracle.zip#GUID-2775E07F-CA5D-436B-B59C-BDF0158E6FB2
Componenti chiave
- Cloud privato virtuale e subnet di Amazon
Il cloud privato virtuale di Amazon (VPC) consente di avviare le risorse AWS in una rete virtuale definita. Questa rete virtuale assomiglia a una rete tradizionale che gestisci nel tuo data center, con i vantaggi dell'utilizzo dell'infrastruttura scalabile di AWS. Dopo aver creato un VPC, è possibile aggiungere subnet.
Una sottorete è un intervallo di indirizzi IP nel tuo Amazon VPC. Puoi creare risorse AWS, come le istanze di Amazon EC2, in subnet specifiche.
Una subnet VPC utilizza associazioni di tabelle di instradamento per subnet per instradare il traffico cross-cloud verso un gateway di transito (TGW).
- Gateway di transito AWS (TGW)
Un AWS Transit Gateway connette i Amazon VPC e le reti on-premise tramite un hub centrale. Questa connessione semplifica la rete e pone fine a complesse relazioni di peering. Un gateway di transito funge da router cloud altamente scalabile: ogni nuova connessione viene effettuata una sola volta.
Un TGW aggrega la connettività VPC a Direct Connect e importa dinamicamente i percorsi cross-cloud da AWS Direct Connect Gateway. Semplifica l'instradamento tra VPC e OCI tramite il gateway Direct Connect collegato e i prefissi di rete appresi dinamicamente.
- AWS Direct Connect
AWS Direct Connect è un circuito di rete privato tra un VPC e una rete esterna ad AWS. Offre throughput stabile e bassa latenza, bypassando l'Internet pubblica. È l'equivalente AWS di Oracle Cloud Infrastructure FastConnect.
AWS Direct Connect Gateway (DXGW) è un costrutto di gateway globale AWS che interconnette Transit Gateway all'interconnessione per OCI ↔ il percorso di connettività privata AWS. Partecipa a BGP con OCI per scambiare prefissi di rete cross-cloud.
- Oracle Interconnect per AWS
Oracle Interconnect for AWS è un servizio di connettività dedicata gestito che consente di eseguire il provisioning di connessioni cross-cloud sicure e private direttamente tra OCI e AWS in aree specifiche. Questa connessione ti consente di impostare carichi di lavoro cloud-to-cloud senza che il traffico tra i cloud vada su Internet o tramite provider di terze parti.
- OCI FastConnect
Oracle Cloud Infrastructure FastConnect crea una connessione dedicata e privata tra il tuo data center e OCI. FastConnect offre opzioni di larghezza di banda più elevata e un'esperienza di rete più affidabile se confrontata con le connessioni basate su internet.
OCI FastConnect partecipa a BGP per scambiare prefissi di rete cross-cloud. Il dispositivo logico OCI FastConnect termina il circuito virtuale per l'interconnessione OCI-AWS.
- Gateway di instradamento dinamico (DRG)
Il gateway DRG è un router virtuale che fornisce un percorso per il traffico di rete privato tra le reti VCN nella stessa area, tra una VCN e una rete esterna all'area, ad esempio una VCN in un'altra area OCI, una rete on premise o una rete in un altro provider cloud.
- Gateway del servizio
Un gateway di servizi fornisce l'accesso da una VCN ad altri servizi, ad esempio Oracle Cloud Infrastructure Object Storage. Il traffico dalla VCN al servizio Oracle viaggia sul fabric di rete Oracle e non attraversa Internet.
- Rete e subnet cloud virtuale OCI
Una rete cloud virtuale (VCN, virtual cloud network) è una rete personalizzabile e definita dal software impostata in un'area OCI. Come le reti di data center tradizionali, le reti VCN offrono il controllo sull'ambiente di rete. Una VCN può avere più blocchi CIDR (Classless Inter-Domain Routing) non sovrapposti che è possibile modificare dopo aver creato la VCN. È possibile segmentare una VCN in subnet, che possono essere definite in un'area o in un dominio di disponibilità. Ogni subnet è costituita da un intervallo contiguo di indirizzi che non si sovrappongono alle altre subnet nella VCN. È possibile modificare le dimensioni di una sottorete dopo la creazione. Una subnet può essere pubblica o privata.
- Oracle Services Network
Oracle Services Network (OSN) è una rete concettuale su OCI riservata ai servizi Oracle. Questi servizi hanno indirizzi IP pubblici che puoi raggiungere su Internet. Gli host esterni a Oracle Cloud possono accedere a OSN in privato utilizzando Oracle Cloud Infrastructure FastConnect o VPN Connect. Gli host nelle reti VCN possono accedere a OSN in privato tramite un gateway di servizi.
Qualsiasi servizio Oracle ospitato in OSN e disponibile tramite Service Gateway è accessibile da Oracle Interconnect for AWS.
- Controlli di sicurezza
Per applicare i flussi di traffico con meno privilegi agli endpoint di comunicazione, OCI utilizza gruppi di sicurezza di rete, liste di sicurezza e Zero Trust Packet Routing e AWS utilizza gruppi di sicurezza e liste di controllo dell'accesso di rete.
- Gruppo di sicurezza di rete (NSG)
I gruppi NSG fungono da firewall virtuali per le risorse cloud. Con il modello di sicurezza zero-trust di OCI puoi controllare il traffico di rete all'interno di una VCN. Un gruppo NSG è costituito da un set di regole di sicurezza in entrata e in uscita che si applicano solo a un set specificato di schede VNIC (Virtual Network Interface Card) in una singola VCN.
- Lista di sicurezza
Per ogni subnet, puoi creare regole di sicurezza che specificano l'origine, la destinazione e il tipo di traffico consentito all'interno e all'esterno della subnet.
- Gruppo di sicurezza di rete (NSG)
Il traffico da AWS EC2 instrada verso AWS TGW, poi verso AWS DXGW, attraversa Oracle Interconnect for AWS e termina sul DRG OCI ad Ashburn. Dal DRG Ashburn, il traffico può raggiungere i carichi di lavoro nelle subnet VCN Ashburn (10.0.30.0/24, 10.0.40.0/24) e, quando la destinazione si trova nell'area OCI remota, instrada la connessione peering remoto (DRG Ashburn ↔ Phoenix DRG) attraverso il backbone OCI fino a US Phoenix.
A Phoenix, il gateway DRG inoltra il traffico alla rete VCN pqr, ai carichi di lavoro in 10.1.30.0/24 e 10.1.40.0/24 o alla rete VCN svc, per l'accesso al servizio Oracle. Poiché il gateway di servizi è collegato alla rete VCN svc, l'instradamento del transito è necessario nella rete VCN svc in modo che il traffico che accede a Phoenix dalla connessione peering remota possa essere indirizzato al gateway di servizi ↔ il percorso OSN e restituito in modo simmetrico. Configura le tabelle di instradamento DRG, inclusa la distribuzione dell'instradamento dell'importazione della connessione peering remoto, e configura la tabella di instradamento in entrata VCN pertinente nella svc VCN e la tabella di instradamento in entrata gateway nel gateway di servizi.
Vengono visualizzati alcuni servizi Oracle Services Network di esempio, ad esempio Oracle Exadata Database Service e OCI Streaming, ma è possibile accedere a qualsiasi servizio ospitato in OSN e disponibile tramite Service Gateway.
Suggerimenti
- VCN servizi
Prendi in considerazione il provisioning di una VCN univoca solo per i gateway di servizio a cui devi accedere da AWS per evitare conflitti con altro traffico. Utilizzare un CIDR non sovrapposto per evitare di dover implementare NAT.
- Tabelle di instradamento
Configura le tabelle di instradamento VCN (e le liste di sicurezza o i gruppi NSG) per consentire il traffico da e verso AWS.
- Liste di sicurezza
Utilizza le liste di sicurezza per definire le regole di entrata e uscita che si applicano all'intera subnet.
- Gruppi di sicurezza di rete (NSG)
Puoi utilizzare i gruppi NSG per definire un set di regole di entrata e uscita che si applicano a VNIC specifiche. Si consiglia di utilizzare i gruppi NSG anziché le liste di sicurezza, poiché i gruppi NSG consentono di separare l'architettura della subnet della VCN dai requisiti di sicurezza dell'applicazione.
- DNS
Considera la configurazione del DNS privato OCI se hai bisogno di una risoluzione dei nomi tra OCI e AWS. Abilita una funzione simile in AWS per risolvere gli endpoint AWS.
- Utilizzare l'etichetta CIDR di servizio
Quando si configura un instradamento a ciascun gateway di servizi dall'interno della tenancy OCI, utilizzare l'etichetta CIDR del servizio. Ad esempio,
All IAD Services in Oracle Services Network. L'uso dell'etichetta CIDR del servizio nelle tabelle di instradamento garantisce che tutti gli instradamenti di Oracle Services Network previsti vengano pubblicati in AWS. - Cloud Guard
Duplica e personalizza le recipe predefinite fornite da Oracle per creare recipe personalizzate del rilevatore e del rispondente. Queste recipe consentono di specificare il tipo di violazioni della sicurezza che generano un'avvertenza e le azioni che possono essere eseguite su di esse. Ad esempio, potresti voler rilevare bucket di OCI Object Storage con visibilità impostata su pubblico.
Applica Oracle Cloud Guard a livello di tenancy per coprire l'ambito più ampio e ridurre l'onere amministrativo della gestione di più configurazioni.
È inoltre possibile utilizzare la funzione Elenco gestito per applicare determinate configurazioni ai rilevatori.
- Zone di sicurezza
Per le risorse che richiedono la massima sicurezza, Oracle consiglia di utilizzare le zone di sicurezza. Una zona di sicurezza è un compartimento associato a una recipe dei criteri di sicurezza definita da Oracle basata sulle procedure ottimali. Ad esempio, le risorse in una zona di sicurezza non devono essere accessibili dalla rete Internet pubblica e devono essere cifrate utilizzando chiavi gestite dal cliente. Quando crei e aggiorni le risorse in una zona di sicurezza, OCI convalida le operazioni in base ai criteri nella recipe e impedisce le operazioni che violano uno qualsiasi dei criteri.
Considerazioni
- Service Gateways: tutti i gateway del servizio OCI sono inclusi nell'area. Possono essere utilizzati solo per accedere ai servizi all'interno di Oracle Services Network nella stessa area. Esegui il provisioning di un gateway di servizi e di una VCN univoci in ogni area in cui è necessario accedere ai servizi OCI.
- Dynamic Routing Gateway (DRG): in ogni area è necessario un DRG. Collegare la VCN al gateway di servizi al gateway DRG, quindi configurare le tabelle di instradamento DRG e importare le distribuzioni di instradamento per propagare gli instradamenti a Oracle Interconnect for AWS o tra più aree tramite una connessione peering remota a un'interconnessione in un'altra area.
- Connessioni peering remoto: sebbene i gateway di servizio abbiano un ambito regionale, gli instradamenti service-moniker originati dai gateway di servizio possono essere propagati ad altre aree, incluso Oracle Interconnect for AWS in un'altra area. Crea gateway di instradamento dinamico in ogni area, quindi utilizza le connessioni peering remoto per propagare gli instradamenti dei servizi OCI attraverso il backbone e in Oracle Interconnect for AWS.
- Blocchi CIDR non sovrapposti: la rete deve utilizzare CIDR non sovrapposti end-to-end. Le reti VCN in OCI e i VPC in AWS non devono utilizzare indirizzi IP in conflitto.