シナリオE: 2つのテナンシと重複するIPアドレスの接続
両方で重複するIPアドレスが使用されている場合に、2つのOracle Cloud Infrastructure (OCI)テナンシを接続する方法について学習します。このソリューションでは、Dynamic Routing Gateways (DRG)およびクロステナンシ・リモート・ピアリング接続(RPC)アタッチメントを含むNAT (ネットワーク・アドレス変換)ポリシーを使用します。
この解決策は、次のシナリオで使用できます。
- 重複するIP CIDRブロックを使用し、接続を必要とするVirtual Cloud Networks (VCN)を持つ2つのテナンシ。
- 接続を必要とするオンプレミスおよびVCN IP CIDRブロックが重複する2つのテナンシ。
このソリューションを使用する際のハイライトは次のとおりです。
- クロステナンシRPCでDRGにアタッチされたNATポリシーを使用して、大規模なマルチネットワーク環境での構成および操作を一元化します。
- テナンシ内の複数のDRGに適用され、各DRG RPCアタッチメントにカスタマイズされたNATポリシーを割り当てることによって、複数のテナンシにわたって適用されます。
- リモート・オンランプ、中央ネットワーク仮想アプライアンスを介したトラフィックのルーティング、複数のDRGとVCNsを使用するFastConnect、リモートVCNピアリングなどの他のアーキテクチャへの拡張をサポートします。
- ローカル接続とグローバル接続の両方を有効にします。RPCアタッチメントでは、リージョン内およびリージョン間のDRG接続がサポートされます。
VCNsに対してRFC 1918で指定されたプライベートIPv4アドレス範囲のCIDRブロックを使用することをお薦めします。これらの範囲はプライベートであるため、多くの組織がそれらを使用できるため、ネットワークの接続時にアドレス空間が重複することがよくあります。
競合を解決するためにネットワークを再採番することは困難であり、ダウンタイムを引き起こす可能性があります。パブリックIPv4アドレス空間を使用すると重複を防ぐことができますが、パブリック・アドレスは制限され、コストが増大します。多くの組織では、合併および買収後、または複数のサービス・プロバイダへの接続時にプライベートIPが重複しています。
一般的なシナリオは次のとおりです。
- 合併と買収:組織がITインフラストラクチャを組み合せる場合、両方とも重複するIP範囲を個別に選択している可能性があります。
- サービス・プロバイダ統合:
- OCI VCNsのクライアント:複数の顧客にプライベート・サービスを提供するサービス・プロバイダは、重複が発生する可能性があります。
- オンプレミス接続性を持つクライアント: FastConnectまたはVPNを使用する場合、パブリック・クラウドを考慮せずに構築されたオンプレミス・ネットワークは、OCI VCNsまたは相互に競合する可能性があります。
VCNは、ワークロード用の分離されたクラウド・ネットワークです。NATおよびインターネット・ゲートウェイ・サービスはこれらのアドレスをパブリック・アクセス用に変換するため、複数のVCNsでプライベートIP領域に同じCIDRブロックを使用できます。オーバーラップは、ネットワーク間でプライベート(非NAT)接続が必要な場合にのみ問題になります。
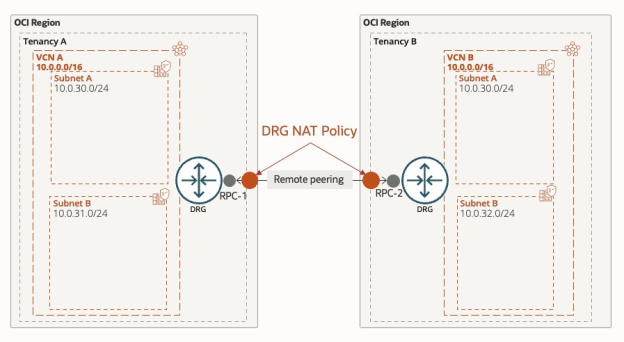
例: IPアドレスが重複する2つのテナンシの接続
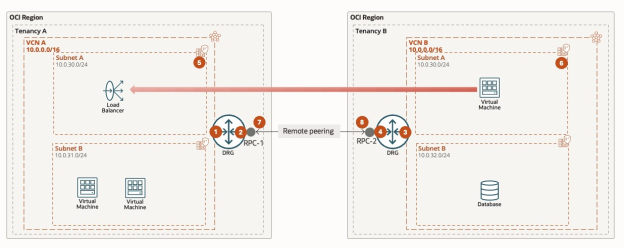
| 宛先CIDR | ルート・ターゲット | 動的または静的ですか。 |
|---|---|---|
| 100.96.0.0/16 | RPCアタッチメント | 静的 |
| 宛先CIDR | ルート・ターゲット | 動的または静的ですか。 |
|---|---|---|
| 10.0.0.0/16 | VCN Aアタッチメント | 動的 |
| 宛先CIDR | ルート・ターゲット | 動的または静的ですか。 |
|---|---|---|
| 100.64.0.0/16 | RPCアタッチメント | 静的 |
| 宛先CIDR | ルート・ターゲット | 動的または静的ですか。 |
|---|---|---|
| 10.0.0.0/16 | VCN Bアタッチメント | 動的 |
| 宛先CIDR | ルート・ターゲット |
|---|---|
| 100.96.0.0/16 | DRGアタッチメント |
| 宛先CIDR | ルート・ターゲット |
|---|---|
| 100.64.0.0/16 | DRGアタッチメント |
| 元のソース | 翻訳済ソース | 元の宛先 | 翻訳済宛先 |
|---|---|---|---|
| 0.0.0.0/0 | 0.0.0.0/0 | 100.64.30.0/24 | 10.0.30.0/24 |
| 元のソース | 翻訳済ソース | 元の宛先 | 翻訳済宛先 |
|---|---|---|---|
| 0.0.0.0/0 | 0.0.0.0/0 | 100.96.30.0/24 | 10.0.30.0/24 |
ピアリングの重要な意味
ピアリングされたVCNsのアクセス制御、セキュリティおよびパフォーマンスの重要な影響を理解するには、ピアリングの重要な意味を参照してください。
異なるテナンシのVCNのピアリングには、両方のテナンシで解決する必要がある権限の問題がいくつかあります。必要な権限の詳細は、VCNs間をルーティングするためのIAMポリシーを参照してください。
始める前に
重複するIPアドレスに対してDRG NATポリシーを設定する前に、次のそれぞれを確認してください:
- 各テナンシには、DRGがプロビジョニングされています。
- 各テナンシには、接続が必要なIP範囲が重複するVCNが少なくとも1つ含まれています。
-
重複するすべてのIPネットワークを識別し、テナンシの所有者間でこの情報を共有しました。たとえば、両方のテナンシでRFC 1918の範囲10.0.0.0/16が使用され、10.0.30.0/24で重複しています。
-
各テナンシには、NAT変換用に定義された一意のネットワーク・アドレス空間があります。例:
- テナンシA: 100.64.0.0/16
- テナンシB: 100.96.0.0/16
(これらの範囲は、RFC 6598 for CGNATに由来します。)
- クロステナンシRPCを作成およびアタッチするために必要なすべてのIAMポリシーが整備されています。詳細は、VCNs間のルーティングに関するIAMポリシーを参照してください。
- (オプション)変換されたアドレス範囲のDNSレコードを作成および共有して、リモート・テナンシが完全修飾ドメイン名(FQDN)でリソースに対処できるようにします。
タスク1: テナンシAでのDRGインポート・ルート・ディストリビューションの作成
- ナビゲーション・メニューから、「ネットワーキング」を選択します。
- 「顧客接続」で、「Dynamic Routing Gateway」を選択します。
- クロステナンシ・リモート・ピアリングのDRGを選択します。
- 「ルーティング」を選択します。
- 「ルート・ディストリビューションのインポート」で、「ルート・ディストリビューションのインポートの作成」を選択します。
- 名前を入力します(たとえば、Route-Distribution-for-NAT-RT)。
- 「ルート・ディストリビューションをインポートの作成」を選択します。
タスク2: テナンシAでVCNアタッチメントを重複させるためのDRGカスタム・ルート表の作成
- 同じDRGを使用して、「ルーティング」に移動し、「DRGルート表の作成」を選択します。
- 名前(たとえば、NAT-RT)を入力します。
- 「ルート表の設定」で、「ルート・ディストリビューションのインポート」を有効にします。
- タスク1で作成したルート配分をリストから選択します。
- 「DRGルート・テーブルの作成」を選択します。
タスク3: カスタム・ルート表を使用したVCNのDRGへのアタッチ
- 同じDRG内の「アタッチメント」で、「仮想クラウド・ネットワーク・アタッチメントの作成」を選択します。
- 名前を入力します(たとえば、Overlapping-IP-VCN-Attachment)。
- 「仮想クラウド・ネットワーク・コンパートメント」で、VCNのコンパートメントを選択します。
- 「仮想クラウド・ネットワーク」で、IPが重複するVCNを選択します。
- VCNルート・タイプをVCN CIDRブロックに設定します。
タスク4: テナンシBでの繰返し
重複するVCNについて、テナンシBでタスク1から3を繰り返します。
タスク5: RPCアタッチメントのテナンシAでのNATポリシーの作成
- テナンシAで、「ナビゲーション」メニューから「ネットワーキング」を選択します。
- 「顧客接続」で、「DRG NATポリシー」を選択します。
- 「作成」を選択して、新しいNATポリシーを作成します。
- NAT規則を追加します。
- 元の宛先CIDR:一意のテナンシAの範囲を入力します(たとえば、100.64.30.0/24)。
- 翻訳済宛先CIDR:元の重複するCIDR (たとえば、10.0.30.0/24)を入力します。
- 優先度: 1と入力します。
- 「作成」を選択します。
タスク6: RPCアタッチメントのテナンシBでのNATポリシーの作成
タスク5と同じ手順に従いますが、テナンシBの一意の範囲(たとえば、100.96.30.0/24)を使用します。
タスク7: クロステナンシのRPCピアリング・アタッチメントの作成
アップグレードされたDRGを介したリモートVCNピアリングのステップ(特にタスクA、BおよびC)に従って、クロステナンシRPCを作成します。ここで他のステップを完了しないでください。これらのステップについては、後で説明します。
タスク8: DRG NATポリシーとRPCアタッチメントの関連付け
- テナンシごとに、RPCアタッチメントを含むDRGに移動します。
- 「アタッチメント」タブの「リモート・ピアリング接続アタッチメント」で、適切なRPCアタッチメントを選択します。
- 「編集」を選択します。
- NATポリシーの場合は、タスク5またはタスク6で作成したDRG NATポリシーを関連付けます。
- 「Save changes」を選択します。
タスク9: テナンシAの一意のBネットワークへの静的ルートの作成
- テナンシAで、Dynamic Routing Gatewayを開きます。
- クロステナンシRPCを含むDRGを選択します。
- 「ルーティング」で、カスタム・ルート表(NAT-RTなど)を選択します。
- 「静的ルート・規則」→「静的ルート・規則の追加」を選択します。
- 「宛先CIDRブロック」に、テナンシBの一意のIP範囲(たとえば、100.96.0.0/16)を入力します。
- 「次のホップ・アタッチメント・タイプ」で、「リモート・ピアリング接続」を選択し、正しいアタッチメントを選択します。
- ルート・ルールの追加を選択します。
タスク10: テナンシBでの一意のAネットワークへの静的ルートの作成
テナンシAの一意のIP範囲(たとえば、100.64.0.0/16)を使用して、テナンシBでタスク9を繰り返します。
タスク11: VCNサブネット・ルート表への静的ルートの追加
-
テナンシA:関連する各サブネット・ルート表で、静的ルートを追加します:
- ターゲット・タイプ: Dynamic Routing Gateway (VCNのDRGが自動的に選択されます)
- 宛先CIDRブロック:テナンシBの一意のネットワーク(100.96.0.0/16など)
- 説明: (オプションです)
-
テナンシB:関連する各サブネット・ルート表で、静的ルートを追加します:
- ターゲット・タイプ: Dynamic Routing Gateway
- 宛先CIDRブロック:テナンシAの一意のネットワーク(100.64.0.0/16など)
- 説明: (オプションです)
タスク12: テナンシ・セキュリティ・ルールの更新
影響を受ける各サブネットのセキュリティ・リストを更新して、他のテナンシの一意のアドレス範囲からのイングレスおよびエグレスを許可します。詳細は、セキュリティ・ルールを参照してください。