デバイス・データFHIRサービスの保護
次の推奨事項を使用して、Oracle Cloud Infrastructure Device Data FHIRサービスを安全に構成および操作します。
セキュリティの責任
Oracle Cloud Infrastructure(OCI)のセキュリティは、共通の責任です。Oracleは、クラウド・インフラストラクチャを保護し、マネージドDDFSサービスを運用します。コンパートメント、IAMポリシー、OCIアイデンティティ・ドメイン・アプリケーション、OAuthスコープ、ネットワーク・アクセス、OCI Vaultシークレット、通知エンドポイント、メトリック、イベント、ユーザー・アクセスなど、お客様が管理するOCIリソースおよびアプリケーションを安全に構成する責任があります。
コンパートメントおよびポリシーを論理的な管理境界およびガバナンス境界として使用します。アクセス制御、コンプライアンス、および運用要件に従って分離を計画します。コンパートメントを配置しても、サービスの管理対象運用モデルは変更されません。
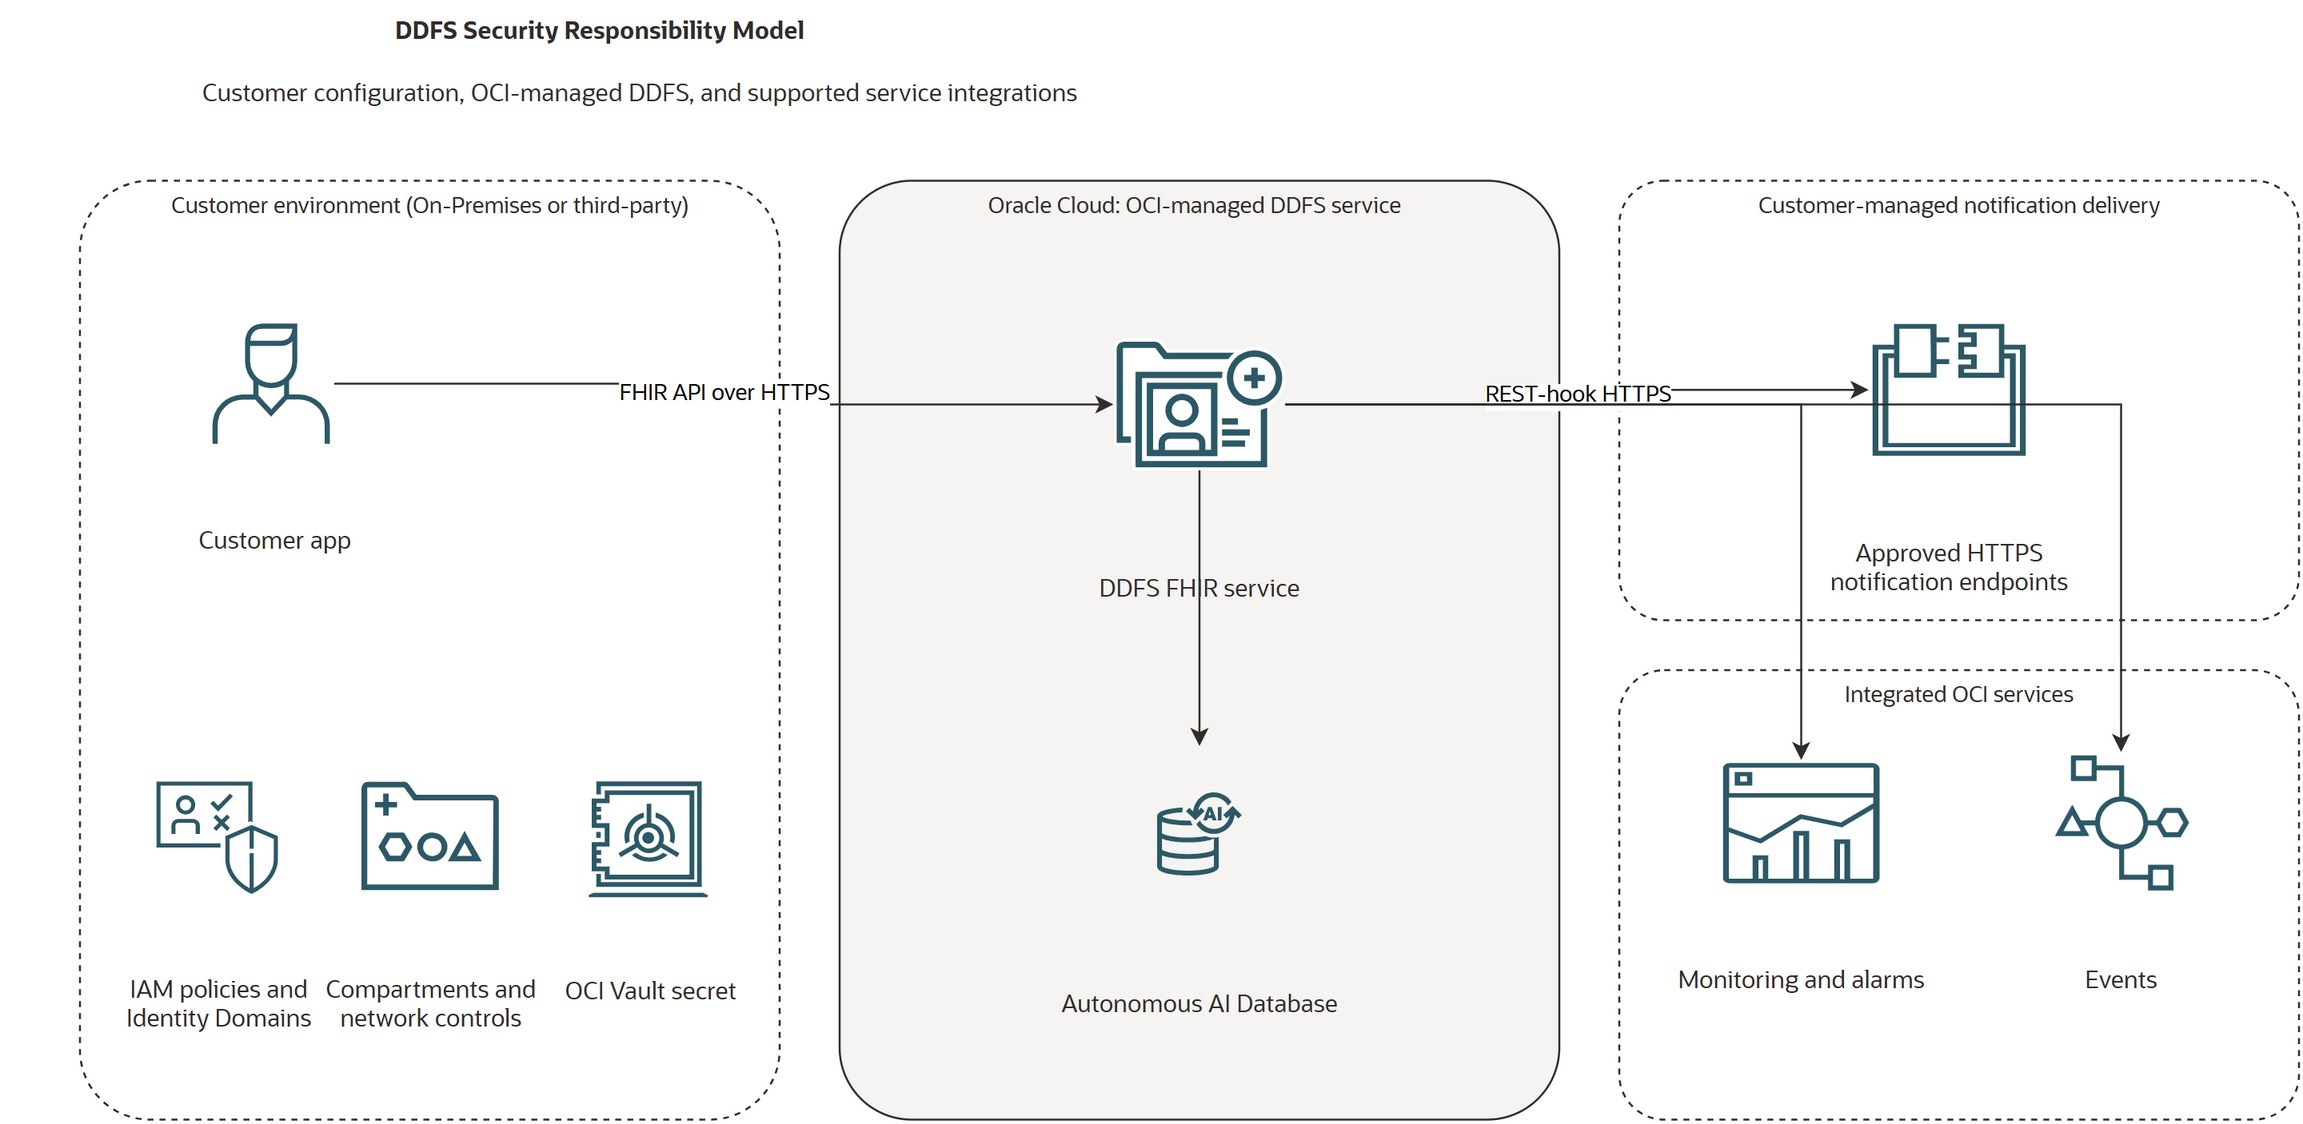
図は論理的な責任モデルです。これは、物理的なDDFSデプロイメントを表すものではなく、OCI管理サービス・コンポーネントが顧客管理リソースであることを意味します。
初期セキュリティ・タスク
本番ワークロードにDDFSインスタンスを使用する前に、次のタスクを実行します。
- セキュリティ境界の定義: 承認されたコンパートメントにDDFSインスタンスを配置し、ガバナンス・モデルに従って開発環境とテスト環境から本番環境を分離します。
- 最小アクセス権の付与: デバイス・データFHIRサービス・コントロールプレーン・リソースに対してOCI IAMポリシーを作成し、各アプリケーションに、そのFHIR操作に必要なデバイス・データFHIRサービスのOAuthスコープのみを付与します。
- 統合の保護: HTTPS経由でのみクライアントおよび通知トラフィックを許可します。通知宛先を検証し、顧客管理のイングレスおよびエグレスを承認済のソースおよびエンドポイントに制限します。
- 認可値の保護: 認証済RESTフック・サブスクリプションの完全なアウトバウンド
Authorization値をOCI Vaultシークレットに格納します。シークレットOCIDのみをサブスクリプション拡張に格納します。 - 運用の可視性の有効化: 機密性の高いFHIRデータをオンボーディングする前に、DDFSメトリック、アラーム、イベントおよびOCI監査レビューを構成します。
定期的なセキュリティ・タスク
環境への重大な変更後、次のタスクを定期的に実行します。
- IAMグループ・メンバーシップ、DDFSポリシー、統合アプリケーション、クライアント権限およびOAuthスコープを確認します。不要になったアクセスを削除します。
- 監査イベント、DDFSメトリック、アラーム、イベント・ルールおよびクラウド・ガードの結果を確認します。予期しないアクセス、構成の変更、配信の失敗および認可の失敗を調査します。
- ネットワーク・ルールおよび承認された通知エンドポイントを確認します。未使用のイングレスおよびエグレス・パスを削除します。
- 組織のセキュリティおよびコンプライアンス・ポリシーに従って、およびエクスポージャが疑われた直後に、キー、シークレット・コンテンツおよびアプリケーション資格証明をローテーションします。
- エンドポイント、シークレット、ポリシーまたはネットワーク・ルールの変更後に、認証されたサブスクリプション・ハンドシェイクおよび通知配信をテストします。
- インスタンスを作成するか、環境を拡張する前に、サービス制限の使用状況を確認します。
IAMおよびアクセス制御
DDFSは、コントロール・プレーンとFHIRデータ・プレーンに個別の認可モデルを使用します。
- コントロール・プレーン: OCI IAMポリシーは、DDFSインスタンスおよび作業リクエストの管理を認可します。最も狭い適用可能な動詞とリソース・タイプ、および必要なコンパートメントに対するスコープ・ポリシーを使用します。デバイス・データFHIRサービスの詳細を参照してください。
- FHIRデータ・プレーン: OCIアイデンティティ・ドメインのOAuthアクセス・トークンおよびDDFSスコープにより、FHIR API操作が認可されます。クライアントが必要とするリソース操作のみを付与します。リファレンス: 認証とスコープおよび統合アプリケーションの作成を参照してください。
DDFSインスタンスの削除、FHIRの削除またはハード削除スコープなどの破壊的な権限を、最小の実用的な管理者およびアプリケーション・セットに制限します。ワイルドカードおよびmanage権限を慎重に確認します。
パラメータ化されたスコープのサポートは、DDFSリソースおよび検索パラメータによって異なります。認証参照に記載されている組合せのみを使用してください。サポートされているすべてのFHIR検索パラメータも認可制約としてサポートされているとはかぎりません。
ネットワーク・セキュリティ
- DDFS FHIR APIリクエストおよびサブスクリプション通知配信にHTTPSを使用します。
- デプロイメントに適したネットワーク・セキュリティ・グループ、セキュリティ・リスト、ルーティング・ルール、ファイアウォールまたは同等の制御を使用して、顧客管理のネットワーク・パスを制限します。
- 承認された宛先およびポートへのアウトバウンド通知トラフィックのみを許可します。HTTPSエンドポイントにはポート
443を使用します。 - サブスクリプションを作成または有効化する前に、通知エンドポイントのTLS証明書および認可要件を検証します。
- 通知ハンドシェイクまたは配信が失敗し始めるたびに、DNS、プロキシ、ファイアウォールおよび許可リストの変更を確認します。
データ保護とシークレット・ローテーション
アウトバウンドAuthorizationヘッダーには、サブスクリプションOCI Vaultシークレット拡張を使用します。拡張機能には、認可値自体ではなく、OCI VaultシークレットOCIDが含まれています。必要なシークレットのみを読み取るためのDDFS最小権限アクセス権を付与するには、サブスクリプション認可シークレットへのDDFSアクセス権の付与を参照してください。
サブスクリプション・パラメータ、アプリケーション・ソース・コード、デプロイメント・スクリプト、ログまたは例に資格証明、ベアラー・トークンまたはその他のシークレット値を配置しないでください。
組織のセキュリティおよびコンプライアンス・ポリシーを満たすローテーション頻度を選択します。開示または不正アクセスの疑いがある直後にローテーションします。
- 同じシークレットの新しいバージョン: シークレット・コンテンツを更新して、既存のシークレットOCIDの下にシークレット・バージョンを作成します。サブスクリプション拡張は、そのOCIDを引き続き参照できます。新しいバージョンがアクティブになったら、RESTフックのハンドシェイクと通知の承認を確認します。
- 置換シークレット: 別のライフサイクル、所有権境界または緊急置換が必要な場合に、新しいOCIDでシークレットを作成します。サブスクリプション拡張を新しいシークレットOCIDに更新し、配信を確認してから、保存ポリシーに従って古いシークレットをリタイアします。
- Vaultキー・ローテーション: 顧客管理Vaultキーでシークレットを保護する場合は、暗号化ポリシーに従ってキー・バージョンをローテーションし、後でシークレット取得を検証します。
監視と監査
OCI Auditを使用して、DDFSコントロールプレーンAPIアクティビティを確認します。サービスおよびデータプレーンの動作を監視するには、DDFSサービスのテレメトリを使用します。
- 可用性、エラーおよびリソースの動作に関するデバイス・データFHIRサービス・メトリックおよびアラーム。
- 状態の変更および自動レスポンス・ワークフローについては、設備データFHIRサービス・イベントを参照してください。
セキュリティ関連シグナルを、組織で使用される監視、アラートまたはSIEMプロセスにルーティングします。IAMポリシー、統合アプリケーション、OAuth権限、Vaultシークレット、ネットワーク制御、DDFSインスタンスおよびサブスクリプション・エンドポイントに対する変更を確認します。
制限、割当ておよび環境分離
DDFSのmax-instance-countサービス制限はリージョナルであり、テナンシごとに適用されます。制限は、Oracle Universal Creditsの場合は5つのDevice Data FHIR Serviceインスタンス、Pay As You Goの場合は5です。「DDFSリソースの制限」を参照してください。適用可能な限度のリストと制限の引上をリクエストする手順は、サービス制限を参照してください。
テナンシは制限の引上げを承認できるため、デプロイ前にコンソールの「制限、割当ておよび使用状況」ページで現在の値を確認します。一般的な情報は、サービス別の制限を参照してください。
コンパートメント割当ておよび予算を使用して、リソースの使用を制限し、予期しない支出を検出します。アイデンティティ・ドメイン、Vault、モニタリング、イベント、ネットワーキングなどの依存サービスの制限のアカウント。
ガバナンス・モデルで分離が必要な場合、本番環境と非本番環境に個別のコンパートメント、IAMポリシー、統合アプリケーション、Vaultシークレット、通知エンドポイント、および運用制御を使用します。
サブスクリプション通知セキュリティ
FHIR R6サブスクリプション通知では、機密性の高いヘルスケア・データを顧客管理エンドポイントに送信できます。次のコントロールを適用します。
- 承認されたHTTPSエンドポイントを使用し、その所有権、TLS構成、認証要件および認可動作を確認します。
- 各通知受信者を、受信が承認されている医療データに制限します。
- アウトバウンド認可をOCI Vaultシークレットに格納し、そのシークレットにのみDDFSアクセス権を付与します。
Subscription.parameterを使用して、Authorizationなどの制限付きヘッダーを指定しないでください。- ハンドシェイクの失敗、サブスクリプションのエラー状態、および失敗したイベント配信を監視します。
サポートされている拡張、制限付きヘッダーおよび操作動作については、FHIR R6 Subscription OCI Vault Secret ExtensionおよびSubscriptionを参照してください。
クロス・テナンシ・アクセス
別のテナンシに格納されたサブスクリプション認可シークレットなど、サポートされているDDFSシナリオに対してのみ、クロステナンシ・アクセスを構成します。両方のテナンシの管理者は、信頼できるテナンシを識別し、プリンシパル、リソース、権限およびコンパートメントを正確に制限する明示的なポリシーを作成する必要があります。シークレットを参照するサブスクリプション拡張については、OCI Vaultシークレットを使用したサブスクリプションを参照してください。
OCIクロステナンシ・ポリシーでは、Define、EndorseおよびAdmit文を使用します。プリンシパル・タイプ、リソース・タイプおよび権限が異なる可能性があるため、別のOCIサービスからポリシー・ステートメントをコピーしないでください。クロステナンシ・アクセス・ポリシーを参照してください。
管理者
テナンシのAdministratorsグループのルーチン使用を制限します。DDFS管理、セキュリティ・レビュー、アプリケーション管理、モニタリングおよびVault管理用のロール固有のグループを作成します。多要素認証または承認された同等のものを要求し、ユーザーのライフサイクルを一元的に管理し、権限グループのメンバーシップを定期的に確認します。
詳細は、IAMセキュリティに関する項を参照してください。