Oracle Access GovernanceでのServiceNowの使用
Oracle Access Governance Service Catalogは、Oracle Access Governanceとシームレスに統合し、フルフィルメントを実現しながら、企業内のアクセス・リクエスト、ステータス追跡、承認プロセスを合理化するServiceNowアプリケーションです。これにより、ユーザーは、Oracle Access Governanceシステム内で処理およびプロビジョニングされるServiceNowでアクセス・リクエストを送信できます。
ServiceNowを使用したセルフ・サービスの概要
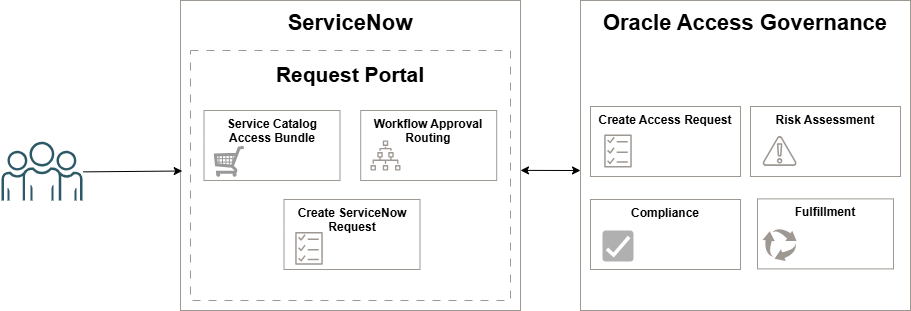
この図は、ユーザー、Oracle Access Governance Service CatalogおよびOracle Access Governanceの間の全体的なフローを示しています。
ServiceNowリクエスト・ポータル
管理者およびエンド・ユーザーは、ServiceNowリクエスト・ポータルからアクセス・リクエストを行うことができます。
Oracle Access Governanceによる後続のフルフィルメント。概要レベルのフローには、次のステップが含まれます。-
リクエストの開始: ユーザーは、(権限に応じて)サービス・ポータル内で自分自身または別の個人のアクセス・リクエストを開始できます。ノート
userName属性は、ServiceNowからユーザー名を取得するために使用され、その後、Oracle Access Governanceで検証されます。Oracle Access Governanceにユーザーが存在する場合は、アクセス・リクエストの開始に進むことができます。 - アクセスの選択: ユーザーは、サービス・カタログからリクエストするアクセスを選択します。これらは、Oracle Access GovernanceからServiceNowに同期されたアクセス・バンドルのリストから選択できます。
- ワークフロー承認ルーティング: 必要に応じて、アクセス・リクエストは、ServiceNowによって管理される承認プロセスに従うことができます。アクセス・リクエストが拒否され、リクエストがクローズされたか、承認されてOracle Access Governanceに渡されて履行されます。
Oracle Access Governance
アクセス・リクエストが履行のためにOracle Access Governanceに送信されると、次のような多数のステップが完了します。
- 作成のリクエスト: 履行アクティビティを実行するために、Oracle Access Governanceシステムでアクセス・リクエストが行われます。
- リスク評価/コンプライアンス: Oracle Access Governanceは、リスクを評価し、企業全体でアイデンティティのコンプライアンスを実施するための堅牢なサポートを提供します。これには、Oracle Fusion Cloud Risk Management and Compliance (RMC)を使用した予防的職務分掌(SoD)、アクセス・ガードレールを介したアクセス制御制約および監査サポートのサポートが含まれます。
- フルフィルメント: アクセス・リクエストがフルフィルメントのすべての要件を満たしている場合、Oracle Access Governanceは、アイデンティティに関連するアカウントと権限を作成/更新し、ServiceNowのサービス・リクエストのステータスを更新します。
主な利点
Oracle Access Governance Service Catalogには、アイデンティティ・ガバナンスの提供に役立つ多くの利点があり、ユーザーは、必要に応じてジョブを実行するために必要なリソースにのみアクセスできます。
- 合理化されたアクセス・リクエスト: アクセス・リクエストは、使い慣れたServiceNow環境で作成、監視および保守できます。リクエストはServiceNowポータル内で管理されますが、フルフィルメントおよび追加のガバナンス・アクティビティはOracle Access Governanceでシームレスに実行され、結果はServiceNowに同期されます。
- 統合ユーザー・エクスペリエンス: Oracle Access Governance Service Catalogは、すべてのアクセス・リクエストの単一画面として機能することで、ITワークロードを削減し、ガバナンス・タスクを実行する際のユーザー・エクスペリエンスを向上させます。
- 可視性の向上: ユーザーは、アクセス・リクエスト、承認および配送を追跡して、可視性と監査証跡を提供できます。
- ガバナンスの強化: Oracle Access Governance Service Catalogを使用すると、ServiceNowユーザーは、高度なアイデンティティ・ガバナンスおよび管理機能のためにOracle Access Governanceを活用できます。
管理者ワークフロー
ServiceNow管理者は、主にOracle Access Governance Service Catalogのワンタイム設定を担当します。これには、次のタスクが含まれます。
- Oracle Access GovernanceとServiceNow User Management (UM)の統合の構成 : この統合の構成は、Oracle Access Governance Service Catalogを設定するための前提条件です。これを実装する方法の詳細は、Integrate with ServiceNow (UM)を参照してください。Oracle Access Governance Service Catalogをサポートするには、ServiceNow (UM)オーケストレート済システムを認可モードで構成する必要があります。
- OCI OAuthの構成: Oracle Access GovernanceでOracle Access Governance Service Catalogを認証するには、OCIでOAuthおよび機密アプリケーションを構成する必要があります。この方法の詳細は、「Oracle Access Governance APIにアクセスするためのOCI OAuthの構成」を参照してください。
- Oracle Access Governance Service Catalogのインストール: Oracle Access Governance Service Catalogをインストールするには、管理者権限が必要です。これを行うステップは、Oracle Access Governance Service Catalogアプリケーションのインストールのドキュメントを参照してください。
- Oracle Access Governance Service Catalogアプリケーション接続の構成: Oracle Access Governanceと統合するには、管理者がここの説明に従って接続詳細を構成する必要があります。
- アクセス・バンドルの同期: ユーザーがOracle Access Governance Service Catalogでアクセス・バンドルを選択できるようにするには、使用可能なアクセス・バンドルをOracle Access GovernanceからServiceNowに同期する必要があります。同期の設定の詳細は、Oracle Access Governance Service Catalogアプリケーション・スケジューラのドキュメントを参照してください。
初期インストールとセットアップが構成されたら、管理者が定期的な構成を実行したり、ほかのユーザーのアクセス要求を作成したりするように求められることがあります。
- メンテナンス: 管理者は、アクセス・バンドルまたはステータス情報の同期に関する構成を更新するよう求められる場合があります。詳細は、Oracle Access Governance Service Catalogアプリケーション・スケジューラのドキュメントを参照してください。
- アクセス・リクエストの作成: 管理者は、他のユーザーのアクセス・リクエストを作成できます。この実行方法の詳細は、アクセス・リクエストの作成(その他)のドキュメントを参照してください。
エンドユーザー・ワークフロー
ServiceNowエンド・ユーザーは、アクセス・リクエストの作成、承認の管理、および作成されたリクエストの進行状況の監視を担当します。アクセス・リクエストは、自分のユーザー(Self)に対して作成することも、自分および他のユーザー(Other)に対してマネージャまたは管理者に対して作成することもできます。
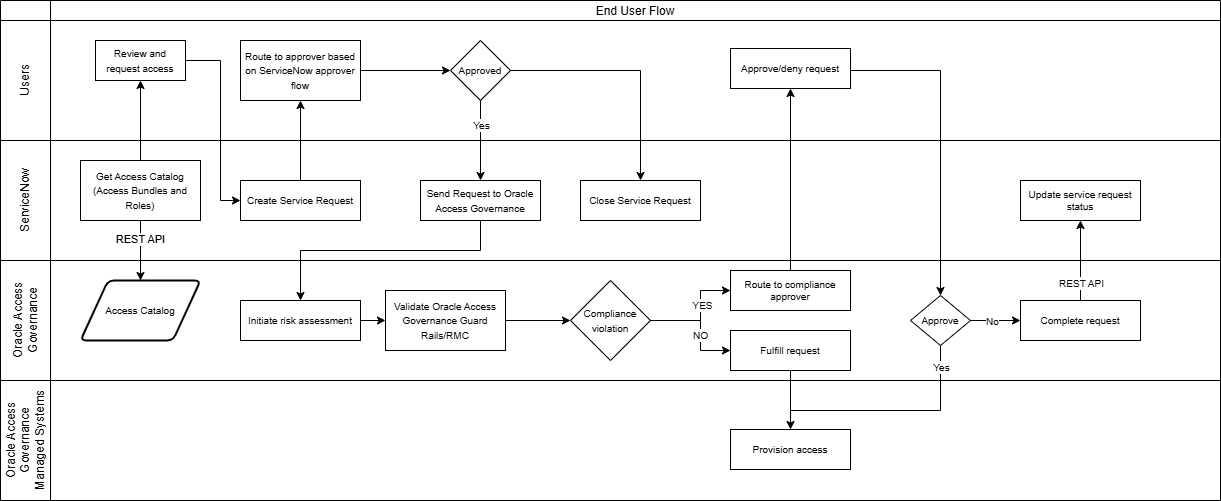
エンド・ユーザーのワークフロー・タスクは、次のように要約できます。
- サービス・リクエストの作成: エンド・ユーザーは、自分自身または別の(権限に応じて)リクエストを作成できます。アクセス・リクエストは、アプリケーションまたはサービスに関連付けられた権限の集合であるアクセス・バンドルに対して行われます。アクセス・バンドルは、特定のサービス・インスタンスが統合されているすべてのダウンストリーム・アプリケーションについて、Oracle Access Governanceに保持されます。アクセス・バンドルは、Oracle Access GovernanceとOracle Access Governance Service Catalogの間で同期されます。ServiceNowユーザーは、プロビジョニングのためにOracle Access Governance Service Catalogからアクセス・バンドルをリクエストできます。
- ServiceNow承認フロー: アクセス・リクエストが作成されると、ServiceNow承認プロセスが対象になります。拒否された場合、アクセスリクエストは終了します。承認されると、アクセス・リクエストはエンド・ユーザー・フローを介して続行され、履行のためにOracle Access Governanceに送信されます。
- Oracle Access Governanceのコンプライアンス・チェック: アクセス・リクエストがOracle Access Governanceに到着すると、構成されているガード・レールに対するコンプライアンスがチェックされます。違反が見つかった場合、アクセス・リクエストはOracle Access Governanceのコンプライアンス承認者にルーティングされます。却下されると、リクエストは終了します。承認されると、プロビジョニングのために渡されます。コンプライアンスの問題が見つからない場合は、プロビジョニングのためにアクセス・リクエストが直接送信されます。
- アクセスのプロビジョニング: すべての承認が付与されている場合、リクエストはOracle Access Governanceによって実行されるプロビジョニング・プロセスに進みます。プロビジョニング・プロセスでは、Oracle Access Governanceと統合されたダウンストリーム・アプリケーションのリクエストに従って、アカウントおよび権限を作成または更新します。完了すると、リクエストのステータスがOracle Access Governanceで更新され、ServiceNowに同期されます。