EventBridge
Oracle AI Database@AWSは、Amazon EventBridgeを使用してリソースをモニターする機能を提供します。Amazon EventBridgeは、アプリケーションとAWSサービスからのリアルタイムデータの継続的なフローを提供します。
Amazon EventBridgeは、データを AWS Lambdaや Amazon Simple Notification Serviceなどのさまざまなターゲットに転送します。AWSおよびOCIサービス・コンソールからOracle AI Database@AWSイベントを生成できます。
詳細は、Amazon EventBridgeでのOracle Database@AWSイベントのモニタリングを参照してください。
前提条件:
- 既存のExadataインフラストラクチャが必要です。既存のExadataインフラストラクチャがない場合は、Exadataインフラストラクチャを作成する必要があります。ノート: Exadataインフラストラクチャのステータスは「使用可能」である必要があります。
Amazonの設定 EventBridge
これらは、Oracle AI Database@AWSのExadata DatabaseおよびAutonomous AI Databaseリソースからのイベントをモニターし、Amazon EventBridgeに送信するステップです。
-
AWSコンソールから、「サービス」から「Amazon EventBridge」を選択します。
-
「統合」セクションにナビゲートし、「パートナ・イベント・ソース」を選択します。「アクティブ」パートナ・イベント・ソースがあることを確認します。
-
「バス」セクションにナビゲートし、「イベント・バス」を選択します。
ノート
ノート:パートナ・イベント・ソース名はイベント・バス名と一致する必要があります。 -
左側のメニューから、「バス」セクションの下にある「ルール」タブを選択します。
-
「イベント・バス」ドロップダウン・リストから、イベント・バス名を選択します。
-
「ルールの作成」ボタンを選択して、「イベント・バス」からCloudWatchにイベントを公開するルールを追加します。詳細は、Amazon EventBridgeのイベントに対応するルールの作成を参照してください。
-
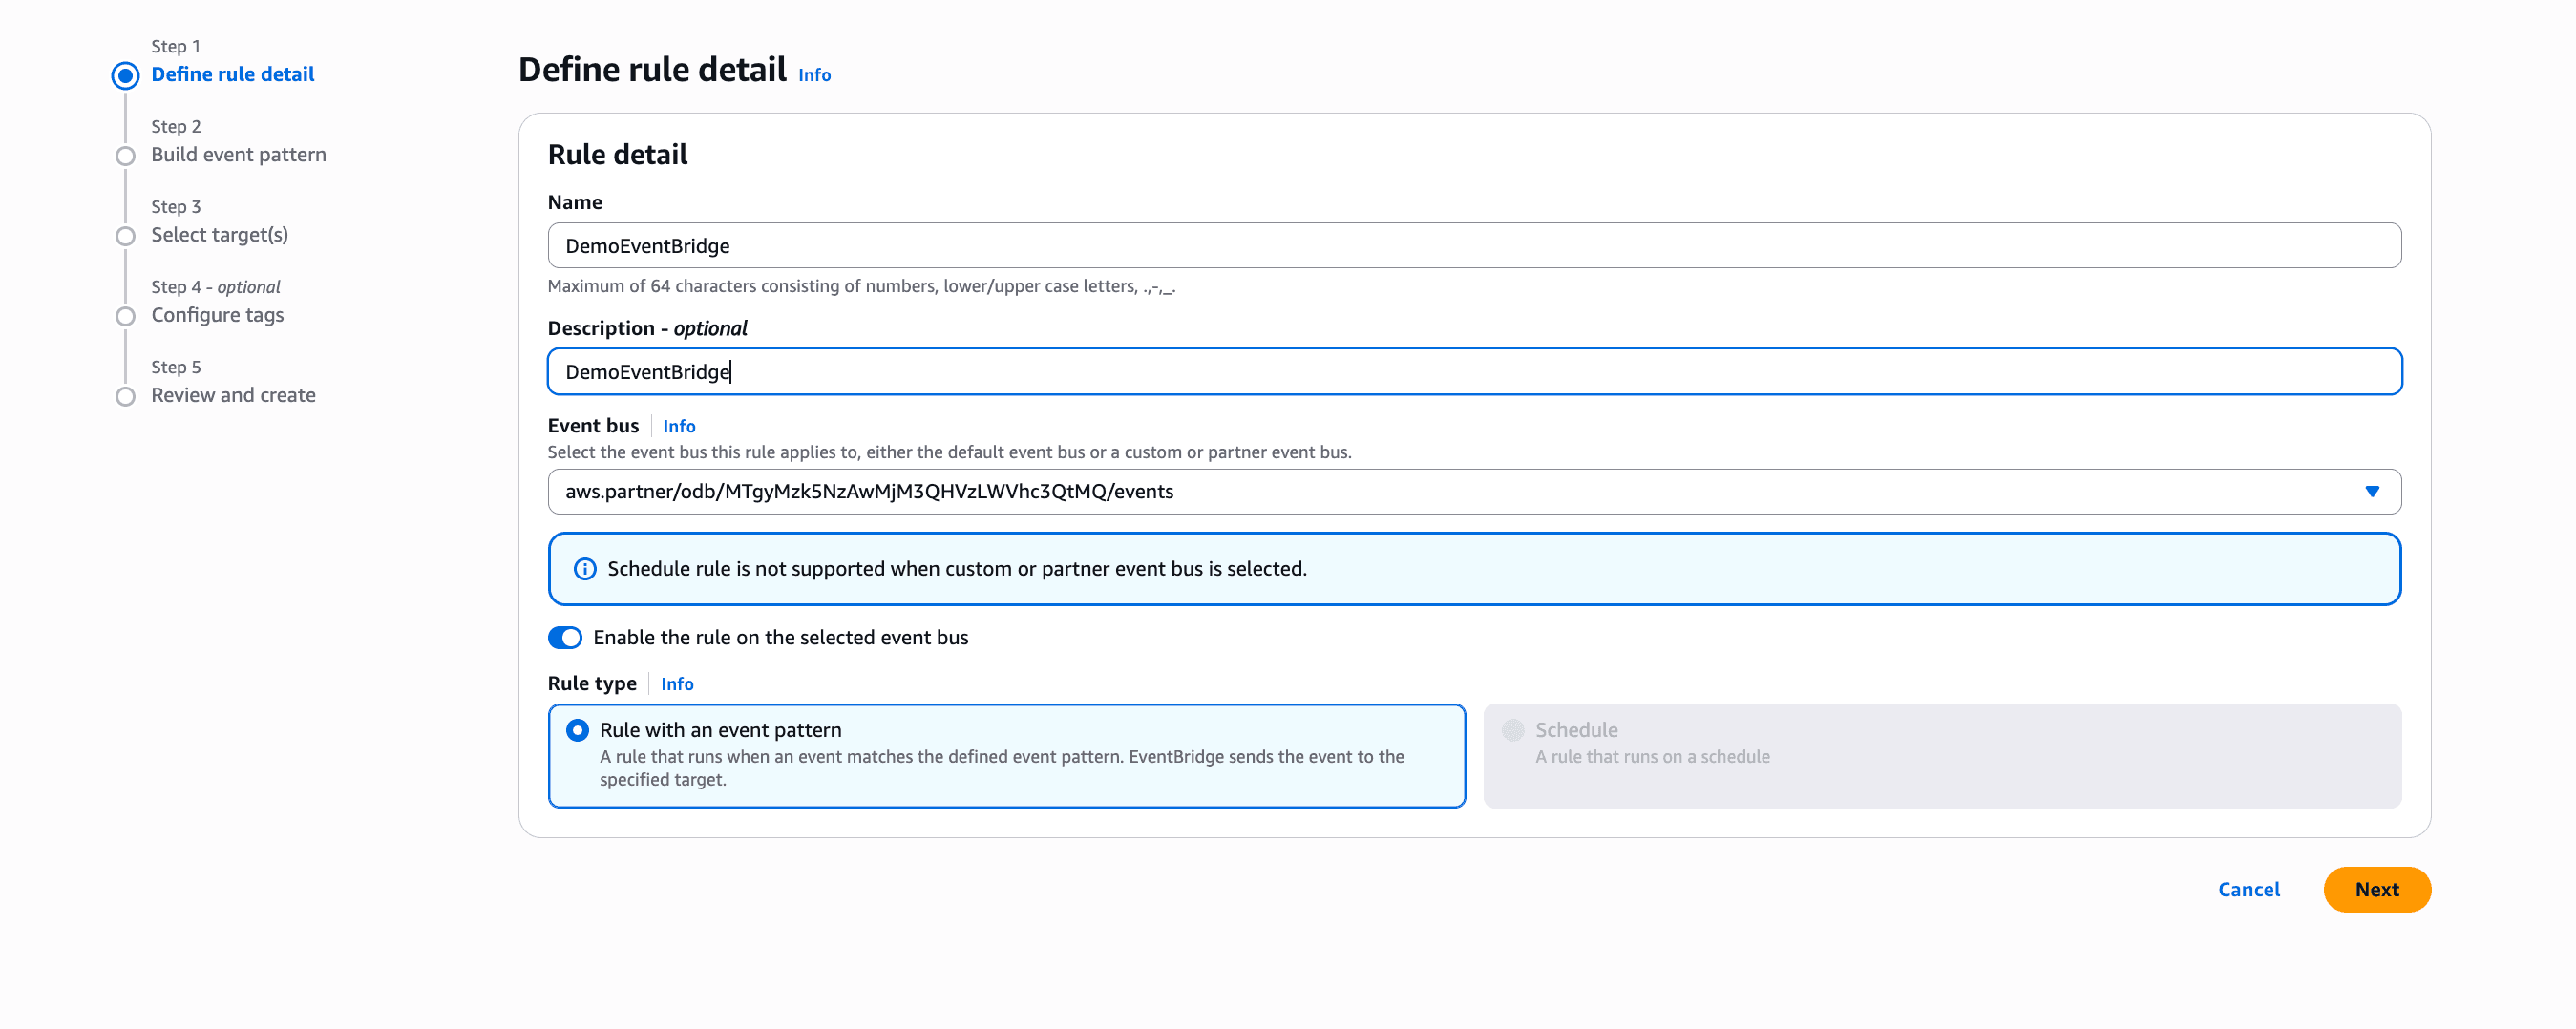
「ルール詳細の定義」ステップで、次のサブステップを実行します。
-
一意の「名前」を入力します。
ノート
ノート: 「名前」は、最大64文字です。これには、0-9、a-z、A-Z、dot (.)、underscore (_)、および hypens (-)の文字を含めることができます。 -
「説明」フィールドはオプションです。
-
「イベント・バス」ドロップダウン・リストから、以前に作成したカスタムまたはパートナ・イベント・バスを選択します。
-
デフォルトでは、「ルール・タイプ」は「イベント・パターンを持つルール」として選択されています。
-
選択内容を確認し、「次へ」ボタンを選択します。
-
-
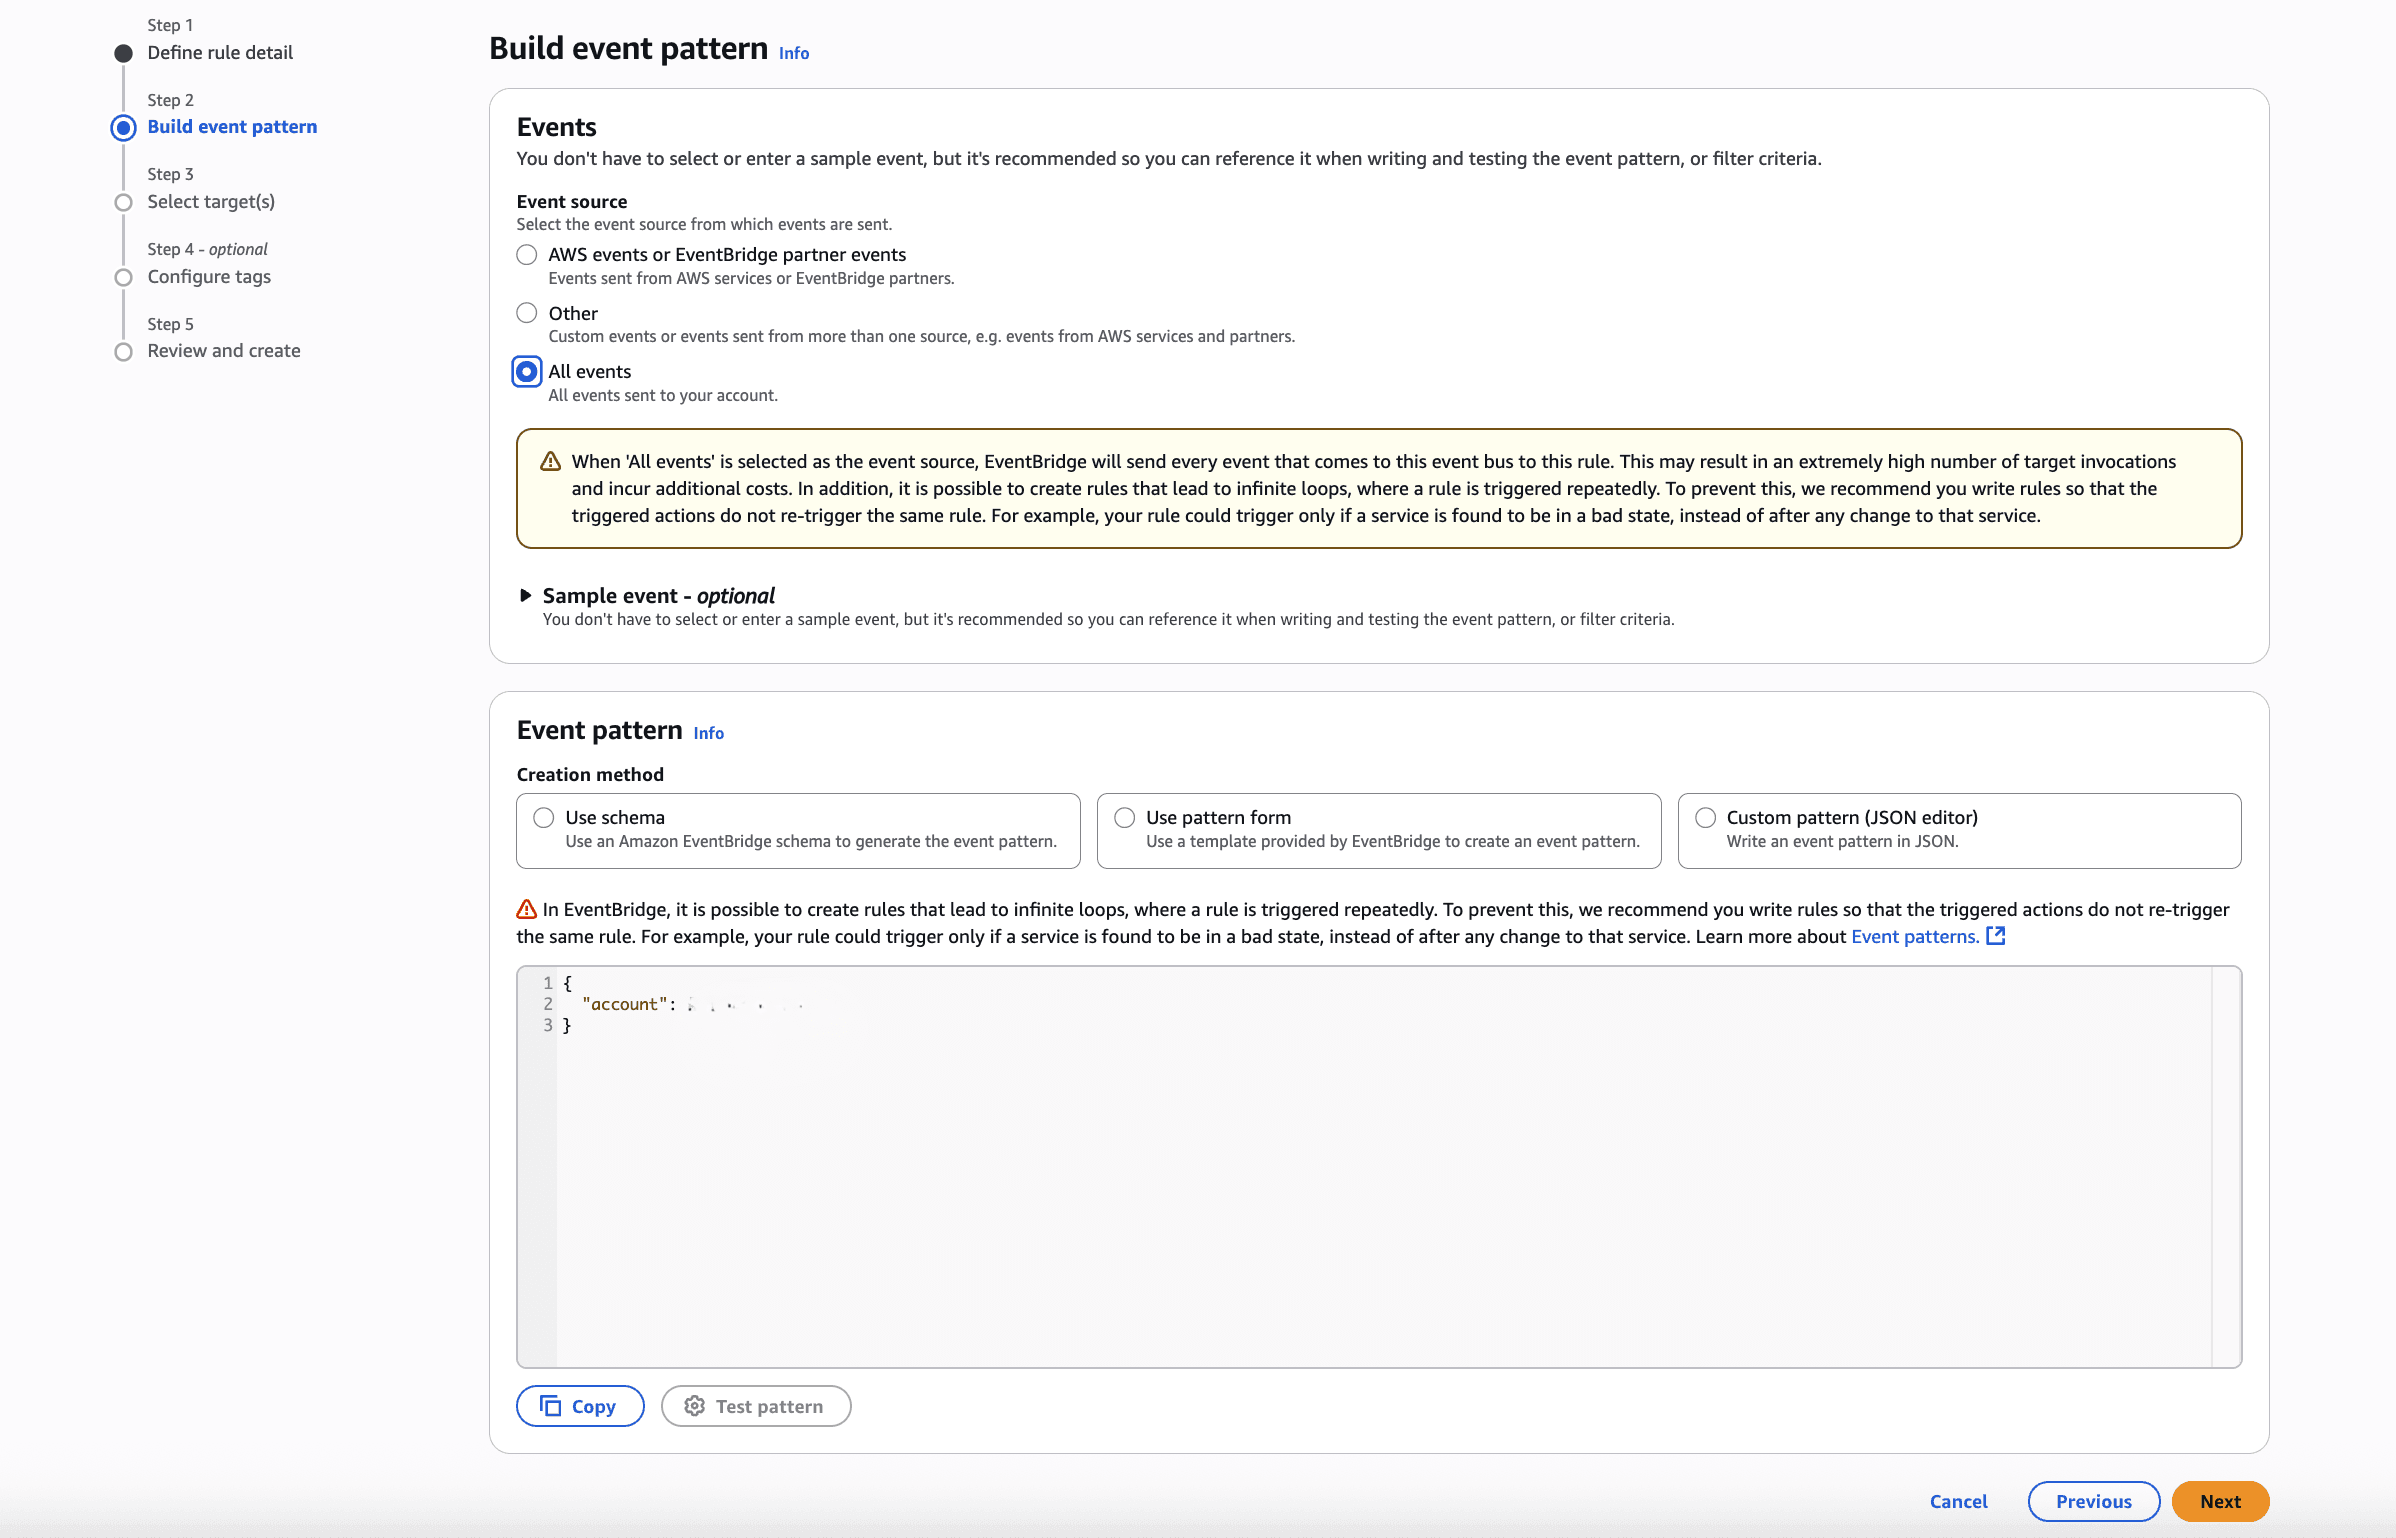
「イベント・パターンの作成」ステップで、次のサブステップを実行します。
-
「イベント・ソース」の「すべてのイベント」オプションを選択します。
ノート
ノート: 「すべてのイベント」オプションが選択されている場合、EventBridgeは、このイベント・バスに来るすべてのイベントをこのルールに送信します。 -
「サンプル・イベント」セクションはオプションです。サンプル・イベントを入力する場合は、セクションを展開します。
-
「イベント・パターン」セクションはオプションです。
-
選択内容を確認し、「次へ」ボタンを選択します。
-
-
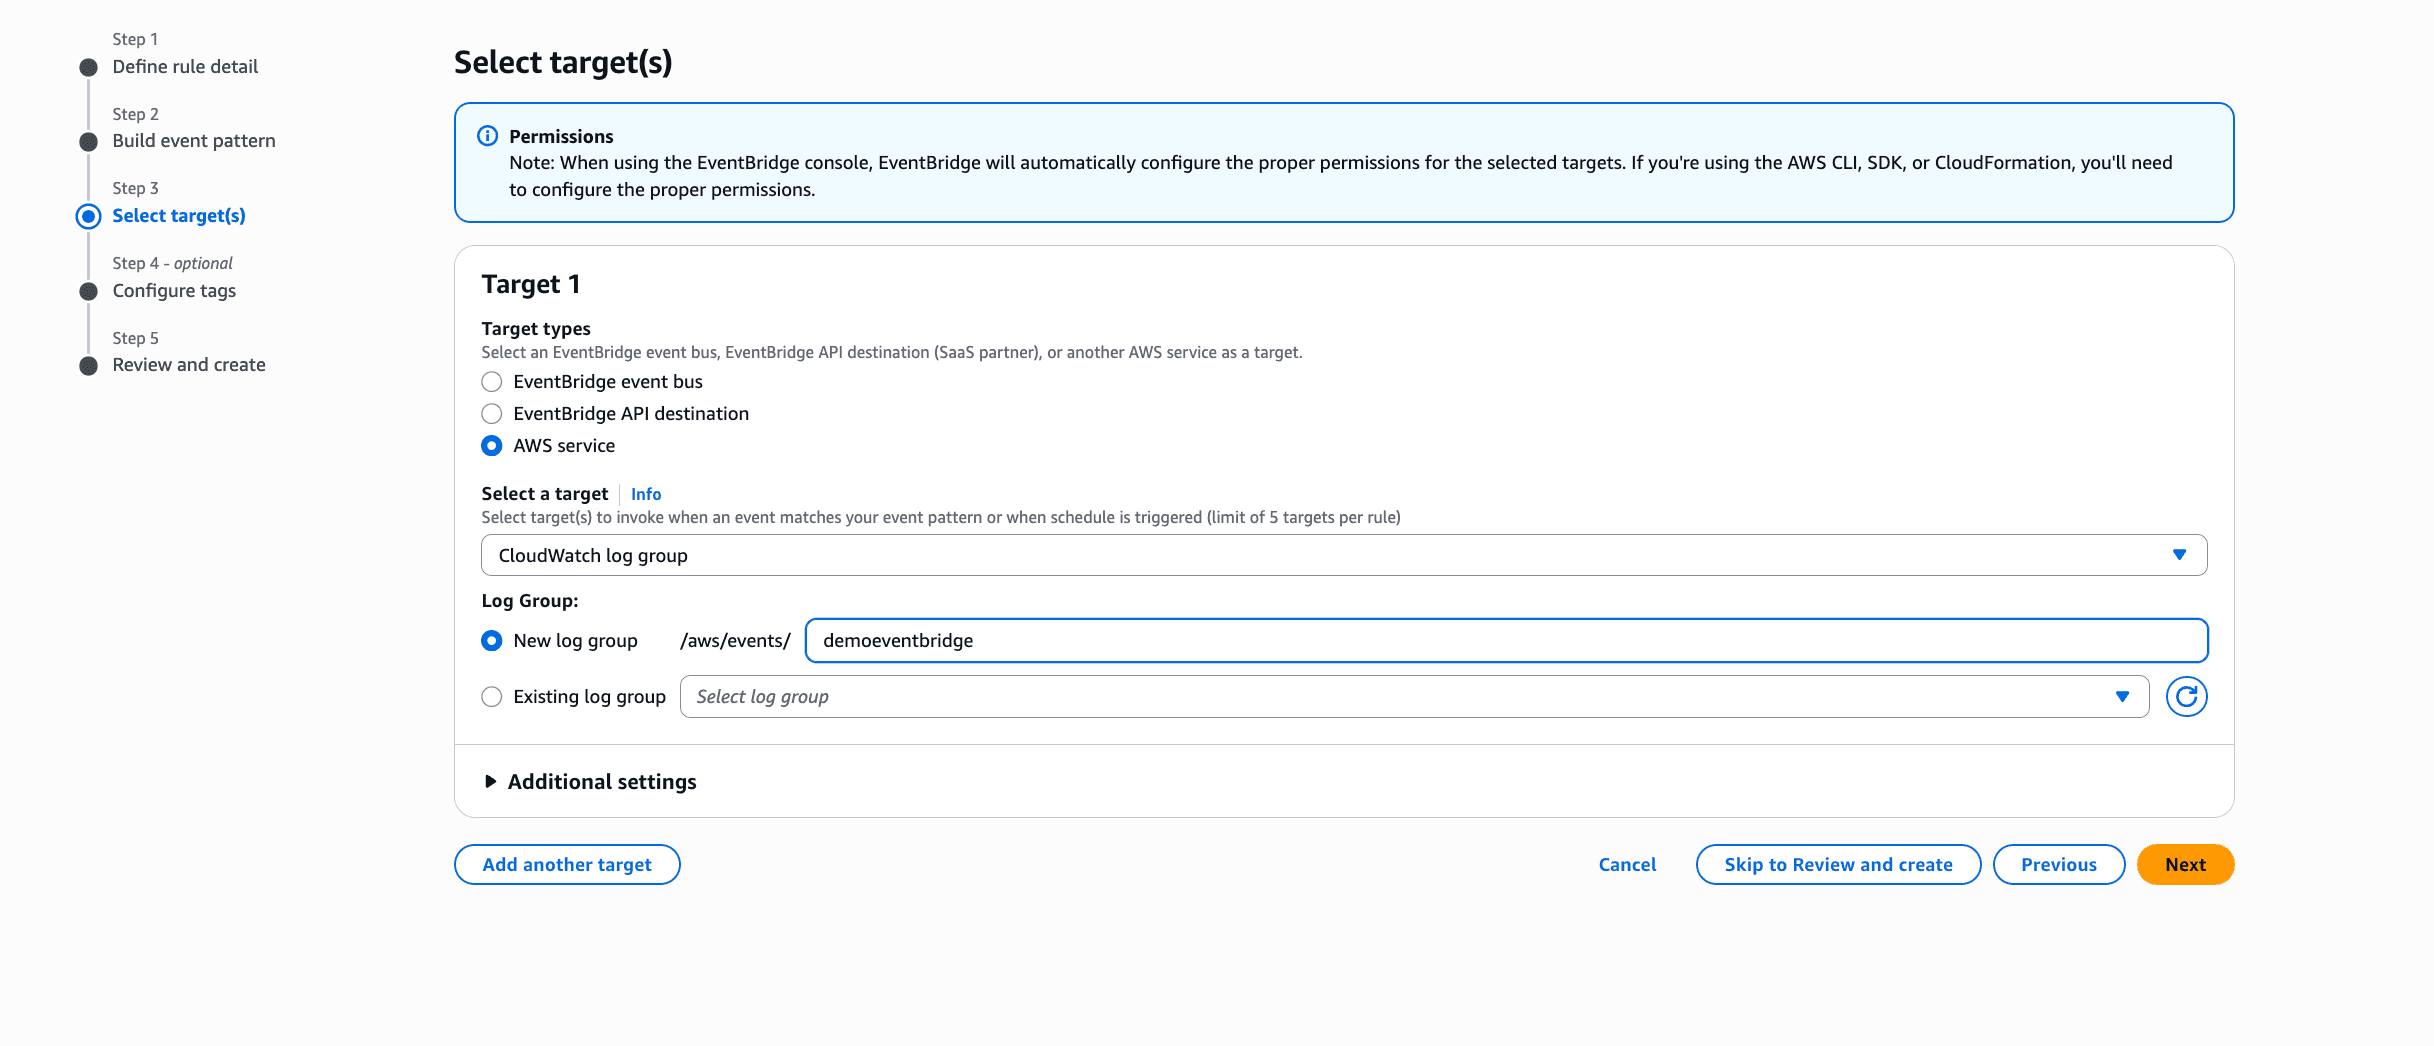
「ターゲットの選択」ステップで、次のサブステップを実行します。
-
ターゲット・タイプを選択します。EventBridge event bus、EventBridge API destination AWS serviceは使用可能なオプションです。ターゲットとして「AWSサービス」を選択します。
-
「ターゲットの選択」ドロップダウン・リストから、CloudWatchログ・グループを選択します。
-
「新規ログ・グループ」フィールドに、名前を入力します。
-
選択内容を確認し、「次へ」ボタンを選択します。
-
-
「タグの構成」ステップで、次のサブステップを実行します。
ノート
ノート:このステップはオプションです。-
タグを追加する場合は、「新規タグの追加」を選択し、「キー」および「値」を入力します。
-
タグを削除する場合は、「削除」ボタンを選択します。
-
-
「確認および作成」ステップで、入力した情報を確認します。無効なステップがある場合は、そのステップに戻り、必要な変更を行います。レビューを完了したら、「ルールの作成」ボタンを選択してプロセスを完了します。
-
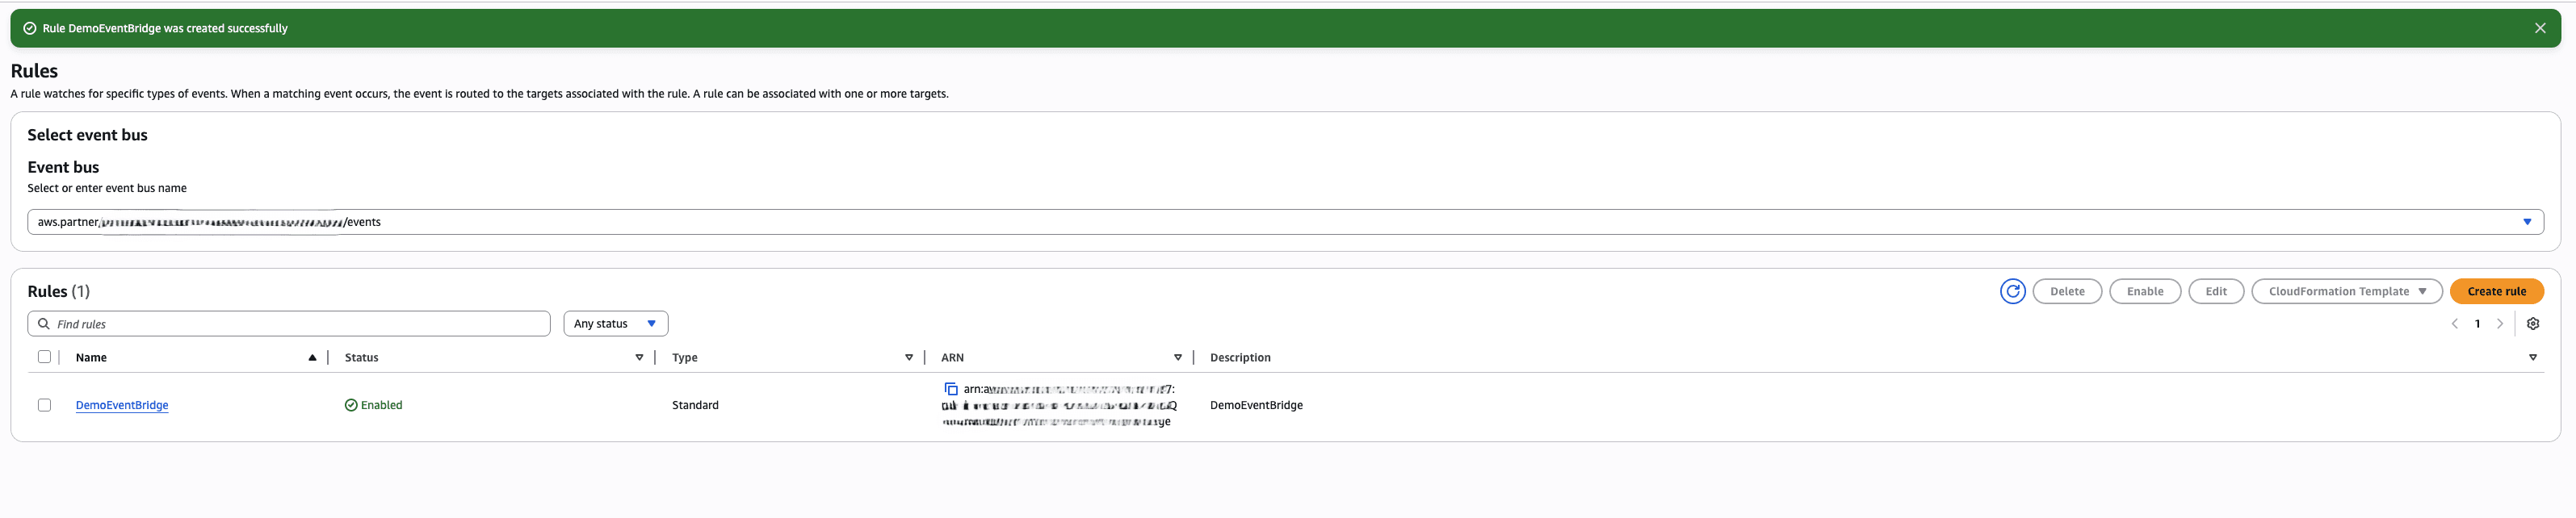
ルールが正常に作成されたら、次のメッセージが表示されます。
-
-
-
AWSコンソールから、CloudWatchに移動してイベントをモニターします。
-
「ログ」セクションから「ログ・グループ」を選択します。このセクションには、使用可能なすべてのログ・グループがリストされます。リストから、ログ・グループの下にあるリンクを選択して、ログ・グループの詳細を表示できます。
-
「ログ・グループの詳細」ページで、「ログ・ストリーム」を選択して、ターゲットに公開されているイベントを表示します。ログ・ストリームの詳細を表示するには、「ログ・ストリーム」リストからリンクを選択します。
Amazon CloudWatch Log Insightsを使用したログ分析の実行
CloudWatchログ・インサイトを使用して、Amazon CloudWatchログのログ・データを対話形式で検索および分析できます。問合せを実行して、業務上の問題に効率的かつ効果的に対応することもできます。
-
AWSコンソールから、CloudWatchに移動します。
-
左側のメニューから、「ログ」セクションを展開し、「ログ・インサイト」を選択します。
-
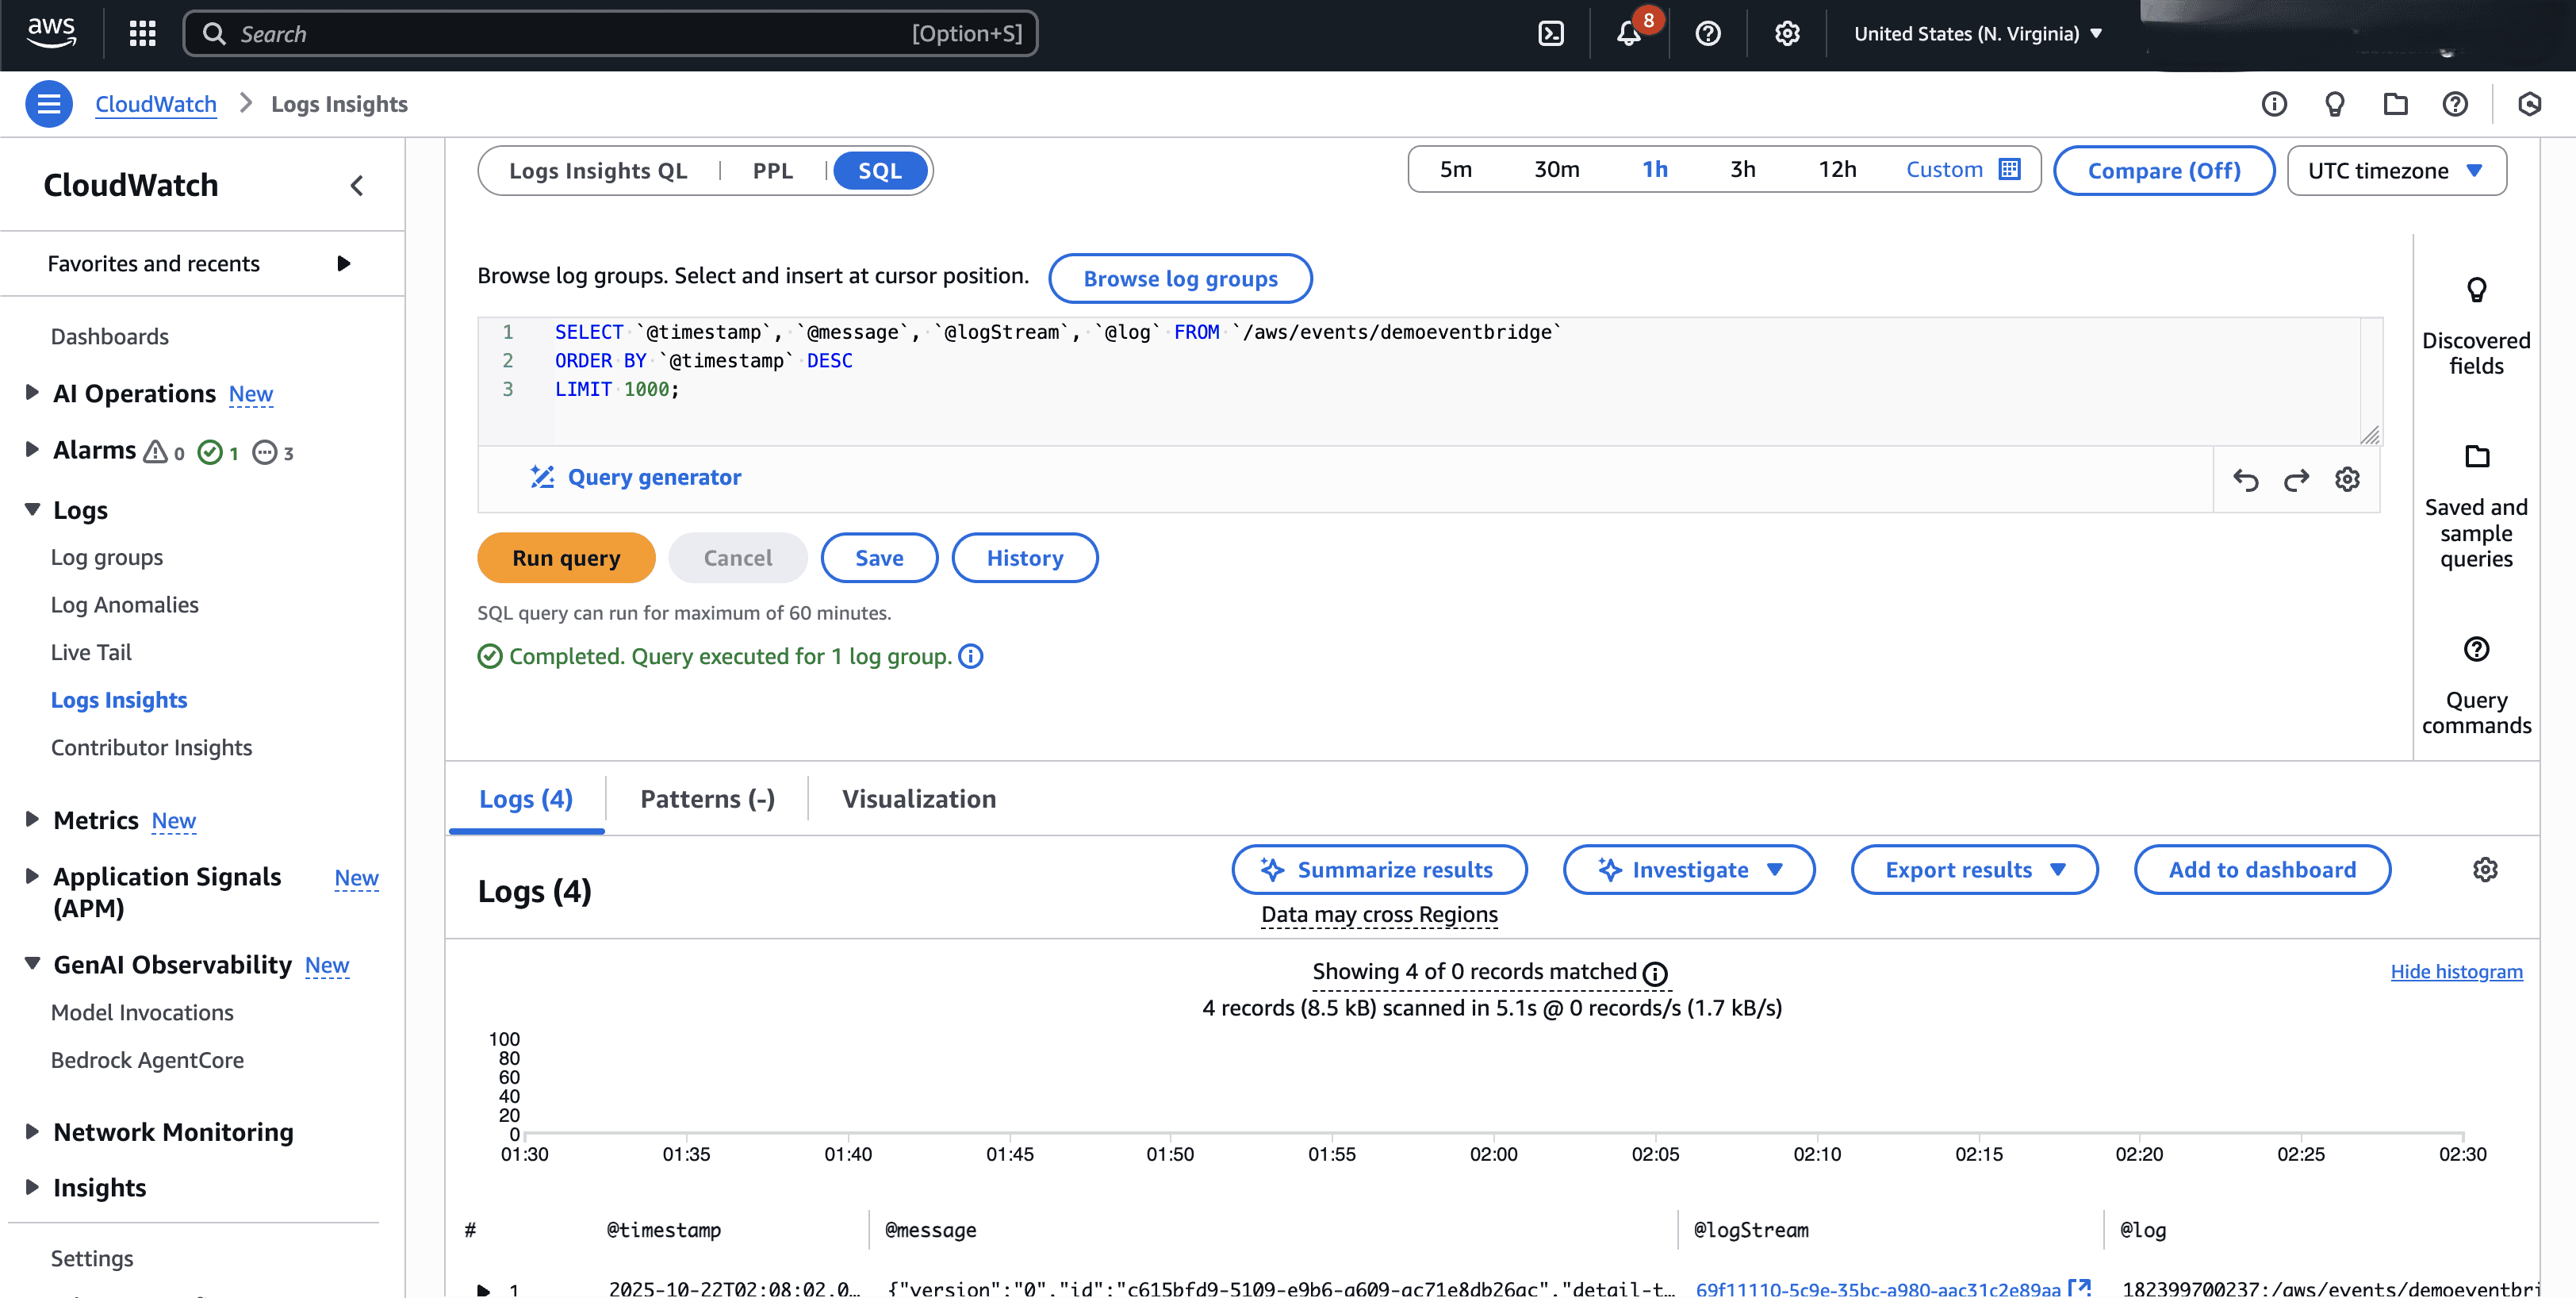
「ログ・インサイト」ページで、「ログ・インサイトQL」タブを選択します。前のステップで作成したログ・グループ名を選択します。
-
関連するフィールドを使用して、[クエリーの実行]ボタンを選択します。
ノート
ノート:フィールド索引を作成して、問合せのパフォーマンスを向上させ、スキャン・ボリュームを削減できます。フィールド索引を使用すると、複数のログ・グループにまたがる大量のログを迅速に検索し、関連するログをより効率的に見つけることができます。詳細は、「問合せのパフォーマンスを向上させ、スキャン・ボリュームを削減するためのフィールド索引の作成」を参照してください。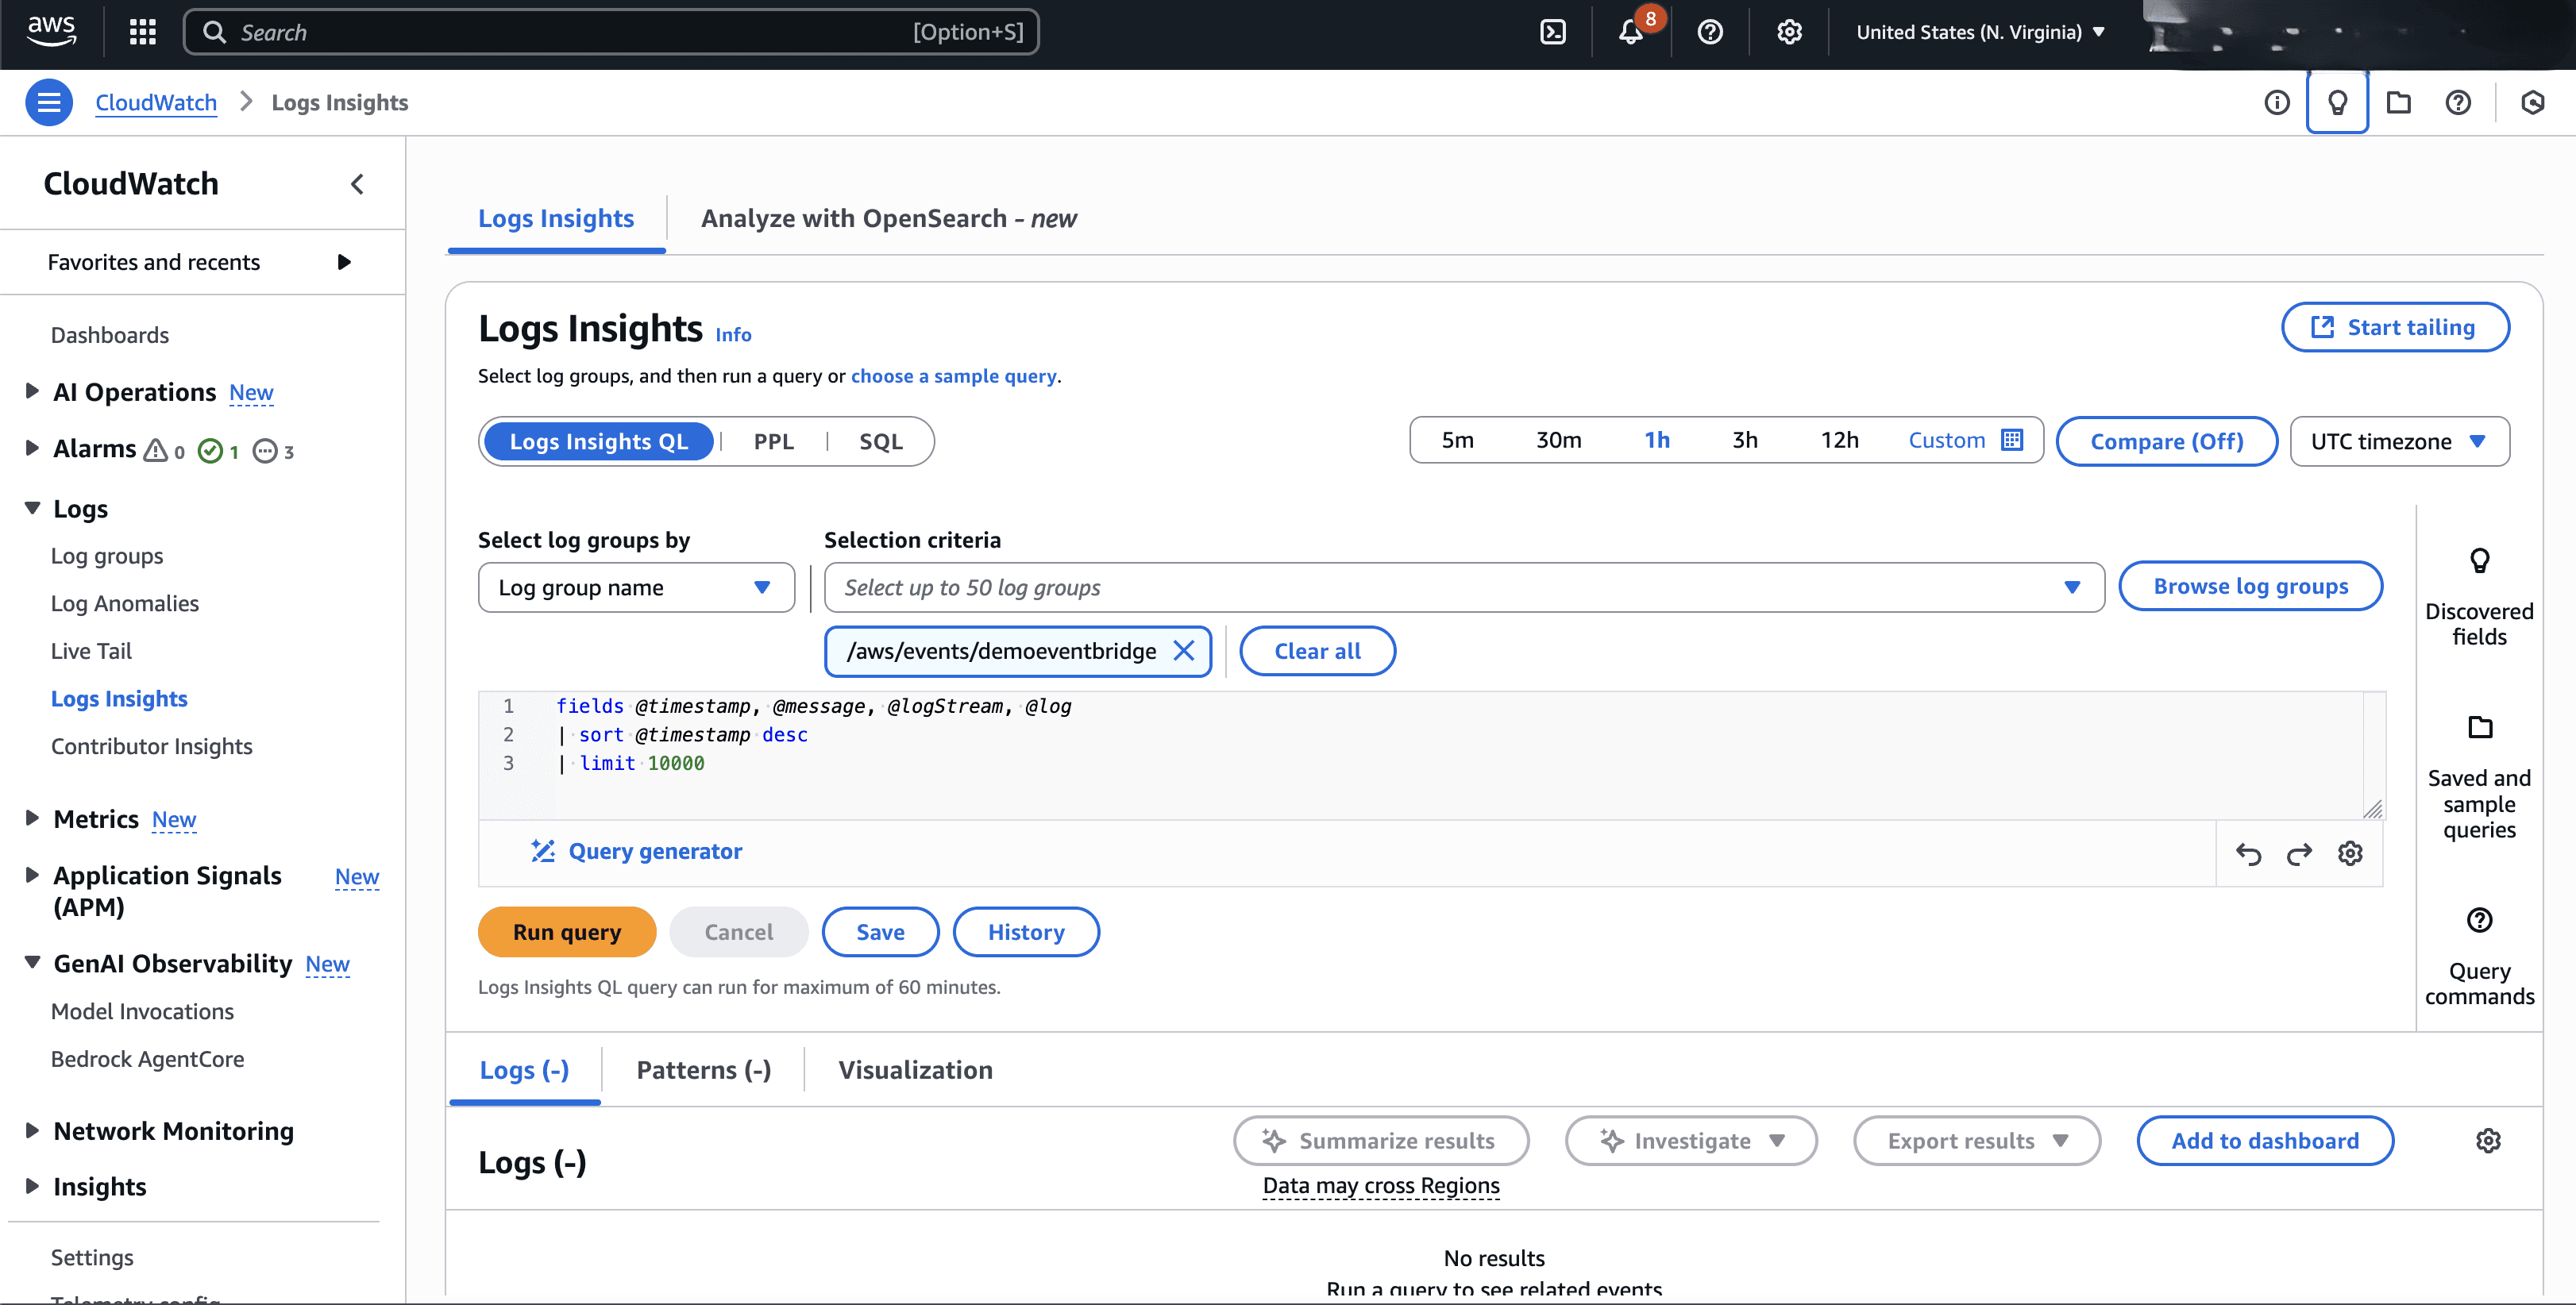
-
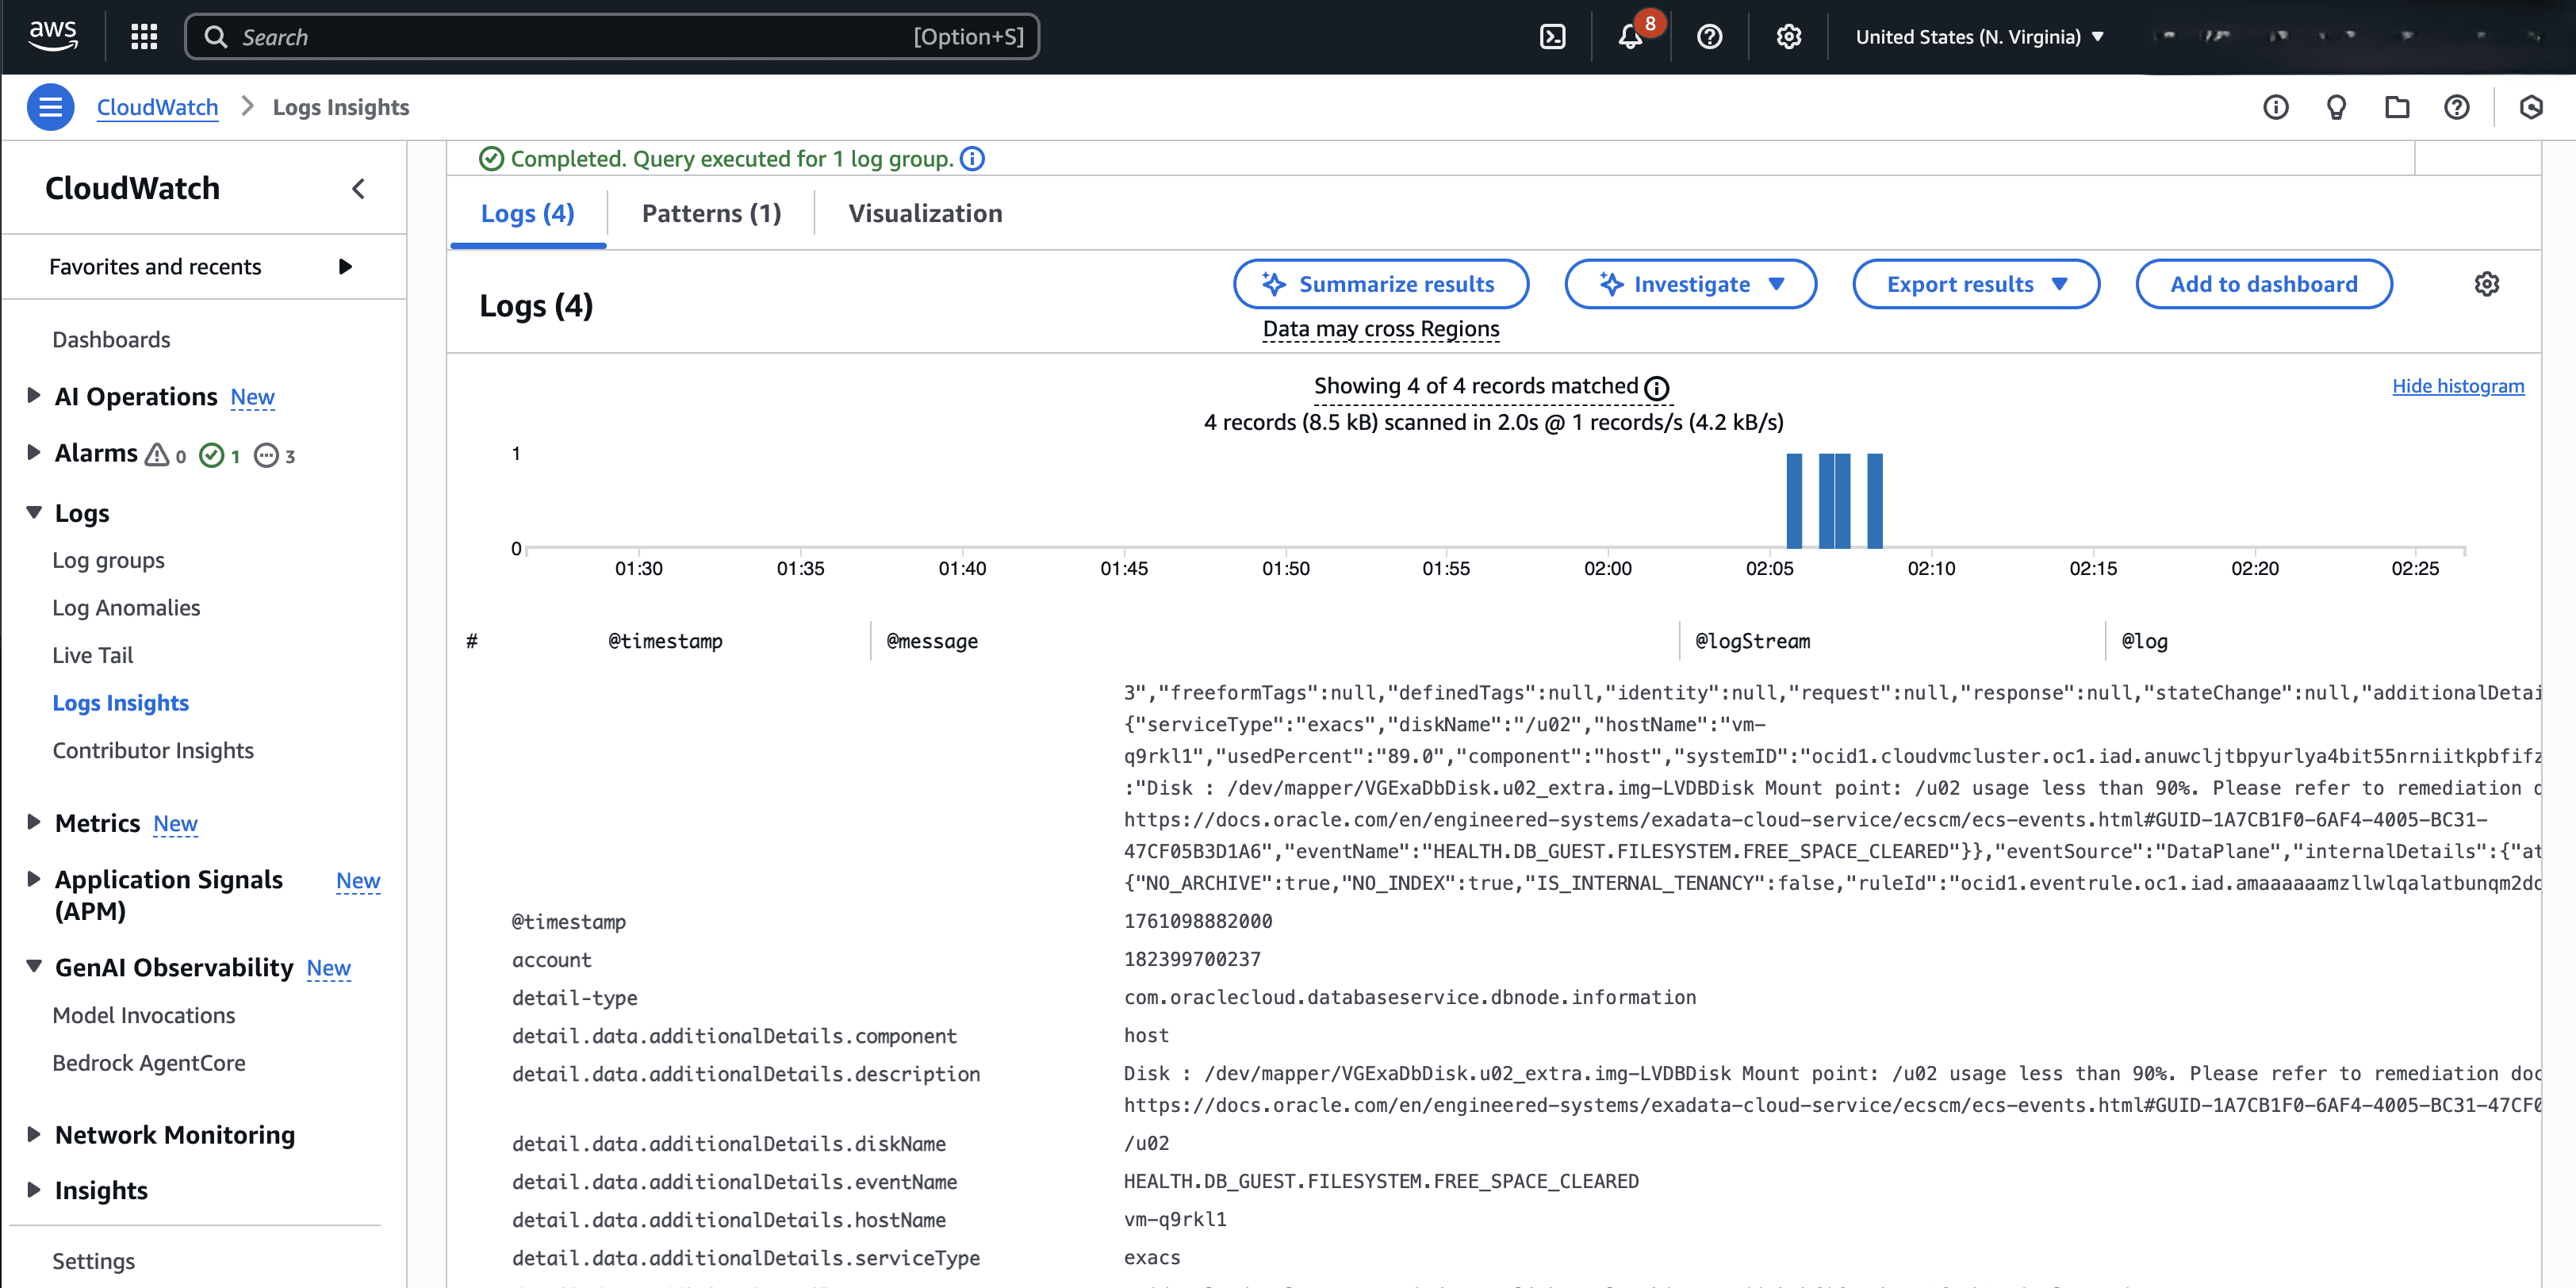
問合せによって返されたログを選択して、追加の詳細を表示できます。
-
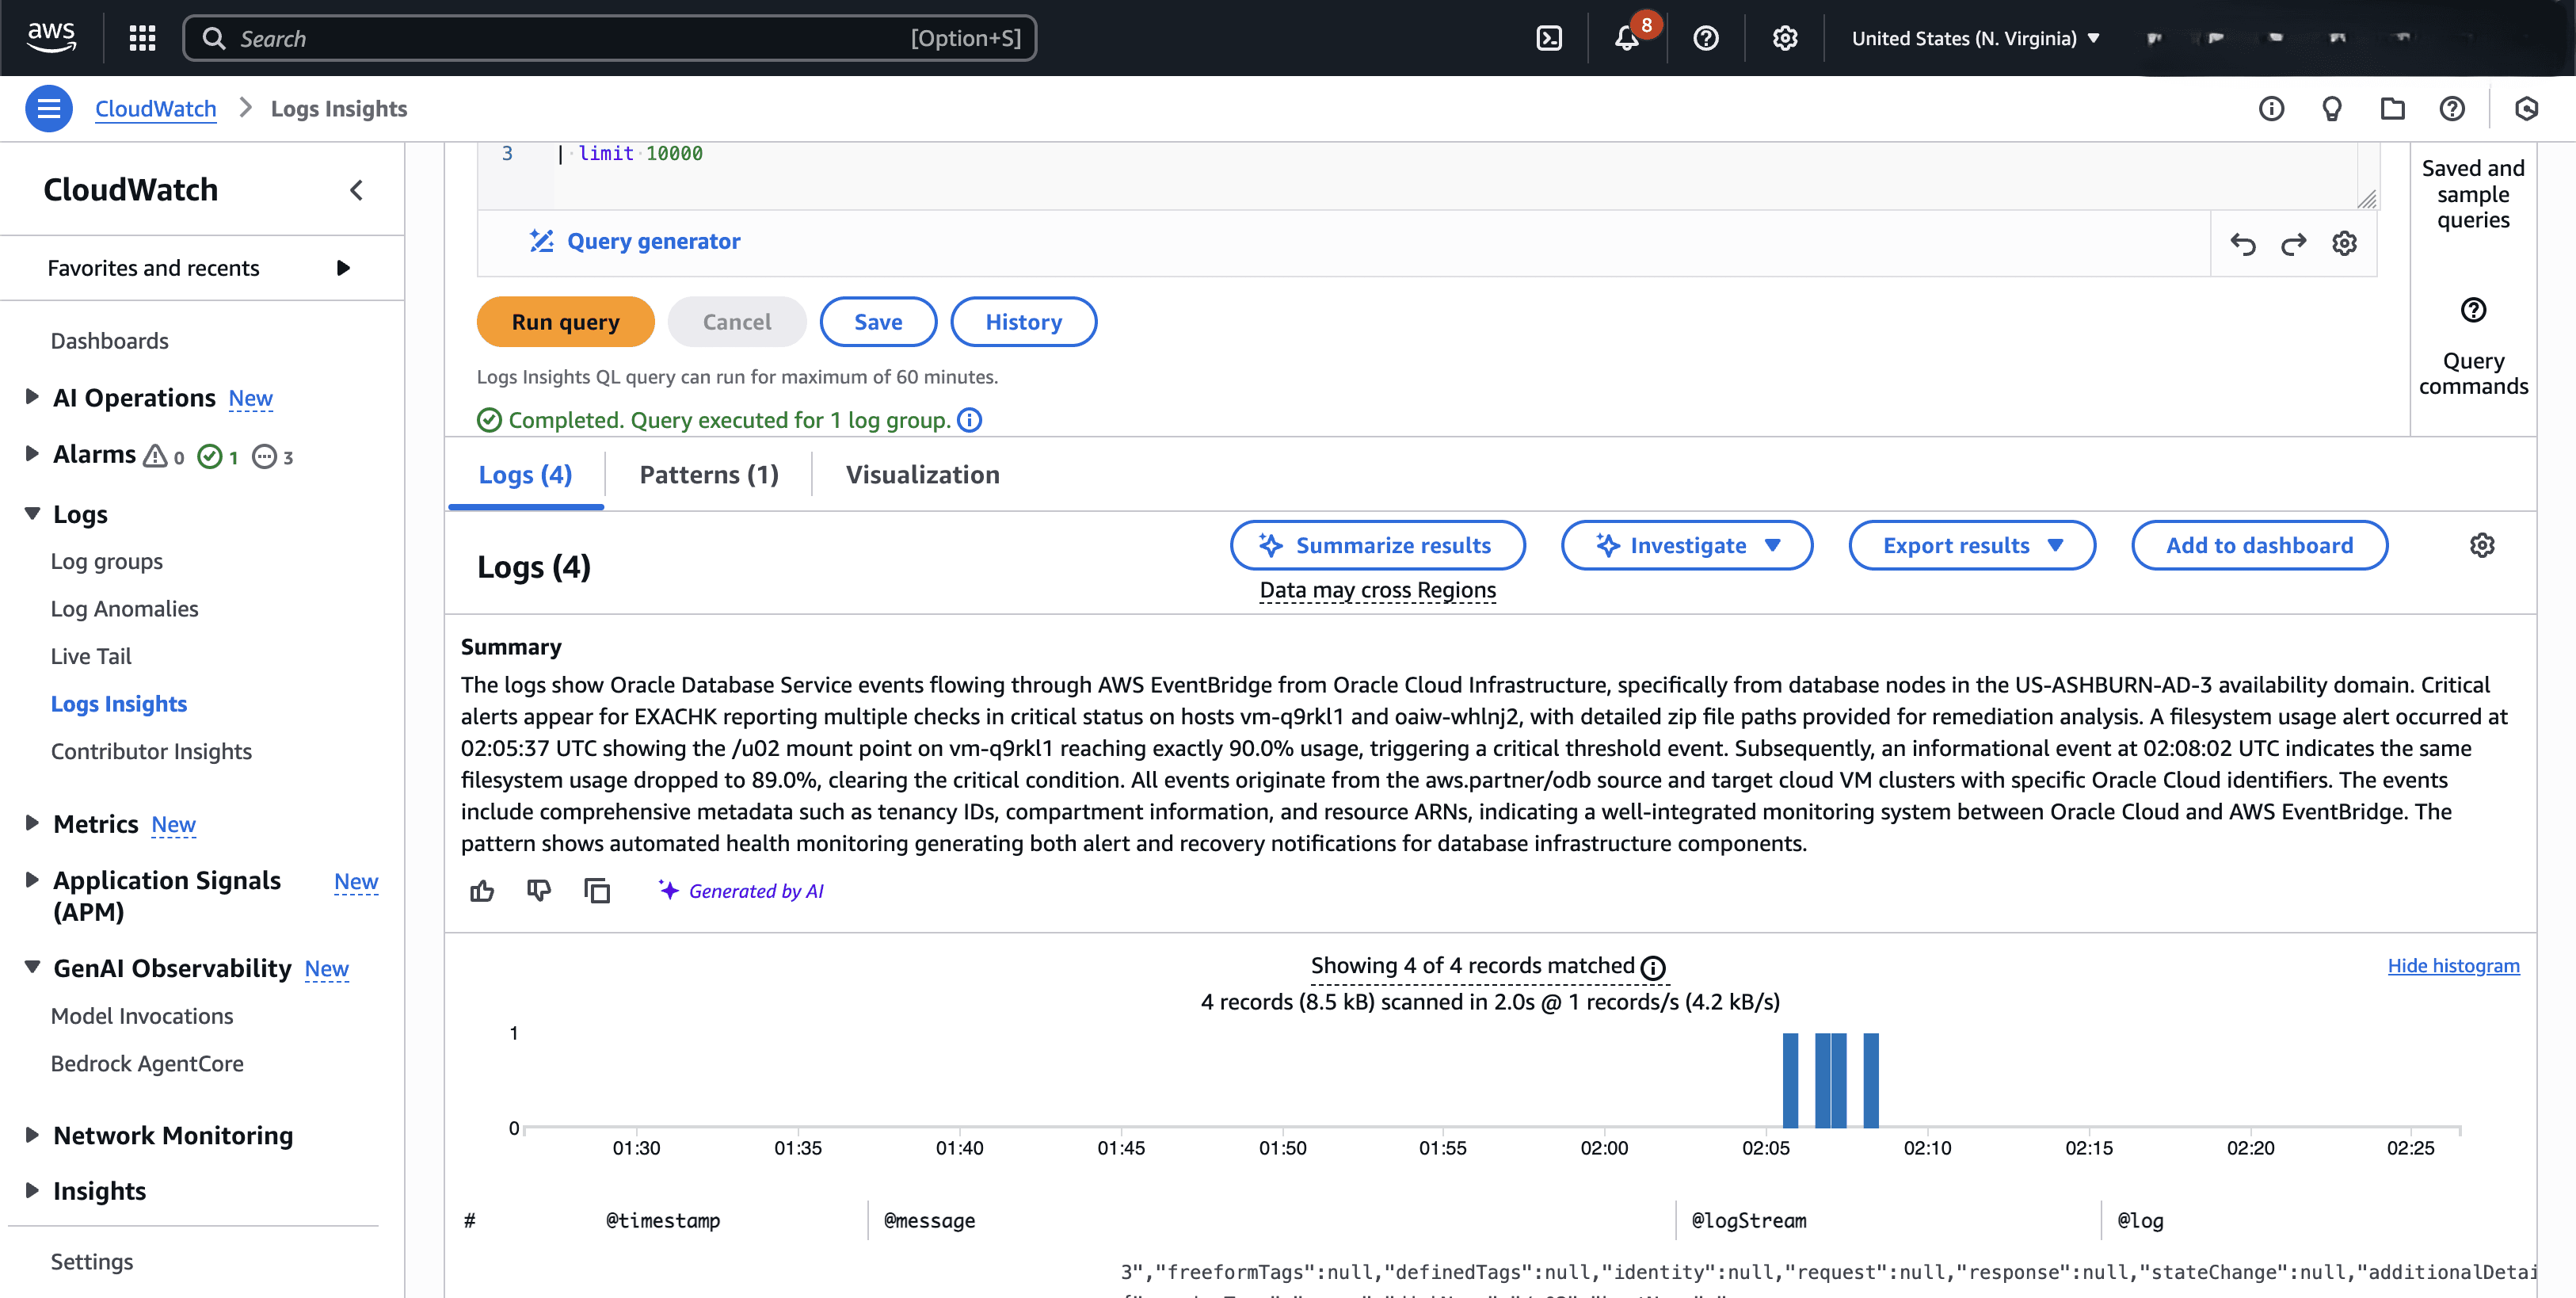
または、「結果の集計」ボタンを選択して、インサイトによって生成されたログの詳細なサマリーを表示できます。
-
SQLに精通している場合は、ロギング・インサイトによって、アドホック問合せおよび分析用のSQLのような問合せ言語が提供されます。
SELECT, FROM, WHERE, GROUP BY, HAVING,などの使い慣れた構造体、その他のコマンドや関数を使用できます。この言語は、サブ問合せの使用など、ログ・ソース間の結合および相関をサポートし、ログおよびセキュリティ・データの高度な分析のための包括的なJSON、数学、文字列および条件関数を提供します。