DNS
Oracle AI Database@Azureは、データベース接続およびサービス・エンドポイントにDNS名を使用します。
このページでは、各サービスで使用されるドメイン名、Exadata VMクラスタのデフォルトおよびカスタムのDNS選択、Oracle GoldenGateのカスタム・エンドポイント・オプション、Azureおよび接続されたオンプレミス・ネットワークのクライアントによるサービス名の解決方法、およびOracle AI Database@AzureリソースによるAzureおよびオンプレミス・ネットワークでの名前の解決方法について説明します。
DNS解決では、名前のアドレスが返されます。クライアントには、ネットワーク・ルートと、そのアドレスに接続するための適切なセキュリティ・ルールも必要です。
完全修飾ドメイン名(FQDN)は、データベース・ホストまたはサービス・エンドポイントを識別するために使用される完全なDNS名です。ホスト・ラベルまたはエンドポイント・ラベルとそのドメイン名を組み合せます。たとえば、oradb-abcde-scan.db.example.comでは、oradb-abcde-scanはエンドポイント・ラベル、db.example.comはドメイン名、完全な値はFQDNです。
このページでは、「カスタムDNS」は、カスタムOCIプライベート・ゾーンを選択するExadataプロビジョニング・オプションを示します。プライベート・ゾーンには、ホスト名とプライベートIPアドレス間のマッピングなど、パブリックDNSを介してではなく、関連付けられたプライベート・ネットワーク内で使用可能なDNSレコードが含まれます。「顧客管理DNSサービス」とは、Azure DNS Private Resolver、BIND、InfobloxなどのエンタープライズDNSプラットフォームなど、お客様が操作するDNSリゾルバです。
サービス別のドメイン名
各サービスのドメイン名およびカスタムDNSオプションを比較します。
| サービス | デフォルト・ドメイン | 顧客定義のDNS名 |
|---|---|---|
| Oracle Exadata Database Service on Dedicated Infrastructure |
oraclevcn.com
|
Exadata VMクラスタでサポートされています |
| Oracle Exadata Database Service on Exascale Infrastructure |
oraclevcn.com
|
サポート対象外 |
| 専用Exadataインフラストラクチャ上のOracle Autonomous AI Database |
oraclevcn.com
|
サポート対象外 |
| Autonomous AI Database Serverless |
データベース・エンドポイントの場合はoraclecloud.com、アプリケーション・エンドポイントおよびツール・エンドポイントの場合はoraclecloudapps.com |
サポート対象外 |
| Oracle Base Database Service |
oraclevcn.com
|
サポート対象外 |
| Oracle GoldenGate | サービス提供のデプロイメント・コンソールURL | カスタマイズされたデプロイメント・コンソール・エンドポイントとしてサポートされます。 |
DNS名前空間と解決パスの計画
プロビジョニング前に、データベース・ドメイン名とそのDNS解決パスを計画します。
ドメインを解決するDNSサービスとその到達方法を判断します。
顧客管理DNSサービスでは、次のいずれかの方法でデータベース名を解決できます。
- 顧客管理ゾーンでデータベースDNSレコードのコピーをホストおよび保守します。
- DNSサービスがプライベート・ゾーン内のレコードを解決するように、条件付きでデータベース・ドメインをDNSリスニング・エンドポイントに転送します。
条件付き転送を使用する場合は、データベース・ドメイン名の転送ルールを作成し、それを解決できるリスニング・エンドポイントに一致する問合せを送信します。
ネットワーク・アンカーは、サポートされているデータベース・リソースで使用されるネットワーク・マッピングを定義するOracle AI Database@Azureリソースです。特定のリージョンおよび可用性ゾーンに対してAzureで作成するには、VNetおよび委任サブネットを選択します。Oracle AI Database@Azureは、そのネットワークをサービス・ネットワーク内の対応するVCN、サブネットおよびDNSリゾルバ構成にマップします。ネットワーク・アンカーに関連付けられたデータベース・リソースは、このネットワークおよびDNSマッピングを使用します。
DNSリスニングが有効な場合、ネットワーク・アンカーは独自のリスニング・エンドポイントを公開します。エンドポイントは、ネットワーク・アンカーのDNSリゾルバに問合せを送信します。これにより、そのリゾルバで使用可能なプライベート・ゾーンからレコードが解決されます。したがって、各データベース・ドメインは、そのドメイン内のすべてのレコードに対してリゾルバが応答できるリスニング・エンドポイントにマップする必要があります。これにより、委任ドメイン設計が重要になります。
この設計は、条件付き転送を使用するときに特に重要です。ネットワーク・アンカーまたは可用性ゾーン・デプロイメントごとに、ドメインが顧客定義(az1.eastus.db.example.comなど)であるか、Oracle管理(ocidbsubnet.ociexamplevnet.oraclevcn.comなど)であるかに関係なく、個別のデータベース・ドメインを計画します。親ドメインではなく完全なデータベース・ドメイン(example.comやoraclevcn.comなど)を転送します。各データベース・ドメインは、そのすべてのレコードに応答できるリスニング・エンドポイントにマップする必要があります。
顧客管理DNSサービスがデータベース・レコードの完全なコピーをホストして保持する場合、DNS問合せに直接応答します。
ネットワーク・アンカーのゾーン範囲、マップされたネットワーク・リソースおよび機能の詳細は、Oracle AI Database@Azureのアンカー設計を参照してください。使用可能なDNSオプションおよびプロビジョニング・ステップは、ネットワーク・アンカーの作成を参照してください。
Exadata Database Serviceに関する考慮事項
Exadata VMクラスタでは、デフォルトのoraclevcn.comドメインまたはexample.comなどのカスタム・ドメインを使用できます。
クラスタの作成時にドメインを選択します。
プロビジョニング時に使用される名前
Exadata VMクラスタのプロビジョニング中に、ホスト名接頭辞を指定します。
サービスによって、生成された5文字の接尾辞が追加され、VMクラスタのホスト名ベースが作成されます。個々のノードのホスト名にノード番号が追加されます。プロビジョニング後、データベース接続の詳細に表示される完全なFQDNを使用します。
Azureリソース名、OCIクラスタ名、ホスト名接頭辞、生成されたホスト名およびSCAN名は異なる値です:
| 値 | 例 | 目的と独自性 |
|---|---|---|
| Azure VMクラスタ・リソース名 |
vmcluster1
|
AzureのVMクラスタ・リソースを識別し、Azureサブスクリプション内で一意である必要があります。OCIクラスタ名、ホスト名接頭辞および生成されたデータベース・ホスト名とは別に、データベースDNS名は判別されません。 |
| OCIクラスタ名 |
cluster1
|
基礎となるExadataクラスタを識別します。指定できる文字数は11文字までです。データベースのDNS名は特定されません。省略すると、サービスによって値が生成されます。 |
| ホスト名接頭辞 |
oradb
|
お客様がホスト名の先頭部分を指定。 |
| 生成されたVMクラスタ・ホスト名ベース |
oradb-abcde
|
接頭辞とサービス生成の5文字の接尾辞を組み合わせます。 |
| 生成されたノードのホスト名 |
oradb-abcde1
|
生成されたホスト名ベースにノード番号を追加します。結果のホスト名はサブネット内で一意である必要があります。 |
| カスタムDNSを使用したSCAN FQDN |
oradb-abcde-scan.db.example.com
|
選択したカスタム・プライベート・ゾーンで生成されたクライアント接続名。 |
| デフォルトのDNSを使用したSCAN FQDN |
oradb-abcde-scan.<subnet-domain-label>.<vcn-domain-label>.oraclevcn.com
|
委任サブネットおよびVNetから導出されたデフォルト・ドメインで生成されるクライアント接続名。 |
デフォルトDNS
組織所有ドメインを必要としない場合は、Oracle管理のoraclevcn.comドメインを使用します。
Oracleは、プロビジョニング中にクラスタのDNSレコードを作成します。クラスタのSCAN名には、割り当てられたoraclevcn.com FQDNが使用されます。
デフォルトドメインの派生方法
デフォルトのDNSでは、ドメインは、デプロイメントでネットワーク・アンカーを使用するか、VNetおよび委任サブネットを直接選択するかに関係なく、委任サブネットおよびVNet名から導出されます。
Oracle AI Database@Azureは、対応するAzure名の最初の11文字に続くoci接頭辞を使用して、各ラベルを生成します。
oci<first-11-characters-of-delegated-subnet>.oci<first-11-characters-of-vnet>.oraclevcn.comラベルの生成中に、ハイフン、アンダースコアおよびピリオドが削除されます。最初の11文字は、この正規化の後に取得されます。
次に例を示します:
| コンポーネント | 値 |
|---|---|
| Azure VNet |
example-vnet
|
| 委任サブネット |
dbsubnet
|
| 生成されたサブネットDNSラベル |
ocidbsubnet
|
| デフォルト・ドメイン |
ocidbsubnet.ociexamplevnet.oraclevcn.com
|
| ホスト名接頭辞 |
oradb
|
| 生成されたVMクラスタ・ホスト名ベース |
oradb-abcde
|
| 生成されたノードのホスト名 |
oradb-abcde1
|
| 生成されたSCAN FQDN |
oradb-abcde-scan.ocidbsubnet.ociexamplevnet.oraclevcn.com
|
デフォルトドメイン重複の防止
Azure VNetおよび委任サブネット名は正規化され、DNSドメインの生成時に短縮できます。
したがって、長い類似のVNetおよび委任サブネット名は、同一または重複するoraclevcn.comドメインを生成できます。
VNetと、最初の11個の正規化文字がデプロイメント、リージョンまたは可用性ゾーンを区別する委任サブネット名を選択します。生成される DNSラベルには、その制限を超える文字が表示されないため、各名前の先頭に複数の識別文字を置きます。たとえば、oradb-production-eastusとoradb-production-westusはどちらも正規化された値oradbproducで始まります。eus1-oradb-productionやwus1-oradb-productionなどの名前は、生成されたラベルのリージョン識別子を保持します。
Exadataのホスト名接頭辞は、生成されたホストおよびSCAN名に影響しますが、生成されたドメインまたはその転送パスには影響しません。
プロビジョニングの前に、選択したVNetおよび委任サブネット名の最初の11正規化文字が、別のデプロイメントの対応する値を複製していないことを確認します。次に、プロビジョニング後に生成された各ホスト・ドメイン名およびSCAN FQDNを確認します。生成された完全なドメイン(ocidbsubnet.ociexamplevnet.oraclevcn.comなど)を、そのすべてのレコードを処理するエンドポイントに転送します。ドメインが重複する場合は、個別のカスタム・サブドメインまたは中央のDNS権限を使用します。
データベース・ノード名は、次の一般的な構造に従います。
<hostname-prefix>-<generated-string><node-number>.<subnet-domain-label>.<vcn-domain-label>.oraclevcn.comサービスでは、生成されたノード接尾辞が追加され、各ノードに個別の名前が設定されます。アプリケーションは通常、データベース接続の詳細で指定されたSCAN名または別のFQDNを使用して接続します。DNSリゾルバはノード名を解決し、SCAN名のSCAN仮想IPアドレスを返します。
Azureポータルで、Exadata VMクラスタ作成フローを起動し、「カスタムDNS」を選択解除したままにして、oradbなどのホスト名接頭辞を指定します。リソースおよびネットワーク・アンカーを使用する場合は、フローでそれらを選択します。クラスタを作成する前に、生成されたホスト・ドメイン名およびホストとドメインのURLを確認します。
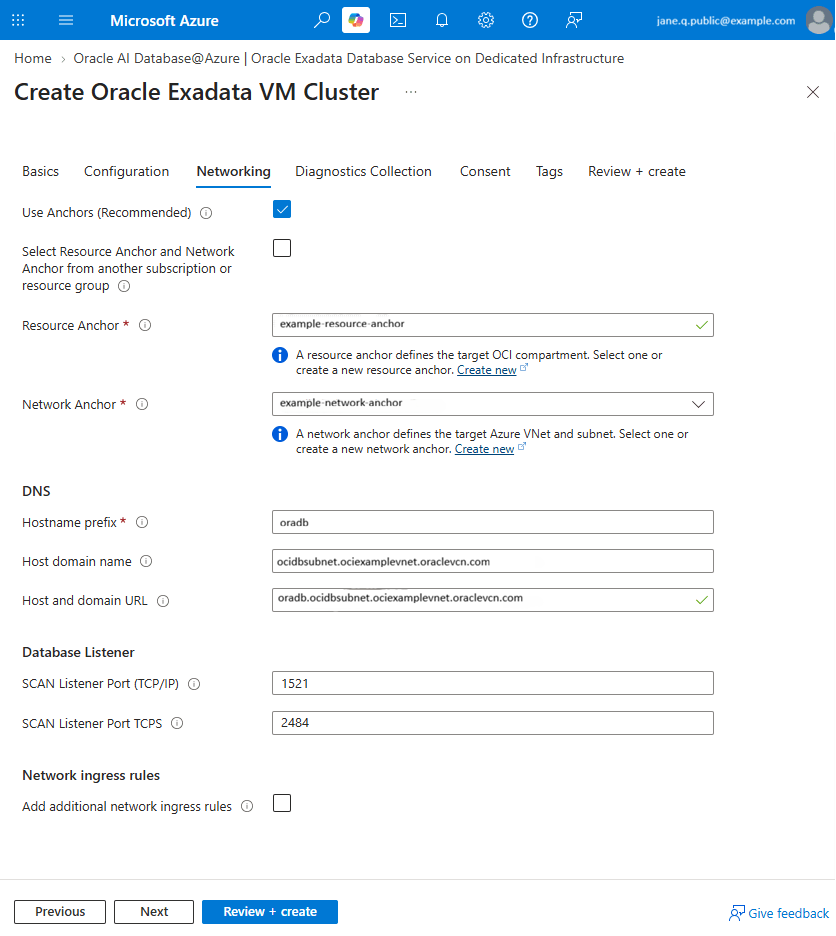
カスタムDNS
Exadata VMクラスタで組織のネームスペース(db.example.comなど)を使用する必要がある場合は、カスタム・ドメインを使用します。
カスタム DNSネームスペースの計画
プロビジョニングの前に、カスタム・ドメインとそのネットワーク・アンカーを選択します。
ネットワーク・アンカーまたは可用性ゾーン・デプロイメントごとに個別の委任サブドメイン(az1.eastus.db.example.comなど)を使用します。各接尾辞は、そのゾーン内のすべてのレコードを解決できるエンドポイントにつながる必要があります。
プライベート・ビューの作成と関連付け
カスタム・ドメインは、プライベート・ビューに属するOCIプライベートDNSゾーンに格納されます。
名前がAzureサブスクリプションIDと一致するプライベート・ビューおよびゾーンをOCIコンパートメントに作成します。これにより、そのサブスクリプションのOracle AI Database@Azureプロビジョニング・フローでビューを使用できるようになります。ネットワーク・アンカーのプライベート・ビューをDNSリゾルバに関連付けて、カスタム・ゾーンをそのリゾルバおよびネットワーク・アンカーDNSリスニング・エンドポイントに表示できるようにします。
ネットワーク・アンカーのDNSリゾルバは、サブスクリプション・コンパートメントの下の子コンパートメントにあります。この子コンパートメントはリソース・アンカー用に作成され、ネットワーク・アンカーで使用されるVCNおよびリゾルバが含まれます。
コンパートメントおよびアタッチメント関係には次の形式があります:
OCI tenancy root: <tenancy-name>
`-- Multicloud link base compartment
    |   Name: MulticloudLink_ODBAA_<timestamp>
    `-- Azure subscription compartment
        |   Name: <azure-subscription-id>
        |
        |-- [1] Private view: <custom-private-view>
        |       `-- Private zone: az1.eastus.db.example.com
        |
        `-- Child Resource Anchor compartment
            |   Name: <resource-group>_<resource-anchor>_<timestamp>
            `-- VCN created for the Network Anchor
                |   Name: VCN-<network-anchor>-<timestamp>
                `-- DNS resolver
                    |-- Attached private view: [1]
                    `-- DNS listening endpoint
Exadata VMクラスタを作成する前に、次のステップを実行します:
- OCIコンソールで、ネットワーク・アンカーで使用されるリージョンを選択します。
- 「ネットワーキング」→「DNS管理」→「プライベート・ビュー」に移動します。
- 名前がVMクラスタを作成するAzureサブスクリプションIDと一致するコンパートメントを選択します。
- カスタム・ネームスペースのプライベート・ビューを作成するか、そのコンパートメントの既存のプライベート・ビューを選択します。
-
そのプライベート・ビューで、カスタム・ドメインのプライベートDNSゾーン(
az1.eastus.db.example.comなど)を作成します。 - 「Networking」→「DNS Management」→「Private Resolvers」に移動します。
- ネットワーク・アンカーのVCNおよびDNSリゾルバを含む子リソース・アンカー・コンパートメントを選択します。
- ネットワーク・アンカーのリゾルバを選択し、サブスクリプション・コンパートメントに作成されたプライベート・ビューをアタッチします。
- クラスタをプロビジョニングする前に、リゾルバのアタッチされたビューのリストにプライベート・ビューが表示されることを確認します。
プライベート・ビューには、複数のプライベート・ゾーンを含めることができ、複数のVCNリゾルバに関連付けることができます。各解決パスに個別のゾーンを使用し、それらのゾーンを解決する必要があるすべてのVCNとビューを共有できます。
リゾルバは、転送ルールの前に一致するプライベート・ゾーンを評価します。ゾーンが存在するが、要求されたレコードが含まれていない場合、解決は問合せを転送するかわりにNXDOMAINレスポンスで終了できます。大規模なプライベート・ゾーンまたは重複するプライベート・ゾーンは、その接尾辞の下にあるすべての必須名に対して回答できないかぎり作成しないでください。
プロビジョニング中のカスタムDNS構成の選択
次に、Azureポータルでクラスタを作成します:
ネットワーク・アンカーとカスタムDNSを一緒に使用できます。
-
「ホスト名接頭辞」を入力し、生成されたホスト名とドメイン名を確認します。
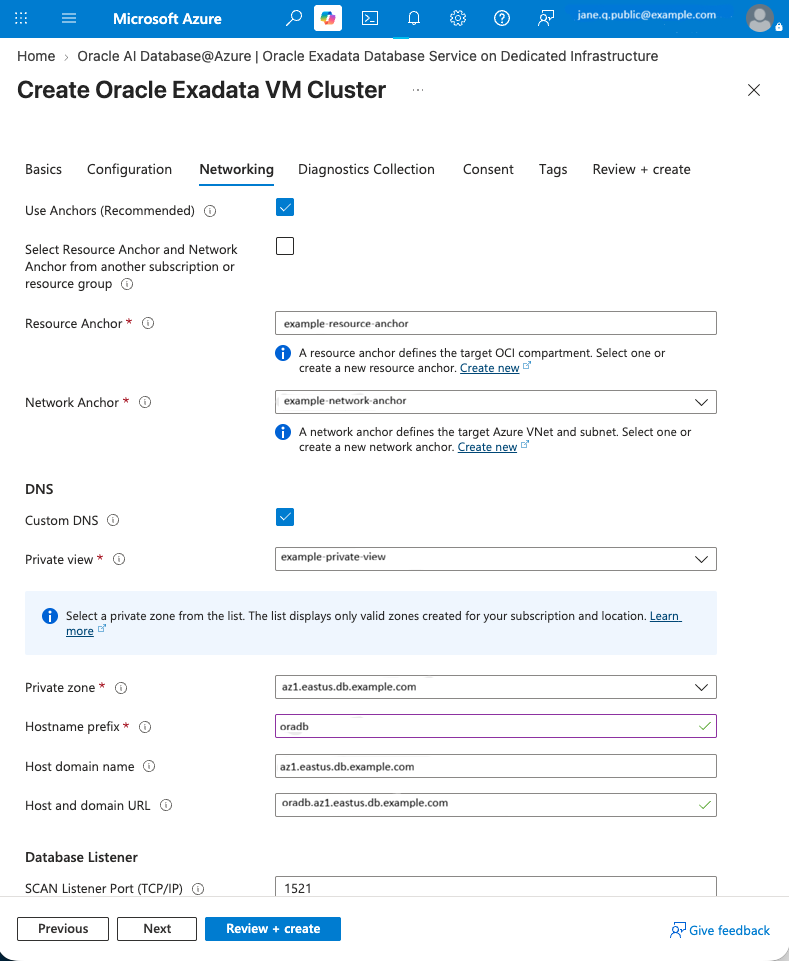
プロビジョニング中、Oracle AI Database@Azureは、選択したプライベート・ゾーンにデータベース・レコードを作成します。
Exadata VMクラスタの作成手順では、「カスタムDNS」および「アンカーの使用(推奨)」の選択肢について説明します。OCIプライベート・ビューについては、リゾルバへのプライベート・ビューのアタッチを参照してください。
Exadata Database Service DNSの制限事項
Exadata VMクラスタおよびカスタムDNSゾーンのネーミング制限を確認します。
| 制限 | スコープ | 摘要 |
|---|---|---|
| OCIクラスタ名 | Exadata VMクラスタのプロビジョニング | 11文字以内にする必要があります。文字で始まり、文字、数字およびハイフンを含めることができ、大/小文字は区別されません。アンダースコアは許可されません。この値は、Azure VMクラスタ・リソース名およびDNSホスト名接頭辞とは別です。 |
| Exadataホスト名接頭辞 | Exadata VMクラスタのプロビジョニング | 23文字以内にする必要があります。先頭は文字で、末尾は文字または数値である必要があります。文字、数字およびハイフンを含めることができます。localhostまたは-versionを含む値を使用しないでください。このサービスでは、5文字の接尾辞が追加されます。 |
| Exadataのホスト名およびドメイン名 | Exadata VMクラスタのプロビジョニング | サービス生成ホスト名から形成される完全なFQDNの最大112文字(顧客提供の接頭辞およびドメイン名を含む)。この製品制限は、DNSプロトコルの最大値よりも厳密です。結果のホスト名およびFQDNは、サブネット内で一意である必要があります。 |
| OCIプライベートDNSゾーン名 | カスタムDNSゾーン | 最大254文字で、DNSラベルごとに最大63オクテットです。ゾーンがExadata VMクラスタによって使用される場合、112文字のExadata FQDN制限はより制限的です。 |
Autonomous AI DatabaseサーバーレスDNS
Autonomous AI Database Serverlessは、プライベート・データベースおよびアプリケーション・エンドポイントにFQDNを使用します。
エンドポイント名には、サービス生成のラベルとOCIの親リージョンが含まれます。エンドポイント名には、Azureリージョンを含めることもできます。どちらのFQDN構造も有効であり、デプロイメント間で共存できます。
<private-endpoint-label>.adb.<oci-region>.oraclecloud.com
<private-endpoint-label>.adb.<oci-region>.oraclecloudapps.com

<private-endpoint-label>.azure-<azure-region>.adb.<oci-region>.oraclecloud.com
<private-endpoint-label>.azure-<azure-region>.adb.<oci-region>.oraclecloudapps.com
たとえば、Azure France Centralのインスタンスadbsdemo01では、Azureリージョン・ラベルなしでFQDN構造が使用されます:
aogabjrt.adb.eu-paris-1.oraclecloud.com
aogabjrt.adb.eu-paris-1.oraclecloudapps.com
Azure East USのインスタンスadbsdnsuse01では、Azure認定のFQDN構造が使用されます。
g6rcr4ba.azure-eastus.adb.us-ashburn-1.oraclecloud.com
g6rcr4ba.azure-eastus.adb.us-ashburn-1.oraclecloudapps.com
既存のエンドポイント名
既存のデータベースでは、プロビジョニング中に割り当てられたエンドポイント名(Azureリージョン・ラベルを含まない名前を含む)が保持されます。
データベースの詳細およびクライアント資格証明に指定されているエンドポイント名を引き続き使用します。
AzureプライベートDNSゾーン
プライベート・エンドポイントの場合、サービスは、プロビジョニング中に選択したVNetを含む2つのAzureプライベートDNSゾーンをリソース・グループ内に作成します。
このリソース・グループは、Autonomous Databaseリソースを含むリソース・グループとは異なる場合があります。1つのゾーンはoraclecloud.comの正確なデータベース・エンドポイントに名前が付けられ、もう1つのゾーンはoraclecloudapps.comの正確なアプリケーション・エンドポイントに名前が付けられます。各ゾーンには、データベース・プライベートIPアドレスのapex Aレコードが含まれ、選択したVNetにリンクされます。
クライアントまたはDNSリゾルバがエンドポイント名を解決する必要があるすべての追加VNetに、両方のゾーンをリンクします。ゾーンと追加でリンクされたVNetは同じリソース・グループ内に存在する必要はありません。DNS解決はVNetリンクによって異なります。ただし、VNetは、同じネームスペースまたは重複するネームスペースを持つ複数のプライベートDNSゾーン・リソースにリンクできません。これらのゾーンが異なるリソース・グループまたはサブスクリプションにある場合でも同様です。VNetが同じネームスペースの別のゾーンにすでにリンクされている場合は、必要なレコードを1つのゾーンに統合するか、かわりにDNS転送を使用します。
DNS転送
リンクされたVNets以外のクライアントの場合、サービスによって作成された両方のAzureプライベートDNSゾーンを解決できるリゾルバへのDNSパスを構成します。
この要件は、オンプレミス・ネットワーク、他のAzure VNetsまたはその他のクラウドのクライアントに適用できます。
Oracle GoldenGate DNS
Oracle GoldenGateでは、デプロイメント・コンソール用にカスタマイズされたエンドポイントがサポートされています。
デプロイメントを作成または編集するときに、プライベートFQDNを指定でき、オプションで、対応するSSL/TLS証明書および秘密キーを指定できます。FQDNをデプロイメントのプライベートIPアドレスに解決し、そのレコードをコンソールにアクセスするネットワークから解決できるようにするDNSレコードの作成は、お客様の責任です。
このカスタム・エンドポイントは、Exadata VMクラスタの「カスタムDNS」オプションとは別です。GoldenGateデプロイメント・コンソールへのアクセスに使用される名前が変更され、データベース・ホストまたはSCANレコードのプライベートDNSゾーンは選択されません。GoldenGateは、ソース・データベースおよびターゲット・データベースのFQDNも解決できる必要があります。
「エンドポイントのカスタマイズ」オプションについては、データ・レプリケーション・リソースの作成を参照してください。
Oracle AI Database@AzureのDNS解決
Oracle AI Database@Azureリソースは、名前解決にOCI DNSを使用します。
OCI DNSは、リソースのVCNリゾルバで使用可能なプライベート・ゾーンおよびビュー内のレコードを解決します。また、DNS転送エンドポイントを介してAzureまたはオンプレミス・ドメインのクエリを条件付きで転送することもできます。Azureおよびオンプレミス・クライアントは、問合せをDNSリスニング・エンドポイントに転送するか、Azureでレプリケートされたプライベート・ゾーンを使用することで、データベース名を解決できます。
クライアントがAzure、OCI、または接続されたオンプレミス・ネットワークで実行されている場合でも、DNSサービスは完全なデータベース・ドメインを解決できる必要があります。データベース・プライベート・ゾーンをクライアント・リゾルバで使用可能にするか、すべてのレコードに応答できるリゾルバ・エンドポイントに条件付きでデータベース・ドメインを転送します。Azureクライアントは、データベース・プライベート・ゾーンのレプリケートされたコピーを使用することもできます。データベース・リソースがクライアント・ネットワークで名前を解決する必要がある場合、逆問合せ方向を個別に構成します。
ネットワーク・アンカーは、DNSリスニング・エンドポイント、転送エンドポイントまたはプライベート・ゾーン・レプリケーションを提供できます。DNSクエリーが開始される場所と、クライアントが解決する必要がある名前に基づいてオプションを選択します。
| 問合せの開始 | オプション | 解決パス |
|---|---|---|
| Azure、データベース・プライベート・ゾーンのコピーを使用 | DB作成中のDNSプライベート・ゾーンのレプリケート | データベースのプライベート DNSレコードは Azureにコピーされるため、リンクされた Azureネットワークはそれらをローカルで解決できます。 |
| Azureまたは接続されたオンプレミス・ネットワーク | DNSリスニング・エンドポイントの作成 | AzureまたはオンプレミスDNSは、Oracle AI Database@Azureサービス名の問合せをサービスのDNSリスニング・エンドポイントに転送します。 |
| Oracle AI Database@Azureリソース | DNS転送エンドポイントの作成 | サービス・リゾルバは、選択したAzureまたはオンプレミス・ドメインの問合せをターゲットDNSリゾルバに転送します。 |
リスニング・エンドポイントおよびプライベート・ゾーン・レプリケーションは、AzureクライアントがOracle AI Database@Azureデータベース名を解決するための重複した方法を提供します。DNS設計に従って1つ選択します。データベース・リソースがAzureまたはオンプレミス名を解決する必要があり、それらのネットワーク内のクライアントがデータベース名を解決する必要がある場合は、両方の問合せ方向を構成します。
プライベートゾーンレプリケーション
Azureのデータベース・プライベート・ゾーンのコピーが設計に適合する場合は、DB作成中のDNSプライベート・ゾーンのレプリケートを使用します。
データベースの作成時に、サービスはデプロイメントを含むサブスクリプションにAzureプライベートDNSゾーンを作成し、ネットワーク・アンカーによってマップされたVNetにリンクします。中央のAzure DNSリゾルバが別のVNetにある場合は、レプリケートされたゾーンをそのDNSハブVNetにリンクします。ハブ・リゾルバを介してDNS問合せを送信するクライアントVNetsは、ゾーンへの直接リンクを必要としません。
VNetは、同じネームスペースまたは重複するネームスペースを持つ複数のプライベートDNSゾーン・リソースにリンクできません。異なるデプロイメントのレプリケートされたゾーンで同じネームスペースを使用する場合は、そのレコードをDNSハブの1つのゾーンに統合するか、各データベース・ドメインにサービスを提供するリスニング・エンドポイントへの条件付き転送を使用します。
複数のVNets、オンプレミス・ネットワークまたは一元化されたDNSが接続されている環境では、ネットワーク・アンカー・リスニング・エンドポイントへの条件付き転送を優先します。転送は1つの DNS権限を保持し、レプリケートされたゾーンと VNetリンクの管理を回避します。クライアントが少数のリンクされたAzure VNetsを介してコピーされたゾーンを解決できる場合、レプリケーションは適しています。
条件付き転送
DNSリスニング・エンドポイントを作成し、完全なデータベース・ドメインを解決可能なエンドポイントに転送するようにクライアントDNSサービスを構成します。
参照アーキテクチャ
次のリファレンス・アーキテクチャの図は、ネットワーク・アンカーを使用したDNS解決を示しています。
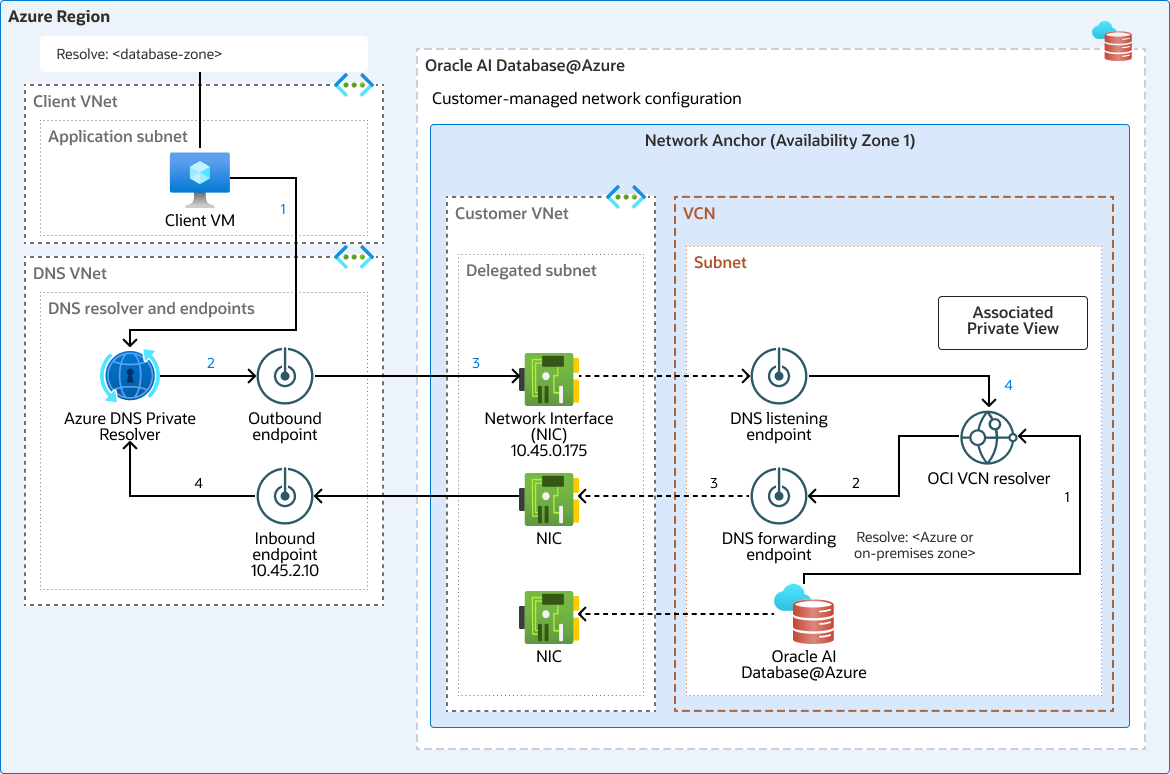
ネットワーク・アンカーは、委任されたサブネット、vNICs、データベース・リソースおよびDNSエンドポイントをグループ化します。DNS問合せではUDPまたはTCPポート53が使用され、レスポンスは対応する問合せパスを介して返されます。
この図は、2つの独立したDNS問合せパスを示しています。上位パスは、AzureのクライアントのOracle AI Database@Azureデータベース名を解決します。下位パスでは、データベース・リソースがAzureまたはオンプレミス・ネットワークでホストされている名前を解決します。
Azureからのデータベース名の解決
Azureクライアントは、ネットワーク アンカー DNSリスニング エンドポイントを介してデータベース名を解決できます。
- クライアントVMは、データベースFQDNに対する問合せを構成済のDNSサービスに送信します。
- Azure DNS Private Resolver転送ルールセットは、データベース・ドメインと一致します。図では、
<database-domain>のルールによって、ネットワーク・アンカーDNSリスニング・エンドポイント(10.45.0.175)がターゲット指定されています。 - Azure DNS Private Resolverは、アウトバウンド・エンドポイントを介して、Network Anchorによって公開されるDNSリスニング・エンドポイントに問合せを送信します。
- リスニング・エンドポイントは、問合せをサービスのプライベートDNSリゾルバに渡し、これによりデータベース・レコードが解決されます。
- DNSレスポンスは、同じコンポーネントを介して逆の順序でクライアントに戻ります。
デプロイメントに割り当てられた完全なデータベース・ドメインの転送ルールを、それが顧客定義であるかOracle管理であるかに関係なく構成します。ルールは、そのドメイン内のすべてのレコードを解決できるリスニング・エンドポイントをターゲットとする必要があります。
DNSリスニング・エンドポイントNSGで、Azure DNS Private Resolverアウトバウンド・エンドポイント・サブネットからのUDPおよびTCPポート53の両方を許可します。オンプレミスDNSサーバーがリスニング・エンドポイントに直接転送する場合は、エンドポイントに到達するソース範囲を許可します。ソース・スコープは、これらの問合せを送信するDNSリゾルバに制限します。
オンプレミス・クライアントは、DNSサーバーが条件付きで、到達可能なAzure DNSプライベート・リゾルバを介して、または適切なリスニング・エンドポイントに直接データベース・ドメインを転送するときに、同じ論理パスに従います。
データベース・リソースからのAzureまたはオンプレミス名の解決
データベース・リソースは、DNS転送エンドポイントを介してAzureまたはオンプレミス名を解決できます。
- データベース・リソースは、AzureまたはオンプレミスのFQDNに対する問合せをサービスのプライベートDNSリゾルバに送信します。
- サービスのプライベートDNSリゾルバ上の転送ルールは、リクエストされたAzureまたはオンプレミス・ドメインと一致します。図の
<azure-or-on-premises-domain>のルールは、Azure DNS Private Resolverインバウンド・エンドポイント(10.45.2.10)を対象としています。 - サービスの DNS転送エンドポイントは、Network Anchor接続を介して Azureインバウンド エンドポイントにクエリーを送信します。
- Azure DNSは、リンクされたプライベート DNSゾーンまたはその他の構成済み DNSソースから名前を解決します。
- DNSレスポンスは、転送エンドポイントを介してデータベース・リソースに戻ります。
オンプレミス・ドメインの場合、転送ルールは、かわりに、到達可能なオンプレミスDNSサーバーまたはそのドメインに対して認可されている別のリゾルバをターゲットにできます。
アーキテクチャのバリエーション: 専用DNSハブ・ネットワーク・アンカー
専用のネットワーク・アンカーは、他のネットワーク・アンカーにアタッチされたデータベース・リソースおよび直接ネットワーク・アンカー・アタッチメントをサポートしていないリソースに対して、共有DNS転送パスを提供できます。
リソースは独自のサービス・ネットワークに残り、ハブ・ネットワーク・アンカーによって管理されません。お客様は、リソース・ネットワークとDNSハブ・ネットワーク間のプライベート接続およびDNS転送を構成します。
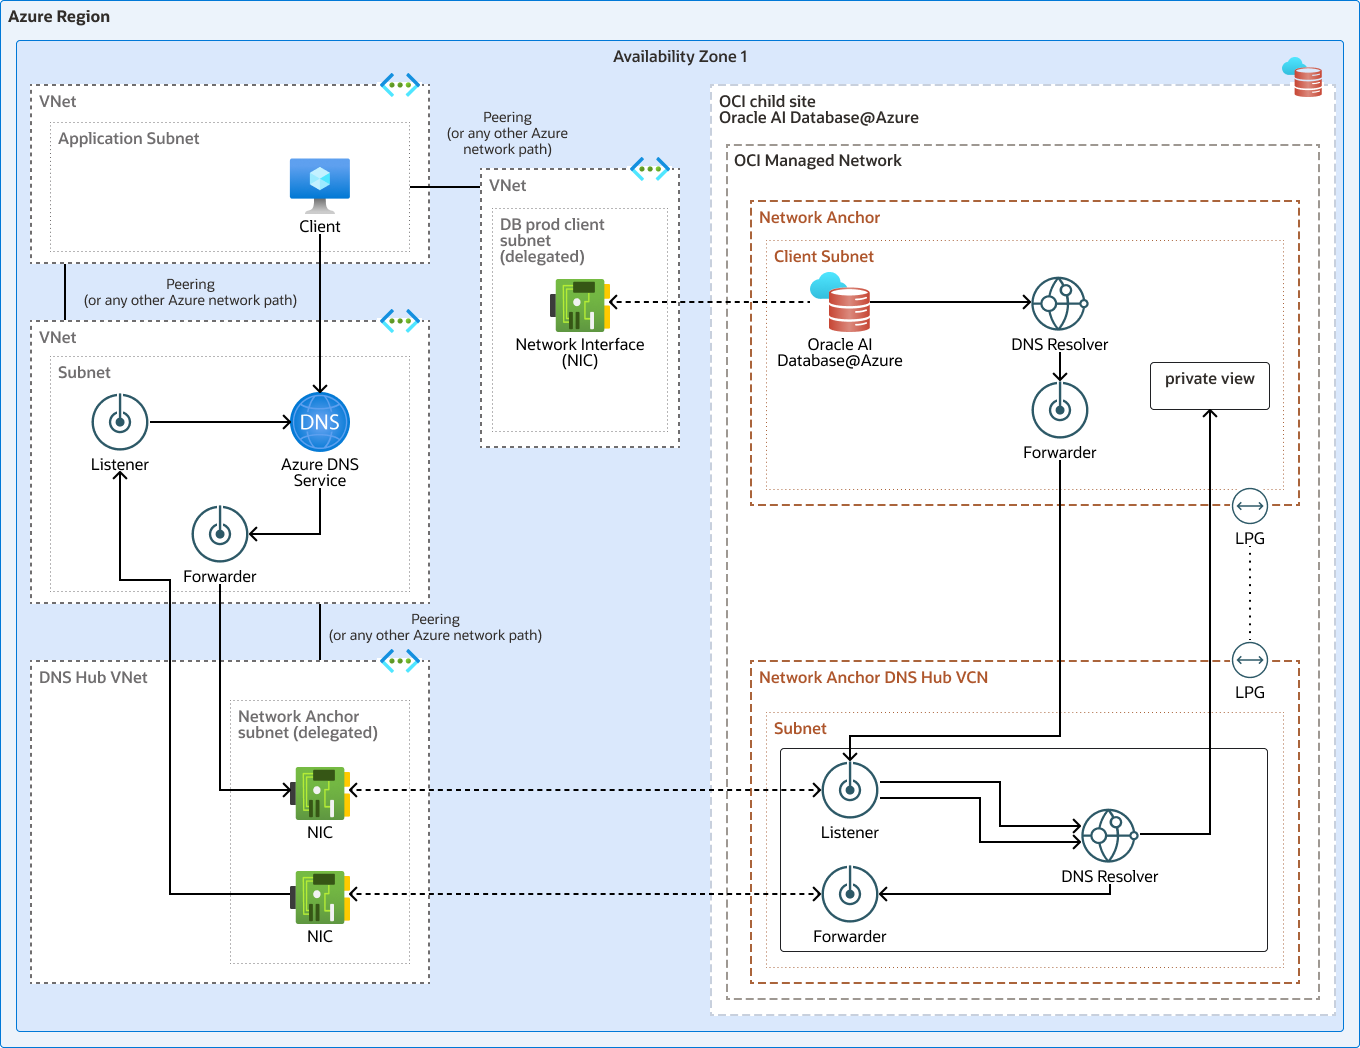
専用DNSハブ・ネットワーク・アンカー。データベース・ネットワークとDNSハブ・ネットワークは別個のままです。プライベート接続およびDNSリゾルバ・ルールによって、それらの間の解決パスが提供されます。
データベース・リソースからAzureまたはオンプレミス・ネットワークへの問合せの場合、データベース・ネットワークのリゾルバは、選択したドメインをDNSハブ・ネットワークのリスニング・エンドポイントに転送します。その後、DNSハブ リゾルバは転送ルールを適用し、ネットワーク アンカー転送エンドポイントを介して Azure DNS Private Resolverまたは別の顧客 DNSサービスにクエリを送信します。
Azureまたはオンプレミス・ネットワークからデータベース・リソースへの問合せの場合、顧客DNSはデータベース・ドメインをDNSハブ・リスニング・エンドポイントに転送します。その後、DNSハブ・リゾルバは、そのプライベート・ゾーンから問合せを解決します。
他のデータベースVCNsでホストされているデータベース・ドメインを解決するには、プライベート・ビューをDNSハブ・リゾルバに関連付けます。アタッチされたプライベート・ビューは、DNSレコードをコピーせずに、そのプライベート・ゾーンをハブ・リゾルバで使用できるようにします。プライベート・ビューには複数のゾーンを含めることができ、複数のリゾルバに関連付けることができます。ハブが解決する必要があるすべてのデータベース・ドメインを含むプライベート・ビューをアタッチします。その後、Azureおよびオンプレミス・クライアントは、ハブ・リスニング・エンドポイントをそれらのドメインの解決パスとして使用できます。
プライベート・ビューがハブ・リゾルバにアタッチされていない場合は、データベース・ネットワーク内の到達可能なリスニング・エンドポイントをターゲットとする特定のデータベース・ドメインの転送ルールを構成します。この代替手段には、DNSハブとデータベース・ネットワーク間のプライベート接続、ルートおよびセキュリティ・ルールが必要です。ネットワーク・アンカーをサポートしないデータベース・リソースでは、このパスの顧客管理OCIリゾルバ・エンドポイントおよびルールが必要になる場合があります。
DNSハブの設計は、次の要件を満たす必要があります。
- 各データベース・ネットワークとDNSハブ・ネットワーク間でサポートされているプライベート接続を構成します。
- DNSトラフィックがプライベート・ネットワーク・パスを介してリゾルバ・エンドポイントに到達するように、両方のネットワークでOCIルート表を構成します。
- データベース・ネットワーク転送エンドポイントOCI NSGで、DNSハブ・リスニング・エンドポイントへのアウトバウンドUDPおよびTCPポート53を許可します。DNSハブ・リスニング・エンドポイントOCI NSGで、データベース・ネットワーク転送エンドポイントからの対応するインバウンド・トラフィックを許可します。
- DNSハブに送信されるすべてのドメインについて、そのリゾルバには、ゾーンを含むアタッチされたプライベート・ビューまたは応答可能なリゾルバへの転送ルールが必要です。
- DNSハブがAzureクライアントのデータベース・ドメインを解決する場合、アタッチされたプライベート・ビューを介して各ドメインのすべてのレコードにアクセスできるか、それに対応するリゾルバ・エンドポイントに個別の各データベース・ドメインを転送する必要があります。
DNS解決の検証
必要な各問合せ方向のDNS解決を確認します。
必要な問合せ方向ごとにチェックを実行します。
- データベースまたはリソース接続の詳細からサービスFQDNを取得します。
-
そのクライアントから
nslookup <service-fqdn>を実行し、回答が予期されるプライベートIPアドレスであることを確認します。 - Oracle AI Database@AzureリソースでAzureまたはオンプレミス名を解決する必要がある場合は、リソースからサービスに適したルックアップを実行し、回答が予期されるプライベートIPアドレスであることを確認します。
- 解決に失敗した場合は、ソースのDNSサーバー、関連するプライベート・ゾーンまたは転送ルール、VNetリンクおよびリゾルバ・エンドポイントへのアクセスを検査します。
- 名前が解決しても接続に失敗した場合は、ルーティング、セキュリティ・ルールおよびデータベース・リスナーまたはサービス・ポートを個別に検査します。