カスタム・セキュリティ・コンテキストの定義および割当て
セキュリティ管理者は、カスタム・セキュリティ・コンテキストを定義し、それらをデータ・ロールに割り当てることができます。これにより、すぐに使用できるセキュリティ割当てとともに、追加のセキュリティ割当てをユーザーに割り当てることができます。
アプリケーション・ロールのセキュリティ構成を使用すると、「セキュリティ」ページからアプリケーション・ロールのデータ・セキュリティ・フィルタリングを直接定義できます。たとえば、すぐに使用できるセキュリティ・コンテキストではない郡別にGLデータを保護する場合は、カスタム・セキュリティ・コンテキストを作成できます。
カスタム・セキュリティ・コンテキスト構成および保護オブジェクトのプロパティをCSVファイルにエクスポートして確認できます。Generate and Download a Security Reportを参照してください。
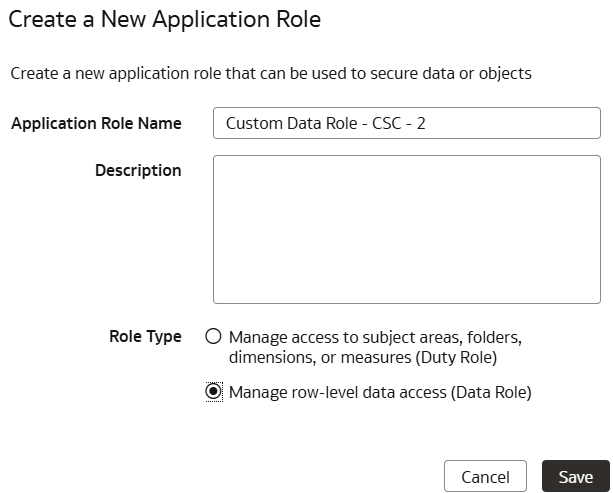
- 「アプリケーション・ロール」タブで、「カスタム・データ・ロール- CSC - 2」などのカスタム・アプリケーション・ロールを作成します。
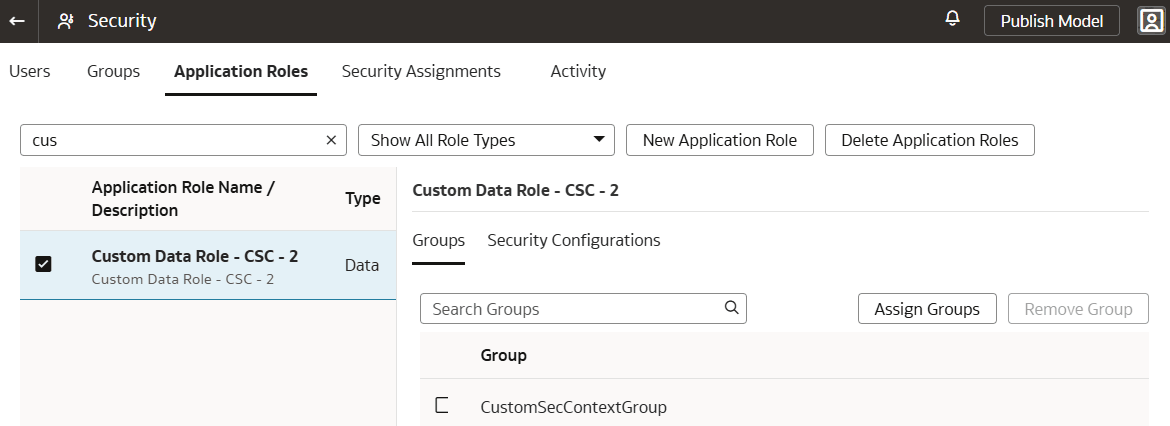
- 「アプリケーション・ロール」タブで、「カスタム・データ・ロール- CSC - 2」などの適用可能なロールを選択し、「グループ」をクリックし、「グループの割当て」をクリックして、前に作成した「CustomSecContextGroup」に「カスタム・データ・ロール- CSC - 2」を割り当てます。
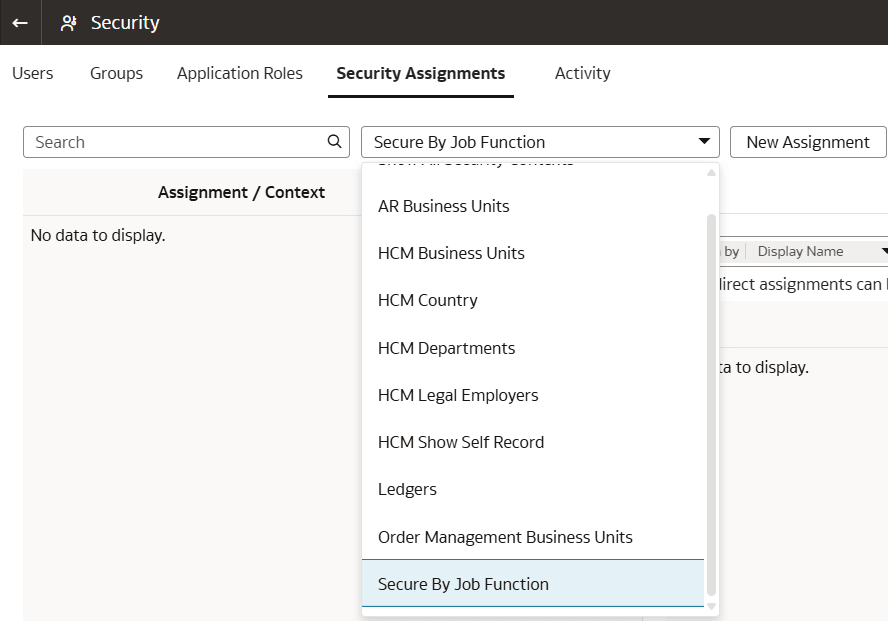
- 標準セキュリティの場合、「セキュリティ割当」タブで、「すべてのセキュリティ・コンテキストの表示」ドロップダウン・リストをクリックして、作成したカスタム・セキュリティ・コンテキスト(ジョブ機能による保護など)がリストに表示されていることを確認します。