デプロイメントへのユーザーの追加
各デプロイメントには、特定のロールを持つユーザーの独自のセットがあります。サービス・マネージャ管理者ユーザーは、OGGCAの「サービス・マネージャ管理者」画面から作成されます。このユーザーはサービス・マネージャに接続できます。このユーザーは他のマイクロサービスにアクセスできません。
ただし、OGGCAの「ユーザー・デプロイメント管理者」画面を使用してマイクロサービスの管理者アカウントを構成する場合は、サービス・マネージャの管理者資格証明を使用してマイクロサービスにアクセスすることもできます。
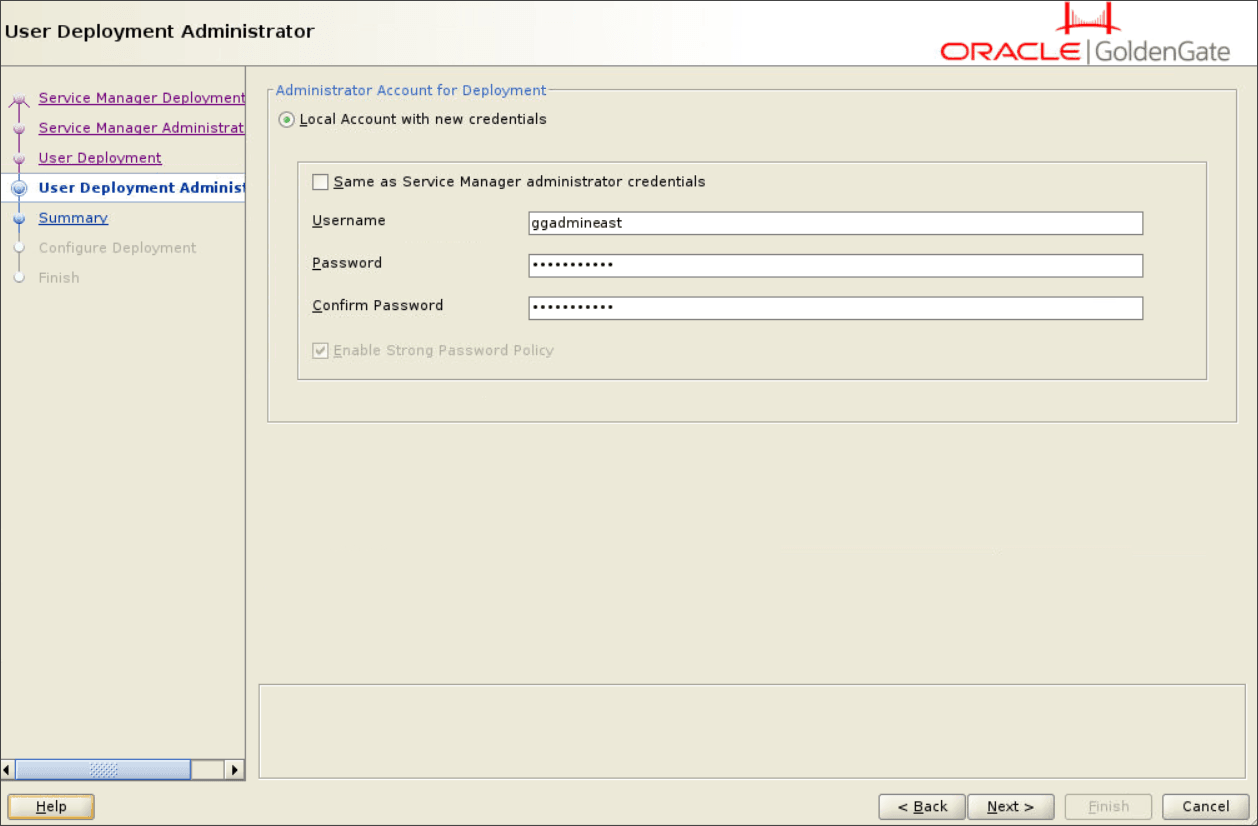
イメージに示すように、「サービス・マネージャの管理者資格証明と同じ」を有効にすると、サービス・マネージャおよびデプロイメント・マイクロサービスへのアクセスに同じユーザー資格証明が使用されるため、他のフィールドは無効になります。
サービス・マネージャから作成された他のユーザーは、サービス・マネージャにのみアクセスできます。管理サービスWebインタフェースから作成されたユーザーは、すべてのマイクロサービスにアクセスできますが、サービス・マネージャにはアクセスできません。
これらのユーザーは、同じホスト・サーバー上の他のデプロイメントでは使用できません。
Service ManagerまたはAdministration Serviceからユーザーを作成するには:
-
Service ManagerまたはAdministration Serviceにログインします。
-
左のナビゲーション・ペインから、「ユーザー管理」を選択します。
-
「ユーザー」(+)をクリックしてユーザーを追加します。
-
一意のユーザー名を入力してください。
-
「ロール」リスト・ボックスからいずれかのロールを選択します。オプションは、「ユーザー」、「オペレータ」、「管理者」および「セキュリティ」です。
表1 Oracle GoldenGateユーザー
ロールID 権限のレベル ユーザー 情報のみのサービス・リクエストを許可します(これは、MAのいずれに対しても変更または影響しません)。問合せ/読取り専用情報の例としては、パフォーマンス・メトリック情報、リソース・ステータス、監視情報などがあります。 演算子 ユーザーがリソースの作成、起動、停止などの操作アクションのみを実行できるようにします。オペレータは、MAサーバーの操作パラメータまたはプロファイルを変更することはできません。 管理者 セキュリティ関連以外の全面的な操作パラメータやサーバーのプロファイルを変更できるなど、フル・アクセス権がユーザーに付与されます。 セキュリティ セキュリティ関連のオブジェクトの管理権限を付与し、セキュリティ関連のサービス・リクエストを呼び出します。このロールは完全な権限を持っています。 -
「タイプ」リスト・ボックスからユーザー・タイプとして「パスワード」または「証明書」を選択します。
ユーザー・タイプとして「パスワード」を選択した場合、認証はユーザー名とパスワードに基づいて実行されます。
ユーザー・タイプとして「証明書」を選択した場合、ユーザーはクライアント証明書を提示して自身を認証します。「証明書」オプションを選択したら、(CN="certuser"など、提示される証明書の)共通名を入力する必要があります。
ノート:証明書はユーザーとともに使用され、Oracle GoldenGateサービスによって保存されません。認証のために提示された場合、Oracle GoldenGateサービスはまず提示された証明書が信頼できることを認証し、次に証明書内の共通名が有効なユーザーとして登録されていることを確認します。該当する場合、適切なユーザー・ロールが割り当てられます。
-
ユーザーを説明する情報を入力します。
-
「発行」をクリックします。ユーザーが登録されます。