カタログ・オブジェクト・ストレージの構成
Essbaseファイル・カタログのOracle Cloud Infrastructure (OCI)オブジェクト・ストレージ・バケットを構成します。Autonomous AI Lakehouse上のEssbaseでは、多くの機能に対して内部的にファイル・カタログが使用されます。ユーザーがEssbaseの使用を開始する前に、このワンタイム構成を実行します。
開始する前に
Autonomous AI DatabaseインスタンスがプロビジョニングされているOCIテナンシのOCI管理者またはオブジェクト・ストレージ管理者と連携します。「オブジェクト・ストレージの概要」を参照してください。
以下のタスクが完了していることを確認します。
-
OCIユーザーがEssbaseファイル・カタログのオブジェクト・ストレージ・バケットを作成しました。
-
OCIユーザーは、バケット名、オブジェクト・ストレージ・ネームスペースおよびOCIリージョンを記録しました。
-
バケットにアクセスできるOCIユーザーには、API署名キーがあります。
-
そのAPIキー・ユーザーについて次の情報を取得しました。
- ユーザーOCID
- APIキー・フィンガー紋
- テナンシOCID
- 非公開API署名キー
- 秘密キーのパスフレーズ(該当する場合)
-
Essbase Webインタフェースでコンソールにアクセスする権限があります。
バケットを作成したユーザーおよび指定したAPIキーを持つユーザーは、異なるユーザーになります。ただし、APIキー・ユーザーはバケットにアクセスできる必要があります。
秘密キーはPEM形式である必要があります。秘密キーを機密情報として処理し、承認されたセキュアな方法を使用して転送します。通常のEssbaseユーザーと共有しないでください。
OCI APIキーの詳細の取得の詳細は、必須キーおよびOCIDsを参照してください。オブジェクト・ストレージ・ネームスペースの詳細は、オブジェクト・ストレージ・ネームスペースを参照してください。
カタログ・オブジェクト・ストレージの構成
-
Essbase Webインタフェースにサインオンします。
-
ナビゲーション・パネルで、「コンソール」をクリックします。
-
「カタログ・オブジェクト・ストレージ」をクリックします。
-
フィールドを編集できない場合は、「編集」をクリックします。
-
フィールドにOCI情報を入力します。
フィールド 入力 ユーザーID API署名キーおよび秘密キーに関連付けられたOCIユーザーのOCID。ユーザー名または電子メール・アドレスは入力しないでください。 指紋 秘密キーに関連付けられた公開APIキーのフィンガープリント。フィンガープリント、ユーザーIDおよび秘密キーは、同じOCIユーザーおよびAPIキーに属している必要があります。 テナンシ Autonomous AI DatabaseインスタンスがプロビジョニングされているOCIテナンシのOCID。 地域 オブジェクト・ストレージ・バケットのOCIリージョン識別子(us-phoenix-1など)。 キー・ファイル プライベートAPI署名キー・ファイルを選択またはドラッグします。 キー・ファイル・コンテンツ 鍵ファイルを選択しない場合は、BEGIN行とEND行を含む PEM秘密鍵の完全な内容を貼り付けます。 ネームスペース バケットに関連付けられたオブジェクト・ストレージ・ネームスペース。 バケット名 Object Storageバケットの正確な名前。バケットURLまたはOCIDを入力しないでください。 秘密キーのパスフレーズ 秘密キーが暗号化されている場合の、秘密キーのパスフレーズ。キーにパスフレーズがない場合は、このフィールドを空白のままにします。 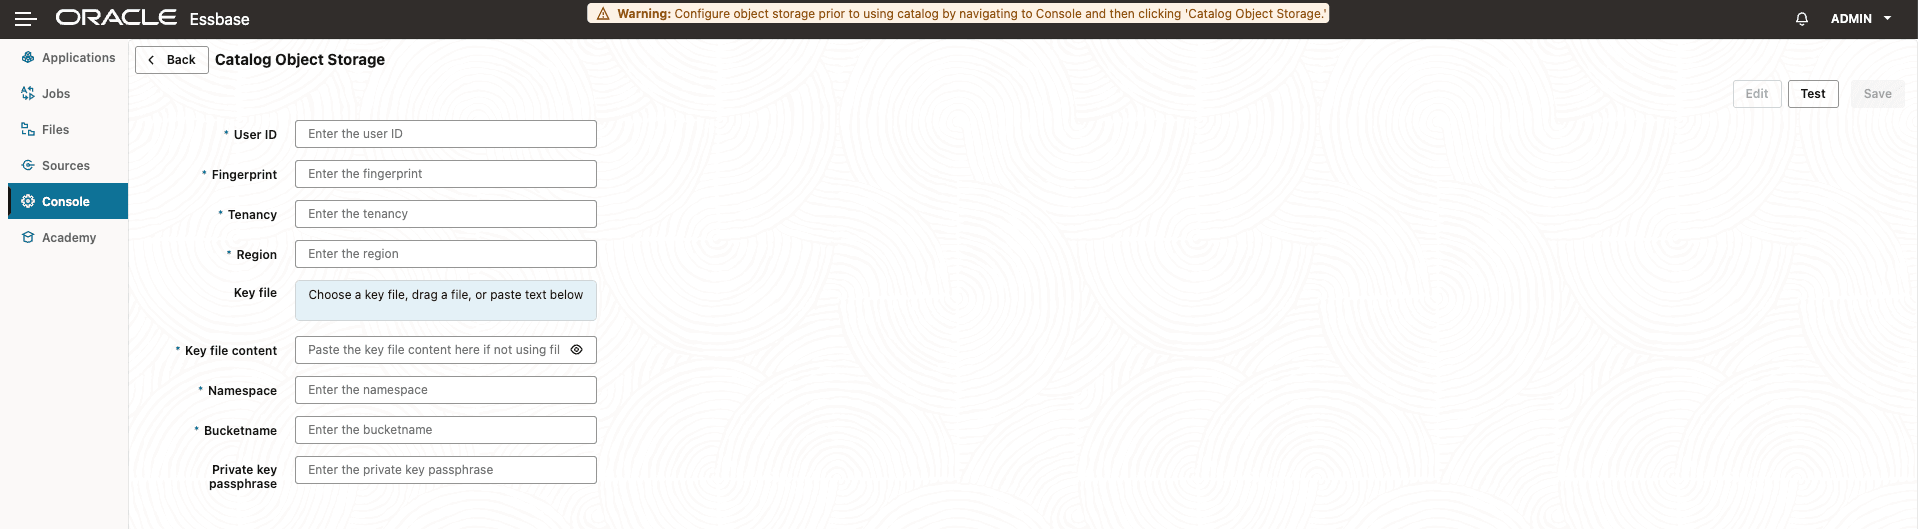
-
「キー・ファイル」または「キー・ファイルの内容」を使用して、秘密キーを指定します。
-
「テスト」をクリックします。
-
テストが成功した場合は、「保存」をクリックします。
構成が保存されると、EssbaseはEssbaseファイル・カタログにオブジェクト・ストレージ・バケットを使用できます。構成を確認するには、「ファイル」をクリックしてカタログを開きます。
構成のトラブルシューティング
-
「カタログ・オブジェクト・ストレージ」オプションが使用できない場合は、Autonomous AI Lakehouse上のEssbaseを使用していることと、コンソールにアクセスする権限があることを確認します。
-
認証または署名の検証に失敗した場合は、「ユーザーID」、「フィンガープリント」および秘密キーが同じOCIユーザーおよびAPIキーに属していることを確認します。
-
OCIが認可エラーを返した場合は、OCI管理者またはオブジェクト・ストレージ管理者に問い合せて、APIキー・ユーザーがオブジェクト・ストレージ・バケットにアクセスできることを確認してください。
-
バケットが見つからない場合は、Region、NamespaceおよびBucketnameの値を確認します。リージョンの表示名ではなく、リージョン識別子を入力します。
-
秘密鍵を読み取れない場合は、それが PEM形式の秘密鍵であり、パスフレーズが正しいことを確認します。
親トピック: クイック・スタート