DRG上のNAT - パート2 - 複数のリモートVCNs間のCIDRの重複
概要
DRG上のNAT - パート1 - 2つのローカルVCNs間のCIDRの重複では、同じCIDRを持つ2つのVCNが、1つのリージョン内の1つのDynamic Routing Gateway (DRG)にアタッチされました。実際には、重複するネットワークは、1つのOracle Cloud Infrastructure (OCI)リージョンの本番環境と別のリージョンの本番環境のコピー、またはそれぞれが同じアドレス・プランで独自のランディング・ゾーンを独自のリージョンに構築した2つのビジネス・ユニットによって、さらに異なることがよくあります。
リージョンは、2つのDRG間でリモート・ピアリング接続(RPC)で接続されます。どちらのDRGもローカルとリモートを区別できないため、RPCは通常、両方の側が同じCIDRをアドバタイズするときに有用であることを拒否します。DRG上のNATは、RPCアタッチメント上のアドレスを変換することでこれを解決し、各リージョンが一意のシャドウCIDRの下にある別のリージョンに認識されるようにします。
| 地域 | VCN | 実サブネットCIDR | 他のリージョンで表示されるシャドウCIDR |
|---|---|---|---|
| カナダ南東部(モントリオール)、YUL | uc2-vcn-yul |
10.0.1.0/24 |
192.168.10.0/24 |
| カナダ南東部(トロント)、YYZ | uc2-vcn-yyz |
10.0.1.0/24 |
192.168.20.0/24 |
パート1との違いは、NATポリシーが配置される場所です。パート1では、ポリシーはVCNアタッチメントに関連付けられました。このチュートリアルでは、これらはRPCアタッチメントに関連付けられており、VCNアタッチメントにはまったくポリシーがありません。これは有用な副作用です。変換は、RPCにまたがるすべてのものに適用されます(元のリージョンのVCNは関係なく)。また、重複しないVCNは影響を受けません。
[!]ノート] NATルールは、ポリシーを保持するアタッチメントを介してDRGを入力するトラフィックを示します。他のリージョンから到着するトラフィックであるRPCアタッチメントの場合。同じアタッチメントを通過するトラフィックの場合、DRGは逆変換を自動的に適用します。
このチュートリアルでは、ルールを構成するための2つの方法を示し、両方をテストします。
- オプション1: 1つのリージョン内の1つのルール。 モントリオール側の1つのルールは、ソースと宛先の両方を変換します。トロント側にはルールがない。
- オプション2: 各リージョンのルール。 各リージョンには、独自のシャドウCIDRに対して1つの宛先NATルールがあります。
その他のユースケース
このチュートリアルはシリーズ5の一部分です。各パーツは、同じビルディングブロックを持つ異なるオーバーラップシナリオを解決します。
- パート1: DRG上のNAT - パート1 - 2つのローカルVCNs間のCIDRの重複
- 第2部(このチュートリアル): NAT on DRG - パート2 - 複数のリモートVCNs間のCIDRの重複
- パート3: DRG上のNAT - パート3 - OCIとオンプレミス間のCIDRの重複
- パート4: NAT on DRG - パート4 - Shared services VCN
- パート5: NAT on DRG - パート5 - OCIとオンプレミス間のCIDRとBGPの重複
ダイアグラム
DRG上のステートレス1:1 NATで解決された異なるOCIリージョンのサブネットCIDRの重複 (このシナリオでは、重複しないものを含め、リージョン内のすべてのVCNsの変換が維持されます)
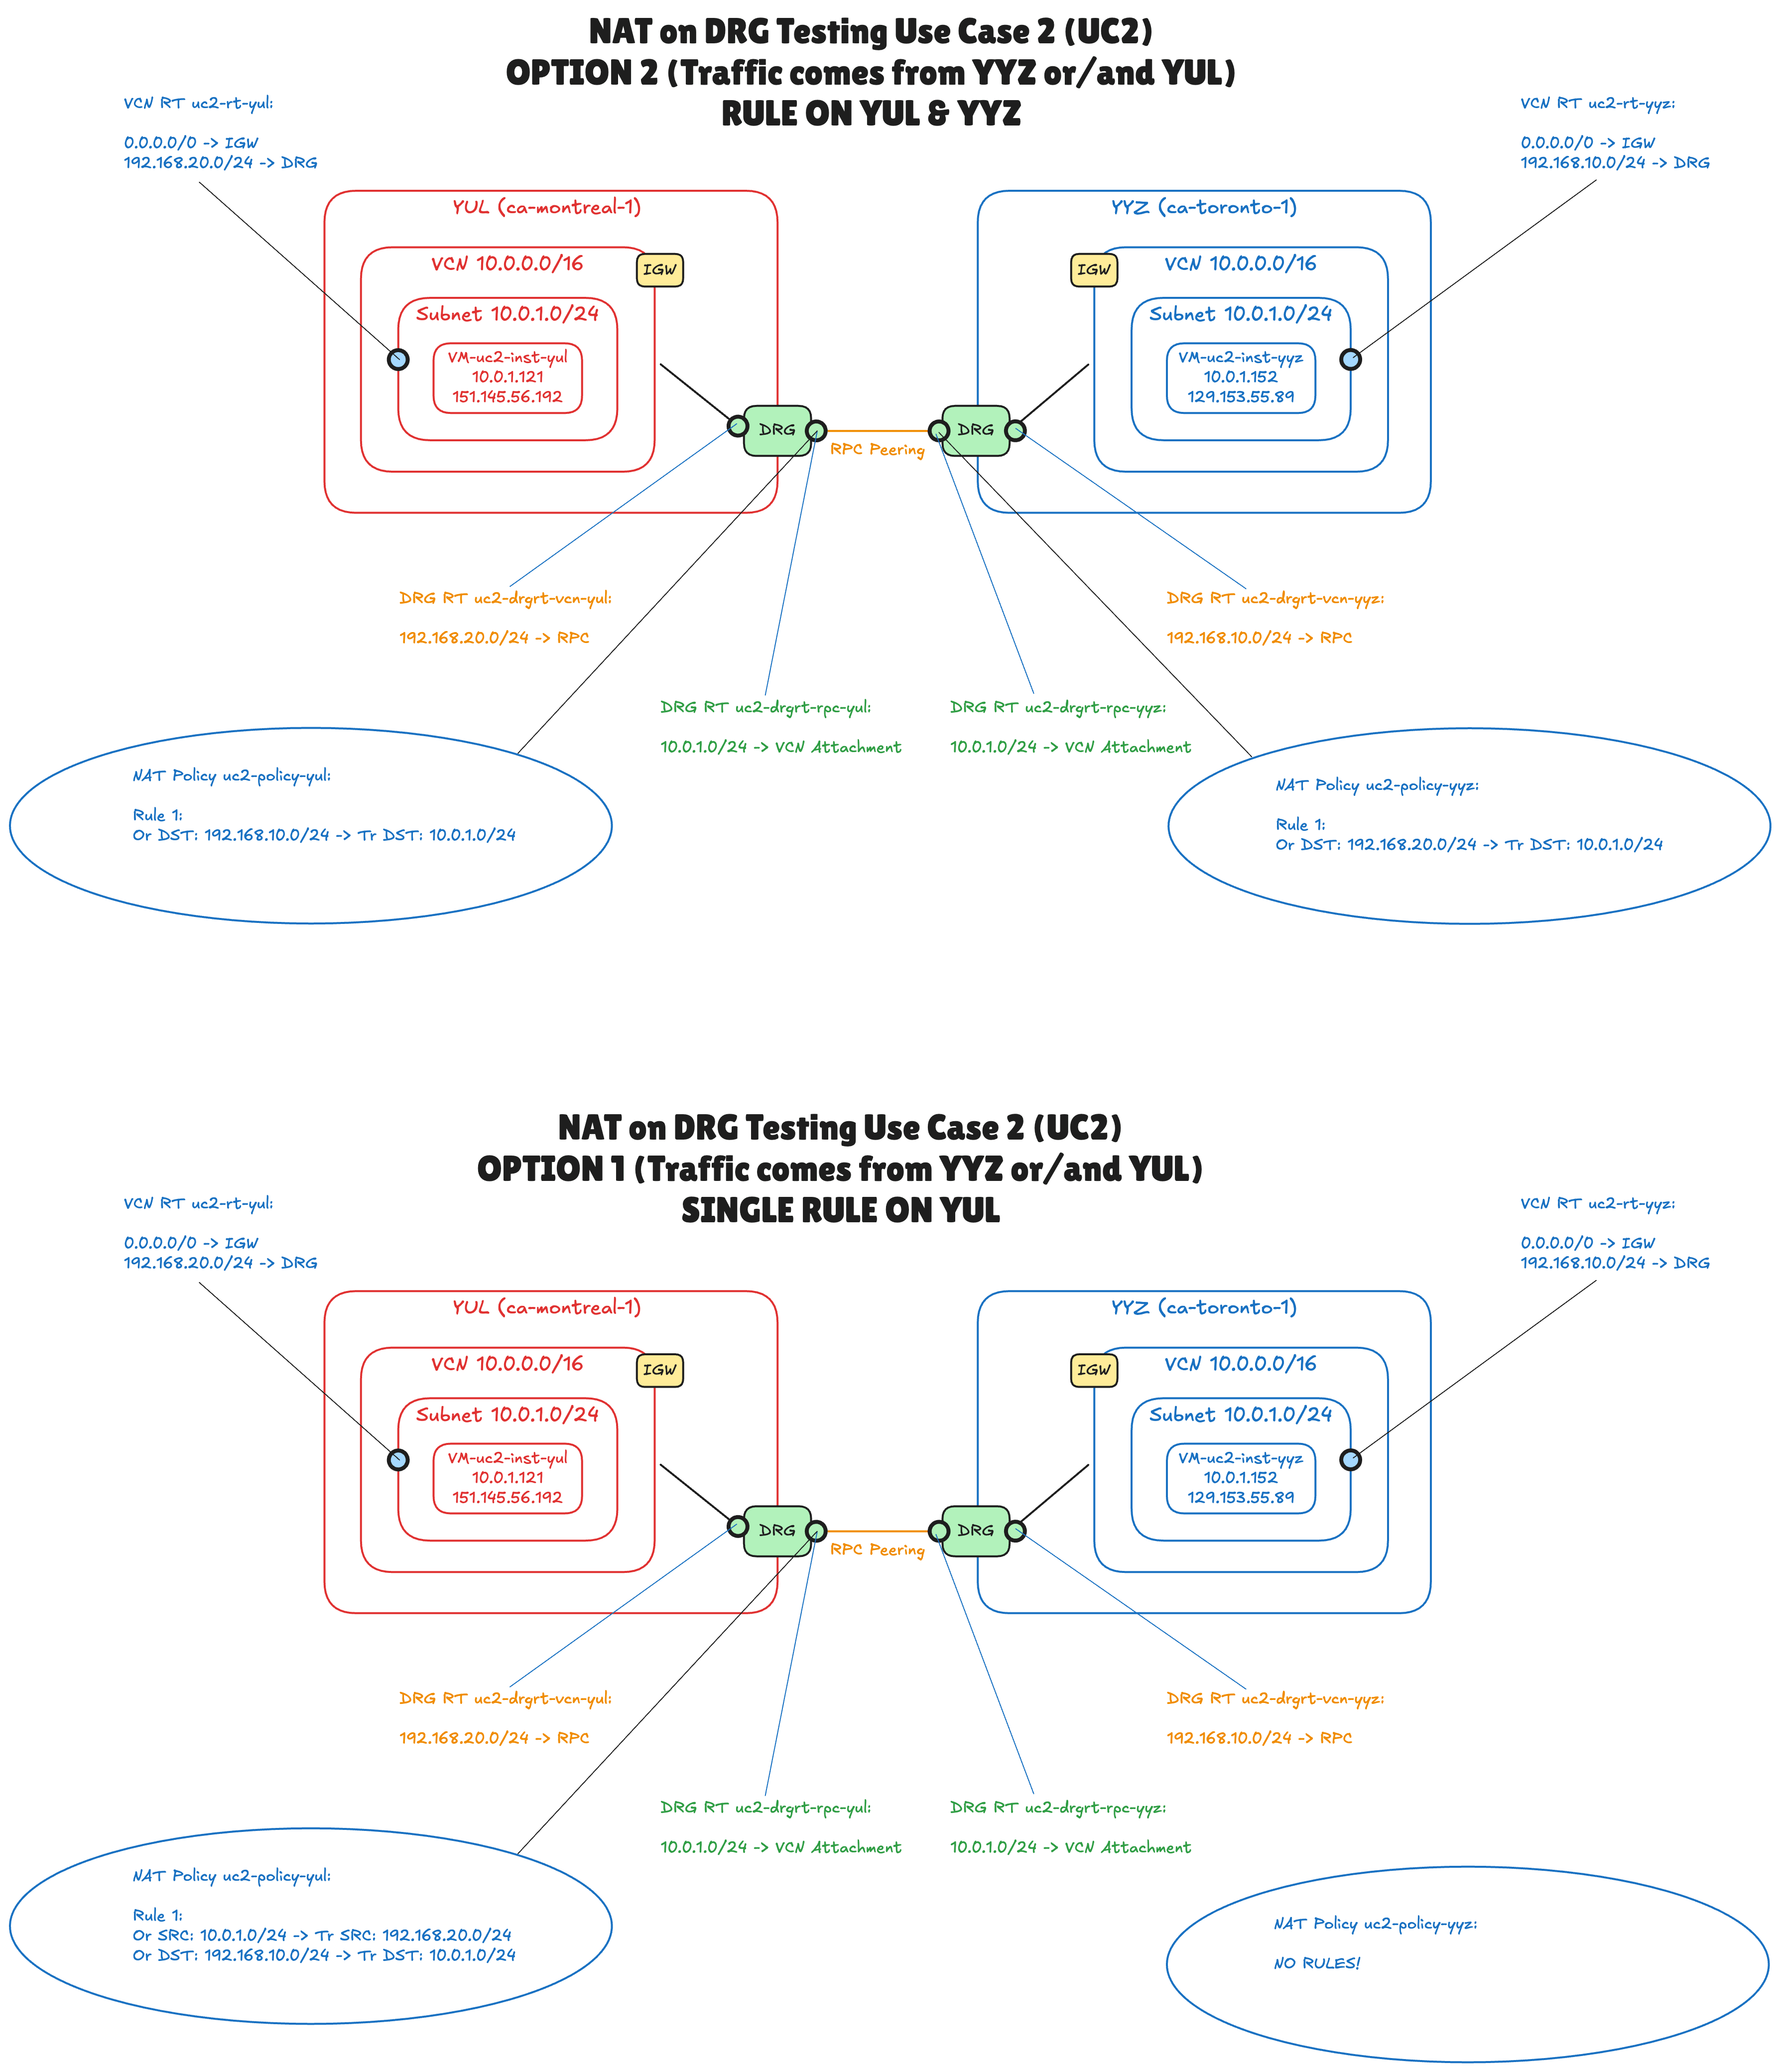
この図は、ルール・オプションごとに1回、同じトポロジを2回示しています。NAT規則以外はすべて同じです。
- 2つのVCNs(モントリオールに1つ、トロントに1つ)、サブネット
10.0.1.0/24(それぞれ1つのテスト・インスタンス)を持つ10.0.0.0/16。 - 2つのDRG(リージョンごとに1つ、リモート・ピアリング接続で接続)。
- 2つのVCNルート表(青いテキスト)。それぞれが他のリージョンのシャドウCIDRをローカルDRGに送信します。
- 4つのDRGルート表(オレンジ色のテキスト)、DRGごとに2つ。VCNアタッチメントの表は、もう一方のリージョンのシャドウCIDRをRPCに送信します。RPCアタッチメント上の表は、
10.0.1.0/24をローカルVCNに送信します。 - 2つのDRG NATポリシー(省略記号)。リージョンごとに1つ、それぞれDRGのRPCアタッチメントに関連付けられます。
前提条件
- 2つのリージョンにサブスクライブされているOCIテナンシと、ネットワーキング・リソース(VCNs、DRG、リモート・ピアリング接続、DRGルート表およびDRG NATポリシー)およびコンピュート・インスタンスを管理できるコンパートメント。
- すでに存在するCIDRが重複する2つのVCNs (各リージョンに1つ)。このチュートリアルでは作成しません。演習では、
uc2-vcn-yulおよびuc2-vcn-yyzであり、それぞれに1つのパブリック・サブネット10.0.1.0/24、インターネット・ゲートウェイ、およびサブネットに割り当てられ、0.0.0.0/0をインターネット・ゲートウェイに送信するルート表(uc2-rt-yulおよびuc2-rt-yyz)を持つ10.0.0.0/16です。ステップ01および04では、この開始点を順を追って説明します。 - NATをサポートするDRG。DRG上のNATは、レガシー(V1)DRGでは使用できません。また、分散、高スループット・モードまたはルート統合が有効になっているDRGでは使用できません。新しく作成したDRGが動作します。
- テストする2つのコンピュート・インスタンス(各リージョンに1つ)。このチュートリアルでは、
uc2-inst-yul(10.0.1.121)およびuc2-inst-yyz(10.0.1.152)と呼ばれます。それぞれにパブリックIPアドレスがあるため、SSHを使用してアクセスすることができます。 - インスタンスのSSHキー・ペア、および接続元のパブリックIPアドレス(セキュリティ・リストで許可するため)。
- リモート・ピアリング、VCNルート表およびDRGルート表の基本的な知識。
[!]ノート]このチュートリアルの名前、CIDRおよびIPアドレスは、スクリーンショットのラボから取得されます。シャドウCIDRがネットワーク内の他のものと重複せず、置換するCIDRと同じ接頭辞長を持つかぎり、独自のCIDRを使用できます。
ステップ
- ステップ01: モントリオール(YUL)のネットワークを確認する
- ステップ02: モントリオールでのDRG、RPCおよびDRGルート表の作成
- ステップ03: モントリオールでのDRG NATポリシーの作成
- ステップ04: トロントのネットワーク(YYZ)を確認する
- ステップ05: トロントでのDRG、RPCおよびDRGルート表の作成
- ステップ06: トロントでのDRG NATポリシーの作成
- ステップ07:NATルールの構成、オプション1:1つのリージョン内の1つのルール
- ステップ08:NATルールの構成、オプション2: 各リージョンのルール
ステップ01: モントリオール(YUL)でネットワークを確認する
最初の地域から始まります。ここでのVCNは、1つのパブリック・サブネットを持つ通常のVCNです。このチュートリアルで重要なのは、他のリージョンのVCNと同一であるアドレス空間のみです。
- 「カナダ南東部(モントリオール)」リージョンを選択します。
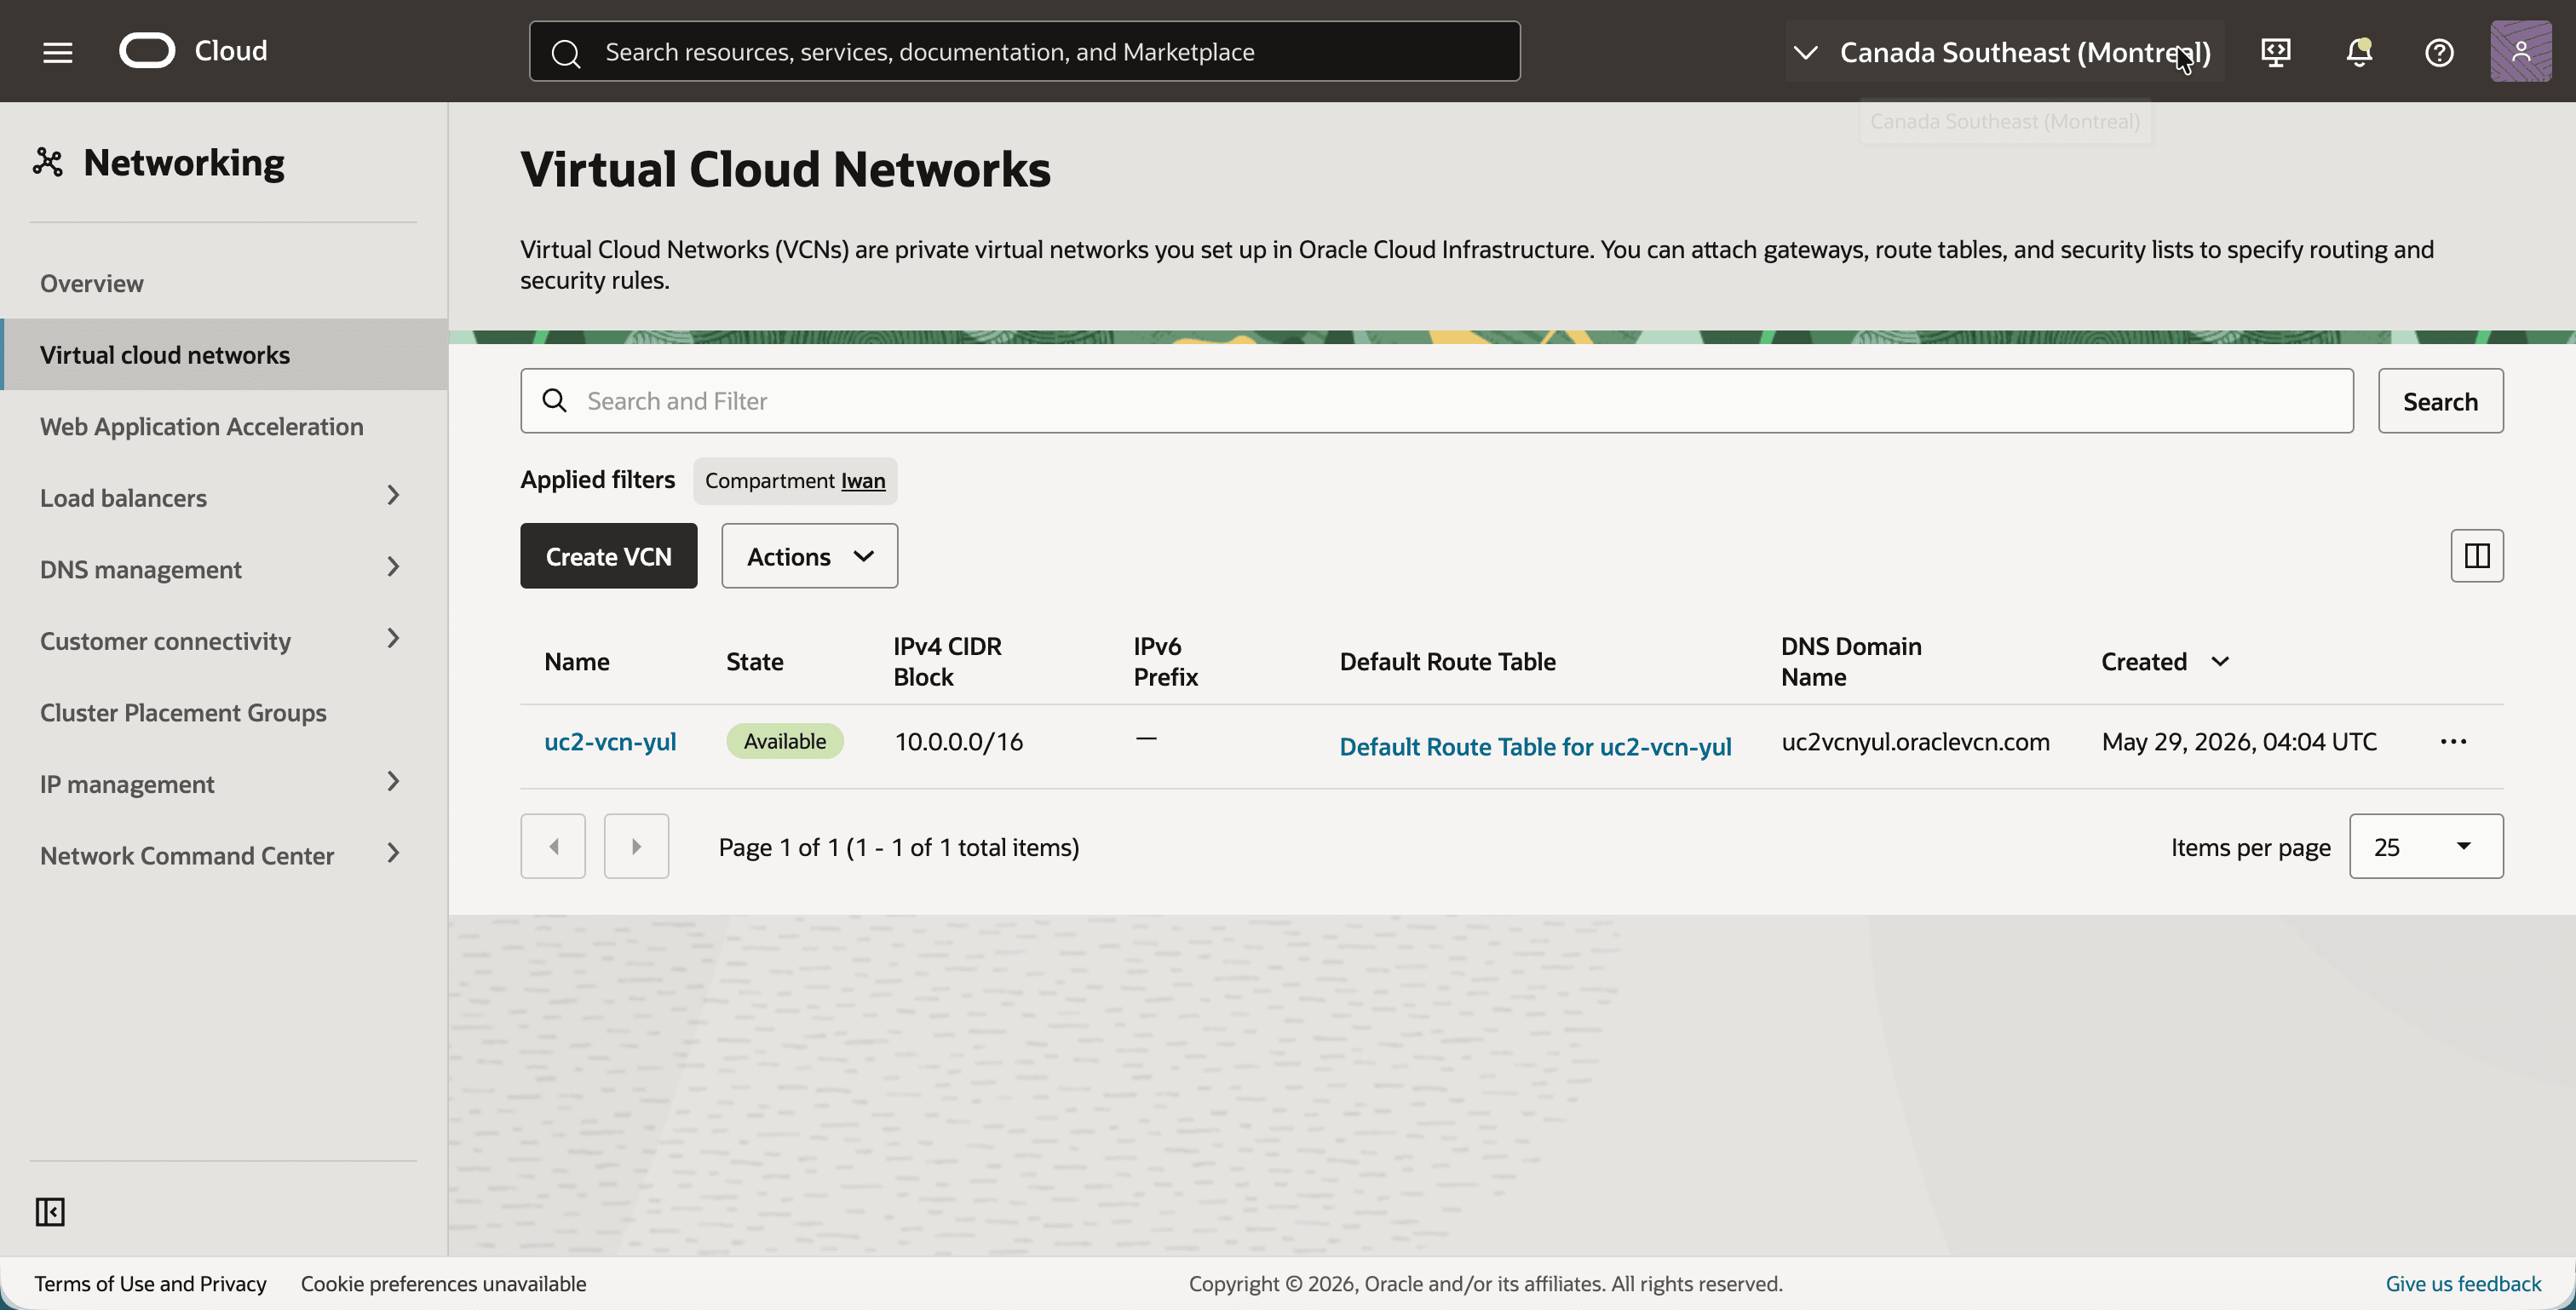
- ナビゲーション・メニューを開き、「ネットワーキング」、「仮想クラウド・ネットワーク」の順にクリックします。
- IPv4 CIDRブロック
10.0.0.0/16を含むVCNuc2-vcn-yulに注意してください。
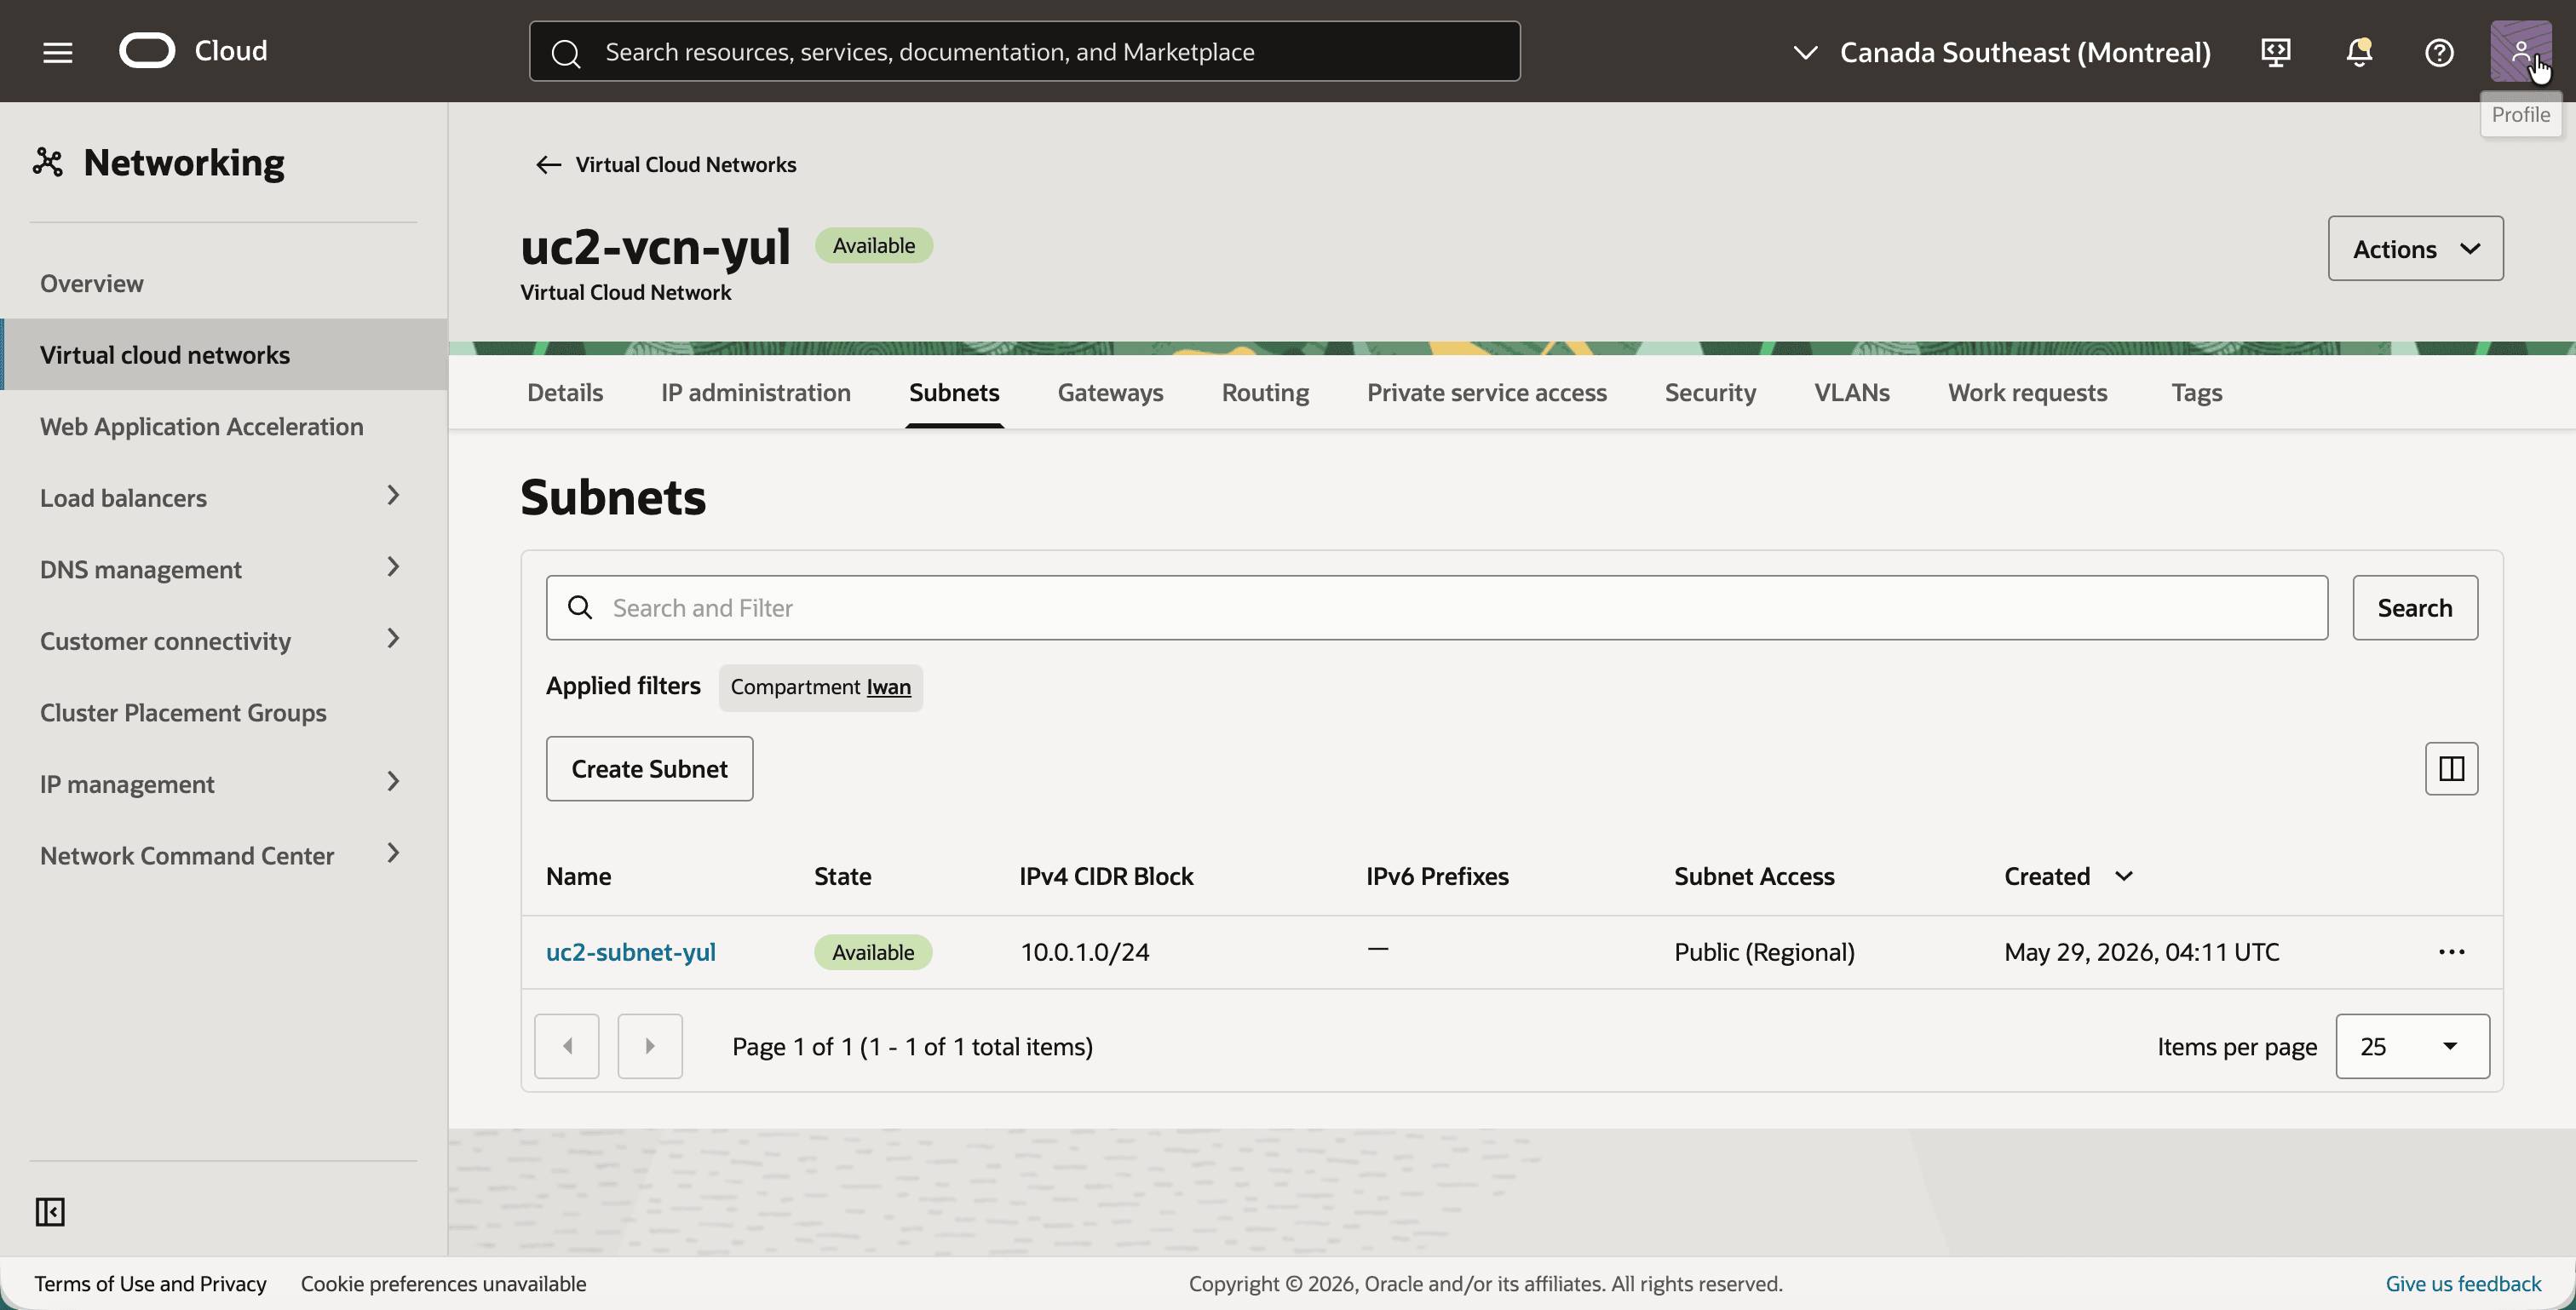
uc2-vcn-yulをクリックし、Subnetsタブをクリックします。- サブネット
uc2-subnet-yulにIPv4 CIDRブロック10.0.1.0/24があることに注意してください。
インターネット・ゲートウェイは、SSHを介してテスト・インスタンスに到達できるように、ここにのみ存在します。
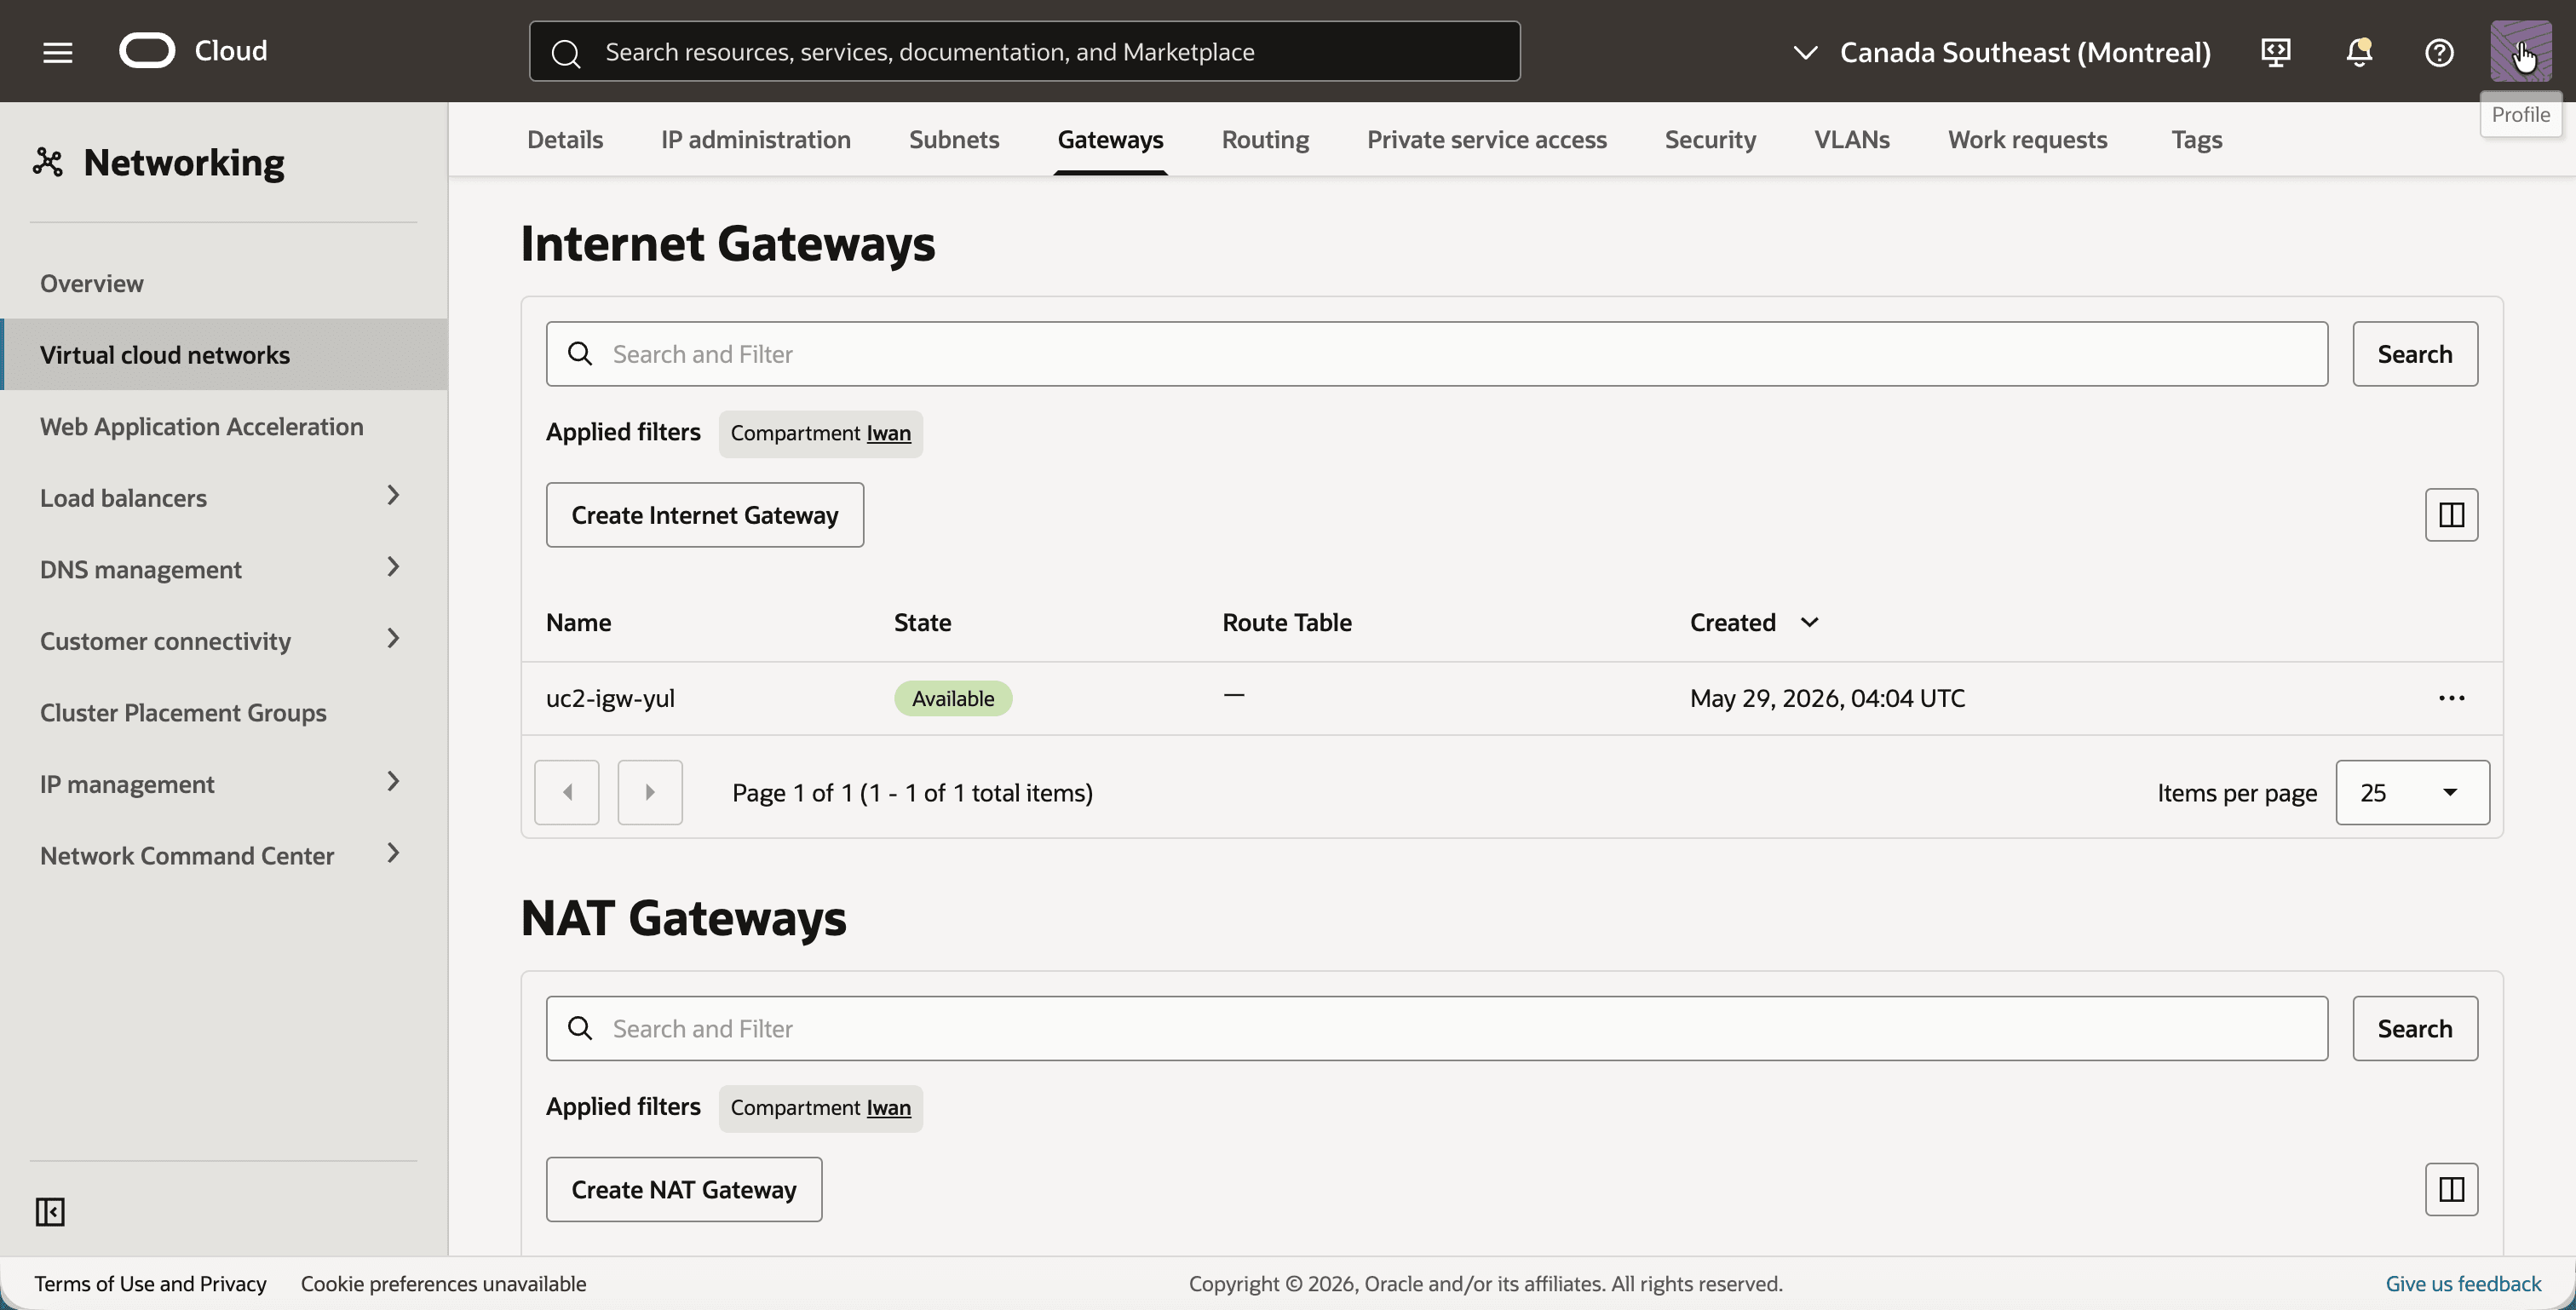
- 「ゲートウェイ」タブをクリックします。
- インターネット・ゲートウェイ
uc2-igw-yulに注意してください。
モントリオールのインスタンスは、シャドウCIDR 192.168.20.0/24でトロントに到達するため、DRGに移動する宛先になります。
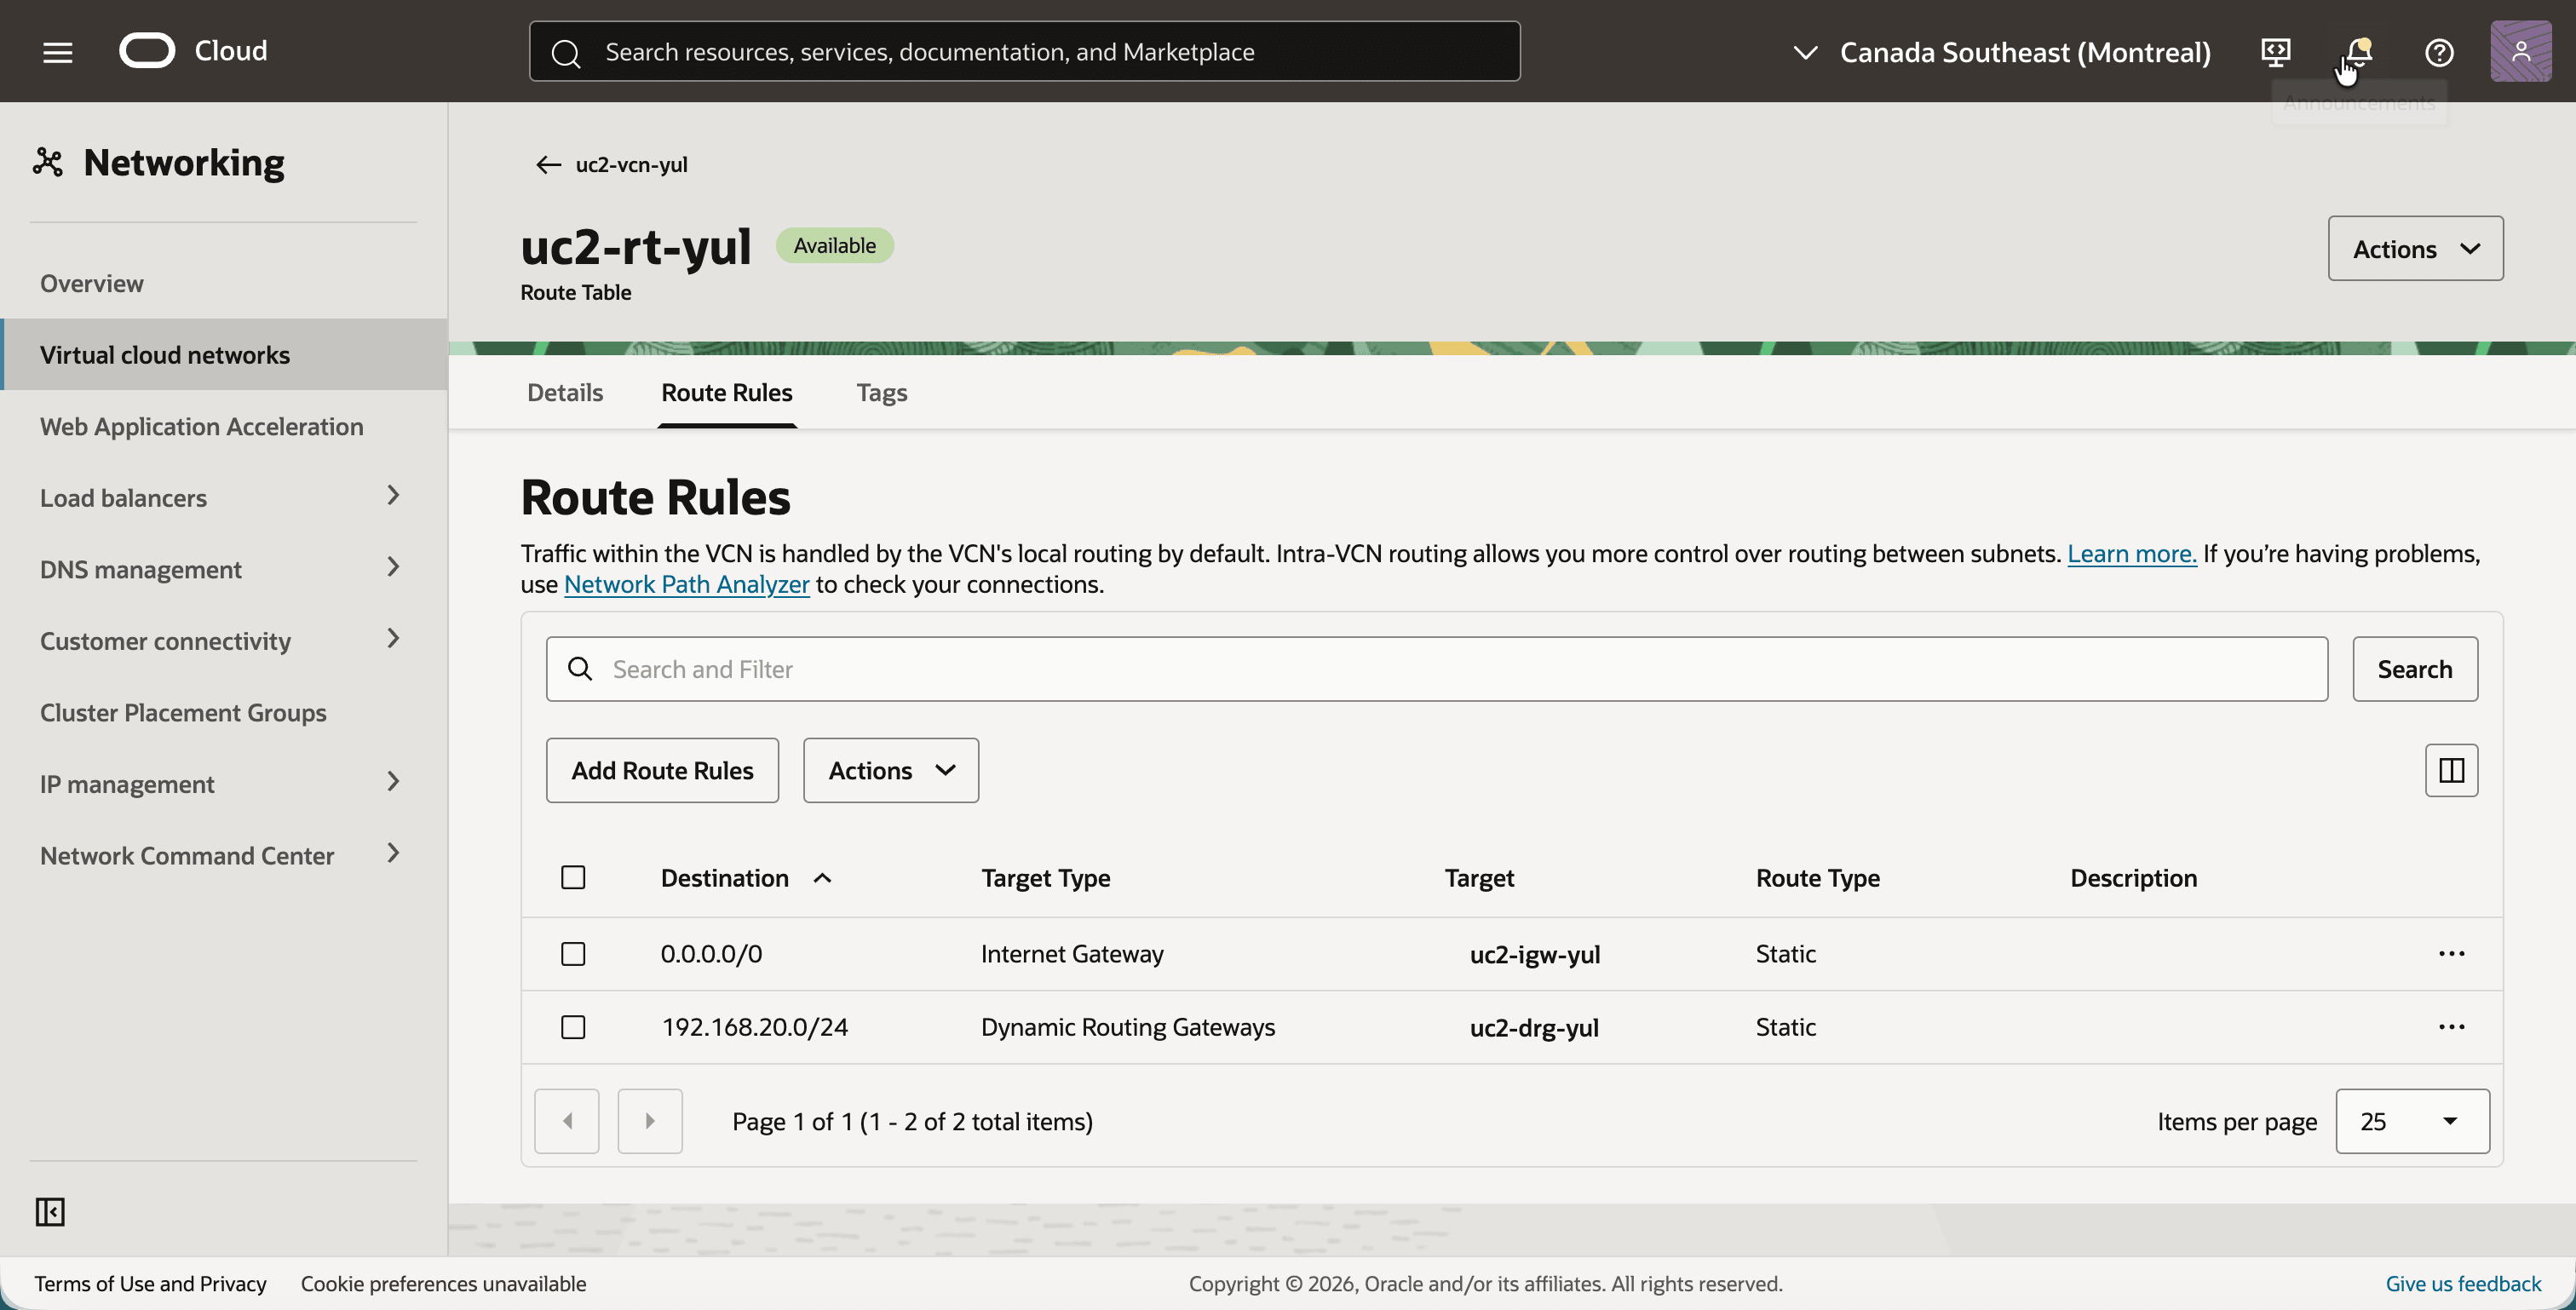
- 「ルーティング」タブをクリックし、ルート表
uc2-rt-yulをクリックします。これは、uc2-subnet-yulに割り当てられるルート表です。 - 「ルート・ルール」タブをクリックします。
- ルート表にこれら2つのルート・ルールがあることを確認してください。ステップ02の後に2番目のターゲットを1つ追加します。これは、そのターゲットがそこで作成するDRGであるためです。
- ターゲットが
uc2-igw-yulの0.0.0.0/0で、インターネットからのSSHアクセス。 - ターゲット
uc2-drg-yulを持つ192.168.20.0/24(トロントのシャドウCIDR)。
- ターゲットが
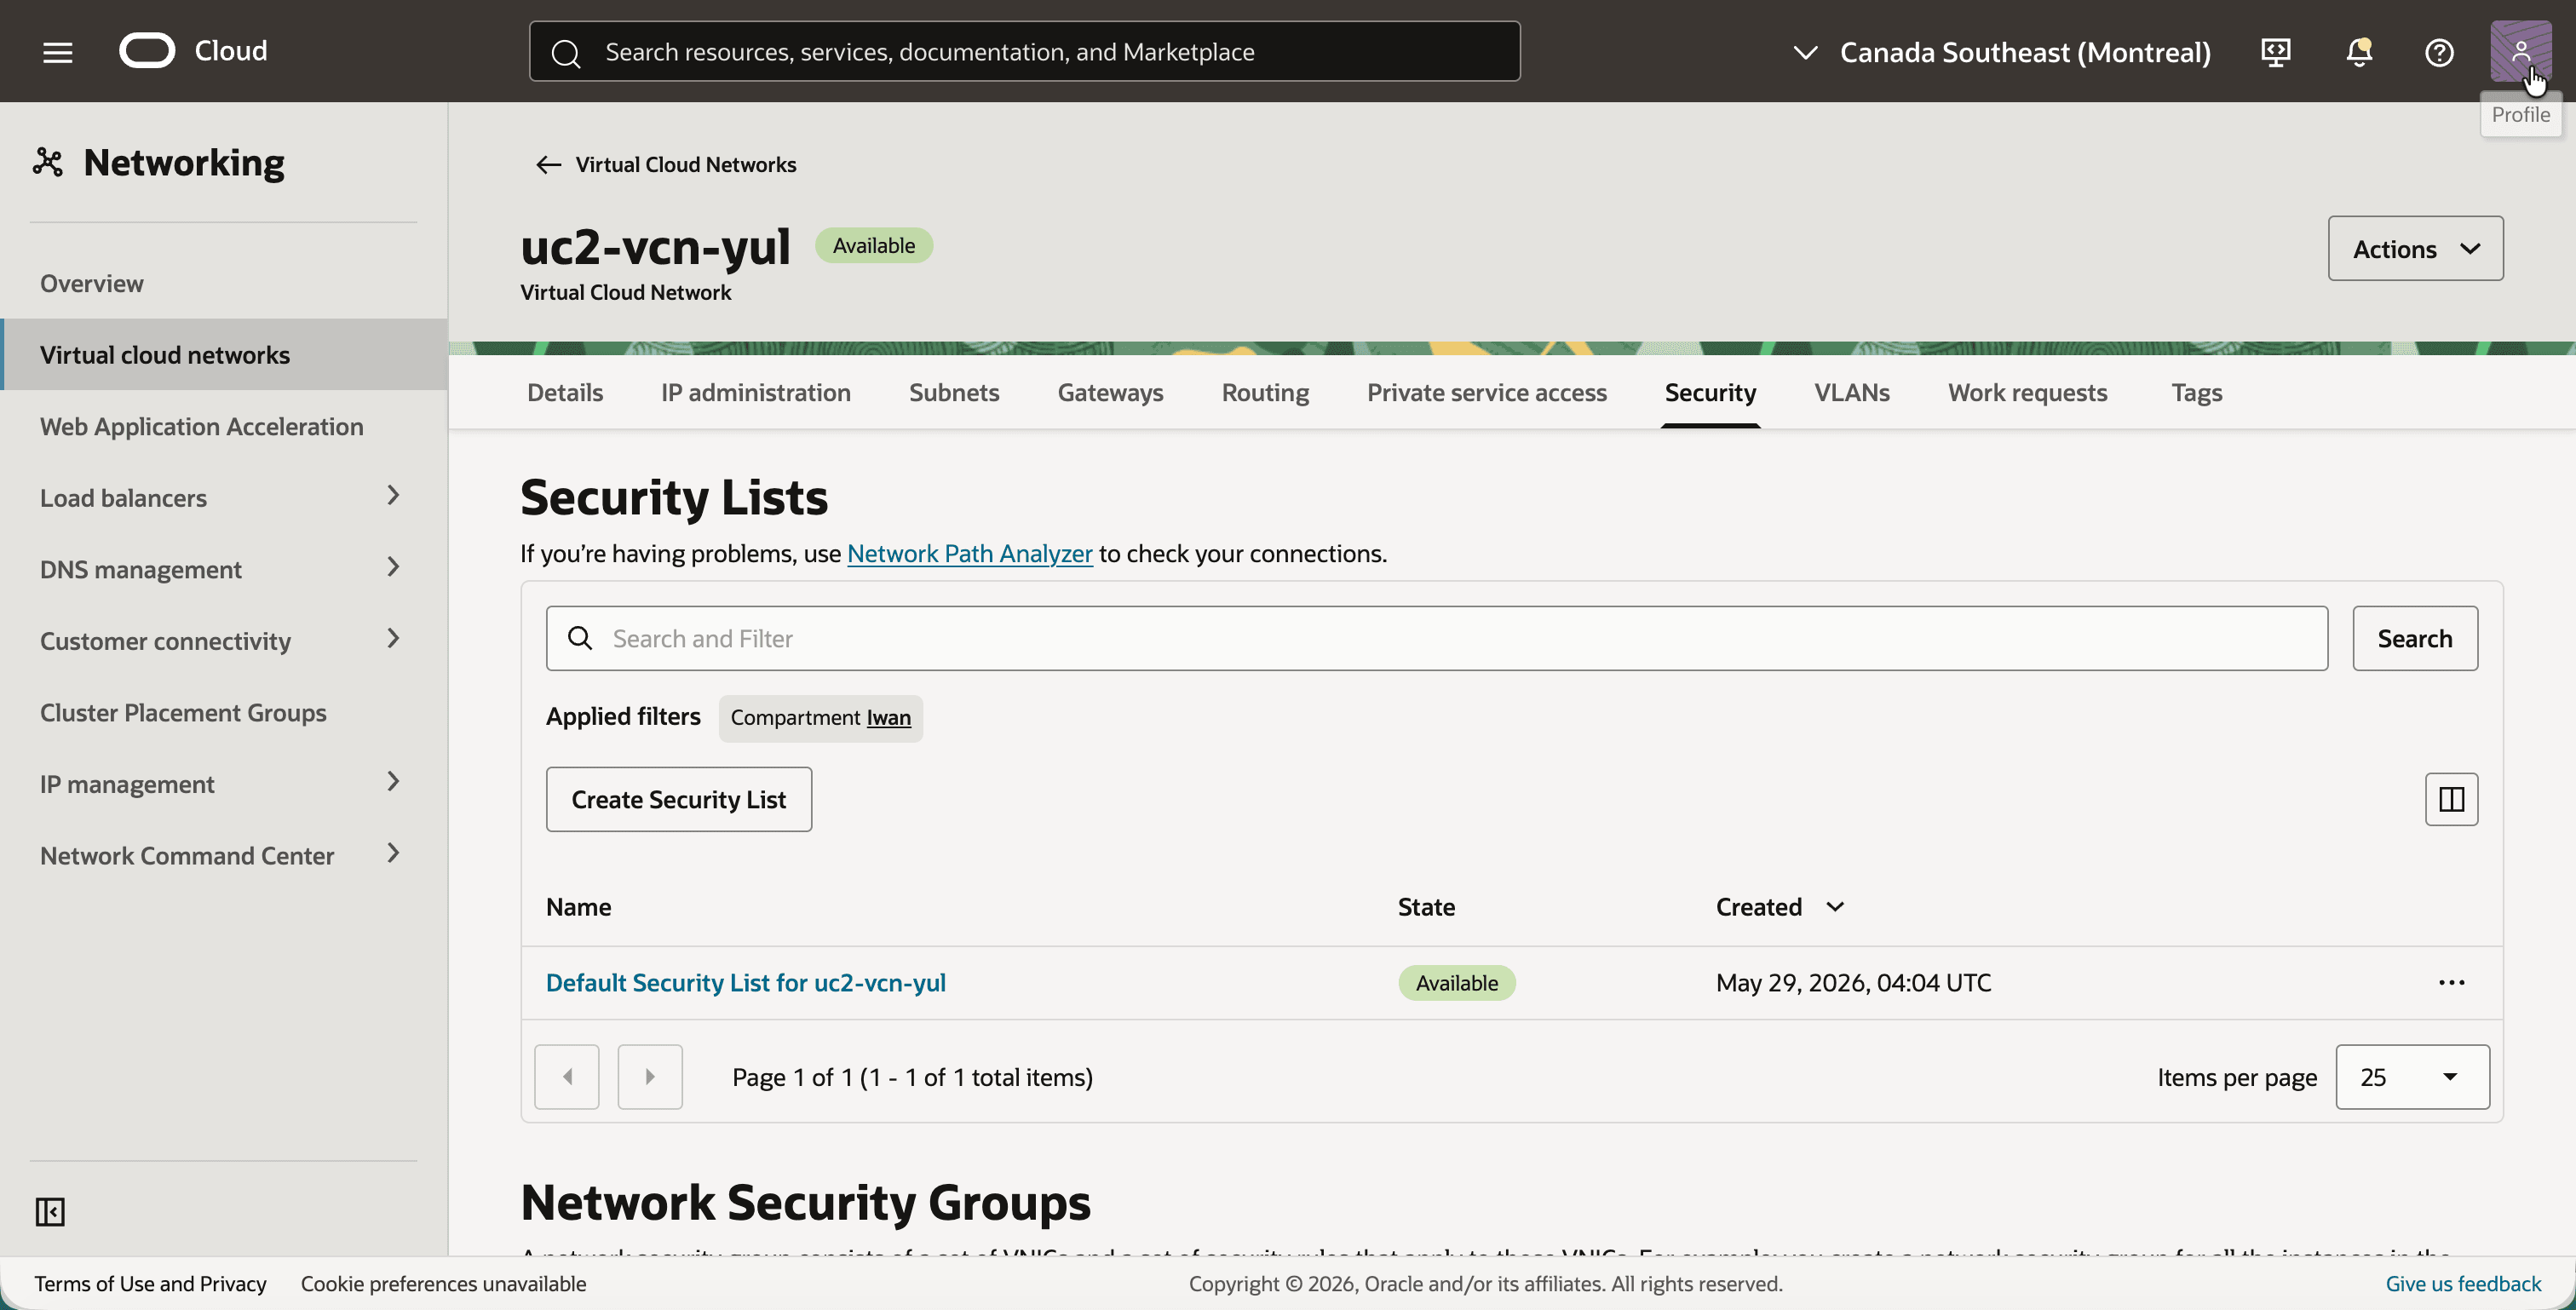
テストはPingであるため、セキュリティ・リストではICMPを許可する必要があります。トロントからのPingは、10.0.1.0/24ではなくシャドウ範囲に発信元アドレスとともに到着します。
この演習では、3つのプライベート範囲すべてからICMPを許可します。これは、このチュートリアルのニーズよりも広いです。最小値はVCNごとに1つのICMPルールであり、もう一方のリージョンのシャドウCIDRはソースです: モントリオールでは192.168.20.0/24、トロントでは192.168.10.0/24。
- VCNに戻り、「セキュリティ」タブをクリックします。
- 「Default Security List for uc2-vcn-yul」をクリックします。
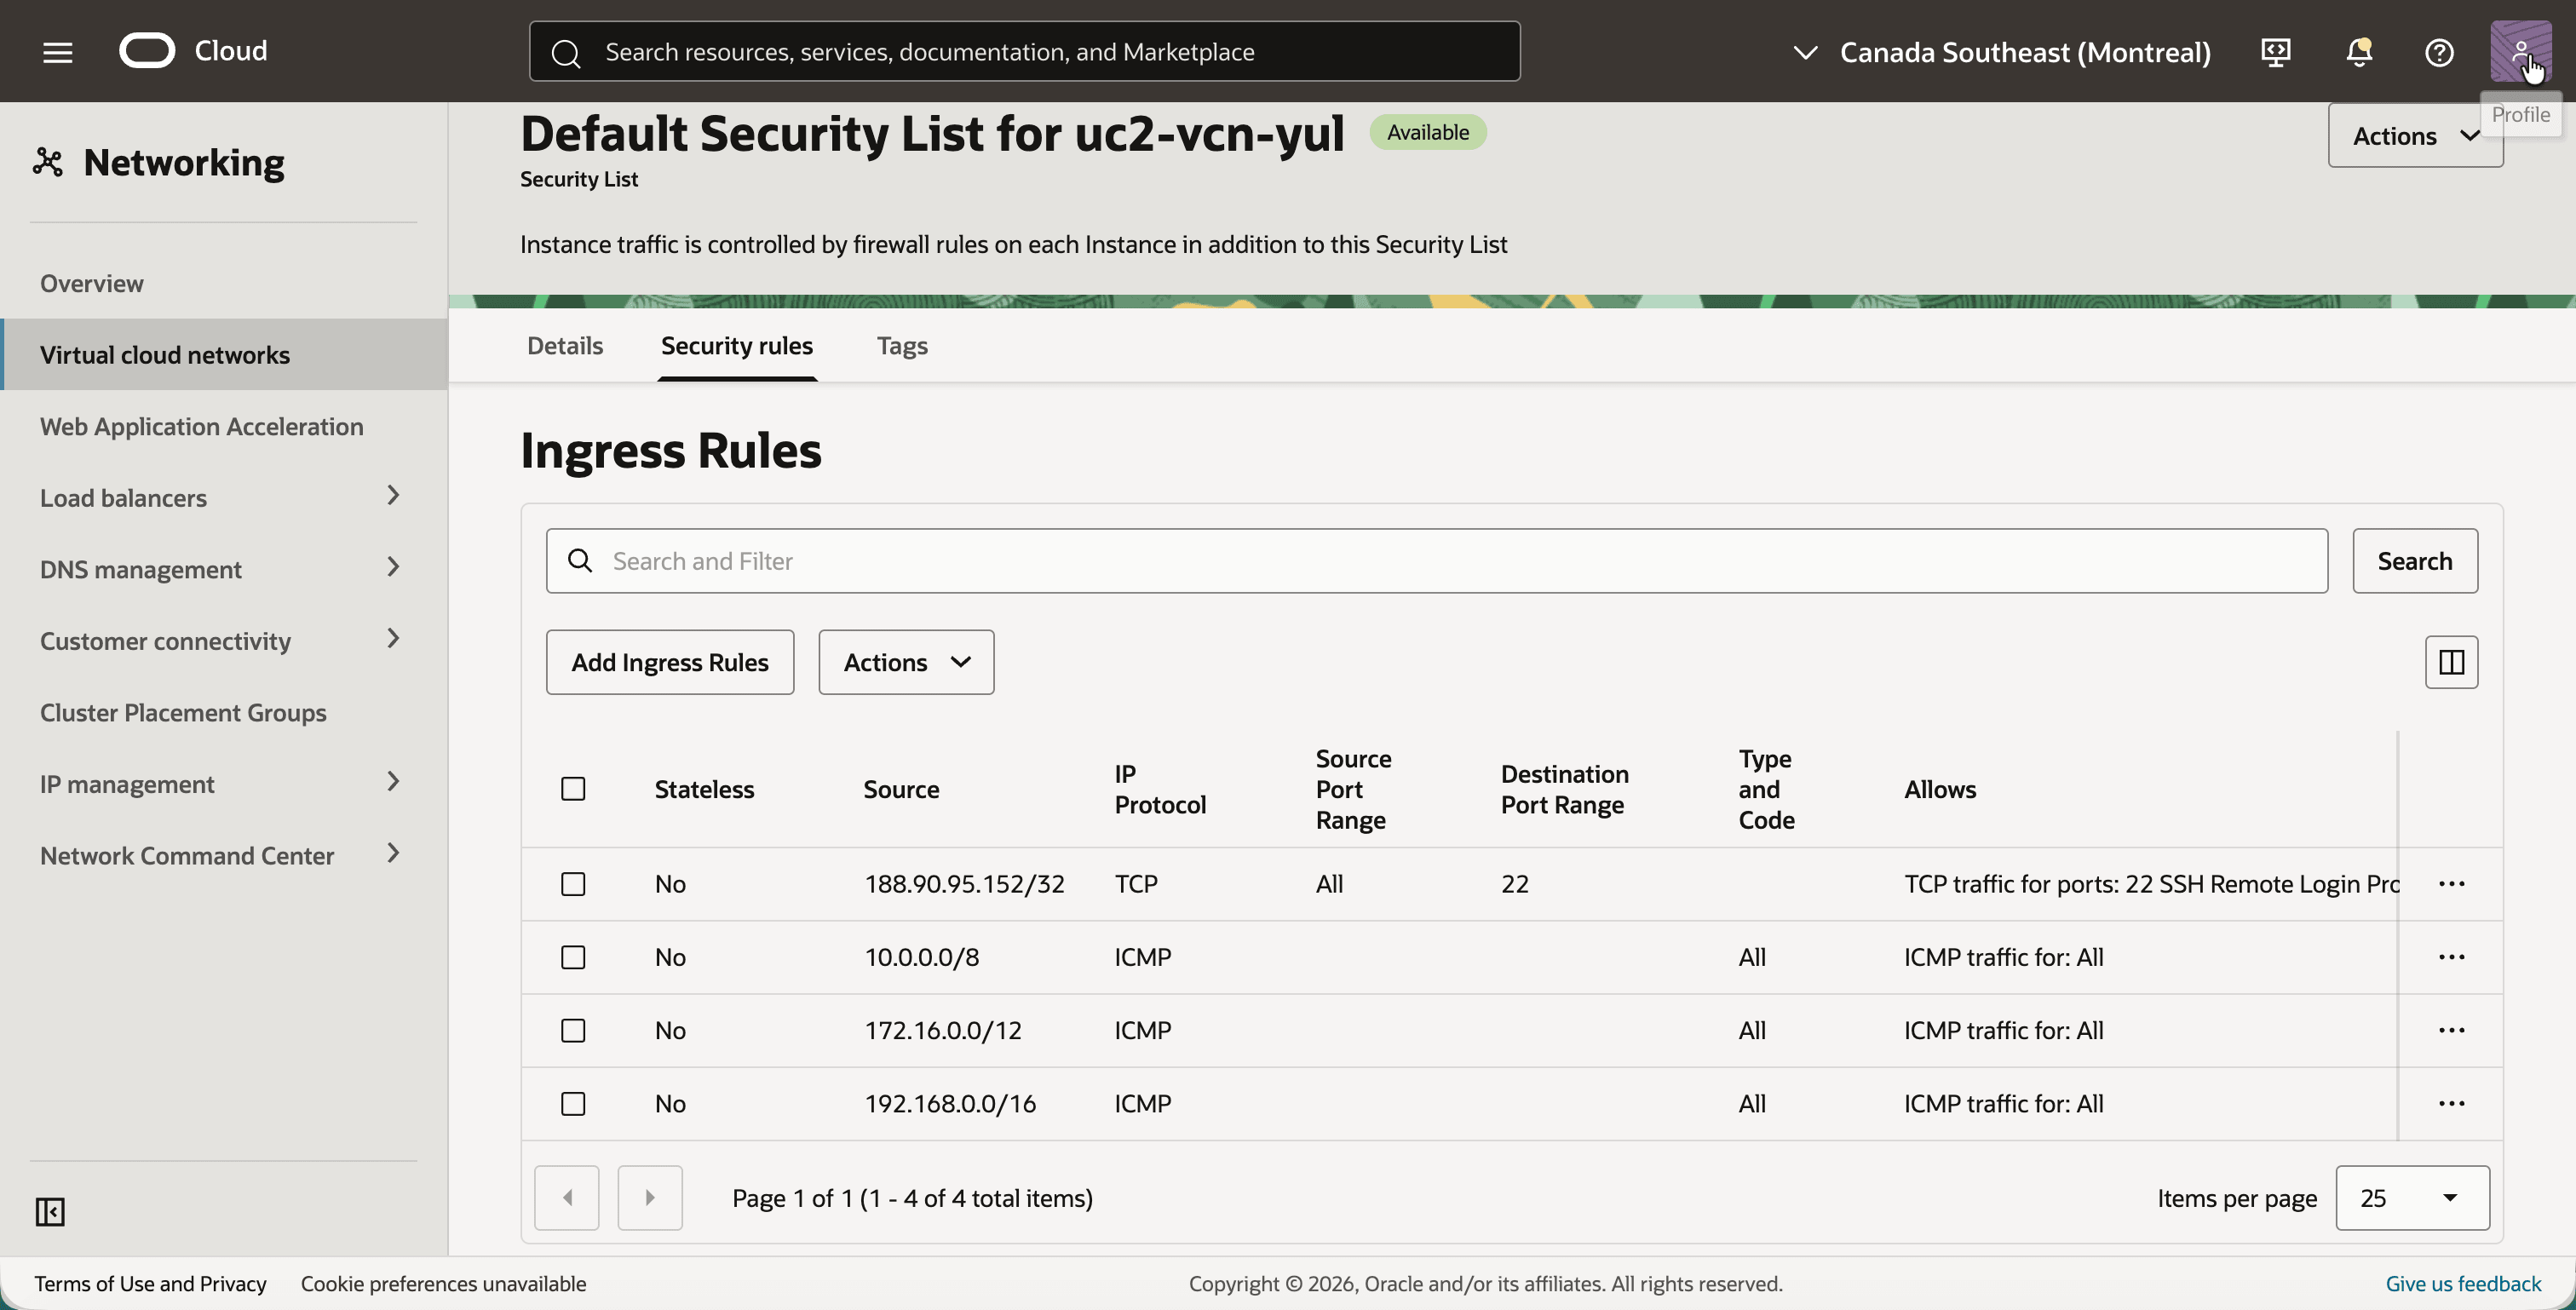
- 「セキュリティ・ルール」タブをクリックします。
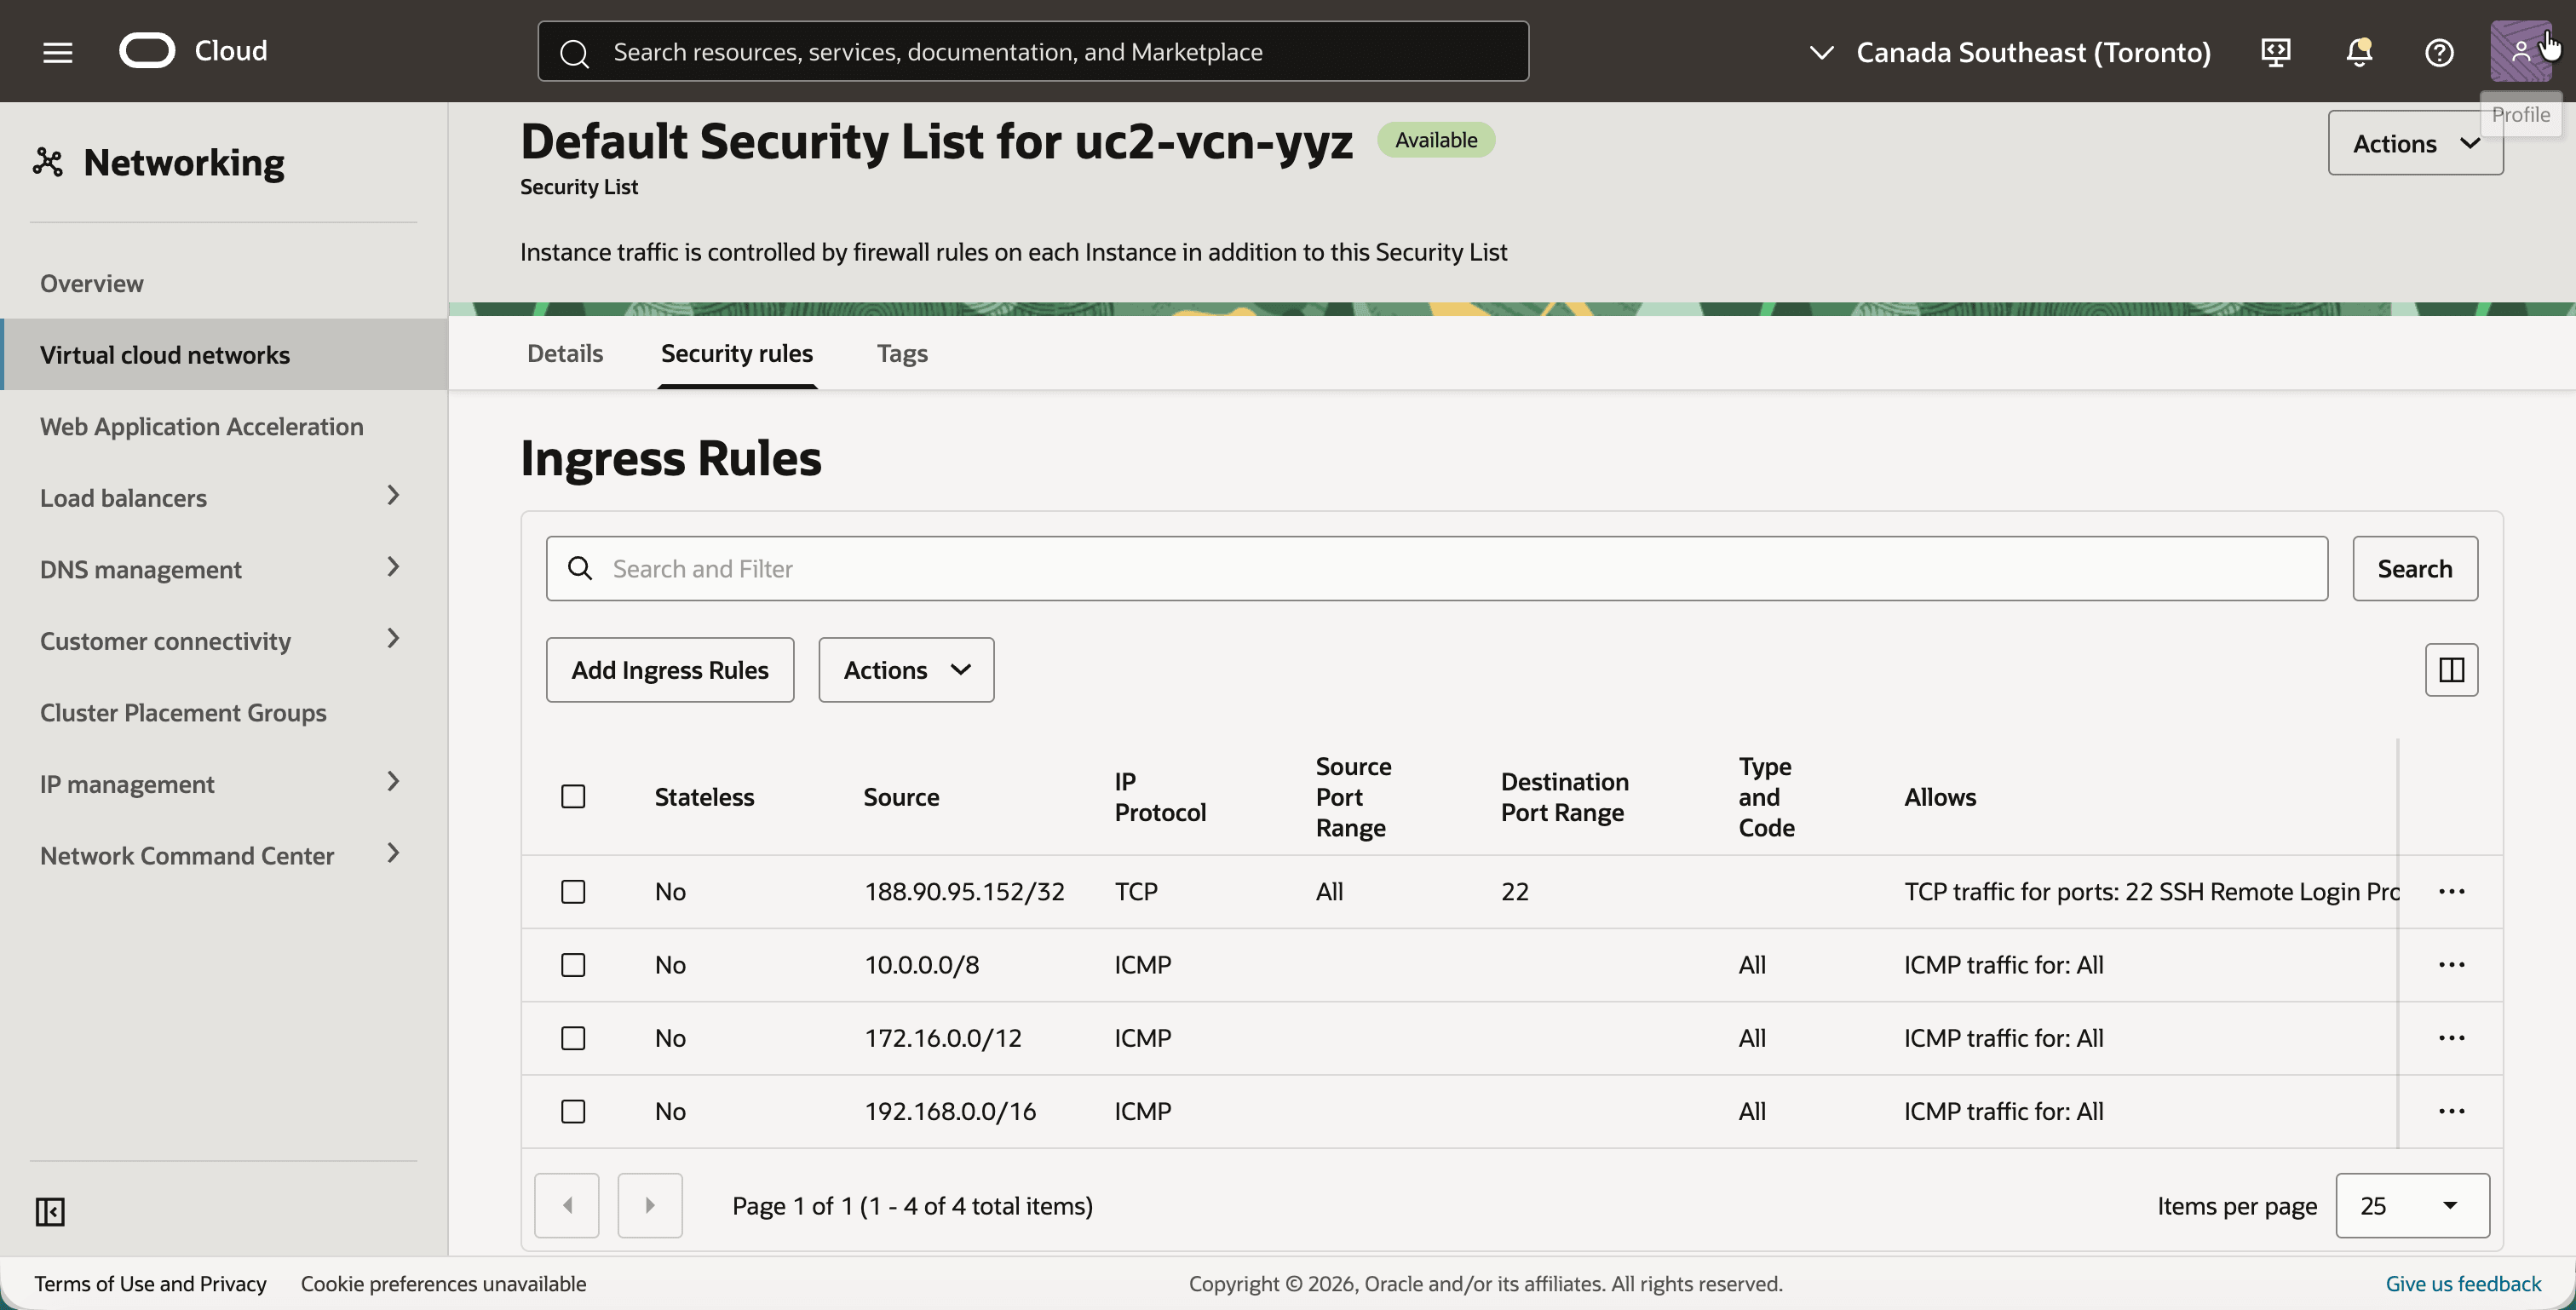
- セキュリティ・リストに次のイングレス・ルールがあることを確認し、欠落しているイングレス・ルールを追加します:
- SSH用の独自のパブリックIPアドレスからのTCPポート
22。 10.0.0.0/8、172.16.0.0/12および192.168.0.0/16のICMP。
- SSH用の独自のパブリックIPアドレスからのTCPポート
ステップ02: モントリオールでのDRG、RPCおよびDRGルート表の作成
各リージョンには独自のDRGがあります。モントリオールのDRGには、2つのアタッチメントがあります。1つはVCN用、もう1つはトロントへのリモート・ピアリング接続用です。各アタッチメントは、独自のDRGルート表を取得します。自動生成されたテーブルはここでは役に立ちません。トロントのシャドウCIDRはアタッチメントによってアドバタイズされないため、ルートは静的ルートである必要があります。1つの静的ルートを持つ2つの小さなテーブルは、それぞれルーティングを明示的に保持します。
このステップのスクリーンショットは、最終結果を示しています。DRGルート表uc2-drgrt-vcn-yulおよびuc2-drgrt-rpc-yulは、自動的には作成されません。DRGの「ルーティング」タブで作成し、それぞれに表示される静的ルートを追加して、VCNアタッチメントおよびRPCアタッチメントのDRGルート表として選択します。RPCへの静的ルートは、RPCが存在したあとでのみ追加できます。
- ナビゲーション・メニューを開き、「ネットワーキング」、「顧客接続」、「動的ルーティング・ゲートウェイ」の順にクリックします。
- 「動的ルーティング・ゲートウェイの作成」ボタンをクリックし、
uc2-drg-yulという名前のDRGを作成します。 - DRGが「使用可能」であることを確認します。
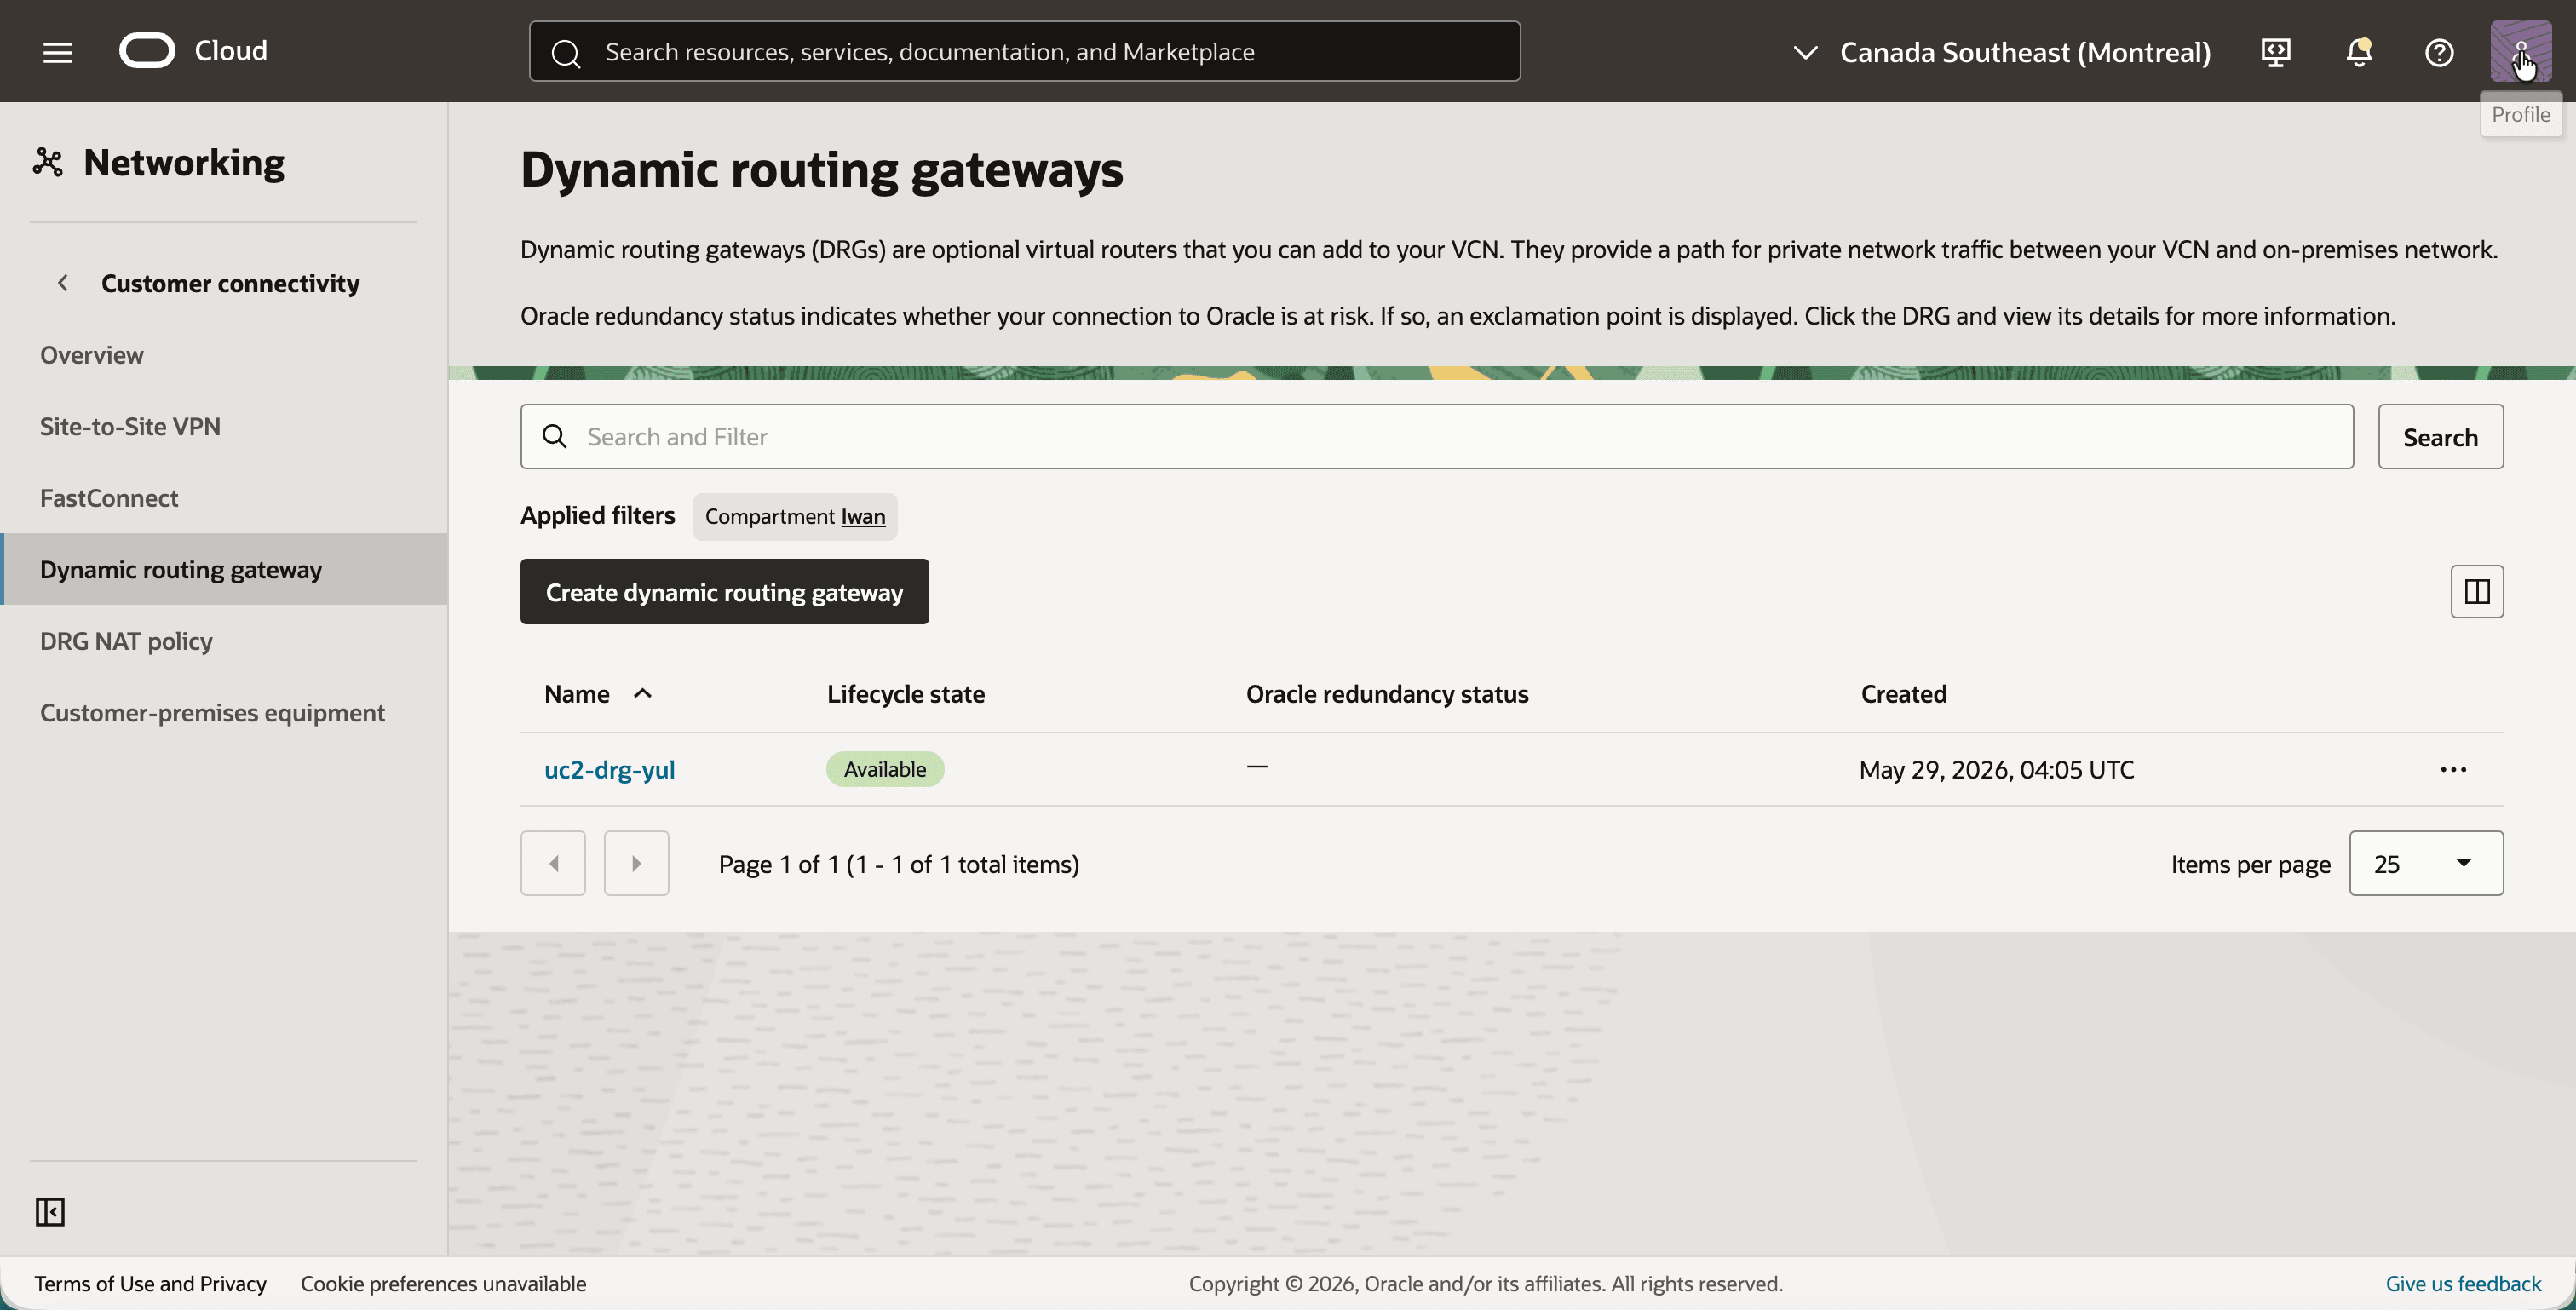
uc2-drg-yulをクリックし、Attachmentsタブをクリックします。- 「仮想クラウド・ネットワーク・アタッチメントの作成」ボタンをクリックし、VCN
uc2-vcn-yulのアタッチメントuc2-att-vcn-yulを作成します。 - アタッチメントでは、DRGルート表
uc2-drgrt-vcn-yulが使用され、DRG NATポリシーがないことに注意してください。
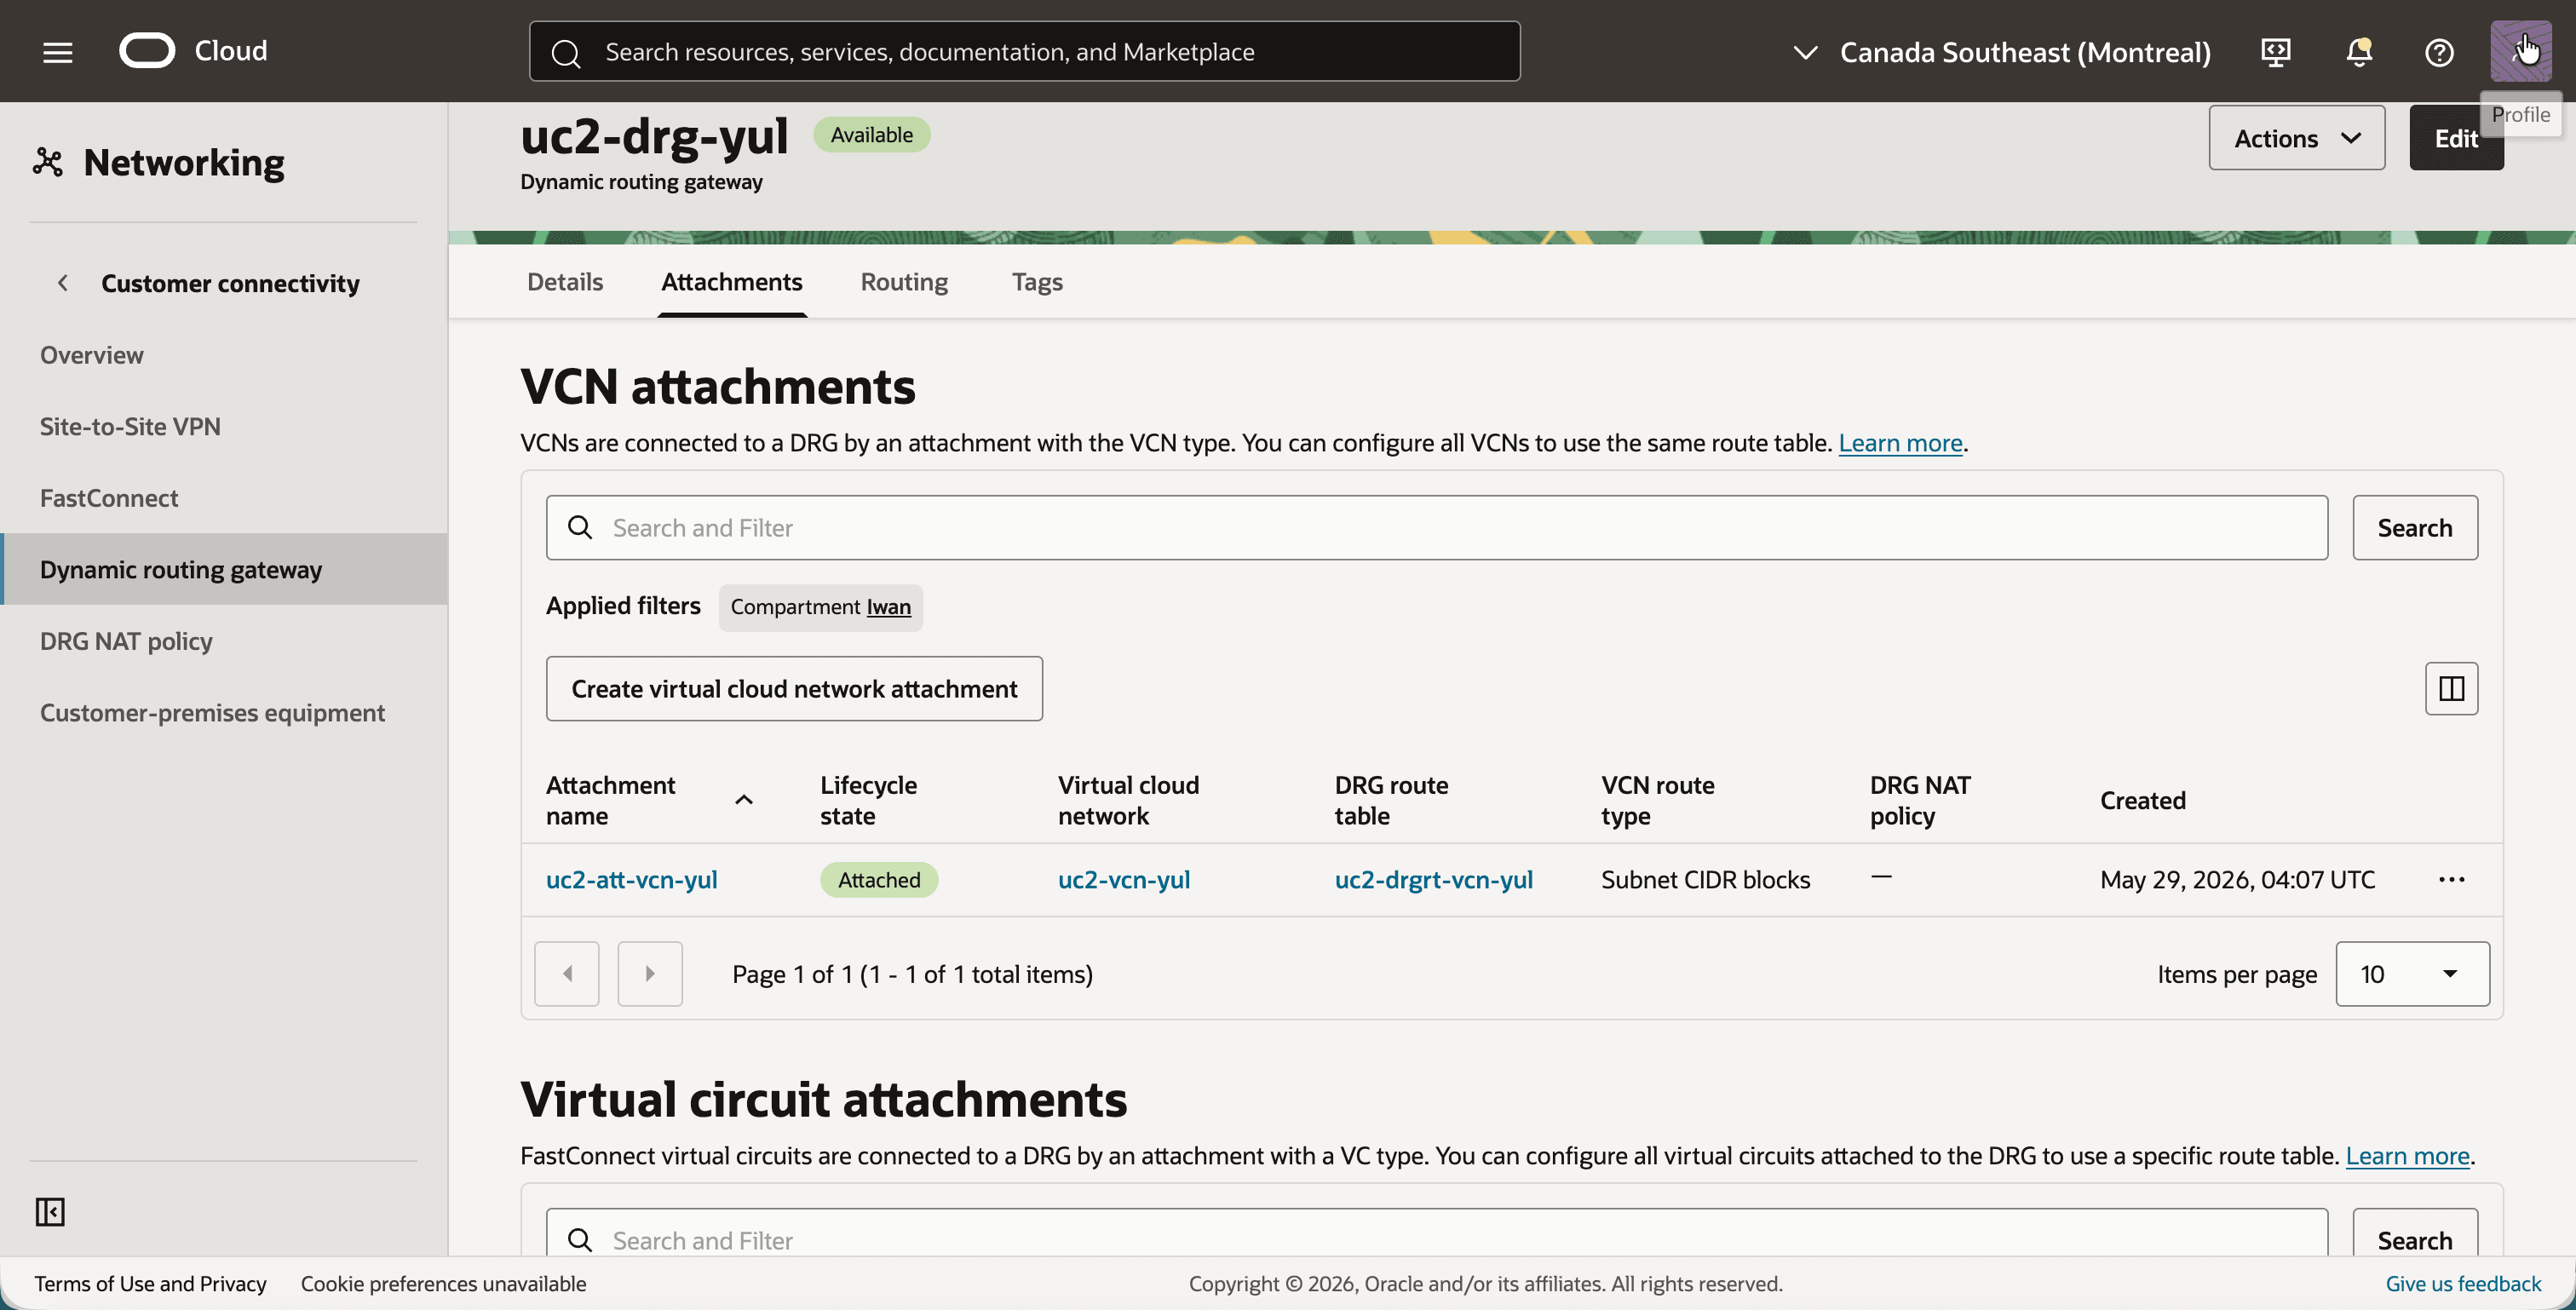
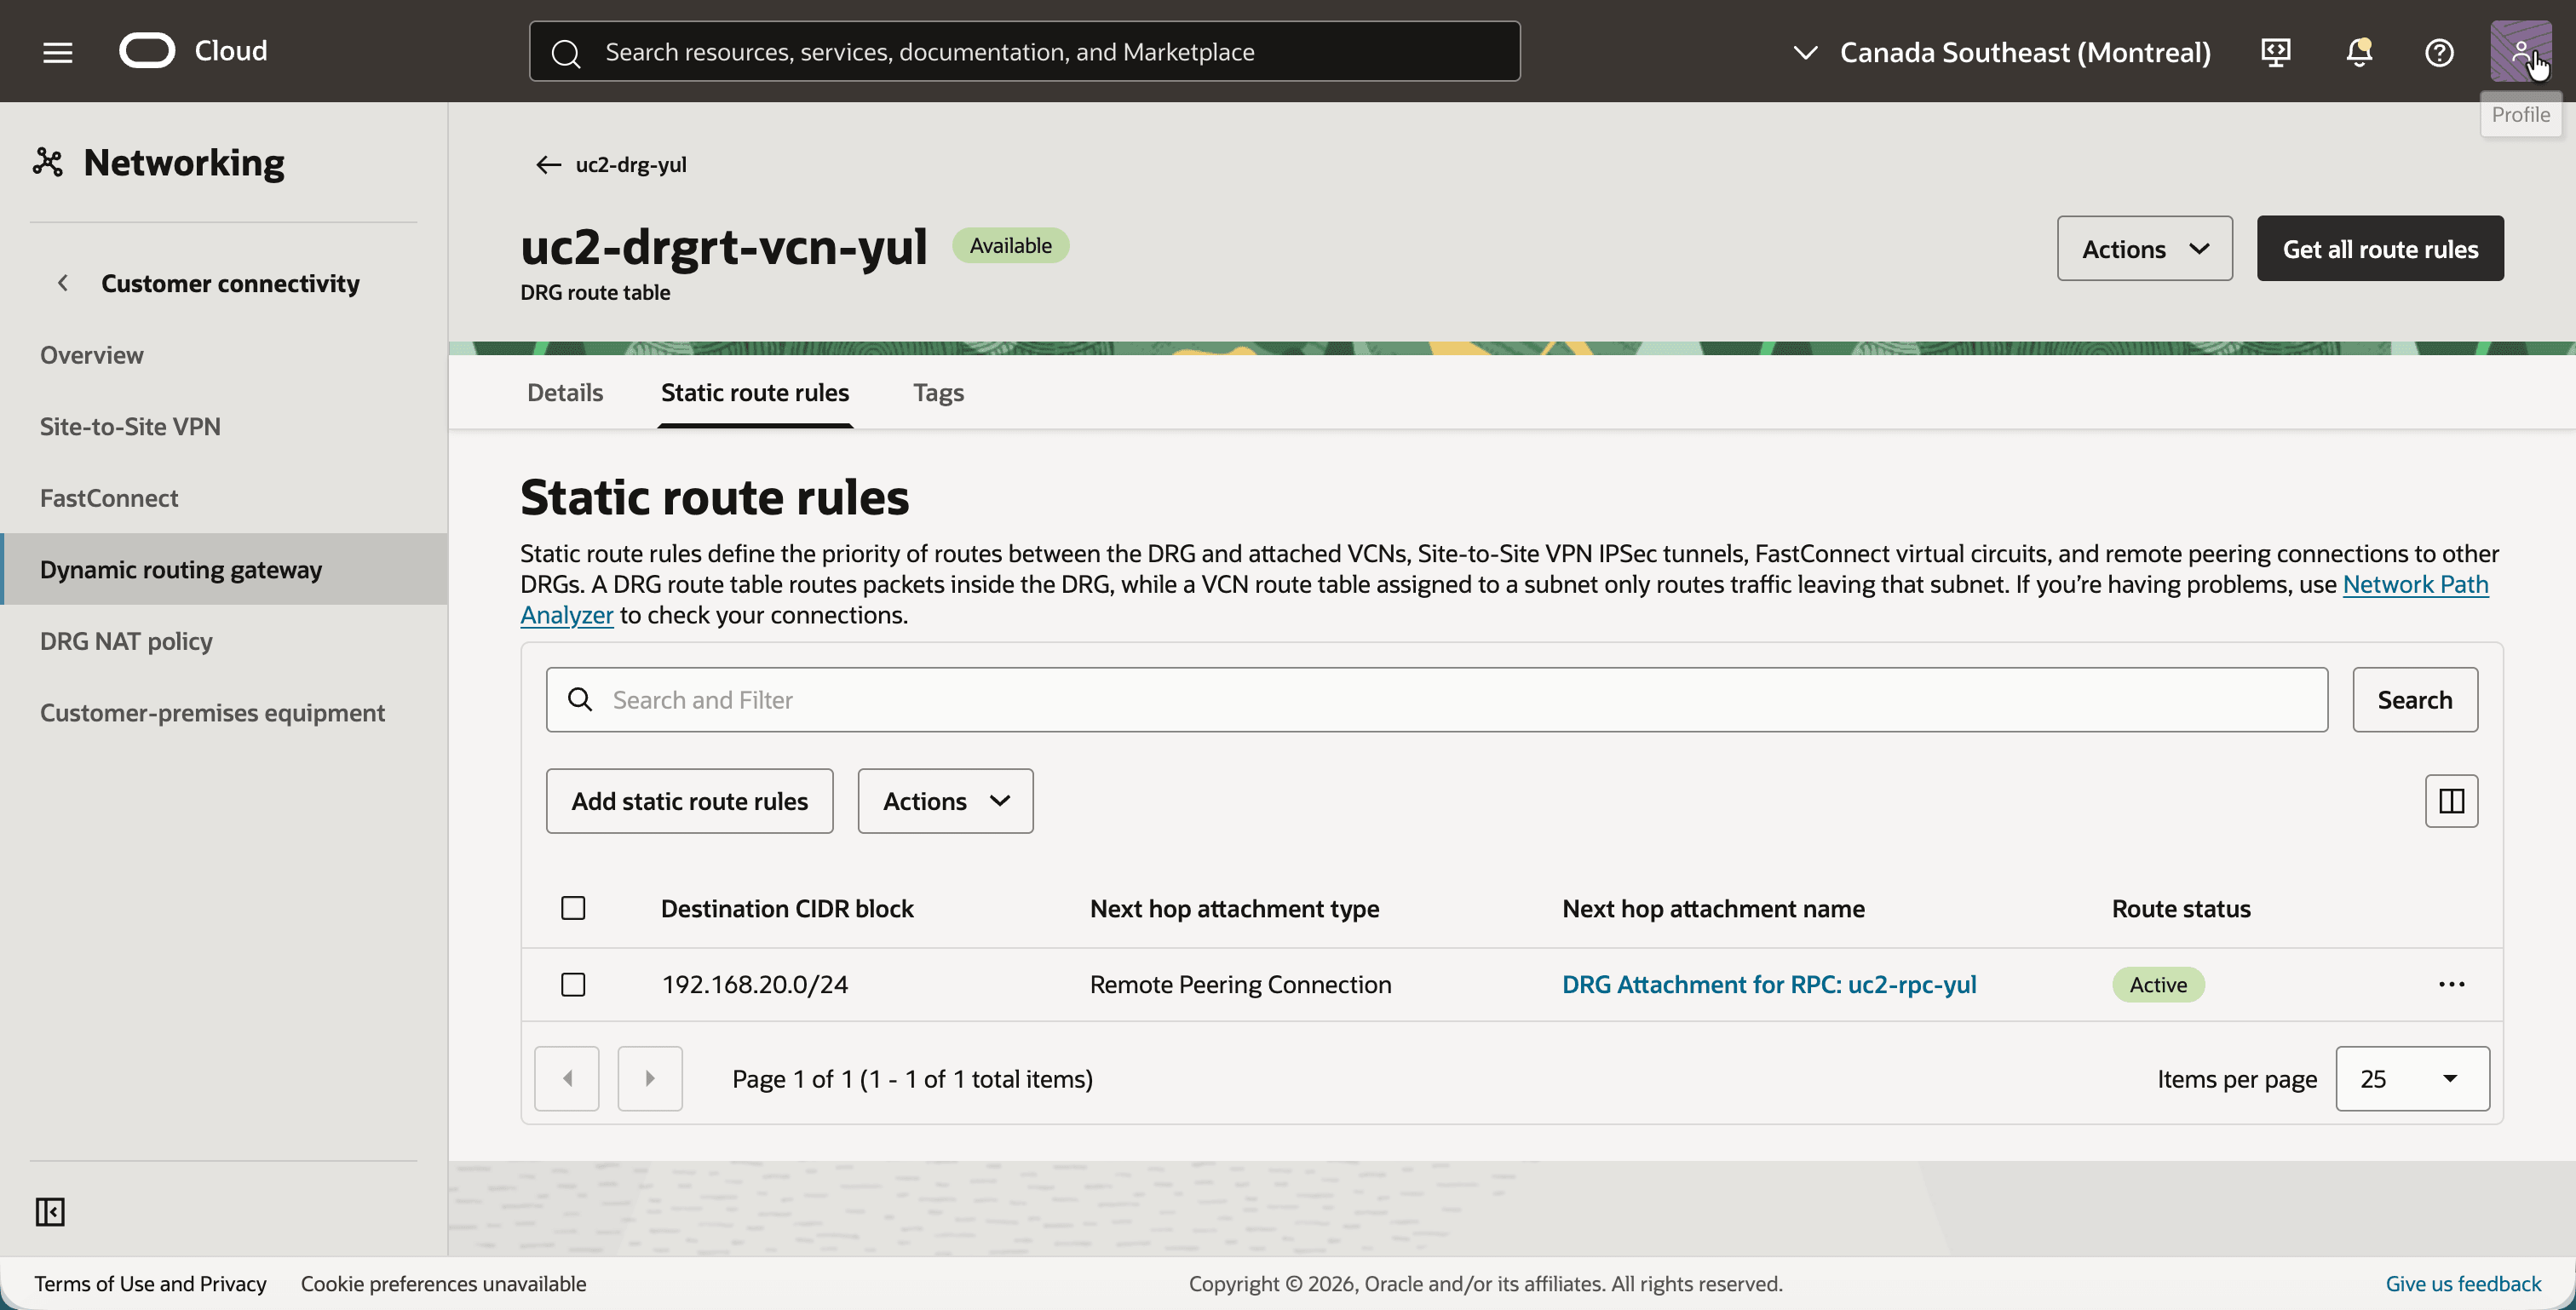
VCNアタッチメントのDRGルート表は、VCNからのトラフィックを処理します。トロントのシャドウCIDRをRPCに送信します。
- DRGルート表
uc2-drgrt-vcn-yulをクリックし、「静的ルート・ルール」タブをクリックします。 - 宛先CIDRブロック
192.168.20.0/24およびネクスト・ホップDRG Attachment for RPC: uc2-rpc-yulの静的ルートに注意してください。
uc2-drg-yulの「添付」タブに戻り、「リモート・ピアリング接続添付」までスクロール・ダウンします。- 「リモート・ピアリング接続の作成」ボタンをクリックし、
uc2-rpc-yulという名前のRPCを作成します。 - RPCアタッチメントが自動的に作成されることに注意してください。次のステップの後、DRGルート表
uc2-drgrt-rpc-yul、ピアリング・ステータス「ピアリング済」およびDRG NATポリシーuc2-policy-yulが表示されます。
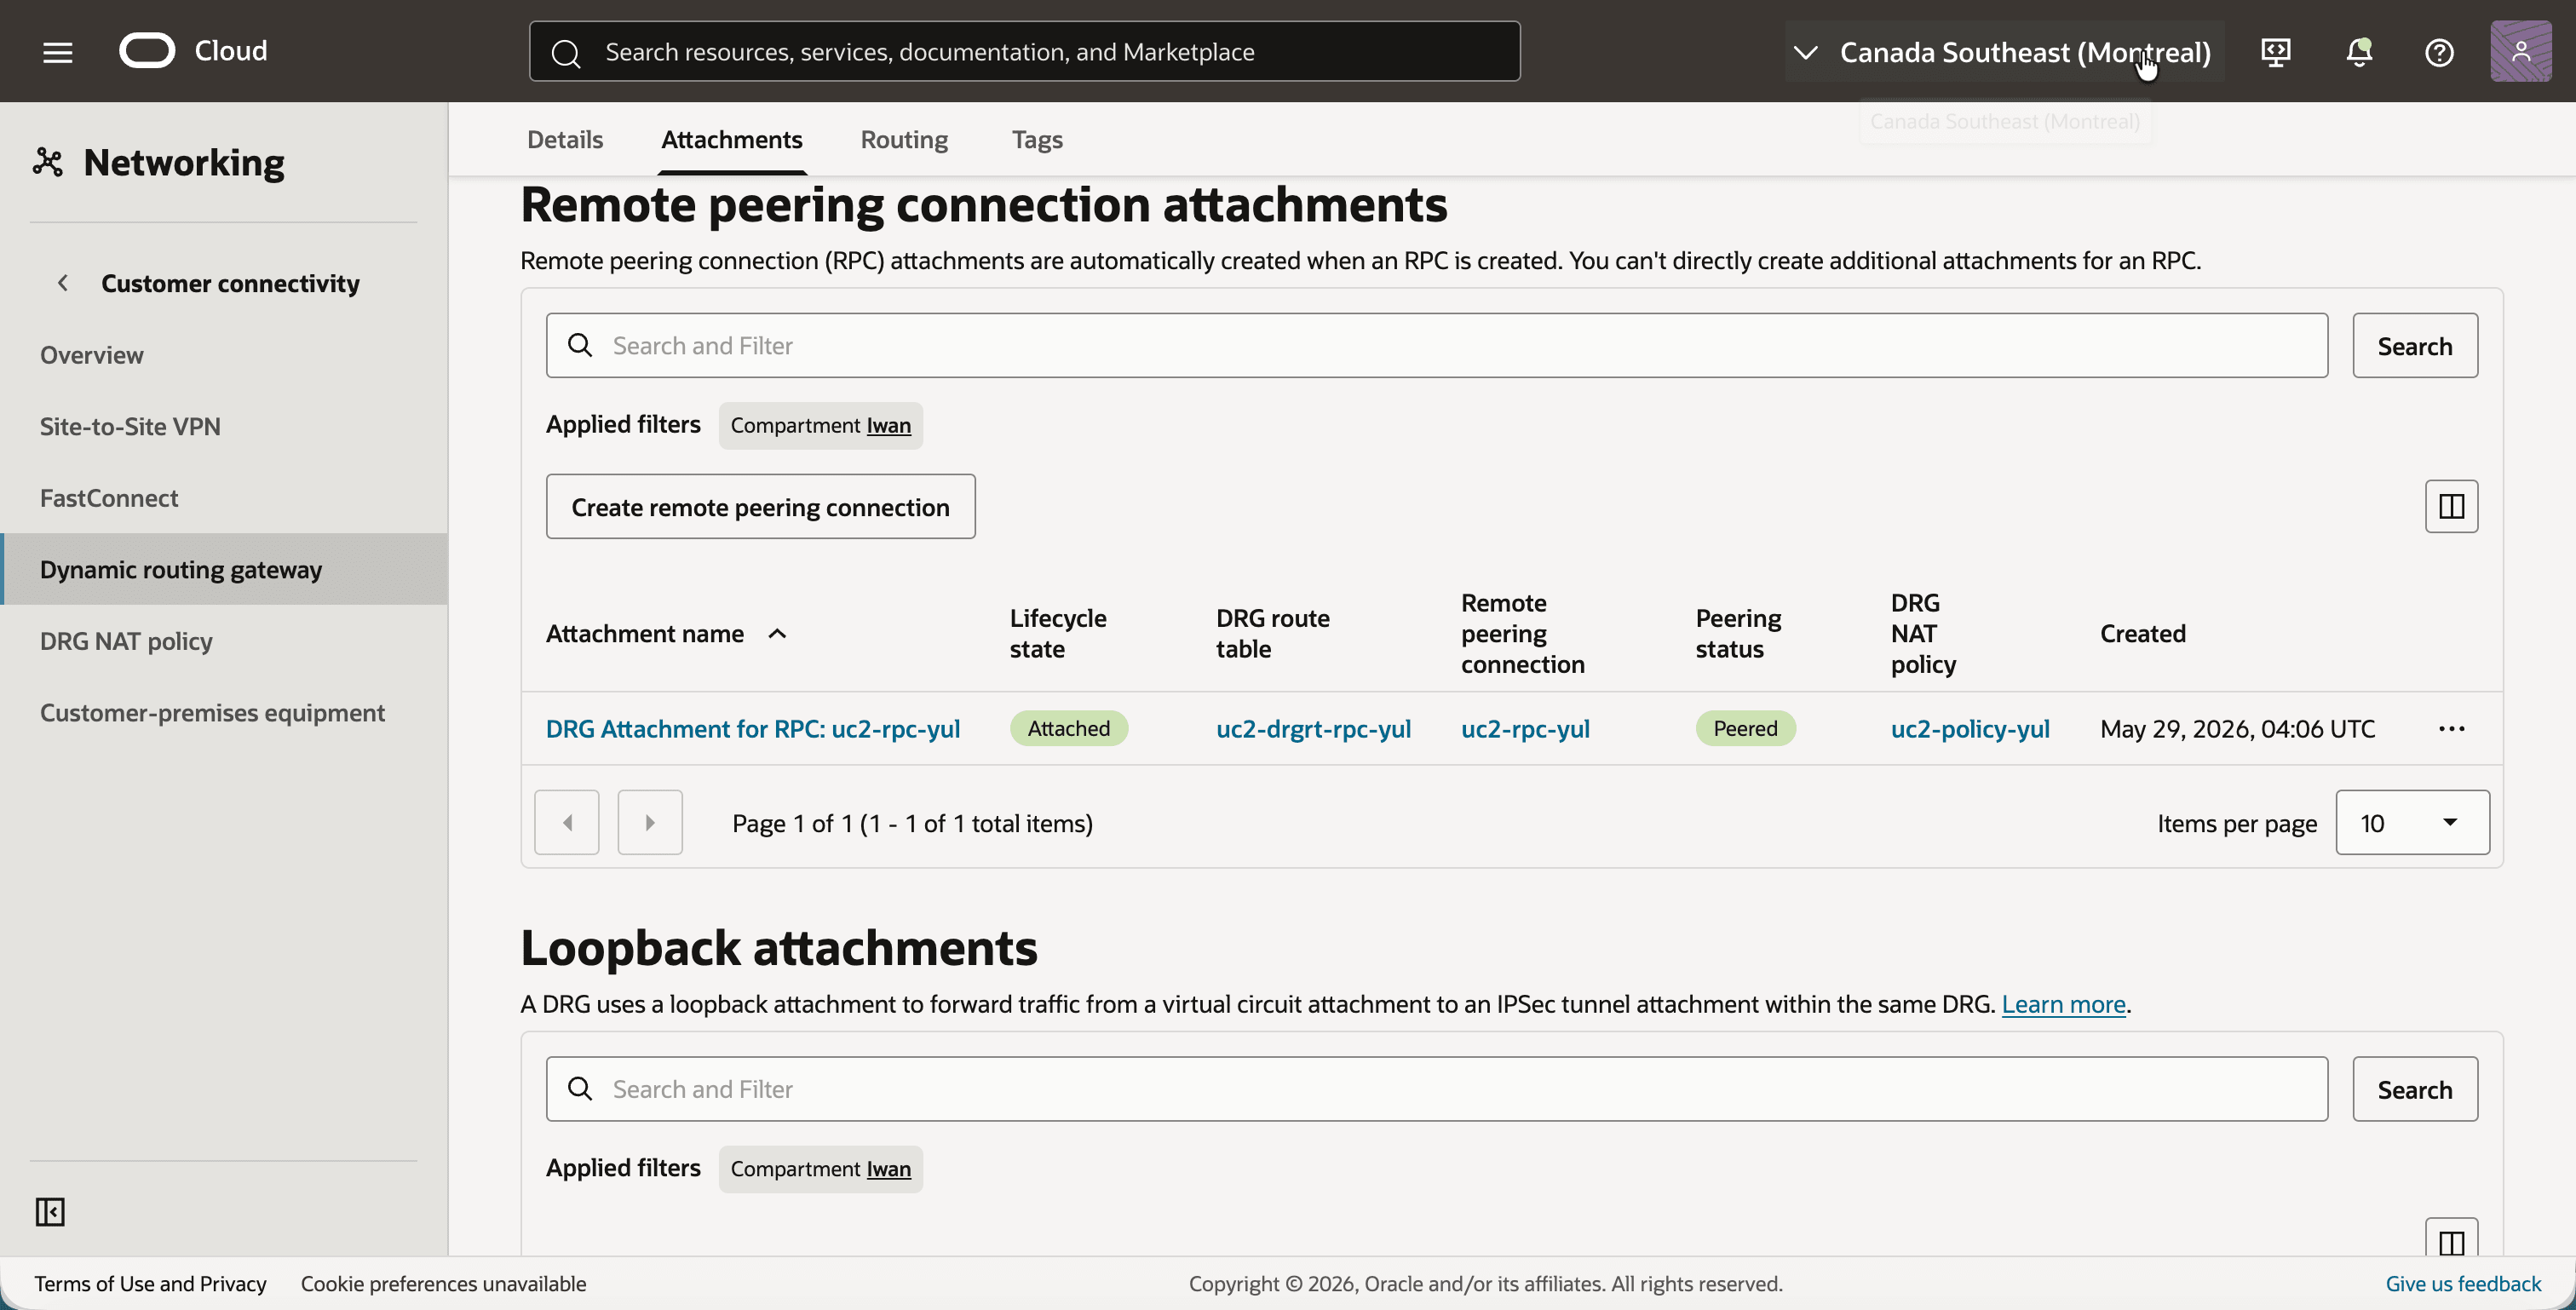
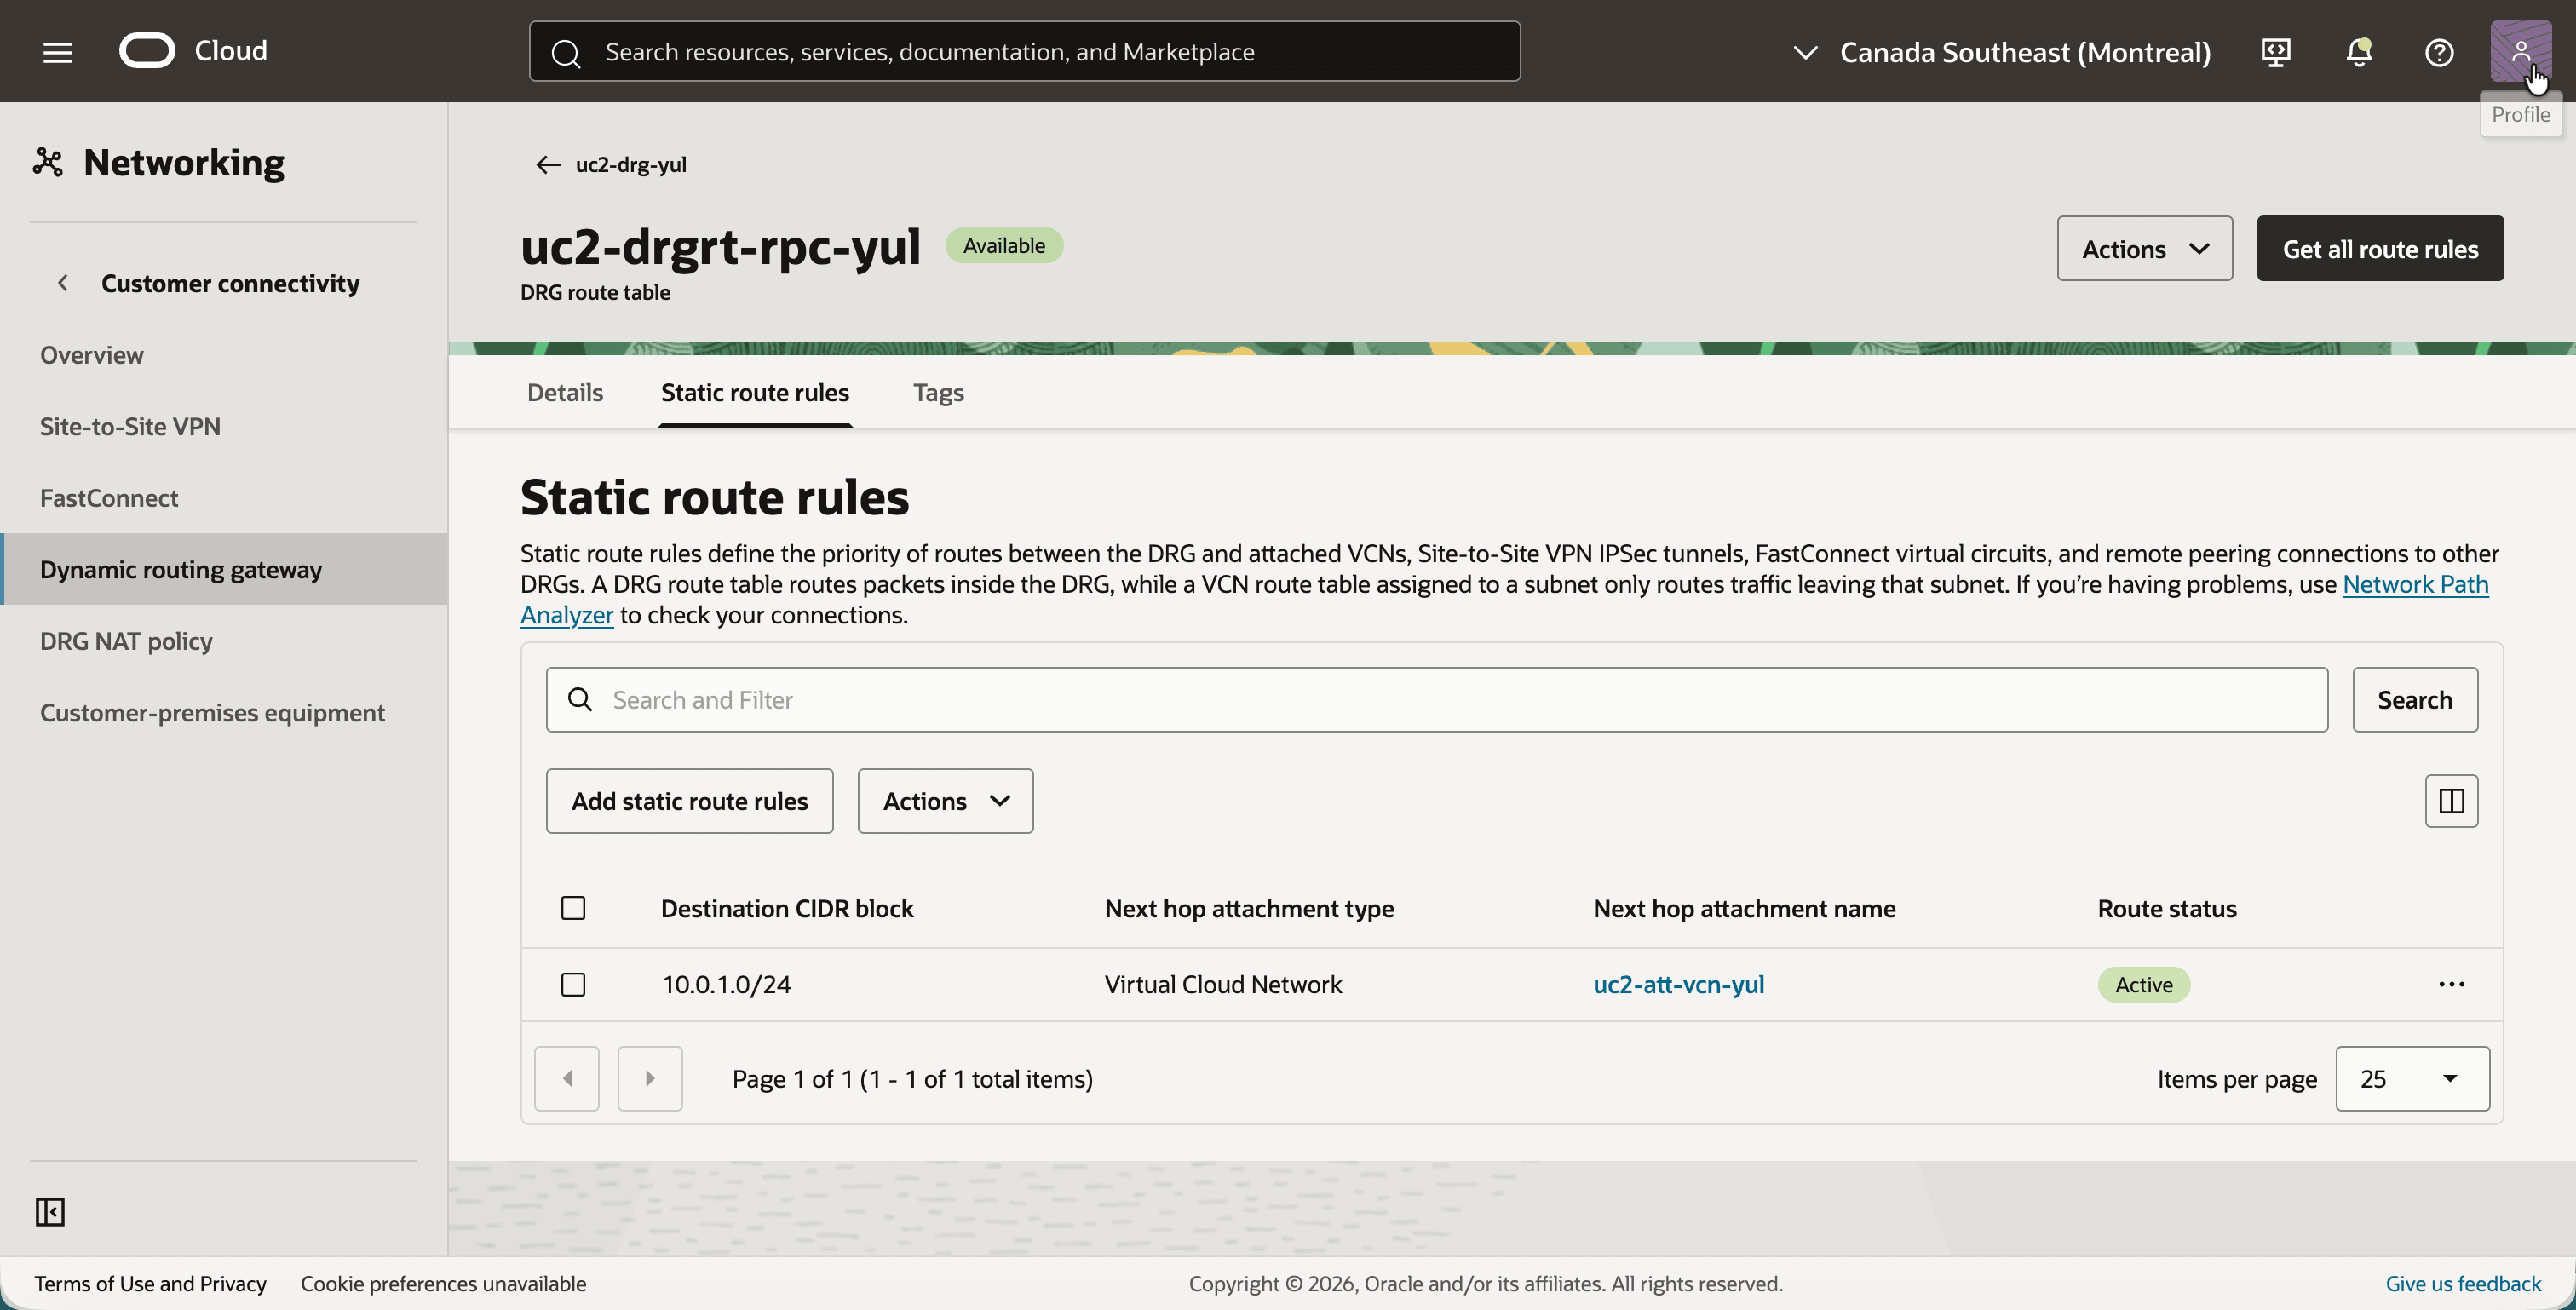
RPCアタッチメントのDRGルート表は、トロントから到着するトラフィックを処理します。この表の宛先は実際のCIDR 10.0.1.0/24です。これは、RPCアタッチメントのNATポリシーによって、DRGがルート検索を実行するまでに宛先がすでに変換されているためです。
- DRGルート表
uc2-drgrt-rpc-yulをクリックし、「静的ルート・ルール」タブをクリックします。 - 宛先CIDRブロック
10.0.1.0/24およびネクスト・ホップuc2-att-vcn-yulを含む静的ルートに注意してください。
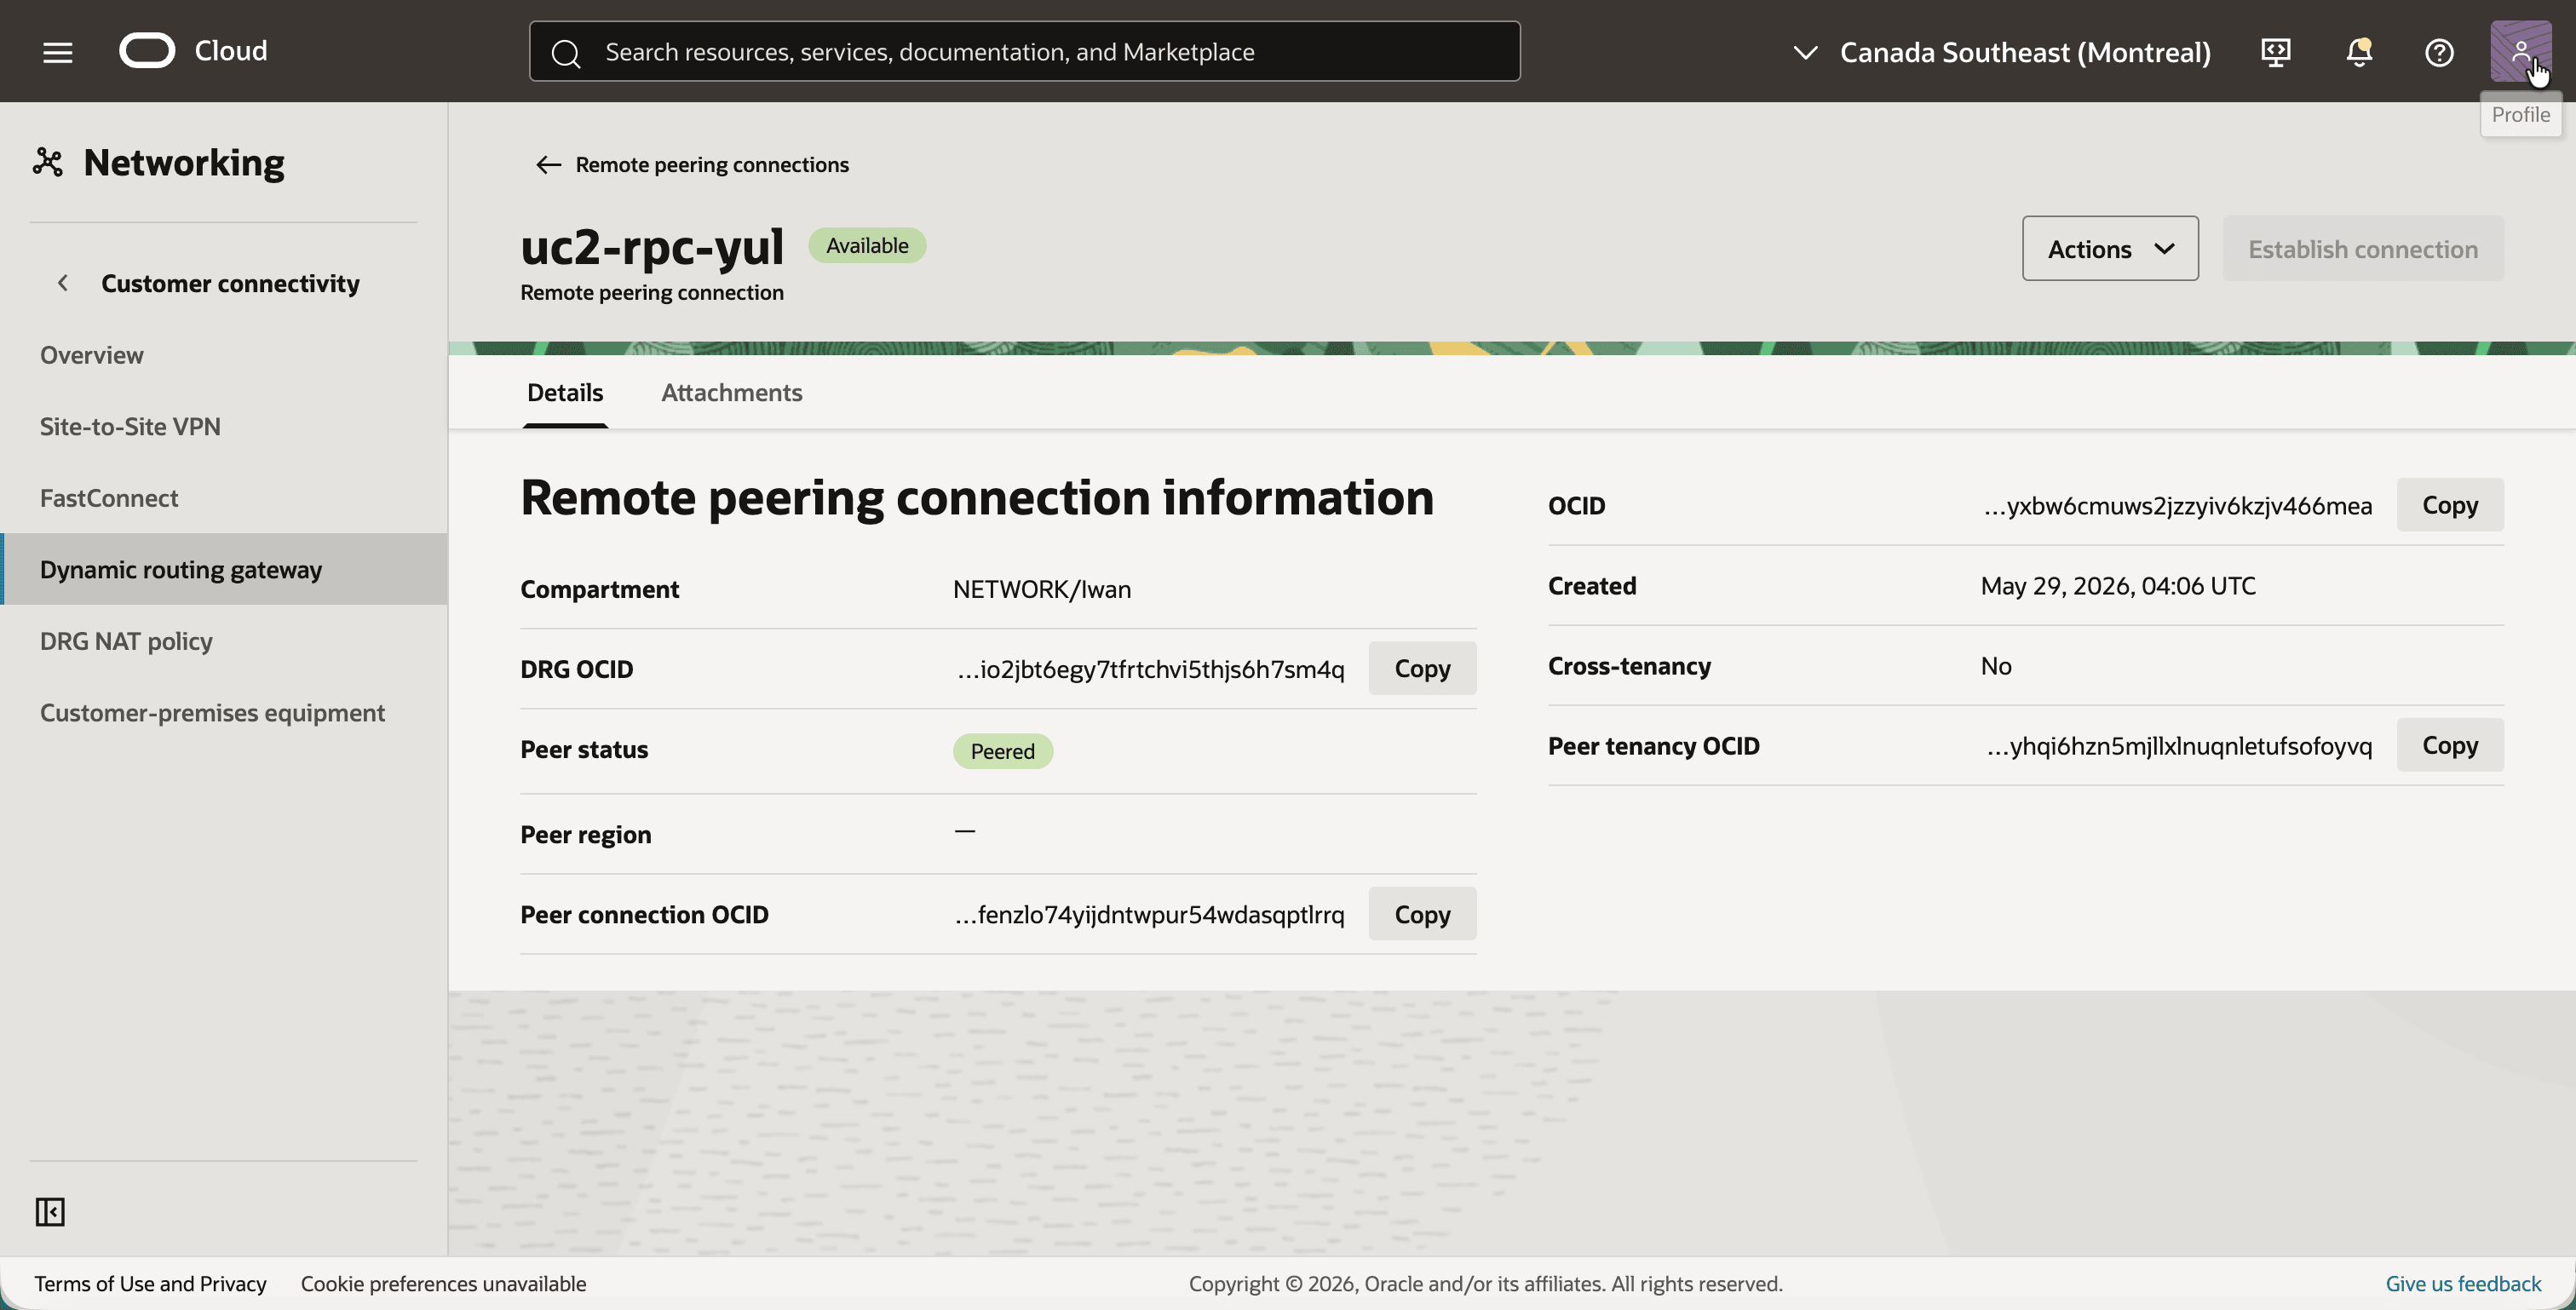
- 戻って、リモート・ピアリング接続
uc2-rpc-yulをクリックします。 - 「ピア・ステータス」に注意してください。トロントの RPCとの接続が手順05で確立されると、Peeredになります。
ステップ03: モントリオールでのDRG NATポリシーの作成
最初にNATポリシーが作成され、後でルールが入力されます。ルールのないポリシーは何も変換されないため、RPCアタッチメントにすでに関連付けることは安全です。
- ナビゲーション・メニューを開き、「ネットワーキング」、「顧客接続」、「DRG NATポリシー」の順にクリックします。
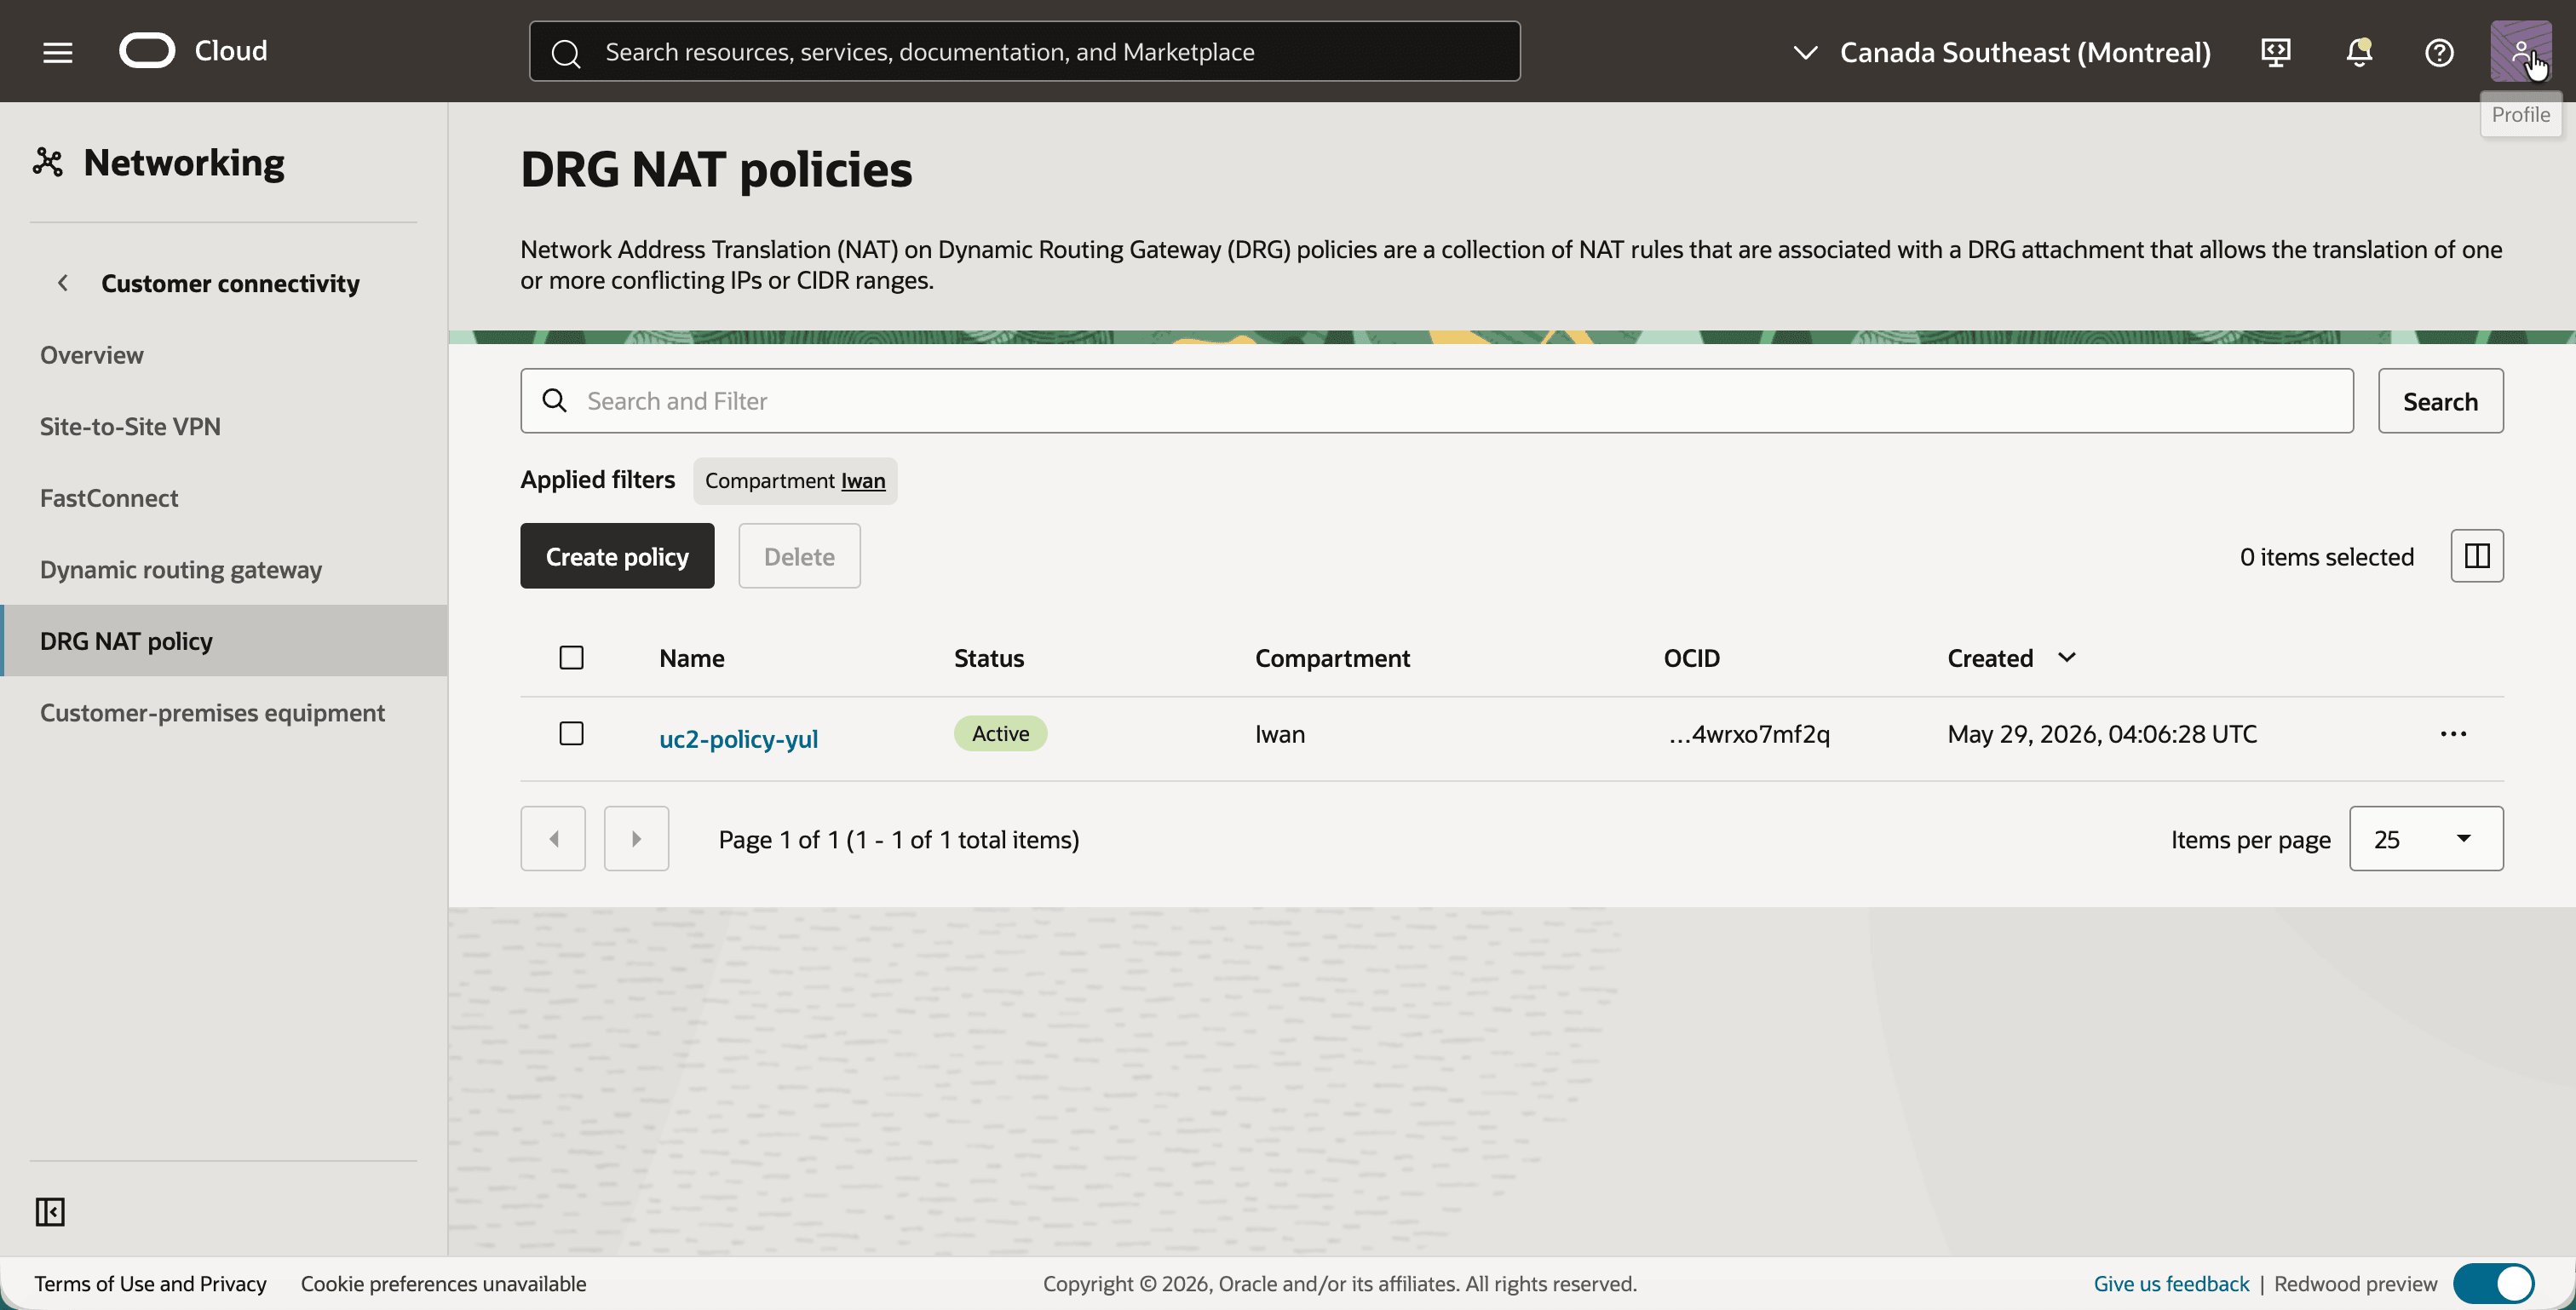
- 「ポリシーの作成」ボタンをクリックし、
uc2-policy-yulという名前のポリシーを作成します。 - ポリシーが「アクティブ」であることに注意します。
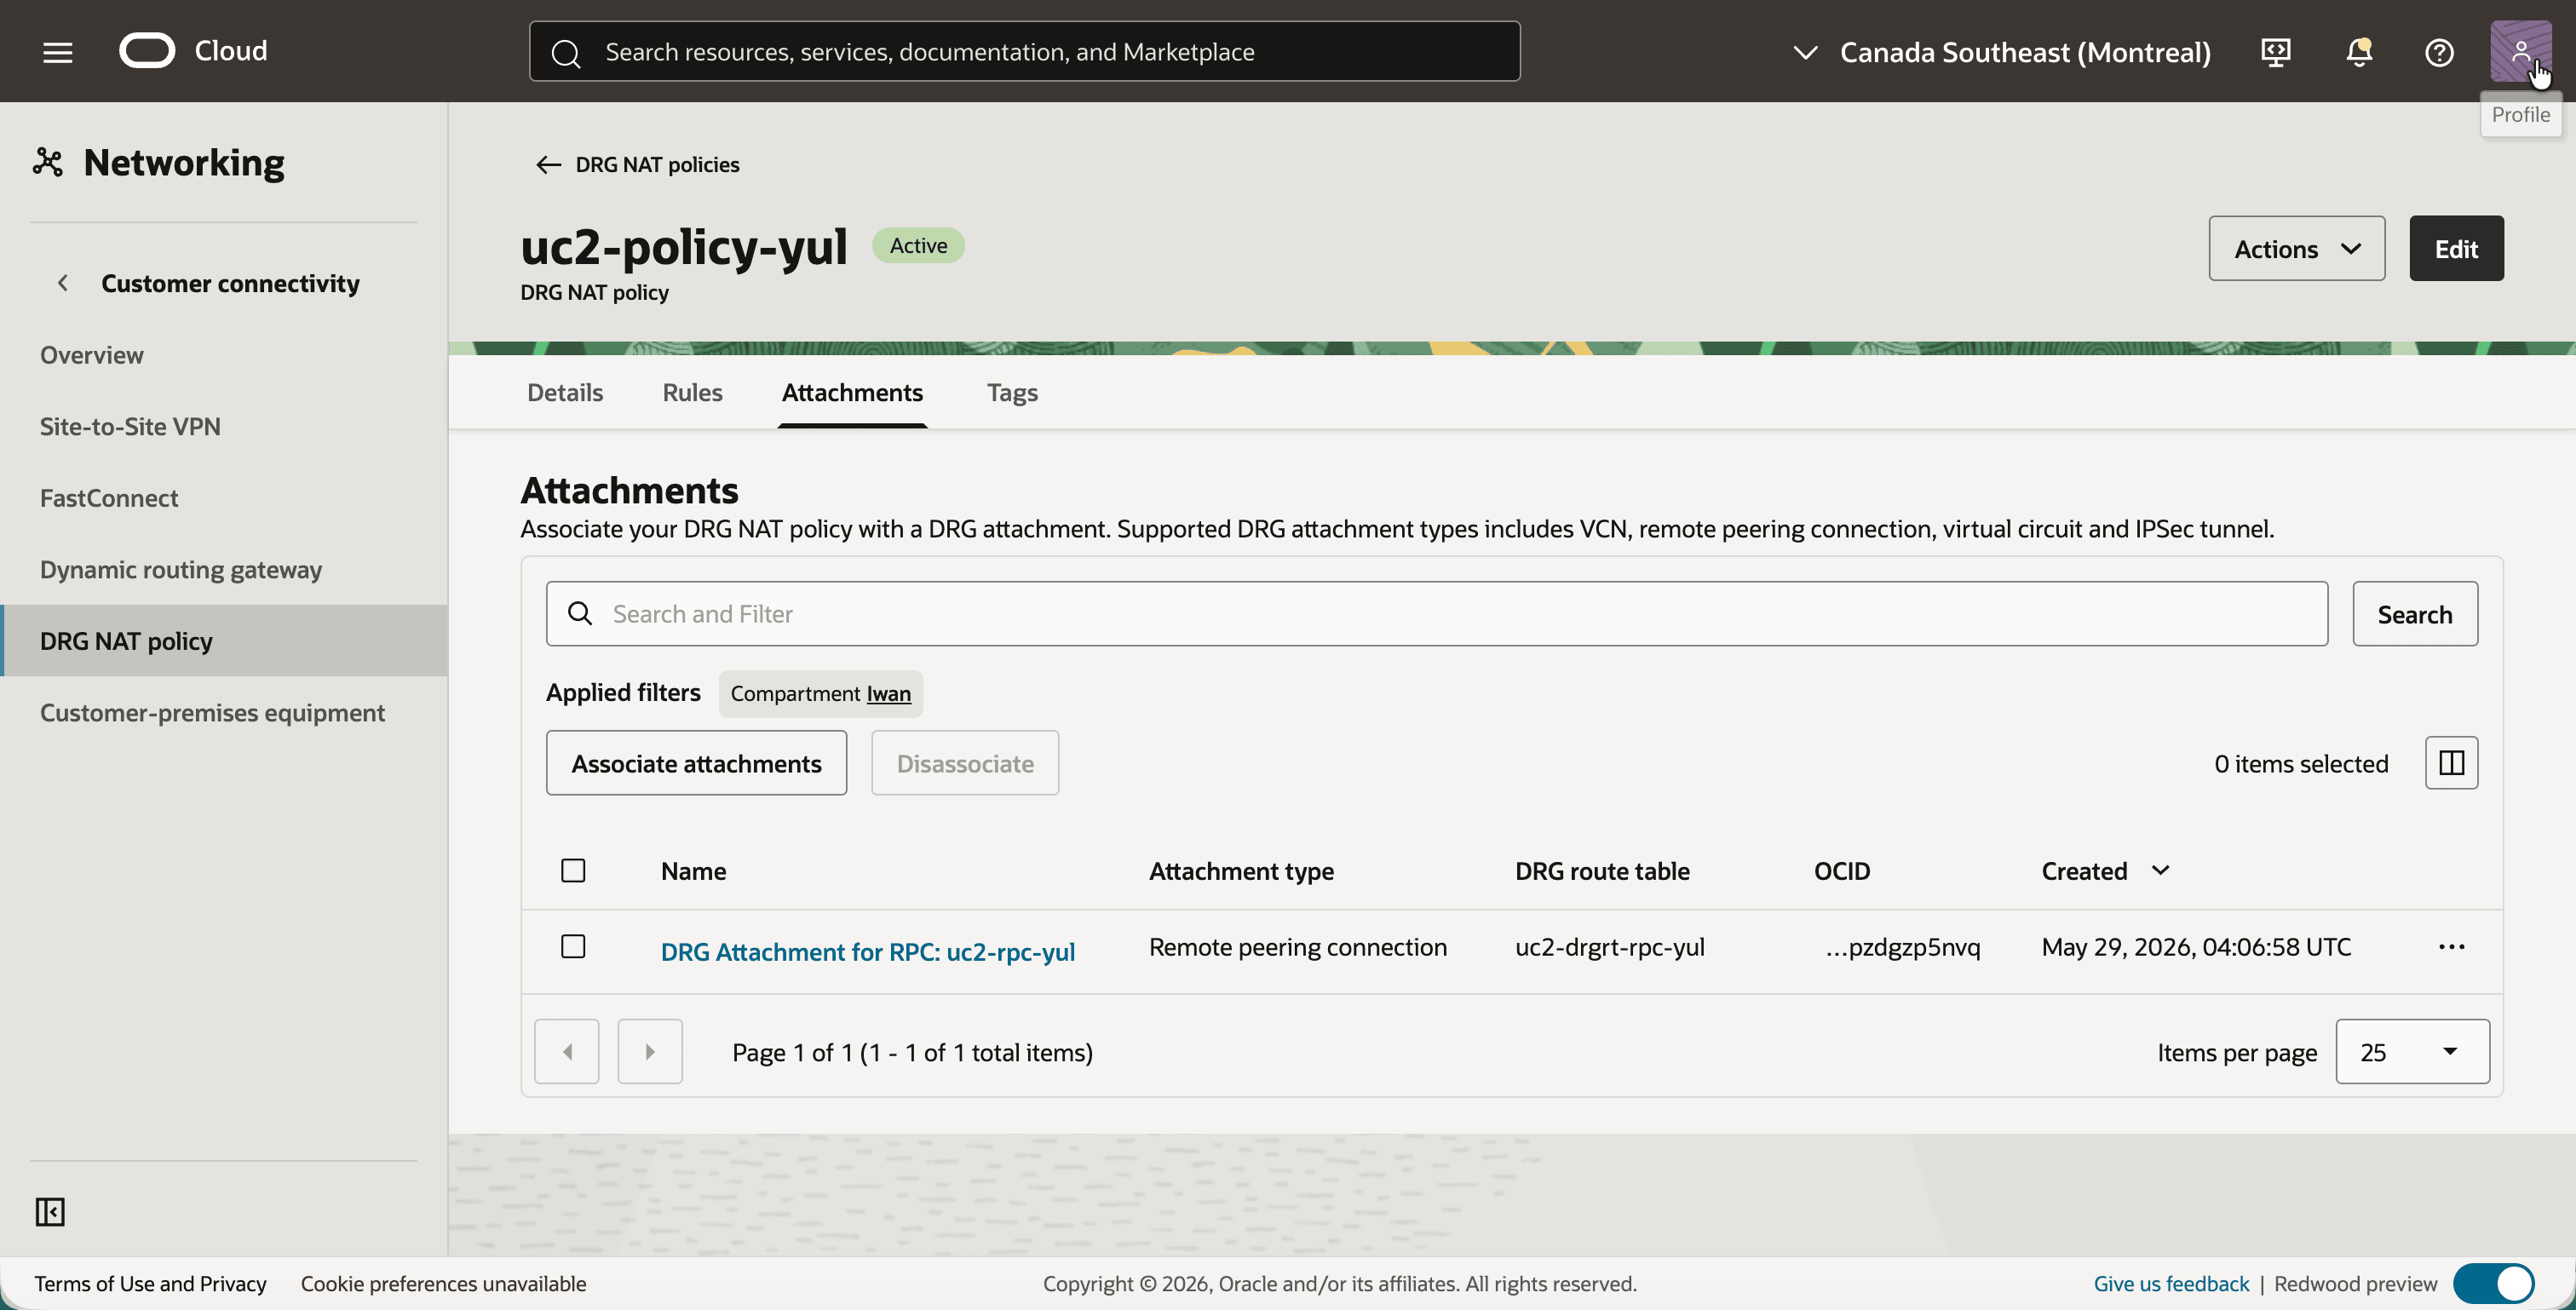
uc2-policy-yulをクリックし、Attachmentsタブをクリックします。- 「アタッチメントの関連付け」ボタンをクリックし、「DRG Attachment for RPC: uc2-rpc-yul」を選択して確認します。
- RPCアタッチメントが、アタッチメント・タイプのリモート・ピアリング接続とともに、そのDRGルート表
uc2-drgrt-rpc-yulとともにリストされていることに注意してください。
ステップ04: トロントのネットワークを確認する(YYZ)
トロントはモントリオールの鏡像です。VCNには同じCIDRがあり、ルート表はモントリオールのシャドウCIDRを指しています。
- 「カナダ南東部(トロント)」リージョンを選択します。
- ナビゲーション・メニューを開き、「ネットワーキング」、「仮想クラウド・ネットワーク」の順にクリックします。
- 同じIPv4 CIDRブロック
10.0.0.0/16を持つVCNuc2-vcn-yyzに注意してください。
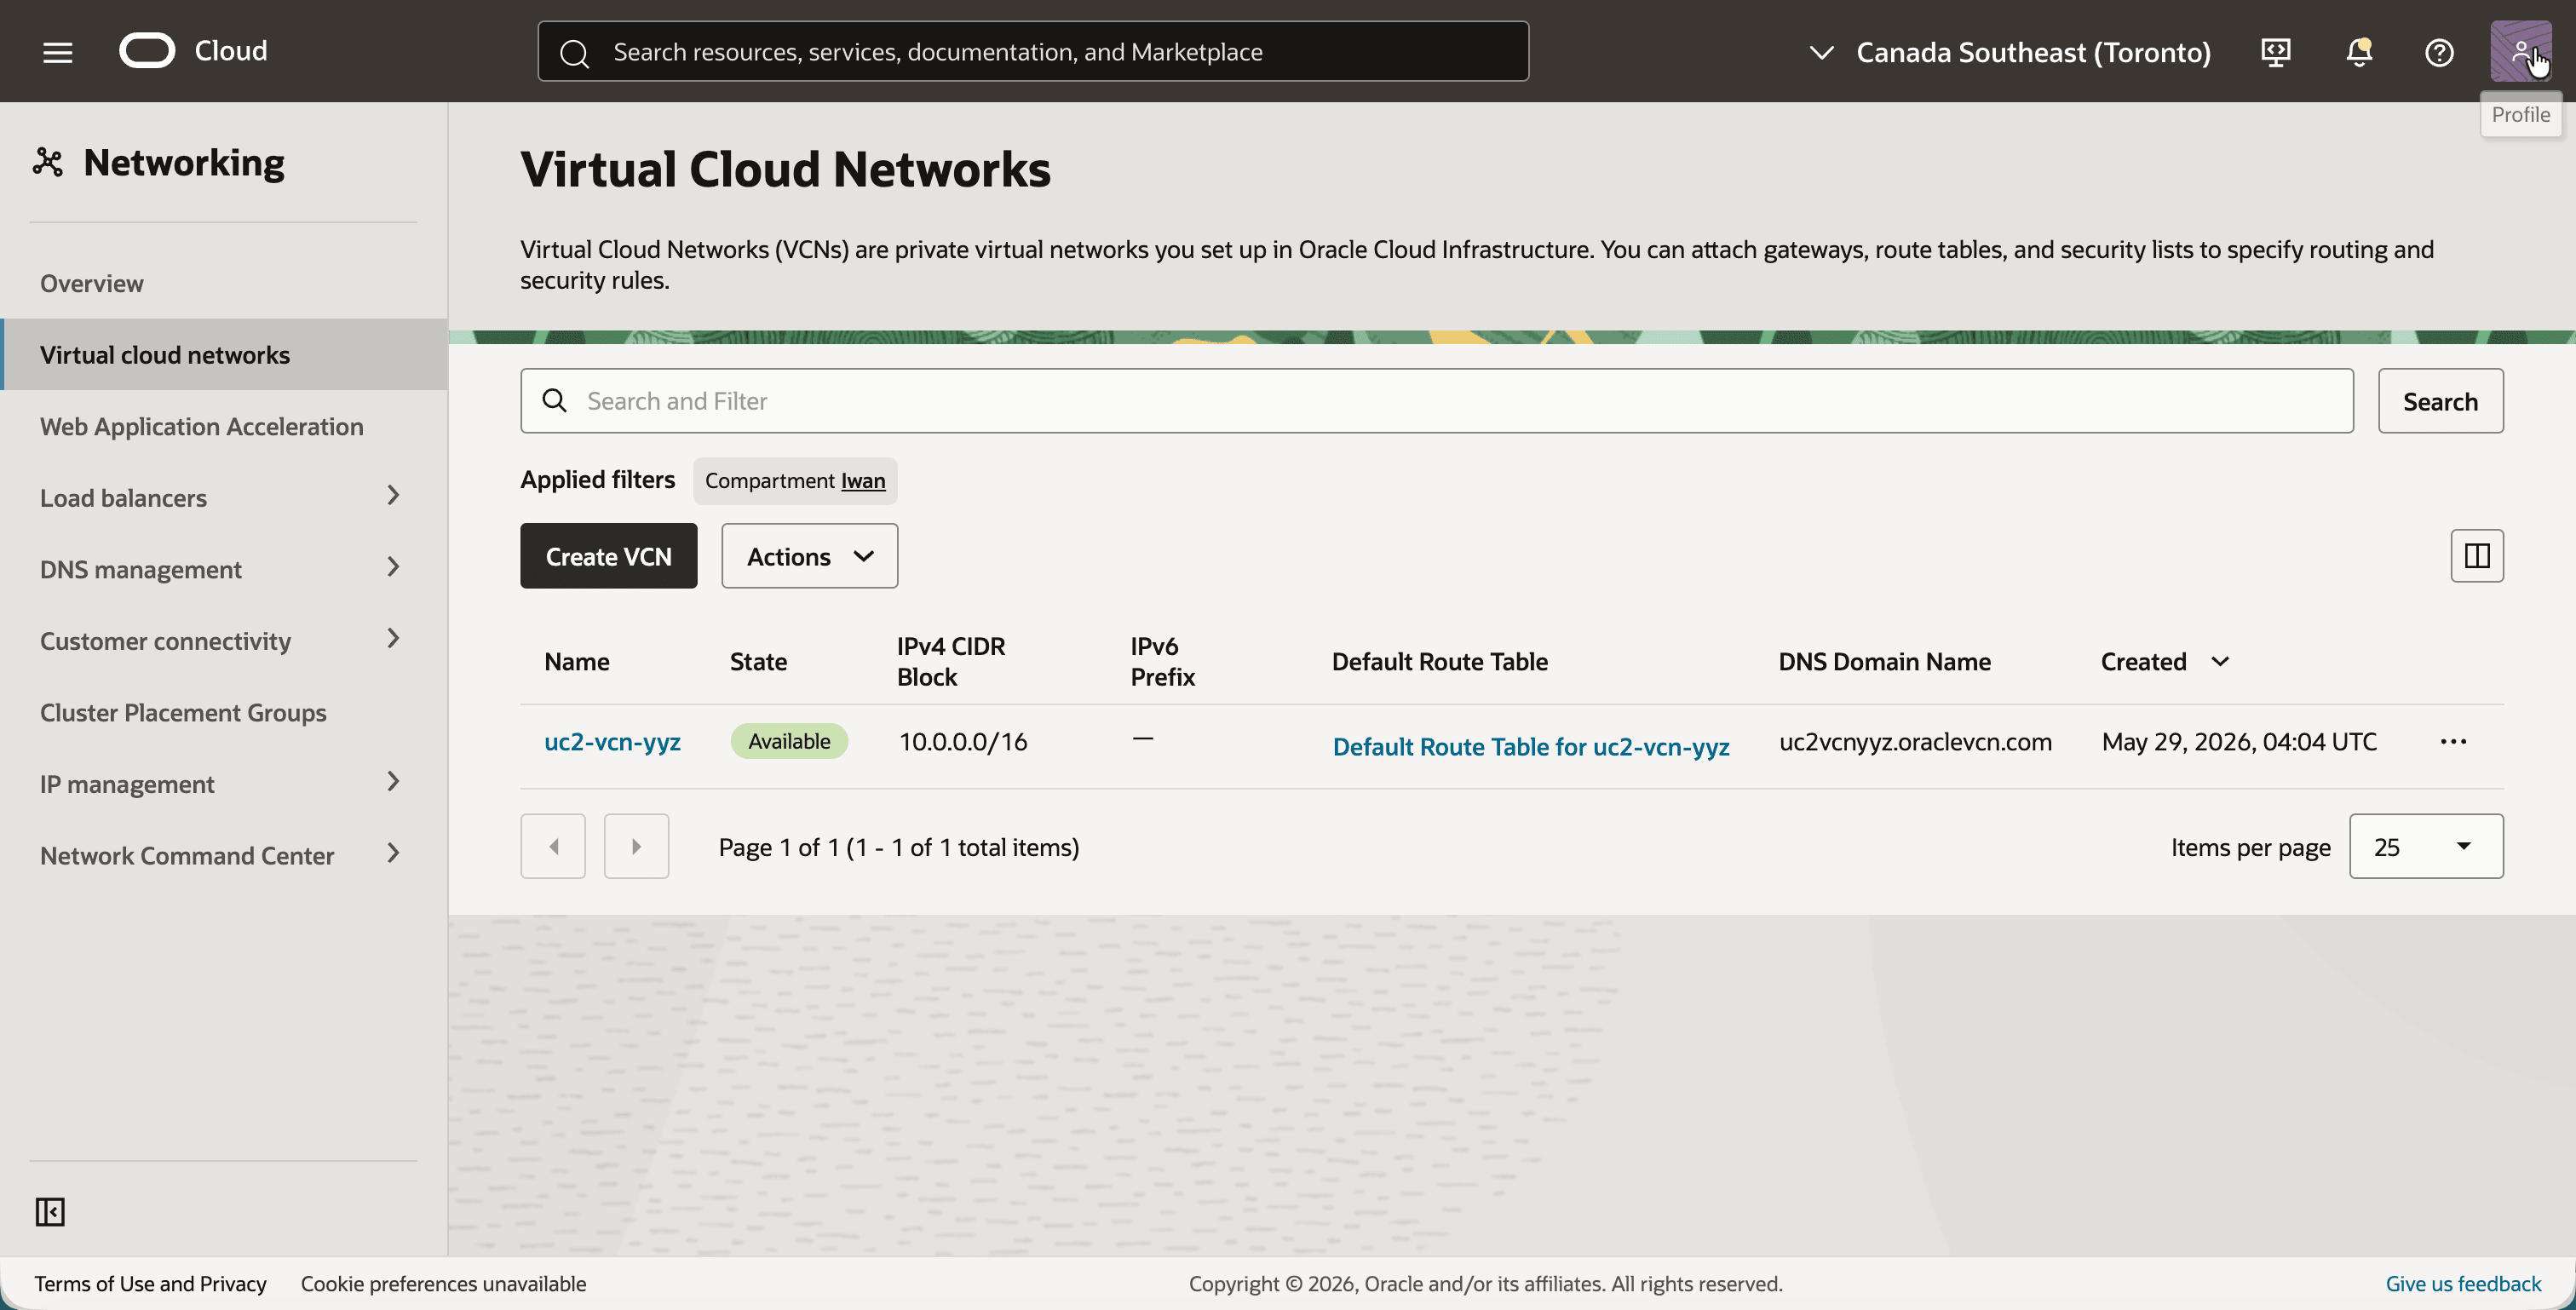
uc2-vcn-yyzをクリックし、Subnetsタブをクリックします。- 同じIPv4 CIDRブロック
10.0.1.0/24を持つサブネットuc2-subnet-yyzに注意してください。
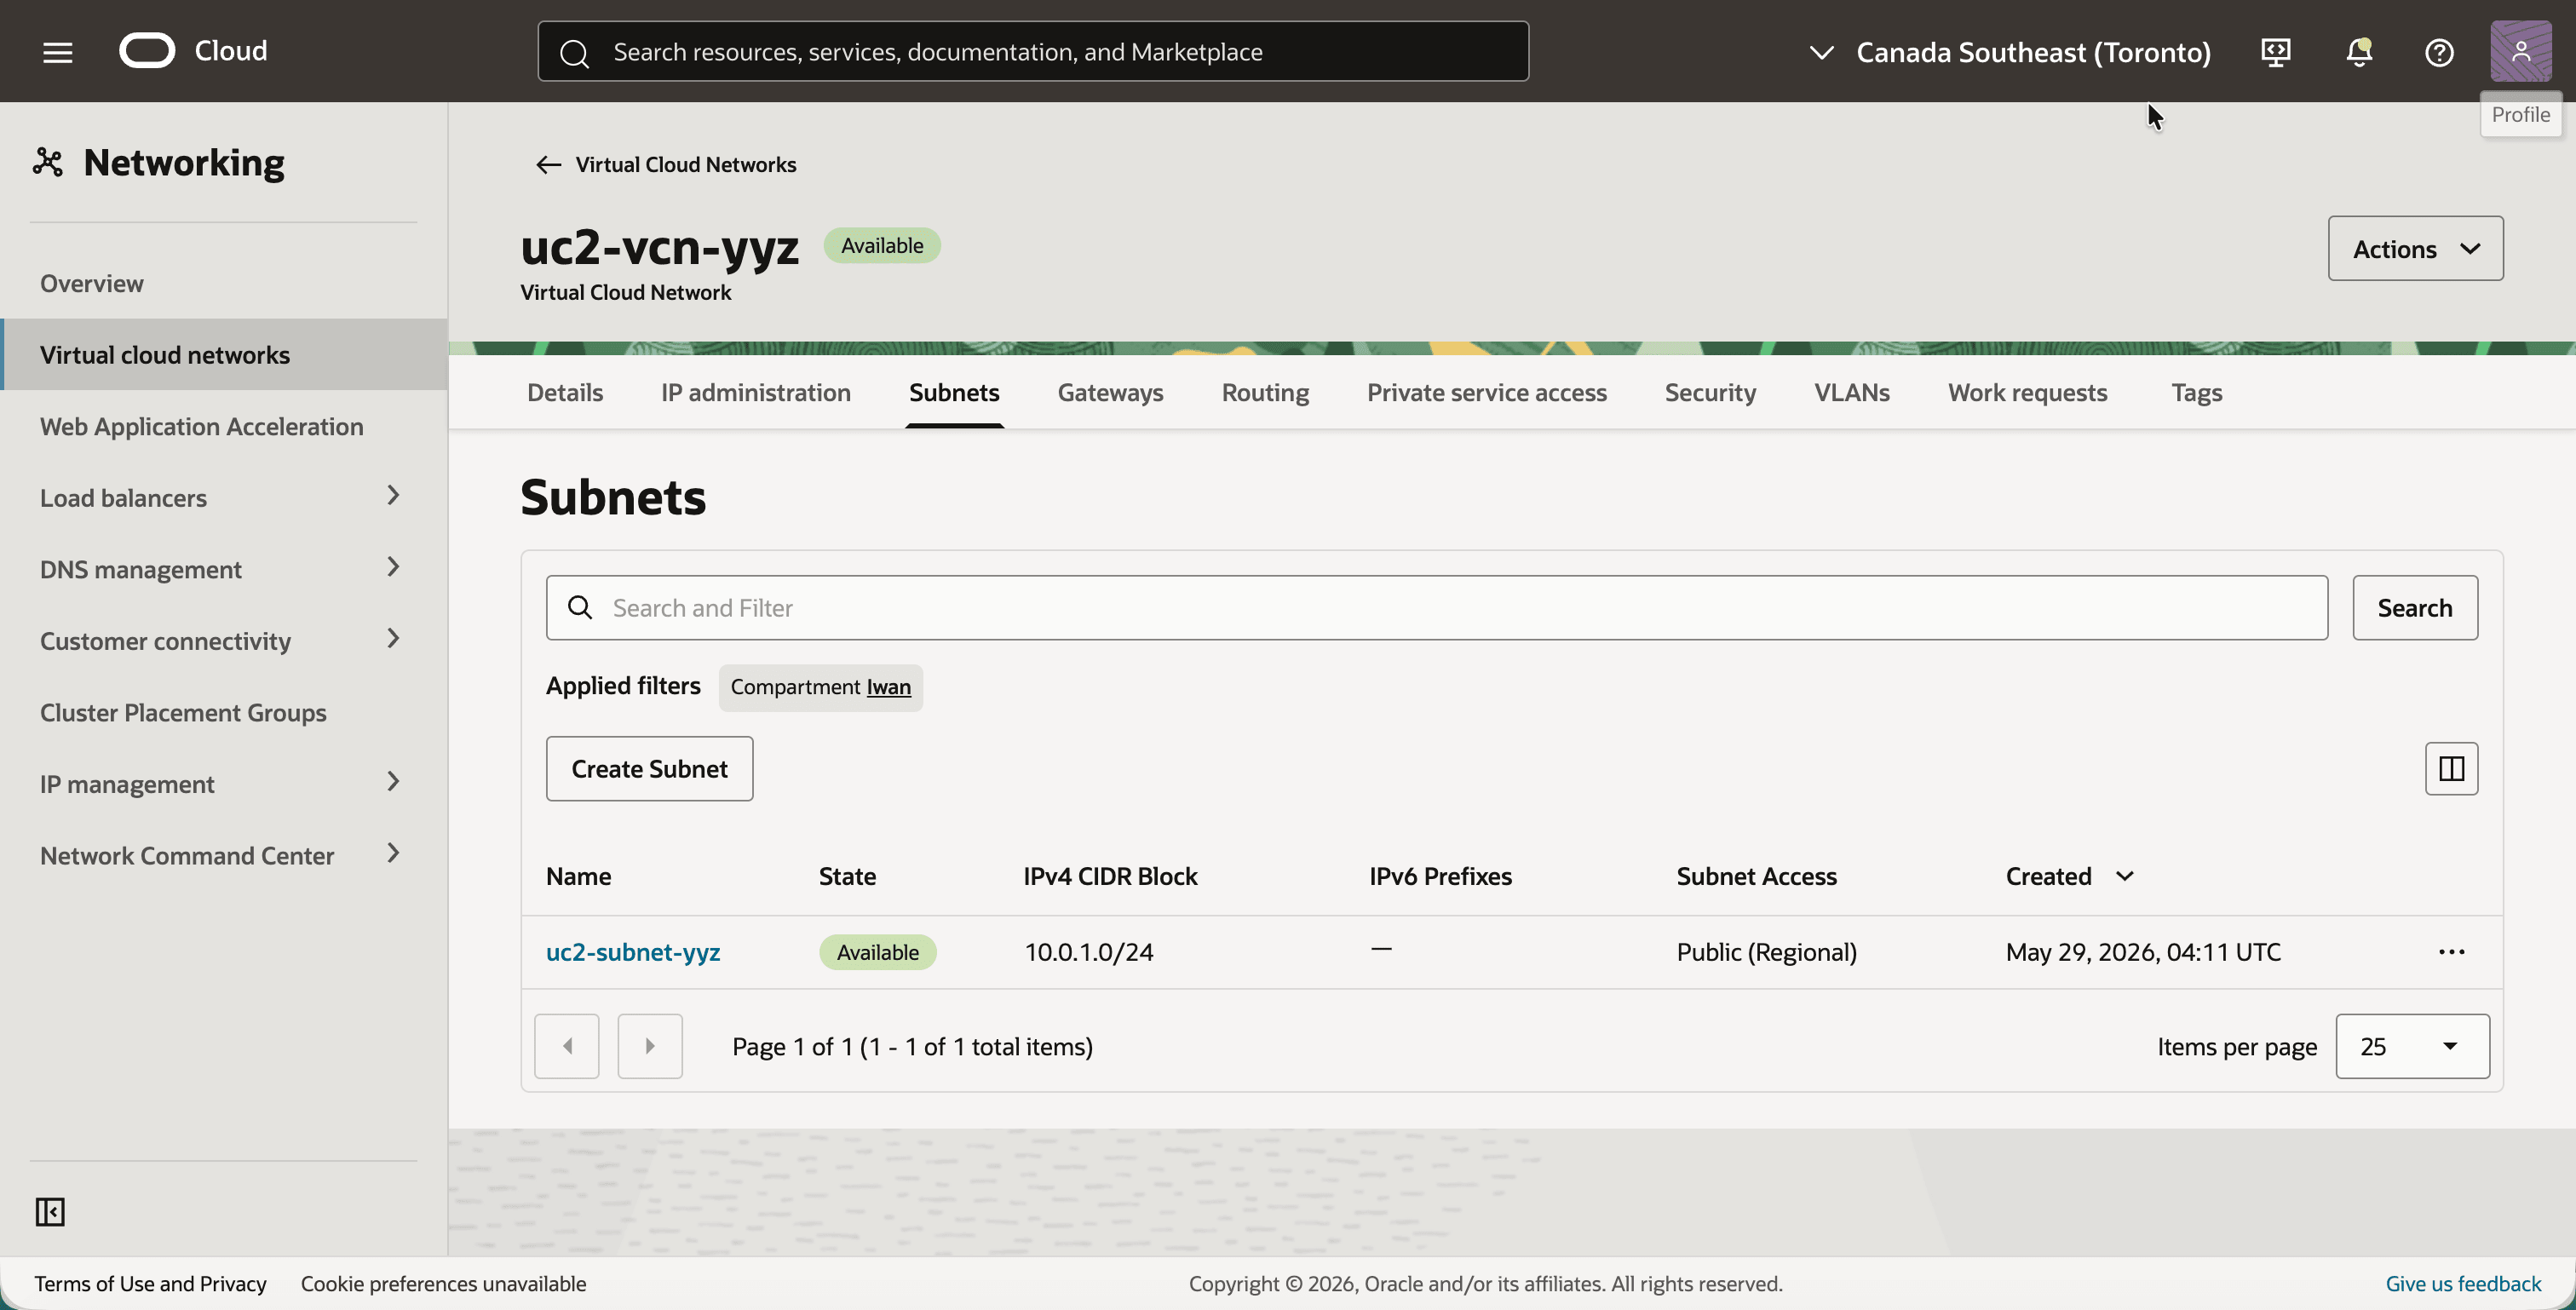
- 「ゲートウェイ」タブをクリックします。
- インターネット・ゲートウェイ
uc2-igw-yyzに注意してください。
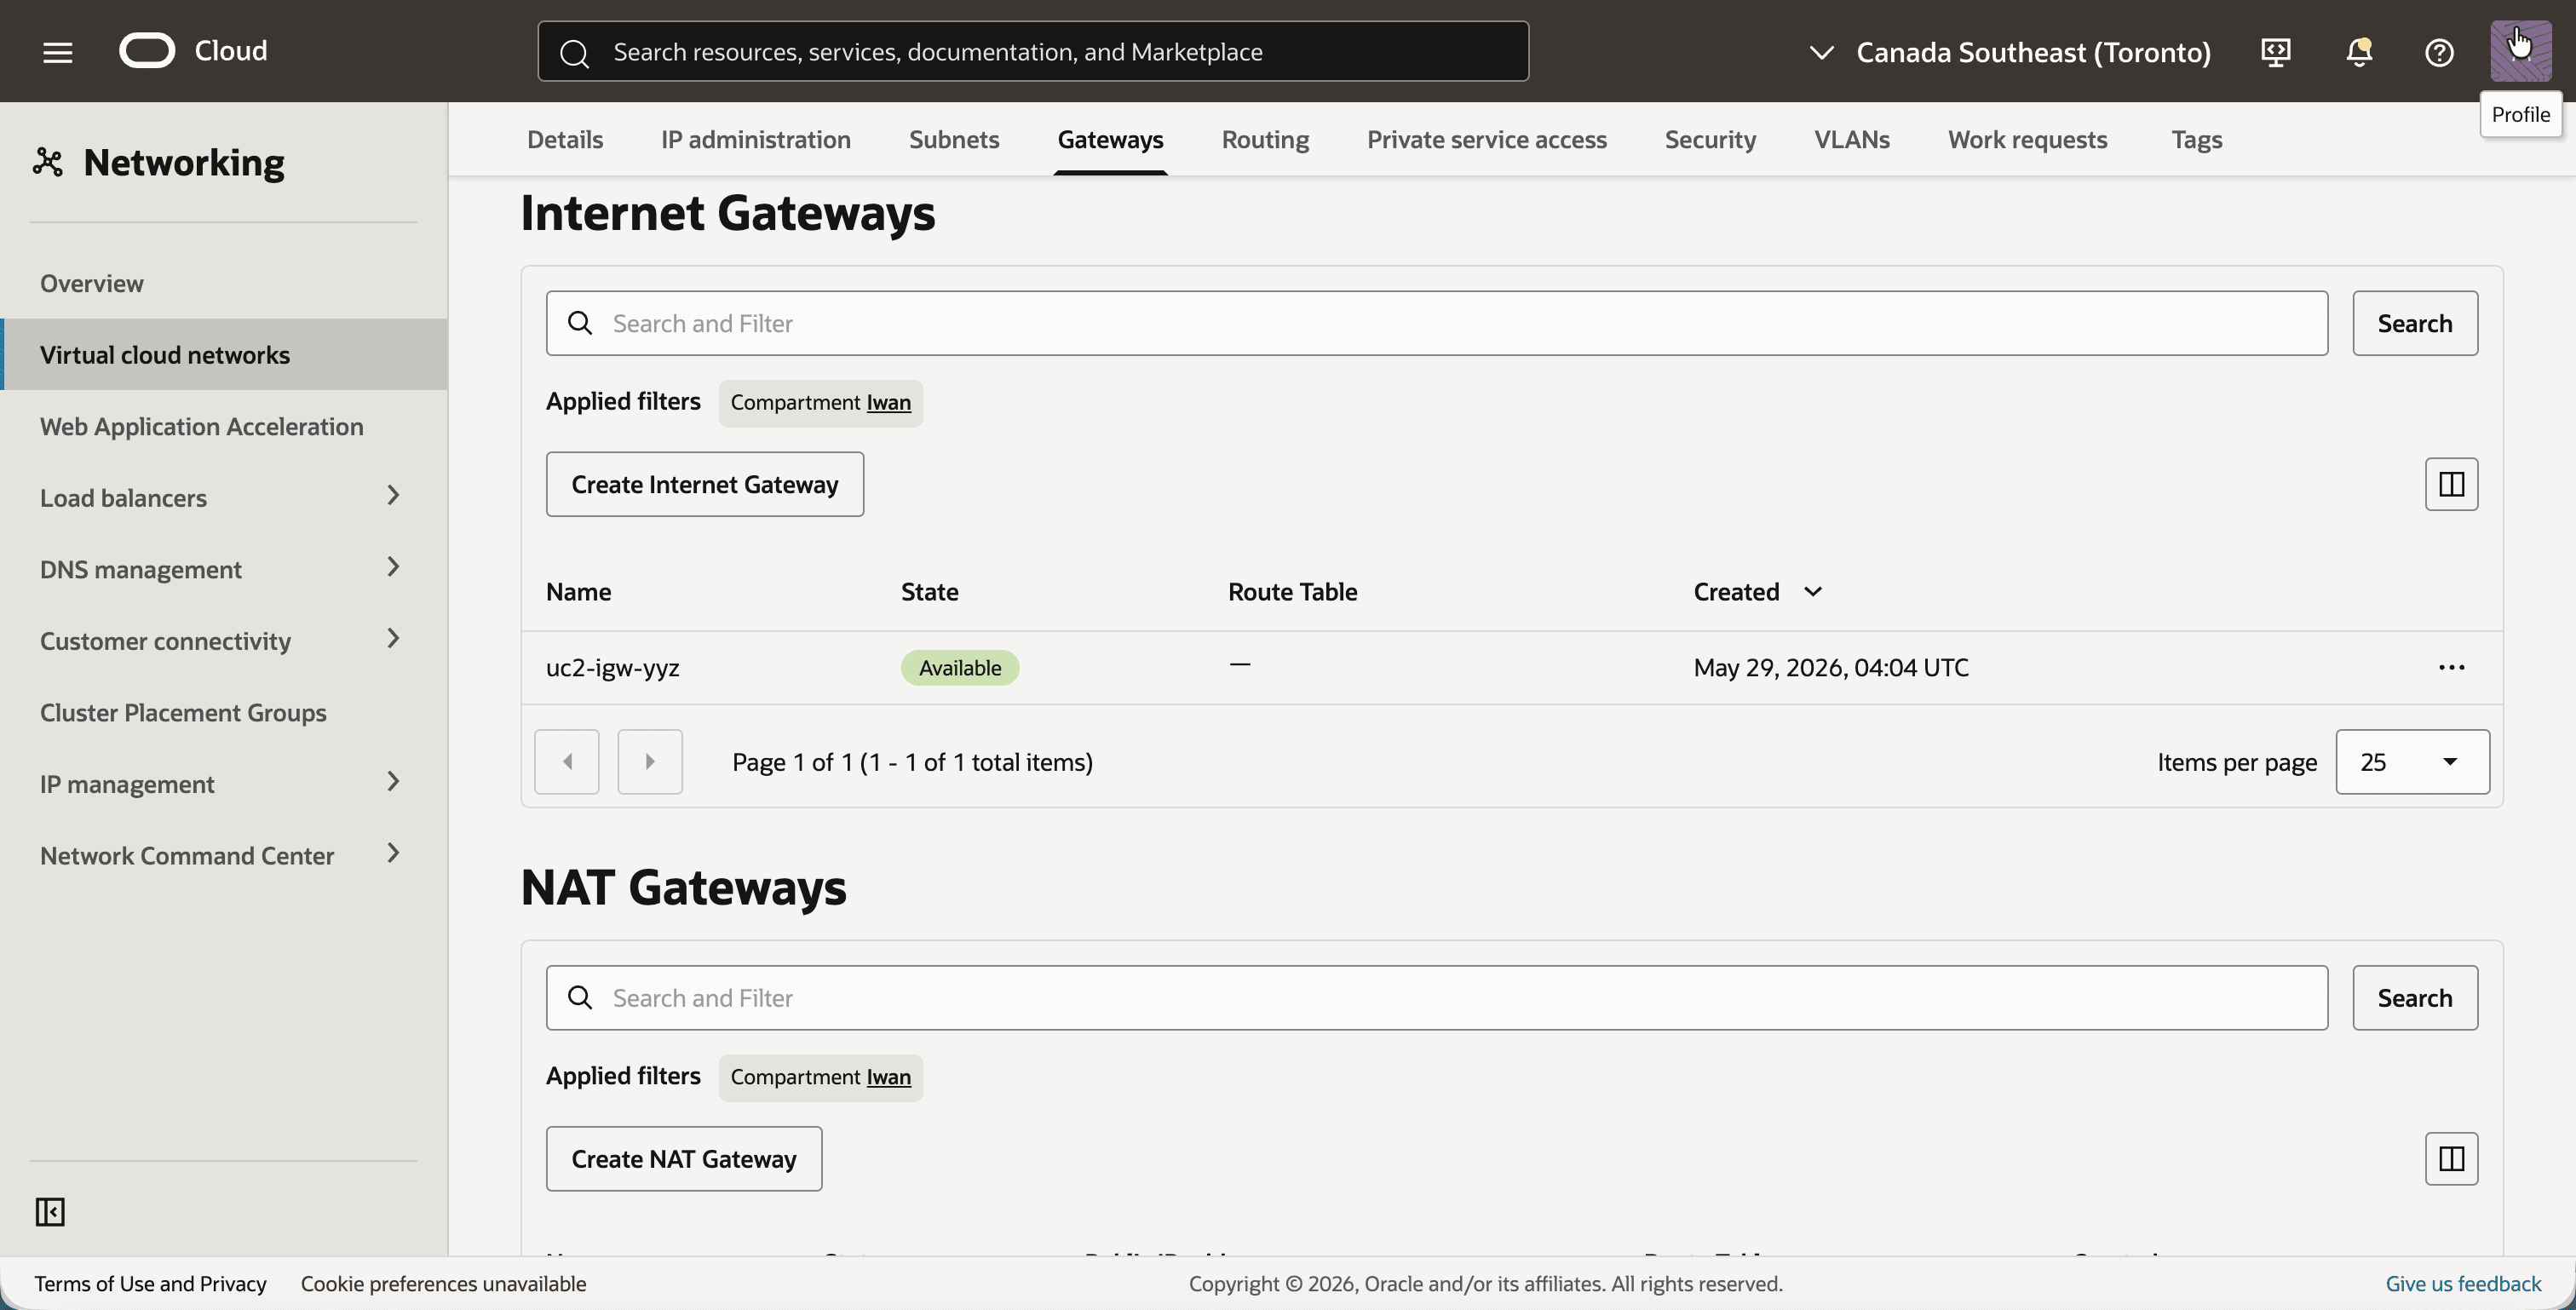
- 「ルーティング」タブをクリックし、ルート表
uc2-rt-yyzをクリックします。 - 「ルート・ルール」タブをクリックします。
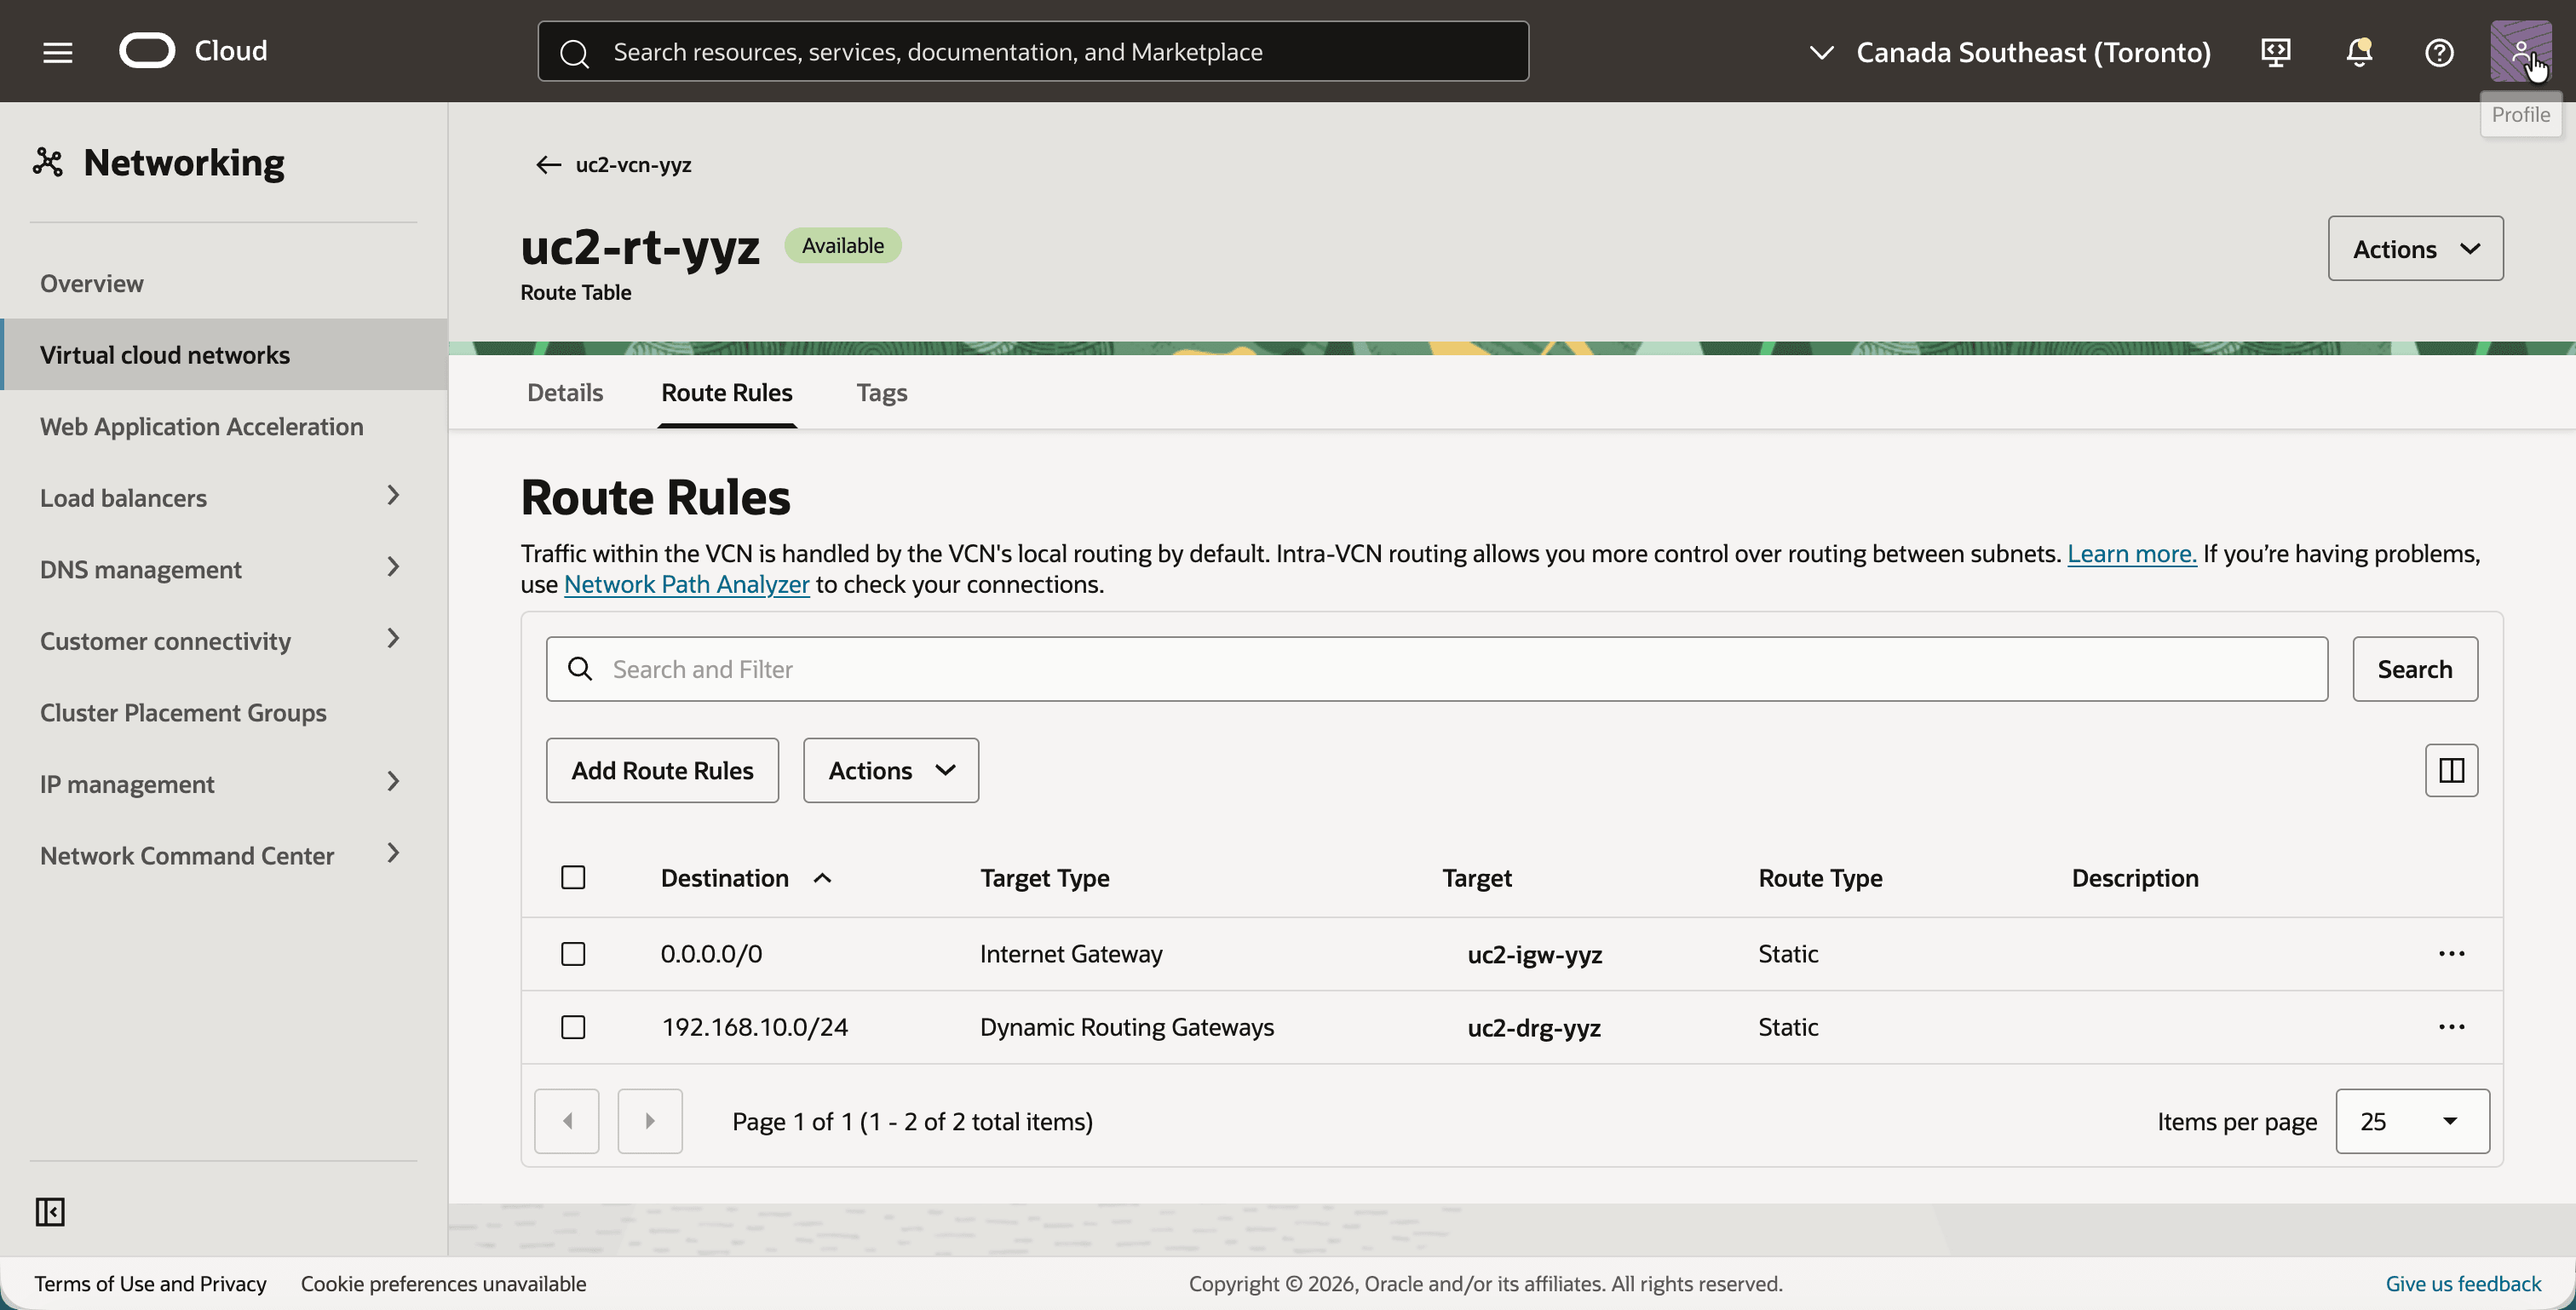
- ルート表にこれら2つのルート・ルールがあることを確認してください。ステップ05の後に2番目のターゲットを1つ追加します。これは、そのターゲットがそこで作成するDRGであるためです。
- ターゲットが
uc2-igw-yyzの0.0.0.0/0。 - ターゲット
uc2-drg-yyzを持つ192.168.10.0/24(モントリオールのシャドウCIDR)。
- ターゲットが
- VCNに戻り、「セキュリティ」タブをクリックします。
- 「Default Security List for uc2-vcn-yyz」をクリックします。
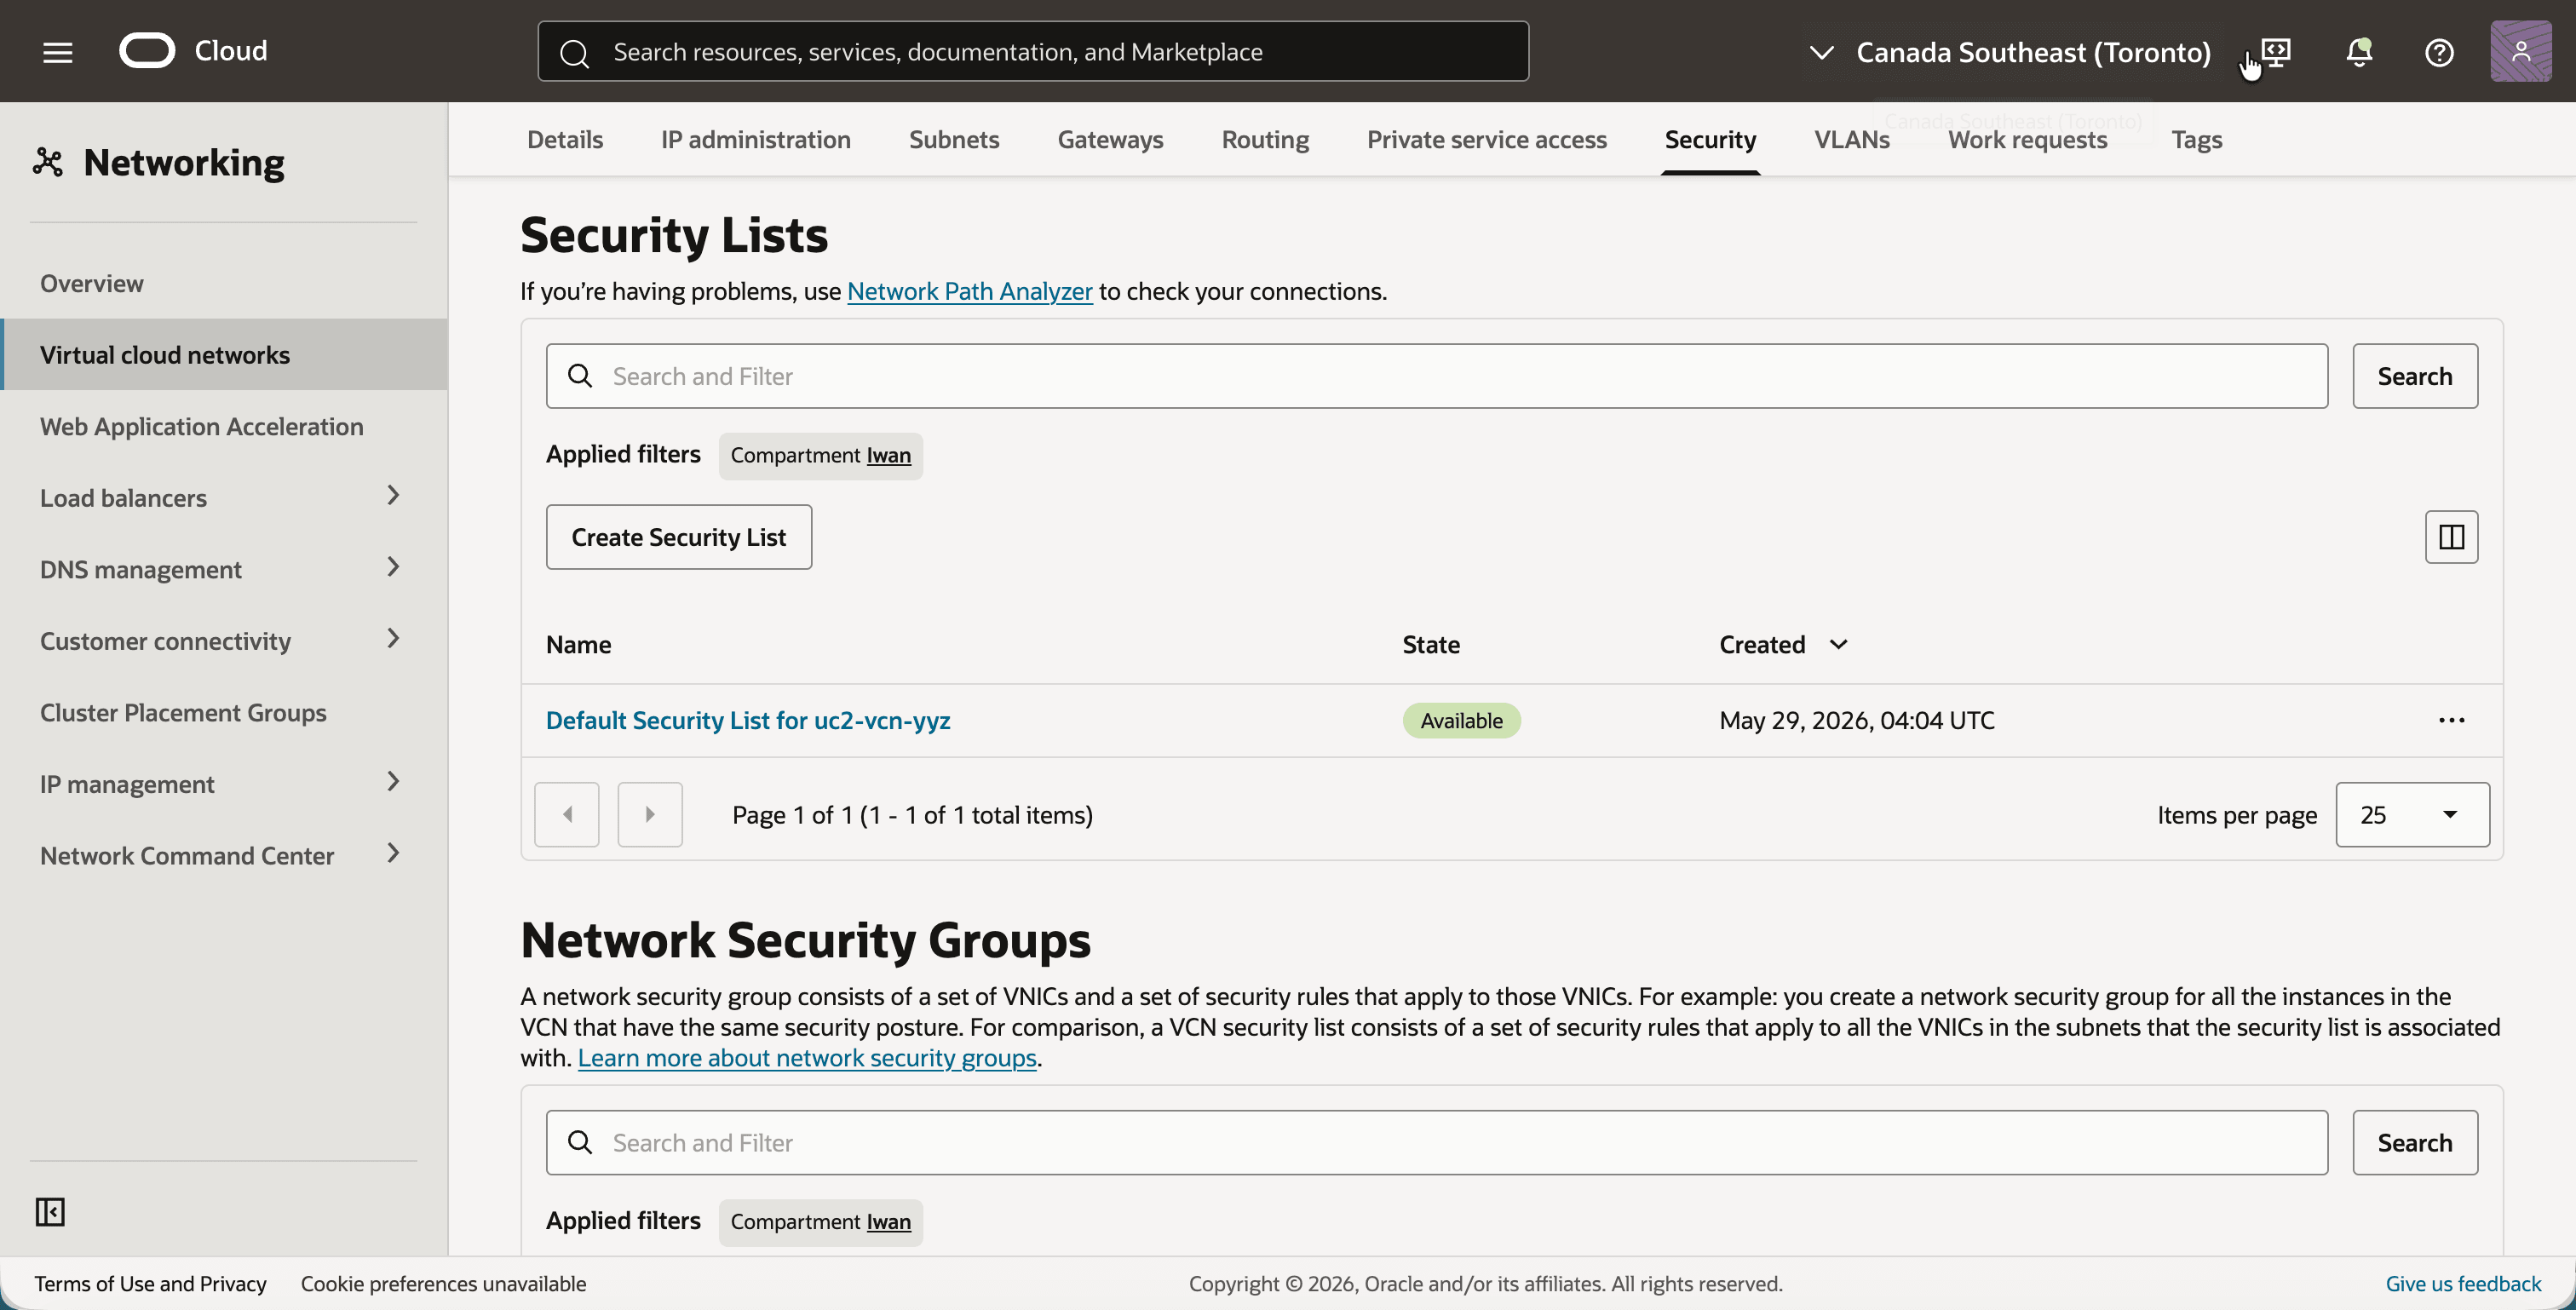
- 「Security rules」タブをクリックします。
- イングレス・ルールがモントリオールと同じであることを確認してください。
ステップ05: TorontoでのDRG、RPCおよびDRGルート表の作成
トロントのDRGは同じ方法で構築され、このステップの最後に2つのRPCが相互に接続されます。
モントリオールと同様に、DRGルート表uc2-drgrt-vcn-yyzおよびuc2-drgrt-rpc-yyzは自動的には作成されません。それらを作成し、それぞれに表示される静的ルートを追加して、2つの添付でそれらを選択します。
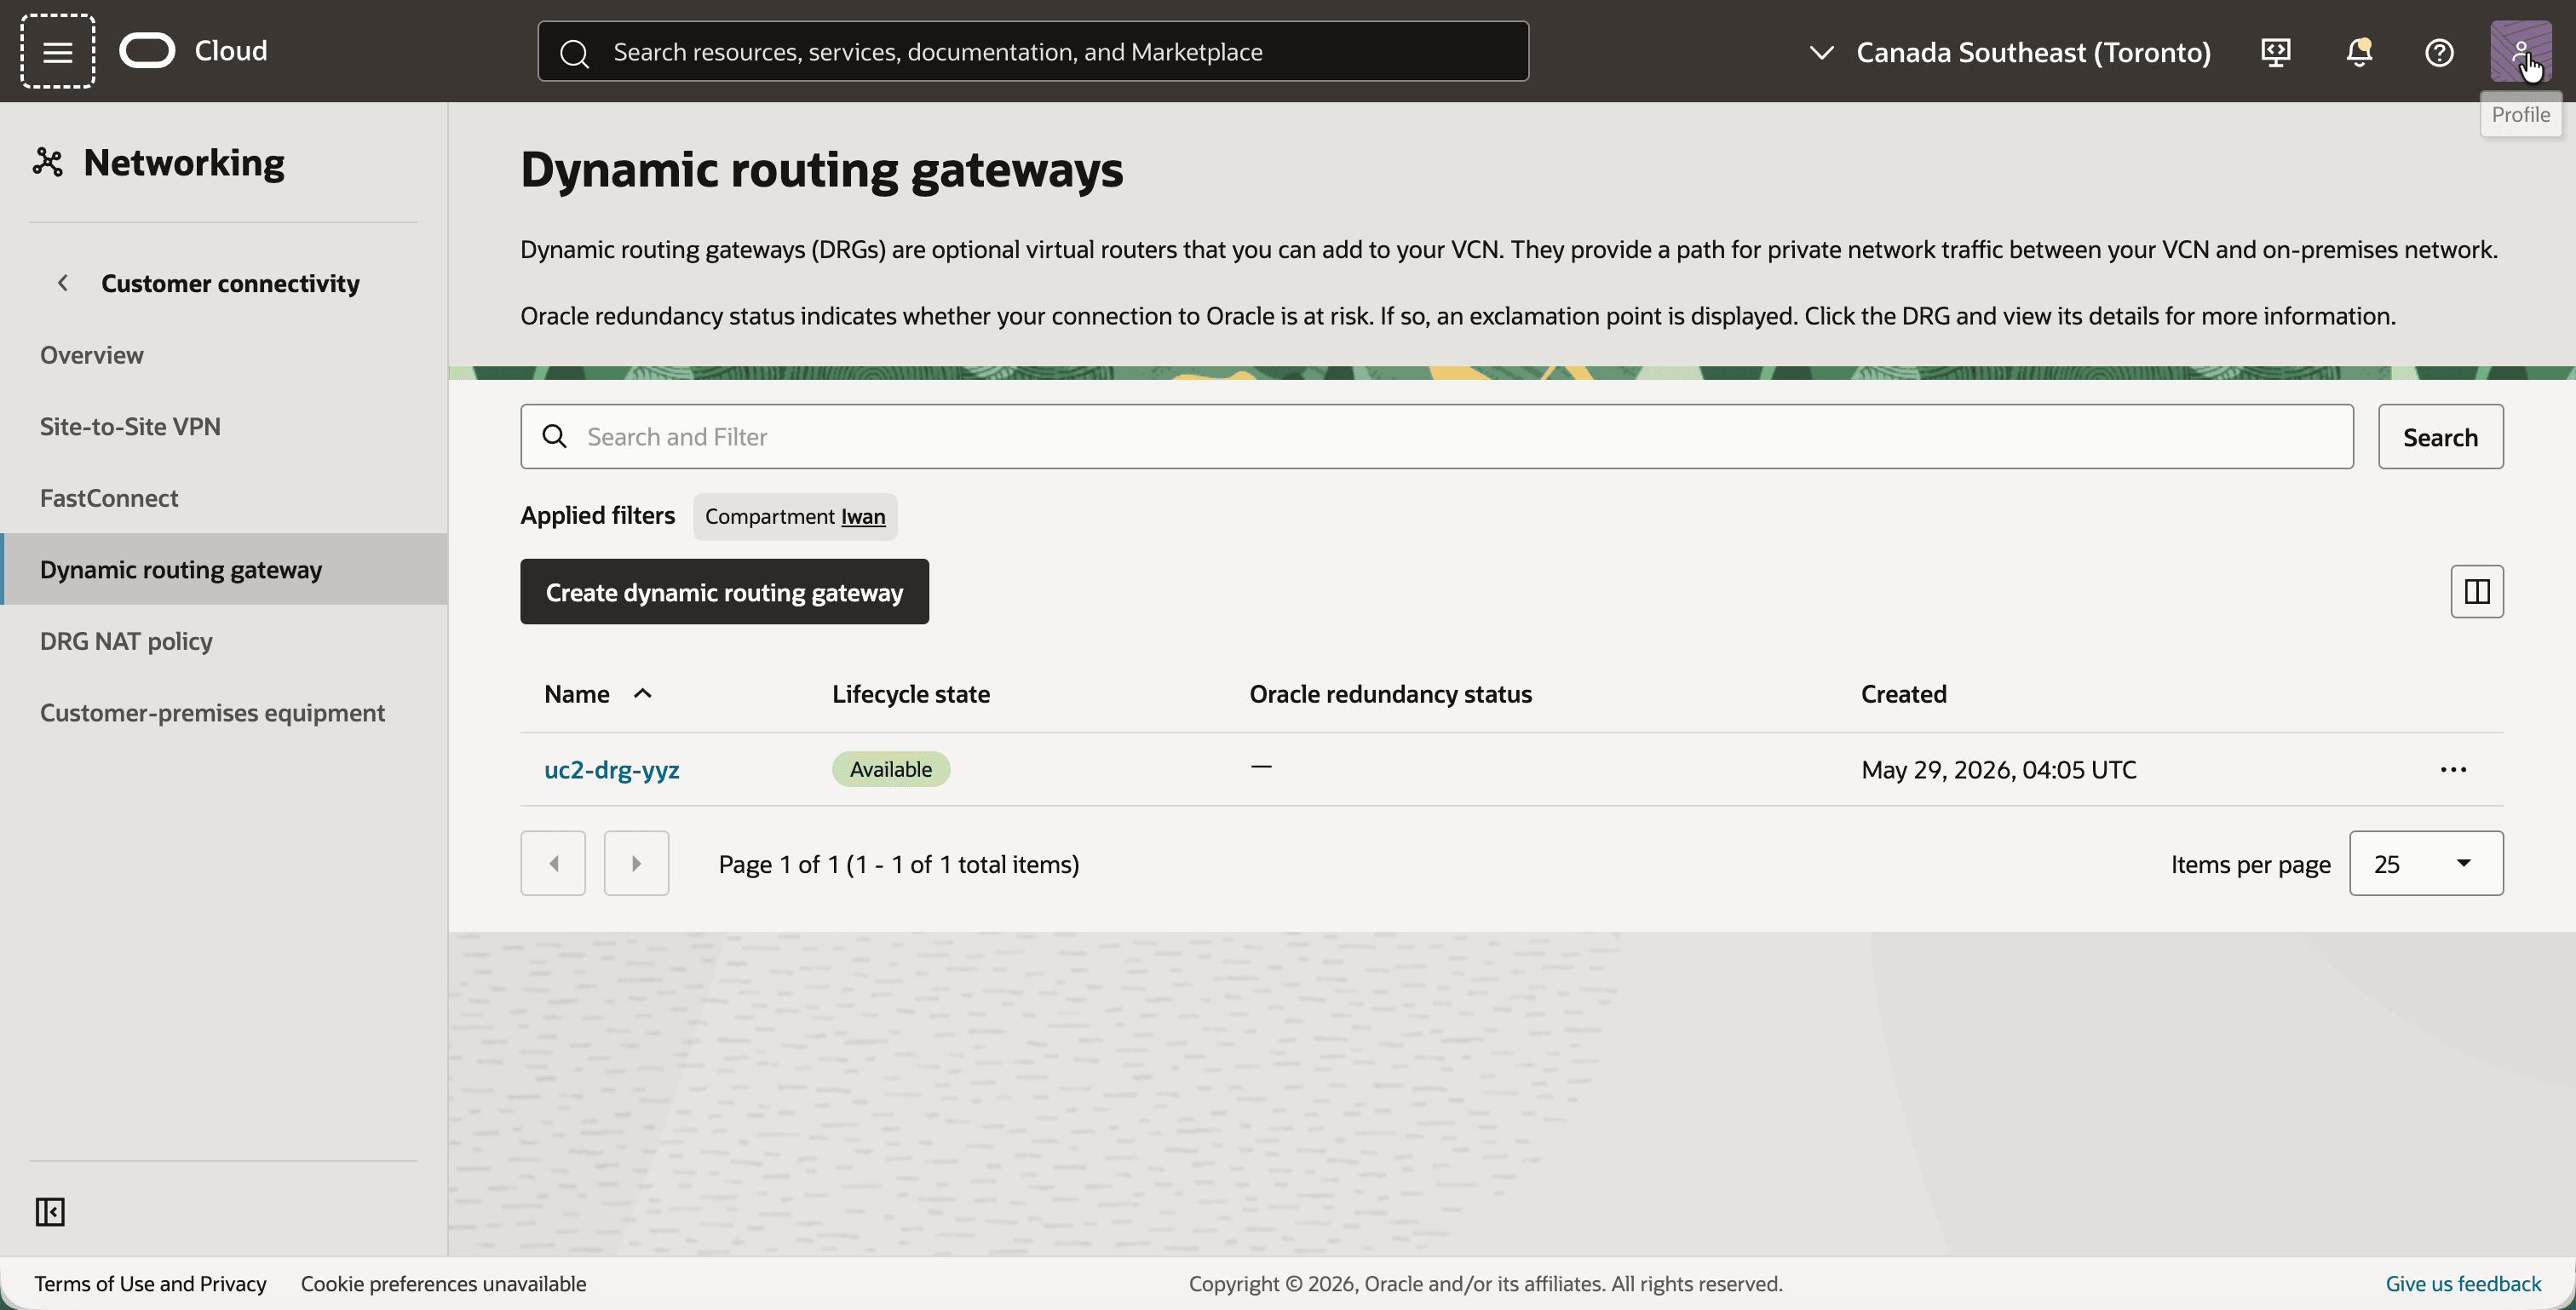
- ナビゲーション・メニューを開き、「ネットワーキング」、「顧客接続」、「動的ルーティング・ゲートウェイ」の順にクリックします。
- 「動的ルーティング・ゲートウェイの作成」ボタンをクリックし、
uc2-drg-yyzという名前のDRGを作成します。 - DRGが「使用可能」であることを確認します。
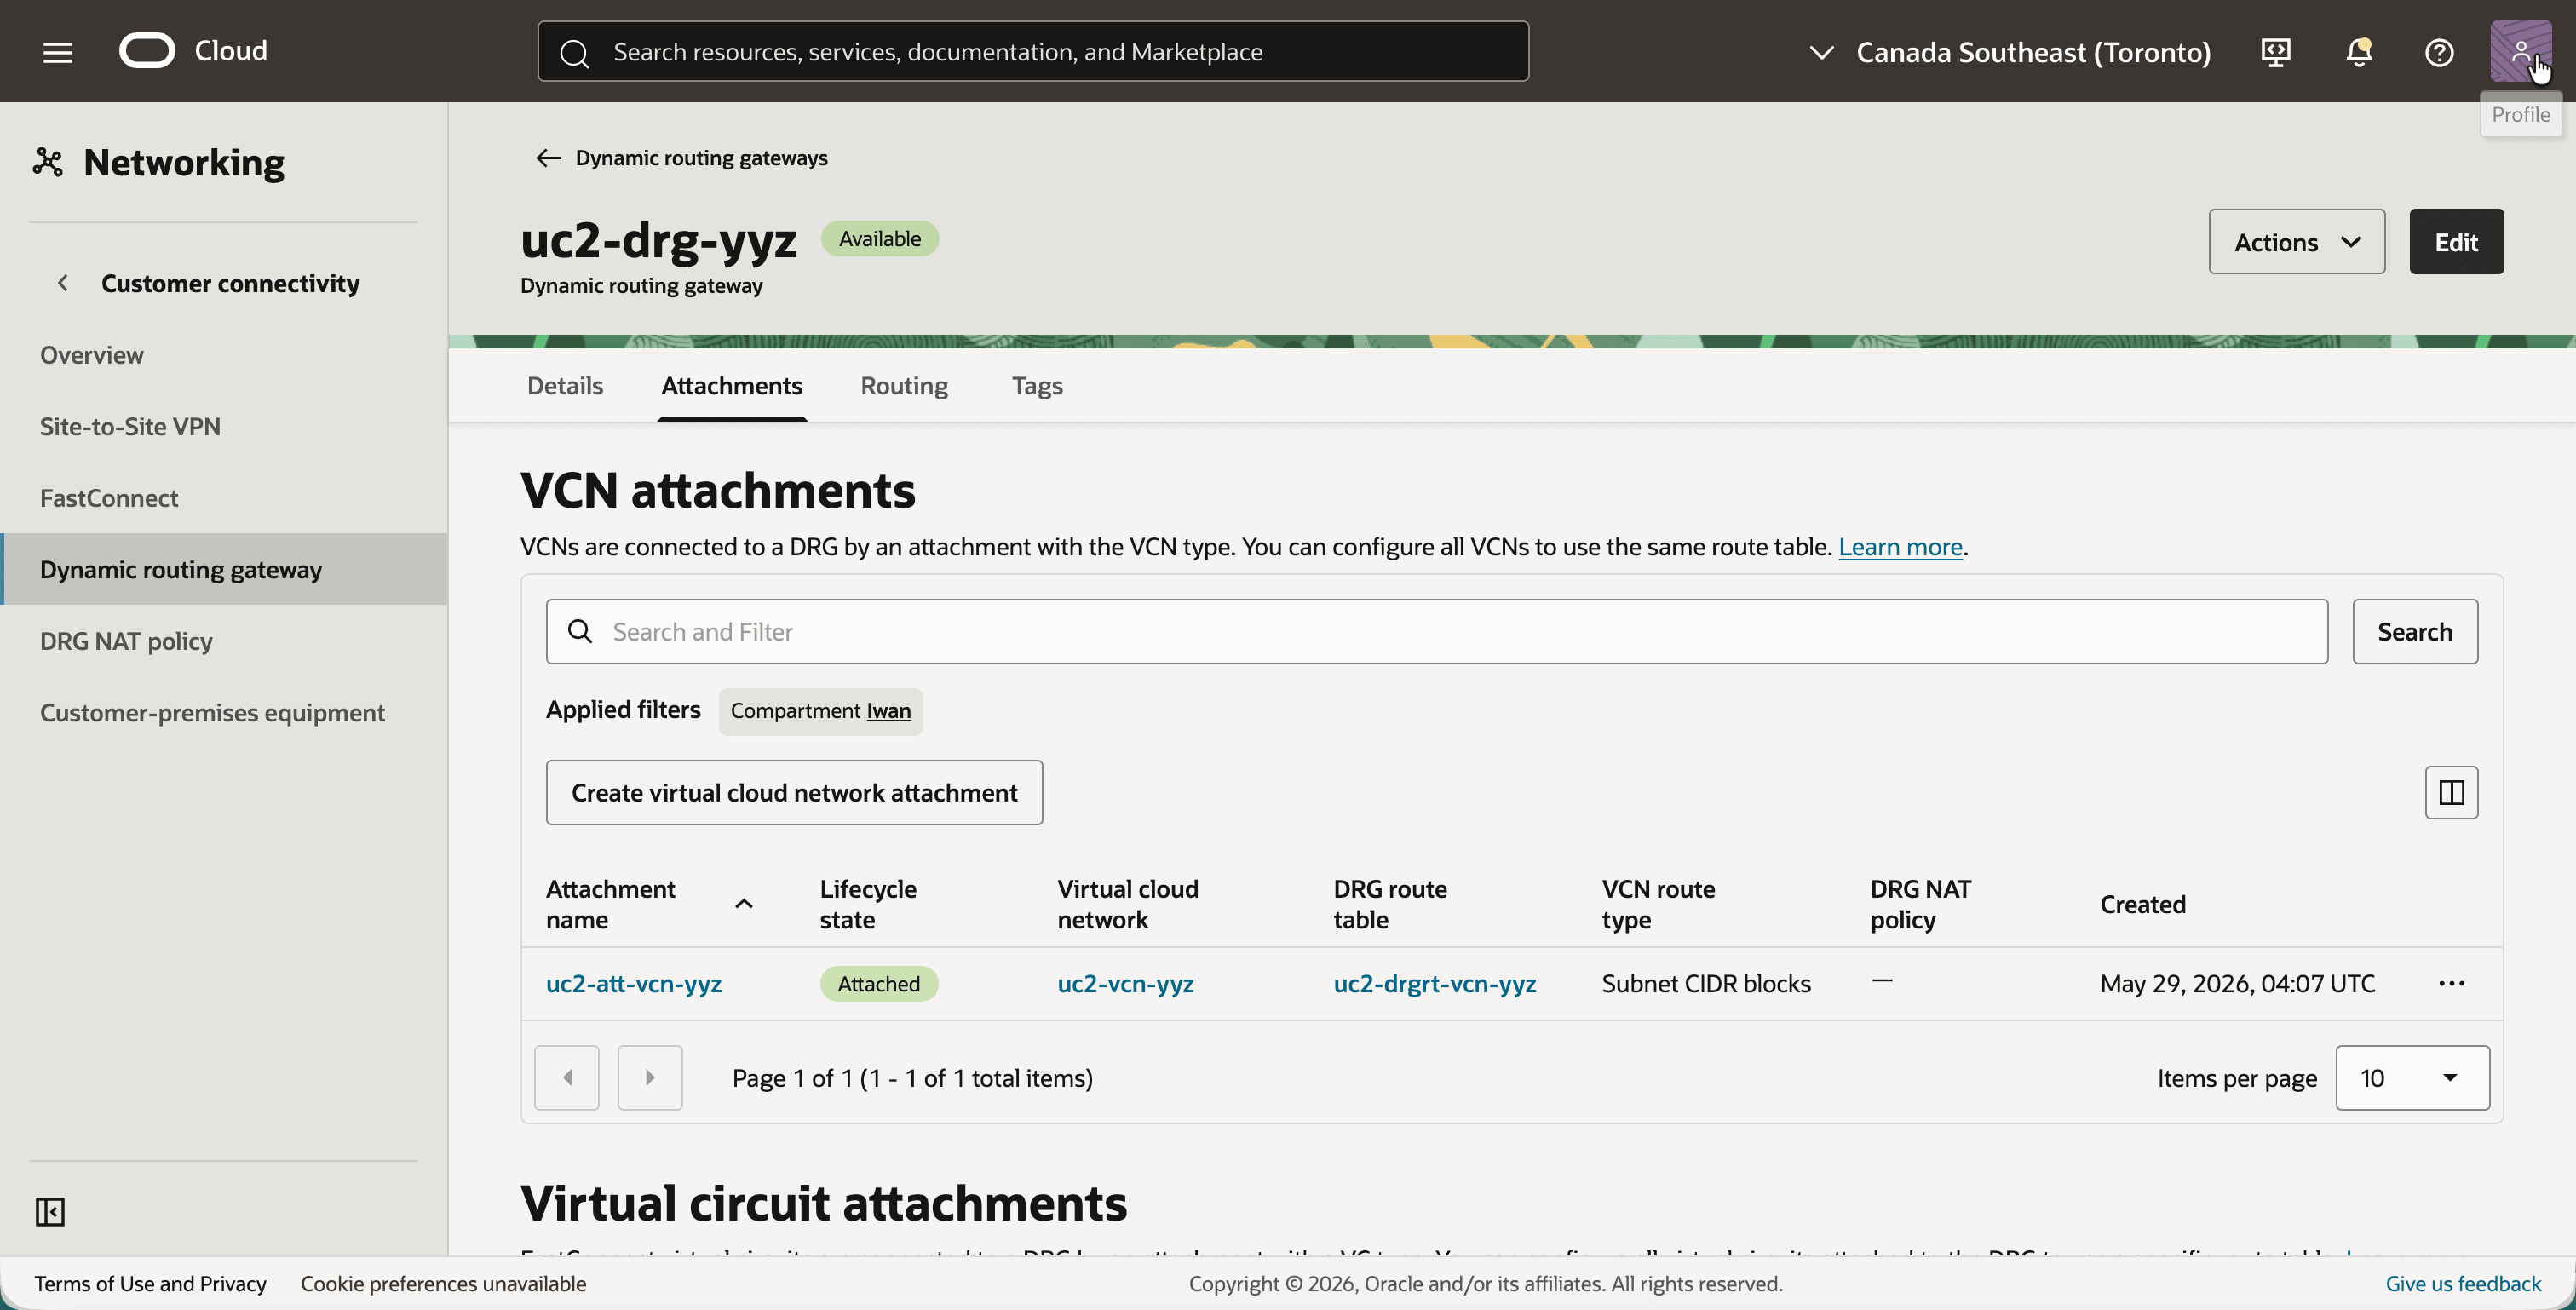
uc2-drg-yyzをクリックし、Attachmentsタブをクリックします。- 「仮想クラウド・ネットワーク・アタッチメントの作成」ボタンをクリックし、VCN
uc2-vcn-yyzのアタッチメントuc2-att-vcn-yyzを作成します。 - アタッチメントでは、DRGルート表
uc2-drgrt-vcn-yyzが使用され、DRG NATポリシーがないことに注意してください。
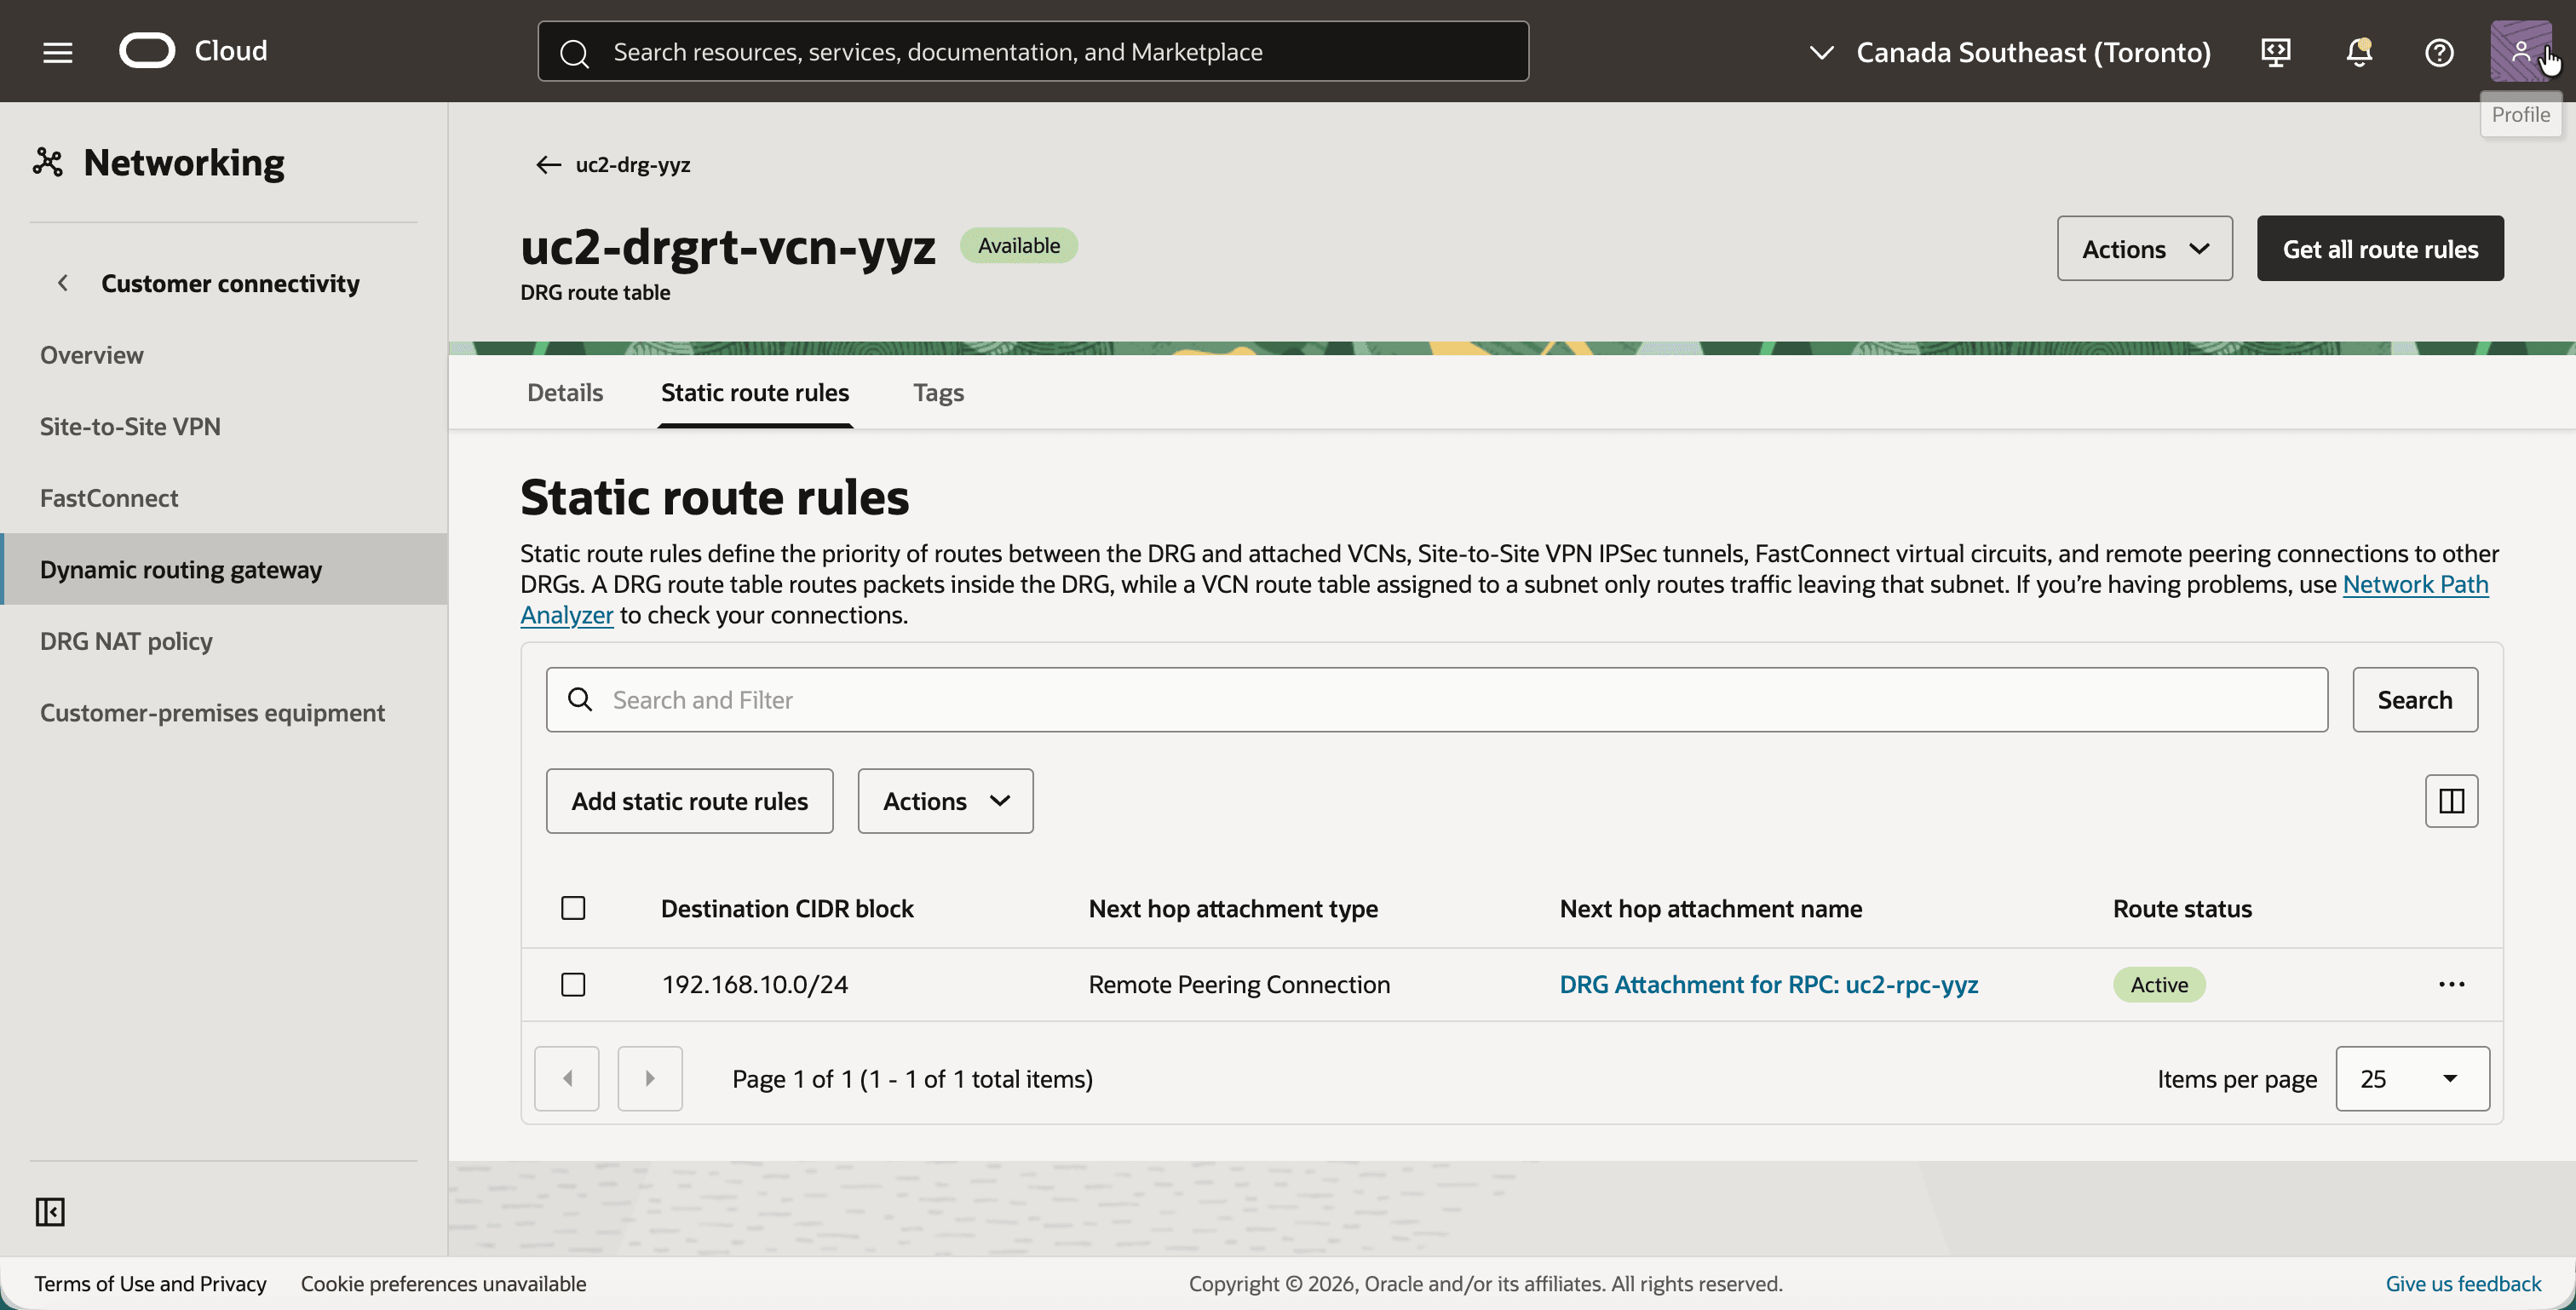
- DRGルート表
uc2-drgrt-vcn-yyzをクリックし、「静的ルート・ルール」タブをクリックします。 - 宛先CIDRブロック
192.168.10.0/24およびネクスト・ホップDRG Attachment for RPC: uc2-rpc-yyzの静的ルートに注意してください。
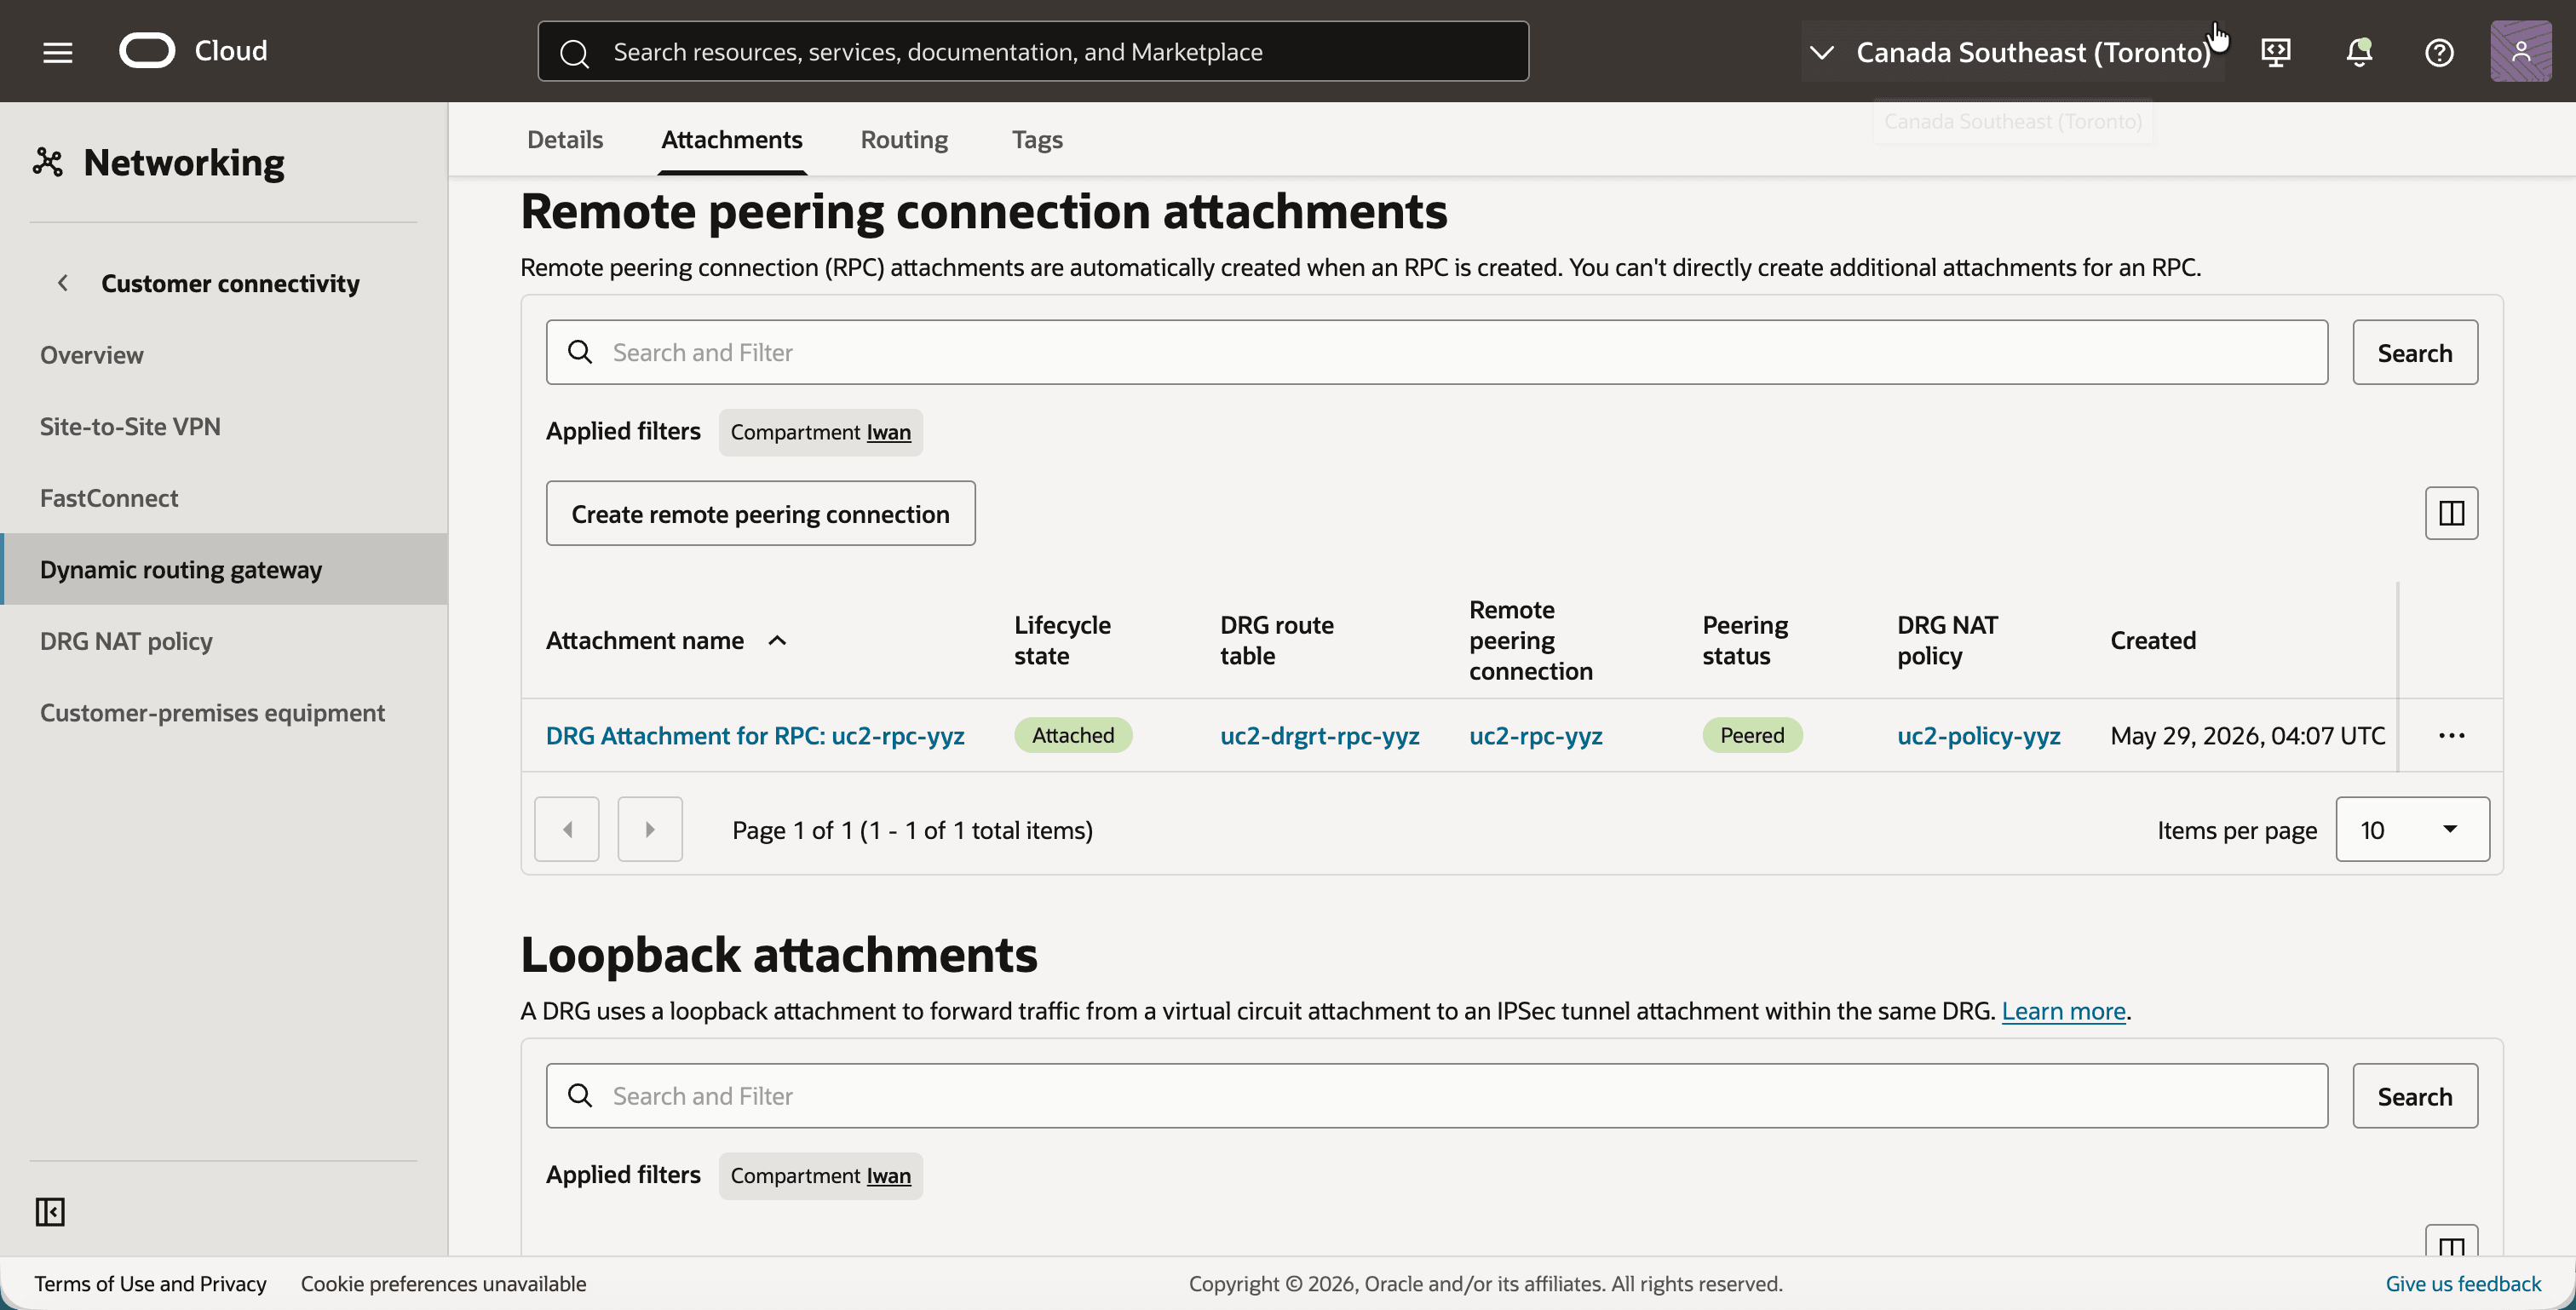
uc2-drg-yyzの「添付」タブに戻り、「リモート・ピアリング接続添付」までスクロール・ダウンします。- 「リモート・ピアリング接続の作成」ボタンをクリックし、
uc2-rpc-yyzという名前のRPCを作成します。 - DRGルート表
uc2-drgrt-rpc-yyz、ピアリング・ステータス「ピアリング済」およびDRG NATポリシーuc2-policy-yyzを含むRPCアタッチメントに注意してください。
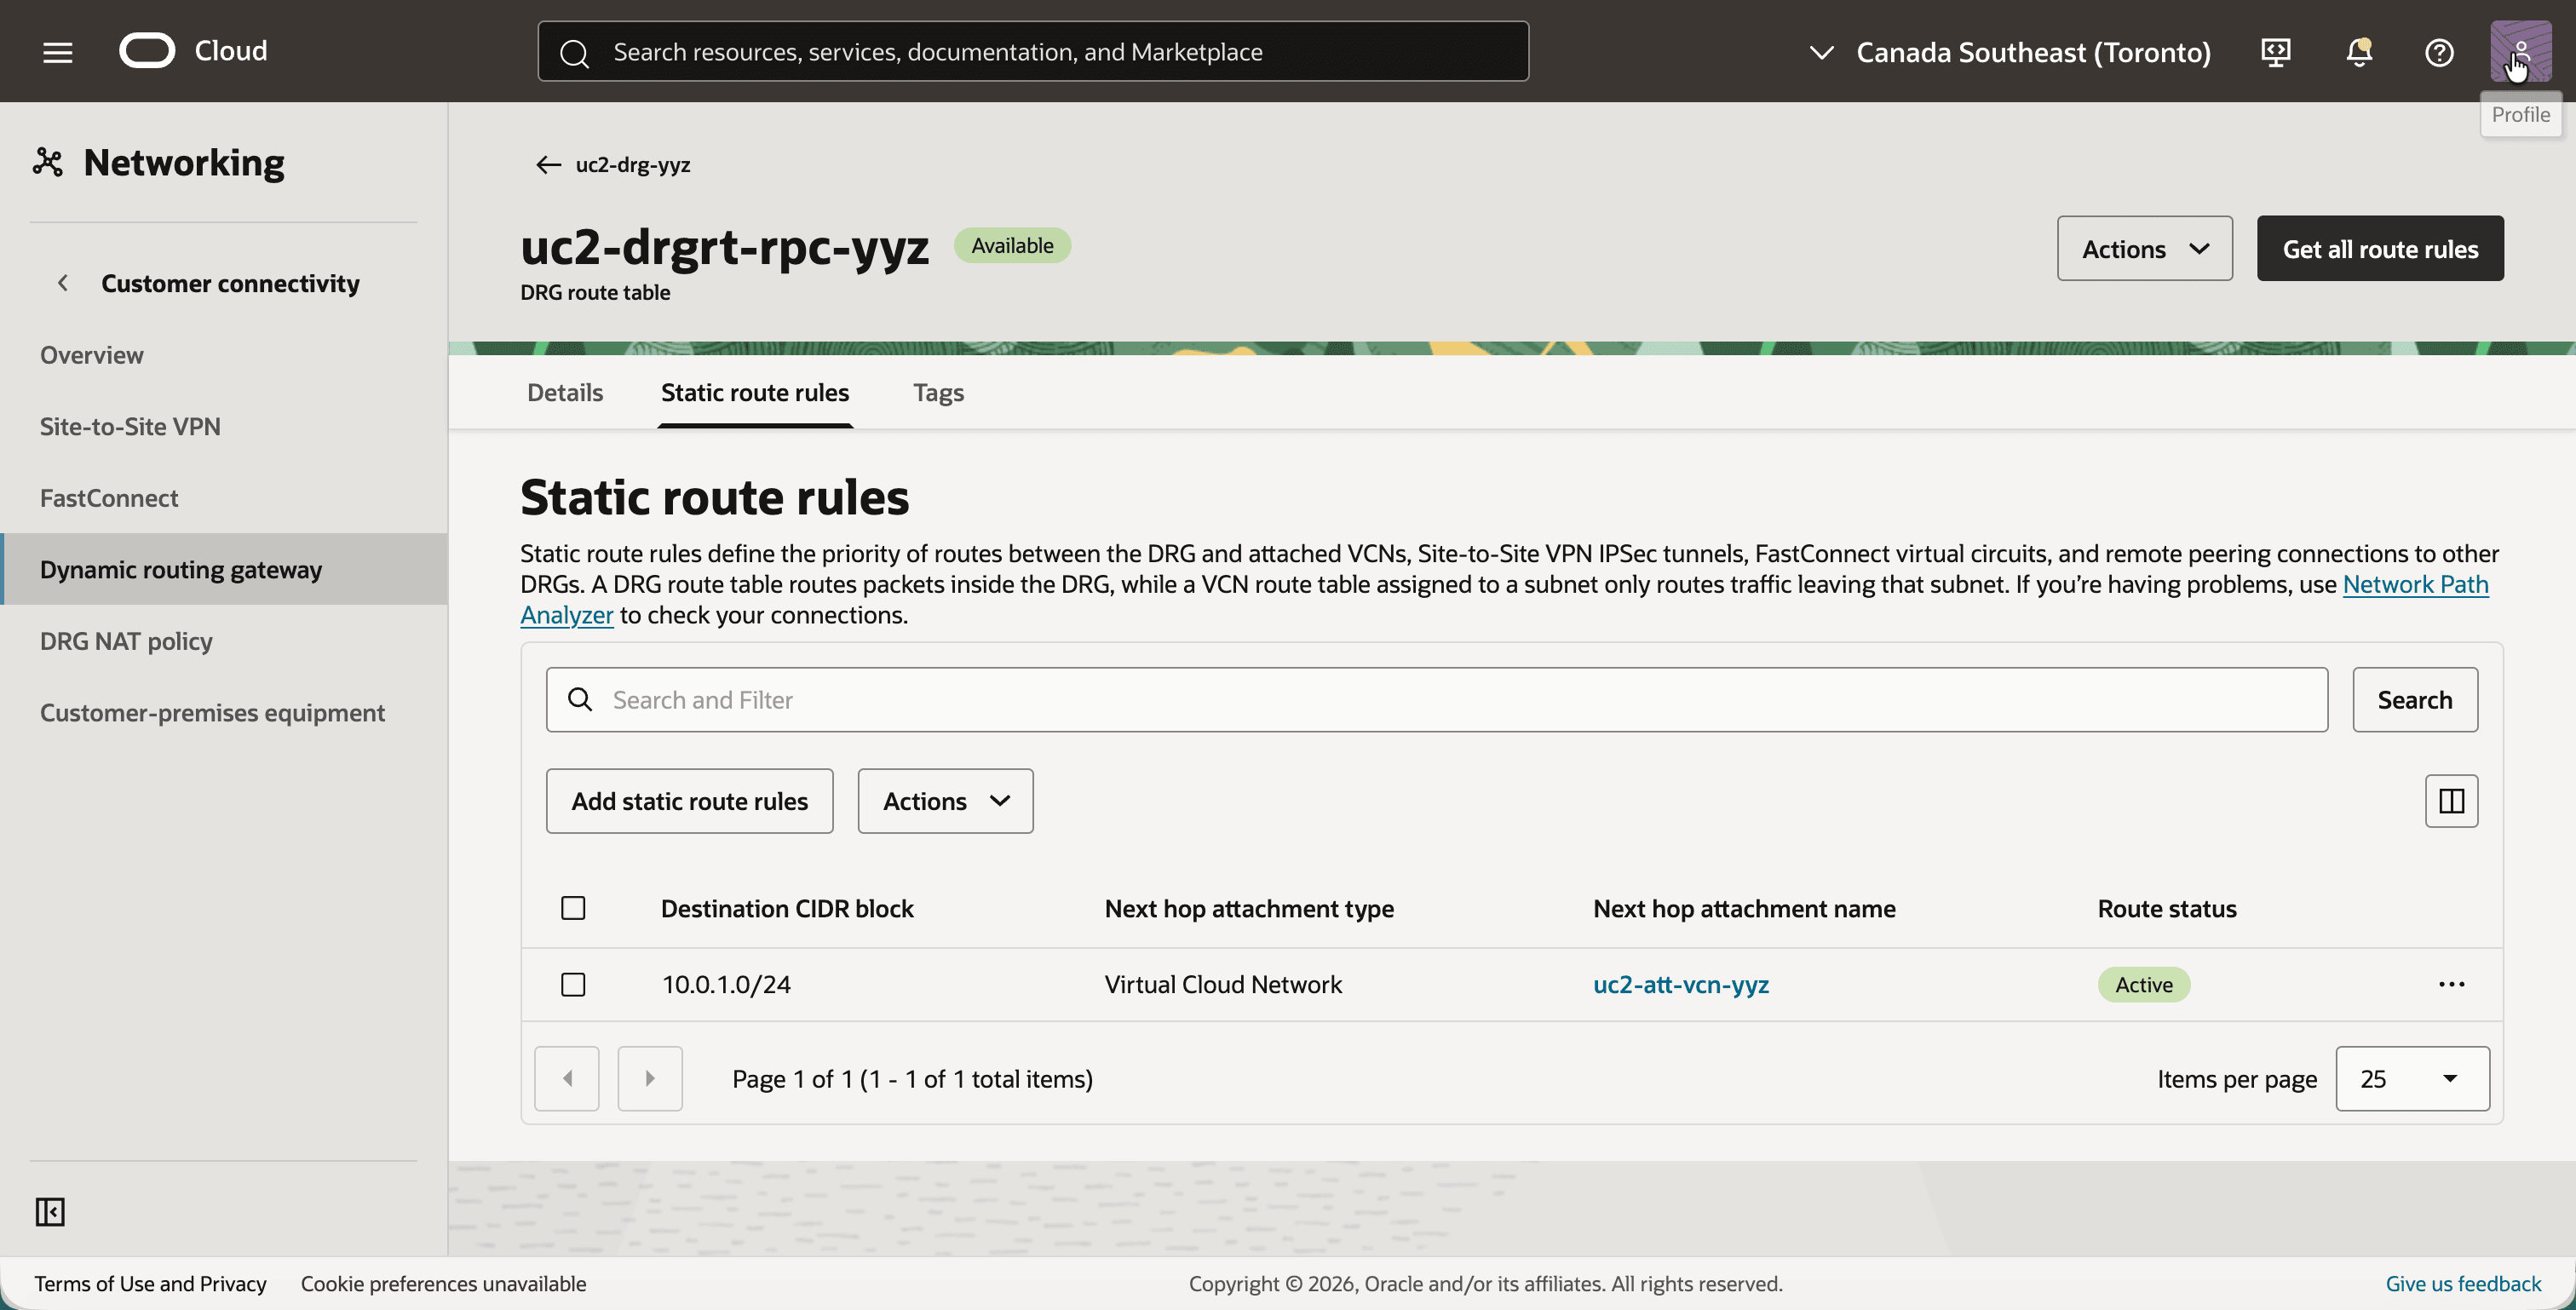
- DRGルート表
uc2-drgrt-rpc-yyzをクリックし、「静的ルート・ルール」タブをクリックします。 - 宛先CIDRブロック
10.0.1.0/24およびネクスト・ホップuc2-att-vcn-yyzを含む静的ルートに注意してください。
これで、2つのリージョンを接続できます。これは片側からのみ行います。
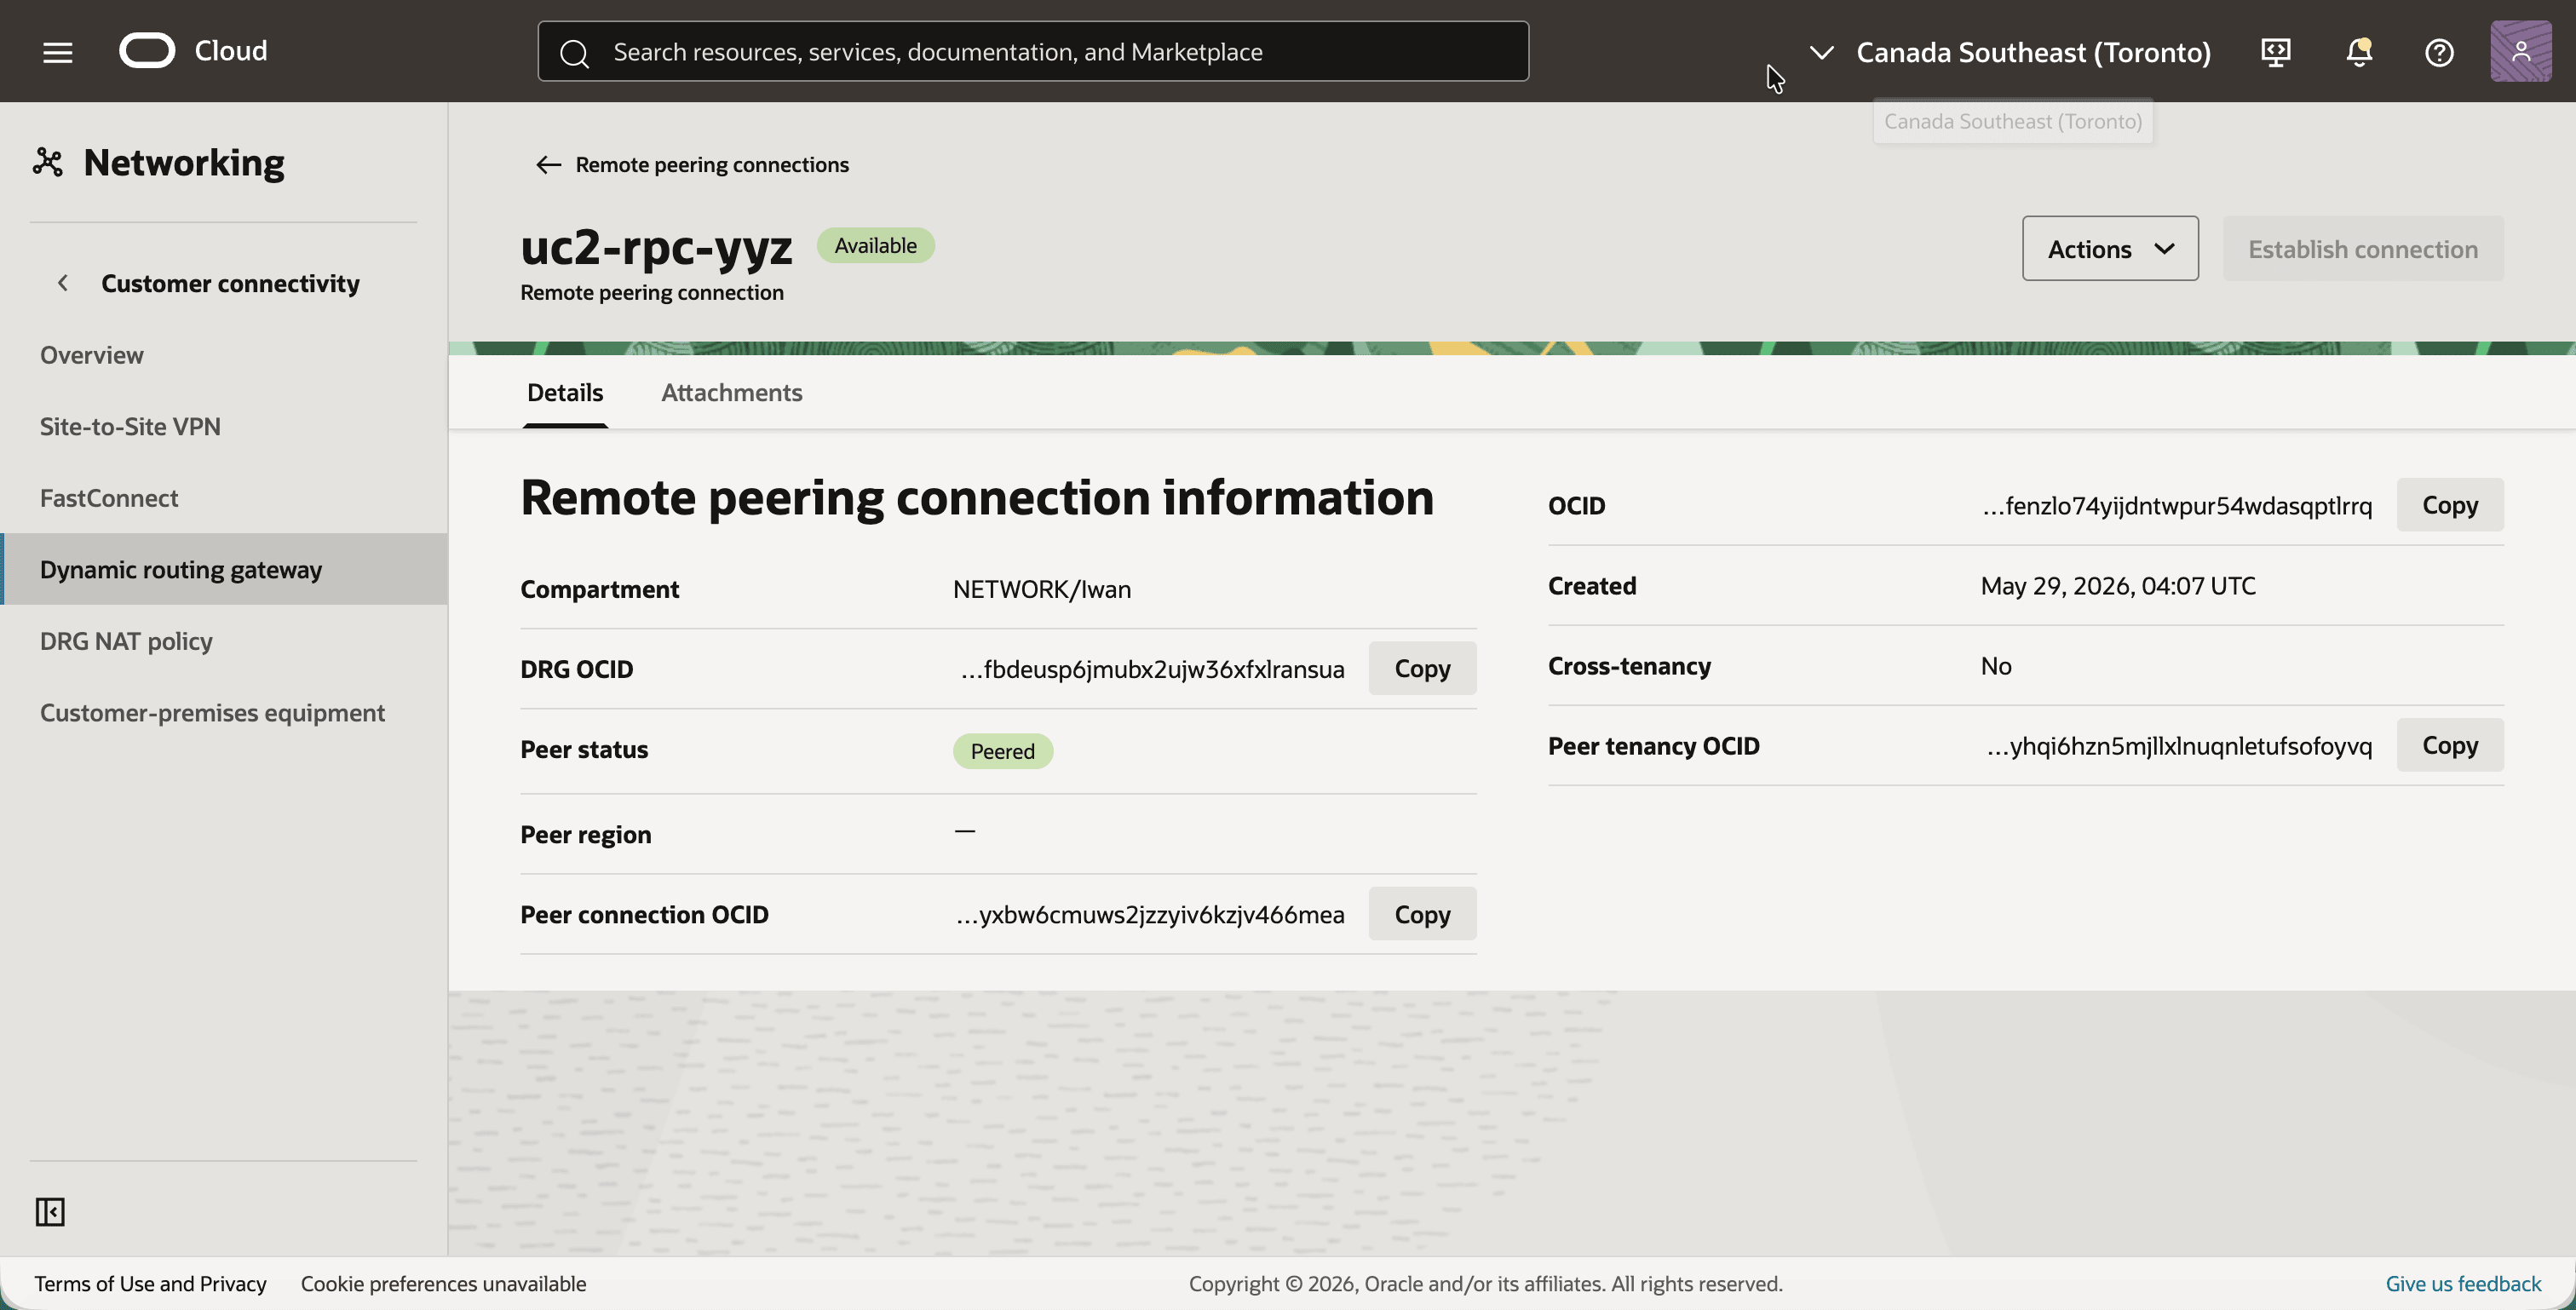
- 戻って、リモート・ピアリング接続
uc2-rpc-yyzをクリックします。 - 「接続の確立」ボタンをクリックし、「カナダ南東部(モントリオール)」リージョンを選択して、
uc2-rpc-yulのOCIDを入力します。 - 「ピア・ステータス」が「ピアリング済」に変わります。
ステップ06: トロントでのDRG NATポリシーの作成
Torontoは独自のポリシーを取得し、RPCアタッチメントにも関連付けます。
- ナビゲーション・メニューを開き、「ネットワーキング」、「顧客接続」、「DRG NATポリシー」の順にクリックします。
- 「ポリシーの作成」ボタンをクリックし、
uc2-policy-yyzという名前のポリシーを作成します。 - ポリシーが「アクティブ」であることを確認します。
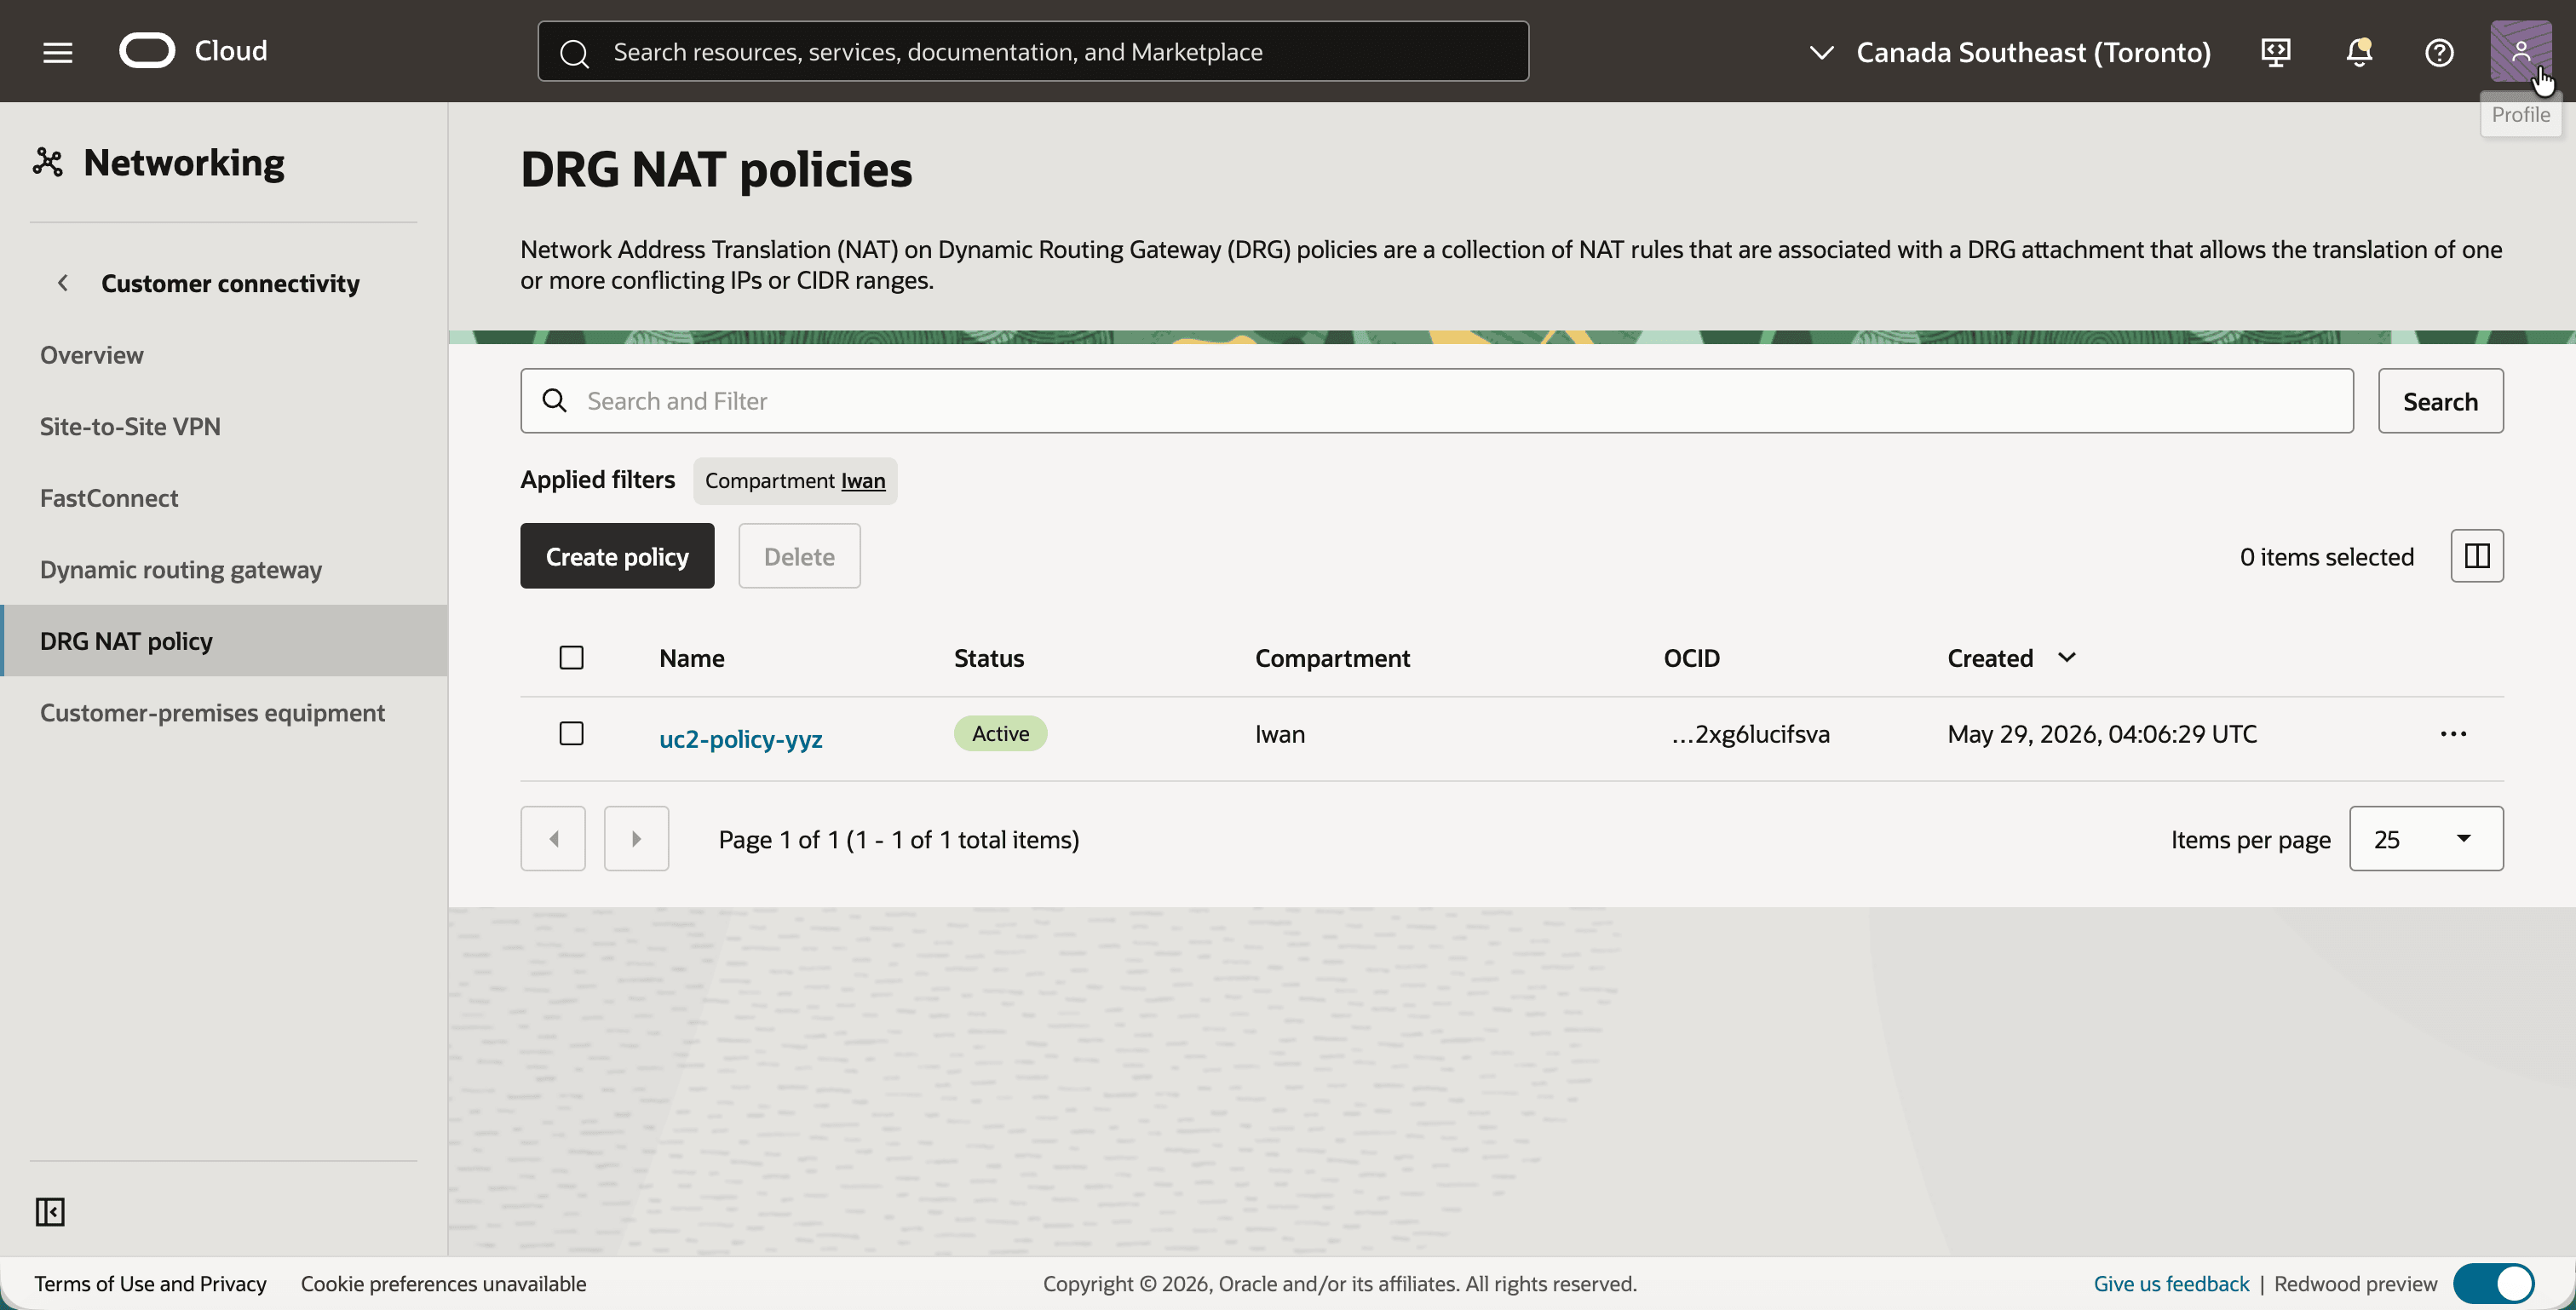
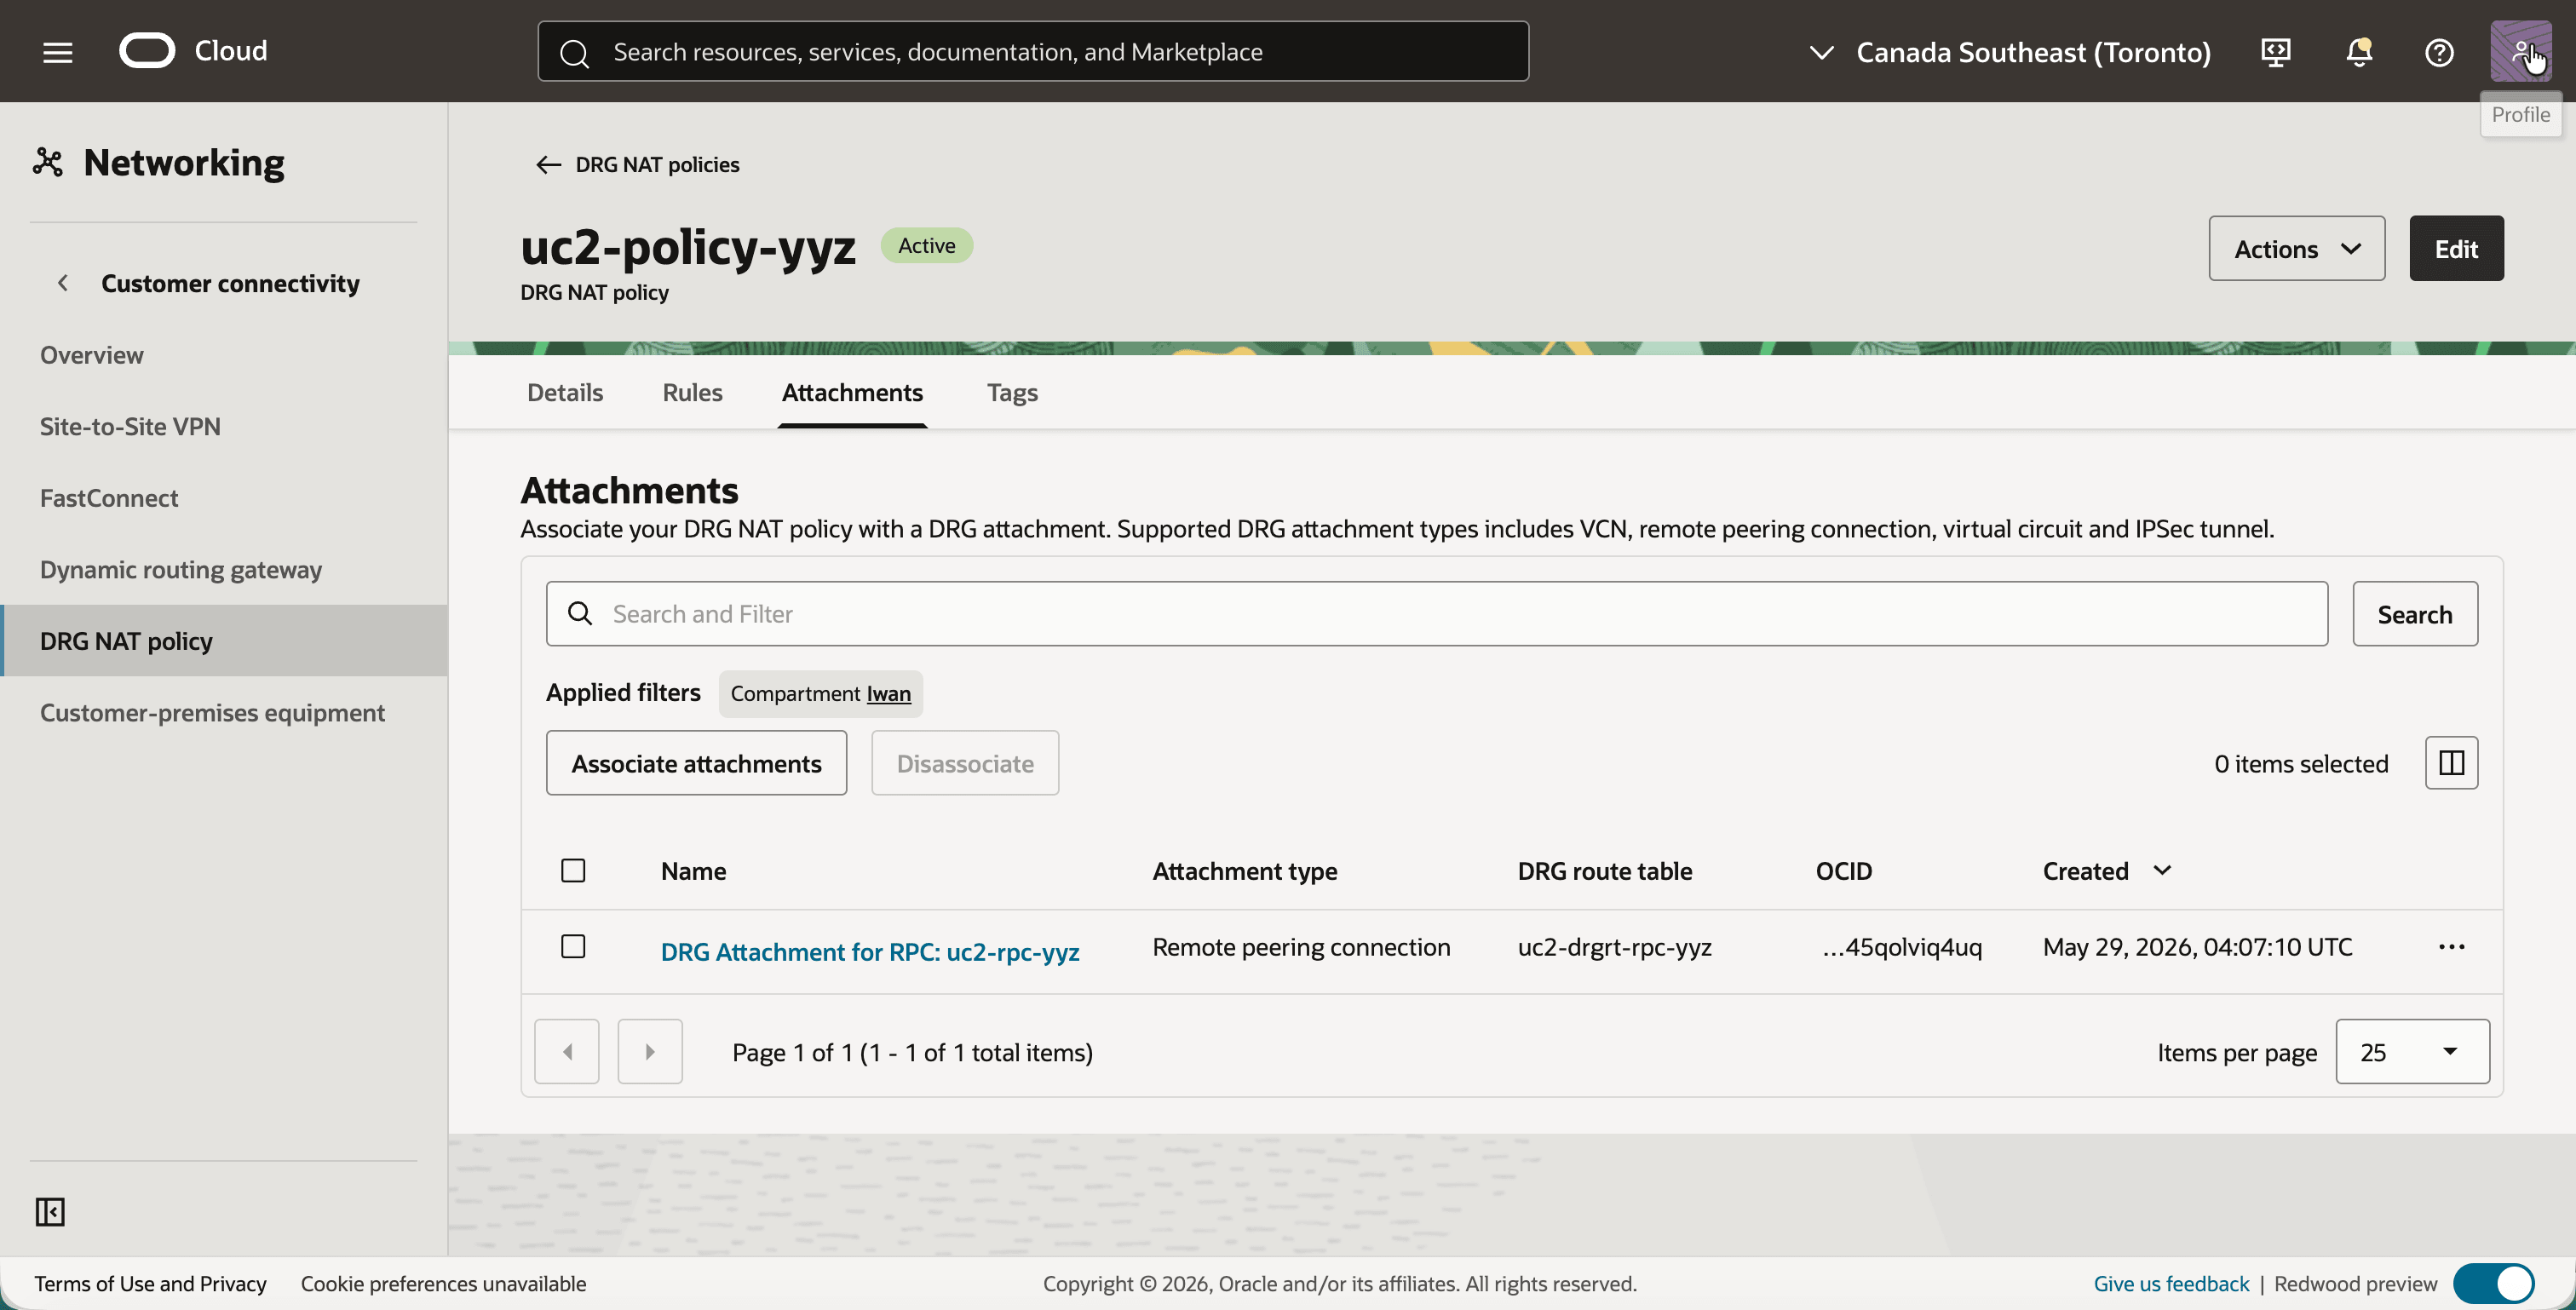
uc2-policy-yyzをクリックし、Attachmentsタブをクリックします。- 「Associate Attachments」ボタンをクリックし、「DRG Attachment for RPC: uc2-rpc-yyz」を選択して確定します。
- RPCアタッチメントが、そのDRGルート表
uc2-drgrt-rpc-yyzとともにリストされていることを確認します。
両国とも準備が整いました。ルーティングが確立されており、両方の RPCアタッチメントにNATポリシーがあります。唯一欠けているのはルールであり、2つのオプションが異なる点です。
ステップ07: NATルールの構成、オプション1: 1つのリージョン内の1つのルール
最初のオプションでは、すべての翻訳はモントリオールで行われます。モントリオールのポリシーは、ソースと宛先を変換する1つのルールを取得し、トロントのポリシーは空のままです。
ルールはモントリオールのRPCアタッチメント上にあるため、トロントから到着するトラフィック用に書き込まれます。
| オリジナル | 翻訳済 | 意味 | |
|---|---|---|---|
| ソース | 10.0.1.0/24 |
192.168.20.0/24 |
トロントの実際の住所は、モントリオールで192.168.20.0/24として表示されます。 |
| 宛先 | 192.168.10.0/24 |
10.0.1.0/24 |
モントリオールの影CIDRは、モントリオールの実際のCIDRに置き換えられています。 |
- 「カナダ南東部(モントリオール)」リージョンを選択し、DRG NATポリシー
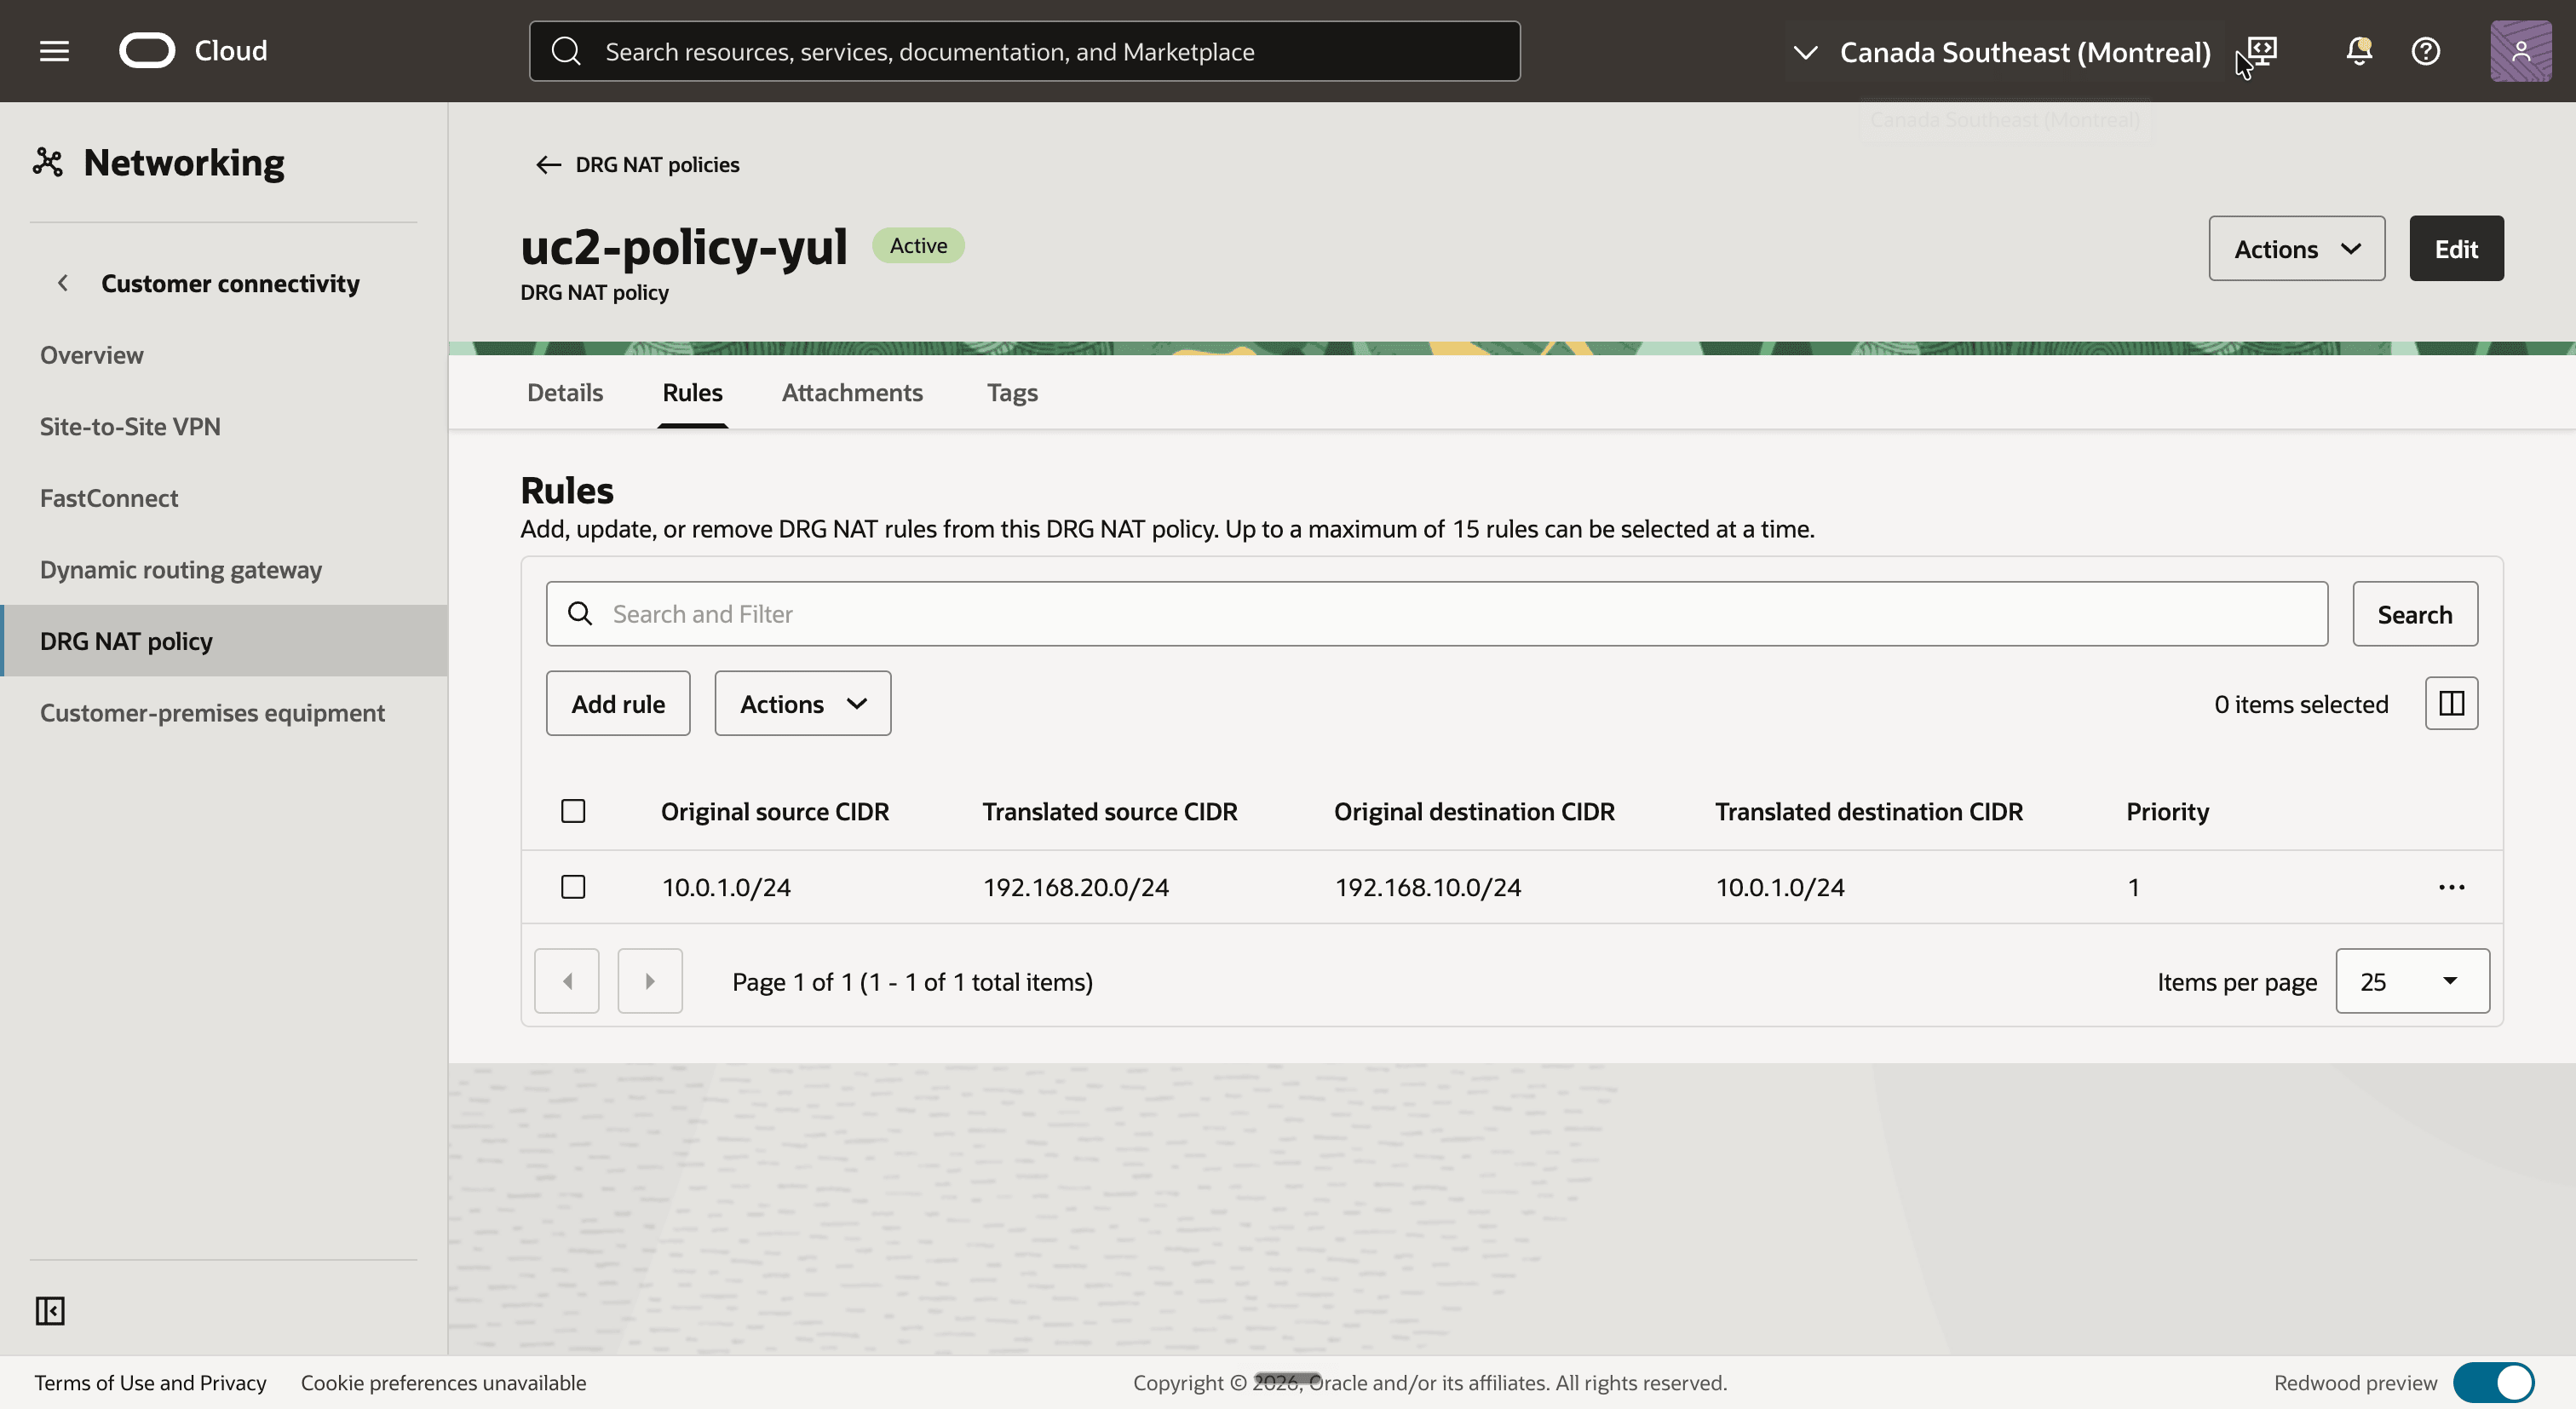
uc2-policy-yulを開きます。 - 「ルール」タブをクリックして「ルールの追加」ボタンをクリックします。
- 次の値を持つルールを追加します。
- 優先度:
1 - 元のソースのCIDR:
10.0.1.0/24 - 変換済のソースのCIDR:
192.168.20.0/24 - 元の接続先CIDR:
192.168.10.0/24 - 変換済の接続先CIDR:
10.0.1.0/24
- 優先度:
- ルールが「ルール」タブにリストされていることを確認します。
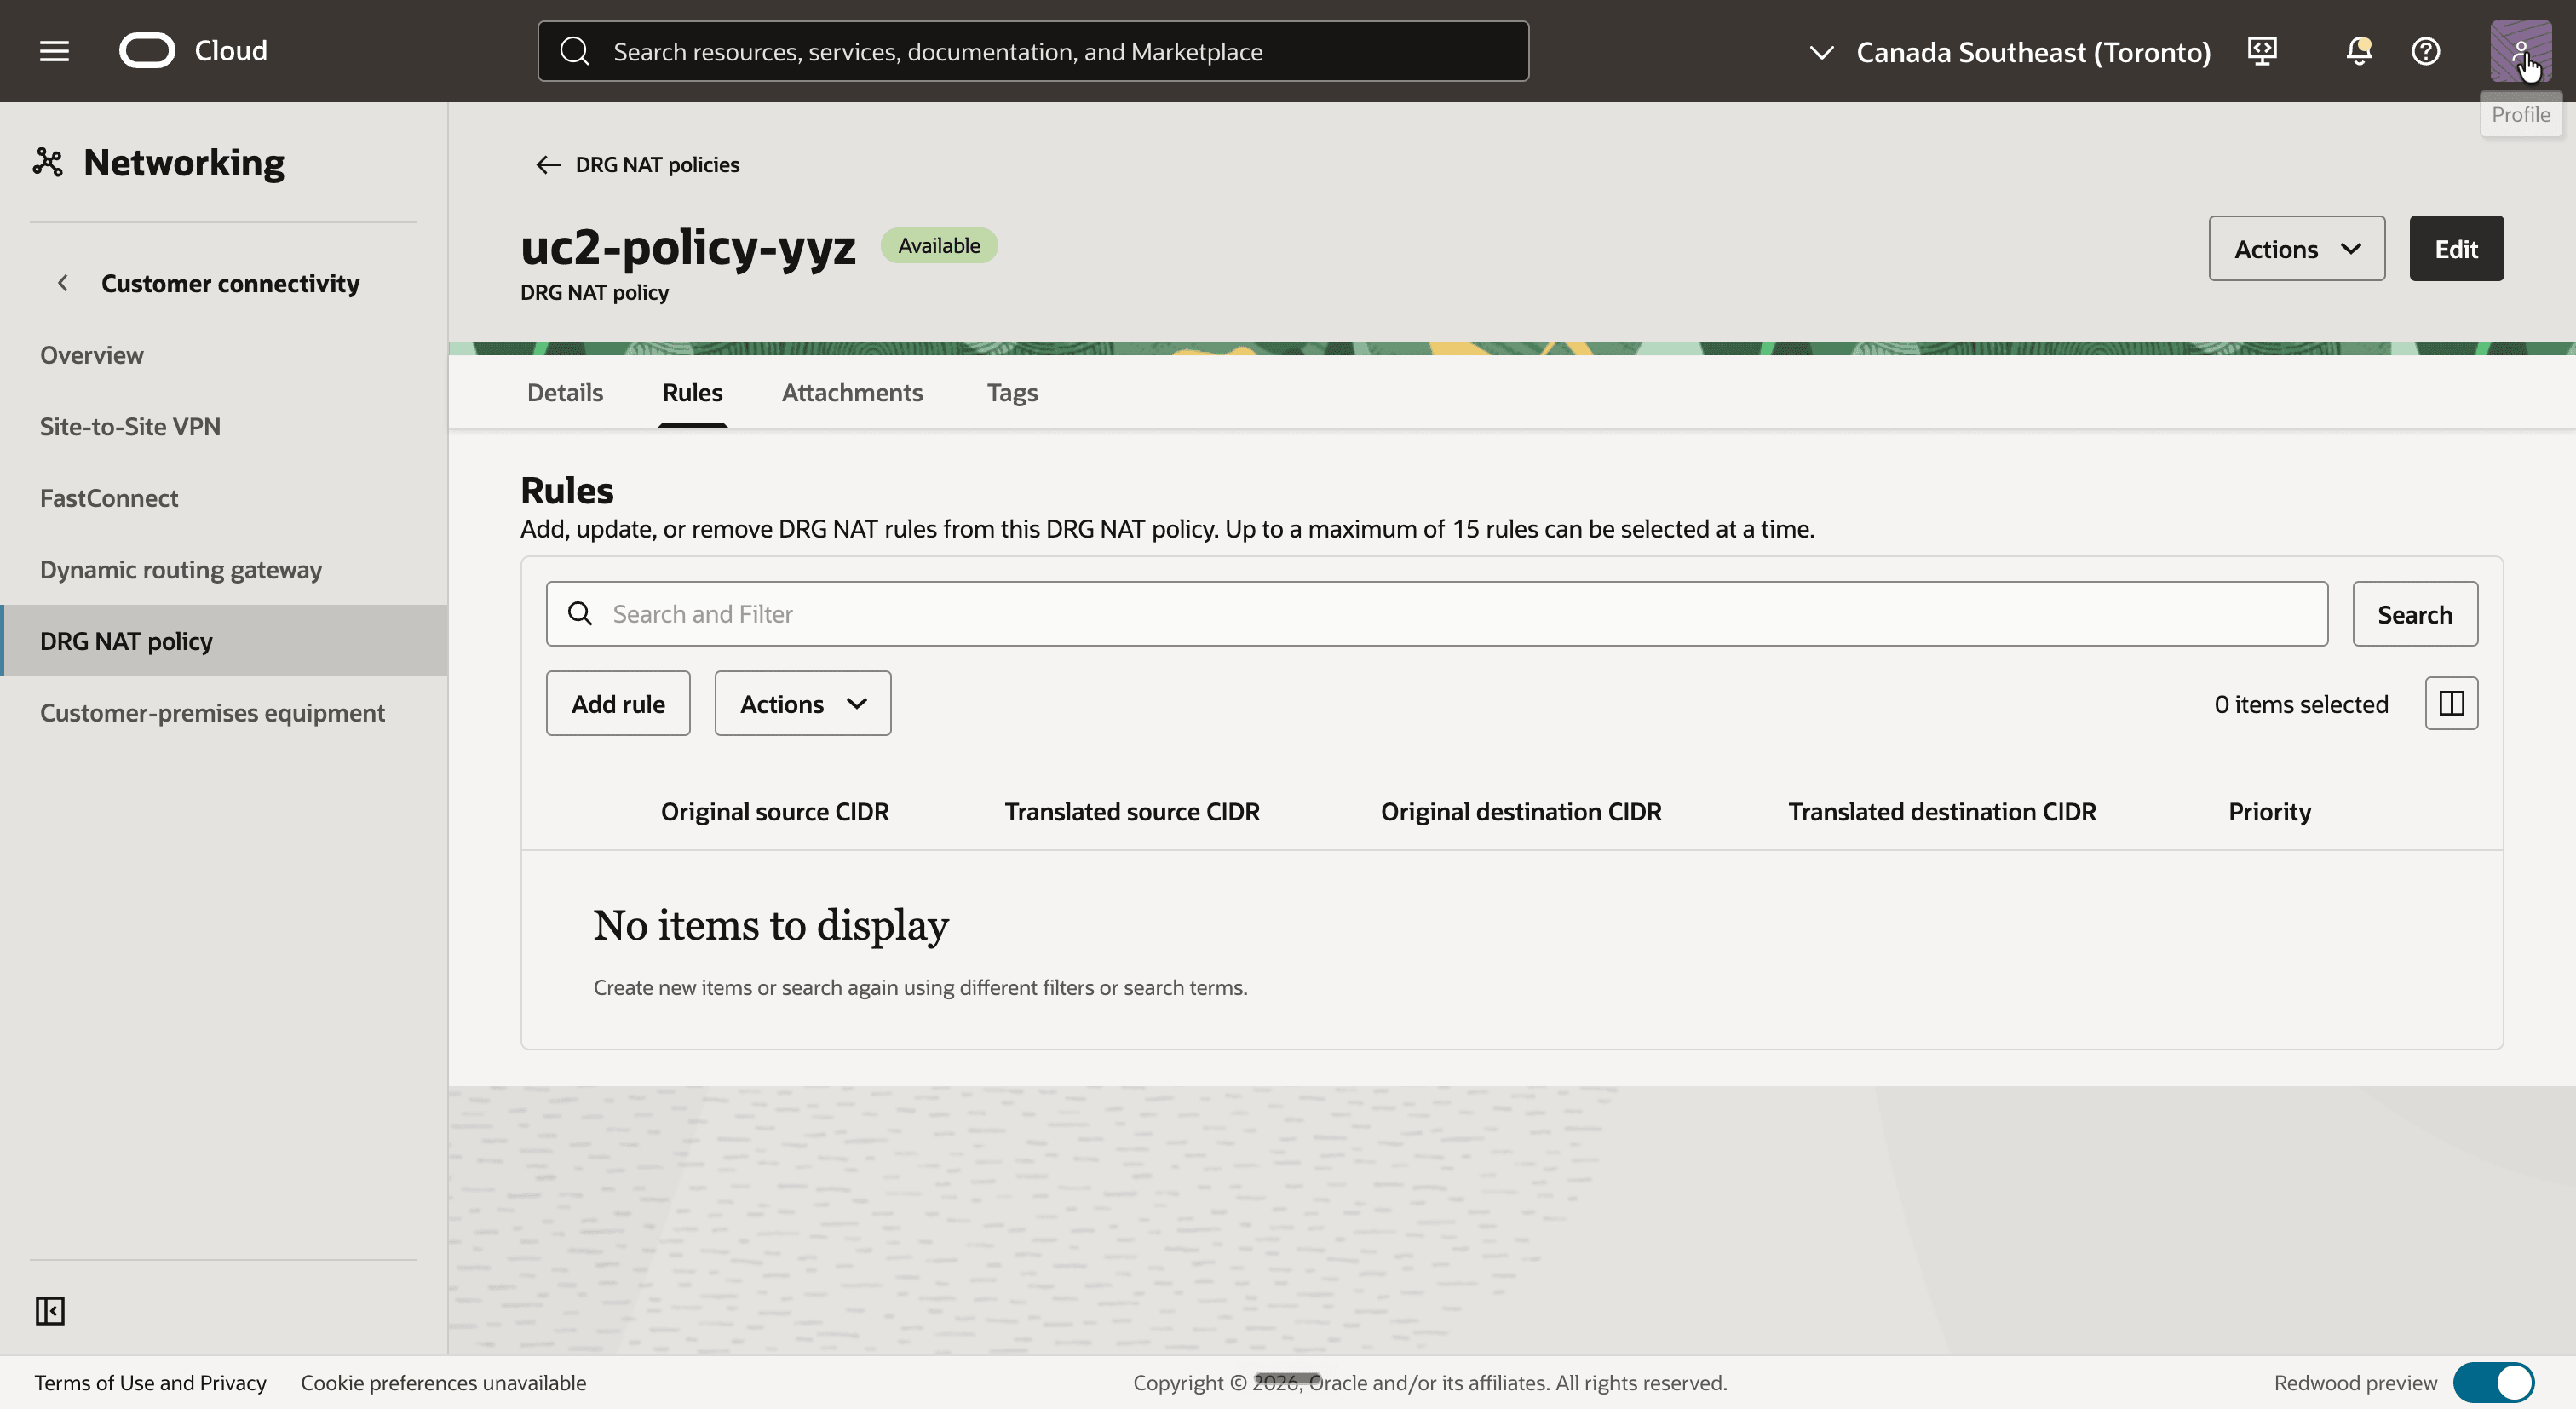
- 「カナダ南東部(トロント)」リージョンを選択し、DRG NATポリシー
uc2-policy-yyzを開きます。 - 「ルール」タブをクリックします。
- このポリシーにはルールがないことに注意してください。
これは、トロントのuc2-inst-yyzからモントリオールのuc2-inst-yulに起こることです。
| 場所 | ソース | 搬送先 | 起きたこと |
|---|---|---|---|
リーフuc2-inst-yyz |
10.0.1.152 |
192.168.10.121 |
ルート表uc2-rt-yyzは、192.168.10.0/24をDRGに送信します。 |
| トロントのDRG | 10.0.1.152 |
192.168.10.121 |
uc2-drgrt-vcn-yyzは、192.168.10.0/24をRPCに送信します。ルールがないので、何も翻訳されません。 |
| RPCアタッチメントのモントリオールでDRGを入力します | 192.168.20.152 |
10.0.1.121 |
uc2-policy-yulのルールは、ソースと宛先を変換します。 |
uc2-drgrt-rpc-yulのルート参照 |
192.168.20.152 |
10.0.1.121 |
10.0.1.0/24はuc2-att-vcn-yulを指します。 |
そして、これは答えです:
| 場所 | ソース | 搬送先 | 起きたこと |
|---|---|---|---|
リーフuc2-inst-yul |
10.0.1.121 |
192.168.20.152 |
ルート表uc2-rt-yulは、192.168.20.0/24をDRGに送信します。 |
uc2-drgrt-vcn-yulのルート参照 |
10.0.1.121 |
192.168.20.152 |
192.168.20.0/24はRPCを指します。 |
| RPCアタッチメントのDRGをモントリオールに残します | 192.168.10.121 |
10.0.1.152 |
DRGは、uc2-policy-yulのルールの逆を適用します。 |
| トロントのDRG | 192.168.10.121 |
10.0.1.152 |
uc2-drgrt-rpc-yyzは、10.0.1.0/24をuc2-att-vcn-yyzに送信します。 |
アドレスの最後のオクテットは1:1変換によって保存され、どのアドレスをpingにするかが示されます。
| インスタンス | 実際のIPアドレス | 他のリージョンから使用するアドレス |
|---|---|---|
uc2-inst-yul |
10.0.1.121 |
192.168.10.121 |
uc2-inst-yyz |
10.0.1.152 |
192.168.20.152 |
- SSHを使用して
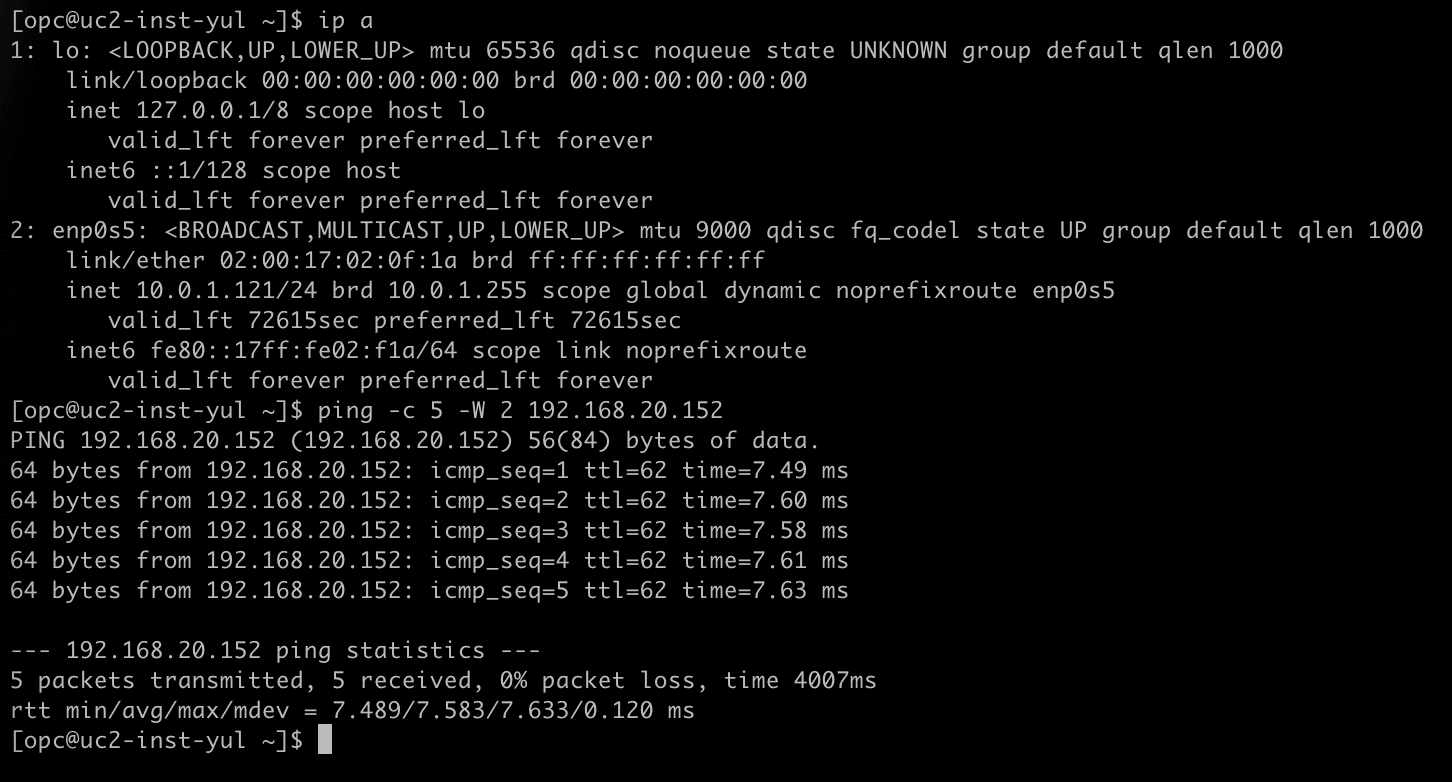
uc2-inst-yulに接続します。 ip aを実行して、インスタンスのIPアドレスが10.0.1.121であることを確認します。ping -c 5 -W 2 192.168.20.152を実行して、uc2-inst-yyzのシャドウ・アドレスを出力します。- 5つのすべてのパケットが応答することに注意してください。
- SSHを使用して
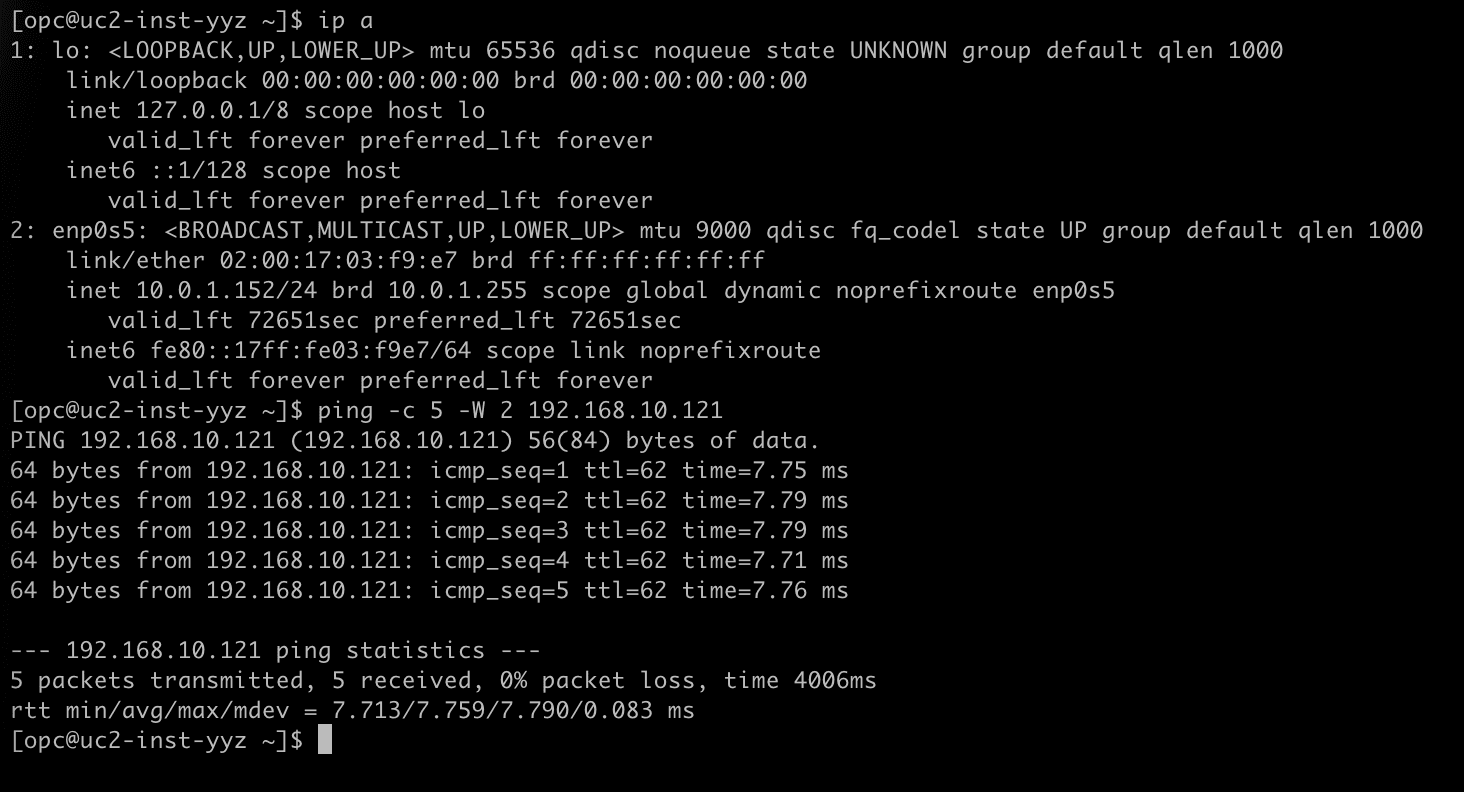
uc2-inst-yyzに接続します。 ip aを実行して、インスタンスのIPアドレスが10.0.1.152であることを確認します。ping -c 5 -W 2 192.168.10.121を実行して、uc2-inst-yulのシャドウ・アドレスを出力します。- 5つのすべてのパケットが応答することに注意してください。
[!]ノート]このオプションでは、NAT構成全体が1つのリージョンに存在します。これは、ピアリングの片側のみを管理する場合、たとえば、もう一方のリージョンが別のチームまたは別のテナンシに属する場合などに実用的です。
ステップ08: NATルールの構成、オプション2: 各リージョンのルール
2番目のオプションでは、各リージョンが独自のシャドウCIDRを担当します。両方のポリシーで1つのルールが取得され、両方のルールで宛先のみが変換されます。
各ルールは、他のリージョンから到着するトラフィックに対して再度書き込まれます。
| ポリシー | 元の宛先 | 翻訳済宛先 | 意味 |
|---|---|---|---|
uc2-policy-yul |
192.168.10.0/24 |
10.0.1.0/24 |
モントリオールのシャドウCIDRのトラフィックは、モントリオールの実際のCIDRに配信されます。 |
uc2-policy-yyz |
192.168.20.0/24 |
10.0.1.0/24 |
トロントのシャドウCIDRのトラフィックは、トロントの実際のCIDRに配信されます。 |
ソースNAT規則はなく、何も必要ありません。DRGがRPCアタッチメントを経由して移動するトラフィックに適用される逆変換は、10.0.1.121からのパケットがモントリオールを離れると、モントリオール・ルールの逆方向によってソースが192.168.10.121に変わります。
- 「カナダ南東部(モントリオール)」リージョンを選択し、DRG NATポリシー
uc2-policy-yulを開きます。 - 「ルール」タブをクリックして、オプション1からルールを削除し、「ルールの追加」ボタンをクリックします。
- 次の値を持つルールを追加します。
- 優先度:
1 - 元のソースCIDR:空のままにします
- 翻訳済ソースCIDR:空のままにします
- 元の接続先CIDR:
192.168.10.0/24 - 変換済の接続先CIDR:
10.0.1.0/24
- 優先度:
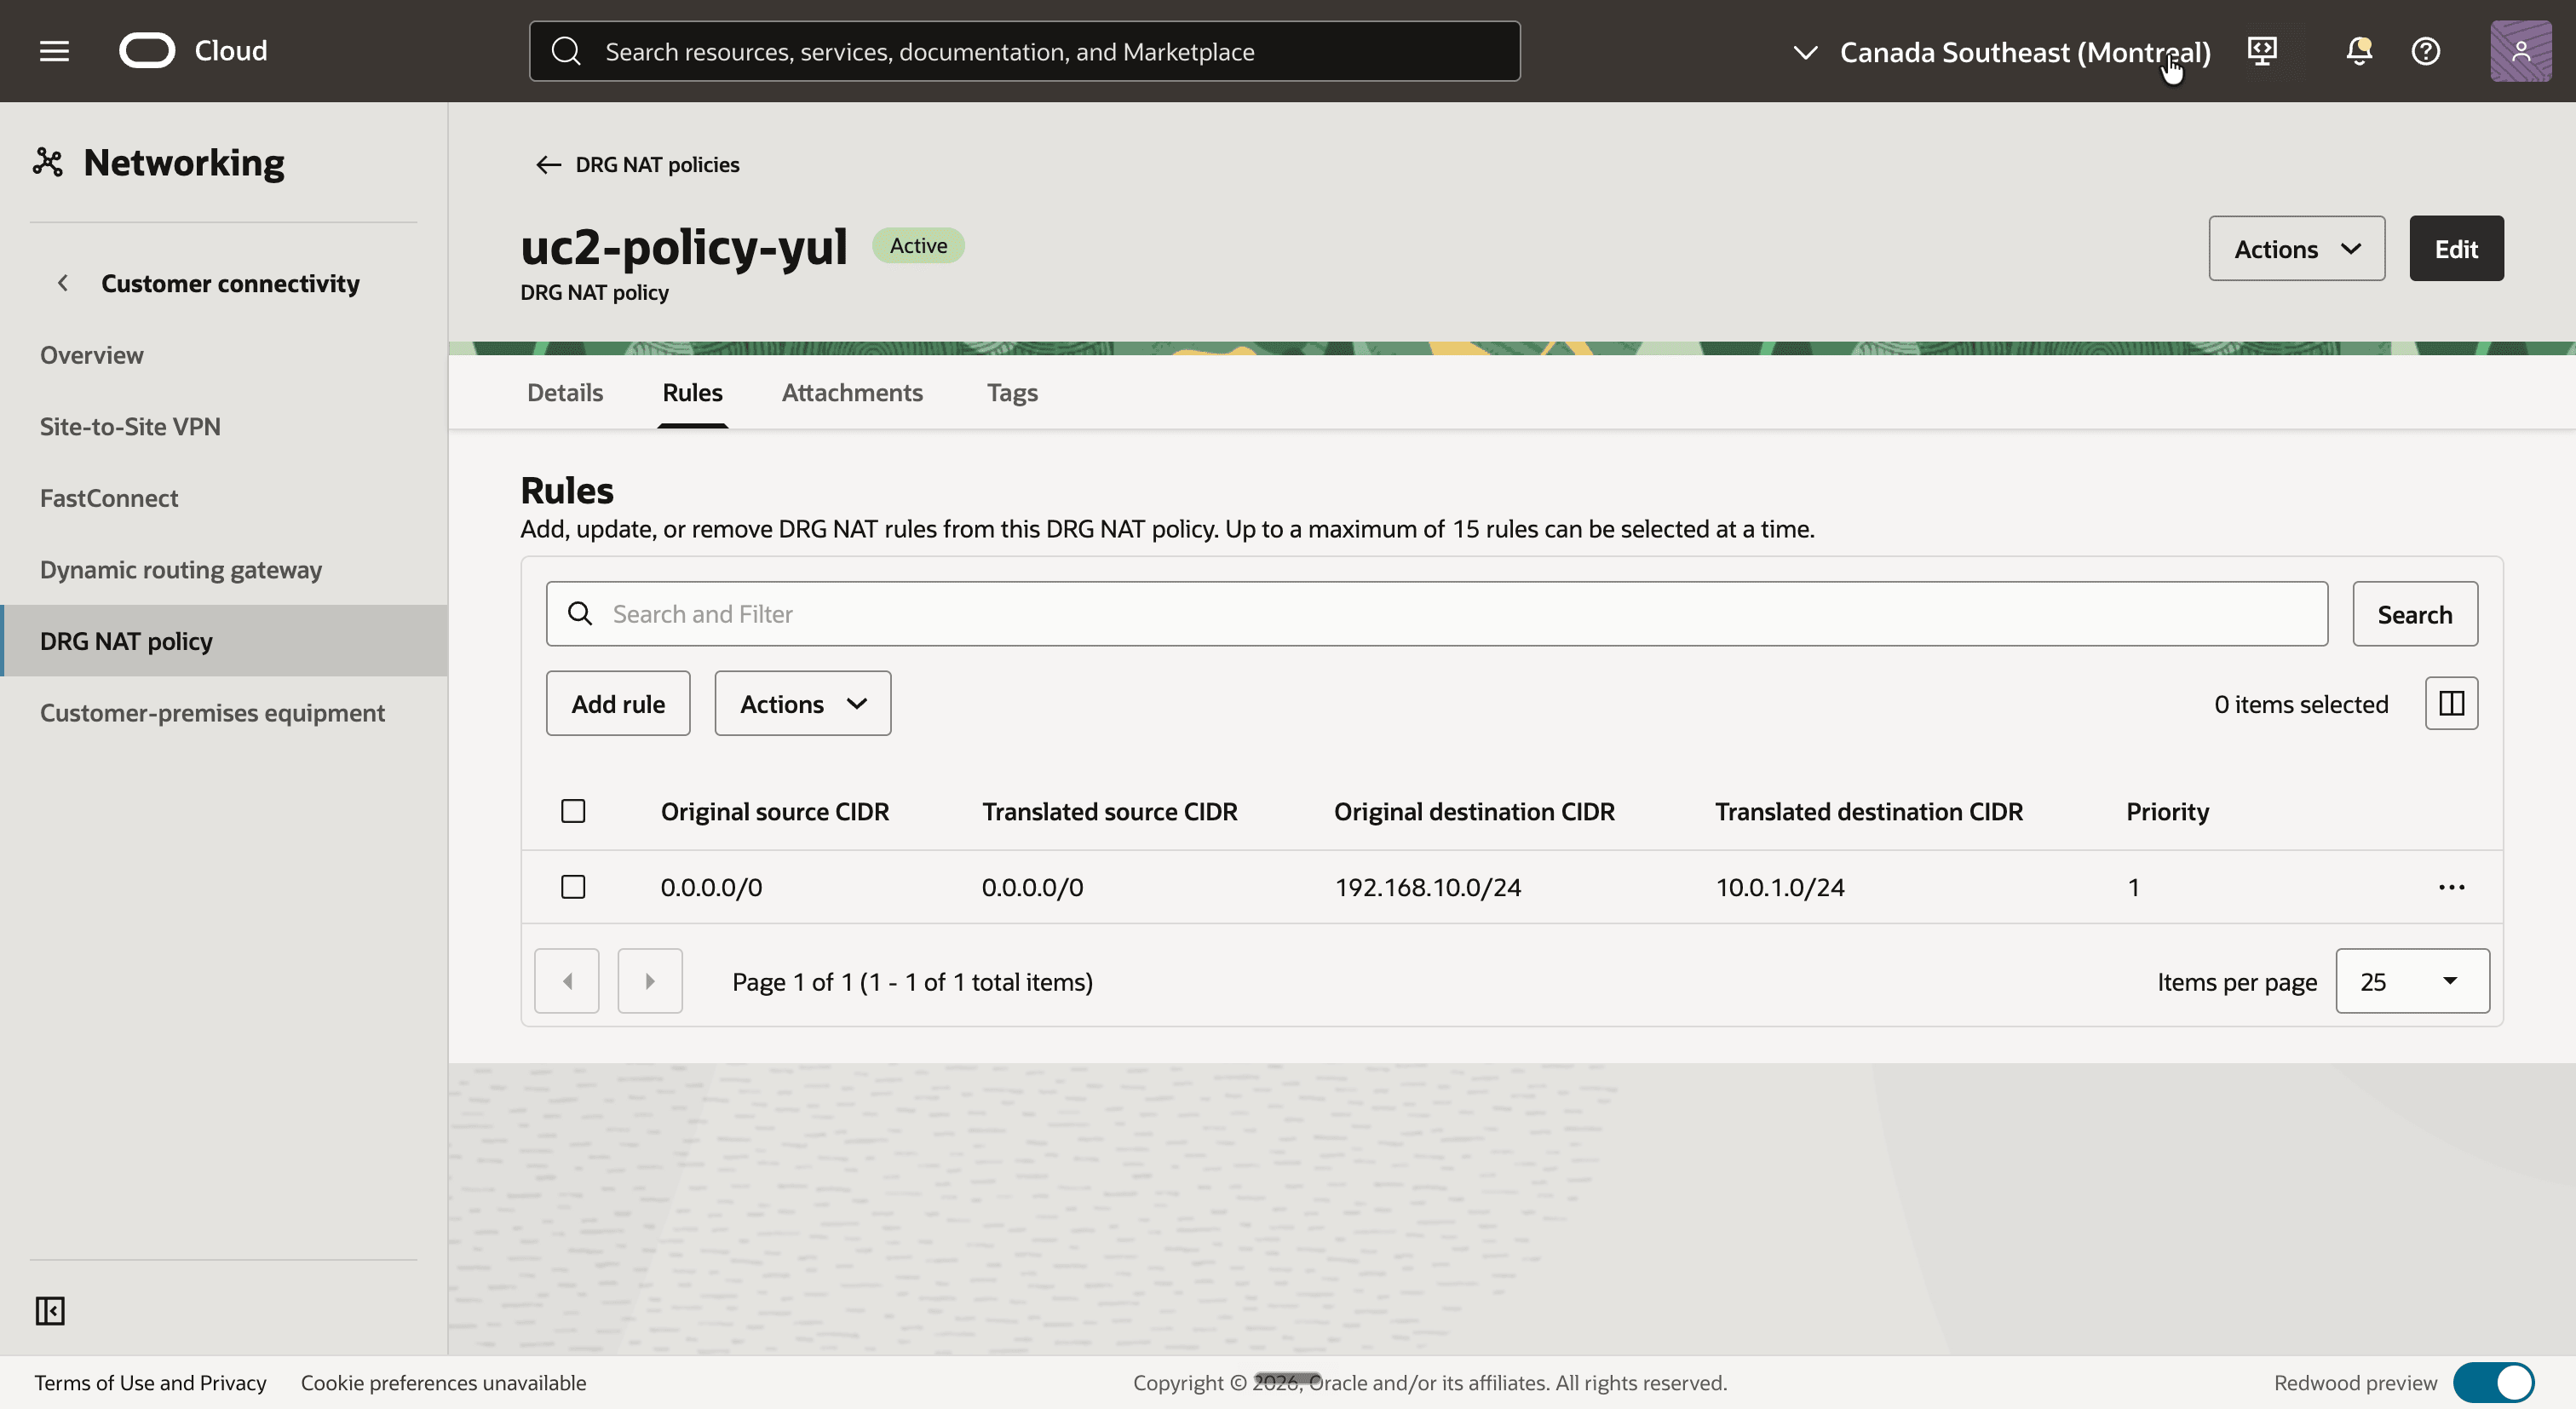
- ルールが「ルール」タブにリストされていることを確認します。ソース列には
0.0.0.0/0が表示されます。これは、ルールがソースに一致し、変換されないことを意味します。
- 「カナダ南東部(トロント)」リージョンを選択し、DRG NATポリシー
uc2-policy-yyzを開きます。 - 「ルール」タブをクリックして「ルールの追加」ボタンをクリックします。
- 次の値を持つルールを追加します。
- 優先度:
1 - 元のソースCIDR:空のままにします
- 翻訳済ソースCIDR:空のままにします
- 元の接続先CIDR:
192.168.20.0/24 - 変換済の接続先CIDR:
10.0.1.0/24
- 優先度:
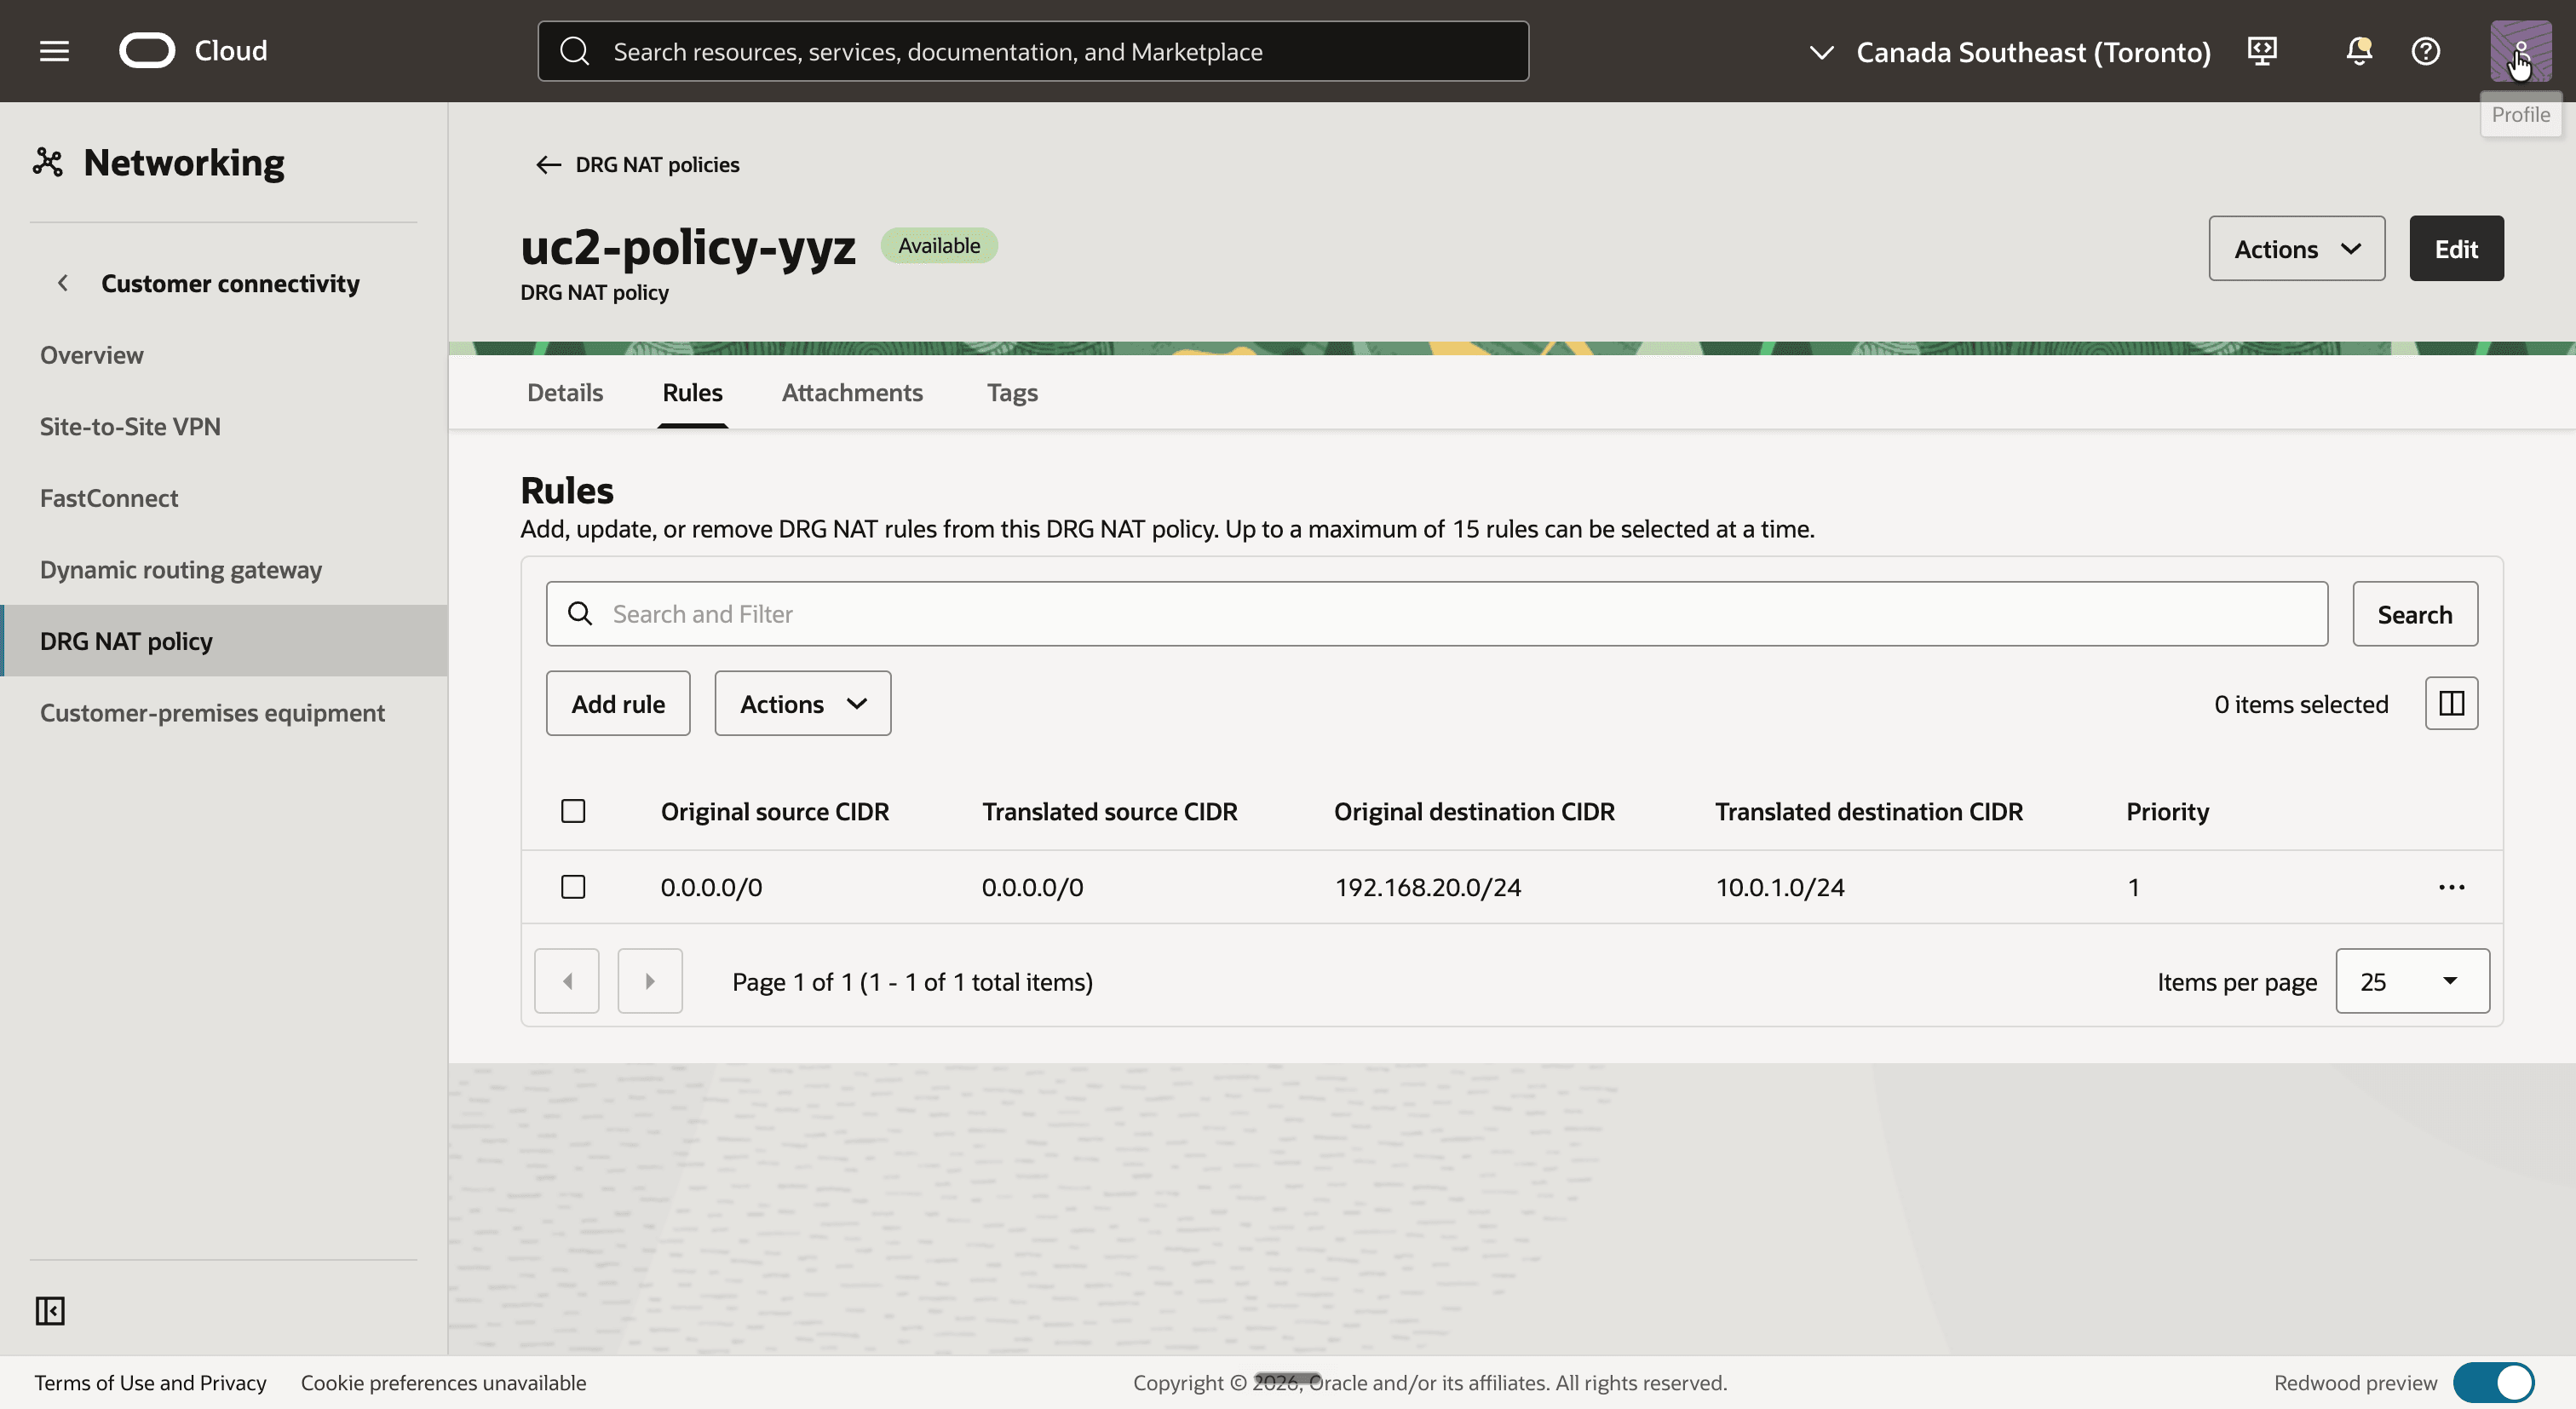
- ルールが「ルール」タブにリストされていることを確認します。
これは、モントリオールのuc2-inst-yulからトロントのuc2-inst-yyzへのピン留めです。
| 場所 | ソース | 搬送先 | 起きたこと |
|---|---|---|---|
リーフuc2-inst-yul |
10.0.1.121 |
192.168.20.152 |
ルート表uc2-rt-yulは、192.168.20.0/24をDRGに送信します。 |
uc2-drgrt-vcn-yulのルート参照 |
10.0.1.121 |
192.168.20.152 |
192.168.20.0/24はRPCを指します。 |
| RPCアタッチメントのDRGをモントリオールに残します | 192.168.10.121 |
192.168.20.152 |
DRGは、uc2-policy-yulのルールの逆をソースに適用します。 |
| RPCアタッチメントのDRGをトロントに入力します | 192.168.10.121 |
10.0.1.152 |
uc2-policy-yyzのルールは宛先を変換します。 |
uc2-drgrt-rpc-yyzのルート参照 |
192.168.10.121 |
10.0.1.152 |
10.0.1.0/24はuc2-att-vcn-yyzを指します。 |
2つの領域の間では、パケットはシャドウアドレスだけを保持します。実際の10.0.1.xアドレスは、独自のリージョンを離れることはありません。応答は、反対方向に同じ手順に従います。
- SSHを使用して
uc2-inst-yulに接続します。 ip aを実行して、インスタンスのIPアドレスが10.0.1.121であることを確認します。ping -c 5 -W 2 192.168.20.152を実行して、uc2-inst-yyzのシャドウ・アドレスを出力します。- 5つのすべてのパケットが応答することに注意してください。
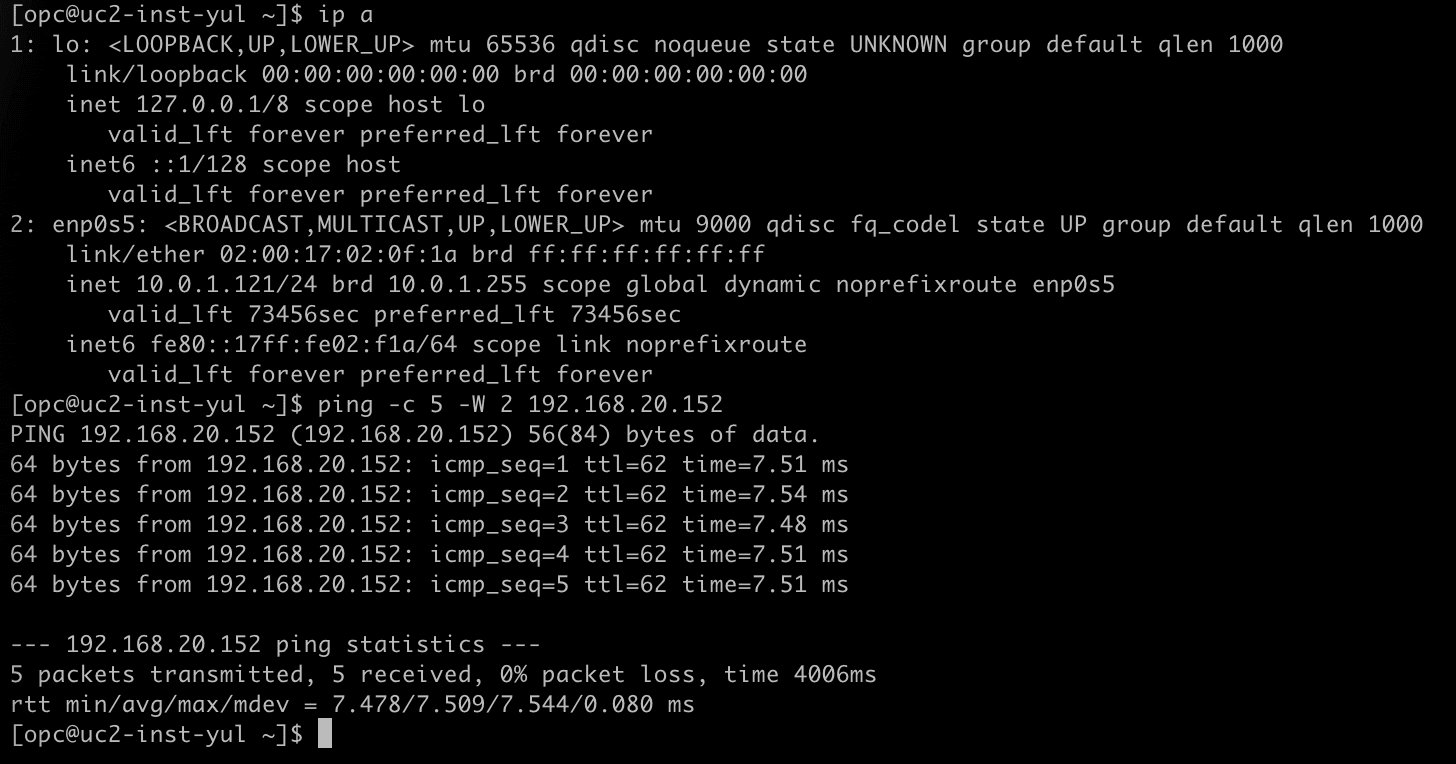
- SSHを使用して
uc2-inst-yyzに接続します。 ip aを実行して、インスタンスのIPアドレスが10.0.1.152であることを確認します。ping -c 5 -W 2 192.168.10.121を実行して、uc2-inst-yulのシャドウ・アドレスを出力します。- 5つのすべてのパケットが応答することに注意してください。
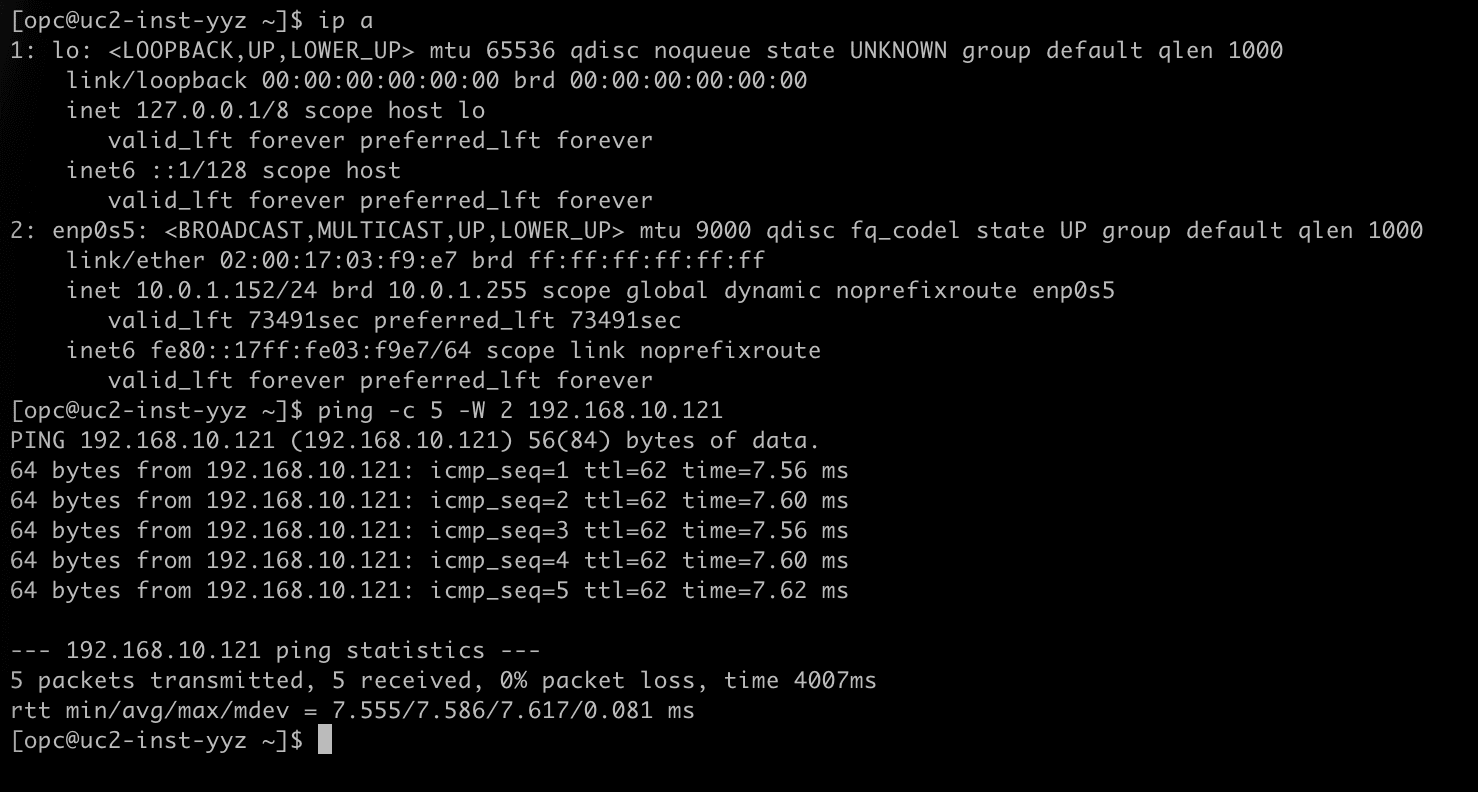
[!]ノート]いずれか1つのオプションを使用してください。両方は同時に指定しないでください。オプション2は、両方のリージョンを管理する場合のよりクリーンな設計です。各リージョンは独自のCIDRの翻訳を所有し、ルールはシェイプで同一であり、シャドウ・アドレスのみがリージョン間で移動します。
[!]ノート] DRGのNATでは、DNSは変換されません。アプリケーションが名前で互いを見つけた場合、他のリージョンが使用するDNSレコードは、実際のアドレスではなくシャドウ・アドレスを指している必要があります。
まとめ
2つの異なるリージョンに同じサブネットCIDRを持つ2つのVCNsが、リモート・ピアリング接続を介してプライベートに通信するようになりました。VCNが再アドレス指定されておらず、パスにファイアウォールまたはNATアプライアンスがありません。変換は、RPCアタッチメント上のDRGによって行われます。
ポリシーをVCNアタッチメントではなくRPCアタッチメントに配置すると、状況が変わります。VCNアタッチメントのDRGルート表は、パケットがVCNから受信されたときにまだ変換されていないため、シャドウCIDRにルーティングされます。パケットが途中で変換されたため、実際のCIDR上のRPCアタッチメント・ルートのDRGルート表。また、ポリシーはリージョン間のリンク上にあるため、VCNアタッチメントに触れることなく、DRGの背後にあるすべてのVCNをカバーします。
2つのルール・オプションによって、インスタンスに対して同じ結果が得られます。1つのリージョンの1つのルールによってすべての構成が1つの場所に保持され、各リージョンの宛先NATルールによって、実際のアドレスがそれぞれのリージョン内にとどまる対称設計が提供されます。NAT on DRG - パート3 - OCIとオンプレミス間のCIDRの重複では、リモート側はOCIリージョンではなく、IPSecトンネルの背後にあるオンプレミス・ネットワークになります。
確認
- 作成者 - Iwan Hoogendoorn (クラウド・ネットワーキング・ブラック・ベルト)
その他の学習リソース
docs.oracle.com/learnの他のラボを調べるか、Oracle Learning YouTubeチャネルで無料のラーニング・コンテンツにアクセスしてください。また、Oracle Learning Explorerになるには、education.oracle.com/learning-explorerにアクセスしてください。
製品ドキュメントについては、Oracle Help Centerを参照してください。
NAT on DRG - Part 2 - Overlapping CIDRs between multiple remote VCNs
G62514-01