DRG上のNAT - パート3 - OCIとオンプレミス間のCIDRの重複
概要
IPの重複を見つける最も困難な場所は、Oracle Cloud Infrastructure(OCI)とオンプレミス・ネットワークです。OCI内では、別のCIDRを使用してVCNを再作成できます。クラウド・プロジェクトが同じ10.0.0.0/16を選択したため、数千のデバイスを持つオンプレミス・ネットワークは再対応されません。同じ問題が、VPNを介してパートナまたは顧客を接続し、住所計画に何も記載がない場合に発生します。
DRG上のNATを使用すると、Dynamic Routing Gateway (DRG)は、サイト間VPN自体のアドレスを変換できます。DRG NATポリシーはIPSecトンネル・アタッチメントに関連付けられており、各側は一意のシャドウCIDRの下に表示されます。
| サイド | 実サブネットCIDR | 反対側に見えるシャドウCIDR |
|---|---|---|
OCI VCN uc3-vcn-oci |
10.0.1.0/24 |
192.168.10.0/24 |
| オンプレミスLAN | 10.0.1.0/24 |
192.168.20.0/24 |
OCIのインスタンスは、192.168.20.xのオンプレミス・ホストに到達し、オンプレミス・ホストは192.168.10.xのOCIに到達します。オンプレミス・ルーターは、NAT構成をまったく必要としません。すべての変換はDRGによって行われます。
この部分には、VPNが次の2つのものをもたらすため、以前の部分よりも動く部分があります。
- 暗号化ドメイン。 ポリシーベースのIPSecトンネルは、トラフィック・セレクタに一致するトラフィックのみを伝送します。これらのセレクタは、DRGがそれらを変換した後の、実際にはワイヤ上にあるアドレスと一致する必要があります。
- トンネルに向かう。 DRGルート表の静的ルートは、IPSecトンネルを指すことはできません。DRGは、トンネルからオンプレミス・シャドウCIDRへのルートを動的に学習する必要があります。このチュートリアルでは、これを実現する方法を示します。
[!]ノート] NATルールは、ポリシーを保持するアタッチメントを介してDRGを入力するトラフィックを示します。オンプレミスから到着するトラフィックであるIPSecトンネル・アタッチメントの場合。トンネルを経由するトラフィックの場合、DRGは逆変換を自動的に適用します。
このチュートリアルでは、オンプレミス・ネットワークを別のリージョンの2番目のVCNでシミュレートし、Libreswanインスタンスを顧客構内機器(CPE)として使用します。OCI側のすべては、実際のオンプレミス・ルーターに対して構成するものです。
その他のユースケース
このチュートリアルはシリーズ5の一部分です。各パーツは、同じビルディングブロックを持つ異なるオーバーラップシナリオを解決します。
- パート1: DRG上のNAT - パート1 - 2つのローカルVCNs間のCIDRの重複
- パート2: DRG上のNAT - パート2 - 複数のリモートVCNs間のCIDRの重複
- 第3部(このチュートリアル): NAT on DRG - パート3 - OCIとオンプレミス間のCIDRの重複
- パート4: NAT on DRG - パート4 - Shared services VCN
- パート5: NAT on DRG - パート5 - OCIとオンプレミス間のCIDRとBGPの重複
ダイアグラム
VCNサブネットCIDRとDRG上のステートレス1:1 NATによるオンプレミスまたはリモート・ネットワーク間のIPの重複
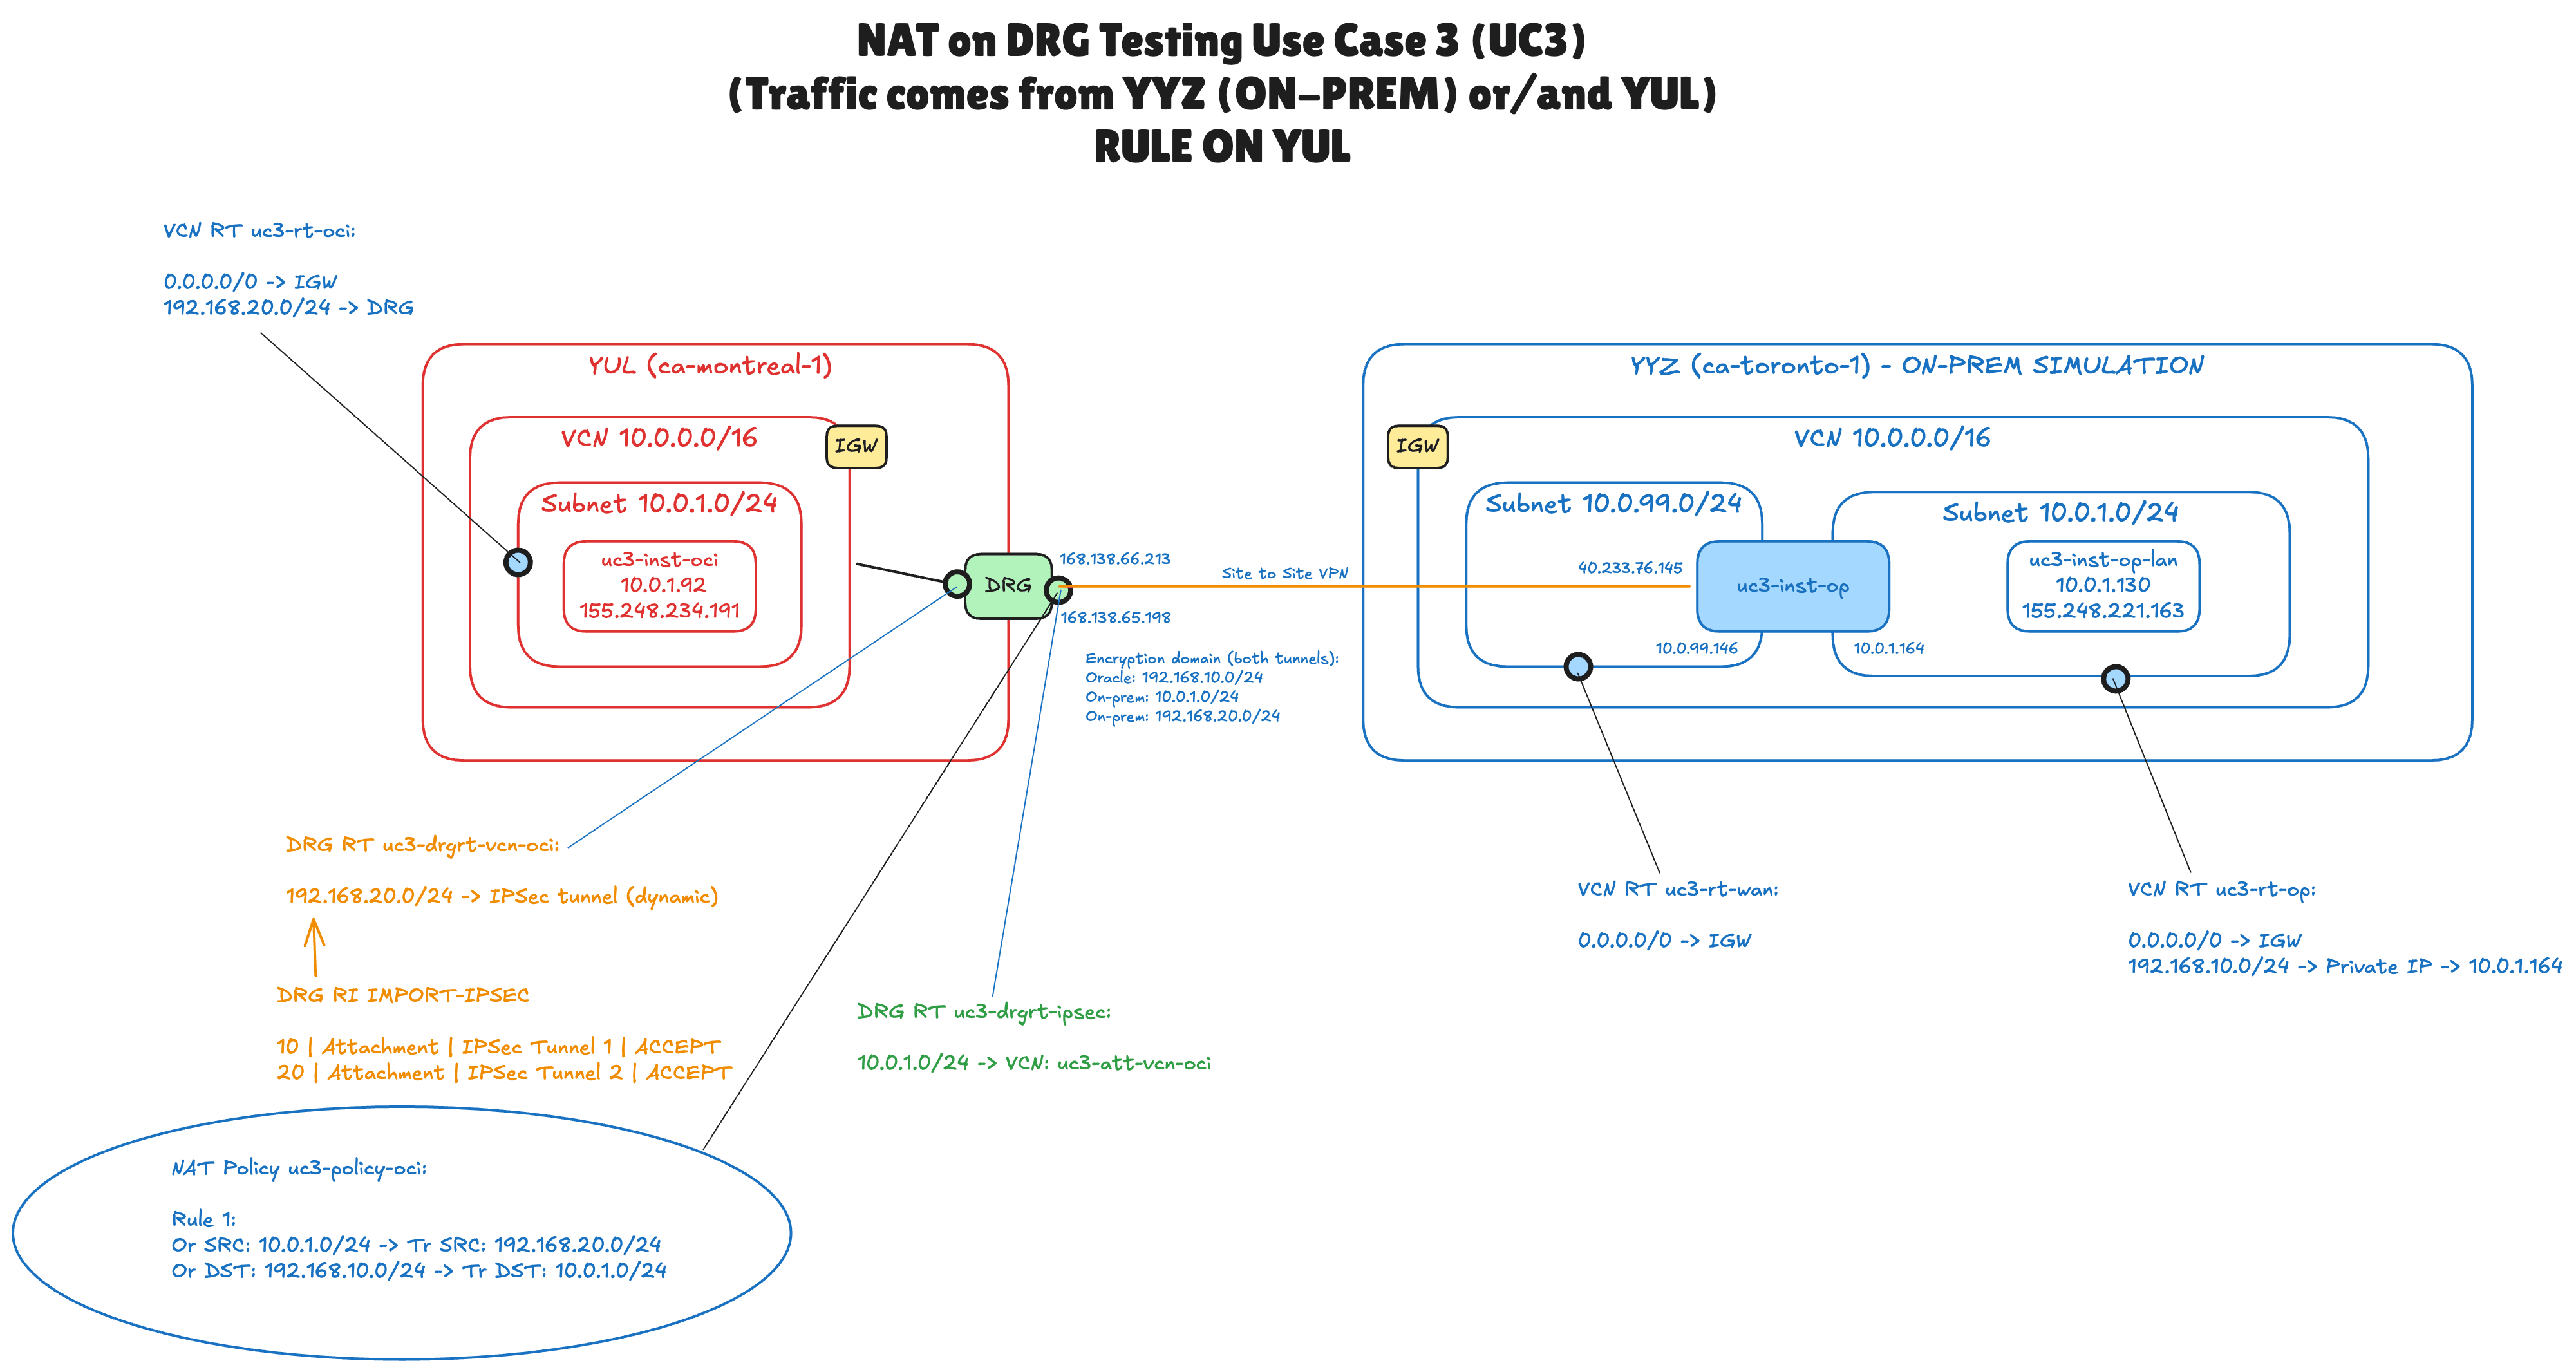
図は、このチュートリアルで構成するすべてのオブジェクトを示しています。
- カナダ南東部(モントリオール)リージョンのOCI側: サブネット
10.0.1.0/24およびテスト・インスタンスuc3-inst-oci(10.0.1.92)を含むVCNuc3-vcn-oci(10.0.0.0/16)。 - カナダ南東部(トロント)リージョンのシミュレートされたオンプレミス側: WANサブネット
10.0.99.0/24およびLANサブネット10.0.1.0/24を持つVCN。Libreswanインスタンスuc3-inst-opは、両方のサブネット(10.0.99.146および10.0.1.164)に脚を持ち、uc3-inst-op-lan(10.0.1.130)はLAN上のホストです。 - VCNアタッチメントがある1つのDRGと、LibreswanインスタンスのパブリックIPアドレスへの2つのIPSecトンネルがあるサイト間VPN。
- トンネルの暗号化ドメイン(VPN行の下にある小さい青色のテキスト): Oracle側は
192.168.10.0/24、オンプレミス側は10.0.1.0/24および192.168.20.0/24。 - 2つのDRGルート表: VCNアタッチメントの
uc3-drgrt-vcn-oci(オレンジ色のテキスト)で、トンネルからインポート・ルート・ディストリビューションIMPORT-IPSECを介してルート192.168.20.0/24を学習し、IPSecトンネル・アタッチメントのuc3-drgrt-ipsec(緑色のテキスト)でVCNへの静的ルートを学習します。 - 1つのDRG NATポリシー(楕円)と1つのルールがあり、両方のIPSecトンネル・アタッチメントに関連付けられています。
前提条件
- 2つのリージョンにサブスクライブされているOCIテナンシと、ネットワーキング・リソース(VCNs、DRG、サイト間VPN、DRGルート表およびDRG NATポリシー)およびコンピュート・インスタンスを管理できるコンパートメント。
- 両側のネットワークは既に存在している。このチュートリアルでは作成しません。演習では、オンプレミス・ネットワークをシミュレートするVCN
uc3-vcn-ociおよびVCNuc3-vcn-onpremであり、それぞれにサブネット、インターネット・ゲートウェイ、およびインターネット・ゲートウェイに0.0.0.0/0を送信するルート表があります。ステップ01および02では、この開始点を順を追って説明します。 - NATをサポートするDRG。DRG上のNATは、レガシー(V1)DRGでは使用できません。また、分散、高スループット・モードまたはルート統合が有効になっているDRGでは使用できません。新しく作成されたDRGは機能します。
- ポリシーベースのIPSecをサポートするオンプレミス・ルーター、またはこのチュートリアルからシミュレートされたもの: Libreswanを使用するOracle Linuxインスタンス、パブリックIPアドレス、およびLANサブネット内の2番目のVNIC。
- テストするコンピュート・インスタンス。このチュートリアルでは、OCI側の
uc3-inst-oci(10.0.1.92)およびオンプレミス側のuc3-inst-op-lan(10.0.1.130)と呼ばれます。 - インスタンスのSSHキー・ペア、および接続元のパブリックIPアドレス(セキュリティ・リストで許可するため)。
- サイト間VPN、VCNルート表およびDRGルート表の基本的な知識。DRG上のNATが初めて使用する場合は、NAT on DRG - パート1 - 2つのローカルVCNs間のCIDRの重複から開始します。
[!]ノート]このチュートリアルの名前、CIDRおよびIPアドレスは、スクリーンショットのラボから取得されます。シャドウCIDRがネットワーク内の他のものと重複せず、置換するCIDRと同じ接頭辞長を持つかぎり、独自のCIDRを使用できます。
ステップ
- ステップ01: OCI側のVCNの確認
- ステップ02: シミュレートされたオンプレミス・ネットワークの確認
- ステップ03: セキュリティ・リストの構成
- ステップ04: オンプレミス側でのルーティングの構成
- ステップ05: DRGを作成し、VCNをアタッチする
- ステップ06: サイト間VPNの作成
- ステップ07: トンネルの暗号化ドメインの構成
- ステップ08: オンプレミス側のLibreswanの構成
- ステップ09: DRGルート表の構成
- ステップ10: OCI側のVCNルート表の構成
- ステップ11: DRG NATポリシーおよびルールを作成する
- ステップ12: NATポリシーとIPSecトンネル・アタッチメントの関連付け
- STEP 13: 接続のテスト
ステップ01: OCI側のVCNの確認
OCI側では、通常のVCN、1つのパブリック・サブネット、1つのテスト・インスタンスから始めます。
- 「カナダ南東部(モントリオール)」リージョンを選択します。
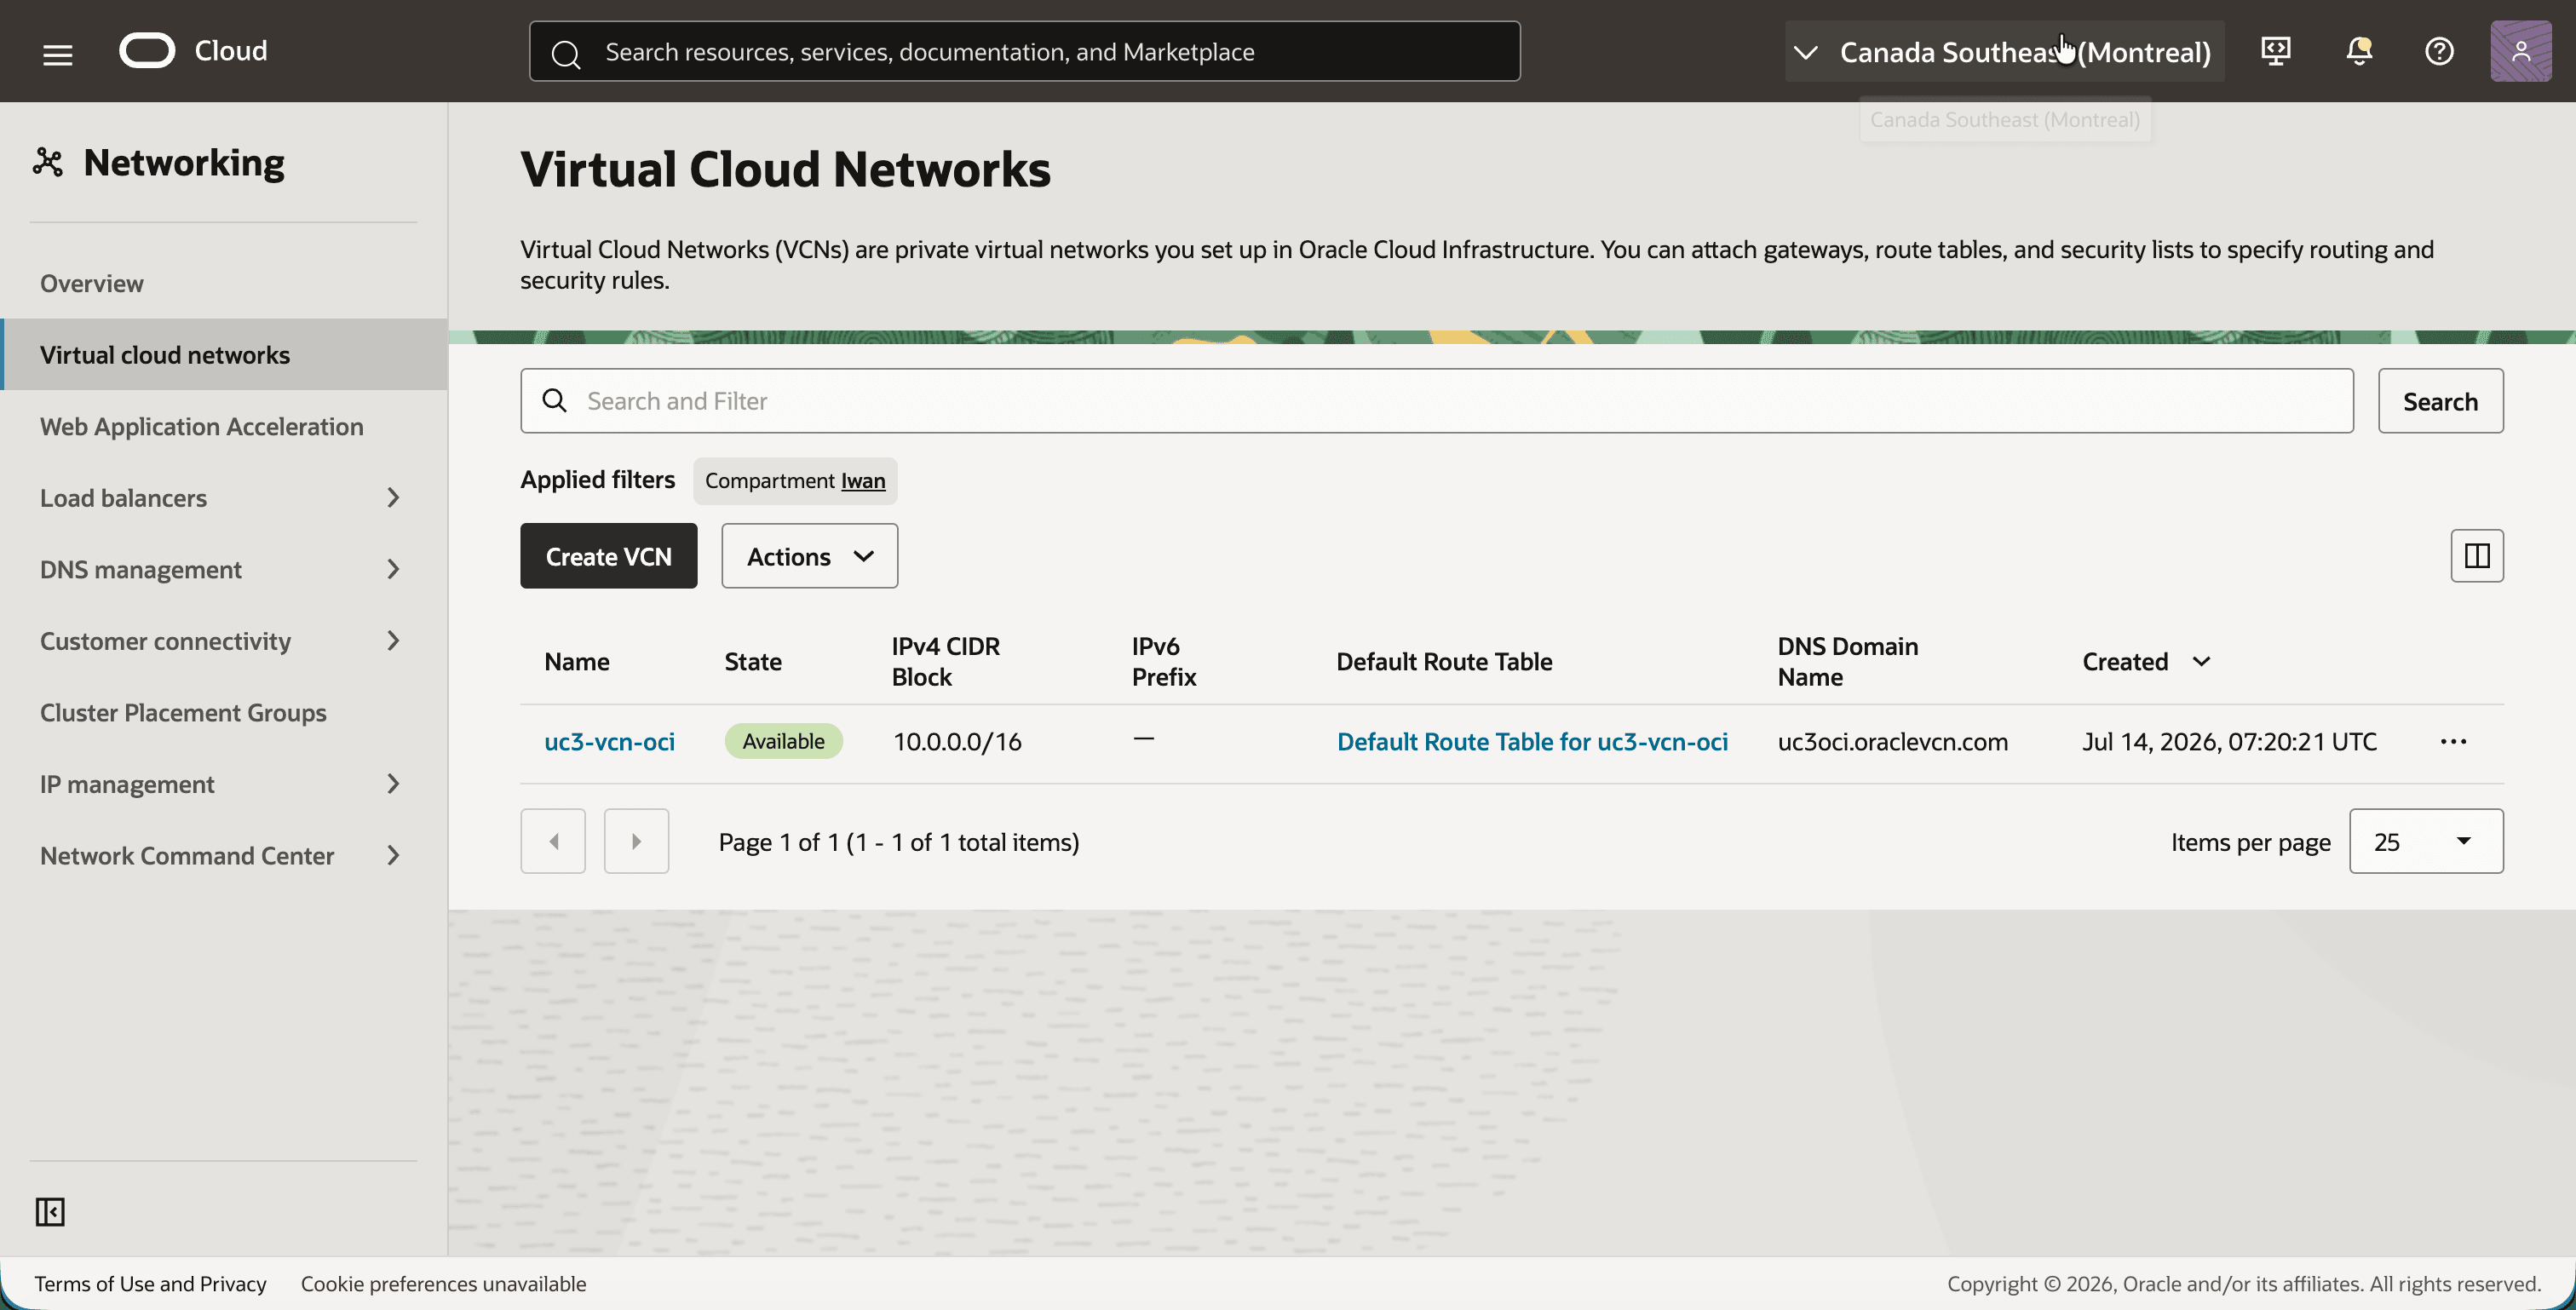
- ナビゲーション・メニューを開き、「ネットワーキング」、「仮想クラウド・ネットワーク」の順にクリックします。
- IPv4 CIDRブロック
10.0.0.0/16を含むVCNuc3-vcn-ociに注意してください。
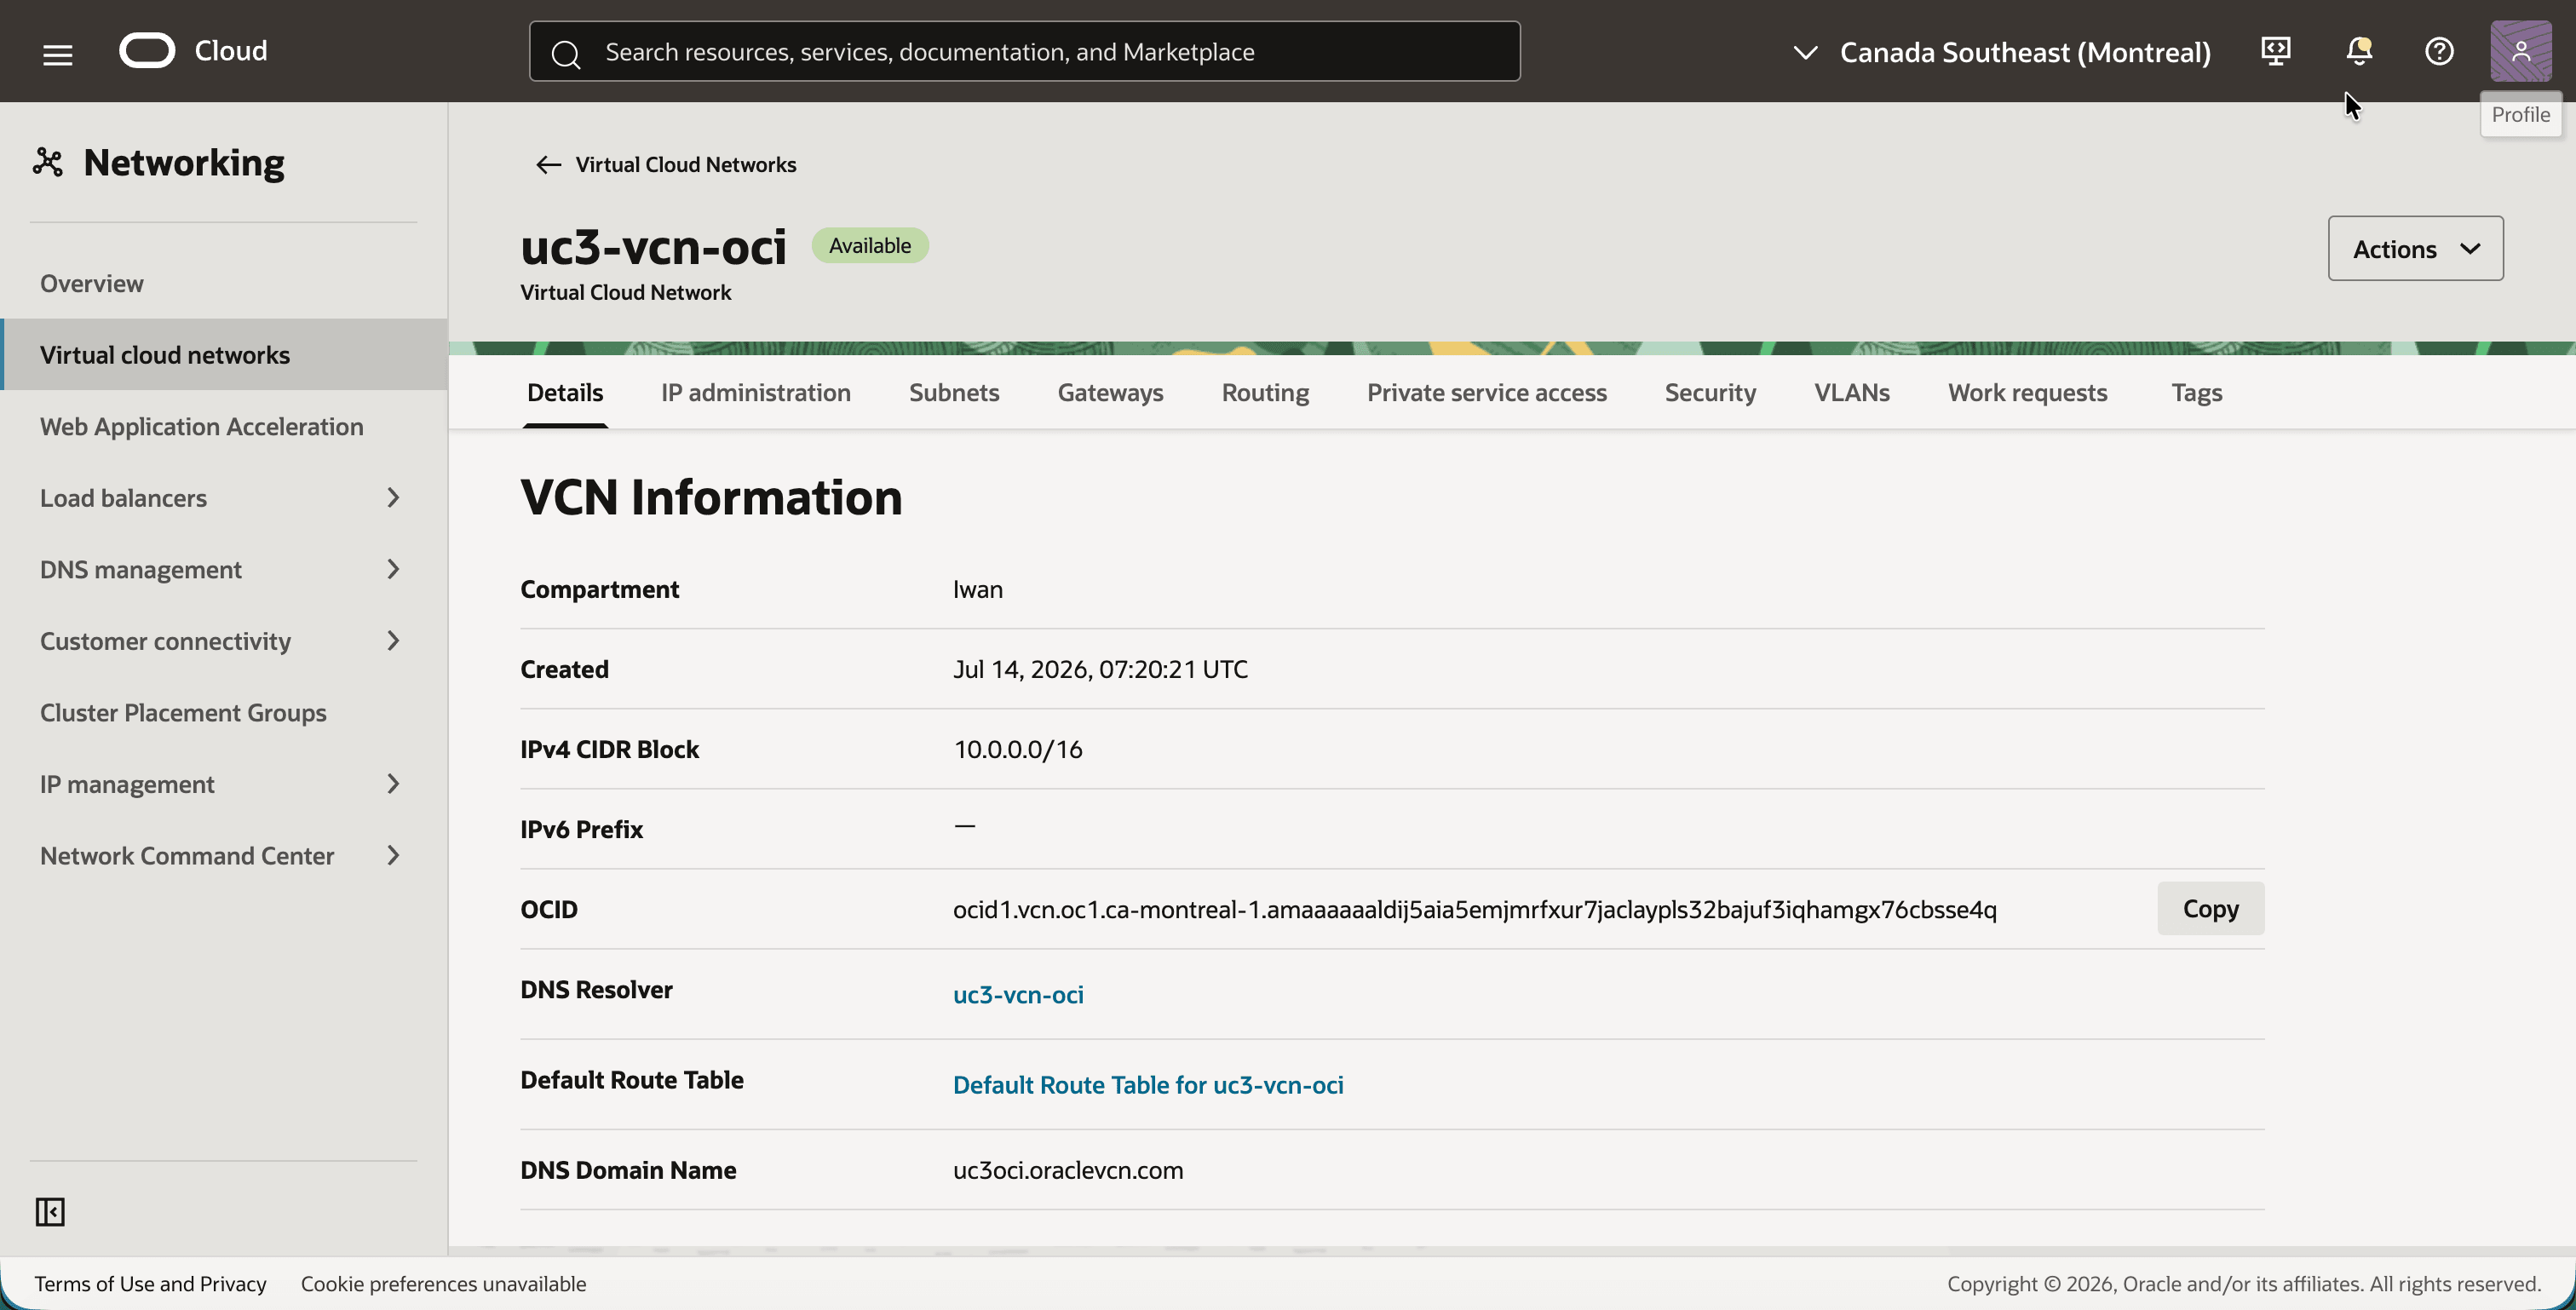
uc3-vcn-ociをクリックします。- 「Details」タブの「IPv4 CIDR Block」
10.0.0.0/16に注目します。
- 「Subnets」タブをクリックします。
- サブネット
uc3-subnet-ociにIPv4 CIDRブロック10.0.1.0/24があることに注意してください。
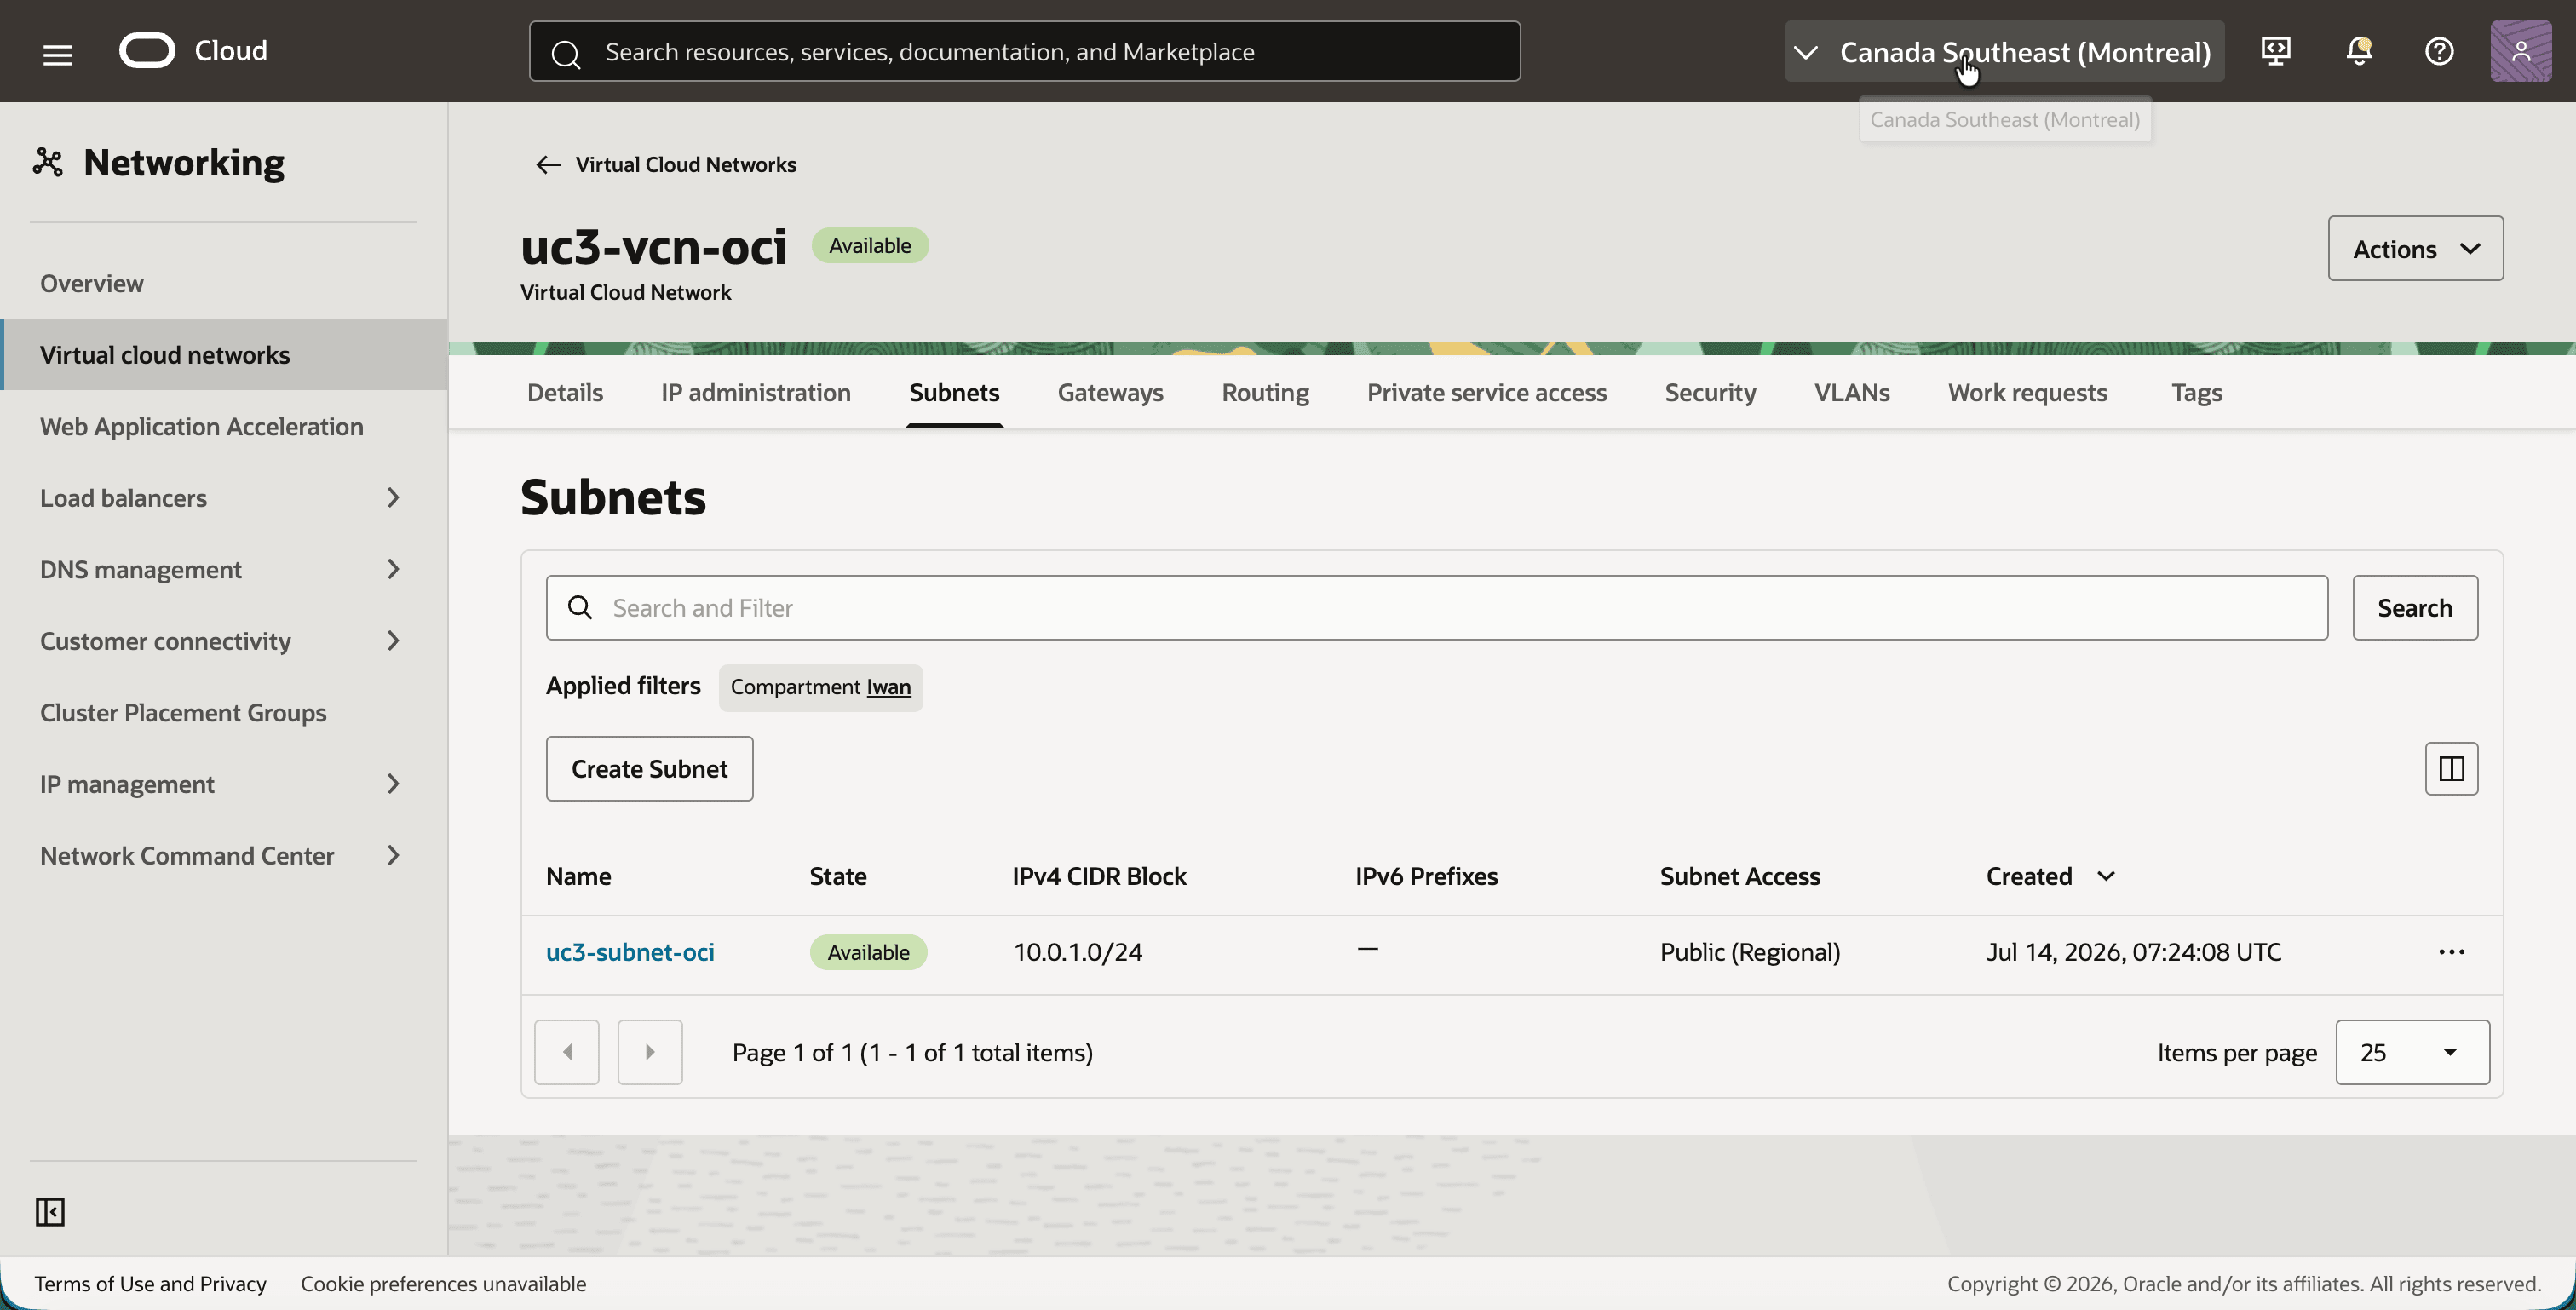
インターネット・ゲートウェイは、SSHを介してテスト・インスタンスに到達できるように、ここにのみ存在します。
- 「ゲートウェイ」タブをクリックします。
- インターネット・ゲートウェイ
uc3-igw-ociに注意してください。
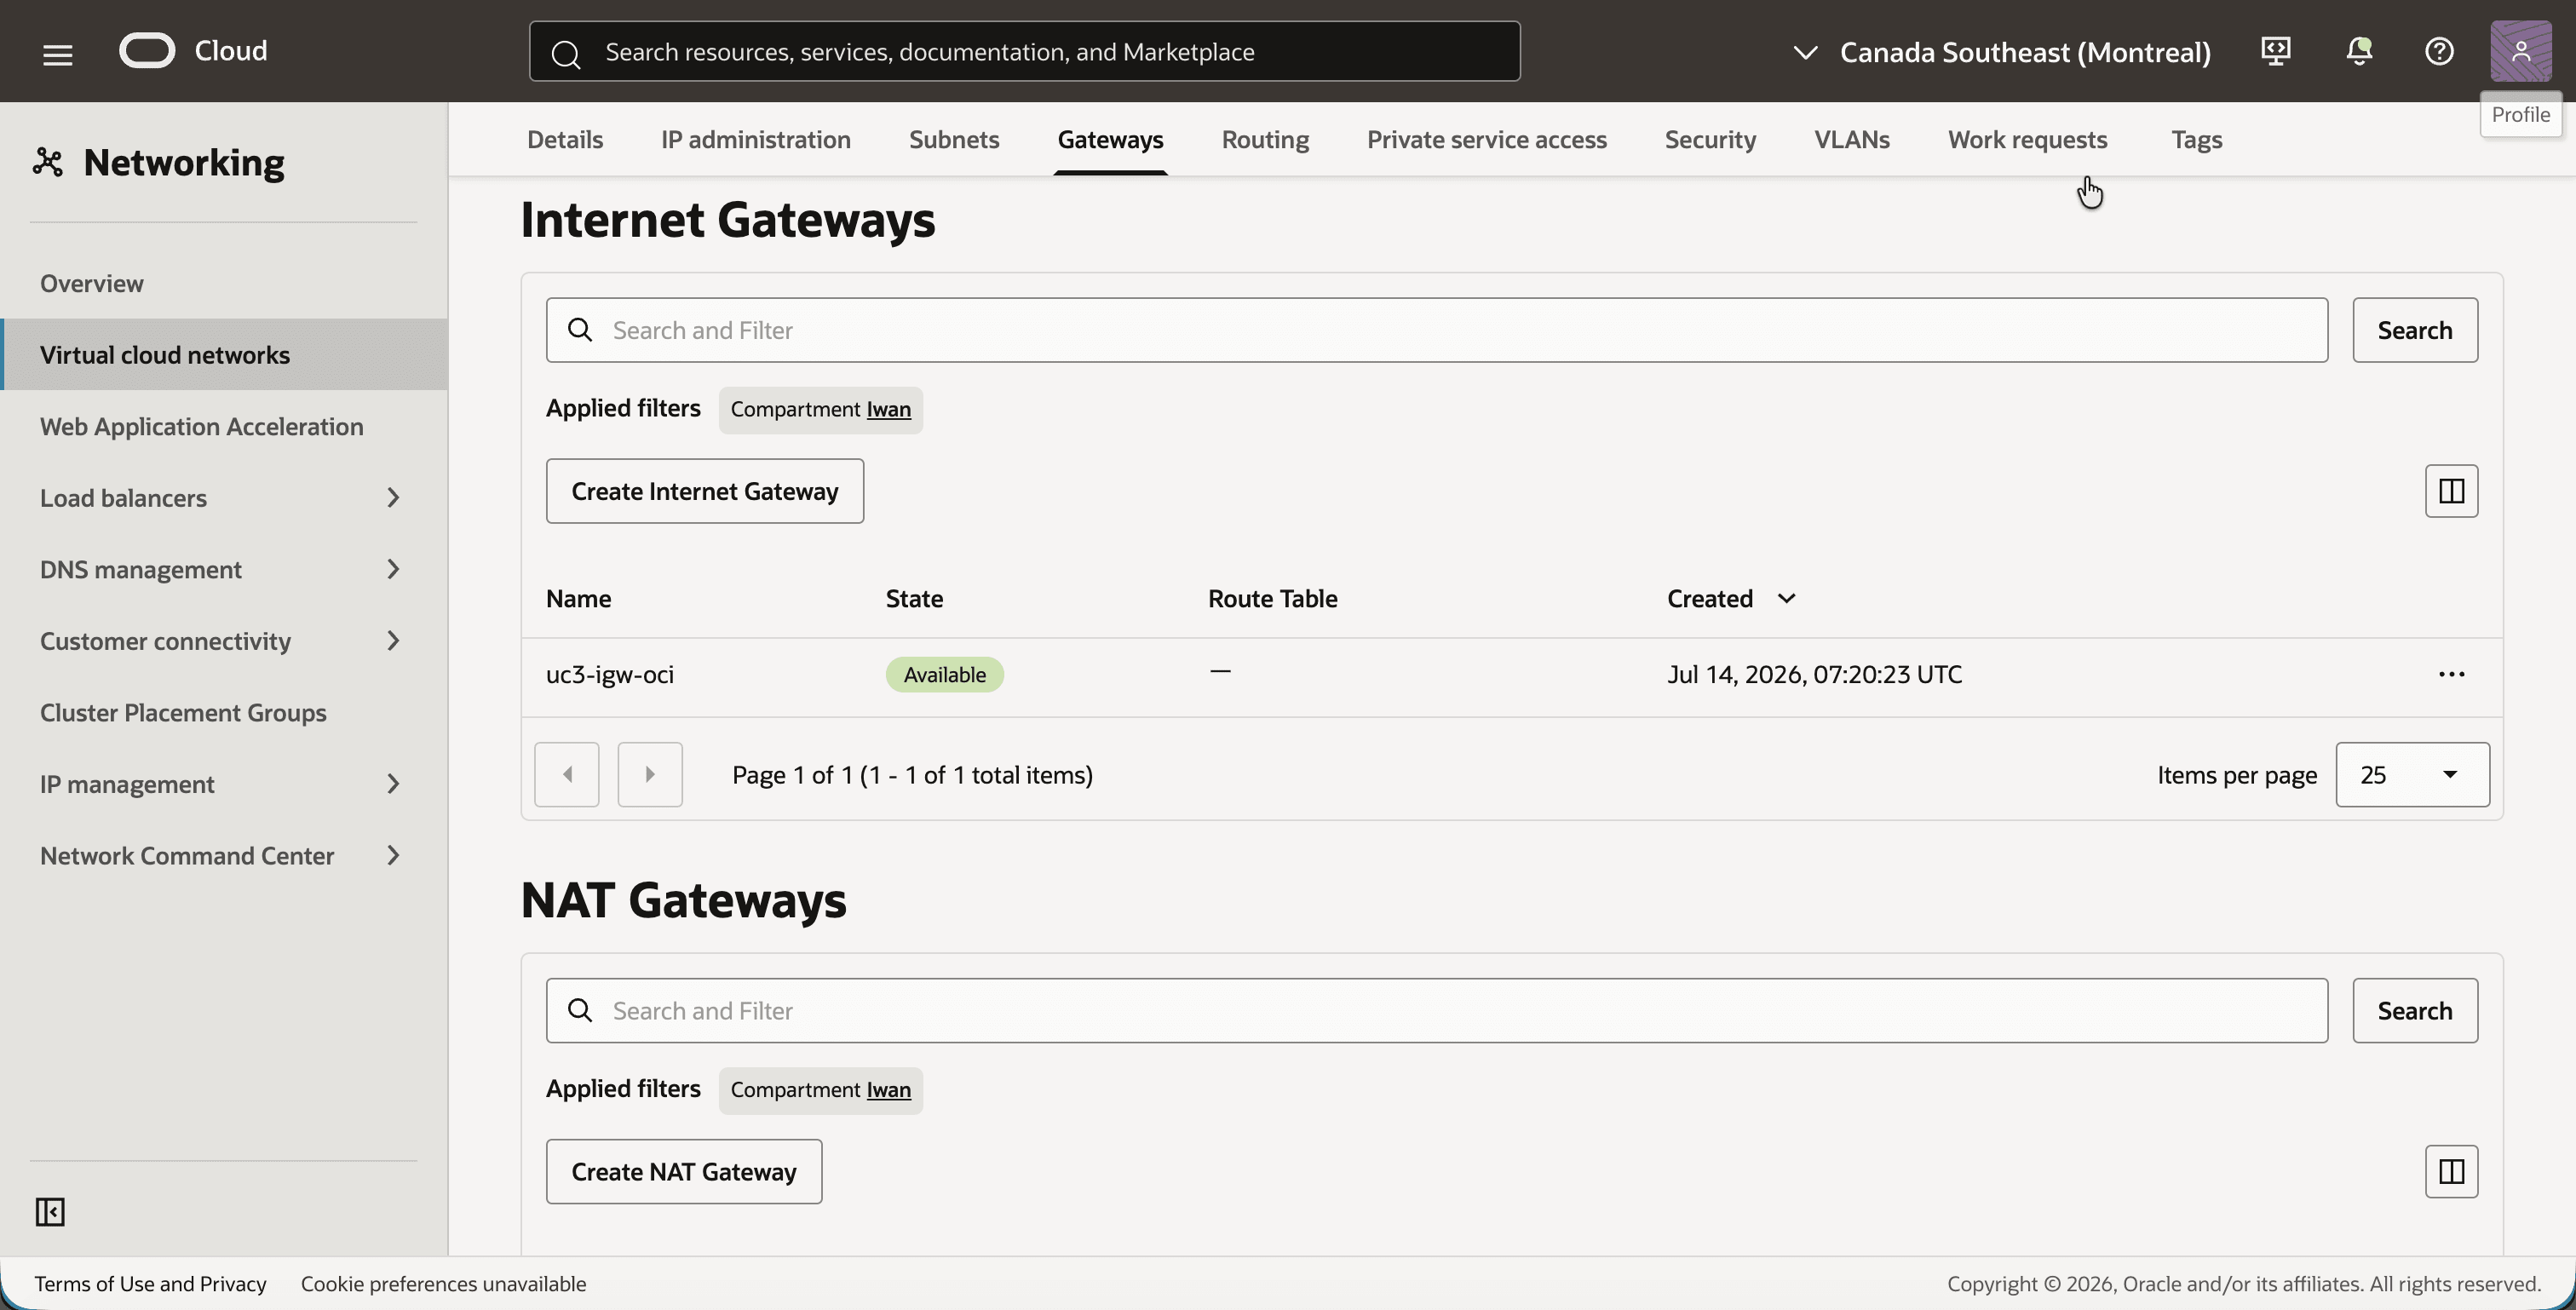
- ナビゲーション・メニューを開き、「コンピュート」をクリックし、「インスタンス」をクリックします。
- インスタンス
uc3-inst-ociがプライベートIPアドレス10.0.1.92になっていることに注意します。
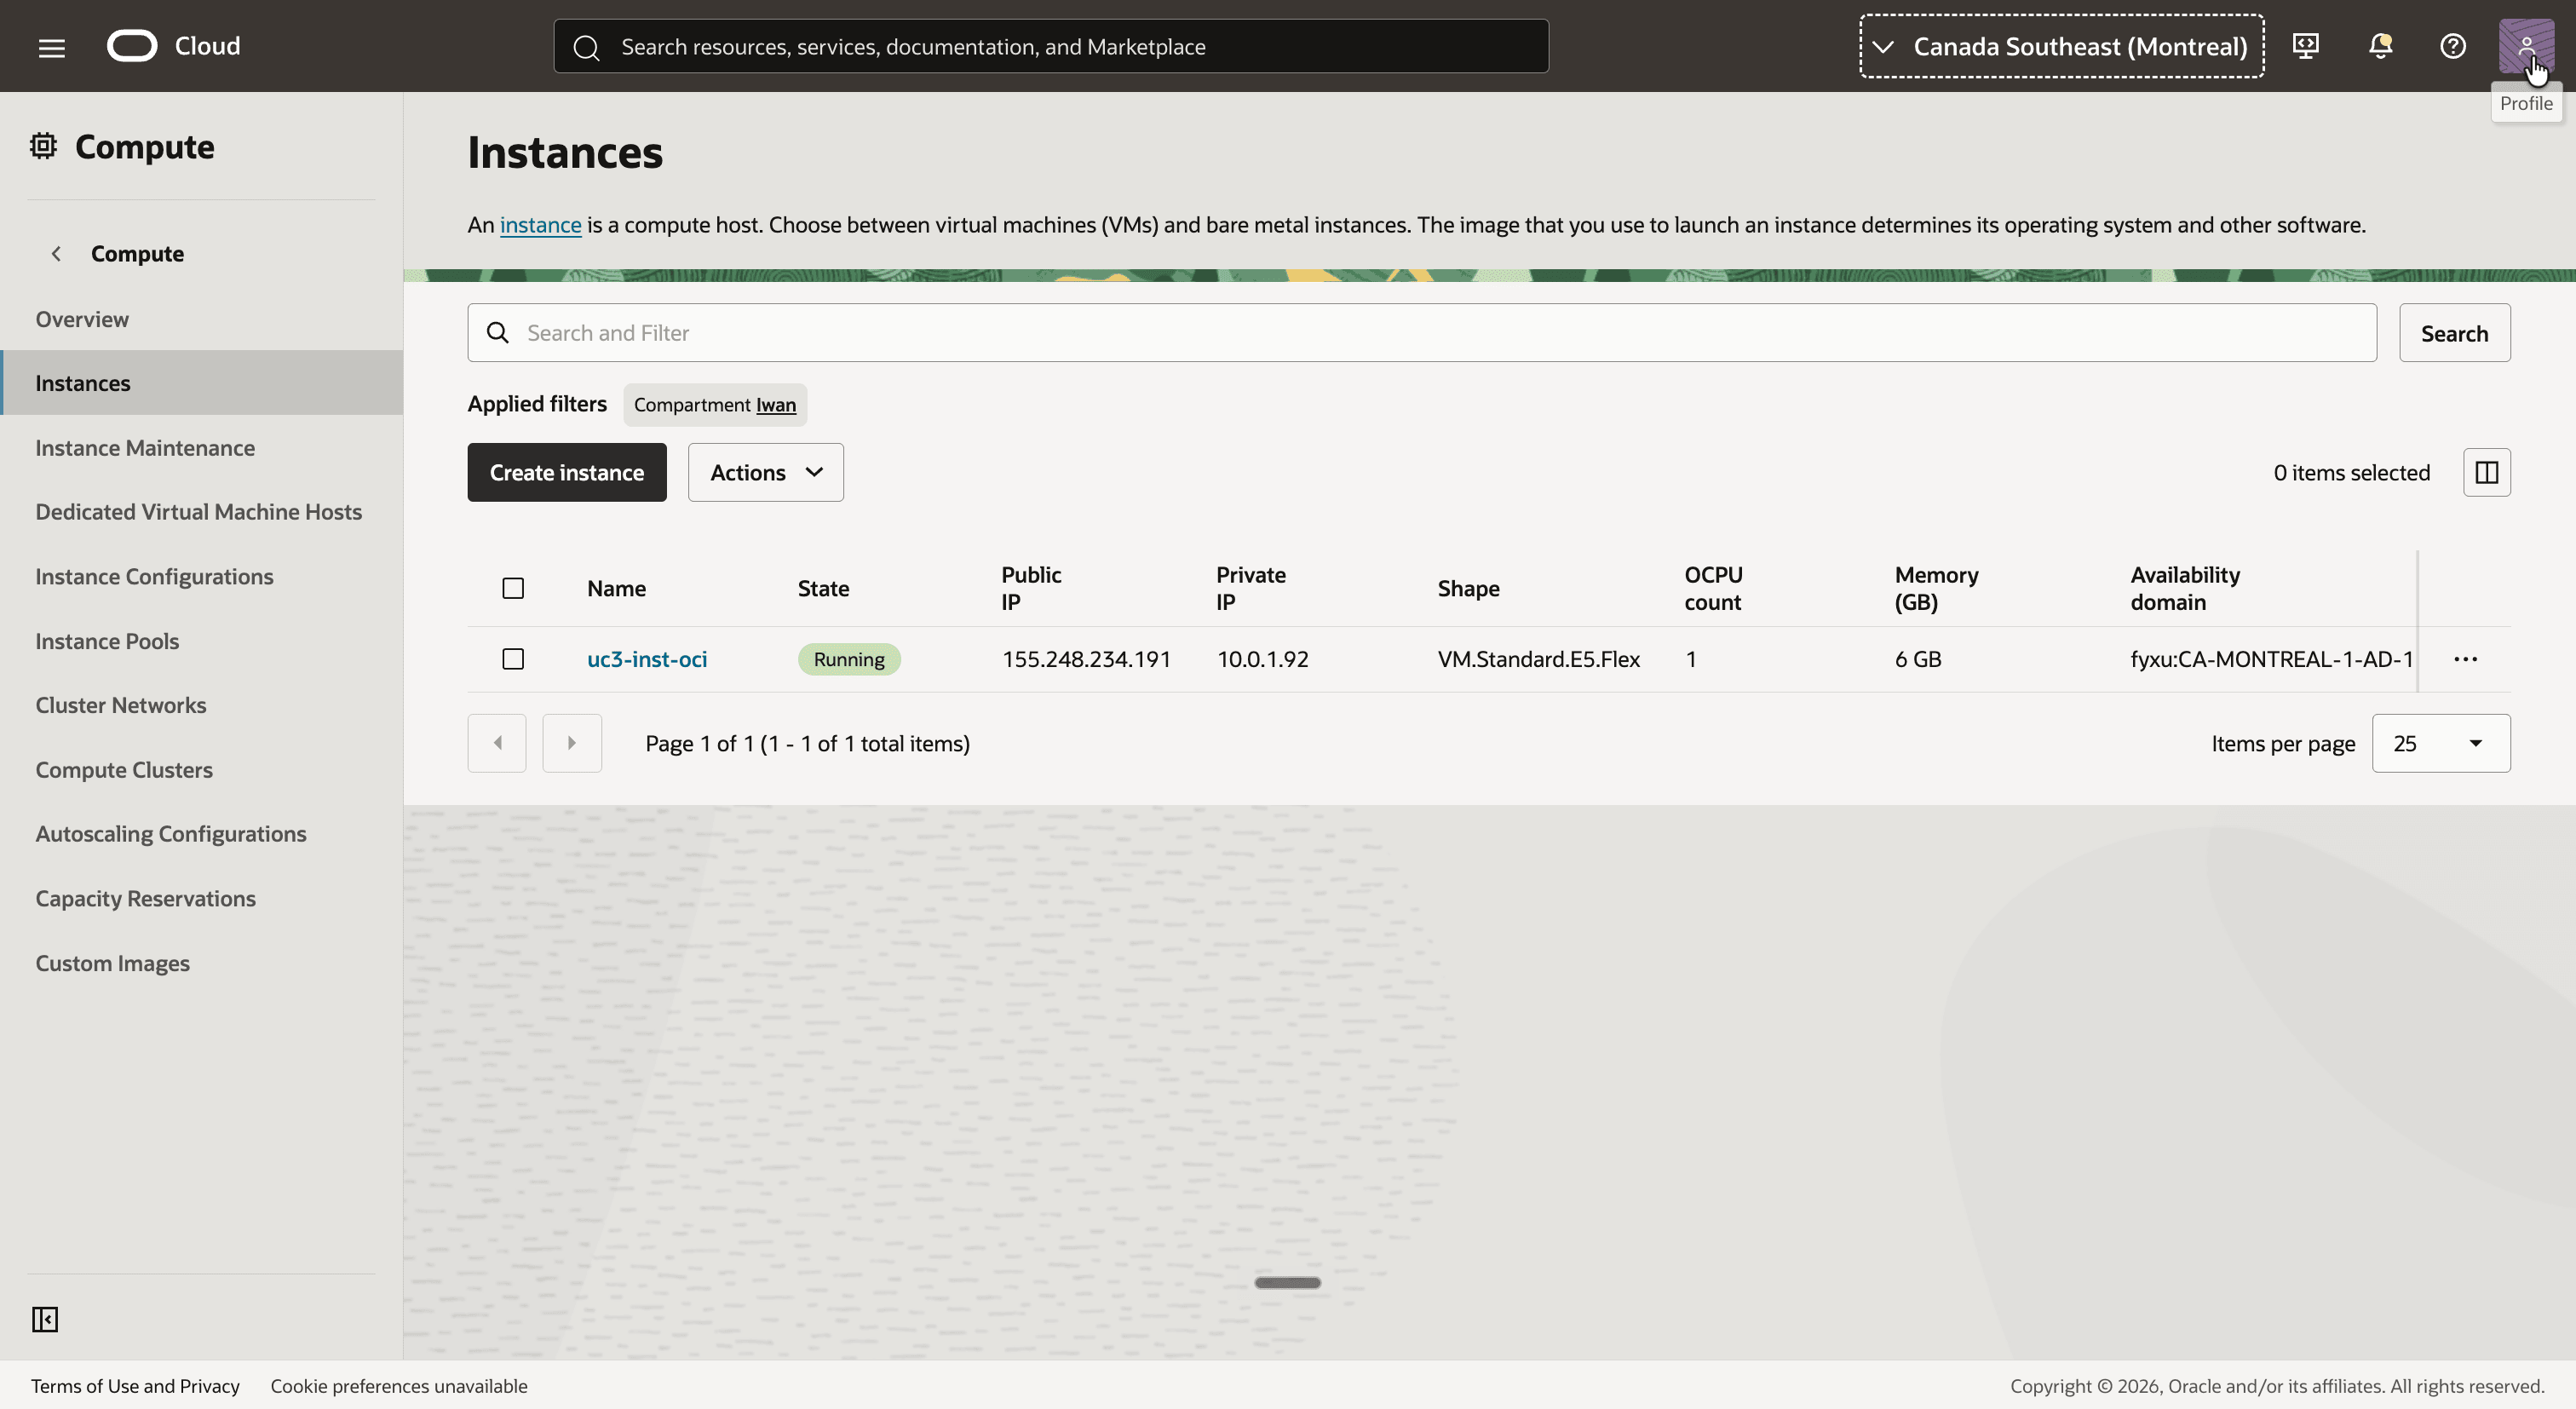
ステップ02: シミュレートされたオンプレミス・ネットワークの確認
オンプレミス・ネットワークは、別のリージョンのVCNでシミュレートされます。このチュートリアルでは、OCI側と同じアドレス空間を使用します。実際のオンプレミス・ネットワークおよびルーターをお持ちの場合は、この手順を参照して手順05に進んでください。
- 「カナダ南東部(トロント)」リージョンを選択します。
- ナビゲーション・メニューを開き、「ネットワーキング」、「仮想クラウド・ネットワーク」の順にクリックします。
- 同じIPv4 CIDRブロック
10.0.0.0/16を持つVCNuc3-vcn-onpremに注意してください。
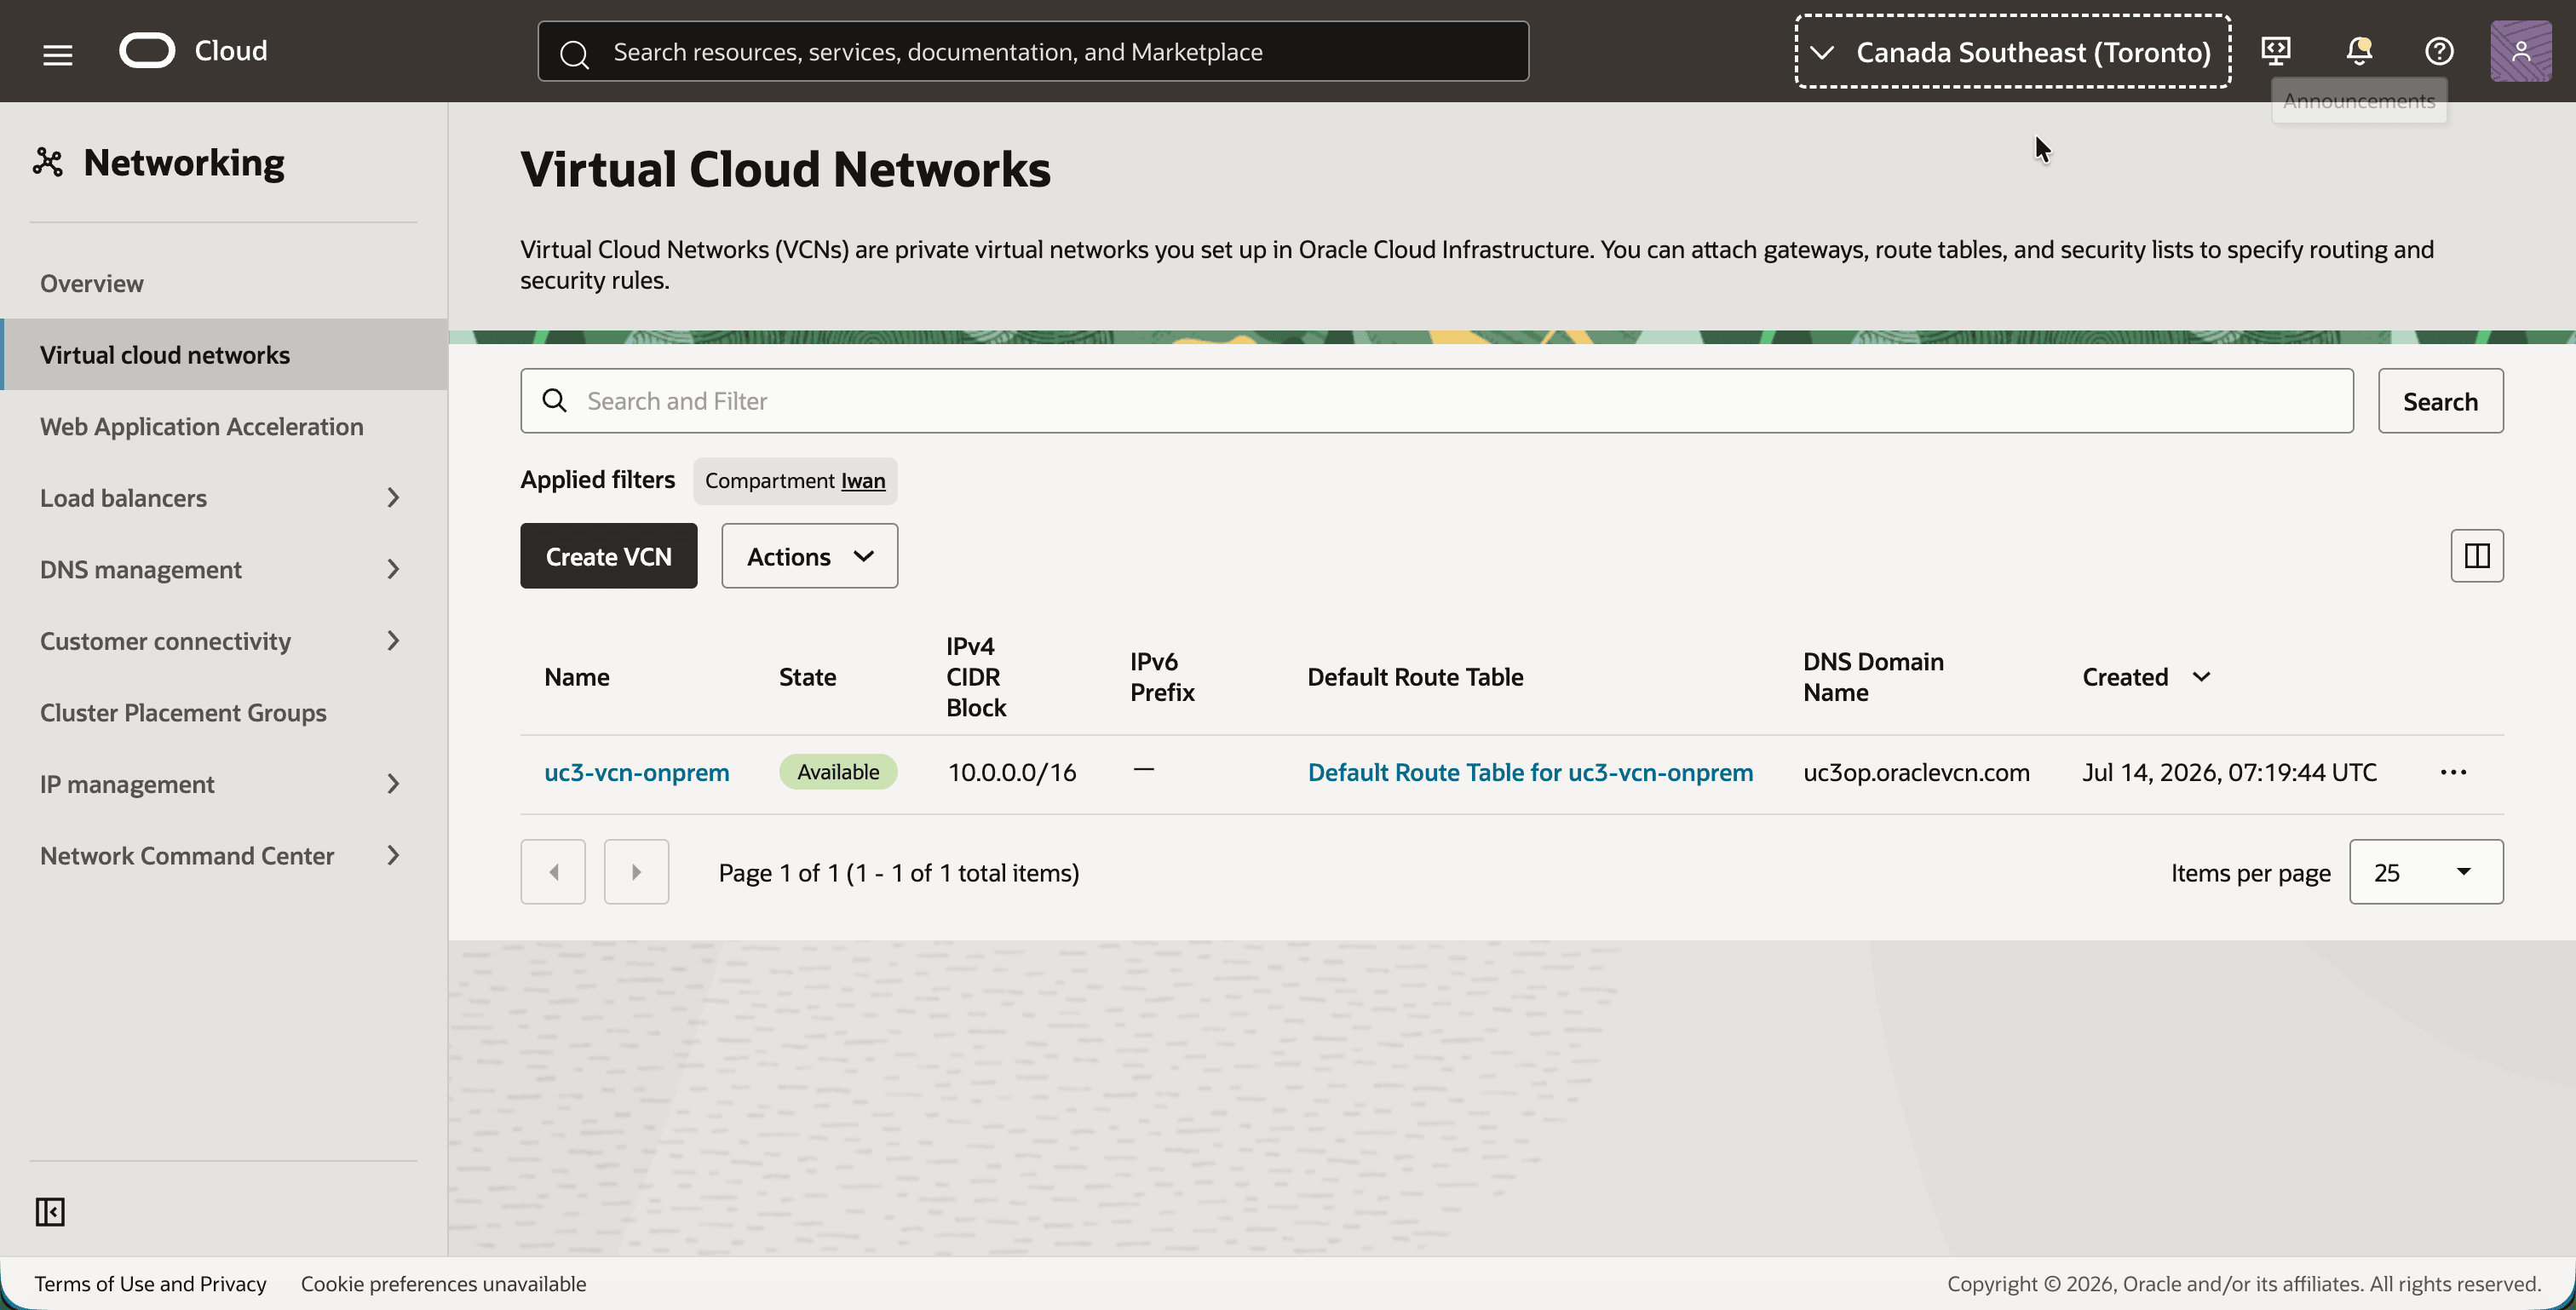
uc3-vcn-onpremをクリックします。- 「Details」タブの「IPv4 CIDR Block」
10.0.0.0/16に注目します。
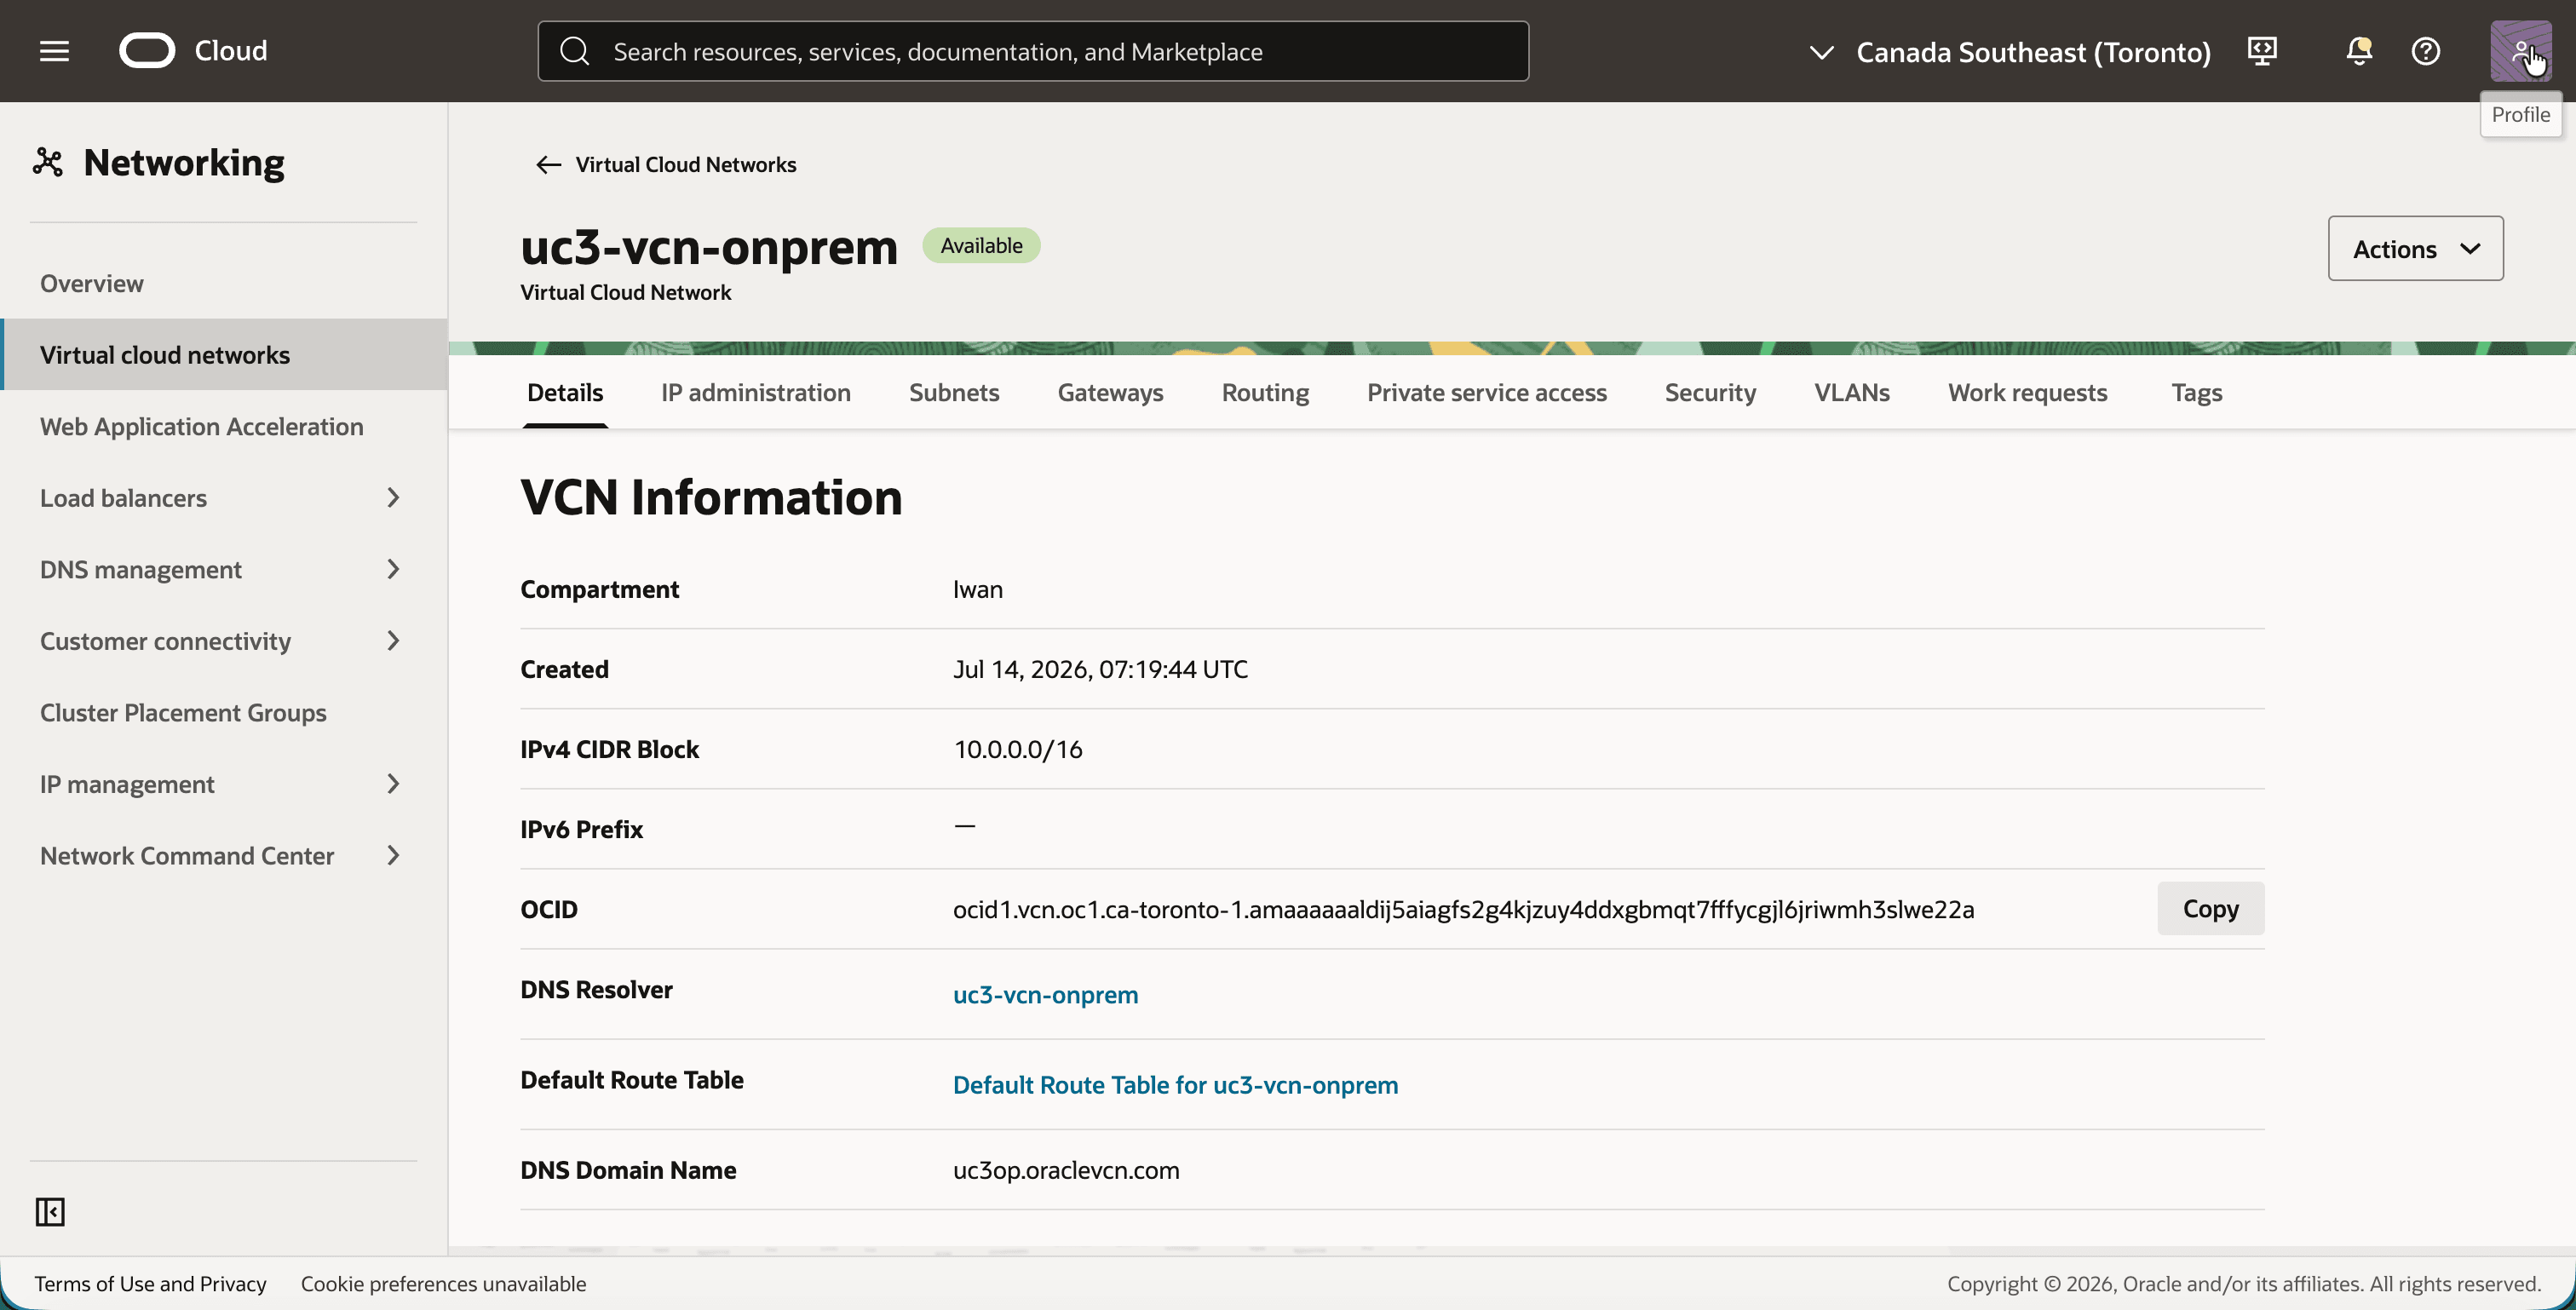
VCNには2つのサブネットがあります。これらは、Libreswanインスタンスに、実際のルーターが持つ2つの側面を提供します。
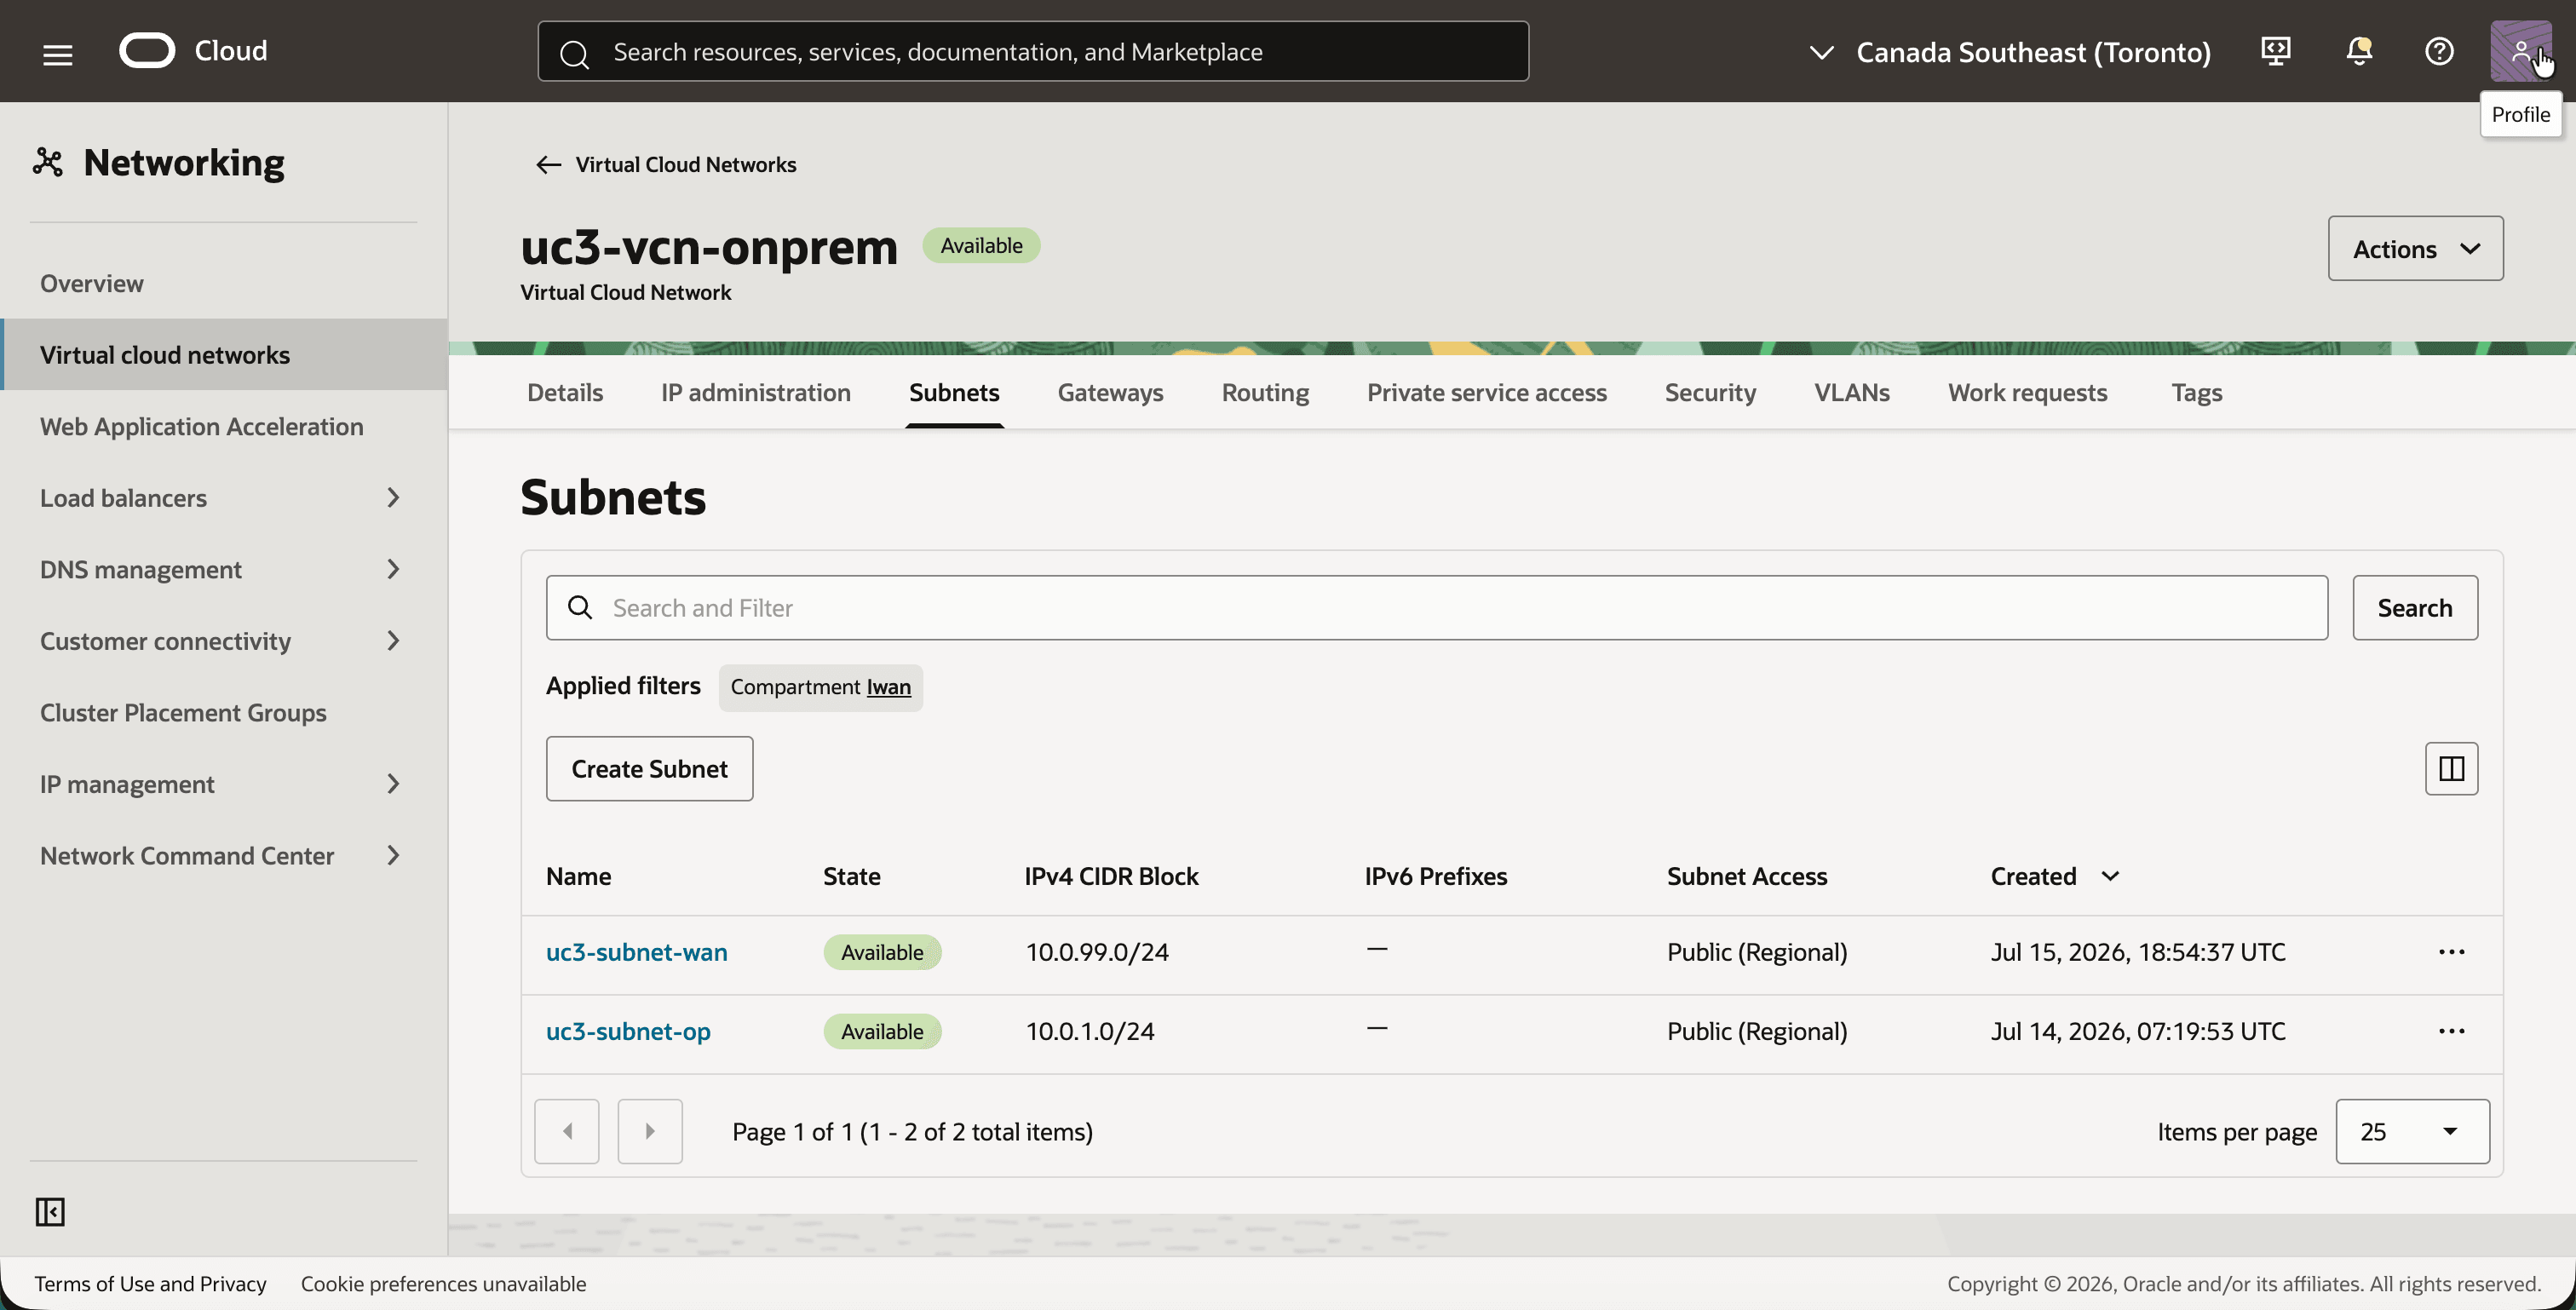
- 「Subnets」タブをクリックします。
- 次の2つのサブネットに注意してください。
uc3-subnet-wan(10.0.99.0/24)、オンプレミス・ルーターの外部。uc3-subnet-op(10.0.1.0/24)、オンプレミスLAN。これは、OCI側と重複する範囲です。
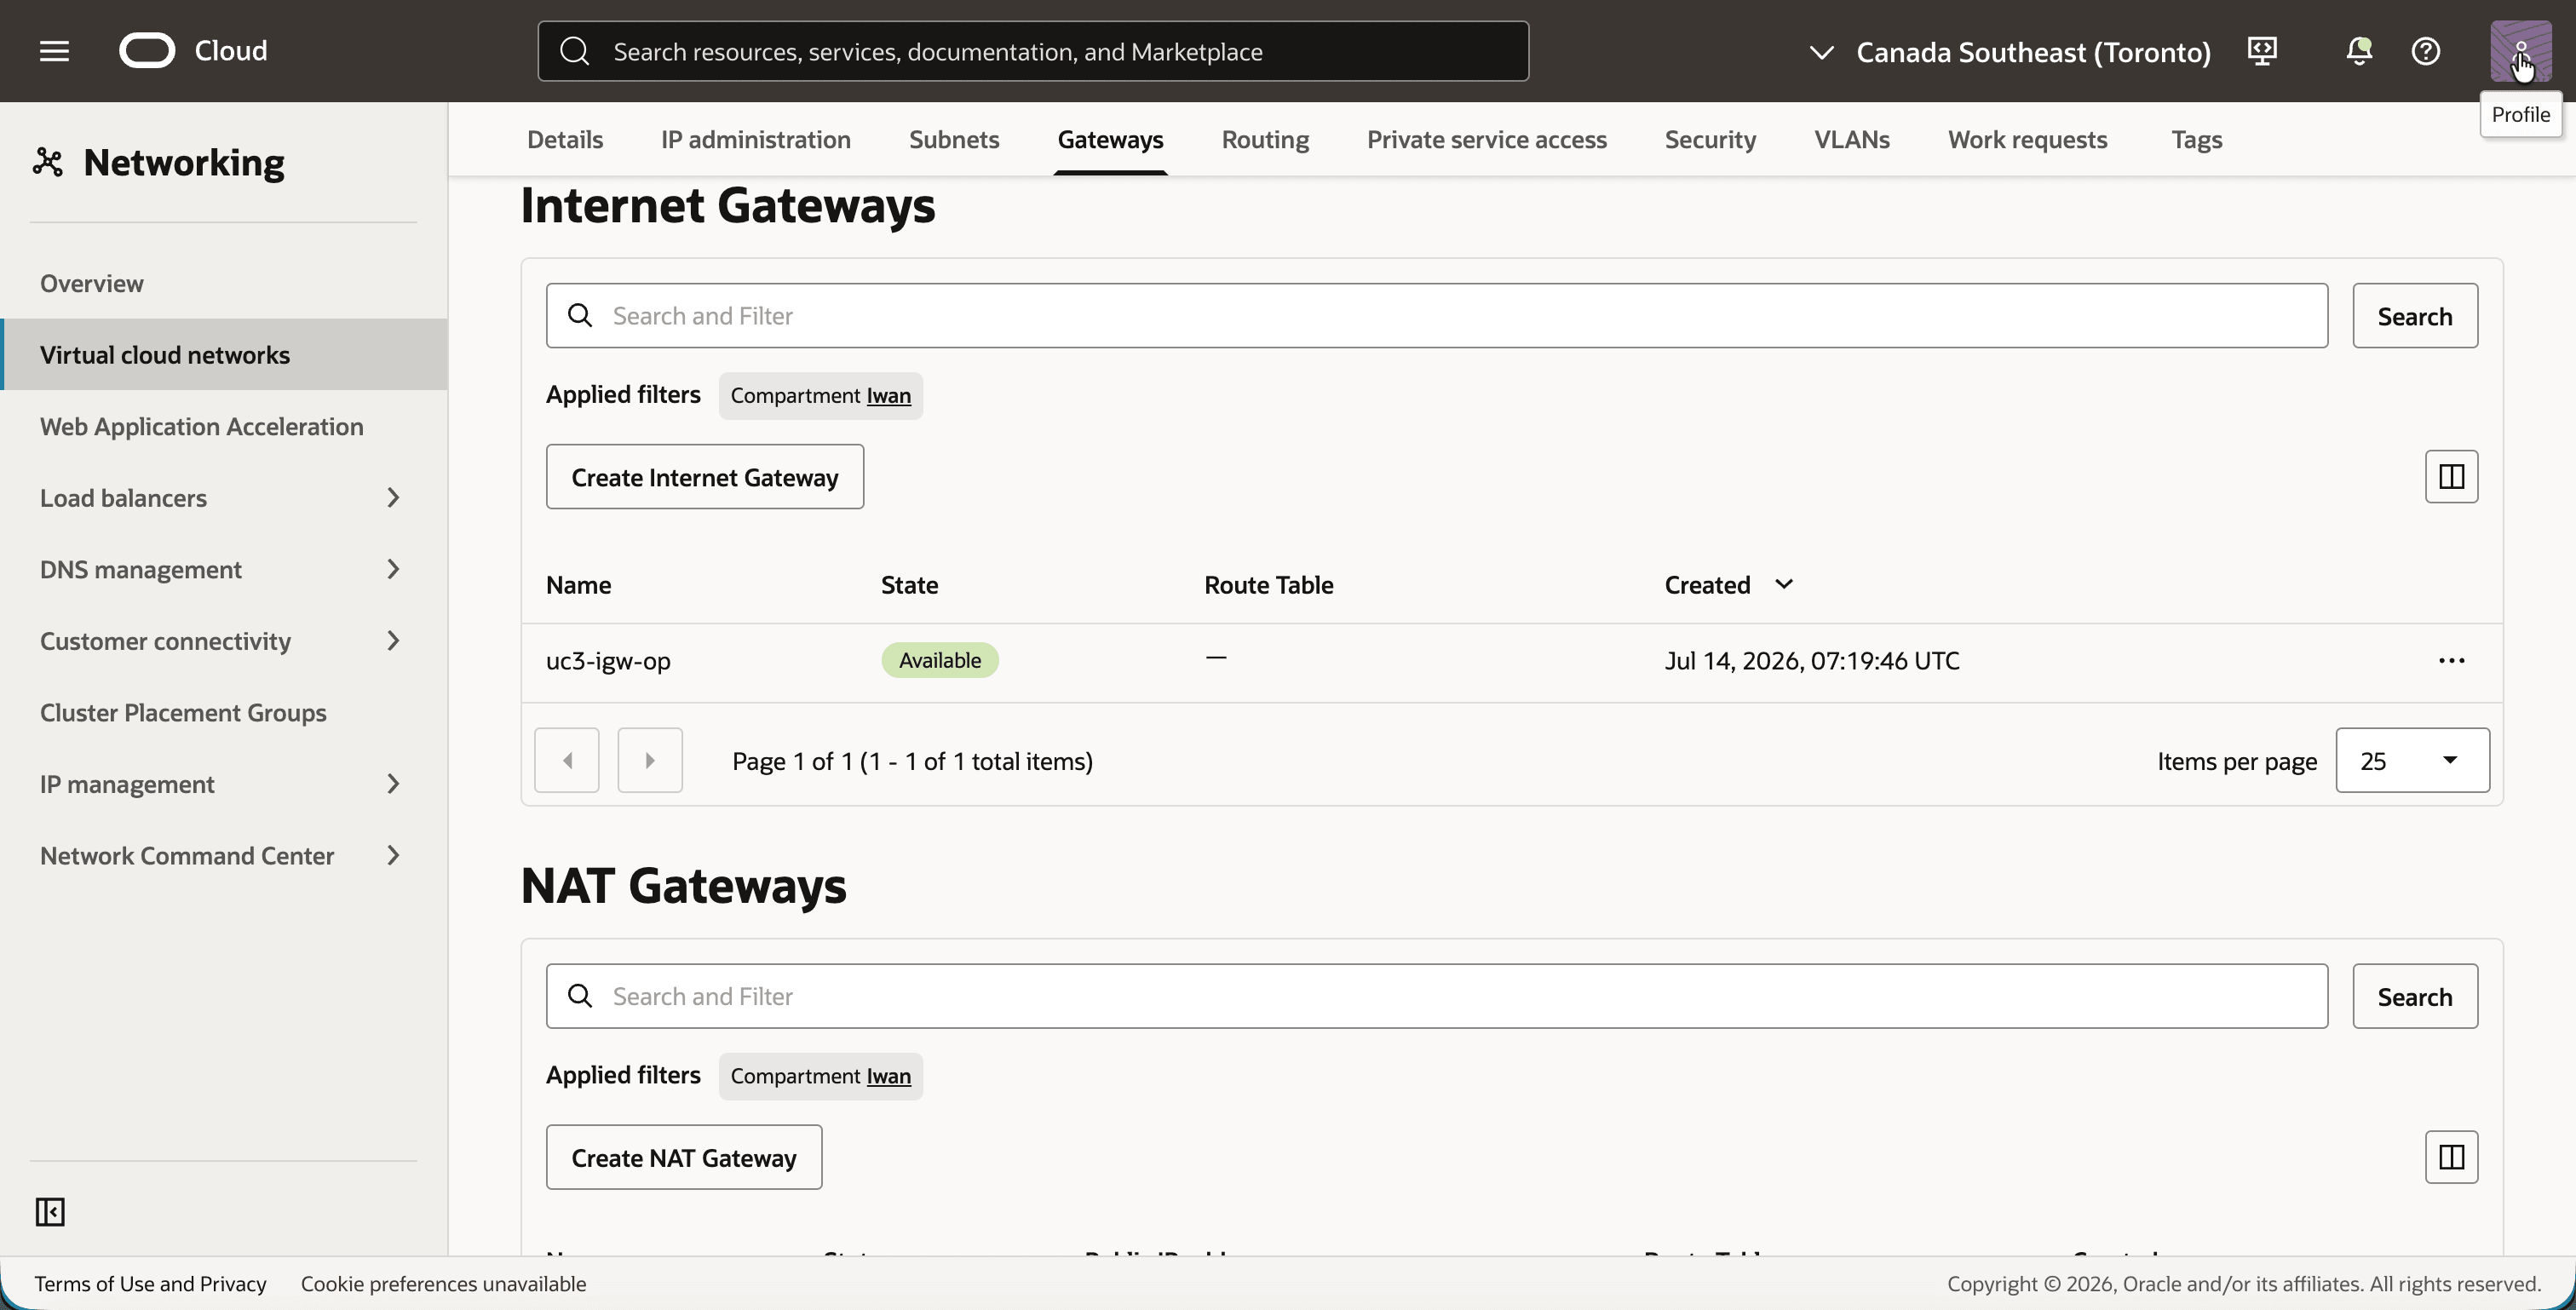
- 「ゲートウェイ」タブをクリックします。
- インターネット・ゲートウェイ
uc3-igw-opに注意してください。このシミュレーションでは、オンプレミスのインターネット接続の役割を果たします。
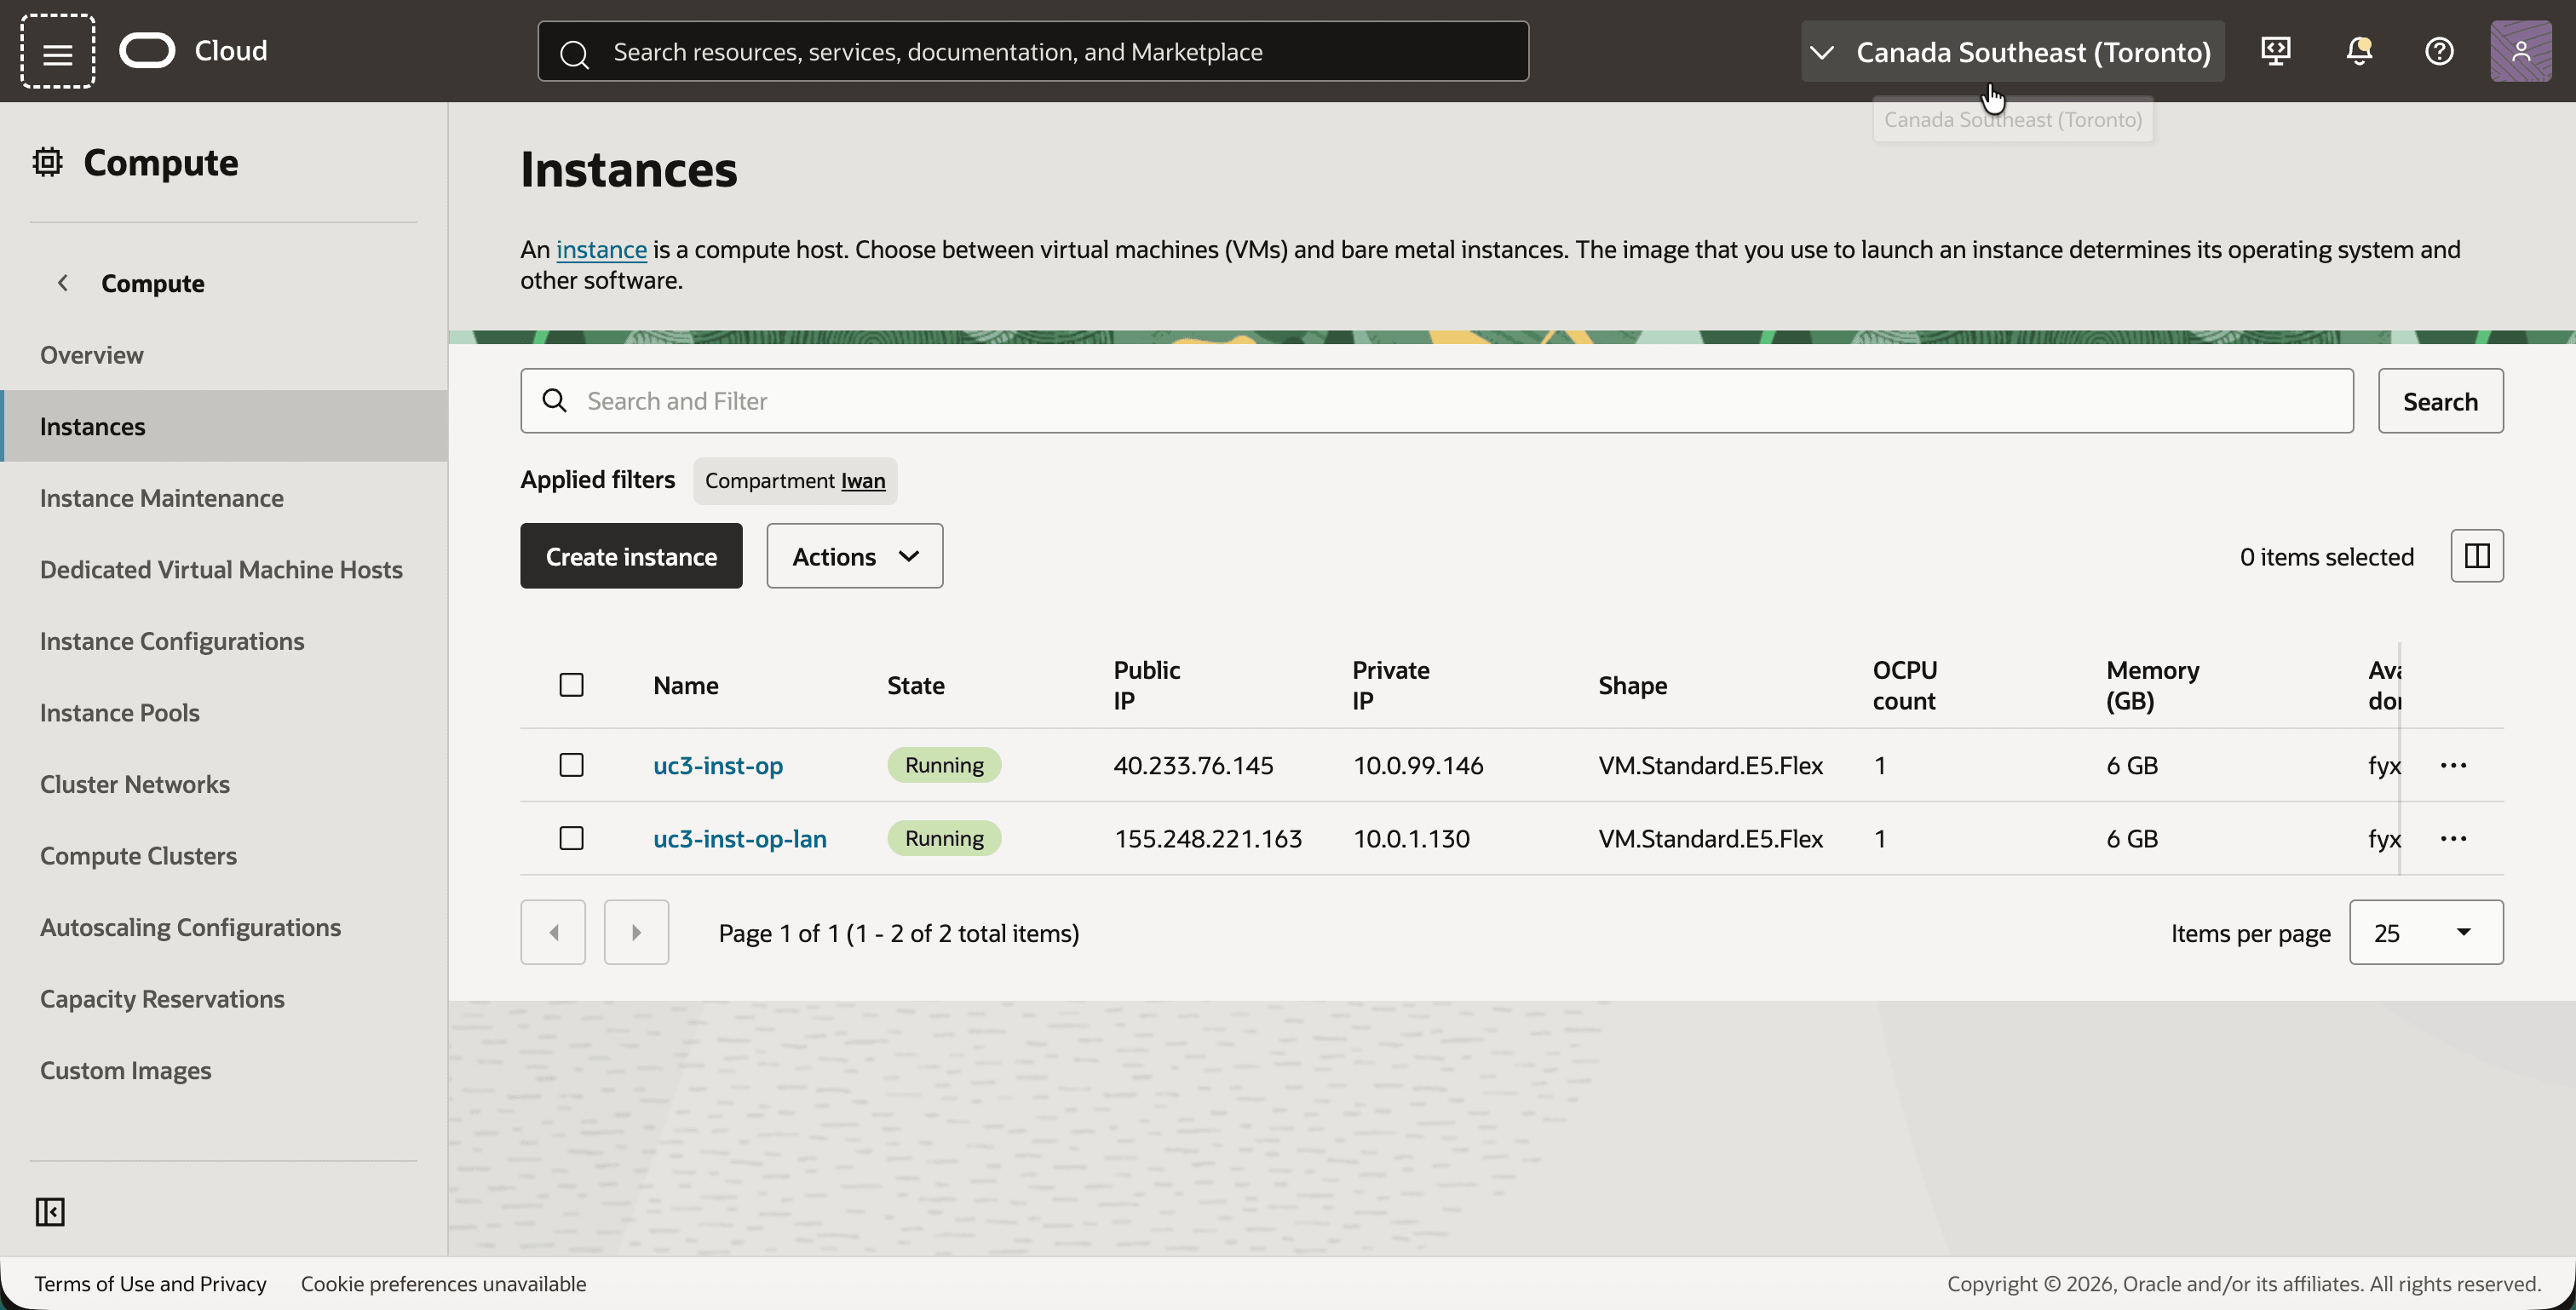
- ナビゲーション・メニューを開き、「コンピュート」、「インスタンス」の順にクリックします。
- 次の2つのインスタンスを確認します。
uc3-inst-op(Libreswanルーター)。パブリックIPアドレスは40.233.76.145、プライベートIPアドレスは10.0.99.146(WANサブネット内)です。IPアドレスが10.0.1.164の2番目のVNICがLANサブネットにあります。uc3-inst-op-lanは、プライベートIPアドレスが10.0.1.130のLAN上のホストです。
[!]ノート]インスタンス
uc3-inst-opは、それ自体宛てではないトラフィックを転送します。これを機能させるには、VNICでソース/宛先チェックのスキップを有効にし、オペレーティング・システムでIP転送を有効にする必要があります(net.ipv4.ip_forward = 1)。
ステップ03: セキュリティ・リストの構成
セキュリティ・リストでは、IPSecトンネル自体と、テストとして使用するPingの2種類のトラフィックが許可されている必要があります。
- IPSec: UDPポート
500(IKE)、UDPポート4500(NATトラバーサル)およびESPプロトコル。 - ICMP:プライベート範囲から。翻訳のため、オンプレミスからのPingが
192.168.20.0/24にソース・アドレスでOCIに到着し、OCIからのPingが192.168.10.0/24にソース・アドレスでオンプレミスに到着します。
この演習では、3つのプライベート範囲すべてからICMPを許可します。これは、このチュートリアルのニーズよりも広いです。OCI側で重要なのは、オンプレミスのシャドウCIDR 192.168.20.0/24のみです。シミュレートされたオンプレミス側では、OCIシャドウCIDR 192.168.10.0/24およびローカル10.0.1.0/24も必要です。LANホストからのトラフィックがLibreswanルーターのLAN VNICを通過し、セキュリティ・リストもそこでチェックされるためです。
uc3-vcn-ociで、「セキュリティ」タブをクリックし、デフォルトのセキュリティ・リストをクリックします。- 「Security rules」タブをクリックします。
- セキュリティ・リストに次のイングレス・ルールがあることを確認し、欠落しているイングレス・ルールを追加します:
- SSH用の独自のパブリックIPアドレスからのTCPポート
22。 10.0.0.0/8、172.16.0.0/12および192.168.0.0/16のICMP。0.0.0.0/0のUDPポート500、UDPポート4500およびESP。
- SSH用の独自のパブリックIPアドレスからのTCPポート
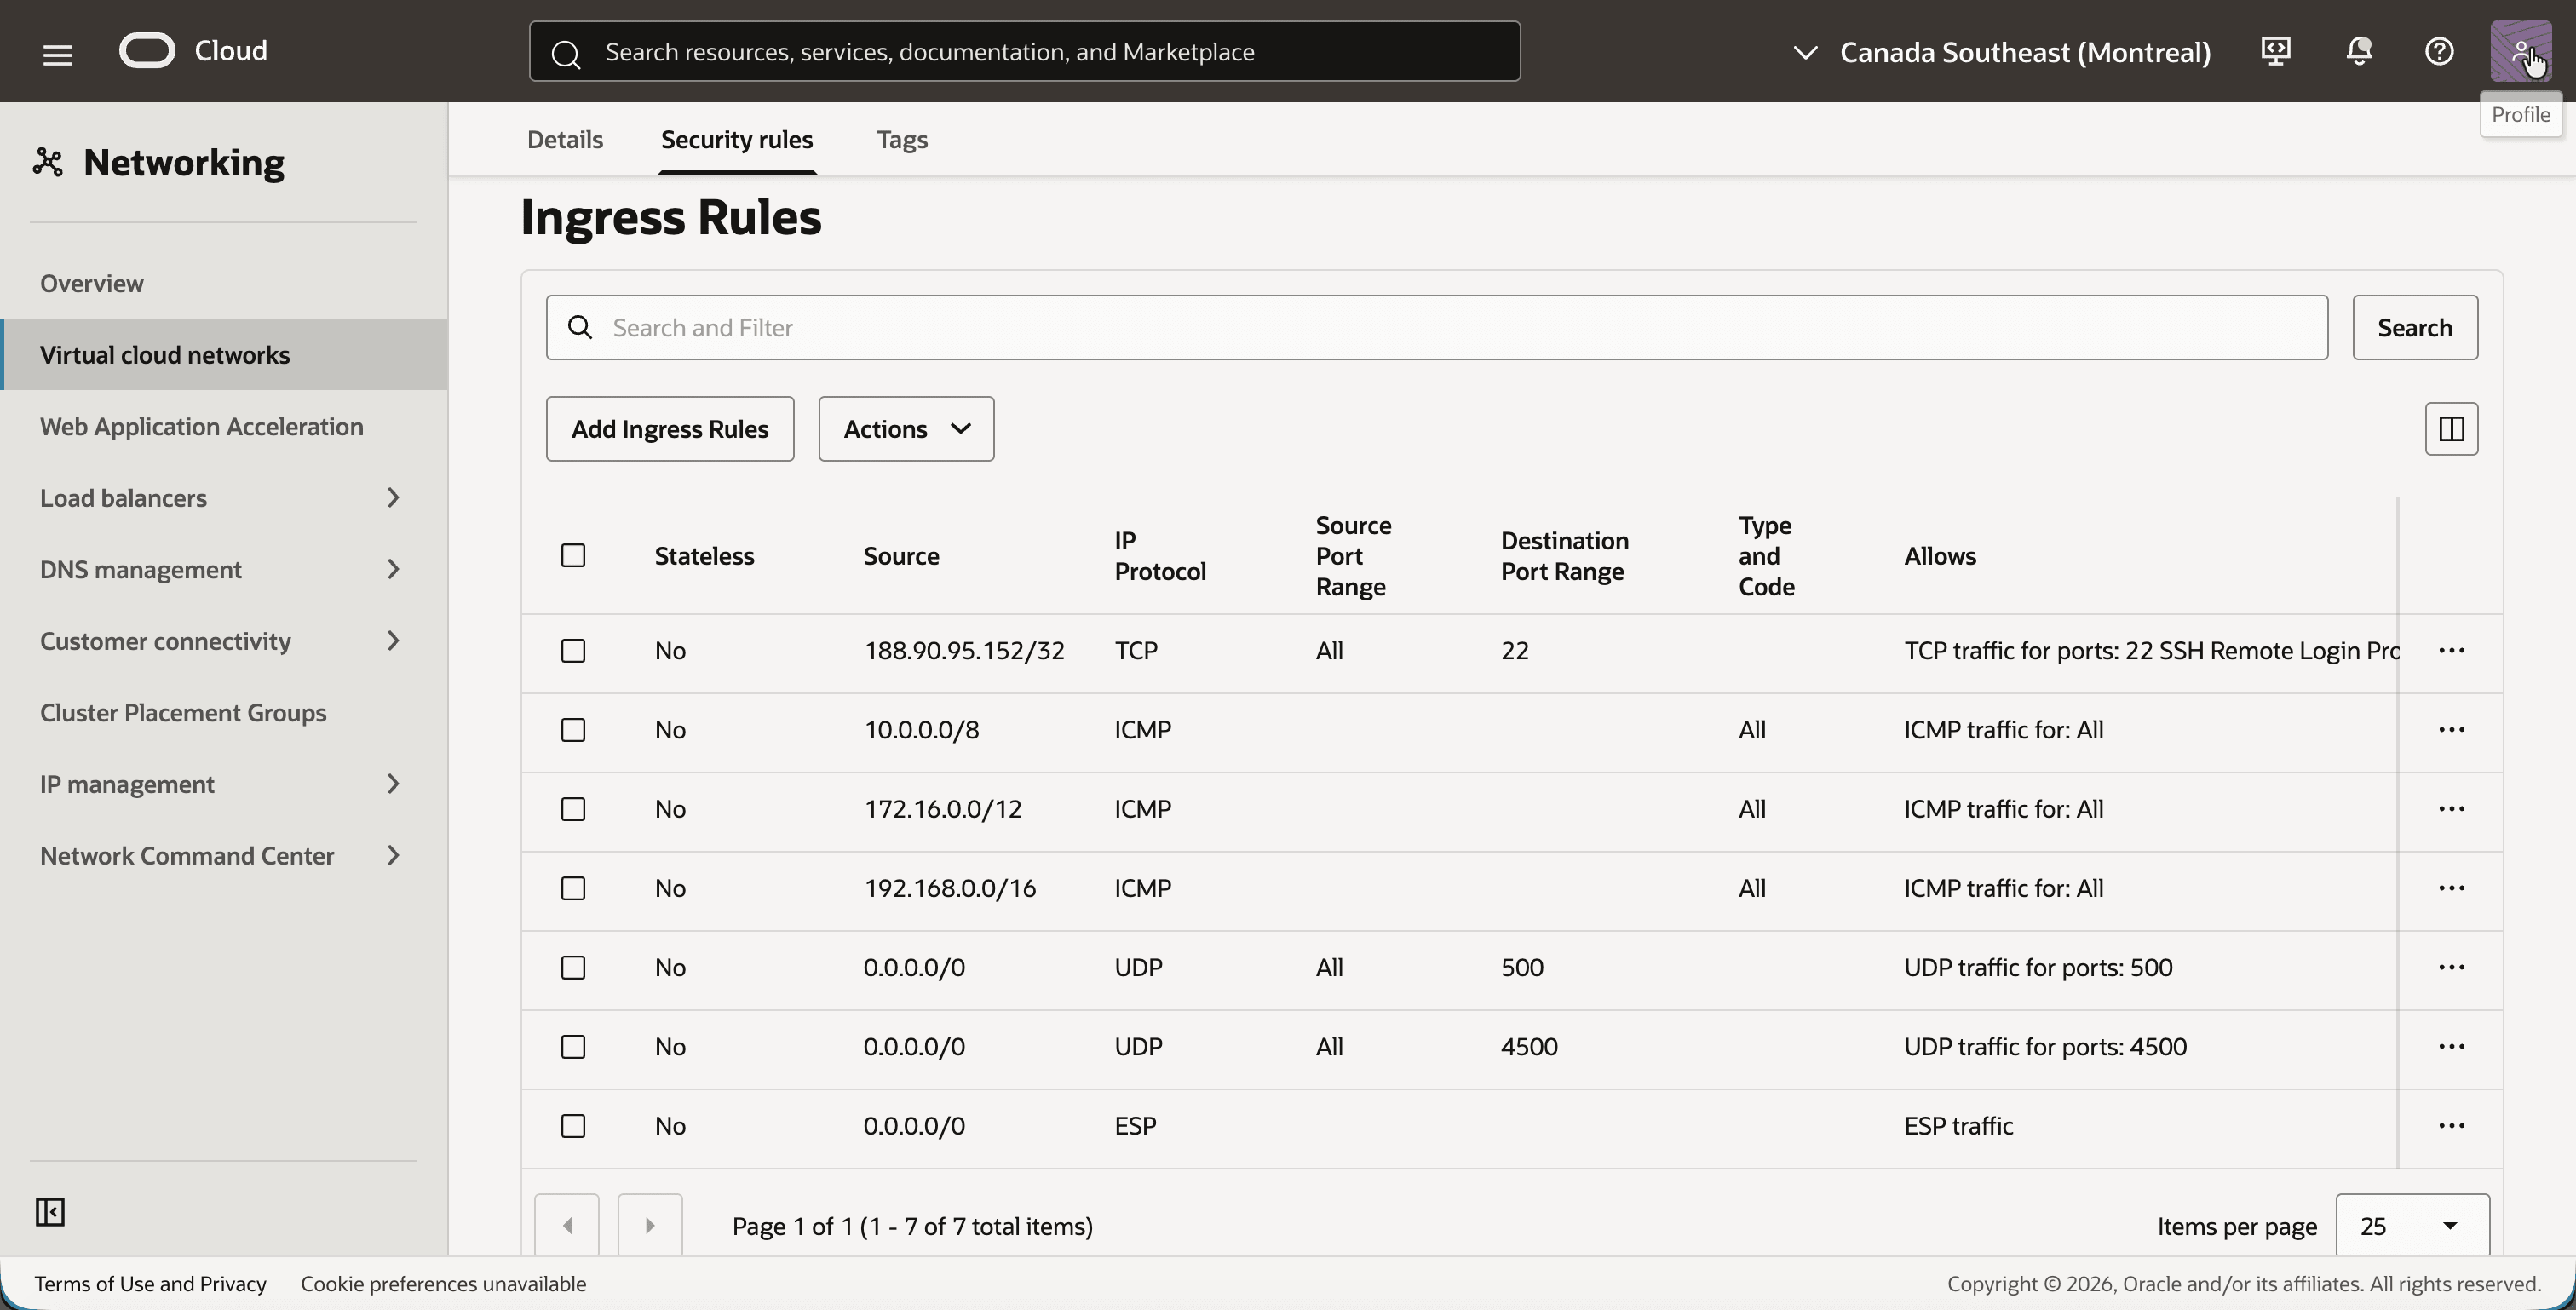
uc3-vcn-onpremのデフォルトのセキュリティ・リストを同じ方法で開きます。- 同じイングレス・ルールがあることを確認してください。
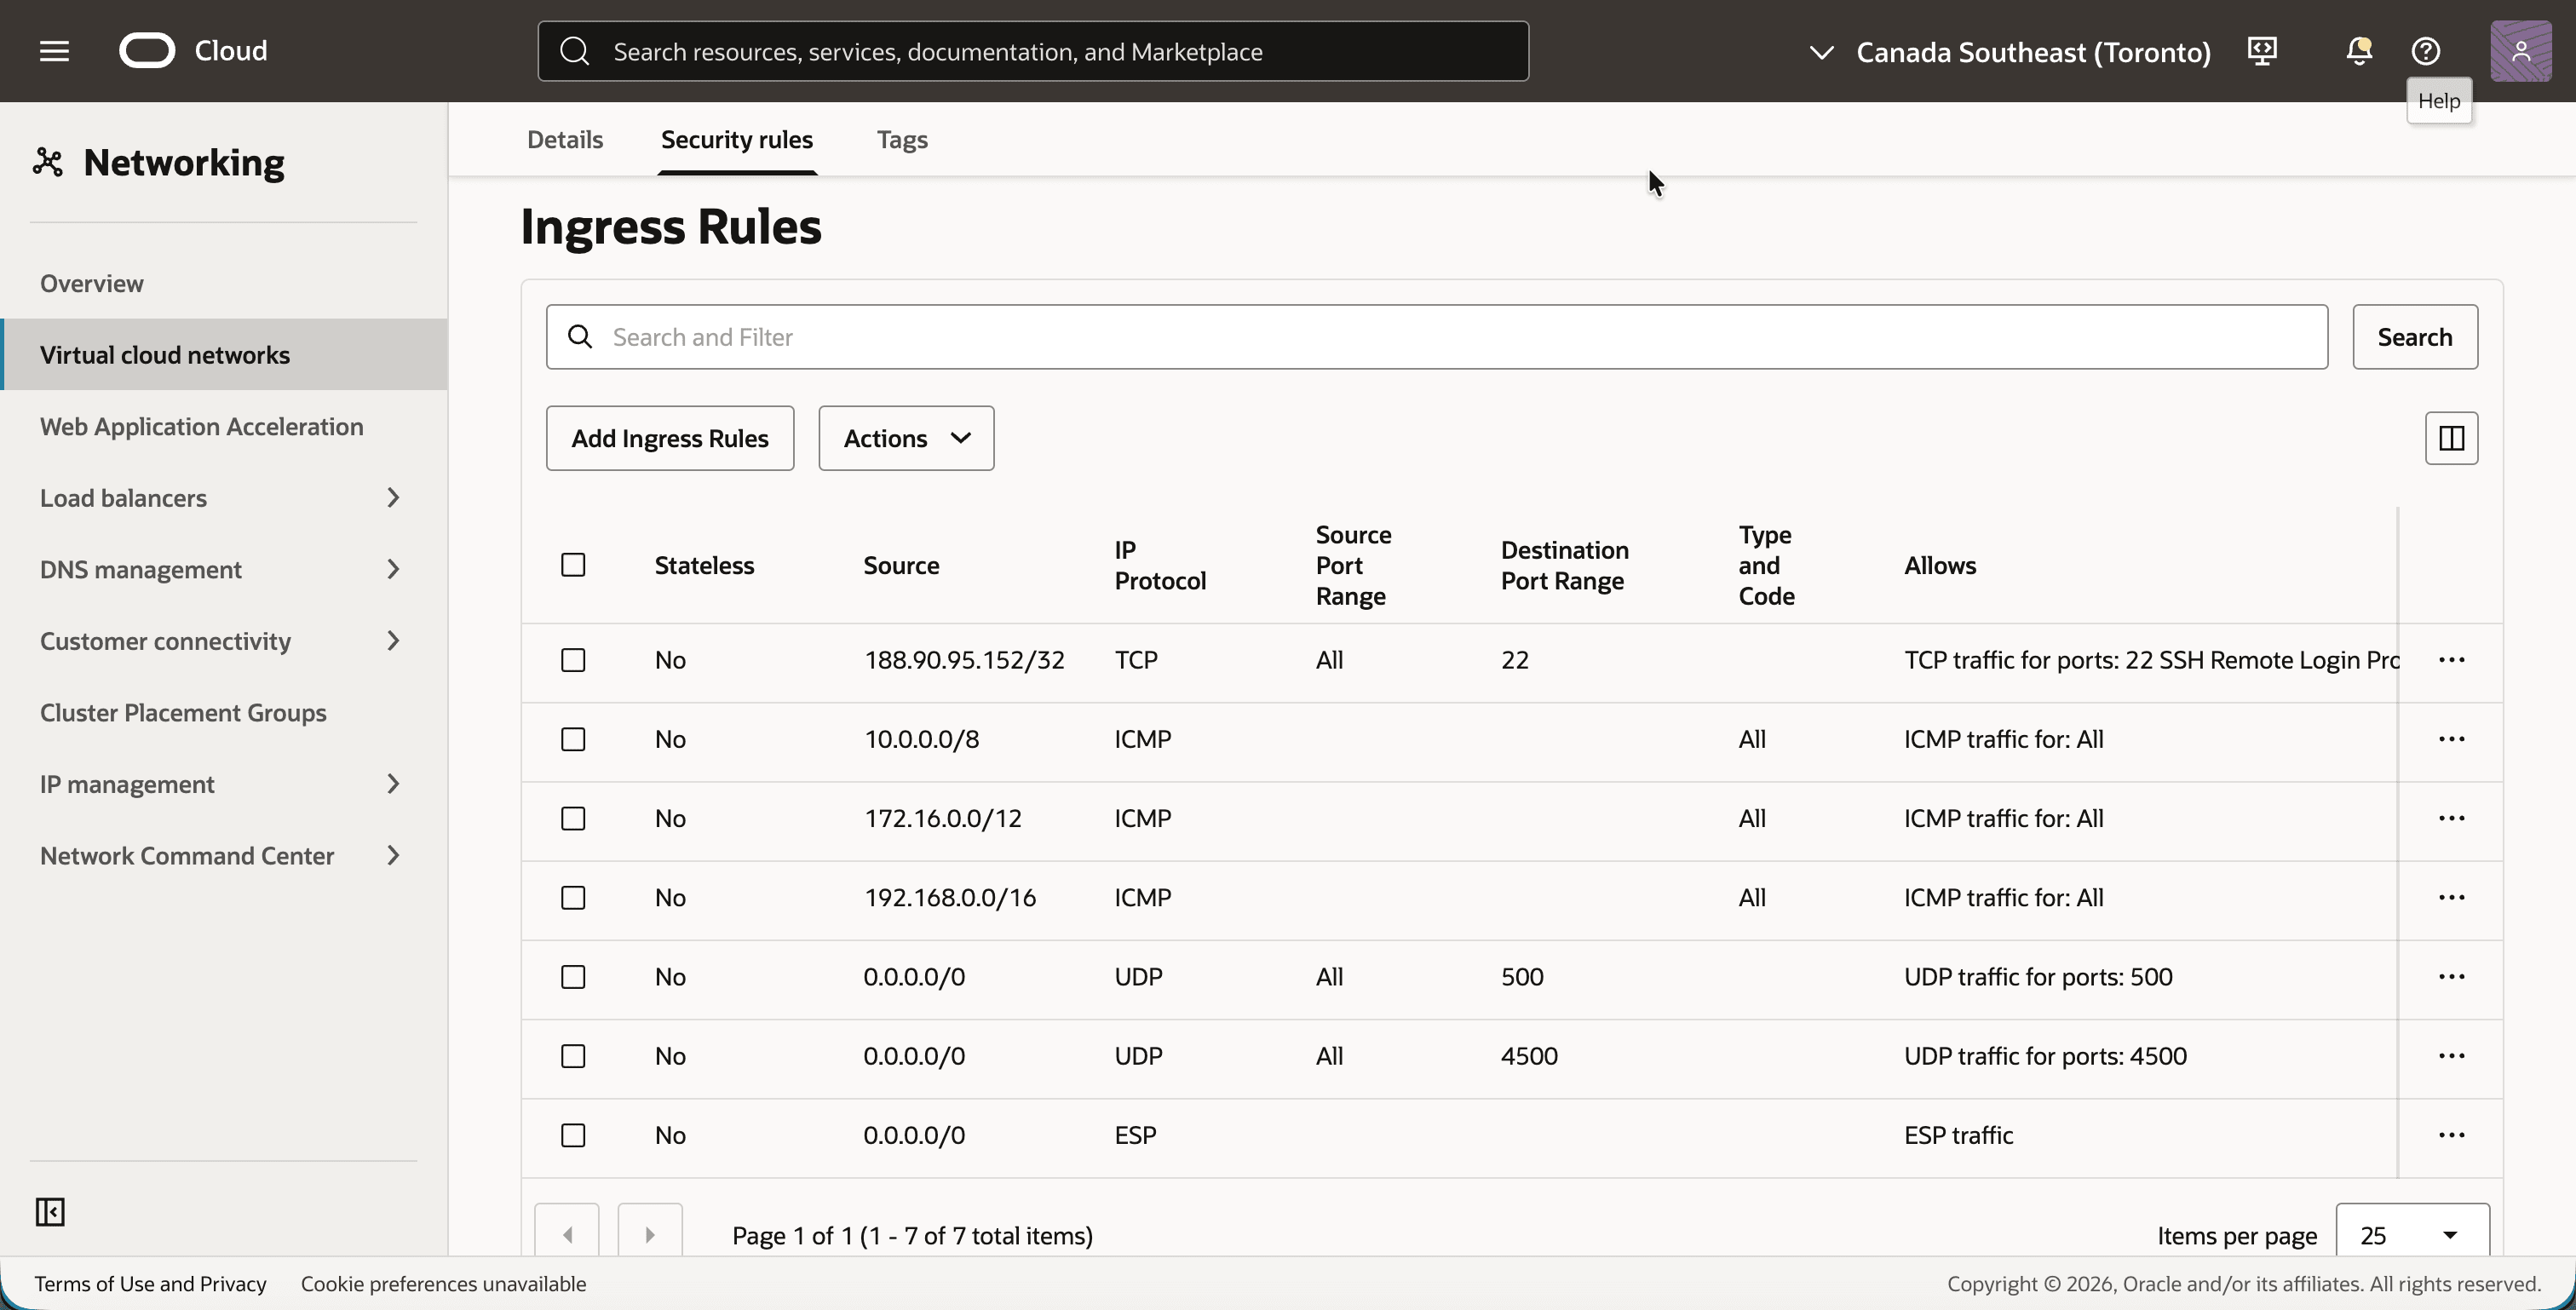
[!]ノート]トンネルはVCN内のインスタンスではなくDRGで終わるため、OCI側ではIPSecルールは不要です。これらは、トンネルがLibreswanインスタンスで終わる、シミュレートされたオンプレミス側で必要です。
ステップ04: オンプレミス側でのルーティングの構成
オンプレミス・ホストは、OCIへのアクセス方法を知っている必要があります。OCI側のシャドウCIDR 192.168.10.0/24を使用し、そのルートはオンプレミス・ルーターを指しています。これは、オンプレミス・ネットワークが翻訳について知っておく必要がある唯一のことです。
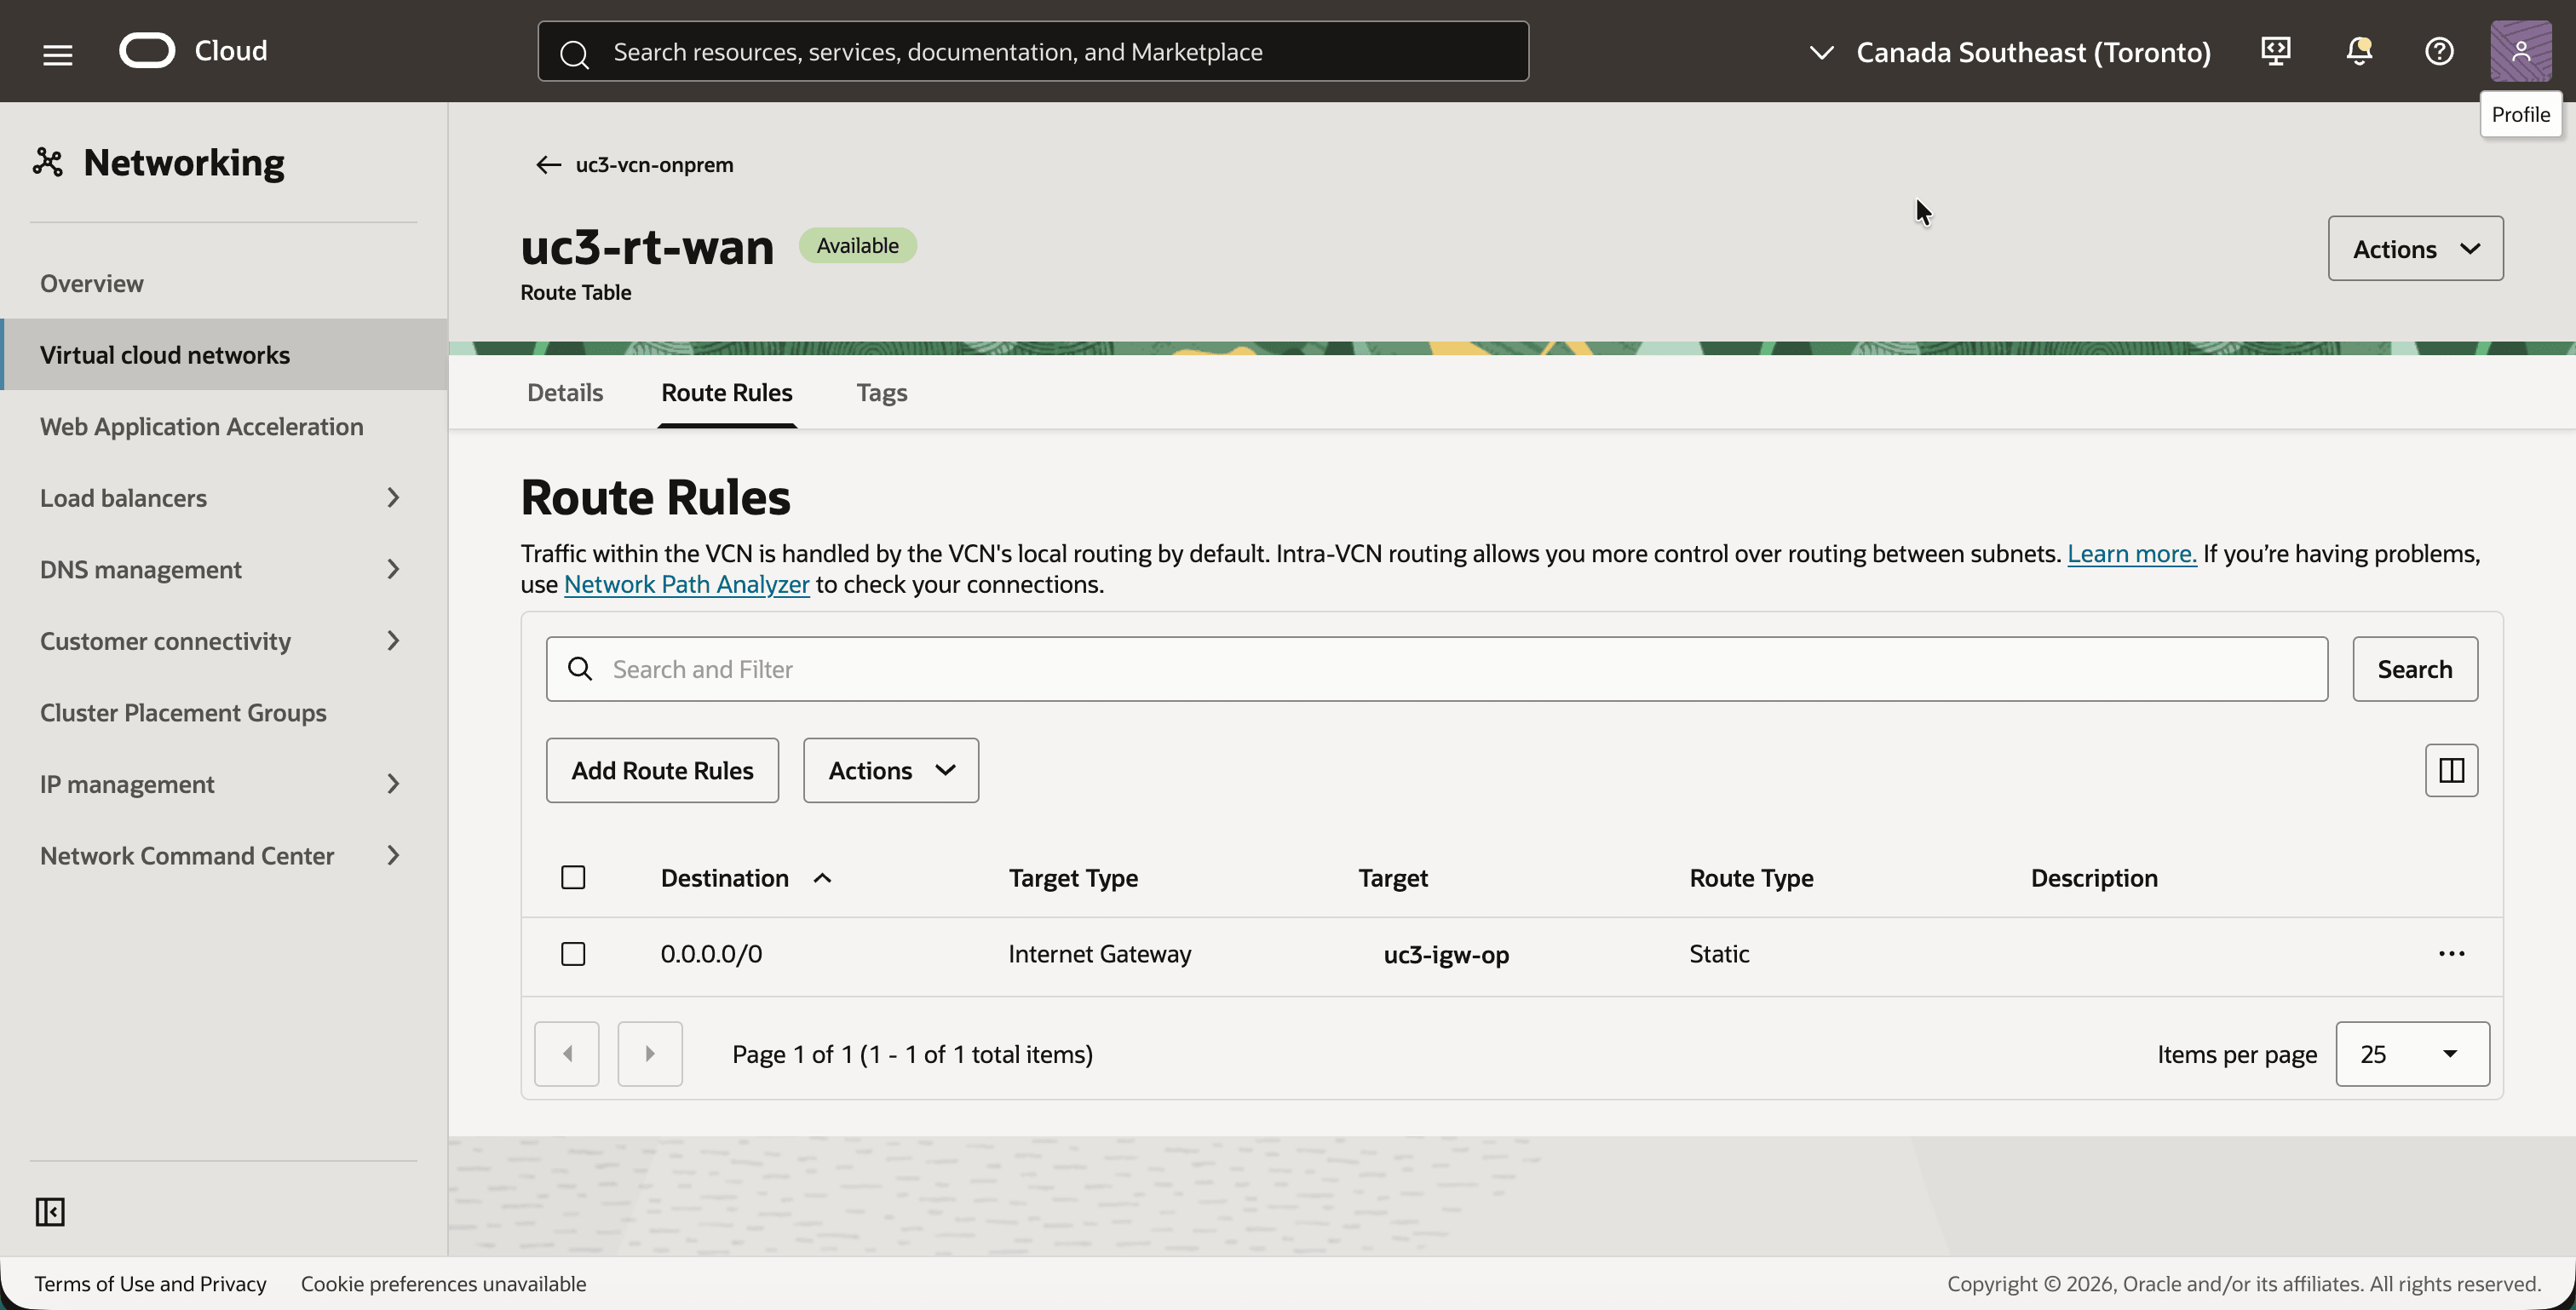
uc3-vcn-onpremで、「ルーティング」タブをクリックし、ルート表uc3-rt-wanをクリックします。これは、WANサブネットのルート表です。- ターゲット
uc3-igw-opを持つ単一のルート・ルール0.0.0.0/0に注意してください。ルーターは、これを使用してインターネット経由でOracle VPNエンドポイントに到達します。
- 戻ってルート表
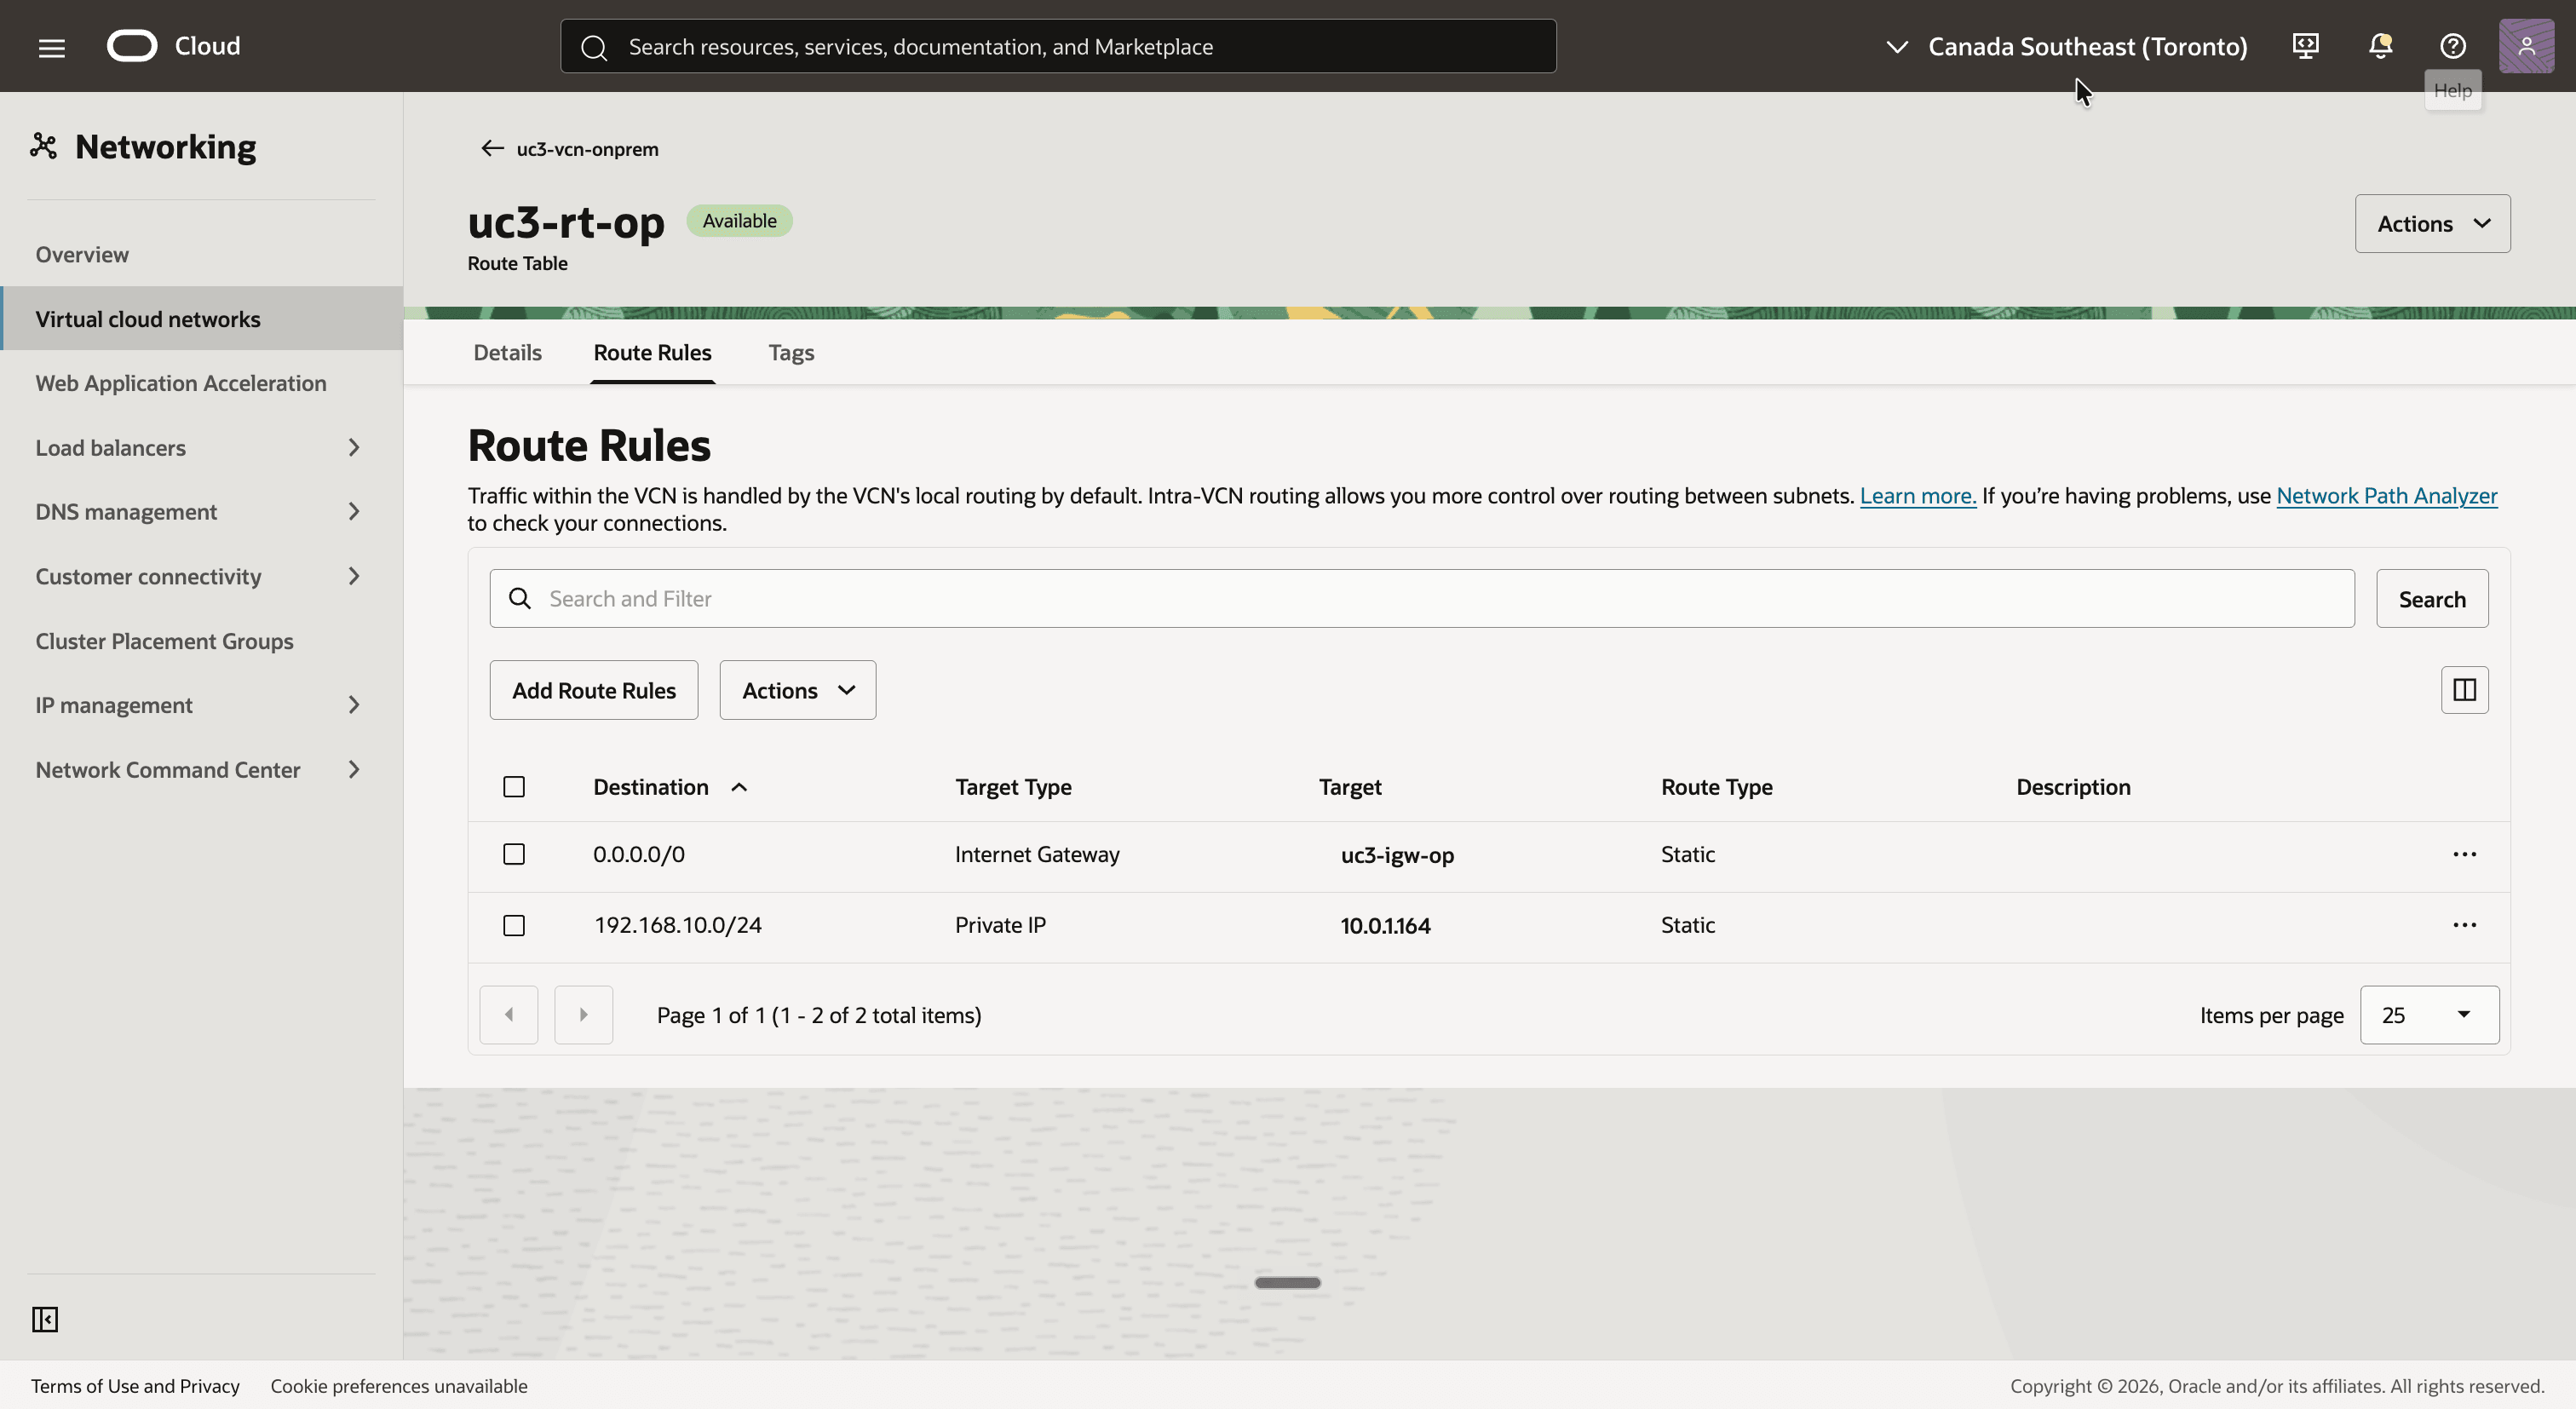
uc3-rt-opをクリックします。これは、LANサブネットのルート表です。 - ルート表に次の2つのルート・ルールが含まれるように、OCI側のシャドウCIDRのルート・ルールを追加します。
- ターゲットが
uc3-igw-opの0.0.0.0/0で、インターネットからのSSHアクセス。 - ターゲット・タイプがプライベートIPでターゲットが
10.0.1.164で、LibreswanルーターのLANアドレスを持つ192.168.10.0/24(OCI側のシャドウCIDR)。
- ターゲットが
ステップ05: DRGを作成してVCNをアタッチする
OCI側に戻り、DRGを作成します。これでVCNアタッチメントが取得され、次のステップで2つのIPSecトンネル・アタッチメントが自動的に追加されます。
- 「カナダ南東部(モントリオール)」リージョンを選択します。
- ナビゲーション・メニューを開き、「ネットワーキング」、「顧客接続」、「動的ルーティング・ゲートウェイ」の順にクリックします。
- 「動的ルーティング・ゲートウェイの作成」ボタンをクリックし、
uc3-drg-ociという名前のDRGを作成します。 - DRGが「使用可能」であることを確認します。
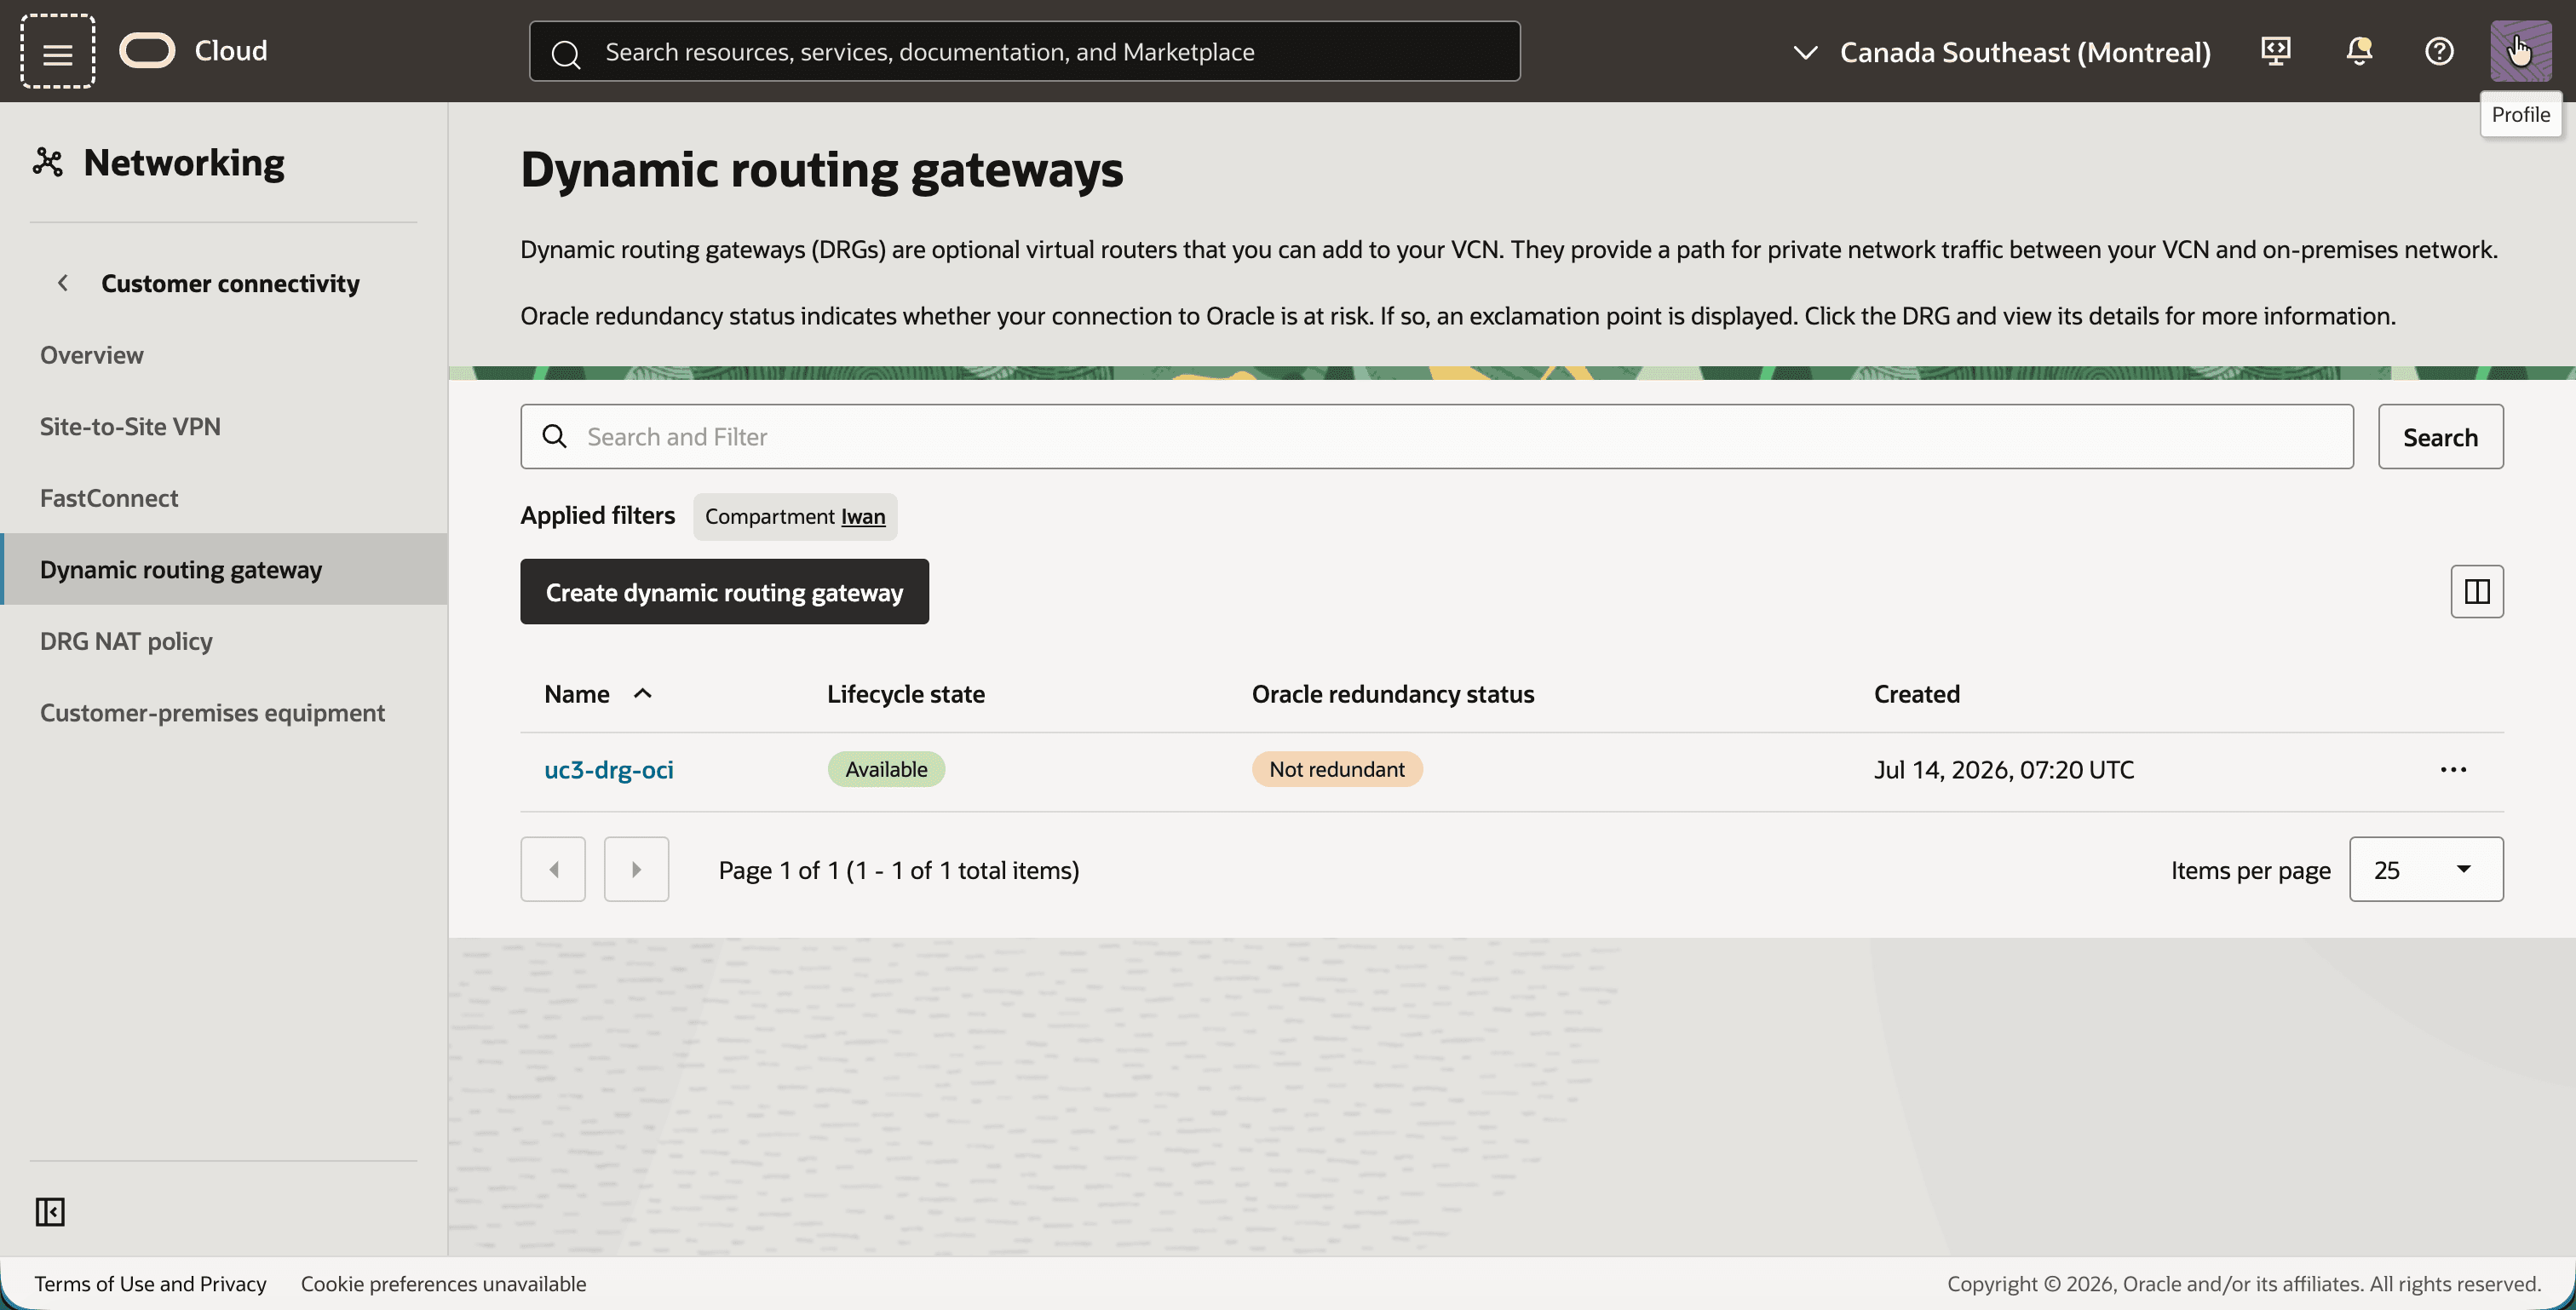
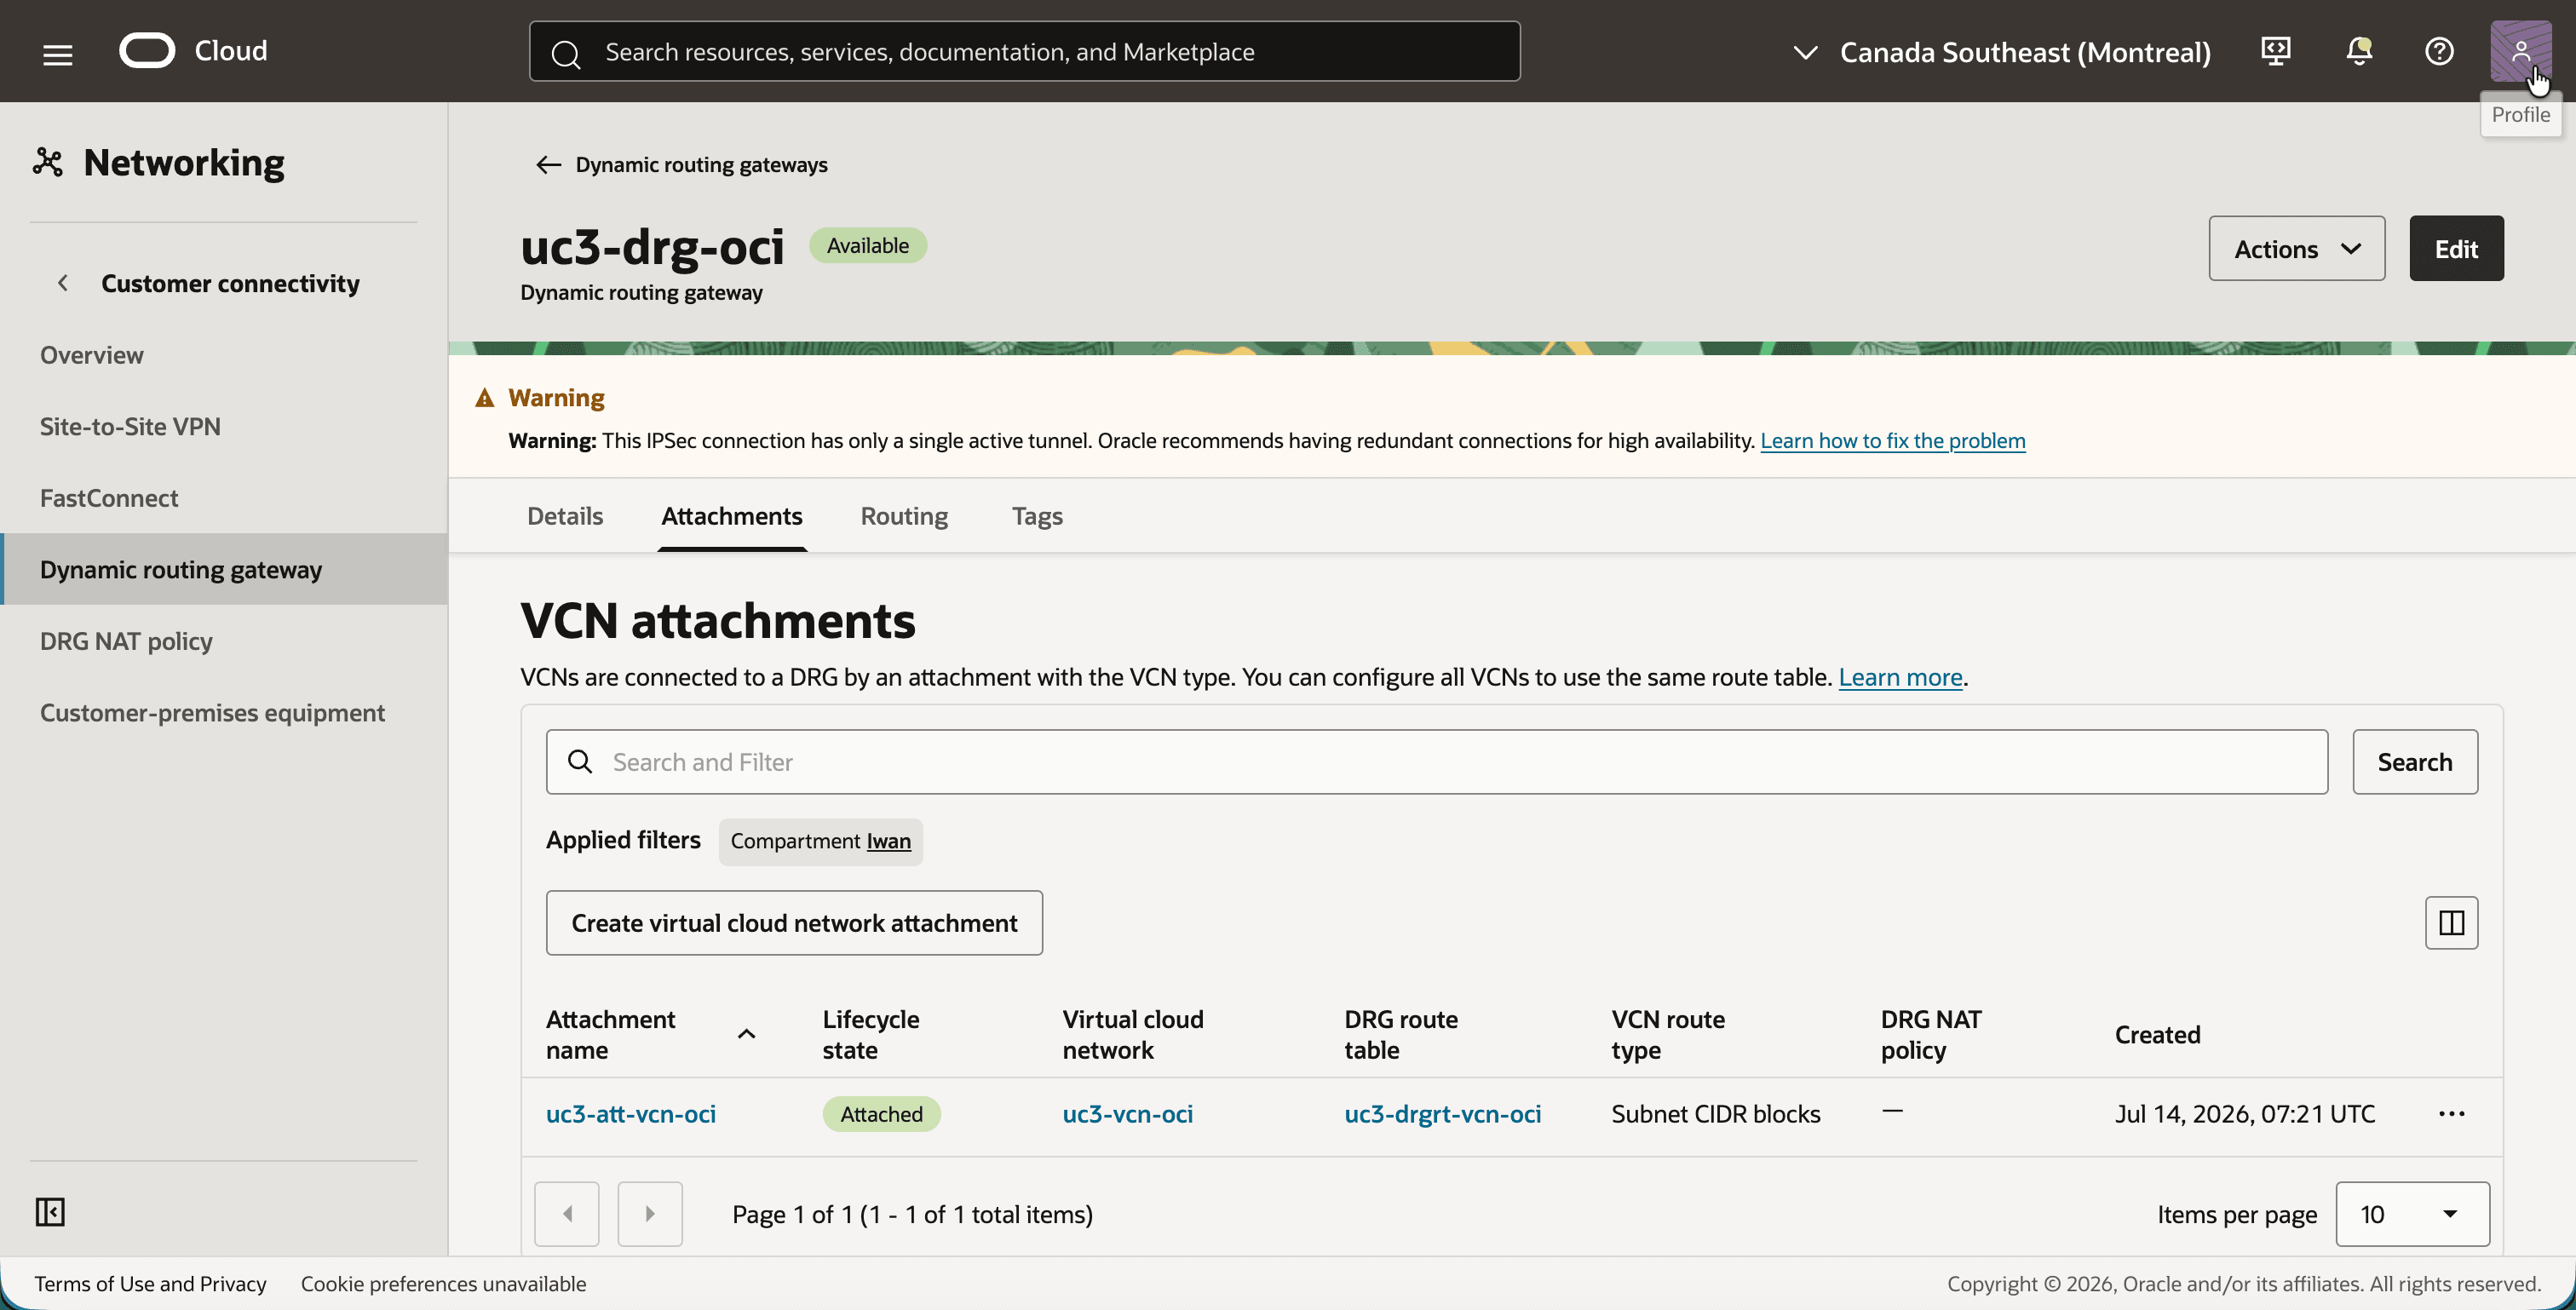
uc3-drg-ociをクリックし、Attachmentsタブをクリックします。- 「仮想クラウド・ネットワーク・アタッチメントの作成」ボタンをクリックし、VCN
uc3-vcn-ociのアタッチメントuc3-att-vcn-ociを作成します。 - アタッチメントでは、DRGルート表
uc3-drgrt-vcn-ociが使用され、DRG NATポリシーがないことに注意してください。DRGルート表は、ステップ09で構成します。
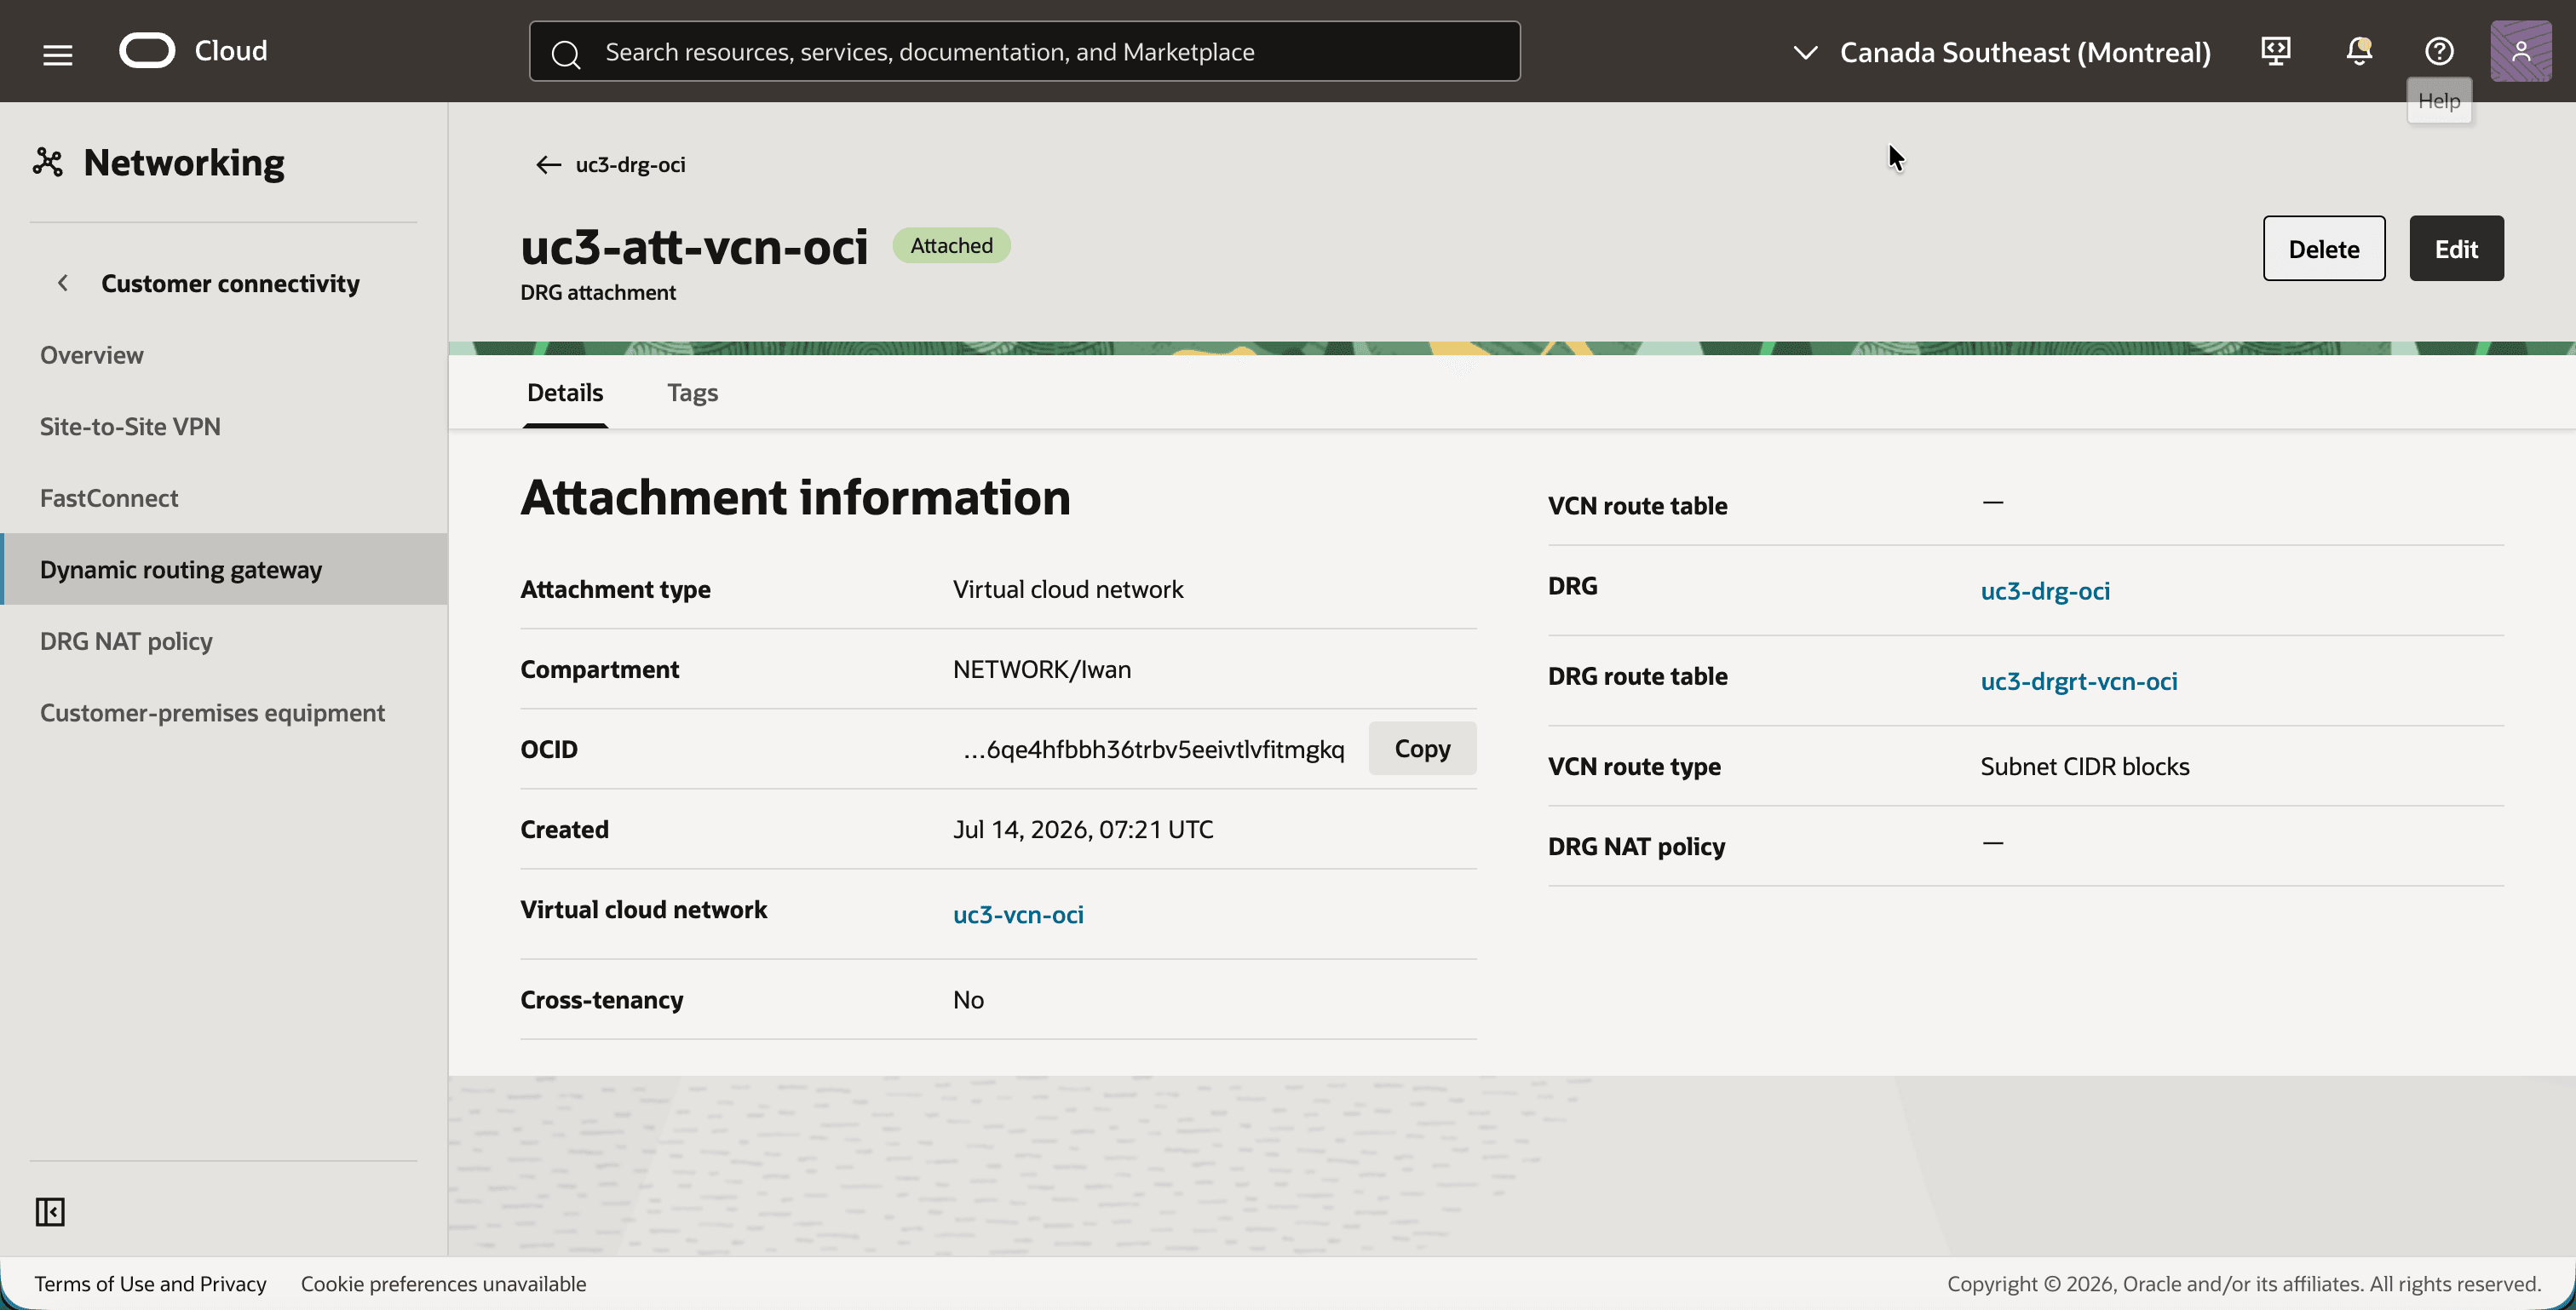
- 添付ファイル
uc3-att-vcn-ociをクリックします。 - DRGルート表の
uc3-drgrt-vcn-ociおよび空の「DRG NATポリシー」フィールドに注意してください。
[!]ノート]スクリーン・ショットには、IPSec接続にアクティブなトンネルが1つしかないという警告が表示され、DRGリストに「Not redundant」と表示されます。2つのトンネルのうち1つがダウンしている間に取られた。両方のトンネルが起動すると、警告は消えます。
ステップ06: サイト間VPTの作成
Site-to-Site VPNは、DRGをオンプレミス・ルーターに接続します。これには、ルーターのパブリックIPアドレスを表す顧客構内機器(CPE)オブジェクトと、冗長性のために2つのトンネルを作成するIPSec接続が必要です。
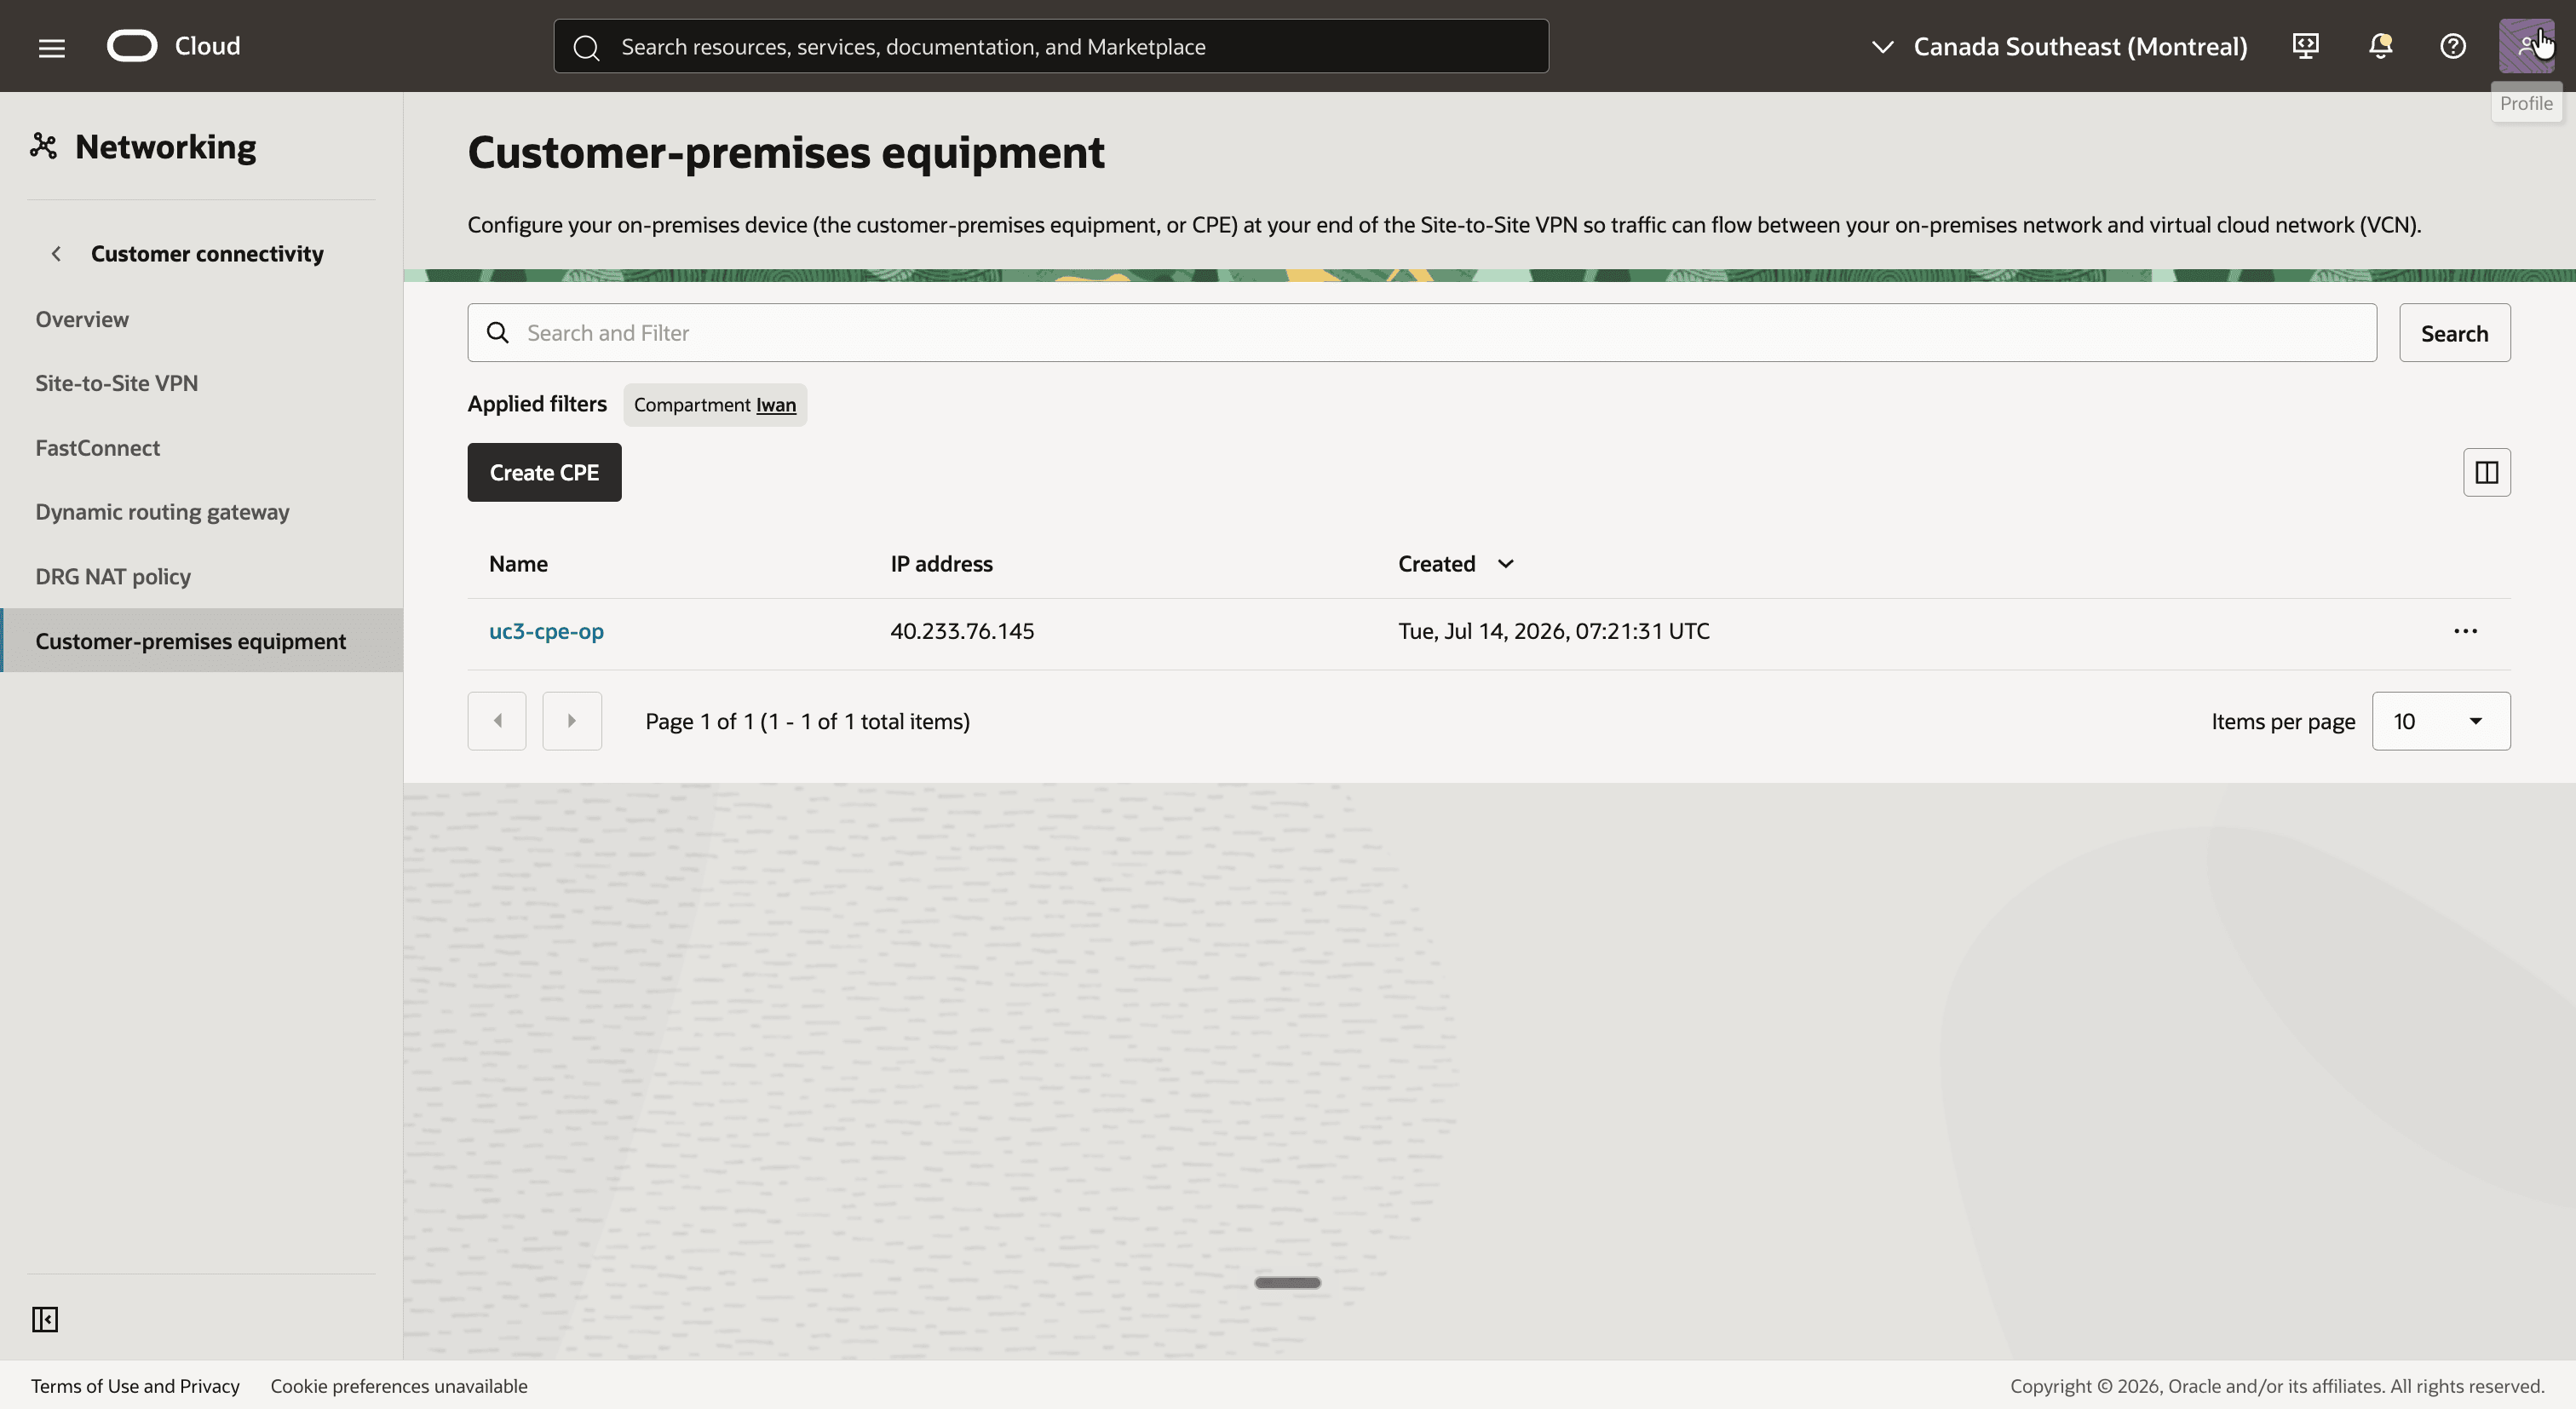
- ナビゲーション・メニューを開き、「ネットワーキング」、「顧客接続」、「顧客オンプレミス機器」の順にクリックします。
- 「CPEの作成」ボタンをクリックし、
uc3-cpe-opという名前でCPEを作成し、IPアドレス40.233.76.145、オンプレミス・ルーターのパブリックIPアドレスを作成します。 - IPアドレスが
40.233.76.145のCPEuc3-cpe-opに注意してください。
- 左側のメニューで「サイト間VPN」をクリックします。
- Create IPSec connectionボタンをクリックし、次の値で接続を作成します。
- 名前:
uc3-ipsec - 顧客構内機器:
uc3-cpe-op - 動的ルーティング・ゲートウェイ:
uc3-drg-oci - 両方のトンネルのルーティング・タイプ: ポリシー・ベースのルーティング
- 両方のトンネルのIKEバージョン: IKEv1
- 名前:
- IPSec接続
uc3-ipsecとCPEuc3-cpe-opおよびDRGuc3-drg-ociを確認します。
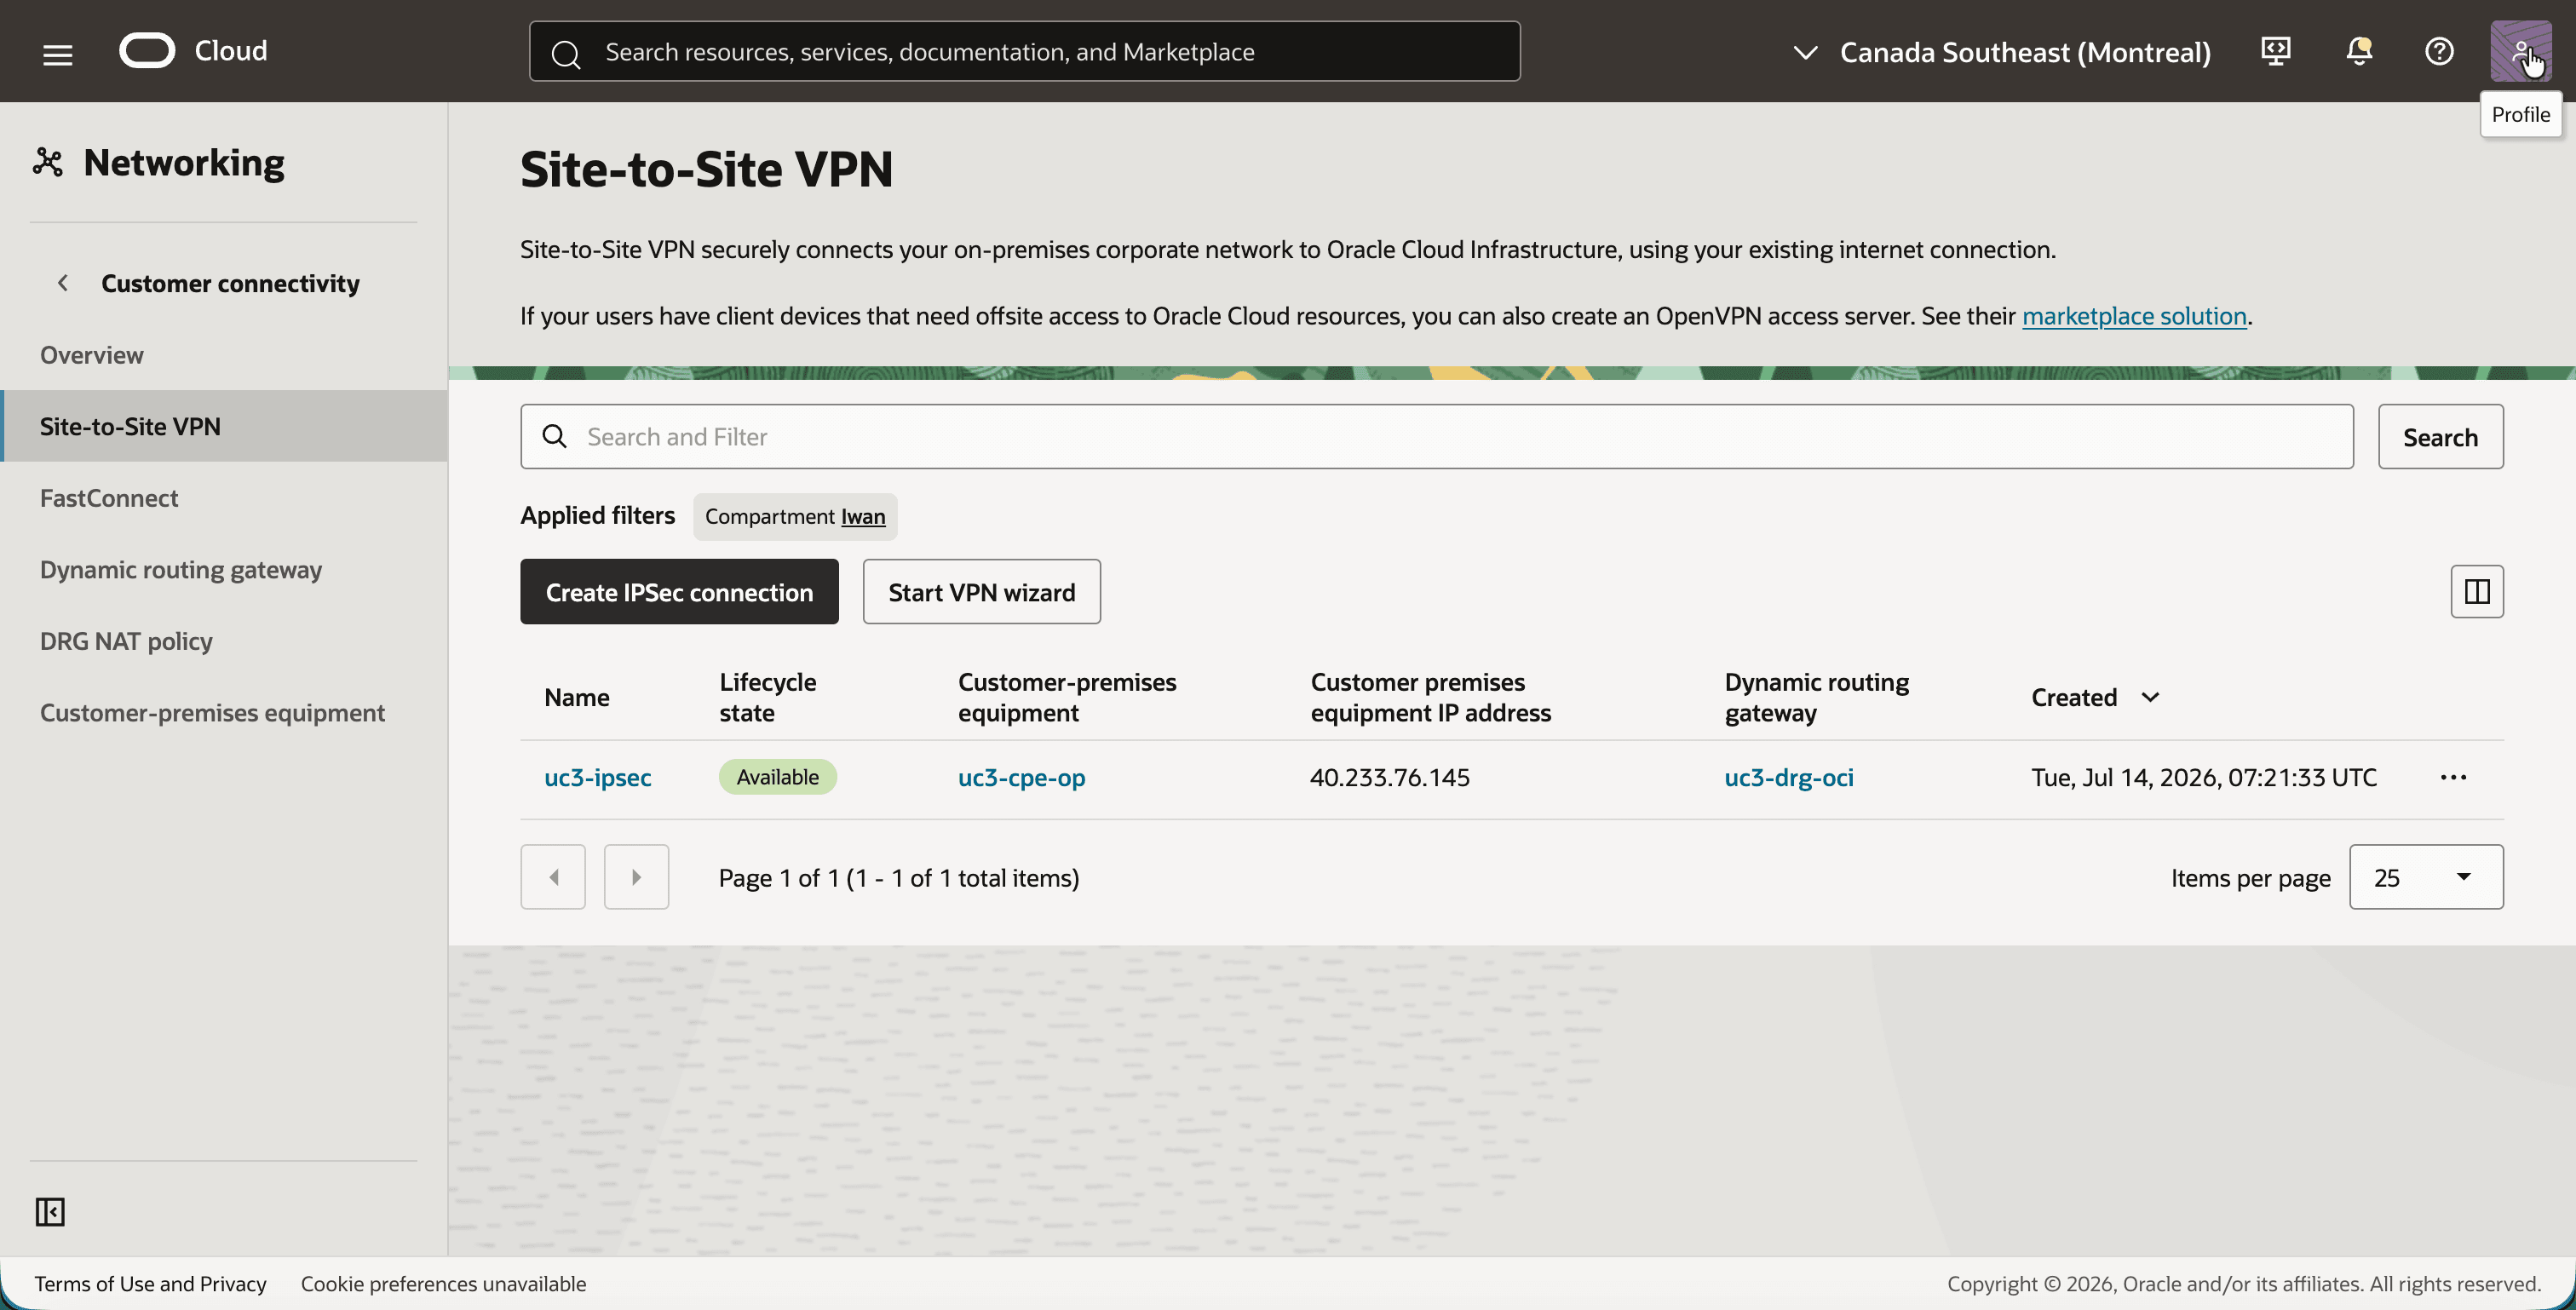
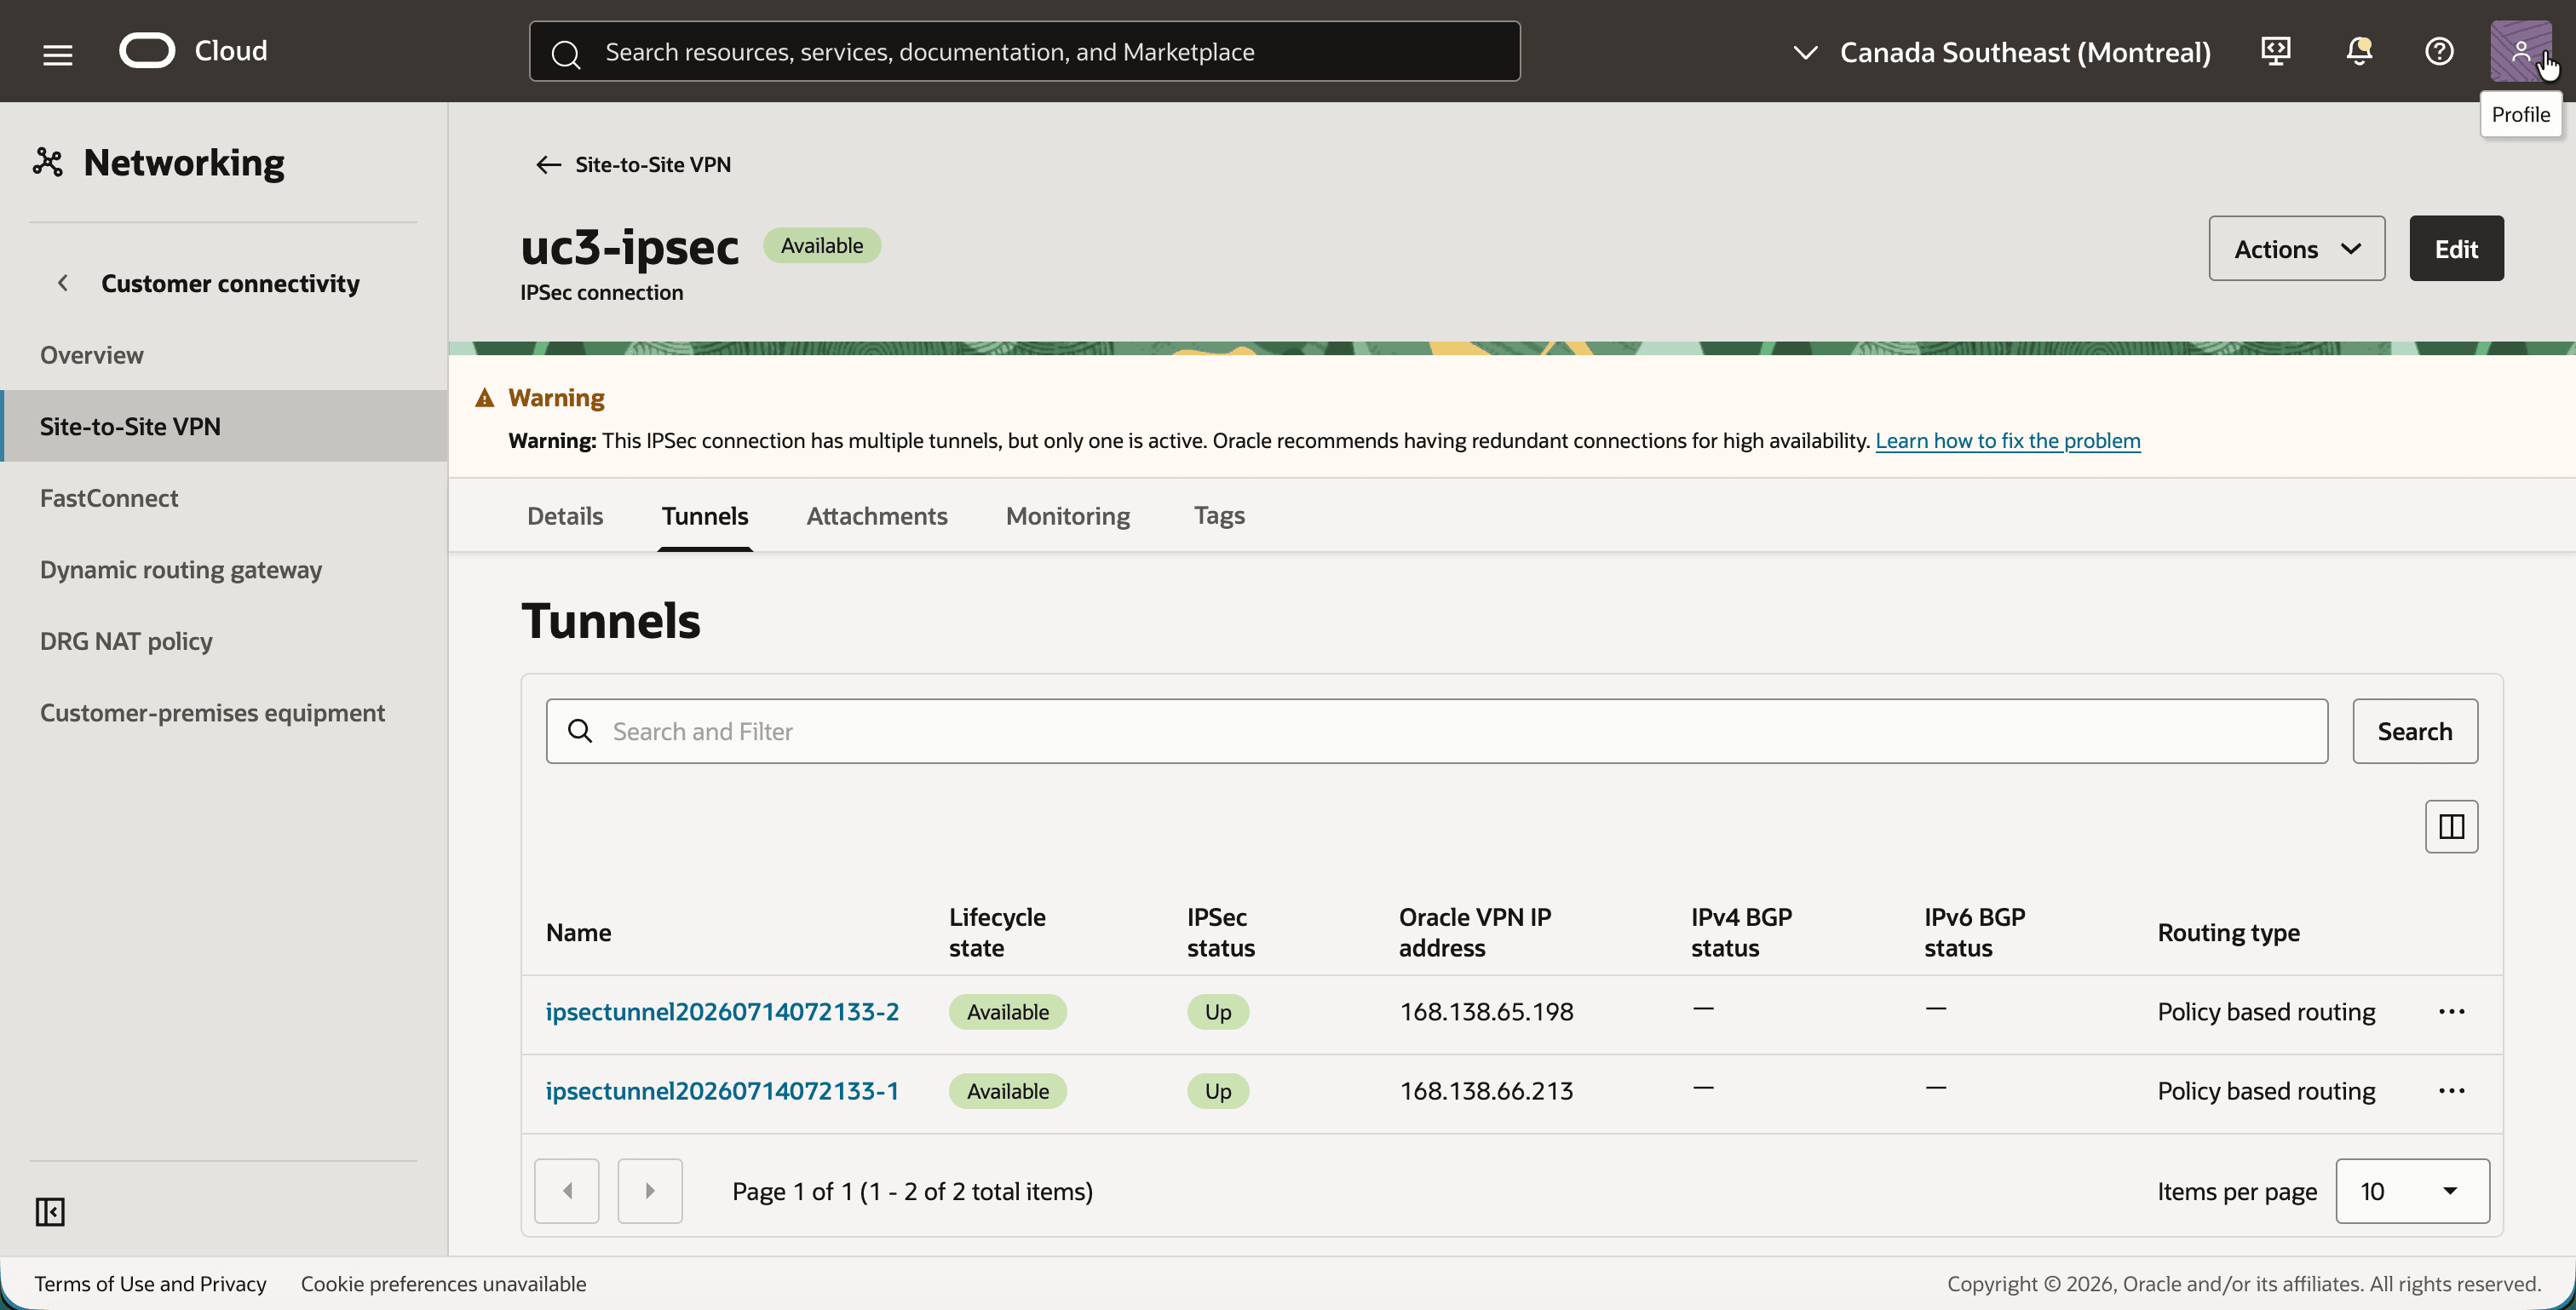
uc3-ipsecをクリックし、Tunnelsタブをクリックします。- 2つのトンネルにそれぞれ独自のOracle VPN IPアドレス(
168.138.66.213および168.138.65.198)とルーティング・タイプのポリシー・ベースのルーティングがあることに注意してください。IPSecステータスは、ステップ08の後に稼働中になります。
- 各トンネルをクリックし、そのOracle VPN IPアドレスとその共有シークレットを書き留めます。両方ともオンプレミス・ルーターの構成が必要です。
ステップ07: トンネルの暗号化ドメインの構成
このステップは、ポリシーベースのVPNを介したDRG上のNATに固有であり、最も頻繁に構成が間違っている場所です。ポリシーベースのトンネルには、暗号化ドメイン(Oracle側のCIDRのリストとオンプレミス側のCIDRのリスト)があります。トンネルは、これらのCIDR間のトラフィックのみを伝送します。
DRGは、パケットがトンネルに入る前およびパケットが出る前にNATルールを適用します。したがって、トンネル内のパケットは次のようになります。
| トンネルの側面 | トンネル内のアドレス | 理由 |
|---|---|---|
| Oracle | 192.168.10.0/24 |
OCI側はすでにシャドウCIDRに変換されています。 |
| オンプレミス | 10.0.1.0/24 |
オンプレミス側は実際のアドレスを使用します。NATは知らない。 |
したがって、暗号化ドメインのOracle側は、VCNの実際のCIDRではなく、OCIのシャドウCIDRです。
暗号化ドメインを編集する2番目の理由があります。ポリシーベース・モードでは、DRGは暗号化ドメインのオンプレミスCIDRからトンネルへのルートを学習します。実際のオンプレミスCIDR 10.0.1.0/24はVCNと重複し、DRGに使用可能なルートを与えません。OCIのインスタンスは、トラフィックをオンプレミス・シャドウCIDR 192.168.20.0/24に送信するため、DRGにルートが必要な宛先になります。このルートを取得するには、192.168.20.0/24を2番目のオンプレミスCIDRとして追加します。
uc3-ipsecの「トンネル」タブで、最初のトンネルを開き、「編集」ボタンをクリックします。- 暗号化ドメインを次のように設定します。
- Oracle CloudのCIDRブロック:
192.168.10.0/24 - オンプレミスCIDRブロック:
10.0.1.0/24および192.168.20.0/24
- Oracle CloudのCIDRブロック:
- 変更を保存し、2番目のトンネルに対してこれを繰り返します。トンネルが稼働しているときに、ステップ08で結果を確認します。
OCI CLIでも同じことが可能です。両方のトンネルに対して次のコマンドを繰り返します。
cat > tunnel-encryption-domain.json <<'EOF'
{
  "routing": "POLICY",
  "encryptionDomainConfig": {
    "oracleTrafficSelector": ["192.168.10.0/24"],
    "cpeTrafficSelector": ["10.0.1.0/24", "192.168.20.0/24"]
  }
}
EOF

oci raw-request --http-method PUT \
  --target-uri "https://iaas.ca-montreal-1.oraclecloud.com/20160918/ipsecConnections/<ipsec_connection_ocid>/tunnels/<tunnel_ocid>" \
  --request-body file://tunnel-encryption-domain.json
[!]ノート]オンプレミスのCIDR
192.168.20.0/24は、トンネルを経由してトラフィックを伝送することはありません。その唯一の目的は、トンネルを指すオンプレミス・シャドウCIDRのルートをDRGに付与することです。オンプレミス・ルーターは、次のステップに示すように、10.0.1.0/24と192.168.10.0/24の単一のペアで構成されます。
[!]ノート]暗号化ドメインを変更すると、トンネルが再プロビジョニングされます。約半分間下がると予想されます。
ステップ08: オンプレミス側のLibreswanの構成
これで、両方のトンネルを起動するようにオンプレミス・ルーターが構成されました。実際のルーターを使用する場合は、このステップの値(IKEv1、事前共有キー、およびトラフィック・セレクタ10.0.1.0/24(ローカル)と192.168.10.0/24(リモート)で構成します。
Libreswanでは、注意すべきことが1つあります。どちらのトンネルもまったく同じトラフィック・セレクタを使用し、Linuxカーネルは特定のサブネット・ペアに対して1つのIPSecポリシーのみを保持できます。同じセレクタを持つ2つのプレーン接続では、そのポリシーが相互に取得され続け、トンネルがフラップします。解決策は、カーネルがそれらを区別できるように、各接続に独自のマークと独自のVTIインタフェースを与えることです。
- SSHを使用して
uc3-inst-opに接続します。 - 最初のトンネル(
168.138.66.213)のファイル/etc/ipsec.d/uc3-t2.confを作成します。
conn uc3-t2
    auto=start
    authby=secret
    keyexchange=ike
    ikev2=no
    type=tunnel
    left=%defaultroute
    leftid=40.233.76.145
    leftsubnet=10.0.1.0/24
    right=168.138.66.213
    rightid=168.138.66.213
    rightsubnet=192.168.10.0/24
    ike=aes256-sha256;modp1536
    phase2alg=aes256-sha256
    pfs=yes
    encapsulation=yes
    ikelifetime=28800s
    salifetime=3600s
    mark=1/0xffffffff
    vti-interface=vti1
    vti-routing=no
vti-shared=no- 2番目のトンネル(
168.138.65.198)のファイル/etc/ipsec.d/uc3.confを作成します。名前、Oracle VPN IPアドレス、マークおよびVTIインタフェースを除き、同じです。
conn uc3
    auto=start
    authby=secret
    keyexchange=ike
    ikev2=no
    type=tunnel
    left=%defaultroute
    leftid=40.233.76.145
    leftsubnet=10.0.1.0/24
    right=168.138.65.198
    rightid=168.138.65.198
    rightsubnet=192.168.10.0/24
    ike=aes256-sha256;modp1536
    phase2alg=aes256-sha256
    pfs=yes
    encapsulation=yes
    ikelifetime=28800s
    salifetime=3600s
    mark=2/0xffffffff
    vti-interface=vti2
    vti-routing=no
vti-shared=no- ステップ06の共有シークレットを使用して各トンネルのシークレット・ファイルを作成し、
chmod 600を使用してその権限を制限します:
# /etc/ipsec.d/uc3-t2.secrets
40.233.76.145 168.138.66.213 : PSK "<shared secret of tunnel 1>"

# /etc/ipsec.d/uc3.secrets
40.233.76.145 168.138.65.198 : PSK "<shared secret of tunnel 2>"- Libreswanを起動します。
sudo systemctl enable --now ipsec
sudo systemctl restart ipsecleftsubnetが実際のオンプレミスCIDRで、rightsubnetがOCIのシャドウCIDRであることに注意してください。これは、ステップ07の暗号化ドメインと一致します。
最後の部分は、OCIシャドウCIDRへのルートです。vti-routing=noでは、Libreswanはルート自体を追加しないため、トンネルごとに異なるメトリックを持つルートを1つ追加します。最初のトンネルが優先され、2番目のトンネルは最初のトンネルに障害が発生したときに引き継ぎます。
sudo ip route replace 192.168.10.0/24 dev vti1 metric 100
sudo ip route replace 192.168.10.0/24 dev vti2 metric 200
[!]注:
ip routeで追加されたルートはリブート後に失われ、ダウンしているトンネル上のルートはトラフィックをブラックホールに送信します。演習では、小さいsystemdサービスが数秒ごとに、どのトンネルにアクティブなセキュリティ・アソシエーション(ipsec whack --trafficstatus)があるかをチェックし、それに応じて各トンネルのルートを追加または削除します。プロダクションルータには、このための独自のメカニズムがあります。
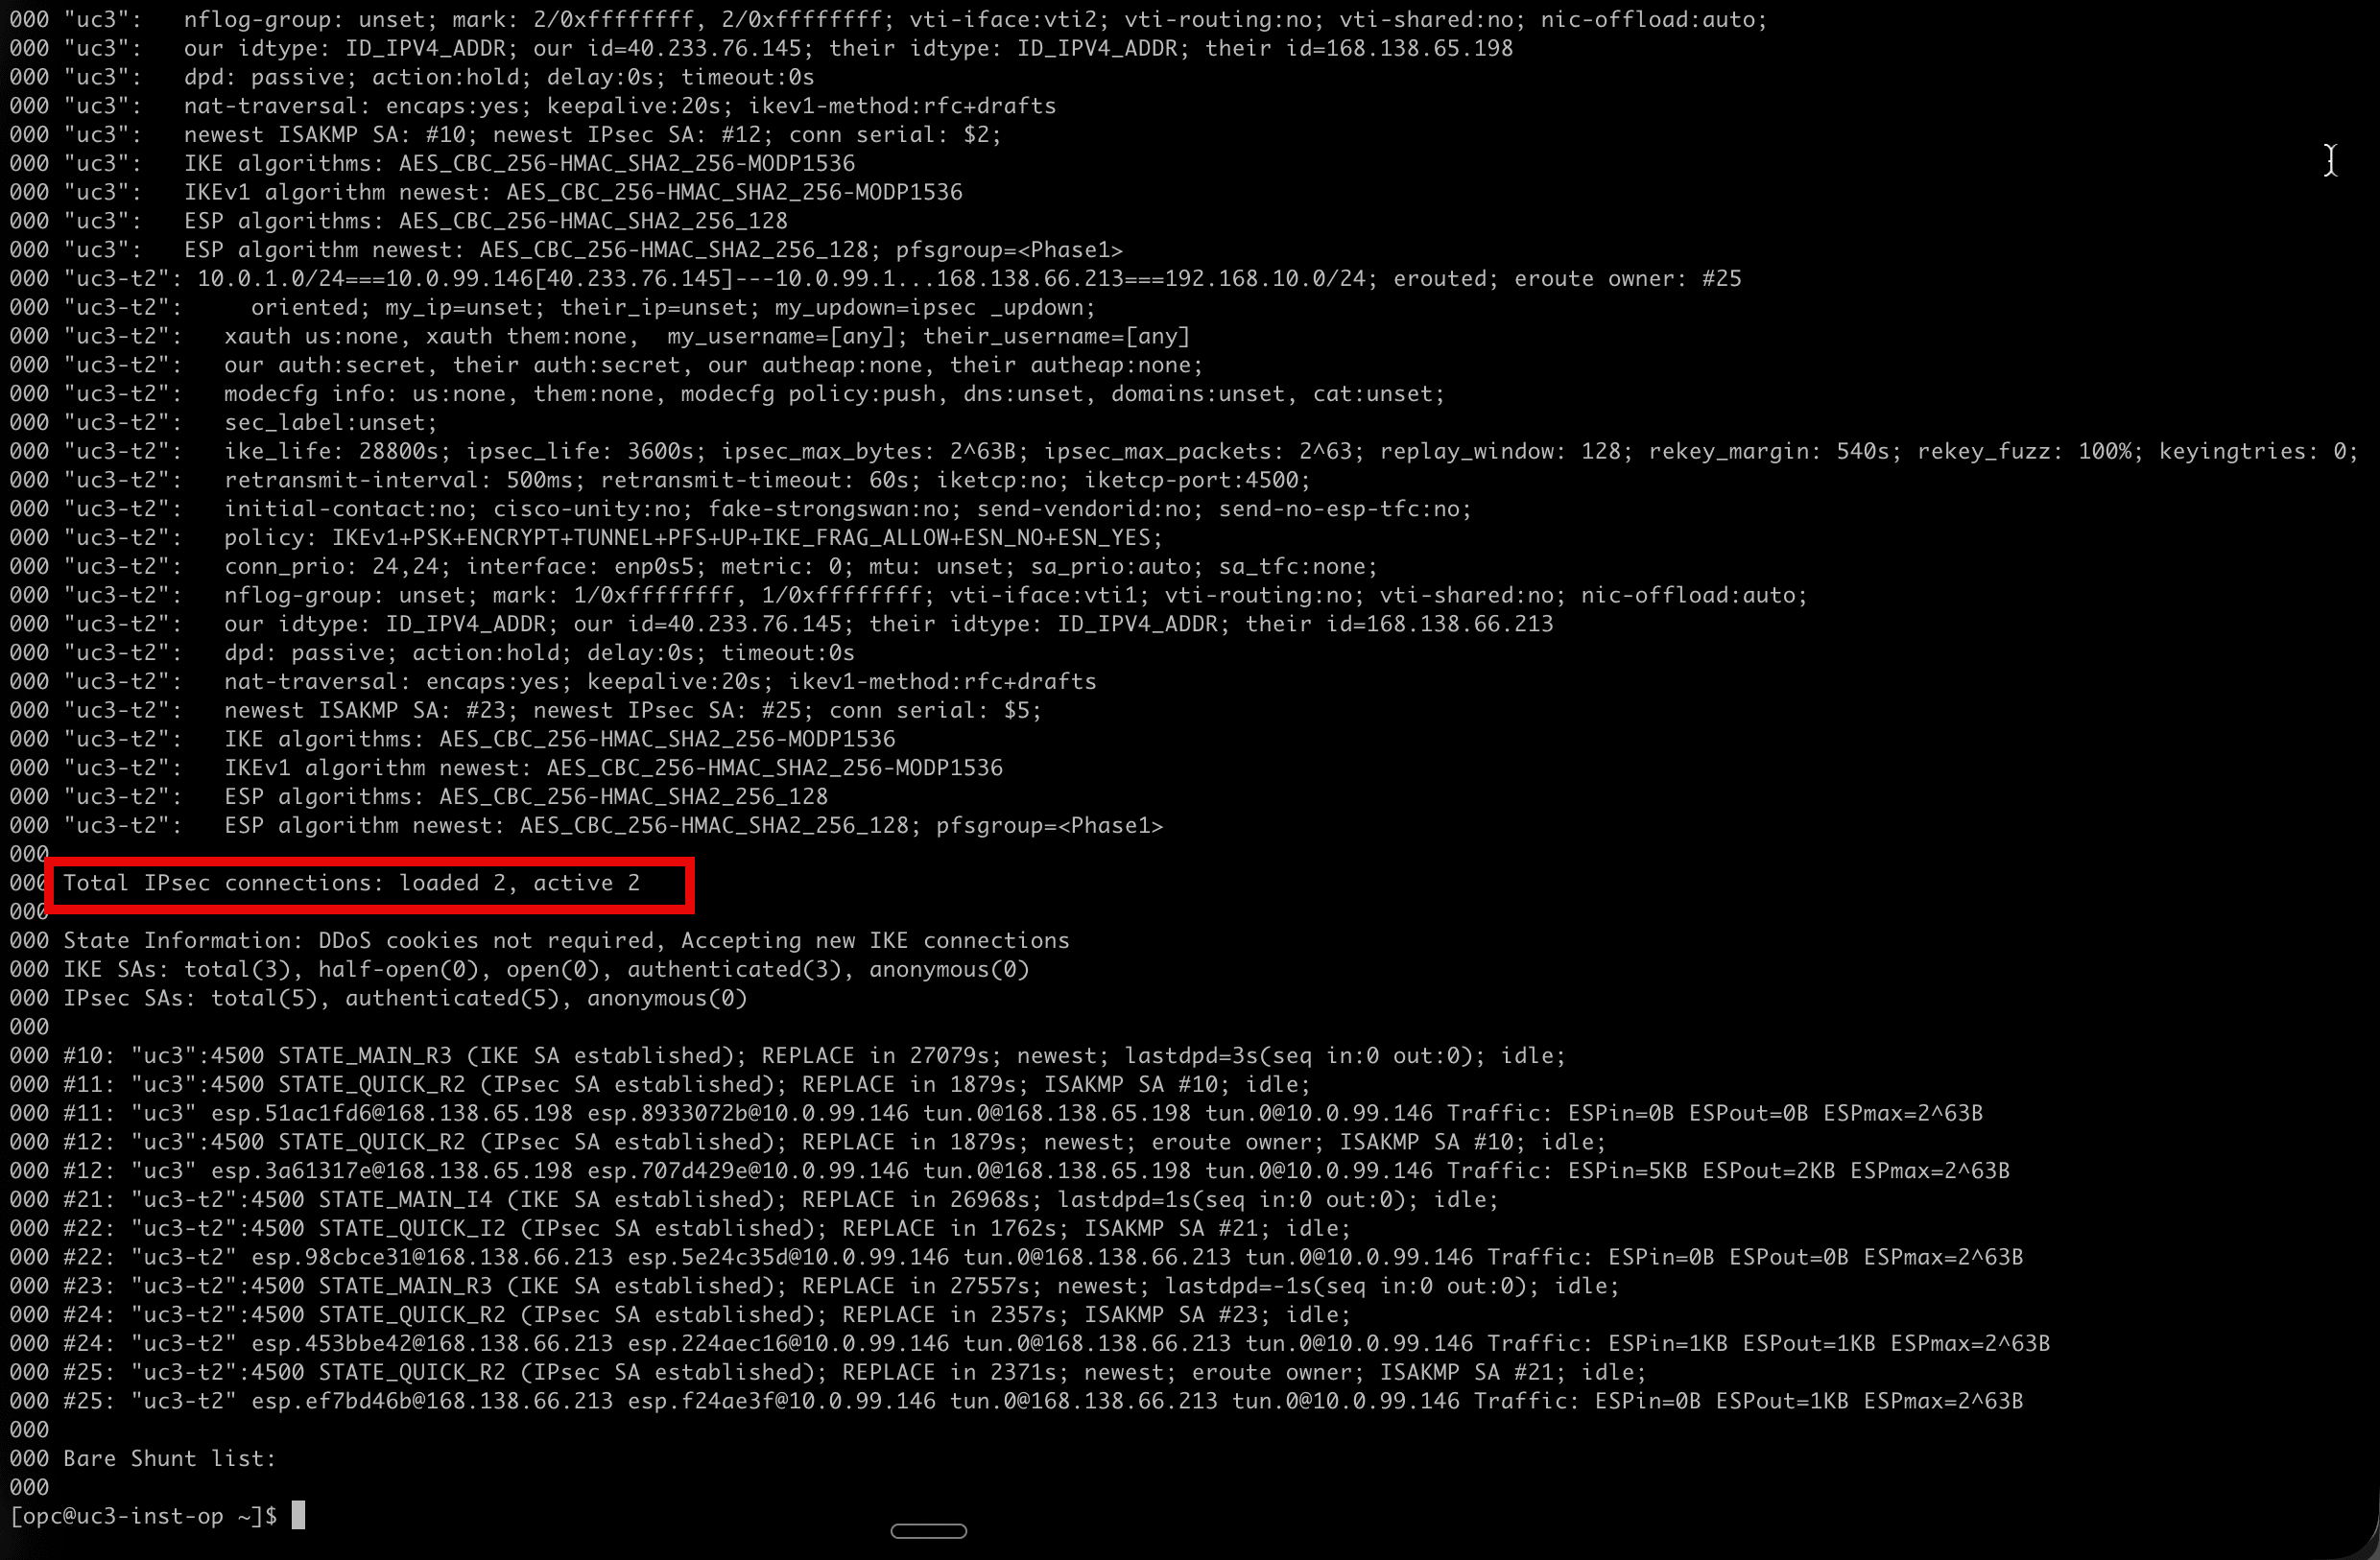
sudo ipsec statusを実行して結果を確認します。- 「Total IPsec connections: loaded 2、 active 2」という行に注目し、各接続に独自のマークとVTIインタフェース(
mark: 1/0xffffffffwithvti-iface:vti1、mark: 2/0xffffffffwithvti-iface:vti2)があることを確認します。
- OCIコンソールに戻り、
uc3-ipsecの「トンネル」タブを開きます。 - 両方のトンネルのIPSecステータスが稼働中であることに注意してください。
- 最初のトンネルをクリックし、「セキュリティ・アソシエーション」タブをクリックします。
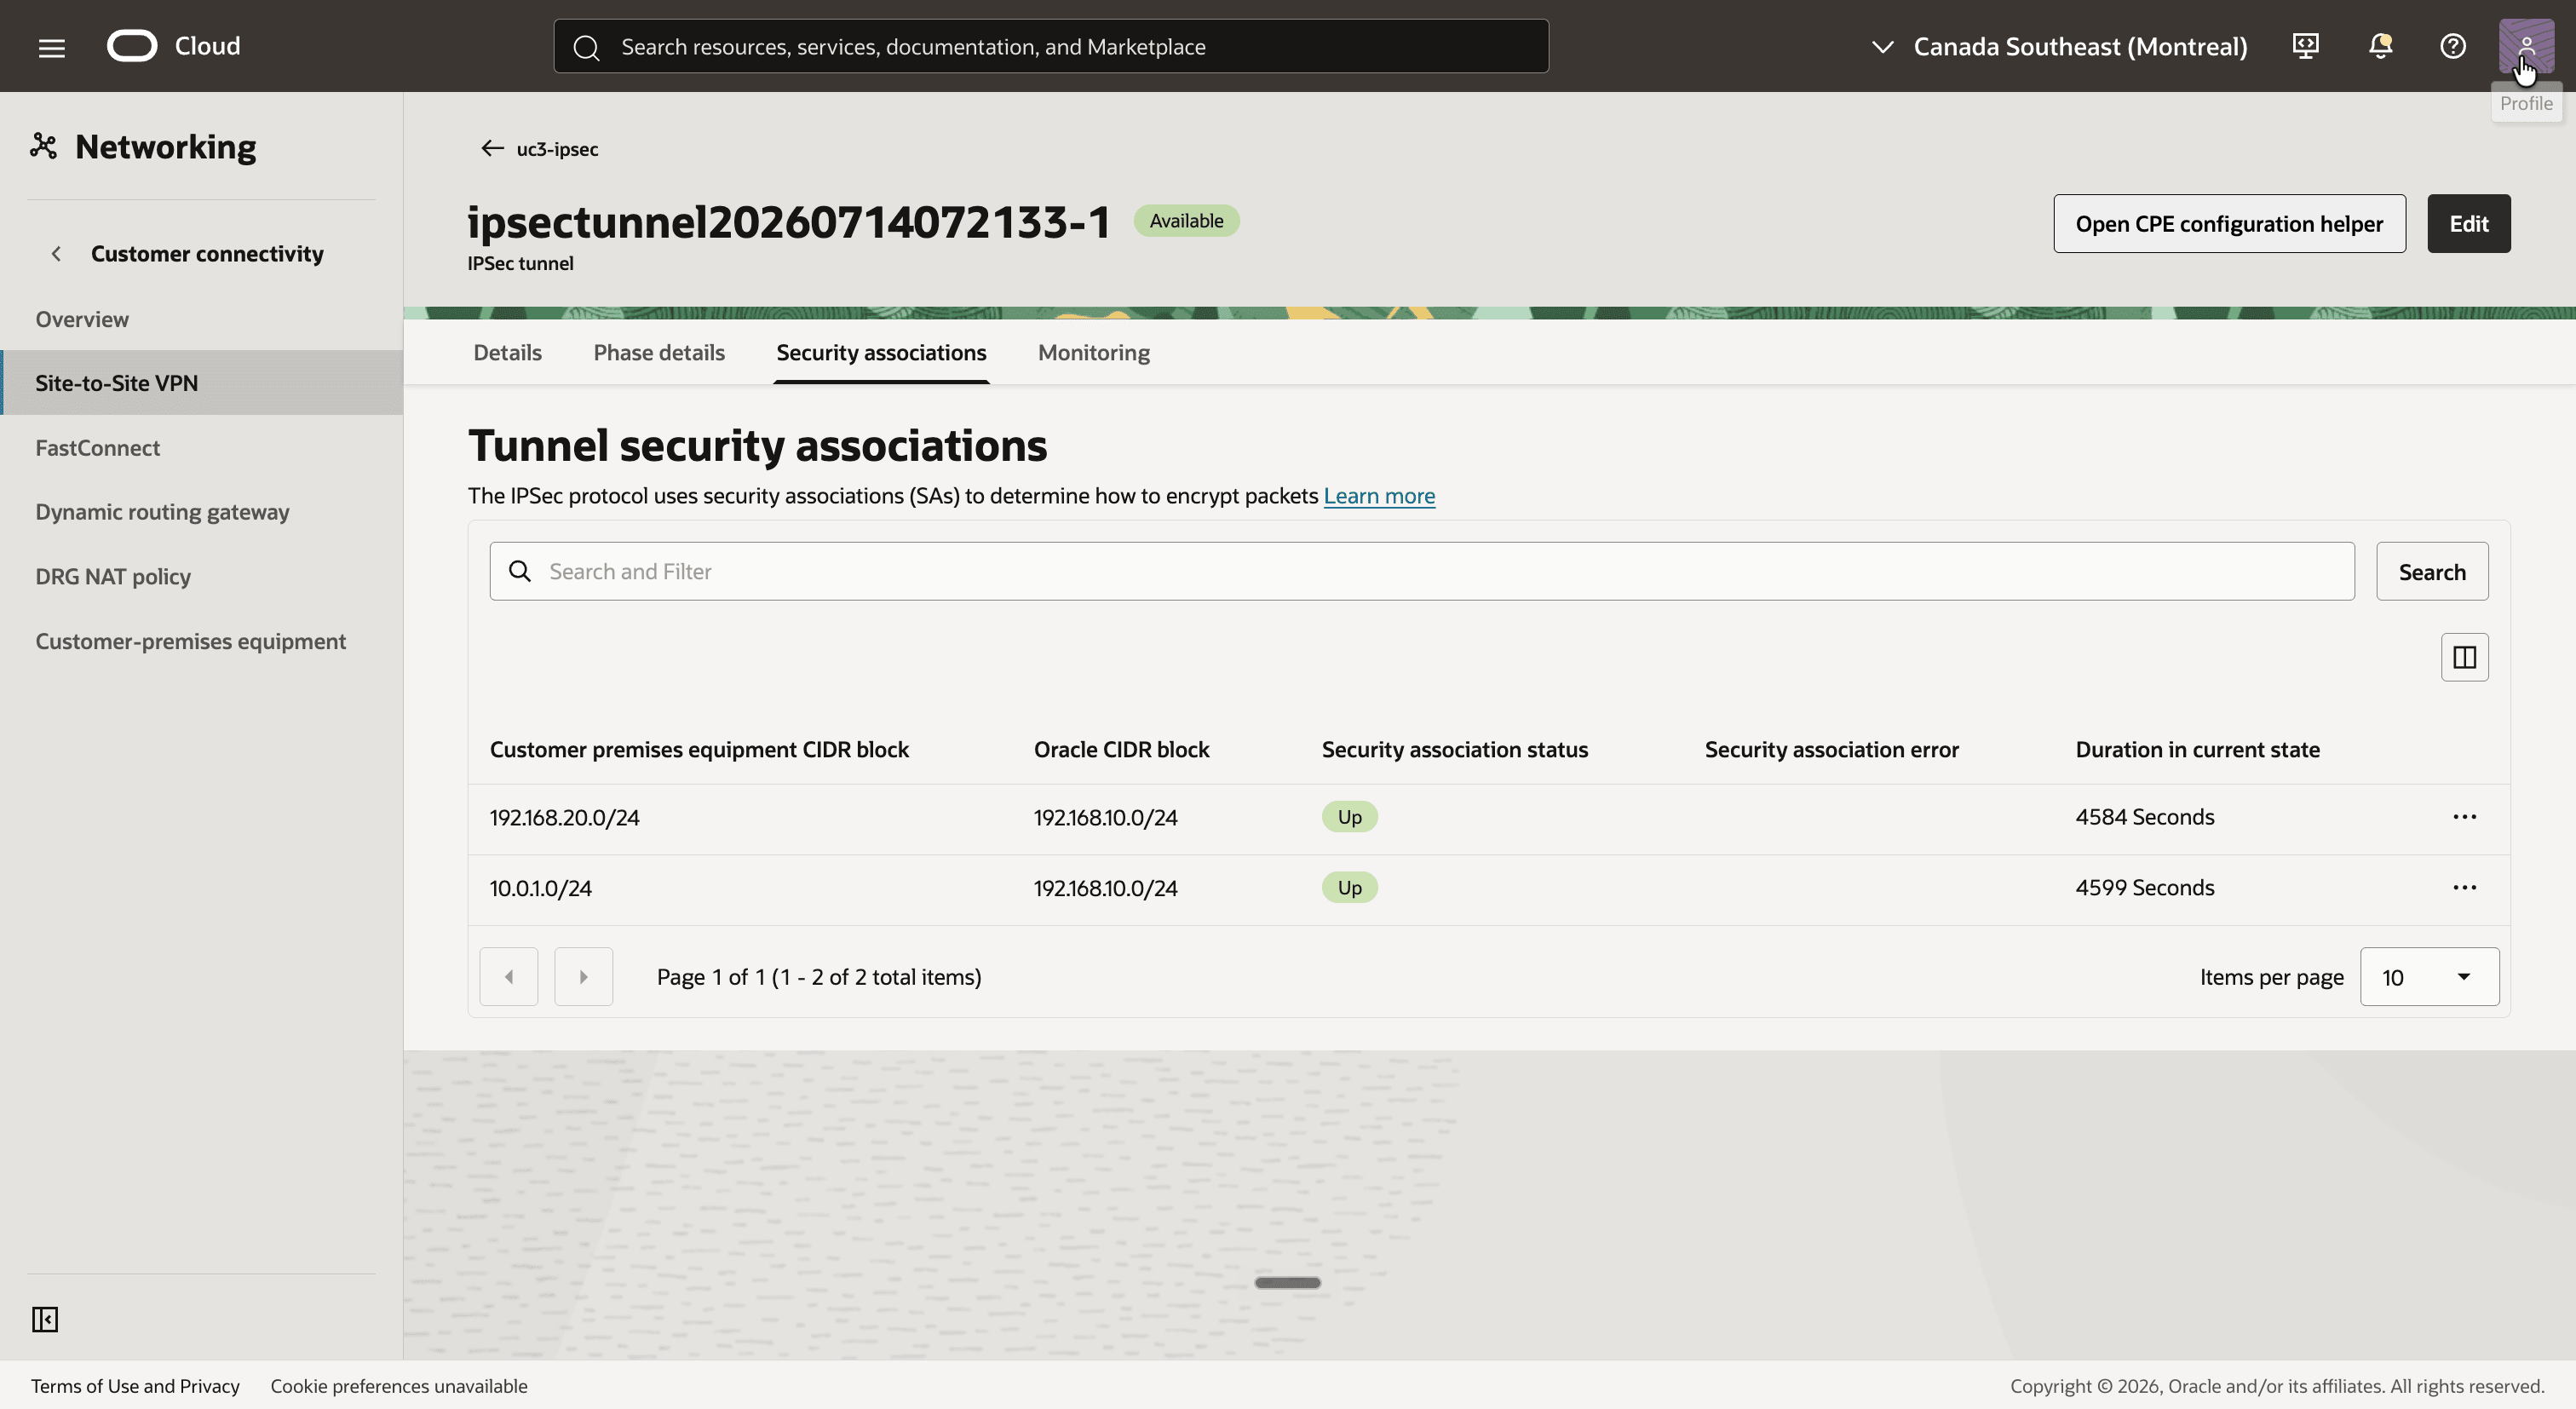
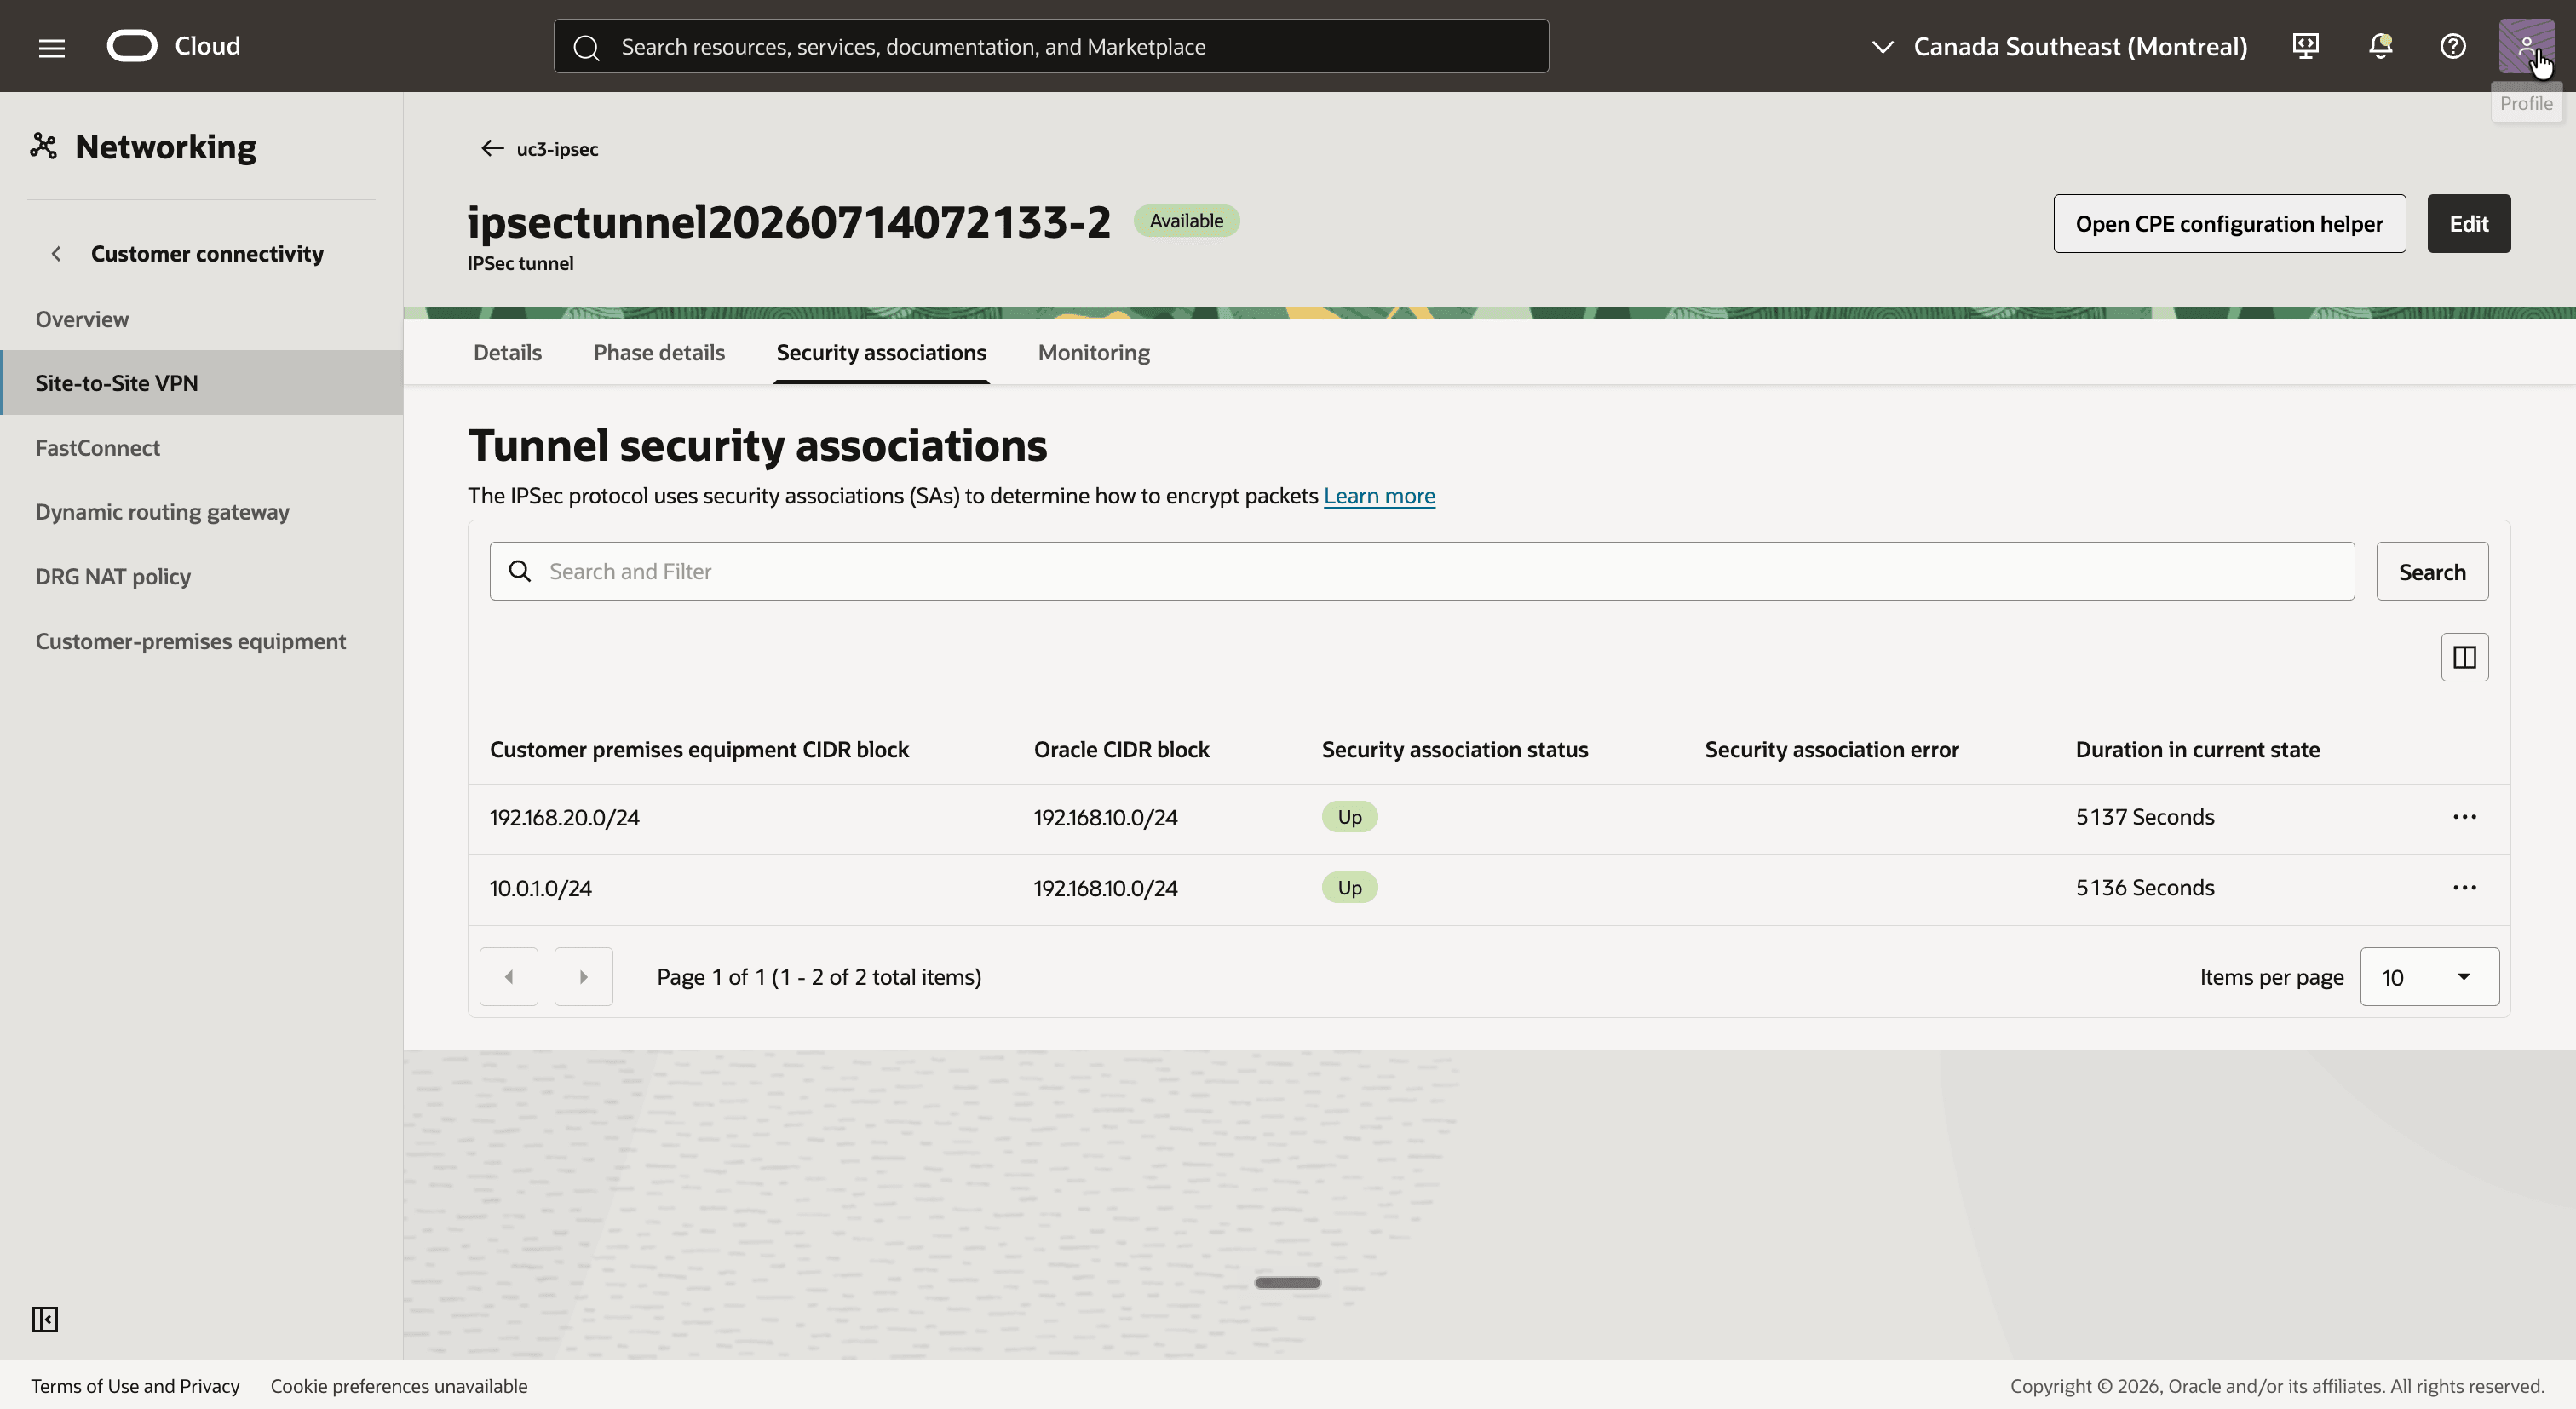
- ステップ07の暗号化ドメインの各オンプレミスCIDRに1つずつ、Oracle CIDRブロック
192.168.10.0/24およびステータスが「稼働中」の2つのエントリに注意してください。
- 戻って、2番目のトンネルをクリックし、「セキュリティ・アソシエーション」タブをクリックします。
- ステータスが「稼働中」の同じ2つのエントリに注意してください。
[!]ノート]ノート コンソールには
192.168.20.0/24のエントリもリストされますが、オンプレミス・ルーターは10.0.1.0/24と192.168.10.0/24のペアで構成されており、トラフィックを運ぶ唯一のペアです。
ステップ09: DRGルート表の構成
DRGには2種類のアタッチメントがあり、各種類は独自のDRGルート表を取得します。
IPSecトンネル・アタッチメントのルート表は、オンプレミスから到着するトラフィックを処理します。トンネル・アタッチメントのNATポリシーによって最初にパケットが変換され、DRGによって変換された宛先が検索されます。この宛先はVCNの実際のCIDRであるため、表にはVCNアタッチメントへの10.0.1.0/24の静的ルートがあります。
uc3-drg-ociで、「ルーティング」タブをクリックし、uc3-drgrt-ipsecという名前のDRGルート表を作成します。- 「静的ルート・ルール」タブをクリックし、「静的ルート・ルールの追加」ボタンをクリックします。
- 宛先CIDRブロック
10.0.1.0/24および次のホップ・アタッチメントuc3-att-vcn-ociを含むルールを追加します。 - 静的ルートが「アクティブ」であることに注意してください。
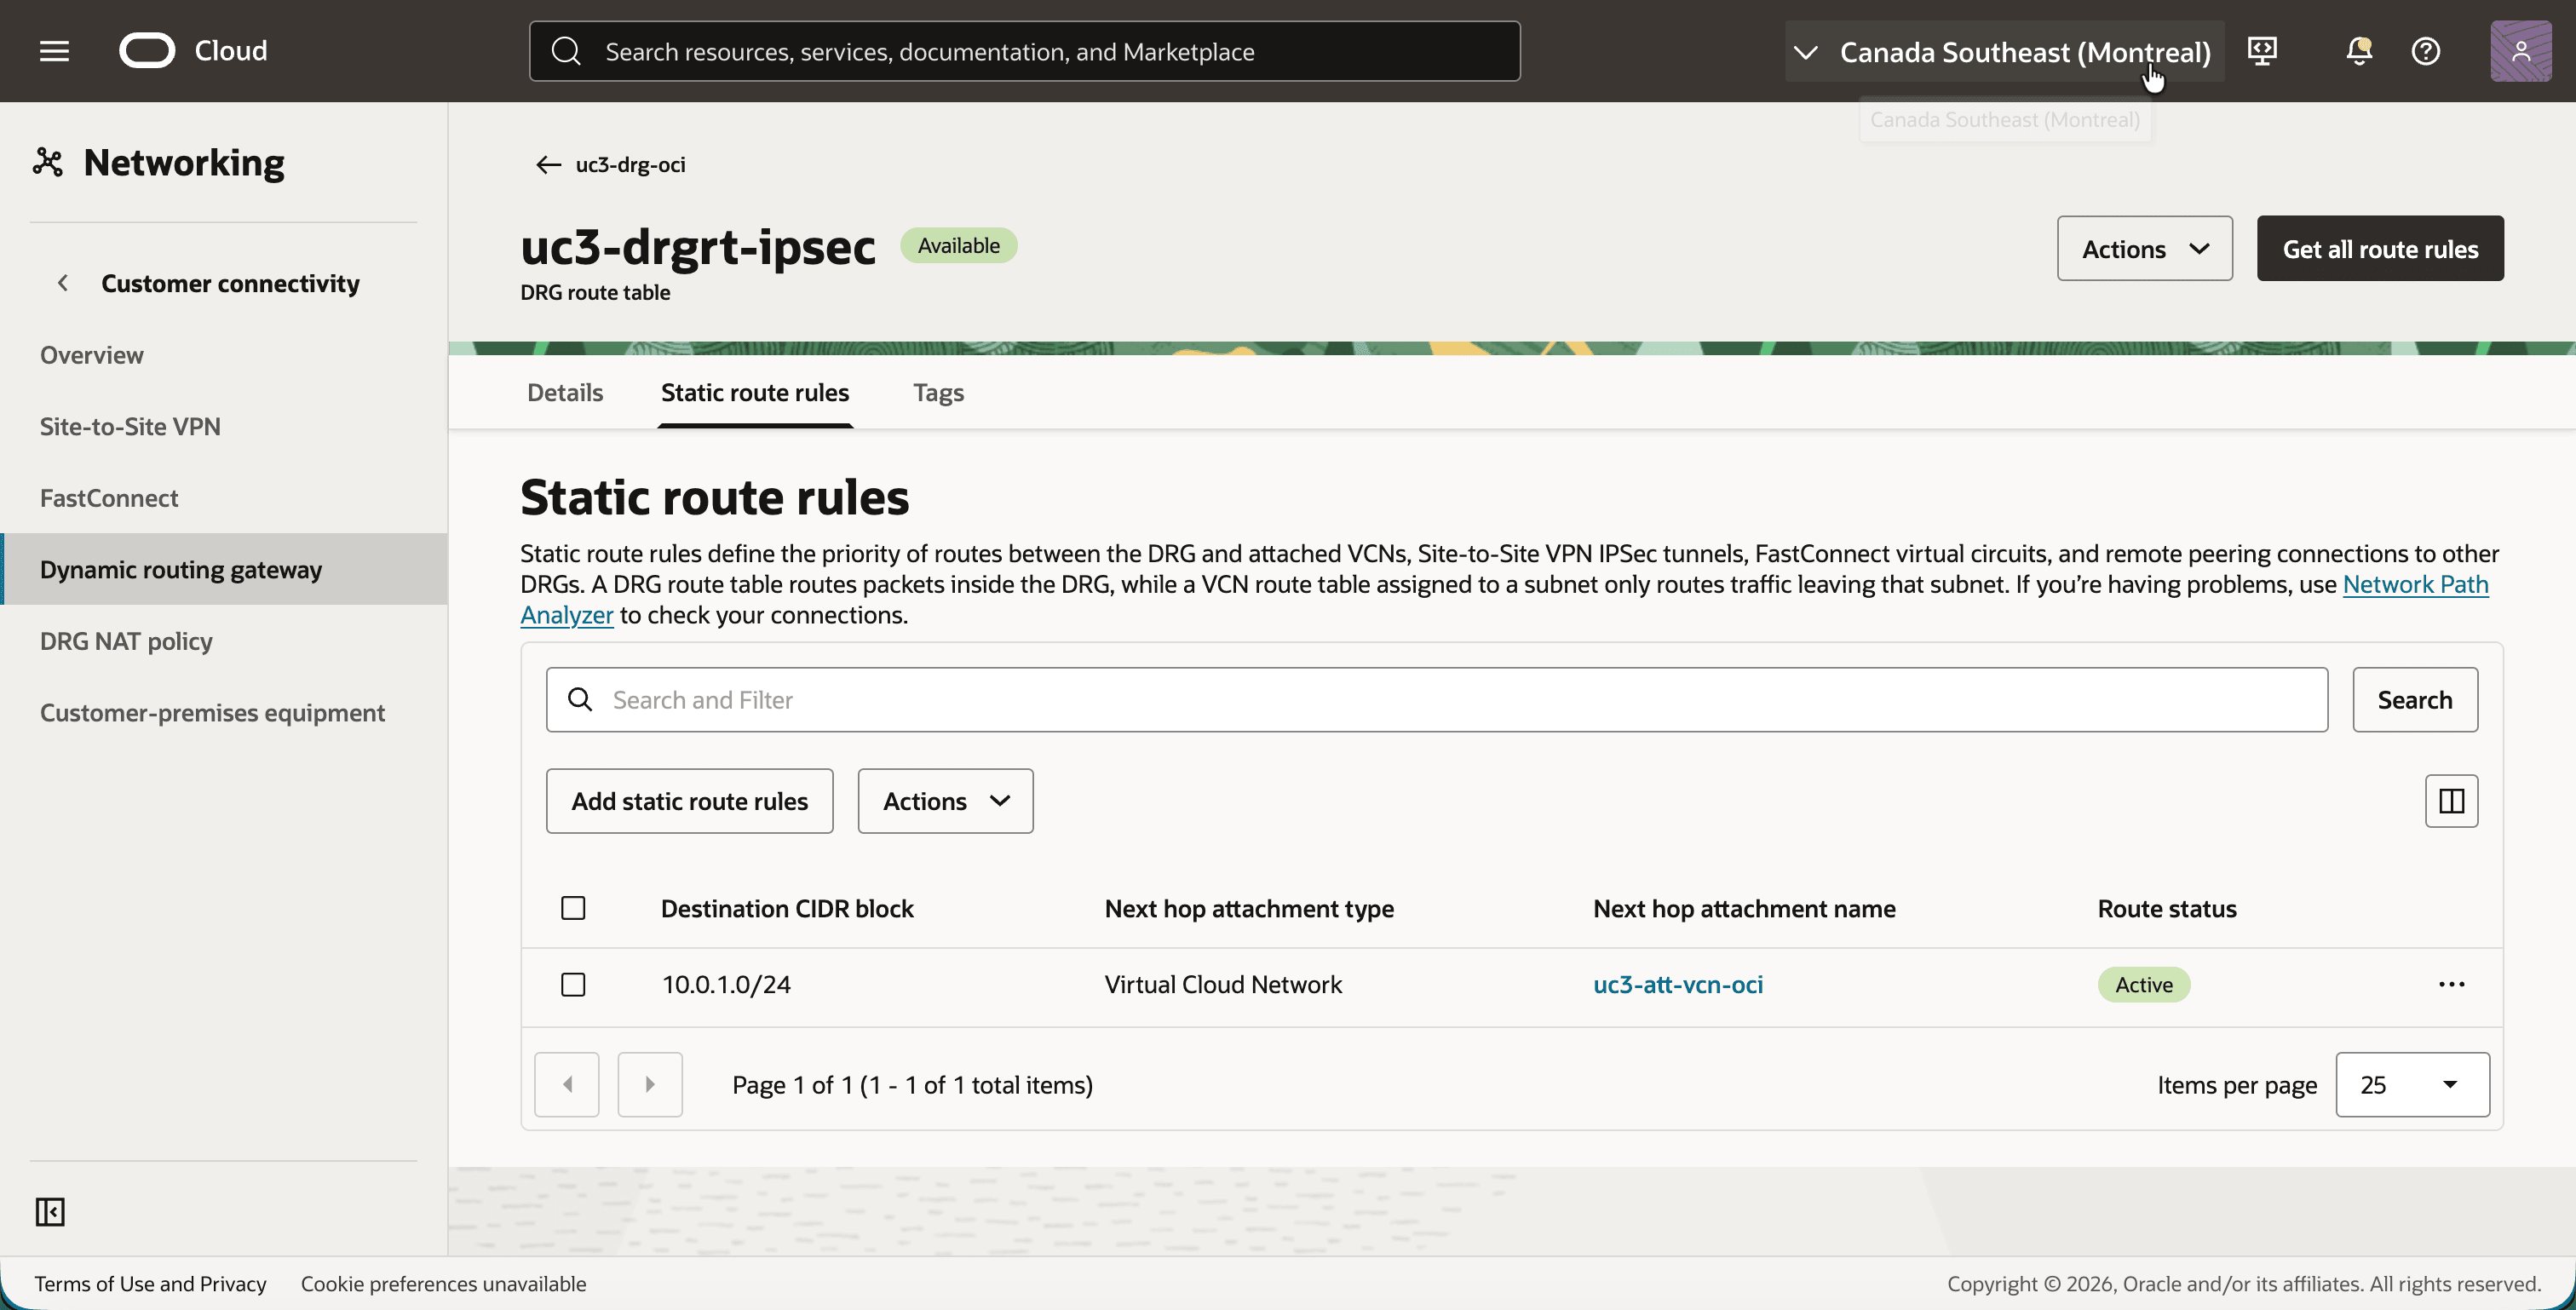
[!]ノート]このルートは静的です。このチュートリアルでは、インポート・ルート・ディストリビューションなしでカスタムDRGルート表を使用するためです。IPSecアタッチメントの自動生成されたDRGルート表は、VCNアタッチメントから動的に
10.0.1.0/24を学習し、VCNアタッチメントを受け入れるインポート・ルート・ディストリビューションはカスタム表に対して同じことを行います。
uc3-drg-ociの「アタッチメント」タブに戻り、IPSecトンネル・アタッチメントまでスクロール・ダウンし、両方のトンネル・アタッチメントを編集して、DRGルート表としてuc3-drgrt-ipsecを選択します。
VCNアタッチメントのルート表は、VCNからのトラフィックを処理し、オンプレミス・シャドウCIDR 192.168.20.0/24にアドレス指定されます。この交通はトンネルに行かなければならない。そのルートを静的ルートとして作成することはできません。DRGルート表の静的ルート・ルールは、VCNアタッチメントまたはリモート・ピアリング接続をネクスト・ホップとして受け入れますが、IPSecトンネルとして受け入れません。ルートは、インポート・ルート・ディストリビューションを使用して動的に学習する必要があります。
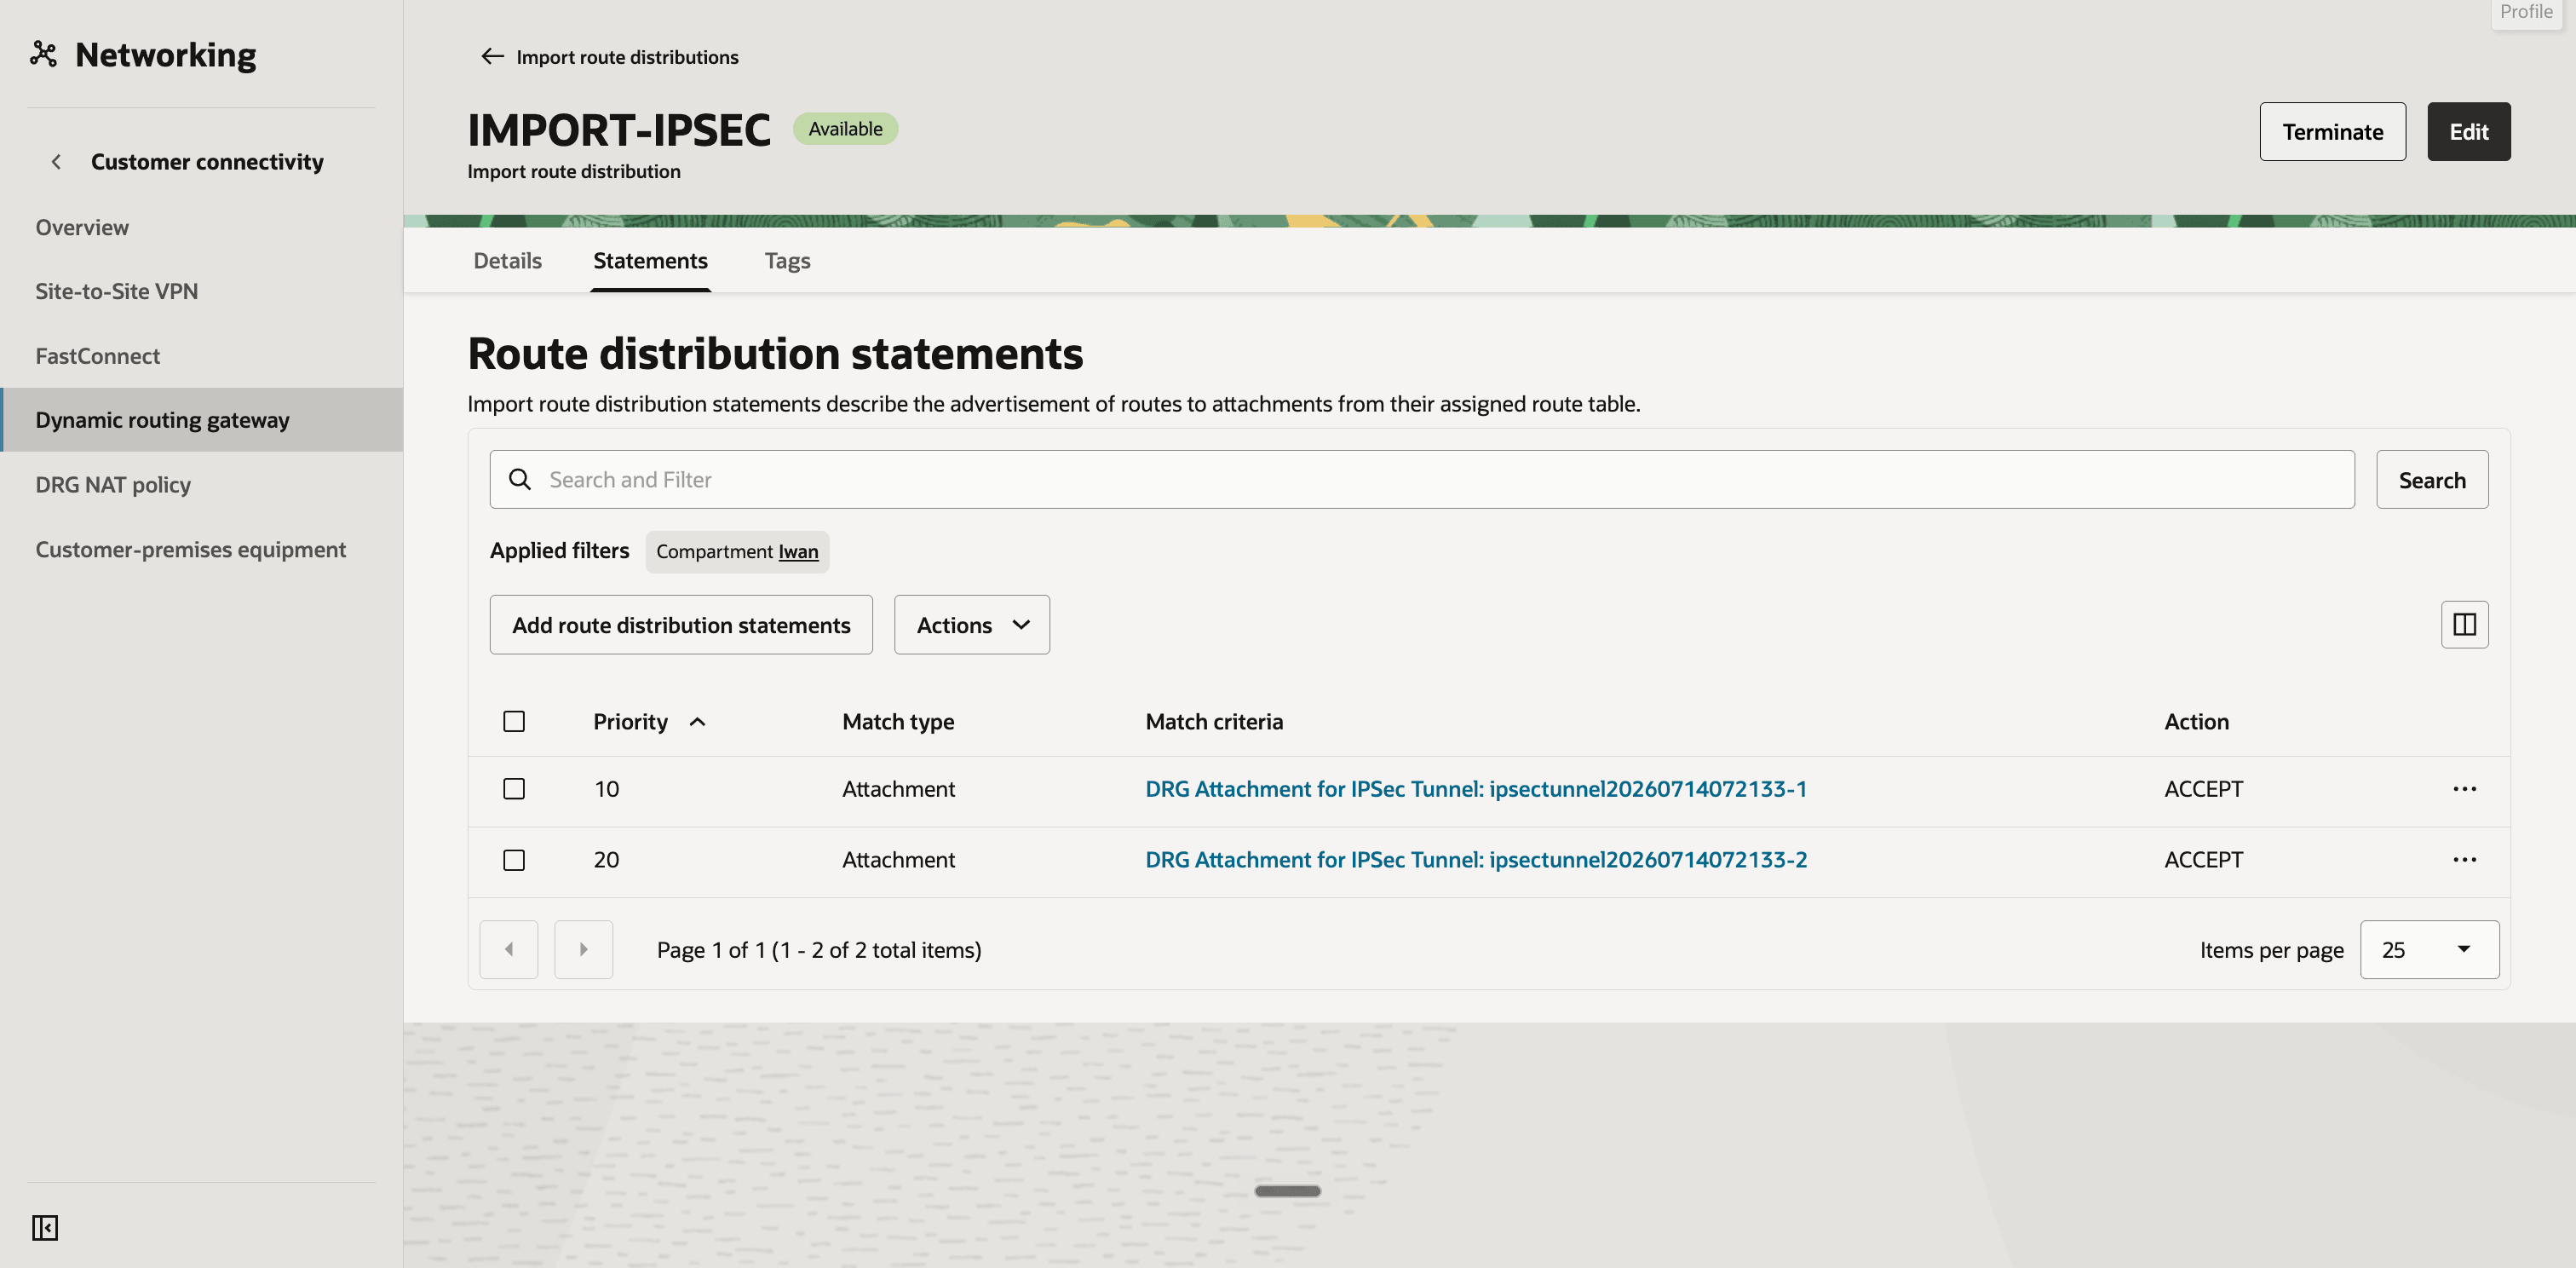
uc3-drg-ociの「ルーティング」タブで、IMPORT-IPSECという名前のインポート・ルート・ディストリビューションを作成し、次の2つの文を追加します。- 優先度
10、照合タイプ 添付、最初のIPSecトンネルの添付、処理 受入。 - 「優先度」
20、「照合タイプ」 「添付」、2番目のIPSecトンネルの添付、「処理」 「受入」。
- 優先度
uc3-drgrt-vcn-ociという名前のDRGルート表を作成し、そのルート・ディストリビューションのインポートとしてIMPORT-IPSECを選択します。-
アタッチメント
uc3-att-vcn-ociを編集し、DRGルート表としてuc3-drgrt-vcn-ociを選択します。 - ルート・ディストリビューションのインポート
IMPORT-IPSECをクリックし、「文」タブをクリックします。 - アクションがACCEPTの2つの文(IPSecトンネル・アタッチメントごとに1つ)に注目してください。
- DRGルート表
uc3-drgrt-vcn-ociをクリックし、「静的ルート・ルール」タブをクリックします。 - 表に静的ルート・ルールがないことに注意してください。これは予期された動作です。
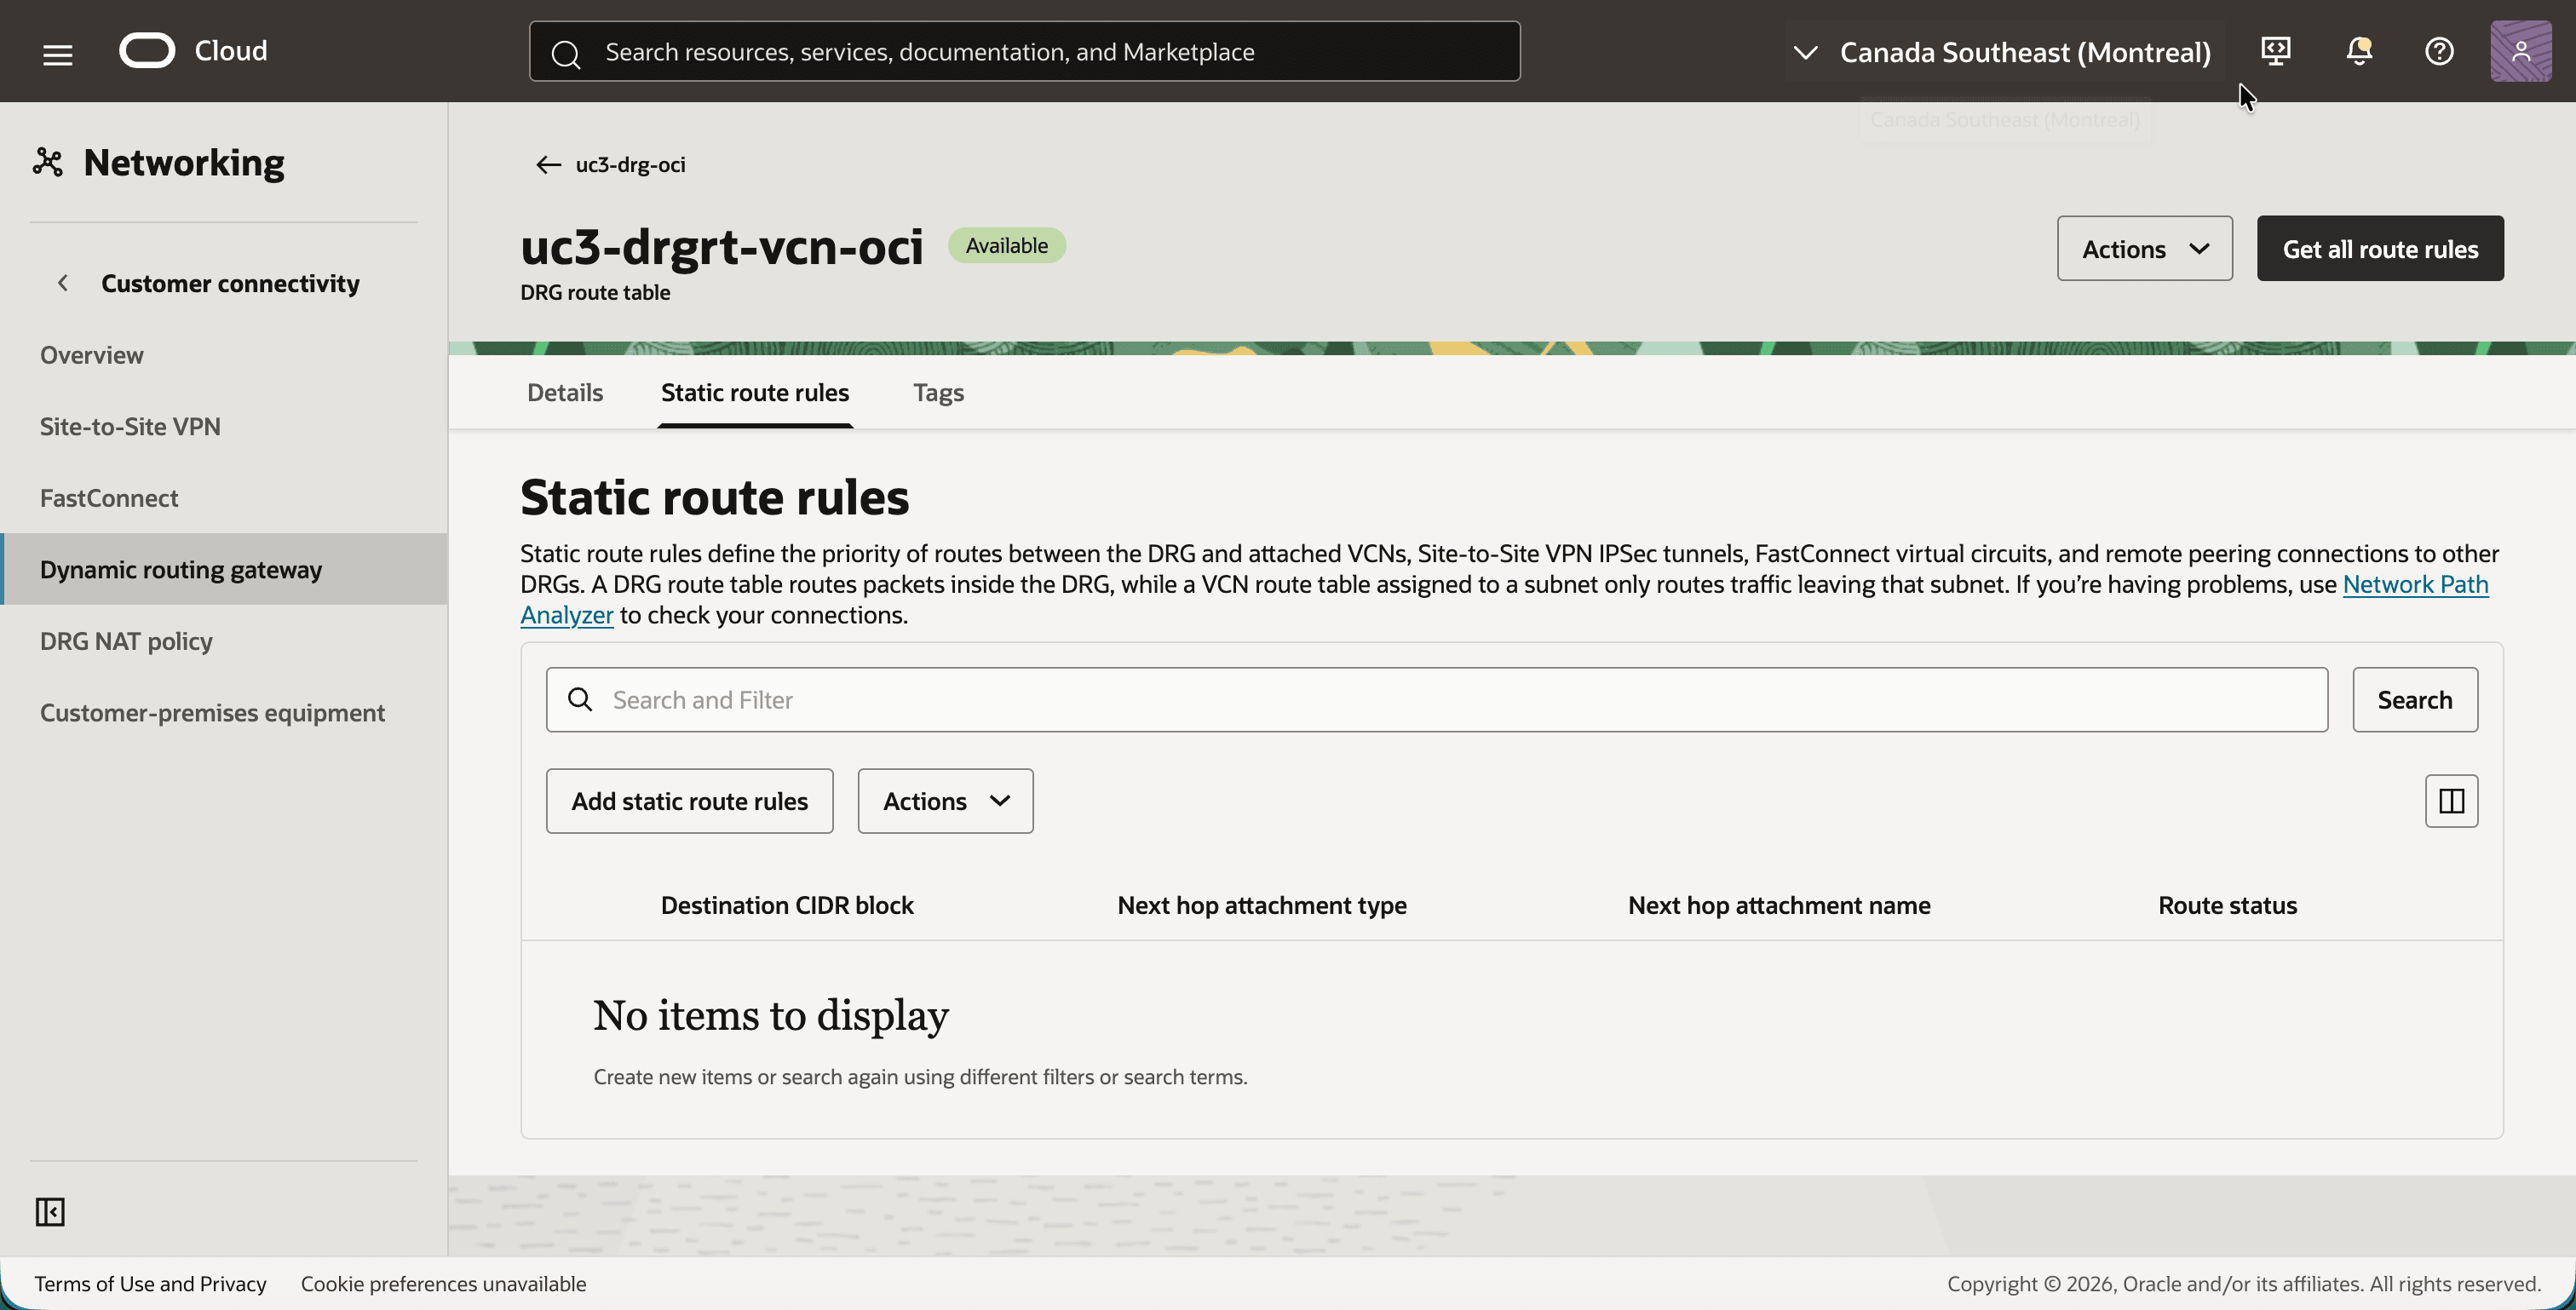
- 「詳細」タブに戻り、「すべてのルート・ルールの取得」ボタンをクリックします。
192.168.20.0/24のタイプDYNAMICの2つのルートに注目してください。各ルートには、ネクスト・ホップとしてIPSecトンネル・アタッチメントがあります。これは、ステップ07で暗号化ドメインに追加したオンプレミスCIDRです。- 「ルート・ステータス」に注意してください。DRGでは、ステータスが「アクティブ」のルートが使用されます。もう一方のトンネルを経由するルートのステータスは「競合」で、これは同じ宛先のスタンバイであることを意味します。
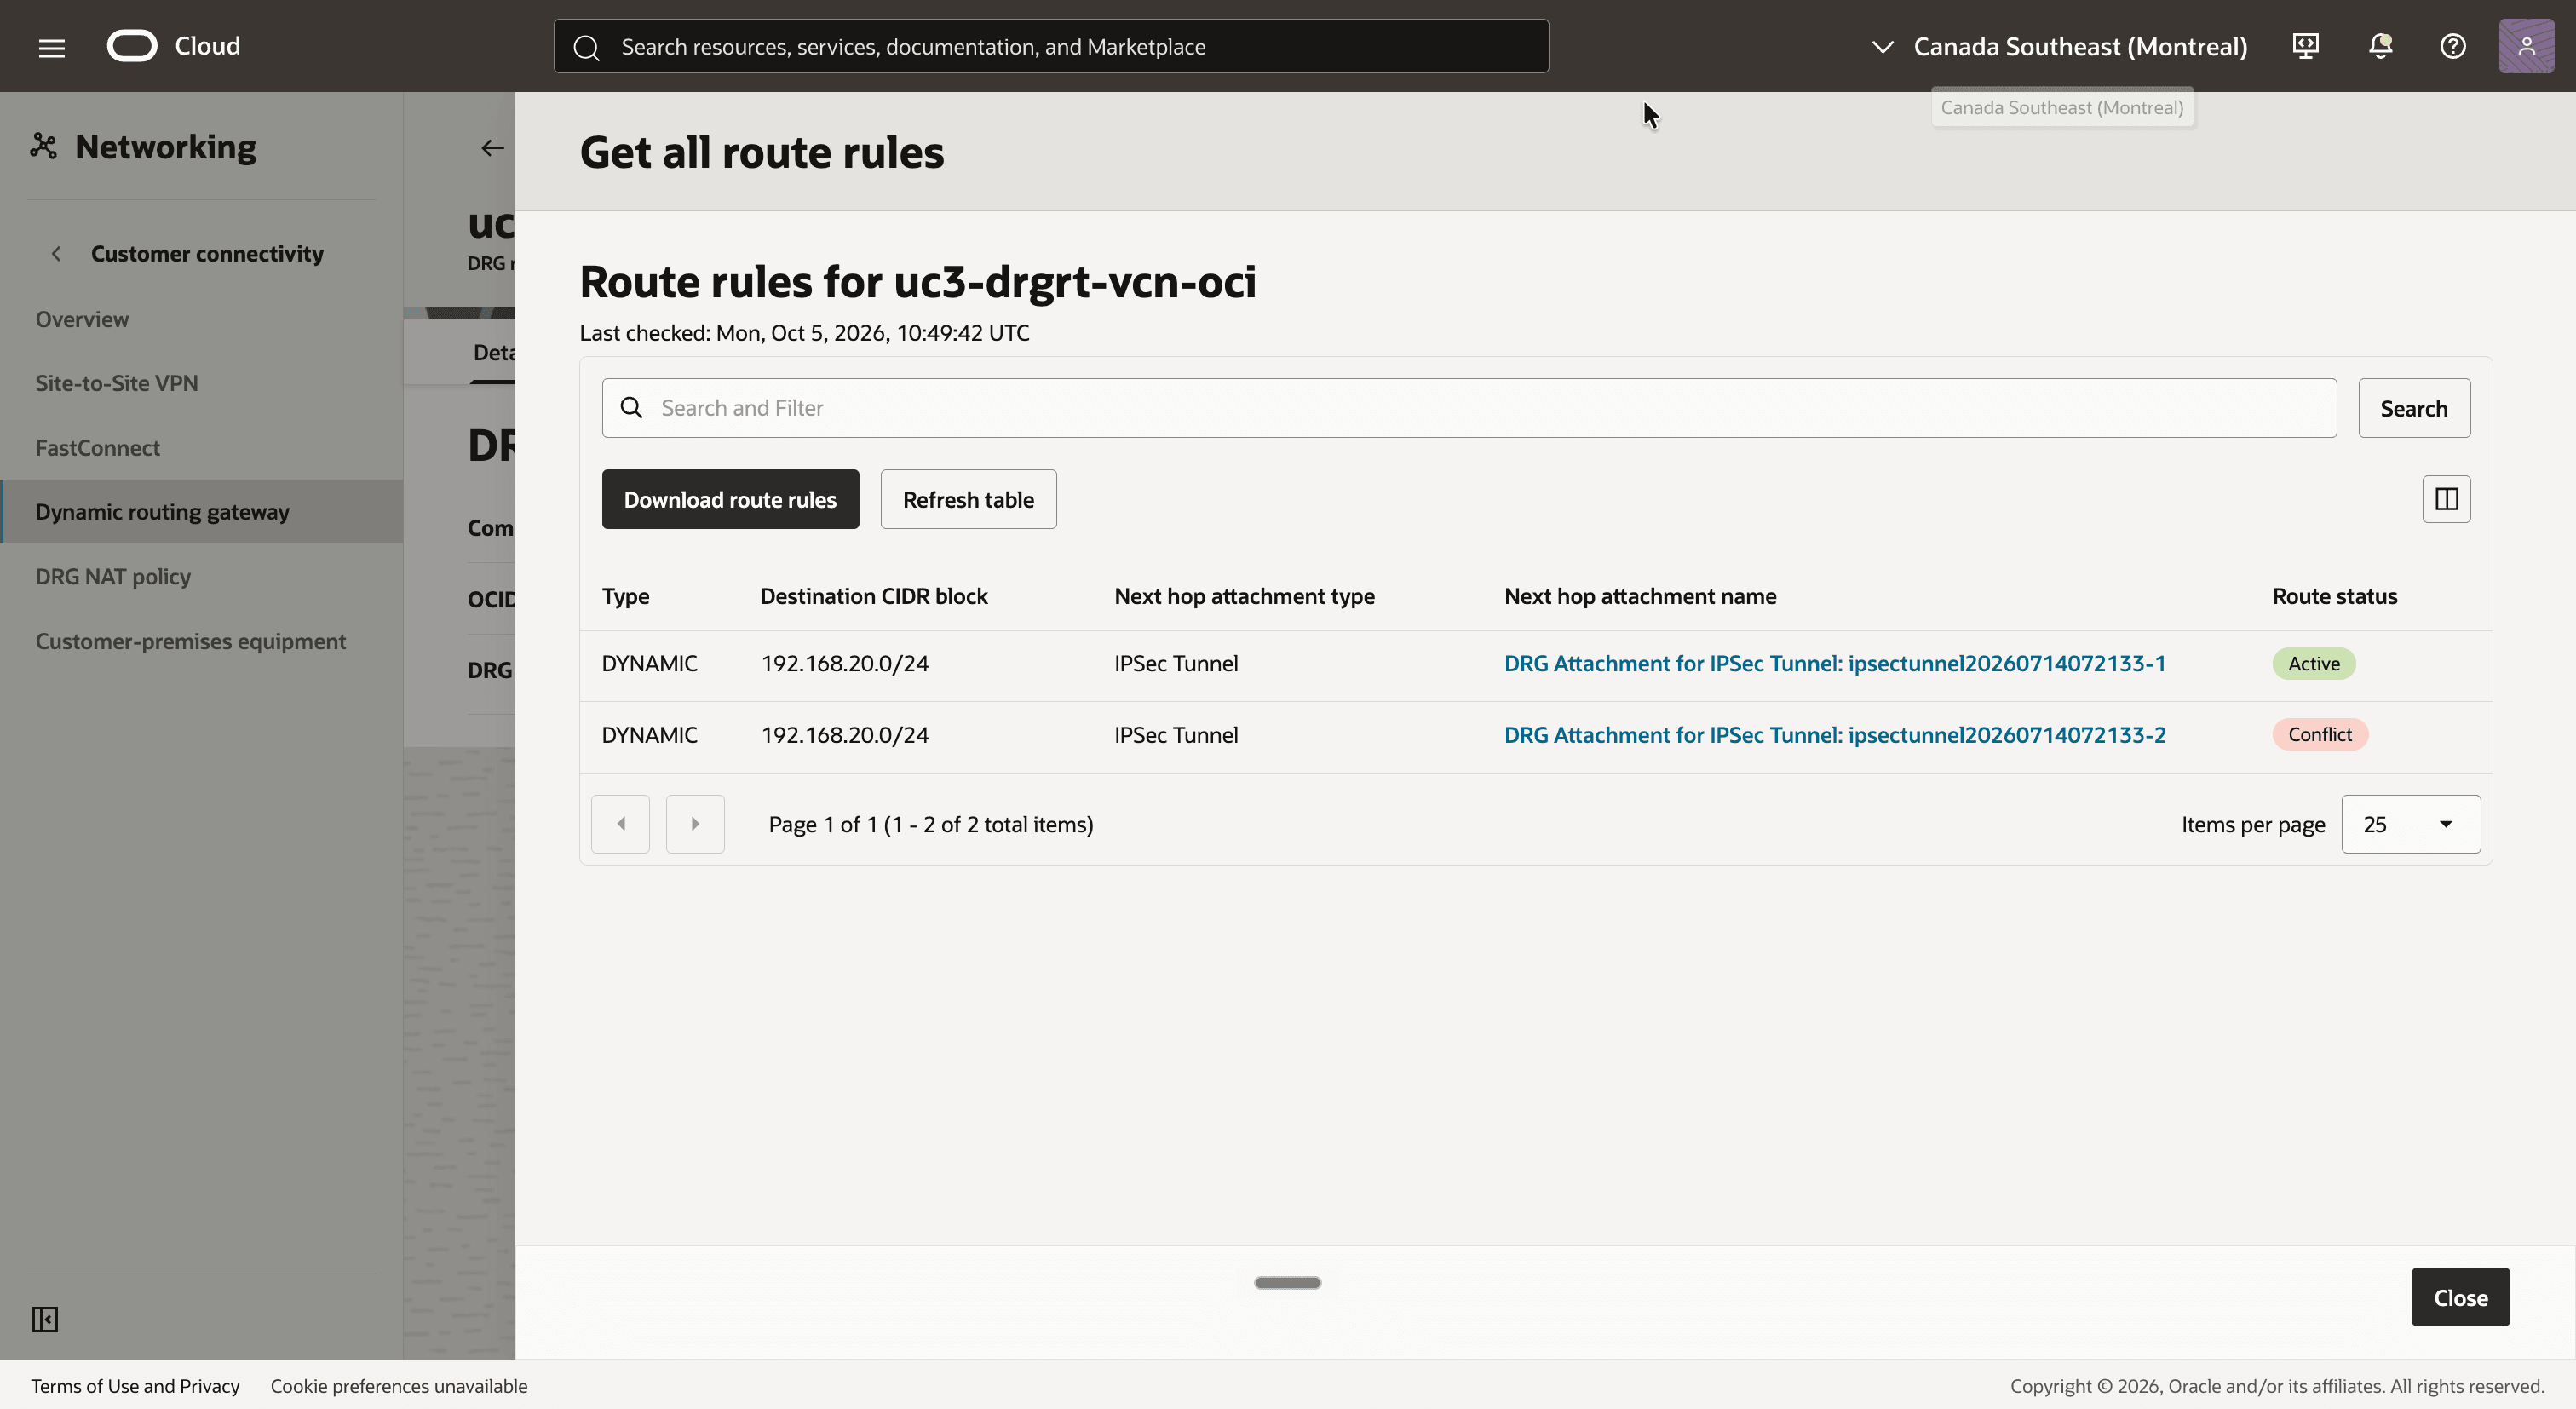
[!]ノート]ノート このルートがない場合、トンネルが起動していてNATルールが正しい場合でも、VCNからオンプレミスへのトラフィックはDRGにドロップされます。最初に、暗号化ドメインのオンプレミスCIDRブロックを確認します(ステップ07)。
ステップ10: OCI側のVCNルート表の構成
VCN内のインスタンスは、オンプレミス・シャドウCIDRのトラフィックをDRGに送信する必要があります。
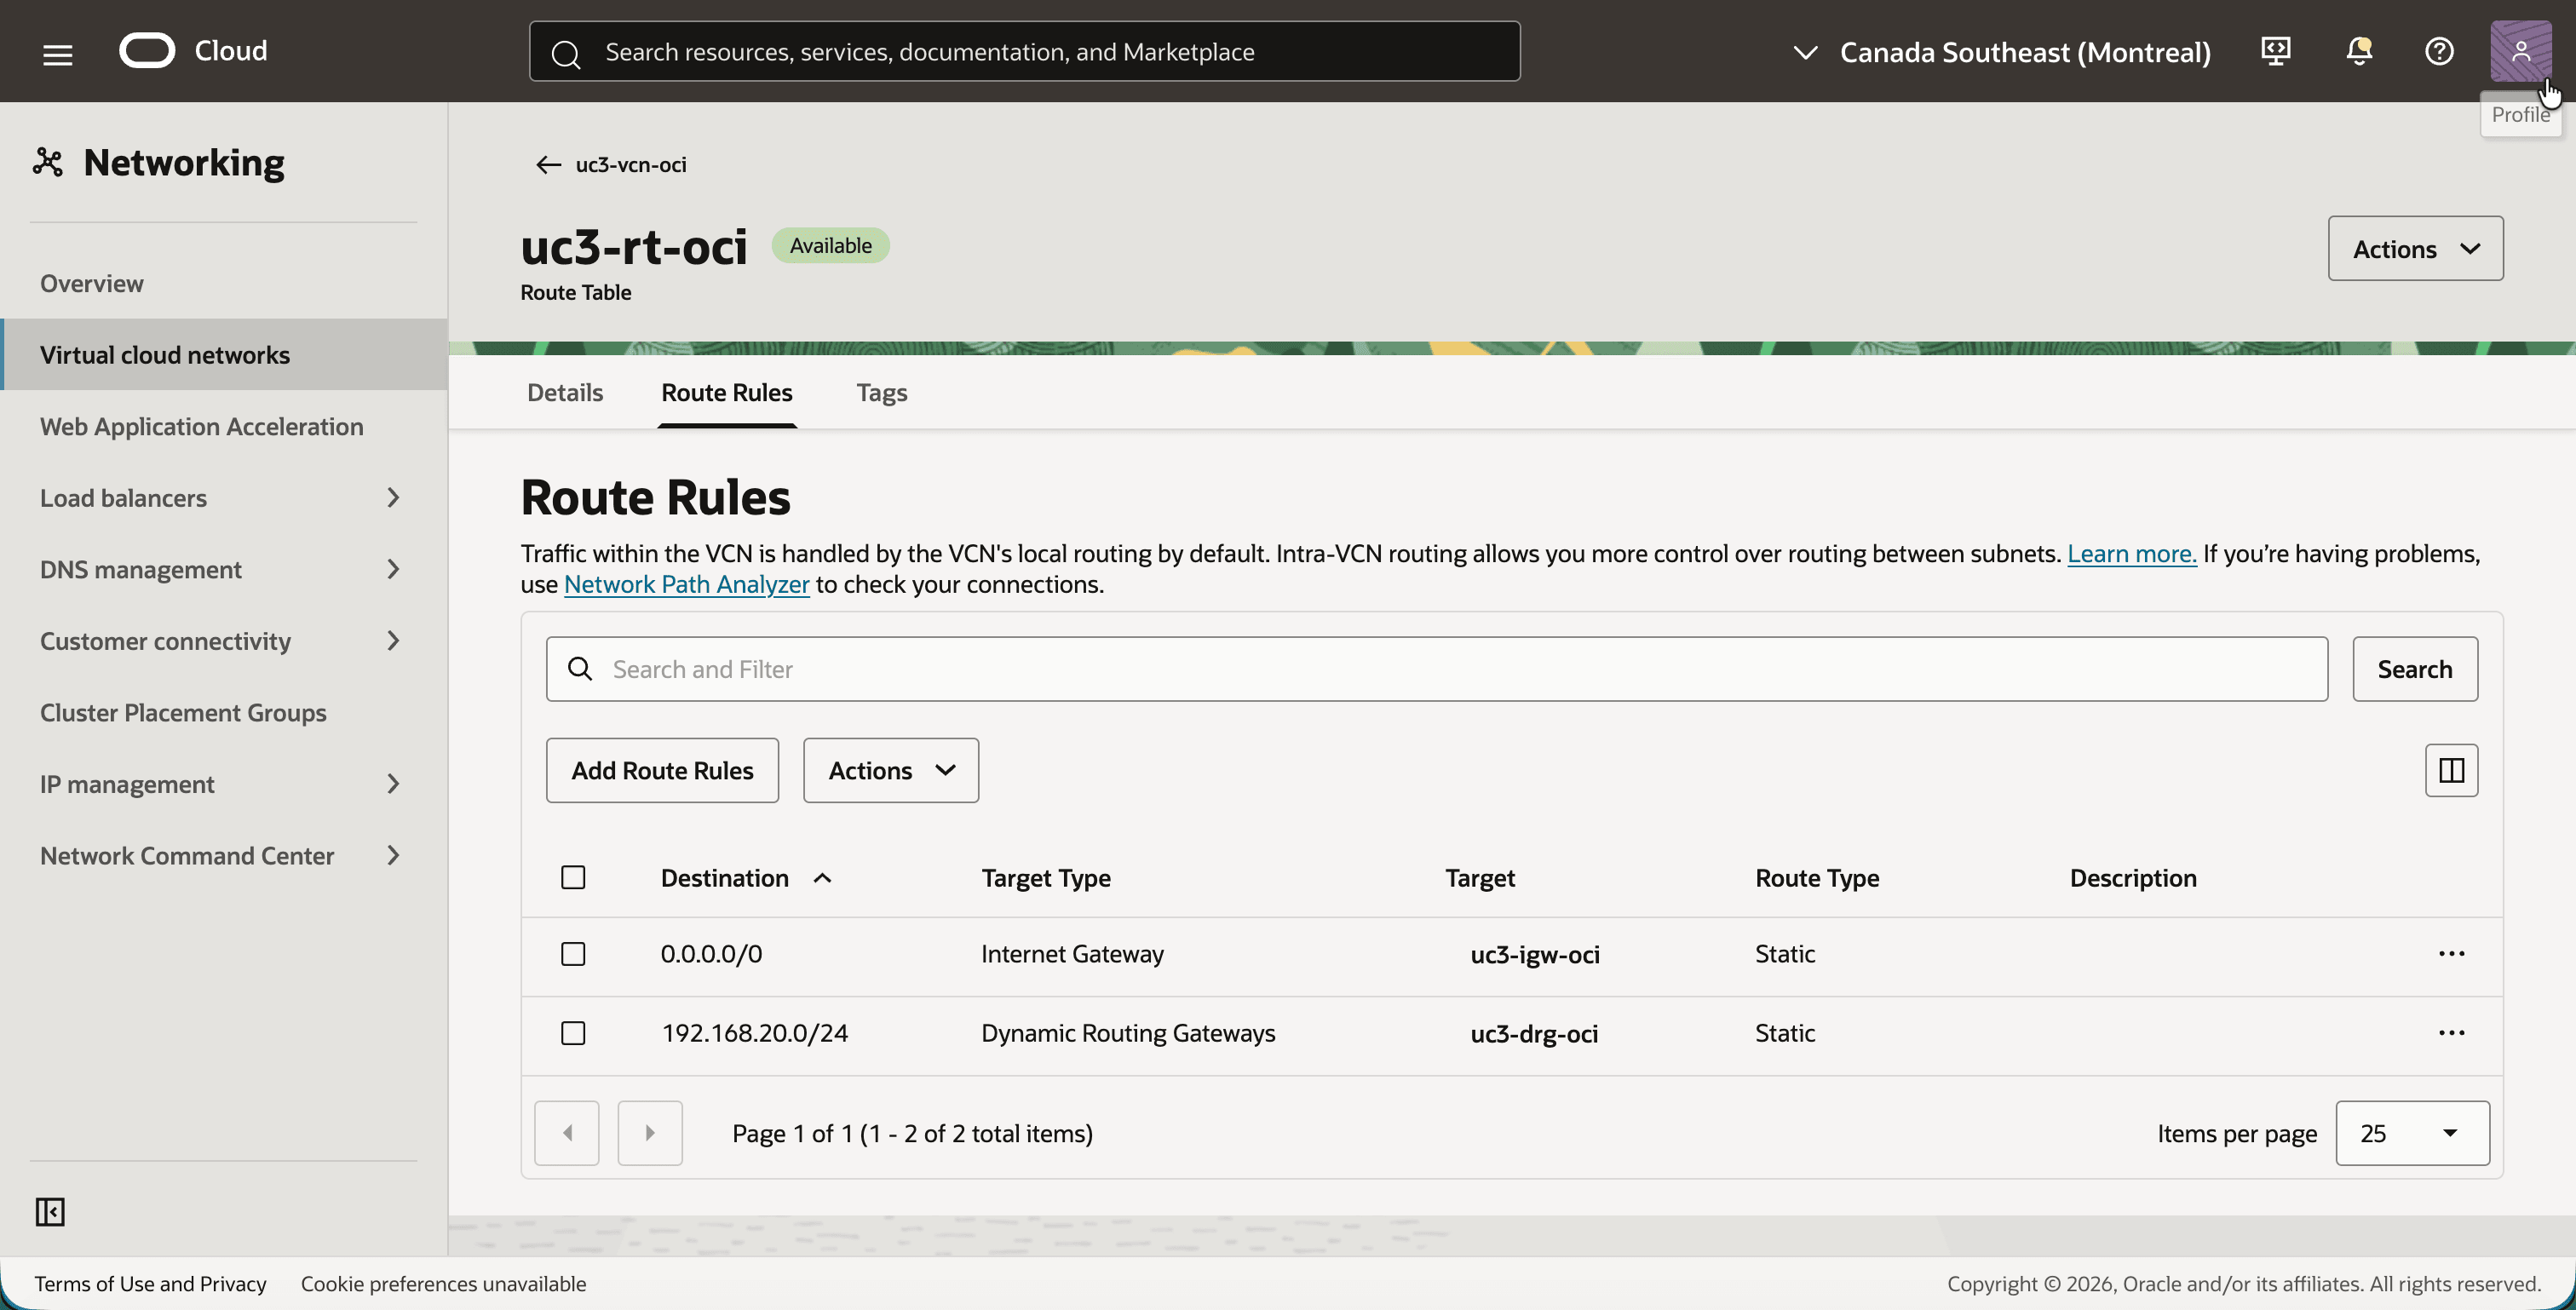
uc3-vcn-ociで、「ルーティング」タブをクリックし、ルート表uc3-rt-ociをクリックします。これは、uc3-subnet-ociに割り当てられるルート表です。- 「ルート・ルール」タブをクリックします。
- ルート表に次の2つのルート・ルールが含まれるように、オンプレミス・シャドウCIDRのルート・ルールを追加します:
- ターゲットが
uc3-igw-ociの0.0.0.0/0で、インターネットからのSSHアクセス。 - ターゲット
uc3-drg-ociを持つ192.168.20.0/24(オンプレミスのシャドウCIDR)。
- ターゲットが
ステップ11: DRG NATポリシーおよびルールを作成する
これは、チュートリアル全体の手順です。1つのルールを含む1つのDRG NATポリシーでは、両方向ですべての変換が実行されます。
ポリシーはIPSecトンネル・アタッチメントに関連付けられているため、ルールはオンプレミスから到着するトラフィックに対して書き込まれます。このようなパケットには、ソースとしてのオンプレミス・ホスト(10.0.1.x)と、宛先としてのOCIインスタンスのシャドウ・アドレス(192.168.10.x)があります。
| オリジナル | 翻訳済 | 意味 | |
|---|---|---|---|
| ソース | 10.0.1.0/24 |
192.168.20.0/24 |
オンプレミスの実際の住所は、OCIでは192.168.20.0/24として表示されます。 |
| 宛先 | 192.168.10.0/24 |
10.0.1.0/24 |
OCIのシャドウCIDRは、VCNの実際のCIDRに置き換えられます。 |
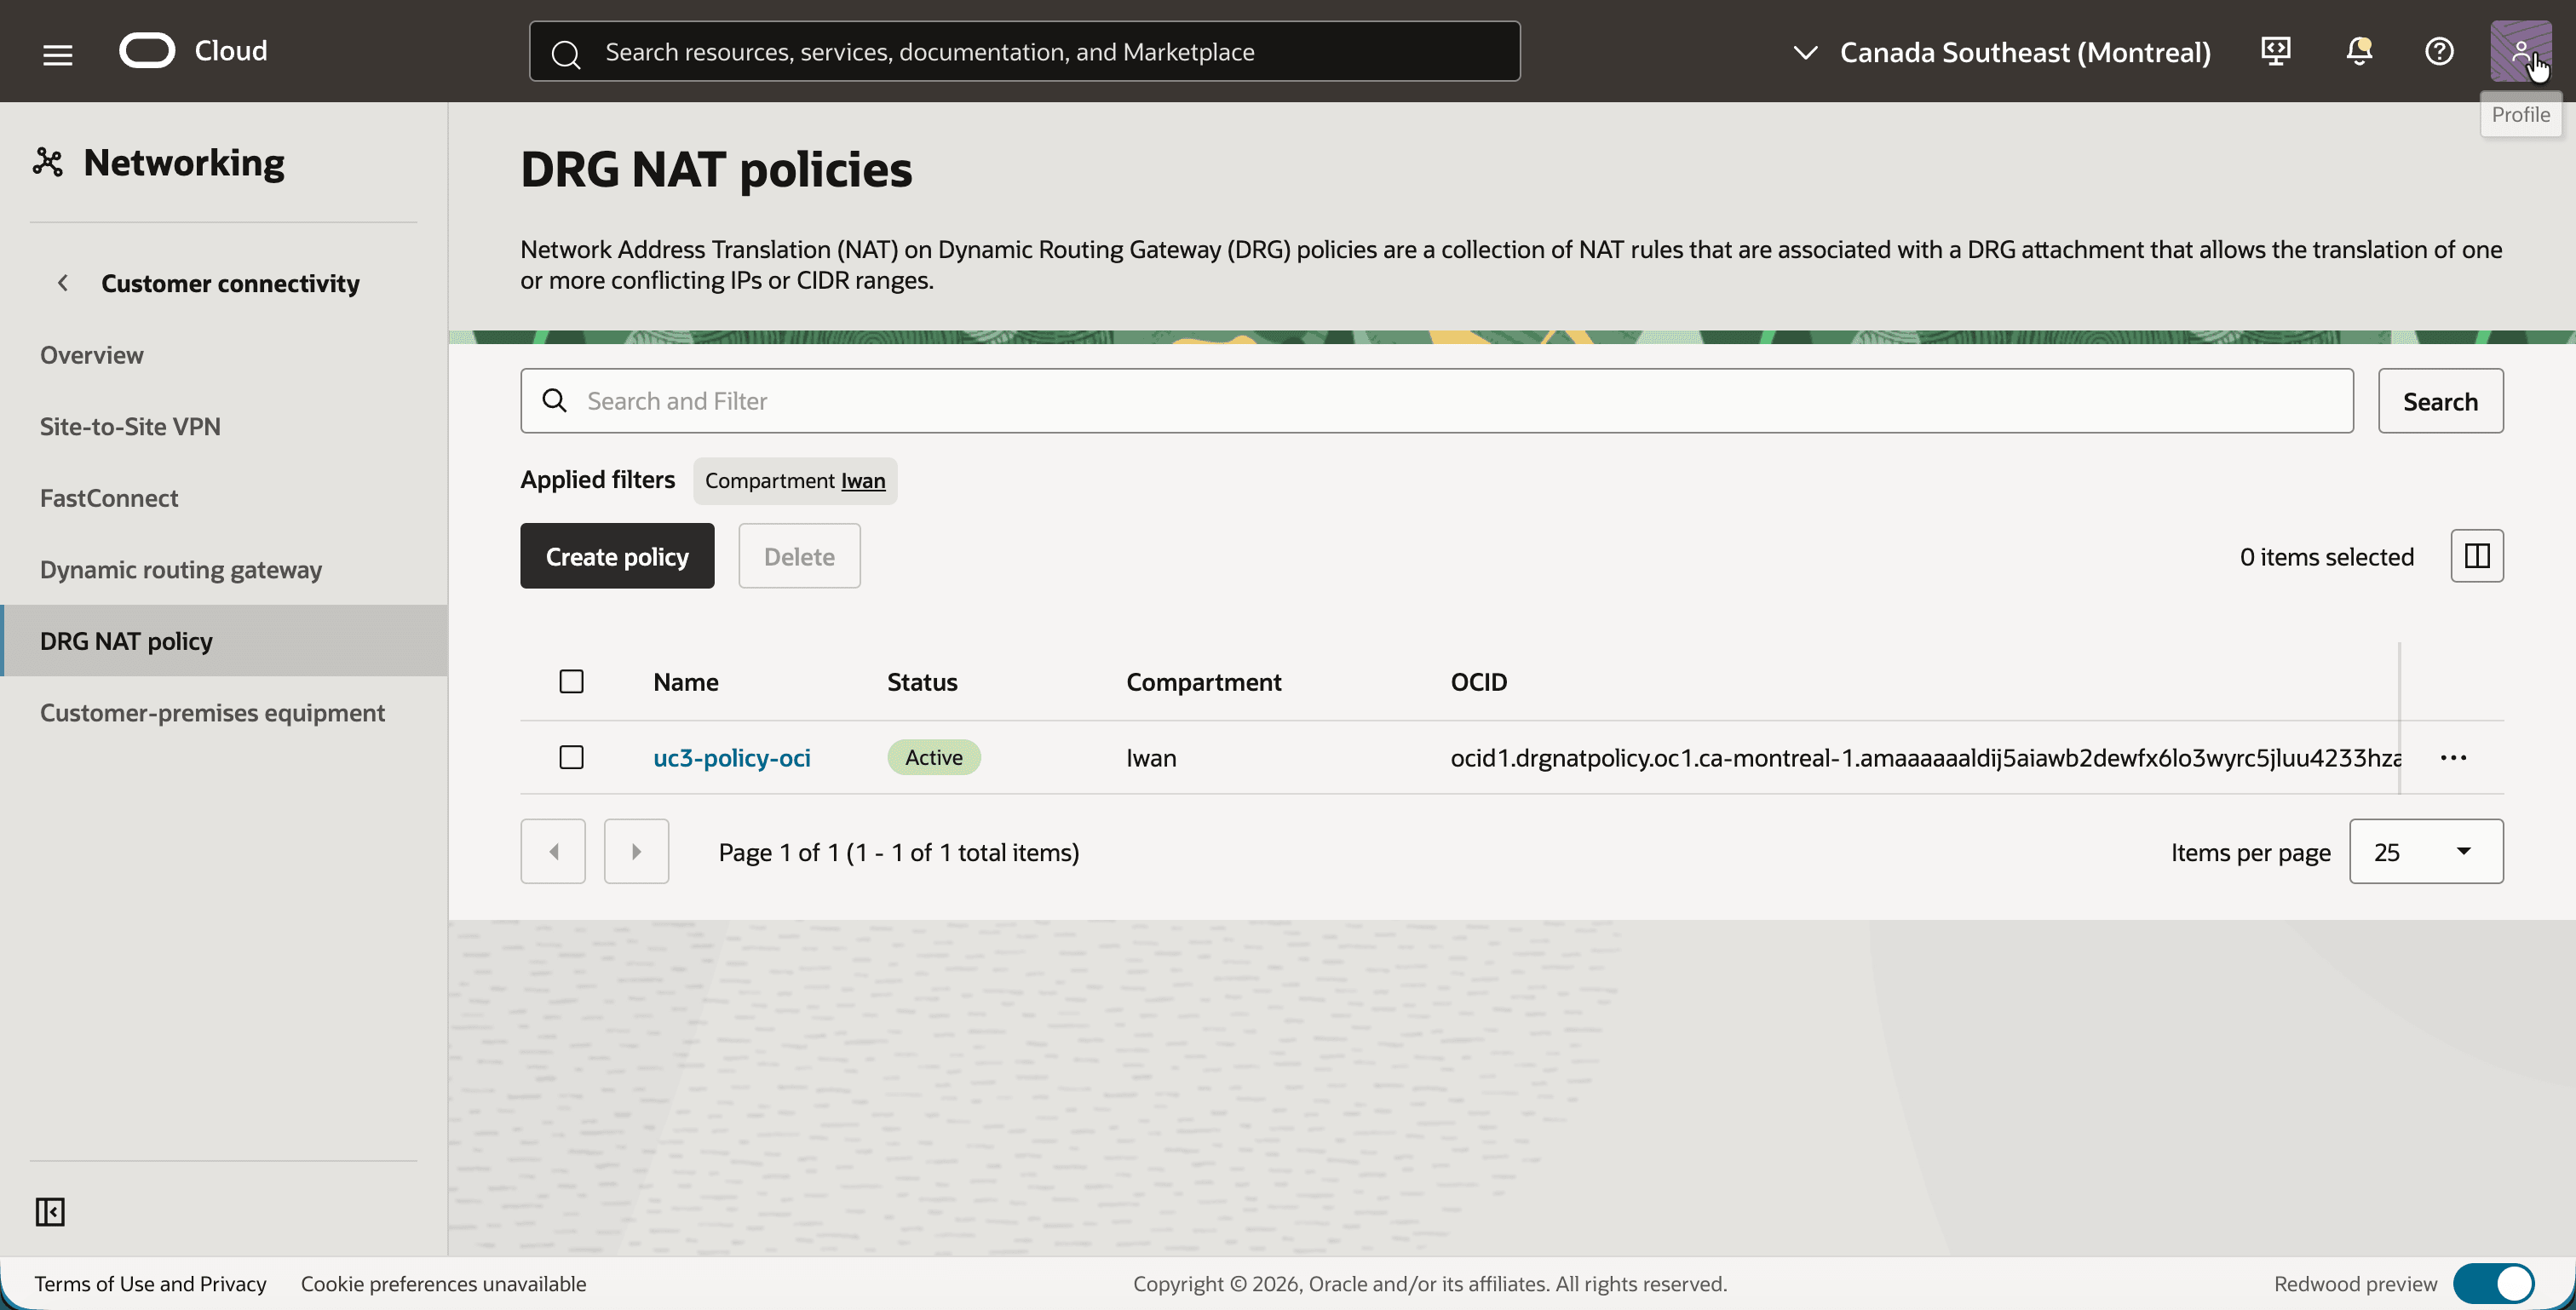
- ナビゲーション・メニューを開き、「ネットワーキング」、「顧客接続」、「DRG NATポリシー」の順にクリックします。
- 「ポリシーの作成」ボタンをクリックし、
uc3-policy-ociという名前のポリシーを作成します。 - ポリシーが「アクティブ」であることに注意します。
uc3-policy-ociをクリックし、「ルール」タブをクリックします。- 「ルールの追加」ボタンをクリックして、次の値を含むルールを追加します。
- 優先度:
10 - 元のソースのCIDR:
10.0.1.0/24 - 変換済のソースのCIDR:
192.168.20.0/24 - 元の接続先CIDR:
192.168.10.0/24 - 変換済の接続先CIDR:
10.0.1.0/24
- 優先度:
- ルールが「ルール」タブにリストされていることを確認します。
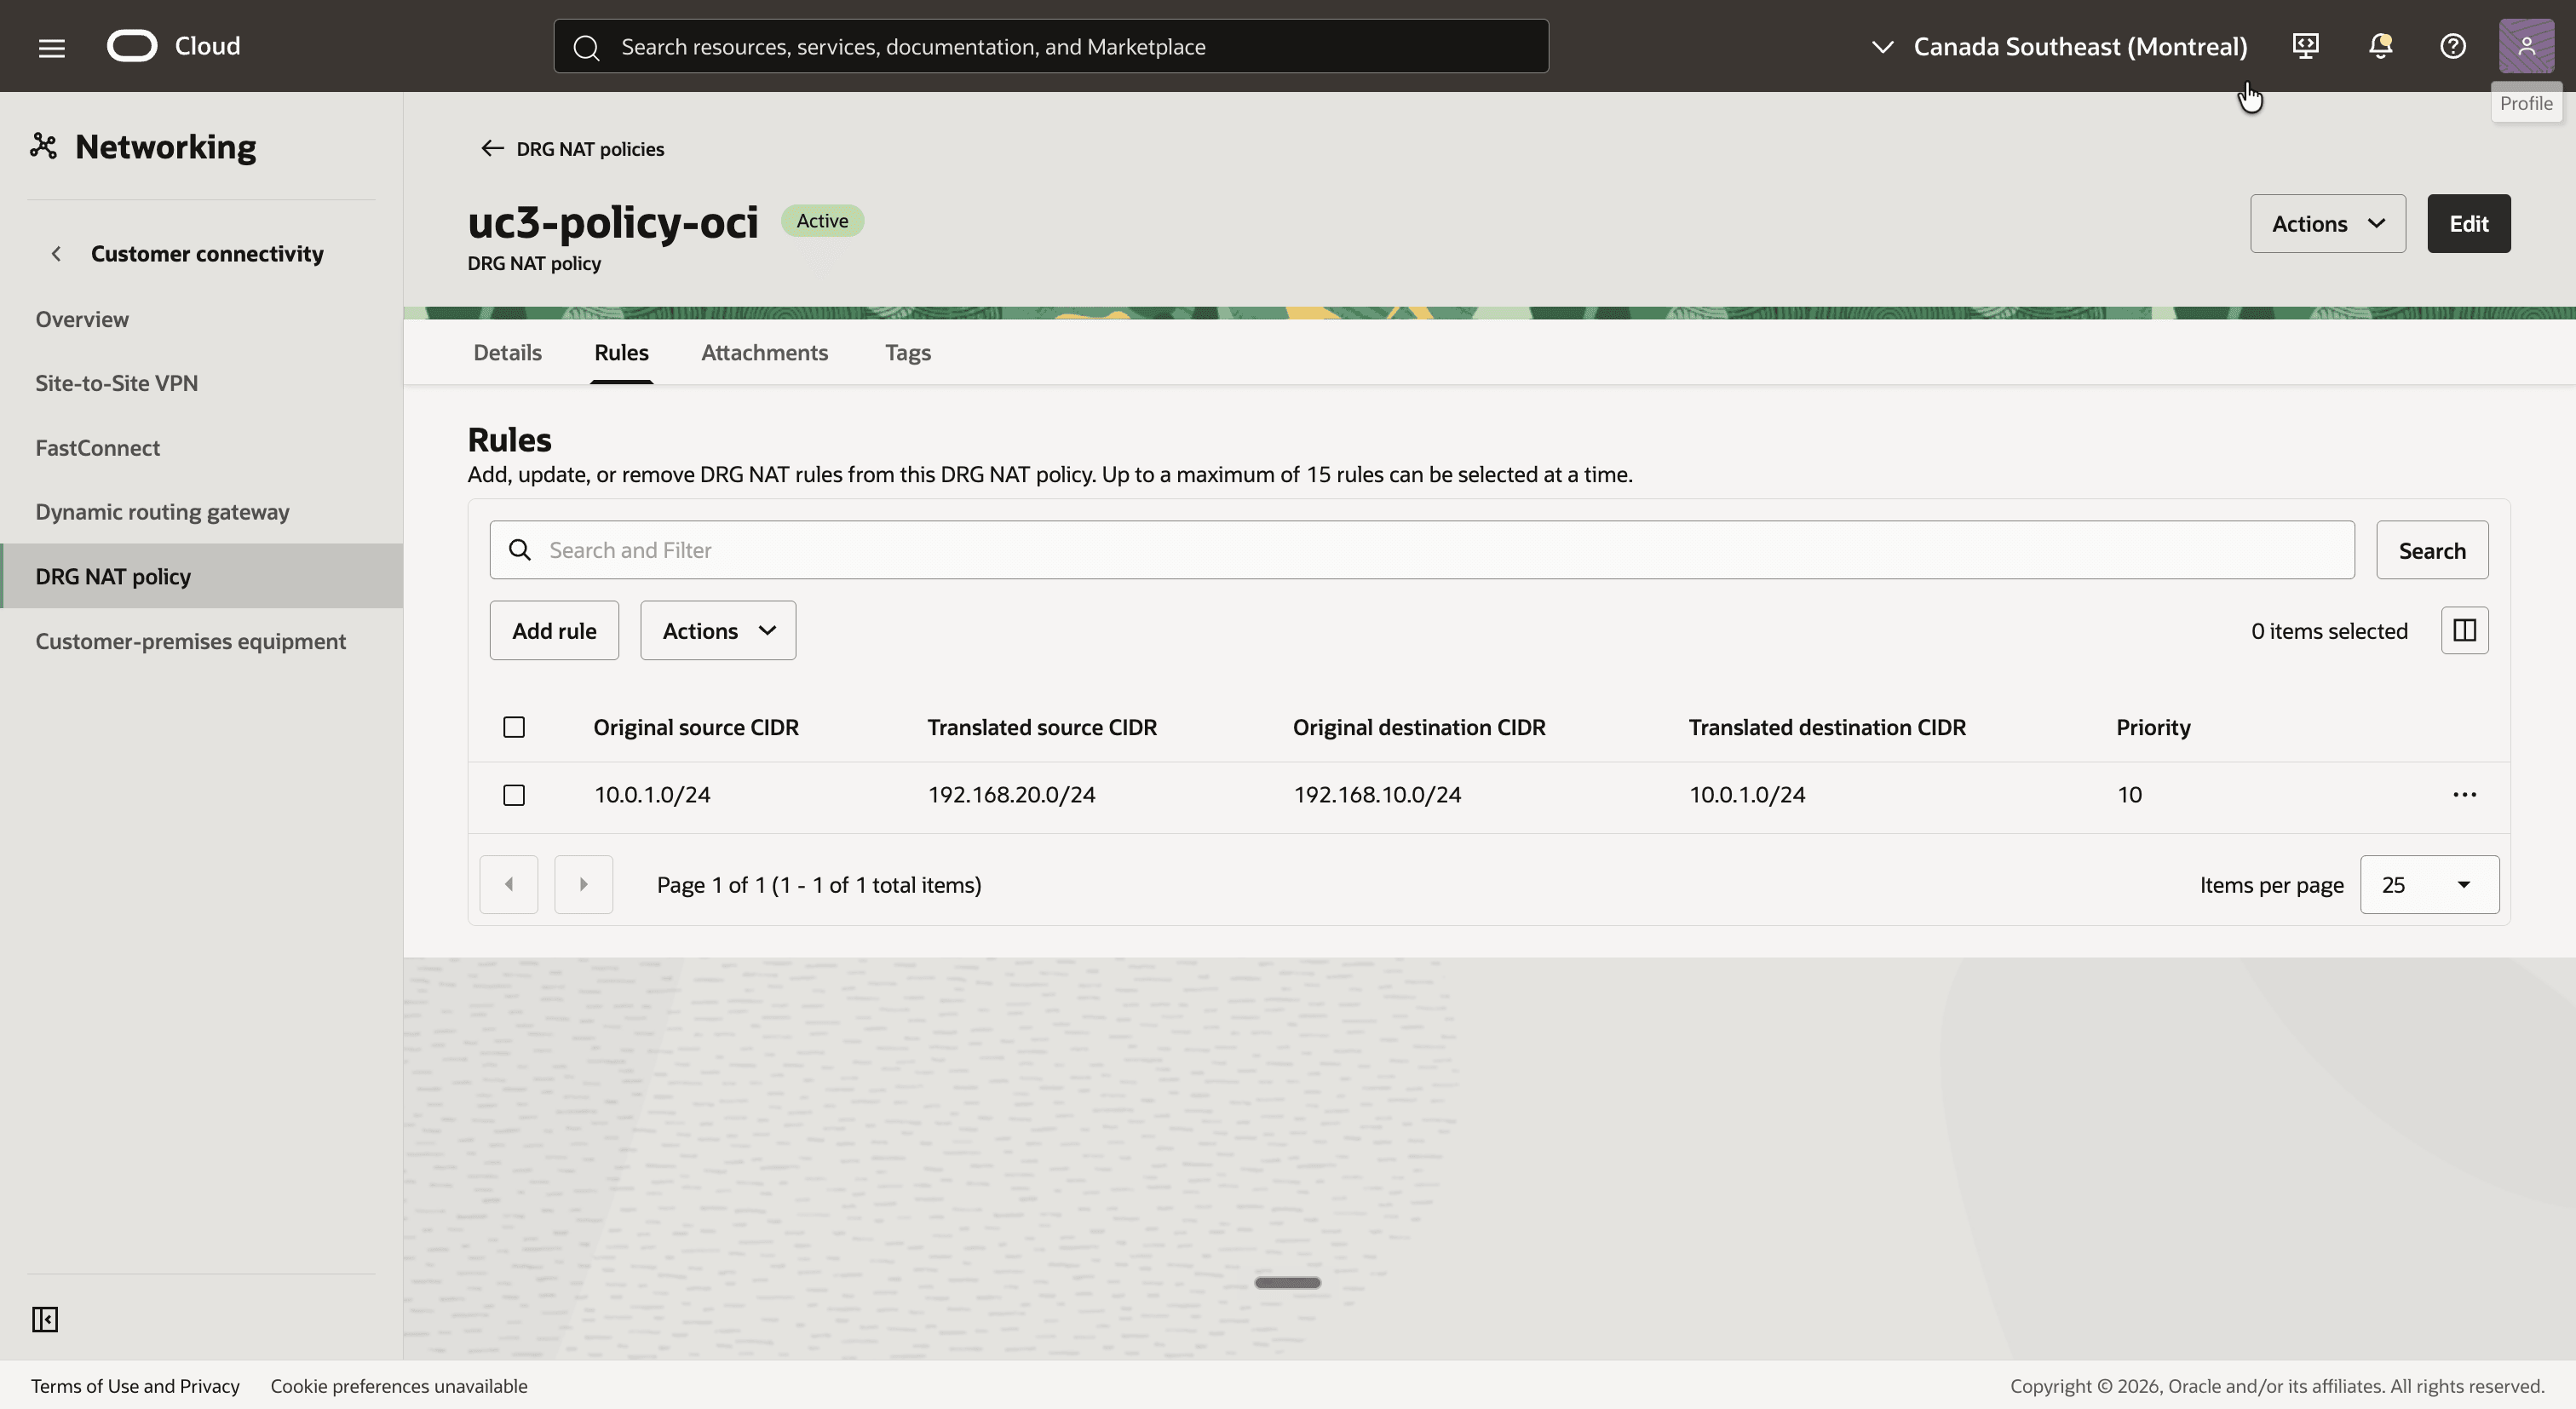
[!]ノート: このルールは、VCNの観点から(ソース
10.0.1.0/24を192.168.10.0/24に、宛先192.168.20.0/24を10.0.1.0/24に)書き込もうとしています。このルールは警告なしで受け入れられますが、IPSecトンネル・アタッチメントではパケットに一致せず、トラフィックも通過しません。ポリシーを保持するアタッチメントを介してDRGに入るトラフィックのルールを常に書き込みます。
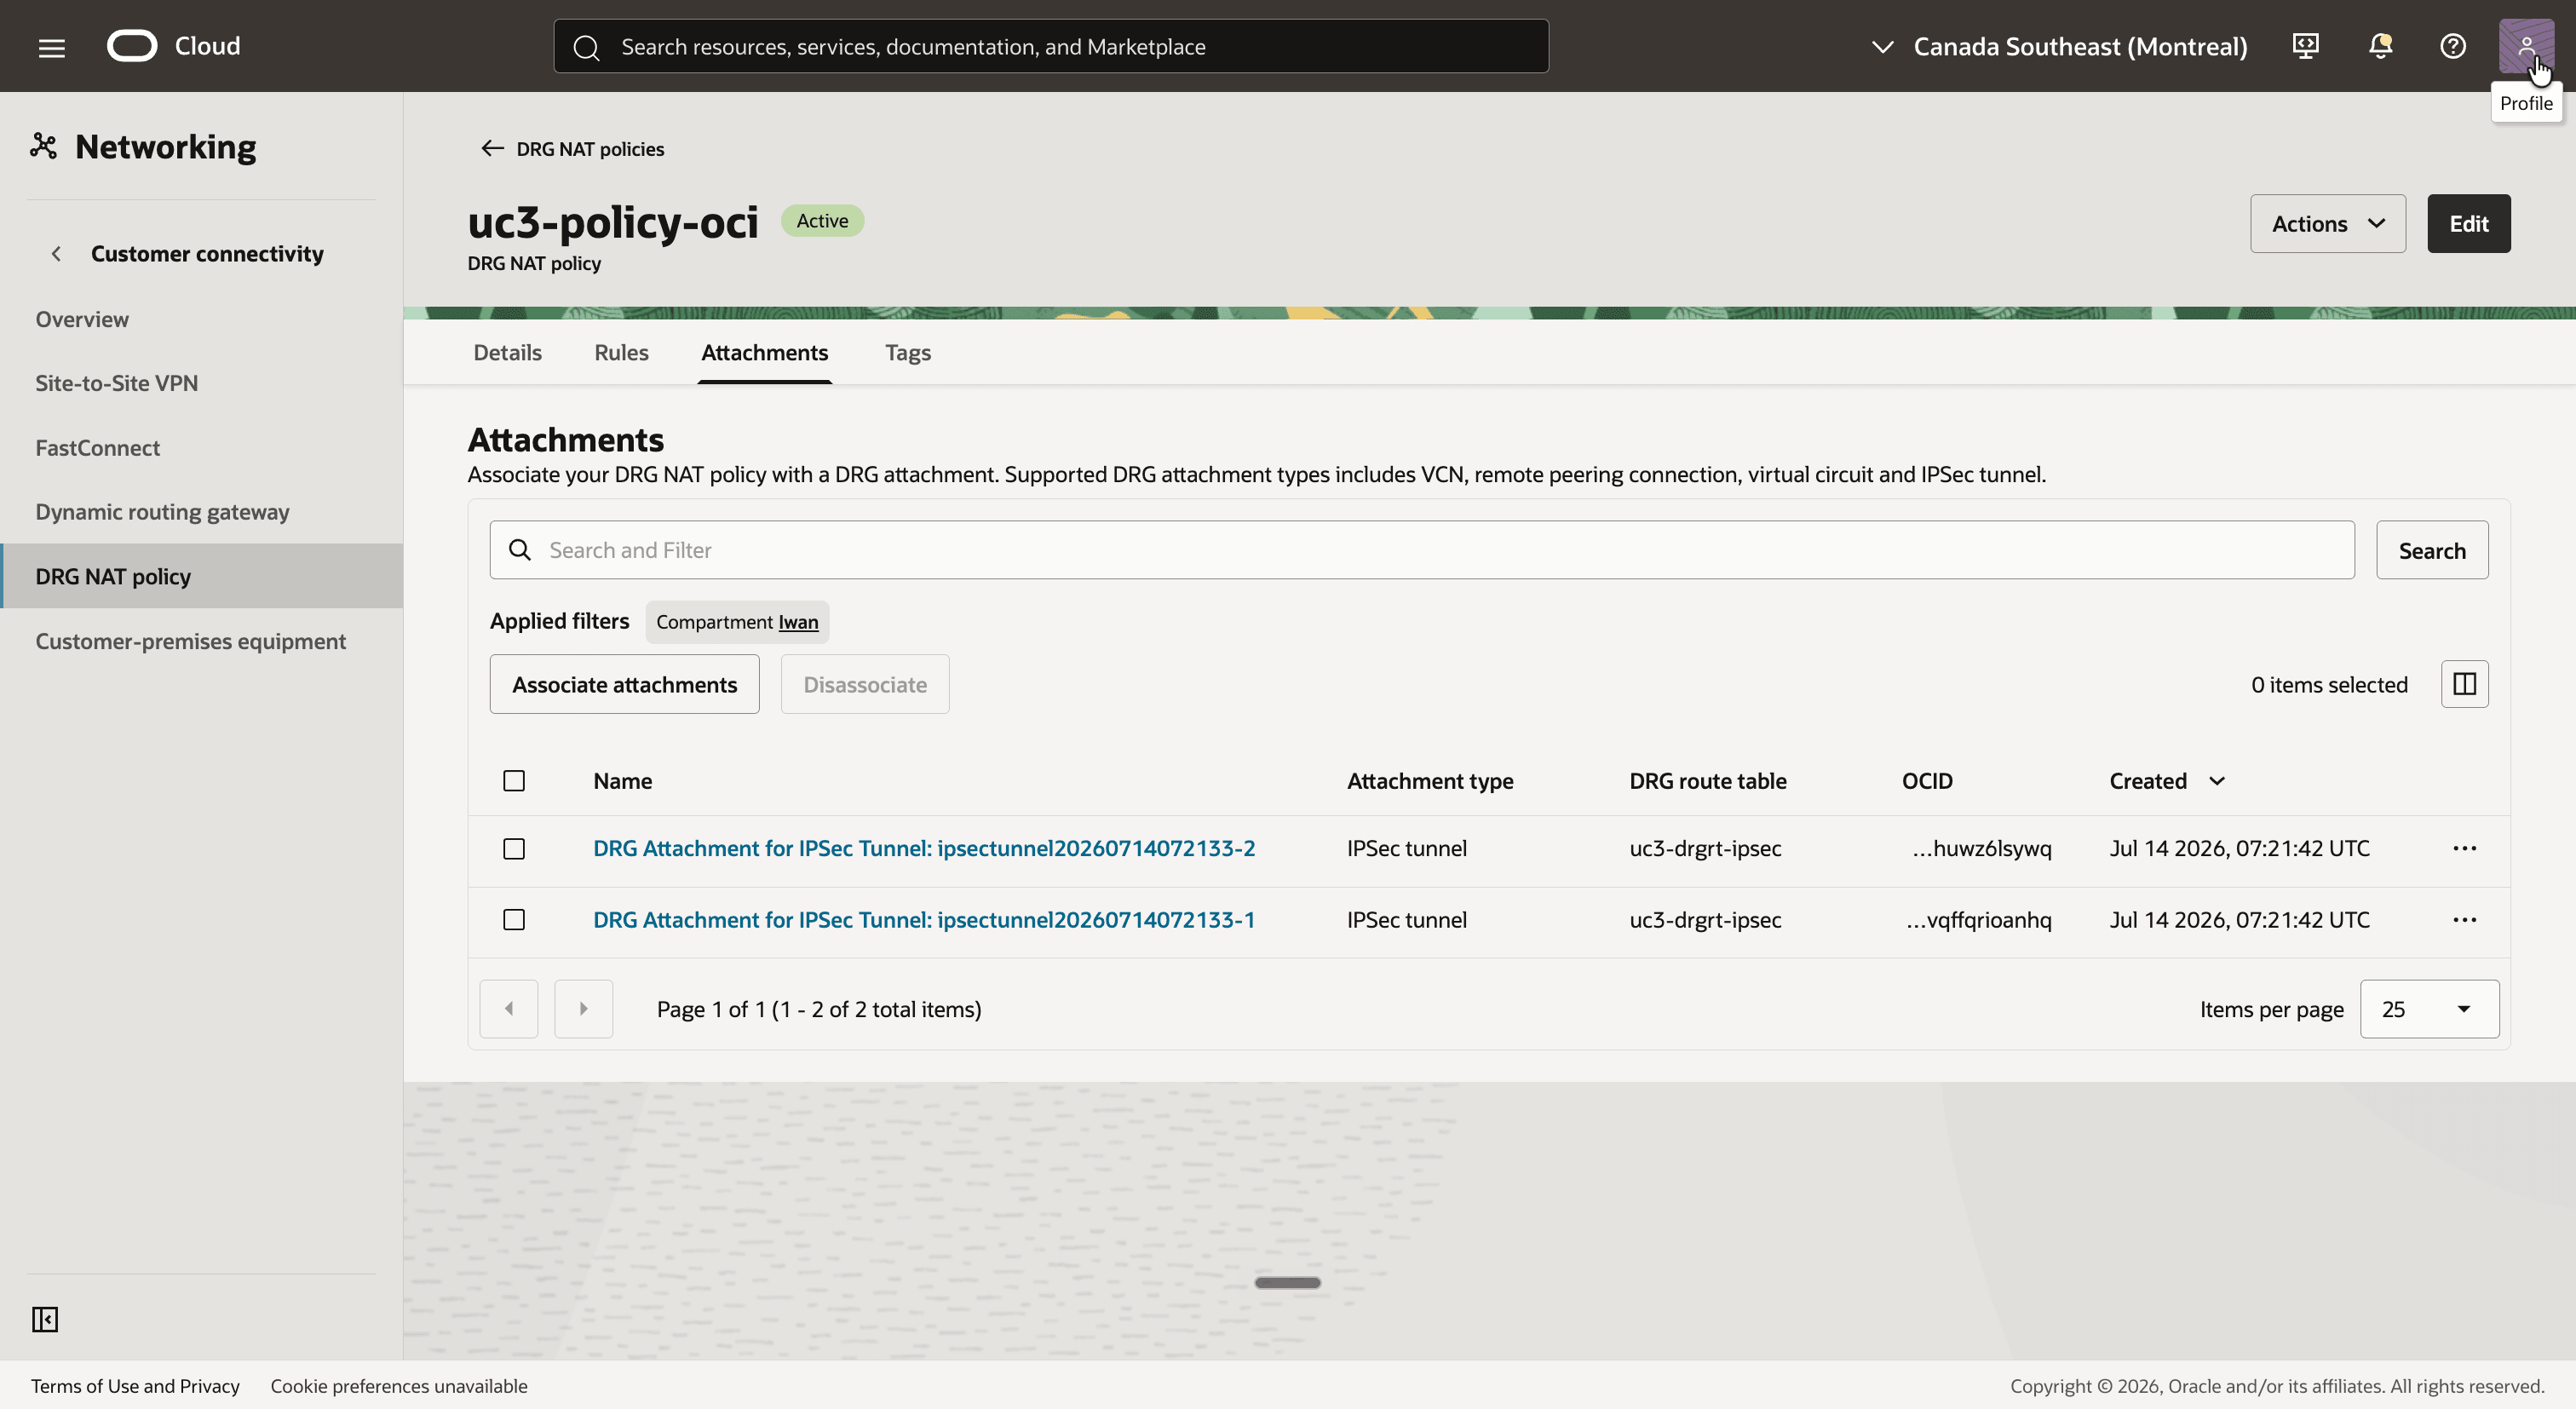
ステップ12: NATポリシーとIPSecトンネル・アタッチメントの関連付け
ポリシーは両方のIPSecトンネル・アタッチメントに関連付けられているため、どのトンネルがトラフィックを運んでも翻訳は同じになります。
uc3-policy-ociで、「添付」タブをクリックします。- 「アタッチメントの関連付け」ボタンをクリックし、2つの「IPSecトンネル用のDRGアタッチメント」アタッチメントを選択して確認します。
- 両方のアタッチメントが、DRGルート表
uc3-drgrt-ipsecとともに「アタッチメント・タイプ」IPSecトンネルとともにリストされていることに注意してください。
ステップ13: 接続のテスト
すべてが整っているので、パケットを送信する時間です。アドレスの最後のオクテットは1:1変換によって保存され、どのアドレスをpingにするかが示されます。
| インスタンス | 実際のIPアドレス | 反対側から使用するアドレス |
|---|---|---|
uc3-inst-oci |
10.0.1.92 |
192.168.10.92 |
uc3-inst-op-lan |
10.0.1.130 |
192.168.20.130 |
uc3-inst-ociからオンプレミス・ホストへの記録は次のようになります。
| 場所 | ソース | 搬送先 | 起きたこと |
|---|---|---|---|
リーフuc3-inst-oci |
10.0.1.92 |
192.168.20.130 |
ルート表uc3-rt-ociは、192.168.20.0/24をDRGに送信します。 |
uc3-drgrt-vcn-ociのルート参照 |
10.0.1.92 |
192.168.20.130 |
192.168.20.0/24の動的ルートは、IPSecトンネルを指します。 |
| DRGをトンネル・アタッチメントに残します | 192.168.10.92 |
10.0.1.130 |
DRGは、uc3-policy-ociのルールの逆を適用します。これで、パケットは暗号化ドメインと一致します。 |
uc3-inst-op-lanに到着 |
192.168.10.92 |
10.0.1.130 |
ホストは、OCIインスタンスのシャドウ・アドレスからピン留めを確認します。 |
そして、これは答えです:
| 場所 | ソース | 搬送先 | 起きたこと |
|---|---|---|---|
リーフuc3-inst-op-lan |
10.0.1.130 |
192.168.10.92 |
ルート表uc3-rt-opは、192.168.10.0/24をルーター10.0.1.164に送信します。 |
| オンプレミス・ルーター | 10.0.1.130 |
192.168.10.92 |
パケットはトンネルセレクタに一致し、暗号化されます。 |
| トンネル・アタッチメントのDRGを入力します | 192.168.20.130 |
10.0.1.92 |
uc3-policy-ociのルールは、ソースと宛先を変換します。 |
uc3-drgrt-ipsecのルート参照 |
192.168.20.130 |
10.0.1.92 |
10.0.1.0/24はuc3-att-vcn-ociを指します。 |
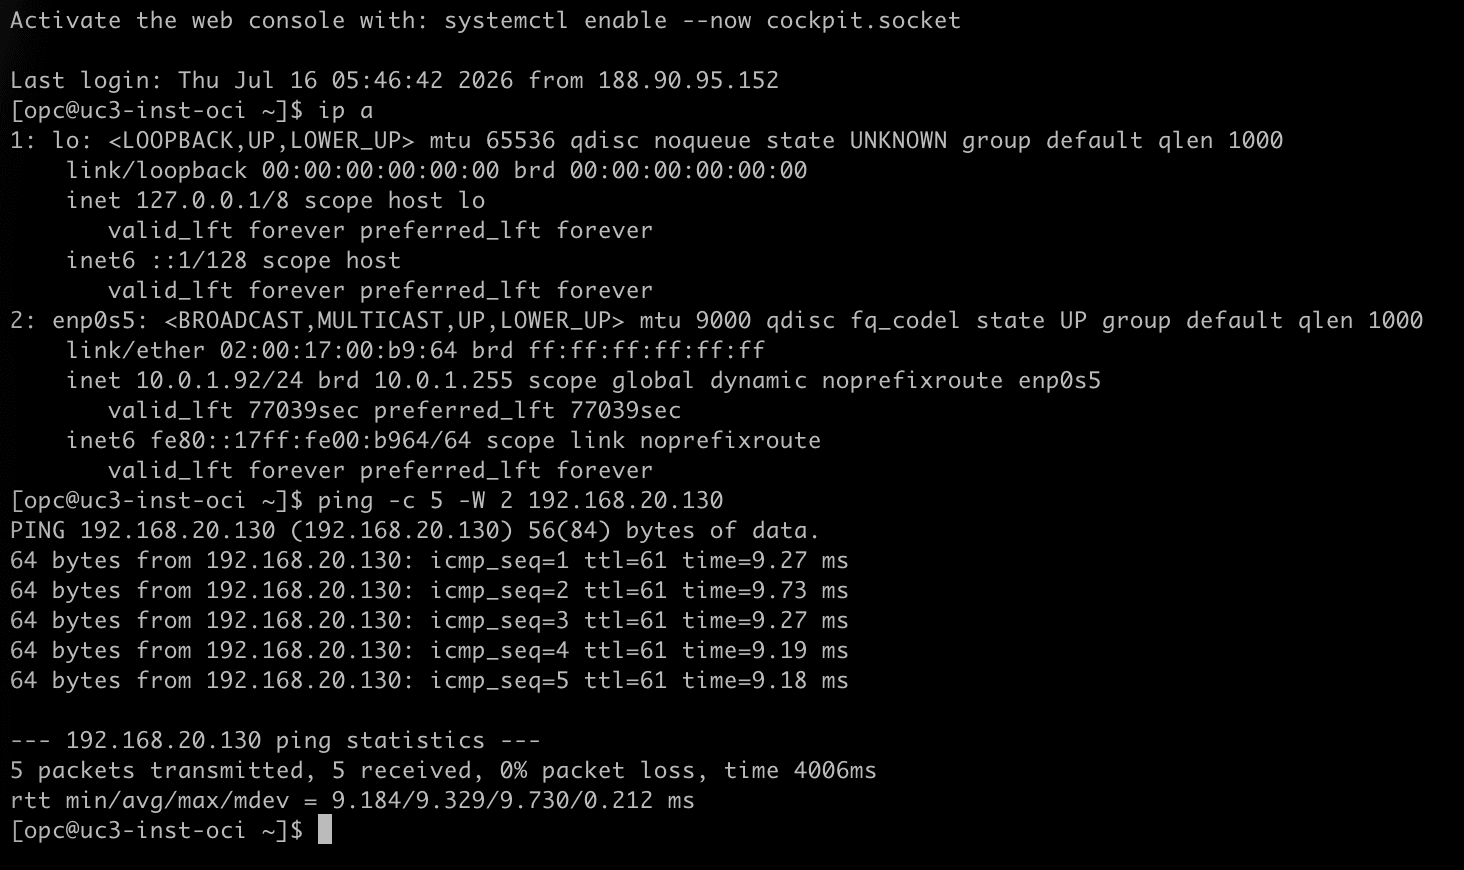
- SSHを使用して
uc3-inst-ociに接続します。 ip aを実行して、インスタンスのIPアドレスが10.0.1.92であることを確認します。ping -c 5 -W 2 192.168.20.130を実行して、オンプレミス・ホストのシャドウ・アドレスを出力します。- 5つのすべてのパケットが応答することに注意してください。
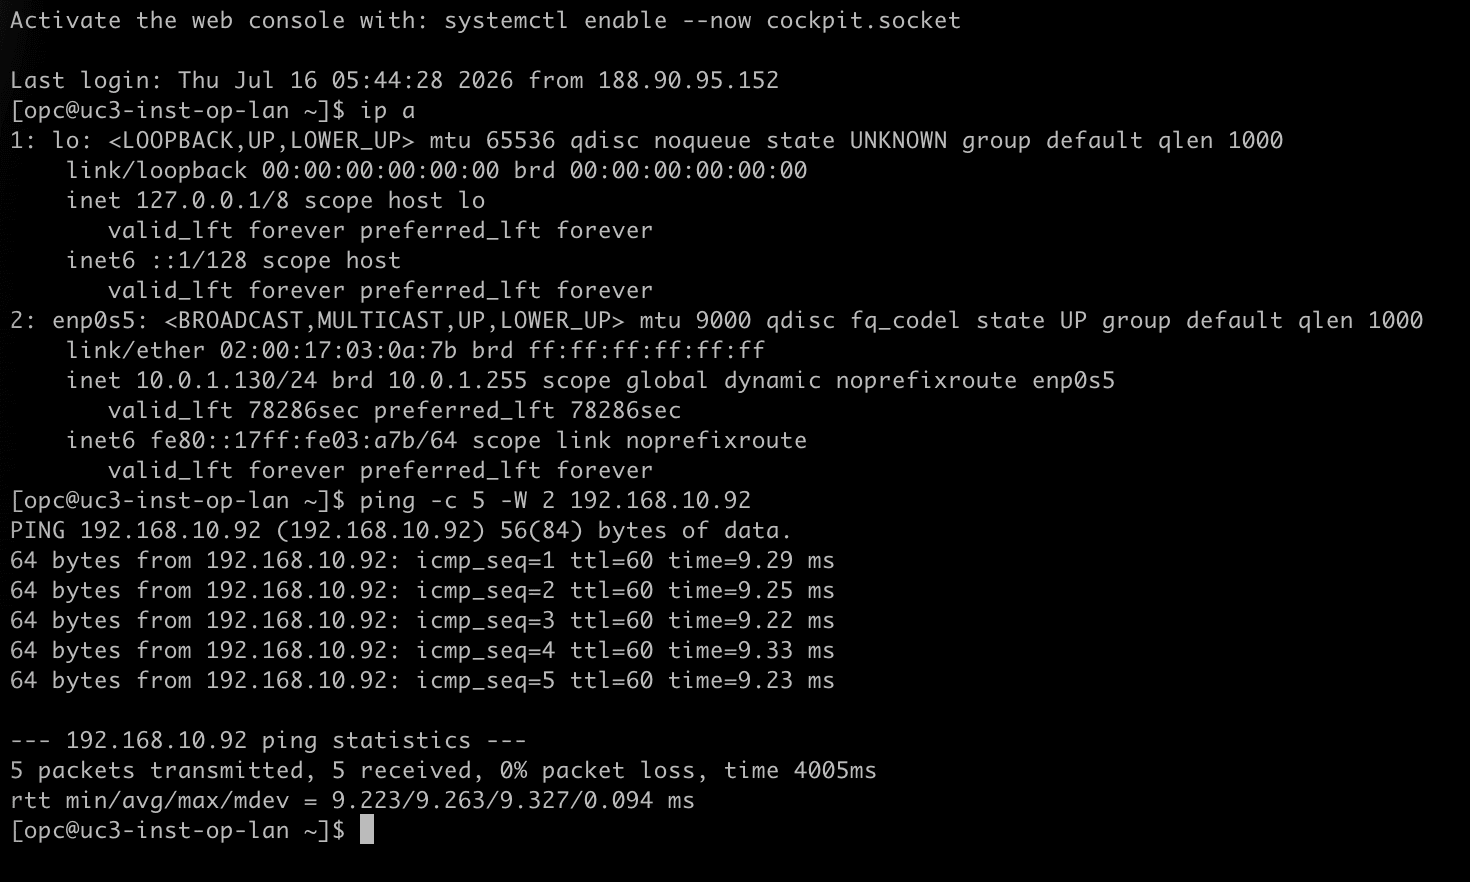
- SSHを使用して
uc3-inst-op-lanに接続します。 ip aを実行して、ホストにOCIインスタンスと同じサブネット範囲のIPアドレス10.0.1.130があることを確認します。ping -c 5 -W 2 192.168.10.92を実行して、uc3-inst-ociのシャドウ・アドレスを出力します。- 5つのすべてのパケットが応答することに注意してください。
オンプレミス・ホスト上のパケット・キャプチャでは、作業中の翻訳が表示されます。ホストは、OCIインスタンスの実際のアドレス10.0.1.92を認識せず、シャドウ・アドレスのみを認識します。
[opc@uc3-inst-op-lan ~]$ sudo tcpdump -ni any icmp
IP 192.168.10.92 > 10.0.1.130: ICMP echo request, id 11, seq 1, length 64
IP 10.0.1.130 > 192.168.10.92: ICMP echo reply, id 11, seq 1, length 64
[!]ノート] DRGのノートNATでは、DNSは変換されません。オンプレミス・システムがOCIシステムを名前または逆で検出した場合、使用するDNSレコードは、実際のものではなくシャドウ・アドレスを指している必要があります。
まとめ
OCI VCNと、まったく同じサブネットCIDRを持つオンプレミス・ネットワークが、サイト間VPNを介して通信するようになりました。何も再アドレス付けされておらず、オンプレミス・ルーターはNATをまったく行いませんでした。適切なセレクタを持つトンネルとOCIシャドウCIDRへのルートのみが必要です。変換は、IPSecトンネル・アタッチメントのDRGによって1つのルールで実行されます。
以前の部分と比較して、VPNは見逃しやすい2つの要件を追加します。暗号化ドメインは、パケットをトンネルの内部にあるとおりに記述する必要があります。つまり、Oracle側のシャドウCIDRとオンプレミス側の実際のCIDRです。また、静的DRGルートがIPSecトンネルを指すことができないため、そのシャドウCIDRを暗号化ドメインのオンプレミス側に追加し、VCNアタッチメントのDRGルート表にインポートすることで、オンプレミス・シャドウCIDRへのルートをトンネルから学習する必要があります。
ルール自体は、シリーズの残りと同じ原則に従います。これは、ポリシーを保持するアタッチメントを介してDRGに入るトラフィック用に書き込まれます。DRG上のNAT - パート4 - 共有サービスVCNでは、同じ手法がソースNATでのみ使用され、複数の重複するVCNに1つの共有サービスVCNへのアクセス権が付与されます。
確認
- 作成者 - Iwan Hoogendoorn (クラウド・ネットワーキング・ブラック・ベルト)
その他の学習リソース
docs.oracle.com/learnの他のラボを調べるか、Oracle Learning YouTubeチャネルで無料のラーニング・コンテンツにアクセスしてください。また、Oracle Learning Explorerになるには、education.oracle.com/learning-explorerにアクセスしてください。
製品ドキュメントについては、Oracle Help Centerを参照してください。
NAT on DRG - Part 3 - Overlapping CIDRs between OCI and On-Premises
G62522-01